
BW_io
102 Beiträge
BW_io
Melden
Nutzer blockieren
Trade eröffnen
Regelmäßiger Trader
5 Monate
30 Following
14 Follower
120 Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
·
--
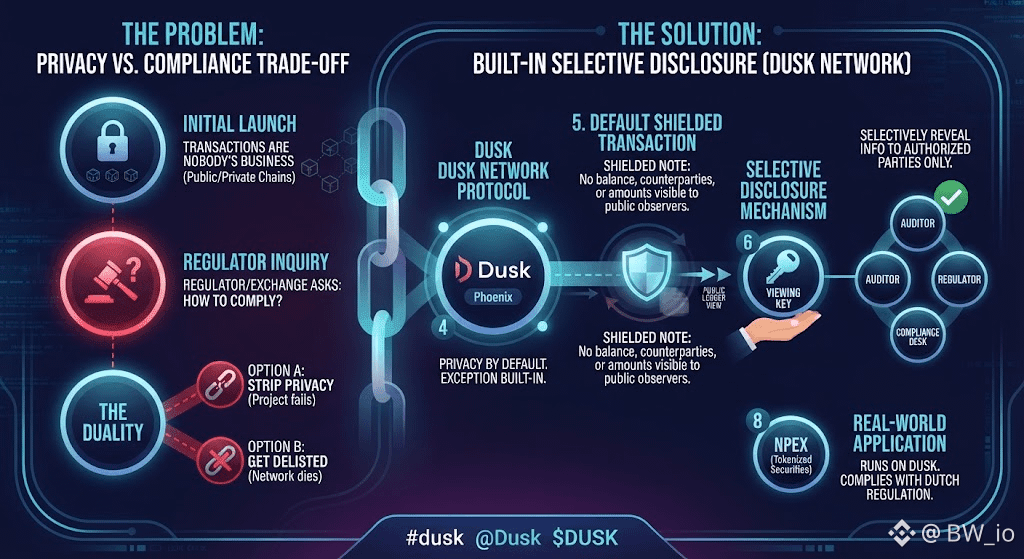
Die meisten Privacy-Chains sterben in dem Moment, in dem ein Regulierer eine Frage stellt.
Ich habe dieses Muster oft genug gesehen, um es zu erkennen.
Ein Netzwerk startet mit „Ihre Transaktionen sind niemandes Sache“, eine Börse in einer regulierten Gerichtsbarkeit fragt, wie man die Meldepflichten erfüllt, und das Projekt entfernt entweder die Privatsphäre oder wird still aus dem Handel genommen. Privatsphäre und Compliance werden als Gegensätze behandelt—wähle eins.
Ich schaue mir Dusk genauer an, weil es die Ausnahme direkt ins Protokoll einbaut, statt sie nachträglich „draufzusatteln“. Phoenix schützt die Transaktion standardmäßig: kein Saldo, keine Gegenparteien, keine Beträge sind für externe Beobachter sichtbar. Aber genau diese Notiz, die für die Öffentlichkeit unsichtbar bleibt, trägt auch einen View-Schlüssel, der sich selektiv gegenüber dem offenbart, der von der verantwortlichen Person autorisiert wird—einem Prüfer, einem Regulierer, einem Compliance-Team. Privatsphäre wird nicht entfernt, um der Anfrage zu genügen; sie wird bewusst eingegrenzt—für eine Partei, aus einem bestimmten Grund.
Deshalb kann NPEX tokenisierte Wertpapiere auf dieser Kette betreiben und dabei die niederländische Finanzregulierung einhalten, ohne jeden einzelnen Handel dem offenen Ledger offenzulegen.
Ich fange an zu glauben, dass die meisten Ketten „Privatsphäre“ und „prüfbar/Auditierbarkeit“ als einen Zielkonflikt behandeln, für den man Geld verliert. Dusk setzt darauf, dass dieser Zielkonflikt nie real war—sondern nur nicht gebaut.
Löst selektive Offenlegung tatsächlich das Problem „Privatsphäre versus Compliance“, oder verlagert sie nur, wer alles sehen darf?
#dusk @Dusk_Foundation $DUSK $PROM $PORTAL
{future}(DUSKUSDT)
{future}(PROMUSDT)
Die meisten Privacy-Chains sterben in dem Moment, in dem ein Regulierer eine Frage stellt.
Ich habe dieses Muster oft genug gesehen, um es zu erkennen.
Ein Netzwerk startet mit „Ihre Transaktionen sind niemandes Sache“, eine Börse in einer regulierten Gerichtsbarkeit fragt, wie man die Meldepflichten erfüllt, und das Projekt entfernt entweder die Privatsphäre oder wird still aus dem Handel genommen. Privatsphäre und Compliance werden als Gegensätze behandelt—wähle eins.
Ich schaue mir Dusk genauer an, weil es die Ausnahme direkt ins Protokoll einbaut, statt sie nachträglich „draufzusatteln“. Phoenix schützt die Transaktion standardmäßig: kein Saldo, keine Gegenparteien, keine Beträge sind für externe Beobachter sichtbar. Aber genau diese Notiz, die für die Öffentlichkeit unsichtbar bleibt, trägt auch einen View-Schlüssel, der sich selektiv gegenüber dem offenbart, der von der verantwortlichen Person autorisiert wird—einem Prüfer, einem Regulierer, einem Compliance-Team. Privatsphäre wird nicht entfernt, um der Anfrage zu genügen; sie wird bewusst eingegrenzt—für eine Partei, aus einem bestimmten Grund.
Deshalb kann NPEX tokenisierte Wertpapiere auf dieser Kette betreiben und dabei die niederländische Finanzregulierung einhalten, ohne jeden einzelnen Handel dem offenen Ledger offenzulegen.
Ich fange an zu glauben, dass die meisten Ketten „Privatsphäre“ und „prüfbar/Auditierbarkeit“ als einen Zielkonflikt behandeln, für den man Geld verliert. Dusk setzt darauf, dass dieser Zielkonflikt nie real war—sondern nur nicht gebaut.
Löst selektive Offenlegung tatsächlich das Problem „Privatsphäre versus Compliance“, oder verlagert sie nur, wer alles sehen darf?
#dusk @Dusk $DUSK $PROM $PORTAL
Ich habe dieses Muster oft genug gesehen, um es zu erkennen.
Ein Netzwerk startet mit „Ihre Transaktionen sind niemandes Sache“, eine Börse in einer regulierten Gerichtsbarkeit fragt, wie man die Meldepflichten erfüllt, und das Projekt entfernt entweder die Privatsphäre oder wird still aus dem Handel genommen. Privatsphäre und Compliance werden als Gegensätze behandelt—wähle eins.
Ich schaue mir Dusk genauer an, weil es die Ausnahme direkt ins Protokoll einbaut, statt sie nachträglich „draufzusatteln“. Phoenix schützt die Transaktion standardmäßig: kein Saldo, keine Gegenparteien, keine Beträge sind für externe Beobachter sichtbar. Aber genau diese Notiz, die für die Öffentlichkeit unsichtbar bleibt, trägt auch einen View-Schlüssel, der sich selektiv gegenüber dem offenbart, der von der verantwortlichen Person autorisiert wird—einem Prüfer, einem Regulierer, einem Compliance-Team. Privatsphäre wird nicht entfernt, um der Anfrage zu genügen; sie wird bewusst eingegrenzt—für eine Partei, aus einem bestimmten Grund.
Deshalb kann NPEX tokenisierte Wertpapiere auf dieser Kette betreiben und dabei die niederländische Finanzregulierung einhalten, ohne jeden einzelnen Handel dem offenen Ledger offenzulegen.
Ich fange an zu glauben, dass die meisten Ketten „Privatsphäre“ und „prüfbar/Auditierbarkeit“ als einen Zielkonflikt behandeln, für den man Geld verliert. Dusk setzt darauf, dass dieser Zielkonflikt nie real war—sondern nur nicht gebaut.
Löst selektive Offenlegung tatsächlich das Problem „Privatsphäre versus Compliance“, oder verlagert sie nur, wer alles sehen darf?
#dusk @Dusk $DUSK $PROM $PORTAL
1
1
114
·
--
Ich hätte fast zweimal aufgegeben, meinen Kontostand zu aktualisieren, bevor ich verstanden habe, worauf ich eigentlich wartete.
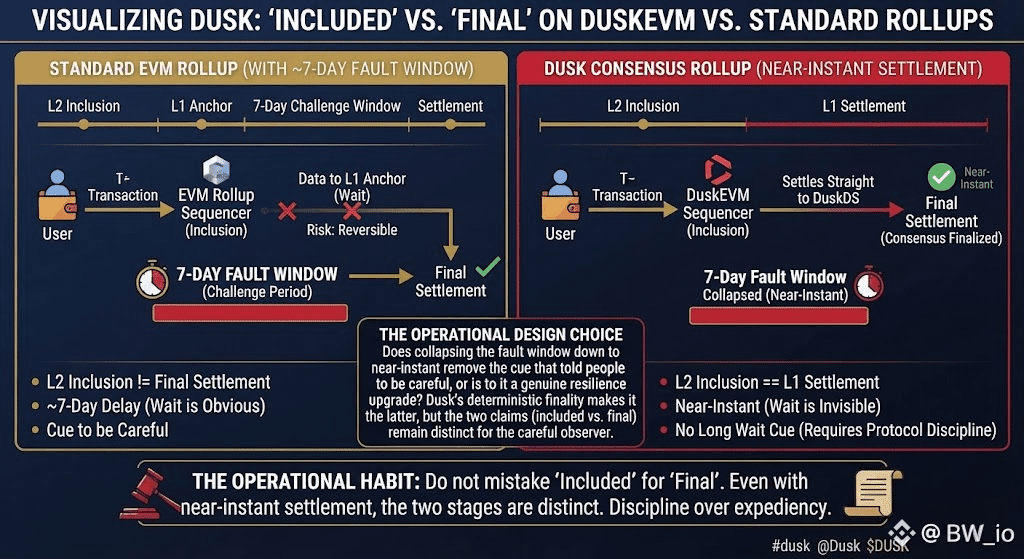
Der Dämmerungszustand behandelt eine überbrückte Transaktion nicht als einen einzigen Moment. Zuerst nimmt der Sequencer eine Transaktion in einen L2-Block auf, dann veröffentlicht der Batcher diese Daten zurück an DuskDS, und erst nachdem State-Commitments und Fraud-Proofs sie dort verankert haben, wird die Übertragung tatsächlich abgeschlossen.
Das war der Teil, der meine Sicht darauf verändert hat: Die meisten EVM-Rollups zwingen dich, eine etwa sieben Tage lange Challenge-Window abzuwarten, bevor eine Withdrawal wirklich endgültig ist, weil jemand Zeit haben muss, um einen schlechten Status anzufechten. DuskEVM schließt stattdessen direkt auf DuskDS ab – ohne sieben Tage Fault-Window. Die Lücke zwischen Aufnahme und Abwicklung sind also nicht Tage, sondern etwas, das man im Vorbeigehen übersehen könnte. Das ist eine echte Designentscheidung, nicht nur „Klempnerarbeit“.
Fast macht es das in gewisser Weise sogar schlimmer. Wenn die Verzögerung lang wäre, würdest du erwarten, dass man wartet und das einplant. Weil es schnell ist, ist es leicht, „eingeschlossen“ mit „endgültig“ zu verwechseln und nie zu bemerken, dass zwei getrennte Ansprüche geltend gemacht werden.
Ich finde es gut, dass das Protokoll diese Ansprüche trotzdem klar unterscheidet, auch wenn der Abstand zwischen ihnen klein genug ist, um ihn zu ignorieren.
Ist das Zusammenführen des Fault-Windows auf nahezu sofortig also wirklich ein Resilience-Upgrade gegenüber dem Standard-Rollup-Modell, oder entfernt das Weglassen der langen Wartezeit einfach den Hinweis, der die Leute dazu brachte, vorsichtig zu sein?
#dusk @Dusk_Foundation $DUSK $PENGU $TUT
Ich hätte fast zweimal aufgegeben, meinen Kontostand zu aktualisieren, bevor ich verstanden habe, worauf ich eigentlich wartete.
Der Dämmerungszustand behandelt eine überbrückte Transaktion nicht als einen einzigen Moment. Zuerst nimmt der Sequencer eine Transaktion in einen L2-Block auf, dann veröffentlicht der Batcher diese Daten zurück an DuskDS, und erst nachdem State-Commitments und Fraud-Proofs sie dort verankert haben, wird die Übertragung tatsächlich abgeschlossen.
Das war der Teil, der meine Sicht darauf verändert hat: Die meisten EVM-Rollups zwingen dich, eine etwa sieben Tage lange Challenge-Window abzuwarten, bevor eine Withdrawal wirklich endgültig ist, weil jemand Zeit haben muss, um einen schlechten Status anzufechten. DuskEVM schließt stattdessen direkt auf DuskDS ab – ohne sieben Tage Fault-Window. Die Lücke zwischen Aufnahme und Abwicklung sind also nicht Tage, sondern etwas, das man im Vorbeigehen übersehen könnte. Das ist eine echte Designentscheidung, nicht nur „Klempnerarbeit“.
Fast macht es das in gewisser Weise sogar schlimmer. Wenn die Verzögerung lang wäre, würdest du erwarten, dass man wartet und das einplant. Weil es schnell ist, ist es leicht, „eingeschlossen“ mit „endgültig“ zu verwechseln und nie zu bemerken, dass zwei getrennte Ansprüche geltend gemacht werden.
Ich finde es gut, dass das Protokoll diese Ansprüche trotzdem klar unterscheidet, auch wenn der Abstand zwischen ihnen klein genug ist, um ihn zu ignorieren.
Ist das Zusammenführen des Fault-Windows auf nahezu sofortig also wirklich ein Resilience-Upgrade gegenüber dem Standard-Rollup-Modell, oder entfernt das Weglassen der langen Wartezeit einfach den Hinweis, der die Leute dazu brachte, vorsichtig zu sein?
#dusk @Dusk $DUSK $PENGU $TUT
Der Dämmerungszustand behandelt eine überbrückte Transaktion nicht als einen einzigen Moment. Zuerst nimmt der Sequencer eine Transaktion in einen L2-Block auf, dann veröffentlicht der Batcher diese Daten zurück an DuskDS, und erst nachdem State-Commitments und Fraud-Proofs sie dort verankert haben, wird die Übertragung tatsächlich abgeschlossen.
Das war der Teil, der meine Sicht darauf verändert hat: Die meisten EVM-Rollups zwingen dich, eine etwa sieben Tage lange Challenge-Window abzuwarten, bevor eine Withdrawal wirklich endgültig ist, weil jemand Zeit haben muss, um einen schlechten Status anzufechten. DuskEVM schließt stattdessen direkt auf DuskDS ab – ohne sieben Tage Fault-Window. Die Lücke zwischen Aufnahme und Abwicklung sind also nicht Tage, sondern etwas, das man im Vorbeigehen übersehen könnte. Das ist eine echte Designentscheidung, nicht nur „Klempnerarbeit“.
Fast macht es das in gewisser Weise sogar schlimmer. Wenn die Verzögerung lang wäre, würdest du erwarten, dass man wartet und das einplant. Weil es schnell ist, ist es leicht, „eingeschlossen“ mit „endgültig“ zu verwechseln und nie zu bemerken, dass zwei getrennte Ansprüche geltend gemacht werden.
Ich finde es gut, dass das Protokoll diese Ansprüche trotzdem klar unterscheidet, auch wenn der Abstand zwischen ihnen klein genug ist, um ihn zu ignorieren.
Ist das Zusammenführen des Fault-Windows auf nahezu sofortig also wirklich ein Resilience-Upgrade gegenüber dem Standard-Rollup-Modell, oder entfernt das Weglassen der langen Wartezeit einfach den Hinweis, der die Leute dazu brachte, vorsichtig zu sein?
#dusk @Dusk $DUSK $PENGU $TUT
2
1
20
·
--
Kein Countdown-Timer. Kein „Claimen, bevor es abläuft.“ Ich habe die Creatorpad-Aufgabe dort gefunden: offen, finanziert von einem Netzwerk, das bereits echtes Geld über tatsächlich regulierte Schienen weiterleitet – statt damit zu werben, irgendwann einmal.
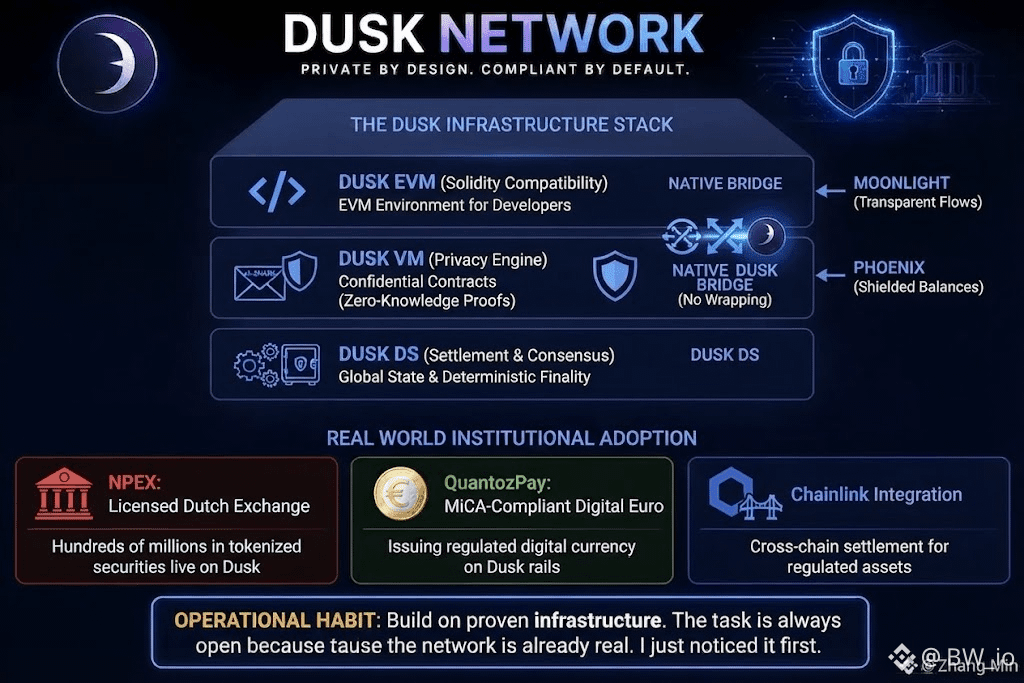
Ich bin dabei, weil Dusk nicht eine einzige Kette ist, die so tut, als würde sie drei Aufgaben erfüllen. Es ist ein Stack: DuskDS erledigt und hält den Konsens, DuskVM führt datenschutzfreundliche Verträge mit Zero-Knowledge-Beweisen aus, DuskEVM bietet Solidity-Entwicklern eine vertraute EVM-Umgebung, und eine native Bridge bewegt denselben DUSK-Token über alle drei, ohne ihn in etwas anderes einzuwickeln.
Phoenix schirmt Guthaben in Notizen ein, die niemand lesen kann. Moonlight hält sie transparent für die Verläufe, die beobachtbar sein müssen. Dasselbe Protokoll, beide Modelle koexistieren.
Diese Architektur ist für mich nicht mehr nur Theorie – ich bin selbst darüber gebridget. NPEX, eine lizenzierte niederländische Börse, hat bereits hunderte Millionen an tokenisierten Wertpapieren auf sie übertragen. QuantozPay stellt ein MiCA-konformes digitales Euro auf denselben Schienen aus.
Chainlink übernimmt jetzt das Cross-Chain-Settlement für die dort lebenden regulierten Assets. Ich stake in Infrastruktur, die Institutionen bereits nutzen – nicht in Infrastruktur, die erst noch genutzt werden soll.
Die Aufgabe bezahlt dafür, jeweils einen Teil davon zu erkennen und ihn klar aufzuschreiben. Keine Eile nötig. Es war nie irgendwohin „weg“. Ich war einfach nur zuerst da.
@Dusk_Foundation #dusk $DUSK $PUMP $TUT
Kein Countdown-Timer. Kein „Claimen, bevor es abläuft.“ Ich habe die Creatorpad-Aufgabe dort gefunden: offen, finanziert von einem Netzwerk, das bereits echtes Geld über tatsächlich regulierte Schienen weiterleitet – statt damit zu werben, irgendwann einmal.
Ich bin dabei, weil Dusk nicht eine einzige Kette ist, die so tut, als würde sie drei Aufgaben erfüllen. Es ist ein Stack: DuskDS erledigt und hält den Konsens, DuskVM führt datenschutzfreundliche Verträge mit Zero-Knowledge-Beweisen aus, DuskEVM bietet Solidity-Entwicklern eine vertraute EVM-Umgebung, und eine native Bridge bewegt denselben DUSK-Token über alle drei, ohne ihn in etwas anderes einzuwickeln.
Phoenix schirmt Guthaben in Notizen ein, die niemand lesen kann. Moonlight hält sie transparent für die Verläufe, die beobachtbar sein müssen. Dasselbe Protokoll, beide Modelle koexistieren.
Diese Architektur ist für mich nicht mehr nur Theorie – ich bin selbst darüber gebridget. NPEX, eine lizenzierte niederländische Börse, hat bereits hunderte Millionen an tokenisierten Wertpapieren auf sie übertragen. QuantozPay stellt ein MiCA-konformes digitales Euro auf denselben Schienen aus.
Chainlink übernimmt jetzt das Cross-Chain-Settlement für die dort lebenden regulierten Assets. Ich stake in Infrastruktur, die Institutionen bereits nutzen – nicht in Infrastruktur, die erst noch genutzt werden soll.
Die Aufgabe bezahlt dafür, jeweils einen Teil davon zu erkennen und ihn klar aufzuschreiben. Keine Eile nötig. Es war nie irgendwohin „weg“. Ich war einfach nur zuerst da.
@Dusk #dusk $DUSK $PUMP $TUT
Ich bin dabei, weil Dusk nicht eine einzige Kette ist, die so tut, als würde sie drei Aufgaben erfüllen. Es ist ein Stack: DuskDS erledigt und hält den Konsens, DuskVM führt datenschutzfreundliche Verträge mit Zero-Knowledge-Beweisen aus, DuskEVM bietet Solidity-Entwicklern eine vertraute EVM-Umgebung, und eine native Bridge bewegt denselben DUSK-Token über alle drei, ohne ihn in etwas anderes einzuwickeln.
Phoenix schirmt Guthaben in Notizen ein, die niemand lesen kann. Moonlight hält sie transparent für die Verläufe, die beobachtbar sein müssen. Dasselbe Protokoll, beide Modelle koexistieren.
Diese Architektur ist für mich nicht mehr nur Theorie – ich bin selbst darüber gebridget. NPEX, eine lizenzierte niederländische Börse, hat bereits hunderte Millionen an tokenisierten Wertpapieren auf sie übertragen. QuantozPay stellt ein MiCA-konformes digitales Euro auf denselben Schienen aus.
Chainlink übernimmt jetzt das Cross-Chain-Settlement für die dort lebenden regulierten Assets. Ich stake in Infrastruktur, die Institutionen bereits nutzen – nicht in Infrastruktur, die erst noch genutzt werden soll.
Die Aufgabe bezahlt dafür, jeweils einen Teil davon zu erkennen und ihn klar aufzuschreiben. Keine Eile nötig. Es war nie irgendwohin „weg“. Ich war einfach nur zuerst da.
@Dusk #dusk $DUSK $PUMP $TUT
2
262
·
--
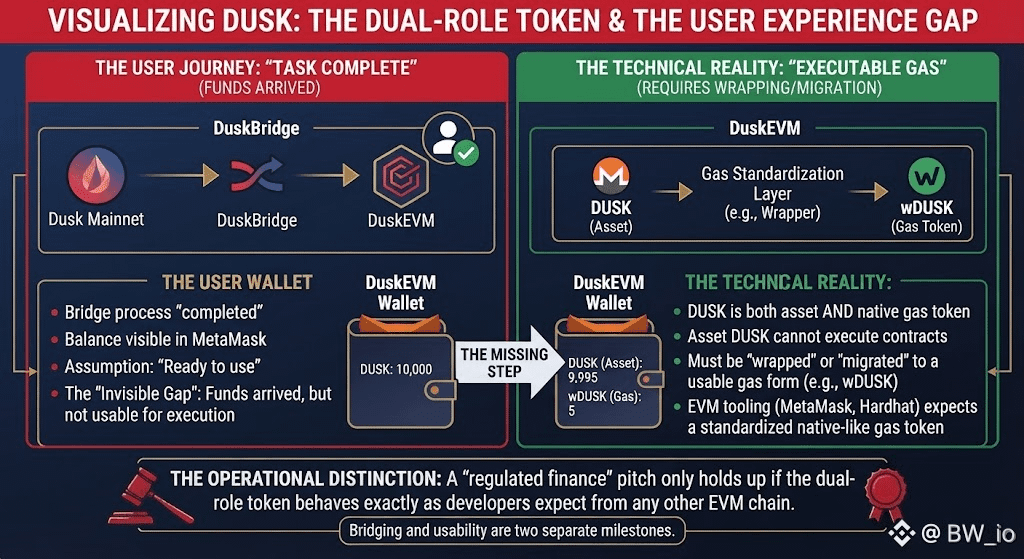
Ich habe DUSK zu DuskEVM verschoben und davon ausgegangen, dass das schon die ganze Aufgabe war.
Die Mittel sind jetzt da, Aufgabe erledigt. Danach habe ich versucht, mit einem Vertrag zu interagieren, aber es ist nichts passiert, weil DUSK nicht nur ein Asset auf DuskEVM ist, sondern auch der Gas-Token. Wenn das, was dort angekommen ist, nicht zur Ausführung nutzbar ist, hält man eine Balance, die man tatsächlich nicht ausgeben kann.
Niemand erwähnt diesen Teil in den „How-to-Bridge“-Threads. Alle hören bei „Funds arrived“ auf. Sie erwähnen nicht, dass Ankommen und Nutzbarkeit zwei unterschiedliche Meilensteine sind, und die Lücke dazwischen genau der Punkt ist, an dem ich für zehn Minuten festhing und annahm, ich hätte etwas falsch gemacht.
Turns out, ich hatte nichts falsch gemacht. Die Bridge hat einwandfrei funktioniert, ich hatte nur nicht berücksichtigt, dass DUSK gleich doppelt eingesetzt wird: als Settlement-Asset auf der einen Seite und als Gas auf der anderen – derselbe Token, zwei Aufgaben.
Dusk‘s komplettes Pitch ist reguliertes Finance, das auf standardmäßigen EVM-Tools läuft: MetaMask, Hardhat, der ganze Kram. Dieses Versprechen hält nur dann, wenn der Token mit doppeltem Zweck sich tatsächlich so verhält, wie Entwickler es von jeder anderen EVM-Chain erwarten, sobald er gelandet ist.
Das lässt mich fragen, wie vielen Leuten beim Bridgen das passiert: Sie sehen eine Balance, und kommen nie wirklich zu dem Schritt, in dem sie herausfinden, ob es so funktioniert, wie sie angenommen haben.
@Dusk_Foundation $DUSK #dusk $PROM $MAGMA
Ich habe DUSK zu DuskEVM verschoben und davon ausgegangen, dass das schon die ganze Aufgabe war.
Die Mittel sind jetzt da, Aufgabe erledigt. Danach habe ich versucht, mit einem Vertrag zu interagieren, aber es ist nichts passiert, weil DUSK nicht nur ein Asset auf DuskEVM ist, sondern auch der Gas-Token. Wenn das, was dort angekommen ist, nicht zur Ausführung nutzbar ist, hält man eine Balance, die man tatsächlich nicht ausgeben kann.
Niemand erwähnt diesen Teil in den „How-to-Bridge“-Threads. Alle hören bei „Funds arrived“ auf. Sie erwähnen nicht, dass Ankommen und Nutzbarkeit zwei unterschiedliche Meilensteine sind, und die Lücke dazwischen genau der Punkt ist, an dem ich für zehn Minuten festhing und annahm, ich hätte etwas falsch gemacht.
Turns out, ich hatte nichts falsch gemacht. Die Bridge hat einwandfrei funktioniert, ich hatte nur nicht berücksichtigt, dass DUSK gleich doppelt eingesetzt wird: als Settlement-Asset auf der einen Seite und als Gas auf der anderen – derselbe Token, zwei Aufgaben.
Dusk‘s komplettes Pitch ist reguliertes Finance, das auf standardmäßigen EVM-Tools läuft: MetaMask, Hardhat, der ganze Kram. Dieses Versprechen hält nur dann, wenn der Token mit doppeltem Zweck sich tatsächlich so verhält, wie Entwickler es von jeder anderen EVM-Chain erwarten, sobald er gelandet ist.
Das lässt mich fragen, wie vielen Leuten beim Bridgen das passiert: Sie sehen eine Balance, und kommen nie wirklich zu dem Schritt, in dem sie herausfinden, ob es so funktioniert, wie sie angenommen haben.
@Dusk $DUSK #dusk $PROM $MAGMA
Die Mittel sind jetzt da, Aufgabe erledigt. Danach habe ich versucht, mit einem Vertrag zu interagieren, aber es ist nichts passiert, weil DUSK nicht nur ein Asset auf DuskEVM ist, sondern auch der Gas-Token. Wenn das, was dort angekommen ist, nicht zur Ausführung nutzbar ist, hält man eine Balance, die man tatsächlich nicht ausgeben kann.
Niemand erwähnt diesen Teil in den „How-to-Bridge“-Threads. Alle hören bei „Funds arrived“ auf. Sie erwähnen nicht, dass Ankommen und Nutzbarkeit zwei unterschiedliche Meilensteine sind, und die Lücke dazwischen genau der Punkt ist, an dem ich für zehn Minuten festhing und annahm, ich hätte etwas falsch gemacht.
Turns out, ich hatte nichts falsch gemacht. Die Bridge hat einwandfrei funktioniert, ich hatte nur nicht berücksichtigt, dass DUSK gleich doppelt eingesetzt wird: als Settlement-Asset auf der einen Seite und als Gas auf der anderen – derselbe Token, zwei Aufgaben.
Dusk‘s komplettes Pitch ist reguliertes Finance, das auf standardmäßigen EVM-Tools läuft: MetaMask, Hardhat, der ganze Kram. Dieses Versprechen hält nur dann, wenn der Token mit doppeltem Zweck sich tatsächlich so verhält, wie Entwickler es von jeder anderen EVM-Chain erwarten, sobald er gelandet ist.
Das lässt mich fragen, wie vielen Leuten beim Bridgen das passiert: Sie sehen eine Balance, und kommen nie wirklich zu dem Schritt, in dem sie herausfinden, ob es so funktioniert, wie sie angenommen haben.
@Dusk $DUSK #dusk $PROM $MAGMA
1
70
·
--
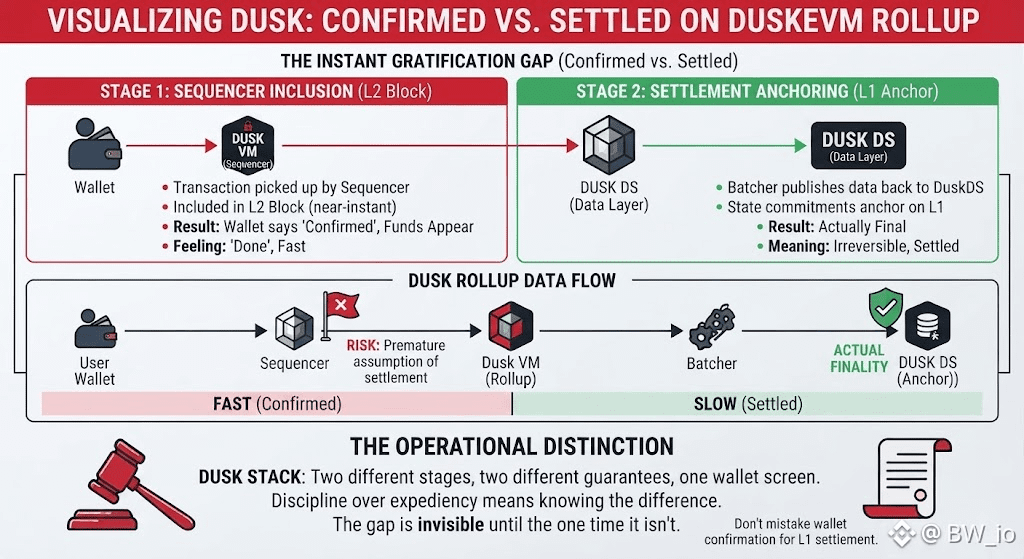
Ich bin in DuskEVM eingestiegen und habe das Übliche erwartet: Wallet-Bestätigung, Gelder werden angezeigt, fertig. Und sie sind auch schnell angekommen. Genau das hat mich überrascht. Denn „schnell“ ist nicht dasselbe wie „abgeschlossen“, und die Wallet zieht diese Linie für dich nicht wirklich.
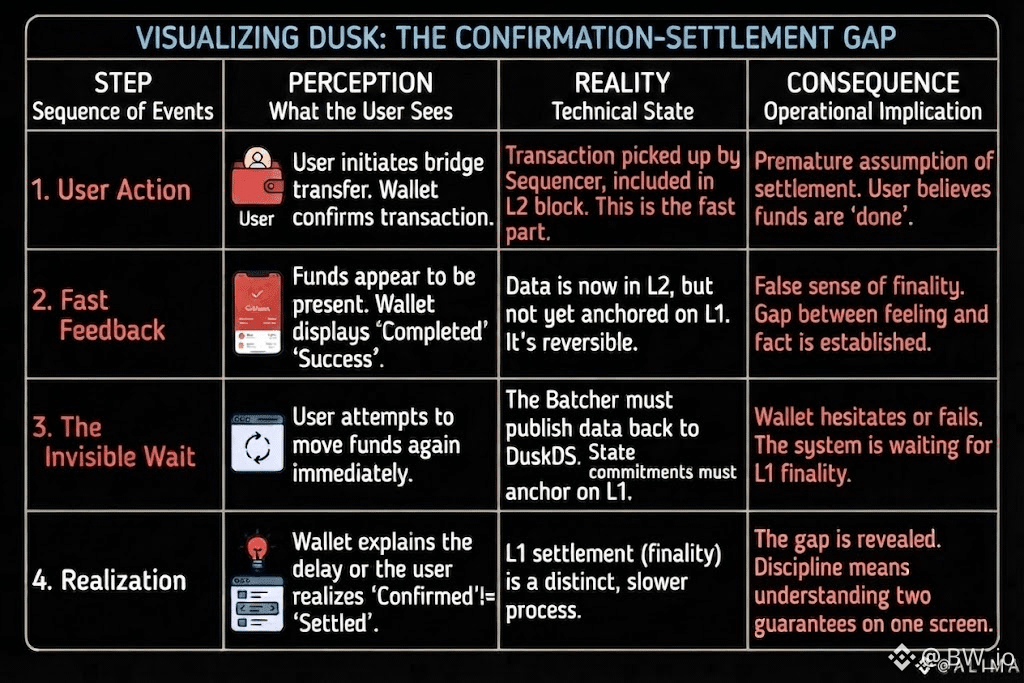
DuskEVM läuft als Rollup auf DuskDS. Deine Transaktion wird vom Sequencer aufgegriffen und in fast sofort in einen L2-Block aufgenommen. Das ist der Teil, den du siehst, der Teil, der sich augenblicklich anfühlt.
Aber Aufnahme ist keine Abwicklung. Der Batcher muss die Daten noch an DuskDS zurückveröffentlichen, und State-Commitments müssen dort verankert sein, bevor es tatsächlich final ist. Zwei unterschiedliche Phasen, zwei verschiedene Garantien, ein einziger Bestätigungsbildschirm, der sie nicht unterscheidet.
Ich habe es erst gemerkt, als ich direkt nach dem Bridging nochmal Geld bewegen wollte und die Wallet gezögert hat, auf eine Weise, die ich nicht erwartet hatte. Nichts ist kaputtgegangen. Es hat mich nur erkennen lassen, dass ich „bestätigt“ und „abgeschlossen“ bisher als dasselbe Wort behandelt hatte — und auf diesem Stack sind sie das nicht.
Es wirkt wie eine Lücke, die unsichtbar bleibt, bis es ausgerechnet einmal nicht so ist.
@Dusk_Foundation $DUSK #dusk $ONG $ACE
Ich bin in DuskEVM eingestiegen und habe das Übliche erwartet: Wallet-Bestätigung, Gelder werden angezeigt, fertig. Und sie sind auch schnell angekommen. Genau das hat mich überrascht. Denn „schnell“ ist nicht dasselbe wie „abgeschlossen“, und die Wallet zieht diese Linie für dich nicht wirklich.
DuskEVM läuft als Rollup auf DuskDS. Deine Transaktion wird vom Sequencer aufgegriffen und in fast sofort in einen L2-Block aufgenommen. Das ist der Teil, den du siehst, der Teil, der sich augenblicklich anfühlt.
Aber Aufnahme ist keine Abwicklung. Der Batcher muss die Daten noch an DuskDS zurückveröffentlichen, und State-Commitments müssen dort verankert sein, bevor es tatsächlich final ist. Zwei unterschiedliche Phasen, zwei verschiedene Garantien, ein einziger Bestätigungsbildschirm, der sie nicht unterscheidet.
Ich habe es erst gemerkt, als ich direkt nach dem Bridging nochmal Geld bewegen wollte und die Wallet gezögert hat, auf eine Weise, die ich nicht erwartet hatte. Nichts ist kaputtgegangen. Es hat mich nur erkennen lassen, dass ich „bestätigt“ und „abgeschlossen“ bisher als dasselbe Wort behandelt hatte — und auf diesem Stack sind sie das nicht.
Es wirkt wie eine Lücke, die unsichtbar bleibt, bis es ausgerechnet einmal nicht so ist.
@Dusk $DUSK #dusk $ONG $ACE
DuskEVM läuft als Rollup auf DuskDS. Deine Transaktion wird vom Sequencer aufgegriffen und in fast sofort in einen L2-Block aufgenommen. Das ist der Teil, den du siehst, der Teil, der sich augenblicklich anfühlt.
Aber Aufnahme ist keine Abwicklung. Der Batcher muss die Daten noch an DuskDS zurückveröffentlichen, und State-Commitments müssen dort verankert sein, bevor es tatsächlich final ist. Zwei unterschiedliche Phasen, zwei verschiedene Garantien, ein einziger Bestätigungsbildschirm, der sie nicht unterscheidet.
Ich habe es erst gemerkt, als ich direkt nach dem Bridging nochmal Geld bewegen wollte und die Wallet gezögert hat, auf eine Weise, die ich nicht erwartet hatte. Nichts ist kaputtgegangen. Es hat mich nur erkennen lassen, dass ich „bestätigt“ und „abgeschlossen“ bisher als dasselbe Wort behandelt hatte — und auf diesem Stack sind sie das nicht.
Es wirkt wie eine Lücke, die unsichtbar bleibt, bis es ausgerechnet einmal nicht so ist.
@Dusk $DUSK #dusk $ONG $ACE
1
80
·
--
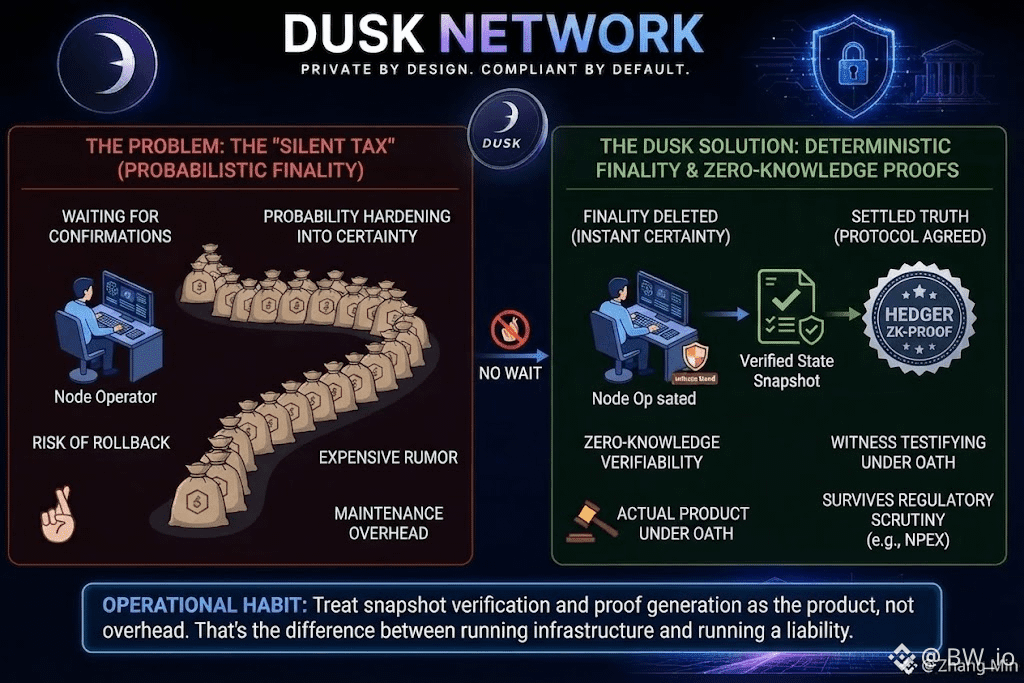
Jeder Node-Operator zahlt eine stille Steuer: die Wartezeit nach der Finalität.
Auf den meisten Ketten wird diese Lücke durch Warten gefüllt – durch Hoffen und das Beobachten, wie Bestätigungen sich wie Sandsäcke gegen eine Flut auftürmen, die vielleicht nie kommt. Dusk hat die Wartezeit nicht optimiert. Es hat sie gelöscht.
Sein Konsens fordert dich nicht auf zu warten, bis Wahrscheinlichkeit zu Gewissheit heranreift; er übergibt dir deterministische Finalität, sobald sich ein Zustand gesetzt hat – weil das Protokoll die alternative Ausgangslage bereits ausgeschlossen hat.
Das ist keine Bequemlichkeit. Das ist der Unterschied zwischen dem Betrieb von Infrastruktur und dem Betrieb einer Verbindlichkeit.
Ich denke darüber so: Eine Node, die ihren eigenen Zustand nicht sofort belegen kann, ist im Grunde nur ein sehr teures Gerücht. Eine Node, die auf verifizierten Snapshots läuft, gestützt durch Hedgers Zero-Knowledge-Proofs, ist ein Zeuge, der unter Eid aussagen kann – ohne zusammenzuzucken.
Wenn NPEX echte Wertpapiere über diese Schiene führt, testen sie keine Funktion, sondern ob das Gerücht der Berührung mit einem Regulierer standhält. Bisher: ja.
Die Operatoren, die diese Unterscheidung verstehen – und Snapshot-Verifikation sowie Proof-Generierung als das eigentliche Produkt behandeln und nicht als reinen Wartungsaufwand – sind diejenigen, die etwas aufbauen, das den Hype-Zyklus überdauert.
Alle anderen hoffen weiterhin nur darauf, dass ihre Node mit sich selbst übereinstimmt.
@Dusk_Foundation $DUSK #dusk $HEMI $RE
Jeder Node-Operator zahlt eine stille Steuer: die Wartezeit nach der Finalität.
Auf den meisten Ketten wird diese Lücke durch Warten gefüllt – durch Hoffen und das Beobachten, wie Bestätigungen sich wie Sandsäcke gegen eine Flut auftürmen, die vielleicht nie kommt. Dusk hat die Wartezeit nicht optimiert. Es hat sie gelöscht.
Sein Konsens fordert dich nicht auf zu warten, bis Wahrscheinlichkeit zu Gewissheit heranreift; er übergibt dir deterministische Finalität, sobald sich ein Zustand gesetzt hat – weil das Protokoll die alternative Ausgangslage bereits ausgeschlossen hat.
Das ist keine Bequemlichkeit. Das ist der Unterschied zwischen dem Betrieb von Infrastruktur und dem Betrieb einer Verbindlichkeit.
Ich denke darüber so: Eine Node, die ihren eigenen Zustand nicht sofort belegen kann, ist im Grunde nur ein sehr teures Gerücht. Eine Node, die auf verifizierten Snapshots läuft, gestützt durch Hedgers Zero-Knowledge-Proofs, ist ein Zeuge, der unter Eid aussagen kann – ohne zusammenzuzucken.
Wenn NPEX echte Wertpapiere über diese Schiene führt, testen sie keine Funktion, sondern ob das Gerücht der Berührung mit einem Regulierer standhält. Bisher: ja.
Die Operatoren, die diese Unterscheidung verstehen – und Snapshot-Verifikation sowie Proof-Generierung als das eigentliche Produkt behandeln und nicht als reinen Wartungsaufwand – sind diejenigen, die etwas aufbauen, das den Hype-Zyklus überdauert.
Alle anderen hoffen weiterhin nur darauf, dass ihre Node mit sich selbst übereinstimmt.
@Dusk $DUSK #dusk $HEMI $RE
Auf den meisten Ketten wird diese Lücke durch Warten gefüllt – durch Hoffen und das Beobachten, wie Bestätigungen sich wie Sandsäcke gegen eine Flut auftürmen, die vielleicht nie kommt. Dusk hat die Wartezeit nicht optimiert. Es hat sie gelöscht.
Sein Konsens fordert dich nicht auf zu warten, bis Wahrscheinlichkeit zu Gewissheit heranreift; er übergibt dir deterministische Finalität, sobald sich ein Zustand gesetzt hat – weil das Protokoll die alternative Ausgangslage bereits ausgeschlossen hat.
Das ist keine Bequemlichkeit. Das ist der Unterschied zwischen dem Betrieb von Infrastruktur und dem Betrieb einer Verbindlichkeit.
Ich denke darüber so: Eine Node, die ihren eigenen Zustand nicht sofort belegen kann, ist im Grunde nur ein sehr teures Gerücht. Eine Node, die auf verifizierten Snapshots läuft, gestützt durch Hedgers Zero-Knowledge-Proofs, ist ein Zeuge, der unter Eid aussagen kann – ohne zusammenzuzucken.
Wenn NPEX echte Wertpapiere über diese Schiene führt, testen sie keine Funktion, sondern ob das Gerücht der Berührung mit einem Regulierer standhält. Bisher: ja.
Die Operatoren, die diese Unterscheidung verstehen – und Snapshot-Verifikation sowie Proof-Generierung als das eigentliche Produkt behandeln und nicht als reinen Wartungsaufwand – sind diejenigen, die etwas aufbauen, das den Hype-Zyklus überdauert.
Alle anderen hoffen weiterhin nur darauf, dass ihre Node mit sich selbst übereinstimmt.
@Dusk $DUSK #dusk $HEMI $RE
1
98
·
--
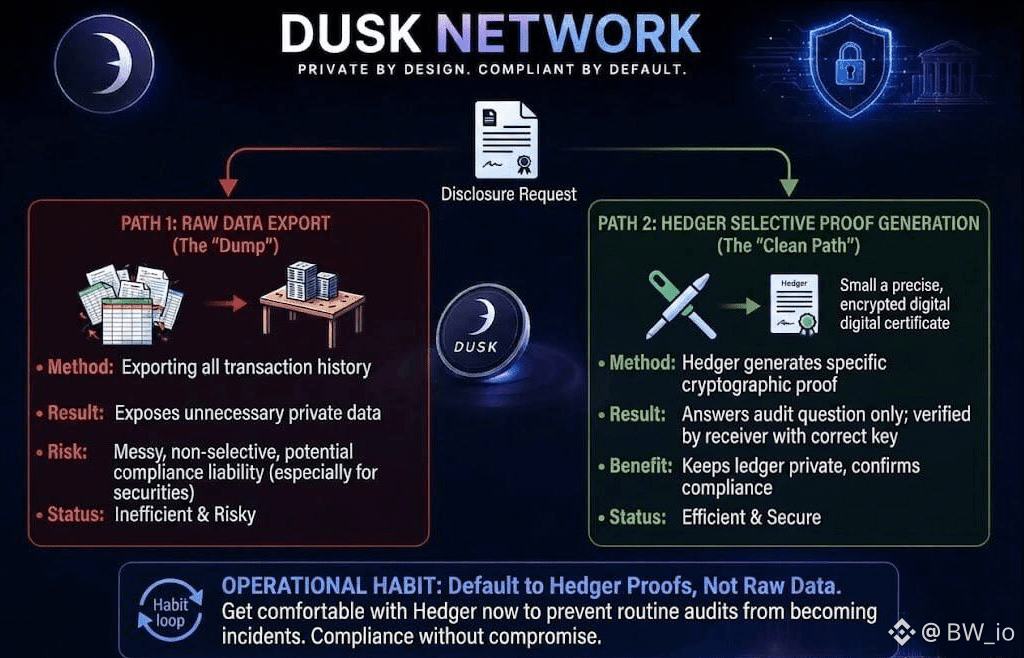
Ich habe darüber nachgedacht, den Teil des Betriebs eines Dusk-Knotens, den die meisten übersehen: Was passiert, wenn eine echte Offenlegungsanfrage eingeht. Du hast zwei Möglichkeiten, damit umzugehen.
Du kannst rohe Transaktionsdaten übergeben und hoffen, dass sie den Regulator zufriedenstellen – das ist chaotisch und offenbart ehrlich gesagt mehr, als es eigentlich braucht. Oder du lässt Hedger das tun, wofür es gebaut wurde: ein kryptografischer Beweis erzeugen, der die konkrete Frage beantwortet, Konformität bestätigt, ohne das komplette Ledger auf den Schreibtisch von jemandem zu kippen. Ich würde jederzeit den zweiten Weg wählen.
Es ist nicht nur sauberer – es ist der gesamte Kern des selektiven Disclosure-Ansatzes: die Transaktion privat halten gegenüber der Öffentlichkeit, aber gleichzeitig vollständig verifizierbar für genau die eine Partei, die über den richtigen Schlüssel verfügt. Für einen Knoten, der geregelte Abwicklungen unterstützt, ist dieser Unterschied nicht nur kosmetisch.
Ein schlampiger Disclosure-Prozess ist eine echte Verbindlichkeit, wenn du irgendwo in der Nähe von tokenisierten Wertpapieren bist. Deshalb wäre die Gewohnheit, die ich jetzt aufbauen würde – bevor es dringend wird – Proof Generation als die Standardantwort auf jede Audit-Anfrage zu behandeln, nicht als roher Datenexport als Ausweichlösung.
Mach dich mit den Tools vertraut, bevor du es unter Druck tun musst. Das ist eine kleine Umstellung im Prozess, aber genau die, die dafür sorgt, dass ein routinemäßiges Audit nicht in einen Zwischenfall kippt.
@Dusk_Foundation $DUSK #dusk $ACE $ACM
Ich habe darüber nachgedacht, den Teil des Betriebs eines Dusk-Knotens, den die meisten übersehen: Was passiert, wenn eine echte Offenlegungsanfrage eingeht. Du hast zwei Möglichkeiten, damit umzugehen.
Du kannst rohe Transaktionsdaten übergeben und hoffen, dass sie den Regulator zufriedenstellen – das ist chaotisch und offenbart ehrlich gesagt mehr, als es eigentlich braucht. Oder du lässt Hedger das tun, wofür es gebaut wurde: ein kryptografischer Beweis erzeugen, der die konkrete Frage beantwortet, Konformität bestätigt, ohne das komplette Ledger auf den Schreibtisch von jemandem zu kippen. Ich würde jederzeit den zweiten Weg wählen.
Es ist nicht nur sauberer – es ist der gesamte Kern des selektiven Disclosure-Ansatzes: die Transaktion privat halten gegenüber der Öffentlichkeit, aber gleichzeitig vollständig verifizierbar für genau die eine Partei, die über den richtigen Schlüssel verfügt. Für einen Knoten, der geregelte Abwicklungen unterstützt, ist dieser Unterschied nicht nur kosmetisch.
Ein schlampiger Disclosure-Prozess ist eine echte Verbindlichkeit, wenn du irgendwo in der Nähe von tokenisierten Wertpapieren bist. Deshalb wäre die Gewohnheit, die ich jetzt aufbauen würde – bevor es dringend wird – Proof Generation als die Standardantwort auf jede Audit-Anfrage zu behandeln, nicht als roher Datenexport als Ausweichlösung.
Mach dich mit den Tools vertraut, bevor du es unter Druck tun musst. Das ist eine kleine Umstellung im Prozess, aber genau die, die dafür sorgt, dass ein routinemäßiges Audit nicht in einen Zwischenfall kippt.
@Dusk $DUSK #dusk $ACE $ACM
Du kannst rohe Transaktionsdaten übergeben und hoffen, dass sie den Regulator zufriedenstellen – das ist chaotisch und offenbart ehrlich gesagt mehr, als es eigentlich braucht. Oder du lässt Hedger das tun, wofür es gebaut wurde: ein kryptografischer Beweis erzeugen, der die konkrete Frage beantwortet, Konformität bestätigt, ohne das komplette Ledger auf den Schreibtisch von jemandem zu kippen. Ich würde jederzeit den zweiten Weg wählen.
Es ist nicht nur sauberer – es ist der gesamte Kern des selektiven Disclosure-Ansatzes: die Transaktion privat halten gegenüber der Öffentlichkeit, aber gleichzeitig vollständig verifizierbar für genau die eine Partei, die über den richtigen Schlüssel verfügt. Für einen Knoten, der geregelte Abwicklungen unterstützt, ist dieser Unterschied nicht nur kosmetisch.
Ein schlampiger Disclosure-Prozess ist eine echte Verbindlichkeit, wenn du irgendwo in der Nähe von tokenisierten Wertpapieren bist. Deshalb wäre die Gewohnheit, die ich jetzt aufbauen würde – bevor es dringend wird – Proof Generation als die Standardantwort auf jede Audit-Anfrage zu behandeln, nicht als roher Datenexport als Ausweichlösung.
Mach dich mit den Tools vertraut, bevor du es unter Druck tun musst. Das ist eine kleine Umstellung im Prozess, aber genau die, die dafür sorgt, dass ein routinemäßiges Audit nicht in einen Zwischenfall kippt.
@Dusk $DUSK #dusk $ACE $ACM
92
·
--
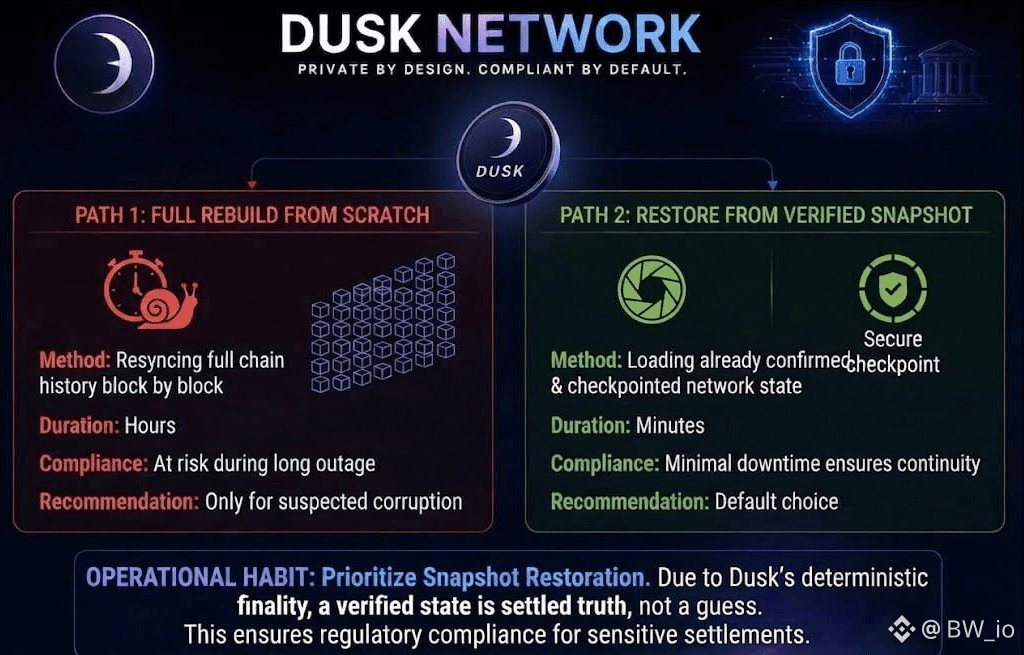
Ich habe genug Infrastruktur betrieben, um zu wissen, dass die wahren Kosten nicht der Ausfall sind, sondern das, was du danach tust.
Wenn ein Dusk-Node ausfällt oder aus dem Sync fällt, stehen dir zwei Wege offen.
Du kannst von Grund auf neu aufbauen, indem du die vollständige Kettenhistorie Block für Block erneut synchronisierst—das ist sicher, aber langsam und frisst dir Stunden, die du während eines Zwischenfalls nicht hast. Oder du kannst aus einem verifizierten State-Snapshot wiederherstellen—einem, der bereits checkpointed wurde und gegen den Konsens des Netzwerks bestätigt ist—und bist innerhalb eines Bruchteils der Zeit wieder online.
Ich entscheide mich bei jedem Mal für den zweiten Weg, weil Dusk’s deterministische Finalität bedeutet: Ein verifizierter State ist keine Vermutung, sondern eine endgültige Wahrheit, auf die sich das Protokoll bereits geeinigt hat.
Das ist hier wichtiger als in den meisten anderen Chains, da diese Nodes oft geregelte Abwicklungen unterstützen—nicht nur Gas-Transaktionen. Ausfallzeiten in einem Netzwerk, das echte Wertpapiere bewegt, sind nicht nur lästig, sondern eine Compliance-Frage.
Daher ist die operative Gewohnheit, die ich empfehle, ganz einfach: Behandle die Wiederherstellung aus Snapshot nicht als Abkürzung, sondern als den Standard, und behalte einen vollständigen Rebuild nur für den Fall bei, dass du tatsächlich eine Beschädigung vermutest.
Das ist eine kleine operative Entscheidung, aber sie macht den Unterschied zwischen Minuten Ausfallzeit und Stunden.
@Dusk_Foundation #dusk $DUSK $GPS $STAR
Ich habe genug Infrastruktur betrieben, um zu wissen, dass die wahren Kosten nicht der Ausfall sind, sondern das, was du danach tust.
Wenn ein Dusk-Node ausfällt oder aus dem Sync fällt, stehen dir zwei Wege offen.
Du kannst von Grund auf neu aufbauen, indem du die vollständige Kettenhistorie Block für Block erneut synchronisierst—das ist sicher, aber langsam und frisst dir Stunden, die du während eines Zwischenfalls nicht hast. Oder du kannst aus einem verifizierten State-Snapshot wiederherstellen—einem, der bereits checkpointed wurde und gegen den Konsens des Netzwerks bestätigt ist—und bist innerhalb eines Bruchteils der Zeit wieder online.
Ich entscheide mich bei jedem Mal für den zweiten Weg, weil Dusk’s deterministische Finalität bedeutet: Ein verifizierter State ist keine Vermutung, sondern eine endgültige Wahrheit, auf die sich das Protokoll bereits geeinigt hat.
Das ist hier wichtiger als in den meisten anderen Chains, da diese Nodes oft geregelte Abwicklungen unterstützen—nicht nur Gas-Transaktionen. Ausfallzeiten in einem Netzwerk, das echte Wertpapiere bewegt, sind nicht nur lästig, sondern eine Compliance-Frage.
Daher ist die operative Gewohnheit, die ich empfehle, ganz einfach: Behandle die Wiederherstellung aus Snapshot nicht als Abkürzung, sondern als den Standard, und behalte einen vollständigen Rebuild nur für den Fall bei, dass du tatsächlich eine Beschädigung vermutest.
Das ist eine kleine operative Entscheidung, aber sie macht den Unterschied zwischen Minuten Ausfallzeit und Stunden.
@Dusk #dusk $DUSK $GPS $STAR
Wenn ein Dusk-Node ausfällt oder aus dem Sync fällt, stehen dir zwei Wege offen.
Du kannst von Grund auf neu aufbauen, indem du die vollständige Kettenhistorie Block für Block erneut synchronisierst—das ist sicher, aber langsam und frisst dir Stunden, die du während eines Zwischenfalls nicht hast. Oder du kannst aus einem verifizierten State-Snapshot wiederherstellen—einem, der bereits checkpointed wurde und gegen den Konsens des Netzwerks bestätigt ist—und bist innerhalb eines Bruchteils der Zeit wieder online.
Ich entscheide mich bei jedem Mal für den zweiten Weg, weil Dusk’s deterministische Finalität bedeutet: Ein verifizierter State ist keine Vermutung, sondern eine endgültige Wahrheit, auf die sich das Protokoll bereits geeinigt hat.
Das ist hier wichtiger als in den meisten anderen Chains, da diese Nodes oft geregelte Abwicklungen unterstützen—nicht nur Gas-Transaktionen. Ausfallzeiten in einem Netzwerk, das echte Wertpapiere bewegt, sind nicht nur lästig, sondern eine Compliance-Frage.
Daher ist die operative Gewohnheit, die ich empfehle, ganz einfach: Behandle die Wiederherstellung aus Snapshot nicht als Abkürzung, sondern als den Standard, und behalte einen vollständigen Rebuild nur für den Fall bei, dass du tatsächlich eine Beschädigung vermutest.
Das ist eine kleine operative Entscheidung, aber sie macht den Unterschied zwischen Minuten Ausfallzeit und Stunden.
@Dusk #dusk $DUSK $GPS $STAR
1
1
78
·
--
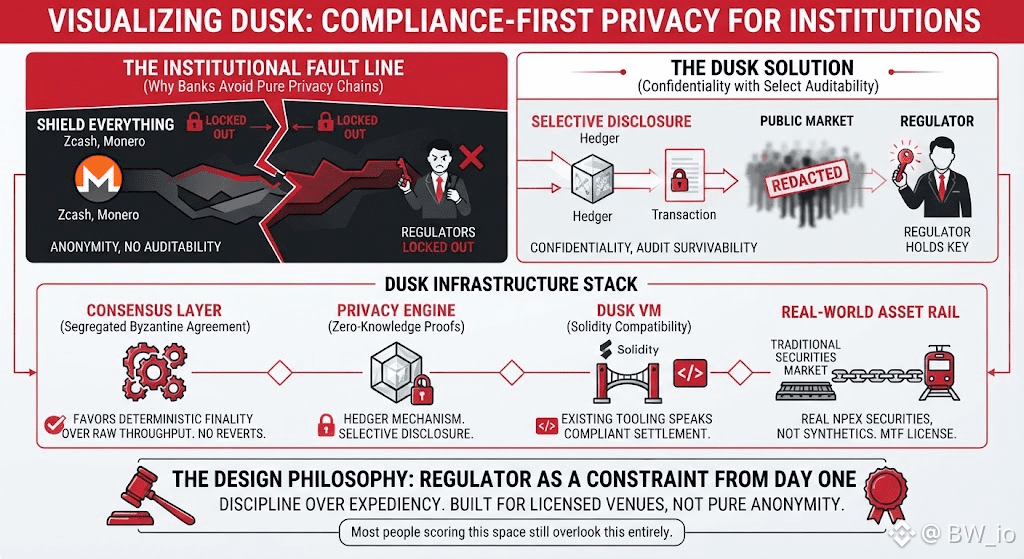
Ich komme immer wieder auf dieselbe Schwachstelle zurück, wenn ich Dusk untersuche: Institutionen wollten nie Anonymität, sondern Vertraulichkeit, die einen Audit überleben kann – und die meisten Privacy-Chains gaben ihnen diese Wahl nie.
Zcash und Monero verschleiern alles und sperren Aufsichtsbehörden vollständig aus. Genau deshalb habe ich in der Praxis nie gesehen, dass eine Bank oder ein lizenziertes Handelsumfeld sie in echtem Maßstab anfasste.
Dusk dreht diese Logik mit Hedger: Mit Zero-Knowledge-Proofs und selektiver Offenlegung bleibt eine Transaktion für die Öffentlichkeit undurchsichtig, ist aber für eine Aufsichtsbehörde, die den richtigen Schlüssel besitzt, vollständig lesbar.
Wir sprechen hier von einer Konsensschicht, Segregated Byzantine Agreement, die für genau dieses Publikum gebaut wurde – mit deterministischer Finalität statt reiner Durchsatzleistung. Denn ein Security-Settlement, das sich wieder zurückdrehen lässt, ist im Grunde gar kein Security-Settlement.
Ich denke, der klarste Beleg dafür, dass das nicht nur Theorie war, kam über NPEX: eine niederländische Börse mit einer echten MTF-Lizenz, die Dusk-Rails nutzte, um reale traditionelle Wertpapiere onchain zu bewegen – statt eines synthetischen Wrappers, der nur als Platzhalter für den echten Vermögenswert dient.
DuskEVM hat dann außerdem dafür gesorgt, dass diese gleiche Infrastruktur auch mit Solidity sprechen kann, sodass Builder ihre bestehenden Tools nicht aufgeben mussten, um darunterliegend eine konforme Settlement-Layer zu erreichen.
Was meine Aufmerksamkeit fesselt, ist nicht allein die Privacy-Kryptografie, sondern dass sie den schwierigeren Weg gewählt haben: Regulatoren von Tag eins als Randbedingung im Design mitzudenken, statt Compliance erst nach dem Launch nachträglich aufzustülpen. Und ich glaube, diese Disziplin ist der Teil, den die meisten, die in diesem Bereich bewerten, noch immer komplett übersehen.
@Dusk_Foundation #dusk $DUSK $PORTAL $QNTB
Ich komme immer wieder auf dieselbe Schwachstelle zurück, wenn ich Dusk untersuche: Institutionen wollten nie Anonymität, sondern Vertraulichkeit, die einen Audit überleben kann – und die meisten Privacy-Chains gaben ihnen diese Wahl nie.
Zcash und Monero verschleiern alles und sperren Aufsichtsbehörden vollständig aus. Genau deshalb habe ich in der Praxis nie gesehen, dass eine Bank oder ein lizenziertes Handelsumfeld sie in echtem Maßstab anfasste.
Dusk dreht diese Logik mit Hedger: Mit Zero-Knowledge-Proofs und selektiver Offenlegung bleibt eine Transaktion für die Öffentlichkeit undurchsichtig, ist aber für eine Aufsichtsbehörde, die den richtigen Schlüssel besitzt, vollständig lesbar.
Wir sprechen hier von einer Konsensschicht, Segregated Byzantine Agreement, die für genau dieses Publikum gebaut wurde – mit deterministischer Finalität statt reiner Durchsatzleistung. Denn ein Security-Settlement, das sich wieder zurückdrehen lässt, ist im Grunde gar kein Security-Settlement.
Ich denke, der klarste Beleg dafür, dass das nicht nur Theorie war, kam über NPEX: eine niederländische Börse mit einer echten MTF-Lizenz, die Dusk-Rails nutzte, um reale traditionelle Wertpapiere onchain zu bewegen – statt eines synthetischen Wrappers, der nur als Platzhalter für den echten Vermögenswert dient.
DuskEVM hat dann außerdem dafür gesorgt, dass diese gleiche Infrastruktur auch mit Solidity sprechen kann, sodass Builder ihre bestehenden Tools nicht aufgeben mussten, um darunterliegend eine konforme Settlement-Layer zu erreichen.
Was meine Aufmerksamkeit fesselt, ist nicht allein die Privacy-Kryptografie, sondern dass sie den schwierigeren Weg gewählt haben: Regulatoren von Tag eins als Randbedingung im Design mitzudenken, statt Compliance erst nach dem Launch nachträglich aufzustülpen. Und ich glaube, diese Disziplin ist der Teil, den die meisten, die in diesem Bereich bewerten, noch immer komplett übersehen.
@Dusk #dusk $DUSK $PORTAL $QNTB
Zcash und Monero verschleiern alles und sperren Aufsichtsbehörden vollständig aus. Genau deshalb habe ich in der Praxis nie gesehen, dass eine Bank oder ein lizenziertes Handelsumfeld sie in echtem Maßstab anfasste.
Dusk dreht diese Logik mit Hedger: Mit Zero-Knowledge-Proofs und selektiver Offenlegung bleibt eine Transaktion für die Öffentlichkeit undurchsichtig, ist aber für eine Aufsichtsbehörde, die den richtigen Schlüssel besitzt, vollständig lesbar.
Wir sprechen hier von einer Konsensschicht, Segregated Byzantine Agreement, die für genau dieses Publikum gebaut wurde – mit deterministischer Finalität statt reiner Durchsatzleistung. Denn ein Security-Settlement, das sich wieder zurückdrehen lässt, ist im Grunde gar kein Security-Settlement.
Ich denke, der klarste Beleg dafür, dass das nicht nur Theorie war, kam über NPEX: eine niederländische Börse mit einer echten MTF-Lizenz, die Dusk-Rails nutzte, um reale traditionelle Wertpapiere onchain zu bewegen – statt eines synthetischen Wrappers, der nur als Platzhalter für den echten Vermögenswert dient.
DuskEVM hat dann außerdem dafür gesorgt, dass diese gleiche Infrastruktur auch mit Solidity sprechen kann, sodass Builder ihre bestehenden Tools nicht aufgeben mussten, um darunterliegend eine konforme Settlement-Layer zu erreichen.
Was meine Aufmerksamkeit fesselt, ist nicht allein die Privacy-Kryptografie, sondern dass sie den schwierigeren Weg gewählt haben: Regulatoren von Tag eins als Randbedingung im Design mitzudenken, statt Compliance erst nach dem Launch nachträglich aufzustülpen. Und ich glaube, diese Disziplin ist der Teil, den die meisten, die in diesem Bereich bewerten, noch immer komplett übersehen.
@Dusk #dusk $DUSK $PORTAL $QNTB
1
1
178
·
--
Ich habe Wochen damit verbracht, die Architektur einer Privacy-Blockchain zu recherchieren, um Lösungen zu finden, die sich nicht selbst widersprechen.
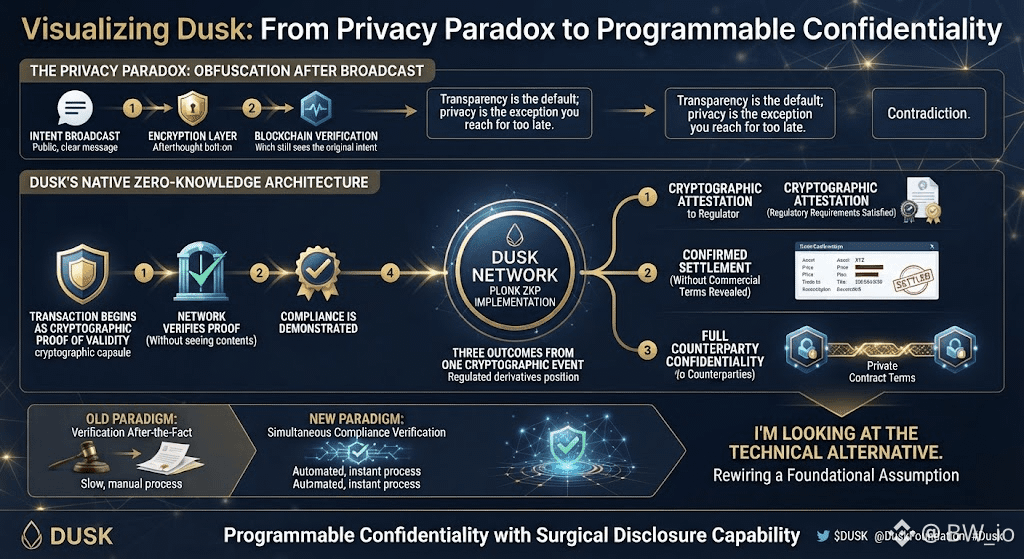
Die meisten konkurrierenden Lösungen konzentrieren sich auf die falsche Ebene, implementieren Post-Intent-Broadcast-Verschlüsselung oder fügen Vertraulichkeit als nachträglichen Gedanken hinzu. Jedes Mal, wenn ich der Logik gefolgt bin, habe ich festgestellt, dass Transparenz dennoch vorherrscht und Privacy nur als nachträgliche Komponente behandelt wird, die zu spät eingesetzt wird.
Dusk hat meine Aufmerksamkeit erregt, gerade wegen dieses Umstands.
Nachdem ich einen ganzen Tag und eine halbe Zeit damit verbracht hatte, die Details der Plonk-Zero-Knowledge-Proof zu durchdringen, wurde mir etwas klar. Was ich sah, war kein Privacy-Add-on, sondern vielmehr eine Zero-Knowledge-Ausführungsumgebung. Jede einzelne Transaktion ist standardmäßig ein kryptografischer Nachweis für etwas – statt einer Intent-Ankündigung.
Das Netzwerk validiert den Nachweis, ohne zu wissen oder zu lernen, was in dem Nachweis enthalten ist. Die Compliance ist erfüllt. Die Wirtschaft bleibt für alle versiegelt, außer für die Parteien, die ich ausdrücklich zur Autorisierung auswähle.
Ich musste das mehrmals lesen, um wirklich zu glauben, was ich gerade sah.
Das ist keine Privacy – das ist programmierbare Vertraulichkeit, mit der Möglichkeit, Offenlegung fallweise zu definieren.
Das Framework „Confidential Security Contracts“ trennt die Privacy der Ausführung von der Transparenz der Abwicklung. Eine Position in diesem Framework könnte mit voller Privacy gegenüber dem Gegenüber gehandelt werden – mit einem Nachweis an den Regulator, dass jede regulatorische Verpflichtung erfüllt wurde.
Der Regulator würde einen kryptografischen Nachweis erhalten. Der Markt würde einen Nachweis erhalten, dass die Abwicklung abgeschlossen ist. Niemand würde die zugrunde liegenden geschäftlichen Bedingungen erhalten.
Das wurde bisher nie erreicht. Dieses Framework ist das erste, das gleichzeitige Compliance-Verifikation ermöglicht. Das gab es im Finanzsystem nie – in keinem Land. Glauben Sie mir: Ein Großteil des globalen regulatorischen Systems wurde erst danach entwickelt, weil alle glaubten, Verifikation sei ein Ereignis, das retrospektiv stattfindet.
Ich schaue mir die Verifikation gerade jetzt an.
$DUSK @Dusk_Foundation #dusk $HEMI $COW
Ich habe Wochen damit verbracht, die Architektur einer Privacy-Blockchain zu recherchieren, um Lösungen zu finden, die sich nicht selbst widersprechen.
Die meisten konkurrierenden Lösungen konzentrieren sich auf die falsche Ebene, implementieren Post-Intent-Broadcast-Verschlüsselung oder fügen Vertraulichkeit als nachträglichen Gedanken hinzu. Jedes Mal, wenn ich der Logik gefolgt bin, habe ich festgestellt, dass Transparenz dennoch vorherrscht und Privacy nur als nachträgliche Komponente behandelt wird, die zu spät eingesetzt wird.
Dusk hat meine Aufmerksamkeit erregt, gerade wegen dieses Umstands.
Nachdem ich einen ganzen Tag und eine halbe Zeit damit verbracht hatte, die Details der Plonk-Zero-Knowledge-Proof zu durchdringen, wurde mir etwas klar. Was ich sah, war kein Privacy-Add-on, sondern vielmehr eine Zero-Knowledge-Ausführungsumgebung. Jede einzelne Transaktion ist standardmäßig ein kryptografischer Nachweis für etwas – statt einer Intent-Ankündigung.
Das Netzwerk validiert den Nachweis, ohne zu wissen oder zu lernen, was in dem Nachweis enthalten ist. Die Compliance ist erfüllt. Die Wirtschaft bleibt für alle versiegelt, außer für die Parteien, die ich ausdrücklich zur Autorisierung auswähle.
Ich musste das mehrmals lesen, um wirklich zu glauben, was ich gerade sah.
Das ist keine Privacy – das ist programmierbare Vertraulichkeit, mit der Möglichkeit, Offenlegung fallweise zu definieren.
Das Framework „Confidential Security Contracts“ trennt die Privacy der Ausführung von der Transparenz der Abwicklung. Eine Position in diesem Framework könnte mit voller Privacy gegenüber dem Gegenüber gehandelt werden – mit einem Nachweis an den Regulator, dass jede regulatorische Verpflichtung erfüllt wurde.
Der Regulator würde einen kryptografischen Nachweis erhalten. Der Markt würde einen Nachweis erhalten, dass die Abwicklung abgeschlossen ist. Niemand würde die zugrunde liegenden geschäftlichen Bedingungen erhalten.
Das wurde bisher nie erreicht. Dieses Framework ist das erste, das gleichzeitige Compliance-Verifikation ermöglicht. Das gab es im Finanzsystem nie – in keinem Land. Glauben Sie mir: Ein Großteil des globalen regulatorischen Systems wurde erst danach entwickelt, weil alle glaubten, Verifikation sei ein Ereignis, das retrospektiv stattfindet.
Ich schaue mir die Verifikation gerade jetzt an.
$DUSK @Dusk #dusk $HEMI $COW
Die meisten konkurrierenden Lösungen konzentrieren sich auf die falsche Ebene, implementieren Post-Intent-Broadcast-Verschlüsselung oder fügen Vertraulichkeit als nachträglichen Gedanken hinzu. Jedes Mal, wenn ich der Logik gefolgt bin, habe ich festgestellt, dass Transparenz dennoch vorherrscht und Privacy nur als nachträgliche Komponente behandelt wird, die zu spät eingesetzt wird.
Dusk hat meine Aufmerksamkeit erregt, gerade wegen dieses Umstands.
Nachdem ich einen ganzen Tag und eine halbe Zeit damit verbracht hatte, die Details der Plonk-Zero-Knowledge-Proof zu durchdringen, wurde mir etwas klar. Was ich sah, war kein Privacy-Add-on, sondern vielmehr eine Zero-Knowledge-Ausführungsumgebung. Jede einzelne Transaktion ist standardmäßig ein kryptografischer Nachweis für etwas – statt einer Intent-Ankündigung.
Das Netzwerk validiert den Nachweis, ohne zu wissen oder zu lernen, was in dem Nachweis enthalten ist. Die Compliance ist erfüllt. Die Wirtschaft bleibt für alle versiegelt, außer für die Parteien, die ich ausdrücklich zur Autorisierung auswähle.
Ich musste das mehrmals lesen, um wirklich zu glauben, was ich gerade sah.
Das ist keine Privacy – das ist programmierbare Vertraulichkeit, mit der Möglichkeit, Offenlegung fallweise zu definieren.
Das Framework „Confidential Security Contracts“ trennt die Privacy der Ausführung von der Transparenz der Abwicklung. Eine Position in diesem Framework könnte mit voller Privacy gegenüber dem Gegenüber gehandelt werden – mit einem Nachweis an den Regulator, dass jede regulatorische Verpflichtung erfüllt wurde.
Der Regulator würde einen kryptografischen Nachweis erhalten. Der Markt würde einen Nachweis erhalten, dass die Abwicklung abgeschlossen ist. Niemand würde die zugrunde liegenden geschäftlichen Bedingungen erhalten.
Das wurde bisher nie erreicht. Dieses Framework ist das erste, das gleichzeitige Compliance-Verifikation ermöglicht. Das gab es im Finanzsystem nie – in keinem Land. Glauben Sie mir: Ein Großteil des globalen regulatorischen Systems wurde erst danach entwickelt, weil alle glaubten, Verifikation sei ein Ereignis, das retrospektiv stattfindet.
Ich schaue mir die Verifikation gerade jetzt an.
$DUSK @Dusk #dusk $HEMI $COW
76
·
--
Gestern habe ich über Dusk’ Modell für selektive Offenlegung geschrieben. Ich habe die letzte Nacht darüber nachgedacht, was ich falsch eingeschätzt habe.
Nicht die Kryptografie. Das Framing.
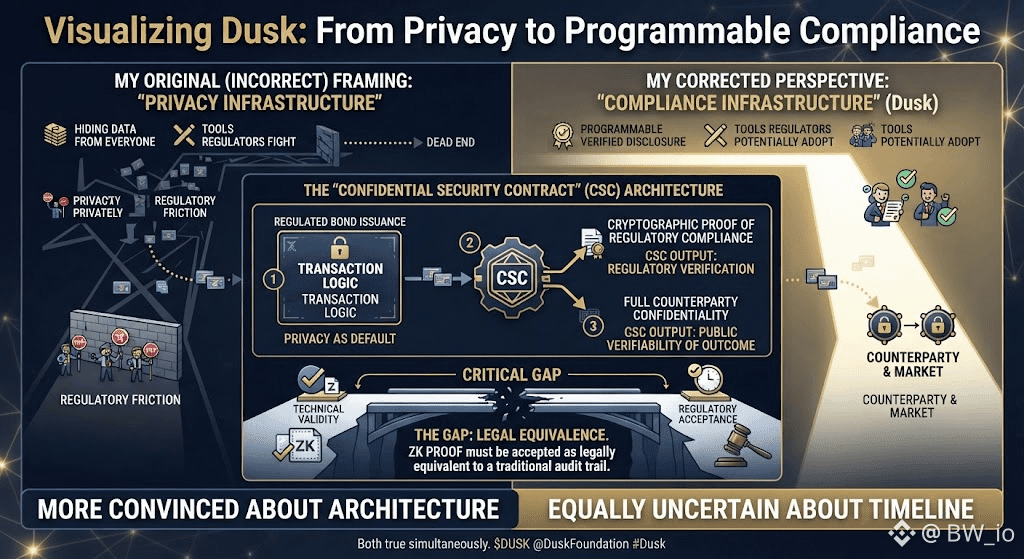
Ich habe es als „Privacy Infrastructure“ beschrieben. Das ist die oberflächliche Lesart. Was Dusk tatsächlich baut, ist „Compliance Infrastructure“ mit Datenschutz als standardmäßigem Zustand. Das klingt ähnlich. Ist es aber nicht.
Privacy Infrastructure fragt, wie Transaktionen verborgen gehalten werden können. Compliance Infrastructure fragt, wie verifizierte Offenlegung programmierbar gemacht werden kann. Das Erste erzeugt Werkzeuge, gegen die Regulierer sich potenziell wehren. Das Zweite erzeugt Werkzeuge, die Regulierer möglicherweise übernehmen.
Hier wird es technisch spannend. Die Architektur von „Confidential Security Contract“ ermöglicht es, Transaktionslogik privat auszuführen, während das Ergebnis weiterhin öffentlich verifizierbar bleibt. Eine regulierte Anleiheemission könnte sich mit voller Vertraulichkeit auf Gegenseite abwickeln und zugleich einen kryptografischen Nachweis erzeugen, der die regulatorische Compliance belegt. Kein manuelles Reporting. Keine Offenlegungsverzögerung. Keine Marktexponierung während der Abwicklung.
Das ist keine inkrementelle Verbesserung. Das ist das Entfernen einer ganzen Ebene institutioneller Reibung, die derzeit Rechtsabteilungen, Compliance-Abteilungen und Verzögerungen bei der Abwicklung erfordert – gemessen in Tagen.
Die Lücke, die ich nicht schließen kann: Regulierer müssen die Verifizierung von ZK-Beweisen rechtlich als gleichwertig zu traditionellen Audit-Trails anerkennen, bevor all das skaliert. Technische Korrektheit und regulatorische Akzeptanz haben völlig unterschiedliche Zeitpläne. Diese Lücke hat bereits wirklich gute Infrastruktur beendet.
Heute bin ich von der Architektur überzeugter als gestern.
Genauso unsicher über den Zeitplan.
Beides stimmt gleichzeitig.
$DUSK @Dusk_Foundation #dusk $ACE $VELVET
Gestern habe ich über Dusk’ Modell für selektive Offenlegung geschrieben. Ich habe die letzte Nacht darüber nachgedacht, was ich falsch eingeschätzt habe.
Nicht die Kryptografie. Das Framing.
Ich habe es als „Privacy Infrastructure“ beschrieben. Das ist die oberflächliche Lesart. Was Dusk tatsächlich baut, ist „Compliance Infrastructure“ mit Datenschutz als standardmäßigem Zustand. Das klingt ähnlich. Ist es aber nicht.
Privacy Infrastructure fragt, wie Transaktionen verborgen gehalten werden können. Compliance Infrastructure fragt, wie verifizierte Offenlegung programmierbar gemacht werden kann. Das Erste erzeugt Werkzeuge, gegen die Regulierer sich potenziell wehren. Das Zweite erzeugt Werkzeuge, die Regulierer möglicherweise übernehmen.
Hier wird es technisch spannend. Die Architektur von „Confidential Security Contract“ ermöglicht es, Transaktionslogik privat auszuführen, während das Ergebnis weiterhin öffentlich verifizierbar bleibt. Eine regulierte Anleiheemission könnte sich mit voller Vertraulichkeit auf Gegenseite abwickeln und zugleich einen kryptografischen Nachweis erzeugen, der die regulatorische Compliance belegt. Kein manuelles Reporting. Keine Offenlegungsverzögerung. Keine Marktexponierung während der Abwicklung.
Das ist keine inkrementelle Verbesserung. Das ist das Entfernen einer ganzen Ebene institutioneller Reibung, die derzeit Rechtsabteilungen, Compliance-Abteilungen und Verzögerungen bei der Abwicklung erfordert – gemessen in Tagen.
Die Lücke, die ich nicht schließen kann: Regulierer müssen die Verifizierung von ZK-Beweisen rechtlich als gleichwertig zu traditionellen Audit-Trails anerkennen, bevor all das skaliert. Technische Korrektheit und regulatorische Akzeptanz haben völlig unterschiedliche Zeitpläne. Diese Lücke hat bereits wirklich gute Infrastruktur beendet.
Heute bin ich von der Architektur überzeugter als gestern.
Genauso unsicher über den Zeitplan.
Beides stimmt gleichzeitig.
$DUSK @Dusk #dusk $ACE $VELVET
Nicht die Kryptografie. Das Framing.
Ich habe es als „Privacy Infrastructure“ beschrieben. Das ist die oberflächliche Lesart. Was Dusk tatsächlich baut, ist „Compliance Infrastructure“ mit Datenschutz als standardmäßigem Zustand. Das klingt ähnlich. Ist es aber nicht.
Privacy Infrastructure fragt, wie Transaktionen verborgen gehalten werden können. Compliance Infrastructure fragt, wie verifizierte Offenlegung programmierbar gemacht werden kann. Das Erste erzeugt Werkzeuge, gegen die Regulierer sich potenziell wehren. Das Zweite erzeugt Werkzeuge, die Regulierer möglicherweise übernehmen.
Hier wird es technisch spannend. Die Architektur von „Confidential Security Contract“ ermöglicht es, Transaktionslogik privat auszuführen, während das Ergebnis weiterhin öffentlich verifizierbar bleibt. Eine regulierte Anleiheemission könnte sich mit voller Vertraulichkeit auf Gegenseite abwickeln und zugleich einen kryptografischen Nachweis erzeugen, der die regulatorische Compliance belegt. Kein manuelles Reporting. Keine Offenlegungsverzögerung. Keine Marktexponierung während der Abwicklung.
Das ist keine inkrementelle Verbesserung. Das ist das Entfernen einer ganzen Ebene institutioneller Reibung, die derzeit Rechtsabteilungen, Compliance-Abteilungen und Verzögerungen bei der Abwicklung erfordert – gemessen in Tagen.
Die Lücke, die ich nicht schließen kann: Regulierer müssen die Verifizierung von ZK-Beweisen rechtlich als gleichwertig zu traditionellen Audit-Trails anerkennen, bevor all das skaliert. Technische Korrektheit und regulatorische Akzeptanz haben völlig unterschiedliche Zeitpläne. Diese Lücke hat bereits wirklich gute Infrastruktur beendet.
Heute bin ich von der Architektur überzeugter als gestern.
Genauso unsicher über den Zeitplan.
Beides stimmt gleichzeitig.
$DUSK @Dusk #dusk $ACE $VELVET
1
2
84
·
--
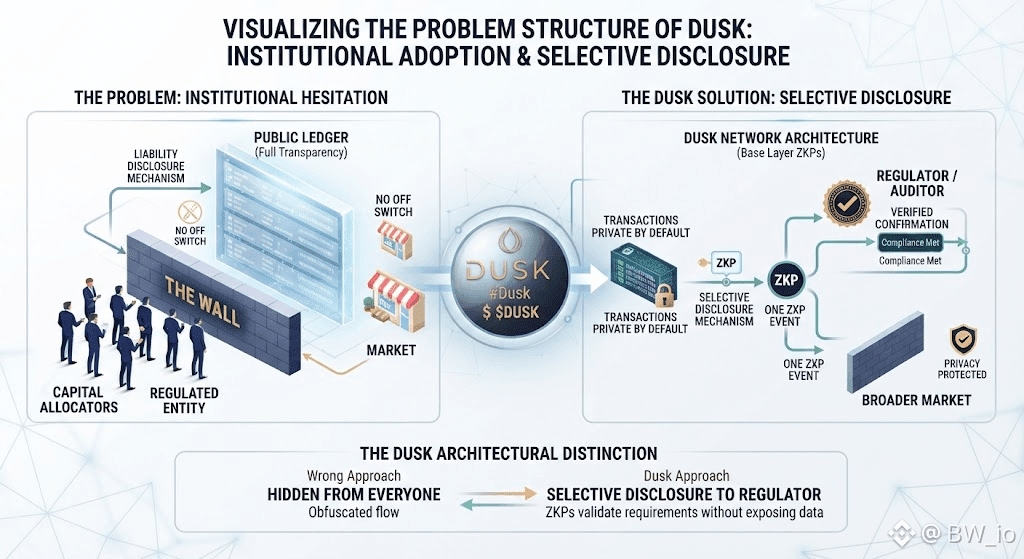
Jede seriöse Institution, die sich dem Onchain-Infrastruktur-Stack nähert, stößt auf dieselbe Wand. Öffentliche Ledger sind das Feature, das der Einzelhandel feiert, und der Grund, warum Institutionen zögern. Vollständige Transparenz ist keine Neutralität. Für ein reguliertes Unternehmen, das eine ernstzunehmende Größe ausführt, ist ein öffentliches Ledger ein Haftungs- bzw. Offenlegungsmechanismus – ohne Ausschaltmöglichkeit.
Diese Wand hat mich vor drei Tagen in die Dusk Foundation gezogen.
Die Architektur geht von einer ganz anderen Annahme aus. Transaktionen sind standardmäßig privat. Nicht verschleiert. Nicht gemischt. Kryptografisch privat durch Zero-Knowledge-Proofs auf der Basisschicht. Selektive Offenlegung ermöglicht es dann einem verifizierten Teilnehmer, spezifische Transaktionsdaten einem bestimmten Regulator offenzulegen, ohne dass dieselben Daten dem breiteren Markt preisgegeben werden.
Jede Privatsphäre-Lösung, die ich zuvor untersucht habe, beantwortete die falsche Frage. Man fragte, wie man Transaktionen vor allen versteckt. Institutionen müssen nicht vor allen versteckt werden. Sie müssen gegenüber einer bestimmten Stelle offenlegen können, ohne gleichzeitig gegenüber allen anderen offenzulegen. Das sind strukturell unterschiedliche Probleme – und erfordern strukturell unterschiedliche Kryptografie.
Zero-Knowledge-Proofs lösen das zweite Problem sauber. Man beweist, dass eine Transaktion die regulatorischen Anforderungen erfüllt, ohne die Transaktion selbst offenzulegen. Der Regulator erhält eine verifizierte Bestätigung. Der Markt erhält nichts. Beide Ergebnisse entstehen aus demselben kryptografischen Ereignis.
Die Frage, die ich noch nicht beantworten kann: Ob große Regulierungsbehörden die Verifikation von Zero-Knowledge-Proofs rechtlich als gleichwertig zur traditionellen Offenlegung akzeptieren. Die Kryptografie ist solide. Der Rechtsrahmen ist nicht geklärt.
Diese Lücke ist es, an der die meisten institutionellen Blockchain-Infrastrukturen zuvor stillschweigend zum Stillstand gekommen sind.
$DUSK @Dusk_Foundation #Dusk #dusk $EDEN $AKE
Jede seriöse Institution, die sich dem Onchain-Infrastruktur-Stack nähert, stößt auf dieselbe Wand. Öffentliche Ledger sind das Feature, das der Einzelhandel feiert, und der Grund, warum Institutionen zögern. Vollständige Transparenz ist keine Neutralität. Für ein reguliertes Unternehmen, das eine ernstzunehmende Größe ausführt, ist ein öffentliches Ledger ein Haftungs- bzw. Offenlegungsmechanismus – ohne Ausschaltmöglichkeit.
Diese Wand hat mich vor drei Tagen in die Dusk Foundation gezogen.
Die Architektur geht von einer ganz anderen Annahme aus. Transaktionen sind standardmäßig privat. Nicht verschleiert. Nicht gemischt. Kryptografisch privat durch Zero-Knowledge-Proofs auf der Basisschicht. Selektive Offenlegung ermöglicht es dann einem verifizierten Teilnehmer, spezifische Transaktionsdaten einem bestimmten Regulator offenzulegen, ohne dass dieselben Daten dem breiteren Markt preisgegeben werden.
Jede Privatsphäre-Lösung, die ich zuvor untersucht habe, beantwortete die falsche Frage. Man fragte, wie man Transaktionen vor allen versteckt. Institutionen müssen nicht vor allen versteckt werden. Sie müssen gegenüber einer bestimmten Stelle offenlegen können, ohne gleichzeitig gegenüber allen anderen offenzulegen. Das sind strukturell unterschiedliche Probleme – und erfordern strukturell unterschiedliche Kryptografie.
Zero-Knowledge-Proofs lösen das zweite Problem sauber. Man beweist, dass eine Transaktion die regulatorischen Anforderungen erfüllt, ohne die Transaktion selbst offenzulegen. Der Regulator erhält eine verifizierte Bestätigung. Der Markt erhält nichts. Beide Ergebnisse entstehen aus demselben kryptografischen Ereignis.
Die Frage, die ich noch nicht beantworten kann: Ob große Regulierungsbehörden die Verifikation von Zero-Knowledge-Proofs rechtlich als gleichwertig zur traditionellen Offenlegung akzeptieren. Die Kryptografie ist solide. Der Rechtsrahmen ist nicht geklärt.
Diese Lücke ist es, an der die meisten institutionellen Blockchain-Infrastrukturen zuvor stillschweigend zum Stillstand gekommen sind.
$DUSK @Dusk #Dusk #dusk $EDEN $AKE
Diese Wand hat mich vor drei Tagen in die Dusk Foundation gezogen.
Die Architektur geht von einer ganz anderen Annahme aus. Transaktionen sind standardmäßig privat. Nicht verschleiert. Nicht gemischt. Kryptografisch privat durch Zero-Knowledge-Proofs auf der Basisschicht. Selektive Offenlegung ermöglicht es dann einem verifizierten Teilnehmer, spezifische Transaktionsdaten einem bestimmten Regulator offenzulegen, ohne dass dieselben Daten dem breiteren Markt preisgegeben werden.
Jede Privatsphäre-Lösung, die ich zuvor untersucht habe, beantwortete die falsche Frage. Man fragte, wie man Transaktionen vor allen versteckt. Institutionen müssen nicht vor allen versteckt werden. Sie müssen gegenüber einer bestimmten Stelle offenlegen können, ohne gleichzeitig gegenüber allen anderen offenzulegen. Das sind strukturell unterschiedliche Probleme – und erfordern strukturell unterschiedliche Kryptografie.
Zero-Knowledge-Proofs lösen das zweite Problem sauber. Man beweist, dass eine Transaktion die regulatorischen Anforderungen erfüllt, ohne die Transaktion selbst offenzulegen. Der Regulator erhält eine verifizierte Bestätigung. Der Markt erhält nichts. Beide Ergebnisse entstehen aus demselben kryptografischen Ereignis.
Die Frage, die ich noch nicht beantworten kann: Ob große Regulierungsbehörden die Verifikation von Zero-Knowledge-Proofs rechtlich als gleichwertig zur traditionellen Offenlegung akzeptieren. Die Kryptografie ist solide. Der Rechtsrahmen ist nicht geklärt.
Diese Lücke ist es, an der die meisten institutionellen Blockchain-Infrastrukturen zuvor stillschweigend zum Stillstand gekommen sind.
$DUSK @Dusk #Dusk #dusk $EDEN $AKE
351
·
--
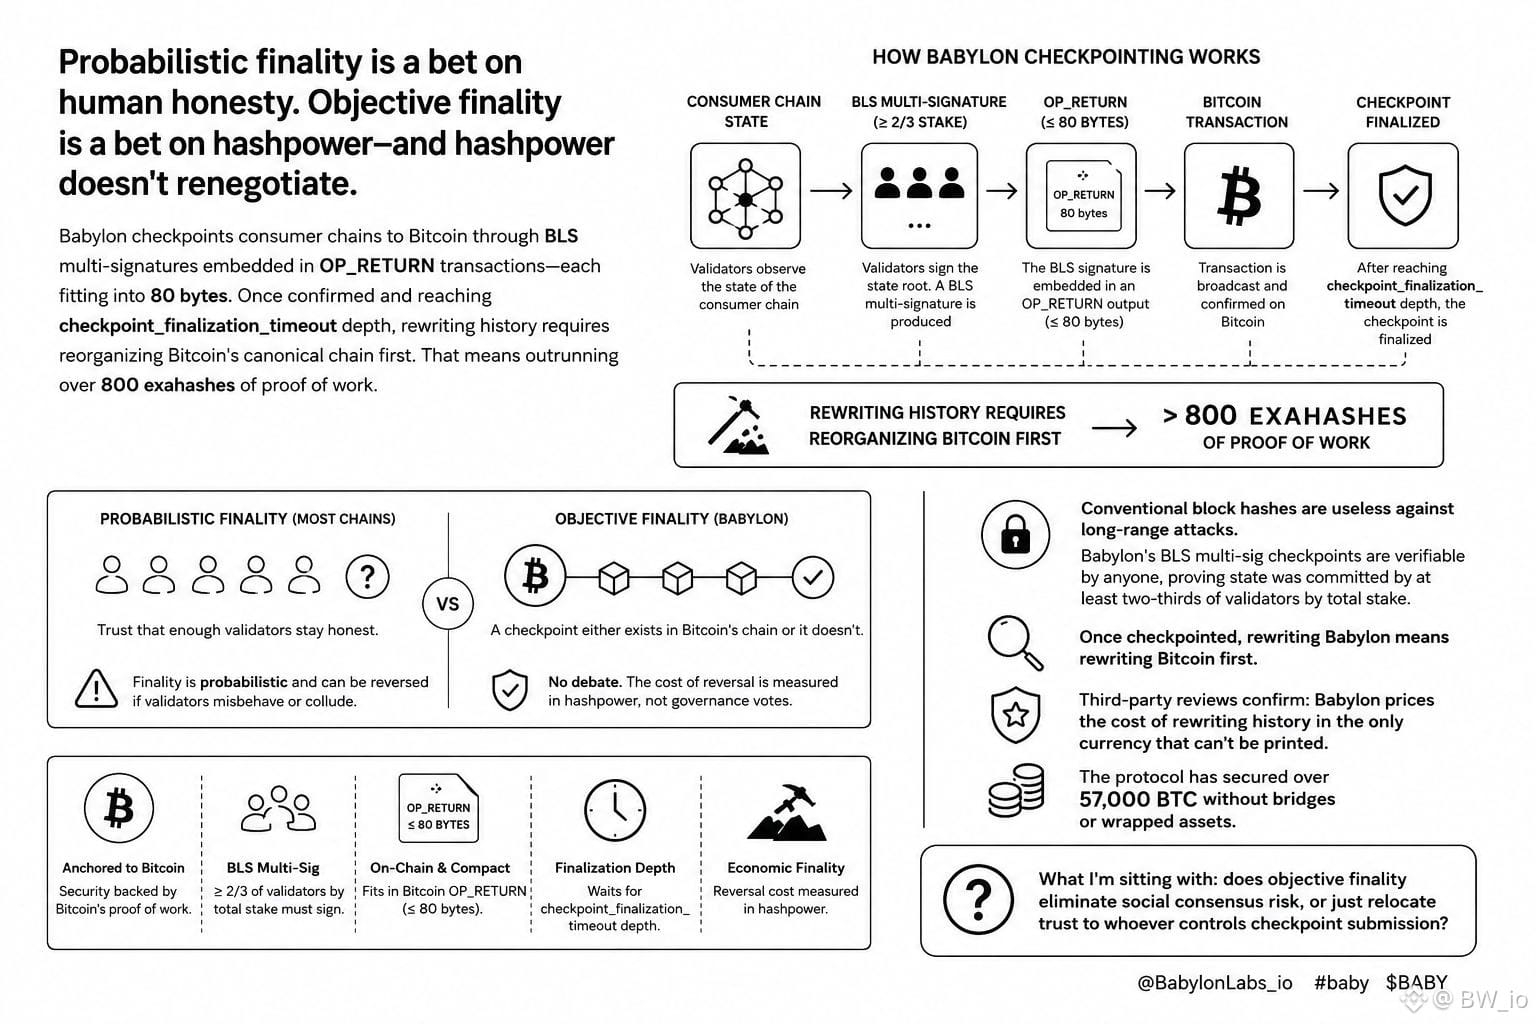
Wahrscheinliche Finalität ist eine Wette auf menschliche Ehrlichkeit. Objektive Finalität ist eine Wette auf Hashpower – und Hashpower verhandelt nicht neu.
Babylon verankert Checkpoints für Consumer-Chains in Bitcoin durch BLS-Multi-Signaturen, eingebettet in OP_RETURN-Transaktionen – jede passt in 80 Bytes. Sobald bestätigt und nach Erreichen der Tiefe checkpoint_finalization_timeout, erfordert das Umschreiben der Historie zunächst die Reorganisation der kanonischen Bitcoin-Kette. Das bedeutet, über 800 Exahashes Proof of Work zu überholen.
Die meisten Chains verkaufen probabilistische Finalität – darauf vertrauen, dass genug Validatoren ehrlich bleiben. Babylon ersetzt das durch objektive Finalität: Ein Checkpoint existiert entweder in der Bitcoin-Kette oder er existiert nicht. Kein Für und Wider. Die Kosten einer Umkehr werden in Hashpower gemessen, nicht in Governance-Abstimmungen.
Konventionelle Blockhashes sind gegen Long-Range-Angriffe nutzlos. Babylons BLS-Multi-Sig-Checkpoints sind von jedem verifizierbar und zeigen nach, dass der Zustand von mindestens zwei Dritteln der Validatoren nach Gesamt-Stake festgeschrieben wurde. Sobald ein Checkpoint gesetzt ist, bedeutet das Umschreiben von Babylon, zuerst Bitcoin umzuschreiben.
Externe Reviews bestätigen: Babylon bepreist die Kosten des Umschreibens der Historie in der einzigen Währung, die nicht gedruckt werden kann. Das Protokoll hat über 57.000 BTC gesichert – ohne Bridges oder Wrapped Assets.
Womit ich gerade kämpfe: Beseitigt die objektive Finalität das Risiko eines sozialen Konsenses, oder verlagert sie nur das Vertrauen zu derjenigen Instanz, die die Checkpoint-Übermittlung kontrolliert?
@babylonlabs_io #baby $BABY $HEI
Wahrscheinliche Finalität ist eine Wette auf menschliche Ehrlichkeit. Objektive Finalität ist eine Wette auf Hashpower – und Hashpower verhandelt nicht neu.
Babylon verankert Checkpoints für Consumer-Chains in Bitcoin durch BLS-Multi-Signaturen, eingebettet in OP_RETURN-Transaktionen – jede passt in 80 Bytes. Sobald bestätigt und nach Erreichen der Tiefe checkpoint_finalization_timeout, erfordert das Umschreiben der Historie zunächst die Reorganisation der kanonischen Bitcoin-Kette. Das bedeutet, über 800 Exahashes Proof of Work zu überholen.
Die meisten Chains verkaufen probabilistische Finalität – darauf vertrauen, dass genug Validatoren ehrlich bleiben. Babylon ersetzt das durch objektive Finalität: Ein Checkpoint existiert entweder in der Bitcoin-Kette oder er existiert nicht. Kein Für und Wider. Die Kosten einer Umkehr werden in Hashpower gemessen, nicht in Governance-Abstimmungen.
Konventionelle Blockhashes sind gegen Long-Range-Angriffe nutzlos. Babylons BLS-Multi-Sig-Checkpoints sind von jedem verifizierbar und zeigen nach, dass der Zustand von mindestens zwei Dritteln der Validatoren nach Gesamt-Stake festgeschrieben wurde. Sobald ein Checkpoint gesetzt ist, bedeutet das Umschreiben von Babylon, zuerst Bitcoin umzuschreiben.
Externe Reviews bestätigen: Babylon bepreist die Kosten des Umschreibens der Historie in der einzigen Währung, die nicht gedruckt werden kann. Das Protokoll hat über 57.000 BTC gesichert – ohne Bridges oder Wrapped Assets.
Womit ich gerade kämpfe: Beseitigt die objektive Finalität das Risiko eines sozialen Konsenses, oder verlagert sie nur das Vertrauen zu derjenigen Instanz, die die Checkpoint-Übermittlung kontrolliert?
@BabylonLabs_io #baby $BABY $HEI
Babylon verankert Checkpoints für Consumer-Chains in Bitcoin durch BLS-Multi-Signaturen, eingebettet in OP_RETURN-Transaktionen – jede passt in 80 Bytes. Sobald bestätigt und nach Erreichen der Tiefe checkpoint_finalization_timeout, erfordert das Umschreiben der Historie zunächst die Reorganisation der kanonischen Bitcoin-Kette. Das bedeutet, über 800 Exahashes Proof of Work zu überholen.
Die meisten Chains verkaufen probabilistische Finalität – darauf vertrauen, dass genug Validatoren ehrlich bleiben. Babylon ersetzt das durch objektive Finalität: Ein Checkpoint existiert entweder in der Bitcoin-Kette oder er existiert nicht. Kein Für und Wider. Die Kosten einer Umkehr werden in Hashpower gemessen, nicht in Governance-Abstimmungen.
Konventionelle Blockhashes sind gegen Long-Range-Angriffe nutzlos. Babylons BLS-Multi-Sig-Checkpoints sind von jedem verifizierbar und zeigen nach, dass der Zustand von mindestens zwei Dritteln der Validatoren nach Gesamt-Stake festgeschrieben wurde. Sobald ein Checkpoint gesetzt ist, bedeutet das Umschreiben von Babylon, zuerst Bitcoin umzuschreiben.
Externe Reviews bestätigen: Babylon bepreist die Kosten des Umschreibens der Historie in der einzigen Währung, die nicht gedruckt werden kann. Das Protokoll hat über 57.000 BTC gesichert – ohne Bridges oder Wrapped Assets.
Womit ich gerade kämpfe: Beseitigt die objektive Finalität das Risiko eines sozialen Konsenses, oder verlagert sie nur das Vertrauen zu derjenigen Instanz, die die Checkpoint-Übermittlung kontrolliert?
@BabylonLabs_io #baby $BABY $HEI
135
·
--
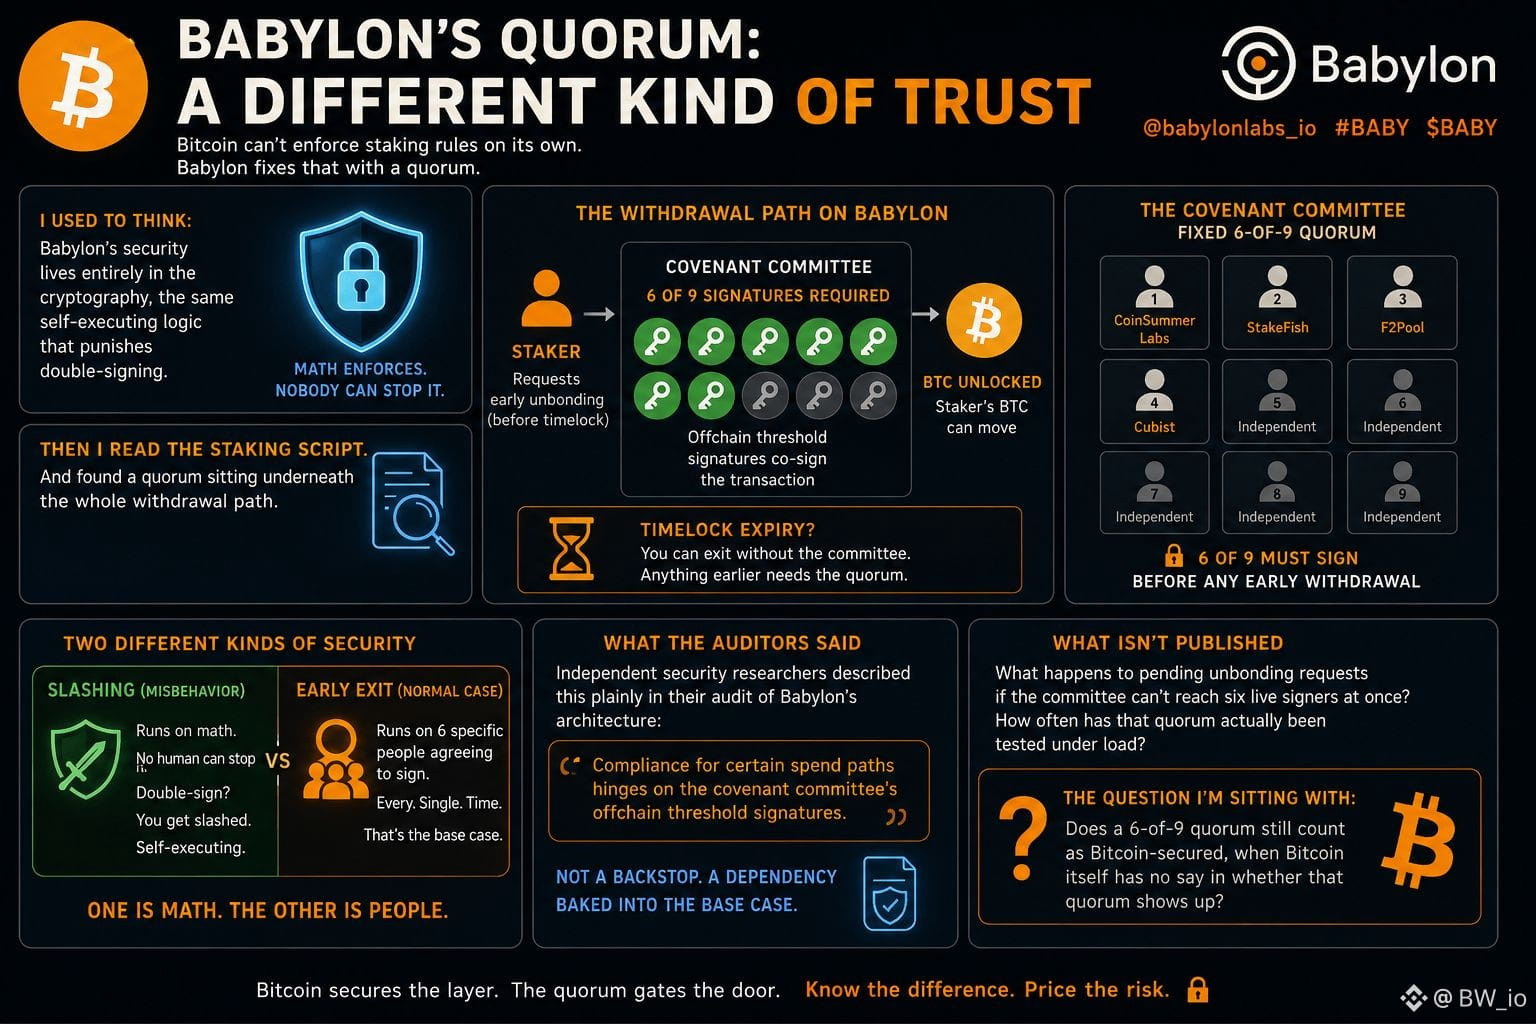
Bitcoin kann Staking-Regeln nicht von sich aus durchsetzen. Babylon behebt das mit einem Quorum. Und ein Quorum, wenn man sich anschaut, was es tatsächlich absichert, ist eine ganz andere Art von Vertrauen als das, was die Protokollmärkte nahelegen.
Früher nahm ich an, dass Babylons Sicherheit vollständig in der Kryptografie steckt: in derselben selbstausführenden Logik, die doppeltes Signieren bestraft. Dann las ich das Staking-Skript selbst und stellte fest, dass unter dem gesamten Withdrawal-Pfad ein Quorum liegt.
Jede frühe Unbonding-Transaktion auf Babylon erfordert Signaturen von einer Schwelle des Covenant-Committee: fest sechs von neun Schlüsseln, bevor sich Babylons BTC eines Stakers bewegen kann. Das ist kein Rückfallmechanismus für Fehlverhalten. Das ist der Standardpfad. Ablauf der Time-Lock-Bestimmung lässt einen austreten, ohne das Komitee. Alles davor – was die meisten realen Withdrawals sind – braucht das Quorum, um mitzuzuzeichnen.
Das ist der Teil, den ich vorher nicht getrennt hatte. Slashing läuft nach mathematischen Regeln, die niemand stoppen kann. Der gewöhnliche frühe Ausstieg läuft dagegen darauf hinaus, dass sechs konkrete Personen jedes einzelne Mal zustimmen und unterschreiben.
Unabhängige Sicherheitsforscher haben das in ihrem Audit der Babylonschen Architektur ganz klar beschrieben: Compliance für bestimmte Ausgabenpfade hängt von den Offchain-Threshold-Signaturen des Covenant-Committees ab. Kein Backstop. Eine Abhängigkeit im Basisszenario.
Was nirgendwo veröffentlicht ist, zumindest was ich gefunden habe: Was passiert mit ausstehenden Unbonding-Anfragen, wenn das Komitee nicht gleichzeitig sechs aktive Signer erreichen kann – oder wie oft dieses Quorum tatsächlich unter Last getestet wurde.
Was ich gerade durchdenke: Zählt ein 6-von-9-Quorum immer noch als Bitcoin-gesichert, wenn Bitcoin selbst keine Mitbestimmung hat, ob dieses Quorum überhaupt auftaucht.
@babylonlabs_io #baby $BABY $CYS
Bitcoin kann Staking-Regeln nicht von sich aus durchsetzen. Babylon behebt das mit einem Quorum. Und ein Quorum, wenn man sich anschaut, was es tatsächlich absichert, ist eine ganz andere Art von Vertrauen als das, was die Protokollmärkte nahelegen.
Früher nahm ich an, dass Babylons Sicherheit vollständig in der Kryptografie steckt: in derselben selbstausführenden Logik, die doppeltes Signieren bestraft. Dann las ich das Staking-Skript selbst und stellte fest, dass unter dem gesamten Withdrawal-Pfad ein Quorum liegt.
Jede frühe Unbonding-Transaktion auf Babylon erfordert Signaturen von einer Schwelle des Covenant-Committee: fest sechs von neun Schlüsseln, bevor sich Babylons BTC eines Stakers bewegen kann. Das ist kein Rückfallmechanismus für Fehlverhalten. Das ist der Standardpfad. Ablauf der Time-Lock-Bestimmung lässt einen austreten, ohne das Komitee. Alles davor – was die meisten realen Withdrawals sind – braucht das Quorum, um mitzuzuzeichnen.
Das ist der Teil, den ich vorher nicht getrennt hatte. Slashing läuft nach mathematischen Regeln, die niemand stoppen kann. Der gewöhnliche frühe Ausstieg läuft dagegen darauf hinaus, dass sechs konkrete Personen jedes einzelne Mal zustimmen und unterschreiben.
Unabhängige Sicherheitsforscher haben das in ihrem Audit der Babylonschen Architektur ganz klar beschrieben: Compliance für bestimmte Ausgabenpfade hängt von den Offchain-Threshold-Signaturen des Covenant-Committees ab. Kein Backstop. Eine Abhängigkeit im Basisszenario.
Was nirgendwo veröffentlicht ist, zumindest was ich gefunden habe: Was passiert mit ausstehenden Unbonding-Anfragen, wenn das Komitee nicht gleichzeitig sechs aktive Signer erreichen kann – oder wie oft dieses Quorum tatsächlich unter Last getestet wurde.
Was ich gerade durchdenke: Zählt ein 6-von-9-Quorum immer noch als Bitcoin-gesichert, wenn Bitcoin selbst keine Mitbestimmung hat, ob dieses Quorum überhaupt auftaucht.
@BabylonLabs_io #baby $BABY $CYS
Früher nahm ich an, dass Babylons Sicherheit vollständig in der Kryptografie steckt: in derselben selbstausführenden Logik, die doppeltes Signieren bestraft. Dann las ich das Staking-Skript selbst und stellte fest, dass unter dem gesamten Withdrawal-Pfad ein Quorum liegt.
Jede frühe Unbonding-Transaktion auf Babylon erfordert Signaturen von einer Schwelle des Covenant-Committee: fest sechs von neun Schlüsseln, bevor sich Babylons BTC eines Stakers bewegen kann. Das ist kein Rückfallmechanismus für Fehlverhalten. Das ist der Standardpfad. Ablauf der Time-Lock-Bestimmung lässt einen austreten, ohne das Komitee. Alles davor – was die meisten realen Withdrawals sind – braucht das Quorum, um mitzuzuzeichnen.
Das ist der Teil, den ich vorher nicht getrennt hatte. Slashing läuft nach mathematischen Regeln, die niemand stoppen kann. Der gewöhnliche frühe Ausstieg läuft dagegen darauf hinaus, dass sechs konkrete Personen jedes einzelne Mal zustimmen und unterschreiben.
Unabhängige Sicherheitsforscher haben das in ihrem Audit der Babylonschen Architektur ganz klar beschrieben: Compliance für bestimmte Ausgabenpfade hängt von den Offchain-Threshold-Signaturen des Covenant-Committees ab. Kein Backstop. Eine Abhängigkeit im Basisszenario.
Was nirgendwo veröffentlicht ist, zumindest was ich gefunden habe: Was passiert mit ausstehenden Unbonding-Anfragen, wenn das Komitee nicht gleichzeitig sechs aktive Signer erreichen kann – oder wie oft dieses Quorum tatsächlich unter Last getestet wurde.
Was ich gerade durchdenke: Zählt ein 6-von-9-Quorum immer noch als Bitcoin-gesichert, wenn Bitcoin selbst keine Mitbestimmung hat, ob dieses Quorum überhaupt auftaucht.
@BabylonLabs_io #baby $BABY $CYS
1
190
·
--
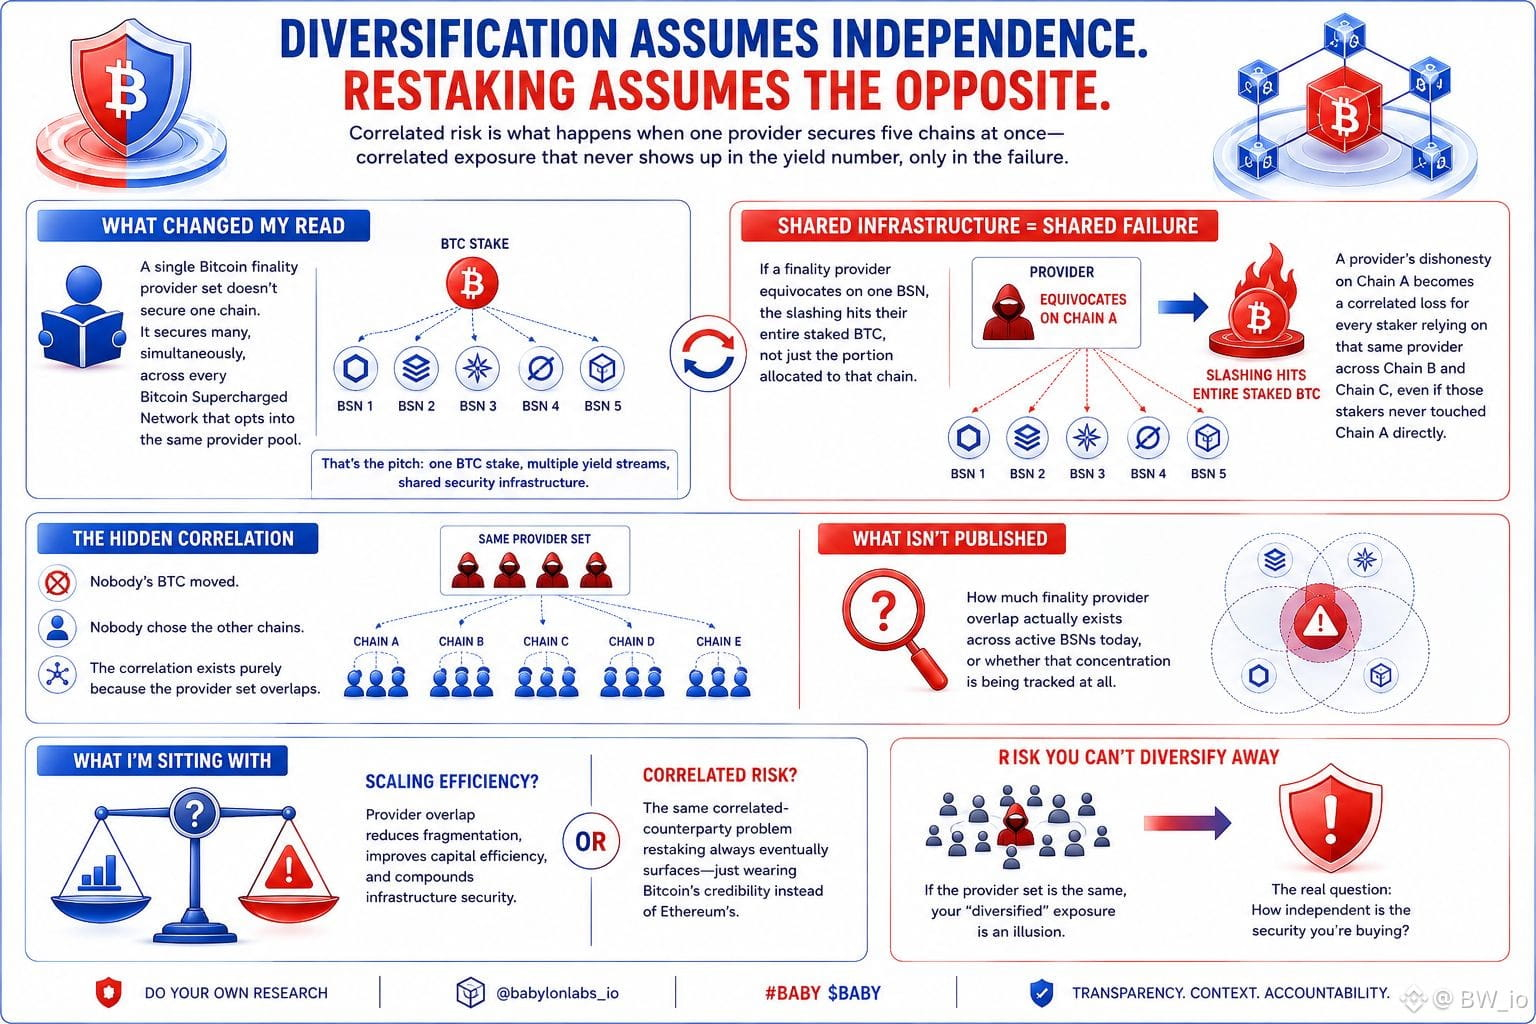
Diversifikation geht von Unabhängigkeit aus. Restaking setzt das Gegenteil voraus. Korrelationiertes Risiko tritt dann auf, wenn ein Anbieter gleich fünf Chains auf einmal absichert – eine korrelierte Exponierung, die sich in der Yield-Zahl nie zeigt, nur im Ausfall.
So hat sich meine Einschätzung verändert: Ein einzelner Bitcoin-Finality-Provider-Set sichert nicht „eine“ Chain. Er sichert viele gleichzeitig – über jedes Bitcoin Supercharged Network hinweg, das sich für denselben Provider-Pool entscheidet. Das ist der Pitch: ein BTC-Stake, mehrere Yield-Streams, gemeinsame Sicherheitsinfrastruktur.
Aber gemeinsame Infrastruktur bedeutet gemeinsames Scheitern. Wenn ein Finality Provider sich bei einer BSN irrt beziehungsweise äquivoziert, trifft der Slashing seine gesamte gestakte BTC – nicht nur den Anteil, der dieser Chain zugewiesen ist. Unehrlichkeit eines Providers auf Chain A wird zu einem korrelierten Verlust für jeden Staker, der sich auf denselben Provider stützt, über Chain B und Chain C hinweg, selbst wenn diese Staker Chain A nie direkt genutzt haben.
Niemandes BTC wurde bewegt. Niemand hat sich für die anderen Chains entschieden. Die Korrelation existiert rein deshalb, weil sich die Provider-Sets überlappen.
Was nirgendwo veröffentlicht ist, was ich gefunden habe: Wie viel Überlappung zwischen Finality Providern tatsächlich heute zwischen aktiven BSNs existiert – oder ob diese Konzentration überhaupt verfolgt wird.
Damit bin ich gerade beschäftigt: Ist Provider-Overlapping eine Skalierungs-Effizienz, oder ist es dasselbe korrelierte-Kontrahenten-Problem, das Restaking früher oder später immer hervorbringt – nur mit Bitcoin statt Ethereum und dessen Glaubwürdigkeit.
@babylonlabs_io #BABY $BABY #baby $VIC
Diversifikation geht von Unabhängigkeit aus. Restaking setzt das Gegenteil voraus. Korrelationiertes Risiko tritt dann auf, wenn ein Anbieter gleich fünf Chains auf einmal absichert – eine korrelierte Exponierung, die sich in der Yield-Zahl nie zeigt, nur im Ausfall.
So hat sich meine Einschätzung verändert: Ein einzelner Bitcoin-Finality-Provider-Set sichert nicht „eine“ Chain. Er sichert viele gleichzeitig – über jedes Bitcoin Supercharged Network hinweg, das sich für denselben Provider-Pool entscheidet. Das ist der Pitch: ein BTC-Stake, mehrere Yield-Streams, gemeinsame Sicherheitsinfrastruktur.
Aber gemeinsame Infrastruktur bedeutet gemeinsames Scheitern. Wenn ein Finality Provider sich bei einer BSN irrt beziehungsweise äquivoziert, trifft der Slashing seine gesamte gestakte BTC – nicht nur den Anteil, der dieser Chain zugewiesen ist. Unehrlichkeit eines Providers auf Chain A wird zu einem korrelierten Verlust für jeden Staker, der sich auf denselben Provider stützt, über Chain B und Chain C hinweg, selbst wenn diese Staker Chain A nie direkt genutzt haben.
Niemandes BTC wurde bewegt. Niemand hat sich für die anderen Chains entschieden. Die Korrelation existiert rein deshalb, weil sich die Provider-Sets überlappen.
Was nirgendwo veröffentlicht ist, was ich gefunden habe: Wie viel Überlappung zwischen Finality Providern tatsächlich heute zwischen aktiven BSNs existiert – oder ob diese Konzentration überhaupt verfolgt wird.
Damit bin ich gerade beschäftigt: Ist Provider-Overlapping eine Skalierungs-Effizienz, oder ist es dasselbe korrelierte-Kontrahenten-Problem, das Restaking früher oder später immer hervorbringt – nur mit Bitcoin statt Ethereum und dessen Glaubwürdigkeit.
@BabylonLabs_io #BABY $BABY #baby $VIC
So hat sich meine Einschätzung verändert: Ein einzelner Bitcoin-Finality-Provider-Set sichert nicht „eine“ Chain. Er sichert viele gleichzeitig – über jedes Bitcoin Supercharged Network hinweg, das sich für denselben Provider-Pool entscheidet. Das ist der Pitch: ein BTC-Stake, mehrere Yield-Streams, gemeinsame Sicherheitsinfrastruktur.
Aber gemeinsame Infrastruktur bedeutet gemeinsames Scheitern. Wenn ein Finality Provider sich bei einer BSN irrt beziehungsweise äquivoziert, trifft der Slashing seine gesamte gestakte BTC – nicht nur den Anteil, der dieser Chain zugewiesen ist. Unehrlichkeit eines Providers auf Chain A wird zu einem korrelierten Verlust für jeden Staker, der sich auf denselben Provider stützt, über Chain B und Chain C hinweg, selbst wenn diese Staker Chain A nie direkt genutzt haben.
Niemandes BTC wurde bewegt. Niemand hat sich für die anderen Chains entschieden. Die Korrelation existiert rein deshalb, weil sich die Provider-Sets überlappen.
Was nirgendwo veröffentlicht ist, was ich gefunden habe: Wie viel Überlappung zwischen Finality Providern tatsächlich heute zwischen aktiven BSNs existiert – oder ob diese Konzentration überhaupt verfolgt wird.
Damit bin ich gerade beschäftigt: Ist Provider-Overlapping eine Skalierungs-Effizienz, oder ist es dasselbe korrelierte-Kontrahenten-Problem, das Restaking früher oder später immer hervorbringt – nur mit Bitcoin statt Ethereum und dessen Glaubwürdigkeit.
@BabylonLabs_io #BABY $BABY #baby $VIC
2
104
·
--
Gegenparteirisiko verschwindet nicht einfach, weil ein Protokoll dezentralisiert ist. Babylon ist eine Gegenpartei — dokumentiert und überprüfbar. Das LST, das Ihre BTC dorthin geroutet hat, ist jedoch eine ganz andere Gegenpartei — und Babylon hat Ihnen in einem einzigen Satz klargemacht, dass es kein Garant dieser Gegenpartei ist.
Früher ging ich davon aus, dass Staking direkt mit Babylon bedeutete, dass Babylon die Gegenpartei für alles Beteiligte war. Dann fand ich einen Satz in ihrem eigenen Launch-Post — und merkte, dass ein großer Anteil der Phase-1-Teilnahme überhaupt nicht über sie lief.
Babylons Phase-1-Post stellt unmissverständlich fest, dass Major Liquid Staking Derivative-Protokolle — Bedrock, Solv Protocol, Lorenzo Protocol, pumpBTC, pStake und Chakra — eine entscheidende Rolle dabei spielten, zugängliche Staking-Optionen bereitzustellen. In derselben Dokumentation sagt Babylon ebenso unmissverständlich: Es prüft oder empfiehlt keine LSTs, keinen LST-Code oder irgendeine andere beteiligte Plattform.
Das war der Teil, den ich vorher nicht getrennt hatte.
Ein bedeutender Anteil der BTC, die Babylons Caps füllten, kam verpackt in Third-Party-LST-Produkten an — nicht direkt vom Endinhaber gestakt. Babylon nennt diese Protokolle als zentral für die Zugänglichkeit, erklärt aber gleichzeitig, dass es ihren Code in keiner Weise prüft. Das bedeutet: Wer sich beim Staking für den „einfachen“ Weg über ein LST entscheidet, vertraut zwei getrennten Systemen — dem Protokolldesign von Babylon, dokumentiert und überprüfbar, und dem jeweiligen LST, das seine BTC eingewickelt hat, um sie dorthin zu bringen, wobei Babylon sagt, es habe das nicht geprüft.
Dass die Caps in wenigen Stunden gefüllt wurden, verschärft das nur noch: Geschwindigkeit wurde belohnt, wer die reibungslosesten „Rails“ hatte — und für viele bedeutete das, über eines dieser sechs Protokolle zu routen, statt nativ zu staken.
Nicht angesprochen wird jedoch, wie viel von Phase-1-TVL über LSTs kam versus nativem Staking — Babylon meldet insgesamt gesperrte BTC, nicht den Weg, auf dem sie dahin gelangten.
Womit ich das zu tun habe: die Benennung von LST-Partnern unter gleichzeitiger Abgabe eines Haftungsausschlusses für die verantwortungsvolle Überprüfung — oder ein Weg, mit dem Adoptionszahlen Risiken einschließen können, für die Babylon nie eine Gewähr übernommen hat.
@babylonlabs_io #BABY $BABY #baby $TAKE $BLESS
Gegenparteirisiko verschwindet nicht einfach, weil ein Protokoll dezentralisiert ist. Babylon ist eine Gegenpartei — dokumentiert und überprüfbar. Das LST, das Ihre BTC dorthin geroutet hat, ist jedoch eine ganz andere Gegenpartei — und Babylon hat Ihnen in einem einzigen Satz klargemacht, dass es kein Garant dieser Gegenpartei ist.
Früher ging ich davon aus, dass Staking direkt mit Babylon bedeutete, dass Babylon die Gegenpartei für alles Beteiligte war. Dann fand ich einen Satz in ihrem eigenen Launch-Post — und merkte, dass ein großer Anteil der Phase-1-Teilnahme überhaupt nicht über sie lief.
Babylons Phase-1-Post stellt unmissverständlich fest, dass Major Liquid Staking Derivative-Protokolle — Bedrock, Solv Protocol, Lorenzo Protocol, pumpBTC, pStake und Chakra — eine entscheidende Rolle dabei spielten, zugängliche Staking-Optionen bereitzustellen. In derselben Dokumentation sagt Babylon ebenso unmissverständlich: Es prüft oder empfiehlt keine LSTs, keinen LST-Code oder irgendeine andere beteiligte Plattform.
Das war der Teil, den ich vorher nicht getrennt hatte.
Ein bedeutender Anteil der BTC, die Babylons Caps füllten, kam verpackt in Third-Party-LST-Produkten an — nicht direkt vom Endinhaber gestakt. Babylon nennt diese Protokolle als zentral für die Zugänglichkeit, erklärt aber gleichzeitig, dass es ihren Code in keiner Weise prüft. Das bedeutet: Wer sich beim Staking für den „einfachen“ Weg über ein LST entscheidet, vertraut zwei getrennten Systemen — dem Protokolldesign von Babylon, dokumentiert und überprüfbar, und dem jeweiligen LST, das seine BTC eingewickelt hat, um sie dorthin zu bringen, wobei Babylon sagt, es habe das nicht geprüft.
Dass die Caps in wenigen Stunden gefüllt wurden, verschärft das nur noch: Geschwindigkeit wurde belohnt, wer die reibungslosesten „Rails“ hatte — und für viele bedeutete das, über eines dieser sechs Protokolle zu routen, statt nativ zu staken.
Nicht angesprochen wird jedoch, wie viel von Phase-1-TVL über LSTs kam versus nativem Staking — Babylon meldet insgesamt gesperrte BTC, nicht den Weg, auf dem sie dahin gelangten.
Womit ich das zu tun habe: die Benennung von LST-Partnern unter gleichzeitiger Abgabe eines Haftungsausschlusses für die verantwortungsvolle Überprüfung — oder ein Weg, mit dem Adoptionszahlen Risiken einschließen können, für die Babylon nie eine Gewähr übernommen hat.
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
Früher ging ich davon aus, dass Staking direkt mit Babylon bedeutete, dass Babylon die Gegenpartei für alles Beteiligte war. Dann fand ich einen Satz in ihrem eigenen Launch-Post — und merkte, dass ein großer Anteil der Phase-1-Teilnahme überhaupt nicht über sie lief.
Babylons Phase-1-Post stellt unmissverständlich fest, dass Major Liquid Staking Derivative-Protokolle — Bedrock, Solv Protocol, Lorenzo Protocol, pumpBTC, pStake und Chakra — eine entscheidende Rolle dabei spielten, zugängliche Staking-Optionen bereitzustellen. In derselben Dokumentation sagt Babylon ebenso unmissverständlich: Es prüft oder empfiehlt keine LSTs, keinen LST-Code oder irgendeine andere beteiligte Plattform.
Das war der Teil, den ich vorher nicht getrennt hatte.
Ein bedeutender Anteil der BTC, die Babylons Caps füllten, kam verpackt in Third-Party-LST-Produkten an — nicht direkt vom Endinhaber gestakt. Babylon nennt diese Protokolle als zentral für die Zugänglichkeit, erklärt aber gleichzeitig, dass es ihren Code in keiner Weise prüft. Das bedeutet: Wer sich beim Staking für den „einfachen“ Weg über ein LST entscheidet, vertraut zwei getrennten Systemen — dem Protokolldesign von Babylon, dokumentiert und überprüfbar, und dem jeweiligen LST, das seine BTC eingewickelt hat, um sie dorthin zu bringen, wobei Babylon sagt, es habe das nicht geprüft.
Dass die Caps in wenigen Stunden gefüllt wurden, verschärft das nur noch: Geschwindigkeit wurde belohnt, wer die reibungslosesten „Rails“ hatte — und für viele bedeutete das, über eines dieser sechs Protokolle zu routen, statt nativ zu staken.
Nicht angesprochen wird jedoch, wie viel von Phase-1-TVL über LSTs kam versus nativem Staking — Babylon meldet insgesamt gesperrte BTC, nicht den Weg, auf dem sie dahin gelangten.
Womit ich das zu tun habe: die Benennung von LST-Partnern unter gleichzeitiger Abgabe eines Haftungsausschlusses für die verantwortungsvolle Überprüfung — oder ein Weg, mit dem Adoptionszahlen Risiken einschließen können, für die Babylon nie eine Gewähr übernommen hat.
@BabylonLabs_io #BABY $BABY #baby $TAKE $BLESS
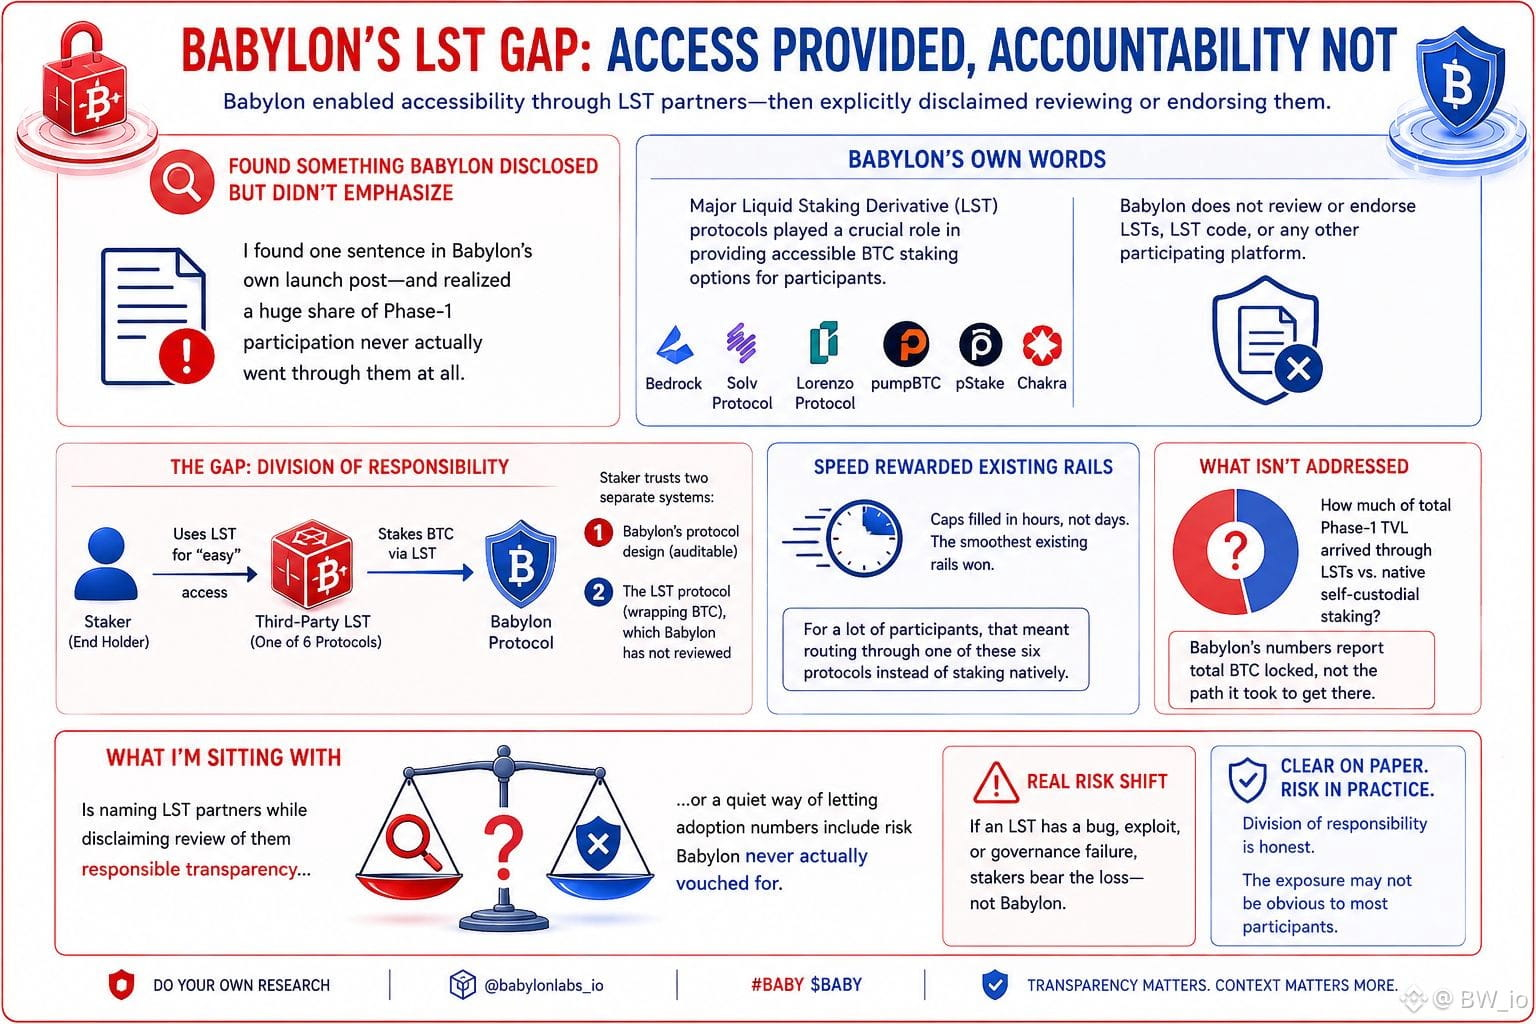
3
1
313
·
--
Die meisten Leute gehen davon aus, dass Cross-Chain-Sicherheit Brücken und Wrapped Tokens bedeutet. Diese Annahme ist falsch.
Ich habe einen Nachmittag damit verbracht, Babylons Checkpointing-Architektur nachzuverfolgen, um zu verstehen, warum das so ist. Traditionelle Checkpoints wie Block-Hashes sind nutzlos gegen Long-Range-Angriffe – sie unterstützen keine Erkennung, weil böswillige Validatoren private Forks erzeugen können. Babbylons Lösung ist eleganter, als ich erwartet hatte.
Hier sind die technischen Details, die alles neu einordnen. Babylon checkpointet sich selbst gegenüber Bitcoin mithilfe eines Epoching-Mechanismus, der die Rotation des Validator-Sets innerhalb einer Epoch deaktiviert. Validatoren registrieren beim Sign-up BLS-Öffentliche Schlüssel, und für jeden Block, der checkpointet werden muss, signiert jeder Validator mit seinem BLS-Privatschlüssel den Commit-Hash. Signaturen von mindestens einem Drittel der Validatoren aggregieren zu einer einzelnen 48-Byte-BLS-Multi-Signatur. Diese Signatur plus Metadaten passt in eine Bitcoin-OP_RETURN-Transaktion – ein spezieller Output mit einer maximalen Größe von 80 Bytes, der das UTXO-Set niemals aufbläht. Das Vigilante-Netzwerk, ein unabhängiger Relayer, den jeder betreiben kann, übermittelt diese Checkpoints an Bitcoin.
Besonders aufmerksam gemacht hat mich die Ökonomie. Einmal checkpointed, bedeutet das Umschreiben der Geschichte von Babylon zuerst das Umschreiben der Geschichte von Bitcoin. Kein einzelner Akteur kontrolliert genug Hashpower, um 800 Exahashes Proof of Work zu überholen. Die Kosten sind nicht nur hoch. Sie sind existenziell.
Die meisten Chains sichern Geschichte über Social Consensus – die Community entscheidet, welcher Fork real ist. Babylon ersetzt das durch einen objektiven Nachweis, der im teuersten Zeitstempel der Erde verankert ist. Keine soziale Entscheidung. Eine kryptografische.
Jede andere Chain verlangt von dir, dem Gedächtnis der Community zu vertrauen. Babylon verlangt, Bitcoin seiner Finalität zu vertrauen. Und Bitcoins Finalität verhandelt nicht neu.
@babylonlabs_io #baby $BABY $HEI $BTC
Die meisten Leute gehen davon aus, dass Cross-Chain-Sicherheit Brücken und Wrapped Tokens bedeutet. Diese Annahme ist falsch.
Ich habe einen Nachmittag damit verbracht, Babylons Checkpointing-Architektur nachzuverfolgen, um zu verstehen, warum das so ist. Traditionelle Checkpoints wie Block-Hashes sind nutzlos gegen Long-Range-Angriffe – sie unterstützen keine Erkennung, weil böswillige Validatoren private Forks erzeugen können. Babbylons Lösung ist eleganter, als ich erwartet hatte.
Hier sind die technischen Details, die alles neu einordnen. Babylon checkpointet sich selbst gegenüber Bitcoin mithilfe eines Epoching-Mechanismus, der die Rotation des Validator-Sets innerhalb einer Epoch deaktiviert. Validatoren registrieren beim Sign-up BLS-Öffentliche Schlüssel, und für jeden Block, der checkpointet werden muss, signiert jeder Validator mit seinem BLS-Privatschlüssel den Commit-Hash. Signaturen von mindestens einem Drittel der Validatoren aggregieren zu einer einzelnen 48-Byte-BLS-Multi-Signatur. Diese Signatur plus Metadaten passt in eine Bitcoin-OP_RETURN-Transaktion – ein spezieller Output mit einer maximalen Größe von 80 Bytes, der das UTXO-Set niemals aufbläht. Das Vigilante-Netzwerk, ein unabhängiger Relayer, den jeder betreiben kann, übermittelt diese Checkpoints an Bitcoin.
Besonders aufmerksam gemacht hat mich die Ökonomie. Einmal checkpointed, bedeutet das Umschreiben der Geschichte von Babylon zuerst das Umschreiben der Geschichte von Bitcoin. Kein einzelner Akteur kontrolliert genug Hashpower, um 800 Exahashes Proof of Work zu überholen. Die Kosten sind nicht nur hoch. Sie sind existenziell.
Die meisten Chains sichern Geschichte über Social Consensus – die Community entscheidet, welcher Fork real ist. Babylon ersetzt das durch einen objektiven Nachweis, der im teuersten Zeitstempel der Erde verankert ist. Keine soziale Entscheidung. Eine kryptografische.
Jede andere Chain verlangt von dir, dem Gedächtnis der Community zu vertrauen. Babylon verlangt, Bitcoin seiner Finalität zu vertrauen. Und Bitcoins Finalität verhandelt nicht neu.
@BabylonLabs_io #baby $BABY $HEI $BTC
Ich habe einen Nachmittag damit verbracht, Babylons Checkpointing-Architektur nachzuverfolgen, um zu verstehen, warum das so ist. Traditionelle Checkpoints wie Block-Hashes sind nutzlos gegen Long-Range-Angriffe – sie unterstützen keine Erkennung, weil böswillige Validatoren private Forks erzeugen können. Babbylons Lösung ist eleganter, als ich erwartet hatte.
Hier sind die technischen Details, die alles neu einordnen. Babylon checkpointet sich selbst gegenüber Bitcoin mithilfe eines Epoching-Mechanismus, der die Rotation des Validator-Sets innerhalb einer Epoch deaktiviert. Validatoren registrieren beim Sign-up BLS-Öffentliche Schlüssel, und für jeden Block, der checkpointet werden muss, signiert jeder Validator mit seinem BLS-Privatschlüssel den Commit-Hash. Signaturen von mindestens einem Drittel der Validatoren aggregieren zu einer einzelnen 48-Byte-BLS-Multi-Signatur. Diese Signatur plus Metadaten passt in eine Bitcoin-OP_RETURN-Transaktion – ein spezieller Output mit einer maximalen Größe von 80 Bytes, der das UTXO-Set niemals aufbläht. Das Vigilante-Netzwerk, ein unabhängiger Relayer, den jeder betreiben kann, übermittelt diese Checkpoints an Bitcoin.
Besonders aufmerksam gemacht hat mich die Ökonomie. Einmal checkpointed, bedeutet das Umschreiben der Geschichte von Babylon zuerst das Umschreiben der Geschichte von Bitcoin. Kein einzelner Akteur kontrolliert genug Hashpower, um 800 Exahashes Proof of Work zu überholen. Die Kosten sind nicht nur hoch. Sie sind existenziell.
Die meisten Chains sichern Geschichte über Social Consensus – die Community entscheidet, welcher Fork real ist. Babylon ersetzt das durch einen objektiven Nachweis, der im teuersten Zeitstempel der Erde verankert ist. Keine soziale Entscheidung. Eine kryptografische.
Jede andere Chain verlangt von dir, dem Gedächtnis der Community zu vertrauen. Babylon verlangt, Bitcoin seiner Finalität zu vertrauen. Und Bitcoins Finalität verhandelt nicht neu.
@BabylonLabs_io #baby $BABY $HEI $BTC
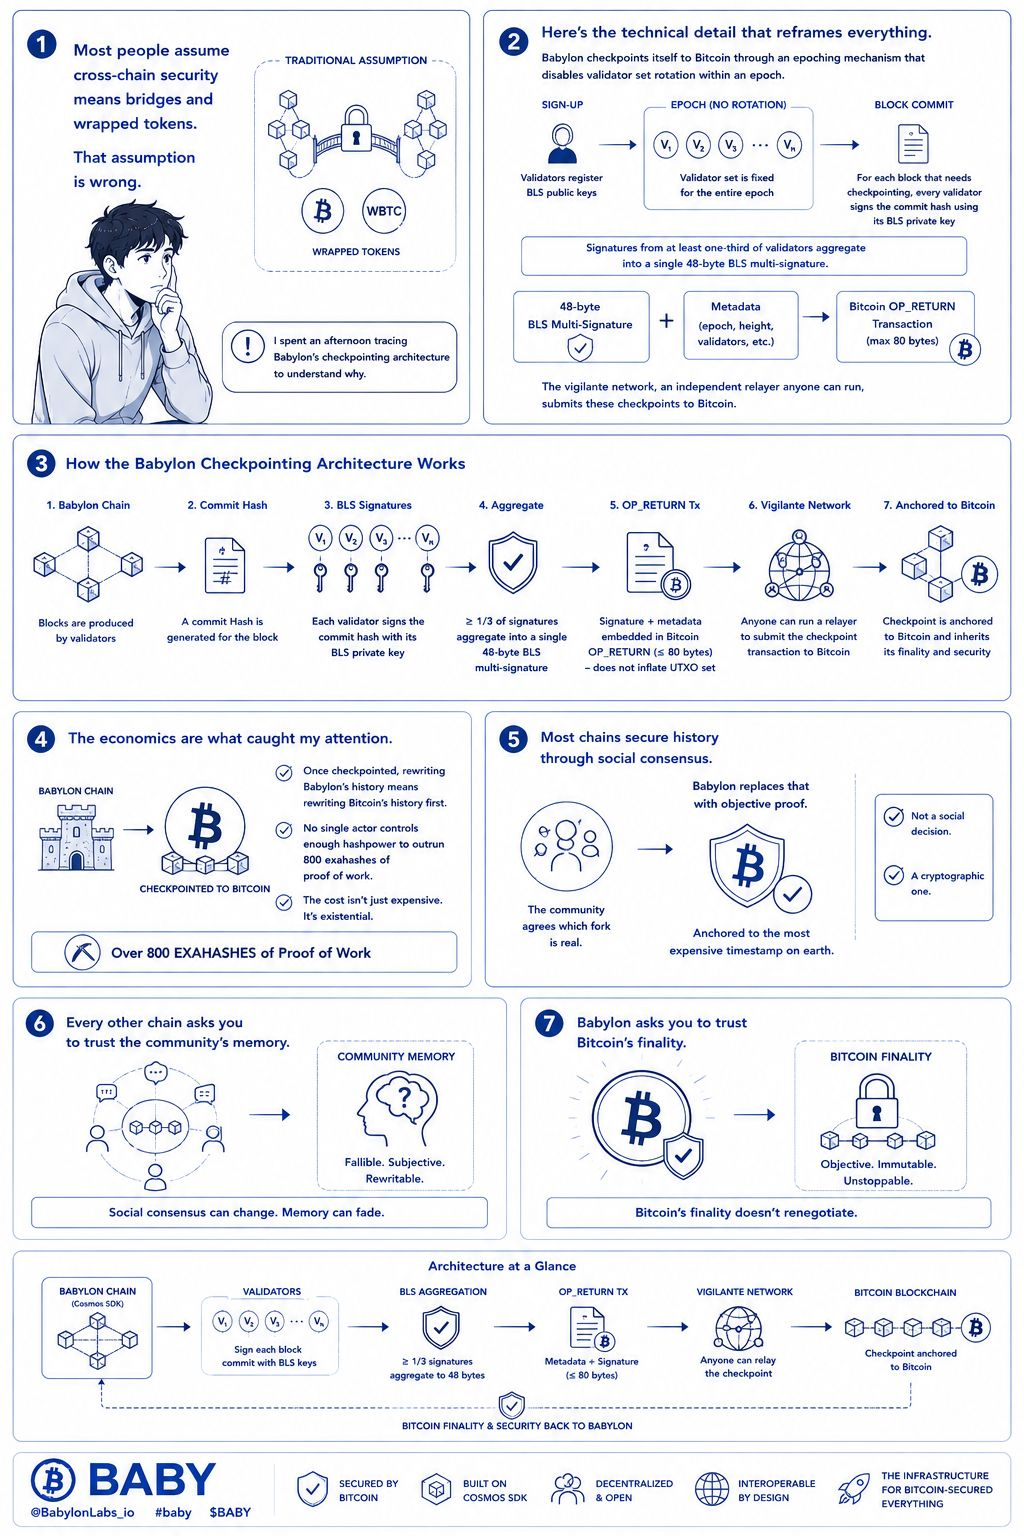
3
79
·
--
Ich dachte früher, Sicherheitsmodelle seien binär. Entweder ist das System sicher, oder es ist es nicht.
Dann habe ich Babylons schneidenden Pfad anhand eines Szenarios nachverfolgt, vor dem mir niemand gewarnt hat: ein Validator, der niemals doppelt signiert, niemals uneindeutig wird, aber trotzdem geslashed wird. Nicht, weil er unehrlich war.
Sondern weil die Gabel, die er finalisiert hat, die verlorene war – und seine Signatur zum Beweis eines Verbrechens wurde, das er nie begehen wollte.
Hier ist die technische Einzelheit, die ich beinahe übersehen hätte. Babylons Bitcoin-Timestamping-Protokoll checkpointet finalisierte Epochen auf Bitcoin.
Wenn später eine Fork die Kette hinter diesem Checkpoint neu organisiert, wird die Signatur des Finality-Providers auf der verlorenen Fork kryptografisch ununterscheidbar von Unehrlichkeit.
Der Slashing-Pfad wird nicht ausgelöst, weil der Validator Fehlverhalten gezeigt hat. Sondern weil er auf die falsche Kette gesetzt hat.
Ich habe die Simulation zweimal laufen lassen. Gleiche Signaturen. Gleiches ehrliches Verhalten. Eine Fork gewann, die andere verlor. In beiden Fällen handelte der Validator in gutem Glauben. In einer Zeitleiste behielt er seine gebundene Beteiligung. In der anderen verlor er alles. Gleiche Aktion. Unterschiedliches Ergebnis. Das ist keine Verantwortlichkeit. Das ist Ausrichtung durch Auslöschung.
Die meisten Ketten bestrafen vorsätzliche Unehrlichkeit. Babylon bestraft die verlierende Seite einer Fork – unabhängig von der Absicht. Die Ökonomie fragt nicht, warum du signiert hast. Sie fragt nur, für welche Kette du signiert hast.
Ich weiß nicht, ob der Markt die Finalität korrekt bepreist. Ich weiß nur, dass jede andere Kette dich bittet, der ehrlichen Mehrheit zu vertrauen. Babylon bittet dich, darauf zu vertrauen, dass dein Validator immer die gewinnende Kette auswählt. Und das ist kein Sicherheitsmodell. Das ist eine Wette.
@babylonlabs_io #baby $BABY $AA $BTC
Ich dachte früher, Sicherheitsmodelle seien binär. Entweder ist das System sicher, oder es ist es nicht.
Dann habe ich Babylons schneidenden Pfad anhand eines Szenarios nachverfolgt, vor dem mir niemand gewarnt hat: ein Validator, der niemals doppelt signiert, niemals uneindeutig wird, aber trotzdem geslashed wird. Nicht, weil er unehrlich war.
Sondern weil die Gabel, die er finalisiert hat, die verlorene war – und seine Signatur zum Beweis eines Verbrechens wurde, das er nie begehen wollte.
Hier ist die technische Einzelheit, die ich beinahe übersehen hätte. Babylons Bitcoin-Timestamping-Protokoll checkpointet finalisierte Epochen auf Bitcoin.
Wenn später eine Fork die Kette hinter diesem Checkpoint neu organisiert, wird die Signatur des Finality-Providers auf der verlorenen Fork kryptografisch ununterscheidbar von Unehrlichkeit.
Der Slashing-Pfad wird nicht ausgelöst, weil der Validator Fehlverhalten gezeigt hat. Sondern weil er auf die falsche Kette gesetzt hat.
Ich habe die Simulation zweimal laufen lassen. Gleiche Signaturen. Gleiches ehrliches Verhalten. Eine Fork gewann, die andere verlor. In beiden Fällen handelte der Validator in gutem Glauben. In einer Zeitleiste behielt er seine gebundene Beteiligung. In der anderen verlor er alles. Gleiche Aktion. Unterschiedliches Ergebnis. Das ist keine Verantwortlichkeit. Das ist Ausrichtung durch Auslöschung.
Die meisten Ketten bestrafen vorsätzliche Unehrlichkeit. Babylon bestraft die verlierende Seite einer Fork – unabhängig von der Absicht. Die Ökonomie fragt nicht, warum du signiert hast. Sie fragt nur, für welche Kette du signiert hast.
Ich weiß nicht, ob der Markt die Finalität korrekt bepreist. Ich weiß nur, dass jede andere Kette dich bittet, der ehrlichen Mehrheit zu vertrauen. Babylon bittet dich, darauf zu vertrauen, dass dein Validator immer die gewinnende Kette auswählt. Und das ist kein Sicherheitsmodell. Das ist eine Wette.
@BabylonLabs_io #baby $BABY $AA $BTC
Dann habe ich Babylons schneidenden Pfad anhand eines Szenarios nachverfolgt, vor dem mir niemand gewarnt hat: ein Validator, der niemals doppelt signiert, niemals uneindeutig wird, aber trotzdem geslashed wird. Nicht, weil er unehrlich war.
Sondern weil die Gabel, die er finalisiert hat, die verlorene war – und seine Signatur zum Beweis eines Verbrechens wurde, das er nie begehen wollte.
Hier ist die technische Einzelheit, die ich beinahe übersehen hätte. Babylons Bitcoin-Timestamping-Protokoll checkpointet finalisierte Epochen auf Bitcoin.
Wenn später eine Fork die Kette hinter diesem Checkpoint neu organisiert, wird die Signatur des Finality-Providers auf der verlorenen Fork kryptografisch ununterscheidbar von Unehrlichkeit.
Der Slashing-Pfad wird nicht ausgelöst, weil der Validator Fehlverhalten gezeigt hat. Sondern weil er auf die falsche Kette gesetzt hat.
Ich habe die Simulation zweimal laufen lassen. Gleiche Signaturen. Gleiches ehrliches Verhalten. Eine Fork gewann, die andere verlor. In beiden Fällen handelte der Validator in gutem Glauben. In einer Zeitleiste behielt er seine gebundene Beteiligung. In der anderen verlor er alles. Gleiche Aktion. Unterschiedliches Ergebnis. Das ist keine Verantwortlichkeit. Das ist Ausrichtung durch Auslöschung.
Die meisten Ketten bestrafen vorsätzliche Unehrlichkeit. Babylon bestraft die verlierende Seite einer Fork – unabhängig von der Absicht. Die Ökonomie fragt nicht, warum du signiert hast. Sie fragt nur, für welche Kette du signiert hast.
Ich weiß nicht, ob der Markt die Finalität korrekt bepreist. Ich weiß nur, dass jede andere Kette dich bittet, der ehrlichen Mehrheit zu vertrauen. Babylon bittet dich, darauf zu vertrauen, dass dein Validator immer die gewinnende Kette auswählt. Und das ist kein Sicherheitsmodell. Das ist eine Wette.
@BabylonLabs_io #baby $BABY $AA $BTC
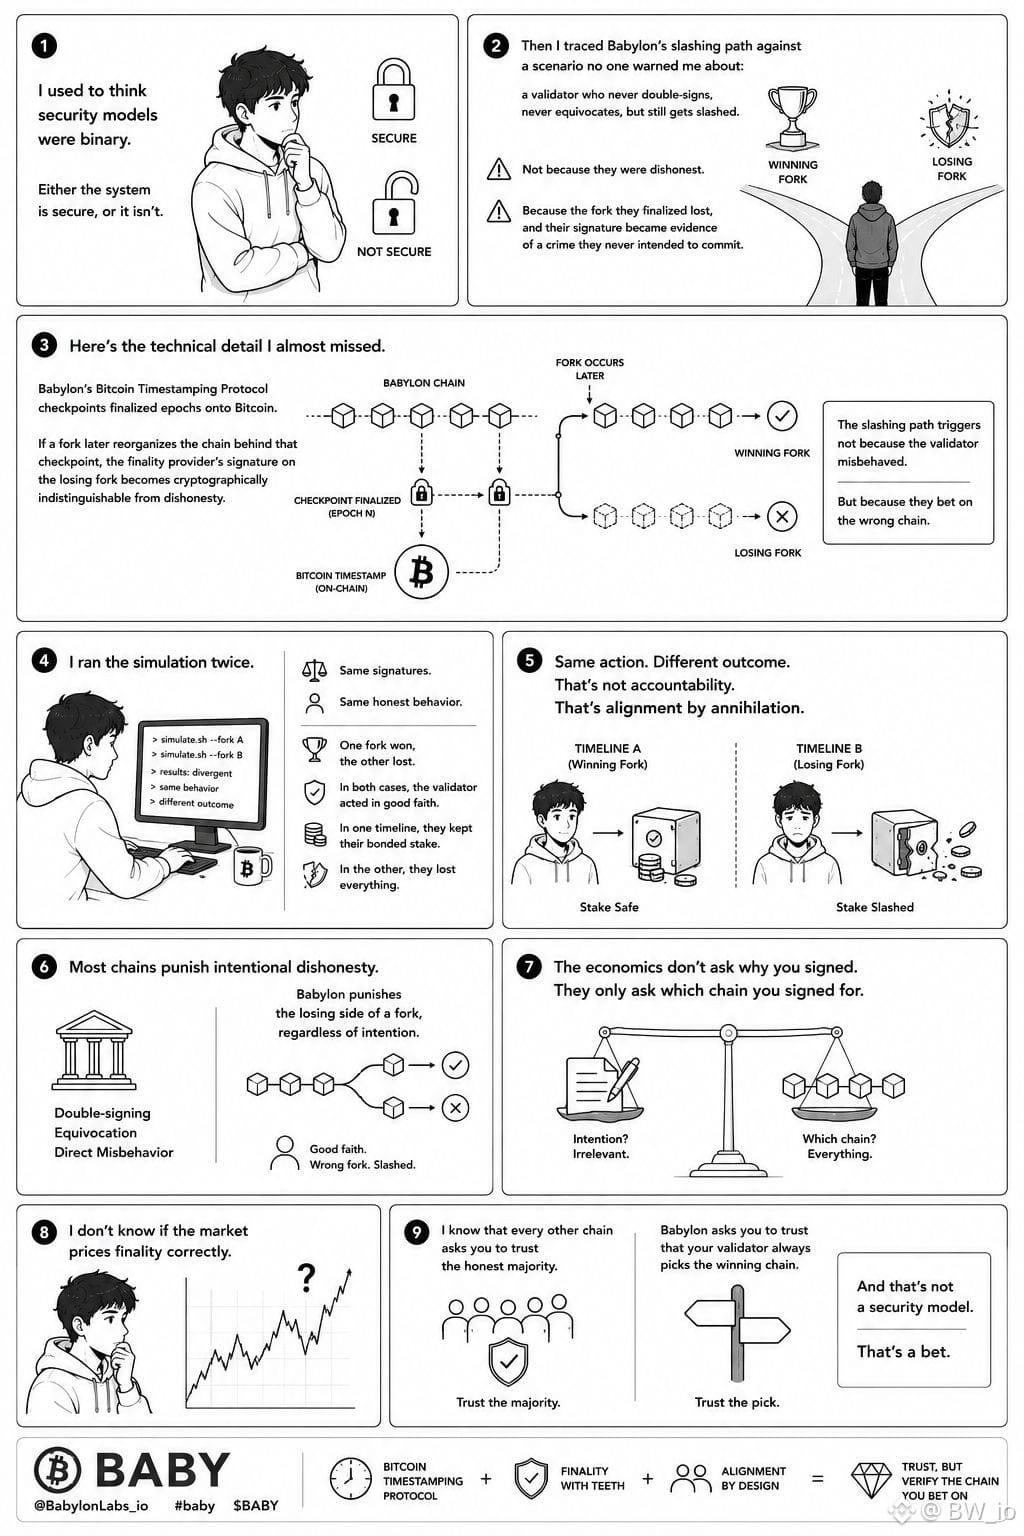
5
3
79
·
--
Die Stille in einem Babylon-Tresor ist kein Feature. Es ist das lauteste, was ich je gehört habe.
Ich habe vier Stunden damit verbracht, den Entkopplungsmechanismus gegen einen simulierten Preis-Docht nachzuvollziehen. Einmal einzahlen, und dein BTC wird hinter einer vorab signierten Ausgabenroute gesperrt, die du autorisiert hast, bevor du überhaupt wusstest, was der Markt morgen tun würde. Diese Route liegt im Mempool und wartet darauf, dass ein Orakelpreis die Schwelle überschreitet.
Hier ist der technische Detailpunkt, den ich fast übersehen hätte. Der Tresor-Vertrag von Babylon nutzt Bitcoin Script, um die Ausgabebedingungen durchzusetzen. Die Covenant-Struktur definiert exakt, welche Transaktionsausgänge unter welchen Bedingungen ausgegeben werden können. Es gibt eine Entkopplungsroute für vorzeitige Entnahmen, und eine Slashing-Route für das Validator-Set, um deinen BTC einzufordern, falls das Orakel einen schlechten Preis meldet. Beide Routen sind vorab signiert. Beide sind unveränderlich. Der Tresor führt genau das aus, was du autorisiert hast.
Die Entkopplungsperiode ist ein echter Timelock in Bitcoin Script. Wenn du die volle Dauer abwartest, kommt dein BTC sauber zurück. Wenn du aber früh abhebst, feuert die Slashing-Route exakt so, wie du sie vorab signiert hast. So ist es designt. Keine Gnadenfrist. Kein „Bist du dir sicher?“ Das Protokoll prüft nicht deinen emotionalen Zustand. Es verifiziert nur, ob die Signatur übereinstimmt.
Das war der Teil, den ich vorher nicht auseinandergehalten hatte. Die Verwahrung blieb bei mir. Der Schlüssel ist nie gewechselt. Aber ich hatte bereits eine Transaktion unterschrieben, die meine $BTC an ein Validator-Set übergibt, falls das Orakel einen schlechten Preis meldet. Der TBV-Tresor hat perfekt ausgeführt. Der Adapter hat saubere Daten weitergeleitet. Das Orakel lieferte genau das, was der Markt ihm gegeben hat. Der einzige fehlerhafte Knoten im gesamten Stack war ich – vor drei Wochen, als ich auf „Einzahlen“ geklickt habe.
Die Entkopplungsperiode war nicht die Engstelle. Die vorab signierte Slashing-Route war es. Und diese Route weiß nichts von meiner Miete oder den Schuhen meiner Tochter. Sie kennt nur die Signatur, die ich ihr gegeben habe.
Jedes andere Protokoll fordert dich auf, deinem zukünftigen Ich zu vertrauen. Babylon fordert dich auf, deinem vergangenen Ich zu vertrauen. Und genau die eine Person bin ich mir nie sicher gewesen, der ich vertrauen kann.
@babylonlabs_io #baby $BABY $COTI
Die Stille in einem Babylon-Tresor ist kein Feature. Es ist das lauteste, was ich je gehört habe.
Ich habe vier Stunden damit verbracht, den Entkopplungsmechanismus gegen einen simulierten Preis-Docht nachzuvollziehen. Einmal einzahlen, und dein BTC wird hinter einer vorab signierten Ausgabenroute gesperrt, die du autorisiert hast, bevor du überhaupt wusstest, was der Markt morgen tun würde. Diese Route liegt im Mempool und wartet darauf, dass ein Orakelpreis die Schwelle überschreitet.
Hier ist der technische Detailpunkt, den ich fast übersehen hätte. Der Tresor-Vertrag von Babylon nutzt Bitcoin Script, um die Ausgabebedingungen durchzusetzen. Die Covenant-Struktur definiert exakt, welche Transaktionsausgänge unter welchen Bedingungen ausgegeben werden können. Es gibt eine Entkopplungsroute für vorzeitige Entnahmen, und eine Slashing-Route für das Validator-Set, um deinen BTC einzufordern, falls das Orakel einen schlechten Preis meldet. Beide Routen sind vorab signiert. Beide sind unveränderlich. Der Tresor führt genau das aus, was du autorisiert hast.
Die Entkopplungsperiode ist ein echter Timelock in Bitcoin Script. Wenn du die volle Dauer abwartest, kommt dein BTC sauber zurück. Wenn du aber früh abhebst, feuert die Slashing-Route exakt so, wie du sie vorab signiert hast. So ist es designt. Keine Gnadenfrist. Kein „Bist du dir sicher?“ Das Protokoll prüft nicht deinen emotionalen Zustand. Es verifiziert nur, ob die Signatur übereinstimmt.
Das war der Teil, den ich vorher nicht auseinandergehalten hatte. Die Verwahrung blieb bei mir. Der Schlüssel ist nie gewechselt. Aber ich hatte bereits eine Transaktion unterschrieben, die meine $BTC an ein Validator-Set übergibt, falls das Orakel einen schlechten Preis meldet. Der TBV-Tresor hat perfekt ausgeführt. Der Adapter hat saubere Daten weitergeleitet. Das Orakel lieferte genau das, was der Markt ihm gegeben hat. Der einzige fehlerhafte Knoten im gesamten Stack war ich – vor drei Wochen, als ich auf „Einzahlen“ geklickt habe.
Die Entkopplungsperiode war nicht die Engstelle. Die vorab signierte Slashing-Route war es. Und diese Route weiß nichts von meiner Miete oder den Schuhen meiner Tochter. Sie kennt nur die Signatur, die ich ihr gegeben habe.
Jedes andere Protokoll fordert dich auf, deinem zukünftigen Ich zu vertrauen. Babylon fordert dich auf, deinem vergangenen Ich zu vertrauen. Und genau die eine Person bin ich mir nie sicher gewesen, der ich vertrauen kann.
@BabylonLabs_io #baby $BABY $COTI
Ich habe vier Stunden damit verbracht, den Entkopplungsmechanismus gegen einen simulierten Preis-Docht nachzuvollziehen. Einmal einzahlen, und dein BTC wird hinter einer vorab signierten Ausgabenroute gesperrt, die du autorisiert hast, bevor du überhaupt wusstest, was der Markt morgen tun würde. Diese Route liegt im Mempool und wartet darauf, dass ein Orakelpreis die Schwelle überschreitet.
Hier ist der technische Detailpunkt, den ich fast übersehen hätte. Der Tresor-Vertrag von Babylon nutzt Bitcoin Script, um die Ausgabebedingungen durchzusetzen. Die Covenant-Struktur definiert exakt, welche Transaktionsausgänge unter welchen Bedingungen ausgegeben werden können. Es gibt eine Entkopplungsroute für vorzeitige Entnahmen, und eine Slashing-Route für das Validator-Set, um deinen BTC einzufordern, falls das Orakel einen schlechten Preis meldet. Beide Routen sind vorab signiert. Beide sind unveränderlich. Der Tresor führt genau das aus, was du autorisiert hast.
Die Entkopplungsperiode ist ein echter Timelock in Bitcoin Script. Wenn du die volle Dauer abwartest, kommt dein BTC sauber zurück. Wenn du aber früh abhebst, feuert die Slashing-Route exakt so, wie du sie vorab signiert hast. So ist es designt. Keine Gnadenfrist. Kein „Bist du dir sicher?“ Das Protokoll prüft nicht deinen emotionalen Zustand. Es verifiziert nur, ob die Signatur übereinstimmt.
Das war der Teil, den ich vorher nicht auseinandergehalten hatte. Die Verwahrung blieb bei mir. Der Schlüssel ist nie gewechselt. Aber ich hatte bereits eine Transaktion unterschrieben, die meine $BTC an ein Validator-Set übergibt, falls das Orakel einen schlechten Preis meldet. Der TBV-Tresor hat perfekt ausgeführt. Der Adapter hat saubere Daten weitergeleitet. Das Orakel lieferte genau das, was der Markt ihm gegeben hat. Der einzige fehlerhafte Knoten im gesamten Stack war ich – vor drei Wochen, als ich auf „Einzahlen“ geklickt habe.
Die Entkopplungsperiode war nicht die Engstelle. Die vorab signierte Slashing-Route war es. Und diese Route weiß nichts von meiner Miete oder den Schuhen meiner Tochter. Sie kennt nur die Signatur, die ich ihr gegeben habe.
Jedes andere Protokoll fordert dich auf, deinem zukünftigen Ich zu vertrauen. Babylon fordert dich auf, deinem vergangenen Ich zu vertrauen. Und genau die eine Person bin ich mir nie sicher gewesen, der ich vertrauen kann.
@BabylonLabs_io #baby $BABY $COTI
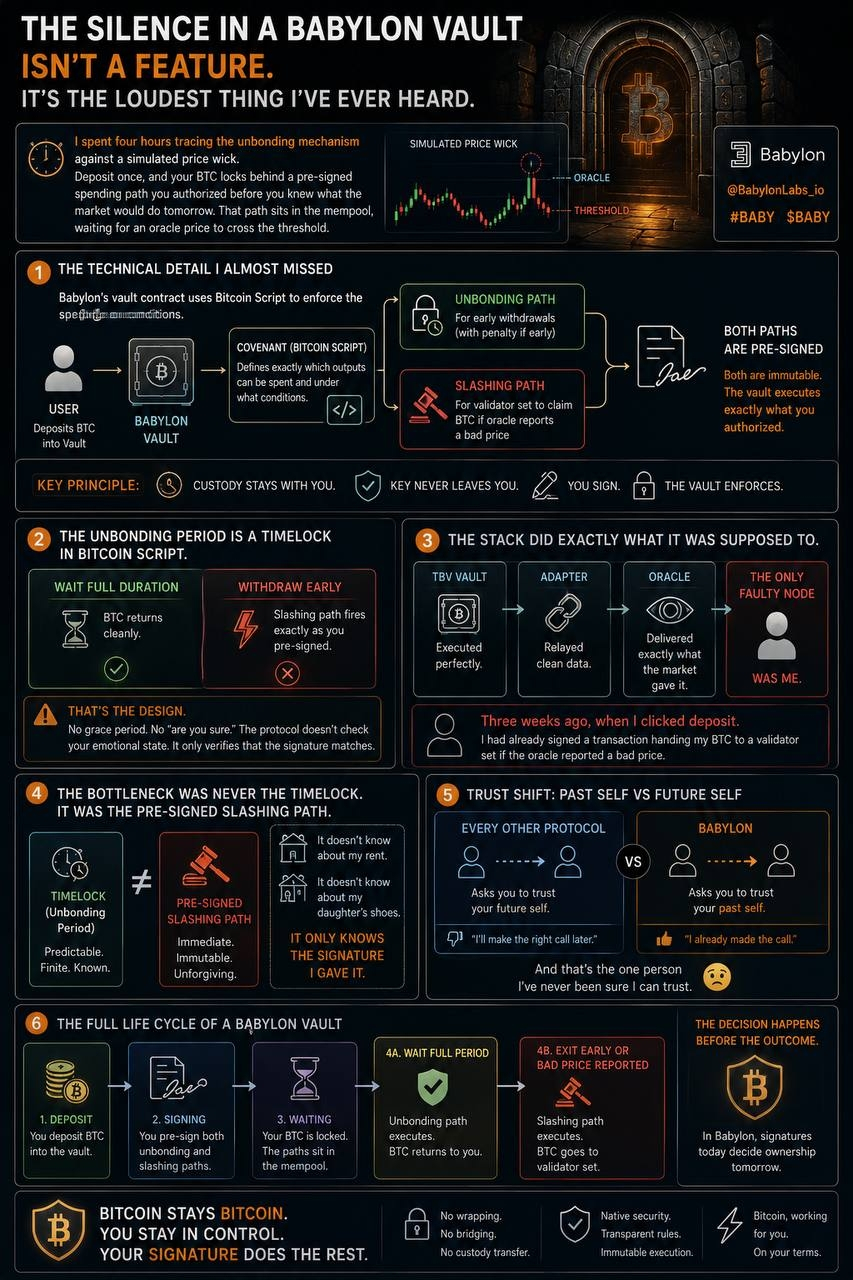
4
2
141
·
--
Ich fand die Liquidation, bevor sich der Preis bewegt hatte. Sie war bereits da, eingetragen in den Ausgabenpfad, den ich am Tag angeklickt habe, als ich auf „Einzahlen“ tippte. Der Markt hatte das nur noch nicht aufgeholt.
Diese Erkenntnis traf mich anders als jede andere Erfahrung, in der ein Handel schiefgeht. Denn nichts brach. Kein Exploit. Kein Hack. Kein böswilliger Akteur. Jedes Modul führte genau das aus, was es sollte. Das TBV-Vault führte den Pfad aus, den ich unterschrieben hatte. Der Adapter leitete das Signal weiter. Der Darlehensvertrag rechnete seine Mathematik. Das Orakel lieferte den Preis, den es bekommen hatte. Jedes Teil sagte die Wahrheit. Mein Bitcoin war weg, und die Integrität des Systems war makellos.
Ich setzte mich lange damit auseinander.
Was ich immer wieder betrachtete, war der Widerspruch, der in der Architektur selbst steckt. Babylon verteilt die Ausführung so sauber über die Verträge, dass sich die Haftung in der Abstimmung zwischen ihnen auflöst. Das Vault war transparent. Der Adapter war transparent. Das Orakel war transparent. Die Verantwortlichkeit, die sie miteinander verbindet, war es nicht.
Das ist kein Sicherheitsversagen. Das ist etwas, das schwerer zu benennen und noch schwerer zu verteidigen ist.
Ich hätte an diesem Abend fast alles geschlossen. Nicht, weil ich aufgehört habe, an den Code zu glauben. Sondern weil ich erkannt habe, dass der Code mehr an mein früheres Ich glaubte als an mein jetziges.
Was mich hielt, war ein Voice-Chat voller Fremder, die verstanden, was die Architektur nie bepreist hat. Überzeugung muss ebenfalls neu bepreist werden. Das Vault sichert deinen Bitcoin. Die Leute, die fragen, ob du noch dabei bist, sind etwas, das der Vertrag nicht berühren kann.
Einer davon wurde am Einzahlungstag unterschrieben. Der andere wird jedes Mal erneuert, wenn jemand tatsächlich auf die Antwort wartet.
@babylonlabs_io $BABY #baby $COTI $ON
Ich fand die Liquidation, bevor sich der Preis bewegt hatte. Sie war bereits da, eingetragen in den Ausgabenpfad, den ich am Tag angeklickt habe, als ich auf „Einzahlen“ tippte. Der Markt hatte das nur noch nicht aufgeholt.
Diese Erkenntnis traf mich anders als jede andere Erfahrung, in der ein Handel schiefgeht. Denn nichts brach. Kein Exploit. Kein Hack. Kein böswilliger Akteur. Jedes Modul führte genau das aus, was es sollte. Das TBV-Vault führte den Pfad aus, den ich unterschrieben hatte. Der Adapter leitete das Signal weiter. Der Darlehensvertrag rechnete seine Mathematik. Das Orakel lieferte den Preis, den es bekommen hatte. Jedes Teil sagte die Wahrheit. Mein Bitcoin war weg, und die Integrität des Systems war makellos.
Ich setzte mich lange damit auseinander.
Was ich immer wieder betrachtete, war der Widerspruch, der in der Architektur selbst steckt. Babylon verteilt die Ausführung so sauber über die Verträge, dass sich die Haftung in der Abstimmung zwischen ihnen auflöst. Das Vault war transparent. Der Adapter war transparent. Das Orakel war transparent. Die Verantwortlichkeit, die sie miteinander verbindet, war es nicht.
Das ist kein Sicherheitsversagen. Das ist etwas, das schwerer zu benennen und noch schwerer zu verteidigen ist.
Ich hätte an diesem Abend fast alles geschlossen. Nicht, weil ich aufgehört habe, an den Code zu glauben. Sondern weil ich erkannt habe, dass der Code mehr an mein früheres Ich glaubte als an mein jetziges.
Was mich hielt, war ein Voice-Chat voller Fremder, die verstanden, was die Architektur nie bepreist hat. Überzeugung muss ebenfalls neu bepreist werden. Das Vault sichert deinen Bitcoin. Die Leute, die fragen, ob du noch dabei bist, sind etwas, das der Vertrag nicht berühren kann.
Einer davon wurde am Einzahlungstag unterschrieben. Der andere wird jedes Mal erneuert, wenn jemand tatsächlich auf die Antwort wartet.
@BabylonLabs_io $BABY #baby $COTI $ON
Diese Erkenntnis traf mich anders als jede andere Erfahrung, in der ein Handel schiefgeht. Denn nichts brach. Kein Exploit. Kein Hack. Kein böswilliger Akteur. Jedes Modul führte genau das aus, was es sollte. Das TBV-Vault führte den Pfad aus, den ich unterschrieben hatte. Der Adapter leitete das Signal weiter. Der Darlehensvertrag rechnete seine Mathematik. Das Orakel lieferte den Preis, den es bekommen hatte. Jedes Teil sagte die Wahrheit. Mein Bitcoin war weg, und die Integrität des Systems war makellos.
Ich setzte mich lange damit auseinander.
Was ich immer wieder betrachtete, war der Widerspruch, der in der Architektur selbst steckt. Babylon verteilt die Ausführung so sauber über die Verträge, dass sich die Haftung in der Abstimmung zwischen ihnen auflöst. Das Vault war transparent. Der Adapter war transparent. Das Orakel war transparent. Die Verantwortlichkeit, die sie miteinander verbindet, war es nicht.
Das ist kein Sicherheitsversagen. Das ist etwas, das schwerer zu benennen und noch schwerer zu verteidigen ist.
Ich hätte an diesem Abend fast alles geschlossen. Nicht, weil ich aufgehört habe, an den Code zu glauben. Sondern weil ich erkannt habe, dass der Code mehr an mein früheres Ich glaubte als an mein jetziges.
Was mich hielt, war ein Voice-Chat voller Fremder, die verstanden, was die Architektur nie bepreist hat. Überzeugung muss ebenfalls neu bepreist werden. Das Vault sichert deinen Bitcoin. Die Leute, die fragen, ob du noch dabei bist, sind etwas, das der Vertrag nicht berühren kann.
Einer davon wurde am Einzahlungstag unterschrieben. Der andere wird jedes Mal erneuert, wenn jemand tatsächlich auf die Antwort wartet.
@BabylonLabs_io $BABY #baby $COTI $ON
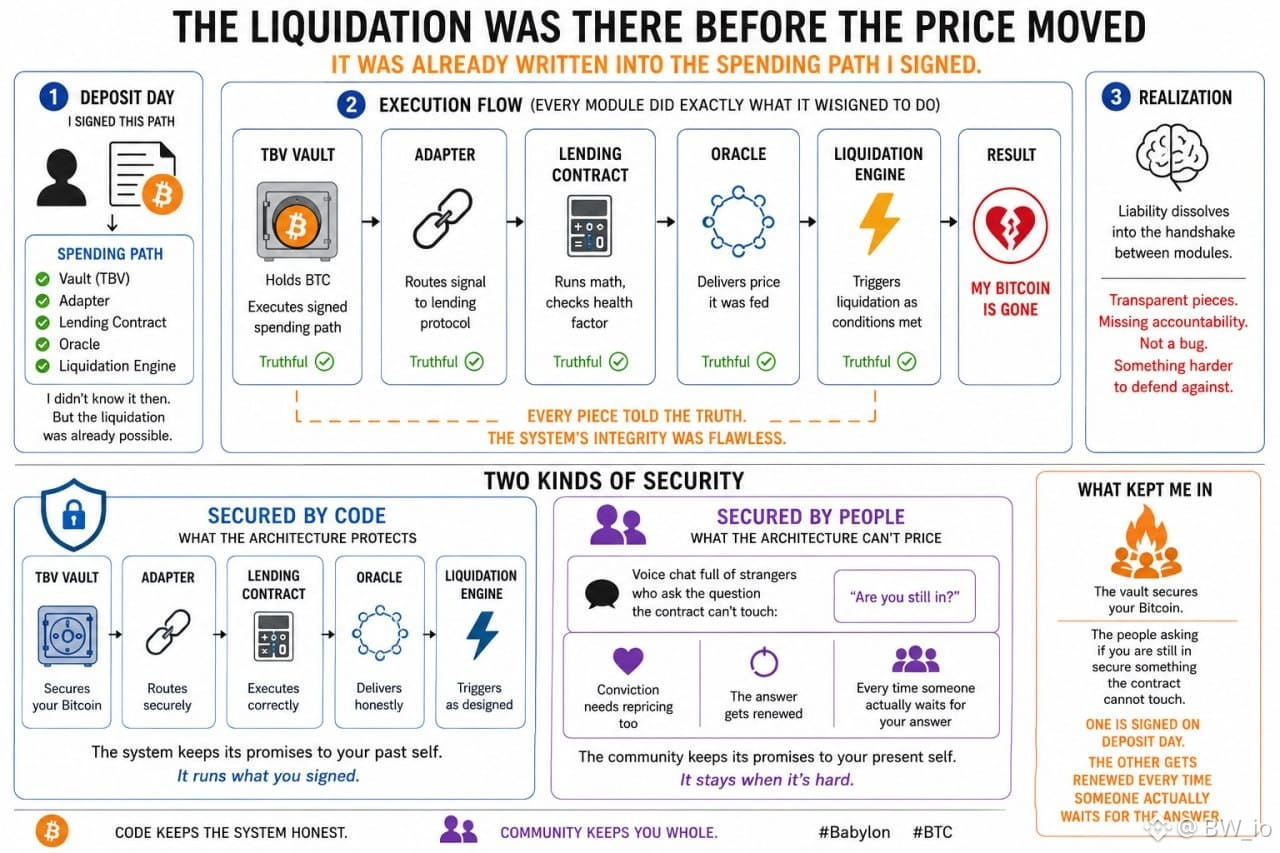
3
4
114
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FedRateWatch
1.3M Aufrufe
6,331 Kommentare
Teile & gewinne Traffic-Belohnungen in unserer Kampagne mit angesagtem Hashtag
✨Thema: FOMC September, Was ist der nächste Schritt der Fed?
👉So nimmst du teil:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #FedRateWatch
Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Der August-Core-CPI stieg um 0,3% im Monatsvergleich, und die Wahrscheinlichkeit für eine 25bp-Erhöhung diese Woche liegt nun bei fast 90%. Erwartest du diese Woche eine Zinserhöhung? Handelt es sich um einen einmaligen Schritt oder den Beginn eines längeren Zinserhöhungszyklus?
- Wenn die Erhöhung erfolgt: Wie entwickelt sich das für BTC, Tech-Aktien und Gold? Aufwärts- oder abwärtsgerichtet?
- Wie planst du als Nächstes zu handeln? Teile deinen BTC-, Aktien- oder Gold-Trade/Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien erfüllen und mehr als 100 Wörter enthalten, werden überprüft und erhalten möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Aufrufen. Du erhältst eine Benachrichtigung von deiner Feed-Secretary, wenn dein Beitrag ausgewählt wird.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Du brauchst Ideen für deinen Beitrag? Besuche die Themenseite #FedRateWatch oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·632 Likes
·1.6M Aufrufe
ZcashRises6%
29,696 Aufrufe
489 Kommentare
XRPSinks10%
19,452 Aufrufe
320 Kommentare