Gestern habe ich über Dusk’ Modell für selektive Offenlegung geschrieben. Ich habe die letzte Nacht darüber nachgedacht, was ich falsch eingeschätzt habe.
Nicht die Kryptografie. Das Framing.
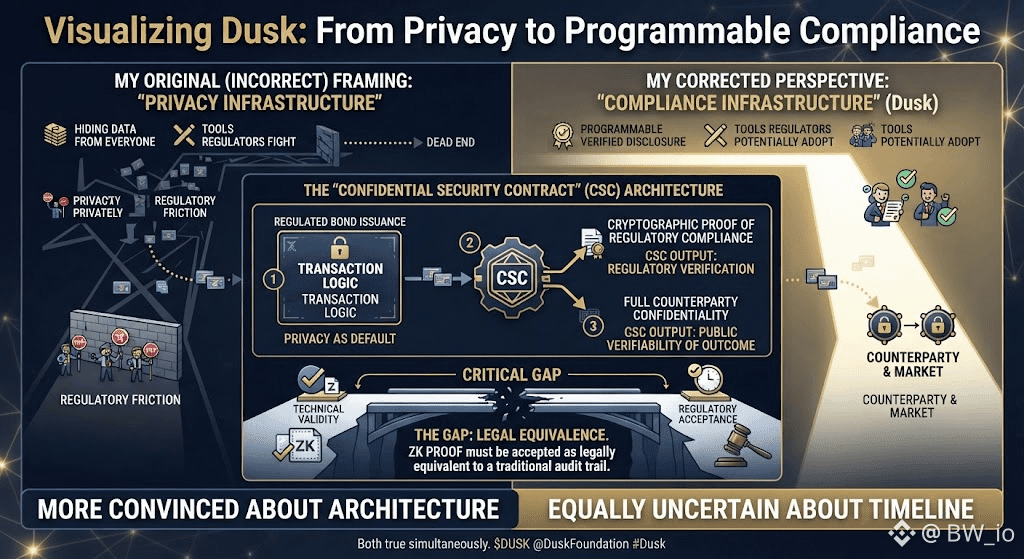
Ich habe es als „Privacy Infrastructure“ beschrieben. Das ist die oberflächliche Lesart. Was Dusk tatsächlich baut, ist „Compliance Infrastructure“ mit Datenschutz als standardmäßigem Zustand. Das klingt ähnlich. Ist es aber nicht.
Privacy Infrastructure fragt, wie Transaktionen verborgen gehalten werden können. Compliance Infrastructure fragt, wie verifizierte Offenlegung programmierbar gemacht werden kann. Das Erste erzeugt Werkzeuge, gegen die Regulierer sich potenziell wehren. Das Zweite erzeugt Werkzeuge, die Regulierer möglicherweise übernehmen.
Hier wird es technisch spannend. Die Architektur von „Confidential Security Contract“ ermöglicht es, Transaktionslogik privat auszuführen, während das Ergebnis weiterhin öffentlich verifizierbar bleibt. Eine regulierte Anleiheemission könnte sich mit voller Vertraulichkeit auf Gegenseite abwickeln und zugleich einen kryptografischen Nachweis erzeugen, der die regulatorische Compliance belegt. Kein manuelles Reporting. Keine Offenlegungsverzögerung. Keine Marktexponierung während der Abwicklung.
Das ist keine inkrementelle Verbesserung. Das ist das Entfernen einer ganzen Ebene institutioneller Reibung, die derzeit Rechtsabteilungen, Compliance-Abteilungen und Verzögerungen bei der Abwicklung erfordert – gemessen in Tagen.
Die Lücke, die ich nicht schließen kann: Regulierer müssen die Verifizierung von ZK-Beweisen rechtlich als gleichwertig zu traditionellen Audit-Trails anerkennen, bevor all das skaliert. Technische Korrektheit und regulatorische Akzeptanz haben völlig unterschiedliche Zeitpläne. Diese Lücke hat bereits wirklich gute Infrastruktur beendet.
Heute bin ich von der Architektur überzeugter als gestern.
Genauso unsicher über den Zeitplan.
Beides stimmt gleichzeitig.
$DUSK @Dusk #dusk $ACE $VELVET
Nicht die Kryptografie. Das Framing.
Ich habe es als „Privacy Infrastructure“ beschrieben. Das ist die oberflächliche Lesart. Was Dusk tatsächlich baut, ist „Compliance Infrastructure“ mit Datenschutz als standardmäßigem Zustand. Das klingt ähnlich. Ist es aber nicht.
Privacy Infrastructure fragt, wie Transaktionen verborgen gehalten werden können. Compliance Infrastructure fragt, wie verifizierte Offenlegung programmierbar gemacht werden kann. Das Erste erzeugt Werkzeuge, gegen die Regulierer sich potenziell wehren. Das Zweite erzeugt Werkzeuge, die Regulierer möglicherweise übernehmen.
Hier wird es technisch spannend. Die Architektur von „Confidential Security Contract“ ermöglicht es, Transaktionslogik privat auszuführen, während das Ergebnis weiterhin öffentlich verifizierbar bleibt. Eine regulierte Anleiheemission könnte sich mit voller Vertraulichkeit auf Gegenseite abwickeln und zugleich einen kryptografischen Nachweis erzeugen, der die regulatorische Compliance belegt. Kein manuelles Reporting. Keine Offenlegungsverzögerung. Keine Marktexponierung während der Abwicklung.
Das ist keine inkrementelle Verbesserung. Das ist das Entfernen einer ganzen Ebene institutioneller Reibung, die derzeit Rechtsabteilungen, Compliance-Abteilungen und Verzögerungen bei der Abwicklung erfordert – gemessen in Tagen.
Die Lücke, die ich nicht schließen kann: Regulierer müssen die Verifizierung von ZK-Beweisen rechtlich als gleichwertig zu traditionellen Audit-Trails anerkennen, bevor all das skaliert. Technische Korrektheit und regulatorische Akzeptanz haben völlig unterschiedliche Zeitpläne. Diese Lücke hat bereits wirklich gute Infrastruktur beendet.
Heute bin ich von der Architektur überzeugter als gestern.
Genauso unsicher über den Zeitplan.
Beides stimmt gleichzeitig.
$DUSK @Dusk #dusk $ACE $VELVET