Ich komme immer wieder auf dieselbe Schwachstelle zurück, wenn ich Dusk untersuche: Institutionen wollten nie Anonymität, sondern Vertraulichkeit, die einen Audit überleben kann – und die meisten Privacy-Chains gaben ihnen diese Wahl nie.
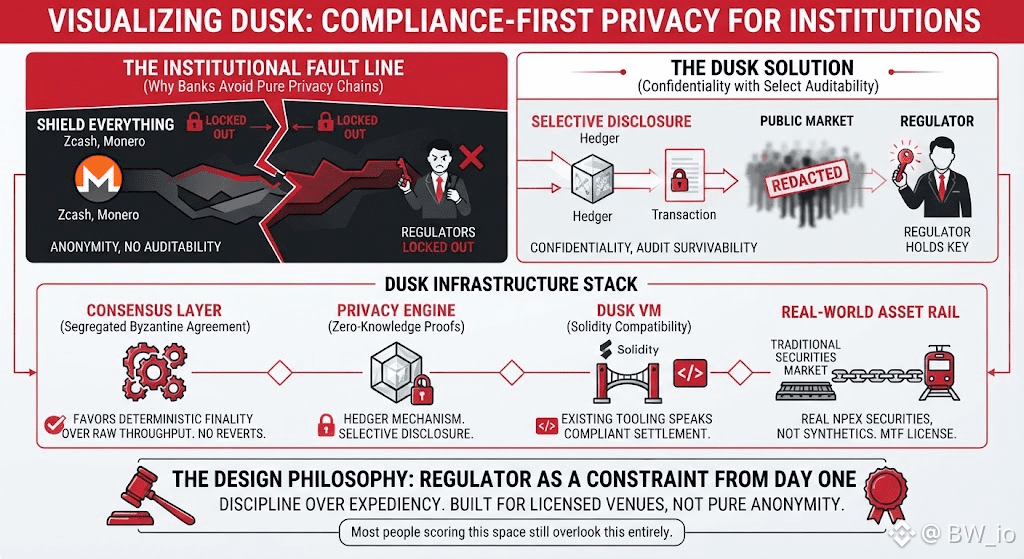
Zcash und Monero verschleiern alles und sperren Aufsichtsbehörden vollständig aus. Genau deshalb habe ich in der Praxis nie gesehen, dass eine Bank oder ein lizenziertes Handelsumfeld sie in echtem Maßstab anfasste.
Dusk dreht diese Logik mit Hedger: Mit Zero-Knowledge-Proofs und selektiver Offenlegung bleibt eine Transaktion für die Öffentlichkeit undurchsichtig, ist aber für eine Aufsichtsbehörde, die den richtigen Schlüssel besitzt, vollständig lesbar.
Wir sprechen hier von einer Konsensschicht, Segregated Byzantine Agreement, die für genau dieses Publikum gebaut wurde – mit deterministischer Finalität statt reiner Durchsatzleistung. Denn ein Security-Settlement, das sich wieder zurückdrehen lässt, ist im Grunde gar kein Security-Settlement.
Ich denke, der klarste Beleg dafür, dass das nicht nur Theorie war, kam über NPEX: eine niederländische Börse mit einer echten MTF-Lizenz, die Dusk-Rails nutzte, um reale traditionelle Wertpapiere onchain zu bewegen – statt eines synthetischen Wrappers, der nur als Platzhalter für den echten Vermögenswert dient.
DuskEVM hat dann außerdem dafür gesorgt, dass diese gleiche Infrastruktur auch mit Solidity sprechen kann, sodass Builder ihre bestehenden Tools nicht aufgeben mussten, um darunterliegend eine konforme Settlement-Layer zu erreichen.
Was meine Aufmerksamkeit fesselt, ist nicht allein die Privacy-Kryptografie, sondern dass sie den schwierigeren Weg gewählt haben: Regulatoren von Tag eins als Randbedingung im Design mitzudenken, statt Compliance erst nach dem Launch nachträglich aufzustülpen. Und ich glaube, diese Disziplin ist der Teil, den die meisten, die in diesem Bereich bewerten, noch immer komplett übersehen.
@Dusk #dusk $DUSK $PORTAL $QNTB
Zcash und Monero verschleiern alles und sperren Aufsichtsbehörden vollständig aus. Genau deshalb habe ich in der Praxis nie gesehen, dass eine Bank oder ein lizenziertes Handelsumfeld sie in echtem Maßstab anfasste.
Dusk dreht diese Logik mit Hedger: Mit Zero-Knowledge-Proofs und selektiver Offenlegung bleibt eine Transaktion für die Öffentlichkeit undurchsichtig, ist aber für eine Aufsichtsbehörde, die den richtigen Schlüssel besitzt, vollständig lesbar.
Wir sprechen hier von einer Konsensschicht, Segregated Byzantine Agreement, die für genau dieses Publikum gebaut wurde – mit deterministischer Finalität statt reiner Durchsatzleistung. Denn ein Security-Settlement, das sich wieder zurückdrehen lässt, ist im Grunde gar kein Security-Settlement.
Ich denke, der klarste Beleg dafür, dass das nicht nur Theorie war, kam über NPEX: eine niederländische Börse mit einer echten MTF-Lizenz, die Dusk-Rails nutzte, um reale traditionelle Wertpapiere onchain zu bewegen – statt eines synthetischen Wrappers, der nur als Platzhalter für den echten Vermögenswert dient.
DuskEVM hat dann außerdem dafür gesorgt, dass diese gleiche Infrastruktur auch mit Solidity sprechen kann, sodass Builder ihre bestehenden Tools nicht aufgeben mussten, um darunterliegend eine konforme Settlement-Layer zu erreichen.
Was meine Aufmerksamkeit fesselt, ist nicht allein die Privacy-Kryptografie, sondern dass sie den schwierigeren Weg gewählt haben: Regulatoren von Tag eins als Randbedingung im Design mitzudenken, statt Compliance erst nach dem Launch nachträglich aufzustülpen. Und ich glaube, diese Disziplin ist der Teil, den die meisten, die in diesem Bereich bewerten, noch immer komplett übersehen.
@Dusk #dusk $DUSK $PORTAL $QNTB