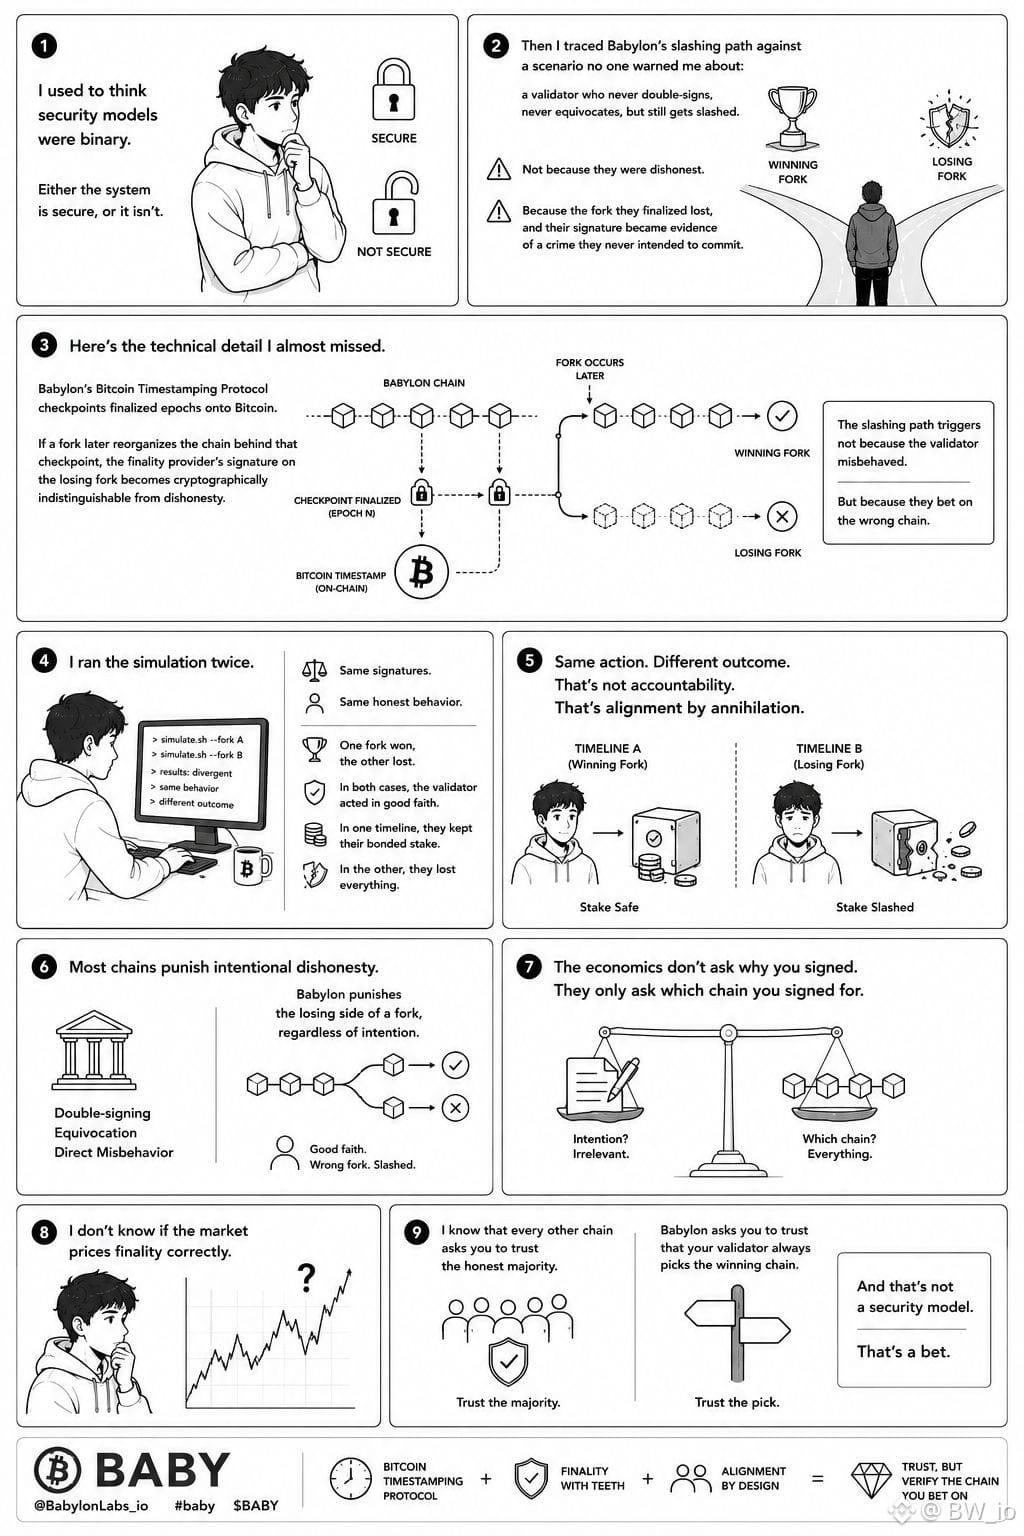
Ich dachte früher, Sicherheitsmodelle seien binär. Entweder ist das System sicher, oder es ist es nicht.
Dann habe ich Babylons schneidenden Pfad anhand eines Szenarios nachverfolgt, vor dem mir niemand gewarnt hat: ein Validator, der niemals doppelt signiert, niemals uneindeutig wird, aber trotzdem geslashed wird. Nicht, weil er unehrlich war.
Sondern weil die Gabel, die er finalisiert hat, die verlorene war – und seine Signatur zum Beweis eines Verbrechens wurde, das er nie begehen wollte.
Hier ist die technische Einzelheit, die ich beinahe übersehen hätte. Babylons Bitcoin-Timestamping-Protokoll checkpointet finalisierte Epochen auf Bitcoin.
Wenn später eine Fork die Kette hinter diesem Checkpoint neu organisiert, wird die Signatur des Finality-Providers auf der verlorenen Fork kryptografisch ununterscheidbar von Unehrlichkeit.
Der Slashing-Pfad wird nicht ausgelöst, weil der Validator Fehlverhalten gezeigt hat. Sondern weil er auf die falsche Kette gesetzt hat.
Ich habe die Simulation zweimal laufen lassen. Gleiche Signaturen. Gleiches ehrliches Verhalten. Eine Fork gewann, die andere verlor. In beiden Fällen handelte der Validator in gutem Glauben. In einer Zeitleiste behielt er seine gebundene Beteiligung. In der anderen verlor er alles. Gleiche Aktion. Unterschiedliches Ergebnis. Das ist keine Verantwortlichkeit. Das ist Ausrichtung durch Auslöschung.
Die meisten Ketten bestrafen vorsätzliche Unehrlichkeit. Babylon bestraft die verlierende Seite einer Fork – unabhängig von der Absicht. Die Ökonomie fragt nicht, warum du signiert hast. Sie fragt nur, für welche Kette du signiert hast.
Ich weiß nicht, ob der Markt die Finalität korrekt bepreist. Ich weiß nur, dass jede andere Kette dich bittet, der ehrlichen Mehrheit zu vertrauen. Babylon bittet dich, darauf zu vertrauen, dass dein Validator immer die gewinnende Kette auswählt. Und das ist kein Sicherheitsmodell. Das ist eine Wette.
@BabylonLabs_io #baby $BABY $AA $BTC
Dann habe ich Babylons schneidenden Pfad anhand eines Szenarios nachverfolgt, vor dem mir niemand gewarnt hat: ein Validator, der niemals doppelt signiert, niemals uneindeutig wird, aber trotzdem geslashed wird. Nicht, weil er unehrlich war.
Sondern weil die Gabel, die er finalisiert hat, die verlorene war – und seine Signatur zum Beweis eines Verbrechens wurde, das er nie begehen wollte.
Hier ist die technische Einzelheit, die ich beinahe übersehen hätte. Babylons Bitcoin-Timestamping-Protokoll checkpointet finalisierte Epochen auf Bitcoin.
Wenn später eine Fork die Kette hinter diesem Checkpoint neu organisiert, wird die Signatur des Finality-Providers auf der verlorenen Fork kryptografisch ununterscheidbar von Unehrlichkeit.
Der Slashing-Pfad wird nicht ausgelöst, weil der Validator Fehlverhalten gezeigt hat. Sondern weil er auf die falsche Kette gesetzt hat.
Ich habe die Simulation zweimal laufen lassen. Gleiche Signaturen. Gleiches ehrliches Verhalten. Eine Fork gewann, die andere verlor. In beiden Fällen handelte der Validator in gutem Glauben. In einer Zeitleiste behielt er seine gebundene Beteiligung. In der anderen verlor er alles. Gleiche Aktion. Unterschiedliches Ergebnis. Das ist keine Verantwortlichkeit. Das ist Ausrichtung durch Auslöschung.
Die meisten Ketten bestrafen vorsätzliche Unehrlichkeit. Babylon bestraft die verlierende Seite einer Fork – unabhängig von der Absicht. Die Ökonomie fragt nicht, warum du signiert hast. Sie fragt nur, für welche Kette du signiert hast.
Ich weiß nicht, ob der Markt die Finalität korrekt bepreist. Ich weiß nur, dass jede andere Kette dich bittet, der ehrlichen Mehrheit zu vertrauen. Babylon bittet dich, darauf zu vertrauen, dass dein Validator immer die gewinnende Kette auswählt. Und das ist kein Sicherheitsmodell. Das ist eine Wette.
@BabylonLabs_io #baby $BABY $AA $BTC