Ich habe darüber nachgedacht, den Teil des Betriebs eines Dusk-Knotens, den die meisten übersehen: Was passiert, wenn eine echte Offenlegungsanfrage eingeht. Du hast zwei Möglichkeiten, damit umzugehen.
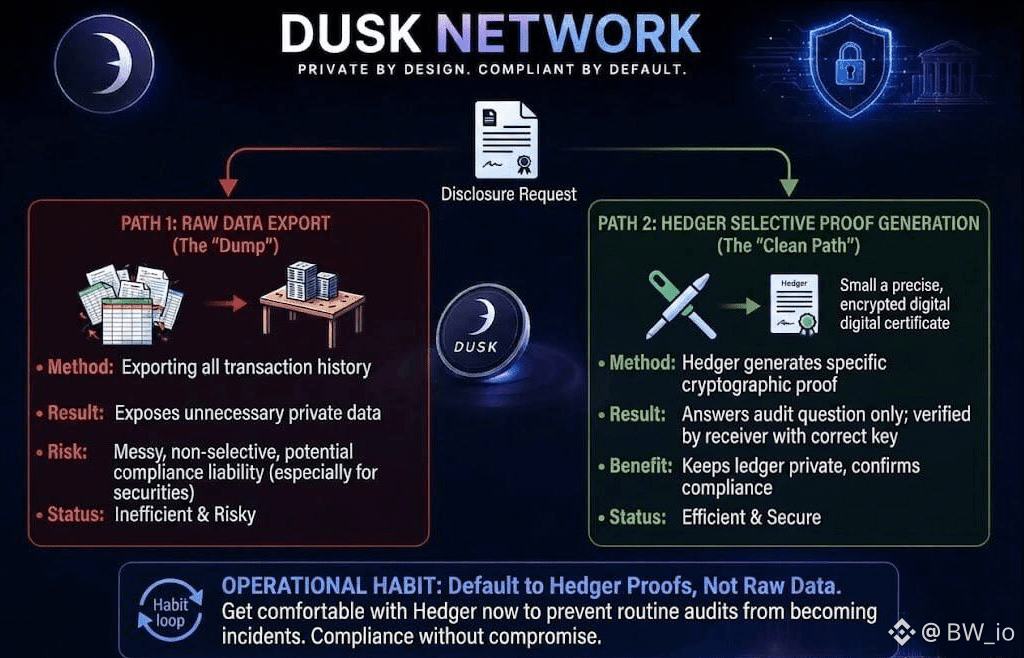
Du kannst rohe Transaktionsdaten übergeben und hoffen, dass sie den Regulator zufriedenstellen – das ist chaotisch und offenbart ehrlich gesagt mehr, als es eigentlich braucht. Oder du lässt Hedger das tun, wofür es gebaut wurde: ein kryptografischer Beweis erzeugen, der die konkrete Frage beantwortet, Konformität bestätigt, ohne das komplette Ledger auf den Schreibtisch von jemandem zu kippen. Ich würde jederzeit den zweiten Weg wählen.
Es ist nicht nur sauberer – es ist der gesamte Kern des selektiven Disclosure-Ansatzes: die Transaktion privat halten gegenüber der Öffentlichkeit, aber gleichzeitig vollständig verifizierbar für genau die eine Partei, die über den richtigen Schlüssel verfügt. Für einen Knoten, der geregelte Abwicklungen unterstützt, ist dieser Unterschied nicht nur kosmetisch.
Ein schlampiger Disclosure-Prozess ist eine echte Verbindlichkeit, wenn du irgendwo in der Nähe von tokenisierten Wertpapieren bist. Deshalb wäre die Gewohnheit, die ich jetzt aufbauen würde – bevor es dringend wird – Proof Generation als die Standardantwort auf jede Audit-Anfrage zu behandeln, nicht als roher Datenexport als Ausweichlösung.
Mach dich mit den Tools vertraut, bevor du es unter Druck tun musst. Das ist eine kleine Umstellung im Prozess, aber genau die, die dafür sorgt, dass ein routinemäßiges Audit nicht in einen Zwischenfall kippt.
@Dusk $DUSK #dusk $ACE $ACM
Du kannst rohe Transaktionsdaten übergeben und hoffen, dass sie den Regulator zufriedenstellen – das ist chaotisch und offenbart ehrlich gesagt mehr, als es eigentlich braucht. Oder du lässt Hedger das tun, wofür es gebaut wurde: ein kryptografischer Beweis erzeugen, der die konkrete Frage beantwortet, Konformität bestätigt, ohne das komplette Ledger auf den Schreibtisch von jemandem zu kippen. Ich würde jederzeit den zweiten Weg wählen.
Es ist nicht nur sauberer – es ist der gesamte Kern des selektiven Disclosure-Ansatzes: die Transaktion privat halten gegenüber der Öffentlichkeit, aber gleichzeitig vollständig verifizierbar für genau die eine Partei, die über den richtigen Schlüssel verfügt. Für einen Knoten, der geregelte Abwicklungen unterstützt, ist dieser Unterschied nicht nur kosmetisch.
Ein schlampiger Disclosure-Prozess ist eine echte Verbindlichkeit, wenn du irgendwo in der Nähe von tokenisierten Wertpapieren bist. Deshalb wäre die Gewohnheit, die ich jetzt aufbauen würde – bevor es dringend wird – Proof Generation als die Standardantwort auf jede Audit-Anfrage zu behandeln, nicht als roher Datenexport als Ausweichlösung.
Mach dich mit den Tools vertraut, bevor du es unter Druck tun musst. Das ist eine kleine Umstellung im Prozess, aber genau die, die dafür sorgt, dass ein routinemäßiges Audit nicht in einen Zwischenfall kippt.
@Dusk $DUSK #dusk $ACE $ACM