
bé bo1
165 Beiträge

bé bo1
Melden
Nutzer blockieren
16 Following
26 Follower
134 Like gegeben
Beiträge
·
--
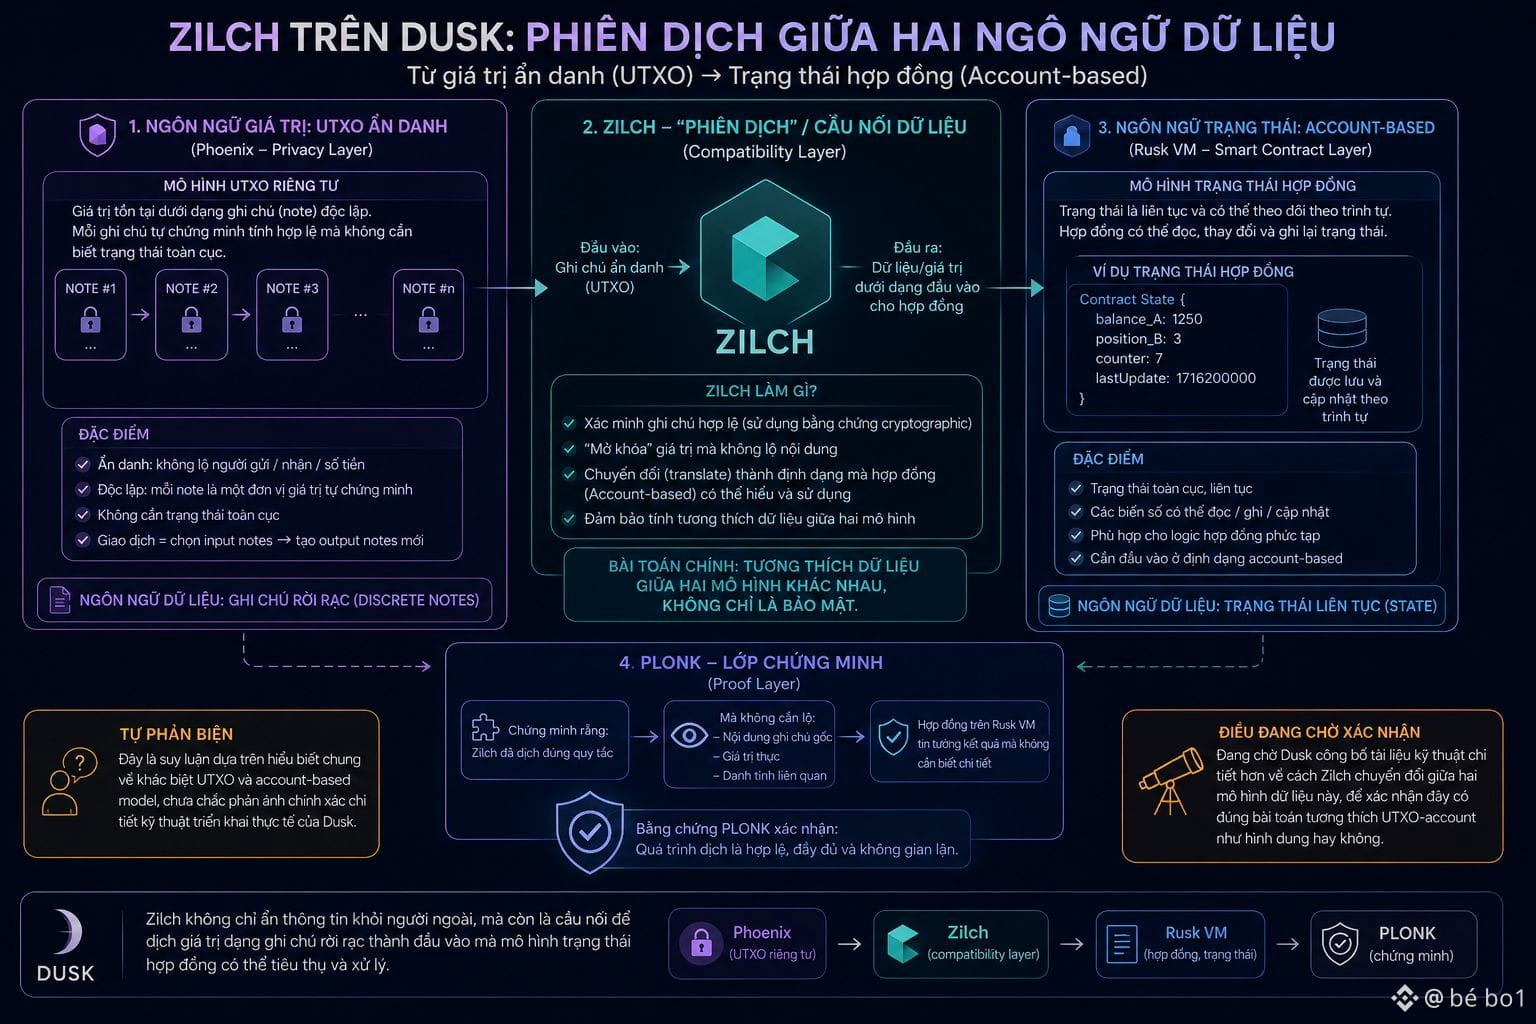
Ich habe etwas Bemerkenswertes bemerkt, wenn man über die Rolle von Zilch auf @Dusk_Foundation nachdenkt: Es wirkt wie eine Art „Übersetzung“ zwischen zwei unterschiedlichen Sprachen — der Sprache von Werten, die im UTXO-ähnlichen Modell als anonyme, geschützte Einträge geschützt sind, und der Sprache von Vertragszuständen im account-basierten Modell, die die meisten Smart-Contract-Logiken zum Betrieb benötigen.
Phoenix funktioniert ähnlich wie ein privates UTXO-Modell — der Wert existiert als eigenständige Notizen, wobei jede Notiz ihre Gültigkeit selbst beweist, ohne dass man den globalen Zustand kennen muss. Doch die meiste Vertragslogik, auch auf der Rusk VM, braucht typischerweise ein stärker zustandsorientiertes Modell — in dem eine Variable gelesen, geändert und in einer nachvollziehbaren Reihenfolge wieder aufgezeichnet wird. Das ist die architektonische Lücke zwischen zwei verschiedenen Datenmodellen, und das ist nicht nur ein Thema der Privatsphäre.
Wenn das stimmt, besteht die Rolle von Zilch nicht nur darin, „Informationen vor Außenstehenden zu verstecken“, sondern auch als Brücke, um einen Wert in Form einer losen Notiz in eine Eingabe zu übersetzen, die das Zustandsmodell des Vertrags verarbeiten kann — eine Datenkompatibilitätsaufgabe, nicht nur eine Sicherheitsfrage. PLONK beweist anschließend, dass dieser Übersetzungsprozess den Regeln entspricht, ohne dabei den Inhalt der ursprünglichen Notiz offenzulegen.
Selbstkritik: Das ist eine Schlussfolgerung, die auf allgemeinem Verständnis der Unterschiede zwischen UTXO- und account-basierten Modellen beruht; sie spiegelt möglicherweise nicht genau die technischen Implementierungsdetails von Dusk wider — es braucht detailliertere Fachdokumentation, um das zu bestätigen.
Ich warte darauf zu sehen, ob $DUSK weitere detaillierte technische Unterlagen veröffentlicht hat, wie Zilch zwischen diesen beiden Datenmodellen umwandelt, um zu bestätigen, ob das wirklich genau die UTXO-to-account-Kompatibilitätsaufgabe ist, wie ich sie mir vorstelle.
#dusk $BTC $ETH
Ich habe etwas Bemerkenswertes bemerkt, wenn man über die Rolle von Zilch auf @Dusk nachdenkt: Es wirkt wie eine Art „Übersetzung“ zwischen zwei unterschiedlichen Sprachen — der Sprache von Werten, die im UTXO-ähnlichen Modell als anonyme, geschützte Einträge geschützt sind, und der Sprache von Vertragszuständen im account-basierten Modell, die die meisten Smart-Contract-Logiken zum Betrieb benötigen.
Phoenix funktioniert ähnlich wie ein privates UTXO-Modell — der Wert existiert als eigenständige Notizen, wobei jede Notiz ihre Gültigkeit selbst beweist, ohne dass man den globalen Zustand kennen muss. Doch die meiste Vertragslogik, auch auf der Rusk VM, braucht typischerweise ein stärker zustandsorientiertes Modell — in dem eine Variable gelesen, geändert und in einer nachvollziehbaren Reihenfolge wieder aufgezeichnet wird. Das ist die architektonische Lücke zwischen zwei verschiedenen Datenmodellen, und das ist nicht nur ein Thema der Privatsphäre.
Wenn das stimmt, besteht die Rolle von Zilch nicht nur darin, „Informationen vor Außenstehenden zu verstecken“, sondern auch als Brücke, um einen Wert in Form einer losen Notiz in eine Eingabe zu übersetzen, die das Zustandsmodell des Vertrags verarbeiten kann — eine Datenkompatibilitätsaufgabe, nicht nur eine Sicherheitsfrage. PLONK beweist anschließend, dass dieser Übersetzungsprozess den Regeln entspricht, ohne dabei den Inhalt der ursprünglichen Notiz offenzulegen.
Selbstkritik: Das ist eine Schlussfolgerung, die auf allgemeinem Verständnis der Unterschiede zwischen UTXO- und account-basierten Modellen beruht; sie spiegelt möglicherweise nicht genau die technischen Implementierungsdetails von Dusk wider — es braucht detailliertere Fachdokumentation, um das zu bestätigen.
Ich warte darauf zu sehen, ob $DUSK weitere detaillierte technische Unterlagen veröffentlicht hat, wie Zilch zwischen diesen beiden Datenmodellen umwandelt, um zu bestätigen, ob das wirklich genau die UTXO-to-account-Kompatibilitätsaufgabe ist, wie ich sie mir vorstelle.
#dusk $BTC $ETH
Phoenix funktioniert ähnlich wie ein privates UTXO-Modell — der Wert existiert als eigenständige Notizen, wobei jede Notiz ihre Gültigkeit selbst beweist, ohne dass man den globalen Zustand kennen muss. Doch die meiste Vertragslogik, auch auf der Rusk VM, braucht typischerweise ein stärker zustandsorientiertes Modell — in dem eine Variable gelesen, geändert und in einer nachvollziehbaren Reihenfolge wieder aufgezeichnet wird. Das ist die architektonische Lücke zwischen zwei verschiedenen Datenmodellen, und das ist nicht nur ein Thema der Privatsphäre.
Wenn das stimmt, besteht die Rolle von Zilch nicht nur darin, „Informationen vor Außenstehenden zu verstecken“, sondern auch als Brücke, um einen Wert in Form einer losen Notiz in eine Eingabe zu übersetzen, die das Zustandsmodell des Vertrags verarbeiten kann — eine Datenkompatibilitätsaufgabe, nicht nur eine Sicherheitsfrage. PLONK beweist anschließend, dass dieser Übersetzungsprozess den Regeln entspricht, ohne dabei den Inhalt der ursprünglichen Notiz offenzulegen.
Selbstkritik: Das ist eine Schlussfolgerung, die auf allgemeinem Verständnis der Unterschiede zwischen UTXO- und account-basierten Modellen beruht; sie spiegelt möglicherweise nicht genau die technischen Implementierungsdetails von Dusk wider — es braucht detailliertere Fachdokumentation, um das zu bestätigen.
Ich warte darauf zu sehen, ob $DUSK weitere detaillierte technische Unterlagen veröffentlicht hat, wie Zilch zwischen diesen beiden Datenmodellen umwandelt, um zu bestätigen, ob das wirklich genau die UTXO-to-account-Kompatibilitätsaufgabe ist, wie ich sie mir vorstelle.
#dusk $BTC $ETH
248
·
--
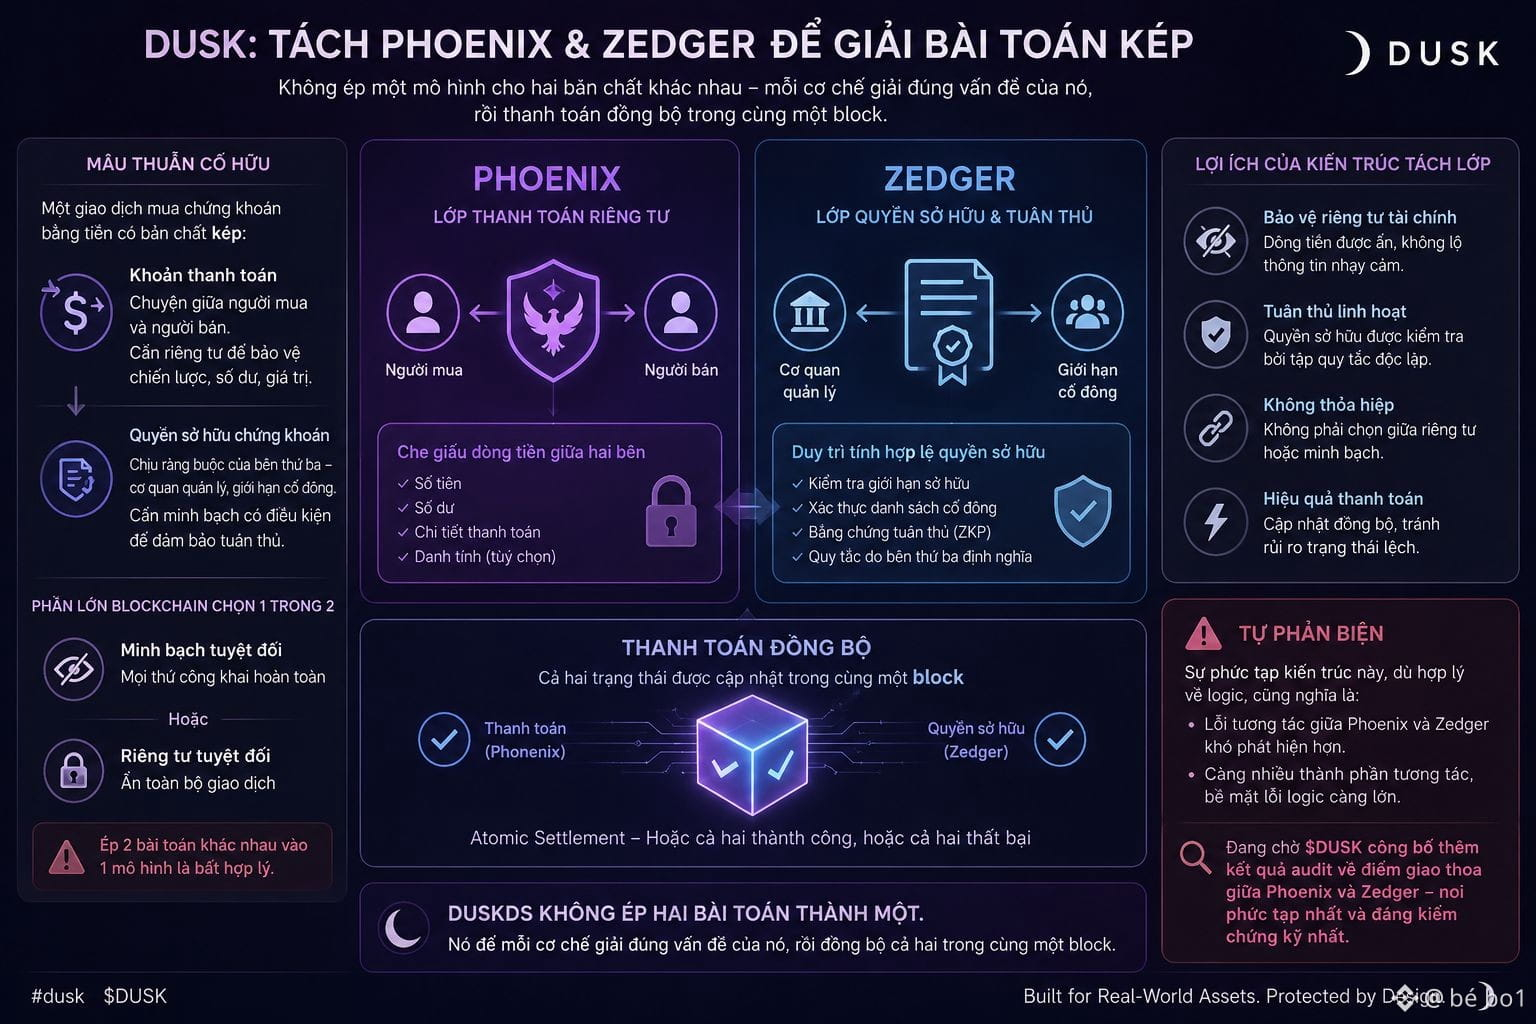
Ich habe etwas Bemerkenswertes bemerkt, wenn man darüber nachdenkt, Phoenix und Zedger auf @Dusk_Foundation zu trennen: Das ist im Grunde eine Lösung für einen inhärenten Konflikt, den die meisten anderen Blockchains umgehen, indem sie sich nur für eine Seite entscheiden — entweder absolut privat oder absolut transparent — statt zu versuchen, beides gleichzeitig für zwei unterschiedliche Arten von Vermögenswerten in einer einzigen Transaktion abzudecken.
Bei den meisten Blockchains gibt es in einer Transaktion nur einen Darstellungsmodus — entweder vollständig öffentlich oder vollständig verborgen. Aber ein Wertpapierkauf mit Geld hat von Natur aus eine doppelte Logik: Die Zahlung ist eine Angelegenheit zwischen Käufer und Verkäufer, während das Eigentum an den Wertpapieren an Bindungen durch Dritte geknüpft ist — etwa die Aufsichtsbehörde und die Grenzen der Aktionärsstruktur.
Diese beiden Bindungen unterscheiden sich bereits vor der Blockchain, daher ist es unlogisch, sie in ein einziges neues, privates Modell zu pressen. Deshalb versteckt Phoenix den Geldfluss zwischen den beiden Parteien, während Zedger die Gültigkeit des Wertpapierbesitzes gemäß einer eigenständigen Regel- und Compliance-Logik aufrechterhält. DuskDS zwingt die beiden Aufgaben nicht zu einem einzigen Problem, sondern lässt jede Mechanik ihr jeweiliges Problem korrekt lösen und zahlt dann beide synchron innerhalb desselben Blocks aus.
Selbst-Widerspruch: Diese Architekturkomplexität, auch wenn sie logisch sinnvoll ist, bedeutet, dass Interaktionsfehler zwischen Phoenix und Zedger schwerer zu erkennen sind als in einem System mit nur einem einzigen Sicherheitsmodell — je mehr interagierende Komponenten, desto größer die Fehleroberfläche für Logik.
Ich warte darauf zu sehen, ob $DUSK weitere Audit-Ergebnisse zur Schnittstelle zwischen Phoenix und Zedger veröffentlicht, denn das scheint der komplexeste und zugleich am gründlichsten überprüfenswerte Bereich der gesamten Architektur zu sein.
#dusk $BTC $ETH
Ich habe etwas Bemerkenswertes bemerkt, wenn man darüber nachdenkt, Phoenix und Zedger auf @Dusk zu trennen: Das ist im Grunde eine Lösung für einen inhärenten Konflikt, den die meisten anderen Blockchains umgehen, indem sie sich nur für eine Seite entscheiden — entweder absolut privat oder absolut transparent — statt zu versuchen, beides gleichzeitig für zwei unterschiedliche Arten von Vermögenswerten in einer einzigen Transaktion abzudecken.
Bei den meisten Blockchains gibt es in einer Transaktion nur einen Darstellungsmodus — entweder vollständig öffentlich oder vollständig verborgen. Aber ein Wertpapierkauf mit Geld hat von Natur aus eine doppelte Logik: Die Zahlung ist eine Angelegenheit zwischen Käufer und Verkäufer, während das Eigentum an den Wertpapieren an Bindungen durch Dritte geknüpft ist — etwa die Aufsichtsbehörde und die Grenzen der Aktionärsstruktur.
Diese beiden Bindungen unterscheiden sich bereits vor der Blockchain, daher ist es unlogisch, sie in ein einziges neues, privates Modell zu pressen. Deshalb versteckt Phoenix den Geldfluss zwischen den beiden Parteien, während Zedger die Gültigkeit des Wertpapierbesitzes gemäß einer eigenständigen Regel- und Compliance-Logik aufrechterhält. DuskDS zwingt die beiden Aufgaben nicht zu einem einzigen Problem, sondern lässt jede Mechanik ihr jeweiliges Problem korrekt lösen und zahlt dann beide synchron innerhalb desselben Blocks aus.
Selbst-Widerspruch: Diese Architekturkomplexität, auch wenn sie logisch sinnvoll ist, bedeutet, dass Interaktionsfehler zwischen Phoenix und Zedger schwerer zu erkennen sind als in einem System mit nur einem einzigen Sicherheitsmodell — je mehr interagierende Komponenten, desto größer die Fehleroberfläche für Logik.
Ich warte darauf zu sehen, ob $DUSK weitere Audit-Ergebnisse zur Schnittstelle zwischen Phoenix und Zedger veröffentlicht, denn das scheint der komplexeste und zugleich am gründlichsten überprüfenswerte Bereich der gesamten Architektur zu sein.
#dusk $BTC $ETH
Bei den meisten Blockchains gibt es in einer Transaktion nur einen Darstellungsmodus — entweder vollständig öffentlich oder vollständig verborgen. Aber ein Wertpapierkauf mit Geld hat von Natur aus eine doppelte Logik: Die Zahlung ist eine Angelegenheit zwischen Käufer und Verkäufer, während das Eigentum an den Wertpapieren an Bindungen durch Dritte geknüpft ist — etwa die Aufsichtsbehörde und die Grenzen der Aktionärsstruktur.
Diese beiden Bindungen unterscheiden sich bereits vor der Blockchain, daher ist es unlogisch, sie in ein einziges neues, privates Modell zu pressen. Deshalb versteckt Phoenix den Geldfluss zwischen den beiden Parteien, während Zedger die Gültigkeit des Wertpapierbesitzes gemäß einer eigenständigen Regel- und Compliance-Logik aufrechterhält. DuskDS zwingt die beiden Aufgaben nicht zu einem einzigen Problem, sondern lässt jede Mechanik ihr jeweiliges Problem korrekt lösen und zahlt dann beide synchron innerhalb desselben Blocks aus.
Selbst-Widerspruch: Diese Architekturkomplexität, auch wenn sie logisch sinnvoll ist, bedeutet, dass Interaktionsfehler zwischen Phoenix und Zedger schwerer zu erkennen sind als in einem System mit nur einem einzigen Sicherheitsmodell — je mehr interagierende Komponenten, desto größer die Fehleroberfläche für Logik.
Ich warte darauf zu sehen, ob $DUSK weitere Audit-Ergebnisse zur Schnittstelle zwischen Phoenix und Zedger veröffentlicht, denn das scheint der komplexeste und zugleich am gründlichsten überprüfenswerte Bereich der gesamten Architektur zu sein.
#dusk $BTC $ETH
229
·
--
Verifiziert
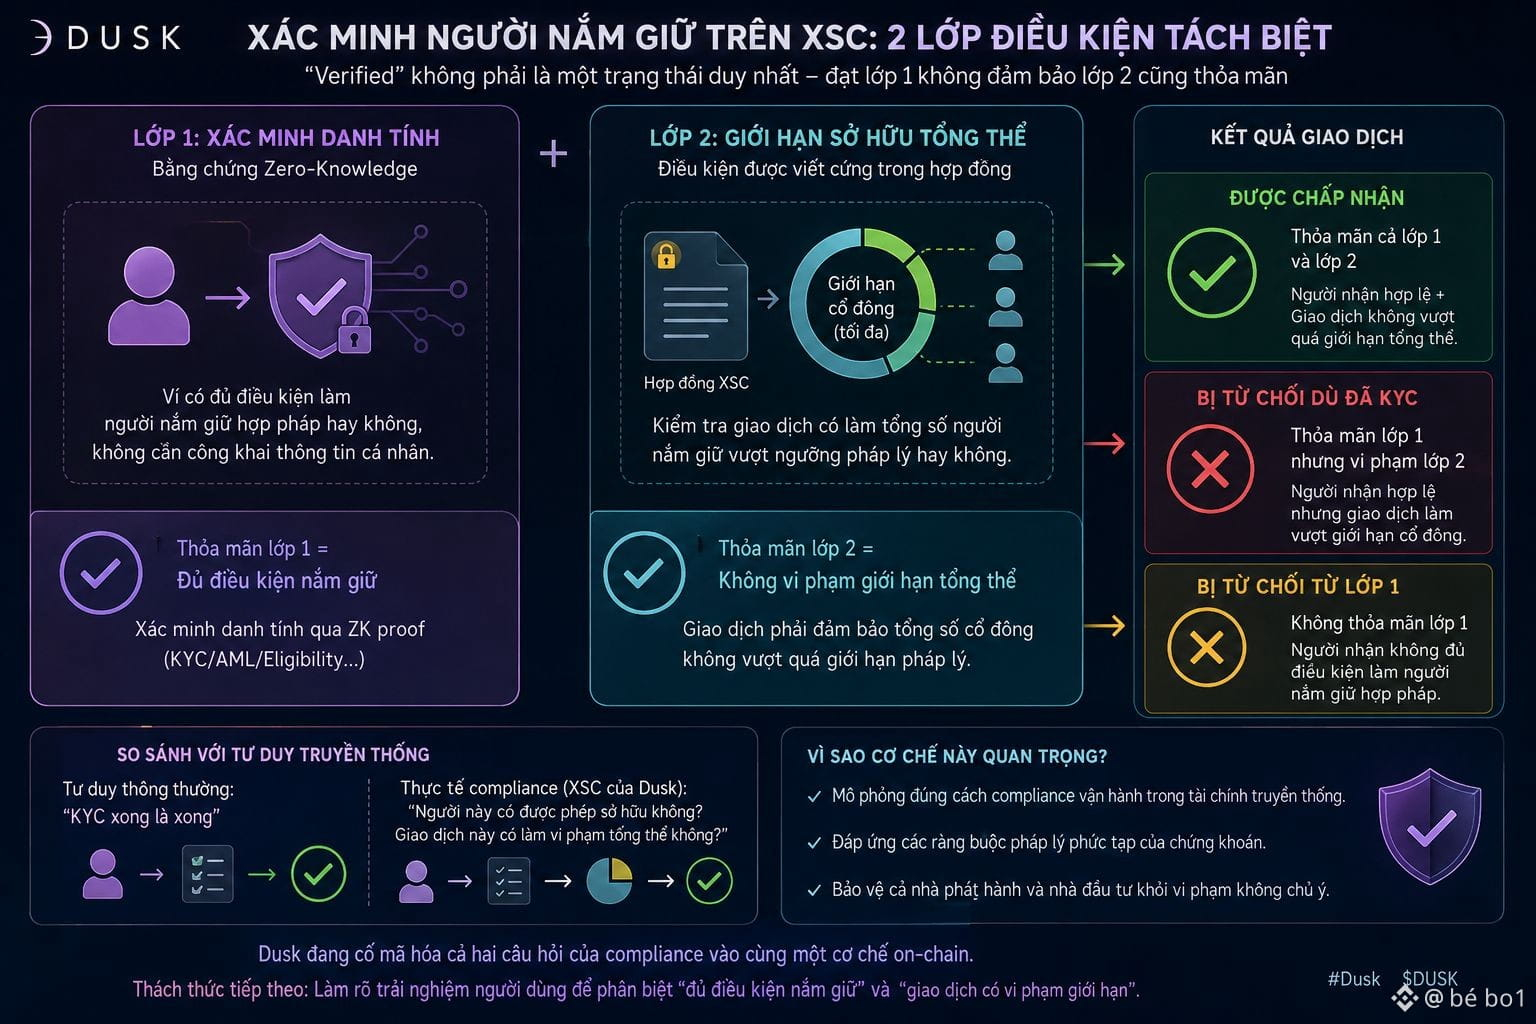
Ich habe eine leicht verwirrende Einzelheit gesehen, wenn man sich damit beschäftigt, wie XSC der @Dusk_Foundation die Verifizierung des Inhabers verarbeitet: „verified“ ist nicht einfach ein einzelner Status, sondern besteht aus zwei getrennten Bedingungsschichten – das Erreichen der ersten Schicht garantiert nicht, dass auch die zweite Schicht erfüllt ist.
Die erste Schicht ist die Identitätsverifizierung über Zero-Knowledge-Beweise – also ob die Wallet die Bedingungen erfüllt, um einen rechtmäßigen Inhaber zu haben, ohne dabei persönliche Daten öffentlich machen zu müssen. Aber die zweite Schicht ist etwas ganz anderes: Die gesamte Besitzgrenze ist im Vertrag fest „hart kodiert“ – z. B. die maximale Anzahl von Aktionären, die nach den gesetzlichen Vorschriften zulässig ist.
Eine konkrete Transaktion kann dazu führen, dass die Gesamtzahl der Inhaber diese Schwelle überschreitet, unabhängig davon, ob der Empfänger hinsichtlich der Identität tatsächlich berechtigt ist oder nicht. Das ist der Punkt, der „verified“ viel komplexer macht als das, was man gewöhnlich darunter versteht. Eine Wallet kann KYC vollständig bestehen, aber dennoch bei einer bestimmten Transaktion abgelehnt werden.
Im Grunde ist das genau die Art, wie Compliance im traditionellen Finanzwesen wirklich funktioniert – nicht nur: „Darf diese Person besitzen?“, sondern auch: „Verstößt diese Transaktion insgesamt gegen die Vorschriften?“ Dusk versucht, beide Fragen in demselben On-Chain-Mechanismus zu kodieren.
Selbstkritik: Diese Erfahrung kann verwirrend sein für Leute, die an das Denken gewöhnt sind „KYC durch, also fertig“ – aber das ist der notwendige Preis, um die komplexen rechtlichen Bindungen von Wertpapieren korrekt einzuhalten.
Ich warte darauf zu sehen, ob $DUSK es durch die Oberfläche der Unterschiede zwischen „berechtigt zum Halten“ und „verstößt diese Transaktion gegen die Gesamtgrenze“ klarer macht, damit das nicht den gegenteiligen Eindruck erzeugt, den viele Neue möglicherweise haben könnten.
#dusk $BTC $ETH
Ich habe eine leicht verwirrende Einzelheit gesehen, wenn man sich damit beschäftigt, wie XSC der @Dusk die Verifizierung des Inhabers verarbeitet: „verified“ ist nicht einfach ein einzelner Status, sondern besteht aus zwei getrennten Bedingungsschichten – das Erreichen der ersten Schicht garantiert nicht, dass auch die zweite Schicht erfüllt ist.
Die erste Schicht ist die Identitätsverifizierung über Zero-Knowledge-Beweise – also ob die Wallet die Bedingungen erfüllt, um einen rechtmäßigen Inhaber zu haben, ohne dabei persönliche Daten öffentlich machen zu müssen. Aber die zweite Schicht ist etwas ganz anderes: Die gesamte Besitzgrenze ist im Vertrag fest „hart kodiert“ – z. B. die maximale Anzahl von Aktionären, die nach den gesetzlichen Vorschriften zulässig ist.
Eine konkrete Transaktion kann dazu führen, dass die Gesamtzahl der Inhaber diese Schwelle überschreitet, unabhängig davon, ob der Empfänger hinsichtlich der Identität tatsächlich berechtigt ist oder nicht. Das ist der Punkt, der „verified“ viel komplexer macht als das, was man gewöhnlich darunter versteht. Eine Wallet kann KYC vollständig bestehen, aber dennoch bei einer bestimmten Transaktion abgelehnt werden.
Im Grunde ist das genau die Art, wie Compliance im traditionellen Finanzwesen wirklich funktioniert – nicht nur: „Darf diese Person besitzen?“, sondern auch: „Verstößt diese Transaktion insgesamt gegen die Vorschriften?“ Dusk versucht, beide Fragen in demselben On-Chain-Mechanismus zu kodieren.
Selbstkritik: Diese Erfahrung kann verwirrend sein für Leute, die an das Denken gewöhnt sind „KYC durch, also fertig“ – aber das ist der notwendige Preis, um die komplexen rechtlichen Bindungen von Wertpapieren korrekt einzuhalten.
Ich warte darauf zu sehen, ob $DUSK es durch die Oberfläche der Unterschiede zwischen „berechtigt zum Halten“ und „verstößt diese Transaktion gegen die Gesamtgrenze“ klarer macht, damit das nicht den gegenteiligen Eindruck erzeugt, den viele Neue möglicherweise haben könnten.
#dusk $BTC $ETH
Die erste Schicht ist die Identitätsverifizierung über Zero-Knowledge-Beweise – also ob die Wallet die Bedingungen erfüllt, um einen rechtmäßigen Inhaber zu haben, ohne dabei persönliche Daten öffentlich machen zu müssen. Aber die zweite Schicht ist etwas ganz anderes: Die gesamte Besitzgrenze ist im Vertrag fest „hart kodiert“ – z. B. die maximale Anzahl von Aktionären, die nach den gesetzlichen Vorschriften zulässig ist.
Eine konkrete Transaktion kann dazu führen, dass die Gesamtzahl der Inhaber diese Schwelle überschreitet, unabhängig davon, ob der Empfänger hinsichtlich der Identität tatsächlich berechtigt ist oder nicht. Das ist der Punkt, der „verified“ viel komplexer macht als das, was man gewöhnlich darunter versteht. Eine Wallet kann KYC vollständig bestehen, aber dennoch bei einer bestimmten Transaktion abgelehnt werden.
Im Grunde ist das genau die Art, wie Compliance im traditionellen Finanzwesen wirklich funktioniert – nicht nur: „Darf diese Person besitzen?“, sondern auch: „Verstößt diese Transaktion insgesamt gegen die Vorschriften?“ Dusk versucht, beide Fragen in demselben On-Chain-Mechanismus zu kodieren.
Selbstkritik: Diese Erfahrung kann verwirrend sein für Leute, die an das Denken gewöhnt sind „KYC durch, also fertig“ – aber das ist der notwendige Preis, um die komplexen rechtlichen Bindungen von Wertpapieren korrekt einzuhalten.
Ich warte darauf zu sehen, ob $DUSK es durch die Oberfläche der Unterschiede zwischen „berechtigt zum Halten“ und „verstößt diese Transaktion gegen die Gesamtgrenze“ klarer macht, damit das nicht den gegenteiligen Eindruck erzeugt, den viele Neue möglicherweise haben könnten.
#dusk $BTC $ETH
186
·
--
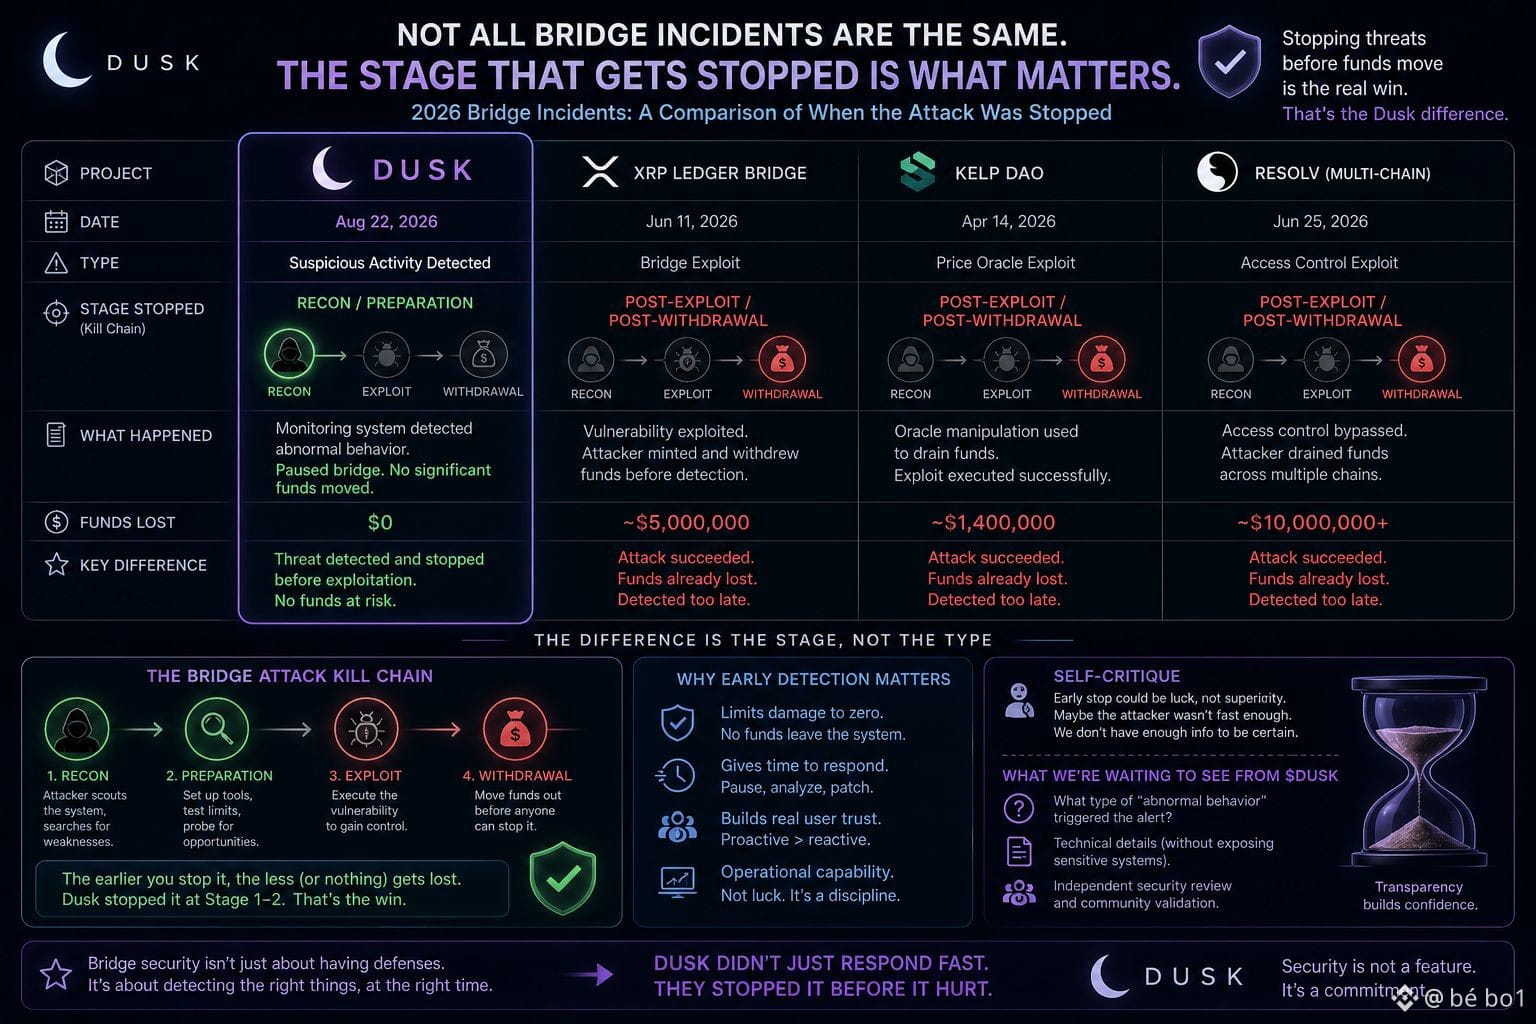
Ich habe etwas Bemerkenswertes bemerkt, wenn man die Bridge-Störung von @Dusk_Foundation neben der Liste großer Bridge-Hacks im Jahr 2026 betrachtet: Der entscheidende Unterschied liegt nicht darin, ob angegriffen wurde, sondern in der Phase des Angriffs, in der er gestoppt wurde.
Bei den Bridge-Fällen von XRP oder Kelp DAO hat der Angreifer die Schwachstelle erfolgreich ausgenutzt und Gelder abgezogen – das Problem wurde erst bemerkt, nachdem die Vermögenswerte das System bereits verlassen hatten. Bei Dusk dagegen erkennt das Überwachungssystem „ungewöhnliches Verhalten“, bevor überhaupt nennenswerte Beträge abgezogen werden – gestoppt in der Phase der Aufklärung oder Vorbereitung, nicht nachdem die Schwachstelle bereits ausgenutzt wurde.
Das ist ein Unterschied in der Angriffsphase, der viel wichtiger ist als der äußere Eindruck „bei beiden gab es eine Sicherheitsstörung“. Das deutet darauf hin, dass – auch wenn die Erkennung auf manueller Überwachung beruht – die Fähigkeit, Warnschwellen so einzustellen, dass auffälliges Verhalten schon früh erkannt wird, eine echte betriebliche Stärke ist und nicht mit „nichts Besonderes, weil jeder weiß, dass die Bridge ein Risiko hat“ gleichgesetzt werden sollte.
Selbstkritik: Das Stoppen in einer frühen Phase könnte auch einfach bedeuten, dass der Angreifer noch nicht schnell genug gehandelt hat, und nicht zwingend, dass das Überwachungssystem von Dusk überlegen ist – es fehlen Informationen, um sicher zu behaupten, ob es sich um gezielte Early-Detection-Fähigkeit handelt oder nur um Glück mit dem richtigen Zeitpunkt.
Ich warte darauf zu sehen, ob $DUSK technische Details darüber veröffentlicht, welche Art von „ungewöhnlichem Verhalten“ die Warnung ausgelöst hat, damit die Sicherheits-Community beurteilen kann, ob es sich wirklich um eine frühe Erkennung handelt oder nur um eine kleinere Störung, die rechtzeitig aufgrund von Glück behoben wurde.
#dusk $BTC $ETH
Ich habe etwas Bemerkenswertes bemerkt, wenn man die Bridge-Störung von @Dusk neben der Liste großer Bridge-Hacks im Jahr 2026 betrachtet: Der entscheidende Unterschied liegt nicht darin, ob angegriffen wurde, sondern in der Phase des Angriffs, in der er gestoppt wurde.
Bei den Bridge-Fällen von XRP oder Kelp DAO hat der Angreifer die Schwachstelle erfolgreich ausgenutzt und Gelder abgezogen – das Problem wurde erst bemerkt, nachdem die Vermögenswerte das System bereits verlassen hatten. Bei Dusk dagegen erkennt das Überwachungssystem „ungewöhnliches Verhalten“, bevor überhaupt nennenswerte Beträge abgezogen werden – gestoppt in der Phase der Aufklärung oder Vorbereitung, nicht nachdem die Schwachstelle bereits ausgenutzt wurde.
Das ist ein Unterschied in der Angriffsphase, der viel wichtiger ist als der äußere Eindruck „bei beiden gab es eine Sicherheitsstörung“. Das deutet darauf hin, dass – auch wenn die Erkennung auf manueller Überwachung beruht – die Fähigkeit, Warnschwellen so einzustellen, dass auffälliges Verhalten schon früh erkannt wird, eine echte betriebliche Stärke ist und nicht mit „nichts Besonderes, weil jeder weiß, dass die Bridge ein Risiko hat“ gleichgesetzt werden sollte.
Selbstkritik: Das Stoppen in einer frühen Phase könnte auch einfach bedeuten, dass der Angreifer noch nicht schnell genug gehandelt hat, und nicht zwingend, dass das Überwachungssystem von Dusk überlegen ist – es fehlen Informationen, um sicher zu behaupten, ob es sich um gezielte Early-Detection-Fähigkeit handelt oder nur um Glück mit dem richtigen Zeitpunkt.
Ich warte darauf zu sehen, ob $DUSK technische Details darüber veröffentlicht, welche Art von „ungewöhnlichem Verhalten“ die Warnung ausgelöst hat, damit die Sicherheits-Community beurteilen kann, ob es sich wirklich um eine frühe Erkennung handelt oder nur um eine kleinere Störung, die rechtzeitig aufgrund von Glück behoben wurde.
#dusk $BTC $ETH
Bei den Bridge-Fällen von XRP oder Kelp DAO hat der Angreifer die Schwachstelle erfolgreich ausgenutzt und Gelder abgezogen – das Problem wurde erst bemerkt, nachdem die Vermögenswerte das System bereits verlassen hatten. Bei Dusk dagegen erkennt das Überwachungssystem „ungewöhnliches Verhalten“, bevor überhaupt nennenswerte Beträge abgezogen werden – gestoppt in der Phase der Aufklärung oder Vorbereitung, nicht nachdem die Schwachstelle bereits ausgenutzt wurde.
Das ist ein Unterschied in der Angriffsphase, der viel wichtiger ist als der äußere Eindruck „bei beiden gab es eine Sicherheitsstörung“. Das deutet darauf hin, dass – auch wenn die Erkennung auf manueller Überwachung beruht – die Fähigkeit, Warnschwellen so einzustellen, dass auffälliges Verhalten schon früh erkannt wird, eine echte betriebliche Stärke ist und nicht mit „nichts Besonderes, weil jeder weiß, dass die Bridge ein Risiko hat“ gleichgesetzt werden sollte.
Selbstkritik: Das Stoppen in einer frühen Phase könnte auch einfach bedeuten, dass der Angreifer noch nicht schnell genug gehandelt hat, und nicht zwingend, dass das Überwachungssystem von Dusk überlegen ist – es fehlen Informationen, um sicher zu behaupten, ob es sich um gezielte Early-Detection-Fähigkeit handelt oder nur um Glück mit dem richtigen Zeitpunkt.
Ich warte darauf zu sehen, ob $DUSK technische Details darüber veröffentlicht, welche Art von „ungewöhnlichem Verhalten“ die Warnung ausgelöst hat, damit die Sicherheits-Community beurteilen kann, ob es sich wirklich um eine frühe Erkennung handelt oder nur um eine kleinere Störung, die rechtzeitig aufgrund von Glück behoben wurde.
#dusk $BTC $ETH
1
245
·
--
Verifiziert
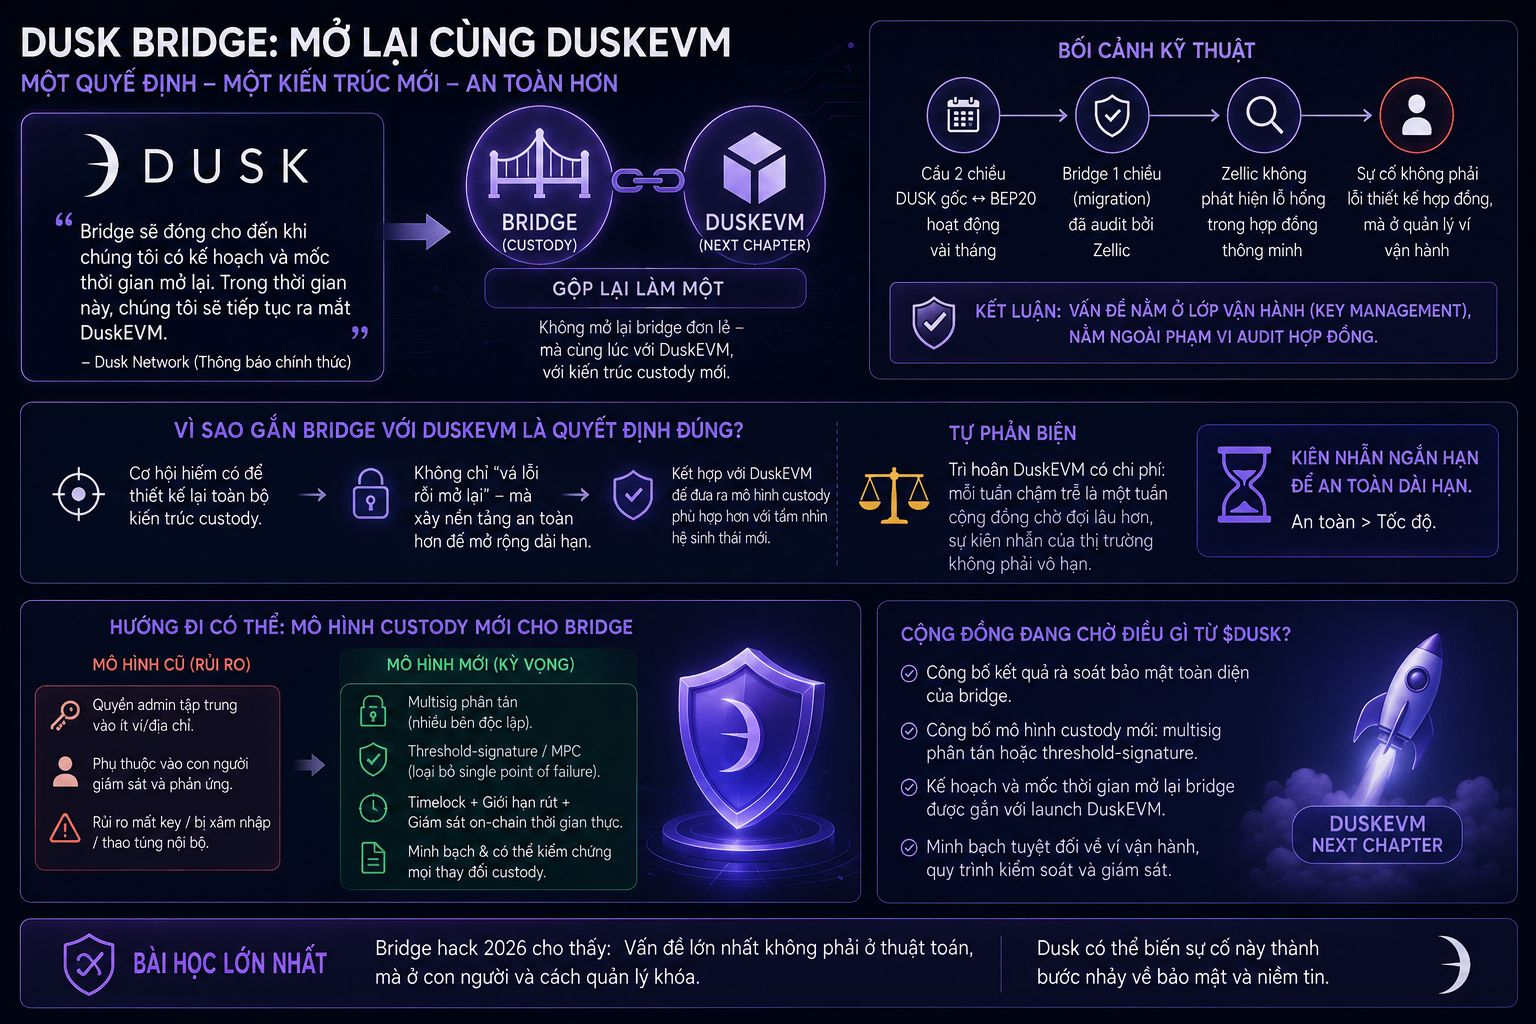
Mir ist eine auffällige Einzelheit aufgefallen, wenn man betrachtet, wie @Dusk_Foundation die Wiedereröffnung der Bridge an DuskEVM selbst bindet: Die offizielle Mitteilung macht unmissverständlich klar, dass die Bridge geschlossen bleibt, bis ein Plan und ein Zeitplan für die Wiedereröffnung vorliegen. Gleichzeitig wird die Einführung von DuskEVM weiter fortgesetzt — das bedeutet, dass beides als eine einzige Entscheidung gebündelt wird und nicht getrennt voneinander betrachtet wird.
Das ist der Punkt, der mich zum Nachdenken gebracht hat. Anfangs könnte man meinen, dass der Bridge-Vorfall nur ein isoliertes Betriebsproblem ist: Man behebt den Fehler und öffnet dann wieder wie zuvor. Aber die Verknüpfung mit dem Launch von DuskEVM deutet auf eine andere Möglichkeit hin: Das Team könnte diese Gelegenheit nutzen, um die gesamte Custody-Architektur der Bridge neu zu gestalten.
Wenn das stimmt, wäre das eine deutlich gereiftere Reaktion als das reine schnelle Beheben eines Bugs und Wiederöffnen, um den öffentlichen Druck zu verringern. Auch der technische Kontext ist bemerkenswert: Die bidirektionale Verbindung zwischen dem ursprünglichen DUSK und dem neuen BEP20 ist erst wenige Monate vor dem Vorfall in Betrieb gegangen, und die einseitige Bridge für die Migration, die bereits von Zellic auditiert wurde, hat keine Schwachstellen gefunden. Das untermauert die Sichtweise, dass es sich nicht um einen Designfehler im Smart-Contract handelt, sondern genau wie in der Mitteilung beschrieben: Das Problem liegt in der Verwaltung der Betriebs-Wallets — also in einer Ebene außerhalb des üblichen Auditbereichs für Smart Contracts.
Gegenargument: Die Verzögerung von DuskEVM, um den Bridge-Teil gründlicher zu überarbeiten, hat ebenfalls eigene Kosten — jede Woche Verzögerung bedeutet eine weitere Woche, in der die Community auf die wichtigste Wegmarke im jüngsten Roadmap-Zeitrahmen wartet, und die Geduld des Marktes ist nicht unbegrenzt.
Ich warte darauf, ob $DUSK ein neues Custody-Modell für die Bridge veröffentlicht — möglicherweise ein stärker verteiltes Multisig oder eine Threshold-Signature — statt nur die Wiederherstellung exakt derselben Betriebsstruktur wie vor dem Vorfall.
#dusk $BTC $ETH
Mir ist eine auffällige Einzelheit aufgefallen, wenn man betrachtet, wie @Dusk die Wiedereröffnung der Bridge an DuskEVM selbst bindet: Die offizielle Mitteilung macht unmissverständlich klar, dass die Bridge geschlossen bleibt, bis ein Plan und ein Zeitplan für die Wiedereröffnung vorliegen. Gleichzeitig wird die Einführung von DuskEVM weiter fortgesetzt — das bedeutet, dass beides als eine einzige Entscheidung gebündelt wird und nicht getrennt voneinander betrachtet wird.
Das ist der Punkt, der mich zum Nachdenken gebracht hat. Anfangs könnte man meinen, dass der Bridge-Vorfall nur ein isoliertes Betriebsproblem ist: Man behebt den Fehler und öffnet dann wieder wie zuvor. Aber die Verknüpfung mit dem Launch von DuskEVM deutet auf eine andere Möglichkeit hin: Das Team könnte diese Gelegenheit nutzen, um die gesamte Custody-Architektur der Bridge neu zu gestalten.
Wenn das stimmt, wäre das eine deutlich gereiftere Reaktion als das reine schnelle Beheben eines Bugs und Wiederöffnen, um den öffentlichen Druck zu verringern. Auch der technische Kontext ist bemerkenswert: Die bidirektionale Verbindung zwischen dem ursprünglichen DUSK und dem neuen BEP20 ist erst wenige Monate vor dem Vorfall in Betrieb gegangen, und die einseitige Bridge für die Migration, die bereits von Zellic auditiert wurde, hat keine Schwachstellen gefunden. Das untermauert die Sichtweise, dass es sich nicht um einen Designfehler im Smart-Contract handelt, sondern genau wie in der Mitteilung beschrieben: Das Problem liegt in der Verwaltung der Betriebs-Wallets — also in einer Ebene außerhalb des üblichen Auditbereichs für Smart Contracts.
Gegenargument: Die Verzögerung von DuskEVM, um den Bridge-Teil gründlicher zu überarbeiten, hat ebenfalls eigene Kosten — jede Woche Verzögerung bedeutet eine weitere Woche, in der die Community auf die wichtigste Wegmarke im jüngsten Roadmap-Zeitrahmen wartet, und die Geduld des Marktes ist nicht unbegrenzt.
Ich warte darauf, ob $DUSK ein neues Custody-Modell für die Bridge veröffentlicht — möglicherweise ein stärker verteiltes Multisig oder eine Threshold-Signature — statt nur die Wiederherstellung exakt derselben Betriebsstruktur wie vor dem Vorfall.
#dusk $BTC $ETH
Das ist der Punkt, der mich zum Nachdenken gebracht hat. Anfangs könnte man meinen, dass der Bridge-Vorfall nur ein isoliertes Betriebsproblem ist: Man behebt den Fehler und öffnet dann wieder wie zuvor. Aber die Verknüpfung mit dem Launch von DuskEVM deutet auf eine andere Möglichkeit hin: Das Team könnte diese Gelegenheit nutzen, um die gesamte Custody-Architektur der Bridge neu zu gestalten.
Wenn das stimmt, wäre das eine deutlich gereiftere Reaktion als das reine schnelle Beheben eines Bugs und Wiederöffnen, um den öffentlichen Druck zu verringern. Auch der technische Kontext ist bemerkenswert: Die bidirektionale Verbindung zwischen dem ursprünglichen DUSK und dem neuen BEP20 ist erst wenige Monate vor dem Vorfall in Betrieb gegangen, und die einseitige Bridge für die Migration, die bereits von Zellic auditiert wurde, hat keine Schwachstellen gefunden. Das untermauert die Sichtweise, dass es sich nicht um einen Designfehler im Smart-Contract handelt, sondern genau wie in der Mitteilung beschrieben: Das Problem liegt in der Verwaltung der Betriebs-Wallets — also in einer Ebene außerhalb des üblichen Auditbereichs für Smart Contracts.
Gegenargument: Die Verzögerung von DuskEVM, um den Bridge-Teil gründlicher zu überarbeiten, hat ebenfalls eigene Kosten — jede Woche Verzögerung bedeutet eine weitere Woche, in der die Community auf die wichtigste Wegmarke im jüngsten Roadmap-Zeitrahmen wartet, und die Geduld des Marktes ist nicht unbegrenzt.
Ich warte darauf, ob $DUSK ein neues Custody-Modell für die Bridge veröffentlicht — möglicherweise ein stärker verteiltes Multisig oder eine Threshold-Signature — statt nur die Wiederherstellung exakt derselben Betriebsstruktur wie vor dem Vorfall.
#dusk $BTC $ETH
1
1
307
·
--
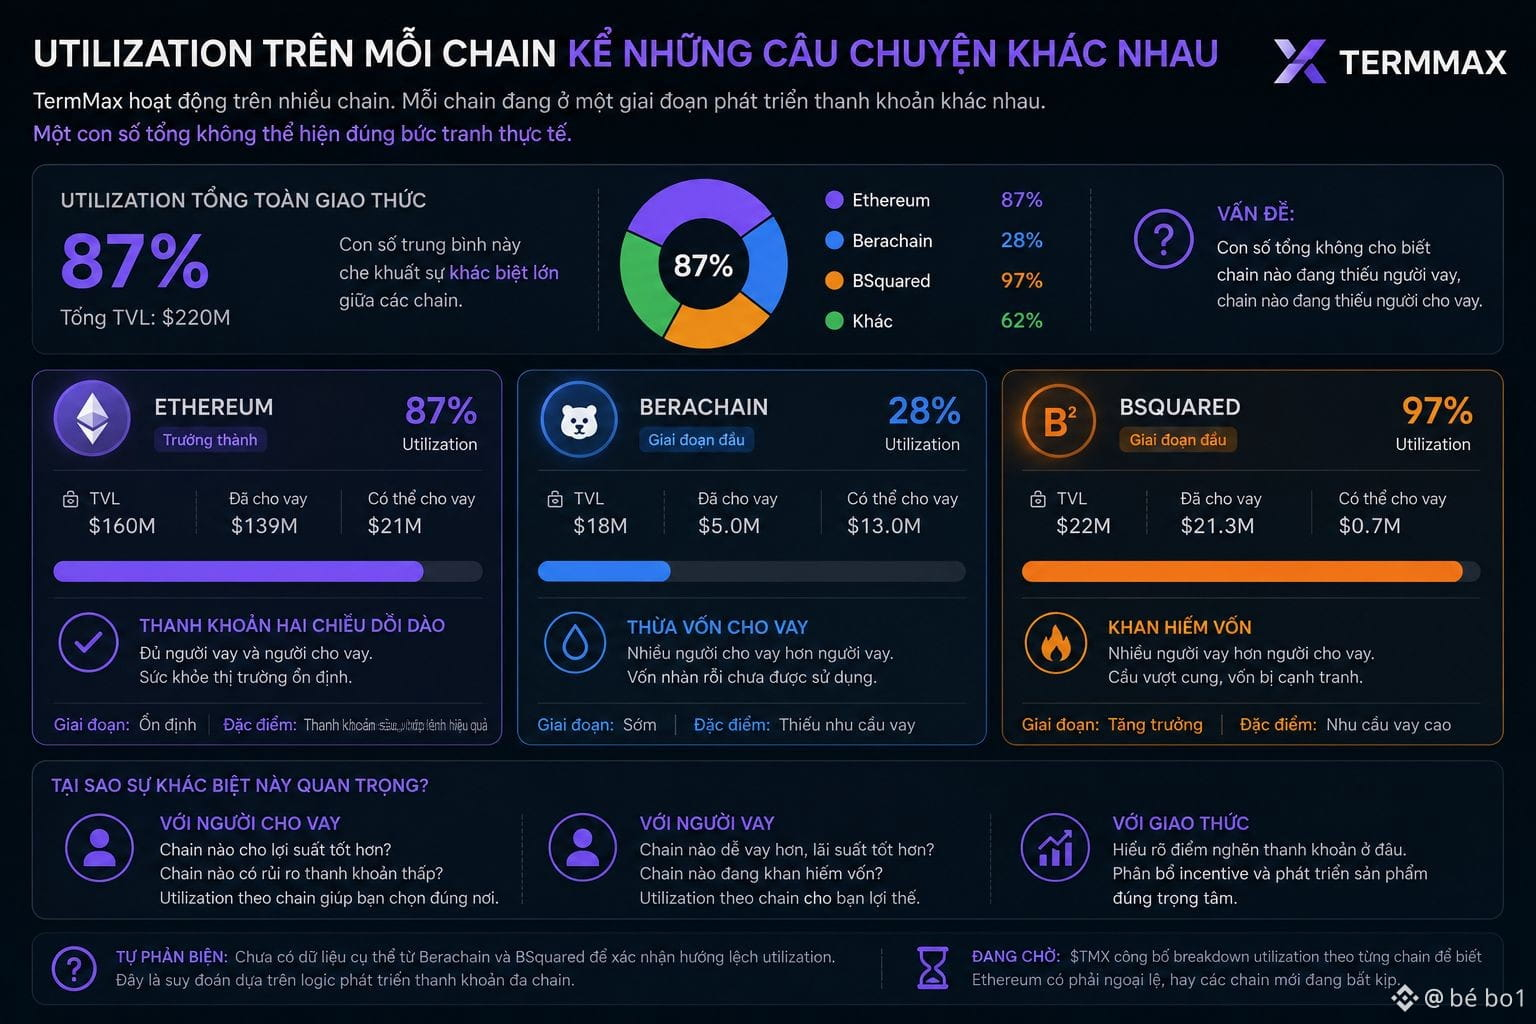
Ich habe etwas bemerkt, das mir auffiel, als ich versucht habe, die ursprüngliche Frage im ersten Beitrag zu durchdenken – die Nutzung auf einer neuen Chain wie Berachain oder BSquared kann sich deutlich von Ethereum unterscheiden, und diese Differenz an sich ist schon ein lesenswertes Signal.
Ethereum ist der Ort mit der konzentriertesten TMX-Liquidität, daher ist es naheliegend, ein hohes Order-Matching-Niveau zu erreichen: Es gibt genügend Kreditnehmer und Kreditgeber. Aber die neu eröffneten Chains, die in letzter Zeit hinzugekommen sind, starten oft mit dünnerer Liquidität – die Nutzung (utilization) kann in zwei entgegengesetzte Extremrichtungen ausschlagen, je nachdem, wer als Erstes kommt.
Wenn zuerst Kreditgeber eintreffen, aber noch nicht genug Kreditnehmer vorhanden sind, um Orders zu matchen, ist die Nutzung niedrig – völlig anders als die Zahl von 87% auf Ethereum. Wenn hingegen zuerst Kreditnehmer mit großem Bedarf kommen, aber die ausleihbare Liquidität noch dünn ist, kann die Nutzung nahe an 100% heranreichen und eine Knappheit an Kapital auslösen, die sich stark von Ethereum unterscheidet.
Das ist der Grund, warum es problematisch ist, nur eine aggregierte utilization-Zahl über alle @termmax anzusehen – dabei kann man leicht die wichtige Geschichte verlieren: die Gesundheit eines Multi-Chain-Protokolls ist nicht einheitlich. Jede Chain befindet sich in einer anderen Phase der Liquiditätsentwicklung, und der Durchschnitt kann alle Chains überdecken, denen entweder Kreditnehmer fehlen oder denen Kreditgeber fehlen.
Selbstkritik: Das ist eine Vermutung auf Grundlage der allgemeinen Logik der Multi-Chain-Liquiditätsentwicklung. Ich habe noch keine konkreten Daten von Berachain oder BSquared, um zu bestätigen, in welche Richtung sich die utilization dort tatsächlich verschiebt.
Ich warte darauf, ob TMX eine Aufschlüsselung der utilization nach einzelnen Chains veröffentlicht – um zu sehen, ob Ethereum gerade eine positive Ausnahme ist oder ob neue Chains das gleiche Muster aufholen, sobald die Liquidität ausreichend gereift ist.
#termmax $BTC $ETH
Ich habe etwas bemerkt, das mir auffiel, als ich versucht habe, die ursprüngliche Frage im ersten Beitrag zu durchdenken – die Nutzung auf einer neuen Chain wie Berachain oder BSquared kann sich deutlich von Ethereum unterscheiden, und diese Differenz an sich ist schon ein lesenswertes Signal.
Ethereum ist der Ort mit der konzentriertesten TMX-Liquidität, daher ist es naheliegend, ein hohes Order-Matching-Niveau zu erreichen: Es gibt genügend Kreditnehmer und Kreditgeber. Aber die neu eröffneten Chains, die in letzter Zeit hinzugekommen sind, starten oft mit dünnerer Liquidität – die Nutzung (utilization) kann in zwei entgegengesetzte Extremrichtungen ausschlagen, je nachdem, wer als Erstes kommt.
Wenn zuerst Kreditgeber eintreffen, aber noch nicht genug Kreditnehmer vorhanden sind, um Orders zu matchen, ist die Nutzung niedrig – völlig anders als die Zahl von 87% auf Ethereum. Wenn hingegen zuerst Kreditnehmer mit großem Bedarf kommen, aber die ausleihbare Liquidität noch dünn ist, kann die Nutzung nahe an 100% heranreichen und eine Knappheit an Kapital auslösen, die sich stark von Ethereum unterscheidet.
Das ist der Grund, warum es problematisch ist, nur eine aggregierte utilization-Zahl über alle @TermMax anzusehen – dabei kann man leicht die wichtige Geschichte verlieren: die Gesundheit eines Multi-Chain-Protokolls ist nicht einheitlich. Jede Chain befindet sich in einer anderen Phase der Liquiditätsentwicklung, und der Durchschnitt kann alle Chains überdecken, denen entweder Kreditnehmer fehlen oder denen Kreditgeber fehlen.
Selbstkritik: Das ist eine Vermutung auf Grundlage der allgemeinen Logik der Multi-Chain-Liquiditätsentwicklung. Ich habe noch keine konkreten Daten von Berachain oder BSquared, um zu bestätigen, in welche Richtung sich die utilization dort tatsächlich verschiebt.
Ich warte darauf, ob TMX eine Aufschlüsselung der utilization nach einzelnen Chains veröffentlicht – um zu sehen, ob Ethereum gerade eine positive Ausnahme ist oder ob neue Chains das gleiche Muster aufholen, sobald die Liquidität ausreichend gereift ist.
#termmax $BTC $ETH
Ethereum ist der Ort mit der konzentriertesten TMX-Liquidität, daher ist es naheliegend, ein hohes Order-Matching-Niveau zu erreichen: Es gibt genügend Kreditnehmer und Kreditgeber. Aber die neu eröffneten Chains, die in letzter Zeit hinzugekommen sind, starten oft mit dünnerer Liquidität – die Nutzung (utilization) kann in zwei entgegengesetzte Extremrichtungen ausschlagen, je nachdem, wer als Erstes kommt.
Wenn zuerst Kreditgeber eintreffen, aber noch nicht genug Kreditnehmer vorhanden sind, um Orders zu matchen, ist die Nutzung niedrig – völlig anders als die Zahl von 87% auf Ethereum. Wenn hingegen zuerst Kreditnehmer mit großem Bedarf kommen, aber die ausleihbare Liquidität noch dünn ist, kann die Nutzung nahe an 100% heranreichen und eine Knappheit an Kapital auslösen, die sich stark von Ethereum unterscheidet.
Das ist der Grund, warum es problematisch ist, nur eine aggregierte utilization-Zahl über alle @TermMax anzusehen – dabei kann man leicht die wichtige Geschichte verlieren: die Gesundheit eines Multi-Chain-Protokolls ist nicht einheitlich. Jede Chain befindet sich in einer anderen Phase der Liquiditätsentwicklung, und der Durchschnitt kann alle Chains überdecken, denen entweder Kreditnehmer fehlen oder denen Kreditgeber fehlen.
Selbstkritik: Das ist eine Vermutung auf Grundlage der allgemeinen Logik der Multi-Chain-Liquiditätsentwicklung. Ich habe noch keine konkreten Daten von Berachain oder BSquared, um zu bestätigen, in welche Richtung sich die utilization dort tatsächlich verschiebt.
Ich warte darauf, ob TMX eine Aufschlüsselung der utilization nach einzelnen Chains veröffentlicht – um zu sehen, ob Ethereum gerade eine positive Ausnahme ist oder ob neue Chains das gleiche Muster aufholen, sobald die Liquidität ausreichend gereift ist.
#termmax $BTC $ETH
1
1
303
·
--
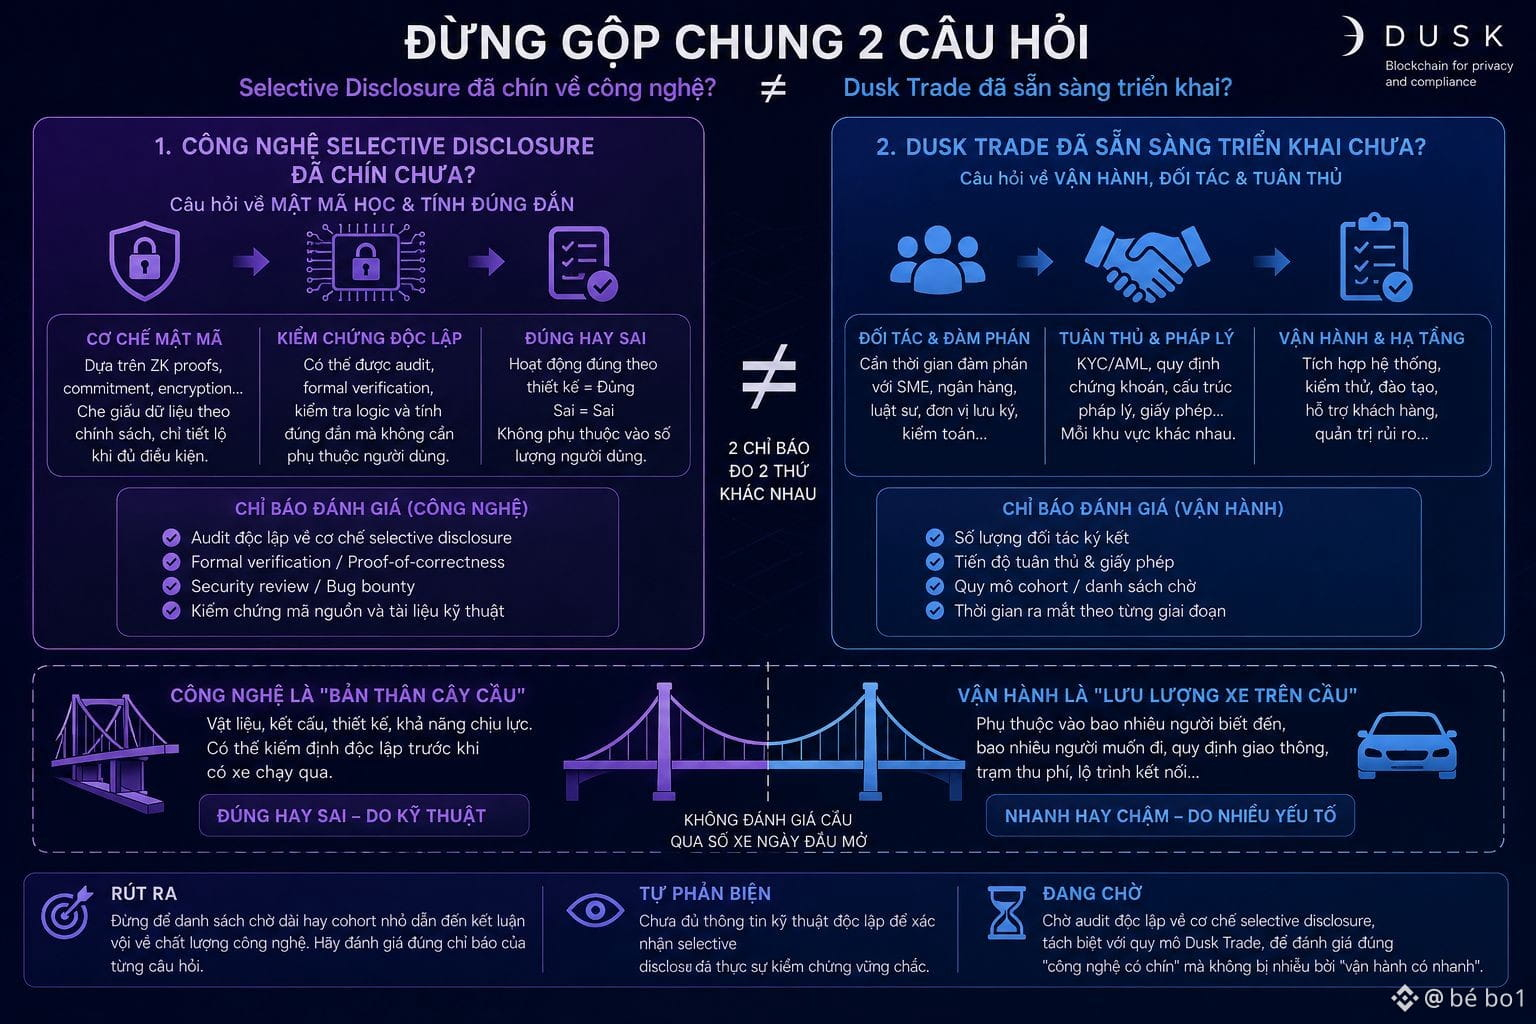
Ich habe etwas bemerkt, als ich versuchte, zwei Fragen zu trennen: „Ist die Selective-Disclosure-Technologie schon reif?“ und „Ist Dusk Trade schon bereit für den Rollout?“ — sie lassen sich beim schnellen Lesen eines Verlautbarungsbeitrags leicht zu einer einzigen Frage zusammenfassen. Selective Disclosure ist ein kryptografischer Mechanismus, der unabhängig davon überprüfbar ist, wie viele SMEs ihn nutzen.
Er kann von Anfang an technisch perfekt funktionieren, so wie es konzipiert ist. Aber dass Dusk Trade noch in Form einer Warteliste vorliegt, sagt nichts über die Qualität dieser Technologie — es sagt nur etwas über die Betriebsgeschwindigkeit aus, abhängig von Verhandlungen mit Partnern und von regulatorischer Compliance, völlig getrennt davon, ob die Kryptografie selbst wirklich stimmt oder nicht.
Das ist der Punkt, der beim Lesen von RWA-Narrativen allgemein leicht zu Verwechslungen führt — eine lange Warteliste oder ein kleines Cohort kann schnell so verstanden werden, als sei „die Technologie noch nicht reif“, obwohl es in Wahrheit nur „der Betrieb läuft vorsichtig“ widerspiegelt. Diese beiden Indikatoren messen zwei unterschiedliche Dinge. Mit @Dusk_Foundation ist diese Trennung wichtig, denn wenn man nur die Größenordnung von Dusk Trade betrachtet, um die Technologie zu bewerten, wirkt es leicht wie die Beurteilung der Qualität einer Brücke anhand der Zahl der Autos, die am ersten Tag nach der Eröffnung darüber fahren, statt anhand der tatsächlichen Tragwerkskonstruktion der Brücke.
Selbst-Widerspruch: Dieses Trennschema ist theoretisch nachvollziehbar, aber ich habe nicht genug technische, unabhängige Informationen, um zu bestätigen, dass der Selective-Disclosure-Mechanismus von $DUSK wirklich belastbar verifiziert wurde — außerhalb dessen, was das Projekt selbst veröffentlicht hat.
Ich warte darauf, ob es einen unabhängigen Audit zu diesem Mechanismus gibt, getrennt von der Größenangabe von Dusk Trade, um wirklich zu bewerten, ob „die Technologie reif ist“, ohne durch „schnelle Abläufe“ gestört zu werden.
#dusk $BTC $ETH
Ich habe etwas bemerkt, als ich versuchte, zwei Fragen zu trennen: „Ist die Selective-Disclosure-Technologie schon reif?“ und „Ist Dusk Trade schon bereit für den Rollout?“ — sie lassen sich beim schnellen Lesen eines Verlautbarungsbeitrags leicht zu einer einzigen Frage zusammenfassen. Selective Disclosure ist ein kryptografischer Mechanismus, der unabhängig davon überprüfbar ist, wie viele SMEs ihn nutzen.
Er kann von Anfang an technisch perfekt funktionieren, so wie es konzipiert ist. Aber dass Dusk Trade noch in Form einer Warteliste vorliegt, sagt nichts über die Qualität dieser Technologie — es sagt nur etwas über die Betriebsgeschwindigkeit aus, abhängig von Verhandlungen mit Partnern und von regulatorischer Compliance, völlig getrennt davon, ob die Kryptografie selbst wirklich stimmt oder nicht.
Das ist der Punkt, der beim Lesen von RWA-Narrativen allgemein leicht zu Verwechslungen führt — eine lange Warteliste oder ein kleines Cohort kann schnell so verstanden werden, als sei „die Technologie noch nicht reif“, obwohl es in Wahrheit nur „der Betrieb läuft vorsichtig“ widerspiegelt. Diese beiden Indikatoren messen zwei unterschiedliche Dinge. Mit @Dusk ist diese Trennung wichtig, denn wenn man nur die Größenordnung von Dusk Trade betrachtet, um die Technologie zu bewerten, wirkt es leicht wie die Beurteilung der Qualität einer Brücke anhand der Zahl der Autos, die am ersten Tag nach der Eröffnung darüber fahren, statt anhand der tatsächlichen Tragwerkskonstruktion der Brücke.
Selbst-Widerspruch: Dieses Trennschema ist theoretisch nachvollziehbar, aber ich habe nicht genug technische, unabhängige Informationen, um zu bestätigen, dass der Selective-Disclosure-Mechanismus von $DUSK wirklich belastbar verifiziert wurde — außerhalb dessen, was das Projekt selbst veröffentlicht hat.
Ich warte darauf, ob es einen unabhängigen Audit zu diesem Mechanismus gibt, getrennt von der Größenangabe von Dusk Trade, um wirklich zu bewerten, ob „die Technologie reif ist“, ohne durch „schnelle Abläufe“ gestört zu werden.
#dusk $BTC $ETH
Er kann von Anfang an technisch perfekt funktionieren, so wie es konzipiert ist. Aber dass Dusk Trade noch in Form einer Warteliste vorliegt, sagt nichts über die Qualität dieser Technologie — es sagt nur etwas über die Betriebsgeschwindigkeit aus, abhängig von Verhandlungen mit Partnern und von regulatorischer Compliance, völlig getrennt davon, ob die Kryptografie selbst wirklich stimmt oder nicht.
Das ist der Punkt, der beim Lesen von RWA-Narrativen allgemein leicht zu Verwechslungen führt — eine lange Warteliste oder ein kleines Cohort kann schnell so verstanden werden, als sei „die Technologie noch nicht reif“, obwohl es in Wahrheit nur „der Betrieb läuft vorsichtig“ widerspiegelt. Diese beiden Indikatoren messen zwei unterschiedliche Dinge. Mit @Dusk ist diese Trennung wichtig, denn wenn man nur die Größenordnung von Dusk Trade betrachtet, um die Technologie zu bewerten, wirkt es leicht wie die Beurteilung der Qualität einer Brücke anhand der Zahl der Autos, die am ersten Tag nach der Eröffnung darüber fahren, statt anhand der tatsächlichen Tragwerkskonstruktion der Brücke.
Selbst-Widerspruch: Dieses Trennschema ist theoretisch nachvollziehbar, aber ich habe nicht genug technische, unabhängige Informationen, um zu bestätigen, dass der Selective-Disclosure-Mechanismus von $DUSK wirklich belastbar verifiziert wurde — außerhalb dessen, was das Projekt selbst veröffentlicht hat.
Ich warte darauf, ob es einen unabhängigen Audit zu diesem Mechanismus gibt, getrennt von der Größenangabe von Dusk Trade, um wirklich zu bewerten, ob „die Technologie reif ist“, ohne durch „schnelle Abläufe“ gestört zu werden.
#dusk $BTC $ETH
3
1
348
·
--
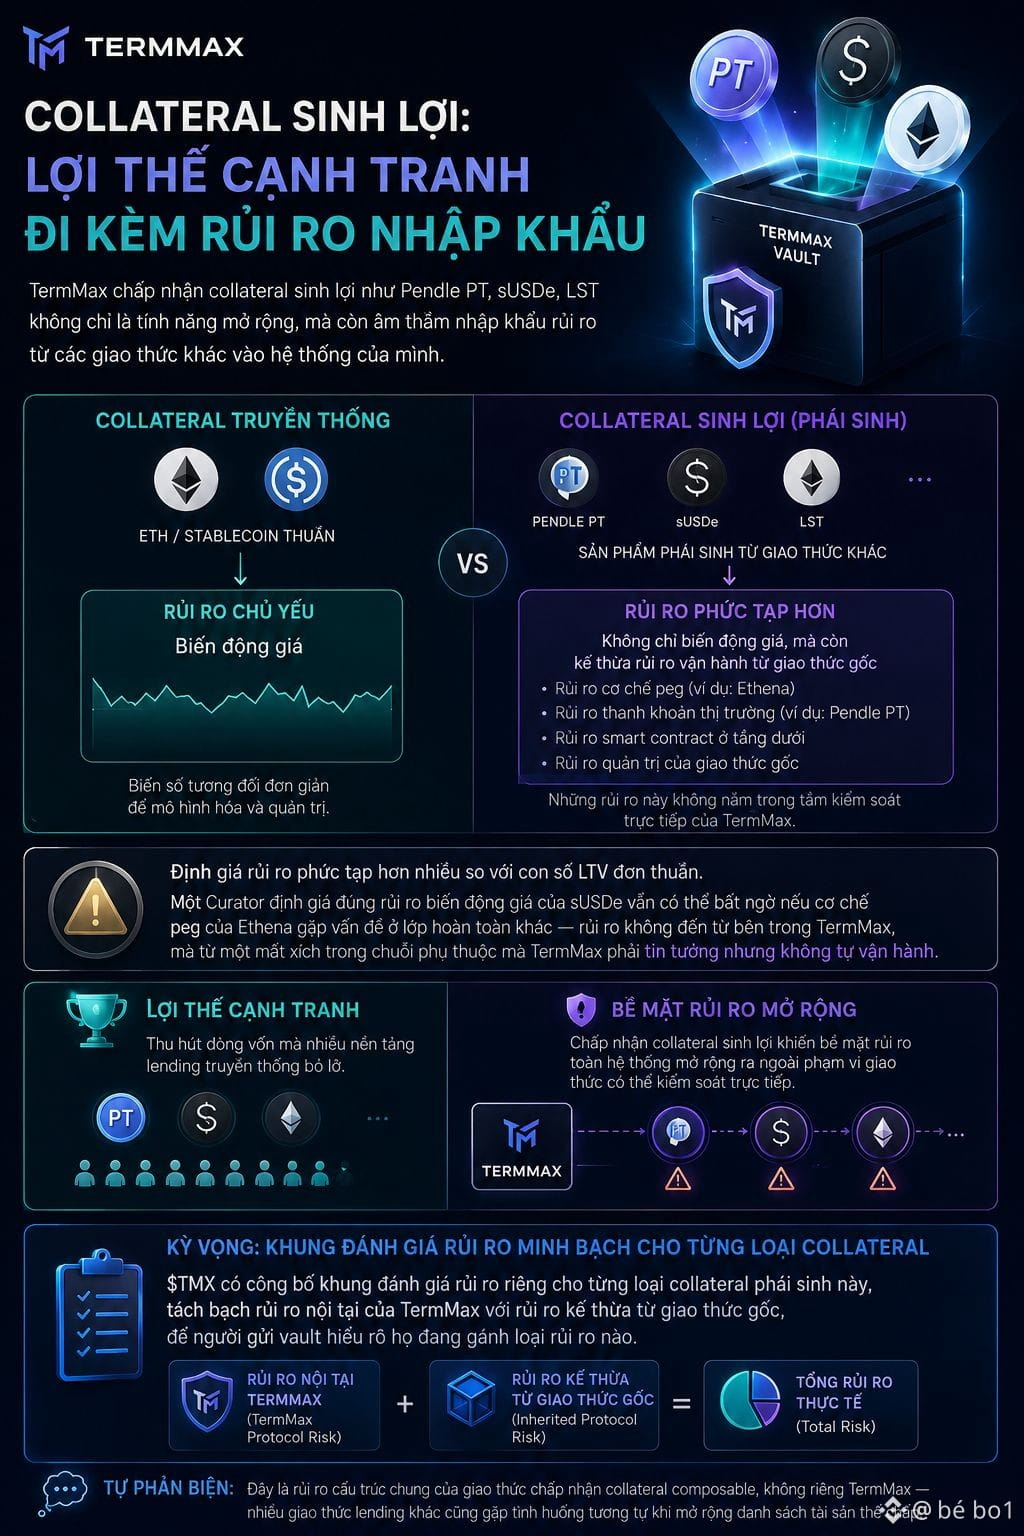
Ich habe etwas bemerkt, als ich mir überlegt habe, wie TermMax collateral verzinslich akzeptiert wie Pendle PT, sUSDe, LST: Das ist nicht nur eine Funktionserweiterung, sondern importiert stillschweigend auch Risiken aus anderen Protokollen in sein eigenes System.
Bei traditionellem Collateral wie ETH oder reinem Stablecoin liegt das wesentliche Risiko vor allem in Preisvolatilität — ein relativ einfacher Variablenpunkt, den man modellieren kann. Aber Pendle PT oder sUSDe sind Derivate aus anderen Protokollen und bringen das gesamte operationelle Risiko des zugrunde liegenden Protokolls mit — etwa der Peg-Mechanismus von Ethena, die Marktliquidität von Pendle-PT oder Smart-Contract-Risiken in darunterliegenden Schichten, die TermMax nicht direkt kontrolliert.
Das ist der Punkt, an dem die Risiko-Bepreisung viel komplexer wird als eine bloße LTV-Zahl. Ein Curator kann das Risiko richtig bepreisen, das mit der Preisvolatilität von sUSDe verbunden ist — und dennoch völlig überrascht werden, wenn der Peg-Mechanismus von Ethena in einer ganz anderen Schicht Probleme macht: Das Risiko kommt nicht aus dem Inneren von TermMax, sondern aus einem Glied in einer Abhängigkeitskette, der @termmax vertrauen muss, die aber nicht selbst betrieben wird.
Von dieser Perspektive aus gesehen ist die Akzeptanz von verzinslichem Collateral sowohl ein echter Wettbewerbsvorteil — sie zieht Kapitalströme an, die viele traditionelle Lending-Plattformen übersehen — als auch sie erweitert die Risikooberfläche des gesamten Systems über den Bereich hinaus, den das Protokoll direkt kontrollieren kann.
Selbst-Widerlegung: Das ist das allgemeine strukturelle Risiko von Protokollen, die composable Collateral akzeptieren; nicht nur TermMax — viele andere Lending-Protokolle geraten in ähnliche Situationen, wenn sie die Liste zulässiger Sicherheiten erweitern.
Ich warte darauf zu sehen, ob TMX für diese Art von derivativem Collateral jeweils eigene Risikobewertungsrahmen veröffentlicht und das interne Risiko von TermMax klar von den Risiken abgrenzt, die aus dem zugrunde liegenden Protokoll geerbt werden.
#termmax $BTC $ETH
Ich habe etwas bemerkt, als ich mir überlegt habe, wie TermMax collateral verzinslich akzeptiert wie Pendle PT, sUSDe, LST: Das ist nicht nur eine Funktionserweiterung, sondern importiert stillschweigend auch Risiken aus anderen Protokollen in sein eigenes System.
Bei traditionellem Collateral wie ETH oder reinem Stablecoin liegt das wesentliche Risiko vor allem in Preisvolatilität — ein relativ einfacher Variablenpunkt, den man modellieren kann. Aber Pendle PT oder sUSDe sind Derivate aus anderen Protokollen und bringen das gesamte operationelle Risiko des zugrunde liegenden Protokolls mit — etwa der Peg-Mechanismus von Ethena, die Marktliquidität von Pendle-PT oder Smart-Contract-Risiken in darunterliegenden Schichten, die TermMax nicht direkt kontrolliert.
Das ist der Punkt, an dem die Risiko-Bepreisung viel komplexer wird als eine bloße LTV-Zahl. Ein Curator kann das Risiko richtig bepreisen, das mit der Preisvolatilität von sUSDe verbunden ist — und dennoch völlig überrascht werden, wenn der Peg-Mechanismus von Ethena in einer ganz anderen Schicht Probleme macht: Das Risiko kommt nicht aus dem Inneren von TermMax, sondern aus einem Glied in einer Abhängigkeitskette, der @TermMax vertrauen muss, die aber nicht selbst betrieben wird.
Von dieser Perspektive aus gesehen ist die Akzeptanz von verzinslichem Collateral sowohl ein echter Wettbewerbsvorteil — sie zieht Kapitalströme an, die viele traditionelle Lending-Plattformen übersehen — als auch sie erweitert die Risikooberfläche des gesamten Systems über den Bereich hinaus, den das Protokoll direkt kontrollieren kann.
Selbst-Widerlegung: Das ist das allgemeine strukturelle Risiko von Protokollen, die composable Collateral akzeptieren; nicht nur TermMax — viele andere Lending-Protokolle geraten in ähnliche Situationen, wenn sie die Liste zulässiger Sicherheiten erweitern.
Ich warte darauf zu sehen, ob TMX für diese Art von derivativem Collateral jeweils eigene Risikobewertungsrahmen veröffentlicht und das interne Risiko von TermMax klar von den Risiken abgrenzt, die aus dem zugrunde liegenden Protokoll geerbt werden.
#termmax $BTC $ETH
Bei traditionellem Collateral wie ETH oder reinem Stablecoin liegt das wesentliche Risiko vor allem in Preisvolatilität — ein relativ einfacher Variablenpunkt, den man modellieren kann. Aber Pendle PT oder sUSDe sind Derivate aus anderen Protokollen und bringen das gesamte operationelle Risiko des zugrunde liegenden Protokolls mit — etwa der Peg-Mechanismus von Ethena, die Marktliquidität von Pendle-PT oder Smart-Contract-Risiken in darunterliegenden Schichten, die TermMax nicht direkt kontrolliert.
Das ist der Punkt, an dem die Risiko-Bepreisung viel komplexer wird als eine bloße LTV-Zahl. Ein Curator kann das Risiko richtig bepreisen, das mit der Preisvolatilität von sUSDe verbunden ist — und dennoch völlig überrascht werden, wenn der Peg-Mechanismus von Ethena in einer ganz anderen Schicht Probleme macht: Das Risiko kommt nicht aus dem Inneren von TermMax, sondern aus einem Glied in einer Abhängigkeitskette, der @TermMax vertrauen muss, die aber nicht selbst betrieben wird.
Von dieser Perspektive aus gesehen ist die Akzeptanz von verzinslichem Collateral sowohl ein echter Wettbewerbsvorteil — sie zieht Kapitalströme an, die viele traditionelle Lending-Plattformen übersehen — als auch sie erweitert die Risikooberfläche des gesamten Systems über den Bereich hinaus, den das Protokoll direkt kontrollieren kann.
Selbst-Widerlegung: Das ist das allgemeine strukturelle Risiko von Protokollen, die composable Collateral akzeptieren; nicht nur TermMax — viele andere Lending-Protokolle geraten in ähnliche Situationen, wenn sie die Liste zulässiger Sicherheiten erweitern.
Ich warte darauf zu sehen, ob TMX für diese Art von derivativem Collateral jeweils eigene Risikobewertungsrahmen veröffentlicht und das interne Risiko von TermMax klar von den Risiken abgrenzt, die aus dem zugrunde liegenden Protokoll geerbt werden.
#termmax $BTC $ETH
5
3
375
·
--
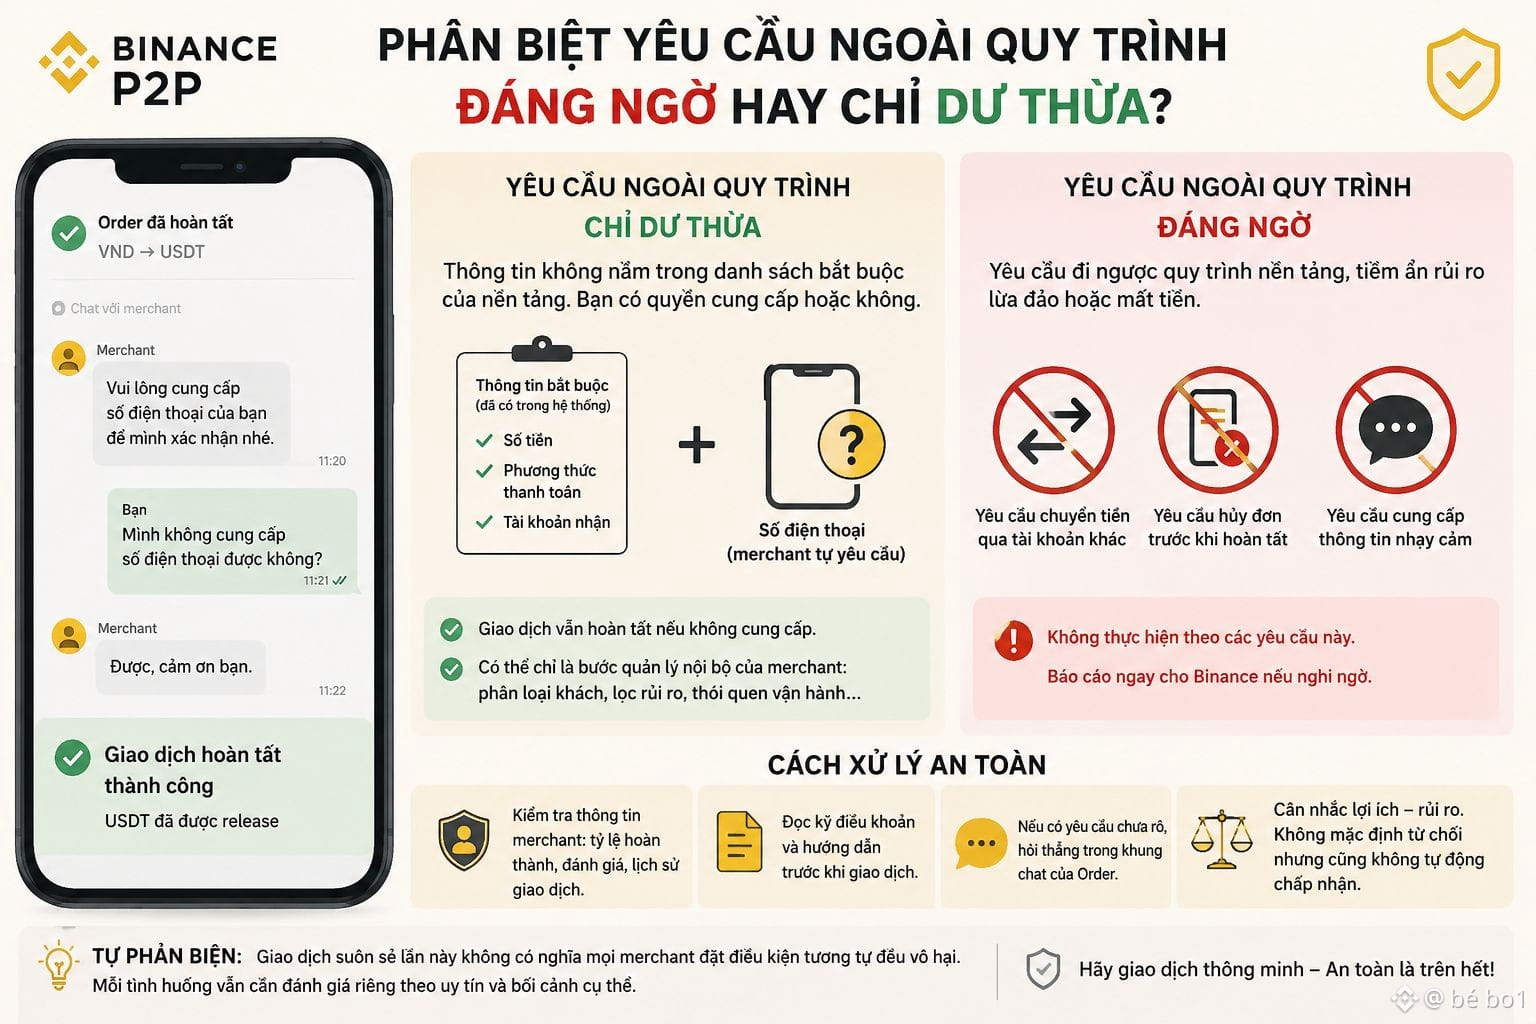
Ich habe eine Situation gesehen, in der der Händler nach der Zahlung auf Binance P2P eine Telefonnummer verlangt — ein gutes Beispiel, um zwischen „Anforderungen außerhalb des üblichen Prozesses“ und „Anforderungen außerhalb des Prozesses, die nur überflüssig sind“ zu unterscheiden. Beides klingt ähnlich, aber das Risiko ist ganz anders.
Grundsätzlich sind alle Informationen, die nötig sind, um einen Auftrag (Order) im System abzuschließen — also Betrag, Zahlungsmethode, Empfängerkonto — bereits vorhanden. Eine Telefonnummer steht nicht auf der Liste der Pflichtangaben, daher ist die zusätzliche Anforderung nur eine Nebenbedingung, die der Händler selbst festlegt, nicht eine Vorgabe der Plattform. Der Käufer hat die volle Entscheidungsfreiheit, das abzuwägen.
Auffällig ist: Die Transaktion wurde trotzdem reibungslos abgeschlossen, auch ohne die Telefonnummer anzugeben. Das zeigt, dass diese Anforderung möglicherweise nur ein interner Schritt des Händlers ist — Stammkunden zuordnen, Risiken filtern oder ein eigener Betriebsablauf — und keine zwingende Bedingung. Ganz anders sind wirklich gefährliche Forderungen wie das Verlangen, Geld auf ein anderes Konto zu überweisen, oder das Stornieren der Order, bevor sie abgeschlossen ist.
Ein sinnvoller Ansatz ist weder, pauschal alle Nebenanforderungen abzulehnen, noch automatisch zuzustimmen, nur weil man Angst vor Verzögerungen hat. Händlerinformationen prüfen, die Erfolgsquote beachten, die AGB lesen und, wenn eine Anforderung unklar ist, direkt im Chat-Fenster der Order nachfragen.
Selbstkritik: Dass die Transaktion dieses Mal reibungslos verlief, bedeutet nicht, dass alle Händler, die ähnliche Bedingungen stellen, automatisch harmlos sind — jede Situation muss weiterhin anhand ihres eigenen Kontexts und anhand der Reputation bewertet werden.
Ich warte darauf, dass Binance P2P die Grenze zwischen „Vom Händler selbst gesetzten Bedingungen“ und „verbindlichen Anforderungen der Plattform“ klarer macht, damit Käufer sicher wissen, welche Informationen wirklich notwendig sind.
#binancep2pantoan @Binance_Vietnam $BTC $ETH
Ich habe eine Situation gesehen, in der der Händler nach der Zahlung auf Binance P2P eine Telefonnummer verlangt — ein gutes Beispiel, um zwischen „Anforderungen außerhalb des üblichen Prozesses“ und „Anforderungen außerhalb des Prozesses, die nur überflüssig sind“ zu unterscheiden. Beides klingt ähnlich, aber das Risiko ist ganz anders.
Grundsätzlich sind alle Informationen, die nötig sind, um einen Auftrag (Order) im System abzuschließen — also Betrag, Zahlungsmethode, Empfängerkonto — bereits vorhanden. Eine Telefonnummer steht nicht auf der Liste der Pflichtangaben, daher ist die zusätzliche Anforderung nur eine Nebenbedingung, die der Händler selbst festlegt, nicht eine Vorgabe der Plattform. Der Käufer hat die volle Entscheidungsfreiheit, das abzuwägen.
Auffällig ist: Die Transaktion wurde trotzdem reibungslos abgeschlossen, auch ohne die Telefonnummer anzugeben. Das zeigt, dass diese Anforderung möglicherweise nur ein interner Schritt des Händlers ist — Stammkunden zuordnen, Risiken filtern oder ein eigener Betriebsablauf — und keine zwingende Bedingung. Ganz anders sind wirklich gefährliche Forderungen wie das Verlangen, Geld auf ein anderes Konto zu überweisen, oder das Stornieren der Order, bevor sie abgeschlossen ist.
Ein sinnvoller Ansatz ist weder, pauschal alle Nebenanforderungen abzulehnen, noch automatisch zuzustimmen, nur weil man Angst vor Verzögerungen hat. Händlerinformationen prüfen, die Erfolgsquote beachten, die AGB lesen und, wenn eine Anforderung unklar ist, direkt im Chat-Fenster der Order nachfragen.
Selbstkritik: Dass die Transaktion dieses Mal reibungslos verlief, bedeutet nicht, dass alle Händler, die ähnliche Bedingungen stellen, automatisch harmlos sind — jede Situation muss weiterhin anhand ihres eigenen Kontexts und anhand der Reputation bewertet werden.
Ich warte darauf, dass Binance P2P die Grenze zwischen „Vom Händler selbst gesetzten Bedingungen“ und „verbindlichen Anforderungen der Plattform“ klarer macht, damit Käufer sicher wissen, welche Informationen wirklich notwendig sind.
#binancep2pantoan @Binance Vietnam $BTC $ETH
Grundsätzlich sind alle Informationen, die nötig sind, um einen Auftrag (Order) im System abzuschließen — also Betrag, Zahlungsmethode, Empfängerkonto — bereits vorhanden. Eine Telefonnummer steht nicht auf der Liste der Pflichtangaben, daher ist die zusätzliche Anforderung nur eine Nebenbedingung, die der Händler selbst festlegt, nicht eine Vorgabe der Plattform. Der Käufer hat die volle Entscheidungsfreiheit, das abzuwägen.
Auffällig ist: Die Transaktion wurde trotzdem reibungslos abgeschlossen, auch ohne die Telefonnummer anzugeben. Das zeigt, dass diese Anforderung möglicherweise nur ein interner Schritt des Händlers ist — Stammkunden zuordnen, Risiken filtern oder ein eigener Betriebsablauf — und keine zwingende Bedingung. Ganz anders sind wirklich gefährliche Forderungen wie das Verlangen, Geld auf ein anderes Konto zu überweisen, oder das Stornieren der Order, bevor sie abgeschlossen ist.
Ein sinnvoller Ansatz ist weder, pauschal alle Nebenanforderungen abzulehnen, noch automatisch zuzustimmen, nur weil man Angst vor Verzögerungen hat. Händlerinformationen prüfen, die Erfolgsquote beachten, die AGB lesen und, wenn eine Anforderung unklar ist, direkt im Chat-Fenster der Order nachfragen.
Selbstkritik: Dass die Transaktion dieses Mal reibungslos verlief, bedeutet nicht, dass alle Händler, die ähnliche Bedingungen stellen, automatisch harmlos sind — jede Situation muss weiterhin anhand ihres eigenen Kontexts und anhand der Reputation bewertet werden.
Ich warte darauf, dass Binance P2P die Grenze zwischen „Vom Händler selbst gesetzten Bedingungen“ und „verbindlichen Anforderungen der Plattform“ klarer macht, damit Käufer sicher wissen, welche Informationen wirklich notwendig sind.
#binancep2pantoan @Binance Vietnam $BTC $ETH
144
·
--
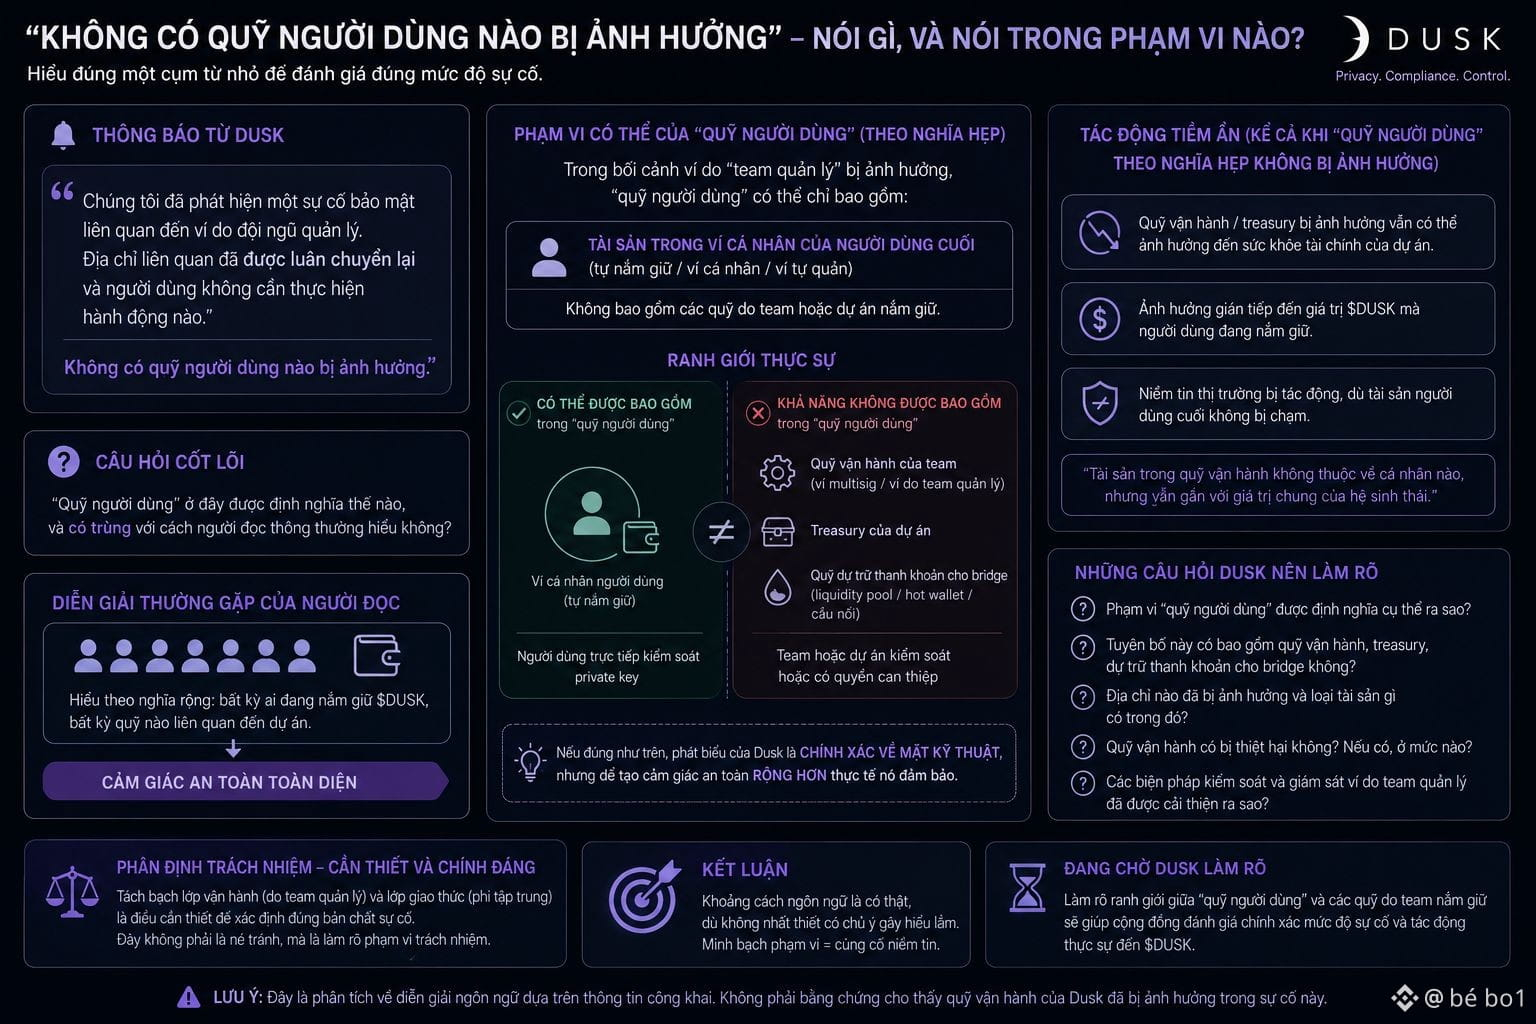
Ich habe etwas bemerkt, als ich versucht habe, Fragen zu stellen: Der Ausdruck „es sind keine User-Fonds betroffen“ in der Benachrichtigung von Dusk legt stillschweigend fest, wie „User-Fonds“ definiert werden – und zwar auf welche Weise, und deckt sich das mit dem, wie Leser es normalerweise verstehen.
Für die meisten Leser klingt diese Formulierung umfassend – egal, wer $DUSK in Besitz hat. Doch im Kontext eines Wallets, das von „Team-Management“ betroffen ist, ist die tatsächliche Abgrenzung enger: Es wird möglicherweise nur Vermögen in der persönlichen Wallet des Endnutzers erwähnt, ohne operative Mittel, Treasury oder Liquiditätsreserven einzubeziehen, die das Team für die Bridge kontrolliert. Wenn das stimmt, ist diese Aussage technisch korrekt, vermittelt jedoch ein breiteres Sicherheitsgefühl, als sie in Wirklichkeit garantiert.
Vermögenswerte im operativen Fonds, auch wenn sie nicht einer bestimmten Person gehören, sind dennoch mit der finanziellen Gesundheit des Projekts verknüpft – und beeinflussen indirekt den Wert von $DUSK , den die Nutzer halten, auch wenn „keine User-Fonds“ im engen Sinne betroffen sind. Diese sprachliche Distanz ist in Mitteilungen zu Finanzvorfällen recht verbreitet – der Wortlaut stimmt im engen Sinn, wird aber von jenen, die nicht genau jedes Wort analysieren, oft weiter verstanden. @Dusk_Foundation ist nicht unbedingt als Absicht gemeint, eine Fehlvorstellung zu erzeugen, aber diese Distanz bleibt bestehen, unabhängig von der Absicht.
Selbst-Widerlegung: Das ist eine Schlussfolgerung aus der sprachlichen Auslegung, kein Beleg dafür, dass operative Fonds in diesem Vorfall tatsächlich betroffen waren.
Ich warte darauf, dass Dusk den genauen Umfang von „User-Fonds“ klarstellt – ob operative Fonds und Treasury eingeschlossen sind oder nicht – damit diese sprachliche Interpretationslücke nicht mehr vage ist.
#dusk $BTC
Ich habe etwas bemerkt, als ich versucht habe, Fragen zu stellen: Der Ausdruck „es sind keine User-Fonds betroffen“ in der Benachrichtigung von Dusk legt stillschweigend fest, wie „User-Fonds“ definiert werden – und zwar auf welche Weise, und deckt sich das mit dem, wie Leser es normalerweise verstehen.
Für die meisten Leser klingt diese Formulierung umfassend – egal, wer $DUSK in Besitz hat. Doch im Kontext eines Wallets, das von „Team-Management“ betroffen ist, ist die tatsächliche Abgrenzung enger: Es wird möglicherweise nur Vermögen in der persönlichen Wallet des Endnutzers erwähnt, ohne operative Mittel, Treasury oder Liquiditätsreserven einzubeziehen, die das Team für die Bridge kontrolliert. Wenn das stimmt, ist diese Aussage technisch korrekt, vermittelt jedoch ein breiteres Sicherheitsgefühl, als sie in Wirklichkeit garantiert.
Vermögenswerte im operativen Fonds, auch wenn sie nicht einer bestimmten Person gehören, sind dennoch mit der finanziellen Gesundheit des Projekts verknüpft – und beeinflussen indirekt den Wert von $DUSK , den die Nutzer halten, auch wenn „keine User-Fonds“ im engen Sinne betroffen sind. Diese sprachliche Distanz ist in Mitteilungen zu Finanzvorfällen recht verbreitet – der Wortlaut stimmt im engen Sinn, wird aber von jenen, die nicht genau jedes Wort analysieren, oft weiter verstanden. @Dusk ist nicht unbedingt als Absicht gemeint, eine Fehlvorstellung zu erzeugen, aber diese Distanz bleibt bestehen, unabhängig von der Absicht.
Selbst-Widerlegung: Das ist eine Schlussfolgerung aus der sprachlichen Auslegung, kein Beleg dafür, dass operative Fonds in diesem Vorfall tatsächlich betroffen waren.
Ich warte darauf, dass Dusk den genauen Umfang von „User-Fonds“ klarstellt – ob operative Fonds und Treasury eingeschlossen sind oder nicht – damit diese sprachliche Interpretationslücke nicht mehr vage ist.
#dusk $BTC
Für die meisten Leser klingt diese Formulierung umfassend – egal, wer $DUSK in Besitz hat. Doch im Kontext eines Wallets, das von „Team-Management“ betroffen ist, ist die tatsächliche Abgrenzung enger: Es wird möglicherweise nur Vermögen in der persönlichen Wallet des Endnutzers erwähnt, ohne operative Mittel, Treasury oder Liquiditätsreserven einzubeziehen, die das Team für die Bridge kontrolliert. Wenn das stimmt, ist diese Aussage technisch korrekt, vermittelt jedoch ein breiteres Sicherheitsgefühl, als sie in Wirklichkeit garantiert.
Vermögenswerte im operativen Fonds, auch wenn sie nicht einer bestimmten Person gehören, sind dennoch mit der finanziellen Gesundheit des Projekts verknüpft – und beeinflussen indirekt den Wert von $DUSK , den die Nutzer halten, auch wenn „keine User-Fonds“ im engen Sinne betroffen sind. Diese sprachliche Distanz ist in Mitteilungen zu Finanzvorfällen recht verbreitet – der Wortlaut stimmt im engen Sinn, wird aber von jenen, die nicht genau jedes Wort analysieren, oft weiter verstanden. @Dusk ist nicht unbedingt als Absicht gemeint, eine Fehlvorstellung zu erzeugen, aber diese Distanz bleibt bestehen, unabhängig von der Absicht.
Selbst-Widerlegung: Das ist eine Schlussfolgerung aus der sprachlichen Auslegung, kein Beleg dafür, dass operative Fonds in diesem Vorfall tatsächlich betroffen waren.
Ich warte darauf, dass Dusk den genauen Umfang von „User-Fonds“ klarstellt – ob operative Fonds und Treasury eingeschlossen sind oder nicht – damit diese sprachliche Interpretationslücke nicht mehr vage ist.
#dusk $BTC
2
159
·
--
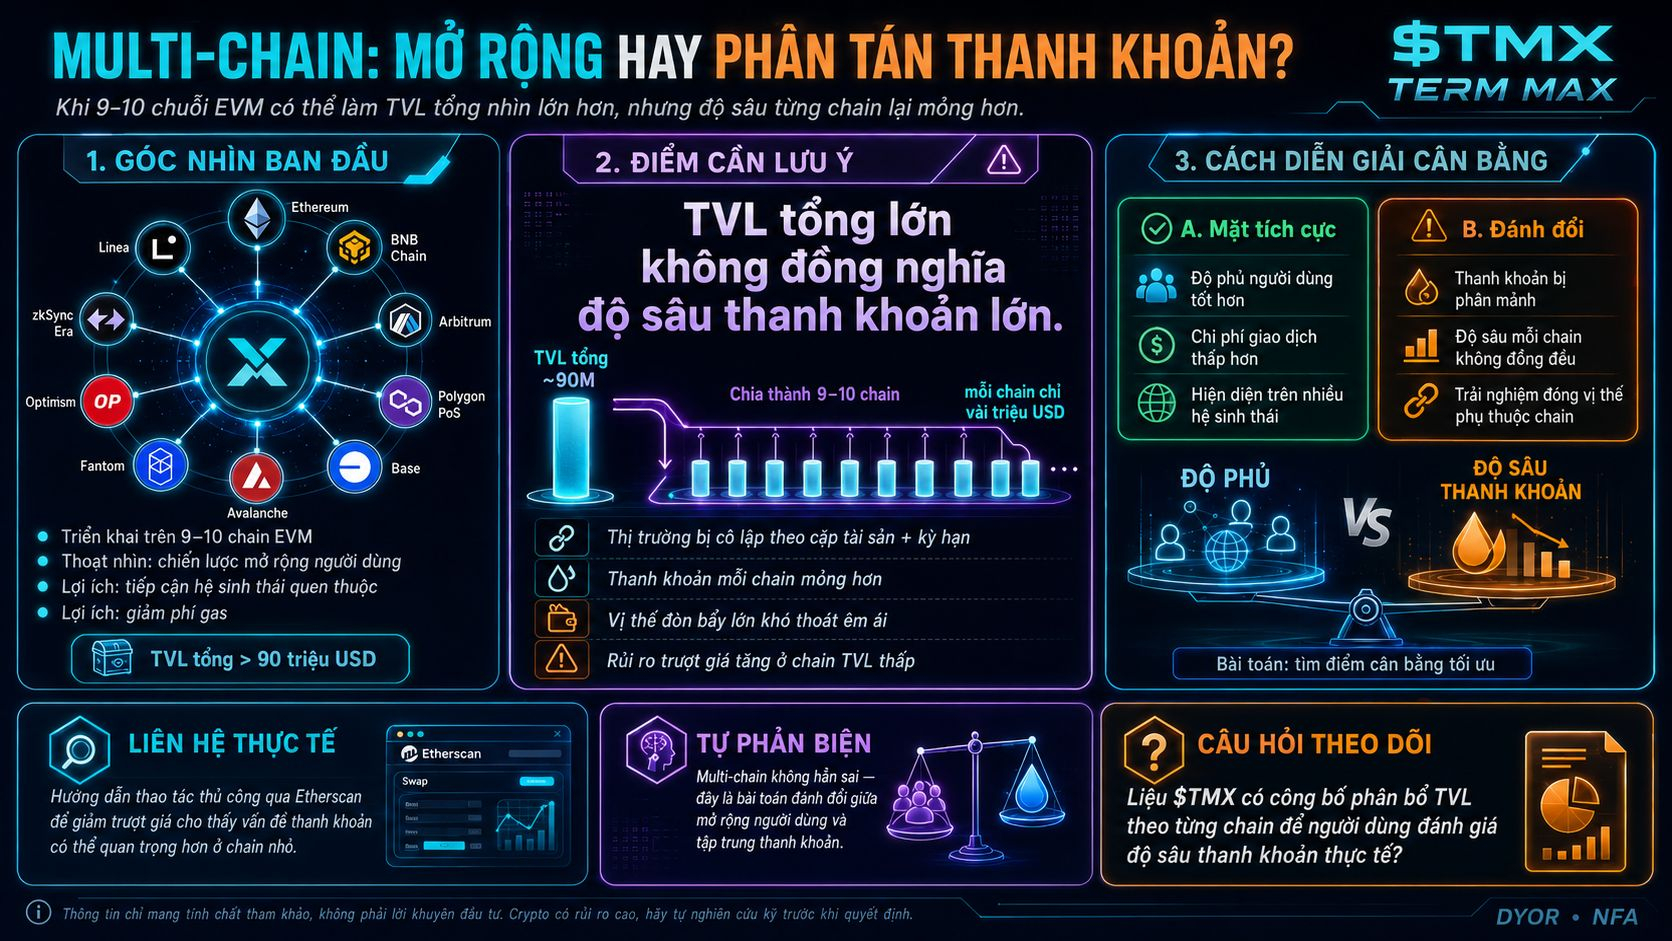
Ich habe etwas Bemerkenswertes festgestellt, wenn man darüber nachdenkt, @termmax auf 9–10 EVM-Chains auszurollen: Das könnte weniger eine klassische Skalierungsstrategie zur Gewinnung neuer Nutzer sein, sondern eine Art Risikostreuung der Liquidität — auch wenn es nach außen wie eine gewöhnliche Multi-Chain-Kampagne wirkt. Bei den meisten DeFi-Protokollen zielt das Ausrollen auf mehrere Chains häufig darauf ab, neue Nutzer zu erreichen.
Bei Protokollen hingegen, deren Kernmodell auf isolierten Märkten pro Asset-Paar und Laufzeit basiert, kann das breite Verteilen auf viele Chains unbeabsichtigte Nebenwirkungen haben: Die Liquidität für jedes Asset-Paar und jede Laufzeit wird auf jeder einzelnen Chain deutlich dünner als bei einer Bündelung auf nur einer Chain.
Das ist der Punkt, den man im Hinterkopf behalten sollte, wenn man die manuelle Anleitung auf Etherscan betrachtet, um Slippage zu reduzieren — denn wenn Kapital-Liquidität bereits auf viele Chains aufgeteilt ist, kann das Problem der Slippage beim Schließen großer Positionen auf einer Chain mit niedrigerem TVL deutlich schwerwiegender sein. Die Gesamtzahl von 90 Millionen USD TVL klingt eindrucksvoll, aber wenn man sie auf 9–10 Chains verteilt, hat jede Chain vielleicht nur noch ein paar Millionen USD — nicht genug, um eine große gehebelte Position bequem und reibungslos auszusteigen.
Selbstkritik: Multi-Chain-Ausweitung hat natürlich auch echte Vorteile — Nutzer in vertrauten Ökosystemen erreichen, Gas-Kosten senken — also ist es nicht unbedingt eine falsche Entscheidung. Es ist eher ein Trade-off zwischen Reichweite und Liquiditätstiefe, den nicht jeder im Blick hat, wenn man nur die aggregierte TVL-Zahl betrachtet.
Ich warte darauf, dass @termmax eine TVL-Verteilung auf die einzelnen Chains konkret veröffentlicht, damit Nutzer die reale Liquiditätstiefe auf der Chain bewerten können, die sie gerade verwenden, statt nur die Gesamtsumme zu sehen.
#termmax $BTC $ETH
Ich habe etwas Bemerkenswertes festgestellt, wenn man darüber nachdenkt, @TermMax auf 9–10 EVM-Chains auszurollen: Das könnte weniger eine klassische Skalierungsstrategie zur Gewinnung neuer Nutzer sein, sondern eine Art Risikostreuung der Liquidität — auch wenn es nach außen wie eine gewöhnliche Multi-Chain-Kampagne wirkt. Bei den meisten DeFi-Protokollen zielt das Ausrollen auf mehrere Chains häufig darauf ab, neue Nutzer zu erreichen.
Bei Protokollen hingegen, deren Kernmodell auf isolierten Märkten pro Asset-Paar und Laufzeit basiert, kann das breite Verteilen auf viele Chains unbeabsichtigte Nebenwirkungen haben: Die Liquidität für jedes Asset-Paar und jede Laufzeit wird auf jeder einzelnen Chain deutlich dünner als bei einer Bündelung auf nur einer Chain.
Das ist der Punkt, den man im Hinterkopf behalten sollte, wenn man die manuelle Anleitung auf Etherscan betrachtet, um Slippage zu reduzieren — denn wenn Kapital-Liquidität bereits auf viele Chains aufgeteilt ist, kann das Problem der Slippage beim Schließen großer Positionen auf einer Chain mit niedrigerem TVL deutlich schwerwiegender sein. Die Gesamtzahl von 90 Millionen USD TVL klingt eindrucksvoll, aber wenn man sie auf 9–10 Chains verteilt, hat jede Chain vielleicht nur noch ein paar Millionen USD — nicht genug, um eine große gehebelte Position bequem und reibungslos auszusteigen.
Selbstkritik: Multi-Chain-Ausweitung hat natürlich auch echte Vorteile — Nutzer in vertrauten Ökosystemen erreichen, Gas-Kosten senken — also ist es nicht unbedingt eine falsche Entscheidung. Es ist eher ein Trade-off zwischen Reichweite und Liquiditätstiefe, den nicht jeder im Blick hat, wenn man nur die aggregierte TVL-Zahl betrachtet.
Ich warte darauf, dass @TermMax eine TVL-Verteilung auf die einzelnen Chains konkret veröffentlicht, damit Nutzer die reale Liquiditätstiefe auf der Chain bewerten können, die sie gerade verwenden, statt nur die Gesamtsumme zu sehen.
#termmax $BTC $ETH
Bei Protokollen hingegen, deren Kernmodell auf isolierten Märkten pro Asset-Paar und Laufzeit basiert, kann das breite Verteilen auf viele Chains unbeabsichtigte Nebenwirkungen haben: Die Liquidität für jedes Asset-Paar und jede Laufzeit wird auf jeder einzelnen Chain deutlich dünner als bei einer Bündelung auf nur einer Chain.
Das ist der Punkt, den man im Hinterkopf behalten sollte, wenn man die manuelle Anleitung auf Etherscan betrachtet, um Slippage zu reduzieren — denn wenn Kapital-Liquidität bereits auf viele Chains aufgeteilt ist, kann das Problem der Slippage beim Schließen großer Positionen auf einer Chain mit niedrigerem TVL deutlich schwerwiegender sein. Die Gesamtzahl von 90 Millionen USD TVL klingt eindrucksvoll, aber wenn man sie auf 9–10 Chains verteilt, hat jede Chain vielleicht nur noch ein paar Millionen USD — nicht genug, um eine große gehebelte Position bequem und reibungslos auszusteigen.
Selbstkritik: Multi-Chain-Ausweitung hat natürlich auch echte Vorteile — Nutzer in vertrauten Ökosystemen erreichen, Gas-Kosten senken — also ist es nicht unbedingt eine falsche Entscheidung. Es ist eher ein Trade-off zwischen Reichweite und Liquiditätstiefe, den nicht jeder im Blick hat, wenn man nur die aggregierte TVL-Zahl betrachtet.
Ich warte darauf, dass @TermMax eine TVL-Verteilung auf die einzelnen Chains konkret veröffentlicht, damit Nutzer die reale Liquiditätstiefe auf der Chain bewerten können, die sie gerade verwenden, statt nur die Gesamtsumme zu sehen.
#termmax $BTC $ETH
7
3
521
·
--
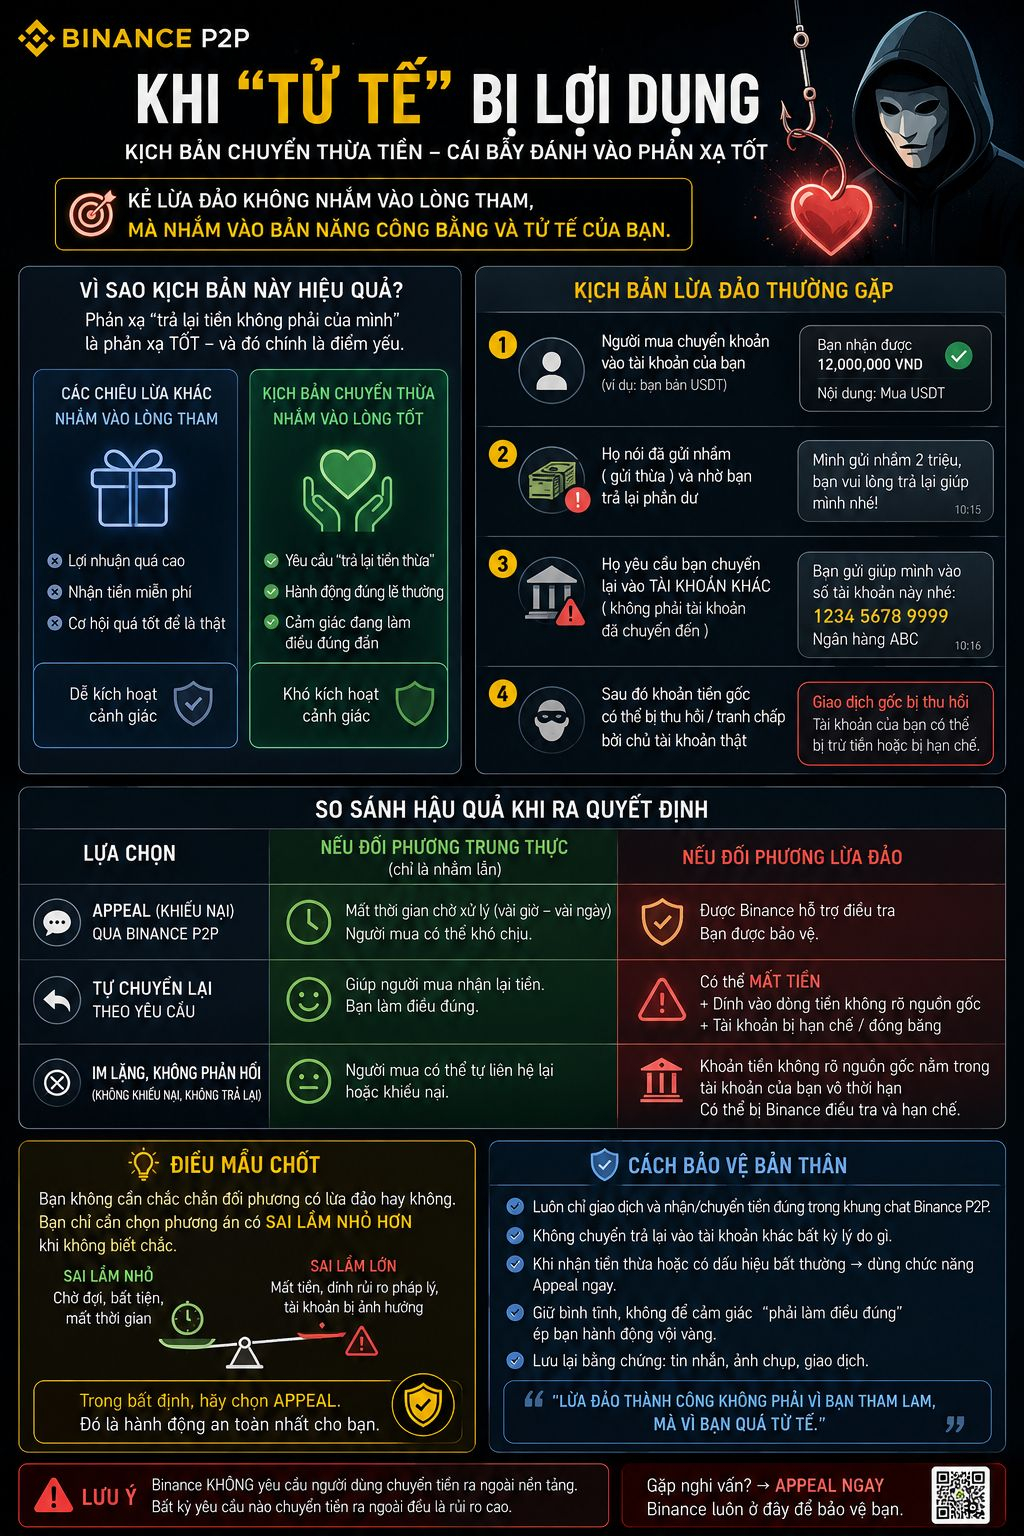
Ich habe etwas Psychologisch Auffälliges in der Situation des Geldtransfers bei Binance P2P gesehen: Die Betrüger zielen nicht auf Gier ab, sondern auf den eigenen Instinkt, fair und freundlich zu sein — deshalb funktioniert dieses Skript viel besser als viele Betrugsmaschen, die auf Einladungen zu vermeintlichen Vorteilen setzen.
Bei den meisten anderen Betrugsmaschen wird man darauf trainiert, misstrauisch zu werden, wenn eine Gelegenheit „zu gut ist, um wahr zu sein“ — Gratisgeld erhalten, ungewöhnlich hohe Gewinne. Hier jedoch wird der Verkäufer nicht dazu aufgefordert, das zu viel gezahlte Geld zu behalten — im Gegenteil, man verlangt von ihm, es zurückzuzahlen. Das ist völlig im Rahmen des gesunden Menschenverstandes. Genau weil die Reaktion „Geld zurückgeben, das einem nicht gehört“ eine gute Reflexhandlung ist, lässt sich diese Situation leichter durch die psychologische Schutzschicht hindurchdringen, die man sich normalerweise aufbaut, um sich vor Betrug zu schützen.
Es gibt Betrugsmaschen, die genau den Instinkt der Güte ausnutzen. Dadurch fühlt sich die angesprochene Person dabei, als würde sie das Richtige tun, während sie in Wahrheit in eine riskante Handlung hineingeführt wird. Der Wunsch, auf ein anderes Konto zu überweisen — statt den korrekten Betrag an das Konto zurückzuerstatten, auf das zuvor überwiesen wurde — ist eine kleine Einzelheit, aber entscheidend.
Selbstreflexion: Diese psychologische Mechanik zu erkennen, macht einen in der Praxis nicht automatisch immun. Wissen, wie es theoretisch funktioniert, und die richtige Reaktion in dem Moment unter Druck zu zeigen, sind zwei verschiedene Dinge — insbesondere, wenn der/die Täter so wirkt, als müsse es schnell gehen oder es wird ein Gefühl von Dringlichkeit erzeugt.
Ich bin gespannt, ob Binance P2P eine konkrete Warnung für diese Art von Betrug herausgibt, bei der die „Reflexhaftigkeit der Güte“ ausgenutzt wird, denn sie ist genug anders, um eine eigene Erklärung zu benötigen und sich deutlich von gewöhnlichen Betrugswarnungen abzuheben.
#binancep2pantoan @Binance_Vietnam $BTC
Ich habe etwas Psychologisch Auffälliges in der Situation des Geldtransfers bei Binance P2P gesehen: Die Betrüger zielen nicht auf Gier ab, sondern auf den eigenen Instinkt, fair und freundlich zu sein — deshalb funktioniert dieses Skript viel besser als viele Betrugsmaschen, die auf Einladungen zu vermeintlichen Vorteilen setzen.
Bei den meisten anderen Betrugsmaschen wird man darauf trainiert, misstrauisch zu werden, wenn eine Gelegenheit „zu gut ist, um wahr zu sein“ — Gratisgeld erhalten, ungewöhnlich hohe Gewinne. Hier jedoch wird der Verkäufer nicht dazu aufgefordert, das zu viel gezahlte Geld zu behalten — im Gegenteil, man verlangt von ihm, es zurückzuzahlen. Das ist völlig im Rahmen des gesunden Menschenverstandes. Genau weil die Reaktion „Geld zurückgeben, das einem nicht gehört“ eine gute Reflexhandlung ist, lässt sich diese Situation leichter durch die psychologische Schutzschicht hindurchdringen, die man sich normalerweise aufbaut, um sich vor Betrug zu schützen.
Es gibt Betrugsmaschen, die genau den Instinkt der Güte ausnutzen. Dadurch fühlt sich die angesprochene Person dabei, als würde sie das Richtige tun, während sie in Wahrheit in eine riskante Handlung hineingeführt wird. Der Wunsch, auf ein anderes Konto zu überweisen — statt den korrekten Betrag an das Konto zurückzuerstatten, auf das zuvor überwiesen wurde — ist eine kleine Einzelheit, aber entscheidend.
Selbstreflexion: Diese psychologische Mechanik zu erkennen, macht einen in der Praxis nicht automatisch immun. Wissen, wie es theoretisch funktioniert, und die richtige Reaktion in dem Moment unter Druck zu zeigen, sind zwei verschiedene Dinge — insbesondere, wenn der/die Täter so wirkt, als müsse es schnell gehen oder es wird ein Gefühl von Dringlichkeit erzeugt.
Ich bin gespannt, ob Binance P2P eine konkrete Warnung für diese Art von Betrug herausgibt, bei der die „Reflexhaftigkeit der Güte“ ausgenutzt wird, denn sie ist genug anders, um eine eigene Erklärung zu benötigen und sich deutlich von gewöhnlichen Betrugswarnungen abzuheben.
#binancep2pantoan @Binance Vietnam $BTC
Bei den meisten anderen Betrugsmaschen wird man darauf trainiert, misstrauisch zu werden, wenn eine Gelegenheit „zu gut ist, um wahr zu sein“ — Gratisgeld erhalten, ungewöhnlich hohe Gewinne. Hier jedoch wird der Verkäufer nicht dazu aufgefordert, das zu viel gezahlte Geld zu behalten — im Gegenteil, man verlangt von ihm, es zurückzuzahlen. Das ist völlig im Rahmen des gesunden Menschenverstandes. Genau weil die Reaktion „Geld zurückgeben, das einem nicht gehört“ eine gute Reflexhandlung ist, lässt sich diese Situation leichter durch die psychologische Schutzschicht hindurchdringen, die man sich normalerweise aufbaut, um sich vor Betrug zu schützen.
Es gibt Betrugsmaschen, die genau den Instinkt der Güte ausnutzen. Dadurch fühlt sich die angesprochene Person dabei, als würde sie das Richtige tun, während sie in Wahrheit in eine riskante Handlung hineingeführt wird. Der Wunsch, auf ein anderes Konto zu überweisen — statt den korrekten Betrag an das Konto zurückzuerstatten, auf das zuvor überwiesen wurde — ist eine kleine Einzelheit, aber entscheidend.
Selbstreflexion: Diese psychologische Mechanik zu erkennen, macht einen in der Praxis nicht automatisch immun. Wissen, wie es theoretisch funktioniert, und die richtige Reaktion in dem Moment unter Druck zu zeigen, sind zwei verschiedene Dinge — insbesondere, wenn der/die Täter so wirkt, als müsse es schnell gehen oder es wird ein Gefühl von Dringlichkeit erzeugt.
Ich bin gespannt, ob Binance P2P eine konkrete Warnung für diese Art von Betrug herausgibt, bei der die „Reflexhaftigkeit der Güte“ ausgenutzt wird, denn sie ist genug anders, um eine eigene Erklärung zu benötigen und sich deutlich von gewöhnlichen Betrugswarnungen abzuheben.
#binancep2pantoan @Binance Vietnam $BTC
78
·
--
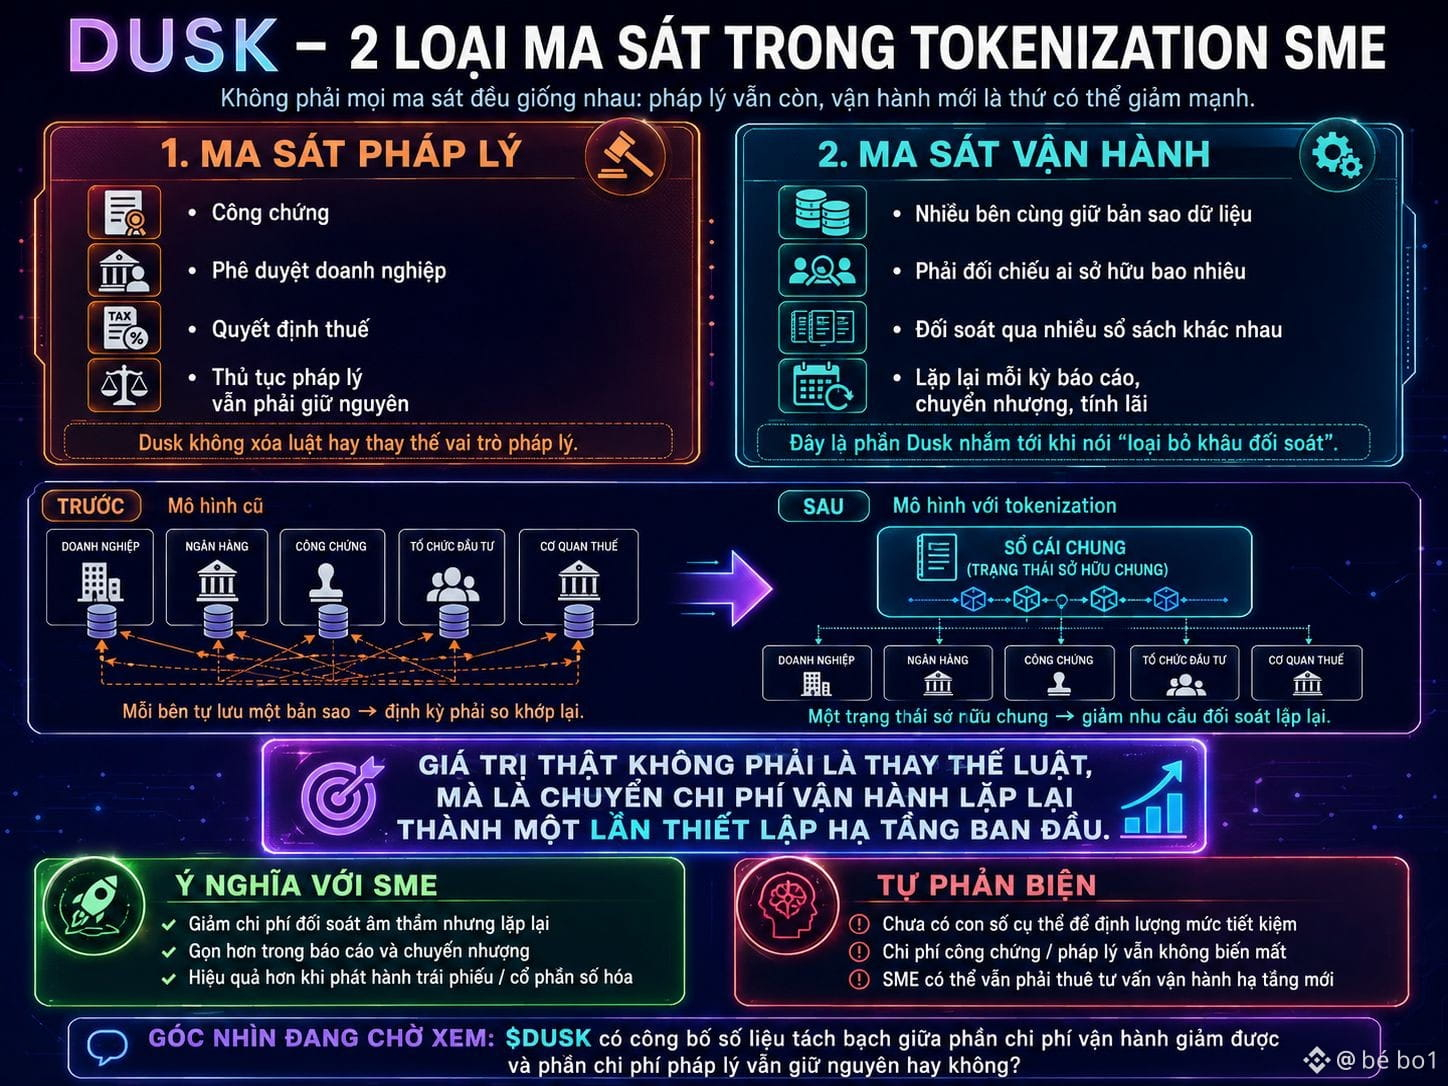
Ich habe etwas bemerkt, als ich zwei verschiedene Arten von Reibung beim Tokenisieren im SME von Dusk getrennt betrachtet habe – rechtliche Reibung und operative Reibung, die beim schnellen Überfliegen leicht zusammengeworfen werden. Rechtliche Reibung ist der Teil, der weiterhin unverändert bleibt – Beurkundung, Unternehmensgenehmigungen, Steuerentscheidungen, wie es der Fall NPEX zeigt.
Doch es gibt noch eine andere Schicht von Reibung, die weniger erwähnt wird: die operative – dass viele Parteien Daten abgleichen müssen, um zu bestätigen, dass es sich wirklich um dieselbe Tatsache handelt, wer zu welchem Zeitpunkt wie viele Aktien besitzt, anhand welcher unterschiedlichen Bücher. Genau das ist der Teil, auf den @Dusk_Foundation abzielt, wenn man von „die Abgleichsschritte abschaffen“ spricht – nicht die Rolle eines Notars löschen, sondern zu verhindern, dass jede Seite ihre eigenen Datenkopien speichert und sie regelmäßig gegeneinander abgleicht.
Bei SME, die Anleihen begeben, sind das Kosten, die still anfallen, aber in jedem Berichtszeitraum wiederkehren, bei jeder Übertragung, bei jeder Zinsberechnung. Betrachtet man es so, ist der wahre Wert der Tokenisierung nicht „das Recht ersetzen“, sondern eine fortlaufend wiederkehrende operative Kostenposition in eine einmalige Einrichtung der Infrastruktur umwandeln. Das ist eine echte Ersparnis – nur viel kleiner als die Vorstellung „die gesamte rechtliche Reibung beseitigen“, die das Marketing leicht heraufbeschwört.
Selbst-Widerspruch: Mir fehlen konkrete Zahlen, um diese Ersparnis im Vergleich zu den noch immer zu zahlenden Beurkundungskosten zu quantifizieren – die tatsächliche Ersparnis könnte geringer ausfallen als erwartet, falls das SME weiterhin externe Beratung benötigt, um die neue Infrastruktur für den Betrieb aufzubauen.
Ich warte darauf, dass $DUSK eine konkrete Zahl veröffentlicht, wie stark die operativen Kosten sich in der Praxis für SME senken, wenn sie diese Plattform nutzen – klar getrennt von den rechtlichen Kosten, die sich weiterhin nicht ändern.
#dusk $BTC $ETH
Ich habe etwas bemerkt, als ich zwei verschiedene Arten von Reibung beim Tokenisieren im SME von Dusk getrennt betrachtet habe – rechtliche Reibung und operative Reibung, die beim schnellen Überfliegen leicht zusammengeworfen werden. Rechtliche Reibung ist der Teil, der weiterhin unverändert bleibt – Beurkundung, Unternehmensgenehmigungen, Steuerentscheidungen, wie es der Fall NPEX zeigt.
Doch es gibt noch eine andere Schicht von Reibung, die weniger erwähnt wird: die operative – dass viele Parteien Daten abgleichen müssen, um zu bestätigen, dass es sich wirklich um dieselbe Tatsache handelt, wer zu welchem Zeitpunkt wie viele Aktien besitzt, anhand welcher unterschiedlichen Bücher. Genau das ist der Teil, auf den @Dusk abzielt, wenn man von „die Abgleichsschritte abschaffen“ spricht – nicht die Rolle eines Notars löschen, sondern zu verhindern, dass jede Seite ihre eigenen Datenkopien speichert und sie regelmäßig gegeneinander abgleicht.
Bei SME, die Anleihen begeben, sind das Kosten, die still anfallen, aber in jedem Berichtszeitraum wiederkehren, bei jeder Übertragung, bei jeder Zinsberechnung. Betrachtet man es so, ist der wahre Wert der Tokenisierung nicht „das Recht ersetzen“, sondern eine fortlaufend wiederkehrende operative Kostenposition in eine einmalige Einrichtung der Infrastruktur umwandeln. Das ist eine echte Ersparnis – nur viel kleiner als die Vorstellung „die gesamte rechtliche Reibung beseitigen“, die das Marketing leicht heraufbeschwört.
Selbst-Widerspruch: Mir fehlen konkrete Zahlen, um diese Ersparnis im Vergleich zu den noch immer zu zahlenden Beurkundungskosten zu quantifizieren – die tatsächliche Ersparnis könnte geringer ausfallen als erwartet, falls das SME weiterhin externe Beratung benötigt, um die neue Infrastruktur für den Betrieb aufzubauen.
Ich warte darauf, dass $DUSK eine konkrete Zahl veröffentlicht, wie stark die operativen Kosten sich in der Praxis für SME senken, wenn sie diese Plattform nutzen – klar getrennt von den rechtlichen Kosten, die sich weiterhin nicht ändern.
#dusk $BTC $ETH
Doch es gibt noch eine andere Schicht von Reibung, die weniger erwähnt wird: die operative – dass viele Parteien Daten abgleichen müssen, um zu bestätigen, dass es sich wirklich um dieselbe Tatsache handelt, wer zu welchem Zeitpunkt wie viele Aktien besitzt, anhand welcher unterschiedlichen Bücher. Genau das ist der Teil, auf den @Dusk abzielt, wenn man von „die Abgleichsschritte abschaffen“ spricht – nicht die Rolle eines Notars löschen, sondern zu verhindern, dass jede Seite ihre eigenen Datenkopien speichert und sie regelmäßig gegeneinander abgleicht.
Bei SME, die Anleihen begeben, sind das Kosten, die still anfallen, aber in jedem Berichtszeitraum wiederkehren, bei jeder Übertragung, bei jeder Zinsberechnung. Betrachtet man es so, ist der wahre Wert der Tokenisierung nicht „das Recht ersetzen“, sondern eine fortlaufend wiederkehrende operative Kostenposition in eine einmalige Einrichtung der Infrastruktur umwandeln. Das ist eine echte Ersparnis – nur viel kleiner als die Vorstellung „die gesamte rechtliche Reibung beseitigen“, die das Marketing leicht heraufbeschwört.
Selbst-Widerspruch: Mir fehlen konkrete Zahlen, um diese Ersparnis im Vergleich zu den noch immer zu zahlenden Beurkundungskosten zu quantifizieren – die tatsächliche Ersparnis könnte geringer ausfallen als erwartet, falls das SME weiterhin externe Beratung benötigt, um die neue Infrastruktur für den Betrieb aufzubauen.
Ich warte darauf, dass $DUSK eine konkrete Zahl veröffentlicht, wie stark die operativen Kosten sich in der Praxis für SME senken, wenn sie diese Plattform nutzen – klar getrennt von den rechtlichen Kosten, die sich weiterhin nicht ändern.
#dusk $BTC $ETH
1
105
·
--
Ich habe etwas bemerkt, als ich darüber nachgedacht habe, wie das Unlocking bei TMX strukturiert ist — 20% werden sofort freigeschaltet, der Rest ist ein langer Cliff für das Team, Investoren und das Ökosystem — das kann möglicherweise kurzfristige Informationsasymmetrien zwischen frühen Käufern und denjenigen schaffen, die die Tokenomics gestalten. Die 20% sofort freigeschaltet dienen vor allem den Teilnehmern, die von Anfang an dabei sind — Airdrop, Investoren aus frühen Runden, und möglicherweise auch anfängliche Liquidität für die Börse.
Diese Gruppe kommt an den Token, bevor der breitere Markt überhaupt einschätzen kann, ob die On-Chain-Aktivität nachhaltig ist, nachdem das Airdrop-Rauschen abgeklungen ist. Das ergibt eine recht besondere Zeitstruktur: Die Entscheidung, ob die früh freigeschaltete Gruppe verkauft oder hält, findet statt, bevor genügend Daten vorliegen, um zu wissen, ob TermMax wirklich eine echte Nachfrage hat oder nur durch Farming aufgeblasen wird.
Währenddessen bedeutet der lange Cliff für das Team und große Investoren, dass die Gruppe, die die interne operative Lage am besten versteht, aber dennoch noch nicht verkaufen kann — eine ziemlich interessante Aufteilung zwischen denen, die handeln können, und denen, die die besten Informationen haben. @termmax ist kein Einzelfall — das ist eine gängige Tokenomics-Struktur. Aber das heißt auch: Die Kursvolatilität direkt nach dem TGE spiegelt oft eher die Stimmung der Gruppe wider, die früh unlockt, als die echte Gesundheit des Protokolls, weil die Gruppe mit dem besten Informationsstand noch keinen Marktzugang hat.
Selbst-Widerspruch: Das ist ein generisches Merkmal der meisten Vestings im Krypto-Bereich, nicht nur $TMX — nur ein Punkt, den man sich merken sollte, wenn man die Kursbewegungen in der frühen Phase liest.
Ich warte ab, ob der TMX-Preis in den ersten Wochen stark auf die Gruppe reagiert, die früh unlockt, und ob das die tatsächliche Nutzung des Protokolls richtig abbildet oder nur kurzfristiges Rauschen von einer kleinen Gruppe ist, die schon vorher verkaufen darf.
#termmax #BTC
Ich habe etwas bemerkt, als ich darüber nachgedacht habe, wie das Unlocking bei TMX strukturiert ist — 20% werden sofort freigeschaltet, der Rest ist ein langer Cliff für das Team, Investoren und das Ökosystem — das kann möglicherweise kurzfristige Informationsasymmetrien zwischen frühen Käufern und denjenigen schaffen, die die Tokenomics gestalten. Die 20% sofort freigeschaltet dienen vor allem den Teilnehmern, die von Anfang an dabei sind — Airdrop, Investoren aus frühen Runden, und möglicherweise auch anfängliche Liquidität für die Börse.
Diese Gruppe kommt an den Token, bevor der breitere Markt überhaupt einschätzen kann, ob die On-Chain-Aktivität nachhaltig ist, nachdem das Airdrop-Rauschen abgeklungen ist. Das ergibt eine recht besondere Zeitstruktur: Die Entscheidung, ob die früh freigeschaltete Gruppe verkauft oder hält, findet statt, bevor genügend Daten vorliegen, um zu wissen, ob TermMax wirklich eine echte Nachfrage hat oder nur durch Farming aufgeblasen wird.
Währenddessen bedeutet der lange Cliff für das Team und große Investoren, dass die Gruppe, die die interne operative Lage am besten versteht, aber dennoch noch nicht verkaufen kann — eine ziemlich interessante Aufteilung zwischen denen, die handeln können, und denen, die die besten Informationen haben. @TermMax ist kein Einzelfall — das ist eine gängige Tokenomics-Struktur. Aber das heißt auch: Die Kursvolatilität direkt nach dem TGE spiegelt oft eher die Stimmung der Gruppe wider, die früh unlockt, als die echte Gesundheit des Protokolls, weil die Gruppe mit dem besten Informationsstand noch keinen Marktzugang hat.
Selbst-Widerspruch: Das ist ein generisches Merkmal der meisten Vestings im Krypto-Bereich, nicht nur $TMX — nur ein Punkt, den man sich merken sollte, wenn man die Kursbewegungen in der frühen Phase liest.
Ich warte ab, ob der TMX-Preis in den ersten Wochen stark auf die Gruppe reagiert, die früh unlockt, und ob das die tatsächliche Nutzung des Protokolls richtig abbildet oder nur kurzfristiges Rauschen von einer kleinen Gruppe ist, die schon vorher verkaufen darf.
#termmax #BTC
Diese Gruppe kommt an den Token, bevor der breitere Markt überhaupt einschätzen kann, ob die On-Chain-Aktivität nachhaltig ist, nachdem das Airdrop-Rauschen abgeklungen ist. Das ergibt eine recht besondere Zeitstruktur: Die Entscheidung, ob die früh freigeschaltete Gruppe verkauft oder hält, findet statt, bevor genügend Daten vorliegen, um zu wissen, ob TermMax wirklich eine echte Nachfrage hat oder nur durch Farming aufgeblasen wird.
Währenddessen bedeutet der lange Cliff für das Team und große Investoren, dass die Gruppe, die die interne operative Lage am besten versteht, aber dennoch noch nicht verkaufen kann — eine ziemlich interessante Aufteilung zwischen denen, die handeln können, und denen, die die besten Informationen haben. @TermMax ist kein Einzelfall — das ist eine gängige Tokenomics-Struktur. Aber das heißt auch: Die Kursvolatilität direkt nach dem TGE spiegelt oft eher die Stimmung der Gruppe wider, die früh unlockt, als die echte Gesundheit des Protokolls, weil die Gruppe mit dem besten Informationsstand noch keinen Marktzugang hat.
Selbst-Widerspruch: Das ist ein generisches Merkmal der meisten Vestings im Krypto-Bereich, nicht nur $TMX — nur ein Punkt, den man sich merken sollte, wenn man die Kursbewegungen in der frühen Phase liest.
Ich warte ab, ob der TMX-Preis in den ersten Wochen stark auf die Gruppe reagiert, die früh unlockt, und ob das die tatsächliche Nutzung des Protokolls richtig abbildet oder nur kurzfristiges Rauschen von einer kleinen Gruppe ist, die schon vorher verkaufen darf.
#termmax #BTC
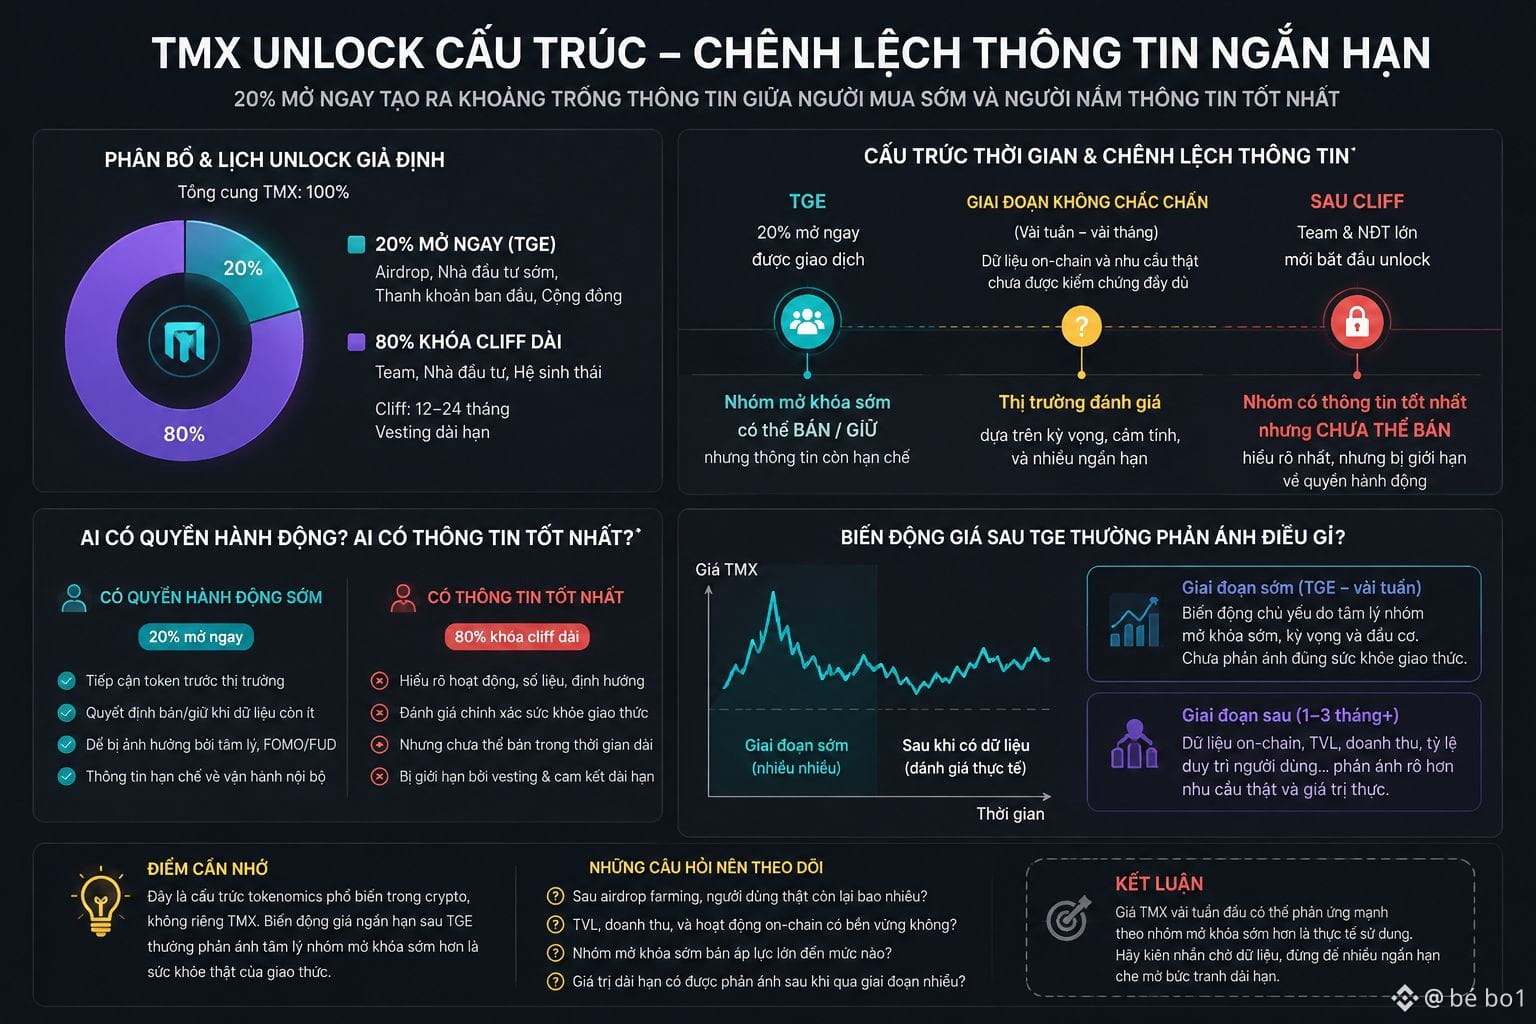
6
189
·
--
Ich habe etwas bemerkt, wenn ich darüber nachdenke, was man bei der Auswahl des „Deals, der einem am meisten Ruhe gibt“ auf Binance P2P im Grunde gegen etwas anderes eintauscht als bei „dem Deal mit dem höchsten Gewinn“ – auf langfristiger Ebene, nicht nur bei einer einzelnen Transaktion.
Wenn man sich nur eine einzelne Transaktion ansieht, ist die Wahl eines niedrigeren Wechselkurses, um eindeutig mehr Sicherheit zu bekommen, in diesem Moment Geld wert. Betrachtet man jedoch die Kette vieler Transaktionen über die Zeit, ändert sich die Rechnung komplett. Ein einziges Mal, bei dem etwas schiefgeht – Verlust von Zeit für den Einspruch, Warten auf die Bearbeitung, sogar das Risiko, Geld zu verlieren, falls der Streitfall ungünstig entschieden wird – kann die zuvor aus Dutzenden von Transaktionen mit guten Raten aufgebauten Gewinne vollständig zunichtemachen. Das ist eine vertraute Logik im Risikomanagement: die Optimierung einzelner Ereignisse ist etwas völlig anderes als die Optimierung für die gesamte Ereigniskette.
„Sicherheit“ wählt man nicht, um emotional Risiken auszuweichen, sondern um genau das Richtige für die Zielsetzung zu optimieren – für die gesamte Reise, nicht für einen isolierten Datenpunkt. Auf Binance P2P, wo es Hunderte von Händlern gibt, ist die Opportunitätskosten dafür, einen verdächtigen Deal zu übergehen, nahezu gleich null – es gibt immer einen anderen Ersatz-Deal. Deshalb ist der Preis für Vorsicht viel geringer, als der Preis wäre, wenn das tatsächliche Tail-Risiko wirklich eintritt.
Selbst-Widerspruch: Diese Logik stimmt nur dann, wenn der Markt tief genug ist, sodass es stets gute Alternativen gibt. Bei seltenen Währungspaaren oder Zahlungsmethoden, wenig Händlern, kann dieser Trade-off unter Umständen nicht mehr so einfach funktionieren.
Ich warte darauf zu sehen, ob es auf Binance P2P ein Tool gibt, das Nutzern diese langfristige Perspektive klarer macht – also wie viel man durch gute Raten gegenüber den durchschnittlichen Kosten spart, wenn man auf problematische Transaktionen trifft – statt nur einzelne Deals isoliert zu betrachten.
#binancep2pantoan @Binance_Vietnam #BTC $BTC
Ich habe etwas bemerkt, wenn ich darüber nachdenke, was man bei der Auswahl des „Deals, der einem am meisten Ruhe gibt“ auf Binance P2P im Grunde gegen etwas anderes eintauscht als bei „dem Deal mit dem höchsten Gewinn“ – auf langfristiger Ebene, nicht nur bei einer einzelnen Transaktion.
Wenn man sich nur eine einzelne Transaktion ansieht, ist die Wahl eines niedrigeren Wechselkurses, um eindeutig mehr Sicherheit zu bekommen, in diesem Moment Geld wert. Betrachtet man jedoch die Kette vieler Transaktionen über die Zeit, ändert sich die Rechnung komplett. Ein einziges Mal, bei dem etwas schiefgeht – Verlust von Zeit für den Einspruch, Warten auf die Bearbeitung, sogar das Risiko, Geld zu verlieren, falls der Streitfall ungünstig entschieden wird – kann die zuvor aus Dutzenden von Transaktionen mit guten Raten aufgebauten Gewinne vollständig zunichtemachen. Das ist eine vertraute Logik im Risikomanagement: die Optimierung einzelner Ereignisse ist etwas völlig anderes als die Optimierung für die gesamte Ereigniskette.
„Sicherheit“ wählt man nicht, um emotional Risiken auszuweichen, sondern um genau das Richtige für die Zielsetzung zu optimieren – für die gesamte Reise, nicht für einen isolierten Datenpunkt. Auf Binance P2P, wo es Hunderte von Händlern gibt, ist die Opportunitätskosten dafür, einen verdächtigen Deal zu übergehen, nahezu gleich null – es gibt immer einen anderen Ersatz-Deal. Deshalb ist der Preis für Vorsicht viel geringer, als der Preis wäre, wenn das tatsächliche Tail-Risiko wirklich eintritt.
Selbst-Widerspruch: Diese Logik stimmt nur dann, wenn der Markt tief genug ist, sodass es stets gute Alternativen gibt. Bei seltenen Währungspaaren oder Zahlungsmethoden, wenig Händlern, kann dieser Trade-off unter Umständen nicht mehr so einfach funktionieren.
Ich warte darauf zu sehen, ob es auf Binance P2P ein Tool gibt, das Nutzern diese langfristige Perspektive klarer macht – also wie viel man durch gute Raten gegenüber den durchschnittlichen Kosten spart, wenn man auf problematische Transaktionen trifft – statt nur einzelne Deals isoliert zu betrachten.
#binancep2pantoan @Binance Vietnam #BTC $BTC
Wenn man sich nur eine einzelne Transaktion ansieht, ist die Wahl eines niedrigeren Wechselkurses, um eindeutig mehr Sicherheit zu bekommen, in diesem Moment Geld wert. Betrachtet man jedoch die Kette vieler Transaktionen über die Zeit, ändert sich die Rechnung komplett. Ein einziges Mal, bei dem etwas schiefgeht – Verlust von Zeit für den Einspruch, Warten auf die Bearbeitung, sogar das Risiko, Geld zu verlieren, falls der Streitfall ungünstig entschieden wird – kann die zuvor aus Dutzenden von Transaktionen mit guten Raten aufgebauten Gewinne vollständig zunichtemachen. Das ist eine vertraute Logik im Risikomanagement: die Optimierung einzelner Ereignisse ist etwas völlig anderes als die Optimierung für die gesamte Ereigniskette.
„Sicherheit“ wählt man nicht, um emotional Risiken auszuweichen, sondern um genau das Richtige für die Zielsetzung zu optimieren – für die gesamte Reise, nicht für einen isolierten Datenpunkt. Auf Binance P2P, wo es Hunderte von Händlern gibt, ist die Opportunitätskosten dafür, einen verdächtigen Deal zu übergehen, nahezu gleich null – es gibt immer einen anderen Ersatz-Deal. Deshalb ist der Preis für Vorsicht viel geringer, als der Preis wäre, wenn das tatsächliche Tail-Risiko wirklich eintritt.
Selbst-Widerspruch: Diese Logik stimmt nur dann, wenn der Markt tief genug ist, sodass es stets gute Alternativen gibt. Bei seltenen Währungspaaren oder Zahlungsmethoden, wenig Händlern, kann dieser Trade-off unter Umständen nicht mehr so einfach funktionieren.
Ich warte darauf zu sehen, ob es auf Binance P2P ein Tool gibt, das Nutzern diese langfristige Perspektive klarer macht – also wie viel man durch gute Raten gegenüber den durchschnittlichen Kosten spart, wenn man auf problematische Transaktionen trifft – statt nur einzelne Deals isoliert zu betrachten.
#binancep2pantoan @Binance Vietnam #BTC $BTC
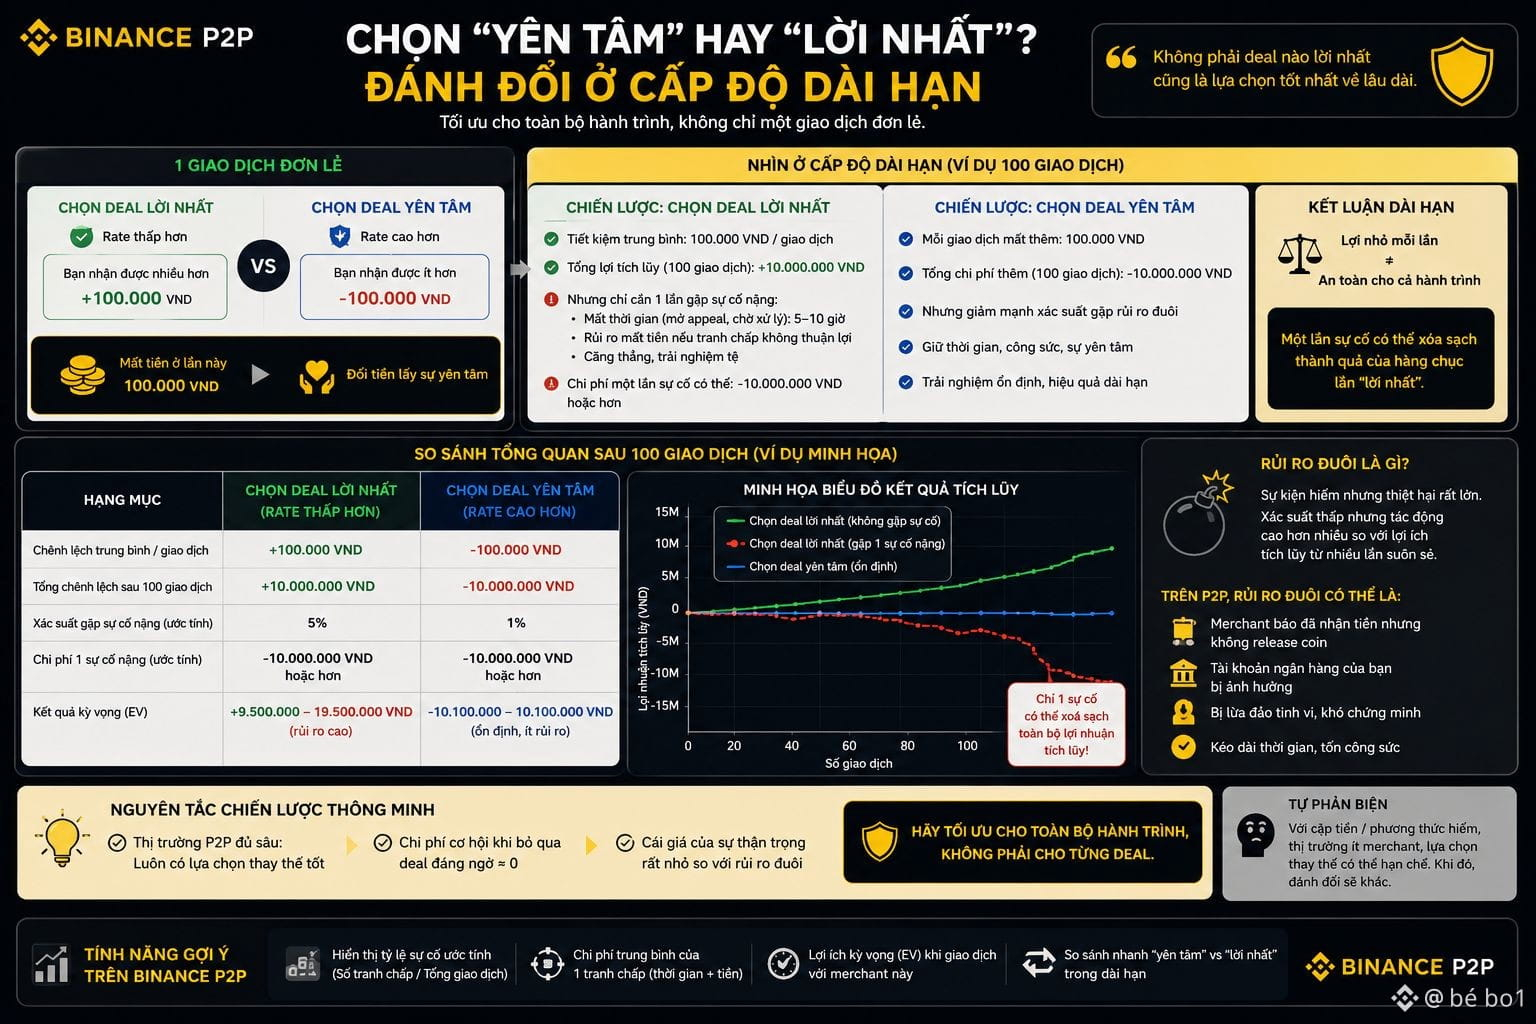
71
·
--
Ich habe etwas erkannt, als ich versuchte, die tatsächlichen Opportunitätskosten des Restakes auf Dusk auszurechnen — statt nur auf die beworbene APR zu schauen. Die angezeigte APR wirkt ziemlich verlockend, aber diese Zahl geht davon aus, dass der komplette Stake durchgehend aktiv ist und fortlaufend Rendite erwirtschaftet.
Mit dem 90/10-Mechanismus — nur 90% des zusätzlichen Einsatzes werden sofort aktiviert, die restlichen 10% werden eingefroren, bis vollständig unstaked wird — ist die reale APR, die ein Provisioner nach wiederholtem Restake erhält, dauerhaft niedriger als der angezeigte Wert, weil immer ein Teil des Kapitals in der Wartezeit keine Rendite bringt. Das ist der Unterschied zwischen nominaler APR und effektiver APR — eine Lücke, die leicht übersehen wird, wenn man nur die große Zahl auf der Startseite betrachtet.
Für jemanden, der einmal staked und dann einfach in Ruhe lässt, ist dieser Abstand nahezu unbedeutend. Aber für alle, die regelmäßig nachlegen, um ihre Position zu optimieren — ein scheinbar vernünftiges Verhalten, um den Stake im Laufe der Zeit zu erhöhen — reduzieren sie sich bei jedem Eingriff unabsichtlich die eigene Performance, sofern sie nicht vollständig unstaken, bevor sie erneut nachlegen. @Dusk_Foundation hat diesen Mechanismus entwickelt, um Manipulationen der Sortition zu verhindern, nicht um die Rendite der Nutzer zu senken; die Nebenwirkung trifft jedoch genau die Gruppe von Nutzern, die sich scheinbar am „fleißigsten“ verhält — also diejenigen, die ihren Stake häufig überwachen und optimieren.
Selbstkritik: Ich habe noch keine konkrete Zahl dafür ermitteln können, um wie viele Prozent die effektive APR in unterschiedlichen Restake-Szenarien tatsächlich sinkt. Das bleibt bislang eine qualitative Beobachtung zur Richtung des Effekts, keine exakte Kennzahl.
Ich warte darauf zu sehen, ob $DUSK ein Tool bereitstellt, mit dem Provisioner ihre tatsächliche effektive APR anhand der Frequenz ihres Restakes berechnen können — statt nur eine allgemeine APR-Zahl für alle anzuzeigen.
#dusk $BTC $ETH
Ich habe etwas erkannt, als ich versuchte, die tatsächlichen Opportunitätskosten des Restakes auf Dusk auszurechnen — statt nur auf die beworbene APR zu schauen. Die angezeigte APR wirkt ziemlich verlockend, aber diese Zahl geht davon aus, dass der komplette Stake durchgehend aktiv ist und fortlaufend Rendite erwirtschaftet.
Mit dem 90/10-Mechanismus — nur 90% des zusätzlichen Einsatzes werden sofort aktiviert, die restlichen 10% werden eingefroren, bis vollständig unstaked wird — ist die reale APR, die ein Provisioner nach wiederholtem Restake erhält, dauerhaft niedriger als der angezeigte Wert, weil immer ein Teil des Kapitals in der Wartezeit keine Rendite bringt. Das ist der Unterschied zwischen nominaler APR und effektiver APR — eine Lücke, die leicht übersehen wird, wenn man nur die große Zahl auf der Startseite betrachtet.
Für jemanden, der einmal staked und dann einfach in Ruhe lässt, ist dieser Abstand nahezu unbedeutend. Aber für alle, die regelmäßig nachlegen, um ihre Position zu optimieren — ein scheinbar vernünftiges Verhalten, um den Stake im Laufe der Zeit zu erhöhen — reduzieren sie sich bei jedem Eingriff unabsichtlich die eigene Performance, sofern sie nicht vollständig unstaken, bevor sie erneut nachlegen. @Dusk hat diesen Mechanismus entwickelt, um Manipulationen der Sortition zu verhindern, nicht um die Rendite der Nutzer zu senken; die Nebenwirkung trifft jedoch genau die Gruppe von Nutzern, die sich scheinbar am „fleißigsten“ verhält — also diejenigen, die ihren Stake häufig überwachen und optimieren.
Selbstkritik: Ich habe noch keine konkrete Zahl dafür ermitteln können, um wie viele Prozent die effektive APR in unterschiedlichen Restake-Szenarien tatsächlich sinkt. Das bleibt bislang eine qualitative Beobachtung zur Richtung des Effekts, keine exakte Kennzahl.
Ich warte darauf zu sehen, ob $DUSK ein Tool bereitstellt, mit dem Provisioner ihre tatsächliche effektive APR anhand der Frequenz ihres Restakes berechnen können — statt nur eine allgemeine APR-Zahl für alle anzuzeigen.
#dusk $BTC $ETH
Mit dem 90/10-Mechanismus — nur 90% des zusätzlichen Einsatzes werden sofort aktiviert, die restlichen 10% werden eingefroren, bis vollständig unstaked wird — ist die reale APR, die ein Provisioner nach wiederholtem Restake erhält, dauerhaft niedriger als der angezeigte Wert, weil immer ein Teil des Kapitals in der Wartezeit keine Rendite bringt. Das ist der Unterschied zwischen nominaler APR und effektiver APR — eine Lücke, die leicht übersehen wird, wenn man nur die große Zahl auf der Startseite betrachtet.
Für jemanden, der einmal staked und dann einfach in Ruhe lässt, ist dieser Abstand nahezu unbedeutend. Aber für alle, die regelmäßig nachlegen, um ihre Position zu optimieren — ein scheinbar vernünftiges Verhalten, um den Stake im Laufe der Zeit zu erhöhen — reduzieren sie sich bei jedem Eingriff unabsichtlich die eigene Performance, sofern sie nicht vollständig unstaken, bevor sie erneut nachlegen. @Dusk hat diesen Mechanismus entwickelt, um Manipulationen der Sortition zu verhindern, nicht um die Rendite der Nutzer zu senken; die Nebenwirkung trifft jedoch genau die Gruppe von Nutzern, die sich scheinbar am „fleißigsten“ verhält — also diejenigen, die ihren Stake häufig überwachen und optimieren.
Selbstkritik: Ich habe noch keine konkrete Zahl dafür ermitteln können, um wie viele Prozent die effektive APR in unterschiedlichen Restake-Szenarien tatsächlich sinkt. Das bleibt bislang eine qualitative Beobachtung zur Richtung des Effekts, keine exakte Kennzahl.
Ich warte darauf zu sehen, ob $DUSK ein Tool bereitstellt, mit dem Provisioner ihre tatsächliche effektive APR anhand der Frequenz ihres Restakes berechnen können — statt nur eine allgemeine APR-Zahl für alle anzuzeigen.
#dusk $BTC $ETH
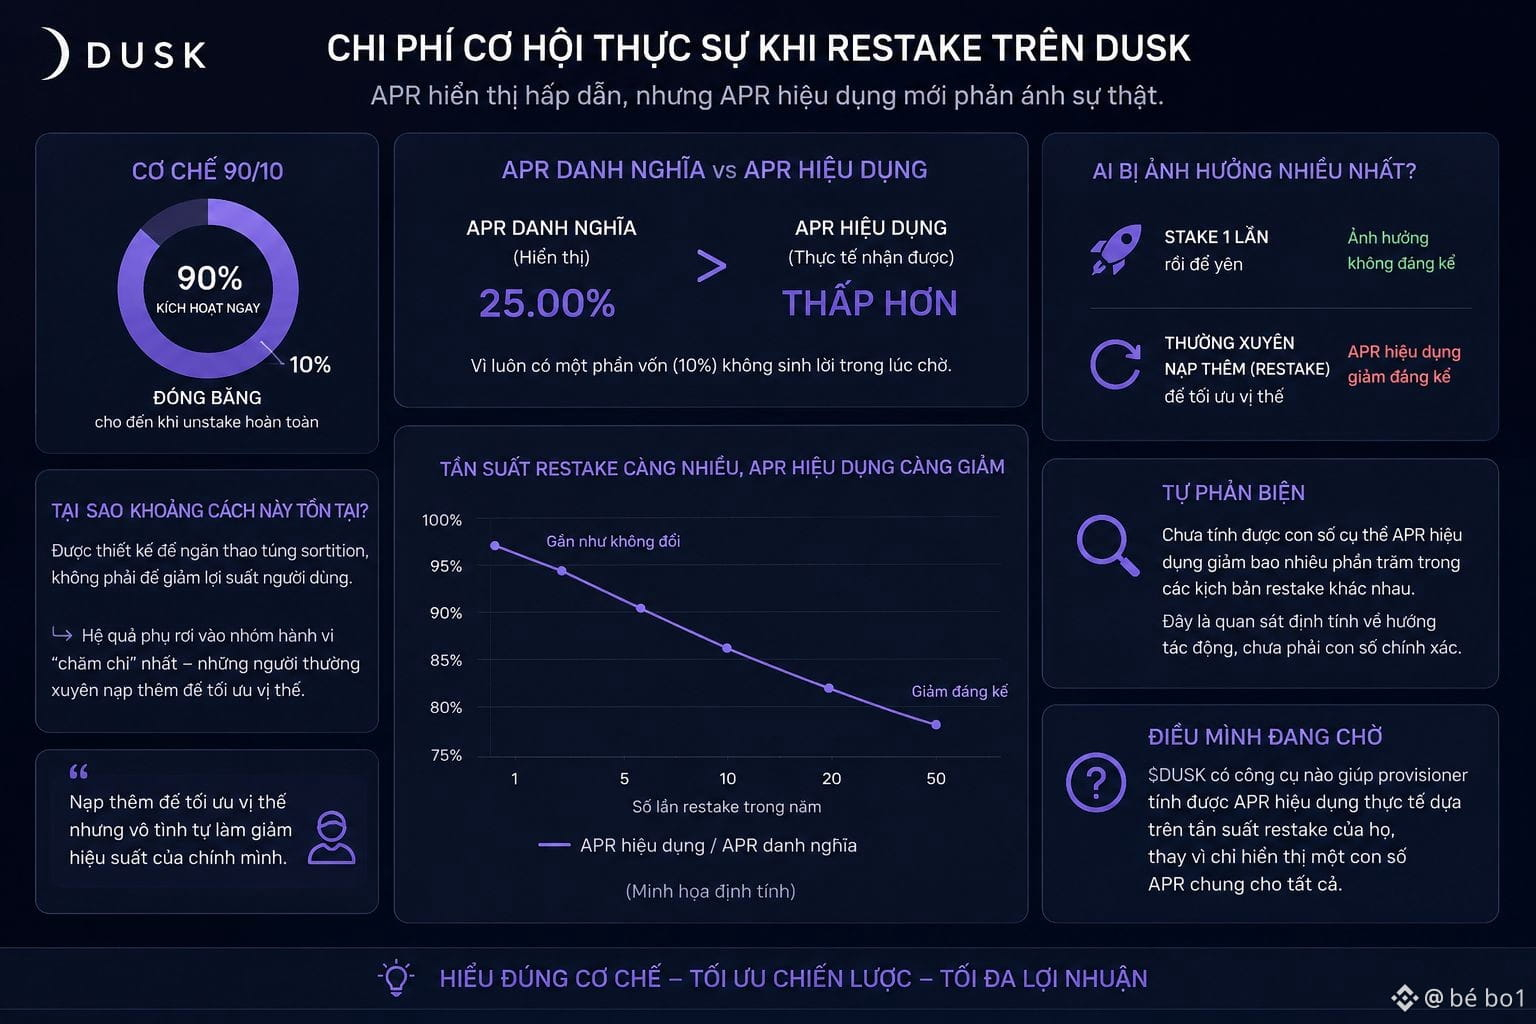
5
2
235
·
--
Ich habe etwas bemerkt, als ich anfing, Fragen zu stellen: Wenn das Kreditrisiko im „zero liquidation“-Mechanismus von TermMax nicht durch Liquidation verarbeitet wird, was passiert dann, wenn ein Darlehen tatsächlich nicht fristgerecht zurückgezahlt wird. Bei klassischen Krediten ist eine Liquidation das Sicherheitsventil — der Wert der Sicherheiten fällt unter ein sicheres Niveau, das System verkauft automatisch, um den Kapitalrückfluss zu sichern, und der Schaden wird auf ein vorab kalkuliertes Maß begrenzt.
Ohne dieses Sicherheitsventil verschwindet der Druck nicht; er sammelt sich irgendwo an, bis er auf andere Weise freigesetzt wird — über feste Laufzeiten oder über einen separaten Abwicklungsmechanismus bei Fälligkeit. Deshalb ist die wichtigste Frage nicht „Ist TermMax sicher?“, sondern „Wann wird der Kreditrisikodruck verschoben, und wer handelt, wenn dieser Zeitpunkt eintritt?“.
Auch ohne sofortige Liquidation kann das System sicher sein, sofern es einen ausreichend klaren Fälligkeitsmechanismus gibt, um den aufgestauten Risikoteil zu bewältigen — statt ihn still und unbegrenzt weiter anwachsen zu lassen. @termmax mit fester Laufzeit konnte das aus dem Design heraus bereits berücksichtigt haben — die klare Laufzeit ist selbst ein anderes Sicherheitsventil, langsamer, aber vorhersehbarer als die sofortige Liquidation.
Selbst-Widerspruch: Das ist eine allgemeine logische Schlussfolgerung; ich habe keine konkreten Daten dazu, wie TermMax in der Praxis schon echte überfällige Kredite behandelt hat — es bleibt eine theoretische Frage, die noch keinen echten Stresstest bestanden hat.
Ich warte darauf zu sehen, ob TMX konkrete Fallbeispiele veröffentlicht, wie mit Darlehen umgegangen wird, die nicht fristgerecht zurückgezahlt werden, damit ich verstehe, wie das Sicherheitsventil als Ersatz für die Liquidation funktioniert, wenn es wirklich getestet wird.
#termmax $BTC $ETH
Ich habe etwas bemerkt, als ich anfing, Fragen zu stellen: Wenn das Kreditrisiko im „zero liquidation“-Mechanismus von TermMax nicht durch Liquidation verarbeitet wird, was passiert dann, wenn ein Darlehen tatsächlich nicht fristgerecht zurückgezahlt wird. Bei klassischen Krediten ist eine Liquidation das Sicherheitsventil — der Wert der Sicherheiten fällt unter ein sicheres Niveau, das System verkauft automatisch, um den Kapitalrückfluss zu sichern, und der Schaden wird auf ein vorab kalkuliertes Maß begrenzt.
Ohne dieses Sicherheitsventil verschwindet der Druck nicht; er sammelt sich irgendwo an, bis er auf andere Weise freigesetzt wird — über feste Laufzeiten oder über einen separaten Abwicklungsmechanismus bei Fälligkeit. Deshalb ist die wichtigste Frage nicht „Ist TermMax sicher?“, sondern „Wann wird der Kreditrisikodruck verschoben, und wer handelt, wenn dieser Zeitpunkt eintritt?“.
Auch ohne sofortige Liquidation kann das System sicher sein, sofern es einen ausreichend klaren Fälligkeitsmechanismus gibt, um den aufgestauten Risikoteil zu bewältigen — statt ihn still und unbegrenzt weiter anwachsen zu lassen. @TermMax mit fester Laufzeit konnte das aus dem Design heraus bereits berücksichtigt haben — die klare Laufzeit ist selbst ein anderes Sicherheitsventil, langsamer, aber vorhersehbarer als die sofortige Liquidation.
Selbst-Widerspruch: Das ist eine allgemeine logische Schlussfolgerung; ich habe keine konkreten Daten dazu, wie TermMax in der Praxis schon echte überfällige Kredite behandelt hat — es bleibt eine theoretische Frage, die noch keinen echten Stresstest bestanden hat.
Ich warte darauf zu sehen, ob TMX konkrete Fallbeispiele veröffentlicht, wie mit Darlehen umgegangen wird, die nicht fristgerecht zurückgezahlt werden, damit ich verstehe, wie das Sicherheitsventil als Ersatz für die Liquidation funktioniert, wenn es wirklich getestet wird.
#termmax $BTC $ETH
Ohne dieses Sicherheitsventil verschwindet der Druck nicht; er sammelt sich irgendwo an, bis er auf andere Weise freigesetzt wird — über feste Laufzeiten oder über einen separaten Abwicklungsmechanismus bei Fälligkeit. Deshalb ist die wichtigste Frage nicht „Ist TermMax sicher?“, sondern „Wann wird der Kreditrisikodruck verschoben, und wer handelt, wenn dieser Zeitpunkt eintritt?“.
Auch ohne sofortige Liquidation kann das System sicher sein, sofern es einen ausreichend klaren Fälligkeitsmechanismus gibt, um den aufgestauten Risikoteil zu bewältigen — statt ihn still und unbegrenzt weiter anwachsen zu lassen. @TermMax mit fester Laufzeit konnte das aus dem Design heraus bereits berücksichtigt haben — die klare Laufzeit ist selbst ein anderes Sicherheitsventil, langsamer, aber vorhersehbarer als die sofortige Liquidation.
Selbst-Widerspruch: Das ist eine allgemeine logische Schlussfolgerung; ich habe keine konkreten Daten dazu, wie TermMax in der Praxis schon echte überfällige Kredite behandelt hat — es bleibt eine theoretische Frage, die noch keinen echten Stresstest bestanden hat.
Ich warte darauf zu sehen, ob TMX konkrete Fallbeispiele veröffentlicht, wie mit Darlehen umgegangen wird, die nicht fristgerecht zurückgezahlt werden, damit ich verstehe, wie das Sicherheitsventil als Ersatz für die Liquidation funktioniert, wenn es wirklich getestet wird.
#termmax $BTC $ETH
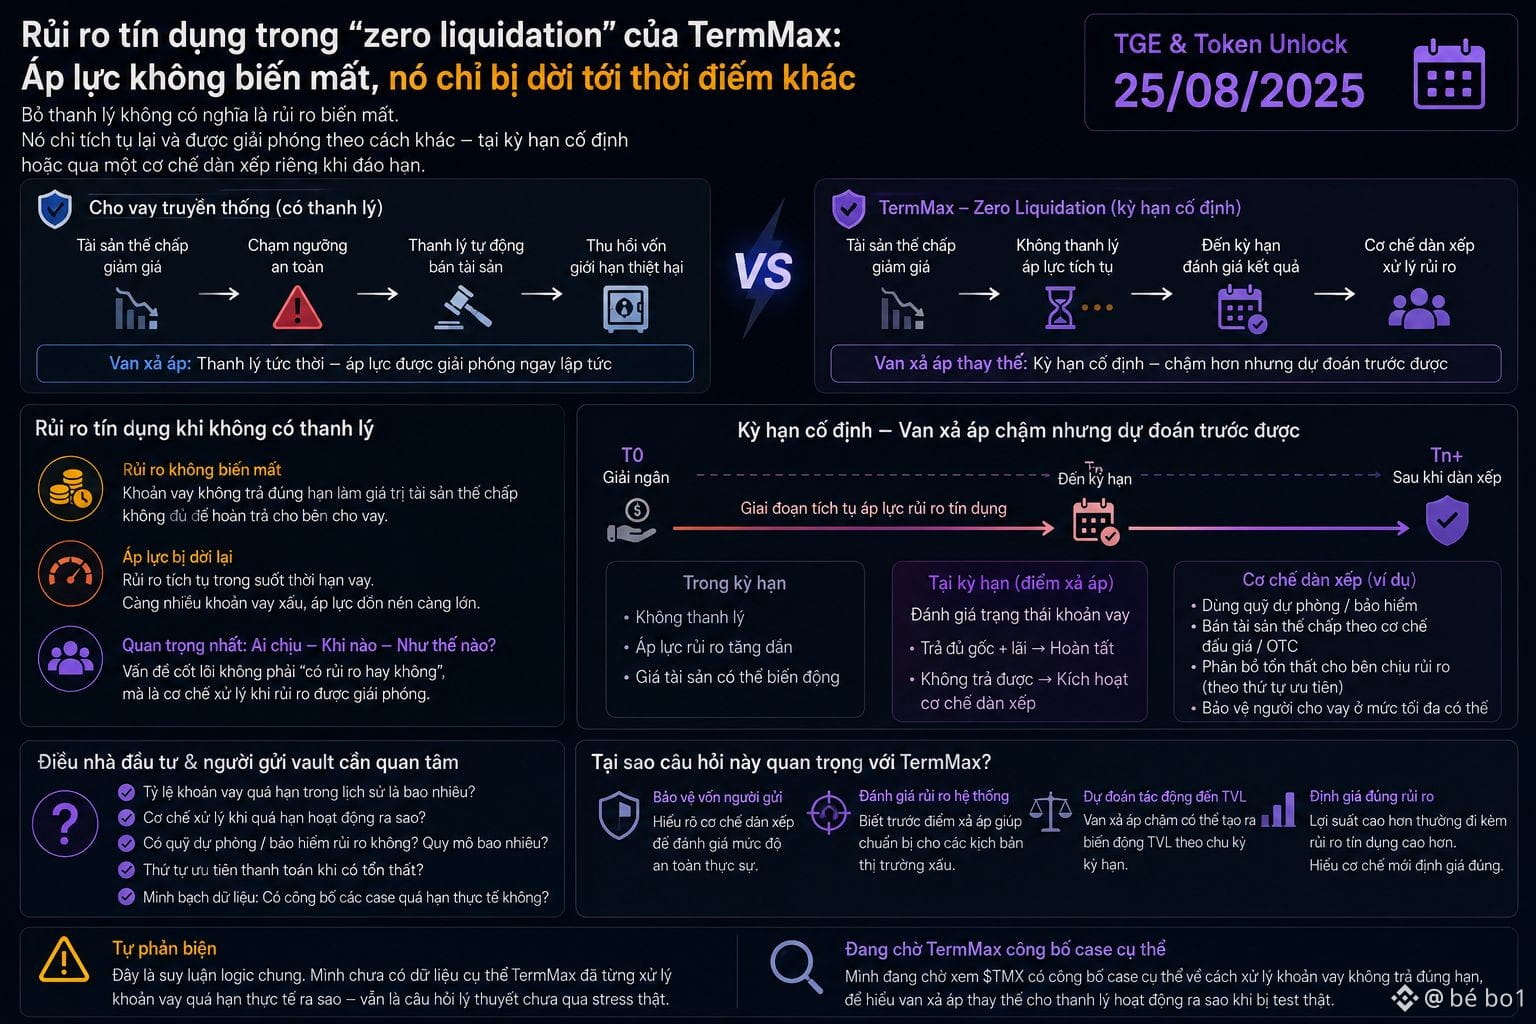
1
1
232
·
--
Ich habe etwas bemerkt, als ich Fragen ausprobiert habe: Wenn Privacy auf dem EVM-Testnet von Dusk nur „zusätzliches Tooling, wenn es sich anbietet“ ist, was würde dann einen Entwickler wirklich dazu bringen, es zu nutzen statt es einfach zu ignorieren.
Für die meisten Entwickler gewinnt standardmäßig immer die Standardeinstellung – nicht, weil sie Funktionen mit Mehrwert nicht mögen, sondern weil die Defaults der geringste Widerstand sind, wenn man gerade dabei ist, das Produkt innerhalb des Deadlines fertigzustellen. Eine Funktion, die in einer eigenen Doku steckt, eigenes SDK-Lernen erfordert und ein anderes Denkmodell verlangt als das vertraute EVM, wird immer nach unten in die Liste „später“ geschoben, außer es gibt einen wirklich zwingenden Grund, sie sofort priorisieren zu müssen.
Das ist eher ein Verhaltens- als ein technisches Problem. Egal wie stark Hedger-Mechanismen oder die symmetrische Chiffrierung im Code @Dusk_Foundation m auch im Design wirken: Wenn der Default-Weg weiterhin eine standardmäßige OP-Stack-Kette ohne Verschlüsselung ist, werden die meisten Anwendungen, die in dieser frühen Phase auf diesem Testnet aufgebaut werden, sehr wahrscheinlich diese Privacy-Schicht nicht nutzen – einfach, weil niemand dazu gezwungen ist, sie zu verwenden. Wenn sich das bis zum Mainnet fortsetzt, könnte das zur Folge haben, dass eine App-Ökologie weitgehend nicht den Kernnutzen ausschöpft, für den $DUSK entwickelt wurde.
Selbst-Widerspruch: Vielleicht ist das auch nur eine zu frühe Sorge – Testnets priorisieren immer zuerst das Einfachere, und Privacy könnte in der Mainnet-Phase zum Default werden, wenn Dusk genügend Zeit hatte, die Dev-Experience dafür zu verfeinern.
Ich warte darauf zu sehen, ob Dusk einen konkreten Fahrplan veröffentlicht, um Privacy von „zusätzlichem Tooling“ hin zu etwas zu bringen, das näher an einem Default liegt, bevor sich die App-Ökologie in die entgegengesetzte Richtung formt.
#dusk $AKE $BTC
Ich habe etwas bemerkt, als ich Fragen ausprobiert habe: Wenn Privacy auf dem EVM-Testnet von Dusk nur „zusätzliches Tooling, wenn es sich anbietet“ ist, was würde dann einen Entwickler wirklich dazu bringen, es zu nutzen statt es einfach zu ignorieren.
Für die meisten Entwickler gewinnt standardmäßig immer die Standardeinstellung – nicht, weil sie Funktionen mit Mehrwert nicht mögen, sondern weil die Defaults der geringste Widerstand sind, wenn man gerade dabei ist, das Produkt innerhalb des Deadlines fertigzustellen. Eine Funktion, die in einer eigenen Doku steckt, eigenes SDK-Lernen erfordert und ein anderes Denkmodell verlangt als das vertraute EVM, wird immer nach unten in die Liste „später“ geschoben, außer es gibt einen wirklich zwingenden Grund, sie sofort priorisieren zu müssen.
Das ist eher ein Verhaltens- als ein technisches Problem. Egal wie stark Hedger-Mechanismen oder die symmetrische Chiffrierung im Code @Dusk m auch im Design wirken: Wenn der Default-Weg weiterhin eine standardmäßige OP-Stack-Kette ohne Verschlüsselung ist, werden die meisten Anwendungen, die in dieser frühen Phase auf diesem Testnet aufgebaut werden, sehr wahrscheinlich diese Privacy-Schicht nicht nutzen – einfach, weil niemand dazu gezwungen ist, sie zu verwenden. Wenn sich das bis zum Mainnet fortsetzt, könnte das zur Folge haben, dass eine App-Ökologie weitgehend nicht den Kernnutzen ausschöpft, für den $DUSK entwickelt wurde.
Selbst-Widerspruch: Vielleicht ist das auch nur eine zu frühe Sorge – Testnets priorisieren immer zuerst das Einfachere, und Privacy könnte in der Mainnet-Phase zum Default werden, wenn Dusk genügend Zeit hatte, die Dev-Experience dafür zu verfeinern.
Ich warte darauf zu sehen, ob Dusk einen konkreten Fahrplan veröffentlicht, um Privacy von „zusätzlichem Tooling“ hin zu etwas zu bringen, das näher an einem Default liegt, bevor sich die App-Ökologie in die entgegengesetzte Richtung formt.
#dusk $AKE $BTC
Für die meisten Entwickler gewinnt standardmäßig immer die Standardeinstellung – nicht, weil sie Funktionen mit Mehrwert nicht mögen, sondern weil die Defaults der geringste Widerstand sind, wenn man gerade dabei ist, das Produkt innerhalb des Deadlines fertigzustellen. Eine Funktion, die in einer eigenen Doku steckt, eigenes SDK-Lernen erfordert und ein anderes Denkmodell verlangt als das vertraute EVM, wird immer nach unten in die Liste „später“ geschoben, außer es gibt einen wirklich zwingenden Grund, sie sofort priorisieren zu müssen.
Das ist eher ein Verhaltens- als ein technisches Problem. Egal wie stark Hedger-Mechanismen oder die symmetrische Chiffrierung im Code @Dusk m auch im Design wirken: Wenn der Default-Weg weiterhin eine standardmäßige OP-Stack-Kette ohne Verschlüsselung ist, werden die meisten Anwendungen, die in dieser frühen Phase auf diesem Testnet aufgebaut werden, sehr wahrscheinlich diese Privacy-Schicht nicht nutzen – einfach, weil niemand dazu gezwungen ist, sie zu verwenden. Wenn sich das bis zum Mainnet fortsetzt, könnte das zur Folge haben, dass eine App-Ökologie weitgehend nicht den Kernnutzen ausschöpft, für den $DUSK entwickelt wurde.
Selbst-Widerspruch: Vielleicht ist das auch nur eine zu frühe Sorge – Testnets priorisieren immer zuerst das Einfachere, und Privacy könnte in der Mainnet-Phase zum Default werden, wenn Dusk genügend Zeit hatte, die Dev-Experience dafür zu verfeinern.
Ich warte darauf zu sehen, ob Dusk einen konkreten Fahrplan veröffentlicht, um Privacy von „zusätzlichem Tooling“ hin zu etwas zu bringen, das näher an einem Default liegt, bevor sich die App-Ökologie in die entgegengesetzte Richtung formt.
#dusk $AKE $BTC
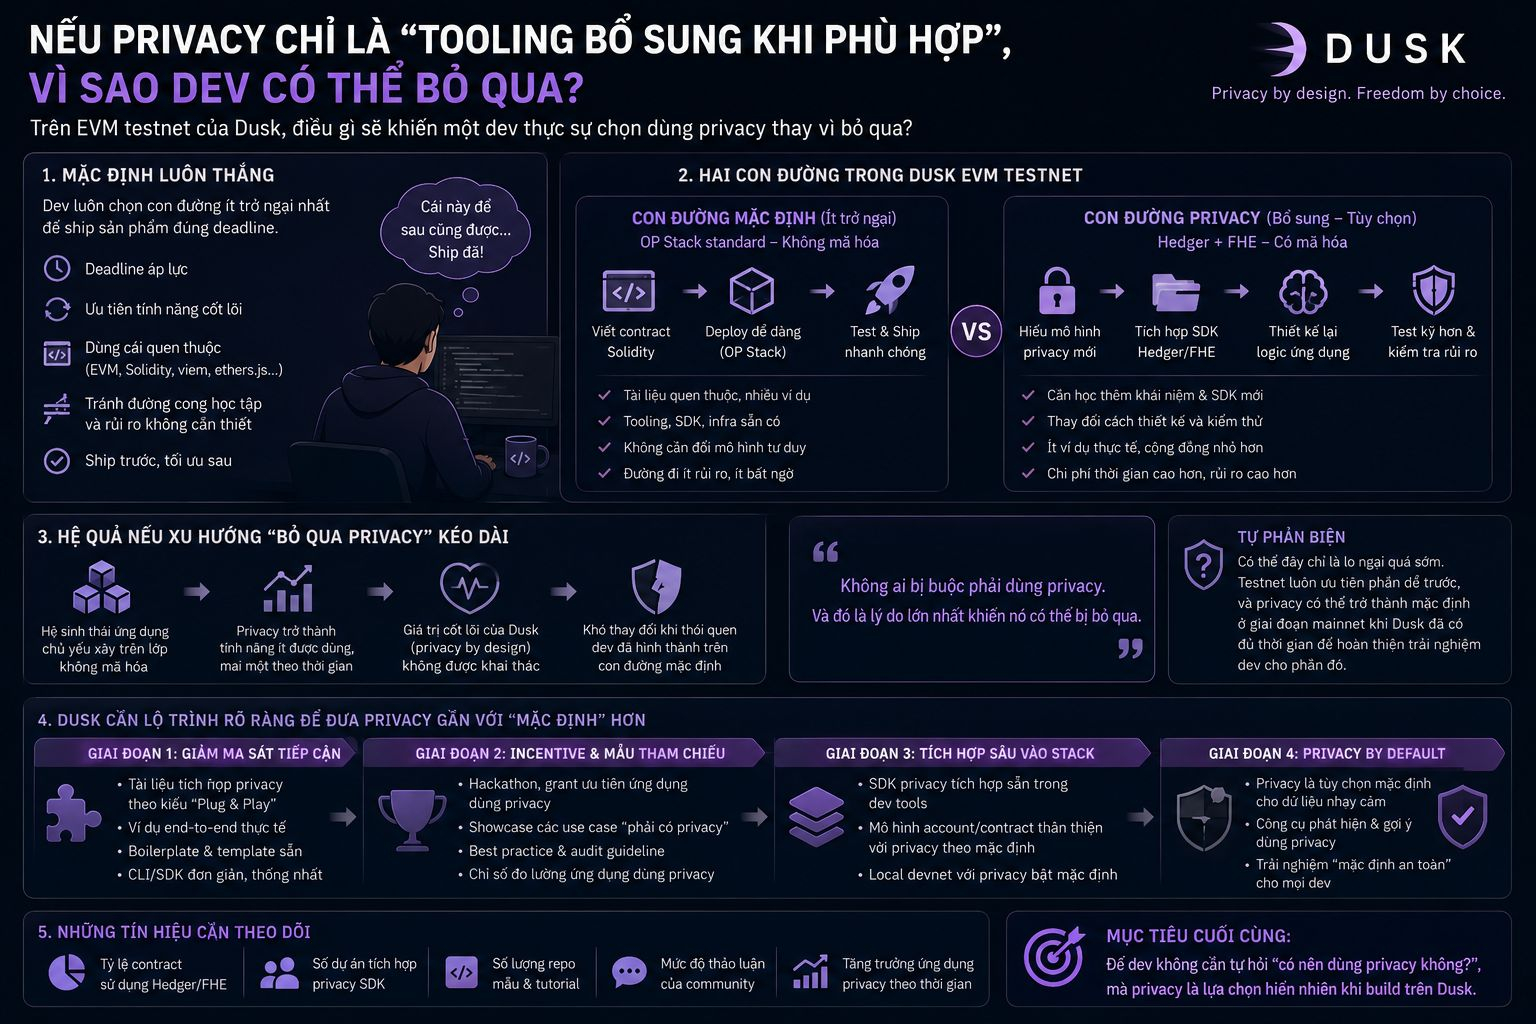
4
1
278
·
--
Ich habe einen Punkt bemerkt, der beim Appeal auf Binance P2P kaum erwähnt wird: Diese Mechanik legt dem Nutzer versehentlich die Last des „Beweisens mit Daten“ auf — in einem Ausmaß, das ganz anders ist als das, was man im Alltag gewohnt ist.
Im echten Leben wird ein Konflikt mit Bekannten meistens durch Dialog, Entschuldigungen oder Vertrauen aufgrund einer langjährigen Beziehung gelöst. Aber auf P2P haben beide Parteien keine Beziehung, auf die sie sich stützen könnten — alles muss von Anfang an durch objektive Daten neu belegt werden; jede Transaktion beginnt in puncto Vertrauen wieder bei Null.
Darum kann sich die Appeal-Erfahrung für Neueingestellte manchmal kalt anfühlen — nicht weil das System unbarmherzig wäre, sondern weil der Umgang mit Fremden völlig anders ist als die Lösung von Streitigkeiten unter Menschen, die sich kennen. Das Gefühl „Warum muss man so viel beweisen?“ spiegelt die Realität im Grunde korrekt wider: Es gibt keine vorgebaute Vertrauensbasis, daher muss alles vollständig auf überprüfbaren Beweisen beruhen.
Selbstreflexion: Diese Vorgehensweise ist logisch gesehen fair, kann aber für Menschen, die bei Transaktionen auf persönliches Vertrauen setzen, ein Gefühl von Distanz erzeugen — als unvermeidliche Kosten, um die Fähigkeit zu erkaufen, sich auf Millionen unbekannter Nutzer auszuweiten.
Ich bin gespannt zu sehen, ob Binance P2P einen Weg findet, diese Sache von Anfang an klarer zu vermitteln — damit neue Nutzer verstehen, dass dies eine notwendige Eigenschaft des Systems ist und nicht ein Mangel an Vertrauen in sie.
#binancep2pantoan @Binance_Vietnam
Ich habe einen Punkt bemerkt, der beim Appeal auf Binance P2P kaum erwähnt wird: Diese Mechanik legt dem Nutzer versehentlich die Last des „Beweisens mit Daten“ auf — in einem Ausmaß, das ganz anders ist als das, was man im Alltag gewohnt ist.
Im echten Leben wird ein Konflikt mit Bekannten meistens durch Dialog, Entschuldigungen oder Vertrauen aufgrund einer langjährigen Beziehung gelöst. Aber auf P2P haben beide Parteien keine Beziehung, auf die sie sich stützen könnten — alles muss von Anfang an durch objektive Daten neu belegt werden; jede Transaktion beginnt in puncto Vertrauen wieder bei Null.
Darum kann sich die Appeal-Erfahrung für Neueingestellte manchmal kalt anfühlen — nicht weil das System unbarmherzig wäre, sondern weil der Umgang mit Fremden völlig anders ist als die Lösung von Streitigkeiten unter Menschen, die sich kennen. Das Gefühl „Warum muss man so viel beweisen?“ spiegelt die Realität im Grunde korrekt wider: Es gibt keine vorgebaute Vertrauensbasis, daher muss alles vollständig auf überprüfbaren Beweisen beruhen.
Selbstreflexion: Diese Vorgehensweise ist logisch gesehen fair, kann aber für Menschen, die bei Transaktionen auf persönliches Vertrauen setzen, ein Gefühl von Distanz erzeugen — als unvermeidliche Kosten, um die Fähigkeit zu erkaufen, sich auf Millionen unbekannter Nutzer auszuweiten.
Ich bin gespannt zu sehen, ob Binance P2P einen Weg findet, diese Sache von Anfang an klarer zu vermitteln — damit neue Nutzer verstehen, dass dies eine notwendige Eigenschaft des Systems ist und nicht ein Mangel an Vertrauen in sie.
#binancep2pantoan @Binance Vietnam
Im echten Leben wird ein Konflikt mit Bekannten meistens durch Dialog, Entschuldigungen oder Vertrauen aufgrund einer langjährigen Beziehung gelöst. Aber auf P2P haben beide Parteien keine Beziehung, auf die sie sich stützen könnten — alles muss von Anfang an durch objektive Daten neu belegt werden; jede Transaktion beginnt in puncto Vertrauen wieder bei Null.
Darum kann sich die Appeal-Erfahrung für Neueingestellte manchmal kalt anfühlen — nicht weil das System unbarmherzig wäre, sondern weil der Umgang mit Fremden völlig anders ist als die Lösung von Streitigkeiten unter Menschen, die sich kennen. Das Gefühl „Warum muss man so viel beweisen?“ spiegelt die Realität im Grunde korrekt wider: Es gibt keine vorgebaute Vertrauensbasis, daher muss alles vollständig auf überprüfbaren Beweisen beruhen.
Selbstreflexion: Diese Vorgehensweise ist logisch gesehen fair, kann aber für Menschen, die bei Transaktionen auf persönliches Vertrauen setzen, ein Gefühl von Distanz erzeugen — als unvermeidliche Kosten, um die Fähigkeit zu erkaufen, sich auf Millionen unbekannter Nutzer auszuweiten.
Ich bin gespannt zu sehen, ob Binance P2P einen Weg findet, diese Sache von Anfang an klarer zu vermitteln — damit neue Nutzer verstehen, dass dies eine notwendige Eigenschaft des Systems ist und nicht ein Mangel an Vertrauen in sie.
#binancep2pantoan @Binance Vietnam
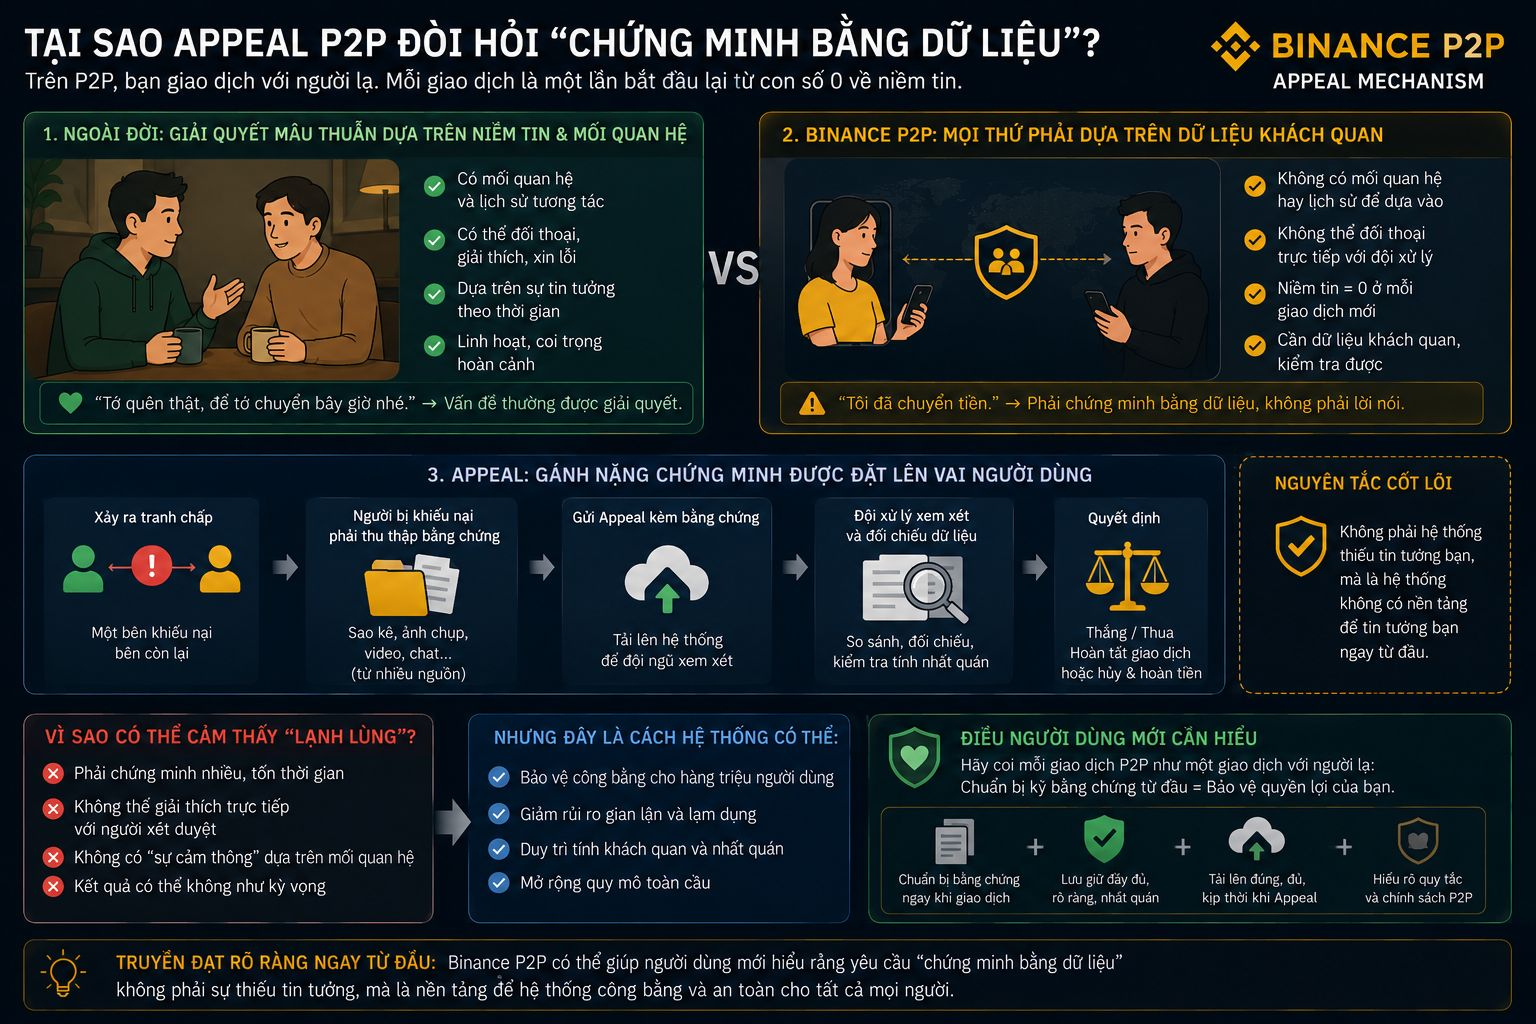
66
·
--
Ich sehe einen bemerkenswerten Punkt, wenn man die Geschwindigkeitsdifferenz zwischen zwei „Feldern“ von @Dusk_Foundation betrachtet: Technologie lässt sich vielleicht pro Woche umsetzen, aber das Vertrauen der Finanzorganisation wird vierteljährlich, ja sogar jährlich aufgebaut — zwei völlig unterschiedliche Uhren laufen parallel.
Hyperstaking, die EVM-Brücke, das Mainnet — all das sind Meilensteine, die der Fortschritt des Dusk-Ökosystems eigenständig kontrolliert und nicht von Dritten abhängig macht. Genau deshalb ist der Retail-Teil in jedem Infrastrukturprojekt immer „vor“ dran: Er braucht kein grünes Licht von irgendwem außer dem eigenen Entwicklerteam. Aber die Kapitalflüsse der Organisation über NPEX folgen einer ganz anderen Logik.
Ein Investmentfonds entscheidet nicht über die Allokation nur, weil die Technologie schon bereit ist — sie müssen genügend Quartale mit stabiler operativer Durchführung sehen, klare rechtliche Präzedenzfälle, und die Gewissheit, dass Risiken über die Zeit hinweg geprüft und abgesichert wurden. Es gibt keine Möglichkeit, diesen Prozess dadurch zu verkürzen, dass man schneller Code schreibt. Das erklärt, warum das Handelsvolumen derzeit deutlich zugunsten von Retail kippt — nicht weil Organisationen kein Interesse hätten, sondern weil sie sich gerade in einer Beobachtungsphase befinden und noch nicht handeln. Von außen sehen diese zwei Phasen auf dem Chart völlig identisch aus — beides ist „noch nichts passiert“ — aber in Wahrheit sind sie grundverschieden.
Selbstreflexion: Diese Interpretation könnte auch nur eine plausible Rechtfertigung für das Schweigen sein — es gibt keine sichere Methode, „die Organisation bereitet sich still und heimlich vor“ von „die Organisation hat einfach noch nicht genug Interesse“ eindeutig zu unterscheiden; man kann nur abwarten, bis die Zeit antwortet.
Ich warte darauf zu sehen, ob $DUSK irgendwelche konkreten Signale veröffentlicht, die darauf hindeuten, dass die Beobachtungsphase der Organisation allmählich in echtes Handeln übergeht.
#dusk $ETH $KII
Ich sehe einen bemerkenswerten Punkt, wenn man die Geschwindigkeitsdifferenz zwischen zwei „Feldern“ von @Dusk betrachtet: Technologie lässt sich vielleicht pro Woche umsetzen, aber das Vertrauen der Finanzorganisation wird vierteljährlich, ja sogar jährlich aufgebaut — zwei völlig unterschiedliche Uhren laufen parallel.
Hyperstaking, die EVM-Brücke, das Mainnet — all das sind Meilensteine, die der Fortschritt des Dusk-Ökosystems eigenständig kontrolliert und nicht von Dritten abhängig macht. Genau deshalb ist der Retail-Teil in jedem Infrastrukturprojekt immer „vor“ dran: Er braucht kein grünes Licht von irgendwem außer dem eigenen Entwicklerteam. Aber die Kapitalflüsse der Organisation über NPEX folgen einer ganz anderen Logik.
Ein Investmentfonds entscheidet nicht über die Allokation nur, weil die Technologie schon bereit ist — sie müssen genügend Quartale mit stabiler operativer Durchführung sehen, klare rechtliche Präzedenzfälle, und die Gewissheit, dass Risiken über die Zeit hinweg geprüft und abgesichert wurden. Es gibt keine Möglichkeit, diesen Prozess dadurch zu verkürzen, dass man schneller Code schreibt. Das erklärt, warum das Handelsvolumen derzeit deutlich zugunsten von Retail kippt — nicht weil Organisationen kein Interesse hätten, sondern weil sie sich gerade in einer Beobachtungsphase befinden und noch nicht handeln. Von außen sehen diese zwei Phasen auf dem Chart völlig identisch aus — beides ist „noch nichts passiert“ — aber in Wahrheit sind sie grundverschieden.
Selbstreflexion: Diese Interpretation könnte auch nur eine plausible Rechtfertigung für das Schweigen sein — es gibt keine sichere Methode, „die Organisation bereitet sich still und heimlich vor“ von „die Organisation hat einfach noch nicht genug Interesse“ eindeutig zu unterscheiden; man kann nur abwarten, bis die Zeit antwortet.
Ich warte darauf zu sehen, ob $DUSK irgendwelche konkreten Signale veröffentlicht, die darauf hindeuten, dass die Beobachtungsphase der Organisation allmählich in echtes Handeln übergeht.
#dusk $ETH $KII
Hyperstaking, die EVM-Brücke, das Mainnet — all das sind Meilensteine, die der Fortschritt des Dusk-Ökosystems eigenständig kontrolliert und nicht von Dritten abhängig macht. Genau deshalb ist der Retail-Teil in jedem Infrastrukturprojekt immer „vor“ dran: Er braucht kein grünes Licht von irgendwem außer dem eigenen Entwicklerteam. Aber die Kapitalflüsse der Organisation über NPEX folgen einer ganz anderen Logik.
Ein Investmentfonds entscheidet nicht über die Allokation nur, weil die Technologie schon bereit ist — sie müssen genügend Quartale mit stabiler operativer Durchführung sehen, klare rechtliche Präzedenzfälle, und die Gewissheit, dass Risiken über die Zeit hinweg geprüft und abgesichert wurden. Es gibt keine Möglichkeit, diesen Prozess dadurch zu verkürzen, dass man schneller Code schreibt. Das erklärt, warum das Handelsvolumen derzeit deutlich zugunsten von Retail kippt — nicht weil Organisationen kein Interesse hätten, sondern weil sie sich gerade in einer Beobachtungsphase befinden und noch nicht handeln. Von außen sehen diese zwei Phasen auf dem Chart völlig identisch aus — beides ist „noch nichts passiert“ — aber in Wahrheit sind sie grundverschieden.
Selbstreflexion: Diese Interpretation könnte auch nur eine plausible Rechtfertigung für das Schweigen sein — es gibt keine sichere Methode, „die Organisation bereitet sich still und heimlich vor“ von „die Organisation hat einfach noch nicht genug Interesse“ eindeutig zu unterscheiden; man kann nur abwarten, bis die Zeit antwortet.
Ich warte darauf zu sehen, ob $DUSK irgendwelche konkreten Signale veröffentlicht, die darauf hindeuten, dass die Beobachtungsphase der Organisation allmählich in echtes Handeln übergeht.
#dusk $ETH $KII
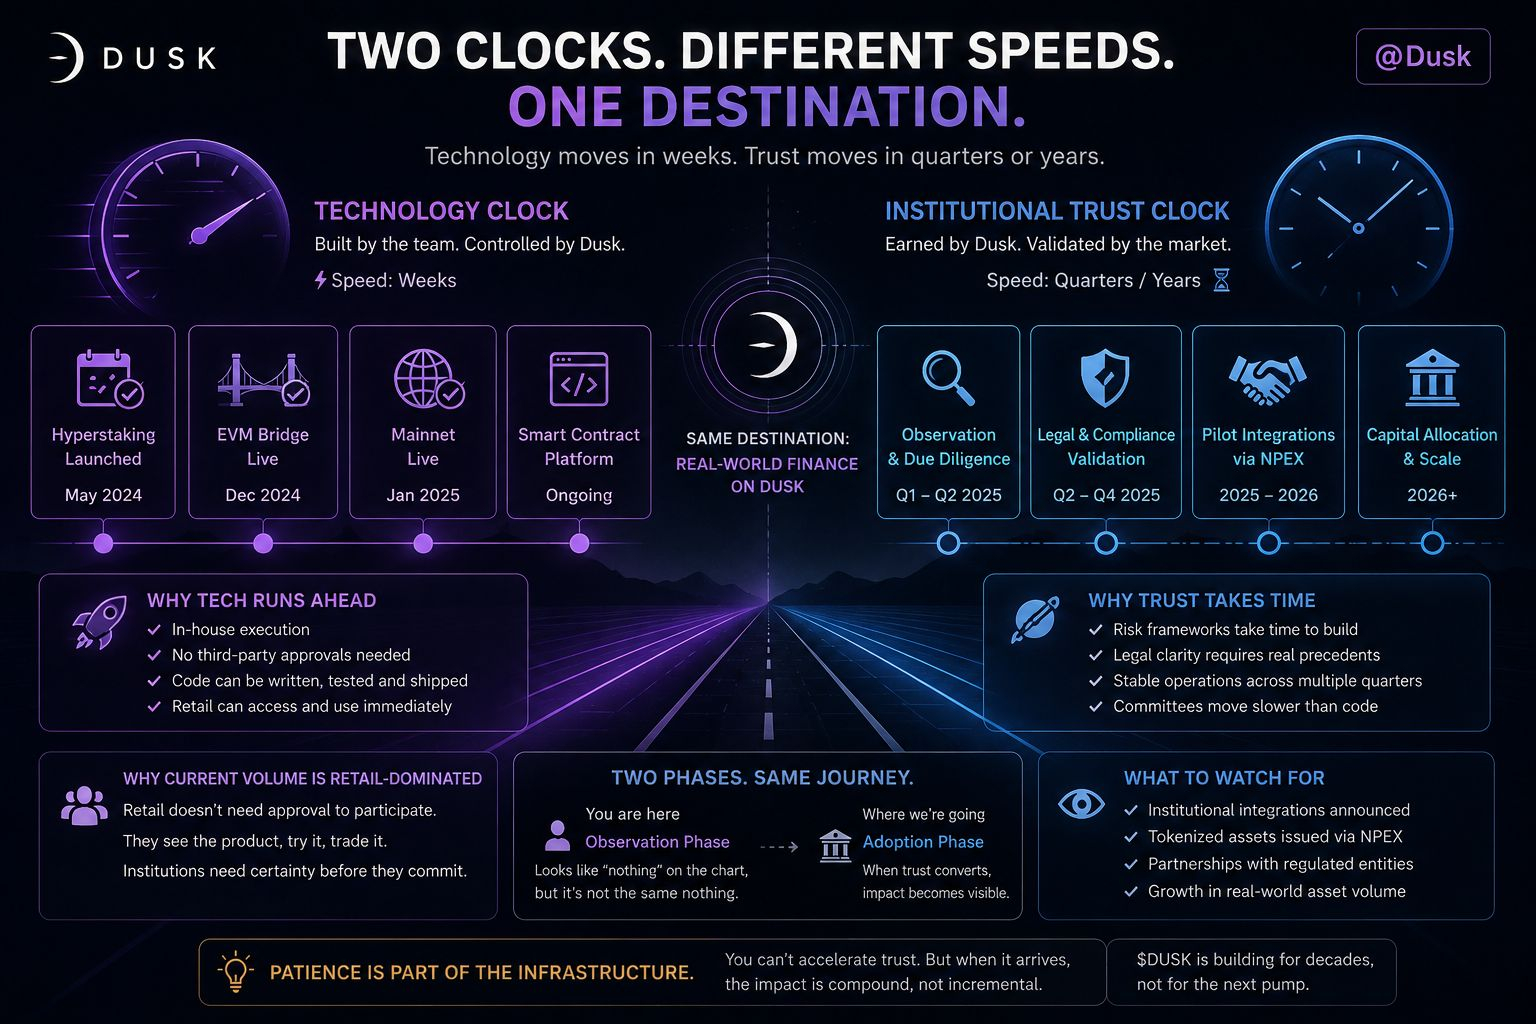
2
100
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
AIStocksWhatNext
945,523 Aufrufe
6,860 Kommentare
Teile & gewinne Traffic-Rewards in unserer angesagten Hashtag-Kampagne
✨Thema: Welche anderen Investitionsmöglichkeiten gibt es noch, während KI-Aktien weiter steigen?
👉So machst du mit:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #AIStocksWhatNext
Teile, ob du bullisch oder bärisch bist, und poste deine KI-Aktienbestände oder Trades – die Nutzung des Trade-Widgets kann deine Berechtigung verbessern.
Du kannst deinen Beitrag auch stärken, indem du Daten oder Diagramme teilst und KI-generierte Bilder vermeidest.
✍️Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Nvidia sagt, dass sich der Chip-Umsatz im nächsten Jahr verdoppeln wird, und die führenden KI-Unternehmen erreichen weiterhin Rekordumsätze – der Rechenaufwand dahinter ist ebenso beeindruckend. Verläuft die Nachfrage nach KI wirklich gerade erst so richtig, oder geht es nur noch eine Weile weiter? KI-Aktien steigen derzeit branchenweit. Ist das ein echter Ausbruch oder nur ein kurzfristiger Rückprall?
- Branchenführer fordern dazu auf, die Entwicklung von KI zu verlangsamen, während Trump plant, eine „AI Force“ aufzubauen, und behauptet, KI könne in der Zukunft 25% des US-BIP ausmachen. Auf welcher Seite stehst du? Wird staatliche Unterstützung ein langfristiger Gewinn für KI-Aktien sein?
- Kaufst du KI-Aktien? Teile deinen KI-bezogenen Trade/deine Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien einhalten und mehr als 100 Wörter enthalten, werden überprüft und können möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Views erhalten. Du erhältst eine Benachrichtigung von deiner Feed-Sekretärin, wenn dein Beitrag ausgewählt wurde.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Brauchst du Ideen für deinen Beitrag? Besuche die Thema-Seite #AIStocksWhatNext oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·601 Likes
·1.7M Aufrufe
BitcoinRejectedAt$87,300Twice
0 Aufrufe
0 Kommentare
BCHJumps28%OnCMEFuturesListing
17,900 Aufrufe
611 Kommentare