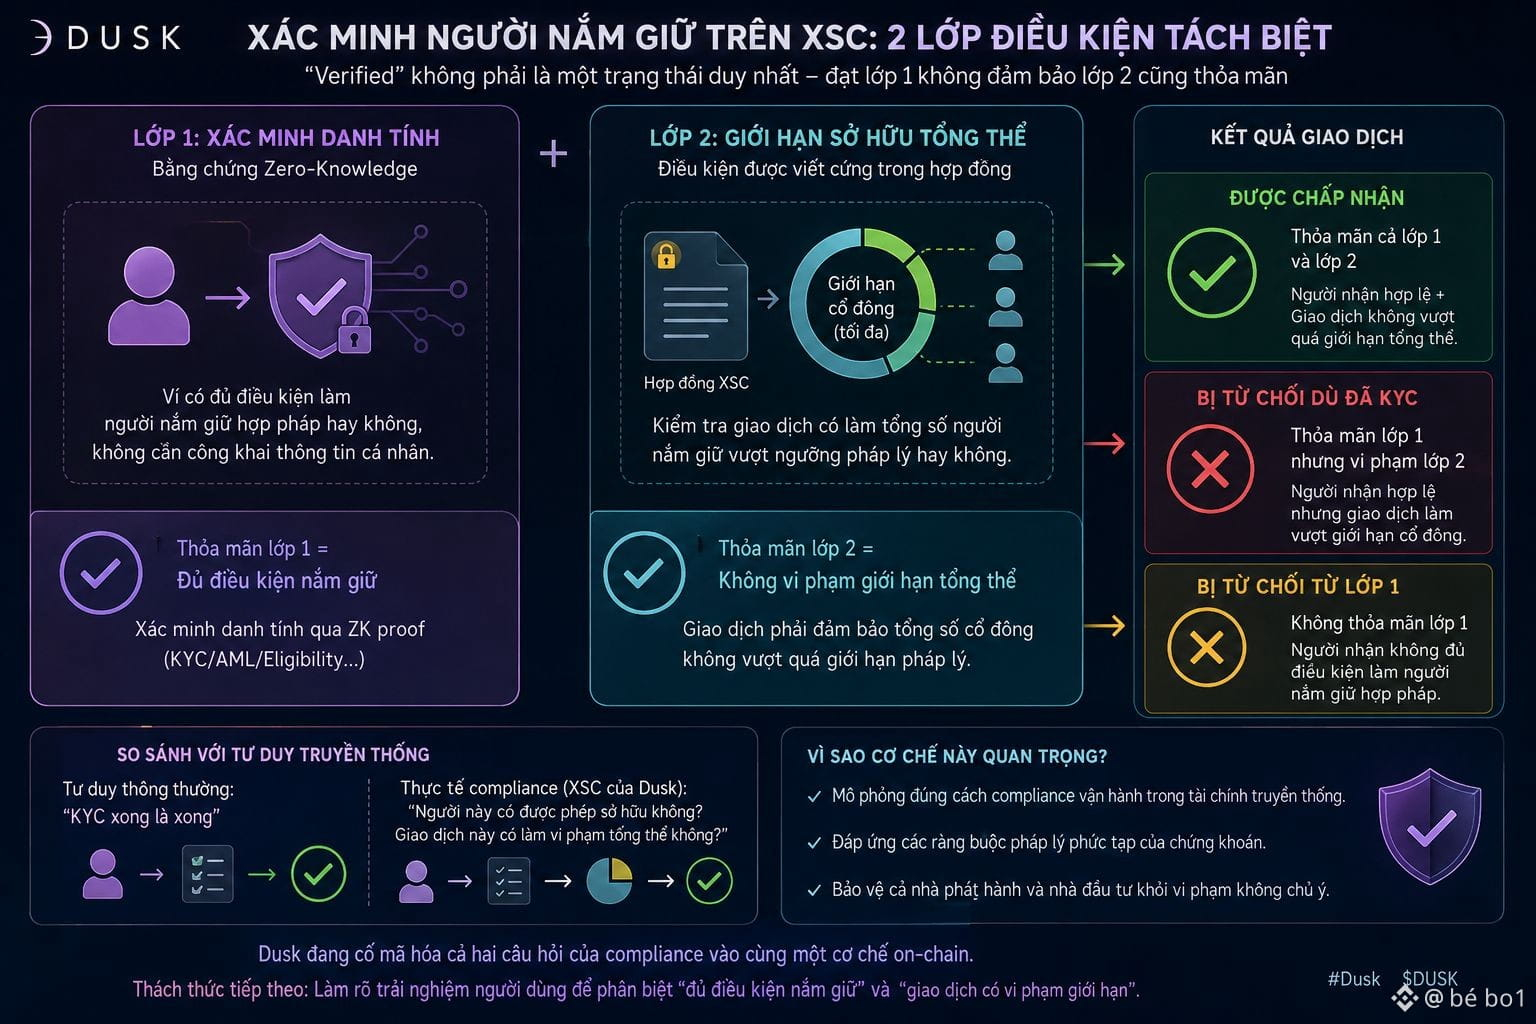
Ich habe eine leicht verwirrende Einzelheit gesehen, wenn man sich damit beschäftigt, wie XSC der @Dusk die Verifizierung des Inhabers verarbeitet: „verified“ ist nicht einfach ein einzelner Status, sondern besteht aus zwei getrennten Bedingungsschichten – das Erreichen der ersten Schicht garantiert nicht, dass auch die zweite Schicht erfüllt ist.
Die erste Schicht ist die Identitätsverifizierung über Zero-Knowledge-Beweise – also ob die Wallet die Bedingungen erfüllt, um einen rechtmäßigen Inhaber zu haben, ohne dabei persönliche Daten öffentlich machen zu müssen. Aber die zweite Schicht ist etwas ganz anderes: Die gesamte Besitzgrenze ist im Vertrag fest „hart kodiert“ – z. B. die maximale Anzahl von Aktionären, die nach den gesetzlichen Vorschriften zulässig ist.
Eine konkrete Transaktion kann dazu führen, dass die Gesamtzahl der Inhaber diese Schwelle überschreitet, unabhängig davon, ob der Empfänger hinsichtlich der Identität tatsächlich berechtigt ist oder nicht. Das ist der Punkt, der „verified“ viel komplexer macht als das, was man gewöhnlich darunter versteht. Eine Wallet kann KYC vollständig bestehen, aber dennoch bei einer bestimmten Transaktion abgelehnt werden.
Im Grunde ist das genau die Art, wie Compliance im traditionellen Finanzwesen wirklich funktioniert – nicht nur: „Darf diese Person besitzen?“, sondern auch: „Verstößt diese Transaktion insgesamt gegen die Vorschriften?“ Dusk versucht, beide Fragen in demselben On-Chain-Mechanismus zu kodieren.
Selbstkritik: Diese Erfahrung kann verwirrend sein für Leute, die an das Denken gewöhnt sind „KYC durch, also fertig“ – aber das ist der notwendige Preis, um die komplexen rechtlichen Bindungen von Wertpapieren korrekt einzuhalten.
Ich warte darauf zu sehen, ob $DUSK es durch die Oberfläche der Unterschiede zwischen „berechtigt zum Halten“ und „verstößt diese Transaktion gegen die Gesamtgrenze“ klarer macht, damit das nicht den gegenteiligen Eindruck erzeugt, den viele Neue möglicherweise haben könnten.
#dusk $BTC $ETH
Die erste Schicht ist die Identitätsverifizierung über Zero-Knowledge-Beweise – also ob die Wallet die Bedingungen erfüllt, um einen rechtmäßigen Inhaber zu haben, ohne dabei persönliche Daten öffentlich machen zu müssen. Aber die zweite Schicht ist etwas ganz anderes: Die gesamte Besitzgrenze ist im Vertrag fest „hart kodiert“ – z. B. die maximale Anzahl von Aktionären, die nach den gesetzlichen Vorschriften zulässig ist.
Eine konkrete Transaktion kann dazu führen, dass die Gesamtzahl der Inhaber diese Schwelle überschreitet, unabhängig davon, ob der Empfänger hinsichtlich der Identität tatsächlich berechtigt ist oder nicht. Das ist der Punkt, der „verified“ viel komplexer macht als das, was man gewöhnlich darunter versteht. Eine Wallet kann KYC vollständig bestehen, aber dennoch bei einer bestimmten Transaktion abgelehnt werden.
Im Grunde ist das genau die Art, wie Compliance im traditionellen Finanzwesen wirklich funktioniert – nicht nur: „Darf diese Person besitzen?“, sondern auch: „Verstößt diese Transaktion insgesamt gegen die Vorschriften?“ Dusk versucht, beide Fragen in demselben On-Chain-Mechanismus zu kodieren.
Selbstkritik: Diese Erfahrung kann verwirrend sein für Leute, die an das Denken gewöhnt sind „KYC durch, also fertig“ – aber das ist der notwendige Preis, um die komplexen rechtlichen Bindungen von Wertpapieren korrekt einzuhalten.
Ich warte darauf zu sehen, ob $DUSK es durch die Oberfläche der Unterschiede zwischen „berechtigt zum Halten“ und „verstößt diese Transaktion gegen die Gesamtgrenze“ klarer macht, damit das nicht den gegenteiligen Eindruck erzeugt, den viele Neue möglicherweise haben könnten.
#dusk $BTC $ETH