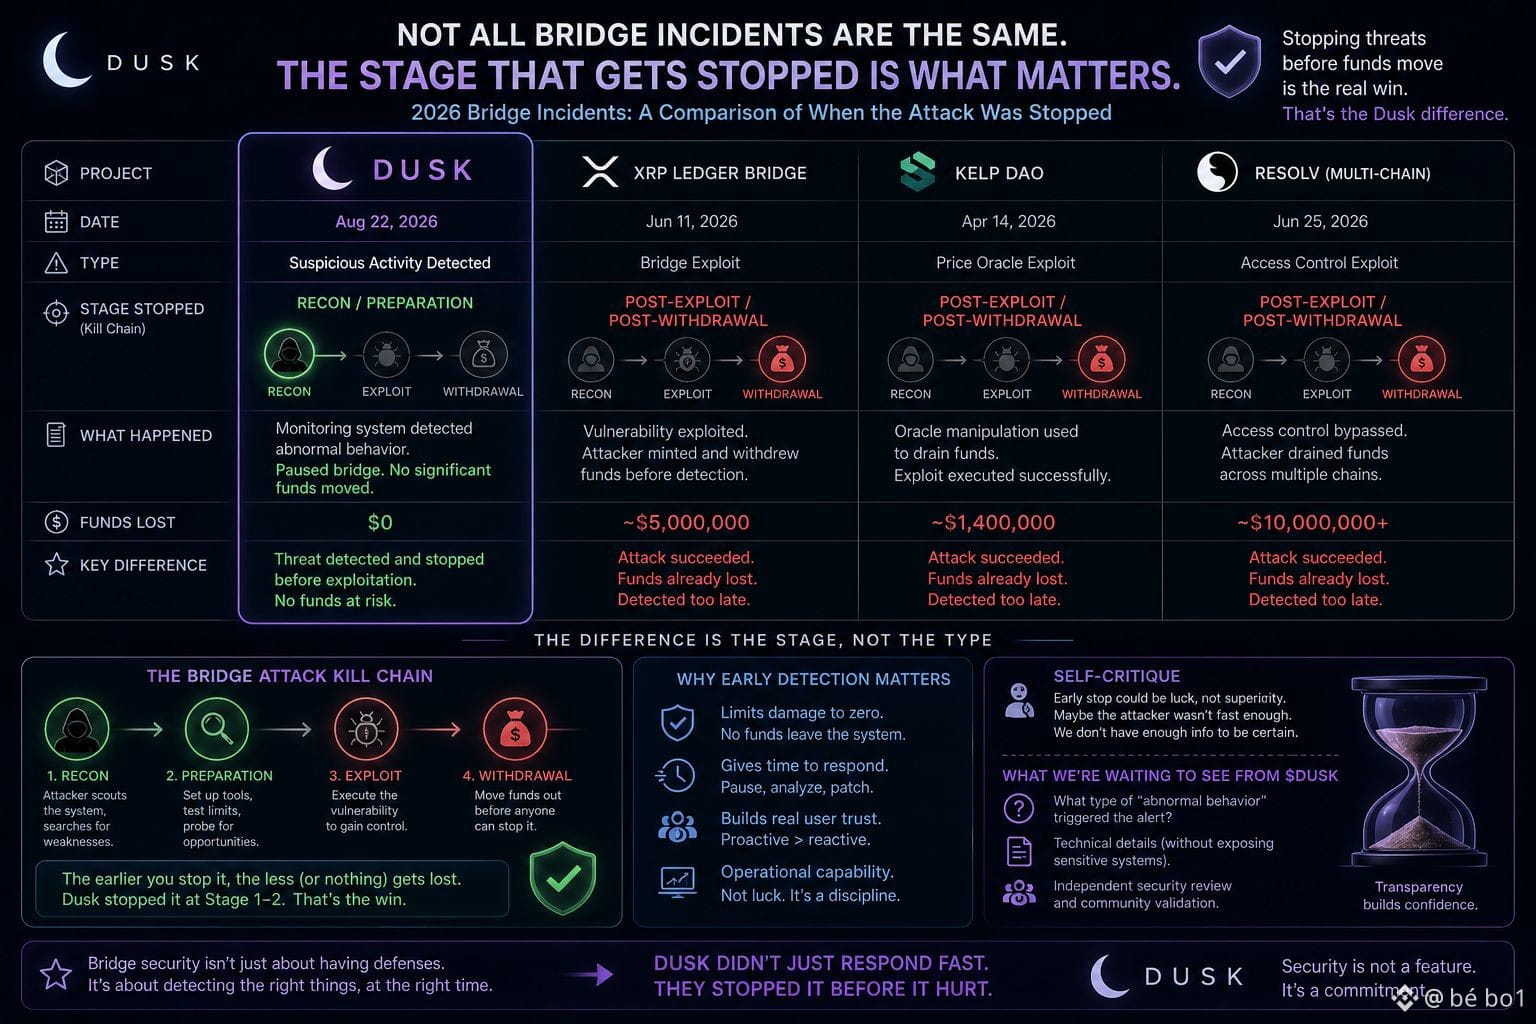
Ich habe etwas Bemerkenswertes bemerkt, wenn man die Bridge-Störung von @Dusk neben der Liste großer Bridge-Hacks im Jahr 2026 betrachtet: Der entscheidende Unterschied liegt nicht darin, ob angegriffen wurde, sondern in der Phase des Angriffs, in der er gestoppt wurde.
Bei den Bridge-Fällen von XRP oder Kelp DAO hat der Angreifer die Schwachstelle erfolgreich ausgenutzt und Gelder abgezogen – das Problem wurde erst bemerkt, nachdem die Vermögenswerte das System bereits verlassen hatten. Bei Dusk dagegen erkennt das Überwachungssystem „ungewöhnliches Verhalten“, bevor überhaupt nennenswerte Beträge abgezogen werden – gestoppt in der Phase der Aufklärung oder Vorbereitung, nicht nachdem die Schwachstelle bereits ausgenutzt wurde.
Das ist ein Unterschied in der Angriffsphase, der viel wichtiger ist als der äußere Eindruck „bei beiden gab es eine Sicherheitsstörung“. Das deutet darauf hin, dass – auch wenn die Erkennung auf manueller Überwachung beruht – die Fähigkeit, Warnschwellen so einzustellen, dass auffälliges Verhalten schon früh erkannt wird, eine echte betriebliche Stärke ist und nicht mit „nichts Besonderes, weil jeder weiß, dass die Bridge ein Risiko hat“ gleichgesetzt werden sollte.
Selbstkritik: Das Stoppen in einer frühen Phase könnte auch einfach bedeuten, dass der Angreifer noch nicht schnell genug gehandelt hat, und nicht zwingend, dass das Überwachungssystem von Dusk überlegen ist – es fehlen Informationen, um sicher zu behaupten, ob es sich um gezielte Early-Detection-Fähigkeit handelt oder nur um Glück mit dem richtigen Zeitpunkt.
Ich warte darauf zu sehen, ob $DUSK technische Details darüber veröffentlicht, welche Art von „ungewöhnlichem Verhalten“ die Warnung ausgelöst hat, damit die Sicherheits-Community beurteilen kann, ob es sich wirklich um eine frühe Erkennung handelt oder nur um eine kleinere Störung, die rechtzeitig aufgrund von Glück behoben wurde.
#dusk $BTC $ETH
Bei den Bridge-Fällen von XRP oder Kelp DAO hat der Angreifer die Schwachstelle erfolgreich ausgenutzt und Gelder abgezogen – das Problem wurde erst bemerkt, nachdem die Vermögenswerte das System bereits verlassen hatten. Bei Dusk dagegen erkennt das Überwachungssystem „ungewöhnliches Verhalten“, bevor überhaupt nennenswerte Beträge abgezogen werden – gestoppt in der Phase der Aufklärung oder Vorbereitung, nicht nachdem die Schwachstelle bereits ausgenutzt wurde.
Das ist ein Unterschied in der Angriffsphase, der viel wichtiger ist als der äußere Eindruck „bei beiden gab es eine Sicherheitsstörung“. Das deutet darauf hin, dass – auch wenn die Erkennung auf manueller Überwachung beruht – die Fähigkeit, Warnschwellen so einzustellen, dass auffälliges Verhalten schon früh erkannt wird, eine echte betriebliche Stärke ist und nicht mit „nichts Besonderes, weil jeder weiß, dass die Bridge ein Risiko hat“ gleichgesetzt werden sollte.
Selbstkritik: Das Stoppen in einer frühen Phase könnte auch einfach bedeuten, dass der Angreifer noch nicht schnell genug gehandelt hat, und nicht zwingend, dass das Überwachungssystem von Dusk überlegen ist – es fehlen Informationen, um sicher zu behaupten, ob es sich um gezielte Early-Detection-Fähigkeit handelt oder nur um Glück mit dem richtigen Zeitpunkt.
Ich warte darauf zu sehen, ob $DUSK technische Details darüber veröffentlicht, welche Art von „ungewöhnlichem Verhalten“ die Warnung ausgelöst hat, damit die Sicherheits-Community beurteilen kann, ob es sich wirklich um eine frühe Erkennung handelt oder nur um eine kleinere Störung, die rechtzeitig aufgrund von Glück behoben wurde.
#dusk $BTC $ETH