

Mirza_X_Mustafa
1.8k Beiträge
Mirza_X_Mustafa
Melden
Nutzer blockieren
1.8K+ Following
8.4K+ Follower
1.2K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
#dusk $DUSK @Dusk_Foundation
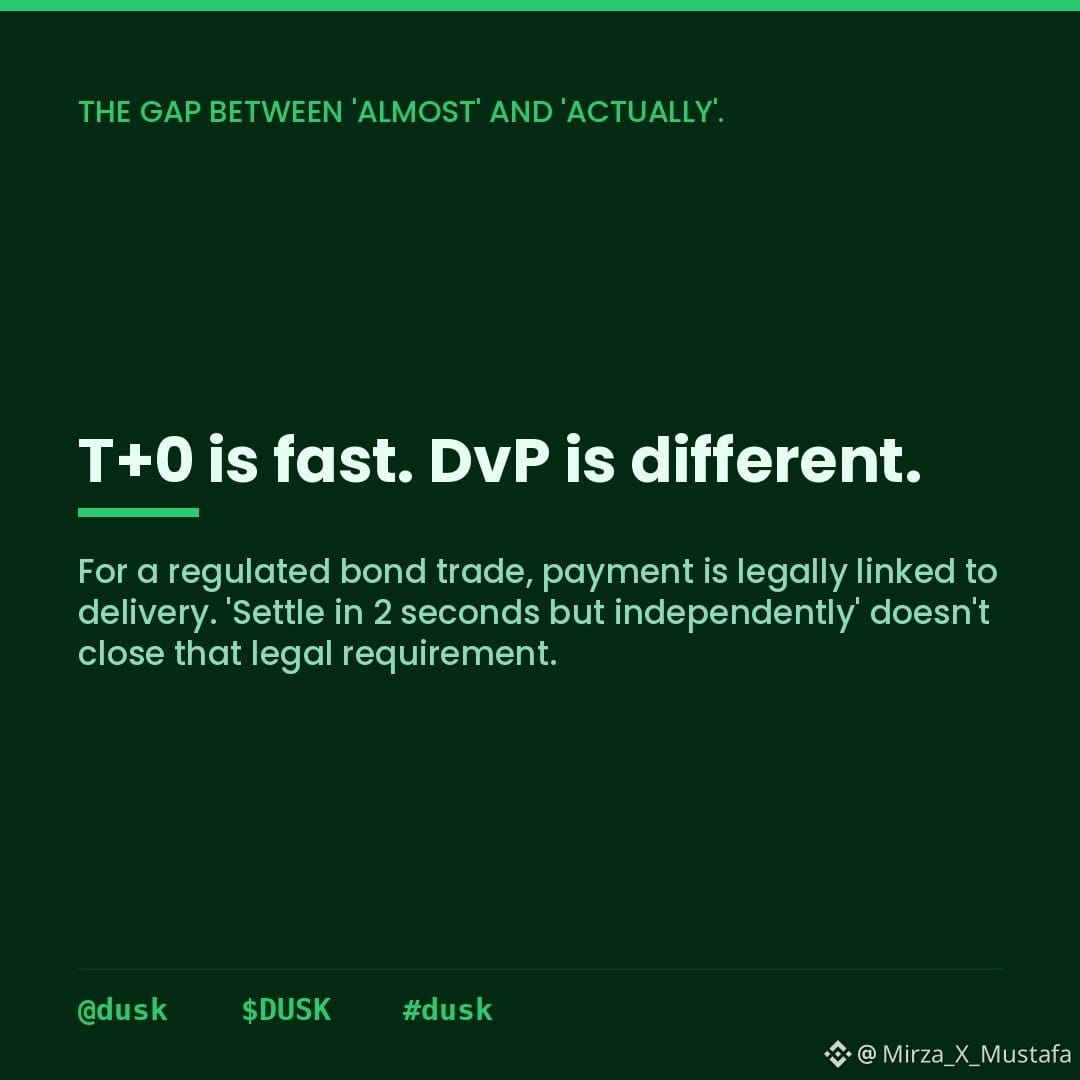
Die Abrechnungsunterlagen enthalten einen Begriff, den die meisten Menschen als Fachjargon behandeln – „Delivery vs Payment“ (DvP). Es lohnt sich, genau zu klären, was das tatsächlich bedeutet.
Das Überraschende: DvP ist nicht „schnelle Abwicklung“. Es ist eine atomare Abwicklung. Diese Unterscheidung ist bedeutsam.
Der Umlaufbestand von Dusk liegt bei ungefähr 500 Mio. von maximal 1 Mrd. – die verbleibenden 500 Mio. sind dafür vorgesehen, in den nächsten 30+ Jahren ausgegeben zu werden. Die Mechanismen für Staking und Abwicklung laufen seit Januar 2025 auf einer Live-Kette, wodurch DvP eine getestete, nicht nur theoretische Eigenschaft ist.
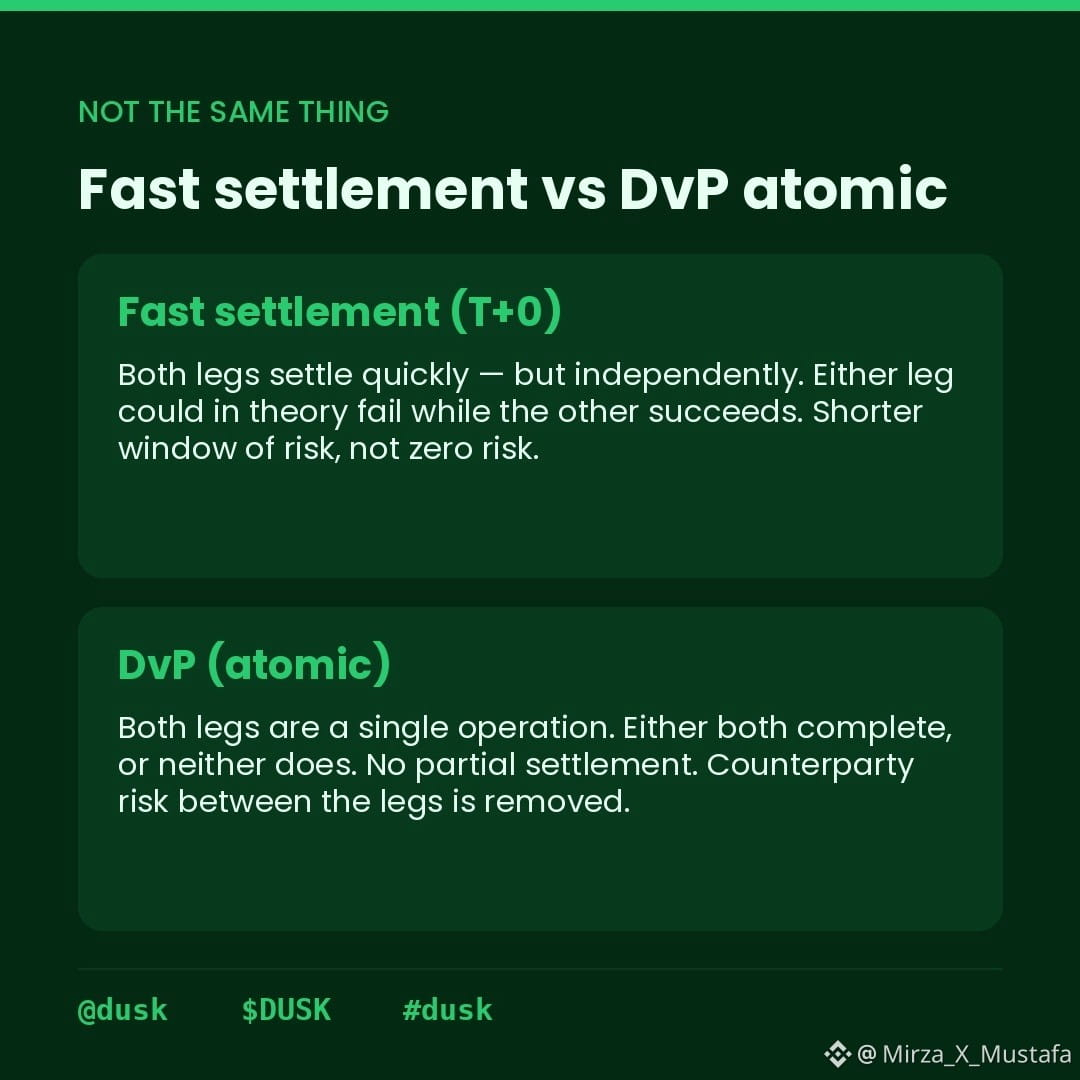
DvP bedeutet: Die Asset-Seite (Delivery) und die Zahlungsseite (Payment) werden gleichzeitig abgerechnet – als eine einzige atomare Operation. Entweder beides ist vollständig abgeschlossen oder keines. Keine teilweise Abwicklung.
Schnelle Abwicklung ist anders. Ein System kann in 2 Sekunden abwickeln, aber dennoch zwei Komponenten haben, die theoretisch unabhängig voneinander fehlschlagen können. Wenn die Zahlung durchgeht, aber die Übertragung des Assets fehlschlägt – oder umgekehrt – besteht Abwicklungsrisiko, nur in einer schnelleren Variante.
Der Vergleich: T+2-Abwicklung (klassisches Finanzwesen, zwei Geschäftstage) vs. T+0-Sofortabwicklung vs. echtes DvP. T+0 ist schnell. DvP ist anders – es beseitigt das Gegenparteirisiko zwischen den beiden Seiten der Transaktion, nicht nur die Zeit.
Nicht jede Anwendungsaufgabe benötigt DvP. Für Überweisungen mit geringer Tragweite ist eine atomare Abwicklung überdimensioniert. Für einen regulierten Anleihehandel, bei dem die Zahlung rechtlich mit der Lieferung verknüpft ist, ist Atomarität die Voraussetzung.
Gibt es ein reales Beispiel, in dem ein DvP-fähiges System unter Last die Atomarität nicht einhalten konnte – und was die Ursache des Versagens war? @Dusk_Foundation
{future}(DUSKUSDT)
$DUSK #dusk
#dusk $DUSK @Dusk
Die Abrechnungsunterlagen enthalten einen Begriff, den die meisten Menschen als Fachjargon behandeln – „Delivery vs Payment“ (DvP). Es lohnt sich, genau zu klären, was das tatsächlich bedeutet.
Das Überraschende: DvP ist nicht „schnelle Abwicklung“. Es ist eine atomare Abwicklung. Diese Unterscheidung ist bedeutsam.
Der Umlaufbestand von Dusk liegt bei ungefähr 500 Mio. von maximal 1 Mrd. – die verbleibenden 500 Mio. sind dafür vorgesehen, in den nächsten 30+ Jahren ausgegeben zu werden. Die Mechanismen für Staking und Abwicklung laufen seit Januar 2025 auf einer Live-Kette, wodurch DvP eine getestete, nicht nur theoretische Eigenschaft ist.
DvP bedeutet: Die Asset-Seite (Delivery) und die Zahlungsseite (Payment) werden gleichzeitig abgerechnet – als eine einzige atomare Operation. Entweder beides ist vollständig abgeschlossen oder keines. Keine teilweise Abwicklung.
Schnelle Abwicklung ist anders. Ein System kann in 2 Sekunden abwickeln, aber dennoch zwei Komponenten haben, die theoretisch unabhängig voneinander fehlschlagen können. Wenn die Zahlung durchgeht, aber die Übertragung des Assets fehlschlägt – oder umgekehrt – besteht Abwicklungsrisiko, nur in einer schnelleren Variante.
Der Vergleich: T+2-Abwicklung (klassisches Finanzwesen, zwei Geschäftstage) vs. T+0-Sofortabwicklung vs. echtes DvP. T+0 ist schnell. DvP ist anders – es beseitigt das Gegenparteirisiko zwischen den beiden Seiten der Transaktion, nicht nur die Zeit.
Nicht jede Anwendungsaufgabe benötigt DvP. Für Überweisungen mit geringer Tragweite ist eine atomare Abwicklung überdimensioniert. Für einen regulierten Anleihehandel, bei dem die Zahlung rechtlich mit der Lieferung verknüpft ist, ist Atomarität die Voraussetzung.
Gibt es ein reales Beispiel, in dem ein DvP-fähiges System unter Last die Atomarität nicht einhalten konnte – und was die Ursache des Versagens war? @Dusk
$DUSK #dusk
Die Abrechnungsunterlagen enthalten einen Begriff, den die meisten Menschen als Fachjargon behandeln – „Delivery vs Payment“ (DvP). Es lohnt sich, genau zu klären, was das tatsächlich bedeutet.
Das Überraschende: DvP ist nicht „schnelle Abwicklung“. Es ist eine atomare Abwicklung. Diese Unterscheidung ist bedeutsam.
Der Umlaufbestand von Dusk liegt bei ungefähr 500 Mio. von maximal 1 Mrd. – die verbleibenden 500 Mio. sind dafür vorgesehen, in den nächsten 30+ Jahren ausgegeben zu werden. Die Mechanismen für Staking und Abwicklung laufen seit Januar 2025 auf einer Live-Kette, wodurch DvP eine getestete, nicht nur theoretische Eigenschaft ist.
DvP bedeutet: Die Asset-Seite (Delivery) und die Zahlungsseite (Payment) werden gleichzeitig abgerechnet – als eine einzige atomare Operation. Entweder beides ist vollständig abgeschlossen oder keines. Keine teilweise Abwicklung.
Schnelle Abwicklung ist anders. Ein System kann in 2 Sekunden abwickeln, aber dennoch zwei Komponenten haben, die theoretisch unabhängig voneinander fehlschlagen können. Wenn die Zahlung durchgeht, aber die Übertragung des Assets fehlschlägt – oder umgekehrt – besteht Abwicklungsrisiko, nur in einer schnelleren Variante.
Der Vergleich: T+2-Abwicklung (klassisches Finanzwesen, zwei Geschäftstage) vs. T+0-Sofortabwicklung vs. echtes DvP. T+0 ist schnell. DvP ist anders – es beseitigt das Gegenparteirisiko zwischen den beiden Seiten der Transaktion, nicht nur die Zeit.
Nicht jede Anwendungsaufgabe benötigt DvP. Für Überweisungen mit geringer Tragweite ist eine atomare Abwicklung überdimensioniert. Für einen regulierten Anleihehandel, bei dem die Zahlung rechtlich mit der Lieferung verknüpft ist, ist Atomarität die Voraussetzung.
Gibt es ein reales Beispiel, in dem ein DvP-fähiges System unter Last die Atomarität nicht einhalten konnte – und was die Ursache des Versagens war? @Dusk
$DUSK #dusk
1
1
178
#dusk $DUSK @Dusk_Foundation
Der Vertragsabschnitt „Zedger“ umfasst eine Operation, die die meisten Beschreibungen des Datenschutzmodells von Dusk komplett auslassen — Force Transfers (Zwangsübertragungen). Er taucht im Whitepaper neben dem Minting und Burning als ein Kernteil dessen auf, was ein Zedger-Vertrag unterstützt, und es lohnt sich zu verstehen, was das ist.
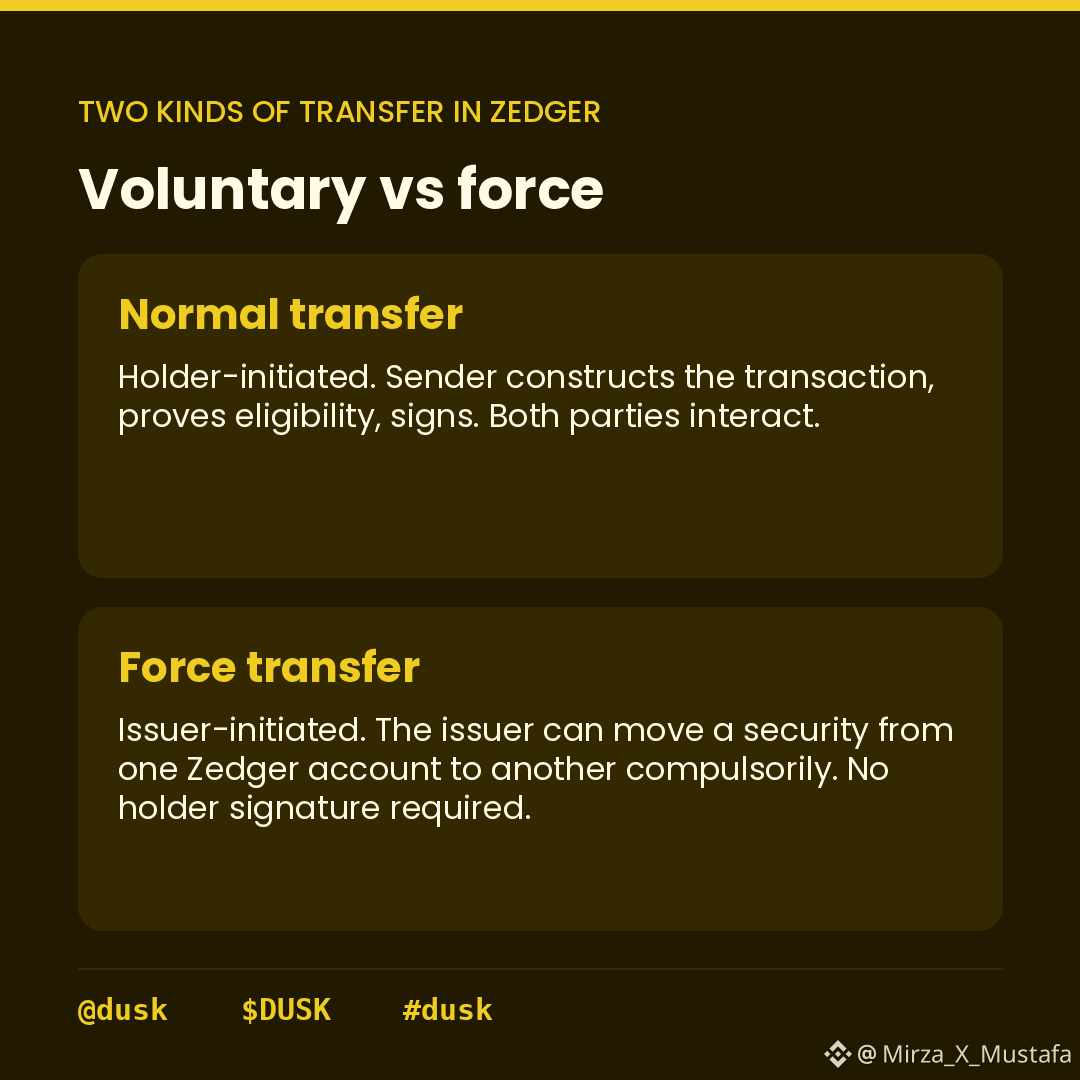
Grundlagen von Force Transfers: Der Emittent eines Zedger-Wertpapiers kann die Übertragung dieses Wertpapiers von einem Konto eines Inhabers auf das eines anderen initiieren — ohne eine Signatur vom aktuellen Inhaber zu benötigen.
Es lohnt sich, einmal genau durchzudenken, was das tatsächlich bedeutet.
Eine normale Zedger-Übertragung ist vom Inhaber initiiert. Du erstellst die Transaktion, belegst deine Berechtigung und signierst sie. Der Inhaber ist die handelnde Partei. Eine Force-Übertragung dreht das um. Der Emittent ist die handelnde Partei. Das Konto des Inhabers verliert die Position, und ein anderes Konto erhält sie, weil der Emittent eine Transaktion mit genau dieser Wirkung eingereicht hat.
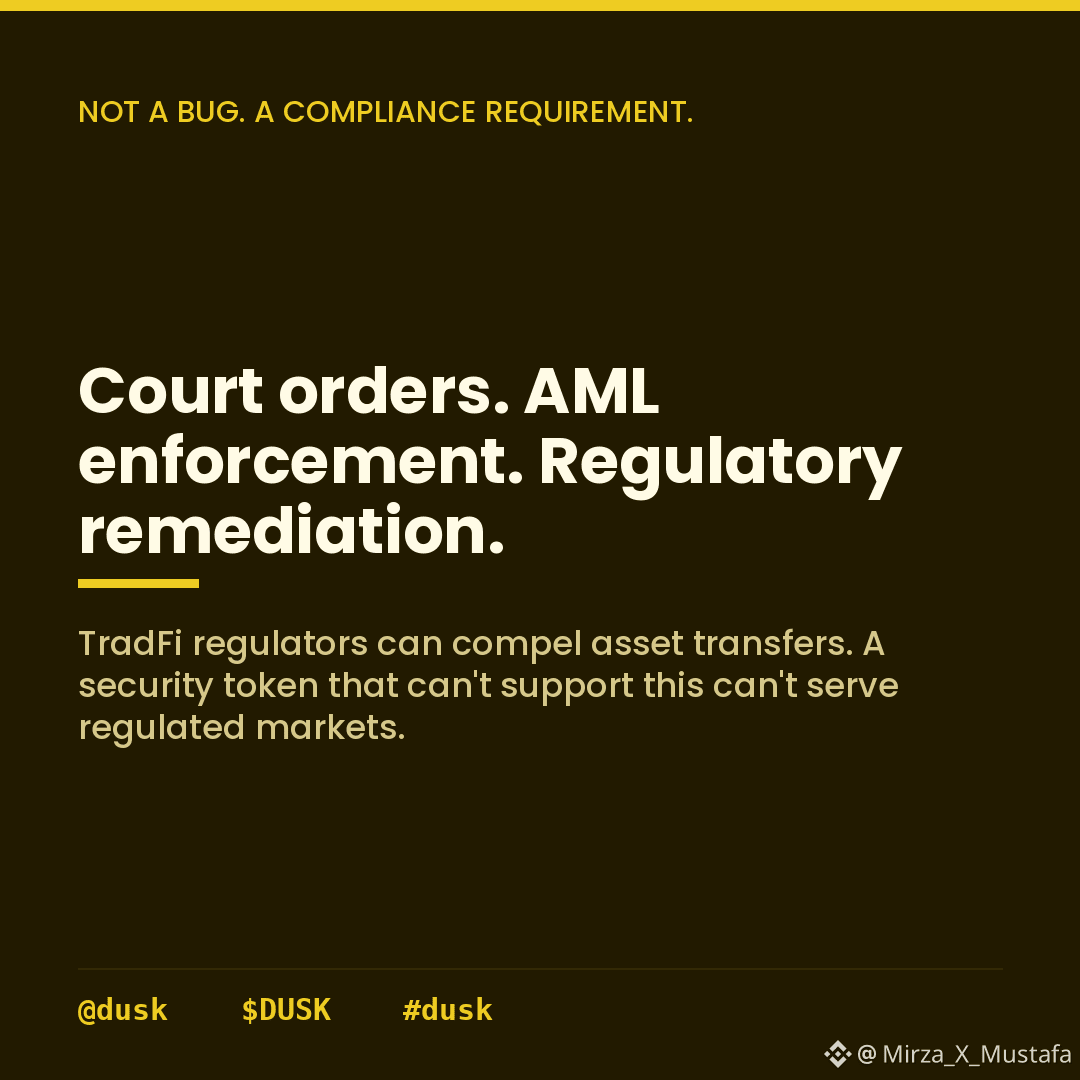
Das klingt zunächst beunruhigend, daher ist es wichtig zu sagen: Das ist kein Versehen und auch kein Hintertürchen. Es ist eine bewusste Compliance-Funktion. In der traditionellen Finanzwelt können Regulierungsbehörden Vermögensübertragungen unter einer Reihe von Umständen erzwingen — und dabei Vermögenswerte umleiten, AML-Durchsetzungsmaßnahmen veranlassen, regulatorische Eingriffe vornehmen oder Korrekturen bei fehlerhaften Übertragungen durchführen. Ein Wertpapier muss deshalb darauf angewiesen sein, dass regulierte Märkte Emittenten dazu verpflichten, rechtliche Pflichten umzusetzen — statt dass die Zustimmung des Inhabers erforderlich ist.
Ich sage nicht, dass das unstrittig ist. Im Modell der Selbstverwahrung ist die Prämisse, dass niemand deine Vermögenswerte ohne deine Signatur bewegen kann, grundlegend. Force Transfers schaffen absichtlich eine Ausnahme davon für Emittenten — und wie breit oder wie eng diese Befugnis abgesteckt ist, ist von enormer Bedeutung.
Ich sage auch nicht, dass es falsch ist. Die Alternative wäre ein Security Token, der in jeder Gerichtsbarkeit rechtlich nutzlos wäre, in der angeordnete Force Transfers möglich sind.
Was ich noch nicht ausgearbeitet habe, ist, ob Zedger Force Transfers irgendeinen On-Chain-Berechtigungsnachweis erfordern — einen signierten behördlichen Auftrag, eine Multisig-Freigabe — oder ob allein der Emittenten-Schlüssel ausreicht, um eine solche Übertragung zu initiieren. @Dusk_Foundation
$SPK $TAC
{future}(TACUSDT)
{future}(SPKUSDT)
#dusk $DUSK @Dusk
Der Vertragsabschnitt „Zedger“ umfasst eine Operation, die die meisten Beschreibungen des Datenschutzmodells von Dusk komplett auslassen — Force Transfers (Zwangsübertragungen). Er taucht im Whitepaper neben dem Minting und Burning als ein Kernteil dessen auf, was ein Zedger-Vertrag unterstützt, und es lohnt sich zu verstehen, was das ist.
Grundlagen von Force Transfers: Der Emittent eines Zedger-Wertpapiers kann die Übertragung dieses Wertpapiers von einem Konto eines Inhabers auf das eines anderen initiieren — ohne eine Signatur vom aktuellen Inhaber zu benötigen.
Es lohnt sich, einmal genau durchzudenken, was das tatsächlich bedeutet.
Eine normale Zedger-Übertragung ist vom Inhaber initiiert. Du erstellst die Transaktion, belegst deine Berechtigung und signierst sie. Der Inhaber ist die handelnde Partei. Eine Force-Übertragung dreht das um. Der Emittent ist die handelnde Partei. Das Konto des Inhabers verliert die Position, und ein anderes Konto erhält sie, weil der Emittent eine Transaktion mit genau dieser Wirkung eingereicht hat.
Das klingt zunächst beunruhigend, daher ist es wichtig zu sagen: Das ist kein Versehen und auch kein Hintertürchen. Es ist eine bewusste Compliance-Funktion. In der traditionellen Finanzwelt können Regulierungsbehörden Vermögensübertragungen unter einer Reihe von Umständen erzwingen — und dabei Vermögenswerte umleiten, AML-Durchsetzungsmaßnahmen veranlassen, regulatorische Eingriffe vornehmen oder Korrekturen bei fehlerhaften Übertragungen durchführen. Ein Wertpapier muss deshalb darauf angewiesen sein, dass regulierte Märkte Emittenten dazu verpflichten, rechtliche Pflichten umzusetzen — statt dass die Zustimmung des Inhabers erforderlich ist.
Ich sage nicht, dass das unstrittig ist. Im Modell der Selbstverwahrung ist die Prämisse, dass niemand deine Vermögenswerte ohne deine Signatur bewegen kann, grundlegend. Force Transfers schaffen absichtlich eine Ausnahme davon für Emittenten — und wie breit oder wie eng diese Befugnis abgesteckt ist, ist von enormer Bedeutung.
Ich sage auch nicht, dass es falsch ist. Die Alternative wäre ein Security Token, der in jeder Gerichtsbarkeit rechtlich nutzlos wäre, in der angeordnete Force Transfers möglich sind.
Was ich noch nicht ausgearbeitet habe, ist, ob Zedger Force Transfers irgendeinen On-Chain-Berechtigungsnachweis erfordern — einen signierten behördlichen Auftrag, eine Multisig-Freigabe — oder ob allein der Emittenten-Schlüssel ausreicht, um eine solche Übertragung zu initiieren. @Dusk
$SPK $TAC
Der Vertragsabschnitt „Zedger“ umfasst eine Operation, die die meisten Beschreibungen des Datenschutzmodells von Dusk komplett auslassen — Force Transfers (Zwangsübertragungen). Er taucht im Whitepaper neben dem Minting und Burning als ein Kernteil dessen auf, was ein Zedger-Vertrag unterstützt, und es lohnt sich zu verstehen, was das ist.
Grundlagen von Force Transfers: Der Emittent eines Zedger-Wertpapiers kann die Übertragung dieses Wertpapiers von einem Konto eines Inhabers auf das eines anderen initiieren — ohne eine Signatur vom aktuellen Inhaber zu benötigen.
Es lohnt sich, einmal genau durchzudenken, was das tatsächlich bedeutet.
Eine normale Zedger-Übertragung ist vom Inhaber initiiert. Du erstellst die Transaktion, belegst deine Berechtigung und signierst sie. Der Inhaber ist die handelnde Partei. Eine Force-Übertragung dreht das um. Der Emittent ist die handelnde Partei. Das Konto des Inhabers verliert die Position, und ein anderes Konto erhält sie, weil der Emittent eine Transaktion mit genau dieser Wirkung eingereicht hat.
Das klingt zunächst beunruhigend, daher ist es wichtig zu sagen: Das ist kein Versehen und auch kein Hintertürchen. Es ist eine bewusste Compliance-Funktion. In der traditionellen Finanzwelt können Regulierungsbehörden Vermögensübertragungen unter einer Reihe von Umständen erzwingen — und dabei Vermögenswerte umleiten, AML-Durchsetzungsmaßnahmen veranlassen, regulatorische Eingriffe vornehmen oder Korrekturen bei fehlerhaften Übertragungen durchführen. Ein Wertpapier muss deshalb darauf angewiesen sein, dass regulierte Märkte Emittenten dazu verpflichten, rechtliche Pflichten umzusetzen — statt dass die Zustimmung des Inhabers erforderlich ist.
Ich sage nicht, dass das unstrittig ist. Im Modell der Selbstverwahrung ist die Prämisse, dass niemand deine Vermögenswerte ohne deine Signatur bewegen kann, grundlegend. Force Transfers schaffen absichtlich eine Ausnahme davon für Emittenten — und wie breit oder wie eng diese Befugnis abgesteckt ist, ist von enormer Bedeutung.
Ich sage auch nicht, dass es falsch ist. Die Alternative wäre ein Security Token, der in jeder Gerichtsbarkeit rechtlich nutzlos wäre, in der angeordnete Force Transfers möglich sind.
Was ich noch nicht ausgearbeitet habe, ist, ob Zedger Force Transfers irgendeinen On-Chain-Berechtigungsnachweis erfordern — einen signierten behördlichen Auftrag, eine Multisig-Freigabe — oder ob allein der Emittenten-Schlüssel ausreicht, um eine solche Übertragung zu initiieren. @Dusk
$SPK $TAC
2
1
331
#dusk $DUSK @Dusk_Foundation
Die Dokumentation zu den Moonlight-Transaktionen enthält einen Abschnitt, den die meisten Menschen als bloße Standardpassage behandeln – die vollständige Liste der Sicherheitseigenschaften, die das Whitepaper formell nennt. Es gibt vier davon, und die letzte ist interessanter, als es klingt.
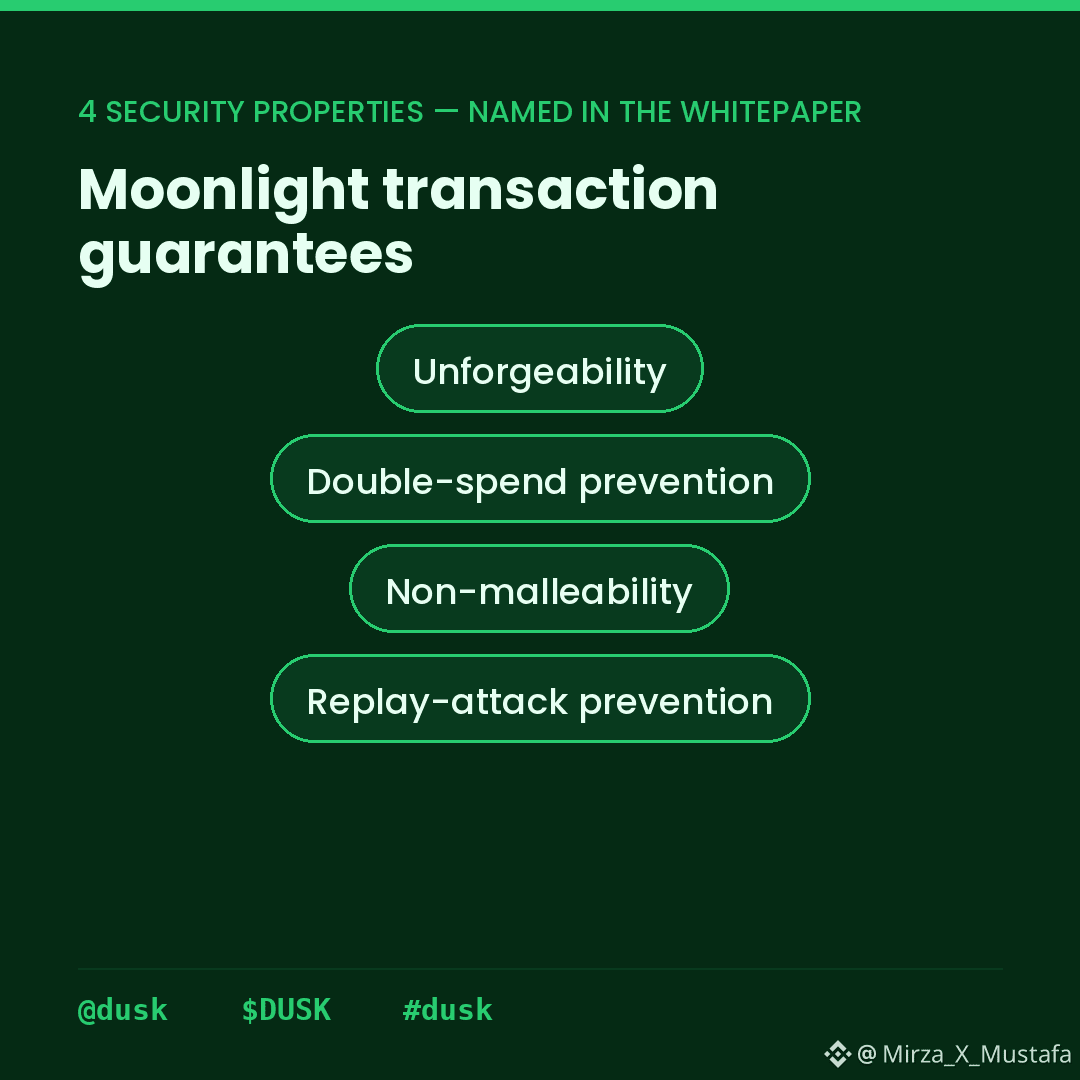
Moonlight-Sicherheitseigenschaften: Unangreifbarkeit (gesichert durch digitale Signaturen), Verhinderung von Double-Spending (das Netzwerk prüft die Kontostände, bevor es akzeptiert), Nicht-Veränderbarkeit (die Signatur umfasst den Hash aller Transaktionsfelder, sodass jede Änderung sie ungültig macht) und Schutz vor Replay-Attacken (gesichert durch den Nonce).
Es lohnt sich, darüber nachzudenken, was der Nonce hier genau macht.
Eine Replay-Attacke liegt vor, wenn jemand eine gültige, signierte Transaktion nimmt und erneut übermittelt. Die Signatur ist echt – sie wurde von dir signiert –, aber du hast diese konkrete Übermittlung nicht autorisiert. Ohne einen Replay-Schutz könnte eine einmal gültig gesendete Transaktion für immer von jedem erneut übertragen werden, der sie abgefangen hat.
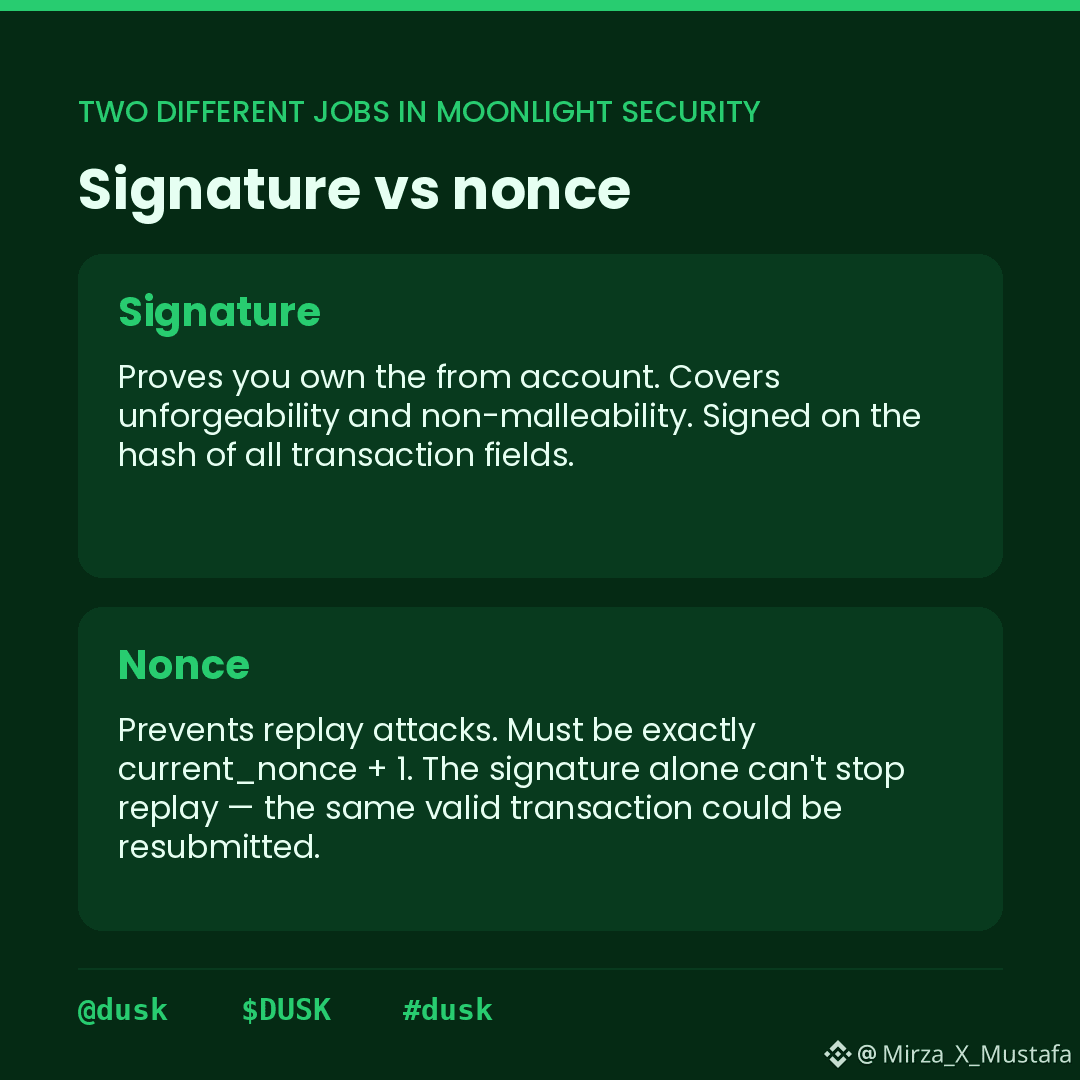
Der Nonce löst das. Jedes Moonlight-Konto hat einen aktuellen Nonce – einen Zähler, der mit jeder akzeptierten Transaktion erhöht wird. Wenn du eine Transaktion einreichst, muss das Nonce-Feld exakt current_nonce + 1 enthalten. Das Netzwerk lehnt alles ab, bei dem diese Prüfung fehlschlägt. Sobald es akzeptiert wurde, wird der Nonce des Kontos erhöht, sodass dieselbe Transaktion nicht erneut eingereicht werden kann.
Nicht, dass das ungewöhnlich wäre. Jede ernsthafte Konten-basierte Kette verwendet Nonces genau für diesen Zweck. Ethereum macht es genauso.
Nur dass es auch nicht trivial ist. Der Nonce erledigt eine eigene Aufgabe von der Signatur – die Signatur beweist die Autorisierung, der Nonce beweist, dass diese konkrete Instanz einer Transaktion neu ist. Man braucht beides, und sie decken unterschiedliche Angriffsszenarien ab.
Was ich noch nicht ausgearbeitet habe, ist, ob Moonlight-Nonces kontoweit oder pro Smart Contract gelten – ob der Aufruf eines Contracts und das Senden einer direkten Übertragung vom selben Konto einen einzigen gemeinsamen Nonce-Zähler teilen, oder ob jede Interaktionstyp eine eigene Sequenz hat. @Dusk_Foundation
$DUSK #dusk
#dusk $DUSK @Dusk
Die Dokumentation zu den Moonlight-Transaktionen enthält einen Abschnitt, den die meisten Menschen als bloße Standardpassage behandeln – die vollständige Liste der Sicherheitseigenschaften, die das Whitepaper formell nennt. Es gibt vier davon, und die letzte ist interessanter, als es klingt.
Moonlight-Sicherheitseigenschaften: Unangreifbarkeit (gesichert durch digitale Signaturen), Verhinderung von Double-Spending (das Netzwerk prüft die Kontostände, bevor es akzeptiert), Nicht-Veränderbarkeit (die Signatur umfasst den Hash aller Transaktionsfelder, sodass jede Änderung sie ungültig macht) und Schutz vor Replay-Attacken (gesichert durch den Nonce).
Es lohnt sich, darüber nachzudenken, was der Nonce hier genau macht.
Eine Replay-Attacke liegt vor, wenn jemand eine gültige, signierte Transaktion nimmt und erneut übermittelt. Die Signatur ist echt – sie wurde von dir signiert –, aber du hast diese konkrete Übermittlung nicht autorisiert. Ohne einen Replay-Schutz könnte eine einmal gültig gesendete Transaktion für immer von jedem erneut übertragen werden, der sie abgefangen hat.
Der Nonce löst das. Jedes Moonlight-Konto hat einen aktuellen Nonce – einen Zähler, der mit jeder akzeptierten Transaktion erhöht wird. Wenn du eine Transaktion einreichst, muss das Nonce-Feld exakt current_nonce + 1 enthalten. Das Netzwerk lehnt alles ab, bei dem diese Prüfung fehlschlägt. Sobald es akzeptiert wurde, wird der Nonce des Kontos erhöht, sodass dieselbe Transaktion nicht erneut eingereicht werden kann.
Nicht, dass das ungewöhnlich wäre. Jede ernsthafte Konten-basierte Kette verwendet Nonces genau für diesen Zweck. Ethereum macht es genauso.
Nur dass es auch nicht trivial ist. Der Nonce erledigt eine eigene Aufgabe von der Signatur – die Signatur beweist die Autorisierung, der Nonce beweist, dass diese konkrete Instanz einer Transaktion neu ist. Man braucht beides, und sie decken unterschiedliche Angriffsszenarien ab.
Was ich noch nicht ausgearbeitet habe, ist, ob Moonlight-Nonces kontoweit oder pro Smart Contract gelten – ob der Aufruf eines Contracts und das Senden einer direkten Übertragung vom selben Konto einen einzigen gemeinsamen Nonce-Zähler teilen, oder ob jede Interaktionstyp eine eigene Sequenz hat. @Dusk
$DUSK #dusk
Die Dokumentation zu den Moonlight-Transaktionen enthält einen Abschnitt, den die meisten Menschen als bloße Standardpassage behandeln – die vollständige Liste der Sicherheitseigenschaften, die das Whitepaper formell nennt. Es gibt vier davon, und die letzte ist interessanter, als es klingt.
Moonlight-Sicherheitseigenschaften: Unangreifbarkeit (gesichert durch digitale Signaturen), Verhinderung von Double-Spending (das Netzwerk prüft die Kontostände, bevor es akzeptiert), Nicht-Veränderbarkeit (die Signatur umfasst den Hash aller Transaktionsfelder, sodass jede Änderung sie ungültig macht) und Schutz vor Replay-Attacken (gesichert durch den Nonce).
Es lohnt sich, darüber nachzudenken, was der Nonce hier genau macht.
Eine Replay-Attacke liegt vor, wenn jemand eine gültige, signierte Transaktion nimmt und erneut übermittelt. Die Signatur ist echt – sie wurde von dir signiert –, aber du hast diese konkrete Übermittlung nicht autorisiert. Ohne einen Replay-Schutz könnte eine einmal gültig gesendete Transaktion für immer von jedem erneut übertragen werden, der sie abgefangen hat.
Der Nonce löst das. Jedes Moonlight-Konto hat einen aktuellen Nonce – einen Zähler, der mit jeder akzeptierten Transaktion erhöht wird. Wenn du eine Transaktion einreichst, muss das Nonce-Feld exakt current_nonce + 1 enthalten. Das Netzwerk lehnt alles ab, bei dem diese Prüfung fehlschlägt. Sobald es akzeptiert wurde, wird der Nonce des Kontos erhöht, sodass dieselbe Transaktion nicht erneut eingereicht werden kann.
Nicht, dass das ungewöhnlich wäre. Jede ernsthafte Konten-basierte Kette verwendet Nonces genau für diesen Zweck. Ethereum macht es genauso.
Nur dass es auch nicht trivial ist. Der Nonce erledigt eine eigene Aufgabe von der Signatur – die Signatur beweist die Autorisierung, der Nonce beweist, dass diese konkrete Instanz einer Transaktion neu ist. Man braucht beides, und sie decken unterschiedliche Angriffsszenarien ab.
Was ich noch nicht ausgearbeitet habe, ist, ob Moonlight-Nonces kontoweit oder pro Smart Contract gelten – ob der Aufruf eines Contracts und das Senden einer direkten Übertragung vom selben Konto einen einzigen gemeinsamen Nonce-Zähler teilen, oder ob jede Interaktionstyp eine eigene Sequenz hat. @Dusk
$DUSK #dusk
1
3
138
#termmax @termmax
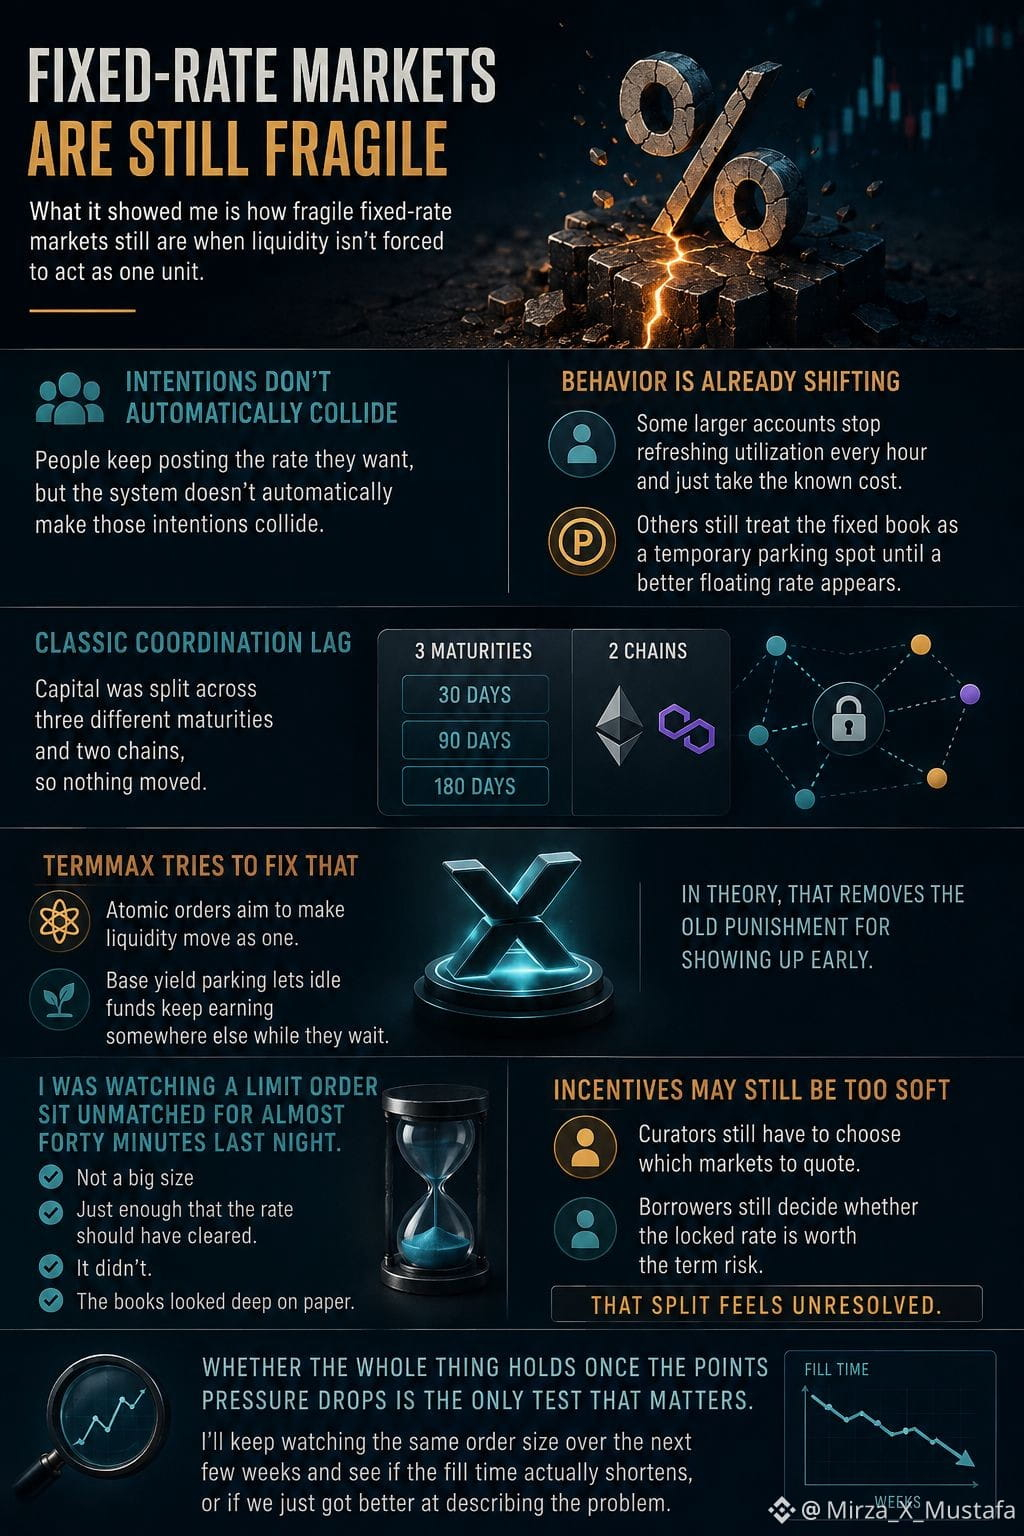
Was es mir gezeigt hat, ist, wie fragil Festzinsmärkte noch immer sind, wenn Liquidität nicht dazu gezwungen wird, als eine Einheit zu handeln. Die Leute posten weiterhin den Zinssatz, den sie wollen, aber das System sorgt nicht automatisch dafür, dass diese Absichten kollidieren.
Man kann bereits eine leichte Verhaltensänderung erkennen. Einige größere Konten aktualisieren die Auslastung nicht mehr stündlich und nehmen einfach die bekannten Kosten. Andere behandeln das Festbuch weiterhin als vorübergehenden Parkplatz, bis ein besserer variabler Zinssatz auftaucht.
daneben war das Kapital auf drei verschiedene Laufzeiten und zwei Ketten aufgeteilt, sodass sich nichts bewegt hat. Klassische Koordinationsverzögerung.
TermMax versucht das mit atomaren Orders zu beheben und nutzt die Basis-Yield-Parkierung, um ungenutztes Kapital anderweitig weiter verdienen zu lassen, während sie warten. Theoretisch beseitigt das die alte Bestrafung dafür, dass man zu früh auftaucht.
Ich habe letzte Nacht zugesehen, wie eine Limit-Order fast vierzig Minuten lang nicht bedient wurde. Nicht besonders groß, gerade genug, dass der Zinssatz eigentlich hätte durchgehen müssen. Das ist nicht passiert. Die Bücher wirkten auf dem Papier tief,
In der Praxis bin ich mir aber nicht sicher, ob die Anreize schon scharf genug sind. Kuratoren müssen immer noch auswählen, welche Märkte sie quotieren, und Kreditnehmer entscheiden weiterhin, ob der fixierte Zinssatz das Termrisiko wert ist.
Diese Aufteilung fühlt sich noch ungeklärt an. Ob das Ganze Bestand hat, sobald der Punktedruck nachlässt, ist der einzige Test, der zählt. Ich werde die gleiche Ordergröße in den nächsten Wochen weiter beobachten und sehen, ob sich die Ausführungszeit tatsächlich verkürzt – oder ob wir nur besser darin geworden sind, das Problem zu beschreiben.
$ONG $AVAAI $XRP
{future}(XRPUSDT)
{future}(AVAAIUSDT)
{future}(ONGUSDT)
#termmax @TermMax
Was es mir gezeigt hat, ist, wie fragil Festzinsmärkte noch immer sind, wenn Liquidität nicht dazu gezwungen wird, als eine Einheit zu handeln. Die Leute posten weiterhin den Zinssatz, den sie wollen, aber das System sorgt nicht automatisch dafür, dass diese Absichten kollidieren.
Man kann bereits eine leichte Verhaltensänderung erkennen. Einige größere Konten aktualisieren die Auslastung nicht mehr stündlich und nehmen einfach die bekannten Kosten. Andere behandeln das Festbuch weiterhin als vorübergehenden Parkplatz, bis ein besserer variabler Zinssatz auftaucht.
daneben war das Kapital auf drei verschiedene Laufzeiten und zwei Ketten aufgeteilt, sodass sich nichts bewegt hat. Klassische Koordinationsverzögerung.
TermMax versucht das mit atomaren Orders zu beheben und nutzt die Basis-Yield-Parkierung, um ungenutztes Kapital anderweitig weiter verdienen zu lassen, während sie warten. Theoretisch beseitigt das die alte Bestrafung dafür, dass man zu früh auftaucht.
Ich habe letzte Nacht zugesehen, wie eine Limit-Order fast vierzig Minuten lang nicht bedient wurde. Nicht besonders groß, gerade genug, dass der Zinssatz eigentlich hätte durchgehen müssen. Das ist nicht passiert. Die Bücher wirkten auf dem Papier tief,
In der Praxis bin ich mir aber nicht sicher, ob die Anreize schon scharf genug sind. Kuratoren müssen immer noch auswählen, welche Märkte sie quotieren, und Kreditnehmer entscheiden weiterhin, ob der fixierte Zinssatz das Termrisiko wert ist.
Diese Aufteilung fühlt sich noch ungeklärt an. Ob das Ganze Bestand hat, sobald der Punktedruck nachlässt, ist der einzige Test, der zählt. Ich werde die gleiche Ordergröße in den nächsten Wochen weiter beobachten und sehen, ob sich die Ausführungszeit tatsächlich verkürzt – oder ob wir nur besser darin geworden sind, das Problem zu beschreiben.
$ONG $AVAAI $XRP
Was es mir gezeigt hat, ist, wie fragil Festzinsmärkte noch immer sind, wenn Liquidität nicht dazu gezwungen wird, als eine Einheit zu handeln. Die Leute posten weiterhin den Zinssatz, den sie wollen, aber das System sorgt nicht automatisch dafür, dass diese Absichten kollidieren.
Man kann bereits eine leichte Verhaltensänderung erkennen. Einige größere Konten aktualisieren die Auslastung nicht mehr stündlich und nehmen einfach die bekannten Kosten. Andere behandeln das Festbuch weiterhin als vorübergehenden Parkplatz, bis ein besserer variabler Zinssatz auftaucht.
daneben war das Kapital auf drei verschiedene Laufzeiten und zwei Ketten aufgeteilt, sodass sich nichts bewegt hat. Klassische Koordinationsverzögerung.
TermMax versucht das mit atomaren Orders zu beheben und nutzt die Basis-Yield-Parkierung, um ungenutztes Kapital anderweitig weiter verdienen zu lassen, während sie warten. Theoretisch beseitigt das die alte Bestrafung dafür, dass man zu früh auftaucht.
Ich habe letzte Nacht zugesehen, wie eine Limit-Order fast vierzig Minuten lang nicht bedient wurde. Nicht besonders groß, gerade genug, dass der Zinssatz eigentlich hätte durchgehen müssen. Das ist nicht passiert. Die Bücher wirkten auf dem Papier tief,
In der Praxis bin ich mir aber nicht sicher, ob die Anreize schon scharf genug sind. Kuratoren müssen immer noch auswählen, welche Märkte sie quotieren, und Kreditnehmer entscheiden weiterhin, ob der fixierte Zinssatz das Termrisiko wert ist.
Diese Aufteilung fühlt sich noch ungeklärt an. Ob das Ganze Bestand hat, sobald der Punktedruck nachlässt, ist der einzige Test, der zählt. Ich werde die gleiche Ordergröße in den nächsten Wochen weiter beobachten und sehen, ob sich die Ausführungszeit tatsächlich verkürzt – oder ob wir nur besser darin geworden sind, das Problem zu beschreiben.
$ONG $AVAAI $XRP
1
267
#dusk $DUSK @Dusk_Foundation
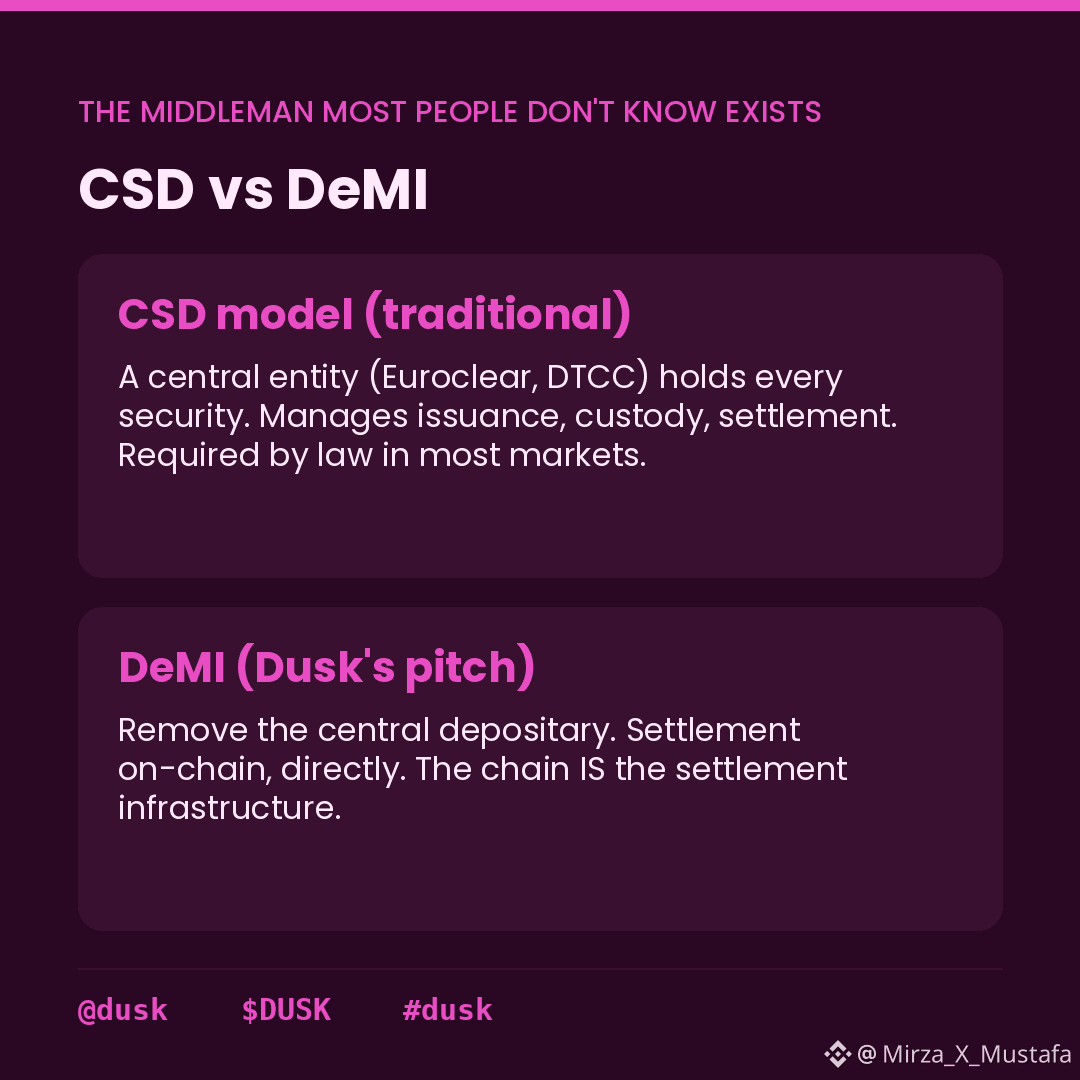
Die meisten Menschen, die Blockchain für den Finanzbereich bewerten, konzentrieren sich auf die Technologie: Geschwindigkeit, Privatsphäre, Finalität. Ich denke, die wichtigere Frage ist, welches Institut Dusk zu ersetzen versucht.
Die Antwort lautet: die CSD – und die meisten haben noch nie davon gehört.
CSD steht für Central Securities Depository. In traditionellen Märkten liegt im Grunde jedes Wertpapier – jede Aktie, jede Anleihe, jeder Fondsanteil – in einer CSD. Euroclear in Europa, DTCC in den USA. Man interagiert nicht direkt mit ihnen, aber sie stehen hinter jedem einzelnen Trade, den man macht. Wenn man eine Aktie kauft, wird der Trade auf CSD-Ebene abgewickelt. Wenn ein Unternehmen eine Anleihe ausgibt, erfasst und verwahrt die CSD sie. Jede Übertragung läuft über sie.
Das CSD-Modell funktioniert, aber es ist per Design zentralisiert. Die Abwicklung ist langsam, teilweise weil sie durch diese zentrale Schicht laufen oder mit ihr abgeglichen werden muss. Kosten entstehen teilweise, weil man für die CSD-Infrastruktur und die Kette von Verwahrstellen zahlt, die daran andockt.
Dusk nennt sein Modell DeMI – Dezentralisierte Marktinfrastruktur. Die These lautet, dass die Kette selbst die Funktionen der CSD übernehmen kann: Emissionsverwaltung, Verwahrung, Abwicklung – alles wird on-chain aufgezeichnet. Nativen Ausgaben bedeutet, dass das Wertpapier on-chain erstellt wird, statt in einer CSD. Und Abwicklung heißt, dass das Asset- und das Zahlungsbein sich direkt im Ledger koordinieren.
Das ist keine kleine Behauptung. CSDs sind in den meisten Märkten rechtlich vorgeschrieben. Sie zu ersetzen ist also kein technisches Problem, sondern eines der Regulierung. Das DLT-Pilot-Regime, das wir zuvor behandelt haben, ist Teil dessen, wie diese rechtliche Hürde adressiert wird.
Wenn du im Finanzbereich arbeitest und weißt, wie CSDs tatsächlich funktionieren: Welches Element dieser Funktion scheint am schwersten auf die Kette zu verlagern – der rechtliche Eigentumsnachweis, die Corporate Actions oder etwas anderes? @Dusk_Foundation
$TRUMP $MAGMA
#dusk
#dusk $DUSK @Dusk
Die meisten Menschen, die Blockchain für den Finanzbereich bewerten, konzentrieren sich auf die Technologie: Geschwindigkeit, Privatsphäre, Finalität. Ich denke, die wichtigere Frage ist, welches Institut Dusk zu ersetzen versucht.
Die Antwort lautet: die CSD – und die meisten haben noch nie davon gehört.
CSD steht für Central Securities Depository. In traditionellen Märkten liegt im Grunde jedes Wertpapier – jede Aktie, jede Anleihe, jeder Fondsanteil – in einer CSD. Euroclear in Europa, DTCC in den USA. Man interagiert nicht direkt mit ihnen, aber sie stehen hinter jedem einzelnen Trade, den man macht. Wenn man eine Aktie kauft, wird der Trade auf CSD-Ebene abgewickelt. Wenn ein Unternehmen eine Anleihe ausgibt, erfasst und verwahrt die CSD sie. Jede Übertragung läuft über sie.
Das CSD-Modell funktioniert, aber es ist per Design zentralisiert. Die Abwicklung ist langsam, teilweise weil sie durch diese zentrale Schicht laufen oder mit ihr abgeglichen werden muss. Kosten entstehen teilweise, weil man für die CSD-Infrastruktur und die Kette von Verwahrstellen zahlt, die daran andockt.
Dusk nennt sein Modell DeMI – Dezentralisierte Marktinfrastruktur. Die These lautet, dass die Kette selbst die Funktionen der CSD übernehmen kann: Emissionsverwaltung, Verwahrung, Abwicklung – alles wird on-chain aufgezeichnet. Nativen Ausgaben bedeutet, dass das Wertpapier on-chain erstellt wird, statt in einer CSD. Und Abwicklung heißt, dass das Asset- und das Zahlungsbein sich direkt im Ledger koordinieren.
Das ist keine kleine Behauptung. CSDs sind in den meisten Märkten rechtlich vorgeschrieben. Sie zu ersetzen ist also kein technisches Problem, sondern eines der Regulierung. Das DLT-Pilot-Regime, das wir zuvor behandelt haben, ist Teil dessen, wie diese rechtliche Hürde adressiert wird.
Wenn du im Finanzbereich arbeitest und weißt, wie CSDs tatsächlich funktionieren: Welches Element dieser Funktion scheint am schwersten auf die Kette zu verlagern – der rechtliche Eigentumsnachweis, die Corporate Actions oder etwas anderes? @Dusk
$TRUMP $MAGMA
#dusk
Die meisten Menschen, die Blockchain für den Finanzbereich bewerten, konzentrieren sich auf die Technologie: Geschwindigkeit, Privatsphäre, Finalität. Ich denke, die wichtigere Frage ist, welches Institut Dusk zu ersetzen versucht.
Die Antwort lautet: die CSD – und die meisten haben noch nie davon gehört.
CSD steht für Central Securities Depository. In traditionellen Märkten liegt im Grunde jedes Wertpapier – jede Aktie, jede Anleihe, jeder Fondsanteil – in einer CSD. Euroclear in Europa, DTCC in den USA. Man interagiert nicht direkt mit ihnen, aber sie stehen hinter jedem einzelnen Trade, den man macht. Wenn man eine Aktie kauft, wird der Trade auf CSD-Ebene abgewickelt. Wenn ein Unternehmen eine Anleihe ausgibt, erfasst und verwahrt die CSD sie. Jede Übertragung läuft über sie.
Das CSD-Modell funktioniert, aber es ist per Design zentralisiert. Die Abwicklung ist langsam, teilweise weil sie durch diese zentrale Schicht laufen oder mit ihr abgeglichen werden muss. Kosten entstehen teilweise, weil man für die CSD-Infrastruktur und die Kette von Verwahrstellen zahlt, die daran andockt.
Dusk nennt sein Modell DeMI – Dezentralisierte Marktinfrastruktur. Die These lautet, dass die Kette selbst die Funktionen der CSD übernehmen kann: Emissionsverwaltung, Verwahrung, Abwicklung – alles wird on-chain aufgezeichnet. Nativen Ausgaben bedeutet, dass das Wertpapier on-chain erstellt wird, statt in einer CSD. Und Abwicklung heißt, dass das Asset- und das Zahlungsbein sich direkt im Ledger koordinieren.
Das ist keine kleine Behauptung. CSDs sind in den meisten Märkten rechtlich vorgeschrieben. Sie zu ersetzen ist also kein technisches Problem, sondern eines der Regulierung. Das DLT-Pilot-Regime, das wir zuvor behandelt haben, ist Teil dessen, wie diese rechtliche Hürde adressiert wird.
Wenn du im Finanzbereich arbeitest und weißt, wie CSDs tatsächlich funktionieren: Welches Element dieser Funktion scheint am schwersten auf die Kette zu verlagern – der rechtliche Eigentumsnachweis, die Corporate Actions oder etwas anderes? @Dusk
$TRUMP $MAGMA
#dusk
2
3
240
#termmax @termmax
Ich bin in TermMax gegangen, um die Mechanik der Schulter zu verstehen und wie das Protokoll tatsächlich eine Null-Liquidation erreicht.
Aber je tiefer ich hinsah, desto spannender wurde die Kreditseite.
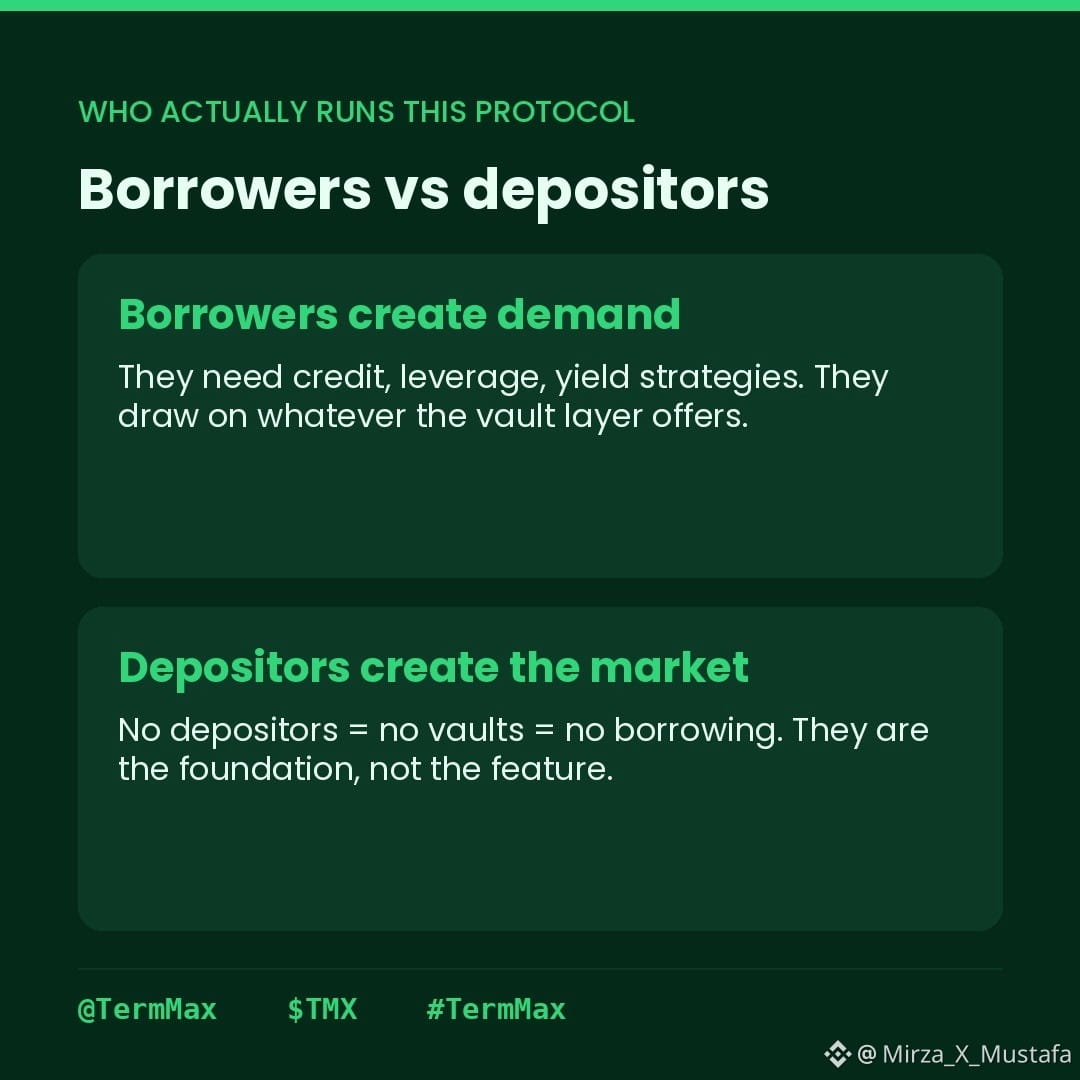
Die übliche Geschichte um ein Lending-Protokoll beginnt bei Borrowern. Jemand will Leverage, jemand braucht Kredit – und das erzeugt Nachfrage.
TermMax hat mich dazu gebracht, es anders zu sehen.
Ein Borrower kann nur existieren, wenn bereits jemand entschieden hat, Kapital einzuzahlen. Die Vault-Ebene kommt zuerst. Einleger geben Gelder in ERC-4626-Vaults, Curatoren allokieren dieses Kapital über Märkte, und erst danach können Borrower Leverage abrufen.
Das verändert, wie ich die Ökonomie des Protokolls einschätze.
Der spannende Teil ist, was TermMax beiden Seiten bietet. Borrower erhalten Leverage zu festen Kosten, während Lender eine vorhersehbare Rendite dafür bekommen, Kapital über eine feste Laufzeit zu binden. Beide Seiten setzen im Grunde auf einen anderen Blickwinkel auf denselben Markt.
Und deshalb ist das Verhältnis zwischen Einlagen und aktiven Krediten wichtiger als jede einzelne Zahl für sich.
Wenn die Einlagenbasis deutlich größer ist als die ausstehenden Kredite, heißt das nicht zwangsläufig, dass das Protokoll scheitert. Es könnte auch einfach bedeuten, dass es bereits Kapital gibt, das bereit ist zu verleihen, während die Nachfrage der Borrower die verfügbare Liquidität noch nicht eingeholt hat.
Darin wird für mich auch das TMX TGE interessant.
Token-Incentives können Einleger anziehen, die andernfalls vielleicht einen besseren Zinssatz benötigen würden. Sie können auch Borrower hinzuholen, für die die aktuellen Kreditkonditionen ohne zusätzliche Belohnung nicht attraktiv wären.
Aber der eigentliche Test kommt später.
Wenn die Incentives weniger wichtig werden: Empfinden die bestehenden Einleger die festen Renditen dann immer noch als attraktiv genug, um die Vaults weiterhin finanziert zu halten?
Das ist der Teil von TermMax, auf den ich stärker schaue als auf das TGE selbst.
#TermMax
$RE $TRUMP $MAGMA
{alpha}(CT_7840x9f854b3ad20f8161ec0886f15f4a1752bf75d22261556f14cc8d3a1c5d50e529::magma::MAGMA)
{future}(TRUMPUSDT)
{future}(REUSDT)
#termmax @TermMax
Ich bin in TermMax gegangen, um die Mechanik der Schulter zu verstehen und wie das Protokoll tatsächlich eine Null-Liquidation erreicht.
Aber je tiefer ich hinsah, desto spannender wurde die Kreditseite.
Die übliche Geschichte um ein Lending-Protokoll beginnt bei Borrowern. Jemand will Leverage, jemand braucht Kredit – und das erzeugt Nachfrage.
TermMax hat mich dazu gebracht, es anders zu sehen.
Ein Borrower kann nur existieren, wenn bereits jemand entschieden hat, Kapital einzuzahlen. Die Vault-Ebene kommt zuerst. Einleger geben Gelder in ERC-4626-Vaults, Curatoren allokieren dieses Kapital über Märkte, und erst danach können Borrower Leverage abrufen.
Das verändert, wie ich die Ökonomie des Protokolls einschätze.
Der spannende Teil ist, was TermMax beiden Seiten bietet. Borrower erhalten Leverage zu festen Kosten, während Lender eine vorhersehbare Rendite dafür bekommen, Kapital über eine feste Laufzeit zu binden. Beide Seiten setzen im Grunde auf einen anderen Blickwinkel auf denselben Markt.
Und deshalb ist das Verhältnis zwischen Einlagen und aktiven Krediten wichtiger als jede einzelne Zahl für sich.
Wenn die Einlagenbasis deutlich größer ist als die ausstehenden Kredite, heißt das nicht zwangsläufig, dass das Protokoll scheitert. Es könnte auch einfach bedeuten, dass es bereits Kapital gibt, das bereit ist zu verleihen, während die Nachfrage der Borrower die verfügbare Liquidität noch nicht eingeholt hat.
Darin wird für mich auch das TMX TGE interessant.
Token-Incentives können Einleger anziehen, die andernfalls vielleicht einen besseren Zinssatz benötigen würden. Sie können auch Borrower hinzuholen, für die die aktuellen Kreditkonditionen ohne zusätzliche Belohnung nicht attraktiv wären.
Aber der eigentliche Test kommt später.
Wenn die Incentives weniger wichtig werden: Empfinden die bestehenden Einleger die festen Renditen dann immer noch als attraktiv genug, um die Vaults weiterhin finanziert zu halten?
Das ist der Teil von TermMax, auf den ich stärker schaue als auf das TGE selbst.
#TermMax
$RE $TRUMP $MAGMA
Ich bin in TermMax gegangen, um die Mechanik der Schulter zu verstehen und wie das Protokoll tatsächlich eine Null-Liquidation erreicht.
Aber je tiefer ich hinsah, desto spannender wurde die Kreditseite.
Die übliche Geschichte um ein Lending-Protokoll beginnt bei Borrowern. Jemand will Leverage, jemand braucht Kredit – und das erzeugt Nachfrage.
TermMax hat mich dazu gebracht, es anders zu sehen.
Ein Borrower kann nur existieren, wenn bereits jemand entschieden hat, Kapital einzuzahlen. Die Vault-Ebene kommt zuerst. Einleger geben Gelder in ERC-4626-Vaults, Curatoren allokieren dieses Kapital über Märkte, und erst danach können Borrower Leverage abrufen.
Das verändert, wie ich die Ökonomie des Protokolls einschätze.
Der spannende Teil ist, was TermMax beiden Seiten bietet. Borrower erhalten Leverage zu festen Kosten, während Lender eine vorhersehbare Rendite dafür bekommen, Kapital über eine feste Laufzeit zu binden. Beide Seiten setzen im Grunde auf einen anderen Blickwinkel auf denselben Markt.
Und deshalb ist das Verhältnis zwischen Einlagen und aktiven Krediten wichtiger als jede einzelne Zahl für sich.
Wenn die Einlagenbasis deutlich größer ist als die ausstehenden Kredite, heißt das nicht zwangsläufig, dass das Protokoll scheitert. Es könnte auch einfach bedeuten, dass es bereits Kapital gibt, das bereit ist zu verleihen, während die Nachfrage der Borrower die verfügbare Liquidität noch nicht eingeholt hat.
Darin wird für mich auch das TMX TGE interessant.
Token-Incentives können Einleger anziehen, die andernfalls vielleicht einen besseren Zinssatz benötigen würden. Sie können auch Borrower hinzuholen, für die die aktuellen Kreditkonditionen ohne zusätzliche Belohnung nicht attraktiv wären.
Aber der eigentliche Test kommt später.
Wenn die Incentives weniger wichtig werden: Empfinden die bestehenden Einleger die festen Renditen dann immer noch als attraktiv genug, um die Vaults weiterhin finanziert zu halten?
Das ist der Teil von TermMax, auf den ich stärker schaue als auf das TGE selbst.
#TermMax
$RE $TRUMP $MAGMA
1
2
332
#termmax @termmax
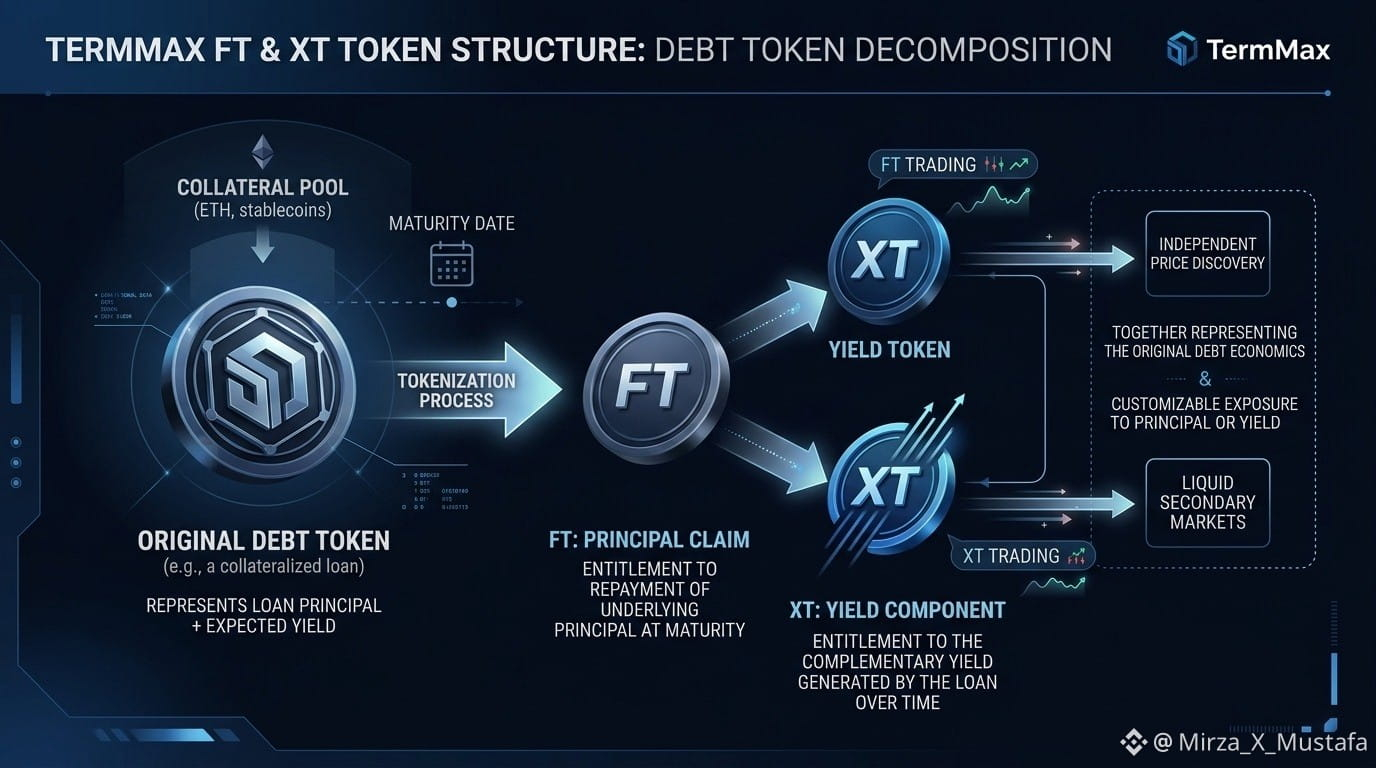
Ich habe mir das Token-Design von TermMax noch einmal angesehen, und der Teil, der bei mir wirklich „klickte“, war nicht der Fixed-Rate Token. Es war das Verhältnis zwischen dem FT und dem XT, denn zusammen teilen sie im Grunde genommen ein Darlehen in Kapital und Rendite auf.
Hier ist die einfache Version: TermMax sagt: 1 FT + 1 XT = 1 Debt Token. Der FT steht für das Recht, den Debt Token bei Fälligkeit zu erhalten, während der XT der ergänzende Bestandteil ist, der die Rendite-Komponente trägt.
Stell dir also 1 USDC-Schuld vor. Man kann sich das so vorstellen, dass es in zwei Ansprüche zerlegt wird: einen, der in das Kapital mündet, und einen, der die Rendite repräsentiert.
Das klingt zunächst unnötig kompliziert, bis man sich anschaut, was es dem Protokoll ermöglicht.
Der Kreditnehmer kann FTs gegen Sicherheiten erstellen, die Zinskomponente für Liquidität verkaufen und die Kreditökonomie von Anfang an fest einpreisen. Der Kreditgeber erhält über die entsprechende Token-Struktur Zugriff auf die feste Rendite.
Das ist im Grunde dieselbe finanzielle Idee wie die Auftrennung des Kapitals einer Anleihe von ihren Zins-Cashflows, nur dass die Bestandteile hier Token sind, die sich on-chain bewegen können.
Und genau das finde ich interessant. TermMax legt nicht einfach nur eine feste Verzinsung über ein normales DeFi-Darlehen. Es wandelt vielmehr die unterschiedlichen wirtschaftlichen Ansprüche innerhalb des Darlehens in handelbare Objekte um.
Die Frage, zu der ich immer wieder zurückkomme, ist, ob das Aufspalten einer einzelnen Schuldverpflichtung in separate Token wirklich bessere Märkte schafft oder nur mehr Komplexität, die Nutzer irgendwann doch verstehen müssen. @termmax
$BTW $ACE $EDEN
#TermMax
#termmax @TermMax
Ich habe mir das Token-Design von TermMax noch einmal angesehen, und der Teil, der bei mir wirklich „klickte“, war nicht der Fixed-Rate Token. Es war das Verhältnis zwischen dem FT und dem XT, denn zusammen teilen sie im Grunde genommen ein Darlehen in Kapital und Rendite auf.
Hier ist die einfache Version: TermMax sagt: 1 FT + 1 XT = 1 Debt Token. Der FT steht für das Recht, den Debt Token bei Fälligkeit zu erhalten, während der XT der ergänzende Bestandteil ist, der die Rendite-Komponente trägt.
Stell dir also 1 USDC-Schuld vor. Man kann sich das so vorstellen, dass es in zwei Ansprüche zerlegt wird: einen, der in das Kapital mündet, und einen, der die Rendite repräsentiert.
Das klingt zunächst unnötig kompliziert, bis man sich anschaut, was es dem Protokoll ermöglicht.
Der Kreditnehmer kann FTs gegen Sicherheiten erstellen, die Zinskomponente für Liquidität verkaufen und die Kreditökonomie von Anfang an fest einpreisen. Der Kreditgeber erhält über die entsprechende Token-Struktur Zugriff auf die feste Rendite.
Das ist im Grunde dieselbe finanzielle Idee wie die Auftrennung des Kapitals einer Anleihe von ihren Zins-Cashflows, nur dass die Bestandteile hier Token sind, die sich on-chain bewegen können.
Und genau das finde ich interessant. TermMax legt nicht einfach nur eine feste Verzinsung über ein normales DeFi-Darlehen. Es wandelt vielmehr die unterschiedlichen wirtschaftlichen Ansprüche innerhalb des Darlehens in handelbare Objekte um.
Die Frage, zu der ich immer wieder zurückkomme, ist, ob das Aufspalten einer einzelnen Schuldverpflichtung in separate Token wirklich bessere Märkte schafft oder nur mehr Komplexität, die Nutzer irgendwann doch verstehen müssen. @TermMax
$BTW $ACE $EDEN
#TermMax
Ich habe mir das Token-Design von TermMax noch einmal angesehen, und der Teil, der bei mir wirklich „klickte“, war nicht der Fixed-Rate Token. Es war das Verhältnis zwischen dem FT und dem XT, denn zusammen teilen sie im Grunde genommen ein Darlehen in Kapital und Rendite auf.
Hier ist die einfache Version: TermMax sagt: 1 FT + 1 XT = 1 Debt Token. Der FT steht für das Recht, den Debt Token bei Fälligkeit zu erhalten, während der XT der ergänzende Bestandteil ist, der die Rendite-Komponente trägt.
Stell dir also 1 USDC-Schuld vor. Man kann sich das so vorstellen, dass es in zwei Ansprüche zerlegt wird: einen, der in das Kapital mündet, und einen, der die Rendite repräsentiert.
Das klingt zunächst unnötig kompliziert, bis man sich anschaut, was es dem Protokoll ermöglicht.
Der Kreditnehmer kann FTs gegen Sicherheiten erstellen, die Zinskomponente für Liquidität verkaufen und die Kreditökonomie von Anfang an fest einpreisen. Der Kreditgeber erhält über die entsprechende Token-Struktur Zugriff auf die feste Rendite.
Das ist im Grunde dieselbe finanzielle Idee wie die Auftrennung des Kapitals einer Anleihe von ihren Zins-Cashflows, nur dass die Bestandteile hier Token sind, die sich on-chain bewegen können.
Und genau das finde ich interessant. TermMax legt nicht einfach nur eine feste Verzinsung über ein normales DeFi-Darlehen. Es wandelt vielmehr die unterschiedlichen wirtschaftlichen Ansprüche innerhalb des Darlehens in handelbare Objekte um.
Die Frage, zu der ich immer wieder zurückkomme, ist, ob das Aufspalten einer einzelnen Schuldverpflichtung in separate Token wirklich bessere Märkte schafft oder nur mehr Komplexität, die Nutzer irgendwann doch verstehen müssen. @TermMax
$BTW $ACE $EDEN
#TermMax
511
#dusk $DUSK @Dusk_Foundation
Die meisten betrachten eine Token-Inflation als eine einzige Zahl, x% pro Jahr, und machen dann weiter. DUSK funktioniert jedoch nicht wirklich so, und der tatsächliche Zeitplan lohnt sich genauer anzusehen.
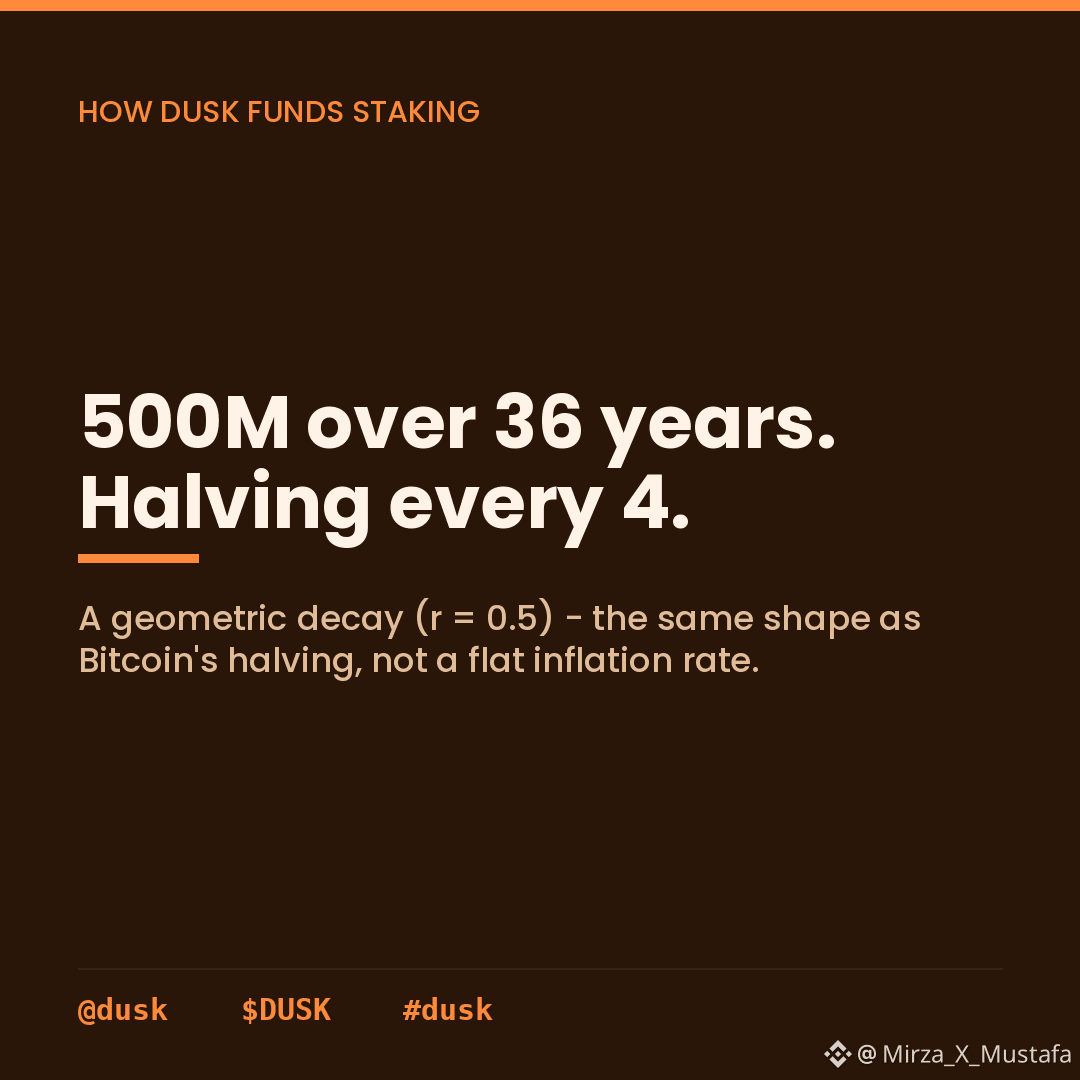
Die Staking Rewards stammen aus einem festen Pool von 500 Millionen DUSK, die über ungefähr 36 Jahre ausgeschüttet werden. Aber nicht gleichmäßig. Die Emission folgt einer geometrischen Abnahme: Sie halbiert sich alle vier Jahre. Wenn dir das bekannt vorkommt, dann ist es dieselbe Form wie bei Bitcoins Halbierung.
Also gelangt neues DUSK anfangs am schnellsten hinein, dann wird die Rate weiter durch zwei geteilt und nimmt über Jahrzehnte immer weiter ab, bis die 500 Millionen aufgebraucht sind. Das ist ein abnehmender, vorne gewichteter Zeitplan und keine gleichmäßige „Pluck“-Ausgabe.
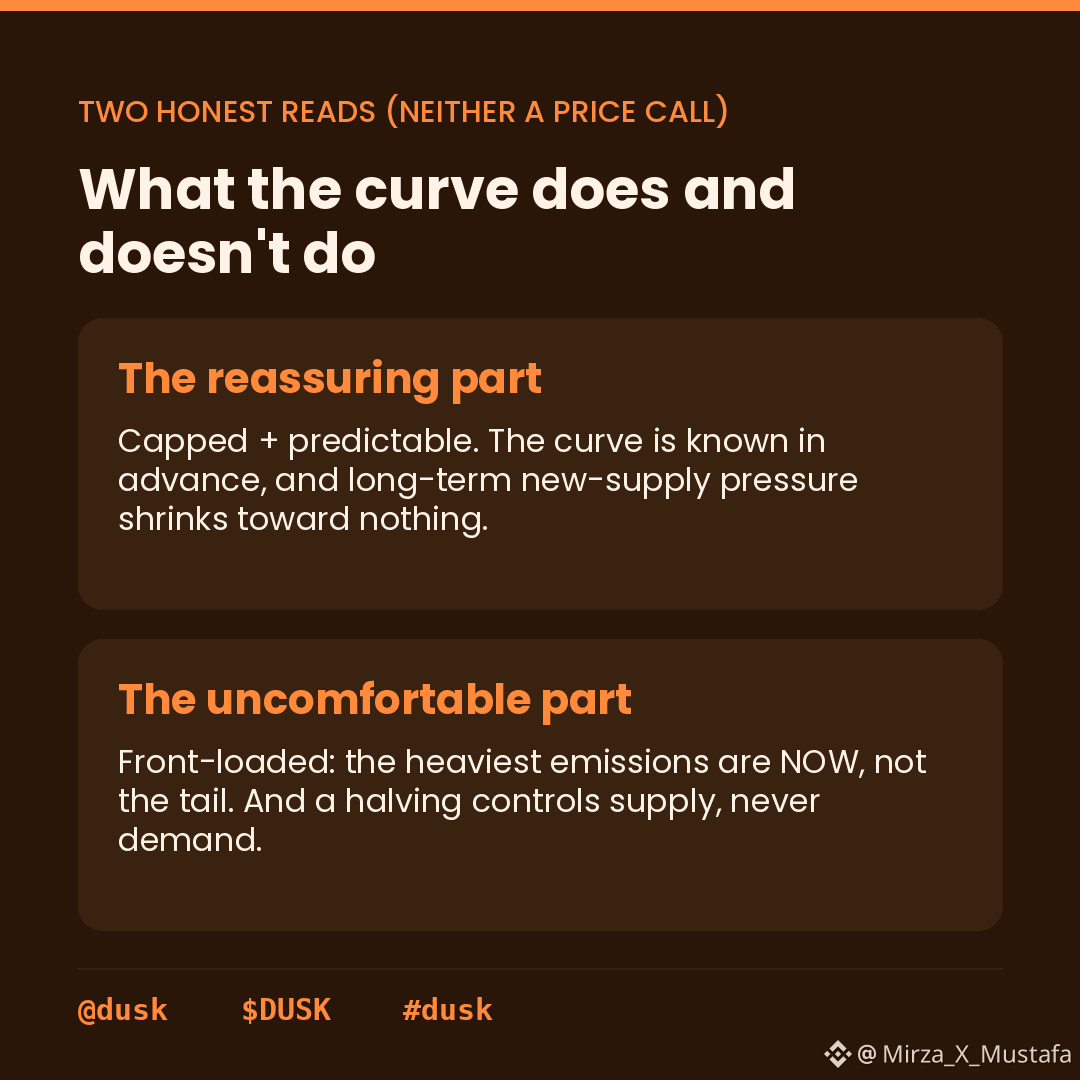
Zwei ehrliche Beobachtungen daraus – und keine davon ist eine Preisprognose.
Erstens der beruhigende Teil: Die Ausgabe ist gedeckelt und vorhersehbar. Es gibt eine harte Obergrenze, die Kurve ist im Voraus bekannt, und auf lange Sicht schrumpft der neue Angebotspress Richtung Null. Du kannst das modellieren.
Zweitens der weniger angenehme Teil: Durch die Vorverlagerung passieren die stärksten Emissionen jetzt in diesen frühen Jahren – nicht irgendwann in einer fernen Zukunft. Wer heute hält, durchlebt die Phase mit der höchsten Verwässerung, nicht das Ende. Dass es später halbiert, ist ein schwacher Trost, wenn du für die erste Halbierung hier bist.
Und ein Halbierungs-Zeitplan steuert nur das Angebot. Er sagt nichts über die Nachfrage. Bitcoins Halbierungen sind relevant, weil eine sinkende Angebotsmenge auf eine Nachfrage trifft: Eine abnehmende Emission in eine schwache Nachfrage ist nur eine langsamere Verwässerung – kein Rückenwind.
Ich sage nicht, dass der Zeitplan bullisch ist. Ich sage auch nicht, dass er bärisch ist. Es ist einfach Struktur: eine bekannte, abnehmende Angebotskurve, die man tatsächlich einplanen kann – und das ist mehr, als viele Tokens bieten.
hier geht es um die eigentliche Debatte für Inhaber: Hilft dir eine nachklingende, Bitcoin-ähnliche Emissionskurve wirklich, wenn die stärkste Verwässerung gerade jetzt passiert und die Entlastung erst in Jahrzehnten kommt? @Dusk_Foundation
#dusk
#dusk $DUSK @Dusk
Die meisten betrachten eine Token-Inflation als eine einzige Zahl, x% pro Jahr, und machen dann weiter. DUSK funktioniert jedoch nicht wirklich so, und der tatsächliche Zeitplan lohnt sich genauer anzusehen.
Die Staking Rewards stammen aus einem festen Pool von 500 Millionen DUSK, die über ungefähr 36 Jahre ausgeschüttet werden. Aber nicht gleichmäßig. Die Emission folgt einer geometrischen Abnahme: Sie halbiert sich alle vier Jahre. Wenn dir das bekannt vorkommt, dann ist es dieselbe Form wie bei Bitcoins Halbierung.
Also gelangt neues DUSK anfangs am schnellsten hinein, dann wird die Rate weiter durch zwei geteilt und nimmt über Jahrzehnte immer weiter ab, bis die 500 Millionen aufgebraucht sind. Das ist ein abnehmender, vorne gewichteter Zeitplan und keine gleichmäßige „Pluck“-Ausgabe.
Zwei ehrliche Beobachtungen daraus – und keine davon ist eine Preisprognose.
Erstens der beruhigende Teil: Die Ausgabe ist gedeckelt und vorhersehbar. Es gibt eine harte Obergrenze, die Kurve ist im Voraus bekannt, und auf lange Sicht schrumpft der neue Angebotspress Richtung Null. Du kannst das modellieren.
Zweitens der weniger angenehme Teil: Durch die Vorverlagerung passieren die stärksten Emissionen jetzt in diesen frühen Jahren – nicht irgendwann in einer fernen Zukunft. Wer heute hält, durchlebt die Phase mit der höchsten Verwässerung, nicht das Ende. Dass es später halbiert, ist ein schwacher Trost, wenn du für die erste Halbierung hier bist.
Und ein Halbierungs-Zeitplan steuert nur das Angebot. Er sagt nichts über die Nachfrage. Bitcoins Halbierungen sind relevant, weil eine sinkende Angebotsmenge auf eine Nachfrage trifft: Eine abnehmende Emission in eine schwache Nachfrage ist nur eine langsamere Verwässerung – kein Rückenwind.
Ich sage nicht, dass der Zeitplan bullisch ist. Ich sage auch nicht, dass er bärisch ist. Es ist einfach Struktur: eine bekannte, abnehmende Angebotskurve, die man tatsächlich einplanen kann – und das ist mehr, als viele Tokens bieten.
hier geht es um die eigentliche Debatte für Inhaber: Hilft dir eine nachklingende, Bitcoin-ähnliche Emissionskurve wirklich, wenn die stärkste Verwässerung gerade jetzt passiert und die Entlastung erst in Jahrzehnten kommt? @Dusk
#dusk
Die meisten betrachten eine Token-Inflation als eine einzige Zahl, x% pro Jahr, und machen dann weiter. DUSK funktioniert jedoch nicht wirklich so, und der tatsächliche Zeitplan lohnt sich genauer anzusehen.
Die Staking Rewards stammen aus einem festen Pool von 500 Millionen DUSK, die über ungefähr 36 Jahre ausgeschüttet werden. Aber nicht gleichmäßig. Die Emission folgt einer geometrischen Abnahme: Sie halbiert sich alle vier Jahre. Wenn dir das bekannt vorkommt, dann ist es dieselbe Form wie bei Bitcoins Halbierung.
Also gelangt neues DUSK anfangs am schnellsten hinein, dann wird die Rate weiter durch zwei geteilt und nimmt über Jahrzehnte immer weiter ab, bis die 500 Millionen aufgebraucht sind. Das ist ein abnehmender, vorne gewichteter Zeitplan und keine gleichmäßige „Pluck“-Ausgabe.
Zwei ehrliche Beobachtungen daraus – und keine davon ist eine Preisprognose.
Erstens der beruhigende Teil: Die Ausgabe ist gedeckelt und vorhersehbar. Es gibt eine harte Obergrenze, die Kurve ist im Voraus bekannt, und auf lange Sicht schrumpft der neue Angebotspress Richtung Null. Du kannst das modellieren.
Zweitens der weniger angenehme Teil: Durch die Vorverlagerung passieren die stärksten Emissionen jetzt in diesen frühen Jahren – nicht irgendwann in einer fernen Zukunft. Wer heute hält, durchlebt die Phase mit der höchsten Verwässerung, nicht das Ende. Dass es später halbiert, ist ein schwacher Trost, wenn du für die erste Halbierung hier bist.
Und ein Halbierungs-Zeitplan steuert nur das Angebot. Er sagt nichts über die Nachfrage. Bitcoins Halbierungen sind relevant, weil eine sinkende Angebotsmenge auf eine Nachfrage trifft: Eine abnehmende Emission in eine schwache Nachfrage ist nur eine langsamere Verwässerung – kein Rückenwind.
Ich sage nicht, dass der Zeitplan bullisch ist. Ich sage auch nicht, dass er bärisch ist. Es ist einfach Struktur: eine bekannte, abnehmende Angebotskurve, die man tatsächlich einplanen kann – und das ist mehr, als viele Tokens bieten.
hier geht es um die eigentliche Debatte für Inhaber: Hilft dir eine nachklingende, Bitcoin-ähnliche Emissionskurve wirklich, wenn die stärkste Verwässerung gerade jetzt passiert und die Entlastung erst in Jahrzehnten kommt? @Dusk
#dusk
1
1
101
#termmax @termmax
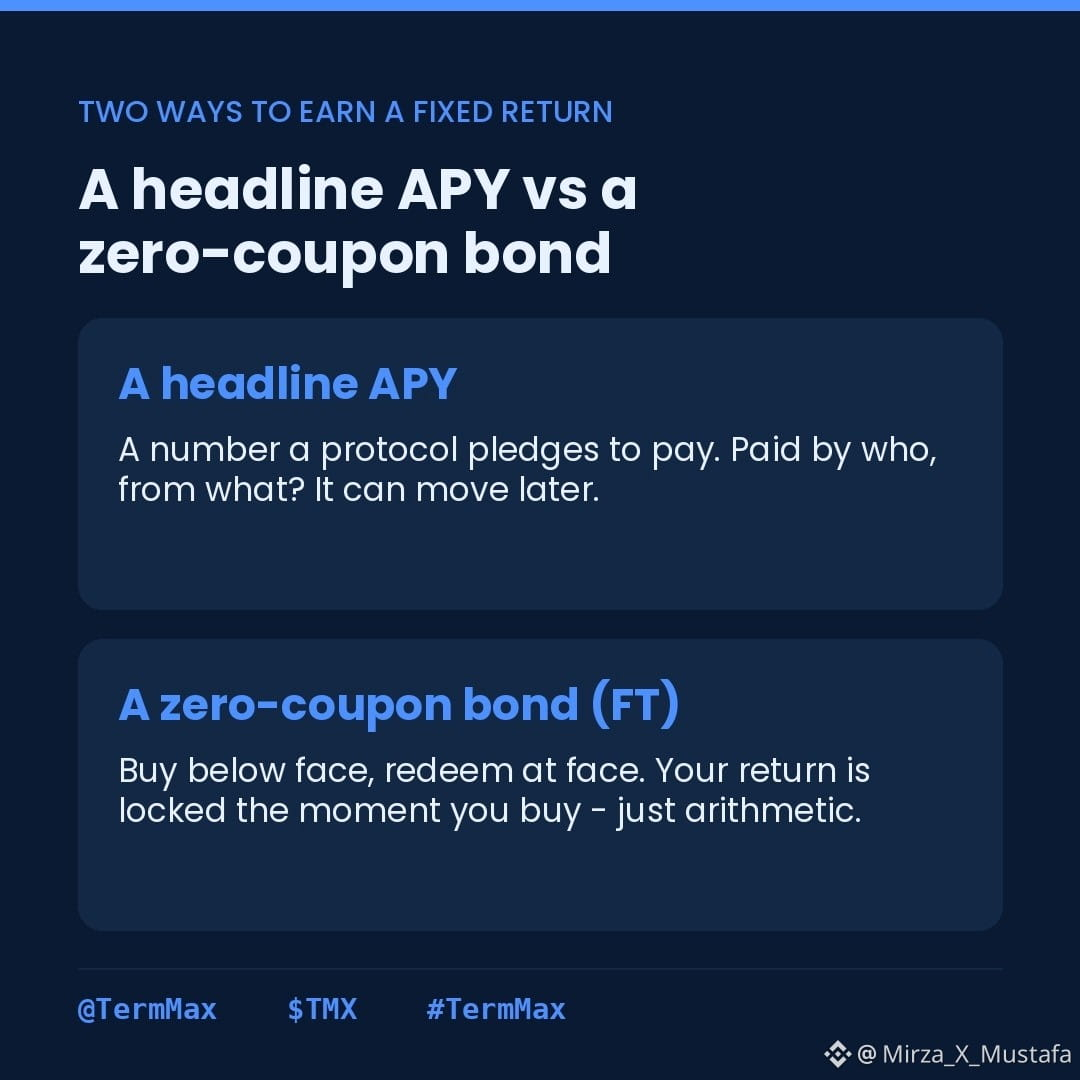
Kredite mit festem Zinssatz in DeFi werden so besprochen, als wäre das eine neue Erfindung. Ich habe mir angesehen, wie TermMax das tatsächlich macht, und das dahinterliegende Mechanismus ist eines der ältesten Instrumente im Finanzwesen: eine Zero-Coupon-Anleihe.
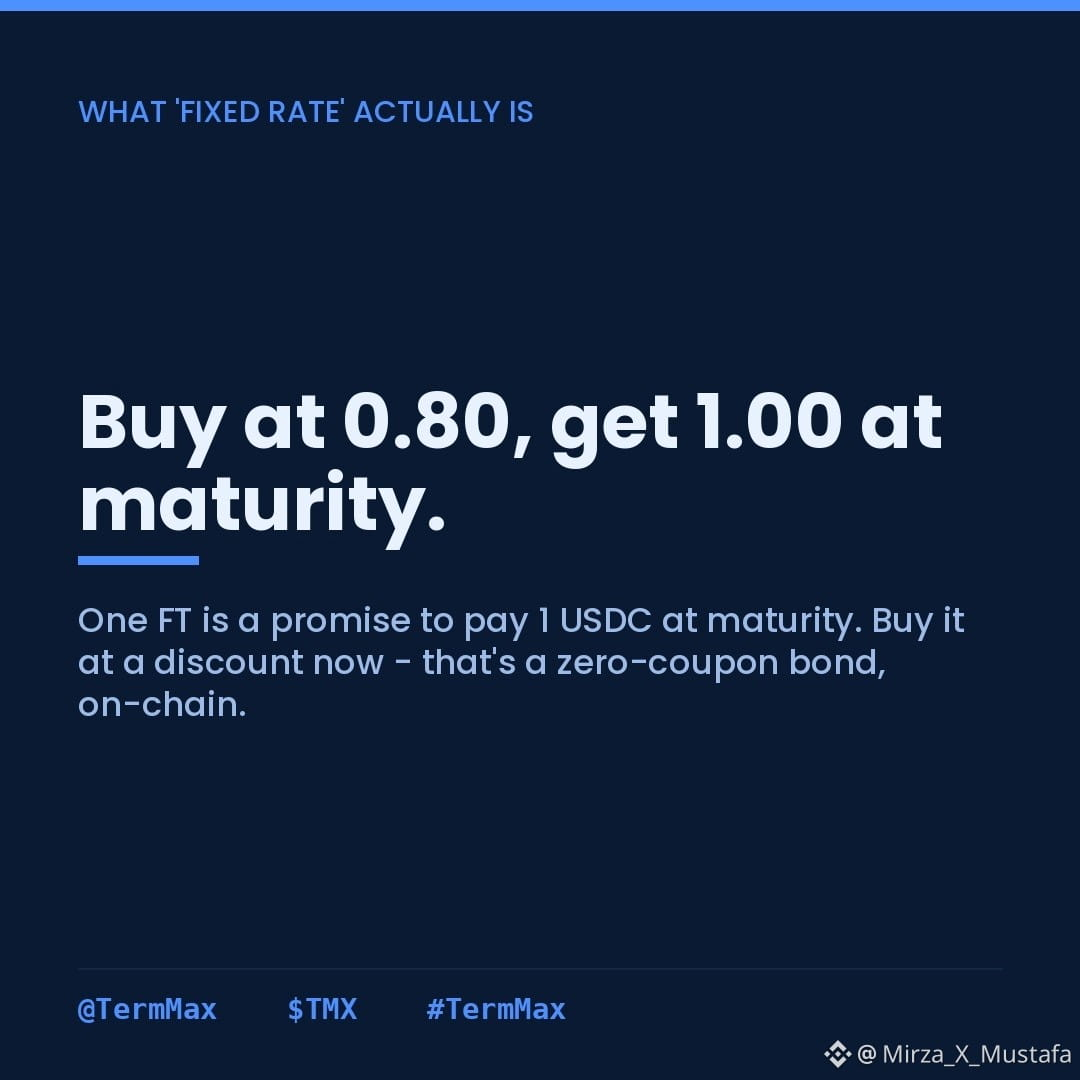
Hier ist der ganze Trick, entjargont. Der Kern-Token von TermMax ist der FT, ein Fixed-Rate-Token. Ein FT ist ein Versprechen, dir 1 USDC zu einem festgelegten Fälligkeitsdatum zu zahlen. Vor der Fälligkeit wird er mit einem Abschlag verkauft, sagen wir 0,80. Du kaufst ihn jetzt für 0,80 und löst ihn später für 1,00 ein. Diese Spanne ist deine feste Rendite, in diesem Beispiel etwa 25%.
Das ist es. Das ist eine Zero-Coupon-Anleihe. Kauf unter dem Nennwert, erhalte den Nennwert bei Fälligkeit – keine Kupons dazwischen. Treasury Bills funktionieren exakt so schon seit Jahrzehnten.
Warum das wichtig ist: Der feste Zinssatz ist nicht diese versprochene APY-Zahl, die irgendein Protokoll dir angeblich auszahlt. Es ist einfach der Abschlag, zu dem du gekauft hast. Die Rendite ist beim Kauf sofort festgeschrieben, weil sie im Preis eingebacken ist – nicht in einer variablen Größe, die sich später noch bewegen kann.
Ich finde das sogar beruhigender als die meisten DeFi-Renditen. Ein versprochenes 25%-APY lässt mich fragen: Wer zahlt das, von welchem Geld, und woher? Bei einer Anleihe, die für 0,80 gekauft wurde und bei Fälligkeit 1,00 bringt, ist das einfach nur Arithmetik.
Ich sage nicht, dass es risikofrei ist. Du bist bis zur Fälligkeit gebunden, um die volle Rendite zu bekommen; früh zu verkaufen bedeutet, den dann geltenden Marktpreis zu nehmen. Und eine Zero-Coupon-Anleihe ist nur so gut wie der Schuldner, der zurückzahlt. Überbesicherung hilft, aber sie beseitigt weder Ausfall- noch Liquidationsrisiken. Es ist ein bekanntes Instrument – keine Magie.
Trotzdem gibt es etwas Aufklärendes an einem Protokoll, dessen Innovation im Grunde nur darin besteht, ein festverzinsliches Instrument aus Jahrhunderten onchain zu bringen. Wenn der feste Zinssatz einfach ein Abschlag ist, den du selbst überprüfen kannst – macht das das Vertrauen leichter als ein reiner Schlagzeilen-APY? Oder bringt die Onchain-Hülle Risiken mit sich, die die alte Anleihe nie hatte? @termmax
#TermMax $ACE $TUT $EDEN
{future}(EDENUSDT)
{future}(TUTUSDT)
{future}(ACEUSDT)
#termmax @TermMax
Kredite mit festem Zinssatz in DeFi werden so besprochen, als wäre das eine neue Erfindung. Ich habe mir angesehen, wie TermMax das tatsächlich macht, und das dahinterliegende Mechanismus ist eines der ältesten Instrumente im Finanzwesen: eine Zero-Coupon-Anleihe.
Hier ist der ganze Trick, entjargont. Der Kern-Token von TermMax ist der FT, ein Fixed-Rate-Token. Ein FT ist ein Versprechen, dir 1 USDC zu einem festgelegten Fälligkeitsdatum zu zahlen. Vor der Fälligkeit wird er mit einem Abschlag verkauft, sagen wir 0,80. Du kaufst ihn jetzt für 0,80 und löst ihn später für 1,00 ein. Diese Spanne ist deine feste Rendite, in diesem Beispiel etwa 25%.
Das ist es. Das ist eine Zero-Coupon-Anleihe. Kauf unter dem Nennwert, erhalte den Nennwert bei Fälligkeit – keine Kupons dazwischen. Treasury Bills funktionieren exakt so schon seit Jahrzehnten.
Warum das wichtig ist: Der feste Zinssatz ist nicht diese versprochene APY-Zahl, die irgendein Protokoll dir angeblich auszahlt. Es ist einfach der Abschlag, zu dem du gekauft hast. Die Rendite ist beim Kauf sofort festgeschrieben, weil sie im Preis eingebacken ist – nicht in einer variablen Größe, die sich später noch bewegen kann.
Ich finde das sogar beruhigender als die meisten DeFi-Renditen. Ein versprochenes 25%-APY lässt mich fragen: Wer zahlt das, von welchem Geld, und woher? Bei einer Anleihe, die für 0,80 gekauft wurde und bei Fälligkeit 1,00 bringt, ist das einfach nur Arithmetik.
Ich sage nicht, dass es risikofrei ist. Du bist bis zur Fälligkeit gebunden, um die volle Rendite zu bekommen; früh zu verkaufen bedeutet, den dann geltenden Marktpreis zu nehmen. Und eine Zero-Coupon-Anleihe ist nur so gut wie der Schuldner, der zurückzahlt. Überbesicherung hilft, aber sie beseitigt weder Ausfall- noch Liquidationsrisiken. Es ist ein bekanntes Instrument – keine Magie.
Trotzdem gibt es etwas Aufklärendes an einem Protokoll, dessen Innovation im Grunde nur darin besteht, ein festverzinsliches Instrument aus Jahrhunderten onchain zu bringen. Wenn der feste Zinssatz einfach ein Abschlag ist, den du selbst überprüfen kannst – macht das das Vertrauen leichter als ein reiner Schlagzeilen-APY? Oder bringt die Onchain-Hülle Risiken mit sich, die die alte Anleihe nie hatte? @TermMax
#TermMax $ACE $TUT $EDEN
Kredite mit festem Zinssatz in DeFi werden so besprochen, als wäre das eine neue Erfindung. Ich habe mir angesehen, wie TermMax das tatsächlich macht, und das dahinterliegende Mechanismus ist eines der ältesten Instrumente im Finanzwesen: eine Zero-Coupon-Anleihe.
Hier ist der ganze Trick, entjargont. Der Kern-Token von TermMax ist der FT, ein Fixed-Rate-Token. Ein FT ist ein Versprechen, dir 1 USDC zu einem festgelegten Fälligkeitsdatum zu zahlen. Vor der Fälligkeit wird er mit einem Abschlag verkauft, sagen wir 0,80. Du kaufst ihn jetzt für 0,80 und löst ihn später für 1,00 ein. Diese Spanne ist deine feste Rendite, in diesem Beispiel etwa 25%.
Das ist es. Das ist eine Zero-Coupon-Anleihe. Kauf unter dem Nennwert, erhalte den Nennwert bei Fälligkeit – keine Kupons dazwischen. Treasury Bills funktionieren exakt so schon seit Jahrzehnten.
Warum das wichtig ist: Der feste Zinssatz ist nicht diese versprochene APY-Zahl, die irgendein Protokoll dir angeblich auszahlt. Es ist einfach der Abschlag, zu dem du gekauft hast. Die Rendite ist beim Kauf sofort festgeschrieben, weil sie im Preis eingebacken ist – nicht in einer variablen Größe, die sich später noch bewegen kann.
Ich finde das sogar beruhigender als die meisten DeFi-Renditen. Ein versprochenes 25%-APY lässt mich fragen: Wer zahlt das, von welchem Geld, und woher? Bei einer Anleihe, die für 0,80 gekauft wurde und bei Fälligkeit 1,00 bringt, ist das einfach nur Arithmetik.
Ich sage nicht, dass es risikofrei ist. Du bist bis zur Fälligkeit gebunden, um die volle Rendite zu bekommen; früh zu verkaufen bedeutet, den dann geltenden Marktpreis zu nehmen. Und eine Zero-Coupon-Anleihe ist nur so gut wie der Schuldner, der zurückzahlt. Überbesicherung hilft, aber sie beseitigt weder Ausfall- noch Liquidationsrisiken. Es ist ein bekanntes Instrument – keine Magie.
Trotzdem gibt es etwas Aufklärendes an einem Protokoll, dessen Innovation im Grunde nur darin besteht, ein festverzinsliches Instrument aus Jahrhunderten onchain zu bringen. Wenn der feste Zinssatz einfach ein Abschlag ist, den du selbst überprüfen kannst – macht das das Vertrauen leichter als ein reiner Schlagzeilen-APY? Oder bringt die Onchain-Hülle Risiken mit sich, die die alte Anleihe nie hatte? @TermMax
#TermMax $ACE $TUT $EDEN
2
471
#dusk $DUSK @Dusk_Foundation
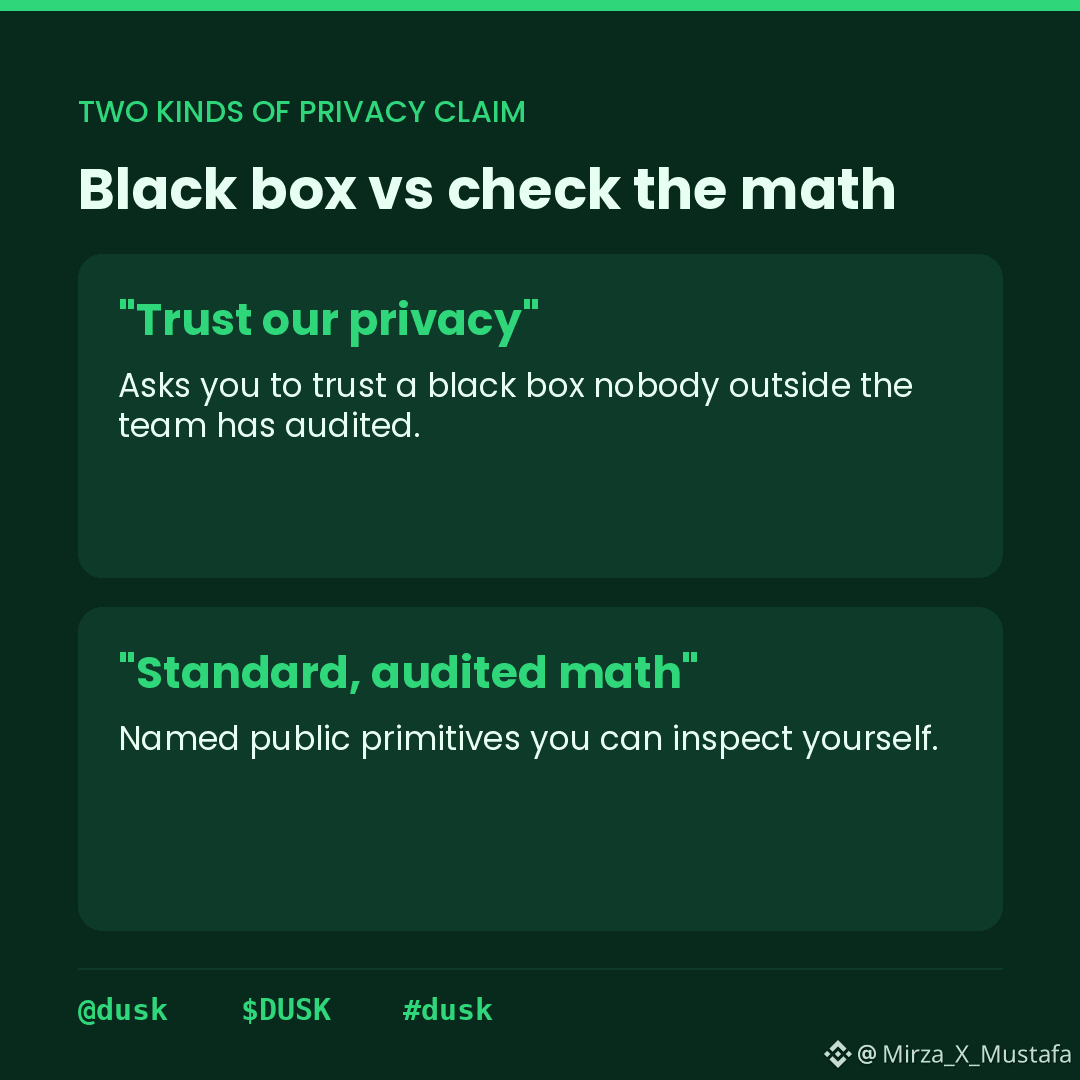
Ich bin mit der Erwartung hineingegangen, dass die Privatsphäre von Dusks aus einer proprietären Geheimzutat besteht. Das ist nicht der Fall. Sie ist fast vollständig aus öffentlich genutzter Standard-Kryptografie aufgebaut.
Ich habe das Whitepaper dafür überprüft, nicht nur das Marketing. Die Privatsphäre und Verifikation laufen auf benannten, weithin bekannten Primitiven: PLONK und Groth16 für Zero-Knowledge-Beweise; BLS12 381 und JubJub als elliptische Kurven; Poseidon und Blake2b für Hashing; Schnorr und BLS für Signaturen; Merkle-Bäume für die Mitgliedschaft.
Nichts davon wurde von Dusk erfunden. Alles davon ist öffentlich, peer-reviewed und wird in der breiteren ZK- und Crypto-Welt eingesetzt. Im Node tauchen sie sogar als plain Host-Functions auf: verify plonk, verify schnorr, verify bls. Du kannst nachlesen, was sie sind.
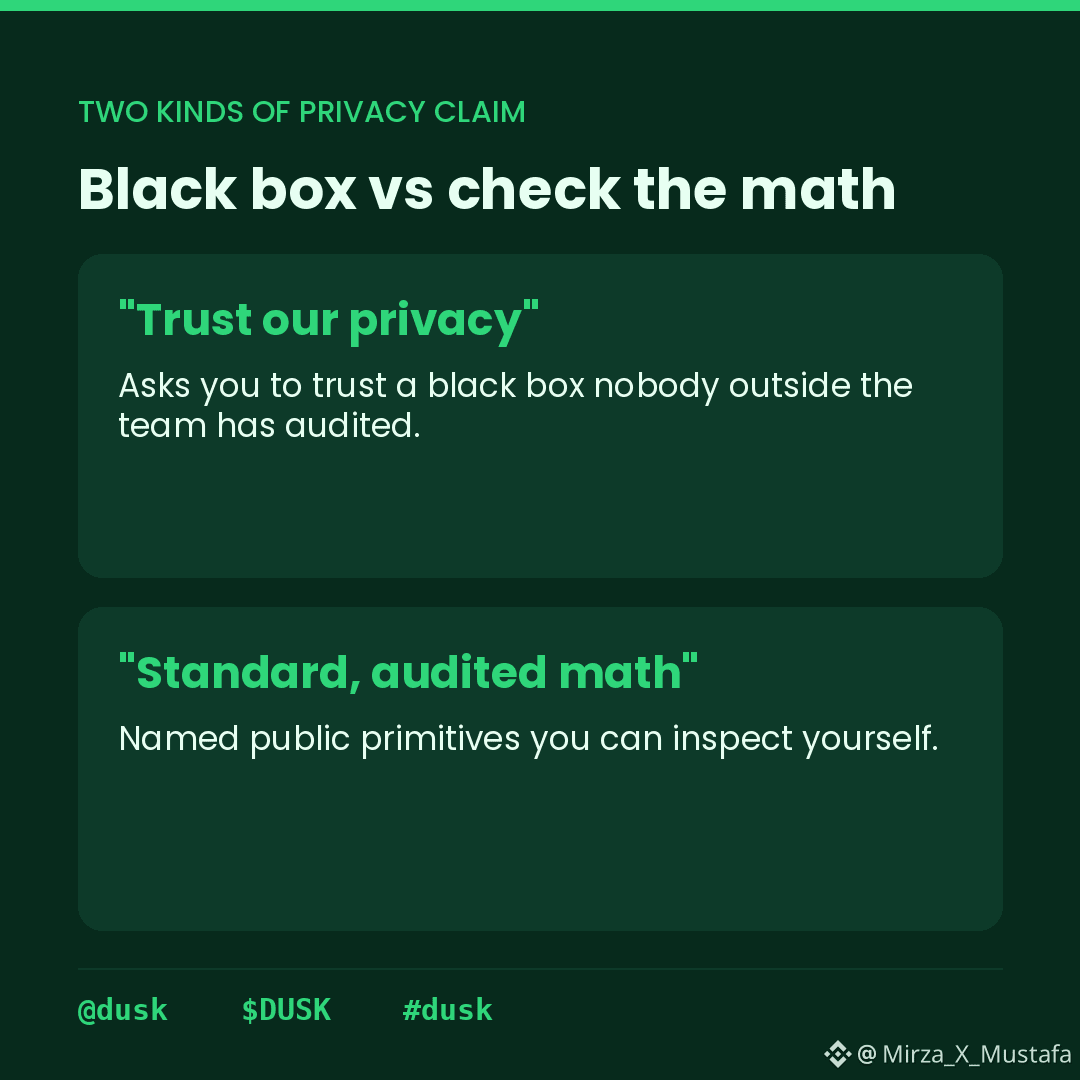
Das ist wichtiger, als es klingt. Vertrau uns Privatsphäre ist eine schwache Ansage, weil sie dich bittet, einer Blackbox zu vertrauen. Unsere Privatsphäre ist Standard-überprüfbare Mathematik, die du inspizieren kannst – das ist eine andere Art von Aussage, sie ist überprüfbar.
Ich denke nicht, dass die Verwendung öffentlicher Primitiver automatisch sicherer macht. Viele Projekte nutzen gute Kryptografie und liefern trotzdem eine fehlerhafte Implementierung. Dass die Primitiver korrekt sind, beweist nicht, dass die Assemblierung korrekt ist.
Aber es entfernt die schlimmste Form des Risikos: ein geheimes, nicht auditiertes Schema, das niemand außerhalb des Teams je angesehen hat. Hier sind zumindest die Zutaten bekannte Größen.
Der Punkt, zu dem ich immer wieder zurückkomme: Wenn die harte Mathematik alles öffentlich und geteilt ist – woher kommt dann der tatsächliche Vorsprung von Dusk? Aus der konkreten Art, wie es diese zu vertraulichen, aber dennoch regelkonformen Transaktionen kombiniert, oder etwas ganz anderem? @Dusk_Foundation _Foundation
$GPS $STAR
{future}(STARUSDT)
{future}(GPSUSDT)
#dusk
#dusk $DUSK @Dusk
Ich bin mit der Erwartung hineingegangen, dass die Privatsphäre von Dusks aus einer proprietären Geheimzutat besteht. Das ist nicht der Fall. Sie ist fast vollständig aus öffentlich genutzter Standard-Kryptografie aufgebaut.
Ich habe das Whitepaper dafür überprüft, nicht nur das Marketing. Die Privatsphäre und Verifikation laufen auf benannten, weithin bekannten Primitiven: PLONK und Groth16 für Zero-Knowledge-Beweise; BLS12 381 und JubJub als elliptische Kurven; Poseidon und Blake2b für Hashing; Schnorr und BLS für Signaturen; Merkle-Bäume für die Mitgliedschaft.
Nichts davon wurde von Dusk erfunden. Alles davon ist öffentlich, peer-reviewed und wird in der breiteren ZK- und Crypto-Welt eingesetzt. Im Node tauchen sie sogar als plain Host-Functions auf: verify plonk, verify schnorr, verify bls. Du kannst nachlesen, was sie sind.
Das ist wichtiger, als es klingt. Vertrau uns Privatsphäre ist eine schwache Ansage, weil sie dich bittet, einer Blackbox zu vertrauen. Unsere Privatsphäre ist Standard-überprüfbare Mathematik, die du inspizieren kannst – das ist eine andere Art von Aussage, sie ist überprüfbar.
Ich denke nicht, dass die Verwendung öffentlicher Primitiver automatisch sicherer macht. Viele Projekte nutzen gute Kryptografie und liefern trotzdem eine fehlerhafte Implementierung. Dass die Primitiver korrekt sind, beweist nicht, dass die Assemblierung korrekt ist.
Aber es entfernt die schlimmste Form des Risikos: ein geheimes, nicht auditiertes Schema, das niemand außerhalb des Teams je angesehen hat. Hier sind zumindest die Zutaten bekannte Größen.
Der Punkt, zu dem ich immer wieder zurückkomme: Wenn die harte Mathematik alles öffentlich und geteilt ist – woher kommt dann der tatsächliche Vorsprung von Dusk? Aus der konkreten Art, wie es diese zu vertraulichen, aber dennoch regelkonformen Transaktionen kombiniert, oder etwas ganz anderem? @Dusk _Foundation
$GPS $STAR
#dusk
Ich bin mit der Erwartung hineingegangen, dass die Privatsphäre von Dusks aus einer proprietären Geheimzutat besteht. Das ist nicht der Fall. Sie ist fast vollständig aus öffentlich genutzter Standard-Kryptografie aufgebaut.
Ich habe das Whitepaper dafür überprüft, nicht nur das Marketing. Die Privatsphäre und Verifikation laufen auf benannten, weithin bekannten Primitiven: PLONK und Groth16 für Zero-Knowledge-Beweise; BLS12 381 und JubJub als elliptische Kurven; Poseidon und Blake2b für Hashing; Schnorr und BLS für Signaturen; Merkle-Bäume für die Mitgliedschaft.
Nichts davon wurde von Dusk erfunden. Alles davon ist öffentlich, peer-reviewed und wird in der breiteren ZK- und Crypto-Welt eingesetzt. Im Node tauchen sie sogar als plain Host-Functions auf: verify plonk, verify schnorr, verify bls. Du kannst nachlesen, was sie sind.
Das ist wichtiger, als es klingt. Vertrau uns Privatsphäre ist eine schwache Ansage, weil sie dich bittet, einer Blackbox zu vertrauen. Unsere Privatsphäre ist Standard-überprüfbare Mathematik, die du inspizieren kannst – das ist eine andere Art von Aussage, sie ist überprüfbar.
Ich denke nicht, dass die Verwendung öffentlicher Primitiver automatisch sicherer macht. Viele Projekte nutzen gute Kryptografie und liefern trotzdem eine fehlerhafte Implementierung. Dass die Primitiver korrekt sind, beweist nicht, dass die Assemblierung korrekt ist.
Aber es entfernt die schlimmste Form des Risikos: ein geheimes, nicht auditiertes Schema, das niemand außerhalb des Teams je angesehen hat. Hier sind zumindest die Zutaten bekannte Größen.
Der Punkt, zu dem ich immer wieder zurückkomme: Wenn die harte Mathematik alles öffentlich und geteilt ist – woher kommt dann der tatsächliche Vorsprung von Dusk? Aus der konkreten Art, wie es diese zu vertraulichen, aber dennoch regelkonformen Transaktionen kombiniert, oder etwas ganz anderem? @Dusk _Foundation
$GPS $STAR
#dusk
1
2
114
Verifiziert
#dusk $DUSK @Dusk_Foundation _Foundation
Viele Aspekte, die Dusk für regulierte Finanzen interessant machen, liegen nicht tatsächlich in der Blockchain.
Sondern im regulatorischen Pfad darum herum.
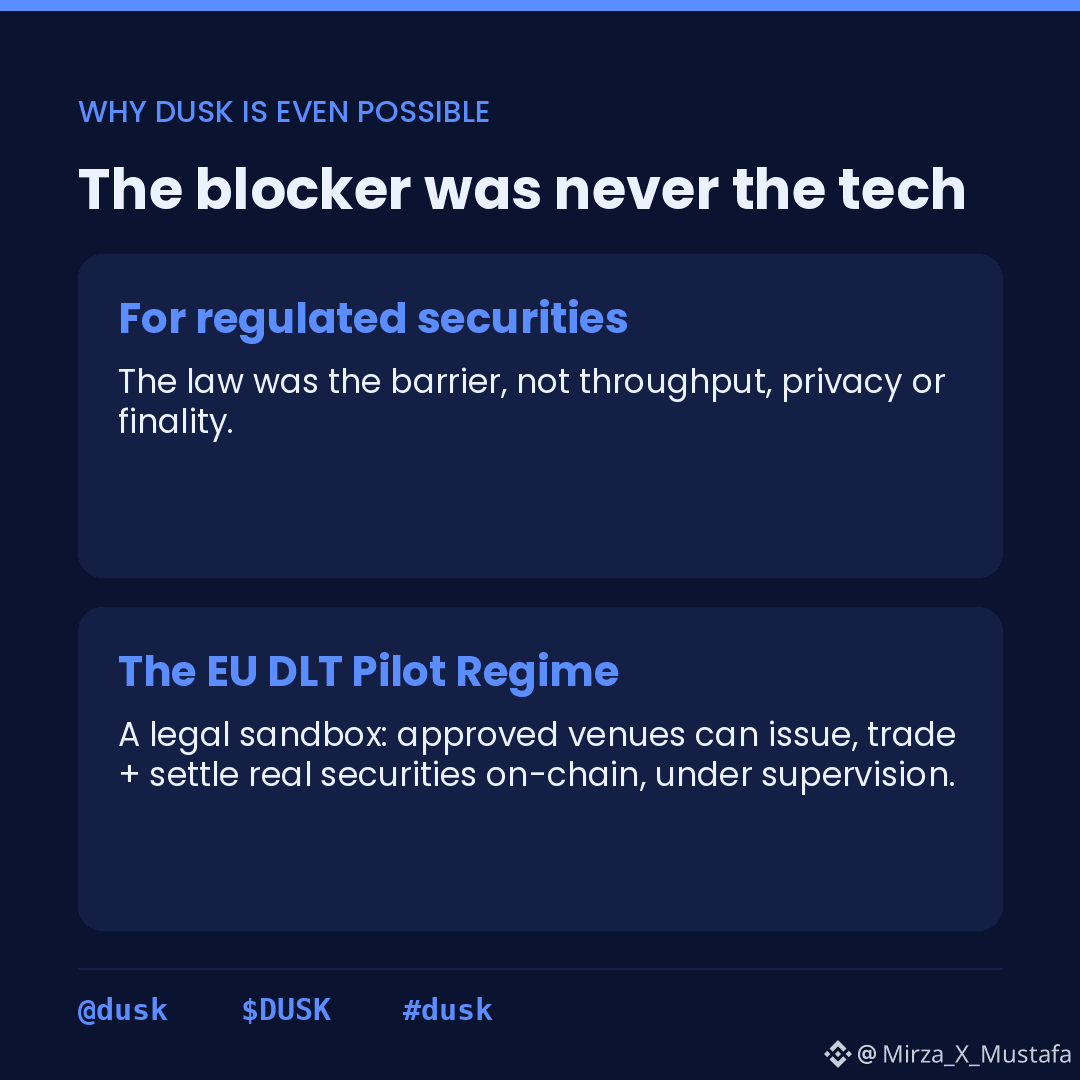
Ich sehe immer wieder, dass Ketten hauptsächlich nach Durchsatz, Privatsphäre, Finalität und all den üblichen technischen Kennzahlen beurteilt werden. Aber für regulierte Wertpapiere stellt sich eine andere Frage zuerst:
Kann man den Markt überhaupt rechtlich auf diese Weise betreiben?
Genau hier wird das EU DLT-Pilotregime spannend.
Es ist im Grunde ein kontrollierter Rahmen zum Testen von DLT-basierten Modellen für das Aufzeichnen von Handel und Abwicklung bestimmter Finanzinstrumente unter regulatorischer Aufsicht – wobei die üblichen Anforderungen an Anlegerschutz und Marktintegrität weiterhin gelten.
Das ist wichtig, weil es zwei sehr unterschiedliche Dinge sind, ein Wertpapier auf eine Blockchain zu setzen und dieses Blockchain-System als rechtlich anerkannte Marktinfrastruktur zu etablieren.
Die Lizenz-Begrifflichkeiten machen das Ganze konkreter.
21X hat bereits die DLT-TSS-Lizenz, die es erlaubt, Handels- und Abwicklungsfunktionen unter dem EU-Pilotrahmen zu kombinieren. Dusk und NPEX haben sich derweil auf ihrem eigenen Weg zu einer DLT-TSS-Lizenz für native On-Chain-Emissionen bewegt.
Und das ist eine wichtige Unterscheidung: Der Rahmen ist ein Ermöglicher – aber die tatsächlichen regulatorischen Genehmigungen sind weiterhin ein separater Prozess.
Darum würde ich das Pilotregime auch nicht als die Ziellinie betrachten.
Es ist ein Pilot. Es gibt Grenzen, Bedingungen und einen Überprüfungsprozess, und die EU schaut bereits darauf, wie sich der Rahmen in etwas Dauerhafteres und Flexibleres weiterentwickeln könnte.
Vielleicht ist die interessante Engstelle also jetzt nicht mehr, ob die rechtliche Tür existiert.
Sondern ob es mehr Marktinfrastrukturen lizenziert wird – oder ob es gelingt, tatsächliche Emittenten davon zu überzeugen, dass die Verlagerung von Wertpapieren auf die Chain die operative Umstellung wert ist?
@Dusk_Foundation
#dusk $APR $BTW
{future}(BTWUSDT)
{future}(APRUSDT)
#dusk $DUSK @Dusk _Foundation
Viele Aspekte, die Dusk für regulierte Finanzen interessant machen, liegen nicht tatsächlich in der Blockchain.
Sondern im regulatorischen Pfad darum herum.
Ich sehe immer wieder, dass Ketten hauptsächlich nach Durchsatz, Privatsphäre, Finalität und all den üblichen technischen Kennzahlen beurteilt werden. Aber für regulierte Wertpapiere stellt sich eine andere Frage zuerst:
Kann man den Markt überhaupt rechtlich auf diese Weise betreiben?
Genau hier wird das EU DLT-Pilotregime spannend.
Es ist im Grunde ein kontrollierter Rahmen zum Testen von DLT-basierten Modellen für das Aufzeichnen von Handel und Abwicklung bestimmter Finanzinstrumente unter regulatorischer Aufsicht – wobei die üblichen Anforderungen an Anlegerschutz und Marktintegrität weiterhin gelten.
Das ist wichtig, weil es zwei sehr unterschiedliche Dinge sind, ein Wertpapier auf eine Blockchain zu setzen und dieses Blockchain-System als rechtlich anerkannte Marktinfrastruktur zu etablieren.
Die Lizenz-Begrifflichkeiten machen das Ganze konkreter.
21X hat bereits die DLT-TSS-Lizenz, die es erlaubt, Handels- und Abwicklungsfunktionen unter dem EU-Pilotrahmen zu kombinieren. Dusk und NPEX haben sich derweil auf ihrem eigenen Weg zu einer DLT-TSS-Lizenz für native On-Chain-Emissionen bewegt.
Und das ist eine wichtige Unterscheidung: Der Rahmen ist ein Ermöglicher – aber die tatsächlichen regulatorischen Genehmigungen sind weiterhin ein separater Prozess.
Darum würde ich das Pilotregime auch nicht als die Ziellinie betrachten.
Es ist ein Pilot. Es gibt Grenzen, Bedingungen und einen Überprüfungsprozess, und die EU schaut bereits darauf, wie sich der Rahmen in etwas Dauerhafteres und Flexibleres weiterentwickeln könnte.
Vielleicht ist die interessante Engstelle also jetzt nicht mehr, ob die rechtliche Tür existiert.
Sondern ob es mehr Marktinfrastrukturen lizenziert wird – oder ob es gelingt, tatsächliche Emittenten davon zu überzeugen, dass die Verlagerung von Wertpapieren auf die Chain die operative Umstellung wert ist?
@Dusk
#dusk $APR $BTW
Viele Aspekte, die Dusk für regulierte Finanzen interessant machen, liegen nicht tatsächlich in der Blockchain.
Sondern im regulatorischen Pfad darum herum.
Ich sehe immer wieder, dass Ketten hauptsächlich nach Durchsatz, Privatsphäre, Finalität und all den üblichen technischen Kennzahlen beurteilt werden. Aber für regulierte Wertpapiere stellt sich eine andere Frage zuerst:
Kann man den Markt überhaupt rechtlich auf diese Weise betreiben?
Genau hier wird das EU DLT-Pilotregime spannend.
Es ist im Grunde ein kontrollierter Rahmen zum Testen von DLT-basierten Modellen für das Aufzeichnen von Handel und Abwicklung bestimmter Finanzinstrumente unter regulatorischer Aufsicht – wobei die üblichen Anforderungen an Anlegerschutz und Marktintegrität weiterhin gelten.
Das ist wichtig, weil es zwei sehr unterschiedliche Dinge sind, ein Wertpapier auf eine Blockchain zu setzen und dieses Blockchain-System als rechtlich anerkannte Marktinfrastruktur zu etablieren.
Die Lizenz-Begrifflichkeiten machen das Ganze konkreter.
21X hat bereits die DLT-TSS-Lizenz, die es erlaubt, Handels- und Abwicklungsfunktionen unter dem EU-Pilotrahmen zu kombinieren. Dusk und NPEX haben sich derweil auf ihrem eigenen Weg zu einer DLT-TSS-Lizenz für native On-Chain-Emissionen bewegt.
Und das ist eine wichtige Unterscheidung: Der Rahmen ist ein Ermöglicher – aber die tatsächlichen regulatorischen Genehmigungen sind weiterhin ein separater Prozess.
Darum würde ich das Pilotregime auch nicht als die Ziellinie betrachten.
Es ist ein Pilot. Es gibt Grenzen, Bedingungen und einen Überprüfungsprozess, und die EU schaut bereits darauf, wie sich der Rahmen in etwas Dauerhafteres und Flexibleres weiterentwickeln könnte.
Vielleicht ist die interessante Engstelle also jetzt nicht mehr, ob die rechtliche Tür existiert.
Sondern ob es mehr Marktinfrastrukturen lizenziert wird – oder ob es gelingt, tatsächliche Emittenten davon zu überzeugen, dass die Verlagerung von Wertpapieren auf die Chain die operative Umstellung wert ist?
@Dusk
#dusk $APR $BTW
5
4
861
Verifiziert
#dusk $DUSK @Dusk_Foundation
Ich habe mir DUSK immer so vorgestellt, als würde es auf einer einzigen Kette leben. Herausgestellt hat sich: Es ist so eingerichtet, dass es sich über mehrere Ketten hinweg bewegt – und das Mechanismusdesign ist spannender, als ich erwartet hatte.
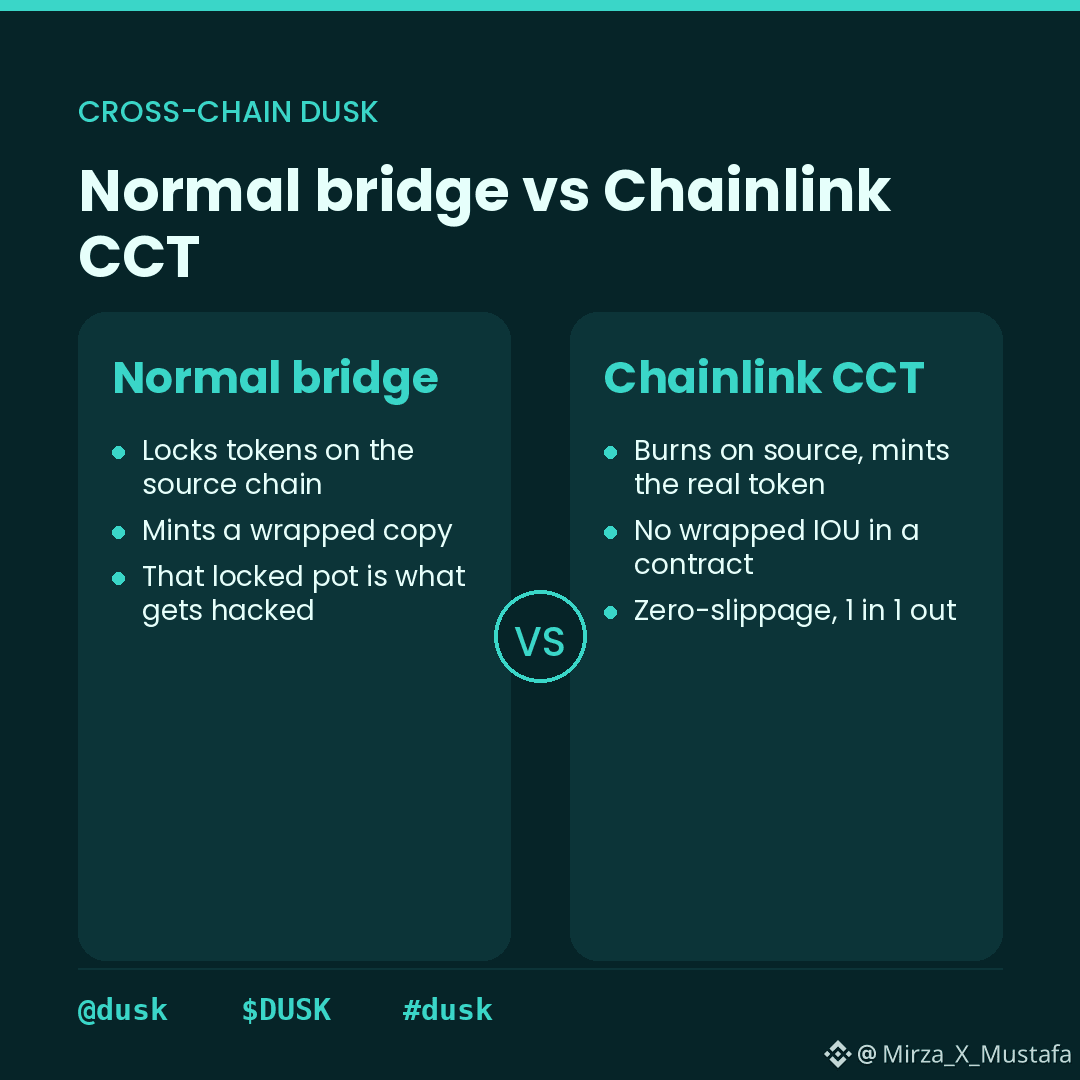
So funktioniert es nicht wie eine normale Brücke. Dusk nutzt Chainlinks CrossChain-Token-Standard (CCT), um DUSK zwischen Ketten wie Ethereum und Solana zu verschieben. Statt die Tokens auf der einen Seite zu sperren und dann eine verpackte Kopie auf der anderen zu prägen, verbrennt Dusk das Token auf der Quellkette und prägt das echte Asset auf der Zielkette. Kein verpacktes IOU, das in einem Bridge-Contract herumliegt.
Diese Details sind wichtig, weil es genau an solchen Stellen ist, wo bei Krypto besonders viel verloren ging. Die meisten Hacks waren nicht einfach „die Ketten sind ausgefallen“, sondern der Bridge dazwischen hat die gesperrten Gelder gehalten. Burn-and-mint nimmt diesem Honigtopf genau diese Angriffsfläche.
Außerdem bedeutet das: Null-Slippage-Transfers – also eine DUSK rein, eine DUSK raus – keine Umtausch-Route über Liquidität. Und die gleiche CCIP-Einrichtung erreicht 65+ Ketten, also ist das nicht nur ein Ethereum-zu-Solana-Thema.
Wenn ich ehrlich bin: Cross-Chain ist eines dieser Features, das nach Routine klingt, bis du dich erinnerst, wie schlecht die alte Version davon gelaufen ist. Das über Chainlink zu machen statt über eine eigene, benutzerdefinierte Bridge ist eine echte Risikoentscheidung – nicht nur Bequemlichkeit.
Die offene Frage für mich ist die Adoption: Ein sichereres Cross-Chain-Design ist nur dann relevant, wenn DUSK wirklich über Ketten hinweg wechseln muss – und das hängt davon ab, ob sich zuerst echte Nutzung auf diesen Ketten zeigt.
Für alle, die schon CCT-basierte Transfers verwendet haben: Fühlt sich „Burn-and-Mint“ in der Praxis tatsächlich anders an, oder ist es unsichtbar, sobald man nur noch Tokens bewegt? @dusk
#dusk $HEMI $AKE
{future}(AKEUSDT)
{future}(HEMIUSDT)
#dusk $DUSK @Dusk
Ich habe mir DUSK immer so vorgestellt, als würde es auf einer einzigen Kette leben. Herausgestellt hat sich: Es ist so eingerichtet, dass es sich über mehrere Ketten hinweg bewegt – und das Mechanismusdesign ist spannender, als ich erwartet hatte.
So funktioniert es nicht wie eine normale Brücke. Dusk nutzt Chainlinks CrossChain-Token-Standard (CCT), um DUSK zwischen Ketten wie Ethereum und Solana zu verschieben. Statt die Tokens auf der einen Seite zu sperren und dann eine verpackte Kopie auf der anderen zu prägen, verbrennt Dusk das Token auf der Quellkette und prägt das echte Asset auf der Zielkette. Kein verpacktes IOU, das in einem Bridge-Contract herumliegt.
Diese Details sind wichtig, weil es genau an solchen Stellen ist, wo bei Krypto besonders viel verloren ging. Die meisten Hacks waren nicht einfach „die Ketten sind ausgefallen“, sondern der Bridge dazwischen hat die gesperrten Gelder gehalten. Burn-and-mint nimmt diesem Honigtopf genau diese Angriffsfläche.
Außerdem bedeutet das: Null-Slippage-Transfers – also eine DUSK rein, eine DUSK raus – keine Umtausch-Route über Liquidität. Und die gleiche CCIP-Einrichtung erreicht 65+ Ketten, also ist das nicht nur ein Ethereum-zu-Solana-Thema.
Wenn ich ehrlich bin: Cross-Chain ist eines dieser Features, das nach Routine klingt, bis du dich erinnerst, wie schlecht die alte Version davon gelaufen ist. Das über Chainlink zu machen statt über eine eigene, benutzerdefinierte Bridge ist eine echte Risikoentscheidung – nicht nur Bequemlichkeit.
Die offene Frage für mich ist die Adoption: Ein sichereres Cross-Chain-Design ist nur dann relevant, wenn DUSK wirklich über Ketten hinweg wechseln muss – und das hängt davon ab, ob sich zuerst echte Nutzung auf diesen Ketten zeigt.
Für alle, die schon CCT-basierte Transfers verwendet haben: Fühlt sich „Burn-and-Mint“ in der Praxis tatsächlich anders an, oder ist es unsichtbar, sobald man nur noch Tokens bewegt? @dusk
#dusk $HEMI $AKE
Ich habe mir DUSK immer so vorgestellt, als würde es auf einer einzigen Kette leben. Herausgestellt hat sich: Es ist so eingerichtet, dass es sich über mehrere Ketten hinweg bewegt – und das Mechanismusdesign ist spannender, als ich erwartet hatte.
So funktioniert es nicht wie eine normale Brücke. Dusk nutzt Chainlinks CrossChain-Token-Standard (CCT), um DUSK zwischen Ketten wie Ethereum und Solana zu verschieben. Statt die Tokens auf der einen Seite zu sperren und dann eine verpackte Kopie auf der anderen zu prägen, verbrennt Dusk das Token auf der Quellkette und prägt das echte Asset auf der Zielkette. Kein verpacktes IOU, das in einem Bridge-Contract herumliegt.
Diese Details sind wichtig, weil es genau an solchen Stellen ist, wo bei Krypto besonders viel verloren ging. Die meisten Hacks waren nicht einfach „die Ketten sind ausgefallen“, sondern der Bridge dazwischen hat die gesperrten Gelder gehalten. Burn-and-mint nimmt diesem Honigtopf genau diese Angriffsfläche.
Außerdem bedeutet das: Null-Slippage-Transfers – also eine DUSK rein, eine DUSK raus – keine Umtausch-Route über Liquidität. Und die gleiche CCIP-Einrichtung erreicht 65+ Ketten, also ist das nicht nur ein Ethereum-zu-Solana-Thema.
Wenn ich ehrlich bin: Cross-Chain ist eines dieser Features, das nach Routine klingt, bis du dich erinnerst, wie schlecht die alte Version davon gelaufen ist. Das über Chainlink zu machen statt über eine eigene, benutzerdefinierte Bridge ist eine echte Risikoentscheidung – nicht nur Bequemlichkeit.
Die offene Frage für mich ist die Adoption: Ein sichereres Cross-Chain-Design ist nur dann relevant, wenn DUSK wirklich über Ketten hinweg wechseln muss – und das hängt davon ab, ob sich zuerst echte Nutzung auf diesen Ketten zeigt.
Für alle, die schon CCT-basierte Transfers verwendet haben: Fühlt sich „Burn-and-Mint“ in der Praxis tatsächlich anders an, oder ist es unsichtbar, sobald man nur noch Tokens bewegt? @dusk
#dusk $HEMI $AKE
2
2
448
#dusk @Dusk_Foundation Ich habe heute Abend ein wenig damit verbracht, mir DUSK auf dem Explorer und auf den Marktfunktionen-Seiten nebeneinander anzusehen. Ich wollte sehen, wie sich die beiden Stories nebeneinander verhalten.🤔
Story eins ist die Ambition. Regulierte Finanzmärkte On-Chain. NPEX bringt €300M an Assets über einen MTF-Broker und einen ECSP-Lizenz-Stack rüber, 21X und DLT TSS, DuskEVM, ein MiCA-Euro. Das ist ein ernstes, konkretes Pitch für ein echtes institutionelles Problem.
Story zwei ist der Markt im Moment. Der Preis liegt bei etwa sechs Cent. Marktkapitalisierung rund dreißig Millionen. Das tägliche Volumen ist dünn, manchmal unter einer Million. Umlaufmenge nahe fünf hundert Millionen von einer maximalen Milliarde. Und er liegt ungefähr dreiundneunzig Prozent unter dem 2021er-Hoch.
Diese zwei Stories reden noch nicht wirklich miteinander.
Die Chain ist seit Anfang 2025 live. Dusk Trade, das Stück, das tatsächlich regulierte Assets vor die Nutzer bringen würde, ist jedoch immer noch auf der Warteliste. Der Großteil dessen, was ich On-Chain sehen kann, ist Staking – nicht vertrauliche Wertpapiere, die sich bewegen.
Ich sage nicht, dass die Ambition fake ist. Die Lizenzen und Partner sind real und verifizierbar – das ist nicht nichts.
Ich sage auch nicht, dass der Preis die echte Story erzählt. Dünne Märkte bewegen sich bei fast nichts, und Infrastruktur wie diese braucht Jahre, nicht Monate.
Es ist nur so, dass es im Moment eine große Lücke gibt zwischen dem, was Dusk gebaut haben soll, und dem, was tatsächlich darauf passiert. Diese Lücke schließt sich auf eine von zwei Arten: entweder zeigt sich echte Nutzung, oder die Leute hören auf zu warten.
Für alle, die DUSK länger verfolgt haben als ich: Welches eine Stück echter Nutzung müsstest du sehen, um zu glauben, dass die Lücke sich schließt – nicht nur die nächste Ankündigung einer Partnerschaft? @Dusk_Foundation $VELVET
$DUSK #dusk $ACE
#dusk @Dusk Ich habe heute Abend ein wenig damit verbracht, mir DUSK auf dem Explorer und auf den Marktfunktionen-Seiten nebeneinander anzusehen. Ich wollte sehen, wie sich die beiden Stories nebeneinander verhalten.🤔
Story eins ist die Ambition. Regulierte Finanzmärkte On-Chain. NPEX bringt €300M an Assets über einen MTF-Broker und einen ECSP-Lizenz-Stack rüber, 21X und DLT TSS, DuskEVM, ein MiCA-Euro. Das ist ein ernstes, konkretes Pitch für ein echtes institutionelles Problem.
Story zwei ist der Markt im Moment. Der Preis liegt bei etwa sechs Cent. Marktkapitalisierung rund dreißig Millionen. Das tägliche Volumen ist dünn, manchmal unter einer Million. Umlaufmenge nahe fünf hundert Millionen von einer maximalen Milliarde. Und er liegt ungefähr dreiundneunzig Prozent unter dem 2021er-Hoch.
Diese zwei Stories reden noch nicht wirklich miteinander.
Die Chain ist seit Anfang 2025 live. Dusk Trade, das Stück, das tatsächlich regulierte Assets vor die Nutzer bringen würde, ist jedoch immer noch auf der Warteliste. Der Großteil dessen, was ich On-Chain sehen kann, ist Staking – nicht vertrauliche Wertpapiere, die sich bewegen.
Ich sage nicht, dass die Ambition fake ist. Die Lizenzen und Partner sind real und verifizierbar – das ist nicht nichts.
Ich sage auch nicht, dass der Preis die echte Story erzählt. Dünne Märkte bewegen sich bei fast nichts, und Infrastruktur wie diese braucht Jahre, nicht Monate.
Es ist nur so, dass es im Moment eine große Lücke gibt zwischen dem, was Dusk gebaut haben soll, und dem, was tatsächlich darauf passiert. Diese Lücke schließt sich auf eine von zwei Arten: entweder zeigt sich echte Nutzung, oder die Leute hören auf zu warten.
Für alle, die DUSK länger verfolgt haben als ich: Welches eine Stück echter Nutzung müsstest du sehen, um zu glauben, dass die Lücke sich schließt – nicht nur die nächste Ankündigung einer Partnerschaft? @Dusk $VELVET
$DUSK #dusk $ACE
Story eins ist die Ambition. Regulierte Finanzmärkte On-Chain. NPEX bringt €300M an Assets über einen MTF-Broker und einen ECSP-Lizenz-Stack rüber, 21X und DLT TSS, DuskEVM, ein MiCA-Euro. Das ist ein ernstes, konkretes Pitch für ein echtes institutionelles Problem.
Story zwei ist der Markt im Moment. Der Preis liegt bei etwa sechs Cent. Marktkapitalisierung rund dreißig Millionen. Das tägliche Volumen ist dünn, manchmal unter einer Million. Umlaufmenge nahe fünf hundert Millionen von einer maximalen Milliarde. Und er liegt ungefähr dreiundneunzig Prozent unter dem 2021er-Hoch.
Diese zwei Stories reden noch nicht wirklich miteinander.
Die Chain ist seit Anfang 2025 live. Dusk Trade, das Stück, das tatsächlich regulierte Assets vor die Nutzer bringen würde, ist jedoch immer noch auf der Warteliste. Der Großteil dessen, was ich On-Chain sehen kann, ist Staking – nicht vertrauliche Wertpapiere, die sich bewegen.
Ich sage nicht, dass die Ambition fake ist. Die Lizenzen und Partner sind real und verifizierbar – das ist nicht nichts.
Ich sage auch nicht, dass der Preis die echte Story erzählt. Dünne Märkte bewegen sich bei fast nichts, und Infrastruktur wie diese braucht Jahre, nicht Monate.
Es ist nur so, dass es im Moment eine große Lücke gibt zwischen dem, was Dusk gebaut haben soll, und dem, was tatsächlich darauf passiert. Diese Lücke schließt sich auf eine von zwei Arten: entweder zeigt sich echte Nutzung, oder die Leute hören auf zu warten.
Für alle, die DUSK länger verfolgt haben als ich: Welches eine Stück echter Nutzung müsstest du sehen, um zu glauben, dass die Lücke sich schließt – nicht nur die nächste Ankündigung einer Partnerschaft? @Dusk $VELVET
$DUSK #dusk $ACE
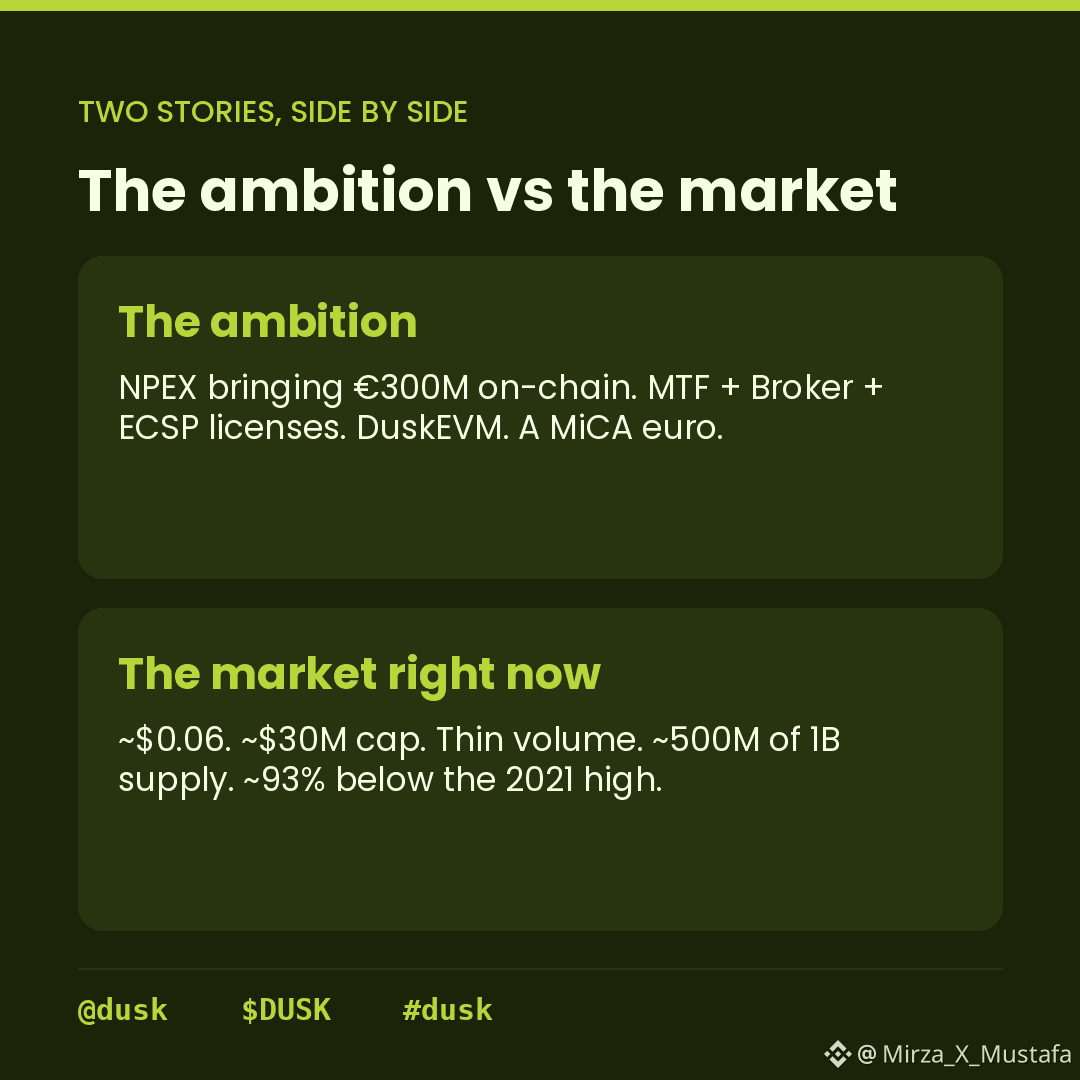
5
2
237
Verifiziert
NPEX hält drei Marktlizenzen. 21X hält eine vierte, die NPEX noch nicht hat.
NPEX ist eine von der AFM regulierte Börse, ein MTF, Broker und ECSP, und Dusk verbindet sich über sie mit regulierten Märkten.#dusk
Die vierte Lizenz ist DLT-TSS. Sie vereint Handel und Abwicklung in einem einzigen regulierten System mit atomarer Abwicklung. NPEX verfolgt sie noch.
21X hat sie bereits. 21X ist der erste, der eine EU DLT-TSS-Lizenz innehat, und dessen Integration DuskEVM ist.
Also zwei unterschiedliche Handelsplätze, zwei verschiedene Phasen desselben Lizenz-Stacks.@Dusk_Foundation
Es gibt außerdem einen zweiten Punkt in Dunks eigener Darstellung. In den meisten Netzwerken sitzt die Compliance auf der Anwendungsebene und wird pro App nachträglich angebracht. Dusk sagt, dass es die Compliance stattdessen auf der Protokollebene verortet.
Nicht dass Compliance auf Protokollebene automatisch besser ist. Aufgesetzte Lösungen können ebenfalls funktionieren; viele regulierte Systeme laufen so.
Und auch nicht, dass es nur Marketing ist. Wo die Compliance verortet ist, bestimmt, wer sie neu implementieren muss und wie oft.
Was ich beobachten würde, ist, was passiert, wenn echte Handelsplätze mit unterschiedlichen Lizenzen – NPEX mit einem Stack, 21X mit einem anderen – in dieselbe Basis auf Protokollebene einstecken: Bleibt die Compliance bestehen, oder wird die Neuinplementierung nur an einen anderen Ort verlagert.
$DUSK $AKE $EDEN
{future}(EDENUSDT)
{future}(AKEUSDT)
{future}(DUSKUSDT)
NPEX hält drei Marktlizenzen. 21X hält eine vierte, die NPEX noch nicht hat.
NPEX ist eine von der AFM regulierte Börse, ein MTF, Broker und ECSP, und Dusk verbindet sich über sie mit regulierten Märkten.#dusk
Die vierte Lizenz ist DLT-TSS. Sie vereint Handel und Abwicklung in einem einzigen regulierten System mit atomarer Abwicklung. NPEX verfolgt sie noch.
21X hat sie bereits. 21X ist der erste, der eine EU DLT-TSS-Lizenz innehat, und dessen Integration DuskEVM ist.
Also zwei unterschiedliche Handelsplätze, zwei verschiedene Phasen desselben Lizenz-Stacks.@Dusk
Es gibt außerdem einen zweiten Punkt in Dunks eigener Darstellung. In den meisten Netzwerken sitzt die Compliance auf der Anwendungsebene und wird pro App nachträglich angebracht. Dusk sagt, dass es die Compliance stattdessen auf der Protokollebene verortet.
Nicht dass Compliance auf Protokollebene automatisch besser ist. Aufgesetzte Lösungen können ebenfalls funktionieren; viele regulierte Systeme laufen so.
Und auch nicht, dass es nur Marketing ist. Wo die Compliance verortet ist, bestimmt, wer sie neu implementieren muss und wie oft.
Was ich beobachten würde, ist, was passiert, wenn echte Handelsplätze mit unterschiedlichen Lizenzen – NPEX mit einem Stack, 21X mit einem anderen – in dieselbe Basis auf Protokollebene einstecken: Bleibt die Compliance bestehen, oder wird die Neuinplementierung nur an einen anderen Ort verlagert.
$DUSK $AKE $EDEN
NPEX ist eine von der AFM regulierte Börse, ein MTF, Broker und ECSP, und Dusk verbindet sich über sie mit regulierten Märkten.#dusk
Die vierte Lizenz ist DLT-TSS. Sie vereint Handel und Abwicklung in einem einzigen regulierten System mit atomarer Abwicklung. NPEX verfolgt sie noch.
21X hat sie bereits. 21X ist der erste, der eine EU DLT-TSS-Lizenz innehat, und dessen Integration DuskEVM ist.
Also zwei unterschiedliche Handelsplätze, zwei verschiedene Phasen desselben Lizenz-Stacks.@Dusk
Es gibt außerdem einen zweiten Punkt in Dunks eigener Darstellung. In den meisten Netzwerken sitzt die Compliance auf der Anwendungsebene und wird pro App nachträglich angebracht. Dusk sagt, dass es die Compliance stattdessen auf der Protokollebene verortet.
Nicht dass Compliance auf Protokollebene automatisch besser ist. Aufgesetzte Lösungen können ebenfalls funktionieren; viele regulierte Systeme laufen so.
Und auch nicht, dass es nur Marketing ist. Wo die Compliance verortet ist, bestimmt, wer sie neu implementieren muss und wie oft.
Was ich beobachten würde, ist, was passiert, wenn echte Handelsplätze mit unterschiedlichen Lizenzen – NPEX mit einem Stack, 21X mit einem anderen – in dieselbe Basis auf Protokollebene einstecken: Bleibt die Compliance bestehen, oder wird die Neuinplementierung nur an einen anderen Ort verlagert.
$DUSK $AKE $EDEN
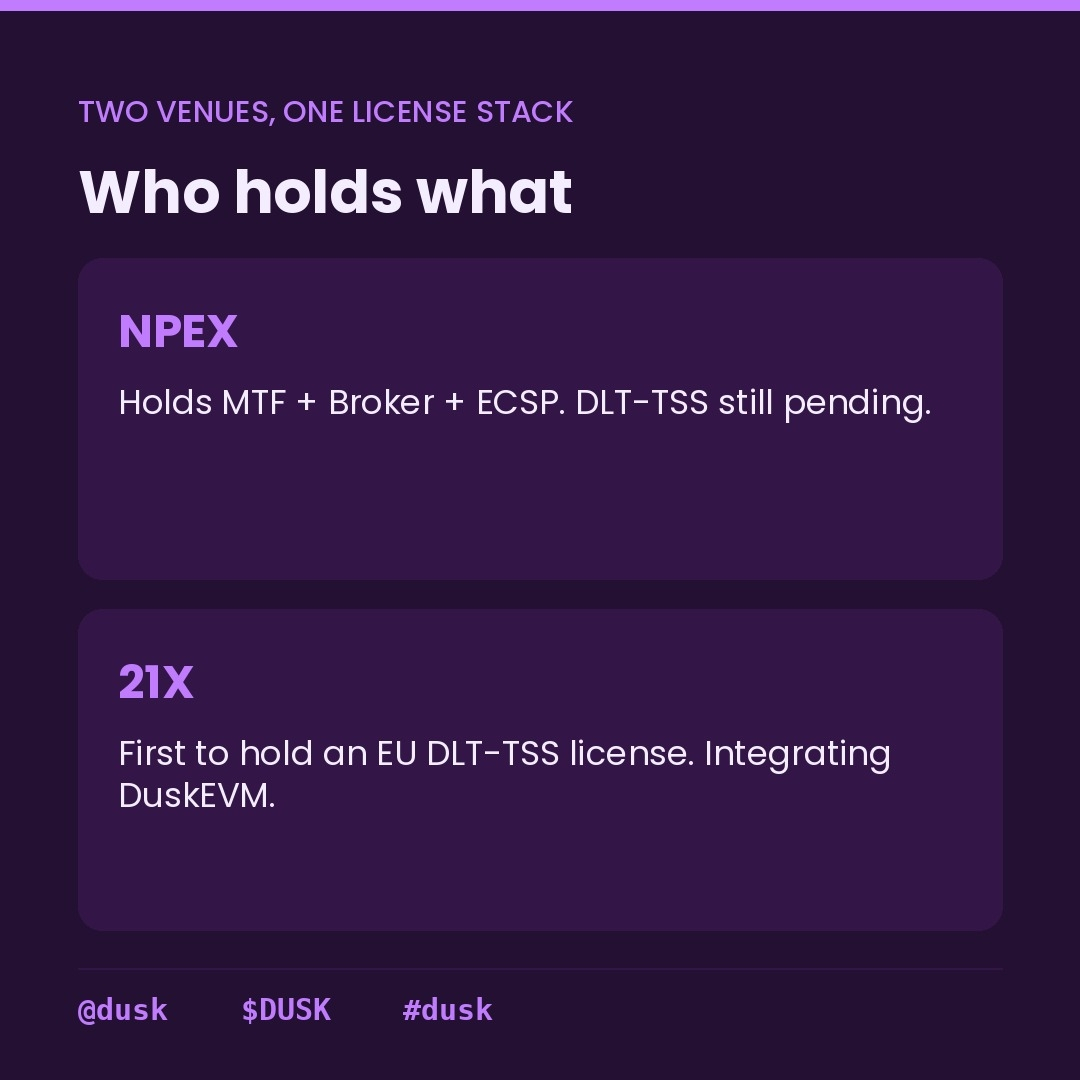
1
2
457
Verifiziert
Zwei Euro-Zahlen tauchen rund um NPEX auf. 300 Millionen Euro. 200 Millionen Euro.
Sie sind nicht dasselbe.#dusk
Die 300 Millionen Euro sind die Vermögenswerte, die NPEX On-Chain über Dusk mitbringt. Diese Zahl erscheint im EURQ-Post nach dem 21X-Post und in der Dusk-Trade-Ankündigung, sodass sie über drei Quellen konsistent ist.
Die 200 Millionen Euro sind etwas anderes. Dusk's Chainlink-Ankündigung sagt, NPEX habe über 200 Millionen Euro an Finanzierung für 100+ KMU ermöglicht, mit 17.500+ aktiven Investoren. Das ist eine Erfolgsbilanz, vergangene Aktivität – nicht das On-Chain-Ziel.@Dusk_Foundation
Es ist leicht, die beiden zu einer großen Zahl zu verwischen.
Ich sage nicht, dass irgendjemand etwas aufbläht. Beide stammen direkt aus den eigenen Posts von Dusk.
Ich sage auch nicht, dass es keine Rolle spielt. Wenn jemand sie addiert oder eine gegen die andere austauscht, ändert sich die Story.
Die Frage ist: Welche Zahl lohnt sich, um sie zu verfolgen? Denn hier geht es um die Vermögenswerte, die tatsächlich On-Chain bewegt wurden, oder um die historische Finanzierung, die NPEX bereits durchgeführt hat.
$DUSK $APR $BEAT
{future}(BEATUSDT)
{future}(APRUSDT)
{future}(DUSKUSDT)
Zwei Euro-Zahlen tauchen rund um NPEX auf. 300 Millionen Euro. 200 Millionen Euro.
Sie sind nicht dasselbe.#dusk
Die 300 Millionen Euro sind die Vermögenswerte, die NPEX On-Chain über Dusk mitbringt. Diese Zahl erscheint im EURQ-Post nach dem 21X-Post und in der Dusk-Trade-Ankündigung, sodass sie über drei Quellen konsistent ist.
Die 200 Millionen Euro sind etwas anderes. Dusk's Chainlink-Ankündigung sagt, NPEX habe über 200 Millionen Euro an Finanzierung für 100+ KMU ermöglicht, mit 17.500+ aktiven Investoren. Das ist eine Erfolgsbilanz, vergangene Aktivität – nicht das On-Chain-Ziel.@Dusk
Es ist leicht, die beiden zu einer großen Zahl zu verwischen.
Ich sage nicht, dass irgendjemand etwas aufbläht. Beide stammen direkt aus den eigenen Posts von Dusk.
Ich sage auch nicht, dass es keine Rolle spielt. Wenn jemand sie addiert oder eine gegen die andere austauscht, ändert sich die Story.
Die Frage ist: Welche Zahl lohnt sich, um sie zu verfolgen? Denn hier geht es um die Vermögenswerte, die tatsächlich On-Chain bewegt wurden, oder um die historische Finanzierung, die NPEX bereits durchgeführt hat.
$DUSK $APR $BEAT
Sie sind nicht dasselbe.#dusk
Die 300 Millionen Euro sind die Vermögenswerte, die NPEX On-Chain über Dusk mitbringt. Diese Zahl erscheint im EURQ-Post nach dem 21X-Post und in der Dusk-Trade-Ankündigung, sodass sie über drei Quellen konsistent ist.
Die 200 Millionen Euro sind etwas anderes. Dusk's Chainlink-Ankündigung sagt, NPEX habe über 200 Millionen Euro an Finanzierung für 100+ KMU ermöglicht, mit 17.500+ aktiven Investoren. Das ist eine Erfolgsbilanz, vergangene Aktivität – nicht das On-Chain-Ziel.@Dusk
Es ist leicht, die beiden zu einer großen Zahl zu verwischen.
Ich sage nicht, dass irgendjemand etwas aufbläht. Beide stammen direkt aus den eigenen Posts von Dusk.
Ich sage auch nicht, dass es keine Rolle spielt. Wenn jemand sie addiert oder eine gegen die andere austauscht, ändert sich die Story.
Die Frage ist: Welche Zahl lohnt sich, um sie zu verfolgen? Denn hier geht es um die Vermögenswerte, die tatsächlich On-Chain bewegt wurden, oder um die historische Finanzierung, die NPEX bereits durchgeführt hat.
$DUSK $APR $BEAT
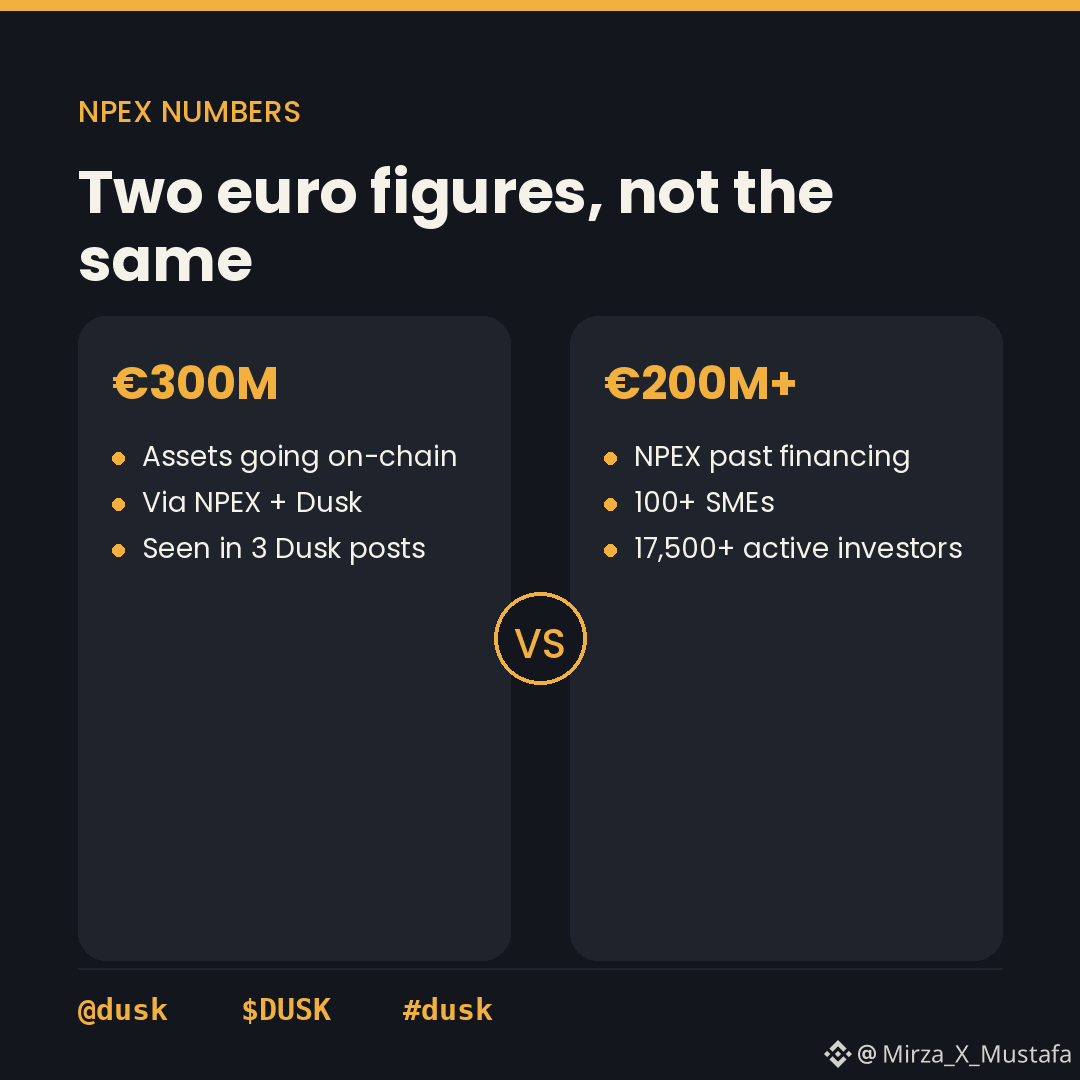
3
2
492
TUT down 24,94%. BEAT up 31,46%. CYS up 5,94%.
Dieselben drei Ticker wie bei einer Version dieser Liste, die ich mir vor kurzem angesehen habe, und ich kann immer noch nicht mit der nötigen Sicherheit bestätigen, was genau diese drei auf Binance Futures speziell sind. Mehrere Projekte teilen sich solche kurzen Ticker über verschiedene Chains hinweg.
Ich sage nicht, dass das die Kursbewegungen fake oder bedeutungslos macht. Echte Gelder fließen in diese Kontrakte, unabhängig davon, ob ich das Projekt dahinter benennen kann.
Ich sage auch nicht, dass ich so tun werde, als würde ich es wissen. BEAT up über 31% ist eine echte Zahl, die es wert ist, beachtet zu werden. Ich werde ihr nur keine erfundene Hintergrundgeschichte andichten, um sie zu erklären.
Drei Ticker, drei echte Prozentbewegungen, null von mir heute bestätigte Identitäten.
$TUT $BEAT $CYS
#crypto #Binance #TrendingCoins
TUT down 24,94%. BEAT up 31,46%. CYS up 5,94%.
Dieselben drei Ticker wie bei einer Version dieser Liste, die ich mir vor kurzem angesehen habe, und ich kann immer noch nicht mit der nötigen Sicherheit bestätigen, was genau diese drei auf Binance Futures speziell sind. Mehrere Projekte teilen sich solche kurzen Ticker über verschiedene Chains hinweg.
Ich sage nicht, dass das die Kursbewegungen fake oder bedeutungslos macht. Echte Gelder fließen in diese Kontrakte, unabhängig davon, ob ich das Projekt dahinter benennen kann.
Ich sage auch nicht, dass ich so tun werde, als würde ich es wissen. BEAT up über 31% ist eine echte Zahl, die es wert ist, beachtet zu werden. Ich werde ihr nur keine erfundene Hintergrundgeschichte andichten, um sie zu erklären.
Drei Ticker, drei echte Prozentbewegungen, null von mir heute bestätigte Identitäten.
$TUT $BEAT $CYS
#crypto #Binance #TrendingCoins
Dieselben drei Ticker wie bei einer Version dieser Liste, die ich mir vor kurzem angesehen habe, und ich kann immer noch nicht mit der nötigen Sicherheit bestätigen, was genau diese drei auf Binance Futures speziell sind. Mehrere Projekte teilen sich solche kurzen Ticker über verschiedene Chains hinweg.
Ich sage nicht, dass das die Kursbewegungen fake oder bedeutungslos macht. Echte Gelder fließen in diese Kontrakte, unabhängig davon, ob ich das Projekt dahinter benennen kann.
Ich sage auch nicht, dass ich so tun werde, als würde ich es wissen. BEAT up über 31% ist eine echte Zahl, die es wert ist, beachtet zu werden. Ich werde ihr nur keine erfundene Hintergrundgeschichte andichten, um sie zu erklären.
Drei Ticker, drei echte Prozentbewegungen, null von mir heute bestätigte Identitäten.
$TUT $BEAT $CYS
#crypto #Binance #TrendingCoins
568
BOME um 13,01% gefallen. BEAT auch um 13,01% gefallen, zufälligerweise ziemlich nah beieinander. XAN um 26,24% gefallen, das Schlechteste von den dreien.
BOME hat tatsächlich eine echte Identität: sein Book of Meme, ein Solana-Projekt, das letztes Jahr gestartet wurde und sich um das On-Chain-Archivieren der Internet-Memekultur dreht. Nicht, dass das ein starker Grund dafür wäre, warum der Preis sich heute in die eine oder andere Richtung bewegt hat – nur dass das Projekt selbst real ist und dokumentiert wurde.
Nicht, dass das bei XAN und BEAT dasselbe ist. Ich konnte mit Sicherheit nicht bestätigen, wofür einer der beiden Ticker speziell bei Binance Futures steht. Mehrere Projekte KÖNNEN solche kurzen Ticker teilen, und zu raten, welches davon es ist, nur um eine Story zu haben, werde ich nicht machen.
Drei rote Zahlen in der Trending-Liste heute. Nur eine der drei Coins dahinter kann ich tatsächlich mit Sicherheit nennen.
$BOME $XAN $BEAT
#BOME #crypto #Binance
BOME um 13,01% gefallen. BEAT auch um 13,01% gefallen, zufälligerweise ziemlich nah beieinander. XAN um 26,24% gefallen, das Schlechteste von den dreien.
BOME hat tatsächlich eine echte Identität: sein Book of Meme, ein Solana-Projekt, das letztes Jahr gestartet wurde und sich um das On-Chain-Archivieren der Internet-Memekultur dreht. Nicht, dass das ein starker Grund dafür wäre, warum der Preis sich heute in die eine oder andere Richtung bewegt hat – nur dass das Projekt selbst real ist und dokumentiert wurde.
Nicht, dass das bei XAN und BEAT dasselbe ist. Ich konnte mit Sicherheit nicht bestätigen, wofür einer der beiden Ticker speziell bei Binance Futures steht. Mehrere Projekte KÖNNEN solche kurzen Ticker teilen, und zu raten, welches davon es ist, nur um eine Story zu haben, werde ich nicht machen.
Drei rote Zahlen in der Trending-Liste heute. Nur eine der drei Coins dahinter kann ich tatsächlich mit Sicherheit nennen.
$BOME $XAN $BEAT
#BOME #crypto #Binance
BOME hat tatsächlich eine echte Identität: sein Book of Meme, ein Solana-Projekt, das letztes Jahr gestartet wurde und sich um das On-Chain-Archivieren der Internet-Memekultur dreht. Nicht, dass das ein starker Grund dafür wäre, warum der Preis sich heute in die eine oder andere Richtung bewegt hat – nur dass das Projekt selbst real ist und dokumentiert wurde.
Nicht, dass das bei XAN und BEAT dasselbe ist. Ich konnte mit Sicherheit nicht bestätigen, wofür einer der beiden Ticker speziell bei Binance Futures steht. Mehrere Projekte KÖNNEN solche kurzen Ticker teilen, und zu raten, welches davon es ist, nur um eine Story zu haben, werde ich nicht machen.
Drei rote Zahlen in der Trending-Liste heute. Nur eine der drei Coins dahinter kann ich tatsächlich mit Sicherheit nennen.
$BOME $XAN $BEAT
#BOME #crypto #Binance
424
Durch Trustless Bitcoin Vaults (TBV) abgesichertes BTC-Kreditgeschäft hat dieses Jahr bereits die Marke von einer Milliarde Dollar überschritten. Allein beim Staking liegt man schon bei über 6 Milliarden US-Dollar.
Kreditvergabe ist das neuere Produkt, daher ergibt sich allein aus dem Timing heraus eine Lücke. Dennoch: Neben einander betrachtet ist die Kreditvergabe aktuell etwa ein Sechstel der Größe des Stakings – nicht annähernd auf Augenhöhe.
#baby
Nicht, dass das ein Problem wäre. Beim Staking ist der Start über ein Jahr erfolgt, bevor es überhaupt TBV gab – natürlich hat es diesen Vorsprung in dieser Größenordnung.
@babylonlabs_io
Nicht zu sagen, dass es nichts wert wäre, das im Blick zu behalten. Wenn die Kreditvergabe bei diesem Verhältnis für ein weiteres Jahr stecken bleibt, statt aufzuholen, würde das etwas anderes bedeuten, als wenn es sich lediglich um ein frühes Produkt handelt, das noch hochfährt.
Momentan gibt es einen einzigen Datenpunkt, keinen Trend. Es lohnt sich, den nächsten Bericht abzuwarten, um zu sehen, in welche Richtung sich diese Lücke tatsächlich bewegt.
$BABY $BICO $SKYAI
{future}(SKYAIUSDT)
{future}(BICOUSDT)
{future}(BABYUSDT)
Durch Trustless Bitcoin Vaults (TBV) abgesichertes BTC-Kreditgeschäft hat dieses Jahr bereits die Marke von einer Milliarde Dollar überschritten. Allein beim Staking liegt man schon bei über 6 Milliarden US-Dollar.
Kreditvergabe ist das neuere Produkt, daher ergibt sich allein aus dem Timing heraus eine Lücke. Dennoch: Neben einander betrachtet ist die Kreditvergabe aktuell etwa ein Sechstel der Größe des Stakings – nicht annähernd auf Augenhöhe.
#baby
Nicht, dass das ein Problem wäre. Beim Staking ist der Start über ein Jahr erfolgt, bevor es überhaupt TBV gab – natürlich hat es diesen Vorsprung in dieser Größenordnung.
@BabylonLabs_io
Nicht zu sagen, dass es nichts wert wäre, das im Blick zu behalten. Wenn die Kreditvergabe bei diesem Verhältnis für ein weiteres Jahr stecken bleibt, statt aufzuholen, würde das etwas anderes bedeuten, als wenn es sich lediglich um ein frühes Produkt handelt, das noch hochfährt.
Momentan gibt es einen einzigen Datenpunkt, keinen Trend. Es lohnt sich, den nächsten Bericht abzuwarten, um zu sehen, in welche Richtung sich diese Lücke tatsächlich bewegt.
$BABY $BICO $SKYAI
Kreditvergabe ist das neuere Produkt, daher ergibt sich allein aus dem Timing heraus eine Lücke. Dennoch: Neben einander betrachtet ist die Kreditvergabe aktuell etwa ein Sechstel der Größe des Stakings – nicht annähernd auf Augenhöhe.
#baby
Nicht, dass das ein Problem wäre. Beim Staking ist der Start über ein Jahr erfolgt, bevor es überhaupt TBV gab – natürlich hat es diesen Vorsprung in dieser Größenordnung.
@BabylonLabs_io
Nicht zu sagen, dass es nichts wert wäre, das im Blick zu behalten. Wenn die Kreditvergabe bei diesem Verhältnis für ein weiteres Jahr stecken bleibt, statt aufzuholen, würde das etwas anderes bedeuten, als wenn es sich lediglich um ein frühes Produkt handelt, das noch hochfährt.
Momentan gibt es einen einzigen Datenpunkt, keinen Trend. Es lohnt sich, den nächsten Bericht abzuwarten, um zu sehen, in welche Richtung sich diese Lücke tatsächlich bewegt.
$BABY $BICO $SKYAI
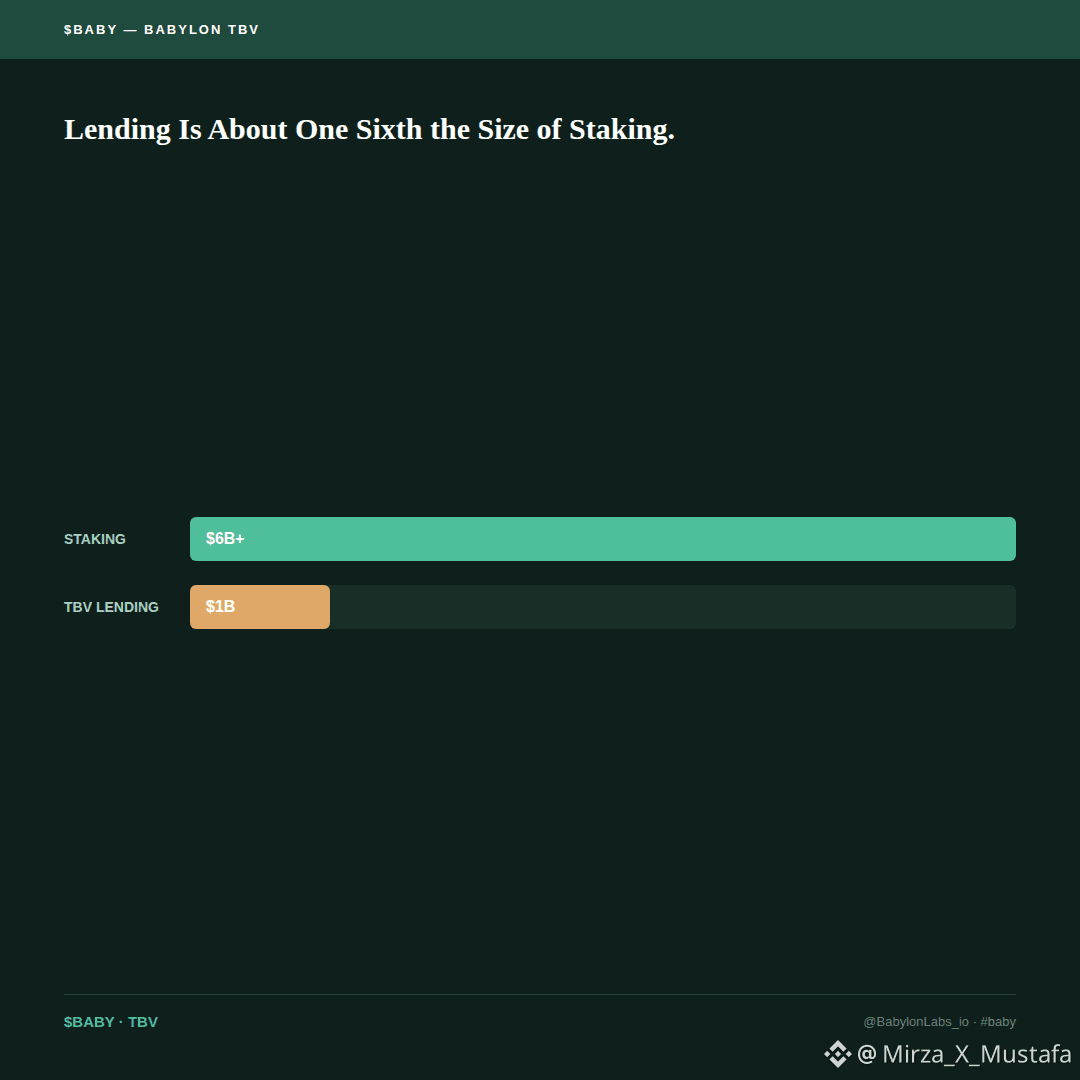
5
2
889
Teilweise korrekt
Das Whitepaper sagt, dass Bob selbst als Herausforderer auftreten kann. Kein Gate, keine Genehmigung, keine dritte Partei nötig. Das ist das eigentliche Zwei-Parteien-Vault-Design in Trustless Bitcoin Vaults (TBV). #baby
Aber die Dokumentation zu den Protokoll-„Actors“ nennt eine spezielle Rolle namens „Universal Challenger“, also eine einzelne Entität, die jede Behauptung über jede Anwendung hinweg beobachtet. Auf dem Testnet gehört diese Rolle derzeit einer namensgebenden Partei namens Altlayer. @babylonlabs_io
Ich sage nicht, dass das ein direkter Widerspruch ist. Das Zwei-Parteien-Design und die Rolle des „Universal Challenger“ könnten einfach unterschiedliche Bereitstellungsszenarien beschreiben: einfache Vaults versus Anwendungen, die eine breitere Überwachung benötigen.
Ich sage auch nicht, dass das nichts wäre. Der ganze Pitch des Whitepapers ist, dass entweder Partei herausfordern kann, ohne die Erlaubnis von irgendjemandem zu brauchen. Und in der Praxis endet dann jedoch eine einzige konkrete Firma, die eine Rolle hält, die viel zentralisierter klingt, als Bob herausfordern könnte.
Was ich nirgendwo erklärt gesehen habe, ist, ob der „Universal Challenger“ langfristig als einzelne Entität bestehen soll oder ob das nur so ist, wie das Testnet zufällig eingerichtet ist, während später mehr Herausforderer hinzukommen.
$SKYAI $BLESS $BABY
{spot}(BABYUSDT)
{future}(BLESSUSDT)
{future}(SKYAIUSDT)
Das Whitepaper sagt, dass Bob selbst als Herausforderer auftreten kann. Kein Gate, keine Genehmigung, keine dritte Partei nötig. Das ist das eigentliche Zwei-Parteien-Vault-Design in Trustless Bitcoin Vaults (TBV). #baby
Aber die Dokumentation zu den Protokoll-„Actors“ nennt eine spezielle Rolle namens „Universal Challenger“, also eine einzelne Entität, die jede Behauptung über jede Anwendung hinweg beobachtet. Auf dem Testnet gehört diese Rolle derzeit einer namensgebenden Partei namens Altlayer. @BabylonLabs_io
Ich sage nicht, dass das ein direkter Widerspruch ist. Das Zwei-Parteien-Design und die Rolle des „Universal Challenger“ könnten einfach unterschiedliche Bereitstellungsszenarien beschreiben: einfache Vaults versus Anwendungen, die eine breitere Überwachung benötigen.
Ich sage auch nicht, dass das nichts wäre. Der ganze Pitch des Whitepapers ist, dass entweder Partei herausfordern kann, ohne die Erlaubnis von irgendjemandem zu brauchen. Und in der Praxis endet dann jedoch eine einzige konkrete Firma, die eine Rolle hält, die viel zentralisierter klingt, als Bob herausfordern könnte.
Was ich nirgendwo erklärt gesehen habe, ist, ob der „Universal Challenger“ langfristig als einzelne Entität bestehen soll oder ob das nur so ist, wie das Testnet zufällig eingerichtet ist, während später mehr Herausforderer hinzukommen.
$SKYAI $BLESS $BABY
Aber die Dokumentation zu den Protokoll-„Actors“ nennt eine spezielle Rolle namens „Universal Challenger“, also eine einzelne Entität, die jede Behauptung über jede Anwendung hinweg beobachtet. Auf dem Testnet gehört diese Rolle derzeit einer namensgebenden Partei namens Altlayer. @BabylonLabs_io
Ich sage nicht, dass das ein direkter Widerspruch ist. Das Zwei-Parteien-Design und die Rolle des „Universal Challenger“ könnten einfach unterschiedliche Bereitstellungsszenarien beschreiben: einfache Vaults versus Anwendungen, die eine breitere Überwachung benötigen.
Ich sage auch nicht, dass das nichts wäre. Der ganze Pitch des Whitepapers ist, dass entweder Partei herausfordern kann, ohne die Erlaubnis von irgendjemandem zu brauchen. Und in der Praxis endet dann jedoch eine einzige konkrete Firma, die eine Rolle hält, die viel zentralisierter klingt, als Bob herausfordern könnte.
Was ich nirgendwo erklärt gesehen habe, ist, ob der „Universal Challenger“ langfristig als einzelne Entität bestehen soll oder ob das nur so ist, wie das Testnet zufällig eingerichtet ist, während später mehr Herausforderer hinzukommen.
$SKYAI $BLESS $BABY
Decentralized challenger
80%
Single challenger risk
0%
Different use cases
0%
Need more clarity
20%
5 Stimmen • Abstimmung beendet
2
2
2.6k
Teilweise korrekt
$2.66 vs $93 vs $15K drei Kostenstufen 170x Reduktion
$2.66. $93. $15.000. Drei echte Zahlen aus drei verschiedenen Versionen derselben Idee.
#baby
$2.66 sind die Kosten, um in Trustless Bitcoin Vaults (TBV) ein- und auszulagern. Normalerweise keine Streitfälle: nur drei Bitcoin-Transaktionen. $93 sind das, was es kostet, wenn jemand eine Behauptung tatsächlich anfechtet – immer noch günstig. $15.000 sind die Kosten für genau dieselbe Art von Anfechtung nach dem älteren BitVM2-Ansatz, bevor diese aktuelle Version existierte.
$BABY
Das ist ein Rückgang um das 170-fache bei den Worst-Case-Kosten zwischen der alten Technik und der neuen, laut den eigenen Mainnet-Experimenten der Whitepaper.
Nicht so, dass $93 Nichts wäre. Aber im Vergleich zu $15K entfernt es im Grunde den Grund, warum jemand eine Anfechtung vermeiden würde, wenn er sie tatsächlich bräuchte. Allein die alten Kosten waren wahrscheinlich schon genug, damit Menschen den Verlust lieber einfach hinnehmen, anstatt es zu bestreiten.
@babylonlabs_io
Zahlen wie diese werden außerhalb des Whitepapers normalerweise nicht so oft wiederholt – was sich irgendwie rückwärts anfühlt, weil es doch eigentlich genau der Kernpunkt ist.
$BLESS $HOME
$2.66 vs $93 vs $15K drei Kostenstufen 170x Reduktion
$2.66. $93. $15.000. Drei echte Zahlen aus drei verschiedenen Versionen derselben Idee.
#baby
$2.66 sind die Kosten, um in Trustless Bitcoin Vaults (TBV) ein- und auszulagern. Normalerweise keine Streitfälle: nur drei Bitcoin-Transaktionen. $93 sind das, was es kostet, wenn jemand eine Behauptung tatsächlich anfechtet – immer noch günstig. $15.000 sind die Kosten für genau dieselbe Art von Anfechtung nach dem älteren BitVM2-Ansatz, bevor diese aktuelle Version existierte.
$BABY
Das ist ein Rückgang um das 170-fache bei den Worst-Case-Kosten zwischen der alten Technik und der neuen, laut den eigenen Mainnet-Experimenten der Whitepaper.
Nicht so, dass $93 Nichts wäre. Aber im Vergleich zu $15K entfernt es im Grunde den Grund, warum jemand eine Anfechtung vermeiden würde, wenn er sie tatsächlich bräuchte. Allein die alten Kosten waren wahrscheinlich schon genug, damit Menschen den Verlust lieber einfach hinnehmen, anstatt es zu bestreiten.
@BabylonLabs_io
Zahlen wie diese werden außerhalb des Whitepapers normalerweise nicht so oft wiederholt – was sich irgendwie rückwärts anfühlt, weil es doch eigentlich genau der Kernpunkt ist.
$BLESS $HOME
$2.66. $93. $15.000. Drei echte Zahlen aus drei verschiedenen Versionen derselben Idee.
#baby
$2.66 sind die Kosten, um in Trustless Bitcoin Vaults (TBV) ein- und auszulagern. Normalerweise keine Streitfälle: nur drei Bitcoin-Transaktionen. $93 sind das, was es kostet, wenn jemand eine Behauptung tatsächlich anfechtet – immer noch günstig. $15.000 sind die Kosten für genau dieselbe Art von Anfechtung nach dem älteren BitVM2-Ansatz, bevor diese aktuelle Version existierte.
$BABY
Das ist ein Rückgang um das 170-fache bei den Worst-Case-Kosten zwischen der alten Technik und der neuen, laut den eigenen Mainnet-Experimenten der Whitepaper.
Nicht so, dass $93 Nichts wäre. Aber im Vergleich zu $15K entfernt es im Grunde den Grund, warum jemand eine Anfechtung vermeiden würde, wenn er sie tatsächlich bräuchte. Allein die alten Kosten waren wahrscheinlich schon genug, damit Menschen den Verlust lieber einfach hinnehmen, anstatt es zu bestreiten.
@BabylonLabs_io
Zahlen wie diese werden außerhalb des Whitepapers normalerweise nicht so oft wiederholt – was sich irgendwie rückwärts anfühlt, weil es doch eigentlich genau der Kernpunkt ist.
$BLESS $HOME
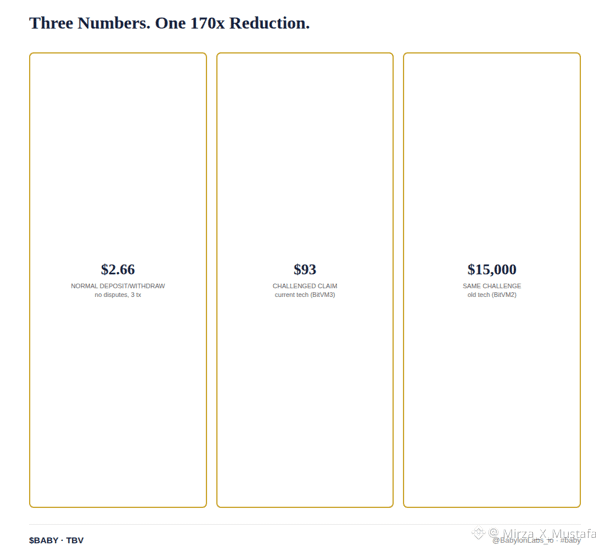
$2.66: Normal Flow
50%
$93: New Challenge
0%
$15K: Old BitVM2
50%
4 Stimmen • Abstimmung beendet
2
1
3.3k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
EthereumBreaksAbove$2700
3 Aufrufe
22 Kommentare
$BTC Ist wieder über $85k 🚀🥂
$85k → $86k → $90k
$ETH Holt sich $2700 erneut zurück 🚀💥
$2700 → $2800 → $3000
Der Markt ist extrem aufgeheizt 🔥🔥🔥
Liora Vane
·1 Likes
·50 Aufrufe
GrayscaleZcashETFHits$1BNetAssets
273 Aufrufe
24 Kommentare
BitcoinSpotETFsNetInflow$191M
3,802 Aufrufe
144 Kommentare