

Apex_Coin
8.2k Beiträge
Apex_Coin
Melden
Nutzer blockieren
Web3 explorer | Profits never rest | Riding the waves of crypto | Analyze. Trade. Earn. #BinanceLife
1.0K+ Following
14.3K+ Follower
4.9K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
Südkoreas Krypto-Steuergeschichte wird wieder interessant.
🇰🇷
Die Steuer von 22 % auf Kryptogewinne war ursprünglich für 2022 geplant. Nach drei Verschiebungen ist nun der 1. Januar 2027 als Starttermin vorgesehen.
Doch selbst dieses Datum ist möglicherweise noch nicht endgültig.
Am 20. Oktober trafen sich Berichten zufolge Finanzbeamte mit den fünf größten Börsen des Landes – Upbit, Bithumb, Coinone, Gopax und Korbit –, um zu erörtern, ob die Branche tatsächlich für den Start 2027 bereit ist.
Gleichzeitig brachte der Abgeordnete Park Min-gyu am 16. Oktober einen Gesetzentwurf ein, der die Steuer erneut verschieben würde, diesmal auf 2029.
Interessant ist, dass es bei der Debatte nicht nur um den Steuersatz geht.
Die Steuer von 22 % würde auf jährliche Kryptogewinne von mehr als 2.5 Millionen Won erhoben. Die nötige Infrastruktur für Meldungen und Daten, um sie ordnungsgemäß durchzusetzen, scheint jedoch weiterhin ein Problem zu sein.
Und hier gibt es einen wichtigen Unterschied: Die Regierung hat eine weitere Verschiebung nicht offiziell genehmigt. Über jede Änderung müsste das Parlament noch abstimmen.
Bei mehr als 13 Millionen Menschen, die am südkoreanischen Kryptomarkt beteiligt sind, ist der Druck jedoch offensichtlich.
Ich finde es ironisch, dass Südkorea daran arbeitet, Stablecoins stärker wie regulierte Finanzinstrumente zu behandeln, während die grundlegenden Regeln zur Besteuerung von Kryptogewinnen weiterhin aufgeschoben werden.
Vielleicht verschafft die Verzögerung dem Markt mehr Zeit zur Vorbereitung.
Aber könnten weitere zwei Jahre tatsächlich mehr Privatanleger zu Kryptowährungen bringen – oder wird damit nur dasselbe Problem erneut vertagt?
#Crypto #Bitcoin #CryptoNews #CryptoTax #BinanceSquare $APR
{future}(APRUSDT)
Südkoreas Krypto-Steuergeschichte wird wieder interessant.
🇰🇷
Die Steuer von 22 % auf Kryptogewinne war ursprünglich für 2022 geplant. Nach drei Verschiebungen ist nun der 1. Januar 2027 als Starttermin vorgesehen.
Doch selbst dieses Datum ist möglicherweise noch nicht endgültig.
Am 20. Oktober trafen sich Berichten zufolge Finanzbeamte mit den fünf größten Börsen des Landes – Upbit, Bithumb, Coinone, Gopax und Korbit –, um zu erörtern, ob die Branche tatsächlich für den Start 2027 bereit ist.
Gleichzeitig brachte der Abgeordnete Park Min-gyu am 16. Oktober einen Gesetzentwurf ein, der die Steuer erneut verschieben würde, diesmal auf 2029.
Interessant ist, dass es bei der Debatte nicht nur um den Steuersatz geht.
Die Steuer von 22 % würde auf jährliche Kryptogewinne von mehr als 2.5 Millionen Won erhoben. Die nötige Infrastruktur für Meldungen und Daten, um sie ordnungsgemäß durchzusetzen, scheint jedoch weiterhin ein Problem zu sein.
Und hier gibt es einen wichtigen Unterschied: Die Regierung hat eine weitere Verschiebung nicht offiziell genehmigt. Über jede Änderung müsste das Parlament noch abstimmen.
Bei mehr als 13 Millionen Menschen, die am südkoreanischen Kryptomarkt beteiligt sind, ist der Druck jedoch offensichtlich.
Ich finde es ironisch, dass Südkorea daran arbeitet, Stablecoins stärker wie regulierte Finanzinstrumente zu behandeln, während die grundlegenden Regeln zur Besteuerung von Kryptogewinnen weiterhin aufgeschoben werden.
Vielleicht verschafft die Verzögerung dem Markt mehr Zeit zur Vorbereitung.
Aber könnten weitere zwei Jahre tatsächlich mehr Privatanleger zu Kryptowährungen bringen – oder wird damit nur dasselbe Problem erneut vertagt?
#Crypto #Bitcoin #CryptoNews #CryptoTax #BinanceSquare $APR
106
·
--
Ich denke schon eine Weile über das Narrativ rund um #Kite AI-Agenten nach, und eines wird leicht übersehen: Nur weil ein Agent intelligent ist, heißt das nicht automatisch, dass man ihm vertrauen kann.
Stell dir vor, du gibst einer KI die Möglichkeit, in deinem Namen eine Dienstleistung zu kaufen, auf eine API zuzugreifen oder Zahlungen abzuwickeln. Dann stellt sich vor allem die Frage: Was darf dieser Agent tatsächlich tun, und wie können wir seine Handlungen überprüfen?
Das ist der Teil von Kite AI, den ich interessant finde.
Mit seinem Agent Passport kann ein Agent eine eigene Identität und Wallet haben und trotzdem innerhalb der vom Nutzer festgelegten Berechtigungen agieren. Statt einer KI uneingeschränkten Zugriff auf Gelder oder Dienste zu gewähren, lassen sich also klare Grenzen dafür festlegen, was sie ausführen darf.
Auch die Zahlungs- und Transaktionsebene ist wichtig. Wenn Agenten mit echten Unternehmen und anderen Agenten interagieren sollen, müssen ihre Aktivitäten nachvollziehbar und leichter überprüfbar sein.
Ich denke, das ist eine viel größere Herausforderung, als KI-Modelle einfach intelligenter zu machen. Ein intelligenterer Agent kann bessere Entscheidungen treffen. Doch ohne Identität, Berechtigungen und eine zuverlässige Zahlungsinfrastruktur sind diese Entscheidungen in der realen Wirtschaft möglicherweise nicht hilfreich.
Jetzt bin ich mehr daran interessiert zu sehen, was Entwickler tatsächlich mit diesen Tools bauen. Werden sie über Demos und Experimente hinausgehen und Anwendungen entwickeln, die Menschen wirklich nutzen?
Für mich besteht die eigentliche Bewährungsprobe der Agentenökonomie nicht darin, wie intelligent Agenten werden.
Sondern darin, ob wir ihnen vertrauen können, in unserem Namen zu handeln.
#KiteBBW $KITE
1
133
·
--
#earningsseason
$SMCI profitiert erneut vom Trend rund um die KI-Infrastruktur.
Super Micro Computer legte um fast 10 % zu, nachdem vorläufige Zahlen auf höhere Quartalsumsätze und besser als erwartete Gewinnmargen hindeuteten. Die Reaktion ist nachvollziehbar, doch meine Aufmerksamkeit gilt vor allem dem, was hinter den Zahlen steckt: der anhaltenden Nachfrage nach Servern und Rechenzentrumssystemen, die für immer anspruchsvollere KI-Anwendungen benötigt werden.
Die größere Frage ist nun, ob sich diese Nachfrage auch weiterhin in echten, nachhaltigen Gewinnen niederschlagen kann. Die KI-Ausgaben bleiben enorm, doch der Hardwarebereich wird auch wettbewerbsintensiver, was die Margen mit der Zeit unter Druck setzen könnte.
Wenn $SMCI diese Dynamik aufrechterhalten kann, könnte der breitere KI-Hardware- und Rechenzentrumssektor weiterhin im Fokus bleiben. Hohe Erwartungen können jedoch selbst zur Herausforderung werden – die künftigen Gewinne müssen den Optimismus weiterhin rechtfertigen.
#Aİ #Stocks #NASDAQ
1
232
·
--
Früher dachte ich, eine der größten Stärken von Blockchains sei, dass alles sichtbar ist.
Dann begann ich, das Ganze aus der Perspektive einer Order zu betrachten, die noch nicht ausgeführt wurde.
Wenn das Netzwerk sehen kann, was du vorhast, bevor die Bedingung erfüllt ist, ist diese Information nicht mehr wirklich neutral. Andere Teilnehmer können darauf reagieren. Eine Strategie kann kopiert, vorhergesehen oder möglicherweise schon gehandelt werden, bevor sie überhaupt ausgeführt werden kann.
Das ist der Aspekt von Nillions Covenants, den ich besonders interessant finde.
Die Idee ist nicht einfach nur: „Transaktionen privat machen.“ Es geht eher darum, den Zeitpunkt zu verändern, ab dem Informationen für alle anderen nützlich werden.
Eine Anweisung kann auf Ethereum festgeschrieben werden, während die konkreten Details so lange unlesbar bleiben, bis die erforderliche Bedingung eintritt. So kann die Blockchain weiterhin die Logik durchsetzen, ohne dass die Strategie sich unbedingt zu früh offenbaren muss.
Das scheint mir ein ziemlich wichtiger Unterschied zu sein.
Denn vielleicht besteht das eigentliche Problem bei manchen On-Chain-Finanzaktivitäten nicht darin, dass Blockchains zu transparent sind. Sondern darin, dass sie zum falschen Zeitpunkt transparent sind.
Natürlich würde ich nicht davon ausgehen, dass das Problem gelöst ist, nur weil das Konzept funktioniert. Es gibt weiterhin Fragen zur Komplexität, zu den Ausführungskosten, zur Zuverlässigkeit und dazu, wie sich diese privaten Bedingungen in komplexeren DeFi-Umgebungen verhalten. Mehr Privatsphäre kann auch mehr technische Abläufe im Hintergrund bedeuten.
Und genau diesen Zielkonflikt beobachte ich.
Dass $DUSK die erste Phase von Nillions 7-Ära-Roadmap ist und bereits im Mainnet läuft, macht das Ganze für mich interessanter als ein rein theoretisches Testnet-Experiment.
Vielleicht besteht der nächste Schritt für On-Chain-Märkte nicht darin, alles zu verbergen.
Vielleicht geht es einfach darum herauszufinden, was sichtbar sein sollte – und wann.
Wäre dir ein vollständig transparentes Orderbuch lieber oder ein On-Chain-System, bei dem deine Absicht erst dann sichtbar wird, wenn es wirklich darauf ankommt?
#Nillion #NIL #Dusk #Covenants
1
280
·
--
$WLD zeigt ein bullisches Setup, wobei die Tages- und 4-Stunden-Struktur oberhalb der EMA50 und EMA200 bleibt. Der Kaufdruck nimmt zu, aber der Kurs ist bereits etwas überdehnt. Deshalb würde ich lieber auf einen disziplinierten Einstieg warten, statt der Bewegung hinterherzulaufen.
Mein Setup:
🟢 Long-Einstieg: $0,5329–$0,5352
🛑 Stop-Loss: $0,5130
🎯 TP1: $0,5496 (+2,9 %)
🎯 TP2: $0,5600 (+4,9 %)
🎯 TP3: $0,5755 (+7,8 %)
Der Plan ist einfach: nur innerhalb der Zone einsteigen, bei TP1 einen Teilgewinn mitnehmen und dann erwägen, den Stop in Richtung Break-even zu verschieben, um das Kapital zu schützen.
Die bullische Struktur ist interessant, aber Risikomanagement ist wichtiger, als den Kurszielen hinterherzujagen. Wird die Einstiegszone verpasst, warte ich lieber auf ein weiteres Setup, statt einen Trade zu erzwingen.
Was denkst du – kann $WLD das finale Kursziel erreichen? 📈
$WLD
2
393
·
--
#dusk $DUSK @Dusk_Foundation
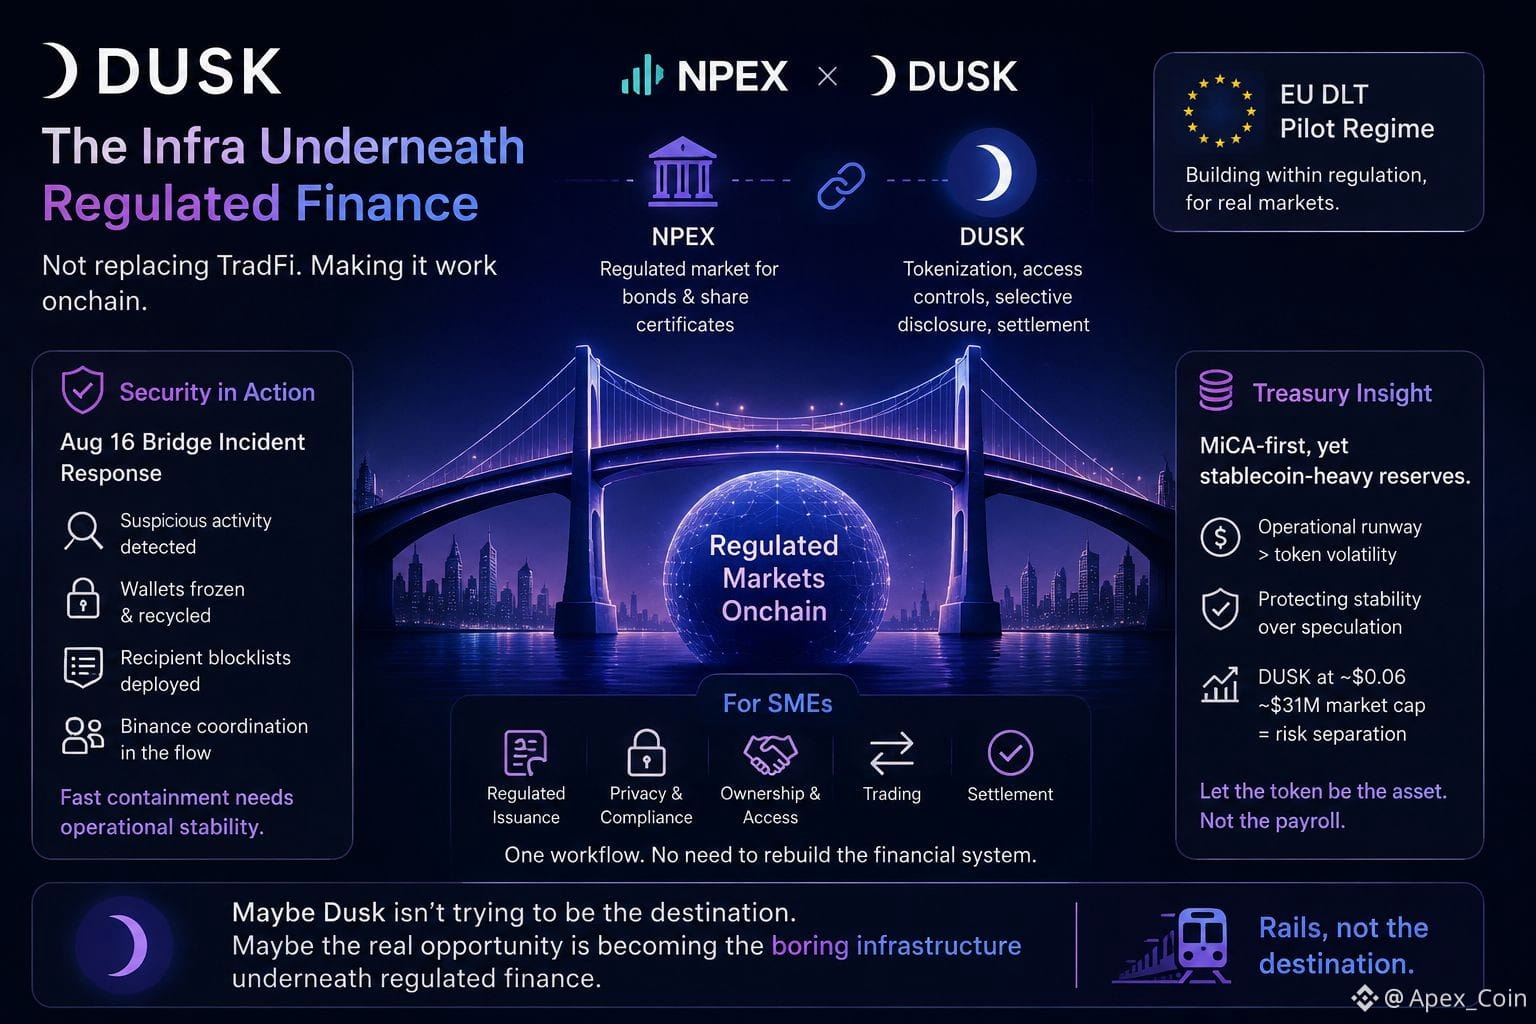
Ich dachte, Dusk sei nur eine weitere RWA-Chain, bis die Marktdaten anfingen, die Story zu widerlegen.
Heute liegt DUSK bei etwa 0,072 $ – mit rund 43 Mio. $ Marktkapitalisierung und 4 Mio. $ Volumen in 24 Stunden.
Das ist winzig im Vergleich zu der finanziellen Infrastruktur, die Dusk aufzubauen versucht.
Schau dir die Architektur an – nicht das Token-Diagramm.
NPEX bringt einen regulierten SME-Markt. Dusk bringt die Blockchain-Ebene für Emission, Handel und Abwicklung, während Privatsphäre, selektive Offenlegung und Compliance direkt in den Workflow eingebaut sind. Ihr Modell wird um das EU DLT Pilot Regime herum entwickelt.
Dann gibt es noch den Widerspruch, den ich spannender finde.
Dusk will, dass regulierte Finanzen programmierbar werden, aber sein größter Wert könnte darin liegen, dass die Blockchain für den Endnutzer nahezu unsichtbar gemacht wird.
Sogar der Bridge-Vorfall hat das gezeigt. Monitoring erkannte verdächtige Aktivitäten, Bridge-Services wurden pausiert, Adressen recycelt, das Blocking für Empfänger wurde aktiviert und die Koordination mit Binance folgte. Das ist keine Token-Story. Das ist operative Infrastruktur.
Und genau hier passen die KMU rein.
Das Problem ist nicht, noch ein weiteres Token zu schaffen.
Es geht darum, Emission → Compliance → Eigentum → Handel → Abwicklung zu verbinden, ohne Unternehmen zu zwingen, das Finanzsystem rund um Krypto neu aufzubauen.
So beginne ich, Dusk weniger als Ziel für RWAs zu sehen, sondern eher als regulierte Ausführungsschicht.
Die Ironie?
Wenn Dusk Erfolg hat, könnte der größte Beweis sein, dass niemand über die Blockchain darunter spricht.
Man wird einfach feststellen, dass sich regulierte Assets endlich anders bewegen.
#dusk $DUSK @Dusk
Ich dachte, Dusk sei nur eine weitere RWA-Chain, bis die Marktdaten anfingen, die Story zu widerlegen.
Heute liegt DUSK bei etwa 0,072 $ – mit rund 43 Mio. $ Marktkapitalisierung und 4 Mio. $ Volumen in 24 Stunden.
Das ist winzig im Vergleich zu der finanziellen Infrastruktur, die Dusk aufzubauen versucht.
Schau dir die Architektur an – nicht das Token-Diagramm.
NPEX bringt einen regulierten SME-Markt. Dusk bringt die Blockchain-Ebene für Emission, Handel und Abwicklung, während Privatsphäre, selektive Offenlegung und Compliance direkt in den Workflow eingebaut sind. Ihr Modell wird um das EU DLT Pilot Regime herum entwickelt.
Dann gibt es noch den Widerspruch, den ich spannender finde.
Dusk will, dass regulierte Finanzen programmierbar werden, aber sein größter Wert könnte darin liegen, dass die Blockchain für den Endnutzer nahezu unsichtbar gemacht wird.
Sogar der Bridge-Vorfall hat das gezeigt. Monitoring erkannte verdächtige Aktivitäten, Bridge-Services wurden pausiert, Adressen recycelt, das Blocking für Empfänger wurde aktiviert und die Koordination mit Binance folgte. Das ist keine Token-Story. Das ist operative Infrastruktur.
Und genau hier passen die KMU rein.
Das Problem ist nicht, noch ein weiteres Token zu schaffen.
Es geht darum, Emission → Compliance → Eigentum → Handel → Abwicklung zu verbinden, ohne Unternehmen zu zwingen, das Finanzsystem rund um Krypto neu aufzubauen.
So beginne ich, Dusk weniger als Ziel für RWAs zu sehen, sondern eher als regulierte Ausführungsschicht.
Die Ironie?
Wenn Dusk Erfolg hat, könnte der größte Beweis sein, dass niemand über die Blockchain darunter spricht.
Man wird einfach feststellen, dass sich regulierte Assets endlich anders bewegen.
1
5
193
·
--
#dusk $DUSK @Dusk_Foundation
Ich habe zunächst DUSKs kryptografische Architektur als die Frage betrachtet, welche Primitive sie verwendet.
Dann begann ich, einen Merkle-Pfad und Hedgers Transaktionsablauf nachzuverfolgen, und es zeigte sich ein interessanteres Muster:
DUSK versucht nicht, weniger Kryptografie zu verwenden. Es versucht, unterschiedliche Kryptografie dort zu platzieren, wo sie am meisten Sinn ergibt.
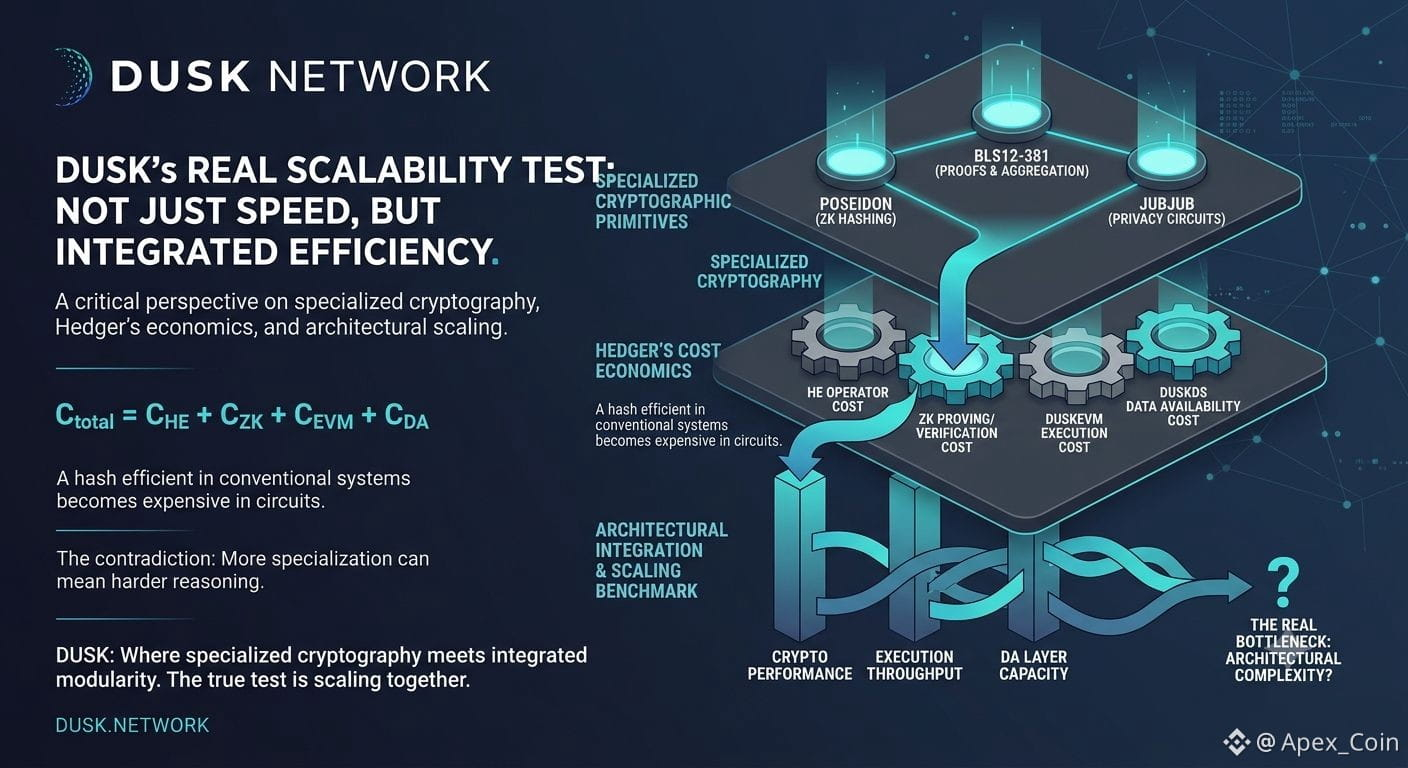
BLS12-381 für Proof- und Signaturoperationen. Jubjub für datenschutzorientierte Circuit-Arbeit. Poseidon für Hashing in ZK-Umgebungen.
Diese Unterscheidung ist wichtig, weil normale Berechnung und ZK-Berechnung sehr unterschiedliche Kostenstrukturen haben. Ein Hash, der in einem herkömmlichen System effizient ist, kann teuer werden, sobald er in Circuit-Constraints übersetzt wird.
BLS-Aggregation fügt noch eine weitere Ebene hinzu: Mehrere Attestierungen können aggregiert werden, wodurch der Verifizierungsaufwand und der Daten-druck sinken.
Zunächst wirkt das wie eine einfache Effizienzgeschichte.
Aber es gibt einen Widerspruch, den ich spannender finde:
Je stärker man Kryptografie spezialisiert, desto effizienter können einzelne Operationen werden, während die Gesamtarchitektur zugleich schwerer zu durchschauen sein kann.
Ich sehe dasselbe Problem, wenn ich über Hedgers Wirtschaftlichkeit nachdenke.
Eine vertrauliche Transaktion ist nicht einfach „Gas + Kryptografie“. Ihre Kosten können aus HE, ZK-Proving/Verifikation, DuskEVM-Ausführung und DuskDS-Datenverfügbarkeit stammen:
Ctotal = CHE + CZK + CEVM + CDA
Daher macht es selbst dann nicht unbedingt Privatsphäre 2x günstiger, wenn ZK 2x schneller wird.
Darum glaube ich, dass DUSKs eigentliches Skalierbarkeitstesten nicht nur darin besteht, wie schnell seine Kryptografie wird.
Es ist die Frage, ob spezialisierte Kryptografie, Ausführung und Datenverfügbarkeit gemeinsam skaliieren können, ohne dass die Architektur selbst zum Engpass wird.
Diesen Benchmark werde ich im Blick behalten.
#dusk $DUSK @Dusk
Ich habe zunächst DUSKs kryptografische Architektur als die Frage betrachtet, welche Primitive sie verwendet.
Dann begann ich, einen Merkle-Pfad und Hedgers Transaktionsablauf nachzuverfolgen, und es zeigte sich ein interessanteres Muster:
DUSK versucht nicht, weniger Kryptografie zu verwenden. Es versucht, unterschiedliche Kryptografie dort zu platzieren, wo sie am meisten Sinn ergibt.
BLS12-381 für Proof- und Signaturoperationen. Jubjub für datenschutzorientierte Circuit-Arbeit. Poseidon für Hashing in ZK-Umgebungen.
Diese Unterscheidung ist wichtig, weil normale Berechnung und ZK-Berechnung sehr unterschiedliche Kostenstrukturen haben. Ein Hash, der in einem herkömmlichen System effizient ist, kann teuer werden, sobald er in Circuit-Constraints übersetzt wird.
BLS-Aggregation fügt noch eine weitere Ebene hinzu: Mehrere Attestierungen können aggregiert werden, wodurch der Verifizierungsaufwand und der Daten-druck sinken.
Zunächst wirkt das wie eine einfache Effizienzgeschichte.
Aber es gibt einen Widerspruch, den ich spannender finde:
Je stärker man Kryptografie spezialisiert, desto effizienter können einzelne Operationen werden, während die Gesamtarchitektur zugleich schwerer zu durchschauen sein kann.
Ich sehe dasselbe Problem, wenn ich über Hedgers Wirtschaftlichkeit nachdenke.
Eine vertrauliche Transaktion ist nicht einfach „Gas + Kryptografie“. Ihre Kosten können aus HE, ZK-Proving/Verifikation, DuskEVM-Ausführung und DuskDS-Datenverfügbarkeit stammen:
Ctotal = CHE + CZK + CEVM + CDA
Daher macht es selbst dann nicht unbedingt Privatsphäre 2x günstiger, wenn ZK 2x schneller wird.
Darum glaube ich, dass DUSKs eigentliches Skalierbarkeitstesten nicht nur darin besteht, wie schnell seine Kryptografie wird.
Es ist die Frage, ob spezialisierte Kryptografie, Ausführung und Datenverfügbarkeit gemeinsam skaliieren können, ohne dass die Architektur selbst zum Engpass wird.
Diesen Benchmark werde ich im Blick behalten.
1
4
182
·
--
#dusk $DUSK @Dusk_Foundation
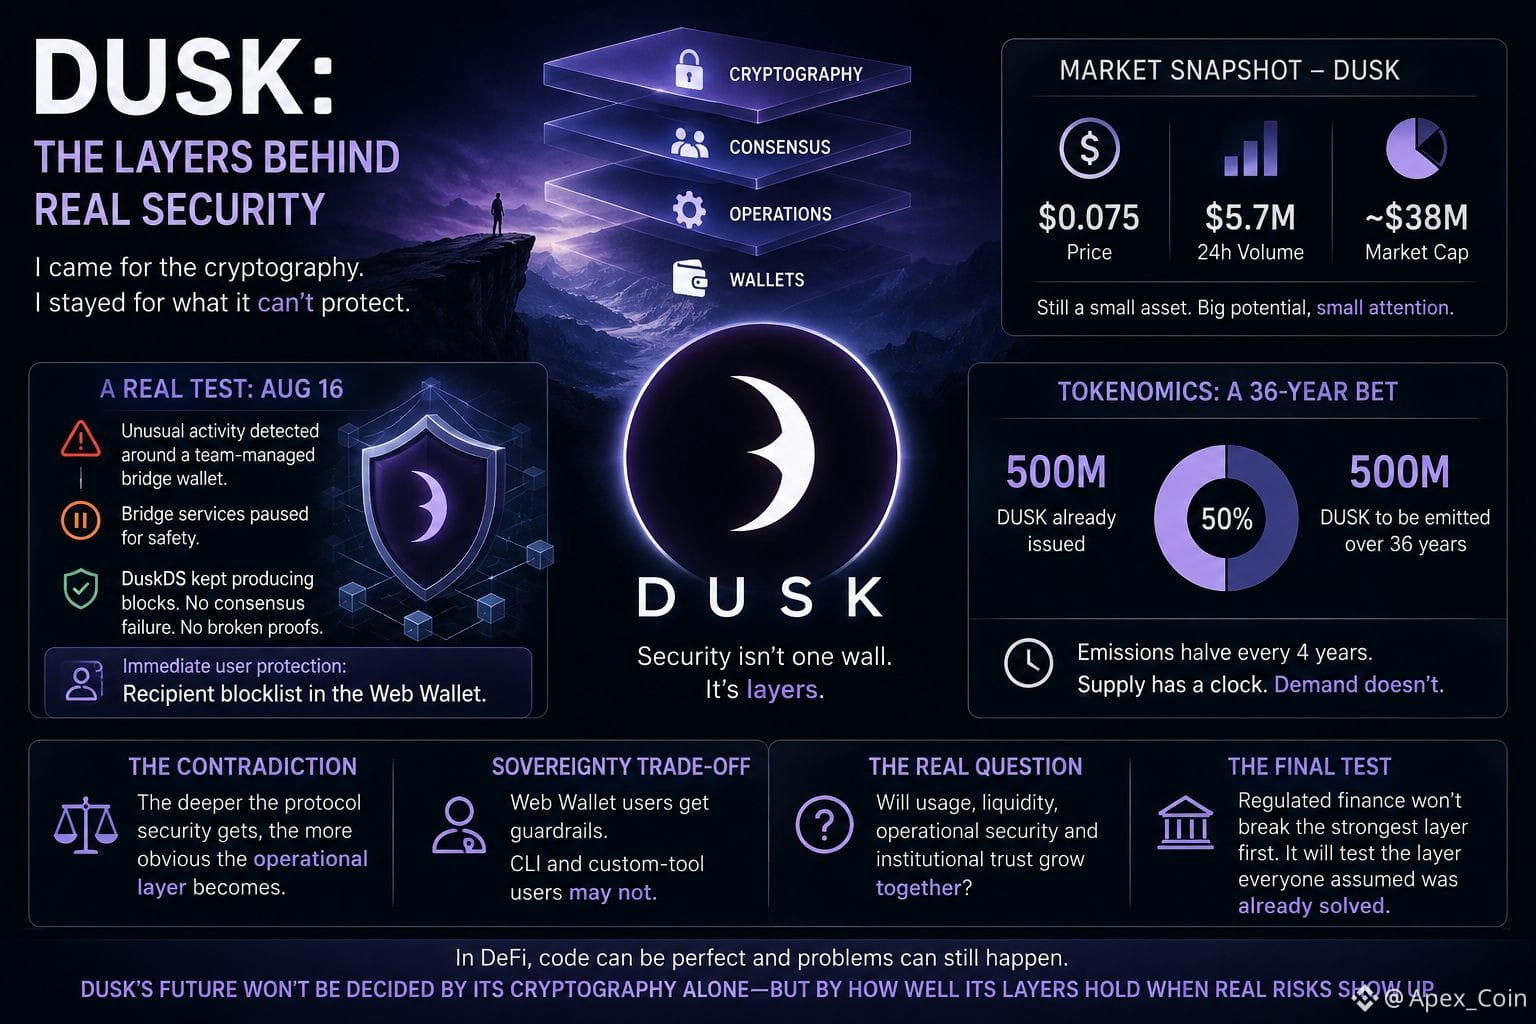
Ich begann, Dusk für die Kryptografie zu erforschen. Am Ende interessierte ich mich mehr dafür, was die Kryptografie nicht schützen kann.
Argon2, Equihash, PLONK, gestufter Konsens – das Protokoll hat ernsthafte Engineering-Arbeit dahinter. Dusk trennt das Vorschlagen eines Zustands davon, Wähler dazu zu bringen, ihm zuzustimmen, wodurch ein zusätzlicher Prüfpunkt entsteht, statt dass „block produziert“ automatisch „Zustand akzeptiert“ bedeutet.
Dann zeigte der 16. August eine ganz andere Ebene des Risikos.
Ungewöhnliche Aktivitäten rund um ein Team verwaltetes Bridge-Wallet veranlassten Dusk, die Bridge-Dienste zu pausieren, während DuskDS weiterhin Blöcke produzierte. Der unmittelbare Schutz für Nutzer? Eine Empfänger-Blacklist im Web Wallet.
Dieser Widerspruch ist leicht zu übersehen:
Je tiefer die Protokollsicherheit reicht, desto deutlicher wird die operative Ebene.
Und der Markt behandelt DUSK immer noch wie ein winziges Asset. Heute liegt es bei etwa 0,075 $ – mit rund 5,7 Mio. $ Volumen in 24 Stunden und einer Marktkapitalisierung von etwa 38 Mio. $.
Währenddessen ist das Token-Modell für eine viel größere Zukunft gebaut: 500 Mio. DUSK sind bereits ausgegeben, weitere 500 Mio. werden über 36 Jahre emittiert, wobei sich jede vier Jahre halbiert.
Also frage ich nicht, ob Dusk inzwischen noch gute Kryptografie hat.
Ich frage, ob Nutzung, Liquidität, operative Sicherheit und institutionelles Vertrauen gemeinsam wachsen können.
Denn reguliertes Finanzwesen wird wahrscheinlich nicht zuerst die stärkste Schicht brechen.
Es wird die Schicht testen, von der alle annahmen, sie sei bereits gelöst.
#dusk $DUSK @Dusk
Ich begann, Dusk für die Kryptografie zu erforschen. Am Ende interessierte ich mich mehr dafür, was die Kryptografie nicht schützen kann.
Argon2, Equihash, PLONK, gestufter Konsens – das Protokoll hat ernsthafte Engineering-Arbeit dahinter. Dusk trennt das Vorschlagen eines Zustands davon, Wähler dazu zu bringen, ihm zuzustimmen, wodurch ein zusätzlicher Prüfpunkt entsteht, statt dass „block produziert“ automatisch „Zustand akzeptiert“ bedeutet.
Dann zeigte der 16. August eine ganz andere Ebene des Risikos.
Ungewöhnliche Aktivitäten rund um ein Team verwaltetes Bridge-Wallet veranlassten Dusk, die Bridge-Dienste zu pausieren, während DuskDS weiterhin Blöcke produzierte. Der unmittelbare Schutz für Nutzer? Eine Empfänger-Blacklist im Web Wallet.
Dieser Widerspruch ist leicht zu übersehen:
Je tiefer die Protokollsicherheit reicht, desto deutlicher wird die operative Ebene.
Und der Markt behandelt DUSK immer noch wie ein winziges Asset. Heute liegt es bei etwa 0,075 $ – mit rund 5,7 Mio. $ Volumen in 24 Stunden und einer Marktkapitalisierung von etwa 38 Mio. $.
Währenddessen ist das Token-Modell für eine viel größere Zukunft gebaut: 500 Mio. DUSK sind bereits ausgegeben, weitere 500 Mio. werden über 36 Jahre emittiert, wobei sich jede vier Jahre halbiert.
Also frage ich nicht, ob Dusk inzwischen noch gute Kryptografie hat.
Ich frage, ob Nutzung, Liquidität, operative Sicherheit und institutionelles Vertrauen gemeinsam wachsen können.
Denn reguliertes Finanzwesen wird wahrscheinlich nicht zuerst die stärkste Schicht brechen.
Es wird die Schicht testen, von der alle annahmen, sie sei bereits gelöst.
2
2
152
·
--
#dusk $DUSK @Dusk_Foundation
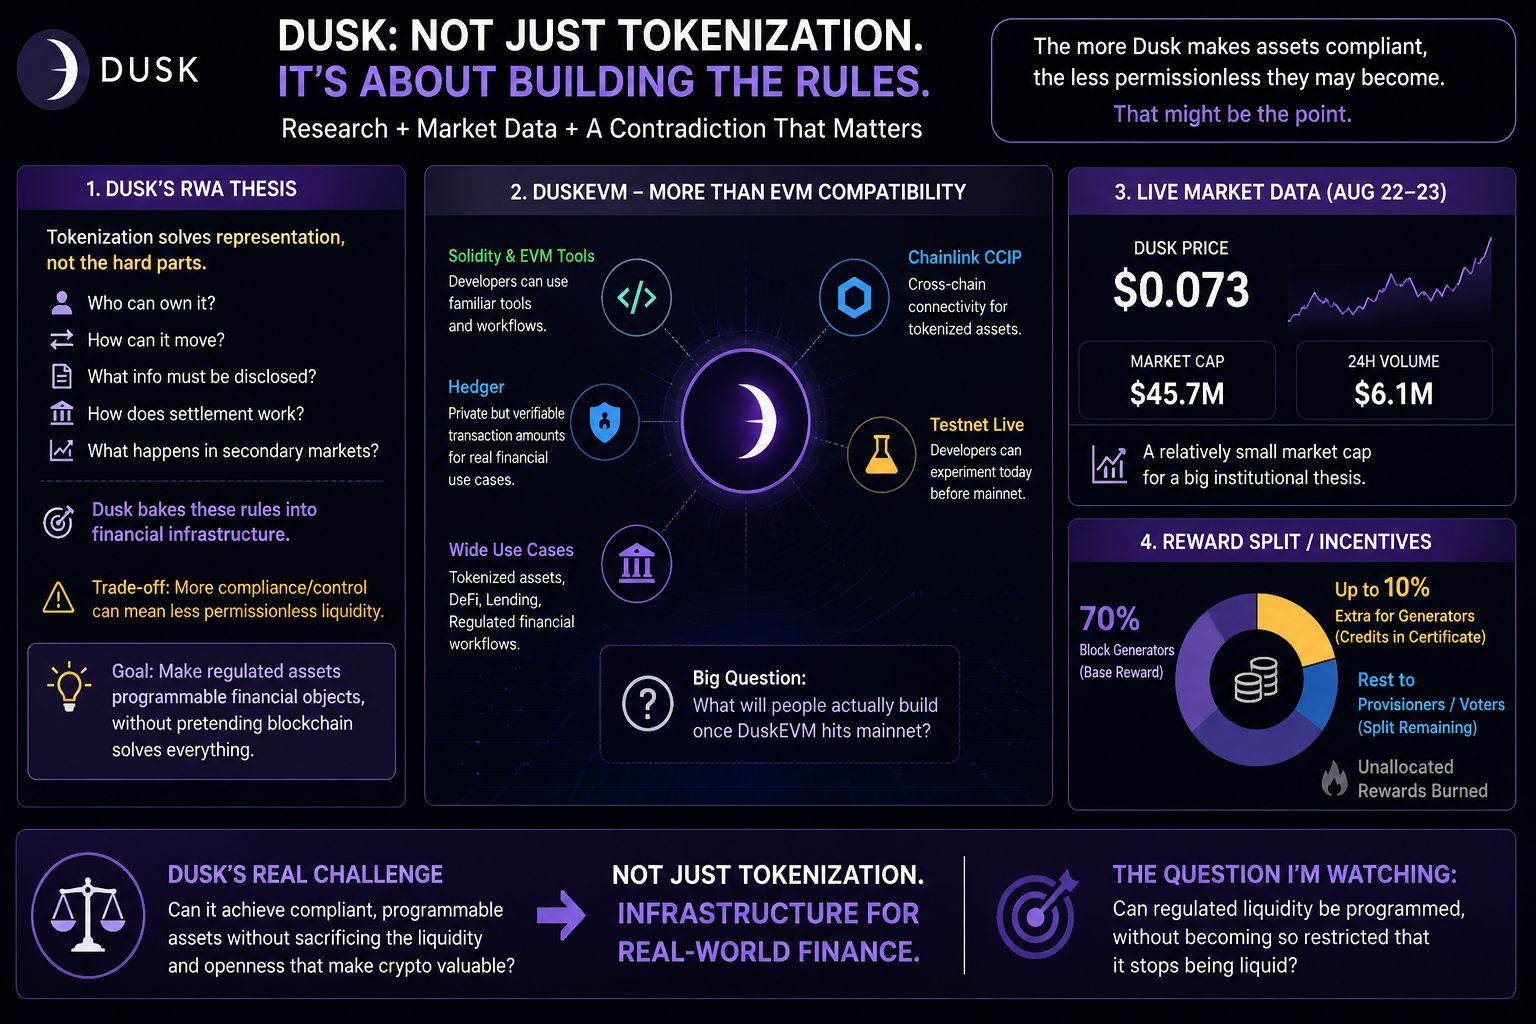
Ich habe Dusk als eine RWA-Kette betrachtet. Je tiefer ich ging, desto mehr wurde mir klar, dass die interessante Widersprüchlichkeit genau darin liegt:
Je mehr Dusk Assets konform macht, desto weniger permissionless können sie werden.
Das ist nicht unbedingt ein Fehler. Vielleicht ist es sogar der eigentliche Punkt.
Tokenisierung verändert nur, wie ein Asset dargestellt wird. Sie schafft keine Käufer, keine Liquidität und keine rechtlichen Ansprüche. Dusk versucht, diese Regeln direkt in die Infrastruktur selbst zu verlagern: wer ein Asset halten kann, wie es sich bewegt, was offengelegt wird und wie Abwicklung funktioniert.
DuskEVM macht das praktikabler. Entwickler können Solidity und vertraute EVM-Tools nutzen, während Hedger vertrauliche, aber verifizierbare Transaktionsdaten hinzufügt. Chainlink CCIP bietet Dusk außerdem einen Weg, tokenisierte Assets über mehrere Chains hinweg zu verbinden.
Dann habe ich mir den Markt angesehen.
DUSK liegt bei etwa 0,073 $; die Marktkapitalisierung beträgt ungefähr 45,7 Mio. $ und das 24h-Volumen 6,1 Mio. $ (Stand: 22.–23. Aug.).
Das sagt mir, dass der Markt immer noch ein relativ kleines Netzwerk gegenüber einer viel größeren institutionellen These einpreist.
Und auch die Anreize sind interessant: Block-Generatoren erhalten 70 % plus bis zu 10 %, während Entwicklung und Komitees den Rest erhalten.
Meine Frage lautet also nicht, ob Dusk Assets tokenisieren kann.
Sondern: Kann regulierte Liquidität programmierbar werden, ohne so stark eingeschränkt zu werden, dass sie liquide bleibt?
Das ist der Teil, den ich beobachte.
#dusk $DUSK @Dusk
Ich habe Dusk als eine RWA-Kette betrachtet. Je tiefer ich ging, desto mehr wurde mir klar, dass die interessante Widersprüchlichkeit genau darin liegt:
Je mehr Dusk Assets konform macht, desto weniger permissionless können sie werden.
Das ist nicht unbedingt ein Fehler. Vielleicht ist es sogar der eigentliche Punkt.
Tokenisierung verändert nur, wie ein Asset dargestellt wird. Sie schafft keine Käufer, keine Liquidität und keine rechtlichen Ansprüche. Dusk versucht, diese Regeln direkt in die Infrastruktur selbst zu verlagern: wer ein Asset halten kann, wie es sich bewegt, was offengelegt wird und wie Abwicklung funktioniert.
DuskEVM macht das praktikabler. Entwickler können Solidity und vertraute EVM-Tools nutzen, während Hedger vertrauliche, aber verifizierbare Transaktionsdaten hinzufügt. Chainlink CCIP bietet Dusk außerdem einen Weg, tokenisierte Assets über mehrere Chains hinweg zu verbinden.
Dann habe ich mir den Markt angesehen.
DUSK liegt bei etwa 0,073 $; die Marktkapitalisierung beträgt ungefähr 45,7 Mio. $ und das 24h-Volumen 6,1 Mio. $ (Stand: 22.–23. Aug.).
Das sagt mir, dass der Markt immer noch ein relativ kleines Netzwerk gegenüber einer viel größeren institutionellen These einpreist.
Und auch die Anreize sind interessant: Block-Generatoren erhalten 70 % plus bis zu 10 %, während Entwicklung und Komitees den Rest erhalten.
Meine Frage lautet also nicht, ob Dusk Assets tokenisieren kann.
Sondern: Kann regulierte Liquidität programmierbar werden, ohne so stark eingeschränkt zu werden, dass sie liquide bleibt?
Das ist der Teil, den ich beobachte.
6
5
140
·
--
#dusk $DUSK @Dusk_Foundation
Ich bin in die CreatorPad-Aufgabe gegangen und habe erwartet, dass Hedger ein weiteres Standard-Privacy-Pitch ist. Was mich jedoch aufgefallen ist, war, wie die technische Seite mit einem echten Ereignis zusammenhängt.
Der Reinforced-Concrete-Hash von Dusk ist etwa 17-mal schneller als Poseidon – das klingt auf dem Papier beeindruckend. Der Zwischenfall mit der Brücke vom 16. August hat mich jedoch stärker darüber nachdenken lassen, was diese Technologie in der Praxis bedeutet.
Das Team hat eine ungewöhnliche Aktivität rund um eine Wallet erkannt, die für Brückenoperationen genutzt wurde. Anschließend wurden die betroffenen Adressen deaktiviert, die Brücke pausiert und in der Web Wallet eine Empfänger-Blockliste hinzugefügt, um zu verhindern, dass Gelder an als verdächtig markierte Adressen gelangen.
Zunächst kam mir das etwas unerwartet vor für eine Kette, die standardmäßig auf Vertraulichkeit ausgelegt ist. Aber es hat mich darüber neu nachdenken lassen, was Dusk mit Privacy meint.
Vielleicht geht es hier bei Privacy nicht darum, dass alles für immer unsichtbar gemacht wird. Eher darum, sensible Informationen geschützt zu halten, während das Protokoll, die Compliance-Schicht oder autorisierte Parteien eingreifen können, wenn tatsächlich etwas schiefgeht.
Das passt auch zu CITADEL.
Anstatt deine vollständigen KYC-Informationen mit jedem Finanzdienstleister zu teilen, könnte ein Anbieter dich einmal verifizieren und dir eine digitale Lizenz ausstellen. Später könntest du dann nachweisen, dass du berechtigt bist, ohne die ursprünglichen personenbezogenen Daten wiederholt offenzulegen.
Das klingt deutlich praxisnäher für regulierte Finanzen.
Aber ich bleibe noch bei einer Frage: Wer erhält eigentlich diese Sicht, wenn ein Eingreifen nötig ist?
Und bedeutet „prüfbare Privacy“, dass jemand immer genug sehen kann, um handeln zu können – auch dann, wenn der Nutzer nicht sehen kann, was er selbst sieht?
$DUSK
#dusk $DUSK @Dusk
Ich bin in die CreatorPad-Aufgabe gegangen und habe erwartet, dass Hedger ein weiteres Standard-Privacy-Pitch ist. Was mich jedoch aufgefallen ist, war, wie die technische Seite mit einem echten Ereignis zusammenhängt.
Der Reinforced-Concrete-Hash von Dusk ist etwa 17-mal schneller als Poseidon – das klingt auf dem Papier beeindruckend. Der Zwischenfall mit der Brücke vom 16. August hat mich jedoch stärker darüber nachdenken lassen, was diese Technologie in der Praxis bedeutet.
Das Team hat eine ungewöhnliche Aktivität rund um eine Wallet erkannt, die für Brückenoperationen genutzt wurde. Anschließend wurden die betroffenen Adressen deaktiviert, die Brücke pausiert und in der Web Wallet eine Empfänger-Blockliste hinzugefügt, um zu verhindern, dass Gelder an als verdächtig markierte Adressen gelangen.
Zunächst kam mir das etwas unerwartet vor für eine Kette, die standardmäßig auf Vertraulichkeit ausgelegt ist. Aber es hat mich darüber neu nachdenken lassen, was Dusk mit Privacy meint.
Vielleicht geht es hier bei Privacy nicht darum, dass alles für immer unsichtbar gemacht wird. Eher darum, sensible Informationen geschützt zu halten, während das Protokoll, die Compliance-Schicht oder autorisierte Parteien eingreifen können, wenn tatsächlich etwas schiefgeht.
Das passt auch zu CITADEL.
Anstatt deine vollständigen KYC-Informationen mit jedem Finanzdienstleister zu teilen, könnte ein Anbieter dich einmal verifizieren und dir eine digitale Lizenz ausstellen. Später könntest du dann nachweisen, dass du berechtigt bist, ohne die ursprünglichen personenbezogenen Daten wiederholt offenzulegen.
Das klingt deutlich praxisnäher für regulierte Finanzen.
Aber ich bleibe noch bei einer Frage: Wer erhält eigentlich diese Sicht, wenn ein Eingreifen nötig ist?
Und bedeutet „prüfbare Privacy“, dass jemand immer genug sehen kann, um handeln zu können – auch dann, wenn der Nutzer nicht sehen kann, was er selbst sieht?
$DUSK
3
1
111
·
--
Ich verstehe, warum die Story mit dem Festzins von @termmax attraktiv ist.
Institutionen mögen kalkulierbare Kreditkosten. Floating-Zinsen können sich schnell bewegen, also klingt es wie eine naheliegende Aufwertung, sich die Gewissheit zu sichern.
Doch dann habe ich mir die DefiLlama-Zahlen angesehen, und die Story wurde etwas spannender.
TermMax liegt bei rund 31,22 Mio. $ TVL, ein Rückgang von 7,2 % in den letzten 30 Tagen. Die Gebühren in diesem Zeitraum liegen bei unter 20.000 $.
Das sind weniger als 20.000 $ über das gesamte 30-Tage-Fenster hinweg, nicht pro Tag, und es verteilt sich auf 9 Chains.
Ich sage nicht, dass das Produkt schlecht ist. Die Zero-Coupon-Bond-Struktur und das Curator-Vault-Modell sind tatsächlich ziemlich interessant.
Was ich infrage stelle, ist der Abstand zwischen der institutionellen Story und dem Kapital, das tatsächlich im Protokoll sitzt.
Zinsicherheit ist nützlich.
Die schwierigere Frage ist, ob Institutionen schon wirklich in großem Maßstab allozieren, oder ob eine kleine Anzahl von Curator-Beziehungen den Großteil der Aktivität trägt.
Dieser Teil ist mir immer noch unklar.
Wer die Curator-Wallets beobachtet und sieht, wer diesen Monat tatsächlich nettopositives Kapital hinzufügt?
#terMAx #termmax
Ich verstehe, warum die Story mit dem Festzins von @TermMax attraktiv ist.
Institutionen mögen kalkulierbare Kreditkosten. Floating-Zinsen können sich schnell bewegen, also klingt es wie eine naheliegende Aufwertung, sich die Gewissheit zu sichern.
Doch dann habe ich mir die DefiLlama-Zahlen angesehen, und die Story wurde etwas spannender.
TermMax liegt bei rund 31,22 Mio. $ TVL, ein Rückgang von 7,2 % in den letzten 30 Tagen. Die Gebühren in diesem Zeitraum liegen bei unter 20.000 $.
Das sind weniger als 20.000 $ über das gesamte 30-Tage-Fenster hinweg, nicht pro Tag, und es verteilt sich auf 9 Chains.
Ich sage nicht, dass das Produkt schlecht ist. Die Zero-Coupon-Bond-Struktur und das Curator-Vault-Modell sind tatsächlich ziemlich interessant.
Was ich infrage stelle, ist der Abstand zwischen der institutionellen Story und dem Kapital, das tatsächlich im Protokoll sitzt.
Zinsicherheit ist nützlich.
Die schwierigere Frage ist, ob Institutionen schon wirklich in großem Maßstab allozieren, oder ob eine kleine Anzahl von Curator-Beziehungen den Großteil der Aktivität trägt.
Dieser Teil ist mir immer noch unklar.
Wer die Curator-Wallets beobachtet und sieht, wer diesen Monat tatsächlich nettopositives Kapital hinzufügt?
#terMAx #termmax
1
1
191
·
--
#dusk $DUSK @Dusk_Foundation Je länger ich mir Dusk anschaue, desto mehr stelle ich mein altes Modell infrage: dass eine öffentlichere Blockchain automatisch vertrauenswürdiger wird.
Während ich diese Woche in Dusk Trade eingetaucht bin, ist mir etwas aufgefallen.
Am 15. August veröffentlichte Dusk einen Beitrag über die Erschließung privater Märkte für KMU. Das hat mich nach der tatsächlichen Handelsplattform suchen lassen.
Dusk selbst ist eine öffentliche, permissionless L1. Aber Dusk Trade? Noch nicht ganz.
Aktuell ist es eine Warteliste.
Was ich daran interessant finde: Dusk behandelt Privatsphäre nicht einfach so, dass alles verborgen wird. Durch selektive Offenlegung kann jemand seinen Wohnsitz oder seine Berechtigung nachweisen, ohne seine vollständige Identität preiszugeben.
Das hat meine Sicht auf die Debatte „öffentlich vs. privat“ verändert.
Die eigentliche Frage ist: Wer kann was sehen – und unter welchen Umständen?
Für Finanzmärkte ergibt das tatsächlich mehr Sinn. Eine Wertpapiertransaktion sollte wahrscheinlich nicht jede einzelne Einzelheit von Anfang an für alle offenlegen, aber Regulierer oder autorisierte Parteien brauchen trotzdem einen Weg, um Informationen zu verifizieren, wenn es dafür einen legitimen Grund gibt.
Aber hier gibt es eine interessante Lücke.
Die Privatsphäre-Schicht kann trustless sein, während die Zugriffsschicht weiterhin davon abhängt, wer genehmigt wird.
Ich habe selbst auch eine kleine Menge gestaked und die Zahlen geprüft. Über 30% des Angebots sind gesperrt, mit variabler APR um 27%.
Aber Staking bedeutet nicht automatisch, dass man Zugriff zum Handel hat.
Zwei verschiedene Türen. Zwei verschiedene Warteschlangen.
Also bin ich jetzt vor allem daran interessiert, wer in diese erste Gruppe von Assets und Partnern kommt – und unter welchen Bedingungen.
Für mich fühlt sich das nach dem eigentlichen Test für Dusk an, nicht nur nach einer weiteren ZK-Privacy-Story.
Ist jemand von euch inzwischen tatsächlich schon von der Warteliste runter?
#dusk $DUSK @Dusk Je länger ich mir Dusk anschaue, desto mehr stelle ich mein altes Modell infrage: dass eine öffentlichere Blockchain automatisch vertrauenswürdiger wird.
Während ich diese Woche in Dusk Trade eingetaucht bin, ist mir etwas aufgefallen.
Am 15. August veröffentlichte Dusk einen Beitrag über die Erschließung privater Märkte für KMU. Das hat mich nach der tatsächlichen Handelsplattform suchen lassen.
Dusk selbst ist eine öffentliche, permissionless L1. Aber Dusk Trade? Noch nicht ganz.
Aktuell ist es eine Warteliste.
Was ich daran interessant finde: Dusk behandelt Privatsphäre nicht einfach so, dass alles verborgen wird. Durch selektive Offenlegung kann jemand seinen Wohnsitz oder seine Berechtigung nachweisen, ohne seine vollständige Identität preiszugeben.
Das hat meine Sicht auf die Debatte „öffentlich vs. privat“ verändert.
Die eigentliche Frage ist: Wer kann was sehen – und unter welchen Umständen?
Für Finanzmärkte ergibt das tatsächlich mehr Sinn. Eine Wertpapiertransaktion sollte wahrscheinlich nicht jede einzelne Einzelheit von Anfang an für alle offenlegen, aber Regulierer oder autorisierte Parteien brauchen trotzdem einen Weg, um Informationen zu verifizieren, wenn es dafür einen legitimen Grund gibt.
Aber hier gibt es eine interessante Lücke.
Die Privatsphäre-Schicht kann trustless sein, während die Zugriffsschicht weiterhin davon abhängt, wer genehmigt wird.
Ich habe selbst auch eine kleine Menge gestaked und die Zahlen geprüft. Über 30% des Angebots sind gesperrt, mit variabler APR um 27%.
Aber Staking bedeutet nicht automatisch, dass man Zugriff zum Handel hat.
Zwei verschiedene Türen. Zwei verschiedene Warteschlangen.
Also bin ich jetzt vor allem daran interessiert, wer in diese erste Gruppe von Assets und Partnern kommt – und unter welchen Bedingungen.
Für mich fühlt sich das nach dem eigentlichen Test für Dusk an, nicht nur nach einer weiteren ZK-Privacy-Story.
Ist jemand von euch inzwischen tatsächlich schon von der Warteliste runter?
5
4
191
·
--
#termmax @termmax
Ich habe mir heute TermMax-Vaults angesehen und gemerkt, dass ich möglicherweise mit der falschen Kennzahl angefangen habe.
APY ist das einfachste, was man bemerkt, aber es sagt mir nicht wirklich, worauf ich mich einlasse.
Nehmen wir den USDC Vault V2. Er zeigt etwa 5,82 Mio. USD TVL, 4,36 % APY und 75,7 % Auslastung, was bedeutet, dass ungefähr 24,3 % des Kapitals derzeit ungenutzt sind.
Dann habe ich mir die Allokation genauer angesehen.
Rund 68,98 % sind in einem einzigen Markt konzentriert, mit 92 % LLTV.
Für mich sagen diese Zahlen viel mehr über den Vault als das APY. Sie zeigen mir, wohin das Kapital tatsächlich fließt und welche Art von Risiko der Rendite zugrunde liegt.
Das hat mich auch dazu gebracht, mir anzusehen, wie TermMax die zugrunde liegenden Positionen strukturiert.
Ein Kredit ist hier nicht einfach eine große Position. Sicherheiten werden gesperrt und der Kreditnehmer erhält einen Gearing Token (GT), während die Schuldenseite in einen Fixed-Rate Token (FT) und einen X Token (XT) aufgeteilt wird.
Diese Trennung ist für mich tatsächlich wichtig, weil sie das Exposure leichter verständlich und handelbar macht. Jemand, der ein Fixed-Income-Exposure möchte, kann den FT halten, ohne selbst die gesamte Kreditaufnahme zu übernehmen.
Dann sitzt die Vault-Ebene über dieser Struktur.
Kuratoren wie MEV Capital und Keyrock können Einlagen über verschiedene Term-Märkte verteilen, sodass Nutzer nicht jede Laufzeit und jeden Zinssatz manuell auswählen müssen. Selbst Kapital, das noch auf eine Übereinstimmung wartet, kann eine Basisrendite erzielen.
Je mehr ich darüber nachdenke, desto weniger möchte ich mit dem APY anfangen.
Meine Checkliste entwickelt sich zu:
Auslastung → Allokationskonzentration → LLTV → Vault-Cap → Timelock → APY
Denn ein Cap von 50 Mio. USD, ein 24-Stunden-Timelock oder eine konzentrierte Allokation kann viel stärker ins Gewicht fallen als die Frage, ob das APY 4 % oder 6 % sagt.
Ich beginne zu glauben, dass APY die letzte Zahl sein sollte, die ich verwende, um einen Vault zu beurteilen – nicht die erste.
Zuerst verstehen, wohin das Kapital geht.
Dann verstehen, wie die Position strukturiert ist.
Dann entscheiden, ob die Rendite das wirklich wert ist.
#termmax @TermMax
Ich habe mir heute TermMax-Vaults angesehen und gemerkt, dass ich möglicherweise mit der falschen Kennzahl angefangen habe.
APY ist das einfachste, was man bemerkt, aber es sagt mir nicht wirklich, worauf ich mich einlasse.
Nehmen wir den USDC Vault V2. Er zeigt etwa 5,82 Mio. USD TVL, 4,36 % APY und 75,7 % Auslastung, was bedeutet, dass ungefähr 24,3 % des Kapitals derzeit ungenutzt sind.
Dann habe ich mir die Allokation genauer angesehen.
Rund 68,98 % sind in einem einzigen Markt konzentriert, mit 92 % LLTV.
Für mich sagen diese Zahlen viel mehr über den Vault als das APY. Sie zeigen mir, wohin das Kapital tatsächlich fließt und welche Art von Risiko der Rendite zugrunde liegt.
Das hat mich auch dazu gebracht, mir anzusehen, wie TermMax die zugrunde liegenden Positionen strukturiert.
Ein Kredit ist hier nicht einfach eine große Position. Sicherheiten werden gesperrt und der Kreditnehmer erhält einen Gearing Token (GT), während die Schuldenseite in einen Fixed-Rate Token (FT) und einen X Token (XT) aufgeteilt wird.
Diese Trennung ist für mich tatsächlich wichtig, weil sie das Exposure leichter verständlich und handelbar macht. Jemand, der ein Fixed-Income-Exposure möchte, kann den FT halten, ohne selbst die gesamte Kreditaufnahme zu übernehmen.
Dann sitzt die Vault-Ebene über dieser Struktur.
Kuratoren wie MEV Capital und Keyrock können Einlagen über verschiedene Term-Märkte verteilen, sodass Nutzer nicht jede Laufzeit und jeden Zinssatz manuell auswählen müssen. Selbst Kapital, das noch auf eine Übereinstimmung wartet, kann eine Basisrendite erzielen.
Je mehr ich darüber nachdenke, desto weniger möchte ich mit dem APY anfangen.
Meine Checkliste entwickelt sich zu:
Auslastung → Allokationskonzentration → LLTV → Vault-Cap → Timelock → APY
Denn ein Cap von 50 Mio. USD, ein 24-Stunden-Timelock oder eine konzentrierte Allokation kann viel stärker ins Gewicht fallen als die Frage, ob das APY 4 % oder 6 % sagt.
Ich beginne zu glauben, dass APY die letzte Zahl sein sollte, die ich verwende, um einen Vault zu beurteilen – nicht die erste.
Zuerst verstehen, wohin das Kapital geht.
Dann verstehen, wie die Position strukturiert ist.
Dann entscheiden, ob die Rendite das wirklich wert ist.
1
3
131
·
--
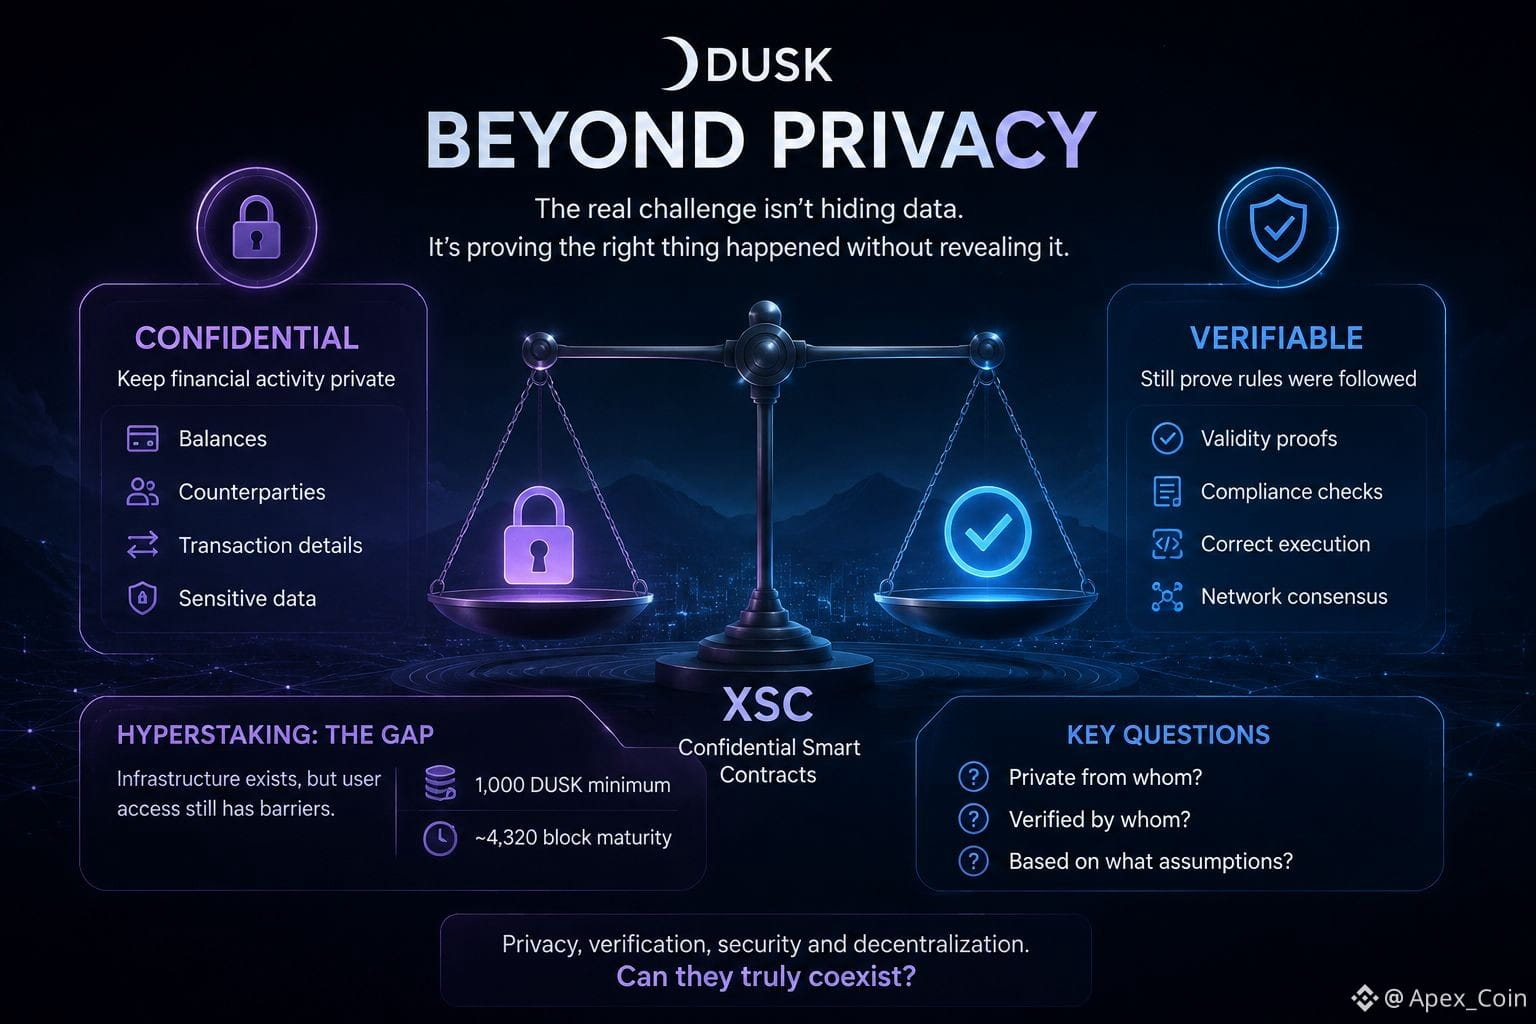
#dusk $DUSK @Dusk_Foundation Je tiefer ich in Dusk blicke,
desto mehr denke ich, dass die interessante Frage nicht lautet „Kann Blockchain privat sein?“
Wir wissen bereits, dass Privatsphäre gebaut werden kann.
Die schwierigere Frage ist, was passiert, nachdem man etwas privat gemacht hat.
Wenn eine finanzielle Transaktion Salden, Gegenparteien oder sensible Daten verbirgt: Wie kann dann trotzdem jeder wissen, dass die Transaktion gültig war?
Genau hier wird Dusk für mich interessant.
Der Ansatz von XSC versucht, in diesem unbequemen Mittelbereich zu sitzen: Finanzaktivitäten vertraulich halten, aber gleichzeitig dem Netzwerk genug Beweise geben, um zu verifizieren, dass die Regeln befolgt und die Ausführung korrekt war.
Und ganz ehrlich: Hier denke ich, dass die meisten Privatsphäre-Erzählungen zu simpel werden.
Wenn Validatoren alles sehen können, was ist dann eigentlich privat?
Wenn sie die sensiblen Informationen nicht sehen können: Auf welche kryptografischen Annahmen verlassen wir uns dann?
Und wenn das System zu komplex wird, gewinnen wir zwar vielleicht Privatsphäre, verlieren aber Leistung, Komponierbarkeit oder sogar die Akzeptanz durch Entwickler?
Ich habe noch ein kleineres Beispiel gefunden, das ich mit Hyperstaking interessant fand.
Dusk kann Infrastruktur bereitstellen, in der Contracts stellvertretend für Nutzer staken können, aber das minimale 1.000-DUSK und die ungefähr 4.320-Block-Warte-/Reifeperiode sind für die tatsächliche Nutzererfahrung immer noch entscheidend.
Diese Unterscheidung ist leicht zu übersehen:
Infrastruktur kann für Entwickler zugänglich sein, ohne dass sie für Nutzer in gleichem Maße zugänglich ist.
Für mich ist Dusk deshalb keine „private Blockchain“-Story mehr.
Es geht vielmehr darum, ob Privatsphäre, Verifikation, Sicherheit und Dezentralisierung tatsächlich miteinander koexistieren können, ohne dass eine der anderen leise schwächt.
Das ist der Teil, den ich immer noch zu verstehen versuche.
Wenn eine Blockchain sagt, dass eine Aktivität privat ist, lautet die eigentliche Frage:
#dusk $DUSK @Dusk_Foundation
privat wovon, verifiziert durch wen und basierend auf welchen Annahmen?
#dusk $DUSK @Dusk Je tiefer ich in Dusk blicke,
desto mehr denke ich, dass die interessante Frage nicht lautet „Kann Blockchain privat sein?“
Wir wissen bereits, dass Privatsphäre gebaut werden kann.
Die schwierigere Frage ist, was passiert, nachdem man etwas privat gemacht hat.
Wenn eine finanzielle Transaktion Salden, Gegenparteien oder sensible Daten verbirgt: Wie kann dann trotzdem jeder wissen, dass die Transaktion gültig war?
Genau hier wird Dusk für mich interessant.
Der Ansatz von XSC versucht, in diesem unbequemen Mittelbereich zu sitzen: Finanzaktivitäten vertraulich halten, aber gleichzeitig dem Netzwerk genug Beweise geben, um zu verifizieren, dass die Regeln befolgt und die Ausführung korrekt war.
Und ganz ehrlich: Hier denke ich, dass die meisten Privatsphäre-Erzählungen zu simpel werden.
Wenn Validatoren alles sehen können, was ist dann eigentlich privat?
Wenn sie die sensiblen Informationen nicht sehen können: Auf welche kryptografischen Annahmen verlassen wir uns dann?
Und wenn das System zu komplex wird, gewinnen wir zwar vielleicht Privatsphäre, verlieren aber Leistung, Komponierbarkeit oder sogar die Akzeptanz durch Entwickler?
Ich habe noch ein kleineres Beispiel gefunden, das ich mit Hyperstaking interessant fand.
Dusk kann Infrastruktur bereitstellen, in der Contracts stellvertretend für Nutzer staken können, aber das minimale 1.000-DUSK und die ungefähr 4.320-Block-Warte-/Reifeperiode sind für die tatsächliche Nutzererfahrung immer noch entscheidend.
Diese Unterscheidung ist leicht zu übersehen:
Infrastruktur kann für Entwickler zugänglich sein, ohne dass sie für Nutzer in gleichem Maße zugänglich ist.
Für mich ist Dusk deshalb keine „private Blockchain“-Story mehr.
Es geht vielmehr darum, ob Privatsphäre, Verifikation, Sicherheit und Dezentralisierung tatsächlich miteinander koexistieren können, ohne dass eine der anderen leise schwächt.
Das ist der Teil, den ich immer noch zu verstehen versuche.
Wenn eine Blockchain sagt, dass eine Aktivität privat ist, lautet die eigentliche Frage:
#dusk $DUSK @Dusk
privat wovon, verifiziert durch wen und basierend auf welchen Annahmen?
20
10
237
·
--
#termmax @termmax Wenn die Punkte aufhören zu zahlen, was bleibt dann?
Ich denke, das ist im Moment die spannendere Frage rund um TermMax.
Zu sehen, dass es 1,5M+ Wallets und 90K+ tägliche Aktive gibt, klingt beeindruckend, aber ich bin mir nicht sicher, ob die Wallet-Aktivität allein uns zeigt, wie viel die Menschen das Kreditprodukt wirklich brauchen.
Wenn Nutzer ihre Wallets verbinden, Aufgaben erledigen, XP/AP/MP einsammeln und Kampagnen abschließen hauptsächlich, weil daran ein zukünftiger Token hängt, dann ist das zwar Beteiligung – aber nicht dasselbe wie Produktnachfrage.
Das eigentliche Experiment beginnt erst nach dem TGE.
Ich würde DAU, TVL, Kreditvolumen, Auslastung und vor allem Gebühren im Blick behalten. Wenn die Leute weiter bereitstellen, leihen und wirtschaftliche Aktivität erzeugen, wenn Punkte weniger wichtig werden, dann wirken diese riesigen Wallet-Zahlen deutlich aussagekräftiger.
Wenn die Aktivität plötzlich einbricht, dann haben wir auch daraus etwas gelernt.
Das bedeutet nicht, dass die 1,5M Wallets gefälscht waren. Es heißt nur, dass sie vor allem eine Akquisitionskennzahl waren – kein Beleg für Product-Market-Fit.
Es gibt auch noch etwas, das ich nicht ignorieren würde: „4/4 Phasen abgeschlossen“ ist nicht dasselbe wie „4/4 bezahlt“. Solange die $TMX-Zuteilungsformel und die Claim-Mechanik nicht klar sind, sagt das Abschließen von Season 0 jedem einzelnen Nutzer noch nicht, was sein tatsächlicher Auszahlungsbetrag sein wird.
Für mich ist @termmax also noch nicht wirklich auf dem Stand des Urteils.
Es ist in der Messphase.
Vor dem TGE lautete die Frage:
wie viele Nutzer können Anreize anziehen?
Nach dem TGE wird die bessere Frage: wie viele Nutzer bleiben, weil sie das Produkt wirklich brauchen?
Dieser Unterschied könnte uns viel mehr sagen als die Wallet-Anzahl jemals.
Wenn die Punkte aufhören zu zahlen: Glaubst du, dass TermMax’ Aktivität dann immer noch Bestand hat?
#termmax @TermMax Wenn die Punkte aufhören zu zahlen, was bleibt dann?
Ich denke, das ist im Moment die spannendere Frage rund um TermMax.
Zu sehen, dass es 1,5M+ Wallets und 90K+ tägliche Aktive gibt, klingt beeindruckend, aber ich bin mir nicht sicher, ob die Wallet-Aktivität allein uns zeigt, wie viel die Menschen das Kreditprodukt wirklich brauchen.
Wenn Nutzer ihre Wallets verbinden, Aufgaben erledigen, XP/AP/MP einsammeln und Kampagnen abschließen hauptsächlich, weil daran ein zukünftiger Token hängt, dann ist das zwar Beteiligung – aber nicht dasselbe wie Produktnachfrage.
Das eigentliche Experiment beginnt erst nach dem TGE.
Ich würde DAU, TVL, Kreditvolumen, Auslastung und vor allem Gebühren im Blick behalten. Wenn die Leute weiter bereitstellen, leihen und wirtschaftliche Aktivität erzeugen, wenn Punkte weniger wichtig werden, dann wirken diese riesigen Wallet-Zahlen deutlich aussagekräftiger.
Wenn die Aktivität plötzlich einbricht, dann haben wir auch daraus etwas gelernt.
Das bedeutet nicht, dass die 1,5M Wallets gefälscht waren. Es heißt nur, dass sie vor allem eine Akquisitionskennzahl waren – kein Beleg für Product-Market-Fit.
Es gibt auch noch etwas, das ich nicht ignorieren würde: „4/4 Phasen abgeschlossen“ ist nicht dasselbe wie „4/4 bezahlt“. Solange die $TMX-Zuteilungsformel und die Claim-Mechanik nicht klar sind, sagt das Abschließen von Season 0 jedem einzelnen Nutzer noch nicht, was sein tatsächlicher Auszahlungsbetrag sein wird.
Für mich ist @TermMax also noch nicht wirklich auf dem Stand des Urteils.
Es ist in der Messphase.
Vor dem TGE lautete die Frage:
wie viele Nutzer können Anreize anziehen?
Nach dem TGE wird die bessere Frage: wie viele Nutzer bleiben, weil sie das Produkt wirklich brauchen?
Dieser Unterschied könnte uns viel mehr sagen als die Wallet-Anzahl jemals.
Wenn die Punkte aufhören zu zahlen: Glaubst du, dass TermMax’ Aktivität dann immer noch Bestand hat?
7
6
189
·
--
#dusk $DUSK @Dusk_Foundation
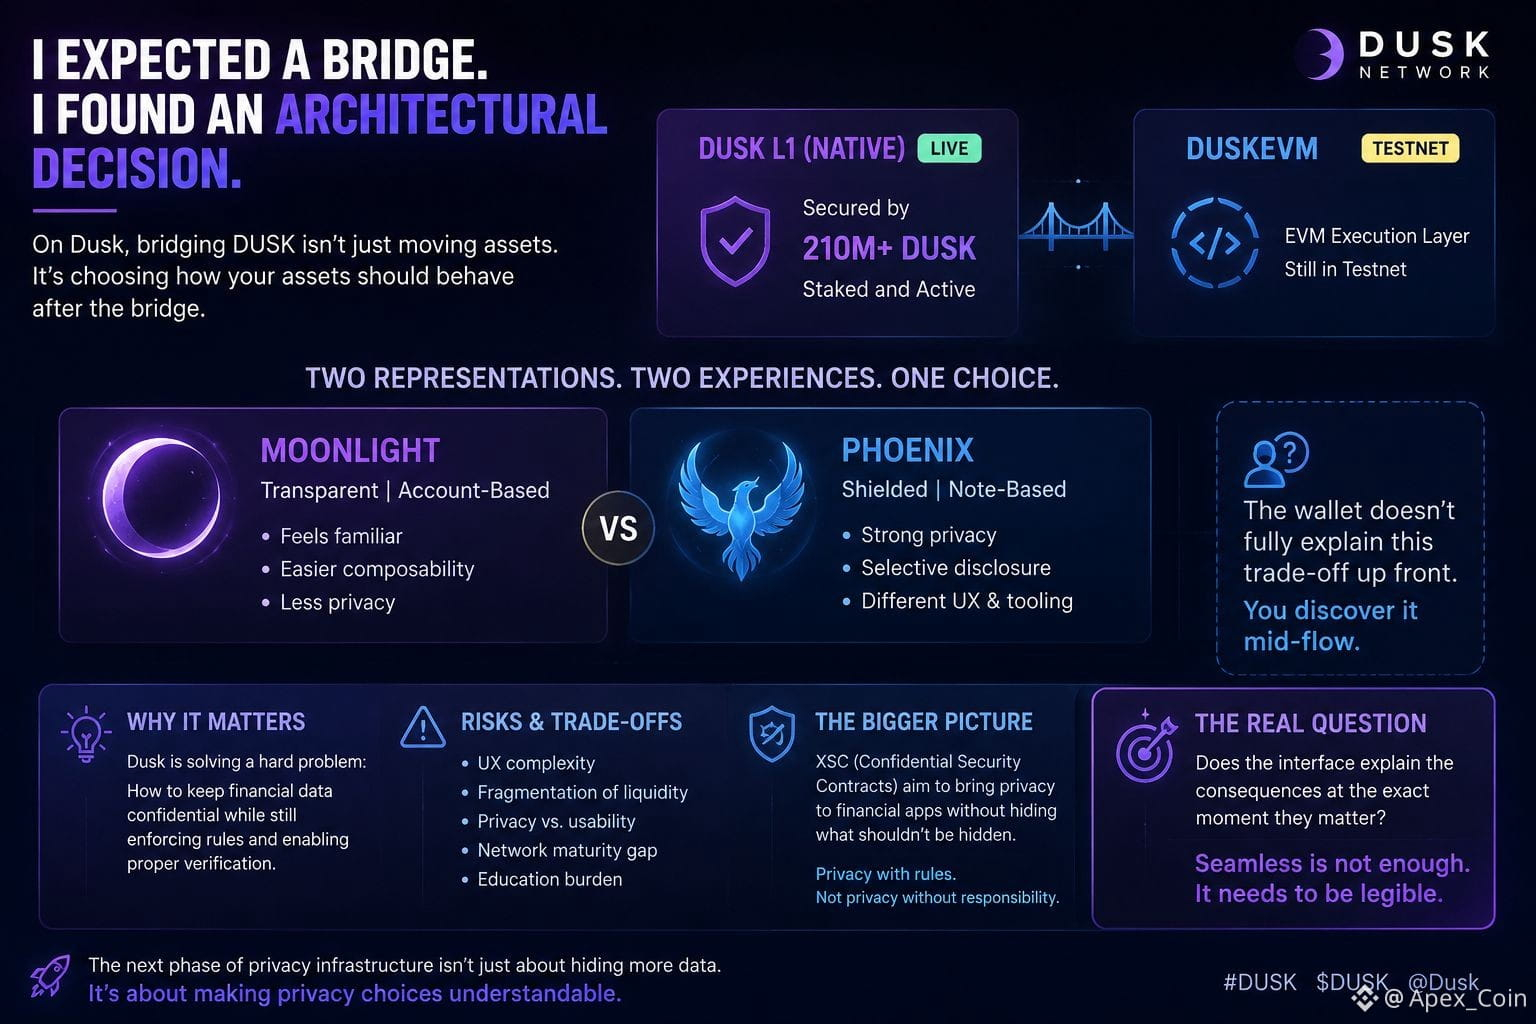
Ich habe eine Brücke erwartet. Stattdessen habe ich eine architektonische Entscheidung gefunden.
Als ich durch Dusk ging, bemerkte ich etwas, das meiner Meinung nach leicht zu übersehen ist. Das native Dusk L1 ist live und durch 210M+ DUSK gesichert, aber DuskEVM wird noch immer als Testnet präsentiert. Dann bringt die Brücke noch eine weitere Ebene an Komplexität.
Du verschiebst nicht einfach DUSK von A nach B.
Du wählst zwischen Moonlights transparenter, kontobasierter Methode und Phoenixin’ verschlossener, notenbasierter Methode. Und diese Wahl kann beeinflussen, was du mit dem Asset danach machst – von der Privatsphäre bis hin zu bestimmten Formen der Nützlichkeit.
Das hat mich dazu gebracht, das Wort „nahtlos“ neu zu überdenken.
Eine Transaktion kann technisch nahtlos sein, aber dennoch schwer zu verstehen.
Für mich ist das die größere Herausforderung für finanzielle Infrastruktur mit Fokus auf Privatsphäre. Dusks XSC-Vision ist interessant, weil Privatsphäre nicht bedeuten soll, alles zu verbergen. Finanzanwendungen brauchen weiterhin Regeln, Verifikation und kontrollierte Offenlegung.
Aber der Nutzer sollte nicht die gesamte Architektur verstehen müssen, nur um die richtige Wahl zu treffen.
Ich finde nicht, dass Moonlight vs. Phoenix schlechtes Design ist. Die eigentliche Frage ist, ob die Benutzeroberfläche die Konsequenzen genau dann erklärt, wenn sie wirklich wichtig sind.
Der nächste Schritt für Privacy-UX ist nicht nur mehr Privatsphäre.
Es geht darum, Privatsphäre verständlich zu machen.
#dusk $DUSK @Dusk
Ich habe eine Brücke erwartet. Stattdessen habe ich eine architektonische Entscheidung gefunden.
Als ich durch Dusk ging, bemerkte ich etwas, das meiner Meinung nach leicht zu übersehen ist. Das native Dusk L1 ist live und durch 210M+ DUSK gesichert, aber DuskEVM wird noch immer als Testnet präsentiert. Dann bringt die Brücke noch eine weitere Ebene an Komplexität.
Du verschiebst nicht einfach DUSK von A nach B.
Du wählst zwischen Moonlights transparenter, kontobasierter Methode und Phoenixin’ verschlossener, notenbasierter Methode. Und diese Wahl kann beeinflussen, was du mit dem Asset danach machst – von der Privatsphäre bis hin zu bestimmten Formen der Nützlichkeit.
Das hat mich dazu gebracht, das Wort „nahtlos“ neu zu überdenken.
Eine Transaktion kann technisch nahtlos sein, aber dennoch schwer zu verstehen.
Für mich ist das die größere Herausforderung für finanzielle Infrastruktur mit Fokus auf Privatsphäre. Dusks XSC-Vision ist interessant, weil Privatsphäre nicht bedeuten soll, alles zu verbergen. Finanzanwendungen brauchen weiterhin Regeln, Verifikation und kontrollierte Offenlegung.
Aber der Nutzer sollte nicht die gesamte Architektur verstehen müssen, nur um die richtige Wahl zu treffen.
Ich finde nicht, dass Moonlight vs. Phoenix schlechtes Design ist. Die eigentliche Frage ist, ob die Benutzeroberfläche die Konsequenzen genau dann erklärt, wenn sie wirklich wichtig sind.
Der nächste Schritt für Privacy-UX ist nicht nur mehr Privatsphäre.
Es geht darum, Privatsphäre verständlich zu machen.
14
7
214
·
--
#termmax @termmax Ich habe jetzt seit einer Stunde die TGE-Ankündigung von TermMax anstarrt und ganz ehrlich?
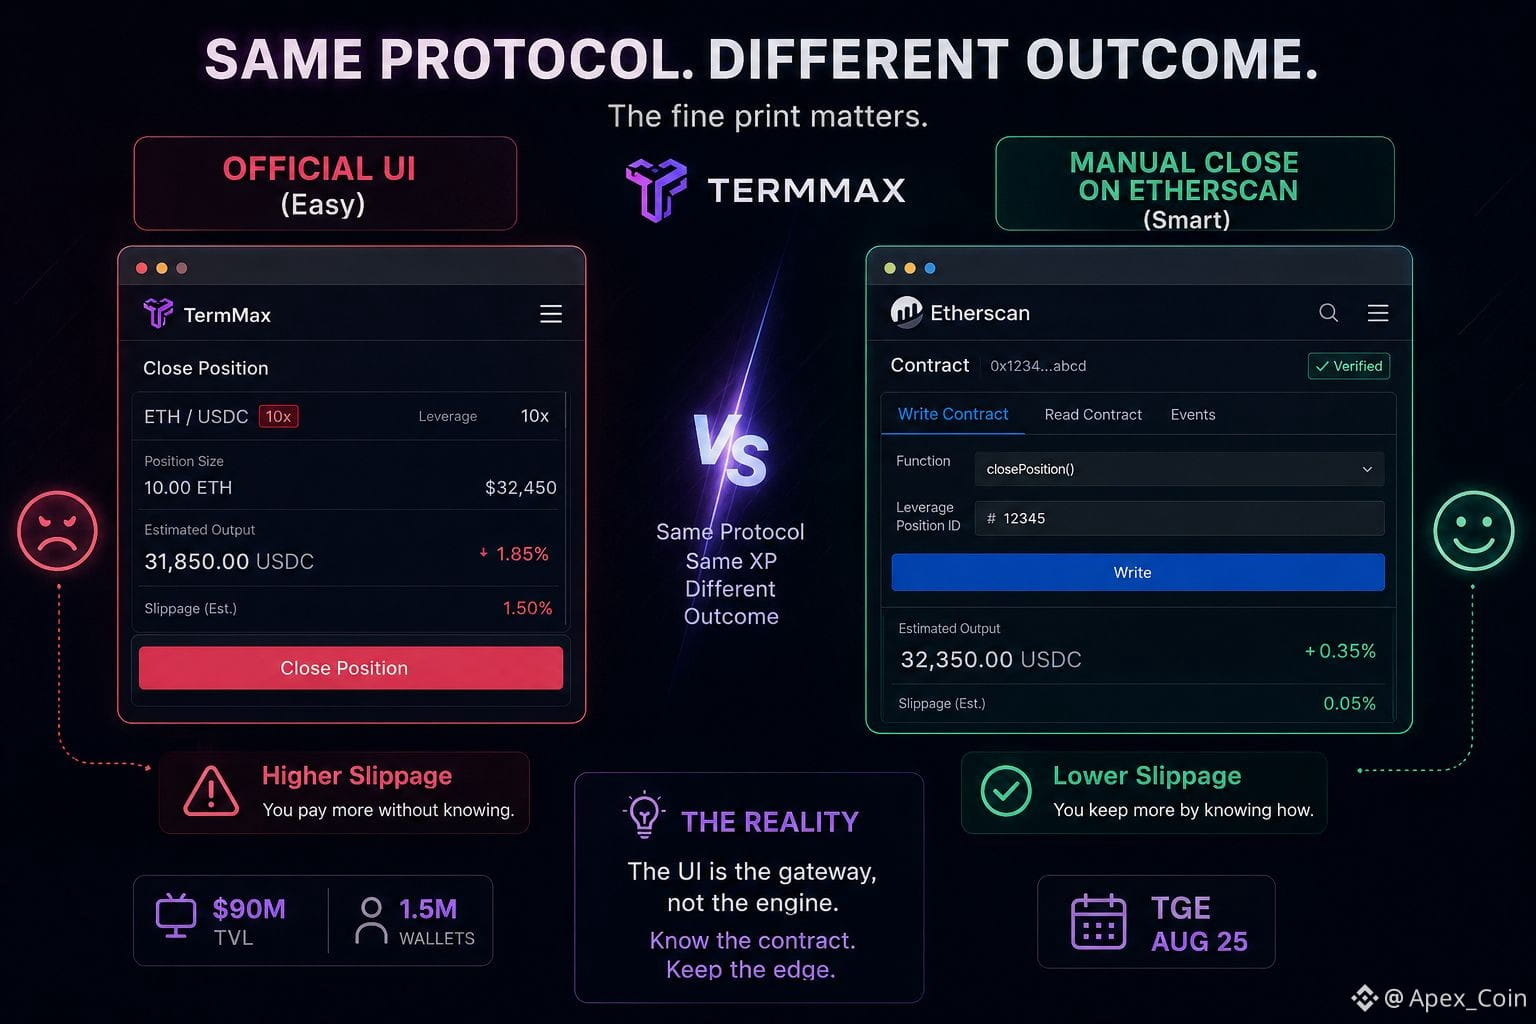
Die 90M $ TVL und 1,5M Wallets haben mich nicht wirklich umgehauen. Es ist der Kleingedruckte.
Vergraben in ihren eigenen Doku-Infos:
Die offizielle UI ist nicht tatsächlich der beste Weg, um gehebelte Positionen zu schließen. Wenn du die niedrigste Slippage willst, musst du die App komplett umgehen und manuell auf Etherscan abbauen.
Denk kurz darüber nach.
Die Benutzeroberfläche, die dafür gemacht ist, DeFi „einfach“ zu machen, kostet dich ganz leise Geld. Währenddessen bekommen die Nutzer, die wissen, wie man einen Smart Contract liest, Premium-Ausführung. Gleiches Protokoll. Gleicher XP-Zuwachs. Völlig anderes Ergebnis.
Das ist kein böser Masterplan, sondern einfach so funktioniert Open Finance. Die UI ist das Tor, nicht der Motor. Aber hier ist die unbequeme Frage, die niemand stellt: Wenn wir für Massenadoption bauen, warum ist dann der „Easy Button“ der teure?
TermMax könnte das vor ihrem TGE am 25. August beheben. Oder vielleicht auch nicht. Wie auch immer: Ich bin deswegen nicht sauer, ich schaue nur genau hin. Denn in DeFi ist der Unterschied zwischen die App nutzen und den Contract kennen? Das ist kein Bug. Das ist das ganze Spiel.
Bauen wir für Einsteiger – oder nur für diejenigen, die tiefer graben wollen?
#TermMax
#termmax @TermMax Ich habe jetzt seit einer Stunde die TGE-Ankündigung von TermMax anstarrt und ganz ehrlich?
Die 90M $ TVL und 1,5M Wallets haben mich nicht wirklich umgehauen. Es ist der Kleingedruckte.
Vergraben in ihren eigenen Doku-Infos:
Die offizielle UI ist nicht tatsächlich der beste Weg, um gehebelte Positionen zu schließen. Wenn du die niedrigste Slippage willst, musst du die App komplett umgehen und manuell auf Etherscan abbauen.
Denk kurz darüber nach.
Die Benutzeroberfläche, die dafür gemacht ist, DeFi „einfach“ zu machen, kostet dich ganz leise Geld. Währenddessen bekommen die Nutzer, die wissen, wie man einen Smart Contract liest, Premium-Ausführung. Gleiches Protokoll. Gleicher XP-Zuwachs. Völlig anderes Ergebnis.
Das ist kein böser Masterplan, sondern einfach so funktioniert Open Finance. Die UI ist das Tor, nicht der Motor. Aber hier ist die unbequeme Frage, die niemand stellt: Wenn wir für Massenadoption bauen, warum ist dann der „Easy Button“ der teure?
TermMax könnte das vor ihrem TGE am 25. August beheben. Oder vielleicht auch nicht. Wie auch immer: Ich bin deswegen nicht sauer, ich schaue nur genau hin. Denn in DeFi ist der Unterschied zwischen die App nutzen und den Contract kennen? Das ist kein Bug. Das ist das ganze Spiel.
Bauen wir für Einsteiger – oder nur für diejenigen, die tiefer graben wollen?
#TermMax
17
3
215
·
--
#dusk $DUSK @Dusk_Foundation Ich dachte früher, dass das wichtigste Versprechen der RWA-Tokenisierung darin besteht, Intermediäre zu entfernen.
Aber wenn ich genauer hinschaue, @Dusk_Foundation , habe ich diese Idee infrage gestellt.
Es gibt eine kleine Besonderheit, die ich spannender finde als das Token selbst: der Teil „was bleibt“.
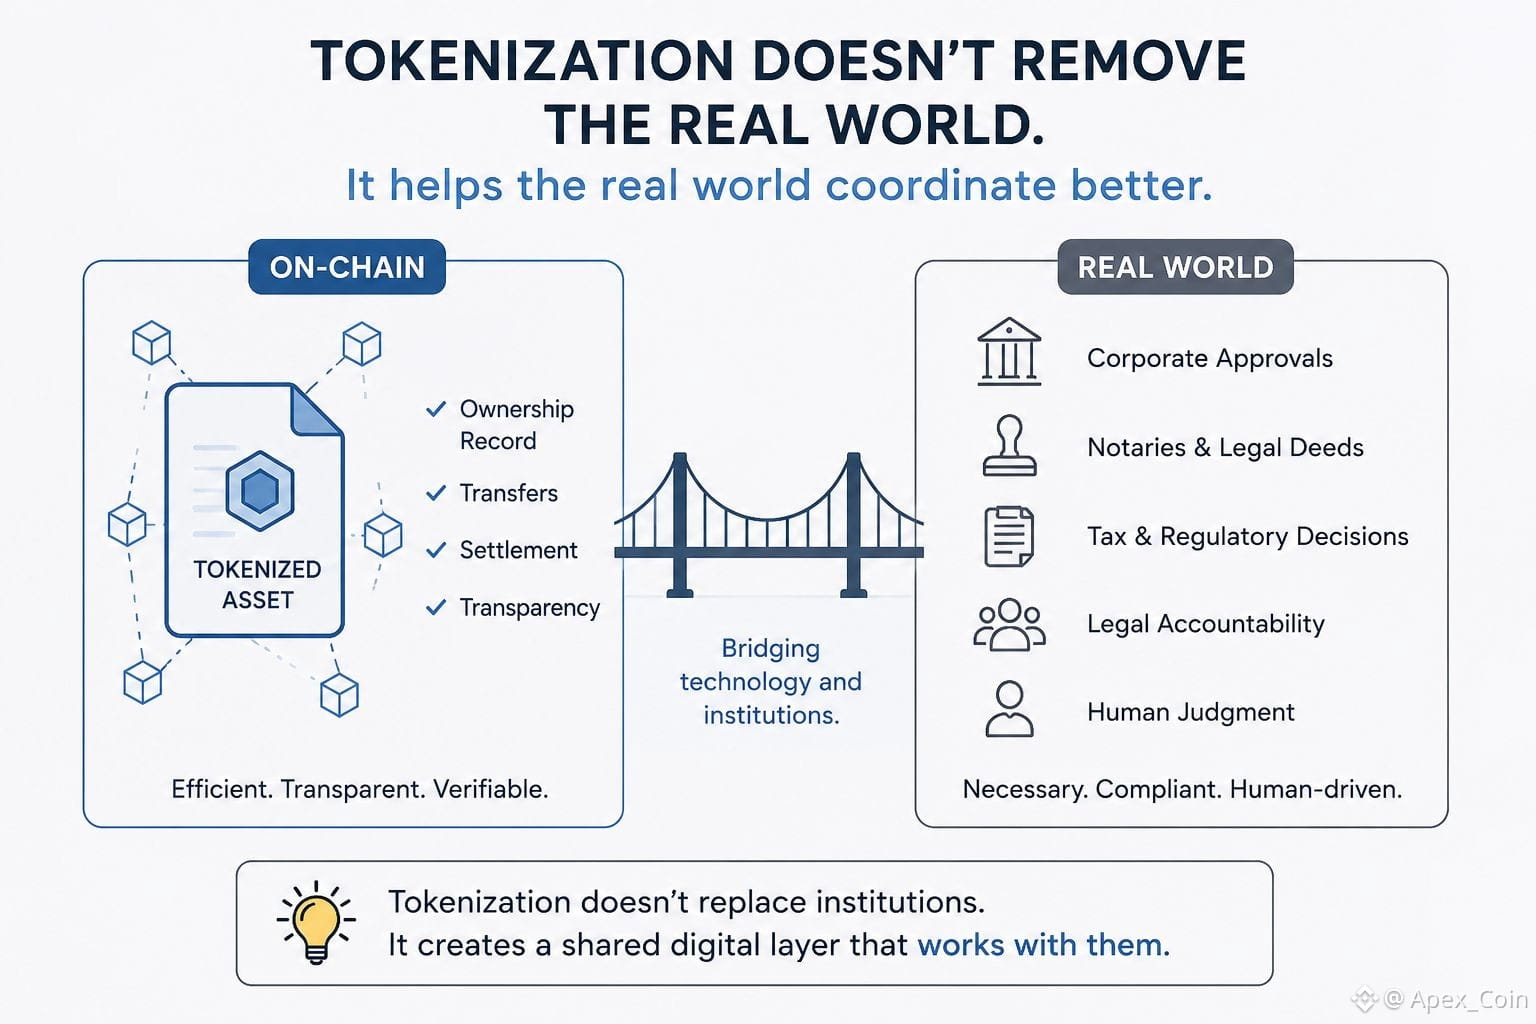
Auch nachdem ein KMU-Asset auf die Kette gebracht wurde, können immer noch Notare, Unternehmensfreigaben, Steuerentscheidungen, rechtliche Prüfungen und menschliches Urteilsvermögen darum herum bestehen.
Vielleicht geht es bei der Tokenisierung also gar nicht darum, das alte Finanzsystem zu löschen.
Vielleicht geht es vielmehr darum, die Koordination zwischen all diesen Systemen weniger schmerzhaft zu machen.
Emittenten, Investoren, Anwälte, Registerstellen, Verwahrer und Abwicklungssysteme können am Ende alle unterschiedliche Versionen derselben Realität pflegen. Ein gemeinsam genutzter On-Chain-Datensatz könnte einen Teil dieser Abstimmungsarbeit, manuellen Überprüfungen und der Reibung bei der Abwicklung reduzieren.
Aber es gibt einen wichtigen Haken.
Dass ein Token übertragbar ist, bedeutet nicht automatisch, dass das zugrunde liegende Asset rechtlich übertragbar ist. Und wenn man etwas auf die Kette setzt, entsteht dadurch nicht magisch Liquidität oder es gibt automatisch Käufer.
Auch die Diskussion über den jüngsten Vorfall von Dusk fand ich aus demselben Grund interessant.
Die Frage ist nicht nur, was technisch passiert ist. Es geht auch um Offenlegung, Verantwortlichkeit, Governance und darum, welche Informationen zur vertrauenswürdigen Version der Ereignisse werden.
Für mich zeigen beide Geschichten auf dieselbe Grenze:
Code kann vieles automatisieren, aber Institutionen entscheiden weiterhin, was der Code darstellen darf.
Vielleicht ist die echte Zukunft der Tokenisierung nicht „Blockchain ersetzt die reale Welt“.
Vielleicht ist es Blockchain, die die reale Welt dabei unterstützt, sich etwas besser zu koordinieren.
Das wirkt weniger spektakulär, dürfte aber realistischer sein.
Was denkst du?
#dusk $DUSK @Dusk Ich dachte früher, dass das wichtigste Versprechen der RWA-Tokenisierung darin besteht, Intermediäre zu entfernen.
Aber wenn ich genauer hinschaue, @Dusk , habe ich diese Idee infrage gestellt.
Es gibt eine kleine Besonderheit, die ich spannender finde als das Token selbst: der Teil „was bleibt“.
Auch nachdem ein KMU-Asset auf die Kette gebracht wurde, können immer noch Notare, Unternehmensfreigaben, Steuerentscheidungen, rechtliche Prüfungen und menschliches Urteilsvermögen darum herum bestehen.
Vielleicht geht es bei der Tokenisierung also gar nicht darum, das alte Finanzsystem zu löschen.
Vielleicht geht es vielmehr darum, die Koordination zwischen all diesen Systemen weniger schmerzhaft zu machen.
Emittenten, Investoren, Anwälte, Registerstellen, Verwahrer und Abwicklungssysteme können am Ende alle unterschiedliche Versionen derselben Realität pflegen. Ein gemeinsam genutzter On-Chain-Datensatz könnte einen Teil dieser Abstimmungsarbeit, manuellen Überprüfungen und der Reibung bei der Abwicklung reduzieren.
Aber es gibt einen wichtigen Haken.
Dass ein Token übertragbar ist, bedeutet nicht automatisch, dass das zugrunde liegende Asset rechtlich übertragbar ist. Und wenn man etwas auf die Kette setzt, entsteht dadurch nicht magisch Liquidität oder es gibt automatisch Käufer.
Auch die Diskussion über den jüngsten Vorfall von Dusk fand ich aus demselben Grund interessant.
Die Frage ist nicht nur, was technisch passiert ist. Es geht auch um Offenlegung, Verantwortlichkeit, Governance und darum, welche Informationen zur vertrauenswürdigen Version der Ereignisse werden.
Für mich zeigen beide Geschichten auf dieselbe Grenze:
Code kann vieles automatisieren, aber Institutionen entscheiden weiterhin, was der Code darstellen darf.
Vielleicht ist die echte Zukunft der Tokenisierung nicht „Blockchain ersetzt die reale Welt“.
Vielleicht ist es Blockchain, die die reale Welt dabei unterstützt, sich etwas besser zu koordinieren.
Das wirkt weniger spektakulär, dürfte aber realistischer sein.
Was denkst du?
24
11
190
·
--
#dusk $DUSK @Dusk_Foundation
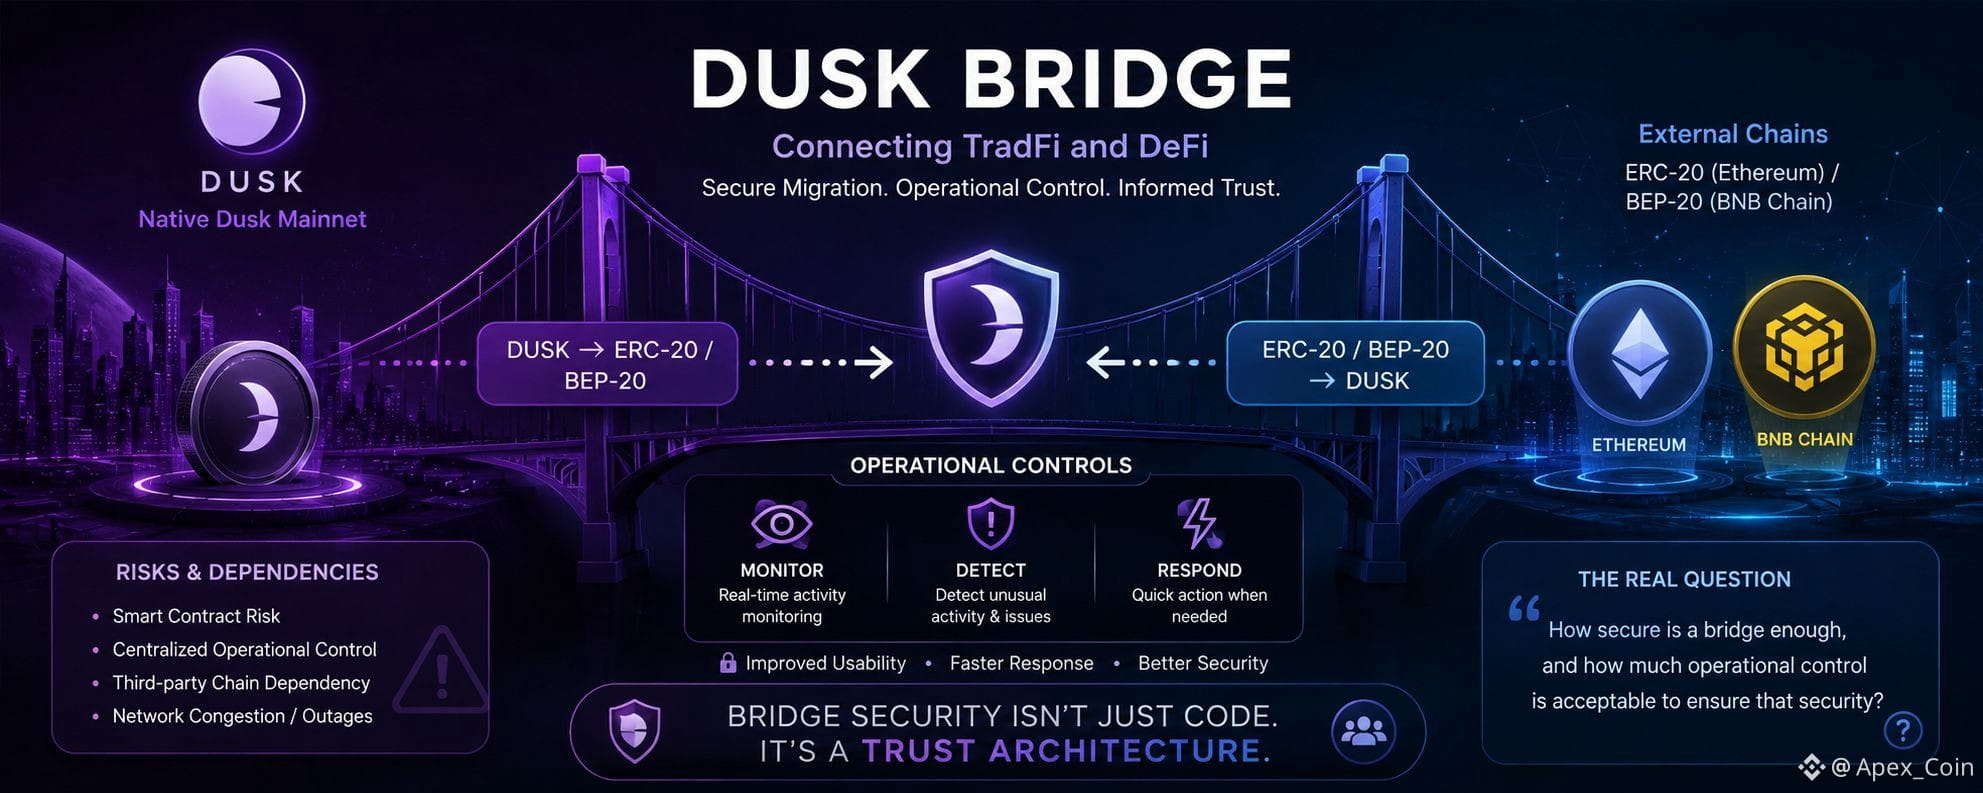
Ich habe angefangen, mir die @Dusk_Foundation Bridge mit einer ziemlich einfachen Frage anzusehen:
Wie sicher kann $DUSK zwischen verschiedenen Ketten wechseln?
Zunächst wirkt eine Bridge wie nur eine Art Straße für Tokens. Verschiebe DUSK von Native Dusk in eine ERC-20- oder BEP-20-Darstellung und verschiebe es bei Bedarf wieder zurück.
Doch je tiefer ich geschaut habe,
desto mehr wurde mir klar, dass die Sicherheit einer Bridge nicht nur etwas mit Smart Contracts zu tun hat.
Es gibt noch eine zweite Ebene, die viele Menschen oft übersehen: die operative Kontrolle.
Ungewöhnliche Aktivitäten zu überwachen, technische Probleme zu erkennen und die Fähigkeit zu haben, schnell zu reagieren, kann eine Bridge natürlich sicherer machen. Wenn etwas schiefgeht, einfach abzuwarten, bis sich das Problem von selbst löst, ist aber keine Sicherheitsstrategie.
Doch hier kommt der spannende Interessenkonflikt.
Je mehr operative Macht eine Bridge hat, desto wichtiger wird die Frage: Wer kontrolliert diese Macht?
Ist es eine einzelne Partei? Ein Multisig? Sind Notfallaktionen eingeschränkt? Können Gelder tatsächlich eingefroren werden, oder kann das System nur neue Migrationen pausieren? Und sind diese Aktionen transparent genug, damit Nutzer sie überprüfen können?
Genau hier denke ich, wird Bridge-Sicherheit zu einem Problem der „Trust-Budget“.
Du kannst eine Art Risiko durch Monitoring und Eingriffe reduzieren, aber gleichzeitig möglicherweise eine andere Vertrauensannahme einführen.
Und das ist noch bevor man Smart-Contract-Risiken und die Abhängigkeit von externen Netzwerken wie Ethereum oder BNB Chain berücksichtigt. Wenn ein Teil dieser Kette mit Überlastung oder einem Ausfall konfrontiert ist, kann sich auch die Migrationserfahrung auswirken.
Daher glaube ich nicht, dass die richtige Frage einfach lautet:
„Ist die Dusk Bridge sicher?“
Ich würde eher fragen:
„Wem oder was genau vertraue ich, um diese Bridge sicher zu machen?“
Für mich bedeutet ein gutes Bridge-Design nicht zwangsläufig, dass es überhaupt keine operative Kontrolle gibt. Es geht darum, diese Kontrolle zu begrenzen, transparent zu machen und zur Rechenschaftspflicht zu machen.
Das ist der Teil der Dusk Bridge, über den ich noch immer nachdenke. 🤔
#dusk $DUSK @Dusk
Ich habe angefangen, mir die @Dusk Bridge mit einer ziemlich einfachen Frage anzusehen:
Wie sicher kann $DUSK zwischen verschiedenen Ketten wechseln?
Zunächst wirkt eine Bridge wie nur eine Art Straße für Tokens. Verschiebe DUSK von Native Dusk in eine ERC-20- oder BEP-20-Darstellung und verschiebe es bei Bedarf wieder zurück.
Doch je tiefer ich geschaut habe,
desto mehr wurde mir klar, dass die Sicherheit einer Bridge nicht nur etwas mit Smart Contracts zu tun hat.
Es gibt noch eine zweite Ebene, die viele Menschen oft übersehen: die operative Kontrolle.
Ungewöhnliche Aktivitäten zu überwachen, technische Probleme zu erkennen und die Fähigkeit zu haben, schnell zu reagieren, kann eine Bridge natürlich sicherer machen. Wenn etwas schiefgeht, einfach abzuwarten, bis sich das Problem von selbst löst, ist aber keine Sicherheitsstrategie.
Doch hier kommt der spannende Interessenkonflikt.
Je mehr operative Macht eine Bridge hat, desto wichtiger wird die Frage: Wer kontrolliert diese Macht?
Ist es eine einzelne Partei? Ein Multisig? Sind Notfallaktionen eingeschränkt? Können Gelder tatsächlich eingefroren werden, oder kann das System nur neue Migrationen pausieren? Und sind diese Aktionen transparent genug, damit Nutzer sie überprüfen können?
Genau hier denke ich, wird Bridge-Sicherheit zu einem Problem der „Trust-Budget“.
Du kannst eine Art Risiko durch Monitoring und Eingriffe reduzieren, aber gleichzeitig möglicherweise eine andere Vertrauensannahme einführen.
Und das ist noch bevor man Smart-Contract-Risiken und die Abhängigkeit von externen Netzwerken wie Ethereum oder BNB Chain berücksichtigt. Wenn ein Teil dieser Kette mit Überlastung oder einem Ausfall konfrontiert ist, kann sich auch die Migrationserfahrung auswirken.
Daher glaube ich nicht, dass die richtige Frage einfach lautet:
„Ist die Dusk Bridge sicher?“
Ich würde eher fragen:
„Wem oder was genau vertraue ich, um diese Bridge sicher zu machen?“
Für mich bedeutet ein gutes Bridge-Design nicht zwangsläufig, dass es überhaupt keine operative Kontrolle gibt. Es geht darum, diese Kontrolle zu begrenzen, transparent zu machen und zur Rechenschaftspflicht zu machen.
Das ist der Teil der Dusk Bridge, über den ich noch immer nachdenke. 🤔
19
7
157
·
--
#termmax @termmax
Ich bin in TaskMax gegangen, im Erwartung der üblichen Null-Liquidations-Leverage-Story.
Aber je mehr ich mir die Zahlen angesehen habe, desto interessanter wurde die Frage:
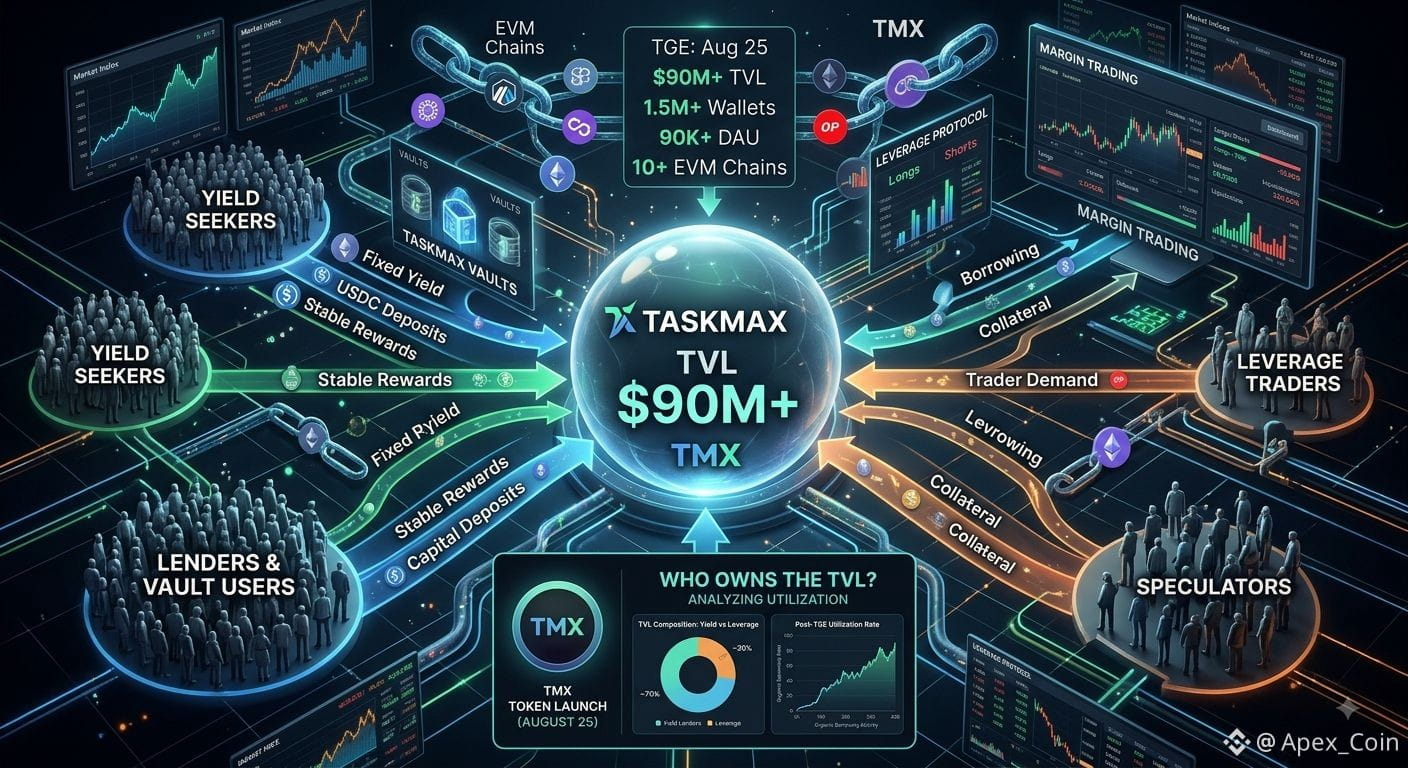
Wer steckt eigentlich hinter dem TVL?
TMX TGE ist für den 25. August bestätigt, und die Schlagzeilenzahlen sind schwer zu ignorieren:
$90M+ TVL, 1,5M+ registrierte Wallets und 90K+ täglich aktive Nutzer über 10 EVM-Chains.
Trotzdem sagt mir TVL allein noch nicht viel.
Was meine Aufmerksamkeit geweckt hat, ist, dass ein bedeutender Teil des Kapitals offenbar von Kreditgebern und Vault-Nutzern kommt, die nach festem Ertrag suchen – nicht nur von Tradern, die auf Leverage hinterherjagen.
Das verändert, wie ich auf das TGE schaue.
Wenn die größere Nutzerbasis tatsächlich die Yield-Crowd ist, dann könnte die Kursentwicklung von TMX möglicherweise nicht so stark von Leverage-Tradern getrieben sein, wie die Story es nahelegt.... Yield-Nutzer können passiver sein, aber sobald ihre Rewards liquid werden, können sie auch zu natürlichen Verkäufern werden.
Auf der anderen Seite bringen Leverage-Nutzer eine andere Art von Nachfrage.
Sie sind spekulativer, aktiver und potenziell stärker abhängig von den Marktbedingungen.
Daher glaube ich nicht, dass die wichtigste Frage nach dem 25. August einfach ist, ob TaskMax sein Leverage-Volumen ausbauen kann.
Ich würde lieber beobachten, wem das TVL gehört, wie viel Kreditvergabe organisch entsteht und was nach dem Token-Launch mit der Auslastung passiert.
Denn $90M TVL klingen beeindruckend.
Aber das eigentliche Signal ist, wofür diese $90M tatsächlich stehen.
Kapital, das auf Yield wartet, Kapital, das aktiv ausgeliehen wird, oder Kapital, das auf den Token-Launch wartet?
Das ist der Teil, den ich beobachte.
#termmax @TermMax
Ich bin in TaskMax gegangen, im Erwartung der üblichen Null-Liquidations-Leverage-Story.
Aber je mehr ich mir die Zahlen angesehen habe, desto interessanter wurde die Frage:
Wer steckt eigentlich hinter dem TVL?
TMX TGE ist für den 25. August bestätigt, und die Schlagzeilenzahlen sind schwer zu ignorieren:
$90M+ TVL, 1,5M+ registrierte Wallets und 90K+ täglich aktive Nutzer über 10 EVM-Chains.
Trotzdem sagt mir TVL allein noch nicht viel.
Was meine Aufmerksamkeit geweckt hat, ist, dass ein bedeutender Teil des Kapitals offenbar von Kreditgebern und Vault-Nutzern kommt, die nach festem Ertrag suchen – nicht nur von Tradern, die auf Leverage hinterherjagen.
Das verändert, wie ich auf das TGE schaue.
Wenn die größere Nutzerbasis tatsächlich die Yield-Crowd ist, dann könnte die Kursentwicklung von TMX möglicherweise nicht so stark von Leverage-Tradern getrieben sein, wie die Story es nahelegt.... Yield-Nutzer können passiver sein, aber sobald ihre Rewards liquid werden, können sie auch zu natürlichen Verkäufern werden.
Auf der anderen Seite bringen Leverage-Nutzer eine andere Art von Nachfrage.
Sie sind spekulativer, aktiver und potenziell stärker abhängig von den Marktbedingungen.
Daher glaube ich nicht, dass die wichtigste Frage nach dem 25. August einfach ist, ob TaskMax sein Leverage-Volumen ausbauen kann.
Ich würde lieber beobachten, wem das TVL gehört, wie viel Kreditvergabe organisch entsteht und was nach dem Token-Launch mit der Auslastung passiert.
Denn $90M TVL klingen beeindruckend.
Aber das eigentliche Signal ist, wofür diese $90M tatsächlich stehen.
Kapital, das auf Yield wartet, Kapital, das aktiv ausgeliehen wird, oder Kapital, das auf den Token-Launch wartet?
Das ist der Teil, den ich beobachte.
12
6
144
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer