

Asif The Trader
441 Publicações

Asif The Trader
Denunciar
Bloquear Utilizador
The Ultimate Trader
Aberto ao trading
Trader de Alta Frequência
1.3 ano(s)
538 A seguir
152 Seguidores
449 Gostaram
Publicações
Portfólio
Tudo
Cotações
Verificado
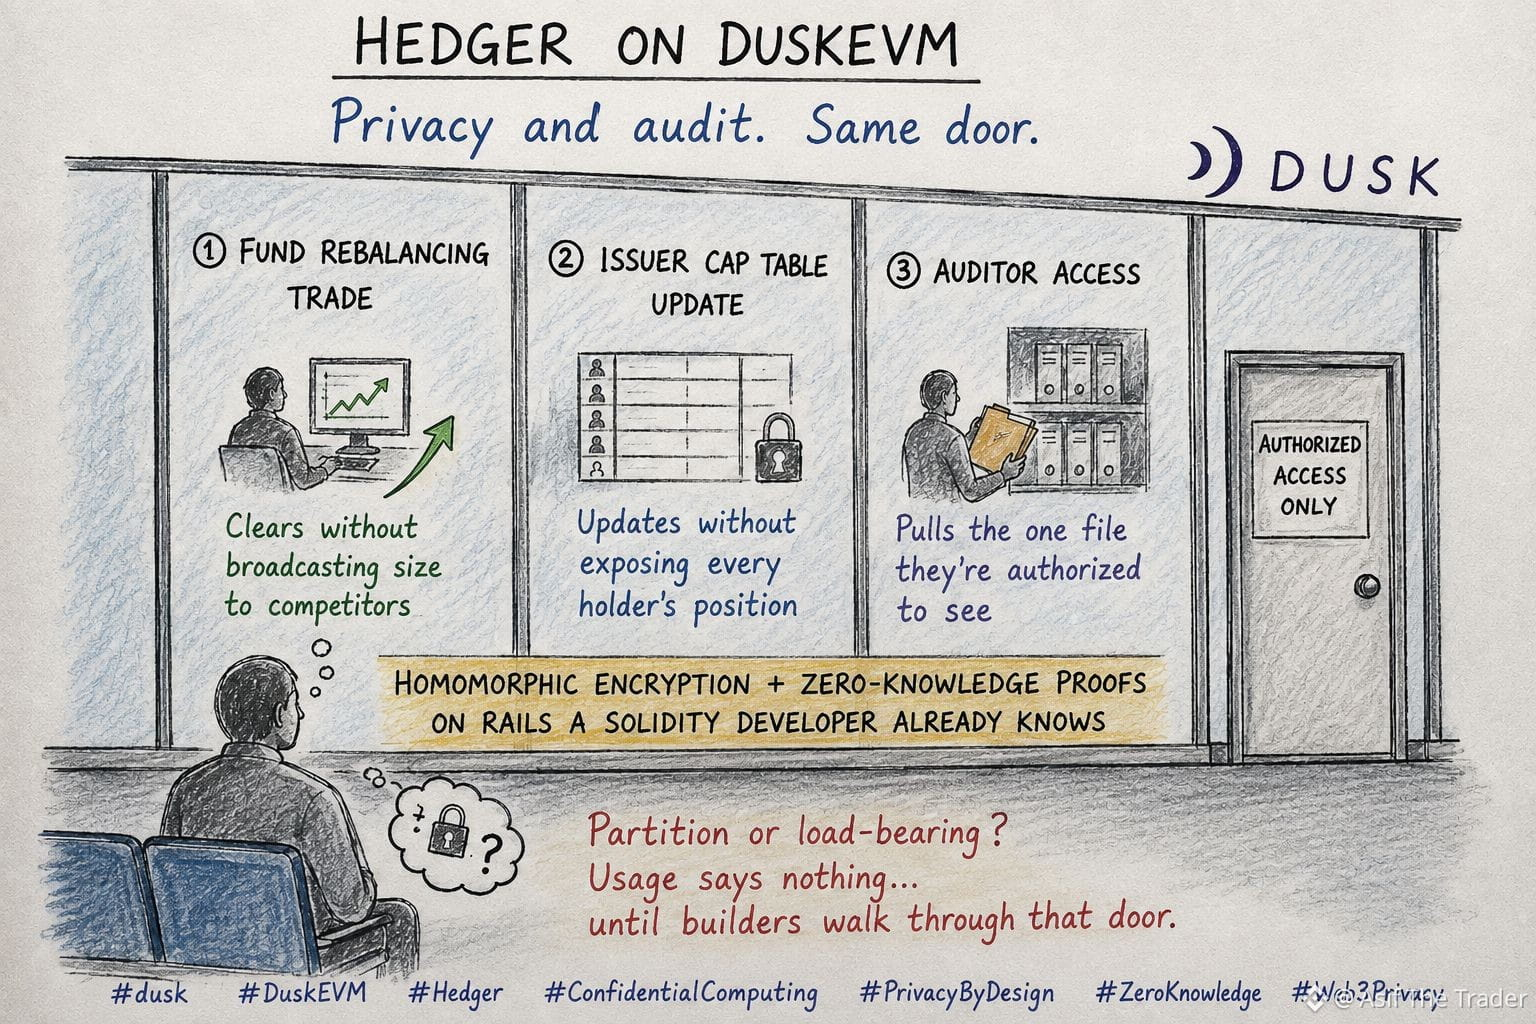
Há uma divisória de vidro fosco no escritório do meu contador. Na sala de espera, você consegue ver formas se movendo, ouvir murmúrios através da parede — mas nada legível. Só a pessoa atrás do balcão, segurando o arquivo certo, é quem consegue ver os números de verdade.
Eu fiquei pensando nessa divisória enquanto lia como o Hedger funciona em @Dusk_Foundation DuskEVM. A maioria das pessoas ouve "contratos inteligentes confidenciais" e imagina algo fechado completamente — um cofre ao qual ninguém entra, nem mesmo quem precisaria.
Foi essa a parte que ficou comigo por mais tempo do que eu esperava. O Hedger não é uma única parede: é a divisória fazendo três funções ao mesmo tempo. Uma negociação de rebalanceamento de um fundo é executada sem divulgar o tamanho aos concorrentes. A cap table de um emissor é atualizada sem expor a posição de cada detentor. Um auditor puxa apenas o arquivo que está autorizado a ver, sem tocar no resto. Criptografia homomórfica com provas de zero conhecimento, rodando em cima dos trilhos que um desenvolvedor Solidity já conhece. Privacidade e auditoria não estão brigando aqui. Elas passam pela mesma porta.
O que é fácil ignorar é o quão cedo isso ainda está. A mainnet do DuskEVM está chegando, o Hedger é o discurso — mas um discurso não é a mesma coisa que volume. Ninguém publicou ainda quantos contratos estão, de fato, em execução por meio disso, ou se algum balcão regulado realmente roteou fluxo real pelo caminho confidencial em vez de apenas testá-lo em um sandbox. "Privacidade revisável" é uma afirmação forte para ser feita antes que alguém tenha revisado qualquer coisa.
Então a divisória é realmente estrutural, ou é apenas um vidro pendurado em um quadro, esperando que alguém do outro lado apareça? $DUSK usage não diz nada até que os construtores de fato atravessem essa porta. Ainda não.
#dusk
{spot}(AAVEUSDT)
{spot}(BTCUSDT)
Há uma divisória de vidro fosco no escritório do meu contador. Na sala de espera, você consegue ver formas se movendo, ouvir murmúrios através da parede — mas nada legível. Só a pessoa atrás do balcão, segurando o arquivo certo, é quem consegue ver os números de verdade.
Eu fiquei pensando nessa divisória enquanto lia como o Hedger funciona em @Dusk DuskEVM. A maioria das pessoas ouve "contratos inteligentes confidenciais" e imagina algo fechado completamente — um cofre ao qual ninguém entra, nem mesmo quem precisaria.
Foi essa a parte que ficou comigo por mais tempo do que eu esperava. O Hedger não é uma única parede: é a divisória fazendo três funções ao mesmo tempo. Uma negociação de rebalanceamento de um fundo é executada sem divulgar o tamanho aos concorrentes. A cap table de um emissor é atualizada sem expor a posição de cada detentor. Um auditor puxa apenas o arquivo que está autorizado a ver, sem tocar no resto. Criptografia homomórfica com provas de zero conhecimento, rodando em cima dos trilhos que um desenvolvedor Solidity já conhece. Privacidade e auditoria não estão brigando aqui. Elas passam pela mesma porta.
O que é fácil ignorar é o quão cedo isso ainda está. A mainnet do DuskEVM está chegando, o Hedger é o discurso — mas um discurso não é a mesma coisa que volume. Ninguém publicou ainda quantos contratos estão, de fato, em execução por meio disso, ou se algum balcão regulado realmente roteou fluxo real pelo caminho confidencial em vez de apenas testá-lo em um sandbox. "Privacidade revisável" é uma afirmação forte para ser feita antes que alguém tenha revisado qualquer coisa.
Então a divisória é realmente estrutural, ou é apenas um vidro pendurado em um quadro, esperando que alguém do outro lado apareça? $DUSK usage não diz nada até que os construtores de fato atravessem essa porta. Ainda não.
#dusk
116
Parcialmente verdadeiro
#dusk $DUSK @Dusk_Foundation
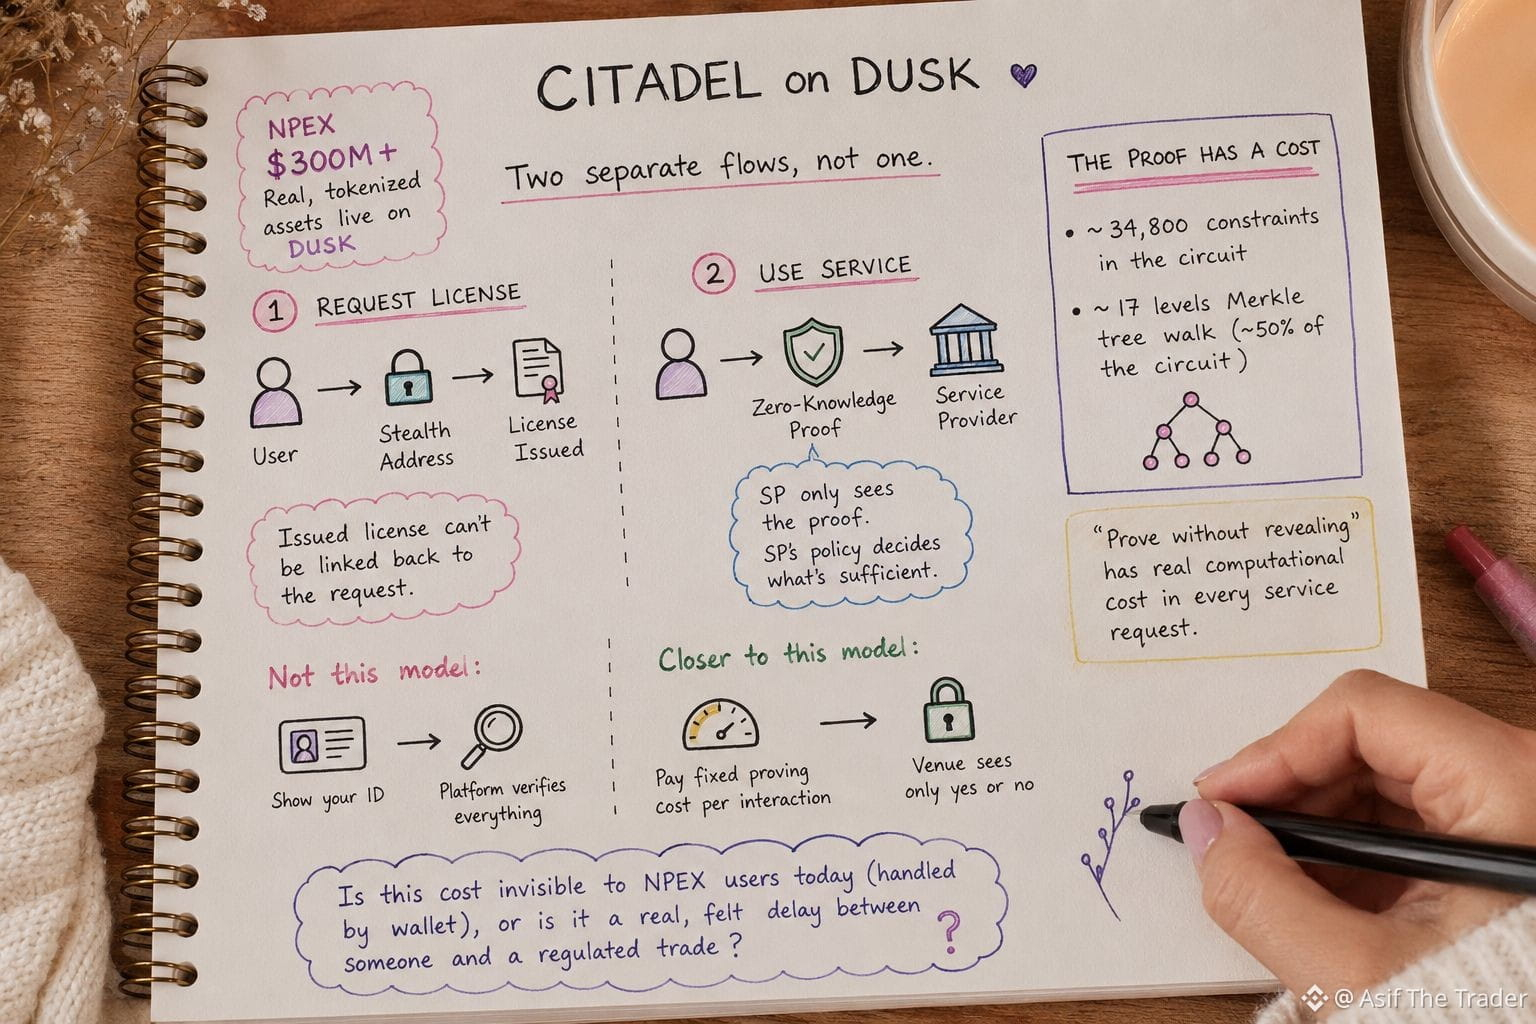
Voltei às documentações da Citadel depois de notar que a NPEX já tem mais de US$ 300 milhões em ativos reais e tokenizados em funcionamento na Dusk. Isso já não é mais um exemplo de testnet; então me fez querer verificar se a alegação de privacidade realmente se sustenta em um ambiente regulamentado de verdade, e não apenas num diagrama de whitepaper.
Acontece que o protocolo são, na prática, dois fluxos separados, não um.
Primeiro, o usuário solicita uma licença a um Provedor de Licenças, usando um endereço stealth, de modo que a licença emitida não possa ser vinculada de volta ao pedido.
Segundo, quando o usuário quer usar um serviço, ele não reenviá a licença. Ele envia uma prova de conhecimento zero de que possui uma licença válida. O Provedor de Serviço só vê essa prova, e é a política do próprio SP que decide o que conta como suficiente.
Aqui está a parte que me fez pausar. Essa prova não é gratuita. O circuito da própria Citadel para comprovar a posse da licença roda com cerca de 34.800 constraints e, aproximadamente, metade disso é apenas percorrer uma árvore Merkle com 17 níveis para confirmar que a licença está realmente registrada.
Portanto, “provar sem revelar” tem um custo computacional real embutido em cada solicitação de serviço, não apenas como um princípio de design num slide.
É um modelo diferente de “mostre seu documento de identidade e deixe a plataforma verificar tudo”.
Está mais para: pagar um custo fixo de comprovação uma vez por interação, em troca de o local nunca ver nada além de um sim ou não.
O que eu ainda não consigo determinar é se esse custo é invisível para um usuário real da NPEX hoje — se a carteira lida com isso em segundo plano — ou se é um atraso sentido, de verdade, que fica entre alguém e uma negociação regulamentada.
{spot}(MORPHOUSDT)
{spot}(BNBUSDT)
{spot}(AAVEUSDT)
#dusk $DUSK @Dusk
Voltei às documentações da Citadel depois de notar que a NPEX já tem mais de US$ 300 milhões em ativos reais e tokenizados em funcionamento na Dusk. Isso já não é mais um exemplo de testnet; então me fez querer verificar se a alegação de privacidade realmente se sustenta em um ambiente regulamentado de verdade, e não apenas num diagrama de whitepaper.
Acontece que o protocolo são, na prática, dois fluxos separados, não um.
Primeiro, o usuário solicita uma licença a um Provedor de Licenças, usando um endereço stealth, de modo que a licença emitida não possa ser vinculada de volta ao pedido.
Segundo, quando o usuário quer usar um serviço, ele não reenviá a licença. Ele envia uma prova de conhecimento zero de que possui uma licença válida. O Provedor de Serviço só vê essa prova, e é a política do próprio SP que decide o que conta como suficiente.
Aqui está a parte que me fez pausar. Essa prova não é gratuita. O circuito da própria Citadel para comprovar a posse da licença roda com cerca de 34.800 constraints e, aproximadamente, metade disso é apenas percorrer uma árvore Merkle com 17 níveis para confirmar que a licença está realmente registrada.
Portanto, “provar sem revelar” tem um custo computacional real embutido em cada solicitação de serviço, não apenas como um princípio de design num slide.
É um modelo diferente de “mostre seu documento de identidade e deixe a plataforma verificar tudo”.
Está mais para: pagar um custo fixo de comprovação uma vez por interação, em troca de o local nunca ver nada além de um sim ou não.
O que eu ainda não consigo determinar é se esse custo é invisível para um usuário real da NPEX hoje — se a carteira lida com isso em segundo plano — ou se é um atraso sentido, de verdade, que fica entre alguém e uma negociação regulamentada.
2
2
188
@Dusk_Foundation #dusk $DUSK
O incidente da ponte em 16 de agosto me fez ver o Dusk de outra forma.
Não por causa da lista de bloqueio.
Mas porque me fez pensar:
Depois que uma ação onchain é aprovada, quem realmente precisa ver os dados por trás dela?
Para o sistema financeiro regulado, talvez você precise comprovar:
eligibilidade.
propriedade.
condições de transferência.
Minha primeira suposição foi simples:
se algo precisa ser verificado, provavelmente mais dos dados subjacentes precisam estar visíveis.
Então voltei aos docs do Dusk e ao paper do citadel.
A prova de propriedade do Citadel não coloca dados pessoais onchain. O usuário prova dentro de um circuito que possui uma credencial válida e assinada; o verificador só aprende que a afirmação é verdadeira.
O número que ficou comigo: verificar essa prova leva 0,007 segundos. Gerá-la leva cerca de 16 segundos em um chip de nível de laptop. A parte cara a prova acontece uma vez, offline, do lado do usuário. A parte que um verificador realmente faz, no momento em que alguém precisa ter acesso, é quase instantânea e não revela nada além de "válido".
Essa divisão importa para ativos regulados.
Uma instituição precisa confirmar elegibilidade. Ela não precisa do arquivo completo de KYC do solicitante para isso; ela precisa de uma prova que resulte em verdadeiro ou falso, e o Citadel permite que o provedor do serviço defina exatamente quais atributos essa prova precisa abranger.
Então a questão interessante não é " a blockchain é privada? "
É: de tudo o que fica em um payload típico de KYC, quanto disso realmente precisa tocar um verificador uma vez que a prova — e não os dados — é o que está sendo verificado?
{spot}(AAVEUSDT)
{spot}(MORPHOUSDT)
Para finanças onchain reguladas, o que importa mais é?
@Dusk #dusk $DUSK
O incidente da ponte em 16 de agosto me fez ver o Dusk de outra forma.
Não por causa da lista de bloqueio.
Mas porque me fez pensar:
Depois que uma ação onchain é aprovada, quem realmente precisa ver os dados por trás dela?
Para o sistema financeiro regulado, talvez você precise comprovar:
eligibilidade.
propriedade.
condições de transferência.
Minha primeira suposição foi simples:
se algo precisa ser verificado, provavelmente mais dos dados subjacentes precisam estar visíveis.
Então voltei aos docs do Dusk e ao paper do citadel.
A prova de propriedade do Citadel não coloca dados pessoais onchain. O usuário prova dentro de um circuito que possui uma credencial válida e assinada; o verificador só aprende que a afirmação é verdadeira.
O número que ficou comigo: verificar essa prova leva 0,007 segundos. Gerá-la leva cerca de 16 segundos em um chip de nível de laptop. A parte cara a prova acontece uma vez, offline, do lado do usuário. A parte que um verificador realmente faz, no momento em que alguém precisa ter acesso, é quase instantânea e não revela nada além de "válido".
Essa divisão importa para ativos regulados.
Uma instituição precisa confirmar elegibilidade. Ela não precisa do arquivo completo de KYC do solicitante para isso; ela precisa de uma prova que resulte em verdadeiro ou falso, e o Citadel permite que o provedor do serviço defina exatamente quais atributos essa prova precisa abranger.
Então a questão interessante não é " a blockchain é privada? "
É: de tudo o que fica em um payload típico de KYC, quanto disso realmente precisa tocar um verificador uma vez que a prova — e não os dados — é o que está sendo verificado?
Para finanças onchain reguladas, o que importa mais é?
Prove without revealing data
0%
Verify it by seeing the data
100%
1 Votos • Votação encerrada
2
1
78
·
--
Em Baixa
#dusk $DUSK @Dusk_Foundation
Eu costumava achar que colocar um ativo financeiro em onchain automaticamente significava melhorar todo o processo financeiro.
Então eu tentei olhar para isso pela perspectiva de um banco ou de um fundo de investimento.
Imagine colocar um título ou um fundo em onchain.
Parece que o problema está resolvido.
Mas então comecei a me perguntar:
E se o token estiver em onchain, mas o processo financeiro ao redor dele ainda não estiver?
A instituição ainda precisa decidir quem pode possuí-lo, como ele pode ser negociado, como os pagamentos se movem e como a liquidação continua em conformidade.
Isso me fez repensar o que, na verdade, significa “tokenização”.
Basta tokenizar o ativo, ou o ciclo financeiro também deve acompanhar?
Foi essa pergunta que me levou até a Dusk.
O que me interessou na Dusk Trade foi ver o problema sendo abordado pelo lado dos fluxos de trabalho, e não apenas pelo lado do token.
A Dusk está trabalhando para trazer ativos como MMFs, ETFs, títulos e outros RWAs para um ambiente onchain.
Do jeito que eu penso em tokenização agora, é:
propriedade → elegibilidade → negociação → pagamento → liquidação
Talvez a pergunta real não seja:
“Quantos ativos podemos colocar em onchain?”
Talvez seja:
“Quanto do processo financeiro realmente consegue funcionar aí?”
Porque se apenas a representação se move para o onchain, podemos realmente dizer que o mercado se moveu junto?
Essa distinção é o que torna a Dusk interessante para mim.
{spot}(DUSKUSDT)
O que mais importa ao trazer ativos do mundo real para o onchain?
#dusk $DUSK @Dusk
Eu costumava achar que colocar um ativo financeiro em onchain automaticamente significava melhorar todo o processo financeiro.
Então eu tentei olhar para isso pela perspectiva de um banco ou de um fundo de investimento.
Imagine colocar um título ou um fundo em onchain.
Parece que o problema está resolvido.
Mas então comecei a me perguntar:
E se o token estiver em onchain, mas o processo financeiro ao redor dele ainda não estiver?
A instituição ainda precisa decidir quem pode possuí-lo, como ele pode ser negociado, como os pagamentos se movem e como a liquidação continua em conformidade.
Isso me fez repensar o que, na verdade, significa “tokenização”.
Basta tokenizar o ativo, ou o ciclo financeiro também deve acompanhar?
Foi essa pergunta que me levou até a Dusk.
O que me interessou na Dusk Trade foi ver o problema sendo abordado pelo lado dos fluxos de trabalho, e não apenas pelo lado do token.
A Dusk está trabalhando para trazer ativos como MMFs, ETFs, títulos e outros RWAs para um ambiente onchain.
Do jeito que eu penso em tokenização agora, é:
propriedade → elegibilidade → negociação → pagamento → liquidação
Talvez a pergunta real não seja:
“Quantos ativos podemos colocar em onchain?”
Talvez seja:
“Quanto do processo financeiro realmente consegue funcionar aí?”
Porque se apenas a representação se move para o onchain, podemos realmente dizer que o mercado se moveu junto?
Essa distinção é o que torna a Dusk interessante para mim.
O que mais importa ao trazer ativos do mundo real para o onchain?
Tokenizing the asset
0%
Ownership & eligibility
25%
Trading + settlement
0%
The full financial lifecycle
75%
4 Votos • Votação encerrada
9
5
77
·
--
Em Alta
Verificado
300M+ EUR de ativos planejados para vir para o onchain pela Dusk.
Esse número me fez repensar o que “tokenização” realmente significa.
Eu costumava achar que a parte interessante de colocar um título ou um fundo nochain era o token.
Então percebi que o token talvez seja a parte menos interessante.
Um token onchain não necessariamente significa um ciclo financeiro onchain.
O ativo pode estar nochain enquanto a elegibilidade, conformidade, restrições de transferência, divulgação ou até mesmo a liquidação ainda dependem de sistemas em outros lugares.
Então o que exatamente a tokenização moveu para o onchain?
Foi por isso que @Dusk_Foundation a direção de emissão nativa chamou minha atenção: ela vai além de criar um token e mira no ciclo de vida mais amplo — emissão, elegibilidade, transferências, divulgação e liquidação.
E a privacidade torna esse ciclo de vida mais difícil.
Mercados regulados não precisam de tudo público nem de tudo oculto. Eles precisam de visibilidade controlada.
Algumas informações permanecem privadas.
Algumas podem ser comprovadas.
Algumas podem ser divulgadas quando autorizado.
Então a pergunta se torna:
A privacidade, a verificação e a divulgação podem virar parte das próprias regras da aplicação financeira?
Se mais do ciclo de vida puder realmente viver nochain, talvez o gargalo mais difícil não seja mais a blockchain.
Talvez seja a infraestrutura legal e institucional em torno do ativo.
É quando a emissão nativa começa a parecer menos tokenização e mais reconstruir uma parte do próprio ciclo financeiro.
@Dusk_Foundation $DUSK #dusk
{spot}(BTCUSDT)
{spot}(BNBUSDT)
{spot}(DUSKUSDT)
O que mais importa para a tokenização de ativos do mundo real?
300M+ EUR de ativos planejados para vir para o onchain pela Dusk.
Esse número me fez repensar o que “tokenização” realmente significa.
Eu costumava achar que a parte interessante de colocar um título ou um fundo nochain era o token.
Então percebi que o token talvez seja a parte menos interessante.
Um token onchain não necessariamente significa um ciclo financeiro onchain.
O ativo pode estar nochain enquanto a elegibilidade, conformidade, restrições de transferência, divulgação ou até mesmo a liquidação ainda dependem de sistemas em outros lugares.
Então o que exatamente a tokenização moveu para o onchain?
Foi por isso que @Dusk a direção de emissão nativa chamou minha atenção: ela vai além de criar um token e mira no ciclo de vida mais amplo — emissão, elegibilidade, transferências, divulgação e liquidação.
E a privacidade torna esse ciclo de vida mais difícil.
Mercados regulados não precisam de tudo público nem de tudo oculto. Eles precisam de visibilidade controlada.
Algumas informações permanecem privadas.
Algumas podem ser comprovadas.
Algumas podem ser divulgadas quando autorizado.
Então a pergunta se torna:
A privacidade, a verificação e a divulgação podem virar parte das próprias regras da aplicação financeira?
Se mais do ciclo de vida puder realmente viver nochain, talvez o gargalo mais difícil não seja mais a blockchain.
Talvez seja a infraestrutura legal e institucional em torno do ativo.
É quando a emissão nativa começa a parecer menos tokenização e mais reconstruir uma parte do próprio ciclo financeiro.
@Dusk $DUSK #dusk
O que mais importa para a tokenização de ativos do mundo real?
🔹 Token issuance
29%
🔹 Onchain compliance
43%
🔹 Privacy + verification
14%
🔹 Full lifecycle onchain
14%
7 Votos • Votação encerrada
14
8
577
excelente
excelente
Tasifch786
·
--
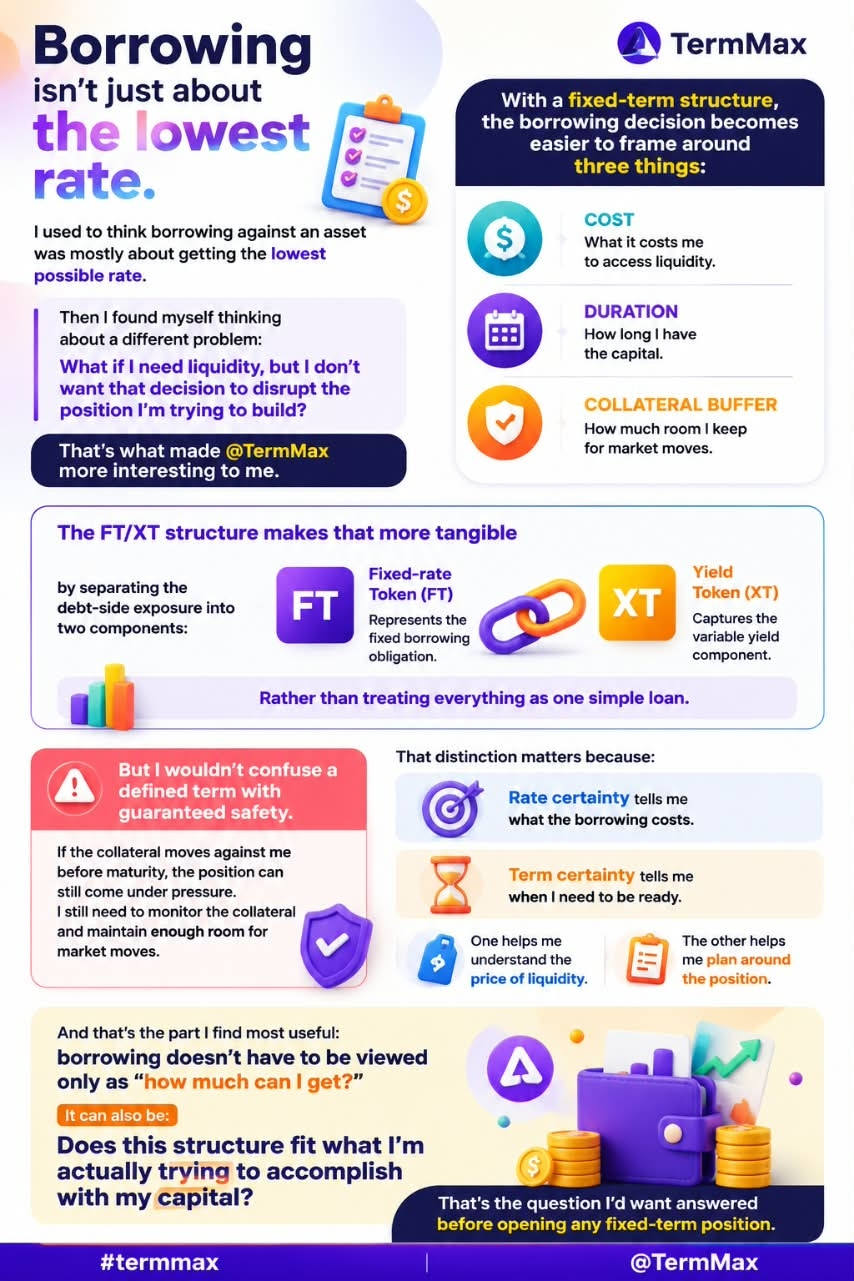
Em AltaEu costumava achar que contrair empréstimo contra um ativo era, na maior parte, sobre obter a menor taxa possível.
Então percebi que havia um problema diferente em jogo:
E se eu precisar de liquidez, mas não quiser que essa decisão atrapalhe a posição que estou tentando construir?
Foi isso que tornou <0-9>@TermMax </0-9> mais interessante para mim.
Com uma estrutura de prazo definida, a decisão de empréstimo fica mais fácil de enquadrar em três aspectos:
custo + duração + margem de garantia
A estrutura FT/XT torna isso mais concreto ao separar a exposição do lado da dívida em um Token de Taxa Fixa (FT) e em um Token de Rendimento (XT), em vez de tratar tudo como um único empréstimo simples.
Mas eu não confundiria prazo definido com segurança garantida.
Se a garantia se mover contra mim antes do vencimento, a posição ainda pode sofrer pressão. Eu ainda preciso monitorar a garantia e manter espaço suficiente para as oscilações do mercado.
Essa distinção importa porque:
A certeza da taxa me diz quais são os custos do empréstimo.
A certeza do prazo me diz quando eu preciso estar pronto.
Uma me ajuda a entender o preço da liquidez.
A outra me ajuda a planejar em torno da posição.
E é essa a parte que eu acho mais útil: tomar empréstimos não precisa ser visto apenas como “quanto posso obter?”.
Também pode ser:
Essa estrutura se encaixa no que eu realmente estou tentando alcançar com meu capital?
Essa é a pergunta que eu gostaria de ver respondida antes de abrir qualquer posição com prazo fixo.
#termmax @TermMax $BTC #defi #Crypto
2
2
Verificado
Uma coisa que mudou a forma como eu vejo @termmax é que a parte importante não é apenas obter uma taxa fixa.
É conseguir decidir como o financiamento deve ser antes de a posição começar.
Isso parece sutil, mas muda o papel que o financiamento pode desempenhar na própria negociação.
Em um mercado típico de taxa variável, você decide quanto quer tomar emprestado e então aceita as condições de financiamento que o mercado oferecer.
Com TermMax, esses termos podem se tornar parte da própria negociação.
O tomador pode especificar a taxa máxima que está disposto a pagar e o vencimento que deseja, enquanto os credores podem definir a taxa mínima que estão dispostos a aceitar.
Então a pergunta muda de:
“ Que taxa eu posso conseguir agora? ”
para:
“ Quais condições tornam essa posição值得 (digna) de ser tomada? ”
Essa é uma mudança significativa.
Você deixa de apenas escolher quanto de liquidez usar. Você fixa o custo e a duração do capital antes de assumir a posição.
E isso importa além dos traders.
Uma tesouraria pode fazer orçamento com base em um prazo e no custo de empréstimo definidos.
Um alocador pode comparar oportunidades sem assumir que a taxa de financiamento de hoje ainda estará disponível amanhã.
A parte que eu acho fácil de ignorar é esta:
o financiamento previsível não reduz apenas a incerteza. Ele facilita a gestão do capital.
É por isso que eu vejo o TermMax como mais do que apenas mais um protocolo de empréstimo com taxa fixa.
Ele aproxima o empréstimo de algo que você pode estruturar antecipadamente, em vez de algo a que você reage constantemente depois que a posição já está aberta.
E conforme mais capital sério se move onchain, essa diferença pode ficar muito mais difícil de ignorar.
@termmax #TermMax #BTC #crypto
{spot}(BTCUSDT)
{spot}(BNBUSDT)
O que mais importa ao escolher financiamento onchain?
Uma coisa que mudou a forma como eu vejo @TermMax é que a parte importante não é apenas obter uma taxa fixa.
É conseguir decidir como o financiamento deve ser antes de a posição começar.
Isso parece sutil, mas muda o papel que o financiamento pode desempenhar na própria negociação.
Em um mercado típico de taxa variável, você decide quanto quer tomar emprestado e então aceita as condições de financiamento que o mercado oferecer.
Com TermMax, esses termos podem se tornar parte da própria negociação.
O tomador pode especificar a taxa máxima que está disposto a pagar e o vencimento que deseja, enquanto os credores podem definir a taxa mínima que estão dispostos a aceitar.
Então a pergunta muda de:
“ Que taxa eu posso conseguir agora? ”
para:
“ Quais condições tornam essa posição值得 (digna) de ser tomada? ”
Essa é uma mudança significativa.
Você deixa de apenas escolher quanto de liquidez usar. Você fixa o custo e a duração do capital antes de assumir a posição.
E isso importa além dos traders.
Uma tesouraria pode fazer orçamento com base em um prazo e no custo de empréstimo definidos.
Um alocador pode comparar oportunidades sem assumir que a taxa de financiamento de hoje ainda estará disponível amanhã.
A parte que eu acho fácil de ignorar é esta:
o financiamento previsível não reduz apenas a incerteza. Ele facilita a gestão do capital.
É por isso que eu vejo o TermMax como mais do que apenas mais um protocolo de empréstimo com taxa fixa.
Ele aproxima o empréstimo de algo que você pode estruturar antecipadamente, em vez de algo a que você reage constantemente depois que a posição já está aberta.
E conforme mais capital sério se move onchain, essa diferença pode ficar muito mais difícil de ignorar.
@TermMax #TermMax #BTC #crypto
O que mais importa ao escolher financiamento onchain?
Fixed borrowing cost
43%
Defined maturity
14%
Variable rates
43%
Flexible liquidity
0%
7 Votos • Votação encerrada
7
6
563
·
--
Em Alta
#Dusk
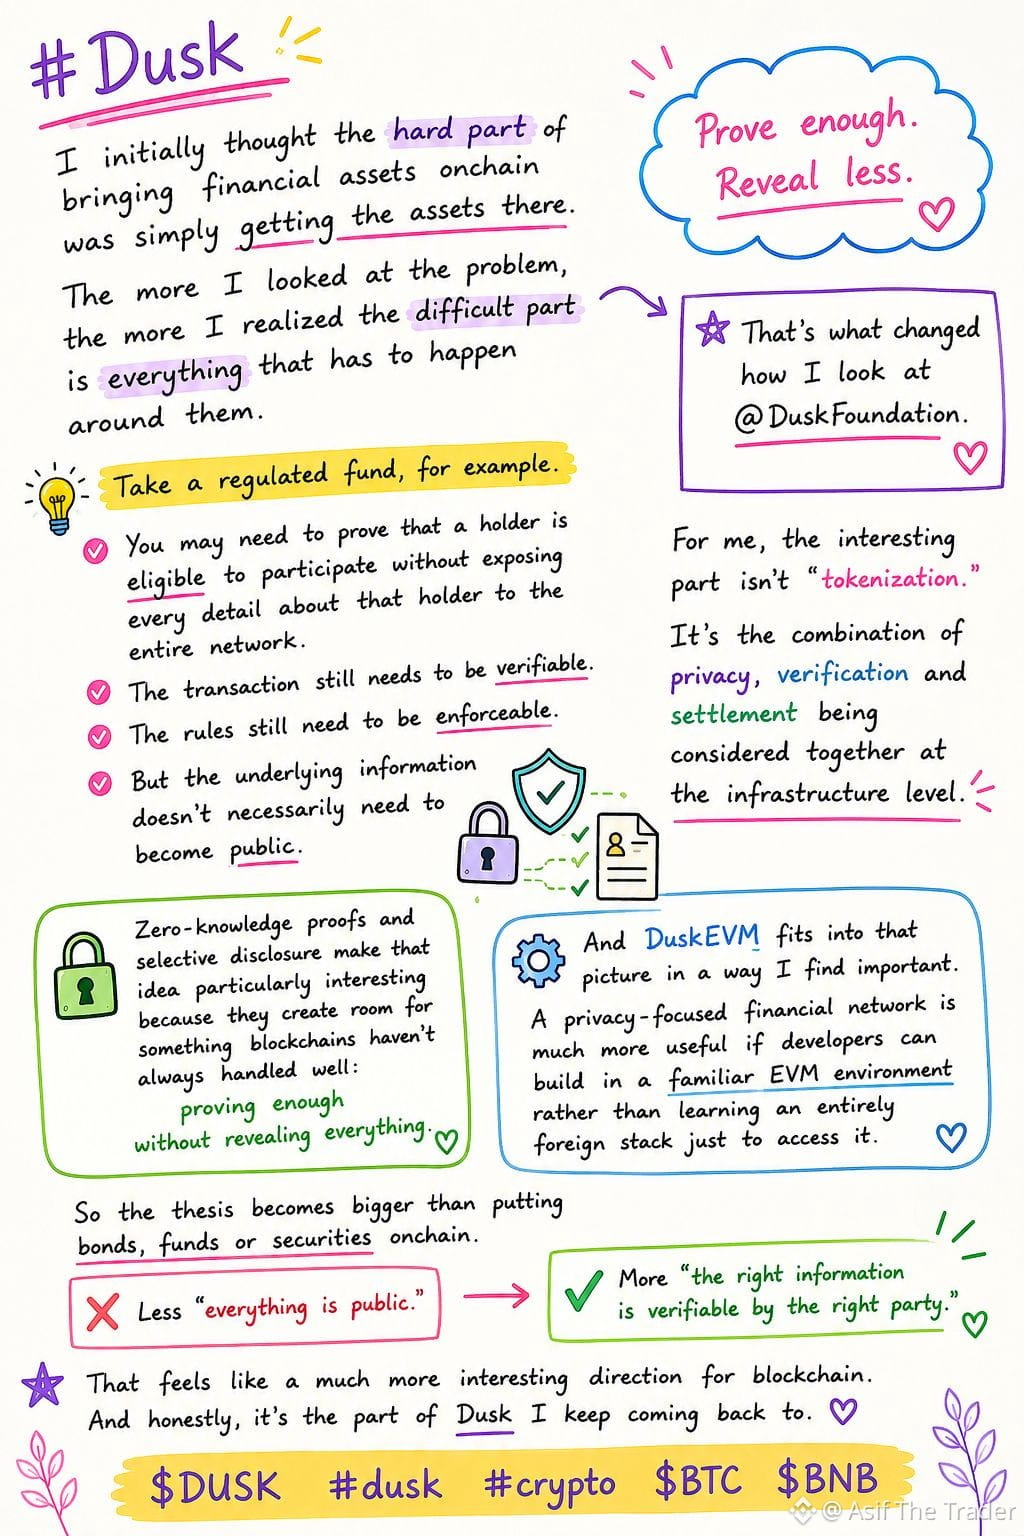
Inicialmente, achei que a parte difícil de colocar ativos financeiros onchain seria simplesmente conseguir que os ativos chegassem até lá.
Quanto mais eu olhava para o problema, mais eu percebia que a parte difícil é tudo o que precisa acontecer ao redor deles.
Pegue, por exemplo, um fundo regulado.
Você pode precisar comprovar que um detentor é elegível para participar sem expor cada detalhe sobre esse detentor para toda a rede.
A transação ainda precisa ser verificável.
As regras ainda precisam ser aplicáveis.
Mas as informações subjacentes não necessariamente precisam se tornar públicas.
Foi essa mudança de perspectiva que tornou
@Dusk_Foundation mais interessante para mim.
Para mim, a oportunidade real não é apenas “tokenização”.
É reunir privacidade, verificação e liquidação na camada de infraestrutura.
Provas de conhecimento zero e divulgação seletiva são especialmente interessantes aqui porque apontam para um modelo em que você pode provar o que importa sem revelar tudo o que existe por trás da prova.
Prove o suficiente. Revele menos.
E o DuskEVM torna essa tese ainda mais prática.
Se os desenvolvedores puderem trabalhar em um ambiente EVM familiar ao mesmo tempo em que constroem uma infraestrutura financeira focada em privacidade, a barreira para experimentar essas ideias fica muito menor.
Por isso, eu não acho que a história maior seja simplesmente colocar títulos, fundos ou valores mobiliários onchain.
É o que acontece quando a infraestrutura financeira subjacente é projetada desde o início em torno de uma ideia mais seletiva de transparência.
Não:
“ Tornar tudo público.”
Mas:
“ Tornar a informação certa verificável pela parte certa.”
Essa distinção talvez acabe importando muito mais do que a própria narrativa de tokenização.
$DUSK #dusk #crypto $BTC $BNB
{spot}(BTCUSDT)
{spot}(DUSKUSDT)
#Dusk
Inicialmente, achei que a parte difícil de colocar ativos financeiros onchain seria simplesmente conseguir que os ativos chegassem até lá.
Quanto mais eu olhava para o problema, mais eu percebia que a parte difícil é tudo o que precisa acontecer ao redor deles.
Pegue, por exemplo, um fundo regulado.
Você pode precisar comprovar que um detentor é elegível para participar sem expor cada detalhe sobre esse detentor para toda a rede.
A transação ainda precisa ser verificável.
As regras ainda precisam ser aplicáveis.
Mas as informações subjacentes não necessariamente precisam se tornar públicas.
Foi essa mudança de perspectiva que tornou
@Dusk mais interessante para mim.
Para mim, a oportunidade real não é apenas “tokenização”.
É reunir privacidade, verificação e liquidação na camada de infraestrutura.
Provas de conhecimento zero e divulgação seletiva são especialmente interessantes aqui porque apontam para um modelo em que você pode provar o que importa sem revelar tudo o que existe por trás da prova.
Prove o suficiente. Revele menos.
E o DuskEVM torna essa tese ainda mais prática.
Se os desenvolvedores puderem trabalhar em um ambiente EVM familiar ao mesmo tempo em que constroem uma infraestrutura financeira focada em privacidade, a barreira para experimentar essas ideias fica muito menor.
Por isso, eu não acho que a história maior seja simplesmente colocar títulos, fundos ou valores mobiliários onchain.
É o que acontece quando a infraestrutura financeira subjacente é projetada desde o início em torno de uma ideia mais seletiva de transparência.
Não:
“ Tornar tudo público.”
Mas:
“ Tornar a informação certa verificável pela parte certa.”
Essa distinção talvez acabe importando muito mais do que a própria narrativa de tokenização.
$DUSK #dusk #crypto $BTC $BNB
16
9
908
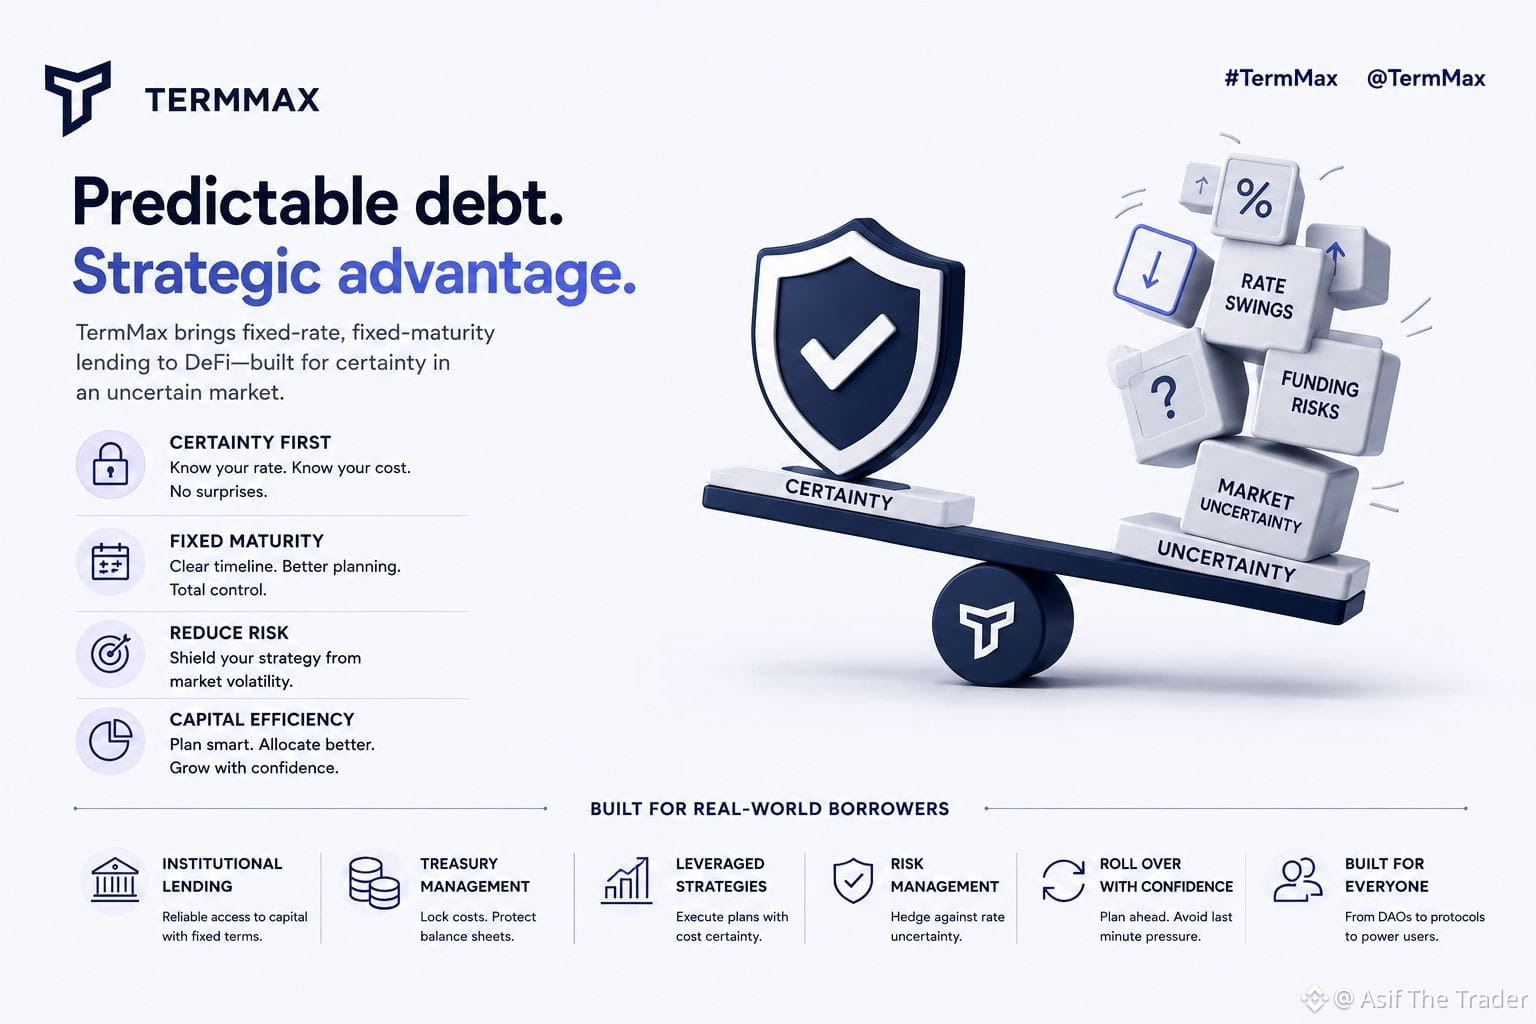
@termmax me fez pensar em uma parte diferente dos mercados de crédito: o valor da certeza.
Uma estrutura fixa de captação pode parecer restritiva à primeira vista, especialmente quando as condições de mercado mudam rapidamente.
Mas a flexibilidade também tem um custo.
Com dívida variável, os tomadores ficam constantemente expostos a mudanças nas taxas e nas condições de financiamento. Uma posição com vencimento fixo troca parte dessa flexibilidade por uma imagem mais clara de como o financiamento ficará ao longo de sua duração.
Isso torna o TermMax interessante para mim. A questão não é apenas se a captação a taxa fixa é mais barata ou mais flexível. É se saber, com antecedência, quais serão seus termos de financiamento vale o suficiente para justificar abrir mão de alguma opcionalidade.
Em mercados tranquilos, a prioridade pode ser a flexibilidade. Quando as taxas ficam mais difíceis de prever, a certeza pode se tornar muito mais valiosa.
É essa a parte que acho mais interessante no TermMax: a certeza não é apenas um recurso de precificação. Ela pode ser o próprio produto — a capacidade de saber como sua dívida ficará antes de o mercado decidir por você.
#TermMax
{spot}(BTCUSDT)
{spot}(BNBUSDT)
@TermMax me fez pensar em uma parte diferente dos mercados de crédito: o valor da certeza.
Uma estrutura fixa de captação pode parecer restritiva à primeira vista, especialmente quando as condições de mercado mudam rapidamente.
Mas a flexibilidade também tem um custo.
Com dívida variável, os tomadores ficam constantemente expostos a mudanças nas taxas e nas condições de financiamento. Uma posição com vencimento fixo troca parte dessa flexibilidade por uma imagem mais clara de como o financiamento ficará ao longo de sua duração.
Isso torna o TermMax interessante para mim. A questão não é apenas se a captação a taxa fixa é mais barata ou mais flexível. É se saber, com antecedência, quais serão seus termos de financiamento vale o suficiente para justificar abrir mão de alguma opcionalidade.
Em mercados tranquilos, a prioridade pode ser a flexibilidade. Quando as taxas ficam mais difíceis de prever, a certeza pode se tornar muito mais valiosa.
É essa a parte que acho mais interessante no TermMax: a certeza não é apenas um recurso de precificação. Ela pode ser o próprio produto — a capacidade de saber como sua dívida ficará antes de o mercado decidir por você.
#TermMax
10
5
83
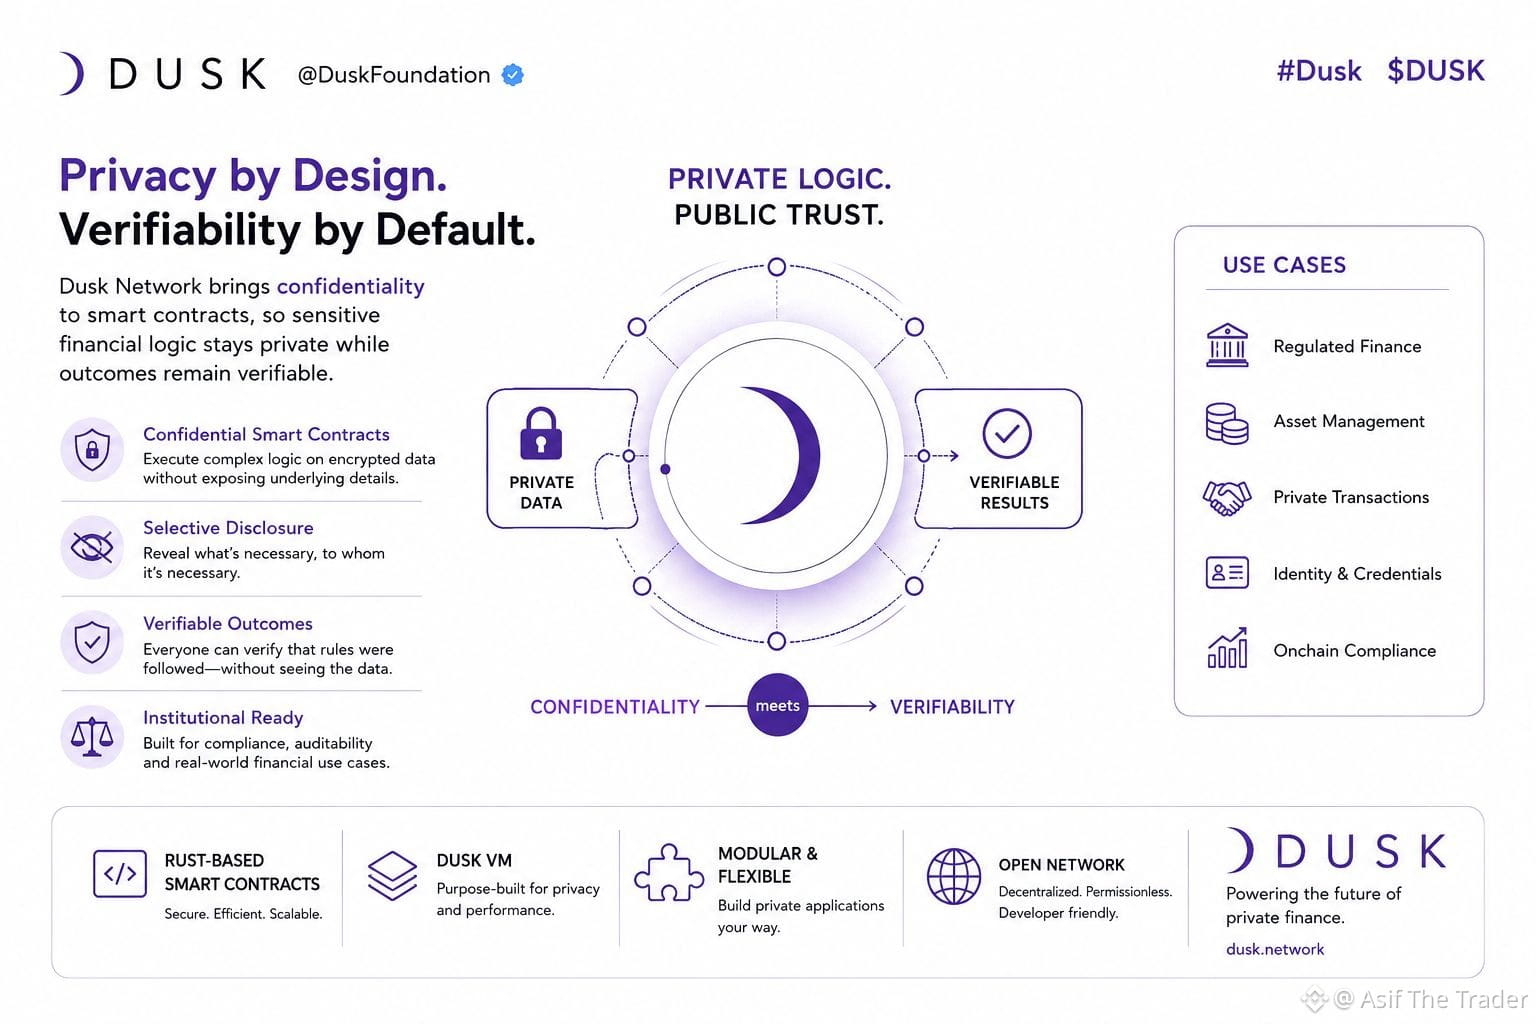
A privacidade em uma blockchain não deveria significar abrir mão da capacidade de verificar o que aconteceu.
Essa tensão é o que torna a Dusk interessante para mim.
Livros-razão públicos tradicionais são excelentes para tornar a atividade auditável, mas aplicações financeiras muitas vezes lidam com informações que simplesmente não deveriam ser expostas a todos.
@Dusk_Foundation segue um caminho diferente ao levar a confidencialidade para a própria camada de smart contract.
Isso abre uma possibilidade mais prática: aplicações em que operações financeiras sensíveis podem permanecer protegidas enquanto a rede ainda consegue aplicar as regras e validar o resultado.
É uma ideia muito maior do que apenas ocultar os saldos das carteiras.
Trata-se de construir infraestrutura financeira em que privacidade e verificabilidade não precisam ser opostos.
É essa a parte da Dusk que eu estou observando com mais atenção.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
{spot}(BTCUSDT)
A privacidade em uma blockchain não deveria significar abrir mão da capacidade de verificar o que aconteceu.
Essa tensão é o que torna a Dusk interessante para mim.
Livros-razão públicos tradicionais são excelentes para tornar a atividade auditável, mas aplicações financeiras muitas vezes lidam com informações que simplesmente não deveriam ser expostas a todos.
@Dusk segue um caminho diferente ao levar a confidencialidade para a própria camada de smart contract.
Isso abre uma possibilidade mais prática: aplicações em que operações financeiras sensíveis podem permanecer protegidas enquanto a rede ainda consegue aplicar as regras e validar o resultado.
É uma ideia muito maior do que apenas ocultar os saldos das carteiras.
Trata-se de construir infraestrutura financeira em que privacidade e verificabilidade não precisam ser opostos.
É essa a parte da Dusk que eu estou observando com mais atenção.
@Dusk $DUSK #dusk
17
6
1.8k
#termmax @termmax
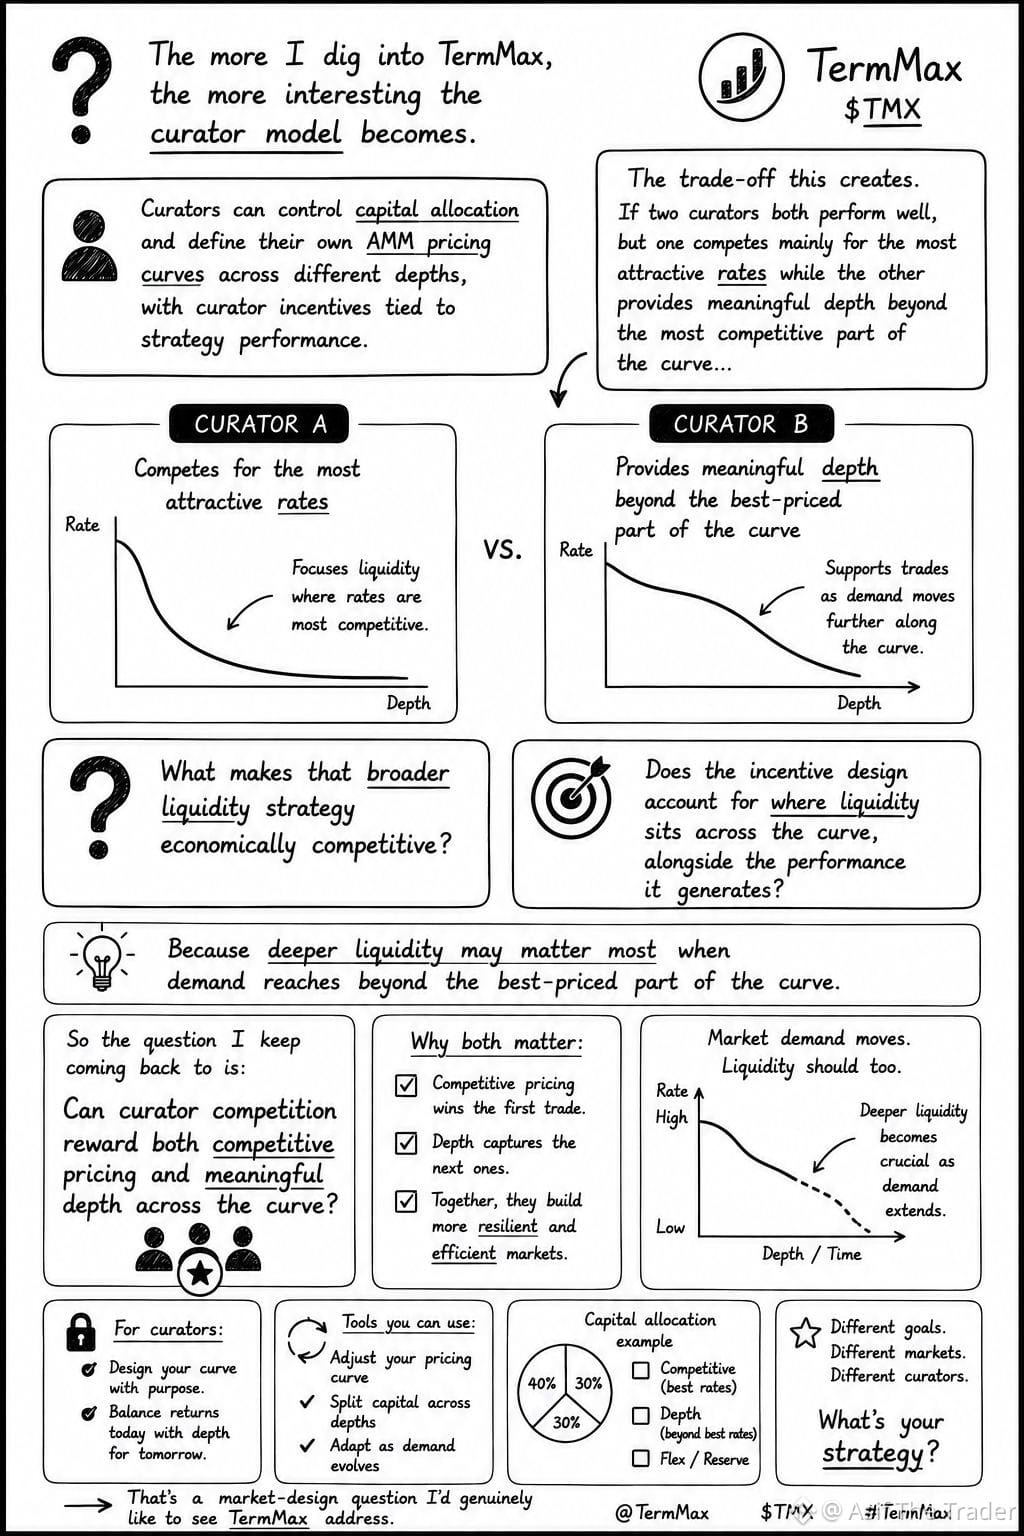
Quanto mais eu me aprofundo no TermMax, mais interessante se torna o modelo de curadores.
Os curadores podem controlar a alocação de capital e definir suas próprias curvas de precificação de AMM em diferentes profundidades, com incentivos dos curadores vinculados ao desempenho da estratégia.
O que se destaca para mim é o trade-off que isso cria.
Se dois curadores têm bom desempenho, mas um compete principalmente pelas taxas mais atraentes, enquanto o outro oferece uma profundidade relevante além da parte mais competitiva da curva, o que torna essa estratégia de liquidez mais ampla economicamente competitiva?
E, mais importante ainda, o desenho dos incentivos considera onde a liquidez está ao longo da curva, junto com o desempenho que ela gera?
Porque a liquidez mais profunda pode importar mais quando a demanda ultrapassa a melhor parte precificada da curva.
Então, a pergunta que eu continuo levando comigo é:
A competição entre curadores pode recompensar tanto preços competitivos quanto uma profundidade significativa ao longo da curva?
Essa é uma questão de design de mercado que eu gostaria genuinamente de ver o TermMax abordar.
#termmax @TermMax
Quanto mais eu me aprofundo no TermMax, mais interessante se torna o modelo de curadores.
Os curadores podem controlar a alocação de capital e definir suas próprias curvas de precificação de AMM em diferentes profundidades, com incentivos dos curadores vinculados ao desempenho da estratégia.
O que se destaca para mim é o trade-off que isso cria.
Se dois curadores têm bom desempenho, mas um compete principalmente pelas taxas mais atraentes, enquanto o outro oferece uma profundidade relevante além da parte mais competitiva da curva, o que torna essa estratégia de liquidez mais ampla economicamente competitiva?
E, mais importante ainda, o desenho dos incentivos considera onde a liquidez está ao longo da curva, junto com o desempenho que ela gera?
Porque a liquidez mais profunda pode importar mais quando a demanda ultrapassa a melhor parte precificada da curva.
Então, a pergunta que eu continuo levando comigo é:
A competição entre curadores pode recompensar tanto preços competitivos quanto uma profundidade significativa ao longo da curva?
Essa é uma questão de design de mercado que eu gostaria genuinamente de ver o TermMax abordar.
7
5
83
·
--
Em Baixa
#dusk $DUSK
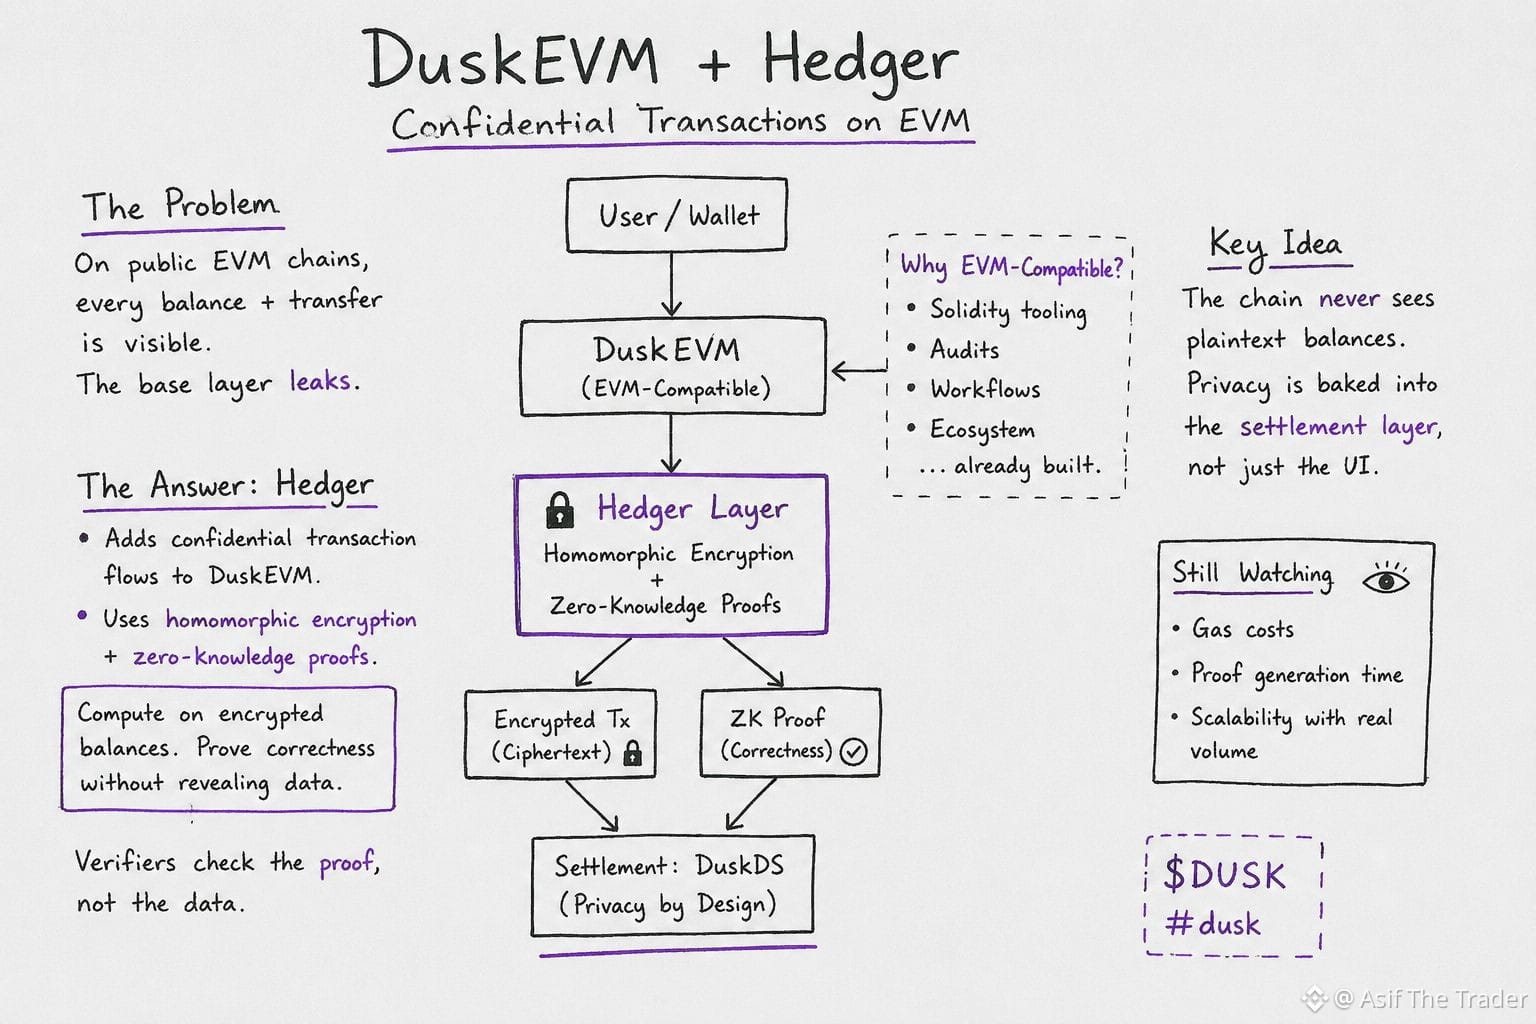
Passei algum tempo esta semana tentando entender por que @Dusk_Foundation não simplesmente lançou privacidade como um complemento para uma cadeia EVM normal, e isso se resume a um problema que muita gente passa por alto: em uma EVM pública, todo saldo e toda transferência ficam visíveis para qualquer pessoa que olhe, mesmo se você envolver isso em um aplicativo "privado" em cima. A camada base vaza.
A resposta da Dusk é o Hedger — ele adiciona fluxos de transações confidenciais diretamente ao DuskEVM usando criptografia homomórfica combinada com provas de conhecimento zero. A ideia é que um contrato possa computar sobre saldos criptografados e ainda assim produzir uma prova de que o cálculo foi feito corretamente, sem nunca descriptografar os números subjacentes. Os verificadores checam a prova, não os dados. Isso é uma garantia bem diferente de "o front-end esconde seu saldo": significa que a própria cadeia nunca tem o texto puro para vazar em primeiro lugar.
Por que colocar isso em uma camada compatível com EVM em vez de uma VM totalmente customizada? Porque instituições já têm ferramentas de Solidity, auditorias e fluxos de trabalho prontos há mais de uma década. O DuskEVM (OP Stack, fazendo o settlement de volta ao DuskDS) permite que essas ferramentas permaneçam, enquanto o Hedger muda o que a camada base tem permissão para ver. Privacidade vira uma propriedade do settlement, não um truque de interface.
Ainda estou acompanhando como os custos de gás e a geração de provas escalam quando o volume real de transações chegar, mas a arquitetura em si é uma história mais interessante do que o gráfico de preços agora.
$DUSK #dusk
{spot}(DUSKUSDT)
#dusk $DUSK
Passei algum tempo esta semana tentando entender por que @Dusk não simplesmente lançou privacidade como um complemento para uma cadeia EVM normal, e isso se resume a um problema que muita gente passa por alto: em uma EVM pública, todo saldo e toda transferência ficam visíveis para qualquer pessoa que olhe, mesmo se você envolver isso em um aplicativo "privado" em cima. A camada base vaza.
A resposta da Dusk é o Hedger — ele adiciona fluxos de transações confidenciais diretamente ao DuskEVM usando criptografia homomórfica combinada com provas de conhecimento zero. A ideia é que um contrato possa computar sobre saldos criptografados e ainda assim produzir uma prova de que o cálculo foi feito corretamente, sem nunca descriptografar os números subjacentes. Os verificadores checam a prova, não os dados. Isso é uma garantia bem diferente de "o front-end esconde seu saldo": significa que a própria cadeia nunca tem o texto puro para vazar em primeiro lugar.
Por que colocar isso em uma camada compatível com EVM em vez de uma VM totalmente customizada? Porque instituições já têm ferramentas de Solidity, auditorias e fluxos de trabalho prontos há mais de uma década. O DuskEVM (OP Stack, fazendo o settlement de volta ao DuskDS) permite que essas ferramentas permaneçam, enquanto o Hedger muda o que a camada base tem permissão para ver. Privacidade vira uma propriedade do settlement, não um truque de interface.
Ainda estou acompanhando como os custos de gás e a geração de provas escalam quando o volume real de transações chegar, mas a arquitetura em si é uma história mais interessante do que o gráfico de preços agora.
$DUSK #dusk
9
5
60
·
--
Em Alta
#termmax @termmax
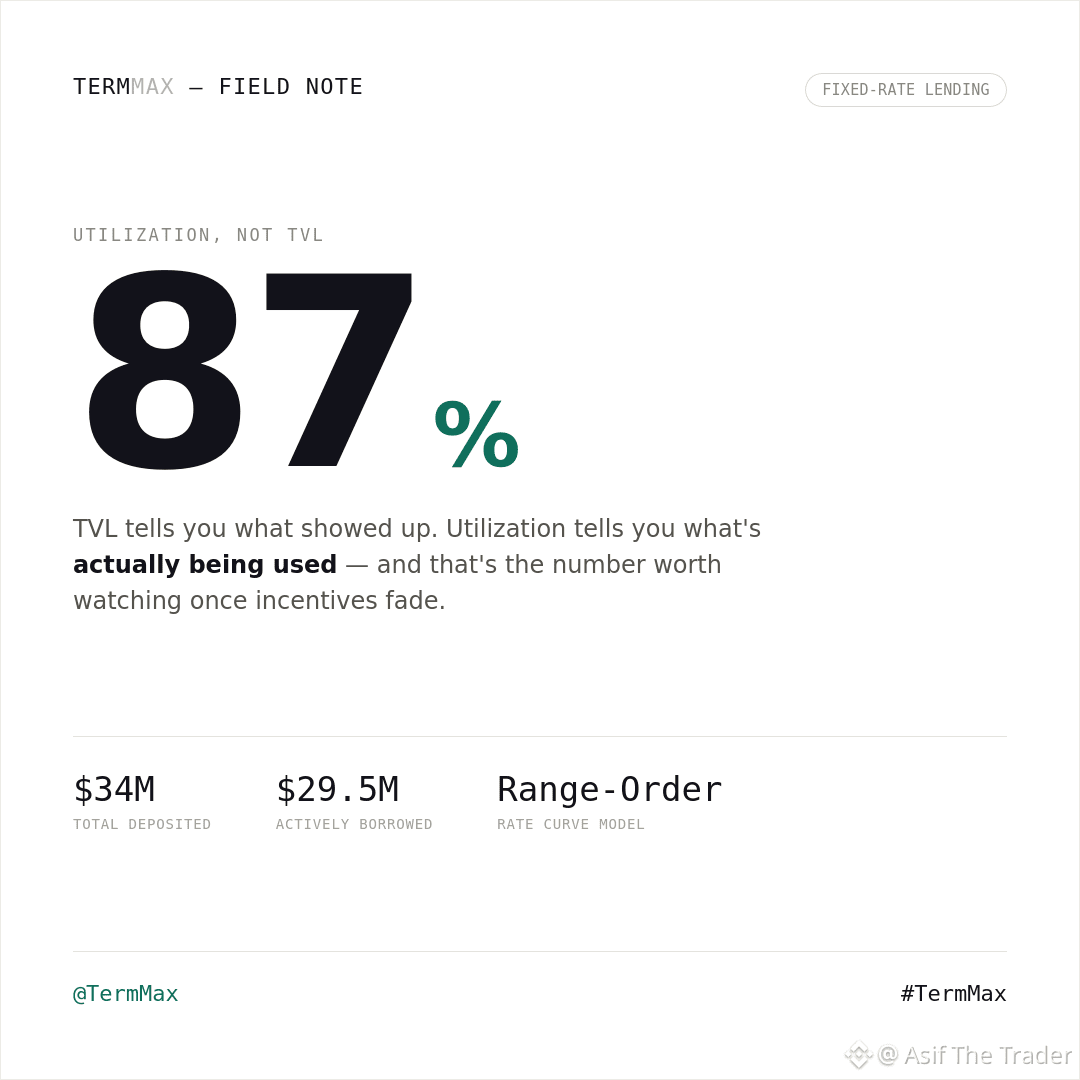
A TVL te diz o que apareceu. A Utilização te diz o que está realmente sendo usado — e hoje os números da TermMax tornam essa diferença digna de nota.
US$ 34M depositados, ~US$ 29,5M emprestados, perto de 87% de utilização. Isso é um pool em uso ativo, não apenas liquidez estacionada.
O que se destaca é a estrutura por trás disso. Em vez de uma única taxa de pool compartilhada, os credores escolhem sua própria curva de taxa por meio de ordens de range. Assim, esses 87% não é um número uniforme — é um agregado construído a partir de muitas escolhas individuais de curvas.
Ainda é cedo: um único dia de dados não é uma tendência. O que vou observar a seguir é se essa utilização se mantém quando os programas de incentivos começarem a ser encerrados.
#TermMax @termmax
#termmax @TermMax
A TVL te diz o que apareceu. A Utilização te diz o que está realmente sendo usado — e hoje os números da TermMax tornam essa diferença digna de nota.
US$ 34M depositados, ~US$ 29,5M emprestados, perto de 87% de utilização. Isso é um pool em uso ativo, não apenas liquidez estacionada.
O que se destaca é a estrutura por trás disso. Em vez de uma única taxa de pool compartilhada, os credores escolhem sua própria curva de taxa por meio de ordens de range. Assim, esses 87% não é um número uniforme — é um agregado construído a partir de muitas escolhas individuais de curvas.
Ainda é cedo: um único dia de dados não é uma tendência. O que vou observar a seguir é se essa utilização se mantém quando os programas de incentivos começarem a ser encerrados.
#TermMax @TermMax
9
5
88
@termmax #TermMax
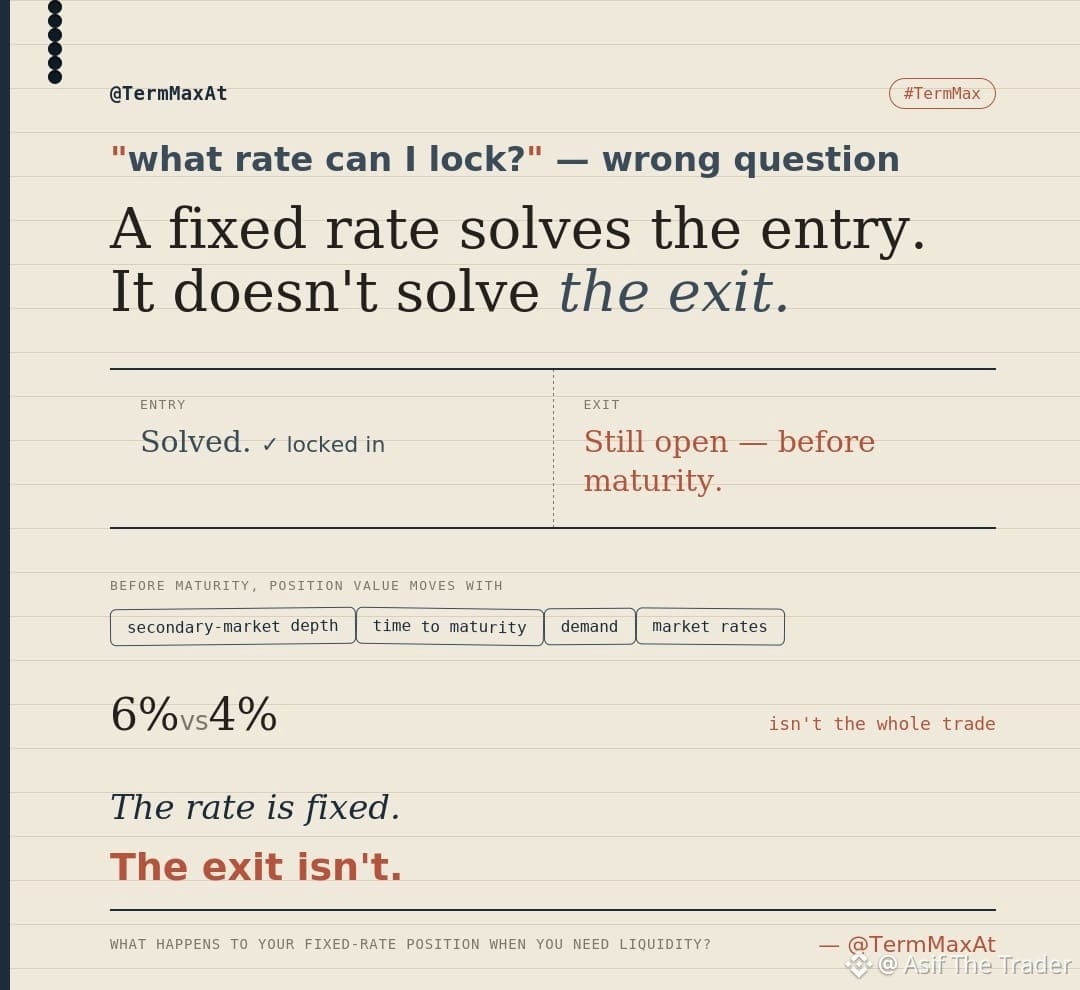
Todo mundo pergunta: “que taxa posso travar no TermMax?”
Mas comecei a pensar no que vem depois da operação:
o que acontece quando eu quiser sair?
Uma taxa fixa resolve o problema da entrada.
Ela não resolve automaticamente a saída.
Antes do vencimento, o valor da posição pode mudar com a profundidade do mercado secundário, o tempo até o vencimento, a demanda e as taxas de mercado.
Então 6% vs 4% não é a totalidade da operação.
A pergunta mais interessante é:
o que acontece com essa posição com taxa fixa quando você precisa de liquidez?
A taxa pode ser fixa.
A saída não é.
@TermMax #TermMax
Todo mundo pergunta: “que taxa posso travar no TermMax?”
Mas comecei a pensar no que vem depois da operação:
o que acontece quando eu quiser sair?
Uma taxa fixa resolve o problema da entrada.
Ela não resolve automaticamente a saída.
Antes do vencimento, o valor da posição pode mudar com a profundidade do mercado secundário, o tempo até o vencimento, a demanda e as taxas de mercado.
Então 6% vs 4% não é a totalidade da operação.
A pergunta mais interessante é:
o que acontece com essa posição com taxa fixa quando você precisa de liquidez?
A taxa pode ser fixa.
A saída não é.
5
5
57
Verificado
@Dusk_Foundation $DUSK #dusk
Eu costumava achar que tornar uma instituição baseada em blockchain pronta para o mercado dependia, principalmente, de compatibilidade com EVM.
Dê às pessoas desenvolvedoras ferramentas de Solidity, mantenha a UX familiar, e a adoção virá.
Quanto mais eu olho para o DuskEVM, mais penso que o problema mais difícil, na verdade, é a privacidade.
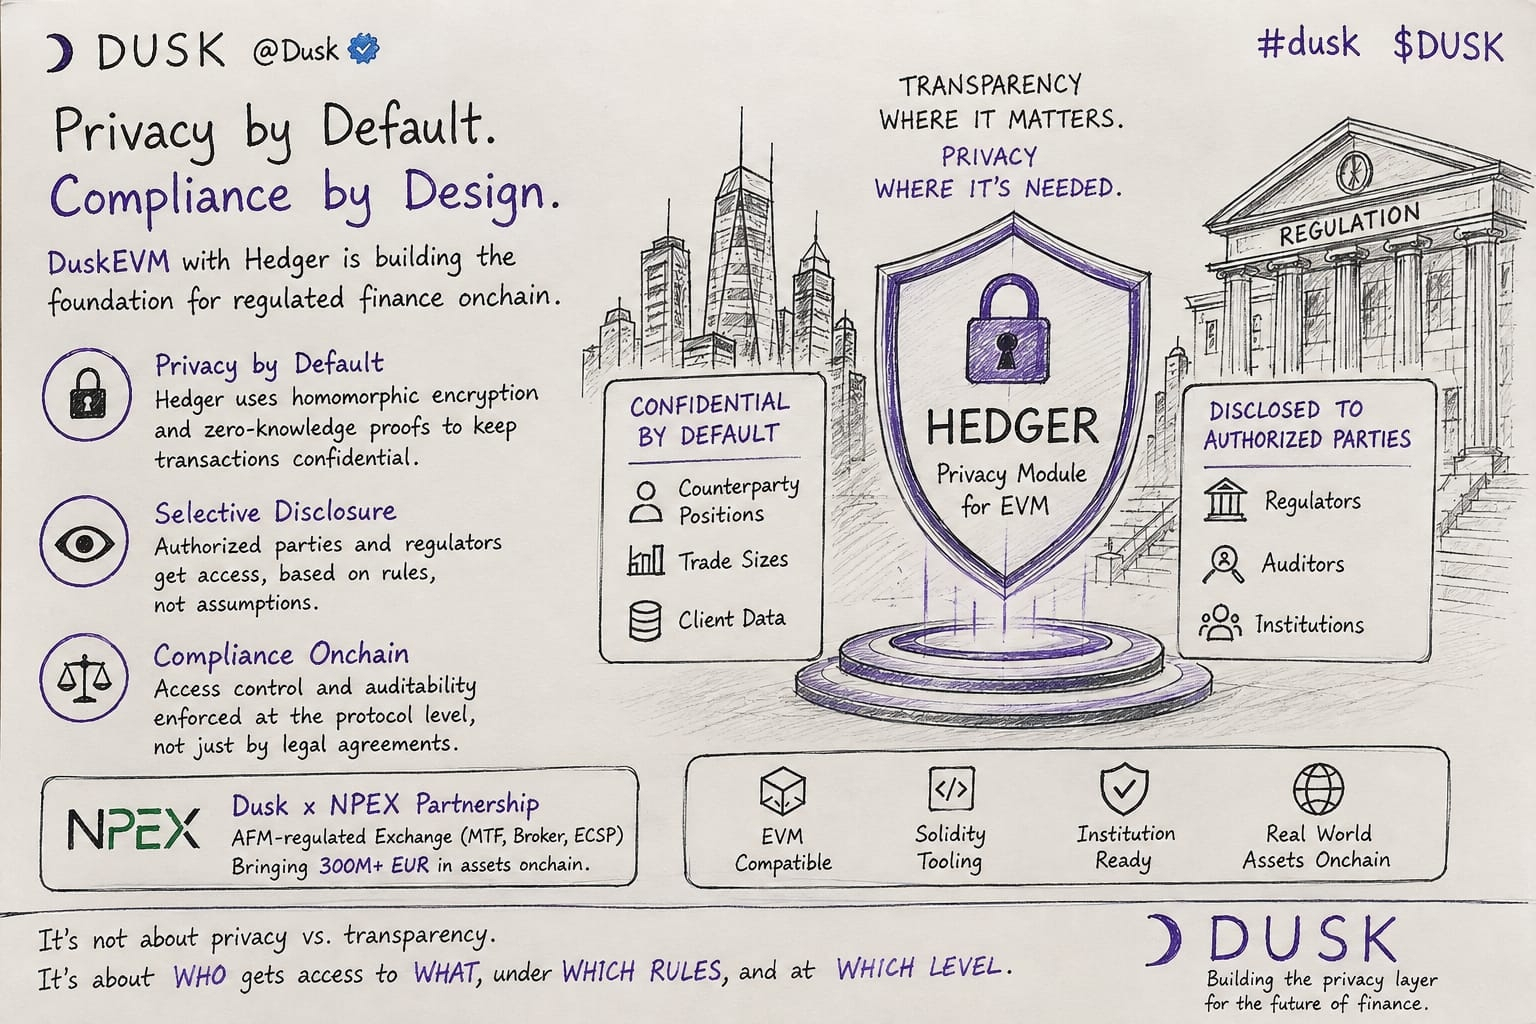
Finanças reguladas precisam de um meio-termo. Você não pode colocar o tamanho de cada operação, a posição ou qualquer dado do cliente em um livro-razão totalmente transparente. Mas você também não pode tornar tudo invisível. Reguladores, auditores e participantes autorizados ainda precisam das informações certas, no momento certo.
É aí que o Hedger fica interessante.
A Dusk apresenta o Hedger como um módulo de privacidade para EVM, projetado para manter as transações confidenciais, ao mesmo tempo em que permite divulgação seletiva quando o acesso é necessário.
E isso muda a forma como eu penso sobre privacidade:
Privacidade não significa esconder tudo.
Significa controlar quem pode ver o quê, quando pode ver e por quê.
Essa última parte é o que importa para mercados regulados.
A conexão com a NPEX torna a ideia ainda mais interessante. Combinada com o impulso de colocar ativos do mundo real onchain, ela aponta para um caso de uso que vai além do público cripto nativo típico.
Ainda assim, eu não chamaria o problema de resolvido.
O teste real é se essa arquitetura consegue lidar com atividades em escala institucional, ao mesmo tempo em que satisfaz exigências sérias de divulgação, auditoria e conformidade.
É isso que eu vou observar.
Porque talvez a pergunta real não seja:
Privacidade ou transparência?
Talvez seja:
Quem tem acesso ao quê, sob quais regras e em qual nível?
@Dusk_Foundation $DUSK #dusk
@Dusk $DUSK #dusk
Eu costumava achar que tornar uma instituição baseada em blockchain pronta para o mercado dependia, principalmente, de compatibilidade com EVM.
Dê às pessoas desenvolvedoras ferramentas de Solidity, mantenha a UX familiar, e a adoção virá.
Quanto mais eu olho para o DuskEVM, mais penso que o problema mais difícil, na verdade, é a privacidade.
Finanças reguladas precisam de um meio-termo. Você não pode colocar o tamanho de cada operação, a posição ou qualquer dado do cliente em um livro-razão totalmente transparente. Mas você também não pode tornar tudo invisível. Reguladores, auditores e participantes autorizados ainda precisam das informações certas, no momento certo.
É aí que o Hedger fica interessante.
A Dusk apresenta o Hedger como um módulo de privacidade para EVM, projetado para manter as transações confidenciais, ao mesmo tempo em que permite divulgação seletiva quando o acesso é necessário.
E isso muda a forma como eu penso sobre privacidade:
Privacidade não significa esconder tudo.
Significa controlar quem pode ver o quê, quando pode ver e por quê.
Essa última parte é o que importa para mercados regulados.
A conexão com a NPEX torna a ideia ainda mais interessante. Combinada com o impulso de colocar ativos do mundo real onchain, ela aponta para um caso de uso que vai além do público cripto nativo típico.
Ainda assim, eu não chamaria o problema de resolvido.
O teste real é se essa arquitetura consegue lidar com atividades em escala institucional, ao mesmo tempo em que satisfaz exigências sérias de divulgação, auditoria e conformidade.
É isso que eu vou observar.
Porque talvez a pergunta real não seja:
Privacidade ou transparência?
Talvez seja:
Quem tem acesso ao quê, sob quais regras e em qual nível?
@Dusk $DUSK #dusk
8
5
89
@Dusk_Foundation #dusk $DUSK
Frequentemente pensei que a parte mais difícil de colocar ativos financeiros onchain era simplesmente conseguir que o ativo chegasse lá.
Quanto mais olho para o Dusk, mais difícil parece a questão que vem depois da emissão:
Quem deve poder ver o quê, e quem deve poder provar o quê?
Pegue um título regulado. Uma transferência pode precisar ser verificada, mas isso não significa que todos devam ver o saldo do detentor, sua posição ou seus contraparte.
É essa a tensão:
privacidade sem perder a capacidade de prova.
O Dusk aborda isso com transações protegidas, provas de conhecimento zero e divulgação seletiva, enquanto o DuskEVM e o Hedger trazem fluxos confidenciais para aplicações baseadas em Solidity.
Mas há outra premissa que vale a pena questionar: colocar um ativo onchain não significa automaticamente colocar seu ciclo de vida lá.
Emissão, propriedade, transferências, liquidação e administração ainda podem permanecer em sistemas desconectados.
É por isso que a abordagem nativa de emissão do Dusk me interessa: não apenas criar um token, mas manter mais do ciclo de vida do ativo conectado onchain.
O teste real é se os mercados regulados conseguem tornar esse ciclo de vida privado quando deve ser, provável quando é necessário e conectado, da emissão até a liquidação e a administração.
Se esse equilíbrio funcionar em escala, o valor real da tokenização muda do próprio token para a infraestrutura que coordena tudo ao redor dele?
O que mais importa para as finanças onchain?
@Dusk #dusk $DUSK
Frequentemente pensei que a parte mais difícil de colocar ativos financeiros onchain era simplesmente conseguir que o ativo chegasse lá.
Quanto mais olho para o Dusk, mais difícil parece a questão que vem depois da emissão:
Quem deve poder ver o quê, e quem deve poder provar o quê?
Pegue um título regulado. Uma transferência pode precisar ser verificada, mas isso não significa que todos devam ver o saldo do detentor, sua posição ou seus contraparte.
É essa a tensão:
privacidade sem perder a capacidade de prova.
O Dusk aborda isso com transações protegidas, provas de conhecimento zero e divulgação seletiva, enquanto o DuskEVM e o Hedger trazem fluxos confidenciais para aplicações baseadas em Solidity.
Mas há outra premissa que vale a pena questionar: colocar um ativo onchain não significa automaticamente colocar seu ciclo de vida lá.
Emissão, propriedade, transferências, liquidação e administração ainda podem permanecer em sistemas desconectados.
É por isso que a abordagem nativa de emissão do Dusk me interessa: não apenas criar um token, mas manter mais do ciclo de vida do ativo conectado onchain.
O teste real é se os mercados regulados conseguem tornar esse ciclo de vida privado quando deve ser, provável quando é necessário e conectado, da emissão até a liquidação e a administração.
Se esse equilíbrio funcionar em escala, o valor real da tokenização muda do próprio token para a infraestrutura que coordena tudo ao redor dele?
O que mais importa para as finanças onchain?
🔘 Privacy + proof
83%
🔘 Asset lifecycle
17%
🔘 Transparency
0%
🔘 Settlement
0%
6 Votos • Votação encerrada
7
5
86
Verificado
Notei algo sobre a Dusk Trade que me fez repensar o que a tokenização realmente tenta resolver.
No início, um neobroker para ativos tokenizados parecia apenas mais uma interface para comprar e vender títulos digitais. Mas, quanto mais eu olhava com profundidade, mais eu percebia que o próprio ativo talvez não seja a parte mais difícil. Em mercados regulamentados, a parte difícil é tudo ao redor dele — integrar investidores, verificar elegibilidade, conectar carteiras dos investidores, executar negociações, coordenar pagamentos e, por fim, liquidar a titularidade.
Isso cria uma tensão interessante.
Colocar um título, ETF ou outro ativo financeiro na cadeia pode torná-lo programável. Mas apenas a programabilidade não responde quem tem permissão para acessá-lo, quais informações devem permanecer privadas, como as partes autorizadas podem verificar a atividade ou como uma negociação executada se transforma, em última instância, em titularidade liquidada.
É aqui que a Dusk Trade se torna mais interessante para mim. Ela é posicionada como a camada de aplicação para ativos financeiros tokenizados, enquanto a DuskEVM fornece execução compatível com EVM e a DuskDS oferece liquidação e disponibilidade de dados. A questão real não é se esses componentes existem, mas se eles conseguem operar juntos ao longo do mesmo fluxo financeiro.
E é essa parte que eu ainda estou acompanhando.
Porque tokenizar o ativo pode ser apenas o começo. O teste mais difícil é se a infraestrutura ao redor disso realmente consegue tornar os mercados regulamentados mais eficientes — em vez de simplesmente recriar uma complexidade familiar em outra forma.
A Dusk Trade pode realmente simplificar o fluxo financeiro regulamentado ao levar mais dele para a cadeia, ou será que a mesma complexidade apenas vai assumir uma forma diferente?
@Dusk_Foundation $DUSK #dusk
Notei algo sobre a Dusk Trade que me fez repensar o que a tokenização realmente tenta resolver.
No início, um neobroker para ativos tokenizados parecia apenas mais uma interface para comprar e vender títulos digitais. Mas, quanto mais eu olhava com profundidade, mais eu percebia que o próprio ativo talvez não seja a parte mais difícil. Em mercados regulamentados, a parte difícil é tudo ao redor dele — integrar investidores, verificar elegibilidade, conectar carteiras dos investidores, executar negociações, coordenar pagamentos e, por fim, liquidar a titularidade.
Isso cria uma tensão interessante.
Colocar um título, ETF ou outro ativo financeiro na cadeia pode torná-lo programável. Mas apenas a programabilidade não responde quem tem permissão para acessá-lo, quais informações devem permanecer privadas, como as partes autorizadas podem verificar a atividade ou como uma negociação executada se transforma, em última instância, em titularidade liquidada.
É aqui que a Dusk Trade se torna mais interessante para mim. Ela é posicionada como a camada de aplicação para ativos financeiros tokenizados, enquanto a DuskEVM fornece execução compatível com EVM e a DuskDS oferece liquidação e disponibilidade de dados. A questão real não é se esses componentes existem, mas se eles conseguem operar juntos ao longo do mesmo fluxo financeiro.
E é essa parte que eu ainda estou acompanhando.
Porque tokenizar o ativo pode ser apenas o começo. O teste mais difícil é se a infraestrutura ao redor disso realmente consegue tornar os mercados regulamentados mais eficientes — em vez de simplesmente recriar uma complexidade familiar em outra forma.
A Dusk Trade pode realmente simplificar o fluxo financeiro regulamentado ao levar mais dele para a cadeia, ou será que a mesma complexidade apenas vai assumir uma forma diferente?
@Dusk $DUSK #dusk
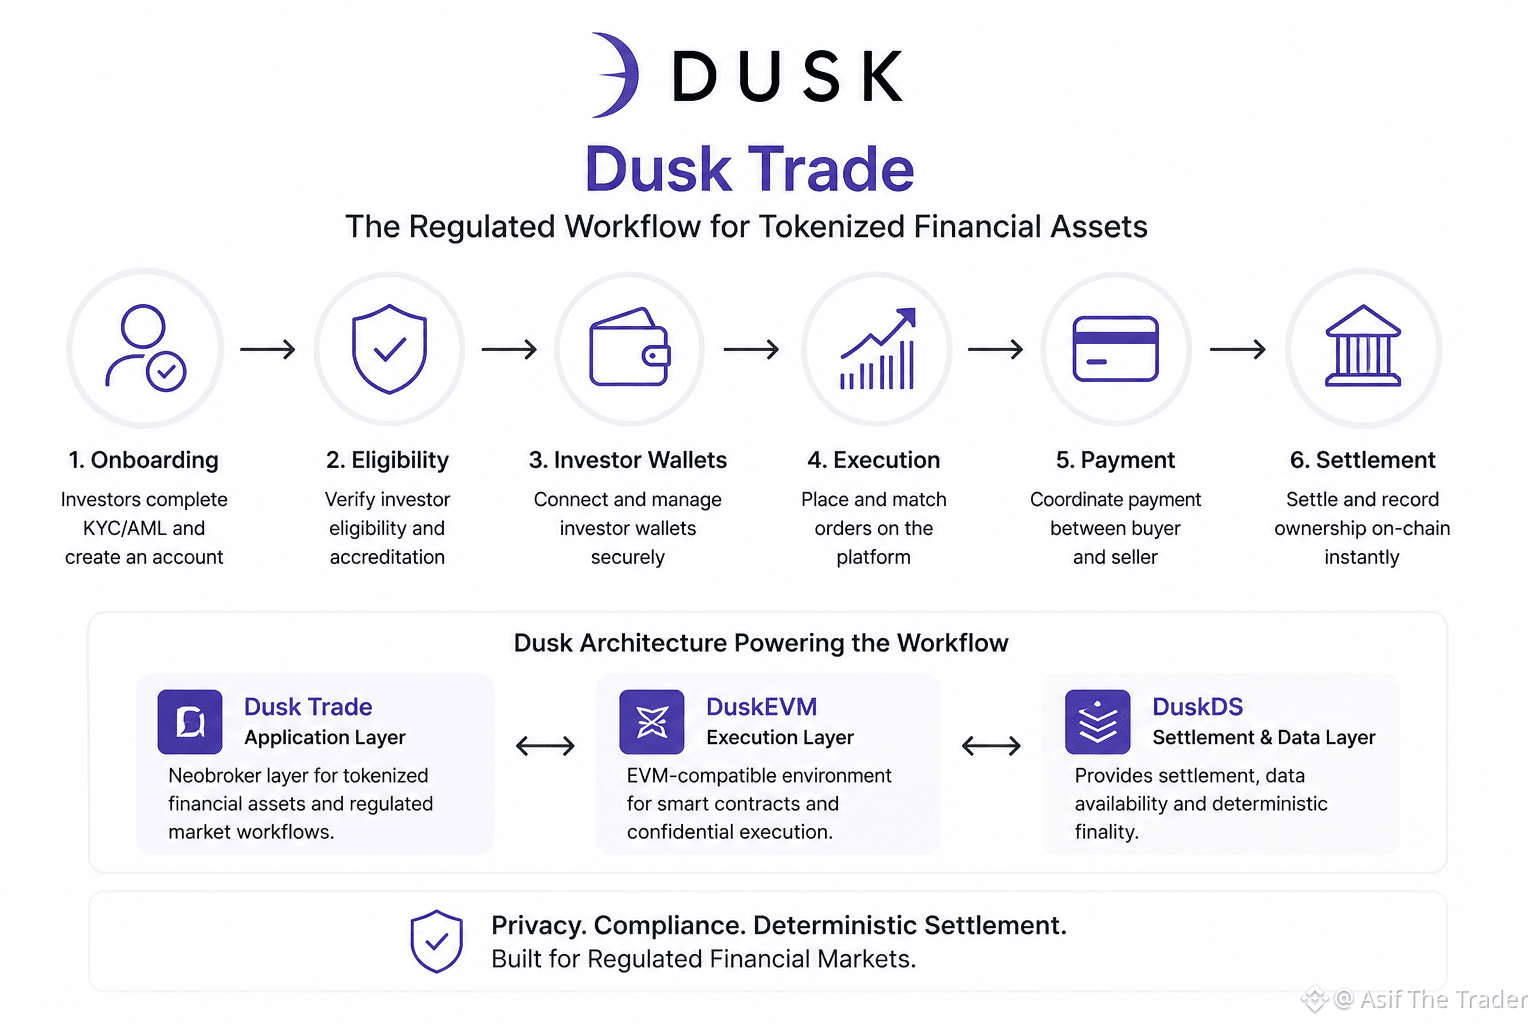
14
7
71
Eu ainda acho que a DuskEVM está resolvendo a parte fácil do problema.
Deixar desenvolvedores Solidity confortáveis com uma nova cadeia é uma coisa. Fazer mercados financeiros regulados funcionarem de verdade com isso é muito mais difícil.
O que chamou minha atenção não foi a compatibilidade com EVM. Foi o que existe por baixo dela: a DuskEVM lida com a execução da EVM, a DuskDS fornece liquidação e disponibilidade de dados, enquanto a Hedger oferece um caminho para fluxos confidenciais de EVM.
Então eu olhei para a NPEX.
Atualmente, a NPEX reporta €217M+ em financiamentos e 20.000+ investidores ativos. A parceria com a Dusk é onde um mercado regulado existente encontra uma infraestrutura sendo construída para fluxos financeiros onchain.
Mas isso gera a pergunta mais difícil:
Quanto dessa atividade existente realmente pode se tornar liquidez onchain de mercado secundário?
Porque tokenizar um ativo não é a parte difícil.
O verdadeiro teste é tudo ao redor: quem pode acessá-lo, quem pode manter ou transferi-lo, o que permanece privado, o que deve ser divulgado, como os pagamentos e a liquidação são coordenados e se todo o processo funciona como um fluxo totalmente compatível.
É por isso que o Dusk Trade me interessa. Ele está tentando conectar esses processos de mercado em vez de tratar o token em si como o produto final.
Então estou menos interessado em saber se a Dusk consegue colocar mais um ativo onchain.
Estou mais interessado em saber se suas relações com mercados regulados podem se traduzir em atividade real de negociação e liquidação onchain.
A arquitetura é uma coisa. Provar a liquidez é outra.
A Dusk consegue fazer essa ponte?
@Dusk_Foundation $DUSK #dusk
Eu ainda acho que a DuskEVM está resolvendo a parte fácil do problema.
Deixar desenvolvedores Solidity confortáveis com uma nova cadeia é uma coisa. Fazer mercados financeiros regulados funcionarem de verdade com isso é muito mais difícil.
O que chamou minha atenção não foi a compatibilidade com EVM. Foi o que existe por baixo dela: a DuskEVM lida com a execução da EVM, a DuskDS fornece liquidação e disponibilidade de dados, enquanto a Hedger oferece um caminho para fluxos confidenciais de EVM.
Então eu olhei para a NPEX.
Atualmente, a NPEX reporta €217M+ em financiamentos e 20.000+ investidores ativos. A parceria com a Dusk é onde um mercado regulado existente encontra uma infraestrutura sendo construída para fluxos financeiros onchain.
Mas isso gera a pergunta mais difícil:
Quanto dessa atividade existente realmente pode se tornar liquidez onchain de mercado secundário?
Porque tokenizar um ativo não é a parte difícil.
O verdadeiro teste é tudo ao redor: quem pode acessá-lo, quem pode manter ou transferi-lo, o que permanece privado, o que deve ser divulgado, como os pagamentos e a liquidação são coordenados e se todo o processo funciona como um fluxo totalmente compatível.
É por isso que o Dusk Trade me interessa. Ele está tentando conectar esses processos de mercado em vez de tratar o token em si como o produto final.
Então estou menos interessado em saber se a Dusk consegue colocar mais um ativo onchain.
Estou mais interessado em saber se suas relações com mercados regulados podem se traduzir em atividade real de negociação e liquidação onchain.
A arquitetura é uma coisa. Provar a liquidez é outra.
A Dusk consegue fazer essa ponte?
@Dusk $DUSK #dusk
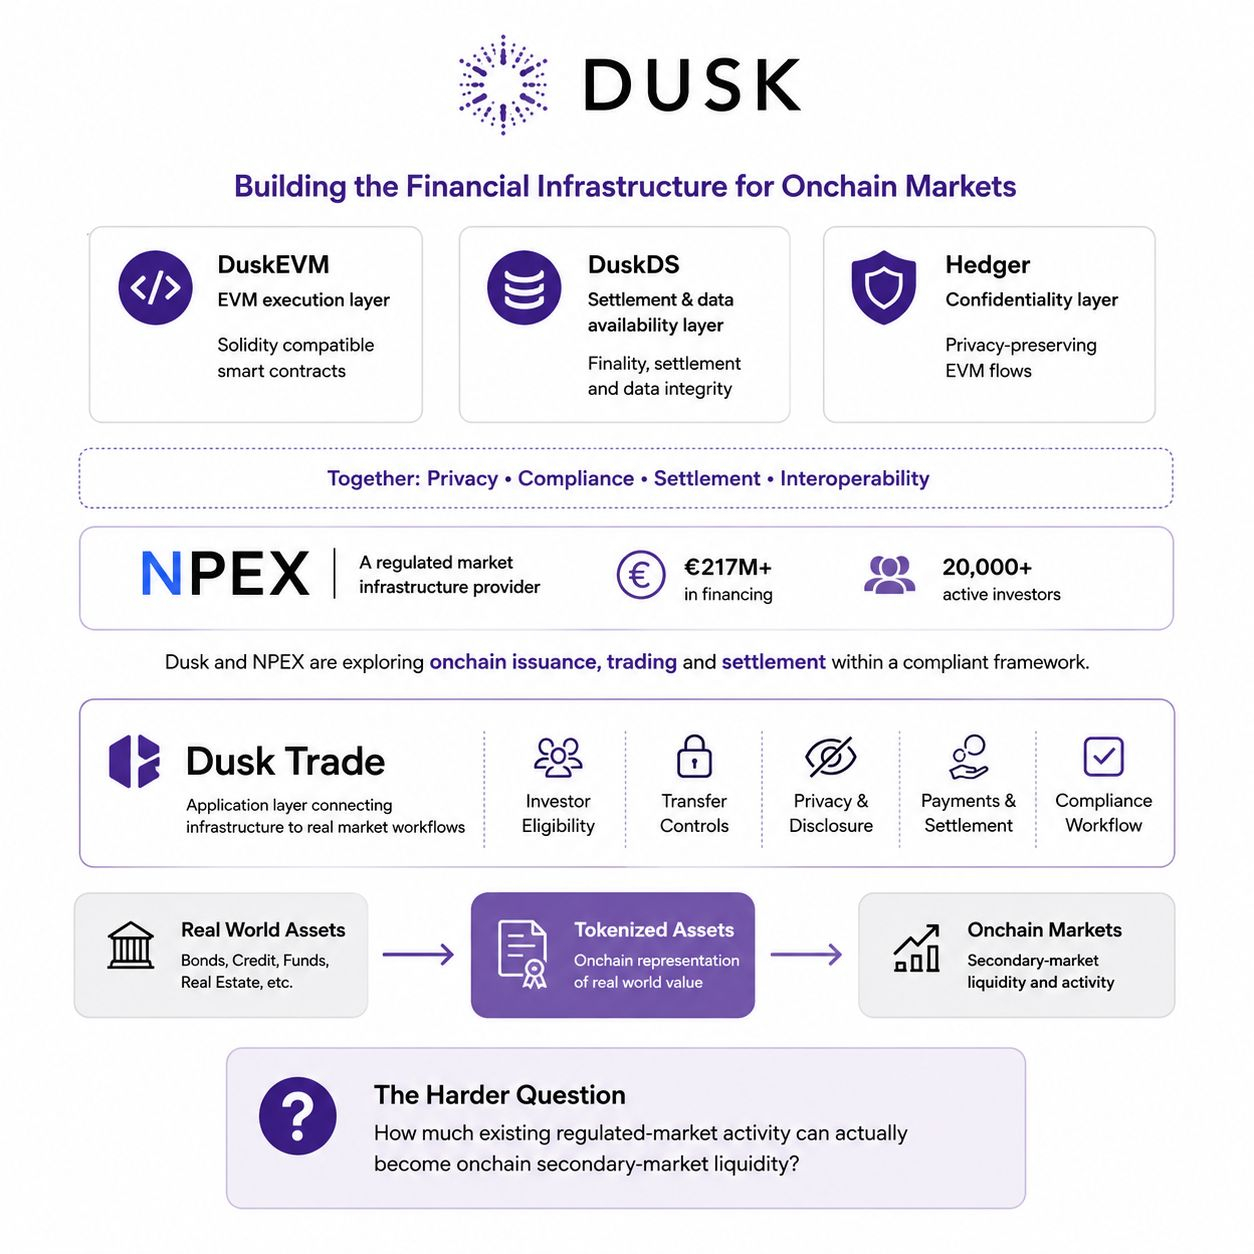
9
8
104
Ainda acho que o DuskEVM resolve a parte fácil do problema. A pergunta mais difícil é por que eu ficaria.
Percebi que o ponto de entrada do desenvolvedor é familiar: Solidity funciona com Hardhat e Foundry, enquanto o DuskEVM usa Chain ID 744 na mainnet e 745 na testnet.
Mas só compatibilidade com EVM não é suficiente.
A camada mais interessante é o Hedger, que traz fluxos EVM confidenciais usando criptografia homomórfica e provas de conhecimento zero. Isso pode fazer diferença quando aplicações financeiras precisam de privacidade sem perder a capacidade de atender requisitos regulatórios.
Além disso, há o Dusk Trade, com foco em coisas como onboarding de investidores, transferências de ativos controlados, coordenação de pagamentos e liquidação para ativos financeiros tokenizados.
Isso cria a tensão real para mim:
A compatibilidade com EVM pode fazer com que desenvolvedores entrem pela porta. Mas privacidade, conformidade e infraestrutura financeira precisam oferecer um motivo para eles permanecerem.
O Dusk pode transformar seu ambiente EVM familiar em uma vantagem real para finanças reguladas, em vez de simplesmente virar mais uma cadeia EVM?
@Dusk_Foundation $DUSK #dusk
O que fará o DuskEVM se destacar nas finanças reguladas?
Ainda acho que o DuskEVM resolve a parte fácil do problema. A pergunta mais difícil é por que eu ficaria.
Percebi que o ponto de entrada do desenvolvedor é familiar: Solidity funciona com Hardhat e Foundry, enquanto o DuskEVM usa Chain ID 744 na mainnet e 745 na testnet.
Mas só compatibilidade com EVM não é suficiente.
A camada mais interessante é o Hedger, que traz fluxos EVM confidenciais usando criptografia homomórfica e provas de conhecimento zero. Isso pode fazer diferença quando aplicações financeiras precisam de privacidade sem perder a capacidade de atender requisitos regulatórios.
Além disso, há o Dusk Trade, com foco em coisas como onboarding de investidores, transferências de ativos controlados, coordenação de pagamentos e liquidação para ativos financeiros tokenizados.
Isso cria a tensão real para mim:
A compatibilidade com EVM pode fazer com que desenvolvedores entrem pela porta. Mas privacidade, conformidade e infraestrutura financeira precisam oferecer um motivo para eles permanecerem.
O Dusk pode transformar seu ambiente EVM familiar em uma vantagem real para finanças reguladas, em vez de simplesmente virar mais uma cadeia EVM?
@Dusk $DUSK #dusk
O que fará o DuskEVM se destacar nas finanças reguladas?
EVM compatibility
40%
Privacy + compliance
60%
5 Votos • Votação encerrada
4
5
79
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
EarningsSeason
309,572 visualizações
2,480 a discutir
Temporada de Resultados: Resultados do 4T da Micron — Touro ou Urso?
Binance Square Official
·389 gostos
·823.8k visualizações
BitwiseLaunchesFirstSpotNEARETF
26,866 visualizações
517 a discutir
USJobOpeningsFallToFiveMonthLow
32,183 visualizações
397 a discutir