#dusk $DUSK @Dusk
Voltei às documentações da Citadel depois de notar que a NPEX já tem mais de US$ 300 milhões em ativos reais e tokenizados em funcionamento na Dusk. Isso já não é mais um exemplo de testnet; então me fez querer verificar se a alegação de privacidade realmente se sustenta em um ambiente regulamentado de verdade, e não apenas num diagrama de whitepaper.
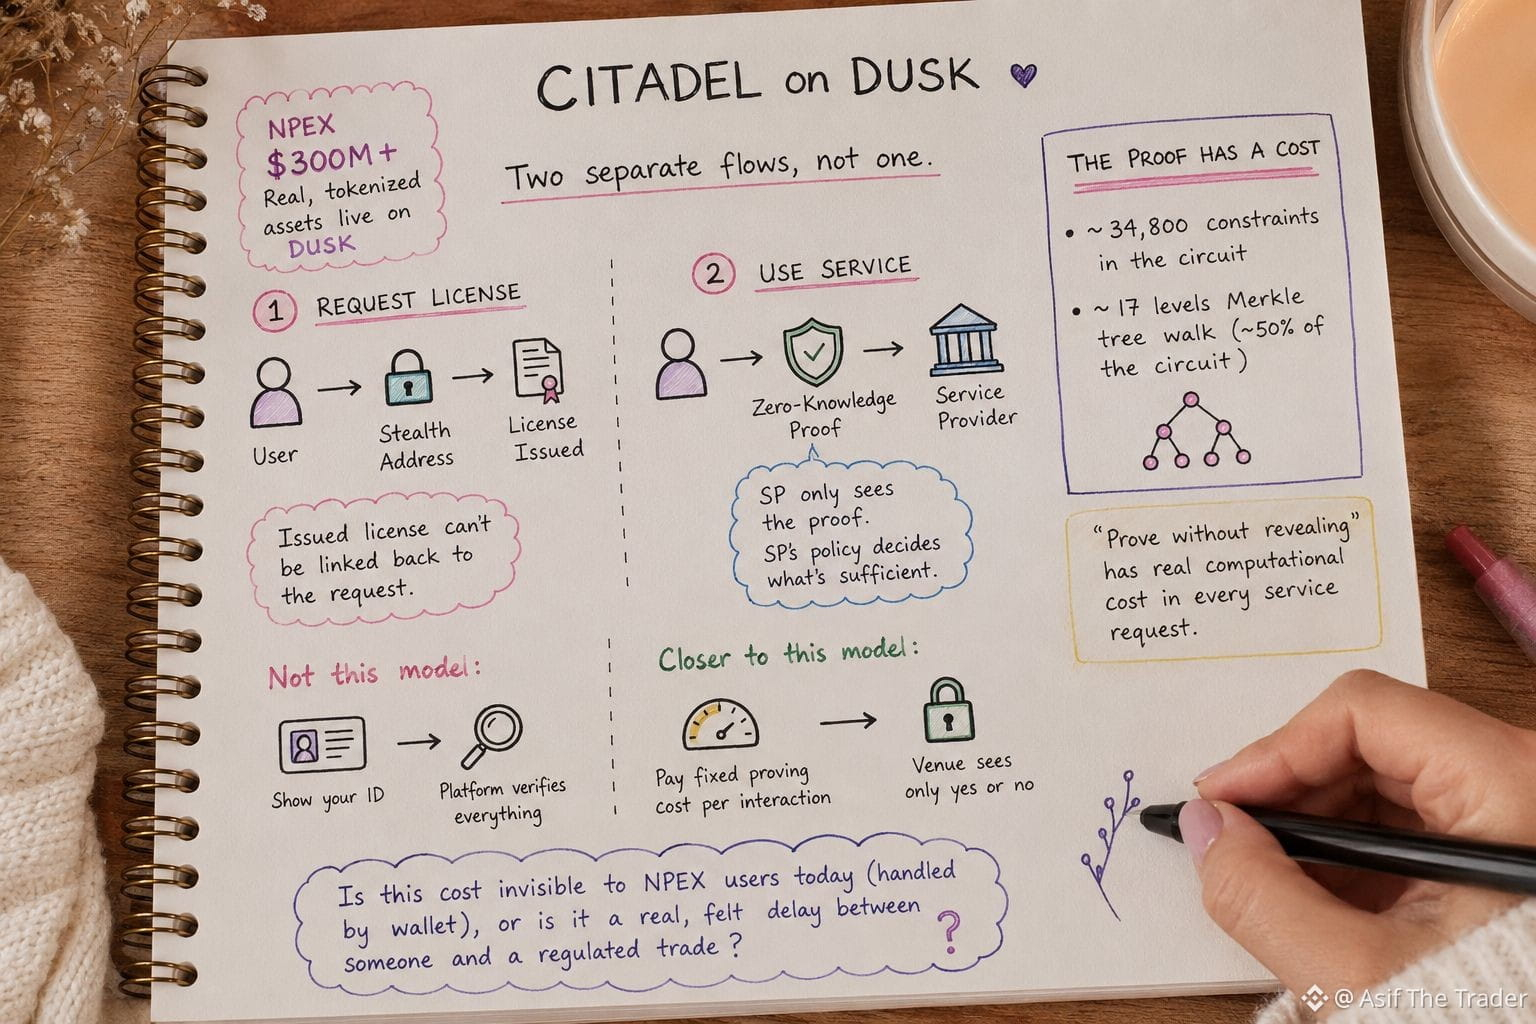
Acontece que o protocolo são, na prática, dois fluxos separados, não um.
Primeiro, o usuário solicita uma licença a um Provedor de Licenças, usando um endereço stealth, de modo que a licença emitida não possa ser vinculada de volta ao pedido.
Segundo, quando o usuário quer usar um serviço, ele não reenviá a licença. Ele envia uma prova de conhecimento zero de que possui uma licença válida. O Provedor de Serviço só vê essa prova, e é a política do próprio SP que decide o que conta como suficiente.
Aqui está a parte que me fez pausar. Essa prova não é gratuita. O circuito da própria Citadel para comprovar a posse da licença roda com cerca de 34.800 constraints e, aproximadamente, metade disso é apenas percorrer uma árvore Merkle com 17 níveis para confirmar que a licença está realmente registrada.
Portanto, “provar sem revelar” tem um custo computacional real embutido em cada solicitação de serviço, não apenas como um princípio de design num slide.
É um modelo diferente de “mostre seu documento de identidade e deixe a plataforma verificar tudo”.
Está mais para: pagar um custo fixo de comprovação uma vez por interação, em troca de o local nunca ver nada além de um sim ou não.
O que eu ainda não consigo determinar é se esse custo é invisível para um usuário real da NPEX hoje — se a carteira lida com isso em segundo plano — ou se é um atraso sentido, de verdade, que fica entre alguém e uma negociação regulamentada.