

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
bitgethotwalletbreachtiedtothirdpartysecurityflaw
Popular
Mais recente

⚠️ Incidente da Bitget Wallet Explicado
Transferências não autorizadas afetaram partes da infraestrutura de hot e warm wallets da Bitget.
A Bitget afirma que suas cold wallets e chaves privadas não foram comprometidas, enquanto a vulnerabilidade afetada foi remediada.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Transferências não autorizadas afetaram partes da infraestrutura de hot e warm wallets da Bitget.
A Bitget afirma que suas cold wallets e chaves privadas não foram comprometidas, enquanto a vulnerabilidade afetada foi remediada.
$BTC $XRP $ETH
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
206 Atlas:
Hot wallet breaches are standard operational risks, not fundamental thesis breakers. Price action likely priced this in before the announcement.
1
1
1.4k

·
--
Em Alta
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
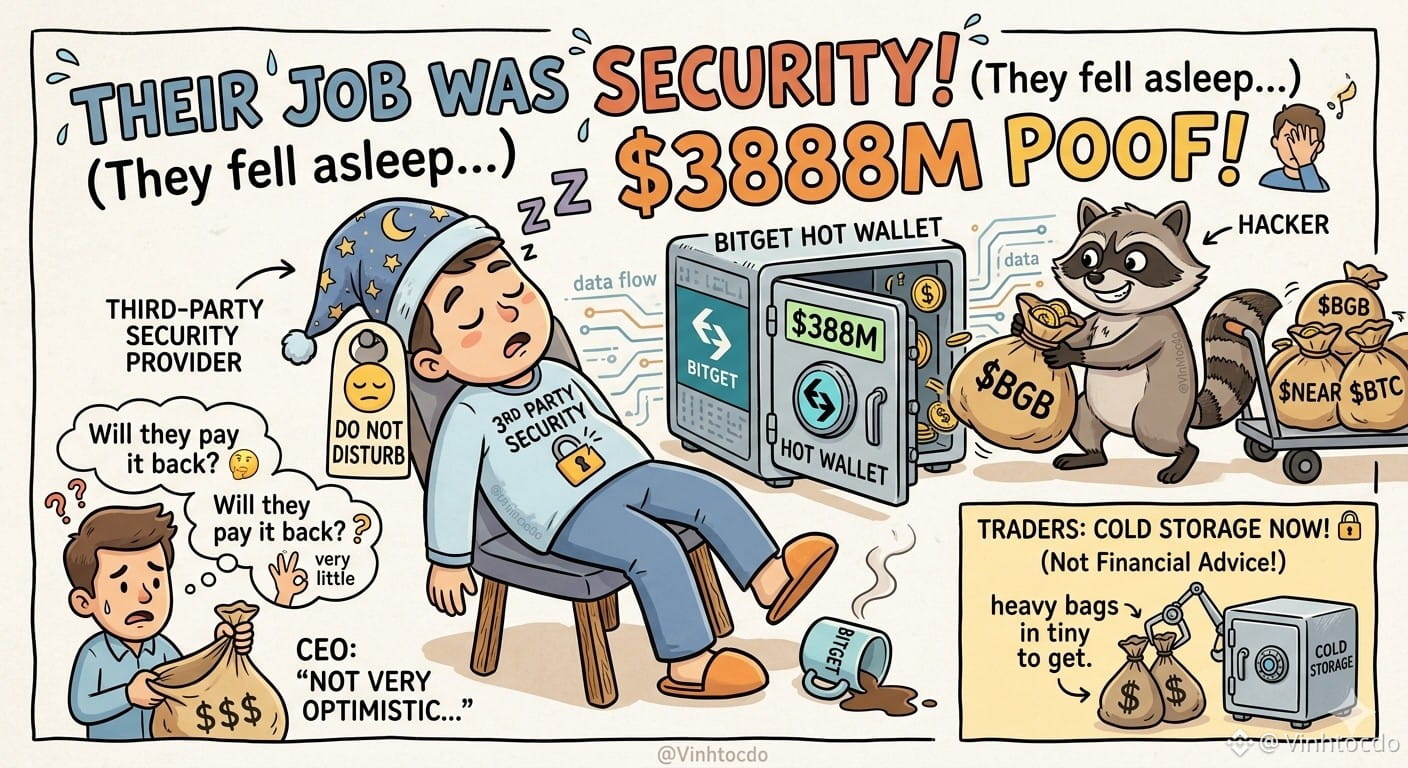
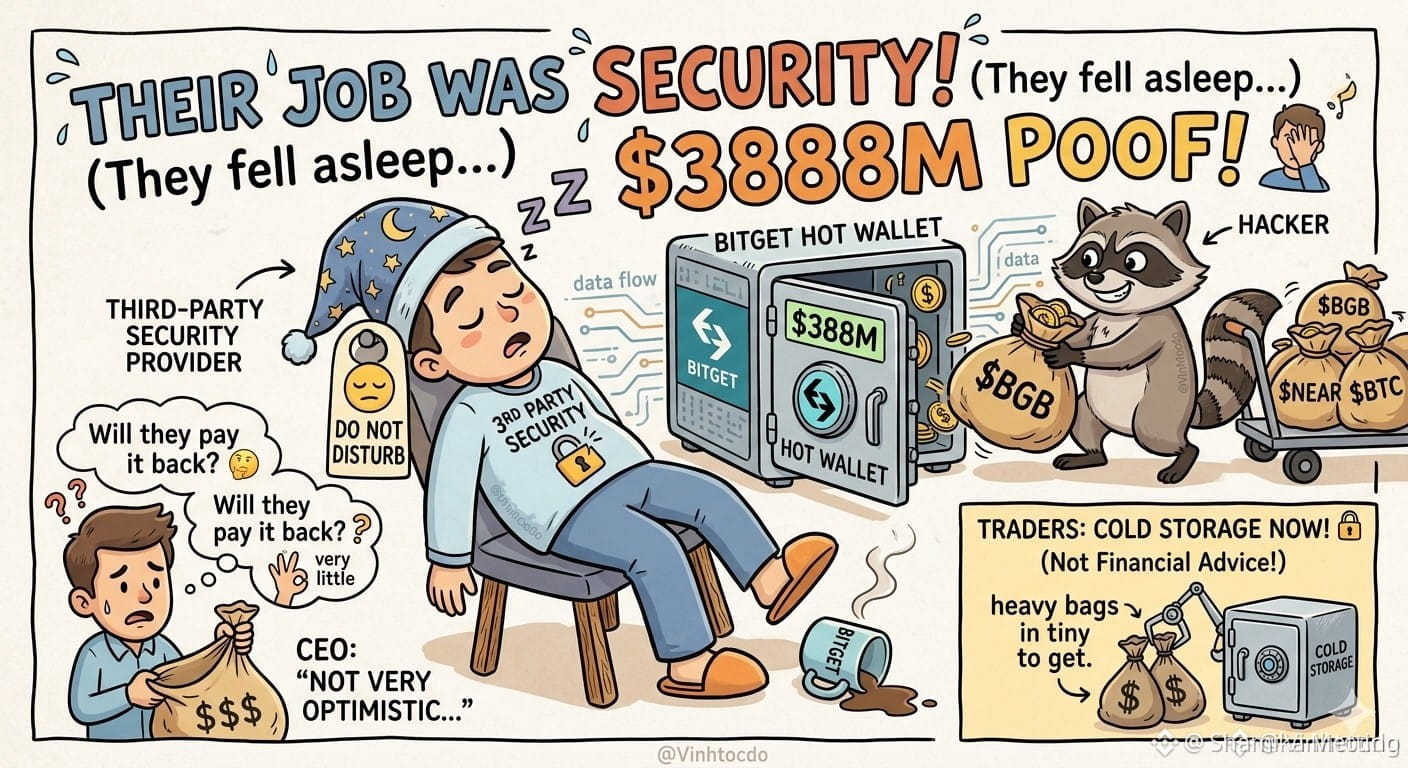
Ai não, a carteira quente da Bitget foi atingida por US$ 388 milhões porque um provedor de segurança terceirizado cochilou no trabalho! 😱 A terceira parte vai devolver o valor? O CEO está "bem pouco otimista", comparando com hacks anteriores em que apenas 3,5% foi congelado. Este é um grande alerta: até empresas de segurança são hackeadas! 🤦♂️
O que os traders devem fazer?
1️⃣ Mova suas principais posições imediatamente para armazenamento a frio.
2️⃣ Diversifique entre os principais ecossistemas para reduzir o risco.
Não é aconselhamento financeiro! Faça sua própria pesquisa (DYOR)!
Clique no trade abaixo para me apoiar!👇
$BNB
{future}(BNBUSDT)
$NEAR
{future}(NEARUSDT)
$BTC
{future}(BTCUSDT)
Use o código VINHTOCDO ou link: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#Bitget #CryptoSecurity #Web3 #RiskManagement #VINHTOCDO
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Ai não, a carteira quente da Bitget foi atingida por US$ 388 milhões porque um provedor de segurança terceirizado cochilou no trabalho! 😱 A terceira parte vai devolver o valor? O CEO está "bem pouco otimista", comparando com hacks anteriores em que apenas 3,5% foi congelado. Este é um grande alerta: até empresas de segurança são hackeadas! 🤦♂️
O que os traders devem fazer?
1️⃣ Mova suas principais posições imediatamente para armazenamento a frio.
2️⃣ Diversifique entre os principais ecossistemas para reduzir o risco.
Não é aconselhamento financeiro! Faça sua própria pesquisa (DYOR)!
Clique no trade abaixo para me apoiar!👇
$BNB
$NEAR
$BTC
Use o código VINHTOCDO ou link: https://www.binance.com/register?ref=VINHTOCDO
#Bitget #CryptoSecurity #Web3 #RiskManagement #VINHTOCDO
1
4
414

·
--
Em Baixa
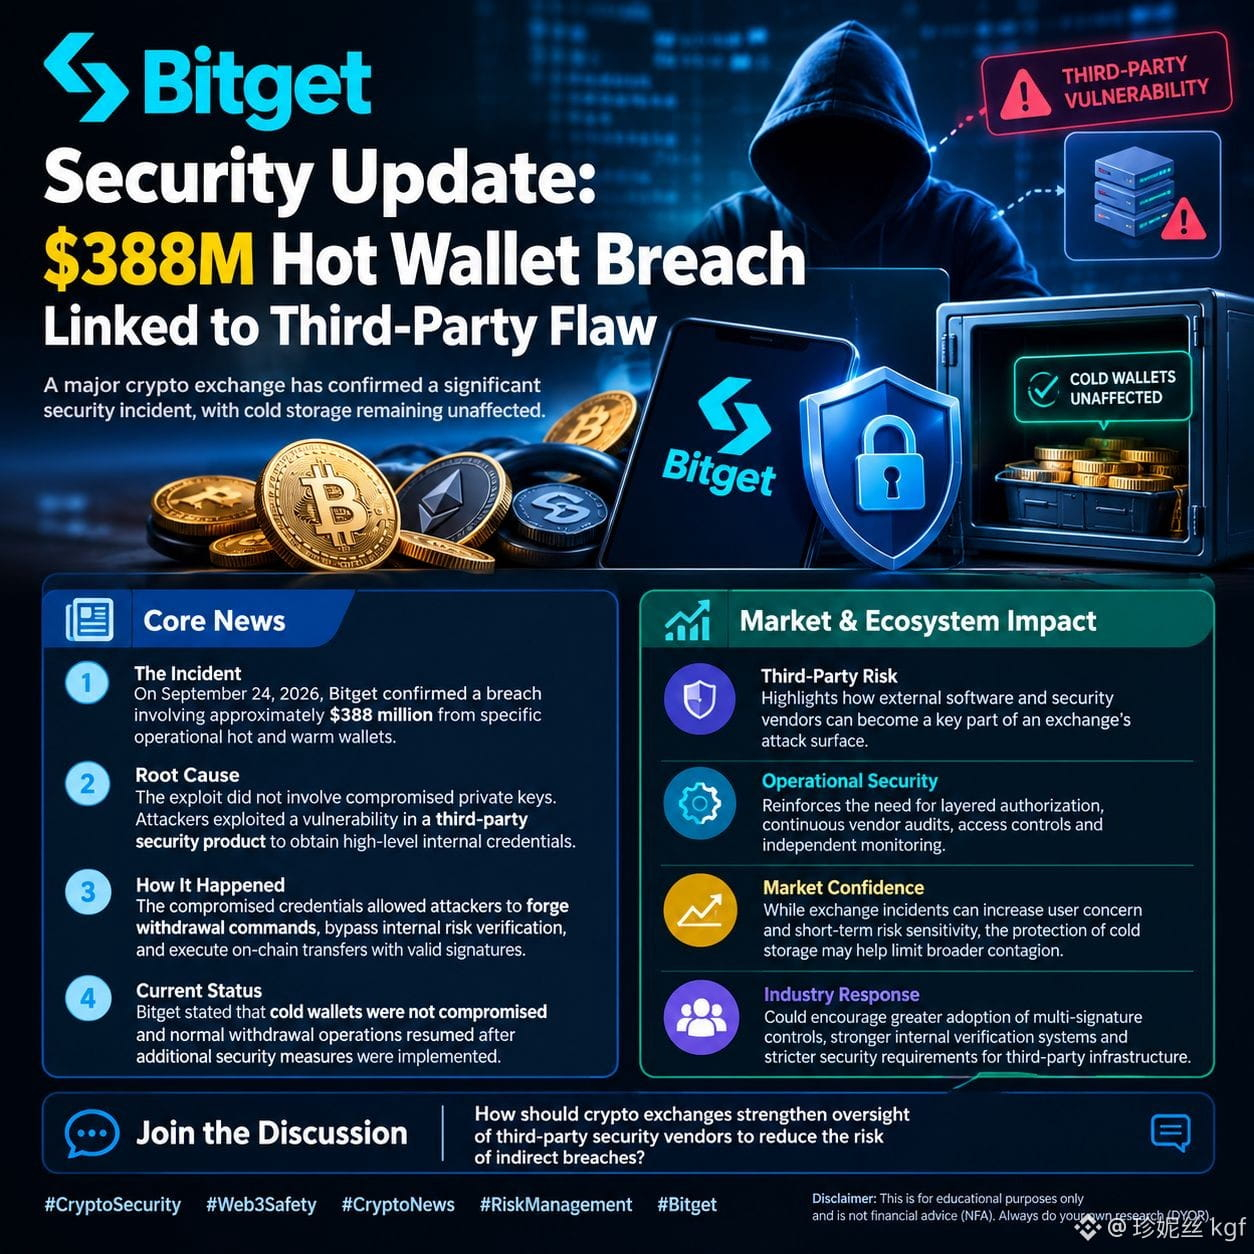
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Atualização de Segurança da Bitget: Brecha na Hot Wallet de US$ 388M Ligada a Falha de Terceiros
Uma grande exchange de criptomoedas confirmou um incidente de segurança, mas com um detalhe crucial: o armazenamento frio dos usuários permanece inafetado. Aqui está a análise factual.
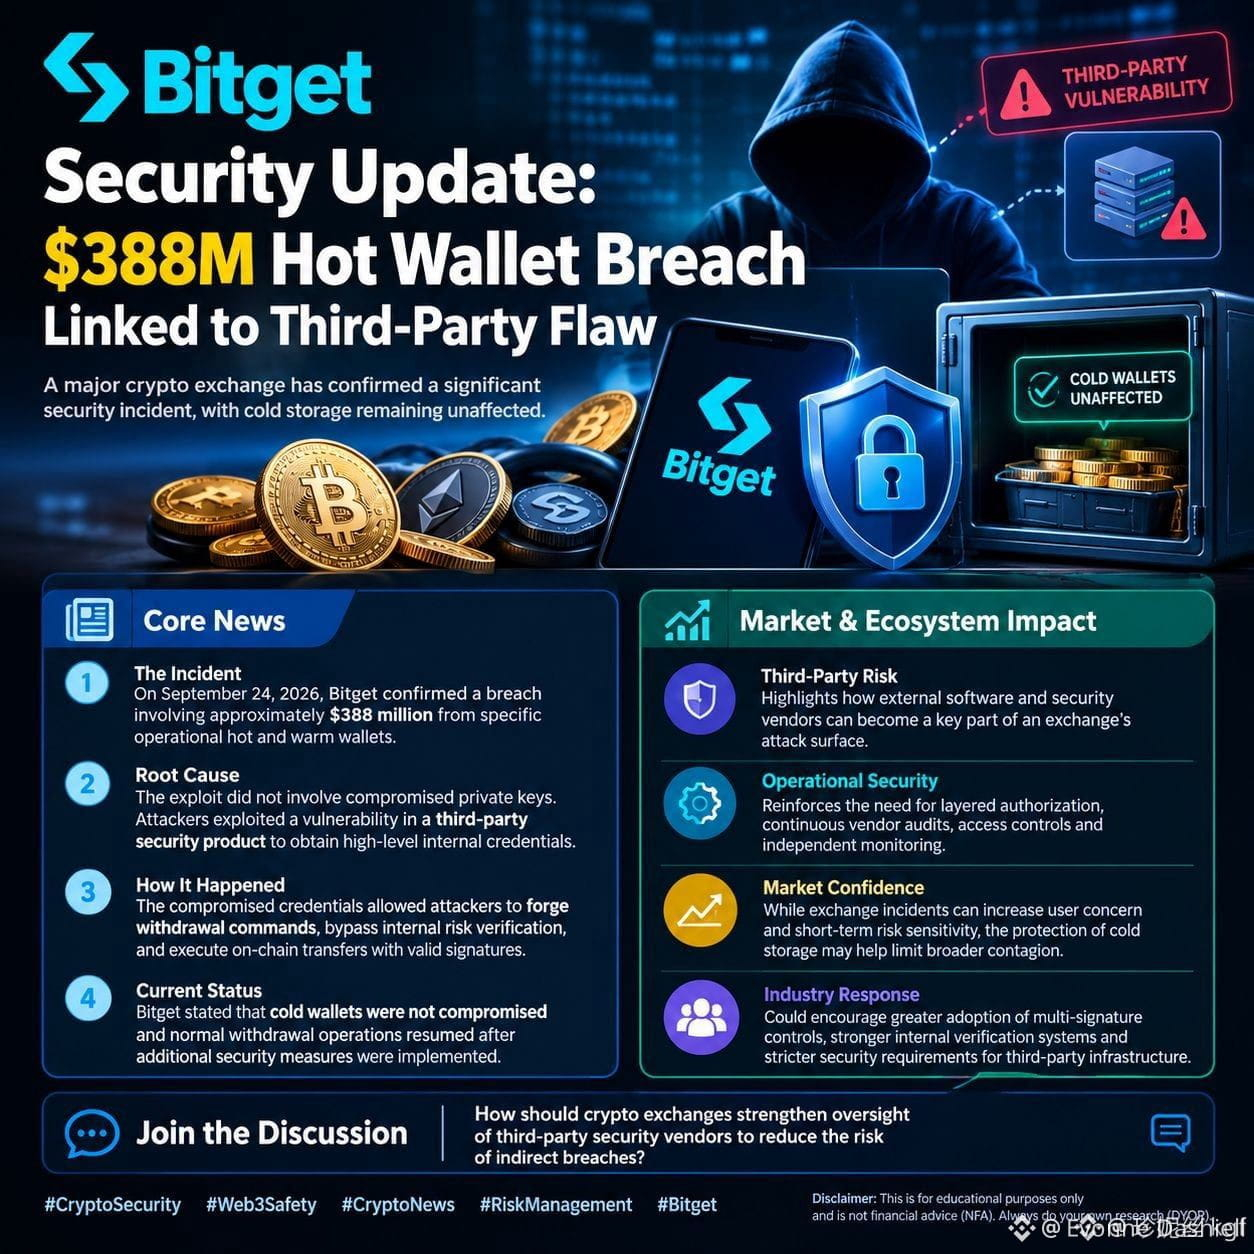
🔹 Incidente Em 24 de setembro de 2026, a Bitget confirmou uma brecha de ~US$388M em carteiras operacionais hot/warm específicas.
🔹 Causa Raiz**: O exploit NÃO envolveu chaves privadas comprometidas. Os atacantes exploraram uma vulnerabilidade em um produto de segurança de terceiros para roubar credenciais internas de alto nível.
🔹 Mecanismo Essas credenciais permitiram a emissão de comandos de saque forjados, ignorando a verificação de risco para executar transferências on-chain com assinaturas válidas.
🔹 Status A Bitget confirma que as cold wallets estão seguras. As operações normais foram retomadas após protocolos de segurança aprimorados.
📊 Impacto no Mercado
• Destaque de Risco do Fornecedor Evidencia um risco sistêmico crítico no setor cripto: dependências de software de terceiros. Reforça a necessidade de auditorias rigorosas de fornecedores em toda a indústria.
• Resiliência do Mercado Confirmar que o armazenamento a frio está intacto ajuda a conter a contaminação mais ampla do mercado, apesar de possíveis saídas no curto prazo.
• Evolução da Indústria Espera-se um novo impulso por estruturas operacionais de multiassinatura e conformidade mais rígida para plataformas centralizadas.
💬 Participe da Discussão
Como a indústria cripto pode auditar melhor fornecedores de segurança de terceiros para evitar brechas indiretas? Compartilhe suas opiniões abaixo! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça Sempre sua Própria Pesquisa (DYOR).
$MARSCOIN $HBAR $ZAMA
{future}(ZAMAUSDT)
{future}(HBARUSDT)
{future}(MARSCOINUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Atualização de Segurança da Bitget: Brecha na Hot Wallet de US$ 388M Ligada a Falha de Terceiros
Uma grande exchange de criptomoedas confirmou um incidente de segurança, mas com um detalhe crucial: o armazenamento frio dos usuários permanece inafetado. Aqui está a análise factual.
🔹 Incidente Em 24 de setembro de 2026, a Bitget confirmou uma brecha de ~US$388M em carteiras operacionais hot/warm específicas.
🔹 Causa Raiz**: O exploit NÃO envolveu chaves privadas comprometidas. Os atacantes exploraram uma vulnerabilidade em um produto de segurança de terceiros para roubar credenciais internas de alto nível.
🔹 Mecanismo Essas credenciais permitiram a emissão de comandos de saque forjados, ignorando a verificação de risco para executar transferências on-chain com assinaturas válidas.
🔹 Status A Bitget confirma que as cold wallets estão seguras. As operações normais foram retomadas após protocolos de segurança aprimorados.
📊 Impacto no Mercado
• Destaque de Risco do Fornecedor Evidencia um risco sistêmico crítico no setor cripto: dependências de software de terceiros. Reforça a necessidade de auditorias rigorosas de fornecedores em toda a indústria.
• Resiliência do Mercado Confirmar que o armazenamento a frio está intacto ajuda a conter a contaminação mais ampla do mercado, apesar de possíveis saídas no curto prazo.
• Evolução da Indústria Espera-se um novo impulso por estruturas operacionais de multiassinatura e conformidade mais rígida para plataformas centralizadas.
💬 Participe da Discussão
Como a indústria cripto pode auditar melhor fornecedores de segurança de terceiros para evitar brechas indiretas? Compartilhe suas opiniões abaixo! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça Sempre sua Própria Pesquisa (DYOR).
$MARSCOIN $HBAR $ZAMA
3.2k
·
--
Em Alta
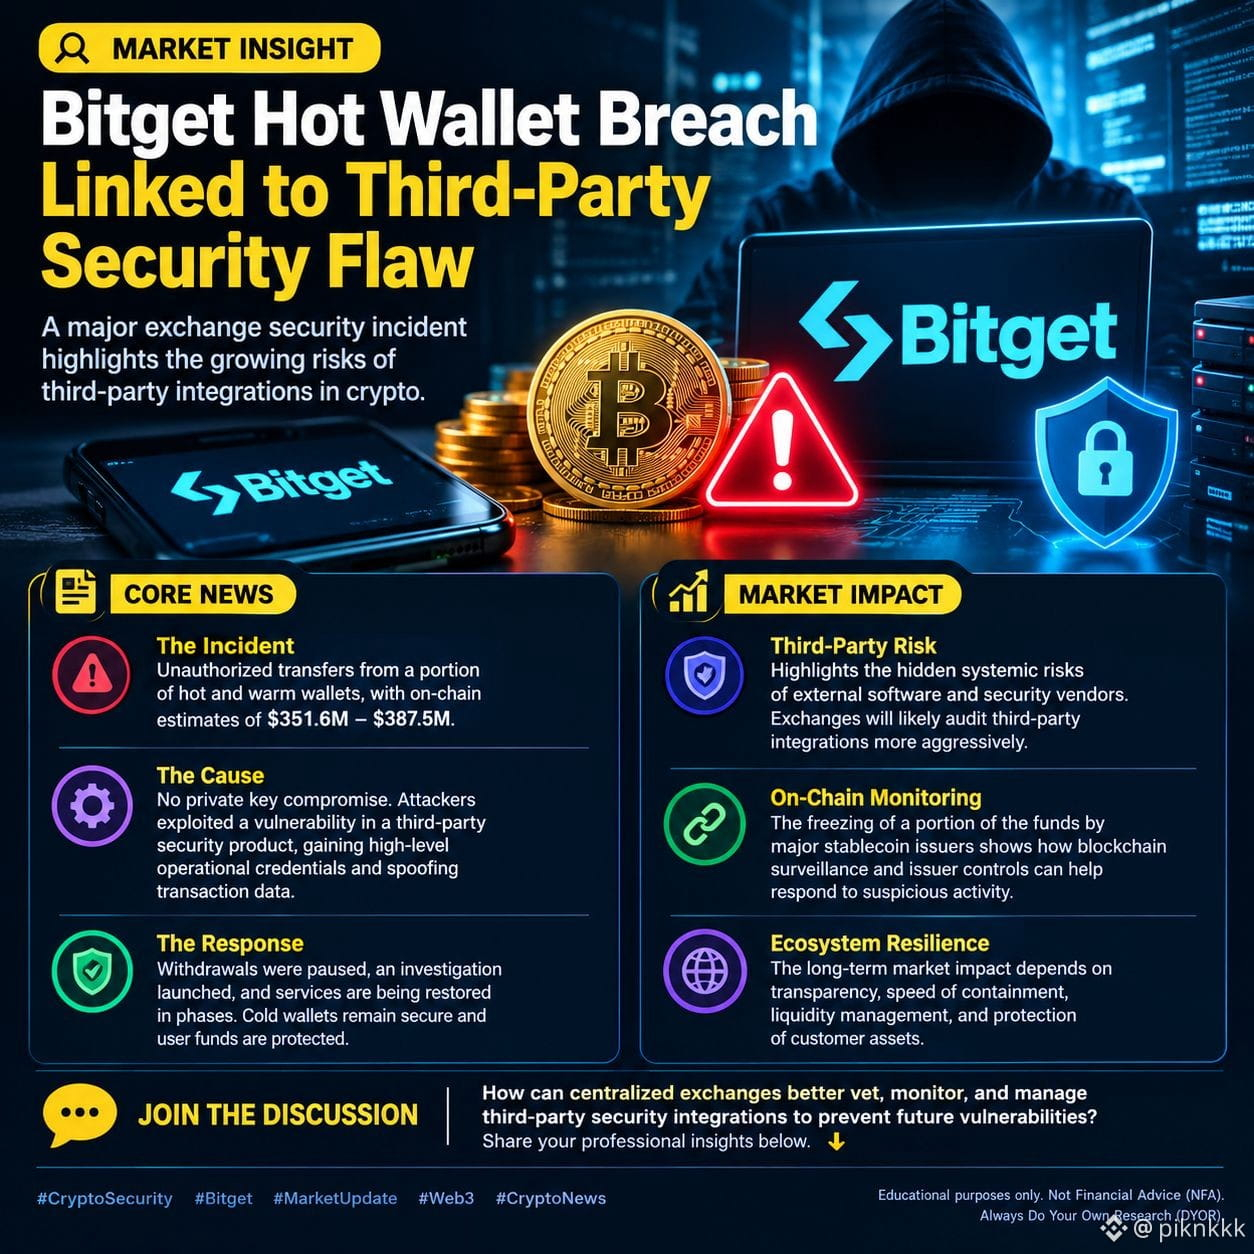
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Insight de Mercado: Violação da Bitget Ligada a uma Falha de Segurança de Terceiros
Um recente incidente de segurança destaca os riscos críticos — muitas vezes negligenciados — da gestão de fornecedores terceiros no ecossistema de ativos digitais.
📌 Notícias Principais
• Incidente: A Bitget confirmou transferências não autorizadas a partir de carteiras hot e warm, com estimativas on-chain variando de US$ 351,6M a US$ 387,5M.
• Causa: Os atacantes exploraram uma vulnerabilidade em um produto de segurança de terceiros dentro do backend da Bitget para obter credenciais operacionais e falsificar dados de transações. As chaves privadas não foram comprometidas.
• Resposta: A exchange pausou saques, iniciou uma investigação completa e começou a retomar o serviço por fases. As carteiras cold permanecem totalmente seguras e os fundos dos usuários estão protegidos.
📊 Impacto no Mercado
• Fiscalização de Fornecedores Isso ressalta os riscos sistêmicos das dependências externas de software, levando exchanges a acelerar auditorias das integrações de terceiros.
• Conformidade On-Chain: O congelamento rápido dos fundos roubados por grandes emissores de stablecoins demonstra a crescente maturidade dos protocolos de monitoramento em tempo real.
• Resiliência: Historicamente, violações isoladas de exchanges limitam a contaminação do mercado se a plataforma agir com transparência e cobrir as perdas dos usuários.
💬 Discussão
Como as exchanges centralizadas podem avaliar melhor e monitorar integrações de segurança de terceiros para prevenir vulnerabilidades futuras? Compartilhe seus insights abaixo! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça Sempre Sua Própria Pesquisa (DYOR).
$KSM $STG $ZRO
{future}(ZROUSDT)
{spot}(STGUSDT)
{future}(KSMUSDT)
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Insight de Mercado: Violação da Bitget Ligada a uma Falha de Segurança de Terceiros
Um recente incidente de segurança destaca os riscos críticos — muitas vezes negligenciados — da gestão de fornecedores terceiros no ecossistema de ativos digitais.
📌 Notícias Principais
• Incidente: A Bitget confirmou transferências não autorizadas a partir de carteiras hot e warm, com estimativas on-chain variando de US$ 351,6M a US$ 387,5M.
• Causa: Os atacantes exploraram uma vulnerabilidade em um produto de segurança de terceiros dentro do backend da Bitget para obter credenciais operacionais e falsificar dados de transações. As chaves privadas não foram comprometidas.
• Resposta: A exchange pausou saques, iniciou uma investigação completa e começou a retomar o serviço por fases. As carteiras cold permanecem totalmente seguras e os fundos dos usuários estão protegidos.
📊 Impacto no Mercado
• Fiscalização de Fornecedores Isso ressalta os riscos sistêmicos das dependências externas de software, levando exchanges a acelerar auditorias das integrações de terceiros.
• Conformidade On-Chain: O congelamento rápido dos fundos roubados por grandes emissores de stablecoins demonstra a crescente maturidade dos protocolos de monitoramento em tempo real.
• Resiliência: Historicamente, violações isoladas de exchanges limitam a contaminação do mercado se a plataforma agir com transparência e cobrir as perdas dos usuários.
💬 Discussão
Como as exchanges centralizadas podem avaliar melhor e monitorar integrações de segurança de terceiros para prevenir vulnerabilidades futuras? Compartilhe seus insights abaixo! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça Sempre Sua Própria Pesquisa (DYOR).
$KSM $STG $ZRO
Tacabase:
Vụ này nhắc ae nhớ: cold wallet an toàn, nhưng backend bên thứ ba mới là tử huyệt.
1
1
3k

A maioria dos hacks de exchanges começa com um fornecedor que ninguém nem sabia que existia.
Essa sensação de afundar bate quando você percebe que seus fundos estavam a um bug de um terceiro de desaparecer, principalmente depois de empilhar $USDT e $SOL em uma carteira quente durante essa fase de ganância. Já vi muitos traders perderem o sono com isso ao longo de vários ciclos.
Eu negociei o bastante para reconhecer o padrão. Em 2018, todo mundo tratava carteiras quentes como seguras porque o logotipo da exchange parecia sólido, até que um deslize de um fornecedor drenou contas durante a noite. Os exploits de ponte de 2022 seguiram o mesmo roteiro. Falhas de terceiros continuam evoluindo porque as plataformas terceirizam chaves, APIs e monitoramento que elas nunca controlam de verdade. A conveniência sempre vence — até que não.
A lição real da situação da Bitget não é pânico. É tratar cada carteira quente como um acesso temporário. Aumente o tamanho para armazenamento a frio quando Medo e Ganância estiver em 67 e as pessoas estiverem perseguindo $DOT sem perguntar quem mais pode assinar. Os sobreviventes de ciclos passados fizeram exatamente isso. Eles trataram a segurança como a única coisa que realmente possuíam.
Como você está lidando com a custódia depois de ver esse tipo de notícia?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework
22
·
--
Primeiro duas pequenas transferências de teste. Depois a grande drenagem. Foi assim que começou o hack da Bitget
Carteiras quentes e mornas. Cerca de US$ 388M. Carteiras frias não foram tocadas. Os saldos dos clientes supostamente foram cobertos
Se você ainda mantém valores em uma CEX, é por isso que as pessoas continuam repetindo o mesmo aviso. Ferramentas de terceiros ficam dentro do cofre
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
15
·
--
A Bitget agora diz que o hack de US$ 388M passou por um produto de segurança de terceiros
Não foram chaves privadas roubadas. Não foram carteiras frias. Uma falha do fornecedor que permitiu que alguém pegasse credenciais internas e enviasse comandos falsos de saque
Esse é o ponto com o qual as pessoas deveriam ficar. Sua exchange pode ser “segura” e ainda assim ser destruída por um software que ela comprou
$BTC saques já foram reiniciados. O aprendizado não recomeça com eles
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
{future}(BTCUSDT)
A Bitget agora diz que o hack de US$ 388M passou por um produto de segurança de terceiros
Não foram chaves privadas roubadas. Não foram carteiras frias. Uma falha do fornecedor que permitiu que alguém pegasse credenciais internas e enviasse comandos falsos de saque
Esse é o ponto com o qual as pessoas deveriam ficar. Sua exchange pode ser “segura” e ainda assim ser destruída por um software que ela comprou
$BTC saques já foram reiniciados. O aprendizado não recomeça com eles
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
1
12
A CEO da Bitget, Gracy Chen, afirmou que ela não está "muito otimista" com a recuperação total ou o congelamento dos US$ 388 milhões roubados na recente violação de segurança, citando taxas históricas de recuperação de grandes exploits como o hack de 2025 da Bybit.
📊 Detalhamento do Incidente
• Total Perdido: Revisado para aproximadamente US$ 388 milhões.
• Causa Raiz: Uma vulnerabilidade de um produto de segurança de terceiros que concedia credenciais internas de alto nível.
• Segurança do Usuário: O Fundo de Proteção de US$ 464 milhões da Bitget é destinado a cobrir perdas dos usuários.
• Saques: Retomada em etapas iniciada com Bitcoin na segunda-feira.
⚠️ Perspectiva de Recuperação & Desafios
• Metas Baixas: Apenas ~3,5% dos fundos foram congelados um ano após o hack da Bybit.
• Obstáculos de Cadeia Cruzada: Protocolos descentralizados como o THORChain recusaram solicitações para criar uma lista negra seletiva de endereços do atacante.
• Esforços de Mitigação:
• NEAR Intents bloqueou US$ 50M+ e congelou ~US$ 500k.
• Tether e Circle colocaram endereços de carteiras vinculadas específicas em listas negras.
• A Bitget lançou um programa de recompensas oferecendo 5% para fundos congelados e 5% para fundos recuperados.#TrumpRejectsAIRulesForVoluntaryAudits #QNTRises287% #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
66
·
--
Hack da Bitget: O elo fraco não era a carteira, era uma ferramenta de segurança “confiável” 🔐
Outro grande incidente de segurança em cripto voltou aos noticiários, e desta vez há uma lição importante.
Em 24 de setembro, a Bitget detectou transferências não autorizadas de suas carteiras hot e warm. A perda estimada foi revisada para cerca de US$ 387,5 milhões.
O que realmente aconteceu?
Segundo a Bitget, o atacante explorou uma falha em um produto de segurança de terceiros para obter credenciais internas de alto nível. Essas credenciais foram então usadas para enviar comandos fraudulentos de saque ao sistema de carteira, contornando os controles de risco.
Ponto-chave: chaves privadas não foram comprometidas e carteiras cold não foram afetadas. O atacante não “invadiu” o cofre: ele conseguiu uma chave através do guarda de segurança. 😅
E quanto aos fundos dos usuários?
A perda total é reportada como coberta pelo Fundo de Proteção ao Usuário de US$ 464 milhões da Bitget. A Bitget também lançou um programa de recompensa pela recuperação e está trabalhando com as autoridades, enquanto os saques estão sendo restabelecidos em etapas.
3 lições para todos nós:
1️⃣ Uma exchange só é tão segura quanto seu elo mais fraco. Fornecedores e ferramentas de terceiros também são riscos reais.
2️⃣ Entenda hot vs. cold wallets. Armazenamento cold é exatamente por isso que o dano foi limitado aqui.
3️⃣ Não mantenha tudo em uma única exchange. Aplicações de longo prazo são mais seguras na sua própria carteira.
A Bitget diz que vai revisar como avalia e implementa ferramentas de segurança de terceiros. A questão agora é o quanto outras exchanges vão auditar seriamente seus próprios fornecedores.
O que você acha? Você ainda mantém fundos nas exchanges ou está migrando para a autocustódia? Comente 👇#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
77
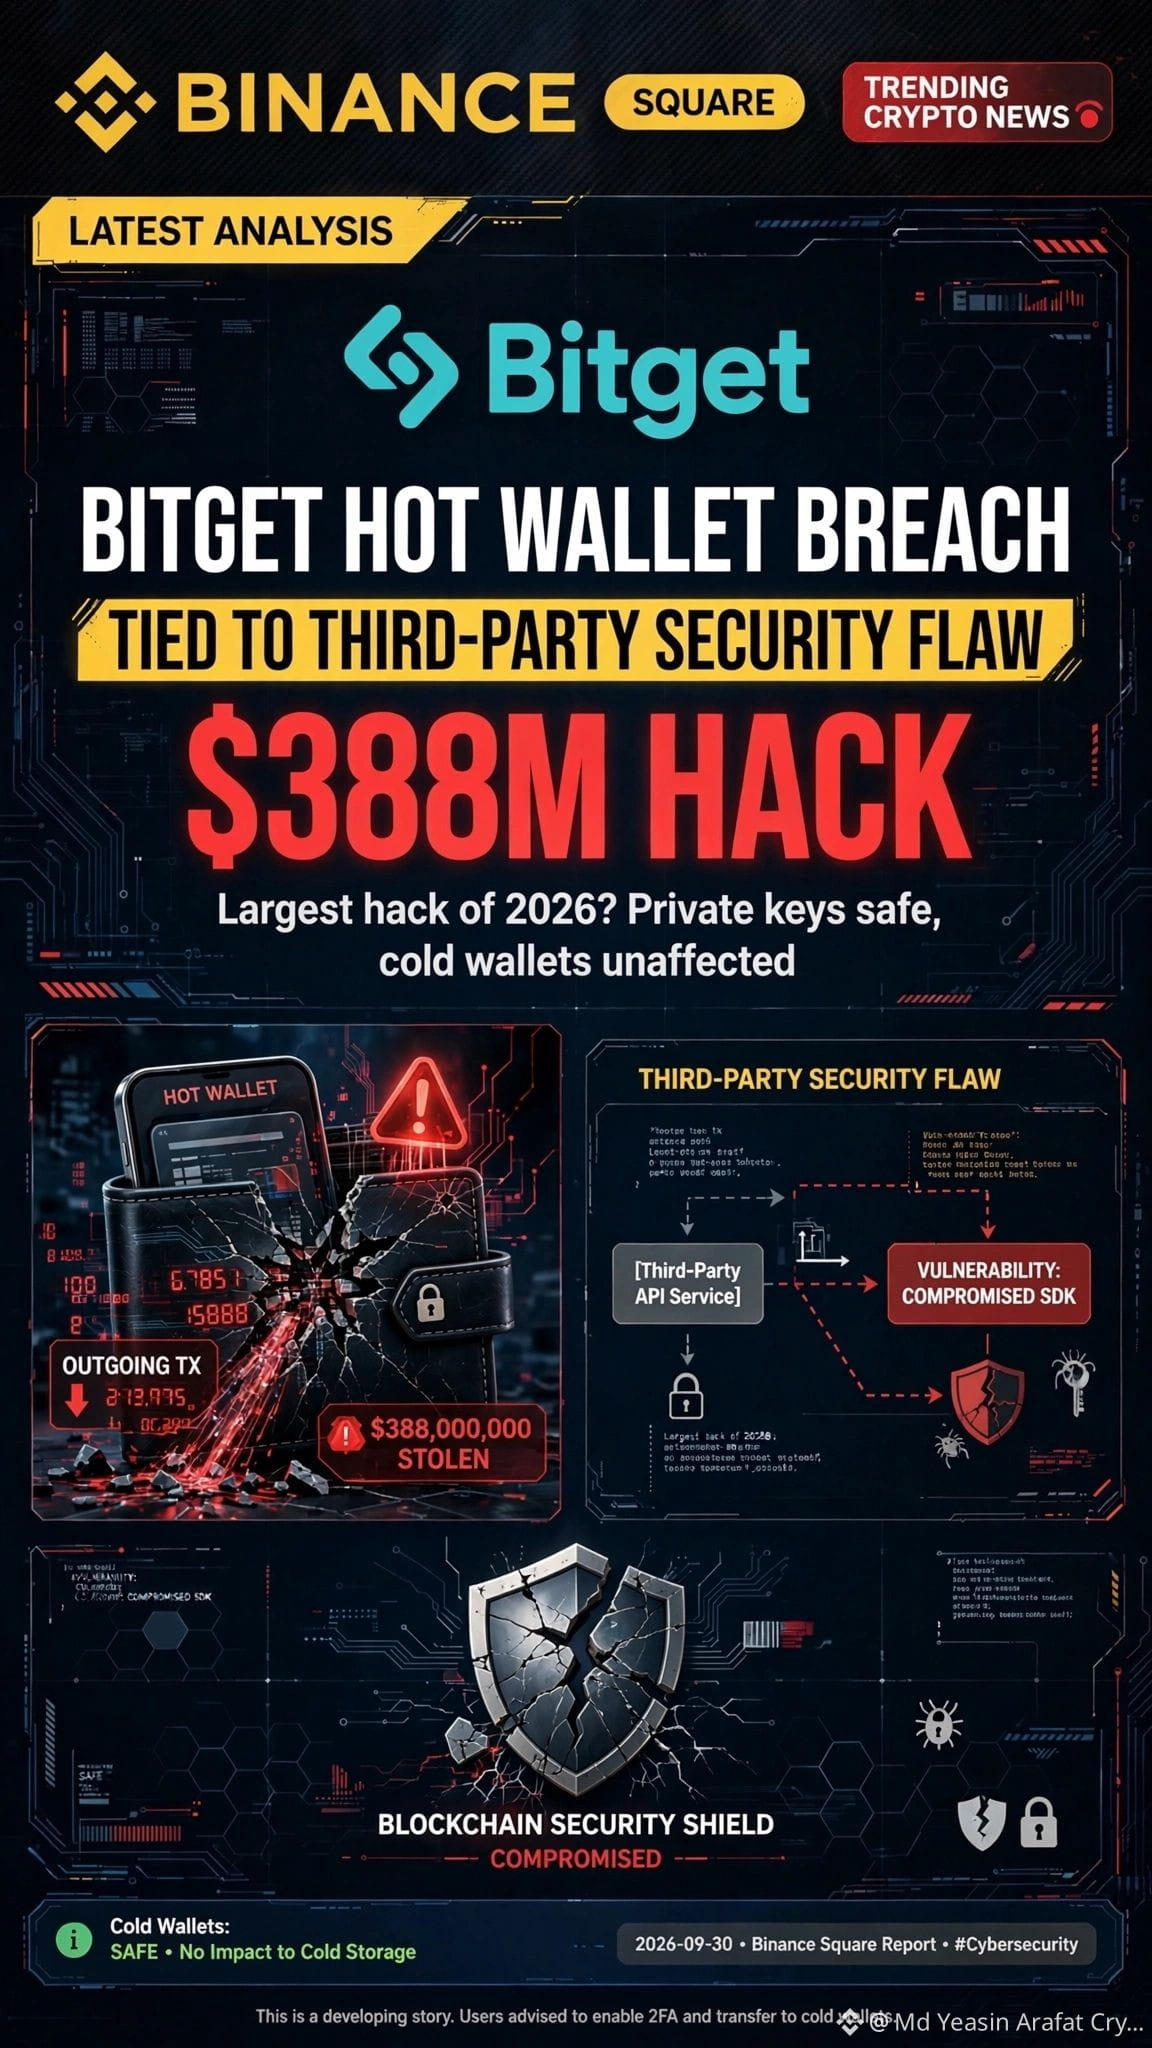
🚨 ALERTA: FALHA NA HOT WALLET DA BITGET - HACK DE US$ 388M!
Maior hack de 2026? A Bitget confirma invasão na carteira hot ligada a uma FALHA DE SEGURANÇA DE TERCEIROS!
🔴 O que aconteceu?
- US$ 388.000.000 roubados de carteiras Hot & Warm (24 de setembro)
- Atacante explorou uma vulnerabilidade zero-day em um produto de segurança de terceiro
- Instruções de saque forjadas — contornaram controles de risco
- Chaves privadas SEGURAS, carteiras Cold INAFETADAS ✅
✅ Atualização da recuperação da Bitget:
- Saques de BTC retomados em 28 de setembro
- Saques de ETH em 29 de setembro
- Recuperação total até 2 de outubro
- Fundo de Proteção de US$ 464M cobrirá todas as perdas
- Recompensa de 5% pela recuperação
Por isso a segurança da cadeia de suprimentos de CEX é importante! Use sempre carteira cold para longo prazo.
Seus fundos estão SAFU? Comente abaixo 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ AVISO: Este conteúdo é apenas para fins educacionais e de notícias. Não é aconselhamento financeiro. Fique seguro, faça sua própria pesquisa (DYOR).
$BTC $ETH $BNB
{spot}(BNBUSDT)
{spot}(ETHUSDT)
{spot}(BTCUSDT)
🚨 ALERTA: FALHA NA HOT WALLET DA BITGET - HACK DE US$ 388M!
Maior hack de 2026? A Bitget confirma invasão na carteira hot ligada a uma FALHA DE SEGURANÇA DE TERCEIROS!
🔴 O que aconteceu?
- US$ 388.000.000 roubados de carteiras Hot & Warm (24 de setembro)
- Atacante explorou uma vulnerabilidade zero-day em um produto de segurança de terceiro
- Instruções de saque forjadas — contornaram controles de risco
- Chaves privadas SEGURAS, carteiras Cold INAFETADAS ✅
✅ Atualização da recuperação da Bitget:
- Saques de BTC retomados em 28 de setembro
- Saques de ETH em 29 de setembro
- Recuperação total até 2 de outubro
- Fundo de Proteção de US$ 464M cobrirá todas as perdas
- Recompensa de 5% pela recuperação
Por isso a segurança da cadeia de suprimentos de CEX é importante! Use sempre carteira cold para longo prazo.
Seus fundos estão SAFU? Comente abaixo 👇
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #Bitget #Hack #CryptoSecurity #BinanceSquare
⚠️ AVISO: Este conteúdo é apenas para fins educacionais e de notícias. Não é aconselhamento financeiro. Fique seguro, faça sua própria pesquisa (DYOR).
$BTC $ETH $BNB
47
·
--
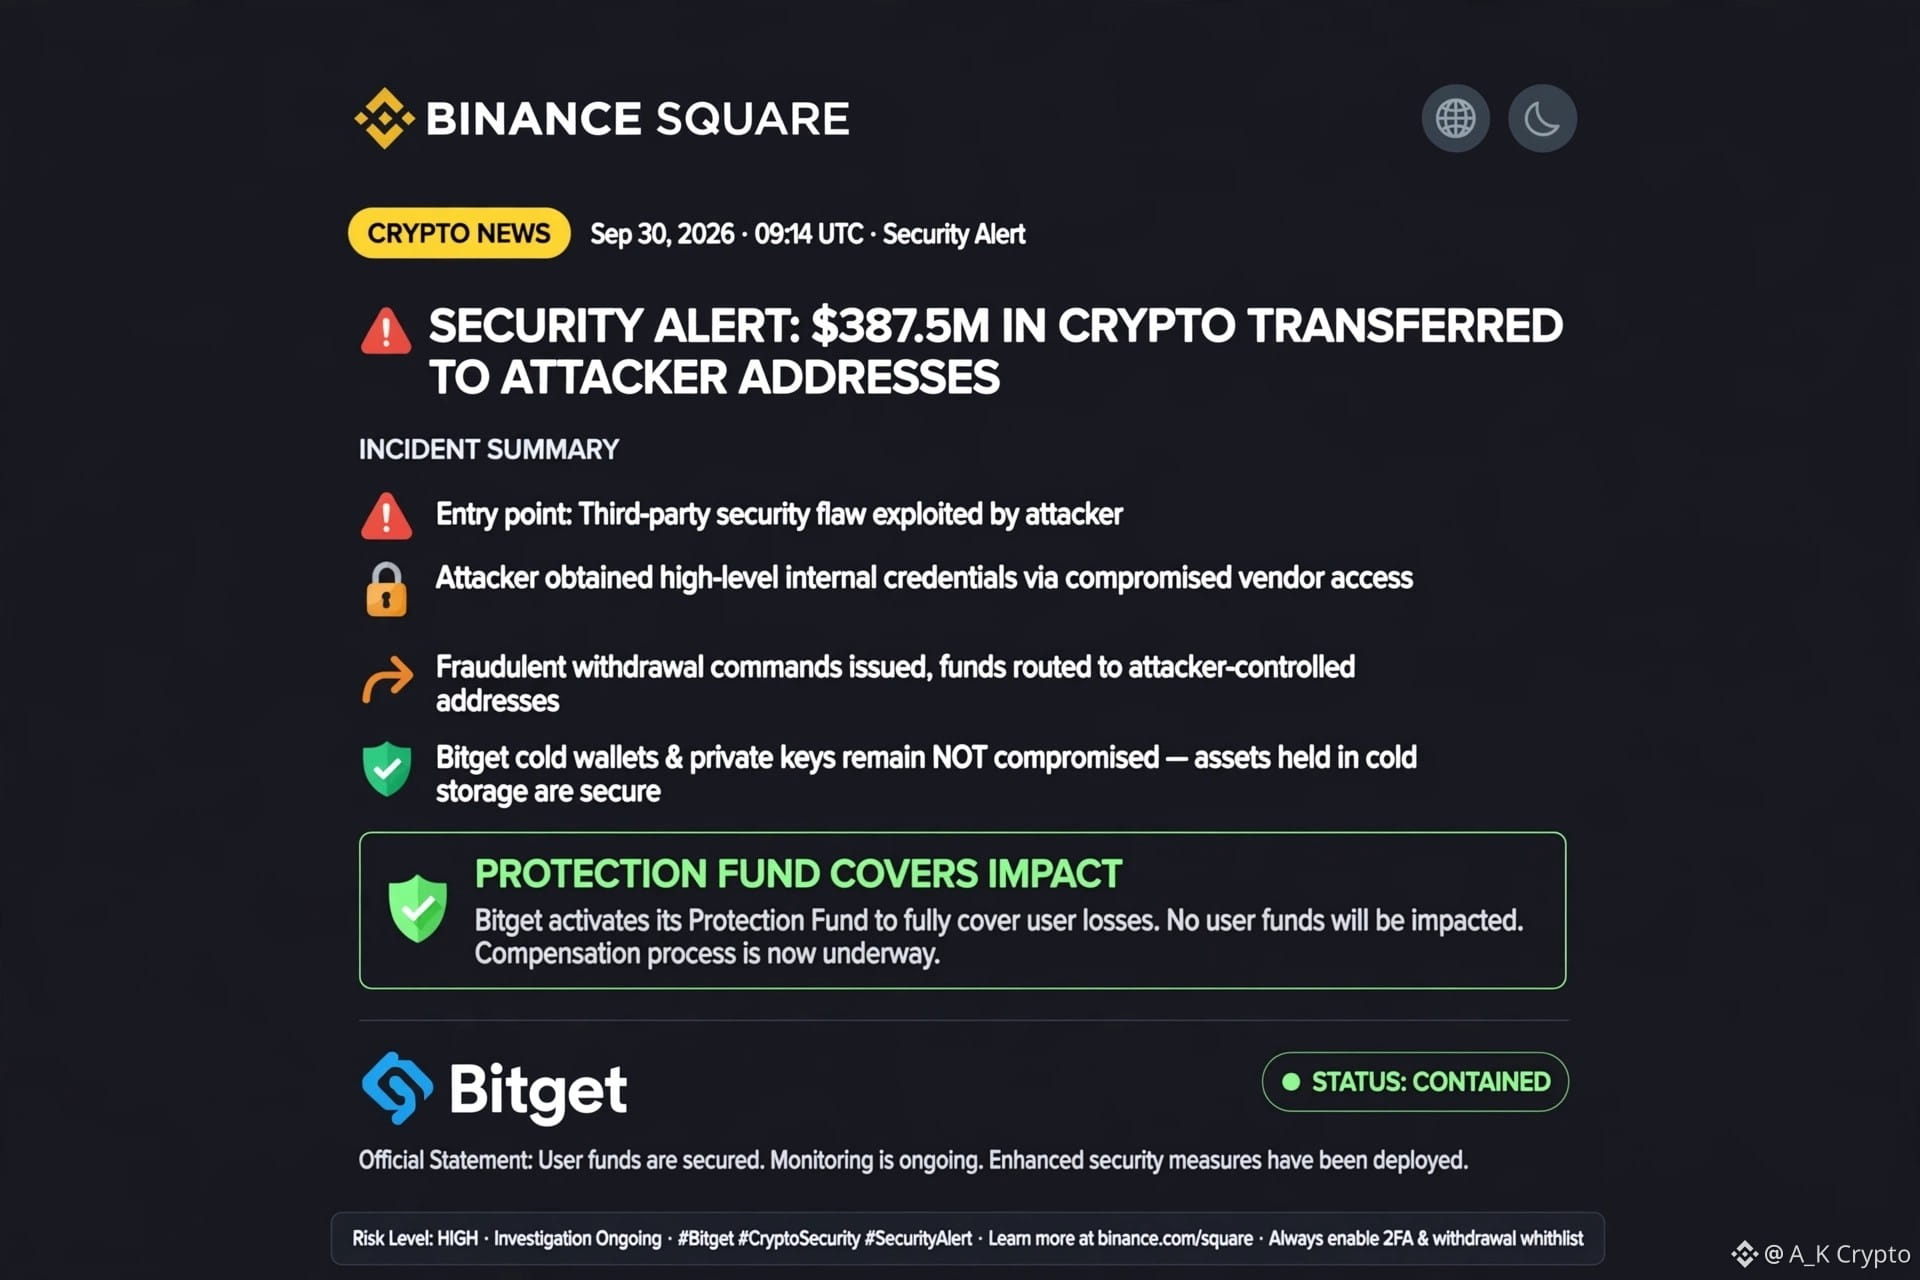
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw 🚨 $387.5M EM CRIPTO FOI TRANSFERIDO PARA ENDEREÇOS CONTROLADOS PELO ATACANTE — E O PONTO DE ENTRADA FOI UMA FALHA DE SEGURANÇA DE TERCEIROS.
A Bitget diz que o atacante explorou uma vulnerabilidade em um produto de segurança de terceiros, obteve credenciais internas de alto nível e as usou para emitir ordens fraudulentas de saque.
A Bitget diz que suas carteiras frias e chaves privadas não foram comprometidas, enquanto seu Protection Fund é designado para cobrir o impacto financeiro.
A segurança cripto não é apenas sobre proteger chaves privadas. Softwares de terceiros e acessos internos também podem se tornar grandes superfícies de ataque.
Este incidente reforça por que a segurança das exchanges precisa cobrir toda a infraestrutura, não apenas carteiras. O medo de curto prazo pode aumentar, mas auditorias mais fortes, controles de acesso e monitoramento podem melhorar a resiliência do setor. Os traders devem se concentrar em atualizações verificadas em vez de boatos durante investigações em andamento.
#Bitget #crypto #Binanace #TrumpRejectsAIRulesForVoluntaryAudits
56
🔐 Terceiro-Risco de Segurança por Parte de Terceiros Vem à Luz
A investigação da Bitget aponta para uma vulnerabilidade em um produto de segurança externo como parte do caminho do ataque.
O incidente mostra por que a segurança das exchanges depende não apenas de sistemas internos, mas também da infraestrutura de terceiros conectada.
$BTC $ETH $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
10
🚨 Incidente de Segurança da Bitget
A Bitget afirma que os atacantes exploraram uma vulnerabilidade em um produto de segurança de terceiros para obter credenciais internas e enviar comandos fraudulentos de saque.
As carteiras quentes e mornas afetadas envolviam um estimado de US$ 387,5M em ativos.
$BTC $ETH $LINK
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
9
·
--
A Bitget anunciou uma violação na carteira quente, atribuindo o incidente a uma falha de segurança originada por um serviço de terceiros. Este evento destaca a importância crítica de medidas de segurança robustas não apenas dentro das exchanges, mas também em toda a cadeia de fornecimento de provedores de serviços.
O mercado de criptomoedas é altamente sensível a incidentes de segurança, e uma violação, mesmo que esteja contida e vinculada a um fator externo, pode corroer a confiança dos usuários e desencadear vendas. Embora a comunicação imediata da Bitget seja um passo positivo, o mercado acompanhará de perto o processo de recuperação deles e quaisquer potenciais impactos nos volumes de negociação e nos preços dos ativos. Este incidente evidencia o desafio contínuo de proteger ativos digitais em um ecossistema interconectado, no qual um único elo fraco pode ter repercussões significativas.
Essa situação serve como um lembrete contundente para todos os participantes do setor cripto permanecerem atentos às práticas de segurança das plataformas que utilizam.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
206 Atlas:
Third-party risks are priced in. This doesn't change the technical outlook for listed tokens, just highlights operational fragility.
1
1
108
🛡️ A segurança da troca sob análise microscópica
O incidente da Bitget envolveu comandos fraudulentos de saque após os atacantes terem supostamente obtido acesso por meio de uma falha de segurança de um terceiro.
A investigação continua com empresas de cibersegurança, incluindo Mandiant e SlowMist.
$LINK $BTC $BNB
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
1
142
🌐 Um Lembrete para a Infraestrutura de Cripto
A violação de 24 de setembro da Bitget afetou algumas carteiras hot e warm, com a estimativa mais recente em cerca de US$ 388M.
O incidente destaca como softwares de terceiros, acessos internos e controles de retirada podem se tornar camadas de segurança críticas.
$BTC $ETH $SOL
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
2
1.9k
·
--
violação de segurança??#bitgethotwalletbreachtiedtothirdpartysecurityflaw
O que aconteceu
Um atacante explorou uma falha em um produto de segurança de terceiros para obter credenciais internas de alto nível e, em seguida, enviou comandos fraudulentos de saque ao sistema de carteiras da Bitget em 24 de setembro. Cerca de US$ 388 milhões foram movidos por 12 endereços de carteiras quentes ou mornas, abrangendo 11 blockchains. A Bitget estimou primeiro US$ 351,6 milhões e depois revisou para cerca de US$ 387,5 milhões após classificar transferências adicionais de Zcash e TRON. A empresa disse que a revisão não refletiu novas transferências não autorizadas.
Como funcionou
O atacante não roubou chaves privadas. Ele forjou transações e as roteou pelo processo legítimo de aprovação. A exchange disse que os comandos fraudulentos fizeram o sistema de carteiras executar transferências anormais, que ignoraram os controles de risco. Uma análise afirmou que a falha deu acesso a um sistema interno de gerenciamento. O atacante teria escrito as instruções forjadas nos backends da carteira e, depois, apagado os rastros. Os fundos roubados vieram de carteiras quentes e mornas. As carteiras frias não foram afetadas.
violação de segurança??
#bitgethotwalletbreachtiedtothirdpartysecurityflaw
O que aconteceu
Um atacante explorou uma falha em um produto de segurança de terceiros para obter credenciais internas de alto nível e, em seguida, enviou comandos fraudulentos de saque ao sistema de carteiras da Bitget em 24 de setembro. Cerca de US$ 388 milhões foram movidos por 12 endereços de carteiras quentes ou mornas, abrangendo 11 blockchains. A Bitget estimou primeiro US$ 351,6 milhões e depois revisou para cerca de US$ 387,5 milhões após classificar transferências adicionais de Zcash e TRON. A empresa disse que a revisão não refletiu novas transferências não autorizadas.
Como funcionou
O atacante não roubou chaves privadas. Ele forjou transações e as roteou pelo processo legítimo de aprovação. A exchange disse que os comandos fraudulentos fizeram o sistema de carteiras executar transferências anormais, que ignoraram os controles de risco. Uma análise afirmou que a falha deu acesso a um sistema interno de gerenciamento. O atacante teria escrito as instruções forjadas nos backends da carteira e, depois, apagado os rastros. Os fundos roubados vieram de carteiras quentes e mornas. As carteiras frias não foram afetadas.
230

·
--
Em Alta
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
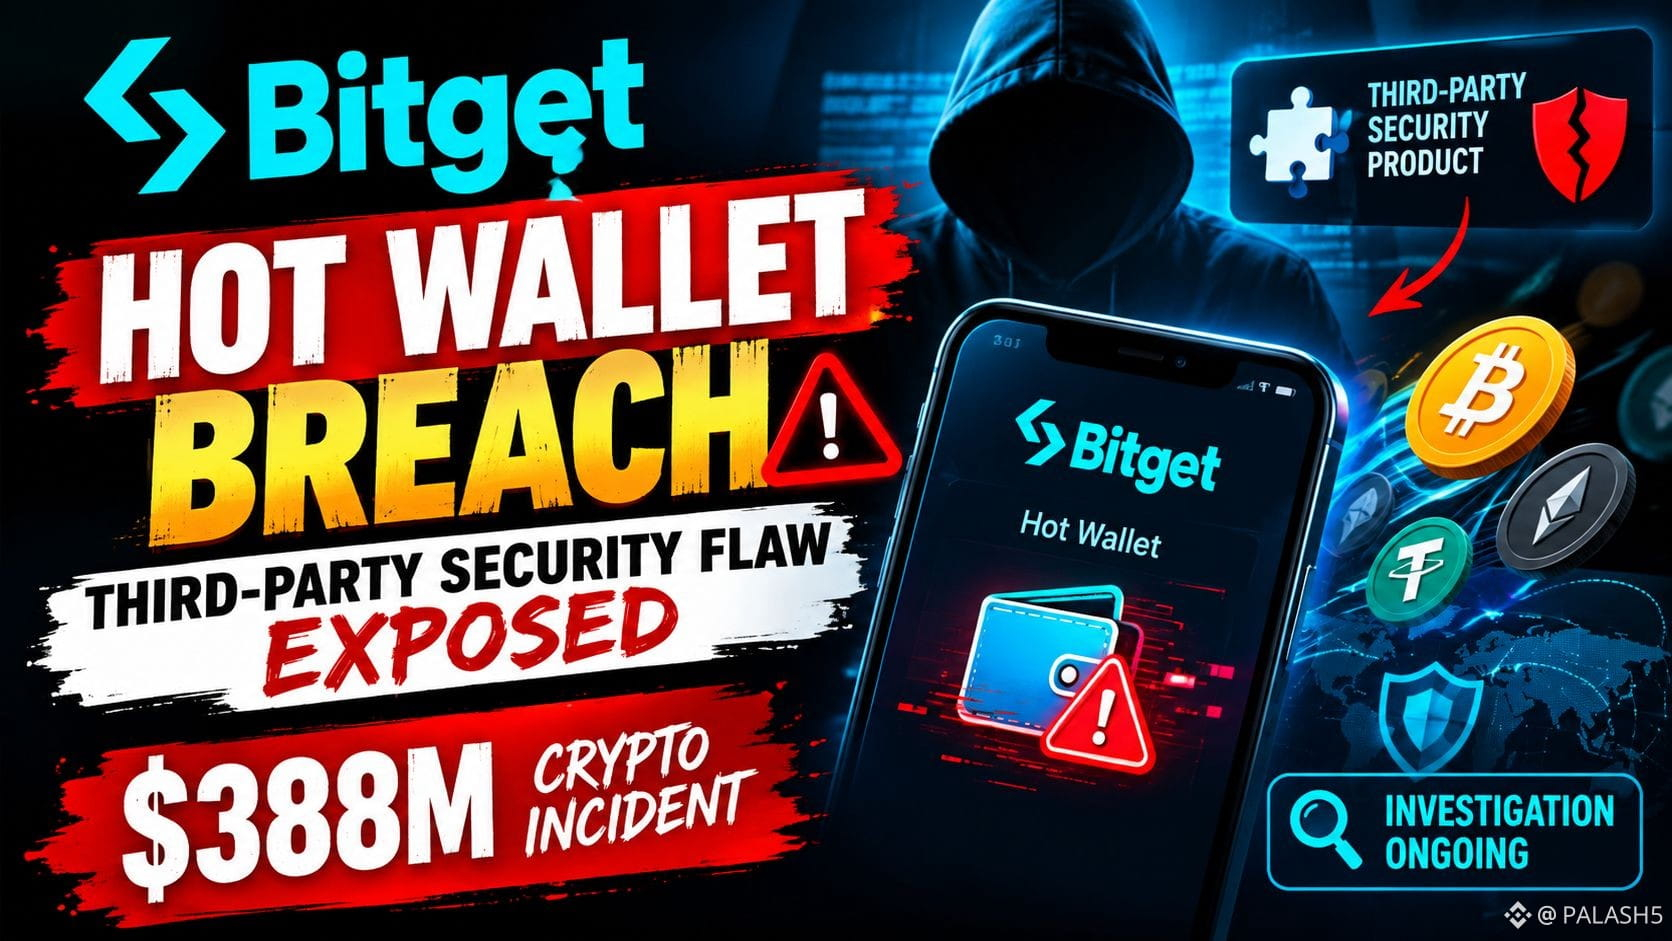
A conta mais recente da Bitget afirma que o incidente de 24 de setembro envolveu transferências não autorizadas a partir de parte de sua infraestrutura de carteira quente e carteira morna. A investigação indica que os atacantes exploraram uma vulnerabilidade em um produto de segurança de terceiros, obtiveram credenciais internas e usaram comandos fraudulentos de saque. A Bitget diz que a vulnerabilidade subjacente já foi corrigida.
O impacto atualmente reportado é de cerca de US$ 387,5–388 milhões. A Bitget afirma que suas carteiras frias não foram afetadas, os saldos das contas dos usuários permanecem inalterados e que a Mandiant e a SlowMist estão apoiando a investigação forense em andamento e a recuperação de ativos.
Meu entendimento: Este incidente evidencia que a segurança das corretoras depende não apenas da arquitetura das carteiras, mas também da segurança dos sistemas de terceiros e dos controles de acesso. As questões importantes agora são como a vulnerabilidade externa foi explorada, quais salvaguardas adicionais foram implementadas e quanto dos ativos afetados pode ser recuperado.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
484

#bitgethotwalletbreachtiedtothirdpartysecurityflaw
Ai meu Deus, foi hackeada a carteira hot da Bitget no valor de 388 milhões de dólares porque um provedor de segurança de terceiros “ficou em serviço”! 😱 O terceiro vai pagar o valor? O CEO “não está nada confiante” e compara com os hacks anteriores, em que apenas 3,5% foram congelados. Este é um grande alerta: até empresas de segurança são hackeadas! 🤦♂️
O que os traders devem fazer?
1️⃣ Mova imediatamente seus principais ativos para armazenamento a frio.
2️⃣ Distribua seus investimentos pelas melhores soluções/ecossistemas para reduzir o risco.
Não é aconselhamento financeiro! Faça sua própria pesquisa (DYOR)!
Por favor, acompanhem
$BNB
$NEAR
$BTC
#Bitget #CryptoSecurity #Web3 #إدارة_المخاطر
3
2.2k

·
--
A janela de saque de USDT da Bitget já chegou|a página ainda está com “Pending”, não é confirmação de atraso|ETH perto de 2670, por enquanto vou esperar
Minha postura é: primeiro verificar o status, depois falar em negociação. O tema de segurança das carteiras quentes da Bitget na Binance Square continua em alta, enquanto o anúncio original da Bitget listou 30 de setembro às 08:00 UTC — ou seja, hoje 16:00 (horário de Pequim) — como o momento de retomada do saque de USDT em etapas para as redes Ethereum, BSC, Solana e Tron. Agora que a janela de tempo chegou, a linha de USDT na página de consolidação do evento da Bitget ainda mostra “Pending”; porém, na mesma página, a última atualização indicada é 00:00 UTC, antes do horário previsto de retomada. Isso só pode significar que, na página pública, eu ainda não vi uma confirmação clara de conclusão — portanto, não dá para afirmar que a plataforma está inadimplente, que houve adiamento ou que os usuários ainda não conseguem sacar. Se realmente dá para sacar, depende do estado de rede atual da conta, do resultado de um depósito/pagamento de pequeno valor e dos comunicados oficiais posteriores.
É preciso separar o saque do próprio ETH do saque de USDT na rede Ethereum. A página de consolidação da Bitget coloca ETH e várias redes EVM como “restauradas”, mas o USDT é organizado por moeda separadamente, com retomada mencionada para hoje. Uma rede conseguir transferir ETH não prova automaticamente que o USDT dessa mesma rede já foi liberado. Da mesma forma, se o fluxo de saque da exchange está aberto, isso não significa que a rede principal da Ethereum tenha acabado de ter uma nova falha de segurança. São diferentes: controles de risco, custódia e nós operacionais. A cadeia de ataque já divulgada neste evento aponta para uma vulnerabilidade em um produto de segurança de terceiros e para a falsificação de instruções de saque, e não para quebra do protocolo de consenso da Ethereum. Cerca de US$ 388 milhões é o total afetado de múltiplas redes e múltiplas moedas, e não deve ser escrito como perda de uma única moeda (ETH).
O preço de mercado não indica uma direção clara do evento. Antes de enviar a matéria, o ETHUSDT na Binance estava por volta de US$ 2669,65, com queda de aproximadamente 2,09% nas últimas 24 horas. Mínima: 2656,92; máxima: 2748,60. Não dá para atribuir toda a queda apenas a esse status de saque, e também não dá para afirmar que o mercado já absorveu o risco só porque o horário do plano oficial chegou. Minha leitura para o preço é: linha de defesa intradiária perto de 2657, recuperação no curto prazo perto de 2685 e resistência acima por volta de 2749. Se, mais adiante, a confirmação oficial confirmar claramente a retomada de USDT em cada rede, com depósitos efetivos e sem problemas; e se o preço conseguir se manter acima de 2685, aí a confiança na reparação da exchange ganha mais uma camada de evidência. Se o comunicado continuar sem aparecer, se testes reais continuarem com limitações ou se o ETH romper abaixo de 2657, uma avaliação mais cautelosa deve apertar ainda mais.
Se fosse eu negociando, por ora não entraria; ficaria em “posição vazia”, observando. Só consideraria fazer spot sem alavancagem para compra, e com alocação total de fundos no máximo em 0,4%, se: (1) o status de saque de USDT na rede Ethereum for confirmado de forma inequívoca pela equipe oficial, e depósitos de pequeno valor tiverem retorno verificável; (2) o ETH conseguir voltar e fechar a hora acima de 2685 e, após a correção, segurar 2675–2685. Objetivo inicial: ver 2710 na metade (halving); depois ver perto de 2740 para zerar o restante. Stop-loss duro em 2648. Após entrar, se nas duas horas seguintes o preço voltar abaixo de 2675, encerrar todas as posições. Se antes já romper 2657, ou se a equipe oficial divulgar novos riscos de segurança, cancelar diretamente o plano. Se essas condições não forem atingidas, não haverá operação — e, portanto, nenhum ganho realizado.
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #ETH
O acima é apenas observação pessoal do mercado e não constitui recomendação de investimento.
81
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#SECToClarifyOnChainFundraisingRules
445 visualizações
57 a discutir
2
#UKFCAOpensCryptoFirmAuthorization
2,211 visualizações
102 a discutir
3
#JapanMOFStudyGroupOnTokenizedGovtBonds
2,652 visualizações
133 a discutir
4
#QNTRises287%
25,352 visualizações
420 a discutir
5
#TrumpRejectsAIRulesForVoluntaryAudits
19,768 visualizações
508 a discutir
6
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
10,497 visualizações
344 a discutir
7
#OpenAIUnveilsAlwaysOnAgentDots
9,350 visualizações
362 a discutir
8
#ChainlinkLaunchesBankSWIFTLedgerFramework
9,828 visualizações
280 a discutir
9
#EarningsSeason
536,986 visualizações
3,826 a discutir
10
#ZcashApproves$1.5MBugBounty
113 visualizações
4 a discutir