
Eliana 9
561 投稿
Eliana 9
報告
ユーザーをブロック
取引を発注
高頻度トレーダー
9.9か月
240 フォロー
3.5K+ フォロワー
387 いいね
投稿
ポートフォリオ
すべて
引用
ライブ
·
--
確認済み
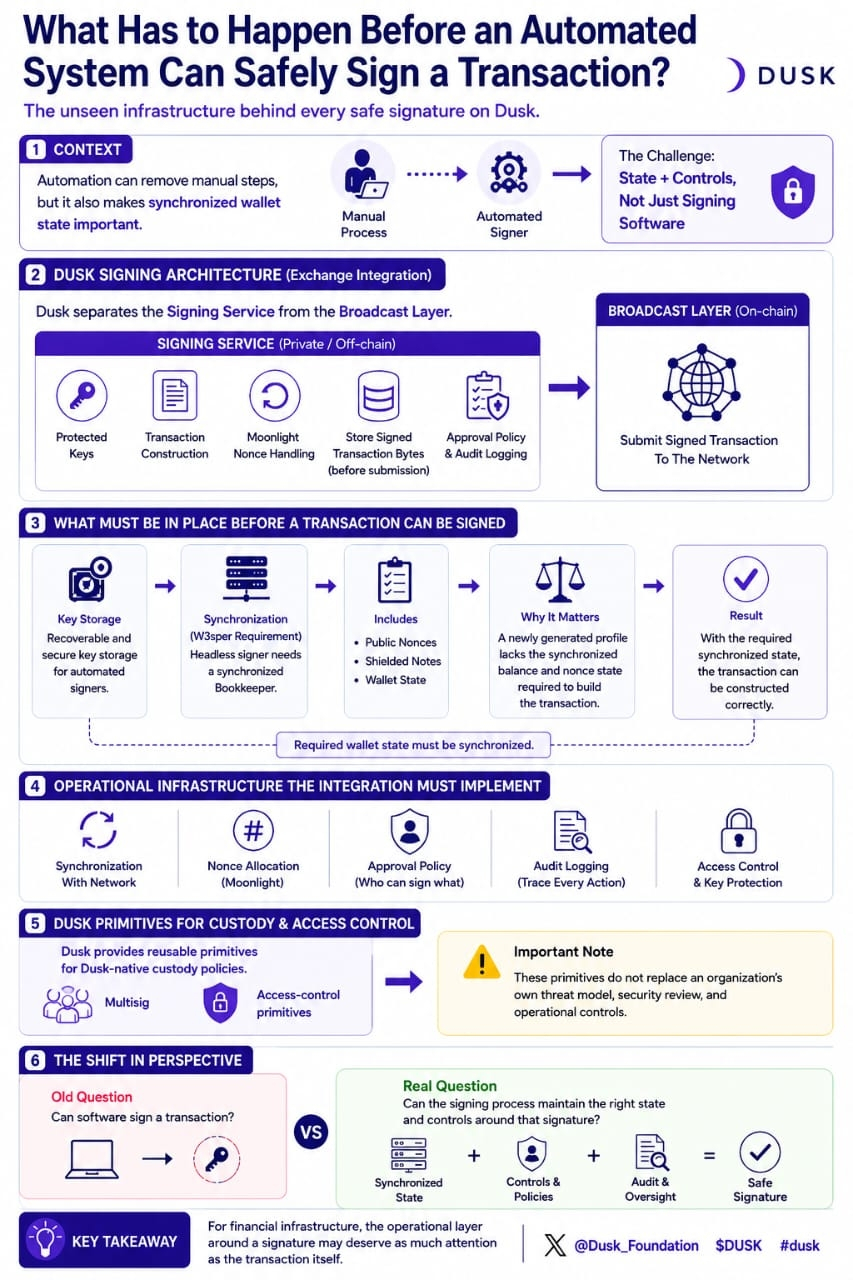
あまり目立たない観点から、ブロックチェーン基盤を見始めました。自動化されたシステムが安全にトランザクションへ署名できるようになるには、実際に何が先に起きる必要があるのでしょうか?
Duskの交換(exchange)統合に関するドキュメントでは、署名サービスとブロードキャスト層が分けて説明されています。署名サービスは、保護された鍵、トランザクションの構築、Moonlightのnonce処理、そして送信前に署名済みトランザクションのバイト列を保存する役割を担います。自動化された署名者に関してDuskは、統合が実装すべきインフラとして、鍵の保管、同期、nonceの割り当て、承認ポリシー、監査ログもドキュメント化しています。
それによって、興味深い緊張関係が生まれます。
自動化は手作業のステップを減らせますが、同時に同期されたウォレット状態の重要性も高めます。DuskのW3sperドキュメントでは、ヘッドレスの署名クライアントには、復元可能な鍵の保管と同期されたBookkeeperが必要であり、公開nonceとシールドされたノートも含むとされています。必要な残高とnonceの状態がそこに同期されていないため、トランザクションを単に新しく生成したプロファイルから組み立てるだけでは不十分です。
Duskはまた、Duskネイティブの委託(custody)ポリシー向けに再利用可能なマルチシグやアクセス制御のプリミティブを提供していますが、それらが組織自身の脅威モデル、レビュー、運用上の統制に代わるものではないとも明記しています。
それで、私の問いは変わりました。
面白い課題は、ソフトウェアがトランザクションに署名できるかどうかだけではありません。
署名の周囲で、適切な状態と統制を維持できるかどうかです。
金融インフラにおいては、この運用レイヤーは、トランザクション本体と同じくらい注意を払う価値があるかもしれません。
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
あまり目立たない観点から、ブロックチェーン基盤を見始めました。自動化されたシステムが安全にトランザクションへ署名できるようになるには、実際に何が先に起きる必要があるのでしょうか?
Duskの交換(exchange)統合に関するドキュメントでは、署名サービスとブロードキャスト層が分けて説明されています。署名サービスは、保護された鍵、トランザクションの構築、Moonlightのnonce処理、そして送信前に署名済みトランザクションのバイト列を保存する役割を担います。自動化された署名者に関してDuskは、統合が実装すべきインフラとして、鍵の保管、同期、nonceの割り当て、承認ポリシー、監査ログもドキュメント化しています。
それによって、興味深い緊張関係が生まれます。
自動化は手作業のステップを減らせますが、同時に同期されたウォレット状態の重要性も高めます。DuskのW3sperドキュメントでは、ヘッドレスの署名クライアントには、復元可能な鍵の保管と同期されたBookkeeperが必要であり、公開nonceとシールドされたノートも含むとされています。必要な残高とnonceの状態がそこに同期されていないため、トランザクションを単に新しく生成したプロファイルから組み立てるだけでは不十分です。
Duskはまた、Duskネイティブの委託(custody)ポリシー向けに再利用可能なマルチシグやアクセス制御のプリミティブを提供していますが、それらが組織自身の脅威モデル、レビュー、運用上の統制に代わるものではないとも明記しています。
それで、私の問いは変わりました。
面白い課題は、ソフトウェアがトランザクションに署名できるかどうかだけではありません。
署名の周囲で、適切な状態と統制を維持できるかどうかです。
金融インフラにおいては、この運用レイヤーは、トランザクション本体と同じくらい注意を払う価値があるかもしれません。
@Dusk $DUSK #dusk
Duskの交換(exchange)統合に関するドキュメントでは、署名サービスとブロードキャスト層が分けて説明されています。署名サービスは、保護された鍵、トランザクションの構築、Moonlightのnonce処理、そして送信前に署名済みトランザクションのバイト列を保存する役割を担います。自動化された署名者に関してDuskは、統合が実装すべきインフラとして、鍵の保管、同期、nonceの割り当て、承認ポリシー、監査ログもドキュメント化しています。
それによって、興味深い緊張関係が生まれます。
自動化は手作業のステップを減らせますが、同時に同期されたウォレット状態の重要性も高めます。DuskのW3sperドキュメントでは、ヘッドレスの署名クライアントには、復元可能な鍵の保管と同期されたBookkeeperが必要であり、公開nonceとシールドされたノートも含むとされています。必要な残高とnonceの状態がそこに同期されていないため、トランザクションを単に新しく生成したプロファイルから組み立てるだけでは不十分です。
Duskはまた、Duskネイティブの委託(custody)ポリシー向けに再利用可能なマルチシグやアクセス制御のプリミティブを提供していますが、それらが組織自身の脅威モデル、レビュー、運用上の統制に代わるものではないとも明記しています。
それで、私の問いは変わりました。
面白い課題は、ソフトウェアがトランザクションに署名できるかどうかだけではありません。
署名の周囲で、適切な状態と統制を維持できるかどうかです。
金融インフラにおいては、この運用レイヤーは、トランザクション本体と同じくらい注意を払う価値があるかもしれません。
@Dusk $DUSK #dusk
87
·
--
確認済み
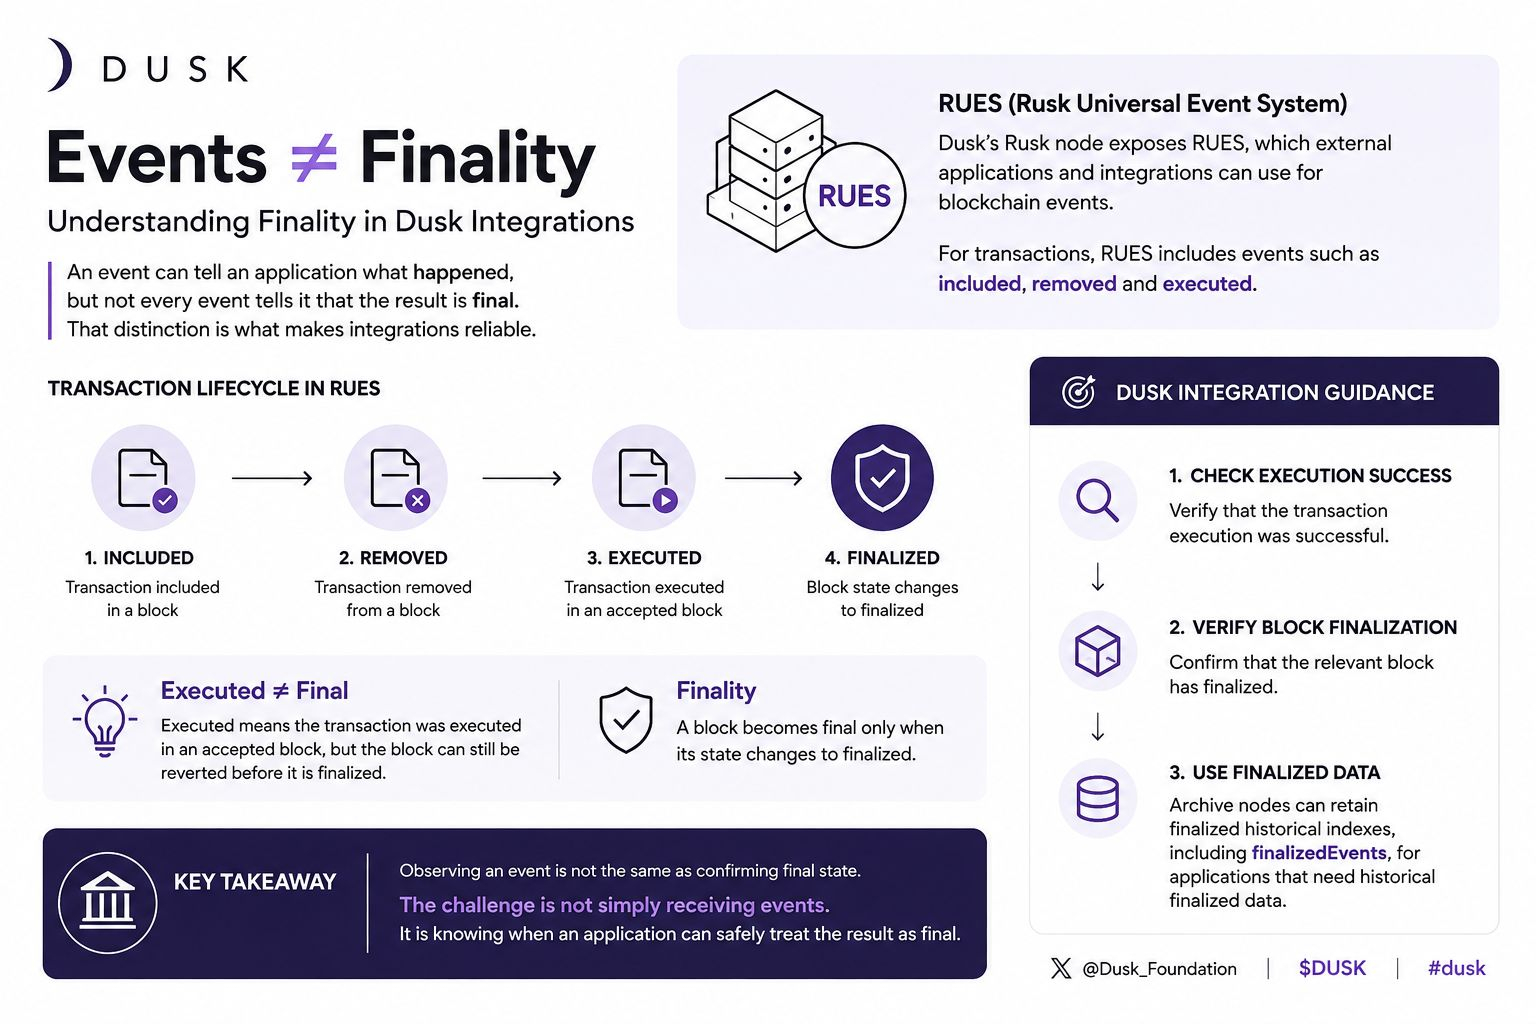
別の観点からブロックチェーンの統合を見始めました。あるイベントはアプリケーションに何が起きたかを伝えられますが、すべてのイベントが結果が最終であることまで伝えるわけではありません。
この区別は、ソフトウェアがオンチェーンの活動に反応するときに重要になります。
Dusk の Rusk ノードは、外部アプリケーションや連携がブロックチェーンのイベントに利用できる RUES(Rusk Universal Event System)を公開しています。取引に関しては、RUES には included、removed、executed といったイベントが含まれます。ですが、これらのイベントはライフサイクルの異なる段階を表しています。
たとえば executed は、取引が受理されたブロック内で実行されたことを意味しますが、アプリケーションはなお実行結果を検査する必要があります。さらに重要なのは、受理されたブロックはまだ取り消される可能性があることです。Dusk は、状態が finalized に変わったとき、そのブロックが最終化されると言っています。
そこで生まれる興味深い違いは次のとおりです。
イベントを観測することは、最終状態を確定することとは同じではありません。
そのため Dusk の統合ガイダンスでは、まず実行の成功を確認し、そのうえで該当するブロックが finalized になっていることを検証することを推奨しています。アーカイブノードは、歴史的に確定したデータが必要なアプリケーション向けに、finalizedEvents を含む最終化済みの過去インデックスを保持できます。
私にとって、それはブロックチェーン統合の考え方を変えるものでした。
課題は単にイベントを受け取ることではありません。
アプリケーションが、結果を安全に最終だと見なしてよいタイミングを把握することです。
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
別の観点からブロックチェーンの統合を見始めました。あるイベントはアプリケーションに何が起きたかを伝えられますが、すべてのイベントが結果が最終であることまで伝えるわけではありません。
この区別は、ソフトウェアがオンチェーンの活動に反応するときに重要になります。
Dusk の Rusk ノードは、外部アプリケーションや連携がブロックチェーンのイベントに利用できる RUES(Rusk Universal Event System)を公開しています。取引に関しては、RUES には included、removed、executed といったイベントが含まれます。ですが、これらのイベントはライフサイクルの異なる段階を表しています。
たとえば executed は、取引が受理されたブロック内で実行されたことを意味しますが、アプリケーションはなお実行結果を検査する必要があります。さらに重要なのは、受理されたブロックはまだ取り消される可能性があることです。Dusk は、状態が finalized に変わったとき、そのブロックが最終化されると言っています。
そこで生まれる興味深い違いは次のとおりです。
イベントを観測することは、最終状態を確定することとは同じではありません。
そのため Dusk の統合ガイダンスでは、まず実行の成功を確認し、そのうえで該当するブロックが finalized になっていることを検証することを推奨しています。アーカイブノードは、歴史的に確定したデータが必要なアプリケーション向けに、finalizedEvents を含む最終化済みの過去インデックスを保持できます。
私にとって、それはブロックチェーン統合の考え方を変えるものでした。
課題は単にイベントを受け取ることではありません。
アプリケーションが、結果を安全に最終だと見なしてよいタイミングを把握することです。
@Dusk $DUSK #dusk
この区別は、ソフトウェアがオンチェーンの活動に反応するときに重要になります。
Dusk の Rusk ノードは、外部アプリケーションや連携がブロックチェーンのイベントに利用できる RUES(Rusk Universal Event System)を公開しています。取引に関しては、RUES には included、removed、executed といったイベントが含まれます。ですが、これらのイベントはライフサイクルの異なる段階を表しています。
たとえば executed は、取引が受理されたブロック内で実行されたことを意味しますが、アプリケーションはなお実行結果を検査する必要があります。さらに重要なのは、受理されたブロックはまだ取り消される可能性があることです。Dusk は、状態が finalized に変わったとき、そのブロックが最終化されると言っています。
そこで生まれる興味深い違いは次のとおりです。
イベントを観測することは、最終状態を確定することとは同じではありません。
そのため Dusk の統合ガイダンスでは、まず実行の成功を確認し、そのうえで該当するブロックが finalized になっていることを検証することを推奨しています。アーカイブノードは、歴史的に確定したデータが必要なアプリケーション向けに、finalizedEvents を含む最終化済みの過去インデックスを保持できます。
私にとって、それはブロックチェーン統合の考え方を変えるものでした。
課題は単にイベントを受け取ることではありません。
アプリケーションが、結果を安全に最終だと見なしてよいタイミングを把握することです。
@Dusk $DUSK #dusk
85
·
--
ブリッシュ
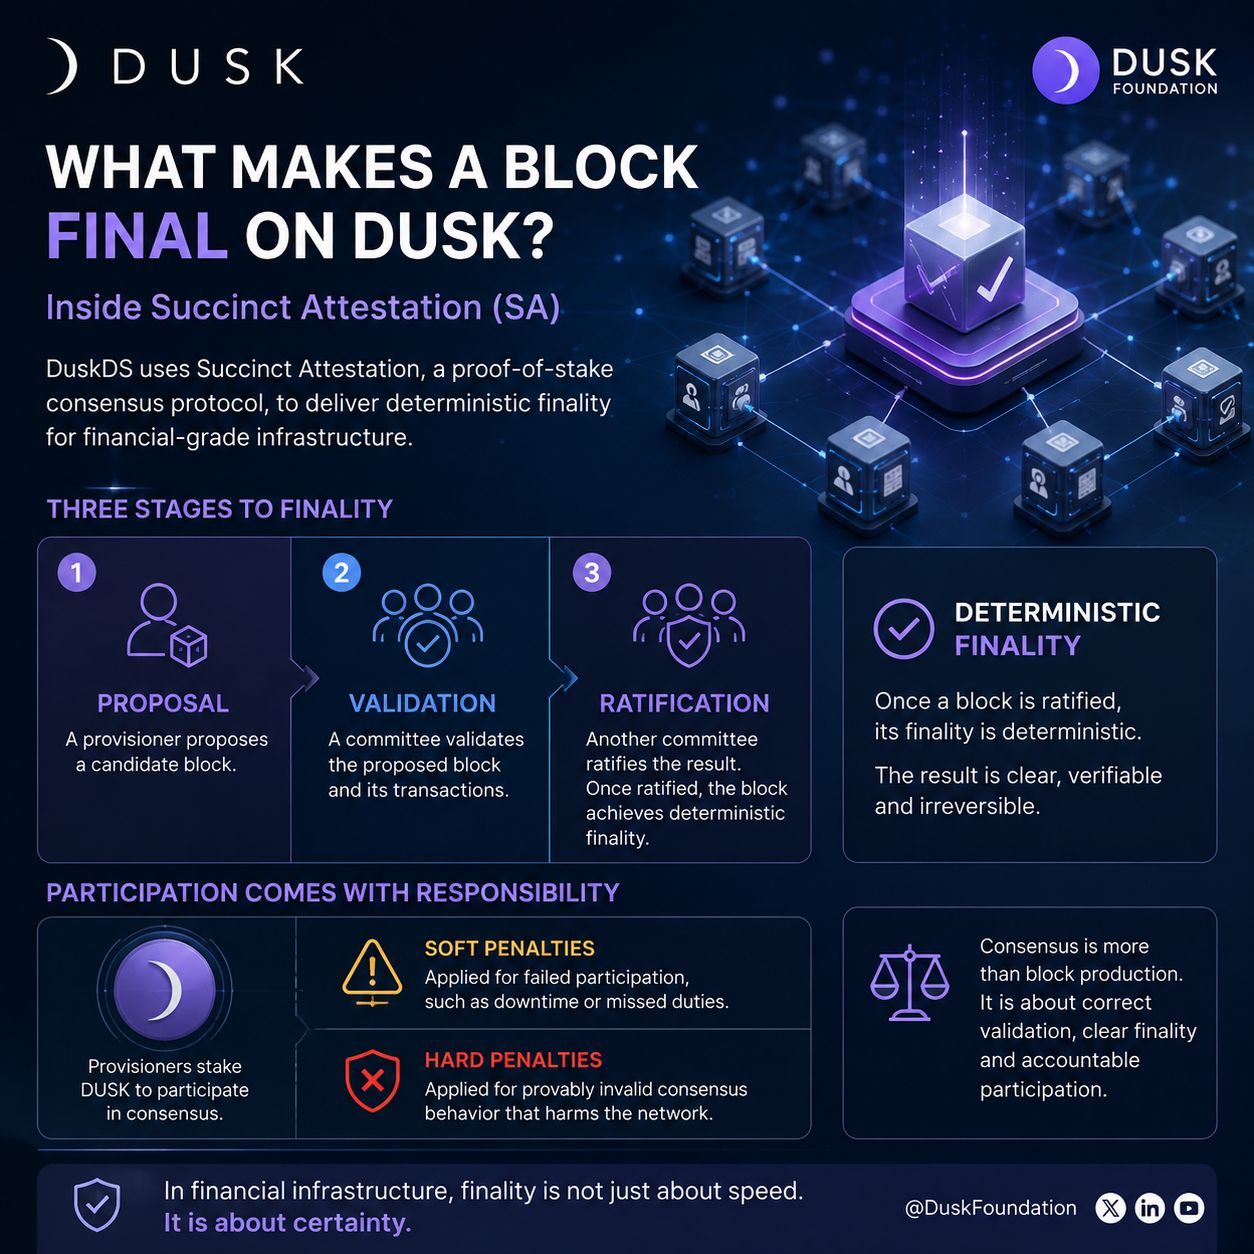
私は別の視点からDuskを見始めました――では、実際に何がブロックを最終確定(ファイナリティ)にするのか?
その問いが、DuskDSのステーク・プルーフ(PoS)コンセンサス・プロトコルであるSuccinct Attestationへと私を深く導いてくれました。
Duskはこのプロセスを3つの段階で説明しています。1つ目に、プロビジョナーが候補ブロックを提案し、2つ目に委員会がそれを検証し、そして3つ目に別の委員会が結果を承認します。承認されると、ブロックは決定論的な最終確定を達成します。
私が興味深いのは、参加には責任も伴うという点です。プロビジョナーはコンセンサスに参加するためにDUSKをステークします。一方でDuskは、参加に失敗した場合のソフト・ペナルティと、証明可能な無効なコンセンサス行動に対するハード・ペナルティを区別しています。
つまりここでのコンセンサスは、単にブロックを作ることだけではありません。ブロックをチェックし、結果を確認し、特定の失敗に対して経済的な結果を結び付けるためのプロセスが用意されています。
それにより、金融インフラにとってより役に立つ問いは、「取引がどれだけ速く進むか」だけではないのではと思うようになります。
重要なのは、ネットワークが取引をいつ最終確定と判断するのかが、どれほど明確かということです。
私が理解する価値があると感じているのは、Duskのコンセンサス設計のその部分です。
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
私は別の視点からDuskを見始めました――では、実際に何がブロックを最終確定(ファイナリティ)にするのか?
その問いが、DuskDSのステーク・プルーフ(PoS)コンセンサス・プロトコルであるSuccinct Attestationへと私を深く導いてくれました。
Duskはこのプロセスを3つの段階で説明しています。1つ目に、プロビジョナーが候補ブロックを提案し、2つ目に委員会がそれを検証し、そして3つ目に別の委員会が結果を承認します。承認されると、ブロックは決定論的な最終確定を達成します。
私が興味深いのは、参加には責任も伴うという点です。プロビジョナーはコンセンサスに参加するためにDUSKをステークします。一方でDuskは、参加に失敗した場合のソフト・ペナルティと、証明可能な無効なコンセンサス行動に対するハード・ペナルティを区別しています。
つまりここでのコンセンサスは、単にブロックを作ることだけではありません。ブロックをチェックし、結果を確認し、特定の失敗に対して経済的な結果を結び付けるためのプロセスが用意されています。
それにより、金融インフラにとってより役に立つ問いは、「取引がどれだけ速く進むか」だけではないのではと思うようになります。
重要なのは、ネットワークが取引をいつ最終確定と判断するのかが、どれほど明確かということです。
私が理解する価値があると感じているのは、Duskのコンセンサス設計のその部分です。
@Dusk $DUSK #dusk
その問いが、DuskDSのステーク・プルーフ(PoS)コンセンサス・プロトコルであるSuccinct Attestationへと私を深く導いてくれました。
Duskはこのプロセスを3つの段階で説明しています。1つ目に、プロビジョナーが候補ブロックを提案し、2つ目に委員会がそれを検証し、そして3つ目に別の委員会が結果を承認します。承認されると、ブロックは決定論的な最終確定を達成します。
私が興味深いのは、参加には責任も伴うという点です。プロビジョナーはコンセンサスに参加するためにDUSKをステークします。一方でDuskは、参加に失敗した場合のソフト・ペナルティと、証明可能な無効なコンセンサス行動に対するハード・ペナルティを区別しています。
つまりここでのコンセンサスは、単にブロックを作ることだけではありません。ブロックをチェックし、結果を確認し、特定の失敗に対して経済的な結果を結び付けるためのプロセスが用意されています。
それにより、金融インフラにとってより役に立つ問いは、「取引がどれだけ速く進むか」だけではないのではと思うようになります。
重要なのは、ネットワークが取引をいつ最終確定と判断するのかが、どれほど明確かということです。
私が理解する価値があると感じているのは、Duskのコンセンサス設計のその部分です。
@Dusk $DUSK #dusk
2
1
90
·
--
確認済み
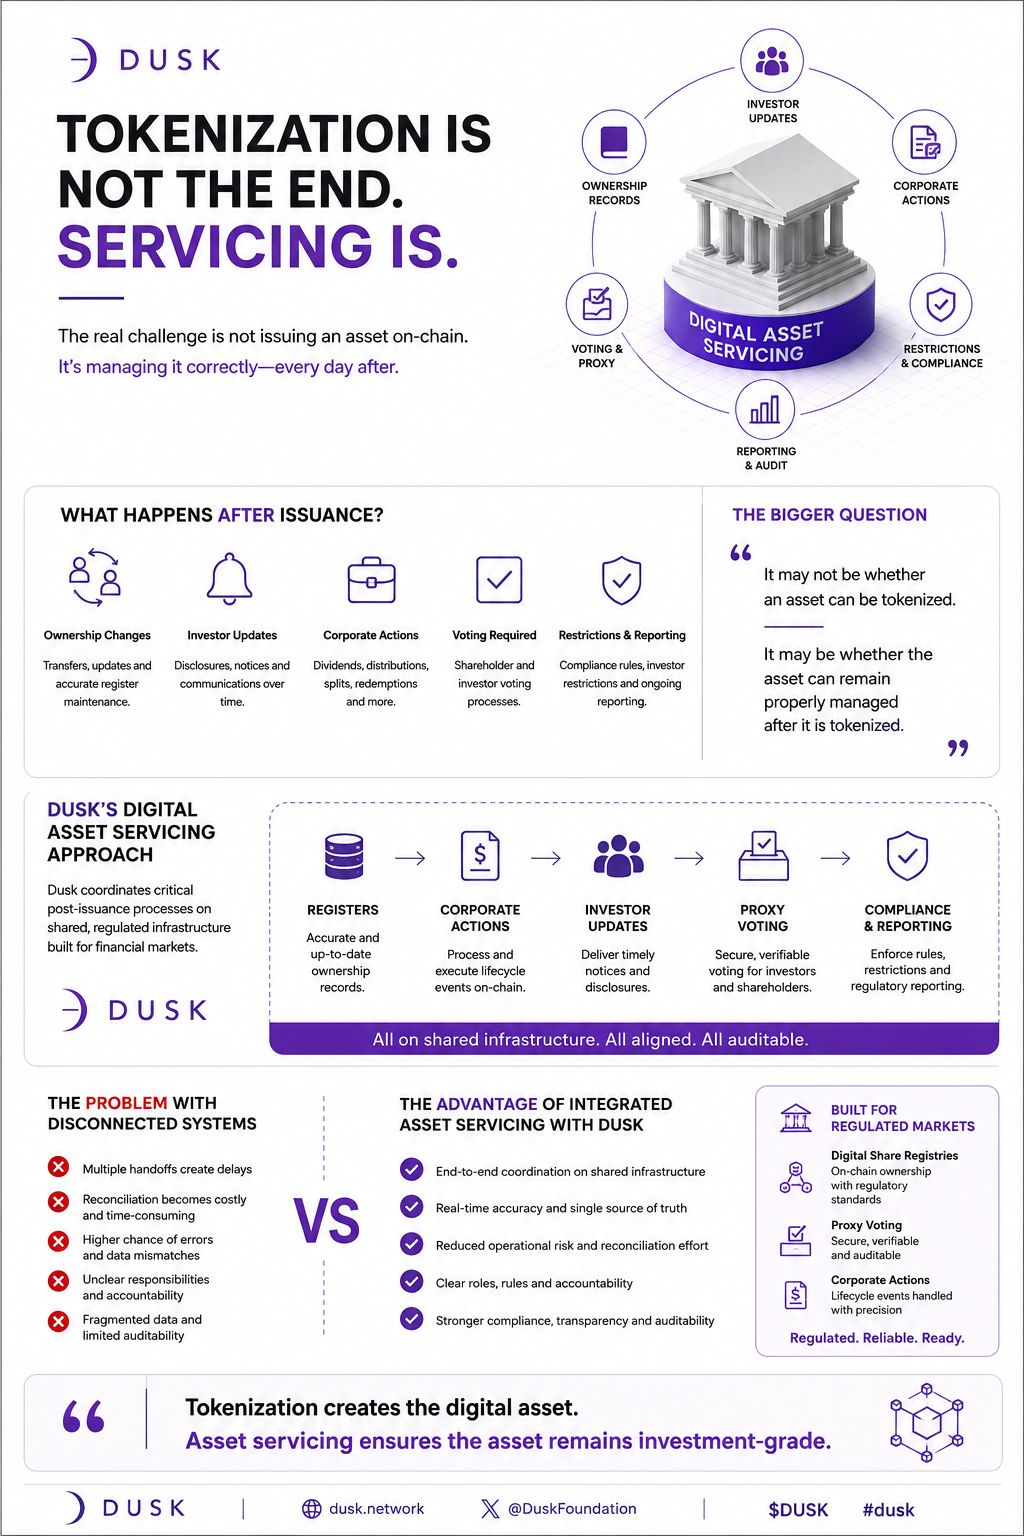
トークン化された資産で見落としやすいこと、つまり「発行の後に何が起きるのか?」について考え始めました。
資産をオンチェーンに載せることでデジタル上の表現は生まれますが、その資産にはライフサイクルがあります。保有記録は変化します。投資家にはアップデートが必要です。コーポレートアクションが発生します。投票が必要になる場合もあります。制限や報告は、時間をかけて管理し続ける必要があります。
そこで、@DuskFoundationのデジタル資産サービシングのアプローチに注目しました。
Duskはデジタル資産サービシングを、レジスター(名義管理台帳)、コーポレートアクション、投資家への更新、投票、そしてその他のライフサイクルイベントを、共有インフラ上で調整することだと説明しています。さらに、そのドキュメントでは、デジタル株主名簿、プロキシ投票、コーポレートアクションを、同一の規制対象市場インフラに含まれうるワークフローとして示しています。
私にとって面白いのは、そのすべての根底にある課題です。これらのプロセスが切り離されたシステム群にまたがって存在するとき、引き継ぎのたびに遅延が生まれ、突合作業が発生し、エラーが起きたり、責任の所在が不明確になったりします。
つまり、より大きな問いは「資産をトークン化できるかどうか」ではないのかもしれません。
「トークン化された後も、その資産を適切に管理し続けられるかどうか」です。
そのため、資産サービシングは、私が最初に考えていたよりもはるかに重要な“トークン化の会話”の一部になります。
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
トークン化された資産で見落としやすいこと、つまり「発行の後に何が起きるのか?」について考え始めました。
資産をオンチェーンに載せることでデジタル上の表現は生まれますが、その資産にはライフサイクルがあります。保有記録は変化します。投資家にはアップデートが必要です。コーポレートアクションが発生します。投票が必要になる場合もあります。制限や報告は、時間をかけて管理し続ける必要があります。
そこで、@DuskFoundationのデジタル資産サービシングのアプローチに注目しました。
Duskはデジタル資産サービシングを、レジスター(名義管理台帳)、コーポレートアクション、投資家への更新、投票、そしてその他のライフサイクルイベントを、共有インフラ上で調整することだと説明しています。さらに、そのドキュメントでは、デジタル株主名簿、プロキシ投票、コーポレートアクションを、同一の規制対象市場インフラに含まれうるワークフローとして示しています。
私にとって面白いのは、そのすべての根底にある課題です。これらのプロセスが切り離されたシステム群にまたがって存在するとき、引き継ぎのたびに遅延が生まれ、突合作業が発生し、エラーが起きたり、責任の所在が不明確になったりします。
つまり、より大きな問いは「資産をトークン化できるかどうか」ではないのかもしれません。
「トークン化された後も、その資産を適切に管理し続けられるかどうか」です。
そのため、資産サービシングは、私が最初に考えていたよりもはるかに重要な“トークン化の会話”の一部になります。
@Dusk $DUSK #dusk
資産をオンチェーンに載せることでデジタル上の表現は生まれますが、その資産にはライフサイクルがあります。保有記録は変化します。投資家にはアップデートが必要です。コーポレートアクションが発生します。投票が必要になる場合もあります。制限や報告は、時間をかけて管理し続ける必要があります。
そこで、@DuskFoundationのデジタル資産サービシングのアプローチに注目しました。
Duskはデジタル資産サービシングを、レジスター(名義管理台帳)、コーポレートアクション、投資家への更新、投票、そしてその他のライフサイクルイベントを、共有インフラ上で調整することだと説明しています。さらに、そのドキュメントでは、デジタル株主名簿、プロキシ投票、コーポレートアクションを、同一の規制対象市場インフラに含まれうるワークフローとして示しています。
私にとって面白いのは、そのすべての根底にある課題です。これらのプロセスが切り離されたシステム群にまたがって存在するとき、引き継ぎのたびに遅延が生まれ、突合作業が発生し、エラーが起きたり、責任の所在が不明確になったりします。
つまり、より大きな問いは「資産をトークン化できるかどうか」ではないのかもしれません。
「トークン化された後も、その資産を適切に管理し続けられるかどうか」です。
そのため、資産サービシングは、私が最初に考えていたよりもはるかに重要な“トークン化の会話”の一部になります。
@Dusk $DUSK #dusk
97
·
--
確認済み
困難なのは、自分が誰であるかを証明することではないかもしれない
規制されたオンチェーン市場を調べるほど、アクセスの背後に別の問題があることに気づきました。
金融サービスは、誰かが一定の要件を満たしているかどうかを知る必要がある場合があります。しかし、それは必ずしも、すべての個人情報をオンチェーン記録の一部にする必要があるという意味ではありません。
そこで私の目に留まったのが、@DuskのCitadel 2です。
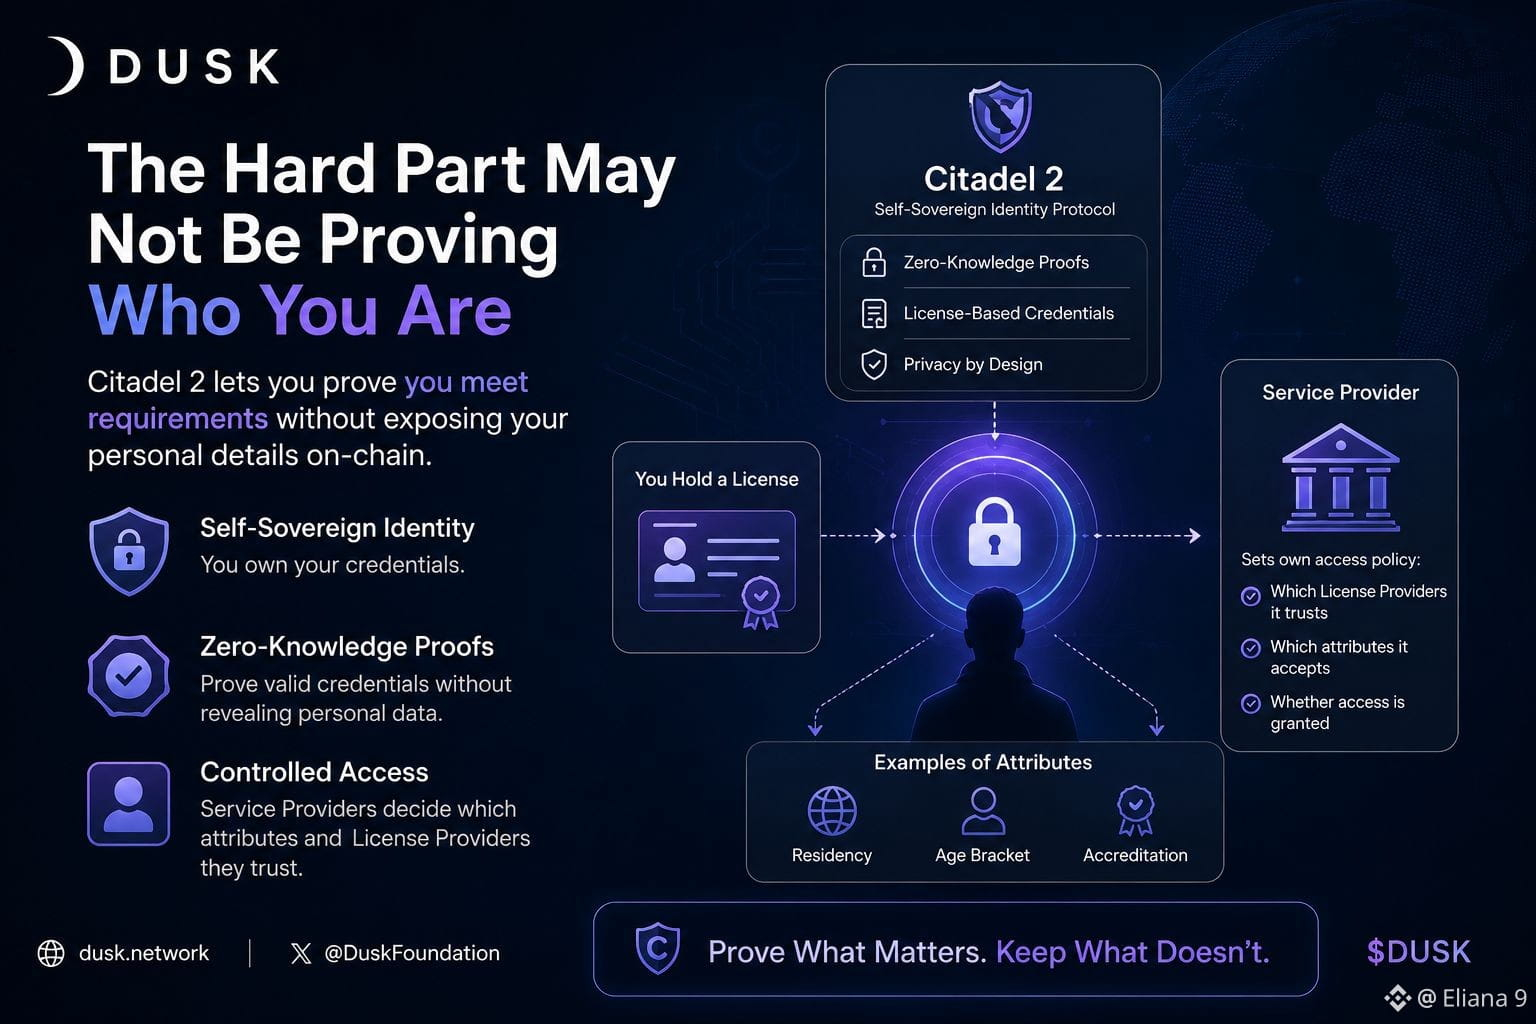
Citadel 2は、Duskの自己主権型アイデンティティ・プロトコルを強化したバージョンです。これは「ライセンス」と呼ばれるクレデンシャルを使用します。ユーザーは、個人情報や、オンチェーン上でどの特定のライセンスを使用したかを明かさずに、有効な登録済みライセンスを所持していることを示すゼロ知識証明を生成できます。
ただし、私がさらに興味深いと感じたもう一つの違いがあります。
Citadelはセッションが暗号学的に有効であることを検証できます。一方で、サービス提供者は、どのライセンス提供者を信頼するか、どの属性を受け入れるか、そしてアクセスを付与するかどうかを引き続き自分で決定します。
Duskのドキュメントでは、居住地、年齢層、認定(アクレディテーション)などの属性の例が示されています。ポイントは、サービス提供者に何でも自動的に受け入れさせることではありません。提供者は依然として自社のアクセス・ポリシーを自分で管理しています。
それは、私のブロックチェーンのアイデンティティに対する考え方を変えました。
興味深い問いは、単に「人が自分が誰であるかを証明できるかどうか」だけではありません。
規制されたアプリケーションが、アクセス規則に関連する情報を検証できるのか、それによって関係のない個人情報をオンチェーンに載せることなく実現できるのか――それが問題です。
私にとってCitadel 2は、「アイデンティティ機能」としてよりも、「制御されたアクセス」へのアプローチとして、より興味深く感じられます。
もしかすると、より良いオンチェーンのアイデンティティとは、より多くの情報を開示することではないのかもしれません。
もしかすると、必要のない情報を記録から排除しつつ、証明を有用なものにすることなのかもしれません。
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
困難なのは、自分が誰であるかを証明することではないかもしれない
規制されたオンチェーン市場を調べるほど、アクセスの背後に別の問題があることに気づきました。
金融サービスは、誰かが一定の要件を満たしているかどうかを知る必要がある場合があります。しかし、それは必ずしも、すべての個人情報をオンチェーン記録の一部にする必要があるという意味ではありません。
そこで私の目に留まったのが、@DuskのCitadel 2です。
Citadel 2は、Duskの自己主権型アイデンティティ・プロトコルを強化したバージョンです。これは「ライセンス」と呼ばれるクレデンシャルを使用します。ユーザーは、個人情報や、オンチェーン上でどの特定のライセンスを使用したかを明かさずに、有効な登録済みライセンスを所持していることを示すゼロ知識証明を生成できます。
ただし、私がさらに興味深いと感じたもう一つの違いがあります。
Citadelはセッションが暗号学的に有効であることを検証できます。一方で、サービス提供者は、どのライセンス提供者を信頼するか、どの属性を受け入れるか、そしてアクセスを付与するかどうかを引き続き自分で決定します。
Duskのドキュメントでは、居住地、年齢層、認定(アクレディテーション)などの属性の例が示されています。ポイントは、サービス提供者に何でも自動的に受け入れさせることではありません。提供者は依然として自社のアクセス・ポリシーを自分で管理しています。
それは、私のブロックチェーンのアイデンティティに対する考え方を変えました。
興味深い問いは、単に「人が自分が誰であるかを証明できるかどうか」だけではありません。
規制されたアプリケーションが、アクセス規則に関連する情報を検証できるのか、それによって関係のない個人情報をオンチェーンに載せることなく実現できるのか――それが問題です。
私にとってCitadel 2は、「アイデンティティ機能」としてよりも、「制御されたアクセス」へのアプローチとして、より興味深く感じられます。
もしかすると、より良いオンチェーンのアイデンティティとは、より多くの情報を開示することではないのかもしれません。
もしかすると、必要のない情報を記録から排除しつつ、証明を有用なものにすることなのかもしれません。
@Dusk $DUSK #dusk
規制されたオンチェーン市場を調べるほど、アクセスの背後に別の問題があることに気づきました。
金融サービスは、誰かが一定の要件を満たしているかどうかを知る必要がある場合があります。しかし、それは必ずしも、すべての個人情報をオンチェーン記録の一部にする必要があるという意味ではありません。
そこで私の目に留まったのが、@DuskのCitadel 2です。
Citadel 2は、Duskの自己主権型アイデンティティ・プロトコルを強化したバージョンです。これは「ライセンス」と呼ばれるクレデンシャルを使用します。ユーザーは、個人情報や、オンチェーン上でどの特定のライセンスを使用したかを明かさずに、有効な登録済みライセンスを所持していることを示すゼロ知識証明を生成できます。
ただし、私がさらに興味深いと感じたもう一つの違いがあります。
Citadelはセッションが暗号学的に有効であることを検証できます。一方で、サービス提供者は、どのライセンス提供者を信頼するか、どの属性を受け入れるか、そしてアクセスを付与するかどうかを引き続き自分で決定します。
Duskのドキュメントでは、居住地、年齢層、認定(アクレディテーション)などの属性の例が示されています。ポイントは、サービス提供者に何でも自動的に受け入れさせることではありません。提供者は依然として自社のアクセス・ポリシーを自分で管理しています。
それは、私のブロックチェーンのアイデンティティに対する考え方を変えました。
興味深い問いは、単に「人が自分が誰であるかを証明できるかどうか」だけではありません。
規制されたアプリケーションが、アクセス規則に関連する情報を検証できるのか、それによって関係のない個人情報をオンチェーンに載せることなく実現できるのか――それが問題です。
私にとってCitadel 2は、「アイデンティティ機能」としてよりも、「制御されたアクセス」へのアプローチとして、より興味深く感じられます。
もしかすると、より良いオンチェーンのアイデンティティとは、より多くの情報を開示することではないのかもしれません。
もしかすると、必要のない情報を記録から排除しつつ、証明を有用なものにすることなのかもしれません。
@Dusk $DUSK #dusk
88
·
--
確認済み
金融プライバシーはすべて隠すことを意味しなければならないのか?
金融プライバシーとは、本当に誰も何も見られないようにすることなのでしょうか?
私は以前、ほぼそのような前提でブロックチェーンのプライバシーについて考えていました。取引は公開されるか、隠されるかのどちらかだと。ところが @DuskFoundation を調べることで、規制された金融には、より柔軟なアプローチが必要なのではないかと考え直すようになりました。
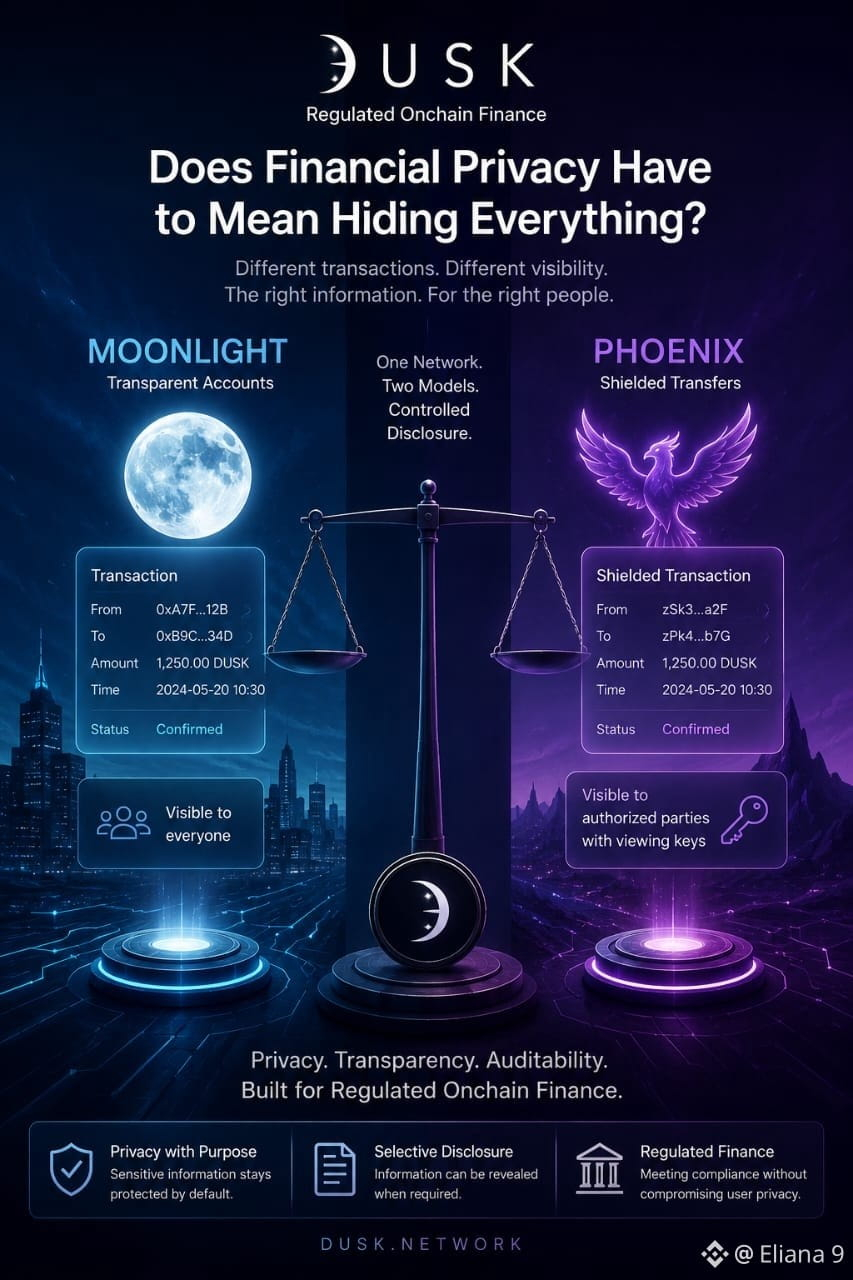
Dusk は2つの取引モデルをサポートしています。Moonlight は透明な公開アカウントを提供し、Phoenix はゼロ知識証明を用いた機密のシールド送金をサポートします。私が興味を持ったのは、単に2つのモデルがあるということだけではなく、可視性のレベルが異なることに意味があるのはなぜなのか、という点でした。
すべての金融活動が同じ情報要件を持つわけではありません。取引の中には、より広い一般に対しては機密のままである必要があるものもあれば、特定の情報は、許可された当事者には利用可能である必要がある場合もあります。Dusk のドキュメントでは、規制や監査で必要な場合、Phoenix のユーザーは閲覧キーによって情報を選択的に開示できると説明されています。
それによって、ブロックチェーンのプライバシーに対する考え方が変わりました。
目指すべきは、最大の秘匿性でも最大の透明性でもないのかもしれません。公開すべきもの、機密として維持すべきもの、そして管理された開示が必要なものを決められることです。
私にとって、このバランスこそが、Dusk が規制されたオンチェーン金融に取り組む上での、より興味深いアイデアの一つです。
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
金融プライバシーはすべて隠すことを意味しなければならないのか?
金融プライバシーとは、本当に誰も何も見られないようにすることなのでしょうか?
私は以前、ほぼそのような前提でブロックチェーンのプライバシーについて考えていました。取引は公開されるか、隠されるかのどちらかだと。ところが @DuskFoundation を調べることで、規制された金融には、より柔軟なアプローチが必要なのではないかと考え直すようになりました。
Dusk は2つの取引モデルをサポートしています。Moonlight は透明な公開アカウントを提供し、Phoenix はゼロ知識証明を用いた機密のシールド送金をサポートします。私が興味を持ったのは、単に2つのモデルがあるということだけではなく、可視性のレベルが異なることに意味があるのはなぜなのか、という点でした。
すべての金融活動が同じ情報要件を持つわけではありません。取引の中には、より広い一般に対しては機密のままである必要があるものもあれば、特定の情報は、許可された当事者には利用可能である必要がある場合もあります。Dusk のドキュメントでは、規制や監査で必要な場合、Phoenix のユーザーは閲覧キーによって情報を選択的に開示できると説明されています。
それによって、ブロックチェーンのプライバシーに対する考え方が変わりました。
目指すべきは、最大の秘匿性でも最大の透明性でもないのかもしれません。公開すべきもの、機密として維持すべきもの、そして管理された開示が必要なものを決められることです。
私にとって、このバランスこそが、Dusk が規制されたオンチェーン金融に取り組む上での、より興味深いアイデアの一つです。
@Dusk $DUSK #dusk
金融プライバシーとは、本当に誰も何も見られないようにすることなのでしょうか?
私は以前、ほぼそのような前提でブロックチェーンのプライバシーについて考えていました。取引は公開されるか、隠されるかのどちらかだと。ところが @DuskFoundation を調べることで、規制された金融には、より柔軟なアプローチが必要なのではないかと考え直すようになりました。
Dusk は2つの取引モデルをサポートしています。Moonlight は透明な公開アカウントを提供し、Phoenix はゼロ知識証明を用いた機密のシールド送金をサポートします。私が興味を持ったのは、単に2つのモデルがあるということだけではなく、可視性のレベルが異なることに意味があるのはなぜなのか、という点でした。
すべての金融活動が同じ情報要件を持つわけではありません。取引の中には、より広い一般に対しては機密のままである必要があるものもあれば、特定の情報は、許可された当事者には利用可能である必要がある場合もあります。Dusk のドキュメントでは、規制や監査で必要な場合、Phoenix のユーザーは閲覧キーによって情報を選択的に開示できると説明されています。
それによって、ブロックチェーンのプライバシーに対する考え方が変わりました。
目指すべきは、最大の秘匿性でも最大の透明性でもないのかもしれません。公開すべきもの、機密として維持すべきもの、そして管理された開示が必要なものを決められることです。
私にとって、このバランスこそが、Dusk が規制されたオンチェーン金融に取り組む上での、より興味深いアイデアの一つです。
@Dusk $DUSK #dusk
1
91
·
--
確認済み
以前は、金融市場におけるプライバシーは主に取引の詳細を隠すことだと思っていました。@DuskFoundation について読むほど、その考えがますます不完全に感じられるようになりました。
規制された金融において、プライバシーは「誰にも何も見えない」ことを意味するだけではありません。正当な理由により、参加者によって必要な情報の水準は異なる場合があります。
だからこそ、Dusk のセレクティブ・ディスクロージャー(選択的開示)のアプローチに注目しました。
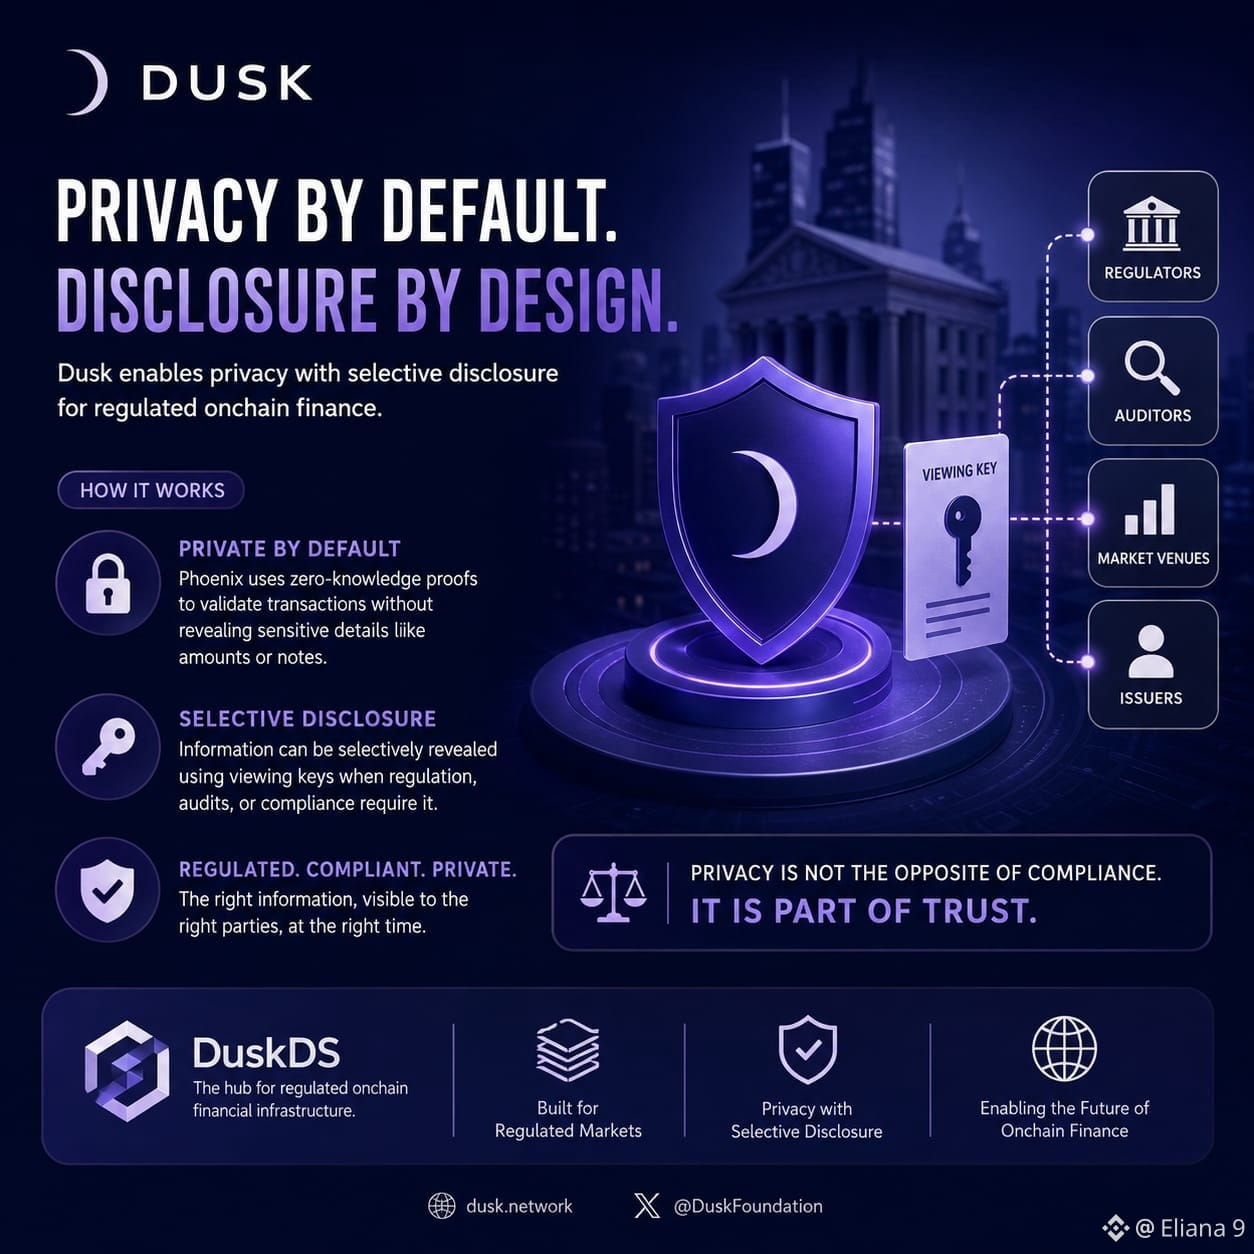
DuskDS において、Phoenix はシールドされた、ノートベースの取引モデルです。ゼロ知識証明を使うことで、送金額や関わる特定のノートといった詳細を公開することなく、取引の正しさを証明できます。Dusk のドキュメントでも、規制や監査が必要な場合には、ビューイング・キーを通じてユーザーが情報を選択的に開示できると述べられています。
私にとって、この区別が重要です。
完全に透明なブロックチェーンは、金融の参加者が公開したくない情報を露出させてしまう可能性があります。しかし、規制された市場では、発行体、取引所、監査人、監督当局などに対して、特定の情報への管理されたアクセスを求められることもあります。Dusk はこのバランスを「選択的開示を伴うプライバシー」として説明しています。
ですので、より有用な問いは「金融は公開か非公開か」ということではないかもしれません。
ワークフローが必要とする時に、認可された当事者には可視化されつつも、情報がデフォルトでは機密のままでいられるかどうかです。
私が Dusk の規制されたオンチェーン金融へのアプローチで最も興味深いのは、このバランスです。
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
以前は、金融市場におけるプライバシーは主に取引の詳細を隠すことだと思っていました。@DuskFoundation について読むほど、その考えがますます不完全に感じられるようになりました。
規制された金融において、プライバシーは「誰にも何も見えない」ことを意味するだけではありません。正当な理由により、参加者によって必要な情報の水準は異なる場合があります。
だからこそ、Dusk のセレクティブ・ディスクロージャー(選択的開示)のアプローチに注目しました。
DuskDS において、Phoenix はシールドされた、ノートベースの取引モデルです。ゼロ知識証明を使うことで、送金額や関わる特定のノートといった詳細を公開することなく、取引の正しさを証明できます。Dusk のドキュメントでも、規制や監査が必要な場合には、ビューイング・キーを通じてユーザーが情報を選択的に開示できると述べられています。
私にとって、この区別が重要です。
完全に透明なブロックチェーンは、金融の参加者が公開したくない情報を露出させてしまう可能性があります。しかし、規制された市場では、発行体、取引所、監査人、監督当局などに対して、特定の情報への管理されたアクセスを求められることもあります。Dusk はこのバランスを「選択的開示を伴うプライバシー」として説明しています。
ですので、より有用な問いは「金融は公開か非公開か」ということではないかもしれません。
ワークフローが必要とする時に、認可された当事者には可視化されつつも、情報がデフォルトでは機密のままでいられるかどうかです。
私が Dusk の規制されたオンチェーン金融へのアプローチで最も興味深いのは、このバランスです。
#dusk $DUSK @Dusk
規制された金融において、プライバシーは「誰にも何も見えない」ことを意味するだけではありません。正当な理由により、参加者によって必要な情報の水準は異なる場合があります。
だからこそ、Dusk のセレクティブ・ディスクロージャー(選択的開示)のアプローチに注目しました。
DuskDS において、Phoenix はシールドされた、ノートベースの取引モデルです。ゼロ知識証明を使うことで、送金額や関わる特定のノートといった詳細を公開することなく、取引の正しさを証明できます。Dusk のドキュメントでも、規制や監査が必要な場合には、ビューイング・キーを通じてユーザーが情報を選択的に開示できると述べられています。
私にとって、この区別が重要です。
完全に透明なブロックチェーンは、金融の参加者が公開したくない情報を露出させてしまう可能性があります。しかし、規制された市場では、発行体、取引所、監査人、監督当局などに対して、特定の情報への管理されたアクセスを求められることもあります。Dusk はこのバランスを「選択的開示を伴うプライバシー」として説明しています。
ですので、より有用な問いは「金融は公開か非公開か」ということではないかもしれません。
ワークフローが必要とする時に、認可された当事者には可視化されつつも、情報がデフォルトでは機密のままでいられるかどうかです。
私が Dusk の規制されたオンチェーン金融へのアプローチで最も興味深いのは、このバランスです。
#dusk $DUSK @Dusk
72
·
--
確認済み
トークンは実際の金融市場ではいつ役に立つようになるのだろう?
@Duskについてさらに調べながら、ずっとそのことを考えていました。
トークン化は遠目に見るとシンプルに聞こえます。つまり、ある資産をオンチェーンに載せて、それを譲渡可能にするだけです。ですが、実際にその資産を使う場面を想像すると、途端に難しい問いが次々と浮かび上がってきました。
誰がそれに関与できるのか? どの情報は非公開のままであるべきなのか? 何を開示する必要があるのか? そして決済はそのプロセスの中でどう組み込まれるのか?
そこで、Duskの意味が私の中でよりはっきりしてきました。
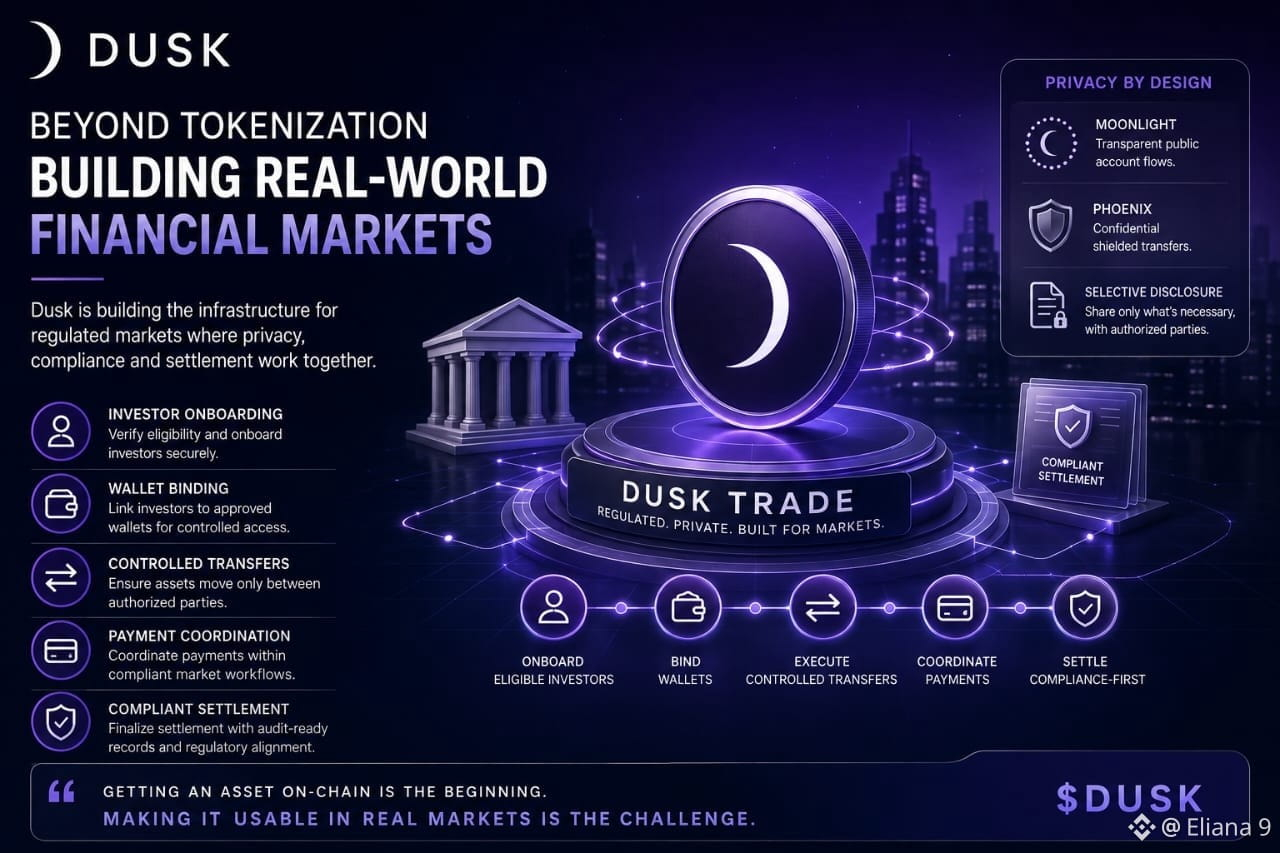
Dusk Tradeは、規制された市場のワークフローを前提に設計されており、資産には「上場して譲渡できるようにする」以上のものが必要です。Duskの公式資料では、投資家のオンボーディング、ウォレットのバインド、管理された譲渡、支払いの連携、そしてコンプライアンスに適合した決済が、その体験の一部として説明されています。
プライバシーもまた、この全体像の重要な一部です。Duskはゼロ知識証明を用い、透明性のある公開アカウントのフローにはMoonlightを、機密性のあるシールド付き譲渡にはPhoenixをサポートし、権限のある当事者が不必要な情報を晒すことなく証拠を必要とする場合には、選択的開示を行います。
私にとってこれは、トークン化された金融の捉え方を変えてくれました。
資産をブロックチェーンに載せることは始まりにすぎないかもしれません。適格性、プライバシー、開示、決済のすべてが関わる市場の中でそれを機能させることこそ、ずっと面白い挑戦です。
私は$DUSKで、トークン化されるものだけでなく、その後に本当に使えるようになるものが何なのかを注視していきます。
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
トークンは実際の金融市場ではいつ役に立つようになるのだろう?
@Duskについてさらに調べながら、ずっとそのことを考えていました。
トークン化は遠目に見るとシンプルに聞こえます。つまり、ある資産をオンチェーンに載せて、それを譲渡可能にするだけです。ですが、実際にその資産を使う場面を想像すると、途端に難しい問いが次々と浮かび上がってきました。
誰がそれに関与できるのか? どの情報は非公開のままであるべきなのか? 何を開示する必要があるのか? そして決済はそのプロセスの中でどう組み込まれるのか?
そこで、Duskの意味が私の中でよりはっきりしてきました。
Dusk Tradeは、規制された市場のワークフローを前提に設計されており、資産には「上場して譲渡できるようにする」以上のものが必要です。Duskの公式資料では、投資家のオンボーディング、ウォレットのバインド、管理された譲渡、支払いの連携、そしてコンプライアンスに適合した決済が、その体験の一部として説明されています。
プライバシーもまた、この全体像の重要な一部です。Duskはゼロ知識証明を用い、透明性のある公開アカウントのフローにはMoonlightを、機密性のあるシールド付き譲渡にはPhoenixをサポートし、権限のある当事者が不必要な情報を晒すことなく証拠を必要とする場合には、選択的開示を行います。
私にとってこれは、トークン化された金融の捉え方を変えてくれました。
資産をブロックチェーンに載せることは始まりにすぎないかもしれません。適格性、プライバシー、開示、決済のすべてが関わる市場の中でそれを機能させることこそ、ずっと面白い挑戦です。
私は$DUSK で、トークン化されるものだけでなく、その後に本当に使えるようになるものが何なのかを注視していきます。
#dusk $DUSK @Dusk
@Duskについてさらに調べながら、ずっとそのことを考えていました。
トークン化は遠目に見るとシンプルに聞こえます。つまり、ある資産をオンチェーンに載せて、それを譲渡可能にするだけです。ですが、実際にその資産を使う場面を想像すると、途端に難しい問いが次々と浮かび上がってきました。
誰がそれに関与できるのか? どの情報は非公開のままであるべきなのか? 何を開示する必要があるのか? そして決済はそのプロセスの中でどう組み込まれるのか?
そこで、Duskの意味が私の中でよりはっきりしてきました。
Dusk Tradeは、規制された市場のワークフローを前提に設計されており、資産には「上場して譲渡できるようにする」以上のものが必要です。Duskの公式資料では、投資家のオンボーディング、ウォレットのバインド、管理された譲渡、支払いの連携、そしてコンプライアンスに適合した決済が、その体験の一部として説明されています。
プライバシーもまた、この全体像の重要な一部です。Duskはゼロ知識証明を用い、透明性のある公開アカウントのフローにはMoonlightを、機密性のあるシールド付き譲渡にはPhoenixをサポートし、権限のある当事者が不必要な情報を晒すことなく証拠を必要とする場合には、選択的開示を行います。
私にとってこれは、トークン化された金融の捉え方を変えてくれました。
資産をブロックチェーンに載せることは始まりにすぎないかもしれません。適格性、プライバシー、開示、決済のすべてが関わる市場の中でそれを機能させることこそ、ずっと面白い挑戦です。
私は$DUSK で、トークン化されるものだけでなく、その後に本当に使えるようになるものが何なのかを注視していきます。
#dusk $DUSK @Dusk
2
1
93
·
--
現実のお金が関わるとき、プライバシーとは何を意味するのか?
私は以前、ブロックチェーンのプライバシーはシンプルだと思っていました。取引の詳細を隠せば、それでプライバシーの役割は完了だ、と。
しかし、実際の金融市場のことを考え始めると、その考えが不十分に感じられてきました。
監査人が何かを確認する必要がある場合はどうなるのでしょうか? あるいは、必要な相手にだけ情報を共有する必要があるのに、誰にでも見せてしまわない方法が必要な場合は?
そこで、私はDuskに注目しました。
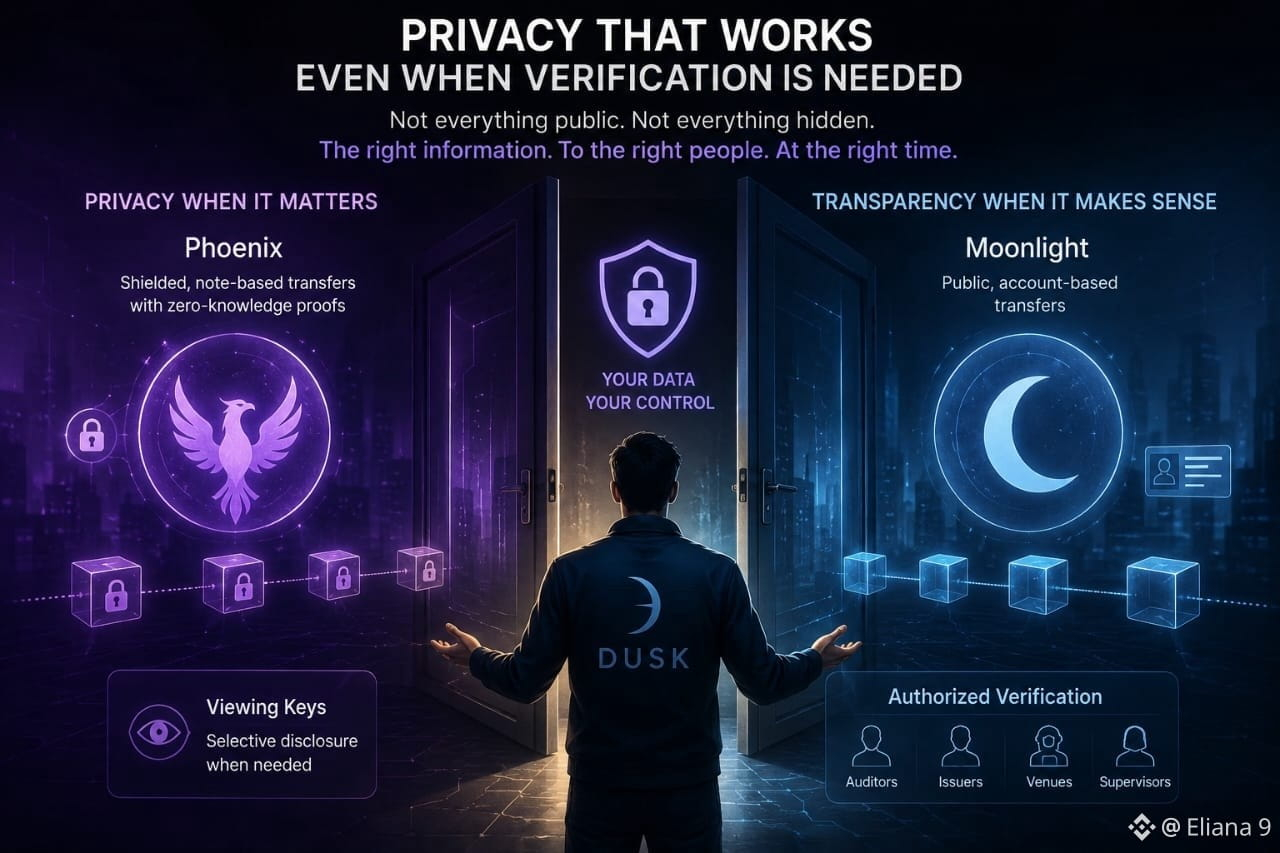
Duskは、ユーザーに2つの異なる取引モデルを提供します。Moonlightは公開型で口座ベース。一方、Phoenixはゼロ知識証明を用いた、秘匿(シールドされた)メモ(ノート)ベースの送受信です。さらにPhoenixでは、ビューイングキーによって情報を選択的に開示することも可能です。
私が面白いと思うのは、このバランスです。
ときには透明性が理にかないます。ときにはプライバシーのほうがより重要です。そして、場合によっては特定の当事者だけが、ある情報を見る必要があるのです。
それは、「すべて公開」か「すべて非公開」かを選ぶだけ、という発想よりも、現実の金融がどう動いているかにずっと近い感覚がします。
だから私にとって、Duskをめぐる面白い問いは、「情報を隠せるかどうか」ではありません。
本当に検証が必要な場面でも、プライバシーが機能し続けるかどうか――それが問題です。
それははるかに難しい課題であり、私が追いかける価値があると感じるのが、Duskのその部分です。
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
現実のお金が関わるとき、プライバシーとは何を意味するのか?
私は以前、ブロックチェーンのプライバシーはシンプルだと思っていました。取引の詳細を隠せば、それでプライバシーの役割は完了だ、と。
しかし、実際の金融市場のことを考え始めると、その考えが不十分に感じられてきました。
監査人が何かを確認する必要がある場合はどうなるのでしょうか? あるいは、必要な相手にだけ情報を共有する必要があるのに、誰にでも見せてしまわない方法が必要な場合は?
そこで、私はDuskに注目しました。
Duskは、ユーザーに2つの異なる取引モデルを提供します。Moonlightは公開型で口座ベース。一方、Phoenixはゼロ知識証明を用いた、秘匿(シールドされた)メモ(ノート)ベースの送受信です。さらにPhoenixでは、ビューイングキーによって情報を選択的に開示することも可能です。
私が面白いと思うのは、このバランスです。
ときには透明性が理にかないます。ときにはプライバシーのほうがより重要です。そして、場合によっては特定の当事者だけが、ある情報を見る必要があるのです。
それは、「すべて公開」か「すべて非公開」かを選ぶだけ、という発想よりも、現実の金融がどう動いているかにずっと近い感覚がします。
だから私にとって、Duskをめぐる面白い問いは、「情報を隠せるかどうか」ではありません。
本当に検証が必要な場面でも、プライバシーが機能し続けるかどうか――それが問題です。
それははるかに難しい課題であり、私が追いかける価値があると感じるのが、Duskのその部分です。
@Dusk $DUSK #dusk
私は以前、ブロックチェーンのプライバシーはシンプルだと思っていました。取引の詳細を隠せば、それでプライバシーの役割は完了だ、と。
しかし、実際の金融市場のことを考え始めると、その考えが不十分に感じられてきました。
監査人が何かを確認する必要がある場合はどうなるのでしょうか? あるいは、必要な相手にだけ情報を共有する必要があるのに、誰にでも見せてしまわない方法が必要な場合は?
そこで、私はDuskに注目しました。
Duskは、ユーザーに2つの異なる取引モデルを提供します。Moonlightは公開型で口座ベース。一方、Phoenixはゼロ知識証明を用いた、秘匿(シールドされた)メモ(ノート)ベースの送受信です。さらにPhoenixでは、ビューイングキーによって情報を選択的に開示することも可能です。
私が面白いと思うのは、このバランスです。
ときには透明性が理にかないます。ときにはプライバシーのほうがより重要です。そして、場合によっては特定の当事者だけが、ある情報を見る必要があるのです。
それは、「すべて公開」か「すべて非公開」かを選ぶだけ、という発想よりも、現実の金融がどう動いているかにずっと近い感覚がします。
だから私にとって、Duskをめぐる面白い問いは、「情報を隠せるかどうか」ではありません。
本当に検証が必要な場面でも、プライバシーが機能し続けるかどうか――それが問題です。
それははるかに難しい課題であり、私が追いかける価値があると感じるのが、Duskのその部分です。
@Dusk $DUSK #dusk
4
92
·
--
確認済み
私はかつて、Duskを1つのブロックチェーンであり、1つの実行環境だと見ていました。しかし、ネットワークのあらゆる部分を同じものとして扱うのをやめたことで、アーキテクチャはより面白くなりました。
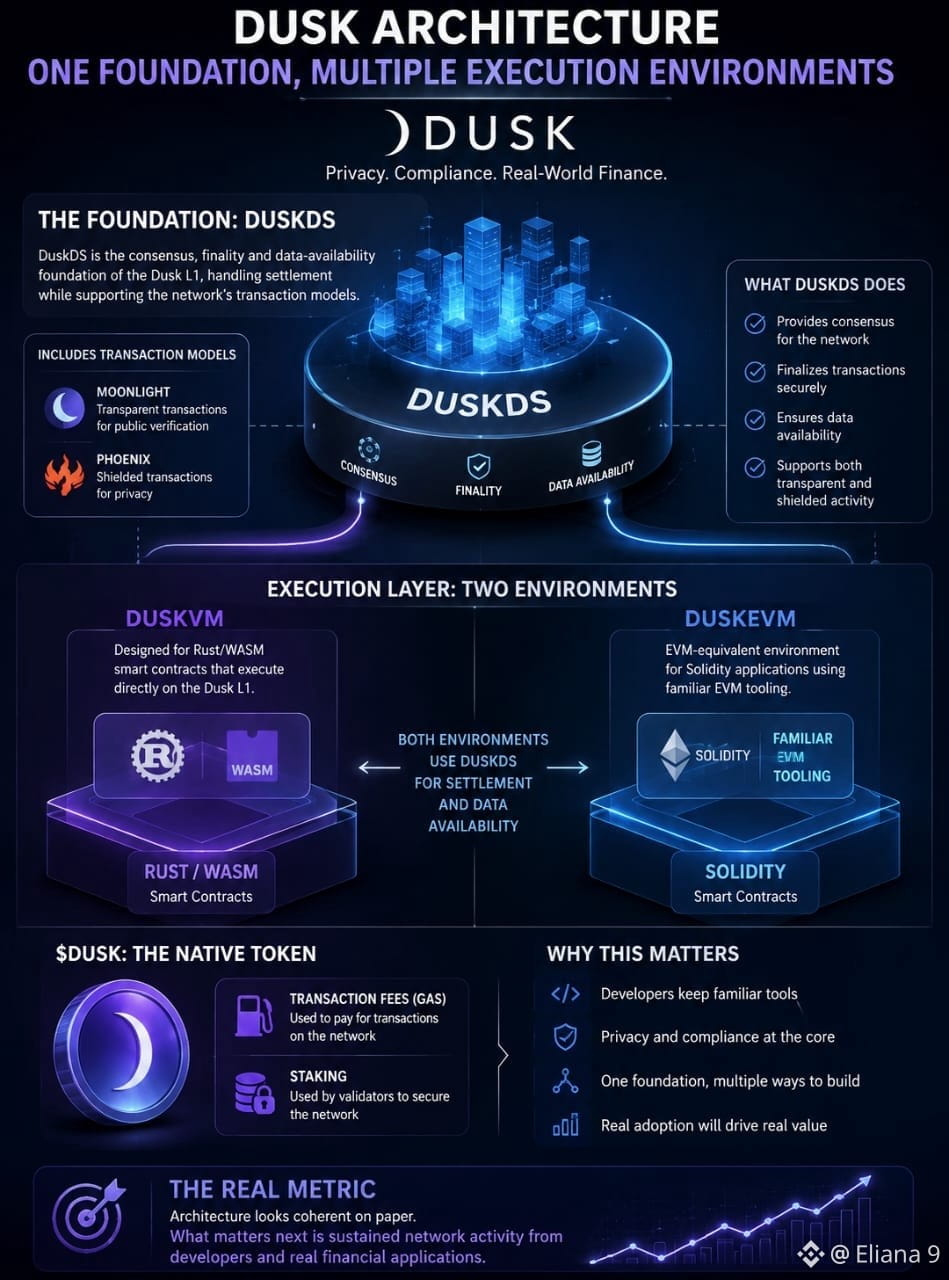
その土台にあるのがDuskDSです。@DuskはDuskDSを、Dusk L1のコンセンサス、ファイナリティ、データ可用性の基盤であり、ネットワークのMoonlightおよびPhoenixのトランザクションモデルを含むものだと説明しています。
実行は別の要素です。DuskVMは、Dusk L1上で直接実行するRust/WASMのスマートコントラクト向けに設計されており、DuskEVMは、Solidityアプリケーションのために馴染みのあるEVMツールを使えるEVM相当の環境を提供します。DuskEVMは決済とデータ可用性にDuskDSを用います。
この分離によって、私はプロジェクトの捉え方を変えました。
Dusk上で開発するために、開発者が馴染みのあるツールを捨てなければならないのかを問うのではなく、より良い問いは、異なる実行環境が同じ基盤となる決済とデータ可用性の基盤を共有できるのはどういう点なのか、ということかもしれません。
$DUSK alsoには、その基盤の中で具体的な役割があります。公式ドキュメントでは、トランザクション手数料とステーキングに用いられるネイティブトークンだと特定されています。
アーキテクチャは紙の上では筋が通っています。次に重要なのは、開発者や実際の金融アプリケーションが、その柔軟性を継続的なネットワーク活動につなげるのかどうかです。
私は、アーキテクチャ図だけではなく、その指標をこそ見ていきたいと思っています。
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
私はかつて、Duskを1つのブロックチェーンであり、1つの実行環境だと見ていました。しかし、ネットワークのあらゆる部分を同じものとして扱うのをやめたことで、アーキテクチャはより面白くなりました。
その土台にあるのがDuskDSです。@DuskはDuskDSを、Dusk L1のコンセンサス、ファイナリティ、データ可用性の基盤であり、ネットワークのMoonlightおよびPhoenixのトランザクションモデルを含むものだと説明しています。
実行は別の要素です。DuskVMは、Dusk L1上で直接実行するRust/WASMのスマートコントラクト向けに設計されており、DuskEVMは、Solidityアプリケーションのために馴染みのあるEVMツールを使えるEVM相当の環境を提供します。DuskEVMは決済とデータ可用性にDuskDSを用います。
この分離によって、私はプロジェクトの捉え方を変えました。
Dusk上で開発するために、開発者が馴染みのあるツールを捨てなければならないのかを問うのではなく、より良い問いは、異なる実行環境が同じ基盤となる決済とデータ可用性の基盤を共有できるのはどういう点なのか、ということかもしれません。
$DUSK alsoには、その基盤の中で具体的な役割があります。公式ドキュメントでは、トランザクション手数料とステーキングに用いられるネイティブトークンだと特定されています。
アーキテクチャは紙の上では筋が通っています。次に重要なのは、開発者や実際の金融アプリケーションが、その柔軟性を継続的なネットワーク活動につなげるのかどうかです。
私は、アーキテクチャ図だけではなく、その指標をこそ見ていきたいと思っています。
#dusk $DUSK @Dusk
その土台にあるのがDuskDSです。@DuskはDuskDSを、Dusk L1のコンセンサス、ファイナリティ、データ可用性の基盤であり、ネットワークのMoonlightおよびPhoenixのトランザクションモデルを含むものだと説明しています。
実行は別の要素です。DuskVMは、Dusk L1上で直接実行するRust/WASMのスマートコントラクト向けに設計されており、DuskEVMは、Solidityアプリケーションのために馴染みのあるEVMツールを使えるEVM相当の環境を提供します。DuskEVMは決済とデータ可用性にDuskDSを用います。
この分離によって、私はプロジェクトの捉え方を変えました。
Dusk上で開発するために、開発者が馴染みのあるツールを捨てなければならないのかを問うのではなく、より良い問いは、異なる実行環境が同じ基盤となる決済とデータ可用性の基盤を共有できるのはどういう点なのか、ということかもしれません。
$DUSK alsoには、その基盤の中で具体的な役割があります。公式ドキュメントでは、トランザクション手数料とステーキングに用いられるネイティブトークンだと特定されています。
アーキテクチャは紙の上では筋が通っています。次に重要なのは、開発者や実際の金融アプリケーションが、その柔軟性を継続的なネットワーク活動につなげるのかどうかです。
私は、アーキテクチャ図だけではなく、その指標をこそ見ていきたいと思っています。
#dusk $DUSK @Dusk
3
2
99
·
--
確認済み
私はかつて、ブロックチェーン上のプライバシーとは主に情報を隠すことだと思っていました。Duskを読むことで、その問いが変わりました。もしかすると本当の問題は、「誰が、何を、そしていつ見られるべきか」を決めることなのではないか、と。
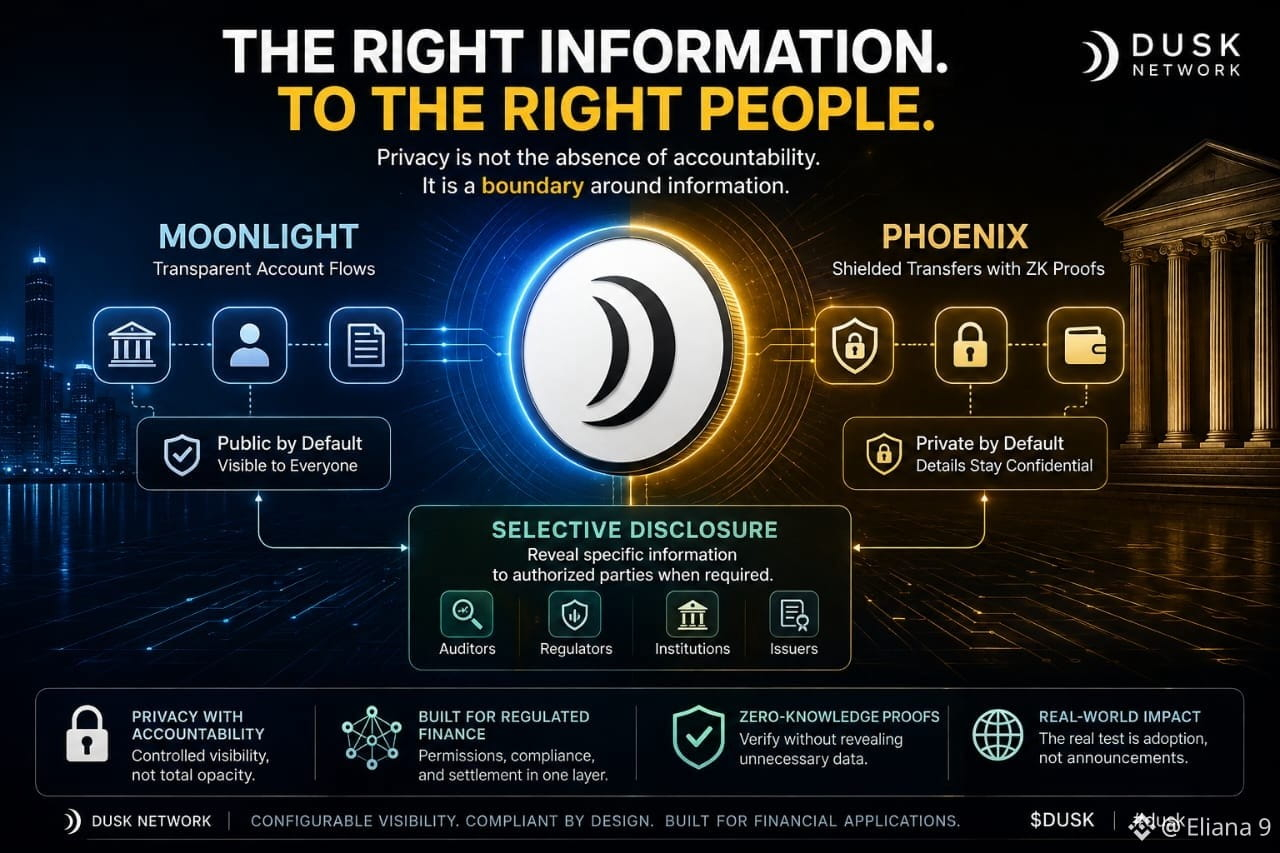
この区別は金融において重要です。Duskは、参加者の権限、プライバシー要件、そして決済が同じインフラを基盤に調整できるように設計された、規制対象のデジタル・アセットのワークフロー向けです。Phoenixモデルはゼロ知識証明によるシールド送金をサポートし、Moonlightは透過的な公開アカウントのフローを扱います。
私が興味深いのは、その分岐にある思想です。金融システムには、常に最大限の秘匿が必要なわけでもなく、常に最大限の透明性が必要なわけでもありません。監査人には証拠が必要かもしれません。規制当局には特定の情報が必要かもしれません。一般の人々には、あらゆる残高や取引先、取引の詳細すべてが必要とは限りません。
選択的開示は、その緊張関係へのDuskの答えです。必要なときに、権限のある当事者へ特定の情報を開示し、デフォルトで何もかもを公開することはありません。
私にとって、それは現実世界における金融のプライバシーのあり方に、より近いと感じます。プライバシーとは、説明責任の欠如ではありません。情報を囲う境界線のことです。
技術はその境界線を作り出せます。より難しい試金石は、機関や発行体、そして利用者が、それを実際に信頼し、規模に応じて使うかどうかです。
金融の可視性をより適切に制御できれば、オンチェーン市場はより実用的になるでしょうか?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
私はかつて、ブロックチェーン上のプライバシーとは主に情報を隠すことだと思っていました。Duskを読むことで、その問いが変わりました。もしかすると本当の問題は、「誰が、何を、そしていつ見られるべきか」を決めることなのではないか、と。
この区別は金融において重要です。Duskは、参加者の権限、プライバシー要件、そして決済が同じインフラを基盤に調整できるように設計された、規制対象のデジタル・アセットのワークフロー向けです。Phoenixモデルはゼロ知識証明によるシールド送金をサポートし、Moonlightは透過的な公開アカウントのフローを扱います。
私が興味深いのは、その分岐にある思想です。金融システムには、常に最大限の秘匿が必要なわけでもなく、常に最大限の透明性が必要なわけでもありません。監査人には証拠が必要かもしれません。規制当局には特定の情報が必要かもしれません。一般の人々には、あらゆる残高や取引先、取引の詳細すべてが必要とは限りません。
選択的開示は、その緊張関係へのDuskの答えです。必要なときに、権限のある当事者へ特定の情報を開示し、デフォルトで何もかもを公開することはありません。
私にとって、それは現実世界における金融のプライバシーのあり方に、より近いと感じます。プライバシーとは、説明責任の欠如ではありません。情報を囲う境界線のことです。
技術はその境界線を作り出せます。より難しい試金石は、機関や発行体、そして利用者が、それを実際に信頼し、規模に応じて使うかどうかです。
金融の可視性をより適切に制御できれば、オンチェーン市場はより実用的になるでしょうか?
@Dusk $DUSK #dusk
この区別は金融において重要です。Duskは、参加者の権限、プライバシー要件、そして決済が同じインフラを基盤に調整できるように設計された、規制対象のデジタル・アセットのワークフロー向けです。Phoenixモデルはゼロ知識証明によるシールド送金をサポートし、Moonlightは透過的な公開アカウントのフローを扱います。
私が興味深いのは、その分岐にある思想です。金融システムには、常に最大限の秘匿が必要なわけでもなく、常に最大限の透明性が必要なわけでもありません。監査人には証拠が必要かもしれません。規制当局には特定の情報が必要かもしれません。一般の人々には、あらゆる残高や取引先、取引の詳細すべてが必要とは限りません。
選択的開示は、その緊張関係へのDuskの答えです。必要なときに、権限のある当事者へ特定の情報を開示し、デフォルトで何もかもを公開することはありません。
私にとって、それは現実世界における金融のプライバシーのあり方に、より近いと感じます。プライバシーとは、説明責任の欠如ではありません。情報を囲う境界線のことです。
技術はその境界線を作り出せます。より難しい試金石は、機関や発行体、そして利用者が、それを実際に信頼し、規模に応じて使うかどうかです。
金融の可視性をより適切に制御できれば、オンチェーン市場はより実用的になるでしょうか?
@Dusk $DUSK #dusk
8
2
92
·
--
ブリッシュ
確認済み
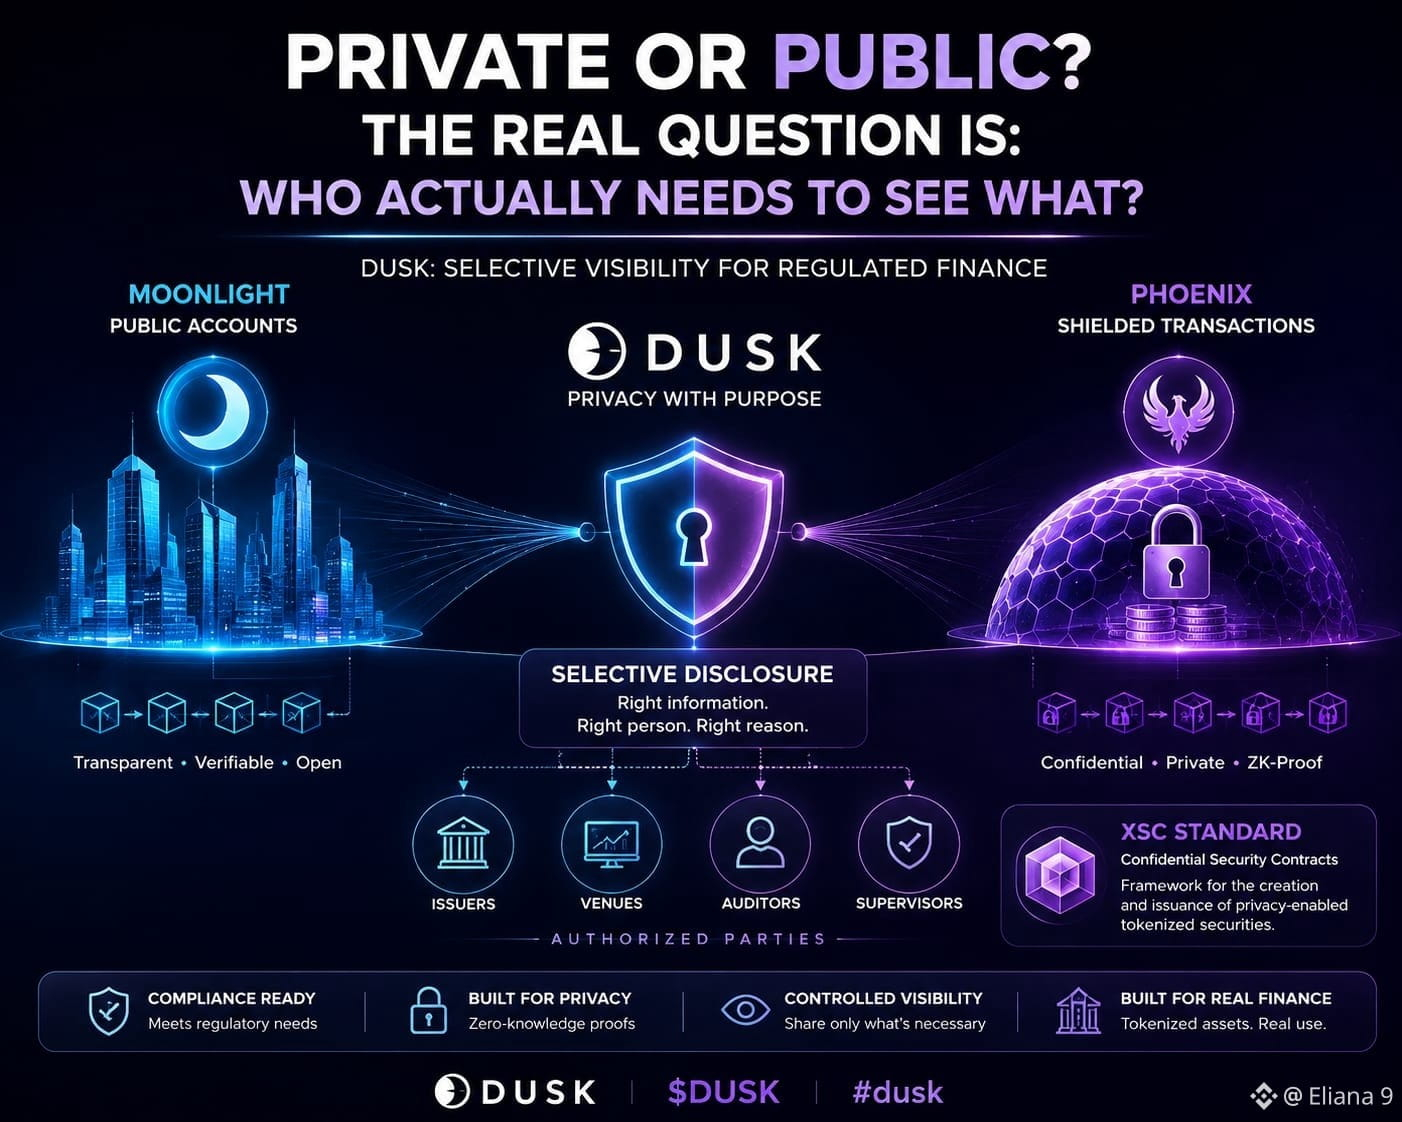
「プライベートかパブリックか」という問いは、金融ブロックチェーンにとって誤りではないか
@Dusk を読み進める中で、些細に思えるものの、プライバシー議論全体を変えてしまうことに気づきました。
Dusk は、視認性を固定の 1 つの設定として扱いません。
Moonlight は透明なパブリック・アカウントのフローを扱い、Phoenix はゼロ知識証明を用いた秘匿転送をサポートします。さらに Dusk では、認可された当事者が不要な情報を公開することなく、特定の証拠を必要とする状況に向けたセレクティブ・ディスクロージャーも文書化しています。
それは、実際に規制対象の金融が抱えている課題にずっと近いように感じます。
投資家は、残高や送金を誰にでも見せたくないかもしれません。一方で、発行者、取引の場、監査人、監督当局は、特定の情報へのアクセスを管理された形で要求する場合があります。Dusk の市場インフラのドキュメントは、その文脈でのセレクティブ・ディスクロージャーを明確に説明しています。
そして XSC が、さらにもう 1 つの層を追加します。Dusk は、その Confidential Security Contract(機密セキュリティ契約)標準を、プライバシー対応のトークン化有価証券の作成と発行のための枠組みとして説明しています。
私が考え続けてしまうのは、ここでのプライバシーが「隠すための機能」というより、「情報管理の問題」のように感じられるからです。
もしかすると、有用な問いは次ではないでしょうか:
「金融活動は公開か非公開か?」
もしかすると、こうです:
「実際に誰が、何を見なければならないのか?」
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
「プライベートかパブリックか」という問いは、金融ブロックチェーンにとって誤りではないか
@Dusk を読み進める中で、些細に思えるものの、プライバシー議論全体を変えてしまうことに気づきました。
Dusk は、視認性を固定の 1 つの設定として扱いません。
Moonlight は透明なパブリック・アカウントのフローを扱い、Phoenix はゼロ知識証明を用いた秘匿転送をサポートします。さらに Dusk では、認可された当事者が不要な情報を公開することなく、特定の証拠を必要とする状況に向けたセレクティブ・ディスクロージャーも文書化しています。
それは、実際に規制対象の金融が抱えている課題にずっと近いように感じます。
投資家は、残高や送金を誰にでも見せたくないかもしれません。一方で、発行者、取引の場、監査人、監督当局は、特定の情報へのアクセスを管理された形で要求する場合があります。Dusk の市場インフラのドキュメントは、その文脈でのセレクティブ・ディスクロージャーを明確に説明しています。
そして XSC が、さらにもう 1 つの層を追加します。Dusk は、その Confidential Security Contract(機密セキュリティ契約)標準を、プライバシー対応のトークン化有価証券の作成と発行のための枠組みとして説明しています。
私が考え続けてしまうのは、ここでのプライバシーが「隠すための機能」というより、「情報管理の問題」のように感じられるからです。
もしかすると、有用な問いは次ではないでしょうか:
「金融活動は公開か非公開か?」
もしかすると、こうです:
「実際に誰が、何を見なければならないのか?」
@Dusk $DUSK #dusk
@Dusk を読み進める中で、些細に思えるものの、プライバシー議論全体を変えてしまうことに気づきました。
Dusk は、視認性を固定の 1 つの設定として扱いません。
Moonlight は透明なパブリック・アカウントのフローを扱い、Phoenix はゼロ知識証明を用いた秘匿転送をサポートします。さらに Dusk では、認可された当事者が不要な情報を公開することなく、特定の証拠を必要とする状況に向けたセレクティブ・ディスクロージャーも文書化しています。
それは、実際に規制対象の金融が抱えている課題にずっと近いように感じます。
投資家は、残高や送金を誰にでも見せたくないかもしれません。一方で、発行者、取引の場、監査人、監督当局は、特定の情報へのアクセスを管理された形で要求する場合があります。Dusk の市場インフラのドキュメントは、その文脈でのセレクティブ・ディスクロージャーを明確に説明しています。
そして XSC が、さらにもう 1 つの層を追加します。Dusk は、その Confidential Security Contract(機密セキュリティ契約)標準を、プライバシー対応のトークン化有価証券の作成と発行のための枠組みとして説明しています。
私が考え続けてしまうのは、ここでのプライバシーが「隠すための機能」というより、「情報管理の問題」のように感じられるからです。
もしかすると、有用な問いは次ではないでしょうか:
「金融活動は公開か非公開か?」
もしかすると、こうです:
「実際に誰が、何を見なければならないのか?」
@Dusk $DUSK #dusk
87
·
--
確認済み
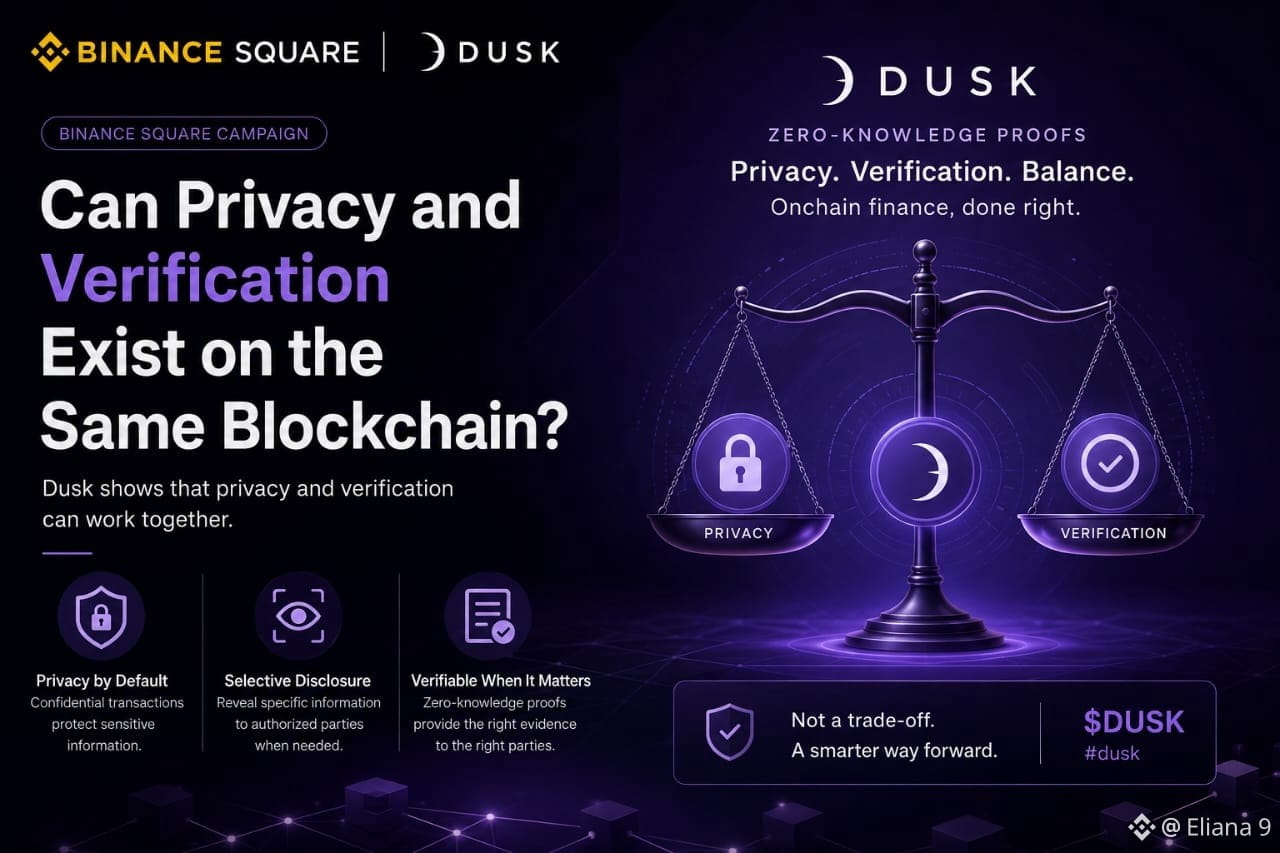
「プライバシー」と「検証」は同じブロックチェーン上で両立できるのか?
私は以前、ブロックチェーンのプライバシーは単純なトレードオフを生むと考えていました。つまり、検証のために情報が見えるままでいるか、あるいはプライベートになって他者が調べるのが難しくなるか、どちらかだと。しかし、金融のユースケースをより深く見ていくほど、その「どちらか一方」という選択肢はそれほど有用ではないように感じるようになりました。
そこで、@Dusk_Foundation から、別の考え方のヒントを得ました。
Dusk はゼロ知識証明を用いて機密取引を支えています。私の注目を引いたのは、その中でも「選択的開示」という考え方です。不要な情報を公開するのではなく、本当に証拠が必要になったときに、特定の情報を認可された当事者にだけ開示できます。
これにより、興味深い「中間地点」が生まれます。普遍的な可視性が不要な情報は秘匿性によって保護されつつ、金融ワークフローで必要とされる場面では検証も可能になります。
私にとって、これはブロックチェーンのプライバシーを考えるうえで、より役に立つ捉え方です。目標は、最大限の秘匿性でも最大限の透明性でもある必要はありません。
もしかすると、より重要な問いは、オンチェーンの金融が「必要なときには情報をプライベートに保ち」、「役に立つときには透明性を確保し」、さらに「必要に応じて適切な当事者に適切な証拠を提供できるのか」ということです。
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
「プライバシー」と「検証」は同じブロックチェーン上で両立できるのか?
私は以前、ブロックチェーンのプライバシーは単純なトレードオフを生むと考えていました。つまり、検証のために情報が見えるままでいるか、あるいはプライベートになって他者が調べるのが難しくなるか、どちらかだと。しかし、金融のユースケースをより深く見ていくほど、その「どちらか一方」という選択肢はそれほど有用ではないように感じるようになりました。
そこで、@Dusk から、別の考え方のヒントを得ました。
Dusk はゼロ知識証明を用いて機密取引を支えています。私の注目を引いたのは、その中でも「選択的開示」という考え方です。不要な情報を公開するのではなく、本当に証拠が必要になったときに、特定の情報を認可された当事者にだけ開示できます。
これにより、興味深い「中間地点」が生まれます。普遍的な可視性が不要な情報は秘匿性によって保護されつつ、金融ワークフローで必要とされる場面では検証も可能になります。
私にとって、これはブロックチェーンのプライバシーを考えるうえで、より役に立つ捉え方です。目標は、最大限の秘匿性でも最大限の透明性でもある必要はありません。
もしかすると、より重要な問いは、オンチェーンの金融が「必要なときには情報をプライベートに保ち」、「役に立つときには透明性を確保し」、さらに「必要に応じて適切な当事者に適切な証拠を提供できるのか」ということです。
$DUSK #dusk @Dusk
私は以前、ブロックチェーンのプライバシーは単純なトレードオフを生むと考えていました。つまり、検証のために情報が見えるままでいるか、あるいはプライベートになって他者が調べるのが難しくなるか、どちらかだと。しかし、金融のユースケースをより深く見ていくほど、その「どちらか一方」という選択肢はそれほど有用ではないように感じるようになりました。
そこで、@Dusk から、別の考え方のヒントを得ました。
Dusk はゼロ知識証明を用いて機密取引を支えています。私の注目を引いたのは、その中でも「選択的開示」という考え方です。不要な情報を公開するのではなく、本当に証拠が必要になったときに、特定の情報を認可された当事者にだけ開示できます。
これにより、興味深い「中間地点」が生まれます。普遍的な可視性が不要な情報は秘匿性によって保護されつつ、金融ワークフローで必要とされる場面では検証も可能になります。
私にとって、これはブロックチェーンのプライバシーを考えるうえで、より役に立つ捉え方です。目標は、最大限の秘匿性でも最大限の透明性でもある必要はありません。
もしかすると、より重要な問いは、オンチェーンの金融が「必要なときには情報をプライベートに保ち」、「役に立つときには透明性を確保し」、さらに「必要に応じて適切な当事者に適切な証拠を提供できるのか」ということです。
$DUSK #dusk @Dusk
1
1
87
·
--
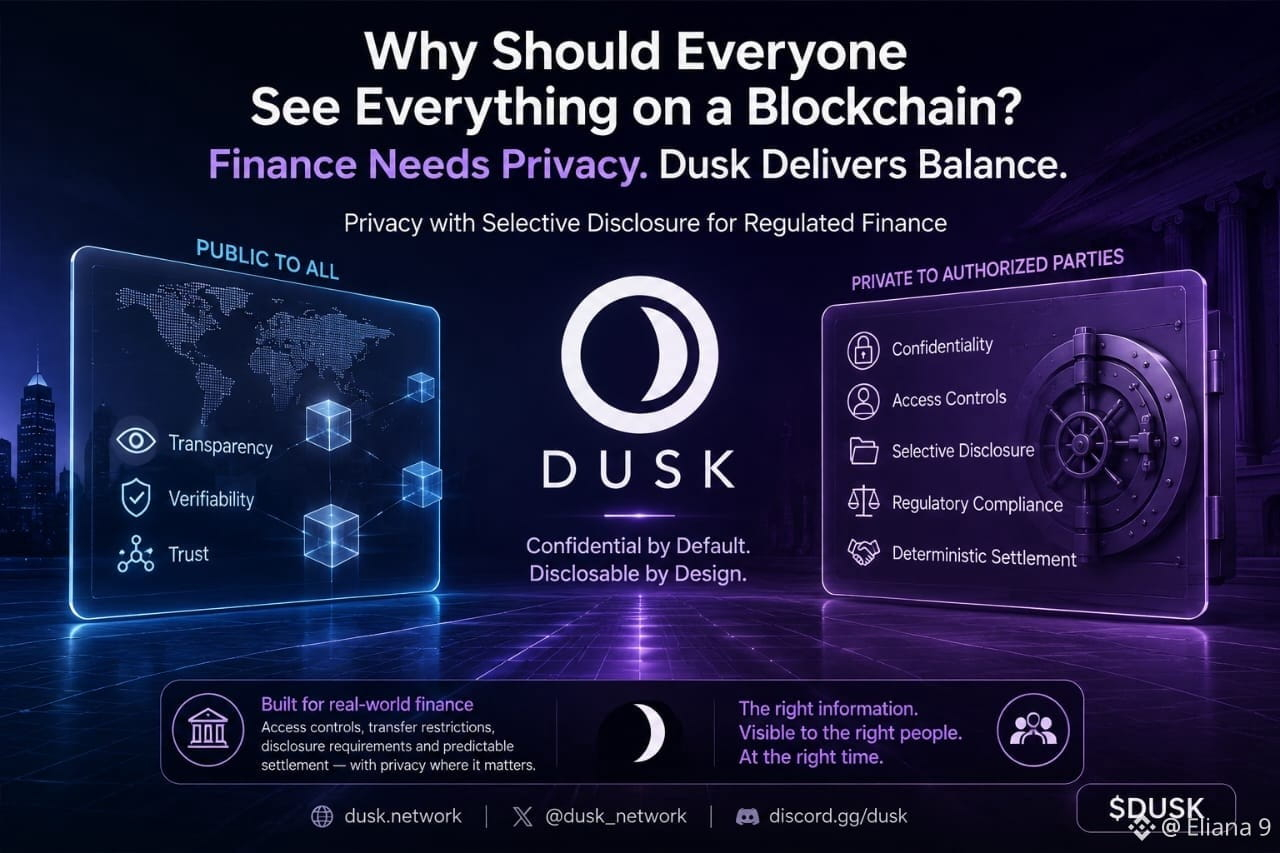
「なぜブロックチェーン上のすべてを誰もが見るべきなのか?」
そして「金融にプライバシーが必要になったら何が起きるのか?」
私は以前、ブロックチェーンの透明性は単純だと思っていました。誰もがいま起きていることを検証できれば、システムは信頼しやすくなる。ですが、実際の金融活動について考えれば考えるほど、その考えは不完全に思えてきました。企業は通常、すべての残高、ポジション、取引相手、あるいは機密性の高い取引の詳細を、世界中の誰にでも公開するわけではありません。
そこで私は @Dusk をより詳しく調べることになりました。
私が惹かれたのは単に「プライバシー」という言葉ではなく、Dusk が金融用途に対してそれをどのように扱っているかです。Dusk のインフラは、選択的開示を中心にプライバシーを前提として設計されており、情報は機密のまま保たれつつ、必要に応じて認可された関係者には特定の情報を開示できるようになっています。
この違いによって、問題の見え方が変わりました。規制のある金融では、アクセス制御、譲渡制限、開示要件、予測可能な決済が必要になるかもしれません。一方で企業や利用者には、機密情報を保護する正当な理由があります。
私にとって、ここが Dusk の目的がより明確になる部分です。目的は金融を“見えなくする”ことではありません。同じ金融環境の中で、機密性と必要な透明性が両立できるインフラを構築することです。
もしかすると、ブロックチェーンによる金融では「誰もがすべてを見る」必要はないのかもしれません。必要なのは、「正しい情報を、正しい人に見せる」ことです。
@Dusk_Foundation $DUSK #dusk
「なぜブロックチェーン上のすべてを誰もが見るべきなのか?」
そして「金融にプライバシーが必要になったら何が起きるのか?」
私は以前、ブロックチェーンの透明性は単純だと思っていました。誰もがいま起きていることを検証できれば、システムは信頼しやすくなる。ですが、実際の金融活動について考えれば考えるほど、その考えは不完全に思えてきました。企業は通常、すべての残高、ポジション、取引相手、あるいは機密性の高い取引の詳細を、世界中の誰にでも公開するわけではありません。
そこで私は @Dusk をより詳しく調べることになりました。
私が惹かれたのは単に「プライバシー」という言葉ではなく、Dusk が金融用途に対してそれをどのように扱っているかです。Dusk のインフラは、選択的開示を中心にプライバシーを前提として設計されており、情報は機密のまま保たれつつ、必要に応じて認可された関係者には特定の情報を開示できるようになっています。
この違いによって、問題の見え方が変わりました。規制のある金融では、アクセス制御、譲渡制限、開示要件、予測可能な決済が必要になるかもしれません。一方で企業や利用者には、機密情報を保護する正当な理由があります。
私にとって、ここが Dusk の目的がより明確になる部分です。目的は金融を“見えなくする”ことではありません。同じ金融環境の中で、機密性と必要な透明性が両立できるインフラを構築することです。
もしかすると、ブロックチェーンによる金融では「誰もがすべてを見る」必要はないのかもしれません。必要なのは、「正しい情報を、正しい人に見せる」ことです。
@Dusk $DUSK #dusk
そして「金融にプライバシーが必要になったら何が起きるのか?」
私は以前、ブロックチェーンの透明性は単純だと思っていました。誰もがいま起きていることを検証できれば、システムは信頼しやすくなる。ですが、実際の金融活動について考えれば考えるほど、その考えは不完全に思えてきました。企業は通常、すべての残高、ポジション、取引相手、あるいは機密性の高い取引の詳細を、世界中の誰にでも公開するわけではありません。
そこで私は @Dusk をより詳しく調べることになりました。
私が惹かれたのは単に「プライバシー」という言葉ではなく、Dusk が金融用途に対してそれをどのように扱っているかです。Dusk のインフラは、選択的開示を中心にプライバシーを前提として設計されており、情報は機密のまま保たれつつ、必要に応じて認可された関係者には特定の情報を開示できるようになっています。
この違いによって、問題の見え方が変わりました。規制のある金融では、アクセス制御、譲渡制限、開示要件、予測可能な決済が必要になるかもしれません。一方で企業や利用者には、機密情報を保護する正当な理由があります。
私にとって、ここが Dusk の目的がより明確になる部分です。目的は金融を“見えなくする”ことではありません。同じ金融環境の中で、機密性と必要な透明性が両立できるインフラを構築することです。
もしかすると、ブロックチェーンによる金融では「誰もがすべてを見る」必要はないのかもしれません。必要なのは、「正しい情報を、正しい人に見せる」ことです。
@Dusk $DUSK #dusk
1
51
·
--
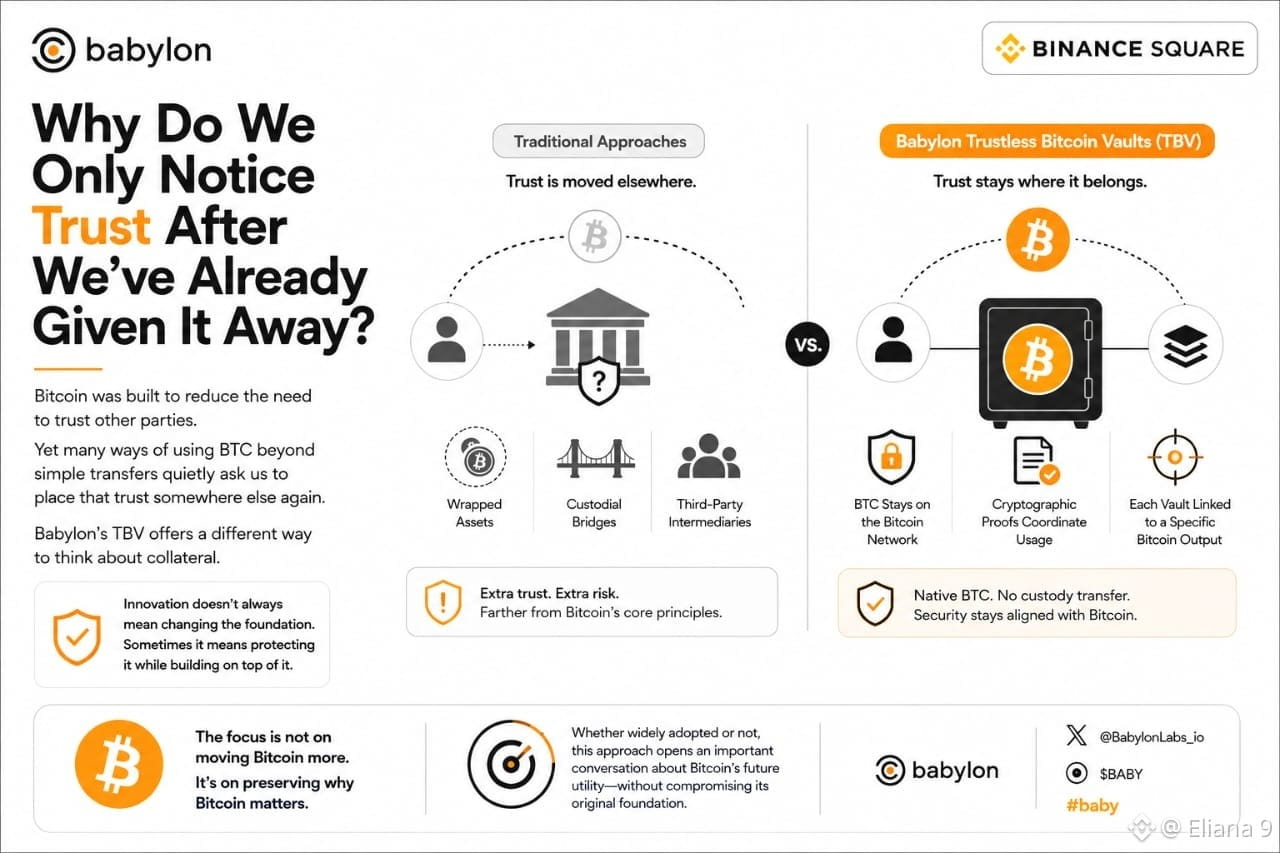
「なぜ私たちは、すでに信頼を手放した後になってからだけ信頼に気づくのだろう?」
その考えについて、ずっと気になっていました。ビットコインは、他の当事者を信頼する必要を減らすことで評判を得てきたのに、その有用性を広げる多くの方法では、結局どこか別の場所にまた信頼を置くことを静かに求められます。最初は必ずしも明確ではありません。私たちは、そのトレードオフを疑うことなく受け入れることに慣れてしまったのではないか、と考え始めました。
その考えに至って、私はバビロンの Trustless Bitcoin Vaults(TBV)についてさらに調べました。際立っていたのは「ビットコインでできることを増やす」という約束ではなく、担保に対する別の考え方でした。ネイティブのBTCをラップ資産や従来のカストディ(管理)モデルを通じてビットコイン・ネットワークの外へ出させるのではなく、TBVは、支えるアプリケーションが暗号学的な証明に依拠できるようにすることで、ビットコインをその場所にとどめるよう設計されています。各バルトは、プール型のカストディではなく、特定のビットコインの出力に紐づけられています。つまり、信頼モデルがビットコイン本来のセキュリティ原則と密接に結びついたまま保たれる、ということです。
面白いのは、議論の焦点が「ビットコインを移すこと」から、「そもそも多くの人がそれを信頼した理由を守ること」へと移っている点です。このアプローチが広く採用されるかどうかは今後の開発次第ですが、イノベーションは必ずしも土台を変えることを意味しない、という思慮深いリマインダーを与えてくれます。ときには、それを守りながら、その上に丁寧に積み上げることこそが意味するのです。
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
「なぜ私たちは、すでに信頼を手放した後になってからだけ信頼に気づくのだろう?」
その考えについて、ずっと気になっていました。ビットコインは、他の当事者を信頼する必要を減らすことで評判を得てきたのに、その有用性を広げる多くの方法では、結局どこか別の場所にまた信頼を置くことを静かに求められます。最初は必ずしも明確ではありません。私たちは、そのトレードオフを疑うことなく受け入れることに慣れてしまったのではないか、と考え始めました。
その考えに至って、私はバビロンの Trustless Bitcoin Vaults(TBV)についてさらに調べました。際立っていたのは「ビットコインでできることを増やす」という約束ではなく、担保に対する別の考え方でした。ネイティブのBTCをラップ資産や従来のカストディ(管理)モデルを通じてビットコイン・ネットワークの外へ出させるのではなく、TBVは、支えるアプリケーションが暗号学的な証明に依拠できるようにすることで、ビットコインをその場所にとどめるよう設計されています。各バルトは、プール型のカストディではなく、特定のビットコインの出力に紐づけられています。つまり、信頼モデルがビットコイン本来のセキュリティ原則と密接に結びついたまま保たれる、ということです。
面白いのは、議論の焦点が「ビットコインを移すこと」から、「そもそも多くの人がそれを信頼した理由を守ること」へと移っている点です。このアプローチが広く採用されるかどうかは今後の開発次第ですが、イノベーションは必ずしも土台を変えることを意味しない、という思慮深いリマインダーを与えてくれます。ときには、それを守りながら、その上に丁寧に積み上げることこそが意味するのです。
@BabylonLabs_io $BABY #baby
その考えについて、ずっと気になっていました。ビットコインは、他の当事者を信頼する必要を減らすことで評判を得てきたのに、その有用性を広げる多くの方法では、結局どこか別の場所にまた信頼を置くことを静かに求められます。最初は必ずしも明確ではありません。私たちは、そのトレードオフを疑うことなく受け入れることに慣れてしまったのではないか、と考え始めました。
その考えに至って、私はバビロンの Trustless Bitcoin Vaults(TBV)についてさらに調べました。際立っていたのは「ビットコインでできることを増やす」という約束ではなく、担保に対する別の考え方でした。ネイティブのBTCをラップ資産や従来のカストディ(管理)モデルを通じてビットコイン・ネットワークの外へ出させるのではなく、TBVは、支えるアプリケーションが暗号学的な証明に依拠できるようにすることで、ビットコインをその場所にとどめるよう設計されています。各バルトは、プール型のカストディではなく、特定のビットコインの出力に紐づけられています。つまり、信頼モデルがビットコイン本来のセキュリティ原則と密接に結びついたまま保たれる、ということです。
面白いのは、議論の焦点が「ビットコインを移すこと」から、「そもそも多くの人がそれを信頼した理由を守ること」へと移っている点です。このアプローチが広く採用されるかどうかは今後の開発次第ですが、イノベーションは必ずしも土台を変えることを意味しない、という思慮深いリマインダーを与えてくれます。ときには、それを守りながら、その上に丁寧に積み上げることこそが意味するのです。
@BabylonLabs_io $BABY #baby
2
2
107
·
--
確認済み
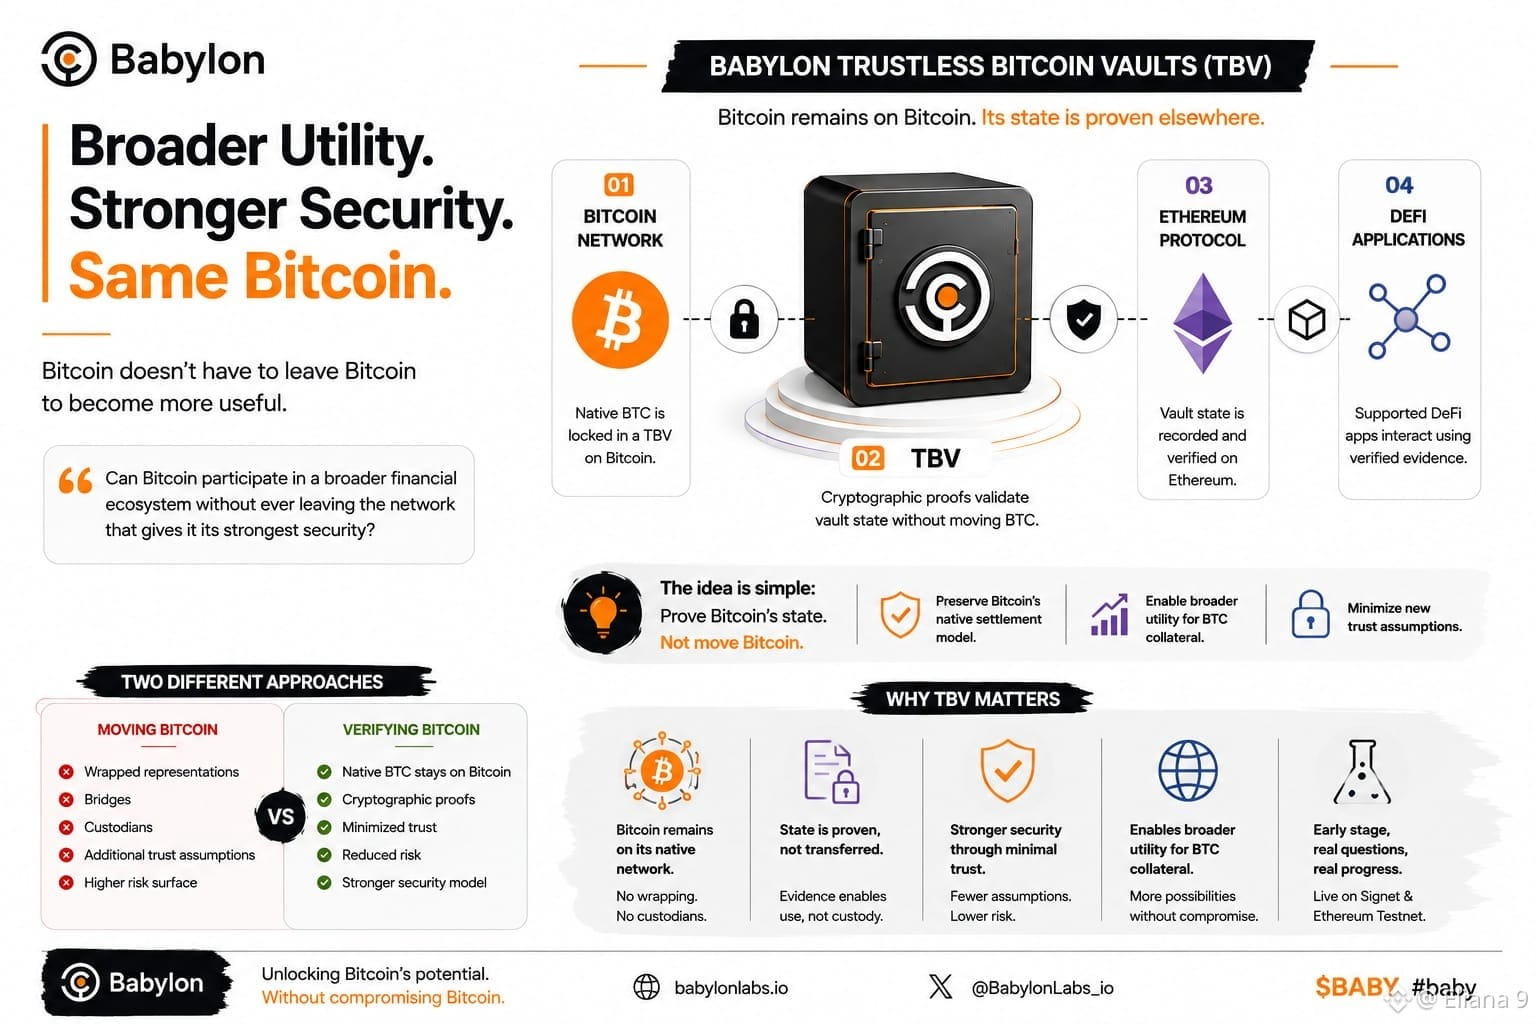
ビットコインは、最も強固なセキュリティを与えているネットワークを離れることなく、より広い金融エコシステムに参加できるのでしょうか?
この問いは私の頭から離れませんでした。多くのブロックチェーンのソリューションは、ユーザーにビットコインをラップする、ブリッジする、あるいは別のカストディモデルのもとに置くことを求めることで、ビットコインのユーティリティを拡張しようとします。追加の機能は価値がありますが、そのたびに資産に関する信頼の前提もまた変わってしまいます。
このトレードオフに挑むようなアプローチを探していたところ、Babylon Trustless Bitcoin Vaults(TBV)に出会いました。ネイティブのBTCをビットコインの外へ移すのではなく、TBVはそれをビットコインネットワーク上でロックしたままにし、暗号学的な証明と事前に定義されたヴォールト条件によって、対応するDeFiアプリケーションが相互作用できるようにします。資産そのものがどこに存在するかを変えることなく、ビットコインの有用性を拡張する——という発想です。
私の中で特に印象的だったのは、TBVが「ビットコインを移転する」ことではなく「ビットコインの状態を証明する」ことに重点を置いている点です。この違いは一見すると些細に思えるかもしれませんが、それは相互運用性を考える別の方法を反映しています。つまり、より広いアプリケーションを可能にしながらも、ビットコイン本来の決済モデルを維持することを優先する考え方です。
このシステムは現在、テスト資産を用いてビットコインのシグネットおよびイーサリアムのテストネットで利用可能です。そのため、学習や実験のための環境はまだ整っています。この設計が広く採用されるかどうかは今後の見通し次第ですが、根底にある問いは確かに掘り下げる価値があります。
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
ビットコインは、最も強固なセキュリティを与えているネットワークを離れることなく、より広い金融エコシステムに参加できるのでしょうか?
この問いは私の頭から離れませんでした。多くのブロックチェーンのソリューションは、ユーザーにビットコインをラップする、ブリッジする、あるいは別のカストディモデルのもとに置くことを求めることで、ビットコインのユーティリティを拡張しようとします。追加の機能は価値がありますが、そのたびに資産に関する信頼の前提もまた変わってしまいます。
このトレードオフに挑むようなアプローチを探していたところ、Babylon Trustless Bitcoin Vaults(TBV)に出会いました。ネイティブのBTCをビットコインの外へ移すのではなく、TBVはそれをビットコインネットワーク上でロックしたままにし、暗号学的な証明と事前に定義されたヴォールト条件によって、対応するDeFiアプリケーションが相互作用できるようにします。資産そのものがどこに存在するかを変えることなく、ビットコインの有用性を拡張する——という発想です。
私の中で特に印象的だったのは、TBVが「ビットコインを移転する」ことではなく「ビットコインの状態を証明する」ことに重点を置いている点です。この違いは一見すると些細に思えるかもしれませんが、それは相互運用性を考える別の方法を反映しています。つまり、より広いアプリケーションを可能にしながらも、ビットコイン本来の決済モデルを維持することを優先する考え方です。
このシステムは現在、テスト資産を用いてビットコインのシグネットおよびイーサリアムのテストネットで利用可能です。そのため、学習や実験のための環境はまだ整っています。この設計が広く採用されるかどうかは今後の見通し次第ですが、根底にある問いは確かに掘り下げる価値があります。
@BabylonLabs_io $BABY #baby
この問いは私の頭から離れませんでした。多くのブロックチェーンのソリューションは、ユーザーにビットコインをラップする、ブリッジする、あるいは別のカストディモデルのもとに置くことを求めることで、ビットコインのユーティリティを拡張しようとします。追加の機能は価値がありますが、そのたびに資産に関する信頼の前提もまた変わってしまいます。
このトレードオフに挑むようなアプローチを探していたところ、Babylon Trustless Bitcoin Vaults(TBV)に出会いました。ネイティブのBTCをビットコインの外へ移すのではなく、TBVはそれをビットコインネットワーク上でロックしたままにし、暗号学的な証明と事前に定義されたヴォールト条件によって、対応するDeFiアプリケーションが相互作用できるようにします。資産そのものがどこに存在するかを変えることなく、ビットコインの有用性を拡張する——という発想です。
私の中で特に印象的だったのは、TBVが「ビットコインを移転する」ことではなく「ビットコインの状態を証明する」ことに重点を置いている点です。この違いは一見すると些細に思えるかもしれませんが、それは相互運用性を考える別の方法を反映しています。つまり、より広いアプリケーションを可能にしながらも、ビットコイン本来の決済モデルを維持することを優先する考え方です。
このシステムは現在、テスト資産を用いてビットコインのシグネットおよびイーサリアムのテストネットで利用可能です。そのため、学習や実験のための環境はまだ整っています。この設計が広く採用されるかどうかは今後の見通し次第ですが、根底にある問いは確かに掘り下げる価値があります。
@BabylonLabs_io $BABY #baby
83
·
--
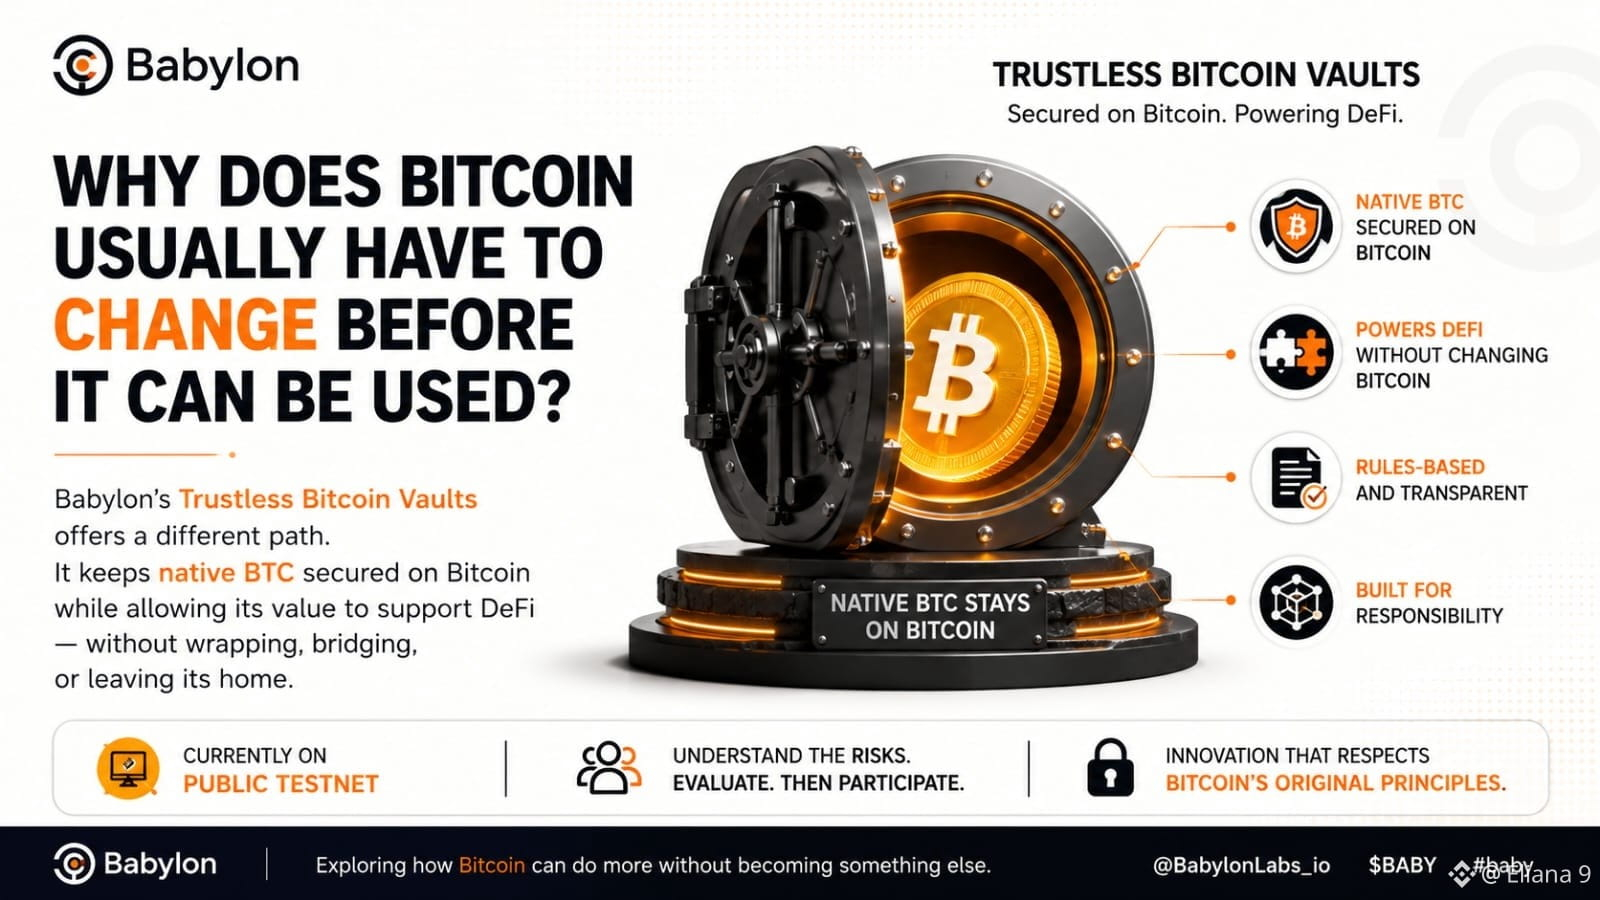
ビットコインは、実際に使えるようになる前に、なぜ通常は変更が必要なのでしょうか?
ふと、自分でも驚くのですが、最も信頼されているデジタル資産のひとつが、人々が実際に使えるようになるまでに、なぜこれほどまでに“別のもの”へと変わらなければならないのか気になってしまうことがあります。ラッピングしたり、ブリッジしたり、別の場所へ移したりすることは当たり前になりすぎていて、私たちの多くはもはや疑問に思うことすらほとんどありません。それでも、これは「ビットコインがそもそも価値あるものになった理由」とは、どこか噛み合っていない気がします。
だからこそ、BabylonのTrustless Bitcoin Vaultsに注目しました。ネイティブのBTCにビットコイン・ネットワークから出ていってもらうのではなく、設計によってBTCはビットコイン上で安全に保たれたまま、担保の価値でDeFiを支えられるようにしています。目的は、ビットコインを別のバージョンに置き換えることではなく、その基盤を変えずに有用性を広げられるのかを探ることです。
また、これは会話の焦点を「便利さ」から「責任」へと移すものだとも思います。バルトは事前に定義されたルールに従いますが、それでもユーザーは、スマートコントラクトの役割、清算(リキディエーション)の条件、アプリケーション設計、そしてシステムが現在はパブリック・テストネット上で稼働しているという事実を理解する必要があります。これらの詳細は、全体像の一部として残り続けます。
おそらく、より興味深い問いは「ビットコインにあとどれだけできるか」ではなく、「最初から信頼されてきた原則に忠実なままで、より役立つ存在になれるのか」という点なのだと思います。
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
ビットコインは、実際に使えるようになる前に、なぜ通常は変更が必要なのでしょうか?
ふと、自分でも驚くのですが、最も信頼されているデジタル資産のひとつが、人々が実際に使えるようになるまでに、なぜこれほどまでに“別のもの”へと変わらなければならないのか気になってしまうことがあります。ラッピングしたり、ブリッジしたり、別の場所へ移したりすることは当たり前になりすぎていて、私たちの多くはもはや疑問に思うことすらほとんどありません。それでも、これは「ビットコインがそもそも価値あるものになった理由」とは、どこか噛み合っていない気がします。
だからこそ、BabylonのTrustless Bitcoin Vaultsに注目しました。ネイティブのBTCにビットコイン・ネットワークから出ていってもらうのではなく、設計によってBTCはビットコイン上で安全に保たれたまま、担保の価値でDeFiを支えられるようにしています。目的は、ビットコインを別のバージョンに置き換えることではなく、その基盤を変えずに有用性を広げられるのかを探ることです。
また、これは会話の焦点を「便利さ」から「責任」へと移すものだとも思います。バルトは事前に定義されたルールに従いますが、それでもユーザーは、スマートコントラクトの役割、清算(リキディエーション)の条件、アプリケーション設計、そしてシステムが現在はパブリック・テストネット上で稼働しているという事実を理解する必要があります。これらの詳細は、全体像の一部として残り続けます。
おそらく、より興味深い問いは「ビットコインにあとどれだけできるか」ではなく、「最初から信頼されてきた原則に忠実なままで、より役立つ存在になれるのか」という点なのだと思います。
@BabylonLabs_io $BABY #baby
ふと、自分でも驚くのですが、最も信頼されているデジタル資産のひとつが、人々が実際に使えるようになるまでに、なぜこれほどまでに“別のもの”へと変わらなければならないのか気になってしまうことがあります。ラッピングしたり、ブリッジしたり、別の場所へ移したりすることは当たり前になりすぎていて、私たちの多くはもはや疑問に思うことすらほとんどありません。それでも、これは「ビットコインがそもそも価値あるものになった理由」とは、どこか噛み合っていない気がします。
だからこそ、BabylonのTrustless Bitcoin Vaultsに注目しました。ネイティブのBTCにビットコイン・ネットワークから出ていってもらうのではなく、設計によってBTCはビットコイン上で安全に保たれたまま、担保の価値でDeFiを支えられるようにしています。目的は、ビットコインを別のバージョンに置き換えることではなく、その基盤を変えずに有用性を広げられるのかを探ることです。
また、これは会話の焦点を「便利さ」から「責任」へと移すものだとも思います。バルトは事前に定義されたルールに従いますが、それでもユーザーは、スマートコントラクトの役割、清算(リキディエーション)の条件、アプリケーション設計、そしてシステムが現在はパブリック・テストネット上で稼働しているという事実を理解する必要があります。これらの詳細は、全体像の一部として残り続けます。
おそらく、より興味深い問いは「ビットコインにあとどれだけできるか」ではなく、「最初から信頼されてきた原則に忠実なままで、より役立つ存在になれるのか」という点なのだと思います。
@BabylonLabs_io $BABY #baby
2
2
389
·
--
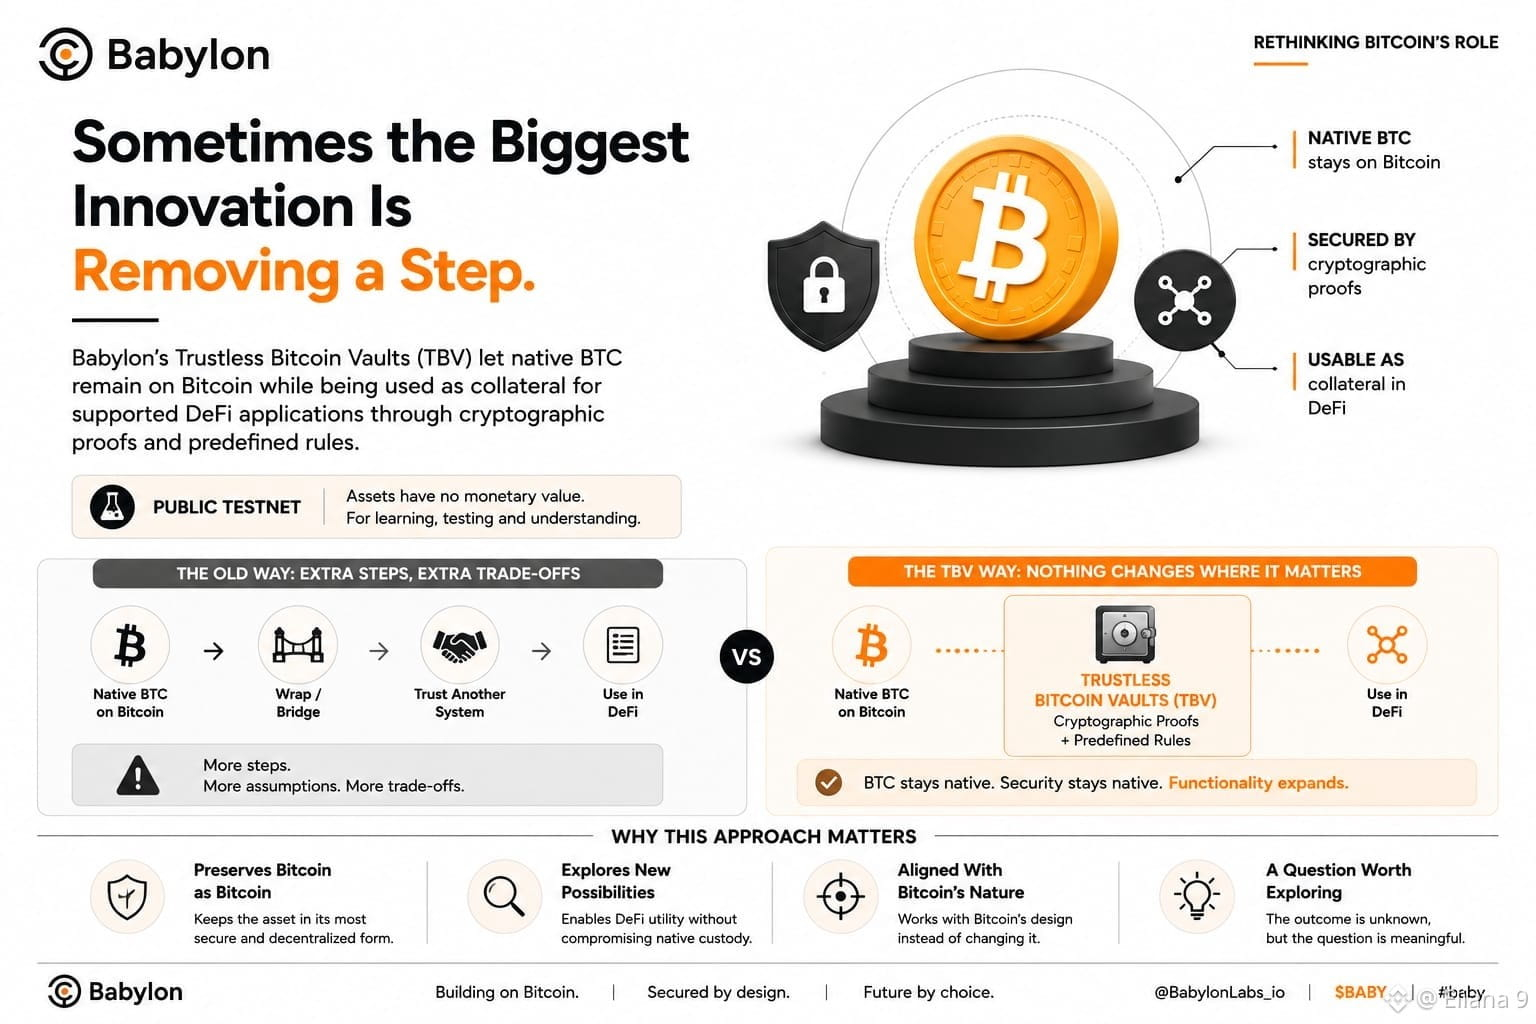
時には最大の革新は「手順の削除」である
ビットコインのインフラについて学べば学ぶほど、繰り返し見られるパターンに気づくようになりました。多くのソリューションは、最初にユーザーに追加のステップを踏ませることで、ビットコインができることを広げようとします――ラップする、ブリッジする、あるいは別のシステムへ移すといった具合です。それで一つの問題は解決できますが、別の種類のトレードオフが生まれることもあります。
だからこそ、BabylonのTrustless Bitcoin Vaults(TBV)に注目しました。
ネイティブのBTCを、対応するDeFiアプリとやり取りする前に変更するのではなく、TBVはビットコインを独自のネットワーク上に保持したまま、暗号学的な証明と事前に定義されたルールによって担保として機能させるよう設計されています。現在の実装はパブリック・テストネットで利用可能で、そこでは資産に金銭的価値はありません。狙いは、実際の金融活動に使うことではなく、設計がどのように機能するかを理解することにあります。
私に残ったのは技術だけではありませんでした。それは、その背後にある考え方です。TBVは、ビットコインの既存の信頼モデルを置き換えるのではなく、新しい機能を追加しつつ、それにより近い形で維持できるのかを探っています。このアプローチが広く採用されるかどうかは今後の開発次第ですが、ビットコインが「ビットコインであること」を変えずにどのように進化できるのか、という重要な問いを確実に投げかけています。
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
時には最大の革新は「手順の削除」である
ビットコインのインフラについて学べば学ぶほど、繰り返し見られるパターンに気づくようになりました。多くのソリューションは、最初にユーザーに追加のステップを踏ませることで、ビットコインができることを広げようとします――ラップする、ブリッジする、あるいは別のシステムへ移すといった具合です。それで一つの問題は解決できますが、別の種類のトレードオフが生まれることもあります。
だからこそ、BabylonのTrustless Bitcoin Vaults(TBV)に注目しました。
ネイティブのBTCを、対応するDeFiアプリとやり取りする前に変更するのではなく、TBVはビットコインを独自のネットワーク上に保持したまま、暗号学的な証明と事前に定義されたルールによって担保として機能させるよう設計されています。現在の実装はパブリック・テストネットで利用可能で、そこでは資産に金銭的価値はありません。狙いは、実際の金融活動に使うことではなく、設計がどのように機能するかを理解することにあります。
私に残ったのは技術だけではありませんでした。それは、その背後にある考え方です。TBVは、ビットコインの既存の信頼モデルを置き換えるのではなく、新しい機能を追加しつつ、それにより近い形で維持できるのかを探っています。このアプローチが広く採用されるかどうかは今後の開発次第ですが、ビットコインが「ビットコインであること」を変えずにどのように進化できるのか、という重要な問いを確実に投げかけています。
@BabylonLabs_io $BABY #baby
ビットコインのインフラについて学べば学ぶほど、繰り返し見られるパターンに気づくようになりました。多くのソリューションは、最初にユーザーに追加のステップを踏ませることで、ビットコインができることを広げようとします――ラップする、ブリッジする、あるいは別のシステムへ移すといった具合です。それで一つの問題は解決できますが、別の種類のトレードオフが生まれることもあります。
だからこそ、BabylonのTrustless Bitcoin Vaults(TBV)に注目しました。
ネイティブのBTCを、対応するDeFiアプリとやり取りする前に変更するのではなく、TBVはビットコインを独自のネットワーク上に保持したまま、暗号学的な証明と事前に定義されたルールによって担保として機能させるよう設計されています。現在の実装はパブリック・テストネットで利用可能で、そこでは資産に金銭的価値はありません。狙いは、実際の金融活動に使うことではなく、設計がどのように機能するかを理解することにあります。
私に残ったのは技術だけではありませんでした。それは、その背後にある考え方です。TBVは、ビットコインの既存の信頼モデルを置き換えるのではなく、新しい機能を追加しつつ、それにより近い形で維持できるのかを探っています。このアプローチが広く採用されるかどうかは今後の開発次第ですが、ビットコインが「ビットコインであること」を変えずにどのように進化できるのか、という重要な問いを確実に投げかけています。
@BabylonLabs_io $BABY #baby
1
88
·
--
ブリッシュ
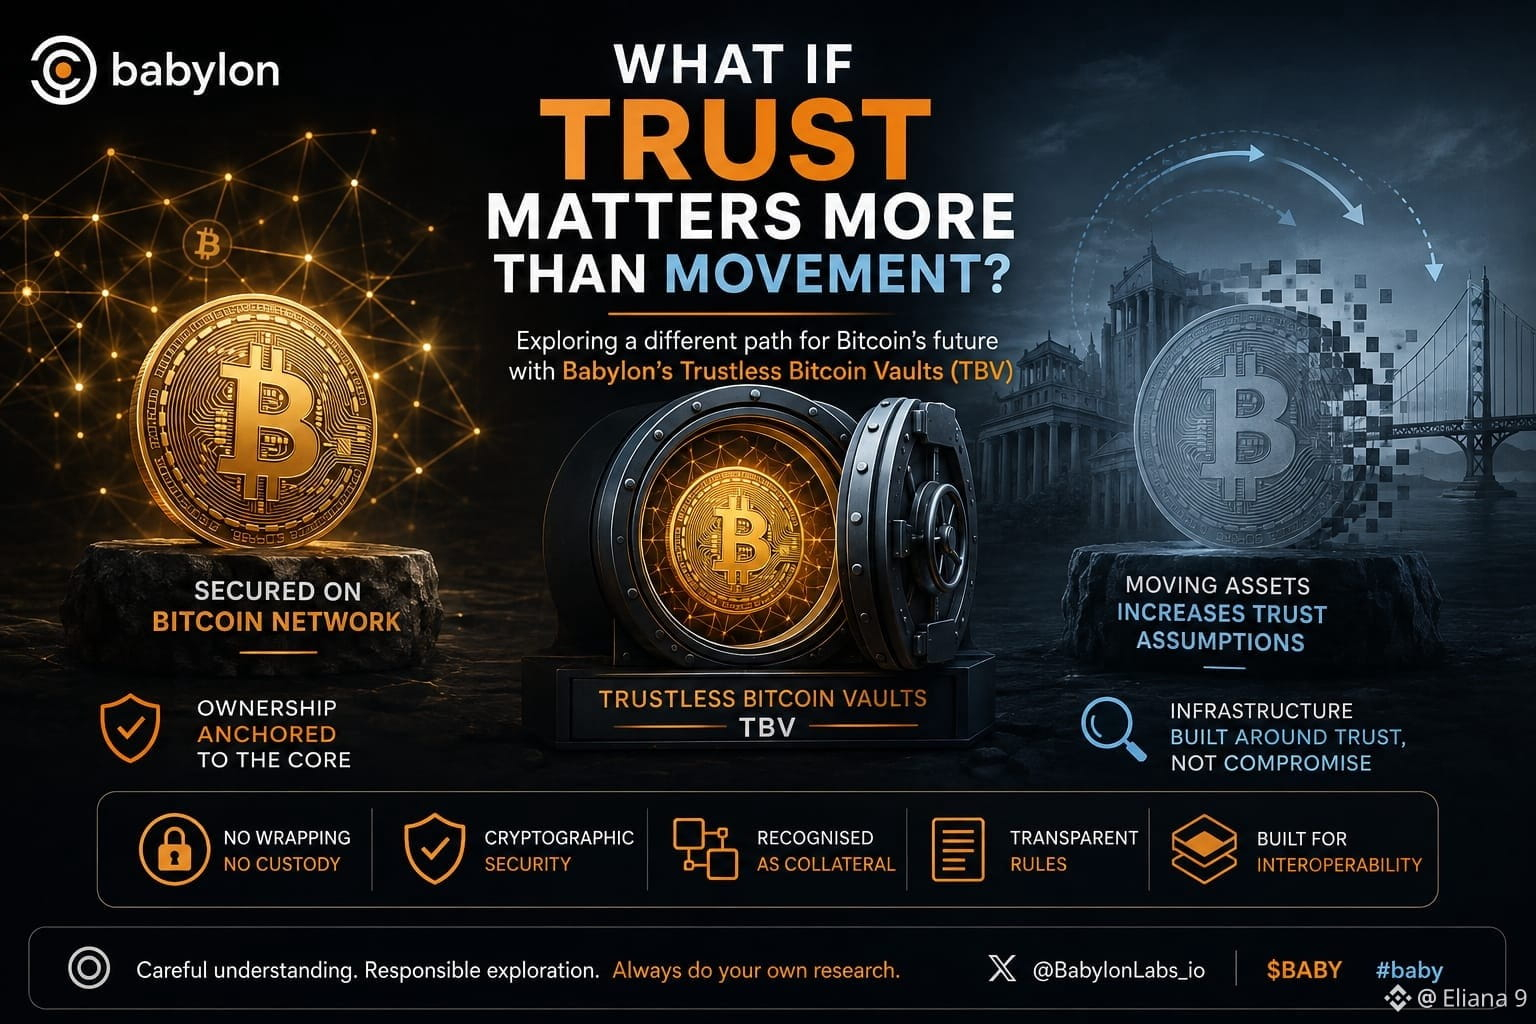
「信頼」が「移動」より重要だとしたら?
人はしばしば、進歩とは既存の限界を越えて前進することだと考えます。しかしビットコインは、むしろ別のものから強さの多くを得てきました。それは、所有が自分自身のネットワークにしっかりと根付いたままであるという確信です。ここで、考えさせられる問いが生まれます。もし信頼がすでにビットコイン最大の強みの一つであるなら、その有用性を広げる取り組みは、資産を動かすことから始めるべきでしょうか。それとも、ビットコインを中心に構築されてきた仕組みを見直すことから始めるべきでしょうか?
その問いが、BabylonのTrustless Bitcoin Vaults(TBV)へと私を導きました。ネイティブBTCをラップされた表現や従来のカストディモデルによって別の環境へ移す方法を探るのではなく、暗号学的メカニズムによってビットコインネットワーク上で安全に保たれたまま、対応するアプリケーションがビットコインを担保として認識できるかどうか、という発想を扱う概念です。この変化は微妙ですが、相互運用性について別の考え方を促します。
その考えを深く反省すればするほど、「意味のある革新」が必ずしも資産そのものを変えることを必要としないように思えてきました。時に、より大きな課題は、ビットコインという資産が最初から持っていた特質を尊重しながら、それと共に機能するインフラを設計することです。
この視点は、注意深い理解の必要性をなくすわけではありません。担保要件、償還の道筋、清算条件、アプリケーション固有のリスク、そしてプロトコルの現時点での開発段階は、結論を形作る前に、いずれも重要な検討事項として残ります。
BabylonのTBVのようなアイデアが広く採用されるかどうかは、まだ未解決の問いです。それでも、ビットコインの未来が「どこへ移せるか」だけでなく、「新しい可能性が生まれる中で、元々の信頼モデルをどれほど慎重に維持できるか」にも左右され得るのか、という価値ある議論を後押ししてくれます。
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
「信頼」が「移動」より重要だとしたら?
人はしばしば、進歩とは既存の限界を越えて前進することだと考えます。しかしビットコインは、むしろ別のものから強さの多くを得てきました。それは、所有が自分自身のネットワークにしっかりと根付いたままであるという確信です。ここで、考えさせられる問いが生まれます。もし信頼がすでにビットコイン最大の強みの一つであるなら、その有用性を広げる取り組みは、資産を動かすことから始めるべきでしょうか。それとも、ビットコインを中心に構築されてきた仕組みを見直すことから始めるべきでしょうか?
その問いが、BabylonのTrustless Bitcoin Vaults(TBV)へと私を導きました。ネイティブBTCをラップされた表現や従来のカストディモデルによって別の環境へ移す方法を探るのではなく、暗号学的メカニズムによってビットコインネットワーク上で安全に保たれたまま、対応するアプリケーションがビットコインを担保として認識できるかどうか、という発想を扱う概念です。この変化は微妙ですが、相互運用性について別の考え方を促します。
その考えを深く反省すればするほど、「意味のある革新」が必ずしも資産そのものを変えることを必要としないように思えてきました。時に、より大きな課題は、ビットコインという資産が最初から持っていた特質を尊重しながら、それと共に機能するインフラを設計することです。
この視点は、注意深い理解の必要性をなくすわけではありません。担保要件、償還の道筋、清算条件、アプリケーション固有のリスク、そしてプロトコルの現時点での開発段階は、結論を形作る前に、いずれも重要な検討事項として残ります。
BabylonのTBVのようなアイデアが広く採用されるかどうかは、まだ未解決の問いです。それでも、ビットコインの未来が「どこへ移せるか」だけでなく、「新しい可能性が生まれる中で、元々の信頼モデルをどれほど慎重に維持できるか」にも左右され得るのか、という価値ある議論を後押ししてくれます。
@BabylonLabs_io $BABY #baby
人はしばしば、進歩とは既存の限界を越えて前進することだと考えます。しかしビットコインは、むしろ別のものから強さの多くを得てきました。それは、所有が自分自身のネットワークにしっかりと根付いたままであるという確信です。ここで、考えさせられる問いが生まれます。もし信頼がすでにビットコイン最大の強みの一つであるなら、その有用性を広げる取り組みは、資産を動かすことから始めるべきでしょうか。それとも、ビットコインを中心に構築されてきた仕組みを見直すことから始めるべきでしょうか?
その問いが、BabylonのTrustless Bitcoin Vaults(TBV)へと私を導きました。ネイティブBTCをラップされた表現や従来のカストディモデルによって別の環境へ移す方法を探るのではなく、暗号学的メカニズムによってビットコインネットワーク上で安全に保たれたまま、対応するアプリケーションがビットコインを担保として認識できるかどうか、という発想を扱う概念です。この変化は微妙ですが、相互運用性について別の考え方を促します。
その考えを深く反省すればするほど、「意味のある革新」が必ずしも資産そのものを変えることを必要としないように思えてきました。時に、より大きな課題は、ビットコインという資産が最初から持っていた特質を尊重しながら、それと共に機能するインフラを設計することです。
この視点は、注意深い理解の必要性をなくすわけではありません。担保要件、償還の道筋、清算条件、アプリケーション固有のリスク、そしてプロトコルの現時点での開発段階は、結論を形作る前に、いずれも重要な検討事項として残ります。
BabylonのTBVのようなアイデアが広く採用されるかどうかは、まだ未解決の問いです。それでも、ビットコインの未来が「どこへ移せるか」だけでなく、「新しい可能性が生まれる中で、元々の信頼モデルをどれほど慎重に維持できるか」にも左右され得るのか、という価値ある議論を後押ししてくれます。
@BabylonLabs_io $BABY #baby
5
5
137
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
FedRateWatch
閲覧回数 1.1M
5,226人が討論中
トレンドハッシュタグキャンペーンで「シェア&ウィン」交通(トラフィック)報酬を獲得しよう
✨トピック:FOMC 9月、「次のFRBの一手」は?
👉参加方法:
ハッシュタグ #FedRateWatch を付けて短い投稿または記事を投稿してください
以下の観点に基づいてコンテンツを作成してください:
- 8月のコアCPIは前月比0.3%上昇し、今週の25bp利上げの確率は現在約90%です。今週、利上げはあると思いますか?それは一時的なものですか、それともより長い利上げサイクルの始まりでしょうか?
- 利上げが実施された場合、BTC、テック株、ゴールドはどのように動きますか?強気(ブル)か弱気(ベア)か?
- 次の取引はどう計画していますか?取引共有ウィジェットを使って、BTC、株、またはゴールドの取引/保有を共有してください。
⏰キャンペーン期間:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁報酬:
- 上記のガイドラインを満たし、かつ100語を超える適格な投稿は審査され、抽選で500〜3,000ビューのランダムなトラフィック増加が付与される場合があります。投稿が選ばれた場合、フィードの事務局から通知が届きます。
- 記事がBinance Square Officialで特集されるチャンス
投稿のアイデアが必要ですか?トピックページ #FedRateWatch へアクセスするか、 Square Guide on How to Post for Better Reach をご覧ください。
Binance Square Official
·いいね:573件
·閲覧回数 1.4M
ZcashRises6%
閲覧回数 467
21人が討論中
XRPSinks10%
閲覧回数 48
15人が討論中