

Rokyo
870 Beiträge

Rokyo
Melden
Nutzer blockieren
Trade eröffnen

BNB Halter
Regelmäßiger Trader
5.5 Jahre
122 Following
124 Follower
1.0K+ Like gegeben
Beiträge
Portfolio
·
--
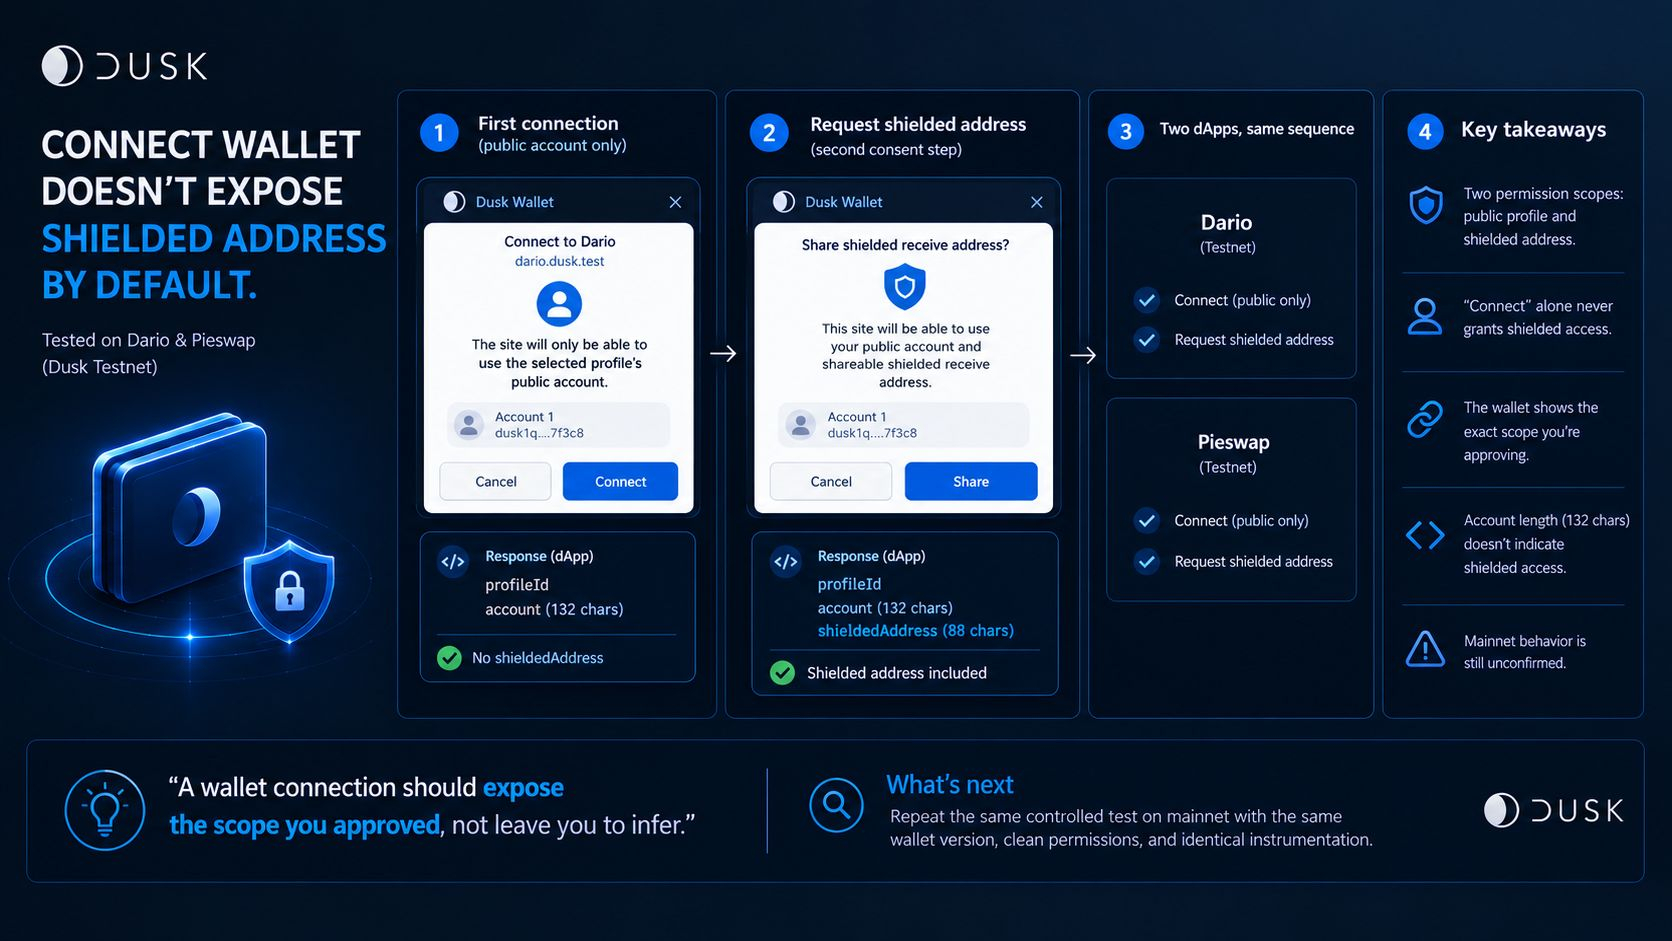
Ich wollte wissen, worauf ein dApp mit „Connect Wallet“ tatsächlich Zugriff erhält, also habe ich den echten Ablauf bei Dario und Pieswap im Dusk-Testnet getestet. In beiden Fällen lieferte die erste Verbindung nur die Profil-ID und das öffentliche Konto zurück. Das Popup war eindeutig: „Die Website kann nur das öffentliche Konto des ausgewählten Profils verwenden.“ Erst als ich die „geschützte Empfangsadresse“ angefordert habe, erschien ein zweiter Zustimmungs-Schritt, und erst dann enthielt die Antwort shieldedAddress. Auch das Popup änderte sich und nannte die „freigabefähige geschützte Empfangsadresse“. Beide Integrationen zeigten dieselbe Abfolge.
Hier die Kehrseite: Ich habe „Connect Wallet“ als ein einzelnes Berechtigungsereignis betrachtet. Das ist es nicht. Der kontrollierte Test trennte den Zugriff auf das öffentliche Konto vom Teilen der geschützten Empfangsadresse genau an dem Punkt, an dem die Zustimmung erteilt wurde.
Diese Trennung legt einen Teil der Mindest-Offenlegungsgrenze in den Zustimmungsablauf der Wallet, nicht vollständig in die Hand des Nutzers. In beiden Tests gewährte ein Klick auf „Connect“ allein niemals den Scope für die geschützte Adresse; eine dApp musste einen separaten Zustimmungs-Schritt durchlaufen, um ihn zu erhalten.
Außerdem habe ich bei der Untersuchung eine Sache falsch eingeschätzt. Ich dachte, die 132-Zeichen lange Kontostring könnte auf geschützten Zugriff hindeuten. Das tut sie nicht. Beide dApps lieferten im Ausgangszustand dasselbe Kontofomat zurück, während shieldedAddress erst dann fehlte, bis die explizite Anfrage erfolgte.
Es gibt noch eine offene Frage. Eine frühere Dario-Mainnet-Session verhielt sich anders, aber ich habe das nicht unter denselben kontrollierten Bedingungen reproduziert, also bezeichne ich es nicht als Leck. Ich kann nur sagen, dass die Grenze „nur öffentlich“ in den beiden von mir geprüften Testnet-Integrationen eingehalten wurde, nicht, dass dies in jeder Umgebung garantiert ist.
„Eine Wallet-Verbindung sollte den von dir genehmigten Scope offenlegen, statt dich dazu zu zwingen, ihn abzuleiten.“
Was ich als Nächstes sehen würde: derselbe kontrollierte Test im Mainnet mit derselben Wallet-Version, sauberen Berechtigungen und identischer Instrumentierung, um zu prüfen, ob die Grenze über Umgebungen hinweg stabil bleibt.
#dusk $DUSK @Dusk_Foundation
Ich wollte wissen, worauf ein dApp mit „Connect Wallet“ tatsächlich Zugriff erhält, also habe ich den echten Ablauf bei Dario und Pieswap im Dusk-Testnet getestet. In beiden Fällen lieferte die erste Verbindung nur die Profil-ID und das öffentliche Konto zurück. Das Popup war eindeutig: „Die Website kann nur das öffentliche Konto des ausgewählten Profils verwenden.“ Erst als ich die „geschützte Empfangsadresse“ angefordert habe, erschien ein zweiter Zustimmungs-Schritt, und erst dann enthielt die Antwort shieldedAddress. Auch das Popup änderte sich und nannte die „freigabefähige geschützte Empfangsadresse“. Beide Integrationen zeigten dieselbe Abfolge.
Hier die Kehrseite: Ich habe „Connect Wallet“ als ein einzelnes Berechtigungsereignis betrachtet. Das ist es nicht. Der kontrollierte Test trennte den Zugriff auf das öffentliche Konto vom Teilen der geschützten Empfangsadresse genau an dem Punkt, an dem die Zustimmung erteilt wurde.
Diese Trennung legt einen Teil der Mindest-Offenlegungsgrenze in den Zustimmungsablauf der Wallet, nicht vollständig in die Hand des Nutzers. In beiden Tests gewährte ein Klick auf „Connect“ allein niemals den Scope für die geschützte Adresse; eine dApp musste einen separaten Zustimmungs-Schritt durchlaufen, um ihn zu erhalten.
Außerdem habe ich bei der Untersuchung eine Sache falsch eingeschätzt. Ich dachte, die 132-Zeichen lange Kontostring könnte auf geschützten Zugriff hindeuten. Das tut sie nicht. Beide dApps lieferten im Ausgangszustand dasselbe Kontofomat zurück, während shieldedAddress erst dann fehlte, bis die explizite Anfrage erfolgte.
Es gibt noch eine offene Frage. Eine frühere Dario-Mainnet-Session verhielt sich anders, aber ich habe das nicht unter denselben kontrollierten Bedingungen reproduziert, also bezeichne ich es nicht als Leck. Ich kann nur sagen, dass die Grenze „nur öffentlich“ in den beiden von mir geprüften Testnet-Integrationen eingehalten wurde, nicht, dass dies in jeder Umgebung garantiert ist.
„Eine Wallet-Verbindung sollte den von dir genehmigten Scope offenlegen, statt dich dazu zu zwingen, ihn abzuleiten.“
Was ich als Nächstes sehen würde: derselbe kontrollierte Test im Mainnet mit derselben Wallet-Version, sauberen Berechtigungen und identischer Instrumentierung, um zu prüfen, ob die Grenze über Umgebungen hinweg stabil bleibt.
#dusk $DUSK @Dusk
Hier die Kehrseite: Ich habe „Connect Wallet“ als ein einzelnes Berechtigungsereignis betrachtet. Das ist es nicht. Der kontrollierte Test trennte den Zugriff auf das öffentliche Konto vom Teilen der geschützten Empfangsadresse genau an dem Punkt, an dem die Zustimmung erteilt wurde.
Diese Trennung legt einen Teil der Mindest-Offenlegungsgrenze in den Zustimmungsablauf der Wallet, nicht vollständig in die Hand des Nutzers. In beiden Tests gewährte ein Klick auf „Connect“ allein niemals den Scope für die geschützte Adresse; eine dApp musste einen separaten Zustimmungs-Schritt durchlaufen, um ihn zu erhalten.
Außerdem habe ich bei der Untersuchung eine Sache falsch eingeschätzt. Ich dachte, die 132-Zeichen lange Kontostring könnte auf geschützten Zugriff hindeuten. Das tut sie nicht. Beide dApps lieferten im Ausgangszustand dasselbe Kontofomat zurück, während shieldedAddress erst dann fehlte, bis die explizite Anfrage erfolgte.
Es gibt noch eine offene Frage. Eine frühere Dario-Mainnet-Session verhielt sich anders, aber ich habe das nicht unter denselben kontrollierten Bedingungen reproduziert, also bezeichne ich es nicht als Leck. Ich kann nur sagen, dass die Grenze „nur öffentlich“ in den beiden von mir geprüften Testnet-Integrationen eingehalten wurde, nicht, dass dies in jeder Umgebung garantiert ist.
„Eine Wallet-Verbindung sollte den von dir genehmigten Scope offenlegen, statt dich dazu zu zwingen, ihn abzuleiten.“
Was ich als Nächstes sehen würde: derselbe kontrollierte Test im Mainnet mit derselben Wallet-Version, sauberen Berechtigungen und identischer Instrumentierung, um zu prüfen, ob die Grenze über Umgebungen hinweg stabil bleibt.
#dusk $DUSK @Dusk
1
2
95
·
--
Übersetzung ansehen
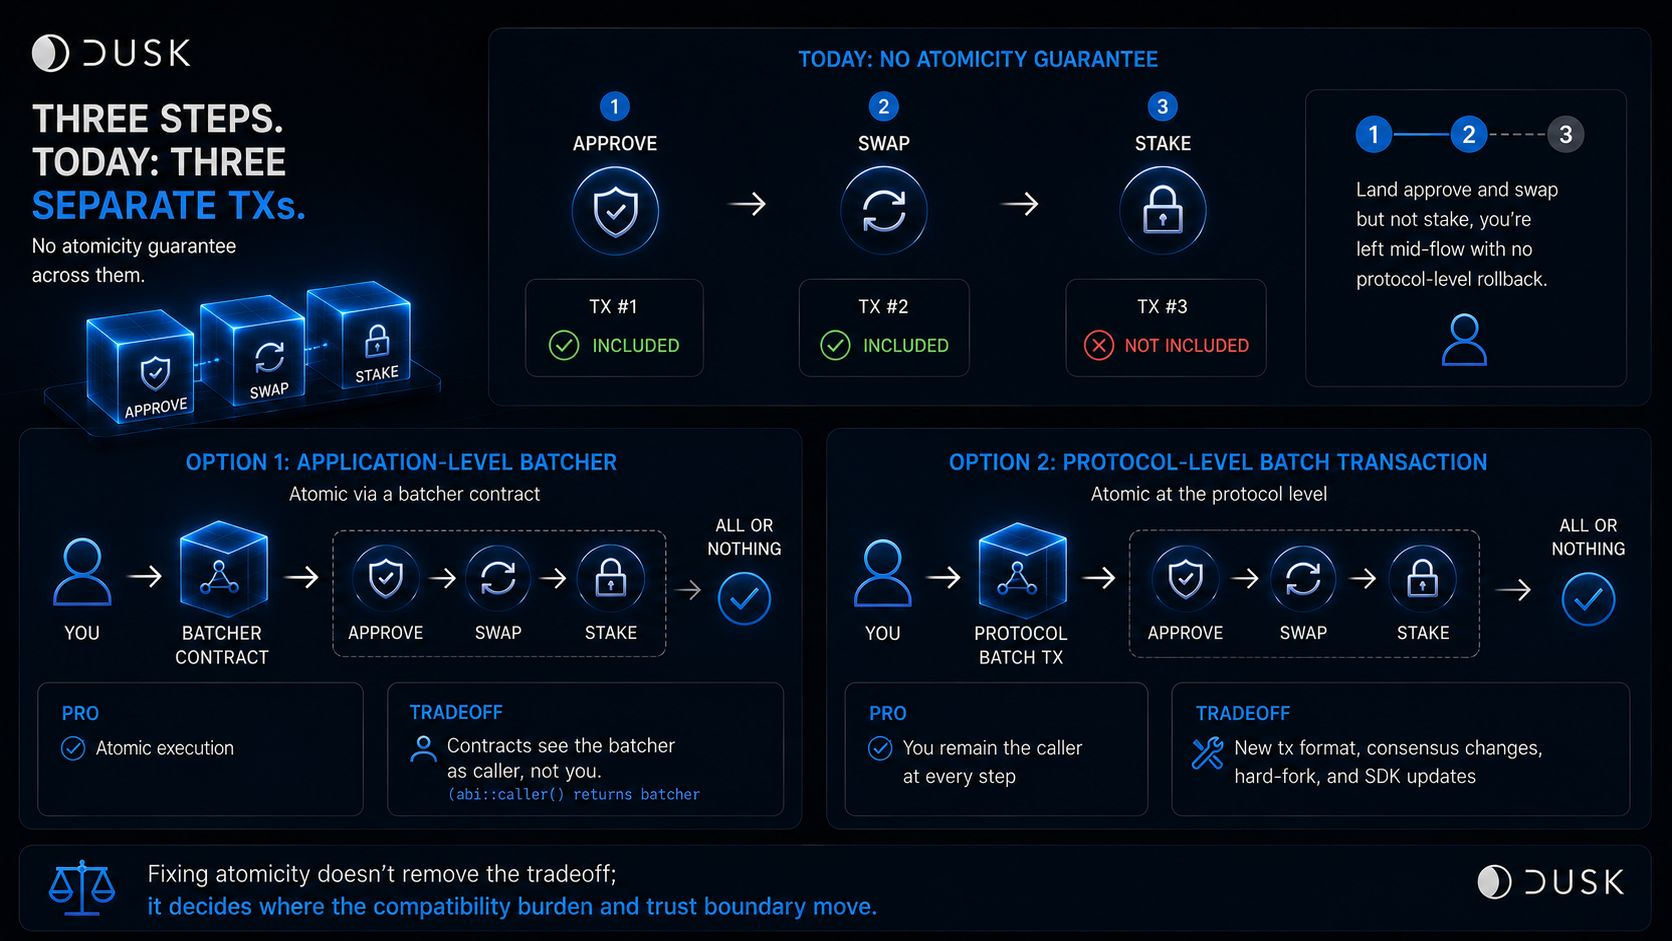
I assumed that if I wanted to do three things on-chain, approve, swap, then stake, the chain would treat that as one thing happening or not happening at all. An open issue in Dusk's own Rusk repository says that's not how it works today.
A Dusk transaction today carries a single optional operation: one contract call, one deploy, or one memo, with one value, one recipient, one nonce, one signature. So approve, swap, and stake become three separate transactions, each independently included or dropped. Dusk's issue states it plainly: there is no atomicity guarantee across them. Land approve and swap but not stake, and you're left mid-flow with no protocol-level rollback.
The problem isn't only that multi-step flows can stop halfway. Fixing that changes who has to absorb the compatibility cost.
A batcher contract makes the whole sequence atomic, because a failed sub-call reverts the outer transaction. But a target contract checking who's calling it directly would see the batcher, not you, unless that contract is already written to look past the immediate caller. A protocol-level batch transaction keeps you as the caller at every step, but it doesn't ship without a new transaction format, consensus changes, a hard-fork, and every wallet SDK catching up.
Adding batching doesn't remove the tradeoff. It decides whether the compatibility burden sits in application authorization or in the protocol stack.
"Fixing atomicity doesn't remove the tradeoff; it decides where the compatibility burden and trust boundary move."
What I'd actually want to watch: whether Dusk chooses the application-level batcher or the protocol-level transaction, and what existing authorization assumptions that choice forces developers to change.
#dusk $DUSK @Dusk_Foundation
I assumed that if I wanted to do three things on-chain, approve, swap, then stake, the chain would treat that as one thing happening or not happening at all. An open issue in Dusk's own Rusk repository says that's not how it works today.
A Dusk transaction today carries a single optional operation: one contract call, one deploy, or one memo, with one value, one recipient, one nonce, one signature. So approve, swap, and stake become three separate transactions, each independently included or dropped. Dusk's issue states it plainly: there is no atomicity guarantee across them. Land approve and swap but not stake, and you're left mid-flow with no protocol-level rollback.
The problem isn't only that multi-step flows can stop halfway. Fixing that changes who has to absorb the compatibility cost.
A batcher contract makes the whole sequence atomic, because a failed sub-call reverts the outer transaction. But a target contract checking who's calling it directly would see the batcher, not you, unless that contract is already written to look past the immediate caller. A protocol-level batch transaction keeps you as the caller at every step, but it doesn't ship without a new transaction format, consensus changes, a hard-fork, and every wallet SDK catching up.
Adding batching doesn't remove the tradeoff. It decides whether the compatibility burden sits in application authorization or in the protocol stack.
"Fixing atomicity doesn't remove the tradeoff; it decides where the compatibility burden and trust boundary move."
What I'd actually want to watch: whether Dusk chooses the application-level batcher or the protocol-level transaction, and what existing authorization assumptions that choice forces developers to change.
#dusk $DUSK @Dusk
A Dusk transaction today carries a single optional operation: one contract call, one deploy, or one memo, with one value, one recipient, one nonce, one signature. So approve, swap, and stake become three separate transactions, each independently included or dropped. Dusk's issue states it plainly: there is no atomicity guarantee across them. Land approve and swap but not stake, and you're left mid-flow with no protocol-level rollback.
The problem isn't only that multi-step flows can stop halfway. Fixing that changes who has to absorb the compatibility cost.
A batcher contract makes the whole sequence atomic, because a failed sub-call reverts the outer transaction. But a target contract checking who's calling it directly would see the batcher, not you, unless that contract is already written to look past the immediate caller. A protocol-level batch transaction keeps you as the caller at every step, but it doesn't ship without a new transaction format, consensus changes, a hard-fork, and every wallet SDK catching up.
Adding batching doesn't remove the tradeoff. It decides whether the compatibility burden sits in application authorization or in the protocol stack.
"Fixing atomicity doesn't remove the tradeoff; it decides where the compatibility burden and trust boundary move."
What I'd actually want to watch: whether Dusk chooses the application-level batcher or the protocol-level transaction, and what existing authorization assumptions that choice forces developers to change.
#dusk $DUSK @Dusk
1
2
94
·
--
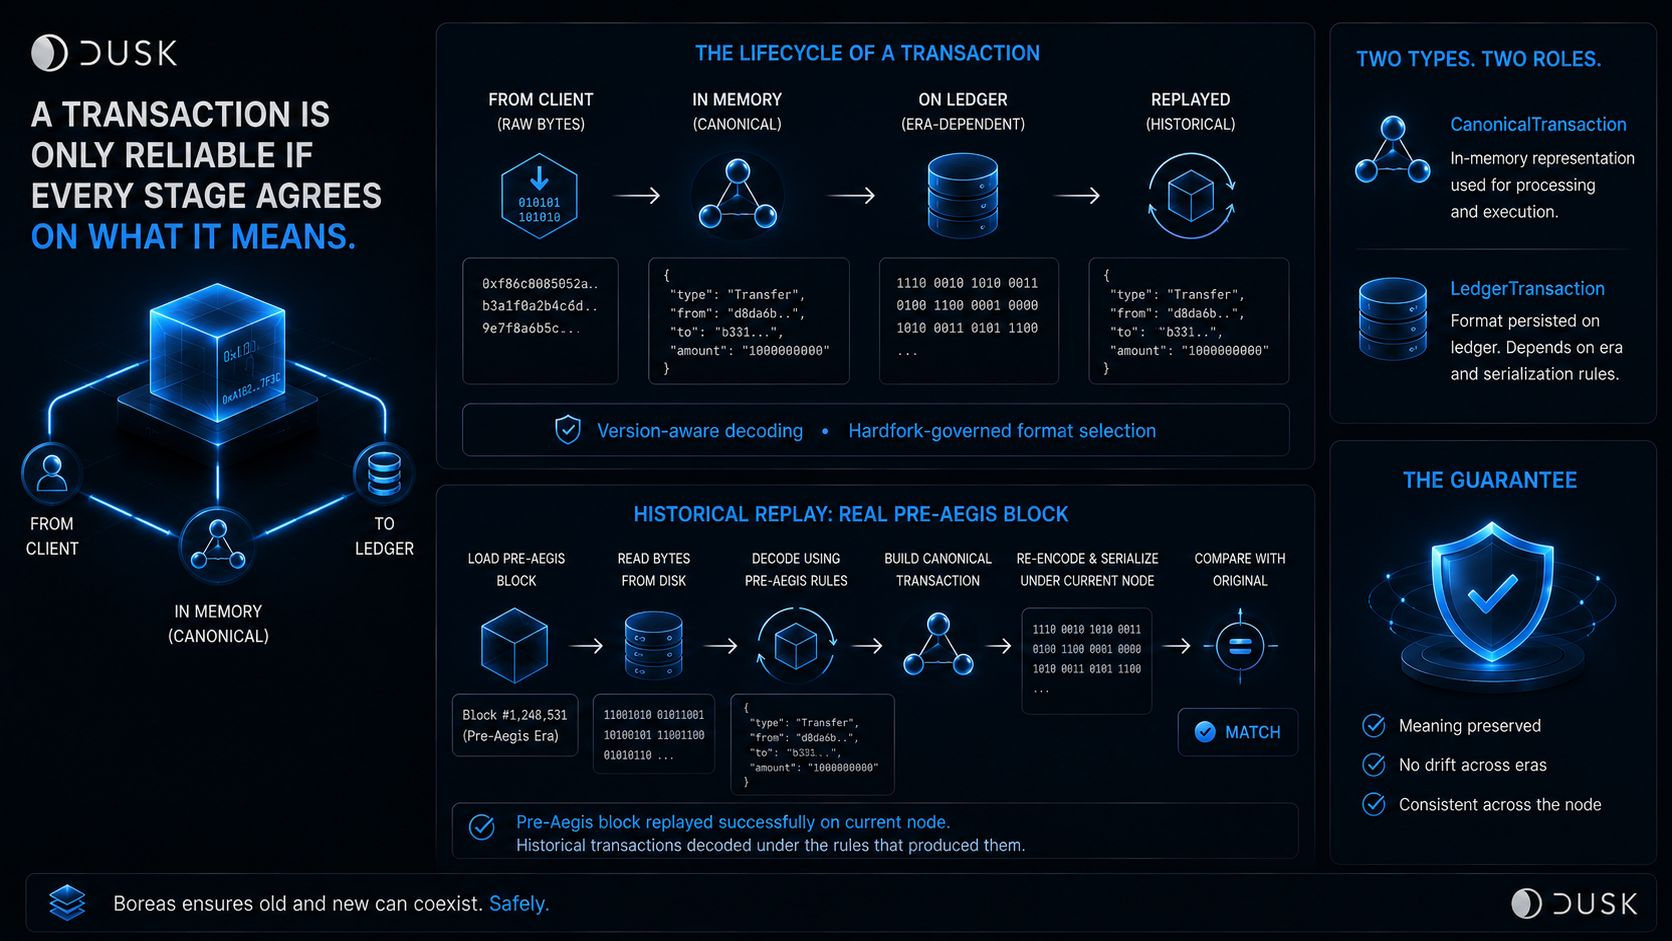
Ich ging davon aus, dass die Bedeutung einer Transaktion in dem Moment feststeht, in dem ihre Bytes existieren: Einmal decodieren, überall die gleiche Antwort erhalten. Dusk-eigener Rusk-Change-Log für das Boreas-Upgrade behandelt das als etwas, das man gezielt entwickeln muss, nicht als etwas, das man einfach voraussetzen darf.
Boreas hat versionenabhängiges Decoding von Transaktionen hinzugefügt, das an einen konkreten Hardfork gebunden ist, plus eine hardfork-gesteuerte Auswahl des Formats dafür, wie alte Blöcke beim Replay erneut abgespielt werden. Der Codebestand hat nun zwei explizit getrennte Typen, CanonicalTransaction und LedgerTransaction: Sie trennen die In-Memory-Darstellung einer Transaktion von dem Format, in dem sie tatsächlich im Ledger gespeichert wird. Sogar ein eigener Regressionstest existiert, der ausschließlich dafür da ist, Transaktionen vor der Aegis-Ära beim Block-Serialisieren korrekt zu decodieren.
Das wird erst dann nötig, wenn das Decoding von Transaktionen unterschiedliche Protokoll-Epochen und Verarbeitungsstufen berücksichtigen muss: frisch vom Draht von einem Client, im Speicher als kanonisches Objekt abgelegt und anschließend aus einem Block wiedergegeben, der die aktuellen Regeln noch nicht kannte.
Das bedeutet: Ein Protokoll-Upgrade ist nicht schon deshalb sicher, weil neue Transaktionen unter den neuen Regeln funktionieren. Es ist nur dann sicher, wenn diese neuen Regeln nicht still und heimlich die Fähigkeit zerstören, den alten Ledger-Zustand korrekt unter den Regeln zu replizieren, die ihn hervorgebracht haben. Genau diese Klasse von Versions-Mismatch-Fehlern – die historische-Replay-Kompatibilität und das hardfork-gesteuerte Decoding – sollen verhindern.
„Eine Transaktion ist nur dann zuverlässig, wenn jede Stufe, die sie berührt, sich darüber einig ist, was sie bedeutet.“
Was ich tatsächlich sehen möchte: Ein echter Block aus der Zeit vor Aegis, der auf einem aktuellen Knoten neu abgespielt wird, ohne daran etwas zu ändern, wie seine historischen Transaktionen unter den jeweils anwendbaren Regeln decodiert werden – nicht nur ein isolierter, kurzer Regressionstest.
#dusk $DUSK @Dusk_Foundation
Ich ging davon aus, dass die Bedeutung einer Transaktion in dem Moment feststeht, in dem ihre Bytes existieren: Einmal decodieren, überall die gleiche Antwort erhalten. Dusk-eigener Rusk-Change-Log für das Boreas-Upgrade behandelt das als etwas, das man gezielt entwickeln muss, nicht als etwas, das man einfach voraussetzen darf.
Boreas hat versionenabhängiges Decoding von Transaktionen hinzugefügt, das an einen konkreten Hardfork gebunden ist, plus eine hardfork-gesteuerte Auswahl des Formats dafür, wie alte Blöcke beim Replay erneut abgespielt werden. Der Codebestand hat nun zwei explizit getrennte Typen, CanonicalTransaction und LedgerTransaction: Sie trennen die In-Memory-Darstellung einer Transaktion von dem Format, in dem sie tatsächlich im Ledger gespeichert wird. Sogar ein eigener Regressionstest existiert, der ausschließlich dafür da ist, Transaktionen vor der Aegis-Ära beim Block-Serialisieren korrekt zu decodieren.
Das wird erst dann nötig, wenn das Decoding von Transaktionen unterschiedliche Protokoll-Epochen und Verarbeitungsstufen berücksichtigen muss: frisch vom Draht von einem Client, im Speicher als kanonisches Objekt abgelegt und anschließend aus einem Block wiedergegeben, der die aktuellen Regeln noch nicht kannte.
Das bedeutet: Ein Protokoll-Upgrade ist nicht schon deshalb sicher, weil neue Transaktionen unter den neuen Regeln funktionieren. Es ist nur dann sicher, wenn diese neuen Regeln nicht still und heimlich die Fähigkeit zerstören, den alten Ledger-Zustand korrekt unter den Regeln zu replizieren, die ihn hervorgebracht haben. Genau diese Klasse von Versions-Mismatch-Fehlern – die historische-Replay-Kompatibilität und das hardfork-gesteuerte Decoding – sollen verhindern.
„Eine Transaktion ist nur dann zuverlässig, wenn jede Stufe, die sie berührt, sich darüber einig ist, was sie bedeutet.“
Was ich tatsächlich sehen möchte: Ein echter Block aus der Zeit vor Aegis, der auf einem aktuellen Knoten neu abgespielt wird, ohne daran etwas zu ändern, wie seine historischen Transaktionen unter den jeweils anwendbaren Regeln decodiert werden – nicht nur ein isolierter, kurzer Regressionstest.
#dusk $DUSK @Dusk
Boreas hat versionenabhängiges Decoding von Transaktionen hinzugefügt, das an einen konkreten Hardfork gebunden ist, plus eine hardfork-gesteuerte Auswahl des Formats dafür, wie alte Blöcke beim Replay erneut abgespielt werden. Der Codebestand hat nun zwei explizit getrennte Typen, CanonicalTransaction und LedgerTransaction: Sie trennen die In-Memory-Darstellung einer Transaktion von dem Format, in dem sie tatsächlich im Ledger gespeichert wird. Sogar ein eigener Regressionstest existiert, der ausschließlich dafür da ist, Transaktionen vor der Aegis-Ära beim Block-Serialisieren korrekt zu decodieren.
Das wird erst dann nötig, wenn das Decoding von Transaktionen unterschiedliche Protokoll-Epochen und Verarbeitungsstufen berücksichtigen muss: frisch vom Draht von einem Client, im Speicher als kanonisches Objekt abgelegt und anschließend aus einem Block wiedergegeben, der die aktuellen Regeln noch nicht kannte.
Das bedeutet: Ein Protokoll-Upgrade ist nicht schon deshalb sicher, weil neue Transaktionen unter den neuen Regeln funktionieren. Es ist nur dann sicher, wenn diese neuen Regeln nicht still und heimlich die Fähigkeit zerstören, den alten Ledger-Zustand korrekt unter den Regeln zu replizieren, die ihn hervorgebracht haben. Genau diese Klasse von Versions-Mismatch-Fehlern – die historische-Replay-Kompatibilität und das hardfork-gesteuerte Decoding – sollen verhindern.
„Eine Transaktion ist nur dann zuverlässig, wenn jede Stufe, die sie berührt, sich darüber einig ist, was sie bedeutet.“
Was ich tatsächlich sehen möchte: Ein echter Block aus der Zeit vor Aegis, der auf einem aktuellen Knoten neu abgespielt wird, ohne daran etwas zu ändern, wie seine historischen Transaktionen unter den jeweils anwendbaren Regeln decodiert werden – nicht nur ein isolierter, kurzer Regressionstest.
#dusk $DUSK @Dusk
7
3
84
·
--
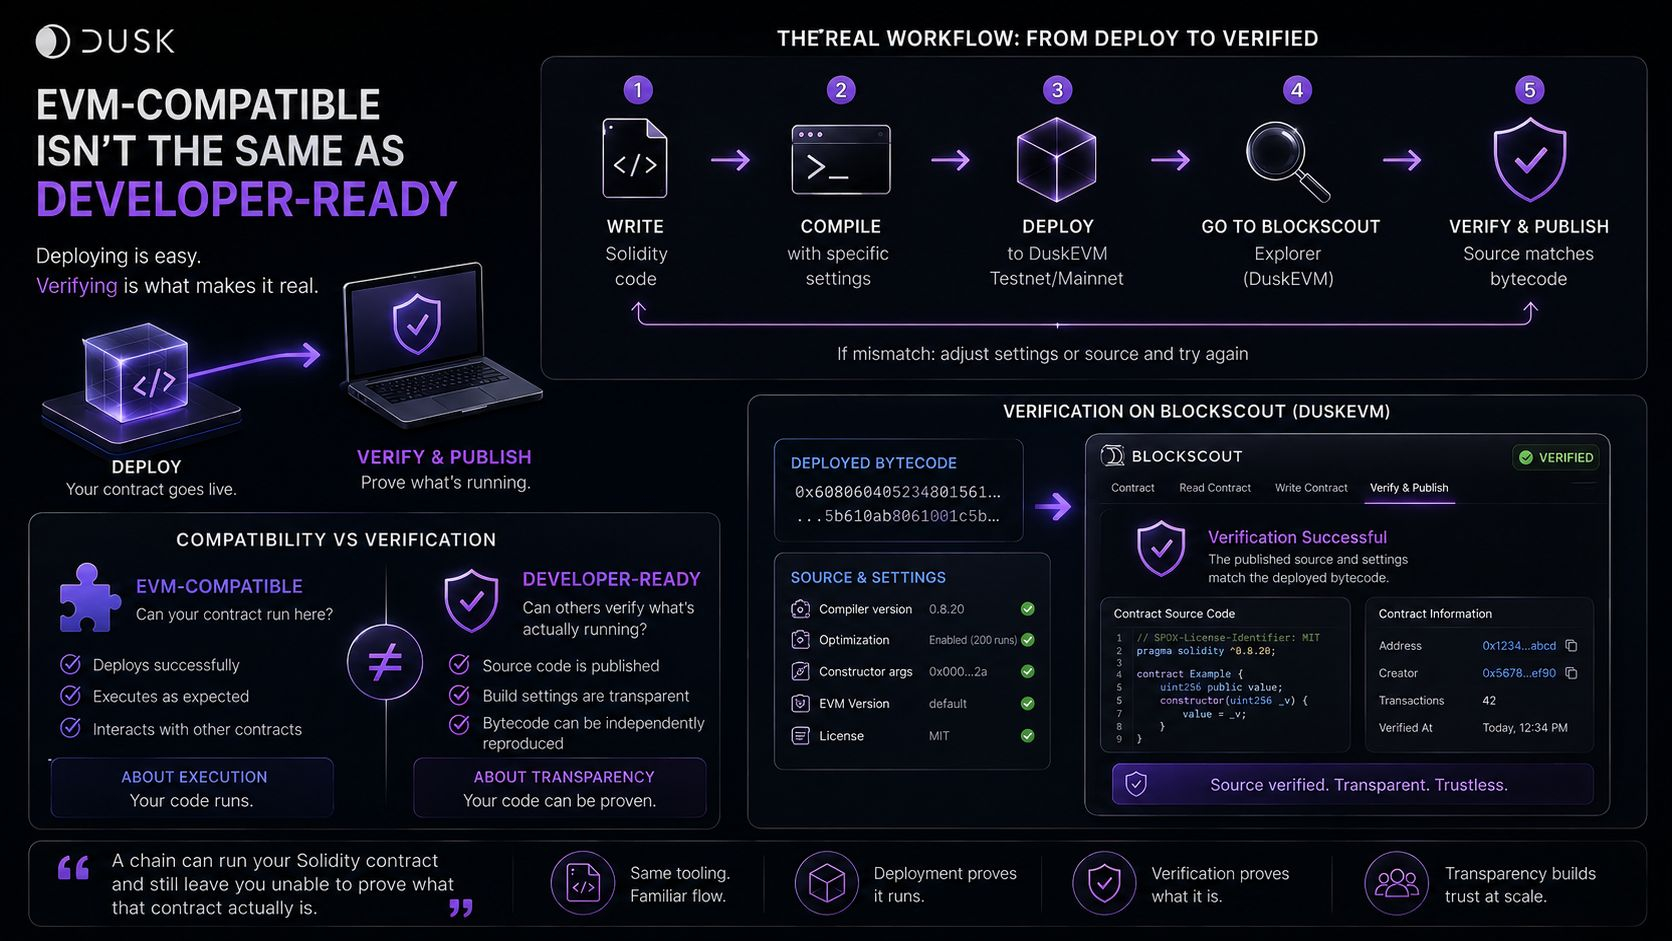
Ich habe angenommen, „DuskEVM unterstützt Solidity“ würde bedeuten, dass Entwickler mit bestehendem Ethereum-Tooling einfach loslegen und fertig wären. Die eigenen Quickstart-Dokumente von Dusk fügen allerdings stillschweigend einen Schritt hinzu, den die meisten Leute übersehen: die Verifizierung der Quelle.
Das Bereitstellen ist der leichte Teil. DuskEVM nutzt Blockscout als Explorer, und dort bedeutet „Verify & Publish“, dass die relevanten Build-Einstellungen, die Compiler-Version, die Optimizer-Konfiguration, die Quell-Dateien, die Konstruktor-Argumente so nachzustellen sind, dass sie den Bytecode reproduzieren, der tatsächlich bereitgestellt wurde.
Das ist eine andere Messlatte als EVM-Kompatibilität. Die Bereitstellung beweist, dass der Code laufen kann. Die Verifizierung ermöglicht es jemand anderem zu prüfen, was tatsächlich ausgeführt wird. Ein Vertrag kann bereitgestellt und funktionsfähig sein, obwohl er noch nicht verifiziert ist—und dadurch ist es für alle anderen nicht möglich, unabhängig nachzuvollziehen, ob die veröffentlichte Quelle wirklich mit dem übereinstimmt, was live ist.
Das heißt: „EVM-kompatibel“ und „entwicklerbereit“ sind nicht ganz dieselbe Aussage. Die eine Frage lautet, ob dein Code hier läuft. Die andere lautet, ob ein Auditor, eine Institution oder ein Nutzer tatsächlich bestätigen kann, dass das, was läuft, mit dem übereinstimmt, was behauptet wird.
„Eine Kette kann deinen Solidity-Vertrag ausführen und dich trotzdem im Unklaren lassen, nicht beweisen zu können, was dieser Vertrag tatsächlich ist.“
Was ich als Nächstes sehen möchte: ob ein Vertrag, der über den standardmäßigen Solidity/Hardhat-Pfad bereitgestellt wird, zuverlässig anhand seines bereitgestellten Bytecodes verifiziert werden kann—nicht nur, dass die Bereitstellung erfolgreich war.
#dusk $DUSK @Dusk_Foundation
Ich habe angenommen, „DuskEVM unterstützt Solidity“ würde bedeuten, dass Entwickler mit bestehendem Ethereum-Tooling einfach loslegen und fertig wären. Die eigenen Quickstart-Dokumente von Dusk fügen allerdings stillschweigend einen Schritt hinzu, den die meisten Leute übersehen: die Verifizierung der Quelle.
Das Bereitstellen ist der leichte Teil. DuskEVM nutzt Blockscout als Explorer, und dort bedeutet „Verify & Publish“, dass die relevanten Build-Einstellungen, die Compiler-Version, die Optimizer-Konfiguration, die Quell-Dateien, die Konstruktor-Argumente so nachzustellen sind, dass sie den Bytecode reproduzieren, der tatsächlich bereitgestellt wurde.
Das ist eine andere Messlatte als EVM-Kompatibilität. Die Bereitstellung beweist, dass der Code laufen kann. Die Verifizierung ermöglicht es jemand anderem zu prüfen, was tatsächlich ausgeführt wird. Ein Vertrag kann bereitgestellt und funktionsfähig sein, obwohl er noch nicht verifiziert ist—und dadurch ist es für alle anderen nicht möglich, unabhängig nachzuvollziehen, ob die veröffentlichte Quelle wirklich mit dem übereinstimmt, was live ist.
Das heißt: „EVM-kompatibel“ und „entwicklerbereit“ sind nicht ganz dieselbe Aussage. Die eine Frage lautet, ob dein Code hier läuft. Die andere lautet, ob ein Auditor, eine Institution oder ein Nutzer tatsächlich bestätigen kann, dass das, was läuft, mit dem übereinstimmt, was behauptet wird.
„Eine Kette kann deinen Solidity-Vertrag ausführen und dich trotzdem im Unklaren lassen, nicht beweisen zu können, was dieser Vertrag tatsächlich ist.“
Was ich als Nächstes sehen möchte: ob ein Vertrag, der über den standardmäßigen Solidity/Hardhat-Pfad bereitgestellt wird, zuverlässig anhand seines bereitgestellten Bytecodes verifiziert werden kann—nicht nur, dass die Bereitstellung erfolgreich war.
#dusk $DUSK @Dusk
Das Bereitstellen ist der leichte Teil. DuskEVM nutzt Blockscout als Explorer, und dort bedeutet „Verify & Publish“, dass die relevanten Build-Einstellungen, die Compiler-Version, die Optimizer-Konfiguration, die Quell-Dateien, die Konstruktor-Argumente so nachzustellen sind, dass sie den Bytecode reproduzieren, der tatsächlich bereitgestellt wurde.
Das ist eine andere Messlatte als EVM-Kompatibilität. Die Bereitstellung beweist, dass der Code laufen kann. Die Verifizierung ermöglicht es jemand anderem zu prüfen, was tatsächlich ausgeführt wird. Ein Vertrag kann bereitgestellt und funktionsfähig sein, obwohl er noch nicht verifiziert ist—und dadurch ist es für alle anderen nicht möglich, unabhängig nachzuvollziehen, ob die veröffentlichte Quelle wirklich mit dem übereinstimmt, was live ist.
Das heißt: „EVM-kompatibel“ und „entwicklerbereit“ sind nicht ganz dieselbe Aussage. Die eine Frage lautet, ob dein Code hier läuft. Die andere lautet, ob ein Auditor, eine Institution oder ein Nutzer tatsächlich bestätigen kann, dass das, was läuft, mit dem übereinstimmt, was behauptet wird.
„Eine Kette kann deinen Solidity-Vertrag ausführen und dich trotzdem im Unklaren lassen, nicht beweisen zu können, was dieser Vertrag tatsächlich ist.“
Was ich als Nächstes sehen möchte: ob ein Vertrag, der über den standardmäßigen Solidity/Hardhat-Pfad bereitgestellt wird, zuverlässig anhand seines bereitgestellten Bytecodes verifiziert werden kann—nicht nur, dass die Bereitstellung erfolgreich war.
#dusk $DUSK @Dusk
9
5
86
·
--
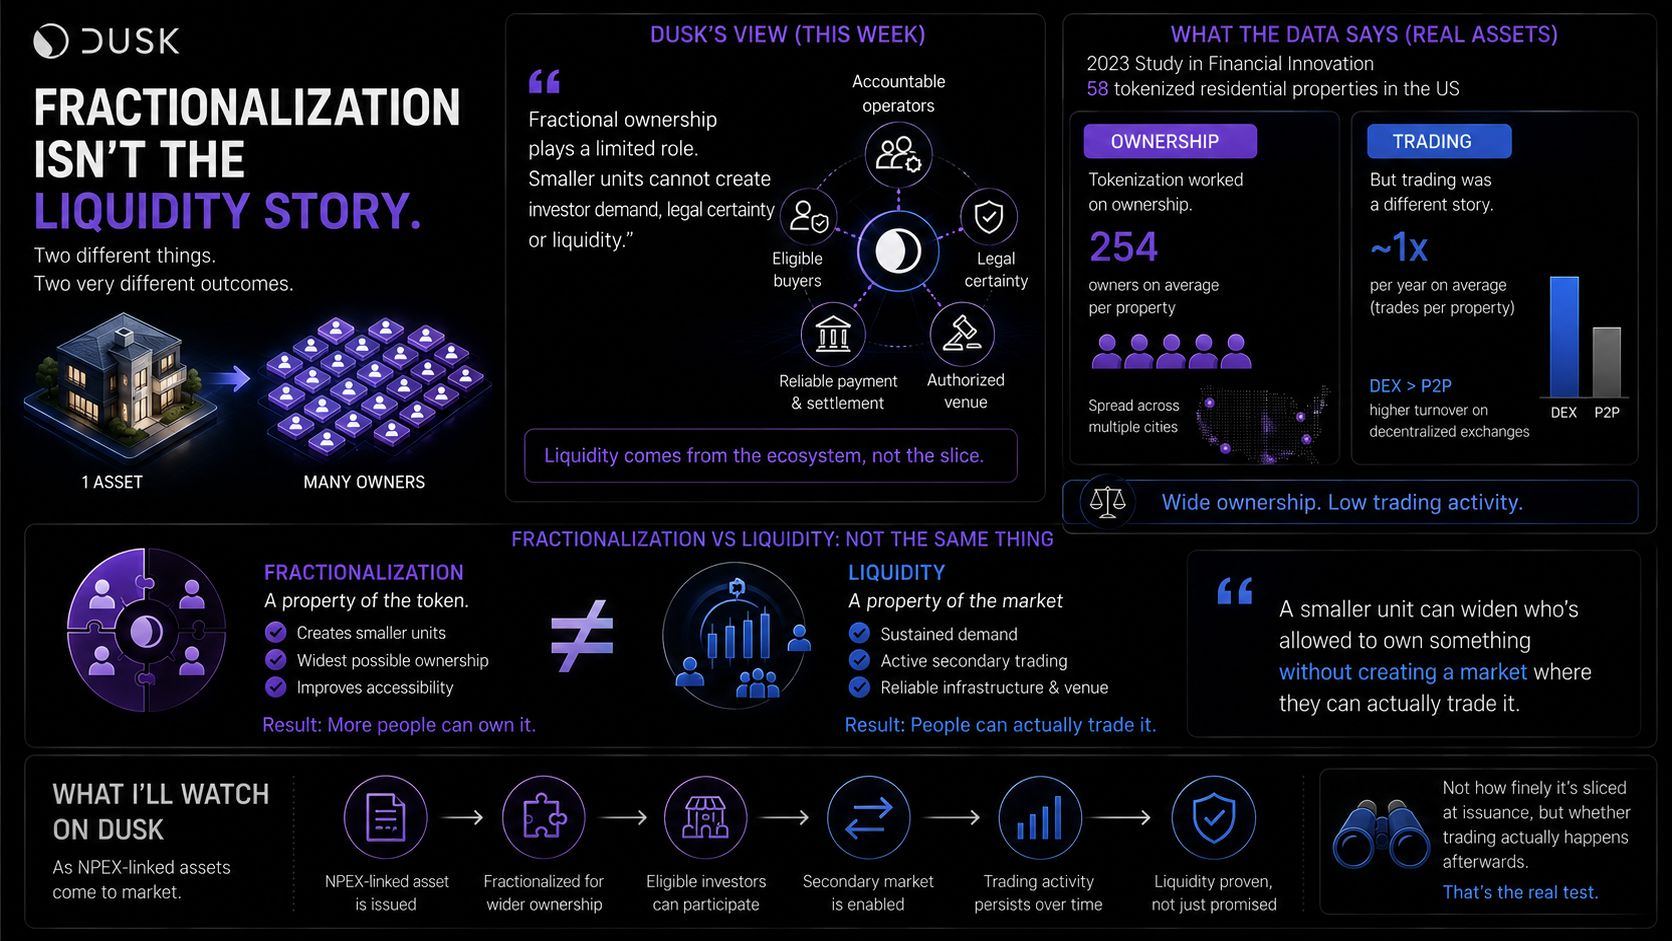
Ich ging davon aus, dass Fraktionierung den Großteil der Liquiditätsgeschichte ausmacht: Ein Vermögenswert wird in kleinere Teile aufgeteilt, und dadurch wird der Kreis potenzieller Eigentümer größer. Dunks eigene Ausführungen zur Tokenisierung von KMU, die diese Woche veröffentlicht wurden, sagen jedoch, dass das nur ein begrenzter Teil des Bildes ist, und eine unabhängige akademische Studie zu realen tokenisierten Vermögenswerten zeigt, warum diese Lücke entscheidend ist.
Dusk bringt es auf den Punkt: „Fraktioniertes Eigentum spielt eine begrenzte Rolle. Kleinere Einheiten können weder eine Investorennachfrage erzeugen noch Rechtssicherheit oder Liquidität.“ Der Wert entstehe, argumentieren sie, vor allem dadurch, dass das Wertpapier mit rechenschaftspflichtigen Betreibern, berechtigten Käufern, zuverlässiger Zahlung und Abwicklung sowie mit einer autorisierten Handelsplattform verbunden wird – nicht dadurch, wie fein es zerschnitten ist.
Eine Studie aus dem Jahr 2023, die in Financial Innovation veröffentlicht wurde, prüfte etwas Ähnliches anhand realer 58 tokenisierter Wohnimmobilien in den USA. Beim Eigentum waren die Ergebnisse eindeutig: Die durchschnittliche Immobilie hatte 254 getrennte Eigentümer. Beim Handel zeigte sich jedoch ein anderes Bild. Das Eigentum wechselte im Durchschnitt etwa einmal pro Jahr, wobei Immobilien an dezentralen Börsen häufiger den Besitzer wechselten als solche, die Peer-to-Peer gehandelt wurden, obwohl die jährliche Grundrate in beiden Fällen niedrig blieb.
Das bedeutet: Die zwei Aussagen, die Menschen miteinander vermengen – „dieser Vermögenswert ist fraktioniert“ und „dieser Vermögenswert ist liquide“ – beschreiben tatsächlich zwei unterschiedliche Dinge. Fraktionierung ist eine Eigenschaft des Tokens. Liquidität ist eine Eigenschaft des Marktes darum herum.
„Eine kleinere Einheit kann ausweiten, wer etwas besitzen darf, ohne dabei einen Markt zu schaffen, auf dem sie es tatsächlich handeln können.“
Was ich bei Dusk im Blick hätte, wenn NPEX-verknüpfte Assets ankommen: nicht, wie fein sie bei der Emission fraktioniert werden, sondern ob der Sekundärhandel danach tatsächlich bestehen bleibt – genau diese Lücke, die die 58-Immobilien-Studie zwischen breitem Eigentum und aktivem Handel gefunden hat.
#dusk $DUSK @Dusk_Foundation
Ich ging davon aus, dass Fraktionierung den Großteil der Liquiditätsgeschichte ausmacht: Ein Vermögenswert wird in kleinere Teile aufgeteilt, und dadurch wird der Kreis potenzieller Eigentümer größer. Dunks eigene Ausführungen zur Tokenisierung von KMU, die diese Woche veröffentlicht wurden, sagen jedoch, dass das nur ein begrenzter Teil des Bildes ist, und eine unabhängige akademische Studie zu realen tokenisierten Vermögenswerten zeigt, warum diese Lücke entscheidend ist.
Dusk bringt es auf den Punkt: „Fraktioniertes Eigentum spielt eine begrenzte Rolle. Kleinere Einheiten können weder eine Investorennachfrage erzeugen noch Rechtssicherheit oder Liquidität.“ Der Wert entstehe, argumentieren sie, vor allem dadurch, dass das Wertpapier mit rechenschaftspflichtigen Betreibern, berechtigten Käufern, zuverlässiger Zahlung und Abwicklung sowie mit einer autorisierten Handelsplattform verbunden wird – nicht dadurch, wie fein es zerschnitten ist.
Eine Studie aus dem Jahr 2023, die in Financial Innovation veröffentlicht wurde, prüfte etwas Ähnliches anhand realer 58 tokenisierter Wohnimmobilien in den USA. Beim Eigentum waren die Ergebnisse eindeutig: Die durchschnittliche Immobilie hatte 254 getrennte Eigentümer. Beim Handel zeigte sich jedoch ein anderes Bild. Das Eigentum wechselte im Durchschnitt etwa einmal pro Jahr, wobei Immobilien an dezentralen Börsen häufiger den Besitzer wechselten als solche, die Peer-to-Peer gehandelt wurden, obwohl die jährliche Grundrate in beiden Fällen niedrig blieb.
Das bedeutet: Die zwei Aussagen, die Menschen miteinander vermengen – „dieser Vermögenswert ist fraktioniert“ und „dieser Vermögenswert ist liquide“ – beschreiben tatsächlich zwei unterschiedliche Dinge. Fraktionierung ist eine Eigenschaft des Tokens. Liquidität ist eine Eigenschaft des Marktes darum herum.
„Eine kleinere Einheit kann ausweiten, wer etwas besitzen darf, ohne dabei einen Markt zu schaffen, auf dem sie es tatsächlich handeln können.“
Was ich bei Dusk im Blick hätte, wenn NPEX-verknüpfte Assets ankommen: nicht, wie fein sie bei der Emission fraktioniert werden, sondern ob der Sekundärhandel danach tatsächlich bestehen bleibt – genau diese Lücke, die die 58-Immobilien-Studie zwischen breitem Eigentum und aktivem Handel gefunden hat.
#dusk $DUSK @Dusk
Dusk bringt es auf den Punkt: „Fraktioniertes Eigentum spielt eine begrenzte Rolle. Kleinere Einheiten können weder eine Investorennachfrage erzeugen noch Rechtssicherheit oder Liquidität.“ Der Wert entstehe, argumentieren sie, vor allem dadurch, dass das Wertpapier mit rechenschaftspflichtigen Betreibern, berechtigten Käufern, zuverlässiger Zahlung und Abwicklung sowie mit einer autorisierten Handelsplattform verbunden wird – nicht dadurch, wie fein es zerschnitten ist.
Eine Studie aus dem Jahr 2023, die in Financial Innovation veröffentlicht wurde, prüfte etwas Ähnliches anhand realer 58 tokenisierter Wohnimmobilien in den USA. Beim Eigentum waren die Ergebnisse eindeutig: Die durchschnittliche Immobilie hatte 254 getrennte Eigentümer. Beim Handel zeigte sich jedoch ein anderes Bild. Das Eigentum wechselte im Durchschnitt etwa einmal pro Jahr, wobei Immobilien an dezentralen Börsen häufiger den Besitzer wechselten als solche, die Peer-to-Peer gehandelt wurden, obwohl die jährliche Grundrate in beiden Fällen niedrig blieb.
Das bedeutet: Die zwei Aussagen, die Menschen miteinander vermengen – „dieser Vermögenswert ist fraktioniert“ und „dieser Vermögenswert ist liquide“ – beschreiben tatsächlich zwei unterschiedliche Dinge. Fraktionierung ist eine Eigenschaft des Tokens. Liquidität ist eine Eigenschaft des Marktes darum herum.
„Eine kleinere Einheit kann ausweiten, wer etwas besitzen darf, ohne dabei einen Markt zu schaffen, auf dem sie es tatsächlich handeln können.“
Was ich bei Dusk im Blick hätte, wenn NPEX-verknüpfte Assets ankommen: nicht, wie fein sie bei der Emission fraktioniert werden, sondern ob der Sekundärhandel danach tatsächlich bestehen bleibt – genau diese Lücke, die die 58-Immobilien-Studie zwischen breitem Eigentum und aktivem Handel gefunden hat.
#dusk $DUSK @Dusk
2
2
79
·
--
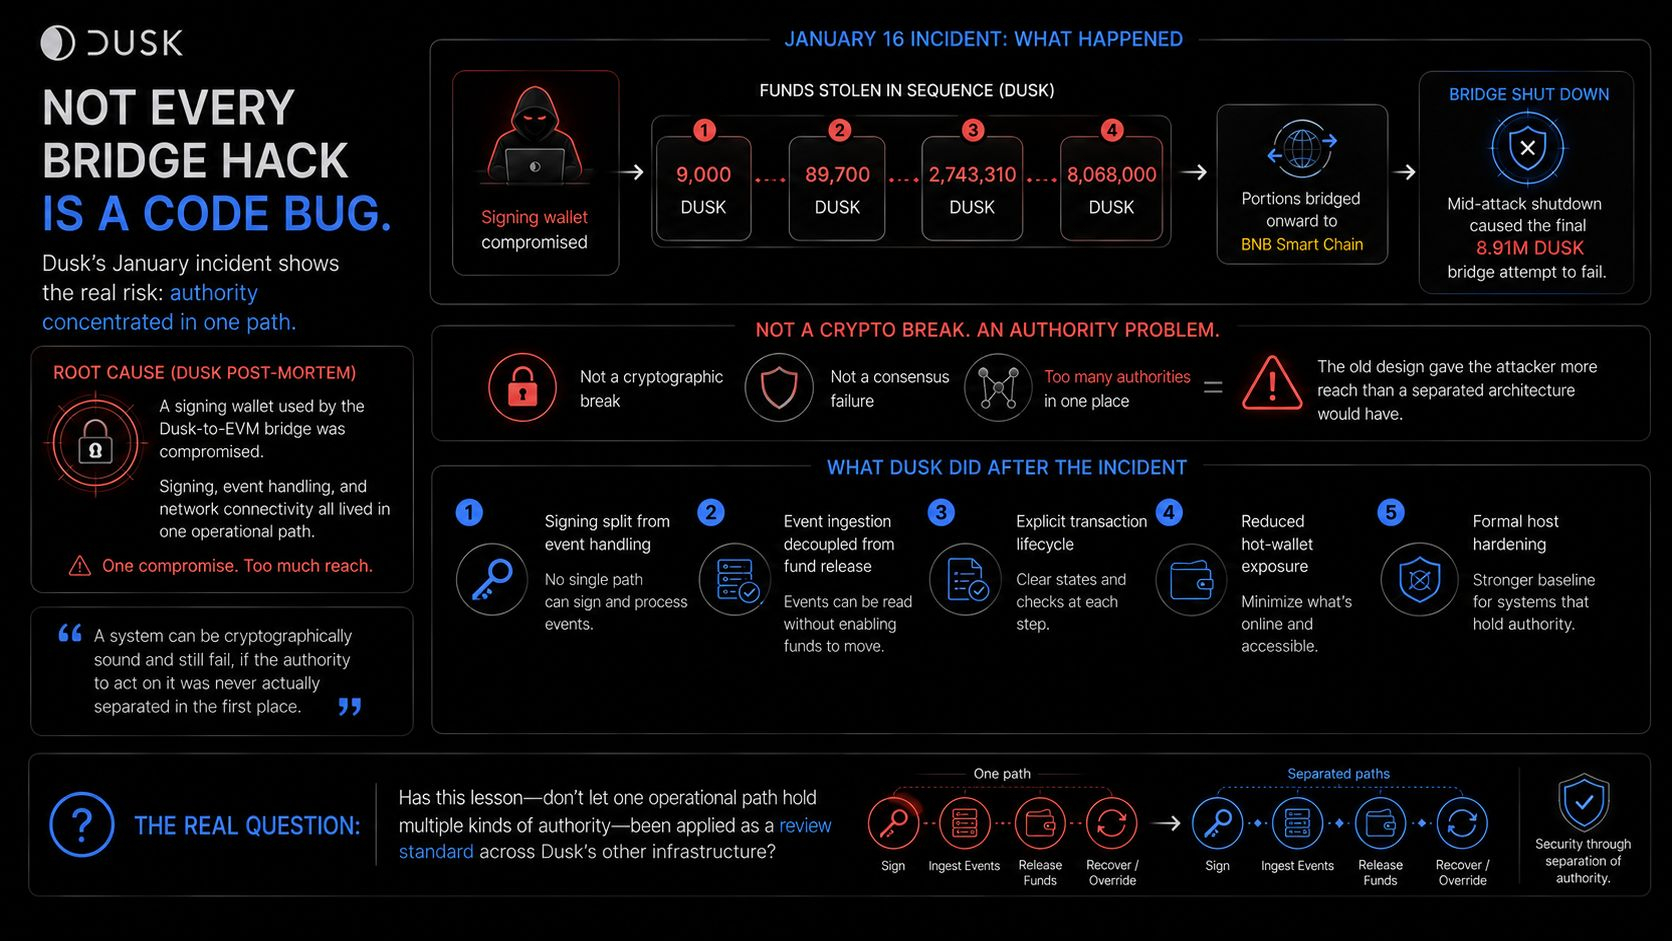
Ich nahm an, ein Brücken-Hack bedeutete, dass jemand einen Fehler im Code gefunden hatte – eine Schwachstelle in der Kryptografie, etwas, das ein Security-Audit übersehen hatte. Dusk’ eigenes Post-Mortem zu seinem Zwischenfall auf der Januar-Brücke beschreibt jedoch etwas anderes.
Am 16. Januar kompromittierte ein Angreifer eine Signier-Wallet, die vom Dusk-zu-EVM-Bridge verwendet wird. Dabei bewegte er Gelder direkt auf Dusk, bevor er einen Teil davon weiterleitete an die BNB Smart Chain. Dusk schaltete die Bridge mitten im Angriff ab, was dazu führte, dass ein letzter, ungefähr 8,9 Millionen DUSK umfassender Übertragungsversuch scheiterte.
Das war kein Versagensfall im Konsens und auch kein Protokoll-Exploit. Dusk sagt, die direkte Ursache sei ein Key-Compromise gewesen, und dass das alte Design erlaubte, dass die Signier-Wallet, das Event-Handling und die Netzwerk-Konnektivität alle innerhalb eines Pfads liefen. Die Schwäche lag in einer konzentrierten operativen Autorität – nicht in schwacher Kryptografie.
Das Redesign danach lässt sich auf einen einzigen Satz herunterbrechen, der im Post-Mortem versteckt ist: „ingestion ist nicht länger gleichbedeutend mit spending“. Früher war es derselbe Schritt, wenn ein Ereignis eintrat und gleichzeitig die Autorität bestand, Gelder aufgrund dieses Ereignisses freizugeben. Jetzt sind es unterschiedliche Schritte. Das Event-Ingestion wird checkpointet und als Job in eine Warteschlange gelegt; ein separater, expliziter Prozess bewegt tatsächlich Gelder gegen ihn.
„Ein Protokoll kann wie vorgesehen funktionieren, während die operative Schicht darum herum einem einzigen kompromittierten Pfad zu viel Autorität gibt.“
Was ich tatsächlich sehen möchte: eine Bestätigung, dass die neu gestaltete Bridge in der Praxis tatsächlich Event-Ingestion und die Freigabe von Geldern auf getrennten Pfaden hält – nicht nur anhand der Beschreibung der neuen Architektur im Post-Mortem.
#dusk $DUSK @Dusk_Foundation
Ich nahm an, ein Brücken-Hack bedeutete, dass jemand einen Fehler im Code gefunden hatte – eine Schwachstelle in der Kryptografie, etwas, das ein Security-Audit übersehen hatte. Dusk’ eigenes Post-Mortem zu seinem Zwischenfall auf der Januar-Brücke beschreibt jedoch etwas anderes.
Am 16. Januar kompromittierte ein Angreifer eine Signier-Wallet, die vom Dusk-zu-EVM-Bridge verwendet wird. Dabei bewegte er Gelder direkt auf Dusk, bevor er einen Teil davon weiterleitete an die BNB Smart Chain. Dusk schaltete die Bridge mitten im Angriff ab, was dazu führte, dass ein letzter, ungefähr 8,9 Millionen DUSK umfassender Übertragungsversuch scheiterte.
Das war kein Versagensfall im Konsens und auch kein Protokoll-Exploit. Dusk sagt, die direkte Ursache sei ein Key-Compromise gewesen, und dass das alte Design erlaubte, dass die Signier-Wallet, das Event-Handling und die Netzwerk-Konnektivität alle innerhalb eines Pfads liefen. Die Schwäche lag in einer konzentrierten operativen Autorität – nicht in schwacher Kryptografie.
Das Redesign danach lässt sich auf einen einzigen Satz herunterbrechen, der im Post-Mortem versteckt ist: „ingestion ist nicht länger gleichbedeutend mit spending“. Früher war es derselbe Schritt, wenn ein Ereignis eintrat und gleichzeitig die Autorität bestand, Gelder aufgrund dieses Ereignisses freizugeben. Jetzt sind es unterschiedliche Schritte. Das Event-Ingestion wird checkpointet und als Job in eine Warteschlange gelegt; ein separater, expliziter Prozess bewegt tatsächlich Gelder gegen ihn.
„Ein Protokoll kann wie vorgesehen funktionieren, während die operative Schicht darum herum einem einzigen kompromittierten Pfad zu viel Autorität gibt.“
Was ich tatsächlich sehen möchte: eine Bestätigung, dass die neu gestaltete Bridge in der Praxis tatsächlich Event-Ingestion und die Freigabe von Geldern auf getrennten Pfaden hält – nicht nur anhand der Beschreibung der neuen Architektur im Post-Mortem.
#dusk $DUSK @Dusk
Am 16. Januar kompromittierte ein Angreifer eine Signier-Wallet, die vom Dusk-zu-EVM-Bridge verwendet wird. Dabei bewegte er Gelder direkt auf Dusk, bevor er einen Teil davon weiterleitete an die BNB Smart Chain. Dusk schaltete die Bridge mitten im Angriff ab, was dazu führte, dass ein letzter, ungefähr 8,9 Millionen DUSK umfassender Übertragungsversuch scheiterte.
Das war kein Versagensfall im Konsens und auch kein Protokoll-Exploit. Dusk sagt, die direkte Ursache sei ein Key-Compromise gewesen, und dass das alte Design erlaubte, dass die Signier-Wallet, das Event-Handling und die Netzwerk-Konnektivität alle innerhalb eines Pfads liefen. Die Schwäche lag in einer konzentrierten operativen Autorität – nicht in schwacher Kryptografie.
Das Redesign danach lässt sich auf einen einzigen Satz herunterbrechen, der im Post-Mortem versteckt ist: „ingestion ist nicht länger gleichbedeutend mit spending“. Früher war es derselbe Schritt, wenn ein Ereignis eintrat und gleichzeitig die Autorität bestand, Gelder aufgrund dieses Ereignisses freizugeben. Jetzt sind es unterschiedliche Schritte. Das Event-Ingestion wird checkpointet und als Job in eine Warteschlange gelegt; ein separater, expliziter Prozess bewegt tatsächlich Gelder gegen ihn.
„Ein Protokoll kann wie vorgesehen funktionieren, während die operative Schicht darum herum einem einzigen kompromittierten Pfad zu viel Autorität gibt.“
Was ich tatsächlich sehen möchte: eine Bestätigung, dass die neu gestaltete Bridge in der Praxis tatsächlich Event-Ingestion und die Freigabe von Geldern auf getrennten Pfaden hält – nicht nur anhand der Beschreibung der neuen Architektur im Post-Mortem.
#dusk $DUSK @Dusk
6
4
11.5k
·
--
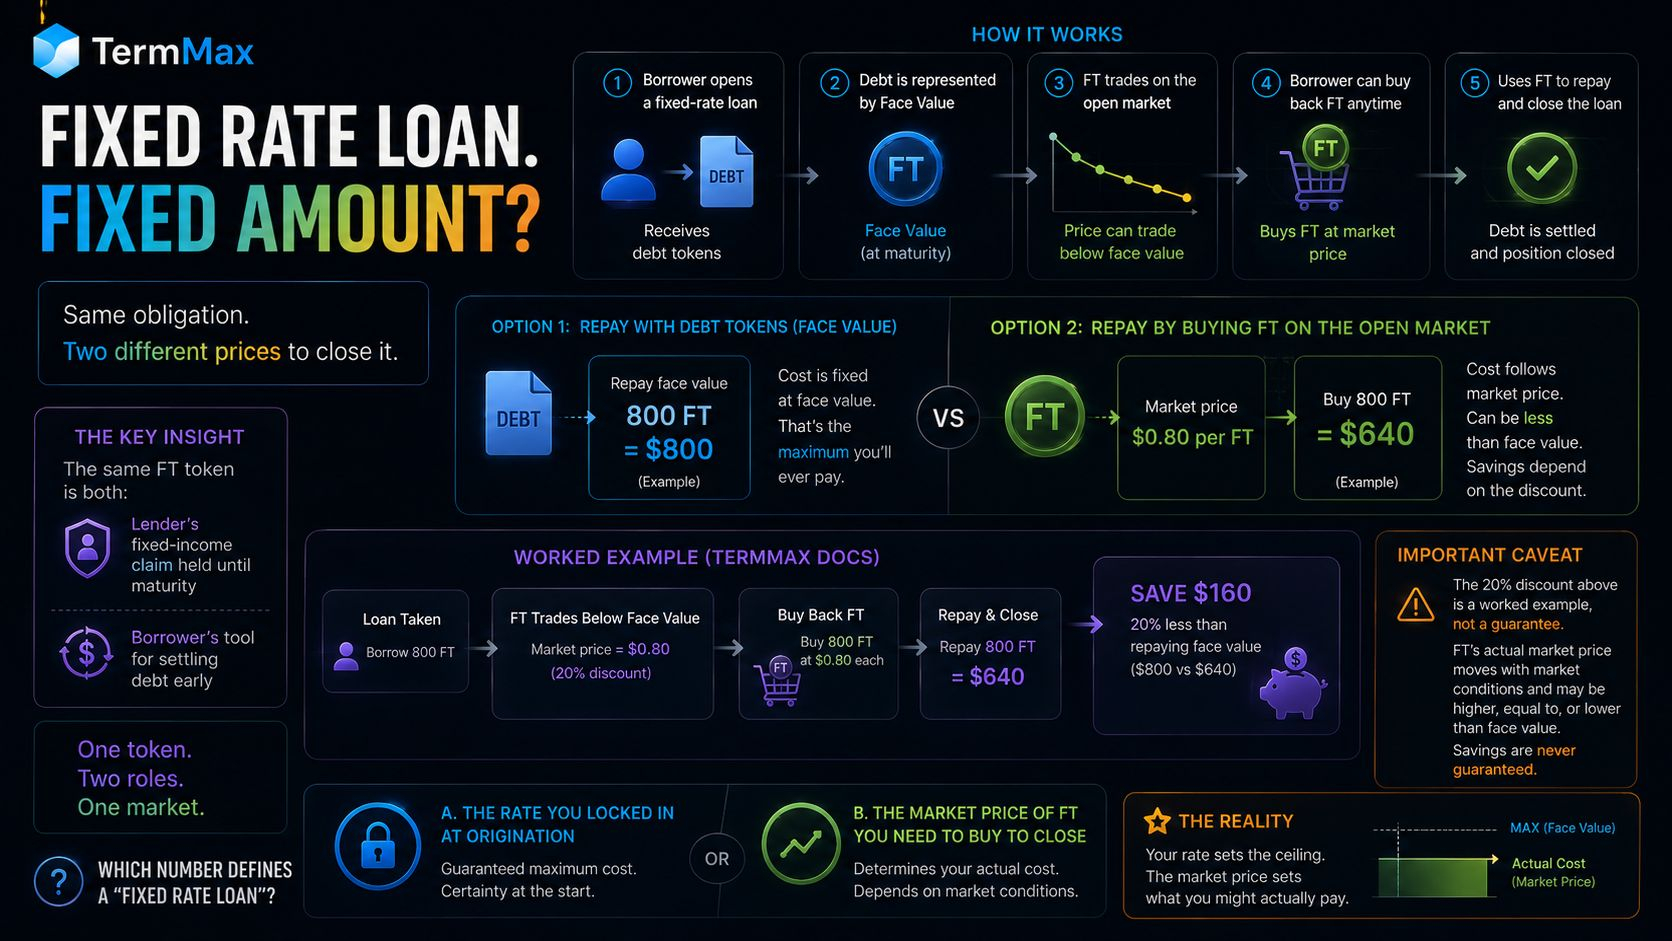
Ich nahm an, dass ein Festzinsdarlehen bei TermMax genau eine Zahl bedeutet: Was auch immer man sich leiht, ist der feste Betrag, den man am Ende zurückzahlt. Das ist aber nicht die ganze Geschichte.
So funktioniert es. Wenn ein Kreditnehmer einen Kredit aufnimmt, erhält er Schuldtokens und kann zurückzahlen, indem er genau diesen exakten Nennwert zurückgibt. TermMax ermöglicht aber auch, dass sie FT zurückkaufen – den Token, der genau diese Schuld repräsentiert – stattdessen am offenen Markt. FT kann vor Fälligkeit unterhalb des Nennwerts gehandelt werden, und das ausgearbeitete Beispiel von TermMax zeigt, wie dadurch die Rückzahlungskosten sinken können. In diesem Beispiel kann ein Kreditnehmer, der 800 FT schuldet, diese zu je 0,80 $ zurückkaufen und die Schuld für 640 $ begleichen, statt 800 $ direkt zurückzuzahlen. Dieselbe Verpflichtung, zwei unterschiedliche Preise, um sie zu schließen.
Das ist kein Rundungsunterschied. Es ist eine Spanne von 20% zwischen dem vertraglich geschuldeten Rückzahlungsbetrag und dem, was das Schließen der Position tatsächlich kosten kann – je nachdem, wo FT an dem jeweiligen Tag gehandelt wird.
Das offenbart Folgendes: Dasselbe FT-Token ist gleichzeitig die festverzinsliche Forderung des Kreditgebers, die bis zur Fälligkeit gehalten wird, und das Instrument des Kreditnehmers, um die Schuld vorzeitig zu begleichen. Die Schuld ist keine Zahl, die zwischen Auszahlung und Fälligkeit stillsteht. Sie kann vor Fälligkeit einen Marktpreis haben, und dieser Marktpreis kann sich unabhängig von dem bei der Auszahlung genannten Zinssatz bewegen.
Ein wichtiger Hinweis: In der eigenen Dokumentation von TermMax wird diese 20%-Zahl als ausgearbeitetes Beispiel verwendet, nicht als garantierte Marktbedingung. Der tatsächliche Abschlag von FT bewegt sich mit den Marktbedingungen und ist nicht immer so breit.
Welche Zahl sollte also ein „Festzinsdarlehen“ tatsächlich definieren: der Zinssatz, den man bei der Auszahlung festgelegt hat, oder der Marktpreis des Instruments, das man kaufen müsste, um es zu schließen?
#termmax @termmax
Ich nahm an, dass ein Festzinsdarlehen bei TermMax genau eine Zahl bedeutet: Was auch immer man sich leiht, ist der feste Betrag, den man am Ende zurückzahlt. Das ist aber nicht die ganze Geschichte.
So funktioniert es. Wenn ein Kreditnehmer einen Kredit aufnimmt, erhält er Schuldtokens und kann zurückzahlen, indem er genau diesen exakten Nennwert zurückgibt. TermMax ermöglicht aber auch, dass sie FT zurückkaufen – den Token, der genau diese Schuld repräsentiert – stattdessen am offenen Markt. FT kann vor Fälligkeit unterhalb des Nennwerts gehandelt werden, und das ausgearbeitete Beispiel von TermMax zeigt, wie dadurch die Rückzahlungskosten sinken können. In diesem Beispiel kann ein Kreditnehmer, der 800 FT schuldet, diese zu je 0,80 $ zurückkaufen und die Schuld für 640 $ begleichen, statt 800 $ direkt zurückzuzahlen. Dieselbe Verpflichtung, zwei unterschiedliche Preise, um sie zu schließen.
Das ist kein Rundungsunterschied. Es ist eine Spanne von 20% zwischen dem vertraglich geschuldeten Rückzahlungsbetrag und dem, was das Schließen der Position tatsächlich kosten kann – je nachdem, wo FT an dem jeweiligen Tag gehandelt wird.
Das offenbart Folgendes: Dasselbe FT-Token ist gleichzeitig die festverzinsliche Forderung des Kreditgebers, die bis zur Fälligkeit gehalten wird, und das Instrument des Kreditnehmers, um die Schuld vorzeitig zu begleichen. Die Schuld ist keine Zahl, die zwischen Auszahlung und Fälligkeit stillsteht. Sie kann vor Fälligkeit einen Marktpreis haben, und dieser Marktpreis kann sich unabhängig von dem bei der Auszahlung genannten Zinssatz bewegen.
Ein wichtiger Hinweis: In der eigenen Dokumentation von TermMax wird diese 20%-Zahl als ausgearbeitetes Beispiel verwendet, nicht als garantierte Marktbedingung. Der tatsächliche Abschlag von FT bewegt sich mit den Marktbedingungen und ist nicht immer so breit.
Welche Zahl sollte also ein „Festzinsdarlehen“ tatsächlich definieren: der Zinssatz, den man bei der Auszahlung festgelegt hat, oder der Marktpreis des Instruments, das man kaufen müsste, um es zu schließen?
#termmax @TermMax
So funktioniert es. Wenn ein Kreditnehmer einen Kredit aufnimmt, erhält er Schuldtokens und kann zurückzahlen, indem er genau diesen exakten Nennwert zurückgibt. TermMax ermöglicht aber auch, dass sie FT zurückkaufen – den Token, der genau diese Schuld repräsentiert – stattdessen am offenen Markt. FT kann vor Fälligkeit unterhalb des Nennwerts gehandelt werden, und das ausgearbeitete Beispiel von TermMax zeigt, wie dadurch die Rückzahlungskosten sinken können. In diesem Beispiel kann ein Kreditnehmer, der 800 FT schuldet, diese zu je 0,80 $ zurückkaufen und die Schuld für 640 $ begleichen, statt 800 $ direkt zurückzuzahlen. Dieselbe Verpflichtung, zwei unterschiedliche Preise, um sie zu schließen.
Das ist kein Rundungsunterschied. Es ist eine Spanne von 20% zwischen dem vertraglich geschuldeten Rückzahlungsbetrag und dem, was das Schließen der Position tatsächlich kosten kann – je nachdem, wo FT an dem jeweiligen Tag gehandelt wird.
Das offenbart Folgendes: Dasselbe FT-Token ist gleichzeitig die festverzinsliche Forderung des Kreditgebers, die bis zur Fälligkeit gehalten wird, und das Instrument des Kreditnehmers, um die Schuld vorzeitig zu begleichen. Die Schuld ist keine Zahl, die zwischen Auszahlung und Fälligkeit stillsteht. Sie kann vor Fälligkeit einen Marktpreis haben, und dieser Marktpreis kann sich unabhängig von dem bei der Auszahlung genannten Zinssatz bewegen.
Ein wichtiger Hinweis: In der eigenen Dokumentation von TermMax wird diese 20%-Zahl als ausgearbeitetes Beispiel verwendet, nicht als garantierte Marktbedingung. Der tatsächliche Abschlag von FT bewegt sich mit den Marktbedingungen und ist nicht immer so breit.
Welche Zahl sollte also ein „Festzinsdarlehen“ tatsächlich definieren: der Zinssatz, den man bei der Auszahlung festgelegt hat, oder der Marktpreis des Instruments, das man kaufen müsste, um es zu schließen?
#termmax @TermMax
6
3
7.6k
·
--
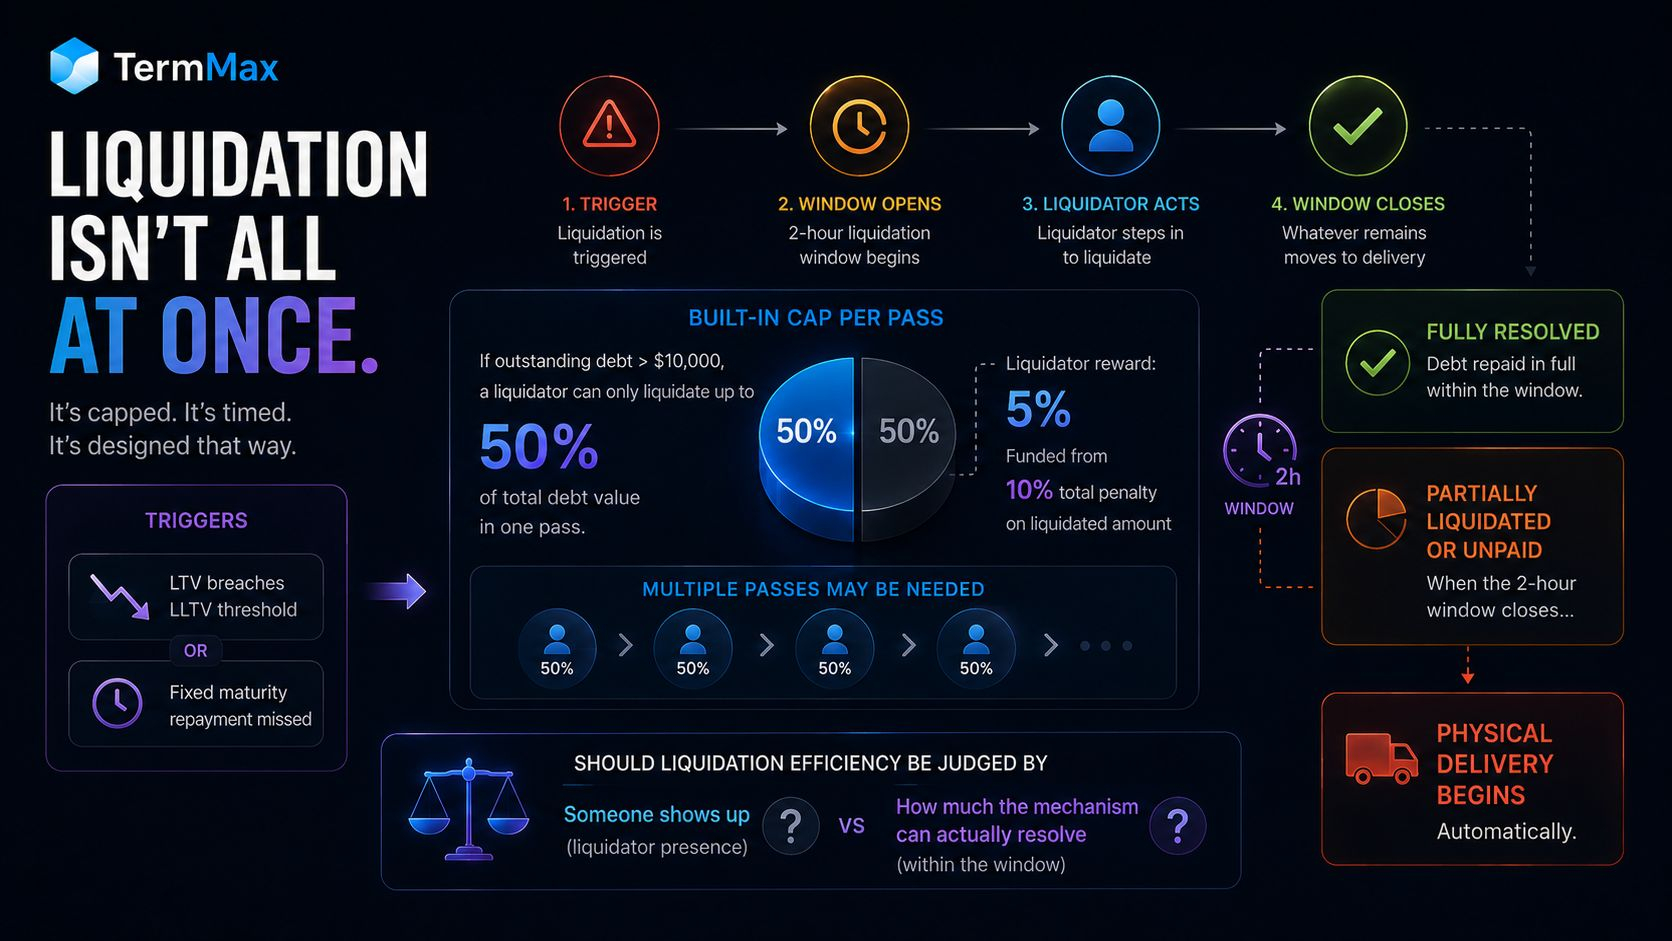
Ich ging davon aus, dass „verwertet“ (liquidated) bei TermMax bedeutet, dass eine Position einfach dann bereinigt wird, sobald ein Liquidator einschreitet. So ist es allerdings nicht – vor allem bei größeren Positionen.
Die Verwertung wird ausgelöst, wenn das LTV eines Darlehens die LLTV-Schwelle überschreitet oder wenn der Kreditnehmer die fest vereinbarte Rückzahlung zum Fälligkeitstermin verpasst. Dann wird ein zweistündiges Zeitfenster für die Verwertung eröffnet. Aber in das Mechanismus selbst ist eine Obergrenze eingebaut: Wenn die ausstehenden Schulden mehr als 10.000 $ betragen, kann ein Liquidator in diesem Durchlauf nur bis zu 50 % des gesamten Schuldenwerts verwerten.
Für eine ausreichend große Position ist die Einschränkung also nicht unbedingt, ob ein Liquidator überhaupt handeln möchte. Das Protokoll erlaubt nicht, dass eine einzelne Verwertung den gesamten Vorgang auf einmal vollständig bereinigt.
Das verändert, was „teilweise verwertet“ bedeutet. Es ist nicht zwingend ein Beleg dafür, dass die Liquidationsnachfrage zu gering war oder dass sich der Markt zu schnell bewegt hat. Es kann eine erwartete Folge des Mechanismus selbst sein. Und wenn das Darlehen zum Zeitpunkt, an dem dieses zweistündige Zeitfenster abläuft, noch nicht bezahlt oder nur teilweise verwertet ist, beginnt die physische Lieferung automatisch.
Die Größe einer Position beeinflusst nicht nur, wie viel im Risiko steht. Sie kann auch beeinflussen, ob der Verwertungsprozess die Position innerhalb des verfügbaren Zeitfensters vollständig auflösen kann.
Sollte die Effizienz der Verwertung daran gemessen werden, ob ein Liquidator erscheint – oder daran, wie viel von der Position der Mechanismus tatsächlich auflösen kann, bevor das Zeitfenster schließt?
#termmax @termmax
Ich ging davon aus, dass „verwertet“ (liquidated) bei TermMax bedeutet, dass eine Position einfach dann bereinigt wird, sobald ein Liquidator einschreitet. So ist es allerdings nicht – vor allem bei größeren Positionen.
Die Verwertung wird ausgelöst, wenn das LTV eines Darlehens die LLTV-Schwelle überschreitet oder wenn der Kreditnehmer die fest vereinbarte Rückzahlung zum Fälligkeitstermin verpasst. Dann wird ein zweistündiges Zeitfenster für die Verwertung eröffnet. Aber in das Mechanismus selbst ist eine Obergrenze eingebaut: Wenn die ausstehenden Schulden mehr als 10.000 $ betragen, kann ein Liquidator in diesem Durchlauf nur bis zu 50 % des gesamten Schuldenwerts verwerten.
Für eine ausreichend große Position ist die Einschränkung also nicht unbedingt, ob ein Liquidator überhaupt handeln möchte. Das Protokoll erlaubt nicht, dass eine einzelne Verwertung den gesamten Vorgang auf einmal vollständig bereinigt.
Das verändert, was „teilweise verwertet“ bedeutet. Es ist nicht zwingend ein Beleg dafür, dass die Liquidationsnachfrage zu gering war oder dass sich der Markt zu schnell bewegt hat. Es kann eine erwartete Folge des Mechanismus selbst sein. Und wenn das Darlehen zum Zeitpunkt, an dem dieses zweistündige Zeitfenster abläuft, noch nicht bezahlt oder nur teilweise verwertet ist, beginnt die physische Lieferung automatisch.
Die Größe einer Position beeinflusst nicht nur, wie viel im Risiko steht. Sie kann auch beeinflussen, ob der Verwertungsprozess die Position innerhalb des verfügbaren Zeitfensters vollständig auflösen kann.
Sollte die Effizienz der Verwertung daran gemessen werden, ob ein Liquidator erscheint – oder daran, wie viel von der Position der Mechanismus tatsächlich auflösen kann, bevor das Zeitfenster schließt?
#termmax @TermMax
Die Verwertung wird ausgelöst, wenn das LTV eines Darlehens die LLTV-Schwelle überschreitet oder wenn der Kreditnehmer die fest vereinbarte Rückzahlung zum Fälligkeitstermin verpasst. Dann wird ein zweistündiges Zeitfenster für die Verwertung eröffnet. Aber in das Mechanismus selbst ist eine Obergrenze eingebaut: Wenn die ausstehenden Schulden mehr als 10.000 $ betragen, kann ein Liquidator in diesem Durchlauf nur bis zu 50 % des gesamten Schuldenwerts verwerten.
Für eine ausreichend große Position ist die Einschränkung also nicht unbedingt, ob ein Liquidator überhaupt handeln möchte. Das Protokoll erlaubt nicht, dass eine einzelne Verwertung den gesamten Vorgang auf einmal vollständig bereinigt.
Das verändert, was „teilweise verwertet“ bedeutet. Es ist nicht zwingend ein Beleg dafür, dass die Liquidationsnachfrage zu gering war oder dass sich der Markt zu schnell bewegt hat. Es kann eine erwartete Folge des Mechanismus selbst sein. Und wenn das Darlehen zum Zeitpunkt, an dem dieses zweistündige Zeitfenster abläuft, noch nicht bezahlt oder nur teilweise verwertet ist, beginnt die physische Lieferung automatisch.
Die Größe einer Position beeinflusst nicht nur, wie viel im Risiko steht. Sie kann auch beeinflussen, ob der Verwertungsprozess die Position innerhalb des verfügbaren Zeitfensters vollständig auflösen kann.
Sollte die Effizienz der Verwertung daran gemessen werden, ob ein Liquidator erscheint – oder daran, wie viel von der Position der Mechanismus tatsächlich auflösen kann, bevor das Zeitfenster schließt?
#termmax @TermMax
10
6
44
·
--
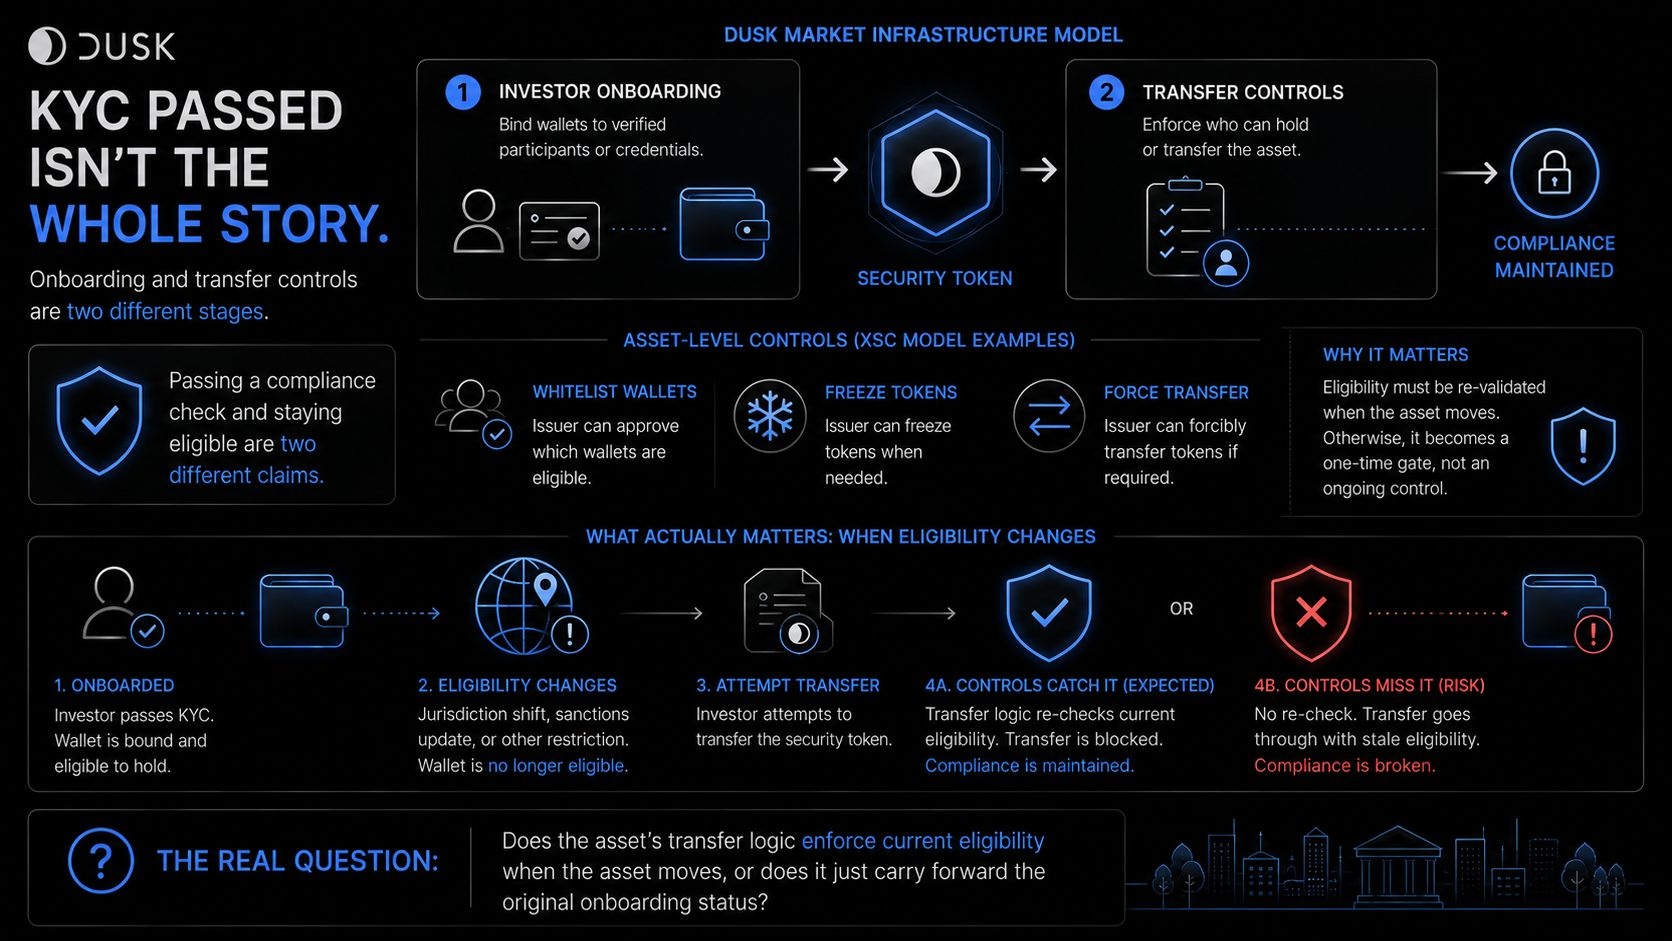
KYC-Antworten, bei denen Qualifikationen beim Onboarding festgestellt wurden. Transferkontrollen für die Frage, wer weiterhin berechtigt ist, wenn sich das Asset bewegt. Dusk's eigenes Modell für Marktinfrastruktur behandelt diese als getrennte Stufen, und genau diese Lücke ist das Interessante.
Dusk listet das Investor-Onboarding, „Wallets an verifizierte Teilnehmer oder Berechtigungsnachweise binden“, separat von den Transferkontrollen, „durchsetzen, wer das Asset halten oder übertragen darf“. Die eine stellt einen anfänglichen Berechtigungsstatus her. Die andere macht diesen Status durchsetzbar, wenn das Asset tatsächlich übertragen wird.
Das ältere XSC-Material geht noch weiter als das Onboarding: Emittenten können Wallets whitelisten und Asset-Level-Kontrollen wie Einfrieren oder Zwangsübertragung beibehalten. Das ist wichtig, weil Berechtigung nicht nur einmal festgelegt wird. Sie muss nach der anfänglichen Entscheidung weiterhin durchsetzbar bleiben.
Das bedeutet, dass „KYC bestanden“ und „berechtigt, dieses Asset zu halten“ zwei unterschiedliche Aussagen sind, die still auseinanderdriften können. Eine Wallet kann im Identitätssinn weiterhin verifiziert bleiben, während sie nicht mehr der Art von Inhaber angehört, die dieses spezifische Asset haben darf. Die Compliance-Durchsetzung endet nicht beim Onboarding, sie muss in den gesamten Übertragungslebenszyklus des Assets hineinreichen.
„Das Bestehen einer Compliance-Prüfung und das Fortbestehen der Berechtigung sind zwei verschiedene Aussagen.“
Das verändert die eigentliche Bewertungsfrage. Nicht: „Hat dieses Asset Berechtigungsprüfungen.“ Die eigentliche Frage ist, ob der aktuelle Berechtigungsstatus durchgesetzt wird, wenn sich das Asset bewegt, oder ob der ursprüngliche Onboarding-Status lediglich fortgeschrieben wird.
Was ich tatsächlich sehen möchte: Eine Wallet, deren Berechtigung sich nach dem Onboarding ändert, zum Beispiel durch einen Wechsel der Gerichtsbarkeit, während sie das Asset noch hält; dann ein versuchter Transfer – und ob die Transferlogik des Assets diese Änderung erkennt.
#dusk $DUSK @Dusk_Foundation
KYC-Antworten, bei denen Qualifikationen beim Onboarding festgestellt wurden. Transferkontrollen für die Frage, wer weiterhin berechtigt ist, wenn sich das Asset bewegt. Dusk's eigenes Modell für Marktinfrastruktur behandelt diese als getrennte Stufen, und genau diese Lücke ist das Interessante.
Dusk listet das Investor-Onboarding, „Wallets an verifizierte Teilnehmer oder Berechtigungsnachweise binden“, separat von den Transferkontrollen, „durchsetzen, wer das Asset halten oder übertragen darf“. Die eine stellt einen anfänglichen Berechtigungsstatus her. Die andere macht diesen Status durchsetzbar, wenn das Asset tatsächlich übertragen wird.
Das ältere XSC-Material geht noch weiter als das Onboarding: Emittenten können Wallets whitelisten und Asset-Level-Kontrollen wie Einfrieren oder Zwangsübertragung beibehalten. Das ist wichtig, weil Berechtigung nicht nur einmal festgelegt wird. Sie muss nach der anfänglichen Entscheidung weiterhin durchsetzbar bleiben.
Das bedeutet, dass „KYC bestanden“ und „berechtigt, dieses Asset zu halten“ zwei unterschiedliche Aussagen sind, die still auseinanderdriften können. Eine Wallet kann im Identitätssinn weiterhin verifiziert bleiben, während sie nicht mehr der Art von Inhaber angehört, die dieses spezifische Asset haben darf. Die Compliance-Durchsetzung endet nicht beim Onboarding, sie muss in den gesamten Übertragungslebenszyklus des Assets hineinreichen.
„Das Bestehen einer Compliance-Prüfung und das Fortbestehen der Berechtigung sind zwei verschiedene Aussagen.“
Das verändert die eigentliche Bewertungsfrage. Nicht: „Hat dieses Asset Berechtigungsprüfungen.“ Die eigentliche Frage ist, ob der aktuelle Berechtigungsstatus durchgesetzt wird, wenn sich das Asset bewegt, oder ob der ursprüngliche Onboarding-Status lediglich fortgeschrieben wird.
Was ich tatsächlich sehen möchte: Eine Wallet, deren Berechtigung sich nach dem Onboarding ändert, zum Beispiel durch einen Wechsel der Gerichtsbarkeit, während sie das Asset noch hält; dann ein versuchter Transfer – und ob die Transferlogik des Assets diese Änderung erkennt.
#dusk $DUSK @Dusk
Dusk listet das Investor-Onboarding, „Wallets an verifizierte Teilnehmer oder Berechtigungsnachweise binden“, separat von den Transferkontrollen, „durchsetzen, wer das Asset halten oder übertragen darf“. Die eine stellt einen anfänglichen Berechtigungsstatus her. Die andere macht diesen Status durchsetzbar, wenn das Asset tatsächlich übertragen wird.
Das ältere XSC-Material geht noch weiter als das Onboarding: Emittenten können Wallets whitelisten und Asset-Level-Kontrollen wie Einfrieren oder Zwangsübertragung beibehalten. Das ist wichtig, weil Berechtigung nicht nur einmal festgelegt wird. Sie muss nach der anfänglichen Entscheidung weiterhin durchsetzbar bleiben.
Das bedeutet, dass „KYC bestanden“ und „berechtigt, dieses Asset zu halten“ zwei unterschiedliche Aussagen sind, die still auseinanderdriften können. Eine Wallet kann im Identitätssinn weiterhin verifiziert bleiben, während sie nicht mehr der Art von Inhaber angehört, die dieses spezifische Asset haben darf. Die Compliance-Durchsetzung endet nicht beim Onboarding, sie muss in den gesamten Übertragungslebenszyklus des Assets hineinreichen.
„Das Bestehen einer Compliance-Prüfung und das Fortbestehen der Berechtigung sind zwei verschiedene Aussagen.“
Das verändert die eigentliche Bewertungsfrage. Nicht: „Hat dieses Asset Berechtigungsprüfungen.“ Die eigentliche Frage ist, ob der aktuelle Berechtigungsstatus durchgesetzt wird, wenn sich das Asset bewegt, oder ob der ursprüngliche Onboarding-Status lediglich fortgeschrieben wird.
Was ich tatsächlich sehen möchte: Eine Wallet, deren Berechtigung sich nach dem Onboarding ändert, zum Beispiel durch einen Wechsel der Gerichtsbarkeit, während sie das Asset noch hält; dann ein versuchter Transfer – und ob die Transferlogik des Assets diese Änderung erkennt.
#dusk $DUSK @Dusk
26
8
102
·
--
Ich nahm an, dass ein „Fixzinssmarkt“ einen Zinssatz bedeutet: Man kennt die Zahl, bevor man die Transaktion durchführt, Ende der Geschichte. Wenn man genauer hinschaut, wie TermMax tatsächlich einen Kredit bepreist, trifft diese Annahme nicht zu.
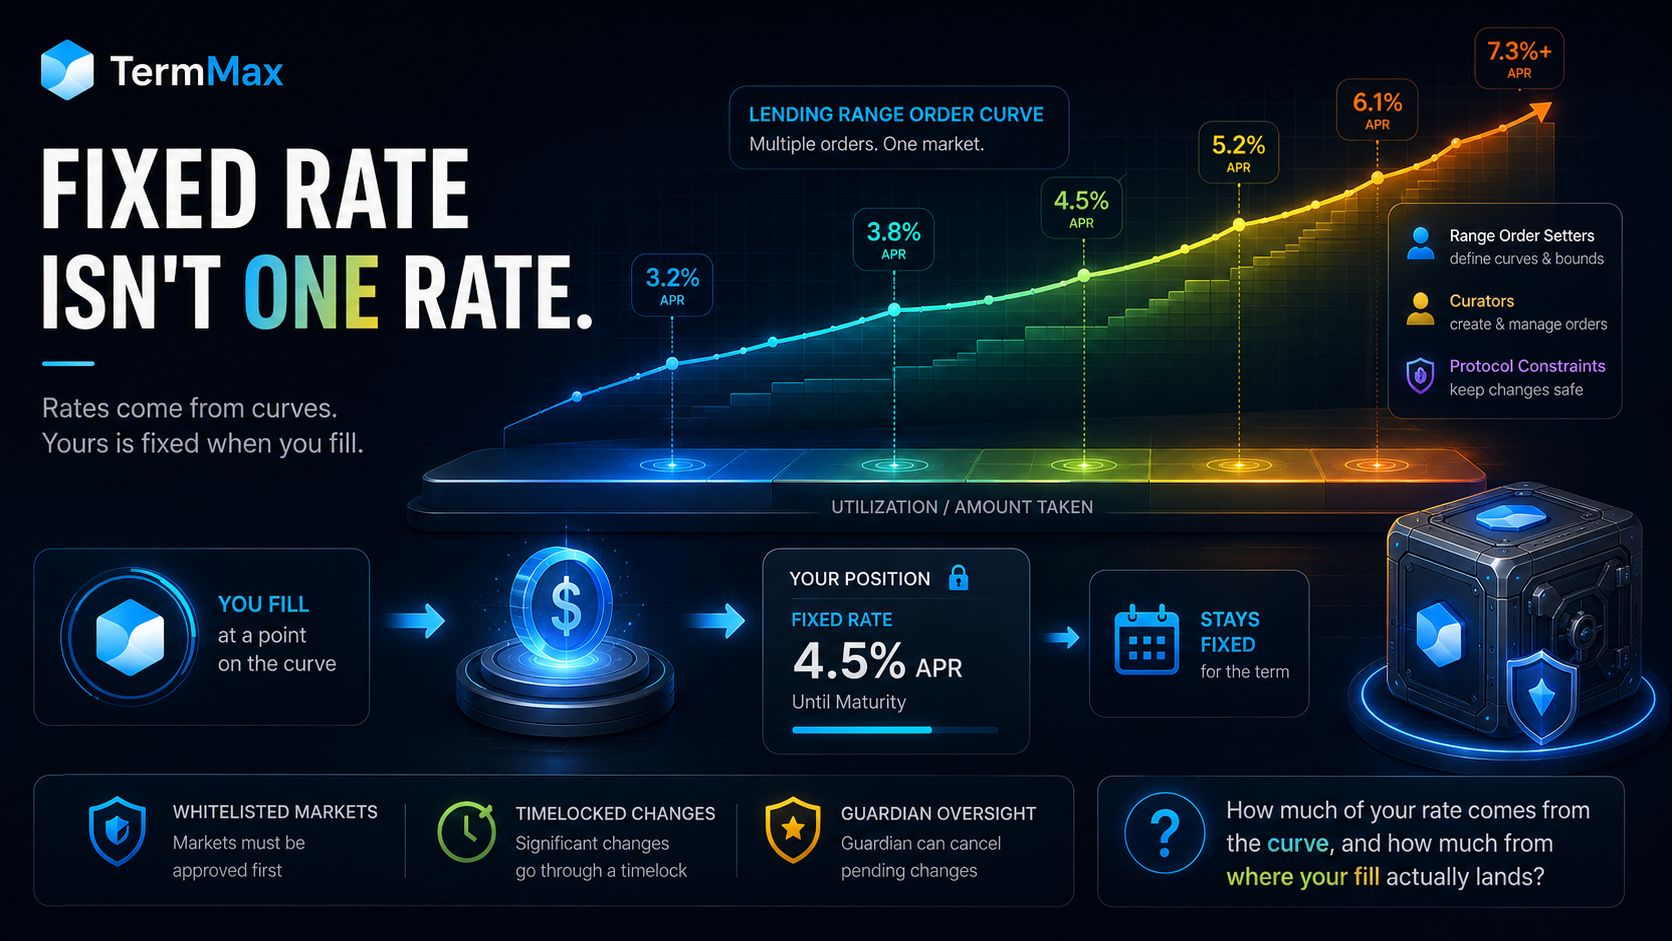
Zinsen werden nicht als eine einzelne Zahl angegeben. Sie werden über Kurven definiert. In einem Lending Range Order kann die Kurve bei einem niedrigeren Zinssatz beginnen und schrittweise höher steigen, wenn mehr vom Auftrag ausgefüllt wird—ähnlich wie ein AMM verschiedene Preisniveaus durchläuft, statt einen einzigen Preis anzubieten. Ein Markt kann gleichzeitig mehrere Range-Orders halten, sodass unterschiedliche Teilnehmer an verschiedenen Punkten der Kurve füllen.
Das war die Unterscheidung, die mir fehlte: Der Markt hat nicht einen einzigen festen Zinssatz. Jede ausgeführte Position erhält einen festen Zinssatz, der davon abhängt, wo ihr Fill auf der Kurve landet. Sobald ausgefüllt, bleibt dieser Zinssatz für die Laufzeit fest.
Die Kurve ist zur Laufzeit auch nicht beliebig. Kurator-Aktionen liegen innerhalb von Protokollvorgaben wie Whitelisting-Märkten und getimelten Änderungen.
Wenn TermMax also von einem „Fixzinssmarkt“ spricht, ist die spannende Frage nicht nur: Welcher feste Zinssatz ist es? Sondern: Wie viel dieses Zinssatzes wird durch die Kurve bestimmt und wie viel davon hängt davon ab, wo deine Liquidität tatsächlich gefüllt wird?
#termmax @termmax
Ich nahm an, dass ein „Fixzinssmarkt“ einen Zinssatz bedeutet: Man kennt die Zahl, bevor man die Transaktion durchführt, Ende der Geschichte. Wenn man genauer hinschaut, wie TermMax tatsächlich einen Kredit bepreist, trifft diese Annahme nicht zu.
Zinsen werden nicht als eine einzelne Zahl angegeben. Sie werden über Kurven definiert. In einem Lending Range Order kann die Kurve bei einem niedrigeren Zinssatz beginnen und schrittweise höher steigen, wenn mehr vom Auftrag ausgefüllt wird—ähnlich wie ein AMM verschiedene Preisniveaus durchläuft, statt einen einzigen Preis anzubieten. Ein Markt kann gleichzeitig mehrere Range-Orders halten, sodass unterschiedliche Teilnehmer an verschiedenen Punkten der Kurve füllen.
Das war die Unterscheidung, die mir fehlte: Der Markt hat nicht einen einzigen festen Zinssatz. Jede ausgeführte Position erhält einen festen Zinssatz, der davon abhängt, wo ihr Fill auf der Kurve landet. Sobald ausgefüllt, bleibt dieser Zinssatz für die Laufzeit fest.
Die Kurve ist zur Laufzeit auch nicht beliebig. Kurator-Aktionen liegen innerhalb von Protokollvorgaben wie Whitelisting-Märkten und getimelten Änderungen.
Wenn TermMax also von einem „Fixzinssmarkt“ spricht, ist die spannende Frage nicht nur: Welcher feste Zinssatz ist es? Sondern: Wie viel dieses Zinssatzes wird durch die Kurve bestimmt und wie viel davon hängt davon ab, wo deine Liquidität tatsächlich gefüllt wird?
#termmax @TermMax
Zinsen werden nicht als eine einzelne Zahl angegeben. Sie werden über Kurven definiert. In einem Lending Range Order kann die Kurve bei einem niedrigeren Zinssatz beginnen und schrittweise höher steigen, wenn mehr vom Auftrag ausgefüllt wird—ähnlich wie ein AMM verschiedene Preisniveaus durchläuft, statt einen einzigen Preis anzubieten. Ein Markt kann gleichzeitig mehrere Range-Orders halten, sodass unterschiedliche Teilnehmer an verschiedenen Punkten der Kurve füllen.
Das war die Unterscheidung, die mir fehlte: Der Markt hat nicht einen einzigen festen Zinssatz. Jede ausgeführte Position erhält einen festen Zinssatz, der davon abhängt, wo ihr Fill auf der Kurve landet. Sobald ausgefüllt, bleibt dieser Zinssatz für die Laufzeit fest.
Die Kurve ist zur Laufzeit auch nicht beliebig. Kurator-Aktionen liegen innerhalb von Protokollvorgaben wie Whitelisting-Märkten und getimelten Änderungen.
Wenn TermMax also von einem „Fixzinssmarkt“ spricht, ist die spannende Frage nicht nur: Welcher feste Zinssatz ist es? Sondern: Wie viel dieses Zinssatzes wird durch die Kurve bestimmt und wie viel davon hängt davon ab, wo deine Liquidität tatsächlich gefüllt wird?
#termmax @TermMax
51
14
8.3k
·
--
Frag die meisten Menschen, die eine Privacy-Chain bewerten, ob sie privat ist, und sie setzen ein Häkchen: ja oder nein. Für Dusk ist das die falsche Frage, und Dusk’ eigene Ausarbeitung zu Hedger zeigt, warum.
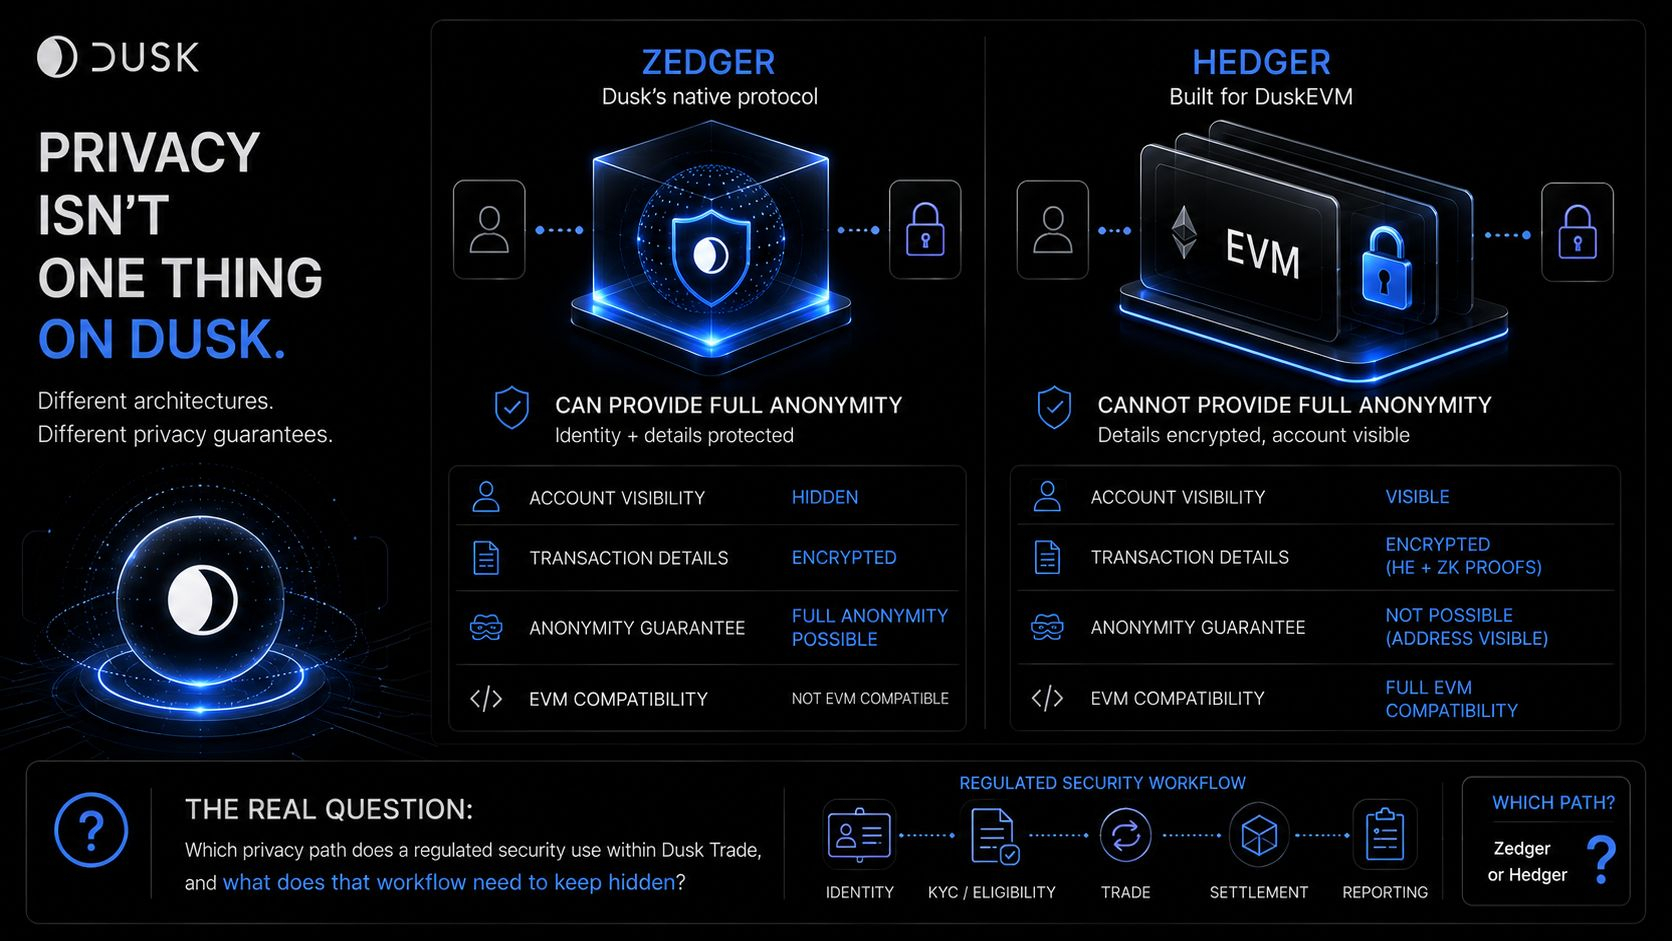
Zedger, Dusk’ natives privacy-schonendes Protokoll, kann vollständige Anonymität liefern. Hedger, gebaut für DuskEVM, kann das nicht. Dusk sagt es ganz offen: Das EVM-Modell mit kontobasierten Accounts verhindert vollständige Anonymität, während Hedger die Transaktionsdetails mit homomorpher Verschlüsselung und Zero-Knowledge-Beweisen verschlüsselt, ohne jedoch dieselbe Garantie für vollständige Anonymität zu bieten.
Das ist kein Bug, den Dusk versteckt. Es ist der Zielkonflikt, den die Architektur ausdrücklich macht: EVM-Kompatibilität bedeutet eine andere Privacy-Garantie als Zedgers vollständige Anonymität.
So ändert sich das tatsächlich, wenn dieser Zielkonflikt eingegangen wird. Der entscheidende Unterschied liegt nicht nur darin, ob Transaktionsdetails verschlüsselt sind. Entscheidend ist die Anonymitätsgarantie. Nimm den Zedger-Pfad, dann ist vollständige Anonymität verfügbar. Nimm den EVM-kompatiblen Hedger-Pfad, und dieselbe Garantie gibt es nicht. Gleiche Marke, gleiches Wort „confidential“, aber darunter eine andere Garantie.
Das verändert, welche eigentliche Frage sich für alle stellt, die das bewerten. Nicht: „Unterstützt Dusk vertrauliche Transaktionen?“ Beide Pfade unterstützen private Transaktionsabläufe, aber sie liefern nicht dieselbe Anonymitätsgarantie. Die echte Frage ist, ob die Garantie, die ein reguliertes Asset erhält, tatsächlich zu dem passt, was sein Workflow im ersten Schritt braucht.
„Privacy, die Transaktionsdetails vertraulich hält, und Privacy, die vollständige Anonymität bietet, sind zwei verschiedene Garantien – selbst dann, wenn ein Projekt beides unter demselben Wort ausliefert.“
Was ich stattdessen sehen möchte: Welchen Privacy-Pfad eine regulierte Security tatsächlich innerhalb von Dusk Trade nutzt und welche Anforderungen dieser Workflow stellt, damit der Pfad verborgen bleiben muss.
#dusk $DUSK @Dusk_Foundation
Frag die meisten Menschen, die eine Privacy-Chain bewerten, ob sie privat ist, und sie setzen ein Häkchen: ja oder nein. Für Dusk ist das die falsche Frage, und Dusk’ eigene Ausarbeitung zu Hedger zeigt, warum.
Zedger, Dusk’ natives privacy-schonendes Protokoll, kann vollständige Anonymität liefern. Hedger, gebaut für DuskEVM, kann das nicht. Dusk sagt es ganz offen: Das EVM-Modell mit kontobasierten Accounts verhindert vollständige Anonymität, während Hedger die Transaktionsdetails mit homomorpher Verschlüsselung und Zero-Knowledge-Beweisen verschlüsselt, ohne jedoch dieselbe Garantie für vollständige Anonymität zu bieten.
Das ist kein Bug, den Dusk versteckt. Es ist der Zielkonflikt, den die Architektur ausdrücklich macht: EVM-Kompatibilität bedeutet eine andere Privacy-Garantie als Zedgers vollständige Anonymität.
So ändert sich das tatsächlich, wenn dieser Zielkonflikt eingegangen wird. Der entscheidende Unterschied liegt nicht nur darin, ob Transaktionsdetails verschlüsselt sind. Entscheidend ist die Anonymitätsgarantie. Nimm den Zedger-Pfad, dann ist vollständige Anonymität verfügbar. Nimm den EVM-kompatiblen Hedger-Pfad, und dieselbe Garantie gibt es nicht. Gleiche Marke, gleiches Wort „confidential“, aber darunter eine andere Garantie.
Das verändert, welche eigentliche Frage sich für alle stellt, die das bewerten. Nicht: „Unterstützt Dusk vertrauliche Transaktionen?“ Beide Pfade unterstützen private Transaktionsabläufe, aber sie liefern nicht dieselbe Anonymitätsgarantie. Die echte Frage ist, ob die Garantie, die ein reguliertes Asset erhält, tatsächlich zu dem passt, was sein Workflow im ersten Schritt braucht.
„Privacy, die Transaktionsdetails vertraulich hält, und Privacy, die vollständige Anonymität bietet, sind zwei verschiedene Garantien – selbst dann, wenn ein Projekt beides unter demselben Wort ausliefert.“
Was ich stattdessen sehen möchte: Welchen Privacy-Pfad eine regulierte Security tatsächlich innerhalb von Dusk Trade nutzt und welche Anforderungen dieser Workflow stellt, damit der Pfad verborgen bleiben muss.
#dusk $DUSK @Dusk
Zedger, Dusk’ natives privacy-schonendes Protokoll, kann vollständige Anonymität liefern. Hedger, gebaut für DuskEVM, kann das nicht. Dusk sagt es ganz offen: Das EVM-Modell mit kontobasierten Accounts verhindert vollständige Anonymität, während Hedger die Transaktionsdetails mit homomorpher Verschlüsselung und Zero-Knowledge-Beweisen verschlüsselt, ohne jedoch dieselbe Garantie für vollständige Anonymität zu bieten.
Das ist kein Bug, den Dusk versteckt. Es ist der Zielkonflikt, den die Architektur ausdrücklich macht: EVM-Kompatibilität bedeutet eine andere Privacy-Garantie als Zedgers vollständige Anonymität.
So ändert sich das tatsächlich, wenn dieser Zielkonflikt eingegangen wird. Der entscheidende Unterschied liegt nicht nur darin, ob Transaktionsdetails verschlüsselt sind. Entscheidend ist die Anonymitätsgarantie. Nimm den Zedger-Pfad, dann ist vollständige Anonymität verfügbar. Nimm den EVM-kompatiblen Hedger-Pfad, und dieselbe Garantie gibt es nicht. Gleiche Marke, gleiches Wort „confidential“, aber darunter eine andere Garantie.
Das verändert, welche eigentliche Frage sich für alle stellt, die das bewerten. Nicht: „Unterstützt Dusk vertrauliche Transaktionen?“ Beide Pfade unterstützen private Transaktionsabläufe, aber sie liefern nicht dieselbe Anonymitätsgarantie. Die echte Frage ist, ob die Garantie, die ein reguliertes Asset erhält, tatsächlich zu dem passt, was sein Workflow im ersten Schritt braucht.
„Privacy, die Transaktionsdetails vertraulich hält, und Privacy, die vollständige Anonymität bietet, sind zwei verschiedene Garantien – selbst dann, wenn ein Projekt beides unter demselben Wort ausliefert.“
Was ich stattdessen sehen möchte: Welchen Privacy-Pfad eine regulierte Security tatsächlich innerhalb von Dusk Trade nutzt und welche Anforderungen dieser Workflow stellt, damit der Pfad verborgen bleiben muss.
#dusk $DUSK @Dusk
10
1
80
·
--
Ich nahm an, dass Staking auf einer PoS-Kette bedeutet: ein Schlüssel steuert genau eine Sache – DUSK einzahlen, Rewards herausbekommen, und derselbe Schlüssel übernimmt es Ende-zu-Ende.
Die eigenen Betreiber-Dokumente von Dusk teilen das in zwei Teile auf.
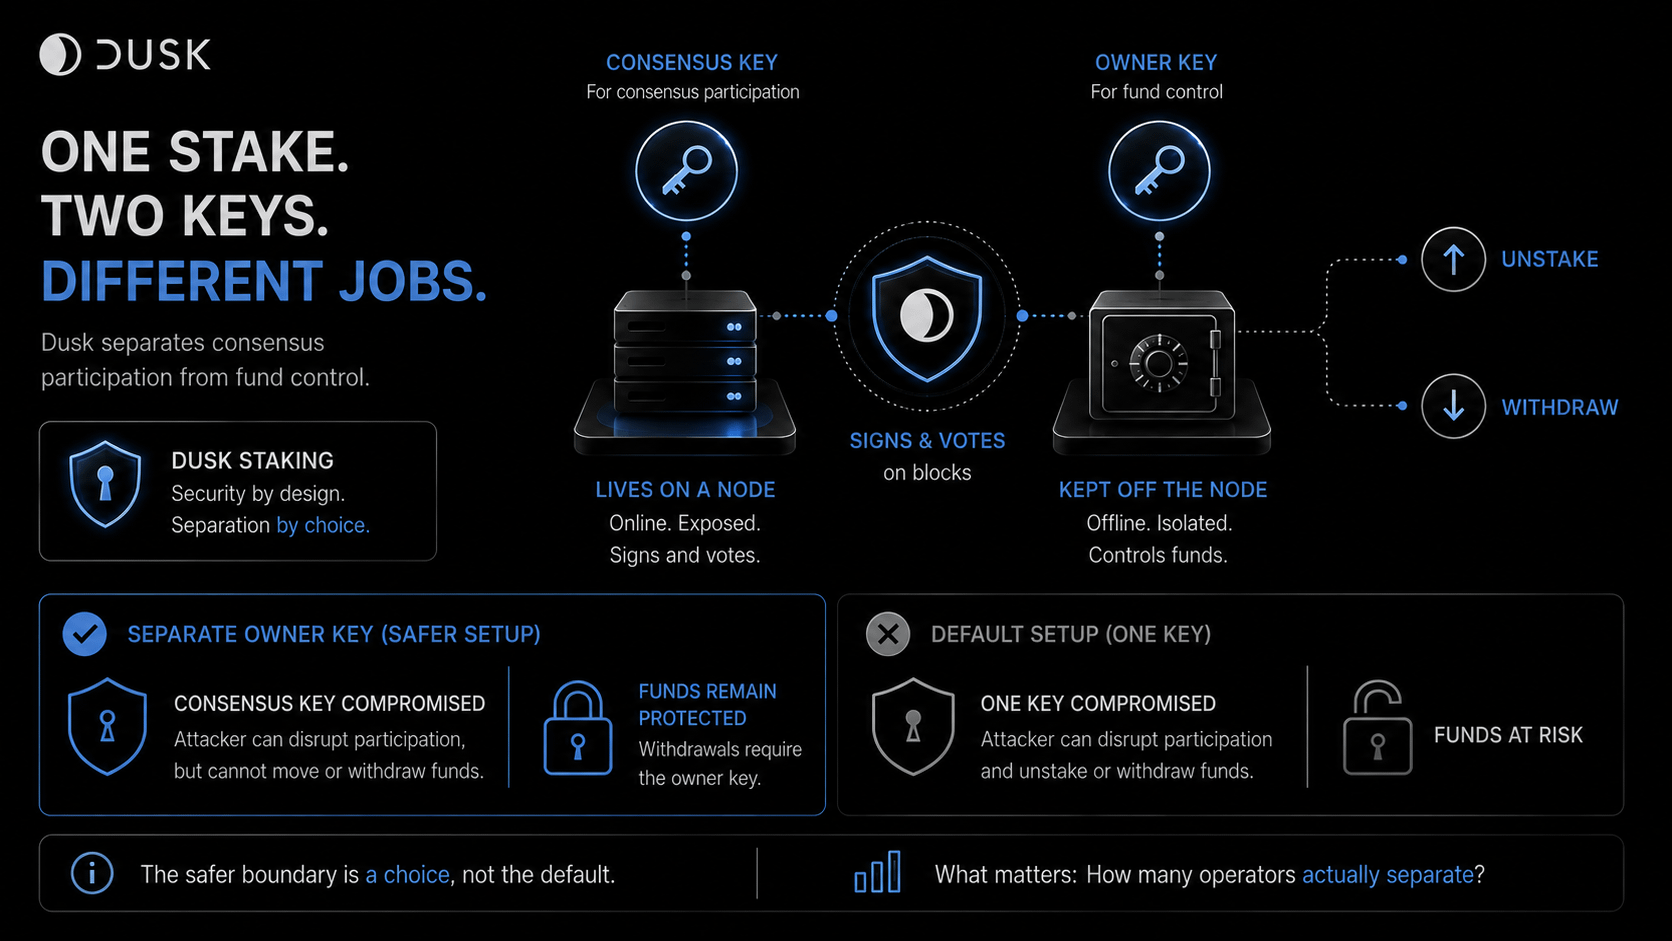
Der Konsensschlüssel ist der Schlüssel, den ein Knoten nutzt, um im Konsens zu signieren und abzustimmen. Er muss auf einem internetverbundenen Knoten leben und an der Arbeit des Validators teilnehmen. Der Owner-Schlüssel ist getrennt: Er ist der Schlüssel, mit dem man Staking entsperren oder Gelder abziehen kann, und die Doku sagt, dass er den Knoten überhaupt nicht berühren muss.
Der Sicherheitsvorteil besteht nicht einfach darin, dass es zwei Schlüssel gibt. Es geht darum, dass die Befugnis zur Teilnahme am Konsens und die Befugnis zum Abziehen von Geldern nicht am selben Ort leben müssen. Wenn der Konsensschlüssel kompromittiert wird, weil der Server, auf dem er läuft, durch einen Einbruch gefährdet wird, kann ein Angreifer die Teilnahme am Konsens stören, aber er kann das Staking nicht entsperren oder die Einlage abziehen. Diese Autorität befand sich nie auf der Maschine, die überhaupt erst dem Internet ausgesetzt ist. Das bedeutet: Die eigentliche Sicherheitsfrage lautet nicht nur, wie viel gestakt ist. Sondern wo diese Autorität zum Zurückziehen tatsächlich sitzt – im Verhältnis zu der Maschine, die den Angreifern ausgesetzt ist.
Aber es gibt einen Haken, den die Dokumente nicht verstecken: Diese Trennung ist nicht die Standardeinstellung. Wenn man stakt, ohne einen separaten Owner anzugeben, wird der Konsensschlüssel automatisch ebenfalls zum Owner – ein Schlüssel, eine Grenze, zurück zum Modell, das ich ursprünglich angenommen hatte. Das sicherere Setup ist eine Entscheidung, die ein Betreiber aktiv treffen muss, nicht etwas, das das Protokoll ihnen aufzwingt.
„Eine Sicherheitsgrenze, in die man sich aktiv einwählen muss, ist eine andere Zusicherung als eine, die im Standardpfad eingebaut ist – selbst dann, wenn beide technisch verfügbar sind.“
Was ich eigentlich wissen möchte: Wie viele aktive Provisioner laufen mit einem separaten Owner-Schlüssel im Vergleich zum Standard? Denn das würde mir zeigen, ob die stärkere Grenze tatsächlich übernommen wird – statt nur verfügbar zu sein.
#dusk $DUSK @Dusk_Foundation
Ich nahm an, dass Staking auf einer PoS-Kette bedeutet: ein Schlüssel steuert genau eine Sache – DUSK einzahlen, Rewards herausbekommen, und derselbe Schlüssel übernimmt es Ende-zu-Ende.
Die eigenen Betreiber-Dokumente von Dusk teilen das in zwei Teile auf.
Der Konsensschlüssel ist der Schlüssel, den ein Knoten nutzt, um im Konsens zu signieren und abzustimmen. Er muss auf einem internetverbundenen Knoten leben und an der Arbeit des Validators teilnehmen. Der Owner-Schlüssel ist getrennt: Er ist der Schlüssel, mit dem man Staking entsperren oder Gelder abziehen kann, und die Doku sagt, dass er den Knoten überhaupt nicht berühren muss.
Der Sicherheitsvorteil besteht nicht einfach darin, dass es zwei Schlüssel gibt. Es geht darum, dass die Befugnis zur Teilnahme am Konsens und die Befugnis zum Abziehen von Geldern nicht am selben Ort leben müssen. Wenn der Konsensschlüssel kompromittiert wird, weil der Server, auf dem er läuft, durch einen Einbruch gefährdet wird, kann ein Angreifer die Teilnahme am Konsens stören, aber er kann das Staking nicht entsperren oder die Einlage abziehen. Diese Autorität befand sich nie auf der Maschine, die überhaupt erst dem Internet ausgesetzt ist. Das bedeutet: Die eigentliche Sicherheitsfrage lautet nicht nur, wie viel gestakt ist. Sondern wo diese Autorität zum Zurückziehen tatsächlich sitzt – im Verhältnis zu der Maschine, die den Angreifern ausgesetzt ist.
Aber es gibt einen Haken, den die Dokumente nicht verstecken: Diese Trennung ist nicht die Standardeinstellung. Wenn man stakt, ohne einen separaten Owner anzugeben, wird der Konsensschlüssel automatisch ebenfalls zum Owner – ein Schlüssel, eine Grenze, zurück zum Modell, das ich ursprünglich angenommen hatte. Das sicherere Setup ist eine Entscheidung, die ein Betreiber aktiv treffen muss, nicht etwas, das das Protokoll ihnen aufzwingt.
„Eine Sicherheitsgrenze, in die man sich aktiv einwählen muss, ist eine andere Zusicherung als eine, die im Standardpfad eingebaut ist – selbst dann, wenn beide technisch verfügbar sind.“
Was ich eigentlich wissen möchte: Wie viele aktive Provisioner laufen mit einem separaten Owner-Schlüssel im Vergleich zum Standard? Denn das würde mir zeigen, ob die stärkere Grenze tatsächlich übernommen wird – statt nur verfügbar zu sein.
#dusk $DUSK @Dusk
Die eigenen Betreiber-Dokumente von Dusk teilen das in zwei Teile auf.
Der Konsensschlüssel ist der Schlüssel, den ein Knoten nutzt, um im Konsens zu signieren und abzustimmen. Er muss auf einem internetverbundenen Knoten leben und an der Arbeit des Validators teilnehmen. Der Owner-Schlüssel ist getrennt: Er ist der Schlüssel, mit dem man Staking entsperren oder Gelder abziehen kann, und die Doku sagt, dass er den Knoten überhaupt nicht berühren muss.
Der Sicherheitsvorteil besteht nicht einfach darin, dass es zwei Schlüssel gibt. Es geht darum, dass die Befugnis zur Teilnahme am Konsens und die Befugnis zum Abziehen von Geldern nicht am selben Ort leben müssen. Wenn der Konsensschlüssel kompromittiert wird, weil der Server, auf dem er läuft, durch einen Einbruch gefährdet wird, kann ein Angreifer die Teilnahme am Konsens stören, aber er kann das Staking nicht entsperren oder die Einlage abziehen. Diese Autorität befand sich nie auf der Maschine, die überhaupt erst dem Internet ausgesetzt ist. Das bedeutet: Die eigentliche Sicherheitsfrage lautet nicht nur, wie viel gestakt ist. Sondern wo diese Autorität zum Zurückziehen tatsächlich sitzt – im Verhältnis zu der Maschine, die den Angreifern ausgesetzt ist.
Aber es gibt einen Haken, den die Dokumente nicht verstecken: Diese Trennung ist nicht die Standardeinstellung. Wenn man stakt, ohne einen separaten Owner anzugeben, wird der Konsensschlüssel automatisch ebenfalls zum Owner – ein Schlüssel, eine Grenze, zurück zum Modell, das ich ursprünglich angenommen hatte. Das sicherere Setup ist eine Entscheidung, die ein Betreiber aktiv treffen muss, nicht etwas, das das Protokoll ihnen aufzwingt.
„Eine Sicherheitsgrenze, in die man sich aktiv einwählen muss, ist eine andere Zusicherung als eine, die im Standardpfad eingebaut ist – selbst dann, wenn beide technisch verfügbar sind.“
Was ich eigentlich wissen möchte: Wie viele aktive Provisioner laufen mit einem separaten Owner-Schlüssel im Vergleich zum Standard? Denn das würde mir zeigen, ob die stärkere Grenze tatsächlich übernommen wird – statt nur verfügbar zu sein.
#dusk $DUSK @Dusk
4
3
62
·
--
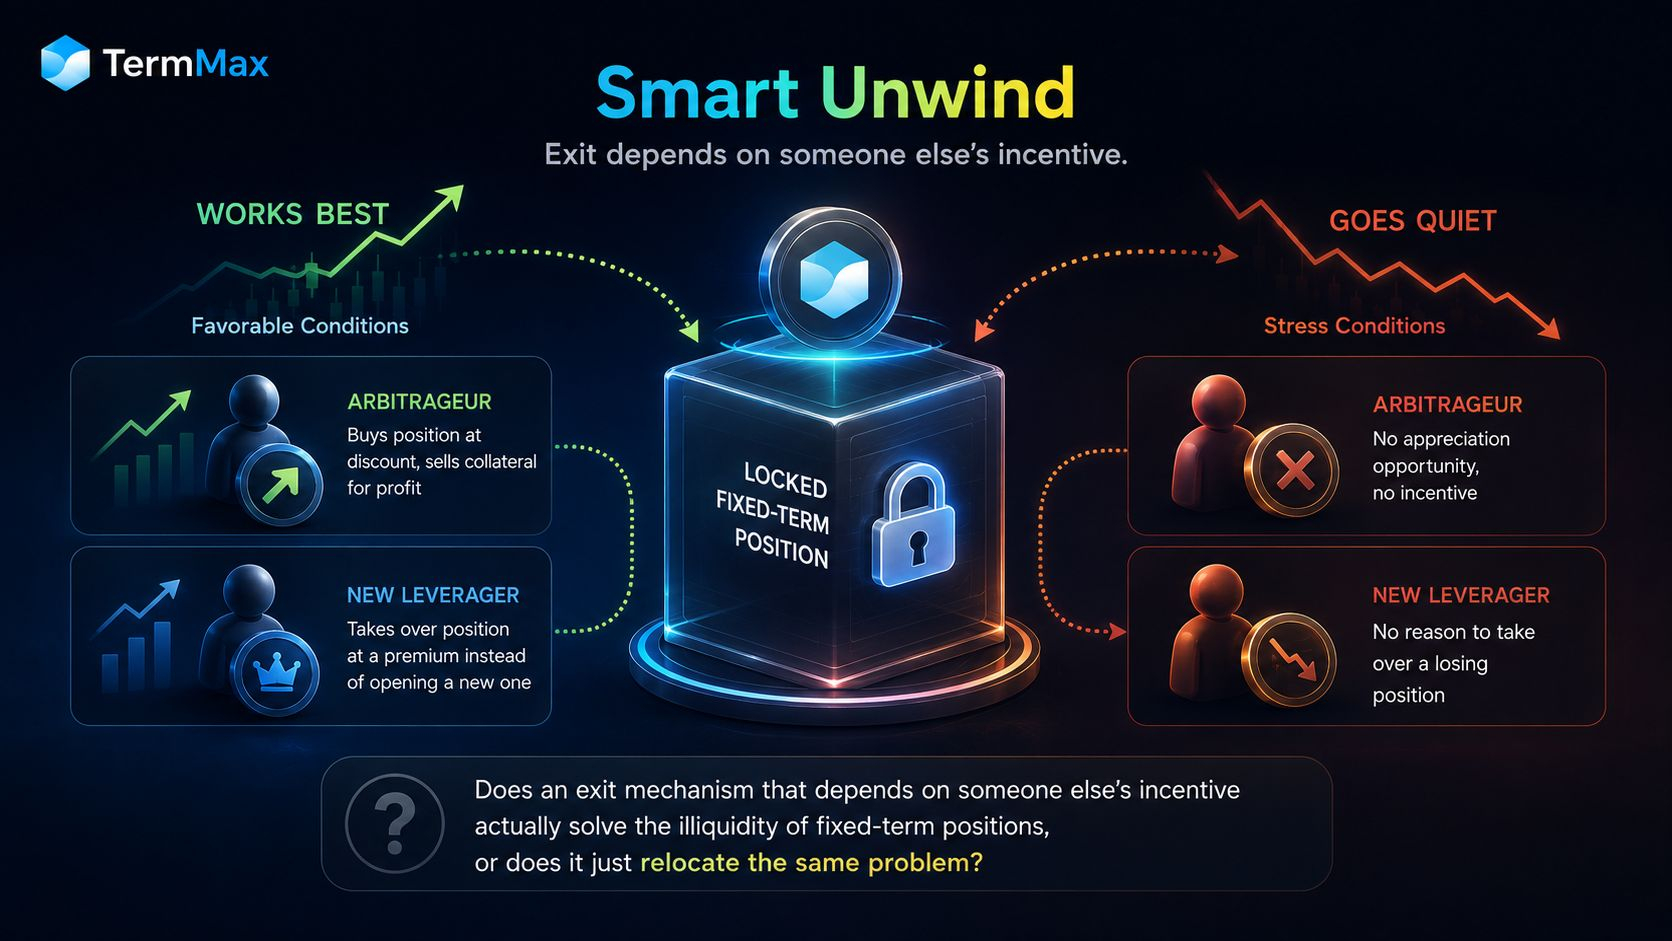
Ich nahm an, dass eine fest vereinbarte, gesperrte Laufzeitposition genau das bedeutet: gesperrt, Punkt, bis zur Fälligkeit. Dann fand ich TermMax‘ Smart Unwind und nahm an, dass es das einfach löst. Es funktioniert nicht so, wie ich es erwartet hatte.
Smart Unwind entzieht einem Pool keine Exit-Liquidität. Es funktioniert, indem Ihre Position so attraktiv gemacht wird, dass jemand anders sie gern von Ihnen übernimmt. Ein Leverager setzt eine Ziel-APR oder einen Zielpreis. Wenn das Sicherheitenvermögen genug an Wert gewinnt, kauft ein Arbitrageur die Position zu diesem festen Preis und verkauft die Sicherheiten anschließend am offenen Markt gewinnbringend. Wenn die Kreditkosten steigen, kann ein neuer Leverager die Position stattdessen zu einem Aufschlag übernehmen, anstatt eine neue Position zu eröffnen.
Also garantiert das Protokoll nicht den Exit. Der Exit hängt davon ab, dass jemand anderes den Handel als attraktiv genug empfindet, um ihn zu übernehmen.
Das war der Punkt, den ich nicht bedacht hatte: Die Bedingungen, unter denen ein Leverager am ehesten raus will — ein fallender Sicherheitenpreis oder ein gestresster Markt — könnten plausibel genau die Bedingungen sein, unter denen ein Arbitrageur keine Wertsteigerung abschöpfen kann und ein neuer Leverager keinen Grund hat, eine verlierende Position zu übernehmen. Der Mechanismus könnte möglicherweise gerade dann am besten funktionieren, wenn Sie ihn am wenigsten brauchen, und genau dann still werden, wenn Sie ihn am dringendsten brauchen.
Smart Unwind ist außerdem noch nicht live, daher wurde all das bisher noch nicht beobachtet; es ist nur das, was das Design impliziert.
Löst ein Exit-Mechanismus, der von der Motivation einer anderen Partei abhängt, tatsächlich die Illiquidität festlaufender Positionen — oder verlagert er lediglich dasselbe Problem an die Person, die auf der anderen Seite gefunden werden muss?
#termmax @termmax
Ich nahm an, dass eine fest vereinbarte, gesperrte Laufzeitposition genau das bedeutet: gesperrt, Punkt, bis zur Fälligkeit. Dann fand ich TermMax‘ Smart Unwind und nahm an, dass es das einfach löst. Es funktioniert nicht so, wie ich es erwartet hatte.
Smart Unwind entzieht einem Pool keine Exit-Liquidität. Es funktioniert, indem Ihre Position so attraktiv gemacht wird, dass jemand anders sie gern von Ihnen übernimmt. Ein Leverager setzt eine Ziel-APR oder einen Zielpreis. Wenn das Sicherheitenvermögen genug an Wert gewinnt, kauft ein Arbitrageur die Position zu diesem festen Preis und verkauft die Sicherheiten anschließend am offenen Markt gewinnbringend. Wenn die Kreditkosten steigen, kann ein neuer Leverager die Position stattdessen zu einem Aufschlag übernehmen, anstatt eine neue Position zu eröffnen.
Also garantiert das Protokoll nicht den Exit. Der Exit hängt davon ab, dass jemand anderes den Handel als attraktiv genug empfindet, um ihn zu übernehmen.
Das war der Punkt, den ich nicht bedacht hatte: Die Bedingungen, unter denen ein Leverager am ehesten raus will — ein fallender Sicherheitenpreis oder ein gestresster Markt — könnten plausibel genau die Bedingungen sein, unter denen ein Arbitrageur keine Wertsteigerung abschöpfen kann und ein neuer Leverager keinen Grund hat, eine verlierende Position zu übernehmen. Der Mechanismus könnte möglicherweise gerade dann am besten funktionieren, wenn Sie ihn am wenigsten brauchen, und genau dann still werden, wenn Sie ihn am dringendsten brauchen.
Smart Unwind ist außerdem noch nicht live, daher wurde all das bisher noch nicht beobachtet; es ist nur das, was das Design impliziert.
Löst ein Exit-Mechanismus, der von der Motivation einer anderen Partei abhängt, tatsächlich die Illiquidität festlaufender Positionen — oder verlagert er lediglich dasselbe Problem an die Person, die auf der anderen Seite gefunden werden muss?
#termmax @TermMax
Smart Unwind entzieht einem Pool keine Exit-Liquidität. Es funktioniert, indem Ihre Position so attraktiv gemacht wird, dass jemand anders sie gern von Ihnen übernimmt. Ein Leverager setzt eine Ziel-APR oder einen Zielpreis. Wenn das Sicherheitenvermögen genug an Wert gewinnt, kauft ein Arbitrageur die Position zu diesem festen Preis und verkauft die Sicherheiten anschließend am offenen Markt gewinnbringend. Wenn die Kreditkosten steigen, kann ein neuer Leverager die Position stattdessen zu einem Aufschlag übernehmen, anstatt eine neue Position zu eröffnen.
Also garantiert das Protokoll nicht den Exit. Der Exit hängt davon ab, dass jemand anderes den Handel als attraktiv genug empfindet, um ihn zu übernehmen.
Das war der Punkt, den ich nicht bedacht hatte: Die Bedingungen, unter denen ein Leverager am ehesten raus will — ein fallender Sicherheitenpreis oder ein gestresster Markt — könnten plausibel genau die Bedingungen sein, unter denen ein Arbitrageur keine Wertsteigerung abschöpfen kann und ein neuer Leverager keinen Grund hat, eine verlierende Position zu übernehmen. Der Mechanismus könnte möglicherweise gerade dann am besten funktionieren, wenn Sie ihn am wenigsten brauchen, und genau dann still werden, wenn Sie ihn am dringendsten brauchen.
Smart Unwind ist außerdem noch nicht live, daher wurde all das bisher noch nicht beobachtet; es ist nur das, was das Design impliziert.
Löst ein Exit-Mechanismus, der von der Motivation einer anderen Partei abhängt, tatsächlich die Illiquidität festlaufender Positionen — oder verlagert er lediglich dasselbe Problem an die Person, die auf der anderen Seite gefunden werden muss?
#termmax @TermMax
4
2
70
·
--
Ich habe über das Label von TermMax für „Kreditvergabe mit festem Zinssatz“ hinausgeblickt, um zu sehen, was darunter tatsächlich passiert.
Das Primitive wirkt weniger wie ein Kreditpool mit festem APY und eher wie ein Onchain-Festzinsmarkt. Sein FT ist ein Token im Stil einer Zero-Coupon-Anleihe: Kreditgeber kaufen ihn unterhalb des Nennwerts und lösen ihn bei Fälligkeit zum Nennwert ein, wobei die Rendite beim Einstieg festgelegt wird. Das verändert, wie ich das Produkt denke: Der feste Zinssatz ist nicht nur ein Parameter eines Kreditpools. Er ist in einen ans Laufzeit gebundenen Anspruch eingebettet.
Im Januar wurde dasselbe Fixed-Rate-Modell über kryptonaive Sicherheiten hinaus auf tokenisierte Wertpapiere ausgeweitet: Es startete eine feste Kreditaufnahme gegen tokenisierte Aktien von Ondo Global Markets.
Ein fester Zinssatz entfernt die Unsicherheit über die Zinsentwicklung für die Laufzeit. Er beseitigt aber nicht die Notwendigkeit, sich zu refinanzieren, wenn die Laufzeit endet. TermMax hat bereits ein One-Click-Rollover: entweder in eine spätere feste Fälligkeit oder in Morpho-Märkte mit variablem Zinssatz. Das Protokoll hat diesen Refinanzierungsschritt also ausdrücklich eingeplant. Gut dokumentiert ist, was die Architektur betrifft; knapp ist jedoch die Datenlage dazu, wie dieser Pfad performt, wenn unter Stress viele Positionen gleichzeitig gerollt werden müssen.
Mit 90 Mio. USD+ TVL über 10 EVM-Chains und dem für den 25. August angesetzten $TMX TGE ist das der Teil, den ich als Nächstes im Blick hätte.
#termmax @termmax
Ich habe über das Label von TermMax für „Kreditvergabe mit festem Zinssatz“ hinausgeblickt, um zu sehen, was darunter tatsächlich passiert.
Das Primitive wirkt weniger wie ein Kreditpool mit festem APY und eher wie ein Onchain-Festzinsmarkt. Sein FT ist ein Token im Stil einer Zero-Coupon-Anleihe: Kreditgeber kaufen ihn unterhalb des Nennwerts und lösen ihn bei Fälligkeit zum Nennwert ein, wobei die Rendite beim Einstieg festgelegt wird. Das verändert, wie ich das Produkt denke: Der feste Zinssatz ist nicht nur ein Parameter eines Kreditpools. Er ist in einen ans Laufzeit gebundenen Anspruch eingebettet.
Im Januar wurde dasselbe Fixed-Rate-Modell über kryptonaive Sicherheiten hinaus auf tokenisierte Wertpapiere ausgeweitet: Es startete eine feste Kreditaufnahme gegen tokenisierte Aktien von Ondo Global Markets.
Ein fester Zinssatz entfernt die Unsicherheit über die Zinsentwicklung für die Laufzeit. Er beseitigt aber nicht die Notwendigkeit, sich zu refinanzieren, wenn die Laufzeit endet. TermMax hat bereits ein One-Click-Rollover: entweder in eine spätere feste Fälligkeit oder in Morpho-Märkte mit variablem Zinssatz. Das Protokoll hat diesen Refinanzierungsschritt also ausdrücklich eingeplant. Gut dokumentiert ist, was die Architektur betrifft; knapp ist jedoch die Datenlage dazu, wie dieser Pfad performt, wenn unter Stress viele Positionen gleichzeitig gerollt werden müssen.
Mit 90 Mio. USD+ TVL über 10 EVM-Chains und dem für den 25. August angesetzten $TMX TGE ist das der Teil, den ich als Nächstes im Blick hätte.
#termmax @TermMax
Das Primitive wirkt weniger wie ein Kreditpool mit festem APY und eher wie ein Onchain-Festzinsmarkt. Sein FT ist ein Token im Stil einer Zero-Coupon-Anleihe: Kreditgeber kaufen ihn unterhalb des Nennwerts und lösen ihn bei Fälligkeit zum Nennwert ein, wobei die Rendite beim Einstieg festgelegt wird. Das verändert, wie ich das Produkt denke: Der feste Zinssatz ist nicht nur ein Parameter eines Kreditpools. Er ist in einen ans Laufzeit gebundenen Anspruch eingebettet.
Im Januar wurde dasselbe Fixed-Rate-Modell über kryptonaive Sicherheiten hinaus auf tokenisierte Wertpapiere ausgeweitet: Es startete eine feste Kreditaufnahme gegen tokenisierte Aktien von Ondo Global Markets.
Ein fester Zinssatz entfernt die Unsicherheit über die Zinsentwicklung für die Laufzeit. Er beseitigt aber nicht die Notwendigkeit, sich zu refinanzieren, wenn die Laufzeit endet. TermMax hat bereits ein One-Click-Rollover: entweder in eine spätere feste Fälligkeit oder in Morpho-Märkte mit variablem Zinssatz. Das Protokoll hat diesen Refinanzierungsschritt also ausdrücklich eingeplant. Gut dokumentiert ist, was die Architektur betrifft; knapp ist jedoch die Datenlage dazu, wie dieser Pfad performt, wenn unter Stress viele Positionen gleichzeitig gerollt werden müssen.
Mit 90 Mio. USD+ TVL über 10 EVM-Chains und dem für den 25. August angesetzten $TMX TGE ist das der Teil, den ich als Nächstes im Blick hätte.
#termmax @TermMax
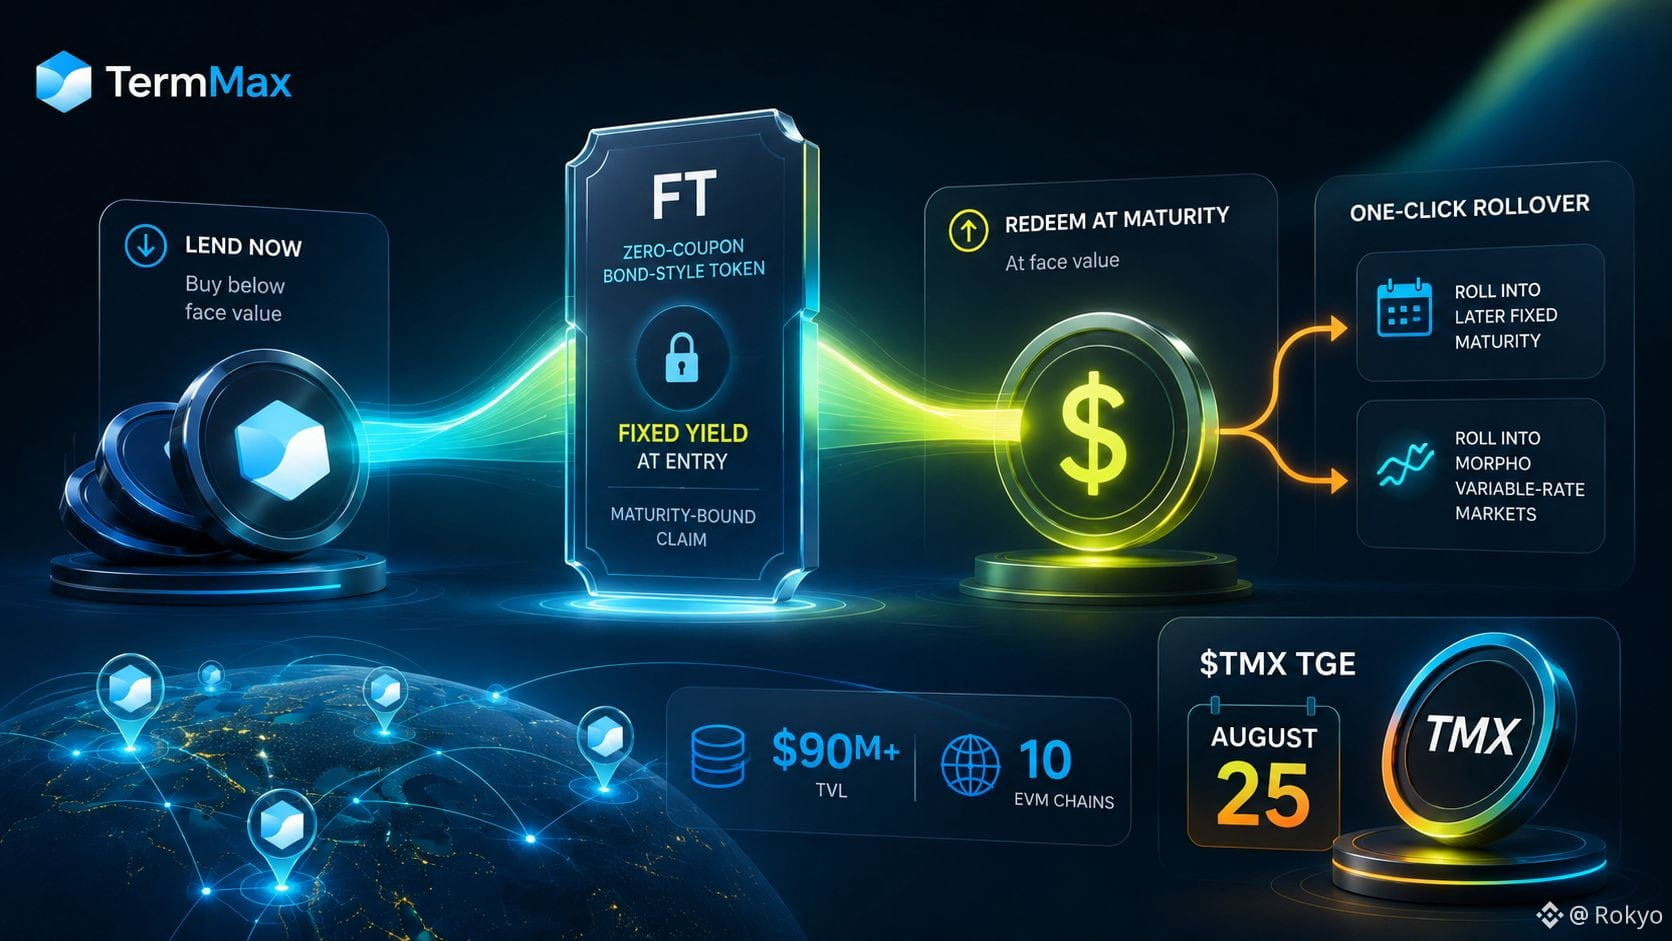
2
1
101
·
--
Ich hatte erwartet, dass die „Eligibility Checks“ hinter Dusk Trade etwas sind, das speziell fürs Trading entwickelt wurde. Ein Compliance-Modul, das an die Exchange-Ebene angeflanscht ist – so, wie die meisten Broker KYC direkt in die Plattform integrieren.
So ist es aber nicht.
Die Identity-Schicht, auf die Dusk Trade setzt, heißt Citadel, und sie hat nicht als Trading-Feature angefangen. Dusk führte sie im Januar 2023 als Zero-Knowledge-KYC-/Identity-Protokoll ein: Du weist nach, dass du einen gültigen Nachweis hast, ohne offenzulegen, was genau darin steht, und nutzt dann diesen Beweis über mehrere Services hinweg, statt jedes Mal deine Daten erneut einzureichen.
Diese zeitliche Einordnung verändert, wie ich „Eligibility Checks“ in den Dokumenten lese. Es wirkt weniger wie eine maßgeschneiderte Compliance für ein einziges Produkt und mehr wie eine Identitäts-Primitive, die dem Produkt, das sie nutzt, vorausgeht.
Das Spannende ist, dass Citadel für Service-Provider entwickelt wurde – über einen einzelnen Trading-Workflow hinaus. Dusk beschrieb sie als eine Identity-Schicht, auf die Unternehmen zugreifen können, um zu verifizieren, ob jemand die eigenen Kriterien erfüllt, ohne die gesamte zugrunde liegende Identity-Datenhaltung übernehmen zu müssen.
„Ein Eligibility Check, der für ein einziges Produkt gebaut wurde, und eine Identity Layer, die dazu ausgelegt ist, das Produkt zu überdauern, sind zwei verschiedene Arten von Infrastruktur – selbst wenn Nutzer beides als ‚Nachweis deiner Identität‘ erleben. “
Was ich eigentlich sehen möchte: Ein durch Citadel nachgewiesener Nachweis, der von einem anderen Service-Provider außerhalb von Dusk Trade akzeptiert wird – der Nachweis dafür, dass „shared identity primitive“ aus einer architektonischen Beschreibung zu tatsächlich demonstrierter Wiederverwendung über Services hinweg wird.
#dusk $DUSK @Dusk_Foundation
Ich hatte erwartet, dass die „Eligibility Checks“ hinter Dusk Trade etwas sind, das speziell fürs Trading entwickelt wurde. Ein Compliance-Modul, das an die Exchange-Ebene angeflanscht ist – so, wie die meisten Broker KYC direkt in die Plattform integrieren.
So ist es aber nicht.
Die Identity-Schicht, auf die Dusk Trade setzt, heißt Citadel, und sie hat nicht als Trading-Feature angefangen. Dusk führte sie im Januar 2023 als Zero-Knowledge-KYC-/Identity-Protokoll ein: Du weist nach, dass du einen gültigen Nachweis hast, ohne offenzulegen, was genau darin steht, und nutzt dann diesen Beweis über mehrere Services hinweg, statt jedes Mal deine Daten erneut einzureichen.
Diese zeitliche Einordnung verändert, wie ich „Eligibility Checks“ in den Dokumenten lese. Es wirkt weniger wie eine maßgeschneiderte Compliance für ein einziges Produkt und mehr wie eine Identitäts-Primitive, die dem Produkt, das sie nutzt, vorausgeht.
Das Spannende ist, dass Citadel für Service-Provider entwickelt wurde – über einen einzelnen Trading-Workflow hinaus. Dusk beschrieb sie als eine Identity-Schicht, auf die Unternehmen zugreifen können, um zu verifizieren, ob jemand die eigenen Kriterien erfüllt, ohne die gesamte zugrunde liegende Identity-Datenhaltung übernehmen zu müssen.
„Ein Eligibility Check, der für ein einziges Produkt gebaut wurde, und eine Identity Layer, die dazu ausgelegt ist, das Produkt zu überdauern, sind zwei verschiedene Arten von Infrastruktur – selbst wenn Nutzer beides als ‚Nachweis deiner Identität‘ erleben. “
Was ich eigentlich sehen möchte: Ein durch Citadel nachgewiesener Nachweis, der von einem anderen Service-Provider außerhalb von Dusk Trade akzeptiert wird – der Nachweis dafür, dass „shared identity primitive“ aus einer architektonischen Beschreibung zu tatsächlich demonstrierter Wiederverwendung über Services hinweg wird.
#dusk $DUSK @Dusk
So ist es aber nicht.
Die Identity-Schicht, auf die Dusk Trade setzt, heißt Citadel, und sie hat nicht als Trading-Feature angefangen. Dusk führte sie im Januar 2023 als Zero-Knowledge-KYC-/Identity-Protokoll ein: Du weist nach, dass du einen gültigen Nachweis hast, ohne offenzulegen, was genau darin steht, und nutzt dann diesen Beweis über mehrere Services hinweg, statt jedes Mal deine Daten erneut einzureichen.
Diese zeitliche Einordnung verändert, wie ich „Eligibility Checks“ in den Dokumenten lese. Es wirkt weniger wie eine maßgeschneiderte Compliance für ein einziges Produkt und mehr wie eine Identitäts-Primitive, die dem Produkt, das sie nutzt, vorausgeht.
Das Spannende ist, dass Citadel für Service-Provider entwickelt wurde – über einen einzelnen Trading-Workflow hinaus. Dusk beschrieb sie als eine Identity-Schicht, auf die Unternehmen zugreifen können, um zu verifizieren, ob jemand die eigenen Kriterien erfüllt, ohne die gesamte zugrunde liegende Identity-Datenhaltung übernehmen zu müssen.
„Ein Eligibility Check, der für ein einziges Produkt gebaut wurde, und eine Identity Layer, die dazu ausgelegt ist, das Produkt zu überdauern, sind zwei verschiedene Arten von Infrastruktur – selbst wenn Nutzer beides als ‚Nachweis deiner Identität‘ erleben. “
Was ich eigentlich sehen möchte: Ein durch Citadel nachgewiesener Nachweis, der von einem anderen Service-Provider außerhalb von Dusk Trade akzeptiert wird – der Nachweis dafür, dass „shared identity primitive“ aus einer architektonischen Beschreibung zu tatsächlich demonstrierter Wiederverwendung über Services hinweg wird.
#dusk $DUSK @Dusk
3
1
88
·
--
Ich erwartete, dass „Dusk arbeitet mit Chainlink zusammen“ die übliche Tonlage bedeutet: Eine Brücke. Token, die zwischen Chains wechseln. Die Standard-Geschichte zur Interoperabilität, die jedes Projekt irgendwann ankündigt.
Das ist ein Teil davon, aber nur der kleinere.
Die Vereinbarung wurde bereits im November angekündigt. Sie koppelt Chainlink CCIP als Interoperabilitäts-Schicht für die tokenisierten Wertpapiere von NPEX mit etwas, das man leicht überliest: Chainlink DataLink als exklusiven On-Chain-Data-Oracle für NPEX. Nicht mehrere Kursfeeds. Sondern der eine. Dieselbe Vereinbarung erlaubt es auch, dass DUSK selbst nativ zwischen Ethereum und Solana wechseln kann – über Chainlinks CCT-Standard. So bekommt der Token ebenfalls die „Brücken“-Story.
Neun Monate später ist das der Teil, den man herausgreifen sollte. CCIP ermöglicht, dass ein Asset zwischen Ökosystemen wechselt. DataLink liefert die NPEX-Marktdaten, auf die das empfangende System sich verlassen kann. Das eine geht es um Reichweite. Das andere darum, wer als glaubwürdig gilt. Jede Chain, die diese NPEX-Daten konsumiert, baut auf derselben offiziellen Market-Data-Quelle auf.
Ich halte das nicht automatisch für einen Mangel. Regulierte Märkte verlassen sich bereits auf autoritative Market-Data-Quellen. Aber es bedeutet, dass die Cross-Chain-Komponierbarkeit hier nicht vollständig neutrale Infrastruktur ist. Es ist Komponierbarkeit, die um eine exklusive Quelle für die offiziellen Marktdaten von NPEX herum gebaut ist – egal, wo diese Daten später gelesen werden.
„Die Fähigkeit, ein Asset über Chains hinweg zu bewegen, und die exklusive Quelle für seine offiziellen Marktdaten zu sein, sind zwei verschiedene Arten von Macht – selbst dann, wenn eine Vereinbarung beides ermöglicht.“
Was ich tatsächlich nach neun Monaten wissen möchte: Was passiert auf den anderen Chains, wenn diese exklusive NPEX-Datenquelle nicht verfügbar ist oder angezweifelt wird? Und ob „komponierbar“ still und heimlich „abhängig von einer einzigen exklusiven Leitung zurück zu NPEX“ bedeutet.
#dusk $DUSK @Dusk_Foundation
Ich erwartete, dass „Dusk arbeitet mit Chainlink zusammen“ die übliche Tonlage bedeutet: Eine Brücke. Token, die zwischen Chains wechseln. Die Standard-Geschichte zur Interoperabilität, die jedes Projekt irgendwann ankündigt.
Das ist ein Teil davon, aber nur der kleinere.
Die Vereinbarung wurde bereits im November angekündigt. Sie koppelt Chainlink CCIP als Interoperabilitäts-Schicht für die tokenisierten Wertpapiere von NPEX mit etwas, das man leicht überliest: Chainlink DataLink als exklusiven On-Chain-Data-Oracle für NPEX. Nicht mehrere Kursfeeds. Sondern der eine. Dieselbe Vereinbarung erlaubt es auch, dass DUSK selbst nativ zwischen Ethereum und Solana wechseln kann – über Chainlinks CCT-Standard. So bekommt der Token ebenfalls die „Brücken“-Story.
Neun Monate später ist das der Teil, den man herausgreifen sollte. CCIP ermöglicht, dass ein Asset zwischen Ökosystemen wechselt. DataLink liefert die NPEX-Marktdaten, auf die das empfangende System sich verlassen kann. Das eine geht es um Reichweite. Das andere darum, wer als glaubwürdig gilt. Jede Chain, die diese NPEX-Daten konsumiert, baut auf derselben offiziellen Market-Data-Quelle auf.
Ich halte das nicht automatisch für einen Mangel. Regulierte Märkte verlassen sich bereits auf autoritative Market-Data-Quellen. Aber es bedeutet, dass die Cross-Chain-Komponierbarkeit hier nicht vollständig neutrale Infrastruktur ist. Es ist Komponierbarkeit, die um eine exklusive Quelle für die offiziellen Marktdaten von NPEX herum gebaut ist – egal, wo diese Daten später gelesen werden.
„Die Fähigkeit, ein Asset über Chains hinweg zu bewegen, und die exklusive Quelle für seine offiziellen Marktdaten zu sein, sind zwei verschiedene Arten von Macht – selbst dann, wenn eine Vereinbarung beides ermöglicht.“
Was ich tatsächlich nach neun Monaten wissen möchte: Was passiert auf den anderen Chains, wenn diese exklusive NPEX-Datenquelle nicht verfügbar ist oder angezweifelt wird? Und ob „komponierbar“ still und heimlich „abhängig von einer einzigen exklusiven Leitung zurück zu NPEX“ bedeutet.
#dusk $DUSK @Dusk
Das ist ein Teil davon, aber nur der kleinere.
Die Vereinbarung wurde bereits im November angekündigt. Sie koppelt Chainlink CCIP als Interoperabilitäts-Schicht für die tokenisierten Wertpapiere von NPEX mit etwas, das man leicht überliest: Chainlink DataLink als exklusiven On-Chain-Data-Oracle für NPEX. Nicht mehrere Kursfeeds. Sondern der eine. Dieselbe Vereinbarung erlaubt es auch, dass DUSK selbst nativ zwischen Ethereum und Solana wechseln kann – über Chainlinks CCT-Standard. So bekommt der Token ebenfalls die „Brücken“-Story.
Neun Monate später ist das der Teil, den man herausgreifen sollte. CCIP ermöglicht, dass ein Asset zwischen Ökosystemen wechselt. DataLink liefert die NPEX-Marktdaten, auf die das empfangende System sich verlassen kann. Das eine geht es um Reichweite. Das andere darum, wer als glaubwürdig gilt. Jede Chain, die diese NPEX-Daten konsumiert, baut auf derselben offiziellen Market-Data-Quelle auf.
Ich halte das nicht automatisch für einen Mangel. Regulierte Märkte verlassen sich bereits auf autoritative Market-Data-Quellen. Aber es bedeutet, dass die Cross-Chain-Komponierbarkeit hier nicht vollständig neutrale Infrastruktur ist. Es ist Komponierbarkeit, die um eine exklusive Quelle für die offiziellen Marktdaten von NPEX herum gebaut ist – egal, wo diese Daten später gelesen werden.
„Die Fähigkeit, ein Asset über Chains hinweg zu bewegen, und die exklusive Quelle für seine offiziellen Marktdaten zu sein, sind zwei verschiedene Arten von Macht – selbst dann, wenn eine Vereinbarung beides ermöglicht.“
Was ich tatsächlich nach neun Monaten wissen möchte: Was passiert auf den anderen Chains, wenn diese exklusive NPEX-Datenquelle nicht verfügbar ist oder angezweifelt wird? Und ob „komponierbar“ still und heimlich „abhängig von einer einzigen exklusiven Leitung zurück zu NPEX“ bedeutet.
#dusk $DUSK @Dusk
1
111
·
--
Ich dachte früher, Tokenisierung und native Emission seien im Grunde zwei Wege, ein Asset auf die Blockchain zu bringen. Die eigene Vergleichsseite von Dusk hat diese Einordnung verändert. Es sind nicht zwei Abstufungen desselben Prinzips. Es sind ganz unterschiedliche Architekturen.
Nach der Definition von Dusk gibt die Tokenisierung einen Token aus, der ein Asset repräsentiert oder einen Anspruch darauf darstellt, während das zugrunde liegende Asset an die bisher laufenden Prozesse für Verwahrung, Register und Abwicklung off-chain gebunden bleiben kann. Der Token ist eine Repräsentation, nicht das eigentliche zugrunde liegende Asset. Native Emission entfernt diese Schicht: Das Asset existiert auf der Blockchain als sich selbst, und sein Lebenszyklus – ausgegeben, übertragen, betreut, abgewickelt – benötigt keinen separaten Datensatz irgendwo anders, auf den verwiesen werden muss.
Der Haken ist, dass ein Token dennoch von einem anderen System abhängen kann, das die eigentliche Quelle der Wahrheit bleibt. Wenn dieses Off-chain-Register hinterherhinkt oder ausfällt, ist die Zusicherung des Tokens nur so stark wie die dahinterliegende Abgleich-Logik.
Hier wird es bedingt. Der eigene Vergleich von Dusk sagt, dass native Emission die Abhängigkeit von separaten Verwahr- und Registerebenen reduzieren kann, „abhängig von der rechtlichen Struktur“. Diese Einschränkung leistet in dieser These die meiste Arbeit. Der Effizienzfall kommt nicht daher, dass die Technologie existiert. Entscheidend ist, dass die rechtliche Struktur tatsächlich zulässt, dass der On-chain-Datensatz diese Verantwortung trägt – statt weiterhin nur eine weitere Kopie des eigentlichen Datensatzes zu sein.
„Ein Token, der ein Asset repräsentiert, und ein Asset, das als der Token existiert, sind zwei unterschiedliche Zusagen – selbst dann, wenn beide als Tokenisierung verkauft werden.“
Was ich mir tatsächlich ansehen würde, bevor ich das als wirklich bezeichnete: ein reguliertes Wertpapier, bei dem der autoritative Datensatz auf der Blockchain lebt – und nicht eine Abwicklungsschicht, die parallel zu einem Register läuft, das weiterhin das letzte Wort hat.
#dusk $DUSK @Dusk_Foundation
Ich dachte früher, Tokenisierung und native Emission seien im Grunde zwei Wege, ein Asset auf die Blockchain zu bringen. Die eigene Vergleichsseite von Dusk hat diese Einordnung verändert. Es sind nicht zwei Abstufungen desselben Prinzips. Es sind ganz unterschiedliche Architekturen.
Nach der Definition von Dusk gibt die Tokenisierung einen Token aus, der ein Asset repräsentiert oder einen Anspruch darauf darstellt, während das zugrunde liegende Asset an die bisher laufenden Prozesse für Verwahrung, Register und Abwicklung off-chain gebunden bleiben kann. Der Token ist eine Repräsentation, nicht das eigentliche zugrunde liegende Asset. Native Emission entfernt diese Schicht: Das Asset existiert auf der Blockchain als sich selbst, und sein Lebenszyklus – ausgegeben, übertragen, betreut, abgewickelt – benötigt keinen separaten Datensatz irgendwo anders, auf den verwiesen werden muss.
Der Haken ist, dass ein Token dennoch von einem anderen System abhängen kann, das die eigentliche Quelle der Wahrheit bleibt. Wenn dieses Off-chain-Register hinterherhinkt oder ausfällt, ist die Zusicherung des Tokens nur so stark wie die dahinterliegende Abgleich-Logik.
Hier wird es bedingt. Der eigene Vergleich von Dusk sagt, dass native Emission die Abhängigkeit von separaten Verwahr- und Registerebenen reduzieren kann, „abhängig von der rechtlichen Struktur“. Diese Einschränkung leistet in dieser These die meiste Arbeit. Der Effizienzfall kommt nicht daher, dass die Technologie existiert. Entscheidend ist, dass die rechtliche Struktur tatsächlich zulässt, dass der On-chain-Datensatz diese Verantwortung trägt – statt weiterhin nur eine weitere Kopie des eigentlichen Datensatzes zu sein.
„Ein Token, der ein Asset repräsentiert, und ein Asset, das als der Token existiert, sind zwei unterschiedliche Zusagen – selbst dann, wenn beide als Tokenisierung verkauft werden.“
Was ich mir tatsächlich ansehen würde, bevor ich das als wirklich bezeichnete: ein reguliertes Wertpapier, bei dem der autoritative Datensatz auf der Blockchain lebt – und nicht eine Abwicklungsschicht, die parallel zu einem Register läuft, das weiterhin das letzte Wort hat.
#dusk $DUSK @Dusk
Nach der Definition von Dusk gibt die Tokenisierung einen Token aus, der ein Asset repräsentiert oder einen Anspruch darauf darstellt, während das zugrunde liegende Asset an die bisher laufenden Prozesse für Verwahrung, Register und Abwicklung off-chain gebunden bleiben kann. Der Token ist eine Repräsentation, nicht das eigentliche zugrunde liegende Asset. Native Emission entfernt diese Schicht: Das Asset existiert auf der Blockchain als sich selbst, und sein Lebenszyklus – ausgegeben, übertragen, betreut, abgewickelt – benötigt keinen separaten Datensatz irgendwo anders, auf den verwiesen werden muss.
Der Haken ist, dass ein Token dennoch von einem anderen System abhängen kann, das die eigentliche Quelle der Wahrheit bleibt. Wenn dieses Off-chain-Register hinterherhinkt oder ausfällt, ist die Zusicherung des Tokens nur so stark wie die dahinterliegende Abgleich-Logik.
Hier wird es bedingt. Der eigene Vergleich von Dusk sagt, dass native Emission die Abhängigkeit von separaten Verwahr- und Registerebenen reduzieren kann, „abhängig von der rechtlichen Struktur“. Diese Einschränkung leistet in dieser These die meiste Arbeit. Der Effizienzfall kommt nicht daher, dass die Technologie existiert. Entscheidend ist, dass die rechtliche Struktur tatsächlich zulässt, dass der On-chain-Datensatz diese Verantwortung trägt – statt weiterhin nur eine weitere Kopie des eigentlichen Datensatzes zu sein.
„Ein Token, der ein Asset repräsentiert, und ein Asset, das als der Token existiert, sind zwei unterschiedliche Zusagen – selbst dann, wenn beide als Tokenisierung verkauft werden.“
Was ich mir tatsächlich ansehen würde, bevor ich das als wirklich bezeichnete: ein reguliertes Wertpapier, bei dem der autoritative Datensatz auf der Blockchain lebt – und nicht eine Abwicklungsschicht, die parallel zu einem Register läuft, das weiterhin das letzte Wort hat.
#dusk $DUSK @Dusk
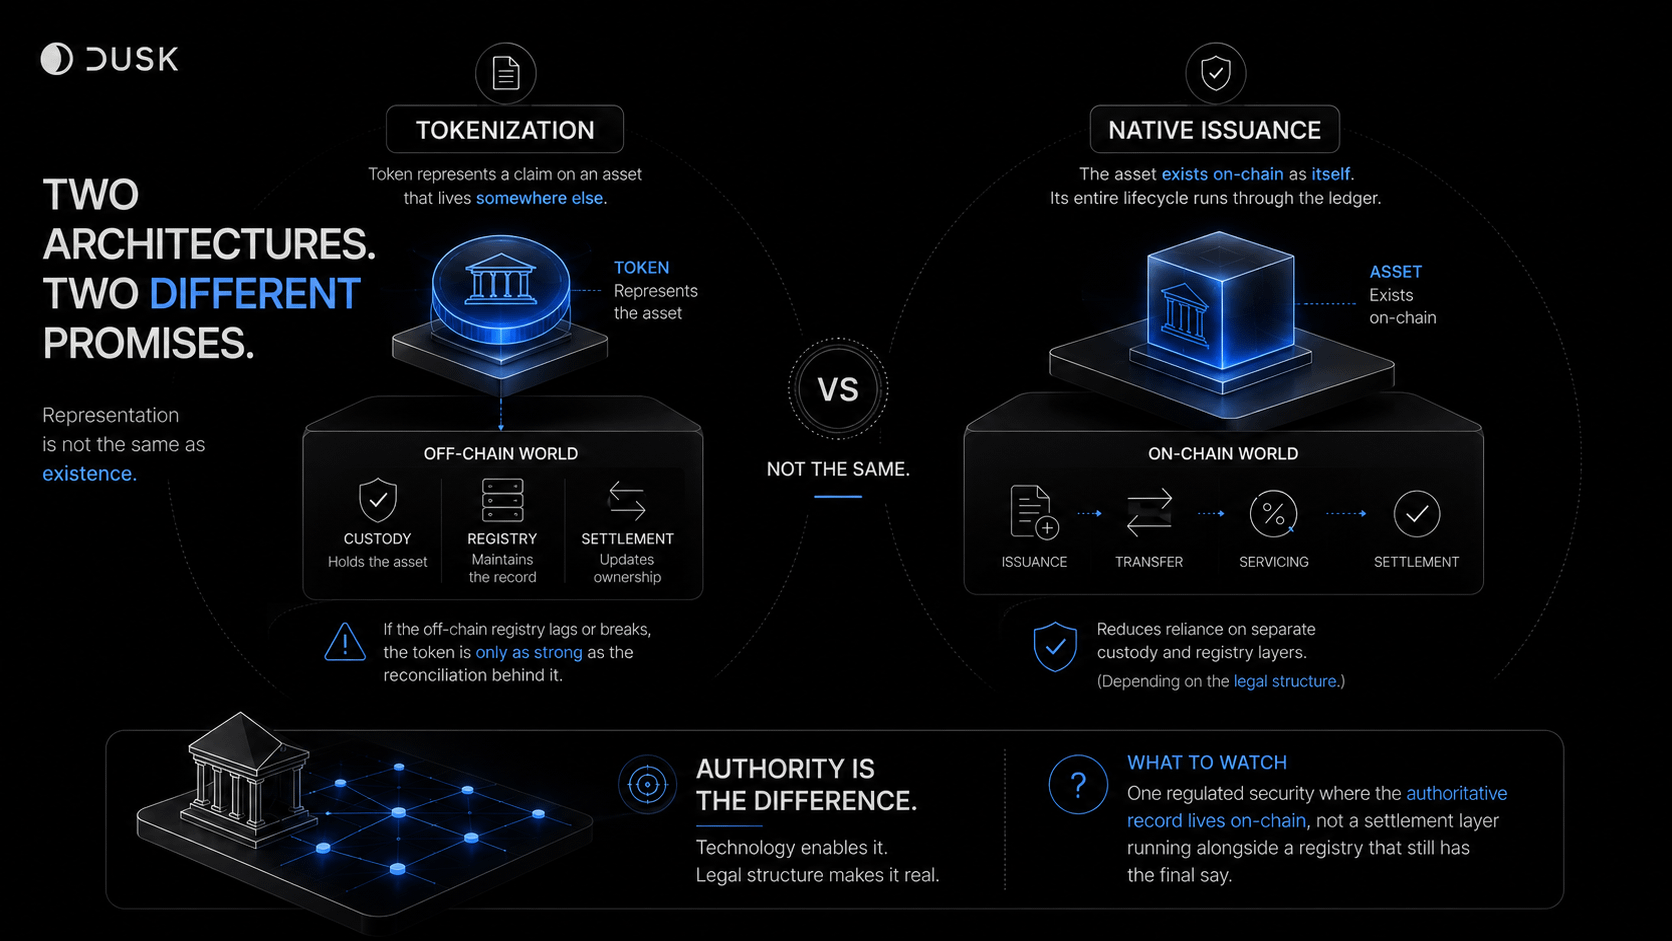
5
1
81
·
--
Ich ertappte mich dabei, wie ich auf den Testnet-Explorer von DuskEVM starrte, und die Zahl, die sofort ins Auge springt—845.113 Transaktionen gegenüber 282 Wallet-Adressen—ist fast die falsche, auf die man sich konzentrieren sollte. Das sind grob 3.000 Transaktionen pro Adresse: Ein Verhältnis, das weniger über die Akzeptanz aussagt, als die Schlagzeile vermuten lässt.
Die beiden jüngsten Transaktionen zeigten beide einen Wert von 0 DUSK: gezahlte Gebühren, keine native Wertbewegung. Der neueste Eintrag war als ein L1→L2-Deposit getaggt. Kein Beweis dafür, wie die anderen 845K aussehen, aber genug, um mich dieses eine Zahlenbild nicht weiter so zu lesen. Was der Explorer tatsächlich zuerst zeigt, ist Netzwerkaktivität: die Kette, die Transaktionen verarbeitet. Ob darin wirtschaftliche Aktivität steckt, ob tatsächlich aus einem bestimmten Grund Werte den Besitzer wechseln, ist eine separate Frage, die die Transaktionsanzahl für sich allein nicht beantworten kann.
Diese Unterscheidung ist wichtig, weil Dusk diese Infrastruktur letztlich für regulierte Finanzwerte positioniert—genau das würde Dusk’s Plan brauchen, um die €300M an NPEX-Assets onchain zu bringen, und das müsste sich irgendwann auch nachweisen lassen. Eine ausgelastete Kette und eine Kette, die echtes Abwicklungsvolumen trägt, können identisch aussehende Statistikseiten erzeugen.
„Netzwerkaktivität ist nicht dasselbe wie finanzielle Aktivität—selbst wenn beide als eine einzige Zahl in einem Explorer auftauchen.“
Worauf ich stattdessen als Signal achten würde, dass das von Netzwerkaktivität hin zu finanzieller Nutzung kippt: wie viel davon tatsächlich einen wirtschaftlichen Wert abbildet, der abgewickelt wird—sobald NPEX uns etwas Reales gibt, woran wir das prüfen können.
#dusk $DUSK @Dusk_Foundation
Ich ertappte mich dabei, wie ich auf den Testnet-Explorer von DuskEVM starrte, und die Zahl, die sofort ins Auge springt—845.113 Transaktionen gegenüber 282 Wallet-Adressen—ist fast die falsche, auf die man sich konzentrieren sollte. Das sind grob 3.000 Transaktionen pro Adresse: Ein Verhältnis, das weniger über die Akzeptanz aussagt, als die Schlagzeile vermuten lässt.
Die beiden jüngsten Transaktionen zeigten beide einen Wert von 0 DUSK: gezahlte Gebühren, keine native Wertbewegung. Der neueste Eintrag war als ein L1→L2-Deposit getaggt. Kein Beweis dafür, wie die anderen 845K aussehen, aber genug, um mich dieses eine Zahlenbild nicht weiter so zu lesen. Was der Explorer tatsächlich zuerst zeigt, ist Netzwerkaktivität: die Kette, die Transaktionen verarbeitet. Ob darin wirtschaftliche Aktivität steckt, ob tatsächlich aus einem bestimmten Grund Werte den Besitzer wechseln, ist eine separate Frage, die die Transaktionsanzahl für sich allein nicht beantworten kann.
Diese Unterscheidung ist wichtig, weil Dusk diese Infrastruktur letztlich für regulierte Finanzwerte positioniert—genau das würde Dusk’s Plan brauchen, um die €300M an NPEX-Assets onchain zu bringen, und das müsste sich irgendwann auch nachweisen lassen. Eine ausgelastete Kette und eine Kette, die echtes Abwicklungsvolumen trägt, können identisch aussehende Statistikseiten erzeugen.
„Netzwerkaktivität ist nicht dasselbe wie finanzielle Aktivität—selbst wenn beide als eine einzige Zahl in einem Explorer auftauchen.“
Worauf ich stattdessen als Signal achten würde, dass das von Netzwerkaktivität hin zu finanzieller Nutzung kippt: wie viel davon tatsächlich einen wirtschaftlichen Wert abbildet, der abgewickelt wird—sobald NPEX uns etwas Reales gibt, woran wir das prüfen können.
#dusk $DUSK @Dusk
Die beiden jüngsten Transaktionen zeigten beide einen Wert von 0 DUSK: gezahlte Gebühren, keine native Wertbewegung. Der neueste Eintrag war als ein L1→L2-Deposit getaggt. Kein Beweis dafür, wie die anderen 845K aussehen, aber genug, um mich dieses eine Zahlenbild nicht weiter so zu lesen. Was der Explorer tatsächlich zuerst zeigt, ist Netzwerkaktivität: die Kette, die Transaktionen verarbeitet. Ob darin wirtschaftliche Aktivität steckt, ob tatsächlich aus einem bestimmten Grund Werte den Besitzer wechseln, ist eine separate Frage, die die Transaktionsanzahl für sich allein nicht beantworten kann.
Diese Unterscheidung ist wichtig, weil Dusk diese Infrastruktur letztlich für regulierte Finanzwerte positioniert—genau das würde Dusk’s Plan brauchen, um die €300M an NPEX-Assets onchain zu bringen, und das müsste sich irgendwann auch nachweisen lassen. Eine ausgelastete Kette und eine Kette, die echtes Abwicklungsvolumen trägt, können identisch aussehende Statistikseiten erzeugen.
„Netzwerkaktivität ist nicht dasselbe wie finanzielle Aktivität—selbst wenn beide als eine einzige Zahl in einem Explorer auftauchen.“
Worauf ich stattdessen als Signal achten würde, dass das von Netzwerkaktivität hin zu finanzieller Nutzung kippt: wie viel davon tatsächlich einen wirtschaftlichen Wert abbildet, der abgewickelt wird—sobald NPEX uns etwas Reales gibt, woran wir das prüfen können.
#dusk $DUSK @Dusk
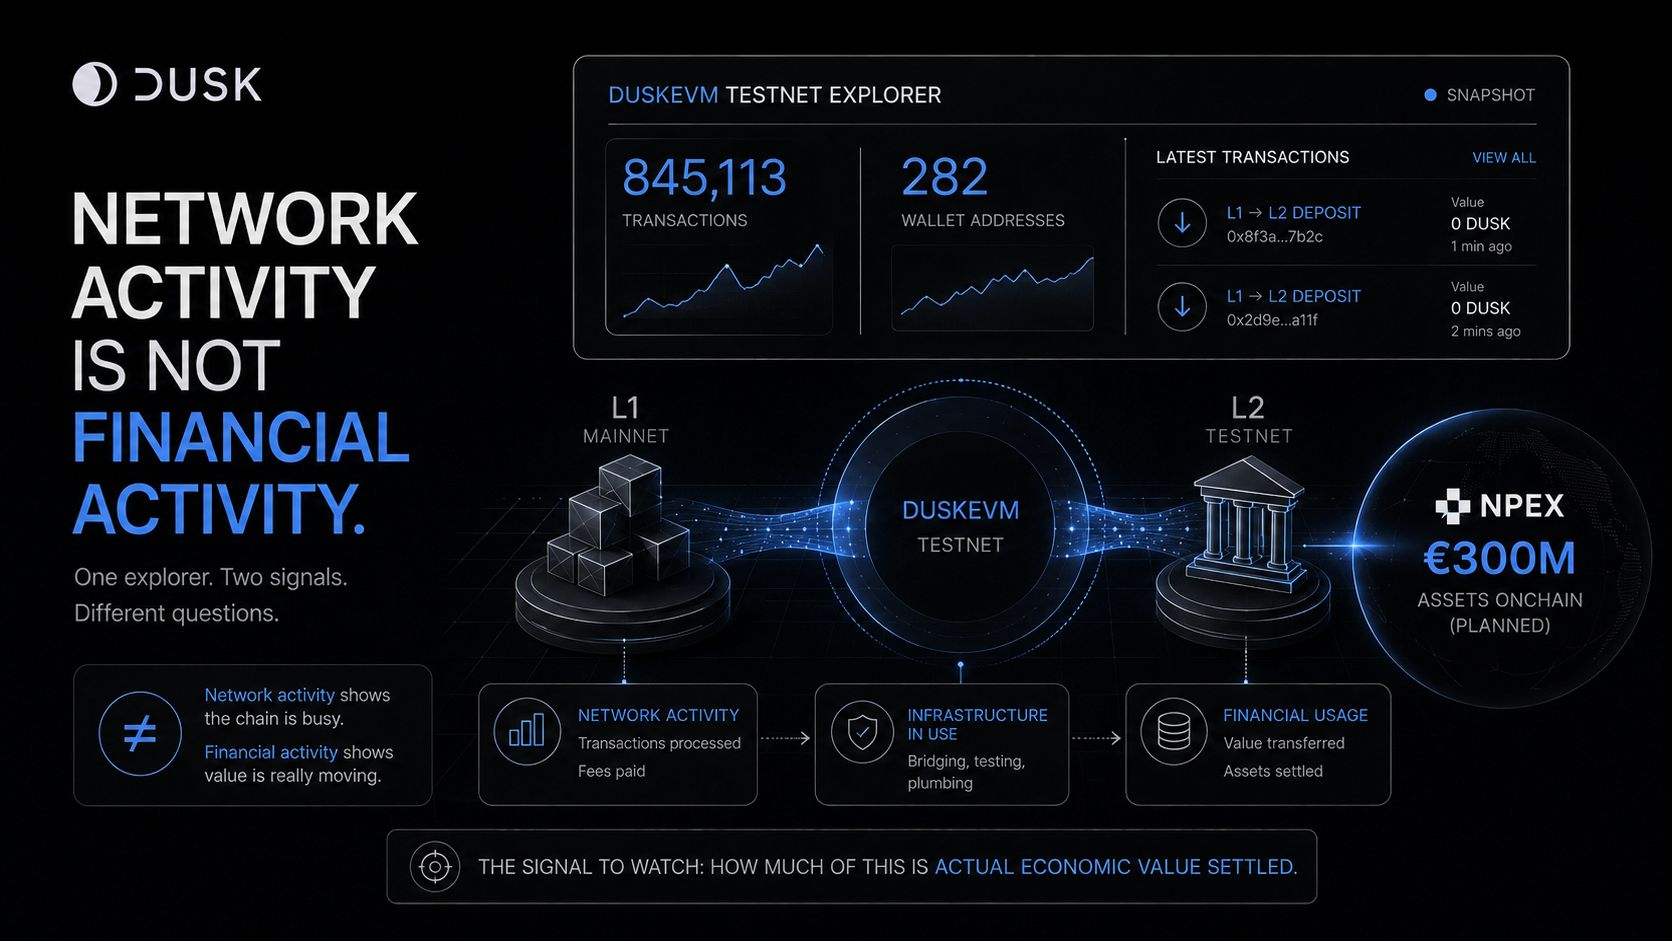
4
2
118
·
--
Verifiziert
Dusk's eigene Ausarbeitung zu Hedger bringt die Proof-Generierung auf der Client-Seite auf unter 2 Sekunden. Lies das zweimal, bevor es angekommen ist. Das ist schnell genug, dass sich „confidential muss langsamer sein“ nicht mehr wie eine sichere Annahme angefühlt hat. Ich bin nachgegangen, was dort eigentlich so schnell bewiesen wird. Das öffentliche Testnet von DuskEVM ist seit Dezember live, und vor ein paar Tagen hat die Dusk Foundation es für Solidity- und Hardhat-Tests geöffnet – das ist das Update, das ich eigentlich gelesen habe. Der Satz, der mich gestoppt hat: Die Eignung wird geprüft, bevor Zugriff oder Übertragung erfolgt. Anfangs dachte ich, das sei der interessante Compliance-Teil. Ich ließ es in einem Tab offen, holte mir Kaffee, kam zurück, las es noch einmal und merkte: doch nicht. Dusk sagt, dass Teilnehmerdaten, Guthaben und Übertragungsbeträge verschlüsselt bleiben können. Das ist der Teil, der mich wirklich erwischt hat – die Lücke zwischen dem Nachweis, dass du berechtigt bist, und dem Offenlegen dessen, was du trägst, sobald du es bist. Der Eignungsschritt passt in den Dokus – er ist klar definiert, nicht nur eine vage Compliance-Bekauptung. Ich konnte trotzdem kein konkretes Beispiel dafür finden, was ein autorisierter Prüfer tatsächlich sieht, wenn dieser Audit-Pfad genutzt wird. Habe die Dokus zweimal geprüft. Einige Tage, nachdem diese Solidity/Hardhat-Öffnung erfolgt ist, war ich neugierig, ob dieses Beispiel erscheint, wenn die Dinge reifer werden – oder ob „auditable“ einfach das Wort bleibt, das niemand noch nachweisen muss: hier oder auf irgendeiner anderen Chain, die dieselbe Behauptung macht.
#dusk $DUSK @Dusk_Foundation
Dusk's eigene Ausarbeitung zu Hedger bringt die Proof-Generierung auf der Client-Seite auf unter 2 Sekunden. Lies das zweimal, bevor es angekommen ist. Das ist schnell genug, dass sich „confidential muss langsamer sein“ nicht mehr wie eine sichere Annahme angefühlt hat. Ich bin nachgegangen, was dort eigentlich so schnell bewiesen wird. Das öffentliche Testnet von DuskEVM ist seit Dezember live, und vor ein paar Tagen hat die Dusk Foundation es für Solidity- und Hardhat-Tests geöffnet – das ist das Update, das ich eigentlich gelesen habe. Der Satz, der mich gestoppt hat: Die Eignung wird geprüft, bevor Zugriff oder Übertragung erfolgt. Anfangs dachte ich, das sei der interessante Compliance-Teil. Ich ließ es in einem Tab offen, holte mir Kaffee, kam zurück, las es noch einmal und merkte: doch nicht. Dusk sagt, dass Teilnehmerdaten, Guthaben und Übertragungsbeträge verschlüsselt bleiben können. Das ist der Teil, der mich wirklich erwischt hat – die Lücke zwischen dem Nachweis, dass du berechtigt bist, und dem Offenlegen dessen, was du trägst, sobald du es bist. Der Eignungsschritt passt in den Dokus – er ist klar definiert, nicht nur eine vage Compliance-Bekauptung. Ich konnte trotzdem kein konkretes Beispiel dafür finden, was ein autorisierter Prüfer tatsächlich sieht, wenn dieser Audit-Pfad genutzt wird. Habe die Dokus zweimal geprüft. Einige Tage, nachdem diese Solidity/Hardhat-Öffnung erfolgt ist, war ich neugierig, ob dieses Beispiel erscheint, wenn die Dinge reifer werden – oder ob „auditable“ einfach das Wort bleibt, das niemand noch nachweisen muss: hier oder auf irgendeiner anderen Chain, die dieselbe Behauptung macht.
#dusk $DUSK @Dusk
#dusk $DUSK @Dusk
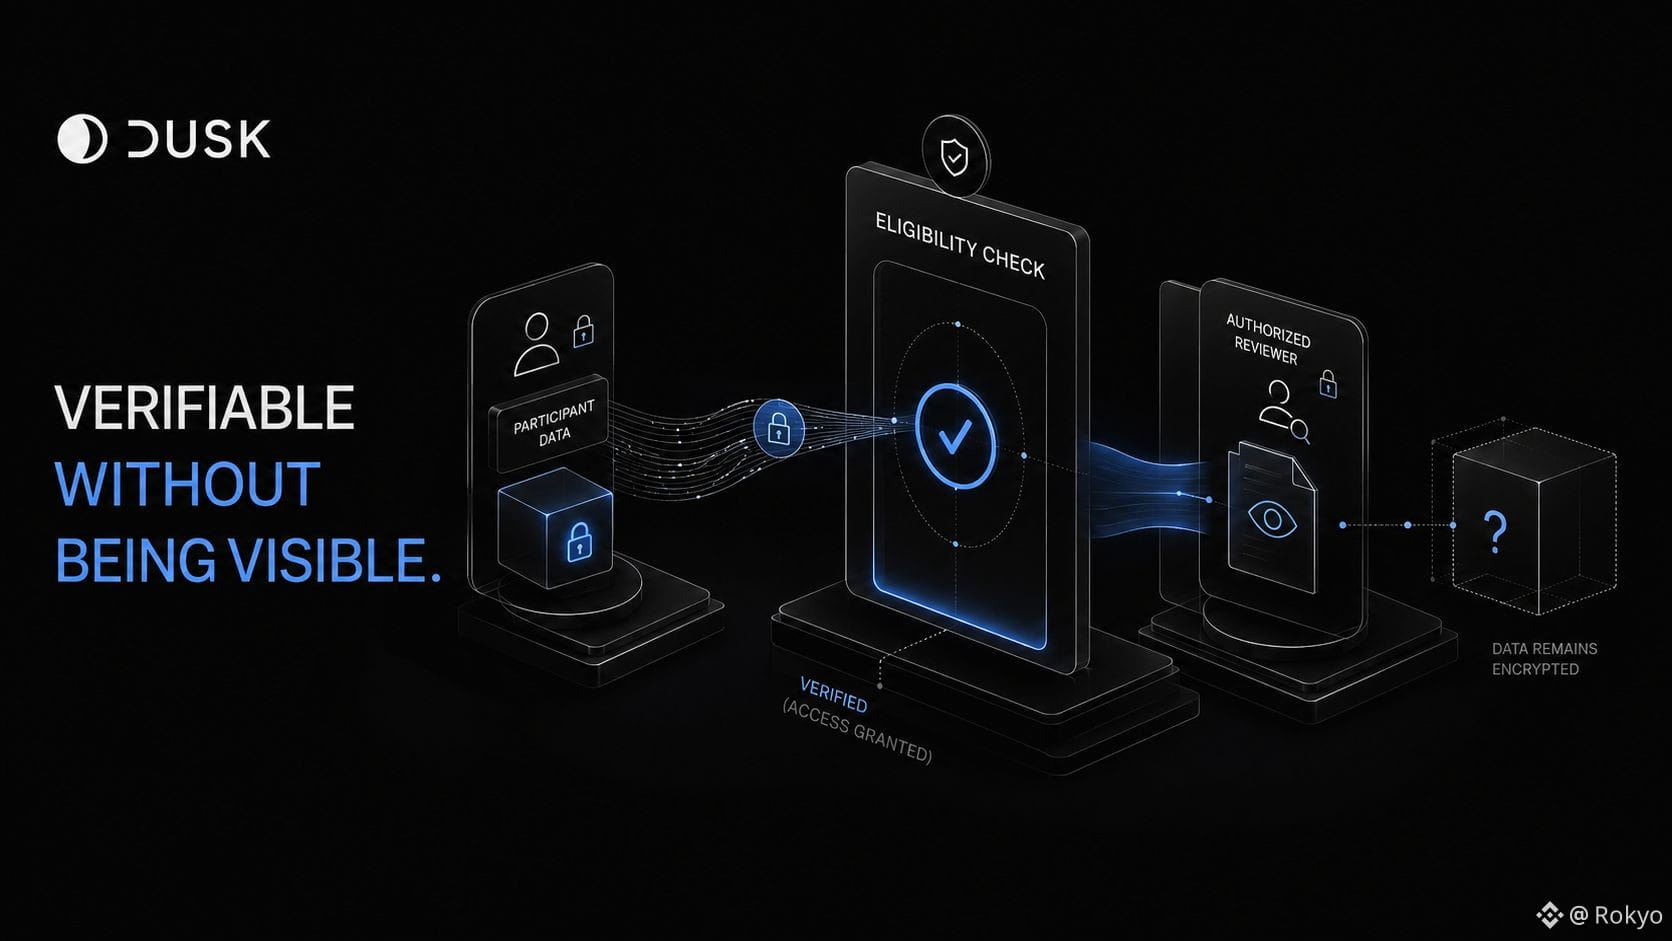
1
102
·
--
Habe heute Abend den Chart von BABY hochgezogen, nur um zu prüfen, wie viele Tage noch bis zum Unlock verbleiben, und der Countdown war nicht das, was ins Auge gestochen ist.
10. August. Fünf Tage. 136,11M Tokens, etwa 1,43 Mio. $, 1,2 % des Angebots, gehen größtenteils an Team, Berater und Investoren aus frühen Runden – dieselben Zahlen, die jeder, der das schon verfolgt, bereits kennt.
Was ich tatsächlich nicht angeschaut hatte, waren die sieben Tage davor.
BABY ist diese Woche etwa 10,3 % im Minus. Der Kurs liegt bei rund 0,0105 $, die Marktkapitalisierung bei etwa 45 Mio. $, und damit performt es schwächer als der breitere Krypto-Markt, der über denselben Zeitraum im Grunde flach ist.
Mein erster Eindruck war: Okay, muss unlock-bedingter Verkauf sein, der schon früh beginnt.
Vielleicht aber auch nicht. Es könnte breitere Marktbedingungen sein, die nichts mit dem 10. August zu tun haben. Ich habe keine Möglichkeit, zwischen „Leute, die dem Unlock vorauslaufen“ und „BABY hat einfach eine schlechte Woche zusammen mit allem anderen“ zu unterscheiden.
Wie auch immer: Die Tokens, die an diesen Stichtag am 10. August in diese Wallets landen, kommen in einen Preis, der bereits um 10 % gefallen ist gegenüber dem Stand vor einer Woche.
Wer diese Woche verkauft hat, hat in genau diesen Rückgang verkauft. Wer den Unlock erhält, verkauft in das, was danach noch übrig ist.
Zwei Seiten derselben fünf Tage, die jeweils unterschiedliche Hälften der Bewegung abfedern.
Ich weiß nicht, ob dieses Muster diesmal gilt. Nichts, was ich gelesen habe, zerlegt, wie viel von früheren Babylon-Unlocks im Voraus eingepreist war und wie viel erst danach reagiert hat.
Wenn der Kurs bereits gegangen ist, bevor der Unlock überhaupt passiert ist – was zeigt der Unlock-Tag selbst dann noch?
@babylonlabs_io #baby $BABY
Habe heute Abend den Chart von BABY hochgezogen, nur um zu prüfen, wie viele Tage noch bis zum Unlock verbleiben, und der Countdown war nicht das, was ins Auge gestochen ist.
10. August. Fünf Tage. 136,11M Tokens, etwa 1,43 Mio. $, 1,2 % des Angebots, gehen größtenteils an Team, Berater und Investoren aus frühen Runden – dieselben Zahlen, die jeder, der das schon verfolgt, bereits kennt.
Was ich tatsächlich nicht angeschaut hatte, waren die sieben Tage davor.
BABY ist diese Woche etwa 10,3 % im Minus. Der Kurs liegt bei rund 0,0105 $, die Marktkapitalisierung bei etwa 45 Mio. $, und damit performt es schwächer als der breitere Krypto-Markt, der über denselben Zeitraum im Grunde flach ist.
Mein erster Eindruck war: Okay, muss unlock-bedingter Verkauf sein, der schon früh beginnt.
Vielleicht aber auch nicht. Es könnte breitere Marktbedingungen sein, die nichts mit dem 10. August zu tun haben. Ich habe keine Möglichkeit, zwischen „Leute, die dem Unlock vorauslaufen“ und „BABY hat einfach eine schlechte Woche zusammen mit allem anderen“ zu unterscheiden.
Wie auch immer: Die Tokens, die an diesen Stichtag am 10. August in diese Wallets landen, kommen in einen Preis, der bereits um 10 % gefallen ist gegenüber dem Stand vor einer Woche.
Wer diese Woche verkauft hat, hat in genau diesen Rückgang verkauft. Wer den Unlock erhält, verkauft in das, was danach noch übrig ist.
Zwei Seiten derselben fünf Tage, die jeweils unterschiedliche Hälften der Bewegung abfedern.
Ich weiß nicht, ob dieses Muster diesmal gilt. Nichts, was ich gelesen habe, zerlegt, wie viel von früheren Babylon-Unlocks im Voraus eingepreist war und wie viel erst danach reagiert hat.
Wenn der Kurs bereits gegangen ist, bevor der Unlock überhaupt passiert ist – was zeigt der Unlock-Tag selbst dann noch?
@BabylonLabs_io #baby $BABY
10. August. Fünf Tage. 136,11M Tokens, etwa 1,43 Mio. $, 1,2 % des Angebots, gehen größtenteils an Team, Berater und Investoren aus frühen Runden – dieselben Zahlen, die jeder, der das schon verfolgt, bereits kennt.
Was ich tatsächlich nicht angeschaut hatte, waren die sieben Tage davor.
BABY ist diese Woche etwa 10,3 % im Minus. Der Kurs liegt bei rund 0,0105 $, die Marktkapitalisierung bei etwa 45 Mio. $, und damit performt es schwächer als der breitere Krypto-Markt, der über denselben Zeitraum im Grunde flach ist.
Mein erster Eindruck war: Okay, muss unlock-bedingter Verkauf sein, der schon früh beginnt.
Vielleicht aber auch nicht. Es könnte breitere Marktbedingungen sein, die nichts mit dem 10. August zu tun haben. Ich habe keine Möglichkeit, zwischen „Leute, die dem Unlock vorauslaufen“ und „BABY hat einfach eine schlechte Woche zusammen mit allem anderen“ zu unterscheiden.
Wie auch immer: Die Tokens, die an diesen Stichtag am 10. August in diese Wallets landen, kommen in einen Preis, der bereits um 10 % gefallen ist gegenüber dem Stand vor einer Woche.
Wer diese Woche verkauft hat, hat in genau diesen Rückgang verkauft. Wer den Unlock erhält, verkauft in das, was danach noch übrig ist.
Zwei Seiten derselben fünf Tage, die jeweils unterschiedliche Hälften der Bewegung abfedern.
Ich weiß nicht, ob dieses Muster diesmal gilt. Nichts, was ich gelesen habe, zerlegt, wie viel von früheren Babylon-Unlocks im Voraus eingepreist war und wie viel erst danach reagiert hat.
Wenn der Kurs bereits gegangen ist, bevor der Unlock überhaupt passiert ist – was zeigt der Unlock-Tag selbst dann noch?
@BabylonLabs_io #baby $BABY
2
2
53
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
CircleMints500MUSDCOnSolana
73,220 Aufrufe
1,714 Kommentare
$SOL — CIRCLE prägt gerade eine neue Tranche im Wert von 500 Millionen US-Dollar in USDC auf Solana. 🚨
Circle hat 500 Millionen USDC auf Solana in zwei Tranchen zu je 250 Millionen US-Dollar ausgegeben, was der Netzwerk-Liquidität einen weiteren großen Schub verleiht. Der Bericht bestätigt die Emissionsvorgänge auf der On-Chain-Ebene, obwohl die Token anfangs noch im Circle-eigenen Treasury-Bestand verblieben und nicht sofort in den Handel gelangten.
Das ist keine isolierte Bewegung.
Die Gesamtmenge der Stablecoins auf Solana erreichte mit 17,3 Milliarden US-Dollar ein neues Allzeithoch, während Berichte zufolge Circle allein im August etwa 11 Milliarden US-Dollar an USDC auf Solana ausgegeben hat.
Warum ist das für $SOL wichtig?
Mehr Stablecoin-Liquidität kann mehr Treibstoff für DEX- und DeFi-Trades, Zahlungen und On-Chain-Aktivität bedeuten.
Das Geld verlässt Solana nicht.
Es werden fortlaufend mehr Dollars darauf geprägt. 👀
Bitte folgen
$CRCL
#circlemints500musdconsolana #PolymarketBankFailureBetsDrawFDICConcern #BlackRockBuildsTokenizedPortfoliosForOndo #BitwiseFilesToListNEARETFOnNYSEArca #SECCommissionerPeirceToLeaveOct2
Shamika Metting
·6 Likes
·5.5k Aufrufe
PolymarketBankFailureBetsDrawFDICConcern
81,217 Aufrufe
1,624 Kommentare
BlackRockBuildsTokenizedPortfoliosForOndo
70,470 Aufrufe
1,151 Kommentare