Ich nahm an, ein Brücken-Hack bedeutete, dass jemand einen Fehler im Code gefunden hatte – eine Schwachstelle in der Kryptografie, etwas, das ein Security-Audit übersehen hatte. Dusk’ eigenes Post-Mortem zu seinem Zwischenfall auf der Januar-Brücke beschreibt jedoch etwas anderes.
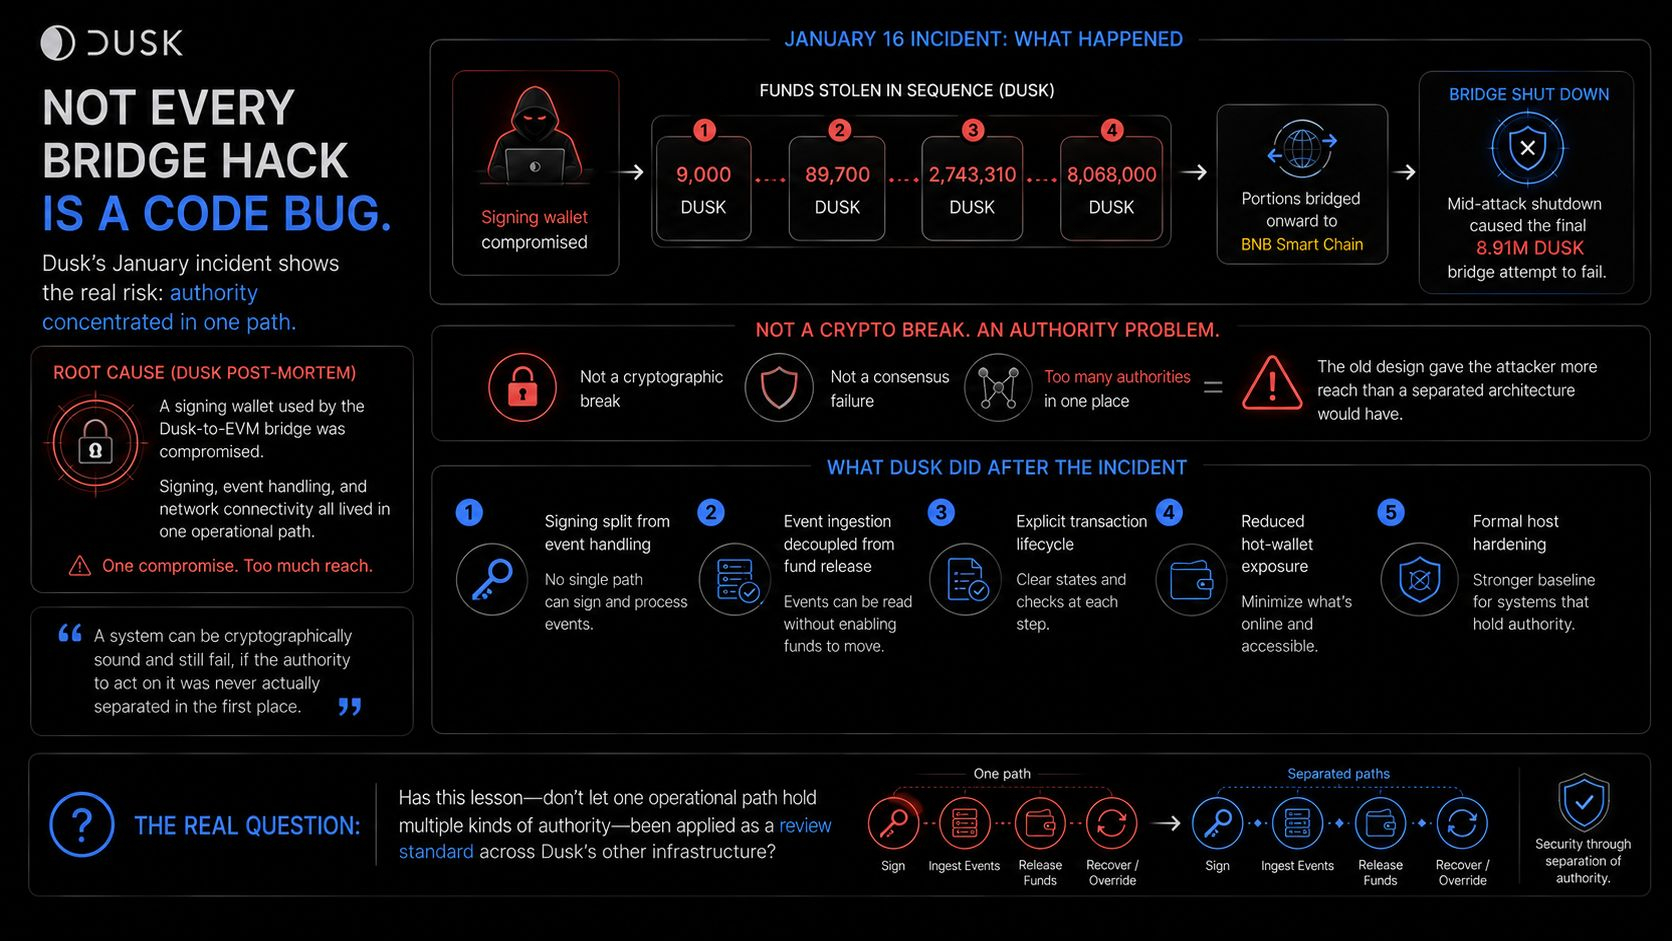
Am 16. Januar kompromittierte ein Angreifer eine Signier-Wallet, die vom Dusk-zu-EVM-Bridge verwendet wird. Dabei bewegte er Gelder direkt auf Dusk, bevor er einen Teil davon weiterleitete an die BNB Smart Chain. Dusk schaltete die Bridge mitten im Angriff ab, was dazu führte, dass ein letzter, ungefähr 8,9 Millionen DUSK umfassender Übertragungsversuch scheiterte.
Das war kein Versagensfall im Konsens und auch kein Protokoll-Exploit. Dusk sagt, die direkte Ursache sei ein Key-Compromise gewesen, und dass das alte Design erlaubte, dass die Signier-Wallet, das Event-Handling und die Netzwerk-Konnektivität alle innerhalb eines Pfads liefen. Die Schwäche lag in einer konzentrierten operativen Autorität – nicht in schwacher Kryptografie.
Das Redesign danach lässt sich auf einen einzigen Satz herunterbrechen, der im Post-Mortem versteckt ist: „ingestion ist nicht länger gleichbedeutend mit spending“. Früher war es derselbe Schritt, wenn ein Ereignis eintrat und gleichzeitig die Autorität bestand, Gelder aufgrund dieses Ereignisses freizugeben. Jetzt sind es unterschiedliche Schritte. Das Event-Ingestion wird checkpointet und als Job in eine Warteschlange gelegt; ein separater, expliziter Prozess bewegt tatsächlich Gelder gegen ihn.
„Ein Protokoll kann wie vorgesehen funktionieren, während die operative Schicht darum herum einem einzigen kompromittierten Pfad zu viel Autorität gibt.“
Was ich tatsächlich sehen möchte: eine Bestätigung, dass die neu gestaltete Bridge in der Praxis tatsächlich Event-Ingestion und die Freigabe von Geldern auf getrennten Pfaden hält – nicht nur anhand der Beschreibung der neuen Architektur im Post-Mortem.
#dusk $DUSK @Dusk
Am 16. Januar kompromittierte ein Angreifer eine Signier-Wallet, die vom Dusk-zu-EVM-Bridge verwendet wird. Dabei bewegte er Gelder direkt auf Dusk, bevor er einen Teil davon weiterleitete an die BNB Smart Chain. Dusk schaltete die Bridge mitten im Angriff ab, was dazu führte, dass ein letzter, ungefähr 8,9 Millionen DUSK umfassender Übertragungsversuch scheiterte.
Das war kein Versagensfall im Konsens und auch kein Protokoll-Exploit. Dusk sagt, die direkte Ursache sei ein Key-Compromise gewesen, und dass das alte Design erlaubte, dass die Signier-Wallet, das Event-Handling und die Netzwerk-Konnektivität alle innerhalb eines Pfads liefen. Die Schwäche lag in einer konzentrierten operativen Autorität – nicht in schwacher Kryptografie.
Das Redesign danach lässt sich auf einen einzigen Satz herunterbrechen, der im Post-Mortem versteckt ist: „ingestion ist nicht länger gleichbedeutend mit spending“. Früher war es derselbe Schritt, wenn ein Ereignis eintrat und gleichzeitig die Autorität bestand, Gelder aufgrund dieses Ereignisses freizugeben. Jetzt sind es unterschiedliche Schritte. Das Event-Ingestion wird checkpointet und als Job in eine Warteschlange gelegt; ein separater, expliziter Prozess bewegt tatsächlich Gelder gegen ihn.
„Ein Protokoll kann wie vorgesehen funktionieren, während die operative Schicht darum herum einem einzigen kompromittierten Pfad zu viel Autorität gibt.“
Was ich tatsächlich sehen möchte: eine Bestätigung, dass die neu gestaltete Bridge in der Praxis tatsächlich Event-Ingestion und die Freigabe von Geldern auf getrennten Pfaden hält – nicht nur anhand der Beschreibung der neuen Architektur im Post-Mortem.
#dusk $DUSK @Dusk