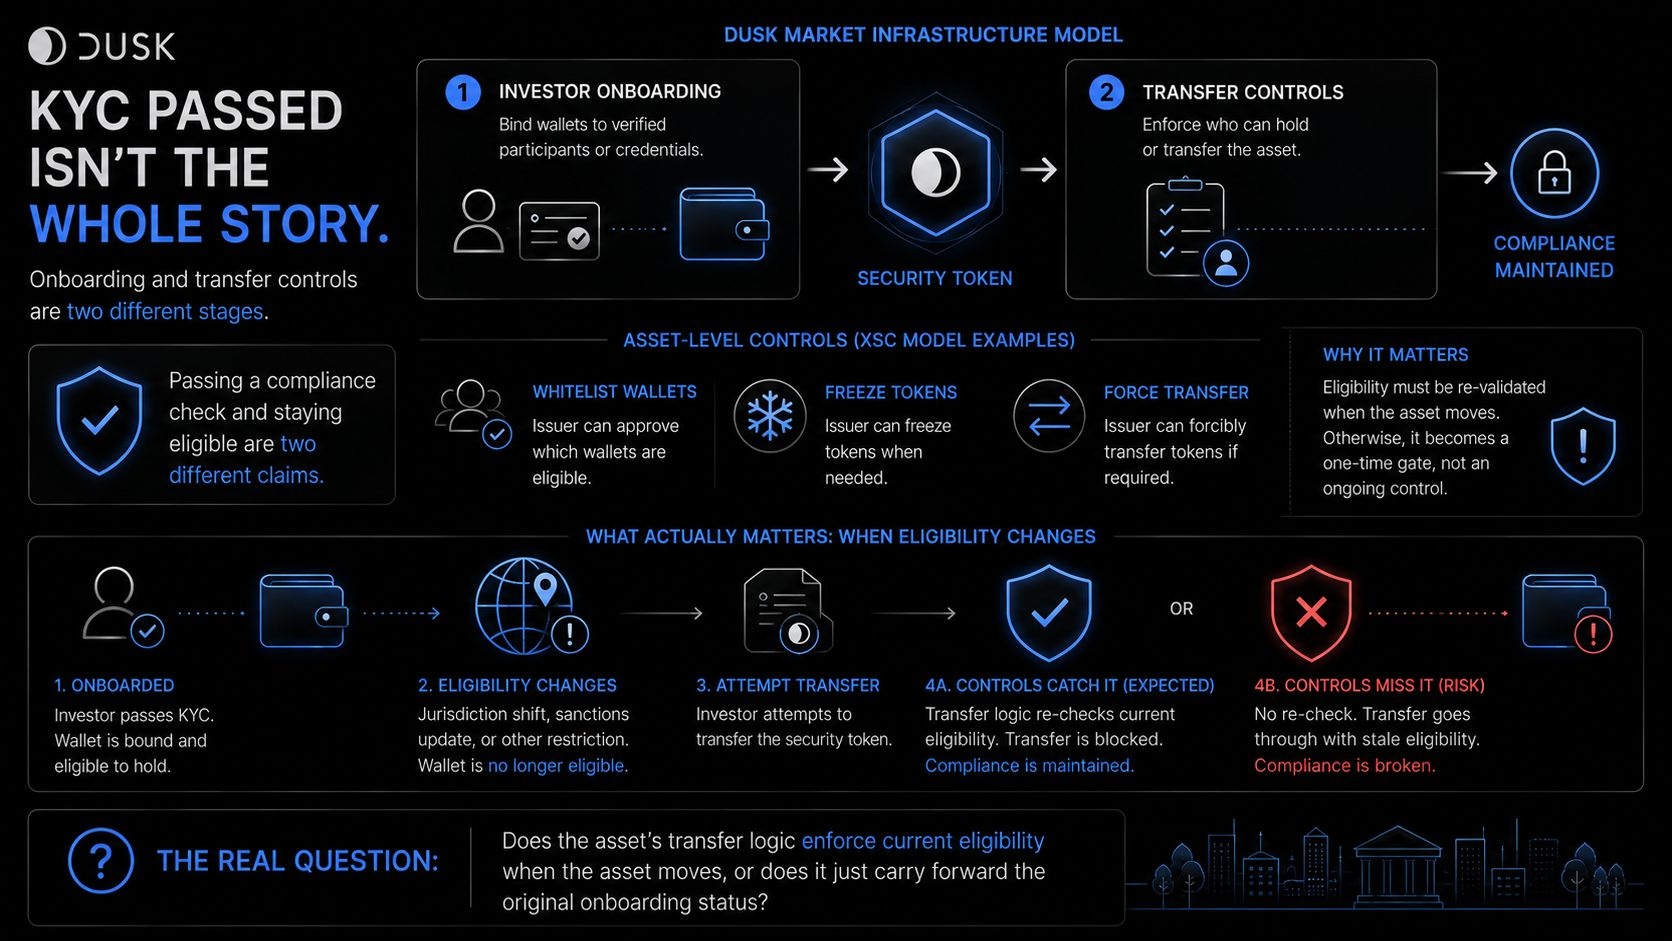
KYC-Antworten, bei denen Qualifikationen beim Onboarding festgestellt wurden. Transferkontrollen für die Frage, wer weiterhin berechtigt ist, wenn sich das Asset bewegt. Dusk's eigenes Modell für Marktinfrastruktur behandelt diese als getrennte Stufen, und genau diese Lücke ist das Interessante.
Dusk listet das Investor-Onboarding, „Wallets an verifizierte Teilnehmer oder Berechtigungsnachweise binden“, separat von den Transferkontrollen, „durchsetzen, wer das Asset halten oder übertragen darf“. Die eine stellt einen anfänglichen Berechtigungsstatus her. Die andere macht diesen Status durchsetzbar, wenn das Asset tatsächlich übertragen wird.
Das ältere XSC-Material geht noch weiter als das Onboarding: Emittenten können Wallets whitelisten und Asset-Level-Kontrollen wie Einfrieren oder Zwangsübertragung beibehalten. Das ist wichtig, weil Berechtigung nicht nur einmal festgelegt wird. Sie muss nach der anfänglichen Entscheidung weiterhin durchsetzbar bleiben.
Das bedeutet, dass „KYC bestanden“ und „berechtigt, dieses Asset zu halten“ zwei unterschiedliche Aussagen sind, die still auseinanderdriften können. Eine Wallet kann im Identitätssinn weiterhin verifiziert bleiben, während sie nicht mehr der Art von Inhaber angehört, die dieses spezifische Asset haben darf. Die Compliance-Durchsetzung endet nicht beim Onboarding, sie muss in den gesamten Übertragungslebenszyklus des Assets hineinreichen.
„Das Bestehen einer Compliance-Prüfung und das Fortbestehen der Berechtigung sind zwei verschiedene Aussagen.“
Das verändert die eigentliche Bewertungsfrage. Nicht: „Hat dieses Asset Berechtigungsprüfungen.“ Die eigentliche Frage ist, ob der aktuelle Berechtigungsstatus durchgesetzt wird, wenn sich das Asset bewegt, oder ob der ursprüngliche Onboarding-Status lediglich fortgeschrieben wird.
Was ich tatsächlich sehen möchte: Eine Wallet, deren Berechtigung sich nach dem Onboarding ändert, zum Beispiel durch einen Wechsel der Gerichtsbarkeit, während sie das Asset noch hält; dann ein versuchter Transfer – und ob die Transferlogik des Assets diese Änderung erkennt.
#dusk $DUSK @Dusk
Dusk listet das Investor-Onboarding, „Wallets an verifizierte Teilnehmer oder Berechtigungsnachweise binden“, separat von den Transferkontrollen, „durchsetzen, wer das Asset halten oder übertragen darf“. Die eine stellt einen anfänglichen Berechtigungsstatus her. Die andere macht diesen Status durchsetzbar, wenn das Asset tatsächlich übertragen wird.
Das ältere XSC-Material geht noch weiter als das Onboarding: Emittenten können Wallets whitelisten und Asset-Level-Kontrollen wie Einfrieren oder Zwangsübertragung beibehalten. Das ist wichtig, weil Berechtigung nicht nur einmal festgelegt wird. Sie muss nach der anfänglichen Entscheidung weiterhin durchsetzbar bleiben.
Das bedeutet, dass „KYC bestanden“ und „berechtigt, dieses Asset zu halten“ zwei unterschiedliche Aussagen sind, die still auseinanderdriften können. Eine Wallet kann im Identitätssinn weiterhin verifiziert bleiben, während sie nicht mehr der Art von Inhaber angehört, die dieses spezifische Asset haben darf. Die Compliance-Durchsetzung endet nicht beim Onboarding, sie muss in den gesamten Übertragungslebenszyklus des Assets hineinreichen.
„Das Bestehen einer Compliance-Prüfung und das Fortbestehen der Berechtigung sind zwei verschiedene Aussagen.“
Das verändert die eigentliche Bewertungsfrage. Nicht: „Hat dieses Asset Berechtigungsprüfungen.“ Die eigentliche Frage ist, ob der aktuelle Berechtigungsstatus durchgesetzt wird, wenn sich das Asset bewegt, oder ob der ursprüngliche Onboarding-Status lediglich fortgeschrieben wird.
Was ich tatsächlich sehen möchte: Eine Wallet, deren Berechtigung sich nach dem Onboarding ändert, zum Beispiel durch einen Wechsel der Gerichtsbarkeit, während sie das Asset noch hält; dann ein versuchter Transfer – und ob die Transferlogik des Assets diese Änderung erkennt.
#dusk $DUSK @Dusk