Ich hatte erwartet, dass die „Eligibility Checks“ hinter Dusk Trade etwas sind, das speziell fürs Trading entwickelt wurde. Ein Compliance-Modul, das an die Exchange-Ebene angeflanscht ist – so, wie die meisten Broker KYC direkt in die Plattform integrieren.
So ist es aber nicht.
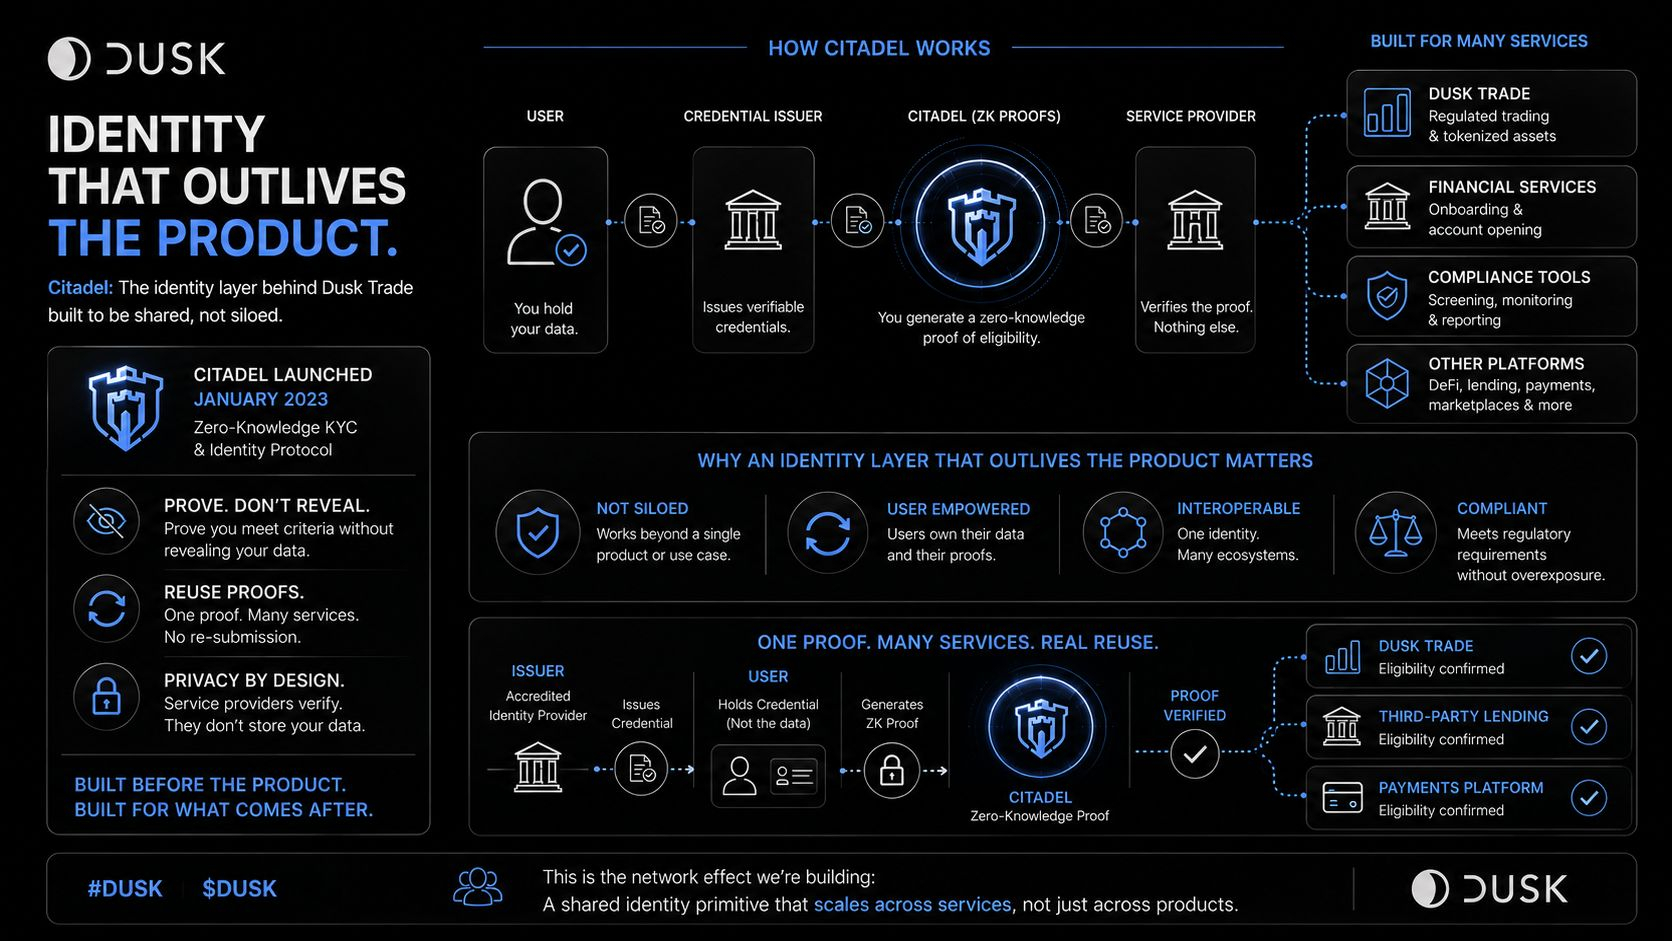
Die Identity-Schicht, auf die Dusk Trade setzt, heißt Citadel, und sie hat nicht als Trading-Feature angefangen. Dusk führte sie im Januar 2023 als Zero-Knowledge-KYC-/Identity-Protokoll ein: Du weist nach, dass du einen gültigen Nachweis hast, ohne offenzulegen, was genau darin steht, und nutzt dann diesen Beweis über mehrere Services hinweg, statt jedes Mal deine Daten erneut einzureichen.
Diese zeitliche Einordnung verändert, wie ich „Eligibility Checks“ in den Dokumenten lese. Es wirkt weniger wie eine maßgeschneiderte Compliance für ein einziges Produkt und mehr wie eine Identitäts-Primitive, die dem Produkt, das sie nutzt, vorausgeht.
Das Spannende ist, dass Citadel für Service-Provider entwickelt wurde – über einen einzelnen Trading-Workflow hinaus. Dusk beschrieb sie als eine Identity-Schicht, auf die Unternehmen zugreifen können, um zu verifizieren, ob jemand die eigenen Kriterien erfüllt, ohne die gesamte zugrunde liegende Identity-Datenhaltung übernehmen zu müssen.
„Ein Eligibility Check, der für ein einziges Produkt gebaut wurde, und eine Identity Layer, die dazu ausgelegt ist, das Produkt zu überdauern, sind zwei verschiedene Arten von Infrastruktur – selbst wenn Nutzer beides als ‚Nachweis deiner Identität‘ erleben. “
Was ich eigentlich sehen möchte: Ein durch Citadel nachgewiesener Nachweis, der von einem anderen Service-Provider außerhalb von Dusk Trade akzeptiert wird – der Nachweis dafür, dass „shared identity primitive“ aus einer architektonischen Beschreibung zu tatsächlich demonstrierter Wiederverwendung über Services hinweg wird.
#dusk $DUSK @Dusk
So ist es aber nicht.
Die Identity-Schicht, auf die Dusk Trade setzt, heißt Citadel, und sie hat nicht als Trading-Feature angefangen. Dusk führte sie im Januar 2023 als Zero-Knowledge-KYC-/Identity-Protokoll ein: Du weist nach, dass du einen gültigen Nachweis hast, ohne offenzulegen, was genau darin steht, und nutzt dann diesen Beweis über mehrere Services hinweg, statt jedes Mal deine Daten erneut einzureichen.
Diese zeitliche Einordnung verändert, wie ich „Eligibility Checks“ in den Dokumenten lese. Es wirkt weniger wie eine maßgeschneiderte Compliance für ein einziges Produkt und mehr wie eine Identitäts-Primitive, die dem Produkt, das sie nutzt, vorausgeht.
Das Spannende ist, dass Citadel für Service-Provider entwickelt wurde – über einen einzelnen Trading-Workflow hinaus. Dusk beschrieb sie als eine Identity-Schicht, auf die Unternehmen zugreifen können, um zu verifizieren, ob jemand die eigenen Kriterien erfüllt, ohne die gesamte zugrunde liegende Identity-Datenhaltung übernehmen zu müssen.
„Ein Eligibility Check, der für ein einziges Produkt gebaut wurde, und eine Identity Layer, die dazu ausgelegt ist, das Produkt zu überdauern, sind zwei verschiedene Arten von Infrastruktur – selbst wenn Nutzer beides als ‚Nachweis deiner Identität‘ erleben. “
Was ich eigentlich sehen möchte: Ein durch Citadel nachgewiesener Nachweis, der von einem anderen Service-Provider außerhalb von Dusk Trade akzeptiert wird – der Nachweis dafür, dass „shared identity primitive“ aus einer architektonischen Beschreibung zu tatsächlich demonstrierter Wiederverwendung über Services hinweg wird.
#dusk $DUSK @Dusk