Ich nahm an, dass Staking auf einer PoS-Kette bedeutet: ein Schlüssel steuert genau eine Sache – DUSK einzahlen, Rewards herausbekommen, und derselbe Schlüssel übernimmt es Ende-zu-Ende.
Die eigenen Betreiber-Dokumente von Dusk teilen das in zwei Teile auf.
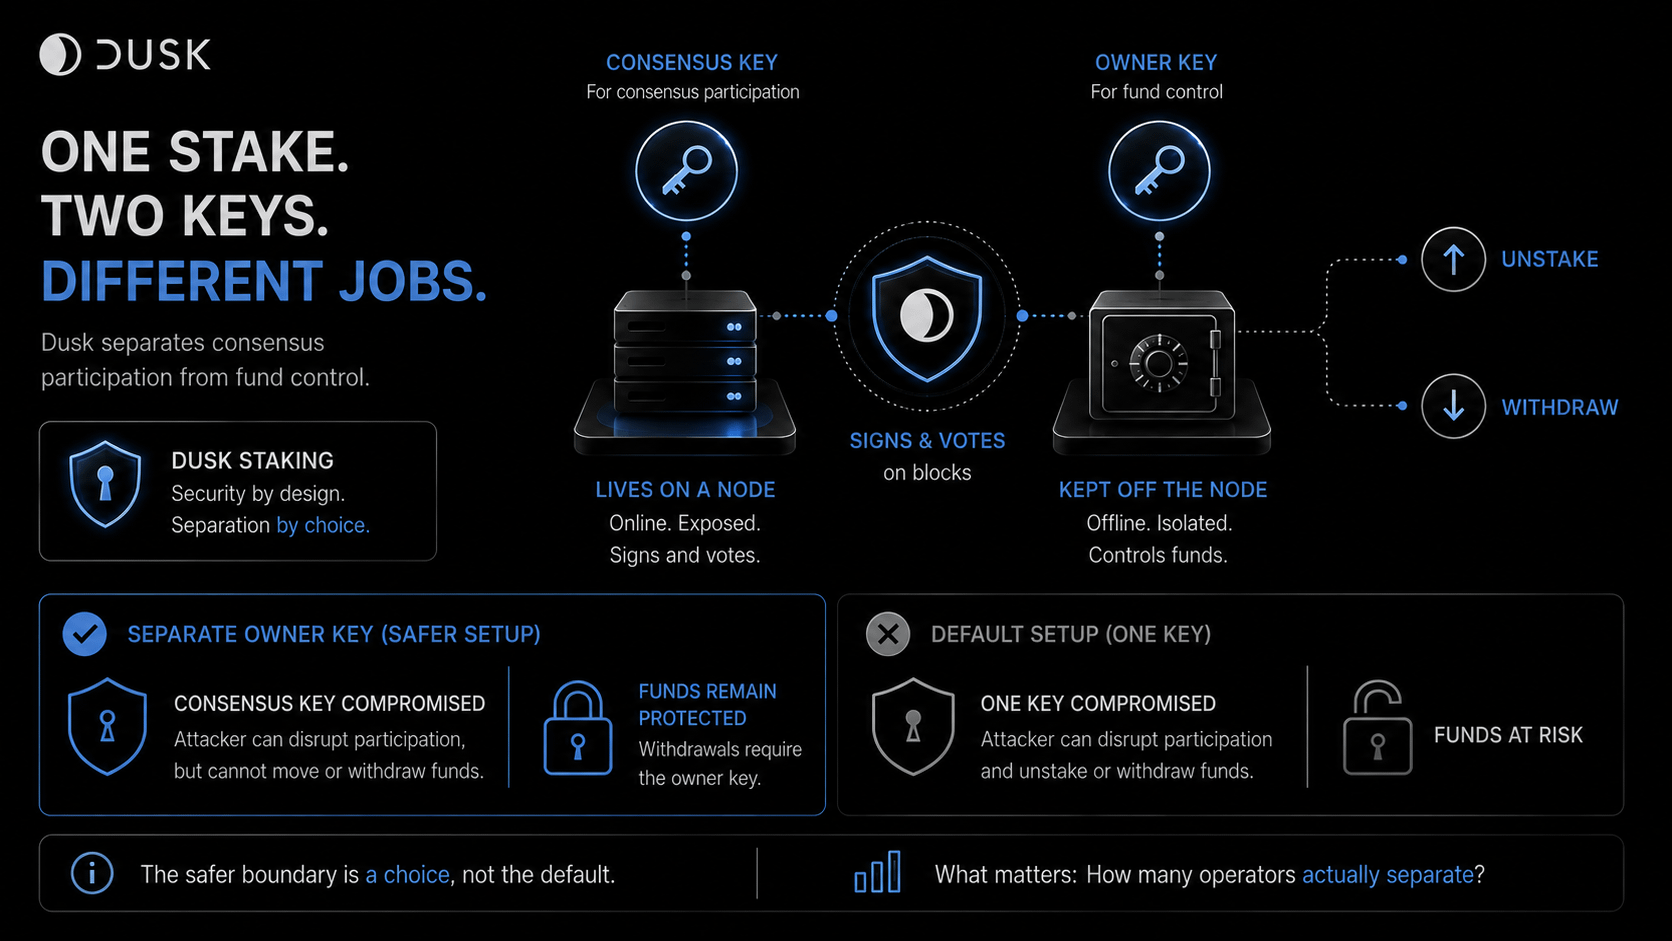
Der Konsensschlüssel ist der Schlüssel, den ein Knoten nutzt, um im Konsens zu signieren und abzustimmen. Er muss auf einem internetverbundenen Knoten leben und an der Arbeit des Validators teilnehmen. Der Owner-Schlüssel ist getrennt: Er ist der Schlüssel, mit dem man Staking entsperren oder Gelder abziehen kann, und die Doku sagt, dass er den Knoten überhaupt nicht berühren muss.
Der Sicherheitsvorteil besteht nicht einfach darin, dass es zwei Schlüssel gibt. Es geht darum, dass die Befugnis zur Teilnahme am Konsens und die Befugnis zum Abziehen von Geldern nicht am selben Ort leben müssen. Wenn der Konsensschlüssel kompromittiert wird, weil der Server, auf dem er läuft, durch einen Einbruch gefährdet wird, kann ein Angreifer die Teilnahme am Konsens stören, aber er kann das Staking nicht entsperren oder die Einlage abziehen. Diese Autorität befand sich nie auf der Maschine, die überhaupt erst dem Internet ausgesetzt ist. Das bedeutet: Die eigentliche Sicherheitsfrage lautet nicht nur, wie viel gestakt ist. Sondern wo diese Autorität zum Zurückziehen tatsächlich sitzt – im Verhältnis zu der Maschine, die den Angreifern ausgesetzt ist.
Aber es gibt einen Haken, den die Dokumente nicht verstecken: Diese Trennung ist nicht die Standardeinstellung. Wenn man stakt, ohne einen separaten Owner anzugeben, wird der Konsensschlüssel automatisch ebenfalls zum Owner – ein Schlüssel, eine Grenze, zurück zum Modell, das ich ursprünglich angenommen hatte. Das sicherere Setup ist eine Entscheidung, die ein Betreiber aktiv treffen muss, nicht etwas, das das Protokoll ihnen aufzwingt.
„Eine Sicherheitsgrenze, in die man sich aktiv einwählen muss, ist eine andere Zusicherung als eine, die im Standardpfad eingebaut ist – selbst dann, wenn beide technisch verfügbar sind.“
Was ich eigentlich wissen möchte: Wie viele aktive Provisioner laufen mit einem separaten Owner-Schlüssel im Vergleich zum Standard? Denn das würde mir zeigen, ob die stärkere Grenze tatsächlich übernommen wird – statt nur verfügbar zu sein.
#dusk $DUSK @Dusk
Die eigenen Betreiber-Dokumente von Dusk teilen das in zwei Teile auf.
Der Konsensschlüssel ist der Schlüssel, den ein Knoten nutzt, um im Konsens zu signieren und abzustimmen. Er muss auf einem internetverbundenen Knoten leben und an der Arbeit des Validators teilnehmen. Der Owner-Schlüssel ist getrennt: Er ist der Schlüssel, mit dem man Staking entsperren oder Gelder abziehen kann, und die Doku sagt, dass er den Knoten überhaupt nicht berühren muss.
Der Sicherheitsvorteil besteht nicht einfach darin, dass es zwei Schlüssel gibt. Es geht darum, dass die Befugnis zur Teilnahme am Konsens und die Befugnis zum Abziehen von Geldern nicht am selben Ort leben müssen. Wenn der Konsensschlüssel kompromittiert wird, weil der Server, auf dem er läuft, durch einen Einbruch gefährdet wird, kann ein Angreifer die Teilnahme am Konsens stören, aber er kann das Staking nicht entsperren oder die Einlage abziehen. Diese Autorität befand sich nie auf der Maschine, die überhaupt erst dem Internet ausgesetzt ist. Das bedeutet: Die eigentliche Sicherheitsfrage lautet nicht nur, wie viel gestakt ist. Sondern wo diese Autorität zum Zurückziehen tatsächlich sitzt – im Verhältnis zu der Maschine, die den Angreifern ausgesetzt ist.
Aber es gibt einen Haken, den die Dokumente nicht verstecken: Diese Trennung ist nicht die Standardeinstellung. Wenn man stakt, ohne einen separaten Owner anzugeben, wird der Konsensschlüssel automatisch ebenfalls zum Owner – ein Schlüssel, eine Grenze, zurück zum Modell, das ich ursprünglich angenommen hatte. Das sicherere Setup ist eine Entscheidung, die ein Betreiber aktiv treffen muss, nicht etwas, das das Protokoll ihnen aufzwingt.
„Eine Sicherheitsgrenze, in die man sich aktiv einwählen muss, ist eine andere Zusicherung als eine, die im Standardpfad eingebaut ist – selbst dann, wenn beide technisch verfügbar sind.“
Was ich eigentlich wissen möchte: Wie viele aktive Provisioner laufen mit einem separaten Owner-Schlüssel im Vergleich zum Standard? Denn das würde mir zeigen, ob die stärkere Grenze tatsächlich übernommen wird – statt nur verfügbar zu sein.
#dusk $DUSK @Dusk