

kashir016
6.2k 投稿
kashir016
報告
ユーザーをブロック
🔥 Crypto Analyst | Market Updates Daily📊 Breaking News • BTC Signals • Altcoin Insights🚀 Simplifying Crypto for Everyone🔔 Follow for Real-Time Analysis
取引を発注

BNBホルダー
高頻度トレーダー
5.8年
1.4K+ フォロー
10.6K+ フォロワー
2.5K+ いいね
投稿
ポートフォリオ
すべて
引用
ライブ
PINNED
·
--
ブリッシュ
$DUSK 276.5 USDT(30日間の取引)
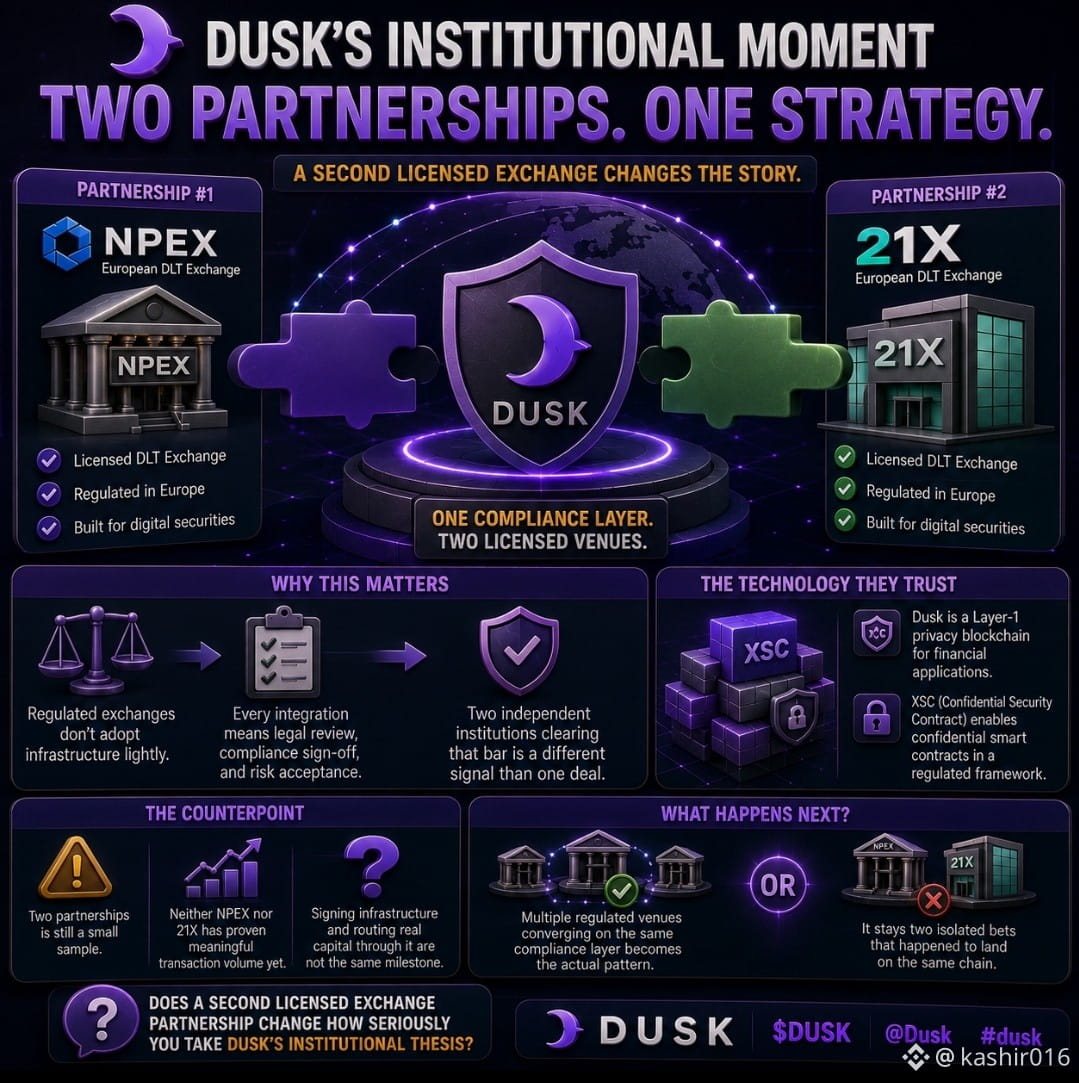
#dusk 単一の機関との提携は、パイロットになり得ます。二つ目の提携が始まると、それは戦略のように見えてきます。
Duskの会話の大半はNPEXを中心に展開していますが、かなりそれは妥当です。とはいえDuskは、同じ規制枠組みのもとで運営されている別の欧州のDLT取引所である21Xとも提携しています。
その事実は、Duskが実際に何を構築しているのかという読みを変えます。
単一の取引所提携なら、1つの機関が実験することを決めただけかもしれません。別々にライセンスされた2つの取引所が、同じ基盤インフラを選んでいることは、単なる関係性だけでなく、コンプライアンスのモデルそのものが説得力を生んでいることを示唆します。Duskは金融アプリ向けのレイヤー1のプライバシーブロックチェーンであり、その「XSC(Confidential Security Contract)」標準があるからこそ、規制された枠組みの中で機密(コンフィデンシャル)なスマートコントラクトが最初に実現可能になります。2つ目の会場(取引所)が、実際に現れているだけで、それを実質的に検証しているというのがポイントです。
私は、どちらの提携も個別には評価されている以上に、これが重要だと思います。規制された取引所がインフラを気軽に採用することはありません。どんな統合も、法務レビュー、コンプライアンスの承認サインオフ、そして基盤技術が精査に耐えられない場合の評判リスクを伴います。2つの別々の機関が、それを独立してクリアしていることは、好条件が付いた1つの案件とは違うシグナルです。
反論はもっともです。提携が2つというのはまだ小さなサンプルであり、NPEXも21Xも、現時点では意味のある取引量を示してはいません。インフラに署名し、そこに実際の資本を流すことは、同じマイルストーンではありません。
複数の規制された取引所が同じコンプライアンス層に収束しているなら、それが実際のパターンになるか、あるいは偶然同じチェーンに着地した2つの孤立した賭けのままになるかのどちらかです。
2つ目のライセンス付き取引所提携は、Duskの機関投資家向け(インスティテューショナル)な論拠を、あなたがどれくらい真剣に受け止めるかを変えますか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{alpha}(560x3c2f61f2e27c865981d2e7aaf6b2cdf823030039)
$AAPL.US $AAPLB
#dusk 単一の機関との提携は、パイロットになり得ます。二つ目の提携が始まると、それは戦略のように見えてきます。
Duskの会話の大半はNPEXを中心に展開していますが、かなりそれは妥当です。とはいえDuskは、同じ規制枠組みのもとで運営されている別の欧州のDLT取引所である21Xとも提携しています。
その事実は、Duskが実際に何を構築しているのかという読みを変えます。
単一の取引所提携なら、1つの機関が実験することを決めただけかもしれません。別々にライセンスされた2つの取引所が、同じ基盤インフラを選んでいることは、単なる関係性だけでなく、コンプライアンスのモデルそのものが説得力を生んでいることを示唆します。Duskは金融アプリ向けのレイヤー1のプライバシーブロックチェーンであり、その「XSC(Confidential Security Contract)」標準があるからこそ、規制された枠組みの中で機密(コンフィデンシャル)なスマートコントラクトが最初に実現可能になります。2つ目の会場(取引所)が、実際に現れているだけで、それを実質的に検証しているというのがポイントです。
私は、どちらの提携も個別には評価されている以上に、これが重要だと思います。規制された取引所がインフラを気軽に採用することはありません。どんな統合も、法務レビュー、コンプライアンスの承認サインオフ、そして基盤技術が精査に耐えられない場合の評判リスクを伴います。2つの別々の機関が、それを独立してクリアしていることは、好条件が付いた1つの案件とは違うシグナルです。
反論はもっともです。提携が2つというのはまだ小さなサンプルであり、NPEXも21Xも、現時点では意味のある取引量を示してはいません。インフラに署名し、そこに実際の資本を流すことは、同じマイルストーンではありません。
複数の規制された取引所が同じコンプライアンス層に収束しているなら、それが実際のパターンになるか、あるいは偶然同じチェーンに着地した2つの孤立した賭けのままになるかのどちらかです。
2つ目のライセンス付き取引所提携は、Duskの機関投資家向け(インスティテューショナル)な論拠を、あなたがどれくらい真剣に受け止めるかを変えますか?
@Dusk $DUSK #dusk
$AAPL.US $AAPLB
3
2
194
PINNED
·
--
ブリッシュ
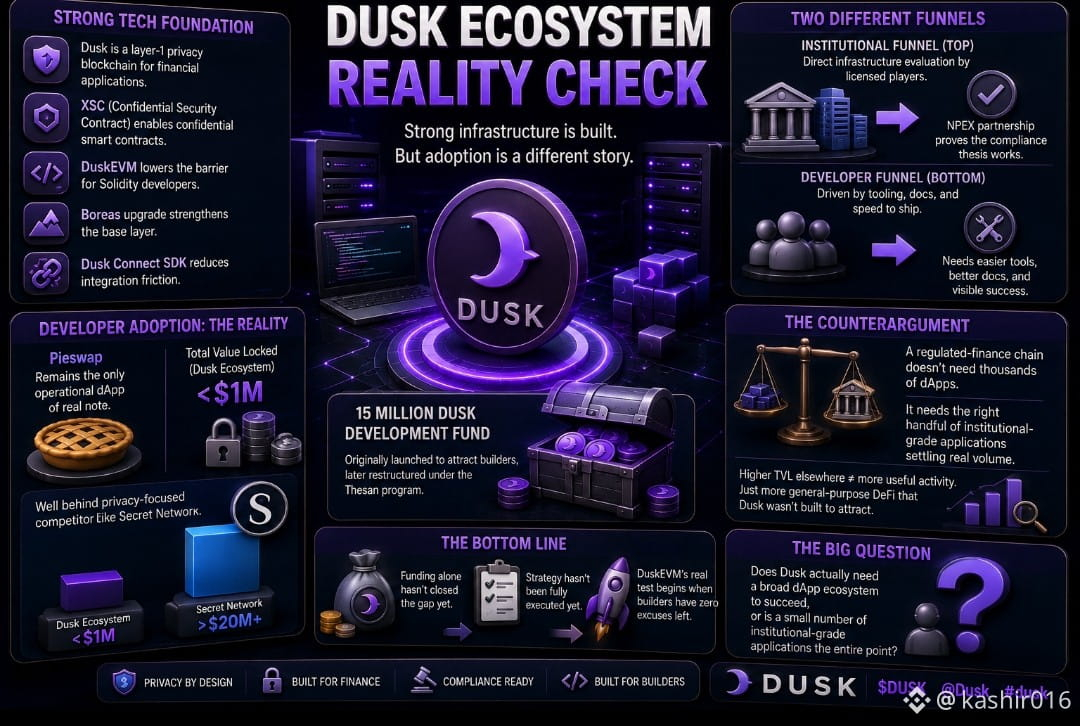
#dusk 誰もが、強力なインフラは自動的に開発者を惹きつけると当然のように思っています。技術を出せば、ビルダーがついてきて、エコシステムは自然に育つ、と。だが、Duskはその前提を確かめるのに役立つ一方で、率直な答えはもう少し複雑です。
技術的な根拠は本物です。Duskは金融アプリケーション向けのレイヤー1プライバシーブロックチェーンであり、そのConfidential Security Contract標準であるXSCは、多くのチェーンが単純に再現できない機密スマートコントラクトをサポートします。DuskEVMはSolidity開発者の参入障壁を下げ、そしてDusk Connectは、統合の摩擦を減らすことを目的にSDKを出荷しました。紙の上では、実際の開発者エコシステムが成立するための部品は揃っています。
しかし、その上に実際に何が作られているのかを見てください。Pieswapは、注目に値する稼働中dAppとして依然としてほぼ唯一の存在で、エコシステム全体の総ロック額も、Secret Networkのようなプライバシー重視の競合に大きく遅れ、依然として100万ドル未満にとどまっています。このギャップは、1500万DUSKの開発基金が存在しているにもかかわらず、のちにThesanプログラムのもとで再編されたにも関わらず起きています。
私の見立てです。NPEXのような機関向けの提携は、フルファネル上流でコンプライアンスの主張が機能することを示しています。つまり、認可された取引所が、インフラを直接評価する段階です。一方で、草の根の開発者採用という別のファネルでは、ツールの成熟度や、既存のEVMチェーンよりも早く出荷できる道がビルダーに見えているかが決定的になります。
反論も妥当です。規制された金融向けチェーンに、1,000ものdAppは不要です。必要なのは、実際に現実の取引量を処理して決済する、ほんの数件の機関品質のアプリケーションです。これは、イーサリアムの「何でもありのオープン」モデルとは異なる基準です。
それでも、資金だけではそのギャップをまだ埋められていません。ほとんど使われていない助成プールは、戦略が誤りである証拠ではありません。戦略がまだ十分に実行されていない証拠です。
では、Duskは成功するために広範なdAppエコシステムを本当に必要としているのでしょうか?それとも、少数の機関品質のアプリケーションこそが、この構想のすべてということなのでしょうか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(BTCUSDT)
{alpha}(560x3131f6b80c26936ab03f7d9d29eb4ddf36ac3fb5)
#dusk 誰もが、強力なインフラは自動的に開発者を惹きつけると当然のように思っています。技術を出せば、ビルダーがついてきて、エコシステムは自然に育つ、と。だが、Duskはその前提を確かめるのに役立つ一方で、率直な答えはもう少し複雑です。
技術的な根拠は本物です。Duskは金融アプリケーション向けのレイヤー1プライバシーブロックチェーンであり、そのConfidential Security Contract標準であるXSCは、多くのチェーンが単純に再現できない機密スマートコントラクトをサポートします。DuskEVMはSolidity開発者の参入障壁を下げ、そしてDusk Connectは、統合の摩擦を減らすことを目的にSDKを出荷しました。紙の上では、実際の開発者エコシステムが成立するための部品は揃っています。
しかし、その上に実際に何が作られているのかを見てください。Pieswapは、注目に値する稼働中dAppとして依然としてほぼ唯一の存在で、エコシステム全体の総ロック額も、Secret Networkのようなプライバシー重視の競合に大きく遅れ、依然として100万ドル未満にとどまっています。このギャップは、1500万DUSKの開発基金が存在しているにもかかわらず、のちにThesanプログラムのもとで再編されたにも関わらず起きています。
私の見立てです。NPEXのような機関向けの提携は、フルファネル上流でコンプライアンスの主張が機能することを示しています。つまり、認可された取引所が、インフラを直接評価する段階です。一方で、草の根の開発者採用という別のファネルでは、ツールの成熟度や、既存のEVMチェーンよりも早く出荷できる道がビルダーに見えているかが決定的になります。
反論も妥当です。規制された金融向けチェーンに、1,000ものdAppは不要です。必要なのは、実際に現実の取引量を処理して決済する、ほんの数件の機関品質のアプリケーションです。これは、イーサリアムの「何でもありのオープン」モデルとは異なる基準です。
それでも、資金だけではそのギャップをまだ埋められていません。ほとんど使われていない助成プールは、戦略が誤りである証拠ではありません。戦略がまだ十分に実行されていない証拠です。
では、Duskは成功するために広範なdAppエコシステムを本当に必要としているのでしょうか?それとも、少数の機関品質のアプリケーションこそが、この構想のすべてということなのでしょうか?
@Dusk $DUSK #dusk
1
236
·
--
ブリッシュ
#dusk $DUSK @Dusk_Foundation
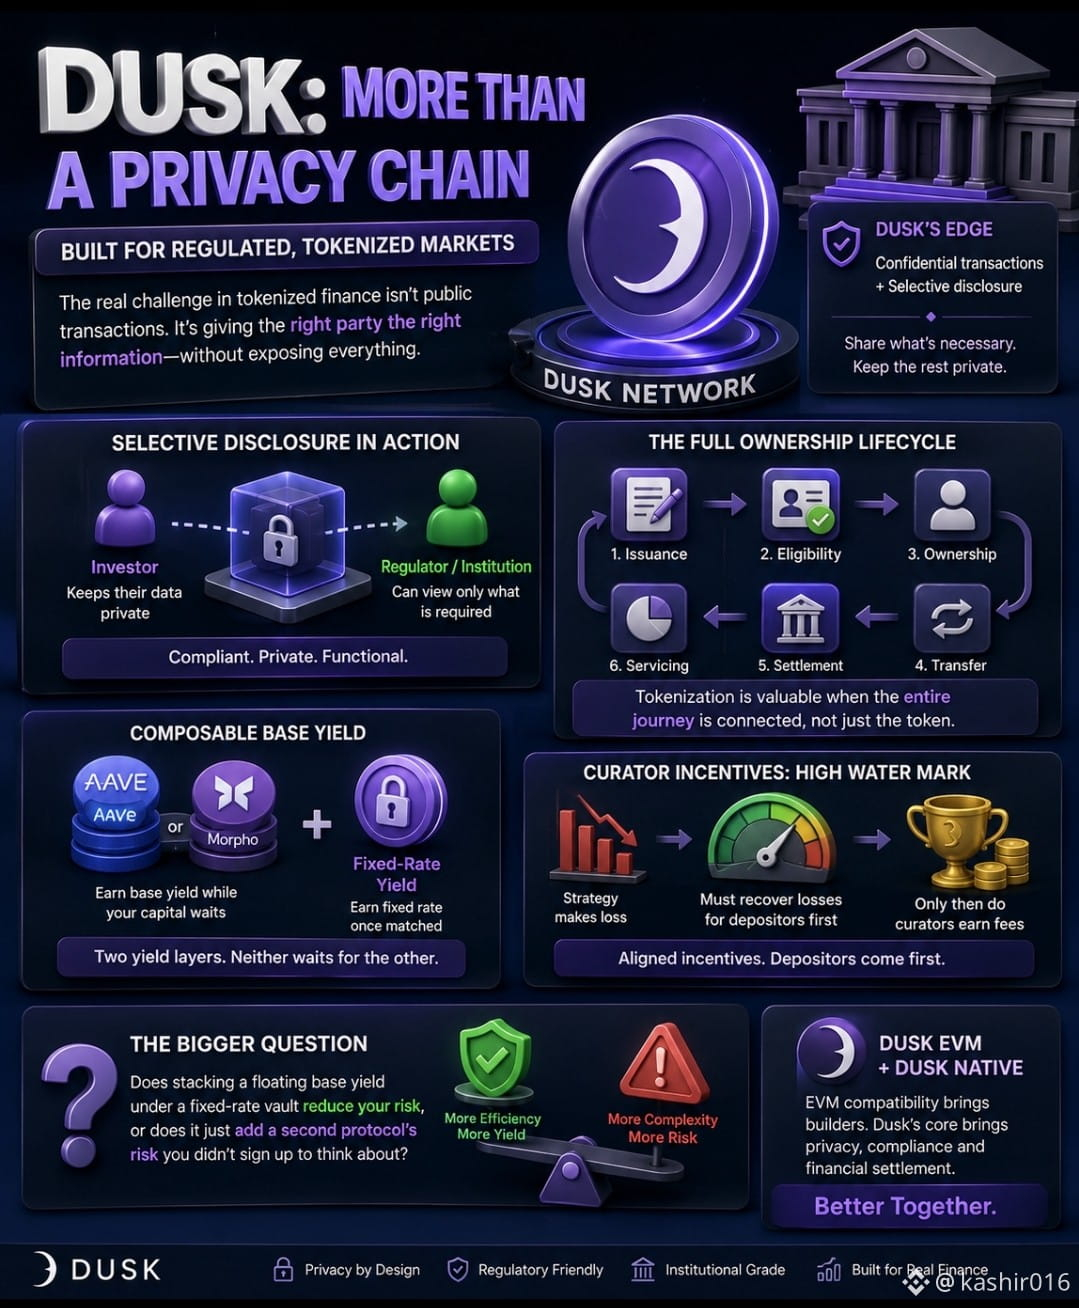
多くの人は、今でもダスクを「プライバシーのブロックチェーン」と表現します。
でも、それではもっと面白い部分を見落としていると思います。
規制された金融資産をオンチェーンに載せることの本当の問題は、取引が公開されることだけではありません。金融市場には、しばしば互いに相反する2つの要件があるのです。つまり、機関投資家は誰がその資産を保有してよいのかを把握する必要がある一方で、誰もがその保有の詳細すべてを見る必要はない。
そこに、ダスクのアプローチがより筋に合ってくる理由があります。
ダスクの現在のアーキテクチャは、機密トランザクションと選択的開示を中心に構築されています。つまり「すべてを隠す」という発想ではありません。投資家の記録全体をパブリックデータに変えることなく、必要な情報を適切な相手に渡すことに近いのです。
証券、ファンド、債券、その他の規制対象資産の話になると、この違いはずっと重要になります。単にトークンを動かすだけの場合とは比べものになりません。
また、ダスクのSMEトークン化に関する最新の考え方は、私にとって興味深い別の指摘も含んでいました。トークン化が「資産が分割可能になる」あるいは「オンチェーン表現を得る」だけで、価値が自動的に生まれるわけではない、という点です。
より大きな機会は、所有権のライフサイクル全体をつなぐことにあります。
発行 → 投資家の適格性 → 所有 → 移転 → 決済 → 配当またはその他のコーポレートアクション。
これらのステップが、まだ切り離されたシステムのままであれば、途中にトークンを置いても、市場は魔法のように良くなりません。
ダスクは、このプロセスの土台となるインフラを狙っているのは明らかです。
だからこそ私は、今はダスクEVMを以前とは違う目で見ています。EVM互換なら、馴染みのあるSolidityツールや、より多くのビルダーを呼び込める。一方でダスクのネイティブスタックは、プライバシー、コンプライアンス、金融決済にまだ重点が置かれています。
どちらか一方の要素だけよりも、この組み合わせのほうがはるかに面白い。
とはいえ、ダスクにはまだ証明しなければならないことがあります。このアーキテクチャは、実際の規制対象の資産や、現実の市場活動を引き寄せられるのか?
{future}(PENGUUSDT)
{future}(LITUSDT)
@Dusk_Foundation #dusk $SPK $BTC
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
多くの人は、今でもダスクを「プライバシーのブロックチェーン」と表現します。
でも、それではもっと面白い部分を見落としていると思います。
規制された金融資産をオンチェーンに載せることの本当の問題は、取引が公開されることだけではありません。金融市場には、しばしば互いに相反する2つの要件があるのです。つまり、機関投資家は誰がその資産を保有してよいのかを把握する必要がある一方で、誰もがその保有の詳細すべてを見る必要はない。
そこに、ダスクのアプローチがより筋に合ってくる理由があります。
ダスクの現在のアーキテクチャは、機密トランザクションと選択的開示を中心に構築されています。つまり「すべてを隠す」という発想ではありません。投資家の記録全体をパブリックデータに変えることなく、必要な情報を適切な相手に渡すことに近いのです。
証券、ファンド、債券、その他の規制対象資産の話になると、この違いはずっと重要になります。単にトークンを動かすだけの場合とは比べものになりません。
また、ダスクのSMEトークン化に関する最新の考え方は、私にとって興味深い別の指摘も含んでいました。トークン化が「資産が分割可能になる」あるいは「オンチェーン表現を得る」だけで、価値が自動的に生まれるわけではない、という点です。
より大きな機会は、所有権のライフサイクル全体をつなぐことにあります。
発行 → 投資家の適格性 → 所有 → 移転 → 決済 → 配当またはその他のコーポレートアクション。
これらのステップが、まだ切り離されたシステムのままであれば、途中にトークンを置いても、市場は魔法のように良くなりません。
ダスクは、このプロセスの土台となるインフラを狙っているのは明らかです。
だからこそ私は、今はダスクEVMを以前とは違う目で見ています。EVM互換なら、馴染みのあるSolidityツールや、より多くのビルダーを呼び込める。一方でダスクのネイティブスタックは、プライバシー、コンプライアンス、金融決済にまだ重点が置かれています。
どちらか一方の要素だけよりも、この組み合わせのほうがはるかに面白い。
とはいえ、ダスクにはまだ証明しなければならないことがあります。このアーキテクチャは、実際の規制対象の資産や、現実の市場活動を引き寄せられるのか?
@Dusk #dusk $SPK $BTC
4
2
133
·
--
ブリッシュ
#dusk $DUSK @Dusk_Foundation 以下の投稿のためのマスターダイアグラムを作成してください(Binance Square用)
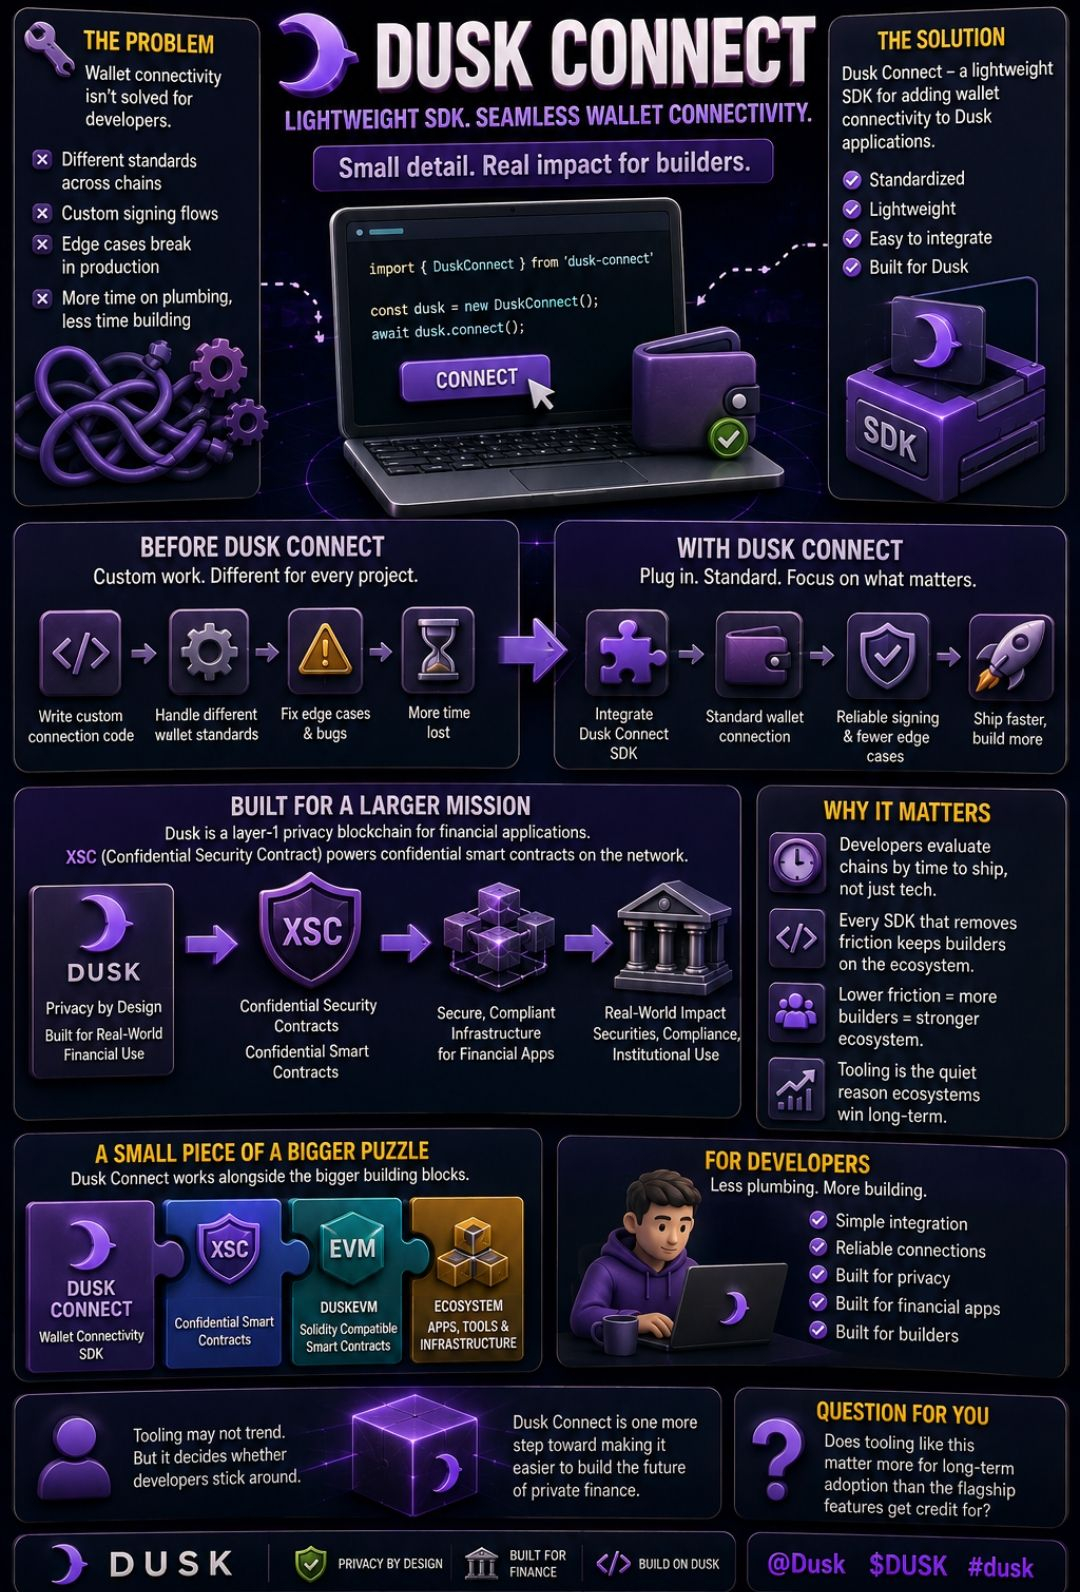
ウォレット接続は「解決済みの問題」に聞こえるかもしれませんが、実際にそれを構築する開発者になると話は別です。各チェーンには独自の接続規格があり、それぞれ独自の署名フローがあり、さらに本番環境で壊れる独自の例外ケースがあります。
Duskはまさにこのためのものを用意しました。Dusk Connectは、Duskアプリにウォレット接続を追加するための軽量SDKです。
小さなディテールですが、現実のインパクトがあります。これまでDuskアプリにウォレット接続を統合するには、プロジェクトごとにより多くのカスタム作業が必要でした。今では、開発者が毎回作り直すのではなく、標準の部品としてそのまま差し込めます。
なぜこれが、想像以上に重要だと思うのか。Duskは、金融アプリ向けのレイヤー1のプライバシーブロックチェーンとして位置付けています。ネットワーク上で機密スマートコントラクトを動かすのが、DuskのConfidential Security Contract標準であるXSCです。しかし、それを土台にする開発が必要以上に難しいままだと、実際のユーザーには届きません。コンプライアンス基盤は、開発者が本当にそれを使って作りに来る場合にだけ意味を持ちます。
ツールのリリースは、パートナーシップのニュースや価格変動ほど注目されません。誰もDusk Connectをチャートに載せていません。でも、開発者の摩擦は、基盤となる技術が堅実でもエコシステムが停滞する静かな理由のひとつです。
建てる側の目線で考えてみてください。チェーンを評価する開発者は、技術的に「可能かどうか」だけでなく、「本来のプロダクトを出すまでに配管(配線)作業でどれだけ時間を使うのか」も天秤にかけています。カスタム作業を減らすSDKが増えるほど、別のチェーンを選ぶ理由が1つ減ります。
XSCやDuskEVMの隣にある小さな要素に見えるかもしれませんが、小さな要素こそが、開発者が実際に何かを出すところまで居続けるかどうかを決めることが多いのです。
このようなツールは、看板機能が得る評価よりも、長期的な導入においてより重要なのでしょうか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{alpha}(560xeec6574eabba52bac3f0277f2cd5ac7e67197886)
$AAPLB
#dusk $DUSK @Dusk 以下の投稿のためのマスターダイアグラムを作成してください(Binance Square用)
ウォレット接続は「解決済みの問題」に聞こえるかもしれませんが、実際にそれを構築する開発者になると話は別です。各チェーンには独自の接続規格があり、それぞれ独自の署名フローがあり、さらに本番環境で壊れる独自の例外ケースがあります。
Duskはまさにこのためのものを用意しました。Dusk Connectは、Duskアプリにウォレット接続を追加するための軽量SDKです。
小さなディテールですが、現実のインパクトがあります。これまでDuskアプリにウォレット接続を統合するには、プロジェクトごとにより多くのカスタム作業が必要でした。今では、開発者が毎回作り直すのではなく、標準の部品としてそのまま差し込めます。
なぜこれが、想像以上に重要だと思うのか。Duskは、金融アプリ向けのレイヤー1のプライバシーブロックチェーンとして位置付けています。ネットワーク上で機密スマートコントラクトを動かすのが、DuskのConfidential Security Contract標準であるXSCです。しかし、それを土台にする開発が必要以上に難しいままだと、実際のユーザーには届きません。コンプライアンス基盤は、開発者が本当にそれを使って作りに来る場合にだけ意味を持ちます。
ツールのリリースは、パートナーシップのニュースや価格変動ほど注目されません。誰もDusk Connectをチャートに載せていません。でも、開発者の摩擦は、基盤となる技術が堅実でもエコシステムが停滞する静かな理由のひとつです。
建てる側の目線で考えてみてください。チェーンを評価する開発者は、技術的に「可能かどうか」だけでなく、「本来のプロダクトを出すまでに配管(配線)作業でどれだけ時間を使うのか」も天秤にかけています。カスタム作業を減らすSDKが増えるほど、別のチェーンを選ぶ理由が1つ減ります。
XSCやDuskEVMの隣にある小さな要素に見えるかもしれませんが、小さな要素こそが、開発者が実際に何かを出すところまで居続けるかどうかを決めることが多いのです。
このようなツールは、看板機能が得る評価よりも、長期的な導入においてより重要なのでしょうか?
@Dusk $DUSK #dusk
$AAPLB
4
3
184
·
--
ブリッシュ
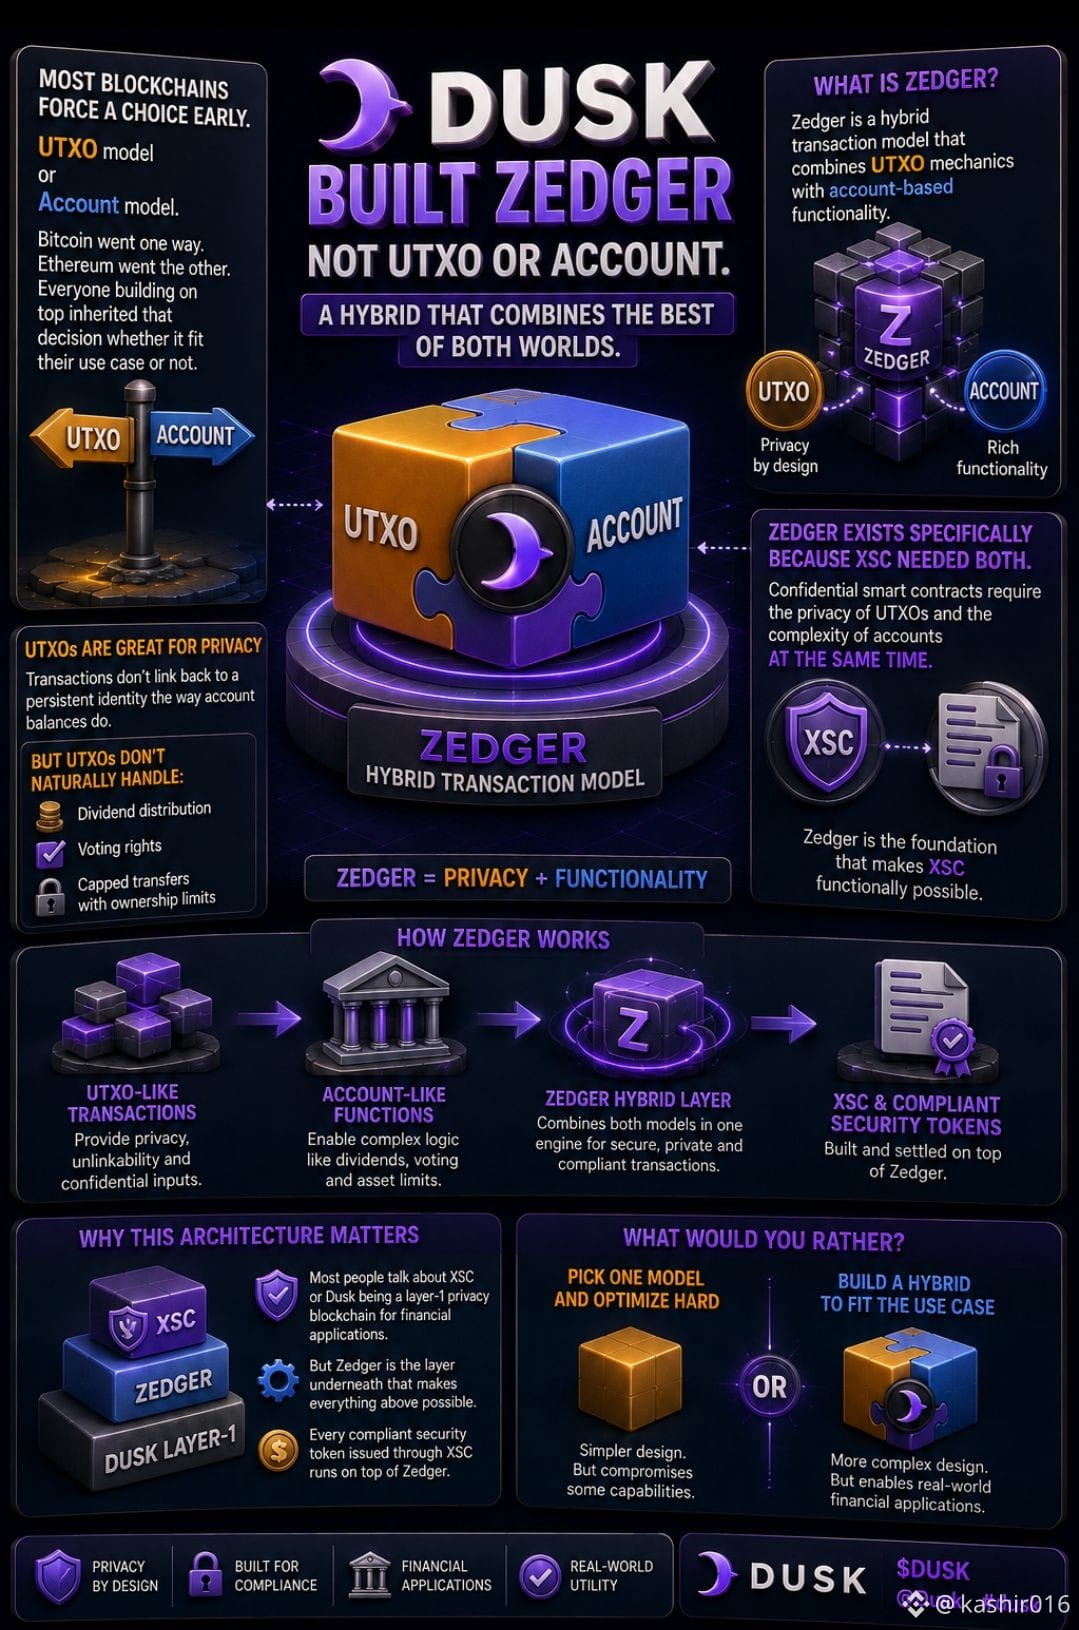
#dusk $DUSK @Dusk_Foundation ほとんどのブロックチェーンは、早い段階で選択を迫られます。UTXOモデルかアカウントモデルか。ビットコインは一方へ、イーサリアムはもう一方へ進み、その上に構築する人々は、それが自分のユースケースに合うかどうかに関わらず、その決定を引き継ぎました。
Duskはどちらも選びませんでした。代わりにZedgerを構築したのです。
Zedgerは、UTXOの仕組みとアカウントベースの機能を組み合わせたハイブリッドなトランザクションモデルです。どちらか一方だけでは、Duskが実際に必要としていたものを支えきれませんでした。UTXOは、取引がアカウント残高のように永続的なアイデンティティに紐づかないため、プライバシーに優れています。しかし、有価証券の決済には、UTXOが自然にはうまく扱えない要素が必要です。配当の分配。議決権。特定の所有権の上限を伴う送金の制限。
この部分は、多くの説明で抜け落ちます。Zedgerは、まさにXSC(Confidential Security Contract)の標準が「両方を同時に行える」トランザクションモデルを必要としたために存在します。機密スマートコントラクトは、UTXOのプライバシー特性と、アカウントが持つ機能の複雑さを同時に要求します。どちらか一方のモデルだけでは、その両立はできません。
トランザクションモデルが、Duskのコンプライアンス・ストーリーの実際の土台になるとは、私は想像していませんでした。多くの人は、最初からXSCへ、あるいはDuskが金融アプリケーション向けのレイヤー1のプライバシーブロックチェーンだという話へ直行し、その前提となってXSCを機能的に成立させる、いちばん下のレイヤーを見落としています。
こうしたアーキテクチャ上の意思決定は、エンドユーザーからは見えないため、注目されることはほとんどありません。誰もZedgerを直接操作しません。しかし、XSCを通じて発行されるすべての準拠(コンプライアンス)されたセキュリティ・トークンは、その上で動いています。
あなたは、ブロックチェーンに1つのトランザクションモデルを選ばせて徹底的に最適化するのが良いと思いますか?それとも、特定のユースケースにきちんと合うように、ハイブリッドを構築するのが良いでしょうか?
@Dusk_Foundation $DUSK #dusk
{future}(TRBUSDT)
{future}(DUSKUSDT)
{future}(HEMIUSDT)
$RED
#dusk $DUSK @Dusk ほとんどのブロックチェーンは、早い段階で選択を迫られます。UTXOモデルかアカウントモデルか。ビットコインは一方へ、イーサリアムはもう一方へ進み、その上に構築する人々は、それが自分のユースケースに合うかどうかに関わらず、その決定を引き継ぎました。
Duskはどちらも選びませんでした。代わりにZedgerを構築したのです。
Zedgerは、UTXOの仕組みとアカウントベースの機能を組み合わせたハイブリッドなトランザクションモデルです。どちらか一方だけでは、Duskが実際に必要としていたものを支えきれませんでした。UTXOは、取引がアカウント残高のように永続的なアイデンティティに紐づかないため、プライバシーに優れています。しかし、有価証券の決済には、UTXOが自然にはうまく扱えない要素が必要です。配当の分配。議決権。特定の所有権の上限を伴う送金の制限。
この部分は、多くの説明で抜け落ちます。Zedgerは、まさにXSC(Confidential Security Contract)の標準が「両方を同時に行える」トランザクションモデルを必要としたために存在します。機密スマートコントラクトは、UTXOのプライバシー特性と、アカウントが持つ機能の複雑さを同時に要求します。どちらか一方のモデルだけでは、その両立はできません。
トランザクションモデルが、Duskのコンプライアンス・ストーリーの実際の土台になるとは、私は想像していませんでした。多くの人は、最初からXSCへ、あるいはDuskが金融アプリケーション向けのレイヤー1のプライバシーブロックチェーンだという話へ直行し、その前提となってXSCを機能的に成立させる、いちばん下のレイヤーを見落としています。
こうしたアーキテクチャ上の意思決定は、エンドユーザーからは見えないため、注目されることはほとんどありません。誰もZedgerを直接操作しません。しかし、XSCを通じて発行されるすべての準拠(コンプライアンス)されたセキュリティ・トークンは、その上で動いています。
あなたは、ブロックチェーンに1つのトランザクションモデルを選ばせて徹底的に最適化するのが良いと思いますか?それとも、特定のユースケースにきちんと合うように、ハイブリッドを構築するのが良いでしょうか?
@Dusk $DUSK #dusk
$RED
5
6
91
·
--
ブリッシュ
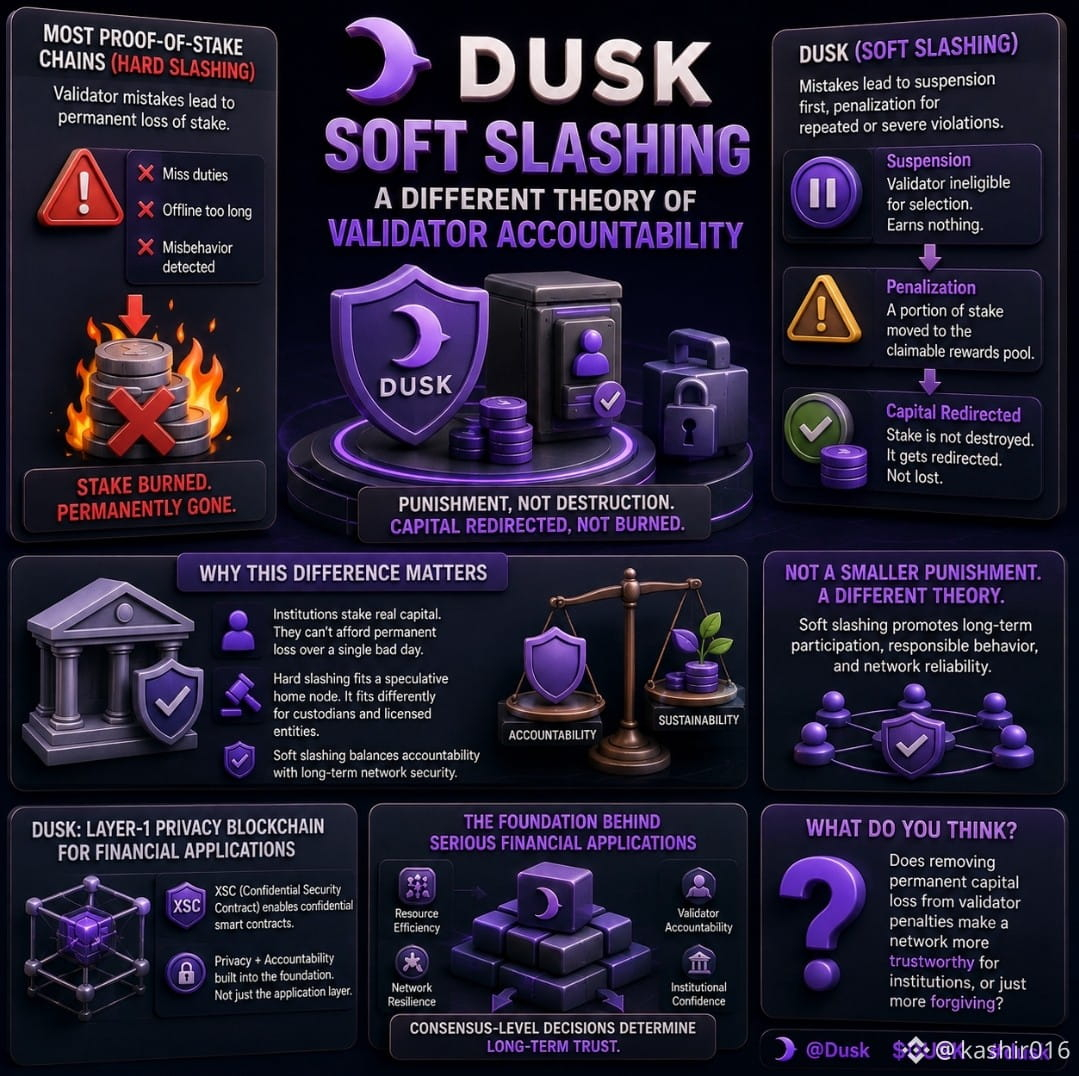
#dusk $DUSK @Dusk_Foundation 不正なプルーフ・オブ・ステーク(PoS)チェーンでは、バリデータのミスが起きたときの扱いは概ね同じです。義務を果たし損ねて、オフラインになったまま長時間放置されるか、不正行為をしているところを見つかると、ステークの一部が焼却されます。永久に消滅。
しかし、Duskはそうではありません。
Duskは「ソフト・スラッシング」という仕組みを使います。しくじったバリデータは一定期間、出場(選定)の対象外となり、その期間中は報酬を得られません。繰り返し、あるいはより重大な違反がある場合はより厳しいペナルティが科され、破壊されるのではなく、ステークの一部が「請求可能な報酬プール」に移されます。資本が消えるわけではありません。別のところへ振り替えられるのです。
正直に言うと、私の最初の反応は「それは本来よりも甘すぎる話に聞こえる」というものでした。罰が軽いほど、規律も緩むはずだと考えがちです。
でも、Duskが実際に誰のために構築しているのかを見てください。規制された有価証券を決済するネットワークを守るために、実際の資本をステークする機関は、たった一度の不手際で自分のポジションを永久に焼き払われたくありません。ハード・スラッシングは、家庭用ノードのような投機目的のバリデータには適しています。ですが、バリデータがカストディ(保管)を行う主体であったり、どこか別の場所で実際の説明責任が求められるライセンス事業者である場合は、話が変わります。
これは、そもそもDuskが最初から「金融アプリケーション向けレイヤー1のプライバシー・ブロックチェーン」として存在する理由にも直結しています。XSCやコンフィデンシャル・スマートコントラクトには注目が集まりがちですが、このような合意(コンセンサス)レベルの判断こそが、重大な資本が長期的にチェーン上のインフラを運用する意思を持てるかどうかを実際に左右します。
ソフト・スラッシングは「より小さな罰」ではありません。バリデータの不正を防ぐための、別の理論なのです。
バリデータのペナルティから永久的な資本損失を取り除くことで、ネットワークは機関にとってより信頼できるものになるのか。それとも、単により寛大になるだけでしょうか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(REDUSDT)
{future}(HEMIUSDT)
$NVDAB
#dusk $DUSK @Dusk 不正なプルーフ・オブ・ステーク(PoS)チェーンでは、バリデータのミスが起きたときの扱いは概ね同じです。義務を果たし損ねて、オフラインになったまま長時間放置されるか、不正行為をしているところを見つかると、ステークの一部が焼却されます。永久に消滅。
しかし、Duskはそうではありません。
Duskは「ソフト・スラッシング」という仕組みを使います。しくじったバリデータは一定期間、出場(選定)の対象外となり、その期間中は報酬を得られません。繰り返し、あるいはより重大な違反がある場合はより厳しいペナルティが科され、破壊されるのではなく、ステークの一部が「請求可能な報酬プール」に移されます。資本が消えるわけではありません。別のところへ振り替えられるのです。
正直に言うと、私の最初の反応は「それは本来よりも甘すぎる話に聞こえる」というものでした。罰が軽いほど、規律も緩むはずだと考えがちです。
でも、Duskが実際に誰のために構築しているのかを見てください。規制された有価証券を決済するネットワークを守るために、実際の資本をステークする機関は、たった一度の不手際で自分のポジションを永久に焼き払われたくありません。ハード・スラッシングは、家庭用ノードのような投機目的のバリデータには適しています。ですが、バリデータがカストディ(保管)を行う主体であったり、どこか別の場所で実際の説明責任が求められるライセンス事業者である場合は、話が変わります。
これは、そもそもDuskが最初から「金融アプリケーション向けレイヤー1のプライバシー・ブロックチェーン」として存在する理由にも直結しています。XSCやコンフィデンシャル・スマートコントラクトには注目が集まりがちですが、このような合意(コンセンサス)レベルの判断こそが、重大な資本が長期的にチェーン上のインフラを運用する意思を持てるかどうかを実際に左右します。
ソフト・スラッシングは「より小さな罰」ではありません。バリデータの不正を防ぐための、別の理論なのです。
バリデータのペナルティから永久的な資本損失を取り除くことで、ネットワークは機関にとってより信頼できるものになるのか。それとも、単により寛大になるだけでしょうか?
@Dusk $DUSK #dusk
$NVDAB
10
8
431
·
--
ブリッシュ
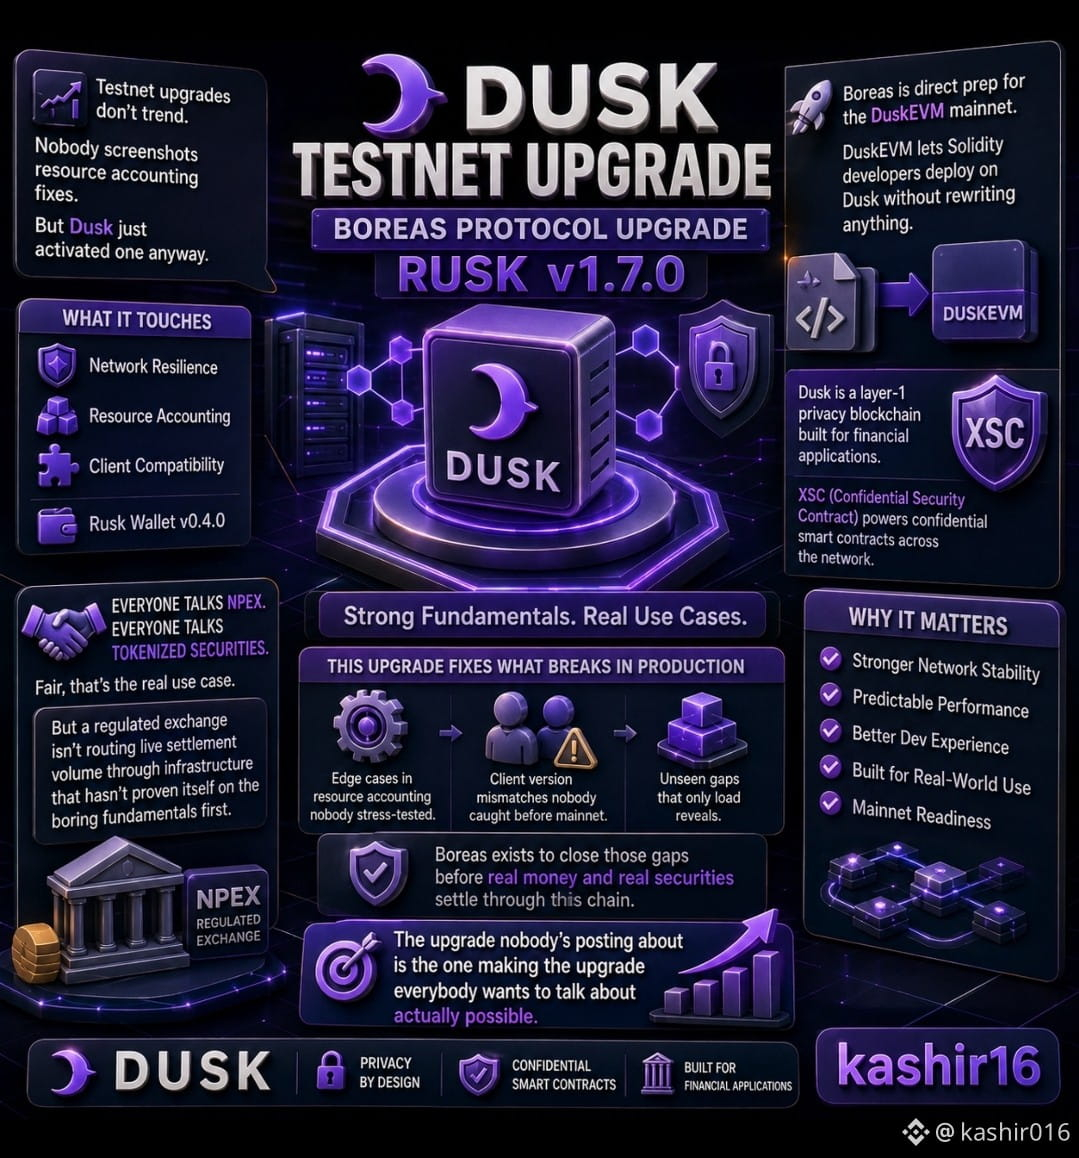
#dusk $DUSK @Dusk_Foundation テストネットのアップグレードは伸びない。誰もリソース計上の修正をスクリーンショットしない。
しかしDuskはそれでも実際に1つ有効化した。Boreas Protocol Upgrade、Rusk v1.7.0。
実際に触れるもの:ネットワークの耐久性(レジリエンス)。リソース計上。クライアント互換性。Rusk Walletもそれに合わせてv0.4.0へ移行した。
なぜテストネットの更新を気にするのか。それはBoreasがDuskEVMメインネットへの直接の準備だからだ。DuskEVMなら、Solidity開発者がDuskに何も書き換えずにデプロイできる。これは基盤となるレイヤーがまず問題なく動いていることが前提だ。
Duskは金融アプリケーション向けに作られたレイヤー1のプライバシーブロックチェーンだ。XSCという、そのConfidential Security Contract(機密セキュリティ契約)標準が、ネットワーク全体で機密スマートコントラクトを動かしている。だが、負荷を予測可能にさばけないチェーンでは、そのどれも関係ない。
みんなNPEXの話をする。みんなトークン化証券の話をする。わかる、でも本当の用途はそこだ。とはいえ、規制された取引所が、まずは退屈な基礎が実証されていないインフラに、ライブの決済ボリュームを流しているわけではない。
ほとんどのDuskのコンテンツでスキップされるのはこの部分だ。誰も投稿していないアップグレードこそ、みんなが話したいと思っているアップグレードを実現可能にしている。
実運用で本当に壊れるのは何かを考えてみてほしい。誰も作っていない機能の話ではない。リソース計上でストレステストされていないイレギュラーケース。メインネットの前に誰も見つけていなかったクライアントのバージョン不一致。Boreasは、現実のお金と現実の証券がこのチェーンを通って決済される前に、まさにそういったギャップを埋めるために存在する。
それはパートナーシップ発表とは別種のニュース性だけど、パートナーシップ発表が6か月後も持ちこたえるかどうかを決めるのはこういう話だ。
テストネットのマイルストーンは追ってる?それともパートナーシップのニュースだけ?
@Dusk_Foundation $DUSK #dusk
{future}(REDUSDT)
{future}(VELVETUSDT)
{future}(AIOUSDT)
$DUSK
#dusk $DUSK @Dusk テストネットのアップグレードは伸びない。誰もリソース計上の修正をスクリーンショットしない。
しかしDuskはそれでも実際に1つ有効化した。Boreas Protocol Upgrade、Rusk v1.7.0。
実際に触れるもの:ネットワークの耐久性(レジリエンス)。リソース計上。クライアント互換性。Rusk Walletもそれに合わせてv0.4.0へ移行した。
なぜテストネットの更新を気にするのか。それはBoreasがDuskEVMメインネットへの直接の準備だからだ。DuskEVMなら、Solidity開発者がDuskに何も書き換えずにデプロイできる。これは基盤となるレイヤーがまず問題なく動いていることが前提だ。
Duskは金融アプリケーション向けに作られたレイヤー1のプライバシーブロックチェーンだ。XSCという、そのConfidential Security Contract(機密セキュリティ契約)標準が、ネットワーク全体で機密スマートコントラクトを動かしている。だが、負荷を予測可能にさばけないチェーンでは、そのどれも関係ない。
みんなNPEXの話をする。みんなトークン化証券の話をする。わかる、でも本当の用途はそこだ。とはいえ、規制された取引所が、まずは退屈な基礎が実証されていないインフラに、ライブの決済ボリュームを流しているわけではない。
ほとんどのDuskのコンテンツでスキップされるのはこの部分だ。誰も投稿していないアップグレードこそ、みんなが話したいと思っているアップグレードを実現可能にしている。
実運用で本当に壊れるのは何かを考えてみてほしい。誰も作っていない機能の話ではない。リソース計上でストレステストされていないイレギュラーケース。メインネットの前に誰も見つけていなかったクライアントのバージョン不一致。Boreasは、現実のお金と現実の証券がこのチェーンを通って決済される前に、まさにそういったギャップを埋めるために存在する。
それはパートナーシップ発表とは別種のニュース性だけど、パートナーシップ発表が6か月後も持ちこたえるかどうかを決めるのはこういう話だ。
テストネットのマイルストーンは追ってる?それともパートナーシップのニュースだけ?
@Dusk $DUSK #dusk
$DUSK
24
16
121
·
--
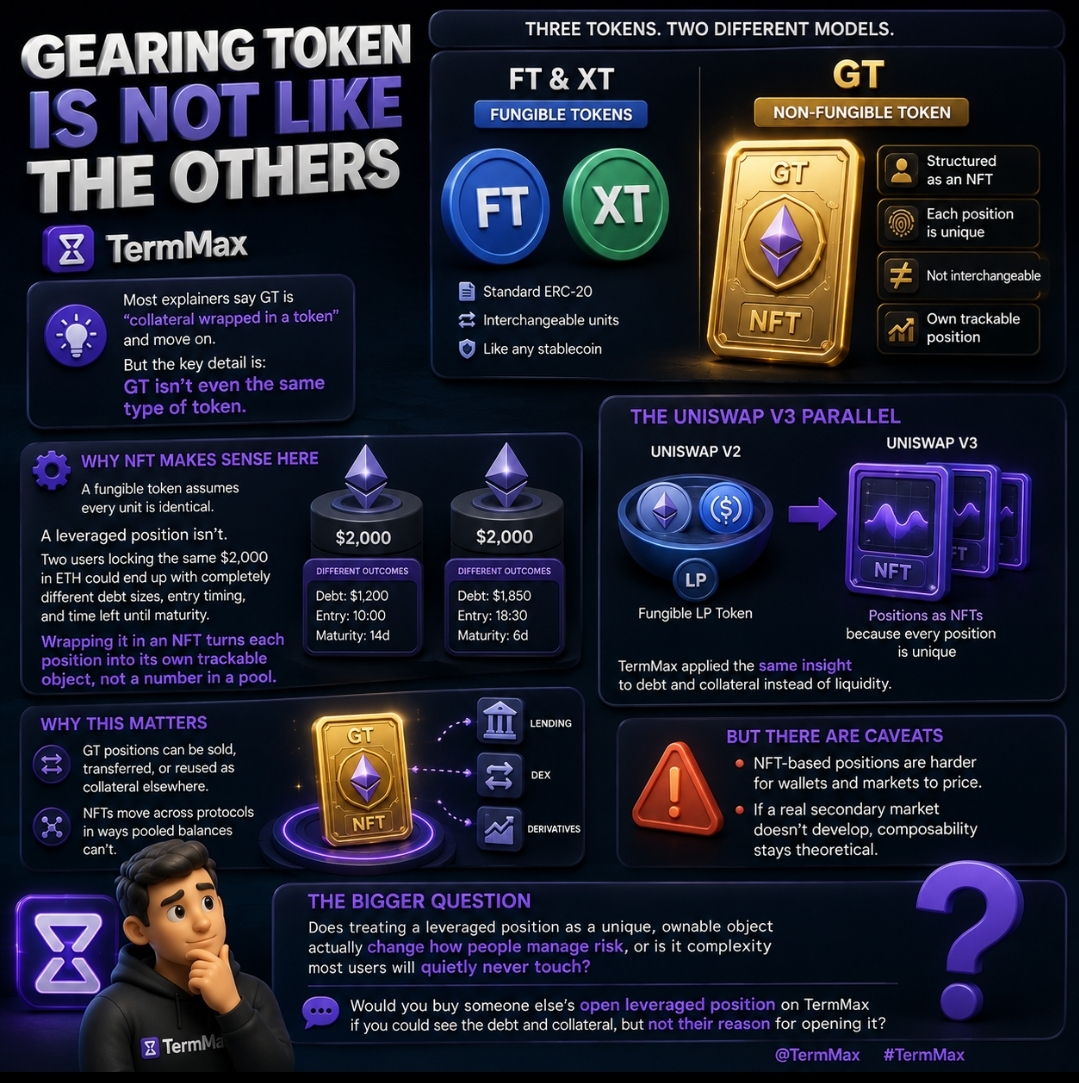
TermMax GT の NFT 構造は、私が本当に注目した部分です。
各レバレッジ取引ポジションはそれぞれ固有なので、一般的な代替可能な残高として扱うよりも、NFT のように扱うほうが理にかなっています。
TermMax GT の NFT 構造は、私が本当に注目した部分です。
各レバレッジ取引ポジションはそれぞれ固有なので、一般的な代替可能な残高として扱うよりも、NFT のように扱うほうが理にかなっています。
各レバレッジ取引ポジションはそれぞれ固有なので、一般的な代替可能な残高として扱うよりも、NFT のように扱うほうが理にかなっています。
kashir016
·
--
ブリッシュ#termmax @TermMax 多くの解説者は、TermMaxのGearing Token(GT)を「トークンでラップされた担保」として説明して終わりです。ですが、彼らが見落としているのは、GTがシステムの他の部分とはそもそも同じ種類のトークンではないという点です。FTとXTは標準的なERC-20で、ステーブルコインと同様に交換可能なユニットです。GTはNFTとして構成されています。この一事が、私はプロダクト全体の読み方を変えました。
理屈は、腰を据えて考えると納得できます。代替可能(ファンジブル)トークンは、すべての単位が同一であることを前提にしています。しかしレバレッジされたポジションは違います。同じ$2,000のETHを2人がロックしたとしても、債務の規模、エントリーのタイミング、満期までの残り時間はまったく異なるものになり得ます。それをNFTで包むことで、各ポジションが「共通のプールの中の数字」ではなく「追跡可能な個別のオブジェクト」になります。
私の関心を引いたのは、これがUniswap V3が、ファンジブルなLPトークンからNFTの流動性ポジションへ移行したときに使ったのと同じ発想だという点です。集中流動性では、どのポジションも同一ではなかったからです。TermMaxは、その洞察を流動性ではなく、債務と担保に適用しました。理論上は、GTのポジションは売却したり、譲渡したり、他の場所で担保として再利用したりもできるはずです。NFTは、プールされた残高のような“混ぜ合わせ”ではなく、プロトコル間で移動できるためです。
とはいえ、私はまだこれが実用上の大きな利点になるとまでは確信していません。NFTベースのポジションは、単純なERC-20残高と比べてウォレットやセカンダリーマーケットが価格をきれいに付けるのが難しいからです。もしGTの本格的な実セカンダリー市場が育たなければ、この相互運用性は「理屈上のもの」のままになり、実際に人々が使うものにはならないかもしれません。
より大きな問いは、レバレッジされたポジションを“固有で、自分で保有できるオブジェクト”として扱うことが、実際に人々のリスク管理の方法を変えるのか、それとも、多くのユーザーがこっそり触れないままになる単なる複雑さに過ぎないのか、ということです。
もしTermMaxで他人のオープンなレバレッジポジションを見られて、債務と担保は分かるけれど、その開設理由は分からないとしたら、あなたはその人のポジションを買いたいと思いますか?
@TermMax #TermMax #termax
2
66
·
--
ブリッシュ
本人確認中
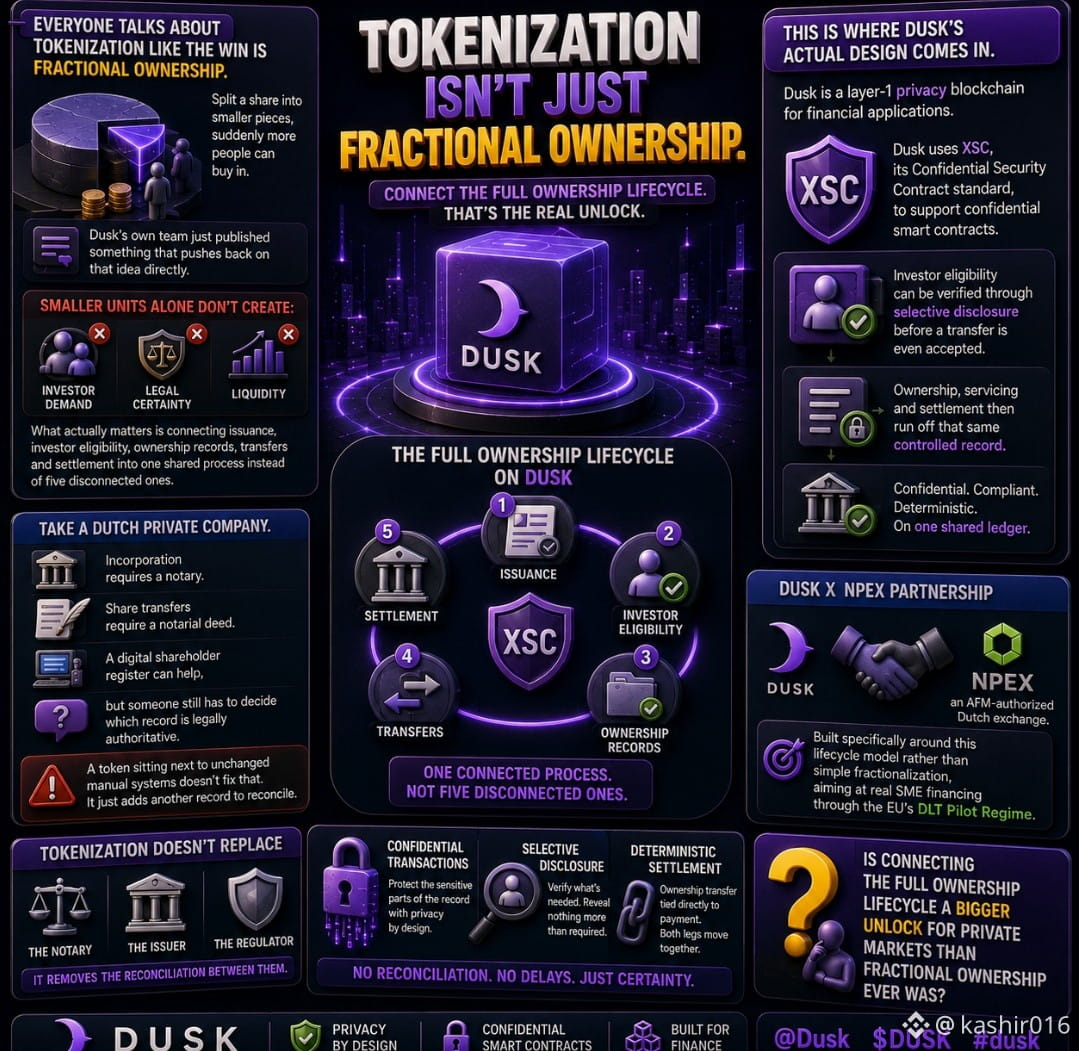
#dusk $DUSK @Dusk_Foundation 誰もがトークン化について語り、「勝ち」とは分割された持分だと言う。しかし、1株をより小さな単位に分ければ、突然より多くの人が買えるようになる。Duskの自社チームは、その考えに正面から反論する内容を最近公開した。
小さな単位だけでは、投資家需要、法的な確実性、あるいは流動性は生まれない。本当に重要なのは、発行、投資家の適格性、保有記録、移転、決済を、5つに分断された別々のプロセスではなく、1つの共通プロセスとしてつなぐことだ。
オランダの非公開会社を例にしよう。設立には公証人が必要で、株式の移転には公正証書(notarial deed)が要る。デジタルの株主名簿は役立つかもしれないが、どの記録が法的に権威あるものかを最終的に決めるのは誰かという問題は残る。変更されない手作業のシステムの隣にトークンを置いたところで、その問題は解決しない。単に突き合わせ(照合)が必要な別の記録が増えるだけだ。
ここでDuskの実際の設計が効いてくる。金融アプリケーション向けのレイヤー1のプライバシーブロックチェーンとして、DuskはXSC(Confidential Security Contractの標準)を用い、移転が受け付けられる前に選択的開示によって投資家の適格性を検証できる秘匿型スマートコントラクトを支える。所有、サービシング、決済は、その同じ制御された記録を起点にして実行される。
AFM認可のオランダの取引所NPEXとの提携は、単なる分割(フラクショナル化)ではなく、このライフサイクルのモデルに特化して構築されており、EUのDLTパイロット制度を通じて、現実のSME(中小企業)向け資金調達を目指している。
トークン化は、公証人・発行体・規制当局を置き換えるものではない。それらの間に生じる照合作業を取り除くのだ。秘匿取引と選択的開示により、その記録に含まれる機微な部分は保護される。さらに、決定論的な決済が、所有権の移転を支払いに直接結び付けることで、2つの要素は“あとから別々に照合して合わせる”のではなく、一緒に動く。
プライベート市場において、完全な所有権のライフサイクルをつなぐことは、これまでの分割持分の何倍もの大きな解放(アンロック)になり得るのだろうか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(BTWUSDT)
{alpha}(560xeec6574eabba52bac3f0277f2cd5ac7e67197886)
$TRIA
#dusk $DUSK @Dusk 誰もがトークン化について語り、「勝ち」とは分割された持分だと言う。しかし、1株をより小さな単位に分ければ、突然より多くの人が買えるようになる。Duskの自社チームは、その考えに正面から反論する内容を最近公開した。
小さな単位だけでは、投資家需要、法的な確実性、あるいは流動性は生まれない。本当に重要なのは、発行、投資家の適格性、保有記録、移転、決済を、5つに分断された別々のプロセスではなく、1つの共通プロセスとしてつなぐことだ。
オランダの非公開会社を例にしよう。設立には公証人が必要で、株式の移転には公正証書(notarial deed)が要る。デジタルの株主名簿は役立つかもしれないが、どの記録が法的に権威あるものかを最終的に決めるのは誰かという問題は残る。変更されない手作業のシステムの隣にトークンを置いたところで、その問題は解決しない。単に突き合わせ(照合)が必要な別の記録が増えるだけだ。
ここでDuskの実際の設計が効いてくる。金融アプリケーション向けのレイヤー1のプライバシーブロックチェーンとして、DuskはXSC(Confidential Security Contractの標準)を用い、移転が受け付けられる前に選択的開示によって投資家の適格性を検証できる秘匿型スマートコントラクトを支える。所有、サービシング、決済は、その同じ制御された記録を起点にして実行される。
AFM認可のオランダの取引所NPEXとの提携は、単なる分割(フラクショナル化)ではなく、このライフサイクルのモデルに特化して構築されており、EUのDLTパイロット制度を通じて、現実のSME(中小企業)向け資金調達を目指している。
トークン化は、公証人・発行体・規制当局を置き換えるものではない。それらの間に生じる照合作業を取り除くのだ。秘匿取引と選択的開示により、その記録に含まれる機微な部分は保護される。さらに、決定論的な決済が、所有権の移転を支払いに直接結び付けることで、2つの要素は“あとから別々に照合して合わせる”のではなく、一緒に動く。
プライベート市場において、完全な所有権のライフサイクルをつなぐことは、これまでの分割持分の何倍もの大きな解放(アンロック)になり得るのだろうか?
@Dusk $DUSK #dusk
$TRIA
55
19
1.3k
·
--
ブリッシュ
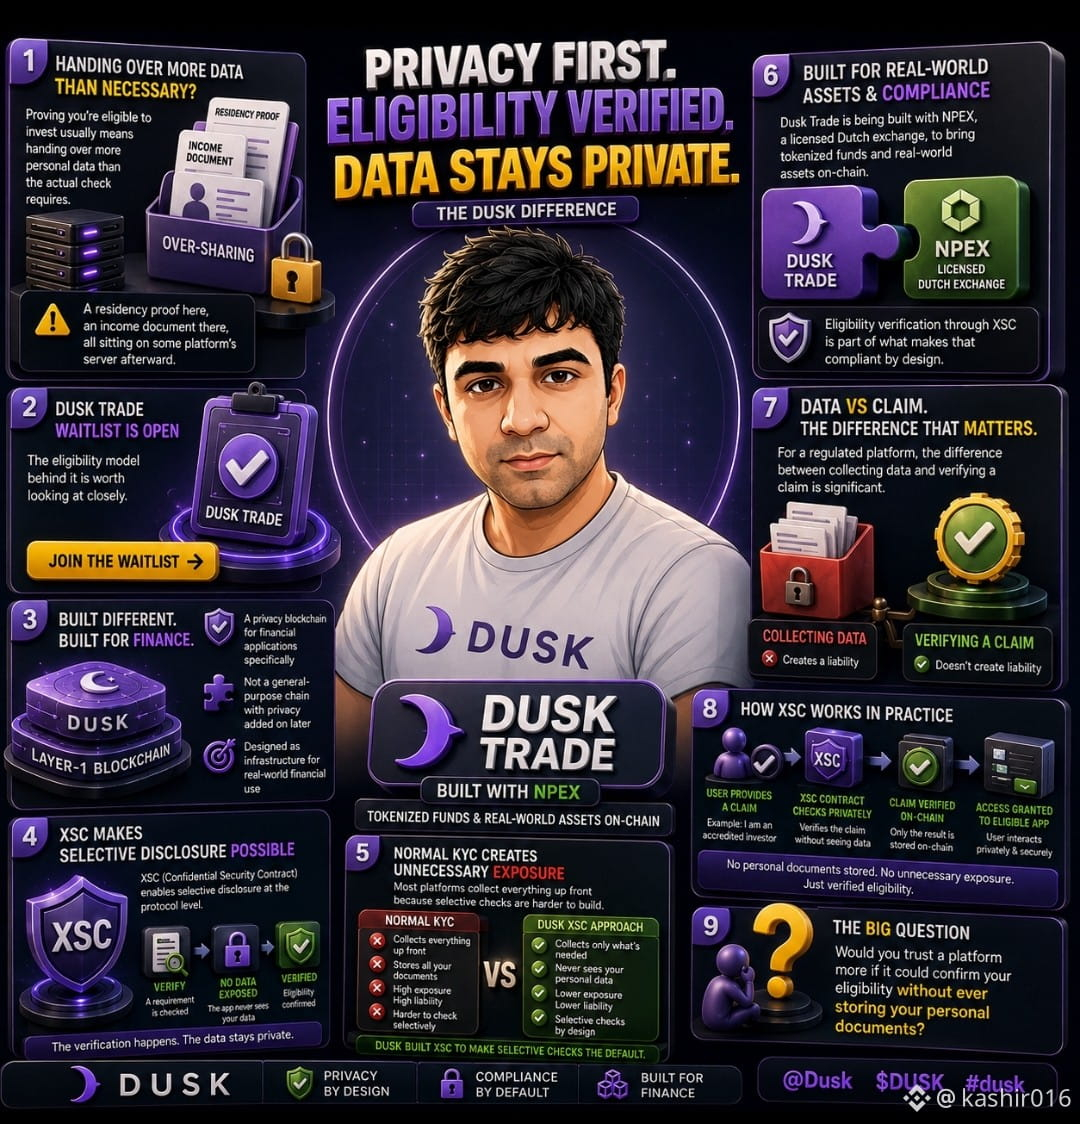
#dusk $DUSK @Dusk_Foundation 投資資格があることを示すには、実際の審査に必要な確認以上に、より多くの個人データを渡すことになる場合が一般的です。ここでは居住証明や所得書類などが求められ、それらが最終的にあるプラットフォームのサーバー上に置かれてしまいます。
Dusk Tradeがウェイトリストを開始した今、その背後にある適格性モデルを詳しく見てみる価値があります。
Duskはレイヤー1ブロックチェーンですが、重要なのは「何のために作られたか」です。ここでのDuskは、後からプライバシーを追加した汎用チェーンではなく、金融アプリケーション向けのプライバシーブロックチェーンとして設計されています。このこだわりは、ネットワーク全体で機密スマートコントラクトを動かすXSC(Confidential Security Contract)という標準に直結しています。
XSCが、プロトコルレベルで選択的開示を可能にします。アプリは、居住要件、認定ステータスなど、必要なルールを満たしていることをユーザーが満たしているかを確認できますが、根本となる個人データそのものを見ることはありません。検証は行われます。データはプライベートのままです。
通常のKYCがどれほど不必要な露出を生むのかは、これを並べて見るまで考えが及びませんでした。チェックを選択的に行う仕組みを作るのは難しいため、多くのプラットフォームは最初からすべてを収集してしまいます。Duskは、選択的な確認をデフォルトにするためにXSCを作ったのです。
これは机上の話ではありません。Dusk Tradeはライセンスを持つオランダの取引所NPEXとともに構築が進められており、トークン化された資金や実世界の資産をオンチェーンに持ち込む取り組みの一部として、XSCによる適格性検証が設計上のコンプライアンスを支えています。
規制されたプラットフォームにとって、「データを収集すること」と「主張を検証すること」の違いは非常に大きいのです。前者は責任(リスク)を生みます。後者はそれを生みません。
個人文書を一切保存せずに、あなたの適格性を確認できるプラットフォームなら、より信頼できると思いませんか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(GPSUSDT)
{future}(STARUSDT)
$RED
#dusk $DUSK @Dusk 投資資格があることを示すには、実際の審査に必要な確認以上に、より多くの個人データを渡すことになる場合が一般的です。ここでは居住証明や所得書類などが求められ、それらが最終的にあるプラットフォームのサーバー上に置かれてしまいます。
Dusk Tradeがウェイトリストを開始した今、その背後にある適格性モデルを詳しく見てみる価値があります。
Duskはレイヤー1ブロックチェーンですが、重要なのは「何のために作られたか」です。ここでのDuskは、後からプライバシーを追加した汎用チェーンではなく、金融アプリケーション向けのプライバシーブロックチェーンとして設計されています。このこだわりは、ネットワーク全体で機密スマートコントラクトを動かすXSC(Confidential Security Contract)という標準に直結しています。
XSCが、プロトコルレベルで選択的開示を可能にします。アプリは、居住要件、認定ステータスなど、必要なルールを満たしていることをユーザーが満たしているかを確認できますが、根本となる個人データそのものを見ることはありません。検証は行われます。データはプライベートのままです。
通常のKYCがどれほど不必要な露出を生むのかは、これを並べて見るまで考えが及びませんでした。チェックを選択的に行う仕組みを作るのは難しいため、多くのプラットフォームは最初からすべてを収集してしまいます。Duskは、選択的な確認をデフォルトにするためにXSCを作ったのです。
これは机上の話ではありません。Dusk Tradeはライセンスを持つオランダの取引所NPEXとともに構築が進められており、トークン化された資金や実世界の資産をオンチェーンに持ち込む取り組みの一部として、XSCによる適格性検証が設計上のコンプライアンスを支えています。
規制されたプラットフォームにとって、「データを収集すること」と「主張を検証すること」の違いは非常に大きいのです。前者は責任(リスク)を生みます。後者はそれを生みません。
個人文書を一切保存せずに、あなたの適格性を確認できるプラットフォームなら、より信頼できると思いませんか?
@Dusk $DUSK #dusk
$RED
91
27
133
·
--
ブリッシュ
本人確認中
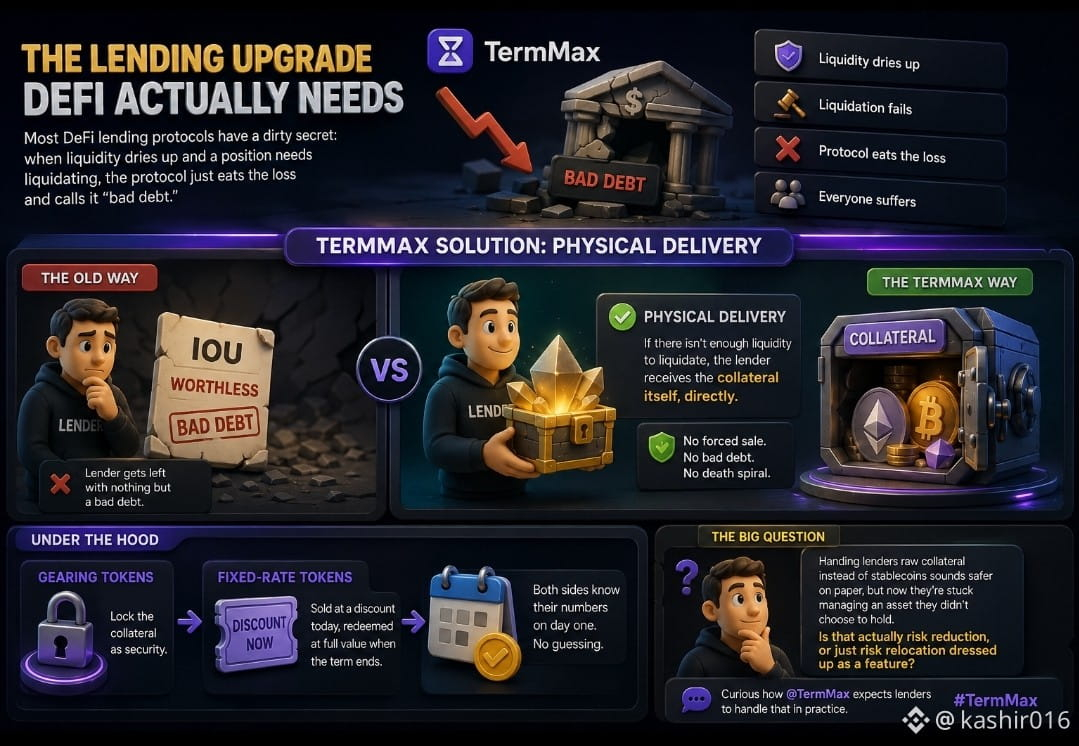
#termmax ほとんどのDeFiレンディングプロトコルには、汚れた秘密があります。流動性が枯渇してポジションを清算する必要が生じたとき、プロトコルは損失をそのまま食べて「不良債権」と呼ぶだけです。TermMaxはこれを別のやり方で、正直ここまで先を見通すレンディングプロトコルがあるとは思いませんでした。
それがPhysical Delivery(現物引渡し)です。借り手の担保を実際に清算できるほどの流動性がない場合、貸し手がIOU(支払約束手形)を抱え込むことにはなりません。直接、担保そのものを受け取るのです。薄い市場での強制売却による売り込みは行われません。この設計方針ひとつで、DeFiレンディングにおける最も醜い失敗パターンのひとつが取り除かれます。清算が通らず、結局みんなで損失を食らってしまう「死のスパイラル」です。
仕組みの裏側では、担保をロックするGearing Tokensと、ゼロクーポン債のように振る舞うFixed-Rate Tokensが使われています。これらは今、割引価格で売られ、満期が来たときに満額で償還されます。つまり、双方は「今週の市場の気分」に合わせて当て推量するのではなく、初日から自分たちの数字が分かっているのです。
ただ、まだ完全に納得できていません。ステーブルコインではなく担保を“生のまま”貸し手に渡すのは、紙の上ではより安全に見えます。でもそれによって、貸し手は自分で選んで保持することを決めなかった資産を管理し続けることになります。これは本当にリスク低減なのか、それとも“特徴”として装っただけのリスクの移転なのでしょうか?
@termmax が実際のところ貸し手にどう対応させる想定なのか気になります。 #TermMax
{alpha}(560xeec6574eabba52bac3f0277f2cd5ac7e67197886)
{future}(DEXEUSDT)
$TERMINUS
#termmax ほとんどのDeFiレンディングプロトコルには、汚れた秘密があります。流動性が枯渇してポジションを清算する必要が生じたとき、プロトコルは損失をそのまま食べて「不良債権」と呼ぶだけです。TermMaxはこれを別のやり方で、正直ここまで先を見通すレンディングプロトコルがあるとは思いませんでした。
それがPhysical Delivery(現物引渡し)です。借り手の担保を実際に清算できるほどの流動性がない場合、貸し手がIOU(支払約束手形)を抱え込むことにはなりません。直接、担保そのものを受け取るのです。薄い市場での強制売却による売り込みは行われません。この設計方針ひとつで、DeFiレンディングにおける最も醜い失敗パターンのひとつが取り除かれます。清算が通らず、結局みんなで損失を食らってしまう「死のスパイラル」です。
仕組みの裏側では、担保をロックするGearing Tokensと、ゼロクーポン債のように振る舞うFixed-Rate Tokensが使われています。これらは今、割引価格で売られ、満期が来たときに満額で償還されます。つまり、双方は「今週の市場の気分」に合わせて当て推量するのではなく、初日から自分たちの数字が分かっているのです。
ただ、まだ完全に納得できていません。ステーブルコインではなく担保を“生のまま”貸し手に渡すのは、紙の上ではより安全に見えます。でもそれによって、貸し手は自分で選んで保持することを決めなかった資産を管理し続けることになります。これは本当にリスク低減なのか、それとも“特徴”として装っただけのリスクの移転なのでしょうか?
@TermMax が実際のところ貸し手にどう対応させる想定なのか気になります。 #TermMax
$TERMINUS
20
8
226
·
--
ブリッシュ
一部該当
$DUSK 2.8 USDTを保有
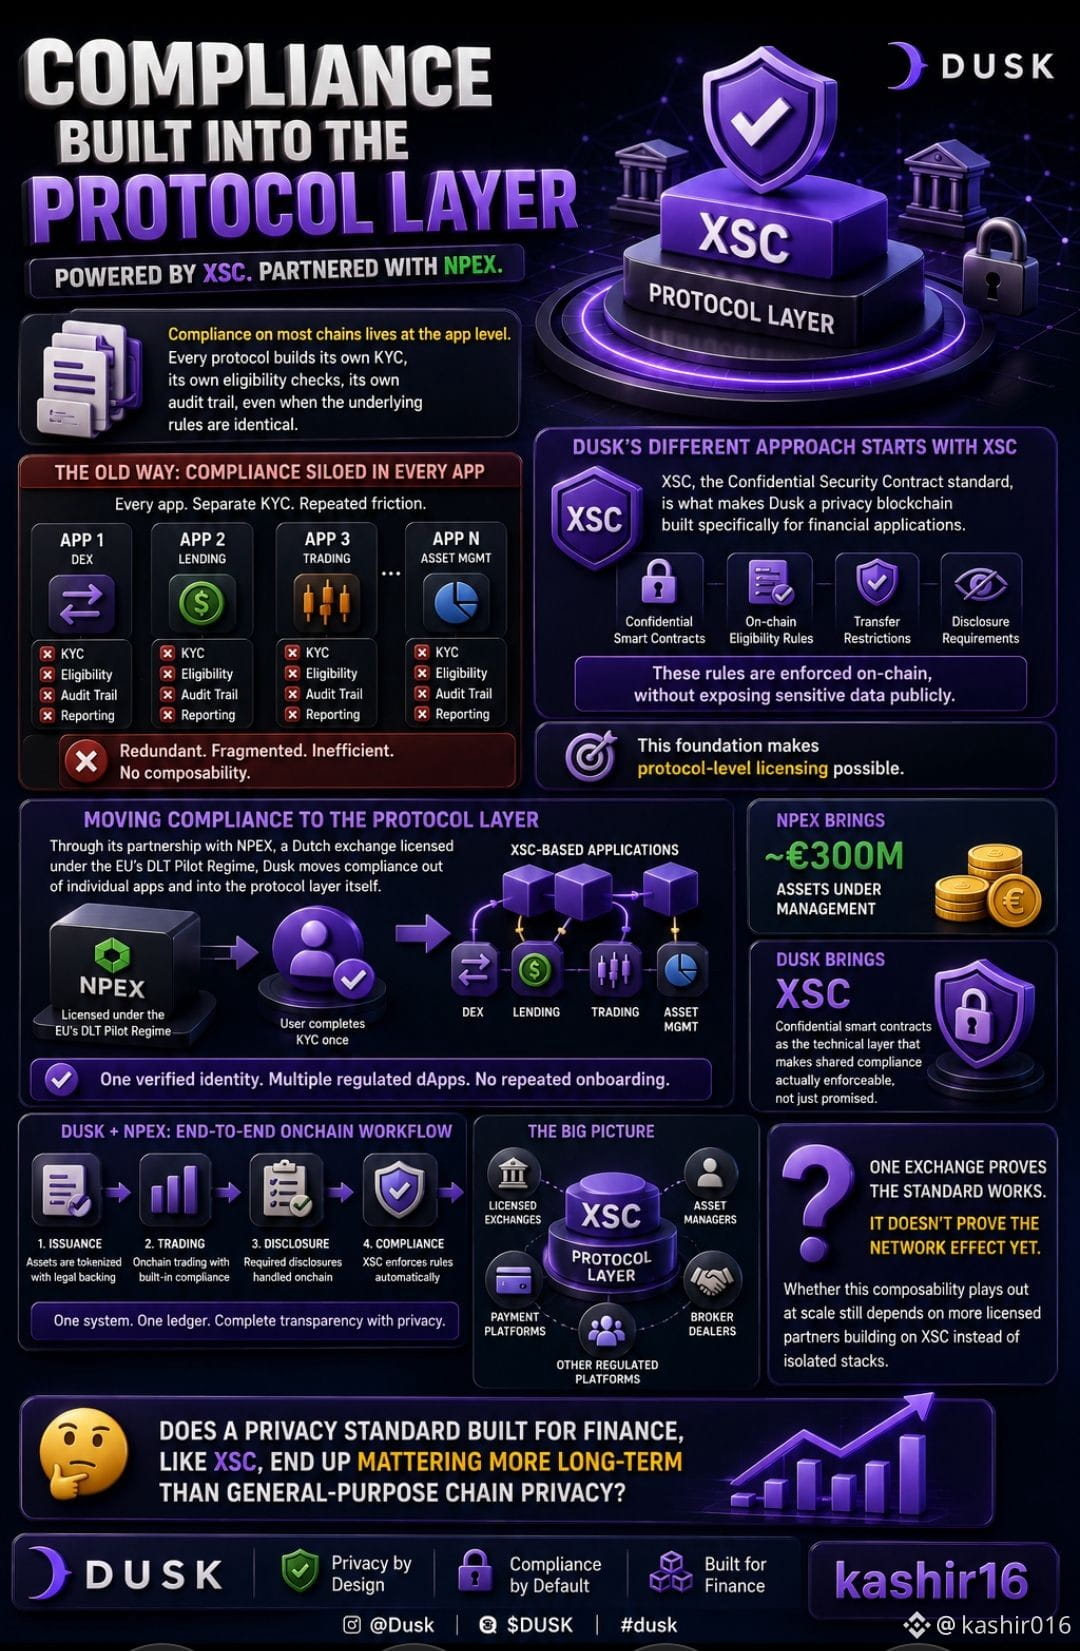
#dusk $DUSK ほとんどのチェーンにおけるコンプライアンスは、アプリ・レベルで運用されています。各プロトコルは、自前でKYC、独自の適格性チェック、独自の監査証跡を構築します。基盤となるルールが同一である場合でも同様です。
Duskは別のアプローチを取り、まずXSCから始めます。
XSC(Confidential Security Contract)の標準は、Duskを、プライバシーを“後付け”した汎用チェーンではなく、金融アプリケーション向けに特化したプライバシー・ブロックチェーンとして成立させるものです。XSC契約は、適格性ルール、譲渡制限、開示要件を機密データを公開せずに、オンチェーンで直接強制することができる、機密スマートコントラクトをサポートします。
この土台が、そもそもプロトコル・レベルのライセンシングを可能にします。
EUのDLTパイロット制度のもとでライセンスを受けたオランダの取引所NPEXとのパートナーシップにより、Duskはコンプライアンスを個別アプリからプロトコル層そのものへと移行しつつあります。あるユーザーが一度KYCを完了すれば、オンボーディングを毎回繰り返すことなく、エコシステム内の複数のXSCベースのアプリケーションと相互作用できる可能性があります。
サイロ化されたコンプライアンスによってどれほど摩擦が生まれるのか、これがどのように構成されているかを見て初めて実感しました。NPEXは既存の運用資産としておよそ3億ユーロを抱えています。Duskは、共有コンプライアンスを実際に強制可能にし、“約束”だけで終わらせない技術レイヤーとして、XSCと機密スマートコントラクトを提供します。
これは、資産をトークン化して、後で規制当局が追いついてくれることを期待するような提案とは別物です。
このコンポーザビリティが規模で実現するかどうかは、孤立したスタックではなく、XSC上に構築するライセンス済みパートナーがさらに増えるか次第です。1つの取引所が、その標準が機能することを証明します。しかしネットワーク効果はまだ証明されていません。
XSCのように金融向けに設計されたプライバシー・スタンダードは、汎用チェーンのプライバシーよりも長期的に重要になるのでしょうか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(XRPUSDT)
$DEXE
#dusk $DUSK ほとんどのチェーンにおけるコンプライアンスは、アプリ・レベルで運用されています。各プロトコルは、自前でKYC、独自の適格性チェック、独自の監査証跡を構築します。基盤となるルールが同一である場合でも同様です。
Duskは別のアプローチを取り、まずXSCから始めます。
XSC(Confidential Security Contract)の標準は、Duskを、プライバシーを“後付け”した汎用チェーンではなく、金融アプリケーション向けに特化したプライバシー・ブロックチェーンとして成立させるものです。XSC契約は、適格性ルール、譲渡制限、開示要件を機密データを公開せずに、オンチェーンで直接強制することができる、機密スマートコントラクトをサポートします。
この土台が、そもそもプロトコル・レベルのライセンシングを可能にします。
EUのDLTパイロット制度のもとでライセンスを受けたオランダの取引所NPEXとのパートナーシップにより、Duskはコンプライアンスを個別アプリからプロトコル層そのものへと移行しつつあります。あるユーザーが一度KYCを完了すれば、オンボーディングを毎回繰り返すことなく、エコシステム内の複数のXSCベースのアプリケーションと相互作用できる可能性があります。
サイロ化されたコンプライアンスによってどれほど摩擦が生まれるのか、これがどのように構成されているかを見て初めて実感しました。NPEXは既存の運用資産としておよそ3億ユーロを抱えています。Duskは、共有コンプライアンスを実際に強制可能にし、“約束”だけで終わらせない技術レイヤーとして、XSCと機密スマートコントラクトを提供します。
これは、資産をトークン化して、後で規制当局が追いついてくれることを期待するような提案とは別物です。
このコンポーザビリティが規模で実現するかどうかは、孤立したスタックではなく、XSC上に構築するライセンス済みパートナーがさらに増えるか次第です。1つの取引所が、その標準が機能することを証明します。しかしネットワーク効果はまだ証明されていません。
XSCのように金融向けに設計されたプライバシー・スタンダードは、汎用チェーンのプライバシーよりも長期的に重要になるのでしょうか?
@Dusk $DUSK #dusk
$DEXE
40
16
1.5k
·
--
ブリッシュ
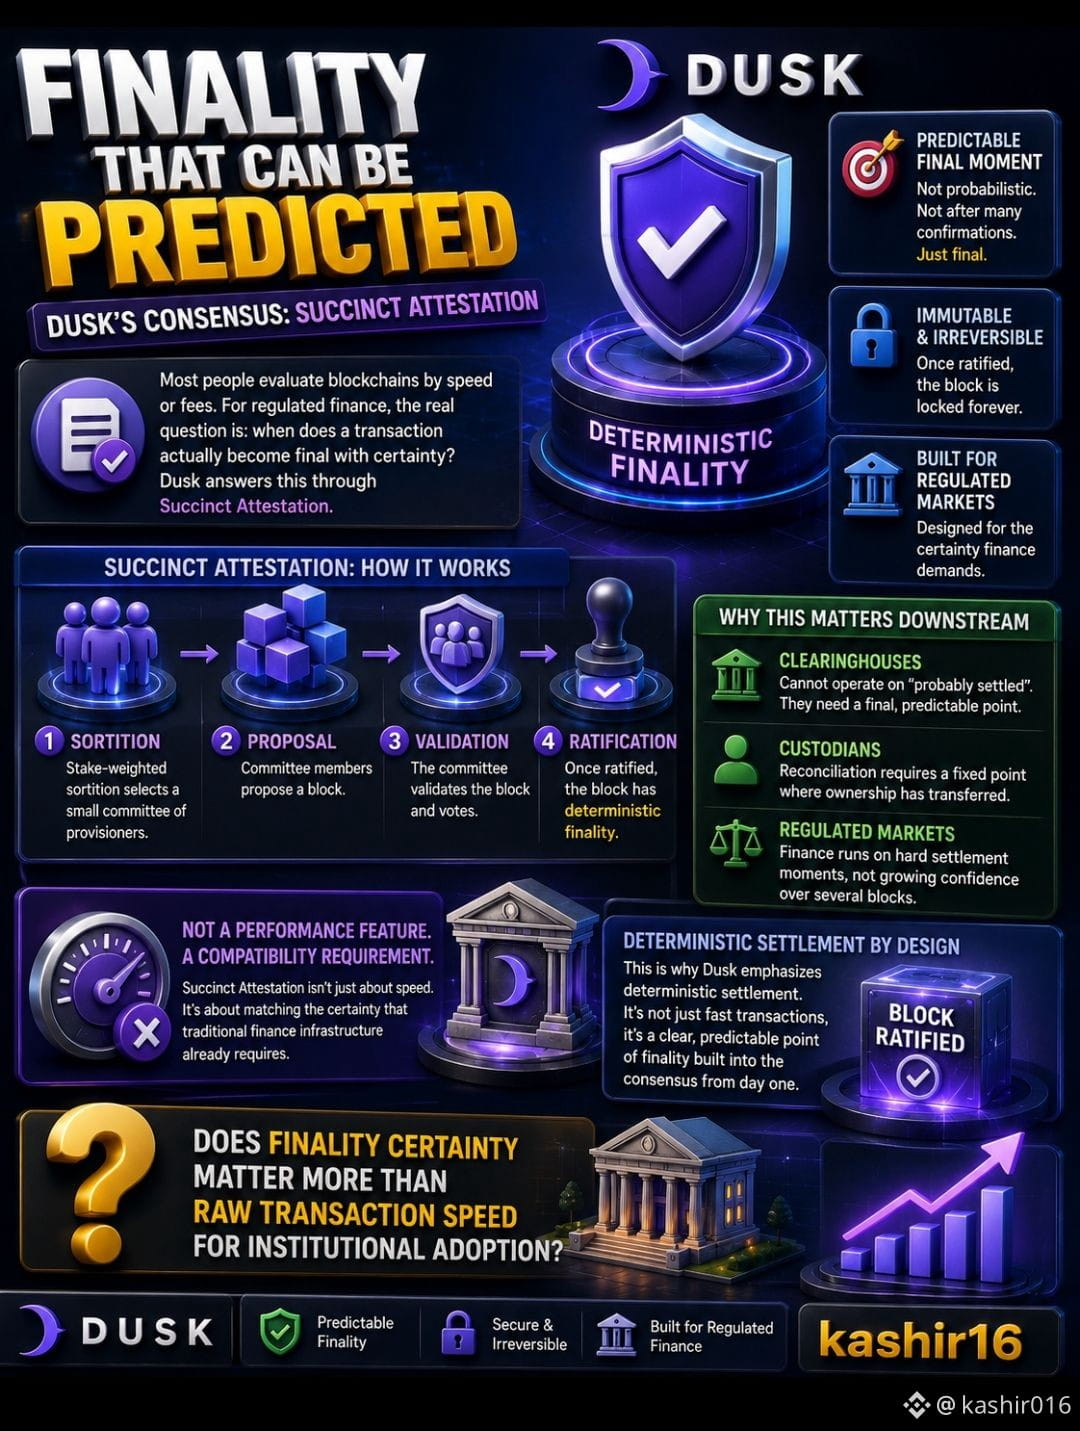
#dusk $DUSK ほとんどの人は、ブロックチェーンを評価するときまずスループットや手数料を見ます。しかし規制された金融においては、より重要な問いはもっとシンプルかもしれません。つまり、取引が実際に最終確定(ファイナリティ)するのはいつなのか、そしてその瞬間を確実に予測できるのか、ということです。
Duskは、そのコンセンサス層であるSuccinct Attestationによってこの問題に取り組んでいます。
オープンエンドな承認(確認)プロセスに依存するのではなく、Duskはソーティションによって選出されたステークベースの委員会を用いて、ブロックを提案し、検証し、そしてラティファイ(確定)します。
ブロックがラティファイされると、そこには決定論的なファイナリティが生じます。
この違いは、私が最初に考えていた以上に重要です。
金融上の決済は「おそらく決済済み」で運用できません。取引を精算するカストディアンは、所有権が移転したことを明確に示すポイントが必要です。市場インフラの提供者は、追加のブロックにわたって信頼が積み上がるのを待つのではなく、取引が最終確定したタイミングを把握する必要があります。
従来の金融は、すでに定義された決済のタイミングを前提に機能しています。ブロックチェーン・インフラが規制された市場を支えるのであれば、プロトコル・レベルで予測可能なファイナリティを持つことが非常に重要になります。
この点が、私がSuccinct Attestationで面白いと感じているところです。
単なる性能機能ではありません。
それは、金融インフラが必要とする種類の確実性との互換性要件です。
また、Duskが決定論的な決済を強調し続けている理由ともつながります。取引が素早く行われるだけの話ではなく、ネットワークが「最終確定の明確で予測可能なポイント」を提供できる、ということです。
そしてそこで、$DUSK becomes私にとって興味深くなります。
ほとんどの個人トレーダーは、コンセンサス設計についておそらく考えません。決済インフラを評価する機関は、おそらく常にそれを考えているでしょう。
ブロックチェーンが本格的な金融資産を扱うのであれば、最終確定の確実性は、究極的には生の取引スピードよりも重要なのでしょうか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{alpha}(560xeec6574eabba52bac3f0277f2cd5ac7e67197886)
#dusk $DUSK ほとんどの人は、ブロックチェーンを評価するときまずスループットや手数料を見ます。しかし規制された金融においては、より重要な問いはもっとシンプルかもしれません。つまり、取引が実際に最終確定(ファイナリティ)するのはいつなのか、そしてその瞬間を確実に予測できるのか、ということです。
Duskは、そのコンセンサス層であるSuccinct Attestationによってこの問題に取り組んでいます。
オープンエンドな承認(確認)プロセスに依存するのではなく、Duskはソーティションによって選出されたステークベースの委員会を用いて、ブロックを提案し、検証し、そしてラティファイ(確定)します。
ブロックがラティファイされると、そこには決定論的なファイナリティが生じます。
この違いは、私が最初に考えていた以上に重要です。
金融上の決済は「おそらく決済済み」で運用できません。取引を精算するカストディアンは、所有権が移転したことを明確に示すポイントが必要です。市場インフラの提供者は、追加のブロックにわたって信頼が積み上がるのを待つのではなく、取引が最終確定したタイミングを把握する必要があります。
従来の金融は、すでに定義された決済のタイミングを前提に機能しています。ブロックチェーン・インフラが規制された市場を支えるのであれば、プロトコル・レベルで予測可能なファイナリティを持つことが非常に重要になります。
この点が、私がSuccinct Attestationで面白いと感じているところです。
単なる性能機能ではありません。
それは、金融インフラが必要とする種類の確実性との互換性要件です。
また、Duskが決定論的な決済を強調し続けている理由ともつながります。取引が素早く行われるだけの話ではなく、ネットワークが「最終確定の明確で予測可能なポイント」を提供できる、ということです。
そしてそこで、$DUSK becomes私にとって興味深くなります。
ほとんどの個人トレーダーは、コンセンサス設計についておそらく考えません。決済インフラを評価する機関は、おそらく常にそれを考えているでしょう。
ブロックチェーンが本格的な金融資産を扱うのであれば、最終確定の確実性は、究極的には生の取引スピードよりも重要なのでしょうか?
@Dusk $DUSK #dusk
33
11
211
·
--
ブリッシュ
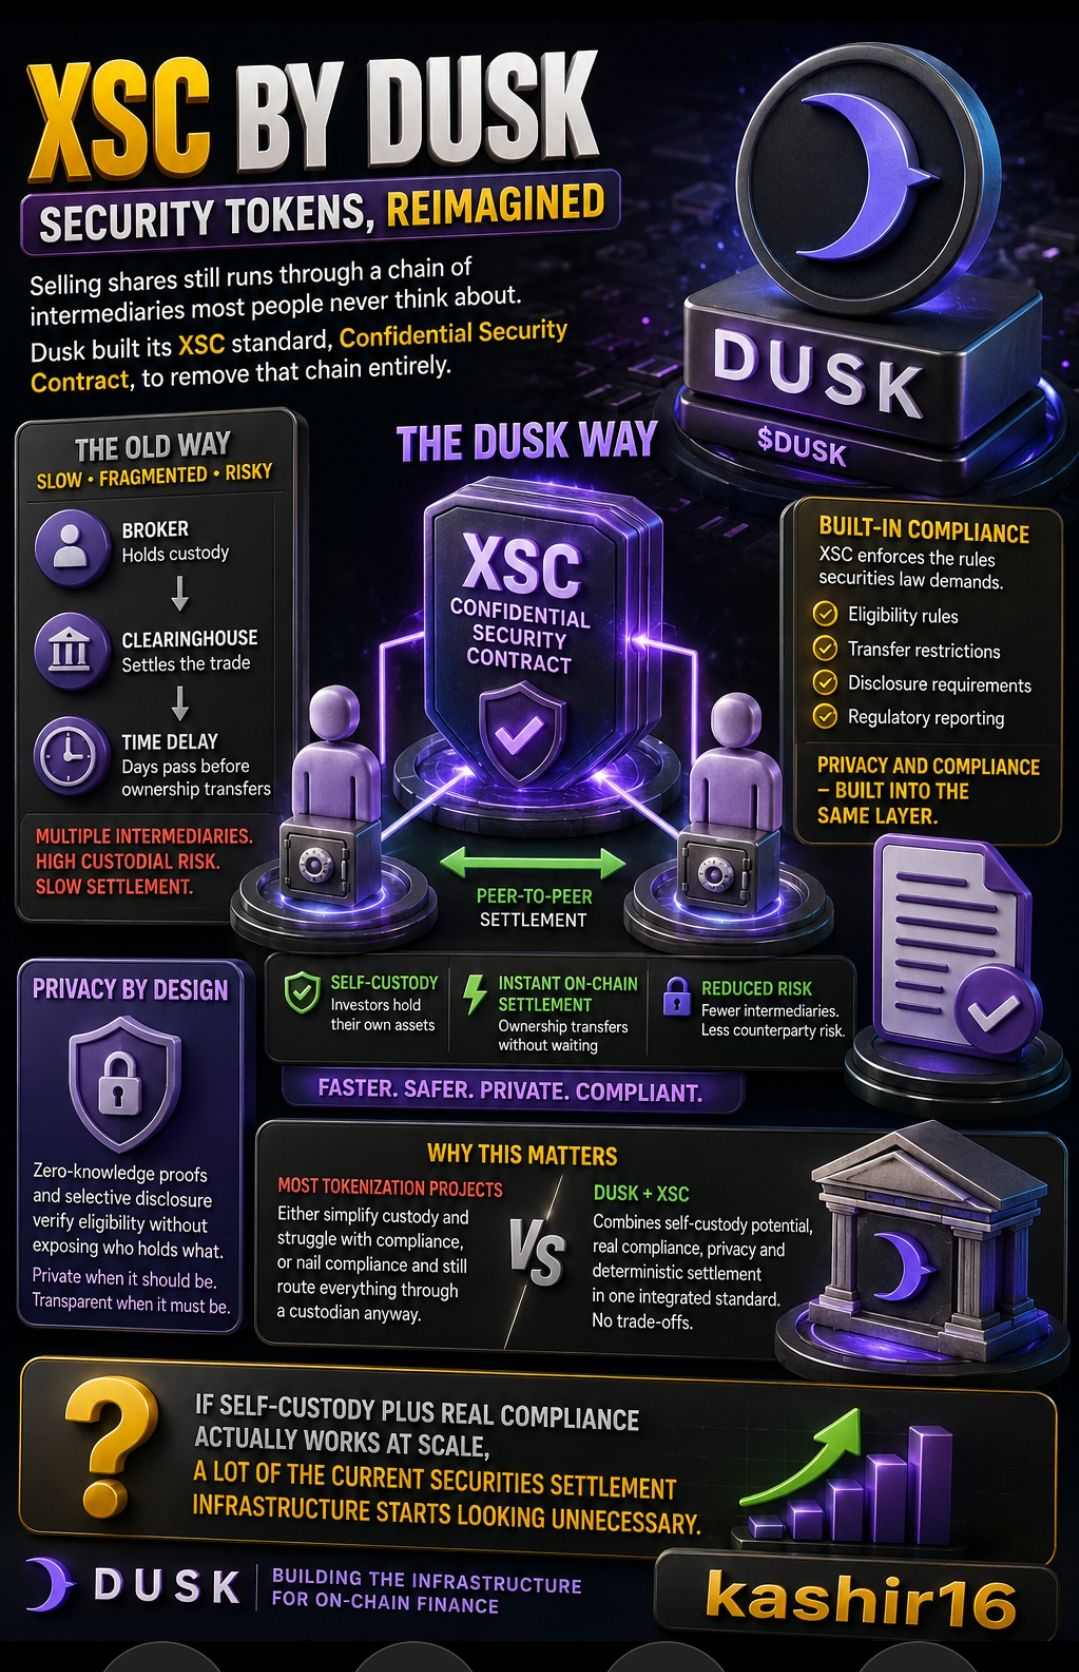
#dusk $DUSK 有価証券の売買および決済は、意外なほど断片化されたスタックをまだ伴います。ブローカー、カストディアン(保管機関)、取引所(会場)、決済システム、そしてバックオフィスでの照合作業がそれにあたります。
DuskのXSC標準は、別のアプローチを取ります。
XSC(Confidential Security Contractsの略)は、資産のロジックの多くをスマートコントラクトに直接組み込みます。資格要件ルール、譲渡制限、保有者・所有のワークフロー、決済、その他のセキュリティ関連機能は、別々のシステムに散らばったままではなく、オンチェーンの資産ライフサイクルの一部として処理できます。
私が最も興味深いのは、実はプライバシーではありません。
「資産そのものがプログラム可能になったとき、何が起きるのか」という点です。
Duskは、証券トークンを昔のプロセスのデジタルラッパーに過ぎないものとして扱うのではなく、その資産のルールをインフラそのものに組み込もうとしています。誰が保有できるのか、誰がそれを譲渡できるのか、どんな制限が適用されるのか、そしてどの情報を開示する必要があるのか——それらがワークフローの一部になり得ます。
そして、そこにプライバシーレイヤーがあります。
Duskは秘密取引、ゼロ知識証明、選択的開示を組み合わせることで、規制されたワークフローが「センシティブ情報を非公開に保つこと」と「必要な場合に認可された当事者へ証拠を提供すること」の二択を迫られなくて済むようにします。
そこで $DUSK becomes 私にとって興味深くなります。
大きな主張は単に「有価証券をブロックチェーンに載せること」ではありません。
それは、ブロックチェーンのインフラが、最終的に所有、コンプライアンス、プライバシー、そして決定論的な決済を一つの連携したワークフローに統合できるかどうかです。
そのモデルがスケールするなら、トークン化は、従来の資産をオンチェーンに載せる以上のものになり得ます。
それは、そうした資産が実際に「動く」方法を作り直すことを意味するかもしれません。
投資家は、今日の断片化されたインフラよりも、プログラム可能な所有と決済を最終的に好むようになるでしょうか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{alpha}(560xeec6574eabba52bac3f0277f2cd5ac7e67197886)
{alpha}(560x2aa89a0113bcbbcdc5812c6df794e2d9650fc1af)
#dusk $DUSK 有価証券の売買および決済は、意外なほど断片化されたスタックをまだ伴います。ブローカー、カストディアン(保管機関)、取引所(会場)、決済システム、そしてバックオフィスでの照合作業がそれにあたります。
DuskのXSC標準は、別のアプローチを取ります。
XSC(Confidential Security Contractsの略)は、資産のロジックの多くをスマートコントラクトに直接組み込みます。資格要件ルール、譲渡制限、保有者・所有のワークフロー、決済、その他のセキュリティ関連機能は、別々のシステムに散らばったままではなく、オンチェーンの資産ライフサイクルの一部として処理できます。
私が最も興味深いのは、実はプライバシーではありません。
「資産そのものがプログラム可能になったとき、何が起きるのか」という点です。
Duskは、証券トークンを昔のプロセスのデジタルラッパーに過ぎないものとして扱うのではなく、その資産のルールをインフラそのものに組み込もうとしています。誰が保有できるのか、誰がそれを譲渡できるのか、どんな制限が適用されるのか、そしてどの情報を開示する必要があるのか——それらがワークフローの一部になり得ます。
そして、そこにプライバシーレイヤーがあります。
Duskは秘密取引、ゼロ知識証明、選択的開示を組み合わせることで、規制されたワークフローが「センシティブ情報を非公開に保つこと」と「必要な場合に認可された当事者へ証拠を提供すること」の二択を迫られなくて済むようにします。
そこで $DUSK becomes 私にとって興味深くなります。
大きな主張は単に「有価証券をブロックチェーンに載せること」ではありません。
それは、ブロックチェーンのインフラが、最終的に所有、コンプライアンス、プライバシー、そして決定論的な決済を一つの連携したワークフローに統合できるかどうかです。
そのモデルがスケールするなら、トークン化は、従来の資産をオンチェーンに載せる以上のものになり得ます。
それは、そうした資産が実際に「動く」方法を作り直すことを意味するかもしれません。
投資家は、今日の断片化されたインフラよりも、プログラム可能な所有と決済を最終的に好むようになるでしょうか?
@Dusk $DUSK #dusk
31
13
182
·
--
ブリッシュ
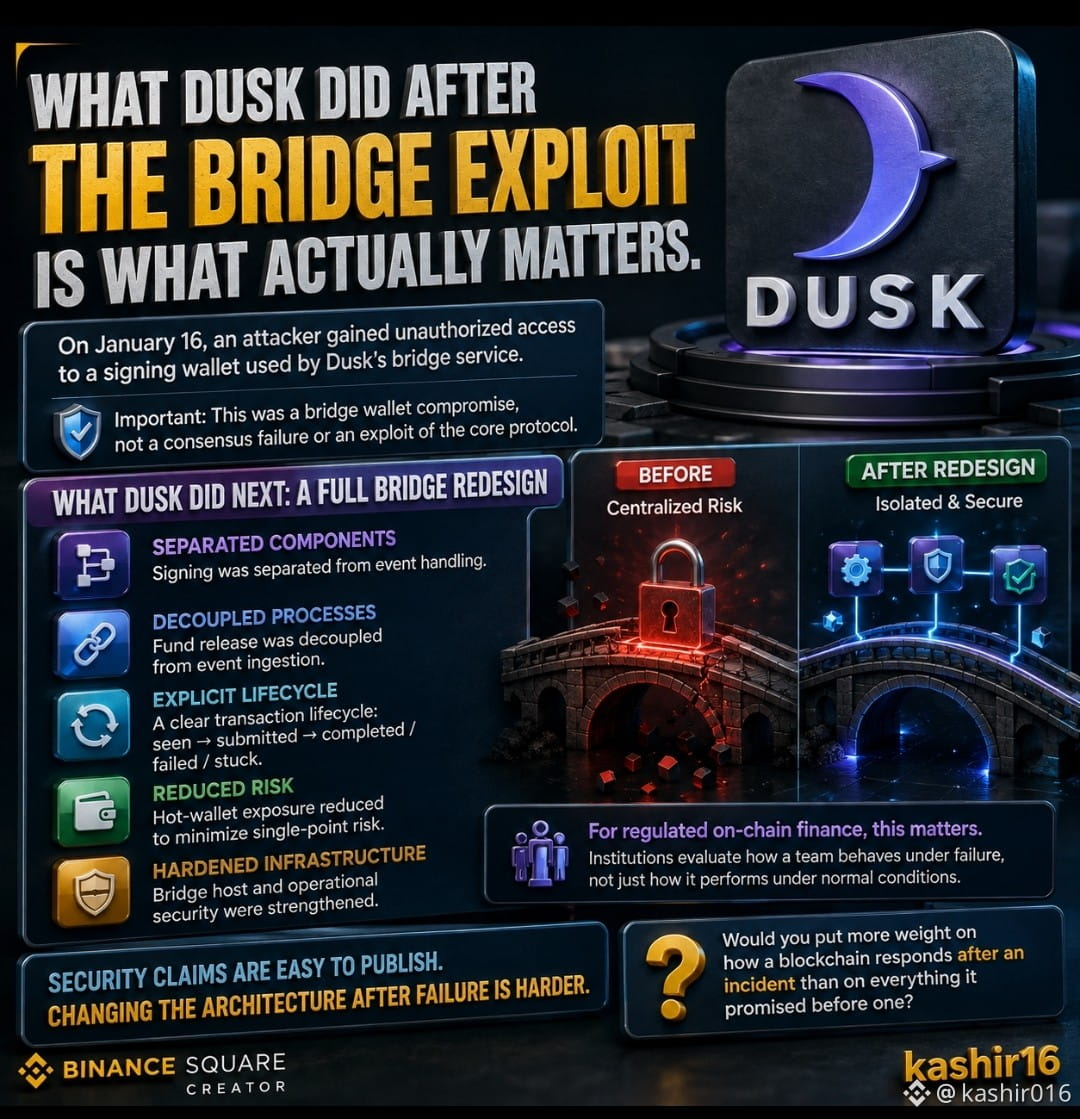
#dusk $DUSK A セキュリティインシデントは、ロードマップでは決して伝えてくれないことを教えてくれます。システムが実際に壊れたとき、チームがどう振る舞うのか。
1月16日、攻撃者が Dusk のブリッジサービスで使われている署名ウォレットに不正にアクセスしました。重要なのは、Dusk のポストモーテムでは、これはコンセンサスの失敗でも中核プロトコルのエクスプロイトでもなく、ブリッジウォレットの侵害だったと明記されていることです。
私の注意を引いたのは、インシデントそのものではありません。むしろ、その後に起きたことです。
侵害されたウォレットを単に置き換えるのではなく、Dusk はブリッジのアーキテクチャを再設計しました。署名はイベント処理から切り離されました。資金のリリースはイベントの取り込みから切り離されました。新しいシステムでは明示的なトランザクションのライフサイクルを用い、ホットウォレットの露出を減らし、ブリッジホストを強化しています。
「バグを直しました」と言うより、はるかに面白い対応です。
ここでの教訓は $DUSK にとどまりません。ブリッジは長年、暗号インフラで最も悪用されてきた部分です。理由は明確で、1か所に経済的な権限をこれほど集中させているからです。
ブリッジには経済的な権限があります。したがって、その運用設計はセキュリティモデルの一部になります。もし1つの侵害された鍵が行き得る範囲が広すぎるなら、問題はその鍵だけではありません。そもそもその鍵にどれだけの権限をアーキテクチャが与えていたのかが問題なのです。
規制のあるオンチェーン・ファイナンスを目指すプロジェクトにとって、これは特に重要です。機関は、インフラが通常時に機能するかどうかだけでなく、何かがうまくいかなかったときにどうなるのかを、いずれ必ず尋ねてきます。
その点で、私は Dusk の再設計に注目すべきだと思っています。
セキュリティ上の主張は簡単に公表できます。失敗の後にアーキテクチャを変更するのは、ずっと難しい。
それでは、ブロックチェーンがインシデント後にどう応答するかに、これまでに約束したすべてよりも、より重みを置きたいと思いませんか?
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(SOLUSDT)
{future}(ADAUSDT)
$EDEN
#dusk $DUSK A セキュリティインシデントは、ロードマップでは決して伝えてくれないことを教えてくれます。システムが実際に壊れたとき、チームがどう振る舞うのか。
1月16日、攻撃者が Dusk のブリッジサービスで使われている署名ウォレットに不正にアクセスしました。重要なのは、Dusk のポストモーテムでは、これはコンセンサスの失敗でも中核プロトコルのエクスプロイトでもなく、ブリッジウォレットの侵害だったと明記されていることです。
私の注意を引いたのは、インシデントそのものではありません。むしろ、その後に起きたことです。
侵害されたウォレットを単に置き換えるのではなく、Dusk はブリッジのアーキテクチャを再設計しました。署名はイベント処理から切り離されました。資金のリリースはイベントの取り込みから切り離されました。新しいシステムでは明示的なトランザクションのライフサイクルを用い、ホットウォレットの露出を減らし、ブリッジホストを強化しています。
「バグを直しました」と言うより、はるかに面白い対応です。
ここでの教訓は $DUSK にとどまりません。ブリッジは長年、暗号インフラで最も悪用されてきた部分です。理由は明確で、1か所に経済的な権限をこれほど集中させているからです。
ブリッジには経済的な権限があります。したがって、その運用設計はセキュリティモデルの一部になります。もし1つの侵害された鍵が行き得る範囲が広すぎるなら、問題はその鍵だけではありません。そもそもその鍵にどれだけの権限をアーキテクチャが与えていたのかが問題なのです。
規制のあるオンチェーン・ファイナンスを目指すプロジェクトにとって、これは特に重要です。機関は、インフラが通常時に機能するかどうかだけでなく、何かがうまくいかなかったときにどうなるのかを、いずれ必ず尋ねてきます。
その点で、私は Dusk の再設計に注目すべきだと思っています。
セキュリティ上の主張は簡単に公表できます。失敗の後にアーキテクチャを変更するのは、ずっと難しい。
それでは、ブロックチェーンがインシデント後にどう応答するかに、これまでに約束したすべてよりも、より重みを置きたいと思いませんか?
@Dusk $DUSK #dusk
$EDEN
77
26
396
·
--
ブリッシュ
本人確認中
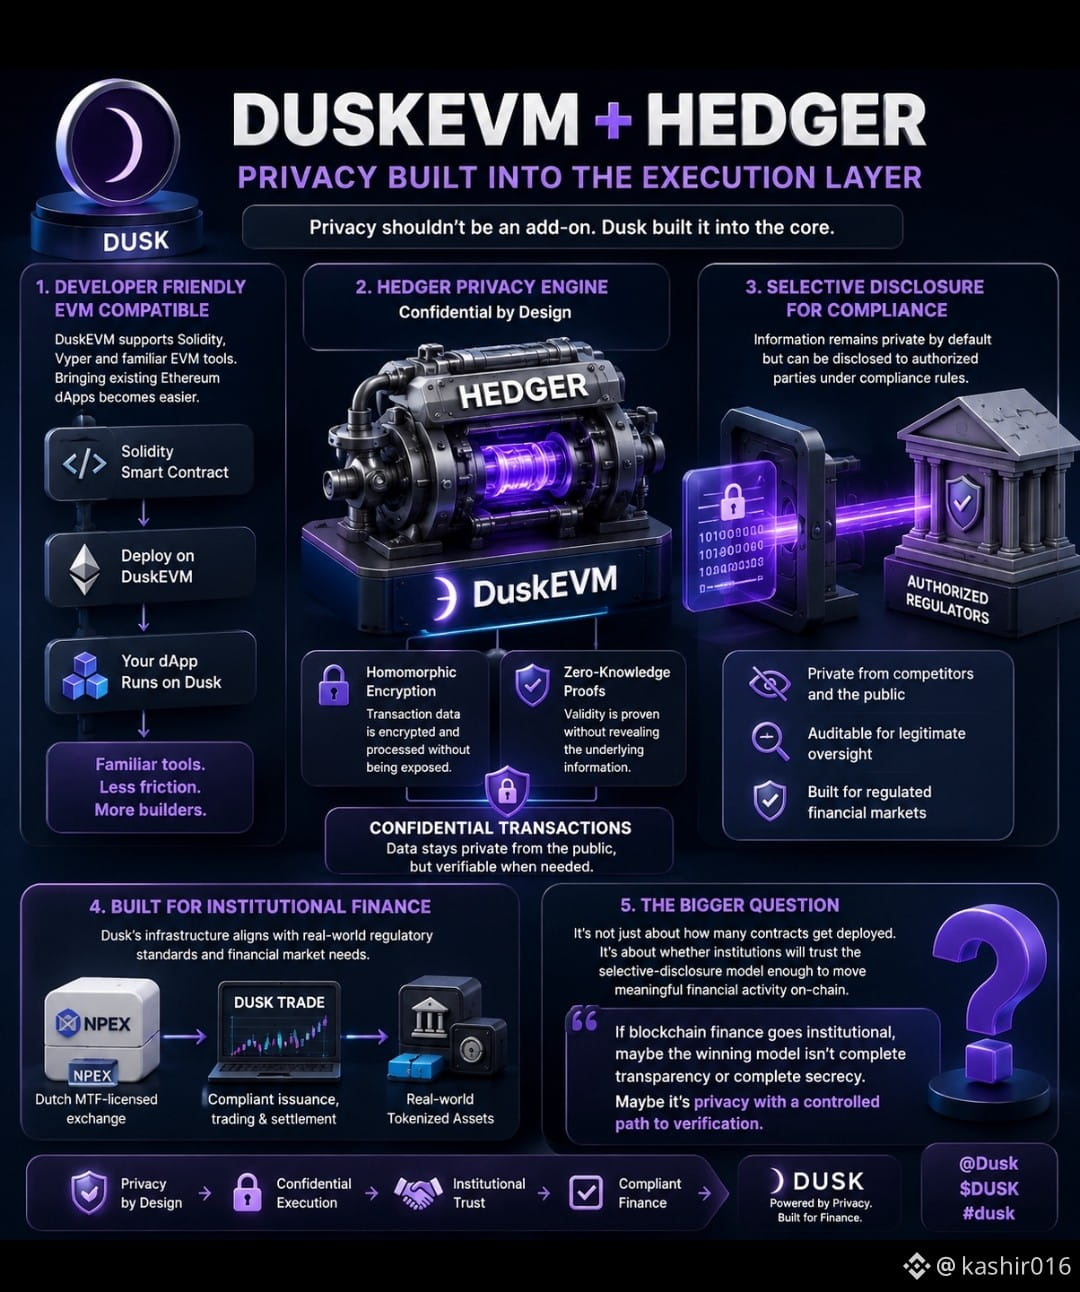
#dusk $DUSK 多くのEVMチェーンは、プライバシーを「アドオン」として扱っています。Duskはそれを実行レイヤー自体に組み込みました。そして、その違いは、聞こえ方以上に重要です。
DuskEVMは、開発者にとってなじみのあるSolidity/EVMの道筋を提供し、既存のEVMアプリケーションをDuskへ持ち込む際の摩擦を減らせる可能性があります。最初は、プライバシーは別枠で用意されるのだろうと思っていました。たとえばミキサーやサードパーティのレイヤーのように。
でも面白いのはHedgerです。
Hedgerは、機密トランザクション機能をDuskEVMに直接持ち込み、準同型暗号とゼロ知識証明を組み合わせることで、センシティブな取引情報を保護したまま、規制下の金融が求める検証要件にも対応できるようにしています。
最後の部分こそ、私にとっての本質的な洞察です。
多くのプライバシー技術は、「誰からも見えないように隠す」ことを前提に設計されています。金融機関には別の要件があります。競合他社や一般の人々に対しては機密性が必要ですが、正当な監督が必要な場合には、アクセスを制御し、検証とコンプライアンスを行える必要もあるのです。
そこで、Duskのアプローチが興味深くなります。
また、DuskがNPEXと取り組んでいることからも、機関(institutional)向けの方向性が見えてきます。NPEXはオランダのMTFライセンスを持つ取引所であり、さらに、準拠した発行・取引・決済を中心に開発が進められているDusk Tradeという広範なインフラもあります。
だから、私にはDuskEVMの最大の試金石は「どれだけ多くの開発者がコントラクトをデプロイするか」だけではないように思えます。
より大きな問いは、機関がこの選択的開示(selective-disclosure)モデルを、長期にわたって実質的な金融活動をオンチェーンに移すほど信頼できるかどうかです。
もしブロックチェーンの金融が機関化していくのなら、勝ち筋となるのは「完全な透明性」でも「完全な秘匿性」でもないのかもしれません。
もしかすると、それは「検証への制御された道(controlled path to verification)」を伴うプライバシーです。
@Dusk_Foundation $DUSK #dusk
{future}(DUSKUSDT)
{future}(ZECUSDT)
{future}(XRPUSDT)
$DEXE
#dusk $DUSK 多くのEVMチェーンは、プライバシーを「アドオン」として扱っています。Duskはそれを実行レイヤー自体に組み込みました。そして、その違いは、聞こえ方以上に重要です。
DuskEVMは、開発者にとってなじみのあるSolidity/EVMの道筋を提供し、既存のEVMアプリケーションをDuskへ持ち込む際の摩擦を減らせる可能性があります。最初は、プライバシーは別枠で用意されるのだろうと思っていました。たとえばミキサーやサードパーティのレイヤーのように。
でも面白いのはHedgerです。
Hedgerは、機密トランザクション機能をDuskEVMに直接持ち込み、準同型暗号とゼロ知識証明を組み合わせることで、センシティブな取引情報を保護したまま、規制下の金融が求める検証要件にも対応できるようにしています。
最後の部分こそ、私にとっての本質的な洞察です。
多くのプライバシー技術は、「誰からも見えないように隠す」ことを前提に設計されています。金融機関には別の要件があります。競合他社や一般の人々に対しては機密性が必要ですが、正当な監督が必要な場合には、アクセスを制御し、検証とコンプライアンスを行える必要もあるのです。
そこで、Duskのアプローチが興味深くなります。
また、DuskがNPEXと取り組んでいることからも、機関(institutional)向けの方向性が見えてきます。NPEXはオランダのMTFライセンスを持つ取引所であり、さらに、準拠した発行・取引・決済を中心に開発が進められているDusk Tradeという広範なインフラもあります。
だから、私にはDuskEVMの最大の試金石は「どれだけ多くの開発者がコントラクトをデプロイするか」だけではないように思えます。
より大きな問いは、機関がこの選択的開示(selective-disclosure)モデルを、長期にわたって実質的な金融活動をオンチェーンに移すほど信頼できるかどうかです。
もしブロックチェーンの金融が機関化していくのなら、勝ち筋となるのは「完全な透明性」でも「完全な秘匿性」でもないのかもしれません。
もしかすると、それは「検証への制御された道(controlled path to verification)」を伴うプライバシーです。
@Dusk $DUSK #dusk
$DEXE
100
41
1.9k
·
--
ブリッシュ
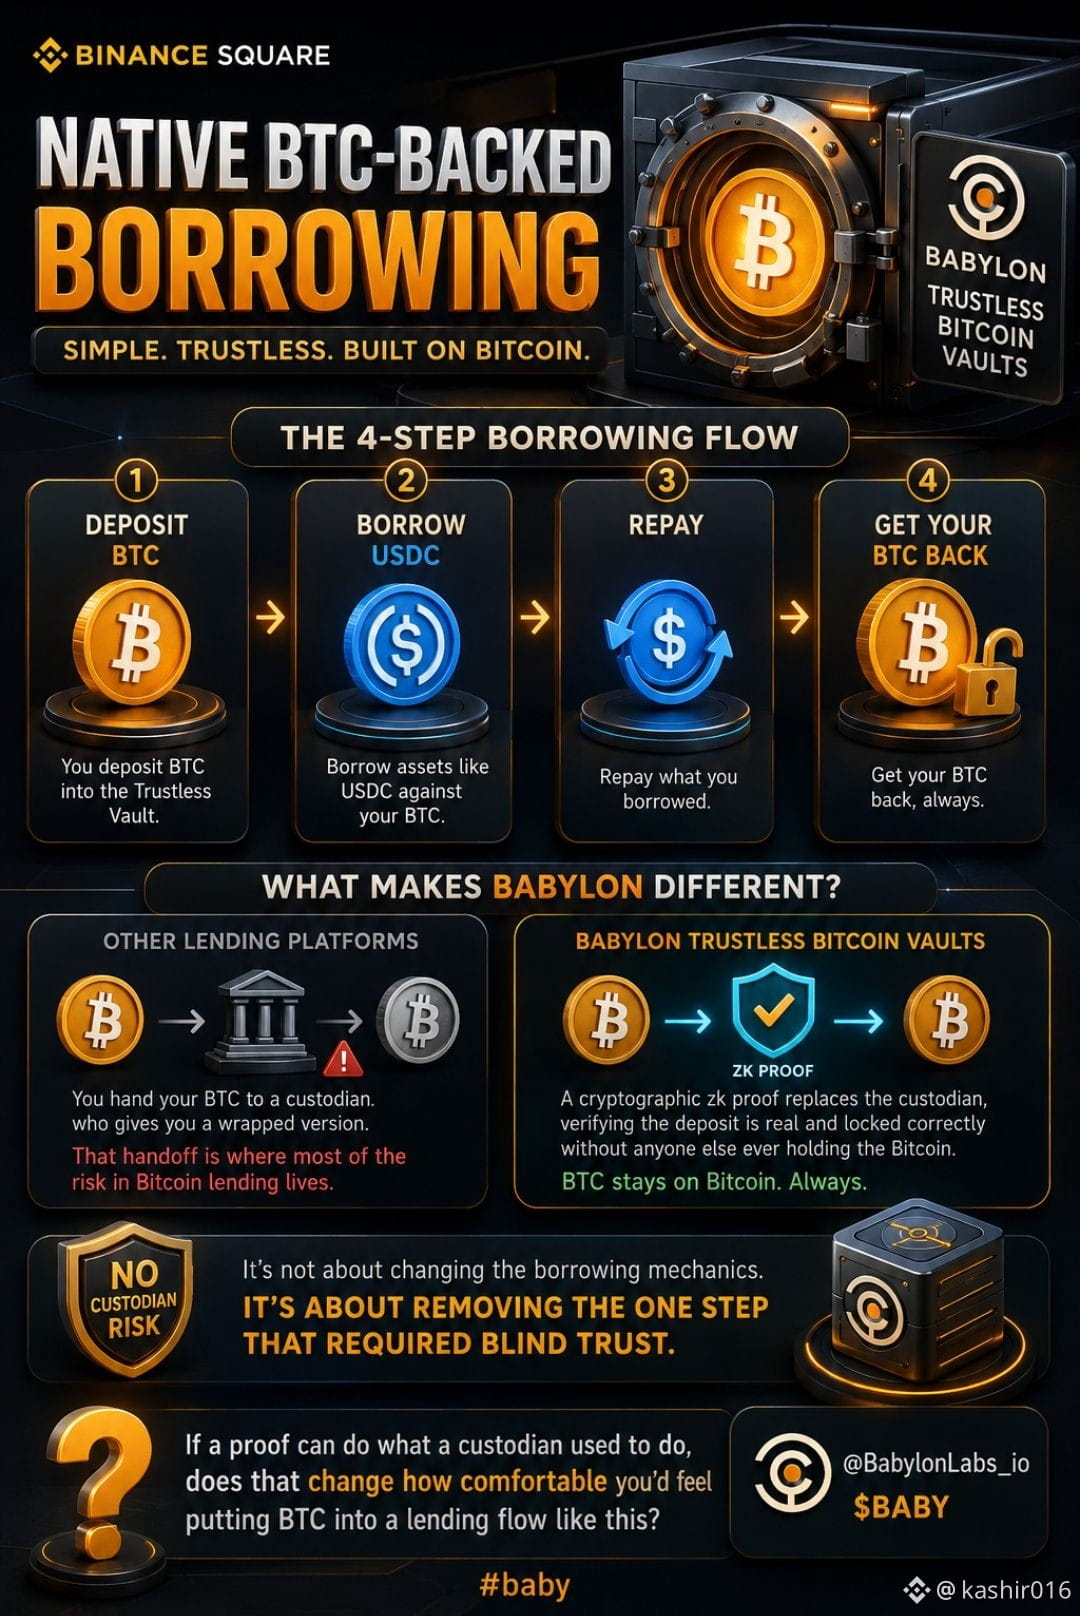
#baby $BABY 今週、バビロンのデイビッドが実際の借入フローを歩いて見せてくれて、ただ読むだけではなく理解できました。思っていたよりずっとシンプルです。
4つのステップ。BTCをデポジット。そこに対してUSDCのようなものを借りる。返済する。BTCを取り戻す。以上です。途中でコインを誰かに預けて信じる必要が生まれるような余計なステップはありません。
私が特に注目したのはステップ1です。ほぼ他のあらゆるレンディング・プラットフォームでは、BTCを預けるということは、まずそれをカストディアンに渡すことを意味します。カストディアンがそれから利用用のラップ版を発行します。その引き渡しこそが、ビットコイン貸し借りにおける大半のリスクが存在する場所であって、借り入れ自体ではありません。
バビロンのTrustless Bitcoin Vaultsは、その引き渡しをまるごとスキップします。暗号学的なzk証明がカストディアンの代わりになり、ビットコインが本物であり、正しくロックされていることを、他の誰かがビットコインを実際に保有することなしに検証します。4ステップの全体が、BTCがずっとビットコイン上に留まったまま進みます。
「ネイティブBTC担保の借入」って聞くと、多くの人が見落としてしまうのはここだと思います。違いがあるのは借入メカニクスだけではありません。かつて“盲目的な信頼”を要求していた1つのステップを取り除いたことが本質です。
証明がカストディアンの役割を果たせるのなら、こうしたレンディングフローにBTCを入れるとき、あなたの安心感はどう変わりますか?@babylonlabs_io $BABY #baby
{future}(BABYUSDT)
{alpha}(84530x1a44233fae8d50f1aeb3a5d58dd426ff4814cb53)
$DEXE
#baby $BABY 今週、バビロンのデイビッドが実際の借入フローを歩いて見せてくれて、ただ読むだけではなく理解できました。思っていたよりずっとシンプルです。
4つのステップ。BTCをデポジット。そこに対してUSDCのようなものを借りる。返済する。BTCを取り戻す。以上です。途中でコインを誰かに預けて信じる必要が生まれるような余計なステップはありません。
私が特に注目したのはステップ1です。ほぼ他のあらゆるレンディング・プラットフォームでは、BTCを預けるということは、まずそれをカストディアンに渡すことを意味します。カストディアンがそれから利用用のラップ版を発行します。その引き渡しこそが、ビットコイン貸し借りにおける大半のリスクが存在する場所であって、借り入れ自体ではありません。
バビロンのTrustless Bitcoin Vaultsは、その引き渡しをまるごとスキップします。暗号学的なzk証明がカストディアンの代わりになり、ビットコインが本物であり、正しくロックされていることを、他の誰かがビットコインを実際に保有することなしに検証します。4ステップの全体が、BTCがずっとビットコイン上に留まったまま進みます。
「ネイティブBTC担保の借入」って聞くと、多くの人が見落としてしまうのはここだと思います。違いがあるのは借入メカニクスだけではありません。かつて“盲目的な信頼”を要求していた1つのステップを取り除いたことが本質です。
証明がカストディアンの役割を果たせるのなら、こうしたレンディングフローにBTCを入れるとき、あなたの安心感はどう変わりますか?@BabylonLabs_io $BABY #baby
$DEXE
29
11
340
·
--
ブリッシュ
#baby $BABY 今日はTBVをクリックして、以前あまり考えていなかったことが分かりました。
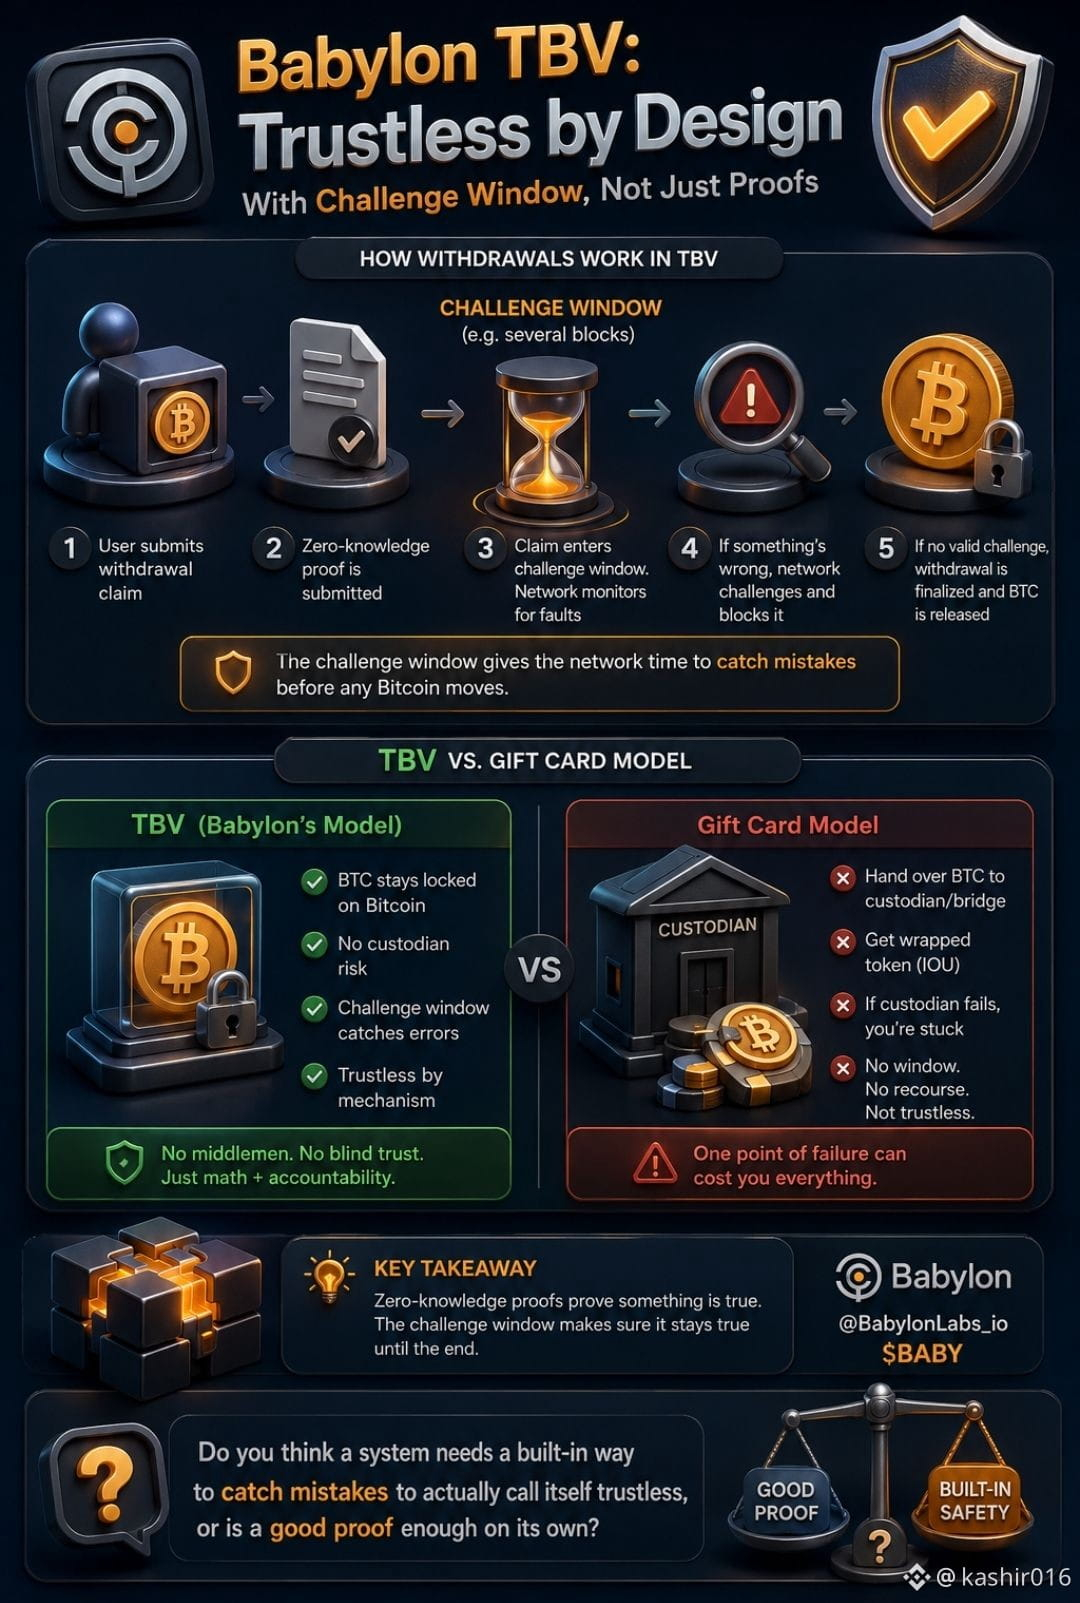
誰もがゼロ知識証明をまるで全ての物語のように語ります。証明を提出して、検証されれば終わり。でも実際には、Babylonのバンク(vaults)での引き出しはそう単純ではありません。組み込まれたチャレンジウィンドウ(猶予期間)があるんです。
誰かがBTCを償還(redeem)しようとすると、請求が少しの間「オープン」状態になり、その間にネットワークが問題を検知して、ビットコインが実際に動く前に引き出しを止めることができます。
この点が重要だと気づいたのは、Babylonのチームが言う「ギフトカードモデル」のことを考えたときです。よくある構成では、BTCをブリッジやカストディアンに渡して、ラップされたトークンを受け取ります。けれどもそのカストディアンがミスをしたり消えてしまったりしたら、あなたは詰みます。猶予期間もなく、救済もなく、間違いを止める仕組みもありません。
TBVはそれを完全にスキップします。ビットコインはビットコインのままロックされており、チャレンジ期間によって、誰かが付きっきりで見張らなくてもシステムが信頼不要(trustless)でいられるようになっています。
紙の上では小さな仕組みに見えるかもしれませんが、かなり黙々と重要な仕事をしています。世の中にある「信頼不要」を売りにした提案の多くは、実際に何かがうまくいかなかったときにどうなるのかを説明していません。これはそれを説明しています。
あなたは、システムが本当に信頼不要だと言うには、ミスを捕捉できる仕組みを内蔵する必要があると思いますか?それとも、良い証明があれば十分なのでしょうか? @babylonlabs_io $BABY #baby
{future}(BABYUSDT)
#baby $BABY 今日はTBVをクリックして、以前あまり考えていなかったことが分かりました。
誰もがゼロ知識証明をまるで全ての物語のように語ります。証明を提出して、検証されれば終わり。でも実際には、Babylonのバンク(vaults)での引き出しはそう単純ではありません。組み込まれたチャレンジウィンドウ(猶予期間)があるんです。
誰かがBTCを償還(redeem)しようとすると、請求が少しの間「オープン」状態になり、その間にネットワークが問題を検知して、ビットコインが実際に動く前に引き出しを止めることができます。
この点が重要だと気づいたのは、Babylonのチームが言う「ギフトカードモデル」のことを考えたときです。よくある構成では、BTCをブリッジやカストディアンに渡して、ラップされたトークンを受け取ります。けれどもそのカストディアンがミスをしたり消えてしまったりしたら、あなたは詰みます。猶予期間もなく、救済もなく、間違いを止める仕組みもありません。
TBVはそれを完全にスキップします。ビットコインはビットコインのままロックされており、チャレンジ期間によって、誰かが付きっきりで見張らなくてもシステムが信頼不要(trustless)でいられるようになっています。
紙の上では小さな仕組みに見えるかもしれませんが、かなり黙々と重要な仕事をしています。世の中にある「信頼不要」を売りにした提案の多くは、実際に何かがうまくいかなかったときにどうなるのかを説明していません。これはそれを説明しています。
あなたは、システムが本当に信頼不要だと言うには、ミスを捕捉できる仕組みを内蔵する必要があると思いますか?それとも、良い証明があれば十分なのでしょうか? @BabylonLabs_io $BABY #baby
42
16
147
·
--
ブリッシュ
#baby $BABY 暗号プロジェクトの出来を判断しやすいのは、すべてが順調に進んでいるときです。いちばん大変で、そしておそらく最も重要なのは、何かが壊れたときです。
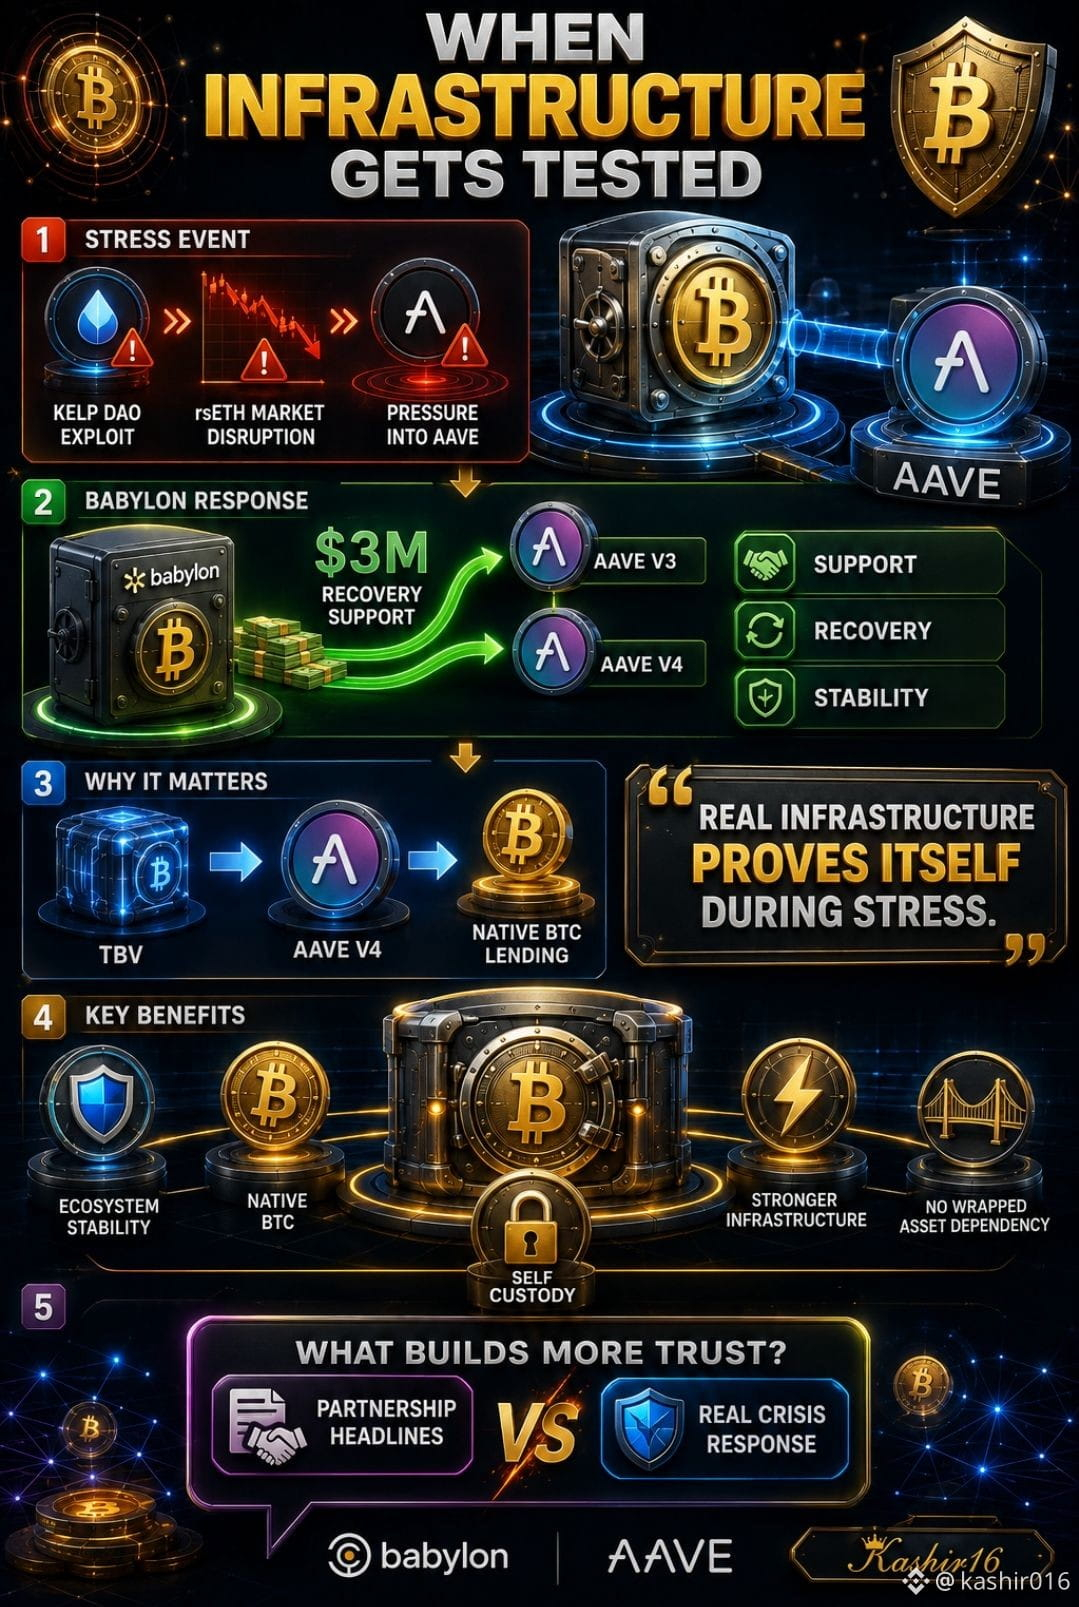
今年初め、Kelp DAOに関するエクスプロイトがrsETH市場を混乱させ、Aave全体に圧力を生みました。Babylonは、同じ貸付エコシステムの上でTrustless Bitcoin Vaultの統合開発を進めています。
私は、Aaveに関連する多くのプロジェクトが傍観し、誰か別の人が問題を解決するのを待つだけだろうと考えていました。
しかしBabylonのFoundationは別のアプローチを取りました。
Aaveの回復基金に300万ドルを拠出し、V3とV4の両方の市場を支援したのです。しかもそのV4市場は、Trustless Bitcoin VaultがネイティブBTC担保をオンチェーンで立ち上げることを目指す場所でした。これは私の関心を引きました。単なる「次の提携」の見出しではなく、TBVが構築していくことを想定しているインフラへの資本がコミットされていたからです。
ロードマップは、そのプロジェクトが何を作りたいのかを示します。ストレスイベントは、そのプロジェクトが実際に何を守る用意があるのかを示します。
私にとっては、別の発表やマーケティングキャンペーンよりも、こちらのほうが良い指標になることが多いです。
暗号プロジェクトを評価するとき、あなたにとってより重要なのは、印象的な提携でしょうか。それとも、エコシステムが本当の圧力に直面したときに、チームがどう対応するかでしょうか? @babylonlabs_io $BABY #baby
{future}(BABYUSDT)
{future}(BLESSUSDT)
{future}(HYPERUSDT)
$BTC
#baby $BABY 暗号プロジェクトの出来を判断しやすいのは、すべてが順調に進んでいるときです。いちばん大変で、そしておそらく最も重要なのは、何かが壊れたときです。
今年初め、Kelp DAOに関するエクスプロイトがrsETH市場を混乱させ、Aave全体に圧力を生みました。Babylonは、同じ貸付エコシステムの上でTrustless Bitcoin Vaultの統合開発を進めています。
私は、Aaveに関連する多くのプロジェクトが傍観し、誰か別の人が問題を解決するのを待つだけだろうと考えていました。
しかしBabylonのFoundationは別のアプローチを取りました。
Aaveの回復基金に300万ドルを拠出し、V3とV4の両方の市場を支援したのです。しかもそのV4市場は、Trustless Bitcoin VaultがネイティブBTC担保をオンチェーンで立ち上げることを目指す場所でした。これは私の関心を引きました。単なる「次の提携」の見出しではなく、TBVが構築していくことを想定しているインフラへの資本がコミットされていたからです。
ロードマップは、そのプロジェクトが何を作りたいのかを示します。ストレスイベントは、そのプロジェクトが実際に何を守る用意があるのかを示します。
私にとっては、別の発表やマーケティングキャンペーンよりも、こちらのほうが良い指標になることが多いです。
暗号プロジェクトを評価するとき、あなたにとってより重要なのは、印象的な提携でしょうか。それとも、エコシステムが本当の圧力に直面したときに、チームがどう対応するかでしょうか? @BabylonLabs_io $BABY #baby
$BTC
32
18
426
·
--
ブリッシュ
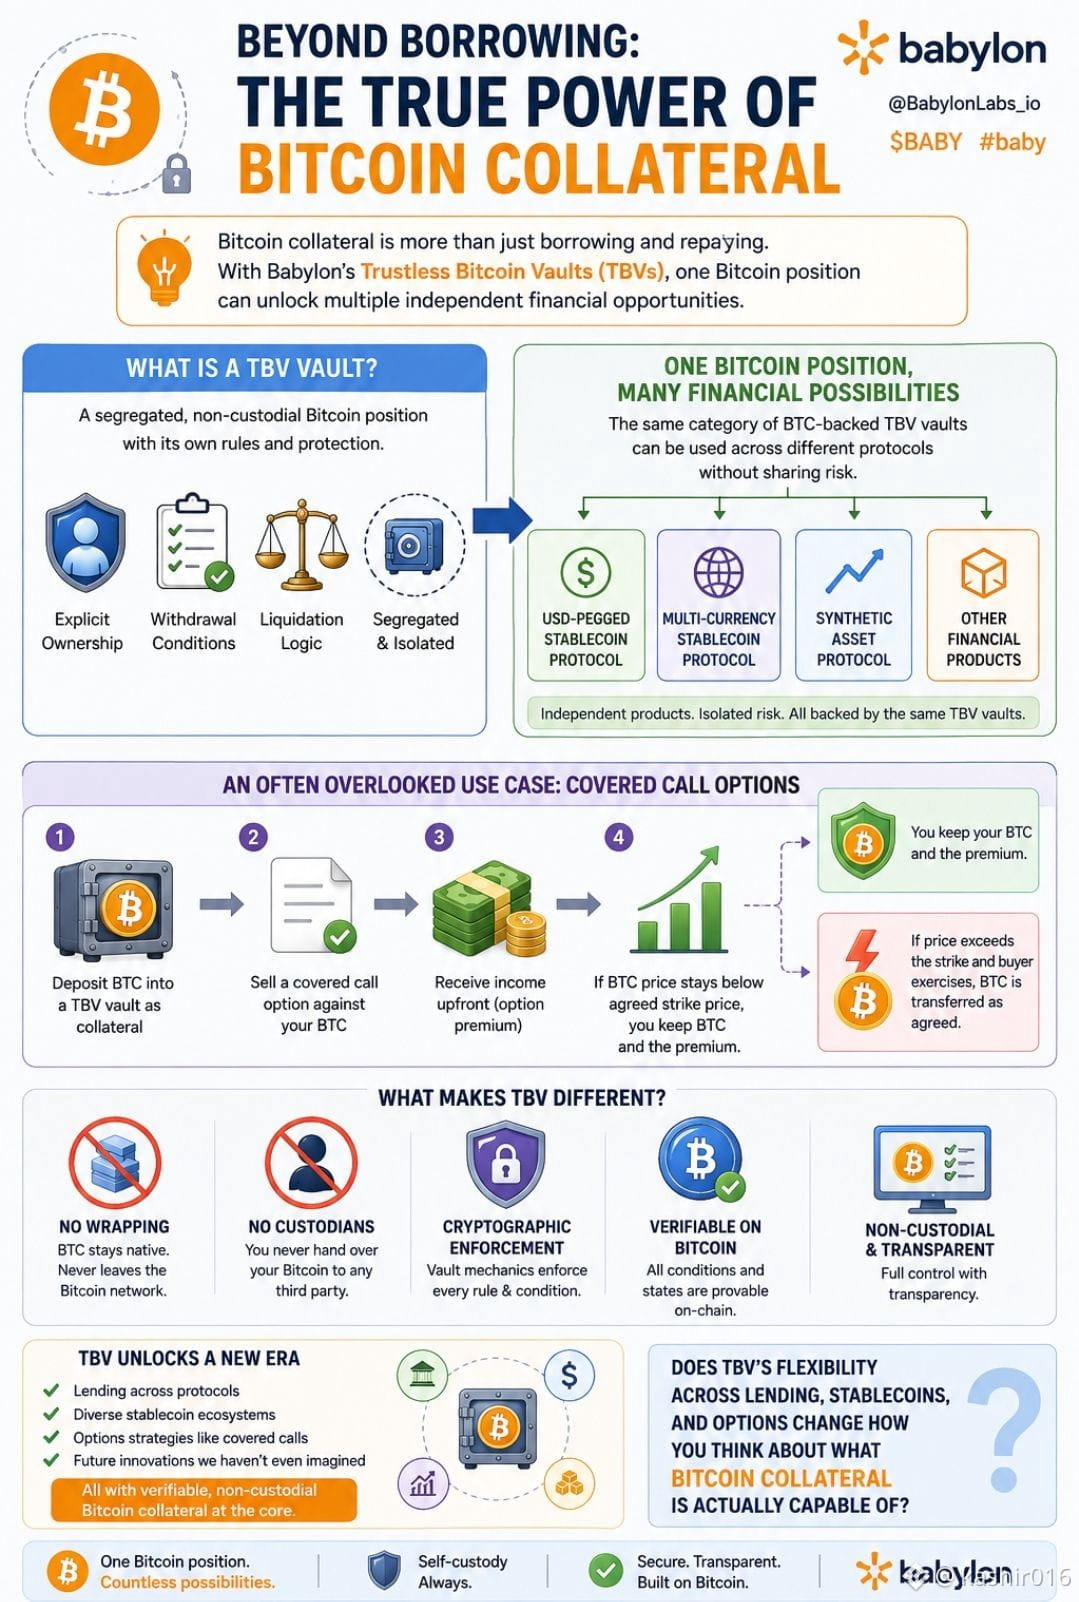
#baby $BABY ほとんどの人は、ビットコインの担保について「借りて、待って、返済する」という意味だとだけ捉えがちです。しかし、それは実際に可能なことのごく一部にすぎません。
バビロンのTrustless Bitcoin Vault(TBV)が、貸付というユースケースを超えてどこまで及ぶのかを、私は見誤っていました。
それぞれのTBVボールトは、分離された非カストディアル(預託不要)のビットコインポジションであり、明確な所有権、引き出し条件、そして清算ロジックがそれぞれに備わっています。このポジションが隔離されているため、複数の異なるステーブルコイン・プロトコル(USDペッグ、多通貨、さらには合成設計)でも、同じカテゴリのBTC担保ボールトを担保として参照しながら、リスクを共有せず、互いの残高表に巻き込まれたり干渉したりすることなく利用できます。1つのビットコインポジションの上に、いくつもの独立した金融プロダクトが構築され、それでもすべてがビットコイン自体に対して確実にロックされていることが検証可能です。
また、見落とされがちなユースケースもあります。ビットコイン保有者は、ボールト内でBTCを担保に入れ、その上でカバードコール・オプションを売って、前払いの収益を得られます。原資となるBTCは、双方が合意した価格のしきい値を上回った場合、かつ買い手がオプションを行使した場合にのみ移転します。
これらはどれも、BTCをラップしたり、途中でカストディアンに渡したりする必要はありません。ボールトの仕組みがすべての条件を暗号的に強制し、ビットコインは一度も自分自身のネットワークから出ることがありません。
貸付、ステーブルコイン、オプションにまたがるTBVの柔軟性は、ビットコイン担保が本来持ちうる能力についての見方を変えますか?
@babylonlabs_io $BABY #baby
{future}(BABYUSDT)
$DEXE
{future}(DEXEUSDT)
{future}(GRVTUSDT)
#baby $BABY ほとんどの人は、ビットコインの担保について「借りて、待って、返済する」という意味だとだけ捉えがちです。しかし、それは実際に可能なことのごく一部にすぎません。
バビロンのTrustless Bitcoin Vault(TBV)が、貸付というユースケースを超えてどこまで及ぶのかを、私は見誤っていました。
それぞれのTBVボールトは、分離された非カストディアル(預託不要)のビットコインポジションであり、明確な所有権、引き出し条件、そして清算ロジックがそれぞれに備わっています。このポジションが隔離されているため、複数の異なるステーブルコイン・プロトコル(USDペッグ、多通貨、さらには合成設計)でも、同じカテゴリのBTC担保ボールトを担保として参照しながら、リスクを共有せず、互いの残高表に巻き込まれたり干渉したりすることなく利用できます。1つのビットコインポジションの上に、いくつもの独立した金融プロダクトが構築され、それでもすべてがビットコイン自体に対して確実にロックされていることが検証可能です。
また、見落とされがちなユースケースもあります。ビットコイン保有者は、ボールト内でBTCを担保に入れ、その上でカバードコール・オプションを売って、前払いの収益を得られます。原資となるBTCは、双方が合意した価格のしきい値を上回った場合、かつ買い手がオプションを行使した場合にのみ移転します。
これらはどれも、BTCをラップしたり、途中でカストディアンに渡したりする必要はありません。ボールトの仕組みがすべての条件を暗号的に強制し、ビットコインは一度も自分自身のネットワークから出ることがありません。
貸付、ステーブルコイン、オプションにまたがるTBVの柔軟性は、ビットコイン担保が本来持ちうる能力についての見方を変えますか?
@BabylonLabs_io $BABY #baby
$DEXE
43
9
2.1k
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号