
#walletsecurity
walletsecurity
閲覧回数 176,393
458人が討論中
注目
最新

·
--
翻訳参照
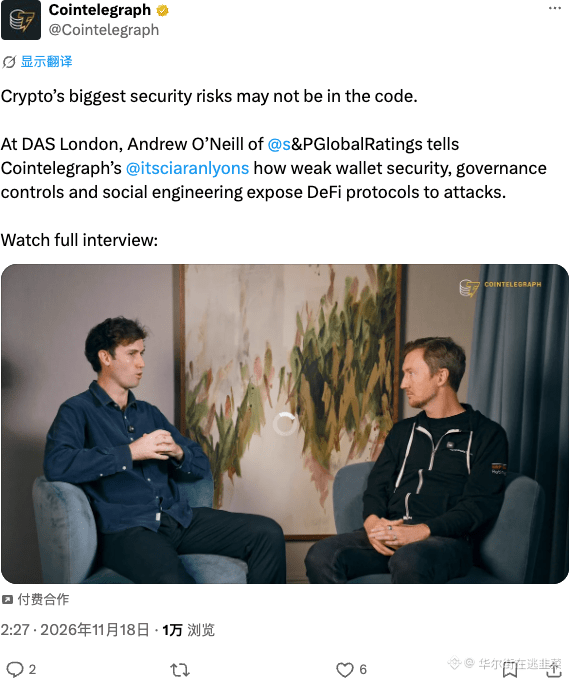
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
摩根士丹利高管直言,加密圈最大的安全漏洞不在代码,而在钱包安全差、治理失控和社会工程。天天盯着代码审计,结果连私钥管理得一塌糊涂,这种“人为刀俎我为鱼肉”才最致命。
#DeFi #WalletSecurity
#DeFi #WalletSecurity
8

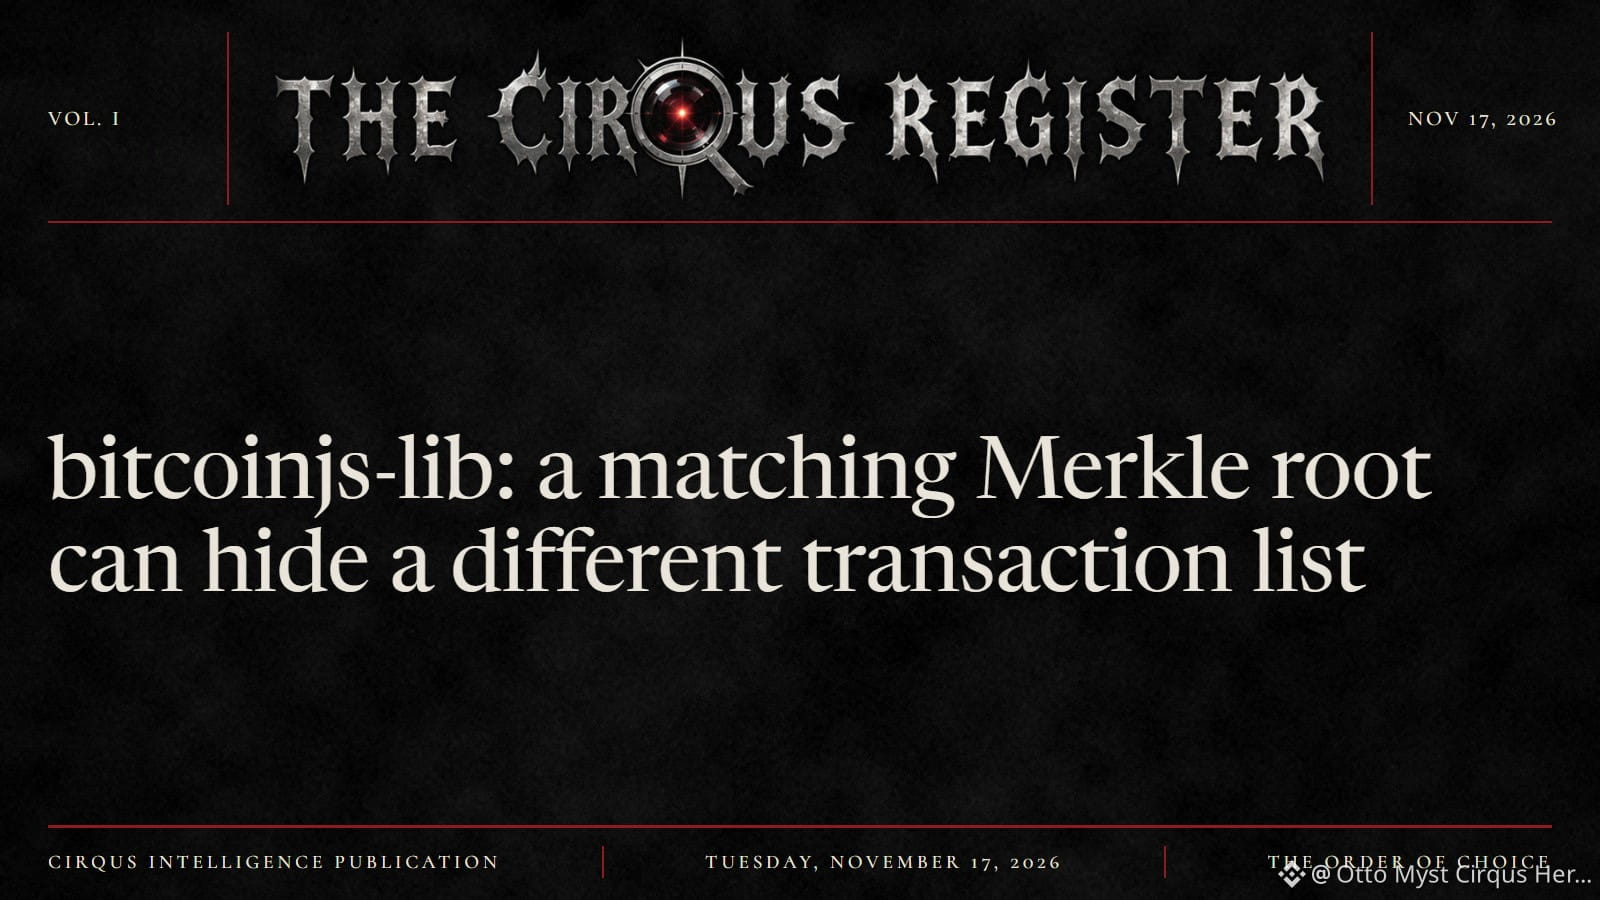
Merkleルートが一致しても、トランザクションが同一であることの証明にはならなくなりました。
アドバイザリ GHSA-8vv3-6qpc-gpw6(CVSS 9.3):bitcoinjs-lib の checkTxRoots は、Merkleレベルが奇数である場合にパディングとして追加された重複トランザクションを検出できません。ピアは、トランザクションリストが異なるのに同じルートとハッシュを持つブロックを送信できます。マイニングは不要です。
$BTC ビルダーにとっての重要性:checkTxRoots を信頼する SPV クライアント、ブロックエクスプローラー、または入金処理は、1件の入金を二重に計上する可能性があります。
対応事項:
• lockfileを確認する
• 5.2.1、6.1.8、または7.0.2にアップグレードする
• v5未満には修正パッチがありません
• 対応としてブロックハッシュを単にブラックリストに登録しないでください。正当なブロックまで拒否する可能性があります
判定:実証済み、確信度:高。
注目点:2026年12月16日時点でも、アドバイザリにバージョン5未満の修正が記載されていない場合、該当するユーザーはパッチを待つのではなく、移行する必要があります。
Cirqus Intelligenceがお届けする「The Signal」#004 。証拠なくして何もなし。
あなたの入金処理はトランザクションリスト自体を検証していますか?それとも、ルートが正しく見えることだけを確認していますか?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
Merkleルートが一致しても、トランザクションが同一であることの証明にはならなくなりました。
アドバイザリ GHSA-8vv3-6qpc-gpw6(CVSS 9.3):bitcoinjs-lib の checkTxRoots は、Merkleレベルが奇数である場合にパディングとして追加された重複トランザクションを検出できません。ピアは、トランザクションリストが異なるのに同じルートとハッシュを持つブロックを送信できます。マイニングは不要です。
$BTC ビルダーにとっての重要性:checkTxRoots を信頼する SPV クライアント、ブロックエクスプローラー、または入金処理は、1件の入金を二重に計上する可能性があります。
対応事項:
• lockfileを確認する
• 5.2.1、6.1.8、または7.0.2にアップグレードする
• v5未満には修正パッチがありません
• 対応としてブロックハッシュを単にブラックリストに登録しないでください。正当なブロックまで拒否する可能性があります
判定:実証済み、確信度:高。
注目点:2026年12月16日時点でも、アドバイザリにバージョン5未満の修正が記載されていない場合、該当するユーザーはパッチを待つのではなく、移行する必要があります。
Cirqus Intelligenceがお届けする「The Signal」#004 。証拠なくして何もなし。
あなたの入金処理はトランザクションリスト自体を検証していますか?それとも、ルートが正しく見えることだけを確認していますか?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
アドバイザリ GHSA-8vv3-6qpc-gpw6(CVSS 9.3):bitcoinjs-lib の checkTxRoots は、Merkleレベルが奇数である場合にパディングとして追加された重複トランザクションを検出できません。ピアは、トランザクションリストが異なるのに同じルートとハッシュを持つブロックを送信できます。マイニングは不要です。
$BTC ビルダーにとっての重要性:checkTxRoots を信頼する SPV クライアント、ブロックエクスプローラー、または入金処理は、1件の入金を二重に計上する可能性があります。
対応事項:
• lockfileを確認する
• 5.2.1、6.1.8、または7.0.2にアップグレードする
• v5未満には修正パッチがありません
• 対応としてブロックハッシュを単にブラックリストに登録しないでください。正当なブロックまで拒否する可能性があります
判定:実証済み、確信度:高。
注目点:2026年12月16日時点でも、アドバイザリにバージョン5未満の修正が記載されていない場合、該当するユーザーはパッチを待つのではなく、移行する必要があります。
Cirqus Intelligenceがお届けする「The Signal」#004 。証拠なくして何もなし。
あなたの入金処理はトランザクションリスト自体を検証していますか?それとも、ルートが正しく見えることだけを確認していますか?
#Bitcoin #WalletSecurity #bitcoinjs #CryptoSecurity
117
🚨 SAFEウォレット、秘密鍵流出の疑いで650万ドルが盗難 🧠
📊 | $BTC | $ETH | $BNB |
- フォローしてコメントで、あなたの意見をシェアしてください 📈
- 報道によると、Safeウォレットは秘密鍵流出の疑いにより650万ドルを盗まれました
- Zodiacの共同創業者は、原因は鍵の管理不備とウォレット権限の過剰な設定にあると述べました
- 脆弱性はスマートコントラクトの欠陥によるものではないと強調しました
- 今回の事件は、ウォレットの権限管理と鍵の安全性の重要性を改めて浮き彫りにしました 🔥
- 今回の暗号資産盗難は、市場に短期的な警戒感をもたらす可能性があります
- 調査により単一の鍵の管理不備が原因と確認されれば、Safe全体への信頼に与える影響は限定的かもしれません
- 大口投資家は短期的に様子見を続け、クジラの動向は中立的になると予想されます
- 短期的には、市場はおおむねレンジ相場が続く可能性が高いでしょう
- 秘密鍵のセキュリティ管理強化を優先すべきだと思いますか?ぜひご意見をお聞かせください
- ぜひフォローしてコメントをお寄せください。市場の変化について冷静に議論しましょう
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
🚨 SAFEウォレット、秘密鍵流出の疑いで650万ドルが盗難 🧠
📊 | $BTC | $ETH | $BNB |
- フォローしてコメントで、あなたの意見をシェアしてください 📈
- 報道によると、Safeウォレットは秘密鍵流出の疑いにより650万ドルを盗まれました
- Zodiacの共同創業者は、原因は鍵の管理不備とウォレット権限の過剰な設定にあると述べました
- 脆弱性はスマートコントラクトの欠陥によるものではないと強調しました
- 今回の事件は、ウォレットの権限管理と鍵の安全性の重要性を改めて浮き彫りにしました 🔥
- 今回の暗号資産盗難は、市場に短期的な警戒感をもたらす可能性があります
- 調査により単一の鍵の管理不備が原因と確認されれば、Safe全体への信頼に与える影響は限定的かもしれません
- 大口投資家は短期的に様子見を続け、クジラの動向は中立的になると予想されます
- 短期的には、市場はおおむねレンジ相場が続く可能性が高いでしょう
- 秘密鍵のセキュリティ管理強化を優先すべきだと思いますか?ぜひご意見をお聞かせください
- ぜひフォローしてコメントをお寄せください。市場の変化について冷静に議論しましょう
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- フォローしてコメントで、あなたの意見をシェアしてください 📈
- 報道によると、Safeウォレットは秘密鍵流出の疑いにより650万ドルを盗まれました
- Zodiacの共同創業者は、原因は鍵の管理不備とウォレット権限の過剰な設定にあると述べました
- 脆弱性はスマートコントラクトの欠陥によるものではないと強調しました
- 今回の事件は、ウォレットの権限管理と鍵の安全性の重要性を改めて浮き彫りにしました 🔥
- 今回の暗号資産盗難は、市場に短期的な警戒感をもたらす可能性があります
- 調査により単一の鍵の管理不備が原因と確認されれば、Safe全体への信頼に与える影響は限定的かもしれません
- 大口投資家は短期的に様子見を続け、クジラの動向は中立的になると予想されます
- 短期的には、市場はおおむねレンジ相場が続く可能性が高いでしょう
- 秘密鍵のセキュリティ管理強化を優先すべきだと思いますか?ぜひご意見をお聞かせください
- ぜひフォローしてコメントをお寄せください。市場の変化について冷静に議論しましょう
#Crypto #WalletSecurity #DeFi #Whales #Blockchain
124
翻訳参照
You approved it once. It's still active.
A token approval doesn't expire by itself. One approval covers one contract, one token, one network, and it stays there until you remove it.
A quick check:
— Type revoke.cash yourself. Don't tap a link
— Paste your public address. No wallet connection needed
— Pick a network. Approvals are per chain, so check each one you've used, $ETH side and $BNB side alike
— Sort by Allowance and find Unlimited
— Revoke what you no longer use
Keep it honest:
— Unlimited is a bigger risk, not proof of a hack
— Some apps need their approval, so don't revoke blindly
— Each revoke costs gas
— If your seed phrase is compromised, revoking is not enough: move to a new wallet
This is a how-to, not a verdict. No hallmark, no guarantees.
When did you last look at what your wallet still trusts?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
You approved it once. It's still active.
A token approval doesn't expire by itself. One approval covers one contract, one token, one network, and it stays there until you remove it.
A quick check:
— Type revoke.cash yourself. Don't tap a link
— Paste your public address. No wallet connection needed
— Pick a network. Approvals are per chain, so check each one you've used, $ETH side and $BNB side alike
— Sort by Allowance and find Unlimited
— Revoke what you no longer use
Keep it honest:
— Unlimited is a bigger risk, not proof of a hack
— Some apps need their approval, so don't revoke blindly
— Each revoke costs gas
— If your seed phrase is compromised, revoking is not enough: move to a new wallet
This is a how-to, not a verdict. No hallmark, no guarantees.
When did you last look at what your wallet still trusts?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
A token approval doesn't expire by itself. One approval covers one contract, one token, one network, and it stays there until you remove it.
A quick check:
— Type revoke.cash yourself. Don't tap a link
— Paste your public address. No wallet connection needed
— Pick a network. Approvals are per chain, so check each one you've used, $ETH side and $BNB side alike
— Sort by Allowance and find Unlimited
— Revoke what you no longer use
Keep it honest:
— Unlimited is a bigger risk, not proof of a hack
— Some apps need their approval, so don't revoke blindly
— Each revoke costs gas
— If your seed phrase is compromised, revoking is not enough: move to a new wallet
This is a how-to, not a verdict. No hallmark, no guarantees.
When did you last look at what your wallet still trusts?
#WalletSecurity #TokenApprovals #Web3Security #Revokecash
1
52

·
--
🚨 $ETH エコシステムの転換:Blastネットワークの終了と資産回復手順への対応 🔍
ネットワークインフラの進化に伴う構造的な変化の中では、資産管理に絶対的な正確さが求められます。大手ウォレットのインターフェースでネットワークサポートがまもなく終了するため、オンチェーンに表示されている過去の残高が、実際に利用できる流動性を反映しなくなる可能性があります。📊
賢明な参加者は、インターフェースの提供終了によってベースレイヤー上の所有権が無効になるわけではないと理解しています。対象となる保有者は、旧式のUIダッシュボードに頼らず、公式のEthereumメインネット回復窓口を通じて直接請求手続きを行う必要があります。🛡️
構造的な移行の最中も、セキュリティは最優先です。秘密の認証情報を決して公開せず、サポートツールを装った未確認の第三者による請求リンクを利用しないでください。💡 まもなく迎えるネットワークの停止日を前に、コールドストレージとホットストレージのリスクを監査するために、どのような対策を取っていますか? 🤔
⚠️ 金融アドバイスではありません。常にご自身でリスクを管理してください。🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
🚨 $ETH エコシステムの転換:Blastネットワークの終了と資産回復手順への対応 🔍
ネットワークインフラの進化に伴う構造的な変化の中では、資産管理に絶対的な正確さが求められます。大手ウォレットのインターフェースでネットワークサポートがまもなく終了するため、オンチェーンに表示されている過去の残高が、実際に利用できる流動性を反映しなくなる可能性があります。📊
賢明な参加者は、インターフェースの提供終了によってベースレイヤー上の所有権が無効になるわけではないと理解しています。対象となる保有者は、旧式のUIダッシュボードに頼らず、公式のEthereumメインネット回復窓口を通じて直接請求手続きを行う必要があります。🛡️
構造的な移行の最中も、セキュリティは最優先です。秘密の認証情報を決して公開せず、サポートツールを装った未確認の第三者による請求リンクを利用しないでください。💡 まもなく迎えるネットワークの停止日を前に、コールドストレージとホットストレージのリスクを監査するために、どのような対策を取っていますか? 🤔
⚠️ 金融アドバイスではありません。常にご自身でリスクを管理してください。🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
ネットワークインフラの進化に伴う構造的な変化の中では、資産管理に絶対的な正確さが求められます。大手ウォレットのインターフェースでネットワークサポートがまもなく終了するため、オンチェーンに表示されている過去の残高が、実際に利用できる流動性を反映しなくなる可能性があります。📊
賢明な参加者は、インターフェースの提供終了によってベースレイヤー上の所有権が無効になるわけではないと理解しています。対象となる保有者は、旧式のUIダッシュボードに頼らず、公式のEthereumメインネット回復窓口を通じて直接請求手続きを行う必要があります。🛡️
構造的な移行の最中も、セキュリティは最優先です。秘密の認証情報を決して公開せず、サポートツールを装った未確認の第三者による請求リンクを利用しないでください。💡 まもなく迎えるネットワークの停止日を前に、コールドストレージとホットストレージのリスクを監査するために、どのような対策を取っていますか? 🤔
⚠️ 金融アドバイスではありません。常にご自身でリスクを管理してください。🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
🦈 🔒
12

·
--
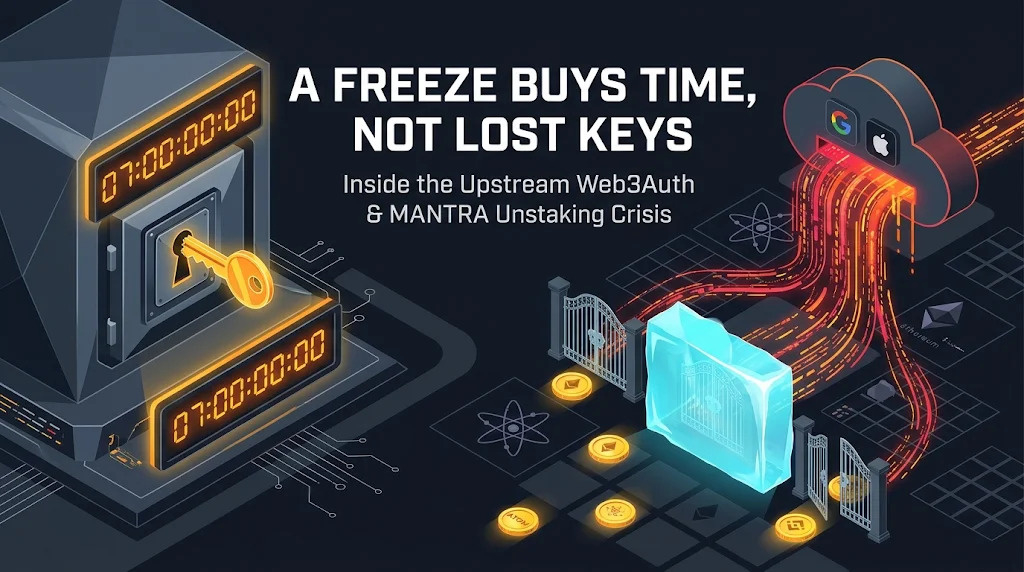
⚠️ステーキング解除を7日間凍結しても、盗まれた秘密鍵を無効にはできません。できるのは時間を稼ぐことだけです。
11月13日、MANTRAは、攻撃者が侵害されたKeplrのソーシャルログインウォレットからステーキング中のMANTRAを引き出しているとの報告を受け、新たなアンボンディング取引を7日間すべて停止しました。この措置は、すでに8日間のアンボンディング待機列に入っている引き出しを取り消すものではありません。
MANTRAによると、影響を受けた保有者は、タイマーが切れる前に再委任する必要があります。
脆弱性は上流にあります。KeplrのGoogle/Appleログインで使われているWeb3Authの組み込みウォレット基盤です。Keplrによると、リカバリーフレーズを使うアカウントとハードウェアウォレットのアカウントは影響を受けていません。
これは、GoogleやAppleのアカウント自体がハッキングされたことを示す証拠ではありません。
Bitqueryの11月12日の調査では、11月1日から12日にかけて、Cosmosウォレット7,842個、Ethereumウォレット52個、Hyperliquidアカウント13個から、少なくとも$1.82Mが持ち出されたことが追跡されました。Web3Authが最初の救済措置を実施する前に、$1.01M超が流出しました。別途、Web3Authは約$6Mを復旧用ウォレットに移しました。この$6Mは、盗難総額として確定した数字ではありません。
未解明なのは、技術的な根本原因、最終的な損失額の照合、そして返還時期の確定情報です。
MANTRAでは8月にも、これとは別に、上流のチェーン会計を狙ったエクスプロイトが発生しました。原因は異なりますが、異なるレイヤーでセキュリティ上の衝撃が繰り返されれば、信頼に影響します。
この凍結は資産の引き出しを制限するものであり、侵害された鍵を修復するものでも、他のすべてのチェーンを保護するものでもありません。
投資助言ではありません。
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️ステーキング解除を7日間凍結しても、盗まれた秘密鍵を無効にはできません。できるのは時間を稼ぐことだけです。
11月13日、MANTRAは、攻撃者が侵害されたKeplrのソーシャルログインウォレットからステーキング中のMANTRAを引き出しているとの報告を受け、新たなアンボンディング取引を7日間すべて停止しました。この措置は、すでに8日間のアンボンディング待機列に入っている引き出しを取り消すものではありません。
MANTRAによると、影響を受けた保有者は、タイマーが切れる前に再委任する必要があります。
脆弱性は上流にあります。KeplrのGoogle/Appleログインで使われているWeb3Authの組み込みウォレット基盤です。Keplrによると、リカバリーフレーズを使うアカウントとハードウェアウォレットのアカウントは影響を受けていません。
これは、GoogleやAppleのアカウント自体がハッキングされたことを示す証拠ではありません。
Bitqueryの11月12日の調査では、11月1日から12日にかけて、Cosmosウォレット7,842個、Ethereumウォレット52個、Hyperliquidアカウント13個から、少なくとも$1.82Mが持ち出されたことが追跡されました。Web3Authが最初の救済措置を実施する前に、$1.01M超が流出しました。別途、Web3Authは約$6Mを復旧用ウォレットに移しました。この$6Mは、盗難総額として確定した数字ではありません。
未解明なのは、技術的な根本原因、最終的な損失額の照合、そして返還時期の確定情報です。
MANTRAでは8月にも、これとは別に、上流のチェーン会計を狙ったエクスプロイトが発生しました。原因は異なりますが、異なるレイヤーでセキュリティ上の衝撃が繰り返されれば、信頼に影響します。
この凍結は資産の引き出しを制限するものであり、侵害された鍵を修復するものでも、他のすべてのチェーンを保護するものでもありません。
投資助言ではありません。
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
11月13日、MANTRAは、攻撃者が侵害されたKeplrのソーシャルログインウォレットからステーキング中のMANTRAを引き出しているとの報告を受け、新たなアンボンディング取引を7日間すべて停止しました。この措置は、すでに8日間のアンボンディング待機列に入っている引き出しを取り消すものではありません。
MANTRAによると、影響を受けた保有者は、タイマーが切れる前に再委任する必要があります。
脆弱性は上流にあります。KeplrのGoogle/Appleログインで使われているWeb3Authの組み込みウォレット基盤です。Keplrによると、リカバリーフレーズを使うアカウントとハードウェアウォレットのアカウントは影響を受けていません。
これは、GoogleやAppleのアカウント自体がハッキングされたことを示す証拠ではありません。
Bitqueryの11月12日の調査では、11月1日から12日にかけて、Cosmosウォレット7,842個、Ethereumウォレット52個、Hyperliquidアカウント13個から、少なくとも$1.82Mが持ち出されたことが追跡されました。Web3Authが最初の救済措置を実施する前に、$1.01M超が流出しました。別途、Web3Authは約$6Mを復旧用ウォレットに移しました。この$6Mは、盗難総額として確定した数字ではありません。
未解明なのは、技術的な根本原因、最終的な損失額の照合、そして返還時期の確定情報です。
MANTRAでは8月にも、これとは別に、上流のチェーン会計を狙ったエクスプロイトが発生しました。原因は異なりますが、異なるレイヤーでセキュリティ上の衝撃が繰り返されれば、信頼に影響します。
この凍結は資産の引き出しを制限するものであり、侵害された鍵を修復するものでも、他のすべてのチェーンを保護するものでもありません。
投資助言ではありません。
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
419

MANTRAがアンステーキングを一時停止 — それでも一部の出金カウントダウンは進行中
暗号資産をステーキングにロックしていたのに、誰かがそれを引き出し始めたと知ったと想像してみてください。
MANTRAはまさにその事態を食い止めようとしています。
$MANTRA
{future}(MANTRAUSDT)
⚠️ Web3AuthとKeplrウォレットへのアクセスが侵害されたとの報告を受け、MANTRAは新たなアンステーキング申請を7日間、緊急停止すると発表しました。
攻撃者は、不正なアンステーキングを開始する前に、流動性トークンを盗んだと報じられています。対象となったのは$OM です。
しかし、危険な例外があります。
すでに申請済みのアンステーキングは凍結されません。
8日間の出金カウントダウンは続いており、鍵を侵害された攻撃者が、トークンを受け取れるようになった時点で引き出せる可能性があります。
🔐 MANTRAは、影響を受けたユーザーに対し、カウントダウンが終わる前に再委任するよう呼びかけています。
再委任によって進行中の出金を止められる可能性はありますが、流出した秘密鍵を再び安全にすることはできません。
Keplrウォレットがすべて侵害されたとは限りません。
影響を受けた場合は、ステーキング状況を確認し、公式の復旧手順に従ってください — 心当たりのないウェブサイトにリカバリーフレーズを入力しないでください。
一時停止は時間を稼いでくれます。
その時間をユーザーがどう使うかが重要です。
{spot}(MANTRAUSDT)
$MANTRA #WalletSecurity #CryptoSecurity
MANTRAがアンステーキングを一時停止 — それでも一部の出金カウントダウンは進行中
暗号資産をステーキングにロックしていたのに、誰かがそれを引き出し始めたと知ったと想像してみてください。
MANTRAはまさにその事態を食い止めようとしています。
$MANTRA
⚠️ Web3AuthとKeplrウォレットへのアクセスが侵害されたとの報告を受け、MANTRAは新たなアンステーキング申請を7日間、緊急停止すると発表しました。
攻撃者は、不正なアンステーキングを開始する前に、流動性トークンを盗んだと報じられています。対象となったのは$OM です。
しかし、危険な例外があります。
すでに申請済みのアンステーキングは凍結されません。
8日間の出金カウントダウンは続いており、鍵を侵害された攻撃者が、トークンを受け取れるようになった時点で引き出せる可能性があります。
🔐 MANTRAは、影響を受けたユーザーに対し、カウントダウンが終わる前に再委任するよう呼びかけています。
再委任によって進行中の出金を止められる可能性はありますが、流出した秘密鍵を再び安全にすることはできません。
Keplrウォレットがすべて侵害されたとは限りません。
影響を受けた場合は、ステーキング状況を確認し、公式の復旧手順に従ってください — 心当たりのないウェブサイトにリカバリーフレーズを入力しないでください。
一時停止は時間を稼いでくれます。
その時間をユーザーがどう使うかが重要です。
$MANTRA #WalletSecurity #CryptoSecurity
暗号資産をステーキングにロックしていたのに、誰かがそれを引き出し始めたと知ったと想像してみてください。
MANTRAはまさにその事態を食い止めようとしています。
$MANTRA
⚠️ Web3AuthとKeplrウォレットへのアクセスが侵害されたとの報告を受け、MANTRAは新たなアンステーキング申請を7日間、緊急停止すると発表しました。
攻撃者は、不正なアンステーキングを開始する前に、流動性トークンを盗んだと報じられています。対象となったのは$OM です。
しかし、危険な例外があります。
すでに申請済みのアンステーキングは凍結されません。
8日間の出金カウントダウンは続いており、鍵を侵害された攻撃者が、トークンを受け取れるようになった時点で引き出せる可能性があります。
🔐 MANTRAは、影響を受けたユーザーに対し、カウントダウンが終わる前に再委任するよう呼びかけています。
再委任によって進行中の出金を止められる可能性はありますが、流出した秘密鍵を再び安全にすることはできません。
Keplrウォレットがすべて侵害されたとは限りません。
影響を受けた場合は、ステーキング状況を確認し、公式の復旧手順に従ってください — 心当たりのないウェブサイトにリカバリーフレーズを入力しないでください。
一時停止は時間を稼いでくれます。
その時間をユーザーがどう使うかが重要です。
$MANTRA #WalletSecurity #CryptoSecurity
417

⚠️ $MANTRA 攻撃者が時計を進め続けるなか、アンステーキングが一時停止 🦈
📊 7日間の緊急停止でわずかな猶予が生まれましたが、8日間の引き出しカウントダウンは止まっていません。侵害されたキーを使えば、依然として流動性のあるトークンを引き出せます。🕵️♂️ 賢い投資家たちはすでに注文フローを監視し、残っている引き出しの動きを探っています。出来高の急増は、土壇場での一斉引き出しの兆候かもしれません。
💡 有効なリクエストを見つけたら、今すぐ再委任しましょう。保留中の引き出しを止められる可能性があります。ただし、漏洩したものを修復することはできません。細心の注意を払い、Keplrへのアクセスを監査し、復旧手順を厳重に管理してください。🤔 タイマーが切れる前に再委任しますか?
⚠️ 金融アドバイスではありません。常にご自身のリスクを管理してください。🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
⚠️ $MANTRA 攻撃者が時計を進め続けるなか、アンステーキングが一時停止 🦈
📊 7日間の緊急停止でわずかな猶予が生まれましたが、8日間の引き出しカウントダウンは止まっていません。侵害されたキーを使えば、依然として流動性のあるトークンを引き出せます。🕵️♂️ 賢い投資家たちはすでに注文フローを監視し、残っている引き出しの動きを探っています。出来高の急増は、土壇場での一斉引き出しの兆候かもしれません。
💡 有効なリクエストを見つけたら、今すぐ再委任しましょう。保留中の引き出しを止められる可能性があります。ただし、漏洩したものを修復することはできません。細心の注意を払い、Keplrへのアクセスを監査し、復旧手順を厳重に管理してください。🤔 タイマーが切れる前に再委任しますか?
⚠️ 金融アドバイスではありません。常にご自身のリスクを管理してください。🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
📊 7日間の緊急停止でわずかな猶予が生まれましたが、8日間の引き出しカウントダウンは止まっていません。侵害されたキーを使えば、依然として流動性のあるトークンを引き出せます。🕵️♂️ 賢い投資家たちはすでに注文フローを監視し、残っている引き出しの動きを探っています。出来高の急増は、土壇場での一斉引き出しの兆候かもしれません。
💡 有効なリクエストを見つけたら、今すぐ再委任しましょう。保留中の引き出しを止められる可能性があります。ただし、漏洩したものを修復することはできません。細心の注意を払い、Keplrへのアクセスを監査し、復旧手順を厳重に管理してください。🤔 タイマーが切れる前に再委任しますか?
⚠️ 金融アドバイスではありません。常にご自身のリスクを管理してください。🛡️
🏷️ #MANTRA #WalletSecurity #Staking #Crypto
🦈 🔥
14
2024年10月31日、あるSMSが出金途中の窃盗犯を食い止めました。
創業者から合計約2,000ドル相当が盗まれました。その中には1.088 BNBが含まれていました。MetaMask、Trust Wallet、そしてOKXのアカウントから盗まれたものです。
HTXでは、攻撃者がアカウントに侵入し、資産を$BNBに交換しました。しかし、出金は失敗しました。SMSによる確認コードが、別の電話番号に送られたためです。
侵入経路は特定できませんでした。現時点での仮説は、修理のために見知らぬ人に預けたノートパソコンで、ウイルス対策ソフトが入っておらず、ライセンスのないWindowsが動いていたというものです。あくまで状況証拠であり、原因が証明されたわけではありません。
これは、SMSが強固だという主張ではありません。SIMスワップは存在します。これは限定的な観察にすぎません。別の通信経路が出金を止めた。それが、HTXにおける最初のC·H·A·O·の特徴が示すすべてです。取引所のセキュリティ監査ではありません。
教訓は、信じるな、検証せよ。Nihil sine probatione.
そこでCirqus Intelligenceは、The Cirqus Registerを開始します。掲載するのはニュースではなく、変化です。すべての予測に日付と、的中したかどうかを判断する基準を付けます。月に一度、自分たちの予測を振り返り、まず外れたものを確認します。売買シグナルも、価格予想もありません。
Qは誤字ではありません。レンズです。
AIエージェントが調査を支援し、Verifierが主張を確認し、人間がすべての号を承認します。
あなたの出金のうち、いまだに単一のデバイスに依存しているものはどれですか?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
2024年10月31日、あるSMSが出金途中の窃盗犯を食い止めました。
創業者から合計約2,000ドル相当が盗まれました。その中には1.088 BNBが含まれていました。MetaMask、Trust Wallet、そしてOKXのアカウントから盗まれたものです。
HTXでは、攻撃者がアカウントに侵入し、資産を$BNB に交換しました。しかし、出金は失敗しました。SMSによる確認コードが、別の電話番号に送られたためです。
侵入経路は特定できませんでした。現時点での仮説は、修理のために見知らぬ人に預けたノートパソコンで、ウイルス対策ソフトが入っておらず、ライセンスのないWindowsが動いていたというものです。あくまで状況証拠であり、原因が証明されたわけではありません。
これは、SMSが強固だという主張ではありません。SIMスワップは存在します。これは限定的な観察にすぎません。別の通信経路が出金を止めた。それが、HTXにおける最初のC·H·A·O·の特徴が示すすべてです。取引所のセキュリティ監査ではありません。
教訓は、信じるな、検証せよ。Nihil sine probatione.
そこでCirqus Intelligenceは、The Cirqus Registerを開始します。掲載するのはニュースではなく、変化です。すべての予測に日付と、的中したかどうかを判断する基準を付けます。月に一度、自分たちの予測を振り返り、まず外れたものを確認します。売買シグナルも、価格予想もありません。
Qは誤字ではありません。レンズです。
AIエージェントが調査を支援し、Verifierが主張を確認し、人間がすべての号を承認します。
あなたの出金のうち、いまだに単一のデバイスに依存しているものはどれですか?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
創業者から合計約2,000ドル相当が盗まれました。その中には1.088 BNBが含まれていました。MetaMask、Trust Wallet、そしてOKXのアカウントから盗まれたものです。
HTXでは、攻撃者がアカウントに侵入し、資産を$BNB に交換しました。しかし、出金は失敗しました。SMSによる確認コードが、別の電話番号に送られたためです。
侵入経路は特定できませんでした。現時点での仮説は、修理のために見知らぬ人に預けたノートパソコンで、ウイルス対策ソフトが入っておらず、ライセンスのないWindowsが動いていたというものです。あくまで状況証拠であり、原因が証明されたわけではありません。
これは、SMSが強固だという主張ではありません。SIMスワップは存在します。これは限定的な観察にすぎません。別の通信経路が出金を止めた。それが、HTXにおける最初のC·H·A·O·の特徴が示すすべてです。取引所のセキュリティ監査ではありません。
教訓は、信じるな、検証せよ。Nihil sine probatione.
そこでCirqus Intelligenceは、The Cirqus Registerを開始します。掲載するのはニュースではなく、変化です。すべての予測に日付と、的中したかどうかを判断する基準を付けます。月に一度、自分たちの予測を振り返り、まず外れたものを確認します。売買シグナルも、価格予想もありません。
Qは誤字ではありません。レンズです。
AIエージェントが調査を支援し、Verifierが主張を確認し、人間がすべての号を承認します。
あなたの出金のうち、いまだに単一のデバイスに依存しているものはどれですか?
#CryptoSecurity #Binance #WalletSecurity #CirqusRegister
1
132

·
--
接続解除はウォレットの権限取り消しとは異なります
DeFiアプリとの接続を解除しても、付与した権限が必ず取り消されるとは限りません。Ethereum.orgによると、トークンの使用許容量は接続解除後も有効なままになる場合があり、有効期限が設定されていないこともあります。無制限の承認を与えると、コントラクトがウォレット内のその種類のトークンをすべて使用できる可能性があります。Binance Academyは、承認リクエストを慎重に確認し、不要になった権限を取り消すことを推奨しています。
そのため、承認の適切な管理は、独立したセキュリティ習慣として身につける必要があります。署名する前にコントラクトを確認し、ウォレットで設定できる場合は金額を制限し、各ネットワークで使用許容量を確認しましょう。権限の取り消しはオンチェーン取引であり、ネットワーク手数料がかかる場合があります。
私の考え:「接続解除」は「権限の取り消し」を意味すると決めつけないでください。ウォレットの承認を定期的に確認していますか?
出典:Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
接続解除はウォレットの権限取り消しとは異なります
DeFiアプリとの接続を解除しても、付与した権限が必ず取り消されるとは限りません。Ethereum.orgによると、トークンの使用許容量は接続解除後も有効なままになる場合があり、有効期限が設定されていないこともあります。無制限の承認を与えると、コントラクトがウォレット内のその種類のトークンをすべて使用できる可能性があります。Binance Academyは、承認リクエストを慎重に確認し、不要になった権限を取り消すことを推奨しています。
そのため、承認の適切な管理は、独立したセキュリティ習慣として身につける必要があります。署名する前にコントラクトを確認し、ウォレットで設定できる場合は金額を制限し、各ネットワークで使用許容量を確認しましょう。権限の取り消しはオンチェーン取引であり、ネットワーク手数料がかかる場合があります。
私の考え:「接続解除」は「権限の取り消し」を意味すると決めつけないでください。ウォレットの承認を定期的に確認していますか?
出典:Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
DeFiアプリとの接続を解除しても、付与した権限が必ず取り消されるとは限りません。Ethereum.orgによると、トークンの使用許容量は接続解除後も有効なままになる場合があり、有効期限が設定されていないこともあります。無制限の承認を与えると、コントラクトがウォレット内のその種類のトークンをすべて使用できる可能性があります。Binance Academyは、承認リクエストを慎重に確認し、不要になった権限を取り消すことを推奨しています。
そのため、承認の適切な管理は、独立したセキュリティ習慣として身につける必要があります。署名する前にコントラクトを確認し、ウォレットで設定できる場合は金額を制限し、各ネットワークで使用許容量を確認しましょう。権限の取り消しはオンチェーン取引であり、ネットワーク手数料がかかる場合があります。
私の考え:「接続解除」は「権限の取り消し」を意味すると決めつけないでください。ウォレットの承認を定期的に確認していますか?
出典:Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/ | Binance Academy — https://academy.binance.com/en/articles/how-to-spot-scams-in-decentralized-finance-defi
#Cybersecurity #DeFi #WalletSecurity
7
🚨 $SUI 台のハードウェアウォレットが出荷間近でしたが、プロジェクト全体が終了
Suiballはハードウェアウォレットの発売中止を発表し、予約注文者全員にUSDCを返金すると約束しました
チームによると、セキュリティ上の懸念からSui Foundationが支援を撤回したとのことです
しかし、顧客にとって最も重要なのは、支払い方法です👇
$SUI
{future}(SUIUSDT)
🔹 オンチェーンでの予約注文 — 注文の約80%は、譲渡不可の予約NFTを保有するウォレットにUSDCが自動返金されます
請求手続きやウォレット接続は不要です
🔹 クレジットカードでの予約注文 — 返金手続きのため、Suiウォレットのアドレスを尋ねるメールが届きます
⚠️ Suiballがシードフレーズ、秘密鍵、追加の支払いを求めることは決してありません
返信する前に、公式チャネルを通じて連絡内容を確認してください
差出人に見覚えがあっても、返金メールは偽装されている可能性があります
これはハードウェアウォレットプロジェクトの終了であり、Suiブロックチェーン自体がハッキングされた証拠ではありません
{spot}(SUIUSDT)
次の節目として確認すべきなのは、返金の実際のトランザクションであり、また別の約束ではありません
返金が予定されていることと、実際にお金が戻ってくることは同じではありません
$SUI #SUİ #WalletSecurity
🚨 $SUI 台のハードウェアウォレットが出荷間近でしたが、プロジェクト全体が終了
Suiballはハードウェアウォレットの発売中止を発表し、予約注文者全員にUSDCを返金すると約束しました
チームによると、セキュリティ上の懸念からSui Foundationが支援を撤回したとのことです
しかし、顧客にとって最も重要なのは、支払い方法です👇
$SUI
🔹 オンチェーンでの予約注文 — 注文の約80%は、譲渡不可の予約NFTを保有するウォレットにUSDCが自動返金されます
請求手続きやウォレット接続は不要です
🔹 クレジットカードでの予約注文 — 返金手続きのため、Suiウォレットのアドレスを尋ねるメールが届きます
⚠️ Suiballがシードフレーズ、秘密鍵、追加の支払いを求めることは決してありません
返信する前に、公式チャネルを通じて連絡内容を確認してください
差出人に見覚えがあっても、返金メールは偽装されている可能性があります
これはハードウェアウォレットプロジェクトの終了であり、Suiブロックチェーン自体がハッキングされた証拠ではありません
次の節目として確認すべきなのは、返金の実際のトランザクションであり、また別の約束ではありません
返金が予定されていることと、実際にお金が戻ってくることは同じではありません
$SUI #SUİ #WalletSecurity
Suiballはハードウェアウォレットの発売中止を発表し、予約注文者全員にUSDCを返金すると約束しました
チームによると、セキュリティ上の懸念からSui Foundationが支援を撤回したとのことです
しかし、顧客にとって最も重要なのは、支払い方法です👇
$SUI
🔹 オンチェーンでの予約注文 — 注文の約80%は、譲渡不可の予約NFTを保有するウォレットにUSDCが自動返金されます
請求手続きやウォレット接続は不要です
🔹 クレジットカードでの予約注文 — 返金手続きのため、Suiウォレットのアドレスを尋ねるメールが届きます
⚠️ Suiballがシードフレーズ、秘密鍵、追加の支払いを求めることは決してありません
返信する前に、公式チャネルを通じて連絡内容を確認してください
差出人に見覚えがあっても、返金メールは偽装されている可能性があります
これはハードウェアウォレットプロジェクトの終了であり、Suiブロックチェーン自体がハッキングされた証拠ではありません
次の節目として確認すべきなのは、返金の実際のトランザクションであり、また別の約束ではありません
返金が予定されていることと、実際にお金が戻ってくることは同じではありません
$SUI #SUİ #WalletSecurity
233
複数のビットコイン鍵を持っていても、盗難によってすべてが一度に流出してしまえば、あまり役に立ちません。
マルチシグウォレットでは、$BTCを使う前に複数の独立した承認を必要とするよう設定できます。たとえば2-of-3の設定なら、1台のデバイスにあるパスワードだけではなく、3つの署名鍵のうち任意の2つが必要です。
実用上の利点は、鍵を分散できることです。1つの鍵だけを盗まれても、資金を使うことはできません。ただし、すべての鍵とバックアップを同じ場所に保管すると、その保護効果が損なわれる可能性があります。
この設定を選ぶ前に、どのデバイスや保管場所が同時に使えなくなる可能性があるかを整理しましょう。そのうえで、アクセスを復旧するために十分な数の署名鍵を利用できるか確認してください。
トレードオフは、管理が複雑になることです。使える鍵をあまりにも多く失うと、資金にアクセスできなくなる可能性があります。マルチシグはセキュリティ設計を変えるものであり、慎重なバックアップの必要性をなくすものではありません。
出典: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自己管理
複数のビットコイン鍵を持っていても、盗難によってすべてが一度に流出してしまえば、あまり役に立ちません。
マルチシグウォレットでは、$BTC を使う前に複数の独立した承認を必要とするよう設定できます。たとえば2-of-3の設定なら、1台のデバイスにあるパスワードだけではなく、3つの署名鍵のうち任意の2つが必要です。
実用上の利点は、鍵を分散できることです。1つの鍵だけを盗まれても、資金を使うことはできません。ただし、すべての鍵とバックアップを同じ場所に保管すると、その保護効果が損なわれる可能性があります。
この設定を選ぶ前に、どのデバイスや保管場所が同時に使えなくなる可能性があるかを整理しましょう。そのうえで、アクセスを復旧するために十分な数の署名鍵を利用できるか確認してください。
トレードオフは、管理が複雑になることです。使える鍵をあまりにも多く失うと、資金にアクセスできなくなる可能性があります。マルチシグはセキュリティ設計を変えるものであり、慎重なバックアップの必要性をなくすものではありません。
出典: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自己管理
マルチシグウォレットでは、$BTC を使う前に複数の独立した承認を必要とするよう設定できます。たとえば2-of-3の設定なら、1台のデバイスにあるパスワードだけではなく、3つの署名鍵のうち任意の2つが必要です。
実用上の利点は、鍵を分散できることです。1つの鍵だけを盗まれても、資金を使うことはできません。ただし、すべての鍵とバックアップを同じ場所に保管すると、その保護効果が損なわれる可能性があります。
この設定を選ぶ前に、どのデバイスや保管場所が同時に使えなくなる可能性があるかを整理しましょう。そのうえで、アクセスを復旧するために十分な数の署名鍵を利用できるか確認してください。
トレードオフは、管理が複雑になることです。使える鍵をあまりにも多く失うと、資金にアクセスできなくなる可能性があります。マルチシグはセキュリティ設計を変えるものであり、慎重なバックアップの必要性をなくすものではありません。
出典: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #自己管理
69

11年間休眠していた$ETH クジラが目を覚まし、命取りの罠を回避 🚨
10年の冬眠を経て古の大口保有者が動き出すと、すぐさま捕食者たちの目が集まります。休眠状態にあった$ETH ウォレットが少額のテスト送金を実行したところ、数分のうちに悪意ある者たちが、直近の取引相手を装うそっくりなダストアドレスで台帳を埋め尽くしました 🦈。
このポイズニング手法は、取引履歴に極小の複製アドレスを紛れ込ませ、人の習慣を悪用します。このクジラは偽の送金先に気づき、資産を安全に守ることができましたが、独自に確認せず、UIに表示された直近の記録を信頼するのは、依然として危険な盲点です。
毎回、送金先のアドレス全体を念入りに確認していますか?それとも、直近の取引先ドロップダウンを何も疑わずに頼っていますか 👇?
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
11年間休眠していた$ETH クジラが目を覚まし、命取りの罠を回避 🚨
10年の冬眠を経て古の大口保有者が動き出すと、すぐさま捕食者たちの目が集まります。休眠状態にあった$ETH ウォレットが少額のテスト送金を実行したところ、数分のうちに悪意ある者たちが、直近の取引相手を装うそっくりなダストアドレスで台帳を埋め尽くしました 🦈。
このポイズニング手法は、取引履歴に極小の複製アドレスを紛れ込ませ、人の習慣を悪用します。このクジラは偽の送金先に気づき、資産を安全に守ることができましたが、独自に確認せず、UIに表示された直近の記録を信頼するのは、依然として危険な盲点です。
毎回、送金先のアドレス全体を念入りに確認していますか?それとも、直近の取引先ドロップダウンを何も疑わずに頼っていますか 👇?
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
10年の冬眠を経て古の大口保有者が動き出すと、すぐさま捕食者たちの目が集まります。休眠状態にあった$ETH ウォレットが少額のテスト送金を実行したところ、数分のうちに悪意ある者たちが、直近の取引相手を装うそっくりなダストアドレスで台帳を埋め尽くしました 🦈。
このポイズニング手法は、取引履歴に極小の複製アドレスを紛れ込ませ、人の習慣を悪用します。このクジラは偽の送金先に気づき、資産を安全に守ることができましたが、独自に確認せず、UIに表示された直近の記録を信頼するのは、依然として危険な盲点です。
毎回、送金先のアドレス全体を念入りに確認していますか?それとも、直近の取引先ドロップダウンを何も疑わずに頼っていますか 👇?
⚠️ 金融アドバイスではありません。常にリスクを管理してください。 🛡️
🏷️ #ETH #WalletSecurity #Crypto #SmartMoney
💎
3
🚨 11年間休眠していたイーサリアムウォレットが460万ドルを送金――わずか3分以内に詐欺師が待ち構えていた
11月9日、そのウォレットは少額の0.05 $ETH テスト取引を送信しました。
ほぼ直後に、見た目がそっくりな2つのアドレスが少額の送金を大量に送りつけ、取引履歴を埋め始めました。
一方のアドレスは、いわゆるダスト送金を43回行ったとされています。
この攻撃は秘密鍵を盗むことが目的ではありませんでした 🔐
{future}(ETHUSDT)
狙われたのは、もっと単純なこと――最近の取引から送金先アドレスをコピーすることでした。
偽のアドレスはどちらも正規の送金先に似ていました。
しかし、ウォレットは最終的に2,154.94 $ETH 正しいアドレスへ送金し、罠を回避しました。
⚠️ 見落とされがちな教訓とは?
次の取引で汚染されたアドレスをコピーしてしまえば、テスト送金が成功しても身を守ることはできません。
まとまった資金を動かす前に、送金先アドレス全体を、信頼できる独立した情報源と照合してください。
最近の取引履歴だけを頼りにしてはいけません。
ウォレット自体のセキュリティが万全でも、コピー&ペーストのミスひとつですべてが危険にさらされます。
{spot}(ETHUSDT)
$ETH #Ethereum #WalletSecurity
🚨 11年間休眠していたイーサリアムウォレットが460万ドルを送金――わずか3分以内に詐欺師が待ち構えていた
11月9日、そのウォレットは少額の0.05 $ETH テスト取引を送信しました。
ほぼ直後に、見た目がそっくりな2つのアドレスが少額の送金を大量に送りつけ、取引履歴を埋め始めました。
一方のアドレスは、いわゆるダスト送金を43回行ったとされています。
この攻撃は秘密鍵を盗むことが目的ではありませんでした 🔐
狙われたのは、もっと単純なこと――最近の取引から送金先アドレスをコピーすることでした。
偽のアドレスはどちらも正規の送金先に似ていました。
しかし、ウォレットは最終的に2,154.94 $ETH 正しいアドレスへ送金し、罠を回避しました。
⚠️ 見落とされがちな教訓とは?
次の取引で汚染されたアドレスをコピーしてしまえば、テスト送金が成功しても身を守ることはできません。
まとまった資金を動かす前に、送金先アドレス全体を、信頼できる独立した情報源と照合してください。
最近の取引履歴だけを頼りにしてはいけません。
ウォレット自体のセキュリティが万全でも、コピー&ペーストのミスひとつですべてが危険にさらされます。
$ETH #Ethereum #WalletSecurity
11月9日、そのウォレットは少額の0.05 $ETH テスト取引を送信しました。
ほぼ直後に、見た目がそっくりな2つのアドレスが少額の送金を大量に送りつけ、取引履歴を埋め始めました。
一方のアドレスは、いわゆるダスト送金を43回行ったとされています。
この攻撃は秘密鍵を盗むことが目的ではありませんでした 🔐
狙われたのは、もっと単純なこと――最近の取引から送金先アドレスをコピーすることでした。
偽のアドレスはどちらも正規の送金先に似ていました。
しかし、ウォレットは最終的に2,154.94 $ETH 正しいアドレスへ送金し、罠を回避しました。
⚠️ 見落とされがちな教訓とは?
次の取引で汚染されたアドレスをコピーしてしまえば、テスト送金が成功しても身を守ることはできません。
まとまった資金を動かす前に、送金先アドレス全体を、信頼できる独立した情報源と照合してください。
最近の取引履歴だけを頼りにしてはいけません。
ウォレット自体のセキュリティが万全でも、コピー&ペーストのミスひとつですべてが危険にさらされます。
$ETH #Ethereum #WalletSecurity
11

·
--
Binanceから緊急のお知らせ!iPhoneユーザーはご注意ください。iOSに「worse_query」というセキュリティ上の脆弱性があり、悪意のあるアプリによってウォレットのシードフレーズや秘密鍵が盗まれる可能性があります!最も恐ろしいのは、Appleの11月9日のアップデートでこの問題にまったく触れられていないことです!今すぐウォレットのセキュリティを確認し、ハッカーにあなたの$BTCや$BNBを簡単に盗まれないようにしましょう!
BinanceがiPhoneユーザーに重大な警告を発しました!iOSには「worse_query」と呼ばれる脆弱性があり、悪意のあるアプリがウォレットのシードフレーズや秘密鍵を盗む可能性があります。最も恐ろしいのは、Appleの11月9日のアップデートでこのバグにまったく触れられていないことです!今すぐウォレットのセキュリティを確認し、ハッカーにあなたの$BTC や$BNBを簡単に盗まれないようにしましょう!
#cryptosecurity #walletsecurity #iOSセキュリティ
Binanceから緊急のお知らせ!iPhoneユーザーはご注意ください。iOSに「worse_query」というセキュリティ上の脆弱性があり、悪意のあるアプリによってウォレットのシードフレーズや秘密鍵が盗まれる可能性があります!最も恐ろしいのは、Appleの11月9日のアップデートでこの問題にまったく触れられていないことです!今すぐウォレットのセキュリティを確認し、ハッカーにあなたの$BTC や$BNB を簡単に盗まれないようにしましょう!
BinanceがiPhoneユーザーに重大な警告を発しました!iOSには「worse_query」と呼ばれる脆弱性があり、悪意のあるアプリがウォレットのシードフレーズや秘密鍵を盗む可能性があります。最も恐ろしいのは、Appleの11月9日のアップデートでこのバグにまったく触れられていないことです!今すぐウォレットのセキュリティを確認し、ハッカーにあなたの$BTC や$BNB を簡単に盗まれないようにしましょう!
#cryptosecurity #walletsecurity #iOSセキュリティ
BinanceがiPhoneユーザーに重大な警告を発しました!iOSには「worse_query」と呼ばれる脆弱性があり、悪意のあるアプリがウォレットのシードフレーズや秘密鍵を盗む可能性があります。最も恐ろしいのは、Appleの11月9日のアップデートでこのバグにまったく触れられていないことです!今すぐウォレットのセキュリティを確認し、ハッカーにあなたの$BTC や$BNB を簡単に盗まれないようにしましょう!
#cryptosecurity #walletsecurity #iOSセキュリティ
556

·
--
一部のソーシャルログインウォレットで不正な取引が発生したことを受け、KeplrはGoogleとAppleによるログインを一時停止しました。Web3Authは、盗難額とされた601万ドルには資金回収のための送金も含まれていたと説明しています。
Web3Authは2026年11月6日21:13 UTC頃にセキュリティ上の問題を公表し、埋め込み型ウォレット製品を一時停止しました。Keplrは11月7日04:38 UTC頃、一部のGoogleおよびAppleログインアカウントで不正な取引が発生したと発表し、これらのログイン方法を停止しました。共同創業者のJosh Leeは、Keplrのコード自体はハッキングされていないと述べ、ソーシャルログインアカウントの約20%が影響を受け、そのうち完全に悪用されたのは一部に限られると推定しました。リカバリーフレーズを使用するアカウントとハードウェアウォレットは影響を受けておらず、Web3AuthはMetaMaskユーザーが影響を受けた証拠は確認していないとしています。
11月8日、Web3Authは盗難額が601万ドルとの推定に異議を唱え、一部の資金流出は、検証済みウォレットへの保護を目的とした回収だったと説明しました。同社は、Cosmosベースの11ネットワークとEVM互換の8チェーンにまたがる回収用アドレスを公開しました。Keplrはソーシャルログインのユーザーに対し、これらのアカウントに新たな資金を送金しないこと、再インポートしないこと、非公式な回収メッセージを無視することを呼びかけました。
#Crypto #WalletSecurity #Keplr
ご自身で調査してください。投資助言ではありません。
一部のソーシャルログインウォレットで不正な取引が発生したことを受け、KeplrはGoogleとAppleによるログインを一時停止しました。Web3Authは、盗難額とされた601万ドルには資金回収のための送金も含まれていたと説明しています。
Web3Authは2026年11月6日21:13 UTC頃にセキュリティ上の問題を公表し、埋め込み型ウォレット製品を一時停止しました。Keplrは11月7日04:38 UTC頃、一部のGoogleおよびAppleログインアカウントで不正な取引が発生したと発表し、これらのログイン方法を停止しました。共同創業者のJosh Leeは、Keplrのコード自体はハッキングされていないと述べ、ソーシャルログインアカウントの約20%が影響を受け、そのうち完全に悪用されたのは一部に限られると推定しました。リカバリーフレーズを使用するアカウントとハードウェアウォレットは影響を受けておらず、Web3AuthはMetaMaskユーザーが影響を受けた証拠は確認していないとしています。
11月8日、Web3Authは盗難額が601万ドルとの推定に異議を唱え、一部の資金流出は、検証済みウォレットへの保護を目的とした回収だったと説明しました。同社は、Cosmosベースの11ネットワークとEVM互換の8チェーンにまたがる回収用アドレスを公開しました。Keplrはソーシャルログインのユーザーに対し、これらのアカウントに新たな資金を送金しないこと、再インポートしないこと、非公式な回収メッセージを無視することを呼びかけました。
#Crypto #WalletSecurity #Keplr
ご自身で調査してください。投資助言ではありません。
Web3Authは2026年11月6日21:13 UTC頃にセキュリティ上の問題を公表し、埋め込み型ウォレット製品を一時停止しました。Keplrは11月7日04:38 UTC頃、一部のGoogleおよびAppleログインアカウントで不正な取引が発生したと発表し、これらのログイン方法を停止しました。共同創業者のJosh Leeは、Keplrのコード自体はハッキングされていないと述べ、ソーシャルログインアカウントの約20%が影響を受け、そのうち完全に悪用されたのは一部に限られると推定しました。リカバリーフレーズを使用するアカウントとハードウェアウォレットは影響を受けておらず、Web3AuthはMetaMaskユーザーが影響を受けた証拠は確認していないとしています。
11月8日、Web3Authは盗難額が601万ドルとの推定に異議を唱え、一部の資金流出は、検証済みウォレットへの保護を目的とした回収だったと説明しました。同社は、Cosmosベースの11ネットワークとEVM互換の8チェーンにまたがる回収用アドレスを公開しました。Keplrはソーシャルログインのユーザーに対し、これらのアカウントに新たな資金を送金しないこと、再インポートしないこと、非公式な回収メッセージを無視することを呼びかけました。
#Crypto #WalletSecurity #Keplr
ご自身で調査してください。投資助言ではありません。
201
トークン承認の画面がすっきりしていても、単純な見落としが隠れていることがあります。確認しているネットワークが間違っている、という見落としです。
承認ツールには、選択中のブロックチェーンにおける権限が表示されます。Ethereum Mainnetを確認しても、Polygonやほかに利用しているネットワークで、どのコントラクトがトークンを使用できるかは分かりません。
ウォレットを適切に整理するには、アプリを利用したネットワークを一覧にしましょう。信頼できる承認確認ツールに、検証済みのアドレスからアクセスし、ツールとウォレットで同じネットワークを選択してから、各ネットワークの使用許可を個別に確認してください。
承認を取り消すには、オンチェーン取引とネットワーク手数料が必要です。その後、確認ツールを更新して、権限が変更されたことを確かめましょう。
注意点:あるネットワークの一覧が空でも、ウォレット全体に問題がないとは限りません。
出典:Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #ブロックチェーン
トークン承認の画面がすっきりしていても、単純な見落としが隠れていることがあります。確認しているネットワークが間違っている、という見落としです。
承認ツールには、選択中のブロックチェーンにおける権限が表示されます。Ethereum Mainnetを確認しても、Polygonやほかに利用しているネットワークで、どのコントラクトがトークンを使用できるかは分かりません。
ウォレットを適切に整理するには、アプリを利用したネットワークを一覧にしましょう。信頼できる承認確認ツールに、検証済みのアドレスからアクセスし、ツールとウォレットで同じネットワークを選択してから、各ネットワークの使用許可を個別に確認してください。
承認を取り消すには、オンチェーン取引とネットワーク手数料が必要です。その後、確認ツールを更新して、権限が変更されたことを確かめましょう。
注意点:あるネットワークの一覧が空でも、ウォレット全体に問題がないとは限りません。
出典:Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #ブロックチェーン
承認ツールには、選択中のブロックチェーンにおける権限が表示されます。Ethereum Mainnetを確認しても、Polygonやほかに利用しているネットワークで、どのコントラクトがトークンを使用できるかは分かりません。
ウォレットを適切に整理するには、アプリを利用したネットワークを一覧にしましょう。信頼できる承認確認ツールに、検証済みのアドレスからアクセスし、ツールとウォレットで同じネットワークを選択してから、各ネットワークの使用許可を個別に確認してください。
承認を取り消すには、オンチェーン取引とネットワーク手数料が必要です。その後、確認ツールを更新して、権限が変更されたことを確かめましょう。
注意点:あるネットワークの一覧が空でも、ウォレット全体に問題がないとは限りません。
出典:Ethereum.org — https://ethereum.org/en/guides/how-to-revoke-token-access/
#WalletSecurity #TokenApprovals #CryptoEducation #DeFi #ブロックチェーン
82
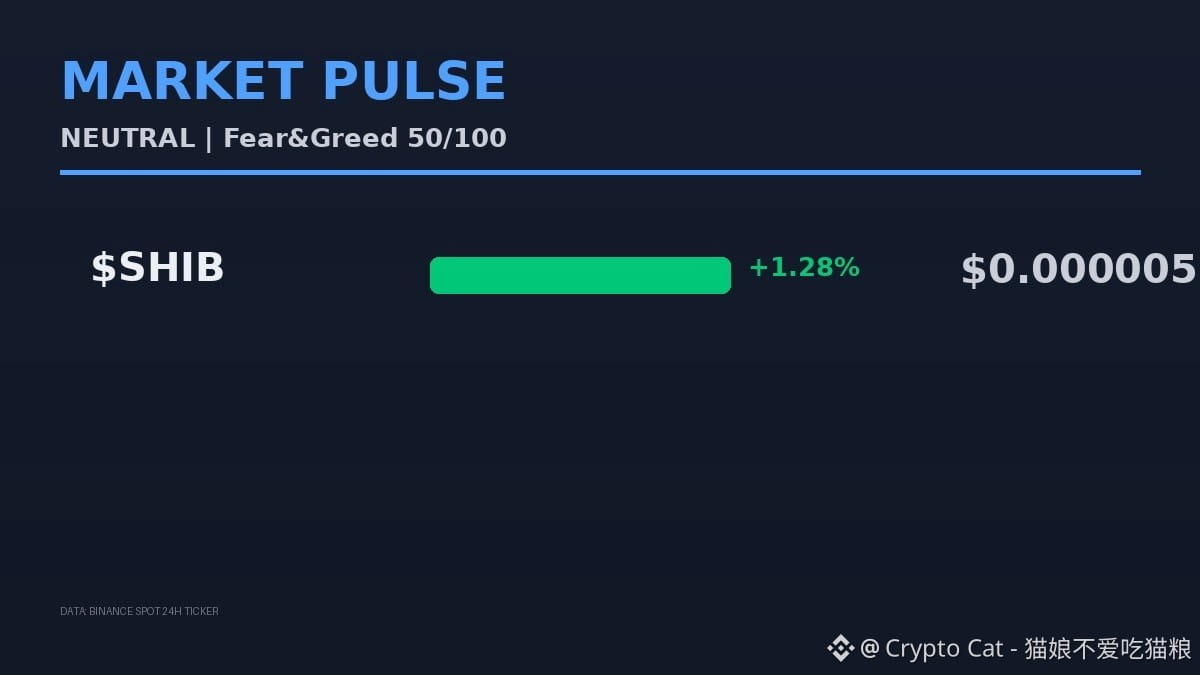
iOSで深刻なスパイウェア脆弱性が発覚。暗号資産保有者のウォレットが丸裸に。$SHIB は現在0.000005で、さらに1.28%上昇。あなたは大丈夫?
自分には関係ないと思わないで。この脆弱性を悪用されると、ウォレットのあらゆる承認を直接抜き取られる可能性があります。DeFiでの操作や取引所の二段階認証まで盗まれるおそれがあり、$SHIB を取引している人にはスマホのウォレットを使う人も多いため、リスクは非常に高いです。
相場には今のところ目立った動きはなく、ニュースもまだ十分に広まっていません。今は焦って買いに走るのも、慌てて売るのもやめましょう。大規模な盗難の報道が出るか、まずは続報を確認してください。方向感が定まらないときに様子見するのは恥ずかしいことではありません。
この見立てが妥当だと思う人は、現物取引トーナメントSeason 10で腕試しを。実際に参加してみれば実力が分かりますし、取引手数料のリベートも受け取れます。
この脆弱性が今後、大規模なセキュリティ事件に発展すると思いますか?強気で、悪材料は出尽くしたと思う人は1、弱気で、相場が下落すると思う人は2を入力してください。
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
iOSで深刻なスパイウェア脆弱性が発覚。暗号資産保有者のウォレットが丸裸に。$SHIB は現在0.000005で、さらに1.28%上昇。あなたは大丈夫?
自分には関係ないと思わないで。この脆弱性を悪用されると、ウォレットのあらゆる承認を直接抜き取られる可能性があります。DeFiでの操作や取引所の二段階認証まで盗まれるおそれがあり、$SHIB を取引している人にはスマホのウォレットを使う人も多いため、リスクは非常に高いです。
相場には今のところ目立った動きはなく、ニュースもまだ十分に広まっていません。今は焦って買いに走るのも、慌てて売るのもやめましょう。大規模な盗難の報道が出るか、まずは続報を確認してください。方向感が定まらないときに様子見するのは恥ずかしいことではありません。
この見立てが妥当だと思う人は、現物取引トーナメントSeason 10で腕試しを。実際に参加してみれば実力が分かりますし、取引手数料のリベートも受け取れます。
この脆弱性が今後、大規模なセキュリティ事件に発展すると思いますか?強気で、悪材料は出尽くしたと思う人は1、弱気で、相場が下落すると思う人は2を入力してください。
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
自分には関係ないと思わないで。この脆弱性を悪用されると、ウォレットのあらゆる承認を直接抜き取られる可能性があります。DeFiでの操作や取引所の二段階認証まで盗まれるおそれがあり、$SHIB を取引している人にはスマホのウォレットを使う人も多いため、リスクは非常に高いです。
相場には今のところ目立った動きはなく、ニュースもまだ十分に広まっていません。今は焦って買いに走るのも、慌てて売るのもやめましょう。大規模な盗難の報道が出るか、まずは続報を確認してください。方向感が定まらないときに様子見するのは恥ずかしいことではありません。
この見立てが妥当だと思う人は、現物取引トーナメントSeason 10で腕試しを。実際に参加してみれば実力が分かりますし、取引手数料のリベートも受け取れます。
この脆弱性が今後、大規模なセキュリティ事件に発展すると思いますか?強気で、悪材料は出尽くしたと思う人は1、弱気で、相場が下落すると思う人は2を入力してください。
#Write2Earn #BinanceSquare #SHIB #WalletSecurity #TradingTournament
9
·
--
記事
初心者向け:暗号資産ウォレットを安全に守るためのステップガイド初めて$BTC を77,078ドルで数ドル分買ったとき、ワクワクする気持ちと緊張が入り混じっていました。たった1日で価格が1.37%下落するのを見て、市場の動きは速いものだと改めて感じましたが、ウォレットの安全性はもっと安定して守るべきです。暗号資産を安全に保管するために、誰でも実践できる簡単なチェックリストを以下にまとめました。
セキュリティが重要な理由
恐怖・強欲指数が26(恐怖)を示しているときでも、ちょっとしたミスで資金を失うリスクは高いままです。シードフレーズを紛失したり、デバイスが侵害されたりすると、わずか2,257ドル相当の$ETH 保有資産が、数分で残高ゼロの口座になりかねません。セキュリティ対策は一度きりの設定ではなく、習慣として取り組みましょう。
初心者向け:暗号資産ウォレットを安全に守るためのステップガイド
初めて$BTC を77,078ドルで数ドル分買ったとき、ワクワクする気持ちと緊張が入り混じっていました。たった1日で価格が1.37%下落するのを見て、市場の動きは速いものだと改めて感じましたが、ウォレットの安全性はもっと安定して守るべきです。暗号資産を安全に保管するために、誰でも実践できる簡単なチェックリストを以下にまとめました。
セキュリティが重要な理由
恐怖・強欲指数が26(恐怖)を示しているときでも、ちょっとしたミスで資金を失うリスクは高いままです。シードフレーズを紛失したり、デバイスが侵害されたりすると、わずか2,257ドル相当の$ETH 保有資産が、数分で残高ゼロの口座になりかねません。セキュリティ対策は一度きりの設定ではなく、習慣として取り組みましょう。
セキュリティが重要な理由
恐怖・強欲指数が26(恐怖)を示しているときでも、ちょっとしたミスで資金を失うリスクは高いままです。シードフレーズを紛失したり、デバイスが侵害されたりすると、わずか2,257ドル相当の$ETH 保有資産が、数分で残高ゼロの口座になりかねません。セキュリティ対策は一度きりの設定ではなく、習慣として取り組みましょう。
147
·
--
緊急警告!BTCPay Serverがホットウォレットの盗難リスクについてユーザーに警告!古いバージョンのソフトウェアを使っている場合は、今すぐサーバーを停止してください!ハッカーが資金を次々と盗み出しています!#cryptosecurity #walletsecurity $BTC $BCH
緊急警告!BTCPay Serverがホットウォレットの盗難について警告しています!古いソフトウェアを実行している場合は、今すぐサーバーを停止してください!ハッカーが資金を次々と引き出しています!#cryptosecurity #walletsecurity $BTC $BCH
緊急警告!BTCPay Serverがホットウォレットの盗難リスクについてユーザーに警告!古いバージョンのソフトウェアを使っている場合は、今すぐサーバーを停止してください!ハッカーが資金を次々と盗み出しています!#cryptosecurity #walletsecurity $BTC $BCH
緊急警告!BTCPay Serverがホットウォレットの盗難について警告しています!古いソフトウェアを実行している場合は、今すぐサーバーを停止してください!ハッカーが資金を次々と引き出しています!#cryptosecurity #walletsecurity $BTC $BCH
緊急警告!BTCPay Serverがホットウォレットの盗難について警告しています!古いソフトウェアを実行している場合は、今すぐサーバーを停止してください!ハッカーが資金を次々と引き出しています!#cryptosecurity #walletsecurity $BTC $BCH
316
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
閲覧回数 3
4人が討論中
2
#AnthropicIPOPriceCouldExceed$80
閲覧回数 0
20人が討論中
3
#CanNvidia’sDataCenterGrowthContinue?
閲覧回数 0
3人が討論中
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
閲覧回数 139,219
1,040人が討論中
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
閲覧回数 36,370
360人が討論中
6
#AnthropicClearedToListOnNasdaqAsANT
閲覧回数 30,910
302人が討論中
7
#WhatInvestmentSignalsDo13FFilingsReveal?
閲覧回数 75,154
697人が討論中
8
#TetherCapitalMakesStrategicInvestmentInStables
閲覧回数 17,540
136人が討論中
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
閲覧回数 2,128
23人が討論中
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
閲覧回数 1,536
19人が討論中