
sad flex
2.1k Beiträge
sad flex
Melden
Nutzer blockieren
Writing about Crypto, Web3 & Blockchain
Trade eröffnen
Regelmäßiger Trader
2.2 Jahre
462 Following
122 Follower
1.0K+ Like gegeben
Beiträge
Portfolio
·
--
drei klicks in eine Dämmerungs-Brücke-Transaktion – und ich musste sofort anhalten und nachdenken.
nicht, weil irgendetwas kaputtging. sondern weil das Formular mich etwas fragte, was keine andere Brücke jemals hat: welche Version meines eigenen Tokens ich eigentlich will. mondlicht, transparent, kontobasiert – fühlt sich an wie ein ganz normales Guthaben. oder phoenix, abgeschirmt, notenbasiert – fühlt sich näher an, als würde man Bargeld halten, statt als wäre es ein Eintrag im Ledger.
ich war darauf nicht vorbereitet. ich habe ein Dutzend Ketten gebrückt. lock, mint, fertig, nie wieder darüber nachdenken. dusk bricht diese Gewohnheit ganz bewusst. das native L1 ist vollständig live, über 210M $DUSK bereits gestaket und sichert es. duskevm, die EVM-Seite, die du tatsächlich mit vertrautem Tooling nutzen würdest, ist noch Testnet. also laufen der „einfache“ EVM-Weg und der „völlig andere Asset“-native Weg noch nicht einmal auf derselben Reife-Uhr.
niemand markiert das mitten im Ablauf. du wählst einfach, bestätigst und gehst weiter – und die Entscheidung legt dann still fest, was du danach tun kannst: Staking-Berechtigung. wie privat das Guthaben in Wahrheit ist. ob der nächste Vertrag, den du anfasst, deine Tokens überhaupt so liest, wie du es erwartest.
reibungslos, klar. die Transaktion läuft problemlos durch. aber Lesbarkeit ist eine andere Frage. ich würde vermuten, die meisten Menschen brücken einmal, holen sich ihre Funds und schauen nie wieder zurück, um herauszufinden, auf welcher Seite des Ledgers sie gelandet sind
#dusk @Dusk_Foundation $BMT
{future}(BMTUSDT)
$ONG
{future}(ONGUSDT)
drei klicks in eine Dämmerungs-Brücke-Transaktion – und ich musste sofort anhalten und nachdenken.
nicht, weil irgendetwas kaputtging. sondern weil das Formular mich etwas fragte, was keine andere Brücke jemals hat: welche Version meines eigenen Tokens ich eigentlich will. mondlicht, transparent, kontobasiert – fühlt sich an wie ein ganz normales Guthaben. oder phoenix, abgeschirmt, notenbasiert – fühlt sich näher an, als würde man Bargeld halten, statt als wäre es ein Eintrag im Ledger.
ich war darauf nicht vorbereitet. ich habe ein Dutzend Ketten gebrückt. lock, mint, fertig, nie wieder darüber nachdenken. dusk bricht diese Gewohnheit ganz bewusst. das native L1 ist vollständig live, über 210M $DUSK bereits gestaket und sichert es. duskevm, die EVM-Seite, die du tatsächlich mit vertrautem Tooling nutzen würdest, ist noch Testnet. also laufen der „einfache“ EVM-Weg und der „völlig andere Asset“-native Weg noch nicht einmal auf derselben Reife-Uhr.
niemand markiert das mitten im Ablauf. du wählst einfach, bestätigst und gehst weiter – und die Entscheidung legt dann still fest, was du danach tun kannst: Staking-Berechtigung. wie privat das Guthaben in Wahrheit ist. ob der nächste Vertrag, den du anfasst, deine Tokens überhaupt so liest, wie du es erwartest.
reibungslos, klar. die Transaktion läuft problemlos durch. aber Lesbarkeit ist eine andere Frage. ich würde vermuten, die meisten Menschen brücken einmal, holen sich ihre Funds und schauen nie wieder zurück, um herauszufinden, auf welcher Seite des Ledgers sie gelandet sind
#dusk @Dusk $BMT
$ONG
nicht, weil irgendetwas kaputtging. sondern weil das Formular mich etwas fragte, was keine andere Brücke jemals hat: welche Version meines eigenen Tokens ich eigentlich will. mondlicht, transparent, kontobasiert – fühlt sich an wie ein ganz normales Guthaben. oder phoenix, abgeschirmt, notenbasiert – fühlt sich näher an, als würde man Bargeld halten, statt als wäre es ein Eintrag im Ledger.
ich war darauf nicht vorbereitet. ich habe ein Dutzend Ketten gebrückt. lock, mint, fertig, nie wieder darüber nachdenken. dusk bricht diese Gewohnheit ganz bewusst. das native L1 ist vollständig live, über 210M $DUSK bereits gestaket und sichert es. duskevm, die EVM-Seite, die du tatsächlich mit vertrautem Tooling nutzen würdest, ist noch Testnet. also laufen der „einfache“ EVM-Weg und der „völlig andere Asset“-native Weg noch nicht einmal auf derselben Reife-Uhr.
niemand markiert das mitten im Ablauf. du wählst einfach, bestätigst und gehst weiter – und die Entscheidung legt dann still fest, was du danach tun kannst: Staking-Berechtigung. wie privat das Guthaben in Wahrheit ist. ob der nächste Vertrag, den du anfasst, deine Tokens überhaupt so liest, wie du es erwartest.
reibungslos, klar. die Transaktion läuft problemlos durch. aber Lesbarkeit ist eine andere Frage. ich würde vermuten, die meisten Menschen brücken einmal, holen sich ihre Funds und schauen nie wieder zurück, um herauszufinden, auf welcher Seite des Ledgers sie gelandet sind
#dusk @Dusk $BMT
$ONG
moonlight transparent
0%
phoenix shielded, max privacy
0%
would research first
0%
0 Stimmen • Abstimmung beendet
83
·
--
Ich vertraue der Benachrichtigung „zugestellt“ mehr, als ich sollte. Die App sagt, es sei angekommen. Das Paket liegt tatsächlich noch immer auf der Veranda, noch nicht in deinen Händen, noch nicht wirklich deins in irgendeiner Weise, die wichtig ist, wenn zwischen diesen beiden Momenten etwas schiefgeht
Diese Lücke kommt mir immer wieder mit Tokenisierung in den Sinn. Was bei der Tokenisierung eines Vermögenswerts oft als solches bezeichnet wird, ist eigentlich das hier: Irgendwo existiert eine Anleihe, ein Token wird geprägt, der einen Anspruch darauf repräsentiert, und der Token wird wie der Vermögenswert selbst behandelt, obwohl es in Wahrheit die Zustellbenachrichtigung ist – nicht das Paket
Dusk’s Wette auf native Emission versucht, diese Lücke zu schließen, statt in ihr zu leben. Anstatt dass ein Vermögenswert außerketten existiert und ein Token auf ihn zeigt, findet ein größerer Teil des eigentlichen Lebenszyklus – Emission, Übertragung, Abwicklung – dort statt, wo auch der Token lebt. Durch NPEX ist eine nativen auf Dusk emittierte Anleihe kein Beleg für etwas, das irgendwo anders in einem Register sitzt. Register und Chain sollen gemeinsam in Bewegung sein
Ich weiß noch nicht, wie sauber das tatsächlich ist, wenn es bei echtem Volumen getestet wird – ob jede Ecke einer niederländischen BV-Struktur oder die Verpflichtungen eines MTF so reibungslos onchain zusammenlaufen, wie der Pitch es verspricht. Dusk stellt klar, dass native Emission weiterhin von der eigenen Autorisierung und Einrichtung des jeweiligen Venues abhängt; das ist keine Magie, sondern eine andere Aufteilung der Aufgaben
Gleiches Wort: Tokenisierung, aber eine andere Distanz zwischen dem Token und dem Ding, das es eigentlich abbilden soll. Ich arbeite immer noch daran, herauszufinden, wie viel von dieser Distanz wirklich geschlossen wird – statt dass sie nur genauer beschrieben wird
#dusk @Dusk_Foundation $DUSK
Ich vertraue der Benachrichtigung „zugestellt“ mehr, als ich sollte. Die App sagt, es sei angekommen. Das Paket liegt tatsächlich noch immer auf der Veranda, noch nicht in deinen Händen, noch nicht wirklich deins in irgendeiner Weise, die wichtig ist, wenn zwischen diesen beiden Momenten etwas schiefgeht
Diese Lücke kommt mir immer wieder mit Tokenisierung in den Sinn. Was bei der Tokenisierung eines Vermögenswerts oft als solches bezeichnet wird, ist eigentlich das hier: Irgendwo existiert eine Anleihe, ein Token wird geprägt, der einen Anspruch darauf repräsentiert, und der Token wird wie der Vermögenswert selbst behandelt, obwohl es in Wahrheit die Zustellbenachrichtigung ist – nicht das Paket
Dusk’s Wette auf native Emission versucht, diese Lücke zu schließen, statt in ihr zu leben. Anstatt dass ein Vermögenswert außerketten existiert und ein Token auf ihn zeigt, findet ein größerer Teil des eigentlichen Lebenszyklus – Emission, Übertragung, Abwicklung – dort statt, wo auch der Token lebt. Durch NPEX ist eine nativen auf Dusk emittierte Anleihe kein Beleg für etwas, das irgendwo anders in einem Register sitzt. Register und Chain sollen gemeinsam in Bewegung sein
Ich weiß noch nicht, wie sauber das tatsächlich ist, wenn es bei echtem Volumen getestet wird – ob jede Ecke einer niederländischen BV-Struktur oder die Verpflichtungen eines MTF so reibungslos onchain zusammenlaufen, wie der Pitch es verspricht. Dusk stellt klar, dass native Emission weiterhin von der eigenen Autorisierung und Einrichtung des jeweiligen Venues abhängt; das ist keine Magie, sondern eine andere Aufteilung der Aufgaben
Gleiches Wort: Tokenisierung, aber eine andere Distanz zwischen dem Token und dem Ding, das es eigentlich abbilden soll. Ich arbeite immer noch daran, herauszufinden, wie viel von dieser Distanz wirklich geschlossen wird – statt dass sie nur genauer beschrieben wird
#dusk @Dusk $DUSK
Diese Lücke kommt mir immer wieder mit Tokenisierung in den Sinn. Was bei der Tokenisierung eines Vermögenswerts oft als solches bezeichnet wird, ist eigentlich das hier: Irgendwo existiert eine Anleihe, ein Token wird geprägt, der einen Anspruch darauf repräsentiert, und der Token wird wie der Vermögenswert selbst behandelt, obwohl es in Wahrheit die Zustellbenachrichtigung ist – nicht das Paket
Dusk’s Wette auf native Emission versucht, diese Lücke zu schließen, statt in ihr zu leben. Anstatt dass ein Vermögenswert außerketten existiert und ein Token auf ihn zeigt, findet ein größerer Teil des eigentlichen Lebenszyklus – Emission, Übertragung, Abwicklung – dort statt, wo auch der Token lebt. Durch NPEX ist eine nativen auf Dusk emittierte Anleihe kein Beleg für etwas, das irgendwo anders in einem Register sitzt. Register und Chain sollen gemeinsam in Bewegung sein
Ich weiß noch nicht, wie sauber das tatsächlich ist, wenn es bei echtem Volumen getestet wird – ob jede Ecke einer niederländischen BV-Struktur oder die Verpflichtungen eines MTF so reibungslos onchain zusammenlaufen, wie der Pitch es verspricht. Dusk stellt klar, dass native Emission weiterhin von der eigenen Autorisierung und Einrichtung des jeweiligen Venues abhängt; das ist keine Magie, sondern eine andere Aufteilung der Aufgaben
Gleiches Wort: Tokenisierung, aber eine andere Distanz zwischen dem Token und dem Ding, das es eigentlich abbilden soll. Ich arbeite immer noch daran, herauszufinden, wie viel von dieser Distanz wirklich geschlossen wird – statt dass sie nur genauer beschrieben wird
#dusk @Dusk $DUSK
2
1
83
·
--
Bullisch
🚨 DUSK/USDT — WAS PASSIERT ALS NÄCHSTES? 👀
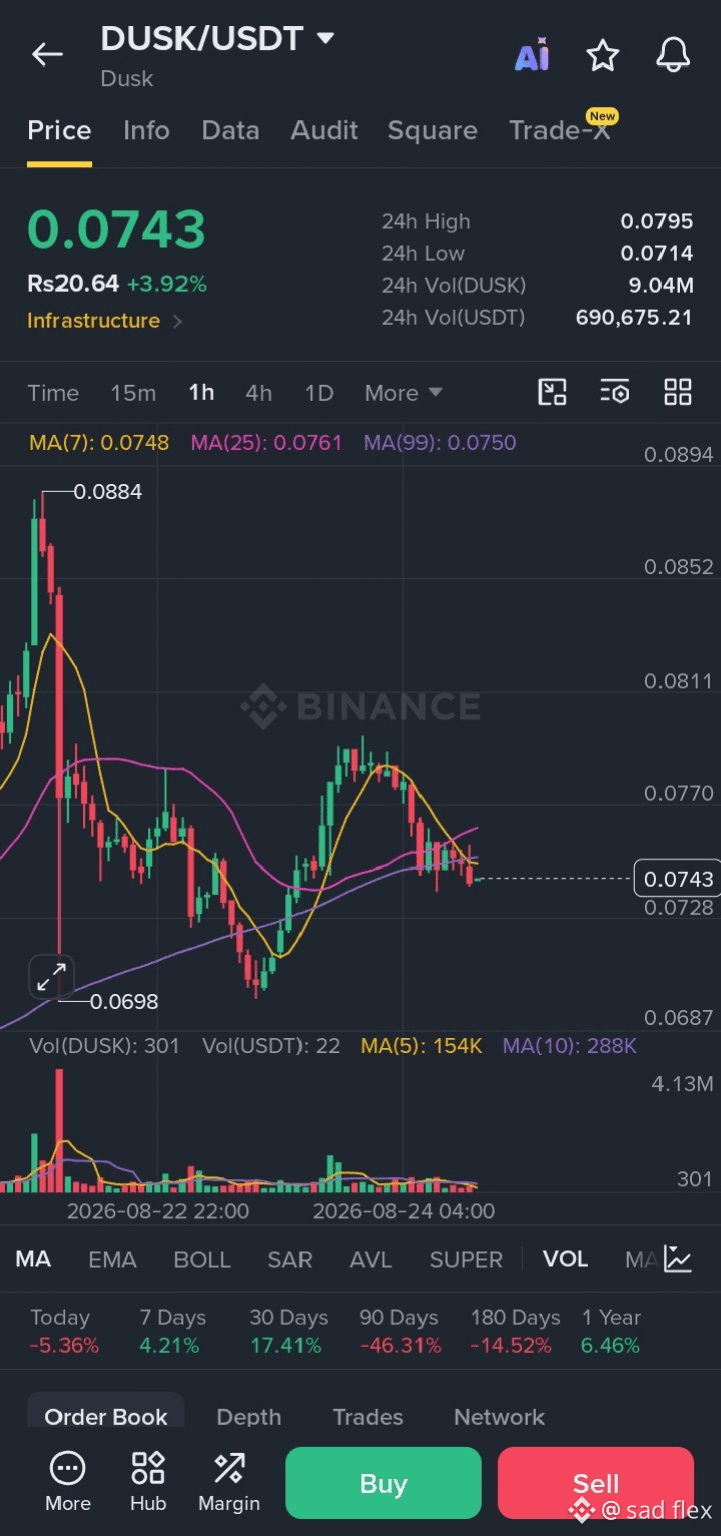
DUSK handelt um $0.0743, fast 4% im Plus in 24H. Auf dem 1H-Chart befindet sich der Preis in einer kritischen Entscheidungszone, nachdem er von $0.0698 abgeprallt ist.
Die wichtigste Marke, die die Bullen im Blick haben müssen, ist $0.0770. Ein klarer Breakout über diesen Widerstand mit starkem Volumen könnte den Weg Richtung $0.0795 öffnen und potenziell in die $0.0811-Zone führen. 📈
Doch wenn DUSK die Unterstützung bei $0.0728 verliert und der Verkaufsdruck zunimmt, könnte der Preis $0.0698 erneut ansteuern. 📉
Aktuell kämpfen Käufer und Verkäufer um die Kontrolle, und der nächste bestätigte Ausbruch könnte die kurzfristige Richtung festlegen.
🔥 UMFRAGE: WOHIN GEHT DUSK ALS NÄCHSTES?
🟢 BULLISCH — Bricht $0.0770 und zielt auf $0.0795–$0.0811 ab 🚀
🔴 BÄRISCH — Verliert $0.0728 und bewegt sich Richtung $0.0698 📉
🟡 SEITWÄRTS — Bleibt zwischen $0.0728–$0.0770 ⏳
Stimme ab und teile deine Prognose! 👇
Keine Finanzberatung. Mach deine eigene Recherche und steuere dein Risiko.
$DUSK @Dusk_Foundation #dusk
🚨 DUSK/USDT — WAS PASSIERT ALS NÄCHSTES? 👀
DUSK handelt um $0.0743, fast 4% im Plus in 24H. Auf dem 1H-Chart befindet sich der Preis in einer kritischen Entscheidungszone, nachdem er von $0.0698 abgeprallt ist.
Die wichtigste Marke, die die Bullen im Blick haben müssen, ist $0.0770. Ein klarer Breakout über diesen Widerstand mit starkem Volumen könnte den Weg Richtung $0.0795 öffnen und potenziell in die $0.0811-Zone führen. 📈
Doch wenn DUSK die Unterstützung bei $0.0728 verliert und der Verkaufsdruck zunimmt, könnte der Preis $0.0698 erneut ansteuern. 📉
Aktuell kämpfen Käufer und Verkäufer um die Kontrolle, und der nächste bestätigte Ausbruch könnte die kurzfristige Richtung festlegen.
🔥 UMFRAGE: WOHIN GEHT DUSK ALS NÄCHSTES?
🟢 BULLISCH — Bricht $0.0770 und zielt auf $0.0795–$0.0811 ab 🚀
🔴 BÄRISCH — Verliert $0.0728 und bewegt sich Richtung $0.0698 📉
🟡 SEITWÄRTS — Bleibt zwischen $0.0728–$0.0770 ⏳
Stimme ab und teile deine Prognose! 👇
Keine Finanzberatung. Mach deine eigene Recherche und steuere dein Risiko.
$DUSK @Dusk #dusk
DUSK handelt um $0.0743, fast 4% im Plus in 24H. Auf dem 1H-Chart befindet sich der Preis in einer kritischen Entscheidungszone, nachdem er von $0.0698 abgeprallt ist.
Die wichtigste Marke, die die Bullen im Blick haben müssen, ist $0.0770. Ein klarer Breakout über diesen Widerstand mit starkem Volumen könnte den Weg Richtung $0.0795 öffnen und potenziell in die $0.0811-Zone führen. 📈
Doch wenn DUSK die Unterstützung bei $0.0728 verliert und der Verkaufsdruck zunimmt, könnte der Preis $0.0698 erneut ansteuern. 📉
Aktuell kämpfen Käufer und Verkäufer um die Kontrolle, und der nächste bestätigte Ausbruch könnte die kurzfristige Richtung festlegen.
🔥 UMFRAGE: WOHIN GEHT DUSK ALS NÄCHSTES?
🟢 BULLISCH — Bricht $0.0770 und zielt auf $0.0795–$0.0811 ab 🚀
🔴 BÄRISCH — Verliert $0.0728 und bewegt sich Richtung $0.0698 📉
🟡 SEITWÄRTS — Bleibt zwischen $0.0728–$0.0770 ⏳
Stimme ab und teile deine Prognose! 👇
Keine Finanzberatung. Mach deine eigene Recherche und steuere dein Risiko.
$DUSK @Dusk #dusk
🟢 BULLISH 🚀 — Break $0.077
100%
🔴 BEARISH 📉 — Lose $0.0728
0%
🟡 SIDEWAYS ⏳ — Range-bound
0%
1 Stimmen • Abstimmung beendet
78
·
--
Bullisch
#dusk $DUSK @Dusk_Foundation Ich habe gerade die NPEX-Partnerdokumente gelesen und beinahe die Sektion zur Abwicklung überblättert... dann ist mir der Ausdruck „legal ownership record“ aufgefallen, der direkt neben „onchain finality“ saß, als wären das zwei verschiedene Dinge
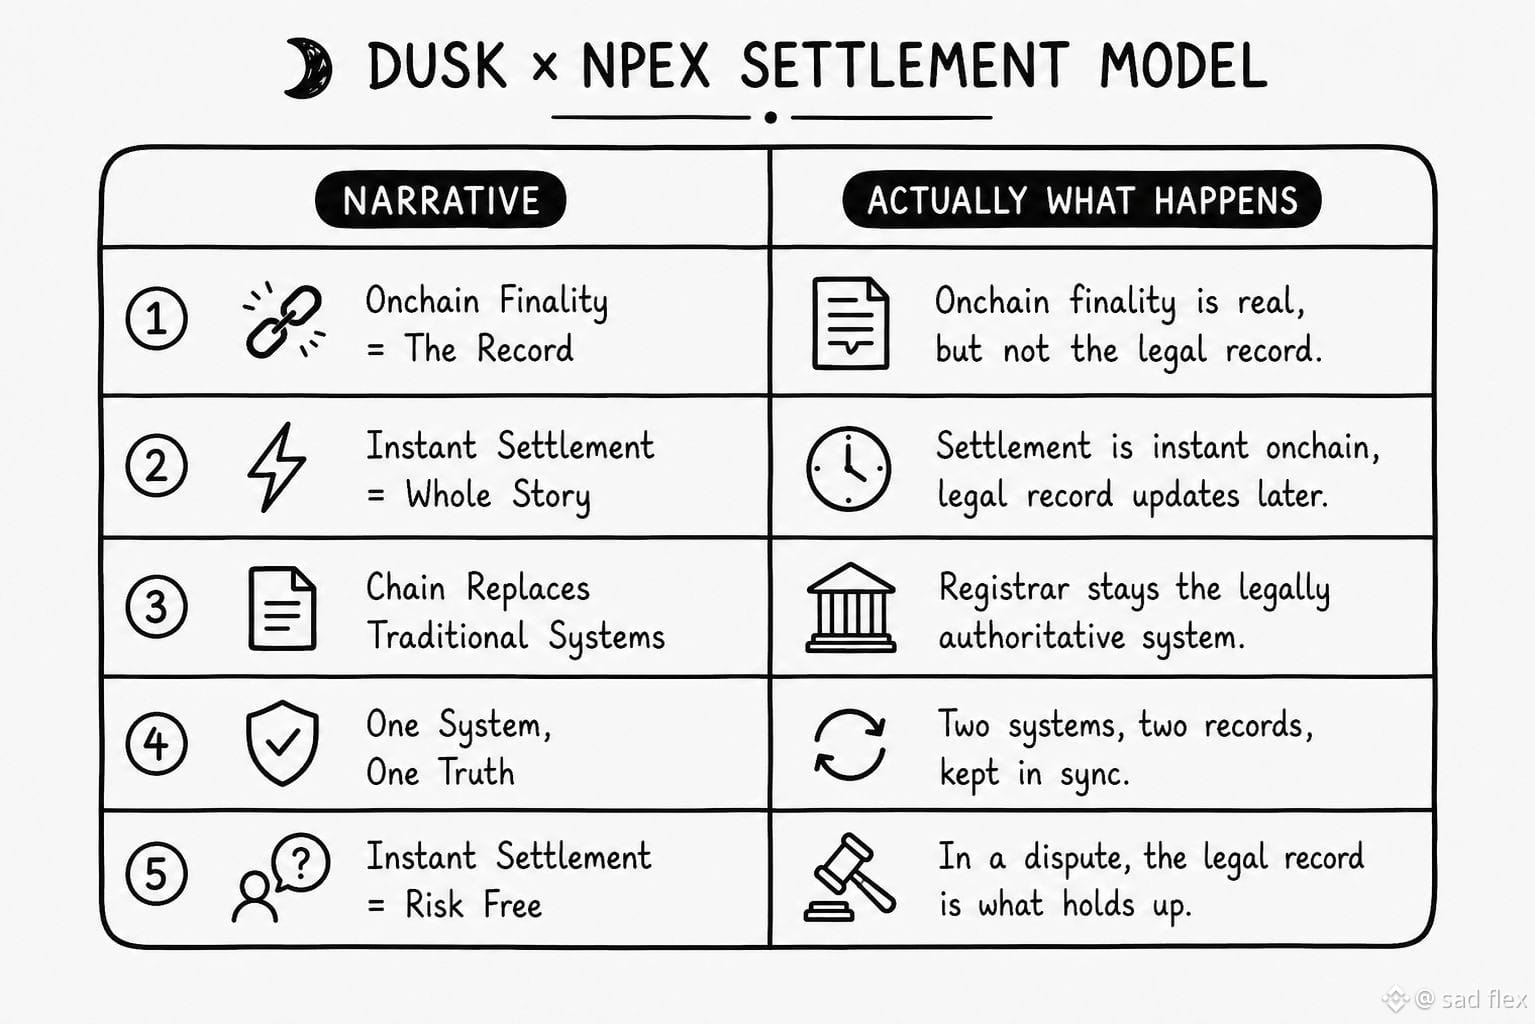
das sind zwei verschiedene Dinge. Die Transaktion wird onchain sofort abgewickelt, das stimmt. Aber das rechtliche Eigentum nach niederländischem Wertpapierrecht läuft weiterhin über den eigenen Registerführer von NPEX, einen separaten Eintrag, der mit dem übereinstimmen muss, was die Kette sagt, was passiert ist
das ist der Teil, der hängen blieb. Deterministische Abwicklung onchain klingt so, als würde die ganze Geschichte dort enden. Wenn man es langsam liest, wird eigentlich beschrieben, dass die Abwicklung sofort auf einer Spur passiert und ein rechtlicher Nachweis auf einer anderen „Uhr“ aktualisiert wird, weiterhin an die bestehende regulatorische Struktur gebunden
Moment mal, das ist irgendwie das Gegenteil von dem, was „onchain finality“ normalerweise bedeutet; die Standardannahme ist, dass die Kette der Datensatz ist, Ende der Diskussion
Was tatsächlich passiert, ist: Die Kette wird zur schnellen, verifizierbaren Ebene, und der Registerführer bleibt der rechtlich maßgebliche. Zwei Systeme stimmen miteinander überein, statt dass das eine das andere ersetzt
Da frage ich mich, wie viele „Instant Settlement“-RWA-Erzählungen stillschweigend an der Stelle vorbeigehen, welcher Datensatz in einem Streitfall wirklich Bestand hat
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
{future}(PORTALUSDT)
{future}(PUMPUSDT)
#dusk $DUSK @Dusk Ich habe gerade die NPEX-Partnerdokumente gelesen und beinahe die Sektion zur Abwicklung überblättert... dann ist mir der Ausdruck „legal ownership record“ aufgefallen, der direkt neben „onchain finality“ saß, als wären das zwei verschiedene Dinge
das sind zwei verschiedene Dinge. Die Transaktion wird onchain sofort abgewickelt, das stimmt. Aber das rechtliche Eigentum nach niederländischem Wertpapierrecht läuft weiterhin über den eigenen Registerführer von NPEX, einen separaten Eintrag, der mit dem übereinstimmen muss, was die Kette sagt, was passiert ist
das ist der Teil, der hängen blieb. Deterministische Abwicklung onchain klingt so, als würde die ganze Geschichte dort enden. Wenn man es langsam liest, wird eigentlich beschrieben, dass die Abwicklung sofort auf einer Spur passiert und ein rechtlicher Nachweis auf einer anderen „Uhr“ aktualisiert wird, weiterhin an die bestehende regulatorische Struktur gebunden
Moment mal, das ist irgendwie das Gegenteil von dem, was „onchain finality“ normalerweise bedeutet; die Standardannahme ist, dass die Kette der Datensatz ist, Ende der Diskussion
Was tatsächlich passiert, ist: Die Kette wird zur schnellen, verifizierbaren Ebene, und der Registerführer bleibt der rechtlich maßgebliche. Zwei Systeme stimmen miteinander überein, statt dass das eine das andere ersetzt
Da frage ich mich, wie viele „Instant Settlement“-RWA-Erzählungen stillschweigend an der Stelle vorbeigehen, welcher Datensatz in einem Streitfall wirklich Bestand hat
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
das sind zwei verschiedene Dinge. Die Transaktion wird onchain sofort abgewickelt, das stimmt. Aber das rechtliche Eigentum nach niederländischem Wertpapierrecht läuft weiterhin über den eigenen Registerführer von NPEX, einen separaten Eintrag, der mit dem übereinstimmen muss, was die Kette sagt, was passiert ist
das ist der Teil, der hängen blieb. Deterministische Abwicklung onchain klingt so, als würde die ganze Geschichte dort enden. Wenn man es langsam liest, wird eigentlich beschrieben, dass die Abwicklung sofort auf einer Spur passiert und ein rechtlicher Nachweis auf einer anderen „Uhr“ aktualisiert wird, weiterhin an die bestehende regulatorische Struktur gebunden
Moment mal, das ist irgendwie das Gegenteil von dem, was „onchain finality“ normalerweise bedeutet; die Standardannahme ist, dass die Kette der Datensatz ist, Ende der Diskussion
Was tatsächlich passiert, ist: Die Kette wird zur schnellen, verifizierbaren Ebene, und der Registerführer bleibt der rechtlich maßgebliche. Zwei Systeme stimmen miteinander überein, statt dass das eine das andere ersetzt
Da frage ich mich, wie viele „Instant Settlement“-RWA-Erzählungen stillschweigend an der Stelle vorbeigehen, welcher Datensatz in einem Streitfall wirklich Bestand hat
#USCanadaTradeTalksCollapseCanadaVowsRetaliation
#SP500EndsWeeklyWinStreak
#TRUMPBreaksAbove$3.4HighestSinceMarch21
$PUMP $PORTAL
1
3
270
·
--
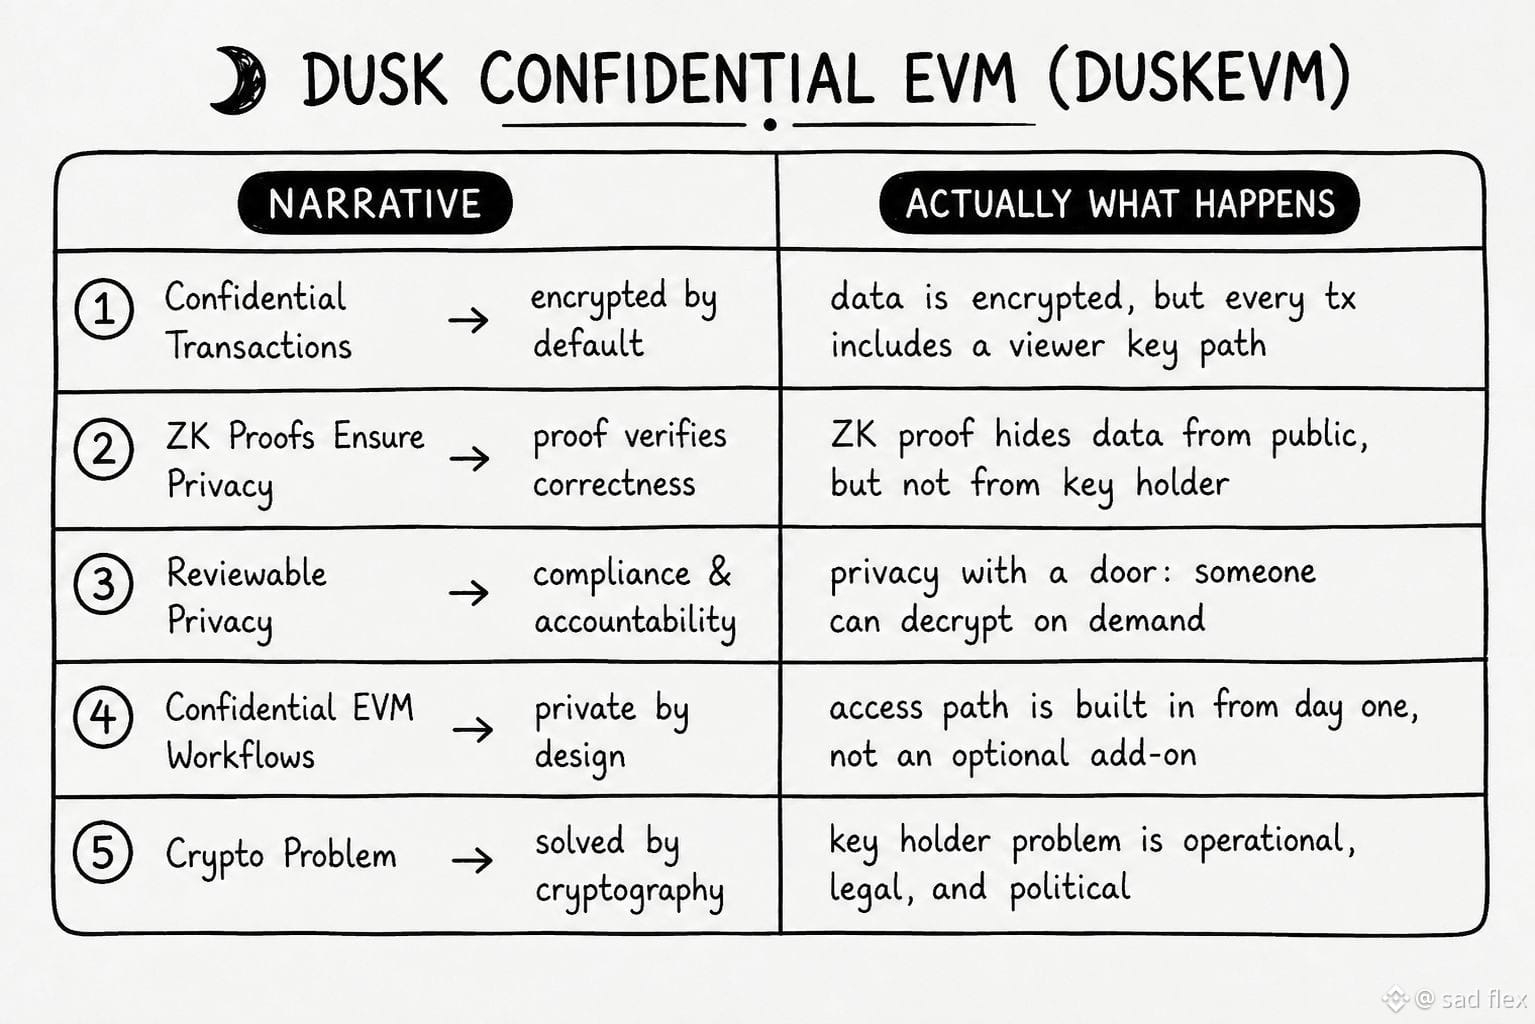
#dusk $DUSK @Dusk_Foundation war gerade in den DuskEVM-Dokumenten über Hedger unterwegs und wäre fast an dem Offenlegungs-Flowchart vorbeigeschrammt... dann habe ich die Box mit dem „Viewer Key“ bemerkt, die ganz still am Rand jeder vertraulichen Transaktion sitzt
vertraulich gegenüber der Öffentlichkeit, klar. aber jeder Workflow läuft trotzdem über einen Schlüssel, mit dem jemand die zugrunde liegenden Daten auf Anfrage entschlüsseln kann. die Dokus nennen das „prüfbare Privatsphäre“. wenn man das langsam liest, heißt das im Grunde Privatsphäre mit einer Tür – und die Tür hat einen Schlüssel, und irgendjemand hält diesen Schlüssel
das war der Teil, der hängen blieb. das Marketing-Framework ist „vertrauliche EVM-Workflows“, aber was eigentlich beschrieben wird, ist „verschlüsselt per default“ mit einem von Tag eins eingebauten Zugangsweg – nicht „verschlüsselt für immer ohne Ausnahme“
Moment, das ist irgendwie das Gegenteil von dem, was die meisten Privacy-L1-Threads implizieren, wenn sie „Zero-Knowledge“ sagen: Default-Annahme ist, dass niemand es sehen kann, Punkt.
was in den Dokus tatsächlich passiert, ist: die ZK-„Proof“ bestätigt, dass die Berechnung korrekt war, ohne die Daten öffentlich offenzulegen. aber der Viewer Key ist ein separates, paralleles Mechanismus – und wer diesen Schlüssel hält, ist dann keine Krypto-Frage mehr, sondern eine Frage der operativen Praxis und der rechtlichen Rahmenbedingungen.
lässt mich fragen, wie viele „vertrauliche“ Onchain-Erzählungen stillschweigend davon ausgehen, dass das Problem mit dem Key-Holder längst gelöst ist
#dusk $DUSK @Dusk war gerade in den DuskEVM-Dokumenten über Hedger unterwegs und wäre fast an dem Offenlegungs-Flowchart vorbeigeschrammt... dann habe ich die Box mit dem „Viewer Key“ bemerkt, die ganz still am Rand jeder vertraulichen Transaktion sitzt
vertraulich gegenüber der Öffentlichkeit, klar. aber jeder Workflow läuft trotzdem über einen Schlüssel, mit dem jemand die zugrunde liegenden Daten auf Anfrage entschlüsseln kann. die Dokus nennen das „prüfbare Privatsphäre“. wenn man das langsam liest, heißt das im Grunde Privatsphäre mit einer Tür – und die Tür hat einen Schlüssel, und irgendjemand hält diesen Schlüssel
das war der Teil, der hängen blieb. das Marketing-Framework ist „vertrauliche EVM-Workflows“, aber was eigentlich beschrieben wird, ist „verschlüsselt per default“ mit einem von Tag eins eingebauten Zugangsweg – nicht „verschlüsselt für immer ohne Ausnahme“
Moment, das ist irgendwie das Gegenteil von dem, was die meisten Privacy-L1-Threads implizieren, wenn sie „Zero-Knowledge“ sagen: Default-Annahme ist, dass niemand es sehen kann, Punkt.
was in den Dokus tatsächlich passiert, ist: die ZK-„Proof“ bestätigt, dass die Berechnung korrekt war, ohne die Daten öffentlich offenzulegen. aber der Viewer Key ist ein separates, paralleles Mechanismus – und wer diesen Schlüssel hält, ist dann keine Krypto-Frage mehr, sondern eine Frage der operativen Praxis und der rechtlichen Rahmenbedingungen.
lässt mich fragen, wie viele „vertrauliche“ Onchain-Erzählungen stillschweigend davon ausgehen, dass das Problem mit dem Key-Holder längst gelöst ist
vertraulich gegenüber der Öffentlichkeit, klar. aber jeder Workflow läuft trotzdem über einen Schlüssel, mit dem jemand die zugrunde liegenden Daten auf Anfrage entschlüsseln kann. die Dokus nennen das „prüfbare Privatsphäre“. wenn man das langsam liest, heißt das im Grunde Privatsphäre mit einer Tür – und die Tür hat einen Schlüssel, und irgendjemand hält diesen Schlüssel
das war der Teil, der hängen blieb. das Marketing-Framework ist „vertrauliche EVM-Workflows“, aber was eigentlich beschrieben wird, ist „verschlüsselt per default“ mit einem von Tag eins eingebauten Zugangsweg – nicht „verschlüsselt für immer ohne Ausnahme“
Moment, das ist irgendwie das Gegenteil von dem, was die meisten Privacy-L1-Threads implizieren, wenn sie „Zero-Knowledge“ sagen: Default-Annahme ist, dass niemand es sehen kann, Punkt.
was in den Dokus tatsächlich passiert, ist: die ZK-„Proof“ bestätigt, dass die Berechnung korrekt war, ohne die Daten öffentlich offenzulegen. aber der Viewer Key ist ein separates, paralleles Mechanismus – und wer diesen Schlüssel hält, ist dann keine Krypto-Frage mehr, sondern eine Frage der operativen Praxis und der rechtlichen Rahmenbedingungen.
lässt mich fragen, wie viele „vertrauliche“ Onchain-Erzählungen stillschweigend davon ausgehen, dass das Problem mit dem Key-Holder längst gelöst ist
81
·
--
Bullisch
je mehr ich über die Zahl von 300 Mio.+ EUR nachdenke, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
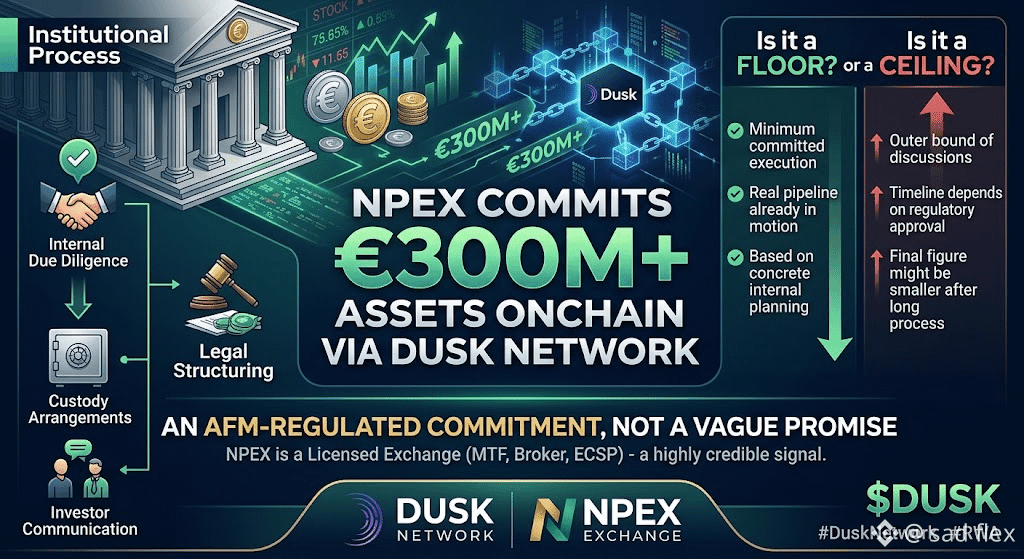
NPEX plant, 300 Mio.+ EUR an Vermögenswerten Onchain über Dusk einzubringen. Das ist eine echte Zahl, die an eine reale, regulierte Börse gekoppelt ist – keine vage Zusage für ein zukünftiges Volumen
also geht es nicht darum, ob diese Zahl aussagekräftig ist
das ist sie zweifellos. Eine AFM-regulierte Börse, die eine konkrete Kennzahl an eine konkrete Chain bindet, ist ein stärkeres Signal als die meisten Partnerankündigungen im Krypto-Bereich
die eigentliche Frage ist, was „plant, einzubringen“ konkret misst: einen realen Pipeline-Status, der bereits in Bewegung ist, oder eine Absicht, die noch von einer langen Liste richtiger Dinge abhängt, bevor alles klappt
das ist in etwa so glaubwürdig wie institutionelle Zusagen, bevor die Vermögenswerte tatsächlich bewegt werden. NPEX ist kein Marketing-Partner – es ist eine lizenzierte Börse mit MTF-, Broker- und ECSP-Status, also die Art von Institution, die ohne einen internen Prozess nicht einfach eine konkrete Zahl an eine Partnerschaft hängt. Krypto-Partnerschaften kommen selten mit Zahlen in dieser Konkretheit; meist handelt es sich um vage Formulierungen, um Chancen zu erkunden. Eine echte Zahl deutet darauf hin, dass die Planung bereits real läuft
das ist ein stärkeres Signal als das meiste, was hier sonst als „Partnerschaftsnews“ durchgeht
aber eine geplante Zahl und eine realisierte Zahl sind noch immer zwei verschiedene Dinge – und genau die Distanz dazwischen ist es, an der viele Krypto-Ankündigungen leise ihren Glanz verlieren. 300 Mio.+ EUR regulierte Vermögenswerte Onchain zu bewegen bedeutet rechtliche Strukturierung, Verwahrungsvereinbarungen, Kommunikation mit Investoren sowie Zeitpläne, durch die regulierte Institutionen – bewusst – sorgfältig und langsam gehen, statt dass es dem Tempo entspricht, das Krypto-Ankündigungen normalerweise in Aktivität umzusetzen verspricht
was ich noch nicht geklärt habe, ist, ob diese Zahl ein Fundament ist – also das Minimum, zu dessen Umsetzung NPEX sich bereits verpflichtet hat – oder eine Obergrenze, der äußere Rahmen dessen, was besprochen wird, während die tatsächliche Onchain-Zahl am Ende deutlich kleiner ausfällt, sobald der regulierte Prozess in seinem eigenen Tempo durchläuft
#dusk @Dusk_Foundation $DUSK $ONG
{future}(ONGUSDT)
{future}(DUSKUSDT)
$NEIRO
{future}(NEIROUSDT)
je mehr ich über die Zahl von 300 Mio.+ EUR nachdenke, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
NPEX plant, 300 Mio.+ EUR an Vermögenswerten Onchain über Dusk einzubringen. Das ist eine echte Zahl, die an eine reale, regulierte Börse gekoppelt ist – keine vage Zusage für ein zukünftiges Volumen
also geht es nicht darum, ob diese Zahl aussagekräftig ist
das ist sie zweifellos. Eine AFM-regulierte Börse, die eine konkrete Kennzahl an eine konkrete Chain bindet, ist ein stärkeres Signal als die meisten Partnerankündigungen im Krypto-Bereich
die eigentliche Frage ist, was „plant, einzubringen“ konkret misst: einen realen Pipeline-Status, der bereits in Bewegung ist, oder eine Absicht, die noch von einer langen Liste richtiger Dinge abhängt, bevor alles klappt
das ist in etwa so glaubwürdig wie institutionelle Zusagen, bevor die Vermögenswerte tatsächlich bewegt werden. NPEX ist kein Marketing-Partner – es ist eine lizenzierte Börse mit MTF-, Broker- und ECSP-Status, also die Art von Institution, die ohne einen internen Prozess nicht einfach eine konkrete Zahl an eine Partnerschaft hängt. Krypto-Partnerschaften kommen selten mit Zahlen in dieser Konkretheit; meist handelt es sich um vage Formulierungen, um Chancen zu erkunden. Eine echte Zahl deutet darauf hin, dass die Planung bereits real läuft
das ist ein stärkeres Signal als das meiste, was hier sonst als „Partnerschaftsnews“ durchgeht
aber eine geplante Zahl und eine realisierte Zahl sind noch immer zwei verschiedene Dinge – und genau die Distanz dazwischen ist es, an der viele Krypto-Ankündigungen leise ihren Glanz verlieren. 300 Mio.+ EUR regulierte Vermögenswerte Onchain zu bewegen bedeutet rechtliche Strukturierung, Verwahrungsvereinbarungen, Kommunikation mit Investoren sowie Zeitpläne, durch die regulierte Institutionen – bewusst – sorgfältig und langsam gehen, statt dass es dem Tempo entspricht, das Krypto-Ankündigungen normalerweise in Aktivität umzusetzen verspricht
was ich noch nicht geklärt habe, ist, ob diese Zahl ein Fundament ist – also das Minimum, zu dessen Umsetzung NPEX sich bereits verpflichtet hat – oder eine Obergrenze, der äußere Rahmen dessen, was besprochen wird, während die tatsächliche Onchain-Zahl am Ende deutlich kleiner ausfällt, sobald der regulierte Prozess in seinem eigenen Tempo durchläuft
#dusk @Dusk $DUSK $ONG
$NEIRO
NPEX plant, 300 Mio.+ EUR an Vermögenswerten Onchain über Dusk einzubringen. Das ist eine echte Zahl, die an eine reale, regulierte Börse gekoppelt ist – keine vage Zusage für ein zukünftiges Volumen
also geht es nicht darum, ob diese Zahl aussagekräftig ist
das ist sie zweifellos. Eine AFM-regulierte Börse, die eine konkrete Kennzahl an eine konkrete Chain bindet, ist ein stärkeres Signal als die meisten Partnerankündigungen im Krypto-Bereich
die eigentliche Frage ist, was „plant, einzubringen“ konkret misst: einen realen Pipeline-Status, der bereits in Bewegung ist, oder eine Absicht, die noch von einer langen Liste richtiger Dinge abhängt, bevor alles klappt
das ist in etwa so glaubwürdig wie institutionelle Zusagen, bevor die Vermögenswerte tatsächlich bewegt werden. NPEX ist kein Marketing-Partner – es ist eine lizenzierte Börse mit MTF-, Broker- und ECSP-Status, also die Art von Institution, die ohne einen internen Prozess nicht einfach eine konkrete Zahl an eine Partnerschaft hängt. Krypto-Partnerschaften kommen selten mit Zahlen in dieser Konkretheit; meist handelt es sich um vage Formulierungen, um Chancen zu erkunden. Eine echte Zahl deutet darauf hin, dass die Planung bereits real läuft
das ist ein stärkeres Signal als das meiste, was hier sonst als „Partnerschaftsnews“ durchgeht
aber eine geplante Zahl und eine realisierte Zahl sind noch immer zwei verschiedene Dinge – und genau die Distanz dazwischen ist es, an der viele Krypto-Ankündigungen leise ihren Glanz verlieren. 300 Mio.+ EUR regulierte Vermögenswerte Onchain zu bewegen bedeutet rechtliche Strukturierung, Verwahrungsvereinbarungen, Kommunikation mit Investoren sowie Zeitpläne, durch die regulierte Institutionen – bewusst – sorgfältig und langsam gehen, statt dass es dem Tempo entspricht, das Krypto-Ankündigungen normalerweise in Aktivität umzusetzen verspricht
was ich noch nicht geklärt habe, ist, ob diese Zahl ein Fundament ist – also das Minimum, zu dessen Umsetzung NPEX sich bereits verpflichtet hat – oder eine Obergrenze, der äußere Rahmen dessen, was besprochen wird, während die tatsächliche Onchain-Zahl am Ende deutlich kleiner ausfällt, sobald der regulierte Prozess in seinem eigenen Tempo durchläuft
#dusk @Dusk $DUSK $ONG
$NEIRO
230
·
--
Bullisch
je mehr ich über „DeFi-Grade-Kombinierbarkeit“ nachdenke, desto mehr lande ich bei etwas, das nach einem Kompliment klingt, aber eigentlich eine komplizierte Frage ist
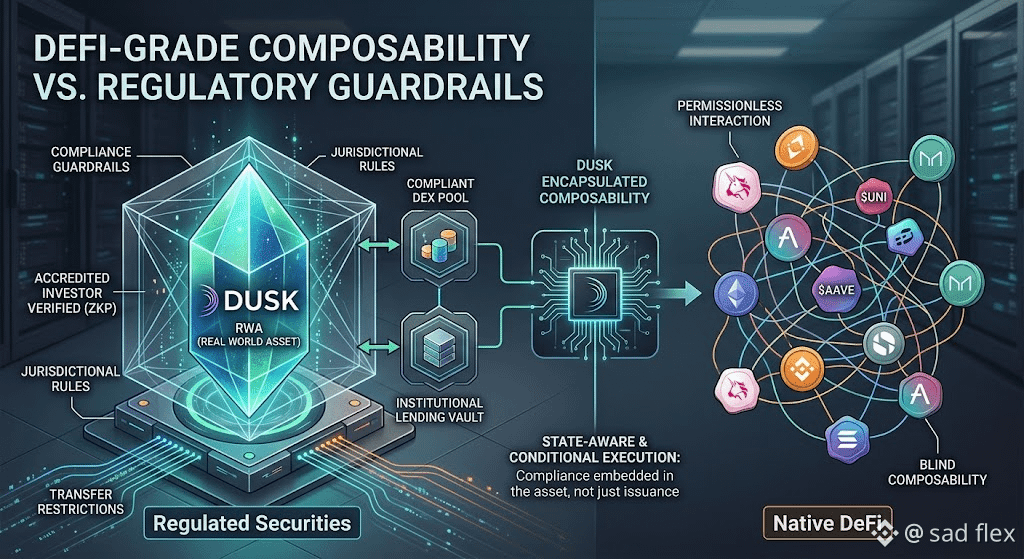
Kombinierbarkeit in DeFi bedeutet normalerweise: alles ist erlaubt. ein Token aus einem einen Protokoll steckt sich in ein anderes, ohne um Erlaubnis zu bitten, wird anderswo als Sicherheiten genutzt, bewegt sich durch mehrere Verträge in einer einzigen Transaktion. genau das macht den Reiz aus: erlaubnislose Kombination
Dusk Trade verspricht DeFi-Grade-Kombinierbarkeit für MMFs, ETFs, Anleihen, RWAs und echte regulierte Wertpapiere
also ist die Frage nicht, ob Kombinierbarkeit hier Mehrwert schafft
sie schafft ihn ganz klar: sofortige Abwicklung und Programmierbarkeit sind echte Verbesserungen gegenüber den langsameren Schienen von TradFi
die Frage ist nur, ob ein reguliertes Wertpapier tatsächlich so kombinierbar sein kann wie ein DeFi-Token, oder ob „DeFi-grade“ mehr Marketing als technische Arbeit leistet
ein reguliertes Wertpapier ist kein Inhaberpapier, das sich frei bewegen lässt, sobald es ausgegeben wurde. Eignungsanforderungen, Übertragungsbeschränkungen, Rechtsraumgrenzen reisen oft mit dem Vermögenswert selbst, nicht nur bei der Ausgabe. eine Anleihe, die verlangt, dass der Inhaber ein akkreditierter Investor ist, hört nicht plötzlich damit auf, wenn sie kombinierbar wird. echte Kombinierbarkeit hier muss Compliance-Logik in jede nachgelagerte Nutzung tragen, nicht wegrationalisieren, nur damit es bequemer ist
das ist tatsächlich schwerer zu bauen als die übliche Kombinierbarkeit in DeFi, und wenn Dusk das gelingt, ist das eine größere Leistung, als der Ausdruck vermuten lässt
aber es bedeutet auch, dass Kombinierbarkeit hier per Design enger gefasst ist. ein DeFi-Token kombiniert sich mit allem. ein reguliertes Wertpapier bei Dusk kann vermutlich nur mit Verträgen kombinierbar sein, die seine Beschränkungen ebenfalls respektieren—ein kleinerer, stärker kontrollierter Bereich als das, was „Kombinierbarkeit“ normalerweise impliziert
was ich noch nicht geklärt habe, ist, ob „DeFi-Grade-Kombinierbarkeit“ eher die Tatsache herunterspielt, wie stark diese Kombination eingeschränkt sein muss, um compliant zu bleiben, oder ob Dusk wirklich Kombinierbarkeit gelöst hat, die ihre eigenen Regeln mit sich trägt
#dusk @Dusk_Foundation $DUSK $MAGMA $STAR
{future}(STARUSDT)
{future}(MAGMAUSDT)
je mehr ich über „DeFi-Grade-Kombinierbarkeit“ nachdenke, desto mehr lande ich bei etwas, das nach einem Kompliment klingt, aber eigentlich eine komplizierte Frage ist
Kombinierbarkeit in DeFi bedeutet normalerweise: alles ist erlaubt. ein Token aus einem einen Protokoll steckt sich in ein anderes, ohne um Erlaubnis zu bitten, wird anderswo als Sicherheiten genutzt, bewegt sich durch mehrere Verträge in einer einzigen Transaktion. genau das macht den Reiz aus: erlaubnislose Kombination
Dusk Trade verspricht DeFi-Grade-Kombinierbarkeit für MMFs, ETFs, Anleihen, RWAs und echte regulierte Wertpapiere
also ist die Frage nicht, ob Kombinierbarkeit hier Mehrwert schafft
sie schafft ihn ganz klar: sofortige Abwicklung und Programmierbarkeit sind echte Verbesserungen gegenüber den langsameren Schienen von TradFi
die Frage ist nur, ob ein reguliertes Wertpapier tatsächlich so kombinierbar sein kann wie ein DeFi-Token, oder ob „DeFi-grade“ mehr Marketing als technische Arbeit leistet
ein reguliertes Wertpapier ist kein Inhaberpapier, das sich frei bewegen lässt, sobald es ausgegeben wurde. Eignungsanforderungen, Übertragungsbeschränkungen, Rechtsraumgrenzen reisen oft mit dem Vermögenswert selbst, nicht nur bei der Ausgabe. eine Anleihe, die verlangt, dass der Inhaber ein akkreditierter Investor ist, hört nicht plötzlich damit auf, wenn sie kombinierbar wird. echte Kombinierbarkeit hier muss Compliance-Logik in jede nachgelagerte Nutzung tragen, nicht wegrationalisieren, nur damit es bequemer ist
das ist tatsächlich schwerer zu bauen als die übliche Kombinierbarkeit in DeFi, und wenn Dusk das gelingt, ist das eine größere Leistung, als der Ausdruck vermuten lässt
aber es bedeutet auch, dass Kombinierbarkeit hier per Design enger gefasst ist. ein DeFi-Token kombiniert sich mit allem. ein reguliertes Wertpapier bei Dusk kann vermutlich nur mit Verträgen kombinierbar sein, die seine Beschränkungen ebenfalls respektieren—ein kleinerer, stärker kontrollierter Bereich als das, was „Kombinierbarkeit“ normalerweise impliziert
was ich noch nicht geklärt habe, ist, ob „DeFi-Grade-Kombinierbarkeit“ eher die Tatsache herunterspielt, wie stark diese Kombination eingeschränkt sein muss, um compliant zu bleiben, oder ob Dusk wirklich Kombinierbarkeit gelöst hat, die ihre eigenen Regeln mit sich trägt
#dusk @Dusk $DUSK $MAGMA $STAR
Kombinierbarkeit in DeFi bedeutet normalerweise: alles ist erlaubt. ein Token aus einem einen Protokoll steckt sich in ein anderes, ohne um Erlaubnis zu bitten, wird anderswo als Sicherheiten genutzt, bewegt sich durch mehrere Verträge in einer einzigen Transaktion. genau das macht den Reiz aus: erlaubnislose Kombination
Dusk Trade verspricht DeFi-Grade-Kombinierbarkeit für MMFs, ETFs, Anleihen, RWAs und echte regulierte Wertpapiere
also ist die Frage nicht, ob Kombinierbarkeit hier Mehrwert schafft
sie schafft ihn ganz klar: sofortige Abwicklung und Programmierbarkeit sind echte Verbesserungen gegenüber den langsameren Schienen von TradFi
die Frage ist nur, ob ein reguliertes Wertpapier tatsächlich so kombinierbar sein kann wie ein DeFi-Token, oder ob „DeFi-grade“ mehr Marketing als technische Arbeit leistet
ein reguliertes Wertpapier ist kein Inhaberpapier, das sich frei bewegen lässt, sobald es ausgegeben wurde. Eignungsanforderungen, Übertragungsbeschränkungen, Rechtsraumgrenzen reisen oft mit dem Vermögenswert selbst, nicht nur bei der Ausgabe. eine Anleihe, die verlangt, dass der Inhaber ein akkreditierter Investor ist, hört nicht plötzlich damit auf, wenn sie kombinierbar wird. echte Kombinierbarkeit hier muss Compliance-Logik in jede nachgelagerte Nutzung tragen, nicht wegrationalisieren, nur damit es bequemer ist
das ist tatsächlich schwerer zu bauen als die übliche Kombinierbarkeit in DeFi, und wenn Dusk das gelingt, ist das eine größere Leistung, als der Ausdruck vermuten lässt
aber es bedeutet auch, dass Kombinierbarkeit hier per Design enger gefasst ist. ein DeFi-Token kombiniert sich mit allem. ein reguliertes Wertpapier bei Dusk kann vermutlich nur mit Verträgen kombinierbar sein, die seine Beschränkungen ebenfalls respektieren—ein kleinerer, stärker kontrollierter Bereich als das, was „Kombinierbarkeit“ normalerweise impliziert
was ich noch nicht geklärt habe, ist, ob „DeFi-Grade-Kombinierbarkeit“ eher die Tatsache herunterspielt, wie stark diese Kombination eingeschränkt sein muss, um compliant zu bleiben, oder ob Dusk wirklich Kombinierbarkeit gelöst hat, die ihre eigenen Regeln mit sich trägt
#dusk @Dusk $DUSK $MAGMA $STAR
5
2
324
·
--
je mehr ich über Orakel auf Dusk nachdenke, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
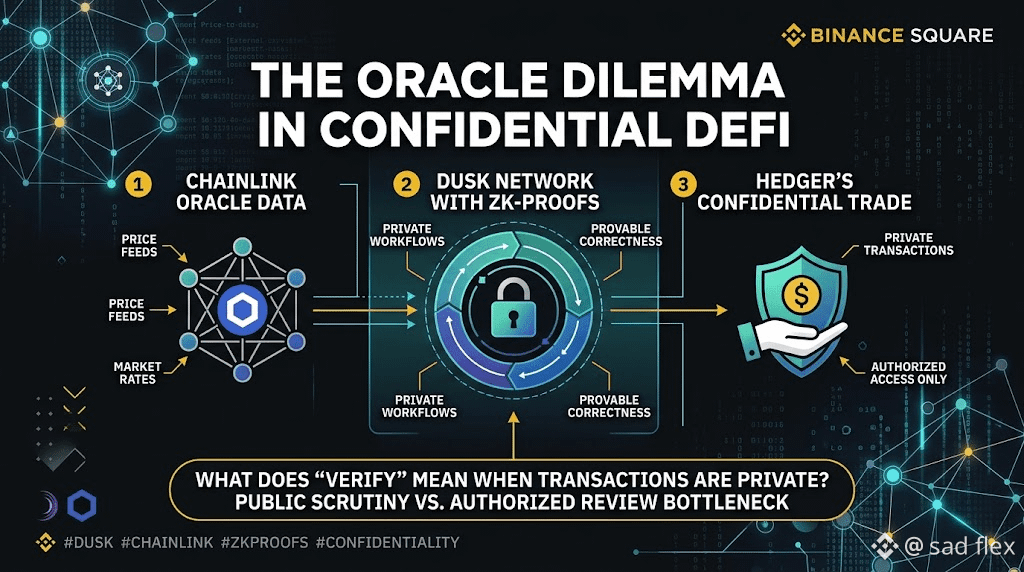
die Aufgabe eines Orakels ist die Verifikation: Es speist externe Daten in eine Kette ein, damit ein Vertrag einen Preis vertrauen kann, ohne der Partei zu vertrauen, die ihn meldet. Das funktioniert nur, wenn jeder den Feed mit der Realität abgleichen kann
Dusk kombiniert Chainlinks Orakeldaten mit Hedgers vertraulichen Workflows – Transaktionen, die privat bleiben, aber dennoch für alle, die dazu autorisiert sind, nachweislich korrekt sind
also ist die Frage nicht, ob die Kombination von Orakeln mit vertraulicher Ausführung nützlich ist
das ist sie eindeutig. regulierte Instrumente brauchen echte Preisdaten, ohne dass jeder einzelne Trade offengelegt werden muss
die Frage ist nur, was „verifizieren“ überhaupt bedeutet, sobald die Transaktion, die diese Daten nutzt, privat ist
diese Kombination löst ein echtes Problem. Ein vertraulicher Trade braucht weiterhin einen ehrlichen Preisfeed; das Verbergen der Transaktion bedeutet nicht, dass die Inputs gefälscht sein können. Chainlinks Ruf für manipulationssichere Daten ist in einem privaten Workflow genauso wichtig, vermutlich sogar mehr – denn es gibt keine öffentliche Trade-Historie, anhand derer man das Ergebnis als „sanity check“ gegen die Realität prüfen könnte
das ist eine echte Stärke, kein Widerspruch
aber öffentliche Chains bekommen noch eine zweite Ebene der Prüfung. Orakeldaten allein liefern sie nicht: Jeder kann Trades beobachten und merken, ob die Ergebnisse falsch wirken, selbst ohne den Roh-Feed zu sehen. Ein vertraulicher Trade entfernt diese Ebene. Der Zero-Knowledge-Beweis bestätigt, dass die Berechnung den Orakel-Input korrekt verwendet hat, erlaubt aber niemandem, die Plausibilität dieses Inputs zu prüfen – weil der Trade selbst nicht sichtbar ist
diese Lücke wird von der Person geschlossen, die die Autorisierung zur Überprüfung hat, nicht von der Öffentlichkeit. Die Genauigkeit des Orakels wird zu etwas, das von denselben begrenzten Prüfern verifiziert wird, die bereits mit Offenlegung umgehen – nicht von der breiteren Aufmerksamkeit, die Manipulation normalerweise früh erkennt
was ich noch nicht geklärt habe, ist, ob die Kombination von Chainlink mit Hedger die Rechenschaftspflicht des Orakels erhält oder sie in denselben autorisierten-Review-Engpass verlagert, von dem die Privatsphäre ohnehin schon abhängt
#dusk @Dusk_Foundation $ACE $CYS $DUSK
{future}(CYSUSDT)
{future}(ACEUSDT)
je mehr ich über Orakel auf Dusk nachdenke, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
die Aufgabe eines Orakels ist die Verifikation: Es speist externe Daten in eine Kette ein, damit ein Vertrag einen Preis vertrauen kann, ohne der Partei zu vertrauen, die ihn meldet. Das funktioniert nur, wenn jeder den Feed mit der Realität abgleichen kann
Dusk kombiniert Chainlinks Orakeldaten mit Hedgers vertraulichen Workflows – Transaktionen, die privat bleiben, aber dennoch für alle, die dazu autorisiert sind, nachweislich korrekt sind
also ist die Frage nicht, ob die Kombination von Orakeln mit vertraulicher Ausführung nützlich ist
das ist sie eindeutig. regulierte Instrumente brauchen echte Preisdaten, ohne dass jeder einzelne Trade offengelegt werden muss
die Frage ist nur, was „verifizieren“ überhaupt bedeutet, sobald die Transaktion, die diese Daten nutzt, privat ist
diese Kombination löst ein echtes Problem. Ein vertraulicher Trade braucht weiterhin einen ehrlichen Preisfeed; das Verbergen der Transaktion bedeutet nicht, dass die Inputs gefälscht sein können. Chainlinks Ruf für manipulationssichere Daten ist in einem privaten Workflow genauso wichtig, vermutlich sogar mehr – denn es gibt keine öffentliche Trade-Historie, anhand derer man das Ergebnis als „sanity check“ gegen die Realität prüfen könnte
das ist eine echte Stärke, kein Widerspruch
aber öffentliche Chains bekommen noch eine zweite Ebene der Prüfung. Orakeldaten allein liefern sie nicht: Jeder kann Trades beobachten und merken, ob die Ergebnisse falsch wirken, selbst ohne den Roh-Feed zu sehen. Ein vertraulicher Trade entfernt diese Ebene. Der Zero-Knowledge-Beweis bestätigt, dass die Berechnung den Orakel-Input korrekt verwendet hat, erlaubt aber niemandem, die Plausibilität dieses Inputs zu prüfen – weil der Trade selbst nicht sichtbar ist
diese Lücke wird von der Person geschlossen, die die Autorisierung zur Überprüfung hat, nicht von der Öffentlichkeit. Die Genauigkeit des Orakels wird zu etwas, das von denselben begrenzten Prüfern verifiziert wird, die bereits mit Offenlegung umgehen – nicht von der breiteren Aufmerksamkeit, die Manipulation normalerweise früh erkennt
was ich noch nicht geklärt habe, ist, ob die Kombination von Chainlink mit Hedger die Rechenschaftspflicht des Orakels erhält oder sie in denselben autorisierten-Review-Engpass verlagert, von dem die Privatsphäre ohnehin schon abhängt
#dusk @Dusk $ACE $CYS $DUSK
die Aufgabe eines Orakels ist die Verifikation: Es speist externe Daten in eine Kette ein, damit ein Vertrag einen Preis vertrauen kann, ohne der Partei zu vertrauen, die ihn meldet. Das funktioniert nur, wenn jeder den Feed mit der Realität abgleichen kann
Dusk kombiniert Chainlinks Orakeldaten mit Hedgers vertraulichen Workflows – Transaktionen, die privat bleiben, aber dennoch für alle, die dazu autorisiert sind, nachweislich korrekt sind
also ist die Frage nicht, ob die Kombination von Orakeln mit vertraulicher Ausführung nützlich ist
das ist sie eindeutig. regulierte Instrumente brauchen echte Preisdaten, ohne dass jeder einzelne Trade offengelegt werden muss
die Frage ist nur, was „verifizieren“ überhaupt bedeutet, sobald die Transaktion, die diese Daten nutzt, privat ist
diese Kombination löst ein echtes Problem. Ein vertraulicher Trade braucht weiterhin einen ehrlichen Preisfeed; das Verbergen der Transaktion bedeutet nicht, dass die Inputs gefälscht sein können. Chainlinks Ruf für manipulationssichere Daten ist in einem privaten Workflow genauso wichtig, vermutlich sogar mehr – denn es gibt keine öffentliche Trade-Historie, anhand derer man das Ergebnis als „sanity check“ gegen die Realität prüfen könnte
das ist eine echte Stärke, kein Widerspruch
aber öffentliche Chains bekommen noch eine zweite Ebene der Prüfung. Orakeldaten allein liefern sie nicht: Jeder kann Trades beobachten und merken, ob die Ergebnisse falsch wirken, selbst ohne den Roh-Feed zu sehen. Ein vertraulicher Trade entfernt diese Ebene. Der Zero-Knowledge-Beweis bestätigt, dass die Berechnung den Orakel-Input korrekt verwendet hat, erlaubt aber niemandem, die Plausibilität dieses Inputs zu prüfen – weil der Trade selbst nicht sichtbar ist
diese Lücke wird von der Person geschlossen, die die Autorisierung zur Überprüfung hat, nicht von der Öffentlichkeit. Die Genauigkeit des Orakels wird zu etwas, das von denselben begrenzten Prüfern verifiziert wird, die bereits mit Offenlegung umgehen – nicht von der breiteren Aufmerksamkeit, die Manipulation normalerweise früh erkennt
was ich noch nicht geklärt habe, ist, ob die Kombination von Chainlink mit Hedger die Rechenschaftspflicht des Orakels erhält oder sie in denselben autorisierten-Review-Engpass verlagert, von dem die Privatsphäre ohnehin schon abhängt
#dusk @Dusk $ACE $CYS $DUSK
6
406
·
--
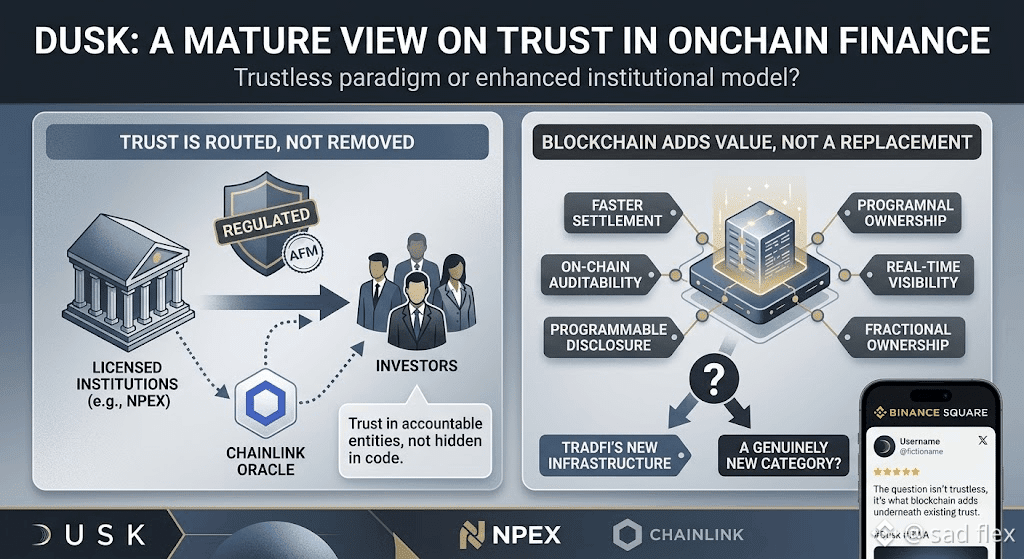
Je mehr ich über Dusk nachdenke, desto öfter lande ich bei etwas, das wie ein Kompliment klingt, aber eigentlich eine komplizierte Frage ist
Der übliche Krypto-Ansatz ist „vertrauenslos“: keine Notwendigkeit, einem Gegenparteien- oder Institutionsteil zu vertrauen, denn der Code erzwingt das Ergebnis
Dusk macht diesen Ansatz nicht wirklich. NPEX und Chainlink sind nicht dazu da, Vertrauen zu eliminieren – sie leiten es stattdessen über lizenzierte, rechenschaftspflichtige Institutionen
Also geht es nicht darum, ob Dusk in dieser Hinsicht ehrlich ist
Das ist es ganz offensichtlich: Die vom AFM regulierte Börse und die Lizenzierung sind genau dort, wie die Partnerschaft beschrieben wird
die eigentliche Frage ist, ob diese Ehrlichkeit Dusk wirklich von TradFi unterscheidet – oder ob es im Grunde nur TradFis Vertrauensmodell ist, mit einer Blockchain, die die Abwicklung übernimmt
Das ist ehrlicher als die meisten Krypto-Projekte. „vertrauenslos“ bedeutete in der Praxis selten wirklich vertrauenslos: Jemand musste trotzdem dem Betreiber der Bridge vertrauen, dem Oracle, dem Team, das den Vertrag aktualisieren konnte. Krypto hat das Vertrauen verlagert und „entfernt“ genannt. Dusk überspringt diesen Schritt. NPEX’ Lizenz und Chainlinks Oracle-Reputation sind Vertrauen, das man benennen und zur Verantwortung ziehen kann – nicht Vertrauen, das im Code verborgen ist
das ist eine echte Verbesserung bei der Ehrlichkeit
Aber wenn das Vertrauen immer noch institutionell ist – lizenziert, rechenschaftspflichtig gegenüber Regulierungsbehörden, so wie es schon immer war – dann lautet die eigentliche Frage nicht, ob Dusk vertrauenslos ist, sondern was die Blockchain unter einem Vertrauensmodell hinzufügt, das bereits existierte. Schnellere Abwicklung, Nachvollziehbarkeit (Auditierbarkeit), programmierbare Offenlegung sind echte Verbesserungen des TradFi-Vertrauensmodells, keine Ersetzung
Was ich noch nicht geklärt habe, ist, ob „regulierte Onchain-Finanzen“ wirklich eine neue Kategorie sind – oder ob TradFis Vertrauensmodell nur eine Blockchain als Infrastruktur trägt: nützlich, aber nicht der Paradigmenwechsel, den die Branche behauptet
Dusk ist in Bezug darauf ehrlich, wo das Vertrauen sitzt, und liefert einen echten Fall dafür, was die Chain darüber hinaus hinzufügt
die Frage, zu der ich immer wieder zurückkehre, ist, ob das Dusk als reiferer als Krypto zeigt – oder ob es still zugibt, dass Vertrauenslosigkeit hier nie wirklich erreichbar war
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Je mehr ich über Dusk nachdenke, desto öfter lande ich bei etwas, das wie ein Kompliment klingt, aber eigentlich eine komplizierte Frage ist
Der übliche Krypto-Ansatz ist „vertrauenslos“: keine Notwendigkeit, einem Gegenparteien- oder Institutionsteil zu vertrauen, denn der Code erzwingt das Ergebnis
Dusk macht diesen Ansatz nicht wirklich. NPEX und Chainlink sind nicht dazu da, Vertrauen zu eliminieren – sie leiten es stattdessen über lizenzierte, rechenschaftspflichtige Institutionen
Also geht es nicht darum, ob Dusk in dieser Hinsicht ehrlich ist
Das ist es ganz offensichtlich: Die vom AFM regulierte Börse und die Lizenzierung sind genau dort, wie die Partnerschaft beschrieben wird
die eigentliche Frage ist, ob diese Ehrlichkeit Dusk wirklich von TradFi unterscheidet – oder ob es im Grunde nur TradFis Vertrauensmodell ist, mit einer Blockchain, die die Abwicklung übernimmt
Das ist ehrlicher als die meisten Krypto-Projekte. „vertrauenslos“ bedeutete in der Praxis selten wirklich vertrauenslos: Jemand musste trotzdem dem Betreiber der Bridge vertrauen, dem Oracle, dem Team, das den Vertrag aktualisieren konnte. Krypto hat das Vertrauen verlagert und „entfernt“ genannt. Dusk überspringt diesen Schritt. NPEX’ Lizenz und Chainlinks Oracle-Reputation sind Vertrauen, das man benennen und zur Verantwortung ziehen kann – nicht Vertrauen, das im Code verborgen ist
das ist eine echte Verbesserung bei der Ehrlichkeit
Aber wenn das Vertrauen immer noch institutionell ist – lizenziert, rechenschaftspflichtig gegenüber Regulierungsbehörden, so wie es schon immer war – dann lautet die eigentliche Frage nicht, ob Dusk vertrauenslos ist, sondern was die Blockchain unter einem Vertrauensmodell hinzufügt, das bereits existierte. Schnellere Abwicklung, Nachvollziehbarkeit (Auditierbarkeit), programmierbare Offenlegung sind echte Verbesserungen des TradFi-Vertrauensmodells, keine Ersetzung
Was ich noch nicht geklärt habe, ist, ob „regulierte Onchain-Finanzen“ wirklich eine neue Kategorie sind – oder ob TradFis Vertrauensmodell nur eine Blockchain als Infrastruktur trägt: nützlich, aber nicht der Paradigmenwechsel, den die Branche behauptet
Dusk ist in Bezug darauf ehrlich, wo das Vertrauen sitzt, und liefert einen echten Fall dafür, was die Chain darüber hinaus hinzufügt
die Frage, zu der ich immer wieder zurückkehre, ist, ob das Dusk als reiferer als Krypto zeigt – oder ob es still zugibt, dass Vertrauenslosigkeit hier nie wirklich erreichbar war
#dusk $DUSK @Dusk
Der übliche Krypto-Ansatz ist „vertrauenslos“: keine Notwendigkeit, einem Gegenparteien- oder Institutionsteil zu vertrauen, denn der Code erzwingt das Ergebnis
Dusk macht diesen Ansatz nicht wirklich. NPEX und Chainlink sind nicht dazu da, Vertrauen zu eliminieren – sie leiten es stattdessen über lizenzierte, rechenschaftspflichtige Institutionen
Also geht es nicht darum, ob Dusk in dieser Hinsicht ehrlich ist
Das ist es ganz offensichtlich: Die vom AFM regulierte Börse und die Lizenzierung sind genau dort, wie die Partnerschaft beschrieben wird
die eigentliche Frage ist, ob diese Ehrlichkeit Dusk wirklich von TradFi unterscheidet – oder ob es im Grunde nur TradFis Vertrauensmodell ist, mit einer Blockchain, die die Abwicklung übernimmt
Das ist ehrlicher als die meisten Krypto-Projekte. „vertrauenslos“ bedeutete in der Praxis selten wirklich vertrauenslos: Jemand musste trotzdem dem Betreiber der Bridge vertrauen, dem Oracle, dem Team, das den Vertrag aktualisieren konnte. Krypto hat das Vertrauen verlagert und „entfernt“ genannt. Dusk überspringt diesen Schritt. NPEX’ Lizenz und Chainlinks Oracle-Reputation sind Vertrauen, das man benennen und zur Verantwortung ziehen kann – nicht Vertrauen, das im Code verborgen ist
das ist eine echte Verbesserung bei der Ehrlichkeit
Aber wenn das Vertrauen immer noch institutionell ist – lizenziert, rechenschaftspflichtig gegenüber Regulierungsbehörden, so wie es schon immer war – dann lautet die eigentliche Frage nicht, ob Dusk vertrauenslos ist, sondern was die Blockchain unter einem Vertrauensmodell hinzufügt, das bereits existierte. Schnellere Abwicklung, Nachvollziehbarkeit (Auditierbarkeit), programmierbare Offenlegung sind echte Verbesserungen des TradFi-Vertrauensmodells, keine Ersetzung
Was ich noch nicht geklärt habe, ist, ob „regulierte Onchain-Finanzen“ wirklich eine neue Kategorie sind – oder ob TradFis Vertrauensmodell nur eine Blockchain als Infrastruktur trägt: nützlich, aber nicht der Paradigmenwechsel, den die Branche behauptet
Dusk ist in Bezug darauf ehrlich, wo das Vertrauen sitzt, und liefert einen echten Fall dafür, was die Chain darüber hinaus hinzufügt
die Frage, zu der ich immer wieder zurückkehre, ist, ob das Dusk als reiferer als Krypto zeigt – oder ob es still zugibt, dass Vertrauenslosigkeit hier nie wirklich erreichbar war
#dusk $DUSK @Dusk
3
1
62
·
--
Bullisch
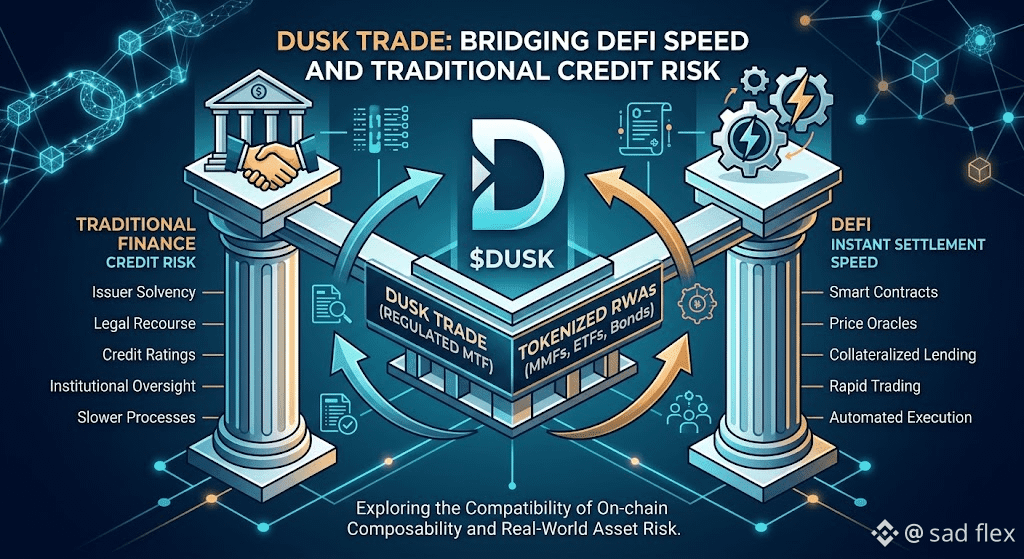
je mehr ich über Dusk Trade nachdenke, desto häufiger lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
der Großteil des DeFi-Risikos ist Smart-Contract-Risiko: Ist der Code korrekt? Ist die Sicherheit ehrlich? Hält der Orakelgeber auch unter Stress stand. So wurde das Modell der meisten Protokolle gebaut
Dusk Trade bringt MMFs, ETFs und Anleihen auf DuskEVM, und keines dieser Assets trägt dieses Risiko in erster Linie. Stattdessen tragen sie Kreditrisiko, Emittentenrisiko — also genau die Art Risiko, die TradFi seit Jahrzehnten bepreist, während DeFi das bislang kaum berührt hat
also geht es nicht darum, ob es wertvoll ist, diese Assets onchain zu bringen
das ist es eindeutig — tokenisierte RWAs gehören derzeit zu den glaubwürdigsten Wachstumsgeschichten im Bereich
die Frage ist vielmehr, ob die Komposabilität standhält, sobald das Risiko nicht mehr Code-Risiko ist, sondern ob der Anleihen-Emittent solvent bleibt
das ist genau das Asset, das DeFi gebraucht hat, um über reine kollateralgestützte Lending-Loops hinaus zu reifen. ein Fondsanteil oder eine Anleihe hat echte Cashflows, rechtliche Möglichkeiten, institutionelle Aufsicht über die MTF-Struktur, unter der Dusk Trade operiert — eine belastbarere Grundlage als ein Asset, das nur durch Krypto besichert ist
das ist echter Fortschritt
aber Komposabilität wurde für ein anderes Risiko gebaut. Sofortige Abwicklung funktioniert, wenn das gehandelte Gut durch ein Orakel bepreist und per Code abgewickelt wird. Kreditrisiko bewegt sich nicht so schnell, die Solvenz eines Emittenten aktualisiert sich nicht in Echtzeit wie ein Preisfeed, und genau diese Lücke ist es, in der TradFis langsamere Prozesse Probleme erkennen, bevor sie sich verstärken
eine Kreditanlage in DeFi mit höherer Geschwindigkeit zu verpacken bringt das Kreditrisiko nicht dazu, sich ebenfalls schneller zu bewegen — es bedeutet nur, dass die Handelsschicht schneller ist als das Risiko, das sie handelt
Dusk Trade operiert als reguliertes MTF nach EU-Regeln, weil diese Lücke real ist, und die Struktur existiert, um Risiken abzudecken, die Komposabilität nicht bepreisen kann
was ich noch nicht geklärt habe, ist, ob DeFi-Geschwindigkeit und TradFi-Kreditrisiko miteinander kompatibel sind — oder ob die echte Innovation von Dusk Trade darin besteht, zu zeigen, dass sie unterschiedliche Infrastruktur brauchen, verpackt in eine Sprache, die sich nahtlos anhört
#dusk $DUSK @Dusk_Foundation
$PORTAL
$ONG
{future}(ONGUSDT)
{future}(PORTALUSDT)
{future}(DUSKUSDT)
je mehr ich über Dusk Trade nachdenke, desto häufiger lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
der Großteil des DeFi-Risikos ist Smart-Contract-Risiko: Ist der Code korrekt? Ist die Sicherheit ehrlich? Hält der Orakelgeber auch unter Stress stand. So wurde das Modell der meisten Protokolle gebaut
Dusk Trade bringt MMFs, ETFs und Anleihen auf DuskEVM, und keines dieser Assets trägt dieses Risiko in erster Linie. Stattdessen tragen sie Kreditrisiko, Emittentenrisiko — also genau die Art Risiko, die TradFi seit Jahrzehnten bepreist, während DeFi das bislang kaum berührt hat
also geht es nicht darum, ob es wertvoll ist, diese Assets onchain zu bringen
das ist es eindeutig — tokenisierte RWAs gehören derzeit zu den glaubwürdigsten Wachstumsgeschichten im Bereich
die Frage ist vielmehr, ob die Komposabilität standhält, sobald das Risiko nicht mehr Code-Risiko ist, sondern ob der Anleihen-Emittent solvent bleibt
das ist genau das Asset, das DeFi gebraucht hat, um über reine kollateralgestützte Lending-Loops hinaus zu reifen. ein Fondsanteil oder eine Anleihe hat echte Cashflows, rechtliche Möglichkeiten, institutionelle Aufsicht über die MTF-Struktur, unter der Dusk Trade operiert — eine belastbarere Grundlage als ein Asset, das nur durch Krypto besichert ist
das ist echter Fortschritt
aber Komposabilität wurde für ein anderes Risiko gebaut. Sofortige Abwicklung funktioniert, wenn das gehandelte Gut durch ein Orakel bepreist und per Code abgewickelt wird. Kreditrisiko bewegt sich nicht so schnell, die Solvenz eines Emittenten aktualisiert sich nicht in Echtzeit wie ein Preisfeed, und genau diese Lücke ist es, in der TradFis langsamere Prozesse Probleme erkennen, bevor sie sich verstärken
eine Kreditanlage in DeFi mit höherer Geschwindigkeit zu verpacken bringt das Kreditrisiko nicht dazu, sich ebenfalls schneller zu bewegen — es bedeutet nur, dass die Handelsschicht schneller ist als das Risiko, das sie handelt
Dusk Trade operiert als reguliertes MTF nach EU-Regeln, weil diese Lücke real ist, und die Struktur existiert, um Risiken abzudecken, die Komposabilität nicht bepreisen kann
was ich noch nicht geklärt habe, ist, ob DeFi-Geschwindigkeit und TradFi-Kreditrisiko miteinander kompatibel sind — oder ob die echte Innovation von Dusk Trade darin besteht, zu zeigen, dass sie unterschiedliche Infrastruktur brauchen, verpackt in eine Sprache, die sich nahtlos anhört
#dusk $DUSK @Dusk
$PORTAL
$ONG
der Großteil des DeFi-Risikos ist Smart-Contract-Risiko: Ist der Code korrekt? Ist die Sicherheit ehrlich? Hält der Orakelgeber auch unter Stress stand. So wurde das Modell der meisten Protokolle gebaut
Dusk Trade bringt MMFs, ETFs und Anleihen auf DuskEVM, und keines dieser Assets trägt dieses Risiko in erster Linie. Stattdessen tragen sie Kreditrisiko, Emittentenrisiko — also genau die Art Risiko, die TradFi seit Jahrzehnten bepreist, während DeFi das bislang kaum berührt hat
also geht es nicht darum, ob es wertvoll ist, diese Assets onchain zu bringen
das ist es eindeutig — tokenisierte RWAs gehören derzeit zu den glaubwürdigsten Wachstumsgeschichten im Bereich
die Frage ist vielmehr, ob die Komposabilität standhält, sobald das Risiko nicht mehr Code-Risiko ist, sondern ob der Anleihen-Emittent solvent bleibt
das ist genau das Asset, das DeFi gebraucht hat, um über reine kollateralgestützte Lending-Loops hinaus zu reifen. ein Fondsanteil oder eine Anleihe hat echte Cashflows, rechtliche Möglichkeiten, institutionelle Aufsicht über die MTF-Struktur, unter der Dusk Trade operiert — eine belastbarere Grundlage als ein Asset, das nur durch Krypto besichert ist
das ist echter Fortschritt
aber Komposabilität wurde für ein anderes Risiko gebaut. Sofortige Abwicklung funktioniert, wenn das gehandelte Gut durch ein Orakel bepreist und per Code abgewickelt wird. Kreditrisiko bewegt sich nicht so schnell, die Solvenz eines Emittenten aktualisiert sich nicht in Echtzeit wie ein Preisfeed, und genau diese Lücke ist es, in der TradFis langsamere Prozesse Probleme erkennen, bevor sie sich verstärken
eine Kreditanlage in DeFi mit höherer Geschwindigkeit zu verpacken bringt das Kreditrisiko nicht dazu, sich ebenfalls schneller zu bewegen — es bedeutet nur, dass die Handelsschicht schneller ist als das Risiko, das sie handelt
Dusk Trade operiert als reguliertes MTF nach EU-Regeln, weil diese Lücke real ist, und die Struktur existiert, um Risiken abzudecken, die Komposabilität nicht bepreisen kann
was ich noch nicht geklärt habe, ist, ob DeFi-Geschwindigkeit und TradFi-Kreditrisiko miteinander kompatibel sind — oder ob die echte Innovation von Dusk Trade darin besteht, zu zeigen, dass sie unterschiedliche Infrastruktur brauchen, verpackt in eine Sprache, die sich nahtlos anhört
#dusk $DUSK @Dusk
$PORTAL
$ONG
6
2
237
·
--
Bullisch
je mehr ich über deterministische Abwicklung nachdenke, desto mehr lande ich bei etwas, das wie ein Kompliment klingt, aber eigentlich eine komplizierte Frage ist
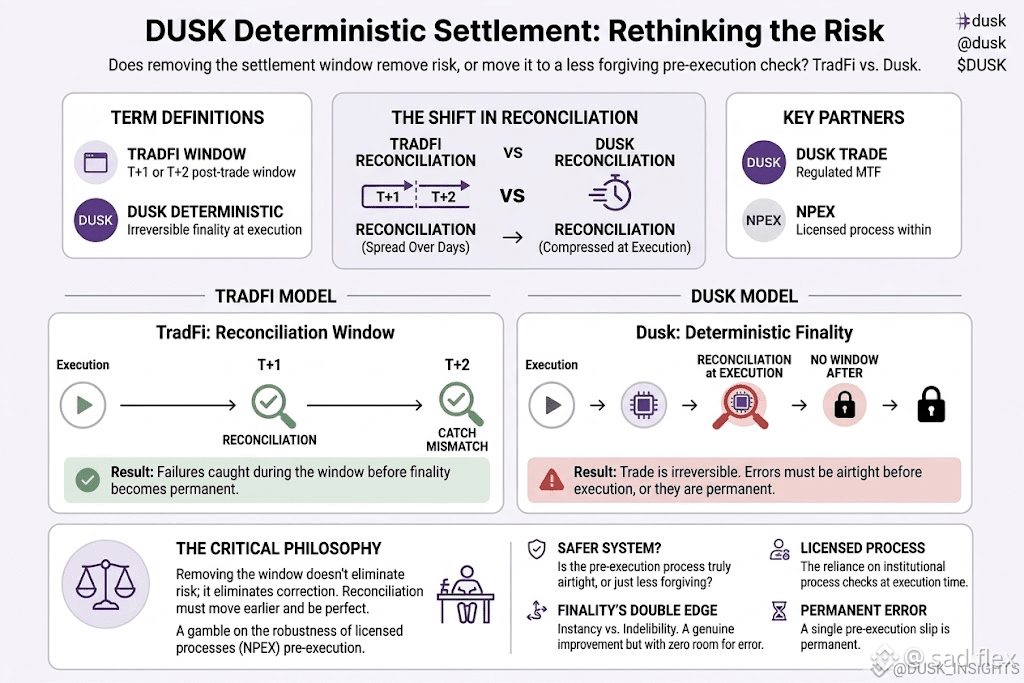
Instant Settlement wird in Krypto als reiner Gewinn dargestellt. Dusk beseitigt die Mehrdeutigkeit, mit der TradFi leben muss – kein T+1-Fenster mehr, in dem ein Trade zwar vereinbart ist, aber noch nicht final
also lautet die Frage nicht, ob das Entfernen dieses Fensters gut ist
offenbar ist es das. Mehrdeutigkeit ist der Ort, an dem Abwicklungsrisiko lebt
die Frage ist, ob das Entfernen des Fensters das Risiko entfernt, oder es früher verlagert – dorthin, wo es schwerer ist, es zu erkennen
TradFi-Fenster existieren, weil die Abstimmung Zeit braucht. Gegenparteien bestätigen, dass ein Trade auf die gleiche Weise passiert ist, bevor er final wird. Diese Lücke ist es, in der Fehler entdeckt werden: Eine Unstimmigkeit zeigt sich während des Fensters, statt erst dann, wenn die Abwicklung unumkehrbar ist. Deterministische Abwicklung schließt diese Lücke: Der Trade ist final, sobald er passiert – das beseitigt Unsicherheit für Gegenparteien, die auf Bestätigung warten
das ist eine echte Verbesserung
aber die Abstimmung verschwindet nicht, nur weil die Abwicklung schneller ist. sie findet vor der Ausführung statt, statt danach. Eine Prüfung, die eine Unstimmigkeit während T+1 hätte erwischen können, muss jetzt bei der Ausführung absolut wasserdicht sein – kein Fenster mehr. Deterministische Abwicklung beseitigt die Abstimmung nicht; sie verlagert sie in einen einzigen engeren Moment mit null Spielraum für Korrekturen
das ist der Punkt, den die Geschwindigkeit allein dir nicht verrät
Dusk Trade arbeitet als reguliertes MTF nach EU-Regeln, NPEX bringt seinen lizenzierten Prozess mit, und darauf zu setzen, dass die Abstimmung bei der Ausführung solide ist
was ich noch nicht geklärt habe, ist, ob das sicherer ist – oder ob es weniger verzeihend für Fehler ist. Die TradFi-Fenster wurden gebaut, um genau solche Fehler abzufangen
Dusk hat die Geschwindigkeit, die lizenzierten Partner – ein echter Fall für Finalität bei der Ausführung statt Finalität nach einem Fenster
die Frage, zu der ich immer wieder zurückkomme, ist, ob das Entfernen des Fensters die Abwicklung sicherer macht – oder die letzte Chance nimmt, einen Fehler noch vor endgültiger Abwicklung zu erwischen,
#dusk $DUSK @Dusk_Foundation
$币安人生
$AIO
{future}(AIOUSDT)
{future}(币安人生USDT)
{future}(DUSKUSDT)
je mehr ich über deterministische Abwicklung nachdenke, desto mehr lande ich bei etwas, das wie ein Kompliment klingt, aber eigentlich eine komplizierte Frage ist
Instant Settlement wird in Krypto als reiner Gewinn dargestellt. Dusk beseitigt die Mehrdeutigkeit, mit der TradFi leben muss – kein T+1-Fenster mehr, in dem ein Trade zwar vereinbart ist, aber noch nicht final
also lautet die Frage nicht, ob das Entfernen dieses Fensters gut ist
offenbar ist es das. Mehrdeutigkeit ist der Ort, an dem Abwicklungsrisiko lebt
die Frage ist, ob das Entfernen des Fensters das Risiko entfernt, oder es früher verlagert – dorthin, wo es schwerer ist, es zu erkennen
TradFi-Fenster existieren, weil die Abstimmung Zeit braucht. Gegenparteien bestätigen, dass ein Trade auf die gleiche Weise passiert ist, bevor er final wird. Diese Lücke ist es, in der Fehler entdeckt werden: Eine Unstimmigkeit zeigt sich während des Fensters, statt erst dann, wenn die Abwicklung unumkehrbar ist. Deterministische Abwicklung schließt diese Lücke: Der Trade ist final, sobald er passiert – das beseitigt Unsicherheit für Gegenparteien, die auf Bestätigung warten
das ist eine echte Verbesserung
aber die Abstimmung verschwindet nicht, nur weil die Abwicklung schneller ist. sie findet vor der Ausführung statt, statt danach. Eine Prüfung, die eine Unstimmigkeit während T+1 hätte erwischen können, muss jetzt bei der Ausführung absolut wasserdicht sein – kein Fenster mehr. Deterministische Abwicklung beseitigt die Abstimmung nicht; sie verlagert sie in einen einzigen engeren Moment mit null Spielraum für Korrekturen
das ist der Punkt, den die Geschwindigkeit allein dir nicht verrät
Dusk Trade arbeitet als reguliertes MTF nach EU-Regeln, NPEX bringt seinen lizenzierten Prozess mit, und darauf zu setzen, dass die Abstimmung bei der Ausführung solide ist
was ich noch nicht geklärt habe, ist, ob das sicherer ist – oder ob es weniger verzeihend für Fehler ist. Die TradFi-Fenster wurden gebaut, um genau solche Fehler abzufangen
Dusk hat die Geschwindigkeit, die lizenzierten Partner – ein echter Fall für Finalität bei der Ausführung statt Finalität nach einem Fenster
die Frage, zu der ich immer wieder zurückkomme, ist, ob das Entfernen des Fensters die Abwicklung sicherer macht – oder die letzte Chance nimmt, einen Fehler noch vor endgültiger Abwicklung zu erwischen,
#dusk $DUSK @Dusk
$币安人生
$AIO
Instant Settlement wird in Krypto als reiner Gewinn dargestellt. Dusk beseitigt die Mehrdeutigkeit, mit der TradFi leben muss – kein T+1-Fenster mehr, in dem ein Trade zwar vereinbart ist, aber noch nicht final
also lautet die Frage nicht, ob das Entfernen dieses Fensters gut ist
offenbar ist es das. Mehrdeutigkeit ist der Ort, an dem Abwicklungsrisiko lebt
die Frage ist, ob das Entfernen des Fensters das Risiko entfernt, oder es früher verlagert – dorthin, wo es schwerer ist, es zu erkennen
TradFi-Fenster existieren, weil die Abstimmung Zeit braucht. Gegenparteien bestätigen, dass ein Trade auf die gleiche Weise passiert ist, bevor er final wird. Diese Lücke ist es, in der Fehler entdeckt werden: Eine Unstimmigkeit zeigt sich während des Fensters, statt erst dann, wenn die Abwicklung unumkehrbar ist. Deterministische Abwicklung schließt diese Lücke: Der Trade ist final, sobald er passiert – das beseitigt Unsicherheit für Gegenparteien, die auf Bestätigung warten
das ist eine echte Verbesserung
aber die Abstimmung verschwindet nicht, nur weil die Abwicklung schneller ist. sie findet vor der Ausführung statt, statt danach. Eine Prüfung, die eine Unstimmigkeit während T+1 hätte erwischen können, muss jetzt bei der Ausführung absolut wasserdicht sein – kein Fenster mehr. Deterministische Abwicklung beseitigt die Abstimmung nicht; sie verlagert sie in einen einzigen engeren Moment mit null Spielraum für Korrekturen
das ist der Punkt, den die Geschwindigkeit allein dir nicht verrät
Dusk Trade arbeitet als reguliertes MTF nach EU-Regeln, NPEX bringt seinen lizenzierten Prozess mit, und darauf zu setzen, dass die Abstimmung bei der Ausführung solide ist
was ich noch nicht geklärt habe, ist, ob das sicherer ist – oder ob es weniger verzeihend für Fehler ist. Die TradFi-Fenster wurden gebaut, um genau solche Fehler abzufangen
Dusk hat die Geschwindigkeit, die lizenzierten Partner – ein echter Fall für Finalität bei der Ausführung statt Finalität nach einem Fenster
die Frage, zu der ich immer wieder zurückkomme, ist, ob das Entfernen des Fensters die Abwicklung sicherer macht – oder die letzte Chance nimmt, einen Fehler noch vor endgültiger Abwicklung zu erwischen,
#dusk $DUSK @Dusk
$币安人生
$AIO
6
305
·
--
Bullisch
Je mehr ich über DuskEVM nachdenke, desto öfter lande ich bei etwas, das nach einem Kompliment klingt, aber eigentlich eine komplizierte Frage ist
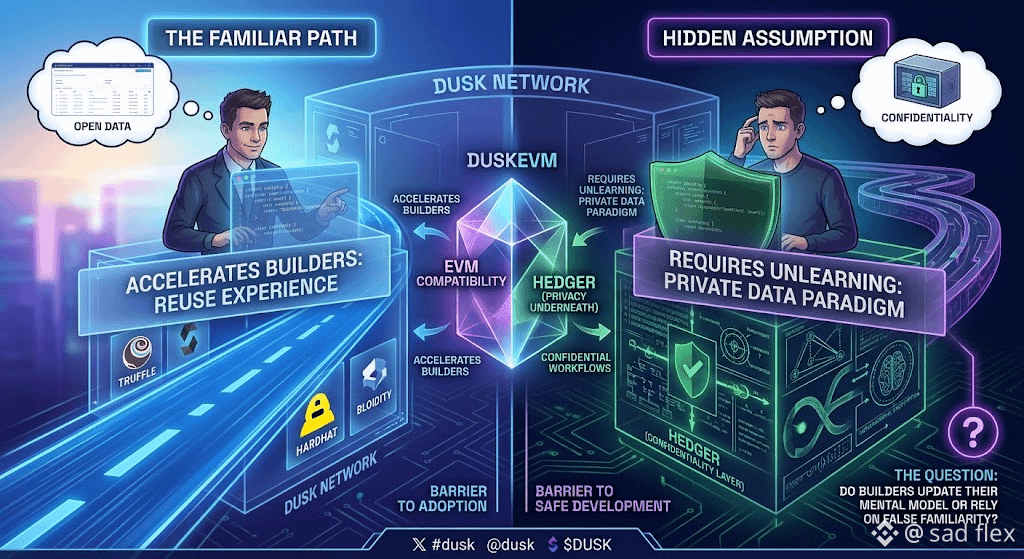
den Buildenden einen vertrauten Solidity-Weg nach Dusk zu geben, ist der naheliegende richtige Schritt. Niemand möchte für eine neue Chain einen Toolchain-Wechsel hinnehmen, und DuskEVM senkt diese Hürde: die gleiche EVM-Umgebung, die Entwickler kennen — unter der Haube übernimmt Hedger vertrauliche Workflows mit homomorpher Verschlüsselung und Zero-Knowledge-Beweisen
also ist die Frage nicht, ob EVM-Kompatibilität richtig war
die Frage ist, ob Vertrautheit hier neutral ist — oder stillschweigend Annahmen importiert, die nicht mehr gelten, sobald Vertraulichkeit ins Spiel kommt
auf der einen Seite ist EVM-Vertrautheit ein echter Beschleuniger. Entwickler bringen jahrelange Solidity-Erfahrung direkt auf DuskEVM, ohne ein neues mentales Modell lernen zu müssen. Das gibt Dusk Zeit, sich auf die schwierigere Aufgabe zu konzentrieren: regulierte Anwendungen korrekt zu bauen — statt einen Adoptionskampf nur wegen der Syntax zu führen
das ist ein echter Vorteil
auf der anderen Seite haben die meisten Solidity-Entwickler jahrelang angenommen, dass auf einer EVM-Chain alles standardmäßig öffentlich ist. Diese Transparenz ist in die Art eingebaut, wie man über die Sicherheit von Contracts nachdenkt. Hedger verändert diese Annahme darunter. Workflows bleiben vertraulich, bleiben aber dennoch nachweisbar korrekt. Wer Instinkte wie „alles ist öffentlich“ mit auf DuskEVM bringt, muss etwas verlernen, das die Schnittstelle nicht signalisiert, dass man es verlernen muss
diese Lücke ist leicht zu übersehen, weil die Tools so vertraut sind
was ich noch nicht geklärt habe, ist, ob Vertrautheit die echte Hürde für sicheres Entwickeln senkt — oder ob sie ein falsches Gefühl von Sicherheit erzeugt, das Buildende dazu bringt, über vertrauliche Contracts genauso nachzudenken wie zuvor über öffentliche.
Dusk hat EVM-Kompatibilität, die Kryptografie von Hedger darunter, und einen echten Grund, warum Buildende schneller auftauchen als auf einem ungewohnten Stack
die Frage, zu der ich immer wieder zurückkehre, ist, ob Entwickler auf DuskEVM ihr mentales Modell aktualisieren — oder ob Vertrautheit bedeutet, dass die meisten es nie wirklich vollständig tun
#dusk @Dusk_Foundation $DUSK $SNDK $VELVET
{future}(VELVETUSDT)
{future}(SNDKUSDT)
{future}(DUSKUSDT)
Je mehr ich über DuskEVM nachdenke, desto öfter lande ich bei etwas, das nach einem Kompliment klingt, aber eigentlich eine komplizierte Frage ist
den Buildenden einen vertrauten Solidity-Weg nach Dusk zu geben, ist der naheliegende richtige Schritt. Niemand möchte für eine neue Chain einen Toolchain-Wechsel hinnehmen, und DuskEVM senkt diese Hürde: die gleiche EVM-Umgebung, die Entwickler kennen — unter der Haube übernimmt Hedger vertrauliche Workflows mit homomorpher Verschlüsselung und Zero-Knowledge-Beweisen
also ist die Frage nicht, ob EVM-Kompatibilität richtig war
die Frage ist, ob Vertrautheit hier neutral ist — oder stillschweigend Annahmen importiert, die nicht mehr gelten, sobald Vertraulichkeit ins Spiel kommt
auf der einen Seite ist EVM-Vertrautheit ein echter Beschleuniger. Entwickler bringen jahrelange Solidity-Erfahrung direkt auf DuskEVM, ohne ein neues mentales Modell lernen zu müssen. Das gibt Dusk Zeit, sich auf die schwierigere Aufgabe zu konzentrieren: regulierte Anwendungen korrekt zu bauen — statt einen Adoptionskampf nur wegen der Syntax zu führen
das ist ein echter Vorteil
auf der anderen Seite haben die meisten Solidity-Entwickler jahrelang angenommen, dass auf einer EVM-Chain alles standardmäßig öffentlich ist. Diese Transparenz ist in die Art eingebaut, wie man über die Sicherheit von Contracts nachdenkt. Hedger verändert diese Annahme darunter. Workflows bleiben vertraulich, bleiben aber dennoch nachweisbar korrekt. Wer Instinkte wie „alles ist öffentlich“ mit auf DuskEVM bringt, muss etwas verlernen, das die Schnittstelle nicht signalisiert, dass man es verlernen muss
diese Lücke ist leicht zu übersehen, weil die Tools so vertraut sind
was ich noch nicht geklärt habe, ist, ob Vertrautheit die echte Hürde für sicheres Entwickeln senkt — oder ob sie ein falsches Gefühl von Sicherheit erzeugt, das Buildende dazu bringt, über vertrauliche Contracts genauso nachzudenken wie zuvor über öffentliche.
Dusk hat EVM-Kompatibilität, die Kryptografie von Hedger darunter, und einen echten Grund, warum Buildende schneller auftauchen als auf einem ungewohnten Stack
die Frage, zu der ich immer wieder zurückkehre, ist, ob Entwickler auf DuskEVM ihr mentales Modell aktualisieren — oder ob Vertrautheit bedeutet, dass die meisten es nie wirklich vollständig tun
#dusk @Dusk $DUSK $SNDK $VELVET
den Buildenden einen vertrauten Solidity-Weg nach Dusk zu geben, ist der naheliegende richtige Schritt. Niemand möchte für eine neue Chain einen Toolchain-Wechsel hinnehmen, und DuskEVM senkt diese Hürde: die gleiche EVM-Umgebung, die Entwickler kennen — unter der Haube übernimmt Hedger vertrauliche Workflows mit homomorpher Verschlüsselung und Zero-Knowledge-Beweisen
also ist die Frage nicht, ob EVM-Kompatibilität richtig war
die Frage ist, ob Vertrautheit hier neutral ist — oder stillschweigend Annahmen importiert, die nicht mehr gelten, sobald Vertraulichkeit ins Spiel kommt
auf der einen Seite ist EVM-Vertrautheit ein echter Beschleuniger. Entwickler bringen jahrelange Solidity-Erfahrung direkt auf DuskEVM, ohne ein neues mentales Modell lernen zu müssen. Das gibt Dusk Zeit, sich auf die schwierigere Aufgabe zu konzentrieren: regulierte Anwendungen korrekt zu bauen — statt einen Adoptionskampf nur wegen der Syntax zu führen
das ist ein echter Vorteil
auf der anderen Seite haben die meisten Solidity-Entwickler jahrelang angenommen, dass auf einer EVM-Chain alles standardmäßig öffentlich ist. Diese Transparenz ist in die Art eingebaut, wie man über die Sicherheit von Contracts nachdenkt. Hedger verändert diese Annahme darunter. Workflows bleiben vertraulich, bleiben aber dennoch nachweisbar korrekt. Wer Instinkte wie „alles ist öffentlich“ mit auf DuskEVM bringt, muss etwas verlernen, das die Schnittstelle nicht signalisiert, dass man es verlernen muss
diese Lücke ist leicht zu übersehen, weil die Tools so vertraut sind
was ich noch nicht geklärt habe, ist, ob Vertrautheit die echte Hürde für sicheres Entwickeln senkt — oder ob sie ein falsches Gefühl von Sicherheit erzeugt, das Buildende dazu bringt, über vertrauliche Contracts genauso nachzudenken wie zuvor über öffentliche.
Dusk hat EVM-Kompatibilität, die Kryptografie von Hedger darunter, und einen echten Grund, warum Buildende schneller auftauchen als auf einem ungewohnten Stack
die Frage, zu der ich immer wieder zurückkehre, ist, ob Entwickler auf DuskEVM ihr mentales Modell aktualisieren — oder ob Vertrautheit bedeutet, dass die meisten es nie wirklich vollständig tun
#dusk @Dusk $DUSK $SNDK $VELVET
4
1
397
·
--
Bullisch
je mehr ich über Dusk nachdenke, desto häufiger lande ich bei etwas, das wie ein Kompliment klingt, aber eigentlich eine komplizierte Frage ist
die meiste „Tokenisierung“ heute ist im Grunde nur das Umwickeln. man nimmt einen bestehenden Vermögenswert, etwa eine Anleihe oder einen Fondsanteil, und setzt eine Token-Schicht darüber, die einen Anspruch darauf repräsentiert. das Token ist eine Quittung, nicht die Sache selbst
Dusk positioniert sich stattdessen für native Emissionen: Dabei verlagert sich ein größerer Teil dieses Lebenszyklus direkt auf die On-Chain-Ebene, statt danach nur noch eingewickelt zu werden
also lautet die Frage nicht, ob native Emissionen auf Dusk möglich sind
die Infrastruktur existiert eindeutig
die eigentliche Frage ist, ob das eine bessere Grundlage für regulierte Märkte ist oder nur eine stärker „onchain“ umgesetzte Version desselben Vertrauensproblems
wenn ein Token nur eine Quittung ist, liegt die Autorität über den Vermögenswert bei demjenigen, der ihn außerhalb der Kette ausgegeben hat. native Emission bedeutet: Der Lebenszyklus, die Übertragung, die Abwicklung, die Offenlegung—all das geschieht dort, wo das Token tatsächlich lebt. das eliminiert kein Risiko, das die Tokenisierung nie gelöst hat; es verlagert es nur auf die On-Chain-Ebene
das ist ein echter Unterschied
aber native Emissionen funktionieren nur, wenn der Ausgabeknoten selbst lizenziert ist. dass NPEX 300M+ EUR Onchain bringt, ist nicht Dusk, das das allein entscheidet—sondern dass Dusk über eine AFM-regulierte Börse arbeitet, die über MTF-, Broker- und ECSP-Lizenzen verfügt. das Vertrauen verlagert sich von „dem Wrapper vertrauen“ zu „der lizenzierten Handelsplattform vertrauen“
Dusk stellt nicht so dar, als würde native Emissionen die Notwendigkeit von Institutionen und Lizenzen überflüssig machen. die Chainlink- und NPEX-Partnerschaften sind Dusk dabei, genau in dieser Realität aufzubauen
was ich noch nicht geklärt habe, ist, ob sich dadurch das Risikoprofil für Inhaber verändert oder ob sich lediglich ändert, in welcher Schicht das Risiko sitzt
Dusk hat die Infrastruktur und die EU-lizenzierten Partner bauen tatsächlich darauf auf
die Frage, zu der ich immer wieder zurückkehre, lautet: Ist native Emissionen die Verschiebung, nach der die RWA-Infrastruktur bisher fehlte—oder ist es nur eine sauberere Version derselben Abhängigkeit davon, dass jemand anders es richtig macht
#dusk $DUSK
{future}(DUSKUSDT)
@Dusk_Foundation $VELVET $XPL
{future}(XPLUSDT)
{future}(VELVETUSDT)
je mehr ich über Dusk nachdenke, desto häufiger lande ich bei etwas, das wie ein Kompliment klingt, aber eigentlich eine komplizierte Frage ist
die meiste „Tokenisierung“ heute ist im Grunde nur das Umwickeln. man nimmt einen bestehenden Vermögenswert, etwa eine Anleihe oder einen Fondsanteil, und setzt eine Token-Schicht darüber, die einen Anspruch darauf repräsentiert. das Token ist eine Quittung, nicht die Sache selbst
Dusk positioniert sich stattdessen für native Emissionen: Dabei verlagert sich ein größerer Teil dieses Lebenszyklus direkt auf die On-Chain-Ebene, statt danach nur noch eingewickelt zu werden
also lautet die Frage nicht, ob native Emissionen auf Dusk möglich sind
die Infrastruktur existiert eindeutig
die eigentliche Frage ist, ob das eine bessere Grundlage für regulierte Märkte ist oder nur eine stärker „onchain“ umgesetzte Version desselben Vertrauensproblems
wenn ein Token nur eine Quittung ist, liegt die Autorität über den Vermögenswert bei demjenigen, der ihn außerhalb der Kette ausgegeben hat. native Emission bedeutet: Der Lebenszyklus, die Übertragung, die Abwicklung, die Offenlegung—all das geschieht dort, wo das Token tatsächlich lebt. das eliminiert kein Risiko, das die Tokenisierung nie gelöst hat; es verlagert es nur auf die On-Chain-Ebene
das ist ein echter Unterschied
aber native Emissionen funktionieren nur, wenn der Ausgabeknoten selbst lizenziert ist. dass NPEX 300M+ EUR Onchain bringt, ist nicht Dusk, das das allein entscheidet—sondern dass Dusk über eine AFM-regulierte Börse arbeitet, die über MTF-, Broker- und ECSP-Lizenzen verfügt. das Vertrauen verlagert sich von „dem Wrapper vertrauen“ zu „der lizenzierten Handelsplattform vertrauen“
Dusk stellt nicht so dar, als würde native Emissionen die Notwendigkeit von Institutionen und Lizenzen überflüssig machen. die Chainlink- und NPEX-Partnerschaften sind Dusk dabei, genau in dieser Realität aufzubauen
was ich noch nicht geklärt habe, ist, ob sich dadurch das Risikoprofil für Inhaber verändert oder ob sich lediglich ändert, in welcher Schicht das Risiko sitzt
Dusk hat die Infrastruktur und die EU-lizenzierten Partner bauen tatsächlich darauf auf
die Frage, zu der ich immer wieder zurückkehre, lautet: Ist native Emissionen die Verschiebung, nach der die RWA-Infrastruktur bisher fehlte—oder ist es nur eine sauberere Version derselben Abhängigkeit davon, dass jemand anders es richtig macht
#dusk $DUSK
@Dusk $VELVET $XPL
die meiste „Tokenisierung“ heute ist im Grunde nur das Umwickeln. man nimmt einen bestehenden Vermögenswert, etwa eine Anleihe oder einen Fondsanteil, und setzt eine Token-Schicht darüber, die einen Anspruch darauf repräsentiert. das Token ist eine Quittung, nicht die Sache selbst
Dusk positioniert sich stattdessen für native Emissionen: Dabei verlagert sich ein größerer Teil dieses Lebenszyklus direkt auf die On-Chain-Ebene, statt danach nur noch eingewickelt zu werden
also lautet die Frage nicht, ob native Emissionen auf Dusk möglich sind
die Infrastruktur existiert eindeutig
die eigentliche Frage ist, ob das eine bessere Grundlage für regulierte Märkte ist oder nur eine stärker „onchain“ umgesetzte Version desselben Vertrauensproblems
wenn ein Token nur eine Quittung ist, liegt die Autorität über den Vermögenswert bei demjenigen, der ihn außerhalb der Kette ausgegeben hat. native Emission bedeutet: Der Lebenszyklus, die Übertragung, die Abwicklung, die Offenlegung—all das geschieht dort, wo das Token tatsächlich lebt. das eliminiert kein Risiko, das die Tokenisierung nie gelöst hat; es verlagert es nur auf die On-Chain-Ebene
das ist ein echter Unterschied
aber native Emissionen funktionieren nur, wenn der Ausgabeknoten selbst lizenziert ist. dass NPEX 300M+ EUR Onchain bringt, ist nicht Dusk, das das allein entscheidet—sondern dass Dusk über eine AFM-regulierte Börse arbeitet, die über MTF-, Broker- und ECSP-Lizenzen verfügt. das Vertrauen verlagert sich von „dem Wrapper vertrauen“ zu „der lizenzierten Handelsplattform vertrauen“
Dusk stellt nicht so dar, als würde native Emissionen die Notwendigkeit von Institutionen und Lizenzen überflüssig machen. die Chainlink- und NPEX-Partnerschaften sind Dusk dabei, genau in dieser Realität aufzubauen
was ich noch nicht geklärt habe, ist, ob sich dadurch das Risikoprofil für Inhaber verändert oder ob sich lediglich ändert, in welcher Schicht das Risiko sitzt
Dusk hat die Infrastruktur und die EU-lizenzierten Partner bauen tatsächlich darauf auf
die Frage, zu der ich immer wieder zurückkehre, lautet: Ist native Emissionen die Verschiebung, nach der die RWA-Infrastruktur bisher fehlte—oder ist es nur eine sauberere Version derselben Abhängigkeit davon, dass jemand anders es richtig macht
#dusk $DUSK
@Dusk $VELVET $XPL
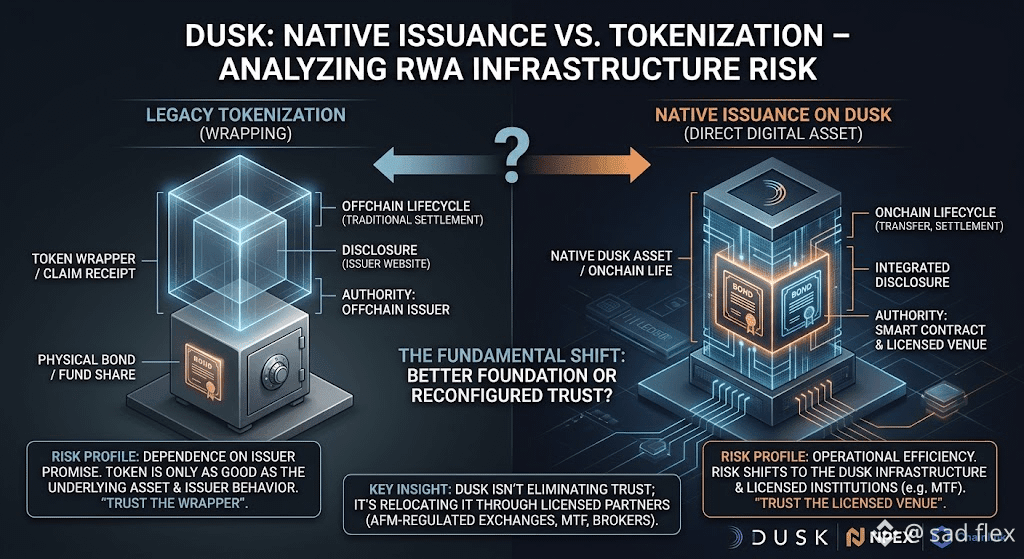
4
1
1
431
·
--
Bärisch
je mehr ich über Dusk nachdenke, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
Blockchain-Privatsphäre war schon immer binär. Entweder ist alles für immer sichtbar, oder alles ist standardmäßig verborgen. Dusk versucht, etwas dazwischen zu bauen: Privatsphäre, wo sie nötig ist, Transparenz, wo sie sinnvoll ist, selektive Offenlegung für autorisierte Prüfungen
der Punkt ist also nicht, ob dieses Zwischending Sinn ergibt
das ergibt es eindeutig, zumindest auf dem Papier
die Frage ist vielmehr, ob mit „autorisierter Prüfung“ wirklich echte Privatsphäre gemeint ist – oder nur Privatsphäre mit einer Hintertür, von der bestimmte Personen wissen
auf der einen Seite gibt es einen echten Fall dafür. Regulierte Märkte können nicht auf vollständiger Transparenz laufen; Institutionen wollen Positionen nicht sofort offenlegen, sobald sie onchain gehandelt wurden. Aber sie können auch nicht auf vollständige Privatsphäre setzen: Regulierer brauchen eine Möglichkeit zur Verifikation, ohne ein öffentliches Spektakel. Dusk-Ansatz, Hedgers homomorphe Verschlüsselung und Zero-Knowledge-Proofs auf DuskEVM, ermöglichen es, dass eine Transaktion privat bleibt gegenüber der Öffentlichkeit, aber dennoch nachweislich korrekt ist für jeden, der autorisiert ist, sie zu prüfen. Das ist Privatsphäre, die auf Anfrage zu einem Beweis wird
das ist eine echte Unterscheidung
auf der anderen Seite leistet in diesem Satz „autorisierte“ ganz schön viel Arbeit – und Dusk steuert die Antwort nicht allein. Dusk Trade operiert als regulierte MTF nach EU-Regeln; NPEX bringt seine eigene, von der AFM regulierte Autorisierung mit. Die Prüfebene ist nicht nur Kryptografie, sondern eine rechtliche Beziehung, die sich je nach Rechtsraum und Jahr verändert
was ich noch nicht geklärt habe, ist, ob das den Menschen wirklich Kontrolle über ihre eigenen Daten gibt – oder ob es Regulierern nur eine sauberere Version des Zugriffs liefert, den sie bereits hatten
Dusk hat die Kryptografie und die EU-lizenzierten Partnerschaften. Ob „autorisierter“ Zugriff sich jemals wie die Entscheidung des Nutzers anfühlt, ist der Teil, den ich weiterhin beobachte.
#dusk @Dusk_Foundation $DUSK $BANK
{spot}(BANKUSDT)
je mehr ich über Dusk nachdenke, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist
Blockchain-Privatsphäre war schon immer binär. Entweder ist alles für immer sichtbar, oder alles ist standardmäßig verborgen. Dusk versucht, etwas dazwischen zu bauen: Privatsphäre, wo sie nötig ist, Transparenz, wo sie sinnvoll ist, selektive Offenlegung für autorisierte Prüfungen
der Punkt ist also nicht, ob dieses Zwischending Sinn ergibt
das ergibt es eindeutig, zumindest auf dem Papier
die Frage ist vielmehr, ob mit „autorisierter Prüfung“ wirklich echte Privatsphäre gemeint ist – oder nur Privatsphäre mit einer Hintertür, von der bestimmte Personen wissen
auf der einen Seite gibt es einen echten Fall dafür. Regulierte Märkte können nicht auf vollständiger Transparenz laufen; Institutionen wollen Positionen nicht sofort offenlegen, sobald sie onchain gehandelt wurden. Aber sie können auch nicht auf vollständige Privatsphäre setzen: Regulierer brauchen eine Möglichkeit zur Verifikation, ohne ein öffentliches Spektakel. Dusk-Ansatz, Hedgers homomorphe Verschlüsselung und Zero-Knowledge-Proofs auf DuskEVM, ermöglichen es, dass eine Transaktion privat bleibt gegenüber der Öffentlichkeit, aber dennoch nachweislich korrekt ist für jeden, der autorisiert ist, sie zu prüfen. Das ist Privatsphäre, die auf Anfrage zu einem Beweis wird
das ist eine echte Unterscheidung
auf der anderen Seite leistet in diesem Satz „autorisierte“ ganz schön viel Arbeit – und Dusk steuert die Antwort nicht allein. Dusk Trade operiert als regulierte MTF nach EU-Regeln; NPEX bringt seine eigene, von der AFM regulierte Autorisierung mit. Die Prüfebene ist nicht nur Kryptografie, sondern eine rechtliche Beziehung, die sich je nach Rechtsraum und Jahr verändert
was ich noch nicht geklärt habe, ist, ob das den Menschen wirklich Kontrolle über ihre eigenen Daten gibt – oder ob es Regulierern nur eine sauberere Version des Zugriffs liefert, den sie bereits hatten
Dusk hat die Kryptografie und die EU-lizenzierten Partnerschaften. Ob „autorisierter“ Zugriff sich jemals wie die Entscheidung des Nutzers anfühlt, ist der Teil, den ich weiterhin beobachte.
#dusk @Dusk $DUSK $BANK
Blockchain-Privatsphäre war schon immer binär. Entweder ist alles für immer sichtbar, oder alles ist standardmäßig verborgen. Dusk versucht, etwas dazwischen zu bauen: Privatsphäre, wo sie nötig ist, Transparenz, wo sie sinnvoll ist, selektive Offenlegung für autorisierte Prüfungen
der Punkt ist also nicht, ob dieses Zwischending Sinn ergibt
das ergibt es eindeutig, zumindest auf dem Papier
die Frage ist vielmehr, ob mit „autorisierter Prüfung“ wirklich echte Privatsphäre gemeint ist – oder nur Privatsphäre mit einer Hintertür, von der bestimmte Personen wissen
auf der einen Seite gibt es einen echten Fall dafür. Regulierte Märkte können nicht auf vollständiger Transparenz laufen; Institutionen wollen Positionen nicht sofort offenlegen, sobald sie onchain gehandelt wurden. Aber sie können auch nicht auf vollständige Privatsphäre setzen: Regulierer brauchen eine Möglichkeit zur Verifikation, ohne ein öffentliches Spektakel. Dusk-Ansatz, Hedgers homomorphe Verschlüsselung und Zero-Knowledge-Proofs auf DuskEVM, ermöglichen es, dass eine Transaktion privat bleibt gegenüber der Öffentlichkeit, aber dennoch nachweislich korrekt ist für jeden, der autorisiert ist, sie zu prüfen. Das ist Privatsphäre, die auf Anfrage zu einem Beweis wird
das ist eine echte Unterscheidung
auf der anderen Seite leistet in diesem Satz „autorisierte“ ganz schön viel Arbeit – und Dusk steuert die Antwort nicht allein. Dusk Trade operiert als regulierte MTF nach EU-Regeln; NPEX bringt seine eigene, von der AFM regulierte Autorisierung mit. Die Prüfebene ist nicht nur Kryptografie, sondern eine rechtliche Beziehung, die sich je nach Rechtsraum und Jahr verändert
was ich noch nicht geklärt habe, ist, ob das den Menschen wirklich Kontrolle über ihre eigenen Daten gibt – oder ob es Regulierern nur eine sauberere Version des Zugriffs liefert, den sie bereits hatten
Dusk hat die Kryptografie und die EU-lizenzierten Partnerschaften. Ob „autorisierter“ Zugriff sich jemals wie die Entscheidung des Nutzers anfühlt, ist der Teil, den ich weiterhin beobachte.
#dusk @Dusk $DUSK $BANK
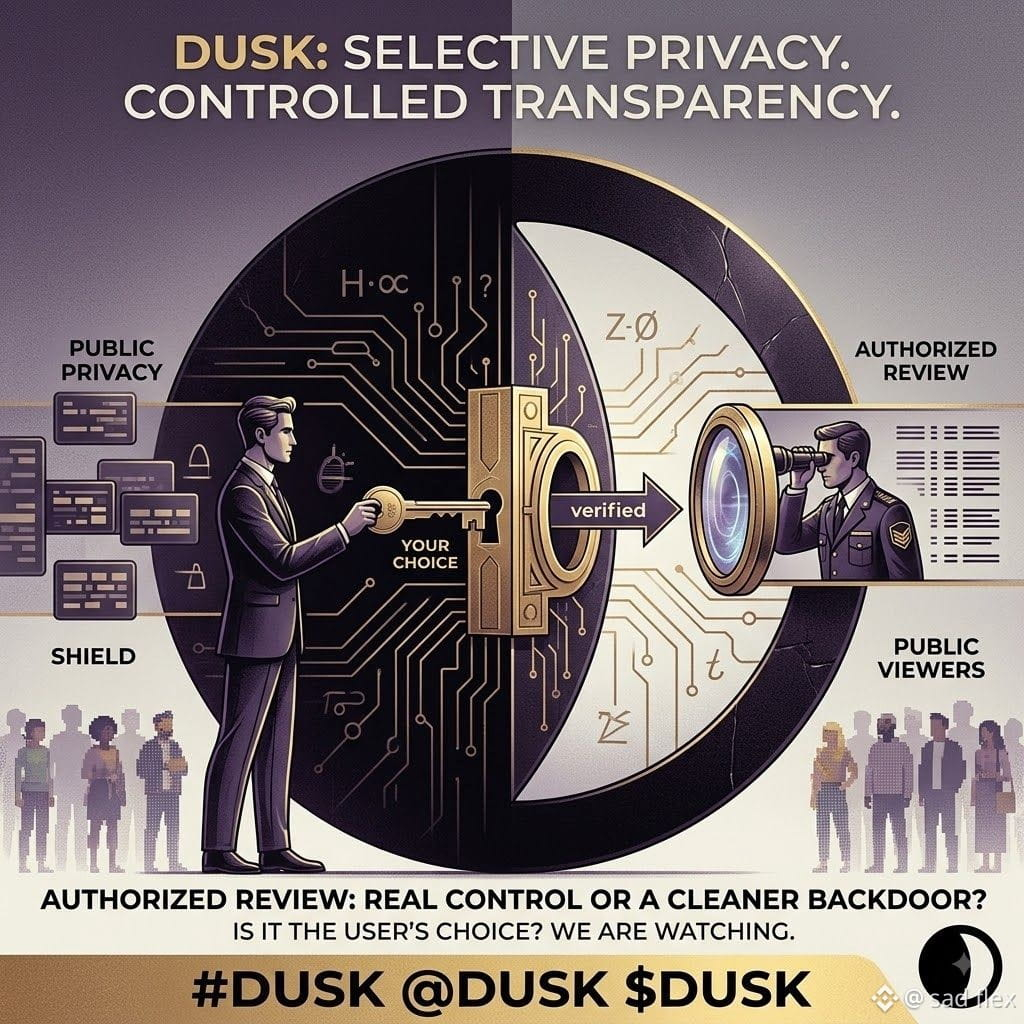
3
2
343
·
--
Bullisch
Ich habe früher angenommen, dass ein Testnet-Faucet nur „Klempnerarbeit“ ist—eine Formsache, bevor man zum eigentlichen Produkt kommt. Aber wenn man sich die Einrichtung von TBV anschaut, hält diese Annahme nicht ganz stand gegenüber dem, was das Faucet tatsächlich ist.
Um natives Bitcoin-gestütztes Borrowing zu testen—vertrauenslos, ohne Custodian, ohne Vermittler—geht man zuerst zu einem separaten Faucet und erhält Test-Token aus Babylons eigener Ausgabevorrichtung. Das ist kein Widerspruch im Design: Testnet braucht natürlich gefälschte Assets. Aber es bedeutet, dass der allererste Schritt beim Testen eines vertrauenslosen Systems durch eine einzelne Partei läuft, die entscheidet, wer Token bekommt und wie viele.
Im Testnet ist das völlig in Ordnung: Die Token sind wertlos, das Faucet ist nur Infrastruktur. Interessant ist vielmehr, was es im Vergleich stillschweigend demonstriert. Das Faucet ist zentralisiert, weil es das sein muss. Jemand muss Test-Wert aus dem Nichts hervorbringen. TBV selbst ist speziell so gebaut, dass das echte Produkt nicht mehr diese Art von einzelnen Ursprungsstelle benötigt, sobald echtes BTC im Spiel ist.
Am Ende wird das Faucet zu einem nützlichen negativen Beispiel—direkt neben dem, was es testet. Ein Schritt im Ablauf funktioniert genau wie früher: Eine Partei, der du vertraust, gibt dir etwas. Der Rest des Ablaufs ist so gestaltet, dass er nicht mehr auf genau dieses Vertrauen angewiesen ist, sobald es statt Test-Token echtes Bitcoin ist.
Was ich noch nicht weiß, ist, wie stark dieser Kontrast tatsächlich bei Testern ankommt. Es ist leicht, durch ein Faucet zu klicken, ohne zu bemerken, dass es strukturell etwas anderes macht als das Vault-Mechanismus, den man gleich danach testen wird.
Es lohnt sich, diese Veränderung zu beachten, während man den Ablauf unter btc-vaults.testnet.babylonlabs.io durchläuft—nicht nur Tokens zu behaupten/zu beanspruchen, sondern genau den Punkt zu erkennen, an dem das Design aufhört, von einer Partei abzuhängen, der man vertraut, und stattdessen auf einen Mechanismus setzt, den man verifizieren kann.
Die Frage ist nicht, ob das Faucet die vertrauenslose Behauptung untergräbt—offensichtlich nicht, es ist Testnet-Klempnerarbeit.
Es geht vielmehr darum, ob Tester die Grenze tatsächlich spüren können: wo Vertrauen noch die Arbeit leistet und wo es aus dem Design heraus „wegengineered“ wurde.
@babylonlabs_io #baby $BABY $UB $BLESS
{future}(UBUSDT)
Ich habe früher angenommen, dass ein Testnet-Faucet nur „Klempnerarbeit“ ist—eine Formsache, bevor man zum eigentlichen Produkt kommt. Aber wenn man sich die Einrichtung von TBV anschaut, hält diese Annahme nicht ganz stand gegenüber dem, was das Faucet tatsächlich ist.
Um natives Bitcoin-gestütztes Borrowing zu testen—vertrauenslos, ohne Custodian, ohne Vermittler—geht man zuerst zu einem separaten Faucet und erhält Test-Token aus Babylons eigener Ausgabevorrichtung. Das ist kein Widerspruch im Design: Testnet braucht natürlich gefälschte Assets. Aber es bedeutet, dass der allererste Schritt beim Testen eines vertrauenslosen Systems durch eine einzelne Partei läuft, die entscheidet, wer Token bekommt und wie viele.
Im Testnet ist das völlig in Ordnung: Die Token sind wertlos, das Faucet ist nur Infrastruktur. Interessant ist vielmehr, was es im Vergleich stillschweigend demonstriert. Das Faucet ist zentralisiert, weil es das sein muss. Jemand muss Test-Wert aus dem Nichts hervorbringen. TBV selbst ist speziell so gebaut, dass das echte Produkt nicht mehr diese Art von einzelnen Ursprungsstelle benötigt, sobald echtes BTC im Spiel ist.
Am Ende wird das Faucet zu einem nützlichen negativen Beispiel—direkt neben dem, was es testet. Ein Schritt im Ablauf funktioniert genau wie früher: Eine Partei, der du vertraust, gibt dir etwas. Der Rest des Ablaufs ist so gestaltet, dass er nicht mehr auf genau dieses Vertrauen angewiesen ist, sobald es statt Test-Token echtes Bitcoin ist.
Was ich noch nicht weiß, ist, wie stark dieser Kontrast tatsächlich bei Testern ankommt. Es ist leicht, durch ein Faucet zu klicken, ohne zu bemerken, dass es strukturell etwas anderes macht als das Vault-Mechanismus, den man gleich danach testen wird.
Es lohnt sich, diese Veränderung zu beachten, während man den Ablauf unter btc-vaults.testnet.babylonlabs.io durchläuft—nicht nur Tokens zu behaupten/zu beanspruchen, sondern genau den Punkt zu erkennen, an dem das Design aufhört, von einer Partei abzuhängen, der man vertraut, und stattdessen auf einen Mechanismus setzt, den man verifizieren kann.
Die Frage ist nicht, ob das Faucet die vertrauenslose Behauptung untergräbt—offensichtlich nicht, es ist Testnet-Klempnerarbeit.
Es geht vielmehr darum, ob Tester die Grenze tatsächlich spüren können: wo Vertrauen noch die Arbeit leistet und wo es aus dem Design heraus „wegengineered“ wurde.
@BabylonLabs_io #baby $BABY $UB $BLESS
Um natives Bitcoin-gestütztes Borrowing zu testen—vertrauenslos, ohne Custodian, ohne Vermittler—geht man zuerst zu einem separaten Faucet und erhält Test-Token aus Babylons eigener Ausgabevorrichtung. Das ist kein Widerspruch im Design: Testnet braucht natürlich gefälschte Assets. Aber es bedeutet, dass der allererste Schritt beim Testen eines vertrauenslosen Systems durch eine einzelne Partei läuft, die entscheidet, wer Token bekommt und wie viele.
Im Testnet ist das völlig in Ordnung: Die Token sind wertlos, das Faucet ist nur Infrastruktur. Interessant ist vielmehr, was es im Vergleich stillschweigend demonstriert. Das Faucet ist zentralisiert, weil es das sein muss. Jemand muss Test-Wert aus dem Nichts hervorbringen. TBV selbst ist speziell so gebaut, dass das echte Produkt nicht mehr diese Art von einzelnen Ursprungsstelle benötigt, sobald echtes BTC im Spiel ist.
Am Ende wird das Faucet zu einem nützlichen negativen Beispiel—direkt neben dem, was es testet. Ein Schritt im Ablauf funktioniert genau wie früher: Eine Partei, der du vertraust, gibt dir etwas. Der Rest des Ablaufs ist so gestaltet, dass er nicht mehr auf genau dieses Vertrauen angewiesen ist, sobald es statt Test-Token echtes Bitcoin ist.
Was ich noch nicht weiß, ist, wie stark dieser Kontrast tatsächlich bei Testern ankommt. Es ist leicht, durch ein Faucet zu klicken, ohne zu bemerken, dass es strukturell etwas anderes macht als das Vault-Mechanismus, den man gleich danach testen wird.
Es lohnt sich, diese Veränderung zu beachten, während man den Ablauf unter btc-vaults.testnet.babylonlabs.io durchläuft—nicht nur Tokens zu behaupten/zu beanspruchen, sondern genau den Punkt zu erkennen, an dem das Design aufhört, von einer Partei abzuhängen, der man vertraut, und stattdessen auf einen Mechanismus setzt, den man verifizieren kann.
Die Frage ist nicht, ob das Faucet die vertrauenslose Behauptung untergräbt—offensichtlich nicht, es ist Testnet-Klempnerarbeit.
Es geht vielmehr darum, ob Tester die Grenze tatsächlich spüren können: wo Vertrauen noch die Arbeit leistet und wo es aus dem Design heraus „wegengineered“ wurde.
@BabylonLabs_io #baby $BABY $UB $BLESS
4
1
316
·
--
Bärisch
Ich ging früher davon aus, dass die Liquidation bei einem bitcoinbesicherten Kredit im Grunde genauso abläuft wie jede andere DeFi-Liquidation: Ein Smart Contract erkennt, dass die Position unter Wasser ist, und beschlagnahmt sofort die Sicherheiten. Das hat sich geändert, als ich darüber nachdachte, wo diese Sicherheiten tatsächlich liegen.
Aave v4 trifft die Liquidationsentscheidung auf Ethereum, sobald das native BTC als Sicherheit über TBV unter das erforderliche Verhältnis fällt. aber der Bitcoin selbst ist nie „aus dem Bitcoin heraus“ gegangen; er liegt in einem Vault, der durch vorab signierte Bitcoin-Transaktionen abgesichert ist, nicht durch einen Contract, den Ethereum einfach direkt aufrufen kann. Ethereum kann entscheiden, dass eine Liquidation stattfinden soll. es kann aber nicht „rübergehen“ und sie auf Bitcoin ausführen, so wie es bei einem ERC-20 tun würde.
also muss irgendetwas die Entscheidung von einer Chain zur anderen übertragen, den passenden vorab signierten Liquidationspfad auslösen und ihn auf Bitcoin bestätigen – und das alles, während sich der Preis, der die Liquidation notwendig gemacht hat, weiter bewegt. Jeder dieser Schritte kostet Zeit, und Bitcoins Blockzeiten drängen da nicht.
das ist kein ausschließliches Problem von TBV – Cross-Chain-Liquidationen sind überall schwierig. aber es heißt: Das spannende Risiko ist nicht, ob die Liquidationslogik korrekt ist, sondern ob sie schnell genug ist. Eine Liquidation, die technisch garantiert irgendwann ausgeführt wird, ist nicht dasselbe wie eine, die ausgeführt wird, bevor die verbleibenden Sicherheiten des Kreditnehmers durch die Verzögerung selbst bereits weggeputzt wurden.
testnet-Volatilität ist per Design gemäßigt, was bedeutet, dass sich genau diese Lücke wahrscheinlich noch nicht zeigen wird. trotzdem lohnt es sich, den Borrow-Flow unter btc-vaults.testnet.babylonlabs.io auszuführen und darauf zu achten, wie der Liquidationspfad beschrieben wird – nicht ob er auslöst, denn wahrscheinlich wird das unter ruhigen Bedingungen nicht passieren.
die Frage ist nicht, ob TBV native BTC-Sicherheiten korrekt liquidieren kann
sondern ob „korrekt und rechtzeitig“ am Ende dasselbe bedeutet, sobald echte Volatilität auftritt
@babylonlabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
{future}(MANTRAUSDT)
{future}(BLESSUSDT)
Ich ging früher davon aus, dass die Liquidation bei einem bitcoinbesicherten Kredit im Grunde genauso abläuft wie jede andere DeFi-Liquidation: Ein Smart Contract erkennt, dass die Position unter Wasser ist, und beschlagnahmt sofort die Sicherheiten. Das hat sich geändert, als ich darüber nachdachte, wo diese Sicherheiten tatsächlich liegen.
Aave v4 trifft die Liquidationsentscheidung auf Ethereum, sobald das native BTC als Sicherheit über TBV unter das erforderliche Verhältnis fällt. aber der Bitcoin selbst ist nie „aus dem Bitcoin heraus“ gegangen; er liegt in einem Vault, der durch vorab signierte Bitcoin-Transaktionen abgesichert ist, nicht durch einen Contract, den Ethereum einfach direkt aufrufen kann. Ethereum kann entscheiden, dass eine Liquidation stattfinden soll. es kann aber nicht „rübergehen“ und sie auf Bitcoin ausführen, so wie es bei einem ERC-20 tun würde.
also muss irgendetwas die Entscheidung von einer Chain zur anderen übertragen, den passenden vorab signierten Liquidationspfad auslösen und ihn auf Bitcoin bestätigen – und das alles, während sich der Preis, der die Liquidation notwendig gemacht hat, weiter bewegt. Jeder dieser Schritte kostet Zeit, und Bitcoins Blockzeiten drängen da nicht.
das ist kein ausschließliches Problem von TBV – Cross-Chain-Liquidationen sind überall schwierig. aber es heißt: Das spannende Risiko ist nicht, ob die Liquidationslogik korrekt ist, sondern ob sie schnell genug ist. Eine Liquidation, die technisch garantiert irgendwann ausgeführt wird, ist nicht dasselbe wie eine, die ausgeführt wird, bevor die verbleibenden Sicherheiten des Kreditnehmers durch die Verzögerung selbst bereits weggeputzt wurden.
testnet-Volatilität ist per Design gemäßigt, was bedeutet, dass sich genau diese Lücke wahrscheinlich noch nicht zeigen wird. trotzdem lohnt es sich, den Borrow-Flow unter btc-vaults.testnet.babylonlabs.io auszuführen und darauf zu achten, wie der Liquidationspfad beschrieben wird – nicht ob er auslöst, denn wahrscheinlich wird das unter ruhigen Bedingungen nicht passieren.
die Frage ist nicht, ob TBV native BTC-Sicherheiten korrekt liquidieren kann
sondern ob „korrekt und rechtzeitig“ am Ende dasselbe bedeutet, sobald echte Volatilität auftritt
@BabylonLabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
Aave v4 trifft die Liquidationsentscheidung auf Ethereum, sobald das native BTC als Sicherheit über TBV unter das erforderliche Verhältnis fällt. aber der Bitcoin selbst ist nie „aus dem Bitcoin heraus“ gegangen; er liegt in einem Vault, der durch vorab signierte Bitcoin-Transaktionen abgesichert ist, nicht durch einen Contract, den Ethereum einfach direkt aufrufen kann. Ethereum kann entscheiden, dass eine Liquidation stattfinden soll. es kann aber nicht „rübergehen“ und sie auf Bitcoin ausführen, so wie es bei einem ERC-20 tun würde.
also muss irgendetwas die Entscheidung von einer Chain zur anderen übertragen, den passenden vorab signierten Liquidationspfad auslösen und ihn auf Bitcoin bestätigen – und das alles, während sich der Preis, der die Liquidation notwendig gemacht hat, weiter bewegt. Jeder dieser Schritte kostet Zeit, und Bitcoins Blockzeiten drängen da nicht.
das ist kein ausschließliches Problem von TBV – Cross-Chain-Liquidationen sind überall schwierig. aber es heißt: Das spannende Risiko ist nicht, ob die Liquidationslogik korrekt ist, sondern ob sie schnell genug ist. Eine Liquidation, die technisch garantiert irgendwann ausgeführt wird, ist nicht dasselbe wie eine, die ausgeführt wird, bevor die verbleibenden Sicherheiten des Kreditnehmers durch die Verzögerung selbst bereits weggeputzt wurden.
testnet-Volatilität ist per Design gemäßigt, was bedeutet, dass sich genau diese Lücke wahrscheinlich noch nicht zeigen wird. trotzdem lohnt es sich, den Borrow-Flow unter btc-vaults.testnet.babylonlabs.io auszuführen und darauf zu achten, wie der Liquidationspfad beschrieben wird – nicht ob er auslöst, denn wahrscheinlich wird das unter ruhigen Bedingungen nicht passieren.
die Frage ist nicht, ob TBV native BTC-Sicherheiten korrekt liquidieren kann
sondern ob „korrekt und rechtzeitig“ am Ende dasselbe bedeutet, sobald echte Volatilität auftritt
@BabylonLabs_io #baby $BABY
#OilCrashes9% #USIranTalksToBegin #USJapanJointYenInterventionFirstSince2011
#CardanoRisesNearly10%
$BLESS $MANTRA
4
2
177
·
--
Bullisch
Ich habe ständig angenommen, dass „trustless“ hier bedeutet, dass nirgends irgendwo eine neue Annahme hinzukommt – so, wie Leute diesen Begriff verwenden, wenn sie über die Bitcoin-Basisschicht selbst sprechen. Ich bin genauer darauf eingegangen, wie TBV tatsächlich einen Abzug verifiziert, und habe gemerkt, dass das so nicht ganz stimmt.
„Korrektheit“ ist nicht rein mechanisch, so wie ein Hashlock oder ein Timelock. BitVM3 prüft einen Abzug mithilfe von „garbled circuits“ und einem Zero-Knowledge-Beweis, und diese Verifikation läuft innerhalb eines Challenge-Zeitfensters. Wenn eine Behauptung falsch ist, muss jemand das bemerken und vor Ablauf des Fensters eine Fraud Proof einreichen. Bitcoins Script fängt den Fehler nicht von selbst ab – das macht ein Herausforderer.
Das ist anders als die Art, wie Bitcoin normalerweise Dinge absichert. Eine Signatur passt entweder oder sie passt nicht; niemand muss die Netzwerkaktivität beobachten, damit das durchgesetzt wird. Dieses Design verlangt von einer ehrlichen Partei tatsächlich, während eines bestimmten Zeitfensters präsent zu sein, sonst kann eine ungültige Behauptung unangefochten durchgehen.
Ich glaube nicht, dass das ein Mangel ist, sondern eher der tatsächliche Preis dafür, beliebige DeFi-Logik auf einer Kette prüfen zu lassen, die nie dafür gebaut wurde, sie auszuführen. Es gibt keine andere Möglichkeit, diese Ausdrucksstärke auf Bitcoin zu bringen, ohne Bitcoin selbst zu ändern.
Wo ich feststecke, ist die Frage, ob das auch dann noch gilt, sobald wirklich echtes Volumen auftaucht. Eine kleine Hand engagierter Tester, die genau hinschauen, ist das eine.
Bleibt dasselbe Herausforderer-Modell zuverlässig, sobald es genug laufende Vaults gibt, dass keine einzelne Partei realistisch alle davon rechtzeitig überwachen kann?
$BABY @babylonlabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
{future}(1000SATSUSDT)
{future}(HOMEUSDT)
Ich habe ständig angenommen, dass „trustless“ hier bedeutet, dass nirgends irgendwo eine neue Annahme hinzukommt – so, wie Leute diesen Begriff verwenden, wenn sie über die Bitcoin-Basisschicht selbst sprechen. Ich bin genauer darauf eingegangen, wie TBV tatsächlich einen Abzug verifiziert, und habe gemerkt, dass das so nicht ganz stimmt.
„Korrektheit“ ist nicht rein mechanisch, so wie ein Hashlock oder ein Timelock. BitVM3 prüft einen Abzug mithilfe von „garbled circuits“ und einem Zero-Knowledge-Beweis, und diese Verifikation läuft innerhalb eines Challenge-Zeitfensters. Wenn eine Behauptung falsch ist, muss jemand das bemerken und vor Ablauf des Fensters eine Fraud Proof einreichen. Bitcoins Script fängt den Fehler nicht von selbst ab – das macht ein Herausforderer.
Das ist anders als die Art, wie Bitcoin normalerweise Dinge absichert. Eine Signatur passt entweder oder sie passt nicht; niemand muss die Netzwerkaktivität beobachten, damit das durchgesetzt wird. Dieses Design verlangt von einer ehrlichen Partei tatsächlich, während eines bestimmten Zeitfensters präsent zu sein, sonst kann eine ungültige Behauptung unangefochten durchgehen.
Ich glaube nicht, dass das ein Mangel ist, sondern eher der tatsächliche Preis dafür, beliebige DeFi-Logik auf einer Kette prüfen zu lassen, die nie dafür gebaut wurde, sie auszuführen. Es gibt keine andere Möglichkeit, diese Ausdrucksstärke auf Bitcoin zu bringen, ohne Bitcoin selbst zu ändern.
Wo ich feststecke, ist die Frage, ob das auch dann noch gilt, sobald wirklich echtes Volumen auftaucht. Eine kleine Hand engagierter Tester, die genau hinschauen, ist das eine.
Bleibt dasselbe Herausforderer-Modell zuverlässig, sobald es genug laufende Vaults gibt, dass keine einzelne Partei realistisch alle davon rechtzeitig überwachen kann?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
„Korrektheit“ ist nicht rein mechanisch, so wie ein Hashlock oder ein Timelock. BitVM3 prüft einen Abzug mithilfe von „garbled circuits“ und einem Zero-Knowledge-Beweis, und diese Verifikation läuft innerhalb eines Challenge-Zeitfensters. Wenn eine Behauptung falsch ist, muss jemand das bemerken und vor Ablauf des Fensters eine Fraud Proof einreichen. Bitcoins Script fängt den Fehler nicht von selbst ab – das macht ein Herausforderer.
Das ist anders als die Art, wie Bitcoin normalerweise Dinge absichert. Eine Signatur passt entweder oder sie passt nicht; niemand muss die Netzwerkaktivität beobachten, damit das durchgesetzt wird. Dieses Design verlangt von einer ehrlichen Partei tatsächlich, während eines bestimmten Zeitfensters präsent zu sein, sonst kann eine ungültige Behauptung unangefochten durchgehen.
Ich glaube nicht, dass das ein Mangel ist, sondern eher der tatsächliche Preis dafür, beliebige DeFi-Logik auf einer Kette prüfen zu lassen, die nie dafür gebaut wurde, sie auszuführen. Es gibt keine andere Möglichkeit, diese Ausdrucksstärke auf Bitcoin zu bringen, ohne Bitcoin selbst zu ändern.
Wo ich feststecke, ist die Frage, ob das auch dann noch gilt, sobald wirklich echtes Volumen auftaucht. Eine kleine Hand engagierter Tester, die genau hinschauen, ist das eine.
Bleibt dasselbe Herausforderer-Modell zuverlässig, sobald es genug laufende Vaults gibt, dass keine einzelne Partei realistisch alle davon rechtzeitig überwachen kann?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
4
177
·
--
Bullisch
Je länger ich mir Babylons vertrauenslose Bitcoin-Tresore (TBV) anschaue, desto mehr komme ich bei etwas heraus, das sich nach einem Kompliment anhört, aber in Wahrheit eine komplizierte Frage ist?
Bitcoin selbst ändert nichts daran, damit TBV funktioniert. Kein neues Opcode, kein Soft Fork, kein Upgrade der Basisschicht von Bitcoin. Natives Bitcoin-unterlegtes Borrowing über Aave v4, jetzt live auf dem öffentlichen Testnet, funktioniert vollständig, indem man genau dort aufbaut, wo Bitcoin bereits ist, und die eigentliche Komplexität an anderer Stelle unterbringt – auf der Ethereum-Seite.
Das ist eine bewusste Einschränkung, kein Zufall. Bitcoins Kultur bewegt sich langsam, Änderungen werden standardmäßig erst einmal widerstanden, und alles, was von Bitcoin verlangt, sich anzupassen, stößt auf Jahre voller Debatten, bevor es überhaupt ausgeliefert wird – falls überhaupt. TBV so zu entwerfen, dass es nichts von Bitcoin braucht, bedeutet, dass es nicht auf Bitcoins Erlaubnis warten muss, um zu existieren.
Aber diese Einschränkung beseitigt nicht die Komplexität, sie verlagert sie nur. Jede Logik, die Bitcoin nicht ausführen kann – jeder Schritt der Cross-Chain-Verifikation, jeder Liquidation-Trigger, all das muss auf der Ethereum-Seite gebaut und dort auch gepflegt werden. Bitcoin bleibt simpel, weil Ethereum den Teil aufnimmt, der nicht simpel ist.
Also ist die eigentliche Frage nicht, ob dieses Design Bitcoins Zurückhaltung respektiert – das tut es ganz offensichtlich. Die Frage ist vielmehr, ob die Konzentration aller beweglichen Teile auf einer Seite das Gesamtsystem leichter zu durchschauen macht – oder ob sie den fragilen Teil nur an einen Ort verschiebt, der leichter zu übersehen ist, weil Bitcoin selbst unberührt aussieht.
das Testnet ist genau der Ort, wo man das direkt beobachten sollte – nicht indem man prüft, ob sich Bitcoin korrekt verhält. Es wird sich korrekt verhalten; Bitcoin ist nicht der Teil, der hier getestet wird. Laufen lassen unter btc-vaults.testnet.babylonlabs.io und darauf achten, was tatsächlich die Arbeit macht, während Bitcoin einfach nur da sitzt und das erzwingt, worauf es sich ohnehin bereits geeinigt hat.
Die Frage ist nicht, ob es die richtige Entscheidung war, Bitcoin unverändert zu lassen.
Es geht darum, ob all die Komplexität, die dorthin verlagert wurde, genauso genau beobachtet wird wie Bitcoins eigener Ruf dafür, simpel zu bleiben.
@babylonlabs_io #baby $BABY $VANRY
{future}(VANRYUSDT)
{future}(BABYUSDT)
Je länger ich mir Babylons vertrauenslose Bitcoin-Tresore (TBV) anschaue, desto mehr komme ich bei etwas heraus, das sich nach einem Kompliment anhört, aber in Wahrheit eine komplizierte Frage ist?
Bitcoin selbst ändert nichts daran, damit TBV funktioniert. Kein neues Opcode, kein Soft Fork, kein Upgrade der Basisschicht von Bitcoin. Natives Bitcoin-unterlegtes Borrowing über Aave v4, jetzt live auf dem öffentlichen Testnet, funktioniert vollständig, indem man genau dort aufbaut, wo Bitcoin bereits ist, und die eigentliche Komplexität an anderer Stelle unterbringt – auf der Ethereum-Seite.
Das ist eine bewusste Einschränkung, kein Zufall. Bitcoins Kultur bewegt sich langsam, Änderungen werden standardmäßig erst einmal widerstanden, und alles, was von Bitcoin verlangt, sich anzupassen, stößt auf Jahre voller Debatten, bevor es überhaupt ausgeliefert wird – falls überhaupt. TBV so zu entwerfen, dass es nichts von Bitcoin braucht, bedeutet, dass es nicht auf Bitcoins Erlaubnis warten muss, um zu existieren.
Aber diese Einschränkung beseitigt nicht die Komplexität, sie verlagert sie nur. Jede Logik, die Bitcoin nicht ausführen kann – jeder Schritt der Cross-Chain-Verifikation, jeder Liquidation-Trigger, all das muss auf der Ethereum-Seite gebaut und dort auch gepflegt werden. Bitcoin bleibt simpel, weil Ethereum den Teil aufnimmt, der nicht simpel ist.
Also ist die eigentliche Frage nicht, ob dieses Design Bitcoins Zurückhaltung respektiert – das tut es ganz offensichtlich. Die Frage ist vielmehr, ob die Konzentration aller beweglichen Teile auf einer Seite das Gesamtsystem leichter zu durchschauen macht – oder ob sie den fragilen Teil nur an einen Ort verschiebt, der leichter zu übersehen ist, weil Bitcoin selbst unberührt aussieht.
das Testnet ist genau der Ort, wo man das direkt beobachten sollte – nicht indem man prüft, ob sich Bitcoin korrekt verhält. Es wird sich korrekt verhalten; Bitcoin ist nicht der Teil, der hier getestet wird. Laufen lassen unter btc-vaults.testnet.babylonlabs.io und darauf achten, was tatsächlich die Arbeit macht, während Bitcoin einfach nur da sitzt und das erzwingt, worauf es sich ohnehin bereits geeinigt hat.
Die Frage ist nicht, ob es die richtige Entscheidung war, Bitcoin unverändert zu lassen.
Es geht darum, ob all die Komplexität, die dorthin verlagert wurde, genauso genau beobachtet wird wie Bitcoins eigener Ruf dafür, simpel zu bleiben.
@BabylonLabs_io #baby $BABY $VANRY
Bitcoin selbst ändert nichts daran, damit TBV funktioniert. Kein neues Opcode, kein Soft Fork, kein Upgrade der Basisschicht von Bitcoin. Natives Bitcoin-unterlegtes Borrowing über Aave v4, jetzt live auf dem öffentlichen Testnet, funktioniert vollständig, indem man genau dort aufbaut, wo Bitcoin bereits ist, und die eigentliche Komplexität an anderer Stelle unterbringt – auf der Ethereum-Seite.
Das ist eine bewusste Einschränkung, kein Zufall. Bitcoins Kultur bewegt sich langsam, Änderungen werden standardmäßig erst einmal widerstanden, und alles, was von Bitcoin verlangt, sich anzupassen, stößt auf Jahre voller Debatten, bevor es überhaupt ausgeliefert wird – falls überhaupt. TBV so zu entwerfen, dass es nichts von Bitcoin braucht, bedeutet, dass es nicht auf Bitcoins Erlaubnis warten muss, um zu existieren.
Aber diese Einschränkung beseitigt nicht die Komplexität, sie verlagert sie nur. Jede Logik, die Bitcoin nicht ausführen kann – jeder Schritt der Cross-Chain-Verifikation, jeder Liquidation-Trigger, all das muss auf der Ethereum-Seite gebaut und dort auch gepflegt werden. Bitcoin bleibt simpel, weil Ethereum den Teil aufnimmt, der nicht simpel ist.
Also ist die eigentliche Frage nicht, ob dieses Design Bitcoins Zurückhaltung respektiert – das tut es ganz offensichtlich. Die Frage ist vielmehr, ob die Konzentration aller beweglichen Teile auf einer Seite das Gesamtsystem leichter zu durchschauen macht – oder ob sie den fragilen Teil nur an einen Ort verschiebt, der leichter zu übersehen ist, weil Bitcoin selbst unberührt aussieht.
das Testnet ist genau der Ort, wo man das direkt beobachten sollte – nicht indem man prüft, ob sich Bitcoin korrekt verhält. Es wird sich korrekt verhalten; Bitcoin ist nicht der Teil, der hier getestet wird. Laufen lassen unter btc-vaults.testnet.babylonlabs.io und darauf achten, was tatsächlich die Arbeit macht, während Bitcoin einfach nur da sitzt und das erzwingt, worauf es sich ohnehin bereits geeinigt hat.
Die Frage ist nicht, ob es die richtige Entscheidung war, Bitcoin unverändert zu lassen.
Es geht darum, ob all die Komplexität, die dorthin verlagert wurde, genauso genau beobachtet wird wie Bitcoins eigener Ruf dafür, simpel zu bleiben.
@BabylonLabs_io #baby $BABY $VANRY
6
3
183
·
--
Je länger ich mir Babylons Trustless-Bitcoin-Tresore (TBV) anschaue, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist?
Die integrierten Anwendungen von TBV sollen langfristig Bereiche wie Kreditvergabe, Stablecoin-Kreditkarten, Derivate und Versicherungen abdecken. Von all dem ist die Kreditvergabe über Aave v4 diejenige, die zuerst ausgeliefert wurde: Sie läuft bereits jetzt auf einem öffentlichen Testnetz. Einleger hinterlegen natives BTC und leihen dagegen USDC oder USDT.
Kreditvergabe als Einstieg macht Sinn. Es ist die einfachste Version des Kernversprechens: natives BTC als Sicherheit, eine klare Eingabe, eine klare Ausgabe. Man kann gegen den Wert borgen, ohne die Verwahrung abzugeben. Das ist leicht zu testen, leicht zu erklären und leicht darauf hinzuweisen, wenn es funktioniert.
Aber dass Kreditvergabe auf Testnet läuft, beweist nicht automatisch die schwierigeren Fälle. Ein durch natives BTC gestützter Stablecoin muss unter Stress eine Kursbindung halten – er kann nicht einfach nur auf Anfrage einen Kredit freigeben. Versicherungen müssen Bedingungen korrekt bewerten und auszahlen, die nicht so sauber sind wie eine Liquidationsschwelle. Kreditkarten brauchen eher eine nahezu sofortige, kontinuierliche Abwicklung – nicht diesen Ablauf „einzahlen, dann borgen“, mit Spielraum dazwischen.
So zeigt dir Kreditvergabe auf Testnet zwar den zugrunde liegenden Tresor-Mechanismus – die signierten Bitcoin-Seiten, die plattformübergreifende Verifizierung – und der kann eine bestimmte Form einer Anwendung unterstützen. Aber daraus folgt nicht, dass er sich auf Formen verallgemeinern lässt, die schnelleres Settlement, engere Toleranzen oder ein anderes Fehlerverhalten benötigen.
Diese Lücke zwischen dem ersten Use Case und der vollständigen Vision ist genau das, worauf es sich lohnt zu achten. Und das Testnet ist früh genug, um darüber nachzudenken, bevor noch weitere Integrationen angekündigt werden. Es lohnt sich, den Kreditvergabeflow selbst unter btc-vaults.testnet.babylonlabs.io auszuführen und dabei die Frage zu stellen: Was müsste sich dafür ändern, damit etwas wie eine Versicherung oder eine Kreditkarte auf die gleiche Weise funktionieren kann?
die Frage ist nicht, ob TBV Kredite unterstützen kann.
Es ist: War Kreditvergabe der leichte Fall – und das gesamte restliche Roadmap-Thema dort, wo die echte Schwierigkeit ohnehin immer auftauchen würde
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
Je länger ich mir Babylons Trustless-Bitcoin-Tresore (TBV) anschaue, desto mehr lande ich bei etwas, das sich wie ein Kompliment anhört, aber eigentlich eine komplizierte Frage ist?
Die integrierten Anwendungen von TBV sollen langfristig Bereiche wie Kreditvergabe, Stablecoin-Kreditkarten, Derivate und Versicherungen abdecken. Von all dem ist die Kreditvergabe über Aave v4 diejenige, die zuerst ausgeliefert wurde: Sie läuft bereits jetzt auf einem öffentlichen Testnetz. Einleger hinterlegen natives BTC und leihen dagegen USDC oder USDT.
Kreditvergabe als Einstieg macht Sinn. Es ist die einfachste Version des Kernversprechens: natives BTC als Sicherheit, eine klare Eingabe, eine klare Ausgabe. Man kann gegen den Wert borgen, ohne die Verwahrung abzugeben. Das ist leicht zu testen, leicht zu erklären und leicht darauf hinzuweisen, wenn es funktioniert.
Aber dass Kreditvergabe auf Testnet läuft, beweist nicht automatisch die schwierigeren Fälle. Ein durch natives BTC gestützter Stablecoin muss unter Stress eine Kursbindung halten – er kann nicht einfach nur auf Anfrage einen Kredit freigeben. Versicherungen müssen Bedingungen korrekt bewerten und auszahlen, die nicht so sauber sind wie eine Liquidationsschwelle. Kreditkarten brauchen eher eine nahezu sofortige, kontinuierliche Abwicklung – nicht diesen Ablauf „einzahlen, dann borgen“, mit Spielraum dazwischen.
So zeigt dir Kreditvergabe auf Testnet zwar den zugrunde liegenden Tresor-Mechanismus – die signierten Bitcoin-Seiten, die plattformübergreifende Verifizierung – und der kann eine bestimmte Form einer Anwendung unterstützen. Aber daraus folgt nicht, dass er sich auf Formen verallgemeinern lässt, die schnelleres Settlement, engere Toleranzen oder ein anderes Fehlerverhalten benötigen.
Diese Lücke zwischen dem ersten Use Case und der vollständigen Vision ist genau das, worauf es sich lohnt zu achten. Und das Testnet ist früh genug, um darüber nachzudenken, bevor noch weitere Integrationen angekündigt werden. Es lohnt sich, den Kreditvergabeflow selbst unter btc-vaults.testnet.babylonlabs.io auszuführen und dabei die Frage zu stellen: Was müsste sich dafür ändern, damit etwas wie eine Versicherung oder eine Kreditkarte auf die gleiche Weise funktionieren kann?
die Frage ist nicht, ob TBV Kredite unterstützen kann.
Es ist: War Kreditvergabe der leichte Fall – und das gesamte restliche Roadmap-Thema dort, wo die echte Schwierigkeit ohnehin immer auftauchen würde
@BabylonLabs_io #baby $BABY
Die integrierten Anwendungen von TBV sollen langfristig Bereiche wie Kreditvergabe, Stablecoin-Kreditkarten, Derivate und Versicherungen abdecken. Von all dem ist die Kreditvergabe über Aave v4 diejenige, die zuerst ausgeliefert wurde: Sie läuft bereits jetzt auf einem öffentlichen Testnetz. Einleger hinterlegen natives BTC und leihen dagegen USDC oder USDT.
Kreditvergabe als Einstieg macht Sinn. Es ist die einfachste Version des Kernversprechens: natives BTC als Sicherheit, eine klare Eingabe, eine klare Ausgabe. Man kann gegen den Wert borgen, ohne die Verwahrung abzugeben. Das ist leicht zu testen, leicht zu erklären und leicht darauf hinzuweisen, wenn es funktioniert.
Aber dass Kreditvergabe auf Testnet läuft, beweist nicht automatisch die schwierigeren Fälle. Ein durch natives BTC gestützter Stablecoin muss unter Stress eine Kursbindung halten – er kann nicht einfach nur auf Anfrage einen Kredit freigeben. Versicherungen müssen Bedingungen korrekt bewerten und auszahlen, die nicht so sauber sind wie eine Liquidationsschwelle. Kreditkarten brauchen eher eine nahezu sofortige, kontinuierliche Abwicklung – nicht diesen Ablauf „einzahlen, dann borgen“, mit Spielraum dazwischen.
So zeigt dir Kreditvergabe auf Testnet zwar den zugrunde liegenden Tresor-Mechanismus – die signierten Bitcoin-Seiten, die plattformübergreifende Verifizierung – und der kann eine bestimmte Form einer Anwendung unterstützen. Aber daraus folgt nicht, dass er sich auf Formen verallgemeinern lässt, die schnelleres Settlement, engere Toleranzen oder ein anderes Fehlerverhalten benötigen.
Diese Lücke zwischen dem ersten Use Case und der vollständigen Vision ist genau das, worauf es sich lohnt zu achten. Und das Testnet ist früh genug, um darüber nachzudenken, bevor noch weitere Integrationen angekündigt werden. Es lohnt sich, den Kreditvergabeflow selbst unter btc-vaults.testnet.babylonlabs.io auszuführen und dabei die Frage zu stellen: Was müsste sich dafür ändern, damit etwas wie eine Versicherung oder eine Kreditkarte auf die gleiche Weise funktionieren kann?
die Frage ist nicht, ob TBV Kredite unterstützen kann.
Es ist: War Kreditvergabe der leichte Fall – und das gesamte restliche Roadmap-Thema dort, wo die echte Schwierigkeit ohnehin immer auftauchen würde
@BabylonLabs_io #baby $BABY
2
1
117
·
--
Ich habe TBV immer als ein Ethereum-Thema behandelt. Ich bin langsamer noch einmal durch das Briefing gegangen—aber so steht es gar nicht da.
Da steht, dass natives Bitcoin als Sicherheit auf jeder Chain und in jeder Anwendung verwendet werden kann, und dass Babylon natives Bitcoin-Liquidität nach Ethereum über TBV bringt. Ethereum ist nicht das Ziel, sondern der erste Halt.
Aave v4 ergibt Sinn als Ort, an dem das startet: der größte Kreditmarkt, die größte Liquidität, der beste Platz, an dem ein neuer Sicherheiten-Typ den schnellsten echten Test bekommt. Aber das eigentliche Designziel ist, dass natives BTC überall als Sicherheit funktioniert—nicht nur auf einer einzelnen Chain mit einem einzigen Protokoll.
Das ist im Grunde das Gegenteil davon, wie ich es zuerst gelesen habe: Bitcoin, das in Ethereum-DeFi einsteigt. Es ist näher daran, dass Bitcoin zu einer Sicherheit wird, die an keinerlei einzelne Chain gebunden ist—und Ethereum ist nur zufällig zuerst dran, weil es der einfachste Ort ist, das zu beweisen.
Sobald ich es so gesehen habe, hörte es auf, wie eine Ethereum-Integration auszusehen, und begann eher wie ein Testfall, nicht wie die Obergrenze.
Wo ich feststecke, ist die Frage, ob so eine Portabilität den Kontakt mit der Realität überlebt. Wenn man live auf Aave v4 geht, muss man sich an die Risiko-Parameter einer einzelnen Chain, die Liquidationslogik dieser Chain und die Marktbedingungen dort anpassen. Trägt derselbe trustless Mechanismus später tatsächlich sauber auf eine völlig andere Chain über, oder muss jede neue Chain am Ende ihre eigene Version genau dieser Vertrauensentscheidungen noch einmal treffen?
Ich habe dafür noch keine wirklich sichere Antwort—ich arbeite gerade noch daran, ehrlich gesagt.
@babylonlabs_io #baby $BABY
{future}(BABYUSDT)
Ich habe TBV immer als ein Ethereum-Thema behandelt. Ich bin langsamer noch einmal durch das Briefing gegangen—aber so steht es gar nicht da.
Da steht, dass natives Bitcoin als Sicherheit auf jeder Chain und in jeder Anwendung verwendet werden kann, und dass Babylon natives Bitcoin-Liquidität nach Ethereum über TBV bringt. Ethereum ist nicht das Ziel, sondern der erste Halt.
Aave v4 ergibt Sinn als Ort, an dem das startet: der größte Kreditmarkt, die größte Liquidität, der beste Platz, an dem ein neuer Sicherheiten-Typ den schnellsten echten Test bekommt. Aber das eigentliche Designziel ist, dass natives BTC überall als Sicherheit funktioniert—nicht nur auf einer einzelnen Chain mit einem einzigen Protokoll.
Das ist im Grunde das Gegenteil davon, wie ich es zuerst gelesen habe: Bitcoin, das in Ethereum-DeFi einsteigt. Es ist näher daran, dass Bitcoin zu einer Sicherheit wird, die an keinerlei einzelne Chain gebunden ist—und Ethereum ist nur zufällig zuerst dran, weil es der einfachste Ort ist, das zu beweisen.
Sobald ich es so gesehen habe, hörte es auf, wie eine Ethereum-Integration auszusehen, und begann eher wie ein Testfall, nicht wie die Obergrenze.
Wo ich feststecke, ist die Frage, ob so eine Portabilität den Kontakt mit der Realität überlebt. Wenn man live auf Aave v4 geht, muss man sich an die Risiko-Parameter einer einzelnen Chain, die Liquidationslogik dieser Chain und die Marktbedingungen dort anpassen. Trägt derselbe trustless Mechanismus später tatsächlich sauber auf eine völlig andere Chain über, oder muss jede neue Chain am Ende ihre eigene Version genau dieser Vertrauensentscheidungen noch einmal treffen?
Ich habe dafür noch keine wirklich sichere Antwort—ich arbeite gerade noch daran, ehrlich gesagt.
@BabylonLabs_io #baby $BABY
Da steht, dass natives Bitcoin als Sicherheit auf jeder Chain und in jeder Anwendung verwendet werden kann, und dass Babylon natives Bitcoin-Liquidität nach Ethereum über TBV bringt. Ethereum ist nicht das Ziel, sondern der erste Halt.
Aave v4 ergibt Sinn als Ort, an dem das startet: der größte Kreditmarkt, die größte Liquidität, der beste Platz, an dem ein neuer Sicherheiten-Typ den schnellsten echten Test bekommt. Aber das eigentliche Designziel ist, dass natives BTC überall als Sicherheit funktioniert—nicht nur auf einer einzelnen Chain mit einem einzigen Protokoll.
Das ist im Grunde das Gegenteil davon, wie ich es zuerst gelesen habe: Bitcoin, das in Ethereum-DeFi einsteigt. Es ist näher daran, dass Bitcoin zu einer Sicherheit wird, die an keinerlei einzelne Chain gebunden ist—und Ethereum ist nur zufällig zuerst dran, weil es der einfachste Ort ist, das zu beweisen.
Sobald ich es so gesehen habe, hörte es auf, wie eine Ethereum-Integration auszusehen, und begann eher wie ein Testfall, nicht wie die Obergrenze.
Wo ich feststecke, ist die Frage, ob so eine Portabilität den Kontakt mit der Realität überlebt. Wenn man live auf Aave v4 geht, muss man sich an die Risiko-Parameter einer einzelnen Chain, die Liquidationslogik dieser Chain und die Marktbedingungen dort anpassen. Trägt derselbe trustless Mechanismus später tatsächlich sauber auf eine völlig andere Chain über, oder muss jede neue Chain am Ende ihre eigene Version genau dieser Vertrauensentscheidungen noch einmal treffen?
Ich habe dafür noch keine wirklich sichere Antwort—ich arbeite gerade noch daran, ehrlich gesagt.
@BabylonLabs_io #baby $BABY
8
2
119
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BOJRaisesRatesTo31YearHigh
88,062 Aufrufe
1,390 Kommentare
#bojraisesratesto31yearhigh
🇯🇵 BOJ erhöhte Zinsen. Warum fiel der Yen trotzdem?
Stell dir vor, du würdest eine Währung leihen, deren Zentralbank gerade die Zinsen erhöht hat …
… und diese Währung wird trotzdem schwächer. 😂
Am 18. September erhöhte die BOJ die Zinsen um 25 Basispunkte auf 1,25 % – das höchste Niveau seit 31 Jahren.
Die Abstimmung? 7–2.
Aber USD/JPY sprang bis auf 158,05, da Händler fragten, wie aggressiv die nächsten Zinsschritte ausfallen könnten.
ABER HIER IST WAS VIELE NICHT BEACHTEN 👀
Der Markt hat nicht nur den Zinsschritt gehandelt.
Er hat die „Guidance“-Lücke gehandelt.
Der 25bp-Schritt war weitgehend erwartet.
Entscheidend war, ob BOJ-Gouverneur Ueda einen klaren Weg für weiteres Straffen signalisieren würde.
Er hat sich nicht auf ein vorgegebenes Tempo festgelegt.
Währenddessen bleibt die Zinsdifferenz zwischen den USA und Japan groß genug, um die Carry-Trade-Story am Leben zu halten: Günstige-Yen-Finanzierung kann sich weiterhin gegen höher verzinsliche Assets anderswo durchsetzen.
Und dann kam die Krypto-Wendung:
BTC erholte sich nach der BOJ-Entscheidung um etwa 5,9 % Richtung 81.000 US-Dollar.
Also:
BOJ-Straffung ≠ automatischer Krypto-Verkauf.
Aber es gibt noch ein Risiko.
Wenn USD/JPY weiter steigt, können die Sorgen um Interventionen stärker werden. Wenn der Yen plötzlich stärker wird, könnten sich überfüllte Carry-Positionen schnell auflösen.
🧠 Square-Einblick:
Märkte handeln nicht die Zinsanhebung. Sie handeln die Lücke zwischen dem, was erwartet wurde, und dem, was geliefert wurde.
Glaubst du, dass der nächste BOJ-Schritt den Carry Trade endlich brechen wird?
Nur Marktkommentar. Keine Finanzberatung.
#BOJ #JapaneseYen #CarryTrade
$BTC
TuilaNamKy
·4 Likes
·5.4k Aufrufe
BuffettStepsDownAsBerkshireChairman
39,737 Aufrufe
642 Kommentare
XRPExchangeReservesHitSevenYearLow
45,492 Aufrufe
605 Kommentare