Ich habe ständig angenommen, dass „trustless“ hier bedeutet, dass nirgends irgendwo eine neue Annahme hinzukommt – so, wie Leute diesen Begriff verwenden, wenn sie über die Bitcoin-Basisschicht selbst sprechen. Ich bin genauer darauf eingegangen, wie TBV tatsächlich einen Abzug verifiziert, und habe gemerkt, dass das so nicht ganz stimmt.
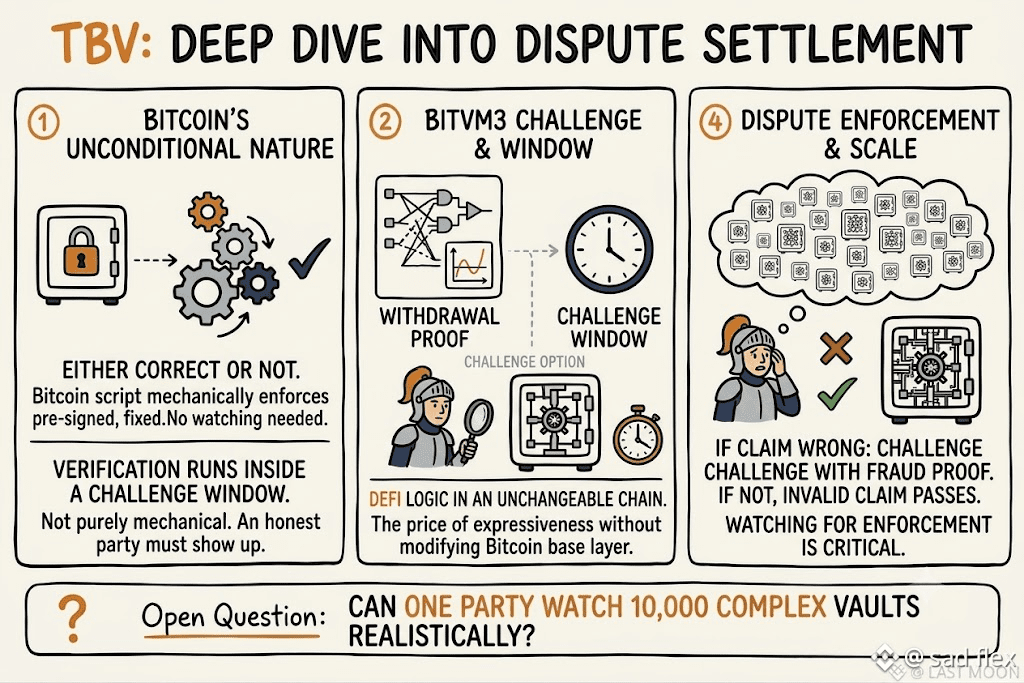
„Korrektheit“ ist nicht rein mechanisch, so wie ein Hashlock oder ein Timelock. BitVM3 prüft einen Abzug mithilfe von „garbled circuits“ und einem Zero-Knowledge-Beweis, und diese Verifikation läuft innerhalb eines Challenge-Zeitfensters. Wenn eine Behauptung falsch ist, muss jemand das bemerken und vor Ablauf des Fensters eine Fraud Proof einreichen. Bitcoins Script fängt den Fehler nicht von selbst ab – das macht ein Herausforderer.
Das ist anders als die Art, wie Bitcoin normalerweise Dinge absichert. Eine Signatur passt entweder oder sie passt nicht; niemand muss die Netzwerkaktivität beobachten, damit das durchgesetzt wird. Dieses Design verlangt von einer ehrlichen Partei tatsächlich, während eines bestimmten Zeitfensters präsent zu sein, sonst kann eine ungültige Behauptung unangefochten durchgehen.
Ich glaube nicht, dass das ein Mangel ist, sondern eher der tatsächliche Preis dafür, beliebige DeFi-Logik auf einer Kette prüfen zu lassen, die nie dafür gebaut wurde, sie auszuführen. Es gibt keine andere Möglichkeit, diese Ausdrucksstärke auf Bitcoin zu bringen, ohne Bitcoin selbst zu ändern.
Wo ich feststecke, ist die Frage, ob das auch dann noch gilt, sobald wirklich echtes Volumen auftaucht. Eine kleine Hand engagierter Tester, die genau hinschauen, ist das eine.
Bleibt dasselbe Herausforderer-Modell zuverlässig, sobald es genug laufende Vaults gibt, dass keine einzelne Partei realistisch alle davon rechtzeitig überwachen kann?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct
„Korrektheit“ ist nicht rein mechanisch, so wie ein Hashlock oder ein Timelock. BitVM3 prüft einen Abzug mithilfe von „garbled circuits“ und einem Zero-Knowledge-Beweis, und diese Verifikation läuft innerhalb eines Challenge-Zeitfensters. Wenn eine Behauptung falsch ist, muss jemand das bemerken und vor Ablauf des Fensters eine Fraud Proof einreichen. Bitcoins Script fängt den Fehler nicht von selbst ab – das macht ein Herausforderer.
Das ist anders als die Art, wie Bitcoin normalerweise Dinge absichert. Eine Signatur passt entweder oder sie passt nicht; niemand muss die Netzwerkaktivität beobachten, damit das durchgesetzt wird. Dieses Design verlangt von einer ehrlichen Partei tatsächlich, während eines bestimmten Zeitfensters präsent zu sein, sonst kann eine ungültige Behauptung unangefochten durchgehen.
Ich glaube nicht, dass das ein Mangel ist, sondern eher der tatsächliche Preis dafür, beliebige DeFi-Logik auf einer Kette prüfen zu lassen, die nie dafür gebaut wurde, sie auszuführen. Es gibt keine andere Möglichkeit, diese Ausdrucksstärke auf Bitcoin zu bringen, ohne Bitcoin selbst zu ändern.
Wo ich feststecke, ist die Frage, ob das auch dann noch gilt, sobald wirklich echtes Volumen auftaucht. Eine kleine Hand engagierter Tester, die genau hinschauen, ist das eine.
Bleibt dasselbe Herausforderer-Modell zuverlässig, sobald es genug laufende Vaults gibt, dass keine einzelne Partei realistisch alle davon rechtzeitig überwachen kann?
$BABY @BabylonLabs_io #baby
$HOME $1000SATS
#BitcoinMiningDifficultyFalls14%FromYearHigh
#KOSPIWorstMonthlyDropSince2008 #USToCancelIranAttackSubjectToDeal
#GrayscaleUrgesSenateVoteOnCLARITYAct