

东京小姐
4.7k Beiträge
东京小姐
Melden
Nutzer blockieren
绿色就是目标 🗼🔥
Trade eröffnen
Regelmäßiger Trader
5 Jahre
312 Following
22.5K+ Follower
12.8K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Videos
Live
·
--
Bullisch
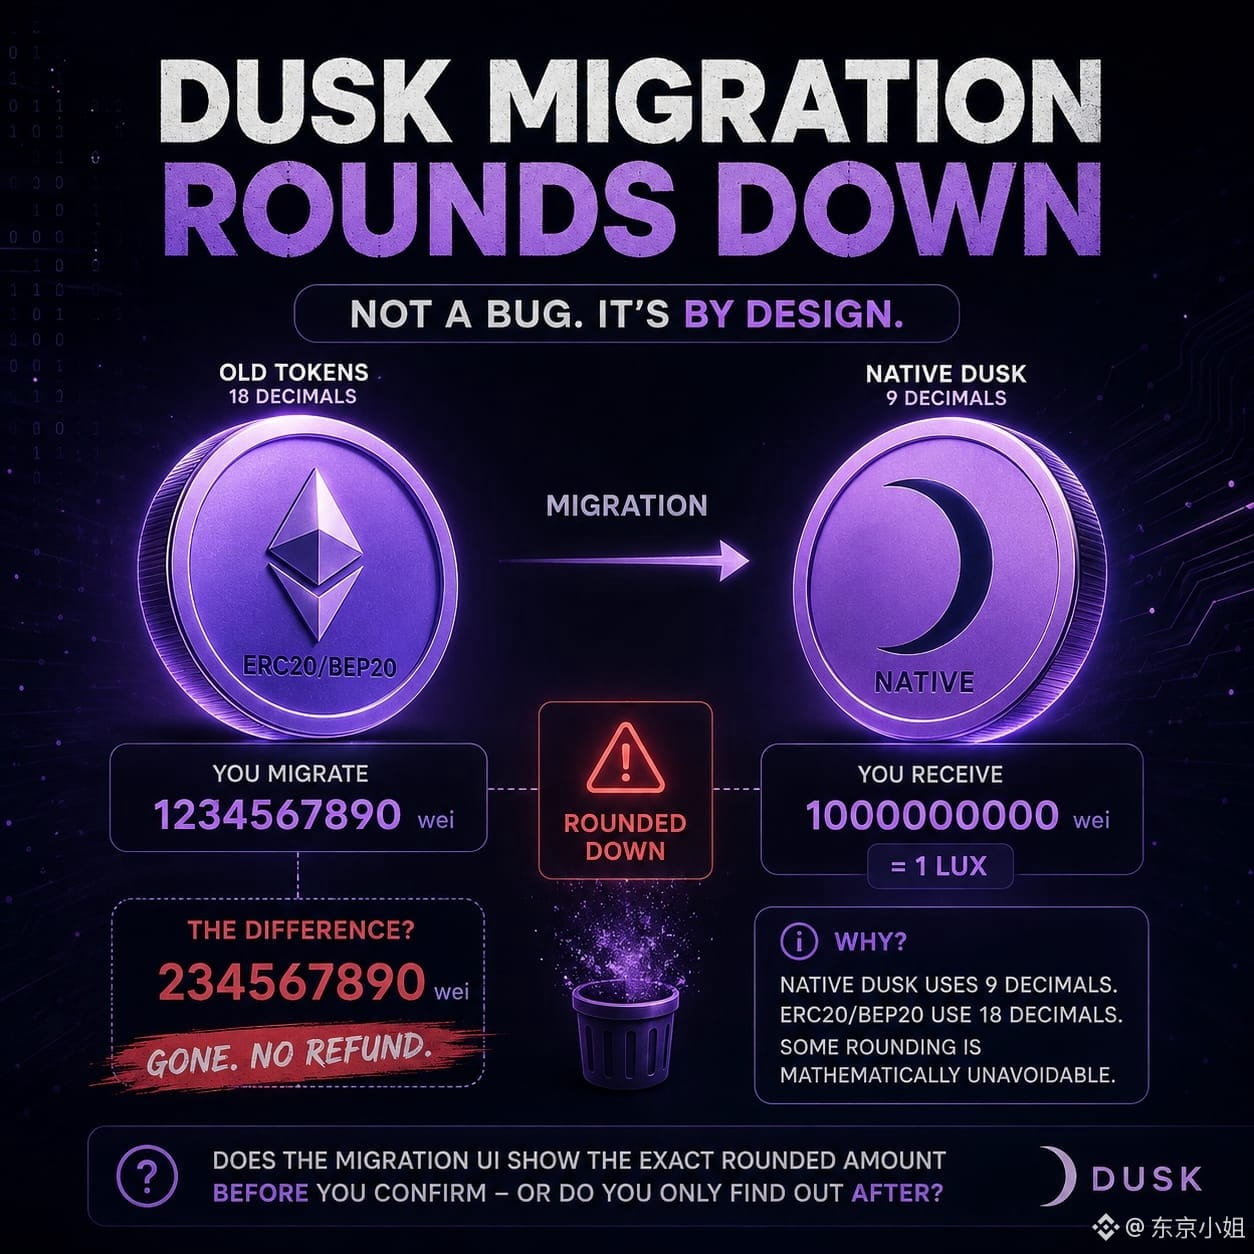
Der Migrationsleitfaden von docs.dusk.network hat in der FAQ einen Rundungsaspekt versteckt, den ich sonst nirgends erwähnt gesehen hatte. Wenn du einen Betrag an ERC20- oder BEP20-DUSK migrierst, der kein sauberes Vielfaches von 1 Lux ist, rundet der Vertrag ihn einfach nach unten — und ich musste ihr eigenes Beispiel zweimal in meinem Kopf durchgehen, bevor es tatsächlich klickte: Migriere 1234567890 wei DUSK, und es wird genau auf 1000000000 wei gerundet, also genau eine saubere Lux-Einheit — keine Teilgutschrift für den Rest.
Der verbleibende Rest wird weder erstattet noch für ein späteres Nachladen vorgemerkt; er ist einfach weg von dem, was du auf der nativen Seite erhältst. Das ist ein echter Preis, der direkt in die Migrationsmechanik eingepreist ist, kein Bug — denn natives DUSK nutzt 9 Dezimalstellen und ERC20/BEP20 nutzt 18, sodass irgendwo in der Umrechnung zwangsläufig eine Rundung mathematisch unvermeidbar ist.
Für die meisten Leute, die eine normale Wallet-Balance migrieren, sind das wahrscheinlich Bruchteile eines Cents und es spielt wirklich keine Rolle. Aber niemand, der zum ersten Mal migriert, erwartet, dass „abrunden und die Differenz verlieren“ das Standardverhalten in einem Netzwerk ist, das auf deterministischer Abrechnungsgenauigkeit basiert.
Zeigt die Migrations-UI den Leuten tatsächlich den exakten, gerundeten Betrag an, bevor sie bestätigen, oder erfahren sie es erst hinterher? 🧐
#dusk $DUSK @Dusk_Foundation
Der Migrationsleitfaden von docs.dusk.network hat in der FAQ einen Rundungsaspekt versteckt, den ich sonst nirgends erwähnt gesehen hatte. Wenn du einen Betrag an ERC20- oder BEP20-DUSK migrierst, der kein sauberes Vielfaches von 1 Lux ist, rundet der Vertrag ihn einfach nach unten — und ich musste ihr eigenes Beispiel zweimal in meinem Kopf durchgehen, bevor es tatsächlich klickte: Migriere 1234567890 wei DUSK, und es wird genau auf 1000000000 wei gerundet, also genau eine saubere Lux-Einheit — keine Teilgutschrift für den Rest.
Der verbleibende Rest wird weder erstattet noch für ein späteres Nachladen vorgemerkt; er ist einfach weg von dem, was du auf der nativen Seite erhältst. Das ist ein echter Preis, der direkt in die Migrationsmechanik eingepreist ist, kein Bug — denn natives DUSK nutzt 9 Dezimalstellen und ERC20/BEP20 nutzt 18, sodass irgendwo in der Umrechnung zwangsläufig eine Rundung mathematisch unvermeidbar ist.
Für die meisten Leute, die eine normale Wallet-Balance migrieren, sind das wahrscheinlich Bruchteile eines Cents und es spielt wirklich keine Rolle. Aber niemand, der zum ersten Mal migriert, erwartet, dass „abrunden und die Differenz verlieren“ das Standardverhalten in einem Netzwerk ist, das auf deterministischer Abrechnungsgenauigkeit basiert.
Zeigt die Migrations-UI den Leuten tatsächlich den exakten, gerundeten Betrag an, bevor sie bestätigen, oder erfahren sie es erst hinterher? 🧐
#dusk $DUSK @Dusk
1
184
·
--
@Dusk_Foundation
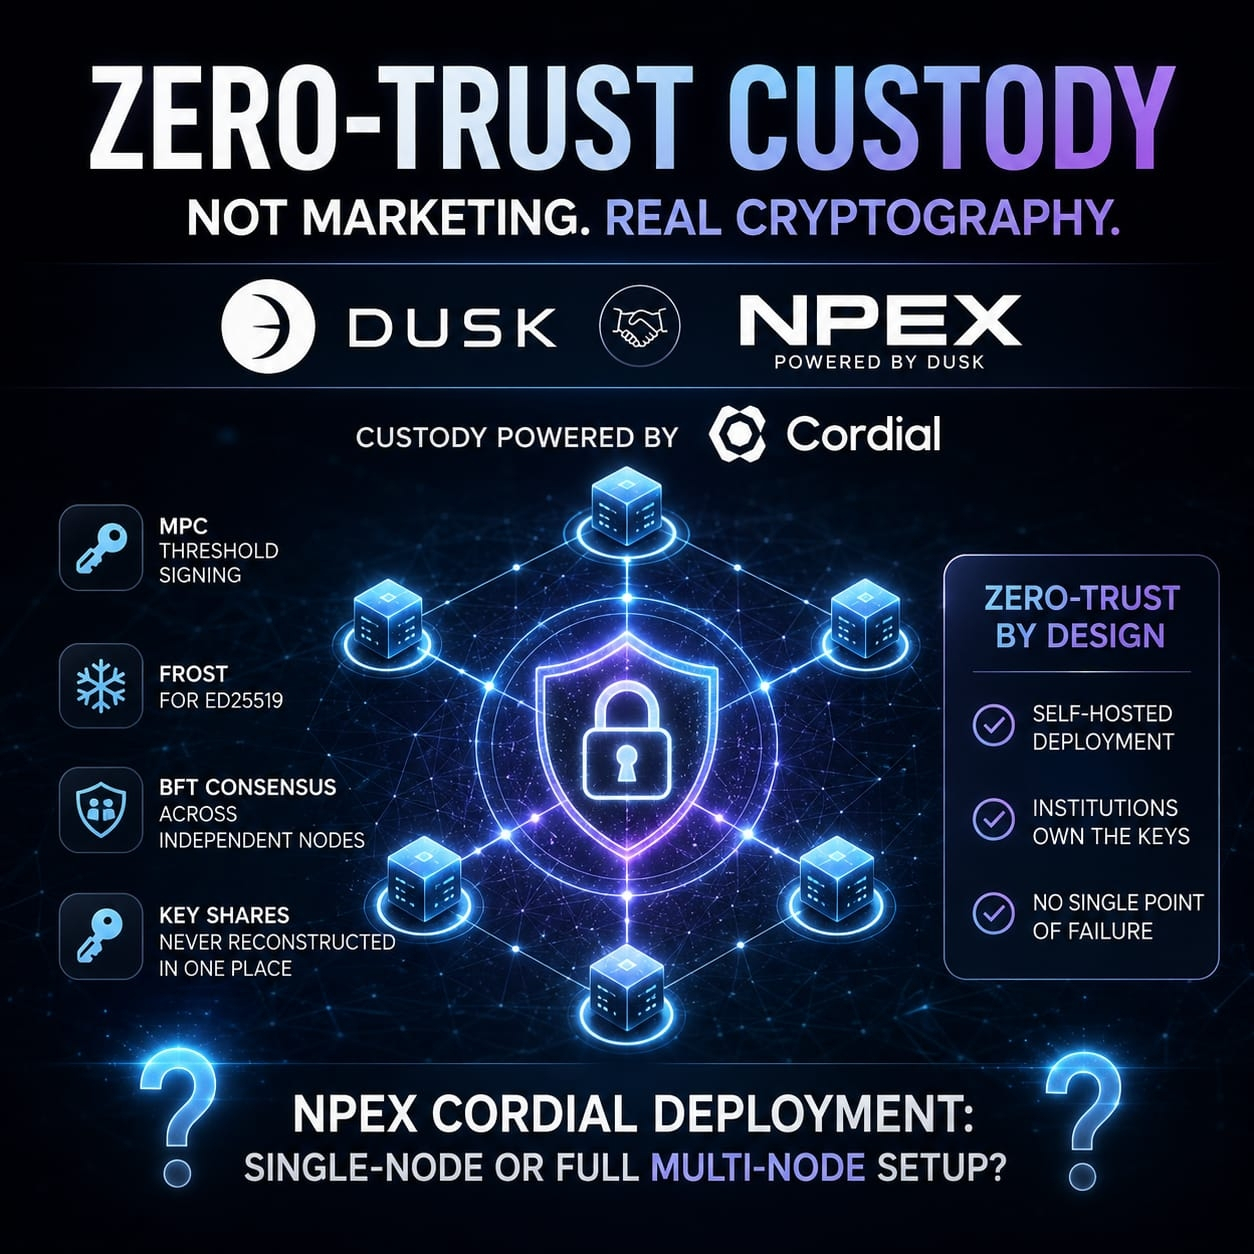
i went to check exactly what "zero-trust custody" means in the dusk-cordial-npex announcement, since that term usually implies a specific cryptographic architecture, and figured the press release was probably using it loosely for "self-hosted instead of third-party saas." i was wrong, and honestly i almost wrote this whole post around that wrong assumption before actually pulling cordial's own technical docs — their treasury product genuinely uses mpc threshold signing, frost for ed25519, a bft consensus layer across independent nodes, key shares that never get reconstructed in one place. that's real distributed-trust cryptography, not marketing dressed up as one.
so npex choosing self-hosted deployment and getting genuine zero-trust architecture aren't actually in tension the way i assumed going in, cordial's whole pitch is letting institutions run that architecture themselves instead of trusting a saas vendor's cloud.
what i still don't know is whether npex is running the full multi-node bft setup or something closer to a single-node deployment, since cordial's docs mention both are technically available. those aren't equally "zero-trust" in practice even on the same underlying software.
does anyone know if npex's actual cordial deployment is single-node or a genuine multi-node threshold setup? 🧐
#dusk $DUSK
@Dusk
i went to check exactly what "zero-trust custody" means in the dusk-cordial-npex announcement, since that term usually implies a specific cryptographic architecture, and figured the press release was probably using it loosely for "self-hosted instead of third-party saas." i was wrong, and honestly i almost wrote this whole post around that wrong assumption before actually pulling cordial's own technical docs — their treasury product genuinely uses mpc threshold signing, frost for ed25519, a bft consensus layer across independent nodes, key shares that never get reconstructed in one place. that's real distributed-trust cryptography, not marketing dressed up as one.
so npex choosing self-hosted deployment and getting genuine zero-trust architecture aren't actually in tension the way i assumed going in, cordial's whole pitch is letting institutions run that architecture themselves instead of trusting a saas vendor's cloud.
what i still don't know is whether npex is running the full multi-node bft setup or something closer to a single-node deployment, since cordial's docs mention both are technically available. those aren't equally "zero-trust" in practice even on the same underlying software.
does anyone know if npex's actual cordial deployment is single-node or a genuine multi-node threshold setup? 🧐
#dusk $DUSK
1
2
114
·
--
Bullisch
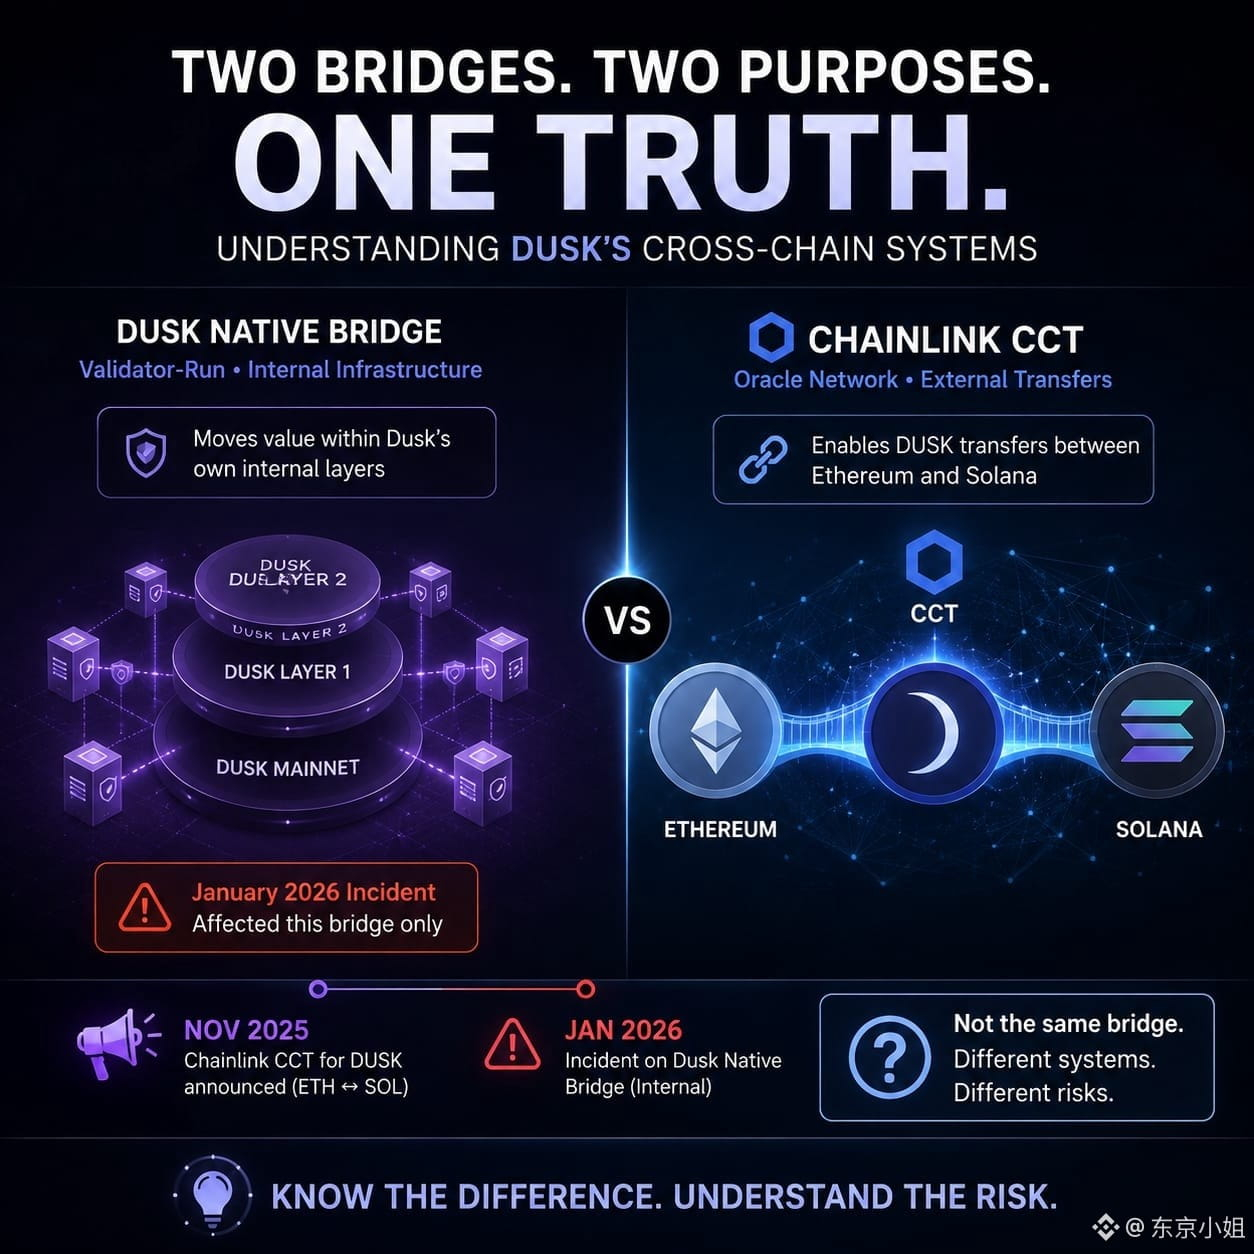
Chainlinks CCT-Standard für das Bewegen von Dusk zwischen Ethereum und Solana wurde bereits im November 2025 angekündigt – Monate bevor der Januar-Bridge-Vorfall eintrat, von dem wir ohnehin wissen, dass er auf Dusk’ anderem Cross-Chain-Pfad passiert ist. Ich wollte nachsehen, ob das tatsächlich dieselbe Bridge ist, nur unter zwei Namen – ehrlich gesagt hatte ich halb erwartet, dass es am Ende doch dasselbe wäre, nur mit unterschiedlichem Branding – aber das ist nicht der Fall. Dusk’ eigene Architektur-Seite beschreibt eine separate, validatorengesteuerte Native Bridge, die Werte zwischen Dusk’ internen Schichten verschiebt, während Chainlinks CCT auf dem dezentralen Oracle-Netzwerk von Chainlink für externe ETH-Solana-Übertragungen läuft. Zwei wirklich unterschiedliche Systeme.
Der Januar-Vorfall, der speziell die Native Bridge traf, hätte diesen Chainlink-Pfad also überhaupt nicht berührt – allein schon anhand der Art, wie diese unterschiedlich aufgebaut sind. Das ist irgendwie beruhigend, in einer Weise, mit der ich nicht gerechnet hätte.
Aber hier ist, was mir trotzdem nicht richtig vorkommt: Niemand hat diese Unterscheidung irgendwo erklärt, als die Incident-Mitteilung veröffentlicht wurde. Wenn du jemand bist, der einfach nur weiß „Dusk hatte im Januar ein Bridge-Problem“, dann gibt es nichts, was dich darauf hinweist, „dass das nur eines von zwei getrennten Bridging-Systemen betroffen hat“, und die gesamte Arbeit herauszufinden, was genau gemeint ist, blieb bei mir – ich musste das aus der Gegenprüfung zweier unverbundener Ankündigungen selbst zusammensetzen.
Gibt es eine einzelne Seite, die tatsächlich aufschlüsselt, welche Bridge was für Dusk macht, oder erfordert die Bestätigung, dass man separate Pressemitteilungen zusammenstückelt – so wie ich es gerade getan habe? 🧐
#dusk $DUSK @Dusk_Foundation
Chainlinks CCT-Standard für das Bewegen von Dusk zwischen Ethereum und Solana wurde bereits im November 2025 angekündigt – Monate bevor der Januar-Bridge-Vorfall eintrat, von dem wir ohnehin wissen, dass er auf Dusk’ anderem Cross-Chain-Pfad passiert ist. Ich wollte nachsehen, ob das tatsächlich dieselbe Bridge ist, nur unter zwei Namen – ehrlich gesagt hatte ich halb erwartet, dass es am Ende doch dasselbe wäre, nur mit unterschiedlichem Branding – aber das ist nicht der Fall. Dusk’ eigene Architektur-Seite beschreibt eine separate, validatorengesteuerte Native Bridge, die Werte zwischen Dusk’ internen Schichten verschiebt, während Chainlinks CCT auf dem dezentralen Oracle-Netzwerk von Chainlink für externe ETH-Solana-Übertragungen läuft. Zwei wirklich unterschiedliche Systeme.
Der Januar-Vorfall, der speziell die Native Bridge traf, hätte diesen Chainlink-Pfad also überhaupt nicht berührt – allein schon anhand der Art, wie diese unterschiedlich aufgebaut sind. Das ist irgendwie beruhigend, in einer Weise, mit der ich nicht gerechnet hätte.
Aber hier ist, was mir trotzdem nicht richtig vorkommt: Niemand hat diese Unterscheidung irgendwo erklärt, als die Incident-Mitteilung veröffentlicht wurde. Wenn du jemand bist, der einfach nur weiß „Dusk hatte im Januar ein Bridge-Problem“, dann gibt es nichts, was dich darauf hinweist, „dass das nur eines von zwei getrennten Bridging-Systemen betroffen hat“, und die gesamte Arbeit herauszufinden, was genau gemeint ist, blieb bei mir – ich musste das aus der Gegenprüfung zweier unverbundener Ankündigungen selbst zusammensetzen.
Gibt es eine einzelne Seite, die tatsächlich aufschlüsselt, welche Bridge was für Dusk macht, oder erfordert die Bestätigung, dass man separate Pressemitteilungen zusammenstückelt – so wie ich es gerade getan habe? 🧐
#dusk $DUSK @Dusk
1
131
·
--
Bullisch
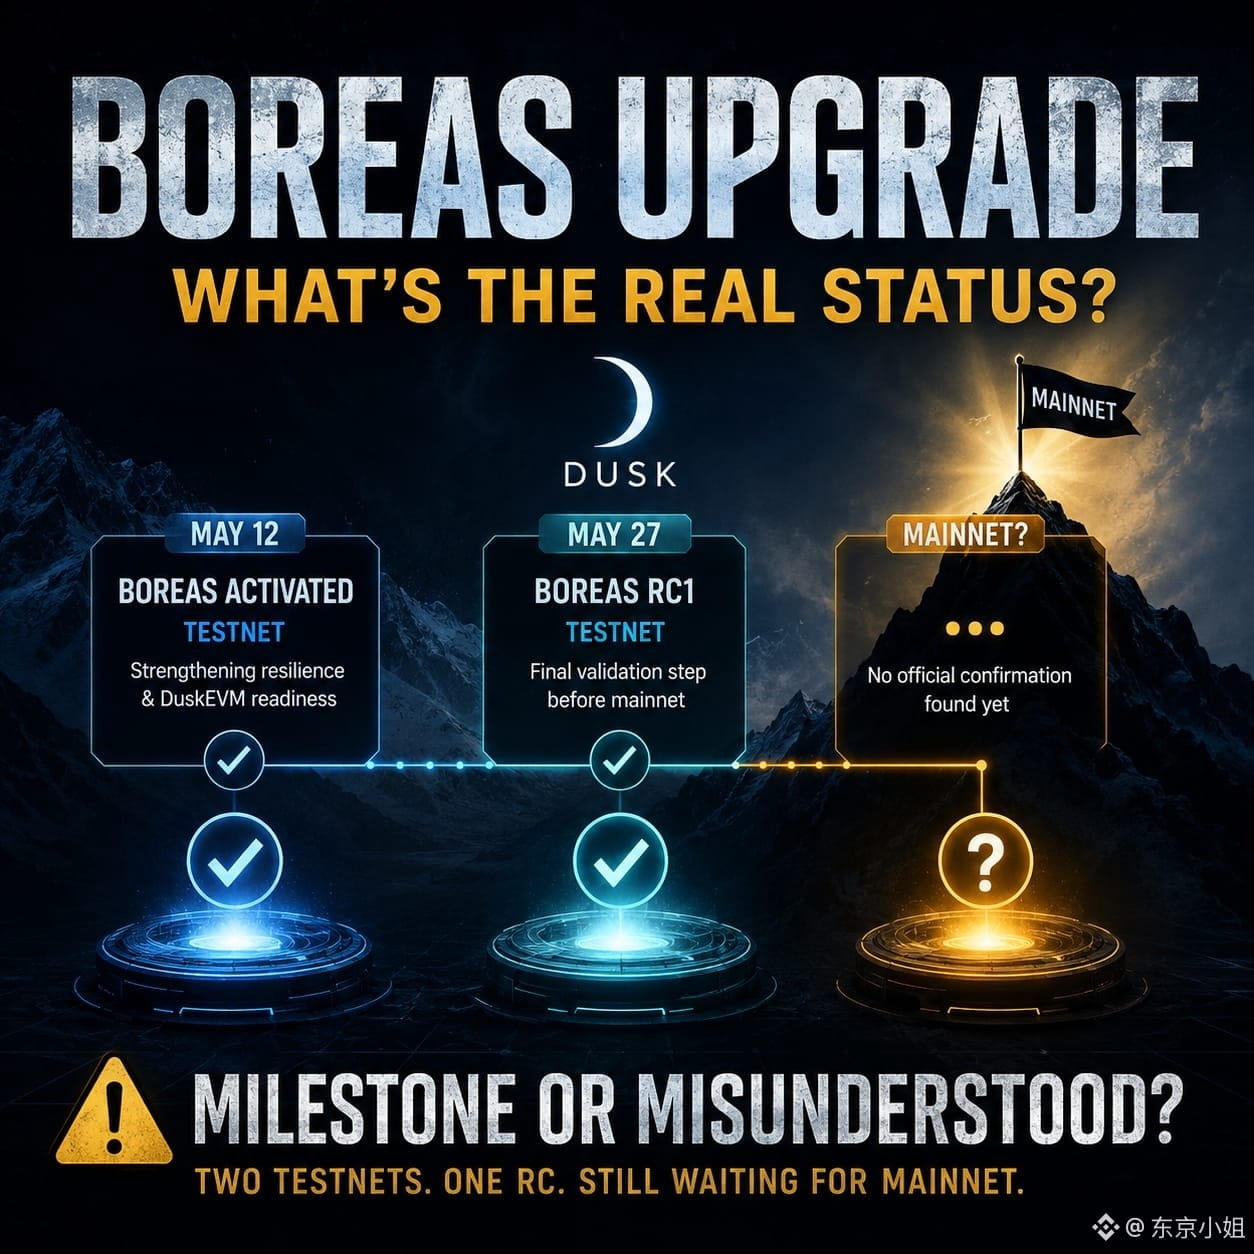
Ich wollte prüfen, ob Boreas jemals tatsächlich auf Mainnet angekommen ist, da es seitdem als großes Meilenstein-Thema herumgeistert. Was ich stattdessen fand, waren zwei separate Testnet-Events unter demselben Namen, zwei Wochen auseinander. Und ehrlich gesagt wäre ich fast am 12. Mai stehen geblieben, weil ich davon ausging, das sei die ganze Geschichte gewesen. Dusk aktivierte Boreas am 12. Mai im Testnet – als Maßnahme zur Stärkung der Resilienz und zur Einsatzbereitschaft von DuskEVM. Dann, am 27. Mai, ging ein „Boreas Release Candidate 1“ live, ebenfalls im Testnet. Dort wurde explizit der letzte Validierungsschritt vor dem Mainnet genannt.
Also war die Aktivierung am 12. Mai nicht wirklich die Ziellinie, sondern eine frühere Phase – und es gibt noch einen zweiten Checkpoint danach, den ich nirgendwo erwähnt gesehen hatte, bis ich gezielt danach gesucht habe. Ich kann immer noch keine Ankündigung finden, die bestätigt, dass Boreas nach diesem Release Candidate tatsächlich das Mainnet erreicht hat.
Das ist ein ganz normaler Ablauf, um ein Hard Fork zu stufen: Testnet, dann RC, dann Mainnet. An sich ist an dem Prozess nichts falsch. Ich finde nur, dass in vielen Beiträgen „Boreas aktiviert“ als ein einziges, sauberes Ereignis behandelt wird, obwohl es tatsächlich mindestens zwei Testnet-Phasen gibt – und möglicherweise ist die letzte davon immer noch nicht passiert.
Ist Boreas seit dem 27. Mai tatsächlich im Mainnet live gegangen, oder ist dieser Release Candidate immer noch der jüngste bestätigte Schritt? 🧐
#dusk $DUSK @Dusk_Foundation
Ich wollte prüfen, ob Boreas jemals tatsächlich auf Mainnet angekommen ist, da es seitdem als großes Meilenstein-Thema herumgeistert. Was ich stattdessen fand, waren zwei separate Testnet-Events unter demselben Namen, zwei Wochen auseinander. Und ehrlich gesagt wäre ich fast am 12. Mai stehen geblieben, weil ich davon ausging, das sei die ganze Geschichte gewesen. Dusk aktivierte Boreas am 12. Mai im Testnet – als Maßnahme zur Stärkung der Resilienz und zur Einsatzbereitschaft von DuskEVM. Dann, am 27. Mai, ging ein „Boreas Release Candidate 1“ live, ebenfalls im Testnet. Dort wurde explizit der letzte Validierungsschritt vor dem Mainnet genannt.
Also war die Aktivierung am 12. Mai nicht wirklich die Ziellinie, sondern eine frühere Phase – und es gibt noch einen zweiten Checkpoint danach, den ich nirgendwo erwähnt gesehen hatte, bis ich gezielt danach gesucht habe. Ich kann immer noch keine Ankündigung finden, die bestätigt, dass Boreas nach diesem Release Candidate tatsächlich das Mainnet erreicht hat.
Das ist ein ganz normaler Ablauf, um ein Hard Fork zu stufen: Testnet, dann RC, dann Mainnet. An sich ist an dem Prozess nichts falsch. Ich finde nur, dass in vielen Beiträgen „Boreas aktiviert“ als ein einziges, sauberes Ereignis behandelt wird, obwohl es tatsächlich mindestens zwei Testnet-Phasen gibt – und möglicherweise ist die letzte davon immer noch nicht passiert.
Ist Boreas seit dem 27. Mai tatsächlich im Mainnet live gegangen, oder ist dieser Release Candidate immer noch der jüngste bestätigte Schritt? 🧐
#dusk $DUSK @Dusk
3
120
·
--
Bullisch
@Dusk_Foundation
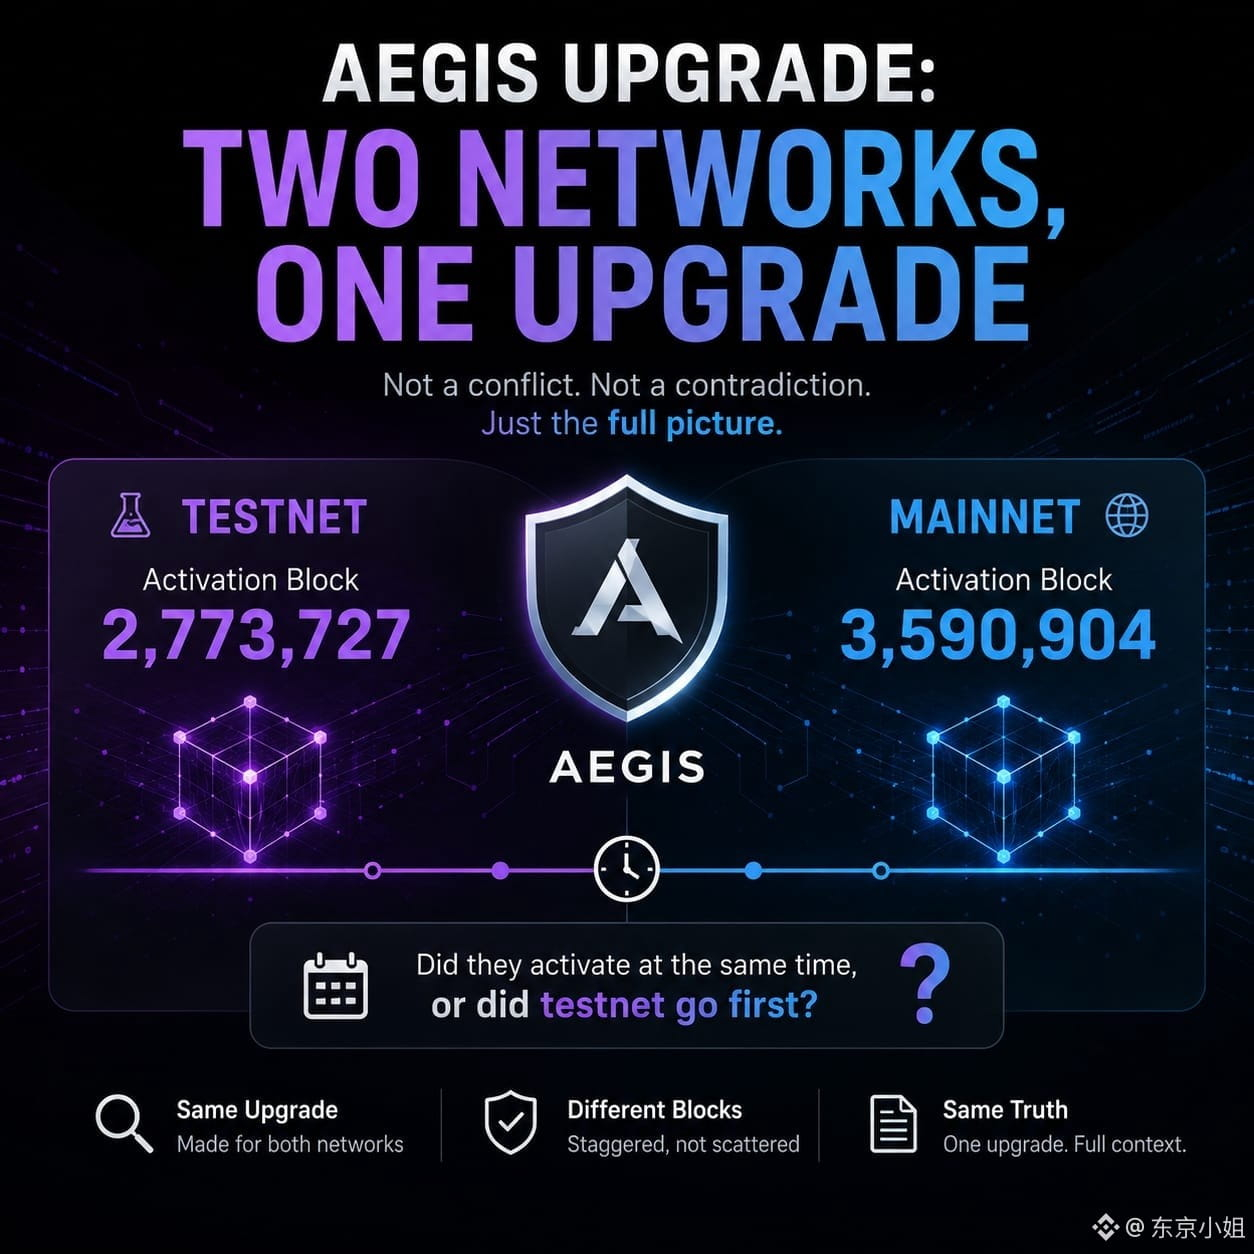
i war genau prüfen, was das Aegis-Upgrade verändert hat, weil der 3. März als wichtiges Meilenstein-Datum genannt wird, aber verschiedene Quellen es unterschiedlich beschreiben – eine sagt, es sei für alle Node-Operatoren verpflichtend, eine andere bezeichnet es als einen Prep-Schritt nur für das Testnet. Am Ende stellte sich heraus: Beides sind nur unvollständige Versionen von demselben Vorgang, und ehrlich gesagt wäre ich fast dabei stehen geblieben bei „eine davon ist einfach falsch“, bevor ich in Dusk's tatsächliches GitHub-Repo eingetaucht bin. In den Rusk-Release-Notes sind getrennte Aegis-Aktivierungs-Blockhöhen für Mainnet und Testnet aufgeführt: 3.590.904 und 2.773.727 – das bestätigt, dass es beide Netzwerke getroffen hat, nur eben nicht zur gleichen Blocknummer.
Also gab es keinen echten Scope-Konflikt; es war vielmehr eine Deckungslücke – niemand, der es in der Presse aufgeschrieben hat, hat es als „Mainnet und Testnet, hier sind beide Aktivierungs-Höhen“ dargestellt. Stattdessen hat jede Seite ein Netzwerk herausgegriffen und es als die ganze Geschichte verkauft.
Das ist eine ziemlich normale Art, einen Hard Fork auszurollen: das Testnet leicht versetzt zum Mainnet zu takten. An sich ist das nicht ungewöhnlich oder besorgniserregend. Ich finde nur, dass es bemerkenswert ist, wie ein tatsächlich simpler Zwei-Netzwerk-Rollout durch eine zweite Berichterstattung in zwei konkurrierende, unvollständige Narrative zerlegt wurde.
Weiß jemand, ob die beiden Aktivierungs-Höhen zur selben Wall-Clock-Zeit zusammenfielen – oder hat das Testnet tatsächlich aktiviert, bevor das Mainnet aktiviert wurde? 🧐
#dusk $DUSK
@Dusk
i war genau prüfen, was das Aegis-Upgrade verändert hat, weil der 3. März als wichtiges Meilenstein-Datum genannt wird, aber verschiedene Quellen es unterschiedlich beschreiben – eine sagt, es sei für alle Node-Operatoren verpflichtend, eine andere bezeichnet es als einen Prep-Schritt nur für das Testnet. Am Ende stellte sich heraus: Beides sind nur unvollständige Versionen von demselben Vorgang, und ehrlich gesagt wäre ich fast dabei stehen geblieben bei „eine davon ist einfach falsch“, bevor ich in Dusk's tatsächliches GitHub-Repo eingetaucht bin. In den Rusk-Release-Notes sind getrennte Aegis-Aktivierungs-Blockhöhen für Mainnet und Testnet aufgeführt: 3.590.904 und 2.773.727 – das bestätigt, dass es beide Netzwerke getroffen hat, nur eben nicht zur gleichen Blocknummer.
Also gab es keinen echten Scope-Konflikt; es war vielmehr eine Deckungslücke – niemand, der es in der Presse aufgeschrieben hat, hat es als „Mainnet und Testnet, hier sind beide Aktivierungs-Höhen“ dargestellt. Stattdessen hat jede Seite ein Netzwerk herausgegriffen und es als die ganze Geschichte verkauft.
Das ist eine ziemlich normale Art, einen Hard Fork auszurollen: das Testnet leicht versetzt zum Mainnet zu takten. An sich ist das nicht ungewöhnlich oder besorgniserregend. Ich finde nur, dass es bemerkenswert ist, wie ein tatsächlich simpler Zwei-Netzwerk-Rollout durch eine zweite Berichterstattung in zwei konkurrierende, unvollständige Narrative zerlegt wurde.
Weiß jemand, ob die beiden Aktivierungs-Höhen zur selben Wall-Clock-Zeit zusammenfielen – oder hat das Testnet tatsächlich aktiviert, bevor das Mainnet aktiviert wurde? 🧐
#dusk $DUSK
1
4
205
·
--
Bullisch
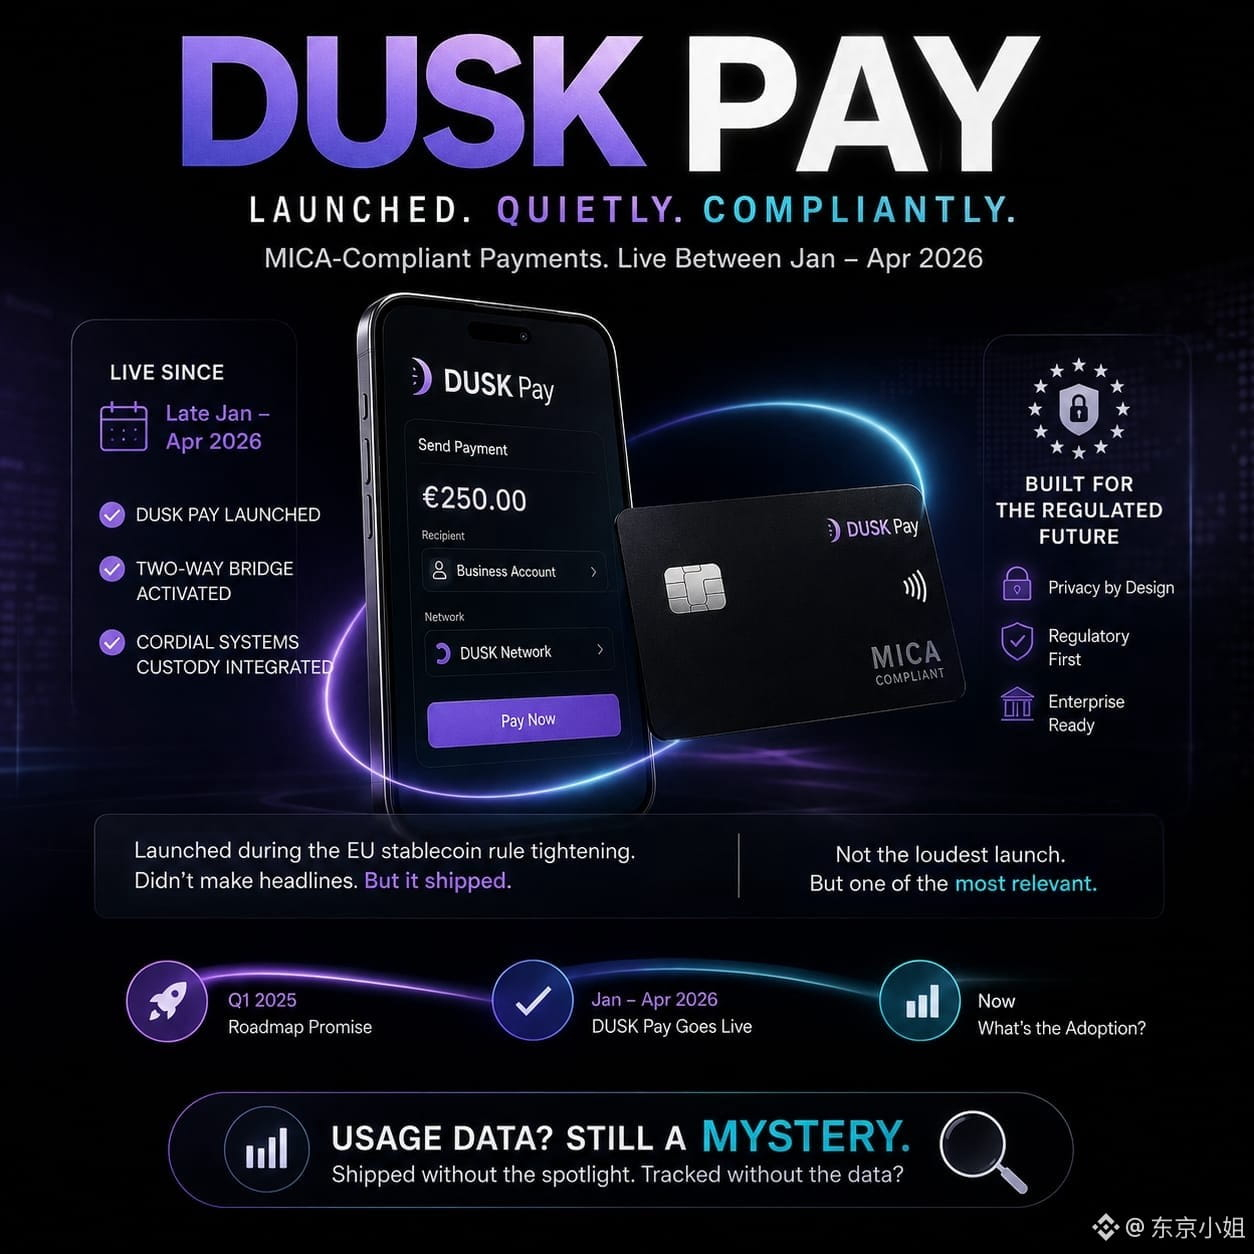
Ich habe nachgesehen, ob Dusk Pay tatsächlich gestartet ist, denn es wurde im Roadmap-Plan für Januar 2025 als Q1-Lieferumfang genannt und schien dann aus den meisten 2026er-Aufführungen, die ich las, zu verschwinden. Wie sich herausstellte, habe ich einfach nicht an der richtigen Stelle gesucht — tatsächlich kam ich fast zu dem Schluss, dass es gar nicht ausgeliefert wurde, bis ich einen Entwicklung-Tracking-Beitrag aus Mai 2026 fand, der ganz deutlich schrieb, dass Dusk Pay irgendwann zwischen Ende Januar und April dieses Jahres gestartet ist, zusammen mit der Aktivierung der Zwei-Wege-Brücke sowie der Integration der „Cordial Systems“-Custody.
Also ja, es ist gestartet — nur nicht mit der Art von Schlagzeilen-Resonanz, die DuskEVM oder die Partnerschaft mit NPEX bekommen haben. Das ist im Grunde schon der Punkt — eine mica-konforme Zahlungsprodukt-Landingpage genau in der Zeit, in der sich die EU-Stablecoin-Regeln gerade verschärften, wurde kaum irgendwo bemerkt, während spektakulärere Architekturankündigungen überall aufgegriffen wurden.
Ich finde nicht unbedingt, dass das schlecht ist: Stilles Ausrollen ist nicht dasselbe wie ein Scheitern beim Ausliefern. Aber bei einem Produkt, das so stark regulierungsrelevant ist, sagt die Lücke in der Berichterstattung zwischen „DuskEV M ist live“-Schlagzeilen und „Dusk Pay ist live“-Stille mehr über die Prioritäten der Krypto-Medien aus als über die Umsetzung von Dusk.
Gibt es irgendeine echte Nutzungsdaten zu Dusk Pay seit dem Start, oder wurde es ausgeliefert, ohne dass jemand die Adoption getrackt hat? 🧐
#dusk $DUSK @Dusk_Foundation
Ich habe nachgesehen, ob Dusk Pay tatsächlich gestartet ist, denn es wurde im Roadmap-Plan für Januar 2025 als Q1-Lieferumfang genannt und schien dann aus den meisten 2026er-Aufführungen, die ich las, zu verschwinden. Wie sich herausstellte, habe ich einfach nicht an der richtigen Stelle gesucht — tatsächlich kam ich fast zu dem Schluss, dass es gar nicht ausgeliefert wurde, bis ich einen Entwicklung-Tracking-Beitrag aus Mai 2026 fand, der ganz deutlich schrieb, dass Dusk Pay irgendwann zwischen Ende Januar und April dieses Jahres gestartet ist, zusammen mit der Aktivierung der Zwei-Wege-Brücke sowie der Integration der „Cordial Systems“-Custody.
Also ja, es ist gestartet — nur nicht mit der Art von Schlagzeilen-Resonanz, die DuskEVM oder die Partnerschaft mit NPEX bekommen haben. Das ist im Grunde schon der Punkt — eine mica-konforme Zahlungsprodukt-Landingpage genau in der Zeit, in der sich die EU-Stablecoin-Regeln gerade verschärften, wurde kaum irgendwo bemerkt, während spektakulärere Architekturankündigungen überall aufgegriffen wurden.
Ich finde nicht unbedingt, dass das schlecht ist: Stilles Ausrollen ist nicht dasselbe wie ein Scheitern beim Ausliefern. Aber bei einem Produkt, das so stark regulierungsrelevant ist, sagt die Lücke in der Berichterstattung zwischen „DuskEV M ist live“-Schlagzeilen und „Dusk Pay ist live“-Stille mehr über die Prioritäten der Krypto-Medien aus als über die Umsetzung von Dusk.
Gibt es irgendeine echte Nutzungsdaten zu Dusk Pay seit dem Start, oder wurde es ausgeliefert, ohne dass jemand die Adoption getrackt hat? 🧐
#dusk $DUSK @Dusk
2
102
·
--
Bullisch
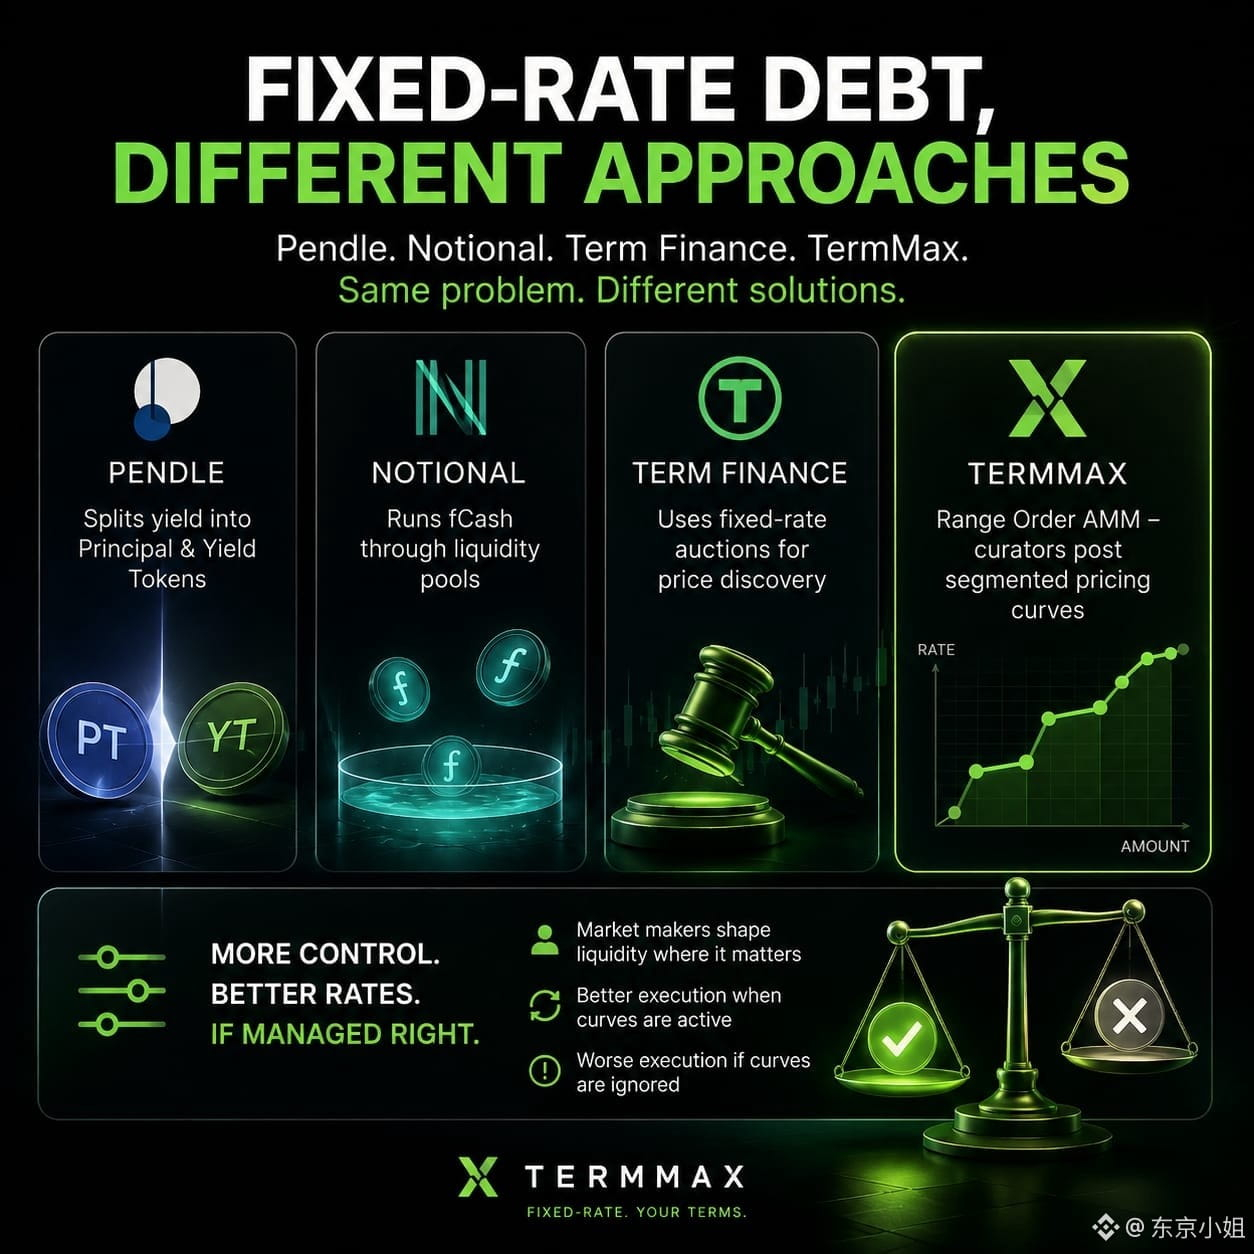
termmaxs Nische sind festverzinsliche tokenisierte Schuldtitel, und damit ist es nicht allein — pendle, notional und term finance kreisen alle um dasselbe Problem aus unterschiedlichen Blickwinkeln. pendle teilt ertragsbringende Assets in Principal- und Yield-Tokens auf. notional fließt cash durch Liquiditätspools. die eigene Lösung von termmax ist der Range-Order-AMM: Kuratoren stellen segmentierte Preiskurven bereit, gegen die sich Borrower und Lender direkt matchen.
i habe hin und her überlegt, warum genau dieser Ansatz besser ist als ein Auktionsmodell oder ein reines Yield-Split-Konzept, und ich denke, es läuft auf Kontrolle hinaus — ein Range-Order-Setter kann exakt formen, wo Liquidität auf der Kurve sitzt, statt einfach einen Clearing-Preis zu akzeptieren. das ist „hands-on“ für Market Maker, was beides bedeutet: bessere Konditionen, wenn jemand die Kurve wirklich gut verwaltet, und schlechtere, wenn sich niemand darum kümmert, sie zu aktualisieren, während sich die Bedingungen ändern.
ich habe die gleiche Trade-Größe nicht tatsächlich durch pendle und termmax gegeneinander laufen lassen, um die reale Ausführung zu vergleichen, also ist das ein strukturelles Urteil, kein Backtest 📐
#termmax @termmax
termmaxs Nische sind festverzinsliche tokenisierte Schuldtitel, und damit ist es nicht allein — pendle, notional und term finance kreisen alle um dasselbe Problem aus unterschiedlichen Blickwinkeln. pendle teilt ertragsbringende Assets in Principal- und Yield-Tokens auf. notional fließt cash durch Liquiditätspools. die eigene Lösung von termmax ist der Range-Order-AMM: Kuratoren stellen segmentierte Preiskurven bereit, gegen die sich Borrower und Lender direkt matchen.
i habe hin und her überlegt, warum genau dieser Ansatz besser ist als ein Auktionsmodell oder ein reines Yield-Split-Konzept, und ich denke, es läuft auf Kontrolle hinaus — ein Range-Order-Setter kann exakt formen, wo Liquidität auf der Kurve sitzt, statt einfach einen Clearing-Preis zu akzeptieren. das ist „hands-on“ für Market Maker, was beides bedeutet: bessere Konditionen, wenn jemand die Kurve wirklich gut verwaltet, und schlechtere, wenn sich niemand darum kümmert, sie zu aktualisieren, während sich die Bedingungen ändern.
ich habe die gleiche Trade-Größe nicht tatsächlich durch pendle und termmax gegeneinander laufen lassen, um die reale Ausführung zu vergleichen, also ist das ein strukturelles Urteil, kein Backtest 📐
#termmax @TermMax
2
4
186
·
--
Bullisch
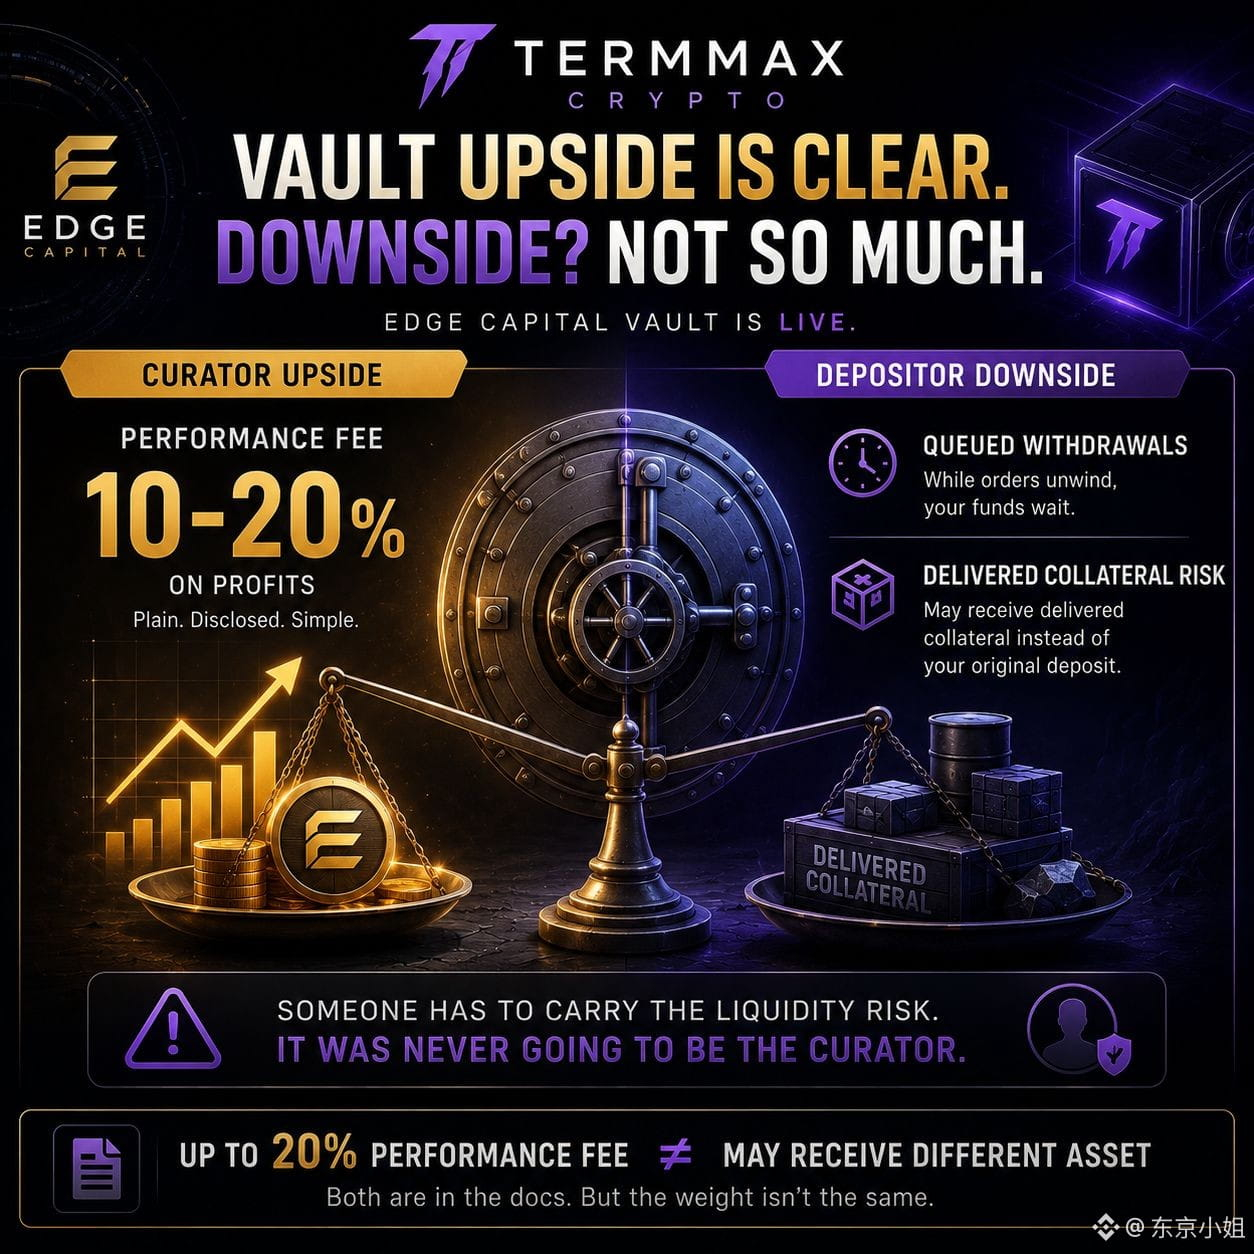
das vault von edge capital ist jetzt live, und genau in so einer einrichtung zeigt sich die disclosure-lücke. kuratoren erhalten eine performance-fee von 10 bis 20 prozent auf jeden gewinn, den ihr vault generiert – genau so steht es auch in den vault-mechanik-dokumenten, klar und unmissverständlich. was dabei jedoch nicht annähernd die gleiche klarheit erfährt – das taucht tatsächlich kaum auf – ist, wofür ein einleger in der praxis tatsächlich exponiert ist, wenn so ein vault eine schwierige phase durchmacht: etwa ausstehende/„queued“ withdrawls, während die orders abgewickelt werden, oder schlimmer noch, dass man am ende gehaltenes, geliefertes sicherheitenvermögen statt des schuld-tokens hält, den man ursprünglich eingezahlt hat, wenn ein markt in eine physische lieferung übergeht.
also: das upside des kurators ist eine saubere, offengelegte prozentsatz-basis. das downside des einlegers ist eine queue-position und möglicherweise ein anderes asset als das, was er eingezahlt hat. ich nenne das nicht einen skandal – jemand muss eben das liquiditätsrisiko in einem aktiv verwalteten vault tragen, und das war nie die person, die ihn betreibt. ich glaube nur nicht, dass „bis zu 20% performance fee“ und „möglicherweise erhalte lieferte sicherheiten statt deiner einlage“ als symmetrisch wirken, wenn sie ein absatz auseinander in derselben dokumentsektion stehen.
ikrichtig unentschlossen, ob das ein fairer deal für professionelle verwaltung ist – oder einfach wie am ende jede vault-struktur so aussieht, ob defi oder nicht 🤷
#termmax @termmax
das vault von edge capital ist jetzt live, und genau in so einer einrichtung zeigt sich die disclosure-lücke. kuratoren erhalten eine performance-fee von 10 bis 20 prozent auf jeden gewinn, den ihr vault generiert – genau so steht es auch in den vault-mechanik-dokumenten, klar und unmissverständlich. was dabei jedoch nicht annähernd die gleiche klarheit erfährt – das taucht tatsächlich kaum auf – ist, wofür ein einleger in der praxis tatsächlich exponiert ist, wenn so ein vault eine schwierige phase durchmacht: etwa ausstehende/„queued“ withdrawls, während die orders abgewickelt werden, oder schlimmer noch, dass man am ende gehaltenes, geliefertes sicherheitenvermögen statt des schuld-tokens hält, den man ursprünglich eingezahlt hat, wenn ein markt in eine physische lieferung übergeht.
also: das upside des kurators ist eine saubere, offengelegte prozentsatz-basis. das downside des einlegers ist eine queue-position und möglicherweise ein anderes asset als das, was er eingezahlt hat. ich nenne das nicht einen skandal – jemand muss eben das liquiditätsrisiko in einem aktiv verwalteten vault tragen, und das war nie die person, die ihn betreibt. ich glaube nur nicht, dass „bis zu 20% performance fee“ und „möglicherweise erhalte lieferte sicherheiten statt deiner einlage“ als symmetrisch wirken, wenn sie ein absatz auseinander in derselben dokumentsektion stehen.
ikrichtig unentschlossen, ob das ein fairer deal für professionelle verwaltung ist – oder einfach wie am ende jede vault-struktur so aussieht, ob defi oder nicht 🤷
#termmax @TermMax
1
156
·
--
Bullisch
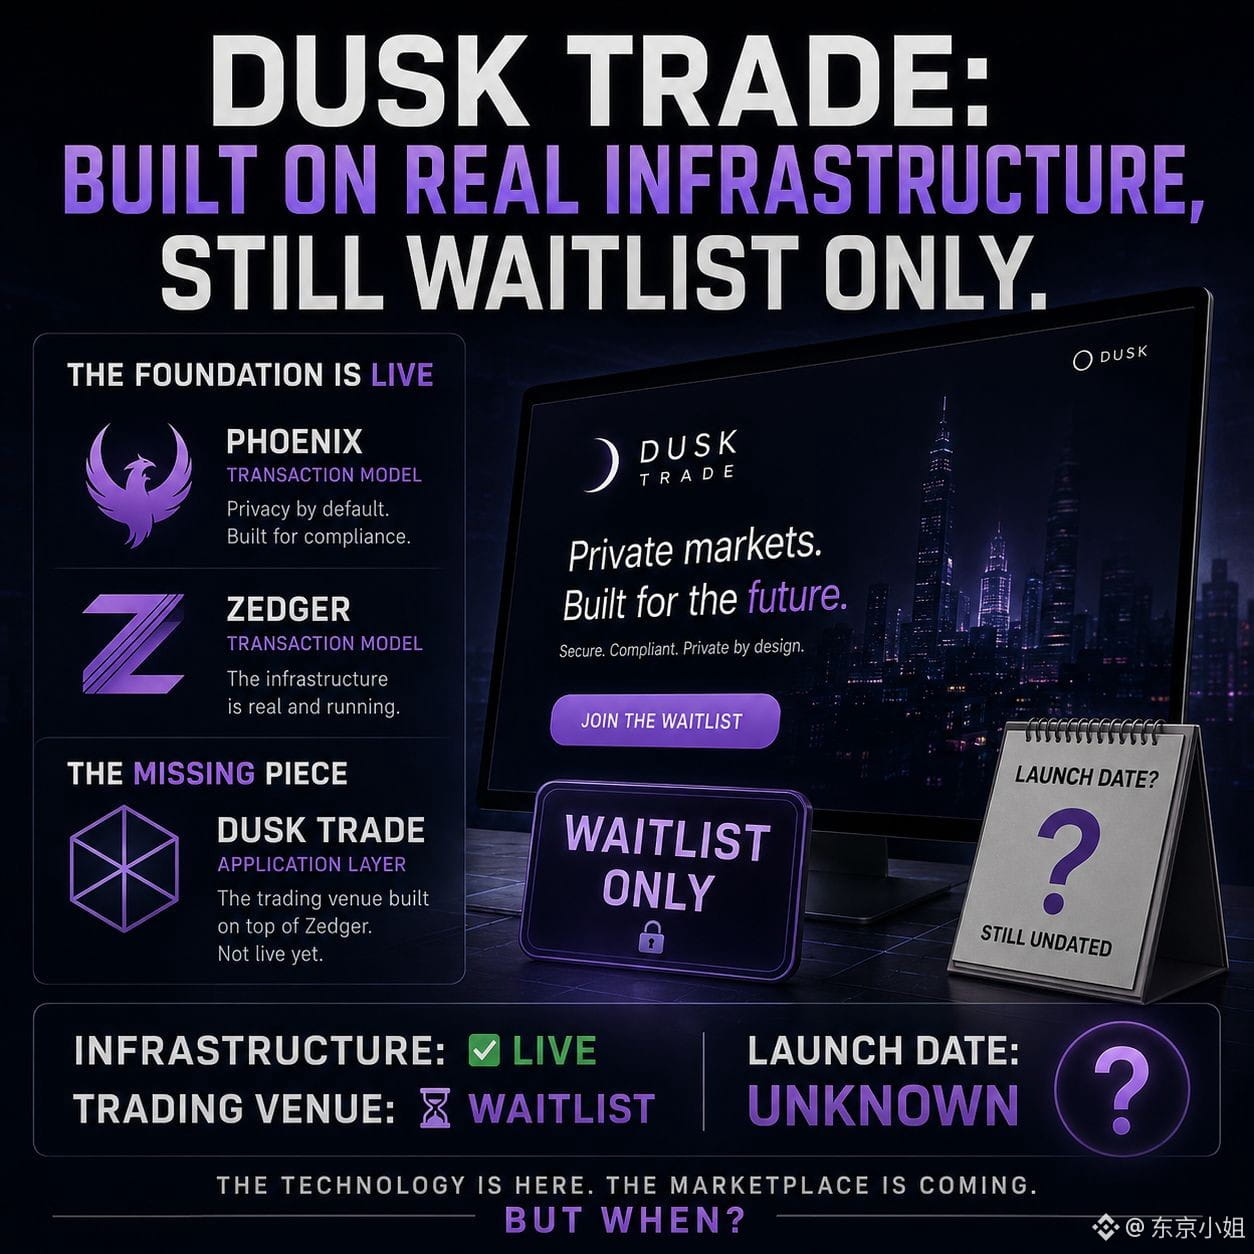
ich bin zu zedger gegangen, um nachzusehen, weil immer noch Leute es als Live-Infrastruktur zitieren, und tatsächlich ist es das immer noch — Dusk-eigene aktuelle Doku listet phoenix und zedger als die beiden Transaktionsmodelle auf, die derzeit verfügbar sind. Meine erste Annahme, dass es still verschwunden wäre, war also falsch.
was aber real ist: dusk trade. die Anwendungsschicht, die darauf aufsetzen sollte, um Nutzern einen echten Ort zum Handeln tokenisierter Assets zu geben. ich habe trade.dusk.network direkt überprüft, und es ist immer noch nur Warteliste — „join the waitlist“ ist derzeit der komplette Call-to-Action auf der Seite.
das ist eine andere Lücke, als ich zuerst dachte, und ehrlich gesagt eine konkretere — die letzte Phase der ursprünglichen Post-Mainnet-Roadmap versprach „full zedger“, also vollständig operativen Asset-Emission, Clearing und Settlement, positioniert als Teil von Dusk's Vision für 2025. das zugrunde liegende Transaktionsmodell existiert zwar, aber die tatsächliche Handelsplattform, die darauf aufbaut, ist noch vor dem Launch und hat auf der Wartelisten-Seite selbst keine sichtbare Zeitleiste.
weiß jemand, ob dusk trade irgendwo ein konkretes Launch-Datum hat, oder ist es immer noch eine undatierte Wartelistenphase? 🧐
#dusk $DUSK @Dusk_Foundation
ich bin zu zedger gegangen, um nachzusehen, weil immer noch Leute es als Live-Infrastruktur zitieren, und tatsächlich ist es das immer noch — Dusk-eigene aktuelle Doku listet phoenix und zedger als die beiden Transaktionsmodelle auf, die derzeit verfügbar sind. Meine erste Annahme, dass es still verschwunden wäre, war also falsch.
was aber real ist: dusk trade. die Anwendungsschicht, die darauf aufsetzen sollte, um Nutzern einen echten Ort zum Handeln tokenisierter Assets zu geben. ich habe trade.dusk.network direkt überprüft, und es ist immer noch nur Warteliste — „join the waitlist“ ist derzeit der komplette Call-to-Action auf der Seite.
das ist eine andere Lücke, als ich zuerst dachte, und ehrlich gesagt eine konkretere — die letzte Phase der ursprünglichen Post-Mainnet-Roadmap versprach „full zedger“, also vollständig operativen Asset-Emission, Clearing und Settlement, positioniert als Teil von Dusk's Vision für 2025. das zugrunde liegende Transaktionsmodell existiert zwar, aber die tatsächliche Handelsplattform, die darauf aufbaut, ist noch vor dem Launch und hat auf der Wartelisten-Seite selbst keine sichtbare Zeitleiste.
weiß jemand, ob dusk trade irgendwo ein konkretes Launch-Datum hat, oder ist es immer noch eine undatierte Wartelistenphase? 🧐
#dusk $DUSK @Dusk
1
112
·
--
Bullisch
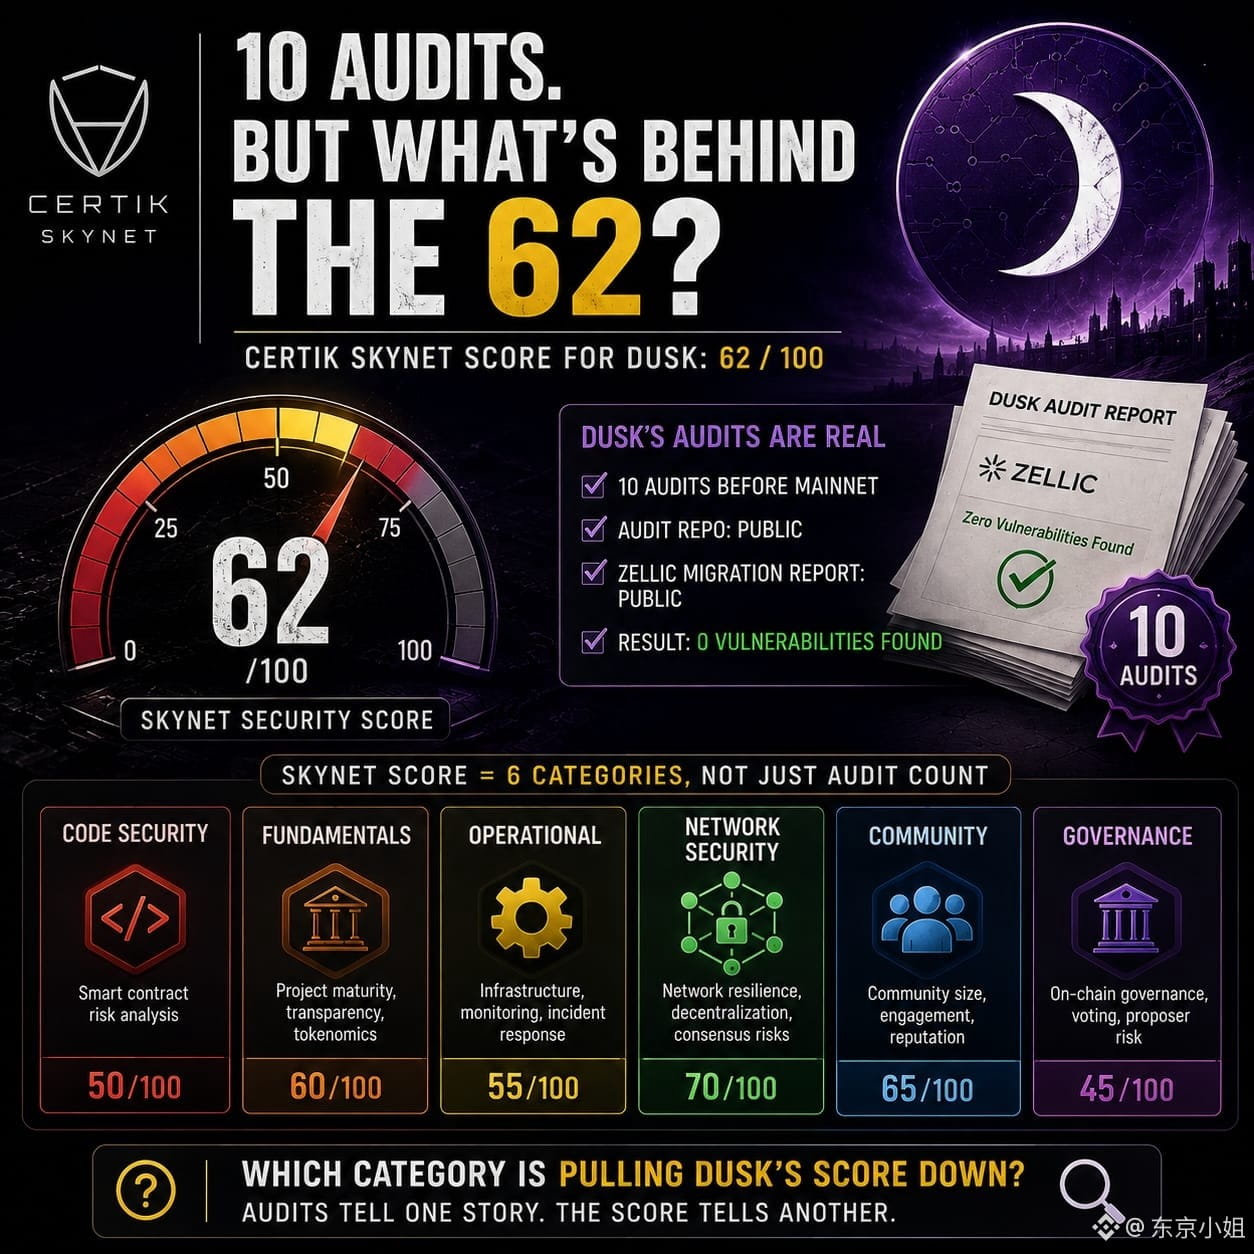
ich bin gegangen, um den Third-Party-Sicherheitswert von Dusk zu überprüfen, weil sie „zehn Audits vor Mainnet“ ziemlich stark bewerben, und der Certik-Skynet-Score für Dusk liegt bei 62 von 100. ich bin mit der Erwartung hineingegangen, dass diese Zahl ungefähr mit der Anzahl der Audits zusammenhängt – tatsächlich musste ich stoppen und die Methodik-Seite von Certik erneut lesen, weil ich annahm, ein Sicherheits-Score wäre im Grunde einfach eine reine Auflistung der Audits; das ist nicht so. es sind sechs separate Kategorien, die miteinander vermischt werden.
die Audits selbst sind real: Dusk’s eigenes Audit-Repo und der Migrations-Vertragsbericht von Zellic sind beide öffentlich und es wurden dort keine Schwachstellen gefunden. also stehen die einzelnen Audits nicht zur Debatte. es geht eher darum, dass eine Reihe sauberer Audit-Reports und ein einzelner zusammengesetzter Vertrauens-Score unterschiedliche Fragen beantworten, und Marketingtexte behandeln die beiden oft als austauschbar, obwohl das nicht stimmt.
um fair zu sein: ich habe keinen sauberen Vergleichswert dafür, wie ein „guter“ Skynet-Score für einen L1 in Dusk’s Phase aussieht, also kann ich nicht sagen, dass 62 schlecht ist – nur, dass es allein durch die Audit-Historie nicht offensichtlich erklärt wird.
weiß jemand, welche der sechs Skynet-Kategorien diese Zahl speziell für Dusk nach unten zieht? 🧐
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
ich bin gegangen, um den Third-Party-Sicherheitswert von Dusk zu überprüfen, weil sie „zehn Audits vor Mainnet“ ziemlich stark bewerben, und der Certik-Skynet-Score für Dusk liegt bei 62 von 100. ich bin mit der Erwartung hineingegangen, dass diese Zahl ungefähr mit der Anzahl der Audits zusammenhängt – tatsächlich musste ich stoppen und die Methodik-Seite von Certik erneut lesen, weil ich annahm, ein Sicherheits-Score wäre im Grunde einfach eine reine Auflistung der Audits; das ist nicht so. es sind sechs separate Kategorien, die miteinander vermischt werden.
die Audits selbst sind real: Dusk’s eigenes Audit-Repo und der Migrations-Vertragsbericht von Zellic sind beide öffentlich und es wurden dort keine Schwachstellen gefunden. also stehen die einzelnen Audits nicht zur Debatte. es geht eher darum, dass eine Reihe sauberer Audit-Reports und ein einzelner zusammengesetzter Vertrauens-Score unterschiedliche Fragen beantworten, und Marketingtexte behandeln die beiden oft als austauschbar, obwohl das nicht stimmt.
um fair zu sein: ich habe keinen sauberen Vergleichswert dafür, wie ein „guter“ Skynet-Score für einen L1 in Dusk’s Phase aussieht, also kann ich nicht sagen, dass 62 schlecht ist – nur, dass es allein durch die Audit-Historie nicht offensichtlich erklärt wird.
weiß jemand, welche der sechs Skynet-Kategorien diese Zahl speziell für Dusk nach unten zieht? 🧐
#dusk $DUSK @Dusk
1
1
122
·
--
Bullisch
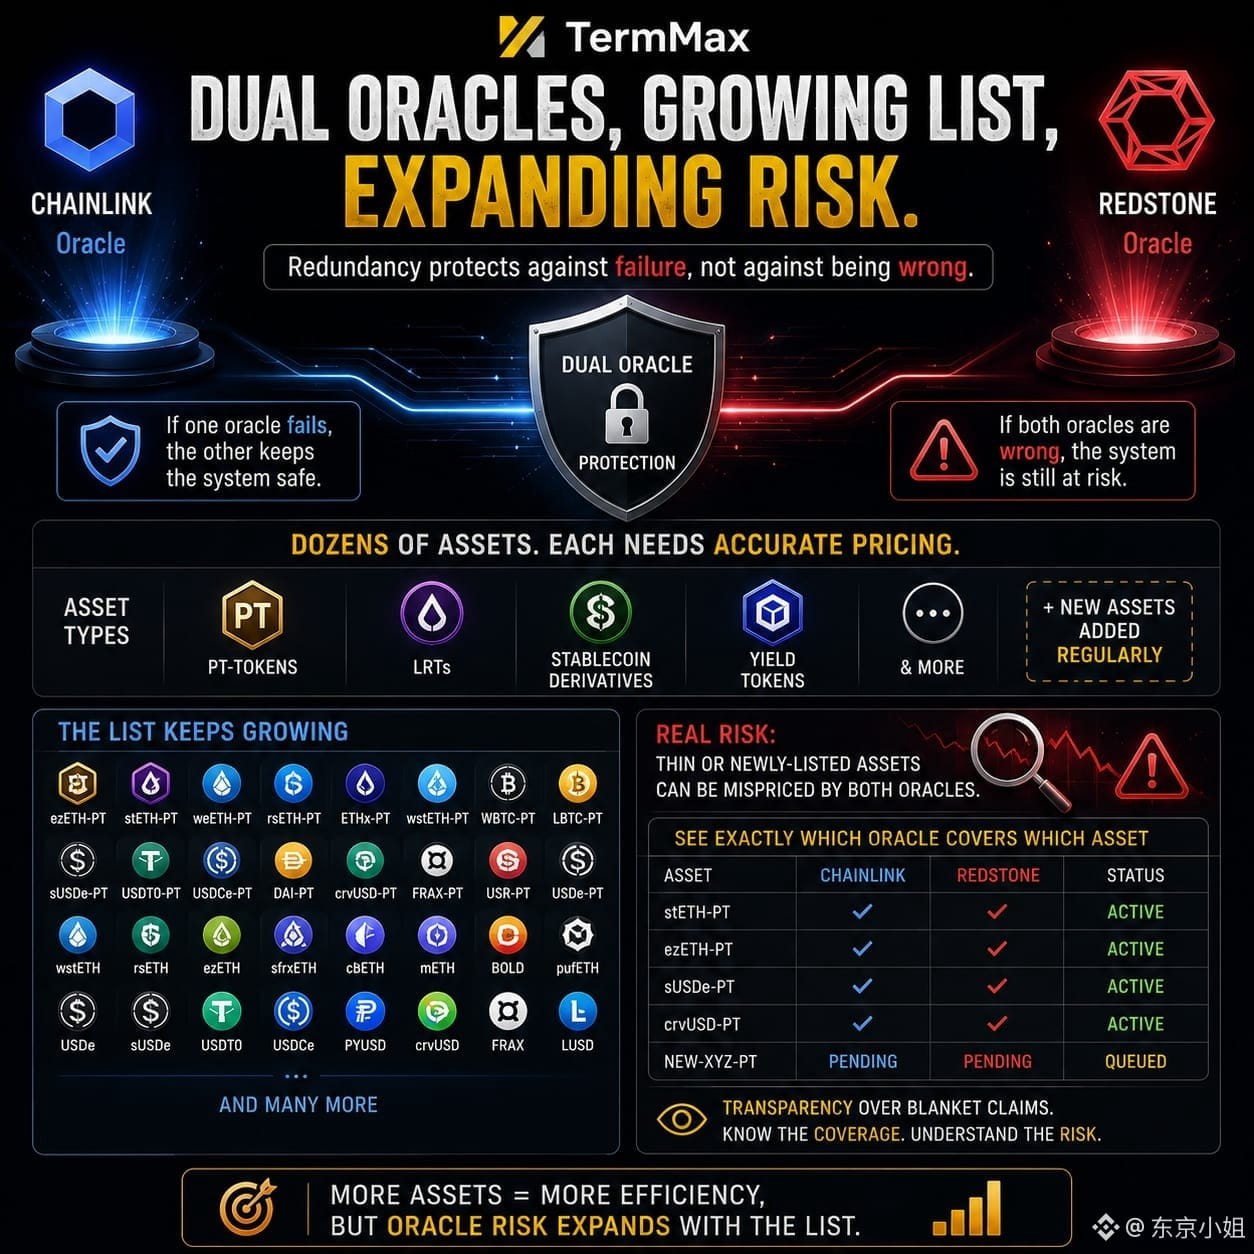
termmax führt duale Orakel aus, chainlink und redstone, und die Doku stellt das als Schutz dagegen dar, dass ein einzelner Feed ausfällt. okay. aber ich bin durch die tatsächliche Orakel-Asset-Liste in ihren Dokus gegangen, und es sind mittlerweile dutzende einzelne pt-Tokens, lrts und Stablecoin-Derivate. für jedes davon muss sein eigener Preisfeed korrekt konfiguriert sein, und neue werden ziemlich regelmäßig hinzugefügt.
also — tatsächlich ist das eigentliche Risiko nicht das Dual-Orakel-Design an sich, sondern dass die Redundanz dich schützt, wenn ein Feed ausfällt, nicht aber, wenn beide Feeds gleichzeitig schlicht falsch liegen bei einem dünnen, neu gelisteten Asset. mehr Collateral-Typen ist gut für die Kapitaleffizienz, das verstehe ich. es bedeutet nur, dass der Abschnitt zum Orakel-Risiko nicht statisch ist, sondern sich jedes Mal erweitert, wenn ein neues Asset freigeschaltet wird.
was das für mich wirklich klären würde, ist zu sehen, welcher konkrete Anbieter welche konkrete Asset abdeckt, irgendwo veröffentlicht, statt nur „chainlink und redstone“ als eine pauschale Zeile, die alles abdeckt 🔍
#termmax @termmax
termmax führt duale Orakel aus, chainlink und redstone, und die Doku stellt das als Schutz dagegen dar, dass ein einzelner Feed ausfällt. okay. aber ich bin durch die tatsächliche Orakel-Asset-Liste in ihren Dokus gegangen, und es sind mittlerweile dutzende einzelne pt-Tokens, lrts und Stablecoin-Derivate. für jedes davon muss sein eigener Preisfeed korrekt konfiguriert sein, und neue werden ziemlich regelmäßig hinzugefügt.
also — tatsächlich ist das eigentliche Risiko nicht das Dual-Orakel-Design an sich, sondern dass die Redundanz dich schützt, wenn ein Feed ausfällt, nicht aber, wenn beide Feeds gleichzeitig schlicht falsch liegen bei einem dünnen, neu gelisteten Asset. mehr Collateral-Typen ist gut für die Kapitaleffizienz, das verstehe ich. es bedeutet nur, dass der Abschnitt zum Orakel-Risiko nicht statisch ist, sondern sich jedes Mal erweitert, wenn ein neues Asset freigeschaltet wird.
was das für mich wirklich klären würde, ist zu sehen, welcher konkrete Anbieter welche konkrete Asset abdeckt, irgendwo veröffentlicht, statt nur „chainlink und redstone“ als eine pauschale Zeile, die alles abdeckt 🔍
#termmax @TermMax
110
·
--
Bullisch
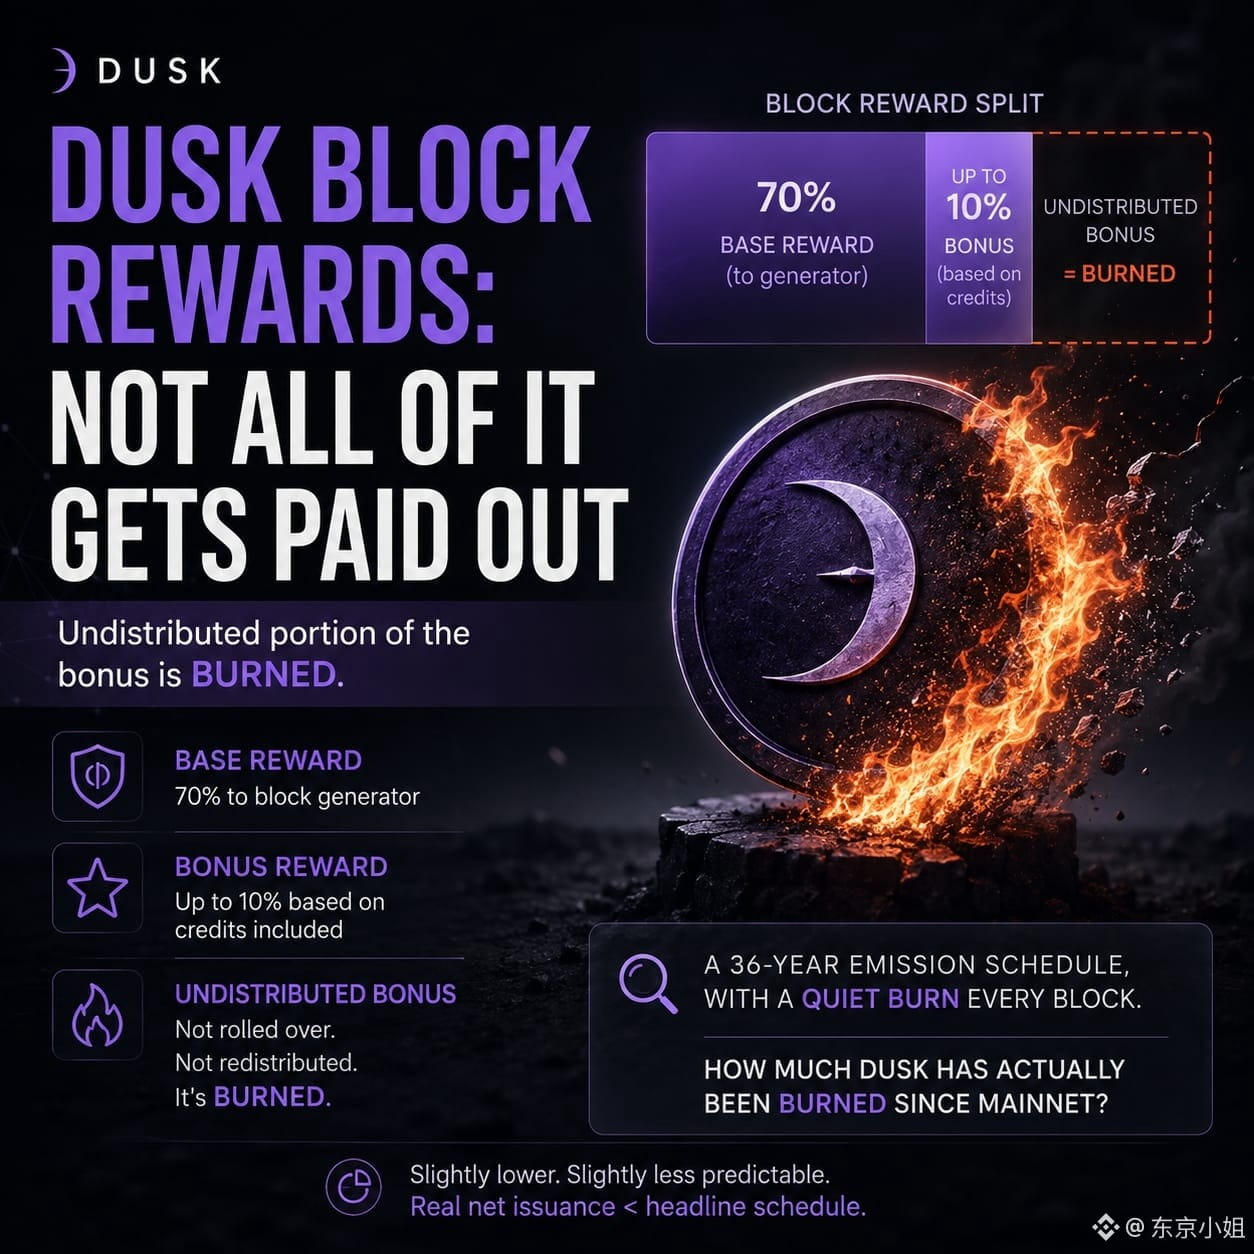
Ich bin hingegangen, um mir anzusehen, wie die Blockbelohnungen von Dusk tatsächlich aufgeteilt werden, und da ist eine Burn-Mechanik drin, die ich vorher nicht bemerkt hatte. Blockgeneratoren bekommen eine Basis von 70% plus bis zu weitere 10%, je nachdem, wie viele Credits in das Zertifikat aufgenommen werden — aber was von diesem zusätzlichen 10% nicht verteilt wird, wird nicht ins nächste umgerollt oder umverteilt, sondern einfach verbrannt. Und ich musste diese Zeile ein zweites Mal lesen, weil ich angenommen hatte, „nicht verteilte“ Anteile würden einfach in den nächsten Blockpool mitübertragen.
Also ist Dusk im Gegensatz zu den meisten PoS-Ketten, bei denen der gesamte Reward-Pool unabhängig von der Teilnahmequalität ausgezahlt wird, an der Marge still und leise deflationär — bei jedem einzelnen Block, je nachdem, wie vollständig das Zertifikat des Generators ist. Eine Kette mit einem 36-Jahres-, halbierungsbasierten Emissionsplan verbrennt am anderen Ende ebenfalls kleine Mengen basierend auf der Ausführungsqualität, und ich habe das nirgendwo als echten Netto-Angebotsfaktor eingerahmt gesehen.
Es ist ein kleiner Prozentsatz pro Block — ich sage nicht, dass das die Angebotskurve dramatisch verändert. Aber „36-Jahres-Emissionsplan“ impliziert eine vorhersehbare, additive Kurve, und diese Burn-Mechanik bedeutet, dass die tatsächliche Nettoausgabe etwas niedriger und etwas weniger vorhersehbar ist, als es der große Plan vermuten lässt.
Verfolgt irgendwer, wie viel Dusk auf diese Weise seit Mainnet tatsächlich verbrannt wurde, oder ist diese Zahl irgendwo nicht veröffentlicht? 🧐#dusk $DUSK @Dusk_Foundation
Ich bin hingegangen, um mir anzusehen, wie die Blockbelohnungen von Dusk tatsächlich aufgeteilt werden, und da ist eine Burn-Mechanik drin, die ich vorher nicht bemerkt hatte. Blockgeneratoren bekommen eine Basis von 70% plus bis zu weitere 10%, je nachdem, wie viele Credits in das Zertifikat aufgenommen werden — aber was von diesem zusätzlichen 10% nicht verteilt wird, wird nicht ins nächste umgerollt oder umverteilt, sondern einfach verbrannt. Und ich musste diese Zeile ein zweites Mal lesen, weil ich angenommen hatte, „nicht verteilte“ Anteile würden einfach in den nächsten Blockpool mitübertragen.
Also ist Dusk im Gegensatz zu den meisten PoS-Ketten, bei denen der gesamte Reward-Pool unabhängig von der Teilnahmequalität ausgezahlt wird, an der Marge still und leise deflationär — bei jedem einzelnen Block, je nachdem, wie vollständig das Zertifikat des Generators ist. Eine Kette mit einem 36-Jahres-, halbierungsbasierten Emissionsplan verbrennt am anderen Ende ebenfalls kleine Mengen basierend auf der Ausführungsqualität, und ich habe das nirgendwo als echten Netto-Angebotsfaktor eingerahmt gesehen.
Es ist ein kleiner Prozentsatz pro Block — ich sage nicht, dass das die Angebotskurve dramatisch verändert. Aber „36-Jahres-Emissionsplan“ impliziert eine vorhersehbare, additive Kurve, und diese Burn-Mechanik bedeutet, dass die tatsächliche Nettoausgabe etwas niedriger und etwas weniger vorhersehbar ist, als es der große Plan vermuten lässt.
Verfolgt irgendwer, wie viel Dusk auf diese Weise seit Mainnet tatsächlich verbrannt wurde, oder ist diese Zahl irgendwo nicht veröffentlicht? 🧐#dusk $DUSK @Dusk
1
1
102
·
--
Bullisch
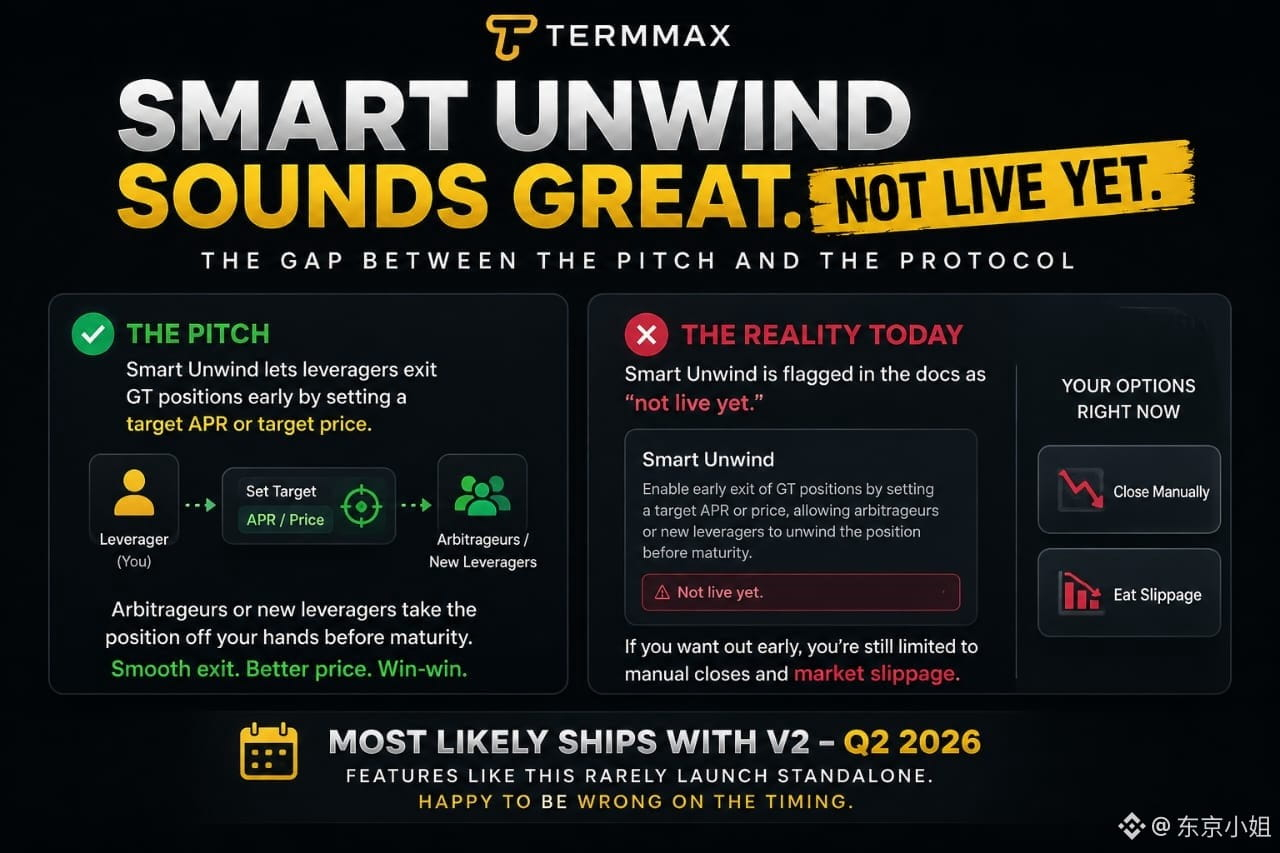
da gibt es ein Feature, über das termmax spricht, als würde es bereits funktionieren – und das ist es nicht: Smart Unwind. Es wird als Weg positioniert, wie Leverager aus GT-Positionen früh aussteigen, indem sie eine Ziel-APR oder einen Zielpreis festlegen. So können Arbitrageure oder neue Leverager die Position von dir übernehmen, bevor sie fällig wird. Klingt großartig auf dem Papier. Die tatsächliche Dokumentationsseite dafür hat jedoch unten eine Zeile, die darauf hinweist, dass es „noch nicht live“ ist.
Wenn du also gerade jetzt gehebelt bist und früh raus willst, bleibst du mit denselben Optionen stecken, die es schon gab, bevor dieses Feature überhaupt angekündigt wurde – manuell schließen und dabei alles an Slippage hinnehmen, was der Markt dir gibt. Ich verstehe, warum das im Voraus groß angekündigt wird: Teams machen das, um Vorfreude auf v2 aufzubauen. Trotzdem gibt es eine echte Lücke zwischen dem, was die Botschaft suggeriert, was du heute tun kannst, und dem, was die Verträge dir tatsächlich heute erlauben.
Meine eigentliche Einschätzung: Das erscheint zusammen mit dem restlichen q2-2026-v2-Rollout, nicht vorher und nicht wirklich viel danach – Features wie dieses werden selten als eigenständiges Release veröffentlicht. Ich kann mich natürlich beim Timing irren, aber genau dahin würde ich es einordnen 🎯
#termmax @termmax
da gibt es ein Feature, über das termmax spricht, als würde es bereits funktionieren – und das ist es nicht: Smart Unwind. Es wird als Weg positioniert, wie Leverager aus GT-Positionen früh aussteigen, indem sie eine Ziel-APR oder einen Zielpreis festlegen. So können Arbitrageure oder neue Leverager die Position von dir übernehmen, bevor sie fällig wird. Klingt großartig auf dem Papier. Die tatsächliche Dokumentationsseite dafür hat jedoch unten eine Zeile, die darauf hinweist, dass es „noch nicht live“ ist.
Wenn du also gerade jetzt gehebelt bist und früh raus willst, bleibst du mit denselben Optionen stecken, die es schon gab, bevor dieses Feature überhaupt angekündigt wurde – manuell schließen und dabei alles an Slippage hinnehmen, was der Markt dir gibt. Ich verstehe, warum das im Voraus groß angekündigt wird: Teams machen das, um Vorfreude auf v2 aufzubauen. Trotzdem gibt es eine echte Lücke zwischen dem, was die Botschaft suggeriert, was du heute tun kannst, und dem, was die Verträge dir tatsächlich heute erlauben.
Meine eigentliche Einschätzung: Das erscheint zusammen mit dem restlichen q2-2026-v2-Rollout, nicht vorher und nicht wirklich viel danach – Features wie dieses werden selten als eigenständiges Release veröffentlicht. Ich kann mich natürlich beim Timing irren, aber genau dahin würde ich es einordnen 🎯
#termmax @TermMax
2
1
131
·
--
Bullisch
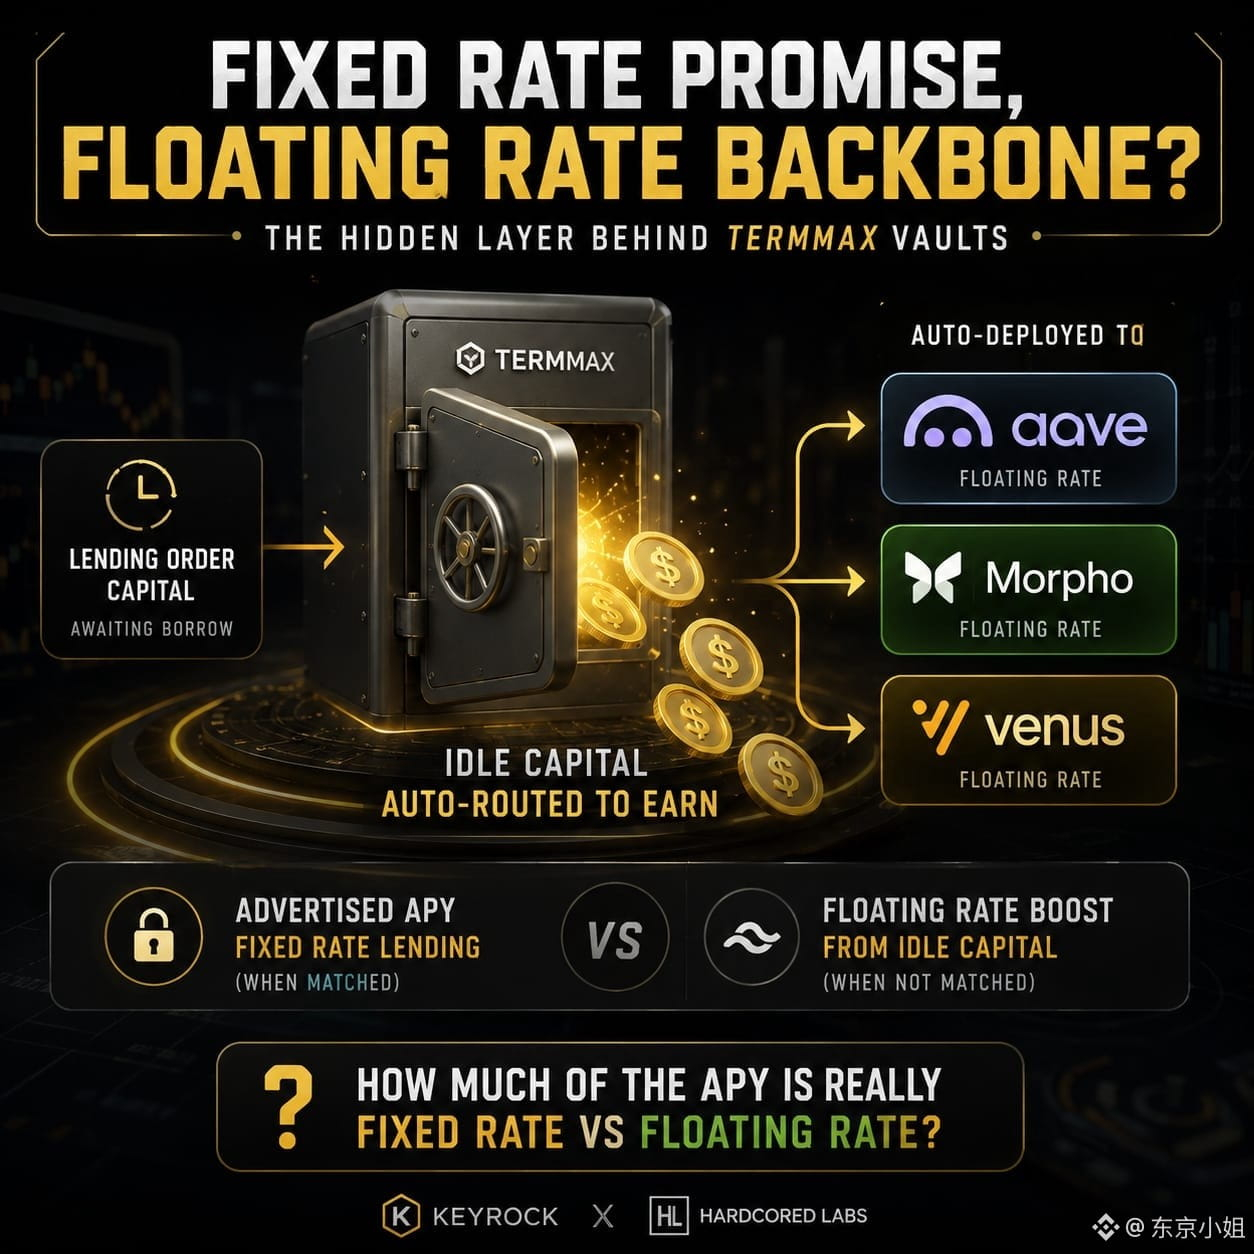
keyrock und hardcoded lab laufen gerade beide mit Live-Vaults, und es gibt eine Einzelheit, wie termmax mit Idle Capital umgeht, über die tatsächlich niemand wirklich spricht – jeder Lending-Order-Kapitalbetrag, der noch nicht ausgeliehen wurde, wird automatisch zu aave, morpho oder venus geroutet, damit er nicht einfach tot herumliegt. Smartes Treasury-Handling, ehrlich.
aber das bedeutet, dass das ganze "Fixed-Rate"-Versprechen leise auf Floating-Rate-Protokollen ruht, solange Ihr Geld darauf wartet, gematcht zu werden. Ich nenne das keinen Fehler – das ist eindeutig die bessere Option, statt dass usdc gar nichts verdient. Aber mit zwei aktiven Curators, die gerade Strategien fahren, kann ich nicht einschätzen, wie viel von ihrem beworbenen apy aus tatsächlich gematchtem Fixed-Rate-Lending kommt, vs. dieser Floating-Rate-Schicht, die an langsamen Tagen die Hauptarbeit macht 📊
ich bin neugierig, ob das Split irgendwo jemals konkret aufgeschlüsselt wurde.
#termmax @termmax
keyrock und hardcoded lab laufen gerade beide mit Live-Vaults, und es gibt eine Einzelheit, wie termmax mit Idle Capital umgeht, über die tatsächlich niemand wirklich spricht – jeder Lending-Order-Kapitalbetrag, der noch nicht ausgeliehen wurde, wird automatisch zu aave, morpho oder venus geroutet, damit er nicht einfach tot herumliegt. Smartes Treasury-Handling, ehrlich.
aber das bedeutet, dass das ganze "Fixed-Rate"-Versprechen leise auf Floating-Rate-Protokollen ruht, solange Ihr Geld darauf wartet, gematcht zu werden. Ich nenne das keinen Fehler – das ist eindeutig die bessere Option, statt dass usdc gar nichts verdient. Aber mit zwei aktiven Curators, die gerade Strategien fahren, kann ich nicht einschätzen, wie viel von ihrem beworbenen apy aus tatsächlich gematchtem Fixed-Rate-Lending kommt, vs. dieser Floating-Rate-Schicht, die an langsamen Tagen die Hauptarbeit macht 📊
ich bin neugierig, ob das Split irgendwo jemals konkret aufgeschlüsselt wurde.
#termmax @TermMax
1
1
186
·
--
@Dusk_Foundation
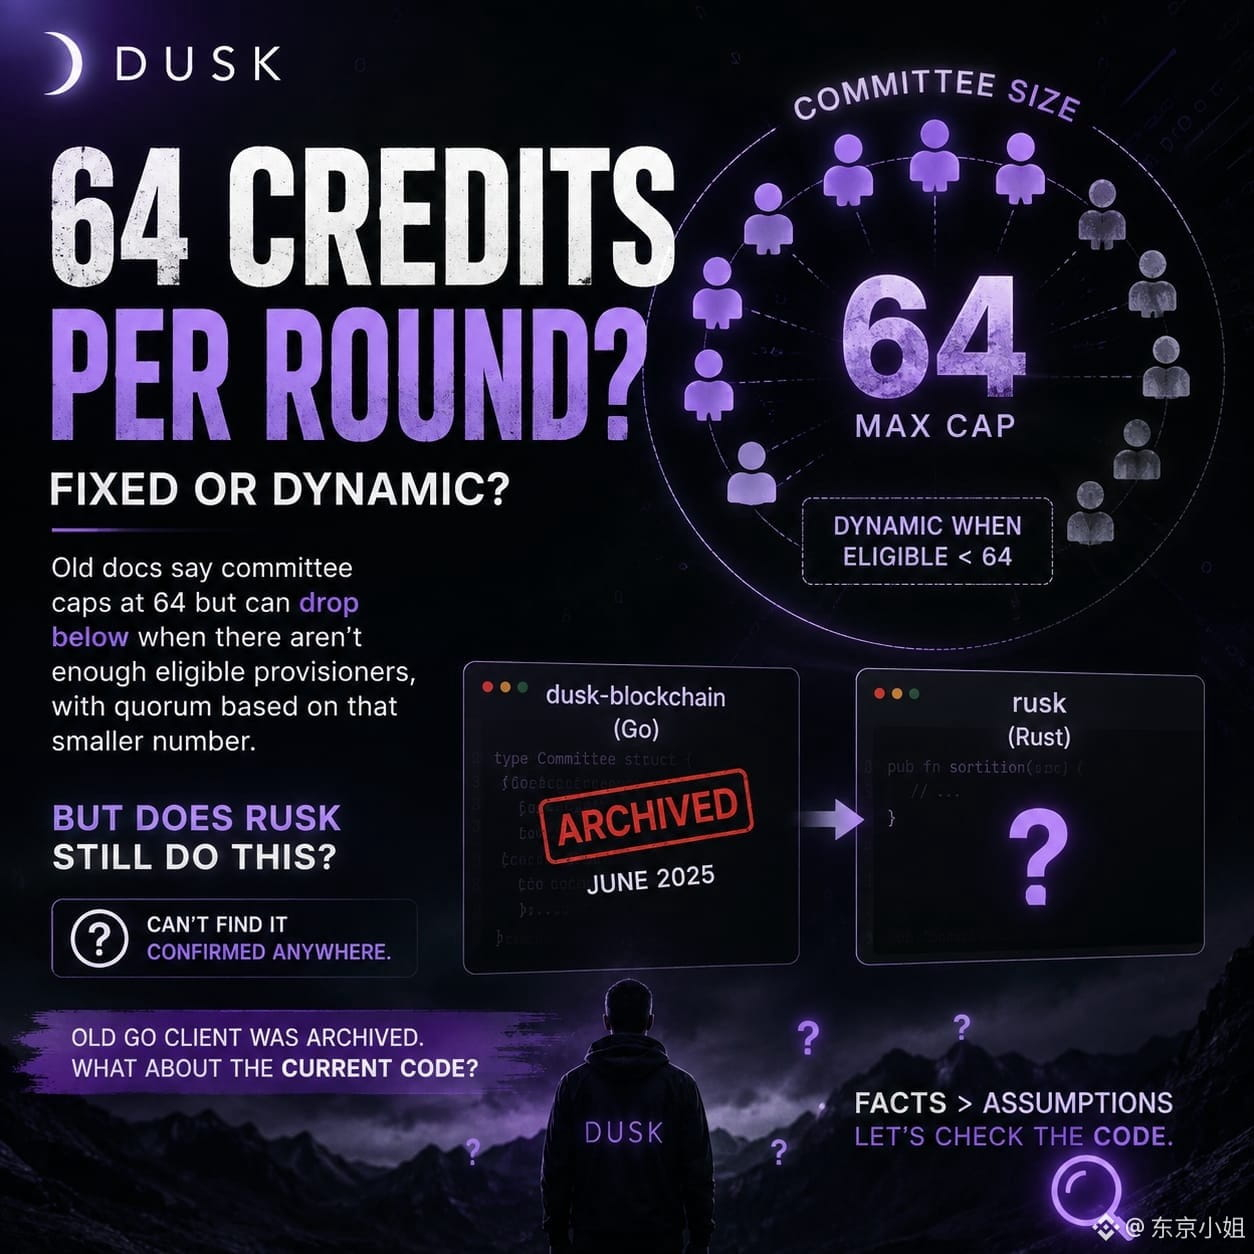
i chrachte mich in die Frage rein, wie die Ausschussgröße von Dusk eigentlich funktioniert, da „64 Credits pro Runde“ überall als feste Größe herumgereicht wird. ich fand ein github-issue, das etwas anderes beschreibt — die Ausschussgröße ist zwar bei 64 gedeckelt, fällt aber darunter, wenn es nicht genug berechtigte Provisioner gibt, wobei das Quorum dann aus dieser kleineren Zahl berechnet wird. außer wenn ich nachgeschaut habe, gegen welches Codebase dieses Issue eingereicht wurde — es war dusk-blockchain, der alte golang-client, der von seinem eigenen Team bereits im Juni 2025 archiviert wurde.
also war das dokumentiertes Verhalten in der pre-mainnet-Implementierung, nicht unbedingt das, was jetzt läuft — tatsächlich, warte, ich sollte genauer sein: es ist nicht unbedingt so, dass es jetzt anders ist, sondern dass ich einfach in beide Richtungen nichts Verlässliches finde. mainnet nutzt rusk, eine vollständige rust-Weiterentwicklung, und ob diese Art von Sortitionslogik dabei übernommen wurde oder neu gestaltet wurde, konnte ich nicht verlässlich bestätigen.
das ist eine ziemlich speziell wirkende Lücke für ein Netzwerk, das so tief in den öffentlichen Dokus steckt — das historische Verhalten ist real und nachvollziehbar, aber nichts, was ich gefunden habe, bestätigt oder widerlegt es tatsächlich im aktuellen Live-Codebase.
hat irgendjemand wirklich den aktuellen rusk-Sortitionscode dafür überprüft, oder wiederholt einfach jeder das Verhalten des alten go-clients, als wäre es noch immer wahr? 🧐
#dusk $DUSK
@Dusk
i chrachte mich in die Frage rein, wie die Ausschussgröße von Dusk eigentlich funktioniert, da „64 Credits pro Runde“ überall als feste Größe herumgereicht wird. ich fand ein github-issue, das etwas anderes beschreibt — die Ausschussgröße ist zwar bei 64 gedeckelt, fällt aber darunter, wenn es nicht genug berechtigte Provisioner gibt, wobei das Quorum dann aus dieser kleineren Zahl berechnet wird. außer wenn ich nachgeschaut habe, gegen welches Codebase dieses Issue eingereicht wurde — es war dusk-blockchain, der alte golang-client, der von seinem eigenen Team bereits im Juni 2025 archiviert wurde.
also war das dokumentiertes Verhalten in der pre-mainnet-Implementierung, nicht unbedingt das, was jetzt läuft — tatsächlich, warte, ich sollte genauer sein: es ist nicht unbedingt so, dass es jetzt anders ist, sondern dass ich einfach in beide Richtungen nichts Verlässliches finde. mainnet nutzt rusk, eine vollständige rust-Weiterentwicklung, und ob diese Art von Sortitionslogik dabei übernommen wurde oder neu gestaltet wurde, konnte ich nicht verlässlich bestätigen.
das ist eine ziemlich speziell wirkende Lücke für ein Netzwerk, das so tief in den öffentlichen Dokus steckt — das historische Verhalten ist real und nachvollziehbar, aber nichts, was ich gefunden habe, bestätigt oder widerlegt es tatsächlich im aktuellen Live-Codebase.
hat irgendjemand wirklich den aktuellen rusk-Sortitionscode dafür überprüft, oder wiederholt einfach jeder das Verhalten des alten go-clients, als wäre es noch immer wahr? 🧐
#dusk $DUSK
7
4
162
·
--
Bullisch
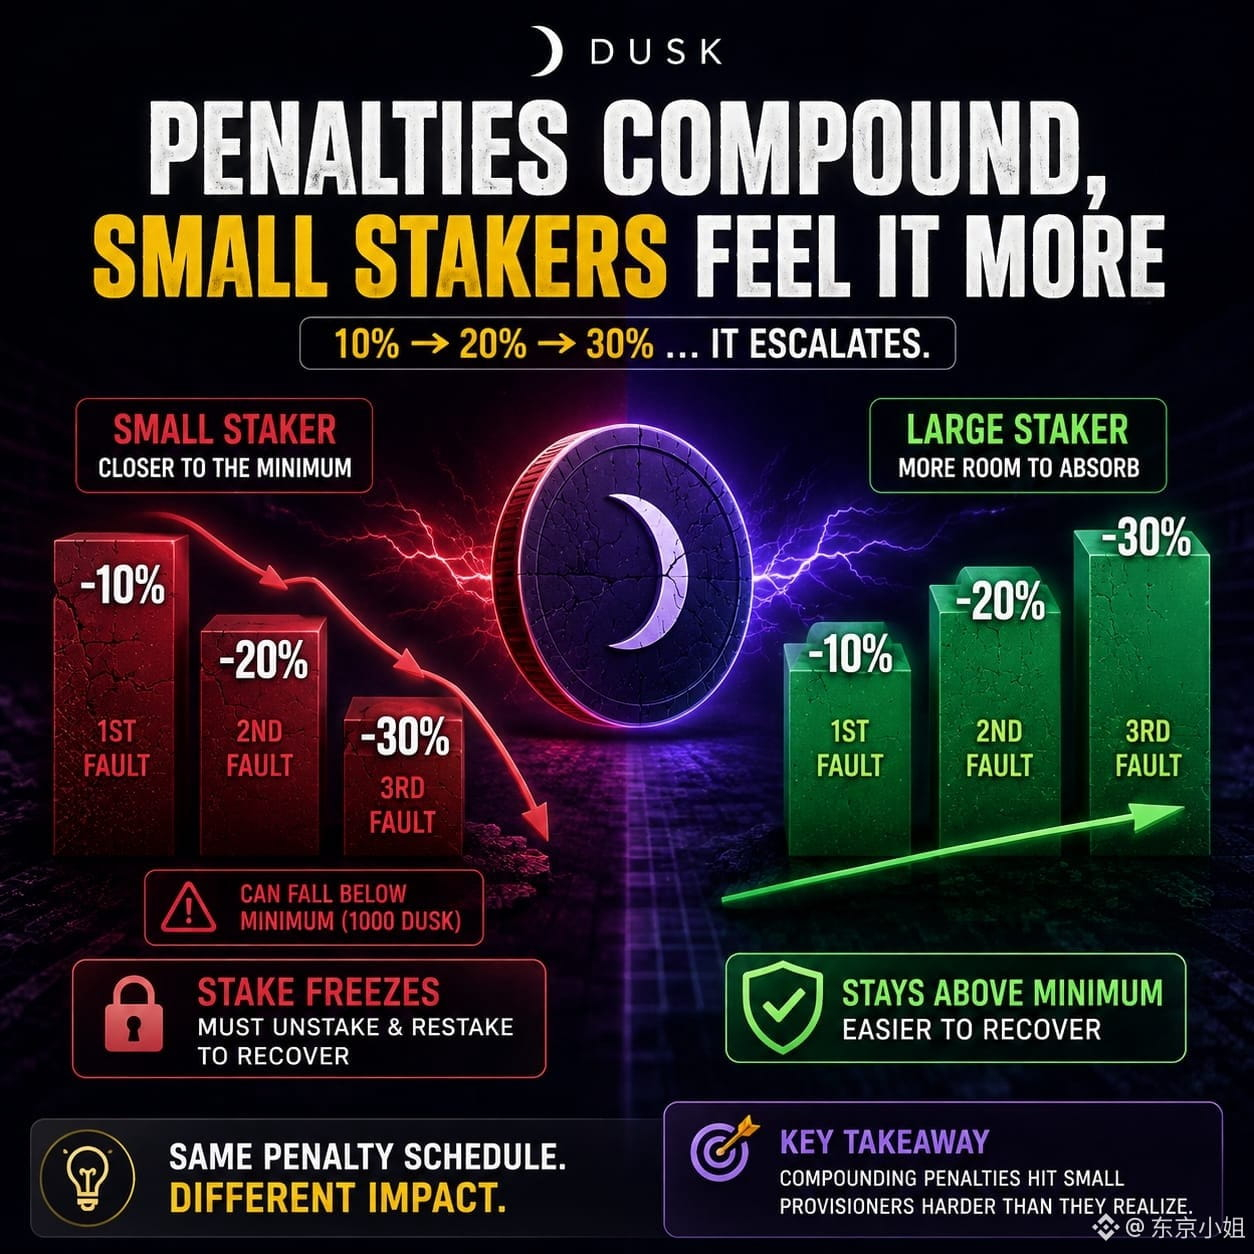
Ich habe gerade die technischen Updates von Dusk zu Strafzahlungen gelesen und festgestellt, dass die Prozentsätze tatsächlich kumulieren: Zuerst betragen die Suspendierungskosten 10 % des Einsatzes, dann 20 %, danach 30 % — jedes Mal mehr. Das ist nicht flach, das eskaliert.
Das heißt: Ein Provisioner, der nahe am 1000-Dusk-Minimum arbeitet, hat viel weniger Spielraum, um sich zu erholen als ein größerer. Zwei oder drei aufeinanderfolgende Fehler und ein kleiner Staker könnten vollständig unter das Minimum gedrückt werden. Ab dem Punkt sagen die Dokumente, dass der Einsatz einfriert und vollständig entstaked und neu gestaked werden muss, um zurückzukommen — nicht nur abwarten einer Suspendierung, sondern ein echter Reset.
Ein großer Provisioner, der dieselbe 10-20-30-%-Abfolge „frisst“, merkt das im Verhältnis zu seinem gesamten Einsatz kaum. So führt der gleiche Strafzahlungsplan, der schlechtes Verhalten gleichmäßig bestrafen soll, am Ende dazu, dass kleine Validatoren stärker getroffen werden — ich bin zurückgegangen und habe die Prozentsätze zweimal neu gelesen, weil ich immer wieder angenommen habe, ich hätte mich bei „zunehmend um 10 %“ verlesen: als wäre es irgendein flaches, wiederholtes 10 % statt einer echten Steigerung.
Gibt es irgendwo einen empfohlenen Mindest-Einsatz-Puffer, damit kleinere Provisioner nicht aus Versehen in diese Reset-Schleife gedrückt werden? 🧐
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Ich habe gerade die technischen Updates von Dusk zu Strafzahlungen gelesen und festgestellt, dass die Prozentsätze tatsächlich kumulieren: Zuerst betragen die Suspendierungskosten 10 % des Einsatzes, dann 20 %, danach 30 % — jedes Mal mehr. Das ist nicht flach, das eskaliert.
Das heißt: Ein Provisioner, der nahe am 1000-Dusk-Minimum arbeitet, hat viel weniger Spielraum, um sich zu erholen als ein größerer. Zwei oder drei aufeinanderfolgende Fehler und ein kleiner Staker könnten vollständig unter das Minimum gedrückt werden. Ab dem Punkt sagen die Dokumente, dass der Einsatz einfriert und vollständig entstaked und neu gestaked werden muss, um zurückzukommen — nicht nur abwarten einer Suspendierung, sondern ein echter Reset.
Ein großer Provisioner, der dieselbe 10-20-30-%-Abfolge „frisst“, merkt das im Verhältnis zu seinem gesamten Einsatz kaum. So führt der gleiche Strafzahlungsplan, der schlechtes Verhalten gleichmäßig bestrafen soll, am Ende dazu, dass kleine Validatoren stärker getroffen werden — ich bin zurückgegangen und habe die Prozentsätze zweimal neu gelesen, weil ich immer wieder angenommen habe, ich hätte mich bei „zunehmend um 10 %“ verlesen: als wäre es irgendein flaches, wiederholtes 10 % statt einer echten Steigerung.
Gibt es irgendwo einen empfohlenen Mindest-Einsatz-Puffer, damit kleinere Provisioner nicht aus Versehen in diese Reset-Schleife gedrückt werden? 🧐
#dusk $DUSK @Dusk
1
2
152
·
--
@Dusk_Foundation
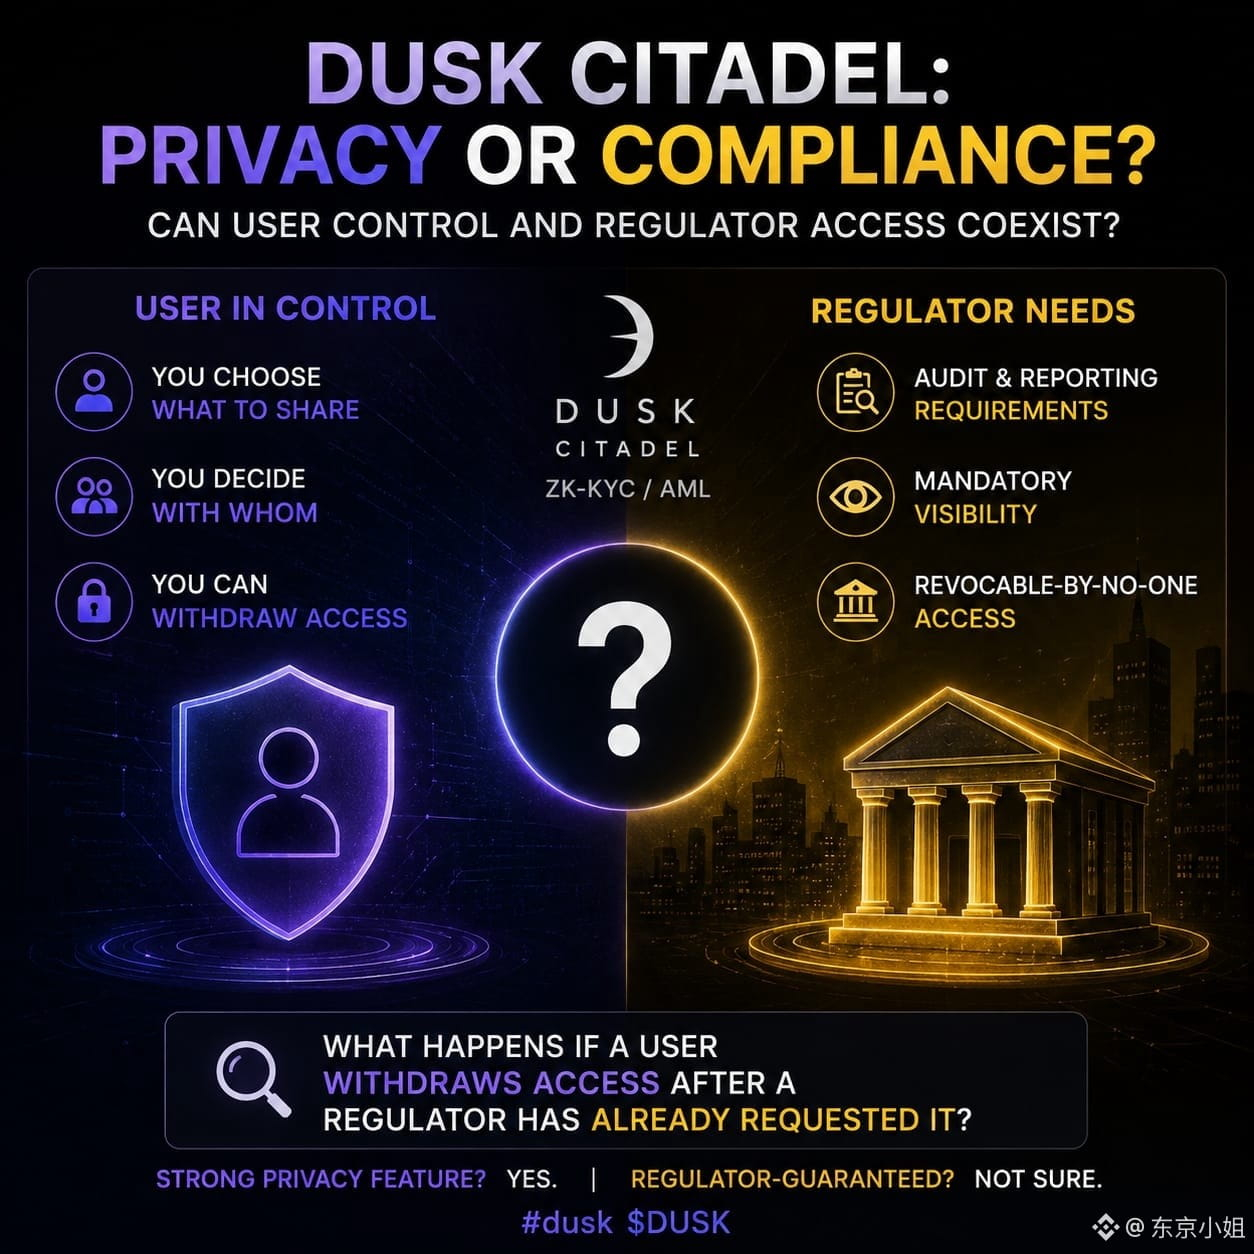
i went back to read how dusk's citadel actually works instead of just repeating the "privacy plus selective disclosure" pitch, and something doesn't line up. citadel describes the user as fully in charge of their data — they choose what to share, with whom, and can even withdraw access to it later. that's still the current framing too — actually i went in expecting this to be some shelved 2023 idea, but it's sitting right there in dusk's post-mainnet roadmap as the live zk-kyc/aml piece.
but regulators generally don't want optional access. audit and reporting requirements usually mean mandatory, revocable-by-no-one visibility, not something a user consents to once and can pull back later. if citadel gives users the power to withdraw disclosure, i'm not sure how that squares with the "regulator can see what they need" framing dusk uses elsewhere — unless there's a separate compliance layer sitting underneath that i just haven't found yet.
worth saying: user-controlled data is a genuinely strong privacy feature for dusk, i'm not knocking that part. i just don't think "user-revocable" and "regulator-guaranteed" can both be true of the same disclosure at the same time.
anyone seen documentation on what happens if a dusk user withdraws access after a regulator already requested it? 🧐
#dusk $DUSK
@Dusk
i went back to read how dusk's citadel actually works instead of just repeating the "privacy plus selective disclosure" pitch, and something doesn't line up. citadel describes the user as fully in charge of their data — they choose what to share, with whom, and can even withdraw access to it later. that's still the current framing too — actually i went in expecting this to be some shelved 2023 idea, but it's sitting right there in dusk's post-mainnet roadmap as the live zk-kyc/aml piece.
but regulators generally don't want optional access. audit and reporting requirements usually mean mandatory, revocable-by-no-one visibility, not something a user consents to once and can pull back later. if citadel gives users the power to withdraw disclosure, i'm not sure how that squares with the "regulator can see what they need" framing dusk uses elsewhere — unless there's a separate compliance layer sitting underneath that i just haven't found yet.
worth saying: user-controlled data is a genuinely strong privacy feature for dusk, i'm not knocking that part. i just don't think "user-revocable" and "regulator-guaranteed" can both be true of the same disclosure at the same time.
anyone seen documentation on what happens if a dusk user withdraws access after a regulator already requested it? 🧐
#dusk $DUSK
7
11
146
·
--
Bullisch
Teilweise korrekt
@Dusk_Foundation
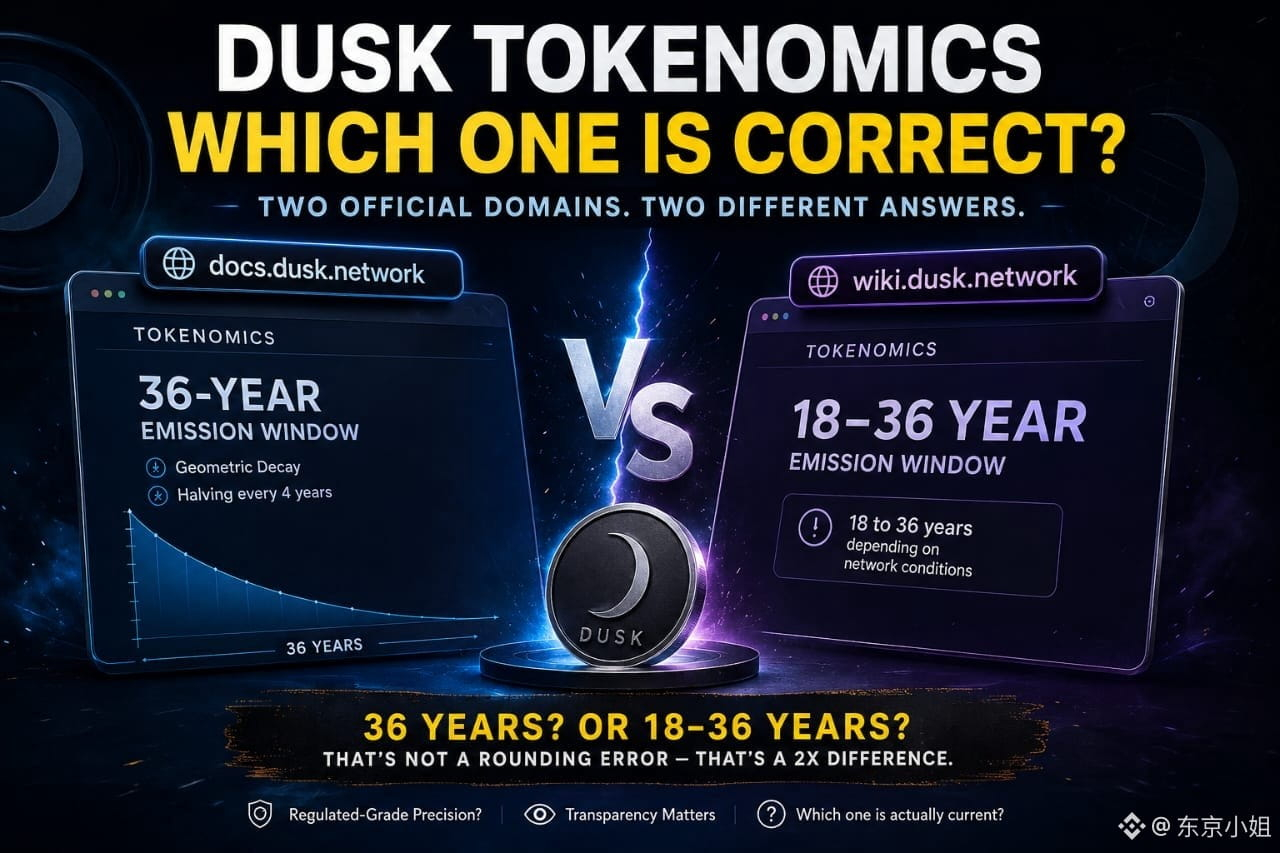
i was cross-checking the emission schedule for something else entirely and noticed two of dusk's own domains don't even agree with each other. docs.dusk.network — the actual tokenomics page — says a flat 36-year emission window, geometric decay, halving every 4 years, straightforward. wiki.dusk.network, which sits on their own subdomain, not some random third-party mirror, says something looser: an 18 to 36 year range depending on network conditions.
that's not a rounding difference, it's basically a 2x spread on how long the reward tail runs — and i almost dismissed it as a fan wiki thing until i noticed it's literally hosted under dusk.network, not somewhere external.
i get that block-time variance shifts the real calendar length a little, that part tracks. but a document called "tokenomics" citing one fixed number while a page on the team's own domain cites a range isn't a rounding issue, it's two different answers to "when does emission stop." for a project built on regulated-grade precision, that's not the kind of gap i'd expect between two pages they both control.
anyone know which one's actually current, or are both just stale in different directions? 🧐
#dusk $DUSK
@Dusk
i was cross-checking the emission schedule for something else entirely and noticed two of dusk's own domains don't even agree with each other. docs.dusk.network — the actual tokenomics page — says a flat 36-year emission window, geometric decay, halving every 4 years, straightforward. wiki.dusk.network, which sits on their own subdomain, not some random third-party mirror, says something looser: an 18 to 36 year range depending on network conditions.
that's not a rounding difference, it's basically a 2x spread on how long the reward tail runs — and i almost dismissed it as a fan wiki thing until i noticed it's literally hosted under dusk.network, not somewhere external.
i get that block-time variance shifts the real calendar length a little, that part tracks. but a document called "tokenomics" citing one fixed number while a page on the team's own domain cites a range isn't a rounding issue, it's two different answers to "when does emission stop." for a project built on regulated-grade precision, that's not the kind of gap i'd expect between two pages they both control.
anyone know which one's actually current, or are both just stale in different directions? 🧐
#dusk $DUSK
9
11
139
·
--
Bullisch
{spot}(DUSKUSDT)
@Dusk_Foundation
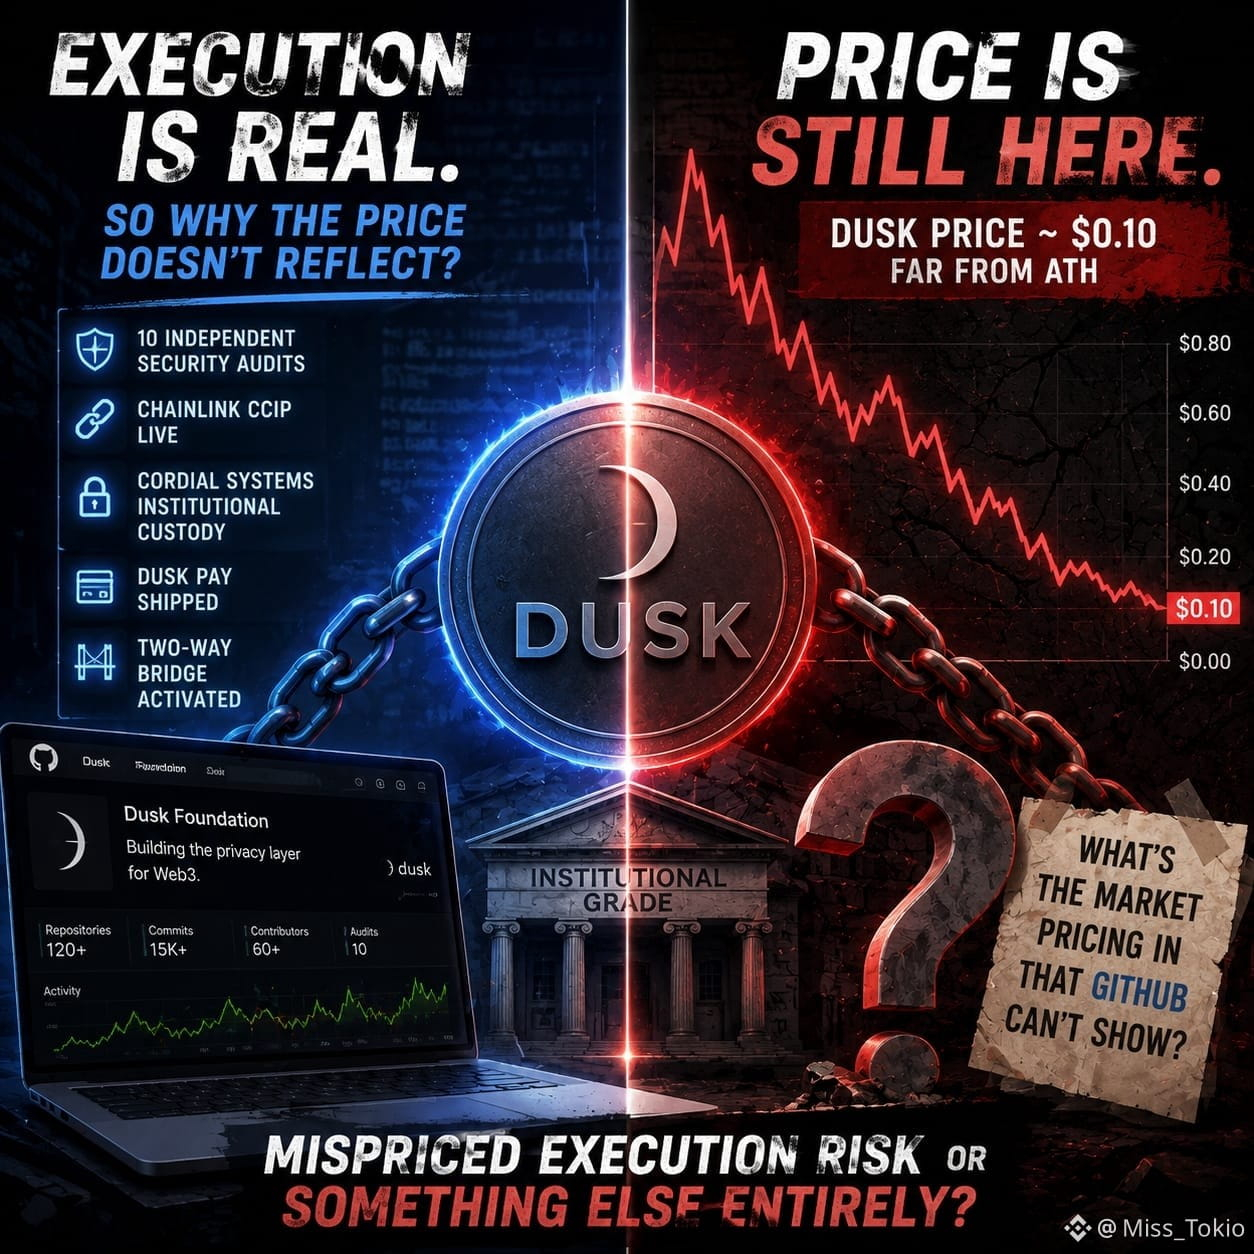
ich habe heute früher github von dusk neben seinem Kursdiagramm herangezogen, nur um zu sehen, ob die Zahlen zur Story passen — und das tun sie nicht, nicht im Geringsten. zehn unabhängige Security-Audits vor dem Mainnet, chainlink ccip live, cordial systems für institutionelles Custody onboarded, dusk pay ausgeliefert, die Zwei-Wege-Bridge aktiviert. das ist kein ruhiges Quartal für irgendein l1.
der Kurs liegt nahe bei 0,10 $, weit weg vom Allzeithoch — als wäre nichts davon passiert.
ich weiß, dass reine Commit-Zahlen allein nicht viel bedeuten — man kann ein Repository mit Dokumentänderungen und Dependency-Updates aufblähen und es als Aktivität verkaufen. aber zehn Audits und eine Live-Custody-Integration sind keine Kosmetik; das sind Dinge, die tatsächlich funktionieren müssen, bevor Institutionen die Kette anfassen. also entweder bewertet der Markt das Ausführungsrisiko falsch — und das ist schon längst ausgeräumt — oder er preist etwas anderes ein, das ich von der Entwicklerseite her nicht sehe.
welche davon ist es, und falls es das zweite ist — was wird in diesem github tatsächlich eingepreist, was ich nicht erkennen kann? 🧐
#dusk $DUSK
@Dusk
ich habe heute früher github von dusk neben seinem Kursdiagramm herangezogen, nur um zu sehen, ob die Zahlen zur Story passen — und das tun sie nicht, nicht im Geringsten. zehn unabhängige Security-Audits vor dem Mainnet, chainlink ccip live, cordial systems für institutionelles Custody onboarded, dusk pay ausgeliefert, die Zwei-Wege-Bridge aktiviert. das ist kein ruhiges Quartal für irgendein l1.
der Kurs liegt nahe bei 0,10 $, weit weg vom Allzeithoch — als wäre nichts davon passiert.
ich weiß, dass reine Commit-Zahlen allein nicht viel bedeuten — man kann ein Repository mit Dokumentänderungen und Dependency-Updates aufblähen und es als Aktivität verkaufen. aber zehn Audits und eine Live-Custody-Integration sind keine Kosmetik; das sind Dinge, die tatsächlich funktionieren müssen, bevor Institutionen die Kette anfassen. also entweder bewertet der Markt das Ausführungsrisiko falsch — und das ist schon längst ausgeräumt — oder er preist etwas anderes ein, das ich von der Entwicklerseite her nicht sehe.
welche davon ist es, und falls es das zweite ist — was wird in diesem github tatsächlich eingepreist, was ich nicht erkennen kann? 🧐
#dusk $DUSK
2
119
·
--
@babylonlabs_io
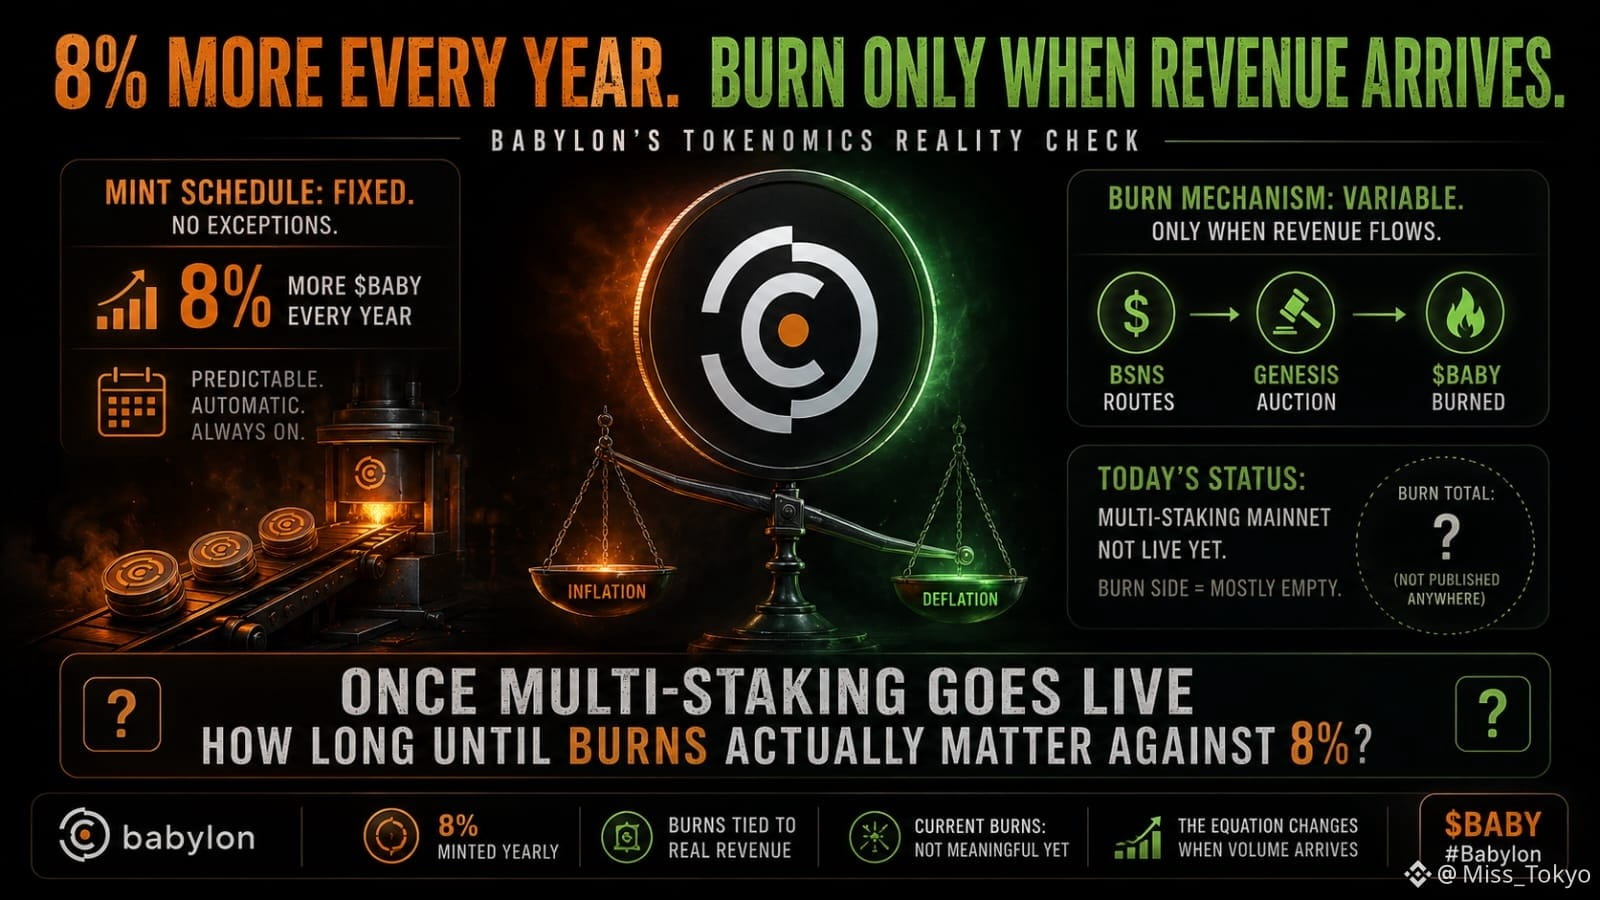
babylon mints ungefähr jedes Jahr 8% mehr baby nach einem festen plan, ohne ausnahmen. der mechanismus, der das ausgleichen soll, ist allerdings überhaupt nicht an einen plan gebunden: er verbrennt baby nur, wenn bsns echte staking-erträge über die genesis-auktionsroute durchleiten, und das multi-staking-mainnet ist noch immer nicht gestartet. daher steht dieser teil des ledgers im moment größtenteils leer.
eine auktion, die an echte einnahmen gekoppelt ist, ist auf dem papier ein besseres design als ein willkürliches burn-zielfenster. im moment ist jedoch „an echte einnahmen gekoppelt“ nur eine beschreibung für eine formel, in die noch nichts eingetragen wurde.
i habe nach einer aktuellen burn-gesamtsumme gesucht und nichts gefunden, das irgendwo veröffentlicht wurde – vermutlich nicht, weil es jemand versteckt, sondern weil es bisher noch nicht viel davon gibt.
wann, sobald multi-staking ships und bsns damit beginnen, echtes volumen zu routen, wie lange dauert es dann, bis dieser burn-teil genug aufholt, um tatsächlich gegenüber den 8% ins gewicht zu fallen? $BABY #baby 🔥
@BabylonLabs_io
babylon mints ungefähr jedes Jahr 8% mehr baby nach einem festen plan, ohne ausnahmen. der mechanismus, der das ausgleichen soll, ist allerdings überhaupt nicht an einen plan gebunden: er verbrennt baby nur, wenn bsns echte staking-erträge über die genesis-auktionsroute durchleiten, und das multi-staking-mainnet ist noch immer nicht gestartet. daher steht dieser teil des ledgers im moment größtenteils leer.
eine auktion, die an echte einnahmen gekoppelt ist, ist auf dem papier ein besseres design als ein willkürliches burn-zielfenster. im moment ist jedoch „an echte einnahmen gekoppelt“ nur eine beschreibung für eine formel, in die noch nichts eingetragen wurde.
i habe nach einer aktuellen burn-gesamtsumme gesucht und nichts gefunden, das irgendwo veröffentlicht wurde – vermutlich nicht, weil es jemand versteckt, sondern weil es bisher noch nicht viel davon gibt.
wann, sobald multi-staking ships und bsns damit beginnen, echtes volumen zu routen, wie lange dauert es dann, bis dieser burn-teil genug aufholt, um tatsächlich gegenüber den 8% ins gewicht zu fallen? $BABY #baby 🔥
6
2
181
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinancePick
2.5M Aufrufe
138,548 Kommentare
Mach bei #Gewinnsaison mit: Prognostiziere Unternehmensergebnisse auf Binance Pick und teile deine Meinung auf Binance Square!
Binance Square Official
·400 Likes
·337.3k Aufrufe
EarningsSeason
4.9M Aufrufe
23,984 Kommentare
ElectrumWalletBugLetRogueServersStealFunds
2,948 Aufrufe
158 Kommentare