

#cryptosecurity
cryptosecurity
8.8M vues
13,075 mentions
Populaire
Récents

·
--
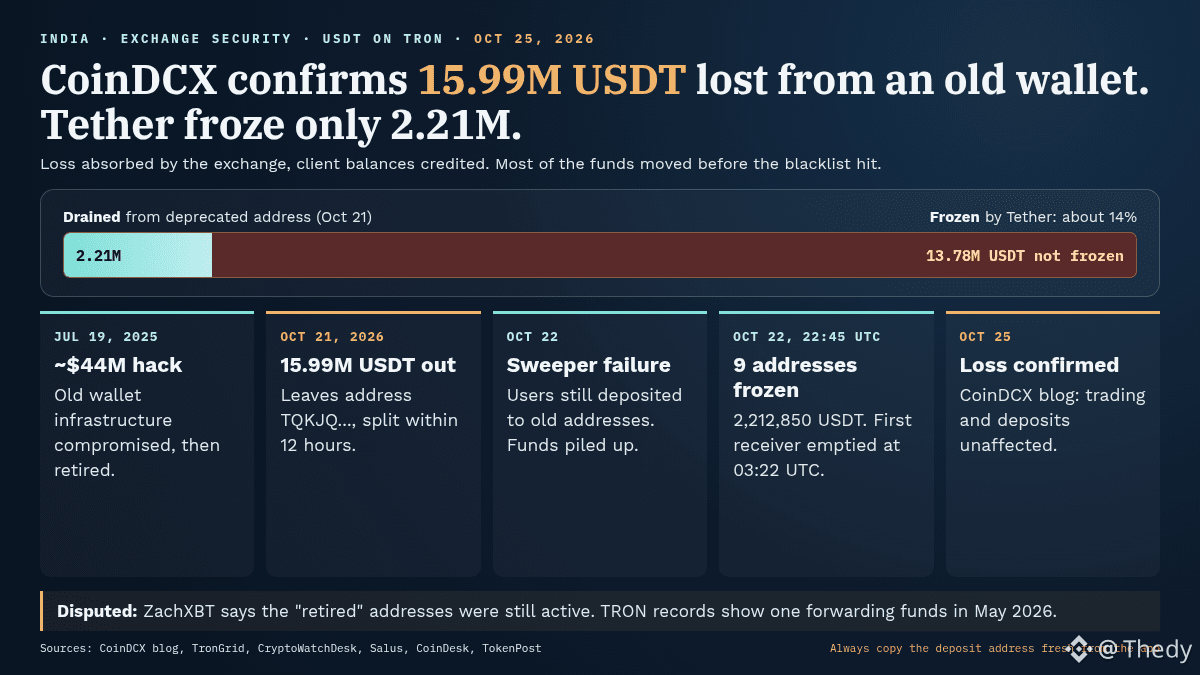
CoinDCX, grand exchange crypto indien, confirme ce dimanche 25/10 une perte de 15,99 M de $USDT, absorbée par l'entreprise. Tether en a gelé 2,21 M, soit environ 14 %. Le reste a filé.
La chronologie, d'après le blog CoinDCX et les données TRON :
- 19/07/2025 : hack d'environ 44 M$. L'ancienne infrastructure de wallets est compromise puis abandonnée.
- 21/10/2026 : environ 15,99 M USDT quittent une adresse dépréciée (début TQKJQ) puis sont éclatés en moins de 12 h.
- 22/10 : CoinDCX parle d'abord d'adresses inutilisées, puis reconnaît une panne de son service de « sweeping ». Des clients déposaient encore sur ces vieilles adresses, et les fonds s'y accumulaient.
- 22/10, 22:45 UTC : Tether blackliste 9 adresses TRON, 2 212 850 USDT gelés. La première adresse réceptrice était déjà vidée depuis 03:22 UTC.
- 25/10 : CoinDCX publie le montant. Les soldes clients sont crédités, le trading n'a pas été interrompu.
Point de friction : ZachXBT conteste la version « adresses abandonnées ». Selon les registres TRON relevés par CryptoWatchDesk, l'une d'elles transférait encore des fonds en mai 2026.
Ma lecture : le gel de Tether arrive plus de 19 h après que la première adresse a été vidée. La vraie leçon est côté utilisateur. Une adresse de dépôt enregistrée dans ton carnet peut devenir un piège quand l'exchange change d'infrastructure.
Deux suites possibles : rapport technique et retraits fluides, l'incident reste une perte d'entreprise. D'autres vieilles adresses qui bougent, et la sécurité de la plateforme redevient le sujet.
Côté marché, aucun effet visible : $BTC à 80 380 $ sur Kraken à 14:50 UTC.
Question : tu vérifies l'adresse de dépôt dans l'app à chaque fois, ou tu réutilises celle enregistrée ?
#CryptoSecurity #CryptoNews
64

·
--
Haussier
Voir la traduction
🔐 The wallet was inactive — but its private key still worked
On October 26, 48 wallets linked to Bloom Trading lost 9,408 SOL in just 94 seconds, according to Bitquery's on-chain investigation
Five hadn't traded on Bloom since early 2025
Here's the part that matters 👇
$SOL
{future}(SOLUSDT)
Every drain was signed with the affected wallet's own key — no malicious token approval or smart contract exploit required
⚠️ The source of the key exposure is still unconfirmed
But the security lesson is clear
Stopping a bot doesn't make a previously shared private key safe again
{spot}(SOLUSDT)
📌 If a trading bot has ever held your wallet's private key, moving remaining funds to a fresh wallet with a new key is safer than simply disconnecting the bot
An inactive wallet isn't necessarily a secure wallet
#solana #CryptoSecurity
🔐 The wallet was inactive — but its private key still worked
On October 26, 48 wallets linked to Bloom Trading lost 9,408 SOL in just 94 seconds, according to Bitquery's on-chain investigation
Five hadn't traded on Bloom since early 2025
Here's the part that matters 👇
$SOL
Every drain was signed with the affected wallet's own key — no malicious token approval or smart contract exploit required
⚠️ The source of the key exposure is still unconfirmed
But the security lesson is clear
Stopping a bot doesn't make a previously shared private key safe again
📌 If a trading bot has ever held your wallet's private key, moving remaining funds to a fresh wallet with a new key is safer than simply disconnecting the bot
An inactive wallet isn't necessarily a secure wallet
#solana #CryptoSecurity
168
·
--
Baissier
Voir la traduction
🛡️ Rule #1 of Crypto: Protect Your Capital!
In the $crypto world, security and risk management are far more important than chasing quick pumps.
💡 Quick Tips for Daily Traders: • Always enable 2FA on your accounts. • Never FOMO into a green candle without a plan. • Keep long-term holdings in a secure wallet.
💬 What is the biggest lesson you've learned in your crypto journey so far? Share your thoughts! 👇
#CryptoSecurity #TradingTips #BinanceSquare #HODL

·
--
Voir la traduction
Solana搞了个大新闻!为了防止AI垃圾报告刷屏安全团队,现在提交bug报告必须烧掉1个SOL!一个月内收到809个报告,据说几乎全是AI生成的。开发团队也是被整无语了,只能出此下策。以后薅羊毛没那么容易咯!
Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting!
#CryptoSecurity $SOL
Solana's making researchers pay 1 SOL per bug report to combat AI spam! After getting flooded with 809 reports in a month, mostly AI-generated, they had to take action. No more free bug hunting!
#CryptoSecurity $SOL
58

·
--
Voir la traduction
🚨 SOL bug bounties now cost 1 SOL per report. AI spam overwhelmed security teams, forcing the permanent burn of 809 submissions in a single month. This move protects network integrity but signals extreme strain on Solana's developer infrastructure.
Market Implication: Increased operational costs may dampen short-term developer sentiment, but strengthens long-term network resilience.
Will this curb the AI influx or drive vulnerability research underground? #CryptoSecurity
$SOL #TradingSignal #CryptoAnalysis
Market Implication: Increased operational costs may dampen short-term developer sentiment, but strengthens long-term network resilience.
Will this curb the AI influx or drive vulnerability research underground? #CryptoSecurity
$SOL #TradingSignal #CryptoAnalysis
Voir la traduction
Keystone раскрыл масштаб взлома: похищен ключ верификации аппаратных кошельков. Это означает, что злоумышленники могли подделывать устройства, которые пользователи считали подлинными. Удар по доверию к холодному хранению ETH и других активов — в момент, когда рынок и без того под давлением.
$BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
$BTC ETH #DriftHackVictimsBeginClaims #CryptoSecurity $LINK $XRP SOL
44

·
--
🚨 LEDGER FAIT FACE À UN RECOURS COLLECTIF APRÈS UNE FUITE DE DONNÉES QUI MET EN DANGER $BTC HOLDINGS ! 💣
L’avocate Ariel Givner vient de révéler que Ledger fait l’objet d’un recours collectif à New York à la suite de failles de sécurité non divulguées. La plainte allègue qu’une brèche survenue en décembre 2023 a exposé des données sensibles de clients, notamment leurs adresses e-mail et leurs numéros de téléphone, qui ont rapidement fait surface sur des canaux du dark web. 🔍
Des acteurs malveillants ont exploité ces métadonnées volées pour lancer des attaques d’ingénierie sociale ciblées, en se faisant passer pour des représentants officiels afin de vider des portefeuilles en autogarde. 🌊 Protéger vos actifs $BTC hors des plateformes d’échange ne représente que la moitié du travail lorsque les failles dans la protection des données personnelles ouvrent des portes dérobées aux attaquants. 🛡️
Alors que les tactiques d’hameçonnage deviennent beaucoup plus ciblées, quelles mesures prenez-vous pour vérifier la sécurité de vos opérations personnelles ? 🤔
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6

·
--
Voir la traduction
印度CoinDCX退役钱包再被盗1600万美元USDT,CEO先称假警报
交易所的「退役钱包」再次成为攻击目标,这次是印度老牌平台CoinDCX。事件从一次被CEO公开定性为「假警报」的告警,最终坐实为约1600万美元USDT的实际损失,暴露出托管环节长期被忽视的风控隐患。
据Decrypt报道,这家总部位于孟买的交易所披露,约1599万枚USDT从其一笔已退役的冷钱包中被转走。这笔资产此前来自去年那起约4400万美元的黑客攻击,事件后本应进入长期封存、逐步处置的「退役」状态,如今却再度出现资金流失。
值得注意的是时间差:CEO曾对外称这是「假警报」,随后才证实损失真实发生。这种从否认到确认的转变,本身比损失金额更值得市场警惕——它意味着在风险初现时,信息披露与内部判断可能存在滞后或误判。
从资金面角度看,这次被盗资产几乎全部为USDT,与BTC、ETH等主流币的价格关联较弱,因此对整体市场流动性的直接冲击有限。这也决定了事件更偏向个案风险,而非系统性危机的信号。不过,稳定币恰恰是本轮资金面叙事的核心载体,一个主要交易所的USDT托管出现漏洞,难免与近期关于稳定币资金流向、储备可信度的讨论形成对冲。
市场可能的反应相对克制:由于损失以USDT计价且规模可控,短期内对大盘的传导有限,更多是情绪与信任层面的扰动。真正需要关注的是CoinDCX后续能否完整披露资金轨迹、是否启动补偿,以及同类退役资产的管理流程是否会被重新审视。
反方因素在于,单所交易所的安全事件通常不会蔓延至全行业,且USDT的脱钩风险主要取决于发行方储备,而非某个交易所的钱包安全。
接下来观察什么:若关注稳定币资金面叙事,交易层面更重要的是看此类事件是否动摇市场对USDT储备与托管的信任,而非短期价格波动。需要观察交易所后续披露的完整性,以及退役资产的管理流程是否会被重新审视。
#CoinDCX #USDT #CryptoSecurity
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
1
54
Pertes dues aux piratages en septembre 2026 : environ 768 M$. 🛡️
Deux événements en sont à l’origine : Bitget (387,5 M$, violation de son système de portefeuille) et Liquid Network (318,7 M$, faille dans le code ayant permis la création de fausses pièces).
La leçon pour les traders : la taille d’une plateforme d’échange ne garantit pas sa sécurité. Des fonds concentrés, c’est un risque concentré.
Liste de vérification pour limiter les risques :
Transférez les pièces que vous n’utilisez pas vers votre propre portefeuille.
Répartissez vos fonds sur plusieurs plateformes.
Activez l’authentification à deux facteurs et les listes blanches de retraits.
Ne gardez sur les plateformes d’échange que les fonds que vous négociez activement.
Effectuez des backtests avant de déployer votre stratégie...
#CryptoSecurity #Bitcoin #CryptoTrading
75

·
--
Voir la traduction
Keystone 密钥库再爆:验证密钥被盗,假钱包或可被认证为真
Keystone 的安全事件正在从「信息泄露」升级为「密钥被盗」,这是硬件钱包信任链条被击穿的又一标志性节点。
据 Cointelegraph 报道,Keystone 最初仅披露客户信息发生泄露,但随后更新称,黑客还盗走了一把用于验证钱包是否「真实」的密钥。这意味着理论上,攻击者可能利用该密钥将假钱包伪装成真钱包,从而绕过用户对设备真伪的判断。
为什么这件事比一般数据泄露更值得警惕?硬件钱包的核心价值在于「离线 + 可验证」。用户之所以愿意把大额资产交给它,前提是相信设备签名真实、来源可信。一旦验证密钥外泄,这套信任机制的底层就被动摇了——它影响的不再只是某个账号密码,而是整个产品「是否可信」的根基。
从事实层面看,目前披露仍处于滚动更新状态:被盗密钥的具体影响范围、是否已被实际滥用,官方尚未给出明确结论。因此需要区分「已发生的事实」与「尚未证实的推测」——密钥确实被盗是事实,但它是否已被用于伪造钱包、波及多少用户,目前仍不明确。
市场层面,此类安全事件通常首先冲击持币者的信任情绪,可能引发短期避险行为;但对硬件钱包本身而言,真正决定长期走势的,是厂商能否快速给出可验证的补救方案与透明通报。
反方因素同样存在:密钥泄露不等于资产被盗,硬件钱包的私钥仍离线存储,单凭一把验证密钥未必能直接转移资产;且事件仍在发展中,过度解读的风险不小。
接下来观察什么?一是官方对被盗密钥影响范围的后续说明,二是是否出现利用假钱包诈骗的实证案例,三是厂商的应急响应速度与方案可信度。交易层面,安全事件对硬件钱包相关标的的影响更多是情绪性与阶段性的,更重要的是等待后续披露确认实际损失程度,而非在信息不完整时提前下结论。
#Keystone #CryptoSecurity #HardwareWallet
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
49
·
--
Voir la traduction
Keystone钱包事件升级了!原来不只是信息泄露,黑客还盗走了验证钱包真实性的密钥!这意味着假钱包可能被验证为真品,你的资产可能面临风险。Keystone用户务必保持警惕,检查你的钱包是否受影响。安全第一啊!
Keystone wallet breach just got worse! Initially just customer data leak, now they admit hackers stole the key used to verify wallets as genuine. This means fake wallets could pass as authentic. If you're a Keystone user, stay vigilant and check if your wallet is affected. Security first!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
38
·
--
Article
DES TOKENS SONT APPARUS DANS VOTRE PORTEFEUILLE, MAIS VOUS NE LES AVEZ PAS ACHETÉS ! CADEAU, AIRDROP OU PIÈGE POUR VOUS VOLER ?PATYMAC | SÉCURITÉ CRYPTO ET DROIT NUMÉRIQUE
Imaginez que vous ouvriez votre portefeuille de cryptomonnaies et découvriez que vous avez reçu 50 000 tokens inconnus.
Vous ne les avez pas achetés. Vous n’avez participé à aucun projet. Vous ne vous souvenez pas non plus avoir demandé un airdrop.
Mais ils sont bien là.
Une valeur estimée à plusieurs centaines, voire plusieurs milliers de dollars pourrait même s’afficher.
La première réaction sera probablement :
« Et si je les échangeais contre des USDT ? »
Attention. Cette curiosité, c’est précisément ce que cherchent à éveiller les escrocs.
🔎 D’abord : pourquoi des tokens que vous n’avez jamais achetés apparaissent-ils ?
DES TOKENS SONT APPARUS DANS VOTRE PORTEFEUILLE, MAIS VOUS NE LES AVEZ PAS ACHETÉS ! CADEAU, AIRDROP OU PIÈGE POUR VOUS VOLER ?
PATYMAC | SÉCURITÉ CRYPTO ET DROIT NUMÉRIQUE
Imaginez que vous ouvriez votre portefeuille de cryptomonnaies et découvriez que vous avez reçu 50 000 tokens inconnus.
Vous ne les avez pas achetés. Vous n’avez participé à aucun projet. Vous ne vous souvenez pas non plus avoir demandé un airdrop.
Mais ils sont bien là.
Une valeur estimée à plusieurs centaines, voire plusieurs milliers de dollars pourrait même s’afficher.
La première réaction sera probablement :
« Et si je les échangeais contre des USDT ? »
Attention. Cette curiosité, c’est précisément ce que cherchent à éveiller les escrocs.
🔎 D’abord : pourquoi des tokens que vous n’avez jamais achetés apparaissent-ils ?
108

Voir la traduction
FULL RECOVERY CONFIRMED AFTER $ETH VAULT EXPLOIT AS CORE DEFI CONTRACTS HOLD STRONG 🛡️
Smart money moves fast when crisis strikes, but full asset recovery is a rare victory in DeFi security battles. 🏦 Term Labs just finalized the complete retrieval of affected vault positions following a sophisticated governance delay exploit on their ETH and USDC strategies. 📊
Crucially, core direct lending contracts, V1/V2 protocols, and liquidation engines held up without a scratch, showing true structural resilience. 🔍 With contracts upgraded, affected vaults closed, and security firms tracking the attacker's Tornado Cash trail, confidence is rotating back into the ecosystem.
💬 Does a successful 100% fund recovery restore your appetite for fixed-rate DeFi yields, or are you waiting for full audits before moving capital? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #DeFi #CryptoSecurity #Crypto
🛡️ 🔍
31
·
--
Haussier
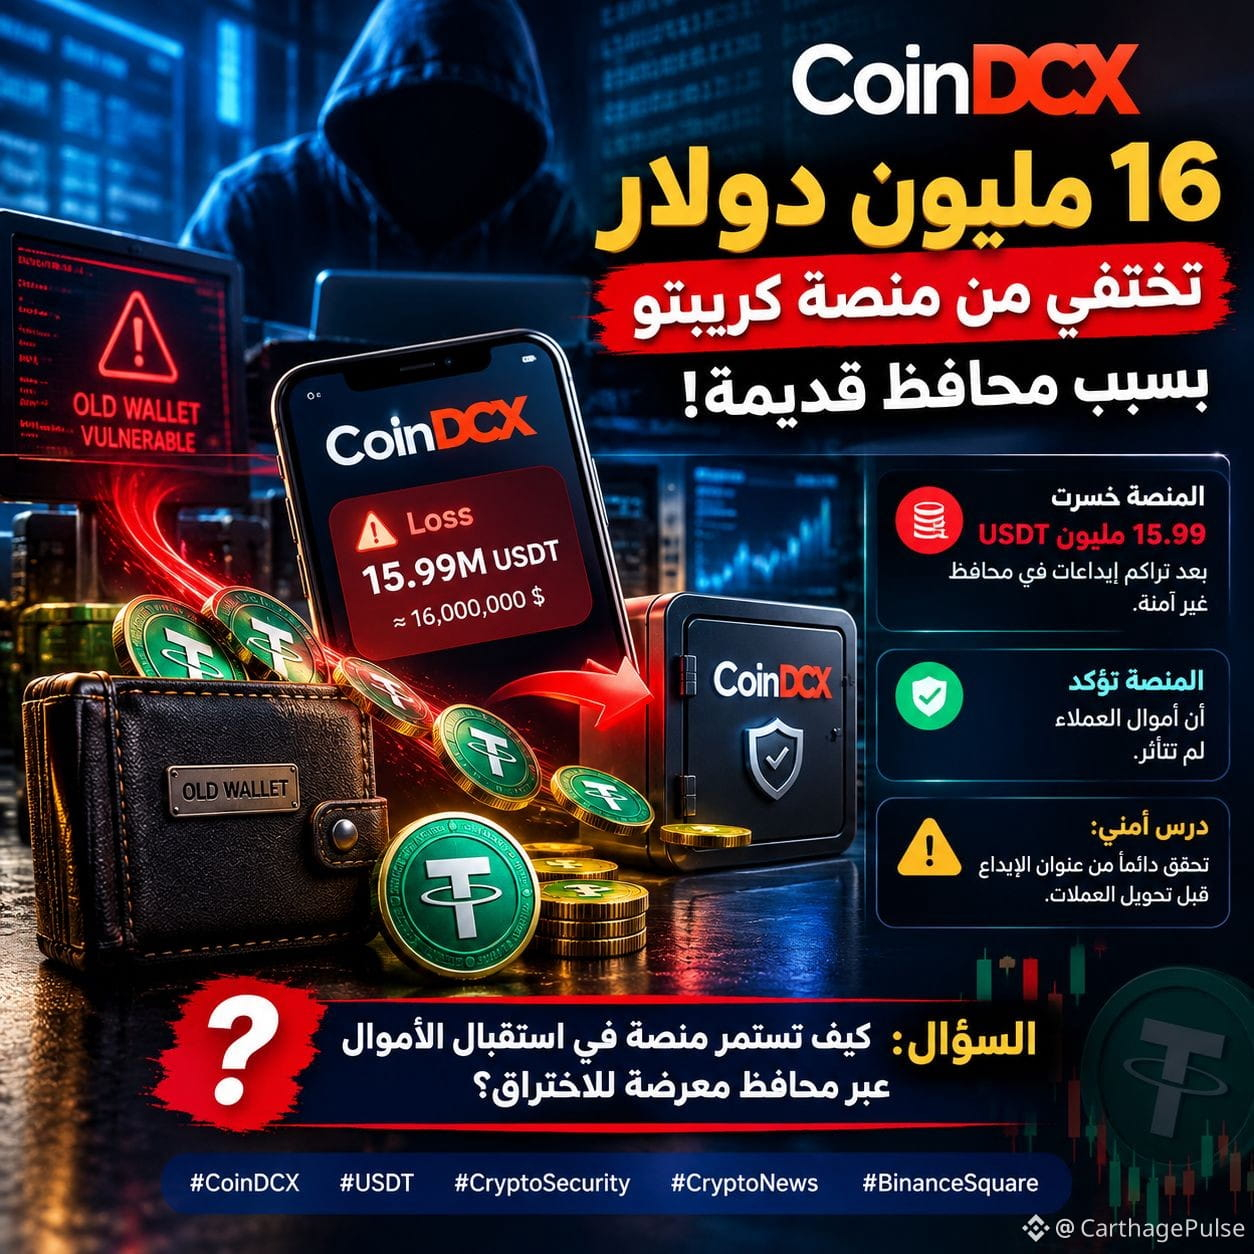
🚨 16 millions de dollars de pertes chez CoinDCX… et de vieux portefeuilles révèlent une grave faille de sécurité ! 🔥
🔴 La plateforme indienne CoinDCX a annoncé une perte de 15.99 millions USDT après la défaillance d’un système automatisé qui transférait les dépôts des anciens portefeuilles vers les portefeuilles principaux de la plateforme.
⚠️ Comment cela s’est-il produit ?
▪️ Certains utilisateurs ont continué à envoyer des fonds vers d’anciennes adresses de dépôt.
▪️ Le système de transfert des fonds est tombé en panne, entraînant l’accumulation des dépôts dans des portefeuilles vulnérables.
▪️ Les fonds ont été retirés de ces portefeuilles, selon les déclarations de la plateforme.
🏦 Position de la plateforme : CoinDCX a confirmé qu’elle assumerait la perte, que les soldes des clients et ses portefeuilles actifs n’avaient pas été affectés, et que les transactions, les retraits et les dépôts se poursuivaient normalement.
🔥 La question qui se pose :
Comment un système de dépôt peut-il continuer à recevoir des fonds sur d’anciennes adresses alors que le système chargé de les transférer vers des portefeuilles plus sûrs est en panne ?
🛡️ Une leçon pour tous les traders : vérifiez toujours l’adresse de dépôt et le réseau dans l’application officielle avant d’effectuer un transfert, et ne vous fiez pas aux anciennes adresses enregistrées.
💬 Considérez-vous cet incident comme une grave défaillance opérationnelle ou comme un échec de la gestion de la sécurité des portefeuilles ? Donnez-nous votre avis.
Suivez-nous pour plus d’actualités et d’analyses sur les cryptomonnaies.
#CoinDCX #USDT #CryptoSecurity #CryptoNews $TAG
{future}(TAGUSDT)
$CHIP
{future}(CHIPUSDT)
$Q
{future}(QUSDT)
#BinanceSquare
🚨 16 millions de dollars de pertes chez CoinDCX… et de vieux portefeuilles révèlent une grave faille de sécurité ! 🔥
🔴 La plateforme indienne CoinDCX a annoncé une perte de 15.99 millions USDT après la défaillance d’un système automatisé qui transférait les dépôts des anciens portefeuilles vers les portefeuilles principaux de la plateforme.
⚠️ Comment cela s’est-il produit ?
▪️ Certains utilisateurs ont continué à envoyer des fonds vers d’anciennes adresses de dépôt.
▪️ Le système de transfert des fonds est tombé en panne, entraînant l’accumulation des dépôts dans des portefeuilles vulnérables.
▪️ Les fonds ont été retirés de ces portefeuilles, selon les déclarations de la plateforme.
🏦 Position de la plateforme : CoinDCX a confirmé qu’elle assumerait la perte, que les soldes des clients et ses portefeuilles actifs n’avaient pas été affectés, et que les transactions, les retraits et les dépôts se poursuivaient normalement.
🔥 La question qui se pose :
Comment un système de dépôt peut-il continuer à recevoir des fonds sur d’anciennes adresses alors que le système chargé de les transférer vers des portefeuilles plus sûrs est en panne ?
🛡️ Une leçon pour tous les traders : vérifiez toujours l’adresse de dépôt et le réseau dans l’application officielle avant d’effectuer un transfert, et ne vous fiez pas aux anciennes adresses enregistrées.
💬 Considérez-vous cet incident comme une grave défaillance opérationnelle ou comme un échec de la gestion de la sécurité des portefeuilles ? Donnez-nous votre avis.
Suivez-nous pour plus d’actualités et d’analyses sur les cryptomonnaies.
#CoinDCX #USDT #CryptoSecurity #CryptoNews $TAG
$CHIP
$Q
#BinanceSquare
331
·
--
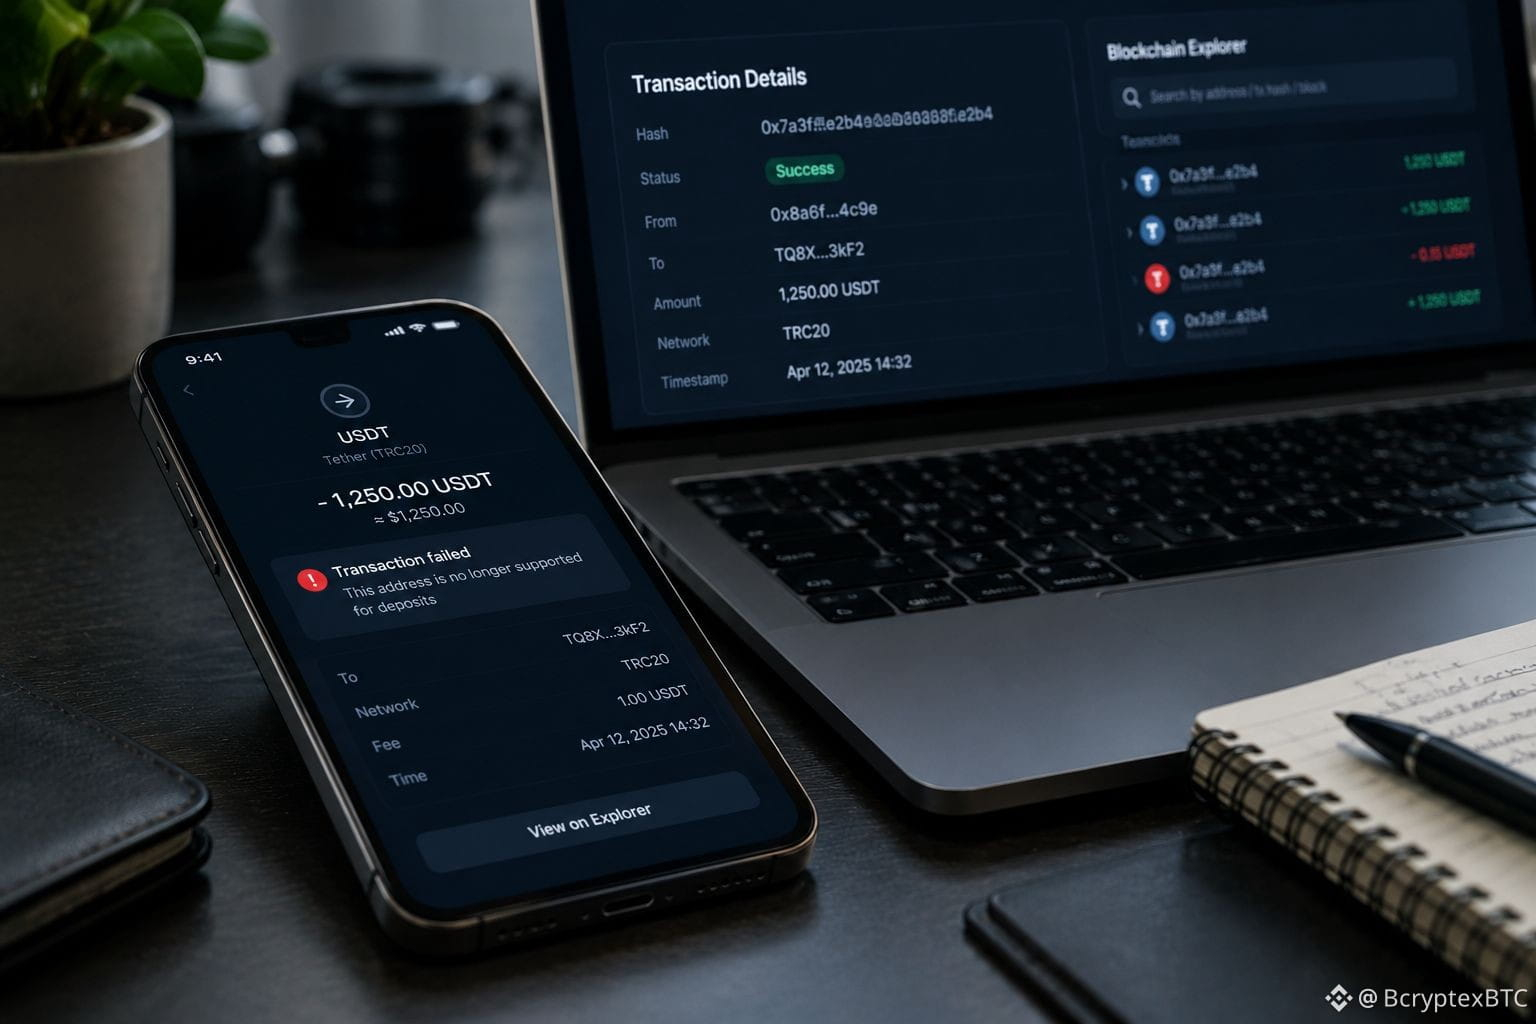
16 M$ perdus — Qui est responsable lorsque d’anciennes adresses de dépôt fonctionnent encore ?
CoinDCX aurait absorbé une perte de 15,99 M$ $USDT après que des utilisateurs ont envoyé des fonds à des adresses de dépôt désactivées à la suite de sa faille de sécurité de 2025. Les soldes des clients ne seraient pas touchés.
Une adresse désactivée ne disparaît pas de la blockchain. Les utilisateurs peuvent toujours lui envoyer des fonds, même si une plateforme d’échange n’accepte plus les dépôts à cette adresse.
Cela met en évidence une faille de sécurité majeure : les utilisateurs doivent vérifier les détails du dépôt, tandis que les plateformes d’échange doivent fournir des avertissements clairs et des procédures de récupération efficaces.
La responsabilité devrait-elle incomber à l’utilisateur, à la plateforme d’échange, ou aux deux ?
#CryptoSecurity #CoinDCX #Blockchain $BTC
1
112
Voir la traduction
🔥 Social engineering attacks aren't just phishing—they're the new frontier for crypto theft.
📊 Ripple just released North Korea‑linked threat intel after the $280 million Drift hack, underscoring how criminal groups are moving from raw exploits to crafted lures. #CryptoSecurity #NorthKorea
💡 When attackers master human psychology, the whole market feels the pressure—Bitcoin slipped to $79,879 with RSI 38.2 and a bullish MACD crossover, while ETH sits at $2,308, RSI 37.3, highlighting that technical safeguards alone won’t protect assets. #MarketRisk #OnChain
🛠️ Start treating every unsolicited link or Discord invite as a potential trap; verify contracts on‑chain—smart wallets are already piling into Solana’s DNA (+4.1%) and BSC’s ZIG (+2.3%), proving that vigilant investors stay one step ahead.
❓ How are you adjusting your security habits now that social engineering is the hottest weapon in the crypto arsenal?
2
·
--
Article
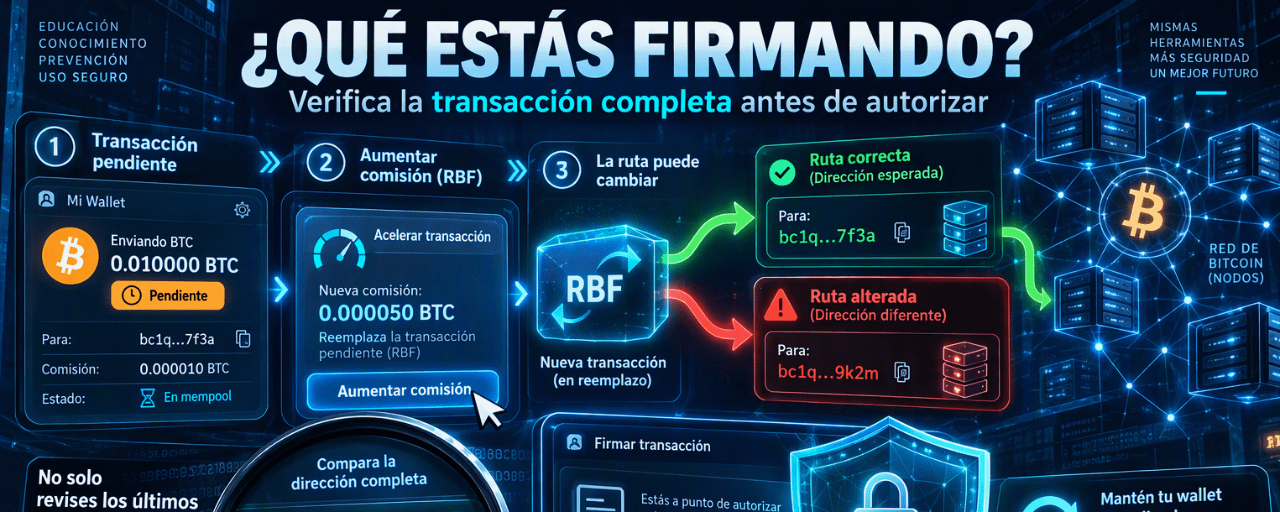
Une transaction « bloquée » pouvait finir par envoyer vos BTC à une autre adresseElectrum a publié la version 4.8.3 afin de corriger une vulnérabilité de gravité élevée liée à l’augmentation des frais des transactions en attente, connue sous le nom de RBF.
Le mécanisme était particulièrement trompeur :
🔹 Le portefeuille recevait d’un serveur malveillant une fausse version d’une transaction en attente.
🔹 Cette transaction apparaissait avec des frais nuls et pouvait sembler bloquée.
🔹 En essayant d’augmenter les frais, l’utilisateur pouvait finir par signer une nouvelle transaction qui envoyait les fonds à une adresse contrôlée par l’attaquant.
Une transaction « bloquée » pouvait finir par envoyer vos BTC à une autre adresse
Electrum a publié la version 4.8.3 afin de corriger une vulnérabilité de gravité élevée liée à l’augmentation des frais des transactions en attente, connue sous le nom de RBF.
Le mécanisme était particulièrement trompeur :
🔹 Le portefeuille recevait d’un serveur malveillant une fausse version d’une transaction en attente.
🔹 Cette transaction apparaissait avec des frais nuls et pouvait sembler bloquée.
🔹 En essayant d’augmenter les frais, l’utilisateur pouvait finir par signer une nouvelle transaction qui envoyait les fonds à une adresse contrôlée par l’attaquant.
34
Voir la traduction
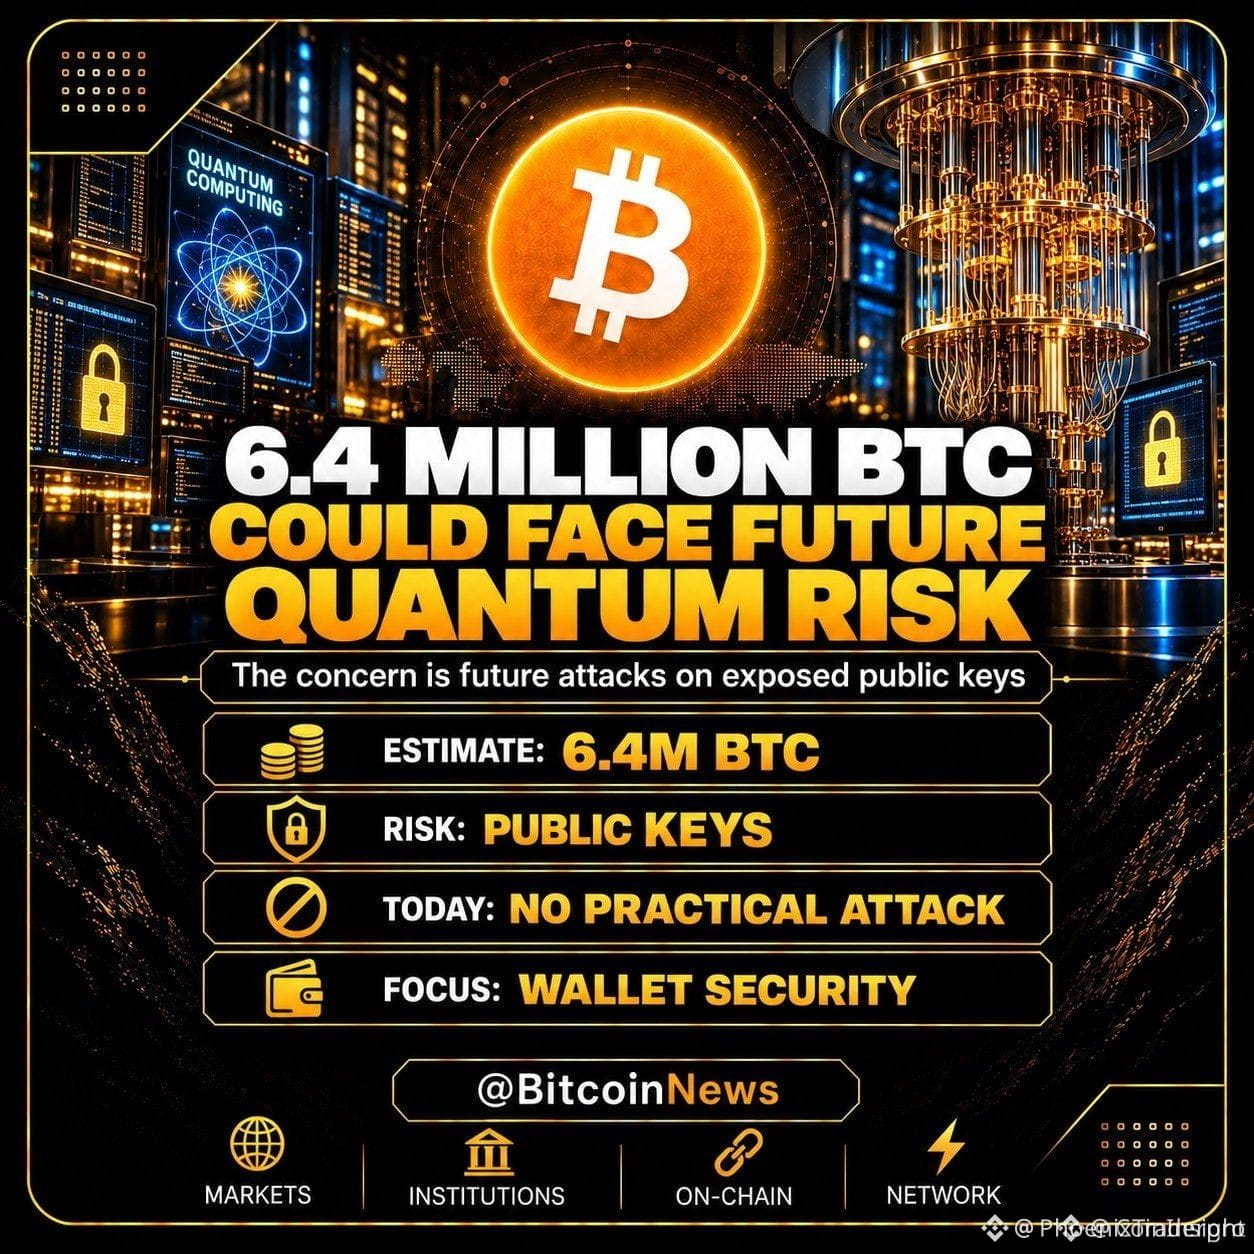
🚨 $BTC QUANTUM THREAT LOOMS: 6.4M BTC AT RISK 🦈
The newly‑formed QUANTUM ALLIANCE – nine heavyweight labs teaming up – is already mapping the future battlefield where quantum computers could pry open public‑key cryptography. 📊 Roughly 6.4 million $BTC sit in addresses whose public keys are exposed on‑chain, a silent pool that could become prime loot if a sufficiently powerful quantum machine emerges. 🦈
Today no quantum rig can crack Bitcoin, but the discussion is shifting from “if” to “when,” sparking a debate over wallet freezes, forced migrations, or leaving ownership untouched. ⚡ The market’s perception of this existential risk could tilt sentiment, especially as smart‑money eyes the vulnerable slice. 💡 Are you positioning now or waiting for a protocol safeguard? 💬
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #QuantumRisk #CryptoSecurity #LongSetup
🚀 ⚡
1
·
--
Voir la traduction
🔐 YOUR SECURITY COMES FIRST!
Before joining any crypto airdrop, remember these rules:
✅ Use official websites and apps.
✅ Never share your password or OTP.
✅ Never send crypto to claim a promised reward without verifying the offer.
✅ Research unfamiliar projects carefully.
✅ Read all terms and conditions.
🚨 No guaranteed profits. No blind trust. Always DYOR!
Protect your assets. Protect your future. 💛
#CryptoSecurity #Binance #DYOR!!
47
·
--
- Pas de markdown (donc du texte brut, sans mise en forme comme **, *, # ? Les hashtags sont toutefois autorisés à la fin, ils font partie du texte. Pas de mise en forme markdown comme le gras, l’italique ou les blocs de code.)
- 150 à 200 mots.
- Ton d’avertissement (sérieux, sans provoquer de panique).
- Donnez 3 étapes claires et concrètes.
- Terminez par : « Partagez ceci avec quelqu’un qui débute dans les cryptomonnaies — cela pourrait lui sauver la mise ! »
- Dernière ligne : « #CryptoStrategy #TokenomicsExplained #CryptoSecurity #RestezPrudents »
- Commencez directement par le premier mot, sans préambule.
Nous devons compter les mots. Visons environ 170 mots.
Nous devons inclure 3 étapes concrètes, probablement sous forme de liste, mais sans puces markdown ? On pourrait utiliser des numéros avec des points. Ça convient pour du texte brut.
Nous ne devons pas utiliser de markdown, donc pas de puces avec des tirets ? Les tirets sont acceptables, mais pourraient être considérés comme du markdown. Pour plus de sûreté, utilisons des lignes « 1. », « 2. », « 3. ».
Nombre de mots : comptons-les manuellement.
Brouillon :
« Avertissement : de nombreux projets DeFi promettent des rendements impossibles tout en dissimulant une structure classique de Ponzi. Repérez ces signaux d’alerte avant d’engager vos fonds.
1. Vérifiez le modèle de revenus. Les protocoles légitimes génèrent des revenus grâce à une activité réelle — frais, intérêts sur les prêts ou frais de service. Si les nouveaux dépôts des investisseurs sont la seule source de rendement, passez votre chemin.
2. Vérifiez la transparence de la tokenomics. Un projet crédible publie un calendrier d’émission clair, des périodes d’acquisition et des rapports d’audit. Une émission opaque ou un pouvoir de création de jetons illimité sont de sérieux signaux d’alerte.
3. Testez la souplesse des retraits. Essayez de retirer une petite somme de la plateforme. Des retraits retardés ou bloqués, des périodes de blocage obligatoires ou des pénalités en cas de sortie anticipée indiquent que l’opérateur recycle le capital au lieu de le faire fructifier.
Renseignez-vous toujours sur l’équipe, »
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinSlipsBelow$80KAgain
67 vues
10 mentions
2
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
0 vues
0 mentions
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
2,659 vues
64 mentions
4
#BitmineAdds10452ETH
24,521 vues
456 mentions
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
16,187 vues
375 mentions
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
12,681 vues
228 mentions
7
#RippleWinsFullApprovalAsNationalTrustBank
14,506 vues
234 mentions
8
#AkashSelectsSolanaAsMigrationTarget
9,104 vues
119 mentions
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
486 vues
22 mentions
10
#AnthropicTTMRevenueGrewAbout1200%
66,514 vues
653 mentions