

SHANKS_12
1k Beiträge
SHANKS_12
Melden
Nutzer blockieren
Believe in Yourself
173 Following
247 Follower
810 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
https://www.binance.com/activity/word-of-the-day/Binance-Agent-OS-Trading?ref=CPA_006A1AEKNI
..
[...](https://www.binance.com/activity/word-of-the-day/Binance-Agent-OS-Trading?ref=CPA_006A1AEKNI)
https://www.binance.com/activity/word-of-the-day/Binance-Agent-OS-Trading?ref=CPA_006A1AEKNI
..
...
..
...
17
·
--
Trade $BTC
{spot}(BTCUSDT)
$BMT
{spot}(BMTUSDT)
$ENSO
{spot}(ENSOUSDT)
....
Trade $BTC
$BMT
$ENSO
....
$BMT
$ENSO
....
2
3
107
·
--
Bärisch
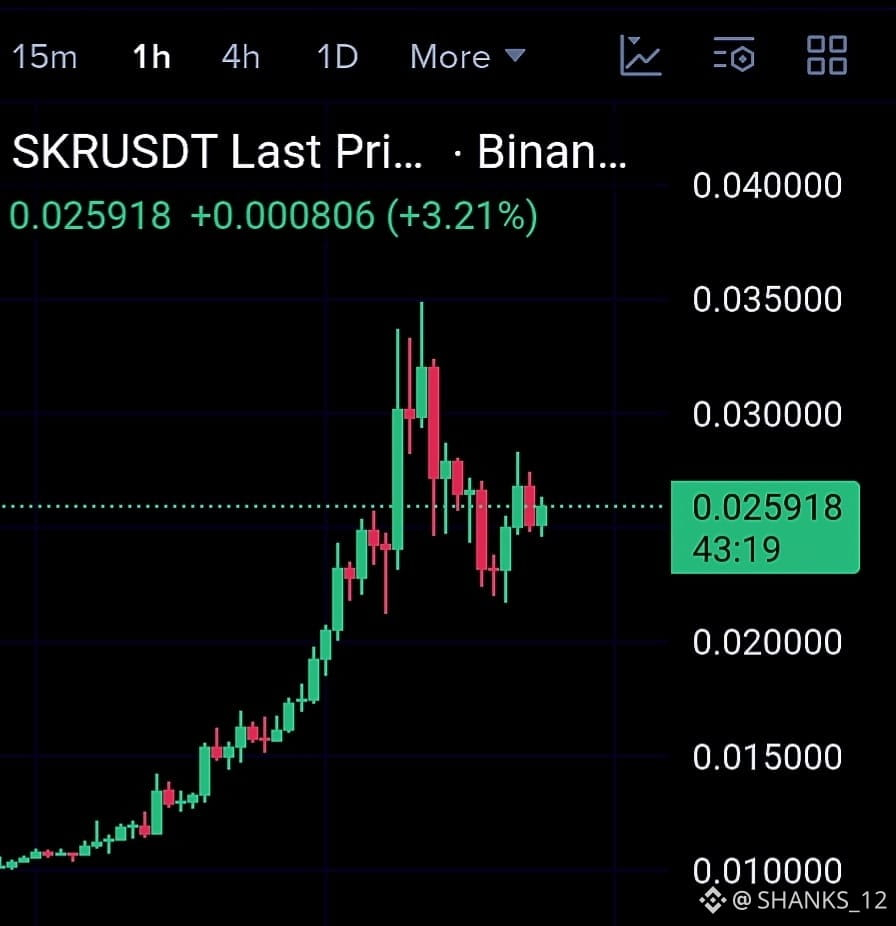
🔥 Nach dem scharfen Pump zeigt $SKR Anzeichen einer Distribution.
KURZER AUFBAU 📉
🎯 Einstieg: 0.0258 – 0.0265
🛑 Stop Loss: 0.0292
🎯 TP1: 0.0235
🎯 TP2: 0.0215
🎯 TP3: 0.0190
🎯 Extension: 0.0160
Warum dieser Short interessant ist 👇
• +58% in 24H — der Kurs hat bereits eine massive Expansion gemacht
• Scharfe Ablehnung vom Hoch bei 0.0348 zeigt aggressives Profit-Taking
• Nach dem Pump druckt der Kurs niedrigere Hochs um 0.030 → 0.028 → 0.026–0.027
• Der Rückprall schafft es nicht, den vorherigen Breakdown-Bereich zurückzuerobern
• Extrem hohes Volumen deutet auf starke Rotation/Distribution hin, nicht auf eine saubere Fortsetzung
• Ein Bruch unter 0.0250 würde das bärische Setup verstärken
• Wenn 0.0235 verloren geht, könnte sich die Bewegung hin zu 0.0215 und 0.0190 beschleunigen
⚠️ Ungültigmachung: Wenn SKR 0.0292–0.0300 mit starker 1H-Akzeptanz zurückgewinnt, dann bleib nicht weiter gegen den Pump im Kampf.
Die Falle hier ist offensichtlich: Nach einer +58%-Bewegung wollen alle oben shorten.
Jage es nicht blind hinterher. Lass den gescheiterten Rückprall den Einstieg bestätigen.
🔥 Scharfer Pump → Ablehnung → niedrigere Hochs → Breakdown = das Setup, das ich beobachte.
$ZORA $4
#IranStrikesUSBasesInJordan #TradingSignals #signalsfutures #signaladvisor #TankerHitsMinesInStraitOfHormuz
2
3
242
·
--
Bärisch
$PROM ist noch kein sauberer Short. Die 1H-Struktur ist nach einem +170% wöchentlichen Move weiterhin aggressiv bullish. 📈
Das bessere Setup ist, auf eine Bestätigung zu warten, statt die Stärke blind zu shorten:
🔥 $PROM SHORT WATCH
{future}(PROMUSDT)
Einstieg: 7.20–7.35 nur bei Ablehnung, die bestätigt
🛑 SL: 7.60–7.90
🎯 TP1: 6.90
🎯 TP2: 6.55
🎯 TP3: 6.20
🎯 Extension: 5.50
Warum ich vorsichtig wäre: • Der Kurs hat gerade eine scharfe vertikale Expansion gemacht
• 7.50–7.90 ist die unmittelbare Resistance-/Supply-Zone
• Die aktuellen Kerzen zeigen zwar eine Ablehnung, aber noch keinen bestätigten Breakdown
• Ein Reclaim über 7.50 macht die Short-These ungültig
• Wenn 7.00 mit Momentum bricht, kann der Pullback schnell beschleunigen
⚠️ Die Falle: Einfach zu shorten, nur weil es „überkauft“ aussieht. Ein starker Trend kann viel länger irrational stark bleiben, als ein gehebelter Short überleben kann.
Kein Breakdown = keine Eile. Erst Bestätigung. 🎯
$4
{future}(4USDT)
{future}(ZKPUSDT)
#AfghanistanTalibanReportedlyBansCryptoNationwide #TradingSignals #GoldFalls3.24%ThisWeek #VenezuelaUSSign25YearOilDeal #ICBAOpposesCLARITYActOverStablecoinLoophole
$PROM ist noch kein sauberer Short. Die 1H-Struktur ist nach einem +170% wöchentlichen Move weiterhin aggressiv bullish. 📈
Das bessere Setup ist, auf eine Bestätigung zu warten, statt die Stärke blind zu shorten:
🔥 $PROM SHORT WATCH
Einstieg: 7.20–7.35 nur bei Ablehnung, die bestätigt
🛑 SL: 7.60–7.90
🎯 TP1: 6.90
🎯 TP2: 6.55
🎯 TP3: 6.20
🎯 Extension: 5.50
Warum ich vorsichtig wäre: • Der Kurs hat gerade eine scharfe vertikale Expansion gemacht
• 7.50–7.90 ist die unmittelbare Resistance-/Supply-Zone
• Die aktuellen Kerzen zeigen zwar eine Ablehnung, aber noch keinen bestätigten Breakdown
• Ein Reclaim über 7.50 macht die Short-These ungültig
• Wenn 7.00 mit Momentum bricht, kann der Pullback schnell beschleunigen
⚠️ Die Falle: Einfach zu shorten, nur weil es „überkauft“ aussieht. Ein starker Trend kann viel länger irrational stark bleiben, als ein gehebelter Short überleben kann.
Kein Breakdown = keine Eile. Erst Bestätigung. 🎯
$4
#AfghanistanTalibanReportedlyBansCryptoNationwide #TradingSignals #GoldFalls3.24%ThisWeek #VenezuelaUSSign25YearOilDeal #ICBAOpposesCLARITYActOverStablecoinLoophole
Long ↗️
44%
Short↘️
56%
55 Stimmen • Abstimmung beendet
1
3
2.5k
·
--
Bärisch
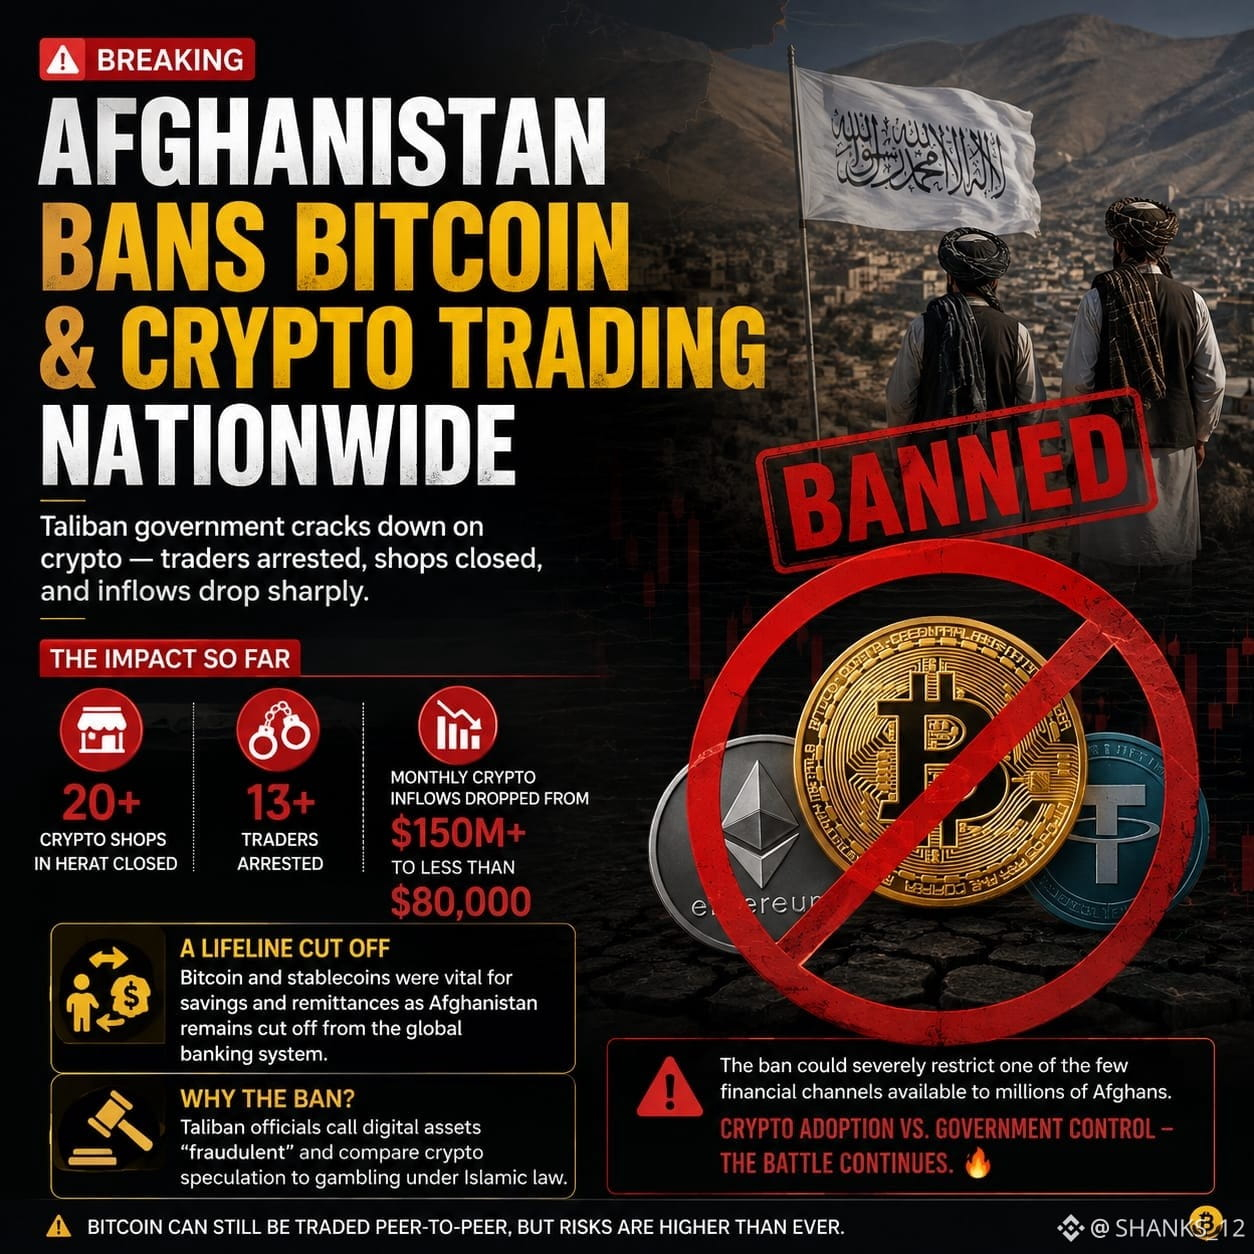
🚨 Afghanistan geht hart gegen Krypto-Handel vor 🇦🇫₿⬇️
Die Taliban-Regierung in Afghanistan soll den Handel mit Bitcoin und Kryptowährungen landesweit effektiv verboten haben; Händler und krypto-bezogene Unternehmen sehen sich möglicher Strafverfolgung ausgesetzt.
📉 Die Razzia hat bereits große Auswirkungen:
Mehr als 20 Krypto-Shops in Herat sollen geschlossen worden sein.
Mindestens 13 Händler sollen festgenommen worden sein.
Die monatlichen Krypto-Zuflüsse sollen von einem Allzeithoch von 150 Mio. USD+ auf unter 80.000 USD eingebrochen sein.
💰 Bitcoin und Stablecoins waren in Afghanistan zu wichtigen Finanzinstrumenten geworden, insbesondere für Ersparnisse und Überweisungen, da das Land weitgehend vom globalen Bankensystem abgekoppelt blieb.
Taliban-Beamte haben digitale Vermögenswerte als betrügerisch bezeichnet und Krypto-Spekulation mit Glücksspiel nach islamischem Recht verglichen.
⚠️ Diese Maßnahme könnte einen der wenigen verfügbaren Finanzkanäle für viele Afghanen außerhalb des traditionellen Bankensystems massiv einschränken.
Krypto-Adoption vs. staatliche Kontrolle — der Kampf geht weiter. 🔥
$BTC $4 $PROM .
{future}(BTCUSDT)
{future}(PROMUSDT)
{future}(4USDT)
#GoldFalls3.24%ThisWeek #VenezuelaUSSign25YearOilDeal #TrumpReachesVenezuelaOilDealOn17Fields #AfghanistanTalibanReportedlyBansCryptoNationwide #ICBAOpposesCLARITYActOverStablecoinLoophole
🚨 Afghanistan geht hart gegen Krypto-Handel vor 🇦🇫₿⬇️
Die Taliban-Regierung in Afghanistan soll den Handel mit Bitcoin und Kryptowährungen landesweit effektiv verboten haben; Händler und krypto-bezogene Unternehmen sehen sich möglicher Strafverfolgung ausgesetzt.
📉 Die Razzia hat bereits große Auswirkungen:
Mehr als 20 Krypto-Shops in Herat sollen geschlossen worden sein.
Mindestens 13 Händler sollen festgenommen worden sein.
Die monatlichen Krypto-Zuflüsse sollen von einem Allzeithoch von 150 Mio. USD+ auf unter 80.000 USD eingebrochen sein.
💰 Bitcoin und Stablecoins waren in Afghanistan zu wichtigen Finanzinstrumenten geworden, insbesondere für Ersparnisse und Überweisungen, da das Land weitgehend vom globalen Bankensystem abgekoppelt blieb.
Taliban-Beamte haben digitale Vermögenswerte als betrügerisch bezeichnet und Krypto-Spekulation mit Glücksspiel nach islamischem Recht verglichen.
⚠️ Diese Maßnahme könnte einen der wenigen verfügbaren Finanzkanäle für viele Afghanen außerhalb des traditionellen Bankensystems massiv einschränken.
Krypto-Adoption vs. staatliche Kontrolle — der Kampf geht weiter. 🔥
$BTC $4 $PROM .
#GoldFalls3.24%ThisWeek #VenezuelaUSSign25YearOilDeal #TrumpReachesVenezuelaOilDealOn17Fields #AfghanistanTalibanReportedlyBansCryptoNationwide #ICBAOpposesCLARITYActOverStablecoinLoophole
3
89
·
--
Bärisch
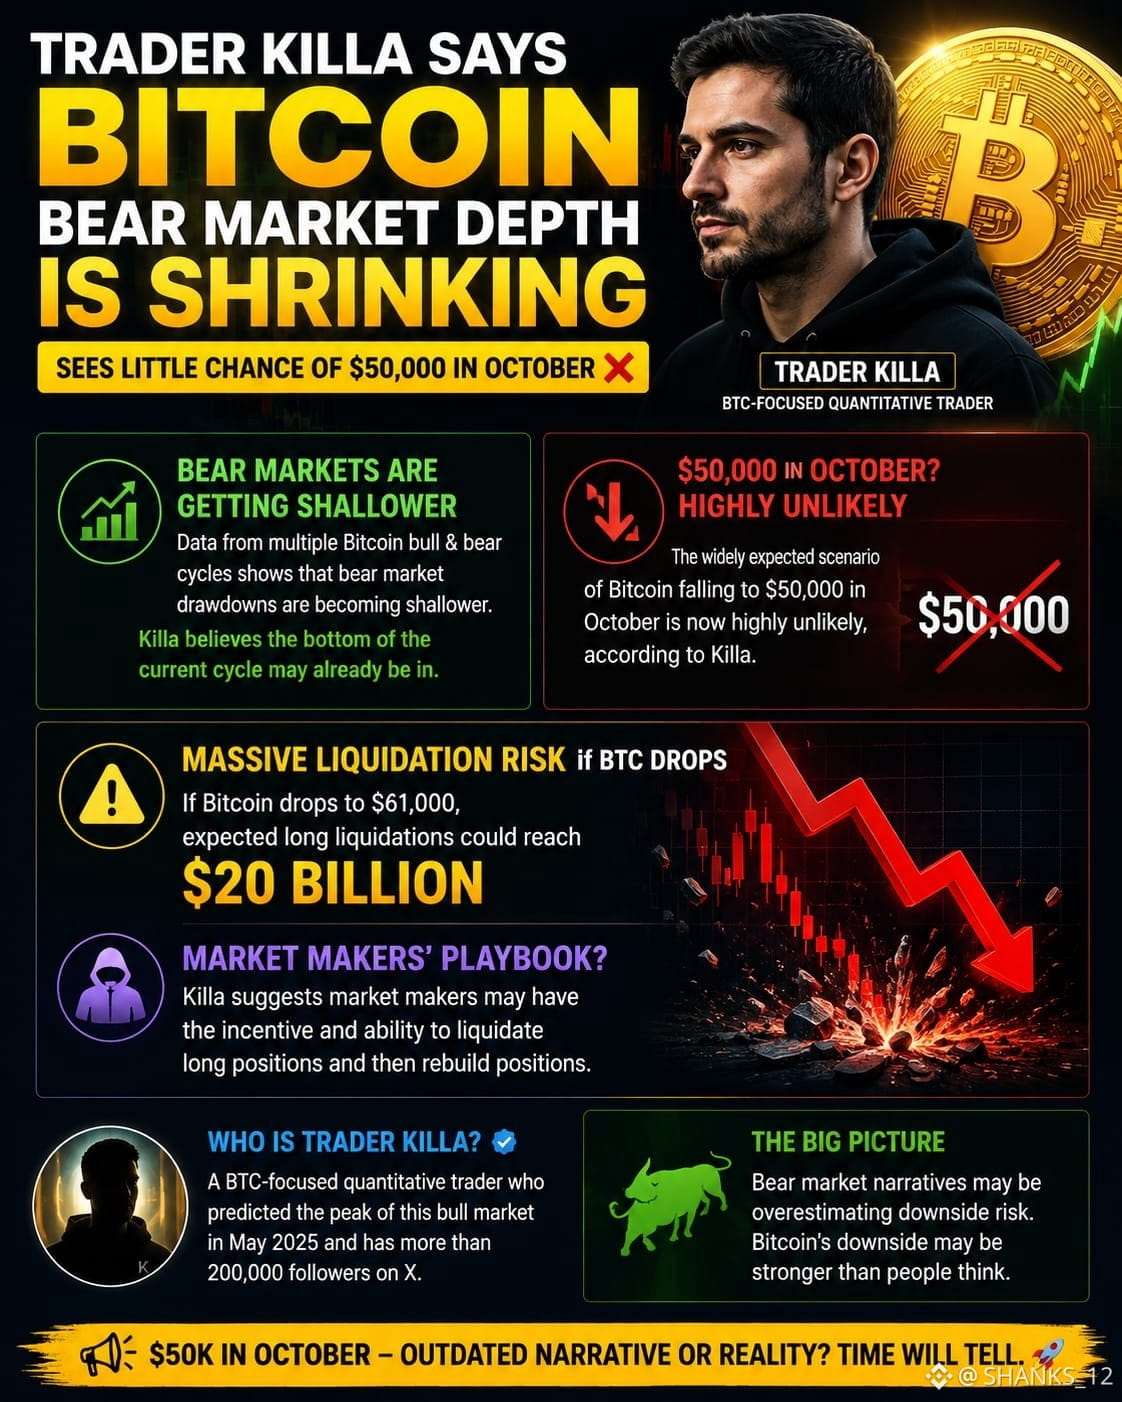
$BTC next großer Absturz könnte möglicherweise nicht so tief sein, wie viele erwarten.
{future}(BTCUSDT)
Quant Trader Killa sagt, dass historische Bitcoin-Bull- und Bär-Zyklen einen klaren Trend zeigen: 📉 Bärenmarkt-Einbrüche werden flacher.
Laut Killa könnte das Tief des aktuellen Zyklus bereits erreicht sein – wodurch das viel diskutierte $50.000-BTC-Ziel für Oktober zunehmend unwahrscheinlich wird.
Aber es gibt immer noch ein erhebliches Liquidationsrisiko. ⚠️
Killa schätzt, dass ein Rückgang in Richtung $61.000 etwa $20 Milliarden an Long-Liquidationen auslösen könnte. Er glaubt, dass Market Maker möglicherweise sowohl die Motivation als auch die Fähigkeit haben könnten, stark gehebelte Long-Positionen auszuspülen, bevor sie ihre Positionen wieder aufbauen.
Killa hatte zuvor das Bull-Market-Top im Mai 2025 vorhergesagt und sagt nun, dass Trader die Widerstandsfähigkeit von Bitcoins Abwärtsseite möglicherweise unterschätzen.
👀 $50K im Oktober – realistisches Ziel oder überholte Bärenmarkt-Erzählung?
{future}(4USDT)
{future}(ETHUSDT)
$ETH $4
#AntiQuantumBitcoinTransactionMinedOnMainnet #YenPasses160PerDollarToOneMonthLow #SchwabPlansToAddSOLAVAXLINKTrading #TradingCommunity #signaladvisor
$BTC next großer Absturz könnte möglicherweise nicht so tief sein, wie viele erwarten.
Quant Trader Killa sagt, dass historische Bitcoin-Bull- und Bär-Zyklen einen klaren Trend zeigen: 📉 Bärenmarkt-Einbrüche werden flacher.
Laut Killa könnte das Tief des aktuellen Zyklus bereits erreicht sein – wodurch das viel diskutierte $50.000-BTC-Ziel für Oktober zunehmend unwahrscheinlich wird.
Aber es gibt immer noch ein erhebliches Liquidationsrisiko. ⚠️
Killa schätzt, dass ein Rückgang in Richtung $61.000 etwa $20 Milliarden an Long-Liquidationen auslösen könnte. Er glaubt, dass Market Maker möglicherweise sowohl die Motivation als auch die Fähigkeit haben könnten, stark gehebelte Long-Positionen auszuspülen, bevor sie ihre Positionen wieder aufbauen.
Killa hatte zuvor das Bull-Market-Top im Mai 2025 vorhergesagt und sagt nun, dass Trader die Widerstandsfähigkeit von Bitcoins Abwärtsseite möglicherweise unterschätzen.
👀 $50K im Oktober – realistisches Ziel oder überholte Bärenmarkt-Erzählung?
$ETH $4
#AntiQuantumBitcoinTransactionMinedOnMainnet #YenPasses160PerDollarToOneMonthLow #SchwabPlansToAddSOLAVAXLINKTrading #TradingCommunity #signaladvisor
2
111
·
--
Bullisch
Verifiziert
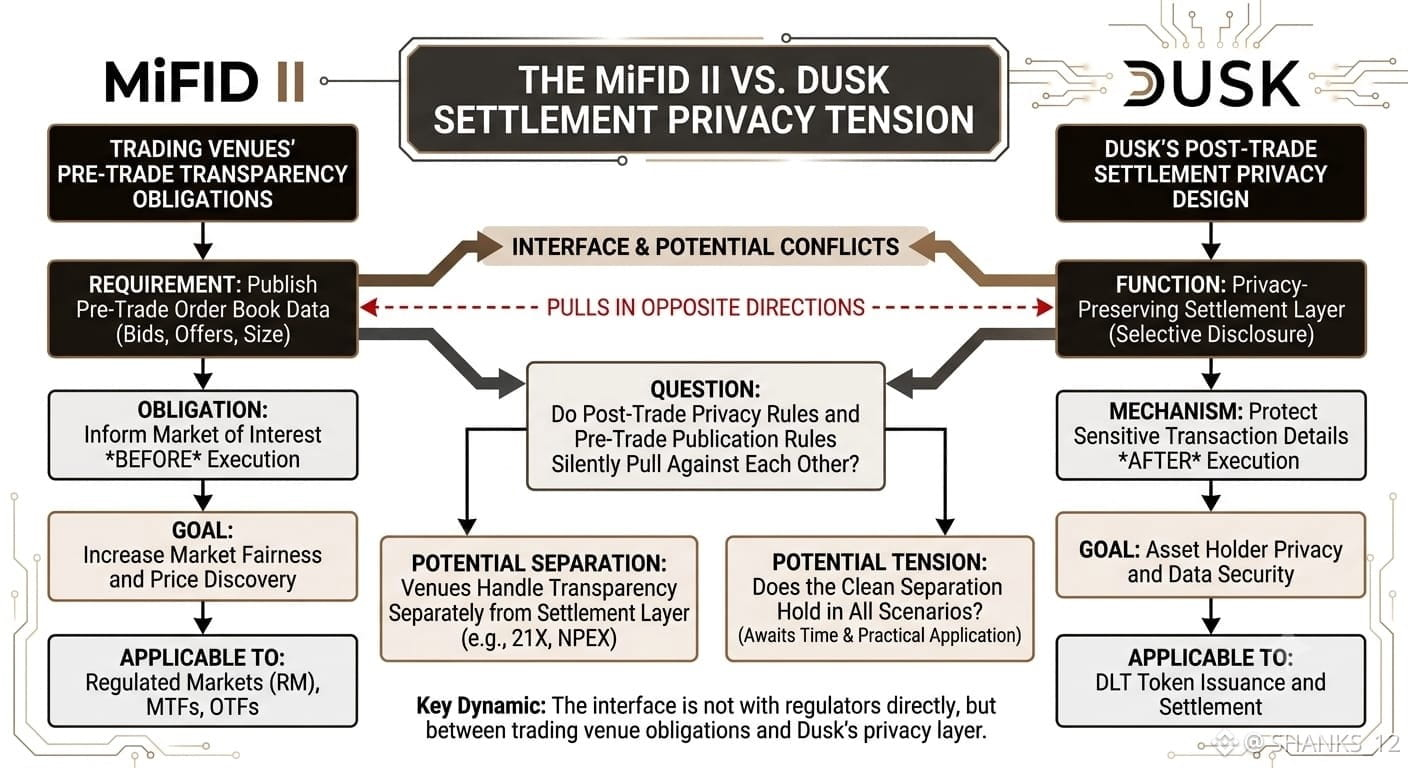
Ich habe kürzlich über eine bestimmte Spannung nachgedacht: Vorhandels-Transparenzanforderungen im Rahmen der MiFID II verlangen von regulierten Handelsplätzen, Angaben zu Ordern vor der Ausführung zu veröffentlichen. Ich fragte mich, wie das mit dem datenschutzschonenden Design von Dusk auf der Settlement-Ebene zusammenpasst.
Interessant wirkt, dass Vorhandels-Transparenz und Settlement-Privatsphäre regulatorisch in völlig unterschiedlichen Bereichen verankert sind. Dusk' selektive Offenlegung betrifft die Compliance, nachdem eine Transaktion abgeschlossen ist. Ich bin mir nicht sicher, ob sich dieselbe Logik auch auf den Order-Flow vor der Ausführung erstreckt, bei dem die Verpflichtung tatsächlich in die entgegengesetzte Richtung läuft.
Die Frage, die mir dabei in den Sinn kommt, ist, ob die Regeln zur Vorhandelsveröffentlichung und die Settlement-Privatsphäre von Dusk still und leise gegeneinander arbeiten. Von außen betrachtet dürften 21X und NPEX das wahrscheinlich auf ihrer eigenen Anwendungsebene lösen — aber manchmal frage ich mich, ob diese Trennung in jedem realen Szenario wirklich sauber bestehen bleibt.
Das bringt mich zu der Überlegung, dass die schwierigere Schnittstelle nicht zwischen Dusk und Regulierungsbehörden liegt — sondern zwischen Dusk' Settlement-Ebene und den Transparenzverpflichtungen, die Handelsplätze unabhängig voneinander oberhalb davon erfüllen müssen. Ob diese beiden in der Praxis immer klar voneinander getrennt bleiben, ist weiterhin wirklich ungewiss — jedenfalls wird die Zeit es zeigen👍#dusk $DUSK @Dusk_Foundation
Ich habe kürzlich über eine bestimmte Spannung nachgedacht: Vorhandels-Transparenzanforderungen im Rahmen der MiFID II verlangen von regulierten Handelsplätzen, Angaben zu Ordern vor der Ausführung zu veröffentlichen. Ich fragte mich, wie das mit dem datenschutzschonenden Design von Dusk auf der Settlement-Ebene zusammenpasst.
Interessant wirkt, dass Vorhandels-Transparenz und Settlement-Privatsphäre regulatorisch in völlig unterschiedlichen Bereichen verankert sind. Dusk' selektive Offenlegung betrifft die Compliance, nachdem eine Transaktion abgeschlossen ist. Ich bin mir nicht sicher, ob sich dieselbe Logik auch auf den Order-Flow vor der Ausführung erstreckt, bei dem die Verpflichtung tatsächlich in die entgegengesetzte Richtung läuft.
Die Frage, die mir dabei in den Sinn kommt, ist, ob die Regeln zur Vorhandelsveröffentlichung und die Settlement-Privatsphäre von Dusk still und leise gegeneinander arbeiten. Von außen betrachtet dürften 21X und NPEX das wahrscheinlich auf ihrer eigenen Anwendungsebene lösen — aber manchmal frage ich mich, ob diese Trennung in jedem realen Szenario wirklich sauber bestehen bleibt.
Das bringt mich zu der Überlegung, dass die schwierigere Schnittstelle nicht zwischen Dusk und Regulierungsbehörden liegt — sondern zwischen Dusk' Settlement-Ebene und den Transparenzverpflichtungen, die Handelsplätze unabhängig voneinander oberhalb davon erfüllen müssen. Ob diese beiden in der Praxis immer klar voneinander getrennt bleiben, ist weiterhin wirklich ungewiss — jedenfalls wird die Zeit es zeigen👍#dusk $DUSK @Dusk
7
5
4.3k
·
--
Bullisch
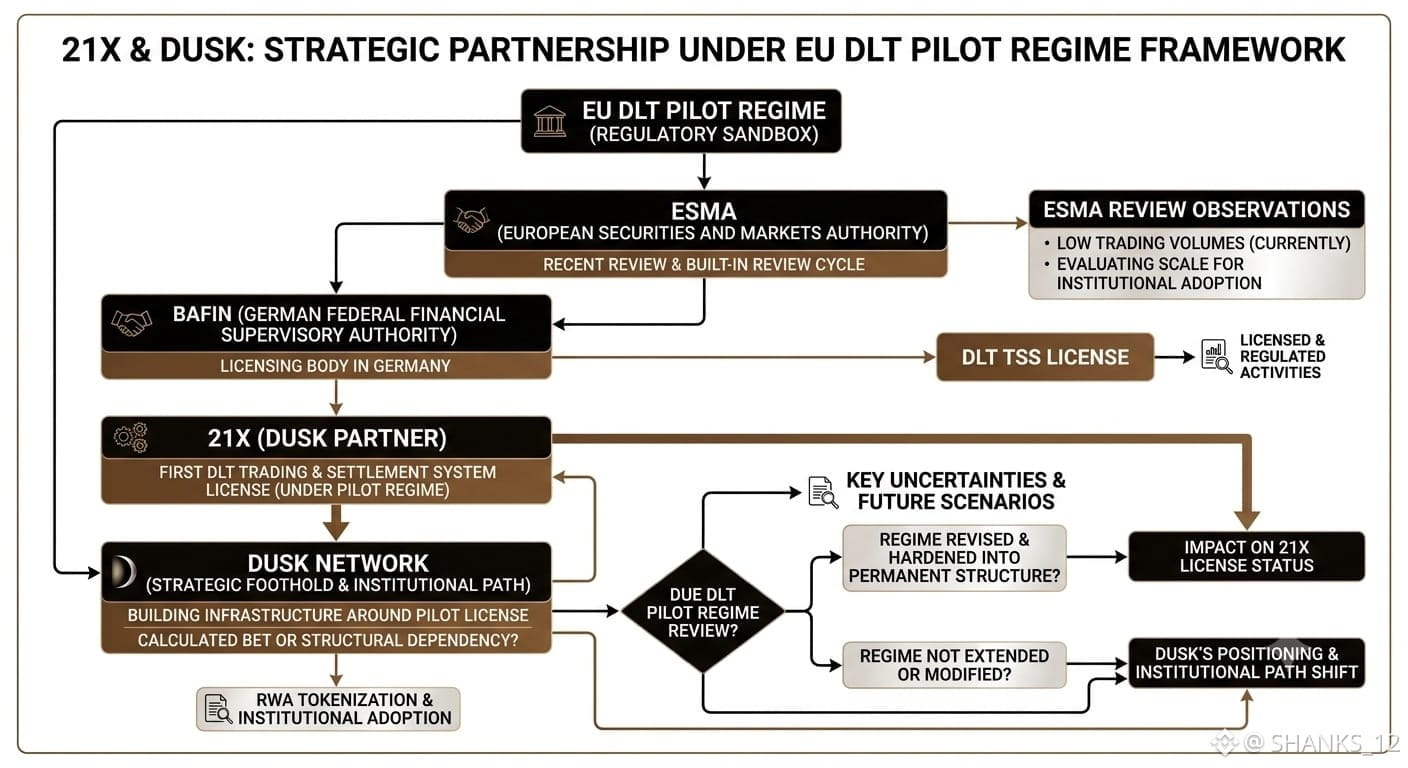
Ich habe mir gerade die jüngste Überprüfung der ESMA zum EU-DLT-Pilotregime durchgelesen, und eine Sache hat bei mir hängen geblieben: 21X, der von der BaFin lizenzierte Partner von Dusk, arbeitet in einem Rahmen, der nach wie vor ausdrücklich vorübergehend ist. Das DLT-Pilotregime ist ein regulatorisches Regulatory-Sandbox-Format mit einem eingebauten Überprüfungszyklus, nicht jedoch eine dauerhafte Marktstruktur.
Interessant ist, wie viel Gewicht diese Partnerschaft trotz dieses Vorbehalts hat. 21X hält Europas erste Lizenz für ein DLT-Trading- und -Settlement-System – das ist wirklich bedeutsam. Ich bin mir nicht ganz sicher, wie sich die Positionierung von Dusk verändert, falls das Regime überarbeitet oder nicht verlängert wird.
Die Frage, die mir in den Sinn kommt, ist, ob der Aufbau von Infrastruktur rund um eine Lizenz aus dem Pilotregime eine kalkulierte Wette ist oder eine strukturelle Abhängigkeit. Von außen betrachtet vermerkt die eigene ESMA-Überprüfung, dass die Handelsvolumina weiterhin niedrig sind – und manchmal frage ich mich, ob das Ausmaß, das Dusk benötigt, rechtzeitig ankommt, bevor sich der Rahmen verfestigt.
Das lässt mich denken, dass die 21X-Partnerschaft eher ein strategischer Anker ist als ein nachgewiesener Markterfolg – wirklich wichtig, aber weiterhin davon abhängig, ob das DLT-Pilotregime zu etwas Dauerhaftem wird. Wie diese Frage beantwortet wird, prägt einen Großteil von Dusks institutionellem Weg – na ja, die Zeit wird es zeigen👍
#dusk $DUSK @Dusk_Foundation
$PROM $STX #OilHoldsLosses #KOSPI200NightFuturesFall1.77% #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66%
Ich habe mir gerade die jüngste Überprüfung der ESMA zum EU-DLT-Pilotregime durchgelesen, und eine Sache hat bei mir hängen geblieben: 21X, der von der BaFin lizenzierte Partner von Dusk, arbeitet in einem Rahmen, der nach wie vor ausdrücklich vorübergehend ist. Das DLT-Pilotregime ist ein regulatorisches Regulatory-Sandbox-Format mit einem eingebauten Überprüfungszyklus, nicht jedoch eine dauerhafte Marktstruktur.
Interessant ist, wie viel Gewicht diese Partnerschaft trotz dieses Vorbehalts hat. 21X hält Europas erste Lizenz für ein DLT-Trading- und -Settlement-System – das ist wirklich bedeutsam. Ich bin mir nicht ganz sicher, wie sich die Positionierung von Dusk verändert, falls das Regime überarbeitet oder nicht verlängert wird.
Die Frage, die mir in den Sinn kommt, ist, ob der Aufbau von Infrastruktur rund um eine Lizenz aus dem Pilotregime eine kalkulierte Wette ist oder eine strukturelle Abhängigkeit. Von außen betrachtet vermerkt die eigene ESMA-Überprüfung, dass die Handelsvolumina weiterhin niedrig sind – und manchmal frage ich mich, ob das Ausmaß, das Dusk benötigt, rechtzeitig ankommt, bevor sich der Rahmen verfestigt.
Das lässt mich denken, dass die 21X-Partnerschaft eher ein strategischer Anker ist als ein nachgewiesener Markterfolg – wirklich wichtig, aber weiterhin davon abhängig, ob das DLT-Pilotregime zu etwas Dauerhaftem wird. Wie diese Frage beantwortet wird, prägt einen Großteil von Dusks institutionellem Weg – na ja, die Zeit wird es zeigen👍
#dusk $DUSK @Dusk
$PROM $STX #OilHoldsLosses #KOSPI200NightFuturesFall1.77% #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66%
2
3
8.7k
·
--
Bärisch
Verifiziert
Ich habe kürzlich nachgelesen, wie Dusk’s Succinct Attestation-Konsens funktioniert – das Drei-Phasen-Komitee-Design, bei dem Blöcke nacheinander durch Vorschlag, Validierung und Ratifizierung laufen, bevor Finalität erreicht wird. Was mir auffiel, ist, wie unterschiedlich die Sicherheitsannahme im Vergleich zu den meisten anderen Ketten ist.
Spannend ist, dass SA die Finalität in unter zehn Sekunden erreicht, und zwar nicht durch aufgelaufene Arbeit, sondern durch zufällig ausgewählte Komitees. Ich bin mir nicht ganz sicher, wie sich das auf das Bedrohungsmodell auswirkt – die Sicherheitsannahme stützt sich nun vollständig darauf, dass die Komiteeauswahl wirklich zufällig bleibt.
Die Frage, die mir dazu kommt, ist: Was passiert, wenn sich das eingesetzte Kapital (Stake) stärker konzentriert – wenn ein paar große Validatoren mit unverhältnismäßiger Häufigkeit in Komitees landen. Von außen betrachtet funktioniert Sortierung (Sortition) zwar theoretisch, aber ich frage mich manchmal, ob die reale Stake-Verteilung sie in der Praxis wirklich so bedeutungsvoll macht.
Das bringt mich dazu, dass die Finalitäts-Garantie von SA weniger eine Gewissheit ist, sondern eher eine gut konstruierte Wahrscheinlichkeit – die gilt, solange das Validator-Set wirklich dezentral verteilt bleibt. Ob das auch dann noch der Fall ist, wenn institutionelle Staker im Laufe der Zeit weiter zunehmen, bleibt jedoch wirklich unsicher – na ja, die Zeit wird es zeigen👍
#dusk $DUSK @Dusk_Foundation
$TUT $STX
Ich habe kürzlich nachgelesen, wie Dusk’s Succinct Attestation-Konsens funktioniert – das Drei-Phasen-Komitee-Design, bei dem Blöcke nacheinander durch Vorschlag, Validierung und Ratifizierung laufen, bevor Finalität erreicht wird. Was mir auffiel, ist, wie unterschiedlich die Sicherheitsannahme im Vergleich zu den meisten anderen Ketten ist.
Spannend ist, dass SA die Finalität in unter zehn Sekunden erreicht, und zwar nicht durch aufgelaufene Arbeit, sondern durch zufällig ausgewählte Komitees. Ich bin mir nicht ganz sicher, wie sich das auf das Bedrohungsmodell auswirkt – die Sicherheitsannahme stützt sich nun vollständig darauf, dass die Komiteeauswahl wirklich zufällig bleibt.
Die Frage, die mir dazu kommt, ist: Was passiert, wenn sich das eingesetzte Kapital (Stake) stärker konzentriert – wenn ein paar große Validatoren mit unverhältnismäßiger Häufigkeit in Komitees landen. Von außen betrachtet funktioniert Sortierung (Sortition) zwar theoretisch, aber ich frage mich manchmal, ob die reale Stake-Verteilung sie in der Praxis wirklich so bedeutungsvoll macht.
Das bringt mich dazu, dass die Finalitäts-Garantie von SA weniger eine Gewissheit ist, sondern eher eine gut konstruierte Wahrscheinlichkeit – die gilt, solange das Validator-Set wirklich dezentral verteilt bleibt. Ob das auch dann noch der Fall ist, wenn institutionelle Staker im Laufe der Zeit weiter zunehmen, bleibt jedoch wirklich unsicher – na ja, die Zeit wird es zeigen👍
#dusk $DUSK @Dusk
$TUT $STX
8
11
726
·
--
Bullisch
Verifiziert
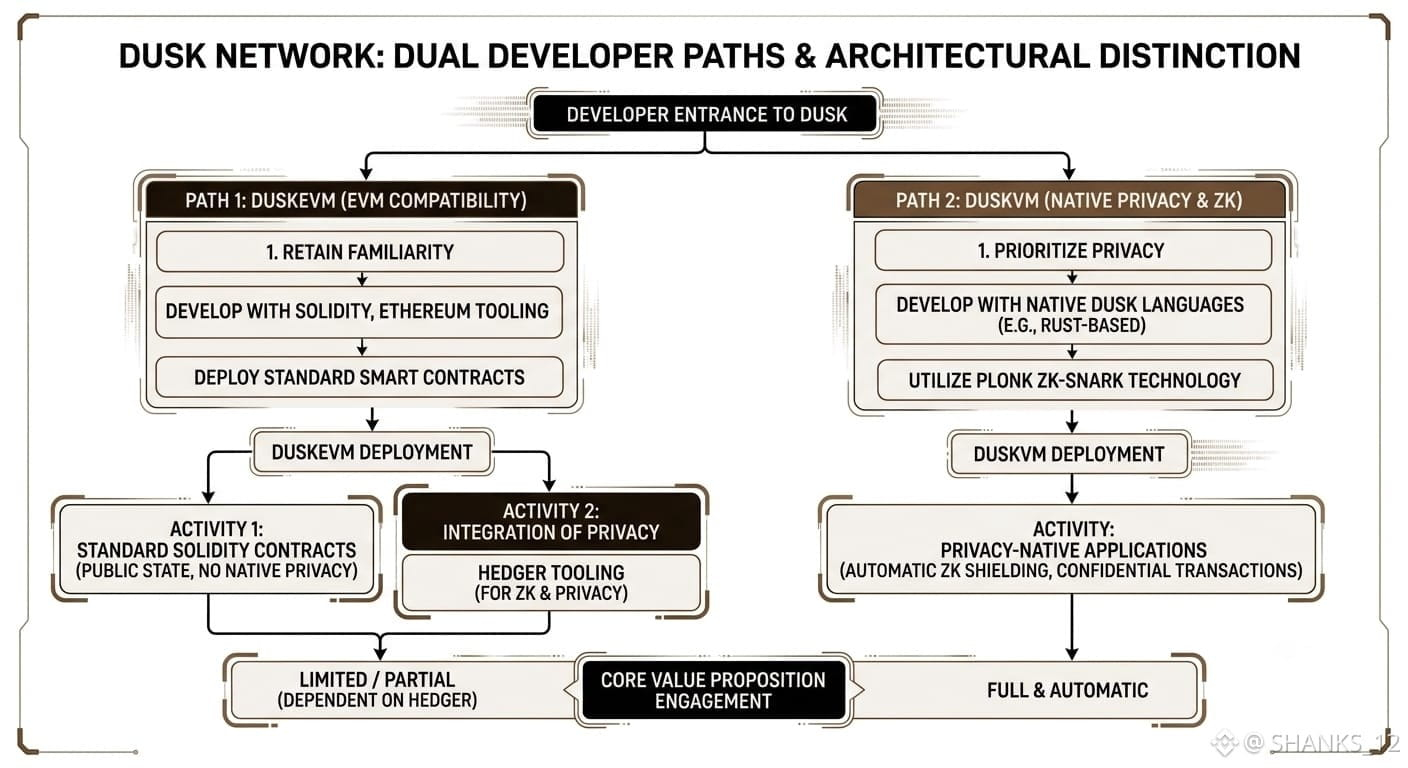
Ich bin kürzlich durch die Dokumentation von Dusk gegangen und eine Sache ist mir hängen geblieben – DuskEVM und DuskVM sind zwei getrennte Entwicklerpfade. Der eine führt Solidity auf einer EVM-Schicht aus; der andere ist natives Dusk mit voller ZK- und Privacy-Funktionalität. Ich habe mich gefragt, was diese Aufteilung in der Praxis tatsächlich hervorbringt.
Spannend erscheint vor allem, dass Privacy auf DuskEVM nicht automatisch gegeben ist – dafür braucht es zusätzliches Tooling namens Hedger. Ich bin nicht ganz sicher, wie viele Entwickler diese zusätzliche Schicht tatsächlich integrieren, wenn eine standardmäßige Solidity-Deployment bereits völlig gut funktioniert, ohne sie.
Die Frage, die mir dabei in den Sinn kommt, ist, ob die meiste DuskEVM-Aktivität am Ende bei normalen Solidity-Verträgen landet, die die Privacy-Schicht darunter nie erreichen. Von außen betrachtet frage ich mich manchmal, ob das zentrale Value Proposition von Dusk weitgehend unberührt bleibt von den Entwicklern, die über die EVM-Tür kommen.
Das bringt mich zu der Überlegung, dass EVM-Kompatibilität und native Privacy auf DuskEVM wirklich unterschiedliche Verhaltensweisen sind – nicht automatisch vereinheitlicht. Ob Entwickler, die wegen der vertrauten Solidity-Erfahrung kommen, am Ende privacy-native Anwendungen bauen oder einfach nur noch ein weiteres Rollup, bleibt weiterhin wirklich ungewiss – jedenfalls wird die Zeit es zeigen👍#dusk $DUSK @Dusk_Foundation
$ONG $ENA
#TrumpPressesCongressToPassClarityAct #USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents
Ich bin kürzlich durch die Dokumentation von Dusk gegangen und eine Sache ist mir hängen geblieben – DuskEVM und DuskVM sind zwei getrennte Entwicklerpfade. Der eine führt Solidity auf einer EVM-Schicht aus; der andere ist natives Dusk mit voller ZK- und Privacy-Funktionalität. Ich habe mich gefragt, was diese Aufteilung in der Praxis tatsächlich hervorbringt.
Spannend erscheint vor allem, dass Privacy auf DuskEVM nicht automatisch gegeben ist – dafür braucht es zusätzliches Tooling namens Hedger. Ich bin nicht ganz sicher, wie viele Entwickler diese zusätzliche Schicht tatsächlich integrieren, wenn eine standardmäßige Solidity-Deployment bereits völlig gut funktioniert, ohne sie.
Die Frage, die mir dabei in den Sinn kommt, ist, ob die meiste DuskEVM-Aktivität am Ende bei normalen Solidity-Verträgen landet, die die Privacy-Schicht darunter nie erreichen. Von außen betrachtet frage ich mich manchmal, ob das zentrale Value Proposition von Dusk weitgehend unberührt bleibt von den Entwicklern, die über die EVM-Tür kommen.
Das bringt mich zu der Überlegung, dass EVM-Kompatibilität und native Privacy auf DuskEVM wirklich unterschiedliche Verhaltensweisen sind – nicht automatisch vereinheitlicht. Ob Entwickler, die wegen der vertrauten Solidity-Erfahrung kommen, am Ende privacy-native Anwendungen bauen oder einfach nur noch ein weiteres Rollup, bleibt weiterhin wirklich ungewiss – jedenfalls wird die Zeit es zeigen👍#dusk $DUSK @Dusk
$ONG $ENA
#TrumpPressesCongressToPassClarityAct #USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents
9
8
219
·
--
Bullisch
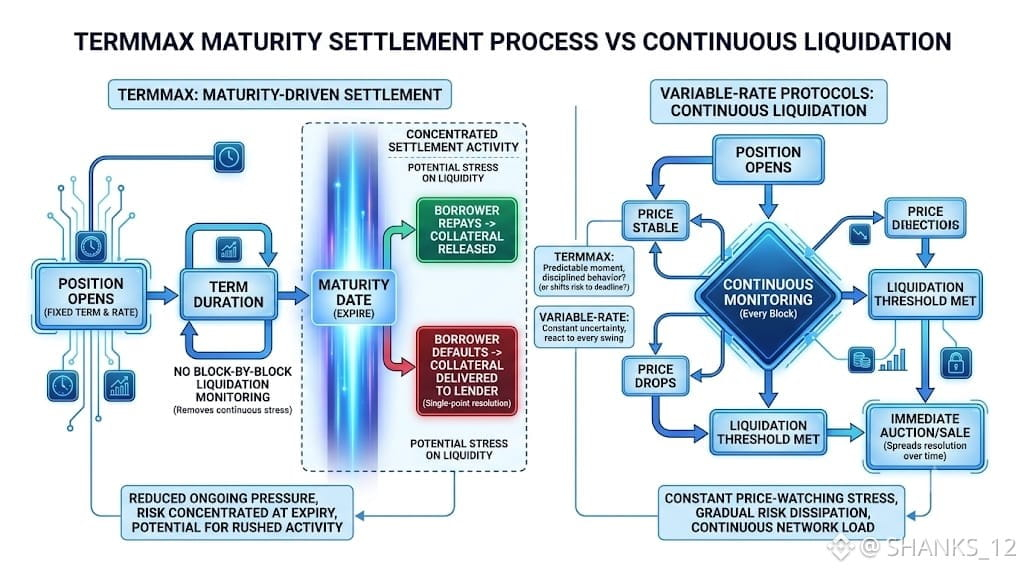
Ich habe gerade gelesen, wie TermMax mit dem umgeht, was direkt bei Fälligkeit passiert, denn bei fest verzinslichem Lending stellt sich mir immer die Frage, was im Moment endet, wenn ein Kreditnehmer nicht zurückgezahlt hat. Diese eine Einzelheit hat mich in eine längere Recherche-Session gezogen, als ich geplant hatte.
Interessant wirkt, dass TermMax offenbar auf einen Zustellungsmechanismus zum Fälligkeitszeitpunkt setzt, statt auf die kontinuierliche Liquidationsüberwachung, die man bei Protokollen mit variablem Zinssatz sieht. Die Kollateralabwicklung scheint an das Ablaufdatum selbst gekoppelt zu sein, fast so, als würde das Fälligkeitsdatum als eingebauter Checkpoint funktionieren. Das bringt mich zu der Überlegung, dass dadurch ein Teil des ständigen Preisbeobachtungs-Stresses entfällt, den Liquidations-Engines typischerweise erzeugen, da das System nicht bei jedem Block auf Preisschwankungen reagiert.
Dann bildet sich aber ganz natürlich eine Frage: Schafft die Bündelung der Risikobeilegung auf einen einzigen Zeitpunkt nicht eher Druck rund um die Fälligkeit, statt ihn allmählich zu verteilen? Von außen betrachtet wirkt es effizient in ruhigen Märkten, aber ich bin nicht ganz sicher, wie es sich verhält, wenn kurz vor einer großen Charge von gleichzeitig fälligen Positionen die Volatilität stark ansteigt. Könnte das einen Ansturm von Abwicklungsaktivitäten auslösen, der die Liquidität genau dann stresst, wenn sie am dringendsten gebraucht wird?
Außerdem gibt es hier noch eine leisere Ungewissheit darüber, wie vorhersehbar sich das für Kreditnehmer anfühlt. Fördert es, den exakten Abwicklungszeitpunkt zu kennen, eher ein disziplinierteres Rückzahlungsverhalten – oder verlagert es das Risikoverhalten nur näher an die Deadline, statt es zu reduzieren? Ich glaube, dieses Muster wird erst klar, wenn das Protokoll ein paar echte Fälligkeitszyklen unter Stress durchlaufen hat.
Vielleicht zeigt der wahre Test für dieses Design sich erst, wenn viele Positionen gleichzeitig unter Druck auslaufen… na ja, die Zeit wird es zeigen👍
#termmax @termmax
$BOMB $ENA $ONG
#TrumpPressesCongressToPassClarityAct #USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents
Ich habe gerade gelesen, wie TermMax mit dem umgeht, was direkt bei Fälligkeit passiert, denn bei fest verzinslichem Lending stellt sich mir immer die Frage, was im Moment endet, wenn ein Kreditnehmer nicht zurückgezahlt hat. Diese eine Einzelheit hat mich in eine längere Recherche-Session gezogen, als ich geplant hatte.
Interessant wirkt, dass TermMax offenbar auf einen Zustellungsmechanismus zum Fälligkeitszeitpunkt setzt, statt auf die kontinuierliche Liquidationsüberwachung, die man bei Protokollen mit variablem Zinssatz sieht. Die Kollateralabwicklung scheint an das Ablaufdatum selbst gekoppelt zu sein, fast so, als würde das Fälligkeitsdatum als eingebauter Checkpoint funktionieren. Das bringt mich zu der Überlegung, dass dadurch ein Teil des ständigen Preisbeobachtungs-Stresses entfällt, den Liquidations-Engines typischerweise erzeugen, da das System nicht bei jedem Block auf Preisschwankungen reagiert.
Dann bildet sich aber ganz natürlich eine Frage: Schafft die Bündelung der Risikobeilegung auf einen einzigen Zeitpunkt nicht eher Druck rund um die Fälligkeit, statt ihn allmählich zu verteilen? Von außen betrachtet wirkt es effizient in ruhigen Märkten, aber ich bin nicht ganz sicher, wie es sich verhält, wenn kurz vor einer großen Charge von gleichzeitig fälligen Positionen die Volatilität stark ansteigt. Könnte das einen Ansturm von Abwicklungsaktivitäten auslösen, der die Liquidität genau dann stresst, wenn sie am dringendsten gebraucht wird?
Außerdem gibt es hier noch eine leisere Ungewissheit darüber, wie vorhersehbar sich das für Kreditnehmer anfühlt. Fördert es, den exakten Abwicklungszeitpunkt zu kennen, eher ein disziplinierteres Rückzahlungsverhalten – oder verlagert es das Risikoverhalten nur näher an die Deadline, statt es zu reduzieren? Ich glaube, dieses Muster wird erst klar, wenn das Protokoll ein paar echte Fälligkeitszyklen unter Stress durchlaufen hat.
Vielleicht zeigt der wahre Test für dieses Design sich erst, wenn viele Positionen gleichzeitig unter Druck auslaufen… na ja, die Zeit wird es zeigen👍
#termmax @TermMax
$BOMB $ENA $ONG
#TrumpPressesCongressToPassClarityAct #USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents
1
8
1.1k
·
--
Bullisch
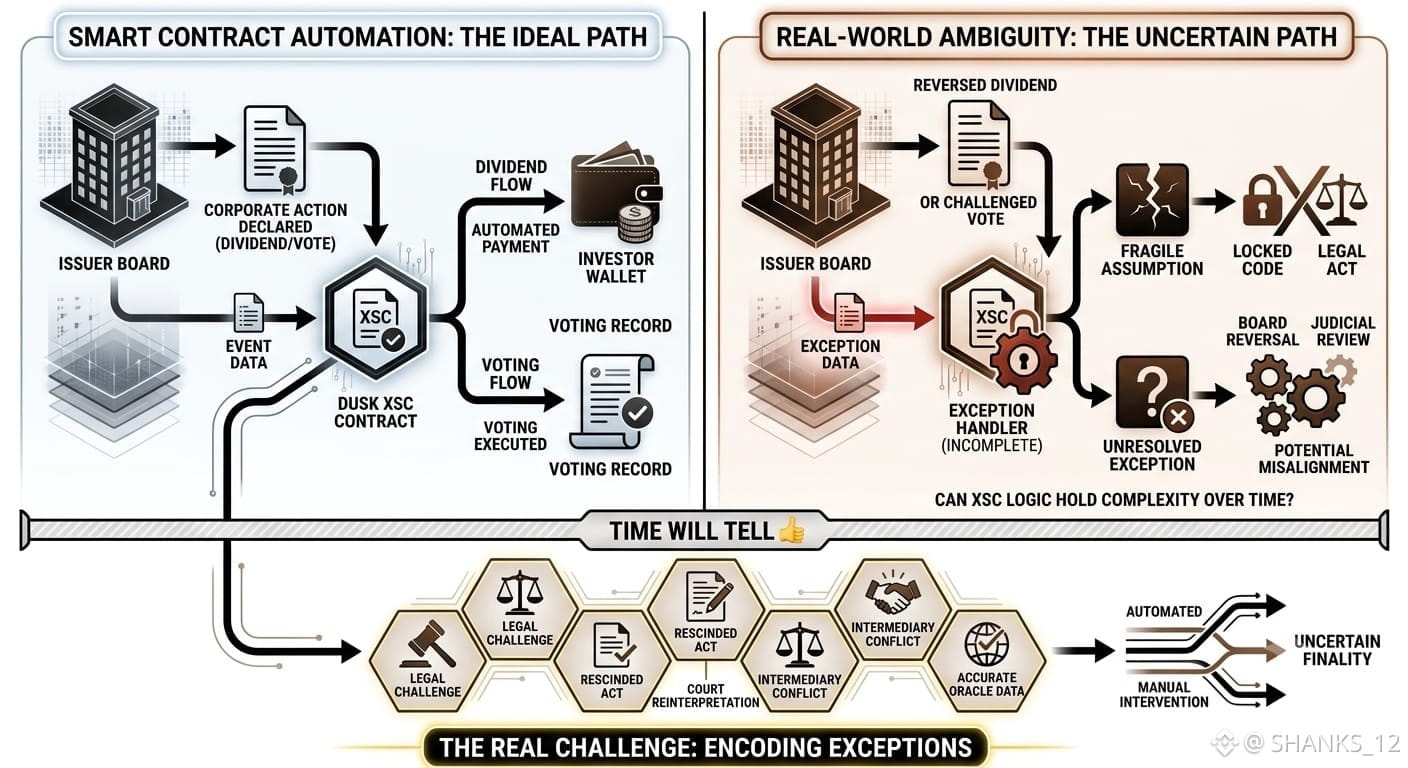
Ich habe kürzlich über Duskʼs XSC-Standard nachgedacht – die Behauptung, dass Unternehmensmaßnahmen wie Dividenden und die Stimmrechtsausübung von Aktionären vollständig durch Smart-Contract-Logik automatisiert werden können. Der Effizienzfall ist wirklich überzeugend. Aber ich habe mich gefragt, was passiert, wenn die reale Welt nicht mit dem Code übereinstimmt.
Interessant scheint mir, dass Unternehmensmaßnahmen – Dividenden, Aktionärsversammlungen und -abstimmungen – nicht nur Datenevents sind. Es sind rechtliche Handlungen, die vor Gericht angefochten, widerrufen oder neu ausgelegt werden können. Ich bin mir nicht ganz sicher, ob Smart-Contract-Logik diese Unklarheit tragen kann, ohne Annahmen festzuschreiben, die sich irgendwann als fragil erweisen könnten.
Die Frage, die mir dabei in den Sinn kommt, ist: Was passiert, wenn ein Vorstand eine erklärte Dividende rückgängig macht, nachdem der XSC-Vertrag bereits mit der Ausführung begonnen hat? Von außen betrachtet frage ich mich manchmal, ob genau die Ausnahmefälle der Unternehmensführung es sind, in denen sich das Ganze heimlich kompliziert.
Das lässt mich darüber nachdenken, dass die eigentliche Herausforderung bei der Automatisierung von Unternehmensmaßnahmen nicht darin liegt, den normalen Ablauf zu kodieren – sondern alles zu kodieren, was dabei schiefgehen kann. Ob XSC-Logik diese Komplexität im Laufe der Zeit in regulierten Märkten tragen kann, bleibt wirklich ungewiss – na ja, die Zeit wird es zeigen👍
#dusk $DUSK @Dusk_Foundation
$AVAAI $ACE
#USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents #KOSPICloses5.9%HigherOnChipmakerBuybacks
Ich habe kürzlich über Duskʼs XSC-Standard nachgedacht – die Behauptung, dass Unternehmensmaßnahmen wie Dividenden und die Stimmrechtsausübung von Aktionären vollständig durch Smart-Contract-Logik automatisiert werden können. Der Effizienzfall ist wirklich überzeugend. Aber ich habe mich gefragt, was passiert, wenn die reale Welt nicht mit dem Code übereinstimmt.
Interessant scheint mir, dass Unternehmensmaßnahmen – Dividenden, Aktionärsversammlungen und -abstimmungen – nicht nur Datenevents sind. Es sind rechtliche Handlungen, die vor Gericht angefochten, widerrufen oder neu ausgelegt werden können. Ich bin mir nicht ganz sicher, ob Smart-Contract-Logik diese Unklarheit tragen kann, ohne Annahmen festzuschreiben, die sich irgendwann als fragil erweisen könnten.
Die Frage, die mir dabei in den Sinn kommt, ist: Was passiert, wenn ein Vorstand eine erklärte Dividende rückgängig macht, nachdem der XSC-Vertrag bereits mit der Ausführung begonnen hat? Von außen betrachtet frage ich mich manchmal, ob genau die Ausnahmefälle der Unternehmensführung es sind, in denen sich das Ganze heimlich kompliziert.
Das lässt mich darüber nachdenken, dass die eigentliche Herausforderung bei der Automatisierung von Unternehmensmaßnahmen nicht darin liegt, den normalen Ablauf zu kodieren – sondern alles zu kodieren, was dabei schiefgehen kann. Ob XSC-Logik diese Komplexität im Laufe der Zeit in regulierten Märkten tragen kann, bleibt wirklich ungewiss – na ja, die Zeit wird es zeigen👍
#dusk $DUSK @Dusk
$AVAAI $ACE
#USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents #KOSPICloses5.9%HigherOnChipmakerBuybacks
5
8
686
·
--
Bullisch
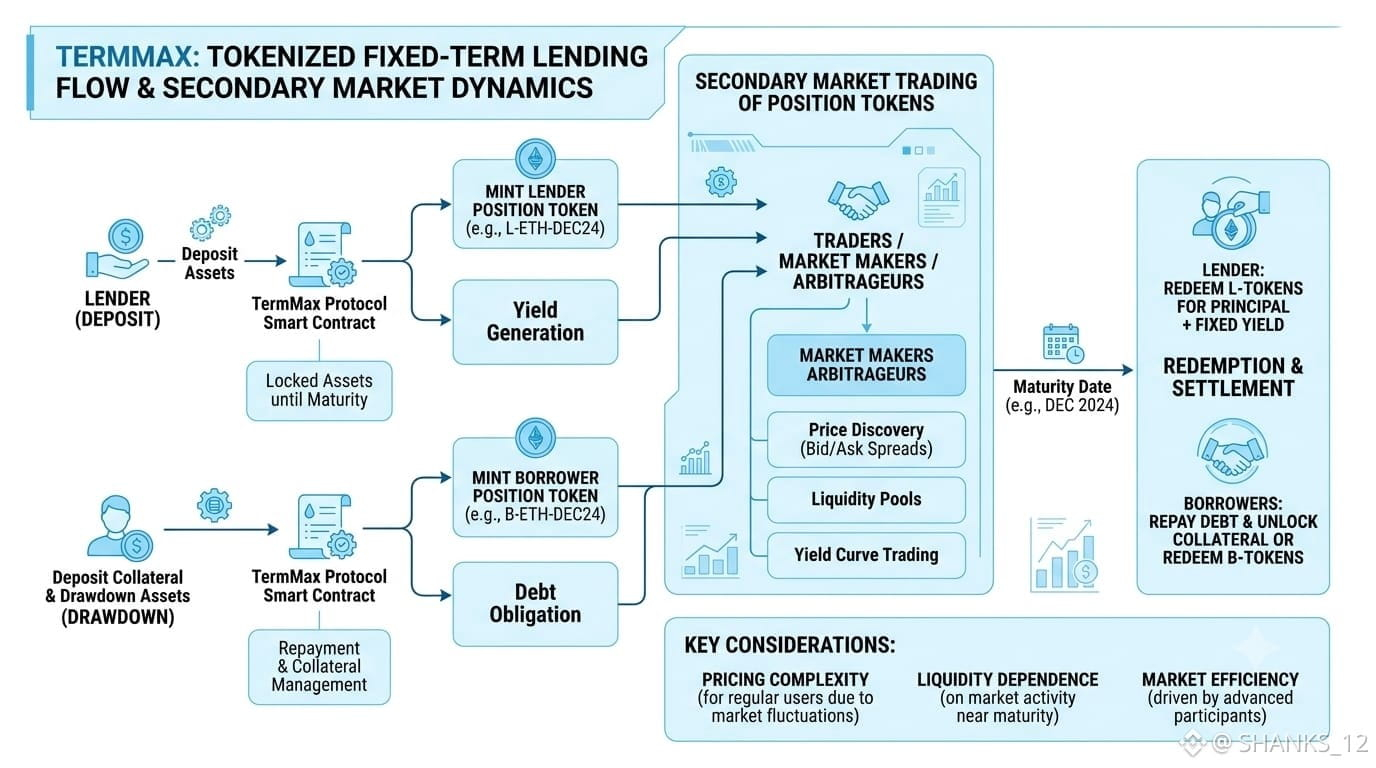
Ich habe verglichen, wie verschiedene Protokolle für befristete Kredite die Position eines Kreditgebers darstellen, und TermMaxs Ansatz, beide Seiten in handelbare Token zu tokenisieren, hat mich in einer Art und Weise überrascht, die ich nicht erwartet hatte. Ich habe diesen Abschnitt am Ende zweimal gelesen, nur um sicherzugehen, dass ich wirklich verstanden habe, was passiert, sobald eine Position geprägt wird.
Interessant scheint, dass man nach dem Verleihen oder Borrowen einen Token erhält, der diese konkrete Position zu genau dieser konkreten Fälligkeit repräsentiert, und dieser Token kann offenbar übertragen oder gehandelt werden, bevor die Laufzeit endet. Das bringt mich zum Nachdenken darüber, wie sich dadurch die Art des Commitments im befristeten Lending verändert. Statt bis zum Ablauf gesperrt zu sein, gibt es diese zusätzliche Ebene an Flexibilität, die auf einer Struktur aufsitzt, die normalerweise durch Design starr ist.
Allerdings lässt mich eine Frage immer wieder zurück: Wenn diese Positions-Token sich frei bewegen können, bevor die Fälligkeit erreicht ist, führt das dann zu einer Preis-Komplexität, die normale Nutzer möglicherweise nicht vollständig verstehen? Von außen betrachtet wirkt es wie ein nützliches Mechanismus für fortgeschrittene Teilnehmer, aber ich bin nicht ganz sicher, wie intuitiv sich das für jemanden anfühlt, der einfach nur eine unkomplizierte Festzins-Einlage möchte, ohne sich Gedanken über Dynamiken eines Sekundärmarkts zu machen.
Außerdem gibt es die größere Unsicherheit darüber, wie liquide diese Positions-Token im Laufe der Zeit tatsächlich werden. Werden sich genug Market Maker oder Arbitrageure einschalten, um die Preisbildung nahe der Fälligkeit effizient zu halten, oder könnte dünnes Trading dazu führen, dass einige Positionen schwieriger zu verlassen sind als erwartet? Ich glaube nicht, dass das derzeit sichtbar ist, weil es wahrscheinlich davon abhängt, wie viel Aufmerksamkeit das Ökosystem dafür aufbaut.
Vielleicht zeigt sich der eigentliche Maßstab für dieses Design erst, nachdem ein vollständiger Zyklus von Fälligkeiten durchgespielt wurde... jedenfalls wird die Zeit es zeigen👍
#termmax @termmax
$ACE $BOME $AVAAI
#USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents #GrayscaleFilesToListZcashTrustOnNYSEArca
Ich habe verglichen, wie verschiedene Protokolle für befristete Kredite die Position eines Kreditgebers darstellen, und TermMaxs Ansatz, beide Seiten in handelbare Token zu tokenisieren, hat mich in einer Art und Weise überrascht, die ich nicht erwartet hatte. Ich habe diesen Abschnitt am Ende zweimal gelesen, nur um sicherzugehen, dass ich wirklich verstanden habe, was passiert, sobald eine Position geprägt wird.
Interessant scheint, dass man nach dem Verleihen oder Borrowen einen Token erhält, der diese konkrete Position zu genau dieser konkreten Fälligkeit repräsentiert, und dieser Token kann offenbar übertragen oder gehandelt werden, bevor die Laufzeit endet. Das bringt mich zum Nachdenken darüber, wie sich dadurch die Art des Commitments im befristeten Lending verändert. Statt bis zum Ablauf gesperrt zu sein, gibt es diese zusätzliche Ebene an Flexibilität, die auf einer Struktur aufsitzt, die normalerweise durch Design starr ist.
Allerdings lässt mich eine Frage immer wieder zurück: Wenn diese Positions-Token sich frei bewegen können, bevor die Fälligkeit erreicht ist, führt das dann zu einer Preis-Komplexität, die normale Nutzer möglicherweise nicht vollständig verstehen? Von außen betrachtet wirkt es wie ein nützliches Mechanismus für fortgeschrittene Teilnehmer, aber ich bin nicht ganz sicher, wie intuitiv sich das für jemanden anfühlt, der einfach nur eine unkomplizierte Festzins-Einlage möchte, ohne sich Gedanken über Dynamiken eines Sekundärmarkts zu machen.
Außerdem gibt es die größere Unsicherheit darüber, wie liquide diese Positions-Token im Laufe der Zeit tatsächlich werden. Werden sich genug Market Maker oder Arbitrageure einschalten, um die Preisbildung nahe der Fälligkeit effizient zu halten, oder könnte dünnes Trading dazu führen, dass einige Positionen schwieriger zu verlassen sind als erwartet? Ich glaube nicht, dass das derzeit sichtbar ist, weil es wahrscheinlich davon abhängt, wie viel Aufmerksamkeit das Ökosystem dafür aufbaut.
Vielleicht zeigt sich der eigentliche Maßstab für dieses Design erst, nachdem ein vollständiger Zyklus von Fälligkeiten durchgespielt wurde... jedenfalls wird die Zeit es zeigen👍
#termmax @TermMax
$ACE $BOME $AVAAI
#USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents #GrayscaleFilesToListZcashTrustOnNYSEArca
1
5
504
·
--
Bullisch
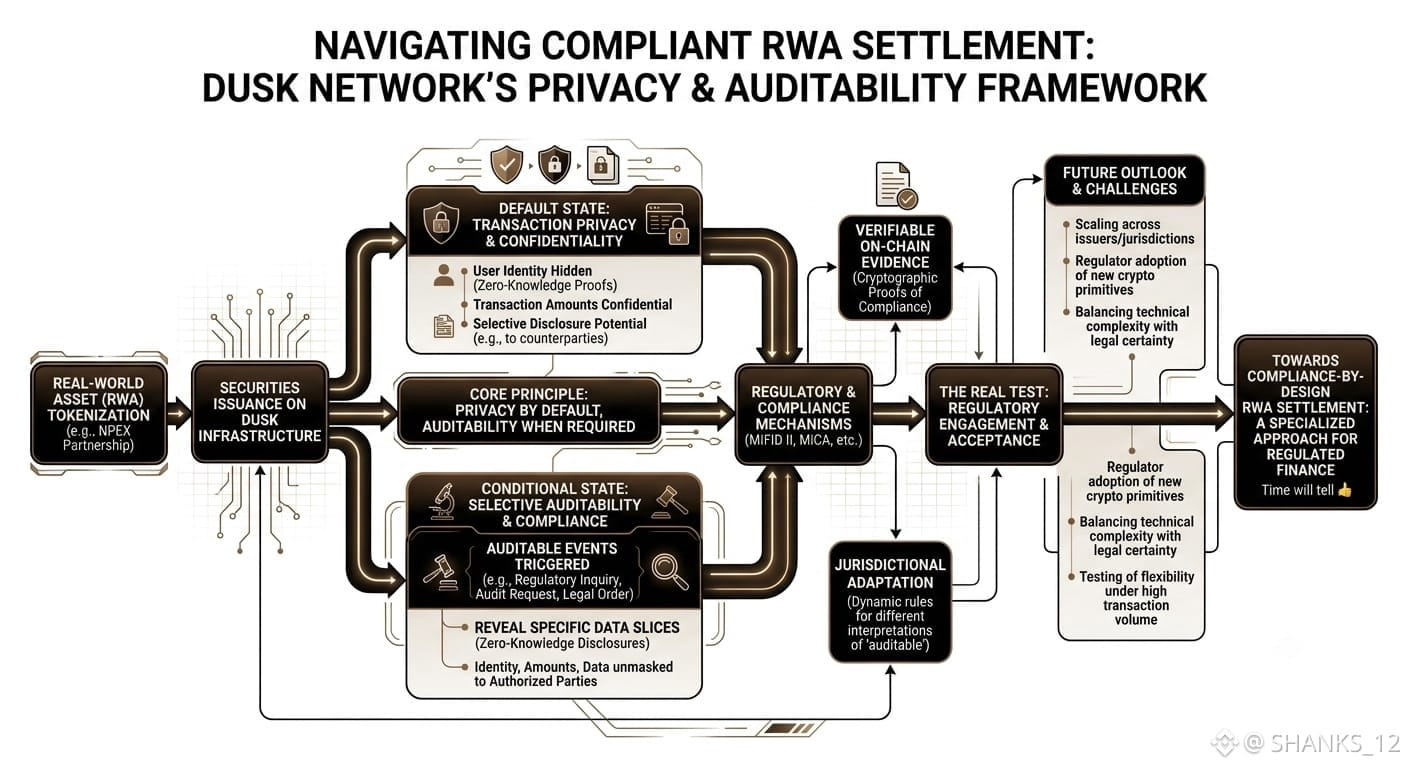
Ich habe heute Abend noch in Dusk’s Ansatz für eine konforme RWA-Abwicklung gelesen, und ein Detail hat mich immer wieder von allem anderen abgelenkt: die Idee von „Privatsphäre per Voreinstellung, Nachvollziehbarkeit auf Anfrage“. Zuerst klingt das wie ein praktischer Kompromiss, aber je länger ich darüber nachdachte, desto weniger klar wurde mir, wie dieses Gleichgewicht in der Praxis tatsächlich funktioniert.
Interessant ist, wie das mit der NPEX-Partnerschaft zusammenhängt und tokenisierte Wertpapiere über Dusk’s Infrastruktur abgewickelt werden. Auf dem Papier wirken vertrauliche Transaktionen, die dennoch MiFID II oder MiCA erfüllen, genau wie das, was Institutionen brauchen. Aber manchmal frage ich mich, wie selektive Offenlegung eigentlich funktioniert, sobald Regulierungsbehörden, Auditoren und Gegenparteien alle zu unterschiedlichen Zeitpunkten jeweils unterschiedliche Ausschnitte derselben Daten benötigen. Ist diese Flexibilität sauber in das Protokoll integriert – oder stützt sie sich auf Vertrauensannahmen, die erst dann wirklich getestet werden, wenn das Volumen steigt?
Die Frage, die mir dabei in den Sinn kommt, ist, ob „Compliance-by-Design“ gerade deshalb zu einer Stärke wird, weil es eng und fokussiert auf reguliertes Finanzwesen ausgerichtet ist, statt zu versuchen, alles auf einmal abzudecken. Von außen betrachtet wirkt diese Spezialisierung bewusst – vielleicht sogar notwendig. Trotzdem bin ich mir nicht ganz sicher, wie gut sich das skaliert, wenn noch mehr Emittenten und Jurisdiktionen hinzukommen, die jeweils ihre eigene Interpretation davon haben, was „prüfbar“ bedeuten soll.
Das bringt mich zu dem Gedanken, dass der eigentliche Test nicht die Kryptografie selbst ist, sondern ob Regulierungsbehörden sich tatsächlich so damit auseinandersetzen, wie es die Architektur annimmt. Vielleicht ist das der eigentliche Test, der bevorsteht… na ja, die Zeit wird es zeigen👍#dusk $DUSK @Dusk_Foundation
$HEMI $TREE
#CryptoRally #FOMCWatch #ColdcardTheftInvestigationAdvances #WyomingMovesFRNTToChainlinkCCIP
Ich habe heute Abend noch in Dusk’s Ansatz für eine konforme RWA-Abwicklung gelesen, und ein Detail hat mich immer wieder von allem anderen abgelenkt: die Idee von „Privatsphäre per Voreinstellung, Nachvollziehbarkeit auf Anfrage“. Zuerst klingt das wie ein praktischer Kompromiss, aber je länger ich darüber nachdachte, desto weniger klar wurde mir, wie dieses Gleichgewicht in der Praxis tatsächlich funktioniert.
Interessant ist, wie das mit der NPEX-Partnerschaft zusammenhängt und tokenisierte Wertpapiere über Dusk’s Infrastruktur abgewickelt werden. Auf dem Papier wirken vertrauliche Transaktionen, die dennoch MiFID II oder MiCA erfüllen, genau wie das, was Institutionen brauchen. Aber manchmal frage ich mich, wie selektive Offenlegung eigentlich funktioniert, sobald Regulierungsbehörden, Auditoren und Gegenparteien alle zu unterschiedlichen Zeitpunkten jeweils unterschiedliche Ausschnitte derselben Daten benötigen. Ist diese Flexibilität sauber in das Protokoll integriert – oder stützt sie sich auf Vertrauensannahmen, die erst dann wirklich getestet werden, wenn das Volumen steigt?
Die Frage, die mir dabei in den Sinn kommt, ist, ob „Compliance-by-Design“ gerade deshalb zu einer Stärke wird, weil es eng und fokussiert auf reguliertes Finanzwesen ausgerichtet ist, statt zu versuchen, alles auf einmal abzudecken. Von außen betrachtet wirkt diese Spezialisierung bewusst – vielleicht sogar notwendig. Trotzdem bin ich mir nicht ganz sicher, wie gut sich das skaliert, wenn noch mehr Emittenten und Jurisdiktionen hinzukommen, die jeweils ihre eigene Interpretation davon haben, was „prüfbar“ bedeuten soll.
Das bringt mich zu dem Gedanken, dass der eigentliche Test nicht die Kryptografie selbst ist, sondern ob Regulierungsbehörden sich tatsächlich so damit auseinandersetzen, wie es die Architektur annimmt. Vielleicht ist das der eigentliche Test, der bevorsteht… na ja, die Zeit wird es zeigen👍#dusk $DUSK @Dusk
$HEMI $TREE
#CryptoRally #FOMCWatch #ColdcardTheftInvestigationAdvances #WyomingMovesFRNTToChainlinkCCIP
7
8
636
·
--
Bärisch
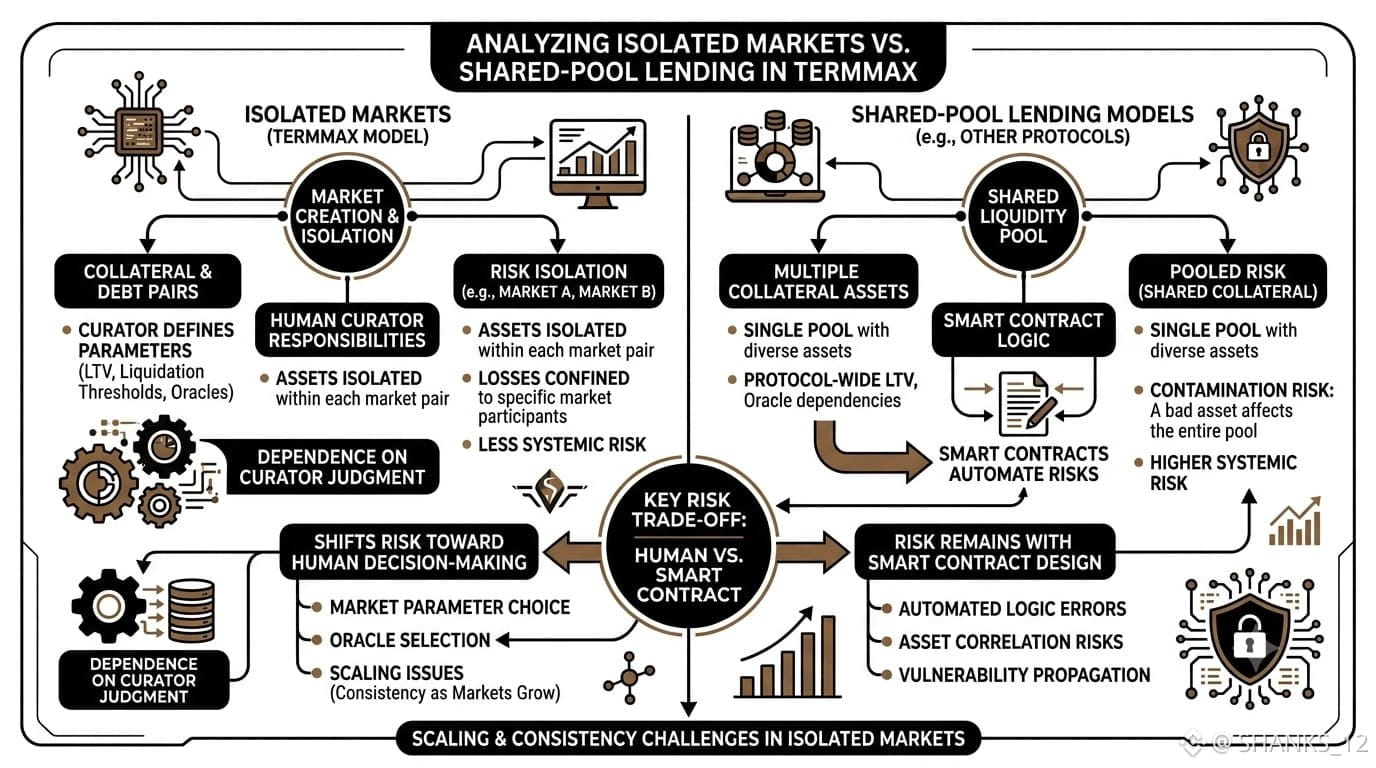
Ich habe heute Nachmittag wieder in der TermMax-Dokumentation herumgestöbert, diesmal mit Fokus darauf, wie einzelne Märkte erstellt und voneinander isoliert werden. Dabei ist mir aufgefallen, wie viel Verantwortung offenbar bei der Person liegt, die einen bestimmten Markt kuratiert. Das war nicht etwas, womit ich gerechnet hätte, so viel Zeit zu verbringen.
Interessant wirkt, dass jeder Markt auf TermMax scheinbar über die Kombination aus Sicherheiten- und Schuld-Asset isoliert ist, sodass das Risiko eines Marktes theoretisch nicht in einen anderen übergreifen sollte. Das bringt mich zum Nachdenken darüber, wie sich das mit Konzepten von Shared-Pool-Kreditvergaben vergleicht: Dort kann manchmal ein schlechtes Asset Auswirkungen auf alle haben, die das Protokoll nutzen. Isolation fühlt sich auf dem Papier sicherer an, aber ich frage mich manchmal, wie viel von dieser Sicherheit davon abhängt, wie die Marktparameter von der jeweiligen Person, die den Markt konfiguriert, im Voraus eingeschätzt und festgelegt werden.
Da beginnt für mich auch eine Frage zu wachsen: Wenn Kuratoren oder Markt-Ersteller so viel Einfluss auf Sicherheitenfaktoren und Oracle-Auswahlen haben, verlagert das dann das Risiko weg vom Smart-Contract-Design und hin zur menschlichen Entscheidungsfindung? Von außen betrachtet scheint es eher ein Trade-off zu sein als eine eindeutige Verbesserung, und ich bin mir nicht ganz sicher, welche Seite in der Praxis das Risiko tatsächlich stärker reduziert.
Außerdem bleibt offen, wie sich das skaliert, wenn mehr Märkte erstellt werden. Bleibt sorgfältige Kuratierung konsistent, oder sinkt die Qualität automatisch, sobald die Zahl der Märkte schneller wächst als die Aufsicht nachkommen kann? Das lässt sich meiner Meinung nach nicht allein durch Lesen der Dokumentation beantworten.
Vielleicht wird die echte Antwort erst sichtbar, wenn genug Märkte unter realen Bedingungen getestet wurden… na ja, die Zeit wird es zeigen👍#termmax @termmax
$VELVET $BTW $HEMI
#USStorageStocksExtendLosses #HyperliquidTradeXYZAskSECForIPOPRules #US30YearYieldHitsHighestSince2002 #CitiPlansBitcoinCustodyForInstitutionsThisYear
Ich habe heute Nachmittag wieder in der TermMax-Dokumentation herumgestöbert, diesmal mit Fokus darauf, wie einzelne Märkte erstellt und voneinander isoliert werden. Dabei ist mir aufgefallen, wie viel Verantwortung offenbar bei der Person liegt, die einen bestimmten Markt kuratiert. Das war nicht etwas, womit ich gerechnet hätte, so viel Zeit zu verbringen.
Interessant wirkt, dass jeder Markt auf TermMax scheinbar über die Kombination aus Sicherheiten- und Schuld-Asset isoliert ist, sodass das Risiko eines Marktes theoretisch nicht in einen anderen übergreifen sollte. Das bringt mich zum Nachdenken darüber, wie sich das mit Konzepten von Shared-Pool-Kreditvergaben vergleicht: Dort kann manchmal ein schlechtes Asset Auswirkungen auf alle haben, die das Protokoll nutzen. Isolation fühlt sich auf dem Papier sicherer an, aber ich frage mich manchmal, wie viel von dieser Sicherheit davon abhängt, wie die Marktparameter von der jeweiligen Person, die den Markt konfiguriert, im Voraus eingeschätzt und festgelegt werden.
Da beginnt für mich auch eine Frage zu wachsen: Wenn Kuratoren oder Markt-Ersteller so viel Einfluss auf Sicherheitenfaktoren und Oracle-Auswahlen haben, verlagert das dann das Risiko weg vom Smart-Contract-Design und hin zur menschlichen Entscheidungsfindung? Von außen betrachtet scheint es eher ein Trade-off zu sein als eine eindeutige Verbesserung, und ich bin mir nicht ganz sicher, welche Seite in der Praxis das Risiko tatsächlich stärker reduziert.
Außerdem bleibt offen, wie sich das skaliert, wenn mehr Märkte erstellt werden. Bleibt sorgfältige Kuratierung konsistent, oder sinkt die Qualität automatisch, sobald die Zahl der Märkte schneller wächst als die Aufsicht nachkommen kann? Das lässt sich meiner Meinung nach nicht allein durch Lesen der Dokumentation beantworten.
Vielleicht wird die echte Antwort erst sichtbar, wenn genug Märkte unter realen Bedingungen getestet wurden… na ja, die Zeit wird es zeigen👍#termmax @TermMax
$VELVET $BTW $HEMI
#USStorageStocksExtendLosses #HyperliquidTradeXYZAskSECForIPOPRules #US30YearYieldHitsHighestSince2002 #CitiPlansBitcoinCustodyForInstitutionsThisYear
12
12
1.3k
·
--
Bärisch
Verifiziert
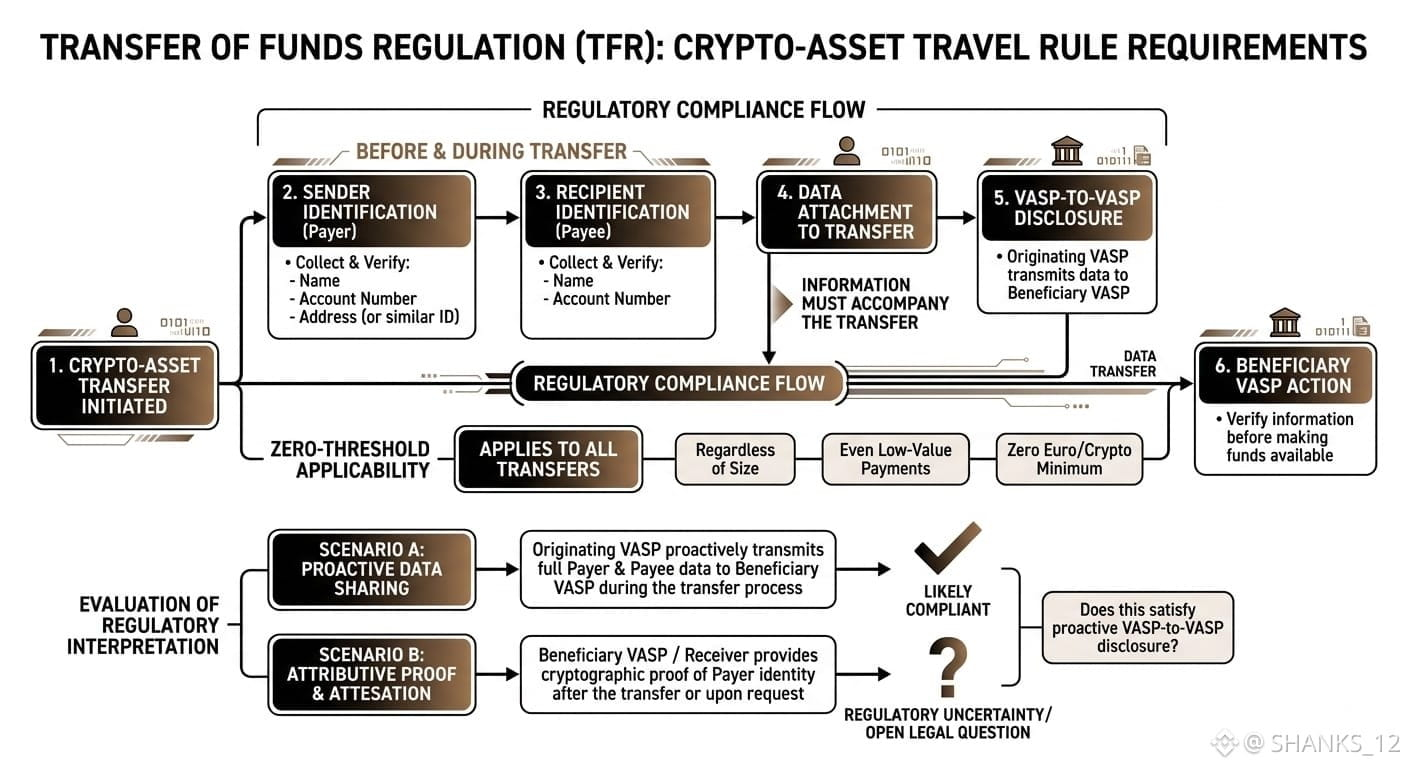
Ich habe kürzlich etwas bemerkt, als ich über Dusk Pay gelesen habe. Die EU-Verordnung zur Übertragung von Geldern trägt jetzt Anforderungen der Travel Rule mit einer Nullschwelle in sich – jede Krypto-Übertragung, unabhängig von der Größe, muss Absender- und Empfängerdaten enthalten. Die Zahlungsinfrastruktur von Dusk befindet sich an einer interessanten Stelle im Verhältnis dazu.
Was daran interessant wirkt, ist die Lücke zwischen dem Nachweis und dem Teilen genau an dem Punkt der Übertragung. Dusk ermöglicht es Empfängern, kryptografisch zu belegen, wer sie bezahlt hat. Ich bin nicht ganz sicher, dass das der proaktiven VASP-zu-VASP-Offenlegung genügt, bei der die Daten mit der Zahlung mitwandern müssen – nicht erst nachträglich abgerufen werden.
Die Frage, die mir dabei in den Sinn kommt, ist, ob eine selektive Offenlegung auf Anfrage und das verpflichtende Teilen von Daten vor der Übertragung tatsächlich dieselbe Pflicht sind. Von außen betrachtet, klingen sie ähnlich, könnten aber rechtlich völlig unterschiedliche Bedeutung haben – und ich frage mich manchmal, ob diese Lücke vollständig berücksichtigt wird.
Das bringt mich zu dem Gedanken, dass der eigentliche Test für Dusk Pay nicht die Technologie ist – sondern ob Regulierungsbehörden eine Empfängerseitige Bestätigung als gleichwertig zur proaktiven Offenlegung durch den Absender akzeptieren. Das ist eine Rechtsfrage, keine Designfrage, und ihre Antwort bleibt wirklich offen – jedenfalls wird die Zeit es zeigen👍
#dusk $DUSK @Dusk_Foundation
$CLO $RED
Ich habe kürzlich etwas bemerkt, als ich über Dusk Pay gelesen habe. Die EU-Verordnung zur Übertragung von Geldern trägt jetzt Anforderungen der Travel Rule mit einer Nullschwelle in sich – jede Krypto-Übertragung, unabhängig von der Größe, muss Absender- und Empfängerdaten enthalten. Die Zahlungsinfrastruktur von Dusk befindet sich an einer interessanten Stelle im Verhältnis dazu.
Was daran interessant wirkt, ist die Lücke zwischen dem Nachweis und dem Teilen genau an dem Punkt der Übertragung. Dusk ermöglicht es Empfängern, kryptografisch zu belegen, wer sie bezahlt hat. Ich bin nicht ganz sicher, dass das der proaktiven VASP-zu-VASP-Offenlegung genügt, bei der die Daten mit der Zahlung mitwandern müssen – nicht erst nachträglich abgerufen werden.
Die Frage, die mir dabei in den Sinn kommt, ist, ob eine selektive Offenlegung auf Anfrage und das verpflichtende Teilen von Daten vor der Übertragung tatsächlich dieselbe Pflicht sind. Von außen betrachtet, klingen sie ähnlich, könnten aber rechtlich völlig unterschiedliche Bedeutung haben – und ich frage mich manchmal, ob diese Lücke vollständig berücksichtigt wird.
Das bringt mich zu dem Gedanken, dass der eigentliche Test für Dusk Pay nicht die Technologie ist – sondern ob Regulierungsbehörden eine Empfängerseitige Bestätigung als gleichwertig zur proaktiven Offenlegung durch den Absender akzeptieren. Das ist eine Rechtsfrage, keine Designfrage, und ihre Antwort bleibt wirklich offen – jedenfalls wird die Zeit es zeigen👍
#dusk $DUSK @Dusk
$CLO $RED
20
13
1.2k
·
--
Bärisch
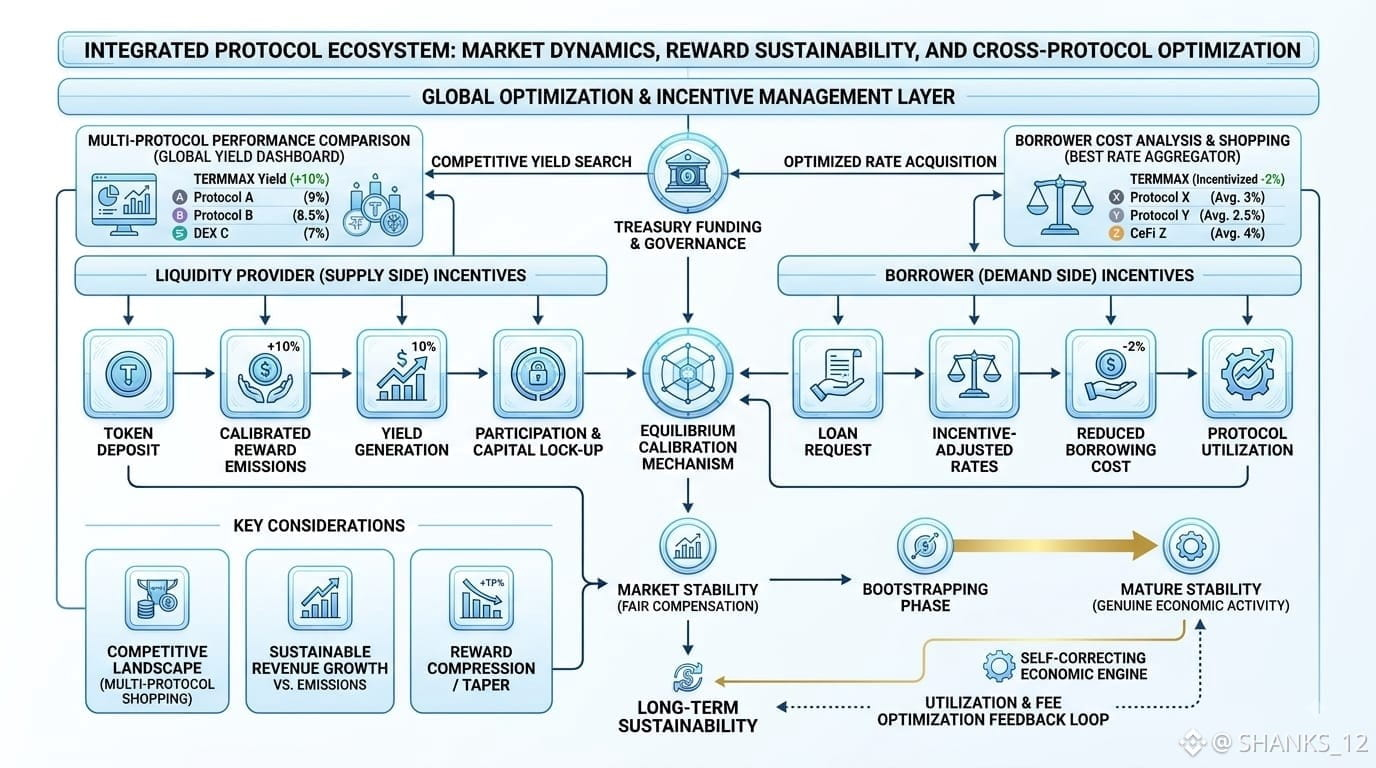
Ich habe heute Morgen im Belohnungs-Distributionsmodell von TermMax herumgestöbert – insbesondere dabei, wie sie Anreize kalibrieren, um Liquiditätsanbieter gegenüber Kreditnehmern anzuziehen – und mir wurde klar, dass ich nicht ganz festmachen kann, wo genau das tatsächliche Gleichgewicht liegt. Das Protokoll scheint darauf ausgelegt zu sein, sich selbst zu korrigieren, aber ich bin mir ehrlich unsicher, ob es eng genug justiert ist, um zu verhindern, dass eine Seite systematisch ausgehungert wird.
Interessant wirkt, dass die meisten Protokolle einfach ein Stellrad drehen, um Kapital dorthin zu lenken, wo gerade eine Funktion unterfinanziert ist. TermMax scheint tiefer zu gehen: Es versucht, Bedingungen zu schaffen, unter denen sich sowohl Angebots- als auch Nachfrageseite fair entlohnt fühlen, ohne dass die eine die andere subventioniert. Das bringt mich dazu, Incentive-Design eher als echtes Handwerk zu sehen – nicht nur als Knopf zur Einstellung von Emissionsraten. Die Frage, die mir dabei in den Sinn kommt, ist, ob dieses Gleichgewicht Bestand hat, sobald echte Konkurrenz entsteht und Nutzer merken, dass sie zwischen mehreren Protokollen für bessere Konditionen einkaufen können.
Ich bin mir nicht vollständig sicher, wie das Treasury-Finanzierungsmodell diese Anreize langfristig aufrechterhält – vor allem dann, wenn die Einnahmen aus Protokollgebühren nicht so schnell wachsen, wie es der Belohnungsplan verlangt. Vermutlich gibt es irgendwo eine Klippe: einen Moment, in dem Bootstrapping nicht mehr tragfähig ist und das System nachweisen muss, dass es sich durch echte wirtschaftliche Aktivität statt durch Inflation selbst finanzieren kann. Von außen betrachtet frage ich mich manchmal, ob diese Übergangsphase ausreichend diskutiert wird – oder ob alle einfach davon ausgehen, dass es schon irgendwie klappt, weil die frühen Mechaniken vielversprechend aussehen.
Das Setup scheint für diese Wachstumsphase durchdacht zu sein, daran besteht kein Zweifel. Aber der schwierigere Test könnte sein, was passiert, wenn sich die Anreizbelohnungen verdichten und Nutzer entscheiden müssen, ob der eigentliche Kernnutzen ihre Teilnahme tatsächlich rechtfertigt – ohne die werbliche „Zuckerguss“-Verstärkung. Hält das Fundament dann wirklich?
Die Architektur wirkt jetzt elegant, aber ob sich Belohnungen nachhaltig abflachen lassen, bleibt das eigentliche Rätsel… jedenfalls wird die Zeit es zeigen👍
#termmax @termmax
$EDEN $CLO
#VIXFallsTo2026Low #DollarHits3MonthLow #DollarFallsTo10WeekLow
Ich habe heute Morgen im Belohnungs-Distributionsmodell von TermMax herumgestöbert – insbesondere dabei, wie sie Anreize kalibrieren, um Liquiditätsanbieter gegenüber Kreditnehmern anzuziehen – und mir wurde klar, dass ich nicht ganz festmachen kann, wo genau das tatsächliche Gleichgewicht liegt. Das Protokoll scheint darauf ausgelegt zu sein, sich selbst zu korrigieren, aber ich bin mir ehrlich unsicher, ob es eng genug justiert ist, um zu verhindern, dass eine Seite systematisch ausgehungert wird.
Interessant wirkt, dass die meisten Protokolle einfach ein Stellrad drehen, um Kapital dorthin zu lenken, wo gerade eine Funktion unterfinanziert ist. TermMax scheint tiefer zu gehen: Es versucht, Bedingungen zu schaffen, unter denen sich sowohl Angebots- als auch Nachfrageseite fair entlohnt fühlen, ohne dass die eine die andere subventioniert. Das bringt mich dazu, Incentive-Design eher als echtes Handwerk zu sehen – nicht nur als Knopf zur Einstellung von Emissionsraten. Die Frage, die mir dabei in den Sinn kommt, ist, ob dieses Gleichgewicht Bestand hat, sobald echte Konkurrenz entsteht und Nutzer merken, dass sie zwischen mehreren Protokollen für bessere Konditionen einkaufen können.
Ich bin mir nicht vollständig sicher, wie das Treasury-Finanzierungsmodell diese Anreize langfristig aufrechterhält – vor allem dann, wenn die Einnahmen aus Protokollgebühren nicht so schnell wachsen, wie es der Belohnungsplan verlangt. Vermutlich gibt es irgendwo eine Klippe: einen Moment, in dem Bootstrapping nicht mehr tragfähig ist und das System nachweisen muss, dass es sich durch echte wirtschaftliche Aktivität statt durch Inflation selbst finanzieren kann. Von außen betrachtet frage ich mich manchmal, ob diese Übergangsphase ausreichend diskutiert wird – oder ob alle einfach davon ausgehen, dass es schon irgendwie klappt, weil die frühen Mechaniken vielversprechend aussehen.
Das Setup scheint für diese Wachstumsphase durchdacht zu sein, daran besteht kein Zweifel. Aber der schwierigere Test könnte sein, was passiert, wenn sich die Anreizbelohnungen verdichten und Nutzer entscheiden müssen, ob der eigentliche Kernnutzen ihre Teilnahme tatsächlich rechtfertigt – ohne die werbliche „Zuckerguss“-Verstärkung. Hält das Fundament dann wirklich?
Die Architektur wirkt jetzt elegant, aber ob sich Belohnungen nachhaltig abflachen lassen, bleibt das eigentliche Rätsel… jedenfalls wird die Zeit es zeigen👍
#termmax @TermMax
$EDEN $CLO
#VIXFallsTo2026Low #DollarHits3MonthLow #DollarFallsTo10WeekLow
12
11
745
·
--
Bärisch
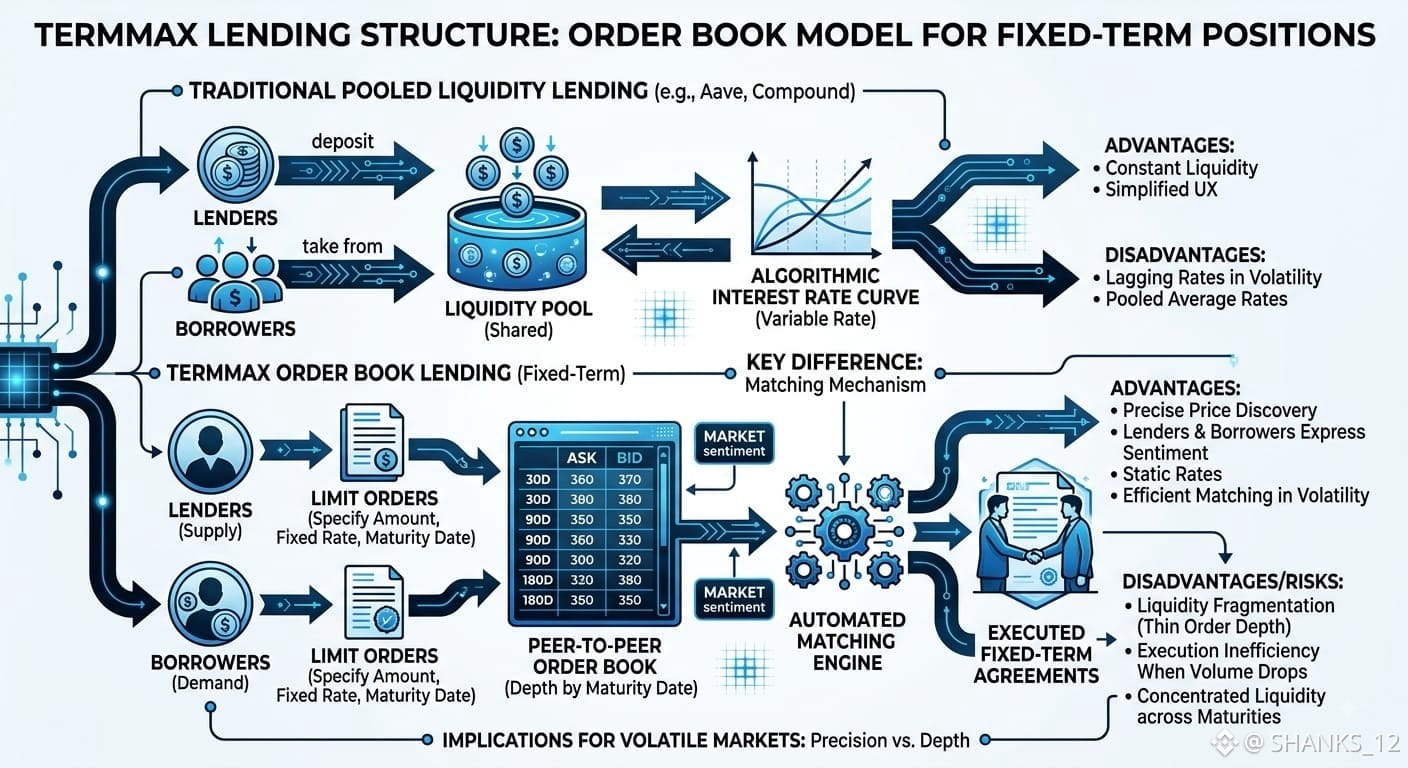
Ich habe mir gestern Nacht die Kreditvergabe-Struktur von TermMax angesehen, hauptsächlich aus Neugier darauf, wie sie Festlaufzeit-Positionen handhaben, und bin dann länger als erwartet an dem Order-Book-Modell hängen geblieben. Das ist nicht das typische gepoolte Liquiditäts-Setup, das die meisten Lending-Protokolle nutzen, und dieser Unterschied hat mich immer wieder zurückgezogen.
Was daran interessant wirkt, ist, dass TermMax es Kreditgebern und Kreditnehmern ermöglicht, sich im Grunde über einen gelisteten Order-Mechanismus abzustimmen, statt sich rein auf algorithmische Zinskurven zu verlassen. Ich frage mich manchmal, ob das eine präzisere Preisfindung für feste Laufzeiten ermöglicht, da beide Seiten ihre tatsächlichen Erwartungen ausdrücken, statt einen gepoolten Durchschnitt zu akzeptieren. Es bringt mich zum Nachdenken darüber, wie viel das in volatilen Phasen ausmachen könnte, wenn statische Kurven in anderen Systemen oft hinter dem tatsächlichen Marktsentiment zurückbleiben.
Dann kommt mir jedoch eine Frage: Führt dieses Design zu einer Fragmentierung der Liquidität, wenn die Ordertiefe dünn ist? Von außen betrachtet wirkt ein ordersbasiertes System theoretisch elegant, aber ich bin nicht ganz sicher, wie es sich verhält, wenn das Volumen sinkt oder wenn nur wenige große Teilnehmer das Matching dominieren. Könnte das Situationen erzeugen, in denen eine Ausführung zu festen Zinssätzen ineffizient wird, obwohl die zugrunde liegende Logik an sich stimmig ist?
Außerdem gibt es die tiefere Unsicherheit darüber, wie TermMax diese Präzision mit dem Maßstab in Einklang bringt. Die Frage, die mir dazu einfällt, ist, ob sich über ausreichend viele Laufzeiten hinweg konsistent genügend Liquidität bildet oder ob das frühe Wachstum eher bei einigen wenigen dominanten Paaren konzentriert bleibt. Ich glaube nicht, dass das im Moment jemand außerhalb des Kernteams mit Sicherheit beantworten kann.
Vielleicht ist der eigentliche Test, ob diese Struktur standhält, sobald eine breitere Marktteilnahme eintrifft… na ja, die Zeit wird es zeigen👍
#TermMax @termmax
$GPS $STAR $TUT
#ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases
Ich habe mir gestern Nacht die Kreditvergabe-Struktur von TermMax angesehen, hauptsächlich aus Neugier darauf, wie sie Festlaufzeit-Positionen handhaben, und bin dann länger als erwartet an dem Order-Book-Modell hängen geblieben. Das ist nicht das typische gepoolte Liquiditäts-Setup, das die meisten Lending-Protokolle nutzen, und dieser Unterschied hat mich immer wieder zurückgezogen.
Was daran interessant wirkt, ist, dass TermMax es Kreditgebern und Kreditnehmern ermöglicht, sich im Grunde über einen gelisteten Order-Mechanismus abzustimmen, statt sich rein auf algorithmische Zinskurven zu verlassen. Ich frage mich manchmal, ob das eine präzisere Preisfindung für feste Laufzeiten ermöglicht, da beide Seiten ihre tatsächlichen Erwartungen ausdrücken, statt einen gepoolten Durchschnitt zu akzeptieren. Es bringt mich zum Nachdenken darüber, wie viel das in volatilen Phasen ausmachen könnte, wenn statische Kurven in anderen Systemen oft hinter dem tatsächlichen Marktsentiment zurückbleiben.
Dann kommt mir jedoch eine Frage: Führt dieses Design zu einer Fragmentierung der Liquidität, wenn die Ordertiefe dünn ist? Von außen betrachtet wirkt ein ordersbasiertes System theoretisch elegant, aber ich bin nicht ganz sicher, wie es sich verhält, wenn das Volumen sinkt oder wenn nur wenige große Teilnehmer das Matching dominieren. Könnte das Situationen erzeugen, in denen eine Ausführung zu festen Zinssätzen ineffizient wird, obwohl die zugrunde liegende Logik an sich stimmig ist?
Außerdem gibt es die tiefere Unsicherheit darüber, wie TermMax diese Präzision mit dem Maßstab in Einklang bringt. Die Frage, die mir dazu einfällt, ist, ob sich über ausreichend viele Laufzeiten hinweg konsistent genügend Liquidität bildet oder ob das frühe Wachstum eher bei einigen wenigen dominanten Paaren konzentriert bleibt. Ich glaube nicht, dass das im Moment jemand außerhalb des Kernteams mit Sicherheit beantworten kann.
Vielleicht ist der eigentliche Test, ob diese Struktur standhält, sobald eine breitere Marktteilnahme eintrifft… na ja, die Zeit wird es zeigen👍
#TermMax @TermMax
$GPS $STAR $TUT
#ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases
1
4
871
·
--
Bullisch
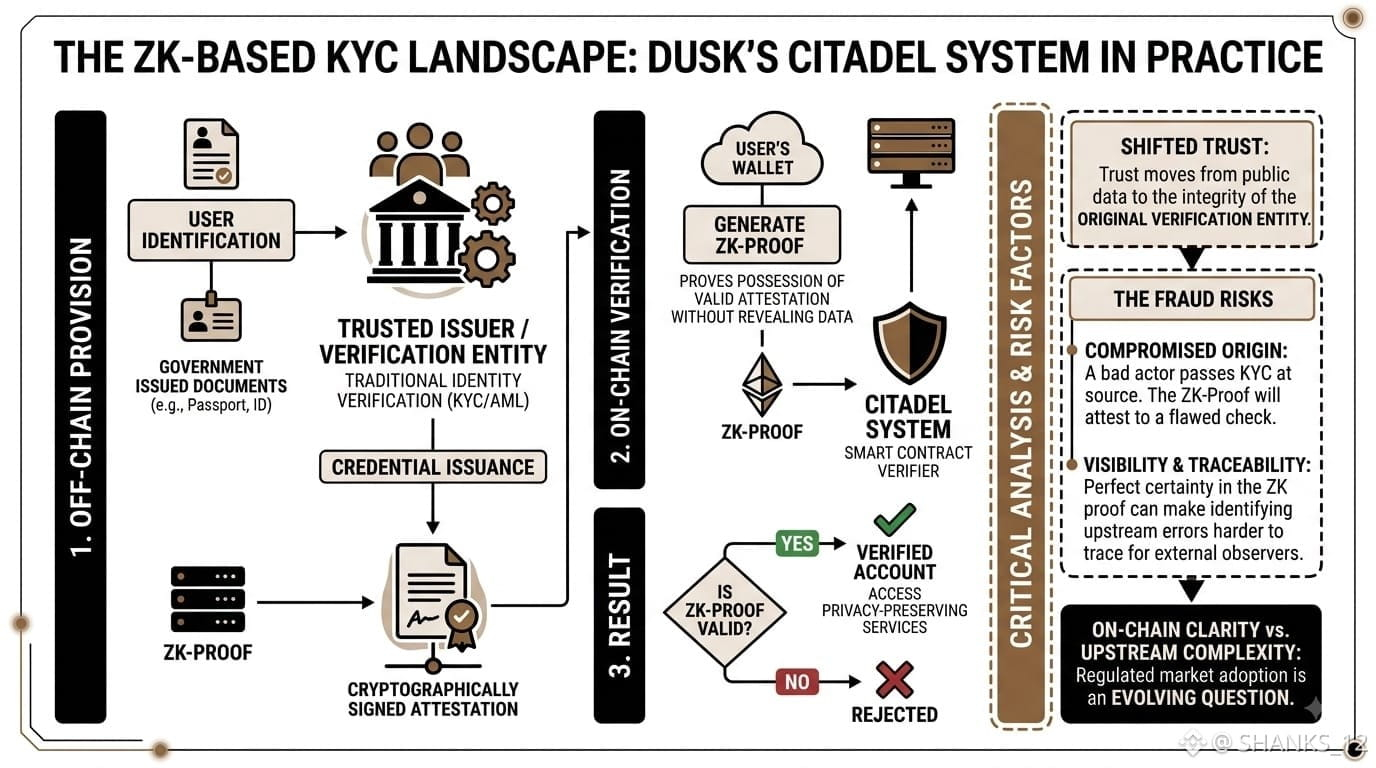
Ich habe mich kürzlich mit dem Citadel-System von Dusk befasst – dem ZK-basierten Ansatz für KYC auf einer Privacy-Chain. Die Kernidee ist, dass Nutzer nachweisen können, dass sie eine Identitätsprüfung bestanden haben, ohne ihre persönlichen Daten öffentlich on-chain preiszugeben. Ich habe immer wieder darüber nachgedacht, was das in der Praxis eigentlich bedeutet.
Spannend ist, wo in diesem Modell das Vertrauen tatsächlich verortet ist. Der ZK-Beweis verifiziert keine Identität – er verifiziert, dass jemand sie zertifiziert hat. Ich bin nicht ganz sicher, wie sich dadurch das Risiko im Vergleich zu klassischem KYC verschiebt, denn die Qualität der Verifizierung hängt vollständig davon ab, wer die ursprüngliche Prüfung durchgeführt hat.
Die Frage, die mir dazu kommt, ist: Was passiert, wenn ein böswilliger Akteur am Ausgangs-/Quellinstitut KYC besteht und ein gültiges Zertifikat erhält? Von außen würde dieser ZK-Beweis mit perfekter Sicherheit bestätigen, dass eine kompromittierte Prüfung vorliegt – und ich frage mich manchmal, ob das Fehler dadurch schwerer nachvollziehbar macht, statt leichter.
Das bringt mich zu dem Gedanken, dass ZK-Identitätssysteme das Vertrauensproblem eher verlagern als es zu beseitigen. Die Blockchain-Schicht wird sauber, aber die unordentliche menschliche Verifizierung vorgelagert verschwindet nicht. Ob dieser Kompromiss für regulierte Märkte langfristig tatsächlich trägt, bleibt aufrichtig gesagt ungewiss – jedenfalls wird die Zeit es zeigen👍
#dusk $DUSK @Dusk_Foundation
$TUT $GPS
Ich habe mich kürzlich mit dem Citadel-System von Dusk befasst – dem ZK-basierten Ansatz für KYC auf einer Privacy-Chain. Die Kernidee ist, dass Nutzer nachweisen können, dass sie eine Identitätsprüfung bestanden haben, ohne ihre persönlichen Daten öffentlich on-chain preiszugeben. Ich habe immer wieder darüber nachgedacht, was das in der Praxis eigentlich bedeutet.
Spannend ist, wo in diesem Modell das Vertrauen tatsächlich verortet ist. Der ZK-Beweis verifiziert keine Identität – er verifiziert, dass jemand sie zertifiziert hat. Ich bin nicht ganz sicher, wie sich dadurch das Risiko im Vergleich zu klassischem KYC verschiebt, denn die Qualität der Verifizierung hängt vollständig davon ab, wer die ursprüngliche Prüfung durchgeführt hat.
Die Frage, die mir dazu kommt, ist: Was passiert, wenn ein böswilliger Akteur am Ausgangs-/Quellinstitut KYC besteht und ein gültiges Zertifikat erhält? Von außen würde dieser ZK-Beweis mit perfekter Sicherheit bestätigen, dass eine kompromittierte Prüfung vorliegt – und ich frage mich manchmal, ob das Fehler dadurch schwerer nachvollziehbar macht, statt leichter.
Das bringt mich zu dem Gedanken, dass ZK-Identitätssysteme das Vertrauensproblem eher verlagern als es zu beseitigen. Die Blockchain-Schicht wird sauber, aber die unordentliche menschliche Verifizierung vorgelagert verschwindet nicht. Ob dieser Kompromiss für regulierte Märkte langfristig tatsächlich trägt, bleibt aufrichtig gesagt ungewiss – jedenfalls wird die Zeit es zeigen👍
#dusk $DUSK @Dusk
$TUT $GPS
10
10
747
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
MetaMaskExitsLidoValidatorsAfterSecurityIncident
21 Aufrufe
18 Kommentare
🚨 METAMASK BEGINNT, NACH EINEM SICHERHEITSVORFALL ETH-VALIDATOREN AUSZUSCHLEUSEN.
MetaMask sagt, dass ein laufender Sicherheitsvorfall Teile seiner Infrastruktur getroffen und dazu gezwungen habe, betroffene Validatoren proaktiv aus seinen nicht-verwahrten Staking-Operations zu verlassen. Das Unternehmen sagt, man habe bislang keine unmittelbare Bedrohung für MetaMask-Wallets festgestellt.
Die entscheidende Einzelheit?
Diese Validatoren sind mit dem Lido-Staking verbunden, und der Exit-Prozess könnte das ETH-Staking vorübergehend reduzieren, während die Untersuchung läuft. Berichte mit Bezug zu Lido zufolge kann der vollständige Exit-, Abhebungs- und Wiedereinstiegszyklus bis zu etwa 45 Tage dauern.
Das bedeutet: Der Markt sollte zwei Dinge trennen:
Wallet-Nutzer werden derzeit nicht darüber informiert, dass eine akute Gefahr besteht.
Aber die Validator-Infrastruktur war offenbar ernst genug, um einen Notfall-Exit auszulösen.
Und wenn eine der größten Wallet-Marken von Ethereum Validatoren als Vorsichtsmaßnahme abzieht, sollten Trader aufmerksam werden.
Sicherheitsvorfälle brauchen keine gestohlenen Gelder, um marktrelevant zu werden.
Manchmal ist die Reaktion selbst das Signal. 👀
$ETH $LDO
#metamaskexitslidovalidatorsaftersecurityincident
KimHotbae
·0 Likes
·33 Aufrufe
MicronBeatsEarningsLiftsGuidance
979 Aufrufe
54 Kommentare
CFTCSubmitsTwoEventContractRulesToWhiteHouse
2,054 Aufrufe
92 Kommentare