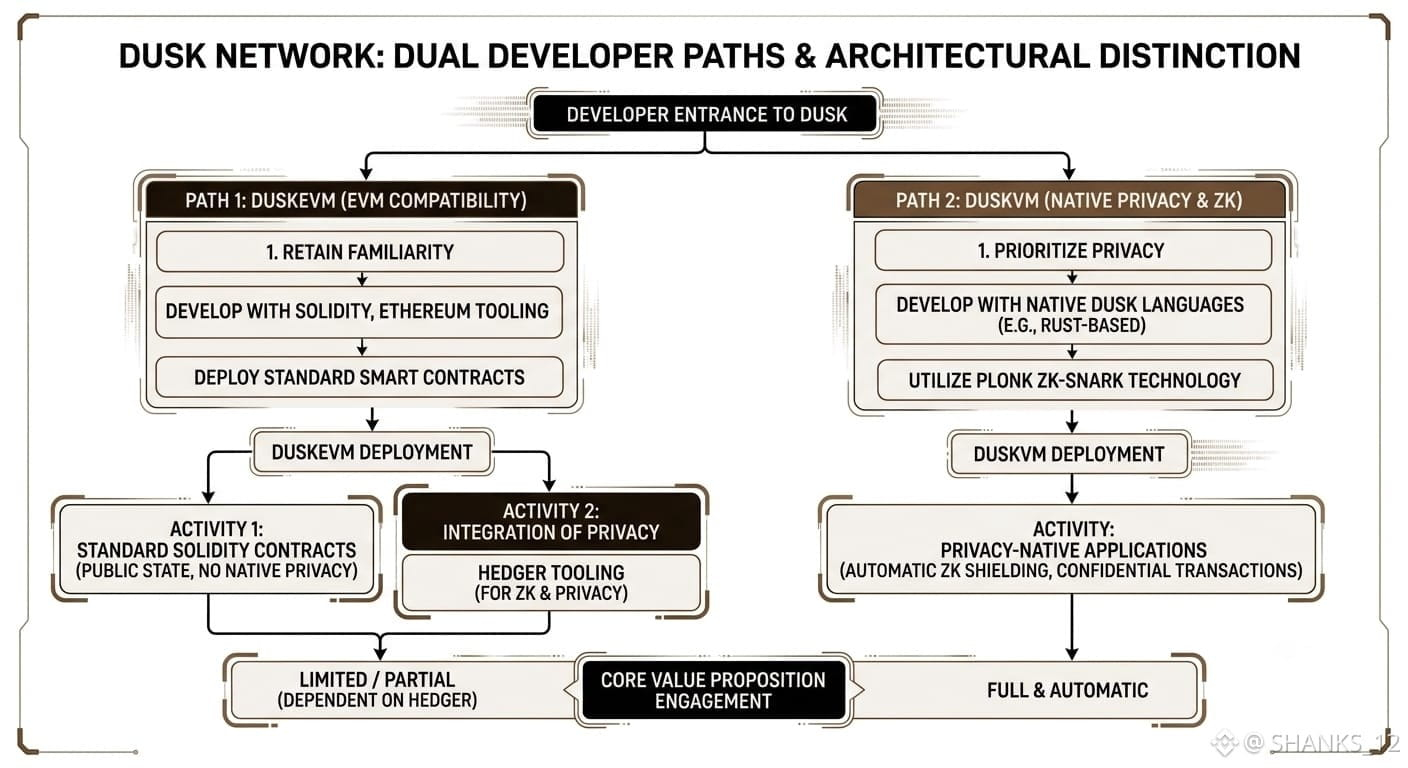
Ich bin kürzlich durch die Dokumentation von Dusk gegangen und eine Sache ist mir hängen geblieben – DuskEVM und DuskVM sind zwei getrennte Entwicklerpfade. Der eine führt Solidity auf einer EVM-Schicht aus; der andere ist natives Dusk mit voller ZK- und Privacy-Funktionalität. Ich habe mich gefragt, was diese Aufteilung in der Praxis tatsächlich hervorbringt.
Spannend erscheint vor allem, dass Privacy auf DuskEVM nicht automatisch gegeben ist – dafür braucht es zusätzliches Tooling namens Hedger. Ich bin nicht ganz sicher, wie viele Entwickler diese zusätzliche Schicht tatsächlich integrieren, wenn eine standardmäßige Solidity-Deployment bereits völlig gut funktioniert, ohne sie.
Die Frage, die mir dabei in den Sinn kommt, ist, ob die meiste DuskEVM-Aktivität am Ende bei normalen Solidity-Verträgen landet, die die Privacy-Schicht darunter nie erreichen. Von außen betrachtet frage ich mich manchmal, ob das zentrale Value Proposition von Dusk weitgehend unberührt bleibt von den Entwicklern, die über die EVM-Tür kommen.
Das bringt mich zu der Überlegung, dass EVM-Kompatibilität und native Privacy auf DuskEVM wirklich unterschiedliche Verhaltensweisen sind – nicht automatisch vereinheitlicht. Ob Entwickler, die wegen der vertrauten Solidity-Erfahrung kommen, am Ende privacy-native Anwendungen bauen oder einfach nur noch ein weiteres Rollup, bleibt weiterhin wirklich ungewiss – jedenfalls wird die Zeit es zeigen👍#dusk $DUSK @Dusk
$ONG $ENA
#TrumpPressesCongressToPassClarityAct #USJoblessClaimsFallTo206000 #WalmartFalls7% #FASBProposesStablecoinsAsCashEquivalents