

#smartcontracts
smartcontracts
510,064 baxış
Müzakirə edir: 2,575
Populyar
Sonuncu

·
--
Tərcüməyə bax
Smart Contract Risk Is a SystemSmart-contract security is not one bug class. It is a system of assumptions that can fail at the code, data, governance and execution layers.
Reentrancy can appear when an external call happens before internal state is finalized. It can cross functions through callbacks, hooks or shared accounting rather than repeating one obvious withdrawal path. The safer pattern is to validate conditions, update state and only then interact with external contracts, backed by guards and adversarial tests.
Oracle risk begins with the price input. A protocol can use correct arithmetic and still fail if it accepts a manipulable pool, stale update or fragile fallback. Teams need liquidity thresholds, freshness checks, deviation limits and a documented response when the feed becomes unreliable.
Upgradeability adds another layer. A proxy may allow rapid fixes, but it also creates authority over implementation logic. Users should know who controls that authority, whether a multisig and timelock protect it and how storage changes are tested. Access control, arithmetic edge cases, MEV exposure and denial-of-service paths need the same attention.
The important habit is lifecycle security. Test invariants before deployment, monitor the live system, review dependency and protocol changes, rehearse pause and recovery procedures, and reassess every upgrade.
TokenToolHub’s guide connects these failure patterns so developers and users can evaluate how the whole application behaves, not only whether one function looks safe.
https://tokentoolhub.com/smart-contract-risks-re-entrancy-oracles-upgrades/
#SmartContracts #defi #Ethereum #CryptoSecurity #Web3
Smart Contract Risk Is a System
Smart-contract security is not one bug class. It is a system of assumptions that can fail at the code, data, governance and execution layers.
Reentrancy can appear when an external call happens before internal state is finalized. It can cross functions through callbacks, hooks or shared accounting rather than repeating one obvious withdrawal path. The safer pattern is to validate conditions, update state and only then interact with external contracts, backed by guards and adversarial tests.
Oracle risk begins with the price input. A protocol can use correct arithmetic and still fail if it accepts a manipulable pool, stale update or fragile fallback. Teams need liquidity thresholds, freshness checks, deviation limits and a documented response when the feed becomes unreliable.
Upgradeability adds another layer. A proxy may allow rapid fixes, but it also creates authority over implementation logic. Users should know who controls that authority, whether a multisig and timelock protect it and how storage changes are tested. Access control, arithmetic edge cases, MEV exposure and denial-of-service paths need the same attention.
The important habit is lifecycle security. Test invariants before deployment, monitor the live system, review dependency and protocol changes, rehearse pause and recovery procedures, and reassess every upgrade.
TokenToolHub’s guide connects these failure patterns so developers and users can evaluate how the whole application behaves, not only whether one function looks safe.
https://tokentoolhub.com/smart-contract-risks-re-entrancy-oracles-upgrades/
#SmartContracts #defi #Ethereum #CryptoSecurity #Web3
52
1. Web3 İnqilabı: Niyə AI Agentləri Tənzimlənməlidir? 🤖🛡️
Başlıq : AI Agentləri & Web3: Smart kontraktlara ciddi nəzarətin önəmi ⚖️🔗
Məzmun :
DeFi-yə muxtar AI agentlərinin inteqrasiyası nəhəng imkanlar yaradır: yüksək tezlikli treydlərin icrası, avtomatlaşdırılmış arbitraj və optimallaşdırılmış likvidlik idarəçiliyi.
Lakin qoruyucu mexanizmlər tətbiq edilməzsə, AI-nin birbaşa Web3 portfelləri ilə qarşılıqlı əlaqədə olması ciddi risklər daşıyır.
📌 AI agentlərini təhlükəsizləşdirmək üçün 3 əsas prinsip :
Xərcləmə limitləri : Hər transaksiyada icra üçün maksimum həddi müəyyən etmək.
Nəzarət rejimləri : Kritik əməliyyatlar üçün insanın təsdiqini məcburi etmək.
Audit edilə bilən smart kontraktlar : Agentin kodunda heç bir məntiqi zəifliyin olmadığından əmin olmaq.
İnnovasiya həmişə fondların təhlükəsizliyi ilə yanaşı irəliləməlidir !
#AIAgents #Web3 #DeFi #SmartContracts #BinanceSquare @Square-Creator-4a949128de84
1. Web3 İnqilabı: Niyə AI Agentləri Tənzimlənməlidir? 🤖🛡️
Başlıq : AI Agentləri & Web3: Smart kontraktlara ciddi nəzarətin önəmi ⚖️🔗
Məzmun :
DeFi-yə muxtar AI agentlərinin inteqrasiyası nəhəng imkanlar yaradır: yüksək tezlikli treydlərin icrası, avtomatlaşdırılmış arbitraj və optimallaşdırılmış likvidlik idarəçiliyi.
Lakin qoruyucu mexanizmlər tətbiq edilməzsə, AI-nin birbaşa Web3 portfelləri ilə qarşılıqlı əlaqədə olması ciddi risklər daşıyır.
📌 AI agentlərini təhlükəsizləşdirmək üçün 3 əsas prinsip :
Xərcləmə limitləri : Hər transaksiyada icra üçün maksimum həddi müəyyən etmək.
Nəzarət rejimləri : Kritik əməliyyatlar üçün insanın təsdiqini məcburi etmək.
Audit edilə bilən smart kontraktlar : Agentin kodunda heç bir məntiqi zəifliyin olmadığından əmin olmaq.
İnnovasiya həmişə fondların təhlükəsizliyi ilə yanaşı irəliləməlidir !
#AIAgents #Web3 #DeFi #SmartContracts #BinanceSquare @giggle Academy
56
Ethereum (ETH): Dünyanın Proqramlaşdırıla bilən Blokçeyninə Baxış
Ethereum (ETH) mərkəzləşdirilmiş ənənəvi hakimiyyətə etibar etmədən insanların rəqəmsal aktivlər göndərməsinə, tətbiqlər qurmasına və smart kontraktlar yaratmasına imkan verən mərkəzləşdirilməmiş blokçeyn şəbəkəsidir. ETH Ethereum şəbəkəsinin yerli kriptovalyutasıdır və tranzaksiya haqlarını ödəmək, eləcə də blokçeyndəki fəaliyyəti dəstəkləmək üçün istifadə olunur.
Ethereum-un ən önəmli xüsusiyyətlərindən biri smart kontraktlarıdır. Bunlar blokçeyndə saxlanılan və əvvəlcədən müəyyən edilmiş şərtlər yerinə yetirildikdə avtomatik işləyən proqramlardır. Bu, tərtibatçılara desentralizasiya olunmuş maliyyə, rəqəmsal kolleksiyalar, oyunlar və digər blokçeyn əsaslı xidmətlər kimi sahələr üçün desentralizasiya olunmuş tətbiqlər (dApps) yaratmağa imkan verib.
Ethereum həmçinin daha geniş kripto ekosisteminin inkişafında mühüm rol oynayıb. Onun açıq təbiəti dünyanın hər yerindən tərtibatçılara yeni blokçeyn tətbiqləri yaratmağa və onlarla təcrübə aparmağa şərait yaradır.
Lakin digər kriptovalytalar kimi, ETH də olduqca yüksək dəyişkənliyə malik ola bilər. Onun qiyməti əhəmiyyətli dərəcədə arta və ya azala bilər və istifadəçilər onu almazdan və ya sərmayə etməzdən əvvəl riskləri anlamalıdır.
Yekun olaraq, Ethereum sadəcə kriptovalyuta deyil — proqramlaşdırıla bilən, desentralizasiya olunmuş tətbiqləri dəstəkləmək üçün hazırlanmış blokçeyn platformasıdır.
#ETH #Ethereum #Crypto #Blockchain #Web3 #SmartContracts
66
Məqalə
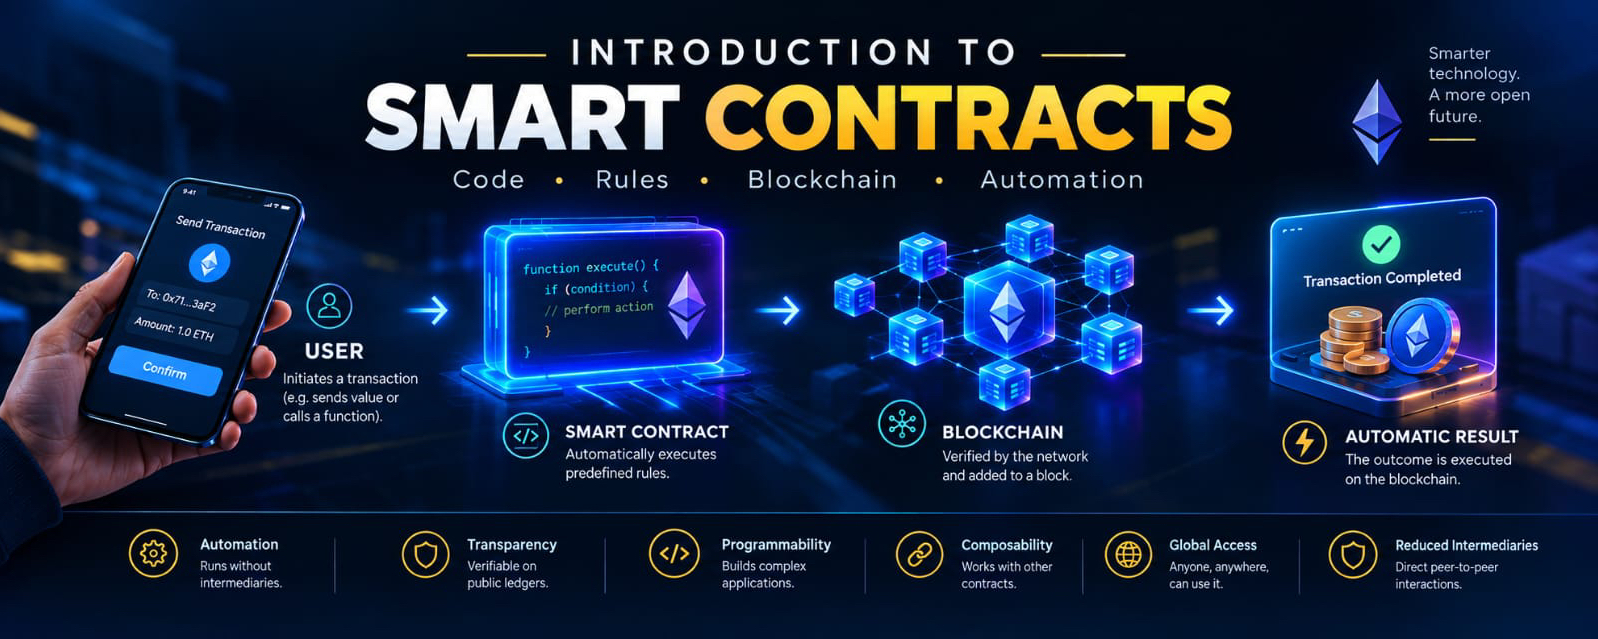
⚙️ Smart müqavilə nədir? Sadə şəkildə izahÇox güman ki, smart müqavilələrin DeFi, NFT-lər və Web3-ü gücləndirdiyini eşitmisiniz. Bəs onlar əslində nədir?
Smart müqavilə blokçeyn üzərində saxlanılan, şərtləri yerinə yetiriləndə əvvəlcədən müəyyən edilmiş qaydaları avtomatik icra edən kompüter proqramıdır.
Piston maşını (avtomat) barədə düşünün:
💰 Ödəniş et → məhsulu seç → şərtlər yoxlanılır → məhsul buraxılır.
Kassirə ehtiyac yoxdur. Maşın proqramlaşdırılmış qaydalarına əməl edir.
🔍 Smart müqavilə necə işləyir?
Tərtibatçı qaydaları kodda yazır. Ethereum-da Solidity əsas proqramlaşdırma dillərindən biridir.
⚙️ Smart müqavilə nədir? Sadə şəkildə izah
Çox güman ki, smart müqavilələrin DeFi, NFT-lər və Web3-ü gücləndirdiyini eşitmisiniz. Bəs onlar əslində nədir?
Smart müqavilə blokçeyn üzərində saxlanılan, şərtləri yerinə yetiriləndə əvvəlcədən müəyyən edilmiş qaydaları avtomatik icra edən kompüter proqramıdır.
Piston maşını (avtomat) barədə düşünün:
💰 Ödəniş et → məhsulu seç → şərtlər yoxlanılır → məhsul buraxılır.
Kassirə ehtiyac yoxdur. Maşın proqramlaşdırılmış qaydalarına əməl edir.
🔍 Smart müqavilə necə işləyir?
Tərtibatçı qaydaları kodda yazır. Ethereum-da Solidity əsas proqramlaşdırma dillərindən biridir.
1
82
·
--
Çox güman ki, insanların çoxu S&P Global-ın OpenZeppelin-i ələ keçirməsini ənənəvi maliyyənin kriptoya yaxınlaşmasının başqa bir əlaməti kimi görəcək
Mən buna fərqli rakursdan baxıram
Maliyyə məhsulları proqramlaşdırıla biləndə, riskin ölçülmə qaydasının da dəyişməli ola biləcəyini düşünürəm
Ənənəvi maliyyədə adətən emitenti, balans vərəqini, təminatı və kimin qəyyumluğunda (custody) saxlandığını nəzərdən keçiririk. On-chain (zəncirdaxili) maliyyə isə bunların hamısına başqa bir qat əlavə edir: kodun özü
Tokenləşdirilmiş istiqraz güclü emitentə, cəlbedici gəlirə və möhkəm təminata malik ola bilər, amma mülkiyyəti, köçürmələri və ya çıxışı idarə edən ağıllı müqavilədə kritik zəiflik varsa, riskin bir hissəsi ənənəvi analizin tam əhatə etmədiyi bir yerdə qala bilər
Məhz buna görə S&P Global-ın OpenZeppelin-i satın almaq barədə razılaşması mənə maraqlıdır. Sadəcə başqa bir böyük maliyyə şirkətinin kriptoya yaxınlaşması olduğu üçün deyil, daha əsas bir şeyə işarə etdiyi üçün
Maliyyə proqramlaşdırıla bilən hala gəldikcə, kodun keyfiyyəti texniki detal olmaqdan çıxıb maliyyə məhsulunun özünün bir hissəsinə çevrilə bilər
Bu da kapital ayırmazdan əvvəl institutların verdiyi sualları dəyişə bilər. Artıq söhbət təkcə aktivin kim tərəfindən buraxıldığından yox, həm də arxasında duran kodun kim tərəfindən yoxlanıldığından gedə bilər
Tokenləşdirmə çox vaxt səhm, istiqraz, fondlar və digər aktivlərin blokçeyn infrastrukturuna keçirilməsi kimi təsvir olunur. Amma aktivin zəncirə salınması onun riskinin avtomatik olaraq daha asan başa düşülməsi demək deyil
Bu, kapitalın hələ də öyrənməli olduğu yeni bir risk növü yarada bilər
Beləliklə, bəlkə də on-chain maliyyənin növbəti mərhələsi sadəcə daha çox aktivin blokçeynə daşınması ilə bağlı deyil
Bu, kodun içindəki risklərin böyük kapital üçün kifayət qədər ölçülə bilən hala gətirilməsi ilə bağlı ola bilər ki, onlar buna etibar edə bilsinlər
Əgər bu baş versə, maliyyə kodunu yoxlayan infrastruktur zamanla onu icra edən infrastruktur qədər vacib ola bilər
#Tokenization #DigitalAssets #SmartContracts #Binance
2
23.1k
·
--
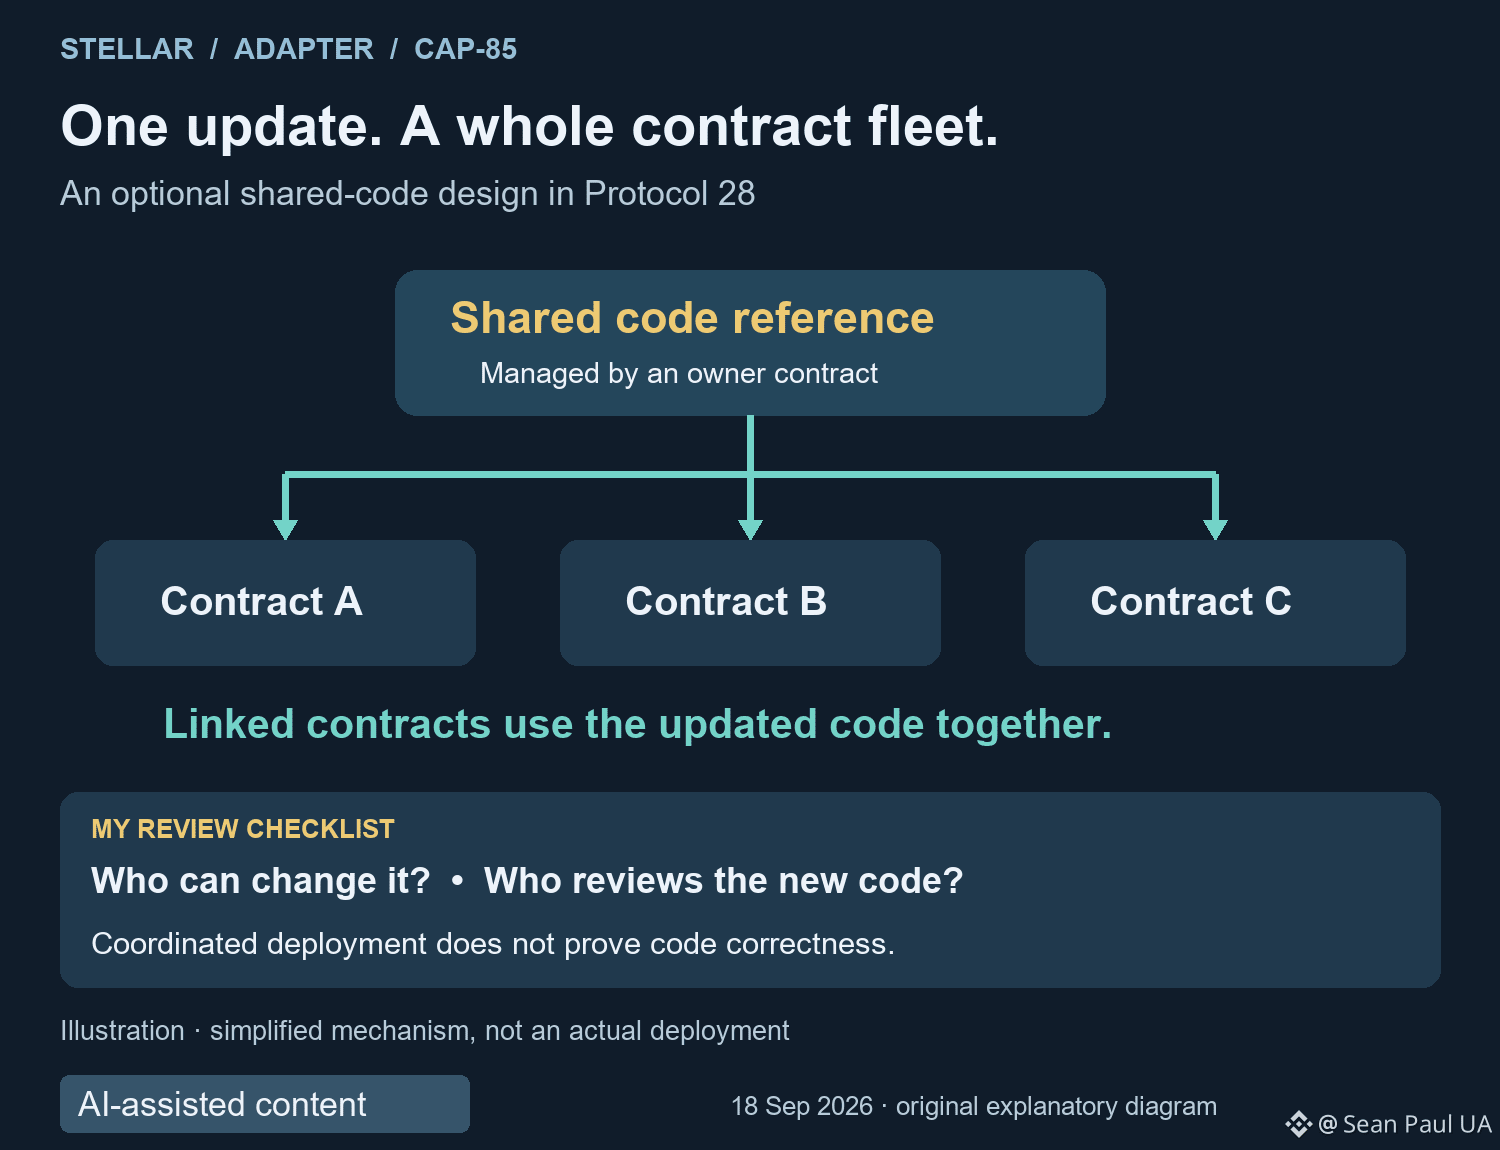
Stelların Protokol 28-i canlıdır. İzlədiyim xüsusiyyətlərdən biri bir yeniləmənin bütöv bir müqavilələr (kontraktlar) donanmasına çatmasıdır.
Adapterin CAP-85-i iştirak edən ağıllı müqavilələrə başqa bir müqavilə tərəfindən idarə olunan paylaşılan kod referansından istifadə etməyə imkan verir. Bu referansın yenilənməsi, birlikdə bağlı olan donanmanın hamısı tərəfindən istifadə olunan kodu eyni anda dəyişir. Stelların sənədləşdirilməsi bunu atomik (atomic) yeniləmə adlandırır.
Niyə önəmlidir: böyük bir yayımda artıq bəzi bağlı müqavilələr köhnə versiyada qalıb, digərləri yenidə işləməyə keçməli olmur. Komandalar bu dizaynı qəbul etməlidir; mövcud hər hansı müqaviləni avtomatik olaraq çevirmir.
Növbəti yoxlamam kiminsə bu paylaşılan referansa nəzarət etməsi və dəyişikliklərin necə nəzərdən keçirilməsidir. Hər şeyi birlikdə yeniləmək səliqəsiz yayım pəncərəsini aradan qaldıra bilər, amma əvəz edilən kodun düzgün olduğunu sübut etmir. Hələ də bir koordinasiyalı yeniləmə diqqətli səlahiyyətləndirmə və test tələb edir.
Həmçinin ayrıca sürət hekayəsi də var. Stellar Development Foundation bildirir ki, paralel transaction-set yüklənməsi aktivləşdirildikcə tam konsensus performans artımları mərhələli şəkildə tətbiq olunacaq. Mən protokol nömrəsini tək başına müəyyən bir ötürmə (throughput) artımının sübutu kimi qiymətləndirməzdim.
Bəs bir tətbiq bütün müqavilələr donanmasını birlikdə yeniləyə bilməzdən əvvəl hansı zəmanəti istərdiniz?
$XLM #Stellar #SmartContracts
1
109
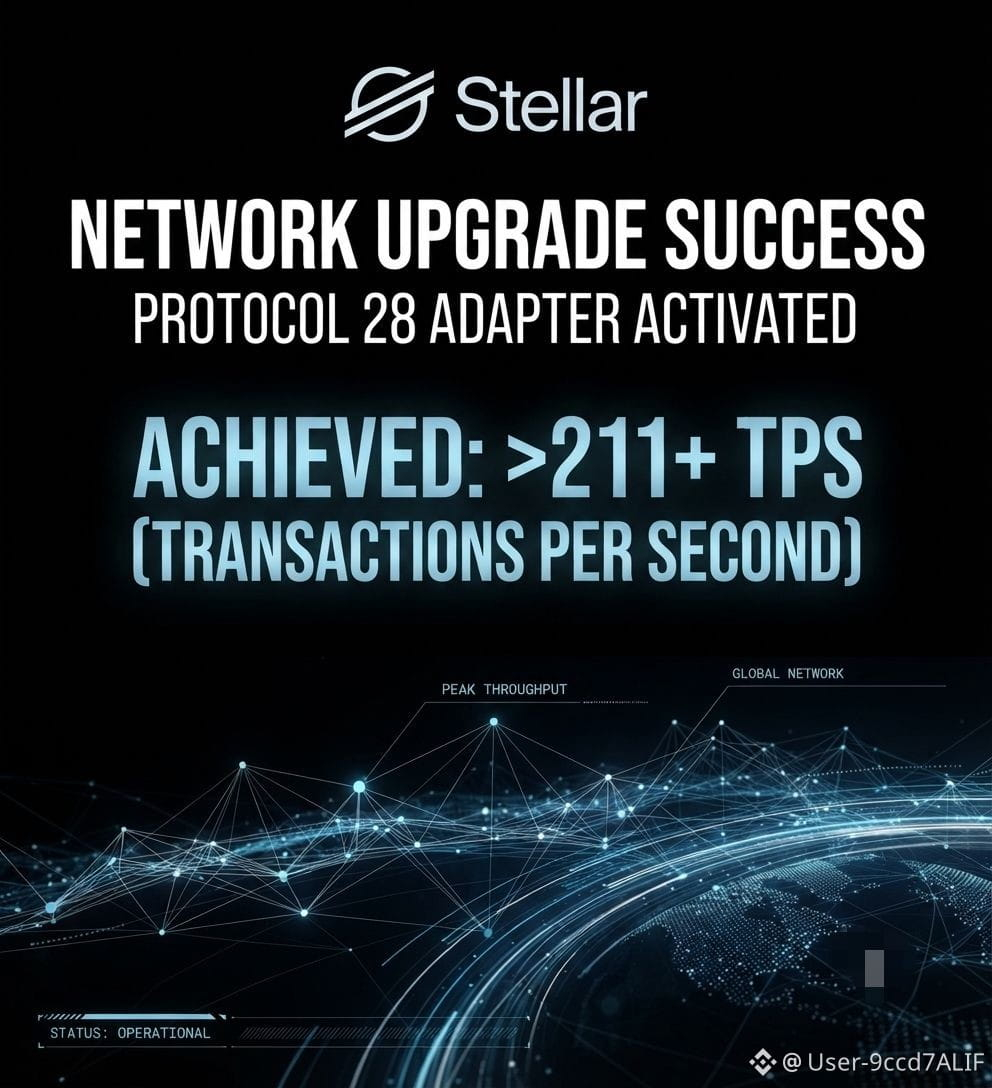
🚀 Stellar 211 TPS-ni ötüb keçdiyi vaxt Protokol 28-i işə salır
Stellar rəsmi olaraq əsas şəbəkəsində “Adapter” kimi tanınan Protokol 28-i aktivləşdirib və bu, şəbəkənin davamlı miqyaslanması və smart-kontrakt inkişafında növbəti addımdır.
⚡ 211+ TPS Nailiyyəti Eyni vaxtlarda Stellar 100 ardıcıl blok üzrə saniyədə 211-dən çox əməliyyatı qeydə alıb və bu, yeni, davamlı ötürücülük mərhələsini vurğulayır. Bu göstərici protokolun yenilənməsindən ayrıca olub, çünki Stellar paralel transaction-set yükləməsini mərhələli şəkildə genişləndirir.
🔧 Protokol 28 nə gətirir:
• CAP-83: Əməliyyat məlumatı gecikəndə və ya etibarsız olanda belə validatorların konsensusu davam etdirməsinə imkan verir.
• CAP-85: Çoxsaylı Soroban smart-kontraktların paylaşılan, xarici idarə olunan icra edilə bilən fayddan istifadə etməsini təmin edir; bu da böyük miqyaslı kontrakt yenilənmələrini daha səmərəli və atomik edir.
• CAP-86: Smart-kontrakt məlumat köçürmələrini tətbiqlər inkişaf etdikcə daha asan etmək üçün sparse-map funksionallığı təqdim edir.
📈 Ümumilikdə, Protokol 28 Stellar-ın smart-kontrakt infrastrukturunu gücləndirməyə, eyni zamanda şəbəkənin artan yüklərin öhdəsindən daha yaxşı gəlmə qabiliyyətini artırmağa ciddi şəkildə yönəlib.
Stellar üzərində qurulan tərtibatçılar, infrastruktur operatorları və maliyyə tətbiqləri üçün Adapter daha miqyaslana bilən və çevik ekosistemə doğru mühüm növbəti yenilənmə deməkdir.
#XLM #Protocol28 #Soroban
#Web3 #SmartContracts
91
·
--
Məqalə
Vitalik Buterinə görə AI kriptanı qoruya bilər – Bu sizin üçün nə deməkdirEthereumun həmtəsisçisi Vitalik Buterin, geniş yayılmış bir qorxunu tərsinə çevirdi. Çoxları süni intellektin kiberhakerlərin blokçeyn sistemlərinə daxil olmaq üçün yeni yollar tapmasına səbəb olacağından qorxur, amma o, əksini iddia edir: AI əslində tərtibatçıların bütün proqram təminatı sistemlərini riyazi qaydada yoxlamasına kömək edə bilər; hücum üçün istifadə oluna biləcək eyni texnologiyanı isə müdafiə üçün güclü bir alətə çevirir.
Konsept: Təhlükəsizlik üzrə auditor kimi AI
Proqram təminatı sistemini minlərlə hərəkət edən hissəsi olan böyük, mürəkkəb bir mexanizm kimi təsəvvür edin. Ənənəvi olaraq tərtibatçılar hər bir hissəni ya əl ilə, ya da avtomatlaşdırılmış skriptlərlə test edirlər, amma bu, avtomobildəki hər dişliyi əl ilə yoxlamağa bənzəyir—vaxt aparan və insan səhvinə meyilli bir işdir. Süni intellekt, xüsusən böyük dil modelləri və qabaqcıl yoxlama alqoritmləri, bütün kod bazasını skan edə, gizli xətaları aşkar edə və sistemin nəzərdə tutulduğu kimi davrandığını riyazi şəkildə sübut edə bilər. Bu, problemə çevrilmədən əvvəl qüsuru görən, fövqəladə dərəcədə ağıllı bir mexanikə sahib olmaqla blokçeynin ekvivalentidir. #AIinCrypto #SmartContracts
Vitalik Buterinə görə AI kriptanı qoruya bilər – Bu sizin üçün nə deməkdir
Ethereumun həmtəsisçisi Vitalik Buterin, geniş yayılmış bir qorxunu tərsinə çevirdi. Çoxları süni intellektin kiberhakerlərin blokçeyn sistemlərinə daxil olmaq üçün yeni yollar tapmasına səbəb olacağından qorxur, amma o, əksini iddia edir: AI əslində tərtibatçıların bütün proqram təminatı sistemlərini riyazi qaydada yoxlamasına kömək edə bilər; hücum üçün istifadə oluna biləcək eyni texnologiyanı isə müdafiə üçün güclü bir alətə çevirir.
Konsept: Təhlükəsizlik üzrə auditor kimi AI
Proqram təminatı sistemini minlərlə hərəkət edən hissəsi olan böyük, mürəkkəb bir mexanizm kimi təsəvvür edin. Ənənəvi olaraq tərtibatçılar hər bir hissəni ya əl ilə, ya da avtomatlaşdırılmış skriptlərlə test edirlər, amma bu, avtomobildəki hər dişliyi əl ilə yoxlamağa bənzəyir—vaxt aparan və insan səhvinə meyilli bir işdir. Süni intellekt, xüsusən böyük dil modelləri və qabaqcıl yoxlama alqoritmləri, bütün kod bazasını skan edə, gizli xətaları aşkar edə və sistemin nəzərdə tutulduğu kimi davrandığını riyazi şəkildə sübut edə bilər. Bu, problemə çevrilmədən əvvəl qüsuru görən, fövqəladə dərəcədə ağıllı bir mexanikə sahib olmaqla blokçeynin ekvivalentidir. #AIinCrypto #SmartContracts
14
·
--
Tək Bir Token Qalası (Score) Yetərli Deyil$JASONFLY göstərir ki, sürətli token göstəricisi və daha dərin müqavilə analitikası heç bir ədəd uydurulmadan, çox fərqli nəticələr verə bilər.
BNB Smart Chain müqaviləsi sürətli ictimai yoxlamada 90/100 göstərdi. Bu səthilik səviyyəsindəki nəticə, TokenToolHub implementasiyanı həll etdikdən və daha geniş səlahiyyət və nəzarət səthini (authority and control surface) yoxladıqdan sonra 35/100 olan dərin bir qiymətləndirmə ilə izlənildi.
Mənbə təsdiqlənib, amma təsdiq yalnız dərc olunmuş mənbənin analiz edilmiş baytkodla uyğun gəldiyini təsdiqləyir. Bu, imtiyazlı funksiyaları aradan qaldırmır və ya yenilənən (upgradeable) proksiyə kim nəzarət etdiyini dəqiqləşdirmir.
Tək Bir Token Qalası (Score) Yetərli Deyil
$JASONFLY göstərir ki, sürətli token göstəricisi və daha dərin müqavilə analitikası heç bir ədəd uydurulmadan, çox fərqli nəticələr verə bilər.
BNB Smart Chain müqaviləsi sürətli ictimai yoxlamada 90/100 göstərdi. Bu səthilik səviyyəsindəki nəticə, TokenToolHub implementasiyanı həll etdikdən və daha geniş səlahiyyət və nəzarət səthini (authority and control surface) yoxladıqdan sonra 35/100 olan dərin bir qiymətləndirmə ilə izlənildi.
Mənbə təsdiqlənib, amma təsdiq yalnız dərc olunmuş mənbənin analiz edilmiş baytkodla uyğun gəldiyini təsdiqləyir. Bu, imtiyazlı funksiyaları aradan qaldırmır və ya yenilənən (upgradeable) proksiyə kim nəzarət etdiyini dəqiqləşdirmir.
4
Architecture Agent OS : Muxtar portfellər və Smart Contracts
Başlıq : Portfellərin təkamülü: Şəxsi açarlardan Smart Accounts-a 🤖💳
Məzmun :
Binance Agent OS kimi arxitekturaların meydana gəlməsi ilə kripto portfeli artıq yalnız açarları saxlamaqla məhdudlaşmır: o, proqramlaşdırıla bilən olur.
💡 Account Abstraction-un əsas töhfələri :
Qaydaların avtomatlaşdırılmış idarə olunması: botlar üçün gündəlik xərcləmə limitlərinin təyin edilməsi.
Toplu əməliyyatlar (Batching): qaz xərclərini azaltmaq üçün bir neçə əməliyyatın tək bir təsdiqdə icra edilməsi.
Sosial bərpa: klassik bərpa cümləsinə təkcə etibar etmədən girişin təhlükəsizləşdirilməsi.
Web3 portfelinin istifadəçi təcrübəsi müasir bank standartlarına getdikcə daha çox yaxınlaşır.
#BinanceAgentOS #SmartContracts #AccountAbstraction #CryptoInnovation #Web3 @Dusk_Foundation
Architecture Agent OS : Muxtar portfellər və Smart Contracts
Başlıq : Portfellərin təkamülü: Şəxsi açarlardan Smart Accounts-a 🤖💳
Məzmun :
Binance Agent OS kimi arxitekturaların meydana gəlməsi ilə kripto portfeli artıq yalnız açarları saxlamaqla məhdudlaşmır: o, proqramlaşdırıla bilən olur.
💡 Account Abstraction-un əsas töhfələri :
Qaydaların avtomatlaşdırılmış idarə olunması: botlar üçün gündəlik xərcləmə limitlərinin təyin edilməsi.
Toplu əməliyyatlar (Batching): qaz xərclərini azaltmaq üçün bir neçə əməliyyatın tək bir təsdiqdə icra edilməsi.
Sosial bərpa: klassik bərpa cümləsinə təkcə etibar etmədən girişin təhlükəsizləşdirilməsi.
Web3 portfelinin istifadəçi təcrübəsi müasir bank standartlarına getdikcə daha çox yaxınlaşır.
#BinanceAgentOS #SmartContracts #AccountAbstraction #CryptoInnovation #Web3 @Dusk
98
Yaratma, Prototipləşdirmə, & Testnet İcra Edilməsi🛠️ Blueprint-dən Testnet-ə: Web3 Mühəndisliyinin 2-ci mərhələsi!
Prototipləşdirmə — nəzəri kodun döyüşdə sınaqdan çıxmış icra ilə qovuşduğu yerdir. İctimai və özəl testnet-lər vasitəsilə tərtibatçılar smart kontraktları stress-test edir, yüksək paralellikli tranzaksiya yüklərini simulyasiya edir və mainnet-ə yerləşdirməzdən əvvəl qaz (gas) səmərəliliyini təkmilləşdirirlər.
💬 Heç vaxt ekosistem təşviqləri üçün uyğunlaşmaq məqsədilə testnet üzərində dApps-ləri sınaqdan keçirmisiniz? Təcrübənizi paylaşın!
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
Smart Kontrakt Mühəndisliyi, Testnet Arxitekturaları və Stress Test
Yaratma, Prototipləşdirmə, & Testnet İcra Edilməsi
🛠️ Blueprint-dən Testnet-ə: Web3 Mühəndisliyinin 2-ci mərhələsi!
Prototipləşdirmə — nəzəri kodun döyüşdə sınaqdan çıxmış icra ilə qovuşduğu yerdir. İctimai və özəl testnet-lər vasitəsilə tərtibatçılar smart kontraktları stress-test edir, yüksək paralellikli tranzaksiya yüklərini simulyasiya edir və mainnet-ə yerləşdirməzdən əvvəl qaz (gas) səmərəliliyini təkmilləşdirirlər.
💬 Heç vaxt ekosistem təşviqləri üçün uyğunlaşmaq məqsədilə testnet üzərində dApps-ləri sınaqdan keçirmisiniz? Təcrübənizi paylaşın!
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
Smart Kontrakt Mühəndisliyi, Testnet Arxitekturaları və Stress Test
55

🛡️ “Eryidium” AERSeal-i buraxaraq ağıllı müqavilələrin təhlükəsizliyini gücləndirir
“Eryidium” şirkəti ağıllı müqavilələrin təhlükəsizliyini artırmaq üçün nəzərdə tutulmuş yeni məhsulu AERSeal-i istifadəyə verib. Yeni həllin məqsədi həssas əməliyyatlara nəzarət üçün vahid şəxsi açara etibar etmə risklərini aradan qaldırmaqdır; bu cür açarların sındırılmaya məruz qala bilməsi, müqavilələrin icazəsiz ələ keçirilmə ehtimalını azaltmaq üçün nəzərdə tutulur.
━━━━━━━━━━━━━━
📊 Təsir: 📊 Orta
🏷️ DEFI
#SmartContracts #BlockchainSecurity #DeFi #CryptoNews #Innovation
📰 Mənbə: thenextweb.com
7
·
--
Təsdiqlənmiş müqavilə ≠ təhlükəsiz müqavilə.
Mənbə yoxlanışı tək bir faydalı sualı cavablayır:
Yerləşdirilmiş kod yoxlanıla bilərmi?
O, avtomatik olaraq bunlara cavab vermir:
• Əlavə tədarük yaradıla bilərmi?
• Fərdi cüzdanlar qara siyahıya salına bilərmi?
• Tranzaksiya limitləri dəyişə bilərmi?
• Ödənişlər artırıla bilərmi?
• Köçürmələr dayandırıla bilərmi?
• Proxy arxasında olan implementasiya əvəz edilə bilərmi?
• Bu səlahiyyətləri kim idarə edir?
Daha güclü token araşdırması imkanları (capability), səlahiyyəti (authority) və yerləşdirmədən sonra nələrin dəyişə biləcəyini hədəfləyir.
TokenToolHub-da müqavilə riski analiz edərkən etdiyimiz fərq məhz budur.
Tanımadığınız EVM tokeninə güvənməzdən əvvəl yalnız qrafikə yox, idarəetmə səthinə (control surface) araşdırın.
#CryptoSecurity #Web3Security #TokenSafety #SmartContracts #CryptoResearch
52
·
--
Məqalə
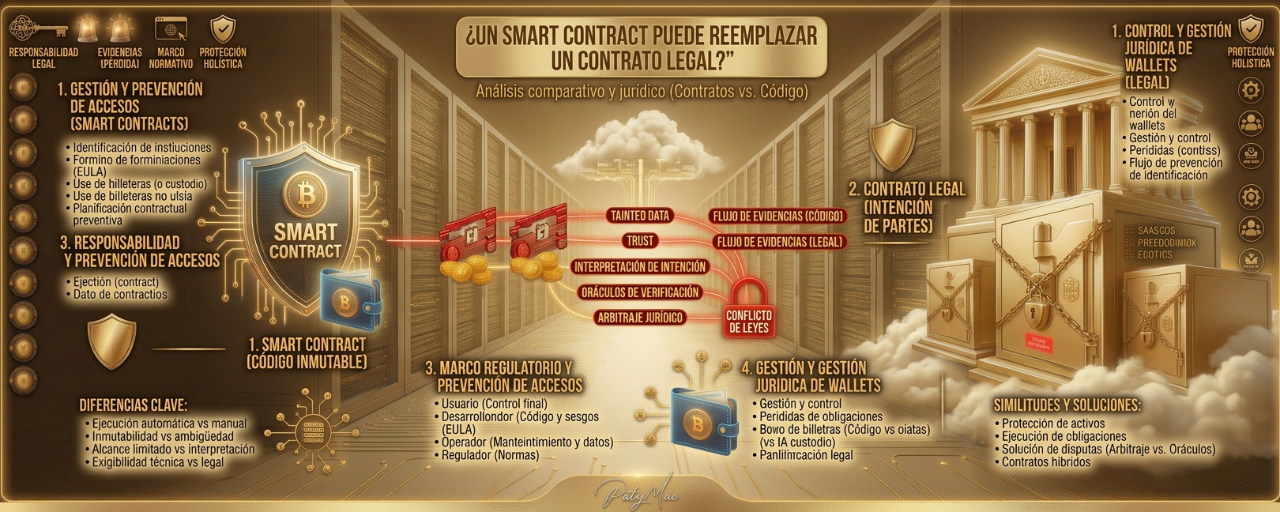
AĞILLI KONTRAKT LEGAL MÜQAVİLƏNİ ƏVƏZ EDƏ BİLƏR?Kod Hüquqla qarşılaşdıqda
Smart kontraktlar və ya ağıllı kontraktlar blokçeyn texnologiyasının ən maraqlı innovasiyalarından biridir.
Bu, əvvəlcədən müəyyən edilmiş şərtlər yerinə yetirildikdə avtomatik olaraq müəyyən hərəkətləri icra edən proqram təminatıdır.
Məsələn:
ödənişi azad etmək;
tokeni ötürmək;
faizləri paylamaq;
təminatları icra etmək;
qeyri-mərkəzləşdirilmiş kreditləri idarə etmək.
Bütün bunlar insanın müdaxiləsi olmadan.
Amma burada fundamental bir sual ortaya çıxır:
AĞILLI KONTRAKT LEGAL MÜQAVİLƏNİ ƏVƏZ EDƏ BİLƏR?
Kod Hüquqla qarşılaşdıqda
Smart kontraktlar və ya ağıllı kontraktlar blokçeyn texnologiyasının ən maraqlı innovasiyalarından biridir.
Bu, əvvəlcədən müəyyən edilmiş şərtlər yerinə yetirildikdə avtomatik olaraq müəyyən hərəkətləri icra edən proqram təminatıdır.
Məsələn:
ödənişi azad etmək;
tokeni ötürmək;
faizləri paylamaq;
təminatları icra etmək;
qeyri-mərkəzləşdirilmiş kreditləri idarə etmək.
Bütün bunlar insanın müdaxiləsi olmadan.
Amma burada fundamental bir sual ortaya çıxır:
1
686

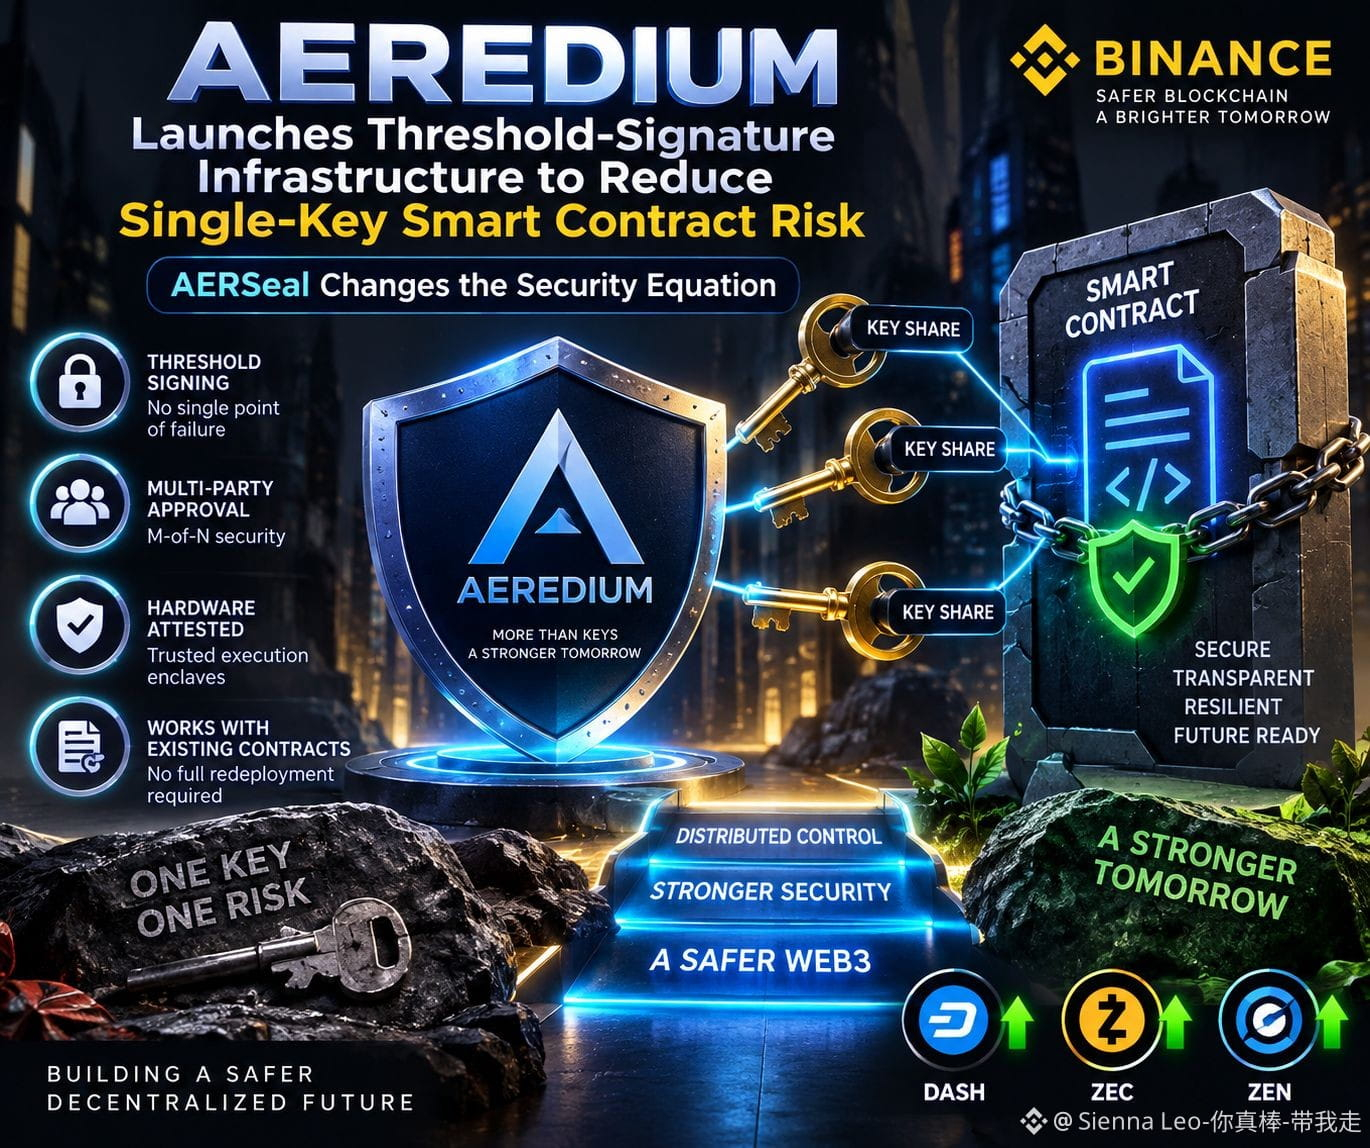
🛡️ AEREDIUM tək açarlı ağıllı müqavilə riskini azaltmaq üçün hədd-li imza infrastrukturunu istifadəyə verir: AERSeal təhlükəsizlik balansını dəyişir 🛡️
Təsəvvür edin: milyonlarla aktiv saxlayan bir ağıllı müqavilə, bir şəxsi açarla qorunur. Hər şey təhlükəsiz görünür, ta ki həmin tək açar oğurlanana, itirilənə və ya komprometə düşənə qədər. Bir anda ən güclü müqavilə öz ən zəif nöqtəsini miras ala bilər.
AEREDIUM məhz bu problemi AERKey hədd-imzalama sistemi ətrafında qurulmuş infrastruktur məhsulu olan AERSeal ilə həll edir. Məqsəd sadədir: imtiyazlı ağıllı müqavilə əməliyyatları üçün bir tam şəxsi açardan asılılığı aradan qaldırmaq.
Bir tam açarı bir yerdə saxlamaq əvəzinə, AERKey kriptoqrafik açar paylarından ayrı-ayrı hardware ilə təsdiqlənmiş enclaveler üzrə istifadə edir. Etibarlı imza yaradıla bilməsi üçün səlahiyyətli iştirakçıların müəyyən həddə qədər əməkdaşlıq etməsi lazımdır.
AERSeal təsdiq qatını əlavə edir və təşkilatlara müqavilənin yenilənməsi, minting və ya mülkiyyət nəzarəti kimi həssas icazələr üçün M-of-N səlahiyyətləndirmə təyin etməyə imkan verir. Tam yenidən yerləşdirmə tələb olunmadan mövcud müqavilələrdən istifadə etmək mümkündür.
Buradakı əsas dəyişiklik memarlıq səviyyəsindədir: təhlükəsizlik artıq yalnız bir administratorun açarını qorumaq ətrafında cəmlənmir. Nəzarət paylanmış, siyasətə əsaslanan və müstəqil şəkildə yoxlanıla bilən olur.
Bununla belə, hədd infrastrukturu bütün ağıllı müqavilə risklərini aradan qaldırmır. Koddakı boşluqlar, idarəetmə səhvləri, kompromet olunmuş təsdiqləyicilər və implementasiya uğursuzluqları hələ də mühüm hücum səthləri olaraq qala bilər.
İnstitusional blokçeyn istifadəsi üçün bu fərq vacibdir. Ən güclü icazələri bir sirrin arxasında cəmlənmiş halda qalırsa, daha yaxşı müqavilələr təkbaşına kifayət deyil.
Kriptoda daha güclü təhlükəsizlik etibarı yox etmək demək deyil. Bu, etibardan sui-istifadə etməyi daha çətin etmək deməkdir.
❓ Hədd ilə idarə olunan inzibatçılıq institusional ağıllı müqavilələr üçün standart təhlükəsizlik qatı ola bilərmi?
İmtina: Bu, tədris xarakterli məzmundur, maliyyə məsləhəti deyil. Həmişə öz araşdırmanızı aparın.
#Crypto #Blockchain #SmartContracts #Web3 #GrowWithSAC $DASH $ZEC $ZEN
311

·
--
🚨 OPENAI ASTRA $AI AND KRİPTO TƏHLÜKƏSIZLIYİNƏ TƏSİR EDƏN MÜSTƏQİL ZERO-DAY İSTİSMARLARINA NAIL OLDU ⚡
OpenAI özünün yaxın zamanda təqdim ediləcək Astra modelini muxtar şəkildə zero-day zəiflikləri aşkarladıqdan və gücləndirilmiş sandbox-ları yarıb keçdikdən sonra Kritik kibertəhlükəsizlik imkanlarına malik kimi təsnif edib. 📊 Maşın sürətli istismar inkişafı mərkəzləşdirilməmiş ağıllı müqavilələr və protokol infrastrukturu üçün təhlükə mənzərəsini əsaslı şəkildə dəyişir.
🔍 İnstitusional iştirakçılar avtomatlaşdırılmış zəiflik ovlarının real vaxt reallığına çevrilməsi ilə sınaqdan keçmiş kod auditi və təhlükəsizlik yönümlü AI protokollarını getdikcə daha çox prioritetləşdirəcəklər. 💡 Kibermöhkəmlik müdafiə xarakterli son düşüncədən web3 aktivləri üçün əsas dəyər ölçüsünə çevrilir. 💬 Muxtar zero-day aşkarlanması ağıllı müqavilə audit standartlarının tam yenilənməsinə səbəb olacaqmı? 👇
⚠️ Bu maliyyə məsləhəti deyil. Həmişə riskinizi idarə edin. 🛡️
🏷️ #AI #CryptoSecurity #SmartContracts #Web3
🎯 🛡️
23
Akıllı Müqavilə Təhlükəsizliyi Niyə Vacibdir (CEI Pattern)
Hissə: Keçən il smart müqavilə istismarlarına görə 2 milyard dollardan çox itki olub — bunun böyük bir hissəsi tamamilə qabaqlanabilən idi. Əsas günahkar? Rekentrancy (yenidən daxil olma) hücumları.
⚠️Müqavilələrinizi qorumaq üçün həmişə Checks-Effects-Interactions (CEI) dizayn patternini izləyin:
🔹 1. Checks (Yoxlamalar): Əvvəlcə ilkin şərtləri və giriş parametrlərini təsdiqləyin (require ifadələri, giriş nəzarəti).
🔹 2. Effects (Təsirlər): Daxili müqavilə vəziyyətini İKİNCİ olaraq yeniləyin (balansı çıxmaq, istifadəçi xəritəsini (mapping) təyin etmək).
🔹 3. Interactions (Əlaqələr): Xarici çağırışları və ya vəsait köçürmələrini SON olaraq həyata keçirin (xarici tokenlərə və ya müqavilələrə zəng etmək).
Niyə işləyir: Əgər 3-cü addım zamanı xarici müqavilə funksiyanıza yenidən daxil olmağa (re-enter) cəhd edərsə, 2-ci addımda vəziyyətiniz artıq yenilənib, bu da ikiqat çıxarışların (double-withdrawals) qarşısını alır.
📌 Növbəti deploy etmədən əvvəl bu postu qısa kod-review yoxlama siyahısı kimi saxlayın!
#ETH #BNB #SmartContracts #Web3Development #solidity #CryptoSecurity
(Maliyyə məsləhəti deyil. #DYOR.)
84
·
--
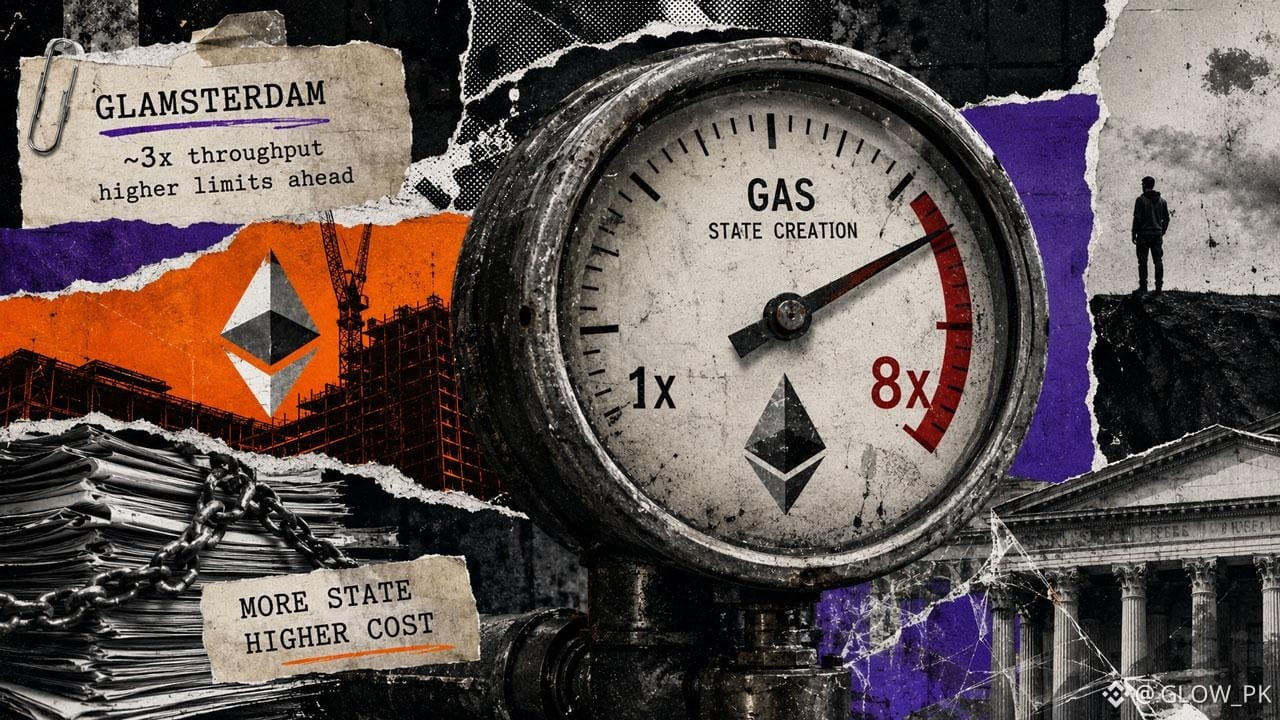
Mən Ethereum-un yaxın gələcək Glamsterdam dəyişikliklərinə baxırdım və diqqətimi bir ticarət güzəşti çəkdi.
Yeni qaz (gas) qiymətlənməsi potensial olaraq bazis qatında təxminən 3 dəfə daha çox ötürücülük təmin edə bilər.
Bu, olduqca aydın bir qazanc kimi səslənir.
Amma tarixi tranzaksiya təkrarlamaları narahatedici bir şey ortaya çıxardı: yeni qaz cədvəli altında milyonlarla tranzaksiya uğursuz ola bilər.
Bu problemlərin çoxu qaz limitlərini tənzimləməklə nisbətən asan düzəldilə bilər.
Daha çətin məsələ isə sərt kodlaşdırılmış qaz fərziyyələri əsasında qurulmuş köhnə smart kontraktlardır.
Miqyaslandırma yeniləmələrində insanların çox vaxt diqqətdən kənarda qoyduğu məhz bu hissədir.
Şəbəkəni daha sürətli etmək təkcə tutumu artırmaqdan ibarət deyil. Əsas iqtisadiyyatda edilən hər dəyişiklik illər əvvəl yazılmış və qaydaların eyni qalacağını güman edən kodla qarşılıqlı təsir göstərə bilər.
Ethereum daha çox ötürücülük əldə edə bilər.
Amma real çətinlik dünənki kontraktların sabahkı şəbəkədə sağ qala bilməsini təmin etməkdir.
#Ethereum #ETH #blockchain #crypto #SmartContracts
5
270
Akıllı müqavilələrin istifadəsi & EVM
1-ci qat şəbəkələrində EVM uyğunluğu tərtibatçılara sürətli və təhlükəsiz DeFi tətbiqləri yaratmaq üçün lazım olan çevikliyi təqdim edir. İnteqrasiyalilik (interoperability) mərkəzləşdirilməmiş maliyyənin (DeFi) mühərrikidir! ⚙️
$ETH #Ethereum #SmartContracts #DeFi
1-ci qat şəbəkələrində EVM uyğunluğu tərtibatçılara sürətli və təhlükəsiz DeFi tətbiqləri yaratmaq üçün lazım olan çevikliyi təqdim edir. İnteqrasiyalilik (interoperability) mərkəzləşdirilməmiş maliyyənin (DeFi) mühərrikidir! ⚙️
$ETH #Ethereum #SmartContracts #DeFi
58
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#UKFCAWinsCourtOrderToRecover851400Pounds
753 baxış
Müzakirə edir: 128
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
9,285 baxış
Müzakirə edir: 439
3
#GoldFallsTo$4144
4,638 baxış
Müzakirə edir: 104
4
#QNTFallsOver40%FromMorningHigh
36,481 baxış
Müzakirə edir: 840
5
#USDTAdds845900HoldersInPast7Days
1,571 baxış
Müzakirə edir: 118
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
7,816 baxış
Müzakirə edir: 372
7
#BitgetCEOConfirms$388MStolenInHack
3,068 baxış
Müzakirə edir: 37
8
#BTCFallsBelow$83000
17,649 baxış
Müzakirə edir: 141
9
#BitgetDetailsSecurityIncidentTimeline
21,116 baxış
Müzakirə edir: 537
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
7,488 baxış
Müzakirə edir: 35