

ZACK BNB
634 منشورات
ZACK BNB
إبلاغ
حظر المُستخدم
فتح تداول

حائز على ZEC
مُتداول عرضي
2.6 سنوات
18 تتابع
774 المتابعون
646 إعجاب
منشورات
الحافظة الاستثمارية
الكل
اقتباسات
Live
·
--
هابط
1
431
·
--
صاعد
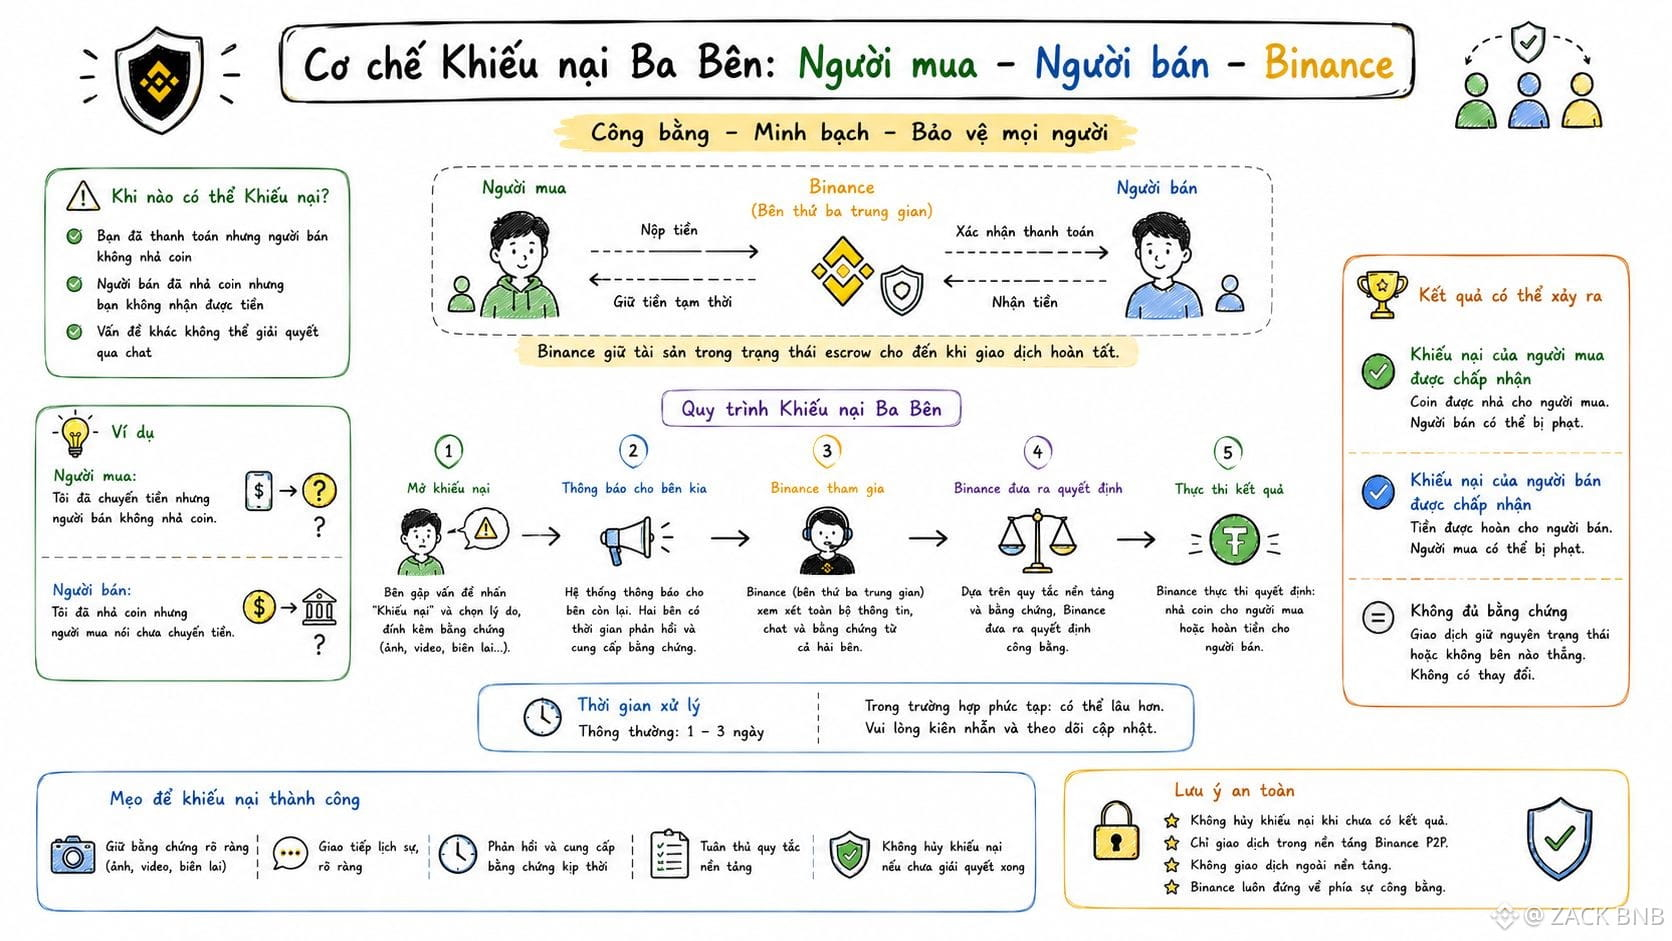
لاحظتُ أهم نقطة يَغفل عنها الكثيرون: Binance تطلب إرفاق إثبات دفع حقيقي، ولا تقبل لقطات شاشة لمحادثة مع الطرف الآخر كدليل على أن الدفع تم. بمعنى آخر، قول الكثير في الدردشة لا يساوي ملف كشف حساب بنكي.
أكثر إثباتات صحيحة عادةً هو كشف حساب بنكي بصيغة PDF يتم تصديره مباشرة من التطبيق، ويُظهر ما يكفي من ثلاثة أشهر كاملة من سجل المعاملات المطابقة مع الطلبات التي تم إكمالها على Binance. أما التقاط صورة لكشف الحساب ثم تحويلها إلى PDF فسيتم رفضها مباشرة.
عند فتح الاعتراض (appeal)، لا يملك الطرف الآخر سوى 10 دقائق للرد، بينما غالبًا ما يستغرق فريق الدعم حوالي 24-48 ساعة للرد.
قاعدة واضحة جدًا هي أنه إذا كان اسم حساب التحويل الخاص بالمشتري لا يتطابق مع الاسم الذي تم التحقق منه على Binance، يُعتبر المشتري مخالفًا للائحة. عندها لا يتم إطلاق العملة (coin)، ويجب على البائع إعادة المبلغ وإلغاء الطلب.
من وجهة نظري، هذا النظام يميل إلى الأدلة الورقية الصارمة أكثر من الكلام والجدال، لذا من يحتفظ بكشف حساب نظيف منذ البداية يكون في وضع أفضل وأكثر أولوية عند نشوء نزاع.
#binancep2pantoan @Binance_Vietnam
لاحظتُ أهم نقطة يَغفل عنها الكثيرون: Binance تطلب إرفاق إثبات دفع حقيقي، ولا تقبل لقطات شاشة لمحادثة مع الطرف الآخر كدليل على أن الدفع تم. بمعنى آخر، قول الكثير في الدردشة لا يساوي ملف كشف حساب بنكي.
أكثر إثباتات صحيحة عادةً هو كشف حساب بنكي بصيغة PDF يتم تصديره مباشرة من التطبيق، ويُظهر ما يكفي من ثلاثة أشهر كاملة من سجل المعاملات المطابقة مع الطلبات التي تم إكمالها على Binance. أما التقاط صورة لكشف الحساب ثم تحويلها إلى PDF فسيتم رفضها مباشرة.
عند فتح الاعتراض (appeal)، لا يملك الطرف الآخر سوى 10 دقائق للرد، بينما غالبًا ما يستغرق فريق الدعم حوالي 24-48 ساعة للرد.
قاعدة واضحة جدًا هي أنه إذا كان اسم حساب التحويل الخاص بالمشتري لا يتطابق مع الاسم الذي تم التحقق منه على Binance، يُعتبر المشتري مخالفًا للائحة. عندها لا يتم إطلاق العملة (coin)، ويجب على البائع إعادة المبلغ وإلغاء الطلب.
من وجهة نظري، هذا النظام يميل إلى الأدلة الورقية الصارمة أكثر من الكلام والجدال، لذا من يحتفظ بكشف حساب نظيف منذ البداية يكون في وضع أفضل وأكثر أولوية عند نشوء نزاع.
#binancep2pantoan @Binance Vietnam
1
2k
·
--
صاعد
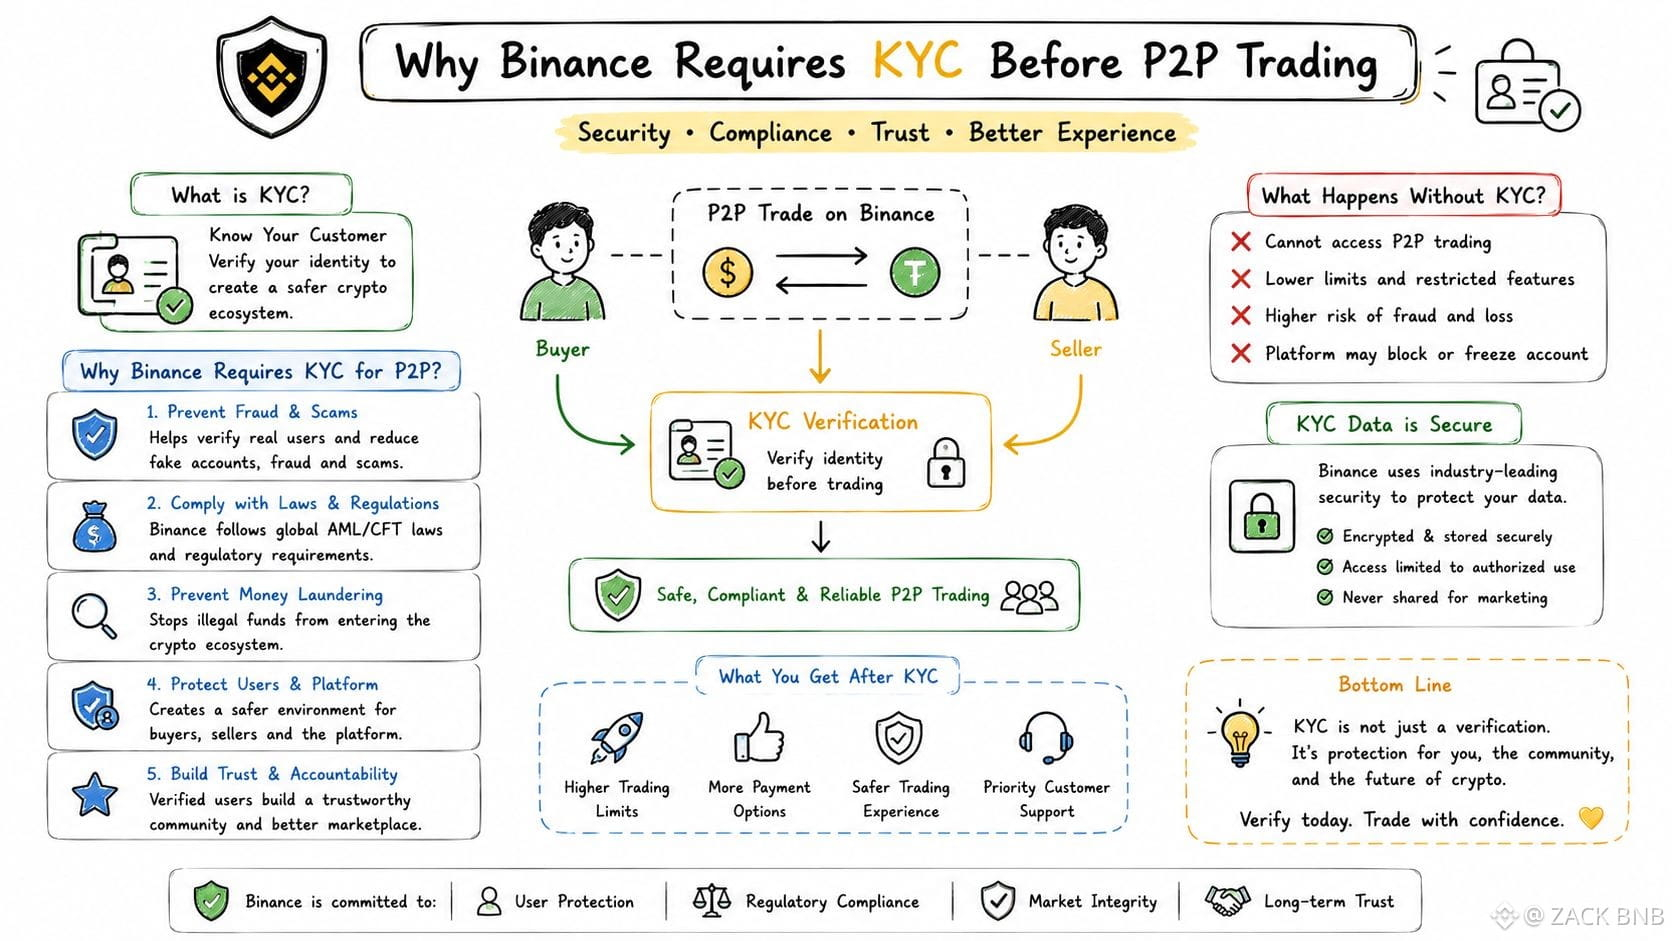
لاحظت سببًا يجعل Binance يفرض KYC قبل السماح بالتداول عبر P2P ليس فقط بهدف إزعاج المستخدمين.
بل هو شرط بقاء أساسي حتى يُسمح للمنصة بالعمل. فقد اضطر بينانس إلى دفع 4.3 مليار دولار لوزارة العدل الأمريكية DOJ وFinCEN وOFAC في عام 2023، وهي أكبر غرامة جنائية في تاريخ قطاع العملات المشفرة، وجزء منها يعود إلى ثغرة في نظام KYC أثناء التسجيل.
وبالنسبة إلى P2P تحديدًا، يساعد KYC في تتبع من يتداول مع من — إذ بدون هذه الطبقة، يمكن بسهولة تسلل حسابات وسيطة تُستخدم لغسل الأموال إلى أوامر البيع والشراء العادية، وهو ما كانت الشرطة تنفّذه تحديدًا في عمليات الإطاحة التي شملت عدة شبكات.
ومن وجهة نظري، في النصف الأول من عام 2025، قامت الجهات التنظيمية بمعاقبة مخالفات AML/KYC في عموم القطاع بإجمالي 1.23 مليار دولار، بزيادة قدرها 417% مقارنة بالفترة نفسها من العام السابق.
هذا الضغط دفع Binance إلى تشديد متطلبات KYC بشكل أكبر، ومستخدمو P2P هم المستفيدون بشكل غير مباشر، لأن شركاء التداول لديهم هوية شفافة
hơn.
#binancep2pantoan @Binance_Vietnam
لاحظت سببًا يجعل Binance يفرض KYC قبل السماح بالتداول عبر P2P ليس فقط بهدف إزعاج المستخدمين.
بل هو شرط بقاء أساسي حتى يُسمح للمنصة بالعمل. فقد اضطر بينانس إلى دفع 4.3 مليار دولار لوزارة العدل الأمريكية DOJ وFinCEN وOFAC في عام 2023، وهي أكبر غرامة جنائية في تاريخ قطاع العملات المشفرة، وجزء منها يعود إلى ثغرة في نظام KYC أثناء التسجيل.
وبالنسبة إلى P2P تحديدًا، يساعد KYC في تتبع من يتداول مع من — إذ بدون هذه الطبقة، يمكن بسهولة تسلل حسابات وسيطة تُستخدم لغسل الأموال إلى أوامر البيع والشراء العادية، وهو ما كانت الشرطة تنفّذه تحديدًا في عمليات الإطاحة التي شملت عدة شبكات.
ومن وجهة نظري، في النصف الأول من عام 2025، قامت الجهات التنظيمية بمعاقبة مخالفات AML/KYC في عموم القطاع بإجمالي 1.23 مليار دولار، بزيادة قدرها 417% مقارنة بالفترة نفسها من العام السابق.
هذا الضغط دفع Binance إلى تشديد متطلبات KYC بشكل أكبر، ومستخدمو P2P هم المستفيدون بشكل غير مباشر، لأن شركاء التداول لديهم هوية شفافة
hơn.
#binancep2pantoan @Binance Vietnam
1
457
·
--
صاعد
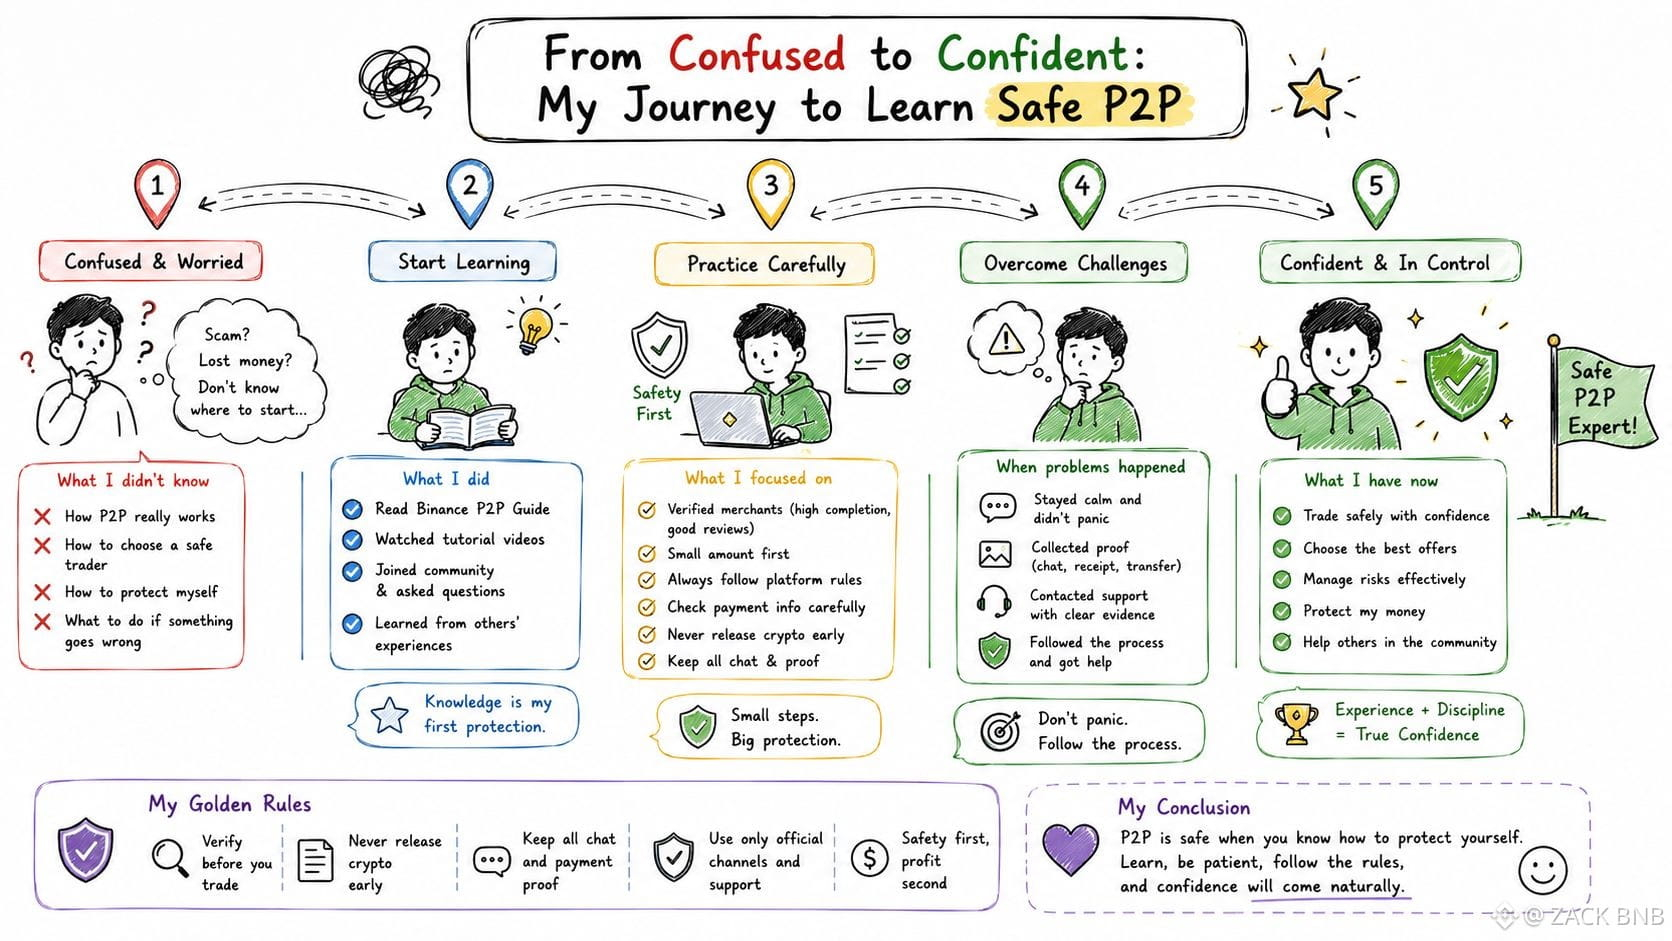
لقد سمعت للتو قصة مؤلمة عن P2P من شخص أعرفه.
هذا الرجل طلب USDT على Binance، ثم تواصل معه البائع عبر رسالة خاصة ليقترح تحويل العملية إلى الديب (dep) لسبب: "العمليات داخل التطبيق رسومها مرتفعة، أما خارج التطبيق فالسعر أفضل".
وبسبب شغفه بمقدار بسيط من الفرق، وافق على إلغاء الطلب على Binance ثم حوّل الأموال مباشرةً إلى حساب البائع.
بعد أن حوّل، قال البائع انتظر لفحص الأمر ثم أرسل USDT. وبعدها اختفى تمامًا؛ لم يعد يرد على المكالمات، بل قام بالحظر أيضًا.
عندما عاد إلى Binance اكتشف: تم إلغاء الطلب، ولا يوجد سجل أو أي دليل يمكنه الاستناد إليه لفتح نزاع/اعتراض. خسارة كاملة، ولا توجد طريقة لاسترجاع الأموال.
خسر كل رأس ماله فقط لأنه كان يريد أن يكون أرخص قليلًا.
العبرة المستفادة لا تزال واحدة: في P2P ابقَ داخل التطبيق وتأكد من تنفيذ المعاملة هناك. من يطلب منك إلغاء الطلب ثم التعامل خارج التطبيق للتسوية بشكل منفرد—ارفض فورًا ولا استثناء، مهما بدت الأسباب منطقية.
#binancep2pantoan @Binance_Vietnam
لقد سمعت للتو قصة مؤلمة عن P2P من شخص أعرفه.
هذا الرجل طلب USDT على Binance، ثم تواصل معه البائع عبر رسالة خاصة ليقترح تحويل العملية إلى الديب (dep) لسبب: "العمليات داخل التطبيق رسومها مرتفعة، أما خارج التطبيق فالسعر أفضل".
وبسبب شغفه بمقدار بسيط من الفرق، وافق على إلغاء الطلب على Binance ثم حوّل الأموال مباشرةً إلى حساب البائع.
بعد أن حوّل، قال البائع انتظر لفحص الأمر ثم أرسل USDT. وبعدها اختفى تمامًا؛ لم يعد يرد على المكالمات، بل قام بالحظر أيضًا.
عندما عاد إلى Binance اكتشف: تم إلغاء الطلب، ولا يوجد سجل أو أي دليل يمكنه الاستناد إليه لفتح نزاع/اعتراض. خسارة كاملة، ولا توجد طريقة لاسترجاع الأموال.
خسر كل رأس ماله فقط لأنه كان يريد أن يكون أرخص قليلًا.
العبرة المستفادة لا تزال واحدة: في P2P ابقَ داخل التطبيق وتأكد من تنفيذ المعاملة هناك. من يطلب منك إلغاء الطلب ثم التعامل خارج التطبيق للتسوية بشكل منفرد—ارفض فورًا ولا استثناء، مهما بدت الأسباب منطقية.
#binancep2pantoan @Binance Vietnam
470
·
--
صاعد
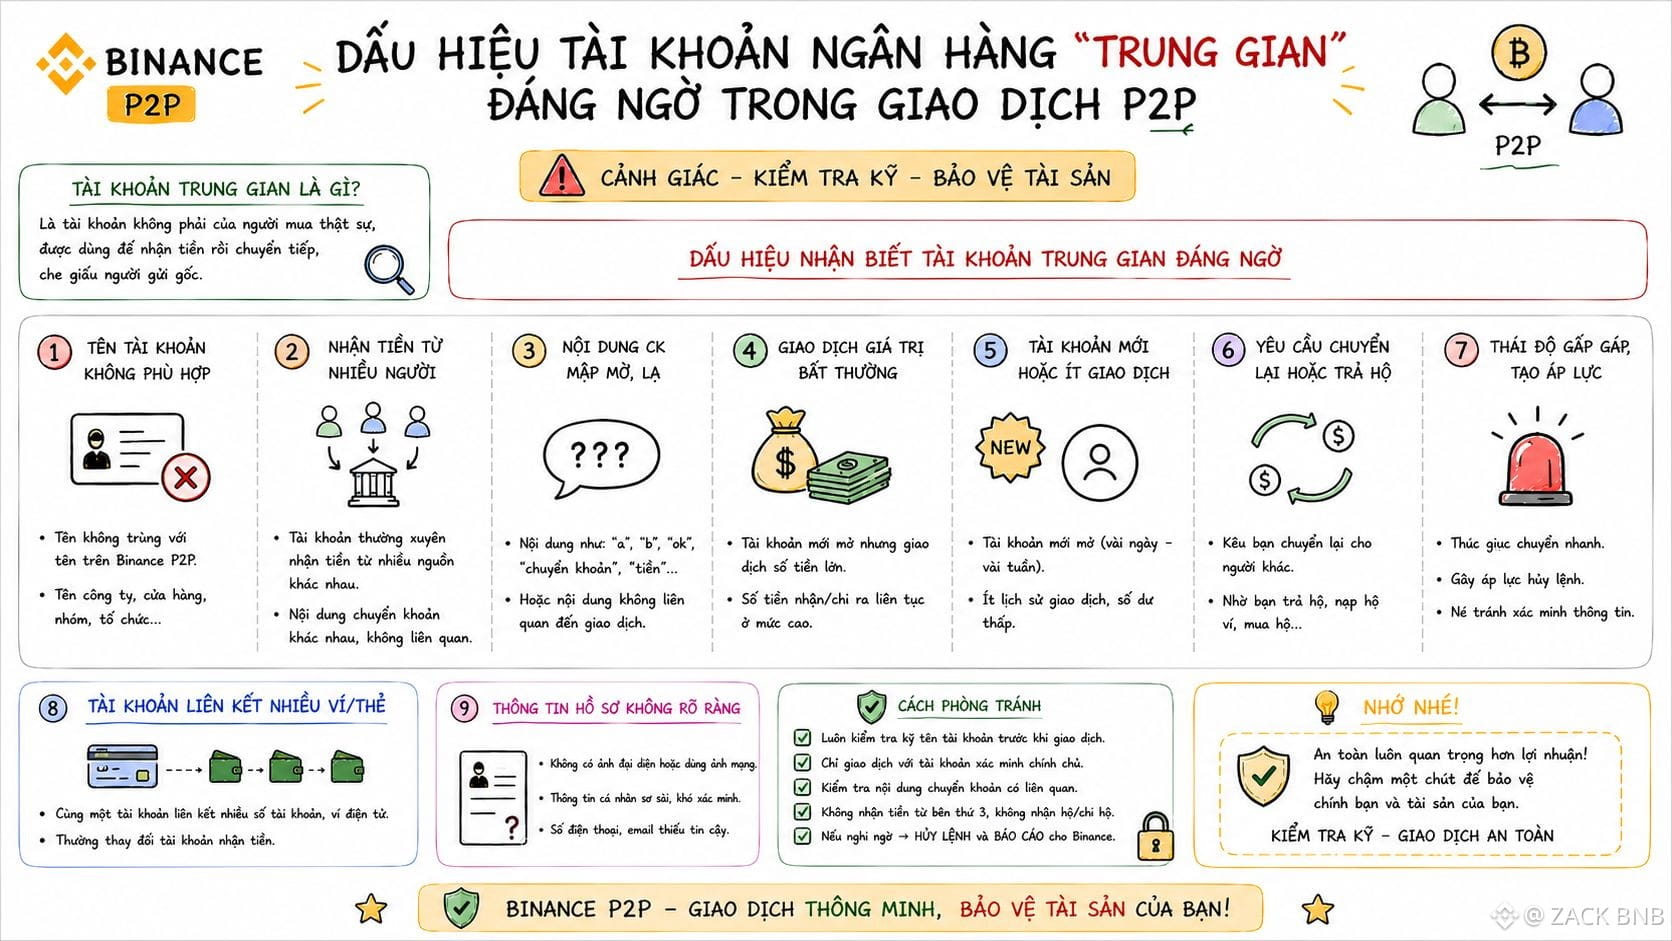
Iلاحظت العلامة الأولى الأكثر إثارة للشك وهي أن اسم مالك حساب التحويل لا يتطابق مع اسم KYC على Binance
وهذا يكاد يكون دائمًا حسابًا يتم استئجاره أو شراؤه مجددًا، وهو شائع في الشبكات التي قامت الشرطة بمداهمتها سابقًا، كما في قضية في تاي نينه حيث بلغت القيمة الإجمالية للمعاملات عبر الحسابات الوسيطة أكثر من 1,1 مليار USDT.
العلامة الثانية هي حساب جديد تم فتحه لكن ظهرت فيه تدفقات نقدية كبيرة بشكل غير عادي خلال فترة قصيرة، أو أن محتوى التحويل يكون عامًا وغير محدد، ولا علاقة له بأي معاملة P2P بعينها.
والشيء الذي يقلقني أكثر من غيره هو أن هناك لائحة جديدة تسمح للبنك بحظر حساب الشخص الذي سيتلقى الأموال ضمن السلسلة أيضًا، أي أنه إذا تلقيتُ أموالًا عن طريق الخطأ من حساب وسيط، فقد أتعرض للمساءلة والتحقيق رغم أنني لم أكن أعلم مطلقًا أن مصدر تدفق الأموال فيه مشكلة.
ومن وجهة نظري، فإن التحقق من تطابق الاسم مع KYC لم يعد خيارًا، بل صار شرطًا إلزاميًا قبل إطلاق أي معاملة.
#binancep2pantoan @Binance_Vietnam
Iلاحظت العلامة الأولى الأكثر إثارة للشك وهي أن اسم مالك حساب التحويل لا يتطابق مع اسم KYC على Binance
وهذا يكاد يكون دائمًا حسابًا يتم استئجاره أو شراؤه مجددًا، وهو شائع في الشبكات التي قامت الشرطة بمداهمتها سابقًا، كما في قضية في تاي نينه حيث بلغت القيمة الإجمالية للمعاملات عبر الحسابات الوسيطة أكثر من 1,1 مليار USDT.
العلامة الثانية هي حساب جديد تم فتحه لكن ظهرت فيه تدفقات نقدية كبيرة بشكل غير عادي خلال فترة قصيرة، أو أن محتوى التحويل يكون عامًا وغير محدد، ولا علاقة له بأي معاملة P2P بعينها.
والشيء الذي يقلقني أكثر من غيره هو أن هناك لائحة جديدة تسمح للبنك بحظر حساب الشخص الذي سيتلقى الأموال ضمن السلسلة أيضًا، أي أنه إذا تلقيتُ أموالًا عن طريق الخطأ من حساب وسيط، فقد أتعرض للمساءلة والتحقيق رغم أنني لم أكن أعلم مطلقًا أن مصدر تدفق الأموال فيه مشكلة.
ومن وجهة نظري، فإن التحقق من تطابق الاسم مع KYC لم يعد خيارًا، بل صار شرطًا إلزاميًا قبل إطلاق أي معاملة.
#binancep2pantoan @Binance Vietnam
363
·
--
صاعد
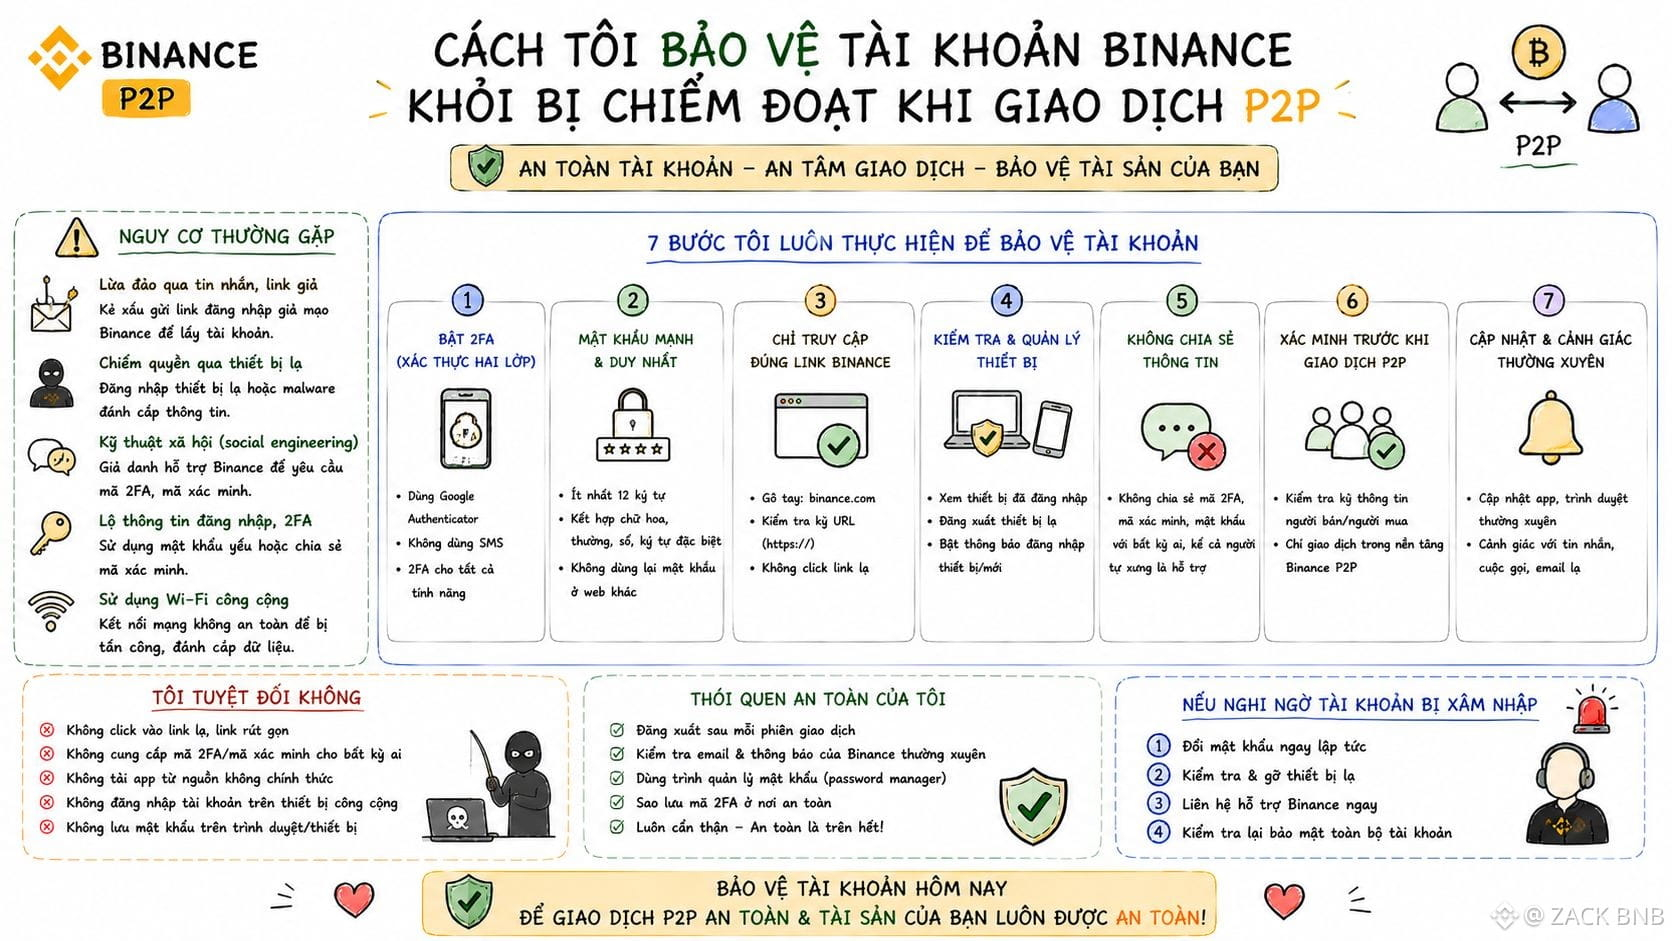
كنت أظن سابقًا أن كلمة المرور القوية تكفي فقط، إلى أن قرأت أرقامًا تُظهر أن المملكة المتحدة سجلت زيادة في عمليات تبديل SIM وصلت إلى 1.055% خلال عام واحد فقط.
أما بالنسبة للخسائر في مجال العملات المشفرة بسبب تبديل SIM في الولايات المتحدة، فقد وُثِّقت بنحو 28.4 مليون دولار—وهو رقم كبير بما يكفي ليجعلني أتخلى تمامًا عن SMS 2FA، وأنتقل إلى Google Authenticator، مع حفظ مفتاح الإعداد (setup key) المكوّن من 16 رقمًا/حرفًا في مكان منفصل تمامًا عن الهاتف.
العادة الثانية التي حافظت عليها هي عدم تسجيل الدخول إلى Binance عبر رابط داخل محادثة P2P، لأن خبراء/متخصصي الأمن أبلغوا خلال أول شهرين من عام 2025 عن أكثر من مليون محاولة هجوم تصيّد (phishing)، وكان معظمها يستخدم مجموعات أدوات للتصيّد (phishing-as-a-service) جاهزة للاستخدام.
كما فعّلت قائمة السماح (whitelist) لعناوين السحب وميزة كود مكافحة التصيّد داخل البريد الإلكتروني، لأن MFA الحديثة ما زالت تُقلّل أكثر من 99% من خطر الاستيلاء—لكن ذلك يحدث فقط عند استخدام النوع الصحيح المقاوم للتصيّد (phishing-resistant) بدل الاعتماد على SMS.
وفقًا لطريقتي في النظر للأمر، يجب أن تسبق طبقة حماية الحساب عادات التداول خطوة.
#binancep2pantoan @Binance_Vietnam
كنت أظن سابقًا أن كلمة المرور القوية تكفي فقط، إلى أن قرأت أرقامًا تُظهر أن المملكة المتحدة سجلت زيادة في عمليات تبديل SIM وصلت إلى 1.055% خلال عام واحد فقط.
أما بالنسبة للخسائر في مجال العملات المشفرة بسبب تبديل SIM في الولايات المتحدة، فقد وُثِّقت بنحو 28.4 مليون دولار—وهو رقم كبير بما يكفي ليجعلني أتخلى تمامًا عن SMS 2FA، وأنتقل إلى Google Authenticator، مع حفظ مفتاح الإعداد (setup key) المكوّن من 16 رقمًا/حرفًا في مكان منفصل تمامًا عن الهاتف.
العادة الثانية التي حافظت عليها هي عدم تسجيل الدخول إلى Binance عبر رابط داخل محادثة P2P، لأن خبراء/متخصصي الأمن أبلغوا خلال أول شهرين من عام 2025 عن أكثر من مليون محاولة هجوم تصيّد (phishing)، وكان معظمها يستخدم مجموعات أدوات للتصيّد (phishing-as-a-service) جاهزة للاستخدام.
كما فعّلت قائمة السماح (whitelist) لعناوين السحب وميزة كود مكافحة التصيّد داخل البريد الإلكتروني، لأن MFA الحديثة ما زالت تُقلّل أكثر من 99% من خطر الاستيلاء—لكن ذلك يحدث فقط عند استخدام النوع الصحيح المقاوم للتصيّد (phishing-resistant) بدل الاعتماد على SMS.
وفقًا لطريقتي في النظر للأمر، يجب أن تسبق طبقة حماية الحساب عادات التداول خطوة.
#binancep2pantoan @Binance Vietnam
1
575
·
--
صاعد
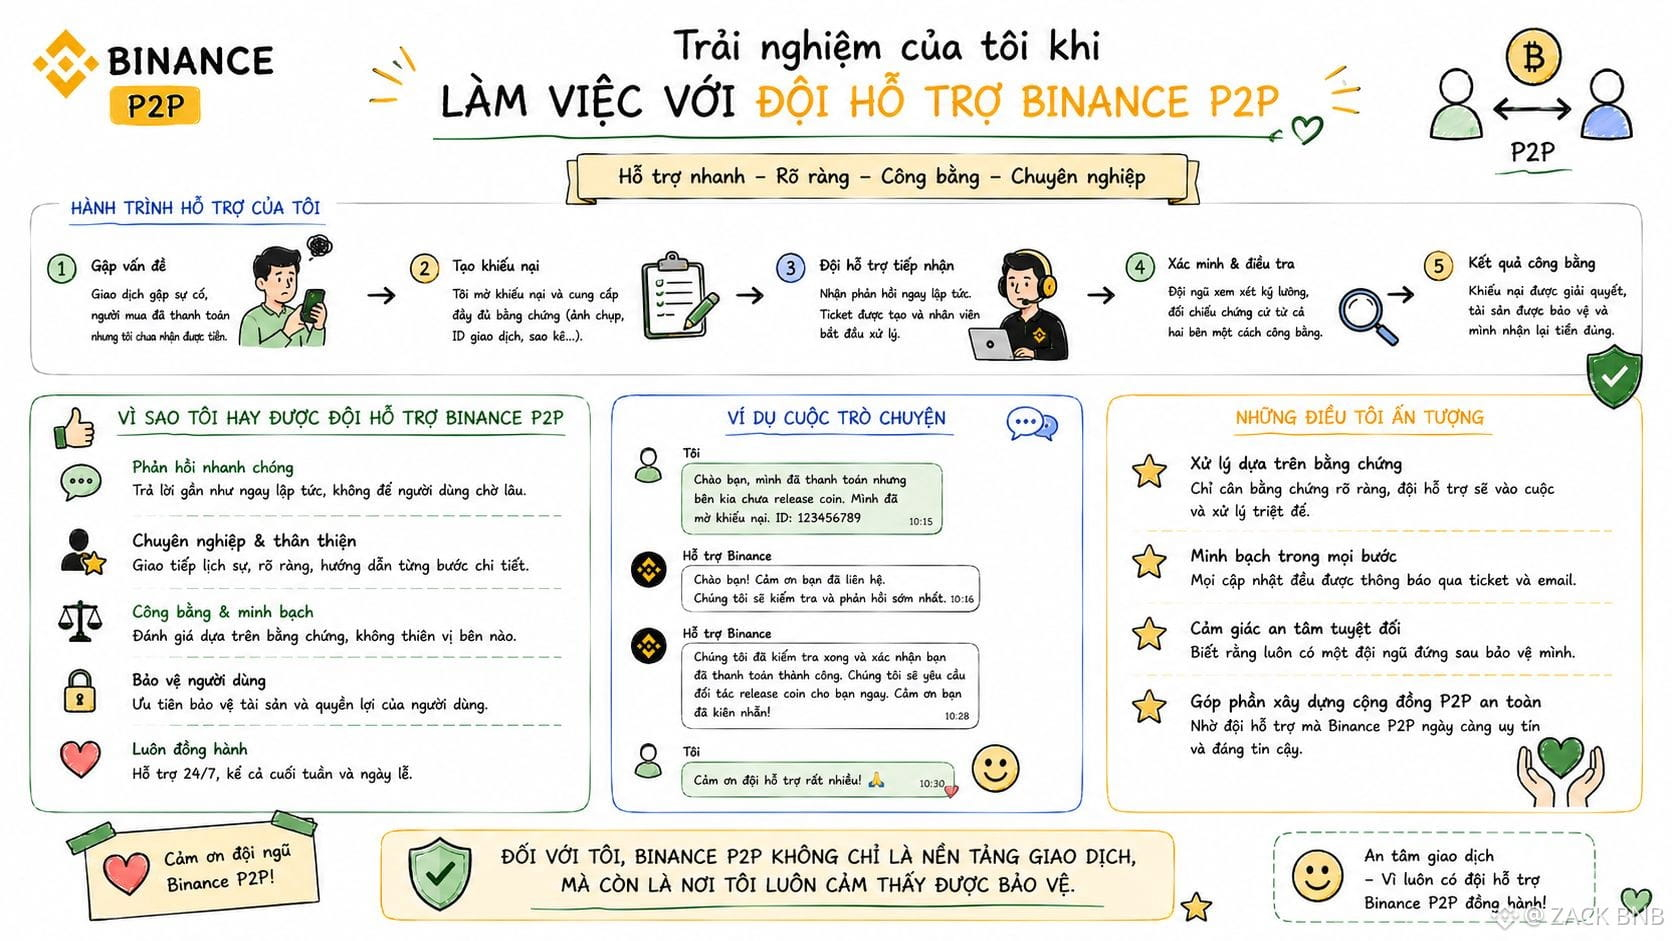
اضطررت ذات مرة إلى تقديم شكوى، عندما واجهت شريكًا يتعمد تحويل الأموال من حساب ليس مطابقًا للاسم المسجل، وكانت تجربة العمل مع فريق الدعم مختلفة تمامًا عمّا كنت قلقًا بشأنه مسبقًا — ليست بالسرعة العالية، لكن لديها إجراءات واضحة.
بعد إرسال جميع بيانات Order ID، وصور كشوف الحساب، وسجل المحادثات، تلقيت أول رد بسرعة كافية، وهو ما يتوافق مع ما تعلنه Binance بأن تذاكر الدعم غالبًا ما يتم الرد عليها خلال 24-48 ساعة وفقًا لحجم الطلبات في ذلك الوقت.
ما أعجبني أكثر هو أنهم لم يطلبوا مني إعادة أي شيء مما قدمته، ما يدل على أن الملف تمت قراءته بعناية، وليس الرد عليه بشكل آلي وفق نموذج. ويتوافق ذلك أيضًا مع أن فريق CS يُعد من أكثر الأقسام كثافة بالموظفين في Binance؛ ويُقدَّر أن حوالي 1% من سكان العالم تفاعلوا معهم مرة واحدة على الأقل.
ومن وجهة نظري، ما كان غير جيد هو أن سرعة معالجة النتيجة النهائية ما زالت أبطأ من المتوقع؛ إذ استغرق الأمر قرابة أسبوع كاملًا حتى صدرت نتيجة رسمية، رغم أن النتيجة النهائية كانت صحيحة وعادلة.
#binancep2pantoan @Binance_Vietnam
اضطررت ذات مرة إلى تقديم شكوى، عندما واجهت شريكًا يتعمد تحويل الأموال من حساب ليس مطابقًا للاسم المسجل، وكانت تجربة العمل مع فريق الدعم مختلفة تمامًا عمّا كنت قلقًا بشأنه مسبقًا — ليست بالسرعة العالية، لكن لديها إجراءات واضحة.
بعد إرسال جميع بيانات Order ID، وصور كشوف الحساب، وسجل المحادثات، تلقيت أول رد بسرعة كافية، وهو ما يتوافق مع ما تعلنه Binance بأن تذاكر الدعم غالبًا ما يتم الرد عليها خلال 24-48 ساعة وفقًا لحجم الطلبات في ذلك الوقت.
ما أعجبني أكثر هو أنهم لم يطلبوا مني إعادة أي شيء مما قدمته، ما يدل على أن الملف تمت قراءته بعناية، وليس الرد عليه بشكل آلي وفق نموذج. ويتوافق ذلك أيضًا مع أن فريق CS يُعد من أكثر الأقسام كثافة بالموظفين في Binance؛ ويُقدَّر أن حوالي 1% من سكان العالم تفاعلوا معهم مرة واحدة على الأقل.
ومن وجهة نظري، ما كان غير جيد هو أن سرعة معالجة النتيجة النهائية ما زالت أبطأ من المتوقع؛ إذ استغرق الأمر قرابة أسبوع كاملًا حتى صدرت نتيجة رسمية، رغم أن النتيجة النهائية كانت صحيحة وعادلة.
#binancep2pantoan @Binance Vietnam
1
462
·
--
صاعد
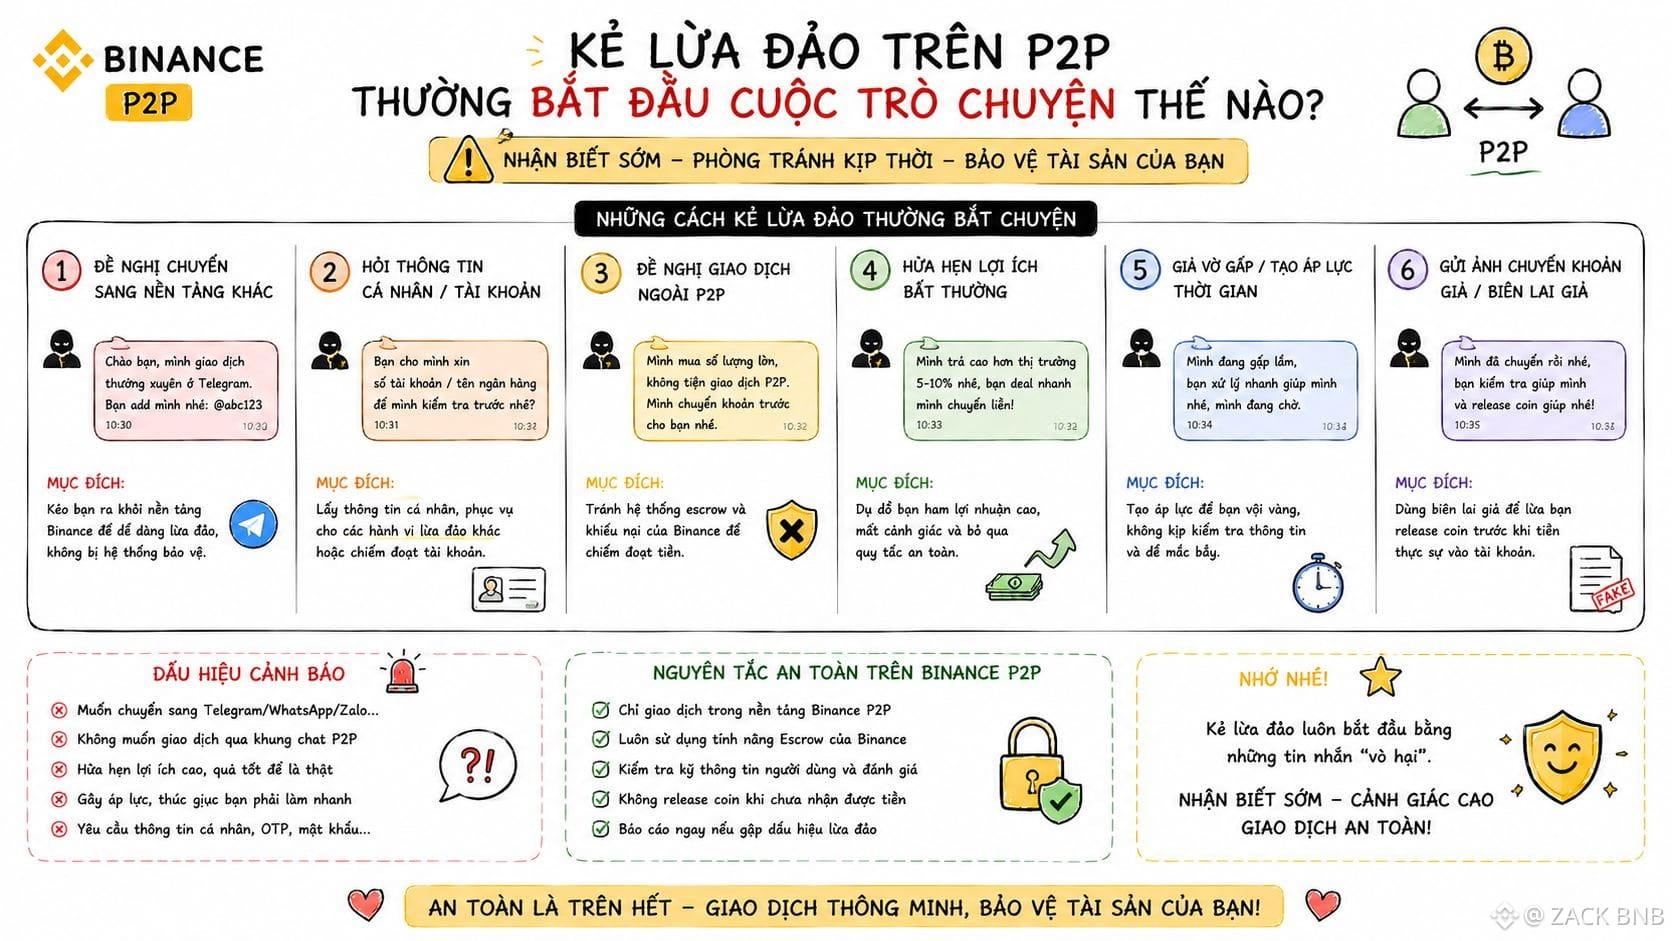
لاحظتُ أن سيناريو الافتتاح في معظم المحتالين على P2P متشابه جدًا؛ الاختلاف يكون فقط في تفاصيل صغيرة. لكن القاسم المشترك دائمًا هو خلق شعور منذ الجملة الأولى: "هذه معاملة عادية، ولا يوجد ما يثير الشبهة".
غالبًا ما تكون البداية مهذبة ومهنية جدًا، وأحيانًا تأتي مع مجاملات مثل: "ترد بسرعة كبيرة جدًا، التعامل مع شخص موثوق حقيقي. الهدف هو خفض درجة الحذر قبل ذكر أي طلب غير معتاد".
لقد جرّبتُ التدقيق في بعض محادثات من هذا النوع، فوجدت أنه بعد خطوة التعارف فقط، يبدأون تدريجيًا في دفع الأمور نحو المعالجة بشكل أسرع من خلال تبادل قنوات تواصل أخرى، أو يبررون ذلك بأن التطبيق به مشكلة، أو أن الشبكة بطيئة، ويحتاجون إلى تأكيد عبر طريقة أخرى خارج الدردشة ضمن الطلب.
ومن وجهة نظري، العلامة المشتركة لا تكمن في مضمون كل جملة على حدة، بل في الإيقاع: فهم دائمًا يحاولون تسريع قرارهم وإيجاد طريقة لإخراج المعاملة من نطاق تتبع المنصة.
الشيء الذي سأبقى دائمًا منتبهًا له هو أنه بمجرد ظهور هذا الإيقاع، مهما كانت الكلمات لطيفة، يجب أن أتأنّى بدلًا من أن أنفّذ ما يطلبونه.
#binancep2pantoan @Binance_Vietnam
لاحظتُ أن سيناريو الافتتاح في معظم المحتالين على P2P متشابه جدًا؛ الاختلاف يكون فقط في تفاصيل صغيرة. لكن القاسم المشترك دائمًا هو خلق شعور منذ الجملة الأولى: "هذه معاملة عادية، ولا يوجد ما يثير الشبهة".
غالبًا ما تكون البداية مهذبة ومهنية جدًا، وأحيانًا تأتي مع مجاملات مثل: "ترد بسرعة كبيرة جدًا، التعامل مع شخص موثوق حقيقي. الهدف هو خفض درجة الحذر قبل ذكر أي طلب غير معتاد".
لقد جرّبتُ التدقيق في بعض محادثات من هذا النوع، فوجدت أنه بعد خطوة التعارف فقط، يبدأون تدريجيًا في دفع الأمور نحو المعالجة بشكل أسرع من خلال تبادل قنوات تواصل أخرى، أو يبررون ذلك بأن التطبيق به مشكلة، أو أن الشبكة بطيئة، ويحتاجون إلى تأكيد عبر طريقة أخرى خارج الدردشة ضمن الطلب.
ومن وجهة نظري، العلامة المشتركة لا تكمن في مضمون كل جملة على حدة، بل في الإيقاع: فهم دائمًا يحاولون تسريع قرارهم وإيجاد طريقة لإخراج المعاملة من نطاق تتبع المنصة.
الشيء الذي سأبقى دائمًا منتبهًا له هو أنه بمجرد ظهور هذا الإيقاع، مهما كانت الكلمات لطيفة، يجب أن أتأنّى بدلًا من أن أنفّذ ما يطلبونه.
#binancep2pantoan @Binance Vietnam
1
2
755
·
--
صاعد
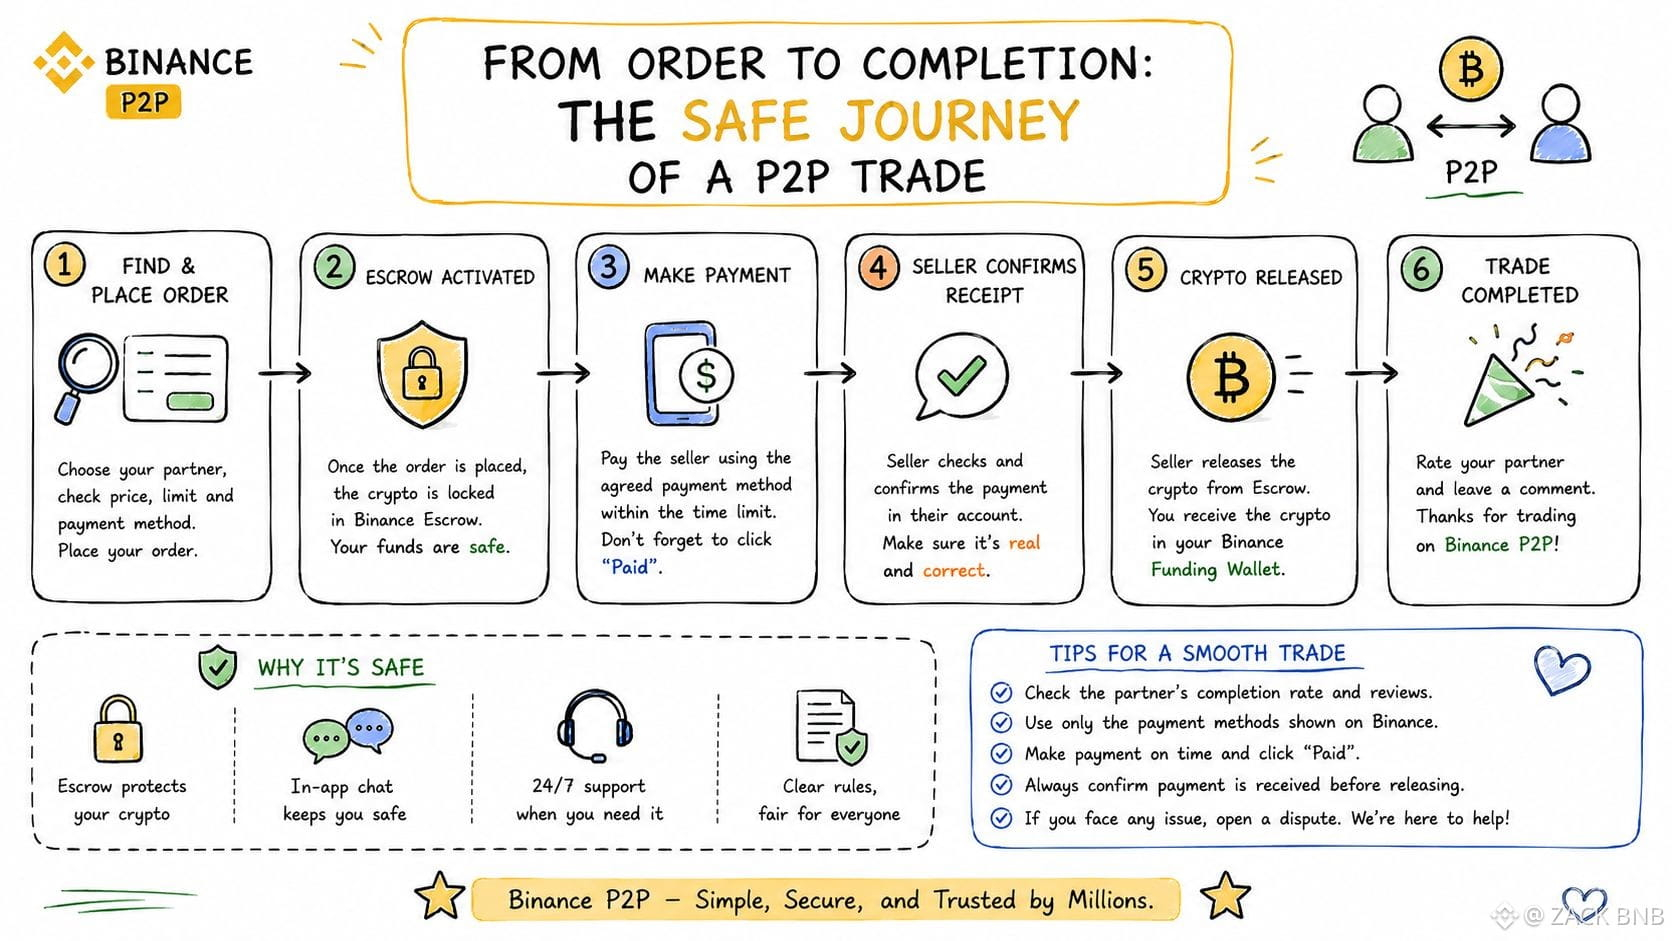
لاحظت أن رحلة أي giao dịch P2P آمن في الواقع تبدأ قبل حتى وضع الأمر: فحص ملف الطرف الآخر، ومراجعة معدل الإكمال والتعليقات الفعلية—وهذا هو المكان الذي يحدد معظم المخاطر لاحقًا، وليس وقت تحويل الأموال.
بمجرد مطابقة الأمر، يقوم الإسكرو بقفل العملات تلقائيًا، وهذه هي اللحظة التي شعرت فيها بأكبر قدر من الاطمئنان ضمن العملية برمتها، لأن المخاطر من هنا تنتقل من مجرد ثقة شخصية إلى نظام لديه قواعد لعب واضحة.
أما الجزء بين البداية والنهاية، فأحتفظ بجميع عمليات تبادل المعلومات داخل محادثة الطلب، وبالتأكيد لا أُفرج عن العملات إلى أن أدخل إلى التطبيق البنكي بنفسي للتأكد من وصول المبلغ، ولا أثق بأي صورة لإيصال.
النقطة الختامية المثالية هي أن يقوم الطرفان بالتأكيد، ثم يطلق الإسكرو العملات خلال ثوانٍ، لكن من وجهة نظري فإن الرحلة لا تصبح آمنة حقًا إلا عندما يتصرف المستخدم بوعي في كل خطوة، وليس لأن المنصة تقوم بكل شيء تلقائيًا.
#binancep2pantoan @Binance_Vietnam
لاحظت أن رحلة أي giao dịch P2P آمن في الواقع تبدأ قبل حتى وضع الأمر: فحص ملف الطرف الآخر، ومراجعة معدل الإكمال والتعليقات الفعلية—وهذا هو المكان الذي يحدد معظم المخاطر لاحقًا، وليس وقت تحويل الأموال.
بمجرد مطابقة الأمر، يقوم الإسكرو بقفل العملات تلقائيًا، وهذه هي اللحظة التي شعرت فيها بأكبر قدر من الاطمئنان ضمن العملية برمتها، لأن المخاطر من هنا تنتقل من مجرد ثقة شخصية إلى نظام لديه قواعد لعب واضحة.
أما الجزء بين البداية والنهاية، فأحتفظ بجميع عمليات تبادل المعلومات داخل محادثة الطلب، وبالتأكيد لا أُفرج عن العملات إلى أن أدخل إلى التطبيق البنكي بنفسي للتأكد من وصول المبلغ، ولا أثق بأي صورة لإيصال.
النقطة الختامية المثالية هي أن يقوم الطرفان بالتأكيد، ثم يطلق الإسكرو العملات خلال ثوانٍ، لكن من وجهة نظري فإن الرحلة لا تصبح آمنة حقًا إلا عندما يتصرف المستخدم بوعي في كل خطوة، وليس لأن المنصة تقوم بكل شيء تلقائيًا.
#binancep2pantoan @Binance Vietnam
1
2
634
·
--
صاعد
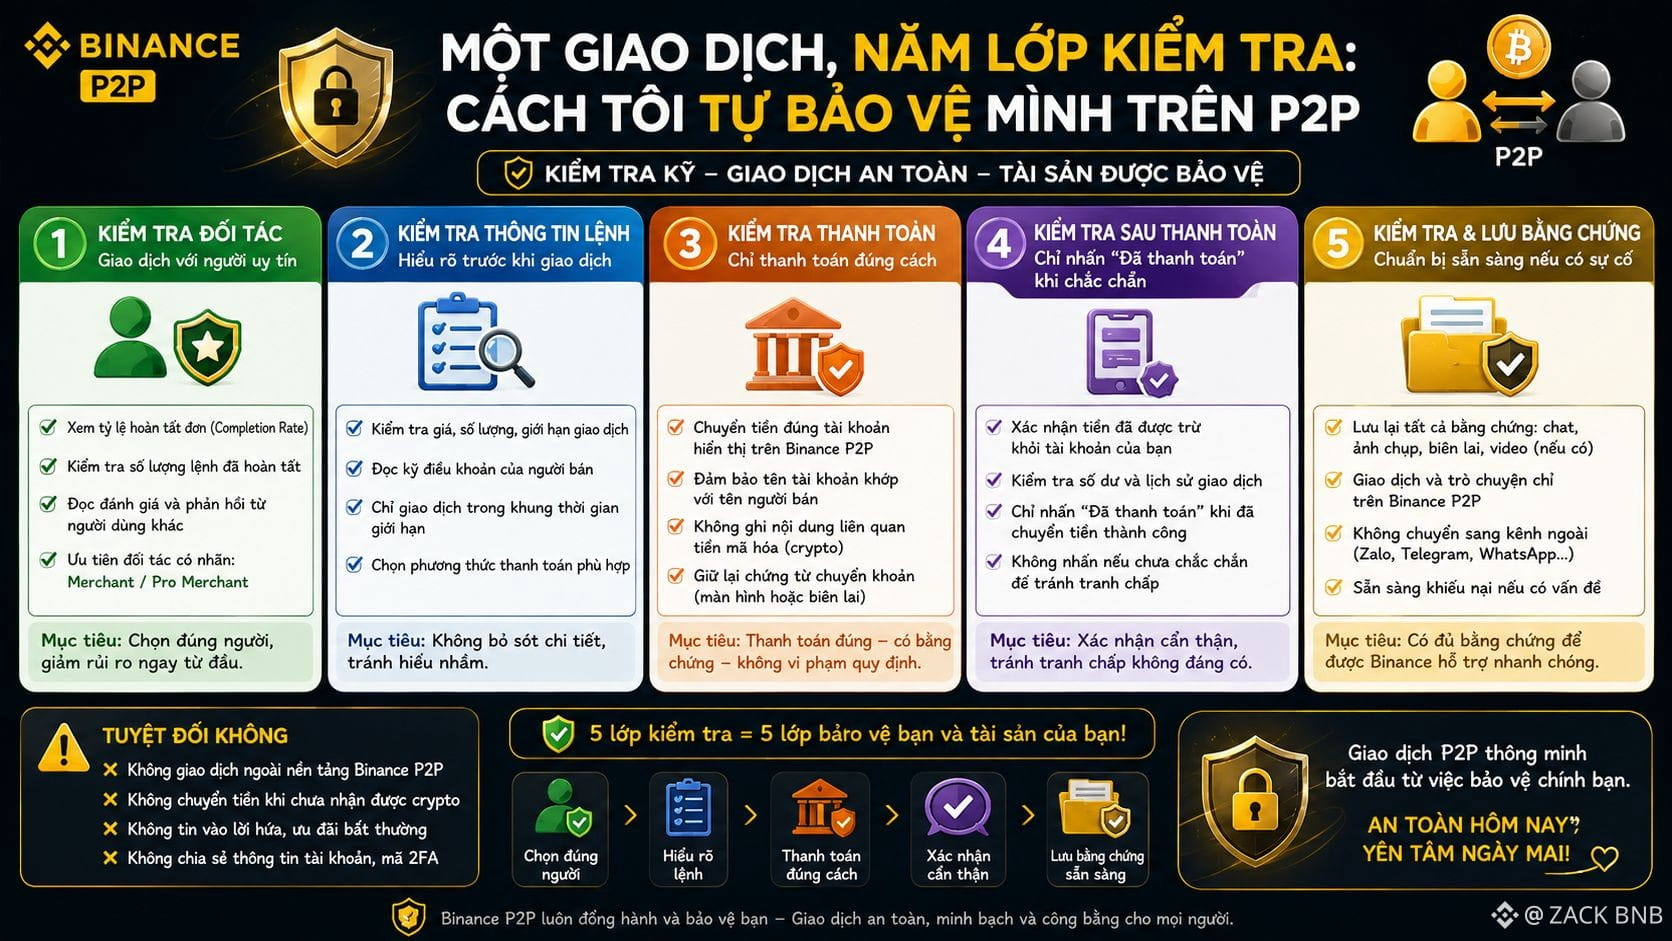
لاحظت بعد một وقت 거래 P2P بشكل متكرر، بدأت تدريجيًا في تشكيل خمس “طبقات” قبل الضغط على أي زر مهم.
الطبقة الأولى هي التدقيق في ملف الشريك: معدل الإنجاز (completion rate)، عمر الحساب، والتغذية الراجعة الحقيقية من صفقات سابقة—وليس النظر إلى سعر جيد ثم التسرع في تنفيذ أمر.
الطبقة الثانية هي مطابقة اسم صاحب الحساب البنكي الذي يتم تحويل الأموال إليه: يجب أن يطابق اسم KYC تمامًا. إذا كان هناك اختلاف في الاسم، أرفض الاستلام، دون أي استثناء.
الطبقة الثالثة هي فتح تطبيق البنك بنفسي للتحقق من الرصيد الذي سيتم استلامه فعليًا، ولا أثق أبدًا بفواتير/إيصالات مصوّرة من الشاشة، حتى لو بدت “حقيقية” جدًا.
الطبقة الرابعة هي الحفاظ على جميع المناقشات داخل إطار الدردشة الخاص بالطلب (order). أرفض أي اقتراح للانتقال إلى قناة تواصل أخرى، حتى لو كانت الأسباب تبدو منطقية.
الطبقة الخامسة هي حفظ Order ID، واللقطات المصوّرة، وسجل الدردشة منذ البداية—تحسبًا للحاجة إلى فتحها عند التقديم على نزاع/شكوى لاحقًا.
وفقًا لطريقتي في النظر، فإن هذه الطبقات الخمس لا تقضي نهائيًا على جميع المخاطر، لكنها تكفي لقطع معظم—إن لم يكن أغلب—الحِيَل الاحتيالية الشائعة التي رأيتها من قبل.
#binancep2pantoan @Binance_Vietnam
لاحظت بعد một وقت 거래 P2P بشكل متكرر، بدأت تدريجيًا في تشكيل خمس “طبقات” قبل الضغط على أي زر مهم.
الطبقة الأولى هي التدقيق في ملف الشريك: معدل الإنجاز (completion rate)، عمر الحساب، والتغذية الراجعة الحقيقية من صفقات سابقة—وليس النظر إلى سعر جيد ثم التسرع في تنفيذ أمر.
الطبقة الثانية هي مطابقة اسم صاحب الحساب البنكي الذي يتم تحويل الأموال إليه: يجب أن يطابق اسم KYC تمامًا. إذا كان هناك اختلاف في الاسم، أرفض الاستلام، دون أي استثناء.
الطبقة الثالثة هي فتح تطبيق البنك بنفسي للتحقق من الرصيد الذي سيتم استلامه فعليًا، ولا أثق أبدًا بفواتير/إيصالات مصوّرة من الشاشة، حتى لو بدت “حقيقية” جدًا.
الطبقة الرابعة هي الحفاظ على جميع المناقشات داخل إطار الدردشة الخاص بالطلب (order). أرفض أي اقتراح للانتقال إلى قناة تواصل أخرى، حتى لو كانت الأسباب تبدو منطقية.
الطبقة الخامسة هي حفظ Order ID، واللقطات المصوّرة، وسجل الدردشة منذ البداية—تحسبًا للحاجة إلى فتحها عند التقديم على نزاع/شكوى لاحقًا.
وفقًا لطريقتي في النظر، فإن هذه الطبقات الخمس لا تقضي نهائيًا على جميع المخاطر، لكنها تكفي لقطع معظم—إن لم يكن أغلب—الحِيَل الاحتيالية الشائعة التي رأيتها من قبل.
#binancep2pantoan @Binance Vietnam
3
767
·
--
صاعد
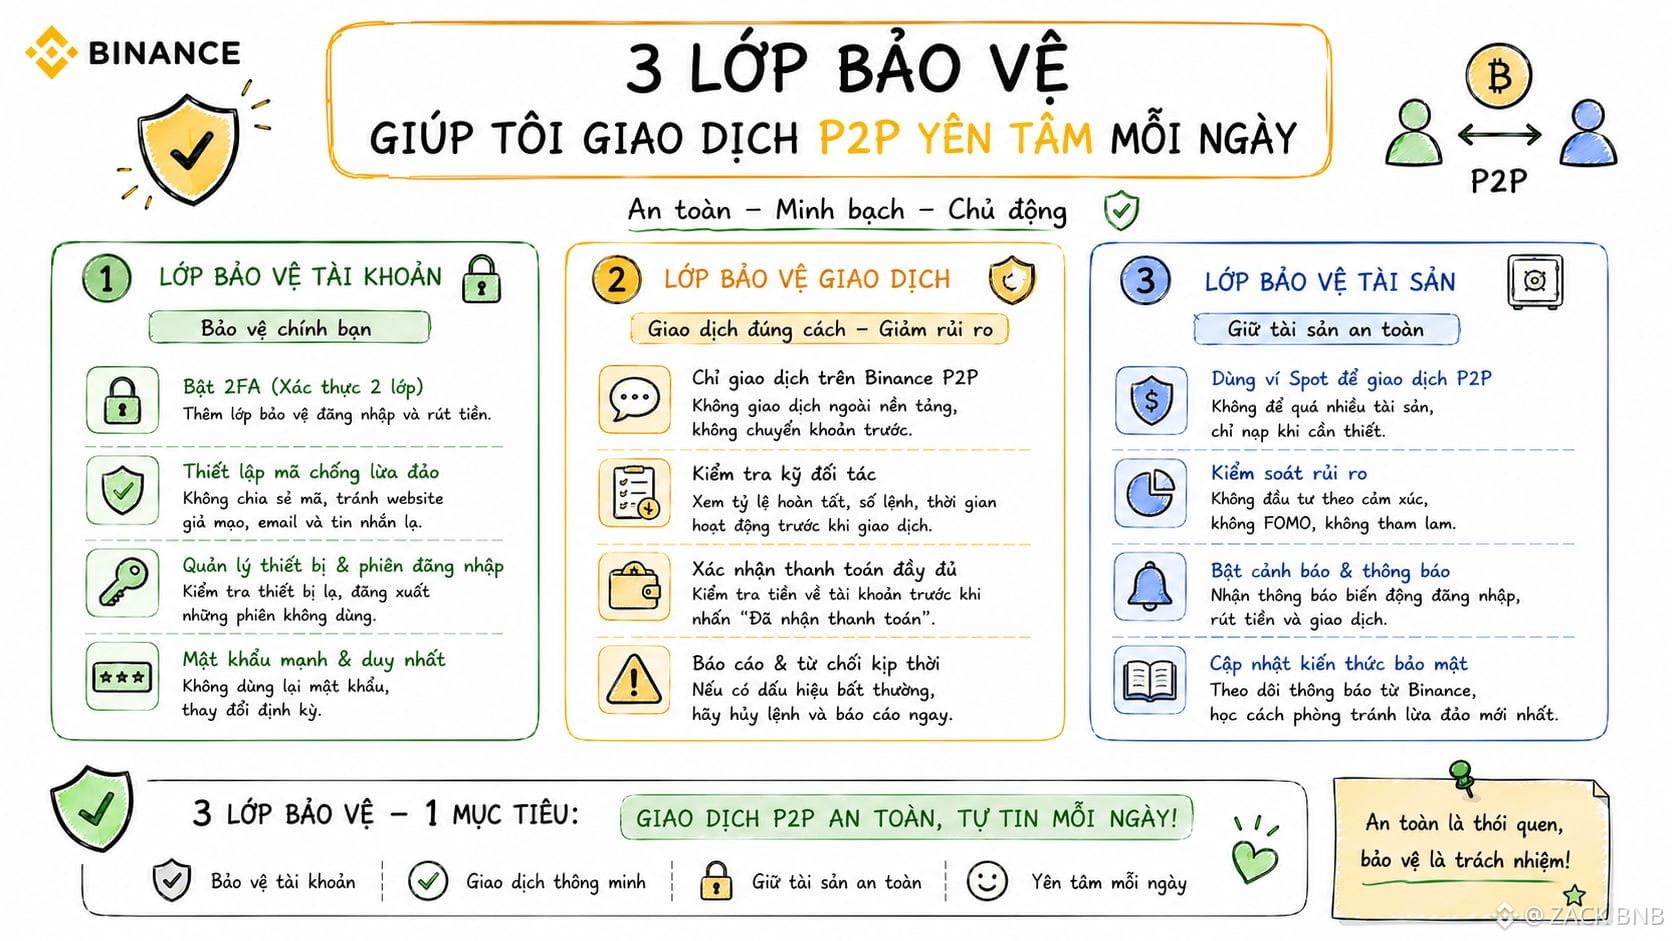
لاحظتُ ثلاث طبقات حماية لنفسي بناءً على كل يوم عند إجراء معاملات P2P، والأمر ليس ميزة منصّة بحد ذاتها، بل عادةٌ بَنَيتُها بنفسي بعد عدة مرات كدتُ أتعرض فيها لسيناريوهات خطرة، خصوصًا عندما علمتُ أن إجمالي حجم USDT الخاص بـ P2P في فيتنام قد وصل إلى 290 مليون دولار، حيث تستحوذ Binance على أكثر من 92,5% من الحصة السوقية—وهو حجم كافٍ ليقع ضمن نطاق اهتمام شبكات الاحتيال.
الطبقة الأولى هي دائمًا تفضيل الشركاء الذين لديهم معدل إتمام (completion rate) يزيد عن 98% وأن تكون أعمار الحسابات قديمة بما يكفي. أقبل بسعر أقل قليلًا مقابل الحصول على مزيد من الأمان.
الطبقة الثانية هي مبدأ «إذا لم ترَ المال في البنك فلن يتم الإفراج»، وتتطلب الالتزام المطلق بتجاهل أي إيصالات أو فواتير على شكل صور شاشة مهما بدت واقعية—لا توجد استثناءات، سواء كان الطرف مألوفًا أم غريبًا.
الطبقة الثالثة هي التواصل فقط ضمن الإطار الصحيح لمحادثة الطلب (order)، ولا أجيب أبدًا عندما تتم الإشارة إلى تحويل القناة إلى مكان آخر.
ومن وجهة نظري، فإن هذه العادات الثلاث أهمّ كلما عرفتُ أن حجم الخسائر الناتجة عن الاحتيال الإلكتروني في كامل منطقة جنوب شرق آسيا قد تجاوز علامة 114 مليار دولار في عام 2025—أي ما يعادل ثلاثة أضعاف ما كانت عليه قبل عامين فقط.
#binancep2pantoan @Binance_Vietnam
لاحظتُ ثلاث طبقات حماية لنفسي بناءً على كل يوم عند إجراء معاملات P2P، والأمر ليس ميزة منصّة بحد ذاتها، بل عادةٌ بَنَيتُها بنفسي بعد عدة مرات كدتُ أتعرض فيها لسيناريوهات خطرة، خصوصًا عندما علمتُ أن إجمالي حجم USDT الخاص بـ P2P في فيتنام قد وصل إلى 290 مليون دولار، حيث تستحوذ Binance على أكثر من 92,5% من الحصة السوقية—وهو حجم كافٍ ليقع ضمن نطاق اهتمام شبكات الاحتيال.
الطبقة الأولى هي دائمًا تفضيل الشركاء الذين لديهم معدل إتمام (completion rate) يزيد عن 98% وأن تكون أعمار الحسابات قديمة بما يكفي. أقبل بسعر أقل قليلًا مقابل الحصول على مزيد من الأمان.
الطبقة الثانية هي مبدأ «إذا لم ترَ المال في البنك فلن يتم الإفراج»، وتتطلب الالتزام المطلق بتجاهل أي إيصالات أو فواتير على شكل صور شاشة مهما بدت واقعية—لا توجد استثناءات، سواء كان الطرف مألوفًا أم غريبًا.
الطبقة الثالثة هي التواصل فقط ضمن الإطار الصحيح لمحادثة الطلب (order)، ولا أجيب أبدًا عندما تتم الإشارة إلى تحويل القناة إلى مكان آخر.
ومن وجهة نظري، فإن هذه العادات الثلاث أهمّ كلما عرفتُ أن حجم الخسائر الناتجة عن الاحتيال الإلكتروني في كامل منطقة جنوب شرق آسيا قد تجاوز علامة 114 مليار دولار في عام 2025—أي ما يعادل ثلاثة أضعاف ما كانت عليه قبل عامين فقط.
#binancep2pantoan @Binance Vietnam
324
·
--
صاعد
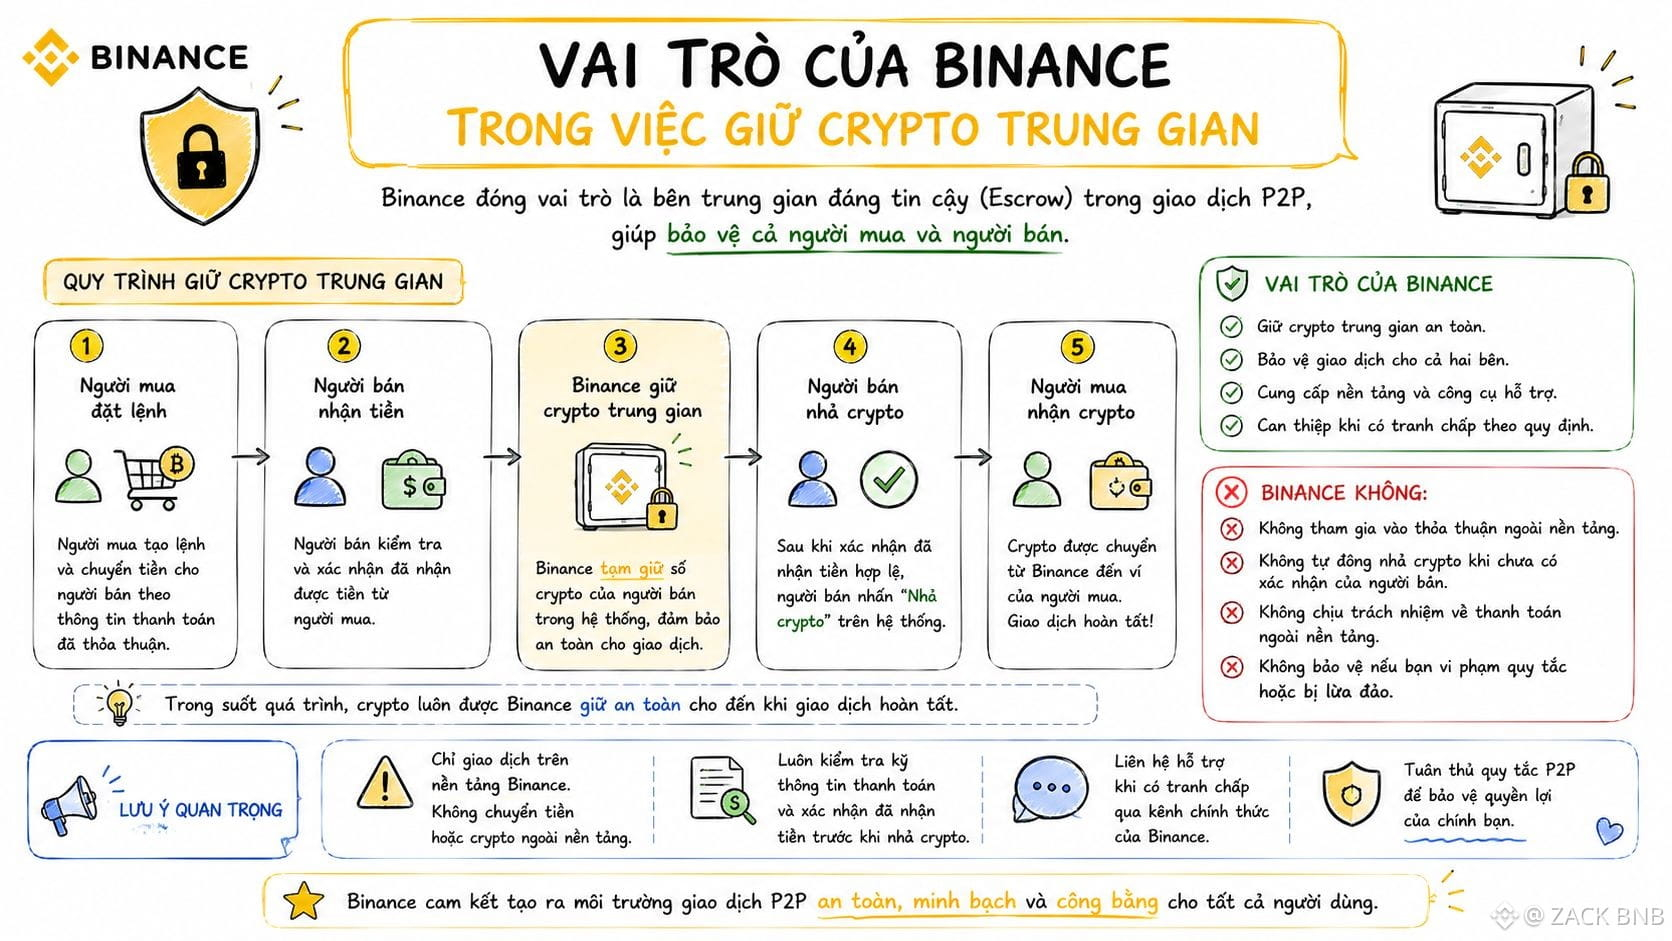
لاحظتُ دور المنصّة الوسيطة التي تلعبها Binance في معاملات P2P ليس مجرّد كونها منصة ربط فقط، بل إنها في الواقع تؤدي دور أمين حفظ مؤقت (custodian) فعليًا.
عند تنفيذ الأمر، يتم قفل عملات البائع داخل escrow تحت سيطرة Binance، ولا تعود ضمن محفظة أي شخص بشكل فردي حتى يكتمل تنفيذ الصفقة.
حجم الأمر الذي لاحظته كبير: قسم P2P على تطبيقات الأجهزة المحمولة لدى Binance زاد بنسبة 22% سنويًا، ويشكل حاليًا حتى 59% من إجمالي معاملات P2P على مستوى المنصّة.
ومن بين أكثر من 310 ملايين حساب تم التحقق منه، توفر دعمًا لأكثر من 100 نوع من العملات الورقية (fiat)، مع كون المعاملات شبه مجانية في معظم المناطق.
وبحسب طريقة تفكيري، فهذا هو السبب الذي يجعل معاملات P2P على منصة كبيرة أكثر أمانًا بكثير من المعاملات العفوية خارج المنصّة.
ليس لأن الطرف الآخر موثوق أكثر، بل لأن المخاطر تم نقلها من الاعتماد على الثقة الشخصية إلى نظام لديه إجراءات واضحة لمعالجة النزاعات، يعمل على نطاق كبير بما يكفي لتوحيد الإجراءات إلى عملية.
النقطة التي يجب الانتباه إليها أن هذا الدور الوسيط يحمي جزء العملات فقط، ولا يمكنه حماية الأموال الورقية التي يتم تحويلها خارج النظام البنكي.
#binancep2pantoan @Binance_Vietnam
لاحظتُ دور المنصّة الوسيطة التي تلعبها Binance في معاملات P2P ليس مجرّد كونها منصة ربط فقط، بل إنها في الواقع تؤدي دور أمين حفظ مؤقت (custodian) فعليًا.
عند تنفيذ الأمر، يتم قفل عملات البائع داخل escrow تحت سيطرة Binance، ولا تعود ضمن محفظة أي شخص بشكل فردي حتى يكتمل تنفيذ الصفقة.
حجم الأمر الذي لاحظته كبير: قسم P2P على تطبيقات الأجهزة المحمولة لدى Binance زاد بنسبة 22% سنويًا، ويشكل حاليًا حتى 59% من إجمالي معاملات P2P على مستوى المنصّة.
ومن بين أكثر من 310 ملايين حساب تم التحقق منه، توفر دعمًا لأكثر من 100 نوع من العملات الورقية (fiat)، مع كون المعاملات شبه مجانية في معظم المناطق.
وبحسب طريقة تفكيري، فهذا هو السبب الذي يجعل معاملات P2P على منصة كبيرة أكثر أمانًا بكثير من المعاملات العفوية خارج المنصّة.
ليس لأن الطرف الآخر موثوق أكثر، بل لأن المخاطر تم نقلها من الاعتماد على الثقة الشخصية إلى نظام لديه إجراءات واضحة لمعالجة النزاعات، يعمل على نطاق كبير بما يكفي لتوحيد الإجراءات إلى عملية.
النقطة التي يجب الانتباه إليها أن هذا الدور الوسيط يحمي جزء العملات فقط، ولا يمكنه حماية الأموال الورقية التي يتم تحويلها خارج النظام البنكي.
#binancep2pantoan @Binance Vietnam
349
·
--
صاعد
تمّ التحقق
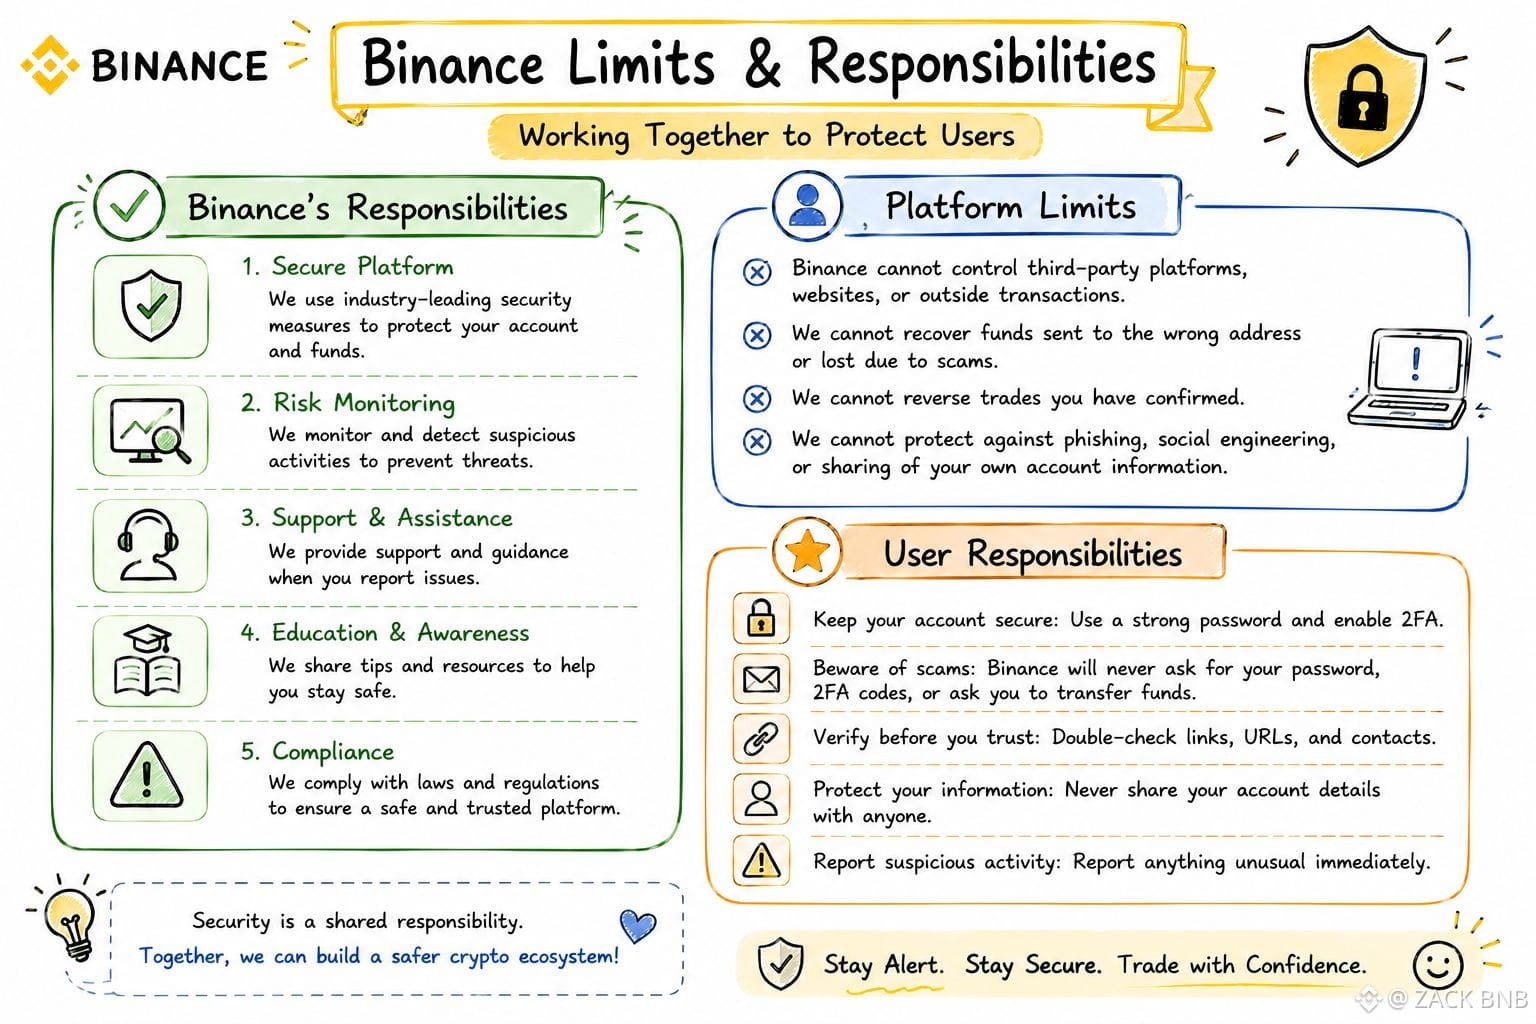
لقد لاحظت أن صندوق SAFU غالبًا ما يُذكر على أنه ضمان مطلق، لكن عند قراءة البنود بعناية ستفهم الصورة.
تمتلك Binance الحق الكامل في تحديد نوع الخسائر التي سيتم تعويضها، ومقدار التعويض—وهذا يعني أن SAFU صندوقٌ تطوعي، وليس التزامًا قانونيًا إجباريًا مثل تأمين FDIC.
آخر تحديث للبيانات لدي: حاليًا تقوم SAFU بتحويل جزءٍ إلى تخزين Bitcoin، وقد اشترت المزيد من 4.225 BTC في مطلع فبراير/شباط 2026.
رفع إجمالي الحيازات إلى 10.455 BTC، أي ما يعادل تقريبًا 734 مليون دولار—وذلك ضمن خطة الاحتفاظ طويل الأجل بمليار دولار من BTC التي أعلنتها Binance سابقًا.
ومن وجهة نظري، فإن الحد الحقيقي يكمن في بند الإعفاء من المسؤولية.
لا تتحمل Binance المسؤولية عن الأضرار غير المباشرة، أو فقدان الأرباح، أو الخسائر الناشئة خارج نطاق الخطأ المباشر للنظام—أي أن escrow وSAFU يحميان فقط ضمن الحدود التي يحددونها هم، وليس التزامًا بلا حدود.
#binancep2pantoan @Binance_Vietnam
لقد لاحظت أن صندوق SAFU غالبًا ما يُذكر على أنه ضمان مطلق، لكن عند قراءة البنود بعناية ستفهم الصورة.
تمتلك Binance الحق الكامل في تحديد نوع الخسائر التي سيتم تعويضها، ومقدار التعويض—وهذا يعني أن SAFU صندوقٌ تطوعي، وليس التزامًا قانونيًا إجباريًا مثل تأمين FDIC.
آخر تحديث للبيانات لدي: حاليًا تقوم SAFU بتحويل جزءٍ إلى تخزين Bitcoin، وقد اشترت المزيد من 4.225 BTC في مطلع فبراير/شباط 2026.
رفع إجمالي الحيازات إلى 10.455 BTC، أي ما يعادل تقريبًا 734 مليون دولار—وذلك ضمن خطة الاحتفاظ طويل الأجل بمليار دولار من BTC التي أعلنتها Binance سابقًا.
ومن وجهة نظري، فإن الحد الحقيقي يكمن في بند الإعفاء من المسؤولية.
لا تتحمل Binance المسؤولية عن الأضرار غير المباشرة، أو فقدان الأرباح، أو الخسائر الناشئة خارج نطاق الخطأ المباشر للنظام—أي أن escrow وSAFU يحميان فقط ضمن الحدود التي يحددونها هم، وليس التزامًا بلا حدود.
#binancep2pantoan @Binance Vietnam
1
1
439
·
--
صاعد
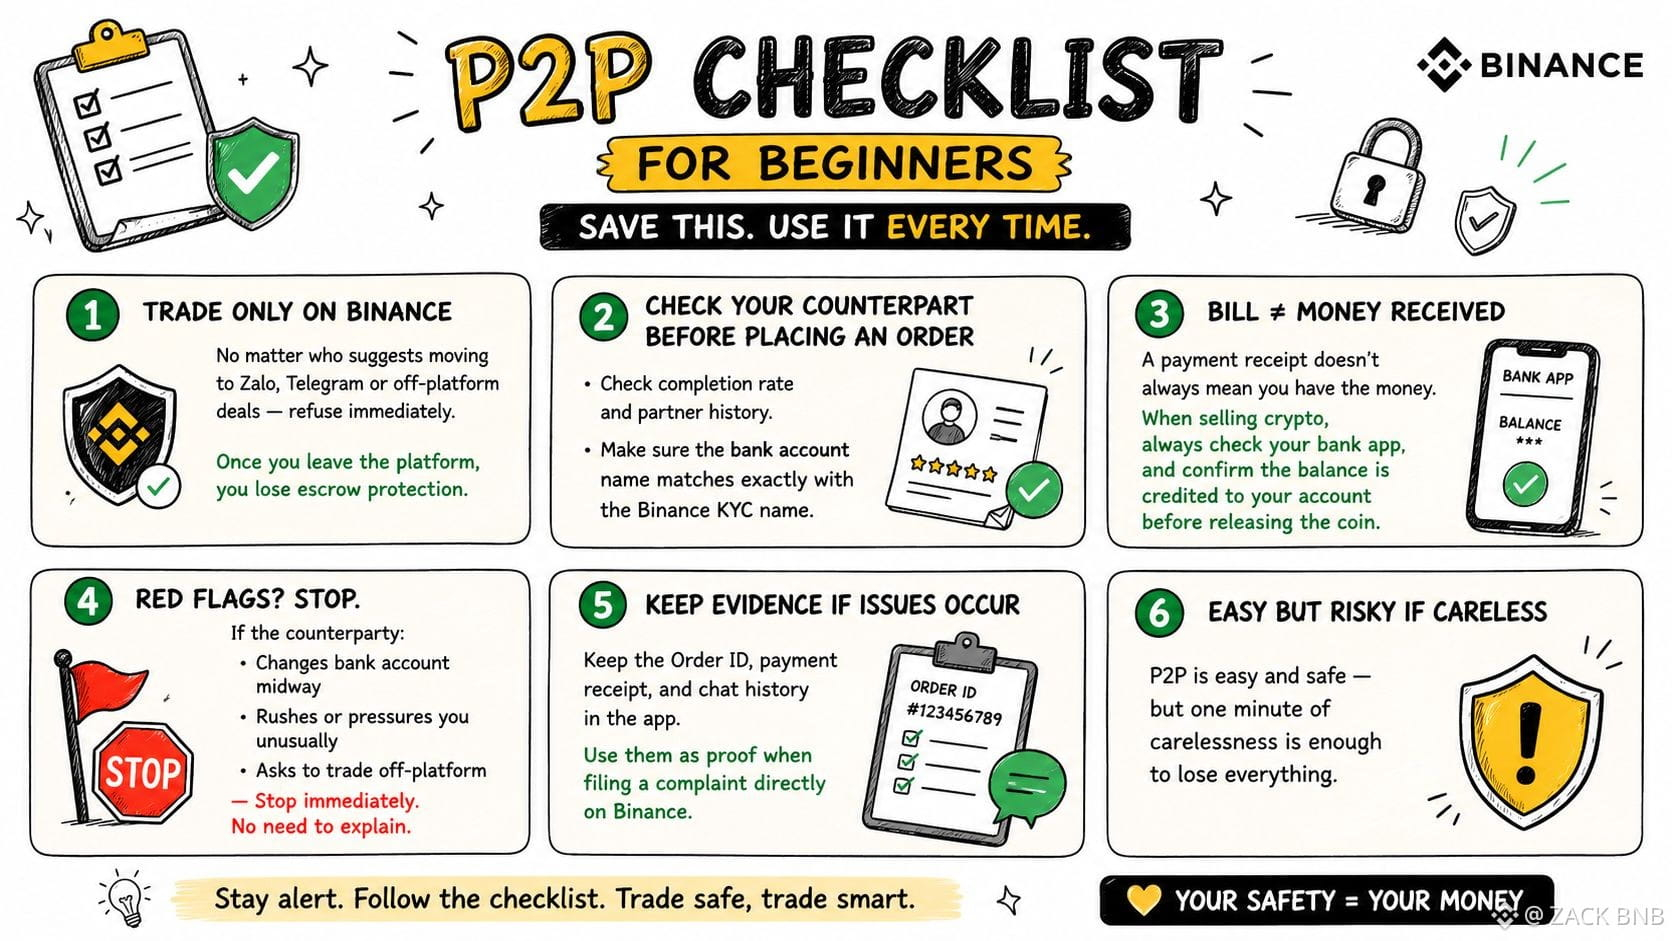
قائمة تدقيق P2P للمبتدئين، احفظها واستخدمها
يتم تنفيذ المعاملات فقط على Binance. بغضّ النظر عمن يقترح تحويل الدردشة إلى Zalo أو Telegram أو إجراء معاملات خارج المنصة، ارفض فورًا، لأن الخروج من المنصة يعني فقدان حق الحماية عبر الإسكرو.
قبل وضع الأمر، تحقق من معدل الإتمام وسجل الطرف الآخر. وتأكد بشكل خاص: يجب أن يكون اسم صاحب حساب البنك الذي يتم تحويل الأموال منه مطابقًا تمامًا لاسم KYC على Binance.
الأهم: وجود فاتورة لا يعني بالضرورة وجود أموال. عند بيع العملات المشفرة، ادخل دائمًا إلى تطبيق البنك بنفسك للتحقق من المبلغ المستلم فعليًا، ولا تُطلق/تُحرّر العملة إلا بعد تأكيد وصول الأموال إلى الحساب.
إذا لاحظت أن الطرف الآخر يغيّر رقم الحساب أثناء العملية، أو توجد استعجالات غير معتادة، أو يقترح إجراء معاملة خارج المنصة، توقف فورًا دون الحاجة إلى شرح.
في حال حدوث مشكلة، احتفظ كما هي بـ Order ID والفاتورة وسجل الدردشة داخل التطبيق لتكون دليلًا عند فتح نزاع/شكوى مباشرة على Binance.
رأس مال P2P سهل وآمن، لكن مجرد لحظة إهمال واحدة تكفي لـ
ضياع كل شيء.
#binancep2pantoan @Binance_Vietnam
قائمة تدقيق P2P للمبتدئين، احفظها واستخدمها
يتم تنفيذ المعاملات فقط على Binance. بغضّ النظر عمن يقترح تحويل الدردشة إلى Zalo أو Telegram أو إجراء معاملات خارج المنصة، ارفض فورًا، لأن الخروج من المنصة يعني فقدان حق الحماية عبر الإسكرو.
قبل وضع الأمر، تحقق من معدل الإتمام وسجل الطرف الآخر. وتأكد بشكل خاص: يجب أن يكون اسم صاحب حساب البنك الذي يتم تحويل الأموال منه مطابقًا تمامًا لاسم KYC على Binance.
الأهم: وجود فاتورة لا يعني بالضرورة وجود أموال. عند بيع العملات المشفرة، ادخل دائمًا إلى تطبيق البنك بنفسك للتحقق من المبلغ المستلم فعليًا، ولا تُطلق/تُحرّر العملة إلا بعد تأكيد وصول الأموال إلى الحساب.
إذا لاحظت أن الطرف الآخر يغيّر رقم الحساب أثناء العملية، أو توجد استعجالات غير معتادة، أو يقترح إجراء معاملة خارج المنصة، توقف فورًا دون الحاجة إلى شرح.
في حال حدوث مشكلة، احتفظ كما هي بـ Order ID والفاتورة وسجل الدردشة داخل التطبيق لتكون دليلًا عند فتح نزاع/شكوى مباشرة على Binance.
رأس مال P2P سهل وآمن، لكن مجرد لحظة إهمال واحدة تكفي لـ
ضياع كل شيء.
#binancep2pantoan @Binance Vietnam
1
689
·
--
صاعد
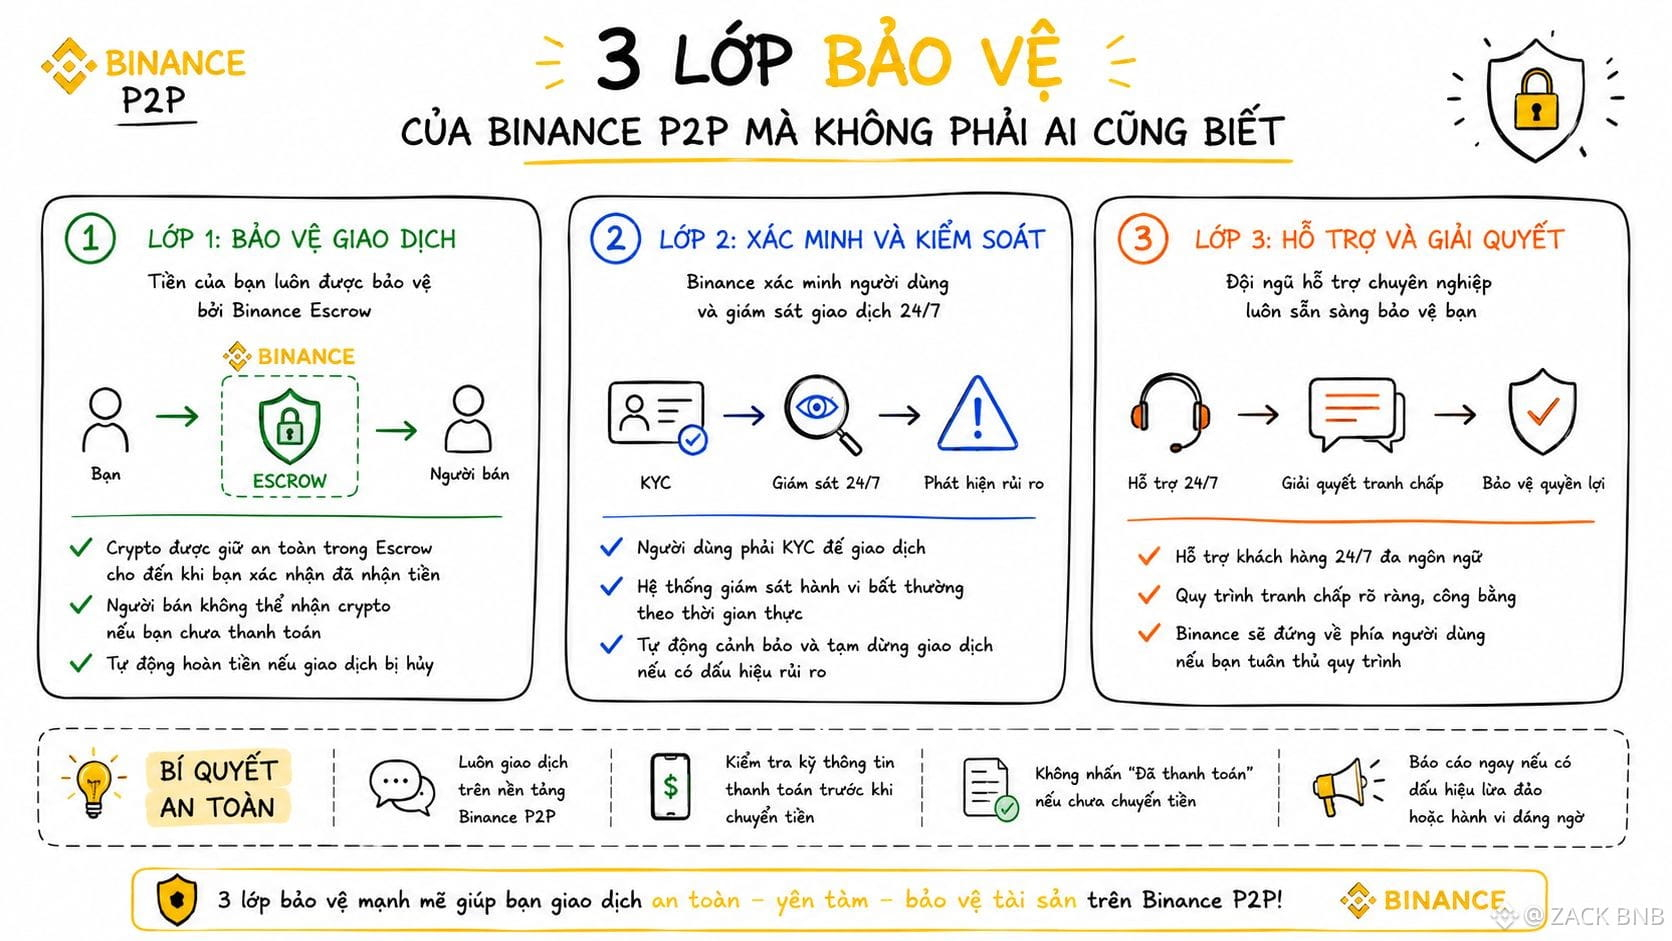
لاحظت أن الأمور خارج escrow الجميع يعرفها، أما “ba lớp bảo vệ” فعددٌ قليل فقط يلتفت إليها، ومع ذلك فهي ليست أقل أهمية.
الطبقة الأولى هي برنامج P2P Shield Merchant Program. فهو لا يكتفي بالتحقق من KYC بالطريقة المعتادة فحسب، بل يقوم أيضًا بفلترة التجار على نحوٍ منفصل ممن سبق أن وردت شكاوى عن قيام الحسابات البنكية الخاصة بهم بالتجميد. أي أن Binance تقوم بحظر مصادر المخاطر “من الجذور”، بدل انتظار حدوث نزاع جديد ثم معالجته.
الطبقة الثانية هي شرط أن يكون اسم صاحب الحساب البنكي مطابقًا تمامًا لاسم KYC على Binance. يتخطى كثيرون هذه الخطوة، بينما تُعدّ هي الأساس للفوز في عملية appeal إذا تم استلام الأموال من طرف ثالث غريب.
الطبقة الثالثة، التي لا يتحدث عنها كثيرون، هي صندوق SAFU بقيمة تقارب 1 مليار دولار، يقف خلف الكواليس كطبقة احتياط أخيرة. ورغم أنه لا يُطبق مباشرةً على P2P، إلا أنه ما زال يعزز الثقة في منظومة Binance ككل.
#binancep2pantoan @Binance_Vietnam
لاحظت أن الأمور خارج escrow الجميع يعرفها، أما “ba lớp bảo vệ” فعددٌ قليل فقط يلتفت إليها، ومع ذلك فهي ليست أقل أهمية.
الطبقة الأولى هي برنامج P2P Shield Merchant Program. فهو لا يكتفي بالتحقق من KYC بالطريقة المعتادة فحسب، بل يقوم أيضًا بفلترة التجار على نحوٍ منفصل ممن سبق أن وردت شكاوى عن قيام الحسابات البنكية الخاصة بهم بالتجميد. أي أن Binance تقوم بحظر مصادر المخاطر “من الجذور”، بدل انتظار حدوث نزاع جديد ثم معالجته.
الطبقة الثانية هي شرط أن يكون اسم صاحب الحساب البنكي مطابقًا تمامًا لاسم KYC على Binance. يتخطى كثيرون هذه الخطوة، بينما تُعدّ هي الأساس للفوز في عملية appeal إذا تم استلام الأموال من طرف ثالث غريب.
الطبقة الثالثة، التي لا يتحدث عنها كثيرون، هي صندوق SAFU بقيمة تقارب 1 مليار دولار، يقف خلف الكواليس كطبقة احتياط أخيرة. ورغم أنه لا يُطبق مباشرةً على P2P، إلا أنه ما زال يعزز الثقة في منظومة Binance ككل.
#binancep2pantoan @Binance Vietnam
558
·
--
صاعد
لقد قمتُ بجمع 30% من BTC.
لماذا أجمع BTC الآن، لكن فقط بنسبة 30%؟
السبب بسيط: منطقة السعر الحالية بدأت تصبح مواتية للاستثمار طويل الأجل، لكن السوق ما زال غير واضح بما يكفي لشراء الكل (all in). أشتري وفقًا للخطة، لا بدافع المشاعر.
حالياً BTC عالق/محصور داخل نطاق مهم جدًا. يوجد دعم أسفل النطاق قرب 59K–60K، ويوجد مقاومة أعلى النطاق بحوالي 67.5K. إذا استطاع BTC اختراق 67.5K، فستبدو البنية على المدى القصير أفضل. لكن إذا فقد نطاق 59K–60K، فسأظل بحاجة إلى الاستعداد لسيناريو أن BTC قد يواصل الهبوط والتذبذب نزولاً إلى 50K–55K.
لهذا السبب أدخلتُ فقط 30% من رأس المال في البداية، بينما بقيت الـ 70% على شكل ستابلكوين (stablecoin) تحسبًا لاحتمال استمرار السوق في الهبوط بعمق.
لماذا ما زلت أبدأ الجمع؟ لأن بعض المؤشرات طويلة الأجل تلفت الانتباه.
أولاً: حصة USDT تُظهر علامات على تكوين تباعد عند القمة. إذا تأكدت هذه الإشارة، فقد ينخفض تدريجيًا تدفق السيولة الدفاعية، مما يخلق فرصة لتعافي BTC.
ثانيًا: مؤشر RSI الشهري لـ BTC موجود تقريبًا حول 42–43. في الدورات السابقة، عندما ينخفض RSI الشهري تحت مستوى 44، غالبًا ما يكون BTC قد دخل بالفعل إلى منطقة تكوين قاع طويل الأجل.
لكن لا يوجد شيء مؤكد. التنبؤ بالقاع مقامرة. تقسيم رأس المال في مناطق ذات ميزة هو الخطة.
$BTC
{future}(BTCUSDT)
لقد قمتُ بجمع 30% من BTC.
لماذا أجمع BTC الآن، لكن فقط بنسبة 30%؟
السبب بسيط: منطقة السعر الحالية بدأت تصبح مواتية للاستثمار طويل الأجل، لكن السوق ما زال غير واضح بما يكفي لشراء الكل (all in). أشتري وفقًا للخطة، لا بدافع المشاعر.
حالياً BTC عالق/محصور داخل نطاق مهم جدًا. يوجد دعم أسفل النطاق قرب 59K–60K، ويوجد مقاومة أعلى النطاق بحوالي 67.5K. إذا استطاع BTC اختراق 67.5K، فستبدو البنية على المدى القصير أفضل. لكن إذا فقد نطاق 59K–60K، فسأظل بحاجة إلى الاستعداد لسيناريو أن BTC قد يواصل الهبوط والتذبذب نزولاً إلى 50K–55K.
لهذا السبب أدخلتُ فقط 30% من رأس المال في البداية، بينما بقيت الـ 70% على شكل ستابلكوين (stablecoin) تحسبًا لاحتمال استمرار السوق في الهبوط بعمق.
لماذا ما زلت أبدأ الجمع؟ لأن بعض المؤشرات طويلة الأجل تلفت الانتباه.
أولاً: حصة USDT تُظهر علامات على تكوين تباعد عند القمة. إذا تأكدت هذه الإشارة، فقد ينخفض تدريجيًا تدفق السيولة الدفاعية، مما يخلق فرصة لتعافي BTC.
ثانيًا: مؤشر RSI الشهري لـ BTC موجود تقريبًا حول 42–43. في الدورات السابقة، عندما ينخفض RSI الشهري تحت مستوى 44، غالبًا ما يكون BTC قد دخل بالفعل إلى منطقة تكوين قاع طويل الأجل.
لكن لا يوجد شيء مؤكد. التنبؤ بالقاع مقامرة. تقسيم رأس المال في مناطق ذات ميزة هو الخطة.
$BTC
1
1.1k
·
--
صاعد
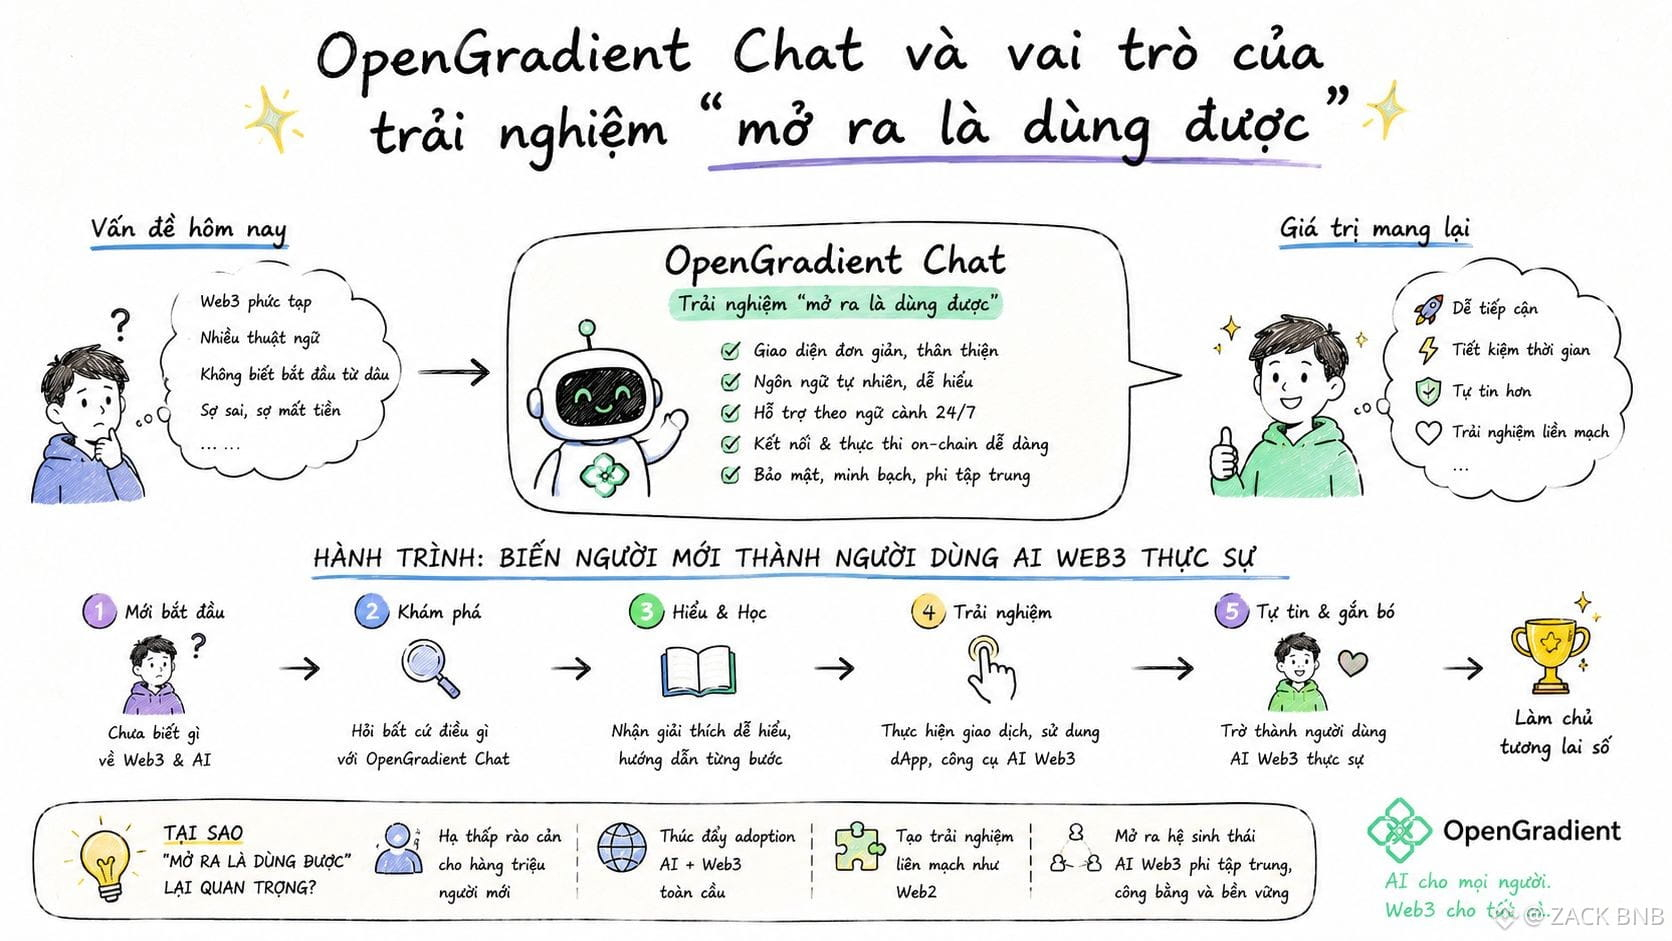
أعتقد أن تعلم Web3 لا يشبه تعلم مادة واحدة بمنهج واضح.
يشبه الأمر التقاط كل قطعة صغيرة متناثرة على الطريق.
اليوم فهمتُ الـ Wallet.
غدًا فقط فهمتُ الـ Gas.
وفي يوم آخر عرفتُ لماذا قد يكون approve خطيرًا.
غالبًا المبتدئون لا ينقصهم الاجتهاد.
فقط يتم رميهم في كثير جدًا من المفاهيم دفعة واحدة.
ربما يمكن لـ OpenGradient Chat أن يُبطّئ مسار التعلم بطريقة مريحة أكثر.
لا حاجة للبدء بمستند طويل.
فقط سؤال صغير.
ثم سؤال آخر.
خلف إطار الدردشة هذا، يظل OpenGradient عبارة عن طبقة AI لامركزية مع النماذج والاستدلال والتحقق.
لكن بالنسبة للمستخدم، يبدأ كل شيء بالوضوح.
لستُ متأكدًا إن كانت هذه هي الطريقة الوحيدة.
لكن ربما يحتاج Web3 إلى مزيد من الأبواب اللطيفة من هذا النوع.
@OpenGradient #OPG $OPG
1
226
·
--
صاعد
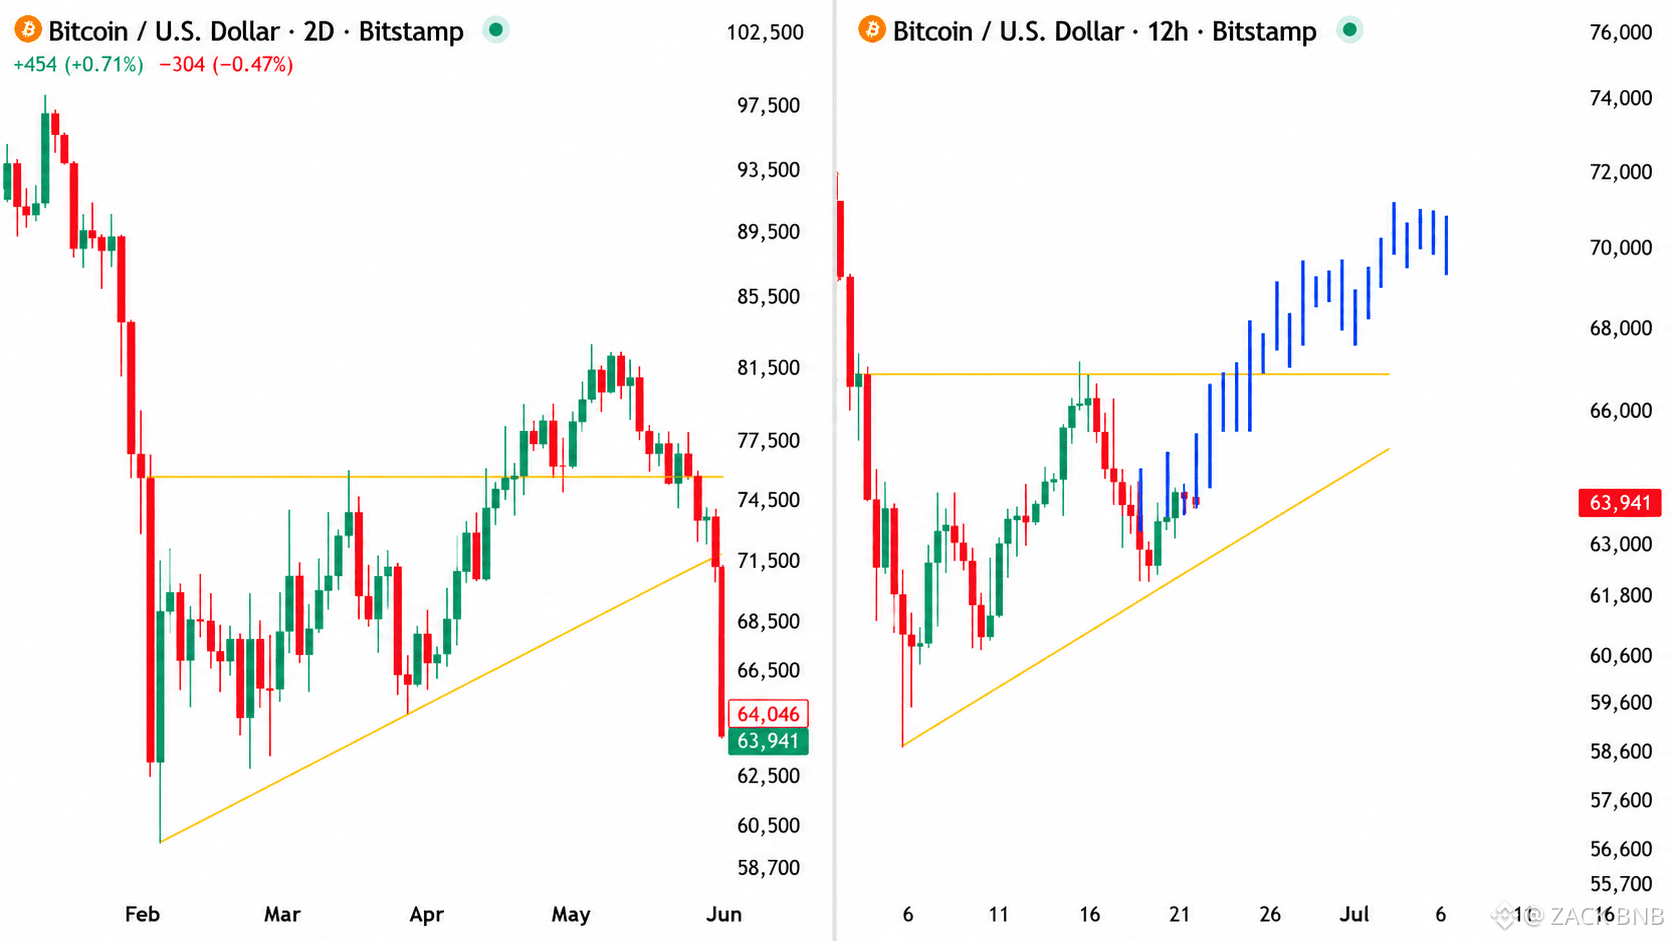
السوق في منطقة خوف قصوى تاريخيًا، وهذا غالبًا تكون منطقة القاع أو بالقرب من القاع في دورة السوق
$BTC تختبر حاليًا حول 62K-$64K، وإذا تم كسر مستوى $62K فمن الممكن رؤية 58K-$60K
أخي سايلور أيضًا يلمّح أنه سَيُجري DCA لبيتكوين اليوم، مؤخرًا كان ذلك قريبًا من شهر 6، أليس كذلك يا جماعة؟
في هذه الفترة نركز على كسب صفقات web3، والبحث عن صفقات ألفا بهدف الديجن هو الأساس. السوق يفتقر إلى السيولة لكن هذا أيضًا فرصة لإخواننا لاختيار القارب تدريجيًا.
Buy and trade
$BTC 👇👇
{future}(BTCUSDT)
السوق في منطقة خوف قصوى تاريخيًا، وهذا غالبًا تكون منطقة القاع أو بالقرب من القاع في دورة السوق
$BTC تختبر حاليًا حول 62K-$64K، وإذا تم كسر مستوى $62K فمن الممكن رؤية 58K-$60K
أخي سايلور أيضًا يلمّح أنه سَيُجري DCA لبيتكوين اليوم، مؤخرًا كان ذلك قريبًا من شهر 6، أليس كذلك يا جماعة؟
في هذه الفترة نركز على كسب صفقات web3، والبحث عن صفقات ألفا بهدف الديجن هو الأساس. السوق يفتقر إلى السيولة لكن هذا أيضًا فرصة لإخواننا لاختيار القارب تدريجيًا.
Buy and trade
$BTC 👇👇
1
693
·
--
صاعد
كنت أظن أن Web3 يشبه غرفةً بها الكثير من الأبواب.
فِي.
عبارة البذرة.
رسوم الغاز.
الجسر.
العقد الذكي.
فقط مجرد الدخول إليها يكفي ليجعل المبتدئين يشعرون بالتعب.
وفي الوقت الذي لم يفهموا فيه بعد ما الذي يستخدمونه، كان عليهم بالفعل تعلّم كيفية حماية أنفسهم من الكثير من المخاطر.
ربما لهذا السبب تستحق OpenGradient Chat أن تُؤخذ بعين الاعتبار.
غالبًا لا يبدأ المبتدئون بالبنية التحتية.
يبدأون بسؤال بسيط جدًا.
كيف تُستخدم هذه العبارة؟
ما المخاطر في هذه المعاملة؟
ما الصلاحيات التي يطلبها هذا الـ DApp؟
إذا كان بإمكان OpenGradient Chat تحويل طبقة الذكاء الاصطناعي اللامركزية خلف الكواليس إلى واجهة أسئلة وأجوبة مألوفة، فقد يصبح Web3 أقل برودًا.
لست متأكدًا أن منتج دردشة يمكنه حل كل مشكلة الـ onboarding.
لكن في بعض الأحيان، تكون الأبواب المفهومة هي الشيء الذي يحتاجه النظام البيئي أكثر من غيره.
@OpenGradient #OPG $OPG

194
·
--
صاعد
كنت أعتقد سابقًا أن محفظة العملات الرقمية مجرد مكان لحفظ الأصول.
إرسال.
استلام.
توقيع معاملة.
بسيط بما يكفي للعيش.
لكن كلما استخدمت Web3 أكثر، أدركت أن المحفظة تتحمل الكثير من الأشياء التي لا يفهمها المستخدمون حقًا.
عملية تبادل (swap).
صلاحية approve.
أمر للتفاعل مع عقد ذكي.
وأحيانًا يكفي نقرة واحدة خاطئة لتوليد مخاطرة.
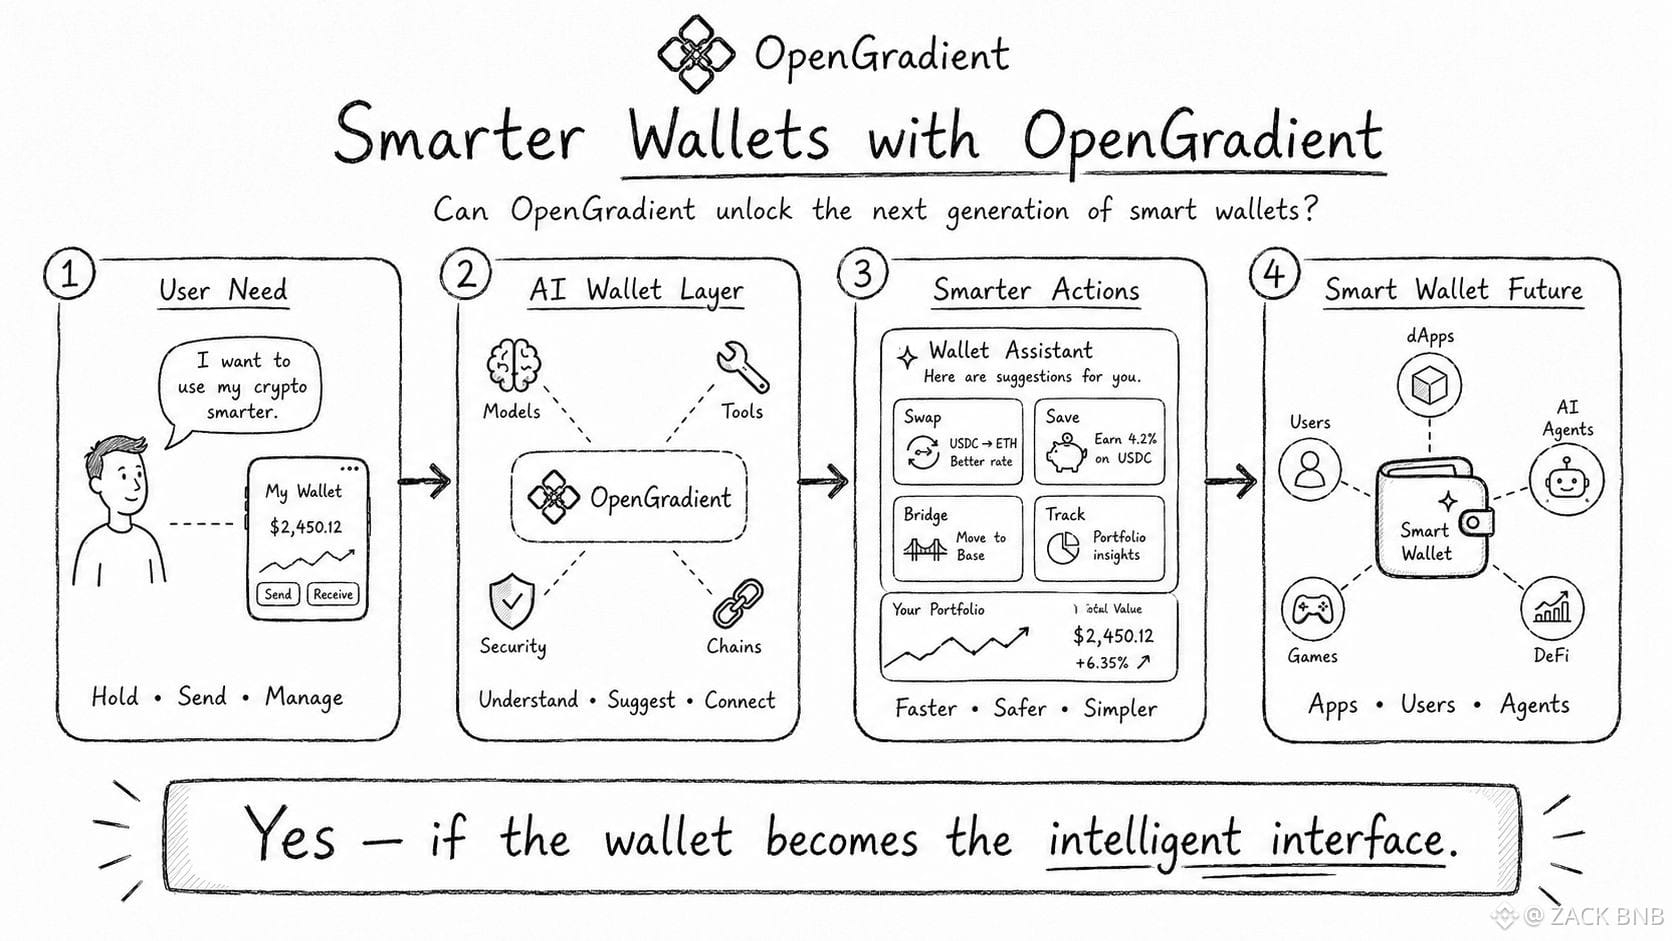
ربما لا تحتاج جيل المحفظة التالي إلى أمان أفضل فقط.
بل إلى ذكاء أكبر.
وهنا جعلني OpenGradient $OPG k أفكر.
إذا كانت المحفظة يمكنها استدعاء استدلال AI من بنية تحتية مفتوحة، ثم التحقق من النتائج بدلًا من مجرد تصديق الإجابة، فقد تكون التجربة مختلفة.
ليست المحفظة مجرد عرض بيانات.
يمكنها شرح المخاطر، وتحليل الإجراءات، ومساعدة المستخدمين على اتخاذ القرار.
لست متأكدًا من أن هذا سيحدث بسرعة.
لكن المحفظة الذكية ربما ستكون المكان الأوضح الذي يلتقي فيه الذكاء الاصطناعي مع Web3.
@OpenGradient #OPG
1
169
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
DriftHackVictimsBeginClaims
6,034 مشاهدات
120 يقومون بالنقاش
#DriftHackVictimsBeginClaims
بروتوكول El Drift، أبرز بورصة عقود آجلة لامركزية للعقود الدائمة القائمة على Solana، افتتح رسميًا بوابة المطالبات والاستردادات المخصصة لرمز الاسترداد DFX. تهدف هذه الخطوة إلى تعويض المستخدمين المتأثرين بالاختراق الضخم المدمر الذي وقع في 1 أبريل/نيسان، والذي استنزف حوالي 295.4 مليون دولار من المنصة في هجوم نُفِّذ من قبل جهات مرتبطة بكوريا الشمالية. سيتلقى المتضررون رمز DFX مقابل كل USDT من الخسارة المُثبتة في لقطة اليوم (snapshot). ومع ذلك، فإن التخصيص الأولي لصندوق الاسترداد، والذي يبلغ نحو 3.11 مليون USDT، يضع معدل الاسترداد الأولي عند 0.0104 USDT فقط لكل DFX؛ أي إن المستخدمين سيحصلون تقريبًا على سنت واحد مقابل كل دولار فقدوه في هذه المرحلة الأولى. لدى المتضررين حتى 1 يناير/كانون الثاني 2028 للمطالبة برموزهم عبر البوابة الرسمية، وبعد هذا التاريخ سيتم حرق أي جزء من إجمالي إمداد DFX غير المُطالب به بشكل دائم.
فيما يلي تعرض صور حقيقية مرتبطة ببوابات وإعلانات تنبيهات مالية رقمية:
WorldWideWeb The World ARPANET Archie EFF
·1 إعجاب
·224 مشاهدات
SolanaTokenizedStockVolumeTops$4.4BInSeptember
1,385 مشاهدات
17 يقومون بالنقاش
BitcoinSpotETFsDraw$6.34BInflowsInQ3
9,143 مشاهدات
130 يقومون بالنقاش