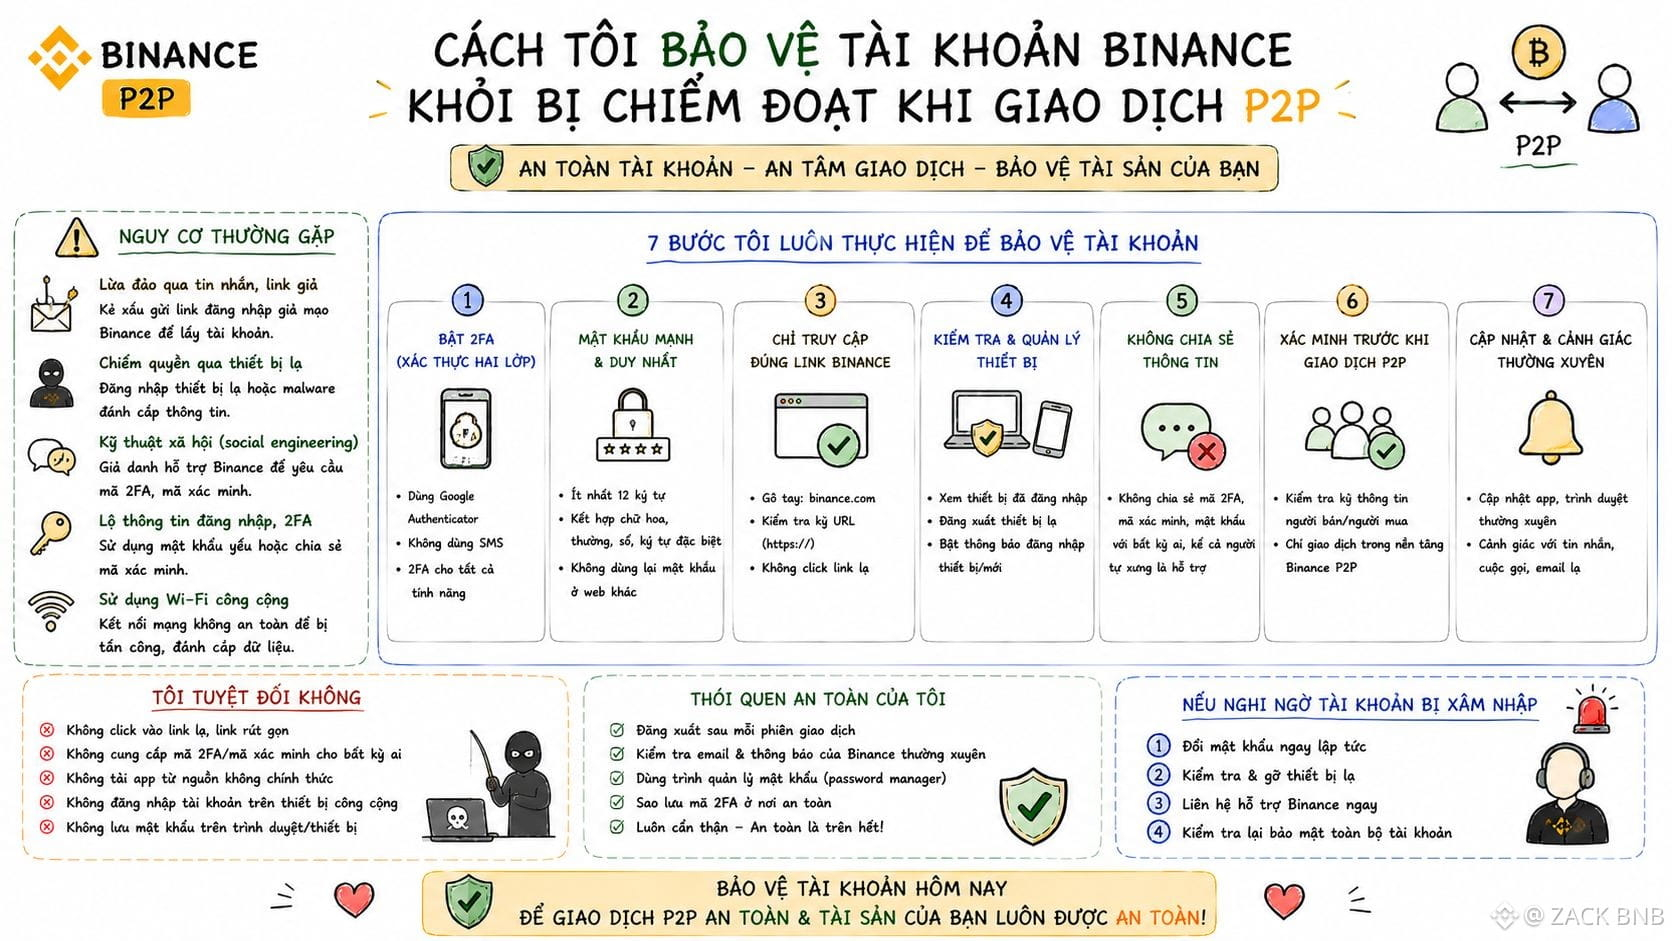
كنت أظن سابقًا أن كلمة المرور القوية تكفي فقط، إلى أن قرأت أرقامًا تُظهر أن المملكة المتحدة سجلت زيادة في عمليات تبديل SIM وصلت إلى 1.055% خلال عام واحد فقط.
أما بالنسبة للخسائر في مجال العملات المشفرة بسبب تبديل SIM في الولايات المتحدة، فقد وُثِّقت بنحو 28.4 مليون دولار—وهو رقم كبير بما يكفي ليجعلني أتخلى تمامًا عن SMS 2FA، وأنتقل إلى Google Authenticator، مع حفظ مفتاح الإعداد (setup key) المكوّن من 16 رقمًا/حرفًا في مكان منفصل تمامًا عن الهاتف.
العادة الثانية التي حافظت عليها هي عدم تسجيل الدخول إلى Binance عبر رابط داخل محادثة P2P، لأن خبراء/متخصصي الأمن أبلغوا خلال أول شهرين من عام 2025 عن أكثر من مليون محاولة هجوم تصيّد (phishing)، وكان معظمها يستخدم مجموعات أدوات للتصيّد (phishing-as-a-service) جاهزة للاستخدام.
كما فعّلت قائمة السماح (whitelist) لعناوين السحب وميزة كود مكافحة التصيّد داخل البريد الإلكتروني، لأن MFA الحديثة ما زالت تُقلّل أكثر من 99% من خطر الاستيلاء—لكن ذلك يحدث فقط عند استخدام النوع الصحيح المقاوم للتصيّد (phishing-resistant) بدل الاعتماد على SMS.
وفقًا لطريقتي في النظر للأمر، يجب أن تسبق طبقة حماية الحساب عادات التداول خطوة.
#binancep2pantoan @Binance Vietnam