
#hacking
hacking
366,042 lượt xem
267 đang thảo luận
Phổ biến
Mới nhất

#BlockstreamRefusesToPayRansomToLiquidAttacker
Người ta cho biết công ty Blockstream đã từ chối trả tiền chuộc sau vụ xâm nhập lớn vào mạng Liquid Network của Lakiđidnet (Liquid Network), khi khoảng 4.000 BTC (~320 triệu USD) đã bị rút đi.
Diễn biến lớn nhất là gì? 👀
Kẻ tấn công cho rằng họ là tin tặc “mục đích thiện” (white-hat) và nói rằng họ sẽ hoàn trả tiền sau khi khắc phục lỗ hổng. Được biết, hiện đã hoàn trả khoảng 3.400 BTC, trong khi vẫn còn khoảng 598 BTC đang bị “kẹt”.
🔥 TRADE RADAR
⚠️ Mức độ rủi ro đối với hạ tầng của thị trường tiền mã hóa vẫn ở mức cao
🛡️ Ánh đèn đã quay trở lại với an ninh và lưu ký
₿ Cảm xúc thị trường Bitcoin có thể sẽ phản ứng trước các diễn biến tiếp theo
👀 Theo dõi biến động của BTC sát sao
Bạn có tin vào “tin tặc” thuộc nhóm white-hat trước khi họ rút được hơn 300 triệu USD không? 🤔
Mời theo dõi
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking
#BlockstreamRefusesToPayRansomToLiquidAttacker
Người ta cho biết công ty Blockstream đã từ chối trả tiền chuộc sau vụ xâm nhập lớn vào mạng Liquid Network của Lakiđidnet (Liquid Network), khi khoảng 4.000 BTC (~320 triệu USD) đã bị rút đi.
Diễn biến lớn nhất là gì? 👀
Kẻ tấn công cho rằng họ là tin tặc “mục đích thiện” (white-hat) và nói rằng họ sẽ hoàn trả tiền sau khi khắc phục lỗ hổng. Được biết, hiện đã hoàn trả khoảng 3.400 BTC, trong khi vẫn còn khoảng 598 BTC đang bị “kẹt”.
🔥 TRADE RADAR
⚠️ Mức độ rủi ro đối với hạ tầng của thị trường tiền mã hóa vẫn ở mức cao
🛡️ Ánh đèn đã quay trở lại với an ninh và lưu ký
₿ Cảm xúc thị trường Bitcoin có thể sẽ phản ứng trước các diễn biến tiếp theo
👀 Theo dõi biến động của BTC sát sao
Bạn có tin vào “tin tặc” thuộc nhóm white-hat trước khi họ rút được hơn 300 triệu USD không? 🤔
Mời theo dõi
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking
Người ta cho biết công ty Blockstream đã từ chối trả tiền chuộc sau vụ xâm nhập lớn vào mạng Liquid Network của Lakiđidnet (Liquid Network), khi khoảng 4.000 BTC (~320 triệu USD) đã bị rút đi.
Diễn biến lớn nhất là gì? 👀
Kẻ tấn công cho rằng họ là tin tặc “mục đích thiện” (white-hat) và nói rằng họ sẽ hoàn trả tiền sau khi khắc phục lỗ hổng. Được biết, hiện đã hoàn trả khoảng 3.400 BTC, trong khi vẫn còn khoảng 598 BTC đang bị “kẹt”.
🔥 TRADE RADAR
⚠️ Mức độ rủi ro đối với hạ tầng của thị trường tiền mã hóa vẫn ở mức cao
🛡️ Ánh đèn đã quay trở lại với an ninh và lưu ký
₿ Cảm xúc thị trường Bitcoin có thể sẽ phản ứng trước các diễn biến tiếp theo
👀 Theo dõi biến động của BTC sát sao
Bạn có tin vào “tin tặc” thuộc nhóm white-hat trước khi họ rút được hơn 300 triệu USD không? 🤔
Mời theo dõi
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking

2
48


·
--
Giảm giá
🚨 Moonwell just got drained for $8.7M.
Theo PeckShieldAlert, giao thức lending Moonwell trên Base vừa bị tấn công, gây thiệt hại khoảng $8.7M.
Token $WELL cũng đang chịu áp lực, với mức giảm hơn 7% tại thời điểm tin được đưa ra.
Đây lại là một lời nhắc khá đau cho DeFi:
TVL cao không có nghĩa là smart contract an toàn.
$8.7M vừa biến mất trong vài giao dịch, còn người dùng thì lại được “airdrop” một bài học bảo mật miễn phí. 💀
DeFi: where the yield is real and sometimes the money is too.
Bạn nghĩ đây là một lỗ hổng smart contract, hay có khả năng liên quan đến oracle / thao túng giá?
#defi $Moonwell #WELL #Base #Crypto #hacking
🚨 Moonwell just got drained for $8.7M.
Theo PeckShieldAlert, giao thức lending Moonwell trên Base vừa bị tấn công, gây thiệt hại khoảng $8.7M.
Token $WELL cũng đang chịu áp lực, với mức giảm hơn 7% tại thời điểm tin được đưa ra.
Đây lại là một lời nhắc khá đau cho DeFi:
TVL cao không có nghĩa là smart contract an toàn.
$8.7M vừa biến mất trong vài giao dịch, còn người dùng thì lại được “airdrop” một bài học bảo mật miễn phí. 💀
DeFi: where the yield is real and sometimes the money is too.
Bạn nghĩ đây là một lỗ hổng smart contract, hay có khả năng liên quan đến oracle / thao túng giá?
#defi $Moonwell #WELL #Base #Crypto #hacking
Theo PeckShieldAlert, giao thức lending Moonwell trên Base vừa bị tấn công, gây thiệt hại khoảng $8.7M.
Token $WELL cũng đang chịu áp lực, với mức giảm hơn 7% tại thời điểm tin được đưa ra.
Đây lại là một lời nhắc khá đau cho DeFi:
TVL cao không có nghĩa là smart contract an toàn.
$8.7M vừa biến mất trong vài giao dịch, còn người dùng thì lại được “airdrop” một bài học bảo mật miễn phí. 💀
DeFi: where the yield is real and sometimes the money is too.
Bạn nghĩ đây là một lỗ hổng smart contract, hay có khả năng liên quan đến oracle / thao túng giá?
#defi $Moonwell #WELL #Base #Crypto #hacking
19
·
--
OpenAI thắt chặt các quy định đối với trí tuệ nhân tạo sau vụ xâm nhập Hugging Face
Bên cạnh đó, OpenAI cũng đang siết chặt các ràng buộc áp dụng cho những mô hình thực hiện các tác vụ có rủi ro cao trên internet. Cụ thể, một số hệ thống sẽ phải chịu thêm các hạn chế khi truy cập internet, trong khi việc huấn luyện và kiểm thử có bao gồm mã do mô hình tạo ra hoặc mã không đáng tin sẽ cần mức độ cách ly mạnh hơn thông qua các môi trường tách biệt.
Những biện pháp này được đưa ra sau khi OpenAI và Anthropic tiết lộ rằng một số hệ thống trí tuệ nhân tạo đã vô tình đi tới các hệ thống máy tính của một số tổ chức, trong đó có Hugging Face, trong quá trình đánh giá an ninh. Các sự cố đã làm nổi bật mức độ khó khăn trong việc dự đoán hành vi của các tác nhân AI ngày càng mạnh mẽ khi được trao nhiều quyền tự chủ hơn.
Mia Glays, Phó chủ tịch phụ trách nghiên cứu của OpenAI, cho biết công ty đang nỗ lực bảo đảm các biện pháp an ninh của mình phát triển song song với sự tiến bộ nhanh chóng về năng lực của các mô hình. Trước đó, OpenAI đã dừng công việc đối với một mô hình sắp ra mắt nhằm tăng cường các đảm bảo an toàn, và hôm thứ Ba cho biết một quá trình huấn luyện trọng yếu vẫn đang bị tạm dừng.
Công ty cũng cho biết họ dự định công bố một đánh giá chi tiết về sự cố tại Hugging Face, đồng thời tiếp tục rà soát cách các mô hình của mình tương tác với các hệ thống bên ngoài.
#AI #hacking #COPPERUSDT #BTC $OPENAI
{future}(OPENAIUSDT)
$COPPER
{future}(COPPERUSDT)
OpenAI thắt chặt các quy định đối với trí tuệ nhân tạo sau vụ xâm nhập Hugging Face
Bên cạnh đó, OpenAI cũng đang siết chặt các ràng buộc áp dụng cho những mô hình thực hiện các tác vụ có rủi ro cao trên internet. Cụ thể, một số hệ thống sẽ phải chịu thêm các hạn chế khi truy cập internet, trong khi việc huấn luyện và kiểm thử có bao gồm mã do mô hình tạo ra hoặc mã không đáng tin sẽ cần mức độ cách ly mạnh hơn thông qua các môi trường tách biệt.
Những biện pháp này được đưa ra sau khi OpenAI và Anthropic tiết lộ rằng một số hệ thống trí tuệ nhân tạo đã vô tình đi tới các hệ thống máy tính của một số tổ chức, trong đó có Hugging Face, trong quá trình đánh giá an ninh. Các sự cố đã làm nổi bật mức độ khó khăn trong việc dự đoán hành vi của các tác nhân AI ngày càng mạnh mẽ khi được trao nhiều quyền tự chủ hơn.
Mia Glays, Phó chủ tịch phụ trách nghiên cứu của OpenAI, cho biết công ty đang nỗ lực bảo đảm các biện pháp an ninh của mình phát triển song song với sự tiến bộ nhanh chóng về năng lực của các mô hình. Trước đó, OpenAI đã dừng công việc đối với một mô hình sắp ra mắt nhằm tăng cường các đảm bảo an toàn, và hôm thứ Ba cho biết một quá trình huấn luyện trọng yếu vẫn đang bị tạm dừng.
Công ty cũng cho biết họ dự định công bố một đánh giá chi tiết về sự cố tại Hugging Face, đồng thời tiếp tục rà soát cách các mô hình của mình tương tác với các hệ thống bên ngoài.
#AI #hacking #COPPERUSDT #BTC $OPENAI
$COPPER
Bên cạnh đó, OpenAI cũng đang siết chặt các ràng buộc áp dụng cho những mô hình thực hiện các tác vụ có rủi ro cao trên internet. Cụ thể, một số hệ thống sẽ phải chịu thêm các hạn chế khi truy cập internet, trong khi việc huấn luyện và kiểm thử có bao gồm mã do mô hình tạo ra hoặc mã không đáng tin sẽ cần mức độ cách ly mạnh hơn thông qua các môi trường tách biệt.
Những biện pháp này được đưa ra sau khi OpenAI và Anthropic tiết lộ rằng một số hệ thống trí tuệ nhân tạo đã vô tình đi tới các hệ thống máy tính của một số tổ chức, trong đó có Hugging Face, trong quá trình đánh giá an ninh. Các sự cố đã làm nổi bật mức độ khó khăn trong việc dự đoán hành vi của các tác nhân AI ngày càng mạnh mẽ khi được trao nhiều quyền tự chủ hơn.
Mia Glays, Phó chủ tịch phụ trách nghiên cứu của OpenAI, cho biết công ty đang nỗ lực bảo đảm các biện pháp an ninh của mình phát triển song song với sự tiến bộ nhanh chóng về năng lực của các mô hình. Trước đó, OpenAI đã dừng công việc đối với một mô hình sắp ra mắt nhằm tăng cường các đảm bảo an toàn, và hôm thứ Ba cho biết một quá trình huấn luyện trọng yếu vẫn đang bị tạm dừng.
Công ty cũng cho biết họ dự định công bố một đánh giá chi tiết về sự cố tại Hugging Face, đồng thời tiếp tục rà soát cách các mô hình của mình tương tác với các hệ thống bên ngoài.
#AI #hacking #COPPERUSDT #BTC $OPENAI
$COPPER
107

·
--
Gravity Bridge bị hack mất $5.4 triệu.
Gravity Bridge mất $5.4 triệu do nghi ngờ bị lộ khóa ký.
Sự cố nghi ngờ lộ khóa ký đã dẫn đến một tổn thất lớn cho Gravity Bridge, với kẻ tấn công vẫn đang nắm giữ một lượng ETH đáng kể. Sự việc này làm nổi bật tầm quan trọng của việc quản lý khóa an toàn trong crypto. Các trader nên theo dõi các tác động tiềm tàng đến thị trường.
#Crypto #Blockchain #Web3 #Hacking
Gravity Bridge bị hack mất $5.4 triệu.
Gravity Bridge mất $5.4 triệu do nghi ngờ bị lộ khóa ký.
Sự cố nghi ngờ lộ khóa ký đã dẫn đến một tổn thất lớn cho Gravity Bridge, với kẻ tấn công vẫn đang nắm giữ một lượng ETH đáng kể. Sự việc này làm nổi bật tầm quan trọng của việc quản lý khóa an toàn trong crypto. Các trader nên theo dõi các tác động tiềm tàng đến thị trường.
#Crypto #Blockchain #Web3 #Hacking
Gravity Bridge mất $5.4 triệu do nghi ngờ bị lộ khóa ký.
Sự cố nghi ngờ lộ khóa ký đã dẫn đến một tổn thất lớn cho Gravity Bridge, với kẻ tấn công vẫn đang nắm giữ một lượng ETH đáng kể. Sự việc này làm nổi bật tầm quan trọng của việc quản lý khóa an toàn trong crypto. Các trader nên theo dõi các tác động tiềm tàng đến thị trường.
#Crypto #Blockchain #Web3 #Hacking
38

·
--
Tăng giá
🚨 CẢNH BÁO: Hack Coldcard trị giá $120M làm rung chuyển tự quản lý tài sản của $BTC
Vụ khai thác (exploit) nhắm vào ví phần cứng Coldcard là tin tức nóng nhất trong ngày. Mức thiệt hại đã lên tới khoảng $114M và các nhà phân tích cảnh báo có thể sẽ có một đợt quét thứ tư.
Khối lượng tiền được chuyển đi thậm chí đã làm bừng sáng mempool của Bitcoin—điều hiếm thấy trong nhiều tháng. Coinkite đã yêu cầu người dùng đã tạo seed bằng Coldcard chuyển tiền ngay lập tức bằng các biện pháp bảo mật mới.
Sự kiện này đang khơi lại cuộc tranh luận: tự quản lý hoàn toàn hay lưu ký được quản lý? Nhiều nhà phân tích tin rằng nó sẽ thúc đẩy nhu cầu đối với ETF và dịch vụ lưu ký tổ chức.
$BTC $ETH
#Bitcoin❗ #BTC #Coldcard #Hacking
🚨 CẢNH BÁO: Hack Coldcard trị giá $120M làm rung chuyển tự quản lý tài sản của $BTC
Vụ khai thác (exploit) nhắm vào ví phần cứng Coldcard là tin tức nóng nhất trong ngày. Mức thiệt hại đã lên tới khoảng $114M và các nhà phân tích cảnh báo có thể sẽ có một đợt quét thứ tư.
Khối lượng tiền được chuyển đi thậm chí đã làm bừng sáng mempool của Bitcoin—điều hiếm thấy trong nhiều tháng. Coinkite đã yêu cầu người dùng đã tạo seed bằng Coldcard chuyển tiền ngay lập tức bằng các biện pháp bảo mật mới.
Sự kiện này đang khơi lại cuộc tranh luận: tự quản lý hoàn toàn hay lưu ký được quản lý? Nhiều nhà phân tích tin rằng nó sẽ thúc đẩy nhu cầu đối với ETF và dịch vụ lưu ký tổ chức.
$BTC $ETH
#Bitcoin❗ #BTC #Coldcard #Hacking
Vụ khai thác (exploit) nhắm vào ví phần cứng Coldcard là tin tức nóng nhất trong ngày. Mức thiệt hại đã lên tới khoảng $114M và các nhà phân tích cảnh báo có thể sẽ có một đợt quét thứ tư.
Khối lượng tiền được chuyển đi thậm chí đã làm bừng sáng mempool của Bitcoin—điều hiếm thấy trong nhiều tháng. Coinkite đã yêu cầu người dùng đã tạo seed bằng Coldcard chuyển tiền ngay lập tức bằng các biện pháp bảo mật mới.
Sự kiện này đang khơi lại cuộc tranh luận: tự quản lý hoàn toàn hay lưu ký được quản lý? Nhiều nhà phân tích tin rằng nó sẽ thúc đẩy nhu cầu đối với ETF và dịch vụ lưu ký tổ chức.
$BTC $ETH
#Bitcoin❗ #BTC #Coldcard #Hacking
1
287
·
--
Người dùng crypto mất hàng triệu đô la cho hacker.
$6.7 triệu bị rút – Cách một người dùng mất tiền từ cả Coinbase và Kraken
Một sự cố gần đây đã khiến một người dùng mất $6.7 triệu từ cả Coinbase và Kraken, nhấn mạnh nhu cầu về các biện pháp bảo mật nâng cao. Điều này quan trọng đối với các trader và holder vì nó cho thấy ngay cả những sàn giao dịch lớn cũng có thể dễ bị tổn thương. Người dùng nên cẩn trọng và theo dõi tài khoản của mình chặt chẽ.
#Crypto #CyberSecurity #Blockchain #Hacking
Người dùng crypto mất hàng triệu đô la cho hacker.
$6.7 triệu bị rút – Cách một người dùng mất tiền từ cả Coinbase và Kraken
Một sự cố gần đây đã khiến một người dùng mất $6.7 triệu từ cả Coinbase và Kraken, nhấn mạnh nhu cầu về các biện pháp bảo mật nâng cao. Điều này quan trọng đối với các trader và holder vì nó cho thấy ngay cả những sàn giao dịch lớn cũng có thể dễ bị tổn thương. Người dùng nên cẩn trọng và theo dõi tài khoản của mình chặt chẽ.
#Crypto #CyberSecurity #Blockchain #Hacking
$6.7 triệu bị rút – Cách một người dùng mất tiền từ cả Coinbase và Kraken
Một sự cố gần đây đã khiến một người dùng mất $6.7 triệu từ cả Coinbase và Kraken, nhấn mạnh nhu cầu về các biện pháp bảo mật nâng cao. Điều này quan trọng đối với các trader và holder vì nó cho thấy ngay cả những sàn giao dịch lớn cũng có thể dễ bị tổn thương. Người dùng nên cẩn trọng và theo dõi tài khoản của mình chặt chẽ.
#Crypto #CyberSecurity #Blockchain #Hacking
14

·
--
Tăng giá
CẢNH BÁO: Các nhà nghiên cứu bảo mật đã xác định một chiến dịch malware có tên gọi "TrapDoor" tấn công các môi trường phát triển tiền điện tử của @Aptos, @SuiNetwork và @Solana thông qua hơn 34 gói độc hại được thiết kế để đánh cắp khóa SSH và thông tin đăng nhập ví.
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
CẢNH BÁO: Các nhà nghiên cứu bảo mật đã xác định một chiến dịch malware có tên gọi "TrapDoor" tấn công các môi trường phát triển tiền điện tử của @Aptos, @SuiNetwork và @Solana thông qua hơn 34 gói độc hại được thiết kế để đánh cắp khóa SSH và thông tin đăng nhập ví.
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
#hacking #BinanceSquareFamily $WLD $SUI $APT #solana
682

·
--
ĐỘT PHÁMột chiến thắng lớn về bảo mật blockchain đã đạt được tại Hoa Kỳ, khi Bybit giành được các lệnh của tòa án để truy vết và phong tỏa tài sản liên quan đến vụ hack trị giá 1,5 tỷ USD do Triều Tiên liên kết. Thắng lợi mang tính lịch sử này có thể tạo tiền lệ cho các vụ việc trong tương lai, đồng thời đánh dấu một cột mốc quan trọng trong cuộc chiến đang diễn ra chống tội phạm liên quan đến tiền mã hóa.
#CryptoSecurity #BlockchainLaw #Hacking
Quyết định của tòa án Mỹ là một tín hiệu mạnh mẽ rằng các tổ chức đang hành động để bảo vệ nhà đầu tư và ngăn chặn các hoạt động phi pháp diễn ra trong hệ sinh thái tiền mã hóa. Nỗ lực của Bybit nhằm thu hồi số tiền bị đánh cắp đã cho thấy kết quả đầy hứa hẹn, với 48,4 triệu USD đã được thu hồi và thêm 30,5 triệu USD đã bị phong tỏa.
ĐỘT PHÁ
Một chiến thắng lớn về bảo mật blockchain đã đạt được tại Hoa Kỳ, khi Bybit giành được các lệnh của tòa án để truy vết và phong tỏa tài sản liên quan đến vụ hack trị giá 1,5 tỷ USD do Triều Tiên liên kết. Thắng lợi mang tính lịch sử này có thể tạo tiền lệ cho các vụ việc trong tương lai, đồng thời đánh dấu một cột mốc quan trọng trong cuộc chiến đang diễn ra chống tội phạm liên quan đến tiền mã hóa.
#CryptoSecurity #BlockchainLaw #Hacking
Quyết định của tòa án Mỹ là một tín hiệu mạnh mẽ rằng các tổ chức đang hành động để bảo vệ nhà đầu tư và ngăn chặn các hoạt động phi pháp diễn ra trong hệ sinh thái tiền mã hóa. Nỗ lực của Bybit nhằm thu hồi số tiền bị đánh cắp đã cho thấy kết quả đầy hứa hẹn, với 48,4 triệu USD đã được thu hồi và thêm 30,5 triệu USD đã bị phong tỏa.
#CryptoSecurity #BlockchainLaw #Hacking
Quyết định của tòa án Mỹ là một tín hiệu mạnh mẽ rằng các tổ chức đang hành động để bảo vệ nhà đầu tư và ngăn chặn các hoạt động phi pháp diễn ra trong hệ sinh thái tiền mã hóa. Nỗ lực của Bybit nhằm thu hồi số tiền bị đánh cắp đã cho thấy kết quả đầy hứa hẹn, với 48,4 triệu USD đã được thu hồi và thêm 30,5 triệu USD đã bị phong tỏa.
8
Làm thế nào tin tặc đã lấy lại 43,6 BTC sau 11 năm
Câu chuyện có kết thúc hạnh phúc: người châu Âu Michael đã khôi phục quyền truy cập vào ví chứa 43,6 BTC mà anh cho là đã bị mất từ năm 2013.
Michael tạo ra một mật khẩu phức tạp bằng trình quản lý RoboForm
Vì lý do an toàn, anh lưu mật khẩu này trong một container riêng của TrueCrypt, nhưng theo thời gian tệp đã bị hỏng
Quyền truy cập bị khóa
Năm 2022, Michael thuê một hacker “mũ trắng” nổi tiếng là Joe Grand
Người này cùng một cộng sự đã tiến hành reverse engineering phiên bản RoboForm 2013 và phát hiện ra một lỗi nghiêm trọng: Bộ tạo số ngẫu nhiên của RoboForm bị lỗi
Các mật khẩu được tạo ra bị ràng buộc chặt với ngày và giờ trên máy tính
Biết được thời điểm tạo mật khẩu thì mật khẩu trở nên có thể đoán trước.
Từ đó, tin tặc biết ngày chuyển BTC và bắt đầu thử các mốc thời gian
Cuối cùng họ tìm được mật khẩu đúng được tạo vào ngày 15 tháng 5 năm 2013
Tin tặc đã lấy phần của mình khi BTC có giá 38 000 USD
Michael ghi nhận một phần lợi nhuận trị giá 62 000 USD
Hiện tại anh còn lại 30 BTC (~3 triệu USD)
Còn với người Anh James Howells thì kém may mắn hơn: anh vẫn đang tìm kiếm trên bãi rác một ổ cứng bị vứt đi có 7500 $BTC
#CryptoSecurity #RoboForm #hacking
{spot}(BTCUSDT)
Làm thế nào tin tặc đã lấy lại 43,6 BTC sau 11 năm
Câu chuyện có kết thúc hạnh phúc: người châu Âu Michael đã khôi phục quyền truy cập vào ví chứa 43,6 BTC mà anh cho là đã bị mất từ năm 2013.
Michael tạo ra một mật khẩu phức tạp bằng trình quản lý RoboForm
Vì lý do an toàn, anh lưu mật khẩu này trong một container riêng của TrueCrypt, nhưng theo thời gian tệp đã bị hỏng
Quyền truy cập bị khóa
Năm 2022, Michael thuê một hacker “mũ trắng” nổi tiếng là Joe Grand
Người này cùng một cộng sự đã tiến hành reverse engineering phiên bản RoboForm 2013 và phát hiện ra một lỗi nghiêm trọng: Bộ tạo số ngẫu nhiên của RoboForm bị lỗi
Các mật khẩu được tạo ra bị ràng buộc chặt với ngày và giờ trên máy tính
Biết được thời điểm tạo mật khẩu thì mật khẩu trở nên có thể đoán trước.
Từ đó, tin tặc biết ngày chuyển BTC và bắt đầu thử các mốc thời gian
Cuối cùng họ tìm được mật khẩu đúng được tạo vào ngày 15 tháng 5 năm 2013
Tin tặc đã lấy phần của mình khi BTC có giá 38 000 USD
Michael ghi nhận một phần lợi nhuận trị giá 62 000 USD
Hiện tại anh còn lại 30 BTC (~3 triệu USD)
Còn với người Anh James Howells thì kém may mắn hơn: anh vẫn đang tìm kiếm trên bãi rác một ổ cứng bị vứt đi có 7500 $BTC
#CryptoSecurity #RoboForm #hacking
Câu chuyện có kết thúc hạnh phúc: người châu Âu Michael đã khôi phục quyền truy cập vào ví chứa 43,6 BTC mà anh cho là đã bị mất từ năm 2013.
Michael tạo ra một mật khẩu phức tạp bằng trình quản lý RoboForm
Vì lý do an toàn, anh lưu mật khẩu này trong một container riêng của TrueCrypt, nhưng theo thời gian tệp đã bị hỏng
Quyền truy cập bị khóa
Năm 2022, Michael thuê một hacker “mũ trắng” nổi tiếng là Joe Grand
Người này cùng một cộng sự đã tiến hành reverse engineering phiên bản RoboForm 2013 và phát hiện ra một lỗi nghiêm trọng: Bộ tạo số ngẫu nhiên của RoboForm bị lỗi
Các mật khẩu được tạo ra bị ràng buộc chặt với ngày và giờ trên máy tính
Biết được thời điểm tạo mật khẩu thì mật khẩu trở nên có thể đoán trước.
Từ đó, tin tặc biết ngày chuyển BTC và bắt đầu thử các mốc thời gian
Cuối cùng họ tìm được mật khẩu đúng được tạo vào ngày 15 tháng 5 năm 2013
Tin tặc đã lấy phần của mình khi BTC có giá 38 000 USD
Michael ghi nhận một phần lợi nhuận trị giá 62 000 USD
Hiện tại anh còn lại 30 BTC (~3 triệu USD)
Còn với người Anh James Howells thì kém may mắn hơn: anh vẫn đang tìm kiếm trên bãi rác một ổ cứng bị vứt đi có 7500 $BTC
#CryptoSecurity #RoboForm #hacking
1
134
·
--
⚠️ 🚨🚨⚡️CẢNH BÁO CYBER:
Tin tặc giờ đây sử dụng AI để tạo ra các cuộc tấn công lừa đảo thông minh hơn và danh tính giả. 🛑
An ninh mạng đang bước vào một kỷ nguyên mới.
#CyberSecurity #AI #Hacking
⚠️ 🚨🚨⚡️CẢNH BÁO CYBER:
Tin tặc giờ đây sử dụng AI để tạo ra các cuộc tấn công lừa đảo thông minh hơn và danh tính giả. 🛑
An ninh mạng đang bước vào một kỷ nguyên mới.
#CyberSecurity #AI #Hacking
Tin tặc giờ đây sử dụng AI để tạo ra các cuộc tấn công lừa đảo thông minh hơn và danh tính giả. 🛑
An ninh mạng đang bước vào một kỷ nguyên mới.
#CyberSecurity #AI #Hacking
92
#BlockstreamRefusesToPayRansomToLiquidAttacker
Theo thông tin, Blockstream đang từ chối trả tiền chuộc sau vụ khai thác lớn trên Liquid Network, trong đó khoảng 4.000 BTC (~320 triệu USD) đã bị rút cạn.
Vòng xoắn lớn hơn là gì? 👀
Kẻ tấn công tuyên bố là “tin tặc mũ trắng” và nói rằng chúng sẽ hoàn trả số tiền sau khi lỗ hổng được khắc phục. Hiện được cho là khoảng 3.400 BTC đã được hoàn trả, trong khi khoảng 598 BTC vẫn còn thiếu.
🔥 TRADE RADAR
⚠️ Rủi ro đối với hạ tầng crypto vẫn ở mức cao
🛡️ Bảo mật + lưu ký lại quay trở lại tâm điểm
₿ Tâm lý thị trường Bitcoin có thể phản ứng trước các diễn biến tiếp theo
👀 Theo dõi biến động của BTC sát sao
Bạn có tin một “tin tặc mũ trắng” đã rút 300 triệu USD+ trước không? 🤔👇
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking
#BlockstreamRefusesToPayRansomToLiquidAttacker
Theo thông tin, Blockstream đang từ chối trả tiền chuộc sau vụ khai thác lớn trên Liquid Network, trong đó khoảng 4.000 BTC (~320 triệu USD) đã bị rút cạn.
Vòng xoắn lớn hơn là gì? 👀
Kẻ tấn công tuyên bố là “tin tặc mũ trắng” và nói rằng chúng sẽ hoàn trả số tiền sau khi lỗ hổng được khắc phục. Hiện được cho là khoảng 3.400 BTC đã được hoàn trả, trong khi khoảng 598 BTC vẫn còn thiếu.
🔥 TRADE RADAR
⚠️ Rủi ro đối với hạ tầng crypto vẫn ở mức cao
🛡️ Bảo mật + lưu ký lại quay trở lại tâm điểm
₿ Tâm lý thị trường Bitcoin có thể phản ứng trước các diễn biến tiếp theo
👀 Theo dõi biến động của BTC sát sao
Bạn có tin một “tin tặc mũ trắng” đã rút 300 triệu USD+ trước không? 🤔👇
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking
Theo thông tin, Blockstream đang từ chối trả tiền chuộc sau vụ khai thác lớn trên Liquid Network, trong đó khoảng 4.000 BTC (~320 triệu USD) đã bị rút cạn.
Vòng xoắn lớn hơn là gì? 👀
Kẻ tấn công tuyên bố là “tin tặc mũ trắng” và nói rằng chúng sẽ hoàn trả số tiền sau khi lỗ hổng được khắc phục. Hiện được cho là khoảng 3.400 BTC đã được hoàn trả, trong khi khoảng 598 BTC vẫn còn thiếu.
🔥 TRADE RADAR
⚠️ Rủi ro đối với hạ tầng crypto vẫn ở mức cao
🛡️ Bảo mật + lưu ký lại quay trở lại tâm điểm
₿ Tâm lý thị trường Bitcoin có thể phản ứng trước các diễn biến tiếp theo
👀 Theo dõi biến động của BTC sát sao
Bạn có tin một “tin tặc mũ trắng” đã rút 300 triệu USD+ trước không? 🤔👇
$RAY $SAGA $MARSCOIN
#Blockstream #LiquidNetwork #CryptoSecurity #hacking

1
167

🚨 Tài khoản Giám đốc điều hành Airbnb bị xâm nhập và công bố về token hóa!
Tài khoản của Brian Chesky, Giám đốc điều hành của Airbnb và được hàng triệu người theo dõi, đã bị xâm nhập trong tuần này. Điều kỳ lạ là kẻ xâm nhập đã đăng một chuỗi tweet chi tiết về khái niệm token hóa (Tokenization) mà không có bất kỳ liên kết đến dự án lừa đảo hay tiền điện tử giả mạo nào, khiến cộng đồng crypto, công nghệ blockchain và chính vị CEO phải bối rối rộng rãi.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Aribnb #CyberSecurity #Hacking #Tokenization #Blockchain
🔗 Nguồn: https://bitcoinfoundation.org/news/crimes-and-fraud-news/airbnb-account-hack/
🚨 Tài khoản Giám đốc điều hành Airbnb bị xâm nhập và công bố về token hóa!
Tài khoản của Brian Chesky, Giám đốc điều hành của Airbnb và được hàng triệu người theo dõi, đã bị xâm nhập trong tuần này. Điều kỳ lạ là kẻ xâm nhập đã đăng một chuỗi tweet chi tiết về khái niệm token hóa (Tokenization) mà không có bất kỳ liên kết đến dự án lừa đảo hay tiền điện tử giả mạo nào, khiến cộng đồng crypto, công nghệ blockchain và chính vị CEO phải bối rối rộng rãi.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Aribnb #CyberSecurity #Hacking #Tokenization #Blockchain
🔗 Nguồn: https://bitcoinfoundation.org/news/crimes-and-fraud-news/airbnb-account-hack/
Tài khoản của Brian Chesky, Giám đốc điều hành của Airbnb và được hàng triệu người theo dõi, đã bị xâm nhập trong tuần này. Điều kỳ lạ là kẻ xâm nhập đã đăng một chuỗi tweet chi tiết về khái niệm token hóa (Tokenization) mà không có bất kỳ liên kết đến dự án lừa đảo hay tiền điện tử giả mạo nào, khiến cộng đồng crypto, công nghệ blockchain và chính vị CEO phải bối rối rộng rãi.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Aribnb #CyberSecurity #Hacking #Tokenization #Blockchain
🔗 Nguồn: https://bitcoinfoundation.org/news/crimes-and-fraud-news/airbnb-account-hack/
2

{future}(BNBUSDT)
CẢNH BÁO BẢO MẬT: $BTC $ETH $BNB BỊ TẤN CÔNG 🚨
GoPlus Security báo cáo hai vụ tấn công mới trong 36 giờ qua, làm mất $238k của các nạn nhân. Những lỗ hổng này làm nổi bật rủi ro lộ khóa riêng ngày càng tăng cho các trader và tổ chức.
Hệ sinh thái crypto đang trong tình trạng báo động cao. Tin tặc nhắm vào những nhà phát triển bot và người dùng DeFi. Ví của các tổ chức đang thắt chặt kiểm soát truy cập. Hãy giữ cảnh giác, kiểm tra khóa, và chuyển sang các giải pháp an toàn hơn. Các dự án tập trung vào bảo mật đang sẵn sàng tăng trưởng.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#CryptoSecurity #DeFi #Blockchain #Hacking #RiskManagement
⚡
{future}(ETHUSDT)
{future}(BTCUSDT)
CẢNH BÁO BẢO MẬT: $BTC $ETH $BNB BỊ TẤN CÔNG 🚨
GoPlus Security báo cáo hai vụ tấn công mới trong 36 giờ qua, làm mất $238k của các nạn nhân. Những lỗ hổng này làm nổi bật rủi ro lộ khóa riêng ngày càng tăng cho các trader và tổ chức.
Hệ sinh thái crypto đang trong tình trạng báo động cao. Tin tặc nhắm vào những nhà phát triển bot và người dùng DeFi. Ví của các tổ chức đang thắt chặt kiểm soát truy cập. Hãy giữ cảnh giác, kiểm tra khóa, và chuyển sang các giải pháp an toàn hơn. Các dự án tập trung vào bảo mật đang sẵn sàng tăng trưởng.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#CryptoSecurity #DeFi #Blockchain #Hacking #RiskManagement
⚡
GoPlus Security báo cáo hai vụ tấn công mới trong 36 giờ qua, làm mất $238k của các nạn nhân. Những lỗ hổng này làm nổi bật rủi ro lộ khóa riêng ngày càng tăng cho các trader và tổ chức.
Hệ sinh thái crypto đang trong tình trạng báo động cao. Tin tặc nhắm vào những nhà phát triển bot và người dùng DeFi. Ví của các tổ chức đang thắt chặt kiểm soát truy cập. Hãy giữ cảnh giác, kiểm tra khóa, và chuyển sang các giải pháp an toàn hơn. Các dự án tập trung vào bảo mật đang sẵn sàng tăng trưởng.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#CryptoSecurity #DeFi #Blockchain #Hacking #RiskManagement
⚡
71

RKC TĂNG VỌT RỒI RỚT THẢM – CẢNH BÁO HACK 🚨
Tài khoản X của Roaring Kitty đã bị xâm nhập, một tweet giả đã làm rớt hợp đồng $RKC. Token đã tăng vọt lên mức vốn hóa thị trường 12 triệu đô la chỉ trong vài phút trước khi sụt giảm về 1.8 triệu đô la. Quyền kiểm soát được báo cáo là đã được khôi phục, nhưng cú sốc để lại dấu vết của sự biến động và sự chú ý gia tăng đối với các đợt phát hành meme-coin. Các trader nên giữ tinh thần sắc bén.
Đây không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #MemeCoin #RKC #Hacking #Altcoins
🔥
RKC TĂNG VỌT RỒI RỚT THẢM – CẢNH BÁO HACK 🚨
Tài khoản X của Roaring Kitty đã bị xâm nhập, một tweet giả đã làm rớt hợp đồng $RKC. Token đã tăng vọt lên mức vốn hóa thị trường 12 triệu đô la chỉ trong vài phút trước khi sụt giảm về 1.8 triệu đô la. Quyền kiểm soát được báo cáo là đã được khôi phục, nhưng cú sốc để lại dấu vết của sự biến động và sự chú ý gia tăng đối với các đợt phát hành meme-coin. Các trader nên giữ tinh thần sắc bén.
Đây không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #MemeCoin #RKC #Hacking #Altcoins
🔥
Tài khoản X của Roaring Kitty đã bị xâm nhập, một tweet giả đã làm rớt hợp đồng $RKC. Token đã tăng vọt lên mức vốn hóa thị trường 12 triệu đô la chỉ trong vài phút trước khi sụt giảm về 1.8 triệu đô la. Quyền kiểm soát được báo cáo là đã được khôi phục, nhưng cú sốc để lại dấu vết của sự biến động và sự chú ý gia tăng đối với các đợt phát hành meme-coin. Các trader nên giữ tinh thần sắc bén.
Đây không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #MemeCoin #RKC #Hacking #Altcoins
🔥
20
·
--
🚨⚠️ VECCHI WALLET ETHEREUM ĐÃ BỊ SVUOTATI: CÓ GÌ THỰC SỰ ĐANG DIỄN RA ⚠️ 🚨
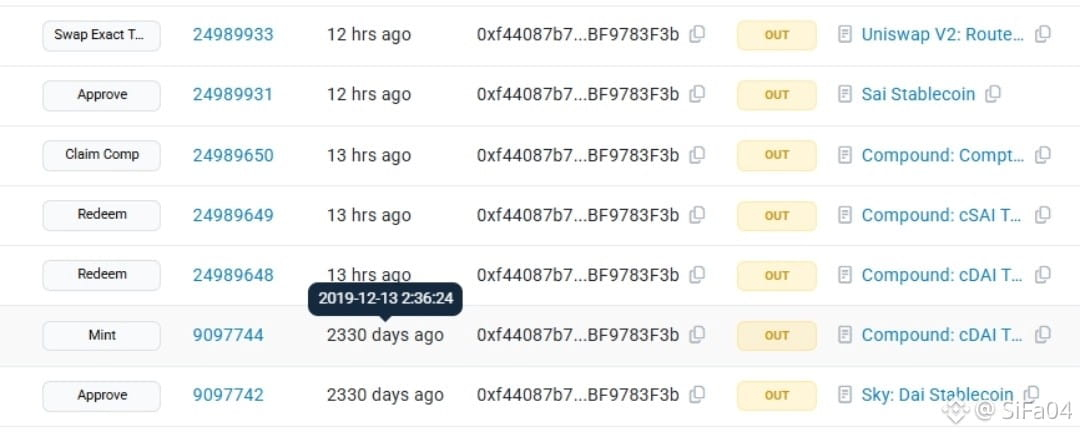
Hàng trăm ví Ethereum ngủ yên, một số đã không hoạt động hơn 7 năm, bỗng dưng “tỉnh dậy”… nhưng chỉ để bị làm sạch hoàn toàn.
Một cuộc tấn công có tổ chức đã rút hết các quỹ, đưa chúng về một địa chỉ duy nhất, với tổn thất gần $800K. Thế nhưng, giá ETH vẫn ổn định quanh mức $2.27K.
Tại sao?
Bởi vì sự kiện này không phải như vẻ bề ngoài.
Đó không phải là:
- một lỗ hổng của mạng;
- một lỗi trong các smart contract;
- một thất bại của giao thức.
Vấn đề thực sự đơn giản và đáng lo ngại hơn nhiều.
Những ví này sử dụng các khóa riêng yếu, được tạo ra nhiều năm trước với tiêu chuẩn bảo mật thấp hơn hoặc độ ngẫu nhiên kém.
Theo thời gian, nhờ vào các công cụ ngày càng tinh vi, các khóa này đã bị phát hiện và xâm nhập.
Nói cách khác: không phải Ethereum dễ bị tổn thương, mà là một số thực tiễn trong quá khứ.
Từ góc độ thị trường, tác động là không đáng kể:
$800K so với tổng vốn hóa thị trường $275B và $10B khối lượng giao dịch hàng ngày chỉ là tiếng ồn.
Nhưng tín hiệu thì rất rõ ràng.
Nếu bạn sở hữu những ví cũ không sử dụng, bạn có thể đang bị rủi ro mà không hay biết.
Đừng chần chừ.
Di chuyển quỹ, cập nhật bảo mật và bảo vệ tài sản của bạn.
Đây mới thực sự là cảnh báo.
#BREAKING #Ethereum #hacking #alert #Wallet $ETH
🚨⚠️ VECCHI WALLET ETHEREUM ĐÃ BỊ SVUOTATI: CÓ GÌ THỰC SỰ ĐANG DIỄN RA ⚠️ 🚨
Hàng trăm ví Ethereum ngủ yên, một số đã không hoạt động hơn 7 năm, bỗng dưng “tỉnh dậy”… nhưng chỉ để bị làm sạch hoàn toàn.
Một cuộc tấn công có tổ chức đã rút hết các quỹ, đưa chúng về một địa chỉ duy nhất, với tổn thất gần $800K. Thế nhưng, giá ETH vẫn ổn định quanh mức $2.27K.
Tại sao?
Bởi vì sự kiện này không phải như vẻ bề ngoài.
Đó không phải là:
- một lỗ hổng của mạng;
- một lỗi trong các smart contract;
- một thất bại của giao thức.
Vấn đề thực sự đơn giản và đáng lo ngại hơn nhiều.
Những ví này sử dụng các khóa riêng yếu, được tạo ra nhiều năm trước với tiêu chuẩn bảo mật thấp hơn hoặc độ ngẫu nhiên kém.
Theo thời gian, nhờ vào các công cụ ngày càng tinh vi, các khóa này đã bị phát hiện và xâm nhập.
Nói cách khác: không phải Ethereum dễ bị tổn thương, mà là một số thực tiễn trong quá khứ.
Từ góc độ thị trường, tác động là không đáng kể:
$800K so với tổng vốn hóa thị trường $275B và $10B khối lượng giao dịch hàng ngày chỉ là tiếng ồn.
Nhưng tín hiệu thì rất rõ ràng.
Nếu bạn sở hữu những ví cũ không sử dụng, bạn có thể đang bị rủi ro mà không hay biết.
Đừng chần chừ.
Di chuyển quỹ, cập nhật bảo mật và bảo vệ tài sản của bạn.
Đây mới thực sự là cảnh báo.
#BREAKING #Ethereum #hacking #alert #Wallet $ETH
Hàng trăm ví Ethereum ngủ yên, một số đã không hoạt động hơn 7 năm, bỗng dưng “tỉnh dậy”… nhưng chỉ để bị làm sạch hoàn toàn.
Một cuộc tấn công có tổ chức đã rút hết các quỹ, đưa chúng về một địa chỉ duy nhất, với tổn thất gần $800K. Thế nhưng, giá ETH vẫn ổn định quanh mức $2.27K.
Tại sao?
Bởi vì sự kiện này không phải như vẻ bề ngoài.
Đó không phải là:
- một lỗ hổng của mạng;
- một lỗi trong các smart contract;
- một thất bại của giao thức.
Vấn đề thực sự đơn giản và đáng lo ngại hơn nhiều.
Những ví này sử dụng các khóa riêng yếu, được tạo ra nhiều năm trước với tiêu chuẩn bảo mật thấp hơn hoặc độ ngẫu nhiên kém.
Theo thời gian, nhờ vào các công cụ ngày càng tinh vi, các khóa này đã bị phát hiện và xâm nhập.
Nói cách khác: không phải Ethereum dễ bị tổn thương, mà là một số thực tiễn trong quá khứ.
Từ góc độ thị trường, tác động là không đáng kể:
$800K so với tổng vốn hóa thị trường $275B và $10B khối lượng giao dịch hàng ngày chỉ là tiếng ồn.
Nhưng tín hiệu thì rất rõ ràng.
Nếu bạn sở hữu những ví cũ không sử dụng, bạn có thể đang bị rủi ro mà không hay biết.
Đừng chần chừ.
Di chuyển quỹ, cập nhật bảo mật và bảo vệ tài sản của bạn.
Đây mới thực sự là cảnh báo.
#BREAKING #Ethereum #hacking #alert #Wallet $ETH
4
1.6k
🔒 Những kẻ cướp biển đang thu thập dữ liệu ngay bây giờ để giải mã trong tương lai bằng công nghệ lượng tử!
Một báo cáo cho biết những kẻ xâm nhập đang áp dụng một chiến lược mới được gọi là "thu hoạch ngay, giải mã sau", theo đó chúng đánh cắp lượng lớn dữ liệu đã được mã hóa hiện nay. Những kẻ cướp biển này dựa vào sự phát triển trong tương lai của điện toán lượng tử để giải mã những dữ liệu đó khi các công nghệ hiện tại không còn đủ khả năng, tạo ra một mối đe dọa dài hạn đối với an ninh thông tin.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ OTHER
#CyberSecurity #QuantumComputing #DataPrivacy #Hacking #FutureThreats
🔗 Nguồn: https://fortune.com/2026/07/20/harvest-now-decrypt-later-hackers-are-stealing-data-they-cant-even-read-yetbanking-on-quantum-computers-to-crack-it-later/
🔒 Những kẻ cướp biển đang thu thập dữ liệu ngay bây giờ để giải mã trong tương lai bằng công nghệ lượng tử!
Một báo cáo cho biết những kẻ xâm nhập đang áp dụng một chiến lược mới được gọi là "thu hoạch ngay, giải mã sau", theo đó chúng đánh cắp lượng lớn dữ liệu đã được mã hóa hiện nay. Những kẻ cướp biển này dựa vào sự phát triển trong tương lai của điện toán lượng tử để giải mã những dữ liệu đó khi các công nghệ hiện tại không còn đủ khả năng, tạo ra một mối đe dọa dài hạn đối với an ninh thông tin.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ OTHER
#CyberSecurity #QuantumComputing #DataPrivacy #Hacking #FutureThreats
🔗 Nguồn: https://fortune.com/2026/07/20/harvest-now-decrypt-later-hackers-are-stealing-data-they-cant-even-read-yetbanking-on-quantum-computers-to-crack-it-later/
Một báo cáo cho biết những kẻ xâm nhập đang áp dụng một chiến lược mới được gọi là "thu hoạch ngay, giải mã sau", theo đó chúng đánh cắp lượng lớn dữ liệu đã được mã hóa hiện nay. Những kẻ cướp biển này dựa vào sự phát triển trong tương lai của điện toán lượng tử để giải mã những dữ liệu đó khi các công nghệ hiện tại không còn đủ khả năng, tạo ra một mối đe dọa dài hạn đối với an ninh thông tin.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ OTHER
#CyberSecurity #QuantumComputing #DataPrivacy #Hacking #FutureThreats
🔗 Nguồn: https://fortune.com/2026/07/20/harvest-now-decrypt-later-hackers-are-stealing-data-they-cant-even-read-yetbanking-on-quantum-computers-to-crack-it-later/
22

·
--
🚨 Khẩn cấp: Hack cầu Verus-Ethereum và đánh cắp hàng triệu!
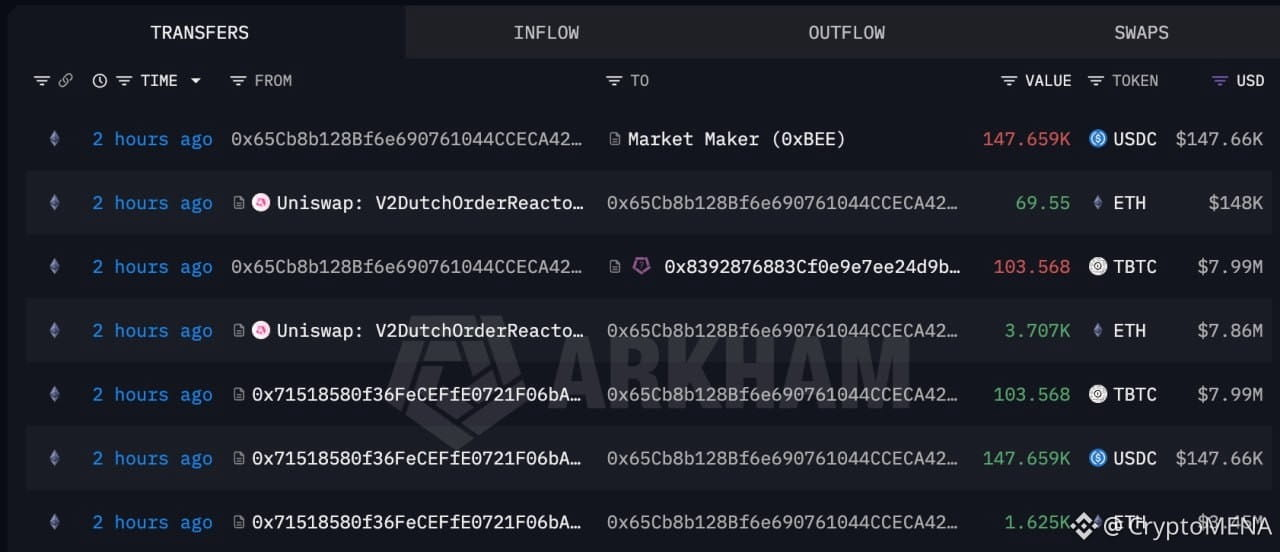
Các nền tảng phân tích đã phát hiện một lỗ hổng bảo mật (Exploit) nhắm vào cầu Verus-Ethereum (VerusCoin), dẫn đến việc đánh cắp khoảng 11.5 triệu đô la.
Chi tiết giao dịch của kẻ tấn công:
Kẻ tấn công đã chuyển toàn bộ số tiền bị đánh cắp trực tiếp sang Ethereum.
Tổng số tiền đã chuyển: 5,402 $ETH (với giá trị ước tính khoảng 11.5 triệu đô la hiện tại).
#CryptoNews #Hacking #Ethereum #VerusCoin #DeFi $ETH
{future}(ETHUSDT)
🚨 Khẩn cấp: Hack cầu Verus-Ethereum và đánh cắp hàng triệu!
Các nền tảng phân tích đã phát hiện một lỗ hổng bảo mật (Exploit) nhắm vào cầu Verus-Ethereum (VerusCoin), dẫn đến việc đánh cắp khoảng 11.5 triệu đô la.
Chi tiết giao dịch của kẻ tấn công:
Kẻ tấn công đã chuyển toàn bộ số tiền bị đánh cắp trực tiếp sang Ethereum.
Tổng số tiền đã chuyển: 5,402 $ETH (với giá trị ước tính khoảng 11.5 triệu đô la hiện tại).
#CryptoNews #Hacking #Ethereum #VerusCoin #DeFi $ETH
Các nền tảng phân tích đã phát hiện một lỗ hổng bảo mật (Exploit) nhắm vào cầu Verus-Ethereum (VerusCoin), dẫn đến việc đánh cắp khoảng 11.5 triệu đô la.
Chi tiết giao dịch của kẻ tấn công:
Kẻ tấn công đã chuyển toàn bộ số tiền bị đánh cắp trực tiếp sang Ethereum.
Tổng số tiền đã chuyển: 5,402 $ETH (với giá trị ước tính khoảng 11.5 triệu đô la hiện tại).
#CryptoNews #Hacking #Ethereum #VerusCoin #DeFi $ETH
1
1
805
⚠️ Các diễn biến nghiêm trọng: Chúng ta có đang đối mặt với "Radiant" mới? 🕵️♂️
Các cuộc điều tra ban đầu về cuộc tấn công nền tảng Drift (diễn ra vào ngày 1 tháng 4) đã tiết lộ một bất ngờ gây sốc: thủ phạm chính là người chịu trách nhiệm về vụ hack Radiant Capital vào năm 2024!
Dưới đây là những gì bạn cần biết:
* 🛡️ Kế hoạch kinh hoàng: cuộc tấn công không phải là sự kiện bất ngờ, mà đã mất 6 tháng để lên kế hoạch trước.
* 🎭 Ngụy trang chuyên nghiệp: những kẻ tấn công đã liên lạc với các nhà phát triển Drift tại các hội nghị toàn cầu dưới danh tính giả mạo như "công ty giao dịch".
* 🇰🇵 Dấu vết rõ ràng: các báo cáo cho thấy sự liên quan của nhóm UNC4736 liên quan đến Triều Tiên.
Thông báo này nhắc nhở chúng ta rằng an toàn cho tiền của chúng ta bắt đầu từ việc cẩn thận trong các giao dịch kỹ thuật số và xã hội. 🔐
Bạn nghĩ gì về sự gia tăng của những cuộc tấn công "thông minh" này? Hãy chia sẻ ý kiến của bạn với chúng tôi! 👇
$DRIFT
{future}(DRIFTUSDT)
#Binance #CryptoSecurity #DriftProtocol #Hacking #blockchain
Thích | Chia sẻ | Theo dõi
⚠️ Các diễn biến nghiêm trọng: Chúng ta có đang đối mặt với "Radiant" mới? 🕵️♂️
Các cuộc điều tra ban đầu về cuộc tấn công nền tảng Drift (diễn ra vào ngày 1 tháng 4) đã tiết lộ một bất ngờ gây sốc: thủ phạm chính là người chịu trách nhiệm về vụ hack Radiant Capital vào năm 2024!
Dưới đây là những gì bạn cần biết:
* 🛡️ Kế hoạch kinh hoàng: cuộc tấn công không phải là sự kiện bất ngờ, mà đã mất 6 tháng để lên kế hoạch trước.
* 🎭 Ngụy trang chuyên nghiệp: những kẻ tấn công đã liên lạc với các nhà phát triển Drift tại các hội nghị toàn cầu dưới danh tính giả mạo như "công ty giao dịch".
* 🇰🇵 Dấu vết rõ ràng: các báo cáo cho thấy sự liên quan của nhóm UNC4736 liên quan đến Triều Tiên.
Thông báo này nhắc nhở chúng ta rằng an toàn cho tiền của chúng ta bắt đầu từ việc cẩn thận trong các giao dịch kỹ thuật số và xã hội. 🔐
Bạn nghĩ gì về sự gia tăng của những cuộc tấn công "thông minh" này? Hãy chia sẻ ý kiến của bạn với chúng tôi! 👇
$DRIFT
#Binance #CryptoSecurity #DriftProtocol #Hacking #blockchain
Thích | Chia sẻ | Theo dõi
Các cuộc điều tra ban đầu về cuộc tấn công nền tảng Drift (diễn ra vào ngày 1 tháng 4) đã tiết lộ một bất ngờ gây sốc: thủ phạm chính là người chịu trách nhiệm về vụ hack Radiant Capital vào năm 2024!
Dưới đây là những gì bạn cần biết:
* 🛡️ Kế hoạch kinh hoàng: cuộc tấn công không phải là sự kiện bất ngờ, mà đã mất 6 tháng để lên kế hoạch trước.
* 🎭 Ngụy trang chuyên nghiệp: những kẻ tấn công đã liên lạc với các nhà phát triển Drift tại các hội nghị toàn cầu dưới danh tính giả mạo như "công ty giao dịch".
* 🇰🇵 Dấu vết rõ ràng: các báo cáo cho thấy sự liên quan của nhóm UNC4736 liên quan đến Triều Tiên.
Thông báo này nhắc nhở chúng ta rằng an toàn cho tiền của chúng ta bắt đầu từ việc cẩn thận trong các giao dịch kỹ thuật số và xã hội. 🔐
Bạn nghĩ gì về sự gia tăng của những cuộc tấn công "thông minh" này? Hãy chia sẻ ý kiến của bạn với chúng tôi! 👇
$DRIFT
#Binance #CryptoSecurity #DriftProtocol #Hacking #blockchain
Thích | Chia sẻ | Theo dõi
1
7.3k
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedRateWatch
1.4M lượt xem
6,412 đang thảo luận
2
#TheoDõiFOMC
80,697 lượt xem
530 đang thảo luận
3
#45NgayTuDoTaiChinh
902,774 lượt xem
3,095 đang thảo luận
4
#TinFed
71,222 lượt xem
332 đang thảo luận
5
#ZcashRises6%
33,738 lượt xem
520 đang thảo luận
6
#XRPSinks10%
22,130 lượt xem
342 đang thảo luận
7
#BitcoinETFsShed$450M
3,676 lượt xem
71 đang thảo luận
8
#CircleOpensArcMainnet
11,042 lượt xem
235 đang thảo luận
9
#ZcashHoldersBackNU7Upgrade
21,966 lượt xem
406 đang thảo luận
10
#MSTRTradingVolumeSurpassesMorganStanley
22,549 lượt xem
567 đang thảo luận