
REXY
274 投稿
REXY
報告
ユーザーをブロック
19 フォロー
3.2K+ フォロワー
261 いいね
投稿
すべて
引用
ライブ
·
--
@Dusk_Foundation #dusk $DUSK
プライバシー基盤の運用レイヤーを調べていくほど、「技術的な問題」が難所だという見方が薄れていきました。
Duskに関する分析の多くはプロトコルに焦点を当てています。たとえばMoonlightのコンセンサス、プライバシー暗号、バリデータ集合の仕組みです。これらは書かれやすい論点です。ですが私は、もっと単純なことを自分に問い続けていました。もしこのネットワークを実際にスケールさせるなら、どうやって単一障害点にならずにエコシステムへお金を出し入れできるのか?
答えは地味な「ブリッジ」です。そして、多くの投資家が、ブリッジがボトルネックになったときに何が起きるのかを真剣に考えていないようにも思えます。
私が見つけたパターンはこうです。プライバシーの約束は、お金が確実にDuskへ出入りできて初めて意味を持ちます。ところが、信頼性の高いブリッジには集中型のオペレーター、保険メカニズム、あるいは流動性プールが必要になり、それらは新たな攻撃面を生みます。ネットワークの内部でプライバシーが完璧でも、ブリッジが侵害されるかオペレーターが消えるだけで、すべてを失ってしまうことがあります。これは、あらゆるクロスチェーン・ブリッジが抱えてきたのと同じ脆弱性です。
驚いたのは、この点がインフラのバリュエーションにほとんど反映されていないように見えることでした。プロトコルは難しい。ブリッジは単なる必要悪。……ですが、ブリッジこそがオンボーディング期に実際の資本が存在する場所です。機関投資家のお金が実際に流入したり、流出したりする場所でもあります。プライバシープロトコル自体は何も解決しないのに、リスクが集中する場所です。
私は結局、こう考え込んでしまいました。新たな信頼前提を生まないブリッジ基盤を維持するための実際の運用コストはどれくらいなのか? バリデータは採算の取れる形でブリッジを運用できるのか? それは、Duskが解決できる課題なのか、それともあらゆるプライバシーネットワークが受け入れざるを得ないものなのか?
多くの投稿はDuskのスケーリングについて語ります。ブリッジがサードパーティを通じて数十億を動かす必要があるとき、セキュリティや分散化の主張がどうなるのかを、誰も本当に議論していないようです。
リスクを評価する際、Duskのブリッジ・アーキテクチャを考慮していますか?それとも、この段階では既に解決済みの問題として扱われていますか?
$BMT
$STAR
@Dusk #dusk $DUSK
プライバシー基盤の運用レイヤーを調べていくほど、「技術的な問題」が難所だという見方が薄れていきました。
Duskに関する分析の多くはプロトコルに焦点を当てています。たとえばMoonlightのコンセンサス、プライバシー暗号、バリデータ集合の仕組みです。これらは書かれやすい論点です。ですが私は、もっと単純なことを自分に問い続けていました。もしこのネットワークを実際にスケールさせるなら、どうやって単一障害点にならずにエコシステムへお金を出し入れできるのか?
答えは地味な「ブリッジ」です。そして、多くの投資家が、ブリッジがボトルネックになったときに何が起きるのかを真剣に考えていないようにも思えます。
私が見つけたパターンはこうです。プライバシーの約束は、お金が確実にDuskへ出入りできて初めて意味を持ちます。ところが、信頼性の高いブリッジには集中型のオペレーター、保険メカニズム、あるいは流動性プールが必要になり、それらは新たな攻撃面を生みます。ネットワークの内部でプライバシーが完璧でも、ブリッジが侵害されるかオペレーターが消えるだけで、すべてを失ってしまうことがあります。これは、あらゆるクロスチェーン・ブリッジが抱えてきたのと同じ脆弱性です。
驚いたのは、この点がインフラのバリュエーションにほとんど反映されていないように見えることでした。プロトコルは難しい。ブリッジは単なる必要悪。……ですが、ブリッジこそがオンボーディング期に実際の資本が存在する場所です。機関投資家のお金が実際に流入したり、流出したりする場所でもあります。プライバシープロトコル自体は何も解決しないのに、リスクが集中する場所です。
私は結局、こう考え込んでしまいました。新たな信頼前提を生まないブリッジ基盤を維持するための実際の運用コストはどれくらいなのか? バリデータは採算の取れる形でブリッジを運用できるのか? それは、Duskが解決できる課題なのか、それともあらゆるプライバシーネットワークが受け入れざるを得ないものなのか?
多くの投稿はDuskのスケーリングについて語ります。ブリッジがサードパーティを通じて数十億を動かす必要があるとき、セキュリティや分散化の主張がどうなるのかを、誰も本当に議論していないようです。
リスクを評価する際、Duskのブリッジ・アーキテクチャを考慮していますか?それとも、この段階では既に解決済みの問題として扱われていますか?
$BMT
$STAR
プライバシー基盤の運用レイヤーを調べていくほど、「技術的な問題」が難所だという見方が薄れていきました。
Duskに関する分析の多くはプロトコルに焦点を当てています。たとえばMoonlightのコンセンサス、プライバシー暗号、バリデータ集合の仕組みです。これらは書かれやすい論点です。ですが私は、もっと単純なことを自分に問い続けていました。もしこのネットワークを実際にスケールさせるなら、どうやって単一障害点にならずにエコシステムへお金を出し入れできるのか?
答えは地味な「ブリッジ」です。そして、多くの投資家が、ブリッジがボトルネックになったときに何が起きるのかを真剣に考えていないようにも思えます。
私が見つけたパターンはこうです。プライバシーの約束は、お金が確実にDuskへ出入りできて初めて意味を持ちます。ところが、信頼性の高いブリッジには集中型のオペレーター、保険メカニズム、あるいは流動性プールが必要になり、それらは新たな攻撃面を生みます。ネットワークの内部でプライバシーが完璧でも、ブリッジが侵害されるかオペレーターが消えるだけで、すべてを失ってしまうことがあります。これは、あらゆるクロスチェーン・ブリッジが抱えてきたのと同じ脆弱性です。
驚いたのは、この点がインフラのバリュエーションにほとんど反映されていないように見えることでした。プロトコルは難しい。ブリッジは単なる必要悪。……ですが、ブリッジこそがオンボーディング期に実際の資本が存在する場所です。機関投資家のお金が実際に流入したり、流出したりする場所でもあります。プライバシープロトコル自体は何も解決しないのに、リスクが集中する場所です。
私は結局、こう考え込んでしまいました。新たな信頼前提を生まないブリッジ基盤を維持するための実際の運用コストはどれくらいなのか? バリデータは採算の取れる形でブリッジを運用できるのか? それは、Duskが解決できる課題なのか、それともあらゆるプライバシーネットワークが受け入れざるを得ないものなのか?
多くの投稿はDuskのスケーリングについて語ります。ブリッジがサードパーティを通じて数十億を動かす必要があるとき、セキュリティや分散化の主張がどうなるのかを、誰も本当に議論していないようです。
リスクを評価する際、Duskのブリッジ・アーキテクチャを考慮していますか?それとも、この段階では既に解決済みの問題として扱われていますか?
$BMT
$STAR
2
130
·
--
$UAI $PROM
@Dusk_Foundation #dusk $DUSK
私は、ほとんどの人がDuskの進捗を測る際に、誤った指標を使っているのではないかと思っています。
皆が、規制の明確さや制度の採用をまるでDuskが意味を持つための前提条件のように語ります。
しかし、コンプライアンスのためのツールは制度を動かし、制度が規模(ボリューム)を生み、規模がプライバシー基盤を正当化する――それは筋が通っているように聞こえます。
でも、金融において実際にプライバシーがどのように採用されていくのかを深掘りするほど、ボトルネックが制度側にあるとは思えなくなってきました。
私が繰り返し気づいたのはこういうことです:
プライバシーをスケールさせたプロジェクトは、制度からの需要を追いかけていたところではありませんでした。
必要性をすでに持っている人たちに対して、プライバシーを解決できたところがスケールしたのです。
Moneroは銀行のコンプライアンスを待ちませんでした。
先に動いて、匿名性を価値とするユーザーを獲得し、その後に積み上げていったのです。
需要は、制度のお墨付きより先に生まれました。
Duskについて私が最も驚いたのは、実際の制約がもっとシンプルかもしれないのに、制度が求めるもの(監査トレイル、コンプライアンス委任、ガバナンスの透明性)を可能にすることに、どれほどのエネルギーが注がれているように見える点です。
本当に問題なのはこうではないでしょうか:プライバシーは、経済性を壊さずにスケールしたときにきちんと機能するのか?
バリデータは採算が取れる形でそれを運用できるのか?
開発者は、コアとなる約束を犠牲にせずにそれを土台に何か作れるのか?
私は、実際の採用カーブは別物に見えるのではないかと考え始めました。
まずは、うまく機能するプライバシー基盤を望むビルダーから始める。
彼らに作らせる。
本物のユースケースが自然に出てくる。
その後、制度がやってくる――それは最初に招待されたからではなく、インフラにすでに流動性と開発の推進力があるからです。
制度の観点が間違いだと言いたいわけではありません。
ただ、それは原因ではなく、結果(効果)なのかもしれない、ということです。
あなたはどう見ていますか?
Duskを、規制面での勝ちを理由に見ているのか、それとも技術的基盤の強さや、実際の開発者採用の勢いを理由に見ているのか?
$UAI $PROM
@Dusk #dusk $DUSK
私は、ほとんどの人がDuskの進捗を測る際に、誤った指標を使っているのではないかと思っています。
皆が、規制の明確さや制度の採用をまるでDuskが意味を持つための前提条件のように語ります。
しかし、コンプライアンスのためのツールは制度を動かし、制度が規模(ボリューム)を生み、規模がプライバシー基盤を正当化する――それは筋が通っているように聞こえます。
でも、金融において実際にプライバシーがどのように採用されていくのかを深掘りするほど、ボトルネックが制度側にあるとは思えなくなってきました。
私が繰り返し気づいたのはこういうことです:
プライバシーをスケールさせたプロジェクトは、制度からの需要を追いかけていたところではありませんでした。
必要性をすでに持っている人たちに対して、プライバシーを解決できたところがスケールしたのです。
Moneroは銀行のコンプライアンスを待ちませんでした。
先に動いて、匿名性を価値とするユーザーを獲得し、その後に積み上げていったのです。
需要は、制度のお墨付きより先に生まれました。
Duskについて私が最も驚いたのは、実際の制約がもっとシンプルかもしれないのに、制度が求めるもの(監査トレイル、コンプライアンス委任、ガバナンスの透明性)を可能にすることに、どれほどのエネルギーが注がれているように見える点です。
本当に問題なのはこうではないでしょうか:プライバシーは、経済性を壊さずにスケールしたときにきちんと機能するのか?
バリデータは採算が取れる形でそれを運用できるのか?
開発者は、コアとなる約束を犠牲にせずにそれを土台に何か作れるのか?
私は、実際の採用カーブは別物に見えるのではないかと考え始めました。
まずは、うまく機能するプライバシー基盤を望むビルダーから始める。
彼らに作らせる。
本物のユースケースが自然に出てくる。
その後、制度がやってくる――それは最初に招待されたからではなく、インフラにすでに流動性と開発の推進力があるからです。
制度の観点が間違いだと言いたいわけではありません。
ただ、それは原因ではなく、結果(効果)なのかもしれない、ということです。
あなたはどう見ていますか?
Duskを、規制面での勝ちを理由に見ているのか、それとも技術的基盤の強さや、実際の開発者採用の勢いを理由に見ているのか?
@Dusk #dusk $DUSK
私は、ほとんどの人がDuskの進捗を測る際に、誤った指標を使っているのではないかと思っています。
皆が、規制の明確さや制度の採用をまるでDuskが意味を持つための前提条件のように語ります。
しかし、コンプライアンスのためのツールは制度を動かし、制度が規模(ボリューム)を生み、規模がプライバシー基盤を正当化する――それは筋が通っているように聞こえます。
でも、金融において実際にプライバシーがどのように採用されていくのかを深掘りするほど、ボトルネックが制度側にあるとは思えなくなってきました。
私が繰り返し気づいたのはこういうことです:
プライバシーをスケールさせたプロジェクトは、制度からの需要を追いかけていたところではありませんでした。
必要性をすでに持っている人たちに対して、プライバシーを解決できたところがスケールしたのです。
Moneroは銀行のコンプライアンスを待ちませんでした。
先に動いて、匿名性を価値とするユーザーを獲得し、その後に積み上げていったのです。
需要は、制度のお墨付きより先に生まれました。
Duskについて私が最も驚いたのは、実際の制約がもっとシンプルかもしれないのに、制度が求めるもの(監査トレイル、コンプライアンス委任、ガバナンスの透明性)を可能にすることに、どれほどのエネルギーが注がれているように見える点です。
本当に問題なのはこうではないでしょうか:プライバシーは、経済性を壊さずにスケールしたときにきちんと機能するのか?
バリデータは採算が取れる形でそれを運用できるのか?
開発者は、コアとなる約束を犠牲にせずにそれを土台に何か作れるのか?
私は、実際の採用カーブは別物に見えるのではないかと考え始めました。
まずは、うまく機能するプライバシー基盤を望むビルダーから始める。
彼らに作らせる。
本物のユースケースが自然に出てくる。
その後、制度がやってくる――それは最初に招待されたからではなく、インフラにすでに流動性と開発の推進力があるからです。
制度の観点が間違いだと言いたいわけではありません。
ただ、それは原因ではなく、結果(効果)なのかもしれない、ということです。
あなたはどう見ていますか?
Duskを、規制面での勝ちを理由に見ているのか、それとも技術的基盤の強さや、実際の開発者採用の勢いを理由に見ているのか?
1
2
246
·
--
@Dusk_Foundation #dusk $DUSK
Duskのアーキテクチャを掘り下げていて最初に強く感じたのは、ほとんどのプライバシープロジェクトが隠そうとすることを、彼らがかなり率直に語っている点です。つまり、最大限のプライバシーと最大限のスマートコントラクト機能を、同時に成立させることは実際にはできない、ということです。
誰もがプライバシーブロックチェーンを「ひとつのもの」のように語ります。でもDuskは、実際のアーキテクチャ上の選択肢を突きつけてきます――機密スマートコントラクトか、機密トランザクションか。この話は机上の空論ではありません。開発者が何を作れるか、ユーザーが何をできるかを決めてしまいます。
なぜこれが重要なのか、自分に何度も問いかけました。機密スマートコントラクトなら、コードが実際に何をするのかを隠せます。これは特定のアプリケーションにとって強力です。しかし同時にコンプライアンス面では悪夢で、計算オーバーヘッドもかなり重い。機密トランザクションは金額やアドレスを隠しますが、スマートコントラクトのロジックはそのまま見えています。つまり逆の問題です。
私が最も意外だったのは、この緊張関係が新しいものではなく、ただ「ここまで直接は言われることが少ない」だけだと気づいたことです。Moneroは一方を選び、Zcashはもう一方を選びました。でもDuskは、それを回避するのではなく、むしろプロトコルの構造としてその選択に基づいています。それは私にとって、かなり違って見えます。
さらにドキュメントを深く読み進めるほど、インフラの経済性のことを考えるようになりました。プライバシーの実行には実際のコスト、つまりリソースが必要です。誰かがそれを負担しなければなりません。すべてのトランザクションに価格として織り込むか、あるいは、そのコストを補助するインセンティブ構造を作るか。Duskの開発者向けインセンティブのアプローチは、後者に賭けていることを示唆しています。これは、十分に議論されていない長期的な持続可能性への賭けだと思います。
正直に言うと私が確信できない点は次のことです。開発者にとって使いやすいプライバシーを解決することは、実際にユーザーのプライバシーも解決するのでしょうか?それとも、一部のものが隠され、他は隠されないという「プライバシー・シアター(見せかけのプライバシー)」状態を生み出してしまうのでしょうか?
$SPK
$MORPHO
このトレードオフを、あなたはどう考えていますか?
@Dusk #dusk $DUSK
Duskのアーキテクチャを掘り下げていて最初に強く感じたのは、ほとんどのプライバシープロジェクトが隠そうとすることを、彼らがかなり率直に語っている点です。つまり、最大限のプライバシーと最大限のスマートコントラクト機能を、同時に成立させることは実際にはできない、ということです。
誰もがプライバシーブロックチェーンを「ひとつのもの」のように語ります。でもDuskは、実際のアーキテクチャ上の選択肢を突きつけてきます――機密スマートコントラクトか、機密トランザクションか。この話は机上の空論ではありません。開発者が何を作れるか、ユーザーが何をできるかを決めてしまいます。
なぜこれが重要なのか、自分に何度も問いかけました。機密スマートコントラクトなら、コードが実際に何をするのかを隠せます。これは特定のアプリケーションにとって強力です。しかし同時にコンプライアンス面では悪夢で、計算オーバーヘッドもかなり重い。機密トランザクションは金額やアドレスを隠しますが、スマートコントラクトのロジックはそのまま見えています。つまり逆の問題です。
私が最も意外だったのは、この緊張関係が新しいものではなく、ただ「ここまで直接は言われることが少ない」だけだと気づいたことです。Moneroは一方を選び、Zcashはもう一方を選びました。でもDuskは、それを回避するのではなく、むしろプロトコルの構造としてその選択に基づいています。それは私にとって、かなり違って見えます。
さらにドキュメントを深く読み進めるほど、インフラの経済性のことを考えるようになりました。プライバシーの実行には実際のコスト、つまりリソースが必要です。誰かがそれを負担しなければなりません。すべてのトランザクションに価格として織り込むか、あるいは、そのコストを補助するインセンティブ構造を作るか。Duskの開発者向けインセンティブのアプローチは、後者に賭けていることを示唆しています。これは、十分に議論されていない長期的な持続可能性への賭けだと思います。
正直に言うと私が確信できない点は次のことです。開発者にとって使いやすいプライバシーを解決することは、実際にユーザーのプライバシーも解決するのでしょうか?それとも、一部のものが隠され、他は隠されないという「プライバシー・シアター(見せかけのプライバシー)」状態を生み出してしまうのでしょうか?
$SPK
$MORPHO
このトレードオフを、あなたはどう考えていますか?
Duskのアーキテクチャを掘り下げていて最初に強く感じたのは、ほとんどのプライバシープロジェクトが隠そうとすることを、彼らがかなり率直に語っている点です。つまり、最大限のプライバシーと最大限のスマートコントラクト機能を、同時に成立させることは実際にはできない、ということです。
誰もがプライバシーブロックチェーンを「ひとつのもの」のように語ります。でもDuskは、実際のアーキテクチャ上の選択肢を突きつけてきます――機密スマートコントラクトか、機密トランザクションか。この話は机上の空論ではありません。開発者が何を作れるか、ユーザーが何をできるかを決めてしまいます。
なぜこれが重要なのか、自分に何度も問いかけました。機密スマートコントラクトなら、コードが実際に何をするのかを隠せます。これは特定のアプリケーションにとって強力です。しかし同時にコンプライアンス面では悪夢で、計算オーバーヘッドもかなり重い。機密トランザクションは金額やアドレスを隠しますが、スマートコントラクトのロジックはそのまま見えています。つまり逆の問題です。
私が最も意外だったのは、この緊張関係が新しいものではなく、ただ「ここまで直接は言われることが少ない」だけだと気づいたことです。Moneroは一方を選び、Zcashはもう一方を選びました。でもDuskは、それを回避するのではなく、むしろプロトコルの構造としてその選択に基づいています。それは私にとって、かなり違って見えます。
さらにドキュメントを深く読み進めるほど、インフラの経済性のことを考えるようになりました。プライバシーの実行には実際のコスト、つまりリソースが必要です。誰かがそれを負担しなければなりません。すべてのトランザクションに価格として織り込むか、あるいは、そのコストを補助するインセンティブ構造を作るか。Duskの開発者向けインセンティブのアプローチは、後者に賭けていることを示唆しています。これは、十分に議論されていない長期的な持続可能性への賭けだと思います。
正直に言うと私が確信できない点は次のことです。開発者にとって使いやすいプライバシーを解決することは、実際にユーザーのプライバシーも解決するのでしょうか?それとも、一部のものが隠され、他は隠されないという「プライバシー・シアター(見せかけのプライバシー)」状態を生み出してしまうのでしょうか?
$SPK
$MORPHO
このトレードオフを、あなたはどう考えていますか?
1
2
230
·
--
@Dusk_Foundation $DUSK #dusk
DUSKが解決したと考える「プライバシー対コンプライアンス」の罠
私は、ほとんどの人がDUSKの“実際に解こうとしていること”を誤解していると思います。人々は「プライバシーブロックチェーン」を見て、それがモネロの別競合だと決めつけがちです。でもドキュメントを読み込む時間を取ったことで、目指している本当のターゲットはまったく別のものだと気づきました。
問題はプライバシーそのものではありません。金融機関には「プライバシー」と「コンプライアンス」を同時に満たす必要があるのに、既存のインフラではその両方を扱えるものがないことが問題なのです。従来のチェーンは透明すぎて、機関の導入を妨げます。プライバシーチェーンは不透明すぎて、規制当局が許可しません。結果として、監視されるか、制限されるかの二択を迫られます。
DUSKのアーキテクチャは、ゼロ知識証明でこの“開けてしまう部分”を分割しようとしています。取引そのものを明かさずに、取引がコンプライアンスのルールに従っていることを証明するのです。規制当局は正当性の証明を見られます。競合はあなたの戦略を見ることはできません。これは、匿名性を中心に作られたプライバシーチェーンとは、根本的に別のプロダクトです。
私が最も驚いたのは、実際の市場がどれほど狭いかという点です。これは取引を隠したい一般のユーザー向けではありません。実際にコンプライアンス上の義務があり、さらに競争上の懸念もある機関が対象です。プライバシー至上主義者たちが想像するよりもはるかに小さい市場ですが、その分、経済的にもずっと持続可能性が高い市場です。
私を不安にさせるのは、証明メカニズムに関する信頼の前提です。もしゼロ知識の実装に欠陥があれば、最悪のシナリオになります。コンプライアンスに対応していると思っていたプライバシーユーザーと、プライベートでいられると思っていた機関の両方を巻き込むことになるからです。暗号技術が単一障害点になります。
あなたは、機関がそれを実際に採用するかどうかを決めるのは何だと思いますか? それとも、結局は自分たちが制御できるプライベート・インフラを作るだけになるのでしょうか?
$TUT
$TRUMP
@Dusk $DUSK #dusk
DUSKが解決したと考える「プライバシー対コンプライアンス」の罠
私は、ほとんどの人がDUSKの“実際に解こうとしていること”を誤解していると思います。人々は「プライバシーブロックチェーン」を見て、それがモネロの別競合だと決めつけがちです。でもドキュメントを読み込む時間を取ったことで、目指している本当のターゲットはまったく別のものだと気づきました。
問題はプライバシーそのものではありません。金融機関には「プライバシー」と「コンプライアンス」を同時に満たす必要があるのに、既存のインフラではその両方を扱えるものがないことが問題なのです。従来のチェーンは透明すぎて、機関の導入を妨げます。プライバシーチェーンは不透明すぎて、規制当局が許可しません。結果として、監視されるか、制限されるかの二択を迫られます。
DUSKのアーキテクチャは、ゼロ知識証明でこの“開けてしまう部分”を分割しようとしています。取引そのものを明かさずに、取引がコンプライアンスのルールに従っていることを証明するのです。規制当局は正当性の証明を見られます。競合はあなたの戦略を見ることはできません。これは、匿名性を中心に作られたプライバシーチェーンとは、根本的に別のプロダクトです。
私が最も驚いたのは、実際の市場がどれほど狭いかという点です。これは取引を隠したい一般のユーザー向けではありません。実際にコンプライアンス上の義務があり、さらに競争上の懸念もある機関が対象です。プライバシー至上主義者たちが想像するよりもはるかに小さい市場ですが、その分、経済的にもずっと持続可能性が高い市場です。
私を不安にさせるのは、証明メカニズムに関する信頼の前提です。もしゼロ知識の実装に欠陥があれば、最悪のシナリオになります。コンプライアンスに対応していると思っていたプライバシーユーザーと、プライベートでいられると思っていた機関の両方を巻き込むことになるからです。暗号技術が単一障害点になります。
あなたは、機関がそれを実際に採用するかどうかを決めるのは何だと思いますか? それとも、結局は自分たちが制御できるプライベート・インフラを作るだけになるのでしょうか?
$TUT
$TRUMP
DUSKが解決したと考える「プライバシー対コンプライアンス」の罠
私は、ほとんどの人がDUSKの“実際に解こうとしていること”を誤解していると思います。人々は「プライバシーブロックチェーン」を見て、それがモネロの別競合だと決めつけがちです。でもドキュメントを読み込む時間を取ったことで、目指している本当のターゲットはまったく別のものだと気づきました。
問題はプライバシーそのものではありません。金融機関には「プライバシー」と「コンプライアンス」を同時に満たす必要があるのに、既存のインフラではその両方を扱えるものがないことが問題なのです。従来のチェーンは透明すぎて、機関の導入を妨げます。プライバシーチェーンは不透明すぎて、規制当局が許可しません。結果として、監視されるか、制限されるかの二択を迫られます。
DUSKのアーキテクチャは、ゼロ知識証明でこの“開けてしまう部分”を分割しようとしています。取引そのものを明かさずに、取引がコンプライアンスのルールに従っていることを証明するのです。規制当局は正当性の証明を見られます。競合はあなたの戦略を見ることはできません。これは、匿名性を中心に作られたプライバシーチェーンとは、根本的に別のプロダクトです。
私が最も驚いたのは、実際の市場がどれほど狭いかという点です。これは取引を隠したい一般のユーザー向けではありません。実際にコンプライアンス上の義務があり、さらに競争上の懸念もある機関が対象です。プライバシー至上主義者たちが想像するよりもはるかに小さい市場ですが、その分、経済的にもずっと持続可能性が高い市場です。
私を不安にさせるのは、証明メカニズムに関する信頼の前提です。もしゼロ知識の実装に欠陥があれば、最悪のシナリオになります。コンプライアンスに対応していると思っていたプライバシーユーザーと、プライベートでいられると思っていた機関の両方を巻き込むことになるからです。暗号技術が単一障害点になります。
あなたは、機関がそれを実際に採用するかどうかを決めるのは何だと思いますか? それとも、結局は自分たちが制御できるプライベート・インフラを作るだけになるのでしょうか?
$TUT
$TRUMP
2
129
·
--
ブリッシュ
@Dusk_Foundation #dusk $DUSK
なぜアーキテクチャの分割が、想像以上に重要なのか
ほとんどのプロトコルが1つの決済レイヤーで済ませるのに、なぜDuskは3層のアーキテクチャを採用しているのだろう、と自分に問いかけていました。
答えは、金融インフラが実際にどのように機能しているかを示してくれました。取引には複数のステップがあります。注文のマッチング、決済、カストディ(保管)、ブロードキャストです。多くのブロックチェーンはそれらを1つの連続したプロセスとして扱います。Duskはそれらを分けたのです。決済レイヤーは最終性とプライバシーを扱い、実行レイヤーはそれ以外すべてを担います。ここが重要なのは、各パートが異なる要件を持つからです。
全部をひとまとめにすると、妥協が生まれます。プライバシー技術は実行を遅らせます。実行側の要件が、プライバシーレイヤーを肥大化させます。Duskは両者を切り離すことを選んだのです。
最初は「ただのエンジニアリング」だと思っていたものが、別の市場の心理を明らかにする結果になりました。Ethereumの開発者はDuskEVMがEVM互換であるため、すぐに統合できます。新しい仮想マシンを覚える必要がありません。しかし決済レイヤーは、本来必要なことに集中したままでいられます。つまり、トランザクションが最終的で、プライベートで、そしてコンプライアンスに適合していることを保証する役割にです。他のことはしません。
ロードマップを深く掘るほど、それは典型的なブロックチェーンの機能追加とは見えなくなっていきました。Zedgerは、プライバシーを保護するRWA(現実資産)プラットフォームです。でもLightspeedはEVM互換のレイヤー2。彼らは1つのプラットフォームを作っているわけではありません。従来の金融が既存のワークフローにそのまま組み込める、インフラの部品を構築しているのです。
このモジュール型のアプローチは、より長期的な狙いも示唆しています。決済に触れずに実行レイヤーをアップグレードできるのです。規制のある市場では、プロトコル変更にガバナンス上の整合が必要になります。そこにこそ、本当に価値があります。
トレードオフは、開発者にとっての複雑さです。しかし、実在のメインストリームな金融機関における最初のユースケースとしては、このアーキテクチャの分離こそが採用を可能にする要因になり得るのかもしれません。
Duskの成功は、この分離を開発者が本当に気にするかどう存するのでしょうか?それとも、市場は中央集権型取引所にどこが上場するかという点のほうを、より重視するのでしょうか?
$ENA
$BLESS
@Dusk #dusk $DUSK
なぜアーキテクチャの分割が、想像以上に重要なのか
ほとんどのプロトコルが1つの決済レイヤーで済ませるのに、なぜDuskは3層のアーキテクチャを採用しているのだろう、と自分に問いかけていました。
答えは、金融インフラが実際にどのように機能しているかを示してくれました。取引には複数のステップがあります。注文のマッチング、決済、カストディ(保管)、ブロードキャストです。多くのブロックチェーンはそれらを1つの連続したプロセスとして扱います。Duskはそれらを分けたのです。決済レイヤーは最終性とプライバシーを扱い、実行レイヤーはそれ以外すべてを担います。ここが重要なのは、各パートが異なる要件を持つからです。
全部をひとまとめにすると、妥協が生まれます。プライバシー技術は実行を遅らせます。実行側の要件が、プライバシーレイヤーを肥大化させます。Duskは両者を切り離すことを選んだのです。
最初は「ただのエンジニアリング」だと思っていたものが、別の市場の心理を明らかにする結果になりました。Ethereumの開発者はDuskEVMがEVM互換であるため、すぐに統合できます。新しい仮想マシンを覚える必要がありません。しかし決済レイヤーは、本来必要なことに集中したままでいられます。つまり、トランザクションが最終的で、プライベートで、そしてコンプライアンスに適合していることを保証する役割にです。他のことはしません。
ロードマップを深く掘るほど、それは典型的なブロックチェーンの機能追加とは見えなくなっていきました。Zedgerは、プライバシーを保護するRWA(現実資産)プラットフォームです。でもLightspeedはEVM互換のレイヤー2。彼らは1つのプラットフォームを作っているわけではありません。従来の金融が既存のワークフローにそのまま組み込める、インフラの部品を構築しているのです。
このモジュール型のアプローチは、より長期的な狙いも示唆しています。決済に触れずに実行レイヤーをアップグレードできるのです。規制のある市場では、プロトコル変更にガバナンス上の整合が必要になります。そこにこそ、本当に価値があります。
トレードオフは、開発者にとっての複雑さです。しかし、実在のメインストリームな金融機関における最初のユースケースとしては、このアーキテクチャの分離こそが採用を可能にする要因になり得るのかもしれません。
Duskの成功は、この分離を開発者が本当に気にするかどう存するのでしょうか?それとも、市場は中央集権型取引所にどこが上場するかという点のほうを、より重視するのでしょうか?
$ENA
$BLESS
なぜアーキテクチャの分割が、想像以上に重要なのか
ほとんどのプロトコルが1つの決済レイヤーで済ませるのに、なぜDuskは3層のアーキテクチャを採用しているのだろう、と自分に問いかけていました。
答えは、金融インフラが実際にどのように機能しているかを示してくれました。取引には複数のステップがあります。注文のマッチング、決済、カストディ(保管)、ブロードキャストです。多くのブロックチェーンはそれらを1つの連続したプロセスとして扱います。Duskはそれらを分けたのです。決済レイヤーは最終性とプライバシーを扱い、実行レイヤーはそれ以外すべてを担います。ここが重要なのは、各パートが異なる要件を持つからです。
全部をひとまとめにすると、妥協が生まれます。プライバシー技術は実行を遅らせます。実行側の要件が、プライバシーレイヤーを肥大化させます。Duskは両者を切り離すことを選んだのです。
最初は「ただのエンジニアリング」だと思っていたものが、別の市場の心理を明らかにする結果になりました。Ethereumの開発者はDuskEVMがEVM互換であるため、すぐに統合できます。新しい仮想マシンを覚える必要がありません。しかし決済レイヤーは、本来必要なことに集中したままでいられます。つまり、トランザクションが最終的で、プライベートで、そしてコンプライアンスに適合していることを保証する役割にです。他のことはしません。
ロードマップを深く掘るほど、それは典型的なブロックチェーンの機能追加とは見えなくなっていきました。Zedgerは、プライバシーを保護するRWA(現実資産)プラットフォームです。でもLightspeedはEVM互換のレイヤー2。彼らは1つのプラットフォームを作っているわけではありません。従来の金融が既存のワークフローにそのまま組み込める、インフラの部品を構築しているのです。
このモジュール型のアプローチは、より長期的な狙いも示唆しています。決済に触れずに実行レイヤーをアップグレードできるのです。規制のある市場では、プロトコル変更にガバナンス上の整合が必要になります。そこにこそ、本当に価値があります。
トレードオフは、開発者にとっての複雑さです。しかし、実在のメインストリームな金融機関における最初のユースケースとしては、このアーキテクチャの分離こそが採用を可能にする要因になり得るのかもしれません。
Duskの成功は、この分離を開発者が本当に気にするかどう存するのでしょうか?それとも、市場は中央集権型取引所にどこが上場するかという点のほうを、より重視するのでしょうか?
$ENA
$BLESS
BULLISH 🐂
100%
BEARISH 🐻
0%
2 投票 • 投票は終了しました
1
1
158
·
--
@Dusk_Foundation #dusk $DUSK
多くの人がドスクを間違った角度から見ていると思います。人々は「もう一つの“プライバシー・コイン”」を見て次に進みます。でも、ドスクはモネロやジーキャッシュと競合しようとしているわけではありません。ドスクが解こうとしているのは、これらのチェーンが一度も触れてこなかった問題です。規制された金融機関は、すべての取引を競合に晒さずに、証券をパブリック・ブロックチェーンへどう載せるのか、という課題です。
確かに、これはより絞り込まれた問題ですが、市場はずっと大きい。
ドスクが実際にどう動くのかを深掘りするほど、それは理念というより「工学上の妥協」に見えてきました。完全な透明性は、取引デスクが自分のポジションサイズを誰にでも見せたくないため、機関の採用を殺してしまいます。完全なプライバシーは、ブラックボックスを認めないため規制当局の承認を殺します。ドスクのゼロ知識設計は、トランザクションの詳細を一般に隠しつつ、認可された規制当局が何が起きたかを検証できるようにして、その狭間を縫おうとしています。
驚いたのは、これがどれだけ「机上の空論」ではなく、すでに動いていることです。オランダでのNPEXパートナーシップは、パイロットの発表ではなく、実際にドスクのインフラ上へ本物の証券を載せているライセンスされた取引所です。そして、ドスクEVMがSolidityの互換性を持っていることで、既存のEthereumベースのRWAやDeFiチームは、ゼロからスタックを書き換えずに移植できます。
私が何度も立ち返ってしまうトレードオフは「依存」です。ドスクの全体像は、規制当局が「選択的開示」というカテゴリに対して安心感を持ち続けることに乗っています。もしMiCAや類似の枠組みが変わるのなら、あるいは競合する標準がより速く採用されるのなら、「コンプライアンスされたプライバシー」という堀は急速に狭まっていきます。
これについてはもっと議論されるべきだと思います。単一の規制フレームワークを前提に作られたインフラ・チェーンには、技術的リスクだけでなく政治的リスクがあります。
ここで見落としているのでしょうか?それとも
{future}(DUSKUSDT)
規制への依存が、ドスクについて皆が過小評価している“本当のリスク”なのでしょうか?
$AVAAI
$ONG
@Dusk #dusk $DUSK
多くの人がドスクを間違った角度から見ていると思います。人々は「もう一つの“プライバシー・コイン”」を見て次に進みます。でも、ドスクはモネロやジーキャッシュと競合しようとしているわけではありません。ドスクが解こうとしているのは、これらのチェーンが一度も触れてこなかった問題です。規制された金融機関は、すべての取引を競合に晒さずに、証券をパブリック・ブロックチェーンへどう載せるのか、という課題です。
確かに、これはより絞り込まれた問題ですが、市場はずっと大きい。
ドスクが実際にどう動くのかを深掘りするほど、それは理念というより「工学上の妥協」に見えてきました。完全な透明性は、取引デスクが自分のポジションサイズを誰にでも見せたくないため、機関の採用を殺してしまいます。完全なプライバシーは、ブラックボックスを認めないため規制当局の承認を殺します。ドスクのゼロ知識設計は、トランザクションの詳細を一般に隠しつつ、認可された規制当局が何が起きたかを検証できるようにして、その狭間を縫おうとしています。
驚いたのは、これがどれだけ「机上の空論」ではなく、すでに動いていることです。オランダでのNPEXパートナーシップは、パイロットの発表ではなく、実際にドスクのインフラ上へ本物の証券を載せているライセンスされた取引所です。そして、ドスクEVMがSolidityの互換性を持っていることで、既存のEthereumベースのRWAやDeFiチームは、ゼロからスタックを書き換えずに移植できます。
私が何度も立ち返ってしまうトレードオフは「依存」です。ドスクの全体像は、規制当局が「選択的開示」というカテゴリに対して安心感を持ち続けることに乗っています。もしMiCAや類似の枠組みが変わるのなら、あるいは競合する標準がより速く採用されるのなら、「コンプライアンスされたプライバシー」という堀は急速に狭まっていきます。
これについてはもっと議論されるべきだと思います。単一の規制フレームワークを前提に作られたインフラ・チェーンには、技術的リスクだけでなく政治的リスクがあります。
ここで見落としているのでしょうか?それとも
規制への依存が、ドスクについて皆が過小評価している“本当のリスク”なのでしょうか?
$AVAAI
$ONG
多くの人がドスクを間違った角度から見ていると思います。人々は「もう一つの“プライバシー・コイン”」を見て次に進みます。でも、ドスクはモネロやジーキャッシュと競合しようとしているわけではありません。ドスクが解こうとしているのは、これらのチェーンが一度も触れてこなかった問題です。規制された金融機関は、すべての取引を競合に晒さずに、証券をパブリック・ブロックチェーンへどう載せるのか、という課題です。
確かに、これはより絞り込まれた問題ですが、市場はずっと大きい。
ドスクが実際にどう動くのかを深掘りするほど、それは理念というより「工学上の妥協」に見えてきました。完全な透明性は、取引デスクが自分のポジションサイズを誰にでも見せたくないため、機関の採用を殺してしまいます。完全なプライバシーは、ブラックボックスを認めないため規制当局の承認を殺します。ドスクのゼロ知識設計は、トランザクションの詳細を一般に隠しつつ、認可された規制当局が何が起きたかを検証できるようにして、その狭間を縫おうとしています。
驚いたのは、これがどれだけ「机上の空論」ではなく、すでに動いていることです。オランダでのNPEXパートナーシップは、パイロットの発表ではなく、実際にドスクのインフラ上へ本物の証券を載せているライセンスされた取引所です。そして、ドスクEVMがSolidityの互換性を持っていることで、既存のEthereumベースのRWAやDeFiチームは、ゼロからスタックを書き換えずに移植できます。
私が何度も立ち返ってしまうトレードオフは「依存」です。ドスクの全体像は、規制当局が「選択的開示」というカテゴリに対して安心感を持ち続けることに乗っています。もしMiCAや類似の枠組みが変わるのなら、あるいは競合する標準がより速く採用されるのなら、「コンプライアンスされたプライバシー」という堀は急速に狭まっていきます。
これについてはもっと議論されるべきだと思います。単一の規制フレームワークを前提に作られたインフラ・チェーンには、技術的リスクだけでなく政治的リスクがあります。
ここで見落としているのでしょうか?それとも
規制への依存が、ドスクについて皆が過小評価している“本当のリスク”なのでしょうか?
$AVAAI
$ONG
1
4
135
·
--
@Dusk_Foundation #dusk $DUSK
なぜプライバシー・インフラは実際にはそう見えていないのか
私は、ほとんどの人がDUSKの捉え方を間違えていると思っています。
「プライバシーブロックチェーン」と聞くと、物語は技術の話だと想像してしまいます。つまり、より優れたゼロ知識証明、より速い機密性の高い取引、いつものインフラの語り口です。ですが、DUSKのポジショニングに時間をかけて見てみると、実際に解決している本当の問題はまったく別のものだと気づきました。
プライバシーに重点を置いたブロックチェーンには奇妙な逆説があります。プライバシーが完璧であればあるほど、実際のエンタープライズにとっては役に立たなくなるのです。銀行は完全な匿名性を望みません。必要なのは、選択的な透明性、規制当局向けの監査可能性、そして、基盤となるデータを公開せずに「何が起きたか」を証明できることです。それは「すべてを隠す」とは違います。
DUSKはそれを理解しているように見えます。彼らのアプローチは、規制による悪夢にならずに、企業が機密性を保ったまま取引する必要がある、規制された市場を狙っています。権威から隠れるための話ではありません。情報を区画化し、さまざまな利害関係者が必要なものだけを見られるようにすることです。それ以上は見せない。
私が最も驚いたのは、DUSKが語られ方から連想されるよりも、実際に対象となる市場(アドレス可能な市場)がむしろ狭まると分かったことです。エンタープライズのプライバシーには固有の要件があります。「イーサリアムよりもっとプライベートにする」だけでは不十分です。暗号界隈には存在しない、実際のコンプライアンス、カストディ(保管)、監査証跡の問題を解決する必要があります。
インフラ自体は堅実そうです。しかし、プライバシー・インフラの導入が、他のブロックチェーン技術と同じカーブをたどるのかどうか、私はずっと気になっています。エンタープライズは動くのが遅い。プライバシーは複雑さを増やします。機密性の層を1つ増やすたびに、運用上の負荷も増えます。
私は、DUSKが「どんな種類の企業が実際に移行するのか」という観点で十分に議論されていないと思います。「理屈の上では使えるか」ではなく、今日、誰が実際にお金を節約できるのか、誰が競争上の優位を得られるのかです。
そして、そのプライバシー技術そのものは、導入に伴う組織的な複雑さを解決することよりも重要なのでしょうか?
$BTW $VELVET
{future}(DUSKUSDT)
@Dusk #dusk $DUSK
なぜプライバシー・インフラは実際にはそう見えていないのか
私は、ほとんどの人がDUSKの捉え方を間違えていると思っています。
「プライバシーブロックチェーン」と聞くと、物語は技術の話だと想像してしまいます。つまり、より優れたゼロ知識証明、より速い機密性の高い取引、いつものインフラの語り口です。ですが、DUSKのポジショニングに時間をかけて見てみると、実際に解決している本当の問題はまったく別のものだと気づきました。
プライバシーに重点を置いたブロックチェーンには奇妙な逆説があります。プライバシーが完璧であればあるほど、実際のエンタープライズにとっては役に立たなくなるのです。銀行は完全な匿名性を望みません。必要なのは、選択的な透明性、規制当局向けの監査可能性、そして、基盤となるデータを公開せずに「何が起きたか」を証明できることです。それは「すべてを隠す」とは違います。
DUSKはそれを理解しているように見えます。彼らのアプローチは、規制による悪夢にならずに、企業が機密性を保ったまま取引する必要がある、規制された市場を狙っています。権威から隠れるための話ではありません。情報を区画化し、さまざまな利害関係者が必要なものだけを見られるようにすることです。それ以上は見せない。
私が最も驚いたのは、DUSKが語られ方から連想されるよりも、実際に対象となる市場(アドレス可能な市場)がむしろ狭まると分かったことです。エンタープライズのプライバシーには固有の要件があります。「イーサリアムよりもっとプライベートにする」だけでは不十分です。暗号界隈には存在しない、実際のコンプライアンス、カストディ(保管)、監査証跡の問題を解決する必要があります。
インフラ自体は堅実そうです。しかし、プライバシー・インフラの導入が、他のブロックチェーン技術と同じカーブをたどるのかどうか、私はずっと気になっています。エンタープライズは動くのが遅い。プライバシーは複雑さを増やします。機密性の層を1つ増やすたびに、運用上の負荷も増えます。
私は、DUSKが「どんな種類の企業が実際に移行するのか」という観点で十分に議論されていないと思います。「理屈の上では使えるか」ではなく、今日、誰が実際にお金を節約できるのか、誰が競争上の優位を得られるのかです。
そして、そのプライバシー技術そのものは、導入に伴う組織的な複雑さを解決することよりも重要なのでしょうか?
$BTW $VELVET
なぜプライバシー・インフラは実際にはそう見えていないのか
私は、ほとんどの人がDUSKの捉え方を間違えていると思っています。
「プライバシーブロックチェーン」と聞くと、物語は技術の話だと想像してしまいます。つまり、より優れたゼロ知識証明、より速い機密性の高い取引、いつものインフラの語り口です。ですが、DUSKのポジショニングに時間をかけて見てみると、実際に解決している本当の問題はまったく別のものだと気づきました。
プライバシーに重点を置いたブロックチェーンには奇妙な逆説があります。プライバシーが完璧であればあるほど、実際のエンタープライズにとっては役に立たなくなるのです。銀行は完全な匿名性を望みません。必要なのは、選択的な透明性、規制当局向けの監査可能性、そして、基盤となるデータを公開せずに「何が起きたか」を証明できることです。それは「すべてを隠す」とは違います。
DUSKはそれを理解しているように見えます。彼らのアプローチは、規制による悪夢にならずに、企業が機密性を保ったまま取引する必要がある、規制された市場を狙っています。権威から隠れるための話ではありません。情報を区画化し、さまざまな利害関係者が必要なものだけを見られるようにすることです。それ以上は見せない。
私が最も驚いたのは、DUSKが語られ方から連想されるよりも、実際に対象となる市場(アドレス可能な市場)がむしろ狭まると分かったことです。エンタープライズのプライバシーには固有の要件があります。「イーサリアムよりもっとプライベートにする」だけでは不十分です。暗号界隈には存在しない、実際のコンプライアンス、カストディ(保管)、監査証跡の問題を解決する必要があります。
インフラ自体は堅実そうです。しかし、プライバシー・インフラの導入が、他のブロックチェーン技術と同じカーブをたどるのかどうか、私はずっと気になっています。エンタープライズは動くのが遅い。プライバシーは複雑さを増やします。機密性の層を1つ増やすたびに、運用上の負荷も増えます。
私は、DUSKが「どんな種類の企業が実際に移行するのか」という観点で十分に議論されていないと思います。「理屈の上では使えるか」ではなく、今日、誰が実際にお金を節約できるのか、誰が競争上の優位を得られるのかです。
そして、そのプライバシー技術そのものは、導入に伴う組織的な複雑さを解決することよりも重要なのでしょうか?
$BTW $VELVET
10
6
163
·
--
誰も「@Dusk_Foundation には同じウォレットに対して2つのアドレスがある」って教えてくれなかったし、間違った方を選ぶのは結構大変なんだよね💀
Phoenix アドレス=シールド化されていて、プライベート。Dusk の要点そのもの。Moonlight アドレス=公開されていて、基本的に Ethereum 風のアカウント。同じウォレットなのに、まったく別物のトランザクションタイプが2つあって、送る前に「どっちを本当に使いたいのか」をアプリが把握して理解していることが前提なんだ。
間違った方に送ると、あなたの「private」残高がパブリックのアカウントにそのまま置かれて、あらゆるトランスペアレントなチェーンとまったく同じ見え方になる。壊れたわけでも、失われたわけでもなくて、ただ……プライベートじゃなくなるだけ。しかも、自分がコピーしたアドレスがどのタイプか実際に確認しないと気づけない。
私が引っかかってるのは、これが Dusk の売り文句そのものだってこと。必要なところではプライバシー、不要なところでは透明性。でもそれが成立するのは、トランザクションを送る人がその違いをちゃんと理解している場合だけで、今のところそれはプロトコルじゃなくてユーザー側に乗ってる。
悪い設計だと言ってるわけじゃない。「コンプライアンス対応のプライバシーチェーン」と「MetaMask からブリッジしてきた人でも直感的に使える」は、別々のデザイン目標で、Dusk はそれを同時に狙ってるんだと思う。
$ACE $EDEN
#dusk $DUSK
{future}(DUSKUSDT)
今いちばん重要だと思うのは、どっちだと思う?
誰も「@Dusk には同じウォレットに対して2つのアドレスがある」って教えてくれなかったし、間違った方を選ぶのは結構大変なんだよね💀
Phoenix アドレス=シールド化されていて、プライベート。Dusk の要点そのもの。Moonlight アドレス=公開されていて、基本的に Ethereum 風のアカウント。同じウォレットなのに、まったく別物のトランザクションタイプが2つあって、送る前に「どっちを本当に使いたいのか」をアプリが把握して理解していることが前提なんだ。
間違った方に送ると、あなたの「private」残高がパブリックのアカウントにそのまま置かれて、あらゆるトランスペアレントなチェーンとまったく同じ見え方になる。壊れたわけでも、失われたわけでもなくて、ただ……プライベートじゃなくなるだけ。しかも、自分がコピーしたアドレスがどのタイプか実際に確認しないと気づけない。
私が引っかかってるのは、これが Dusk の売り文句そのものだってこと。必要なところではプライバシー、不要なところでは透明性。でもそれが成立するのは、トランザクションを送る人がその違いをちゃんと理解している場合だけで、今のところそれはプロトコルじゃなくてユーザー側に乗ってる。
悪い設計だと言ってるわけじゃない。「コンプライアンス対応のプライバシーチェーン」と「MetaMask からブリッジしてきた人でも直感的に使える」は、別々のデザイン目標で、Dusk はそれを同時に狙ってるんだと思う。
$ACE $EDEN
#dusk $DUSK
今いちばん重要だと思うのは、どっちだと思う?
Phoenix アドレス=シールド化されていて、プライベート。Dusk の要点そのもの。Moonlight アドレス=公開されていて、基本的に Ethereum 風のアカウント。同じウォレットなのに、まったく別物のトランザクションタイプが2つあって、送る前に「どっちを本当に使いたいのか」をアプリが把握して理解していることが前提なんだ。
間違った方に送ると、あなたの「private」残高がパブリックのアカウントにそのまま置かれて、あらゆるトランスペアレントなチェーンとまったく同じ見え方になる。壊れたわけでも、失われたわけでもなくて、ただ……プライベートじゃなくなるだけ。しかも、自分がコピーしたアドレスがどのタイプか実際に確認しないと気づけない。
私が引っかかってるのは、これが Dusk の売り文句そのものだってこと。必要なところではプライバシー、不要なところでは透明性。でもそれが成立するのは、トランザクションを送る人がその違いをちゃんと理解している場合だけで、今のところそれはプロトコルじゃなくてユーザー側に乗ってる。
悪い設計だと言ってるわけじゃない。「コンプライアンス対応のプライバシーチェーン」と「MetaMask からブリッジしてきた人でも直感的に使える」は、別々のデザイン目標で、Dusk はそれを同時に狙ってるんだと思う。
$ACE $EDEN
#dusk $DUSK
今いちばん重要だと思うのは、どっちだと思う?
protect user from themselve
0%
leave it as is
0%
0 投票 • 投票は終了しました
4
3
98
·
--
@Dusk_Foundation #dusk $DUSK
以前は、ブロックチェーン上のプライバシーとは説明責任から隠れることを意味すると考えていました。Duskによって、その考えを見直さされました。
機関が公開台帳を避けるのは、監視を嫌うからではありません。トレードの規模、タイミング、そして市場全体における取引相手をブロードキャストすることは、コンプライアンスの問題ではなく競争上のリスク(負債)になるからです。これは、多くのプライバシーコインが解こうとしている問題とは別物です。
Duskは、陣営を選ぶ代わりに2つの取引モデルを用意しています。Moonlightは公開・アカウントベースであり、透明性そのものが要件である場合に有用です。Phoenixは秘匿されており、残高を機密のまま維持する必要がある一方で、確認する権限を持つ相手にはなお検証可能にしておくべきケースのために設計されています。
驚いたのは、データを隠すこと自体は難しくないという点です。どんなデータベースでもそれはできます。難しいのは、データそのものを公開せずに、秘匿された取引がなお、資格(エリジビリティ)や報告などのルールを満たしていることを証明することです。ここで実際に行われているのは、プライバシーの物語を飾り立てることではなく、このゼロ知識レイヤーです。
NPEXの統合は、この仕組みがホワイトペーパーの外で機能していると私が見つけた唯一の確かな証拠です。規制されたプラットフォームが、Dusk上でトークン化された有価証券を決済しています。データポイントは1つであり、トレンドではありません。
未解決のリスクは、機関が実際に、自分たちが管理していない共有インフラで決済するのか、それとも有効性が証明されれば同じ発想の独自版を最終的に構築するのか、という点です。
規制下の金融は、完全な可視性なしでもコンプライアンスを満たせるなら、完全には見通せないレールを好むのでしょうか?それとも、機関の信頼はインフラを自社で所有することを前提とするのでしょうか?
$GPS $STAR
{future}(DUSKUSDT)
@Dusk #dusk $DUSK
以前は、ブロックチェーン上のプライバシーとは説明責任から隠れることを意味すると考えていました。Duskによって、その考えを見直さされました。
機関が公開台帳を避けるのは、監視を嫌うからではありません。トレードの規模、タイミング、そして市場全体における取引相手をブロードキャストすることは、コンプライアンスの問題ではなく競争上のリスク(負債)になるからです。これは、多くのプライバシーコインが解こうとしている問題とは別物です。
Duskは、陣営を選ぶ代わりに2つの取引モデルを用意しています。Moonlightは公開・アカウントベースであり、透明性そのものが要件である場合に有用です。Phoenixは秘匿されており、残高を機密のまま維持する必要がある一方で、確認する権限を持つ相手にはなお検証可能にしておくべきケースのために設計されています。
驚いたのは、データを隠すこと自体は難しくないという点です。どんなデータベースでもそれはできます。難しいのは、データそのものを公開せずに、秘匿された取引がなお、資格(エリジビリティ)や報告などのルールを満たしていることを証明することです。ここで実際に行われているのは、プライバシーの物語を飾り立てることではなく、このゼロ知識レイヤーです。
NPEXの統合は、この仕組みがホワイトペーパーの外で機能していると私が見つけた唯一の確かな証拠です。規制されたプラットフォームが、Dusk上でトークン化された有価証券を決済しています。データポイントは1つであり、トレンドではありません。
未解決のリスクは、機関が実際に、自分たちが管理していない共有インフラで決済するのか、それとも有効性が証明されれば同じ発想の独自版を最終的に構築するのか、という点です。
規制下の金融は、完全な可視性なしでもコンプライアンスを満たせるなら、完全には見通せないレールを好むのでしょうか?それとも、機関の信頼はインフラを自社で所有することを前提とするのでしょうか?
$GPS $STAR
以前は、ブロックチェーン上のプライバシーとは説明責任から隠れることを意味すると考えていました。Duskによって、その考えを見直さされました。
機関が公開台帳を避けるのは、監視を嫌うからではありません。トレードの規模、タイミング、そして市場全体における取引相手をブロードキャストすることは、コンプライアンスの問題ではなく競争上のリスク(負債)になるからです。これは、多くのプライバシーコインが解こうとしている問題とは別物です。
Duskは、陣営を選ぶ代わりに2つの取引モデルを用意しています。Moonlightは公開・アカウントベースであり、透明性そのものが要件である場合に有用です。Phoenixは秘匿されており、残高を機密のまま維持する必要がある一方で、確認する権限を持つ相手にはなお検証可能にしておくべきケースのために設計されています。
驚いたのは、データを隠すこと自体は難しくないという点です。どんなデータベースでもそれはできます。難しいのは、データそのものを公開せずに、秘匿された取引がなお、資格(エリジビリティ)や報告などのルールを満たしていることを証明することです。ここで実際に行われているのは、プライバシーの物語を飾り立てることではなく、このゼロ知識レイヤーです。
NPEXの統合は、この仕組みがホワイトペーパーの外で機能していると私が見つけた唯一の確かな証拠です。規制されたプラットフォームが、Dusk上でトークン化された有価証券を決済しています。データポイントは1つであり、トレンドではありません。
未解決のリスクは、機関が実際に、自分たちが管理していない共有インフラで決済するのか、それとも有効性が証明されれば同じ発想の独自版を最終的に構築するのか、という点です。
規制下の金融は、完全な可視性なしでもコンプライアンスを満たせるなら、完全には見通せないレールを好むのでしょうか?それとも、機関の信頼はインフラを自社で所有することを前提とするのでしょうか?
$GPS $STAR
1
117
·
--
@Dusk_Foundation #dusk
ok I did not expect withdrawing $DUSK from DuskEVM to feel like a puzzle but here we are 😭
so you bridge your DUSK back from DuskEVM to Dusk L1, expecting it to just show up right. nope. it sits "in transit," not usable yet. then it needs a proof submitted on L1. then a separate finalization step. three stages before you can actually touch it.
ここで引っかかったのは: 出金の最終確定にかかる L1 ガス代... DUSK で支払うこと。 でも、あなたがアンロックしようとしているその DUSK は、まさに出金の途中でまだ詰まっている “当事者” なんだよね。だから、あらかじめ L1 上にアンシールド済みの小さな DUSK 予備がないと、自分の出金は自分で完了するための支払いができない。
バグじゃない、ただ最初に誰も教えてくれない。資金がそこに宙ぶらりんのまま動かせず、エクスプローラーを更新しながら「何を間違えたんだろう」と気づくのがそのタイミング。
正直、こういう摩擦は、より良いウォレットUXで直されるか、あるいは黙って「念のため L1 には少し DUSK バッファを常に置いとけ」を人々に学習させるやつだ。
$PORTAL
$CYS
@Dusk #dusk
ok I did not expect withdrawing $DUSK from DuskEVM to feel like a puzzle but here we are 😭
so you bridge your DUSK back from DuskEVM to Dusk L1, expecting it to just show up right. nope. it sits "in transit," not usable yet. then it needs a proof submitted on L1. then a separate finalization step. three stages before you can actually touch it.
ここで引っかかったのは: 出金の最終確定にかかる L1 ガス代... DUSK で支払うこと。 でも、あなたがアンロックしようとしているその DUSK は、まさに出金の途中でまだ詰まっている “当事者” なんだよね。だから、あらかじめ L1 上にアンシールド済みの小さな DUSK 予備がないと、自分の出金は自分で完了するための支払いができない。
バグじゃない、ただ最初に誰も教えてくれない。資金がそこに宙ぶらりんのまま動かせず、エクスプローラーを更新しながら「何を間違えたんだろう」と気づくのがそのタイミング。
正直、こういう摩擦は、より良いウォレットUXで直されるか、あるいは黙って「念のため L1 には少し DUSK バッファを常に置いとけ」を人々に学習させるやつだ。
$PORTAL
$CYS
ok I did not expect withdrawing $DUSK from DuskEVM to feel like a puzzle but here we are 😭
so you bridge your DUSK back from DuskEVM to Dusk L1, expecting it to just show up right. nope. it sits "in transit," not usable yet. then it needs a proof submitted on L1. then a separate finalization step. three stages before you can actually touch it.
ここで引っかかったのは: 出金の最終確定にかかる L1 ガス代... DUSK で支払うこと。 でも、あなたがアンロックしようとしているその DUSK は、まさに出金の途中でまだ詰まっている “当事者” なんだよね。だから、あらかじめ L1 上にアンシールド済みの小さな DUSK 予備がないと、自分の出金は自分で完了するための支払いができない。
バグじゃない、ただ最初に誰も教えてくれない。資金がそこに宙ぶらりんのまま動かせず、エクスプローラーを更新しながら「何を間違えたんだろう」と気づくのがそのタイミング。
正直、こういう摩擦は、より良いウォレットUXで直されるか、あるいは黙って「念のため L1 には少し DUSK バッファを常に置いとけ」を人々に学習させるやつだ。
$PORTAL
$CYS
5
5
191
·
--
LCみんな
$PORTAL
$HEMI
LCみんな
$PORTAL
$HEMI
$PORTAL
$HEMI
AnYYá
·
--
@Dusk #dusk $DUSK
これまで私は、ブロックチェーン上のプライバシーとは説明責任から逃れることだと思っていました。Duskはその考えを見直させてくれました。
機関がパブリック・台帳を避けるのは、監視を嫌うからではありません。取引の規模、タイミング、そして相手先を市場全体にブロードキャストしてしまうことが、コンプライアンスの問題というより競争上の負債(リスク)になるからです。これは、多くのプライバシーコインが解こうとしている課題とは別のものです。
Duskはどちらか一方を選ぶのではなく、2つのトランザクションモデルを運用しています。Moonlightは公開・アカウントベースで、透明性そのものが要件となる場面で役に立ちます。Phoenixは秘匿されており、残高を機密のまま維持しつつ、確認を許可された相手に対しては検証可能である必要があるケース向けに作られています。
驚いたのは、データを隠すこと自体は難しいことではないという点です。どんなデータベースでもそれはできます。難しいのは、データそのものを公開せずに、秘匿された取引が資格要件や報告などのルールをなお満たしていることを証明することです。ここで実際に行われているのは、プライバシーの物語を飾り立てることではなく、そのゼロ知識レイヤーの役割そのものです。
NPEX連携が、ホワイトペーパーの外でそれが本当に機能することを示す唯一の確かな証拠だと私が見つけた点です。規制されたプラットフォームが、Dusk上でトークン化された有価証券を決済しています。データポイントは1つで、トレンドではありません。
残るオープンなリスクは、機関が自分たちの管理下にない共有インフラに実際に決済を行うのか、それとも実現可能だと証明された時点で、同じ発想の独自バージョンを最終的に作り始めるのか、という点です。
規制下の金融は、完全な可視化なしでもコンプライアンスが得られるなら、全体を十分に見通せないレールを好むのでしょうか。それとも、機関の信頼はインフラを自分で所有することを前提にするのでしょうか?
$PORTAL
$SIREN
これまで私は、ブロックチェーン上のプライバシーとは説明責任から逃れることだと思っていました。Duskはその考えを見直させてくれました。
機関がパブリック・台帳を避けるのは、監視を嫌うからではありません。取引の規模、タイミング、そして相手先を市場全体にブロードキャストしてしまうことが、コンプライアンスの問題というより競争上の負債(リスク)になるからです。これは、多くのプライバシーコインが解こうとしている課題とは別のものです。
Duskはどちらか一方を選ぶのではなく、2つのトランザクションモデルを運用しています。Moonlightは公開・アカウントベースで、透明性そのものが要件となる場面で役に立ちます。Phoenixは秘匿されており、残高を機密のまま維持しつつ、確認を許可された相手に対しては検証可能である必要があるケース向けに作られています。
驚いたのは、データを隠すこと自体は難しいことではないという点です。どんなデータベースでもそれはできます。難しいのは、データそのものを公開せずに、秘匿された取引が資格要件や報告などのルールをなお満たしていることを証明することです。ここで実際に行われているのは、プライバシーの物語を飾り立てることではなく、そのゼロ知識レイヤーの役割そのものです。
NPEX連携が、ホワイトペーパーの外でそれが本当に機能することを示す唯一の確かな証拠だと私が見つけた点です。規制されたプラットフォームが、Dusk上でトークン化された有価証券を決済しています。データポイントは1つで、トレンドではありません。
残るオープンなリスクは、機関が自分たちの管理下にない共有インフラに実際に決済を行うのか、それとも実現可能だと証明された時点で、同じ発想の独自バージョンを最終的に作り始めるのか、という点です。
規制下の金融は、完全な可視化なしでもコンプライアンスが得られるなら、全体を十分に見通せないレールを好むのでしょうか。それとも、機関の信頼はインフラを自分で所有することを前提にするのでしょうか?
$PORTAL
$SIREN
153
·
--
誰もがDUSKを他のプライバシーチェーンと比較しています。でも、それは間違った比較だと思います。
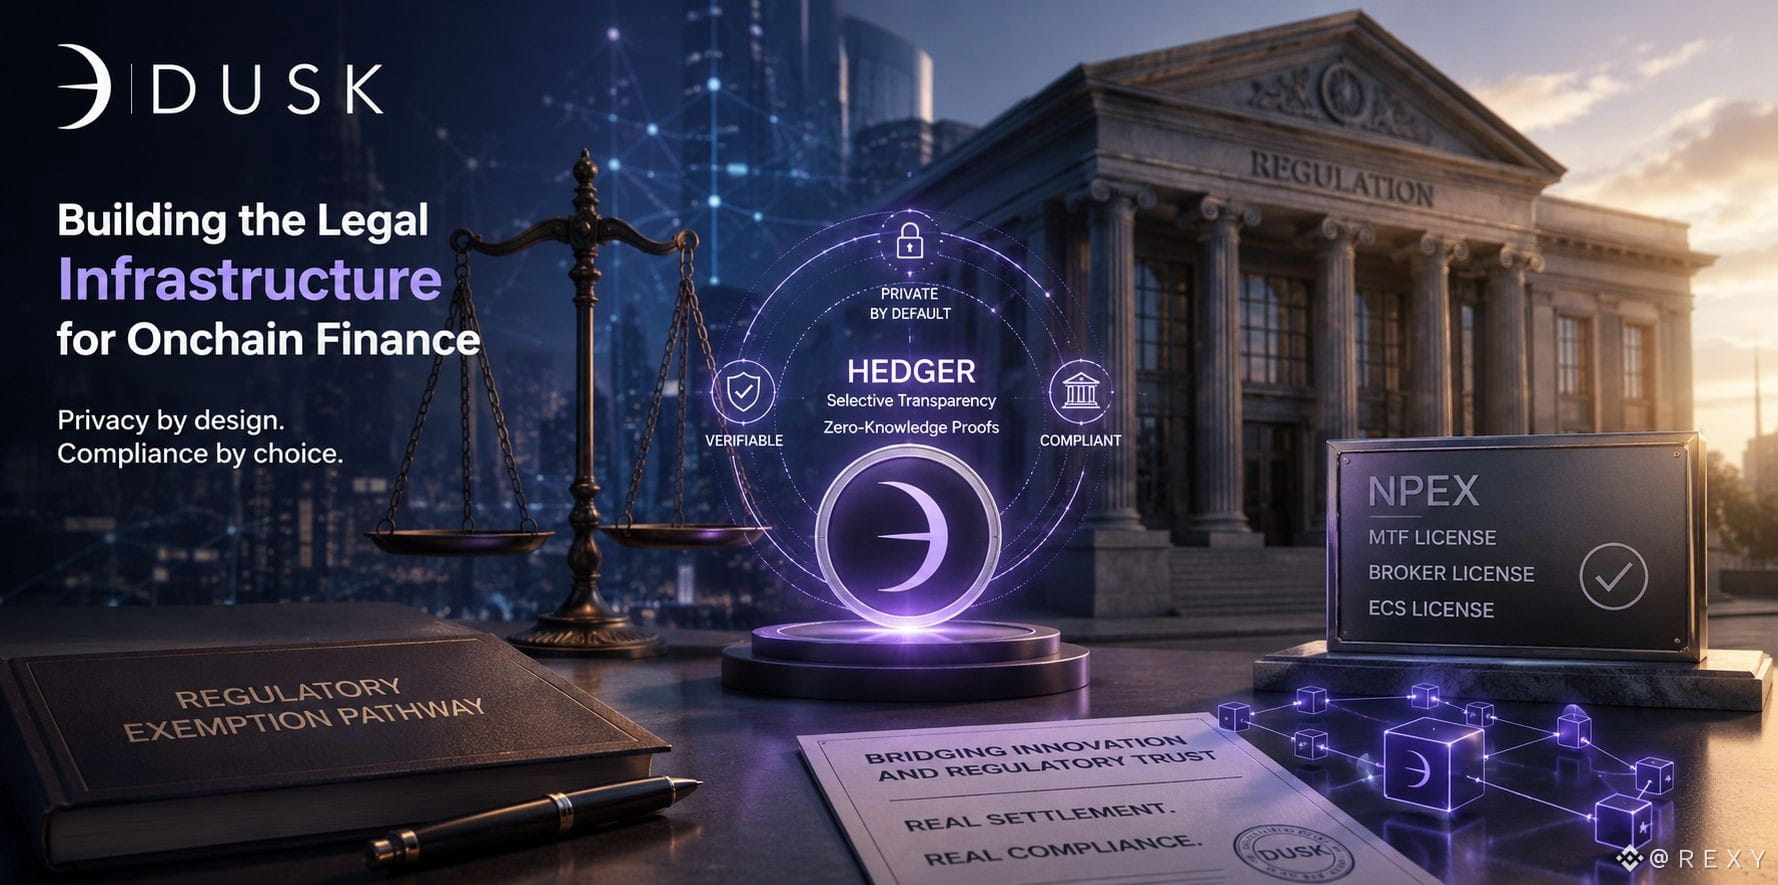
多くのプライバシープロジェクトは、暗号技術を先に出して、規制当局がそれにいつか適応してくれることを願う形で進めます。DUSKは、語るにはあまり派手ではない別のことに実時間を投じてきました。すなわち、オランダでのNPEXパートナーシップに加えて、実際の規制上の免除(免許)への道筋を追求しているのです。NPEXはすでにMTFライセンス、ブローカーライセンス、そしてECSライセンスを保有しています。
この違いは、聞こえる以上に重要です。完璧なゼロ知識証明があっても、決済がそもそも法的に認められるための道筋がなければ、規制対象の証券取引の場でチェーンを実用できません。DUSKのHedgerコンポーネントは、外部からは取引データを秘匿しつつ、認可された当事者がそれを検証できるようにしますが、意味を持つのは、ライセンスを持つ事業者がそれを実際の決済フローに組み込む意思を示したときに限られます。
これはスループットや証明サイズとは別種の“堀(モート)”です。競合は、来四半期に似た機能を搭載して真似することでコピーできません。なぜなら、それには、年単位でかかる法的な土台と規制当局との関係が必要であり、スプリントで済む話ではないからです。
トークン化の物語では、暗号こそが難しい部分だという前提がよく置かれます。ですが、難しいのはむしろ、ブロックチェーンの決済レイヤーを、既に信頼しているインフラと同等として規制当局に扱わせることだと思います。$DUSK は、その前提をホワイトペーパーではなく実運用の場で実際に検証している数少ないプロジェクトの一つです。
法的なインフラは、技術的なインフラよりも耐久性のある優位なのでしょうか。それとも、ボトルネックをただ“より時間のかかるもの”へ移しているだけなのでしょうか。
@Dusk_Foundation #dusk
$COW
$CYS
誰もがDUSKを他のプライバシーチェーンと比較しています。でも、それは間違った比較だと思います。
多くのプライバシープロジェクトは、暗号技術を先に出して、規制当局がそれにいつか適応してくれることを願う形で進めます。DUSKは、語るにはあまり派手ではない別のことに実時間を投じてきました。すなわち、オランダでのNPEXパートナーシップに加えて、実際の規制上の免除(免許)への道筋を追求しているのです。NPEXはすでにMTFライセンス、ブローカーライセンス、そしてECSライセンスを保有しています。
この違いは、聞こえる以上に重要です。完璧なゼロ知識証明があっても、決済がそもそも法的に認められるための道筋がなければ、規制対象の証券取引の場でチェーンを実用できません。DUSKのHedgerコンポーネントは、外部からは取引データを秘匿しつつ、認可された当事者がそれを検証できるようにしますが、意味を持つのは、ライセンスを持つ事業者がそれを実際の決済フローに組み込む意思を示したときに限られます。
これはスループットや証明サイズとは別種の“堀(モート)”です。競合は、来四半期に似た機能を搭載して真似することでコピーできません。なぜなら、それには、年単位でかかる法的な土台と規制当局との関係が必要であり、スプリントで済む話ではないからです。
トークン化の物語では、暗号こそが難しい部分だという前提がよく置かれます。ですが、難しいのはむしろ、ブロックチェーンの決済レイヤーを、既に信頼しているインフラと同等として規制当局に扱わせることだと思います。$DUSK は、その前提をホワイトペーパーではなく実運用の場で実際に検証している数少ないプロジェクトの一つです。
法的なインフラは、技術的なインフラよりも耐久性のある優位なのでしょうか。それとも、ボトルネックをただ“より時間のかかるもの”へ移しているだけなのでしょうか。
@Dusk #dusk
$COW
$CYS
多くのプライバシープロジェクトは、暗号技術を先に出して、規制当局がそれにいつか適応してくれることを願う形で進めます。DUSKは、語るにはあまり派手ではない別のことに実時間を投じてきました。すなわち、オランダでのNPEXパートナーシップに加えて、実際の規制上の免除(免許)への道筋を追求しているのです。NPEXはすでにMTFライセンス、ブローカーライセンス、そしてECSライセンスを保有しています。
この違いは、聞こえる以上に重要です。完璧なゼロ知識証明があっても、決済がそもそも法的に認められるための道筋がなければ、規制対象の証券取引の場でチェーンを実用できません。DUSKのHedgerコンポーネントは、外部からは取引データを秘匿しつつ、認可された当事者がそれを検証できるようにしますが、意味を持つのは、ライセンスを持つ事業者がそれを実際の決済フローに組み込む意思を示したときに限られます。
これはスループットや証明サイズとは別種の“堀(モート)”です。競合は、来四半期に似た機能を搭載して真似することでコピーできません。なぜなら、それには、年単位でかかる法的な土台と規制当局との関係が必要であり、スプリントで済む話ではないからです。
トークン化の物語では、暗号こそが難しい部分だという前提がよく置かれます。ですが、難しいのはむしろ、ブロックチェーンの決済レイヤーを、既に信頼しているインフラと同等として規制当局に扱わせることだと思います。$DUSK は、その前提をホワイトペーパーではなく実運用の場で実際に検証している数少ないプロジェクトの一つです。
法的なインフラは、技術的なインフラよりも耐久性のある優位なのでしょうか。それとも、ボトルネックをただ“より時間のかかるもの”へ移しているだけなのでしょうか。
@Dusk #dusk
$COW
$CYS
3
3
39
·
--
AnYYá
·
--
@Dusk #dusk $DUSK
実際に私を立ち止まらせたのは、Duskのプライバシー層ではありませんでした。ライセンシングでした。
Duskは単にコードを書いて、規制当局がいずれ追いついてくるのを待つだけの存在ではありません。EUにおいてライセンスを受けた決済機関として運営できるように位置付けました。これは、ほとんどのL1が採る戦略とはまったく別物です。多くのプロジェクトはまずチェーンを作り、コンプライアンスは後で問題として扱います。Duskは順序を逆にしたように見えます。
それは、インセンティブ構造そのものを変えます。通常のL1は、まず開発者と流動性が必要で、規制は次です。ライセンスされた有価証券の決済を中心に構築されたチェーンは、技術がどれほど優れていても、それがない限り資産に法的に触れられる機関が存在しないため、最初に法的な“外枠”が必要です。外から見ると遅く見えるのに、それでも実はより難しい道なのではないかと自問しました。
トレードオフは、導入スピードと導入の質のどちらを優先するかです。小売向けのチェーンは、インセンティブや投機によってほぼ一晩で活動をブートストラップできます。しかし、規制された有価証券のための決済レイヤーは、関連性を“偽造”してごまかすことができません。あらゆる統合には、実際の法務レビュー、実際のカストディ契約、実際の機関による承認が必要です。これは潜在的な利用者の母集団を大幅に狭めますが、各利用者が意味するのは、インセンティブが尽きれば即離れるような傭兵的な流動性ではなく、本物の資本です。
あまり議論されていないと感じるのは、開発者向けインセンティブ設計です。規制対象資産向けの機密スマートコントラクトを構築できるのは、ニッチなスキルです。Duskは、今月いちばん利回りが高いチェーンを追いかけるような一般的なDeFiの群衆ではなく、非常に特定の種類のビルダーを惹きつけなければなりません。
コンプライアンス優先の狭い開発者層が、結果的に強みになるのか、それともネットワーク成長に対する長期的なボトルネックになるのか?
$AKE $VELVET
Duskの成長を最も制約しているものは?
実際に私を立ち止まらせたのは、Duskのプライバシー層ではありませんでした。ライセンシングでした。
Duskは単にコードを書いて、規制当局がいずれ追いついてくるのを待つだけの存在ではありません。EUにおいてライセンスを受けた決済機関として運営できるように位置付けました。これは、ほとんどのL1が採る戦略とはまったく別物です。多くのプロジェクトはまずチェーンを作り、コンプライアンスは後で問題として扱います。Duskは順序を逆にしたように見えます。
それは、インセンティブ構造そのものを変えます。通常のL1は、まず開発者と流動性が必要で、規制は次です。ライセンスされた有価証券の決済を中心に構築されたチェーンは、技術がどれほど優れていても、それがない限り資産に法的に触れられる機関が存在しないため、最初に法的な“外枠”が必要です。外から見ると遅く見えるのに、それでも実はより難しい道なのではないかと自問しました。
トレードオフは、導入スピードと導入の質のどちらを優先するかです。小売向けのチェーンは、インセンティブや投機によってほぼ一晩で活動をブートストラップできます。しかし、規制された有価証券のための決済レイヤーは、関連性を“偽造”してごまかすことができません。あらゆる統合には、実際の法務レビュー、実際のカストディ契約、実際の機関による承認が必要です。これは潜在的な利用者の母集団を大幅に狭めますが、各利用者が意味するのは、インセンティブが尽きれば即離れるような傭兵的な流動性ではなく、本物の資本です。
あまり議論されていないと感じるのは、開発者向けインセンティブ設計です。規制対象資産向けの機密スマートコントラクトを構築できるのは、ニッチなスキルです。Duskは、今月いちばん利回りが高いチェーンを追いかけるような一般的なDeFiの群衆ではなく、非常に特定の種類のビルダーを惹きつけなければなりません。
コンプライアンス優先の狭い開発者層が、結果的に強みになるのか、それともネットワーク成長に対する長期的なボトルネックになるのか?
$AKE $VELVET
Duskの成長を最も制約しているものは?
1
37
·
--
@Dusk_Foundation を評価しているほとんどの人は、間違った質問をしていると思います。彼らが知りたいのは、それが「次のプライバシーコイン」かどうかです。でも、それはそうなろうとしていません。
#dusk $DUSK
ドキュメントを読み進めていて特に印象的だったのは、誰も口にしない問題を前提に設計の多くが組み上げられている点です。規制された金融は、完全に透明なチェーンでは動かせない。しかし、プライバシーが規制当局からの匿名性も意味してしまうようなチェーンでも動かせないのです。公開ブロックチェーン上のすべての取引は、取引相手、残高、そして取引戦略をさらけ出します。これは小口の投機には問題ありません。ですが、有価証券を発行する銀行や、顧客のポジションを管理するファンドにとっては致命的な欠点になります。
ほとんどのプライバシーソリューションは、すべてを誰からも隠すことで解決します。Duskのゼロ知識アーキテクチャはその代わりに、基になるデータを明かさずに、機関がコンプライアンスを証明できるようにしようとしています。これはより狭く、しかし難しい課題で、派手なプライバシー物語に比べて十分に議論されていない気がします。
そのトレードオフは、腰を据えて考えれば明らかです。コンプライアンスに合わせて作るということは、導入が遅くなり、より多くの法的な土台が必要になり、メメコインに近いL1のようなバイラルな注目は得にくくなる、ということです。驚いたのは、これがむしろ狙いである可能性があることです。機関を対象にしたインフラは、Twitterの盛り上がりのようなサイクルを必要としません。必要なのは、規制当局との関係と、きちんと動く実証です。そこでは、投資家のセンチメントとはまったく異なる時間軸で進みます。
本当のリスクは技術面ではありません。実際の機関が、決済インフラを本当に新しいレールへ移行するのか、それとも、ブロックチェーンをレガシーな仕組みの上に載せるマーケティング層として使い続けるのか――そこです。
みなさんはどう読みましたか。規制されたオンチェーンの金融には、専用に作られたL1が実際に必要なのでしょうか。それとも、いずれは、より良いツールを備えた汎用チェーンに吸収されていくのでしょうか?
$ACE $AKE
@Dusk を評価しているほとんどの人は、間違った質問をしていると思います。彼らが知りたいのは、それが「次のプライバシーコイン」かどうかです。でも、それはそうなろうとしていません。
#dusk $DUSK
ドキュメントを読み進めていて特に印象的だったのは、誰も口にしない問題を前提に設計の多くが組み上げられている点です。規制された金融は、完全に透明なチェーンでは動かせない。しかし、プライバシーが規制当局からの匿名性も意味してしまうようなチェーンでも動かせないのです。公開ブロックチェーン上のすべての取引は、取引相手、残高、そして取引戦略をさらけ出します。これは小口の投機には問題ありません。ですが、有価証券を発行する銀行や、顧客のポジションを管理するファンドにとっては致命的な欠点になります。
ほとんどのプライバシーソリューションは、すべてを誰からも隠すことで解決します。Duskのゼロ知識アーキテクチャはその代わりに、基になるデータを明かさずに、機関がコンプライアンスを証明できるようにしようとしています。これはより狭く、しかし難しい課題で、派手なプライバシー物語に比べて十分に議論されていない気がします。
そのトレードオフは、腰を据えて考えれば明らかです。コンプライアンスに合わせて作るということは、導入が遅くなり、より多くの法的な土台が必要になり、メメコインに近いL1のようなバイラルな注目は得にくくなる、ということです。驚いたのは、これがむしろ狙いである可能性があることです。機関を対象にしたインフラは、Twitterの盛り上がりのようなサイクルを必要としません。必要なのは、規制当局との関係と、きちんと動く実証です。そこでは、投資家のセンチメントとはまったく異なる時間軸で進みます。
本当のリスクは技術面ではありません。実際の機関が、決済インフラを本当に新しいレールへ移行するのか、それとも、ブロックチェーンをレガシーな仕組みの上に載せるマーケティング層として使い続けるのか――そこです。
みなさんはどう読みましたか。規制されたオンチェーンの金融には、専用に作られたL1が実際に必要なのでしょうか。それとも、いずれは、より良いツールを備えた汎用チェーンに吸収されていくのでしょうか?
$ACE $AKE
#dusk $DUSK
ドキュメントを読み進めていて特に印象的だったのは、誰も口にしない問題を前提に設計の多くが組み上げられている点です。規制された金融は、完全に透明なチェーンでは動かせない。しかし、プライバシーが規制当局からの匿名性も意味してしまうようなチェーンでも動かせないのです。公開ブロックチェーン上のすべての取引は、取引相手、残高、そして取引戦略をさらけ出します。これは小口の投機には問題ありません。ですが、有価証券を発行する銀行や、顧客のポジションを管理するファンドにとっては致命的な欠点になります。
ほとんどのプライバシーソリューションは、すべてを誰からも隠すことで解決します。Duskのゼロ知識アーキテクチャはその代わりに、基になるデータを明かさずに、機関がコンプライアンスを証明できるようにしようとしています。これはより狭く、しかし難しい課題で、派手なプライバシー物語に比べて十分に議論されていない気がします。
そのトレードオフは、腰を据えて考えれば明らかです。コンプライアンスに合わせて作るということは、導入が遅くなり、より多くの法的な土台が必要になり、メメコインに近いL1のようなバイラルな注目は得にくくなる、ということです。驚いたのは、これがむしろ狙いである可能性があることです。機関を対象にしたインフラは、Twitterの盛り上がりのようなサイクルを必要としません。必要なのは、規制当局との関係と、きちんと動く実証です。そこでは、投資家のセンチメントとはまったく異なる時間軸で進みます。
本当のリスクは技術面ではありません。実際の機関が、決済インフラを本当に新しいレールへ移行するのか、それとも、ブロックチェーンをレガシーな仕組みの上に載せるマーケティング層として使い続けるのか――そこです。
みなさんはどう読みましたか。規制されたオンチェーンの金融には、専用に作られたL1が実際に必要なのでしょうか。それとも、いずれは、より良いツールを備えた汎用チェーンに吸収されていくのでしょうか?
$ACE $AKE
5
4
124
·
--
@Dusk_Foundation $DUSK #dusk
Duskの最近のアップデートを読んでいて、少し気になる点に気づきました。プロジェクトが価格についてほとんど語っていないのです。発表の多くは、暗号資産のマーケティングというよりコンプライアンス書類のように見えました。そこに惹かれました。
長年、プライバシーチェーンと規制された金融は相容れないように思われてきました。規制当局は可視性を求め、ユーザーは機密性を望み、ほとんどのブロックチェーンはどちらか一方に寄ってしまいます。Duskの答えであるHedgerは、両方の真実を同時に成立させようとしています。取引は第三者には不透明なままだが、必要になったときには許可された監査人に対して検証可能である、という考えです。これが本当のイノベーションなのか、それとも巧みな見せ方なのか、自分に問い続けました。深掘りするほど、それはスローガンではなく、真剣なアーキテクチャ上の賭けに見えてきました。
確信を強めたのは、NPEXで構築されたDuskTradeです。これはライセンスを持つオランダの取引所です。伝統的な有価証券として€300百万(3億ユーロ)超が、報告によればDuskのレールへ移されたそうです。これはテストネットのデモではなく、規制済みの資本が実際のインフラに触れているということです。さらに、Solidityに対応した実行レイヤーであるDuskEVMと組み合わせることで、既存のEthereumチームは、スタックを書き換えることなく、プライバシー保護型の決済に理論上そのまま接続できるはずです。
とはいえ、私はそれがリスクを完全に消すとは思いません。1月のブリッジのエクスプロイトでは、侵害された署名ウォレットを通じてトークンが流出しました。これは、うまく設計されたプロトコルであっても、周囲のインフラという最も弱いリンクを引き継いでしまうことを思い出させる出来事です。そして、規制された金融は性質上、動きが遅いです。機関投資家の採用は、市場サイクルで測られるのではなく、何年にも及ぶ法的準備で測られます。
私の考えを変えたのは、この点です。Duskは小売の注目を最適化しているのではなく、機関の信頼を最適化している。機関の信頼を構築するのは、はるかに難しく、より時間のかかることだからです。
Duskのような規制対応のプライバシーチェーンは、現実世界の資産において、汎用のL1を実際に上回ることができると思いますか?それとも、コンプライアンス優先の設計によって、永遠にニッチに留まるのでしょうか?
$AKE $ACU
DuskのRWA(実世界資産)向け規制プライバシーアプローチ —
@Dusk $DUSK #dusk
Duskの最近のアップデートを読んでいて、少し気になる点に気づきました。プロジェクトが価格についてほとんど語っていないのです。発表の多くは、暗号資産のマーケティングというよりコンプライアンス書類のように見えました。そこに惹かれました。
長年、プライバシーチェーンと規制された金融は相容れないように思われてきました。規制当局は可視性を求め、ユーザーは機密性を望み、ほとんどのブロックチェーンはどちらか一方に寄ってしまいます。Duskの答えであるHedgerは、両方の真実を同時に成立させようとしています。取引は第三者には不透明なままだが、必要になったときには許可された監査人に対して検証可能である、という考えです。これが本当のイノベーションなのか、それとも巧みな見せ方なのか、自分に問い続けました。深掘りするほど、それはスローガンではなく、真剣なアーキテクチャ上の賭けに見えてきました。
確信を強めたのは、NPEXで構築されたDuskTradeです。これはライセンスを持つオランダの取引所です。伝統的な有価証券として€300百万(3億ユーロ)超が、報告によればDuskのレールへ移されたそうです。これはテストネットのデモではなく、規制済みの資本が実際のインフラに触れているということです。さらに、Solidityに対応した実行レイヤーであるDuskEVMと組み合わせることで、既存のEthereumチームは、スタックを書き換えることなく、プライバシー保護型の決済に理論上そのまま接続できるはずです。
とはいえ、私はそれがリスクを完全に消すとは思いません。1月のブリッジのエクスプロイトでは、侵害された署名ウォレットを通じてトークンが流出しました。これは、うまく設計されたプロトコルであっても、周囲のインフラという最も弱いリンクを引き継いでしまうことを思い出させる出来事です。そして、規制された金融は性質上、動きが遅いです。機関投資家の採用は、市場サイクルで測られるのではなく、何年にも及ぶ法的準備で測られます。
私の考えを変えたのは、この点です。Duskは小売の注目を最適化しているのではなく、機関の信頼を最適化している。機関の信頼を構築するのは、はるかに難しく、より時間のかかることだからです。
Duskのような規制対応のプライバシーチェーンは、現実世界の資産において、汎用のL1を実際に上回ることができると思いますか?それとも、コンプライアンス優先の設計によって、永遠にニッチに留まるのでしょうか?
$AKE $ACU
DuskのRWA(実世界資産)向け規制プライバシーアプローチ —
Duskの最近のアップデートを読んでいて、少し気になる点に気づきました。プロジェクトが価格についてほとんど語っていないのです。発表の多くは、暗号資産のマーケティングというよりコンプライアンス書類のように見えました。そこに惹かれました。
長年、プライバシーチェーンと規制された金融は相容れないように思われてきました。規制当局は可視性を求め、ユーザーは機密性を望み、ほとんどのブロックチェーンはどちらか一方に寄ってしまいます。Duskの答えであるHedgerは、両方の真実を同時に成立させようとしています。取引は第三者には不透明なままだが、必要になったときには許可された監査人に対して検証可能である、という考えです。これが本当のイノベーションなのか、それとも巧みな見せ方なのか、自分に問い続けました。深掘りするほど、それはスローガンではなく、真剣なアーキテクチャ上の賭けに見えてきました。
確信を強めたのは、NPEXで構築されたDuskTradeです。これはライセンスを持つオランダの取引所です。伝統的な有価証券として€300百万(3億ユーロ)超が、報告によればDuskのレールへ移されたそうです。これはテストネットのデモではなく、規制済みの資本が実際のインフラに触れているということです。さらに、Solidityに対応した実行レイヤーであるDuskEVMと組み合わせることで、既存のEthereumチームは、スタックを書き換えることなく、プライバシー保護型の決済に理論上そのまま接続できるはずです。
とはいえ、私はそれがリスクを完全に消すとは思いません。1月のブリッジのエクスプロイトでは、侵害された署名ウォレットを通じてトークンが流出しました。これは、うまく設計されたプロトコルであっても、周囲のインフラという最も弱いリンクを引き継いでしまうことを思い出させる出来事です。そして、規制された金融は性質上、動きが遅いです。機関投資家の採用は、市場サイクルで測られるのではなく、何年にも及ぶ法的準備で測られます。
私の考えを変えたのは、この点です。Duskは小売の注目を最適化しているのではなく、機関の信頼を最適化している。機関の信頼を構築するのは、はるかに難しく、より時間のかかることだからです。
Duskのような規制対応のプライバシーチェーンは、現実世界の資産において、汎用のL1を実際に上回ることができると思いますか?それとも、コンプライアンス優先の設計によって、永遠にニッチに留まるのでしょうか?
$AKE $ACU
DuskのRWA(実世界資産)向け規制プライバシーアプローチ —
Bullish
50%
Bearish
50%
Too early to tell
0%
2 投票 • 投票は終了しました
2
3
158
·
--
@babylonlabs_io #baby
昨日、開発者グループの誰かに「もしビットコインのセキュリティチェーンで作るために、手持ちのイーサリアム用ツールキット(MetaMask、Solidity、すでに知っていること全部)を丸ごと置いていく必要があるなら、なぜわざわざ構築するのか?」と聞かれた。
いい質問です。実はBabylonがそれに“直接”答えていて、既存のCosmWasm環境に加えてEVM対応を追加することで、開発者に「どちらか一方に絞れ」と強制せず、デュアルVMのチェーンとして動くようになります。
「EVM互換性」という発表は、派手ではないタイプです。価格チャートはほとんど動きません。でもそれは、ビットコインのセキュリティが“ニッチな機能”で終わるか、それとも「ビルダーが当たり前に選ぶ」ものになるかの違いです。再学習してスタックを作り直さなくても使えるからです。
私はBabylonで、こういうパターンを繰り返し見かけています。面白い更新は、うるさいものではありません。ここで作らない理由を取り除くものなんです。
暗号資産で言うと、そういう“地味だけど実際に、あるプロトコルを使うかどうかを決めたもの”って何でしょう?
$BABY
$HEI
$BLESS
@BabylonLabs_io #baby
昨日、開発者グループの誰かに「もしビットコインのセキュリティチェーンで作るために、手持ちのイーサリアム用ツールキット(MetaMask、Solidity、すでに知っていること全部)を丸ごと置いていく必要があるなら、なぜわざわざ構築するのか?」と聞かれた。
いい質問です。実はBabylonがそれに“直接”答えていて、既存のCosmWasm環境に加えてEVM対応を追加することで、開発者に「どちらか一方に絞れ」と強制せず、デュアルVMのチェーンとして動くようになります。
「EVM互換性」という発表は、派手ではないタイプです。価格チャートはほとんど動きません。でもそれは、ビットコインのセキュリティが“ニッチな機能”で終わるか、それとも「ビルダーが当たり前に選ぶ」ものになるかの違いです。再学習してスタックを作り直さなくても使えるからです。
私はBabylonで、こういうパターンを繰り返し見かけています。面白い更新は、うるさいものではありません。ここで作らない理由を取り除くものなんです。
暗号資産で言うと、そういう“地味だけど実際に、あるプロトコルを使うかどうかを決めたもの”って何でしょう?
$BABY
$HEI
$BLESS
昨日、開発者グループの誰かに「もしビットコインのセキュリティチェーンで作るために、手持ちのイーサリアム用ツールキット(MetaMask、Solidity、すでに知っていること全部)を丸ごと置いていく必要があるなら、なぜわざわざ構築するのか?」と聞かれた。
いい質問です。実はBabylonがそれに“直接”答えていて、既存のCosmWasm環境に加えてEVM対応を追加することで、開発者に「どちらか一方に絞れ」と強制せず、デュアルVMのチェーンとして動くようになります。
「EVM互換性」という発表は、派手ではないタイプです。価格チャートはほとんど動きません。でもそれは、ビットコインのセキュリティが“ニッチな機能”で終わるか、それとも「ビルダーが当たり前に選ぶ」ものになるかの違いです。再学習してスタックを作り直さなくても使えるからです。
私はBabylonで、こういうパターンを繰り返し見かけています。面白い更新は、うるさいものではありません。ここで作らない理由を取り除くものなんです。
暗号資産で言うと、そういう“地味だけど実際に、あるプロトコルを使うかどうかを決めたもの”って何でしょう?
$BABY
$HEI
$BLESS
2
127
·
--
@babylonlabs_io #baby $BABY
ビットコインは17年間、金融界で最も安全で、最も怠惰な資産として存在してきました。そこに何兆ドルもが完全に安全な状態で置かれ、誰の役にも立たないまま保有者の手元で何もしない。Babylon Labsは静かにその時代を終わらせようとしていて、たいていの人はまだそれを、イールドファームのようなものとして評価しています。しかし実際にそれは何かというと、ビットコインの眠っているセキュリティ予算の再分配です。
私の見方を変えた、次のメンタルモデルがあります。ビットコインを、町で最も価値のある建物を所有している大家だと想像してください。けれども大家は一度も部屋を貸したことがない。Babylonは、大家に建物を売れとか、鍵を渡せとかは求めません。Babylonは賃貸(リース)構造を組み立て、建物が存在するだけで、その偽造できない希少性が、他のネットワークがセキュリティを借りるための担保になるようにします。一方で大家自身はそこを離れません。
ほとんどのスレッドが見落とす細部があります。1つのBTCの入金で、同時に複数のBitcoin Supercharged Networksを支えることができる。コインはビットコイン自身のチェーンから出ることはなく、ラッピングも、ブリッジも、カストディの引き渡しもありません。これは増分的なイールド・エンジニアリングではありません。ビットコインのセキュリティが、他のチェーンが継承できる“輸出可能なプリミティブ”として機能し始めるのです。検証者がステークのリスクを継承するのと同じように。ただし、基礎となる資産自体は動かない。
もし眠っているBTCが、ブリッジに触れることなく、ブリッジなしでエコシステム全体のコンセンサスを裏付けられるのなら、本当の問いはBabylonが成功するかどうかではありません。「secure but idle(安全だが遊休)」が、ビットコインの恒久的な特徴だったのか。それとも、周辺ツールの一時的な制約にすぎなかったのか。
では、ビットコインの資本を本当に足止めしているのは何か?
$BLESS
$HOME
@BabylonLabs_io #baby $BABY
ビットコインは17年間、金融界で最も安全で、最も怠惰な資産として存在してきました。そこに何兆ドルもが完全に安全な状態で置かれ、誰の役にも立たないまま保有者の手元で何もしない。Babylon Labsは静かにその時代を終わらせようとしていて、たいていの人はまだそれを、イールドファームのようなものとして評価しています。しかし実際にそれは何かというと、ビットコインの眠っているセキュリティ予算の再分配です。
私の見方を変えた、次のメンタルモデルがあります。ビットコインを、町で最も価値のある建物を所有している大家だと想像してください。けれども大家は一度も部屋を貸したことがない。Babylonは、大家に建物を売れとか、鍵を渡せとかは求めません。Babylonは賃貸(リース)構造を組み立て、建物が存在するだけで、その偽造できない希少性が、他のネットワークがセキュリティを借りるための担保になるようにします。一方で大家自身はそこを離れません。
ほとんどのスレッドが見落とす細部があります。1つのBTCの入金で、同時に複数のBitcoin Supercharged Networksを支えることができる。コインはビットコイン自身のチェーンから出ることはなく、ラッピングも、ブリッジも、カストディの引き渡しもありません。これは増分的なイールド・エンジニアリングではありません。ビットコインのセキュリティが、他のチェーンが継承できる“輸出可能なプリミティブ”として機能し始めるのです。検証者がステークのリスクを継承するのと同じように。ただし、基礎となる資産自体は動かない。
もし眠っているBTCが、ブリッジに触れることなく、ブリッジなしでエコシステム全体のコンセンサスを裏付けられるのなら、本当の問いはBabylonが成功するかどうかではありません。「secure but idle(安全だが遊休)」が、ビットコインの恒久的な特徴だったのか。それとも、周辺ツールの一時的な制約にすぎなかったのか。
では、ビットコインの資本を本当に足止めしているのは何か?
$BLESS
$HOME
ビットコインは17年間、金融界で最も安全で、最も怠惰な資産として存在してきました。そこに何兆ドルもが完全に安全な状態で置かれ、誰の役にも立たないまま保有者の手元で何もしない。Babylon Labsは静かにその時代を終わらせようとしていて、たいていの人はまだそれを、イールドファームのようなものとして評価しています。しかし実際にそれは何かというと、ビットコインの眠っているセキュリティ予算の再分配です。
私の見方を変えた、次のメンタルモデルがあります。ビットコインを、町で最も価値のある建物を所有している大家だと想像してください。けれども大家は一度も部屋を貸したことがない。Babylonは、大家に建物を売れとか、鍵を渡せとかは求めません。Babylonは賃貸(リース)構造を組み立て、建物が存在するだけで、その偽造できない希少性が、他のネットワークがセキュリティを借りるための担保になるようにします。一方で大家自身はそこを離れません。
ほとんどのスレッドが見落とす細部があります。1つのBTCの入金で、同時に複数のBitcoin Supercharged Networksを支えることができる。コインはビットコイン自身のチェーンから出ることはなく、ラッピングも、ブリッジも、カストディの引き渡しもありません。これは増分的なイールド・エンジニアリングではありません。ビットコインのセキュリティが、他のチェーンが継承できる“輸出可能なプリミティブ”として機能し始めるのです。検証者がステークのリスクを継承するのと同じように。ただし、基礎となる資産自体は動かない。
もし眠っているBTCが、ブリッジに触れることなく、ブリッジなしでエコシステム全体のコンセンサスを裏付けられるのなら、本当の問いはBabylonが成功するかどうかではありません。「secure but idle(安全だが遊休)」が、ビットコインの恒久的な特徴だったのか。それとも、周辺ツールの一時的な制約にすぎなかったのか。
では、ビットコインの資本を本当に足止めしているのは何か?
$BLESS
$HOME
Lack of yield infrastructure
0%
Custodial trust concerns
100%
Regulatory uncertainty
0%
1 投票 • 投票は終了しました
1
2
256
·
--
@babylonlabs_io $BABY #baby
多くの人はバビロンを単なる別のステーキング・プロトコルとして評価していて、その見方は実際に解決されていることを見落としています。
ビットコインには、奇妙な問題がずっとあります。暗号資産の中で最も安全で最も流動性の高い資産なのに、その安全性のほとんどが他のどこにも再利用されていません。イーサリアムの経済的なセキュリティは、自身のバリデータや数え切れないほどのリステーキング・プロトコルを支えています。一方でビットコインの経済的なセキュリティは、自分自身以外のものを支えていません。セキュリティ面から見て、1兆ドル超がアイドル状態で滞留しているのです。
誰もこれを以前に解決できなかった理由は怠慢ではありません。ビットコインのスクリプト言語は、ステーキングを簡単にするような種類のプログラマビリティを意図的に避けているからです。EVMチェーンで行うように、BTCをスラッシュするスマートコントラクトを書くだけでは済みません。バビロンの実際の貢献は、ラップド・トークンやカストディによって迂回しようとするのではなく、ビットコインの制約の中で機能するタイムスタンプとスラッシングの仕組みです。
私が最も驚いたのは、設計の多くが新たな信頼の前提を減らすことに向けられていて、機能を追加することよりもそちらが重視されている点です。ステークされたBTCは一度もビットコインから出ていません。ブリッジもありません。合成アセットもありません。マルチシグのカストディがユーザー資金を握っているわけでもありません。セキュリティは、委員会の正直さではなく、ビットコインのタイムスタンプと、暗号学的な証明によって強制されるスラッシュ条件から生まれます。
ただしトレードオフは現実にあります。最終性の前提やアンボンド期間は、セキュリティ対象となるPoSチェーンがどれだけ正直に振る舞うかに依存しており、その層はビットコインそのものより新しく、戦場での検証もまだ十分ではありません。あなたはビットコインのセキュリティを外へ拡張していますが、それを受け取るチェーン側には独自のリスクが残ります。
チェーンがこれからさらに接続されていく中で、この信頼モデルのどの部分が最も重要だと思いますか?
$IDOL
$BLESS
@BabylonLabs_io $BABY #baby
多くの人はバビロンを単なる別のステーキング・プロトコルとして評価していて、その見方は実際に解決されていることを見落としています。
ビットコインには、奇妙な問題がずっとあります。暗号資産の中で最も安全で最も流動性の高い資産なのに、その安全性のほとんどが他のどこにも再利用されていません。イーサリアムの経済的なセキュリティは、自身のバリデータや数え切れないほどのリステーキング・プロトコルを支えています。一方でビットコインの経済的なセキュリティは、自分自身以外のものを支えていません。セキュリティ面から見て、1兆ドル超がアイドル状態で滞留しているのです。
誰もこれを以前に解決できなかった理由は怠慢ではありません。ビットコインのスクリプト言語は、ステーキングを簡単にするような種類のプログラマビリティを意図的に避けているからです。EVMチェーンで行うように、BTCをスラッシュするスマートコントラクトを書くだけでは済みません。バビロンの実際の貢献は、ラップド・トークンやカストディによって迂回しようとするのではなく、ビットコインの制約の中で機能するタイムスタンプとスラッシングの仕組みです。
私が最も驚いたのは、設計の多くが新たな信頼の前提を減らすことに向けられていて、機能を追加することよりもそちらが重視されている点です。ステークされたBTCは一度もビットコインから出ていません。ブリッジもありません。合成アセットもありません。マルチシグのカストディがユーザー資金を握っているわけでもありません。セキュリティは、委員会の正直さではなく、ビットコインのタイムスタンプと、暗号学的な証明によって強制されるスラッシュ条件から生まれます。
ただしトレードオフは現実にあります。最終性の前提やアンボンド期間は、セキュリティ対象となるPoSチェーンがどれだけ正直に振る舞うかに依存しており、その層はビットコインそのものより新しく、戦場での検証もまだ十分ではありません。あなたはビットコインのセキュリティを外へ拡張していますが、それを受け取るチェーン側には独自のリスクが残ります。
チェーンがこれからさらに接続されていく中で、この信頼モデルのどの部分が最も重要だと思いますか?
$IDOL
$BLESS
多くの人はバビロンを単なる別のステーキング・プロトコルとして評価していて、その見方は実際に解決されていることを見落としています。
ビットコインには、奇妙な問題がずっとあります。暗号資産の中で最も安全で最も流動性の高い資産なのに、その安全性のほとんどが他のどこにも再利用されていません。イーサリアムの経済的なセキュリティは、自身のバリデータや数え切れないほどのリステーキング・プロトコルを支えています。一方でビットコインの経済的なセキュリティは、自分自身以外のものを支えていません。セキュリティ面から見て、1兆ドル超がアイドル状態で滞留しているのです。
誰もこれを以前に解決できなかった理由は怠慢ではありません。ビットコインのスクリプト言語は、ステーキングを簡単にするような種類のプログラマビリティを意図的に避けているからです。EVMチェーンで行うように、BTCをスラッシュするスマートコントラクトを書くだけでは済みません。バビロンの実際の貢献は、ラップド・トークンやカストディによって迂回しようとするのではなく、ビットコインの制約の中で機能するタイムスタンプとスラッシングの仕組みです。
私が最も驚いたのは、設計の多くが新たな信頼の前提を減らすことに向けられていて、機能を追加することよりもそちらが重視されている点です。ステークされたBTCは一度もビットコインから出ていません。ブリッジもありません。合成アセットもありません。マルチシグのカストディがユーザー資金を握っているわけでもありません。セキュリティは、委員会の正直さではなく、ビットコインのタイムスタンプと、暗号学的な証明によって強制されるスラッシュ条件から生まれます。
ただしトレードオフは現実にあります。最終性の前提やアンボンド期間は、セキュリティ対象となるPoSチェーンがどれだけ正直に振る舞うかに依存しており、その層はビットコインそのものより新しく、戦場での検証もまだ十分ではありません。あなたはビットコインのセキュリティを外へ拡張していますが、それを受け取るチェーン側には独自のリスクが残ります。
チェーンがこれからさらに接続されていく中で、この信頼モデルのどの部分が最も重要だと思いますか?
$IDOL
$BLESS
2
3
168
·
--
@babylonlabs_io $BABY #baby
ビットコインは16年もの間、価値があるだけで何もしない状態でした。Babylon Labsは、それを変えようとしています。
このプロトコルにより、BTC保有者はビットコインのブロックチェーン上で直接ステークできます――ラップもブリッジも、コインをカストディアンに預ける必要もありません。BTCはネイティブのビットコイン・スクリプトにロックされ、外部のProof-of-Stakeネットワークを担保するFinality Providerに委任します。そしてコインが実際にはビットコインから離れることなく、BABYの報酬を得られます。資金を戻したい?アンボンディングを申請すれば、約50時間で再び支出可能になります。
現実的な結果も組み込まれています。Finality Providerがダブルサインを行う、またはルールを破ると、委任されたステークの一部がスラッシュされます。これが、「飾り」ではなくセキュリティとして意味を持つ理由です。
これは単なるホワイトペーパーの構想ではありません。Krakenはクライアント向けにBabylonのステーキングを追加し、a16z CryptoはBabylonの次の一手に対して15Mドルを投じました――Trustless BTC Vaultsです。これにより、ロックされたビットコインを、ラップやカストディなしで、ステーブルコインの融資における検証可能なDeFi担保として活用できます。フェーズ1だけで、124,000人以上がステークしました。
リスクがゼロではありません。2025年4月、数日間でおよそ1.26Bドル相当のBTCがアンステークされ、BabylonのTVLが3分の1まで下がりました――この市場はまだ若く、流動性は素早く揺れ得るというリマインダーです。
それでも、核となるアイデアは魅力的です。暗号資産の中で最も信頼される資産を、ついに運用に回しつつ、保有者に新たな誰かを信じさせる必要がないのです。
$1000RATS
$KOMA
@BabylonLabs_io $BABY #baby
ビットコインは16年もの間、価値があるだけで何もしない状態でした。Babylon Labsは、それを変えようとしています。
このプロトコルにより、BTC保有者はビットコインのブロックチェーン上で直接ステークできます――ラップもブリッジも、コインをカストディアンに預ける必要もありません。BTCはネイティブのビットコイン・スクリプトにロックされ、外部のProof-of-Stakeネットワークを担保するFinality Providerに委任します。そしてコインが実際にはビットコインから離れることなく、BABYの報酬を得られます。資金を戻したい?アンボンディングを申請すれば、約50時間で再び支出可能になります。
現実的な結果も組み込まれています。Finality Providerがダブルサインを行う、またはルールを破ると、委任されたステークの一部がスラッシュされます。これが、「飾り」ではなくセキュリティとして意味を持つ理由です。
これは単なるホワイトペーパーの構想ではありません。Krakenはクライアント向けにBabylonのステーキングを追加し、a16z CryptoはBabylonの次の一手に対して15Mドルを投じました――Trustless BTC Vaultsです。これにより、ロックされたビットコインを、ラップやカストディなしで、ステーブルコインの融資における検証可能なDeFi担保として活用できます。フェーズ1だけで、124,000人以上がステークしました。
リスクがゼロではありません。2025年4月、数日間でおよそ1.26Bドル相当のBTCがアンステークされ、BabylonのTVLが3分の1まで下がりました――この市場はまだ若く、流動性は素早く揺れ得るというリマインダーです。
それでも、核となるアイデアは魅力的です。暗号資産の中で最も信頼される資産を、ついに運用に回しつつ、保有者に新たな誰かを信じさせる必要がないのです。
$1000RATS
$KOMA
ビットコインは16年もの間、価値があるだけで何もしない状態でした。Babylon Labsは、それを変えようとしています。
このプロトコルにより、BTC保有者はビットコインのブロックチェーン上で直接ステークできます――ラップもブリッジも、コインをカストディアンに預ける必要もありません。BTCはネイティブのビットコイン・スクリプトにロックされ、外部のProof-of-Stakeネットワークを担保するFinality Providerに委任します。そしてコインが実際にはビットコインから離れることなく、BABYの報酬を得られます。資金を戻したい?アンボンディングを申請すれば、約50時間で再び支出可能になります。
現実的な結果も組み込まれています。Finality Providerがダブルサインを行う、またはルールを破ると、委任されたステークの一部がスラッシュされます。これが、「飾り」ではなくセキュリティとして意味を持つ理由です。
これは単なるホワイトペーパーの構想ではありません。Krakenはクライアント向けにBabylonのステーキングを追加し、a16z CryptoはBabylonの次の一手に対して15Mドルを投じました――Trustless BTC Vaultsです。これにより、ロックされたビットコインを、ラップやカストディなしで、ステーブルコインの融資における検証可能なDeFi担保として活用できます。フェーズ1だけで、124,000人以上がステークしました。
リスクがゼロではありません。2025年4月、数日間でおよそ1.26Bドル相当のBTCがアンステークされ、BabylonのTVLが3分の1まで下がりました――この市場はまだ若く、流動性は素早く揺れ得るというリマインダーです。
それでも、核となるアイデアは魅力的です。暗号資産の中で最も信頼される資産を、ついに運用に回しつつ、保有者に新たな誰かを信じさせる必要がないのです。
$1000RATS
$KOMA
1
2
119
·
--
@babylonlabs_io $BABY #baby
ビットコインは、拒むことのために称賛され続けて16年を過ごしてきました。信頼を委任しません。誰からの指示も受けません。この硬さこそが価値提案のすべてであり、同時に、ビットコインがプルーフ・オブ・ステーク(PoS)チェーンのように悪いふるまいを罰するためのネイティブな手段を持てなかった理由でもあります。スラッシング(没収)には、手を伸ばして資金を差し押さえられるチェーンが必要です。ビットコインのスクリプトはどこにも到達できません。
バビロンの「Extractable One-Time Signatures(一回限りの抽出可能な署名)」は、その事実を変えずに、静かにこの問題を解決します。最終性プロバイダーは、各ブロックを正常に振る舞う鍵で署名します――しかし、その鍵が矛盾する2つのブロックに署名した瞬間、数学そのものが彼らの秘密鍵を再構成します。誰も彼らを取り締まりません。誰もバリデータの上でコインをラップしません。悪意のある行為は、鍵を内側から引き剥がすようにロックを破ります。
それは、密封された告白のようなものです。本人が偽証を働くまでは読めませんが、偽証した瞬間に封印が自動的に破られます。裁判官もいなければ、罰するために競っている委員会もありません。オフチェーンの強制に頼る必要もありません。不正と自己の立証(自己インクリミネーション)が同じ行為になります。
そしてそれは、「ビットコインのセキュリティ」が何を意味しうるのかを組み替えます。単なる“約束の後ろに座る”受動的な担保ではなく、自分自身が誠実さを強制する資本です。見落とされているのは利回り(yield)ではありません。ビットコインが裏切りに対する“記憶”を得たこと――その記憶が、制度ではなく算術に書き込まれたのです。
どのチェーンもビットコインの資本を欲しがります。しかし、その資本が自分自身を防衛できるとき、それが何を意味するのかを問う人は多くありません。
$KOMA
$CAP
@BabylonLabs_io $BABY #baby
ビットコインは、拒むことのために称賛され続けて16年を過ごしてきました。信頼を委任しません。誰からの指示も受けません。この硬さこそが価値提案のすべてであり、同時に、ビットコインがプルーフ・オブ・ステーク(PoS)チェーンのように悪いふるまいを罰するためのネイティブな手段を持てなかった理由でもあります。スラッシング(没収)には、手を伸ばして資金を差し押さえられるチェーンが必要です。ビットコインのスクリプトはどこにも到達できません。
バビロンの「Extractable One-Time Signatures(一回限りの抽出可能な署名)」は、その事実を変えずに、静かにこの問題を解決します。最終性プロバイダーは、各ブロックを正常に振る舞う鍵で署名します――しかし、その鍵が矛盾する2つのブロックに署名した瞬間、数学そのものが彼らの秘密鍵を再構成します。誰も彼らを取り締まりません。誰もバリデータの上でコインをラップしません。悪意のある行為は、鍵を内側から引き剥がすようにロックを破ります。
それは、密封された告白のようなものです。本人が偽証を働くまでは読めませんが、偽証した瞬間に封印が自動的に破られます。裁判官もいなければ、罰するために競っている委員会もありません。オフチェーンの強制に頼る必要もありません。不正と自己の立証(自己インクリミネーション)が同じ行為になります。
そしてそれは、「ビットコインのセキュリティ」が何を意味しうるのかを組み替えます。単なる“約束の後ろに座る”受動的な担保ではなく、自分自身が誠実さを強制する資本です。見落とされているのは利回り(yield)ではありません。ビットコインが裏切りに対する“記憶”を得たこと――その記憶が、制度ではなく算術に書き込まれたのです。
どのチェーンもビットコインの資本を欲しがります。しかし、その資本が自分自身を防衛できるとき、それが何を意味するのかを問う人は多くありません。
$KOMA
$CAP
ビットコインは、拒むことのために称賛され続けて16年を過ごしてきました。信頼を委任しません。誰からの指示も受けません。この硬さこそが価値提案のすべてであり、同時に、ビットコインがプルーフ・オブ・ステーク(PoS)チェーンのように悪いふるまいを罰するためのネイティブな手段を持てなかった理由でもあります。スラッシング(没収)には、手を伸ばして資金を差し押さえられるチェーンが必要です。ビットコインのスクリプトはどこにも到達できません。
バビロンの「Extractable One-Time Signatures(一回限りの抽出可能な署名)」は、その事実を変えずに、静かにこの問題を解決します。最終性プロバイダーは、各ブロックを正常に振る舞う鍵で署名します――しかし、その鍵が矛盾する2つのブロックに署名した瞬間、数学そのものが彼らの秘密鍵を再構成します。誰も彼らを取り締まりません。誰もバリデータの上でコインをラップしません。悪意のある行為は、鍵を内側から引き剥がすようにロックを破ります。
それは、密封された告白のようなものです。本人が偽証を働くまでは読めませんが、偽証した瞬間に封印が自動的に破られます。裁判官もいなければ、罰するために競っている委員会もありません。オフチェーンの強制に頼る必要もありません。不正と自己の立証(自己インクリミネーション)が同じ行為になります。
そしてそれは、「ビットコインのセキュリティ」が何を意味しうるのかを組み替えます。単なる“約束の後ろに座る”受動的な担保ではなく、自分自身が誠実さを強制する資本です。見落とされているのは利回り(yield)ではありません。ビットコインが裏切りに対する“記憶”を得たこと――その記憶が、制度ではなく算術に書き込まれたのです。
どのチェーンもビットコインの資本を欲しがります。しかし、その資本が自分自身を防衛できるとき、それが何を意味するのかを問う人は多くありません。
$KOMA
$CAP
7
3
128
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号