

Anl_
128 Posting
Anl_
Laporkan
Blokir Pengguna
Web3 😎
Perdagangan Terbuka
Pedagang Rutin
4 Bulan
32 Mengikuti
31 Pengikut
127 Disukai
Posting
Portofolio
Semua
Kuotasi
·
--
#dusk $DUSK @Dusk_Foundation
Jadi, siapa yang memutuskan apakah Anda boleh memiliki aset yang ditokenisasi, dan bagaimana itu diperiksa tanpa mengetahui semuanya tentang Anda?
Saya tidak pernah memikirkan dua bagiannya. Saya mengira aset itu dibuat, orang-orang membelinya, dan urusannya terjadi di suatu tempat yang tidak terlihat.
Urutannya justru terbalik. Sebelum apa pun diperdagangkan, penerbit mendefinisikan aset, persyaratan kelayakan, dan aturan yang mengatur keberadaannya. Hanya setelah itu apa pun bergerak. Penerbitan pada dasarnya adalah tindakan menulis aturan, dan token itu lebih mirip produk sampingan.
Itu menimbulkan masalah yang belum pernah saya hubungkan dengannya. Jika aturan bergantung pada fakta tentang seseorang, memeriksanya secara normal berarti menyimpan fakta-fakta tersebut. Dan di Eropa, informasi pribadi memiliki hak, termasuk dalam beberapa kasus hak untuk dihapus. Buku besar yang dibangun agar tidak ada yang pernah bisa dihapus terasa tidak serasi dengan itu.
Satu-satunya penyelesaian yang benar adalah menjaga data pribadi sama sekali tidak masuk ke catatan permanen dan malah menaruh bukti di sana. Jika informasinya tidak pernah ditulis, pertanyaan tentang penghapusan pada dasarnya terjawab sendiri.
Itu membawa pada bagian ketiga, dan bagian itulah yang menentukan apakah semua ini realistis. Bukti hanya berguna jika memverifikasinya terjangkau. Saya mengira kriptografi serius dan smart contract tidak cocok — mungkin saja, tetapi terlalu mahal untuk penggunaan biasa. Dusk memperlakukan verifikasi bukti sebagai kemampuan bawaan, bukan sesuatu yang harus dibangun ulang oleh setiap kontrak.
Yang masih tidak bisa saya nilai adalah bagaimana hal ini berlaku ketika sebuah aplikasi benar-benar perlu mengetahui sesuatu tentang seseorang untuk melayaninya, yang menggambarkan sebagian besar keuangan yang teregulasi.
Sejak itu, saya membaca klaim privasi dengan cara yang berbeda. Versi terkuatnya bukan enkripsi yang lebih kuat. Ini adalah menata agar data sensitif tidak pernah direkam sama sekali.
#dusk $DUSK @Dusk
Jadi, siapa yang memutuskan apakah Anda boleh memiliki aset yang ditokenisasi, dan bagaimana itu diperiksa tanpa mengetahui semuanya tentang Anda?
Saya tidak pernah memikirkan dua bagiannya. Saya mengira aset itu dibuat, orang-orang membelinya, dan urusannya terjadi di suatu tempat yang tidak terlihat.
Urutannya justru terbalik. Sebelum apa pun diperdagangkan, penerbit mendefinisikan aset, persyaratan kelayakan, dan aturan yang mengatur keberadaannya. Hanya setelah itu apa pun bergerak. Penerbitan pada dasarnya adalah tindakan menulis aturan, dan token itu lebih mirip produk sampingan.
Itu menimbulkan masalah yang belum pernah saya hubungkan dengannya. Jika aturan bergantung pada fakta tentang seseorang, memeriksanya secara normal berarti menyimpan fakta-fakta tersebut. Dan di Eropa, informasi pribadi memiliki hak, termasuk dalam beberapa kasus hak untuk dihapus. Buku besar yang dibangun agar tidak ada yang pernah bisa dihapus terasa tidak serasi dengan itu.
Satu-satunya penyelesaian yang benar adalah menjaga data pribadi sama sekali tidak masuk ke catatan permanen dan malah menaruh bukti di sana. Jika informasinya tidak pernah ditulis, pertanyaan tentang penghapusan pada dasarnya terjawab sendiri.
Itu membawa pada bagian ketiga, dan bagian itulah yang menentukan apakah semua ini realistis. Bukti hanya berguna jika memverifikasinya terjangkau. Saya mengira kriptografi serius dan smart contract tidak cocok — mungkin saja, tetapi terlalu mahal untuk penggunaan biasa. Dusk memperlakukan verifikasi bukti sebagai kemampuan bawaan, bukan sesuatu yang harus dibangun ulang oleh setiap kontrak.
Yang masih tidak bisa saya nilai adalah bagaimana hal ini berlaku ketika sebuah aplikasi benar-benar perlu mengetahui sesuatu tentang seseorang untuk melayaninya, yang menggambarkan sebagian besar keuangan yang teregulasi.
Sejak itu, saya membaca klaim privasi dengan cara yang berbeda. Versi terkuatnya bukan enkripsi yang lebih kuat. Ini adalah menata agar data sensitif tidak pernah direkam sama sekali.
Jadi, siapa yang memutuskan apakah Anda boleh memiliki aset yang ditokenisasi, dan bagaimana itu diperiksa tanpa mengetahui semuanya tentang Anda?
Saya tidak pernah memikirkan dua bagiannya. Saya mengira aset itu dibuat, orang-orang membelinya, dan urusannya terjadi di suatu tempat yang tidak terlihat.
Urutannya justru terbalik. Sebelum apa pun diperdagangkan, penerbit mendefinisikan aset, persyaratan kelayakan, dan aturan yang mengatur keberadaannya. Hanya setelah itu apa pun bergerak. Penerbitan pada dasarnya adalah tindakan menulis aturan, dan token itu lebih mirip produk sampingan.
Itu menimbulkan masalah yang belum pernah saya hubungkan dengannya. Jika aturan bergantung pada fakta tentang seseorang, memeriksanya secara normal berarti menyimpan fakta-fakta tersebut. Dan di Eropa, informasi pribadi memiliki hak, termasuk dalam beberapa kasus hak untuk dihapus. Buku besar yang dibangun agar tidak ada yang pernah bisa dihapus terasa tidak serasi dengan itu.
Satu-satunya penyelesaian yang benar adalah menjaga data pribadi sama sekali tidak masuk ke catatan permanen dan malah menaruh bukti di sana. Jika informasinya tidak pernah ditulis, pertanyaan tentang penghapusan pada dasarnya terjawab sendiri.
Itu membawa pada bagian ketiga, dan bagian itulah yang menentukan apakah semua ini realistis. Bukti hanya berguna jika memverifikasinya terjangkau. Saya mengira kriptografi serius dan smart contract tidak cocok — mungkin saja, tetapi terlalu mahal untuk penggunaan biasa. Dusk memperlakukan verifikasi bukti sebagai kemampuan bawaan, bukan sesuatu yang harus dibangun ulang oleh setiap kontrak.
Yang masih tidak bisa saya nilai adalah bagaimana hal ini berlaku ketika sebuah aplikasi benar-benar perlu mengetahui sesuatu tentang seseorang untuk melayaninya, yang menggambarkan sebagian besar keuangan yang teregulasi.
Sejak itu, saya membaca klaim privasi dengan cara yang berbeda. Versi terkuatnya bukan enkripsi yang lebih kuat. Ini adalah menata agar data sensitif tidak pernah direkam sama sekali.
10
·
--
#dusk $DUSK @Dusk_Foundation
Jadi, ketika Anda membeli sesuatu di atas blockchain, Anda membelinya dari siapa?
Dalam kripto biasa, jawabannya adalah tidak ada pihak tertentu, dan itu dianggap sebagai fitur. Anda berinteraksi dengan sebuah kontrak, transaksinya berjalan, dan identitas pihak lainnya tidak relevan.
Di pasar yang teregulasi, jawaban itu tidak dapat diterima, dan saya baru benar-benar menyadari betapa mendalamnya hal itu belakangan ini.
Institusi diharuskan tahu siapa pihak yang mereka hadapi. Bukan karena ingin tahu — melainkan karena mereka memiliki kewajiban tentang dengan siapa mereka diizinkan untuk bertransaksi, dan kewajiban itu tidak hilang hanya karena transaksi tersebut terjadi di atas blockchain. Pihak lawan yang anonim bukanlah efisiensi bagi mereka. Itu adalah kegagalan kepatuhan.
Yang menarik perhatian saya adalah seberapa besar ini mengubah apa yang harus disediakan oleh sebuah jaringan finansial. Ia tidak hanya harus membuktikan bahwa sebuah transaksi itu sah. Ia juga harus memungkinkan para peserta untuk menetapkan bahwa pihak lain adalah seseorang yang memang diizinkan untuk mereka perdagangkan, tanpa harus mengekspos orang itu kepada semua orang lain yang memantau rantai tersebut.
Ini adalah masalah yang lebih sulit daripada sekadar privasi, dan juga lebih sulit daripada sekadar transparansi. Masalah ini berada di tempat yang canggung di antara keduanya.
Saya masih sedang mengurai seberapa banyak dari itu yang benar-benar dapat diselesaikan dengan kriptografi, dan seberapa banyak yang hanya memindahkan pertanyaan ke pihak yang menerbitkan kredensial.
Sejak saat itu, saya berhenti menganggap anonimitas sebagai kebaikan bawaan dalam keuangan. Kadang-kadang, kemampuan untuk mengetahui siapa pihak di seberang sana justru merupakan hal yang membuat pasar menjadi mungkin.
#dusk $DUSK @Dusk
Jadi, ketika Anda membeli sesuatu di atas blockchain, Anda membelinya dari siapa?
Dalam kripto biasa, jawabannya adalah tidak ada pihak tertentu, dan itu dianggap sebagai fitur. Anda berinteraksi dengan sebuah kontrak, transaksinya berjalan, dan identitas pihak lainnya tidak relevan.
Di pasar yang teregulasi, jawaban itu tidak dapat diterima, dan saya baru benar-benar menyadari betapa mendalamnya hal itu belakangan ini.
Institusi diharuskan tahu siapa pihak yang mereka hadapi. Bukan karena ingin tahu — melainkan karena mereka memiliki kewajiban tentang dengan siapa mereka diizinkan untuk bertransaksi, dan kewajiban itu tidak hilang hanya karena transaksi tersebut terjadi di atas blockchain. Pihak lawan yang anonim bukanlah efisiensi bagi mereka. Itu adalah kegagalan kepatuhan.
Yang menarik perhatian saya adalah seberapa besar ini mengubah apa yang harus disediakan oleh sebuah jaringan finansial. Ia tidak hanya harus membuktikan bahwa sebuah transaksi itu sah. Ia juga harus memungkinkan para peserta untuk menetapkan bahwa pihak lain adalah seseorang yang memang diizinkan untuk mereka perdagangkan, tanpa harus mengekspos orang itu kepada semua orang lain yang memantau rantai tersebut.
Ini adalah masalah yang lebih sulit daripada sekadar privasi, dan juga lebih sulit daripada sekadar transparansi. Masalah ini berada di tempat yang canggung di antara keduanya.
Saya masih sedang mengurai seberapa banyak dari itu yang benar-benar dapat diselesaikan dengan kriptografi, dan seberapa banyak yang hanya memindahkan pertanyaan ke pihak yang menerbitkan kredensial.
Sejak saat itu, saya berhenti menganggap anonimitas sebagai kebaikan bawaan dalam keuangan. Kadang-kadang, kemampuan untuk mengetahui siapa pihak di seberang sana justru merupakan hal yang membuat pasar menjadi mungkin.
Jadi, ketika Anda membeli sesuatu di atas blockchain, Anda membelinya dari siapa?
Dalam kripto biasa, jawabannya adalah tidak ada pihak tertentu, dan itu dianggap sebagai fitur. Anda berinteraksi dengan sebuah kontrak, transaksinya berjalan, dan identitas pihak lainnya tidak relevan.
Di pasar yang teregulasi, jawaban itu tidak dapat diterima, dan saya baru benar-benar menyadari betapa mendalamnya hal itu belakangan ini.
Institusi diharuskan tahu siapa pihak yang mereka hadapi. Bukan karena ingin tahu — melainkan karena mereka memiliki kewajiban tentang dengan siapa mereka diizinkan untuk bertransaksi, dan kewajiban itu tidak hilang hanya karena transaksi tersebut terjadi di atas blockchain. Pihak lawan yang anonim bukanlah efisiensi bagi mereka. Itu adalah kegagalan kepatuhan.
Yang menarik perhatian saya adalah seberapa besar ini mengubah apa yang harus disediakan oleh sebuah jaringan finansial. Ia tidak hanya harus membuktikan bahwa sebuah transaksi itu sah. Ia juga harus memungkinkan para peserta untuk menetapkan bahwa pihak lain adalah seseorang yang memang diizinkan untuk mereka perdagangkan, tanpa harus mengekspos orang itu kepada semua orang lain yang memantau rantai tersebut.
Ini adalah masalah yang lebih sulit daripada sekadar privasi, dan juga lebih sulit daripada sekadar transparansi. Masalah ini berada di tempat yang canggung di antara keduanya.
Saya masih sedang mengurai seberapa banyak dari itu yang benar-benar dapat diselesaikan dengan kriptografi, dan seberapa banyak yang hanya memindahkan pertanyaan ke pihak yang menerbitkan kredensial.
Sejak saat itu, saya berhenti menganggap anonimitas sebagai kebaikan bawaan dalam keuangan. Kadang-kadang, kemampuan untuk mengetahui siapa pihak di seberang sana justru merupakan hal yang membuat pasar menjadi mungkin.
19
·
--
#dusk $DUSK @Dusk_Foundation
Jadi, saat sebuah transaksi "dikonfirmasi," apa yang sebenarnya telah terjadi?
Dulu, saya menganggap konfirmasi dan finalitas sebagai kata yang sama. Saya melihat sebuah transaksi berjalan, menunggu sedikit, lalu menganggap urusannya selesai. Jika ada yang bertanya kepada saya apakah transaksi itu masih bisa dibalik, saya akan menjawab tidak tanpa benar-benar memikirkan alasannya.
Namun semakin saya menelusuri cara Dusk menjelaskan settlement, saya semakin sadar bahwa saya telah menggabungkan dua gagasan yang berbeda.
Di kebanyakan rantai, sebuah transaksi menjadi lebih aman semakin lama Anda menunggu. Tidak ada yang menyatakan bahwa transaksi itu bersifat permanen. Anda hanya mencapai titik di mana membaliknya akan menjadi begitu mahal sehingga tidak ada yang masuk akal yang mau melakukannya. Itu adalah probabilitas, bukan janji.
Dusk mendekatinya secara berbeda. Konsensusnya dirancang agar sebuah blok diselesaikan oleh aturan protokol itu sendiri, bukan menjadi bertahap semakin aman seiring waktu.
Hal yang paling saya anggap menonjol adalah mengapa perbedaan itu jauh lebih penting dalam bidang keuangan dibandingkan penggunaan kripto biasa. Jika saya mengirim seseorang uang dan butuh satu menit lagi agar terasa aman, tidak ada hal penting yang terjadi. Tetapi sistem settlement tidak bisa beroperasi dengan konsep "hampir pasti permanen". Seseorang harus bertanggung jawab pada saat transfer menjadi tidak dapat dibalik, dan momen itu harus merupakan sebuah fakta, bukan perkiraan.
Ini juga menjelaskan sesuatu yang sempat membingungkan saya sebelumnya. Membangun lapisan settlement dari nol adalah pekerjaan yang sangat besar, padahal opsi yang lebih cepat sudah tersedia. Itu hanya masuk akal jika jaminannya sendiri merupakan produknya.
Saya masih belum bisa mengatakan bagaimana hal ini berperilaku ketika jaringan sedang berada di bawah tekanan nyata, bukan kondisi normal. Di sanalah desain biasanya mengungkap janji sebenarnya yang mereka buat.
Namun mulai dari sini, saya berhenti membaca "confirmed" sebagai satu gagasan tunggal. Ada momen ketika sebuah transaksi terjadi, dan ada momen ketika transaksi itu berhenti bisa dibalik, dan dua hal itu tidak selalu merupakan perkara yang sama.
#dusk $DUSK @Dusk
Jadi, saat sebuah transaksi "dikonfirmasi," apa yang sebenarnya telah terjadi?
Dulu, saya menganggap konfirmasi dan finalitas sebagai kata yang sama. Saya melihat sebuah transaksi berjalan, menunggu sedikit, lalu menganggap urusannya selesai. Jika ada yang bertanya kepada saya apakah transaksi itu masih bisa dibalik, saya akan menjawab tidak tanpa benar-benar memikirkan alasannya.
Namun semakin saya menelusuri cara Dusk menjelaskan settlement, saya semakin sadar bahwa saya telah menggabungkan dua gagasan yang berbeda.
Di kebanyakan rantai, sebuah transaksi menjadi lebih aman semakin lama Anda menunggu. Tidak ada yang menyatakan bahwa transaksi itu bersifat permanen. Anda hanya mencapai titik di mana membaliknya akan menjadi begitu mahal sehingga tidak ada yang masuk akal yang mau melakukannya. Itu adalah probabilitas, bukan janji.
Dusk mendekatinya secara berbeda. Konsensusnya dirancang agar sebuah blok diselesaikan oleh aturan protokol itu sendiri, bukan menjadi bertahap semakin aman seiring waktu.
Hal yang paling saya anggap menonjol adalah mengapa perbedaan itu jauh lebih penting dalam bidang keuangan dibandingkan penggunaan kripto biasa. Jika saya mengirim seseorang uang dan butuh satu menit lagi agar terasa aman, tidak ada hal penting yang terjadi. Tetapi sistem settlement tidak bisa beroperasi dengan konsep "hampir pasti permanen". Seseorang harus bertanggung jawab pada saat transfer menjadi tidak dapat dibalik, dan momen itu harus merupakan sebuah fakta, bukan perkiraan.
Ini juga menjelaskan sesuatu yang sempat membingungkan saya sebelumnya. Membangun lapisan settlement dari nol adalah pekerjaan yang sangat besar, padahal opsi yang lebih cepat sudah tersedia. Itu hanya masuk akal jika jaminannya sendiri merupakan produknya.
Saya masih belum bisa mengatakan bagaimana hal ini berperilaku ketika jaringan sedang berada di bawah tekanan nyata, bukan kondisi normal. Di sanalah desain biasanya mengungkap janji sebenarnya yang mereka buat.
Namun mulai dari sini, saya berhenti membaca "confirmed" sebagai satu gagasan tunggal. Ada momen ketika sebuah transaksi terjadi, dan ada momen ketika transaksi itu berhenti bisa dibalik, dan dua hal itu tidak selalu merupakan perkara yang sama.
Jadi, saat sebuah transaksi "dikonfirmasi," apa yang sebenarnya telah terjadi?
Dulu, saya menganggap konfirmasi dan finalitas sebagai kata yang sama. Saya melihat sebuah transaksi berjalan, menunggu sedikit, lalu menganggap urusannya selesai. Jika ada yang bertanya kepada saya apakah transaksi itu masih bisa dibalik, saya akan menjawab tidak tanpa benar-benar memikirkan alasannya.
Namun semakin saya menelusuri cara Dusk menjelaskan settlement, saya semakin sadar bahwa saya telah menggabungkan dua gagasan yang berbeda.
Di kebanyakan rantai, sebuah transaksi menjadi lebih aman semakin lama Anda menunggu. Tidak ada yang menyatakan bahwa transaksi itu bersifat permanen. Anda hanya mencapai titik di mana membaliknya akan menjadi begitu mahal sehingga tidak ada yang masuk akal yang mau melakukannya. Itu adalah probabilitas, bukan janji.
Dusk mendekatinya secara berbeda. Konsensusnya dirancang agar sebuah blok diselesaikan oleh aturan protokol itu sendiri, bukan menjadi bertahap semakin aman seiring waktu.
Hal yang paling saya anggap menonjol adalah mengapa perbedaan itu jauh lebih penting dalam bidang keuangan dibandingkan penggunaan kripto biasa. Jika saya mengirim seseorang uang dan butuh satu menit lagi agar terasa aman, tidak ada hal penting yang terjadi. Tetapi sistem settlement tidak bisa beroperasi dengan konsep "hampir pasti permanen". Seseorang harus bertanggung jawab pada saat transfer menjadi tidak dapat dibalik, dan momen itu harus merupakan sebuah fakta, bukan perkiraan.
Ini juga menjelaskan sesuatu yang sempat membingungkan saya sebelumnya. Membangun lapisan settlement dari nol adalah pekerjaan yang sangat besar, padahal opsi yang lebih cepat sudah tersedia. Itu hanya masuk akal jika jaminannya sendiri merupakan produknya.
Saya masih belum bisa mengatakan bagaimana hal ini berperilaku ketika jaringan sedang berada di bawah tekanan nyata, bukan kondisi normal. Di sanalah desain biasanya mengungkap janji sebenarnya yang mereka buat.
Namun mulai dari sini, saya berhenti membaca "confirmed" sebagai satu gagasan tunggal. Ada momen ketika sebuah transaksi terjadi, dan ada momen ketika transaksi itu berhenti bisa dibalik, dan dua hal itu tidak selalu merupakan perkara yang sama.
6
·
--
#dusk $DUSK @Dusk_Foundation Sebelumnya, saya mengira sebuah blockchain harus memilih satu sisi. Entah itu permissionless—di mana siapa pun dapat melakukan transaksi dan tidak ada pihak yang menghalangi—atau permissioned—di mana sebuah konsorsium menentukan siapa yang boleh berpartisipasi. Publik atau privat. Salah satu.
Namun semakin banyak saya membaca tentang Dusk, semakin terlihat bahwa pembagian itu tidak cukup menggambarkan apa yang sebenarnya sedang dibangun.
Lapisan dasarnya bersifat terbuka. Siapa pun bisa menjalankan node, siapa pun bisa melakukan staking, kodenya terbuka, dan tidak ada komite yang menyetujui partisipasi Anda. Sementara itu, aset yang direncanakan untuk hidup di lapisan tersebut justru sebaliknya: kelayakan dibatasi, transfer dikendalikan, dan hanya dapat dimiliki oleh pihak-pihak yang telah diverifikasi.
Yang sangat saya anggap menonjol adalah kenyataan bahwa hal-hal ini tidak saling bertentangan, karena keduanya bekerja di lapisan yang berbeda. Jaringan tidak perlu tahu siapa Anda untuk menyertakan transaksi Anda. Aset perlu tahu siapa Anda sebelum ia mengizinkan Anda untuk memilikinya. Keterbukaan pada lapisan penyelesaian (settlement), pembatasan pada lapisan instrumen.
Pasar tradisional sudah bekerja dengan cara seperti ini, dan kita jarang menyadarinya. Infrastruktur internet mengangkut perdagangan saham tanpa memiliki pendapat apa pun tentang apakah Anda diizinkan memiliki saham tersebut. Transportnya netral. Instrumennya tidak.
Yang membuatnya sulit di atas rantai (on-chain) adalah bahwa kebanyakan orang menilai sebuah chain sebagai satu kesatuan. Jadi mereka bertanya apakah Dusk permissionless, mendapatkan jawaban yang sebagian, lalu menarik kesimpulan yang salah—baik ke arah yang satu maupun yang lain.
Saya masih belum yakin bagaimana hal ini bertahan ketika aset yang dibatasi pada akhirnya berada di suatu tempat yang pembatasannya tidak bisa mengikutinya—itu tampaknya menjadi kasus yang benar-benar sulit.
Mulai dari sini, saya berhenti bertanya apakah chain itu terbuka atau tertutup. Pertanyaan yang lebih berguna adalah lapisan mana yang menjadi tempat keterbukaan itu hidup, dan apakah pembatasan di lapisan di atasnya diberlakukan oleh kode atau hanya berdasarkan kesepakatan.
#dusk $DUSK @Dusk Sebelumnya, saya mengira sebuah blockchain harus memilih satu sisi. Entah itu permissionless—di mana siapa pun dapat melakukan transaksi dan tidak ada pihak yang menghalangi—atau permissioned—di mana sebuah konsorsium menentukan siapa yang boleh berpartisipasi. Publik atau privat. Salah satu.
Namun semakin banyak saya membaca tentang Dusk, semakin terlihat bahwa pembagian itu tidak cukup menggambarkan apa yang sebenarnya sedang dibangun.
Lapisan dasarnya bersifat terbuka. Siapa pun bisa menjalankan node, siapa pun bisa melakukan staking, kodenya terbuka, dan tidak ada komite yang menyetujui partisipasi Anda. Sementara itu, aset yang direncanakan untuk hidup di lapisan tersebut justru sebaliknya: kelayakan dibatasi, transfer dikendalikan, dan hanya dapat dimiliki oleh pihak-pihak yang telah diverifikasi.
Yang sangat saya anggap menonjol adalah kenyataan bahwa hal-hal ini tidak saling bertentangan, karena keduanya bekerja di lapisan yang berbeda. Jaringan tidak perlu tahu siapa Anda untuk menyertakan transaksi Anda. Aset perlu tahu siapa Anda sebelum ia mengizinkan Anda untuk memilikinya. Keterbukaan pada lapisan penyelesaian (settlement), pembatasan pada lapisan instrumen.
Pasar tradisional sudah bekerja dengan cara seperti ini, dan kita jarang menyadarinya. Infrastruktur internet mengangkut perdagangan saham tanpa memiliki pendapat apa pun tentang apakah Anda diizinkan memiliki saham tersebut. Transportnya netral. Instrumennya tidak.
Yang membuatnya sulit di atas rantai (on-chain) adalah bahwa kebanyakan orang menilai sebuah chain sebagai satu kesatuan. Jadi mereka bertanya apakah Dusk permissionless, mendapatkan jawaban yang sebagian, lalu menarik kesimpulan yang salah—baik ke arah yang satu maupun yang lain.
Saya masih belum yakin bagaimana hal ini bertahan ketika aset yang dibatasi pada akhirnya berada di suatu tempat yang pembatasannya tidak bisa mengikutinya—itu tampaknya menjadi kasus yang benar-benar sulit.
Mulai dari sini, saya berhenti bertanya apakah chain itu terbuka atau tertutup. Pertanyaan yang lebih berguna adalah lapisan mana yang menjadi tempat keterbukaan itu hidup, dan apakah pembatasan di lapisan di atasnya diberlakukan oleh kode atau hanya berdasarkan kesepakatan.
Namun semakin banyak saya membaca tentang Dusk, semakin terlihat bahwa pembagian itu tidak cukup menggambarkan apa yang sebenarnya sedang dibangun.
Lapisan dasarnya bersifat terbuka. Siapa pun bisa menjalankan node, siapa pun bisa melakukan staking, kodenya terbuka, dan tidak ada komite yang menyetujui partisipasi Anda. Sementara itu, aset yang direncanakan untuk hidup di lapisan tersebut justru sebaliknya: kelayakan dibatasi, transfer dikendalikan, dan hanya dapat dimiliki oleh pihak-pihak yang telah diverifikasi.
Yang sangat saya anggap menonjol adalah kenyataan bahwa hal-hal ini tidak saling bertentangan, karena keduanya bekerja di lapisan yang berbeda. Jaringan tidak perlu tahu siapa Anda untuk menyertakan transaksi Anda. Aset perlu tahu siapa Anda sebelum ia mengizinkan Anda untuk memilikinya. Keterbukaan pada lapisan penyelesaian (settlement), pembatasan pada lapisan instrumen.
Pasar tradisional sudah bekerja dengan cara seperti ini, dan kita jarang menyadarinya. Infrastruktur internet mengangkut perdagangan saham tanpa memiliki pendapat apa pun tentang apakah Anda diizinkan memiliki saham tersebut. Transportnya netral. Instrumennya tidak.
Yang membuatnya sulit di atas rantai (on-chain) adalah bahwa kebanyakan orang menilai sebuah chain sebagai satu kesatuan. Jadi mereka bertanya apakah Dusk permissionless, mendapatkan jawaban yang sebagian, lalu menarik kesimpulan yang salah—baik ke arah yang satu maupun yang lain.
Saya masih belum yakin bagaimana hal ini bertahan ketika aset yang dibatasi pada akhirnya berada di suatu tempat yang pembatasannya tidak bisa mengikutinya—itu tampaknya menjadi kasus yang benar-benar sulit.
Mulai dari sini, saya berhenti bertanya apakah chain itu terbuka atau tertutup. Pertanyaan yang lebih berguna adalah lapisan mana yang menjadi tempat keterbukaan itu hidup, dan apakah pembatasan di lapisan di atasnya diberlakukan oleh kode atau hanya berdasarkan kesepakatan.
70
·
--
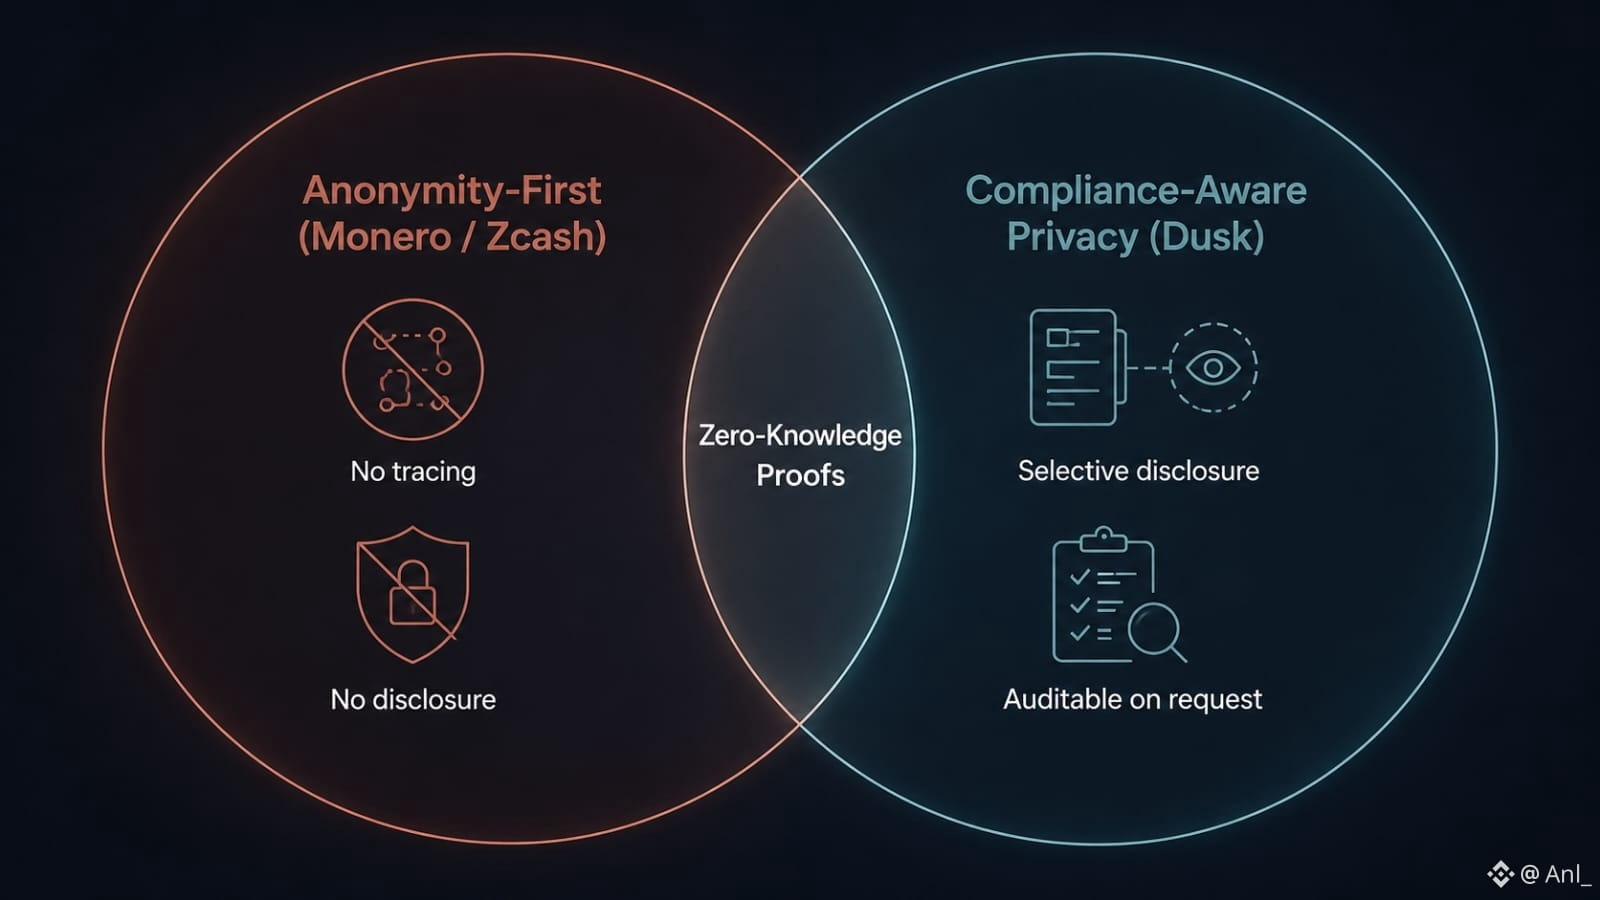
#dusk $DUSK @Dusk_Foundation Saat Anda mendengar “privacy coin”, apakah yang terlintas adalah Monero atau Zcash?
Saya juga begitu. Tapi perbandingannya jadi lebih menarik ketika Anda bertanya apa yang seharusnya dicapai oleh “privasi”.
Monero mengambil sikap tegas: privasi itu wajib. Pengirim, penerima, dan jumlah disembunyikan secara default. Zcash lebih fleksibel, dengan transaksi tershield dan viewing key yang dapat mengungkapkan informasi secara selektif.
Dusk mendorong filosofi kedua itu langsung ke dalam keuangan yang teregulasi.
Idenya adalah privasi dengan pengungkapan selektif: aktivitas finansial Anda tidak harus menjadi konsumsi publik, tetapi pihak yang berwenang—seorang auditor, pengawas, atau institusi—dapat menerima bukti spesifik yang dibutuhkan tanpa melihat semuanya yang lain.
Saya bisa paham mengapa institusi akan lebih memilih ini.
Bank, penerbit, dan pasar yang teregulasi memerlukan kerahasiaan, tetapi mereka juga tidak bisa beroperasi dalam sistem yang membuat kepatuhan menjadi mustahil untuk dibuktikan.
Kontroversinya juga jelas.
Bagi advokat privasi yang berlatar kripto, “visibilitas yang diizinkan” terdengar kurang seperti privasi dan lebih seperti backdoor yang dikendalikan. Jika akses bisa diberikan, perdebatan berubah menjadi siapa yang mengendalikan akses itu dan berdasarkan aturan apa.
Lalu ada adopsi.
Tekanan regulasi pada aset yang berfokus pada anonimitas kini bukan lagi sekadar teori. Kraken menghapus Monero untuk klien EEA, secara eksplisit dengan menyebut perubahan regulasi.
Itu membuat kompromi Dusk tampak lebih mudah bertahan secara komersial: menyembunyikan informasi dari publik sambil tetap memungkinkan verifikasi yang teregulasi.
Namun “lebih mudah diadopsi” tidak otomatis berarti “privasi yang lebih baik”.
Mungkin anonimitas murni melindungi prinsip dengan lebih baik, tetapi kesulitan dalam akses institusional. Mungkin pengungkapan selektif mengorbankan kemurnian ideologis agar privasi bisa dipakai di dalam sistem keuangan.
Dan itu menyisakan pertanyaan yang tidak nyaman:
Jika privasi masih bisa ditunjukkan kepada “seseorang”, apakah itu benar-benar privasi—atau hanya visibilitas yang diregulasi?
#dusk $DUSK @Dusk Saat Anda mendengar “privacy coin”, apakah yang terlintas adalah Monero atau Zcash?
Saya juga begitu. Tapi perbandingannya jadi lebih menarik ketika Anda bertanya apa yang seharusnya dicapai oleh “privasi”.
Monero mengambil sikap tegas: privasi itu wajib. Pengirim, penerima, dan jumlah disembunyikan secara default. Zcash lebih fleksibel, dengan transaksi tershield dan viewing key yang dapat mengungkapkan informasi secara selektif.
Dusk mendorong filosofi kedua itu langsung ke dalam keuangan yang teregulasi.
Idenya adalah privasi dengan pengungkapan selektif: aktivitas finansial Anda tidak harus menjadi konsumsi publik, tetapi pihak yang berwenang—seorang auditor, pengawas, atau institusi—dapat menerima bukti spesifik yang dibutuhkan tanpa melihat semuanya yang lain.
Saya bisa paham mengapa institusi akan lebih memilih ini.
Bank, penerbit, dan pasar yang teregulasi memerlukan kerahasiaan, tetapi mereka juga tidak bisa beroperasi dalam sistem yang membuat kepatuhan menjadi mustahil untuk dibuktikan.
Kontroversinya juga jelas.
Bagi advokat privasi yang berlatar kripto, “visibilitas yang diizinkan” terdengar kurang seperti privasi dan lebih seperti backdoor yang dikendalikan. Jika akses bisa diberikan, perdebatan berubah menjadi siapa yang mengendalikan akses itu dan berdasarkan aturan apa.
Lalu ada adopsi.
Tekanan regulasi pada aset yang berfokus pada anonimitas kini bukan lagi sekadar teori. Kraken menghapus Monero untuk klien EEA, secara eksplisit dengan menyebut perubahan regulasi.
Itu membuat kompromi Dusk tampak lebih mudah bertahan secara komersial: menyembunyikan informasi dari publik sambil tetap memungkinkan verifikasi yang teregulasi.
Namun “lebih mudah diadopsi” tidak otomatis berarti “privasi yang lebih baik”.
Mungkin anonimitas murni melindungi prinsip dengan lebih baik, tetapi kesulitan dalam akses institusional. Mungkin pengungkapan selektif mengorbankan kemurnian ideologis agar privasi bisa dipakai di dalam sistem keuangan.
Dan itu menyisakan pertanyaan yang tidak nyaman:
Jika privasi masih bisa ditunjukkan kepada “seseorang”, apakah itu benar-benar privasi—atau hanya visibilitas yang diregulasi?
Saya juga begitu. Tapi perbandingannya jadi lebih menarik ketika Anda bertanya apa yang seharusnya dicapai oleh “privasi”.
Monero mengambil sikap tegas: privasi itu wajib. Pengirim, penerima, dan jumlah disembunyikan secara default. Zcash lebih fleksibel, dengan transaksi tershield dan viewing key yang dapat mengungkapkan informasi secara selektif.
Dusk mendorong filosofi kedua itu langsung ke dalam keuangan yang teregulasi.
Idenya adalah privasi dengan pengungkapan selektif: aktivitas finansial Anda tidak harus menjadi konsumsi publik, tetapi pihak yang berwenang—seorang auditor, pengawas, atau institusi—dapat menerima bukti spesifik yang dibutuhkan tanpa melihat semuanya yang lain.
Saya bisa paham mengapa institusi akan lebih memilih ini.
Bank, penerbit, dan pasar yang teregulasi memerlukan kerahasiaan, tetapi mereka juga tidak bisa beroperasi dalam sistem yang membuat kepatuhan menjadi mustahil untuk dibuktikan.
Kontroversinya juga jelas.
Bagi advokat privasi yang berlatar kripto, “visibilitas yang diizinkan” terdengar kurang seperti privasi dan lebih seperti backdoor yang dikendalikan. Jika akses bisa diberikan, perdebatan berubah menjadi siapa yang mengendalikan akses itu dan berdasarkan aturan apa.
Lalu ada adopsi.
Tekanan regulasi pada aset yang berfokus pada anonimitas kini bukan lagi sekadar teori. Kraken menghapus Monero untuk klien EEA, secara eksplisit dengan menyebut perubahan regulasi.
Itu membuat kompromi Dusk tampak lebih mudah bertahan secara komersial: menyembunyikan informasi dari publik sambil tetap memungkinkan verifikasi yang teregulasi.
Namun “lebih mudah diadopsi” tidak otomatis berarti “privasi yang lebih baik”.
Mungkin anonimitas murni melindungi prinsip dengan lebih baik, tetapi kesulitan dalam akses institusional. Mungkin pengungkapan selektif mengorbankan kemurnian ideologis agar privasi bisa dipakai di dalam sistem keuangan.
Dan itu menyisakan pertanyaan yang tidak nyaman:
Jika privasi masih bisa ditunjukkan kepada “seseorang”, apakah itu benar-benar privasi—atau hanya visibilitas yang diregulasi?
1
1
151
·
--
Kebanyakan rantai proof-of-stake melakukan satu hal setelah sebuah blok diusulkan: sebuah komite memberikan suara, dan jika jumlah suara yang cukup terkumpul, blok tersebut dihitung.
@Dusk_Foundation melakukannya dua kali, dan putaran kedua adalah yang tidak dijelaskan oleh siapa pun.
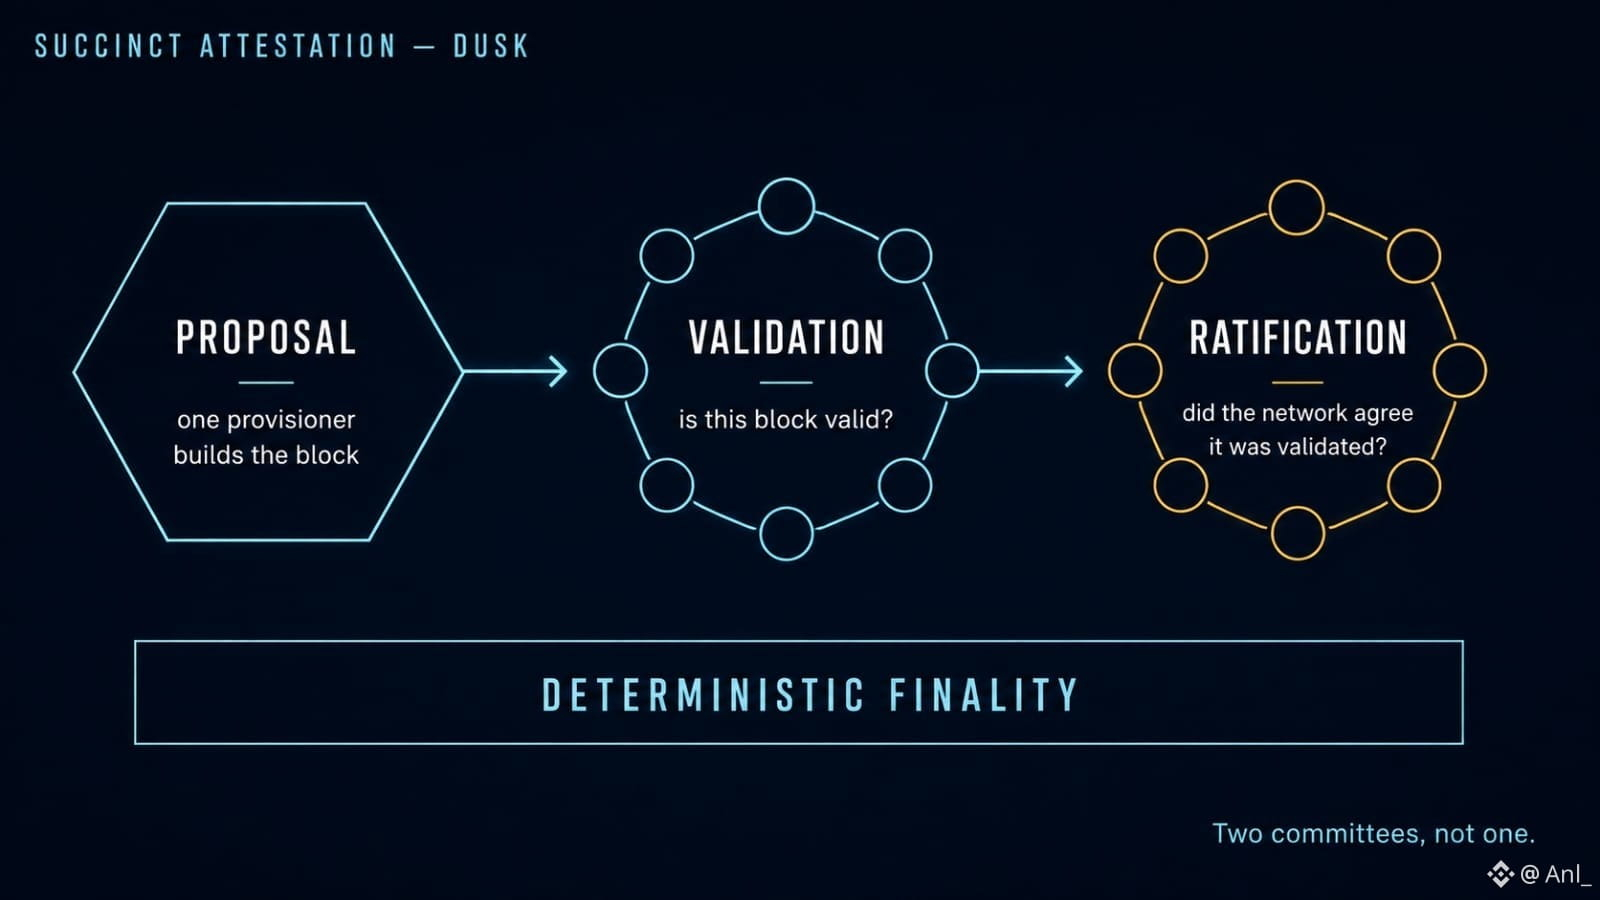
Succinct Attestation menjalankan setiap putaran dalam tiga langkah. Seorang provisioner mengusulkan sebuah kandidat blok. Sebuah komite yang dipilih secara acak memvalidasinya. Lalu sebuah komite kedua meratifikasi — dan yang dikonfirmasinya bukanlah blok tersebut. Ia mengonfirmasikan hasil validasinya.
Perbedaan itu butuh waktu bagi saya untuk melihatnya dengan benar.
Validasi menjawab "apakah blok ini valid?" Ratifikasi menjawab "apakah jaringan benar-benar sepakat bahwa itu telah divalidasi?" Itu pertanyaan yang berbeda, dan pertanyaan kedua itulah yang menghasilkan finalitas deterministik. Tanpa itu, yang Anda punya adalah opini sebuah komite, disebarkan ke seluruh jaringan, tiba di node yang berbeda pada waktu yang berbeda. Dengan itu, Anda punya catatan yang telah diakui bahwa kesepakatan itu sendiri telah terjadi.
Itulah bedanya antara "blok ini sangat mungkin final" dan "blok ini final." Untuk rantai yang menargetkan penyelesaian sekuritas, celah itu bukan soal filsafat. Itu perbedaan antara jaminan penyelesaian dan perkiraan penyelesaian.
Biayanya juga nyata. Dua komite berarti dua putaran tanda tangan, dua kesempatan bagi partisipasi untuk tidak terpenuhi, serta pembagian imbalan yang mencerminkan hal itu — validasi dan ratifikasi masing-masing mengambil bagian dari imbalan blok, terpisah dari pembuat blok.
Apakah putaran tambahan itu sepadan dengan latensi dan beban koordinasi adalah persis jenis hal yang tidak bisa diberitahu oleh audit. Ulasan Oak Security menyebut protokolnya dirancang dengan baik. "Dirancang dengan baik" dan "cocok untuk beban nyata" adalah klaim yang berbeda.
Pertanyaan yang tulus untuk operator node di sini: apakah ada yang sudah mengukur seberapa sering ratifikasi yang macet, bukan validasi?
#dusk $DUSK #block
Kebanyakan rantai proof-of-stake melakukan satu hal setelah sebuah blok diusulkan: sebuah komite memberikan suara, dan jika jumlah suara yang cukup terkumpul, blok tersebut dihitung.
@Dusk melakukannya dua kali, dan putaran kedua adalah yang tidak dijelaskan oleh siapa pun.
Succinct Attestation menjalankan setiap putaran dalam tiga langkah. Seorang provisioner mengusulkan sebuah kandidat blok. Sebuah komite yang dipilih secara acak memvalidasinya. Lalu sebuah komite kedua meratifikasi — dan yang dikonfirmasinya bukanlah blok tersebut. Ia mengonfirmasikan hasil validasinya.
Perbedaan itu butuh waktu bagi saya untuk melihatnya dengan benar.
Validasi menjawab "apakah blok ini valid?" Ratifikasi menjawab "apakah jaringan benar-benar sepakat bahwa itu telah divalidasi?" Itu pertanyaan yang berbeda, dan pertanyaan kedua itulah yang menghasilkan finalitas deterministik. Tanpa itu, yang Anda punya adalah opini sebuah komite, disebarkan ke seluruh jaringan, tiba di node yang berbeda pada waktu yang berbeda. Dengan itu, Anda punya catatan yang telah diakui bahwa kesepakatan itu sendiri telah terjadi.
Itulah bedanya antara "blok ini sangat mungkin final" dan "blok ini final." Untuk rantai yang menargetkan penyelesaian sekuritas, celah itu bukan soal filsafat. Itu perbedaan antara jaminan penyelesaian dan perkiraan penyelesaian.
Biayanya juga nyata. Dua komite berarti dua putaran tanda tangan, dua kesempatan bagi partisipasi untuk tidak terpenuhi, serta pembagian imbalan yang mencerminkan hal itu — validasi dan ratifikasi masing-masing mengambil bagian dari imbalan blok, terpisah dari pembuat blok.
Apakah putaran tambahan itu sepadan dengan latensi dan beban koordinasi adalah persis jenis hal yang tidak bisa diberitahu oleh audit. Ulasan Oak Security menyebut protokolnya dirancang dengan baik. "Dirancang dengan baik" dan "cocok untuk beban nyata" adalah klaim yang berbeda.
Pertanyaan yang tulus untuk operator node di sini: apakah ada yang sudah mengukur seberapa sering ratifikasi yang macet, bukan validasi?
#dusk $DUSK #block
@Dusk melakukannya dua kali, dan putaran kedua adalah yang tidak dijelaskan oleh siapa pun.
Succinct Attestation menjalankan setiap putaran dalam tiga langkah. Seorang provisioner mengusulkan sebuah kandidat blok. Sebuah komite yang dipilih secara acak memvalidasinya. Lalu sebuah komite kedua meratifikasi — dan yang dikonfirmasinya bukanlah blok tersebut. Ia mengonfirmasikan hasil validasinya.
Perbedaan itu butuh waktu bagi saya untuk melihatnya dengan benar.
Validasi menjawab "apakah blok ini valid?" Ratifikasi menjawab "apakah jaringan benar-benar sepakat bahwa itu telah divalidasi?" Itu pertanyaan yang berbeda, dan pertanyaan kedua itulah yang menghasilkan finalitas deterministik. Tanpa itu, yang Anda punya adalah opini sebuah komite, disebarkan ke seluruh jaringan, tiba di node yang berbeda pada waktu yang berbeda. Dengan itu, Anda punya catatan yang telah diakui bahwa kesepakatan itu sendiri telah terjadi.
Itulah bedanya antara "blok ini sangat mungkin final" dan "blok ini final." Untuk rantai yang menargetkan penyelesaian sekuritas, celah itu bukan soal filsafat. Itu perbedaan antara jaminan penyelesaian dan perkiraan penyelesaian.
Biayanya juga nyata. Dua komite berarti dua putaran tanda tangan, dua kesempatan bagi partisipasi untuk tidak terpenuhi, serta pembagian imbalan yang mencerminkan hal itu — validasi dan ratifikasi masing-masing mengambil bagian dari imbalan blok, terpisah dari pembuat blok.
Apakah putaran tambahan itu sepadan dengan latensi dan beban koordinasi adalah persis jenis hal yang tidak bisa diberitahu oleh audit. Ulasan Oak Security menyebut protokolnya dirancang dengan baik. "Dirancang dengan baik" dan "cocok untuk beban nyata" adalah klaim yang berbeda.
Pertanyaan yang tulus untuk operator node di sini: apakah ada yang sudah mengukur seberapa sering ratifikasi yang macet, bukan validasi?
#dusk $DUSK #block
35
·
--
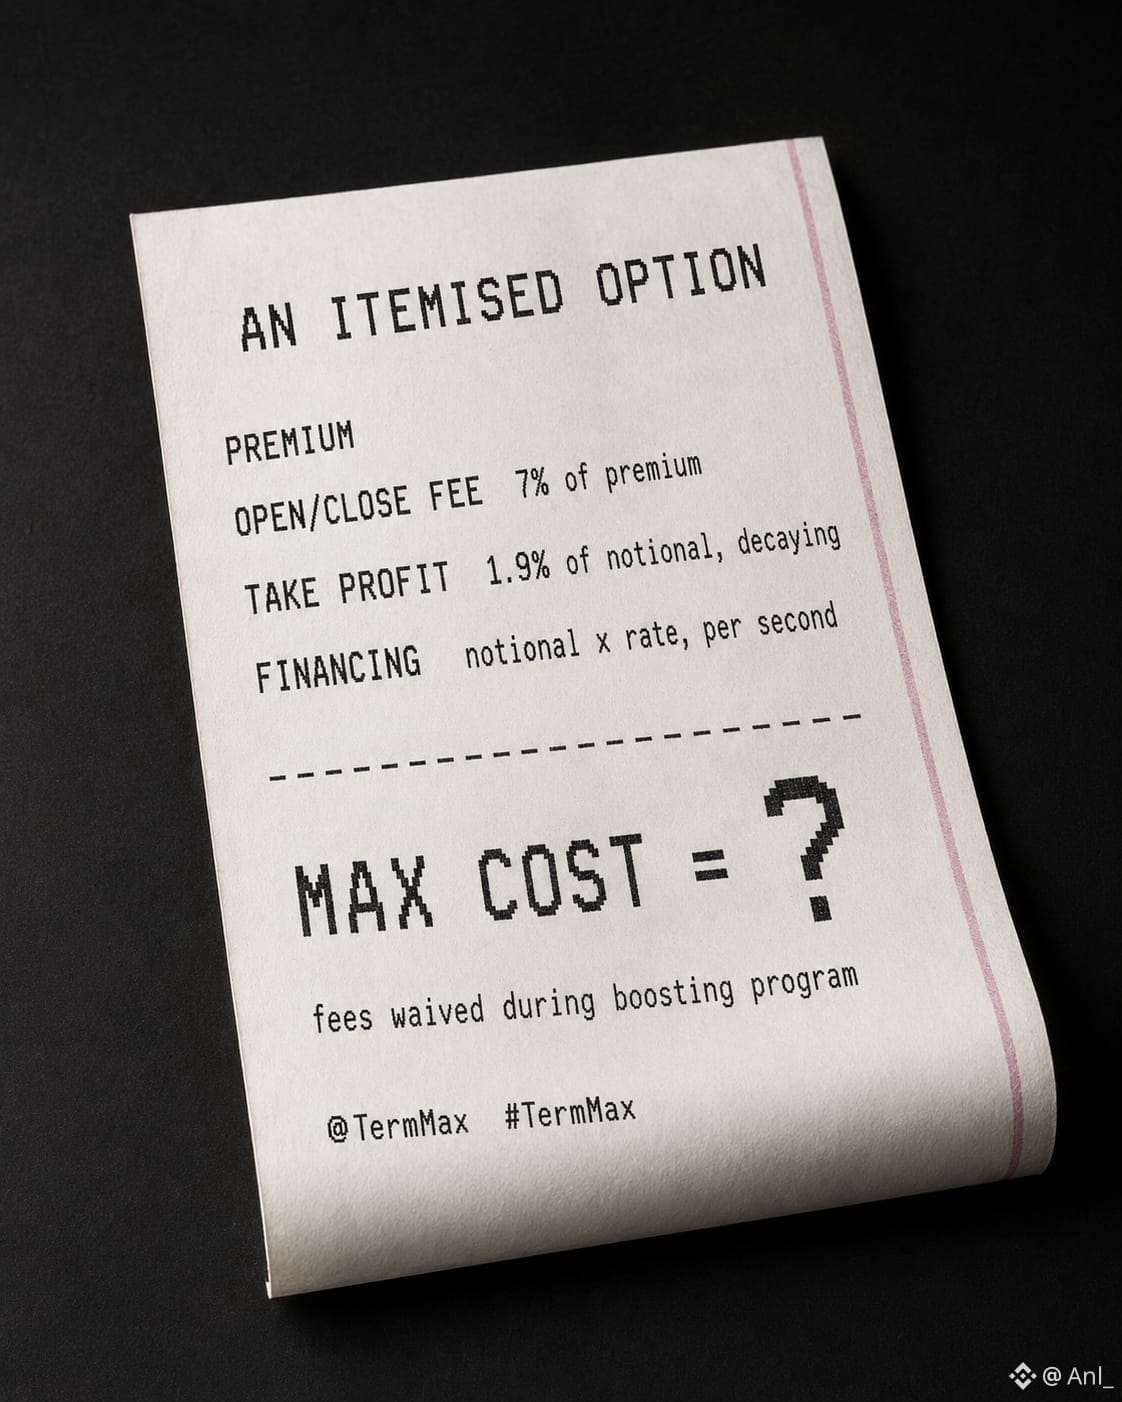
@termmax Halaman opsi Alpha menyatakan bahwa kerugian maksimum Anda adalah premi. Halaman biaya menambahkan tiga baris lagi untuk itu.
Membuka atau menutup Long atau Short biayanya 7% dari premi yang dibayarkan.
Mengambil profit dikenakan pada nilai nosional, bukan premi — 1,9% pada hari pertama, berkurang secara linier hingga jatuh tempo. Contoh dari dokumentasinya sendiri: kontrak 16 hari ditutup pada hari ke-10 dengan nosional 10.000 USDT membayar 47,5 USDT.
Lalu pendanaan. Anda membayar bunga atas nilai nosional untuk setiap detik Anda mempertahankan posisi. Contoh mereka menggunakan tingkat tahunan sebesar 100% dan menghasilkan sekitar 1,37 USDT per hari untuk 100 USDT nilai nosional. Sekitar 10% dari bunga itu masuk ke platform, sisanya untuk penyetor Dual Investment.
Semua ini tidak disembunyikan, dan biaya transaksi dibebaskan selama program boosting.
Tapi "max cost is the premium" dan "interest accrues per second on notional" adalah dua kalimat berbeda tentang perdagangan yang sama.
Saat Anda menghitung harganya, Anda mematok premi atau premi plus carry?
#termmax @termmax
@TermMax Halaman opsi Alpha menyatakan bahwa kerugian maksimum Anda adalah premi. Halaman biaya menambahkan tiga baris lagi untuk itu.
Membuka atau menutup Long atau Short biayanya 7% dari premi yang dibayarkan.
Mengambil profit dikenakan pada nilai nosional, bukan premi — 1,9% pada hari pertama, berkurang secara linier hingga jatuh tempo. Contoh dari dokumentasinya sendiri: kontrak 16 hari ditutup pada hari ke-10 dengan nosional 10.000 USDT membayar 47,5 USDT.
Lalu pendanaan. Anda membayar bunga atas nilai nosional untuk setiap detik Anda mempertahankan posisi. Contoh mereka menggunakan tingkat tahunan sebesar 100% dan menghasilkan sekitar 1,37 USDT per hari untuk 100 USDT nilai nosional. Sekitar 10% dari bunga itu masuk ke platform, sisanya untuk penyetor Dual Investment.
Semua ini tidak disembunyikan, dan biaya transaksi dibebaskan selama program boosting.
Tapi "max cost is the premium" dan "interest accrues per second on notional" adalah dua kalimat berbeda tentang perdagangan yang sama.
Saat Anda menghitung harganya, Anda mematok premi atau premi plus carry?
#termmax @TermMax
Membuka atau menutup Long atau Short biayanya 7% dari premi yang dibayarkan.
Mengambil profit dikenakan pada nilai nosional, bukan premi — 1,9% pada hari pertama, berkurang secara linier hingga jatuh tempo. Contoh dari dokumentasinya sendiri: kontrak 16 hari ditutup pada hari ke-10 dengan nosional 10.000 USDT membayar 47,5 USDT.
Lalu pendanaan. Anda membayar bunga atas nilai nosional untuk setiap detik Anda mempertahankan posisi. Contoh mereka menggunakan tingkat tahunan sebesar 100% dan menghasilkan sekitar 1,37 USDT per hari untuk 100 USDT nilai nosional. Sekitar 10% dari bunga itu masuk ke platform, sisanya untuk penyetor Dual Investment.
Semua ini tidak disembunyikan, dan biaya transaksi dibebaskan selama program boosting.
Tapi "max cost is the premium" dan "interest accrues per second on notional" adalah dua kalimat berbeda tentang perdagangan yang sama.
Saat Anda menghitung harganya, Anda mematok premi atau premi plus carry?
#termmax @TermMax
1
79
·
--
#dusk $DUSK
Semua orang berdebat tentang konsensus. Hampir tidak ada yang melihat satu lapis di bawahnya.
@Dusk_Foundation tidak memakai gosip acak untuk memindahkan blok antar node. Ia menggunakan Kadcast — sebuah overlay terstruktur, di mana posisi setiap node menentukan ke siapa ia meneruskan. Dokumentasinya memberi alasannya dalam satu baris: lebih hemat bandwidth, dan latensi yang lebih dapat diprediksi.
Yang penting di sini adalah kata “dapat diprediksi”.
Gosip acak memang tangguh, tetapi bising. Sebuah pesan mungkin sampai kepada Anda dalam 200ms atau 900ms, tergantung keberuntungan. Untuk kebanyakan rantai, itu sudah cukup. Namun untuk rantai yang menjual finalitas deterministik sekitar 10 detik kepada institusi, variasi propagasi bukan detail kosmetik — itu bagian dari janji penyelesaian. Anda tidak bisa menjamin ketepatan waktu finalitas di atas lapisan transport yang “mengangkat bahu”.
Separuh kedua adalah audit. Blaize meninjau implementasi Rust dan memberinya nilai 9,8 dari 10, tetapi temuan-temuan yang menarik ada di bagian ini: penyimpangan dari spesifikasi Kadcast yang asli, kasus tepi yang terlewat dalam pemrosesan idle-node, dan penanganan yang ambigu untuk field yang dicadangkan di header pesan. Semua sudah diselesaikan atau diverifikasi, kecuali dua item informasional.
Field yang dicadangkan dan idle nodes. Tidak glamor. Tepat jenis hal yang bisa berubah menjadi insiden produksi yang aneh tiga tahun kemudian.
Pertanyaan terbuka yang terus saya renungkan: overlay terstruktur berarti topologi bisa diturunkan, bukan acak. Itulah yang memberi prediktabilitas. Apakah itu juga membuat pola lalu lintas lebih mudah diamati untuk sebuah rantai yang seluruh proposisi nilainya adalah kerahasiaan? Saya benar-benar tidak tahu, dan saya belum menemukan analisis publik yang menjawabnya.
Untuk sebuah rantai privasi — apakah Anda akan menukar sebagian prediktabilitas propagasi demi jaringan yang lebih berantakan dan lebih sulit dipetakan?
#dusk $DUSK
Semua orang berdebat tentang konsensus. Hampir tidak ada yang melihat satu lapis di bawahnya.
@Dusk tidak memakai gosip acak untuk memindahkan blok antar node. Ia menggunakan Kadcast — sebuah overlay terstruktur, di mana posisi setiap node menentukan ke siapa ia meneruskan. Dokumentasinya memberi alasannya dalam satu baris: lebih hemat bandwidth, dan latensi yang lebih dapat diprediksi.
Yang penting di sini adalah kata “dapat diprediksi”.
Gosip acak memang tangguh, tetapi bising. Sebuah pesan mungkin sampai kepada Anda dalam 200ms atau 900ms, tergantung keberuntungan. Untuk kebanyakan rantai, itu sudah cukup. Namun untuk rantai yang menjual finalitas deterministik sekitar 10 detik kepada institusi, variasi propagasi bukan detail kosmetik — itu bagian dari janji penyelesaian. Anda tidak bisa menjamin ketepatan waktu finalitas di atas lapisan transport yang “mengangkat bahu”.
Separuh kedua adalah audit. Blaize meninjau implementasi Rust dan memberinya nilai 9,8 dari 10, tetapi temuan-temuan yang menarik ada di bagian ini: penyimpangan dari spesifikasi Kadcast yang asli, kasus tepi yang terlewat dalam pemrosesan idle-node, dan penanganan yang ambigu untuk field yang dicadangkan di header pesan. Semua sudah diselesaikan atau diverifikasi, kecuali dua item informasional.
Field yang dicadangkan dan idle nodes. Tidak glamor. Tepat jenis hal yang bisa berubah menjadi insiden produksi yang aneh tiga tahun kemudian.
Pertanyaan terbuka yang terus saya renungkan: overlay terstruktur berarti topologi bisa diturunkan, bukan acak. Itulah yang memberi prediktabilitas. Apakah itu juga membuat pola lalu lintas lebih mudah diamati untuk sebuah rantai yang seluruh proposisi nilainya adalah kerahasiaan? Saya benar-benar tidak tahu, dan saya belum menemukan analisis publik yang menjawabnya.
Untuk sebuah rantai privasi — apakah Anda akan menukar sebagian prediktabilitas propagasi demi jaringan yang lebih berantakan dan lebih sulit dipetakan?
Semua orang berdebat tentang konsensus. Hampir tidak ada yang melihat satu lapis di bawahnya.
@Dusk tidak memakai gosip acak untuk memindahkan blok antar node. Ia menggunakan Kadcast — sebuah overlay terstruktur, di mana posisi setiap node menentukan ke siapa ia meneruskan. Dokumentasinya memberi alasannya dalam satu baris: lebih hemat bandwidth, dan latensi yang lebih dapat diprediksi.
Yang penting di sini adalah kata “dapat diprediksi”.
Gosip acak memang tangguh, tetapi bising. Sebuah pesan mungkin sampai kepada Anda dalam 200ms atau 900ms, tergantung keberuntungan. Untuk kebanyakan rantai, itu sudah cukup. Namun untuk rantai yang menjual finalitas deterministik sekitar 10 detik kepada institusi, variasi propagasi bukan detail kosmetik — itu bagian dari janji penyelesaian. Anda tidak bisa menjamin ketepatan waktu finalitas di atas lapisan transport yang “mengangkat bahu”.
Separuh kedua adalah audit. Blaize meninjau implementasi Rust dan memberinya nilai 9,8 dari 10, tetapi temuan-temuan yang menarik ada di bagian ini: penyimpangan dari spesifikasi Kadcast yang asli, kasus tepi yang terlewat dalam pemrosesan idle-node, dan penanganan yang ambigu untuk field yang dicadangkan di header pesan. Semua sudah diselesaikan atau diverifikasi, kecuali dua item informasional.
Field yang dicadangkan dan idle nodes. Tidak glamor. Tepat jenis hal yang bisa berubah menjadi insiden produksi yang aneh tiga tahun kemudian.
Pertanyaan terbuka yang terus saya renungkan: overlay terstruktur berarti topologi bisa diturunkan, bukan acak. Itulah yang memberi prediktabilitas. Apakah itu juga membuat pola lalu lintas lebih mudah diamati untuk sebuah rantai yang seluruh proposisi nilainya adalah kerahasiaan? Saya benar-benar tidak tahu, dan saya belum menemukan analisis publik yang menjawabnya.
Untuk sebuah rantai privasi — apakah Anda akan menukar sebagian prediktabilitas propagasi demi jaringan yang lebih berantakan dan lebih sulit dipetakan?
1
16
·
--
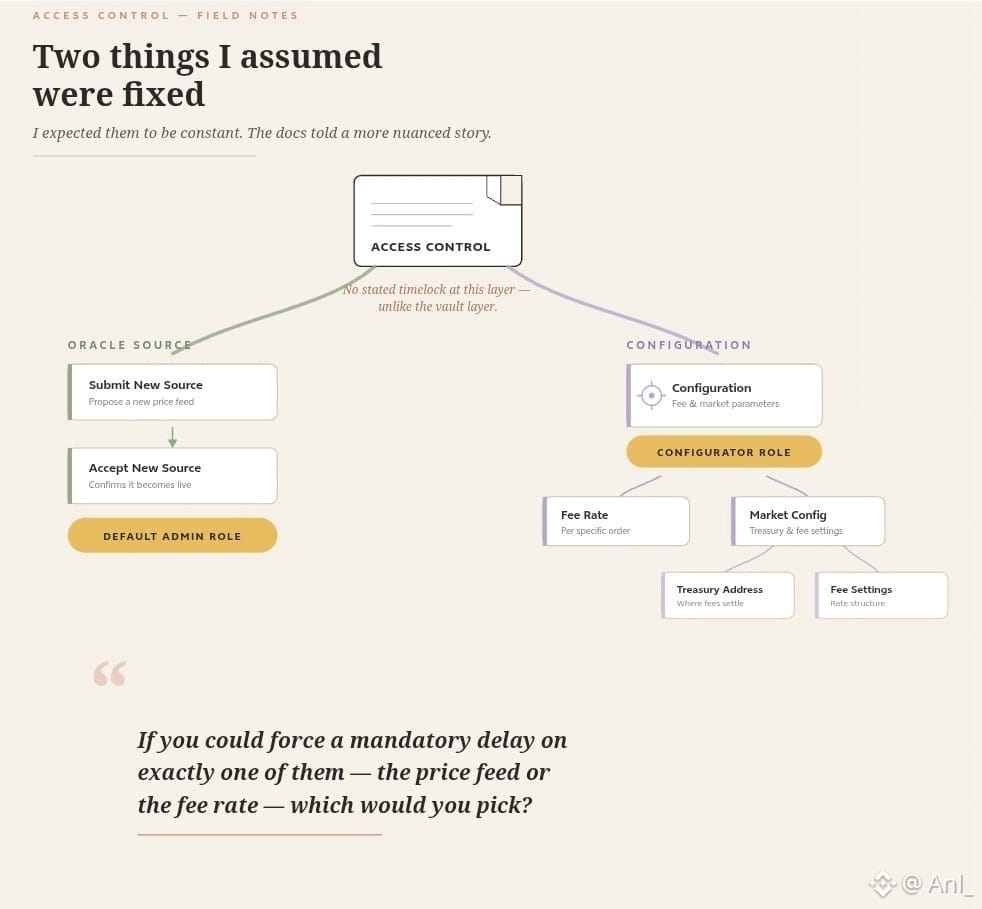
Dua hal yang saya anggap sudah pasti
Saya masuk ke dokumentasi kontrol akses untuk mencari sesuatu yang lain dan malah keluar dengan daftar yang lebih pendek tentang hal-hal yang saya sebut sebagai konstanta.
Yang pertama: oracle. Ada dua fungsi: satu yang mengirimkan sumber harga baru untuk sebuah aset dan satu yang menerimanya. Keduanya berada di bawah peran admin default. Jadi, feed yang menentukan apakah posisi Anda sehat adalah sebuah parameter.
Lalu, biaya. Peran konfigurator bisa memperbarui tarif biaya pada order tertentu, dan memperbarui konfigurasi pasar termasuk alamat treasury dan pengaturan biayanya.
Keduanya tidaklah aneh. Setiap protokol pinjam-meminjam punya sakelar seperti ini, dan Anda ingin sakelar itu siap pada hari feed mulai mencetak data sampah. Morpho, Aave, semuanya.
Yang tidak bisa saya temukan di halaman itu adalah periode tunggu yang dinyatakan antara mengirimkan salah satu dari hal-hal ini dan menerimanya. Dokumentasi lapisan vault menjelaskannya dengan jelas melalui timelock. Untuk lapisan ini, saya tidak yakin—dan saya lebih baik mengatakan saya tidak yakin daripada menebak.
Jika Anda bisa memaksa penundaan wajib pada tepat satu dari keduanya, Anda akan memilih price feed atau tarif biaya?
#termmax @termmax $AAVE
Dua hal yang saya anggap sudah pasti
Saya masuk ke dokumentasi kontrol akses untuk mencari sesuatu yang lain dan malah keluar dengan daftar yang lebih pendek tentang hal-hal yang saya sebut sebagai konstanta.
Yang pertama: oracle. Ada dua fungsi: satu yang mengirimkan sumber harga baru untuk sebuah aset dan satu yang menerimanya. Keduanya berada di bawah peran admin default. Jadi, feed yang menentukan apakah posisi Anda sehat adalah sebuah parameter.
Lalu, biaya. Peran konfigurator bisa memperbarui tarif biaya pada order tertentu, dan memperbarui konfigurasi pasar termasuk alamat treasury dan pengaturan biayanya.
Keduanya tidaklah aneh. Setiap protokol pinjam-meminjam punya sakelar seperti ini, dan Anda ingin sakelar itu siap pada hari feed mulai mencetak data sampah. Morpho, Aave, semuanya.
Yang tidak bisa saya temukan di halaman itu adalah periode tunggu yang dinyatakan antara mengirimkan salah satu dari hal-hal ini dan menerimanya. Dokumentasi lapisan vault menjelaskannya dengan jelas melalui timelock. Untuk lapisan ini, saya tidak yakin—dan saya lebih baik mengatakan saya tidak yakin daripada menebak.
Jika Anda bisa memaksa penundaan wajib pada tepat satu dari keduanya, Anda akan memilih price feed atau tarif biaya?
#termmax @TermMax $AAVE
Saya masuk ke dokumentasi kontrol akses untuk mencari sesuatu yang lain dan malah keluar dengan daftar yang lebih pendek tentang hal-hal yang saya sebut sebagai konstanta.
Yang pertama: oracle. Ada dua fungsi: satu yang mengirimkan sumber harga baru untuk sebuah aset dan satu yang menerimanya. Keduanya berada di bawah peran admin default. Jadi, feed yang menentukan apakah posisi Anda sehat adalah sebuah parameter.
Lalu, biaya. Peran konfigurator bisa memperbarui tarif biaya pada order tertentu, dan memperbarui konfigurasi pasar termasuk alamat treasury dan pengaturan biayanya.
Keduanya tidaklah aneh. Setiap protokol pinjam-meminjam punya sakelar seperti ini, dan Anda ingin sakelar itu siap pada hari feed mulai mencetak data sampah. Morpho, Aave, semuanya.
Yang tidak bisa saya temukan di halaman itu adalah periode tunggu yang dinyatakan antara mengirimkan salah satu dari hal-hal ini dan menerimanya. Dokumentasi lapisan vault menjelaskannya dengan jelas melalui timelock. Untuk lapisan ini, saya tidak yakin—dan saya lebih baik mengatakan saya tidak yakin daripada menebak.
Jika Anda bisa memaksa penundaan wajib pada tepat satu dari keduanya, Anda akan memilih price feed atau tarif biaya?
#termmax @TermMax $AAVE
84
·
--
Saya mengharapkan satu transaksi. Saya menghitung tiga.
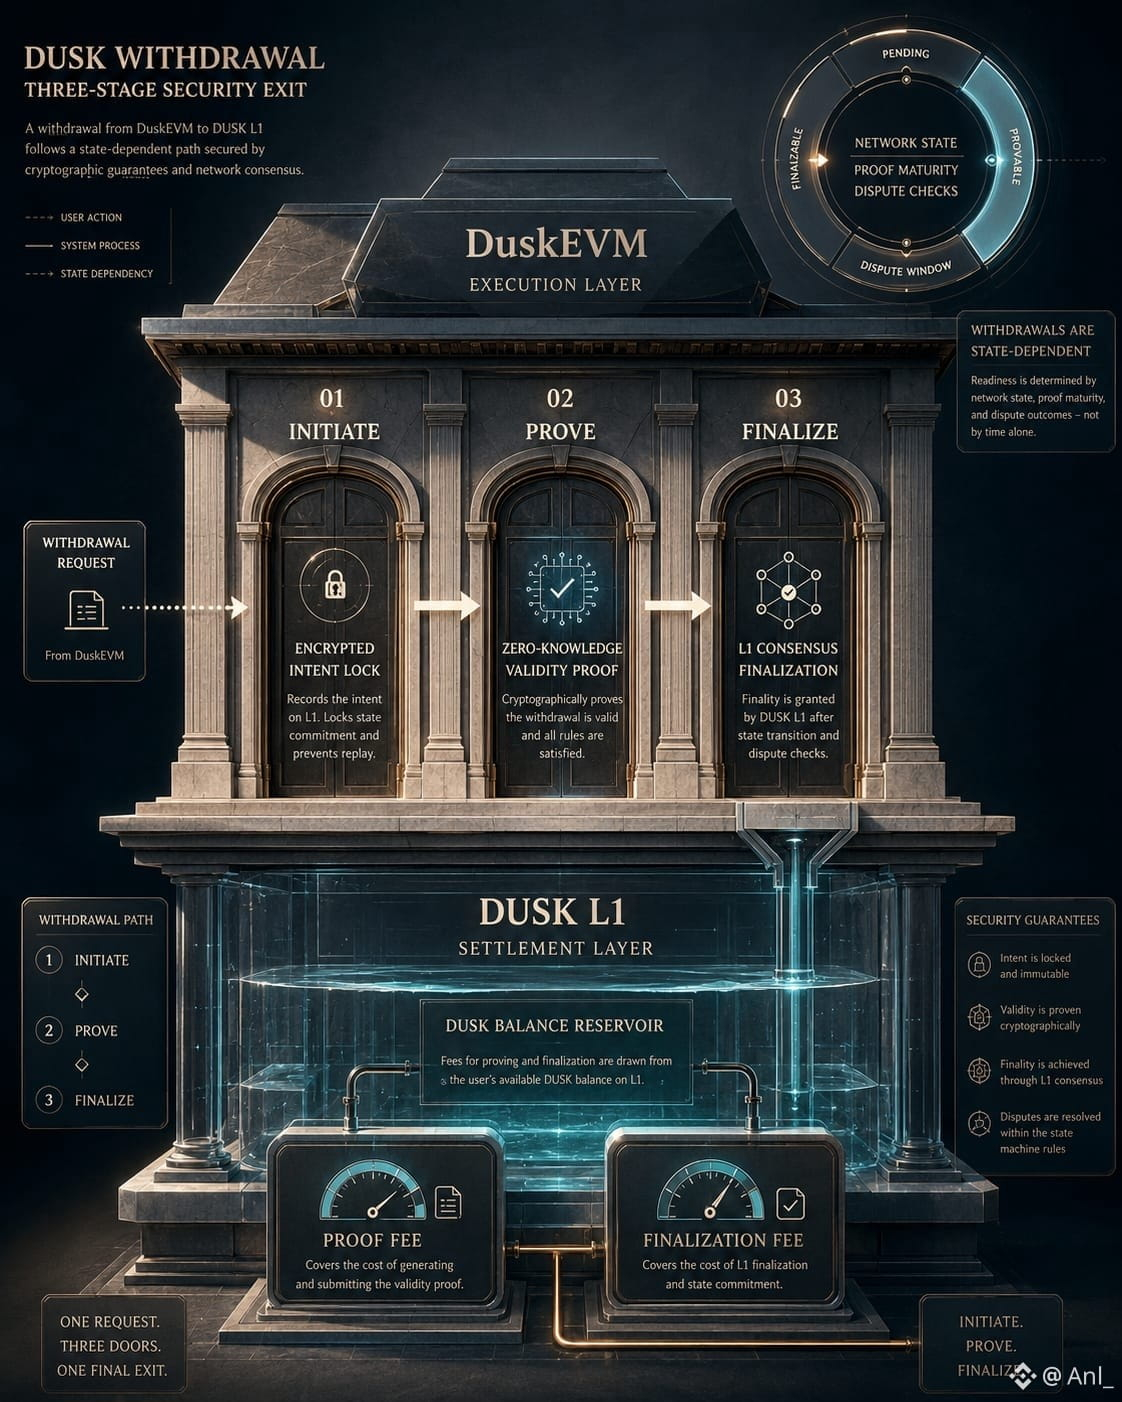
Itu adalah penarikan jembatan DuskEVM, langsung dari panduan resmi Dusk:
1. Inisiasi penarikan di DuskEVM
2. Buktikan di Dusk L1
3. Finalisasi di Dusk L1
Tiga aksi on-chain, dan biaya di kedua sisi: transaksi sumber, lalu dua lagi di L1.
Instruksi yang paling saya hormati adalah yang soal waktu. Dokumen itu mengatakan kesiapan penarikan bergantung pada kondisi jaringan yang dipublikasikan, kematangan bukti, dan pemeriksaan dispute-game, serta bahwa field status pada wallet bersifat otoritatif — jangan menyimpulkan kesiapan dari waktu yang telah berlalu. Kalimat itu ada karena jendela penarikan rollup bukanlah jam, melainkan state machine. Setiap integrasi yang menghardcode "tunggu N menit, lalu finalisasi" pada akhirnya akan rusak: sebuah proposal mendarat terlambat, sebuah pengecekan berjalan lebih lama, dan finalizer Anda mengirimkan ke state yang belum siap.
Detail kedua lebih bermakna daripada sekadar jumlah langkah. Panduan itu menyuruh Anda menyimpan cukup DUSK yang tidak dilindungi (unshielded) di L1 untuk membayar baik bukti maupun transaksi finalisasi. Renungkan hal itu di sebuah chain yang inti tawarannya adalah transfer yang bersifat rahasia: jalur keluarnya dari layer EVM miliknya dihitung dalam saldo transparan. Catatan, dan itu penting — ini panduan testnet, DuskEVM masih diberi label Testnet, jadi bentuk di mainnet bisa berubah.
Untuk adil, tidak ada yang ini merupakan penemuan Dusk. Ini adalah desain standar optimistic-rollup yang diwarisi dari OP Stack, dan setiap chain OP meminta tiga aksi yang sama kepada Anda. Jadi pertanyaannya bukan apakah Dusk salah. Melainkan apa yang dilakukan UX rollup standar terhadap sebuah chain yang pembeda utamanya adalah privasi.
Apakah chain yang mengutamakan privasi membutuhkan desain jembatan yang benar-benar berbeda? Atau gas transparan di settlement layer adalah harga yang wajar untuk membayar stack developer yang sudah familiar?
#dusk $DUSK @Dusk_Foundation
Saya mengharapkan satu transaksi. Saya menghitung tiga.
Itu adalah penarikan jembatan DuskEVM, langsung dari panduan resmi Dusk:
1. Inisiasi penarikan di DuskEVM
2. Buktikan di Dusk L1
3. Finalisasi di Dusk L1
Tiga aksi on-chain, dan biaya di kedua sisi: transaksi sumber, lalu dua lagi di L1.
Instruksi yang paling saya hormati adalah yang soal waktu. Dokumen itu mengatakan kesiapan penarikan bergantung pada kondisi jaringan yang dipublikasikan, kematangan bukti, dan pemeriksaan dispute-game, serta bahwa field status pada wallet bersifat otoritatif — jangan menyimpulkan kesiapan dari waktu yang telah berlalu. Kalimat itu ada karena jendela penarikan rollup bukanlah jam, melainkan state machine. Setiap integrasi yang menghardcode "tunggu N menit, lalu finalisasi" pada akhirnya akan rusak: sebuah proposal mendarat terlambat, sebuah pengecekan berjalan lebih lama, dan finalizer Anda mengirimkan ke state yang belum siap.
Detail kedua lebih bermakna daripada sekadar jumlah langkah. Panduan itu menyuruh Anda menyimpan cukup DUSK yang tidak dilindungi (unshielded) di L1 untuk membayar baik bukti maupun transaksi finalisasi. Renungkan hal itu di sebuah chain yang inti tawarannya adalah transfer yang bersifat rahasia: jalur keluarnya dari layer EVM miliknya dihitung dalam saldo transparan. Catatan, dan itu penting — ini panduan testnet, DuskEVM masih diberi label Testnet, jadi bentuk di mainnet bisa berubah.
Untuk adil, tidak ada yang ini merupakan penemuan Dusk. Ini adalah desain standar optimistic-rollup yang diwarisi dari OP Stack, dan setiap chain OP meminta tiga aksi yang sama kepada Anda. Jadi pertanyaannya bukan apakah Dusk salah. Melainkan apa yang dilakukan UX rollup standar terhadap sebuah chain yang pembeda utamanya adalah privasi.
Apakah chain yang mengutamakan privasi membutuhkan desain jembatan yang benar-benar berbeda? Atau gas transparan di settlement layer adalah harga yang wajar untuk membayar stack developer yang sudah familiar?
#dusk $DUSK @Dusk
Itu adalah penarikan jembatan DuskEVM, langsung dari panduan resmi Dusk:
1. Inisiasi penarikan di DuskEVM
2. Buktikan di Dusk L1
3. Finalisasi di Dusk L1
Tiga aksi on-chain, dan biaya di kedua sisi: transaksi sumber, lalu dua lagi di L1.
Instruksi yang paling saya hormati adalah yang soal waktu. Dokumen itu mengatakan kesiapan penarikan bergantung pada kondisi jaringan yang dipublikasikan, kematangan bukti, dan pemeriksaan dispute-game, serta bahwa field status pada wallet bersifat otoritatif — jangan menyimpulkan kesiapan dari waktu yang telah berlalu. Kalimat itu ada karena jendela penarikan rollup bukanlah jam, melainkan state machine. Setiap integrasi yang menghardcode "tunggu N menit, lalu finalisasi" pada akhirnya akan rusak: sebuah proposal mendarat terlambat, sebuah pengecekan berjalan lebih lama, dan finalizer Anda mengirimkan ke state yang belum siap.
Detail kedua lebih bermakna daripada sekadar jumlah langkah. Panduan itu menyuruh Anda menyimpan cukup DUSK yang tidak dilindungi (unshielded) di L1 untuk membayar baik bukti maupun transaksi finalisasi. Renungkan hal itu di sebuah chain yang inti tawarannya adalah transfer yang bersifat rahasia: jalur keluarnya dari layer EVM miliknya dihitung dalam saldo transparan. Catatan, dan itu penting — ini panduan testnet, DuskEVM masih diberi label Testnet, jadi bentuk di mainnet bisa berubah.
Untuk adil, tidak ada yang ini merupakan penemuan Dusk. Ini adalah desain standar optimistic-rollup yang diwarisi dari OP Stack, dan setiap chain OP meminta tiga aksi yang sama kepada Anda. Jadi pertanyaannya bukan apakah Dusk salah. Melainkan apa yang dilakukan UX rollup standar terhadap sebuah chain yang pembeda utamanya adalah privasi.
Apakah chain yang mengutamakan privasi membutuhkan desain jembatan yang benar-benar berbeda? Atau gas transparan di settlement layer adalah harga yang wajar untuk membayar stack developer yang sudah familiar?
#dusk $DUSK @Dusk
2
2
63
·
--
Terverifikasi
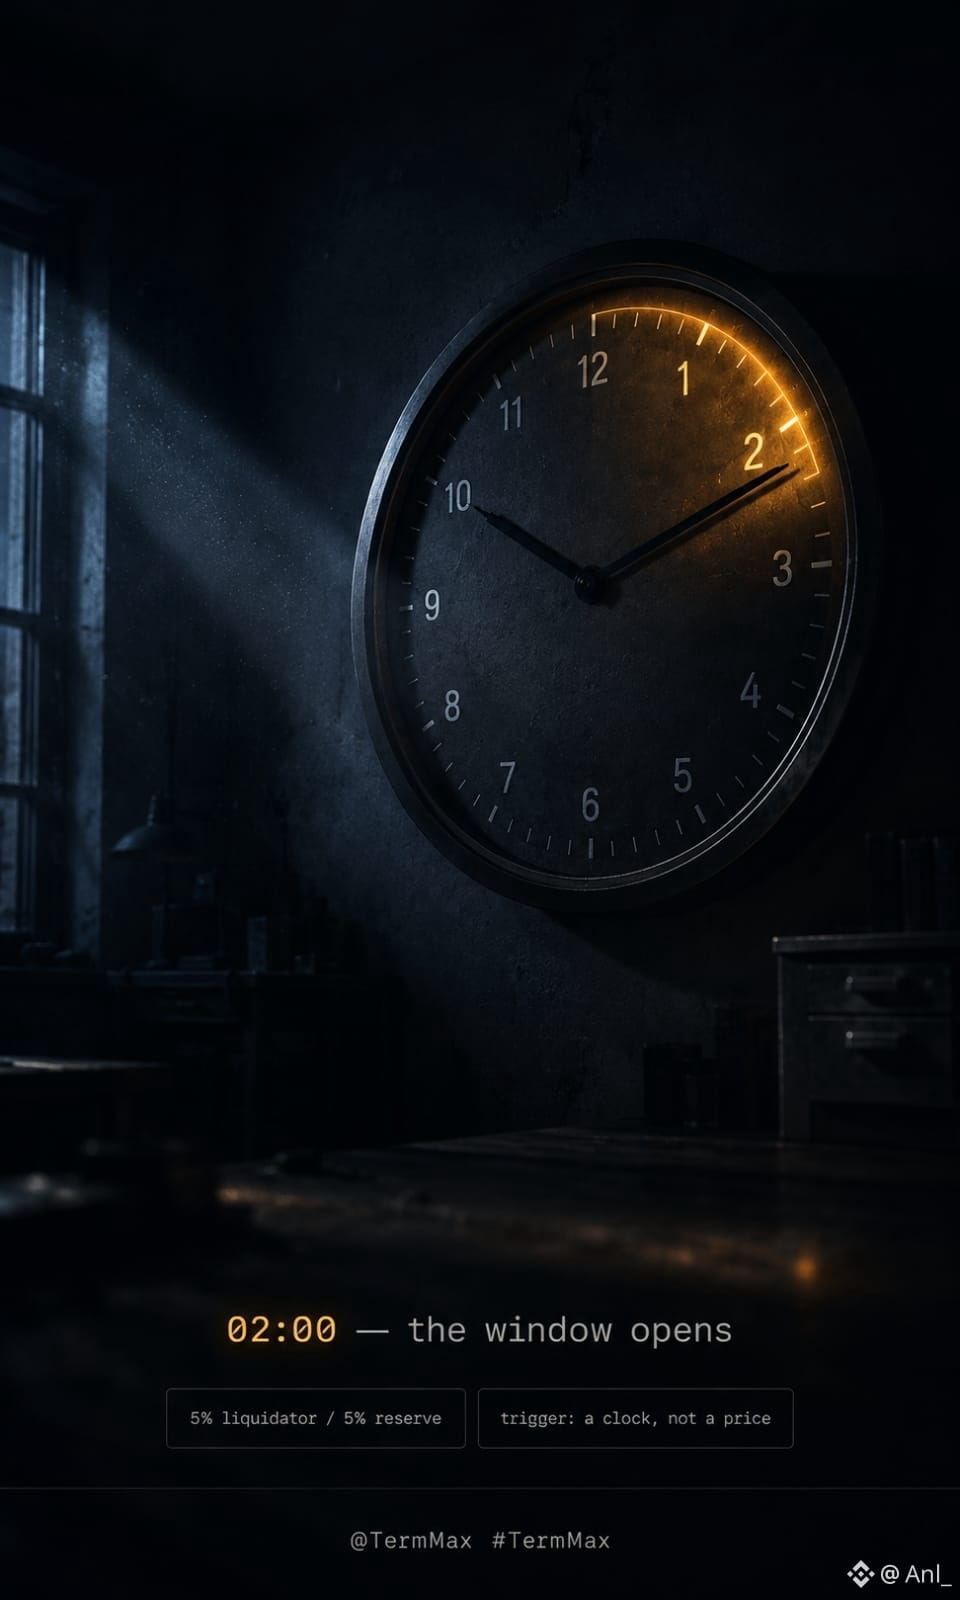
Sudah pukul 2 pagi dan pinjaman @termmax baru saja jatuh tempo. Tak ada pembayaran yang masuk. Untuk dua jam berikutnya, siapa pun bisa melikuidasinya — lalu jendelanya menutup.
Ini aneh jika Anda terbiasa dengan likuidasi yang dipicu oleh LTV. Di sini pemicunya adalah jam, bukan harga. Denda 10% untuk utang yang dilikuidasi sebenarnya bukan sekadar biaya — separuhnya masuk ke siapa pun yang menutup posisi, separuh lagi ke cadangan protokol. Itu semacam hadiah untuk memastikan sebuah bot siaga pada jam yang tepat itu, bukan kapan pun harga kebetulan bergerak.
Cocok untuk ETH atau stablecoin. Ceritanya berbeda untuk token PT atau LRT yang tipis. Dua jam cukup untuk merutekan melalui pool yang dalam. Itu tidak banyak waktu untuk melepas ukuran riil pada jaminan yang nyaris tidak diperdagangkan pada hari normal.
Mekanisme physical delivery TermMax seharusnya memberi pemberi pinjaman potongan jaminan secara pro-rata jika jendela ditutup tanpa likuidasi yang bersih. Yang belum saya yakin adalah seberapa otomatis alih tangan itu berjalan — bagian itulah yang terus saya baca ulang di dokumen.
Bagaimanapun, risikonya tidak hilang saat mendekati batas dua jam. Risikonya berpindah dari pelikuidasi ke pemberi pinjaman.
Jaminan mana yang tidak ingin Anda pegang saat jendela itu terbuka, dan mengapa?
#termmax @termmax
Sudah pukul 2 pagi dan pinjaman @TermMax baru saja jatuh tempo. Tak ada pembayaran yang masuk. Untuk dua jam berikutnya, siapa pun bisa melikuidasinya — lalu jendelanya menutup.
Ini aneh jika Anda terbiasa dengan likuidasi yang dipicu oleh LTV. Di sini pemicunya adalah jam, bukan harga. Denda 10% untuk utang yang dilikuidasi sebenarnya bukan sekadar biaya — separuhnya masuk ke siapa pun yang menutup posisi, separuh lagi ke cadangan protokol. Itu semacam hadiah untuk memastikan sebuah bot siaga pada jam yang tepat itu, bukan kapan pun harga kebetulan bergerak.
Cocok untuk ETH atau stablecoin. Ceritanya berbeda untuk token PT atau LRT yang tipis. Dua jam cukup untuk merutekan melalui pool yang dalam. Itu tidak banyak waktu untuk melepas ukuran riil pada jaminan yang nyaris tidak diperdagangkan pada hari normal.
Mekanisme physical delivery TermMax seharusnya memberi pemberi pinjaman potongan jaminan secara pro-rata jika jendela ditutup tanpa likuidasi yang bersih. Yang belum saya yakin adalah seberapa otomatis alih tangan itu berjalan — bagian itulah yang terus saya baca ulang di dokumen.
Bagaimanapun, risikonya tidak hilang saat mendekati batas dua jam. Risikonya berpindah dari pelikuidasi ke pemberi pinjaman.
Jaminan mana yang tidak ingin Anda pegang saat jendela itu terbuka, dan mengapa?
#termmax @TermMax
Ini aneh jika Anda terbiasa dengan likuidasi yang dipicu oleh LTV. Di sini pemicunya adalah jam, bukan harga. Denda 10% untuk utang yang dilikuidasi sebenarnya bukan sekadar biaya — separuhnya masuk ke siapa pun yang menutup posisi, separuh lagi ke cadangan protokol. Itu semacam hadiah untuk memastikan sebuah bot siaga pada jam yang tepat itu, bukan kapan pun harga kebetulan bergerak.
Cocok untuk ETH atau stablecoin. Ceritanya berbeda untuk token PT atau LRT yang tipis. Dua jam cukup untuk merutekan melalui pool yang dalam. Itu tidak banyak waktu untuk melepas ukuran riil pada jaminan yang nyaris tidak diperdagangkan pada hari normal.
Mekanisme physical delivery TermMax seharusnya memberi pemberi pinjaman potongan jaminan secara pro-rata jika jendela ditutup tanpa likuidasi yang bersih. Yang belum saya yakin adalah seberapa otomatis alih tangan itu berjalan — bagian itulah yang terus saya baca ulang di dokumen.
Bagaimanapun, risikonya tidak hilang saat mendekati batas dua jam. Risikonya berpindah dari pelikuidasi ke pemberi pinjaman.
Jaminan mana yang tidak ingin Anda pegang saat jendela itu terbuka, dan mengapa?
#termmax @TermMax
4
4
80
·
--
Semua orang menjual pinjaman dengan suku bunga tetap sebagai kepastian. Setelah beberapa jam membaca dokumen-dokumen, saya merasa cara pandang itu justru meremehkan apa yang @termmax bangun — dan cara itu menyembunyikan sebuah pertanyaan yang tak diajukan siapa pun dalam kampanye ini.
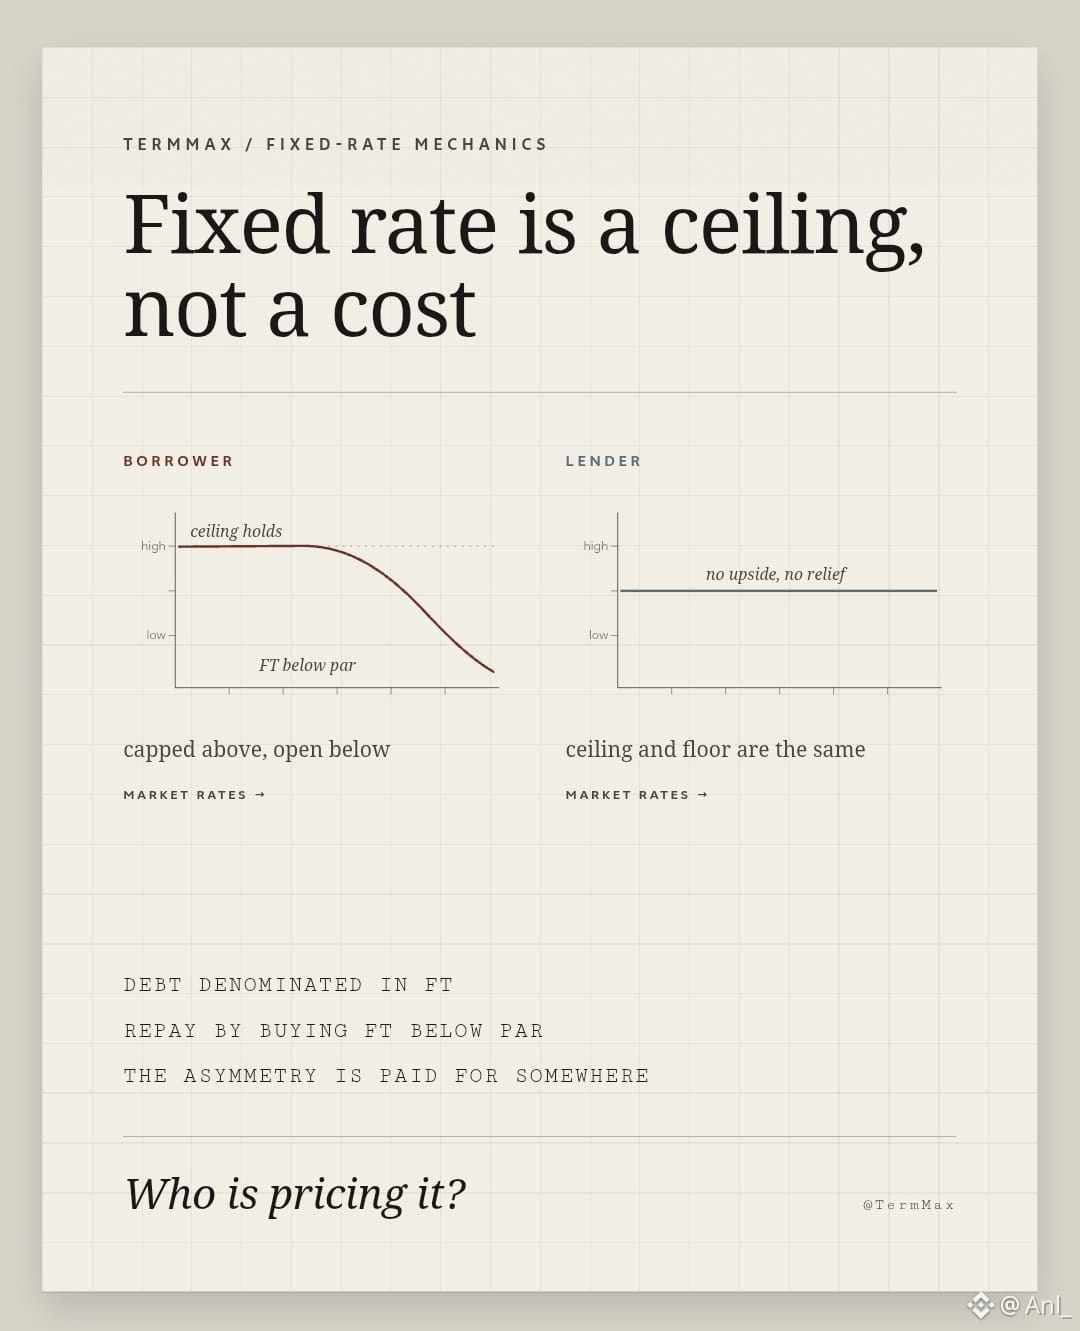
Berikut kalimat yang sempat membuat saya macet. Di #termmax utang Anda bukan sekadar angka yang duduk di dalam sebuah kontrak. Utang itu dinominasikan dalam FT, token suku bunga tetap, dan pelunasan bisa diselesaikan dengan membeli FT dari pasar terbuka, bukan dengan membayar nilai pari.
Luangkan sejenak untuk merenungkannya.
Anda mengunci jaminan ke dalam Gearing Token, mencetak FT atas dasar itu, menjual bagian suku bunganya, lalu pergi dengan likuiditas pada tingkat yang disepakati sejak hari pertama. Seluruh bunga untuk seluruh tenor “tertanam” di dalam utang sejak blok pertama. Tidak ada akrual, tidak ada reset, tidak ada yang bergeser saat Anda tidur.
Lalu suku bunga pasar naik. Setiap FT dalam pasar itu — termasuk yang mewakili kewajiban Anda sendiri — mulai diperdagangkan dengan diskon yang lebih dalam. Dan karena utang itu berbentuk FT, Anda bisa membelinya kembali di bawah pari dan menyelesaikannya dengan biaya yang lebih rendah daripada tingkat suku bunga yang semula Anda kunci.
Jadi suku bunga tetap itu bukan biaya yang benar-benar tetap. Itu semacam plafon. Terkunci di puncaknya, dan ada ruang di bawahnya yang terbuka.
Sekarang beralih ke pemberi pinjaman. Mereka memegang klaim zero-coupon yang menebus 1:1 pada saat jatuh tempo. Saat suku bunga naik, FT mereka nilainya lebih kecil jika mereka ingin keluar lebih cepat, dan menahan sampai jatuh tempo menghasilkan tepat pari. Plafon dan lantai adalah angka yang sama. Peminjam punya sifat konveksitas. Pemberi pinjaman tidak.
Ketimpangan itu tidak hilang hanya karena tidak ada dasbor yang menampilkannya. Ketimpangan itu tetap dibayar di suatu tempat. Entah itu sudah berada di dalam diskon yang diminta pemberi pinjaman saat penerbitan — sehingga suku bunga tetap yang dilihat peminjam diam-diam membawa premi opsi — atau itu sama sekali tidak dipricing, dan peminjam memegang opsi tingkat suku bunga gratis yang sedang didanai oleh kurator dan pembuat order tanpa menamainya.
Versi kedua itulah yang ingin saya lihat disingkirkan sebelum memperbesar skala masuk ke sebuah vault. Kurva suku bunga di DeFi biasanya ditetapkan berdasarkan utilisasi dan ekspektasi imbal hasil, bukan dari adanya opsi.
Jadi pertanyaan nyata untuk siapa pun yang menempatkan order kisaran pinjaman di sini: apakah Anda memperlebar kurva Anda agar peminjam yang membeli kembali utangnya dengan murah mendapat keuntungan, atau itu masih tetap tak terlihat dalam penetapan harga Anda?
Semua orang menjual pinjaman dengan suku bunga tetap sebagai kepastian. Setelah beberapa jam membaca dokumen-dokumen, saya merasa cara pandang itu justru meremehkan apa yang @TermMax bangun — dan cara itu menyembunyikan sebuah pertanyaan yang tak diajukan siapa pun dalam kampanye ini.
Berikut kalimat yang sempat membuat saya macet. Di #termmax utang Anda bukan sekadar angka yang duduk di dalam sebuah kontrak. Utang itu dinominasikan dalam FT, token suku bunga tetap, dan pelunasan bisa diselesaikan dengan membeli FT dari pasar terbuka, bukan dengan membayar nilai pari.
Luangkan sejenak untuk merenungkannya.
Anda mengunci jaminan ke dalam Gearing Token, mencetak FT atas dasar itu, menjual bagian suku bunganya, lalu pergi dengan likuiditas pada tingkat yang disepakati sejak hari pertama. Seluruh bunga untuk seluruh tenor “tertanam” di dalam utang sejak blok pertama. Tidak ada akrual, tidak ada reset, tidak ada yang bergeser saat Anda tidur.
Lalu suku bunga pasar naik. Setiap FT dalam pasar itu — termasuk yang mewakili kewajiban Anda sendiri — mulai diperdagangkan dengan diskon yang lebih dalam. Dan karena utang itu berbentuk FT, Anda bisa membelinya kembali di bawah pari dan menyelesaikannya dengan biaya yang lebih rendah daripada tingkat suku bunga yang semula Anda kunci.
Jadi suku bunga tetap itu bukan biaya yang benar-benar tetap. Itu semacam plafon. Terkunci di puncaknya, dan ada ruang di bawahnya yang terbuka.
Sekarang beralih ke pemberi pinjaman. Mereka memegang klaim zero-coupon yang menebus 1:1 pada saat jatuh tempo. Saat suku bunga naik, FT mereka nilainya lebih kecil jika mereka ingin keluar lebih cepat, dan menahan sampai jatuh tempo menghasilkan tepat pari. Plafon dan lantai adalah angka yang sama. Peminjam punya sifat konveksitas. Pemberi pinjaman tidak.
Ketimpangan itu tidak hilang hanya karena tidak ada dasbor yang menampilkannya. Ketimpangan itu tetap dibayar di suatu tempat. Entah itu sudah berada di dalam diskon yang diminta pemberi pinjaman saat penerbitan — sehingga suku bunga tetap yang dilihat peminjam diam-diam membawa premi opsi — atau itu sama sekali tidak dipricing, dan peminjam memegang opsi tingkat suku bunga gratis yang sedang didanai oleh kurator dan pembuat order tanpa menamainya.
Versi kedua itulah yang ingin saya lihat disingkirkan sebelum memperbesar skala masuk ke sebuah vault. Kurva suku bunga di DeFi biasanya ditetapkan berdasarkan utilisasi dan ekspektasi imbal hasil, bukan dari adanya opsi.
Jadi pertanyaan nyata untuk siapa pun yang menempatkan order kisaran pinjaman di sini: apakah Anda memperlebar kurva Anda agar peminjam yang membeli kembali utangnya dengan murah mendapat keuntungan, atau itu masih tetap tak terlihat dalam penetapan harga Anda?
Berikut kalimat yang sempat membuat saya macet. Di #termmax utang Anda bukan sekadar angka yang duduk di dalam sebuah kontrak. Utang itu dinominasikan dalam FT, token suku bunga tetap, dan pelunasan bisa diselesaikan dengan membeli FT dari pasar terbuka, bukan dengan membayar nilai pari.
Luangkan sejenak untuk merenungkannya.
Anda mengunci jaminan ke dalam Gearing Token, mencetak FT atas dasar itu, menjual bagian suku bunganya, lalu pergi dengan likuiditas pada tingkat yang disepakati sejak hari pertama. Seluruh bunga untuk seluruh tenor “tertanam” di dalam utang sejak blok pertama. Tidak ada akrual, tidak ada reset, tidak ada yang bergeser saat Anda tidur.
Lalu suku bunga pasar naik. Setiap FT dalam pasar itu — termasuk yang mewakili kewajiban Anda sendiri — mulai diperdagangkan dengan diskon yang lebih dalam. Dan karena utang itu berbentuk FT, Anda bisa membelinya kembali di bawah pari dan menyelesaikannya dengan biaya yang lebih rendah daripada tingkat suku bunga yang semula Anda kunci.
Jadi suku bunga tetap itu bukan biaya yang benar-benar tetap. Itu semacam plafon. Terkunci di puncaknya, dan ada ruang di bawahnya yang terbuka.
Sekarang beralih ke pemberi pinjaman. Mereka memegang klaim zero-coupon yang menebus 1:1 pada saat jatuh tempo. Saat suku bunga naik, FT mereka nilainya lebih kecil jika mereka ingin keluar lebih cepat, dan menahan sampai jatuh tempo menghasilkan tepat pari. Plafon dan lantai adalah angka yang sama. Peminjam punya sifat konveksitas. Pemberi pinjaman tidak.
Ketimpangan itu tidak hilang hanya karena tidak ada dasbor yang menampilkannya. Ketimpangan itu tetap dibayar di suatu tempat. Entah itu sudah berada di dalam diskon yang diminta pemberi pinjaman saat penerbitan — sehingga suku bunga tetap yang dilihat peminjam diam-diam membawa premi opsi — atau itu sama sekali tidak dipricing, dan peminjam memegang opsi tingkat suku bunga gratis yang sedang didanai oleh kurator dan pembuat order tanpa menamainya.
Versi kedua itulah yang ingin saya lihat disingkirkan sebelum memperbesar skala masuk ke sebuah vault. Kurva suku bunga di DeFi biasanya ditetapkan berdasarkan utilisasi dan ekspektasi imbal hasil, bukan dari adanya opsi.
Jadi pertanyaan nyata untuk siapa pun yang menempatkan order kisaran pinjaman di sini: apakah Anda memperlebar kurva Anda agar peminjam yang membeli kembali utangnya dengan murah mendapat keuntungan, atau itu masih tetap tak terlihat dalam penetapan harga Anda?
2
3
52
·
--
#dusk $DUSK @Dusk_Foundation Dusk pengaturan kerahasiaannya sebenarnya berjalan dalam dua jalur terpisah. Pada DuskDS, model Phoenix merepresentasikan nilai sebagai catatan yang dikomit ke dalam pohon Merkle — membelanjakan sebuah catatan tidak menunjuk ke catatan mana yang sedang dibelanjakan. Sebagai gantinya, pengirim mempublikasikan nullifier dan bukti zero-knowledge yang menunjukkan pembelanjaan tersebut valid, kepemilikan nyata, dan tidak ada nilai yang diciptakan dari ketiadaan, tanpa mengungkap catatan yang mendasarinya. Bersamaan dengan itu, Moonlight berjalan sebagai model berbasis akun yang transparan pada rantai yang sama.
Pada DuskEVM, namun, privasi datang dari perangkat yang benar-benar berbeda — sebuah modul bernama Hedger, yang menggabungkan enkripsi homomorfik berbasis ElGamal dengan bukti zero-knowledge, ditambah struktur hibrida UTXO/akun. Di sini, seorang pengguna berinteraksi dengan kontrak melalui alamat EVM standar, sementara alamat Hedger terpisah menangani saldo terenkripsi, dengan kepatuhan diberlakukan melalui daftar yang diizinkan (allowlisting).
Ini bukan dua versi dari ide yang sama. Phoenix adalah sistem bukti berbasis catatan; Hedger menghitung langsung pada saldo terenkripsi, diverifikasi melalui bukti zero-knowledge. Alasan yang paling mungkin untuk pemisahan ini adalah bahwa privasi berbasis catatan tidak cocok secara alami dengan struktur EVM berbasis akun, sehingga pendekatan yang berbeda diperlukan di sana.
Menjalankan dua tumpukan privasi kriptografis yang independen secara paralel berarti permukaan serangan yang lebih besar dan beban audit yang lebih berat. Belum jelas pula bagaimana jaminan privasi dipertahankan ketika nilai berpindah di antara kedua lapisan.
Apakah memelihara dua mesin kerahasiaan yang terpisah membuat beban audit bertambah secara proporsional, atau karena keduanya sama-sama bergantung pada bukti zero-knowledge, sehingga biaya tambahan mesin kedua ternyata lebih rendah daripada yang terlihat?
#dusk $DUSK @Dusk Dusk pengaturan kerahasiaannya sebenarnya berjalan dalam dua jalur terpisah. Pada DuskDS, model Phoenix merepresentasikan nilai sebagai catatan yang dikomit ke dalam pohon Merkle — membelanjakan sebuah catatan tidak menunjuk ke catatan mana yang sedang dibelanjakan. Sebagai gantinya, pengirim mempublikasikan nullifier dan bukti zero-knowledge yang menunjukkan pembelanjaan tersebut valid, kepemilikan nyata, dan tidak ada nilai yang diciptakan dari ketiadaan, tanpa mengungkap catatan yang mendasarinya. Bersamaan dengan itu, Moonlight berjalan sebagai model berbasis akun yang transparan pada rantai yang sama.
Pada DuskEVM, namun, privasi datang dari perangkat yang benar-benar berbeda — sebuah modul bernama Hedger, yang menggabungkan enkripsi homomorfik berbasis ElGamal dengan bukti zero-knowledge, ditambah struktur hibrida UTXO/akun. Di sini, seorang pengguna berinteraksi dengan kontrak melalui alamat EVM standar, sementara alamat Hedger terpisah menangani saldo terenkripsi, dengan kepatuhan diberlakukan melalui daftar yang diizinkan (allowlisting).
Ini bukan dua versi dari ide yang sama. Phoenix adalah sistem bukti berbasis catatan; Hedger menghitung langsung pada saldo terenkripsi, diverifikasi melalui bukti zero-knowledge. Alasan yang paling mungkin untuk pemisahan ini adalah bahwa privasi berbasis catatan tidak cocok secara alami dengan struktur EVM berbasis akun, sehingga pendekatan yang berbeda diperlukan di sana.
Menjalankan dua tumpukan privasi kriptografis yang independen secara paralel berarti permukaan serangan yang lebih besar dan beban audit yang lebih berat. Belum jelas pula bagaimana jaminan privasi dipertahankan ketika nilai berpindah di antara kedua lapisan.
Apakah memelihara dua mesin kerahasiaan yang terpisah membuat beban audit bertambah secara proporsional, atau karena keduanya sama-sama bergantung pada bukti zero-knowledge, sehingga biaya tambahan mesin kedua ternyata lebih rendah daripada yang terlihat?
Pada DuskEVM, namun, privasi datang dari perangkat yang benar-benar berbeda — sebuah modul bernama Hedger, yang menggabungkan enkripsi homomorfik berbasis ElGamal dengan bukti zero-knowledge, ditambah struktur hibrida UTXO/akun. Di sini, seorang pengguna berinteraksi dengan kontrak melalui alamat EVM standar, sementara alamat Hedger terpisah menangani saldo terenkripsi, dengan kepatuhan diberlakukan melalui daftar yang diizinkan (allowlisting).
Ini bukan dua versi dari ide yang sama. Phoenix adalah sistem bukti berbasis catatan; Hedger menghitung langsung pada saldo terenkripsi, diverifikasi melalui bukti zero-knowledge. Alasan yang paling mungkin untuk pemisahan ini adalah bahwa privasi berbasis catatan tidak cocok secara alami dengan struktur EVM berbasis akun, sehingga pendekatan yang berbeda diperlukan di sana.
Menjalankan dua tumpukan privasi kriptografis yang independen secara paralel berarti permukaan serangan yang lebih besar dan beban audit yang lebih berat. Belum jelas pula bagaimana jaminan privasi dipertahankan ketika nilai berpindah di antara kedua lapisan.
Apakah memelihara dua mesin kerahasiaan yang terpisah membuat beban audit bertambah secara proporsional, atau karena keduanya sama-sama bergantung pada bukti zero-knowledge, sehingga biaya tambahan mesin kedua ternyata lebih rendah daripada yang terlihat?
1
93
·
--
#dusk $DUSK @Dusk_Foundation
Saya mencari tahu bagaimana imbal hasil staking DUSK sebenarnya didanai, dengan ekspektasi yang mirip dengan kebanyakan rantai PoS yang pernah saya lihat—entah tingkat inflasi tetap yang tinggi di awal, atau imbalan yang didanai hampir seluruhnya oleh biaya transaksi sejak hari pertama. Yang dilakukan Dusk ternyata bukan itu.
Imbalan didanai oleh emisi 500 juta DUSK yang dilepaskan selama 36 tahun, mengikuti kurva penurunan geometrik yang kira-kira terbelah dua setiap empat tahun. Ini lebih seperti penurunan yang panjang dan pelan, bukan seperti kumpulan imbalan yang “dibagikan di depan” atau cliff awal yang agresif.
Yang membuat saya berhenti sejenak adalah ketidakcocokan antara horizon emisi tersebut dan kecepatan yang biasanya dijalani kripto. Mayoritas jadwal imbalan token dibuat untuk melewati beberapa tahun volatil pertama—bootstrap cepat, taper cepat, lalu biarkan biaya mengambil alih dengan cepat. Kurva 36 tahun lebih dekat dengan lini masa dana pensiun daripada program insentif validator yang tipikal, dan ini terasa kurang seperti kelalaian dan lebih seperti sinyal tentang jenis adopsi yang sebenarnya dipertaruhkan oleh protokol: infrastruktur keuangan teregulasi, yang cenderung bergerak dalam hitungan tahun dan dekade, bukan dalam siklus pasar.
Tegangannya ada pada jarak antara “sekarang” dan “nanti”. Adopsi institusional terhadap sekuritas tokenisasi dan settlement on-chain yang patuh tidak terjadi dalam semalam, dan pendapatan biaya transaksi dari aktivitas semacam itu kemungkinan masih terlalu dini dibandingkan dengan titik di mana protokol pada akhirnya ingin mengandalkannya. Sementara itu, validator dibayar terutama dari emisi, bukan dari penggunaan—ini kondisi yang normal pada tahap awal rantai PoS, tetapi merupakan hal yang janggal untuk diselaraskan dengan horizon desain 36 tahun.
Saya tidak berpikir kurva emisi yang panjang itu dengan sendirinya kelemahan—lini waktu panjang adalah kejujuran tentang seberapa pelan keuangan teregulasi benar-benar bergerak. Namun ini memunculkan pertanyaan apakah ekonomi staking yang dibangun untuk kurva adopsi institusional selama puluhan tahun dapat menjaga validator tetap tertarik selama masa-masa sebelum kurva adopsi tersebut benar-benar mulai terlihat pada pendapatan biaya.
#dusk $DUSK @Dusk
Saya mencari tahu bagaimana imbal hasil staking DUSK sebenarnya didanai, dengan ekspektasi yang mirip dengan kebanyakan rantai PoS yang pernah saya lihat—entah tingkat inflasi tetap yang tinggi di awal, atau imbalan yang didanai hampir seluruhnya oleh biaya transaksi sejak hari pertama. Yang dilakukan Dusk ternyata bukan itu.
Imbalan didanai oleh emisi 500 juta DUSK yang dilepaskan selama 36 tahun, mengikuti kurva penurunan geometrik yang kira-kira terbelah dua setiap empat tahun. Ini lebih seperti penurunan yang panjang dan pelan, bukan seperti kumpulan imbalan yang “dibagikan di depan” atau cliff awal yang agresif.
Yang membuat saya berhenti sejenak adalah ketidakcocokan antara horizon emisi tersebut dan kecepatan yang biasanya dijalani kripto. Mayoritas jadwal imbalan token dibuat untuk melewati beberapa tahun volatil pertama—bootstrap cepat, taper cepat, lalu biarkan biaya mengambil alih dengan cepat. Kurva 36 tahun lebih dekat dengan lini masa dana pensiun daripada program insentif validator yang tipikal, dan ini terasa kurang seperti kelalaian dan lebih seperti sinyal tentang jenis adopsi yang sebenarnya dipertaruhkan oleh protokol: infrastruktur keuangan teregulasi, yang cenderung bergerak dalam hitungan tahun dan dekade, bukan dalam siklus pasar.
Tegangannya ada pada jarak antara “sekarang” dan “nanti”. Adopsi institusional terhadap sekuritas tokenisasi dan settlement on-chain yang patuh tidak terjadi dalam semalam, dan pendapatan biaya transaksi dari aktivitas semacam itu kemungkinan masih terlalu dini dibandingkan dengan titik di mana protokol pada akhirnya ingin mengandalkannya. Sementara itu, validator dibayar terutama dari emisi, bukan dari penggunaan—ini kondisi yang normal pada tahap awal rantai PoS, tetapi merupakan hal yang janggal untuk diselaraskan dengan horizon desain 36 tahun.
Saya tidak berpikir kurva emisi yang panjang itu dengan sendirinya kelemahan—lini waktu panjang adalah kejujuran tentang seberapa pelan keuangan teregulasi benar-benar bergerak. Namun ini memunculkan pertanyaan apakah ekonomi staking yang dibangun untuk kurva adopsi institusional selama puluhan tahun dapat menjaga validator tetap tertarik selama masa-masa sebelum kurva adopsi tersebut benar-benar mulai terlihat pada pendapatan biaya.
Saya mencari tahu bagaimana imbal hasil staking DUSK sebenarnya didanai, dengan ekspektasi yang mirip dengan kebanyakan rantai PoS yang pernah saya lihat—entah tingkat inflasi tetap yang tinggi di awal, atau imbalan yang didanai hampir seluruhnya oleh biaya transaksi sejak hari pertama. Yang dilakukan Dusk ternyata bukan itu.
Imbalan didanai oleh emisi 500 juta DUSK yang dilepaskan selama 36 tahun, mengikuti kurva penurunan geometrik yang kira-kira terbelah dua setiap empat tahun. Ini lebih seperti penurunan yang panjang dan pelan, bukan seperti kumpulan imbalan yang “dibagikan di depan” atau cliff awal yang agresif.
Yang membuat saya berhenti sejenak adalah ketidakcocokan antara horizon emisi tersebut dan kecepatan yang biasanya dijalani kripto. Mayoritas jadwal imbalan token dibuat untuk melewati beberapa tahun volatil pertama—bootstrap cepat, taper cepat, lalu biarkan biaya mengambil alih dengan cepat. Kurva 36 tahun lebih dekat dengan lini masa dana pensiun daripada program insentif validator yang tipikal, dan ini terasa kurang seperti kelalaian dan lebih seperti sinyal tentang jenis adopsi yang sebenarnya dipertaruhkan oleh protokol: infrastruktur keuangan teregulasi, yang cenderung bergerak dalam hitungan tahun dan dekade, bukan dalam siklus pasar.
Tegangannya ada pada jarak antara “sekarang” dan “nanti”. Adopsi institusional terhadap sekuritas tokenisasi dan settlement on-chain yang patuh tidak terjadi dalam semalam, dan pendapatan biaya transaksi dari aktivitas semacam itu kemungkinan masih terlalu dini dibandingkan dengan titik di mana protokol pada akhirnya ingin mengandalkannya. Sementara itu, validator dibayar terutama dari emisi, bukan dari penggunaan—ini kondisi yang normal pada tahap awal rantai PoS, tetapi merupakan hal yang janggal untuk diselaraskan dengan horizon desain 36 tahun.
Saya tidak berpikir kurva emisi yang panjang itu dengan sendirinya kelemahan—lini waktu panjang adalah kejujuran tentang seberapa pelan keuangan teregulasi benar-benar bergerak. Namun ini memunculkan pertanyaan apakah ekonomi staking yang dibangun untuk kurva adopsi institusional selama puluhan tahun dapat menjaga validator tetap tertarik selama masa-masa sebelum kurva adopsi tersebut benar-benar mulai terlihat pada pendapatan biaya.
1
1
20
·
--
Ada jenis ketenangan tertentu yang muncul dalam proyek infrastruktur, dan ada baiknya belajar membacanya dengan benar. Itu tidak sama dengan kegagalan. Tapi juga bukan keberhasilan yang tampak jelas.
Senja sudah berada di mainnet sejak beberapa waktu. Kasus teknisnya koheren: smart contract rahasia yang terkonfigurasi, standar XSC, selective disclosure—semuanya dibangun di sekitar masalah nyata yang benar-benar dimiliki oleh keuangan terregulasi. Namun, ketika Anda melihat aktivitas jaringan yang sebenarnya, sebagian besar yang terjadi adalah staking. Kontrak rahasia, penerbitan sekuritas riil—masih jarang, jika dilihat dari sebagian besar sinyal yang tersedia.
Kesenjangan antara kemampuan infrastruktur dan apa yang benar-benar sedang berjalan di atasnya layak untuk dihadapi, bukan dijelaskan begitu saja terlalu cepat.
Ada beberapa hal yang justru menguntungkannya, dan penting untuk disebutkan secara terang-terangan. Vesting awal sudah berakhir, jadi tidak ada peristiwa unlock yang mengancam dan mendistorsi ekspektasi pasokan. Kemitraan dengan venue berlisensi memberi posisi regulasi pijakan yang lebih dekat pada kenyataan daripada sekadar aspirasi. Dan berdasarkan kebanyakan penilaian teknis, lapisan infrastruktur itu sendiri bukan titik lemah—ini tidak terbaca sebagai sebuah cerita.
Pertanyaan yang lebih sulit berkaitan dengan penyelarasan insentif. Institusi yang paling tepat posisinya untuk benar-benar menggunakan infrastruktur privasi-dan-kepatuhan seperti ini mungkin tidak pernah perlu memegang jumlah token yang besar; paparan mereka bisa tetap minimal, cukup untuk kebutuhan operasional. Sementara itu, pihak-pihak yang memang memegang token sedang menyerap emisi yang terus berjalan, menunggu volume yang belum juga muncul dalam ukuran yang berarti. Dua hubungan yang sangat berbeda terhadap aset yang sama, tanpa mekanisme yang jelas menarik keduanya menuju keselarasan.
Itu bukan kritik terhadap desainnya. Hanya deskripsi jujur tentang kondisi yang ada saat ini: secara teknis mampu, secara finansial masih menunggu bukti.
Pertanyaan yang belum bisa benar-benar dijawab siapa pun, termasuk proyeknya sendiri, adalah berapa lama jawaban "infrastrukturnya sudah siap" bisa tetap memuaskan sebelum pasar mulai menuntut bahwa infrastruktur tersebut sedang digunakan.
@Dusk_Foundation #dusk $DUSK
Ada jenis ketenangan tertentu yang muncul dalam proyek infrastruktur, dan ada baiknya belajar membacanya dengan benar. Itu tidak sama dengan kegagalan. Tapi juga bukan keberhasilan yang tampak jelas.
Senja sudah berada di mainnet sejak beberapa waktu. Kasus teknisnya koheren: smart contract rahasia yang terkonfigurasi, standar XSC, selective disclosure—semuanya dibangun di sekitar masalah nyata yang benar-benar dimiliki oleh keuangan terregulasi. Namun, ketika Anda melihat aktivitas jaringan yang sebenarnya, sebagian besar yang terjadi adalah staking. Kontrak rahasia, penerbitan sekuritas riil—masih jarang, jika dilihat dari sebagian besar sinyal yang tersedia.
Kesenjangan antara kemampuan infrastruktur dan apa yang benar-benar sedang berjalan di atasnya layak untuk dihadapi, bukan dijelaskan begitu saja terlalu cepat.
Ada beberapa hal yang justru menguntungkannya, dan penting untuk disebutkan secara terang-terangan. Vesting awal sudah berakhir, jadi tidak ada peristiwa unlock yang mengancam dan mendistorsi ekspektasi pasokan. Kemitraan dengan venue berlisensi memberi posisi regulasi pijakan yang lebih dekat pada kenyataan daripada sekadar aspirasi. Dan berdasarkan kebanyakan penilaian teknis, lapisan infrastruktur itu sendiri bukan titik lemah—ini tidak terbaca sebagai sebuah cerita.
Pertanyaan yang lebih sulit berkaitan dengan penyelarasan insentif. Institusi yang paling tepat posisinya untuk benar-benar menggunakan infrastruktur privasi-dan-kepatuhan seperti ini mungkin tidak pernah perlu memegang jumlah token yang besar; paparan mereka bisa tetap minimal, cukup untuk kebutuhan operasional. Sementara itu, pihak-pihak yang memang memegang token sedang menyerap emisi yang terus berjalan, menunggu volume yang belum juga muncul dalam ukuran yang berarti. Dua hubungan yang sangat berbeda terhadap aset yang sama, tanpa mekanisme yang jelas menarik keduanya menuju keselarasan.
Itu bukan kritik terhadap desainnya. Hanya deskripsi jujur tentang kondisi yang ada saat ini: secara teknis mampu, secara finansial masih menunggu bukti.
Pertanyaan yang belum bisa benar-benar dijawab siapa pun, termasuk proyeknya sendiri, adalah berapa lama jawaban "infrastrukturnya sudah siap" bisa tetap memuaskan sebelum pasar mulai menuntut bahwa infrastruktur tersebut sedang digunakan.
@Dusk #dusk $DUSK
Senja sudah berada di mainnet sejak beberapa waktu. Kasus teknisnya koheren: smart contract rahasia yang terkonfigurasi, standar XSC, selective disclosure—semuanya dibangun di sekitar masalah nyata yang benar-benar dimiliki oleh keuangan terregulasi. Namun, ketika Anda melihat aktivitas jaringan yang sebenarnya, sebagian besar yang terjadi adalah staking. Kontrak rahasia, penerbitan sekuritas riil—masih jarang, jika dilihat dari sebagian besar sinyal yang tersedia.
Kesenjangan antara kemampuan infrastruktur dan apa yang benar-benar sedang berjalan di atasnya layak untuk dihadapi, bukan dijelaskan begitu saja terlalu cepat.
Ada beberapa hal yang justru menguntungkannya, dan penting untuk disebutkan secara terang-terangan. Vesting awal sudah berakhir, jadi tidak ada peristiwa unlock yang mengancam dan mendistorsi ekspektasi pasokan. Kemitraan dengan venue berlisensi memberi posisi regulasi pijakan yang lebih dekat pada kenyataan daripada sekadar aspirasi. Dan berdasarkan kebanyakan penilaian teknis, lapisan infrastruktur itu sendiri bukan titik lemah—ini tidak terbaca sebagai sebuah cerita.
Pertanyaan yang lebih sulit berkaitan dengan penyelarasan insentif. Institusi yang paling tepat posisinya untuk benar-benar menggunakan infrastruktur privasi-dan-kepatuhan seperti ini mungkin tidak pernah perlu memegang jumlah token yang besar; paparan mereka bisa tetap minimal, cukup untuk kebutuhan operasional. Sementara itu, pihak-pihak yang memang memegang token sedang menyerap emisi yang terus berjalan, menunggu volume yang belum juga muncul dalam ukuran yang berarti. Dua hubungan yang sangat berbeda terhadap aset yang sama, tanpa mekanisme yang jelas menarik keduanya menuju keselarasan.
Itu bukan kritik terhadap desainnya. Hanya deskripsi jujur tentang kondisi yang ada saat ini: secara teknis mampu, secara finansial masih menunggu bukti.
Pertanyaan yang belum bisa benar-benar dijawab siapa pun, termasuk proyeknya sendiri, adalah berapa lama jawaban "infrastrukturnya sudah siap" bisa tetap memuaskan sebelum pasar mulai menuntut bahwa infrastruktur tersebut sedang digunakan.
@Dusk #dusk $DUSK
4
4
39
·
--
Satu angka menghentikan saya: kapasitas untuk lebih dari 17 miliar leaf, dari sebuah pohon yang hanya memiliki 34 level.
Model Phoenix milik Dusk menggunakan binary Merkle tree untuk menyimpan bukti (proof) untuk setiap catatan, dan di situlah letak trik sebenarnya — kapasitas bertumbuh secara eksponensial sementara jalur inklusi hanya bertumbuh secara linear. Dari kedalaman 34 ke 35, kapasitas menjadi dua kali lipat, tetapi jalur bukti hanya bertambah beberapa persen saja. Ketidakseimbangan ini sangat penting untuk rantai yang berfokus pada privasi, karena setiap transaksi membawa sebuah zero-knowledge proof, dan semakin kecil bukti itu bertahan, semakin baik.
Namun, ukuran angka tersebut hanya batas teoretis. Yang benar-benar menentukan berapa lama kapasitas itu bertahan adalah seberapa cepat catatan baru dibuat dalam praktik. Pada throughput transaksi yang rendah, pohon bisa memerlukan puluhan tahun untuk terisi. Jika adopsi melonjak, kapasitas yang sama itu bisa mendapat tekanan nyata hanya dalam hitungan bulan.
Itu memunculkan pertanyaan yang lebih menarik — apa yang terjadi saat pohon mulai terisi penuh? Penyimpanan arsip, biaya untuk melakukan proving, state sync — apakah semuanya bisa diskalakan dengan baik seiring pembuatan catatan, atau apakah ada sesuatu yang mulai terasa berat lebih dulu? Angka yang sangat besar memang terlihat mengesankan di atas kertas, tetapi kegunaan jangka panjang bergantung pada bagaimana angka tersebut digunakan, bukan hanya seberapa besar angkanya.
Apakah memiliki kapasitas yang secara matematis sangat besar sama saja dengan tetap nyaman untuk dioperasikan selama bertahun-tahun pemakaian nyata?
#dusk $DUSK @Dusk_Foundation
Satu angka menghentikan saya: kapasitas untuk lebih dari 17 miliar leaf, dari sebuah pohon yang hanya memiliki 34 level.
Model Phoenix milik Dusk menggunakan binary Merkle tree untuk menyimpan bukti (proof) untuk setiap catatan, dan di situlah letak trik sebenarnya — kapasitas bertumbuh secara eksponensial sementara jalur inklusi hanya bertumbuh secara linear. Dari kedalaman 34 ke 35, kapasitas menjadi dua kali lipat, tetapi jalur bukti hanya bertambah beberapa persen saja. Ketidakseimbangan ini sangat penting untuk rantai yang berfokus pada privasi, karena setiap transaksi membawa sebuah zero-knowledge proof, dan semakin kecil bukti itu bertahan, semakin baik.
Namun, ukuran angka tersebut hanya batas teoretis. Yang benar-benar menentukan berapa lama kapasitas itu bertahan adalah seberapa cepat catatan baru dibuat dalam praktik. Pada throughput transaksi yang rendah, pohon bisa memerlukan puluhan tahun untuk terisi. Jika adopsi melonjak, kapasitas yang sama itu bisa mendapat tekanan nyata hanya dalam hitungan bulan.
Itu memunculkan pertanyaan yang lebih menarik — apa yang terjadi saat pohon mulai terisi penuh? Penyimpanan arsip, biaya untuk melakukan proving, state sync — apakah semuanya bisa diskalakan dengan baik seiring pembuatan catatan, atau apakah ada sesuatu yang mulai terasa berat lebih dulu? Angka yang sangat besar memang terlihat mengesankan di atas kertas, tetapi kegunaan jangka panjang bergantung pada bagaimana angka tersebut digunakan, bukan hanya seberapa besar angkanya.
Apakah memiliki kapasitas yang secara matematis sangat besar sama saja dengan tetap nyaman untuk dioperasikan selama bertahun-tahun pemakaian nyata?
#dusk $DUSK @Dusk
Model Phoenix milik Dusk menggunakan binary Merkle tree untuk menyimpan bukti (proof) untuk setiap catatan, dan di situlah letak trik sebenarnya — kapasitas bertumbuh secara eksponensial sementara jalur inklusi hanya bertumbuh secara linear. Dari kedalaman 34 ke 35, kapasitas menjadi dua kali lipat, tetapi jalur bukti hanya bertambah beberapa persen saja. Ketidakseimbangan ini sangat penting untuk rantai yang berfokus pada privasi, karena setiap transaksi membawa sebuah zero-knowledge proof, dan semakin kecil bukti itu bertahan, semakin baik.
Namun, ukuran angka tersebut hanya batas teoretis. Yang benar-benar menentukan berapa lama kapasitas itu bertahan adalah seberapa cepat catatan baru dibuat dalam praktik. Pada throughput transaksi yang rendah, pohon bisa memerlukan puluhan tahun untuk terisi. Jika adopsi melonjak, kapasitas yang sama itu bisa mendapat tekanan nyata hanya dalam hitungan bulan.
Itu memunculkan pertanyaan yang lebih menarik — apa yang terjadi saat pohon mulai terisi penuh? Penyimpanan arsip, biaya untuk melakukan proving, state sync — apakah semuanya bisa diskalakan dengan baik seiring pembuatan catatan, atau apakah ada sesuatu yang mulai terasa berat lebih dulu? Angka yang sangat besar memang terlihat mengesankan di atas kertas, tetapi kegunaan jangka panjang bergantung pada bagaimana angka tersebut digunakan, bukan hanya seberapa besar angkanya.
Apakah memiliki kapasitas yang secara matematis sangat besar sama saja dengan tetap nyaman untuk dioperasikan selama bertahun-tahun pemakaian nyata?
#dusk $DUSK @Dusk
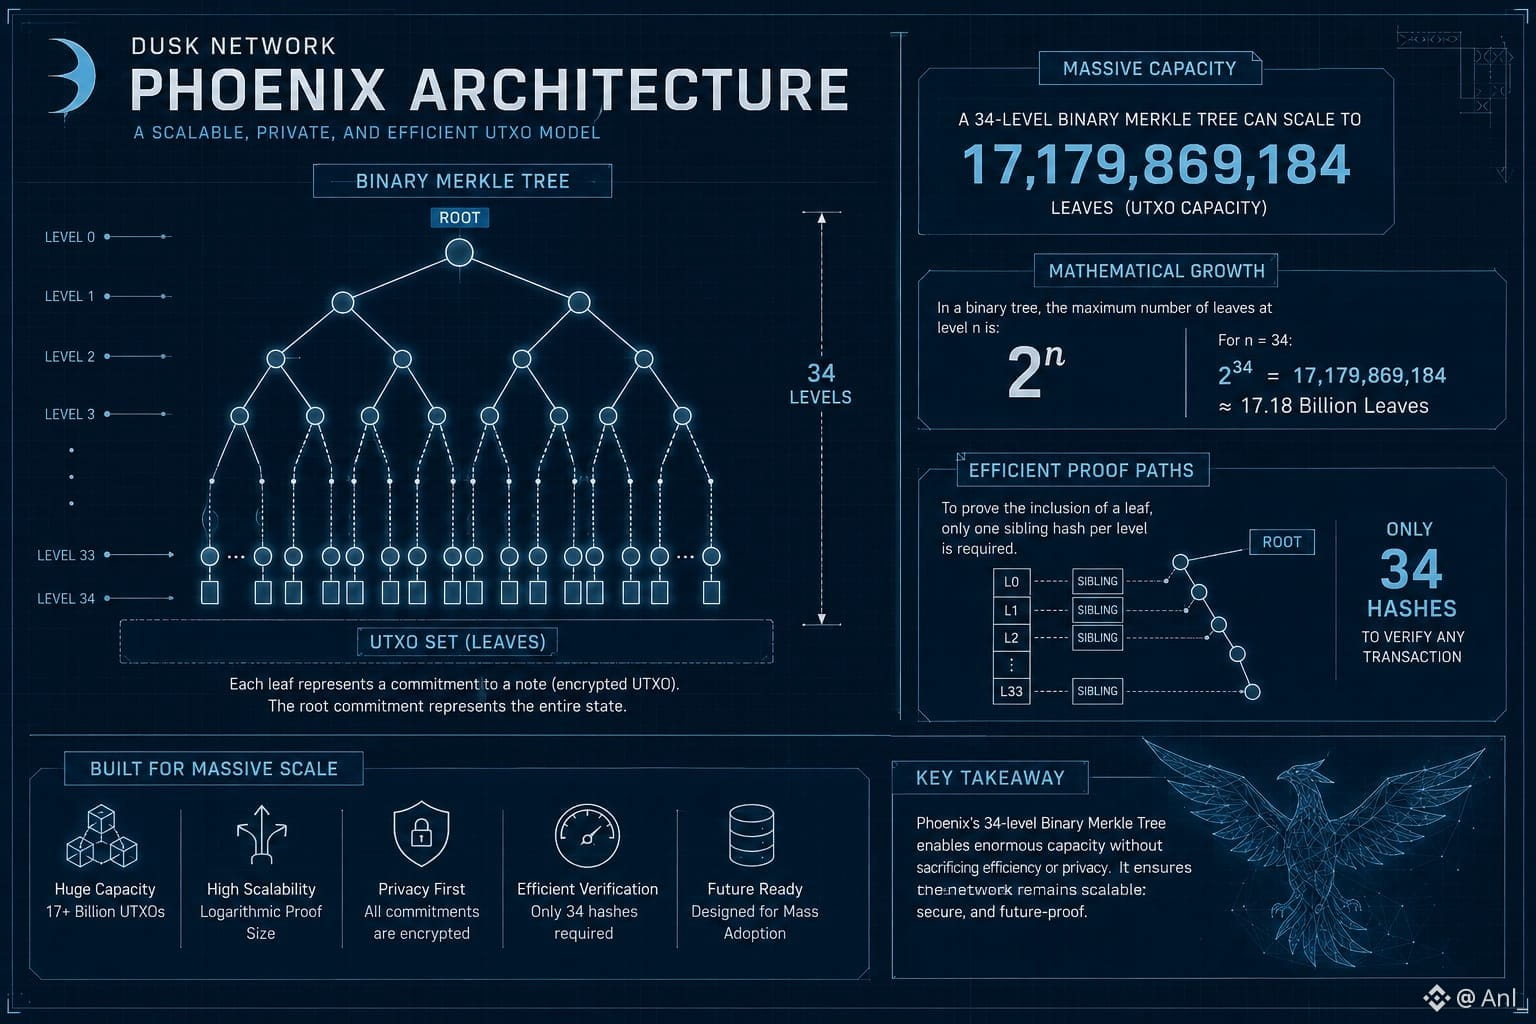
7
·
--
Saya menarik angka-angka saat ini sebelum menulis ini, jadi ini yang benar-benar ada di tape hari ini: perdagangan DUSK sekitar $0.065–0.066, dengan kapitalisasi pasar kira-kira $32–33M dari pembacaan CoinMarketCap, sementara volume 24 jam berada di kisaran $3.5–4.8M tergantung agregator mana yang Anda percaya—CoinGecko mengambil dari 45 bursa dan 51 market, CoinCodex lebih dekat ke $4.8M. Rentang perbedaan saja sudah memberi petunjuk: likuiditasnya cukup tipis sehingga sumber data yang Anda cek mengubah cerita hingga 30%.
Perkiraan suplai beredar juga tidak sama—CMC menaruhnya di sekitar 497M, CoinGecko lebih dekat ke 590M—dibandingkan dengan total suplai maksimum 1B, artinya kira-kira antara setengah hingga 60% dari total suplai sudah terbuka dan diperdagangkan.
Kalau kita zoom out, pergerakan harga menceritakan sesuatu yang lebih kasar dibanding narasi fundamental. DUSK mematahkan tren turun 8 bulan pada Januari 2026, sempat melonjak di atas $0.30 pasca-mainnet, lalu mengembalikan hampir semuanya—diperdagangkan mendekati $0.10 pada akhir April, dan sekarang terkonsolidasi di kisaran $0.06. Ini kira-kira retrace 80%+ dari puncak Januari, sementara narasi pengembangan yang sebenarnya—mainnet sudah live, testnet DuskEVM terus berkembang, tokenisasi NPEX masih berjalan—terus bergerak maju sebagian besar tanpa gangguan.
Disparitas itu adalah cerita yang sesungguhnya, bukan harga semata. Kecepatan pengembangan dan kecepatan harga terpisah keras entah di sekitar Q1, dan belum kembali menyatu. Bisa jadi pasar sudah mem- price in semua yang dijanjikan roadmap dan sekarang menunggu TVL yang benar-benar terealisasi, atau narasi RWA saja masih belum cukup likuid untuk menggerakkan aset bernilai kapitalisasi $32M hanya dengan fundamental.
Menurut Anda, sisi mana dari celah itu yang akan menutup lebih dulu—apakah volume NPEX yang nyata akhirnya muncul di on-chain, atau harga terus melayang sampai itu terjadi?
#dusk $DUSK @Dusk_Foundation
Saya menarik angka-angka saat ini sebelum menulis ini, jadi ini yang benar-benar ada di tape hari ini: perdagangan DUSK sekitar $0.065–0.066, dengan kapitalisasi pasar kira-kira $32–33M dari pembacaan CoinMarketCap, sementara volume 24 jam berada di kisaran $3.5–4.8M tergantung agregator mana yang Anda percaya—CoinGecko mengambil dari 45 bursa dan 51 market, CoinCodex lebih dekat ke $4.8M. Rentang perbedaan saja sudah memberi petunjuk: likuiditasnya cukup tipis sehingga sumber data yang Anda cek mengubah cerita hingga 30%.
Perkiraan suplai beredar juga tidak sama—CMC menaruhnya di sekitar 497M, CoinGecko lebih dekat ke 590M—dibandingkan dengan total suplai maksimum 1B, artinya kira-kira antara setengah hingga 60% dari total suplai sudah terbuka dan diperdagangkan.
Kalau kita zoom out, pergerakan harga menceritakan sesuatu yang lebih kasar dibanding narasi fundamental. DUSK mematahkan tren turun 8 bulan pada Januari 2026, sempat melonjak di atas $0.30 pasca-mainnet, lalu mengembalikan hampir semuanya—diperdagangkan mendekati $0.10 pada akhir April, dan sekarang terkonsolidasi di kisaran $0.06. Ini kira-kira retrace 80%+ dari puncak Januari, sementara narasi pengembangan yang sebenarnya—mainnet sudah live, testnet DuskEVM terus berkembang, tokenisasi NPEX masih berjalan—terus bergerak maju sebagian besar tanpa gangguan.
Disparitas itu adalah cerita yang sesungguhnya, bukan harga semata. Kecepatan pengembangan dan kecepatan harga terpisah keras entah di sekitar Q1, dan belum kembali menyatu. Bisa jadi pasar sudah mem- price in semua yang dijanjikan roadmap dan sekarang menunggu TVL yang benar-benar terealisasi, atau narasi RWA saja masih belum cukup likuid untuk menggerakkan aset bernilai kapitalisasi $32M hanya dengan fundamental.
Menurut Anda, sisi mana dari celah itu yang akan menutup lebih dulu—apakah volume NPEX yang nyata akhirnya muncul di on-chain, atau harga terus melayang sampai itu terjadi?
#dusk $DUSK @Dusk
Perkiraan suplai beredar juga tidak sama—CMC menaruhnya di sekitar 497M, CoinGecko lebih dekat ke 590M—dibandingkan dengan total suplai maksimum 1B, artinya kira-kira antara setengah hingga 60% dari total suplai sudah terbuka dan diperdagangkan.
Kalau kita zoom out, pergerakan harga menceritakan sesuatu yang lebih kasar dibanding narasi fundamental. DUSK mematahkan tren turun 8 bulan pada Januari 2026, sempat melonjak di atas $0.30 pasca-mainnet, lalu mengembalikan hampir semuanya—diperdagangkan mendekati $0.10 pada akhir April, dan sekarang terkonsolidasi di kisaran $0.06. Ini kira-kira retrace 80%+ dari puncak Januari, sementara narasi pengembangan yang sebenarnya—mainnet sudah live, testnet DuskEVM terus berkembang, tokenisasi NPEX masih berjalan—terus bergerak maju sebagian besar tanpa gangguan.
Disparitas itu adalah cerita yang sesungguhnya, bukan harga semata. Kecepatan pengembangan dan kecepatan harga terpisah keras entah di sekitar Q1, dan belum kembali menyatu. Bisa jadi pasar sudah mem- price in semua yang dijanjikan roadmap dan sekarang menunggu TVL yang benar-benar terealisasi, atau narasi RWA saja masih belum cukup likuid untuk menggerakkan aset bernilai kapitalisasi $32M hanya dengan fundamental.
Menurut Anda, sisi mana dari celah itu yang akan menutup lebih dulu—apakah volume NPEX yang nyata akhirnya muncul di on-chain, atau harga terus melayang sampai itu terjadi?
#dusk $DUSK @Dusk
2
22
·
--
Saya siap untuk berinvestasi, tetapi saya mundur setelah melihat tanda-tanda peringatan.
Saya siap untuk berinvestasi, tetapi saya mundur setelah melihat tanda-tanda peringatan.
bro_sf
·
--
Aku tidak bisa tidur semalam, jadi aku berpikir harus ngapain. Apa mending nonton film atau kerja saja? Lalu aku kepikiran untuk melihat pasar kripto. Setelah itu aku membuka aplikasi CoinMarketCap, lalu aku melihat bahwa hari ini pasar BTC turun 0,72%. Kemudian aku melihat bahwa <$BABY token> naik 3,5% menjadi 0,01199$. Harganya terus naik, kapitalisasi pasar 51,22m, volume 24 jam 52,11m, yang berarti volume naik 475%. Aku berpikir untuk keluar hanya dengan melihat harga. Tapi beberapa hari ini, <@BabylonLabs_io has> terus muncul di depan mataku berulang-ulang, jadi aku ingin melihat detail lebih banyak tentang proyeknya. Lalu aku pergi ke halaman audit Certik.Skynet. Setelah itu, aku kaget melihat skornya. Skor rating AA 89,58 sepertinya kondisi keamanannya bagus. Ada juga beberapa audit dari pihak ketiga. Melihat lebih ke bawah di halaman Certik, aku lihat bahwa audit Certik belum selesai, tidak ada verifikasi tim, dan ratingnya juga terlihat masih parsial. Jadi timbul pertanyaan di pikiranku. Kedengarannya cukup kuat. Tapi aku masih ragu dalam pikiranku mengapa hal-hal ini belum selesai padahal ini adalah proyek yang bagus. Aku lihat dari halaman Certik bahwa auditnya belum selesai. Mungkin ada alasan yang cukup di balik itu, yang tidak kita ketahui, tapi sebagai pengguna biasa, hal ini membuat rasa penasaranku muncul. Jadi menurutmu, apakah sebaiknya hal-hal tentang ini sudah ada dan diselesaikan? Atau yang sedikit itu sudah cukup?
#baby $BABY
#baby $BABY
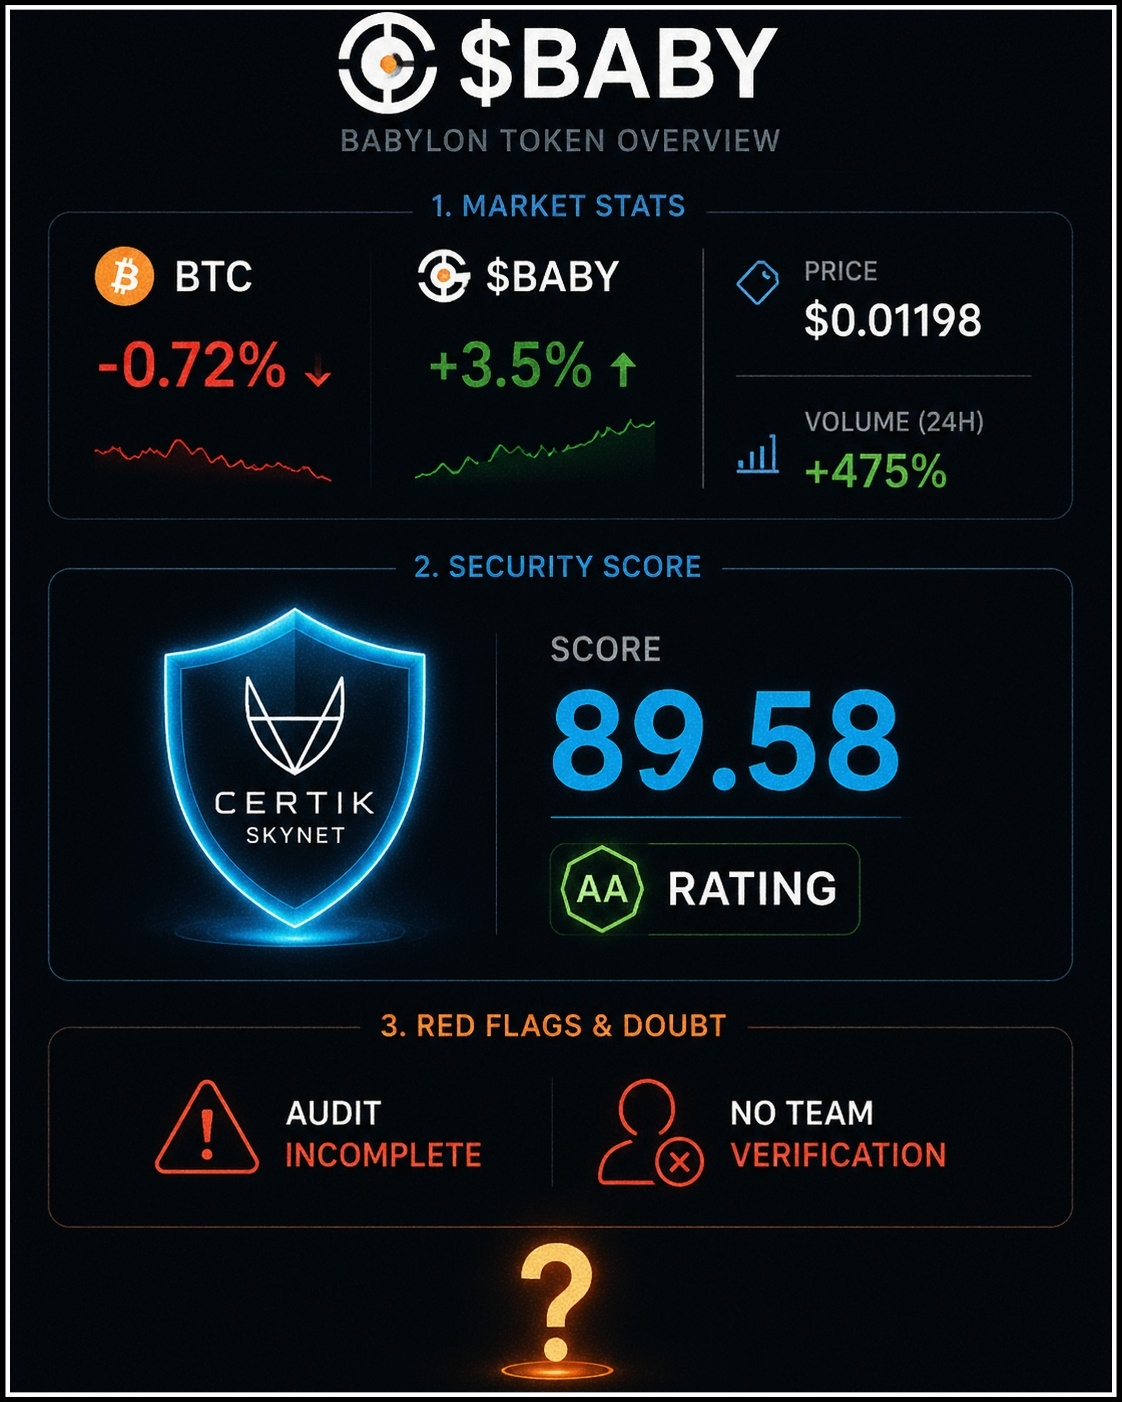
1
1
82
·
--
?
?
bro_sf
·
--
BearishSaat menelusuri tokenomics Babylon, ada satu hal yang benar-benar menarik perhatian saya. Berdasarkan informasi yang tersedia, total supply adalah 10,98 miliar, dengan sekitar 4,03 miliar token yang beredar. Namun, untuk proyek sebesar ini, cukup mengejutkan bahwa tidak ada keterangan yang jelas mengenai maximum supply dalam tokenomics resmi. Itu membuat saya bertanya-tanya, apakah ini sekadar kelalaian, atau ada alasan mengapa informasi tersebut belum diungkap secara jelas? Mengetahui max supply itu penting karena membantu investor menilai penerbitan token di masa depan, potensi inflasi, dan valuasi jangka panjang. Karena itulah, selalu layak meluangkan waktu untuk menggali dokumen resmi, bukan hanya mengandalkan hype. Menurut Anda bagaimana? Apakah Anda pikir max supply yang hilang ini cuma kelalaian, atau mungkin ada penjelasan lain?
@BabylonLabs_io #baby $BABY $BTC
@BabylonLabs_io #baby $BABY $BTC
7
·
--
bagus 😊
bagus 😊
bro_sf
·
--
Ada beberapa pertanyaan yang terus muncul di benak saya tentang Babylon. Apa yang ditampilkan di luar dan apa yang terjadi di dalam tidaklah sama. Banyak orang mengira airdrop ini adalah hadiah untuk komunitas, tetapi ketika Anda melihat alokasinya, terlihat agak berbeda. Banyak wallet sudah pergi dengan imbalan setelah bertani selama waktu yang singkat, dan mereka yang benar-benar sudah berada di sana dalam waktu lama tidak menerima banyak. Jadi pertanyaan saya bukan siapa yang mendapatkannya, tetapi siapa yang sebenarnya bertahan setelah imbalannya selesai. Hal lain adalah kata “hanya Bitcoin”. Kedengarannya bagus, tetapi jika melihat dokumennya, jelas bahwa selain Bitcoin, Ethereum dan beberapa aplikasi DeFi juga turut diandalkan di sini. Tata kelola dan emergency multisig masih ada. Saya tidak mengatakan desainnya buruk, tetapi ada sedikit perbedaan antara pemasaran dan kenyataan. Pada akhirnya, pertanyaannya adalah, apakah orang-orang akan terus mengunci Bitcoin meskipun sudah mengetahui semua ini, atau apakah minat juga akan menghilang ketika keuntungan menurun. Saya pikir di sinilah letak ujian yang sebenarnya.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY
4
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
QNTRises39%
5,300 penayangan
378 Berdiskusi
#qntrises39%
🚀 $QNT POMPA +39% DALAM BERITA INSTITUSIONAL BESAR! 💥
QNT sedang melonjak melewati $100 setelah momentum besar dalam adopsi institusional! 🔥
$QNT
📰 Berita Besar yang Mendorong Reli:
Infrastruktur Overledger Quant Network memimpin dorongan untuk setoran tokenisasi dan solusi perbankan digital. Dengan volume perusahaan naik lebih dari 553%, QNT melesat dari $70 ke lebih dari $100 hanya dalam hitungan jam! 📊📈
🟡 Pembaruan Binance yang Perlu Kamu Ketahui:
Migrasi Akun Pendanaan: Binance secara resmi sedang memigrasikan saldo kripto pengguna dari Akun Pendanaan ke Akun Spot.
"Rebrand Akun Saham": Akun Pendanaan akan dinamai ulang menjadi Akun Saham, khusus untuk penyelesaian perdagangan saham & opsi saham menggunakan 6 aset utama (USD, USDC, USDT, USD1, U, BNB).
Tindakan Diperlukan: Cek aplikasi Binance kamu untuk fitur "One-Click Migration" agar memindahkan kripto ke Akun Spot sebelum transfer batch otomatis dimulai!
🤔 Apakah QNT siap menghantam $110 berikutnya, atau kita sedang konsolidasi di sini? Tulis prediksi harga kamu di bawah! 👇
#QNT #Quant #BinanceUpdates #CryptoNews
Lily星星
·Disukai 1 Kali
·1.8k penayangan
EthereumBreaksAbove$2700
772 penayangan
52 Berdiskusi
BitgetBreachForgedRequestsNotStolenKeys
4,260 penayangan
298 Berdiskusi