
#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
117,945 penayangan
1,002 Berdiskusi
Populer
Terbaru

Artikel
🤝 CEO bursa seperti Binance dan Bybit bekerja sama dengan Bitget setelah mengalami peretasan senilai 351,6 jutaKomunitas bergabung untuk mendukung Bitget setelah serangan yang dialaminya
Para pemimpin industri mata uang kripto menyatakan dukungan mereka kepada bursa setelah kerentanan yang menyebabkan hilangnya USD 350 juta.
Bitget bekerja sama dengan firma-firma keamanan eksternal.
Para eksekutif Bybit, Binance, dan MEXC menawarkan sumber daya pelacakan dan keamanan kepada Bitget.
Kegagalan tersebut mencakup penarikan ETH, AVAX, BNB, dan stablecoin, tetapi tidak memengaruhi kunci privat.
Beragam eksekutif dari bursa mata uang kripto menyatakan dukungan operasional dan teknis kepada Bitget. Pernyataan bersama tersebut muncul sebagai respons terhadap pelanggaran keamanan yang berdampak pada infrastruktur layanan.
🤝 CEO bursa seperti Binance dan Bybit bekerja sama dengan Bitget setelah mengalami peretasan senilai 351,6 juta
Komunitas bergabung untuk mendukung Bitget setelah serangan yang dialaminya
Para pemimpin industri mata uang kripto menyatakan dukungan mereka kepada bursa setelah kerentanan yang menyebabkan hilangnya USD 350 juta.
Bitget bekerja sama dengan firma-firma keamanan eksternal.
Para eksekutif Bybit, Binance, dan MEXC menawarkan sumber daya pelacakan dan keamanan kepada Bitget.
Kegagalan tersebut mencakup penarikan ETH, AVAX, BNB, dan stablecoin, tetapi tidak memengaruhi kunci privat.
Beragam eksekutif dari bursa mata uang kripto menyatakan dukungan operasional dan teknis kepada Bitget. Pernyataan bersama tersebut muncul sebagai respons terhadap pelanggaran keamanan yang berdampak pada infrastruktur layanan.
Para pemimpin industri mata uang kripto menyatakan dukungan mereka kepada bursa setelah kerentanan yang menyebabkan hilangnya USD 350 juta.
Bitget bekerja sama dengan firma-firma keamanan eksternal.
Para eksekutif Bybit, Binance, dan MEXC menawarkan sumber daya pelacakan dan keamanan kepada Bitget.
Kegagalan tersebut mencakup penarikan ETH, AVAX, BNB, dan stablecoin, tetapi tidak memengaruhi kunci privat.
Beragam eksekutif dari bursa mata uang kripto menyatakan dukungan operasional dan teknis kepada Bitget. Pernyataan bersama tersebut muncul sebagai respons terhadap pelanggaran keamanan yang berdampak pada infrastruktur layanan.
4
161
·
--
#BitgetBreachForgedRequestsNotStolenKeys membahas pelanggaran keamanan senilai $351,6 juta yang dialami oleh bursa mata uang kripto Bitget.
#BitgetBreachForgedRequestsNotStolenKeys membahas pelanggaran keamanan senilai $351,6 juta yang dialami oleh bursa mata uang kripto Bitget.
1
1
281
·
--
Bullish
#BitgetBreachForgedRequestsNotStolenKeys
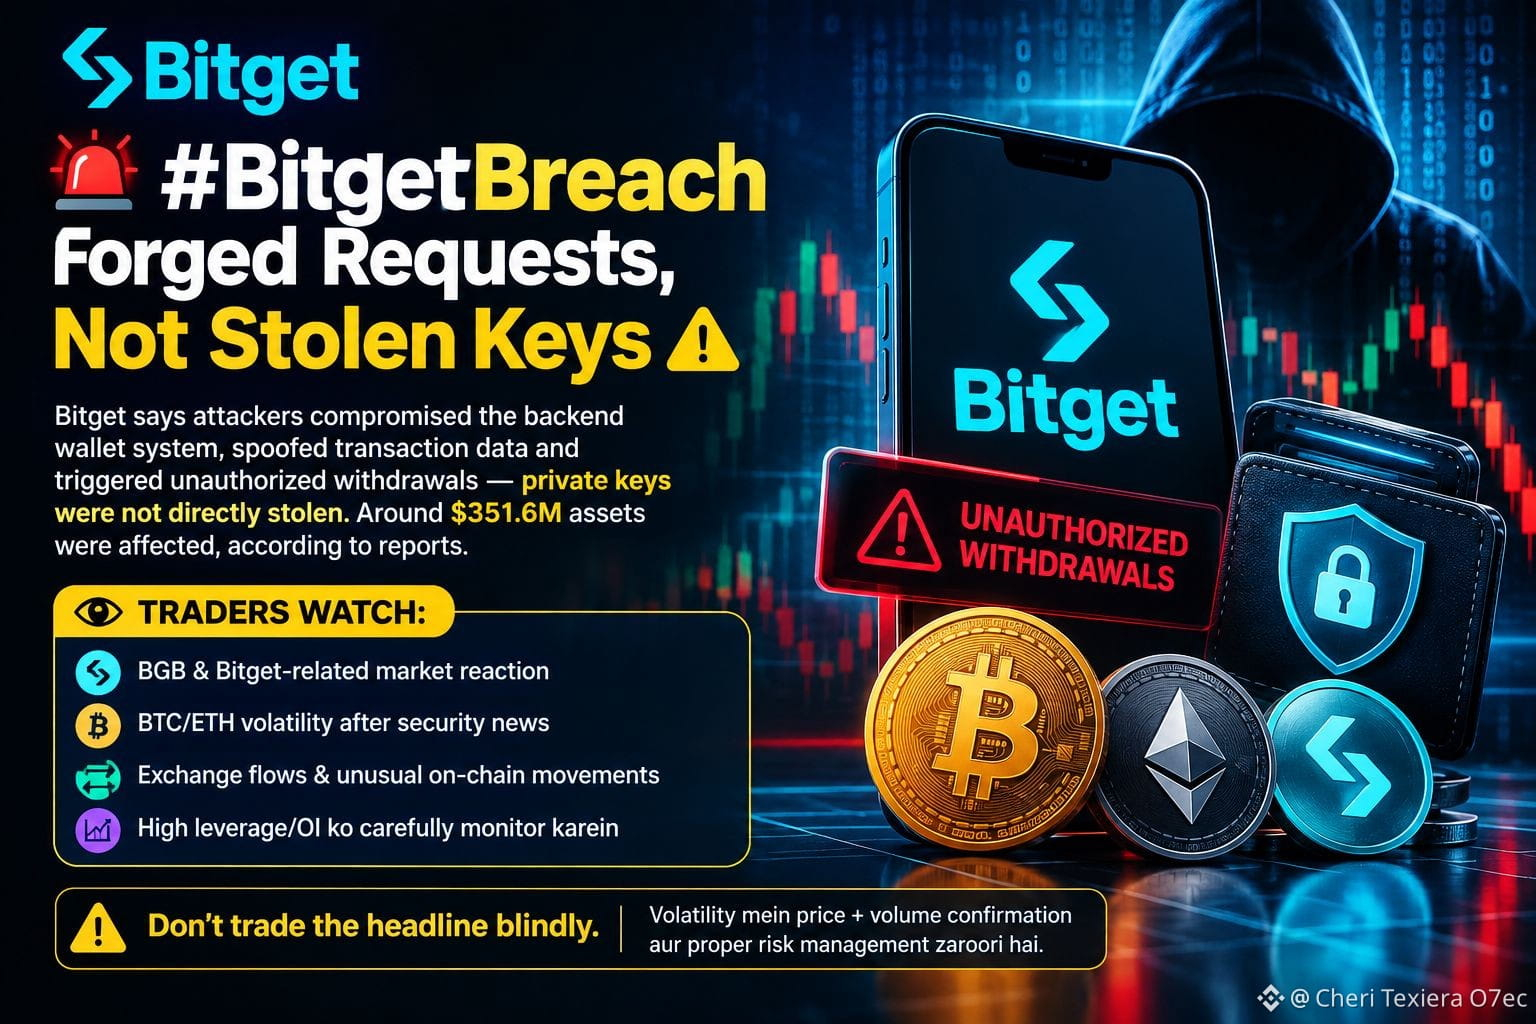
Bitget mengalami insiden keamanan, dan fokus risiko di pasar kripto kembali disorot. Menurut bursa, penyerang mengompromikan sistem wallet backend untuk memalsukan data transaksi dan memicu penarikan tanpa otorisasi—tidak ada klaim bahwa kunci privat dicuri secara langsung. Sekitar 351,6M aset terdampak dilaporkan.
📊 Pantauan Trader:
• Reaksi pasar terkait BGB & Bitget
• Volatilitas BTC/ETH setelah berita keamanan
• Arus bursa & pergerakan on-chain yang tidak biasa
• Pantau dengan hati-hati leverage tinggi/OI
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
Bitget mengalami insiden keamanan, dan fokus risiko di pasar kripto kembali disorot. Menurut bursa, penyerang mengompromikan sistem wallet backend untuk memalsukan data transaksi dan memicu penarikan tanpa otorisasi—tidak ada klaim bahwa kunci privat dicuri secara langsung. Sekitar 351,6M aset terdampak dilaporkan.
📊 Pantauan Trader:
• Reaksi pasar terkait BGB & Bitget
• Volatilitas BTC/ETH setelah berita keamanan
• Arus bursa & pergerakan on-chain yang tidak biasa
• Pantau dengan hati-hati leverage tinggi/OI
$NIL $CHIP $QNT
Bitget mengalami insiden keamanan, dan fokus risiko di pasar kripto kembali disorot. Menurut bursa, penyerang mengompromikan sistem wallet backend untuk memalsukan data transaksi dan memicu penarikan tanpa otorisasi—tidak ada klaim bahwa kunci privat dicuri secara langsung. Sekitar 351,6M aset terdampak dilaporkan.
📊 Pantauan Trader:
• Reaksi pasar terkait BGB & Bitget
• Volatilitas BTC/ETH setelah berita keamanan
• Arus bursa & pergerakan on-chain yang tidak biasa
• Pantau dengan hati-hati leverage tinggi/OI
$NIL $CHIP $QNT
75
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ $352M KHAWATIRAN EKSPLOIT & KEAMANAN PASAR! 🛡️
Beredar laporan mengenai pelanggaran / masalah permintaan palsu senilai $352M yang memengaruhi Bitget. Insiden keamanan seperti ini menjadi pengingat penting tentang mengapa manajemen risiko dan keselamatan dana harus selalu menjadi prioritas utama dalam kripto!
Terlepas dari apakah Anda berdagang di CEX atau menyimpan di cold storage, melindungi modal Anda adalah Aturan #1.
Bagaimana Anda mengelola risiko penyimpanan kripto Anda saat ada berita keamanan?
Bagaimana Anda mengelola risiko penyimpanan kripto Anda saat ada berita keamanan?
{future}(BTCUSDT)
💬 TINGGALKAN KOMENTAR ANDA: Apa pengaturan keamanan andalan Anda untuk trading dan penyimpanan? Bagikan tips keamanan terbaik Anda di bawah ini! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 IKUTI POLING DI BAWAH INI! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ $352M KHAWATIRAN EKSPLOIT & KEAMANAN PASAR! 🛡️
Beredar laporan mengenai pelanggaran / masalah permintaan palsu senilai $352M yang memengaruhi Bitget. Insiden keamanan seperti ini menjadi pengingat penting tentang mengapa manajemen risiko dan keselamatan dana harus selalu menjadi prioritas utama dalam kripto!
Terlepas dari apakah Anda berdagang di CEX atau menyimpan di cold storage, melindungi modal Anda adalah Aturan #1.
Bagaimana Anda mengelola risiko penyimpanan kripto Anda saat ada berita keamanan?
Bagaimana Anda mengelola risiko penyimpanan kripto Anda saat ada berita keamanan?
💬 TINGGALKAN KOMENTAR ANDA: Apa pengaturan keamanan andalan Anda untuk trading dan penyimpanan? Bagikan tips keamanan terbaik Anda di bawah ini! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 IKUTI POLING DI BAWAH INI! 👇
⚠️ $352M KHAWATIRAN EKSPLOIT & KEAMANAN PASAR! 🛡️
Beredar laporan mengenai pelanggaran / masalah permintaan palsu senilai $352M yang memengaruhi Bitget. Insiden keamanan seperti ini menjadi pengingat penting tentang mengapa manajemen risiko dan keselamatan dana harus selalu menjadi prioritas utama dalam kripto!
Terlepas dari apakah Anda berdagang di CEX atau menyimpan di cold storage, melindungi modal Anda adalah Aturan #1.
Bagaimana Anda mengelola risiko penyimpanan kripto Anda saat ada berita keamanan?
Bagaimana Anda mengelola risiko penyimpanan kripto Anda saat ada berita keamanan?
💬 TINGGALKAN KOMENTAR ANDA: Apa pengaturan keamanan andalan Anda untuk trading dan penyimpanan? Bagikan tips keamanan terbaik Anda di bawah ini! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 IKUTI POLING DI BAWAH INI! 👇
Hardware / Cold Wallet 🔐
100%
Split across multiple CEXs 🏦
0%
100% on a single CEX 📱
0%
2 Voting • Voting ditutup
69

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Peringatan Keamanan Kripto & Uraian: Klarifikasi Insiden Bitget 🔐
Ada banyak perbincangan di pasar terkait kebocoran Bitget. Berdasarkan laporan, masalah ini terjadi karena Permintaan Palsu (Forged Requests), bukan karena pencurian kunci privat (Stolen Keys).
📌 Poin Penting & Pelajaran untuk Trader:
• Keamanan API & Sistem: Bursa perlu melakukan audit keamanan secara berkelanjutan dan meningkatkan pemeriksaan validasi permintaan.
• Bukan Kunci yang Dicuri: Kunci privat yang tetap aman merupakan tanda positif, namun celah keamanan bisa berisiko di mana saja.
• Keselamatan Dana Prioritas Utama: Jika ada kabar seperti ini di bursa mana pun, pastikan 2FA aktif di akun Anda dan selalu lakukan kehati-hatian ekstra.
💡 Tips Keamanan Pro:
Simpan modal besar Anda selalu di Self-Custody / Hardware Wallet, dan gunakan bursa hanya untuk trading yang aktif!
💬 Bagaimana pendapat Anda?
Apakah Anda menyimpan dana di bursa atau lebih memilih Cold Wallet? Pastikan untuk beri tahu di komentar di bawah! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Peringatan Keamanan Kripto & Uraian: Klarifikasi Insiden Bitget 🔐
Ada banyak perbincangan di pasar terkait kebocoran Bitget. Berdasarkan laporan, masalah ini terjadi karena Permintaan Palsu (Forged Requests), bukan karena pencurian kunci privat (Stolen Keys).
📌 Poin Penting & Pelajaran untuk Trader:
• Keamanan API & Sistem: Bursa perlu melakukan audit keamanan secara berkelanjutan dan meningkatkan pemeriksaan validasi permintaan.
• Bukan Kunci yang Dicuri: Kunci privat yang tetap aman merupakan tanda positif, namun celah keamanan bisa berisiko di mana saja.
• Keselamatan Dana Prioritas Utama: Jika ada kabar seperti ini di bursa mana pun, pastikan 2FA aktif di akun Anda dan selalu lakukan kehati-hatian ekstra.
💡 Tips Keamanan Pro:
Simpan modal besar Anda selalu di Self-Custody / Hardware Wallet, dan gunakan bursa hanya untuk trading yang aktif!
💬 Bagaimana pendapat Anda?
Apakah Anda menyimpan dana di bursa atau lebih memilih Cold Wallet? Pastikan untuk beri tahu di komentar di bawah! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Peringatan Keamanan Kripto & Uraian: Klarifikasi Insiden Bitget 🔐
Ada banyak perbincangan di pasar terkait kebocoran Bitget. Berdasarkan laporan, masalah ini terjadi karena Permintaan Palsu (Forged Requests), bukan karena pencurian kunci privat (Stolen Keys).
📌 Poin Penting & Pelajaran untuk Trader:
• Keamanan API & Sistem: Bursa perlu melakukan audit keamanan secara berkelanjutan dan meningkatkan pemeriksaan validasi permintaan.
• Bukan Kunci yang Dicuri: Kunci privat yang tetap aman merupakan tanda positif, namun celah keamanan bisa berisiko di mana saja.
• Keselamatan Dana Prioritas Utama: Jika ada kabar seperti ini di bursa mana pun, pastikan 2FA aktif di akun Anda dan selalu lakukan kehati-hatian ekstra.
💡 Tips Keamanan Pro:
Simpan modal besar Anda selalu di Self-Custody / Hardware Wallet, dan gunakan bursa hanya untuk trading yang aktif!
💬 Bagaimana pendapat Anda?
Apakah Anda menyimpan dana di bursa atau lebih memilih Cold Wallet? Pastikan untuk beri tahu di komentar di bawah! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
56
·
--
PEMBARUAN: Bitget mengatakan peretas Korea Utara 🇰🇵 mungkin berada di balik pelanggaran senilai $351,6 juta, dengan menyebut alamat IP yang terkait dengan layanan VPN yang sebelumnya digunakan oleh sebuah kelompok peretasan DPRK.
Penyerang membobol backend layanan dompet untuk memalsukan data transfer, tetapi tidak memperoleh kunci privat dompet.
Sebagian dana yang dicuri sudah berhasil dipulihkan.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
PEMBARUAN: Bitget mengatakan peretas Korea Utara 🇰🇵 mungkin berada di balik pelanggaran senilai $351,6 juta, dengan menyebut alamat IP yang terkait dengan layanan VPN yang sebelumnya digunakan oleh sebuah kelompok peretasan DPRK.
Penyerang membobol backend layanan dompet untuk memalsukan data transfer, tetapi tidak memperoleh kunci privat dompet.
Sebagian dana yang dicuri sudah berhasil dipulihkan.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Penyerang membobol backend layanan dompet untuk memalsukan data transfer, tetapi tidak memperoleh kunci privat dompet.
Sebagian dana yang dicuri sudah berhasil dipulihkan.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
43
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Pembaruan Pelanggaran Bitget: Permintaan Palsu, Bukan Kunci yang Dicuri!
Bursa kripto Bitget baru-baru ini mengalami pelanggaran keamanan besar senilai $351,6 juta. Namun, CEO Gracy Chen menegaskan bahwa kunci privat tidak pernah dicuri.
Sebaliknya, peretas menyusup ke sistem dompet backend, memalsukan data transaksi untuk mendorong permintaan penarikan palsu lewat kanal otorisasi yang berjalan normal. Anggap saja seperti menyelipkan dokumen palsu tepat lewat jendela petugas kas.
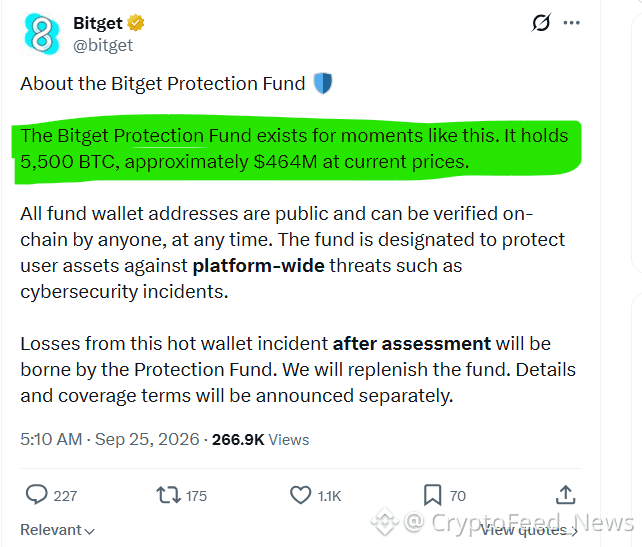
Penyimpanan cold storage tetap sepenuhnya aman, dan dana perlindungan pengguna Bitget sebesar $464 juta sepenuhnya menutupi kerugian tersebut. Penarikan sementara dihentikan untuk pemeriksaan keamanan, tetapi perdagangan dan setoran tetap berjalan normal. 🛡️📉
Apa pendapat Anda tentang vektor serangan backend ini?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Pembaruan Pelanggaran Bitget: Permintaan Palsu, Bukan Kunci yang Dicuri!
Bursa kripto Bitget baru-baru ini mengalami pelanggaran keamanan besar senilai $351,6 juta. Namun, CEO Gracy Chen menegaskan bahwa kunci privat tidak pernah dicuri.
Sebaliknya, peretas menyusup ke sistem dompet backend, memalsukan data transaksi untuk mendorong permintaan penarikan palsu lewat kanal otorisasi yang berjalan normal. Anggap saja seperti menyelipkan dokumen palsu tepat lewat jendela petugas kas.
Penyimpanan cold storage tetap sepenuhnya aman, dan dana perlindungan pengguna Bitget sebesar $464 juta sepenuhnya menutupi kerugian tersebut. Penarikan sementara dihentikan untuk pemeriksaan keamanan, tetapi perdagangan dan setoran tetap berjalan normal. 🛡️📉
Apa pendapat Anda tentang vektor serangan backend ini?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Pembaruan Pelanggaran Bitget: Permintaan Palsu, Bukan Kunci yang Dicuri!
Bursa kripto Bitget baru-baru ini mengalami pelanggaran keamanan besar senilai $351,6 juta. Namun, CEO Gracy Chen menegaskan bahwa kunci privat tidak pernah dicuri.
Sebaliknya, peretas menyusup ke sistem dompet backend, memalsukan data transaksi untuk mendorong permintaan penarikan palsu lewat kanal otorisasi yang berjalan normal. Anggap saja seperti menyelipkan dokumen palsu tepat lewat jendela petugas kas.
Penyimpanan cold storage tetap sepenuhnya aman, dan dana perlindungan pengguna Bitget sebesar $464 juta sepenuhnya menutupi kerugian tersebut. Penarikan sementara dihentikan untuk pemeriksaan keamanan, tetapi perdagangan dan setoran tetap berjalan normal. 🛡️📉
Apa pendapat Anda tentang vektor serangan backend ini?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
202

🚨 Peretasan Bitget senilai 352 juta dolar dijelaskan: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Peretasan Bitget senilai 352 juta dolar dijelaskan: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Semua orang panik soal kunci privat. Namun CEO Bitget, Gracy Chen, mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang benar-benar terjadi:
❌ Kunci privat (cold, hot, dan warm) tidak dicuri (tetap aman di brankas)
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Penyerang berhasil membobol sistem inti dan pendukung (Backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka mengaktifkan proses otorisasi Bitget untuk menggerakkan dana 351,6 juta dolar
Bayangkan seperti ini: "Mereka tidak merusak brankas—mereka memalsukan surat-surat." Kunci brankas tidak pernah meninggalkan gedung; seseorang hanya membuat kuitansi resmi palsu.
Kondisi saat ini:
Terungkap pada 18:31 UTC, 24 September
Dompet cold aman
Dana kompensasi untuk perlindungan pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan tersebut dengan keterhubungan Korea Utara melalui bukti dari alamat IP
Menurutmu—apakah platform CEX seharusnya membuat backend mereka open source?
Lanjutan, silakan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
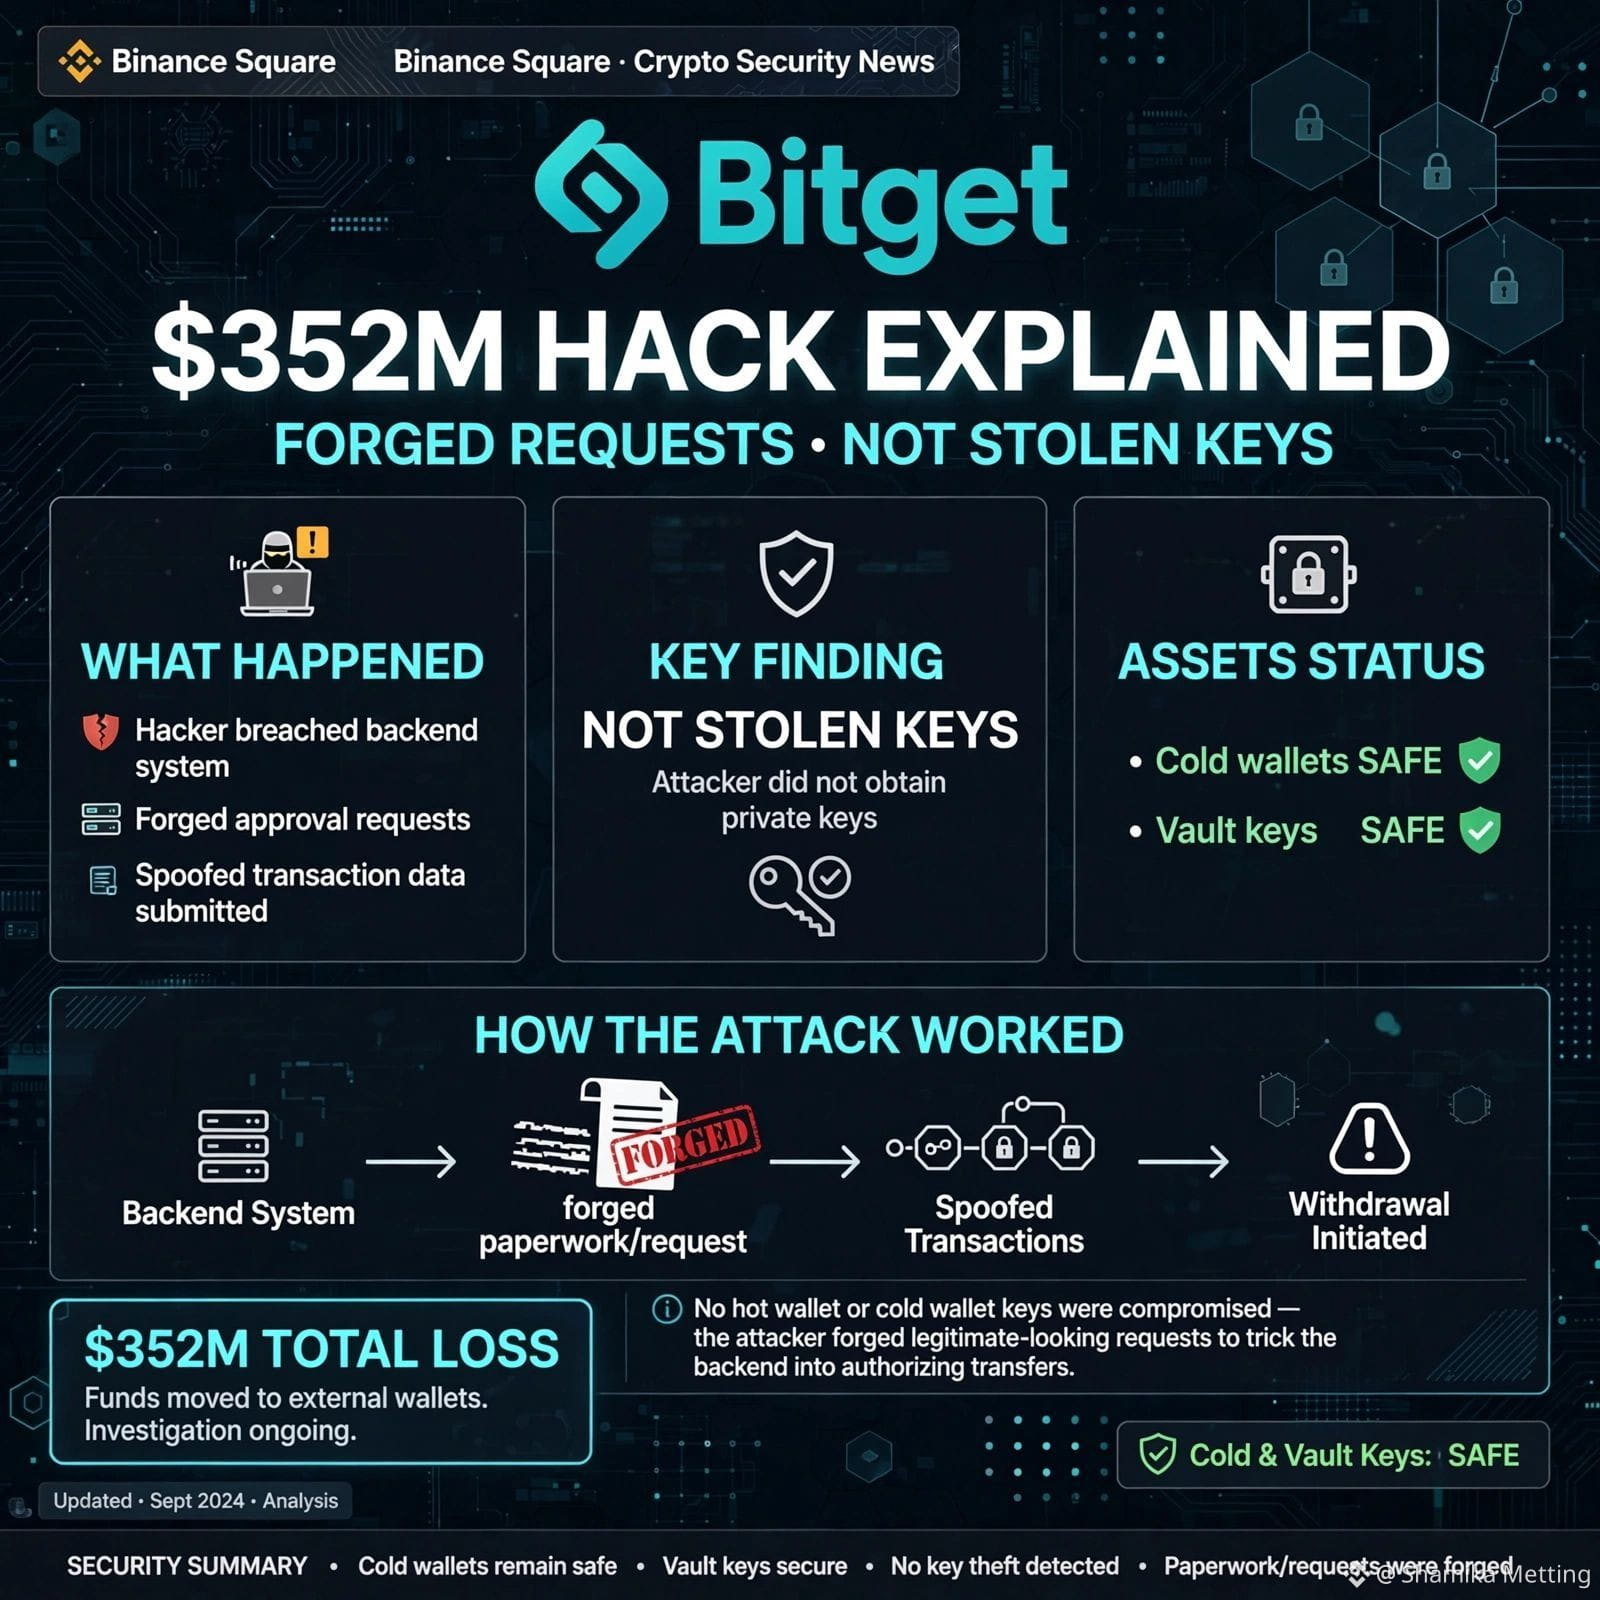
4
15
25.5k
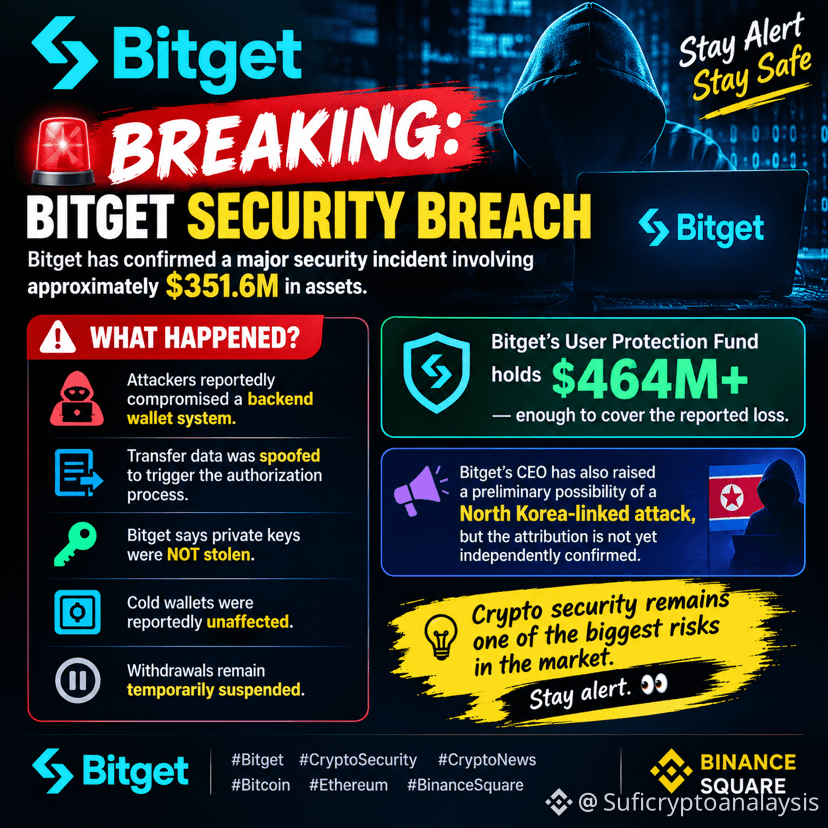
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BERITA TERKINI: KEBOCORAN KEAMANAN BITGET 🚨
Bitget telah mengonfirmasi insiden keamanan besar yang melibatkan sekitar $351,6M aset.
🔴 Apa yang terjadi?
• Penyerang dilaporkan membobol sistem dompet backend
• Data transfer dipalsukan untuk memicu proses otorisasi
• Bitget menyatakan kunci privat TIDAK dicuri
• Dompet dingin dilaporkan tidak terdampak
• Penarikan dana masih sementara ditangguhkan
💰 Bitget mengatakan Dana Perlindungan Penggunanya memiliki $464M+, cukup untuk menutupi kerugian yang dilaporkan.
⚠️ CEO Bitget juga telah mengangkat kemungkinan awal adanya serangan yang terkait Korea Utara, namun keterkaitannya belum dikonfirmasi secara independen.
Keamanan kripto tetap menjadi salah satu risiko terbesar di pasar. Tetap waspada. 👀
#Bitget #KeamananCrypto #BeritaCrypto #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 BERITA TERKINI: KEBOCORAN KEAMANAN BITGET 🚨
Bitget telah mengonfirmasi insiden keamanan besar yang melibatkan sekitar $351,6M aset.
🔴 Apa yang terjadi?
• Penyerang dilaporkan membobol sistem dompet backend
• Data transfer dipalsukan untuk memicu proses otorisasi
• Bitget menyatakan kunci privat TIDAK dicuri
• Dompet dingin dilaporkan tidak terdampak
• Penarikan dana masih sementara ditangguhkan
💰 Bitget mengatakan Dana Perlindungan Penggunanya memiliki $464M+, cukup untuk menutupi kerugian yang dilaporkan.
⚠️ CEO Bitget juga telah mengangkat kemungkinan awal adanya serangan yang terkait Korea Utara, namun keterkaitannya belum dikonfirmasi secara independen.
Keamanan kripto tetap menjadi salah satu risiko terbesar di pasar. Tetap waspada. 👀
#Bitget #KeamananCrypto #BeritaCrypto #Bitcoin #Ethereum #BinanceSquare
🚨 BERITA TERKINI: KEBOCORAN KEAMANAN BITGET 🚨
Bitget telah mengonfirmasi insiden keamanan besar yang melibatkan sekitar $351,6M aset.
🔴 Apa yang terjadi?
• Penyerang dilaporkan membobol sistem dompet backend
• Data transfer dipalsukan untuk memicu proses otorisasi
• Bitget menyatakan kunci privat TIDAK dicuri
• Dompet dingin dilaporkan tidak terdampak
• Penarikan dana masih sementara ditangguhkan
💰 Bitget mengatakan Dana Perlindungan Penggunanya memiliki $464M+, cukup untuk menutupi kerugian yang dilaporkan.
⚠️ CEO Bitget juga telah mengangkat kemungkinan awal adanya serangan yang terkait Korea Utara, namun keterkaitannya belum dikonfirmasi secara independen.
Keamanan kripto tetap menjadi salah satu risiko terbesar di pasar. Tetap waspada. 👀
#Bitget #KeamananCrypto #BeritaCrypto #Bitcoin #Ethereum #BinanceSquare
47
·
--
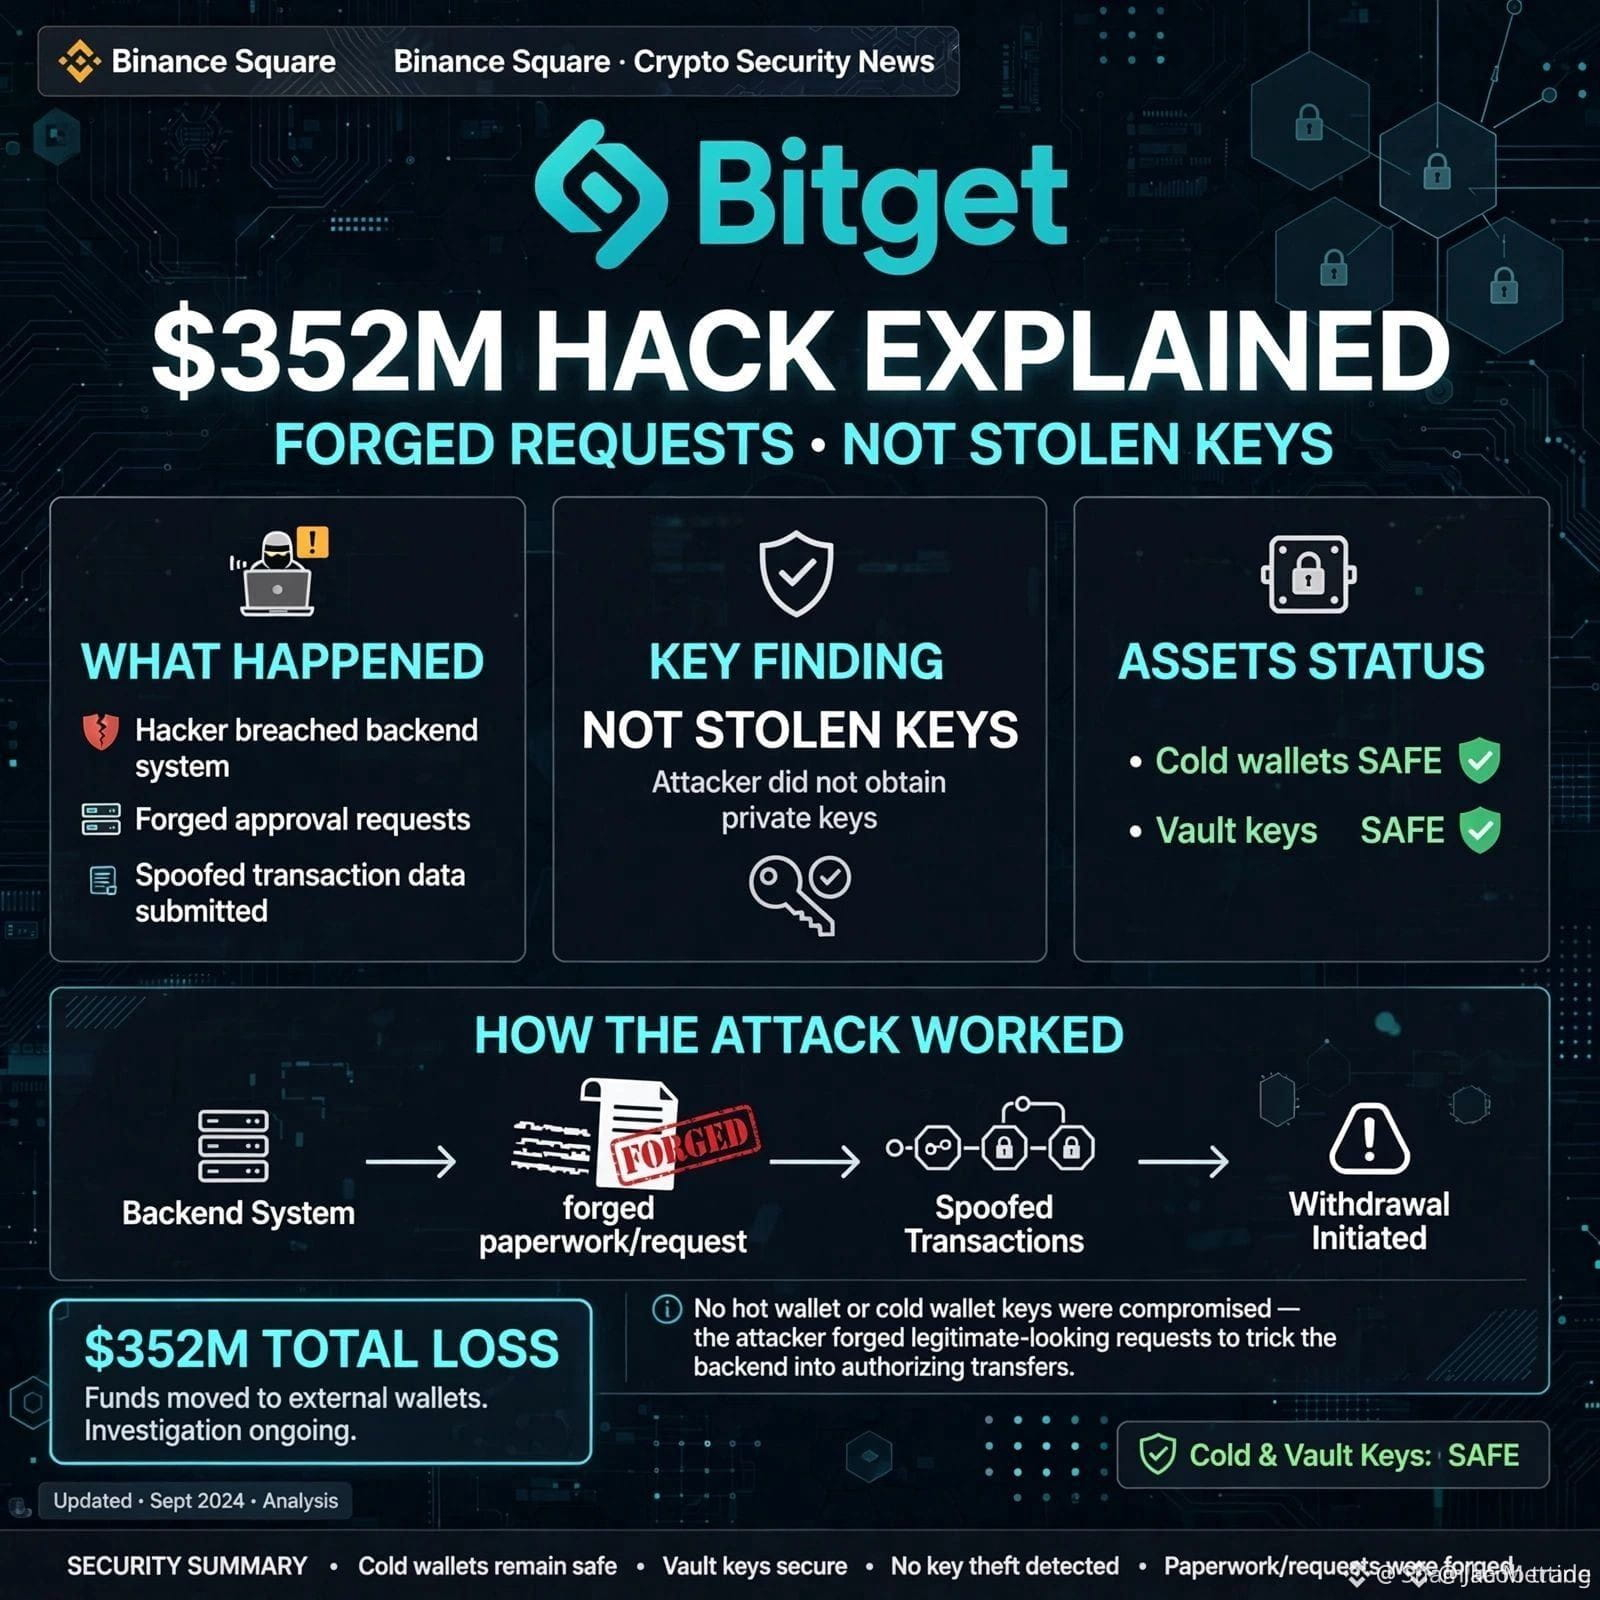
🚨 Rincian tentang kompromi Bitget senilai 352 juta dolar: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Rincian tentang kompromi Bitget senilai 352 juta dolar: permintaan palsu, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Semua orang panik soal kunci privat. Tapi CEO Bitget, Gracy Chen, telah mengonfirmasi sesuatu yang lebih mengkhawatirkan.
Apa yang sebenarnya terjadi:
❌ Kunci privat (cold, hot, dan warm, yang disimpan di brankas aman) tidak dicuri
❌ Permintaan penarikan pengguna tidak dipalsukan
✅ Para penyerang mengkompromikan sistem vital di balik layar (backend) yang krusial
✅ Mereka memalsukan data transaksi
✅ Mereka memicu proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan situasinya seperti ini: « Mereka tidak memaksa brankas, mereka memalsukan dokumennya. » Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Kondisi saat ini:
Terpantau pada 18:31 UTC tanggal 24 September
Dompet cold diamankan
Dana Perlindungan Pengguna sebesar 464 juta dolar akan menanggung nilai kerugian
CEO mengaitkan serangan ini dengan koneksi dari Korea Utara berdasarkan petunjuk yang diambil dari alamat IP
Dan menurut Anda, apakah platform CEX seharusnya membuat backend mereka open source?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
261
·
--
Diskusi terbaru menyoroti insiden keamanan di Bitget, di mana permintaan palsu (forged requests)—bukan kunci privat yang dicuri—menjadi vektor serangan. Pembedaan ini sangat penting untuk memahami sifat pelanggaran dan efektivitas protokol keamanan saat ini. Meskipun setiap pelanggaran tentu mengkhawatirkan, fakta bahwa kunci privat tetap aman menunjukkan bahwa infrastruktur inti mungkin lebih tangguh daripada yang semula dikhawatirkan. Namun, kemampuan untuk mengeksekusi permintaan palsu mengindikasikan adanya potensi kerentanan pada verifikasi pengguna, integrasi API, atau kontrol prosedural internal yang memerlukan penyelidikan segera dan menyeluruh. Pasar akan terus mengawasi bagaimana Bitget menanggapi masalah ini serta memperkuat sistemnya untuk mencegah kejadian berulang. Peristiwa ini menegaskan tantangan yang berkelanjutan dalam menjaga keamanan absolut di ruang aset digital, bahkan untuk platform yang sudah mapan.
Pernyataan: Konten ini hanya untuk tujuan informasi dan tidak merupakan nasihat investasi.
#BitgetBreachForgedRequestsNotStolenKeys
Diskusi terbaru menyoroti insiden keamanan di Bitget, di mana permintaan palsu (forged requests)—bukan kunci privat yang dicuri—menjadi vektor serangan. Pembedaan ini sangat penting untuk memahami sifat pelanggaran dan efektivitas protokol keamanan saat ini. Meskipun setiap pelanggaran tentu mengkhawatirkan, fakta bahwa kunci privat tetap aman menunjukkan bahwa infrastruktur inti mungkin lebih tangguh daripada yang semula dikhawatirkan. Namun, kemampuan untuk mengeksekusi permintaan palsu mengindikasikan adanya potensi kerentanan pada verifikasi pengguna, integrasi API, atau kontrol prosedural internal yang memerlukan penyelidikan segera dan menyeluruh. Pasar akan terus mengawasi bagaimana Bitget menanggapi masalah ini serta memperkuat sistemnya untuk mencegah kejadian berulang. Peristiwa ini menegaskan tantangan yang berkelanjutan dalam menjaga keamanan absolut di ruang aset digital, bahkan untuk platform yang sudah mapan.
Pernyataan: Konten ini hanya untuk tujuan informasi dan tidak merupakan nasihat investasi.
#BitgetBreachForgedRequestsNotStolenKeys
Pernyataan: Konten ini hanya untuk tujuan informasi dan tidak merupakan nasihat investasi.
#BitgetBreachForgedRequestsNotStolenKeys
1
25
·
--
Bearish
#BitgetBreachForgedRequestsNotStolenKeys
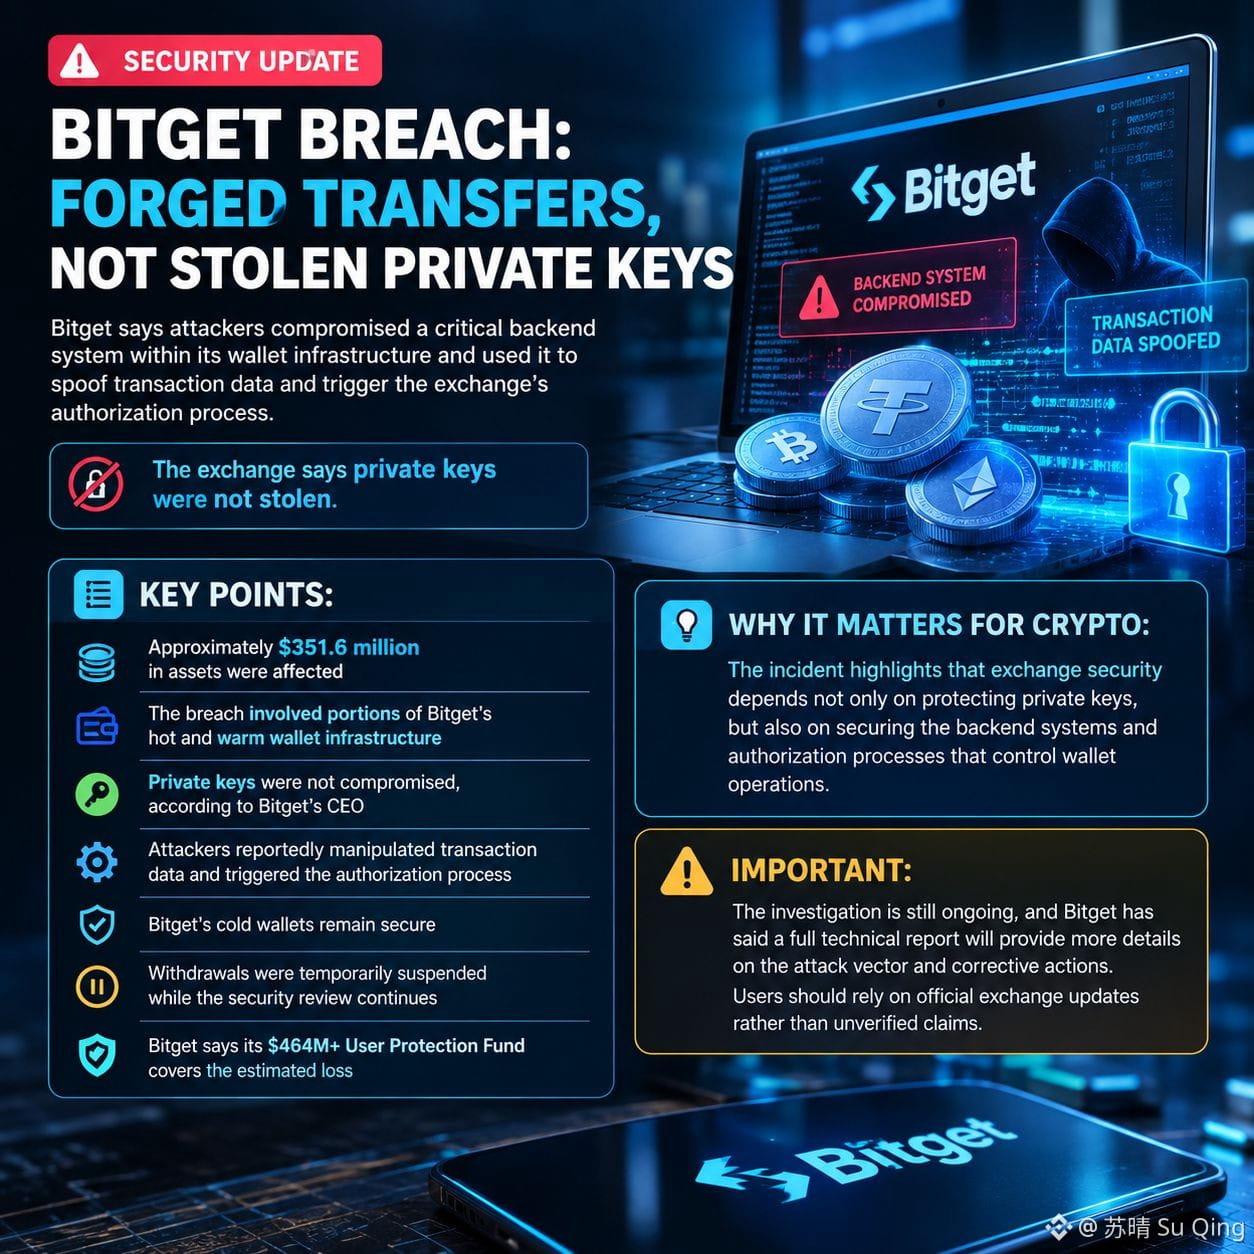
🚨 PELANGGARAN BITGET: PEMINDAHAN PALSU, BUKAN KUNCI PRIBADI YANG DIAMBIL
Bitget mengatakan penyerang telah mengompromikan sistem backend penting dalam infrastruktur dompetnya dan menggunakannya untuk memalsukan data transaksi serta memicu proses otorisasi bursa.
Bursa mengatakan kunci privat tidak dicuri.
📊 Poin penting:
• Sekitar $351,6 juta aset terdampak
• Pelanggaran melibatkan sebagian infrastruktur dompet panas (hot) dan dompet hangat (warm) Bitget
• Kunci privat tidak dikompromikan, menurut CEO Bitget
• Penyerang dilaporkan memanipulasi data transaksi dan memicu proses otorisasi
• Dompet dingin Bitget tetap aman
• Penarikan dana sementara dihentikan saat peninjauan keamanan berlanjut
• Bitget mengatakan Dana Perlindungan Pengguna (User Protection Fund) senilai $464M+ menanggung perkiraan kerugian
🔎 Mengapa ini penting untuk kripto:
Insiden ini menyoroti bahwa keamanan bursa tidak hanya bergantung pada perlindungan kunci privat, tetapi juga pada pengamanan sistem backend dan proses otorisasi yang mengendalikan operasi dompet.
⚠️ Penting:
Investigasi masih berlangsung, dan Bitget mengatakan laporan teknis lengkap akan memberikan detail lebih lanjut tentang vektor serangan dan tindakan perbaikan. Pengguna sebaiknya mengandalkan pembaruan resmi bursa, bukan klaim yang belum terverifikasi.
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 PELANGGARAN BITGET: PEMINDAHAN PALSU, BUKAN KUNCI PRIBADI YANG DIAMBIL
Bitget mengatakan penyerang telah mengompromikan sistem backend penting dalam infrastruktur dompetnya dan menggunakannya untuk memalsukan data transaksi serta memicu proses otorisasi bursa.
Bursa mengatakan kunci privat tidak dicuri.
📊 Poin penting:
• Sekitar $351,6 juta aset terdampak
• Pelanggaran melibatkan sebagian infrastruktur dompet panas (hot) dan dompet hangat (warm) Bitget
• Kunci privat tidak dikompromikan, menurut CEO Bitget
• Penyerang dilaporkan memanipulasi data transaksi dan memicu proses otorisasi
• Dompet dingin Bitget tetap aman
• Penarikan dana sementara dihentikan saat peninjauan keamanan berlanjut
• Bitget mengatakan Dana Perlindungan Pengguna (User Protection Fund) senilai $464M+ menanggung perkiraan kerugian
🔎 Mengapa ini penting untuk kripto:
Insiden ini menyoroti bahwa keamanan bursa tidak hanya bergantung pada perlindungan kunci privat, tetapi juga pada pengamanan sistem backend dan proses otorisasi yang mengendalikan operasi dompet.
⚠️ Penting:
Investigasi masih berlangsung, dan Bitget mengatakan laporan teknis lengkap akan memberikan detail lebih lanjut tentang vektor serangan dan tindakan perbaikan. Pengguna sebaiknya mengandalkan pembaruan resmi bursa, bukan klaim yang belum terverifikasi.
$SAGA
$TUT
$LSK
🚨 PELANGGARAN BITGET: PEMINDAHAN PALSU, BUKAN KUNCI PRIBADI YANG DIAMBIL
Bitget mengatakan penyerang telah mengompromikan sistem backend penting dalam infrastruktur dompetnya dan menggunakannya untuk memalsukan data transaksi serta memicu proses otorisasi bursa.
Bursa mengatakan kunci privat tidak dicuri.
📊 Poin penting:
• Sekitar $351,6 juta aset terdampak
• Pelanggaran melibatkan sebagian infrastruktur dompet panas (hot) dan dompet hangat (warm) Bitget
• Kunci privat tidak dikompromikan, menurut CEO Bitget
• Penyerang dilaporkan memanipulasi data transaksi dan memicu proses otorisasi
• Dompet dingin Bitget tetap aman
• Penarikan dana sementara dihentikan saat peninjauan keamanan berlanjut
• Bitget mengatakan Dana Perlindungan Pengguna (User Protection Fund) senilai $464M+ menanggung perkiraan kerugian
🔎 Mengapa ini penting untuk kripto:
Insiden ini menyoroti bahwa keamanan bursa tidak hanya bergantung pada perlindungan kunci privat, tetapi juga pada pengamanan sistem backend dan proses otorisasi yang mengendalikan operasi dompet.
⚠️ Penting:
Investigasi masih berlangsung, dan Bitget mengatakan laporan teknis lengkap akan memberikan detail lebih lanjut tentang vektor serangan dan tindakan perbaikan. Pengguna sebaiknya mengandalkan pembaruan resmi bursa, bukan klaim yang belum terverifikasi.
$SAGA
$TUT
$LSK
968
·
--
#bitgetbreachforgedrequestsnotstolenkeys
Peretasan Infrastruktur: Bagaimana Bitget Kehilangan $351,6 Juta Tanpa Kehilangan Kunci Pribadi $BTC
{spot}(BTCUSDT)
Bitget mengalami kebocoran keamanan senilai $351,6 juta yang memengaruhi lapisan hot dan warm wallet, namun CEO Gracy Chen menegaskan bahwa kunci privat kriptografis tidak pernah dilanggar. Para penyerang justru menyusup ke sistem backend inti dalam infrastruktur wallet bursa tersebut, sehingga mereka dapat membuat permintaan penarikan palsu dan menipu proses otorisasi otomatis agar menandatangani serta mengeksekusi transfer yang tidak berwenang. Karena kunci privat tetap utuh, aset cold storage tidak terdampak, sehingga mencegah penipuan total terhadap platform. Dari sisi risiko, Dana Perlindungan Pengguna Bitget sebesar $464 juta menanggung 100% dari modal yang dicuri; namun, sementara perdagangan dan setoran tetap dibuka, penarikan untuk sementara dibekukan menunggu audit sistem penuh. Insiden ini menyoroti pergeseran keamanan yang semakin meningkat: kerentanan bursa modern kini semakin menargetkan alur kerja API dan pipeline otorisasi backend, bukan pencurian kunci privat secara mentah. $BNB
{spot}(BNBUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Peretasan Infrastruktur: Bagaimana Bitget Kehilangan $351,6 Juta Tanpa Kehilangan Kunci Pribadi $BTC
Bitget mengalami kebocoran keamanan senilai $351,6 juta yang memengaruhi lapisan hot dan warm wallet, namun CEO Gracy Chen menegaskan bahwa kunci privat kriptografis tidak pernah dilanggar. Para penyerang justru menyusup ke sistem backend inti dalam infrastruktur wallet bursa tersebut, sehingga mereka dapat membuat permintaan penarikan palsu dan menipu proses otorisasi otomatis agar menandatangani serta mengeksekusi transfer yang tidak berwenang. Karena kunci privat tetap utuh, aset cold storage tidak terdampak, sehingga mencegah penipuan total terhadap platform. Dari sisi risiko, Dana Perlindungan Pengguna Bitget sebesar $464 juta menanggung 100% dari modal yang dicuri; namun, sementara perdagangan dan setoran tetap dibuka, penarikan untuk sementara dibekukan menunggu audit sistem penuh. Insiden ini menyoroti pergeseran keamanan yang semakin meningkat: kerentanan bursa modern kini semakin menargetkan alur kerja API dan pipeline otorisasi backend, bukan pencurian kunci privat secara mentah. $BNB
Peretasan Infrastruktur: Bagaimana Bitget Kehilangan $351,6 Juta Tanpa Kehilangan Kunci Pribadi $BTC
Bitget mengalami kebocoran keamanan senilai $351,6 juta yang memengaruhi lapisan hot dan warm wallet, namun CEO Gracy Chen menegaskan bahwa kunci privat kriptografis tidak pernah dilanggar. Para penyerang justru menyusup ke sistem backend inti dalam infrastruktur wallet bursa tersebut, sehingga mereka dapat membuat permintaan penarikan palsu dan menipu proses otorisasi otomatis agar menandatangani serta mengeksekusi transfer yang tidak berwenang. Karena kunci privat tetap utuh, aset cold storage tidak terdampak, sehingga mencegah penipuan total terhadap platform. Dari sisi risiko, Dana Perlindungan Pengguna Bitget sebesar $464 juta menanggung 100% dari modal yang dicuri; namun, sementara perdagangan dan setoran tetap dibuka, penarikan untuk sementara dibekukan menunggu audit sistem penuh. Insiden ini menyoroti pergeseran keamanan yang semakin meningkat: kerentanan bursa modern kini semakin menargetkan alur kerja API dan pipeline otorisasi backend, bukan pencurian kunci privat secara mentah. $BNB
2
3.8k
·
--
#BitgetBreachForgedRequestsNotStolenKeys
Bitget Dituduh Melanggar Keamanan dengan Permintaan Transfer Palsu, Bukan Mencuri Kunci Pribadi
Bursa cryptocurrency Bitget mengatakan para penyerang di balik kebocoran keamanan senilai $351,6 juta tidak mencuri kunci privat bursa tersebut. Sebaliknya, para penyerang membobol sistem backend penting dalam infrastruktur wallet Bitget dan memanfaatkannya untuk memalsukan data transaksi serta memicu proses otorisasi milik bursa itu sendiri. �
TokenPost +1
Insiden ini terdeteksi pada 24 September 2026, setelah pemindahan dana yang tidak sah diidentifikasi dari bagian wallet Bitget yang bersifat hot dan warm. Pihak bursa mengatakan wallet cold mereka tetap aman, sementara deposit dan aktivitas trading tetap berjalan normal. Penarikan dana sempat ditangguhkan selama penyelidikan. �
BleepingComputer
CEO Bitget, Gracy Chen, mengatakan para penyerang tidak memalsukan permintaan penarikan individu pelanggan dan tidak memperoleh kunci privat dari wallet cold, hot, maupun warm milik bursa. Metode tepat yang digunakan untuk pertama kali menembus sistem backend masih diselidiki. �
Cointelegraph
Bitget memperkirakan sekitar $351,6 juta aset terdampak di beberapa jaringan dan mengatakan Dana Perlindungan Penggunanya memiliki lebih dari $464 juta, yang menurut perusahaan cukup untuk menutup kerugian yang dilaporkan. �
BleepingComputer
Perusahaan juga melaporkan indikator awal yang berpotensi menghubungkan serangan tersebut dengan aktivitas peretasan Korea Utara, namun atribusi itu masih diselidiki, bukan ditetapkan secara independen. �
TokenPost
Kebocoran ini menyoroti risiko keamanan yang berbeda dari pencurian kunci privat secara konvensional: membobol sistem yang menghasilkan dan mengotorisasi transaksi yang terlihat sah dapat memungkinkan penyerang memanfaatkan infrastruktur penandatanganan yang sudah ada tanpa secara langsung memperoleh kunci yang mendasarinya.$GOOGL.US $NVDAB
#BitgetBreachForgedRequestsNotStolenKeys
Bitget Dituduh Melanggar Keamanan dengan Permintaan Transfer Palsu, Bukan Mencuri Kunci Pribadi
Bursa cryptocurrency Bitget mengatakan para penyerang di balik kebocoran keamanan senilai $351,6 juta tidak mencuri kunci privat bursa tersebut. Sebaliknya, para penyerang membobol sistem backend penting dalam infrastruktur wallet Bitget dan memanfaatkannya untuk memalsukan data transaksi serta memicu proses otorisasi milik bursa itu sendiri. �
TokenPost +1
Insiden ini terdeteksi pada 24 September 2026, setelah pemindahan dana yang tidak sah diidentifikasi dari bagian wallet Bitget yang bersifat hot dan warm. Pihak bursa mengatakan wallet cold mereka tetap aman, sementara deposit dan aktivitas trading tetap berjalan normal. Penarikan dana sempat ditangguhkan selama penyelidikan. �
BleepingComputer
CEO Bitget, Gracy Chen, mengatakan para penyerang tidak memalsukan permintaan penarikan individu pelanggan dan tidak memperoleh kunci privat dari wallet cold, hot, maupun warm milik bursa. Metode tepat yang digunakan untuk pertama kali menembus sistem backend masih diselidiki. �
Cointelegraph
Bitget memperkirakan sekitar $351,6 juta aset terdampak di beberapa jaringan dan mengatakan Dana Perlindungan Penggunanya memiliki lebih dari $464 juta, yang menurut perusahaan cukup untuk menutup kerugian yang dilaporkan. �
BleepingComputer
Perusahaan juga melaporkan indikator awal yang berpotensi menghubungkan serangan tersebut dengan aktivitas peretasan Korea Utara, namun atribusi itu masih diselidiki, bukan ditetapkan secara independen. �
TokenPost
Kebocoran ini menyoroti risiko keamanan yang berbeda dari pencurian kunci privat secara konvensional: membobol sistem yang menghasilkan dan mengotorisasi transaksi yang terlihat sah dapat memungkinkan penyerang memanfaatkan infrastruktur penandatanganan yang sudah ada tanpa secara langsung memperoleh kunci yang mendasarinya.$GOOGL.US $NVDAB
Bitget Dituduh Melanggar Keamanan dengan Permintaan Transfer Palsu, Bukan Mencuri Kunci Pribadi
Bursa cryptocurrency Bitget mengatakan para penyerang di balik kebocoran keamanan senilai $351,6 juta tidak mencuri kunci privat bursa tersebut. Sebaliknya, para penyerang membobol sistem backend penting dalam infrastruktur wallet Bitget dan memanfaatkannya untuk memalsukan data transaksi serta memicu proses otorisasi milik bursa itu sendiri. �
TokenPost +1
Insiden ini terdeteksi pada 24 September 2026, setelah pemindahan dana yang tidak sah diidentifikasi dari bagian wallet Bitget yang bersifat hot dan warm. Pihak bursa mengatakan wallet cold mereka tetap aman, sementara deposit dan aktivitas trading tetap berjalan normal. Penarikan dana sempat ditangguhkan selama penyelidikan. �
BleepingComputer
CEO Bitget, Gracy Chen, mengatakan para penyerang tidak memalsukan permintaan penarikan individu pelanggan dan tidak memperoleh kunci privat dari wallet cold, hot, maupun warm milik bursa. Metode tepat yang digunakan untuk pertama kali menembus sistem backend masih diselidiki. �
Cointelegraph
Bitget memperkirakan sekitar $351,6 juta aset terdampak di beberapa jaringan dan mengatakan Dana Perlindungan Penggunanya memiliki lebih dari $464 juta, yang menurut perusahaan cukup untuk menutup kerugian yang dilaporkan. �
BleepingComputer
Perusahaan juga melaporkan indikator awal yang berpotensi menghubungkan serangan tersebut dengan aktivitas peretasan Korea Utara, namun atribusi itu masih diselidiki, bukan ditetapkan secara independen. �
TokenPost
Kebocoran ini menyoroti risiko keamanan yang berbeda dari pencurian kunci privat secara konvensional: membobol sistem yang menghasilkan dan mengotorisasi transaksi yang terlihat sah dapat memungkinkan penyerang memanfaatkan infrastruktur penandatanganan yang sudah ada tanpa secara langsung memperoleh kunci yang mendasarinya.$GOOGL.US $NVDAB
NVDAB-1,40%
GOOGLUS-1,69%
1
33

·
--
Bullish
#bitgetbreachforgedrequestsnotstolenkeys
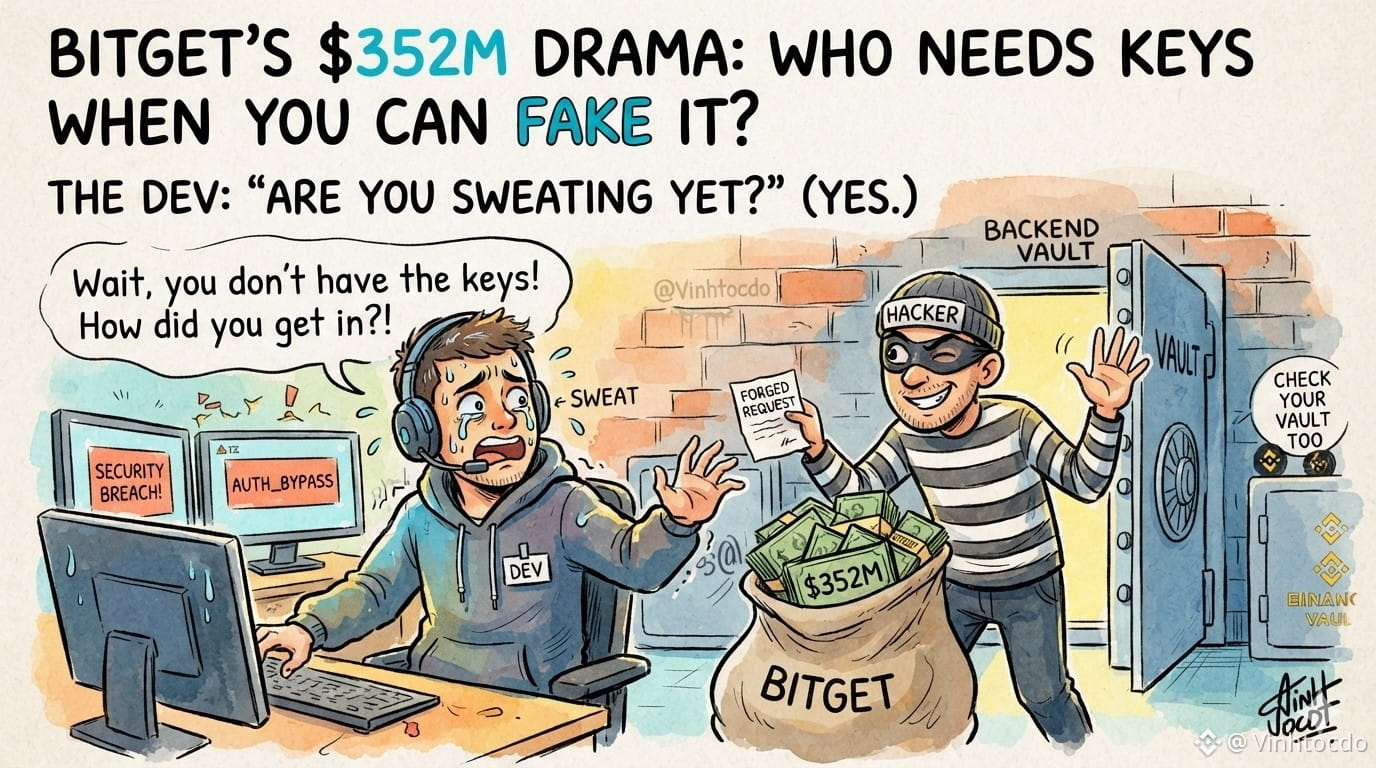
Drama $352M Bitget: Permintaan palsu, bukan kunci yang dicuri! Dev, kamu sudah mulai keringetan belum? 🤦♂️🛡️
Jadi, Bitget membocorkan cerita soal peretasan terbaru mereka! Para penyerang tidak mencuri kunci privat mereka; mereka hanya mengakali sistem backend dengan memalsukan permintaan transaksi! Ini seperti pencuri masuk ke bank dengan tanda tangan manajer yang dipalsukan dengan sempurna, dan brankasnya langsung terbuka! 🏦🔑
Ini peringatan besar bagi semua developer blockchain dan bursa besar, termasuk Binance, untuk mengecek ulang infrastruktur keamanan backend mereka sebelum penjahat berikutnya jadi makin kreatif! 💻💥
Apa yang harus dilakukan trader cerdas? 🛠️
📌 Tetap waspada: Jangan menaruh semua dana kamu di satu bursa saja.
🛡️ Diversifikasi aset: Sebarkan portofolio ke token-token tepercaya untuk meminimalkan risiko platform.
Penafian: Ini opini pribadi, bukan nasihat keuangan.
👇 Klik dan trading di bawah ini untuk mendukung saya:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Kode Referral: VINHTOCDO
🔗 Gabung Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Drama $352M Bitget: Permintaan palsu, bukan kunci yang dicuri! Dev, kamu sudah mulai keringetan belum? 🤦♂️🛡️
Jadi, Bitget membocorkan cerita soal peretasan terbaru mereka! Para penyerang tidak mencuri kunci privat mereka; mereka hanya mengakali sistem backend dengan memalsukan permintaan transaksi! Ini seperti pencuri masuk ke bank dengan tanda tangan manajer yang dipalsukan dengan sempurna, dan brankasnya langsung terbuka! 🏦🔑
Ini peringatan besar bagi semua developer blockchain dan bursa besar, termasuk Binance, untuk mengecek ulang infrastruktur keamanan backend mereka sebelum penjahat berikutnya jadi makin kreatif! 💻💥
Apa yang harus dilakukan trader cerdas? 🛠️
📌 Tetap waspada: Jangan menaruh semua dana kamu di satu bursa saja.
🛡️ Diversifikasi aset: Sebarkan portofolio ke token-token tepercaya untuk meminimalkan risiko platform.
Penafian: Ini opini pribadi, bukan nasihat keuangan.
👇 Klik dan trading di bawah ini untuk mendukung saya:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Kode Referral: VINHTOCDO
🔗 Gabung Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
Drama $352M Bitget: Permintaan palsu, bukan kunci yang dicuri! Dev, kamu sudah mulai keringetan belum? 🤦♂️🛡️
Jadi, Bitget membocorkan cerita soal peretasan terbaru mereka! Para penyerang tidak mencuri kunci privat mereka; mereka hanya mengakali sistem backend dengan memalsukan permintaan transaksi! Ini seperti pencuri masuk ke bank dengan tanda tangan manajer yang dipalsukan dengan sempurna, dan brankasnya langsung terbuka! 🏦🔑
Ini peringatan besar bagi semua developer blockchain dan bursa besar, termasuk Binance, untuk mengecek ulang infrastruktur keamanan backend mereka sebelum penjahat berikutnya jadi makin kreatif! 💻💥
Apa yang harus dilakukan trader cerdas? 🛠️
📌 Tetap waspada: Jangan menaruh semua dana kamu di satu bursa saja.
🛡️ Diversifikasi aset: Sebarkan portofolio ke token-token tepercaya untuk meminimalkan risiko platform.
Penafian: Ini opini pribadi, bukan nasihat keuangan.
👇 Klik dan trading di bawah ini untuk mendukung saya:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Kode Referral: VINHTOCDO
🔗 Gabung Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
94
·
--
Bitget Ungkap Insiden Keamanan $351,6 Juta
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget Ungkap Insiden Keamanan $351,6 Juta
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitget melaporkan bahwa pada 24 September 2026 pukul 18:31 UTC, sistem keamanannya mendeteksi transfer tidak sah yang melibatkan sejumlah hot wallet.
🔹 Total aset terdampak: sekitar $351,6 juta
🔹 Cold wallet Bitget dan mayoritas aset platform tetap aman
🔹 Bitget menyatakan dana pengguna tetap terlindungi
🔹 Insiden tercakup dalam User Protection Fund Bitget yang saat ini bernilai lebih dari $464 juta
🔹 Tim keamanan Bitget telah mengaktifkan prosedur tanggap darurat dan melakukan investigasi penuh
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
491
#bitgetbreachforgedrequestsnotstolenkeys
Peretasan Bitget: Permintaan transfer palsu, tanpa kunci pribadi dicuri
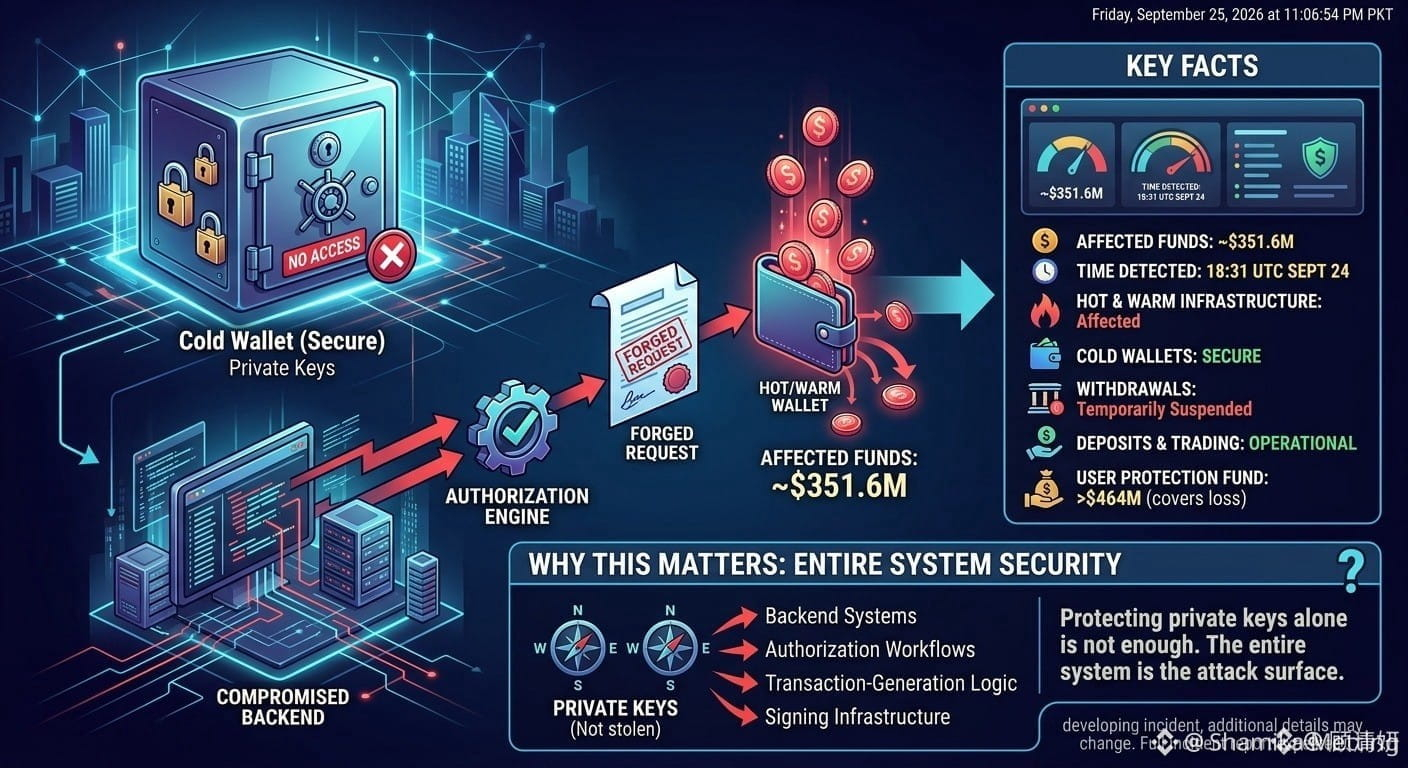
Bitget mengonfirmasi terjadinya insiden keamanan besar yang terkait dengan sekitar 351,6 juta dolar dana yang terdampak.
Namun ada poin penting:
Menurut laporan, para penyerang tidak mencuri kunci pribadi Bitget.
Sebagai gantinya, CEO Bitget, Gracy Chen, mengatakan bahwa para penyerang membobol sistem layanan dompet backend (backend wallet-service) dan menggunakan akses tersebut untuk memalsukan informasi transfer serta melakukan proses otorisasi/penandatanganan.
Fakta-fakta paling penting
• Sekitar 351,6 juta dolar dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC pada 24 September
• Bagian-bagian dari infrastruktur dompet panas dan dompet hangat (hot dan warm) Bitget terdampak
• Bitget mengatakan dompet dingin tetap aman
• Penarikan sementara dihentikan saat peninjauan keamanan
• Setoran dan perdagangan tetap berjalan
• Bitget mengatakan dana perlindungan pengguna mereka memiliki lebih dari 464 juta dolar dan menanggung kerugian yang dilaporkan
Mengapa ini penting
Insiden ini menyoroti risiko penting bagi keamanan bursa: melindungi kunci pribadi saja tidak cukup.
Bagi para trader, intinya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci pribadi.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring investigasi berlangsung.
Tindak lanjut
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
Peretasan Bitget: Permintaan transfer palsu, tanpa kunci pribadi dicuri
Bitget mengonfirmasi terjadinya insiden keamanan besar yang terkait dengan sekitar 351,6 juta dolar dana yang terdampak.
Namun ada poin penting:
Menurut laporan, para penyerang tidak mencuri kunci pribadi Bitget.
Sebagai gantinya, CEO Bitget, Gracy Chen, mengatakan bahwa para penyerang membobol sistem layanan dompet backend (backend wallet-service) dan menggunakan akses tersebut untuk memalsukan informasi transfer serta melakukan proses otorisasi/penandatanganan.
Fakta-fakta paling penting
• Sekitar 351,6 juta dolar dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC pada 24 September
• Bagian-bagian dari infrastruktur dompet panas dan dompet hangat (hot dan warm) Bitget terdampak
• Bitget mengatakan dompet dingin tetap aman
• Penarikan sementara dihentikan saat peninjauan keamanan
• Setoran dan perdagangan tetap berjalan
• Bitget mengatakan dana perlindungan pengguna mereka memiliki lebih dari 464 juta dolar dan menanggung kerugian yang dilaporkan
Mengapa ini penting
Insiden ini menyoroti risiko penting bagi keamanan bursa: melindungi kunci pribadi saja tidak cukup.
Bagi para trader, intinya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci pribadi.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring investigasi berlangsung.
Tindak lanjut
$QI $PHA $ARK
Peretasan Bitget: Permintaan transfer palsu, tanpa kunci pribadi dicuri
Bitget mengonfirmasi terjadinya insiden keamanan besar yang terkait dengan sekitar 351,6 juta dolar dana yang terdampak.
Namun ada poin penting:
Menurut laporan, para penyerang tidak mencuri kunci pribadi Bitget.
Sebagai gantinya, CEO Bitget, Gracy Chen, mengatakan bahwa para penyerang membobol sistem layanan dompet backend (backend wallet-service) dan menggunakan akses tersebut untuk memalsukan informasi transfer serta melakukan proses otorisasi/penandatanganan.
Fakta-fakta paling penting
• Sekitar 351,6 juta dolar dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC pada 24 September
• Bagian-bagian dari infrastruktur dompet panas dan dompet hangat (hot dan warm) Bitget terdampak
• Bitget mengatakan dompet dingin tetap aman
• Penarikan sementara dihentikan saat peninjauan keamanan
• Setoran dan perdagangan tetap berjalan
• Bitget mengatakan dana perlindungan pengguna mereka memiliki lebih dari 464 juta dolar dan menanggung kerugian yang dilaporkan
Mengapa ini penting
Insiden ini menyoroti risiko penting bagi keamanan bursa: melindungi kunci pribadi saja tidak cukup.
Bagi para trader, intinya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci pribadi.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring investigasi berlangsung.
Tindak lanjut
$QI $PHA $ARK
4
11.9k
·
--
Bitget mengalami peretasan senilai lebih dari $350M di hot wallet mereka!!😵
Keamanan di bursa kembali menjadi pusat perdebatan. Bitget melaporkan adanya celah keamanan kritis pada sistem internal otorisasi mereka yang mengakibatkan beberapa hot wallet mereka terdampak.
Terdapat beberapa Transfer yang tidak sah terdeteksi setelah adanya manipulasi pada sistem otorisasi internal.
Sekitar 351,6 juta dolar dikuras dari berbagai aset ($ETH $USDT, $USDC, $BNB $AVAX dan $XAUT), yang kemudian mulai dijembatani (bridging) dan dicampur dengan cepat di dalam blockchain.
Direksi Bitget mengonfirmasi bahwa cadangan dingin (cold wallets) tidak dilanggar. Selain itu, mereka mengumumkan bahwa kerugian akan ditanggung 100% melalui Dana Perlindungan Pengguna mereka (senilai ~ $464M).
Penarikan dihentikan sementara secara preventif sementara audit forensik selesai, meskipun aktivitas trading dan setoran tetap aktif.
Analis on-chain dan sumber yang terkait dengan investigasi mengarah pada kemungkinan kelompok canggih dari kejahatan siber internasional (dengan pola serupa seperti serangan-serangan Korea Utara). Laporan teknis yang lebih detail diharapkan rilis dalam beberapa jam ke depan.
Peristiwa seperti ini mengingatkan pentingnya aturan emas dalam kripto: "Kalau bukan kunci kamu, bukan kripto kamu". Kalian menyimpan dana di CEX atau mentransfer keuntungan langsung ke cold wallet?
Saya baca komentar kalian dan ingat jangan sampai akun kalian terbakar plsss!
Aku sayang kalian❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bitget mengalami peretasan senilai lebih dari $350M di hot wallet mereka!!😵
Keamanan di bursa kembali menjadi pusat perdebatan. Bitget melaporkan adanya celah keamanan kritis pada sistem internal otorisasi mereka yang mengakibatkan beberapa hot wallet mereka terdampak.
Terdapat beberapa Transfer yang tidak sah terdeteksi setelah adanya manipulasi pada sistem otorisasi internal.
Sekitar 351,6 juta dolar dikuras dari berbagai aset ($ETH $USDT, $USDC, $BNB $AVAX dan $XAUT), yang kemudian mulai dijembatani (bridging) dan dicampur dengan cepat di dalam blockchain.
Direksi Bitget mengonfirmasi bahwa cadangan dingin (cold wallets) tidak dilanggar. Selain itu, mereka mengumumkan bahwa kerugian akan ditanggung 100% melalui Dana Perlindungan Pengguna mereka (senilai ~ $464M).
Penarikan dihentikan sementara secara preventif sementara audit forensik selesai, meskipun aktivitas trading dan setoran tetap aktif.
Analis on-chain dan sumber yang terkait dengan investigasi mengarah pada kemungkinan kelompok canggih dari kejahatan siber internasional (dengan pola serupa seperti serangan-serangan Korea Utara). Laporan teknis yang lebih detail diharapkan rilis dalam beberapa jam ke depan.
Peristiwa seperti ini mengingatkan pentingnya aturan emas dalam kripto: "Kalau bukan kunci kamu, bukan kripto kamu". Kalian menyimpan dana di CEX atau mentransfer keuntungan langsung ke cold wallet?
Saya baca komentar kalian dan ingat jangan sampai akun kalian terbakar plsss!
Aku sayang kalian❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Keamanan di bursa kembali menjadi pusat perdebatan. Bitget melaporkan adanya celah keamanan kritis pada sistem internal otorisasi mereka yang mengakibatkan beberapa hot wallet mereka terdampak.
Terdapat beberapa Transfer yang tidak sah terdeteksi setelah adanya manipulasi pada sistem otorisasi internal.
Sekitar 351,6 juta dolar dikuras dari berbagai aset ($ETH $USDT, $USDC, $BNB $AVAX dan $XAUT), yang kemudian mulai dijembatani (bridging) dan dicampur dengan cepat di dalam blockchain.
Direksi Bitget mengonfirmasi bahwa cadangan dingin (cold wallets) tidak dilanggar. Selain itu, mereka mengumumkan bahwa kerugian akan ditanggung 100% melalui Dana Perlindungan Pengguna mereka (senilai ~ $464M).
Penarikan dihentikan sementara secara preventif sementara audit forensik selesai, meskipun aktivitas trading dan setoran tetap aktif.
Analis on-chain dan sumber yang terkait dengan investigasi mengarah pada kemungkinan kelompok canggih dari kejahatan siber internasional (dengan pola serupa seperti serangan-serangan Korea Utara). Laporan teknis yang lebih detail diharapkan rilis dalam beberapa jam ke depan.
Peristiwa seperti ini mengingatkan pentingnya aturan emas dalam kripto: "Kalau bukan kunci kamu, bukan kripto kamu". Kalian menyimpan dana di CEX atau mentransfer keuntungan langsung ke cold wallet?
Saya baca komentar kalian dan ingat jangan sampai akun kalian terbakar plsss!
Aku sayang kalian❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
873
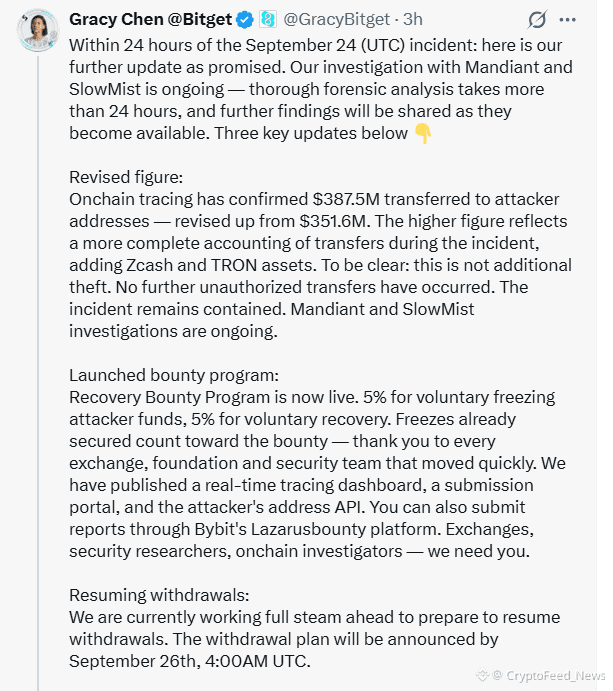
#BitgetBreachForgedRequestsNotStolenKeys Mengacu pada insiden keamanan besar pada 24 September 2026, ketika bursa kripto Bitget mengalami peretasan yang mengakibatkan perkiraan $351,6 juta hingga $387,5 juta dalam transfer tanpa izin.
#BitgetBreachForgedRequestsNotStolenKeys Mengacu pada insiden keamanan besar pada 24 September 2026, ketika bursa kripto Bitget mengalami peretasan yang mengakibatkan perkiraan $351,6 juta hingga $387,5 juta dalam transfer tanpa izin.
1
79
🚨#Bitget mengatakan seorang penyerang membobol sebagian infrastruktur hot/warm wallet-nya, memicu transfer tanpa otorisasi senilai perkiraan $351,6M.
🔒 Cold wallet: Aman, menurut Bitget
💰 Saldo pengguna: Dilaporkan tidak terpengaruh
🛡️ Protection Fund: $464M+
⛔ Penarikan: Ditangguhkan
✅ Perdagangan & deposit: Masih berjalan
Diduga, penyerang membobol sistem backend dan memalsukan data transaksi untuk melewati otorisasi. Bitget menyatakan kunci privat tidak dibobol dan insiden tersebut telah ditangani.
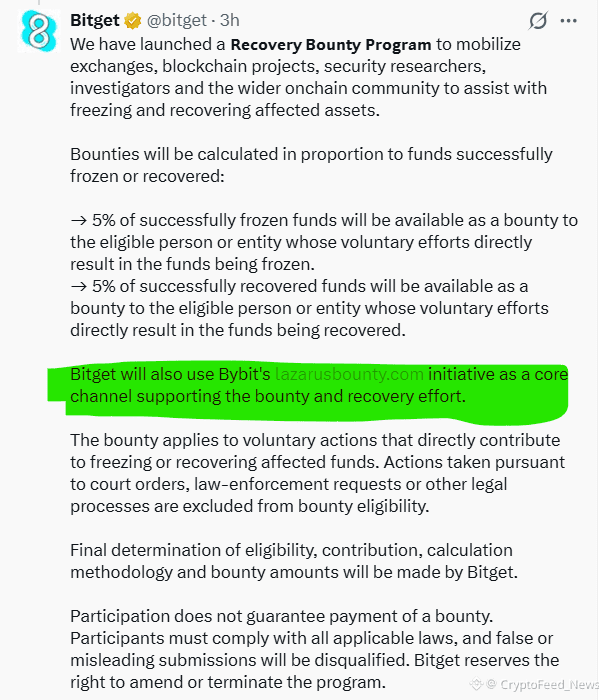
Peneliti on-chain sebelumnya telah mengidentifikasi sekitar $183M transfer mencurigakan, sehingga terjadi perbedaan dengan estimasi Bitget sebesar $351,6M.
BGB turun hampir 3% setelah kabar tersebut. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget mengatakan seorang penyerang membobol sebagian infrastruktur hot/warm wallet-nya, memicu transfer tanpa otorisasi senilai perkiraan $351,6M.
🔒 Cold wallet: Aman, menurut Bitget
💰 Saldo pengguna: Dilaporkan tidak terpengaruh
🛡️ Protection Fund: $464M+
⛔ Penarikan: Ditangguhkan
✅ Perdagangan & deposit: Masih berjalan
Diduga, penyerang membobol sistem backend dan memalsukan data transaksi untuk melewati otorisasi. Bitget menyatakan kunci privat tidak dibobol dan insiden tersebut telah ditangani.
Peneliti on-chain sebelumnya telah mengidentifikasi sekitar $183M transfer mencurigakan, sehingga terjadi perbedaan dengan estimasi Bitget sebesar $351,6M.
BGB turun hampir 3% setelah kabar tersebut. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Cold wallet: Aman, menurut Bitget
💰 Saldo pengguna: Dilaporkan tidak terpengaruh
🛡️ Protection Fund: $464M+
⛔ Penarikan: Ditangguhkan
✅ Perdagangan & deposit: Masih berjalan
Diduga, penyerang membobol sistem backend dan memalsukan data transaksi untuk melewati otorisasi. Bitget menyatakan kunci privat tidak dibobol dan insiden tersebut telah ditangani.
Peneliti on-chain sebelumnya telah mengidentifikasi sekitar $183M transfer mencurigakan, sehingga terjadi perbedaan dengan estimasi Bitget sebesar $351,6M.
BGB turun hampir 3% setelah kabar tersebut. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
365
Masuk untuk menjelajahi konten lainnya
Bergabunglah dengan pengguna kripto global di Binance Square
⚡️ Dapatkan informasi terbaru dan berguna tentang kripto.
💬 Dipercayai oleh bursa kripto terbesar di dunia.
👍 Temukan wawasan nyata dari kreator terverifikasi.
Email/Nomor Ponsel
Topik Sedang Tren
1
#USPPIMissMayEaseBTCPressure
95,985 penayangan
1,206 Berdiskusi
2
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
705 penayangan
17 Berdiskusi
3
#BitcoinCoreDisclosesTorTrafficVulnerability
44,106 penayangan
688 Berdiskusi
4
#WhatWillDriveCryptoandStocks’NextRebound?
231,624 penayangan
1,901 Berdiskusi
5
#BitcoinBreaksBelow200WeekMovingAverage
94,289 penayangan
732 Berdiskusi
6
#SpaceXTeslaMergerTalksWouldCombine30220BTC
29,084 penayangan
427 Berdiskusi
7
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
87,948 penayangan
864 Berdiskusi
8
#USCryptoETFsLose$1.48BInFiveDays
3,875 penayangan
59 Berdiskusi
9
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
4,871 penayangan
33 Berdiskusi
10
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
18,406 penayangan
215 Berdiskusi