

F O X T R O T
87 Publications
F O X T R O T
Signaler
Bloquer l’utilisateur
Where there is a will, there is a way.
26 Suivis
4.6K+ Abonnés
103 J’aime
Publications
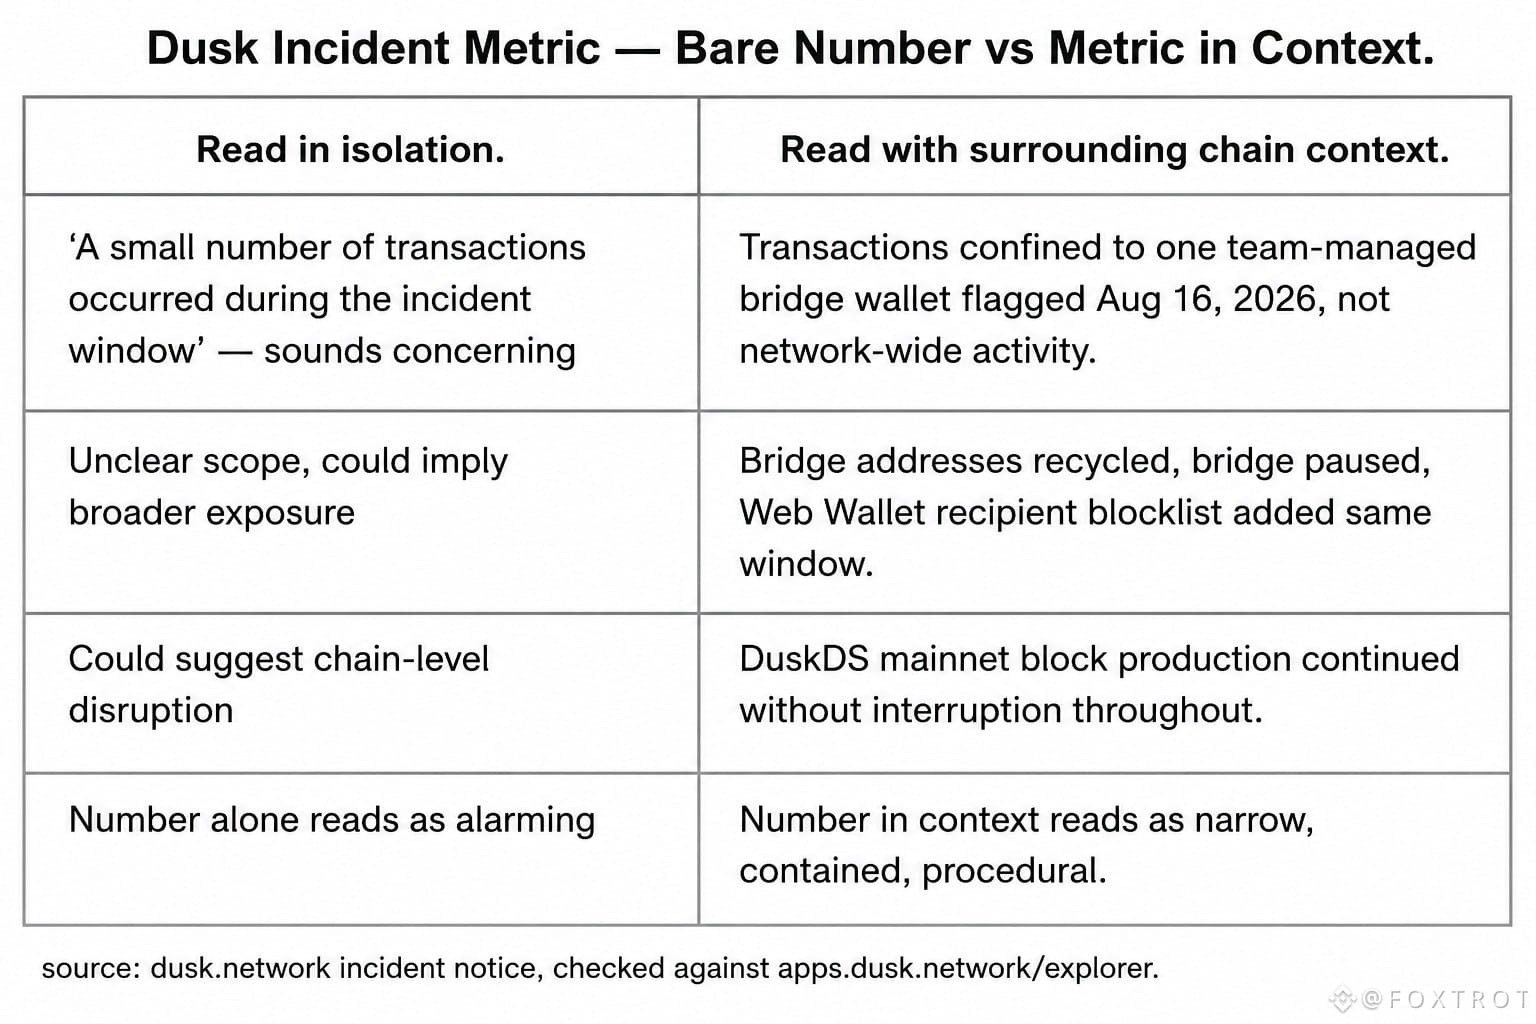
Presque je suis passé à côté — il y avait un certain nombre, enfoui dans l’avis de l’incident du Crépuscule. « Un petit nombre de transactions a eu lieu pendant la fenêtre de l’incident. » C’est tout. C’est toute la phrase. À elle seule, elle donne l’impression de ne rien dire, ou pire, de minimiser quelque chose de plus important. #dusk $DUSK @Dusk_Foundation
Du coup, je suis allé vérifier le contexte autour plutôt que de m’en tenir au simple chiffre du titre. En fait, « petit nombre » ne concernait pas une activité à l’échelle du réseau — c’était isolé à un seul portefeuille géré par une équipe, utilisé pour des opérations de pont (bridge). Il a été signalé le 16 août, avec la même fenêtre, puis tout le bridge a été mis en pause et une liste de blocage Web Wallet a été levée pour les adresses des destinataires. Une fois que vous placez ce nombre à côté de la production de blocs en mainnet de DuskDS, qui n’a jamais manqué une seule étape pendant tout ça… la mesure cesse d’avoir l’air inquiétante et commence à paraître presque ennuyeuse. Ce qui, hum, pourrait être le but.
Je me suis déjà surpris, par le passé, à traiter un simple nombre comme si c’était l’histoire. Celui-ci n’avait de sens que quand j’ai cessé de le lire isolément et que j’ai reconstitué le flux de transactions environnant, le timing, qui a touché quoi. Lecture par défaut : alarmante. Lecture réelle : contenue, étroite, procédurale.
Ça me fait me demander combien de statistiques « préoccupantes » on-chain, dans d’autres projets, se dégonfleraient de la même façon si quelqu’un prenait la peine de vérifier les quatre lignes de contexte qui les entourent.
Presque je suis passé à côté — il y avait un certain nombre, enfoui dans l’avis de l’incident du Crépuscule. « Un petit nombre de transactions a eu lieu pendant la fenêtre de l’incident. » C’est tout. C’est toute la phrase. À elle seule, elle donne l’impression de ne rien dire, ou pire, de minimiser quelque chose de plus important. #dusk $DUSK @Dusk
Du coup, je suis allé vérifier le contexte autour plutôt que de m’en tenir au simple chiffre du titre. En fait, « petit nombre » ne concernait pas une activité à l’échelle du réseau — c’était isolé à un seul portefeuille géré par une équipe, utilisé pour des opérations de pont (bridge). Il a été signalé le 16 août, avec la même fenêtre, puis tout le bridge a été mis en pause et une liste de blocage Web Wallet a été levée pour les adresses des destinataires. Une fois que vous placez ce nombre à côté de la production de blocs en mainnet de DuskDS, qui n’a jamais manqué une seule étape pendant tout ça… la mesure cesse d’avoir l’air inquiétante et commence à paraître presque ennuyeuse. Ce qui, hum, pourrait être le but.
Je me suis déjà surpris, par le passé, à traiter un simple nombre comme si c’était l’histoire. Celui-ci n’avait de sens que quand j’ai cessé de le lire isolément et que j’ai reconstitué le flux de transactions environnant, le timing, qui a touché quoi. Lecture par défaut : alarmante. Lecture réelle : contenue, étroite, procédurale.
Ça me fait me demander combien de statistiques « préoccupantes » on-chain, dans d’autres projets, se dégonfleraient de la même façon si quelqu’un prenait la peine de vérifier les quatre lignes de contexte qui les entourent.
1
1
145
J’ai failli passer à côté, franchement, puis j’ai dû m’arrêter et relire l’avis deux fois.
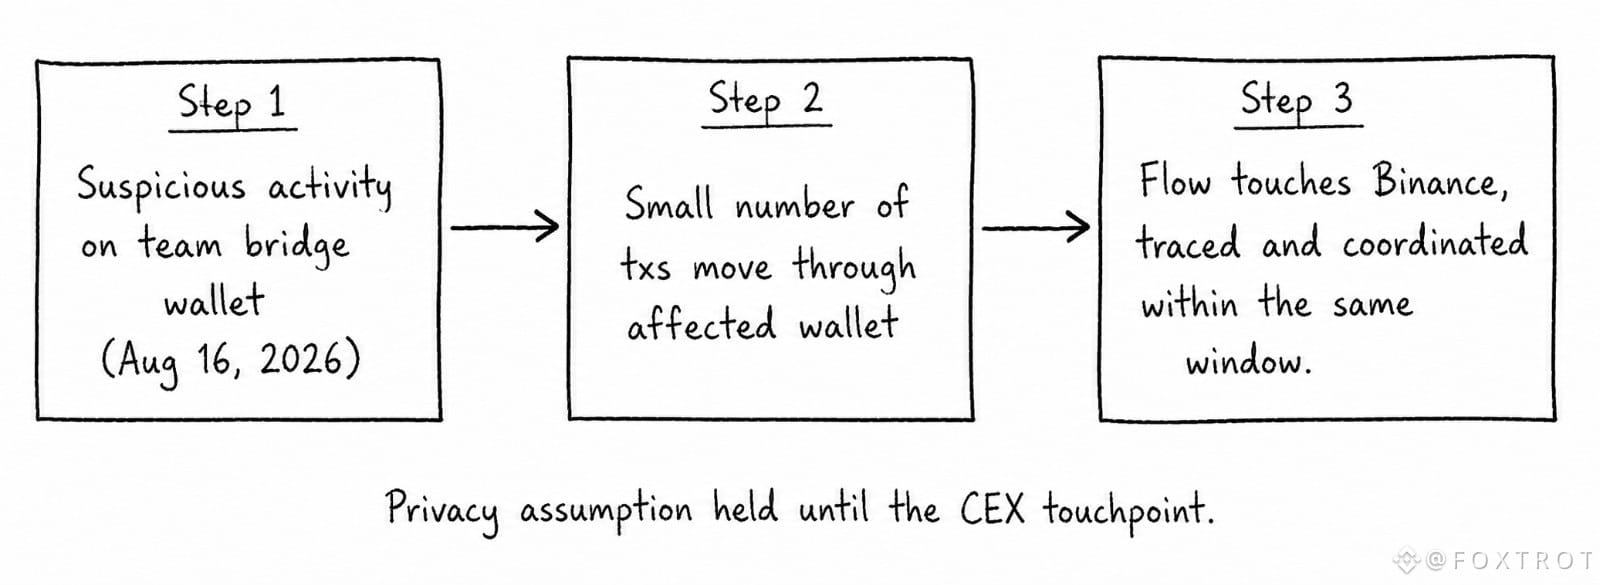
Je suis entré là-dedans en pensant que le design axé sur la confidentialité de Dusk Foundation rendrait n’importe quelle transaction bizarre quasiment invisible jusqu’à bien plus tard — c’est un peu toute la promesse du zéro-savoir, non, confidentiel par défaut. Puis j’ai regardé les notes de l’incident du pont du 16 août : un petit nombre de transactions a transité via le portefeuille concerné pendant la fenêtre, et l’équipe l’a détecté assez vite pour identifier que cette partie du flux touchait Binance, avec qui ils se sont coordonnés presque immédiatement. $DUSK #dusk
C’est le schéma de transaction qui a renversé mon hypothèse. La confidentialité « by design » ne veut pas dire traçabilité « by design », du moins pas sur les parties de la pile qui touchent une plateforme centralisée. Dès que les fonds ont franchi une voie de type CEX, la visibilité est revenue rapidement — plus vite que ce à quoi je m’attendais, honnêtement. Ça m’a fait repenser où vit réellement la « confidentialité » dans la pratique, par opposition à ce qui… ne s’applique pas encore. @Dusk_Foundation
J’avais une grosse hypothèse construite à partir de la présentation marketing, et j’ai dû la faire discrètement marche arrière en plein travail. C’est légèrement agaçant quand ça arrive, mais c’est aussi en quelque sorte l’intérêt de faire ce genre de choses manuellement plutôt que de survoler un résumé.
Je ne suis toujours pas sûr de l’endroit exact où se situe la limite entre ce qui est réellement privé chez Dusk et ce qui n’est privé que jusqu’à ce qu’on le fasse passer par un échange — quelqu’un a-t-il déjà tracé correctement cette frontière ?
J’ai failli passer à côté, franchement, puis j’ai dû m’arrêter et relire l’avis deux fois.
Je suis entré là-dedans en pensant que le design axé sur la confidentialité de Dusk Foundation rendrait n’importe quelle transaction bizarre quasiment invisible jusqu’à bien plus tard — c’est un peu toute la promesse du zéro-savoir, non, confidentiel par défaut. Puis j’ai regardé les notes de l’incident du pont du 16 août : un petit nombre de transactions a transité via le portefeuille concerné pendant la fenêtre, et l’équipe l’a détecté assez vite pour identifier que cette partie du flux touchait Binance, avec qui ils se sont coordonnés presque immédiatement. $DUSK #dusk
C’est le schéma de transaction qui a renversé mon hypothèse. La confidentialité « by design » ne veut pas dire traçabilité « by design », du moins pas sur les parties de la pile qui touchent une plateforme centralisée. Dès que les fonds ont franchi une voie de type CEX, la visibilité est revenue rapidement — plus vite que ce à quoi je m’attendais, honnêtement. Ça m’a fait repenser où vit réellement la « confidentialité » dans la pratique, par opposition à ce qui… ne s’applique pas encore. @Dusk
J’avais une grosse hypothèse construite à partir de la présentation marketing, et j’ai dû la faire discrètement marche arrière en plein travail. C’est légèrement agaçant quand ça arrive, mais c’est aussi en quelque sorte l’intérêt de faire ce genre de choses manuellement plutôt que de survoler un résumé.
Je ne suis toujours pas sûr de l’endroit exact où se situe la limite entre ce qui est réellement privé chez Dusk et ce qui n’est privé que jusqu’à ce qu’on le fasse passer par un échange — quelqu’un a-t-il déjà tracé correctement cette frontière ?
2
113
J’étais en plein travail en train de récupérer des données sur l’infrastructure de Dusk Foundation lorsque l’avis d’incident sur le pont a attiré mon attention. Le 16 août, l’équipe a signalé une activité suspecte sur une adresse (wallet) gérée par l’équipe, utilisée pour les opérations du pont. #dusk $DUSK @Dusk_Foundation
Voici la partie qui m’a fait arrêter de faire défiler : ce n’était pas une défaillance du protocole DuskDS. La chaîne, elle, n’a jamais vacillé — le mainnet continuait de produire des blocs normalement. Ce qui s’est réellement passé, c’est un risque banal, de nature humaine : un wallet géré en opérationnellement a dérapé, des adresses ont été désactivées puis recyclées, le pont a été mis en pause, et l’équipe s’est dépêchée d’ajouter une liste de blocage des destinataires sur le Web Wallet après coup.
C’est le manque que personne ne met en avant. « Règlement sans confiance » est l’argumentaire. Mais le pont — le moment exact où la valeur entre et sort — fonctionne toujours avec un wallet chaud contrôlé par une équipe, susceptible d’être compromis comme n’importe quel dépositaire centralisé. La technologie de confidentialité, la couche ZK, la finalité déterministe… tout cela n’a finalement pas compté ici. Ce qui a compté, c’est une gestion des clés à l’ancienne, et elle a montré ses limites.
Ça me fait me demander dans quelle mesure une partie du discours sur « l’infrastructure décentralisée » dépend discrètement de points de contrôle centralisés que personne ne teste sous pression avant qu’un problème survienne. Quel morceau de votre chaîne préférée reste, en réalité, juste un wallet que quelqu’un doit réussir à garder en sécurité ?
J’étais en plein travail en train de récupérer des données sur l’infrastructure de Dusk Foundation lorsque l’avis d’incident sur le pont a attiré mon attention. Le 16 août, l’équipe a signalé une activité suspecte sur une adresse (wallet) gérée par l’équipe, utilisée pour les opérations du pont. #dusk $DUSK @Dusk
Voici la partie qui m’a fait arrêter de faire défiler : ce n’était pas une défaillance du protocole DuskDS. La chaîne, elle, n’a jamais vacillé — le mainnet continuait de produire des blocs normalement. Ce qui s’est réellement passé, c’est un risque banal, de nature humaine : un wallet géré en opérationnellement a dérapé, des adresses ont été désactivées puis recyclées, le pont a été mis en pause, et l’équipe s’est dépêchée d’ajouter une liste de blocage des destinataires sur le Web Wallet après coup.
C’est le manque que personne ne met en avant. « Règlement sans confiance » est l’argumentaire. Mais le pont — le moment exact où la valeur entre et sort — fonctionne toujours avec un wallet chaud contrôlé par une équipe, susceptible d’être compromis comme n’importe quel dépositaire centralisé. La technologie de confidentialité, la couche ZK, la finalité déterministe… tout cela n’a finalement pas compté ici. Ce qui a compté, c’est une gestion des clés à l’ancienne, et elle a montré ses limites.
Ça me fait me demander dans quelle mesure une partie du discours sur « l’infrastructure décentralisée » dépend discrètement de points de contrôle centralisés que personne ne teste sous pression avant qu’un problème survienne. Quel morceau de votre chaîne préférée reste, en réalité, juste un wallet que quelqu’un doit réussir à garder en sécurité ?
73
Voir la traduction
#termmax @termmax Spent the last stretch of this task actually working through TermMax's #TermMax @Termmax Binance Wallet Campaign Round 2 instead of just reading about it, and one detail stopped me mid-scroll.
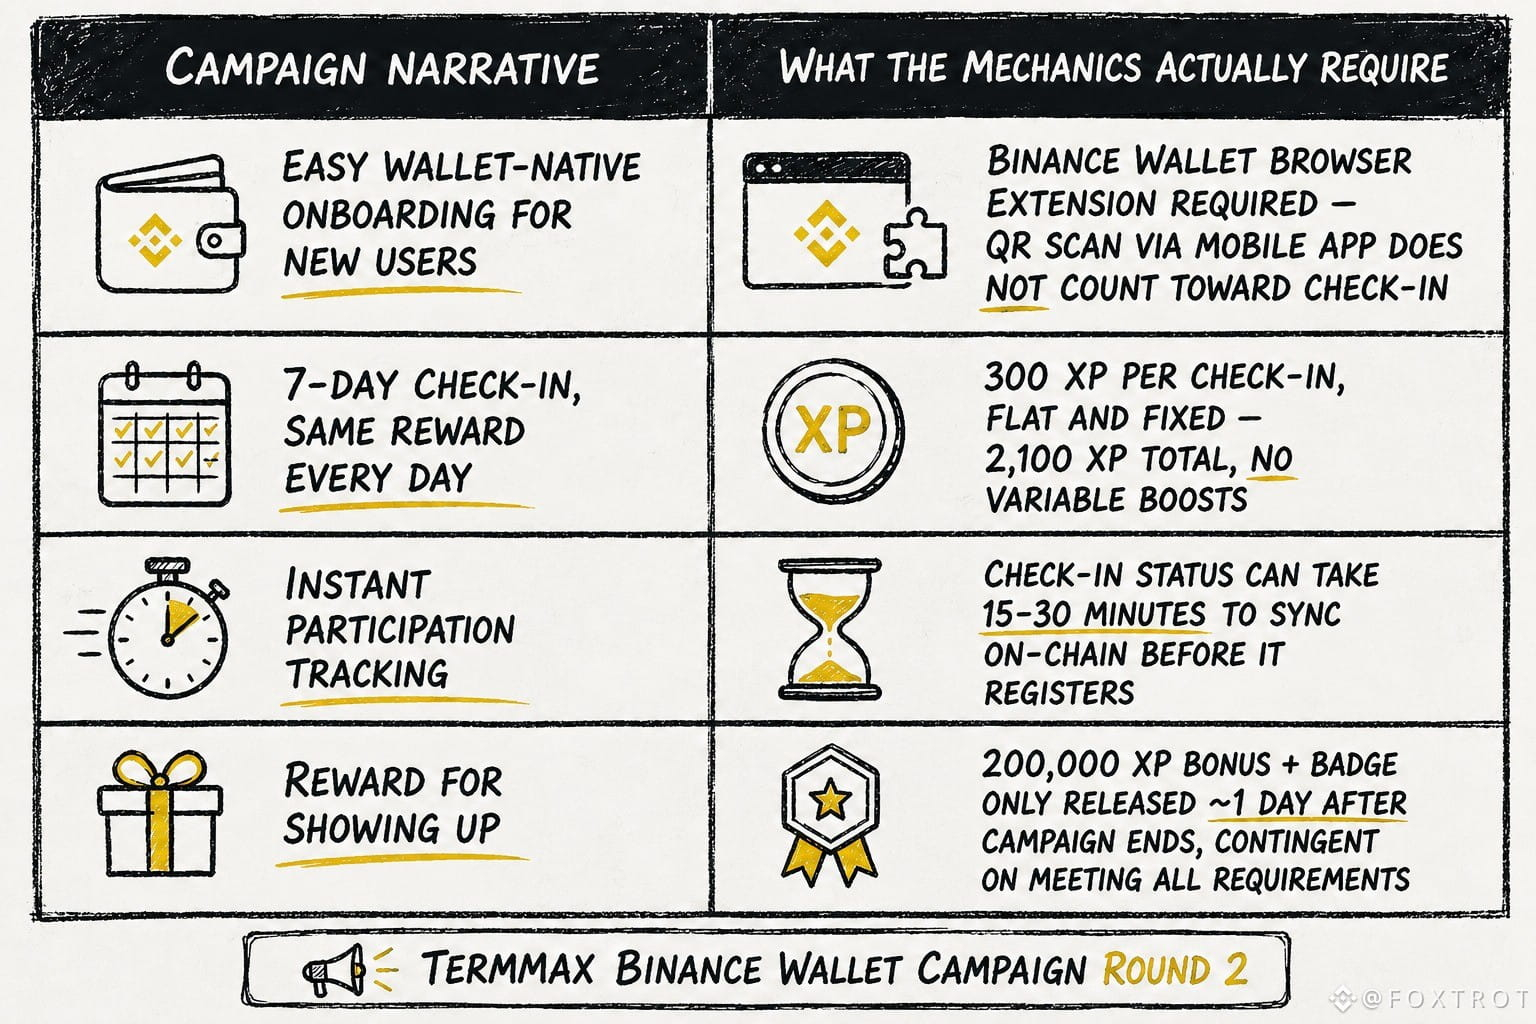
The check-in mechanic is oddly rigid for something marketed as "easy onboarding" — 7 consecutive days, 300 XP fixed per check-in, 2,100 XP guaranteed if you don't miss a day, plus a 200K XP bonus and an exclusive badge released roughly a day after the campaign closes. Nothing variable, nothing gamified with multipliers. Same flat-rate logic $TMX applies to its actual lending markets, just repackaged as a growth loop.
But here's the part that made me pause — the docs specifically flag that logging in via QR scan through the Binance app doesn't count. You need the desktop browser extension. So a campaign framed as low-friction, wallet-native onboarding quietly filters out anyone who's mobile-only from day one. The people who benefit first aren't new users getting introduced to fixed-rate DeFi, they're existing desktop-native wallet users who already know the extension flow.
Tried it myself on mobile first, hit the wall, had to switch devices just to get check-in status to register.
Makes me wonder how much of the "participation" number Binance eventually reports is just filtered by that one interface choice before any real usage happens.
#termmax @TermMax Spent the last stretch of this task actually working through TermMax's #TermMax @Termmax Binance Wallet Campaign Round 2 instead of just reading about it, and one detail stopped me mid-scroll.
The check-in mechanic is oddly rigid for something marketed as "easy onboarding" — 7 consecutive days, 300 XP fixed per check-in, 2,100 XP guaranteed if you don't miss a day, plus a 200K XP bonus and an exclusive badge released roughly a day after the campaign closes. Nothing variable, nothing gamified with multipliers. Same flat-rate logic $TMX applies to its actual lending markets, just repackaged as a growth loop.
But here's the part that made me pause — the docs specifically flag that logging in via QR scan through the Binance app doesn't count. You need the desktop browser extension. So a campaign framed as low-friction, wallet-native onboarding quietly filters out anyone who's mobile-only from day one. The people who benefit first aren't new users getting introduced to fixed-rate DeFi, they're existing desktop-native wallet users who already know the extension flow.
Tried it myself on mobile first, hit the wall, had to switch devices just to get check-in status to register.
Makes me wonder how much of the "participation" number Binance eventually reports is just filtered by that one interface choice before any real usage happens.
1
49
Voir la traduction
Poked around DuskEVM's Blockscout explorer today for this Dusk ($DUSK , @Dusk_Foundation , #dusk ) task, hunting for one block that'd tell me something honest about usage. Found the opposite of what I expected — there's no public mempool to watch. Sequencer-only. Transactions get bundled and posted to DuskDS as blobs on a batch cadence, not filled block-by-block the way you'd watch an Ethereum block fill up in real time.
Hmm. Sat with that a second. On most EVM chains you can literally see the queue — pending txs, gas wars, congestion — all visible before finality. Here that layer just... isn't exposed. You only see the batch after the sequencer's already decided what goes in it.
Doesn't mean anything sinister — the docs are upfront about it, this is testnet-stage architecture and broader visibility usually gets layered in later. But it did reset an assumption I was carrying — that "on-chain activity" on DuskEVM right now means "what the sequencer chose to publish," not raw unfiltered demand the way explorers on other chains tend to show it.
Caught myself about to jot "decentralized execution" in my notes before remembering the sequencer's still the single point deciding batch contents at this stage. Had to cross that out.
Makes me wonder how that changes once there's a public mempool or multiple sequencers — does the quiet block start telling a louder story, or does the opacity just move somewhere else?
Poked around DuskEVM's Blockscout explorer today for this Dusk ($DUSK , @Dusk , #dusk ) task, hunting for one block that'd tell me something honest about usage. Found the opposite of what I expected — there's no public mempool to watch. Sequencer-only. Transactions get bundled and posted to DuskDS as blobs on a batch cadence, not filled block-by-block the way you'd watch an Ethereum block fill up in real time.
Hmm. Sat with that a second. On most EVM chains you can literally see the queue — pending txs, gas wars, congestion — all visible before finality. Here that layer just... isn't exposed. You only see the batch after the sequencer's already decided what goes in it.
Doesn't mean anything sinister — the docs are upfront about it, this is testnet-stage architecture and broader visibility usually gets layered in later. But it did reset an assumption I was carrying — that "on-chain activity" on DuskEVM right now means "what the sequencer chose to publish," not raw unfiltered demand the way explorers on other chains tend to show it.
Caught myself about to jot "decentralized execution" in my notes before remembering the sequencer's still the single point deciding batch contents at this stage. Had to cross that out.
Makes me wonder how that changes once there's a public mempool or multiple sequencers — does the quiet block start telling a louder story, or does the opacity just move somewhere else?
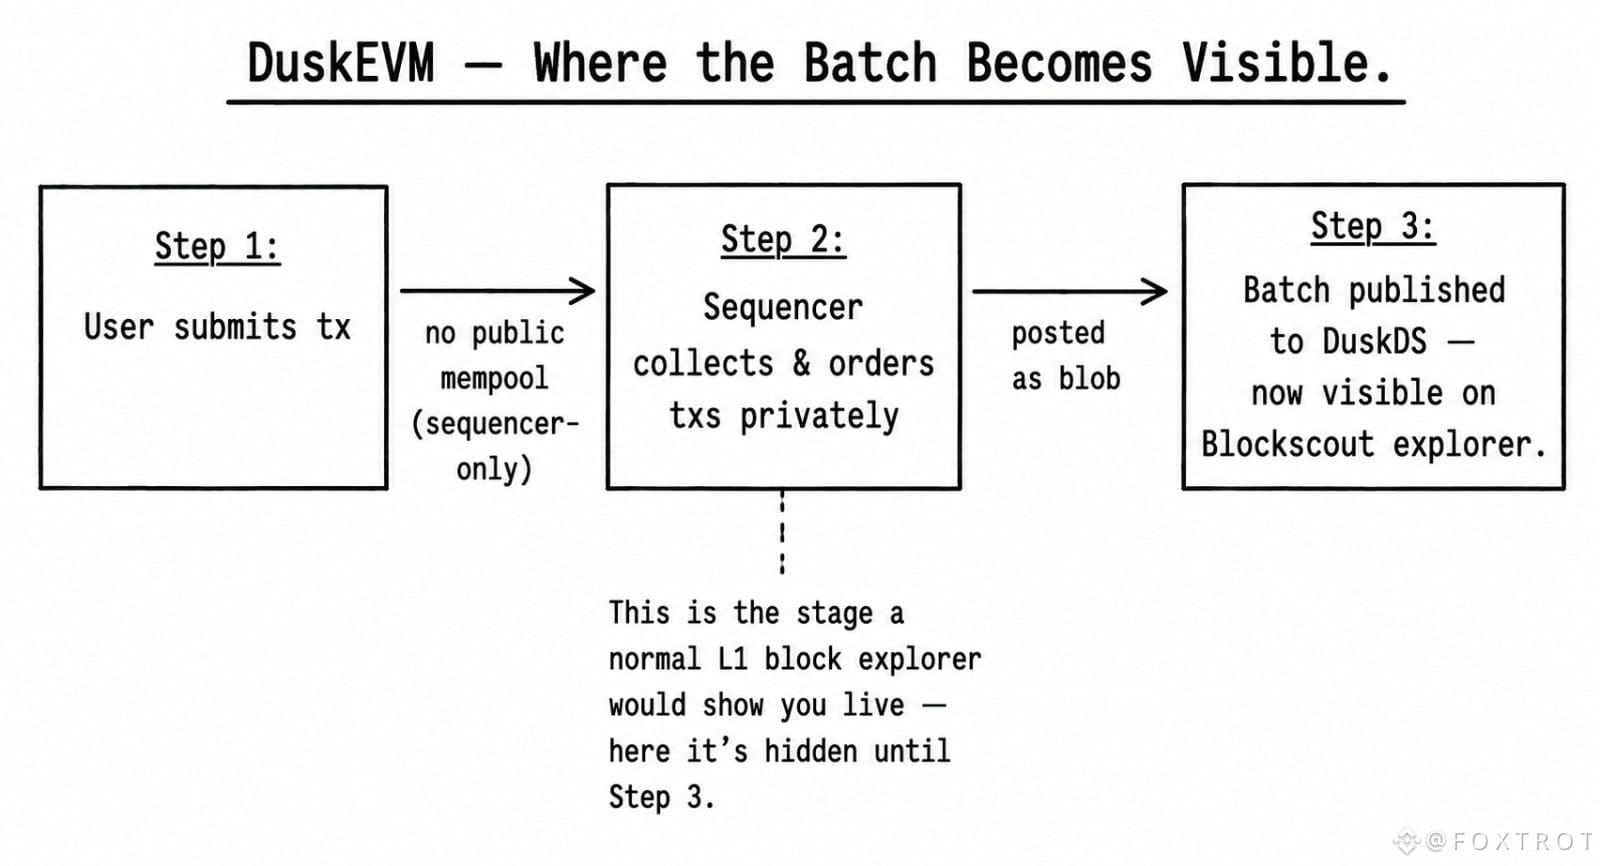
1
65
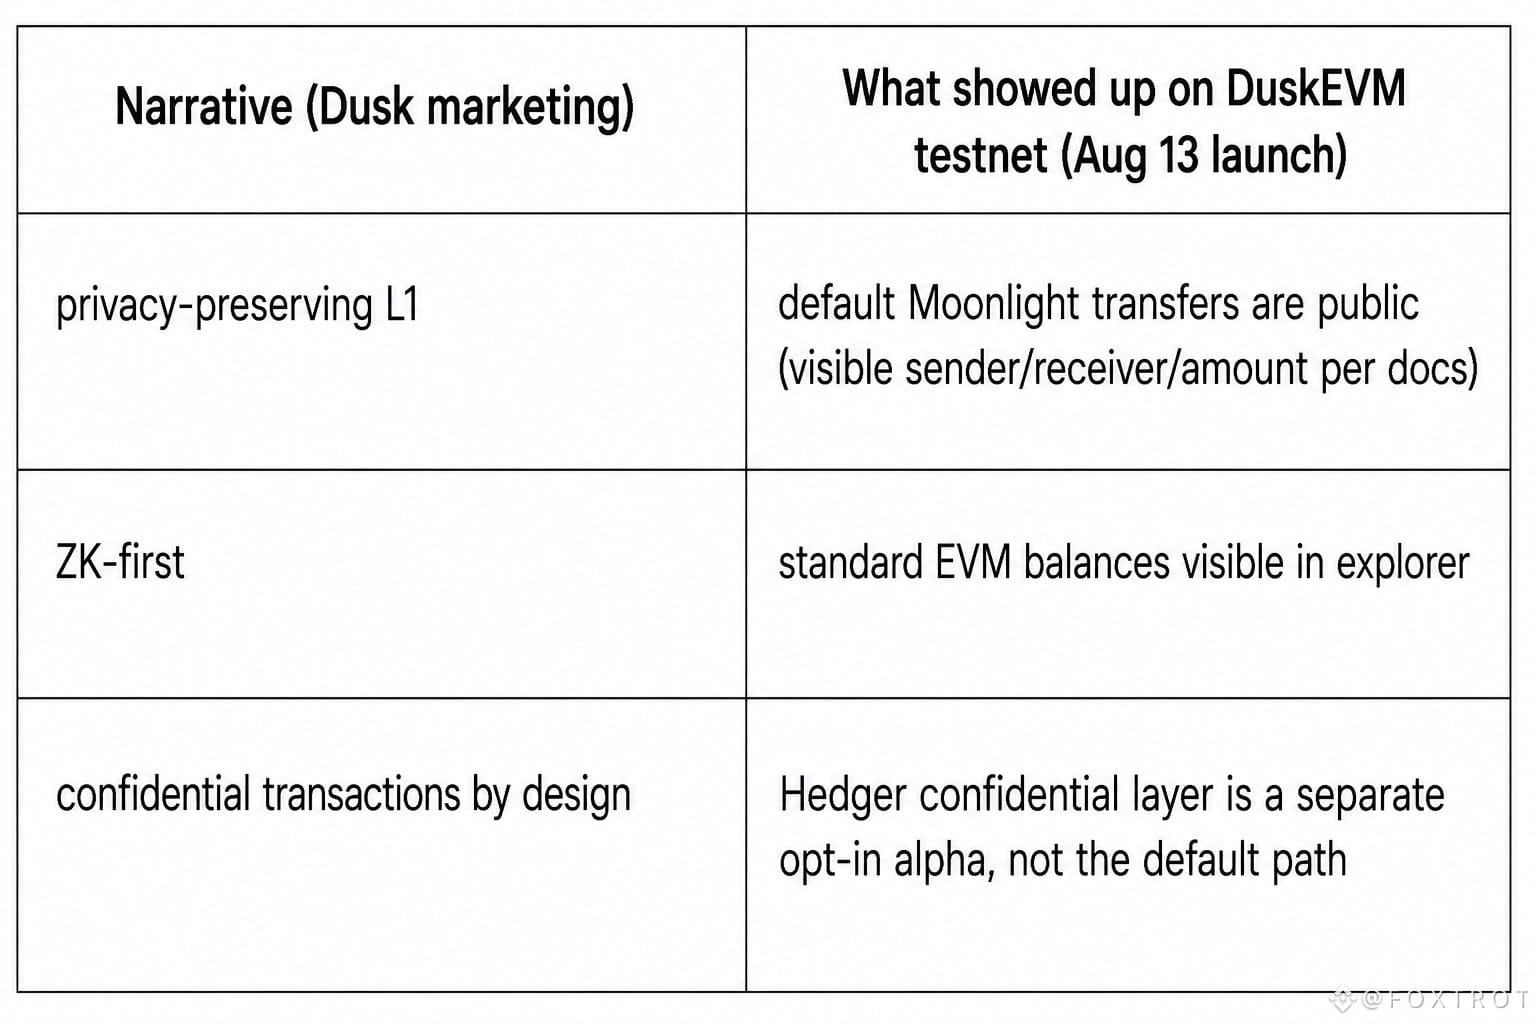
J’ai passé l’après-midi à tâtonner autour du testnet DuskEVM, en ligne depuis le 13 août, en déployant un petit contrat idiot juste pour voir ce qui apparaît. Dusk ($DUSK , #dusk , @Dusk_Foundation ) se vend très fort sur la confidentialité — ZK partout, soldes confidentiels, toute l’argumentation. Donc je m’attendais à devoir creuser pour trouver le côté privé.
Au lieu de ça, la première chose que vous touchez est complètement transparente. DuskEVM fonctionne comme n’importe quelle chaîne EVM — Solidity, Hardhat, le gas payé en DUSK, des soldes affichés directement dans l’explorateur. Moonlight, la voie des transactions basée sur les comptes, est documentée comme littéralement publique : événements de transfert non annulés, destinataire visible, montant visible, rien de caché. Hedger — la couche confidentielle — est une alpha séparée à laquelle vous vous inscrivez en plus, et ce n’est pas quelque chose intégrée au parcours par défaut.
C’est un drôle de décalage, attendez — l’argument de « privacy L1 » est vrai au niveau protocolaire (Phoenix existe, des preuves ZK existent), mais ce que vous rencontrez d’abord en tant que développeur, c’est une chaîne entièrement transparente, avec la confidentialité mise de côté comme une étape supplémentaire. Ce n’est pas forcément un mauvais design : la finance régulée veut probablement de toute façon une posture par défaut transparente. Mais ce n’était pas ce que j’avais en tête en entrant.
Ça me fait me demander combien de personnes qui y mettent des fonds en staking ou qui y construisent touchent réellement Hedger, par rapport à ceux qui se contentent de faire tourner du EVM standard et ne s’inscrivent jamais.
J’ai passé l’après-midi à tâtonner autour du testnet DuskEVM, en ligne depuis le 13 août, en déployant un petit contrat idiot juste pour voir ce qui apparaît. Dusk ($DUSK , #dusk , @Dusk ) se vend très fort sur la confidentialité — ZK partout, soldes confidentiels, toute l’argumentation. Donc je m’attendais à devoir creuser pour trouver le côté privé.
Au lieu de ça, la première chose que vous touchez est complètement transparente. DuskEVM fonctionne comme n’importe quelle chaîne EVM — Solidity, Hardhat, le gas payé en DUSK, des soldes affichés directement dans l’explorateur. Moonlight, la voie des transactions basée sur les comptes, est documentée comme littéralement publique : événements de transfert non annulés, destinataire visible, montant visible, rien de caché. Hedger — la couche confidentielle — est une alpha séparée à laquelle vous vous inscrivez en plus, et ce n’est pas quelque chose intégrée au parcours par défaut.
C’est un drôle de décalage, attendez — l’argument de « privacy L1 » est vrai au niveau protocolaire (Phoenix existe, des preuves ZK existent), mais ce que vous rencontrez d’abord en tant que développeur, c’est une chaîne entièrement transparente, avec la confidentialité mise de côté comme une étape supplémentaire. Ce n’est pas forcément un mauvais design : la finance régulée veut probablement de toute façon une posture par défaut transparente. Mais ce n’était pas ce que j’avais en tête en entrant.
Ça me fait me demander combien de personnes qui y mettent des fonds en staking ou qui y construisent touchent réellement Hedger, par rapport à ceux qui se contentent de faire tourner du EVM standard et ne s’inscrivent jamais.
1
54
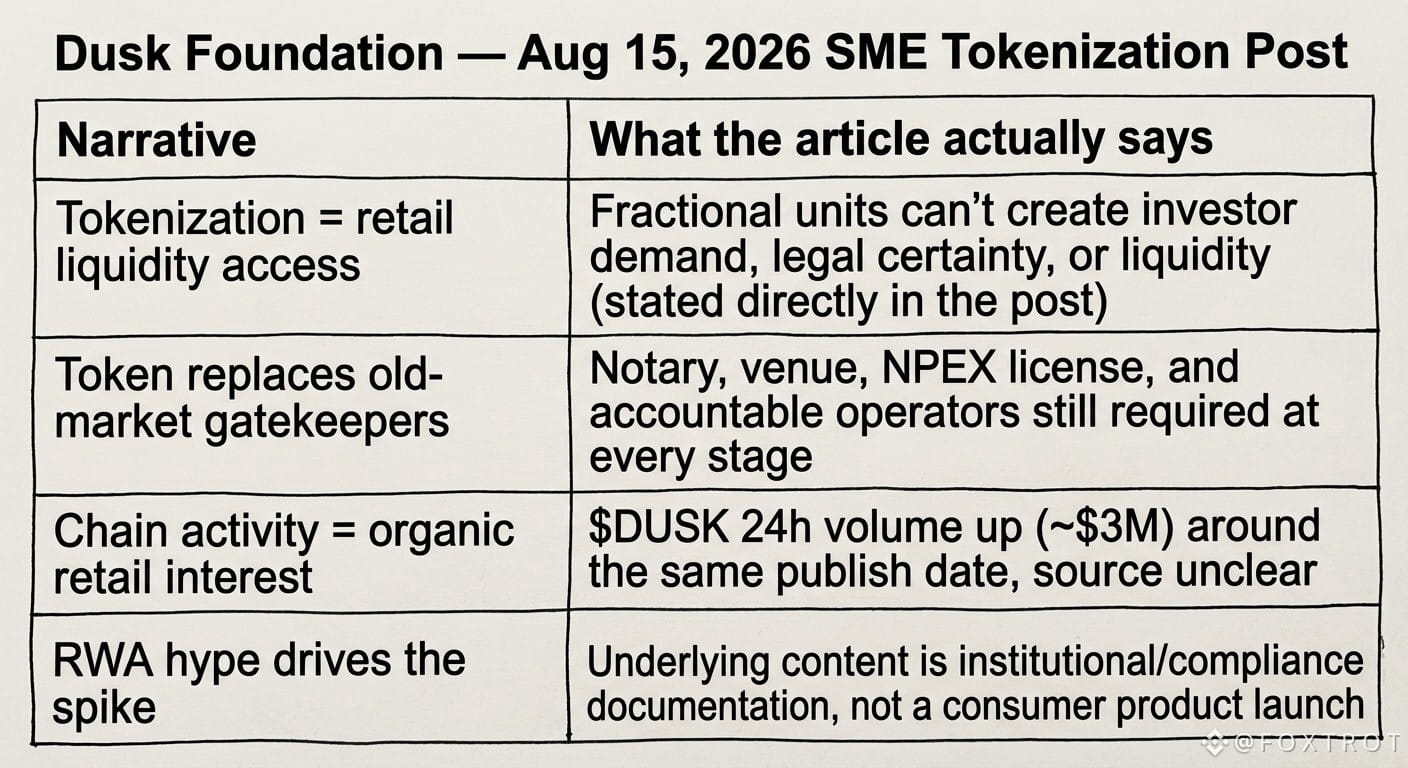
J’ai passé l’après-midi dans une tâche de la Dusk Foundation et j’ai failli passer à côté de la nouveauté sur leur propre site — « Tokenization for SMEs and Private Market Financing », publiée le 15 août. $DUSK le volume avait aussi grimpé en parallèle, quelque chose comme 3 M$ et en hausse : certes modestes, mais nettement au-dessus de l’habituelle période calme. #dusk @Dusk_Foundation . Je me suis dit que ce serait un autre pitch RWA bien léché. Ce ne l’était pas.
Ce qui m’a vraiment arrêté, c’est une seule phrase, presque noyée dans un tableau : la propriété fractionnée « joue un rôle limité » parce que des unités plus petites ne peuvent pas, à elles seules, créer une demande des investisseurs, une sécurité juridique ou de la liquidité. C’est la Fondation elle-même qui dit que le token ne fait pas le travail lourd que les gens supposent qu’il fait. Le vrai poids repose sur le notaire, la place, la licence de NPEX, et sur les opérateurs responsables qui existaient avant même que tout cela ne touche une chaîne.
Hmm — donc l’envolée ne vient pas d’une ruée de détail sur une histoire de tokenisation. C’est une plomberie institutionnelle qui se documente discrètement pendant que le marché la lit comme un effet marketing. Je suis resté dessus plus longtemps que prévu, une collation oubliée, le brouillon de billet à moitié rédigé ouvert.
Qui capte réellement la valeur en premier ici — les participants au DLT Pilot Regime qui font la grimace côté conformité, ou les gens qui achètent $DUSK parce que « RWA » est tendance cette semaine ?
J’ai passé l’après-midi dans une tâche de la Dusk Foundation et j’ai failli passer à côté de la nouveauté sur leur propre site — « Tokenization for SMEs and Private Market Financing », publiée le 15 août. $DUSK le volume avait aussi grimpé en parallèle, quelque chose comme 3 M$ et en hausse : certes modestes, mais nettement au-dessus de l’habituelle période calme. #dusk @Dusk . Je me suis dit que ce serait un autre pitch RWA bien léché. Ce ne l’était pas.
Ce qui m’a vraiment arrêté, c’est une seule phrase, presque noyée dans un tableau : la propriété fractionnée « joue un rôle limité » parce que des unités plus petites ne peuvent pas, à elles seules, créer une demande des investisseurs, une sécurité juridique ou de la liquidité. C’est la Fondation elle-même qui dit que le token ne fait pas le travail lourd que les gens supposent qu’il fait. Le vrai poids repose sur le notaire, la place, la licence de NPEX, et sur les opérateurs responsables qui existaient avant même que tout cela ne touche une chaîne.
Hmm — donc l’envolée ne vient pas d’une ruée de détail sur une histoire de tokenisation. C’est une plomberie institutionnelle qui se documente discrètement pendant que le marché la lit comme un effet marketing. Je suis resté dessus plus longtemps que prévu, une collation oubliée, le brouillon de billet à moitié rédigé ouvert.
Qui capte réellement la valeur en premier ici — les participants au DLT Pilot Regime qui font la grimace côté conformité, ou les gens qui achètent $DUSK parce que « RWA » est tendance cette semaine ?
4
110
Les nombres semblaient tout à fait normaux à première vue, c’est ce qui a presque failli me faire passer à côté.
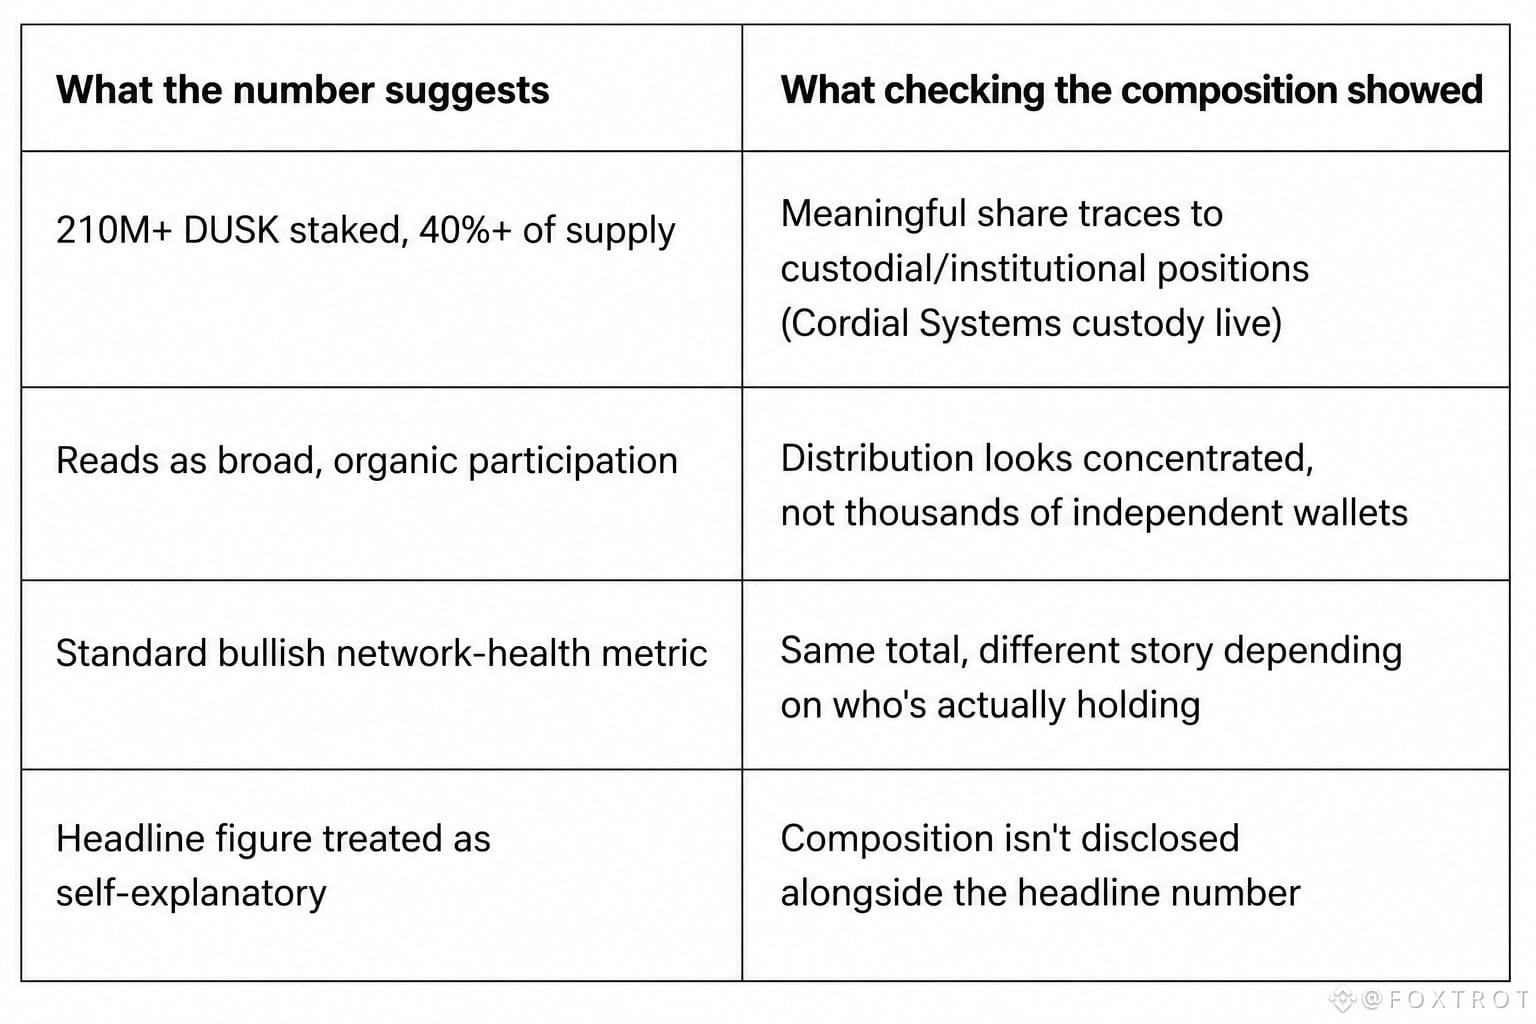
En vérifiant cette semaine les données de staking sur Dusk, 210M+ $DUSK stakés sur une offre totale de 500M, ça ressemble à une participation saine et large : plus de 40 % de l’offre verrouillée. Un indicateur “bull case” standard, le genre que vous mettriez en capture d’écran sans y regarder à deux fois. Mais #dusk a aussi un partenariat de garde (custody) Cordial Systems en direct, destiné aux opérations d’actifs institutionnels ; alors je suis allé voir ce qu’il y avait réellement derrière ce chiffre de staking, plutôt que de me contenter de le citer.
Il s’avère qu’une part significative vient de positions de type garde/institutionnelles, pas de milliers de portefeuilles individuels qui s’accumulent lentement. Même total, histoire très différente selon qu’il s’agit d’un gros détenteur qui passe par une infrastructure de custody ou d’une participation réellement largement répandue.
J’ai dû prendre un moment avec ça, parce que le nombre seul ne vous dit rien de concret sur qui se trouve derrière. Des métriques qui ont l’air ordinaires peuvent masquer une répartition complètement différente.
Je ne dis pas que c’est mauvais : le staking institutionnel reste du staking. Simplement… le chiffre mis en avant et la composition réelle sont deux affirmations distinctes, et une seule des deux est généralement montrée.
Ça me donne envie de vérifier à partir de maintenant chaque publication “record staked” pour voir qui détient réellement, pas seulement combien.
@Dusk_Foundation
Les nombres semblaient tout à fait normaux à première vue, c’est ce qui a presque failli me faire passer à côté.
En vérifiant cette semaine les données de staking sur Dusk, 210M+ $DUSK stakés sur une offre totale de 500M, ça ressemble à une participation saine et large : plus de 40 % de l’offre verrouillée. Un indicateur “bull case” standard, le genre que vous mettriez en capture d’écran sans y regarder à deux fois. Mais #dusk a aussi un partenariat de garde (custody) Cordial Systems en direct, destiné aux opérations d’actifs institutionnels ; alors je suis allé voir ce qu’il y avait réellement derrière ce chiffre de staking, plutôt que de me contenter de le citer.
Il s’avère qu’une part significative vient de positions de type garde/institutionnelles, pas de milliers de portefeuilles individuels qui s’accumulent lentement. Même total, histoire très différente selon qu’il s’agit d’un gros détenteur qui passe par une infrastructure de custody ou d’une participation réellement largement répandue.
J’ai dû prendre un moment avec ça, parce que le nombre seul ne vous dit rien de concret sur qui se trouve derrière. Des métriques qui ont l’air ordinaires peuvent masquer une répartition complètement différente.
Je ne dis pas que c’est mauvais : le staking institutionnel reste du staking. Simplement… le chiffre mis en avant et la composition réelle sont deux affirmations distinctes, et une seule des deux est généralement montrée.
Ça me donne envie de vérifier à partir de maintenant chaque publication “record staked” pour voir qui détient réellement, pas seulement combien.
@Dusk
2
114
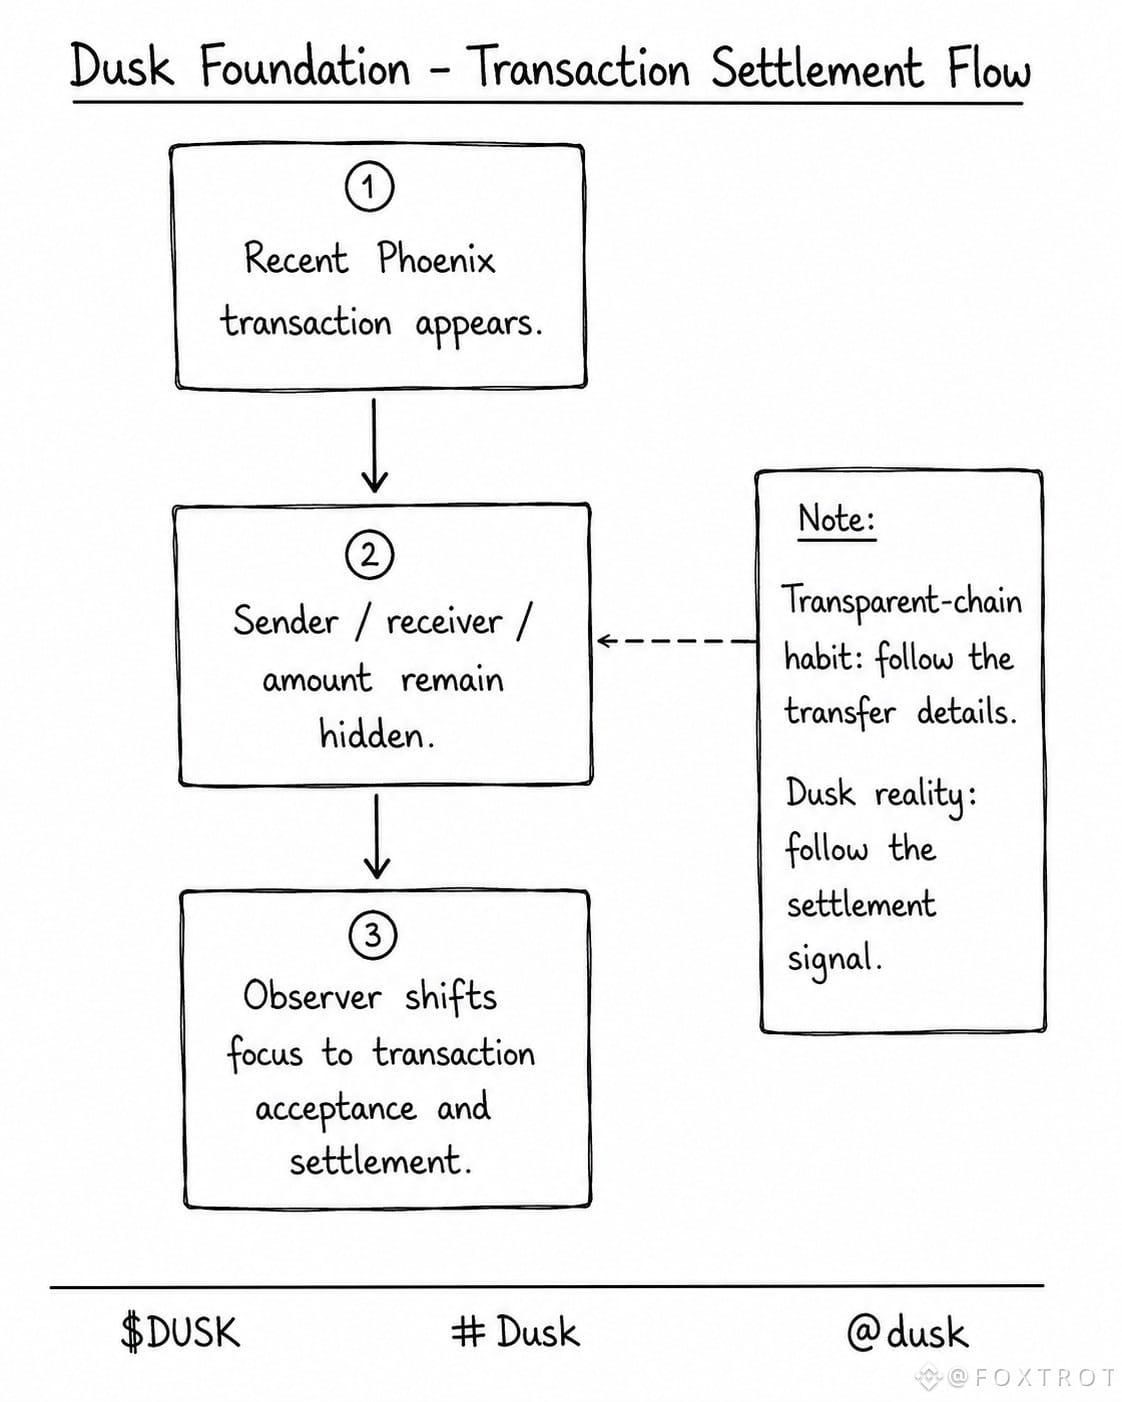
Ce qui m’a frappé, c’est à quelle vitesse j’ai cessé de me soucier de la transaction elle-même et commencé à observer ce qui s’est passé après. Je fouillais Dusk Foundation, $DUSK , #dusk et @Dusk_Foundation , en suivant l’activité récente de Phoenix dans l’explorateur, et le schéma de règlement m’a semblé plus intéressant que les détails de la transaction.
Une transaction Phoenix récente montrait le tic habituel de Dusk : le type de transaction est visible, tandis que l’expéditeur, le destinataire et le montant ne sont pas exposés de la manière familière. En suivant la transaction au fil du règlement, j’ai remarqué que le signal utile passe de « qui a envoyé quoi ? » à « est-ce que le réseau a accepté et finalisé correctement la transaction ? ». L’architecture de Dusk repose sur cette séparation. La chaîne peut vérifier la transition d’état sans publier le contenu privé.
Ça paraît évident une fois écrit. Mais ce n’était pas évident quand j’observais réellement l’explorateur. Je m’attendais à ce que la page de transaction me donne un autre indice, puis j’ai réalisé que j’appliquais une habitude de chaîne transparente à une chaîne orientée vers la confidentialité. Hum. Cela a changé ma façon de définir « observer une transaction » sur Dusk.
À présent, je me demande si c’est le vrai ajustement que les utilisateurs doivent faire : non pas apprendre techniquement comment fonctionnent les transactions privées, mais apprendre quels signaux comptent encore lorsque les signaux habituels disparaissent délibérément…
Ce qui m’a frappé, c’est à quelle vitesse j’ai cessé de me soucier de la transaction elle-même et commencé à observer ce qui s’est passé après. Je fouillais Dusk Foundation, $DUSK , #dusk et @Dusk , en suivant l’activité récente de Phoenix dans l’explorateur, et le schéma de règlement m’a semblé plus intéressant que les détails de la transaction.
Une transaction Phoenix récente montrait le tic habituel de Dusk : le type de transaction est visible, tandis que l’expéditeur, le destinataire et le montant ne sont pas exposés de la manière familière. En suivant la transaction au fil du règlement, j’ai remarqué que le signal utile passe de « qui a envoyé quoi ? » à « est-ce que le réseau a accepté et finalisé correctement la transaction ? ». L’architecture de Dusk repose sur cette séparation. La chaîne peut vérifier la transition d’état sans publier le contenu privé.
Ça paraît évident une fois écrit. Mais ce n’était pas évident quand j’observais réellement l’explorateur. Je m’attendais à ce que la page de transaction me donne un autre indice, puis j’ai réalisé que j’appliquais une habitude de chaîne transparente à une chaîne orientée vers la confidentialité. Hum. Cela a changé ma façon de définir « observer une transaction » sur Dusk.
À présent, je me demande si c’est le vrai ajustement que les utilisateurs doivent faire : non pas apprendre techniquement comment fonctionnent les transactions privées, mais apprendre quels signaux comptent encore lorsque les signaux habituels disparaissent délibérément…
2
121
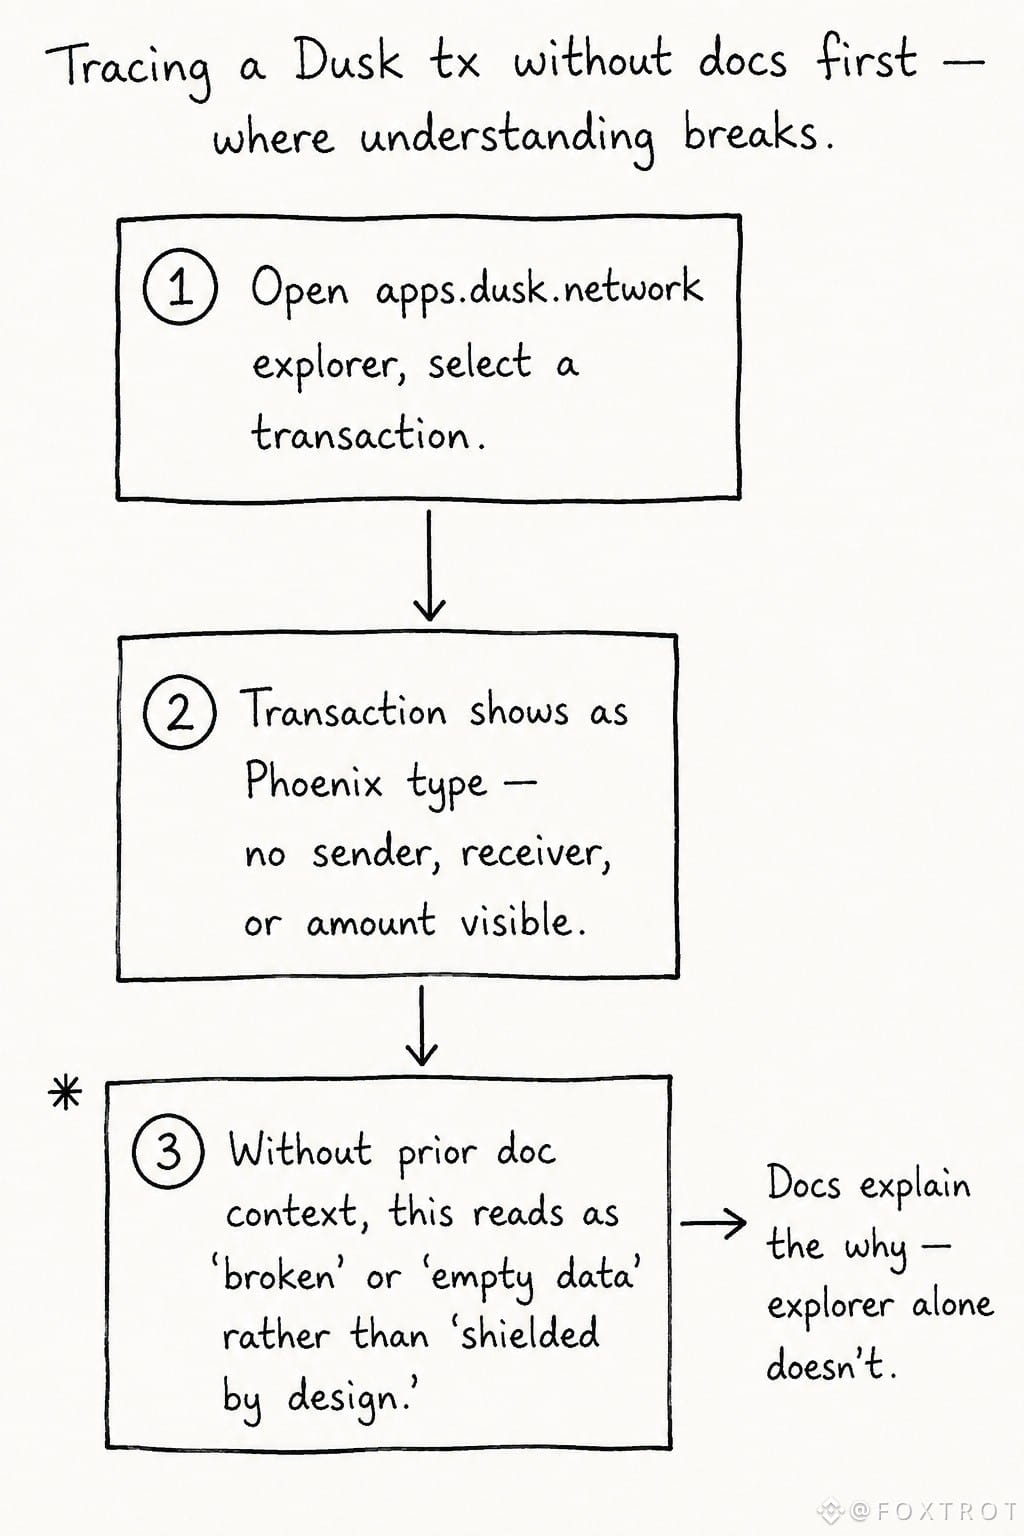
J’ai ignoré la documentation cette fois pour la tâche de la Dusk Foundation et j’ai juste ouvert l’explorateur en direct sur apps.dusk.network pour tracer une transaction à froid, sans contexte, afin de voir ce que j’allais réellement comprendre. Résultat… moins que ce à quoi je m’attendais, et c’est justement le constat.
La documentation explique clairement la séparation Phoenix/Moonlight, les limites de taille de bloc autour de 1 Mo (environ 250 transactions Phoenix par bloc), et toute la logique de conception exposée en langage simple. Mais en me retrouvant face à l’explorateur brut sans ce cadre, une transaction Phoenix protégée ressemble simplement à une transaction — pas d’expéditeur, de destinataire ou de montant visibles, aucun signal évident qui vous indique pourquoi elle est structurée ainsi, sauf si vous savez déjà quoi chercher.
C’est là le manque. La documentation vend le « pourquoi », mais l’explorateur seul ne vous l’enseigne pas. Il faut les deux, dans cet ordre, sinon la réalité on-chain paraît opaque plutôt qu’intentionnelle.
C’est un peu gênant : j’ai passé pas mal de temps à fixer une seule transaction protégée en supposant que quelque chose était cassé, avant de comprendre que ce n’était… que le fonctionnement prévu.
Je me demande combien de personnes décrochent face à cette confusion précise avant même d’arriver à la documentation qui l’explique.
$DUSK #dusk @Dusk_Foundation
J’ai ignoré la documentation cette fois pour la tâche de la Dusk Foundation et j’ai juste ouvert l’explorateur en direct sur apps.dusk.network pour tracer une transaction à froid, sans contexte, afin de voir ce que j’allais réellement comprendre. Résultat… moins que ce à quoi je m’attendais, et c’est justement le constat.
La documentation explique clairement la séparation Phoenix/Moonlight, les limites de taille de bloc autour de 1 Mo (environ 250 transactions Phoenix par bloc), et toute la logique de conception exposée en langage simple. Mais en me retrouvant face à l’explorateur brut sans ce cadre, une transaction Phoenix protégée ressemble simplement à une transaction — pas d’expéditeur, de destinataire ou de montant visibles, aucun signal évident qui vous indique pourquoi elle est structurée ainsi, sauf si vous savez déjà quoi chercher.
C’est là le manque. La documentation vend le « pourquoi », mais l’explorateur seul ne vous l’enseigne pas. Il faut les deux, dans cet ordre, sinon la réalité on-chain paraît opaque plutôt qu’intentionnelle.
C’est un peu gênant : j’ai passé pas mal de temps à fixer une seule transaction protégée en supposant que quelque chose était cassé, avant de comprendre que ce n’était… que le fonctionnement prévu.
Je me demande combien de personnes décrochent face à cette confusion précise avant même d’arriver à la documentation qui l’explique.
$DUSK #dusk @Dusk
2
1
125
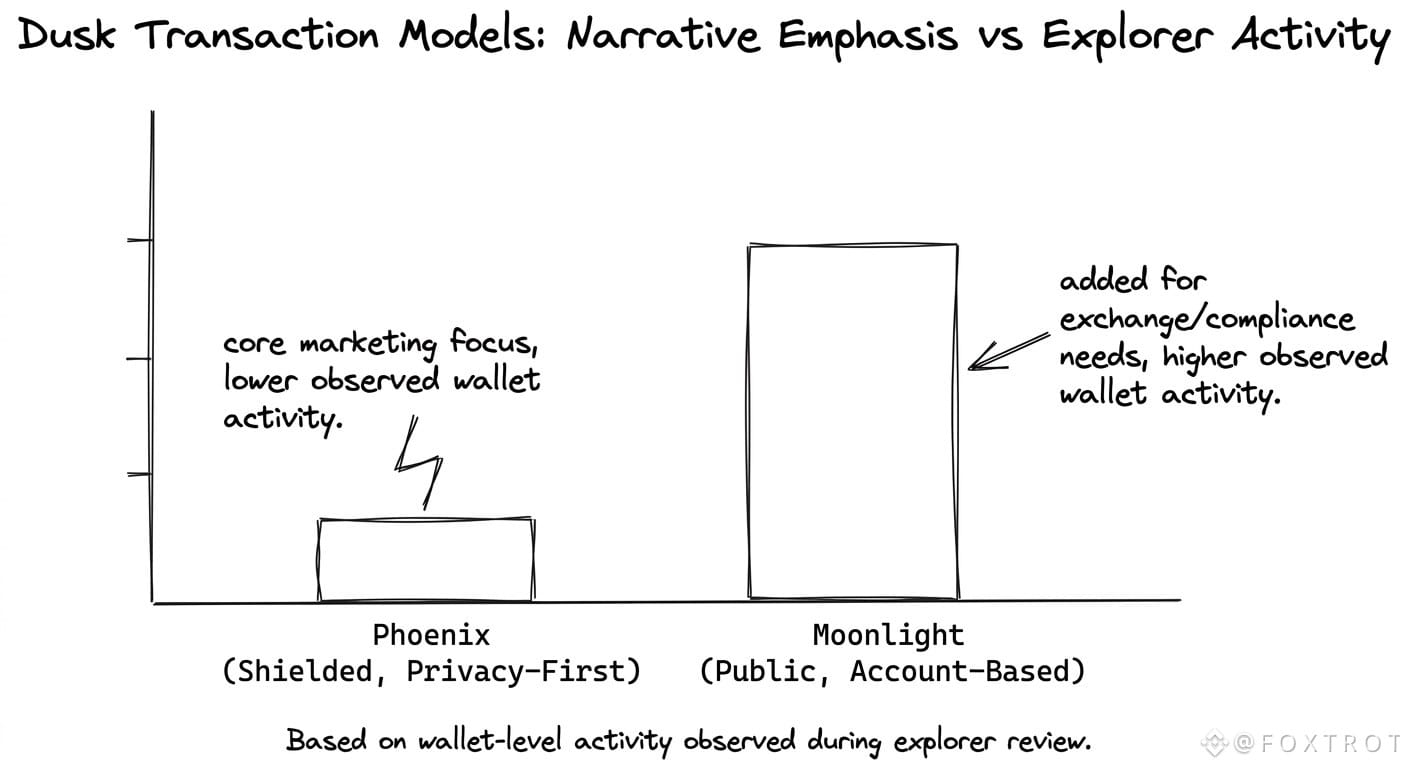
J’ai passé un bon moment à basculer entre les transactions Moonlight et Phoenix sur l’explorateur, portefeuille par portefeuille, en m’attendant à ce que Phoenix — le côté chiffré, préservant la confidentialité — finisse par dominer, compte tenu à quel point Dusk Foundation insiste sur l’argument de la confidentialité. Ce ne fut pas le cas. La plupart des adresses que j’ai consultées, surtout celles liées à des échanges, étaient sur Moonlight, le modèle de compte entièrement transparent.
Hmm, c’est vraiment l’écart qui m’est resté en tête. #dusk a été conçu avec deux modèles de transactions précisément pour que les utilisateurs puissent choisir, mais dans la pratique, ce choix ne se répartit pas vraiment à 50/50. Moonlight a été ajouté spécifiquement pour maintenir la conformité des échanges et des institutions sans risque de radiation, et l’empreinte on-chain que j’ai vue reflète assez clairement cette priorité. Du public, du vérifiable, du banal — et apparemment, c’est ce qui est utilisé en premier.
Ça inverse un peu l’ordre marketing dans ma tête. La technologie de confidentialité fait la une, mais c’est la transparence qui fait entrer l’argent qui doit réellement bouger aujourd’hui. Ça me fait me demander si l’usage de Phoenix augmente une fois que le grand public s’y met, ou si ça reste simplement l’option « disponible mais non utilisée ».
@Dusk_Foundation ne déforme rien : les deux modèles sont réels et fonctionnels. Juste… en observant où se trouvent les soldes effectifs, j’ai vu une histoire différente de celle que suggère l’ordre présenté dans la plaquette.
Qui, en réalité, choisit l’option chiffrée $DUSK quand les choses deviennent concrètes ?
J’ai passé un bon moment à basculer entre les transactions Moonlight et Phoenix sur l’explorateur, portefeuille par portefeuille, en m’attendant à ce que Phoenix — le côté chiffré, préservant la confidentialité — finisse par dominer, compte tenu à quel point Dusk Foundation insiste sur l’argument de la confidentialité. Ce ne fut pas le cas. La plupart des adresses que j’ai consultées, surtout celles liées à des échanges, étaient sur Moonlight, le modèle de compte entièrement transparent.
Hmm, c’est vraiment l’écart qui m’est resté en tête. #dusk a été conçu avec deux modèles de transactions précisément pour que les utilisateurs puissent choisir, mais dans la pratique, ce choix ne se répartit pas vraiment à 50/50. Moonlight a été ajouté spécifiquement pour maintenir la conformité des échanges et des institutions sans risque de radiation, et l’empreinte on-chain que j’ai vue reflète assez clairement cette priorité. Du public, du vérifiable, du banal — et apparemment, c’est ce qui est utilisé en premier.
Ça inverse un peu l’ordre marketing dans ma tête. La technologie de confidentialité fait la une, mais c’est la transparence qui fait entrer l’argent qui doit réellement bouger aujourd’hui. Ça me fait me demander si l’usage de Phoenix augmente une fois que le grand public s’y met, ou si ça reste simplement l’option « disponible mais non utilisée ».
@Dusk ne déforme rien : les deux modèles sont réels et fonctionnels. Juste… en observant où se trouvent les soldes effectifs, j’ai vu une histoire différente de celle que suggère l’ordre présenté dans la plaquette.
Qui, en réalité, choisit l’option chiffrée $DUSK quand les choses deviennent concrètes ?
3
3
99
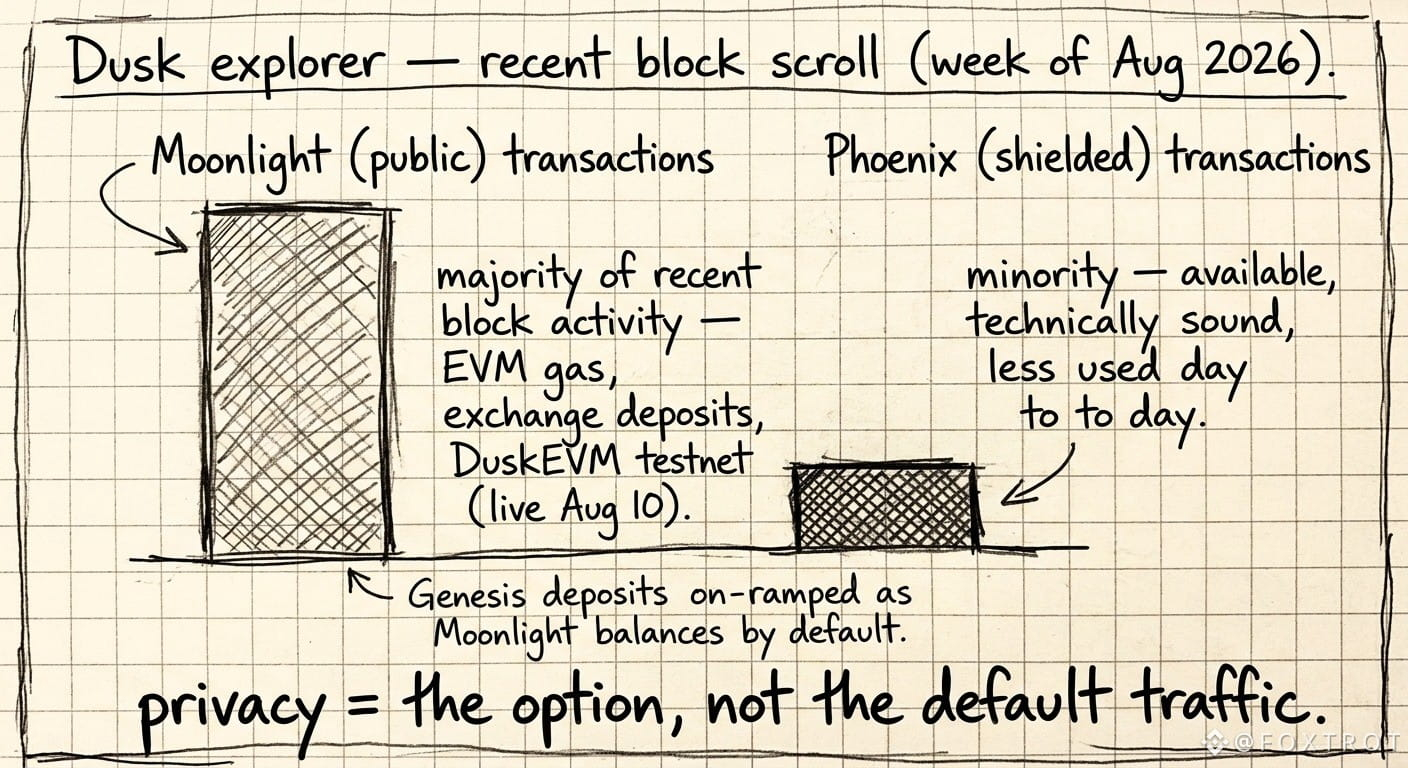
J’ai parcouru une série de blocs récents sur l’explorateur Dusk cette semaine, juste pour voir à quoi ressemble le « normal » au quotidien… et attends — presque tout ce qui passait était de la Lueur, pas du Phœnix. #dusk $DUSK @Dusk_Foundation — le modèle protégé dont tout le monde parle quand ils parlent de la Dusk Foundation.
Ça devient logique une fois qu’on s’y attarde. Le testnet DuskEVM est passé en ligne le 10 août, les frais sont payés en $DUSK, et chacune de ces transactions est publique par conception — les outils Solidity ne passent pas par des notes protégées, c’est basé sur des comptes : soldes visibles, comme sur n’importe quelle chaîne EVM. Même les dépôts du mainnet sont réacheminés en balances de Lueur au moment du genesis. Donc, bloc après bloc, ce que vous observez réellement, c’est la voie transparente qui fait l’essentiel du travail, pas la voie privée.
Je m’attendais à tomber sur une série de transferts Phœnix et, la plupart du temps, non. J’ai dû vérifier deux fois que je ne lisais pas mal l’explorateur.
Pas une critique, juste une constatation : il y a un décalage — le Phœnix est la vedette, la Lueur est le moteur en ce moment. La conformité, l’intégration aux exchanges, la compatibilité EVM : tout cela penche vers le transparent, par nécessité. La confidentialité est là comme option, disponible, techniquement solide, juste… pas encore ce que font la plupart des blocs.
Je me demande à quel moment ce ratio s’inverse, ou si « surtout public, confidentialité à la demande » finit par devenir la forme permanente des choses.
J’ai parcouru une série de blocs récents sur l’explorateur Dusk cette semaine, juste pour voir à quoi ressemble le « normal » au quotidien… et attends — presque tout ce qui passait était de la Lueur, pas du Phœnix. #dusk $DUSK @Dusk — le modèle protégé dont tout le monde parle quand ils parlent de la Dusk Foundation.
Ça devient logique une fois qu’on s’y attarde. Le testnet DuskEVM est passé en ligne le 10 août, les frais sont payés en $DUSK , et chacune de ces transactions est publique par conception — les outils Solidity ne passent pas par des notes protégées, c’est basé sur des comptes : soldes visibles, comme sur n’importe quelle chaîne EVM. Même les dépôts du mainnet sont réacheminés en balances de Lueur au moment du genesis. Donc, bloc après bloc, ce que vous observez réellement, c’est la voie transparente qui fait l’essentiel du travail, pas la voie privée.
Je m’attendais à tomber sur une série de transferts Phœnix et, la plupart du temps, non. J’ai dû vérifier deux fois que je ne lisais pas mal l’explorateur.
Pas une critique, juste une constatation : il y a un décalage — le Phœnix est la vedette, la Lueur est le moteur en ce moment. La conformité, l’intégration aux exchanges, la compatibilité EVM : tout cela penche vers le transparent, par nécessité. La confidentialité est là comme option, disponible, techniquement solide, juste… pas encore ce que font la plupart des blocs.
Je me demande à quel moment ce ratio s’inverse, ou si « surtout public, confidentialité à la demande » finit par devenir la forme permanente des choses.
2
99
Vérifié
Voir la traduction
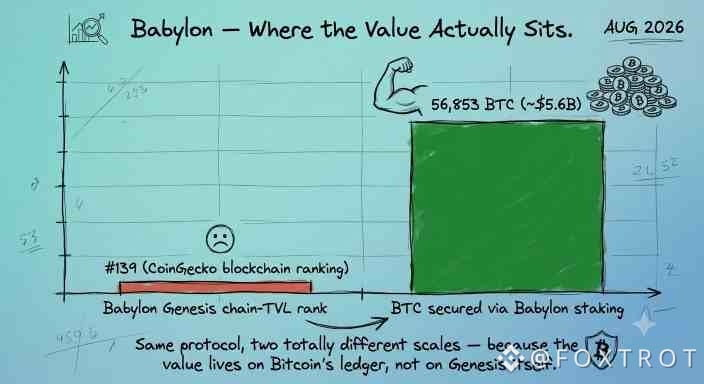
Was deep in a Babylon CreatorPad task — $BABY tab open, @babylonlabs_io docs open, #baby search running in the background — when a chain ranking stopped me mid-scroll: Babylon Genesis sits at #139 by TVL on CoinGecko's blockchain list. For a network coordinating security on 56,853 BTC, roughly $5.6B, that number looked almost backwards.
Took a second to get why. That #139 spot only counts activity happening on Genesis itself — apps, deposits, the usual chain-level DeFi stuff. The actual value the protocol touches doesn't live there. It sits on Bitcoin's own ledger, locked via timelock scripts, never bridged, never wrapped, and never shows up in a typical chain TVL count at all.
$BABY pays gas and secures Genesis validators — the smaller job, honestly. The real function is coordination: routing Bitcoin's economic weight to other chains without ever moving it. Most utility tokens get valued off how busy their own chain looks. This one's real value is mostly happening somewhere else entirely.
hmm — if the standard TVL metric misses most of what a project actually does, how many other "utility" tokens are being measured wrong too?
Was deep in a Babylon CreatorPad task — $BABY tab open, @BabylonLabs_io docs open, #baby search running in the background — when a chain ranking stopped me mid-scroll: Babylon Genesis sits at #139 by TVL on CoinGecko's blockchain list. For a network coordinating security on 56,853 BTC, roughly $5.6B, that number looked almost backwards.
Took a second to get why. That #139 spot only counts activity happening on Genesis itself — apps, deposits, the usual chain-level DeFi stuff. The actual value the protocol touches doesn't live there. It sits on Bitcoin's own ledger, locked via timelock scripts, never bridged, never wrapped, and never shows up in a typical chain TVL count at all.
$BABY pays gas and secures Genesis validators — the smaller job, honestly. The real function is coordination: routing Bitcoin's economic weight to other chains without ever moving it. Most utility tokens get valued off how busy their own chain looks. This one's real value is mostly happening somewhere else entirely.
hmm — if the standard TVL metric misses most of what a project actually does, how many other "utility" tokens are being measured wrong too?
11
8
2.2k
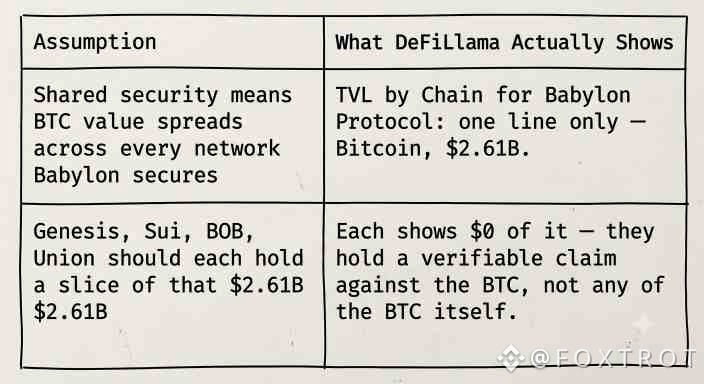
Je suis allé fouiller la page DeFiLlama de Babylon aujourd’hui en m’attendant au déploiement multi-chaînes habituel que l’on voit avec les protocoles de restaking — de petits morceaux de TVL éparpillés partout. Au lieu de ça, il n’y a qu’une seule ligne. Cette ligne unique a redéfini ma façon de penser l’infrastructure.
$BABY Babylon Protocol affiche 2,61 Md$ de valeur totale bloquée cette semaine, le prix restant mou, en baisse d’environ 10 % sur sept jours selon CoinGecko. Mais la répartition du TVL par chaîne ne contient qu’une seule entrée : Bitcoin. Babylon (@babylonlabs_io #baby ) sécurise Genesis et une liste croissante de réseaux externes — aucun d’eux n’apparaît en train de détenir ne serait-ce qu’un centime de ces 2,61 Md$.
J’ai mis un moment à comprendre pourquoi. Hmm — le capital lui-même ne bouge jamais. Chaque chaîne que Babylon soutient ne fait qu’héberger une revendication vérifiable contre le BTC, qui reste verrouillée sur Bitcoin pendant tout ce temps, quelle que soit la chaîne sous-jacente. Je pensais que la « sécurité partagée » signifiait que la valeur se diffusait réellement à travers le réseau. Ce n’est pas le cas. Elle reste en place et est pointée du doigt, encore et encore.
Ça ressemble moins à un protocole multi-chaînes qu’à un Bitcoin qui se transforme discrètement en desk de collatéral pour tout le monde. Pas encore sûr — est-ce que c’est une chaîne qui fait son travail, ou juste un énorme IOU très bien sécurisé avec un bon service de communication ?
Je suis allé fouiller la page DeFiLlama de Babylon aujourd’hui en m’attendant au déploiement multi-chaînes habituel que l’on voit avec les protocoles de restaking — de petits morceaux de TVL éparpillés partout. Au lieu de ça, il n’y a qu’une seule ligne. Cette ligne unique a redéfini ma façon de penser l’infrastructure.
$BABY Babylon Protocol affiche 2,61 Md$ de valeur totale bloquée cette semaine, le prix restant mou, en baisse d’environ 10 % sur sept jours selon CoinGecko. Mais la répartition du TVL par chaîne ne contient qu’une seule entrée : Bitcoin. Babylon (@BabylonLabs_io #baby ) sécurise Genesis et une liste croissante de réseaux externes — aucun d’eux n’apparaît en train de détenir ne serait-ce qu’un centime de ces 2,61 Md$.
J’ai mis un moment à comprendre pourquoi. Hmm — le capital lui-même ne bouge jamais. Chaque chaîne que Babylon soutient ne fait qu’héberger une revendication vérifiable contre le BTC, qui reste verrouillée sur Bitcoin pendant tout ce temps, quelle que soit la chaîne sous-jacente. Je pensais que la « sécurité partagée » signifiait que la valeur se diffusait réellement à travers le réseau. Ce n’est pas le cas. Elle reste en place et est pointée du doigt, encore et encore.
Ça ressemble moins à un protocole multi-chaînes qu’à un Bitcoin qui se transforme discrètement en desk de collatéral pour tout le monde. Pas encore sûr — est-ce que c’est une chaîne qui fait son travail, ou juste un énorme IOU très bien sécurisé avec un bon service de communication ?
37
25
398
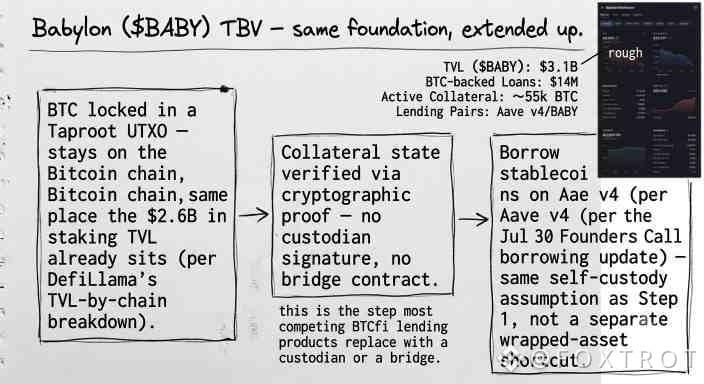
Je parcourais le récapitulatif de Babylon ($BABY ) depuis @babylonlabs_io pour l’appel du 30 juillet, celui qui promet des mises à jour sur l’emprunt adossé à du Bitcoin natif, en espérant qu’un nouveau pont ou un raccourci d’actif tokenisé/« wrapped » viendrait accélérer le tout. #baby avait le fil d’annonce allumé comme pour un lancement.
Mais ce n’était pas le cas. Toujours TBV : du BTC verrouillé dans un UTXO Taproot directement sur Bitcoin, sans « wrapping », avec un remboursement conditionné par une preuve plutôt que par la signature d’un dépositaire. C’est le même design que produit de staking réel de Babylon — celui qui détient actuellement 2,6 Md$, le tout positionné sur la chaîne Bitcoin selon la ventilation du TVL, sans être ponté ailleurs. $BABY se négocie cette semaine près de 0,013 $, tout près de son plus bas à 0,011 $. Rien de tout cela n’a modifié la plomberie sous-jacente.
C’est la partie à laquelle je revenais sans cesse. La plupart des protocoles ajoutent une couche de prêt en assouplissant d’un cran le modèle de sécurité — le « wrapper », le « bridge », faire confiance à quelqu’un. La version de Babylon ne fait que prolonger les mêmes hypothèses de base plus haut dans la pile logicielle, au lieu de les remplacer par une commodité. Plus lent, probablement. Moins spectaculaire sur une page d’accueil, assurément.
Franchement, je ne prévoyais pas d’aller aussi loin dans un compte rendu d’appel — j’étais juste curieux, et je continuais à défiler. Je me demande encore si la logique « foundation-first » survit au contact avec un marché qui récompense sans cesse celui qui livre le wrapper le plus brillant le plus vite possible. Est-ce que ça tient sur un cycle complet, ou est-ce juste une histoire qu’on n’a le droit de raconter qu’a posteriori ?
Je parcourais le récapitulatif de Babylon ($BABY ) depuis @BabylonLabs_io pour l’appel du 30 juillet, celui qui promet des mises à jour sur l’emprunt adossé à du Bitcoin natif, en espérant qu’un nouveau pont ou un raccourci d’actif tokenisé/« wrapped » viendrait accélérer le tout. #baby avait le fil d’annonce allumé comme pour un lancement.
Mais ce n’était pas le cas. Toujours TBV : du BTC verrouillé dans un UTXO Taproot directement sur Bitcoin, sans « wrapping », avec un remboursement conditionné par une preuve plutôt que par la signature d’un dépositaire. C’est le même design que produit de staking réel de Babylon — celui qui détient actuellement 2,6 Md$, le tout positionné sur la chaîne Bitcoin selon la ventilation du TVL, sans être ponté ailleurs. $BABY se négocie cette semaine près de 0,013 $, tout près de son plus bas à 0,011 $. Rien de tout cela n’a modifié la plomberie sous-jacente.
C’est la partie à laquelle je revenais sans cesse. La plupart des protocoles ajoutent une couche de prêt en assouplissant d’un cran le modèle de sécurité — le « wrapper », le « bridge », faire confiance à quelqu’un. La version de Babylon ne fait que prolonger les mêmes hypothèses de base plus haut dans la pile logicielle, au lieu de les remplacer par une commodité. Plus lent, probablement. Moins spectaculaire sur une page d’accueil, assurément.
Franchement, je ne prévoyais pas d’aller aussi loin dans un compte rendu d’appel — j’étais juste curieux, et je continuais à défiler. Je me demande encore si la logique « foundation-first » survit au contact avec un marché qui récompense sans cesse celui qui livre le wrapper le plus brillant le plus vite possible. Est-ce que ça tient sur un cycle complet, ou est-ce juste une histoire qu’on n’a le droit de raconter qu’a posteriori ?
14
11
241
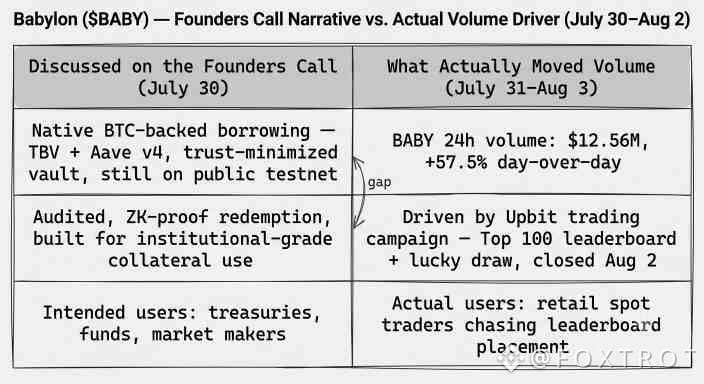
J’ai passé l’après-midi enseveli dans les documents de Babylon’s ($BABY , @babylonlabs_io , #baby ) et le fil X pour celui-ci, et — attendez — ce qui a vraiment stoppé mon défilement n’était pas une bougie de prix. C’était une coïncidence d’agenda.
L’appel trimestriel des fondateurs de jeudi (30 juillet) a vu David Tse et Fisher Yu passer en revue les mises à jour de l’emprunt adossé au Bitcoin natif — le lent, l’audité, le toujours sur testnet. TBV, Aave v4, tout le mécanisme de coffre-fort minimisant la confiance que la plupart des gens n’ont jamais touché. Deux jours plus tard, le chiffre qui a réellement bougé n’avait rien à voir avec ça. Le volume 24 h de BABY s’établit à 12,56 M$ au moment où j’écris, en hausse de 57,5 % jour sur jour — ce qui correspond presque exactement à la campagne de trading Upbit (classement, tirage au sort, clôture le 2 août), et non à quelqu’un qui verrouille du BTC dans un coffre.
Je finissais encore une barre de céréales quand je l’ai compris, donc prenez ça avec des pincettes — mais les rails de collatéral qui sont vraiment nouveaux ici sont construits discrètement, pour les institutions et les market makers qui ne sont pas encore là. Ce qui est en direct et qui fait tourner un vrai volume à l’instant, c’est le même mécanisme de classement que chaque token sur chaque échange exécute. Pas une critique. Juste — le séquençage est ce qu’il est, une fois que vous le voyez posé à plat.
Je me demande encore si cet écart se comble tout seul une fois que TBV passera en mainnet, ou si le volume continue simplement de vivre ailleurs, entièrement.
J’ai passé l’après-midi enseveli dans les documents de Babylon’s ($BABY , @BabylonLabs_io , #baby ) et le fil X pour celui-ci, et — attendez — ce qui a vraiment stoppé mon défilement n’était pas une bougie de prix. C’était une coïncidence d’agenda.
L’appel trimestriel des fondateurs de jeudi (30 juillet) a vu David Tse et Fisher Yu passer en revue les mises à jour de l’emprunt adossé au Bitcoin natif — le lent, l’audité, le toujours sur testnet. TBV, Aave v4, tout le mécanisme de coffre-fort minimisant la confiance que la plupart des gens n’ont jamais touché. Deux jours plus tard, le chiffre qui a réellement bougé n’avait rien à voir avec ça. Le volume 24 h de BABY s’établit à 12,56 M$ au moment où j’écris, en hausse de 57,5 % jour sur jour — ce qui correspond presque exactement à la campagne de trading Upbit (classement, tirage au sort, clôture le 2 août), et non à quelqu’un qui verrouille du BTC dans un coffre.
Je finissais encore une barre de céréales quand je l’ai compris, donc prenez ça avec des pincettes — mais les rails de collatéral qui sont vraiment nouveaux ici sont construits discrètement, pour les institutions et les market makers qui ne sont pas encore là. Ce qui est en direct et qui fait tourner un vrai volume à l’instant, c’est le même mécanisme de classement que chaque token sur chaque échange exécute. Pas une critique. Juste — le séquençage est ce qu’il est, une fois que vous le voyez posé à plat.
Je me demande encore si cet écart se comble tout seul une fois que TBV passera en mainnet, ou si le volume continue simplement de vivre ailleurs, entièrement.
6
3
230
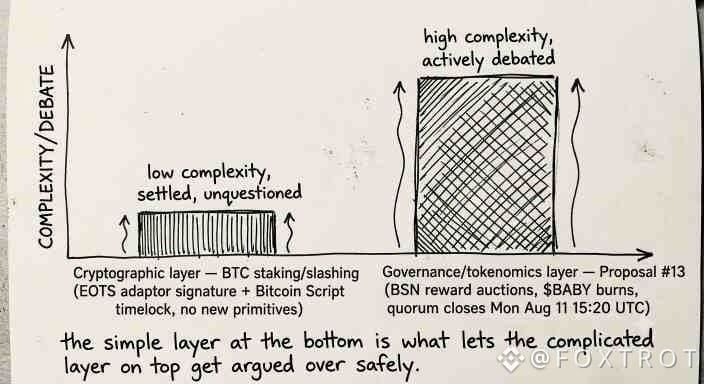
Mâcher celui-ci après la tâche plutôt que pendant, ce qui est rare pour moi. Je suis entré dans Babylon (@babylonlabs_io ) en m’attendant à une nouvelle invention cryptographique derrière le staking BTC — un nouveau système de preuve, une nouvelle machine virtuelle, quelque chose de vraiment exotique. J’ai trouvé l’inverse. Le slashing repose sur une astuce de signature d’adaptateur appelée EOTS, superposée à un script Bitcoin ordinaire avec un timelock. C’est tout. Pas de nouveau primitif, rien de pris ailleurs. Des morceaux réutilisés, assemblés avec soin.
Pendant ce temps, la proposition n°13 est en direct sur Babylon Genesis en ce moment, pour décider comment les récompenses BSN sont mises aux enchères puis brûlées dans $BABY — quorum clôture le lun. 11 août 15:20 UTC. Des choses vraiment compliquées, de vrais arbitrages, un vrai débat qui se déroule en public. Et elle peut se permettre d’être complexe précisément parce que la couche en dessous d’elle n’a jamais besoin d’être débattue. Personne ne remet en question le fait que le timelock tienne. Le combat s’est déplacé entièrement à l’étage du dessus.
Hmm — relire la note sur le slashing deux fois, à la recherche de la subtilité, de la partie exotique. Je n’ai rien trouvé. Je m’attendais à ce que « simple » veuille dire « fin », et ce n’est pas le cas. Cela signifie qu’il n’y a rien de nouveau à faire confiance juste pour rendre BTC verrouillable.
Je me demande si c’est la raison réelle pour laquelle les gens se sentent à l’aise pour débattre des mécanismes de jetons en haut — parce que personne ne s’inquiète de la fondation en dessous.
#baby $BABY
Mâcher celui-ci après la tâche plutôt que pendant, ce qui est rare pour moi. Je suis entré dans Babylon (@BabylonLabs_io ) en m’attendant à une nouvelle invention cryptographique derrière le staking BTC — un nouveau système de preuve, une nouvelle machine virtuelle, quelque chose de vraiment exotique. J’ai trouvé l’inverse. Le slashing repose sur une astuce de signature d’adaptateur appelée EOTS, superposée à un script Bitcoin ordinaire avec un timelock. C’est tout. Pas de nouveau primitif, rien de pris ailleurs. Des morceaux réutilisés, assemblés avec soin.
Pendant ce temps, la proposition n°13 est en direct sur Babylon Genesis en ce moment, pour décider comment les récompenses BSN sont mises aux enchères puis brûlées dans $BABY — quorum clôture le lun. 11 août 15:20 UTC. Des choses vraiment compliquées, de vrais arbitrages, un vrai débat qui se déroule en public. Et elle peut se permettre d’être complexe précisément parce que la couche en dessous d’elle n’a jamais besoin d’être débattue. Personne ne remet en question le fait que le timelock tienne. Le combat s’est déplacé entièrement à l’étage du dessus.
Hmm — relire la note sur le slashing deux fois, à la recherche de la subtilité, de la partie exotique. Je n’ai rien trouvé. Je m’attendais à ce que « simple » veuille dire « fin », et ce n’est pas le cas. Cela signifie qu’il n’y a rien de nouveau à faire confiance juste pour rendre BTC verrouillable.
Je me demande si c’est la raison réelle pour laquelle les gens se sentent à l’aise pour débattre des mécanismes de jetons en haut — parce que personne ne s’inquiète de la fondation en dessous.
#baby $BABY
10
7
260
Voir la traduction
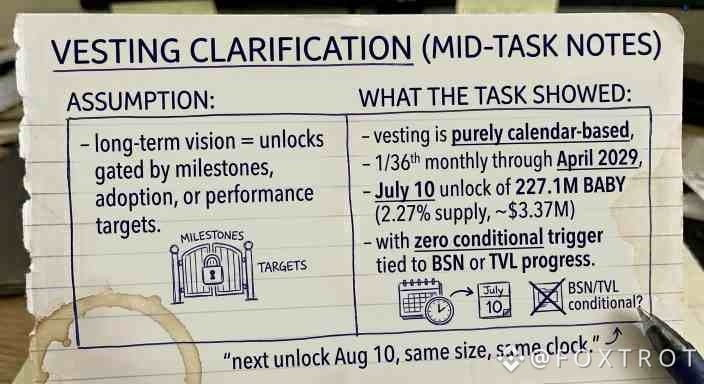
The vesting tracker showed 227.1M BABY hit circulation on July 10, 2026, another 2.27% of total supply, close to $3.37M at the time, done automatically, no announcement thread, nothing tied to it... so I started checking whether that unlock connects to any actual milestone before assuming the "long term vision" language in @babylonlabs_io docs means something concrete. Went through the vesting schedule expecting to find gates, like unlocks accelerating or pausing based on BSN adoption or TVL targets, something that ties the release to whether the vision is actually landing. There isn't one. The schedule runs purely on the calendar, 1/36th every month regardless of what multi-staking or Aave integration actually deliver, straight through to April 2029.
I assumed patient tokenomics meant the release was contingent on performance somehow. It's not, it's contingent on time, full stop. Checked the date twice because I expected some conditional language buried in there and there wasn't any... $BABY "long-term" framing describes duration, not accountability. Small thing, but I hold through unlocks assuming the team's incentive is tied to outcomes, and here it's just tied to the clock. #baby next one lands August 10. Does time alone count as alignment.
The vesting tracker showed 227.1M BABY hit circulation on July 10, 2026, another 2.27% of total supply, close to $3.37M at the time, done automatically, no announcement thread, nothing tied to it... so I started checking whether that unlock connects to any actual milestone before assuming the "long term vision" language in @BabylonLabs_io docs means something concrete. Went through the vesting schedule expecting to find gates, like unlocks accelerating or pausing based on BSN adoption or TVL targets, something that ties the release to whether the vision is actually landing. There isn't one. The schedule runs purely on the calendar, 1/36th every month regardless of what multi-staking or Aave integration actually deliver, straight through to April 2029.
I assumed patient tokenomics meant the release was contingent on performance somehow. It's not, it's contingent on time, full stop. Checked the date twice because I expected some conditional language buried in there and there wasn't any... $BABY "long-term" framing describes duration, not accountability. Small thing, but I hold through unlocks assuming the team's incentive is tied to outcomes, and here it's just tied to the clock. #baby next one lands August 10. Does time alone count as alignment.
I assumed patient tokenomics meant the release was contingent on performance somehow. It's not, it's contingent on time, full stop. Checked the date twice because I expected some conditional language buried in there and there wasn't any... $BABY "long-term" framing describes duration, not accountability. Small thing, but I hold through unlocks assuming the team's incentive is tied to outcomes, and here it's just tied to the clock. #baby next one lands August 10. Does time alone count as alignment.
5
2
137
Assis aujourd’hui à relire le script de staking de Babylon plus longtemps que prévu — cette structure UTXO… reste en tête dès qu’on la lit vraiment, au lieu de survoler la présentation.
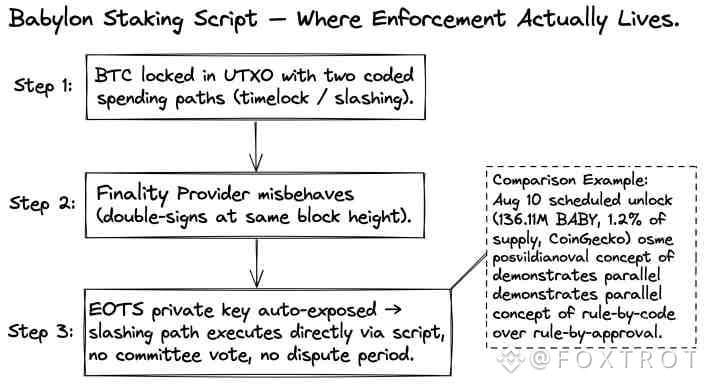
D’abord une ancre rapide : j’ai vérifié CoinGecko pendant la tâche, puis le déverrouillage $BABY est prévu pour le 10 août, libérant 136,11 M de jetons (~1,2 % de l’offre, ~1,58 M$). Rien de fou. Mais c’est codé pour se déclencher à un horodatage, sans vote d’un comité pour l’y autoriser — et la même logique « l’encoder, ne pas le gouverner » qui fait fonctionner toute l’architecture, pas seulement le vesting.
Voici ce qui m’a accroché : la sortie de staking Bitcoin a deux conditions de dépense intégrées directement au script — un timelock pour le retrait normal, et une voie de slashing qu’un comité de covenant peut déclencher si des règles sont enfreintes. Pas de pont, pas d’actif encapsulé, pas de dépositaire distinct qui détient une clé ailleurs. Les règles vivent dans la transaction elle-même. En cas de mauvaise conduite du fournisseur de finalité, on le punit via l’exposition de la clé EOTS — c’est la cryptographie qui impose l’exécution, pas un processus de contestation ni un vote social a posteriori.
J’ai continué à relire les documents en espérant tomber sur l’étape « et ensuite un multisig l’approuve ». Je ne l’ai pas trouvée. Ça veut peut-être simplement dire que je n’ai pas encore assez cherché — attendez…
Ça me fait me demander ce qui casse en premier lorsqu’une chaîne tente de supprimer les couches de confiance aussi agressivement… la technologie, ou l’hypothèse de tout le monde que la gouvernance a toujours besoin d’un contrôle humain.
@babylonlabs_io $BABY #baby
Assis aujourd’hui à relire le script de staking de Babylon plus longtemps que prévu — cette structure UTXO… reste en tête dès qu’on la lit vraiment, au lieu de survoler la présentation.
D’abord une ancre rapide : j’ai vérifié CoinGecko pendant la tâche, puis le déverrouillage $BABY est prévu pour le 10 août, libérant 136,11 M de jetons (~1,2 % de l’offre, ~1,58 M$). Rien de fou. Mais c’est codé pour se déclencher à un horodatage, sans vote d’un comité pour l’y autoriser — et la même logique « l’encoder, ne pas le gouverner » qui fait fonctionner toute l’architecture, pas seulement le vesting.
Voici ce qui m’a accroché : la sortie de staking Bitcoin a deux conditions de dépense intégrées directement au script — un timelock pour le retrait normal, et une voie de slashing qu’un comité de covenant peut déclencher si des règles sont enfreintes. Pas de pont, pas d’actif encapsulé, pas de dépositaire distinct qui détient une clé ailleurs. Les règles vivent dans la transaction elle-même. En cas de mauvaise conduite du fournisseur de finalité, on le punit via l’exposition de la clé EOTS — c’est la cryptographie qui impose l’exécution, pas un processus de contestation ni un vote social a posteriori.
J’ai continué à relire les documents en espérant tomber sur l’étape « et ensuite un multisig l’approuve ». Je ne l’ai pas trouvée. Ça veut peut-être simplement dire que je n’ai pas encore assez cherché — attendez…
Ça me fait me demander ce qui casse en premier lorsqu’une chaîne tente de supprimer les couches de confiance aussi agressivement… la technologie, ou l’hypothèse de tout le monde que la gouvernance a toujours besoin d’un contrôle humain.
@BabylonLabs_io $BABY #baby
8
4
271
Voir la traduction
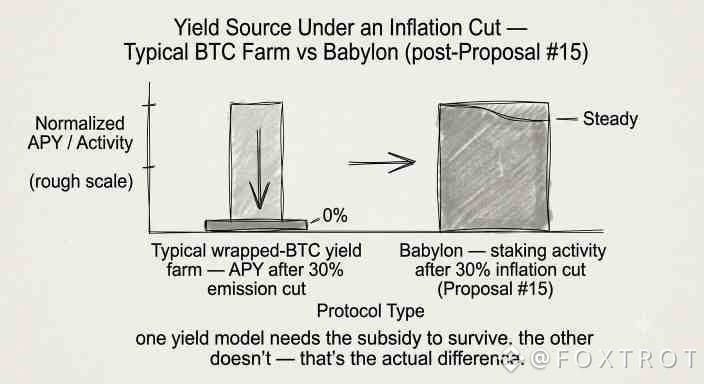
Kept comparing Babylon's vault stats to a wrapped-BTC yield farm I'd checked earlier in the week — same task, different tab — and the contrast is what actually stuck. One relies on emissions to look attractive. The other just cut its own emissions and the model didn't blink. Babylon $BABY #baby @babylonlabs_io
Most BTC yield products — wrap it, bridge it, drop it in a pool — the yield is basically a subsidy. Token emissions paying you to show up. Take the emissions away and the APY collapses because there was never a real buyer for that yield underneath. Babylon just ran the opposite experiment without meaning to: proposal #15 passed, inflation cut 30%, and staking didn't dry up. Why — because the yield's other leg isn't emissions, it's PoS chains actually paying for Bitcoin's finality through the co-staking split. Real demand, not a faucet.
Hmm, took me a minute to trust that read. I kept expecting to find the catch — some hidden emission schedule propping up the number. Went back through the vault data twice looking for it. Didn't find it, which honestly surprised me more than finding it would have.
So the difference isn't security model or custody, everyone claims that now. It's whether the yield survives a haircut to its own token supply.
Curious how many "BTC yield" projects would even survive their own version of proposal #15.
Kept comparing Babylon's vault stats to a wrapped-BTC yield farm I'd checked earlier in the week — same task, different tab — and the contrast is what actually stuck. One relies on emissions to look attractive. The other just cut its own emissions and the model didn't blink. Babylon $BABY #baby @BabylonLabs_io
Most BTC yield products — wrap it, bridge it, drop it in a pool — the yield is basically a subsidy. Token emissions paying you to show up. Take the emissions away and the APY collapses because there was never a real buyer for that yield underneath. Babylon just ran the opposite experiment without meaning to: proposal #15 passed, inflation cut 30%, and staking didn't dry up. Why — because the yield's other leg isn't emissions, it's PoS chains actually paying for Bitcoin's finality through the co-staking split. Real demand, not a faucet.
Hmm, took me a minute to trust that read. I kept expecting to find the catch — some hidden emission schedule propping up the number. Went back through the vault data twice looking for it. Didn't find it, which honestly surprised me more than finding it would have.
So the difference isn't security model or custody, everyone claims that now. It's whether the yield survives a haircut to its own token supply.
Curious how many "BTC yield" projects would even survive their own version of proposal #15.
3
1
186
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
BinanceLaunchesBinanceIntelligence
487,606 vues
3,335 mentions
nce
🔥 Le trading des cryptomonnaies pourrait entrer dans l’ère des « assistants IA ».
Binance Intelligence intègre directement l’intelligence artificielle au processus de trading.
Au lieu de passer manuellement d’un outil à l’autre :
📊 Recherche de marché
🔔 Alertes
💼 Suivi du portefeuille
🧠 Idées de stratégies
⚙️ Opérations de trading
L’IA peut réunir tout cela dans un seul système.
C’est important, car le plus grand avantage des traders ne réside pas toujours dans la découverte de davantage d’informations,
mais dans leur traitement plus rapide.
Si l’IA peut résumer le marché, mettre en évidence les risques, suivre les portefeuilles et aider à élaborer des stratégies…
L’écart entre les outils des professionnels et ceux des traders particuliers pourrait commencer à se réduire.
Mais un point important est à retenir :
L’IA peut améliorer la prise de décision, mais elle ne peut pas éliminer les risques.
Les traders qui savent bien l’utiliser pourraient bénéficier d’un avantage concurrentiel.
Quant à ceux qui la suivent sans réfléchir, ils risquent simplement de perdre plus vite.
Faites-vous confiance à l’IA pour faire partie de votre processus de trading ? 👀
$BTC
$XRP
$ETH
#BinanceAI #crypto #AI #trading $NVDAB #BinanceLaunchesBinanceIntelligence
MARFl
·1 mentions J’aime
·279 vues
BitcoinTargets2026OpenAt$87570
3,429 vues
90 mentions
BitcoinRejectedAt$87KThirdTime
3,117 vues
74 mentions