
3D VN
414 Publicaciones

3D VN
Denunciar
Bloquear usuario
Since2020||HolderBTC
257 Siguiendo
142 Seguidores
574 Me gusta
Publicaciones
Todo
Cotizaciones
·
--
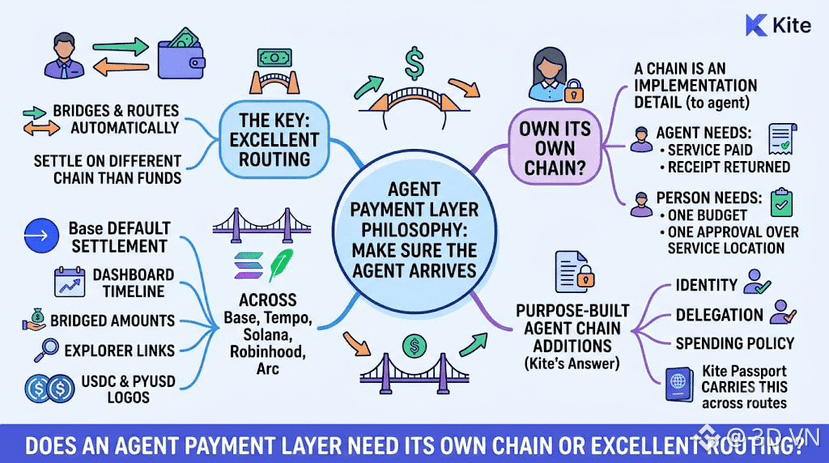
Una capa de pagos para agentes no tiene que ser dueña del camino. Tiene que asegurarse de que el agente llegue.
Las notas de la versión de Kite Passport muestran esa filosofía en acción. Desde julio de 2026, un pago x402 puede liquidarse en una cadena distinta de aquella en la que están tus fondos: Passport conecta y enruta automáticamente entre Base, Tempo y Solana, y ahora Base es la cadena de liquidación predeterminada. El panel muestra una cronología de rutas para cada pago enrutado, con los importes puenteados, enlaces a exploradores y logotipos de los tokens USDC y PYUSD. En versiones posteriores se añadieron la compatibilidad con Robinhood Chain y la red principal de Arc.
Para un agente, una cadena es un detalle de implementación. Necesita que se pague un servicio y que se le devuelva un recibo. Para la persona que está detrás, un presupuesto y una aprobación deberían bastar, independientemente de dónde esté el servicio.
Si la liquidación se realiza en las redes más líquidas, ¿qué aporta una cadena diseñada específicamente para agentes? La respuesta de Kite gira en torno a la identidad, la delegación y las políticas de gasto: la capa que Passport lleva consigo en cada ruta.
¿Necesita una capa de pagos para agentes su propia cadena, o basta con un enrutamiento excelente?
#KiteBBW $KITE
Una capa de pagos para agentes no tiene que ser dueña del camino. Tiene que asegurarse de que el agente llegue.
Las notas de la versión de Kite Passport muestran esa filosofía en acción. Desde julio de 2026, un pago x402 puede liquidarse en una cadena distinta de aquella en la que están tus fondos: Passport conecta y enruta automáticamente entre Base, Tempo y Solana, y ahora Base es la cadena de liquidación predeterminada. El panel muestra una cronología de rutas para cada pago enrutado, con los importes puenteados, enlaces a exploradores y logotipos de los tokens USDC y PYUSD. En versiones posteriores se añadieron la compatibilidad con Robinhood Chain y la red principal de Arc.
Para un agente, una cadena es un detalle de implementación. Necesita que se pague un servicio y que se le devuelva un recibo. Para la persona que está detrás, un presupuesto y una aprobación deberían bastar, independientemente de dónde esté el servicio.
Si la liquidación se realiza en las redes más líquidas, ¿qué aporta una cadena diseñada específicamente para agentes? La respuesta de Kite gira en torno a la identidad, la delegación y las políticas de gasto: la capa que Passport lleva consigo en cada ruta.
¿Necesita una capa de pagos para agentes su propia cadena, o basta con un enrutamiento excelente?
#KiteBBW $KITE
Las notas de la versión de Kite Passport muestran esa filosofía en acción. Desde julio de 2026, un pago x402 puede liquidarse en una cadena distinta de aquella en la que están tus fondos: Passport conecta y enruta automáticamente entre Base, Tempo y Solana, y ahora Base es la cadena de liquidación predeterminada. El panel muestra una cronología de rutas para cada pago enrutado, con los importes puenteados, enlaces a exploradores y logotipos de los tokens USDC y PYUSD. En versiones posteriores se añadieron la compatibilidad con Robinhood Chain y la red principal de Arc.
Para un agente, una cadena es un detalle de implementación. Necesita que se pague un servicio y que se le devuelva un recibo. Para la persona que está detrás, un presupuesto y una aprobación deberían bastar, independientemente de dónde esté el servicio.
Si la liquidación se realiza en las redes más líquidas, ¿qué aporta una cadena diseñada específicamente para agentes? La respuesta de Kite gira en torno a la identidad, la delegación y las políticas de gasto: la capa que Passport lleva consigo en cada ruta.
¿Necesita una capa de pagos para agentes su propia cadena, o basta con un enrutamiento excelente?
#KiteBBW $KITE
1
149
·
--
Sigo pensando en el uso que hace Dusk de funciones nativas del host para operaciones costosas.
A primera vista, la lógica es sencilla. Mover la computación pesada fuera de WebAssembly, ejecutarla con más eficiencia en el entorno del host y reducir parte de la sobrecarga en el camino.
Pero hacer más rápido un componente de la ruta de ejecución no significa automáticamente que todo el trabajo se acelere en la misma proporción. Esto importa a medida que Dusk avanza para llevar los mercados financieros a onchain con instituciones con licencia de la UE, donde la arquitectura eventualmente tiene que rendir bajo cargas reales, no solo parecer eficiente sobre el papel. Lo que todavía no sé es si el diseño de funciones del host de Dusk elimina un cuello de botella que realmente domine las cargas reales, o si principalmente acelera trabajo que resulta ser solo una parte menor del tiempo de ejecución total.
Los detalles que vale la pena vigilar son qué operaciones se trasladan fuera de WASM, cuánto más rápidas se vuelven y qué fracción de una carga de trabajo representativa de Dusk cubren esas operaciones.
La arquitectura ofrece una buena razón para esperar una mejora. Eso es evidencia más débil que ver el mismo tipo de carga de trabajo producir una ganancia material, repetible en la práctica.
Me preocuparía menos por la aceleración teórica de un primitivo que por cuánto cambia el rendimiento de la carga de trabajo que Dusk realmente ejecuta.
La cuestión es si Dusk ha eliminado un cuello de botella real del sistema o simplemente aceleró una parte del camino sin mover mucho el rendimiento general.
Estoy observando benchmarks específicos de Dusk que aíslen la ganancia de la función del host y muestren cuánto importa a nivel de carga de trabajo.
#dusk $DUSK @Dusk_Foundation
Sigo pensando en el uso que hace Dusk de funciones nativas del host para operaciones costosas.
A primera vista, la lógica es sencilla. Mover la computación pesada fuera de WebAssembly, ejecutarla con más eficiencia en el entorno del host y reducir parte de la sobrecarga en el camino.
Pero hacer más rápido un componente de la ruta de ejecución no significa automáticamente que todo el trabajo se acelere en la misma proporción. Esto importa a medida que Dusk avanza para llevar los mercados financieros a onchain con instituciones con licencia de la UE, donde la arquitectura eventualmente tiene que rendir bajo cargas reales, no solo parecer eficiente sobre el papel. Lo que todavía no sé es si el diseño de funciones del host de Dusk elimina un cuello de botella que realmente domine las cargas reales, o si principalmente acelera trabajo que resulta ser solo una parte menor del tiempo de ejecución total.
Los detalles que vale la pena vigilar son qué operaciones se trasladan fuera de WASM, cuánto más rápidas se vuelven y qué fracción de una carga de trabajo representativa de Dusk cubren esas operaciones.
La arquitectura ofrece una buena razón para esperar una mejora. Eso es evidencia más débil que ver el mismo tipo de carga de trabajo producir una ganancia material, repetible en la práctica.
Me preocuparía menos por la aceleración teórica de un primitivo que por cuánto cambia el rendimiento de la carga de trabajo que Dusk realmente ejecuta.
La cuestión es si Dusk ha eliminado un cuello de botella real del sistema o simplemente aceleró una parte del camino sin mover mucho el rendimiento general.
Estoy observando benchmarks específicos de Dusk que aíslen la ganancia de la función del host y muestren cuánto importa a nivel de carga de trabajo.
#dusk $DUSK @Dusk
A primera vista, la lógica es sencilla. Mover la computación pesada fuera de WebAssembly, ejecutarla con más eficiencia en el entorno del host y reducir parte de la sobrecarga en el camino.
Pero hacer más rápido un componente de la ruta de ejecución no significa automáticamente que todo el trabajo se acelere en la misma proporción. Esto importa a medida que Dusk avanza para llevar los mercados financieros a onchain con instituciones con licencia de la UE, donde la arquitectura eventualmente tiene que rendir bajo cargas reales, no solo parecer eficiente sobre el papel. Lo que todavía no sé es si el diseño de funciones del host de Dusk elimina un cuello de botella que realmente domine las cargas reales, o si principalmente acelera trabajo que resulta ser solo una parte menor del tiempo de ejecución total.
Los detalles que vale la pena vigilar son qué operaciones se trasladan fuera de WASM, cuánto más rápidas se vuelven y qué fracción de una carga de trabajo representativa de Dusk cubren esas operaciones.
La arquitectura ofrece una buena razón para esperar una mejora. Eso es evidencia más débil que ver el mismo tipo de carga de trabajo producir una ganancia material, repetible en la práctica.
Me preocuparía menos por la aceleración teórica de un primitivo que por cuánto cambia el rendimiento de la carga de trabajo que Dusk realmente ejecuta.
La cuestión es si Dusk ha eliminado un cuello de botella real del sistema o simplemente aceleró una parte del camino sin mover mucho el rendimiento general.
Estoy observando benchmarks específicos de Dusk que aíslen la ganancia de la función del host y muestren cuánto importa a nivel de carga de trabajo.
#dusk $DUSK @Dusk
2
114
·
--
Con verificación
Sigo pensando en los dos tipos de transacciones que Dusk introdujo en Rusk: CanonicalTransaction y LedgerTransaction.
Representan capas diferentes de la misma transacción. CanonicalTransaction es la forma con la que Rusk trabaja de manera lógica, mientras que LedgerTransaction envuelve esa transacción en la representación del libro mayor requerida por una versión concreta del protocolo. La tensión es que Dusk quiere que esos formatos de almacenamiento evolucionen sin forzar que el significado de una transacción evolucione con ellos, una propiedad importante mientras se impulsa llevar los mercados financieros onchain con instituciones licenciadas por la UE. Lo que aún no sé es si esa separación realmente mantendrá los cambios de versión contenidos dentro de Rusk, o si los cambios de formato seguirán filtrándose en wallets, aplicaciones y la reejecución histórica.
Los detalles que vale la pena vigilar son cómo Dusk normaliza las transacciones entrantes, selecciona la representación del libro mayor correcta e interpreta las transacciones antiguas después de las actualizaciones del protocolo.
Que una wallet siga enviando transacciones después de una actualización es una evidencia útil de compatibilidad. La prueba más sólida es si Dusk puede cambiar la representación subyacente mientras preserva la misma semántica de la transacción por encima de ella.
Yo evaluaría esa abstracción por cuánto de la complejidad del versionado necesitan conocer las aplicaciones.
La pregunta es si Dusk ha separado verdaderamente lo que significa una transacción de la forma en que el libro mayor la almacena, o si simplemente trasladó la carga del manejo de versiones a otro lugar de la pila.
Estoy observando cómo se mantiene esa frontera a través de futuros cambios de formato y la reejecución histórica.
#dusk $DUSK @Dusk_Foundation
Sigo pensando en los dos tipos de transacciones que Dusk introdujo en Rusk: CanonicalTransaction y LedgerTransaction.
Representan capas diferentes de la misma transacción. CanonicalTransaction es la forma con la que Rusk trabaja de manera lógica, mientras que LedgerTransaction envuelve esa transacción en la representación del libro mayor requerida por una versión concreta del protocolo. La tensión es que Dusk quiere que esos formatos de almacenamiento evolucionen sin forzar que el significado de una transacción evolucione con ellos, una propiedad importante mientras se impulsa llevar los mercados financieros onchain con instituciones licenciadas por la UE. Lo que aún no sé es si esa separación realmente mantendrá los cambios de versión contenidos dentro de Rusk, o si los cambios de formato seguirán filtrándose en wallets, aplicaciones y la reejecución histórica.
Los detalles que vale la pena vigilar son cómo Dusk normaliza las transacciones entrantes, selecciona la representación del libro mayor correcta e interpreta las transacciones antiguas después de las actualizaciones del protocolo.
Que una wallet siga enviando transacciones después de una actualización es una evidencia útil de compatibilidad. La prueba más sólida es si Dusk puede cambiar la representación subyacente mientras preserva la misma semántica de la transacción por encima de ella.
Yo evaluaría esa abstracción por cuánto de la complejidad del versionado necesitan conocer las aplicaciones.
La pregunta es si Dusk ha separado verdaderamente lo que significa una transacción de la forma en que el libro mayor la almacena, o si simplemente trasladó la carga del manejo de versiones a otro lugar de la pila.
Estoy observando cómo se mantiene esa frontera a través de futuros cambios de formato y la reejecución histórica.
#dusk $DUSK @Dusk
Representan capas diferentes de la misma transacción. CanonicalTransaction es la forma con la que Rusk trabaja de manera lógica, mientras que LedgerTransaction envuelve esa transacción en la representación del libro mayor requerida por una versión concreta del protocolo. La tensión es que Dusk quiere que esos formatos de almacenamiento evolucionen sin forzar que el significado de una transacción evolucione con ellos, una propiedad importante mientras se impulsa llevar los mercados financieros onchain con instituciones licenciadas por la UE. Lo que aún no sé es si esa separación realmente mantendrá los cambios de versión contenidos dentro de Rusk, o si los cambios de formato seguirán filtrándose en wallets, aplicaciones y la reejecución histórica.
Los detalles que vale la pena vigilar son cómo Dusk normaliza las transacciones entrantes, selecciona la representación del libro mayor correcta e interpreta las transacciones antiguas después de las actualizaciones del protocolo.
Que una wallet siga enviando transacciones después de una actualización es una evidencia útil de compatibilidad. La prueba más sólida es si Dusk puede cambiar la representación subyacente mientras preserva la misma semántica de la transacción por encima de ella.
Yo evaluaría esa abstracción por cuánto de la complejidad del versionado necesitan conocer las aplicaciones.
La pregunta es si Dusk ha separado verdaderamente lo que significa una transacción de la forma en que el libro mayor la almacena, o si simplemente trasladó la carga del manejo de versiones a otro lugar de la pila.
Estoy observando cómo se mantiene esa frontera a través de futuros cambios de formato y la reejecución histórica.
#dusk $DUSK @Dusk
74
·
--
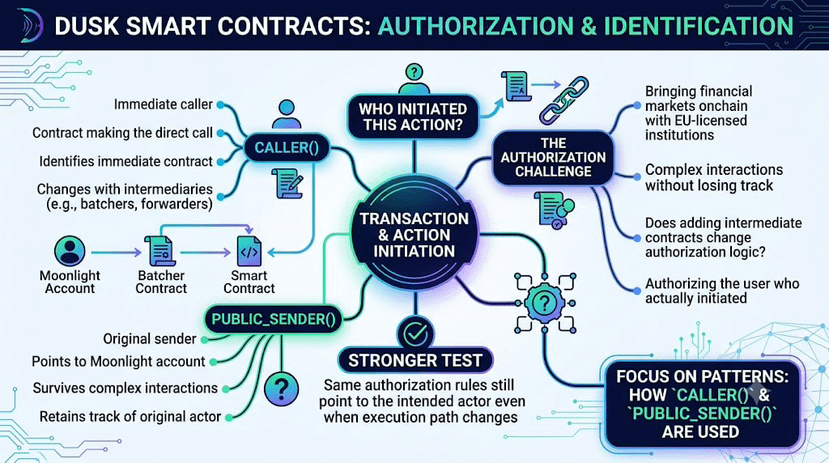
Me llamaron la atención dos funciones de remitente en los contratos inteligentes de Dusk: caller() y public_sender().
Suena como si fueran dos formas de responder a la misma pregunta, quién inició esta acción, pero pueden apuntar a actores diferentes. Esa distinción importa mientras Dusk impulsa llevar los mercados financieros onchain con instituciones con licencia de la UE, donde la autorización tiene que resistir interacciones de contratos más complejas sin perder de vista al actor original. caller() identifica el contrato que realiza la llamada inmediata, mientras que public_sender() aún puede señalar de vuelta a la cuenta de Moonlight que inició la transacción.
Lo que todavía no sé es si los contratos de Dusk autorizarán de manera consistente al usuario que realmente inició una acción, o si al añadir contratos intermedios se puede cambiar silenciosamente qué identidad ve la lógica de autorización. Las mecánicas que vale la pena observar son sencillas: cuándo los contratos dependen de caller(), cuándo dependen de public_sender() y qué ocurre una vez que los batchers o forwarders quedan en medio.
Que una transacción se ejecute correctamente no es suficiente para responder a eso. La prueba más sólida es si las mismas reglas de autorización siguen apuntando al actor previsto incluso cuando cambia la ruta de ejecución.
Me importa menos cuántos contratos intermedios atraviesa una acción que si la autorización sigue resolviéndose al actor que realmente la inició.
Eso importa porque añadir un intermediario puede cambiar a quién ve un contrato sin cambiar quién autorizó realmente la acción.
La pregunta es si Dusk puede añadir más rutas de ejecución componibles sin hacer que la autorización dependa de cualquiera de los contratos que casualmente estén en el medio.
Estoy observando cómo se usan caller() y public_sender() a medida que esos patrones se desarrollan.
@Dusk_Foundation $DUSK #dusk
Me llamaron la atención dos funciones de remitente en los contratos inteligentes de Dusk: caller() y public_sender().
Suena como si fueran dos formas de responder a la misma pregunta, quién inició esta acción, pero pueden apuntar a actores diferentes. Esa distinción importa mientras Dusk impulsa llevar los mercados financieros onchain con instituciones con licencia de la UE, donde la autorización tiene que resistir interacciones de contratos más complejas sin perder de vista al actor original. caller() identifica el contrato que realiza la llamada inmediata, mientras que public_sender() aún puede señalar de vuelta a la cuenta de Moonlight que inició la transacción.
Lo que todavía no sé es si los contratos de Dusk autorizarán de manera consistente al usuario que realmente inició una acción, o si al añadir contratos intermedios se puede cambiar silenciosamente qué identidad ve la lógica de autorización. Las mecánicas que vale la pena observar son sencillas: cuándo los contratos dependen de caller(), cuándo dependen de public_sender() y qué ocurre una vez que los batchers o forwarders quedan en medio.
Que una transacción se ejecute correctamente no es suficiente para responder a eso. La prueba más sólida es si las mismas reglas de autorización siguen apuntando al actor previsto incluso cuando cambia la ruta de ejecución.
Me importa menos cuántos contratos intermedios atraviesa una acción que si la autorización sigue resolviéndose al actor que realmente la inició.
Eso importa porque añadir un intermediario puede cambiar a quién ve un contrato sin cambiar quién autorizó realmente la acción.
La pregunta es si Dusk puede añadir más rutas de ejecución componibles sin hacer que la autorización dependa de cualquiera de los contratos que casualmente estén en el medio.
Estoy observando cómo se usan caller() y public_sender() a medida que esos patrones se desarrollan.
@Dusk $DUSK #dusk
Suena como si fueran dos formas de responder a la misma pregunta, quién inició esta acción, pero pueden apuntar a actores diferentes. Esa distinción importa mientras Dusk impulsa llevar los mercados financieros onchain con instituciones con licencia de la UE, donde la autorización tiene que resistir interacciones de contratos más complejas sin perder de vista al actor original. caller() identifica el contrato que realiza la llamada inmediata, mientras que public_sender() aún puede señalar de vuelta a la cuenta de Moonlight que inició la transacción.
Lo que todavía no sé es si los contratos de Dusk autorizarán de manera consistente al usuario que realmente inició una acción, o si al añadir contratos intermedios se puede cambiar silenciosamente qué identidad ve la lógica de autorización. Las mecánicas que vale la pena observar son sencillas: cuándo los contratos dependen de caller(), cuándo dependen de public_sender() y qué ocurre una vez que los batchers o forwarders quedan en medio.
Que una transacción se ejecute correctamente no es suficiente para responder a eso. La prueba más sólida es si las mismas reglas de autorización siguen apuntando al actor previsto incluso cuando cambia la ruta de ejecución.
Me importa menos cuántos contratos intermedios atraviesa una acción que si la autorización sigue resolviéndose al actor que realmente la inició.
Eso importa porque añadir un intermediario puede cambiar a quién ve un contrato sin cambiar quién autorizó realmente la acción.
La pregunta es si Dusk puede añadir más rutas de ejecución componibles sin hacer que la autorización dependa de cualquiera de los contratos que casualmente estén en el medio.
Estoy observando cómo se usan caller() y public_sender() a medida que esos patrones se desarrollan.
@Dusk $DUSK #dusk
88
·
--
Hay una decisión silenciosa enterrada en la forma en que Dusk Network se describe a sí misma que es fácil pasar por alto si solo estás hojeando la hoja de ruta. Dusk no se está posicionando como el emisor de valores tokenizados. Se está posicionando como el riel subyacente debajo de quien resulte ser el emisor. Ese es un papel más estrecho y humilde, y creo que es el correcto. Muchos competidores persiguen ambos papeles a la vez y terminan siendo mediocres en cada uno, sin satisfacer ni las expectativas de las instituciones de due diligence ni lo que los desarrolladores de verdad quieren en términos de composabilidad.
El ejemplo más claro es NPEX, que planea llevar más de 300M € en activos a Dusk. Dusk no se convirtió en un broker-dealer ni en un centro autorizado con licencia para lograrlo. Construyó infraestructura capaz de transportar flujos nativos de emisión para valores regulados y dejó la emisión real en manos de instituciones y centros una vez que tienen la autorización y la configuración del producto que requieren las jurisdicciones. NPEX aporta la licencia y los activos. Dusk aporta la liquidación, la privacidad y los rieles técnicos sobre los que se mueven esos activos.
Esa separación de roles es una limitación deliberada, no una función faltante. Una blockchain que intente ser tanto la infraestructura como el emisor regulado necesitaría una licencia bancaria en cada mercado al que tocara, una estrategia más lenta y frágil que asociarse con entidades que ya cuentan con una. Al permanecer en el carril de la infraestructura, Dusk puede conectarse a NPEX hoy y, en principio, a un centro autorizado distinto en otra jurisdicción mañana, sin tener que re-architecar nada.
El costo es que el crecimiento de Dusk pasa a depender de cuántos socios con un perfil similar al de NPEX pueda encontrar y de qué tan rápido se mueva cada uno a través de su propio proceso regulatorio. Los proveedores de infraestructura no controlan su propia curva de adopción. Esperan los documentos de otra persona, y esa dependencia es el riesgo real que se oculta bajo una decisión por lo demás sólida.
@Dusk_Foundation $DUSK #dusk
Hay una decisión silenciosa enterrada en la forma en que Dusk Network se describe a sí misma que es fácil pasar por alto si solo estás hojeando la hoja de ruta. Dusk no se está posicionando como el emisor de valores tokenizados. Se está posicionando como el riel subyacente debajo de quien resulte ser el emisor. Ese es un papel más estrecho y humilde, y creo que es el correcto. Muchos competidores persiguen ambos papeles a la vez y terminan siendo mediocres en cada uno, sin satisfacer ni las expectativas de las instituciones de due diligence ni lo que los desarrolladores de verdad quieren en términos de composabilidad.
El ejemplo más claro es NPEX, que planea llevar más de 300M € en activos a Dusk. Dusk no se convirtió en un broker-dealer ni en un centro autorizado con licencia para lograrlo. Construyó infraestructura capaz de transportar flujos nativos de emisión para valores regulados y dejó la emisión real en manos de instituciones y centros una vez que tienen la autorización y la configuración del producto que requieren las jurisdicciones. NPEX aporta la licencia y los activos. Dusk aporta la liquidación, la privacidad y los rieles técnicos sobre los que se mueven esos activos.
Esa separación de roles es una limitación deliberada, no una función faltante. Una blockchain que intente ser tanto la infraestructura como el emisor regulado necesitaría una licencia bancaria en cada mercado al que tocara, una estrategia más lenta y frágil que asociarse con entidades que ya cuentan con una. Al permanecer en el carril de la infraestructura, Dusk puede conectarse a NPEX hoy y, en principio, a un centro autorizado distinto en otra jurisdicción mañana, sin tener que re-architecar nada.
El costo es que el crecimiento de Dusk pasa a depender de cuántos socios con un perfil similar al de NPEX pueda encontrar y de qué tan rápido se mueva cada uno a través de su propio proceso regulatorio. Los proveedores de infraestructura no controlan su propia curva de adopción. Esperan los documentos de otra persona, y esa dependencia es el riesgo real que se oculta bajo una decisión por lo demás sólida.
@Dusk $DUSK #dusk
El ejemplo más claro es NPEX, que planea llevar más de 300M € en activos a Dusk. Dusk no se convirtió en un broker-dealer ni en un centro autorizado con licencia para lograrlo. Construyó infraestructura capaz de transportar flujos nativos de emisión para valores regulados y dejó la emisión real en manos de instituciones y centros una vez que tienen la autorización y la configuración del producto que requieren las jurisdicciones. NPEX aporta la licencia y los activos. Dusk aporta la liquidación, la privacidad y los rieles técnicos sobre los que se mueven esos activos.
Esa separación de roles es una limitación deliberada, no una función faltante. Una blockchain que intente ser tanto la infraestructura como el emisor regulado necesitaría una licencia bancaria en cada mercado al que tocara, una estrategia más lenta y frágil que asociarse con entidades que ya cuentan con una. Al permanecer en el carril de la infraestructura, Dusk puede conectarse a NPEX hoy y, en principio, a un centro autorizado distinto en otra jurisdicción mañana, sin tener que re-architecar nada.
El costo es que el crecimiento de Dusk pasa a depender de cuántos socios con un perfil similar al de NPEX pueda encontrar y de qué tan rápido se mueva cada uno a través de su propio proceso regulatorio. Los proveedores de infraestructura no controlan su propia curva de adopción. Esperan los documentos de otra persona, y esa dependencia es el riesgo real que se oculta bajo una decisión por lo demás sólida.
@Dusk $DUSK #dusk
2
1
81
·
--
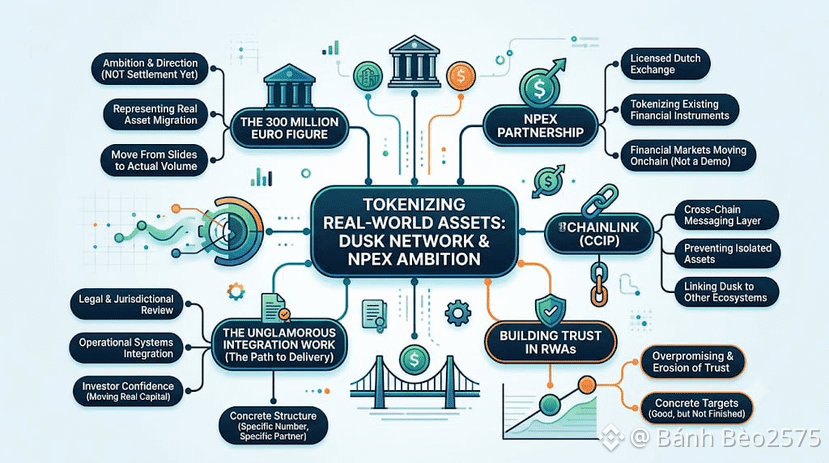
En esta industria se lanzan números constantemente; la mayoría se olvidan en una semana. La cifra de 300 millones de euros vinculada a la alianza de Dusk Network con NPEX es una de las que vuelvo una y otra vez, no por el dígito en sí, sino por lo que representa.
NPEX, un exchange con licencia en los Países Bajos, es el socio detrás de esa cifra. Según sus propios planes declarados, con el tiempo se pretende que más de 300 millones de euros en activos se trasladen a Dusk, tokenizando instrumentos que hoy existen por completo dentro de la infraestructura financiera tradicional. Esa es la ambición: que los mercados financieros, de verdad, pasen a operar onchain, no un demo, no un piloto ejecutándose con un volumen ficticio.
La infraestructura cross-chain de Chainlink también encaja en este panorama, al proporcionar la capa de mensajería que permitiría que los activos y los datos se muevan entre Dusk y otros ecosistemas, en lugar de quedar atrapados en una sola cadena. Ese es el tipo de trabajo de integración poco glamuroso que tiene que ocurrir en silencio en segundo plano antes de que una cifra como 300 millones de euros deje de ser una diapositiva y empiece a convertirse en un volumen realmente liquidado.
Aquí es donde quiero ser directo en vez de promocional. Los planes no son entrega. Un objetivo declarado de 300 millones de euros es un compromiso y una dirección, no una partida del balance que ya existe. Entre anunciar una ambición como esta y lograrla por completo, hay una larga lista de trabajo poco glamuroso: revisión legal a través de jurisdicciones, integración operativa entre los sistemas existentes de NPEX y la capa de liquidación de Dusk, y la suficiente confianza por parte de los inversores como para mover capital real en vez de solo hablar de moverlo.
Lo planteo porque sobreprometer es exactamente lo que erosiona la confianza en las tokenized RWAs en general, y este sector no necesita más de eso. Que Dusk mencione un número específico, de un socio licenciado específico, con una estructura concreta detrás, es por sí mismo más tangible que gran parte de lo que circula bajo la etiqueta RWA. Lo concreto es bueno. Solo que aún no está terminado.
@Dusk_Foundation $DUSK #dusk
En esta industria se lanzan números constantemente; la mayoría se olvidan en una semana. La cifra de 300 millones de euros vinculada a la alianza de Dusk Network con NPEX es una de las que vuelvo una y otra vez, no por el dígito en sí, sino por lo que representa.
NPEX, un exchange con licencia en los Países Bajos, es el socio detrás de esa cifra. Según sus propios planes declarados, con el tiempo se pretende que más de 300 millones de euros en activos se trasladen a Dusk, tokenizando instrumentos que hoy existen por completo dentro de la infraestructura financiera tradicional. Esa es la ambición: que los mercados financieros, de verdad, pasen a operar onchain, no un demo, no un piloto ejecutándose con un volumen ficticio.
La infraestructura cross-chain de Chainlink también encaja en este panorama, al proporcionar la capa de mensajería que permitiría que los activos y los datos se muevan entre Dusk y otros ecosistemas, en lugar de quedar atrapados en una sola cadena. Ese es el tipo de trabajo de integración poco glamuroso que tiene que ocurrir en silencio en segundo plano antes de que una cifra como 300 millones de euros deje de ser una diapositiva y empiece a convertirse en un volumen realmente liquidado.
Aquí es donde quiero ser directo en vez de promocional. Los planes no son entrega. Un objetivo declarado de 300 millones de euros es un compromiso y una dirección, no una partida del balance que ya existe. Entre anunciar una ambición como esta y lograrla por completo, hay una larga lista de trabajo poco glamuroso: revisión legal a través de jurisdicciones, integración operativa entre los sistemas existentes de NPEX y la capa de liquidación de Dusk, y la suficiente confianza por parte de los inversores como para mover capital real en vez de solo hablar de moverlo.
Lo planteo porque sobreprometer es exactamente lo que erosiona la confianza en las tokenized RWAs en general, y este sector no necesita más de eso. Que Dusk mencione un número específico, de un socio licenciado específico, con una estructura concreta detrás, es por sí mismo más tangible que gran parte de lo que circula bajo la etiqueta RWA. Lo concreto es bueno. Solo que aún no está terminado.
@Dusk $DUSK #dusk
NPEX, un exchange con licencia en los Países Bajos, es el socio detrás de esa cifra. Según sus propios planes declarados, con el tiempo se pretende que más de 300 millones de euros en activos se trasladen a Dusk, tokenizando instrumentos que hoy existen por completo dentro de la infraestructura financiera tradicional. Esa es la ambición: que los mercados financieros, de verdad, pasen a operar onchain, no un demo, no un piloto ejecutándose con un volumen ficticio.
La infraestructura cross-chain de Chainlink también encaja en este panorama, al proporcionar la capa de mensajería que permitiría que los activos y los datos se muevan entre Dusk y otros ecosistemas, en lugar de quedar atrapados en una sola cadena. Ese es el tipo de trabajo de integración poco glamuroso que tiene que ocurrir en silencio en segundo plano antes de que una cifra como 300 millones de euros deje de ser una diapositiva y empiece a convertirse en un volumen realmente liquidado.
Aquí es donde quiero ser directo en vez de promocional. Los planes no son entrega. Un objetivo declarado de 300 millones de euros es un compromiso y una dirección, no una partida del balance que ya existe. Entre anunciar una ambición como esta y lograrla por completo, hay una larga lista de trabajo poco glamuroso: revisión legal a través de jurisdicciones, integración operativa entre los sistemas existentes de NPEX y la capa de liquidación de Dusk, y la suficiente confianza por parte de los inversores como para mover capital real en vez de solo hablar de moverlo.
Lo planteo porque sobreprometer es exactamente lo que erosiona la confianza en las tokenized RWAs en general, y este sector no necesita más de eso. Que Dusk mencione un número específico, de un socio licenciado específico, con una estructura concreta detrás, es por sí mismo más tangible que gran parte de lo que circula bajo la etiqueta RWA. Lo concreto es bueno. Solo que aún no está terminado.
@Dusk $DUSK #dusk
2
3
143
·
--
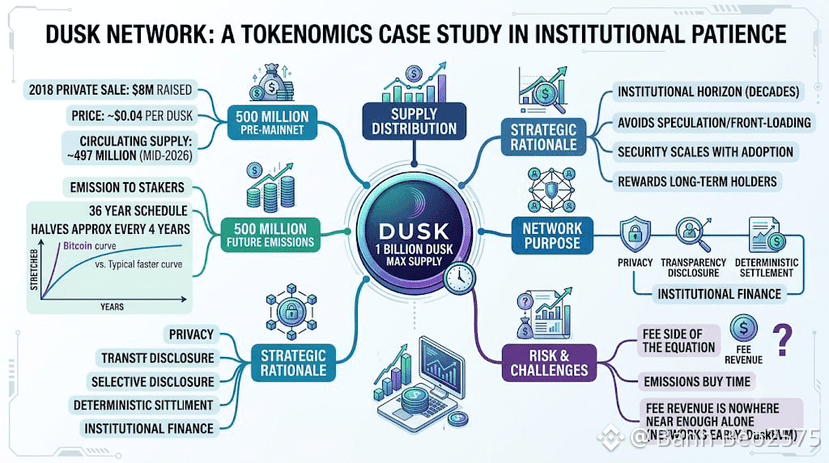
Me gusta leer documentos de tokenomics que nadie más se molesta en abrir, y la de Dusk Network es un ejemplo útil de un diseño hecho para la paciencia más que para la especulación. El suministro máximo se limita a 1.000 millones de DUSK. La mitad de eso, 500 millones, ya existía antes del mainnet gracias a la venta de tokens de 2018, que recaudó 8 millones de dólares a un precio cercano a 4 centavos por token. Los otros 500 millones no se vuelcan al mercado de una vez: se emiten a los stakers durante un calendario de 36 años que se reduce aproximadamente a la mitad cada cuatro años, con una forma similar a la curva de emisión de Bitcoin, pero estirada a través de la seguridad de un tipo de red muy diferente. El suministro en circulación se sitúa cerca de 497 millones de DUSK a mediados de 2026, lo que significa que aproximadamente la mitad del máximo eventual ya está contabilizada mediante la asignación previa al mainnet, mucho antes de que el tramo de emisión de 36 años empiece a acumularse de manera significativa. Todo ese presupuesto de seguridad existe para respaldar un objetivo: hacer que la privacidad, la transparencia, la divulgación selectiva y la liquidación determinista funcionen juntas de forma fiable para mercados que no pueden tolerar caídas.
La lógica es que el presupuesto de seguridad debe escalar con el horizonte de décadas en el que opera de verdad la financiación institucional, y no con la atención de varios meses que normalmente premian los mercados cripto. Un calendario de emisión rápido adelanta los incentivos para los stakers tempranos y corre el riesgo de diluir a los tenedores a largo plazo justo cuando la adopción podría estar empezando a consolidarse: el momento equivocado para que el presupuesto de seguridad se vuelva más delgado.
Creo que el diseño es coherente, pero coherente no es lo mismo que libre de riesgos. Una cola de 36 años significa que la abrumadora mayoría del suministro teórico no existirá durante mucho tiempo, lo cual es bueno para la escasez, pero pone un peso real sobre las comisiones por transacción para que eventualmente cubran más del presupuesto de seguridad que las emisiones. Ahora mismo, como la red aún está en etapas tempranas y DuskEVM apenas tiene un año, los ingresos por comisiones están muy lejos de ser lo suficientemente grandes como para sostener ese peso por sí solos. El calendario de emisión compra tiempo. No garantiza por sí mismo que el componente de comisiones aparezca puntualmente en esa ecuación.
@Dusk_Foundation $DUSK #dusk
Me gusta leer documentos de tokenomics que nadie más se molesta en abrir, y la de Dusk Network es un ejemplo útil de un diseño hecho para la paciencia más que para la especulación. El suministro máximo se limita a 1.000 millones de DUSK. La mitad de eso, 500 millones, ya existía antes del mainnet gracias a la venta de tokens de 2018, que recaudó 8 millones de dólares a un precio cercano a 4 centavos por token. Los otros 500 millones no se vuelcan al mercado de una vez: se emiten a los stakers durante un calendario de 36 años que se reduce aproximadamente a la mitad cada cuatro años, con una forma similar a la curva de emisión de Bitcoin, pero estirada a través de la seguridad de un tipo de red muy diferente. El suministro en circulación se sitúa cerca de 497 millones de DUSK a mediados de 2026, lo que significa que aproximadamente la mitad del máximo eventual ya está contabilizada mediante la asignación previa al mainnet, mucho antes de que el tramo de emisión de 36 años empiece a acumularse de manera significativa. Todo ese presupuesto de seguridad existe para respaldar un objetivo: hacer que la privacidad, la transparencia, la divulgación selectiva y la liquidación determinista funcionen juntas de forma fiable para mercados que no pueden tolerar caídas.
La lógica es que el presupuesto de seguridad debe escalar con el horizonte de décadas en el que opera de verdad la financiación institucional, y no con la atención de varios meses que normalmente premian los mercados cripto. Un calendario de emisión rápido adelanta los incentivos para los stakers tempranos y corre el riesgo de diluir a los tenedores a largo plazo justo cuando la adopción podría estar empezando a consolidarse: el momento equivocado para que el presupuesto de seguridad se vuelva más delgado.
Creo que el diseño es coherente, pero coherente no es lo mismo que libre de riesgos. Una cola de 36 años significa que la abrumadora mayoría del suministro teórico no existirá durante mucho tiempo, lo cual es bueno para la escasez, pero pone un peso real sobre las comisiones por transacción para que eventualmente cubran más del presupuesto de seguridad que las emisiones. Ahora mismo, como la red aún está en etapas tempranas y DuskEVM apenas tiene un año, los ingresos por comisiones están muy lejos de ser lo suficientemente grandes como para sostener ese peso por sí solos. El calendario de emisión compra tiempo. No garantiza por sí mismo que el componente de comisiones aparezca puntualmente en esa ecuación.
@Dusk $DUSK #dusk
La lógica es que el presupuesto de seguridad debe escalar con el horizonte de décadas en el que opera de verdad la financiación institucional, y no con la atención de varios meses que normalmente premian los mercados cripto. Un calendario de emisión rápido adelanta los incentivos para los stakers tempranos y corre el riesgo de diluir a los tenedores a largo plazo justo cuando la adopción podría estar empezando a consolidarse: el momento equivocado para que el presupuesto de seguridad se vuelva más delgado.
Creo que el diseño es coherente, pero coherente no es lo mismo que libre de riesgos. Una cola de 36 años significa que la abrumadora mayoría del suministro teórico no existirá durante mucho tiempo, lo cual es bueno para la escasez, pero pone un peso real sobre las comisiones por transacción para que eventualmente cubran más del presupuesto de seguridad que las emisiones. Ahora mismo, como la red aún está en etapas tempranas y DuskEVM apenas tiene un año, los ingresos por comisiones están muy lejos de ser lo suficientemente grandes como para sostener ese peso por sí solos. El calendario de emisión compra tiempo. No garantiza por sí mismo que el componente de comisiones aparezca puntualmente en esa ecuación.
@Dusk $DUSK #dusk
61
·
--
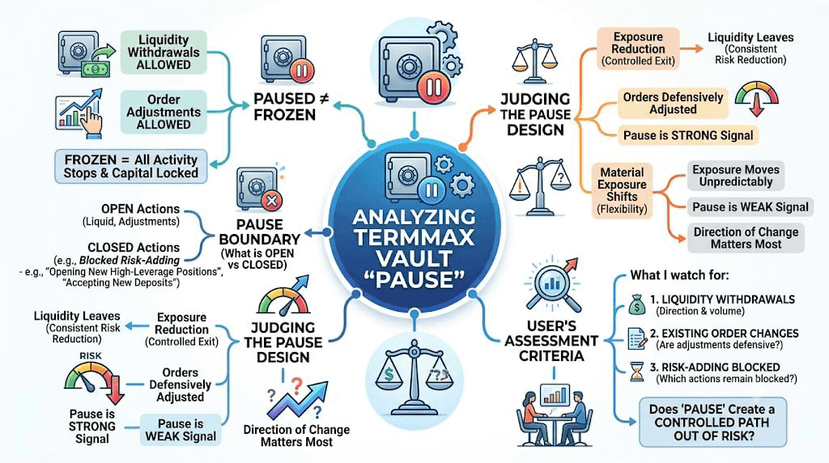
Una bóveda TermMax pausada no es lo mismo que una bóveda congelada.
Incluso después de que una bóveda se pausa, TermMax aún permite retirar liquidez y ajustar las órdenes existentes en sus mercados de préstamos a tasa fija. En otras palabras, la actividad normal puede detenerse sin inmovilizar cada parte del balance de la bóveda.
Eso hace que el límite de la pausa sea más interesante que la etiqueta en sí.
Lo que todavía no sé es si las acciones que TermMax deja abiertas durante una pausa reducen de manera consistente la exposición, o si también pueden remodelarla de forma material de maneras que no son obviamente defensivas.
Mantener las retiradas abiertas tiene sentido porque el capital puede necesitar una vía de salida. Ajustar las órdenes existentes es más matizado, ya que esos cambios aún pueden afectar dónde se sitúa la liquidez de la bóveda y qué tan expuesta sigue permaneciendo al mercado.
La bandera de pausa me indica el modo operativo. La evidencia más útil es lo que ocurre con la exposición después de que se activa ese modo.
Si la liquidez sale y las órdenes pendientes se ajustan de maneras que reducen consistentemente el riesgo, la pausa está haciendo más que cambiar una etiqueta. Si la exposición aún puede desplazarse de forma material en cualquier dirección, “pausada” se convierte en una señal más débil de lo que parece al principio.
Así es como yo juzgaría el diseño de pausa de TermMax: por la dirección de los cambios que aún permite, no solo por si la bóveda se reporta como pausada.
La pregunta es si el modo de pausa crea una ruta controlada para salir del riesgo, o si aún deja suficiente flexibilidad para que la exposición de la bóveda se mueva de formas que los usuarios quizá no esperen.
Estoy observando las retiradas de liquidez, los cambios en las órdenes existentes y qué acciones que incrementan el riesgo permanecen bloqueadas durante una pausa.
@termmax #TermMax
$PIEVERSE
Una bóveda TermMax pausada no es lo mismo que una bóveda congelada.
Incluso después de que una bóveda se pausa, TermMax aún permite retirar liquidez y ajustar las órdenes existentes en sus mercados de préstamos a tasa fija. En otras palabras, la actividad normal puede detenerse sin inmovilizar cada parte del balance de la bóveda.
Eso hace que el límite de la pausa sea más interesante que la etiqueta en sí.
Lo que todavía no sé es si las acciones que TermMax deja abiertas durante una pausa reducen de manera consistente la exposición, o si también pueden remodelarla de forma material de maneras que no son obviamente defensivas.
Mantener las retiradas abiertas tiene sentido porque el capital puede necesitar una vía de salida. Ajustar las órdenes existentes es más matizado, ya que esos cambios aún pueden afectar dónde se sitúa la liquidez de la bóveda y qué tan expuesta sigue permaneciendo al mercado.
La bandera de pausa me indica el modo operativo. La evidencia más útil es lo que ocurre con la exposición después de que se activa ese modo.
Si la liquidez sale y las órdenes pendientes se ajustan de maneras que reducen consistentemente el riesgo, la pausa está haciendo más que cambiar una etiqueta. Si la exposición aún puede desplazarse de forma material en cualquier dirección, “pausada” se convierte en una señal más débil de lo que parece al principio.
Así es como yo juzgaría el diseño de pausa de TermMax: por la dirección de los cambios que aún permite, no solo por si la bóveda se reporta como pausada.
La pregunta es si el modo de pausa crea una ruta controlada para salir del riesgo, o si aún deja suficiente flexibilidad para que la exposición de la bóveda se mueva de formas que los usuarios quizá no esperen.
Estoy observando las retiradas de liquidez, los cambios en las órdenes existentes y qué acciones que incrementan el riesgo permanecen bloqueadas durante una pausa.
@TermMax #TermMax
$PIEVERSE
Incluso después de que una bóveda se pausa, TermMax aún permite retirar liquidez y ajustar las órdenes existentes en sus mercados de préstamos a tasa fija. En otras palabras, la actividad normal puede detenerse sin inmovilizar cada parte del balance de la bóveda.
Eso hace que el límite de la pausa sea más interesante que la etiqueta en sí.
Lo que todavía no sé es si las acciones que TermMax deja abiertas durante una pausa reducen de manera consistente la exposición, o si también pueden remodelarla de forma material de maneras que no son obviamente defensivas.
Mantener las retiradas abiertas tiene sentido porque el capital puede necesitar una vía de salida. Ajustar las órdenes existentes es más matizado, ya que esos cambios aún pueden afectar dónde se sitúa la liquidez de la bóveda y qué tan expuesta sigue permaneciendo al mercado.
La bandera de pausa me indica el modo operativo. La evidencia más útil es lo que ocurre con la exposición después de que se activa ese modo.
Si la liquidez sale y las órdenes pendientes se ajustan de maneras que reducen consistentemente el riesgo, la pausa está haciendo más que cambiar una etiqueta. Si la exposición aún puede desplazarse de forma material en cualquier dirección, “pausada” se convierte en una señal más débil de lo que parece al principio.
Así es como yo juzgaría el diseño de pausa de TermMax: por la dirección de los cambios que aún permite, no solo por si la bóveda se reporta como pausada.
La pregunta es si el modo de pausa crea una ruta controlada para salir del riesgo, o si aún deja suficiente flexibilidad para que la exposición de la bóveda se mueva de formas que los usuarios quizá no esperen.
Estoy observando las retiradas de liquidez, los cambios en las órdenes existentes y qué acciones que incrementan el riesgo permanecen bloqueadas durante una pausa.
@TermMax #TermMax
$PIEVERSE
149
·
--
Tokenizar una seguridad es la parte fácil. Lograr que esa seguridad se mueva de forma segura entre cadenas, y obtener datos de intercambio fiables on-chain sin un único punto de fallo, es donde la mayoría de los proyectos de RWA se estancan en silencio. Ese es el vacío que Dusk Network acaba de abordar al integrar la infraestructura de Chainlink.
La alianza incorpora dos productos de Chainlink al stack de Dusk Network. CCIP, el Cross-Chain Interoperability Protocol, se convierte en el puente canónico para los activos tokenizados de NPEX, permitiendo que los valores emitidos en DuskEVM se muevan y permanezcan compuestos entre otros ecosistemas DeFi sin depender de código de puente personalizado y no auditado. DataLink pasa a ser el oráculo on-chain exclusivo para los datos de intercambio de NPEX, ofreciendo fuentes de baja latencia y nivel institucional directamente a contratos inteligentes. Además, DUSK obtiene una capacidad nativa de transferencia entre cadenas entre Ethereum y Solana mediante el estándar Cross-Chain Token de Chainlink, en lugar de depender de representaciones envueltas.
¿Por qué esto importa más que un anuncio típico de integración de oráculos? Porque NPEX ya representa más de 200 millones de euros en valores reales. La integridad de los datos y el movimiento seguro entre cadenas no son opcionales para una base de activos de ese tipo: son requisitos de base antes de que cualquier institución trate la liquidación on-chain como equivalente a los rieles tradicionales. Esos mismos activos emitidos en DuskEVM también pueden enrutarse a través de Hedger para flujos de transacciones confidenciales cuando una institución quiere esa capa de privacidad junto con el alcance entre cadenas.
Mi reserva sincera: la infraestructura de interoperabilidad solo es tan valiosa como la liquidez que fluye a través de ella. Muchas cadenas han anunciado integraciones con Chainlink que, en su mayor parte, permanecen inactivas por la escasa demanda entre cadenas. Dusk Network tiene una base real de activos ancla respaldando esta iniciativa, lo que le da mejores probabilidades que la mayoría, pero las probabilidades no son resultados.
Observaré el volumen de transacciones de CCIP en los activos tokenizados de Dusk Network, no el anuncio, para ver si esta integración realmente se gana su lugar.
@Dusk_Foundation $DUSK #dusk
Tokenizar una seguridad es la parte fácil. Lograr que esa seguridad se mueva de forma segura entre cadenas, y obtener datos de intercambio fiables on-chain sin un único punto de fallo, es donde la mayoría de los proyectos de RWA se estancan en silencio. Ese es el vacío que Dusk Network acaba de abordar al integrar la infraestructura de Chainlink.
La alianza incorpora dos productos de Chainlink al stack de Dusk Network. CCIP, el Cross-Chain Interoperability Protocol, se convierte en el puente canónico para los activos tokenizados de NPEX, permitiendo que los valores emitidos en DuskEVM se muevan y permanezcan compuestos entre otros ecosistemas DeFi sin depender de código de puente personalizado y no auditado. DataLink pasa a ser el oráculo on-chain exclusivo para los datos de intercambio de NPEX, ofreciendo fuentes de baja latencia y nivel institucional directamente a contratos inteligentes. Además, DUSK obtiene una capacidad nativa de transferencia entre cadenas entre Ethereum y Solana mediante el estándar Cross-Chain Token de Chainlink, en lugar de depender de representaciones envueltas.
¿Por qué esto importa más que un anuncio típico de integración de oráculos? Porque NPEX ya representa más de 200 millones de euros en valores reales. La integridad de los datos y el movimiento seguro entre cadenas no son opcionales para una base de activos de ese tipo: son requisitos de base antes de que cualquier institución trate la liquidación on-chain como equivalente a los rieles tradicionales. Esos mismos activos emitidos en DuskEVM también pueden enrutarse a través de Hedger para flujos de transacciones confidenciales cuando una institución quiere esa capa de privacidad junto con el alcance entre cadenas.
Mi reserva sincera: la infraestructura de interoperabilidad solo es tan valiosa como la liquidez que fluye a través de ella. Muchas cadenas han anunciado integraciones con Chainlink que, en su mayor parte, permanecen inactivas por la escasa demanda entre cadenas. Dusk Network tiene una base real de activos ancla respaldando esta iniciativa, lo que le da mejores probabilidades que la mayoría, pero las probabilidades no son resultados.
Observaré el volumen de transacciones de CCIP en los activos tokenizados de Dusk Network, no el anuncio, para ver si esta integración realmente se gana su lugar.
@Dusk $DUSK #dusk
La alianza incorpora dos productos de Chainlink al stack de Dusk Network. CCIP, el Cross-Chain Interoperability Protocol, se convierte en el puente canónico para los activos tokenizados de NPEX, permitiendo que los valores emitidos en DuskEVM se muevan y permanezcan compuestos entre otros ecosistemas DeFi sin depender de código de puente personalizado y no auditado. DataLink pasa a ser el oráculo on-chain exclusivo para los datos de intercambio de NPEX, ofreciendo fuentes de baja latencia y nivel institucional directamente a contratos inteligentes. Además, DUSK obtiene una capacidad nativa de transferencia entre cadenas entre Ethereum y Solana mediante el estándar Cross-Chain Token de Chainlink, en lugar de depender de representaciones envueltas.
¿Por qué esto importa más que un anuncio típico de integración de oráculos? Porque NPEX ya representa más de 200 millones de euros en valores reales. La integridad de los datos y el movimiento seguro entre cadenas no son opcionales para una base de activos de ese tipo: son requisitos de base antes de que cualquier institución trate la liquidación on-chain como equivalente a los rieles tradicionales. Esos mismos activos emitidos en DuskEVM también pueden enrutarse a través de Hedger para flujos de transacciones confidenciales cuando una institución quiere esa capa de privacidad junto con el alcance entre cadenas.
Mi reserva sincera: la infraestructura de interoperabilidad solo es tan valiosa como la liquidez que fluye a través de ella. Muchas cadenas han anunciado integraciones con Chainlink que, en su mayor parte, permanecen inactivas por la escasa demanda entre cadenas. Dusk Network tiene una base real de activos ancla respaldando esta iniciativa, lo que le da mejores probabilidades que la mayoría, pero las probabilidades no son resultados.
Observaré el volumen de transacciones de CCIP en los activos tokenizados de Dusk Network, no el anuncio, para ver si esta integración realmente se gana su lugar.
@Dusk $DUSK #dusk
52
·
--
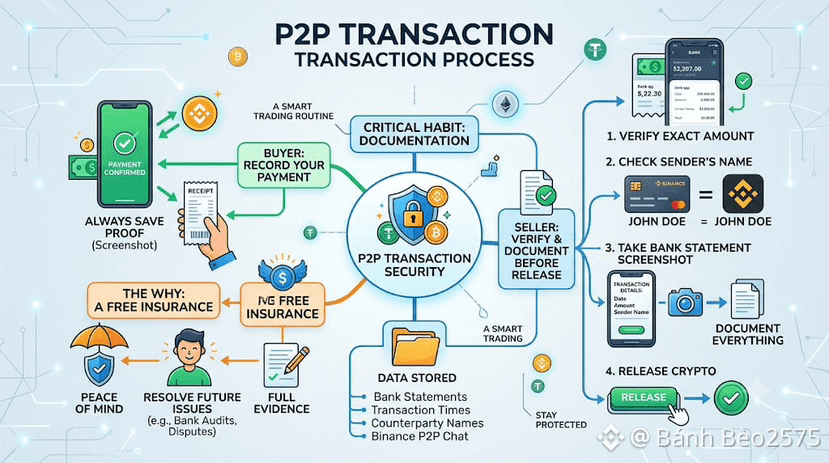
Después de muchas operaciones en Binance P2P, he formado un pequeño hábito que, según creo, es muy importante: antes de pulsar «release» de cripto, siempre hago una captura de pantalla del extracto bancario donde se vea claramente el importe recibido, la hora de la operación y el nombre del remitente.
Este hábito empezó cuando una vez recibí un pago exactamente por el importe acordado, pero unos días después el banco me envió una notificación de revisión, ya que sospechaba de una transacción inusual relacionada con la cuenta del remitente. Me preocupé bastante porque no estaba seguro de si tendría que proporcionar información adicional. Por suerte, ya había guardado capturas de todo el extracto junto con el fragmento del chat de confirmación en Binance P2P; así, cuando tuve que cotejar, conté con todos los datos para explicar con claridad.
Desde entonces, siempre sigo el proceso en tres pasos antes de hacer el «release»: comprobar si el importe coincide exactamente, verificar si el nombre del remitente coincide con el nombre de la contraparte registrado y, por último, guardar la captura del extracto como prueba antes de finalizar la operación.
Muchos pueden pensar que este paso de guardado es innecesario cuando la transacción ya se desarrolló sin problemas, pero yo lo veo como una forma de seguro gratuito. No supone mucho tiempo adicional, pero me da muchísima más tranquilidad por si más adelante surgiera algún problema, tanto por parte del banco como por la operación en Binance P2P.
Cuando actúo como comprador, aplico un hábito similar: siempre guardo la confirmación de la transferencia inmediatamente después de realizarla. Disponer de datos de ambos lados me ayuda a sentirme mucho más seguro si en cualquier momento llego a necesitar un nuevo cotejo.
@Binance_Vietnam #BinanceP2PAnToan
$BOME $PNUT
Después de muchas operaciones en Binance P2P, he formado un pequeño hábito que, según creo, es muy importante: antes de pulsar «release» de cripto, siempre hago una captura de pantalla del extracto bancario donde se vea claramente el importe recibido, la hora de la operación y el nombre del remitente.
Este hábito empezó cuando una vez recibí un pago exactamente por el importe acordado, pero unos días después el banco me envió una notificación de revisión, ya que sospechaba de una transacción inusual relacionada con la cuenta del remitente. Me preocupé bastante porque no estaba seguro de si tendría que proporcionar información adicional. Por suerte, ya había guardado capturas de todo el extracto junto con el fragmento del chat de confirmación en Binance P2P; así, cuando tuve que cotejar, conté con todos los datos para explicar con claridad.
Desde entonces, siempre sigo el proceso en tres pasos antes de hacer el «release»: comprobar si el importe coincide exactamente, verificar si el nombre del remitente coincide con el nombre de la contraparte registrado y, por último, guardar la captura del extracto como prueba antes de finalizar la operación.
Muchos pueden pensar que este paso de guardado es innecesario cuando la transacción ya se desarrolló sin problemas, pero yo lo veo como una forma de seguro gratuito. No supone mucho tiempo adicional, pero me da muchísima más tranquilidad por si más adelante surgiera algún problema, tanto por parte del banco como por la operación en Binance P2P.
Cuando actúo como comprador, aplico un hábito similar: siempre guardo la confirmación de la transferencia inmediatamente después de realizarla. Disponer de datos de ambos lados me ayuda a sentirme mucho más seguro si en cualquier momento llego a necesitar un nuevo cotejo.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
Este hábito empezó cuando una vez recibí un pago exactamente por el importe acordado, pero unos días después el banco me envió una notificación de revisión, ya que sospechaba de una transacción inusual relacionada con la cuenta del remitente. Me preocupé bastante porque no estaba seguro de si tendría que proporcionar información adicional. Por suerte, ya había guardado capturas de todo el extracto junto con el fragmento del chat de confirmación en Binance P2P; así, cuando tuve que cotejar, conté con todos los datos para explicar con claridad.
Desde entonces, siempre sigo el proceso en tres pasos antes de hacer el «release»: comprobar si el importe coincide exactamente, verificar si el nombre del remitente coincide con el nombre de la contraparte registrado y, por último, guardar la captura del extracto como prueba antes de finalizar la operación.
Muchos pueden pensar que este paso de guardado es innecesario cuando la transacción ya se desarrolló sin problemas, pero yo lo veo como una forma de seguro gratuito. No supone mucho tiempo adicional, pero me da muchísima más tranquilidad por si más adelante surgiera algún problema, tanto por parte del banco como por la operación en Binance P2P.
Cuando actúo como comprador, aplico un hábito similar: siempre guardo la confirmación de la transferencia inmediatamente después de realizarla. Disponer de datos de ambos lados me ayuda a sentirme mucho más seguro si en cualquier momento llego a necesitar un nuevo cotejo.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
220
·
--
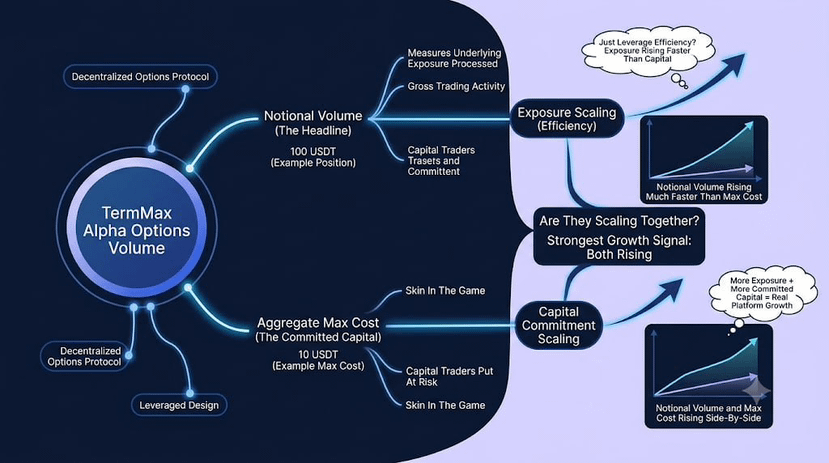
Un ejemplo de TermMax Alpha sigue destacando para mí: una posición de opciones de 100 USDT de nocional puede tener un Max Cost real de solo 10 USDT.
Para TermMax, un protocolo descentralizado de negociación de opciones, eso hace que el volumen de negociación principal sea más interesante de lo que parece a primera vista.
El volumen nocional me dice cuánta exposición subyacente está procesando TermMax. No me dice cuánto capital están realmente arriesgando los traders para crear esa exposición. En Alpha, el apalancamiento forma parte del diseño, así que ambos pueden divergir con bastante naturalidad.
El propio ejemplo de TermMax hace más clara la brecha. Un trader puede abrir 100 USDT de exposición nocional con 10 USDT de Max Cost, y luego añadir otros 100 USDT al volumen acumulado cuando esa misma posición se cierra.
Lo que todavía no sé es si el crecimiento del volumen nocional de Alpha está siendo acompañado por un crecimiento del capital que los traders están dispuestos a comprometer, o si la exposición está escalando mucho más rápido que el capital de riesgo detrás de ella.
Eso no es necesariamente una debilidad. Generar más exposición con cada unidad de capital forma parte de lo que las opciones apalancadas están diseñadas para hacer.
La señal más fuerte sería que el aumento del nocional viniera acompañado de un aumento del Max Cost agregado. Eso mostraría que TermMax no solo está creando más exposición por unidad de capital, sino que también está atrayendo más capital hacia Alpha en sí.
Aprendería más de un volumen nocional en aumento junto con un Max Cost agregado que de una cifra nocional mucho mayor por sí sola.
La pregunta es si TermMax Alpha solo está escalando la cantidad de exposición que puede generar, o también la cantidad de capital que los traders están dispuestos a poner detrás de ella.
Estoy observando el volumen nocional, el Max Cost agregado y cómo cambia la relación entre ambos a medida que Alpha crece.
@termmax #TermMax
$BOME
Un ejemplo de TermMax Alpha sigue destacando para mí: una posición de opciones de 100 USDT de nocional puede tener un Max Cost real de solo 10 USDT.
Para TermMax, un protocolo descentralizado de negociación de opciones, eso hace que el volumen de negociación principal sea más interesante de lo que parece a primera vista.
El volumen nocional me dice cuánta exposición subyacente está procesando TermMax. No me dice cuánto capital están realmente arriesgando los traders para crear esa exposición. En Alpha, el apalancamiento forma parte del diseño, así que ambos pueden divergir con bastante naturalidad.
El propio ejemplo de TermMax hace más clara la brecha. Un trader puede abrir 100 USDT de exposición nocional con 10 USDT de Max Cost, y luego añadir otros 100 USDT al volumen acumulado cuando esa misma posición se cierra.
Lo que todavía no sé es si el crecimiento del volumen nocional de Alpha está siendo acompañado por un crecimiento del capital que los traders están dispuestos a comprometer, o si la exposición está escalando mucho más rápido que el capital de riesgo detrás de ella.
Eso no es necesariamente una debilidad. Generar más exposición con cada unidad de capital forma parte de lo que las opciones apalancadas están diseñadas para hacer.
La señal más fuerte sería que el aumento del nocional viniera acompañado de un aumento del Max Cost agregado. Eso mostraría que TermMax no solo está creando más exposición por unidad de capital, sino que también está atrayendo más capital hacia Alpha en sí.
Aprendería más de un volumen nocional en aumento junto con un Max Cost agregado que de una cifra nocional mucho mayor por sí sola.
La pregunta es si TermMax Alpha solo está escalando la cantidad de exposición que puede generar, o también la cantidad de capital que los traders están dispuestos a poner detrás de ella.
Estoy observando el volumen nocional, el Max Cost agregado y cómo cambia la relación entre ambos a medida que Alpha crece.
@TermMax #TermMax
$BOME
Para TermMax, un protocolo descentralizado de negociación de opciones, eso hace que el volumen de negociación principal sea más interesante de lo que parece a primera vista.
El volumen nocional me dice cuánta exposición subyacente está procesando TermMax. No me dice cuánto capital están realmente arriesgando los traders para crear esa exposición. En Alpha, el apalancamiento forma parte del diseño, así que ambos pueden divergir con bastante naturalidad.
El propio ejemplo de TermMax hace más clara la brecha. Un trader puede abrir 100 USDT de exposición nocional con 10 USDT de Max Cost, y luego añadir otros 100 USDT al volumen acumulado cuando esa misma posición se cierra.
Lo que todavía no sé es si el crecimiento del volumen nocional de Alpha está siendo acompañado por un crecimiento del capital que los traders están dispuestos a comprometer, o si la exposición está escalando mucho más rápido que el capital de riesgo detrás de ella.
Eso no es necesariamente una debilidad. Generar más exposición con cada unidad de capital forma parte de lo que las opciones apalancadas están diseñadas para hacer.
La señal más fuerte sería que el aumento del nocional viniera acompañado de un aumento del Max Cost agregado. Eso mostraría que TermMax no solo está creando más exposición por unidad de capital, sino que también está atrayendo más capital hacia Alpha en sí.
Aprendería más de un volumen nocional en aumento junto con un Max Cost agregado que de una cifra nocional mucho mayor por sí sola.
La pregunta es si TermMax Alpha solo está escalando la cantidad de exposición que puede generar, o también la cantidad de capital que los traders están dispuestos a poner detrás de ella.
Estoy observando el volumen nocional, el Max Cost agregado y cómo cambia la relación entre ambos a medida que Alpha crece.
@TermMax #TermMax
$BOME
175
·
--
Nadie quiere publicar un documento que enumere cada fallo grave que un auditor encontró en su propio protocolo. Dusk Network hizo exactamente eso con AEGIS, su mayor hard fork desde el lanzamiento de la mainnet, y creo que la decisión de ser tan transparentes merece más atención que los propios errores.
AEGIS incorporó correcciones para 39 hallazgos, 7 de ellos clasificados como críticos, que se remontaban a 4 causas raíz: una propiedad de memoria defectuosa en el sandbox de la máquina virtual Piecrust que podía permitir que dos nodos honestos calcularan en silencio resultados distintos a partir del mismo código, una deserialización insegura de datos no confiables en el lado del host, una brecha de vinculación entre tarifas y reembolsos de Phoenix que podría haber permitido inflación de la oferta o haber detenido la cadena por completo, y una construcción de firma BLS que podría haber permitido la falsificación a partir de una sola firma observada. Dusk afirmó de forma explícita que no encontró evidencia de que alguna de estas vulnerabilidades hubiera sido explotada antes de que se publicaran las correcciones, y las soluciones fueron más allá de parchear síntomas: replantearon los modelos de propiedad, hicieron cumplir verificaciones tanto en la admisión al mempool como en la ejecución de la VM en lugar de depender de una sola capa, y migraron a una construcción hash-to-curve adecuada al estilo RFC 9380 para BLS con separación explícita de dominios.
Lo que más me llama la atención es el encuadre a lo largo de todo el texto. Dusk separa repetidamente la mitigación de la eliminación de la causa raíz y trata ambas como necesarias, un nivel de disciplina de ingeniería que no se ve descrito públicamente con mucha frecuencia.
No voy a fingir que esto es solo una buena noticia. Que existiera siquiera un conjunto de vulnerabilidades críticas a nivel de cadena en un protocolo financiero en producción es un hallazgo serio, con o sin auditoría. Coordinar un hard fork de este tamaño en un conjunto de validadores activo, sin alertar a nadie que pudiera explotar primero los hallazgos, es en sí mismo un logro de ingeniería silencioso que rara vez recibe crédito.
DUSK asegura un protocolo que acaba de volverse considerablemente más difícil de romper.
@Dusk_Foundation $DUSK #dusk
$BTW
Nadie quiere publicar un documento que enumere cada fallo grave que un auditor encontró en su propio protocolo. Dusk Network hizo exactamente eso con AEGIS, su mayor hard fork desde el lanzamiento de la mainnet, y creo que la decisión de ser tan transparentes merece más atención que los propios errores.
AEGIS incorporó correcciones para 39 hallazgos, 7 de ellos clasificados como críticos, que se remontaban a 4 causas raíz: una propiedad de memoria defectuosa en el sandbox de la máquina virtual Piecrust que podía permitir que dos nodos honestos calcularan en silencio resultados distintos a partir del mismo código, una deserialización insegura de datos no confiables en el lado del host, una brecha de vinculación entre tarifas y reembolsos de Phoenix que podría haber permitido inflación de la oferta o haber detenido la cadena por completo, y una construcción de firma BLS que podría haber permitido la falsificación a partir de una sola firma observada. Dusk afirmó de forma explícita que no encontró evidencia de que alguna de estas vulnerabilidades hubiera sido explotada antes de que se publicaran las correcciones, y las soluciones fueron más allá de parchear síntomas: replantearon los modelos de propiedad, hicieron cumplir verificaciones tanto en la admisión al mempool como en la ejecución de la VM en lugar de depender de una sola capa, y migraron a una construcción hash-to-curve adecuada al estilo RFC 9380 para BLS con separación explícita de dominios.
Lo que más me llama la atención es el encuadre a lo largo de todo el texto. Dusk separa repetidamente la mitigación de la eliminación de la causa raíz y trata ambas como necesarias, un nivel de disciplina de ingeniería que no se ve descrito públicamente con mucha frecuencia.
No voy a fingir que esto es solo una buena noticia. Que existiera siquiera un conjunto de vulnerabilidades críticas a nivel de cadena en un protocolo financiero en producción es un hallazgo serio, con o sin auditoría. Coordinar un hard fork de este tamaño en un conjunto de validadores activo, sin alertar a nadie que pudiera explotar primero los hallazgos, es en sí mismo un logro de ingeniería silencioso que rara vez recibe crédito.
DUSK asegura un protocolo que acaba de volverse considerablemente más difícil de romper.
@Dusk $DUSK #dusk
$BTW
AEGIS incorporó correcciones para 39 hallazgos, 7 de ellos clasificados como críticos, que se remontaban a 4 causas raíz: una propiedad de memoria defectuosa en el sandbox de la máquina virtual Piecrust que podía permitir que dos nodos honestos calcularan en silencio resultados distintos a partir del mismo código, una deserialización insegura de datos no confiables en el lado del host, una brecha de vinculación entre tarifas y reembolsos de Phoenix que podría haber permitido inflación de la oferta o haber detenido la cadena por completo, y una construcción de firma BLS que podría haber permitido la falsificación a partir de una sola firma observada. Dusk afirmó de forma explícita que no encontró evidencia de que alguna de estas vulnerabilidades hubiera sido explotada antes de que se publicaran las correcciones, y las soluciones fueron más allá de parchear síntomas: replantearon los modelos de propiedad, hicieron cumplir verificaciones tanto en la admisión al mempool como en la ejecución de la VM en lugar de depender de una sola capa, y migraron a una construcción hash-to-curve adecuada al estilo RFC 9380 para BLS con separación explícita de dominios.
Lo que más me llama la atención es el encuadre a lo largo de todo el texto. Dusk separa repetidamente la mitigación de la eliminación de la causa raíz y trata ambas como necesarias, un nivel de disciplina de ingeniería que no se ve descrito públicamente con mucha frecuencia.
No voy a fingir que esto es solo una buena noticia. Que existiera siquiera un conjunto de vulnerabilidades críticas a nivel de cadena en un protocolo financiero en producción es un hallazgo serio, con o sin auditoría. Coordinar un hard fork de este tamaño en un conjunto de validadores activo, sin alertar a nadie que pudiera explotar primero los hallazgos, es en sí mismo un logro de ingeniería silencioso que rara vez recibe crédito.
DUSK asegura un protocolo que acaba de volverse considerablemente más difícil de romper.
@Dusk $DUSK #dusk
$BTW
59
·
--
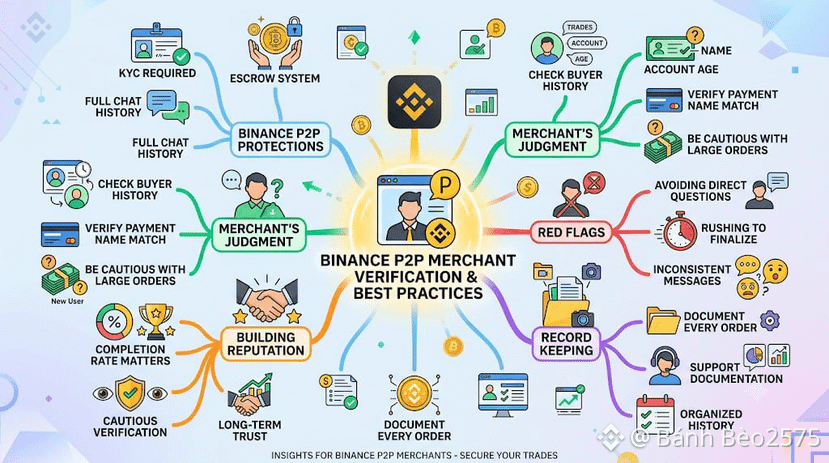
Administrar una cuenta de comerciante en Binance P2P cambió mi forma de pensar sobre la verificación, principalmente porque la responsabilidad funciona en ambos sentidos. Binance P2P también protege a los comerciantes, a través del KYC en cada cuenta, un escrow que mantiene el activo cripto hasta que se confirma una orden y un registro completo del chat que resulta útil si alguna vez un conflicto necesita revisión. Pero esas protecciones funcionan mejor junto con el propio criterio del comerciante, especialmente cuando un comprador hace una orden más grande de lo habitual.
Antes de aceptar cualquier orden considerable, reviso el historial de la cuenta del comprador: cuántas operaciones ha completado, cuánto tiempo lleva existiendo la cuenta y si el nombre de su método de pago coincide con lo que aparece en su perfil. Un comprador nuevo que realiza una orden inusualmente grande no es automáticamente sospechoso, pero sí significa que voy más despacio y presto más atención a cada mensaje que sigue, en lugar de tratarlo igual que una operación pequeña de rutina.
La señal de alerta más clara que observo es un comprador que evita responder preguntas directas en el chat o presiona para finalizar la operación con una rapidez inusual. Cuando eso ocurre, hago preguntas específicas y simples, como confirmar el importe exacto y el nombre en su transferencia, y un comprador legítimo responde sin dudar. También conservo registros detallados de cada orden completada como comerciante, ya que el soporte de Binance me ha pedido precisamente ese tipo de documentación antes, y tenerla organizada ha hecho que cada una de esas conversaciones se resuelva más rápido.
Administrar una cuenta de comerciante también significa que mi propia reputación está en juego con cada orden que acepto, así que ser cauteloso no se trata solo de proteger una transacción; protege a cada comprador futuro que mira mi historial antes de decidir operar conmigo. Una tasa de finalización basada en una verificación cuidadosa, incluso si de vez en cuando significa rechazar una orden, me importa más que cerrar cada operación que llega a través de Binance P2P.
@Binance_Vietnam #BinanceP2PAnToan
$BTW $ACE
Administrar una cuenta de comerciante en Binance P2P cambió mi forma de pensar sobre la verificación, principalmente porque la responsabilidad funciona en ambos sentidos. Binance P2P también protege a los comerciantes, a través del KYC en cada cuenta, un escrow que mantiene el activo cripto hasta que se confirma una orden y un registro completo del chat que resulta útil si alguna vez un conflicto necesita revisión. Pero esas protecciones funcionan mejor junto con el propio criterio del comerciante, especialmente cuando un comprador hace una orden más grande de lo habitual.
Antes de aceptar cualquier orden considerable, reviso el historial de la cuenta del comprador: cuántas operaciones ha completado, cuánto tiempo lleva existiendo la cuenta y si el nombre de su método de pago coincide con lo que aparece en su perfil. Un comprador nuevo que realiza una orden inusualmente grande no es automáticamente sospechoso, pero sí significa que voy más despacio y presto más atención a cada mensaje que sigue, en lugar de tratarlo igual que una operación pequeña de rutina.
La señal de alerta más clara que observo es un comprador que evita responder preguntas directas en el chat o presiona para finalizar la operación con una rapidez inusual. Cuando eso ocurre, hago preguntas específicas y simples, como confirmar el importe exacto y el nombre en su transferencia, y un comprador legítimo responde sin dudar. También conservo registros detallados de cada orden completada como comerciante, ya que el soporte de Binance me ha pedido precisamente ese tipo de documentación antes, y tenerla organizada ha hecho que cada una de esas conversaciones se resuelva más rápido.
Administrar una cuenta de comerciante también significa que mi propia reputación está en juego con cada orden que acepto, así que ser cauteloso no se trata solo de proteger una transacción; protege a cada comprador futuro que mira mi historial antes de decidir operar conmigo. Una tasa de finalización basada en una verificación cuidadosa, incluso si de vez en cuando significa rechazar una orden, me importa más que cerrar cada operación que llega a través de Binance P2P.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
Antes de aceptar cualquier orden considerable, reviso el historial de la cuenta del comprador: cuántas operaciones ha completado, cuánto tiempo lleva existiendo la cuenta y si el nombre de su método de pago coincide con lo que aparece en su perfil. Un comprador nuevo que realiza una orden inusualmente grande no es automáticamente sospechoso, pero sí significa que voy más despacio y presto más atención a cada mensaje que sigue, en lugar de tratarlo igual que una operación pequeña de rutina.
La señal de alerta más clara que observo es un comprador que evita responder preguntas directas en el chat o presiona para finalizar la operación con una rapidez inusual. Cuando eso ocurre, hago preguntas específicas y simples, como confirmar el importe exacto y el nombre en su transferencia, y un comprador legítimo responde sin dudar. También conservo registros detallados de cada orden completada como comerciante, ya que el soporte de Binance me ha pedido precisamente ese tipo de documentación antes, y tenerla organizada ha hecho que cada una de esas conversaciones se resuelva más rápido.
Administrar una cuenta de comerciante también significa que mi propia reputación está en juego con cada orden que acepto, así que ser cauteloso no se trata solo de proteger una transacción; protege a cada comprador futuro que mira mi historial antes de decidir operar conmigo. Una tasa de finalización basada en una verificación cuidadosa, incluso si de vez en cuando significa rechazar una orden, me importa más que cerrar cada operación que llega a través de Binance P2P.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
53
·
--
TermMax anunció el primer mercado de préstamos a tasa fija que acepta colateral de acciones tokenizadas, construido sobre los valores tokenizados de Global Markets de Ondo y lanzado en BNB Chain. El encuadre era ambicioso: la convergencia de los activos del mundo real y DeFi a tasa fija como la próxima evolución de las finanzas on-chain. No dudo de la ambición, y el momento coincide con una demanda institucional genuina de productos a tasa fija después de dos meses de una volatilidad de mercado inusual. Sí cuestiono cuánto de ese potencial está realmente desbloqueado en la práctica.
Un mercado de préstamos a tasa fija respaldado por acciones tokenizadas solo funciona si los prestamistas y los curadores realmente aparecen para poner precio a ese tipo específico de colateral. Las acciones tokenizadas casi no tienen historial de liquidación on-chain. Nadie ha visto cuán profundo es realmente el mercado cuando una acción tokenizada necesita venderse rápido durante una caída, porque ese escenario apenas ha ocurrido on-chain hasta ahora. TermMax puede construir de inmediato los rieles de contratos inteligentes para esto. No puede fabricar años de datos de liquidez sometidos a estrés de la misma manera, por muy bien diseñado que esté el mercado en sí.
Este es el patrón general con cada nueva integración de RWA, no un defecto específico de TermMax. El anuncio desbloquea la posibilidad de liquidez a tasa fija contra valores tokenizados. Que esa liquidez sea lo suficientemente profunda como para importar para un tamaño de préstamo significativo depende por completo de cuántos curadores estén dispuestos a suscribir una clase de activo tan nueva, y ese número comienza siendo pequeño sin importar cuán buena sea la integración. Si se mira con más perspectiva, la oportunidad es real: los mercados globales de renta fija y derivados de tasas mueven cientos de billones de dólares, mientras que el volumen on-chain a tasa fija aún se mide, como máximo, en decenas de miles de millones, así que la brecha entre la ambición y la profundidad actual es la brecha que toda esta categoría intenta cerrar.
Creo que vale la pena seguir este mercado precisamente porque es temprano, no porque ya esté probado. La tecnología que desbloquea colateral de acciones tokenizadas y la profundidad de mercado necesaria para volverlo realmente útil son dos hitos distintos.
@termmax #TermMax
$BTW $ACE
TermMax anunció el primer mercado de préstamos a tasa fija que acepta colateral de acciones tokenizadas, construido sobre los valores tokenizados de Global Markets de Ondo y lanzado en BNB Chain. El encuadre era ambicioso: la convergencia de los activos del mundo real y DeFi a tasa fija como la próxima evolución de las finanzas on-chain. No dudo de la ambición, y el momento coincide con una demanda institucional genuina de productos a tasa fija después de dos meses de una volatilidad de mercado inusual. Sí cuestiono cuánto de ese potencial está realmente desbloqueado en la práctica.
Un mercado de préstamos a tasa fija respaldado por acciones tokenizadas solo funciona si los prestamistas y los curadores realmente aparecen para poner precio a ese tipo específico de colateral. Las acciones tokenizadas casi no tienen historial de liquidación on-chain. Nadie ha visto cuán profundo es realmente el mercado cuando una acción tokenizada necesita venderse rápido durante una caída, porque ese escenario apenas ha ocurrido on-chain hasta ahora. TermMax puede construir de inmediato los rieles de contratos inteligentes para esto. No puede fabricar años de datos de liquidez sometidos a estrés de la misma manera, por muy bien diseñado que esté el mercado en sí.
Este es el patrón general con cada nueva integración de RWA, no un defecto específico de TermMax. El anuncio desbloquea la posibilidad de liquidez a tasa fija contra valores tokenizados. Que esa liquidez sea lo suficientemente profunda como para importar para un tamaño de préstamo significativo depende por completo de cuántos curadores estén dispuestos a suscribir una clase de activo tan nueva, y ese número comienza siendo pequeño sin importar cuán buena sea la integración. Si se mira con más perspectiva, la oportunidad es real: los mercados globales de renta fija y derivados de tasas mueven cientos de billones de dólares, mientras que el volumen on-chain a tasa fija aún se mide, como máximo, en decenas de miles de millones, así que la brecha entre la ambición y la profundidad actual es la brecha que toda esta categoría intenta cerrar.
Creo que vale la pena seguir este mercado precisamente porque es temprano, no porque ya esté probado. La tecnología que desbloquea colateral de acciones tokenizadas y la profundidad de mercado necesaria para volverlo realmente útil son dos hitos distintos.
@TermMax #TermMax
$BTW $ACE
Un mercado de préstamos a tasa fija respaldado por acciones tokenizadas solo funciona si los prestamistas y los curadores realmente aparecen para poner precio a ese tipo específico de colateral. Las acciones tokenizadas casi no tienen historial de liquidación on-chain. Nadie ha visto cuán profundo es realmente el mercado cuando una acción tokenizada necesita venderse rápido durante una caída, porque ese escenario apenas ha ocurrido on-chain hasta ahora. TermMax puede construir de inmediato los rieles de contratos inteligentes para esto. No puede fabricar años de datos de liquidez sometidos a estrés de la misma manera, por muy bien diseñado que esté el mercado en sí.
Este es el patrón general con cada nueva integración de RWA, no un defecto específico de TermMax. El anuncio desbloquea la posibilidad de liquidez a tasa fija contra valores tokenizados. Que esa liquidez sea lo suficientemente profunda como para importar para un tamaño de préstamo significativo depende por completo de cuántos curadores estén dispuestos a suscribir una clase de activo tan nueva, y ese número comienza siendo pequeño sin importar cuán buena sea la integración. Si se mira con más perspectiva, la oportunidad es real: los mercados globales de renta fija y derivados de tasas mueven cientos de billones de dólares, mientras que el volumen on-chain a tasa fija aún se mide, como máximo, en decenas de miles de millones, así que la brecha entre la ambición y la profundidad actual es la brecha que toda esta categoría intenta cerrar.
Creo que vale la pena seguir este mercado precisamente porque es temprano, no porque ya esté probado. La tecnología que desbloquea colateral de acciones tokenizadas y la profundidad de mercado necesaria para volverlo realmente útil son dos hitos distintos.
@TermMax #TermMax
$BTW $ACE
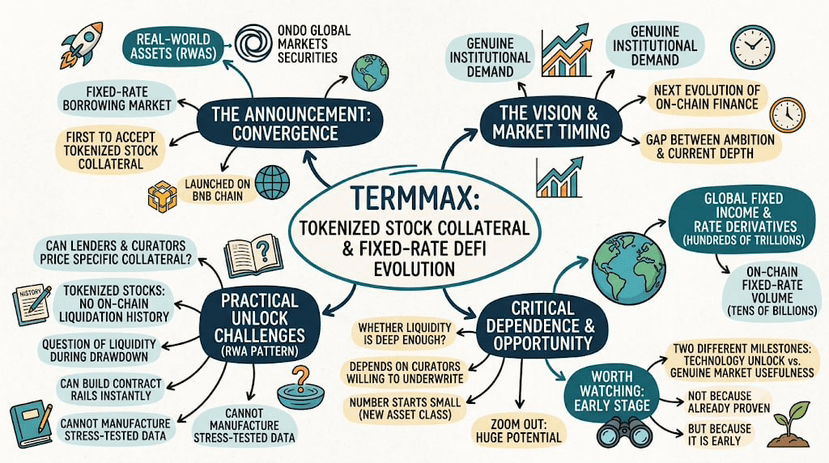
208
·
--
Dusk Network está persiguiendo la tokenización de activos del mundo real en un campo en el que Ondo Finance acapara los titulares de BlackRock y Ethereum, Avalanche y Polygon aportan ecosistemas más grandes, mayor liquidez y años de presencia entre desarrolladores para competir. Con ese telón de fondo, tomó una decisión que desde fuera parece casi obstinada: mantenerse estrechamente centrado en la infraestructura financiera europea regulada, específicamente MiCA, MiFID II y el Régimen Piloto de DLT, en lugar de posicionarse como un hogar general para la tokenización de RWA en todo el mundo, como hacen sus rivales más grandes. Dusk Network se fundó en 2018 en los Países Bajos, el mismo país en el que operan NPEX y su regulador, y ese punto de partida regional se refleja directamente en los marcos para los que el protocolo fue realmente diseñado desde el primer día, en lugar de añadirse después como un ángulo de marketing.
Creo que esa estrechez es la estrategia real, más que una limitación que el equipo aún no ha llegado a corregir. Construir lógica de cumplimiento, divulgación selectiva y liquidación determinista en torno a un marco regulatorio bien definido es un objetivo de ingeniería más pequeño y alcanzable que intentar satisfacer al mismo tiempo a los reguladores de valores de EE. UU., la UE y Asia desde un único protocolo. Las asociaciones que surgieron —NPEX para la negociación de valores regulados, Quantoz para stablecoins en euros compatibles con MiCA, 21X para la liquidación bajo el Régimen Piloto de DLT— todas se sitúan dentro de ese único libro de normas regional, en lugar de abarcar simultáneamente varios sistemas jurídicos distintos.
El costo de ese enfoque es la visibilidad y el tamaño del mercado direccionable. La actividad total en cadena de Dusk Network sigue siendo mucho menor que el volumen de RWA de Ondo o de Ethereum, y cada titular sobre los marcos de tokenización de EE. UU. avanzando es, por ahora, un mercado al que la arquitectura actual de Dusk Network no está diseñada para servir directamente. La profundidad en una jurisdicción en lugar de la amplitud en muchas es una apuesta real, y todavía no se ha traducido en una cuota de mercado visible.
@Dusk_Foundation $DUSK #dusk
Dusk Network está persiguiendo la tokenización de activos del mundo real en un campo en el que Ondo Finance acapara los titulares de BlackRock y Ethereum, Avalanche y Polygon aportan ecosistemas más grandes, mayor liquidez y años de presencia entre desarrolladores para competir. Con ese telón de fondo, tomó una decisión que desde fuera parece casi obstinada: mantenerse estrechamente centrado en la infraestructura financiera europea regulada, específicamente MiCA, MiFID II y el Régimen Piloto de DLT, en lugar de posicionarse como un hogar general para la tokenización de RWA en todo el mundo, como hacen sus rivales más grandes. Dusk Network se fundó en 2018 en los Países Bajos, el mismo país en el que operan NPEX y su regulador, y ese punto de partida regional se refleja directamente en los marcos para los que el protocolo fue realmente diseñado desde el primer día, en lugar de añadirse después como un ángulo de marketing.
Creo que esa estrechez es la estrategia real, más que una limitación que el equipo aún no ha llegado a corregir. Construir lógica de cumplimiento, divulgación selectiva y liquidación determinista en torno a un marco regulatorio bien definido es un objetivo de ingeniería más pequeño y alcanzable que intentar satisfacer al mismo tiempo a los reguladores de valores de EE. UU., la UE y Asia desde un único protocolo. Las asociaciones que surgieron —NPEX para la negociación de valores regulados, Quantoz para stablecoins en euros compatibles con MiCA, 21X para la liquidación bajo el Régimen Piloto de DLT— todas se sitúan dentro de ese único libro de normas regional, en lugar de abarcar simultáneamente varios sistemas jurídicos distintos.
El costo de ese enfoque es la visibilidad y el tamaño del mercado direccionable. La actividad total en cadena de Dusk Network sigue siendo mucho menor que el volumen de RWA de Ondo o de Ethereum, y cada titular sobre los marcos de tokenización de EE. UU. avanzando es, por ahora, un mercado al que la arquitectura actual de Dusk Network no está diseñada para servir directamente. La profundidad en una jurisdicción en lugar de la amplitud en muchas es una apuesta real, y todavía no se ha traducido en una cuota de mercado visible.
@Dusk $DUSK #dusk
Creo que esa estrechez es la estrategia real, más que una limitación que el equipo aún no ha llegado a corregir. Construir lógica de cumplimiento, divulgación selectiva y liquidación determinista en torno a un marco regulatorio bien definido es un objetivo de ingeniería más pequeño y alcanzable que intentar satisfacer al mismo tiempo a los reguladores de valores de EE. UU., la UE y Asia desde un único protocolo. Las asociaciones que surgieron —NPEX para la negociación de valores regulados, Quantoz para stablecoins en euros compatibles con MiCA, 21X para la liquidación bajo el Régimen Piloto de DLT— todas se sitúan dentro de ese único libro de normas regional, en lugar de abarcar simultáneamente varios sistemas jurídicos distintos.
El costo de ese enfoque es la visibilidad y el tamaño del mercado direccionable. La actividad total en cadena de Dusk Network sigue siendo mucho menor que el volumen de RWA de Ondo o de Ethereum, y cada titular sobre los marcos de tokenización de EE. UU. avanzando es, por ahora, un mercado al que la arquitectura actual de Dusk Network no está diseñada para servir directamente. La profundidad en una jurisdicción en lugar de la amplitud en muchas es una apuesta real, y todavía no se ha traducido en una cuota de mercado visible.
@Dusk $DUSK #dusk
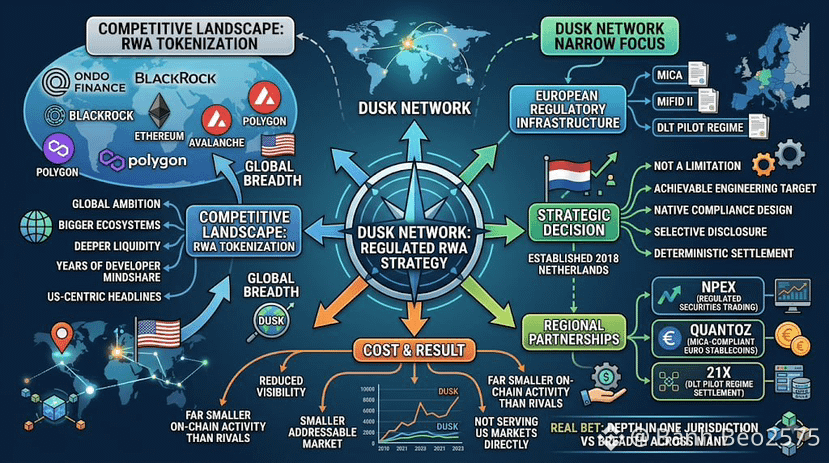
7
58
·
--
No pensé mucho en los niveles de KYC en Binance P2P hasta que intenté completar una operación más grande y me encontré con un límite que no sabía que existía. Resulta que la verificación no es solo una casilla única: es por niveles, y cada nivel desbloquea límites de negociación más altos junto con, me atrevería a decir, socios de trading más fiables en general.
Binance P2P exige que cada cuenta complete la verificación de identidad antes de poder operar, lo cual ya filtra una gran cantidad de riesgo anónimo frente a operar cripto de forma informal en otros lugares. Pasar a un nivel de verificación superior agrega más comprobaciones a la cuenta y, por mi experiencia, los contrapartes con la verificación de nivel alto completamente completada tienden a tener historiales de trading más consistentes, aunque eso nunca sustituye la revisión por tu cuenta de las estadísticas reales de su perfil.
Desde que actualicé mi propia verificación, cambiaron algunas cosas en la forma en que opero. Puedo acceder a tamaños de orden más grandes sin que la transacción se marque o se retrase. Aun así, reviso la tasa de finalización y el total de órdenes de cualquier contraparte independientemente de su nivel de verificación, porque el KYC confirma la identidad, no la confiabilidad en cada operación individual. Confirmo el pago en mi propia cuenta bancaria antes de liberar el cripto cada vez, sin importar lo verificada que parezca estar la otra parte. Y si algo de una orden se siente inconsistente con lo que debería verse en una cuenta bien establecida y verificada, me pongo en contacto con el soporte de Binance en lugar de asumir que una verificación superior significa cero riesgo.
Lo que más me sorprendió fue lo fluido que se sintió también el proceso de soporte, una vez que mi propia cuenta llevaba un nivel de verificación más alto. Preguntas que antes tardaban un día en resolverse empezaron a recibir respuesta en pocas horas; sospecho que se debe a cuánta información de identidad ya estaba registrada. Es un pequeño beneficio adicional que vale la pena mencionar.
El KYC es la base sobre la que se construye Binance P2P, pero es una capa entre varias. Combinarlo con tus propios hábitos de verificación es lo que realmente mantiene seguras todas las operaciones.
@Binance_Vietnam #BinanceP2PAnToan
$TUT $BTW
No pensé mucho en los niveles de KYC en Binance P2P hasta que intenté completar una operación más grande y me encontré con un límite que no sabía que existía. Resulta que la verificación no es solo una casilla única: es por niveles, y cada nivel desbloquea límites de negociación más altos junto con, me atrevería a decir, socios de trading más fiables en general.
Binance P2P exige que cada cuenta complete la verificación de identidad antes de poder operar, lo cual ya filtra una gran cantidad de riesgo anónimo frente a operar cripto de forma informal en otros lugares. Pasar a un nivel de verificación superior agrega más comprobaciones a la cuenta y, por mi experiencia, los contrapartes con la verificación de nivel alto completamente completada tienden a tener historiales de trading más consistentes, aunque eso nunca sustituye la revisión por tu cuenta de las estadísticas reales de su perfil.
Desde que actualicé mi propia verificación, cambiaron algunas cosas en la forma en que opero. Puedo acceder a tamaños de orden más grandes sin que la transacción se marque o se retrase. Aun así, reviso la tasa de finalización y el total de órdenes de cualquier contraparte independientemente de su nivel de verificación, porque el KYC confirma la identidad, no la confiabilidad en cada operación individual. Confirmo el pago en mi propia cuenta bancaria antes de liberar el cripto cada vez, sin importar lo verificada que parezca estar la otra parte. Y si algo de una orden se siente inconsistente con lo que debería verse en una cuenta bien establecida y verificada, me pongo en contacto con el soporte de Binance en lugar de asumir que una verificación superior significa cero riesgo.
Lo que más me sorprendió fue lo fluido que se sintió también el proceso de soporte, una vez que mi propia cuenta llevaba un nivel de verificación más alto. Preguntas que antes tardaban un día en resolverse empezaron a recibir respuesta en pocas horas; sospecho que se debe a cuánta información de identidad ya estaba registrada. Es un pequeño beneficio adicional que vale la pena mencionar.
El KYC es la base sobre la que se construye Binance P2P, pero es una capa entre varias. Combinarlo con tus propios hábitos de verificación es lo que realmente mantiene seguras todas las operaciones.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
Binance P2P exige que cada cuenta complete la verificación de identidad antes de poder operar, lo cual ya filtra una gran cantidad de riesgo anónimo frente a operar cripto de forma informal en otros lugares. Pasar a un nivel de verificación superior agrega más comprobaciones a la cuenta y, por mi experiencia, los contrapartes con la verificación de nivel alto completamente completada tienden a tener historiales de trading más consistentes, aunque eso nunca sustituye la revisión por tu cuenta de las estadísticas reales de su perfil.
Desde que actualicé mi propia verificación, cambiaron algunas cosas en la forma en que opero. Puedo acceder a tamaños de orden más grandes sin que la transacción se marque o se retrase. Aun así, reviso la tasa de finalización y el total de órdenes de cualquier contraparte independientemente de su nivel de verificación, porque el KYC confirma la identidad, no la confiabilidad en cada operación individual. Confirmo el pago en mi propia cuenta bancaria antes de liberar el cripto cada vez, sin importar lo verificada que parezca estar la otra parte. Y si algo de una orden se siente inconsistente con lo que debería verse en una cuenta bien establecida y verificada, me pongo en contacto con el soporte de Binance en lugar de asumir que una verificación superior significa cero riesgo.
Lo que más me sorprendió fue lo fluido que se sintió también el proceso de soporte, una vez que mi propia cuenta llevaba un nivel de verificación más alto. Preguntas que antes tardaban un día en resolverse empezaron a recibir respuesta en pocas horas; sospecho que se debe a cuánta información de identidad ya estaba registrada. Es un pequeño beneficio adicional que vale la pena mencionar.
El KYC es la base sobre la que se construye Binance P2P, pero es una capa entre varias. Combinarlo con tus propios hábitos de verificación es lo que realmente mantiene seguras todas las operaciones.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
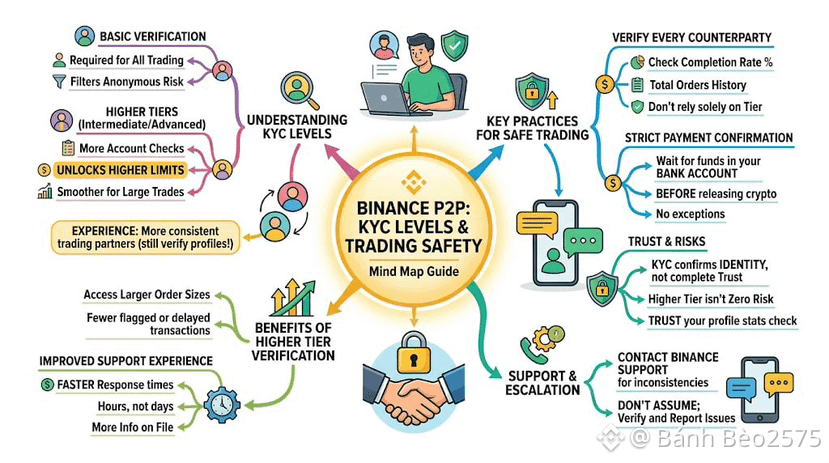
281
·
--
TermMax le gusta abrir su propuesta con una cifra difícil de discutir: los mercados globales de renta fija superan los $100 billones, los derivados de tipos añaden otros $600 billones y toda la categoría de tasa fija on-chain se sitúa por debajo de los $20 mil millones. En papel, eso aún no es un mercado competitivo; es, casi, uno vacío en comparación con su homólogo offline, y TermMax se posiciona como un early mover en ese espacio.
No discuto las cifras macro. Lo que quiero analizar es la distancia entre ese planteamiento y dónde realmente está TermMax hoy. El valor total bloqueado ha oscilado, a lo largo de su historia hasta ahora, entre aproximadamente los 30 y pico millones y los 40 y pico millones de dólares, repartido entre ocho cadenas, con Ethereum todavía concentrando la gran mayoría de esa liquidez. Frente a una categoría on-chain de tasa fija de $20 mil millones, TermMax es un participante relevante pero aún pequeño. Frente a $100 billones en renta fija global, las cifras actuales, redondeadas, son estadísticamente nada.
Esto no es una crítica a la ingeniería del protocolo; es una afirmación sobre dónde se sitúa cualquier proyecto DeFi de tasa fija en fase temprana en relación con el mercado que intenta abordar. Citar el mercado total al que se puede acceder es un contexto válido. Tratar ese número como evidencia de tracción actual sería un error que no creo que los lectores cuidadosos deban cometer.
Lo que realmente importa para que TermMax cierre cualquier parte de esa brecha es si el uso activo diario, que actualmente está en el rango de decenas de miles de usuarios, sigue acumulándose una vez que los programas de incentivos se reduzcan, y si integraciones institucionales como los mercados de colateral de acciones tokenizadas atraen capital que se comporta de manera distinta a los depósitos minoristas impulsados por incentivos. El mercado al que se puede acceder es real. Si TermMax captura una porción significativa del mismo sigue siendo una pregunta abierta, no una cuestión resuelta.
@termmax #TermMax
$TUT $BTW $PRL
TermMax le gusta abrir su propuesta con una cifra difícil de discutir: los mercados globales de renta fija superan los $100 billones, los derivados de tipos añaden otros $600 billones y toda la categoría de tasa fija on-chain se sitúa por debajo de los $20 mil millones. En papel, eso aún no es un mercado competitivo; es, casi, uno vacío en comparación con su homólogo offline, y TermMax se posiciona como un early mover en ese espacio.
No discuto las cifras macro. Lo que quiero analizar es la distancia entre ese planteamiento y dónde realmente está TermMax hoy. El valor total bloqueado ha oscilado, a lo largo de su historia hasta ahora, entre aproximadamente los 30 y pico millones y los 40 y pico millones de dólares, repartido entre ocho cadenas, con Ethereum todavía concentrando la gran mayoría de esa liquidez. Frente a una categoría on-chain de tasa fija de $20 mil millones, TermMax es un participante relevante pero aún pequeño. Frente a $100 billones en renta fija global, las cifras actuales, redondeadas, son estadísticamente nada.
Esto no es una crítica a la ingeniería del protocolo; es una afirmación sobre dónde se sitúa cualquier proyecto DeFi de tasa fija en fase temprana en relación con el mercado que intenta abordar. Citar el mercado total al que se puede acceder es un contexto válido. Tratar ese número como evidencia de tracción actual sería un error que no creo que los lectores cuidadosos deban cometer.
Lo que realmente importa para que TermMax cierre cualquier parte de esa brecha es si el uso activo diario, que actualmente está en el rango de decenas de miles de usuarios, sigue acumulándose una vez que los programas de incentivos se reduzcan, y si integraciones institucionales como los mercados de colateral de acciones tokenizadas atraen capital que se comporta de manera distinta a los depósitos minoristas impulsados por incentivos. El mercado al que se puede acceder es real. Si TermMax captura una porción significativa del mismo sigue siendo una pregunta abierta, no una cuestión resuelta.
@TermMax #TermMax
$TUT $BTW $PRL
No discuto las cifras macro. Lo que quiero analizar es la distancia entre ese planteamiento y dónde realmente está TermMax hoy. El valor total bloqueado ha oscilado, a lo largo de su historia hasta ahora, entre aproximadamente los 30 y pico millones y los 40 y pico millones de dólares, repartido entre ocho cadenas, con Ethereum todavía concentrando la gran mayoría de esa liquidez. Frente a una categoría on-chain de tasa fija de $20 mil millones, TermMax es un participante relevante pero aún pequeño. Frente a $100 billones en renta fija global, las cifras actuales, redondeadas, son estadísticamente nada.
Esto no es una crítica a la ingeniería del protocolo; es una afirmación sobre dónde se sitúa cualquier proyecto DeFi de tasa fija en fase temprana en relación con el mercado que intenta abordar. Citar el mercado total al que se puede acceder es un contexto válido. Tratar ese número como evidencia de tracción actual sería un error que no creo que los lectores cuidadosos deban cometer.
Lo que realmente importa para que TermMax cierre cualquier parte de esa brecha es si el uso activo diario, que actualmente está en el rango de decenas de miles de usuarios, sigue acumulándose una vez que los programas de incentivos se reduzcan, y si integraciones institucionales como los mercados de colateral de acciones tokenizadas atraen capital que se comporta de manera distinta a los depósitos minoristas impulsados por incentivos. El mercado al que se puede acceder es real. Si TermMax captura una porción significativa del mismo sigue siendo una pregunta abierta, no una cuestión resuelta.
@TermMax #TermMax
$TUT $BTW $PRL
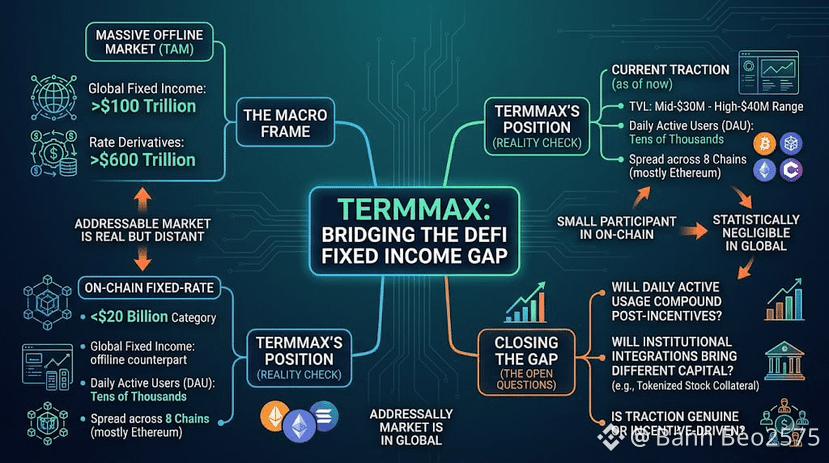
1
1
260
·
--
Nuevo protocolo DeFi, equipo pequeño, grandes afirmaciones: esa combinación ha ganado un estereotipo específico y, en gran parte, merecido. Un informe de auditoría apresurado antes del lanzamiento, una página de bug bounty que existe más para lucirse que para ser efectiva, y una explotación de portada dentro del primer año que nadie vio venir porque realmente nadie estaba mirando. Es un patrón que se repite lo suficiente como para que la desconfianza hacia cualquier protocolo nuevo de préstamos sea una postura razonable por defecto.
TermMax encaja de forma incómoda en ese estereotipo, sobre todo porque no coincide con el patrón en los detalles que realmente importan. El protocolo ejecuta varias rondas de auditorías a través de las competiciones Cantina de Spearbit en lugar de una única revisión previa al lanzamiento, mantiene un bug bounty activo en Immunefi con recompensas por vulnerabilidades críticas que alcanzan hasta $50,000, y además superpone el monitoreo continuo on-chain de Hypernative sobre ambos, vigilando la actividad sospechosa en tiempo real en lugar de depender únicamente de revisiones puntuales. TermMax informa una puntuación DeFiSafety PQR del 93%, una cifra que el equipo compara explícitamente con Aave V3, un protocolo que la mayor parte de la industria trata como el punto de referencia de seguridad.
La seguridad en gobernanza recibe un tratamiento similar: una wallet multisig 4 de 6 para funciones administrativas críticas, mercados aislados para que un problema en un par de colaterales no pueda desencadenar una cascada en todos los demás mercados del protocolo, y timelocks asimétricos en cambios de parámetros riesgosos. Nada de esto es inusual para los nombres más establecidos en los préstamos DeFi. Lo verdaderamente poco común es que sea un protocolo que solo se lanzó en abril de 2025.
Las auditorías acumuladas y una puntuación de alta seguridad reducen las probabilidades de un tipo específico de fallo sin eliminar el riesgo por completo, y las propias divulgaciones de riesgo de TermMax dicen lo mismo. Lo que hacen es sacar a TermMax del cubo de "nuevo y poco examinado" que el estereotipo asume por defecto, una distinción que vale la pena antes de descartar un protocolo joven solo por su antigüedad.
@termmax #TermMax
$BTW $STBL $STAR
Nuevo protocolo DeFi, equipo pequeño, grandes afirmaciones: esa combinación ha ganado un estereotipo específico y, en gran parte, merecido. Un informe de auditoría apresurado antes del lanzamiento, una página de bug bounty que existe más para lucirse que para ser efectiva, y una explotación de portada dentro del primer año que nadie vio venir porque realmente nadie estaba mirando. Es un patrón que se repite lo suficiente como para que la desconfianza hacia cualquier protocolo nuevo de préstamos sea una postura razonable por defecto.
TermMax encaja de forma incómoda en ese estereotipo, sobre todo porque no coincide con el patrón en los detalles que realmente importan. El protocolo ejecuta varias rondas de auditorías a través de las competiciones Cantina de Spearbit en lugar de una única revisión previa al lanzamiento, mantiene un bug bounty activo en Immunefi con recompensas por vulnerabilidades críticas que alcanzan hasta $50,000, y además superpone el monitoreo continuo on-chain de Hypernative sobre ambos, vigilando la actividad sospechosa en tiempo real en lugar de depender únicamente de revisiones puntuales. TermMax informa una puntuación DeFiSafety PQR del 93%, una cifra que el equipo compara explícitamente con Aave V3, un protocolo que la mayor parte de la industria trata como el punto de referencia de seguridad.
La seguridad en gobernanza recibe un tratamiento similar: una wallet multisig 4 de 6 para funciones administrativas críticas, mercados aislados para que un problema en un par de colaterales no pueda desencadenar una cascada en todos los demás mercados del protocolo, y timelocks asimétricos en cambios de parámetros riesgosos. Nada de esto es inusual para los nombres más establecidos en los préstamos DeFi. Lo verdaderamente poco común es que sea un protocolo que solo se lanzó en abril de 2025.
Las auditorías acumuladas y una puntuación de alta seguridad reducen las probabilidades de un tipo específico de fallo sin eliminar el riesgo por completo, y las propias divulgaciones de riesgo de TermMax dicen lo mismo. Lo que hacen es sacar a TermMax del cubo de "nuevo y poco examinado" que el estereotipo asume por defecto, una distinción que vale la pena antes de descartar un protocolo joven solo por su antigüedad.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax encaja de forma incómoda en ese estereotipo, sobre todo porque no coincide con el patrón en los detalles que realmente importan. El protocolo ejecuta varias rondas de auditorías a través de las competiciones Cantina de Spearbit en lugar de una única revisión previa al lanzamiento, mantiene un bug bounty activo en Immunefi con recompensas por vulnerabilidades críticas que alcanzan hasta $50,000, y además superpone el monitoreo continuo on-chain de Hypernative sobre ambos, vigilando la actividad sospechosa en tiempo real en lugar de depender únicamente de revisiones puntuales. TermMax informa una puntuación DeFiSafety PQR del 93%, una cifra que el equipo compara explícitamente con Aave V3, un protocolo que la mayor parte de la industria trata como el punto de referencia de seguridad.
La seguridad en gobernanza recibe un tratamiento similar: una wallet multisig 4 de 6 para funciones administrativas críticas, mercados aislados para que un problema en un par de colaterales no pueda desencadenar una cascada en todos los demás mercados del protocolo, y timelocks asimétricos en cambios de parámetros riesgosos. Nada de esto es inusual para los nombres más establecidos en los préstamos DeFi. Lo verdaderamente poco común es que sea un protocolo que solo se lanzó en abril de 2025.
Las auditorías acumuladas y una puntuación de alta seguridad reducen las probabilidades de un tipo específico de fallo sin eliminar el riesgo por completo, y las propias divulgaciones de riesgo de TermMax dicen lo mismo. Lo que hacen es sacar a TermMax del cubo de "nuevo y poco examinado" que el estereotipo asume por defecto, una distinción que vale la pena antes de descartar un protocolo joven solo por su antigüedad.
@TermMax #TermMax
$BTW $STBL $STAR
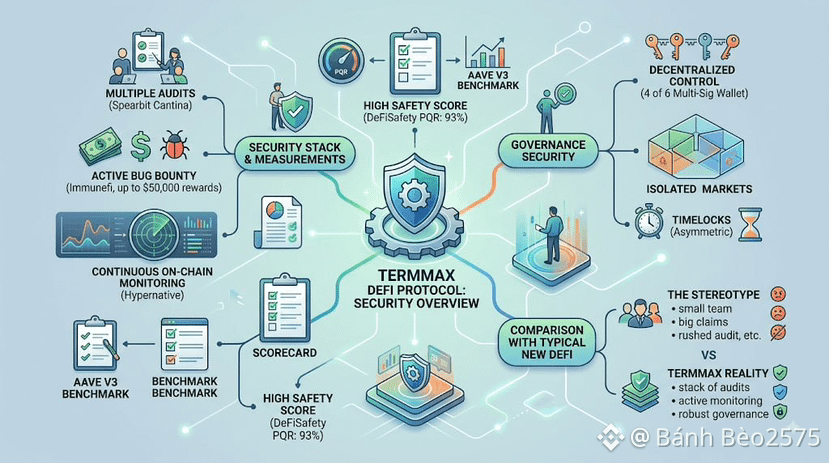
320
·
--
Hay un patrón familiar en el mundo cripto: un pequeño equipo de Layer-1 anuncia una "asociación" que resulta ser solo un intercambio de logotipos, un comunicado de prensa conjunto y poco más cuando buscas actividad real en la cadena detrás de ella. Ese patrón ha entrenado a mucha gente, de forma razonable, a descartar casi por reflejo los anuncios de asociaciones institucionales de proyectos más pequeños. Entiendo ese reflejo. No creo que se sostenga cuando miro de cerca lo que Dusk Network realmente construyó con NPEX.
No se trata de un acuerdo de intercambio de logotipos. NPEX es una bolsa neerlandesa real y operativa, con licencia como Multilateral Trading Facility, supervisada por la Autoridad de los Mercados Financieros de los Países Bajos, con un negocio ya existente: más de 200 millones de euros en financiación facilitados para más de 100 empresas antes de que la tecnología de Dusk Network siquiera entrara en juego. Las 2 organizaciones están trasladando acciones y bonos cotizados a la infraestructura de Dusk Network, no solo planteando la idea, y además han incorporado CCIP de Chainlink para la interoperabilidad entre cadenas y DataLink para datos de mercado verificados sobre esa relación. Chainlink no suele vincular su infraestructura a asociaciones que solo quedan en un anuncio. Ese tipo de capas técnicas requiere un trabajo real de integración por ambas partes, el tipo de compromiso que una asociación puramente simbólica rara vez se molesta en asumir.
Así que el estereotipo aquí no se cumple como sí ocurre con muchas cadenas más pequeñas que persiguen titulares. Lo que no voy a hacer es fingir que cerrar una asociación real equivale a demostrar un uso real a gran escala. NPEX aportaba un volumen existente genuino y una licencia genuina; Dusk Network todavía tiene que demostrar que un volumen de transacciones significativo se traslada realmente a sus rieles en lugar de quedarse en los sistemas tradicionales de NPEX, con Dusk Network como una capa técnica por debajo con la que la mayoría de los inversores finales nunca interactúan directamente. Asociación real, escala aún no probada. Ambas cosas son ciertas ahora mismo, al mismo tiempo.
@Dusk_Foundation $DUSK #dusk
$ACE $BTW
Hay un patrón familiar en el mundo cripto: un pequeño equipo de Layer-1 anuncia una "asociación" que resulta ser solo un intercambio de logotipos, un comunicado de prensa conjunto y poco más cuando buscas actividad real en la cadena detrás de ella. Ese patrón ha entrenado a mucha gente, de forma razonable, a descartar casi por reflejo los anuncios de asociaciones institucionales de proyectos más pequeños. Entiendo ese reflejo. No creo que se sostenga cuando miro de cerca lo que Dusk Network realmente construyó con NPEX.
No se trata de un acuerdo de intercambio de logotipos. NPEX es una bolsa neerlandesa real y operativa, con licencia como Multilateral Trading Facility, supervisada por la Autoridad de los Mercados Financieros de los Países Bajos, con un negocio ya existente: más de 200 millones de euros en financiación facilitados para más de 100 empresas antes de que la tecnología de Dusk Network siquiera entrara en juego. Las 2 organizaciones están trasladando acciones y bonos cotizados a la infraestructura de Dusk Network, no solo planteando la idea, y además han incorporado CCIP de Chainlink para la interoperabilidad entre cadenas y DataLink para datos de mercado verificados sobre esa relación. Chainlink no suele vincular su infraestructura a asociaciones que solo quedan en un anuncio. Ese tipo de capas técnicas requiere un trabajo real de integración por ambas partes, el tipo de compromiso que una asociación puramente simbólica rara vez se molesta en asumir.
Así que el estereotipo aquí no se cumple como sí ocurre con muchas cadenas más pequeñas que persiguen titulares. Lo que no voy a hacer es fingir que cerrar una asociación real equivale a demostrar un uso real a gran escala. NPEX aportaba un volumen existente genuino y una licencia genuina; Dusk Network todavía tiene que demostrar que un volumen de transacciones significativo se traslada realmente a sus rieles en lugar de quedarse en los sistemas tradicionales de NPEX, con Dusk Network como una capa técnica por debajo con la que la mayoría de los inversores finales nunca interactúan directamente. Asociación real, escala aún no probada. Ambas cosas son ciertas ahora mismo, al mismo tiempo.
@Dusk $DUSK #dusk
$ACE $BTW
No se trata de un acuerdo de intercambio de logotipos. NPEX es una bolsa neerlandesa real y operativa, con licencia como Multilateral Trading Facility, supervisada por la Autoridad de los Mercados Financieros de los Países Bajos, con un negocio ya existente: más de 200 millones de euros en financiación facilitados para más de 100 empresas antes de que la tecnología de Dusk Network siquiera entrara en juego. Las 2 organizaciones están trasladando acciones y bonos cotizados a la infraestructura de Dusk Network, no solo planteando la idea, y además han incorporado CCIP de Chainlink para la interoperabilidad entre cadenas y DataLink para datos de mercado verificados sobre esa relación. Chainlink no suele vincular su infraestructura a asociaciones que solo quedan en un anuncio. Ese tipo de capas técnicas requiere un trabajo real de integración por ambas partes, el tipo de compromiso que una asociación puramente simbólica rara vez se molesta en asumir.
Así que el estereotipo aquí no se cumple como sí ocurre con muchas cadenas más pequeñas que persiguen titulares. Lo que no voy a hacer es fingir que cerrar una asociación real equivale a demostrar un uso real a gran escala. NPEX aportaba un volumen existente genuino y una licencia genuina; Dusk Network todavía tiene que demostrar que un volumen de transacciones significativo se traslada realmente a sus rieles en lugar de quedarse en los sistemas tradicionales de NPEX, con Dusk Network como una capa técnica por debajo con la que la mayoría de los inversores finales nunca interactúan directamente. Asociación real, escala aún no probada. Ambas cosas son ciertas ahora mismo, al mismo tiempo.
@Dusk $DUSK #dusk
$ACE $BTW
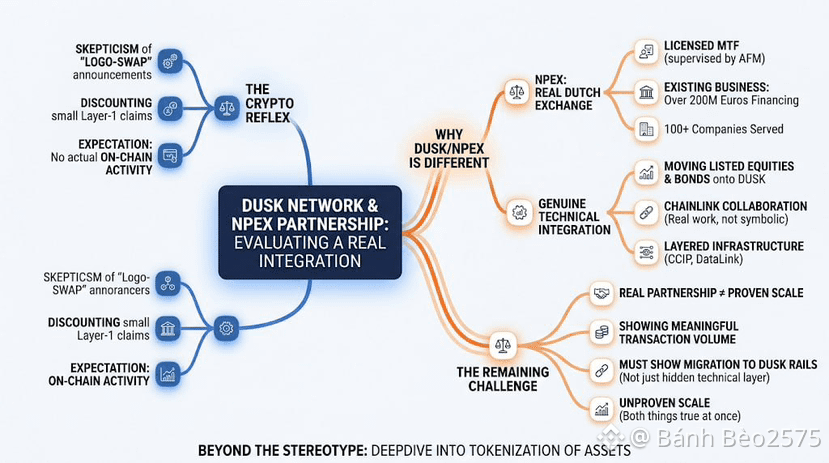
82
·
--
Una tasa que parecía demasiado buena para ser verdad en Binance P2P resultó ser exactamente eso, y alejarme de ella me enseñó más que cualquier operación fluida que haya hecho. Binance P2P protege a ambas partes de un trato mediante un escrow, manteniendo la criptomoneda del vendedor hasta que se verifica el pago, respaldado por KYC obligatorio, un chat a nivel de pedido y un sistema de apelación de disputas para cuando Binance necesite revisar una discrepancia. Esa protección solo aplica a las operaciones completadas completamente dentro de Binance P2P, así que cualquier oferta que dependa de salir de la app debe tratarse como una señal de alerta por sí sola. Yo reviso las operaciones completadas de la otra parte, la tasa de finalización y la antigüedad de la cuenta antes de aceptar cualquier cosa, y he aprendido que una tasa inusualmente atractiva combinada con una solicitud para confirmar cosas fuera del flujo normal del pedido es una de las señales rojas más claras en el trading P2P. Yo confirmo el pago por mi cuenta y mantengo registros de cada operación después.
La oferta tenía un precio notablemente mejor que el de todos los demás en la lista, y la cuenta mostraba números decentes, lo que casi me convenció de que era legítima a primera vista. Luego, el comprador me escribió pidiéndome que confirmara la operación en el chat antes de aceptar formalmente la orden, lo cual no es como debería funcionar el proceso y de inmediato me hizo sentir algo mal. La rechacé y pasé a una oferta con un precio normal, y más tarde vi comentarios que hacían referencia a intentos similares de cuentas que usaban la misma táctica exacta con otros traders. Mi regla ahora: una tasa inusualmente buena es una razón para frenar, no para acelerar, y cualquier desviación del flujo estándar del pedido, confirmar fuera del sistema, o cambiar los métodos de pago a mitad de la operación, es una señal roja independientemente de lo atractivos que se vean los números por encima. Aun así, verifico el pago en mi propia app bancaria antes de liberar cualquier cosa, guardo capturas de cada paso y me recuerdo que una tasa ligeramente peor de un flujo normal gana a una tasa excelente de una operación irregular cada vez.
@Binance_Vietnam #BinanceP2PAnToan
$ACE $PORTAL
Una tasa que parecía demasiado buena para ser verdad en Binance P2P resultó ser exactamente eso, y alejarme de ella me enseñó más que cualquier operación fluida que haya hecho. Binance P2P protege a ambas partes de un trato mediante un escrow, manteniendo la criptomoneda del vendedor hasta que se verifica el pago, respaldado por KYC obligatorio, un chat a nivel de pedido y un sistema de apelación de disputas para cuando Binance necesite revisar una discrepancia. Esa protección solo aplica a las operaciones completadas completamente dentro de Binance P2P, así que cualquier oferta que dependa de salir de la app debe tratarse como una señal de alerta por sí sola. Yo reviso las operaciones completadas de la otra parte, la tasa de finalización y la antigüedad de la cuenta antes de aceptar cualquier cosa, y he aprendido que una tasa inusualmente atractiva combinada con una solicitud para confirmar cosas fuera del flujo normal del pedido es una de las señales rojas más claras en el trading P2P. Yo confirmo el pago por mi cuenta y mantengo registros de cada operación después.
La oferta tenía un precio notablemente mejor que el de todos los demás en la lista, y la cuenta mostraba números decentes, lo que casi me convenció de que era legítima a primera vista. Luego, el comprador me escribió pidiéndome que confirmara la operación en el chat antes de aceptar formalmente la orden, lo cual no es como debería funcionar el proceso y de inmediato me hizo sentir algo mal. La rechacé y pasé a una oferta con un precio normal, y más tarde vi comentarios que hacían referencia a intentos similares de cuentas que usaban la misma táctica exacta con otros traders. Mi regla ahora: una tasa inusualmente buena es una razón para frenar, no para acelerar, y cualquier desviación del flujo estándar del pedido, confirmar fuera del sistema, o cambiar los métodos de pago a mitad de la operación, es una señal roja independientemente de lo atractivos que se vean los números por encima. Aun así, verifico el pago en mi propia app bancaria antes de liberar cualquier cosa, guardo capturas de cada paso y me recuerdo que una tasa ligeramente peor de un flujo normal gana a una tasa excelente de una operación irregular cada vez.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
La oferta tenía un precio notablemente mejor que el de todos los demás en la lista, y la cuenta mostraba números decentes, lo que casi me convenció de que era legítima a primera vista. Luego, el comprador me escribió pidiéndome que confirmara la operación en el chat antes de aceptar formalmente la orden, lo cual no es como debería funcionar el proceso y de inmediato me hizo sentir algo mal. La rechacé y pasé a una oferta con un precio normal, y más tarde vi comentarios que hacían referencia a intentos similares de cuentas que usaban la misma táctica exacta con otros traders. Mi regla ahora: una tasa inusualmente buena es una razón para frenar, no para acelerar, y cualquier desviación del flujo estándar del pedido, confirmar fuera del sistema, o cambiar los métodos de pago a mitad de la operación, es una señal roja independientemente de lo atractivos que se vean los números por encima. Aun así, verifico el pago en mi propia app bancaria antes de liberar cualquier cosa, guardo capturas de cada paso y me recuerdo que una tasa ligeramente peor de un flujo normal gana a una tasa excelente de una operación irregular cada vez.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
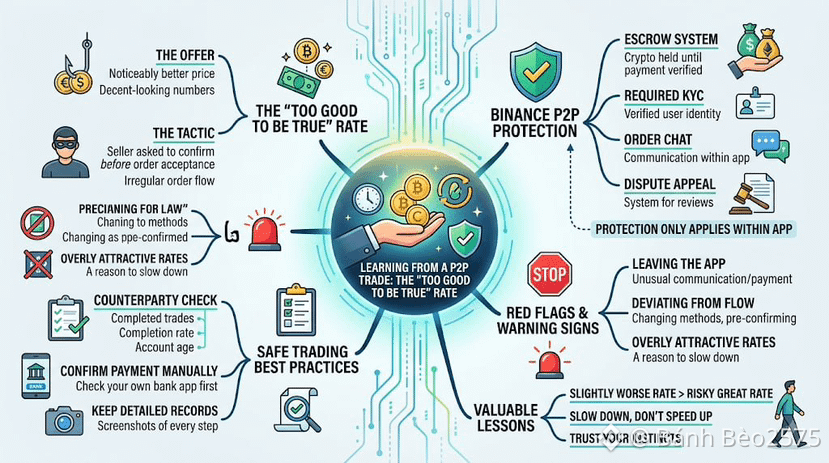
91
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BTCRebounds80K
49,141 visualizaciones
629 participa(n) en el debate
Bitcoin dejó atrás la incertidumbre electoral y volvió a superar los USD 80.000
$BTC
Bitcoin superó los USD 80.000 y subió más 3,70% en 24 horas. Las elecciones de medio término en Estados Unidos marcaron la jornada.
$USDE
El precio de bitcoin subió más de un 3,70% en las últimas 24 horas y alcanzó los USD 80.500, en una jornada de volatilidad para el mercado de criptomonedas marcada por los resultados de las elecciones de medio término en Estados Unidos.
$USDT
De acuerdo con los datos del mercado al cierre de este informe, la principal criptomoneda también registra un valor de ARS 124.400.966 en Argentina, MXN 1.496.799 en México y COP 259.485.188 en Colombia. #BTCRebounds80K
#Binance98PercentReplenished
En otros mercados latinoamericanos, BTC cotiza a BRL 441.126 en Brasil y CLP 77.815.184 en Chile.
El movimiento se produjo después de que bitcoin atravesara una primera reacción negativa a los resultados electorales estadounidenses. La victoria demócrata en ambas cámaras del Congreso generó interrogantes sobre el futuro de las iniciativas impulsadas durante la administración de Donald Trump para favorecer a la industria de los activos digitales.
JM Promotion
·1 «Me gusta»
·63 visualizaciones
Binance98PercentReplenished
35,243 visualizaciones
512 participa(n) en el debate
USMidterms-WhatAreMarketsExpecting?
327,411 visualizaciones
2,011 participa(n) en el debate