

#cryptosecurity
cryptosecurity
8.8M vistas
13,117 están debatiendo
Hot
Lo último
·
--
Artículo
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
¡APARECIERON TOKENS EN TU WALLET Y NO LOS COMPRASTE! ¿REGALO, AIRDROP O UNA TRAMPA PARA ROBARTE?
PATYMAC | SEGURIDAD CRIPTO Y DERECHO DIGITAL
Imagina abrir tu billetera de criptomonedas y descubrir que recibiste 50.000 tokens desconocidos.
No los compraste. No participaste en ningún proyecto. Tampoco recuerdas haber solicitado un airdrop.
Pero ahí están.
Incluso podría aparecer un valor estimado de cientos o miles de dólares.
La primera reacción probablemente sea:
«¿Y si los cambio por USDT?»
Cuidado. Esa curiosidad puede ser precisamente lo que buscan los estafadores.
🔎 Primero: ¿por qué aparecen tokens que nunca compraste?
En muchas blockchains, las direcciones públicas pueden recibir tokens enviados por terceros sin que el destinatario los haya solicitado.
Los proyectos legítimos pueden distribuir tokens mediante airdrops, por ejemplo, para recompensar usuarios o promocionar un ecosistema.
Pero los delincuentes también pueden utilizar ese mecanismo.
Buscan direcciones activas y envían tokens desconocidos de forma masiva.
Es parecido a recibir un correo electrónico publicitario no solicitado, pero dentro de una blockchain.
Recibir un token inesperado no significa automáticamente que tu wallet fue hackeada.
🍯 ¿Qué es un honeypot?
En español, honeypot significa «tarro de miel».
En las estafas con tokens, describe una trampa que atrae compradores con la expectativa de obtener ganancias, pero que contiene restricciones que impiden o dificultan vender.
Imaginemos un token que parece estar aumentando rápidamente de precio.
Los inversionistas compran.
Sin embargo, cuando intentan vender, la operación falla.
¿Por qué?
Porque su Smart Contract puede contener reglas que permiten comprar, pero bloquean la venta a determinadas direcciones.
En algunos casos, los creadores mantienen permisos especiales para vender mientras los demás usuarios quedan atrapados.
El precio puede subir en pantalla, pero eso no significa que todos puedan vender a ese precio.
⚠️ No todos los tokens sospechosos son honeypots
Es importante distinguir tres situaciones.
1. Honeypot: el token permite comprar, pero impide o restringe vender mediante reglas maliciosas.
2. Airdrop fraudulento: recibes tokens inesperados que intentan llevarte a una página falsa para reclamar premios, entregar datos o firmar autorizaciones.
3. Wallet drainer: una aplicación maliciosa intenta conseguir firmas o permisos que permitan transferir determinados activos de tu billetera.
Estos mecanismos pueden combinarse, pero no son idénticos.
💰 ¿Cómo funciona una estafa de falso airdrop?
Imaginemos este escenario:
Paso 1. Recibes 100.000 tokens desconocidos.
Paso 2. Tu wallet o un explorador muestra un valor estimado de USD 2.000.
Paso 3. Intentas intercambiarlos por USDT.
Paso 4. La operación falla o encuentras instrucciones que te dirigen a una página para «habilitar el retiro».
Paso 5. La página te pide conectar la wallet y firmar una autorización.
Paso 6. Sin comprenderlo, podrías conceder permisos sobre otros activos o autorizar una operación perjudicial.
También existen páginas fraudulentas que solicitan directamente la frase de recuperación.
La estafa no necesariamente está en recibir el token, sino en lo que te inducen a hacer después.
🔐 ¿Pueden robarte simplemente enviándote un token?
En condiciones normales, recibir un token estándar no les concede acceso a tus claves privadas ni autorización para retirar tus otros fondos.
El peligro aparece cuando interactúas con contratos o páginas maliciosas, revelas credenciales o firmas operaciones perjudiciales.
Por eso, si aparece un token desconocido, lo más prudente es no intentar venderlo, enviarlo, quemarlo ni reclamar supuestas recompensas.
Puedes ocultarlo de la interfaz de tu wallet, cuando esa función esté disponible.
🔍 ¿Cómo saber si un token puede ser malicioso?
No existe una herramienta que garantice detectar el 100% de las estafas.
Pero sí podemos investigar varios indicadores sin conectar nuestra billetera.
1. Identifica el contrato.
Busca la dirección exacta del contrato del token en el explorador de la red correspondiente.
No confíes únicamente en el nombre o el símbolo: los estafadores pueden imitarlos.
2. Revisa si el código está verificado.
Un contrato cuyo código fuente está publicado permite mayor inspección.
Pero que esté verificado no significa que sea seguro.
3. Investiga las restricciones de venta.
Algunos contratos incluyen funciones de listas negras, límites de transferencia o comisiones excesivas.
Estas características pueden utilizarse legítimamente en determinados diseños, pero también pueden facilitar abusos.
4. Observa las operaciones reales.
¿Hay compras y ventas realizadas por diferentes usuarios?
¿O aparecen muchas compras mientras prácticamente nadie consigue vender?
Es una señal que merece investigación, aunque por sí sola no demuestra una estafa.
5. Revisa la liquidez.
Un token puede mostrar una cotización atractiva y carecer de liquidez suficiente para convertirlo en otros activos.
6. Examina los permisos administrativos.
¿El creador puede modificar comisiones, bloquear direcciones, pausar transferencias o actualizar el contrato?
Cuanto mayor sea el control unilateral, mayor puede ser la exposición del usuario.
🛠️ Herramientas que pueden ayudarte
Block Explorers: permiten consultar contratos, titulares y transacciones.
GoPlus Security: analiza indicadores como honeypots, restricciones de venta, listas negras y determinadas funciones del contrato.
Token Sniffer: ofrece análisis automatizados de contratos compatibles.
Honeypot.is: permite consultar simulaciones e indicadores relacionados con la posibilidad de vender determinados tokens en redes compatibles.
Revoke.cash y los verificadores de aprobaciones: permiten revisar y revocar permisos concedidos a contratos en redes compatibles.
Importante: una herramienta que no detecta problemas no garantiza que el token sea seguro. Las simulaciones pueden fallar ante contratos modificables, restricciones selectivas o comportamientos que cambian con el tiempo.
🚨 ¿Qué hago si ya intenté intercambiar el token?
Depende de lo que ocurrió.
Si solo lo recibiste: no necesitas realizar una transacción para eliminarlo. Puedes dejarlo sin tocar y ocultarlo.
Si conectaste la wallet a una página sospechosa: desconéctala desde la interfaz y revisa si también firmaste alguna operación. Desconectar no elimina autorizaciones previamente concedidas.
Si aprobaste permisos: revisa y revoca las autorizaciones sospechosas mediante herramientas confiables. Revocar normalmente requiere una transacción y una comisión de red.
Si entregaste tu seed phrase: considera comprometida la wallet. Desde un dispositivo seguro, crea una nueva billetera y traslada los activos que todavía controles. No vuelvas a utilizar la frase expuesta.
Si ya perdiste fondos: conserva direcciones, hashes de transacciones, capturas y comunicaciones. Evita los supuestos recuperadores que prometen devolver criptomonedas a cambio de un pago anticipado.
⚖️ ¿Y qué ocurre jurídicamente?
Aquí debemos distinguir la existencia de un token de las conductas realizadas para engañar a los usuarios.
Un airdrop legítimo puede ser una estrategia comercial.
Pero cuando se utilizan representaciones falsas, mecanismos ocultos o autorizaciones obtenidas mediante engaño para apropiarse de activos, pueden surgir responsabilidades civiles o penales, según los hechos y la legislación aplicable.
La blockchain permite rastrear determinadas operaciones, pero identificar al responsable exige vincular direcciones y transacciones con personas concretas.
El contrato inteligente puede contener parte de la evidencia técnica. La responsabilidad jurídica requiere un análisis adicional.
🎯 Preguntas interesantes
¿Si aparecen tokens gratis significa que me hackearon? No necesariamente. Cualquiera puede enviar tokens a una dirección pública compatible.
¿Un honeypot siempre roba los fondos de mi wallet? No. Su mecanismo característico consiste en atrapar al comprador impidiéndole vender. Otras estafas buscan permisos para sustraer activos adicionales.
¿Si el token aparece en un explorador significa que es legítimo? No. Los exploradores también muestran contratos fraudulentos.
¿Puedo comprobar si es malicioso sin conectar mi wallet? Sí. Puedes investigar la dirección del contrato y consultar herramientas de análisis sin firmar operaciones.
¿Si una herramienta dice que es seguro puedo comprar? No existe garantía absoluta. Un resultado favorable solo reduce algunas incertidumbres.
💡 Reflexión final
En el mundo cripto, no todo lo que aparece en tu billetera es una oportunidad.
A veces, el supuesto regalo es solamente el anzuelo.
Un token que llegó sin que lo pidieras no merece automáticamente tu confianza, y mucho menos tu firma.
Antes de intentar convertirlo en dinero, pregúntate:
¿Quién lo envió, qué hace su contrato y qué me están pidiendo autorizar?
Porque en blockchain, proteger tus activos también significa aprender cuándo no interactuar.
$BTC
$BNB
$ETH
#CryptoSecurity
#Honeypot
#AirdropScam
#WalletSecurity
#SmartContract
114
·
--
Artículo
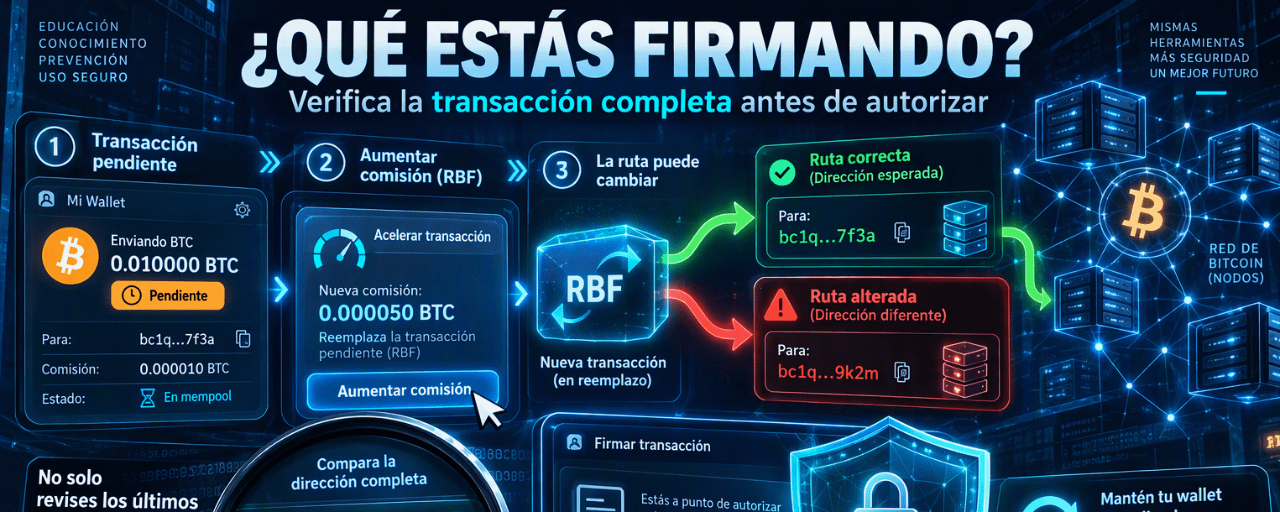
Una transacción “atascada” podía terminar enviando tus BTC a otra direcciónElectrum publicó la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta relacionada con el aumento de comisión de transacciones pendientes, conocido como RBF.
El mecanismo era especialmente engañoso:
🔹 La wallet recibía de un servidor malicioso una versión falsa de una transacción pendiente.
🔹 Esa transacción aparecía con comisión cero y podía parecer atascada.
🔹 Al intentar aumentar la comisión, el usuario podía terminar firmando una nueva transacción que enviaba los fondos a una dirección controlada por el atacante.
Las claves privadas no eran necesariamente comprometidas.
El problema era que el propio usuario terminaba autorizando una transacción distinta de la que creía estar acelerando.
Además, los atacantes podían utilizar direcciones cuyos últimos caracteres coincidían con los del destinatario original. Esto aprovechaba una costumbre peligrosa: comprobar únicamente el principio o el final de una dirección.
La lección práctica:
✅ Si utilizas Electrum, actualiza a la versión 4.8.3 o posterior desde el sitio oficial.
✅ Comprueba la dirección completa, no solo cuatro caracteres.
✅ Revisa nuevamente destinatario, importe y comisión antes de firmar un RBF.
✅ Evita descargar wallets o actualizaciones desde anuncios y enlaces de terceros.
✅ No confundas este incidente con otras redes: Electrum es una wallet de Bitcoin. No afecta por este fallo a ETH o SOL.
La reflexión que me queda es sencilla:
una hardware wallet o una configuración multifirma pueden proteger las claves, pero no pueden corregir una transacción que el propio usuario autoriza sin verificarla completamente.
La seguridad no termina al guardar bien la seed.
También incluye comprender qué estamos firmando.
👇 ¿Cuando verificas una dirección, comparas toda la cadena o solamente los primeros y últimos caracteres?
ℹ️ Contenido educativo de seguridad. No compartas seeds, claves privadas ni credenciales con nadie.
$BTC
{spot}(BTCUSDT)
#Bitcoin #CryptoSecurity #CyberSecurity #Web3 #BinanceSquare
Una transacción “atascada” podía terminar enviando tus BTC a otra dirección
Electrum publicó la versión 4.8.3 para corregir una vulnerabilidad de gravedad alta relacionada con el aumento de comisión de transacciones pendientes, conocido como RBF.
El mecanismo era especialmente engañoso:
🔹 La wallet recibía de un servidor malicioso una versión falsa de una transacción pendiente.
🔹 Esa transacción aparecía con comisión cero y podía parecer atascada.
🔹 Al intentar aumentar la comisión, el usuario podía terminar firmando una nueva transacción que enviaba los fondos a una dirección controlada por el atacante.
Las claves privadas no eran necesariamente comprometidas.
El problema era que el propio usuario terminaba autorizando una transacción distinta de la que creía estar acelerando.
Además, los atacantes podían utilizar direcciones cuyos últimos caracteres coincidían con los del destinatario original. Esto aprovechaba una costumbre peligrosa: comprobar únicamente el principio o el final de una dirección.
La lección práctica:
✅ Si utilizas Electrum, actualiza a la versión 4.8.3 o posterior desde el sitio oficial.
✅ Comprueba la dirección completa, no solo cuatro caracteres.
✅ Revisa nuevamente destinatario, importe y comisión antes de firmar un RBF.
✅ Evita descargar wallets o actualizaciones desde anuncios y enlaces de terceros.
✅ No confundas este incidente con otras redes: Electrum es una wallet de Bitcoin. No afecta por este fallo a ETH o SOL.
La reflexión que me queda es sencilla:
una hardware wallet o una configuración multifirma pueden proteger las claves, pero no pueden corregir una transacción que el propio usuario autoriza sin verificarla completamente.
La seguridad no termina al guardar bien la seed.
También incluye comprender qué estamos firmando.
👇 ¿Cuando verificas una dirección, comparas toda la cadena o solamente los primeros y últimos caracteres?
ℹ️ Contenido educativo de seguridad. No compartas seeds, claves privadas ni credenciales con nadie.
$BTC
#Bitcoin #CryptoSecurity #CyberSecurity #Web3 #BinanceSquare
37
·
--
🚨 EL ATACANTE DE X100 TRANSFIERE 300 ETH A TORNADO CASH TRAS EXPLOIT DE $4,75M 💸🛡️
El hacker inicia el blanqueo de los fondos sustraídos mediante el mezclador de privacidad tras vulnerar la gobernanza del protocolo.
🔍 PUNTOS CLAVE DEL INCIDENTE:
🌪️ Rastreo on-chain: CertiK detecta el envío de 300 ETH hacia Tornado Cash para anonimizar los capitales.
⚡ Vector de ataque: Uso de un flash loan para acaparar temporalmente el poder de voto y vaciar los fondos de la tesorería.
💰 Monto total: La vulnerabilidad en el protocolo X100 dejó pérdidas estimadas en $4,75 millones de dólares.
¿Creen que el sector DeFi debe implementar de forma obligatoria periodos de espera (timelocks) para frenar los ataques de gobernanza vía préstamos relámpago?
💭👇 ¡Los leo en los comentarios!
#Ethereum #DeFi #CertiK #TornadoCash #CryptoSecurity
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$SOL
{spot}(SOLUSDT)
🚨 EL ATACANTE DE X100 TRANSFIERE 300 ETH A TORNADO CASH TRAS EXPLOIT DE $4,75M 💸🛡️
El hacker inicia el blanqueo de los fondos sustraídos mediante el mezclador de privacidad tras vulnerar la gobernanza del protocolo.
🔍 PUNTOS CLAVE DEL INCIDENTE:
🌪️ Rastreo on-chain: CertiK detecta el envío de 300 ETH hacia Tornado Cash para anonimizar los capitales.
⚡ Vector de ataque: Uso de un flash loan para acaparar temporalmente el poder de voto y vaciar los fondos de la tesorería.
💰 Monto total: La vulnerabilidad en el protocolo X100 dejó pérdidas estimadas en $4,75 millones de dólares.
¿Creen que el sector DeFi debe implementar de forma obligatoria periodos de espera (timelocks) para frenar los ataques de gobernanza vía préstamos relámpago?
💭👇 ¡Los leo en los comentarios!
#Ethereum #DeFi #CertiK #TornadoCash #CryptoSecurity
$BTC
$ETH
$SOL
131
·
--
Bajista
#electrumwalletbugletrogueserversstealfunds El caso de Electrum nos recuerda una regla clave en cripto: la seguridad es tan importante como la inversión. Mantener el software actualizado y verificar las fuentes oficiales puede marcar la diferencia entre proteger o perder nuestros activos.
#CryptoSecurity $BTC #Bitcoin #BinanceSquare
#CryptoSecurity $BTC #Bitcoin #BinanceSquare
23

·
--
🚨 ÚLTIMA HORA: Coinbase niega una filtración de datos tras un incidente de seguridad de un tercero
Coinbase afirma que sus propios sistemas siguen siendo seguros tras un incidente de seguridad relacionado con el proveedor de análisis Amplitude.
El incidente expuso la información de contacto de algunos usuarios, pero Coinbase confirmó que los fondos de los clientes y sus sistemas internos no se vieron afectados.
🔎 Mi opinión: Aunque una plataforma de criptomonedas siga siendo segura, los proveedores externos pueden generar riesgos imprevistos. Esto nos recuerda que proteger los datos de los usuarios requiere algo más que asegurar la propia plataforma de intercambio.
$EVAA $XAN $APR
#Coinbase #CryptoSecurity #bitcoin #CryptoNews #BinanceSquare
95
·
--
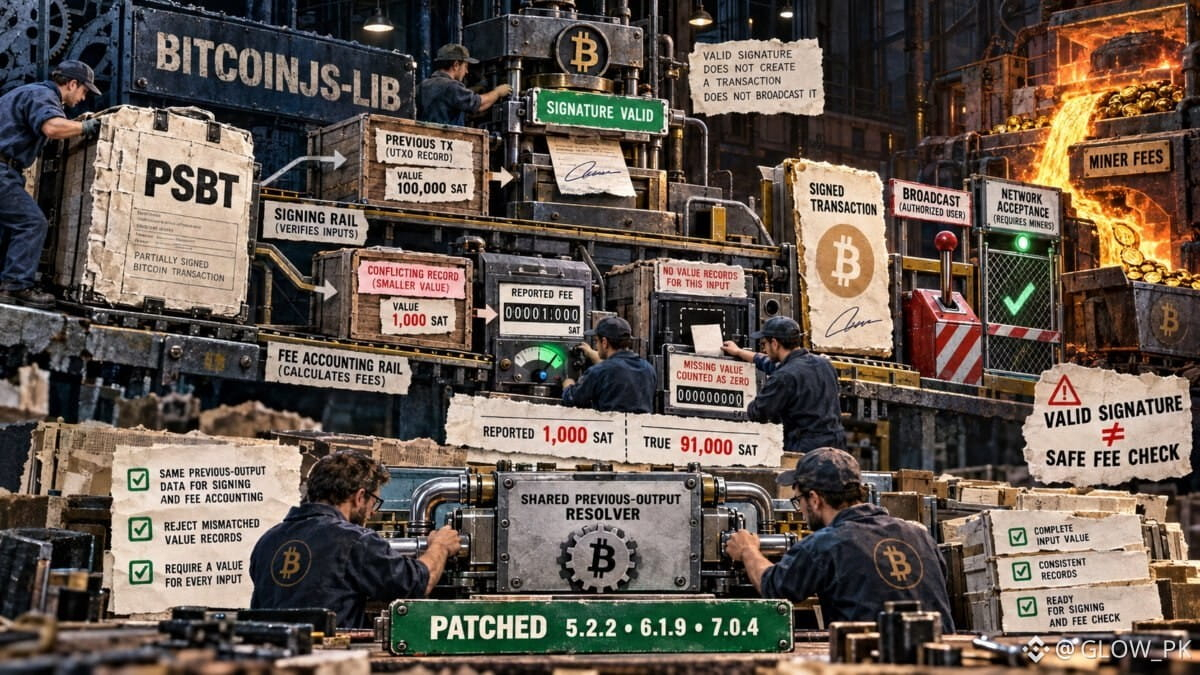
🚨 ALERTA DE SEGURIDAD DE BITCOIN: Un error en una biblioteca podría ocultar comisiones de transacción enormes
Un aviso de seguridad relacionado con «bitcoinjs-lib» reveló un problema grave: en una demostración, una comisión de transacción de 900 millones de satoshis se mostraba como si fuera de solo 200.
Dos errores corregidos podrían hacer que las aplicaciones subestimen considerablemente las comisiones de transacciones de Bitcoin que, por lo demás, son válidas.
🔍 Mi opinión: Esto nos recuerda que incluso las infraestructuras criptográficas de confianza pueden tener debilidades ocultas. Si una aplicación calcula mal las comisiones de transacción, las consecuencias podrían ser costosas para los usuarios.
Los desarrolladores deberían actualizar a la versión corregida y verificar de forma independiente los datos de entrada de las transacciones y los cálculos de las comisiones antes de firmarlas o difundirlas.
En el mundo cripto, la seguridad no consiste solo en proteger las claves privadas. Verificar correctamente las transacciones es igual de importante.
$EVAA $XAN $APR
#bitcoin #BTC #CryptoSecurity #blockchain #BinanceSquare
1
147
Ver traducción
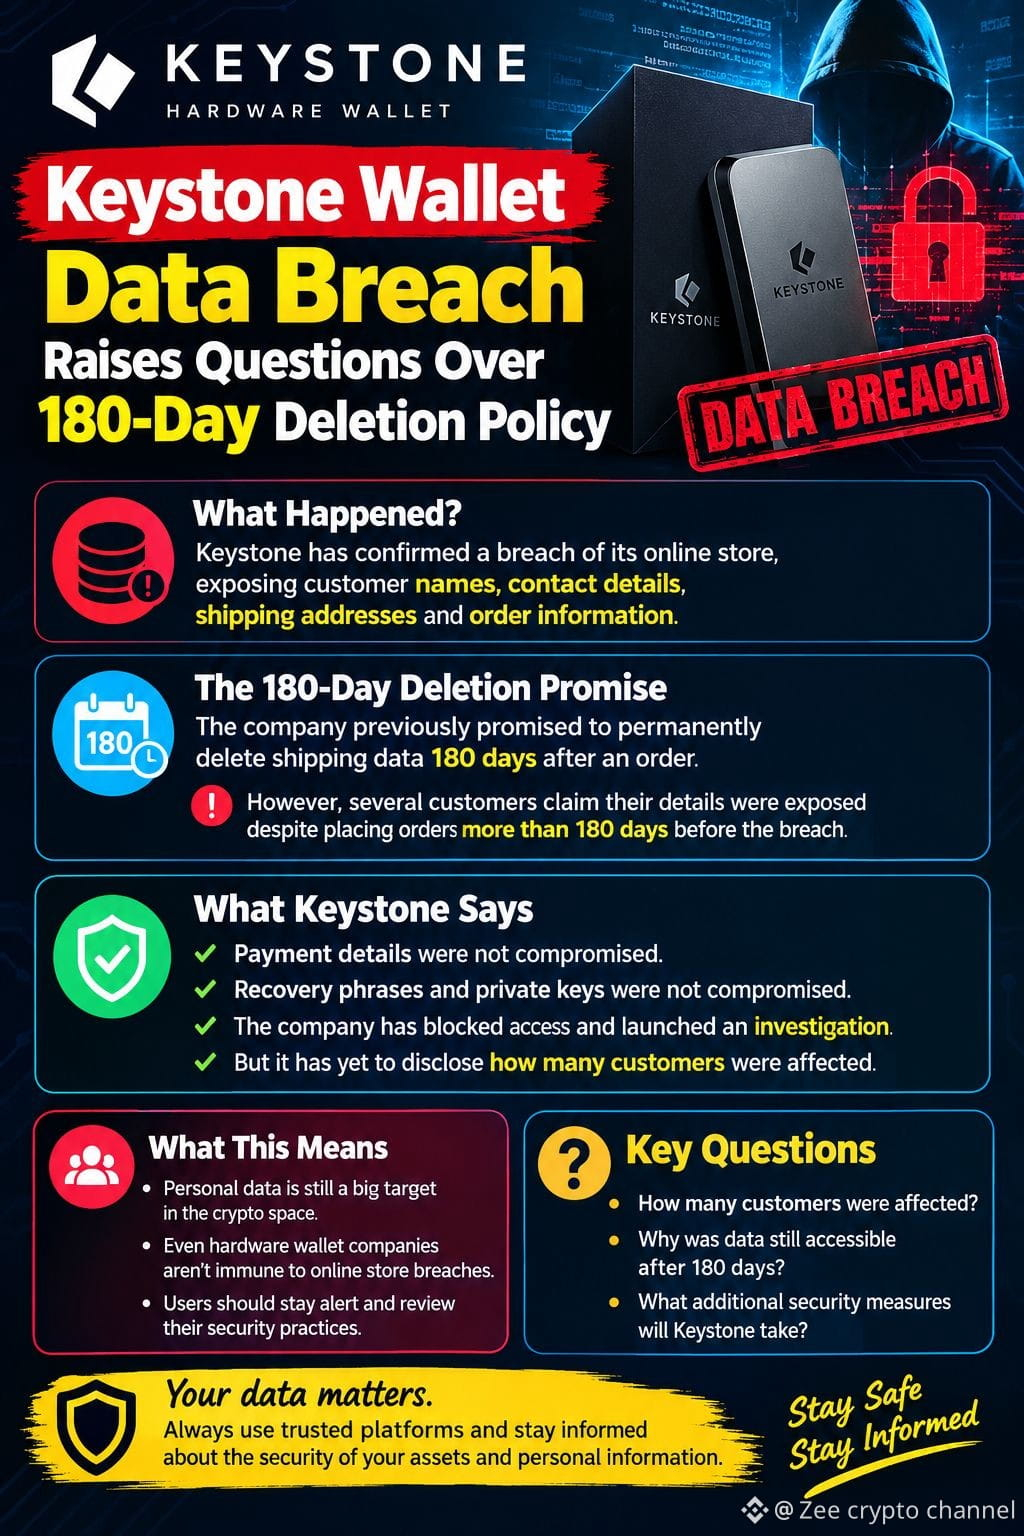
🚨 KEYSTONE WALLET DATA BREACH!
Keystone has confirmed a breach of its online store, exposing customer names, contact details, shipping addresses, and order information.
The biggest concern? Some customers claim their data was exposed even after the promised 180-day deletion period.
Keystone says payment details, recovery phrases, and private keys were not compromised. An investigation is underway, but the number of affected customers remains unknown.
💬 **What’s your opinion? Should crypto companies be held accountable for protecting customer data? Share your thoughts in the comments!
#KeystoneWallet #CryptoSecurity #DataBreach #Cryptocurrency #CyberSecurity
2
11

🚨 $ETH ¡UN EXPLOIT DE CONTRATO INTELIGENTE DRENÓ FONDOS POR UNA VULNERABILIDAD EN EL CONTROL DE ACCESO! 💣
Los riesgos de los contratos inteligentes vuelven a golpear: una falla en el control de acceso del contrato GebProxyActions permitió que un atacante desviara casi 6 $ETH en un ataque silencioso. 🛡️ Aunque 5.94 $ETH pueda parecer poco para las ballenas, una lógica deficiente en un contrato inteligente puede vaciar fácilmente una billetera desprevenida en cuestión de segundos.
Si alguna vez interactuaste con GebProxyActions, dale máxima prioridad a esto y revoca tus permisos de tokens ahora mismo. 🔒 En un mercado donde la liquidez se mueve rápido, proteger tu capital fuera de los gráficos es tan importante como gestionar tus stops en el mercado. 💬 ¿Has revisado y eliminado este mes las aprobaciones activas de tus contratos inteligentes? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ETH #SecurityAlert #SmartContracts #CryptoSecurity
🛡️ 👁️
5
·
--
$BNB Alerta de seguridad en la cadena: al parecer, Predict.fun sufrió un ataque ⚠️
Esto es lo que se ha reportado hasta ahora:
• Onchain Lens rastreó fondos que salían de varios contratos inteligentes de Kernel vinculados a la plataforma
• El dinero pasó por billeteras intermediarias, se transfirió entre cadenas a través de Relay y se envió a Tornado Cash
• Según Foresight News, se sustrajeron al menos 24.660 dólares en stablecoins
La cantidad es pequeña en comparación con los grandes hackeos de DeFi, pero el patrón es clásico: vaciar los fondos, saltar entre cadenas y luego mezclar el dinero para que sea más difícil rastrearlo.
Si usas Predict.fun o aplicaciones similares:
• Espera un comunicado oficial antes de mover fondos
• Revisa y revoca las autorizaciones de tokens que ya no necesites
• Ignora los mensajes directos que ofrezcan «reembolsos» o «indemnizaciones». Los estafadores actúan rápido después de cada exploit
La red $BNB en su conjunto no se ha visto afectada. Se trata de un problema de la aplicación, no de la cadena.
¿Cada cuánto revisas las autorizaciones de tu billetera? 👇
#CryptoSecurity #BNBChain #CryptoNews
11
·
--
Revisión de seguridad de 5 minutos para tu cuenta de exchange. Hazla esta noche, no después de que algo salga mal 🔐
✅ 2FA con una aplicación de autenticación o una clave de acceso, no por SMS. Los ataques de intercambio de SIM apuntan a los números de teléfono
✅ Código antiphishing activado. Los correos reales de Binance mostrarán tu código; los falsos, no
✅ Lista de direcciones de retiro permitidas activada, para que los fondos solo puedan enviarse a las direcciones que guardaste
✅ Claves API antiguas eliminadas. Si usaste un bot de trading alguna vez y dejaste de usarlo, elimina su clave
✅ Lista de dispositivos revisada. Cierra la sesión en cualquier teléfono o navegador que no reconozcas
Señales de alerta que debes ignorar por completo:
• Alguien de «Soporte» te escribe primero por Telegram o WhatsApp
• Enlaces que te piden «verificar» o «desbloquear» tu cuenta
• Cualquiera que te pida tu código 2FA o frase semilla. Ningún agente de soporte legítimo te lo pedirá jamás
Tanto si tienes $BNB como $BTC , configurar estas opciones toma unos minutos y puede protegerlo todo.
¿Cuántas de estas 5 cosas ya has hecho? 👇
#CryptoSecurity #Binance #CryptoEducation
30
·
--
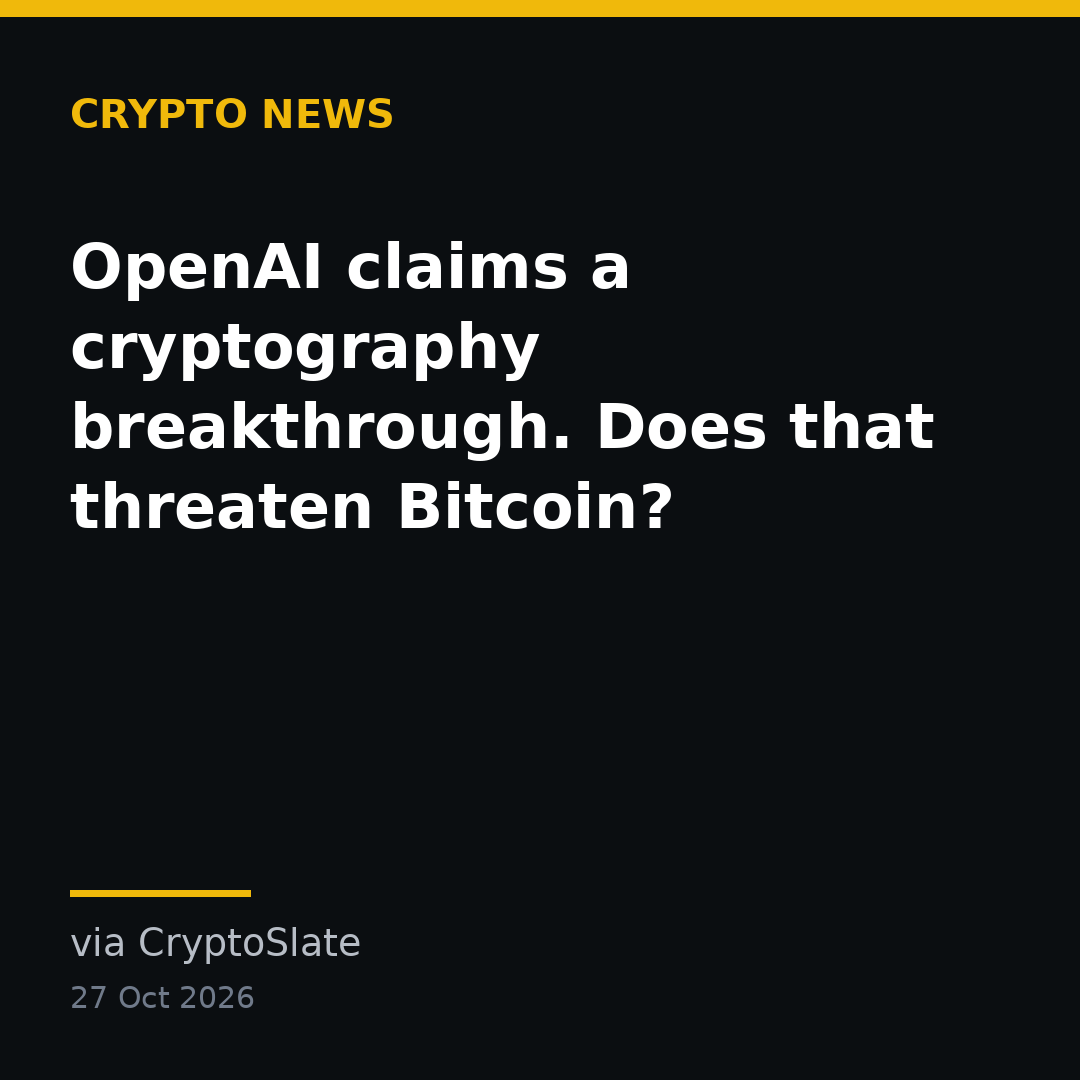
$BTC $ETH : OpenAI afirma haber logrado un avance en criptografía. ¿Amenaza eso a Bitcoin?
━━━━━━━━━━━━━━━━━━━━
• La afirmación se refiere a la hipótesis del tiempo exponencial.
• La revisión independiente está en marcha, y para llevar a cabo un ataque práctico contra Bitcoin harían falta varios pasos adicionales.
• OpenAI afirma que su sistema de IA ha refutado la hipótesis del tiempo exponencial, una suposición de larga data sobre la dificultad de resolver ciertos problemas de lógica.
• El anuncio del día 26 ha llevado a investigadores a organizar una evaluación independiente.
• El resultado divulgado no demuestra que sea posible llevar a cabo un ataque práctico contra Bitcoin.
• Aquí, ETH significa hipótesis del tiempo exponencial, no Ether.
#Bitcoin #SeguridadCripto
Fuente: CryptoSlate
35
·
--
Antes de enviar $USDT o cualquier moneda a una billetera, lee esto. El envenenamiento de direcciones es una de las formas más comunes en que la gente pierde fondos hoy en día ☠️
Cómo funciona la estafa:
1. Haces una transferencia normal a un amigo o a una plataforma de intercambio
2. Un estafador crea una dirección de billetera que empieza y termina con los mismos caracteres que la dirección real
3. Te envía una transferencia de valor mínimo o nulo desde esa dirección falsa para que aparezca en tu historial
4. La próxima vez que copies una dirección de tu historial, podrías copiar la falsa por error
Cómo protegerte:
• Nunca copies una dirección de tu historial de transacciones
• Guarda las direcciones de confianza en tu libreta de direcciones o lista de permitidas
• Comprueba la dirección completa, no solo los primeros y últimos 4 caracteres
• Para transferencias grandes, envía primero una pequeña cantidad de prueba
• Ignora los pequeños depósitos aleatorios de billeteras desconocidas
No importa si estás transfiriendo $ETH o monedas estables: una vez confirmada, una transferencia no se puede revertir.
Guarda esto y compártelo con alguien que recién empieza en el mundo de las criptomonedas 🔖
#CryptoSecurity #ScamAlert #CryptoEducation
10
·
--
El mejor momento para prepararse ante una amenaza criptográfica es antes de que se vuelva urgente.
La investigación, las pruebas y la planificación de la migración llevan tiempo.
Esperar a que se produzca un exploit en el mundo real puede resultar costoso.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
La investigación, las pruebas y la planificación de la migración llevan tiempo.
Esperar a que se produzca un exploit en el mundo real puede resultar costoso.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
1
99
·
--
🚨 ¡ALERTA DE SEGURIDAD CRIPTO! 🐳
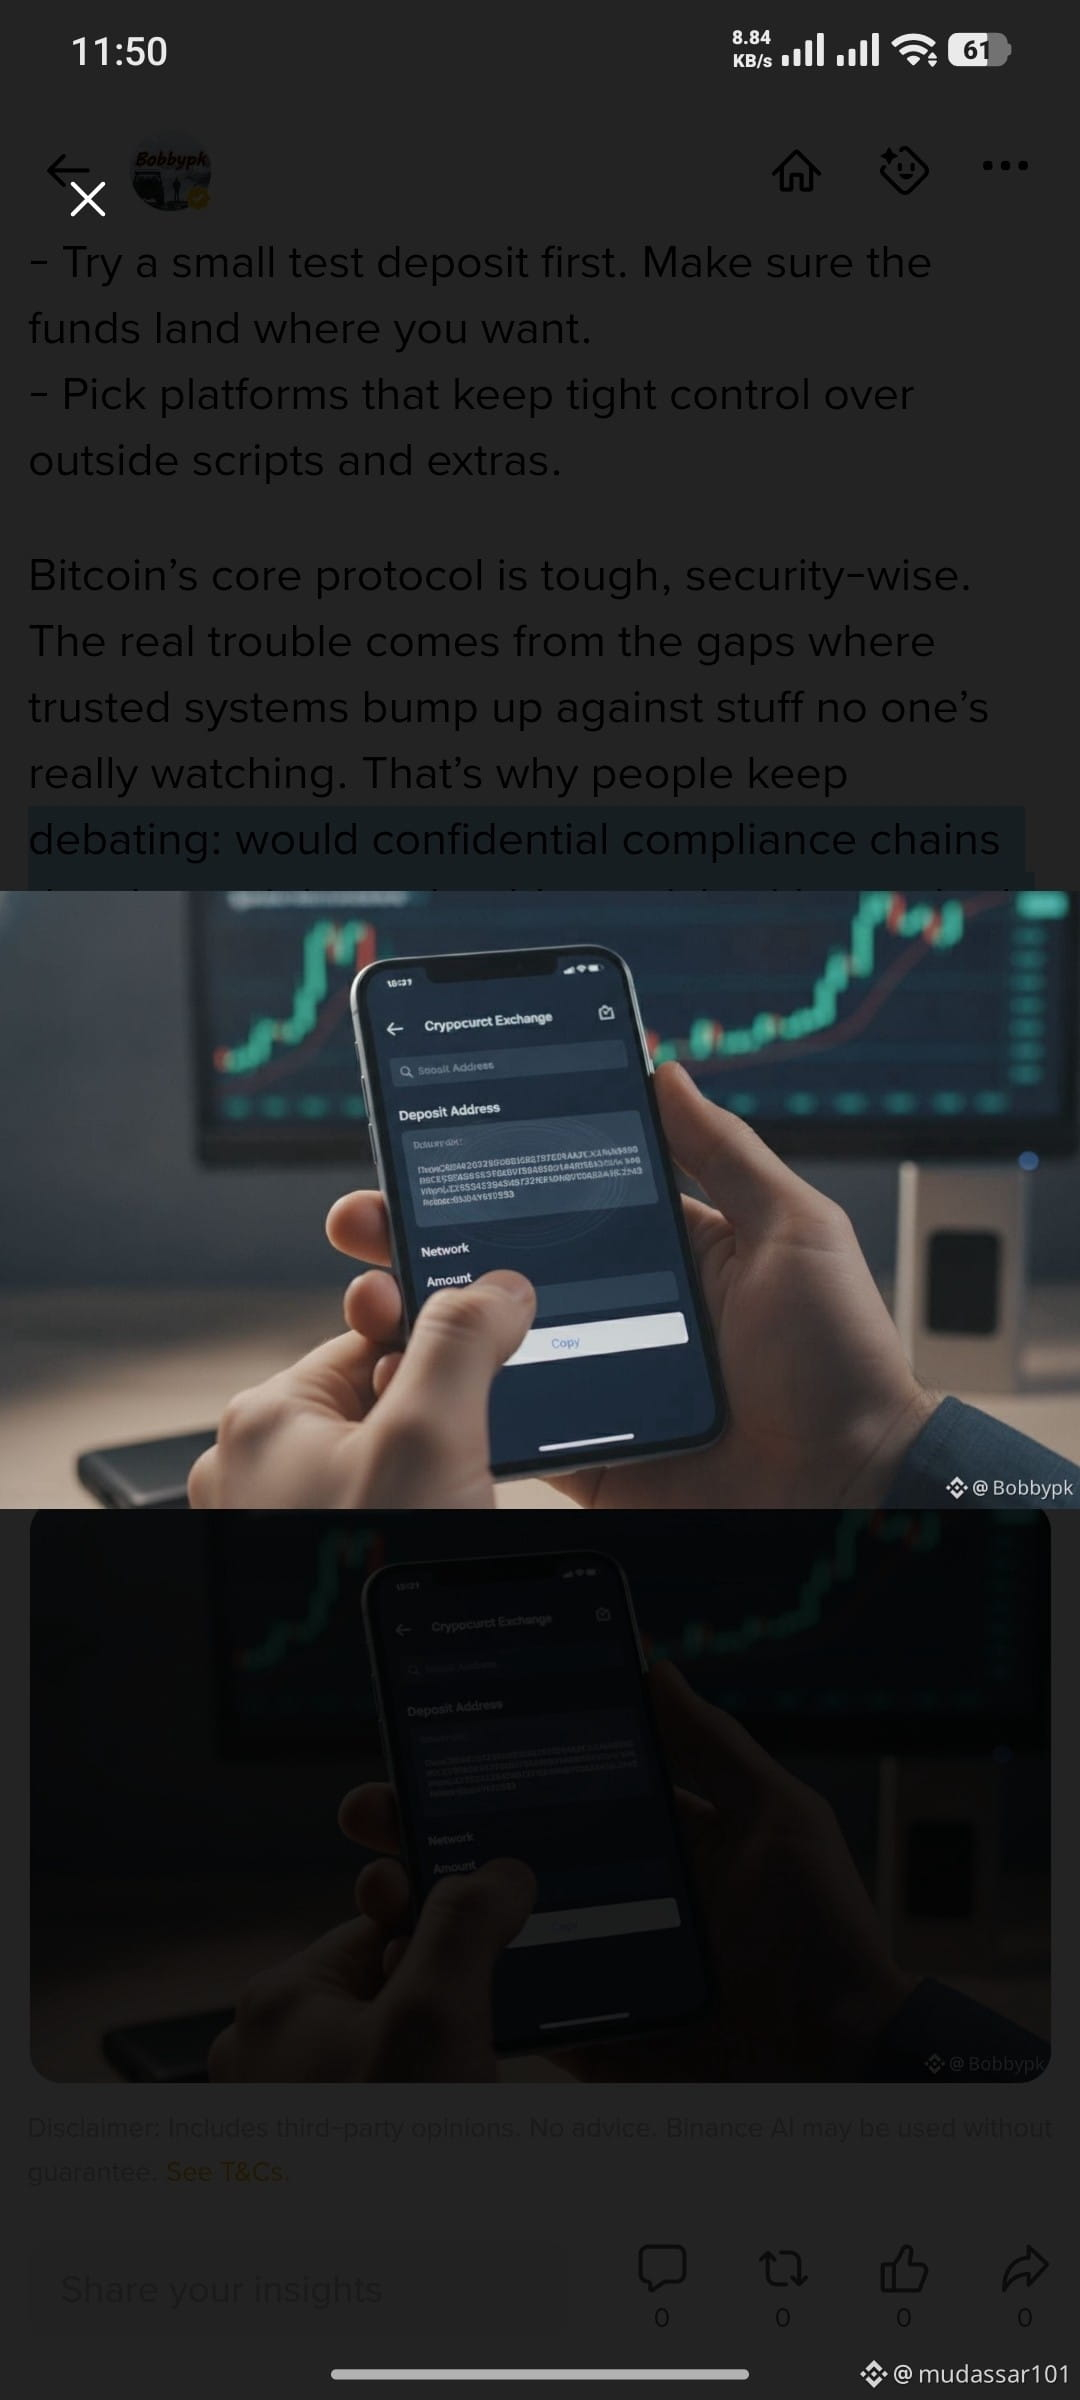
Según informes, unos hackers manipularon las direcciones de depósito a través de un widget de chat de Udesk vulnerado, e incluso engañaron a los usuarios al pegar desde el portapapeles.
🔐 Mantente a salvo:
✅ Verifica cada dirección de monedero.
✅ Primero, realiza un pequeño depósito de prueba.
✅ Usa plataformas de confianza con sólidas medidas de seguridad.
⚠️ El riesgo podría provenir de scripts de terceros vulnerados, no de la propia cadena de bloques.
💬 ¿Son más seguras las cadenas confidenciales que las redes EVM estándar?
#CryptoSecurity #Blockchain #INIT #bitcoin
6
·
--
Bajista
Initia pausa la red tras un incidente de seguridad ⚠️
$INIT pausó su red después de que, según se informó, una vulnerabilidad de seguridad permitiera a un atacante mover alrededor de 2,7 millones de dólares en activos. El equipo está trabajando en una solución e investigando el incidente.
Es un recordatorio de que hay que seguir las actualizaciones oficiales y actuar con cautela durante los incidentes de seguridad. Evita los enlaces no verificados y las promesas de recuperación.
Lo más importante ahora es una solución segura y actualizaciones transparentes.
#Initia #INIT #CryptoSecurity #blockchain
{future}(INITUSDT)
Initia pausa la red tras un incidente de seguridad ⚠️
$INIT pausó su red después de que, según se informó, una vulnerabilidad de seguridad permitiera a un atacante mover alrededor de 2,7 millones de dólares en activos. El equipo está trabajando en una solución e investigando el incidente.
Es un recordatorio de que hay que seguir las actualizaciones oficiales y actuar con cautela durante los incidentes de seguridad. Evita los enlaces no verificados y las promesas de recuperación.
Lo más importante ahora es una solución segura y actualizaciones transparentes.
#Initia #INIT #CryptoSecurity #blockchain
131
·
--
Tenemos que contar las palabras. Hagamos un borrador.
Texto posible:
«Cada vez que conectas una billetera a un protocolo DeFi, expones sus claves privadas a código de contratos inteligentes que no puedes auditar por completo. Un solo contrato vulnerable o una actualización maliciosa puede vaciar todo el saldo. Mantener tus principales fondos en una billetera separada y sin conexión limita el alcance del daño: solo corren riesgo los fondos que mueves intencionalmente a una billetera activa.
Tres pasos para protegerte:
1. Crea una billetera activa exclusiva (de hardware o en una aplicación móvil de confianza) para usarla solo con DeFi. Nunca guardes allí tus ahorros a largo plazo.
2. Transfiere solo la cantidad que necesitas para una interacción específica y luego devuelve de inmediato a tu almacenamiento en frío lo que te sobre.
3. Revisa y revoca con regularidad las autorizaciones de tokens con una herramienta como Revoke.cash; las aprobaciones antiguas son un vector de ataque común.
Trata tu billetera DeFi como un sobre desechable para efectivo: llénalo, úsalo y vacíalo. ¡Comparte esto con alguien que recién empieza en el mundo de las criptomonedas; podría salvarle!
#Bitcoin #BTC #CryptoSecurity #MantenteSeguro»
Ahora contemos las palabras. Hagámoslo manualmente.
«Cada(1) vez2 que3 conectas4 una5 billetera6 a7 un8 protocolo9 DeFi10 expones11 sus12 claves13 privadas14 a15 código16 de17 contratos18 inteligentes19 que20 no21 puedes22 auditar23 por24 completo25.
·
--
🔐 Consejo de seguridad: el «agente de soporte» que te escribe primero no es de soporte.
El soporte real de un exchange no te escribe por privado en Telegram, X o WhatsApp para pedirte que «verifiques» tu cuenta.
3 señales de alerta de que es una estafa 👇
1️⃣ Te contactan primero y suenan urgentes («tu cuenta se congelará en 30 min»)
2️⃣ Te piden tu código 2FA, frase semilla o que compartas la pantalla
3️⃣ Te envían un enlace que parece casi correcto (el dominio tiene una letra distinta)
Qué hacer ✅
• Abre la aplicación tú mismo y usa el centro de ayuda oficial
• Comprueba cualquier enlace o contacto con Binance Verify antes de confiar en él
• Nunca compartas códigos, claves ni frases semilla con nadie. Nunca.
Tu frase semilla es tu dinero. Quien la tenga, es su dueño.
¿Alguna vez has recibido uno de estos mensajes? 👀
#CryptoSecurity #ScamAlert #Binance #crypto
1

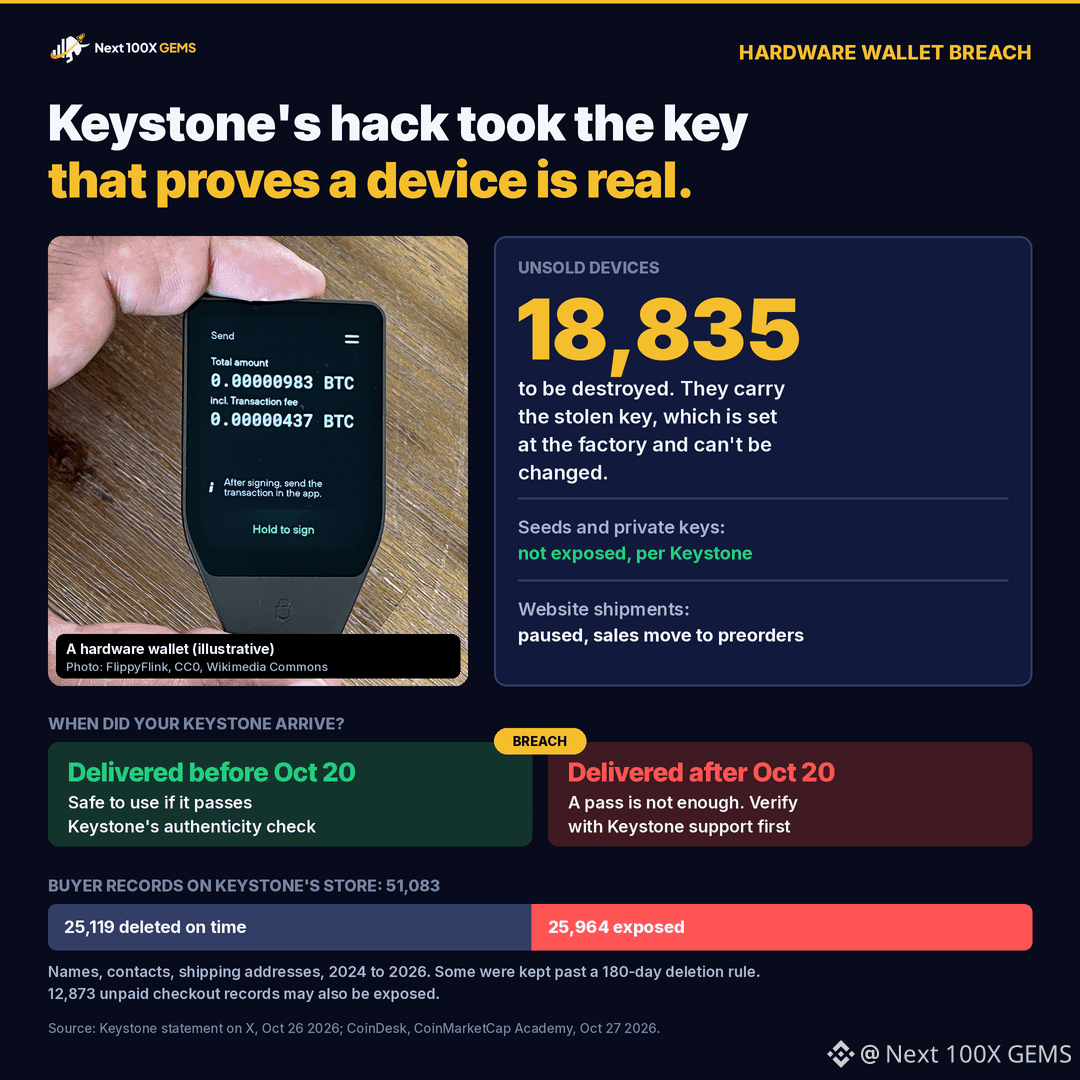
El domingo preguntamos por qué seguía archivado un pedido de Keystone de 2024, cuando la política de la propia empresa dice que los datos de los compradores se eliminan después de 180 días. Keystone ya respondió, y la respuesta vino acompañada de un problema aún mayor.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.
728

🚨 ¡3 SEÑALES DE OFERTAS CRIPTO QUE DEBES TENER EN CUENTA!
¿Alguna vez has visto un proyecto que promete ganancias altas y fijas en poco tiempo?
Antes de enviar dinero o conectar tu cartera, revisa lo siguiente:
⚠️ 1. Promesas de ganancias garantizadas sin explicar los riesgos de forma razonable.
⚠️ 2. Presión para que deposites de inmediato, con la excusa de que la oportunidad está por terminar.
⚠️ 3. Identidad e información del proyecto que no se pueden verificar mediante fuentes independientes.
No confíes únicamente en testimonios o capturas de pantalla de ganancias.
🔐 Recuerda: protege tu frase semilla, nunca compartas tu clave privada y revisa cuidadosamente la dirección del sitio web.
¿Has encontrado otras señales de alerta? Comparte tu experiencia sin revelar datos personales.
#CryptoSecurity #SCAMalerts #Web3
1
1
cuando una transacción de Bitcoin se queda atascada y tarda mucho en confirmarse, existe una función para acelerarla, y justo en ese momento algún servidor malicioso podría haber sustituido la dirección del destinatario
te explico con palabras sencillas cómo funciona: la billetera pregunta a un servidor externo qué comisión debe establecer para acelerar el pago, y si ese servidor es malicioso, podría devolver no solo una cifra para la comisión, sino una transacción completamente modificada que envía el dinero a un destino totalmente distinto del que querías
esto no es un hackeo de la cadena de bloques ni un problema del propio Bitcoin, sino una vulnerabilidad en la forma en que ciertas billeteras se comunicaban con servidores de terceros para ofrecer una función práctica. Los desarrolladores ya están corrigiendo el fallo
la conclusión más importante aquí no es técnica, sino práctica: incluso una base como Bitcoin, que todos consideran extremadamente segura, puede tener un punto débil en algún servicio adicional y práctico que la rodea. La red en sí es segura, pero la interfaz que usas para interactuar con ella también forma parte de la seguridad
creo que la gente actualiza sus billeteras a tiempo con muy poca frecuencia, y esa es la principal razón por la que este tipo de fallos llegan a perjudicar a alguien. Dime si tienes otra opinión
$BTC #bitcoin #CryptoSecurity #WalletSecurity
1
126
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#CanMicrosoftDeliverOnAI
196,983 vistas
1,647 están debatiendo
2
#CanGoogleDefindItsCore
105,041 vistas
1,195 están debatiendo
3
#EarningsSeason
5.8M vistas
27,568 están debatiendo
4
#FOMCWatch
9.2M vistas
28,884 están debatiendo
5
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
200 vistas
12 están debatiendo
6
#USGovSellsFTXLinkedAnthropicSharesFor$627M
470 vistas
22 están debatiendo
7
#MoodysAssignsRLUSDA2LongTermDepositRating
1,893 vistas
129 están debatiendo
8
#SKHynixUnveils$45BShareholderReturns
857 vistas
23 están debatiendo
9
#OSMOPlansToBurn100MTokensFromCommunityPool
10,365 vistas
315 están debatiendo
10
#EthereumDropsBelow$2300
13,287 vistas
175 están debatiendo