
Tiểu Mỹ 102
375 Beiträge

Tiểu Mỹ 102
Melden
Nutzer blockieren
Holder ETH|Since2020
151 Following
135 Follower
582 Like gegeben
Beiträge
·
--
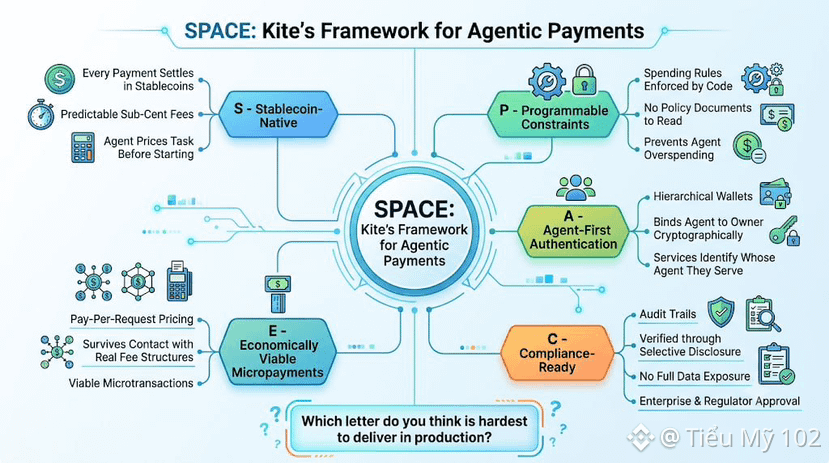
Fünf Buchstaben, fünf Anforderungen und ein Test für jedes Projekt, das vorgibt, Agenten zu unterstützen. Kites Whitepaper nennt das SPACE.
S steht für Stablecoin-native. Jede Zahlung wird in Stablecoins abgewickelt, mit vorhersehbaren Gebühren von unter einem Cent. So kann ein Agent die Kosten für eine Aufgabe kalkulieren, bevor er sie beginnt.
P steht für programmierbare Einschränkungen: Ausgabenregeln, die durch Code statt durch ein Richtliniendokument durchgesetzt werden, das niemand liest.
Agent-first-Authentifizierung steht für das A, also hierarchische Wallets, die jeden Agenten kryptografisch an seinen Besitzer binden.
C bedeutet Compliance-fähig, mit Prüfpfaden, die sich durch selektive Offenlegung statt durch vollständige Transparenz verifizieren lassen.
E vervollständigt das Konzept mit wirtschaftlich tragfähigen Mikrozahlungen, also einer Preisgestaltung pro Anfrage, die auch mit realen Gebührenstrukturen funktioniert.
Lässt man einen dieser Punkte weg, wird das System undicht. Ohne S schwanken die Kosten. Ohne P kann ein halluzinierender Agent zu viel ausgeben. Ohne A können Dienste nicht feststellen, wessen Agent sie bedienen. Ohne C wenden sich Unternehmen und Aufsichtsbehörden ab. Ohne E bleibt die Preisgestaltung pro Aufruf eine Folie im Pitch Deck.
Welchen Buchstaben hältst du in der Praxis für am schwierigsten umzusetzen?
#KiteBBW $KITE
Fünf Buchstaben, fünf Anforderungen und ein Test für jedes Projekt, das vorgibt, Agenten zu unterstützen. Kites Whitepaper nennt das SPACE.
S steht für Stablecoin-native. Jede Zahlung wird in Stablecoins abgewickelt, mit vorhersehbaren Gebühren von unter einem Cent. So kann ein Agent die Kosten für eine Aufgabe kalkulieren, bevor er sie beginnt.
P steht für programmierbare Einschränkungen: Ausgabenregeln, die durch Code statt durch ein Richtliniendokument durchgesetzt werden, das niemand liest.
Agent-first-Authentifizierung steht für das A, also hierarchische Wallets, die jeden Agenten kryptografisch an seinen Besitzer binden.
C bedeutet Compliance-fähig, mit Prüfpfaden, die sich durch selektive Offenlegung statt durch vollständige Transparenz verifizieren lassen.
E vervollständigt das Konzept mit wirtschaftlich tragfähigen Mikrozahlungen, also einer Preisgestaltung pro Anfrage, die auch mit realen Gebührenstrukturen funktioniert.
Lässt man einen dieser Punkte weg, wird das System undicht. Ohne S schwanken die Kosten. Ohne P kann ein halluzinierender Agent zu viel ausgeben. Ohne A können Dienste nicht feststellen, wessen Agent sie bedienen. Ohne C wenden sich Unternehmen und Aufsichtsbehörden ab. Ohne E bleibt die Preisgestaltung pro Aufruf eine Folie im Pitch Deck.
Welchen Buchstaben hältst du in der Praxis für am schwierigsten umzusetzen?
#KiteBBW $KITE
S steht für Stablecoin-native. Jede Zahlung wird in Stablecoins abgewickelt, mit vorhersehbaren Gebühren von unter einem Cent. So kann ein Agent die Kosten für eine Aufgabe kalkulieren, bevor er sie beginnt.
P steht für programmierbare Einschränkungen: Ausgabenregeln, die durch Code statt durch ein Richtliniendokument durchgesetzt werden, das niemand liest.
Agent-first-Authentifizierung steht für das A, also hierarchische Wallets, die jeden Agenten kryptografisch an seinen Besitzer binden.
C bedeutet Compliance-fähig, mit Prüfpfaden, die sich durch selektive Offenlegung statt durch vollständige Transparenz verifizieren lassen.
E vervollständigt das Konzept mit wirtschaftlich tragfähigen Mikrozahlungen, also einer Preisgestaltung pro Anfrage, die auch mit realen Gebührenstrukturen funktioniert.
Lässt man einen dieser Punkte weg, wird das System undicht. Ohne S schwanken die Kosten. Ohne P kann ein halluzinierender Agent zu viel ausgeben. Ohne A können Dienste nicht feststellen, wessen Agent sie bedienen. Ohne C wenden sich Unternehmen und Aufsichtsbehörden ab. Ohne E bleibt die Preisgestaltung pro Aufruf eine Folie im Pitch Deck.
Welchen Buchstaben hältst du in der Praxis für am schwierigsten umzusetzen?
#KiteBBW $KITE
1
1
141
·
--
Übersetzung ansehen
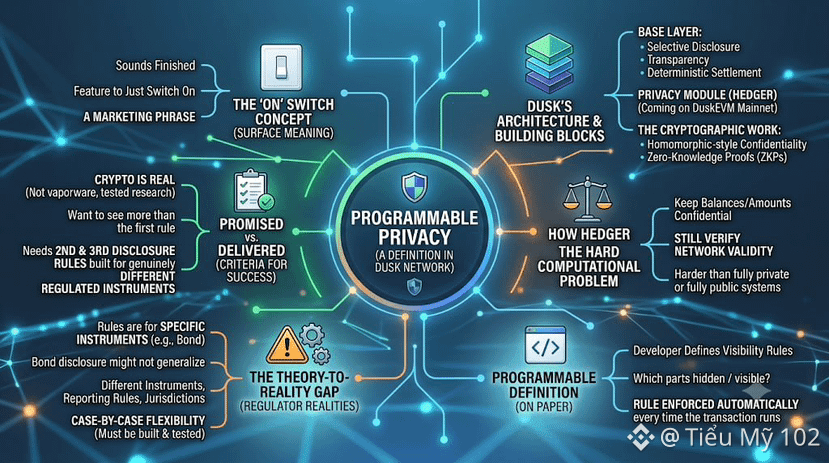
Programmable privacy is a phrase that sounds finished the moment you read it, like a feature you can just switch on. Dusk Network uses language close to this to describe what its architecture delivers for regulated markets, and I wanted to check what is actually sitting underneath the phrase before repeating it myself.
On paper, programmable privacy means a developer can define exactly which parts of a transaction stay hidden and which parts stay visible, then have that rule enforced automatically every time the transaction runs. Dusk's version rests on selective disclosure, one piece of a base layer that also includes transparency and deterministic settlement, combined with Hedger, the privacy module doing the actual cryptographic work on the coming DuskEVM mainnet. Hedger has to keep balances and transfer amounts confidential while still letting the network verify that a transaction is valid, a harder computational problem than either fully private or fully public systems have to solve.
The theory-to-reality gap shows up in the specifics regulators actually ask for. A rule that works cleanly for one type of instrument, a bond with a fixed set of disclosure requirements, might not generalize automatically to a different instrument with different reporting rules in a different jurisdiction. Programmable suggests flexibility that has to be built and tested case by case, not assumed from the architecture alone.
I take the underlying cryptography seriously. Homomorphic-style confidentiality combined with proof systems is real, tested territory in research, not vaporware. What I would want to see before calling programmable privacy delivered, rather than promised, is a second and third disclosure rule built for a genuinely different regulated instrument, not just the first one that shipped.
@Dusk_Foundation $DUSK #dusk
Programmable privacy is a phrase that sounds finished the moment you read it, like a feature you can just switch on. Dusk Network uses language close to this to describe what its architecture delivers for regulated markets, and I wanted to check what is actually sitting underneath the phrase before repeating it myself.
On paper, programmable privacy means a developer can define exactly which parts of a transaction stay hidden and which parts stay visible, then have that rule enforced automatically every time the transaction runs. Dusk's version rests on selective disclosure, one piece of a base layer that also includes transparency and deterministic settlement, combined with Hedger, the privacy module doing the actual cryptographic work on the coming DuskEVM mainnet. Hedger has to keep balances and transfer amounts confidential while still letting the network verify that a transaction is valid, a harder computational problem than either fully private or fully public systems have to solve.
The theory-to-reality gap shows up in the specifics regulators actually ask for. A rule that works cleanly for one type of instrument, a bond with a fixed set of disclosure requirements, might not generalize automatically to a different instrument with different reporting rules in a different jurisdiction. Programmable suggests flexibility that has to be built and tested case by case, not assumed from the architecture alone.
I take the underlying cryptography seriously. Homomorphic-style confidentiality combined with proof systems is real, tested territory in research, not vaporware. What I would want to see before calling programmable privacy delivered, rather than promised, is a second and third disclosure rule built for a genuinely different regulated instrument, not just the first one that shipped.
@Dusk $DUSK #dusk
On paper, programmable privacy means a developer can define exactly which parts of a transaction stay hidden and which parts stay visible, then have that rule enforced automatically every time the transaction runs. Dusk's version rests on selective disclosure, one piece of a base layer that also includes transparency and deterministic settlement, combined with Hedger, the privacy module doing the actual cryptographic work on the coming DuskEVM mainnet. Hedger has to keep balances and transfer amounts confidential while still letting the network verify that a transaction is valid, a harder computational problem than either fully private or fully public systems have to solve.
The theory-to-reality gap shows up in the specifics regulators actually ask for. A rule that works cleanly for one type of instrument, a bond with a fixed set of disclosure requirements, might not generalize automatically to a different instrument with different reporting rules in a different jurisdiction. Programmable suggests flexibility that has to be built and tested case by case, not assumed from the architecture alone.
I take the underlying cryptography seriously. Homomorphic-style confidentiality combined with proof systems is real, tested territory in research, not vaporware. What I would want to see before calling programmable privacy delivered, rather than promised, is a second and third disclosure rule built for a genuinely different regulated instrument, not just the first one that shipped.
@Dusk $DUSK #dusk
1
73
·
--
Sofortige Abwicklung klingt, als wäre es einfach eine Funktion, die man einschaltet. Tatsächlich ist es ein Versprechen über Liquidität – genauso wie über Technologie. Und ich denke, dass das in den meisten RWA-Marketingkampagnen übergangen wird.
Dusk' Basisschicht ist um deterministische Abwicklung herum gebaut. Das bedeutet: Sobald eine Transaktion finalisiert ist, gibt es keine Unklarheit oder Rückabwicklungsphase. Im Gegensatz zu Chains, bei denen man eine Reihe von Bestätigungen abwartet, die eine Rückabwicklung zwar immer unwahrscheinlicher machen, aber nicht beweisbar endgültig machen. Traditionelle Clearingsysteme können Tage benötigen, um einen Trade vollständig abzuwickeln – aus einem ähnlichen Grund: Jede Zwischeninstanz bestätigt ihren Teil, bevor die nächste vorangeht. Kombiniert man deterministische Finalität mit selektiver Offenlegung, die es einem Transfer ermöglicht nachzuweisen, dass er die Eignungs- und Compliance-Anforderungen erfüllt, ohne die zugrunde liegende Identität oder den Betrag der Öffentlichkeit preiszugeben, erhält man die technische Grundlage, die Dusk Trade braucht, um Geldmarktfonds, ETFs und Bonds anzubieten – mit einer Abwicklung, die in Sekunden statt in Tagen gemessen wird. Diese Grundlage hängt jedoch weiterhin von korrekter Preisbildung ab, die in Echtzeit in die Chain gelangt. Denn ein Fondsanteil kann sich nicht korrekt gegen eine veraltete Zahl „abgleichen“. Genau deshalb hat Dusk auch daran gearbeitet, verifizierte Marktdaten Onchain direkt von Exchange-Partnern einzubringen.
Das eine Argument, zu dem ich immer wieder zurückkomme, ist diese Einschränkung. Deterministische Abwicklung finalisiert einen Trade sofort, sobald beide Seiten bereit sind. Sie schafft keine Gegenpartei aus dem Nichts. Eine Anleihe-Rückzahlung braucht weiterhin einen tatsächlichen Käufer oder einen Liquiditätsanbieter auf der anderen Seite. Die Offenlegungspflichten müssen weiterhin geprüft werden, bevor der Transfer freigegeben wird. Und all das verschwindet nicht dadurch, dass das Ledger selbst in Sekunden finalisieren kann.
Die Technologie nimmt Reibung aus dem mechanischen Teil der Abwicklung. Sie entfernt nicht die Notwendigkeit echter Markttiefe, die dahintersteht.
Das ist kein Seitenhieb gegen das Design. Es ist eine Erinnerung daran, dass „sofort“ das Ledger beschreibt – nicht automatisch den Markt, der darauf aufbaut.
@Dusk_Foundation $DUSK #dusk
Sofortige Abwicklung klingt, als wäre es einfach eine Funktion, die man einschaltet. Tatsächlich ist es ein Versprechen über Liquidität – genauso wie über Technologie. Und ich denke, dass das in den meisten RWA-Marketingkampagnen übergangen wird.
Dusk' Basisschicht ist um deterministische Abwicklung herum gebaut. Das bedeutet: Sobald eine Transaktion finalisiert ist, gibt es keine Unklarheit oder Rückabwicklungsphase. Im Gegensatz zu Chains, bei denen man eine Reihe von Bestätigungen abwartet, die eine Rückabwicklung zwar immer unwahrscheinlicher machen, aber nicht beweisbar endgültig machen. Traditionelle Clearingsysteme können Tage benötigen, um einen Trade vollständig abzuwickeln – aus einem ähnlichen Grund: Jede Zwischeninstanz bestätigt ihren Teil, bevor die nächste vorangeht. Kombiniert man deterministische Finalität mit selektiver Offenlegung, die es einem Transfer ermöglicht nachzuweisen, dass er die Eignungs- und Compliance-Anforderungen erfüllt, ohne die zugrunde liegende Identität oder den Betrag der Öffentlichkeit preiszugeben, erhält man die technische Grundlage, die Dusk Trade braucht, um Geldmarktfonds, ETFs und Bonds anzubieten – mit einer Abwicklung, die in Sekunden statt in Tagen gemessen wird. Diese Grundlage hängt jedoch weiterhin von korrekter Preisbildung ab, die in Echtzeit in die Chain gelangt. Denn ein Fondsanteil kann sich nicht korrekt gegen eine veraltete Zahl „abgleichen“. Genau deshalb hat Dusk auch daran gearbeitet, verifizierte Marktdaten Onchain direkt von Exchange-Partnern einzubringen.
Das eine Argument, zu dem ich immer wieder zurückkomme, ist diese Einschränkung. Deterministische Abwicklung finalisiert einen Trade sofort, sobald beide Seiten bereit sind. Sie schafft keine Gegenpartei aus dem Nichts. Eine Anleihe-Rückzahlung braucht weiterhin einen tatsächlichen Käufer oder einen Liquiditätsanbieter auf der anderen Seite. Die Offenlegungspflichten müssen weiterhin geprüft werden, bevor der Transfer freigegeben wird. Und all das verschwindet nicht dadurch, dass das Ledger selbst in Sekunden finalisieren kann.
Die Technologie nimmt Reibung aus dem mechanischen Teil der Abwicklung. Sie entfernt nicht die Notwendigkeit echter Markttiefe, die dahintersteht.
Das ist kein Seitenhieb gegen das Design. Es ist eine Erinnerung daran, dass „sofort“ das Ledger beschreibt – nicht automatisch den Markt, der darauf aufbaut.
@Dusk $DUSK #dusk
Dusk' Basisschicht ist um deterministische Abwicklung herum gebaut. Das bedeutet: Sobald eine Transaktion finalisiert ist, gibt es keine Unklarheit oder Rückabwicklungsphase. Im Gegensatz zu Chains, bei denen man eine Reihe von Bestätigungen abwartet, die eine Rückabwicklung zwar immer unwahrscheinlicher machen, aber nicht beweisbar endgültig machen. Traditionelle Clearingsysteme können Tage benötigen, um einen Trade vollständig abzuwickeln – aus einem ähnlichen Grund: Jede Zwischeninstanz bestätigt ihren Teil, bevor die nächste vorangeht. Kombiniert man deterministische Finalität mit selektiver Offenlegung, die es einem Transfer ermöglicht nachzuweisen, dass er die Eignungs- und Compliance-Anforderungen erfüllt, ohne die zugrunde liegende Identität oder den Betrag der Öffentlichkeit preiszugeben, erhält man die technische Grundlage, die Dusk Trade braucht, um Geldmarktfonds, ETFs und Bonds anzubieten – mit einer Abwicklung, die in Sekunden statt in Tagen gemessen wird. Diese Grundlage hängt jedoch weiterhin von korrekter Preisbildung ab, die in Echtzeit in die Chain gelangt. Denn ein Fondsanteil kann sich nicht korrekt gegen eine veraltete Zahl „abgleichen“. Genau deshalb hat Dusk auch daran gearbeitet, verifizierte Marktdaten Onchain direkt von Exchange-Partnern einzubringen.
Das eine Argument, zu dem ich immer wieder zurückkomme, ist diese Einschränkung. Deterministische Abwicklung finalisiert einen Trade sofort, sobald beide Seiten bereit sind. Sie schafft keine Gegenpartei aus dem Nichts. Eine Anleihe-Rückzahlung braucht weiterhin einen tatsächlichen Käufer oder einen Liquiditätsanbieter auf der anderen Seite. Die Offenlegungspflichten müssen weiterhin geprüft werden, bevor der Transfer freigegeben wird. Und all das verschwindet nicht dadurch, dass das Ledger selbst in Sekunden finalisieren kann.
Die Technologie nimmt Reibung aus dem mechanischen Teil der Abwicklung. Sie entfernt nicht die Notwendigkeit echter Markttiefe, die dahintersteht.
Das ist kein Seitenhieb gegen das Design. Es ist eine Erinnerung daran, dass „sofort“ das Ledger beschreibt – nicht automatisch den Markt, der darauf aufbaut.
@Dusk $DUSK #dusk
83
·
--
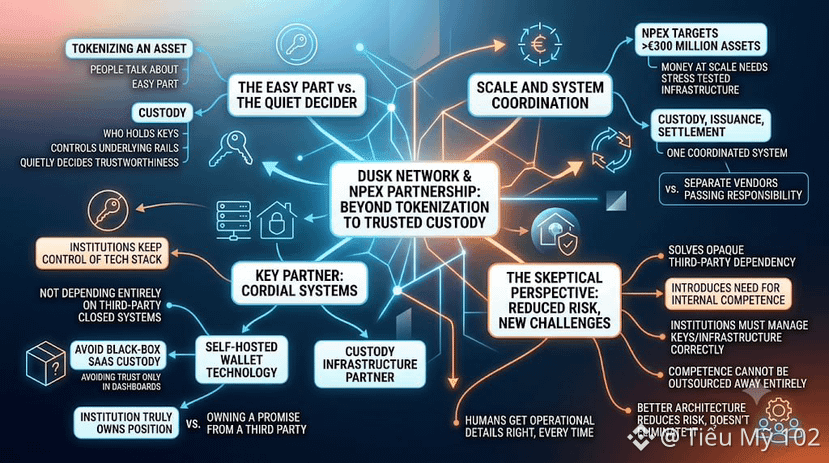
Ein Asset zu tokenisieren ist der leichte Teil, über den alle reden. Verwahrung (Custody) – wer die Schlüssel tatsächlich besitzt und die zugrunde liegenden Schienen kontrolliert – ist der Teil, der still und leise darüber entscheidet, ob das Ganze wirklich vertrauenswürdig ist.
Die Partnerschaft von Dusk Network mit NPEX geht über die reine Tokenisierung hinaus. Sie umfasst Cordial Systems, einen Partner für Verwahrungsinfrastruktur, der selbst gehostete Wallet-Technologie bereitstellt. So können Finanzinstitute, die Assets über NPEX onchain bringen, die Kontrolle über ihren eigenen Technologie-Stack behalten, statt sich komplett auf ein geschlossenes System eines Drittanbieters verlassen zu müssen, das sie nicht einsehen oder verifizieren können. Diese Einzelheit ist wichtiger, als es beim ersten Lesen klingt.
Der eigene Pitch von Cordial zielt ganz konkret darauf ab, Black-Box-SaaS-Verwahrung zu vermeiden – die Art, bei der ein Institut seine privaten Schlüssel an die Infrastruktur eines Anbieters übergibt und sich dann einfach auf das Dashboard verlassen muss. Selbst gehostete Wallet-Technologie hält diese Kontrolle intern. Das ist ein anspruchsvolleres Setup im Betrieb, aber es ist auch der Unterschied zwischen einem Institut, das seine Position wirklich besitzt, und einem Institut, das lediglich eine Zusage eines Drittanbieters „besitzt“.
Auch die Größenordnung macht diese Verwahrungsfrage noch schärfer. NPEX zielt darauf ab, langfristig mehr als 300 Millionen Euro an Assets auf Dusk zu bringen, und Geld in dieser Größenordnung bewegt sich nicht durch eine Infrastruktur, die noch nie unter Stress getestet wurde. Verwahrung, Ausgabe (Issuance) und Abwicklung (Settlement) sollen als ein koordiniertes Gesamtsystem funktionieren – statt als drei getrennte Anbieter, die Verantwortung hin- und herreichen, sobald etwas schiefgeht.
Ich gebe zu: Der skeptische Teil meines Gehirns entspannt sich hier auch nicht vollständig. Self-hosted Custody löst ein Vertrauensproblem – die Abhängigkeit von einem intransparenten Dritten – und führt gleichzeitig ein anderes ein: Institute brauchen jetzt echte interne Kompetenz, um Schlüssel und Infrastruktur korrekt zu verwalten, und diese Kompetenz lässt sich nicht vollständig auslagern. Eine bessere Architektur senkt das Risiko. Sie beseitigt nicht die Notwendigkeit, dass die Menschen, die es betreiben, die operativen Details jedes Mal richtig hinbekommen.
@Dusk_Foundation $DUSK #dusk
Ein Asset zu tokenisieren ist der leichte Teil, über den alle reden. Verwahrung (Custody) – wer die Schlüssel tatsächlich besitzt und die zugrunde liegenden Schienen kontrolliert – ist der Teil, der still und leise darüber entscheidet, ob das Ganze wirklich vertrauenswürdig ist.
Die Partnerschaft von Dusk Network mit NPEX geht über die reine Tokenisierung hinaus. Sie umfasst Cordial Systems, einen Partner für Verwahrungsinfrastruktur, der selbst gehostete Wallet-Technologie bereitstellt. So können Finanzinstitute, die Assets über NPEX onchain bringen, die Kontrolle über ihren eigenen Technologie-Stack behalten, statt sich komplett auf ein geschlossenes System eines Drittanbieters verlassen zu müssen, das sie nicht einsehen oder verifizieren können. Diese Einzelheit ist wichtiger, als es beim ersten Lesen klingt.
Der eigene Pitch von Cordial zielt ganz konkret darauf ab, Black-Box-SaaS-Verwahrung zu vermeiden – die Art, bei der ein Institut seine privaten Schlüssel an die Infrastruktur eines Anbieters übergibt und sich dann einfach auf das Dashboard verlassen muss. Selbst gehostete Wallet-Technologie hält diese Kontrolle intern. Das ist ein anspruchsvolleres Setup im Betrieb, aber es ist auch der Unterschied zwischen einem Institut, das seine Position wirklich besitzt, und einem Institut, das lediglich eine Zusage eines Drittanbieters „besitzt“.
Auch die Größenordnung macht diese Verwahrungsfrage noch schärfer. NPEX zielt darauf ab, langfristig mehr als 300 Millionen Euro an Assets auf Dusk zu bringen, und Geld in dieser Größenordnung bewegt sich nicht durch eine Infrastruktur, die noch nie unter Stress getestet wurde. Verwahrung, Ausgabe (Issuance) und Abwicklung (Settlement) sollen als ein koordiniertes Gesamtsystem funktionieren – statt als drei getrennte Anbieter, die Verantwortung hin- und herreichen, sobald etwas schiefgeht.
Ich gebe zu: Der skeptische Teil meines Gehirns entspannt sich hier auch nicht vollständig. Self-hosted Custody löst ein Vertrauensproblem – die Abhängigkeit von einem intransparenten Dritten – und führt gleichzeitig ein anderes ein: Institute brauchen jetzt echte interne Kompetenz, um Schlüssel und Infrastruktur korrekt zu verwalten, und diese Kompetenz lässt sich nicht vollständig auslagern. Eine bessere Architektur senkt das Risiko. Sie beseitigt nicht die Notwendigkeit, dass die Menschen, die es betreiben, die operativen Details jedes Mal richtig hinbekommen.
@Dusk $DUSK #dusk
Die Partnerschaft von Dusk Network mit NPEX geht über die reine Tokenisierung hinaus. Sie umfasst Cordial Systems, einen Partner für Verwahrungsinfrastruktur, der selbst gehostete Wallet-Technologie bereitstellt. So können Finanzinstitute, die Assets über NPEX onchain bringen, die Kontrolle über ihren eigenen Technologie-Stack behalten, statt sich komplett auf ein geschlossenes System eines Drittanbieters verlassen zu müssen, das sie nicht einsehen oder verifizieren können. Diese Einzelheit ist wichtiger, als es beim ersten Lesen klingt.
Der eigene Pitch von Cordial zielt ganz konkret darauf ab, Black-Box-SaaS-Verwahrung zu vermeiden – die Art, bei der ein Institut seine privaten Schlüssel an die Infrastruktur eines Anbieters übergibt und sich dann einfach auf das Dashboard verlassen muss. Selbst gehostete Wallet-Technologie hält diese Kontrolle intern. Das ist ein anspruchsvolleres Setup im Betrieb, aber es ist auch der Unterschied zwischen einem Institut, das seine Position wirklich besitzt, und einem Institut, das lediglich eine Zusage eines Drittanbieters „besitzt“.
Auch die Größenordnung macht diese Verwahrungsfrage noch schärfer. NPEX zielt darauf ab, langfristig mehr als 300 Millionen Euro an Assets auf Dusk zu bringen, und Geld in dieser Größenordnung bewegt sich nicht durch eine Infrastruktur, die noch nie unter Stress getestet wurde. Verwahrung, Ausgabe (Issuance) und Abwicklung (Settlement) sollen als ein koordiniertes Gesamtsystem funktionieren – statt als drei getrennte Anbieter, die Verantwortung hin- und herreichen, sobald etwas schiefgeht.
Ich gebe zu: Der skeptische Teil meines Gehirns entspannt sich hier auch nicht vollständig. Self-hosted Custody löst ein Vertrauensproblem – die Abhängigkeit von einem intransparenten Dritten – und führt gleichzeitig ein anderes ein: Institute brauchen jetzt echte interne Kompetenz, um Schlüssel und Infrastruktur korrekt zu verwalten, und diese Kompetenz lässt sich nicht vollständig auslagern. Eine bessere Architektur senkt das Risiko. Sie beseitigt nicht die Notwendigkeit, dass die Menschen, die es betreiben, die operativen Details jedes Mal richtig hinbekommen.
@Dusk $DUSK #dusk
1
1
83
·
--
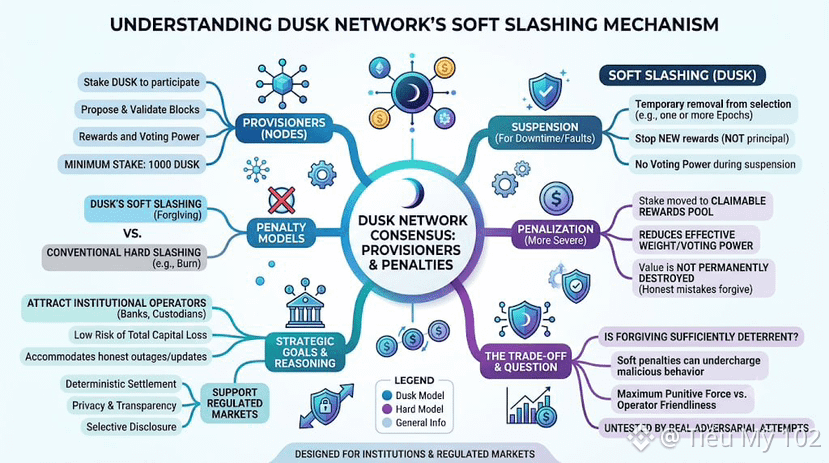
Fragen Sie die meisten Menschen, wie Proof of Stake schlechte Validatoren bestraft, und sie werden „Slashing“ sagen – also: Ihr Einsatz wird verbrannt. Dusk Network macht etwas anderes, und ich denke, die Begründung dafür wird unterschätzt. Anstatt den Einsatz sofort zu zerstören, nutzt das Protokoll das, was es „Soft Slashing“ nennt.
Provisioners, also die Knoten, die DUSK einsetzen, um Blöcke vorzuschlagen und zu validieren, stehen bei Fehlern oder längerer Ausfallzeit vor zwei möglichen Sanktionen. Suspension entfernt sie für eine oder mehrere Epochen aus der Auswahl und kappen damit neue Belohnungen, ohne ihr Grundkapital anzutasten. Penalization geht weiter und verschiebt einen Teil ihres Einsatzes in einen einklagbaren (anspruchsfähigen) Belohnungspool, statt ihn zu verbrennen. Das senkt ihr effektives Gewicht im Auswahlprozess, ohne den Wert dauerhaft zu zerstören. Die Mindestbeteiligung, um direkt teilzunehmen, liegt bei 1000 DUSK, ohne Obergrenze für alle, die größere Infrastruktur betreiben möchten. Die Stake-Maturity läuft zwei Epochen, bevor neuer Einsatz aktiv wird – eine kurze Abkühlphase gegen schnelles „Churning“ rund um Konsensrunden.
Die Absicht ist klar: Unzuverlässiges Verhalten so hart wirtschaftlich bestrafen, dass es wirklich etwas bedeutet – ohne die Art von permanentem, unbarmherzigem „Burn“, der eine schlechte Woche, einen Serverausfall, ein missglücktes Update eines ehrlichen Betreibers in einen Totalausfall verwandeln kann. Das passt zu den institutionellen Knotenbetreibern, die Dusk anspricht, denn Banken und Custodians werden keine Infrastruktur betreiben, bei der ein einziges falsch konfiguriertes Update echtes Kapital vernichtet. Das fügt sich auch in ein größeres Muster ein: Der Kern ist, Privatsphäre, Transparenz, selektive Offenlegung und deterministische Abrechnung zu etwas zu kombinieren, auf das regulierte Märkte sich verlassen können.
Meine ehrliche Frage ist, ob „Vergebung“ dasselbe ist wie eine ausreichend abschreckende Wirkung. Es gibt härtere Slashing-Modelle gerade deshalb, weil Soft Penalties für wirklich böswilliges Verhalten unter Umständen zu wenig verlangen – nicht nur für ehrliche Ausfallzeiten. Dusk setzt darauf, dass Betreiberfreundlichkeit in dieser Phase wichtiger ist als maximale Strafkraft, und dieses Versprechen wurde bislang noch nicht durch einen echten, adversarialen Angriffstest überprüft.
@Dusk_Foundation $DUSK #dusk
Fragen Sie die meisten Menschen, wie Proof of Stake schlechte Validatoren bestraft, und sie werden „Slashing“ sagen – also: Ihr Einsatz wird verbrannt. Dusk Network macht etwas anderes, und ich denke, die Begründung dafür wird unterschätzt. Anstatt den Einsatz sofort zu zerstören, nutzt das Protokoll das, was es „Soft Slashing“ nennt.
Provisioners, also die Knoten, die DUSK einsetzen, um Blöcke vorzuschlagen und zu validieren, stehen bei Fehlern oder längerer Ausfallzeit vor zwei möglichen Sanktionen. Suspension entfernt sie für eine oder mehrere Epochen aus der Auswahl und kappen damit neue Belohnungen, ohne ihr Grundkapital anzutasten. Penalization geht weiter und verschiebt einen Teil ihres Einsatzes in einen einklagbaren (anspruchsfähigen) Belohnungspool, statt ihn zu verbrennen. Das senkt ihr effektives Gewicht im Auswahlprozess, ohne den Wert dauerhaft zu zerstören. Die Mindestbeteiligung, um direkt teilzunehmen, liegt bei 1000 DUSK, ohne Obergrenze für alle, die größere Infrastruktur betreiben möchten. Die Stake-Maturity läuft zwei Epochen, bevor neuer Einsatz aktiv wird – eine kurze Abkühlphase gegen schnelles „Churning“ rund um Konsensrunden.
Die Absicht ist klar: Unzuverlässiges Verhalten so hart wirtschaftlich bestrafen, dass es wirklich etwas bedeutet – ohne die Art von permanentem, unbarmherzigem „Burn“, der eine schlechte Woche, einen Serverausfall, ein missglücktes Update eines ehrlichen Betreibers in einen Totalausfall verwandeln kann. Das passt zu den institutionellen Knotenbetreibern, die Dusk anspricht, denn Banken und Custodians werden keine Infrastruktur betreiben, bei der ein einziges falsch konfiguriertes Update echtes Kapital vernichtet. Das fügt sich auch in ein größeres Muster ein: Der Kern ist, Privatsphäre, Transparenz, selektive Offenlegung und deterministische Abrechnung zu etwas zu kombinieren, auf das regulierte Märkte sich verlassen können.
Meine ehrliche Frage ist, ob „Vergebung“ dasselbe ist wie eine ausreichend abschreckende Wirkung. Es gibt härtere Slashing-Modelle gerade deshalb, weil Soft Penalties für wirklich böswilliges Verhalten unter Umständen zu wenig verlangen – nicht nur für ehrliche Ausfallzeiten. Dusk setzt darauf, dass Betreiberfreundlichkeit in dieser Phase wichtiger ist als maximale Strafkraft, und dieses Versprechen wurde bislang noch nicht durch einen echten, adversarialen Angriffstest überprüft.
@Dusk $DUSK #dusk
Provisioners, also die Knoten, die DUSK einsetzen, um Blöcke vorzuschlagen und zu validieren, stehen bei Fehlern oder längerer Ausfallzeit vor zwei möglichen Sanktionen. Suspension entfernt sie für eine oder mehrere Epochen aus der Auswahl und kappen damit neue Belohnungen, ohne ihr Grundkapital anzutasten. Penalization geht weiter und verschiebt einen Teil ihres Einsatzes in einen einklagbaren (anspruchsfähigen) Belohnungspool, statt ihn zu verbrennen. Das senkt ihr effektives Gewicht im Auswahlprozess, ohne den Wert dauerhaft zu zerstören. Die Mindestbeteiligung, um direkt teilzunehmen, liegt bei 1000 DUSK, ohne Obergrenze für alle, die größere Infrastruktur betreiben möchten. Die Stake-Maturity läuft zwei Epochen, bevor neuer Einsatz aktiv wird – eine kurze Abkühlphase gegen schnelles „Churning“ rund um Konsensrunden.
Die Absicht ist klar: Unzuverlässiges Verhalten so hart wirtschaftlich bestrafen, dass es wirklich etwas bedeutet – ohne die Art von permanentem, unbarmherzigem „Burn“, der eine schlechte Woche, einen Serverausfall, ein missglücktes Update eines ehrlichen Betreibers in einen Totalausfall verwandeln kann. Das passt zu den institutionellen Knotenbetreibern, die Dusk anspricht, denn Banken und Custodians werden keine Infrastruktur betreiben, bei der ein einziges falsch konfiguriertes Update echtes Kapital vernichtet. Das fügt sich auch in ein größeres Muster ein: Der Kern ist, Privatsphäre, Transparenz, selektive Offenlegung und deterministische Abrechnung zu etwas zu kombinieren, auf das regulierte Märkte sich verlassen können.
Meine ehrliche Frage ist, ob „Vergebung“ dasselbe ist wie eine ausreichend abschreckende Wirkung. Es gibt härtere Slashing-Modelle gerade deshalb, weil Soft Penalties für wirklich böswilliges Verhalten unter Umständen zu wenig verlangen – nicht nur für ehrliche Ausfallzeiten. Dusk setzt darauf, dass Betreiberfreundlichkeit in dieser Phase wichtiger ist als maximale Strafkraft, und dieses Versprechen wurde bislang noch nicht durch einen echten, adversarialen Angriffstest überprüft.
@Dusk $DUSK #dusk
51
·
--
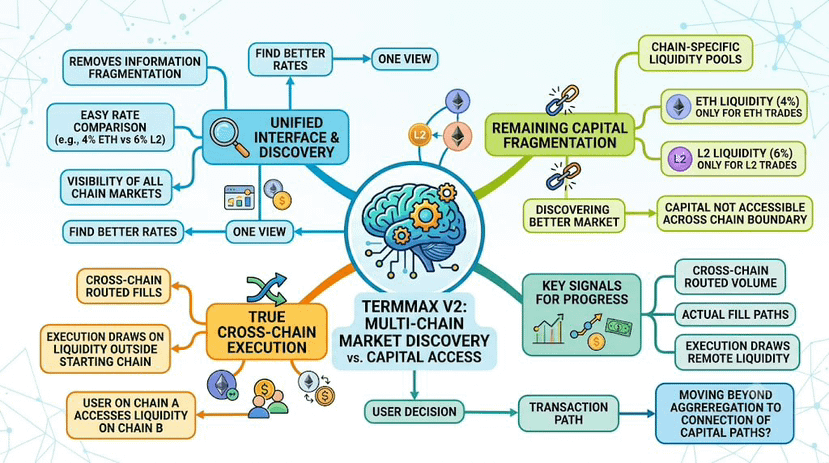
Ein TermMax V2 Beispiel sticht für mich besonders heraus: Das gleiche Asset kann innerhalb derselben Multi-Chain-Oberfläche eine feste Rendite von 4% auf Ethereum und 6% auf einer Layer 2 zeigen.
Für TermMax, ein dezentrales Protokoll für festverzinsliches Borrowing und Lending, macht das den Vergleich von Märkten über Ketten hinweg deutlich einfacher. Aber wenn man diese Sätze in einer Ansicht zusammenführt, heißt das nicht, dass die Liquidität dahinter ein gemeinsamer Pool ist.
Der 4%-Satz gehört weiterhin zur Liquidität auf Ethereum. Der 6%-Satz gehört weiterhin zur Liquidität auf der Layer 2. V2 kann die Entdeckung vereinheitlichen, bevor es den Weg vereinheitlicht, über den Kapital tatsächlich zugegriffen wird.
Was ich noch nicht weiß, ist, ob ein Nutzer, der auf einer Kette startet, sinnvoll auf Liquidität zugreifen kann, die auf einer anderen Kette sitzt, als Teil desselben Ausführungspfads – und nicht nur dadurch, dass er beide Märkte über dieselbe Oberfläche sieht.
Dieser Unterschied ist wichtig, weil ein einheitlicher Screen die Informationsfragmentierung entfernt. Nutzer müssen nicht mehr jede Kette separat durchsuchen, um herauszufinden, wo es einen besseren festen Satz gibt. Kapitalfragmentierung ist etwas anderes. Wenn die Liquidität weiterhin ketten-spezifisch bleibt, bedeutet das Finden des besseren Markts nicht, dass das Kapital über diese Ketten-Grenze hinweg zugänglich geworden ist.
Die Anzahl der in V2 sichtbaren Ketten ist für mich daher nicht das stärkste Signal.
Ich würde mehr aus tatsächlichen Cross-Chain-gerouteten Ausführungen lernen, insbesondere aus Fällen, in denen die Ausführung auf Liquidität außerhalb der Startkette des Nutzers zurückgreift. Das würde zeigen, dass TermMax sich über die bloße Aggregation der Markterkennung hinaus bewegt und beginnt, die Kapitalpfade hinter diesen Märkten zu verbinden.
Die Frage ist, ob TermMax V2 nur die fragmentierte Liquidität leichter sichtbar macht – oder ob es diese Liquidität tatsächlich besser über Ketten hinweg zugänglich macht.
Ich beobachte Cross-Chain-geroutetes Volumen, die tatsächlichen Fill-Pfade und wie viel Ausführung auf Liquidität außerhalb der Startkette des Nutzers zurückgreift.
@termmax #TermMax
$PIEVERSE
Ein TermMax V2 Beispiel sticht für mich besonders heraus: Das gleiche Asset kann innerhalb derselben Multi-Chain-Oberfläche eine feste Rendite von 4% auf Ethereum und 6% auf einer Layer 2 zeigen.
Für TermMax, ein dezentrales Protokoll für festverzinsliches Borrowing und Lending, macht das den Vergleich von Märkten über Ketten hinweg deutlich einfacher. Aber wenn man diese Sätze in einer Ansicht zusammenführt, heißt das nicht, dass die Liquidität dahinter ein gemeinsamer Pool ist.
Der 4%-Satz gehört weiterhin zur Liquidität auf Ethereum. Der 6%-Satz gehört weiterhin zur Liquidität auf der Layer 2. V2 kann die Entdeckung vereinheitlichen, bevor es den Weg vereinheitlicht, über den Kapital tatsächlich zugegriffen wird.
Was ich noch nicht weiß, ist, ob ein Nutzer, der auf einer Kette startet, sinnvoll auf Liquidität zugreifen kann, die auf einer anderen Kette sitzt, als Teil desselben Ausführungspfads – und nicht nur dadurch, dass er beide Märkte über dieselbe Oberfläche sieht.
Dieser Unterschied ist wichtig, weil ein einheitlicher Screen die Informationsfragmentierung entfernt. Nutzer müssen nicht mehr jede Kette separat durchsuchen, um herauszufinden, wo es einen besseren festen Satz gibt. Kapitalfragmentierung ist etwas anderes. Wenn die Liquidität weiterhin ketten-spezifisch bleibt, bedeutet das Finden des besseren Markts nicht, dass das Kapital über diese Ketten-Grenze hinweg zugänglich geworden ist.
Die Anzahl der in V2 sichtbaren Ketten ist für mich daher nicht das stärkste Signal.
Ich würde mehr aus tatsächlichen Cross-Chain-gerouteten Ausführungen lernen, insbesondere aus Fällen, in denen die Ausführung auf Liquidität außerhalb der Startkette des Nutzers zurückgreift. Das würde zeigen, dass TermMax sich über die bloße Aggregation der Markterkennung hinaus bewegt und beginnt, die Kapitalpfade hinter diesen Märkten zu verbinden.
Die Frage ist, ob TermMax V2 nur die fragmentierte Liquidität leichter sichtbar macht – oder ob es diese Liquidität tatsächlich besser über Ketten hinweg zugänglich macht.
Ich beobachte Cross-Chain-geroutetes Volumen, die tatsächlichen Fill-Pfade und wie viel Ausführung auf Liquidität außerhalb der Startkette des Nutzers zurückgreift.
@TermMax #TermMax
$PIEVERSE
Für TermMax, ein dezentrales Protokoll für festverzinsliches Borrowing und Lending, macht das den Vergleich von Märkten über Ketten hinweg deutlich einfacher. Aber wenn man diese Sätze in einer Ansicht zusammenführt, heißt das nicht, dass die Liquidität dahinter ein gemeinsamer Pool ist.
Der 4%-Satz gehört weiterhin zur Liquidität auf Ethereum. Der 6%-Satz gehört weiterhin zur Liquidität auf der Layer 2. V2 kann die Entdeckung vereinheitlichen, bevor es den Weg vereinheitlicht, über den Kapital tatsächlich zugegriffen wird.
Was ich noch nicht weiß, ist, ob ein Nutzer, der auf einer Kette startet, sinnvoll auf Liquidität zugreifen kann, die auf einer anderen Kette sitzt, als Teil desselben Ausführungspfads – und nicht nur dadurch, dass er beide Märkte über dieselbe Oberfläche sieht.
Dieser Unterschied ist wichtig, weil ein einheitlicher Screen die Informationsfragmentierung entfernt. Nutzer müssen nicht mehr jede Kette separat durchsuchen, um herauszufinden, wo es einen besseren festen Satz gibt. Kapitalfragmentierung ist etwas anderes. Wenn die Liquidität weiterhin ketten-spezifisch bleibt, bedeutet das Finden des besseren Markts nicht, dass das Kapital über diese Ketten-Grenze hinweg zugänglich geworden ist.
Die Anzahl der in V2 sichtbaren Ketten ist für mich daher nicht das stärkste Signal.
Ich würde mehr aus tatsächlichen Cross-Chain-gerouteten Ausführungen lernen, insbesondere aus Fällen, in denen die Ausführung auf Liquidität außerhalb der Startkette des Nutzers zurückgreift. Das würde zeigen, dass TermMax sich über die bloße Aggregation der Markterkennung hinaus bewegt und beginnt, die Kapitalpfade hinter diesen Märkten zu verbinden.
Die Frage ist, ob TermMax V2 nur die fragmentierte Liquidität leichter sichtbar macht – oder ob es diese Liquidität tatsächlich besser über Ketten hinweg zugänglich macht.
Ich beobachte Cross-Chain-geroutetes Volumen, die tatsächlichen Fill-Pfade und wie viel Ausführung auf Liquidität außerhalb der Startkette des Nutzers zurückgreift.
@TermMax #TermMax
$PIEVERSE
125
·
--
Regulierung ist normalerweise der Ort, an dem Krypto-Projekte langsam sterben – begraben unter Compliance-Kosten, die sie sich nicht leisten können. Die Partnerschaft von Dusk Network mit 21X dreht dieses Skript um, und es ist einer der spannendsten regulatorischen Schachzüge, die ich bei einem Blockchain-Projekt gesehen habe.
21X besitzt etwas Seltenes: die erste DLT-TSS-Lizenz, die im Rahmen der europäischen Regulierung für einen vollständig tokenisierten Wertpapiermarkt ausgestellt wurde. Im Zuge der Partnerschaft nimmt 21X Dusk als Handelsteilnehmer auf, wobei eine tiefere technische Integration über diesen ersten Schritt hinaus geplant ist.
Was Dusk Network erhält, ist Zugang zu einer regulatorischen Befreiung, die es nicht von Grund auf selbst aufbauen musste – aufgesetzt auf die Lizenzen, die es bereits indirekt über NPEX besitzt: Status als Multilaterale Handelsplattform, Broker-Lizenzierung und Status als Anbieter von Crowdfunding-Diensten. Was 21X erhält, ist Blockchain-Infrastruktur auf Institutionsebene, gebaut für die Ausgabe regulierter Vermögenswerte – ein wirklich komplementäres Geschäft, statt der üblichen Partnerschaft, bei der beide Seiten im Grunde Ähnliches liefern.
Es lohnt sich, die beiden Rollen klar zu trennen: 21X bringt die regulatorische Lizenz, Dusk Network bringt Infrastruktur, die dafür geschaffen ist, echte Emissionen zu tragen, sobald auf der Seite der Plattform Papierkram und Produktdesign tatsächlich fertiggestellt sind – nicht vorher.
Allerdings möchte ich die naheliegende Frage aufwerfen: Eine regulatorische First-Mover-Lizenz ist wertvoll, gerade weil sie knapp ist, und Knappheit hat eine Haltbarkeit. Wenn immer mehr Plattformen den Status DLT-TSS oder gleichwertige Rahmenwerke in anderen Jurisdiktionen anstreben, wird die Exklusivität, von der Dusk Network heute über 21X profitiert, voraussichtlich enger werden. Das macht die Partnerschaft heute nicht weniger real. Es bedeutet, dass Dusk Network weiterhin technische und beziehungsbezogene Vorteile aufbauen muss, statt sich auf einen regulatorischen Vorsprung auszuruhen.
Früher Zugang zu regulierten Schienen ist ein echter Vorteil. Beizubehalten ist die schwierigere Aufgabe.
@Dusk_Foundation $DUSK #dusk
Regulierung ist normalerweise der Ort, an dem Krypto-Projekte langsam sterben – begraben unter Compliance-Kosten, die sie sich nicht leisten können. Die Partnerschaft von Dusk Network mit 21X dreht dieses Skript um, und es ist einer der spannendsten regulatorischen Schachzüge, die ich bei einem Blockchain-Projekt gesehen habe.
21X besitzt etwas Seltenes: die erste DLT-TSS-Lizenz, die im Rahmen der europäischen Regulierung für einen vollständig tokenisierten Wertpapiermarkt ausgestellt wurde. Im Zuge der Partnerschaft nimmt 21X Dusk als Handelsteilnehmer auf, wobei eine tiefere technische Integration über diesen ersten Schritt hinaus geplant ist.
Was Dusk Network erhält, ist Zugang zu einer regulatorischen Befreiung, die es nicht von Grund auf selbst aufbauen musste – aufgesetzt auf die Lizenzen, die es bereits indirekt über NPEX besitzt: Status als Multilaterale Handelsplattform, Broker-Lizenzierung und Status als Anbieter von Crowdfunding-Diensten. Was 21X erhält, ist Blockchain-Infrastruktur auf Institutionsebene, gebaut für die Ausgabe regulierter Vermögenswerte – ein wirklich komplementäres Geschäft, statt der üblichen Partnerschaft, bei der beide Seiten im Grunde Ähnliches liefern.
Es lohnt sich, die beiden Rollen klar zu trennen: 21X bringt die regulatorische Lizenz, Dusk Network bringt Infrastruktur, die dafür geschaffen ist, echte Emissionen zu tragen, sobald auf der Seite der Plattform Papierkram und Produktdesign tatsächlich fertiggestellt sind – nicht vorher.
Allerdings möchte ich die naheliegende Frage aufwerfen: Eine regulatorische First-Mover-Lizenz ist wertvoll, gerade weil sie knapp ist, und Knappheit hat eine Haltbarkeit. Wenn immer mehr Plattformen den Status DLT-TSS oder gleichwertige Rahmenwerke in anderen Jurisdiktionen anstreben, wird die Exklusivität, von der Dusk Network heute über 21X profitiert, voraussichtlich enger werden. Das macht die Partnerschaft heute nicht weniger real. Es bedeutet, dass Dusk Network weiterhin technische und beziehungsbezogene Vorteile aufbauen muss, statt sich auf einen regulatorischen Vorsprung auszuruhen.
Früher Zugang zu regulierten Schienen ist ein echter Vorteil. Beizubehalten ist die schwierigere Aufgabe.
@Dusk $DUSK #dusk
21X besitzt etwas Seltenes: die erste DLT-TSS-Lizenz, die im Rahmen der europäischen Regulierung für einen vollständig tokenisierten Wertpapiermarkt ausgestellt wurde. Im Zuge der Partnerschaft nimmt 21X Dusk als Handelsteilnehmer auf, wobei eine tiefere technische Integration über diesen ersten Schritt hinaus geplant ist.
Was Dusk Network erhält, ist Zugang zu einer regulatorischen Befreiung, die es nicht von Grund auf selbst aufbauen musste – aufgesetzt auf die Lizenzen, die es bereits indirekt über NPEX besitzt: Status als Multilaterale Handelsplattform, Broker-Lizenzierung und Status als Anbieter von Crowdfunding-Diensten. Was 21X erhält, ist Blockchain-Infrastruktur auf Institutionsebene, gebaut für die Ausgabe regulierter Vermögenswerte – ein wirklich komplementäres Geschäft, statt der üblichen Partnerschaft, bei der beide Seiten im Grunde Ähnliches liefern.
Es lohnt sich, die beiden Rollen klar zu trennen: 21X bringt die regulatorische Lizenz, Dusk Network bringt Infrastruktur, die dafür geschaffen ist, echte Emissionen zu tragen, sobald auf der Seite der Plattform Papierkram und Produktdesign tatsächlich fertiggestellt sind – nicht vorher.
Allerdings möchte ich die naheliegende Frage aufwerfen: Eine regulatorische First-Mover-Lizenz ist wertvoll, gerade weil sie knapp ist, und Knappheit hat eine Haltbarkeit. Wenn immer mehr Plattformen den Status DLT-TSS oder gleichwertige Rahmenwerke in anderen Jurisdiktionen anstreben, wird die Exklusivität, von der Dusk Network heute über 21X profitiert, voraussichtlich enger werden. Das macht die Partnerschaft heute nicht weniger real. Es bedeutet, dass Dusk Network weiterhin technische und beziehungsbezogene Vorteile aufbauen muss, statt sich auf einen regulatorischen Vorsprung auszuruhen.
Früher Zugang zu regulierten Schienen ist ein echter Vorteil. Beizubehalten ist die schwierigere Aufgabe.
@Dusk $DUSK #dusk
42
·
--
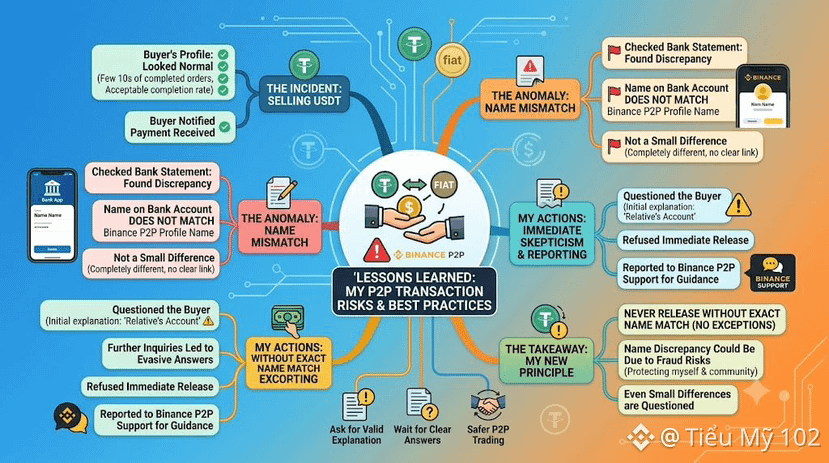
Einen Nachmittag lang verkaufte ich USDT an ein scheinbar normales Konto auf Binance P2P: Das Profil hatte einige Dutzend abgeschlossene Aufträge, die Erfolgsquote lag in einem akzeptablen Bereich. Aber als der Käufer die Bestätigung schickte, dass die Zahlung erfolgt sei, merkte ich sofort etwas Ungewöhnliches, als ich die Kontoauszüge überprüfte.
Der Name des Kontoinhabers, der die Überweisung entgegennahm, passte überhaupt nicht zum Namen, der im Binance-P2P-Profil des Käufers angezeigt wird. Nicht so etwas wie eine kleine Abweichung durch fehlende Zeichen oder Abkürzungen, sondern ein völlig anderer Name, der keinerlei klaren Bezug hat.
Ich fragte den Käufer nach dieser Abweichung. Zunächst erklärte er oberflächlich, es sei das Konto eines Familienmitglieds. Doch als ich nach weiteren Details fragte, wurden die Antworten widersprüchlich und ausweichend. Ich entschied mich, die Freigabe nicht sofort vorzunehmen und meldete die Situation dem Binance-Support, damit ich eine korrekte Vorgehensweise im Prozess erhielt.
Diese Erfahrung brachte mir eine klare Regel: Auch wenn das Profil des Handelspartners auf den ersten Blick in Ordnung wirkt, muss ich den Namen des Kontos, von dem aus überwiesen wird, unbedingt mit dem vorher registrierten Namen abgleichen, bevor ich die Freigabe erteile – ohne Ausnahme. Eine Überweisung von einem Konto mit einem anderen Namen kann viele Gründe haben, kann aber auch ein Hinweis auf Betrug sein. Ich möchte nicht aus Versehen Teil dieses Risikos werden, wenn ich auf Binance P2P handle.
Seitdem frage ich jedes Mal proaktiv nach und warte auf eine stimmige Erklärung, bevor ich fortfahre, wenn der Name des Kontos, auf das überwiesen wurde, nicht exakt mit dem Profil übereinstimmt – selbst wenn es nur eine kleine Abweichung ist. Statt Vermutungen anzustellen oder es zu ignorieren, nur weil man keine Zeit verlieren möchte.
@Binance_Vietnam #BinanceP2PAnToan
$BOME $PNUT
Einen Nachmittag lang verkaufte ich USDT an ein scheinbar normales Konto auf Binance P2P: Das Profil hatte einige Dutzend abgeschlossene Aufträge, die Erfolgsquote lag in einem akzeptablen Bereich. Aber als der Käufer die Bestätigung schickte, dass die Zahlung erfolgt sei, merkte ich sofort etwas Ungewöhnliches, als ich die Kontoauszüge überprüfte.
Der Name des Kontoinhabers, der die Überweisung entgegennahm, passte überhaupt nicht zum Namen, der im Binance-P2P-Profil des Käufers angezeigt wird. Nicht so etwas wie eine kleine Abweichung durch fehlende Zeichen oder Abkürzungen, sondern ein völlig anderer Name, der keinerlei klaren Bezug hat.
Ich fragte den Käufer nach dieser Abweichung. Zunächst erklärte er oberflächlich, es sei das Konto eines Familienmitglieds. Doch als ich nach weiteren Details fragte, wurden die Antworten widersprüchlich und ausweichend. Ich entschied mich, die Freigabe nicht sofort vorzunehmen und meldete die Situation dem Binance-Support, damit ich eine korrekte Vorgehensweise im Prozess erhielt.
Diese Erfahrung brachte mir eine klare Regel: Auch wenn das Profil des Handelspartners auf den ersten Blick in Ordnung wirkt, muss ich den Namen des Kontos, von dem aus überwiesen wird, unbedingt mit dem vorher registrierten Namen abgleichen, bevor ich die Freigabe erteile – ohne Ausnahme. Eine Überweisung von einem Konto mit einem anderen Namen kann viele Gründe haben, kann aber auch ein Hinweis auf Betrug sein. Ich möchte nicht aus Versehen Teil dieses Risikos werden, wenn ich auf Binance P2P handle.
Seitdem frage ich jedes Mal proaktiv nach und warte auf eine stimmige Erklärung, bevor ich fortfahre, wenn der Name des Kontos, auf das überwiesen wurde, nicht exakt mit dem Profil übereinstimmt – selbst wenn es nur eine kleine Abweichung ist. Statt Vermutungen anzustellen oder es zu ignorieren, nur weil man keine Zeit verlieren möchte.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
Der Name des Kontoinhabers, der die Überweisung entgegennahm, passte überhaupt nicht zum Namen, der im Binance-P2P-Profil des Käufers angezeigt wird. Nicht so etwas wie eine kleine Abweichung durch fehlende Zeichen oder Abkürzungen, sondern ein völlig anderer Name, der keinerlei klaren Bezug hat.
Ich fragte den Käufer nach dieser Abweichung. Zunächst erklärte er oberflächlich, es sei das Konto eines Familienmitglieds. Doch als ich nach weiteren Details fragte, wurden die Antworten widersprüchlich und ausweichend. Ich entschied mich, die Freigabe nicht sofort vorzunehmen und meldete die Situation dem Binance-Support, damit ich eine korrekte Vorgehensweise im Prozess erhielt.
Diese Erfahrung brachte mir eine klare Regel: Auch wenn das Profil des Handelspartners auf den ersten Blick in Ordnung wirkt, muss ich den Namen des Kontos, von dem aus überwiesen wird, unbedingt mit dem vorher registrierten Namen abgleichen, bevor ich die Freigabe erteile – ohne Ausnahme. Eine Überweisung von einem Konto mit einem anderen Namen kann viele Gründe haben, kann aber auch ein Hinweis auf Betrug sein. Ich möchte nicht aus Versehen Teil dieses Risikos werden, wenn ich auf Binance P2P handle.
Seitdem frage ich jedes Mal proaktiv nach und warte auf eine stimmige Erklärung, bevor ich fortfahre, wenn der Name des Kontos, auf das überwiesen wurde, nicht exakt mit dem Profil übereinstimmt – selbst wenn es nur eine kleine Abweichung ist. Statt Vermutungen anzustellen oder es zu ignorieren, nur weil man keine Zeit verlieren möchte.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
308
·
--
Zehn Ketten klingen nach einer beeindruckenden Zahl, bis man fragt, wo das tatsächliche Geld liegt. Bei TermMax lautet die ehrliche Antwort, dass Ethereum weiterhin dominiert – und diese Nuance ist interessanter als die reine Kettenanzahl.
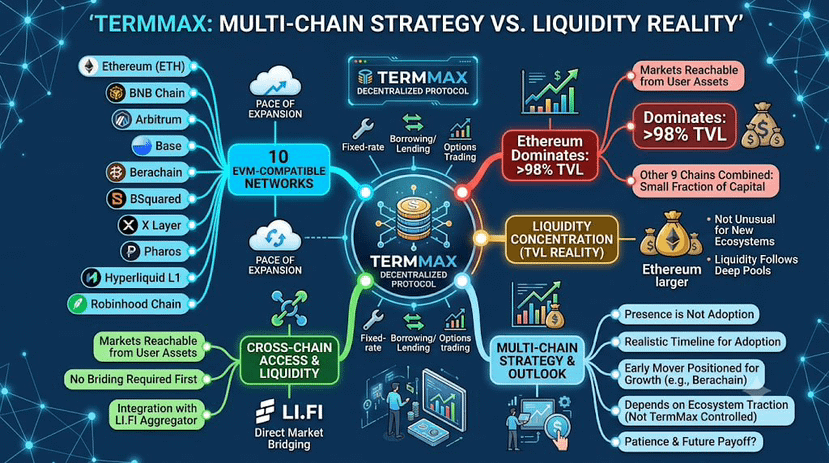
TermMax, ein dezentrales Protokoll für Darlehen zu festen Zinssätzen, Kredite und Optionshandel, ist inzwischen auf 10 EVM-kompatiblen Netzwerken aktiv, darunter Ethereum, BNB Chain, Arbitrum, Base und Berachain, zusammen mit kleineren Deployments wie BSquared, X Layer, Pharos, Hyperliquid L1 und Robinhood Chain. Das Tempo der Expansion bedeutet, dass TermMax’ Märkte mit festen Zinssätzen, Vaults und das Alpha-Trading-Produkt theoretisch von überall aus erreichbar sind, wo Nutzer bereits Assets halten – ohne zuerst in eine dominierende Kette „bridgen“ zu müssen. Der plattformübergreifende Zugang zu dieser Liquidität wird durch TermMax’ Integration in den LI.FI-Aggregator gestärkt: Nutzer können direkt aus der App heraus in einen Markt bridgen, anstatt vorab noch einen separaten Bridging-Schritt zu jonglieren.
Um es direkt zu sagen: Ethereum macht weiterhin den überwältigenden Großteil des gesamten Wertes aus, der bei TermMax gebunden ist – je nach Maßstab über 98%. Die anderen neun Ketten zusammen stellen nur einen kleinen Anteil des tatsächlichen Kapitals dar, obwohl sie vollständig live und funktionsfähig sind. Das ist bei DeFi-Protokollen, die in neuere Ökosysteme expandieren, nicht ungewöhnlich: Liquidität folgt meist der Kette, die bereits die tiefsten Pools und die etablierteste Nutzerbasis hat, und neue Deployments brauchen Zeit, um einen Anteil zu erarbeiten.
Ich lese das nicht als Scheitern der Multi-Chain-Strategie, sondern eher als realistischen Zeitplan für sie. Früh bei Berachain oder Robinhood Chain präsent zu sein, bedeutet, dass TermMax dort positioniert ist, falls sich die Aktivität dorthin verlagert – ohne das ganze Protokoll auf eine Kette zu setzen, die möglicherweise nicht an Fahrt gewinnt. Ob diese Geduld sich auszahlt, hängt von Ökosystemen ab, die TermMax nicht vollständig kontrolliert.
Präsenz ist nicht dasselbe wie Adoption. TermMax hat das Erste gebaut. Das Zweite wird noch erarbeitet – Kette für Kette.
@termmax #TermMax
$BOME
Zehn Ketten klingen nach einer beeindruckenden Zahl, bis man fragt, wo das tatsächliche Geld liegt. Bei TermMax lautet die ehrliche Antwort, dass Ethereum weiterhin dominiert – und diese Nuance ist interessanter als die reine Kettenanzahl.
TermMax, ein dezentrales Protokoll für Darlehen zu festen Zinssätzen, Kredite und Optionshandel, ist inzwischen auf 10 EVM-kompatiblen Netzwerken aktiv, darunter Ethereum, BNB Chain, Arbitrum, Base und Berachain, zusammen mit kleineren Deployments wie BSquared, X Layer, Pharos, Hyperliquid L1 und Robinhood Chain. Das Tempo der Expansion bedeutet, dass TermMax’ Märkte mit festen Zinssätzen, Vaults und das Alpha-Trading-Produkt theoretisch von überall aus erreichbar sind, wo Nutzer bereits Assets halten – ohne zuerst in eine dominierende Kette „bridgen“ zu müssen. Der plattformübergreifende Zugang zu dieser Liquidität wird durch TermMax’ Integration in den LI.FI-Aggregator gestärkt: Nutzer können direkt aus der App heraus in einen Markt bridgen, anstatt vorab noch einen separaten Bridging-Schritt zu jonglieren.
Um es direkt zu sagen: Ethereum macht weiterhin den überwältigenden Großteil des gesamten Wertes aus, der bei TermMax gebunden ist – je nach Maßstab über 98%. Die anderen neun Ketten zusammen stellen nur einen kleinen Anteil des tatsächlichen Kapitals dar, obwohl sie vollständig live und funktionsfähig sind. Das ist bei DeFi-Protokollen, die in neuere Ökosysteme expandieren, nicht ungewöhnlich: Liquidität folgt meist der Kette, die bereits die tiefsten Pools und die etablierteste Nutzerbasis hat, und neue Deployments brauchen Zeit, um einen Anteil zu erarbeiten.
Ich lese das nicht als Scheitern der Multi-Chain-Strategie, sondern eher als realistischen Zeitplan für sie. Früh bei Berachain oder Robinhood Chain präsent zu sein, bedeutet, dass TermMax dort positioniert ist, falls sich die Aktivität dorthin verlagert – ohne das ganze Protokoll auf eine Kette zu setzen, die möglicherweise nicht an Fahrt gewinnt. Ob diese Geduld sich auszahlt, hängt von Ökosystemen ab, die TermMax nicht vollständig kontrolliert.
Präsenz ist nicht dasselbe wie Adoption. TermMax hat das Erste gebaut. Das Zweite wird noch erarbeitet – Kette für Kette.
@TermMax #TermMax
$BOME
TermMax, ein dezentrales Protokoll für Darlehen zu festen Zinssätzen, Kredite und Optionshandel, ist inzwischen auf 10 EVM-kompatiblen Netzwerken aktiv, darunter Ethereum, BNB Chain, Arbitrum, Base und Berachain, zusammen mit kleineren Deployments wie BSquared, X Layer, Pharos, Hyperliquid L1 und Robinhood Chain. Das Tempo der Expansion bedeutet, dass TermMax’ Märkte mit festen Zinssätzen, Vaults und das Alpha-Trading-Produkt theoretisch von überall aus erreichbar sind, wo Nutzer bereits Assets halten – ohne zuerst in eine dominierende Kette „bridgen“ zu müssen. Der plattformübergreifende Zugang zu dieser Liquidität wird durch TermMax’ Integration in den LI.FI-Aggregator gestärkt: Nutzer können direkt aus der App heraus in einen Markt bridgen, anstatt vorab noch einen separaten Bridging-Schritt zu jonglieren.
Um es direkt zu sagen: Ethereum macht weiterhin den überwältigenden Großteil des gesamten Wertes aus, der bei TermMax gebunden ist – je nach Maßstab über 98%. Die anderen neun Ketten zusammen stellen nur einen kleinen Anteil des tatsächlichen Kapitals dar, obwohl sie vollständig live und funktionsfähig sind. Das ist bei DeFi-Protokollen, die in neuere Ökosysteme expandieren, nicht ungewöhnlich: Liquidität folgt meist der Kette, die bereits die tiefsten Pools und die etablierteste Nutzerbasis hat, und neue Deployments brauchen Zeit, um einen Anteil zu erarbeiten.
Ich lese das nicht als Scheitern der Multi-Chain-Strategie, sondern eher als realistischen Zeitplan für sie. Früh bei Berachain oder Robinhood Chain präsent zu sein, bedeutet, dass TermMax dort positioniert ist, falls sich die Aktivität dorthin verlagert – ohne das ganze Protokoll auf eine Kette zu setzen, die möglicherweise nicht an Fahrt gewinnt. Ob diese Geduld sich auszahlt, hängt von Ökosystemen ab, die TermMax nicht vollständig kontrolliert.
Präsenz ist nicht dasselbe wie Adoption. TermMax hat das Erste gebaut. Das Zweite wird noch erarbeitet – Kette für Kette.
@TermMax #TermMax
$BOME
1
155
·
--
Am 16. Januar 2026 hat jemand ein mit dem Bridge-Dienst von Dusk Network verbundenes Signing-Wallet kompromittiert und damit begonnen, Gelder abzufließen. Ich denke, wie ein Projekt mit einem Moment wie diesem umgeht, sagt mehr als jeder Roadmap-Text jemals könnte.
Laut dem eigenen von Dusk veröffentlichten Post-Mortem erhielt der Angreifer Zugriff auf das Wallet, das Migrationsereignisse zwischen Dusk und einer EVM-Chain verwaltet, um 21:28 UTC. Dabei stahl er DUSK direkt und transferierte einen Teil davon über die Bridge, bevor das Team den Dienst um 23:12 UTC abschaltete – eine Maßnahme, die dazu führte, dass ein abschließender, viel größerer Bridge-Versuch vollständig fehlschlug. Dusk’ eigene Zahlen zufolge wurden rund 10,9 Millionen DUSK über mehrere Transaktionen gestohlen; nur etwa 1,9 Millionen davon konnten tatsächlich über die Bridge gelangen, bevor die Abschaltung den Angreifer davon abhielt, den Rest zu bewegen. Das war kein Konsens-Fehlschlag und kein Fehler im Kernprotokoll von Dusk. Es handelte sich um die Kompromittierung eines einzelnen, leichtgewichtigen Signing-Pfads, der Signing, Event-Handling und Netzwerk-Konnektivität in einer einzigen operativen Oberfläche bündelte – eine Designentscheidung, die früh für Geschwindigkeit getroffen wurde und zu viel Vertrauen an einem Ort konzentrierte. Dusk erstattete Anzeige bei der Polizei, bewahrte die Transaktionsspuren über beide Chains hinweg auf und benachrichtigte die relevanten Börsen umgehend.
Der darauf folgende Wiederaufbau war kein reines Patchen. Das Signing wurde vollständig von der Ereignisverarbeitung getrennt, Transaktionen laufen nun über einen expliziten Lebenszyklus statt über mehrdeutige Recovery-Logik, die Exponierung von Hot-Wallets wurde durch manuelle Cold-Wallet-Top-ups begrenzt, und die Host-Umgebung wurde mit strikter Service-Isolation gehärtet.
Ich glaube, die ehrliche Lehre hier hat nichts mit Kryptografie zu tun und alles mit dem operativen Design. Die zentrale Settlement-Layer von Dusk hat während des gesamten Vorfalls korrekt weiterhin Blöcke produziert – das sollte man ganz klar so sagen, statt zuzulassen, dass beides miteinander vermischt wird.
DUSK-Inhaber spürten dieses Risiko unmittelbar, genau deshalb musste die Neugestaltung so gründlich ausfallen.
@Dusk_Foundation $DUSK #dusk
Am 16. Januar 2026 hat jemand ein mit dem Bridge-Dienst von Dusk Network verbundenes Signing-Wallet kompromittiert und damit begonnen, Gelder abzufließen. Ich denke, wie ein Projekt mit einem Moment wie diesem umgeht, sagt mehr als jeder Roadmap-Text jemals könnte.
Laut dem eigenen von Dusk veröffentlichten Post-Mortem erhielt der Angreifer Zugriff auf das Wallet, das Migrationsereignisse zwischen Dusk und einer EVM-Chain verwaltet, um 21:28 UTC. Dabei stahl er DUSK direkt und transferierte einen Teil davon über die Bridge, bevor das Team den Dienst um 23:12 UTC abschaltete – eine Maßnahme, die dazu führte, dass ein abschließender, viel größerer Bridge-Versuch vollständig fehlschlug. Dusk’ eigene Zahlen zufolge wurden rund 10,9 Millionen DUSK über mehrere Transaktionen gestohlen; nur etwa 1,9 Millionen davon konnten tatsächlich über die Bridge gelangen, bevor die Abschaltung den Angreifer davon abhielt, den Rest zu bewegen. Das war kein Konsens-Fehlschlag und kein Fehler im Kernprotokoll von Dusk. Es handelte sich um die Kompromittierung eines einzelnen, leichtgewichtigen Signing-Pfads, der Signing, Event-Handling und Netzwerk-Konnektivität in einer einzigen operativen Oberfläche bündelte – eine Designentscheidung, die früh für Geschwindigkeit getroffen wurde und zu viel Vertrauen an einem Ort konzentrierte. Dusk erstattete Anzeige bei der Polizei, bewahrte die Transaktionsspuren über beide Chains hinweg auf und benachrichtigte die relevanten Börsen umgehend.
Der darauf folgende Wiederaufbau war kein reines Patchen. Das Signing wurde vollständig von der Ereignisverarbeitung getrennt, Transaktionen laufen nun über einen expliziten Lebenszyklus statt über mehrdeutige Recovery-Logik, die Exponierung von Hot-Wallets wurde durch manuelle Cold-Wallet-Top-ups begrenzt, und die Host-Umgebung wurde mit strikter Service-Isolation gehärtet.
Ich glaube, die ehrliche Lehre hier hat nichts mit Kryptografie zu tun und alles mit dem operativen Design. Die zentrale Settlement-Layer von Dusk hat während des gesamten Vorfalls korrekt weiterhin Blöcke produziert – das sollte man ganz klar so sagen, statt zuzulassen, dass beides miteinander vermischt wird.
DUSK-Inhaber spürten dieses Risiko unmittelbar, genau deshalb musste die Neugestaltung so gründlich ausfallen.
@Dusk $DUSK #dusk
Laut dem eigenen von Dusk veröffentlichten Post-Mortem erhielt der Angreifer Zugriff auf das Wallet, das Migrationsereignisse zwischen Dusk und einer EVM-Chain verwaltet, um 21:28 UTC. Dabei stahl er DUSK direkt und transferierte einen Teil davon über die Bridge, bevor das Team den Dienst um 23:12 UTC abschaltete – eine Maßnahme, die dazu führte, dass ein abschließender, viel größerer Bridge-Versuch vollständig fehlschlug. Dusk’ eigene Zahlen zufolge wurden rund 10,9 Millionen DUSK über mehrere Transaktionen gestohlen; nur etwa 1,9 Millionen davon konnten tatsächlich über die Bridge gelangen, bevor die Abschaltung den Angreifer davon abhielt, den Rest zu bewegen. Das war kein Konsens-Fehlschlag und kein Fehler im Kernprotokoll von Dusk. Es handelte sich um die Kompromittierung eines einzelnen, leichtgewichtigen Signing-Pfads, der Signing, Event-Handling und Netzwerk-Konnektivität in einer einzigen operativen Oberfläche bündelte – eine Designentscheidung, die früh für Geschwindigkeit getroffen wurde und zu viel Vertrauen an einem Ort konzentrierte. Dusk erstattete Anzeige bei der Polizei, bewahrte die Transaktionsspuren über beide Chains hinweg auf und benachrichtigte die relevanten Börsen umgehend.
Der darauf folgende Wiederaufbau war kein reines Patchen. Das Signing wurde vollständig von der Ereignisverarbeitung getrennt, Transaktionen laufen nun über einen expliziten Lebenszyklus statt über mehrdeutige Recovery-Logik, die Exponierung von Hot-Wallets wurde durch manuelle Cold-Wallet-Top-ups begrenzt, und die Host-Umgebung wurde mit strikter Service-Isolation gehärtet.
Ich glaube, die ehrliche Lehre hier hat nichts mit Kryptografie zu tun und alles mit dem operativen Design. Die zentrale Settlement-Layer von Dusk hat während des gesamten Vorfalls korrekt weiterhin Blöcke produziert – das sollte man ganz klar so sagen, statt zuzulassen, dass beides miteinander vermischt wird.
DUSK-Inhaber spürten dieses Risiko unmittelbar, genau deshalb musste die Neugestaltung so gründlich ausfallen.
@Dusk $DUSK #dusk
42
·
--
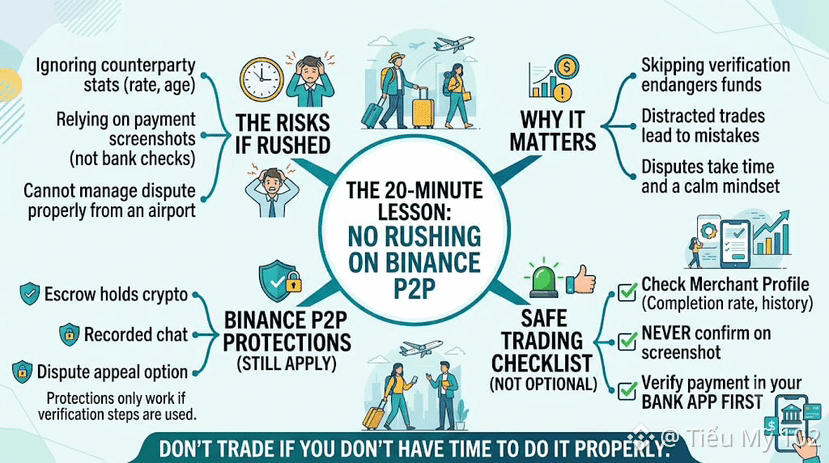
Ich packte gerade für eine Reise, als ich etwa 20 Minuten vor meiner Abfahrt zum Flughafen noch beschloss, auf Binance P2P noch einen Handel mehr einzuschieben. Diese Entscheidung hat mir etwas beigebracht, das ich jetzt jedem erzähle, der zuhören will. Binance P2P schützt weiterhin jede Bestellung auf die gleiche Weise – egal, wie viel Zeit man hat – durch Escrow, also das Hinterlegen des Krypto-Assets, einen aufgezeichneten Chat und die Option, im Streitfall eine Berufung einzulegen, falls etwas schiefgeht. Doch diese Schutzmaßnahmen helfen nur, wenn man auch wirklich die Verifizierungsschritte nutzt, die darum herum aufgebaut sind.
Als ich mich durch den Prozess hetzte, übersprang ich meine übliche Gewohnheit, die Abschlussquote des Händlers und das Kontaalter zu prüfen. Ich hätte eine Zahlung fast bestätigt – nur anhand eines Screenshots –, statt zuerst meine eigene Banking-App zu checken. Es war nur ein Instinkt in letzter Sekunde, derselbe, der mich in Dutzenden früherer Trades geschützt hatte, der mich zum Innehalten brachte und dazu, die Überweisung selbst zu verifizieren, bevor ich irgendetwas bestätigte. Die Zahlung war tatsächlich angekommen, also war der Handel an sich in Ordnung – aber der Weg, den ich dorthin benutzt habe, ist nichts, worauf ich stolz bin.
Dieser 20-Minuten-Trade ist der Grund, warum ich heute jede Bestellung auf Binance P2P strikt ablehne, wenn ich sie hastig machen müsste – egal, wie knapp die Zeit auch sein mag. Die Verifizierung des Gegenübers und das Bestätigen der Zahlung direkt über mein eigenes Konto sind keine optionalen Schritte, die man bei Bedarf überspringen kann. Sie sind der gesamte Grund, warum das Trading überhaupt sicher bleibt. Wenn ich keine Zeit habe, es richtig zu machen, habe ich gelernt, dass es besser ist, einfach zu warten, bis ich es kann.
Später, während ich im Flugzeug saß, dachte ich immer wieder daran, wie anders dieser Trade hätte laufen können, wenn die Zahlung tatsächlich nicht gematcht hätte. Und ich hätte weder die Zeit noch die ruhige Denkweise gehabt, um einen Streitfall ordnungsgemäß von einem Flughafen-Gate aus zu klären. Seitdem trade ich schlicht nicht auf Binance P2P, wenn ich weiß, dass ich gleich abgelenkt werde oder keine Zeit habe – egal, wie routiniert die Bestellung sich gerade im Moment anfühlt.
@Binance_Vietnam #BinanceP2PAnToan
$ACE $BTW
Ich packte gerade für eine Reise, als ich etwa 20 Minuten vor meiner Abfahrt zum Flughafen noch beschloss, auf Binance P2P noch einen Handel mehr einzuschieben. Diese Entscheidung hat mir etwas beigebracht, das ich jetzt jedem erzähle, der zuhören will. Binance P2P schützt weiterhin jede Bestellung auf die gleiche Weise – egal, wie viel Zeit man hat – durch Escrow, also das Hinterlegen des Krypto-Assets, einen aufgezeichneten Chat und die Option, im Streitfall eine Berufung einzulegen, falls etwas schiefgeht. Doch diese Schutzmaßnahmen helfen nur, wenn man auch wirklich die Verifizierungsschritte nutzt, die darum herum aufgebaut sind.
Als ich mich durch den Prozess hetzte, übersprang ich meine übliche Gewohnheit, die Abschlussquote des Händlers und das Kontaalter zu prüfen. Ich hätte eine Zahlung fast bestätigt – nur anhand eines Screenshots –, statt zuerst meine eigene Banking-App zu checken. Es war nur ein Instinkt in letzter Sekunde, derselbe, der mich in Dutzenden früherer Trades geschützt hatte, der mich zum Innehalten brachte und dazu, die Überweisung selbst zu verifizieren, bevor ich irgendetwas bestätigte. Die Zahlung war tatsächlich angekommen, also war der Handel an sich in Ordnung – aber der Weg, den ich dorthin benutzt habe, ist nichts, worauf ich stolz bin.
Dieser 20-Minuten-Trade ist der Grund, warum ich heute jede Bestellung auf Binance P2P strikt ablehne, wenn ich sie hastig machen müsste – egal, wie knapp die Zeit auch sein mag. Die Verifizierung des Gegenübers und das Bestätigen der Zahlung direkt über mein eigenes Konto sind keine optionalen Schritte, die man bei Bedarf überspringen kann. Sie sind der gesamte Grund, warum das Trading überhaupt sicher bleibt. Wenn ich keine Zeit habe, es richtig zu machen, habe ich gelernt, dass es besser ist, einfach zu warten, bis ich es kann.
Später, während ich im Flugzeug saß, dachte ich immer wieder daran, wie anders dieser Trade hätte laufen können, wenn die Zahlung tatsächlich nicht gematcht hätte. Und ich hätte weder die Zeit noch die ruhige Denkweise gehabt, um einen Streitfall ordnungsgemäß von einem Flughafen-Gate aus zu klären. Seitdem trade ich schlicht nicht auf Binance P2P, wenn ich weiß, dass ich gleich abgelenkt werde oder keine Zeit habe – egal, wie routiniert die Bestellung sich gerade im Moment anfühlt.
@Binance Vietnam #BinanceP2PAnToan
$ACE $BTW
Als ich mich durch den Prozess hetzte, übersprang ich meine übliche Gewohnheit, die Abschlussquote des Händlers und das Kontaalter zu prüfen. Ich hätte eine Zahlung fast bestätigt – nur anhand eines Screenshots –, statt zuerst meine eigene Banking-App zu checken. Es war nur ein Instinkt in letzter Sekunde, derselbe, der mich in Dutzenden früherer Trades geschützt hatte, der mich zum Innehalten brachte und dazu, die Überweisung selbst zu verifizieren, bevor ich irgendetwas bestätigte. Die Zahlung war tatsächlich angekommen, also war der Handel an sich in Ordnung – aber der Weg, den ich dorthin benutzt habe, ist nichts, worauf ich stolz bin.
Dieser 20-Minuten-Trade ist der Grund, warum ich heute jede Bestellung auf Binance P2P strikt ablehne, wenn ich sie hastig machen müsste – egal, wie knapp die Zeit auch sein mag. Die Verifizierung des Gegenübers und das Bestätigen der Zahlung direkt über mein eigenes Konto sind keine optionalen Schritte, die man bei Bedarf überspringen kann. Sie sind der gesamte Grund, warum das Trading überhaupt sicher bleibt. Wenn ich keine Zeit habe, es richtig zu machen, habe ich gelernt, dass es besser ist, einfach zu warten, bis ich es kann.
Später, während ich im Flugzeug saß, dachte ich immer wieder daran, wie anders dieser Trade hätte laufen können, wenn die Zahlung tatsächlich nicht gematcht hätte. Und ich hätte weder die Zeit noch die ruhige Denkweise gehabt, um einen Streitfall ordnungsgemäß von einem Flughafen-Gate aus zu klären. Seitdem trade ich schlicht nicht auf Binance P2P, wenn ich weiß, dass ich gleich abgelenkt werde oder keine Zeit habe – egal, wie routiniert die Bestellung sich gerade im Moment anfühlt.
@Binance Vietnam #BinanceP2PAnToan
$ACE $BTW
168
·
--
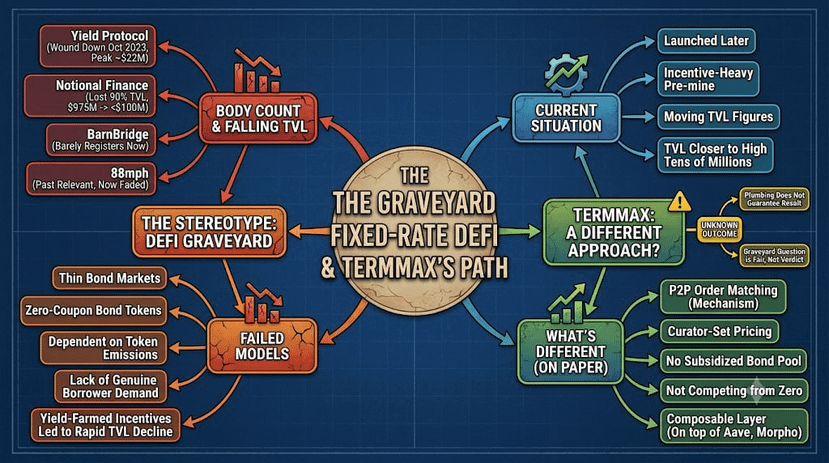
Fixed-Rate-DeFi hat eine Leichenbilanz. Yield Protocol wurde im Oktober 2023 heruntergefahren, nachdem es kurzzeitig fast 22 Millionen US-Dollar an Einlagen erreicht hatte. Notional Finance stieg bis November 2021 auf über 975 Millionen US-Dollar TVL und verlor es dann innerhalb von zwei Jahren um 90 %. Nimm BarnBridge und 88mph zu der Liste der Namen hinzu, die 2021 eine Rolle spielten und heute kaum noch auffallen. Sprich mit irgendjemandem über ein Fixed-Rate-Lending-Protokoll, der in diesem Bereich seit damals dabei ist, und die instinktive Reaktion ist keine Begeisterung, sondern eine gedankliche Liste von Dingen, die den Kontakt mit einem echten Markzyklus nicht überlebt haben.
Das Klischee existiert aus einem realen Grund, nicht aus Zufall. Fixed-Rate-Produkte brauchen jemanden auf der anderen Seite, der bereit ist, Sicherheit zu verkaufen – und in frühen Designs bedeutete das dünne Bond-Märkte, die durch Token-Emissionen gestützt wurden, statt durch echte Nachfrage von Kreditnehmern. Notional und Yield setzten beide auf Zero-Coupon-Bond-Tokens, die einen ständigen Strom neuer Emissionen brauchten, um weiterhin frische Fälligkeiten anzubieten. Als die Rewards langsamer wurden, verschwanden auch die Kreditnehmer, die nur für die Yield-Farming-Incentives gekommen waren – und das TVL fiel auf die gleiche Weise steil ab, wie es zuvor gestiegen war.
TermMax ist dieses Muster nicht immun, nur weil es später gestartet ist. Es durchlief eine eigene, incentive-lastige Pre-Mine-Phase, und die TVL-Zahlen, die ich gesehen habe, haben sich je nach Snapshot recht deutlich bewegt. Aktuell liegen sie näher bei den hohen Zehn-Millionen als bei den Spitzenwerten, die manche Wettbewerber nur kurzzeitig erreicht haben. Was zumindest auf dem Papier anders ist, ist der Mechanismus darunter: Peer-to-Peer-Order-Matching und von Curatoren festgelegte Preise statt eines subventionierten Bond-Pools ohne natürlichen Käufer – dazu eine komposable Ebene, die oben auf Aave und Morpho aufsetzt, statt mit ihnen von null an in Konkurrenz zu treten.
Andere Technik garantiert kein anderes Ergebnis. Es heißt nur, dass das Graveyard-Klischee eine berechtigte Frage ist, die man sich bei TermMax stellen sollte – nicht ein automatisch fälliges Urteil dagegen.
@termmax #TermMax
$ACE $BTW
Fixed-Rate-DeFi hat eine Leichenbilanz. Yield Protocol wurde im Oktober 2023 heruntergefahren, nachdem es kurzzeitig fast 22 Millionen US-Dollar an Einlagen erreicht hatte. Notional Finance stieg bis November 2021 auf über 975 Millionen US-Dollar TVL und verlor es dann innerhalb von zwei Jahren um 90 %. Nimm BarnBridge und 88mph zu der Liste der Namen hinzu, die 2021 eine Rolle spielten und heute kaum noch auffallen. Sprich mit irgendjemandem über ein Fixed-Rate-Lending-Protokoll, der in diesem Bereich seit damals dabei ist, und die instinktive Reaktion ist keine Begeisterung, sondern eine gedankliche Liste von Dingen, die den Kontakt mit einem echten Markzyklus nicht überlebt haben.
Das Klischee existiert aus einem realen Grund, nicht aus Zufall. Fixed-Rate-Produkte brauchen jemanden auf der anderen Seite, der bereit ist, Sicherheit zu verkaufen – und in frühen Designs bedeutete das dünne Bond-Märkte, die durch Token-Emissionen gestützt wurden, statt durch echte Nachfrage von Kreditnehmern. Notional und Yield setzten beide auf Zero-Coupon-Bond-Tokens, die einen ständigen Strom neuer Emissionen brauchten, um weiterhin frische Fälligkeiten anzubieten. Als die Rewards langsamer wurden, verschwanden auch die Kreditnehmer, die nur für die Yield-Farming-Incentives gekommen waren – und das TVL fiel auf die gleiche Weise steil ab, wie es zuvor gestiegen war.
TermMax ist dieses Muster nicht immun, nur weil es später gestartet ist. Es durchlief eine eigene, incentive-lastige Pre-Mine-Phase, und die TVL-Zahlen, die ich gesehen habe, haben sich je nach Snapshot recht deutlich bewegt. Aktuell liegen sie näher bei den hohen Zehn-Millionen als bei den Spitzenwerten, die manche Wettbewerber nur kurzzeitig erreicht haben. Was zumindest auf dem Papier anders ist, ist der Mechanismus darunter: Peer-to-Peer-Order-Matching und von Curatoren festgelegte Preise statt eines subventionierten Bond-Pools ohne natürlichen Käufer – dazu eine komposable Ebene, die oben auf Aave und Morpho aufsetzt, statt mit ihnen von null an in Konkurrenz zu treten.
Andere Technik garantiert kein anderes Ergebnis. Es heißt nur, dass das Graveyard-Klischee eine berechtigte Frage ist, die man sich bei TermMax stellen sollte – nicht ein automatisch fälliges Urteil dagegen.
@TermMax #TermMax
$ACE $BTW
Das Klischee existiert aus einem realen Grund, nicht aus Zufall. Fixed-Rate-Produkte brauchen jemanden auf der anderen Seite, der bereit ist, Sicherheit zu verkaufen – und in frühen Designs bedeutete das dünne Bond-Märkte, die durch Token-Emissionen gestützt wurden, statt durch echte Nachfrage von Kreditnehmern. Notional und Yield setzten beide auf Zero-Coupon-Bond-Tokens, die einen ständigen Strom neuer Emissionen brauchten, um weiterhin frische Fälligkeiten anzubieten. Als die Rewards langsamer wurden, verschwanden auch die Kreditnehmer, die nur für die Yield-Farming-Incentives gekommen waren – und das TVL fiel auf die gleiche Weise steil ab, wie es zuvor gestiegen war.
TermMax ist dieses Muster nicht immun, nur weil es später gestartet ist. Es durchlief eine eigene, incentive-lastige Pre-Mine-Phase, und die TVL-Zahlen, die ich gesehen habe, haben sich je nach Snapshot recht deutlich bewegt. Aktuell liegen sie näher bei den hohen Zehn-Millionen als bei den Spitzenwerten, die manche Wettbewerber nur kurzzeitig erreicht haben. Was zumindest auf dem Papier anders ist, ist der Mechanismus darunter: Peer-to-Peer-Order-Matching und von Curatoren festgelegte Preise statt eines subventionierten Bond-Pools ohne natürlichen Käufer – dazu eine komposable Ebene, die oben auf Aave und Morpho aufsetzt, statt mit ihnen von null an in Konkurrenz zu treten.
Andere Technik garantiert kein anderes Ergebnis. Es heißt nur, dass das Graveyard-Klischee eine berechtigte Frage ist, die man sich bei TermMax stellen sollte – nicht ein automatisch fälliges Urteil dagegen.
@TermMax #TermMax
$ACE $BTW
294
·
--
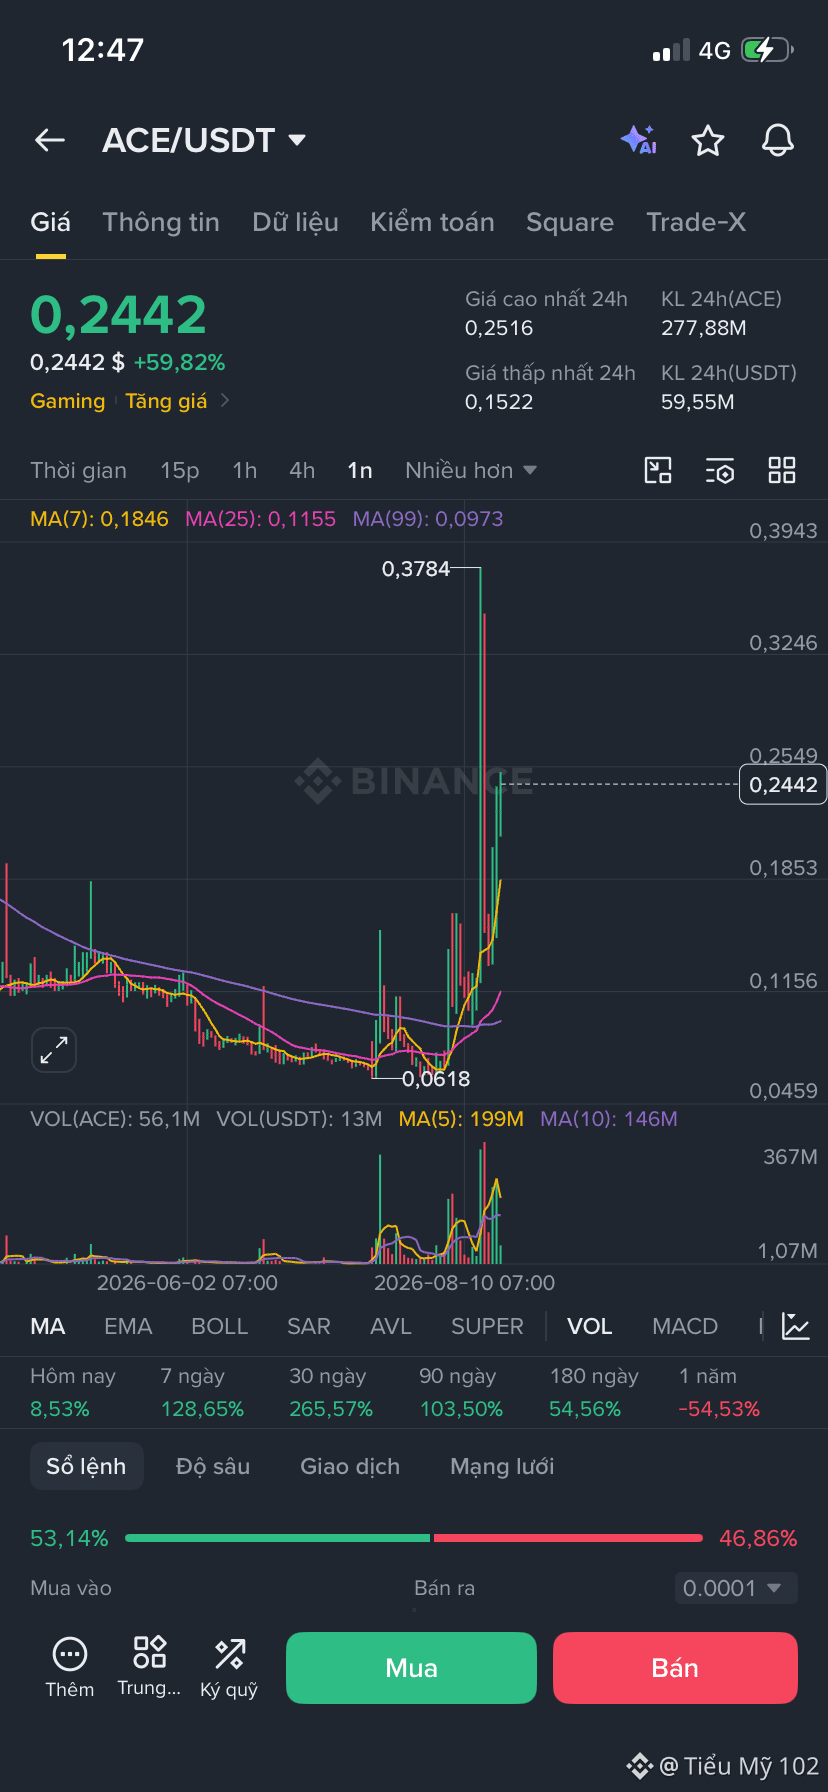
$ACE wieder aufgepumpt, ist das neu, Leute? $ALICE habe ich auch gesehen, irgendwie auch so, Game-Trend?
$ACE wieder aufgepumpt, ist das neu, Leute? $ALICE habe ich auch gesehen, irgendwie auch so, Game-Trend?
291
·
--
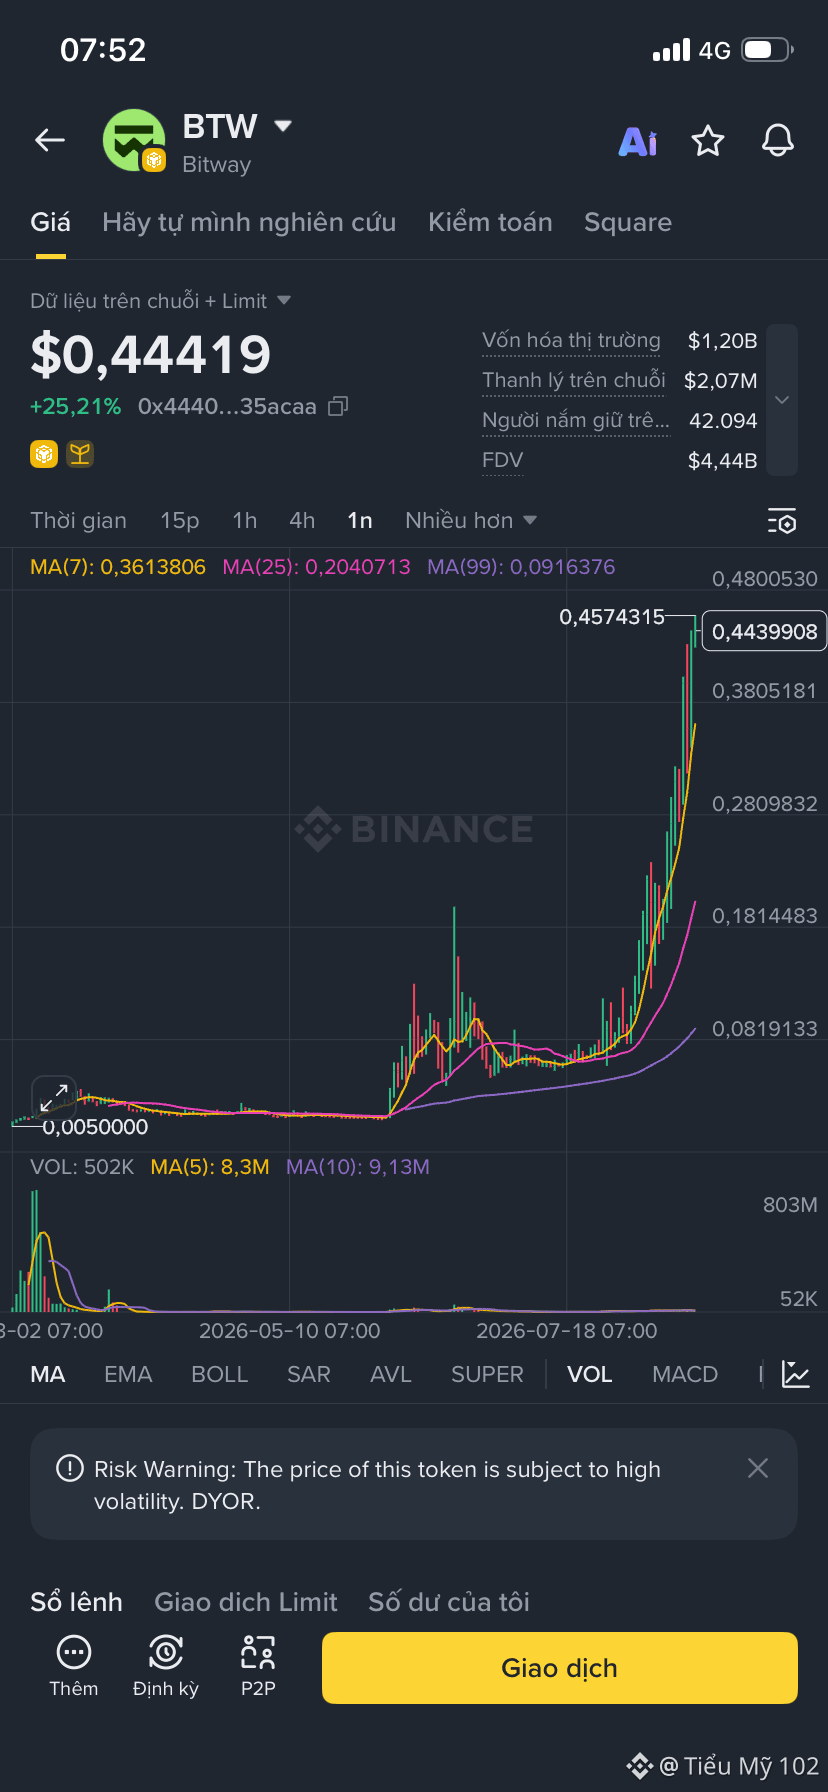
$BTW neue Spitzenleistung ist schon wieder da :)))
$BTW neue Spitzenleistung ist schon wieder da :)))
227
·
--
Sagen Sie jemandem, das Dusk Network sei für Regulierungsbehörden gebaut worden, und ein bestimmter Typ Krypto-Native werde annehmen, dass Sie damit eine permissionierte Distributed-Ledger-Struktur meinen: eine Konsortialkette mit vorab genehmigten Validatoren, etwas näher an einer privaten Datenbank mit Blockchain-Marketingbudget als an einem echten offenen Netzwerk, dem jeder beitreten kann. Das ist keine verrückte Annahme, und ich denke jedes Mal darüber nach, wenn ich sehe, wie das Dusk Network in diese Schublade gesteckt wird, bevor irgendwer tatsächlich nachprüft, wie sein Konsens „unter der Haube“ funktioniert – hinter dem Branding.
Das Dusk Network passt nicht zu dieser Beschreibung, zumindest nicht auf der Ebene des Konsenses. Succinct Attestation, der Proof-of-Stake-Mechanismus, der das Netzwerk absichert, wählt seine validierenden Komitees durch stake-weighted Sortition aus – offen für alle, die bereit sind, DUSK zu staken, nicht durch eine feste Liste vorab genehmigter Institutionen, die im Voraus handverlesen wurden. Jeder kann Provisioner werden. Jeder kann gehen, wann immer er möchte. Das Erreichen dieser Provisioner-Menge erfordert zwar, dass man eine bedeutende Menge DUSK staket und zuverlässige Infrastruktur betreibt, daher ist „permissionless“ im kryptografischen Sinne nicht ganz dasselbe wie „kostenlos“ oder „trivial“, um in der Praxis beizutreten. Das ist eine permissionless Designentscheidung direkt unter einem Projekt, dessen gesamte kommerzielle Positionierung aus regulatorischer Compliance besteht – und diese beiden Dinge stehen einfach nicht so im Widerspruch, wie das Stereotyp es voraussetzt.
Wo ich denke, dass das Stereotyp teilweise Rückendeckung bekommt, ist eine Ebene darüber: bei DuskEVM. Wie bei den meisten Rollups, die auf dem OP Stack basieren, startet der Sequencer, der Transaktionen ordnet, typischerweise zunächst mit einem einzelnen Operator statt mit einem dezentralen Set aus Teilnehmern, und die öffentlichen Materialien des Dusk Network gehen nicht weiter darauf ein, wann oder ob sich das im Laufe der Zeit ändern wird. Die ehrliche Antwort ist also schichtweise statt simpel: permissionless auf der Basis-Konsensschicht, in der Praxis vorerst stärker zentralisiert auf der Ausführungsschicht – zumindest bis sich das ändert.
@Dusk_Foundation $DUSK #dusk
$TUT $BTW
Sagen Sie jemandem, das Dusk Network sei für Regulierungsbehörden gebaut worden, und ein bestimmter Typ Krypto-Native werde annehmen, dass Sie damit eine permissionierte Distributed-Ledger-Struktur meinen: eine Konsortialkette mit vorab genehmigten Validatoren, etwas näher an einer privaten Datenbank mit Blockchain-Marketingbudget als an einem echten offenen Netzwerk, dem jeder beitreten kann. Das ist keine verrückte Annahme, und ich denke jedes Mal darüber nach, wenn ich sehe, wie das Dusk Network in diese Schublade gesteckt wird, bevor irgendwer tatsächlich nachprüft, wie sein Konsens „unter der Haube“ funktioniert – hinter dem Branding.
Das Dusk Network passt nicht zu dieser Beschreibung, zumindest nicht auf der Ebene des Konsenses. Succinct Attestation, der Proof-of-Stake-Mechanismus, der das Netzwerk absichert, wählt seine validierenden Komitees durch stake-weighted Sortition aus – offen für alle, die bereit sind, DUSK zu staken, nicht durch eine feste Liste vorab genehmigter Institutionen, die im Voraus handverlesen wurden. Jeder kann Provisioner werden. Jeder kann gehen, wann immer er möchte. Das Erreichen dieser Provisioner-Menge erfordert zwar, dass man eine bedeutende Menge DUSK staket und zuverlässige Infrastruktur betreibt, daher ist „permissionless“ im kryptografischen Sinne nicht ganz dasselbe wie „kostenlos“ oder „trivial“, um in der Praxis beizutreten. Das ist eine permissionless Designentscheidung direkt unter einem Projekt, dessen gesamte kommerzielle Positionierung aus regulatorischer Compliance besteht – und diese beiden Dinge stehen einfach nicht so im Widerspruch, wie das Stereotyp es voraussetzt.
Wo ich denke, dass das Stereotyp teilweise Rückendeckung bekommt, ist eine Ebene darüber: bei DuskEVM. Wie bei den meisten Rollups, die auf dem OP Stack basieren, startet der Sequencer, der Transaktionen ordnet, typischerweise zunächst mit einem einzelnen Operator statt mit einem dezentralen Set aus Teilnehmern, und die öffentlichen Materialien des Dusk Network gehen nicht weiter darauf ein, wann oder ob sich das im Laufe der Zeit ändern wird. Die ehrliche Antwort ist also schichtweise statt simpel: permissionless auf der Basis-Konsensschicht, in der Praxis vorerst stärker zentralisiert auf der Ausführungsschicht – zumindest bis sich das ändert.
@Dusk $DUSK #dusk
$TUT $BTW
Das Dusk Network passt nicht zu dieser Beschreibung, zumindest nicht auf der Ebene des Konsenses. Succinct Attestation, der Proof-of-Stake-Mechanismus, der das Netzwerk absichert, wählt seine validierenden Komitees durch stake-weighted Sortition aus – offen für alle, die bereit sind, DUSK zu staken, nicht durch eine feste Liste vorab genehmigter Institutionen, die im Voraus handverlesen wurden. Jeder kann Provisioner werden. Jeder kann gehen, wann immer er möchte. Das Erreichen dieser Provisioner-Menge erfordert zwar, dass man eine bedeutende Menge DUSK staket und zuverlässige Infrastruktur betreibt, daher ist „permissionless“ im kryptografischen Sinne nicht ganz dasselbe wie „kostenlos“ oder „trivial“, um in der Praxis beizutreten. Das ist eine permissionless Designentscheidung direkt unter einem Projekt, dessen gesamte kommerzielle Positionierung aus regulatorischer Compliance besteht – und diese beiden Dinge stehen einfach nicht so im Widerspruch, wie das Stereotyp es voraussetzt.
Wo ich denke, dass das Stereotyp teilweise Rückendeckung bekommt, ist eine Ebene darüber: bei DuskEVM. Wie bei den meisten Rollups, die auf dem OP Stack basieren, startet der Sequencer, der Transaktionen ordnet, typischerweise zunächst mit einem einzelnen Operator statt mit einem dezentralen Set aus Teilnehmern, und die öffentlichen Materialien des Dusk Network gehen nicht weiter darauf ein, wann oder ob sich das im Laufe der Zeit ändern wird. Die ehrliche Antwort ist also schichtweise statt simpel: permissionless auf der Basis-Konsensschicht, in der Praxis vorerst stärker zentralisiert auf der Ausführungsschicht – zumindest bis sich das ändert.
@Dusk $DUSK #dusk
$TUT $BTW
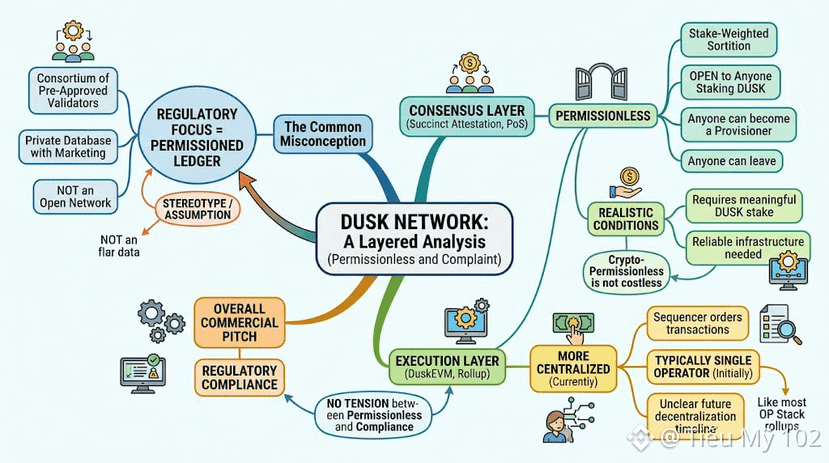
1
170
·
--
Ein Chargeback hätte mich fast eine komplette Transaktion auf Binance P2P gekostet, bevor ich verstanden habe, wie bestimmte Zahlungsmethoden tatsächlich funktionieren. Ein Käufer hatte über einen Kanal bezahlt, der Rückbuchungen ermöglicht, und ich habe die Krypto freigegeben, sobald die Zahlung als „eingegangen“ angezeigt wurde. Zwei Tage später wurden die Gelder dann jedoch wieder aus meinem Konto abgezogen. Die Krypto war natürlich zu diesem Zeitpunkt bereits weg.
Das Treuhandkonto von Binance P2P schützt die Krypto bis zur Freigabe: Es hält sie sicher und gibt sie erst dann an den Käufer weiter, wenn der Verkäufer bestätigt, dass die Zahlung erfolgt ist. Der Haken ist, dass „bestätigt“ und „unwiderruflich“ je nach dem verwendeten Zahlungsweg nicht immer dasselbe sind. Einige Methoden können nachträglich vom Zahlungspflichtigen rückgängig gemacht werden – ein Risiko, das auf der Zahlungsebene besteht und außerhalb dessen liegt, was das Treuhandkonto selbst steuern kann.
Seit dieser Transaktion halte ich mich an eine strengere Regel: Für jede Zahlungsmethode mit Rückbuchungsrisiko warte ich ein längeres Bestätigungsfenster ab, bevor ich freigebe, statt so zu handeln, wie es aussieht, als seien die Gelder gerade angekommen. Außerdem achte ich genau auf Käufer, die offenbar ganz genau wissen, wie das Rückbuchungsfenster eines Kanals funktioniert, und darauf drängen, die Transaktion innerhalb dieses Fensters schnell abzuschließen – denn dieses Muster ist auf Binance P2P ein echtes Warnsignal. Wenn ich unsicher bin, ob eine Methode dieses Risiko mit sich bringt, frage ich direkt den Binance-Support, statt zu raten.
Ich habe den Support inzwischen direkt gefragt, welche Arten von Kanälen dieses Risiko in sich tragen, statt mich auf Vermutungen anderer Trader oder Beiträge in Foren zu verlassen. Denn die Antwort kann unterschiedlich ausfallen, und einmal falsch zu liegen reicht schon, um echtes Geld zu verlieren. Dieses eine Gespräch hat mich wahrscheinlich davor bewahrt, denselben Fehler mehr als einmal zu wiederholen. Heute ist es einfach Teil meines Vorgehens bei jeder Zahlungsmethode, die ich auf Binance P2P noch nicht verwendet habe: erst nachfragen, nichts annehmen und jeden neuen Kanal als nicht bewiesen betrachten, bis ich gesehen habe, dass er hält.
Das ist kein Grund, irgendeine bestimmte Zahlungsmethode komplett zu meiden, sondern nur ein Hinweis: Eine erhaltene Zahlung verdient eine zweite Prüfung, bevor die Krypto endgültig den Besitzer wechselt. Binance P2P gibt dir die „Pause“-Schaltfläche, und davon Gebrauch zu machen ist wichtiger, als viele denken.
@Binance_Vietnam #BinanceP2PAnToan
$TUT $BTW $PRL
Ein Chargeback hätte mich fast eine komplette Transaktion auf Binance P2P gekostet, bevor ich verstanden habe, wie bestimmte Zahlungsmethoden tatsächlich funktionieren. Ein Käufer hatte über einen Kanal bezahlt, der Rückbuchungen ermöglicht, und ich habe die Krypto freigegeben, sobald die Zahlung als „eingegangen“ angezeigt wurde. Zwei Tage später wurden die Gelder dann jedoch wieder aus meinem Konto abgezogen. Die Krypto war natürlich zu diesem Zeitpunkt bereits weg.
Das Treuhandkonto von Binance P2P schützt die Krypto bis zur Freigabe: Es hält sie sicher und gibt sie erst dann an den Käufer weiter, wenn der Verkäufer bestätigt, dass die Zahlung erfolgt ist. Der Haken ist, dass „bestätigt“ und „unwiderruflich“ je nach dem verwendeten Zahlungsweg nicht immer dasselbe sind. Einige Methoden können nachträglich vom Zahlungspflichtigen rückgängig gemacht werden – ein Risiko, das auf der Zahlungsebene besteht und außerhalb dessen liegt, was das Treuhandkonto selbst steuern kann.
Seit dieser Transaktion halte ich mich an eine strengere Regel: Für jede Zahlungsmethode mit Rückbuchungsrisiko warte ich ein längeres Bestätigungsfenster ab, bevor ich freigebe, statt so zu handeln, wie es aussieht, als seien die Gelder gerade angekommen. Außerdem achte ich genau auf Käufer, die offenbar ganz genau wissen, wie das Rückbuchungsfenster eines Kanals funktioniert, und darauf drängen, die Transaktion innerhalb dieses Fensters schnell abzuschließen – denn dieses Muster ist auf Binance P2P ein echtes Warnsignal. Wenn ich unsicher bin, ob eine Methode dieses Risiko mit sich bringt, frage ich direkt den Binance-Support, statt zu raten.
Ich habe den Support inzwischen direkt gefragt, welche Arten von Kanälen dieses Risiko in sich tragen, statt mich auf Vermutungen anderer Trader oder Beiträge in Foren zu verlassen. Denn die Antwort kann unterschiedlich ausfallen, und einmal falsch zu liegen reicht schon, um echtes Geld zu verlieren. Dieses eine Gespräch hat mich wahrscheinlich davor bewahrt, denselben Fehler mehr als einmal zu wiederholen. Heute ist es einfach Teil meines Vorgehens bei jeder Zahlungsmethode, die ich auf Binance P2P noch nicht verwendet habe: erst nachfragen, nichts annehmen und jeden neuen Kanal als nicht bewiesen betrachten, bis ich gesehen habe, dass er hält.
Das ist kein Grund, irgendeine bestimmte Zahlungsmethode komplett zu meiden, sondern nur ein Hinweis: Eine erhaltene Zahlung verdient eine zweite Prüfung, bevor die Krypto endgültig den Besitzer wechselt. Binance P2P gibt dir die „Pause“-Schaltfläche, und davon Gebrauch zu machen ist wichtiger, als viele denken.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW $PRL
Das Treuhandkonto von Binance P2P schützt die Krypto bis zur Freigabe: Es hält sie sicher und gibt sie erst dann an den Käufer weiter, wenn der Verkäufer bestätigt, dass die Zahlung erfolgt ist. Der Haken ist, dass „bestätigt“ und „unwiderruflich“ je nach dem verwendeten Zahlungsweg nicht immer dasselbe sind. Einige Methoden können nachträglich vom Zahlungspflichtigen rückgängig gemacht werden – ein Risiko, das auf der Zahlungsebene besteht und außerhalb dessen liegt, was das Treuhandkonto selbst steuern kann.
Seit dieser Transaktion halte ich mich an eine strengere Regel: Für jede Zahlungsmethode mit Rückbuchungsrisiko warte ich ein längeres Bestätigungsfenster ab, bevor ich freigebe, statt so zu handeln, wie es aussieht, als seien die Gelder gerade angekommen. Außerdem achte ich genau auf Käufer, die offenbar ganz genau wissen, wie das Rückbuchungsfenster eines Kanals funktioniert, und darauf drängen, die Transaktion innerhalb dieses Fensters schnell abzuschließen – denn dieses Muster ist auf Binance P2P ein echtes Warnsignal. Wenn ich unsicher bin, ob eine Methode dieses Risiko mit sich bringt, frage ich direkt den Binance-Support, statt zu raten.
Ich habe den Support inzwischen direkt gefragt, welche Arten von Kanälen dieses Risiko in sich tragen, statt mich auf Vermutungen anderer Trader oder Beiträge in Foren zu verlassen. Denn die Antwort kann unterschiedlich ausfallen, und einmal falsch zu liegen reicht schon, um echtes Geld zu verlieren. Dieses eine Gespräch hat mich wahrscheinlich davor bewahrt, denselben Fehler mehr als einmal zu wiederholen. Heute ist es einfach Teil meines Vorgehens bei jeder Zahlungsmethode, die ich auf Binance P2P noch nicht verwendet habe: erst nachfragen, nichts annehmen und jeden neuen Kanal als nicht bewiesen betrachten, bis ich gesehen habe, dass er hält.
Das ist kein Grund, irgendeine bestimmte Zahlungsmethode komplett zu meiden, sondern nur ein Hinweis: Eine erhaltene Zahlung verdient eine zweite Prüfung, bevor die Krypto endgültig den Besitzer wechselt. Binance P2P gibt dir die „Pause“-Schaltfläche, und davon Gebrauch zu machen ist wichtiger, als viele denken.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW $PRL
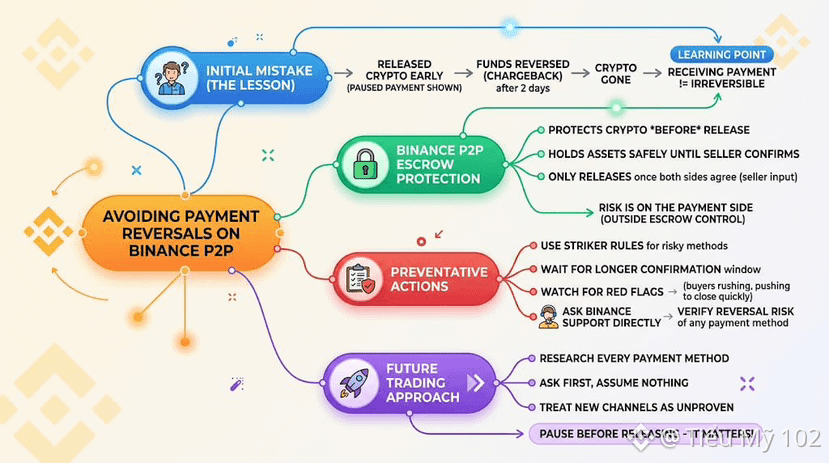
1
341
·
--
Frag ein paar DeFi-Nutzer, um TermMax zu beschreiben, und ich wette, die meisten greifen irgendwann nach dem Wort Pendle – meist als Vergleich oder sogar als milde Synonymie. Ich verstehe, warum sich diese Assoziation bildet. Beide Projekte handeln mit festem Ertrag, beide akzeptieren an irgendeiner Stelle im Ablauf Principal Tokens als Eingaben, und beide tauchen in denselben Gesprächen über die Zinsstruktur in Krypto auf. Doch die Mechanismen dahinter sind wirklich unterschiedlich, sobald man den gemeinsamen Wortschatz hinter sich lässt.
Pendle nimmt einen ertragsbringenden Vermögenswert und teilt ihn in einen Principal Token und einen Yield Token auf, um dieses Split anschließend über einen spezialisierten, zeitlich abklingenden automatisierten Market Maker zu handeln, der implizit den festen Zinssatz bepreist – je nachdem, wie stark der Principal Token mit einem Abschlag gehandelt wird. TermMax geht den entgegengesetzten Weg. Es startet mit einem klaren Verhältnis aus Schuld und Sicherheit, verpackt die Position in einen Gearing Token und emittiert einen separaten Fixed-Rate Token, der die Darlehenskomponente selbst repräsentiert – und zwar abgeglichen über Range Orders, statt über eine Yield-Splitting-Kurve. Pendles Principal Tokens sind tatsächlich eine der Sicherheitenarten, die TermMax in eigenen Märkten akzeptiert. Daher ergänzen sich die beiden Protokolle in der Praxis oft eher, als dass sie konkurrieren.
Unabhängige Reviews zu Fixed-Rate-DeFi-Architekturen ziehen exakt diese Linie: TermMax ist näher an einem Peer-to-Peer-, isolierten, besicherten Kreditdesign, während Pendle eine Yield-Tokenisierung und Handelsplattform ist, die auf einer völlig anderen AMM-Logik basiert. Wenn man sie unter einem einzigen Stereotyp zusammenfasst – „die Fixed-Yield-Protokolle“ – flacht man einen echten architektonischen Unterschied ab, der für das Risiko tatsächlich entscheidend ist. TermMax’ Standardrisiko steckt in einem spezifischen besicherten Kredit. Pendles Risiko steckt im ertragsbringenden Vermögenswert selbst und in der Liquidität seines spezialisierten AMM.
Ich würde es lieber sehen, wenn die beiden anhand ihrer jeweiligen Mechanik bewertet werden, statt als austauschbare Optionen in demselben Satz behandelt zu werden.
@termmax #TermMax
$TUT $PRL $BTW
Frag ein paar DeFi-Nutzer, um TermMax zu beschreiben, und ich wette, die meisten greifen irgendwann nach dem Wort Pendle – meist als Vergleich oder sogar als milde Synonymie. Ich verstehe, warum sich diese Assoziation bildet. Beide Projekte handeln mit festem Ertrag, beide akzeptieren an irgendeiner Stelle im Ablauf Principal Tokens als Eingaben, und beide tauchen in denselben Gesprächen über die Zinsstruktur in Krypto auf. Doch die Mechanismen dahinter sind wirklich unterschiedlich, sobald man den gemeinsamen Wortschatz hinter sich lässt.
Pendle nimmt einen ertragsbringenden Vermögenswert und teilt ihn in einen Principal Token und einen Yield Token auf, um dieses Split anschließend über einen spezialisierten, zeitlich abklingenden automatisierten Market Maker zu handeln, der implizit den festen Zinssatz bepreist – je nachdem, wie stark der Principal Token mit einem Abschlag gehandelt wird. TermMax geht den entgegengesetzten Weg. Es startet mit einem klaren Verhältnis aus Schuld und Sicherheit, verpackt die Position in einen Gearing Token und emittiert einen separaten Fixed-Rate Token, der die Darlehenskomponente selbst repräsentiert – und zwar abgeglichen über Range Orders, statt über eine Yield-Splitting-Kurve. Pendles Principal Tokens sind tatsächlich eine der Sicherheitenarten, die TermMax in eigenen Märkten akzeptiert. Daher ergänzen sich die beiden Protokolle in der Praxis oft eher, als dass sie konkurrieren.
Unabhängige Reviews zu Fixed-Rate-DeFi-Architekturen ziehen exakt diese Linie: TermMax ist näher an einem Peer-to-Peer-, isolierten, besicherten Kreditdesign, während Pendle eine Yield-Tokenisierung und Handelsplattform ist, die auf einer völlig anderen AMM-Logik basiert. Wenn man sie unter einem einzigen Stereotyp zusammenfasst – „die Fixed-Yield-Protokolle“ – flacht man einen echten architektonischen Unterschied ab, der für das Risiko tatsächlich entscheidend ist. TermMax’ Standardrisiko steckt in einem spezifischen besicherten Kredit. Pendles Risiko steckt im ertragsbringenden Vermögenswert selbst und in der Liquidität seines spezialisierten AMM.
Ich würde es lieber sehen, wenn die beiden anhand ihrer jeweiligen Mechanik bewertet werden, statt als austauschbare Optionen in demselben Satz behandelt zu werden.
@TermMax #TermMax
$TUT $PRL $BTW
Pendle nimmt einen ertragsbringenden Vermögenswert und teilt ihn in einen Principal Token und einen Yield Token auf, um dieses Split anschließend über einen spezialisierten, zeitlich abklingenden automatisierten Market Maker zu handeln, der implizit den festen Zinssatz bepreist – je nachdem, wie stark der Principal Token mit einem Abschlag gehandelt wird. TermMax geht den entgegengesetzten Weg. Es startet mit einem klaren Verhältnis aus Schuld und Sicherheit, verpackt die Position in einen Gearing Token und emittiert einen separaten Fixed-Rate Token, der die Darlehenskomponente selbst repräsentiert – und zwar abgeglichen über Range Orders, statt über eine Yield-Splitting-Kurve. Pendles Principal Tokens sind tatsächlich eine der Sicherheitenarten, die TermMax in eigenen Märkten akzeptiert. Daher ergänzen sich die beiden Protokolle in der Praxis oft eher, als dass sie konkurrieren.
Unabhängige Reviews zu Fixed-Rate-DeFi-Architekturen ziehen exakt diese Linie: TermMax ist näher an einem Peer-to-Peer-, isolierten, besicherten Kreditdesign, während Pendle eine Yield-Tokenisierung und Handelsplattform ist, die auf einer völlig anderen AMM-Logik basiert. Wenn man sie unter einem einzigen Stereotyp zusammenfasst – „die Fixed-Yield-Protokolle“ – flacht man einen echten architektonischen Unterschied ab, der für das Risiko tatsächlich entscheidend ist. TermMax’ Standardrisiko steckt in einem spezifischen besicherten Kredit. Pendles Risiko steckt im ertragsbringenden Vermögenswert selbst und in der Liquidität seines spezialisierten AMM.
Ich würde es lieber sehen, wenn die beiden anhand ihrer jeweiligen Mechanik bewertet werden, statt als austauschbare Optionen in demselben Satz behandelt zu werden.
@TermMax #TermMax
$TUT $PRL $BTW

258
·
--
Heute fühlt es sich wirklich an wie der Binance Alpha Token-Tag. Diese Coins sind überall unterwegs.
$PIEVERSE $ACU $STAR
Habt ihr bei irgendeinem dieser Coins eine LONG- oder SHORT-Position eröffnet?
DYOR
Heute fühlt es sich wirklich an wie der Binance Alpha Token-Tag. Diese Coins sind überall unterwegs.
$PIEVERSE $ACU $STAR
Habt ihr bei irgendeinem dieser Coins eine LONG- oder SHORT-Position eröffnet?
DYOR
$PIEVERSE $ACU $STAR
Habt ihr bei irgendeinem dieser Coins eine LONG- oder SHORT-Position eröffnet?
DYOR
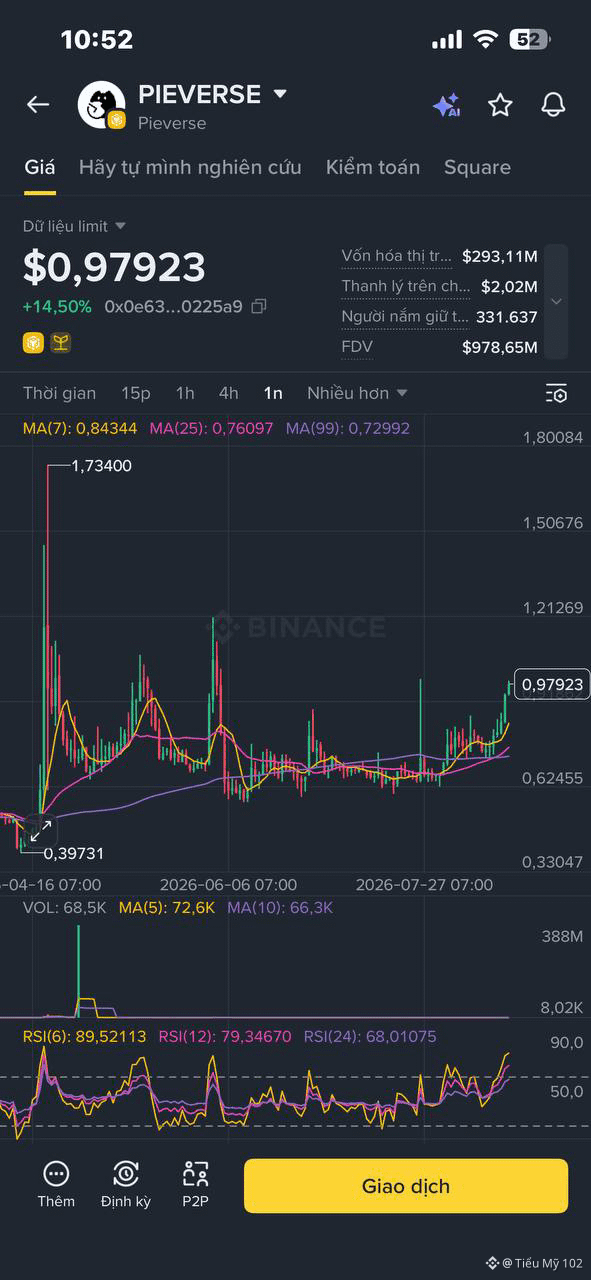
95
·
--
Sag „„festverzinste Kreditvergabe““ zu jemandem, der tief in DeFi steckt, und ein bestimmtes Bild kommt in den Sinn: bescheiden, Einstelligen-Rendite, der sichere, langweilige Cousin, der neben irgendeiner Doppelt-Ziffern-variablen Rate-Farm sitzt, die diese Woche im Trend ist. Das ist im Allgemeinen ein fairer Klischee-Bildhintergrund: Es gibt viele Produkte mit festen Zinsen, die sich diesen Ruf redlich erarbeitet haben. TermMax passt dazu nicht so sauber wie der Name vermuten lässt – und die Zahlen sind der Grund.
TermMax’ USDC-Festzins-Income-Pools weisen jährlich quotierte Renditen von ungefähr 7% bis 9% auf, je nach gewählter Laufzeit. Das liegt deutlich über dem, was die meisten Menschen sich vorstellen, wenn sie „festverzinslich“ hören, und näher an dem, was viele Märkte mit variabler Rendite bei Stablecoins nur in einer vorübergehenden Nachfrage-Spitze zahlen – statt als stetige, fest „eingeschlossene“ Zahl. Das ist noch bevor man TermMax’ Leverage-Tools hinzunimmt: Dabei kann ein Borrower den flashloan-basierten Mechanismus des Gearing Token nutzen, um in einer einzigen Transaktion eine verstärkte Exposure auf einen Vermögenswert aufzubauen – zu einer festen Kreditkostenrate, nicht zu einer variablen, die sich während der Position gegen ihn „hochschaukeln“ kann.
Das langweilige Stereotyp entsteht aus der Annahme, feste Zinsen bedeuteten zwangsläufig eine gedeckelte, konservative Rendite. Was in einem System mit festen Zinsen die Rendite tatsächlich begrenzt, ist die Rate selbst zum Zeitpunkt des Einstiegs – nicht der Mechanismus. TermMax’ Raten schwanken markt- und laufzeitabhängig von Tag zu Tag und Phase zu Phase, obwohl jede einzelne Position, sobald sie eingegangen ist, fixiert bleibt. Eine kürzere Laufzeit bei hoher Nachfrage kann deutlich höher bepreist sein als eine lange Laufzeit in ruhigen Märkten. Und wenn dann noch Vault-Curatoren ihre Strategie über diese Märkte hinweg schichten, können die gemittelten Renditen noch höher ausfallen – bei dem Trade-off, dass genau das Curator-Abhängigkeitsrisiko die eigene Abwägung wert ist.
„Fix“ heißt nicht „flach“. Es heißt, die Zahl wird gesetzt, bevor du dich festlegst, und driftet nicht danach. Und speziell bei TermMax lebt diese Zahl nicht in der Ecke des Rendite-Charts, in die die meisten es automatisch einsortieren würden.
@termmax #TermMax
$STAR $BTW $ACE
Sag „„festverzinste Kreditvergabe““ zu jemandem, der tief in DeFi steckt, und ein bestimmtes Bild kommt in den Sinn: bescheiden, Einstelligen-Rendite, der sichere, langweilige Cousin, der neben irgendeiner Doppelt-Ziffern-variablen Rate-Farm sitzt, die diese Woche im Trend ist. Das ist im Allgemeinen ein fairer Klischee-Bildhintergrund: Es gibt viele Produkte mit festen Zinsen, die sich diesen Ruf redlich erarbeitet haben. TermMax passt dazu nicht so sauber wie der Name vermuten lässt – und die Zahlen sind der Grund.
TermMax’ USDC-Festzins-Income-Pools weisen jährlich quotierte Renditen von ungefähr 7% bis 9% auf, je nach gewählter Laufzeit. Das liegt deutlich über dem, was die meisten Menschen sich vorstellen, wenn sie „festverzinslich“ hören, und näher an dem, was viele Märkte mit variabler Rendite bei Stablecoins nur in einer vorübergehenden Nachfrage-Spitze zahlen – statt als stetige, fest „eingeschlossene“ Zahl. Das ist noch bevor man TermMax’ Leverage-Tools hinzunimmt: Dabei kann ein Borrower den flashloan-basierten Mechanismus des Gearing Token nutzen, um in einer einzigen Transaktion eine verstärkte Exposure auf einen Vermögenswert aufzubauen – zu einer festen Kreditkostenrate, nicht zu einer variablen, die sich während der Position gegen ihn „hochschaukeln“ kann.
Das langweilige Stereotyp entsteht aus der Annahme, feste Zinsen bedeuteten zwangsläufig eine gedeckelte, konservative Rendite. Was in einem System mit festen Zinsen die Rendite tatsächlich begrenzt, ist die Rate selbst zum Zeitpunkt des Einstiegs – nicht der Mechanismus. TermMax’ Raten schwanken markt- und laufzeitabhängig von Tag zu Tag und Phase zu Phase, obwohl jede einzelne Position, sobald sie eingegangen ist, fixiert bleibt. Eine kürzere Laufzeit bei hoher Nachfrage kann deutlich höher bepreist sein als eine lange Laufzeit in ruhigen Märkten. Und wenn dann noch Vault-Curatoren ihre Strategie über diese Märkte hinweg schichten, können die gemittelten Renditen noch höher ausfallen – bei dem Trade-off, dass genau das Curator-Abhängigkeitsrisiko die eigene Abwägung wert ist.
„Fix“ heißt nicht „flach“. Es heißt, die Zahl wird gesetzt, bevor du dich festlegst, und driftet nicht danach. Und speziell bei TermMax lebt diese Zahl nicht in der Ecke des Rendite-Charts, in die die meisten es automatisch einsortieren würden.
@TermMax #TermMax
$STAR $BTW $ACE
TermMax’ USDC-Festzins-Income-Pools weisen jährlich quotierte Renditen von ungefähr 7% bis 9% auf, je nach gewählter Laufzeit. Das liegt deutlich über dem, was die meisten Menschen sich vorstellen, wenn sie „festverzinslich“ hören, und näher an dem, was viele Märkte mit variabler Rendite bei Stablecoins nur in einer vorübergehenden Nachfrage-Spitze zahlen – statt als stetige, fest „eingeschlossene“ Zahl. Das ist noch bevor man TermMax’ Leverage-Tools hinzunimmt: Dabei kann ein Borrower den flashloan-basierten Mechanismus des Gearing Token nutzen, um in einer einzigen Transaktion eine verstärkte Exposure auf einen Vermögenswert aufzubauen – zu einer festen Kreditkostenrate, nicht zu einer variablen, die sich während der Position gegen ihn „hochschaukeln“ kann.
Das langweilige Stereotyp entsteht aus der Annahme, feste Zinsen bedeuteten zwangsläufig eine gedeckelte, konservative Rendite. Was in einem System mit festen Zinsen die Rendite tatsächlich begrenzt, ist die Rate selbst zum Zeitpunkt des Einstiegs – nicht der Mechanismus. TermMax’ Raten schwanken markt- und laufzeitabhängig von Tag zu Tag und Phase zu Phase, obwohl jede einzelne Position, sobald sie eingegangen ist, fixiert bleibt. Eine kürzere Laufzeit bei hoher Nachfrage kann deutlich höher bepreist sein als eine lange Laufzeit in ruhigen Märkten. Und wenn dann noch Vault-Curatoren ihre Strategie über diese Märkte hinweg schichten, können die gemittelten Renditen noch höher ausfallen – bei dem Trade-off, dass genau das Curator-Abhängigkeitsrisiko die eigene Abwägung wert ist.
„Fix“ heißt nicht „flach“. Es heißt, die Zahl wird gesetzt, bevor du dich festlegst, und driftet nicht danach. Und speziell bei TermMax lebt diese Zahl nicht in der Ecke des Rendite-Charts, in die die meisten es automatisch einsortieren würden.
@TermMax #TermMax
$STAR $BTW $ACE
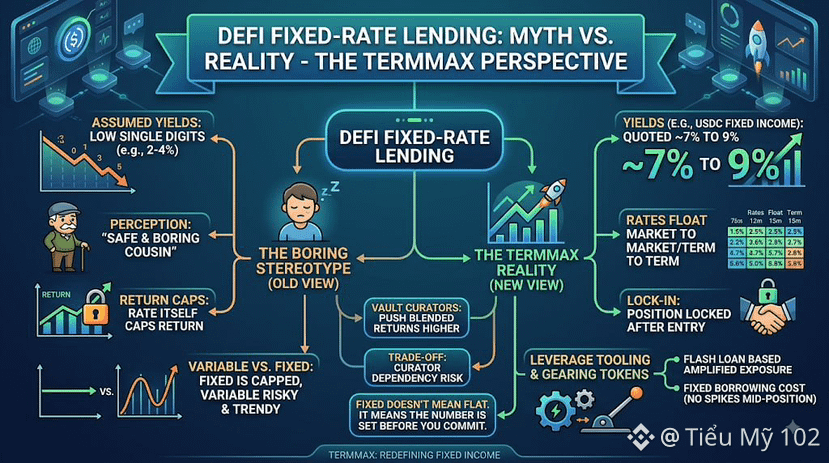
245
·
--
Die Tokenisierung realer Vermögenswerte hat sich den Ruf erarbeitet, eine der überversprochensten Erzählungen der Krypto-Welt zu sein: Unzählige Projekte kündigten Pläne an, Billionen traditioneller Vermögenswerte on-chain zu bringen, und ein großer Teil dieser Ankündigungen hat nie tatsächlich einen Vermögenswert hervorgebracht, der auf einer echten Kette gehandelt wurde. Diese Bilanz macht Skepsis gegenüber jeder neuen RWA-Behauptung, auch gegenüber der von Dusk Network, zur vernünftigen Grundeinstellung – nicht zu einer unfairen.
Was die Version von Dusk Network schwerer wegzuwischen macht, ist das Vorhandensein eines konkreten, lizenzierten Vertragspartners, der konkrete, überprüfbare Dinge tut. NPEX ist kein für eine Pressemitteilung erfundenes Papierunternehmen; es ist eine niederländische Multilaterale Handelsplattform (MTF), die bereits vor dem Bestehen dieser Partnerschaft über 200 Millionen Euro für mehr als 100 Unternehmen eingeworben hat. Der aktuelle Plan, echte Wertpapiere über die Infrastruktur von Dusk Network zu tokenisieren und zu handeln, wird mit den bestehenden Broker- und MTF-Lizenzen von NPEX umgesetzt – nicht mit einer hypothetischen zukünftigen Lizenz. Das ist ein anderer Ausgangspunkt als den meisten RWA-Projekten zugestanden werden kann. Viele Tokenisierungsprojekte verweisen auf ein Memorandum of Understanding als Beleg für Fortschritt; Dusk Network verweist stattdessen auf eine bestehende, lizenzierte, umsatzgenerierende Börse.
Trotzdem würde ich das nicht als geklärt bezeichnen. Anzukündigen, dass lizenzierte Vermögenswerte auf eine Kette wechseln, und dass lizenzierte Vermögenswerte Monate und Jahre später tatsächlich in bedeutendem Umfang gehandelt werden, sind zwei unterschiedliche Meilensteine. Die RWA-Erzählung von Krypto ist voller Projekte, die diese konkrete Lücke nie geschlossen haben. Der Fahrplan von Dusk Network weist darauf hin, dass Vermögenswerte, die aus Partnerbörsen stammen, über diese Struktur handelbar on-chain werden. Das ist ein echter Schritt über die vage Tokenisierungsversprechen der meisten Wettbewerber hinaus. Aber „ein echter Schritt über vage Versprechen hinaus“ ist nicht dasselbe wie „als Stereotyp von Vaporware vollständig widerlegt“. Ich würde diese Einschätzung erst abgeben, wenn es zu einem nachhaltigen Handelsvolumen kommt – nicht schon bei der bloßen Ankündigung des Starts.
@Dusk_Foundation $DUSK #dusk
$BTW $APR
Die Tokenisierung realer Vermögenswerte hat sich den Ruf erarbeitet, eine der überversprochensten Erzählungen der Krypto-Welt zu sein: Unzählige Projekte kündigten Pläne an, Billionen traditioneller Vermögenswerte on-chain zu bringen, und ein großer Teil dieser Ankündigungen hat nie tatsächlich einen Vermögenswert hervorgebracht, der auf einer echten Kette gehandelt wurde. Diese Bilanz macht Skepsis gegenüber jeder neuen RWA-Behauptung, auch gegenüber der von Dusk Network, zur vernünftigen Grundeinstellung – nicht zu einer unfairen.
Was die Version von Dusk Network schwerer wegzuwischen macht, ist das Vorhandensein eines konkreten, lizenzierten Vertragspartners, der konkrete, überprüfbare Dinge tut. NPEX ist kein für eine Pressemitteilung erfundenes Papierunternehmen; es ist eine niederländische Multilaterale Handelsplattform (MTF), die bereits vor dem Bestehen dieser Partnerschaft über 200 Millionen Euro für mehr als 100 Unternehmen eingeworben hat. Der aktuelle Plan, echte Wertpapiere über die Infrastruktur von Dusk Network zu tokenisieren und zu handeln, wird mit den bestehenden Broker- und MTF-Lizenzen von NPEX umgesetzt – nicht mit einer hypothetischen zukünftigen Lizenz. Das ist ein anderer Ausgangspunkt als den meisten RWA-Projekten zugestanden werden kann. Viele Tokenisierungsprojekte verweisen auf ein Memorandum of Understanding als Beleg für Fortschritt; Dusk Network verweist stattdessen auf eine bestehende, lizenzierte, umsatzgenerierende Börse.
Trotzdem würde ich das nicht als geklärt bezeichnen. Anzukündigen, dass lizenzierte Vermögenswerte auf eine Kette wechseln, und dass lizenzierte Vermögenswerte Monate und Jahre später tatsächlich in bedeutendem Umfang gehandelt werden, sind zwei unterschiedliche Meilensteine. Die RWA-Erzählung von Krypto ist voller Projekte, die diese konkrete Lücke nie geschlossen haben. Der Fahrplan von Dusk Network weist darauf hin, dass Vermögenswerte, die aus Partnerbörsen stammen, über diese Struktur handelbar on-chain werden. Das ist ein echter Schritt über die vage Tokenisierungsversprechen der meisten Wettbewerber hinaus. Aber „ein echter Schritt über vage Versprechen hinaus“ ist nicht dasselbe wie „als Stereotyp von Vaporware vollständig widerlegt“. Ich würde diese Einschätzung erst abgeben, wenn es zu einem nachhaltigen Handelsvolumen kommt – nicht schon bei der bloßen Ankündigung des Starts.
@Dusk $DUSK #dusk
$BTW $APR
Was die Version von Dusk Network schwerer wegzuwischen macht, ist das Vorhandensein eines konkreten, lizenzierten Vertragspartners, der konkrete, überprüfbare Dinge tut. NPEX ist kein für eine Pressemitteilung erfundenes Papierunternehmen; es ist eine niederländische Multilaterale Handelsplattform (MTF), die bereits vor dem Bestehen dieser Partnerschaft über 200 Millionen Euro für mehr als 100 Unternehmen eingeworben hat. Der aktuelle Plan, echte Wertpapiere über die Infrastruktur von Dusk Network zu tokenisieren und zu handeln, wird mit den bestehenden Broker- und MTF-Lizenzen von NPEX umgesetzt – nicht mit einer hypothetischen zukünftigen Lizenz. Das ist ein anderer Ausgangspunkt als den meisten RWA-Projekten zugestanden werden kann. Viele Tokenisierungsprojekte verweisen auf ein Memorandum of Understanding als Beleg für Fortschritt; Dusk Network verweist stattdessen auf eine bestehende, lizenzierte, umsatzgenerierende Börse.
Trotzdem würde ich das nicht als geklärt bezeichnen. Anzukündigen, dass lizenzierte Vermögenswerte auf eine Kette wechseln, und dass lizenzierte Vermögenswerte Monate und Jahre später tatsächlich in bedeutendem Umfang gehandelt werden, sind zwei unterschiedliche Meilensteine. Die RWA-Erzählung von Krypto ist voller Projekte, die diese konkrete Lücke nie geschlossen haben. Der Fahrplan von Dusk Network weist darauf hin, dass Vermögenswerte, die aus Partnerbörsen stammen, über diese Struktur handelbar on-chain werden. Das ist ein echter Schritt über die vage Tokenisierungsversprechen der meisten Wettbewerber hinaus. Aber „ein echter Schritt über vage Versprechen hinaus“ ist nicht dasselbe wie „als Stereotyp von Vaporware vollständig widerlegt“. Ich würde diese Einschätzung erst abgeben, wenn es zu einem nachhaltigen Handelsvolumen kommt – nicht schon bei der bloßen Ankündigung des Starts.
@Dusk $DUSK #dusk
$BTW $APR
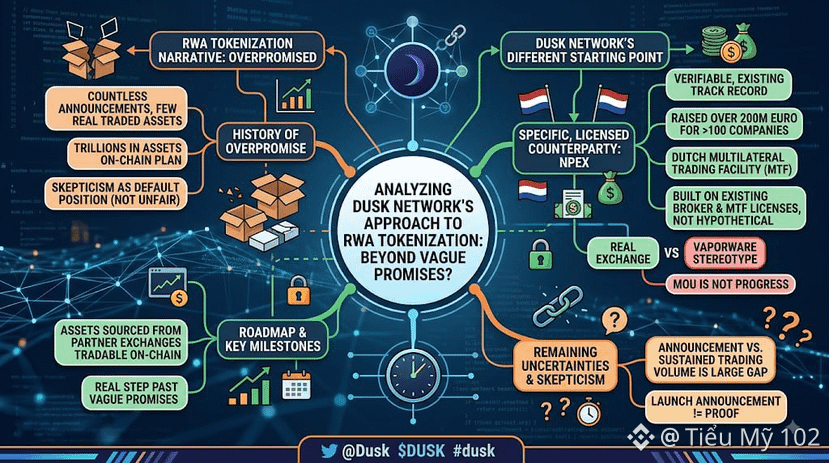
63
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinanceWithdrawalScamWarning
38,707 Aufrufe
640 Kommentare
Binance warnt bei Wiederaufnahme der Dienste vor Auszahlungsbetrug: Das Unternehmen wird niemals Gebühren verlangen, Warteschlangenplätze verkaufen oder Sie auffordern, Ihr Geld in einen „Tresor“ zu verschieben
Binance News
·14 Likes
·8k Aufrufe
USMidtermElections
601,100 Aufrufe
3,217 Kommentare
USOctoberNFP-AreRateCutsStillPossible
46,350 Aufrufe
528 Kommentare