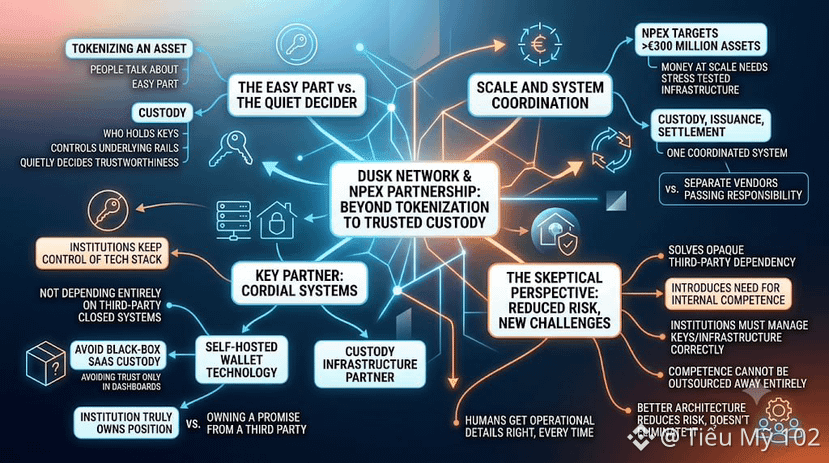
Ein Asset zu tokenisieren ist der leichte Teil, über den alle reden. Verwahrung (Custody) – wer die Schlüssel tatsächlich besitzt und die zugrunde liegenden Schienen kontrolliert – ist der Teil, der still und leise darüber entscheidet, ob das Ganze wirklich vertrauenswürdig ist.
Die Partnerschaft von Dusk Network mit NPEX geht über die reine Tokenisierung hinaus. Sie umfasst Cordial Systems, einen Partner für Verwahrungsinfrastruktur, der selbst gehostete Wallet-Technologie bereitstellt. So können Finanzinstitute, die Assets über NPEX onchain bringen, die Kontrolle über ihren eigenen Technologie-Stack behalten, statt sich komplett auf ein geschlossenes System eines Drittanbieters verlassen zu müssen, das sie nicht einsehen oder verifizieren können. Diese Einzelheit ist wichtiger, als es beim ersten Lesen klingt.
Der eigene Pitch von Cordial zielt ganz konkret darauf ab, Black-Box-SaaS-Verwahrung zu vermeiden – die Art, bei der ein Institut seine privaten Schlüssel an die Infrastruktur eines Anbieters übergibt und sich dann einfach auf das Dashboard verlassen muss. Selbst gehostete Wallet-Technologie hält diese Kontrolle intern. Das ist ein anspruchsvolleres Setup im Betrieb, aber es ist auch der Unterschied zwischen einem Institut, das seine Position wirklich besitzt, und einem Institut, das lediglich eine Zusage eines Drittanbieters „besitzt“.
Auch die Größenordnung macht diese Verwahrungsfrage noch schärfer. NPEX zielt darauf ab, langfristig mehr als 300 Millionen Euro an Assets auf Dusk zu bringen, und Geld in dieser Größenordnung bewegt sich nicht durch eine Infrastruktur, die noch nie unter Stress getestet wurde. Verwahrung, Ausgabe (Issuance) und Abwicklung (Settlement) sollen als ein koordiniertes Gesamtsystem funktionieren – statt als drei getrennte Anbieter, die Verantwortung hin- und herreichen, sobald etwas schiefgeht.
Ich gebe zu: Der skeptische Teil meines Gehirns entspannt sich hier auch nicht vollständig. Self-hosted Custody löst ein Vertrauensproblem – die Abhängigkeit von einem intransparenten Dritten – und führt gleichzeitig ein anderes ein: Institute brauchen jetzt echte interne Kompetenz, um Schlüssel und Infrastruktur korrekt zu verwalten, und diese Kompetenz lässt sich nicht vollständig auslagern. Eine bessere Architektur senkt das Risiko. Sie beseitigt nicht die Notwendigkeit, dass die Menschen, die es betreiben, die operativen Details jedes Mal richtig hinbekommen.
@Dusk $DUSK #dusk
Die Partnerschaft von Dusk Network mit NPEX geht über die reine Tokenisierung hinaus. Sie umfasst Cordial Systems, einen Partner für Verwahrungsinfrastruktur, der selbst gehostete Wallet-Technologie bereitstellt. So können Finanzinstitute, die Assets über NPEX onchain bringen, die Kontrolle über ihren eigenen Technologie-Stack behalten, statt sich komplett auf ein geschlossenes System eines Drittanbieters verlassen zu müssen, das sie nicht einsehen oder verifizieren können. Diese Einzelheit ist wichtiger, als es beim ersten Lesen klingt.
Der eigene Pitch von Cordial zielt ganz konkret darauf ab, Black-Box-SaaS-Verwahrung zu vermeiden – die Art, bei der ein Institut seine privaten Schlüssel an die Infrastruktur eines Anbieters übergibt und sich dann einfach auf das Dashboard verlassen muss. Selbst gehostete Wallet-Technologie hält diese Kontrolle intern. Das ist ein anspruchsvolleres Setup im Betrieb, aber es ist auch der Unterschied zwischen einem Institut, das seine Position wirklich besitzt, und einem Institut, das lediglich eine Zusage eines Drittanbieters „besitzt“.
Auch die Größenordnung macht diese Verwahrungsfrage noch schärfer. NPEX zielt darauf ab, langfristig mehr als 300 Millionen Euro an Assets auf Dusk zu bringen, und Geld in dieser Größenordnung bewegt sich nicht durch eine Infrastruktur, die noch nie unter Stress getestet wurde. Verwahrung, Ausgabe (Issuance) und Abwicklung (Settlement) sollen als ein koordiniertes Gesamtsystem funktionieren – statt als drei getrennte Anbieter, die Verantwortung hin- und herreichen, sobald etwas schiefgeht.
Ich gebe zu: Der skeptische Teil meines Gehirns entspannt sich hier auch nicht vollständig. Self-hosted Custody löst ein Vertrauensproblem – die Abhängigkeit von einem intransparenten Dritten – und führt gleichzeitig ein anderes ein: Institute brauchen jetzt echte interne Kompetenz, um Schlüssel und Infrastruktur korrekt zu verwalten, und diese Kompetenz lässt sich nicht vollständig auslagern. Eine bessere Architektur senkt das Risiko. Sie beseitigt nicht die Notwendigkeit, dass die Menschen, die es betreiben, die operativen Details jedes Mal richtig hinbekommen.
@Dusk $DUSK #dusk