

猴哥解说家
1.5k Beiträge

猴哥解说家
Melden
Nutzer blockieren
67 Following
878 Follower
3.6K+ Like gegeben
Beiträge
Alle
Zitierungen
·
--
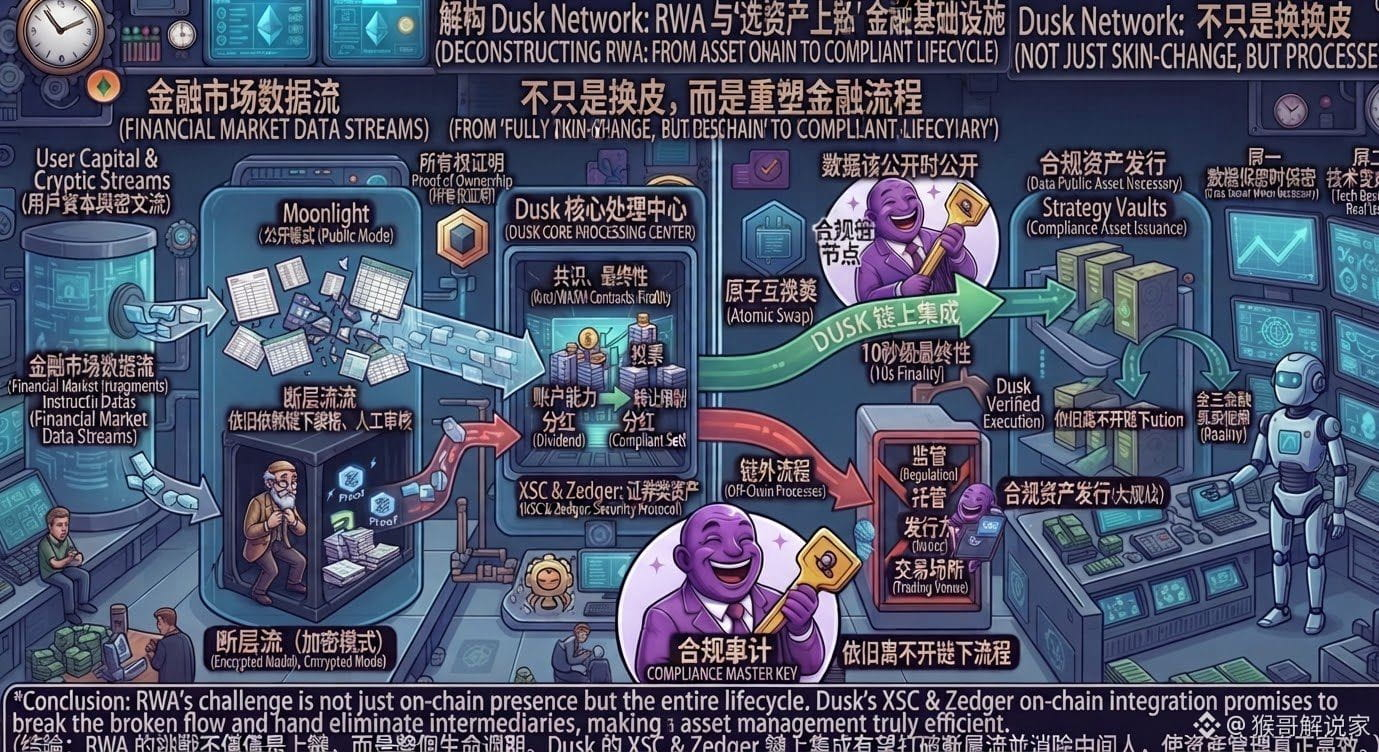
Ich habe zunehmend das Gefühl, dass das „Eigentliche Schwierige“ bei RWA nicht das „On-Chain-Bringen“ ist, sondern dass man nicht einfach das alte System 1:1 rüberkopiert
Kürzlich habe ich die @Dusk_Foundation wieder genauer untersucht und dabei eine früher leicht zu übersehende Einzelheit erkannt: Viele RWA-Projekte legen den Schwerpunkt auf den Schritt „Asset wird zu einem Token“. Das eigentliche Problem entsteht jedoch erst nach dem Token.
Nachdem ein Fonds oder eine Anleihe emittiert ist: Wie kommen Investoren hinein? Wer darf halten? An wen wird übertragen? Wann ist die Abwicklung abgeschlossen? Welche Informationen müssen offengelegt werden? Das sind die Dinge, die täglich bei Finanzanlagen wirklich verarbeitet werden müssen. Wenn diese Abläufe weiterhin auf Tabellen off-chain, manueller Prüfung und wiederholtem Abgleich zwischen verschiedenen Systemen beruhen, ist Tokenisierung möglicherweise nur eine Verpackung des alten Finanzsystems in eine Blockchain.
Die Herangehensweise von Dusk finde ich besonders interessant: Es versucht, diese Prozesse in einer einzigen Infrastruktur zusammenzuführen. In der offiziellen Architektur übernimmt DuskDS Konsens, Finalität, Datenverfügbarkeit und Abwicklung; DuskVM kann direkt Rust/WASM-Verträge ausführen; DuskEVM bietet eine EVM-Ausführungsumgebung. Die Bedeutung liegt nicht darin, dass es möglichst viele Module gibt, sondern darin, dass weniger Brüche zwischen den Asset-Regeln, der Ausführung und der finalen Abwicklung entstehen. 
Noch spannender finde ich die Roadmap mit XSC und Zedger. In Dusk’ frühem Design ist Zedger bereits um Kontofähigkeiten für Wertpapier-ähnliche Assets herum gedacht: Übertragungsbeschränkungen, Stimmrechte, Dividenden und regelkonforme Abwicklung. Das heißt: Der Lebenszyklus des Assets selbst wird zu einem Objekt, das das Protokoll behandeln muss – nicht erst, nachdem ein Token ausgegeben wurde und die Regeln komplett off-chain wieder zusammengesetzt werden. 
Dadurch habe ich $DUSK noch einmal neu verstanden: Was wirklich zu beobachten ist, sind nicht nur Privacy oder EVM-Kompatibilität, sondern ob sich Emission, Berechtigung, Übertragung, Privacy und Abwicklung zu einem vollständigen Prozess verbinden lassen.
Ob die Architektur am Ende wirklich aufgeht, muss jedoch letztlich durch echte Assets und echte Institutionen verifiziert werden. Für mich ist das sogar der Teil an Dusk, den man hinterher am dringendsten beobachten sollte – nicht ob man Finanzanlagen auf die Kette bringen kann, sondern ob man danach wirklich all die redundanten Schritte reduzieren kann, die bislang zwangsläufig auf Mittelsleute angewiesen waren. #dusk
#dusk $DUSK @Dusk
Ich habe zunehmend das Gefühl, dass das „Eigentliche Schwierige“ bei RWA nicht das „On-Chain-Bringen“ ist, sondern dass man nicht einfach das alte System 1:1 rüberkopiert
Kürzlich habe ich die @Dusk wieder genauer untersucht und dabei eine früher leicht zu übersehende Einzelheit erkannt: Viele RWA-Projekte legen den Schwerpunkt auf den Schritt „Asset wird zu einem Token“. Das eigentliche Problem entsteht jedoch erst nach dem Token.
Nachdem ein Fonds oder eine Anleihe emittiert ist: Wie kommen Investoren hinein? Wer darf halten? An wen wird übertragen? Wann ist die Abwicklung abgeschlossen? Welche Informationen müssen offengelegt werden? Das sind die Dinge, die täglich bei Finanzanlagen wirklich verarbeitet werden müssen. Wenn diese Abläufe weiterhin auf Tabellen off-chain, manueller Prüfung und wiederholtem Abgleich zwischen verschiedenen Systemen beruhen, ist Tokenisierung möglicherweise nur eine Verpackung des alten Finanzsystems in eine Blockchain.
Die Herangehensweise von Dusk finde ich besonders interessant: Es versucht, diese Prozesse in einer einzigen Infrastruktur zusammenzuführen. In der offiziellen Architektur übernimmt DuskDS Konsens, Finalität, Datenverfügbarkeit und Abwicklung; DuskVM kann direkt Rust/WASM-Verträge ausführen; DuskEVM bietet eine EVM-Ausführungsumgebung. Die Bedeutung liegt nicht darin, dass es möglichst viele Module gibt, sondern darin, dass weniger Brüche zwischen den Asset-Regeln, der Ausführung und der finalen Abwicklung entstehen. 
Noch spannender finde ich die Roadmap mit XSC und Zedger. In Dusk’ frühem Design ist Zedger bereits um Kontofähigkeiten für Wertpapier-ähnliche Assets herum gedacht: Übertragungsbeschränkungen, Stimmrechte, Dividenden und regelkonforme Abwicklung. Das heißt: Der Lebenszyklus des Assets selbst wird zu einem Objekt, das das Protokoll behandeln muss – nicht erst, nachdem ein Token ausgegeben wurde und die Regeln komplett off-chain wieder zusammengesetzt werden. 
Dadurch habe ich $DUSK noch einmal neu verstanden: Was wirklich zu beobachten ist, sind nicht nur Privacy oder EVM-Kompatibilität, sondern ob sich Emission, Berechtigung, Übertragung, Privacy und Abwicklung zu einem vollständigen Prozess verbinden lassen.
Ob die Architektur am Ende wirklich aufgeht, muss jedoch letztlich durch echte Assets und echte Institutionen verifiziert werden. Für mich ist das sogar der Teil an Dusk, den man hinterher am dringendsten beobachten sollte – nicht ob man Finanzanlagen auf die Kette bringen kann, sondern ob man danach wirklich all die redundanten Schritte reduzieren kann, die bislang zwangsläufig auf Mittelsleute angewiesen waren. #dusk
#dusk $DUSK @Dusk
3
120
·
--
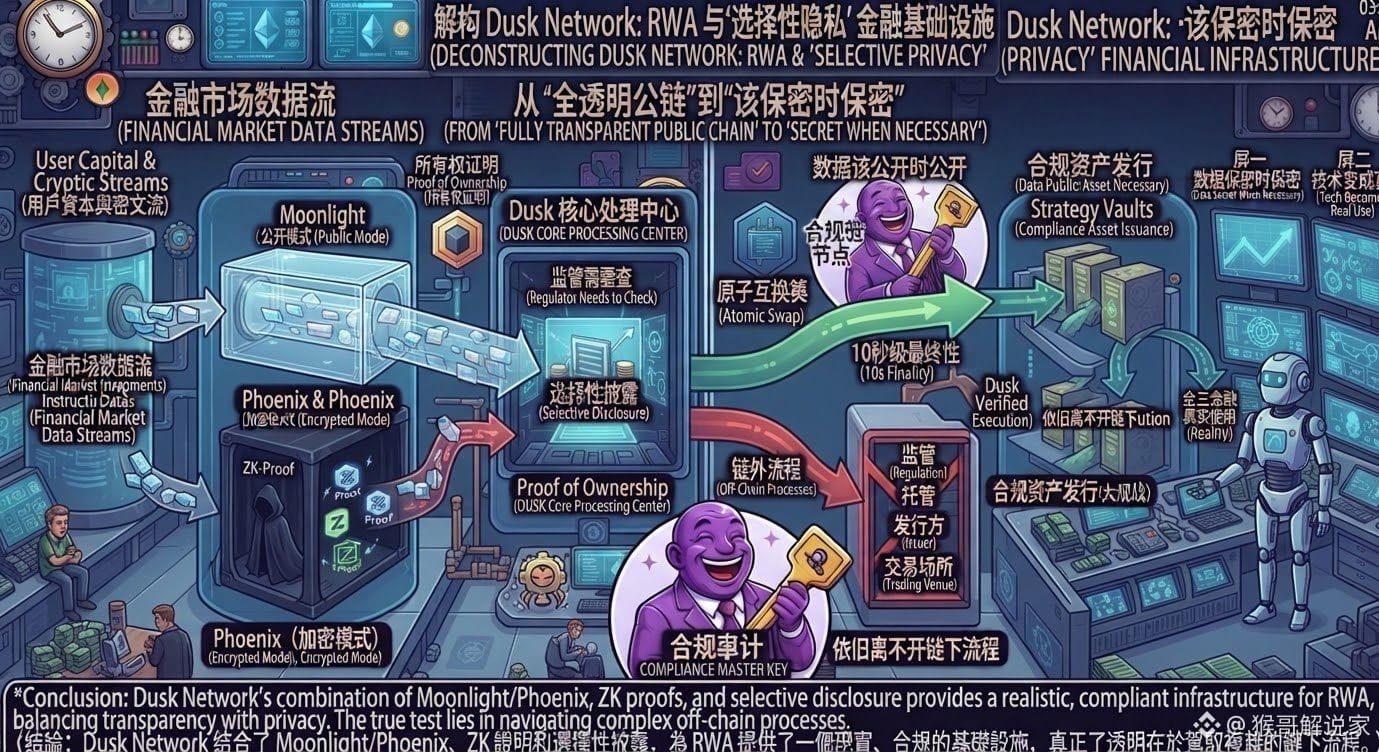
Warum ich immer wieder auf Dusk schaue: Finanzen on-chain—das Schwierigste ist vielleicht nicht die Geschwindigkeit
In letzter Zeit ist RWA wieder heiß geworden, und ich will es mir stattdessen eher ruhig ansehen: Wenn Vermögenswerte einmal on-chain tokenisiert sind, muss man dann wirklich nur eine Excel-Tabelle gegen einen Token austauschen? Ich habe die Materialien von @Dusk_Foundation immer wieder gelesen, und ich habe das Gefühl, dass es ihm eigentlich um eine andere, noch kompliziertere Baustelle geht: Der Finanzmarkt will zwar on-chain, darf aber nicht alles in Bezug auf Konten, Positionen und Gegenparteien vollständig unter freiem Himmel offenlegen.
Was mich an Dusk besonders interessiert, ist, dass es nicht einfach das Konzept einer „voll transparenten“ Public-Chain kopiert, sondern Moonlight und Phoenix in unterschiedliche Handels-/Transaktionsmodi übersetzt und das Ganze mit Zero-Knowledge-Beweisen und selektiver Offenlegung kombiniert. Ganz salopp: Wenn du zur Bank gehst, müssen nicht alle Mitarbeitenden dein komplettes Vermögen sehen, aber wenn die Aufsicht nachprüfen muss, darf sie nicht gar nichts erfahren. Dieses Design finde ich deutlich zuverlässiger als nur laut „Privatsphäre“ zu rufen. (DOCS)
Ich achte außerdem auf Dusk’ weiteres Ass: die deterministische Abwicklung. Die derzeit offiziell offengelegte Netzwerk-Endgültigkeit liegt grob im 10-Sekunden-Bereich; außerdem wird DUSK selbst für Gas und Staking verwendet. Das schafft zumindest eine ziemlich direkte Beziehung zwischen Token und Netzwerknutzung. (Dusk)
Aber ich werde es nicht einfach mit Lob überschütten, nur weil die technische Route „gut aussieht“. Dort, wo Dusk wirklich schwer wird, liegt es gerade außerhalb der Kette: Regulierung, Verwahrung/Custody, Emittenten, Handelsplätze—diese Schritte lassen sich nicht allein durch das Schreiben ein paar Smart Contracts lösen. In ihren eigenen Dokumenten räumt die offizielle Seite selbst ein, dass es nach der Tokenisierung von Vermögenswerten für viele Lebenszyklusphasen weiterhin Prozesse außerhalb der Kette braucht. (DOCS)
Darum betrachte ich $DUSK eher als eine Wette auf eine realistischere Form von Blockchain-Finanzwesen: Nicht alles offenlegen, nicht alles verstecken, sondern Daten dann offen machen, wenn es nötig ist, und dann vertraulich halten, wenn es erforderlich ist. Vielleicht ist das nicht die sexyste Richtung, aber es könnte näher an echte finanzielle Infrastruktur herankommen. Der Markt wird uns am Ende sagen, ob sich Technologie wirklich in praktische Nutzung übersetzen lässt.
#dusk $DUSK @Dusk
Warum ich immer wieder auf Dusk schaue: Finanzen on-chain—das Schwierigste ist vielleicht nicht die Geschwindigkeit
In letzter Zeit ist RWA wieder heiß geworden, und ich will es mir stattdessen eher ruhig ansehen: Wenn Vermögenswerte einmal on-chain tokenisiert sind, muss man dann wirklich nur eine Excel-Tabelle gegen einen Token austauschen? Ich habe die Materialien von @Dusk immer wieder gelesen, und ich habe das Gefühl, dass es ihm eigentlich um eine andere, noch kompliziertere Baustelle geht: Der Finanzmarkt will zwar on-chain, darf aber nicht alles in Bezug auf Konten, Positionen und Gegenparteien vollständig unter freiem Himmel offenlegen.
Was mich an Dusk besonders interessiert, ist, dass es nicht einfach das Konzept einer „voll transparenten“ Public-Chain kopiert, sondern Moonlight und Phoenix in unterschiedliche Handels-/Transaktionsmodi übersetzt und das Ganze mit Zero-Knowledge-Beweisen und selektiver Offenlegung kombiniert. Ganz salopp: Wenn du zur Bank gehst, müssen nicht alle Mitarbeitenden dein komplettes Vermögen sehen, aber wenn die Aufsicht nachprüfen muss, darf sie nicht gar nichts erfahren. Dieses Design finde ich deutlich zuverlässiger als nur laut „Privatsphäre“ zu rufen. (DOCS)
Ich achte außerdem auf Dusk’ weiteres Ass: die deterministische Abwicklung. Die derzeit offiziell offengelegte Netzwerk-Endgültigkeit liegt grob im 10-Sekunden-Bereich; außerdem wird DUSK selbst für Gas und Staking verwendet. Das schafft zumindest eine ziemlich direkte Beziehung zwischen Token und Netzwerknutzung. (Dusk)
Aber ich werde es nicht einfach mit Lob überschütten, nur weil die technische Route „gut aussieht“. Dort, wo Dusk wirklich schwer wird, liegt es gerade außerhalb der Kette: Regulierung, Verwahrung/Custody, Emittenten, Handelsplätze—diese Schritte lassen sich nicht allein durch das Schreiben ein paar Smart Contracts lösen. In ihren eigenen Dokumenten räumt die offizielle Seite selbst ein, dass es nach der Tokenisierung von Vermögenswerten für viele Lebenszyklusphasen weiterhin Prozesse außerhalb der Kette braucht. (DOCS)
Darum betrachte ich $DUSK eher als eine Wette auf eine realistischere Form von Blockchain-Finanzwesen: Nicht alles offenlegen, nicht alles verstecken, sondern Daten dann offen machen, wenn es nötig ist, und dann vertraulich halten, wenn es erforderlich ist. Vielleicht ist das nicht die sexyste Richtung, aber es könnte näher an echte finanzielle Infrastruktur herankommen. Der Markt wird uns am Ende sagen, ob sich Technologie wirklich in praktische Nutzung übersetzen lässt.
#dusk $DUSK @Dusk
118
·
--
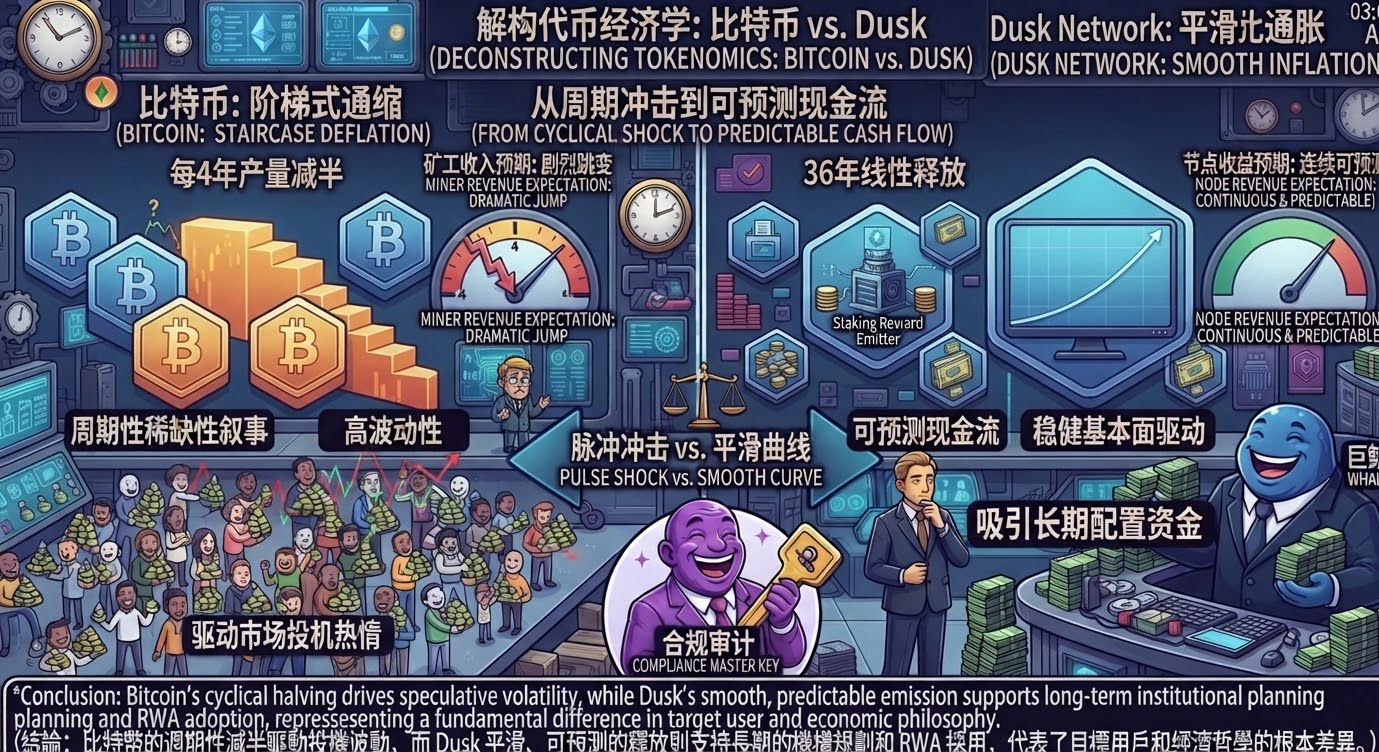
Beim Thema Token-Ökonomie greifen alle gerne das Bitcoin-Halving als Vergleichsmaßstab heran. Diese Woche bin ich jedoch auf eine konkrete Zahl gestoßen, die DUSK offiziell veröffentlicht hat: Insgesamt sollen in den nächsten 36 Jahren nach und nach 500 Millionen DUSK als Staking-Belohnungen ausgegeben werden. Nebenbei habe ich das einmal mit dem Bitcoin-Modell abgeglichen und dabei festgestellt, dass es sich um zwei völlig unterschiedliche Design-Philosophien handelt.
Das Bitcoin-Halving ist stufenförmig: Alle vier Jahre wird die Ausgaberate direkt halbiert—einmaliger Sprung. Die Einkommensaussichten der Miner ändern sich genau in dem Moment, in dem das Halving passiert, drastisch; auch die Marktstimmung dreht sich häufig um die Erzählung „Halving-Phase“, die im Grunde eine impulsartige Angebotserschütterung auslöst. Die 500 Millionen DUSK, die über 36 Jahre mit diesem Design freigegeben werden, wirken auf mich eher wie eine glatte Kurve—ohne diese abrupten „Abbruch“-Knotenpunkte, an denen die Produktionsmenge plötzlich stark einbricht. Für die, die staken, ist die Renditeerwartung theoretisch kontinuierlicher und lässt sich leichter für lange Zeit planen. Man muss nicht befürchten, dass zu einem bestimmten Datum plötzlich verkauft wird oder die Rendite halbiert wird.
Ich denke, diese beiden Philosophien spiegeln unterschiedliche Zielgruppen wider: Beim Bitcoin-Halving wird die Aufmerksamkeit des Marktes und die Spekulationsfreude bis zu einem gewissen Grad über periodische Erzählungen von Knappheit getrieben; die Volatilität wird dabei gewissermaßen als etwas Akzeptiertes—sogar als etwas Notwendiges—eingesetzt. DUSK ist auf die Positionierung als finanzielle Infrastruktur für Institutionen ausgerichtet. Für Institutionen ist am schlimmsten, wenn die Renditeerwartung in einem harten Sprung „abruppt“ wechselt. Eine glatte Freisetzungskurve passt daher besser zu der Logik traditioneller Finanzsysteme—„vorhersehbarer Cashflow“. Das knüpft an die zuvor besprochenen Designansätze wie „festverzinsliches Darlehen, atomare Abrechnung“ an, die ebenfalls auf Gewissheit setzen.
Aber auch eine glatte Kurve hat ihren Preis: Ohne Halving als starkes Narrativ ist der Raum, die Stimmung über eine Geschichte „Angebotsschock“ aufzupushen, deutlich kleiner. Der Kurstreiber muss daher stärker und reiner über Fundamentaldaten und echte Nachfrage funktionieren; es fehlen die periodischen, themengetriebenen Katalysatoren, wie sie Bitcoin von Natur aus mitbringt. Für kurzfristig orientierte Spekulationsgelder kann das weniger attraktiv sein—für echtes langfristiges Portfolio-Management und Kapital, das Wert auf Planungssicherheit legt, könnte es hingegen ein Pluspunkt sein.
#dusk $DUSK @Dusk
1
419
·
--
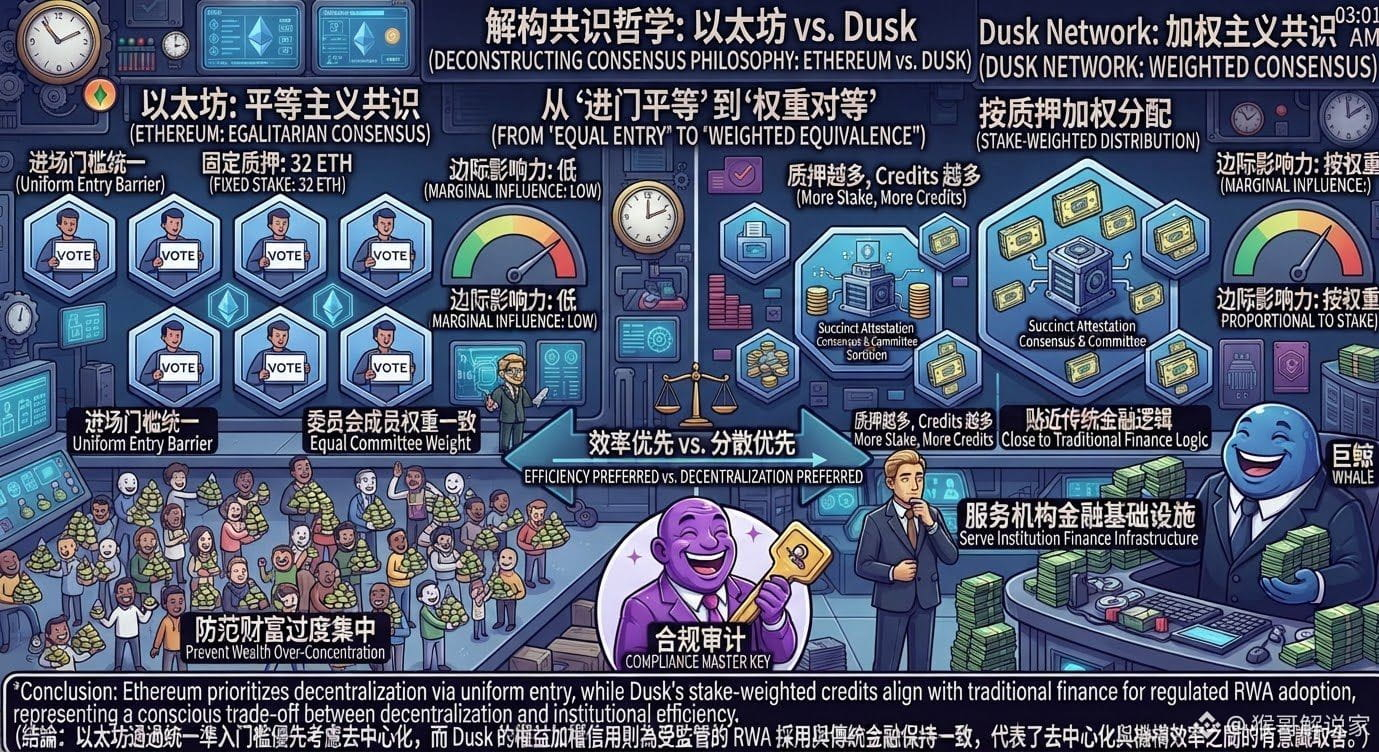
Als ich Details zu der gemeinsamen Übereinkunft (Consensus) durchging, ist mir eine Designentscheidung aufgefallen, die sich komplett von Ethereum unterscheidet: Pro Runde werden insgesamt 64 „credits“ an das Komitee verteilt. Auf den ersten Blick wirkt diese Zahl nur wie ein Parameter, doch bei genauerem Hinsehen erkennt man, dass dahinter zwei völlig unterschiedliche Vorstellungen von Fairness stehen.
Das Design der Validatoren-Kommission bei Ethereum folgt dem Prinzip „eine Person, eine Stimme“: Jede Validator-Instanz muss 32 ETH fest verpfänden. Sobald die Zielvorgabe erreicht ist, haben alle Personen im Komitee dasselbe Stimmgewicht – es wird nicht mehr, nur weil du mehr ETH eingesetzt (mehr verpfändet) hast. Die Fairness wird dadurch gewährleistet, dass die „Eintrittsschwelle vereinheitlicht“ ist: Innerhalb der Schwelle gilt Gleichheit. Dusk geht einen anderen Weg: Committee credits werden nach der Menge der Verpfändung (Stake) gewichtet zugeteilt. Wer mehr verpfändet, erhält bei der Komitee-Auslosung auch mehr credits. Das kommt bis zu einem gewissen Grad dem intuitiven Gedanken aus dem traditionellen PoS nahe, dass „wer mehr Geld hat, mehr Einfluss hat“. Das ist nicht dasselbe wie das Ethereum-Design „Gleichheit, nachdem man erst einmal reingekommen ist“.
Ich verstehe, dass diese beiden Philosophien unterschiedliche Prioritäten widerspiegeln: Bei Ethereum soll der marginale Einfluss eines einzelnen Validators so stark wie möglich begrenzt werden. Dadurch wird mehr Menschen ermutigt, mit relativ kleinen Beträgen am System teilzunehmen. So verhindert man, dass sich Vermögen übermäßig konzentriert und sich dann übermäßig in Stimmrechte umwandelt. Bei Dusk, mit der nach Gewicht erfolgenden Verteilung, entspricht das theoretisch eher der Logik aus dem traditionellen Finanzwesen „Risiko in eigener Verantwortung, Gewichte gleich“. Wenn du mehr „einzahlst“ (stakest), sollte dein Einfluss auf das Ergebnis auch größer sein. Das passt außerdem zu seinem Einsatzbereich als Infrastruktur für institutionelle Finanzdienstleistungen. In gewissem Sinne ist das damit stimmig: Institutionen staken in der Regel ohnehin wesentlich größere Größenordnungen als Privatanleger. Wenn man die Gewichte gewaltsam angleichen würde, könnte das die Anreize eher verzerren.
Doch dieses Design hat auch seinen Preis: Je stärker die Verpfändung konzentriert ist, desto stärker konzentriert sich auch die „Macht“ (das Stimmgewicht) auf Komitee-Ebene. Das ist die gleiche Kehrseite der zuvor besprochenen Problematik der Konzentration von Beständen. Wenn „die Großen“ ohnehin einen Großteil der zirkulierenden Menge in der Hand halten, verstärkt eine Konzentration der Gewichte auf Komitee-Ebene das Problem noch weiter. Das ist nicht einfach eine technisch neutrale Wahl – dahinter steckt die unausweichliche Abwägungsfrage „Effizienz zuerst oder Dezentralisierung zuerst“, für die es keine allgemeingültige Standardantwort gibt.
Welche Designphilosophie für welche Art von Szenario besser geeignet ist, habe ich derzeit keine eindeutige Antwort. Nur: Ich finde, dieses Detail ist wesentlich spannender, als schlicht zu sagen, dass beide Ketten „PoS verwenden“.
#dusk $DUSK @Dusk
219
·
--
Ich habe in dem DUSK-Whitepaper einen leicht zu übersehenden Detailpunkt dreimal immer wieder markiert: Das wirklich Schwierige ist nicht „ob man Privatsphäre haben kann“, sondern wer die Regeln für Privatsphäre festlegt.
Letzte Nacht, als ich das DUSK-Whitepaper durchging, habe ich gezielt bei den Details angesetzt, die mit Governance und Netzwerkrichtlinien zu tun haben. Viele schauen sich die Privacy-Roadmap an und richten den Fokus auf Zero-Knowledge, Compliance und die Akzeptanz durch Institutionen – und übersehen dabei ein noch grundlegenderes Problem: Sobald Regeln in die On-Chain-Governance übergehen, ist die Frage, wer die Möglichkeit hat, Regeln zu ändern, oft wichtiger als die Technik selbst.
Meine eigene Einschätzung ist, dass Blockchain-Governance einer Hausverwaltung in einer Wohnanlage ähnelt. Alle sagen, dass die Zahlung von Beiträgen, Abstimmungen und die Änderung von Regeln dafür da sind, dass die Gemeinschaft normal funktioniert. Aber wenn es dann wirklich zu Streitpunkten wie „Aufzug reparieren oder die Aussichtsgestaltung verbessern“ kommt, haben meist diejenigen die echte Entscheidungsmacht, die die meisten Stimmen in der Hand haben. On-Chain ist genauso: Auch wenn Governance-Machanismen transparent wirken, heißt das nicht, dass die Interessen von Natur aus im Gleichgewicht sind.
Wenn ich mir dann die Rolle des nativen DUSK-Tokens ansehe, bin ich noch vorsichtiger. Er ist nicht nur eine Darstellung von Vermögenswerten, sondern könnte auch Governance- und Netzwerkgrundfunktionen wie Gas übernehmen. Das heißt: Je stärker der Token gebündelt ist, desto eher kann sich die Macht zur Regelgestaltung ebenfalls konzentrieren. Und sobald die Regeln selbst Einfluss auf Gebühren, die Zuteilung von Ressourcen oder die Teilnahmeschwellen haben können, besteht für große Inhaber eine sehr reale interne Anreizstruktur: Sie nutzen ihre Token, um Regeln zu beeinflussen, nutzen anschließend die durch die Regeln entstehenden Gewinne, um weiter aufzustocken, und verstärken so am Ende wiederum ihre Abstimmungsrechte.
Aber ich will DUSK deswegen nicht abwerten. Im Gegenteil: Ich finde, dass es reifer ist, Privatsphäre, Compliance und On-Chain-Governance in demselben Systemzusammenhang zu denken, statt nur immer wieder von „Anonymität“ zu sprechen.
Das, was ich wirklich hinterfragen will, ist: Alle glauben, je transparenter Governance ist, desto gerechter ist das System. Aber könnte es nicht gerade wegen der starken Transparenz so sein, dass die Menschen mit dem meisten Kapital am ehesten den besten Lösungsweg finden?
Was DUSK am Ende vielleicht beweisen muss, ist nicht, ob die Technik laufen kann, sondern ob die Token-Macht verhindern kann, dass sie sich in bloße Regelmacht verwandelt.
Wie seht ihr das? Wenn es in Zukunft bei DUSK zu einer deutlichen Konzentration von Token-Holdings kommt: Würden sich Governance-Macht und wirtschaftliche Interessen dann in einer positiven Rückkopplungsschleife verstärken?
#dusk $DUSK @Dusk
139
·
--
Ich habe gestern Abend die DUSK-Whitepaper erneut durchgesehen und bei dem Abschnitt „Phoenix“ eine Weile festgehangen. Das leicht zu übersehende Detail ist: Es geht nicht darum, absolute Anonymität zu erreichen, sondern dem Empfänger zu ermöglichen, den Absender zu identifizieren – und Privatsphäre sowie Compliance in derselben Logik einer Transaktion zusammenzubringen. Als ich das hier immer wieder unterstrichen habe, stellte sich mir eine Frage: Wenn „wer sieht was“ zu einer Protokollregel wird – was ist dann wirklich knapp: Privatsphäre oder die Macht, Regeln zu ändern?
Die gängige Vorstellung vom Privacy-Chain-Ansatz lautet oft: „Je mehr man versteckt, desto sicherer.“ Doch im Finanzumfeld ist es nicht ganz so einfach. Institutionen müssen Transaktionsdetails verbergen, müssen sie aber in bestimmten Fällen offenlegen. Diese Lücke ist wie ein Büroschrank für Finanzen: Mitarbeiter können ihn nicht einfach öffnen, aber wenn die Prüfung kommt, muss der Schrank aufgehen. Das wirklich Schwierige ist, „wer den Schlüssel hat und wann die Tür geöffnet wird“ so zu gestalten.
Ich finde die Idee von Phoenix interessant. Aber je komplexer der Mechanismus, desto wertvoller ist letztlich die Regel selbst. Und wenn man tiefer in DUSKs Rolle schaut, wird es entscheidend: DUSK übernimmt sowohl Gas als auch wird für Staking, Governance und Netzwerksicherheit genutzt. (DOCS)
Daraus ergeben sich auch Fragen: Wenn große Inhaber mehr Coins halten, wächst ihr Einfluss auf Netzwerkregeln und Governance. Dann könnten diejenigen, die die Regeln in der Hand haben, durch das Anpassen von Parametern, Anreizen und der Ressourcenverteilung mehr Nutzen erzielen – und anschließend ihren Einfluss durch mehr Stimmrechte weiter ausbauen? Das heißt nicht, dass DUSK zwangsläufig in eine Oligarchisierung kippt, aber im ökonomischen Modell liegt ein struktureller Anreiz-Fehlzug vor.
Mein Standpunkt ist: DUSK verbindet Privatsphäre, Regulierung und Abwicklung miteinander – dieser Ansatz ist tatsächlich reifer als nur „Anonymität“ zu fordern. Aber mir ist noch etwas anderes wichtiger, das nicht ganz selbstverständlich ist: Vielleicht entscheidet nicht vor allem, wie hübsch Zero-Knowledge-Proofs aussehen, sondern wer in der Lage ist, diese Regeln dauerhaft zu verändern, über die langfristige Fairness des Protokolls.
Was meint ihr: Ist DUSKs größter Burggraben wirklich die Privatsphäre-Technologie, oder ist es das Governance-Design auf der Regeln-Ebene? Lasst es uns im Kommentarbereich diskutieren.
#dusk $DUSK @Dusk
1
1
114
·
--
Verifiziert
Ich habe die Stelle im „TermMax“-Weißbuch zur „Erweiterten Governance-Befugnis“ dreimal markiert und fange dabei plötzlich an, mich um die tatsächlichen Grenzen der TMX-Rechte zu sorgen
Gestern Abend habe ich die TMX-Whitepaper von @TermMax im Detail gelesen, als ich bei einer eher unüblichen Beschreibung ziemlich lange hängen blieb: Wenn man TMX verpfändet und dadurch sTMX erhält, kann man die Governance-Befugnis verstärken – und an der Anpassung von Marktrisiko-Parametern sowie der Verwaltung der Curator-Whitelist teilnehmen. (TS Finance Docs)
Das sieht auf den ersten Blick nicht viel anders aus als „normale“ DeFi-Governance, aber je öfter ich darüber nachdenke, desto mehr glaube ich: Nicht die Frage, ob man abstimmen kann, ist entscheidend – sondern was passiert, sobald die Abstimmungsgegenstände in Berührung mit Risiko-Parametern und Zulassungslisten kommen. Dann rückt die Governance immer näher an eine Betreibersrolle heran.
In der Branche ist man es gewohnt, Governance als Community-Abstimmung zu verstehen, doch man übersieht oft eine blinde Zone: Parameter sind keine abstrakten Zahlen, sondern Erträge, Hebel, Liquidationen und der Fluss des Kapitals. Als alltagsnahes Beispiel: TermMax ist wie ein großes Lager. TMX-Inhaber entscheiden nicht nur über den Einrichtungsstil, sondern darüber, „wer ins Lager darf, wie viel Ware verpfändet werden muss und wie man mit Problemen umgeht“.
An dieser Stelle wird die Rolle von TMX besonders interessant. TMX ist nicht einfach nur ein Gas-Token – das Gas für On-Chain-Transaktionen wird weiterhin an das zugrunde liegende Netzwerk gezahlt. Was TMX wirklich übernimmt, sind Governance, Staking und der Einstieg in Anreize. (TS Finance Docs)
Aber ich bin auch vorsichtig gegenüber der anderen Seite: Wenn große Adressen mehr TMX halten, können sie stärkeren Governance-Einfluss erlangen. Dann könnte „Regeln über das Halten von Coins festlegen – durch die Regeln Erträge erzielen – die Erträge nutzen, um weiter Coins zu kaufen – und damit die Stimmrechte weiter konzentrieren“ eine sich selbst verstärkende Schleife bilden.
Meine Haltung ist: TermMax verbindet feste Zinsen, Governance der Risikoparameter und das Staking-Mechanismus zu einer stimmigen Struktur – das hat Logik. Aber die breite Masse versteht „Governance“ leicht als Demokratie, vergisst dabei jedoch, dass Governance im Kern auch eine Verteilung von Macht ist.
Wirklich zu beobachten ist, wie die künftigen TMX-Gewichte aussehen: Können sie langfristig an echte Nutzung und Risikoübernahme gebunden werden? Wenn große Adressen gleichzeitig Regeln und die Verteilung von Erträgen bestimmen können – kann diese Governance dann noch als neutral genug gelten?
#termmax @TermMax
1
104
·
--
Ich habe die TMX-Whitepaper von @termmax letzte Nacht auf die Seiten zu „Governance und Token-Utility“ umgeschlagen. Was mich wirklich zum Anhalten und Unterstreichen gebracht hat, war nicht die offensichtliche Information wie „1B feste Gesamtmenge“, sondern die Machtstruktur, die Token, Protokoll-Governance und langfristige Anreize miteinander verknüpft. Die Kernfrage, die das Whitepaper bei mir ausgelöst hat, lautet: Wenn die Governance-Rechte immer stärker beim gehaltenen Token-Bestand konzentriert sind, wer steuert dann letztlich wirklich das „Governance-Protokoll“ – und wer verdient sich daran, dass er die Regeln festlegt? (Telegram)
In der Branche ist man bereits daran gewöhnt: DeFi-Governance bedeutet Token halten, abstimmen, Vorschläge einreichen; Gas ist nur die Ausführungskosten auf der On-Chain. Aber je länger ich darüber nachdenke, desto deutlicher wird mir etwas, das leicht übersehen wird: „Die Regeln selbst sind ein Asset.“ TermMax berührt später Dinge wie Zinssätze, Sicherheiten und Protokoll-Updates bei zentralen Parametern. Sobald Governance-Rechte einen wirtschaftlichen Wert haben, entsteht für große Inhaber ein natürlicher Anreiz, mit ihren Stimmen die Regeln zu beeinflussen – und die Regeln anschließend zu nutzen, um daraus neuen Ertrag zu generieren.
Das ist wie eine Eigentümerversammlung im Wohnviertel: Nach außen hin kann jede Person abstimmen. Aber wenn jemand 40 % der Wohnungen aufkauft, bedeutet das nicht nur „mehr Stimmen“, sondern er kann auch Regeln vorantreiben, die ihm am meisten nützen – etwa Parkgebühren oder Betriebskosten für das Objekt. Sobald die Regeln ihm mehr Geld einbringen, hat er mehr Mittel, um weiter Immobilien zu kaufen. Am Ende entsteht ein Kreislauf: „mehr Tokens halten → Regeln sind vorteilhaft → Erträge steigen → mehr Tokens halten“.
Darum betrachte ich TMX nicht nur als einen Governance-Token. Gas sind die On-Chain-Ausführungskosten, aber Governance ist die Macht-Schnittstelle, die man viel stärker im Blick behalten sollte. Vom Design her sorgen festes Angebot, Staking-Anreize und die Bindung an Governance tatsächlich dafür, dass der Token nicht nur ein kurzes Spekulationsvehikel ist. Doch der unkonventionelle Punkt ist: Governance ist nicht automatisch dezentral. Je höher die wirtschaftliche Rendite der Macht, desto wahrscheinlicher ist, dass sie sich an Kapital konzentriert.
Meine Haltung ist daher: Die Mechanismen von TMX verdienen es, genauer untersucht zu werden – aber ich möchte vor allem noch etwas weiter beobachten: In Zukunft werden wirklich die Regeln des Protokolls entscheiden, ob die Mehrheit der Community oder die Mehrheit des Kapitals. Auf den ersten Blick sieht beides ähnlich aus, aber das Ergebnis kann völlig unterschiedlich sein.
Was meinst du: Wovor hat DeFi-Governance am meisten Angst – vor „zu wenig Abstimmungen“ oder davor, dass „Großinhaber zu gut abstimmen“?
#termmax @TermMax
Ich habe die TMX-Whitepaper von @TermMax letzte Nacht auf die Seiten zu „Governance und Token-Utility“ umgeschlagen. Was mich wirklich zum Anhalten und Unterstreichen gebracht hat, war nicht die offensichtliche Information wie „1B feste Gesamtmenge“, sondern die Machtstruktur, die Token, Protokoll-Governance und langfristige Anreize miteinander verknüpft. Die Kernfrage, die das Whitepaper bei mir ausgelöst hat, lautet: Wenn die Governance-Rechte immer stärker beim gehaltenen Token-Bestand konzentriert sind, wer steuert dann letztlich wirklich das „Governance-Protokoll“ – und wer verdient sich daran, dass er die Regeln festlegt? (Telegram)
In der Branche ist man bereits daran gewöhnt: DeFi-Governance bedeutet Token halten, abstimmen, Vorschläge einreichen; Gas ist nur die Ausführungskosten auf der On-Chain. Aber je länger ich darüber nachdenke, desto deutlicher wird mir etwas, das leicht übersehen wird: „Die Regeln selbst sind ein Asset.“ TermMax berührt später Dinge wie Zinssätze, Sicherheiten und Protokoll-Updates bei zentralen Parametern. Sobald Governance-Rechte einen wirtschaftlichen Wert haben, entsteht für große Inhaber ein natürlicher Anreiz, mit ihren Stimmen die Regeln zu beeinflussen – und die Regeln anschließend zu nutzen, um daraus neuen Ertrag zu generieren.
Das ist wie eine Eigentümerversammlung im Wohnviertel: Nach außen hin kann jede Person abstimmen. Aber wenn jemand 40 % der Wohnungen aufkauft, bedeutet das nicht nur „mehr Stimmen“, sondern er kann auch Regeln vorantreiben, die ihm am meisten nützen – etwa Parkgebühren oder Betriebskosten für das Objekt. Sobald die Regeln ihm mehr Geld einbringen, hat er mehr Mittel, um weiter Immobilien zu kaufen. Am Ende entsteht ein Kreislauf: „mehr Tokens halten → Regeln sind vorteilhaft → Erträge steigen → mehr Tokens halten“.
Darum betrachte ich TMX nicht nur als einen Governance-Token. Gas sind die On-Chain-Ausführungskosten, aber Governance ist die Macht-Schnittstelle, die man viel stärker im Blick behalten sollte. Vom Design her sorgen festes Angebot, Staking-Anreize und die Bindung an Governance tatsächlich dafür, dass der Token nicht nur ein kurzes Spekulationsvehikel ist. Doch der unkonventionelle Punkt ist: Governance ist nicht automatisch dezentral. Je höher die wirtschaftliche Rendite der Macht, desto wahrscheinlicher ist, dass sie sich an Kapital konzentriert.
Meine Haltung ist daher: Die Mechanismen von TMX verdienen es, genauer untersucht zu werden – aber ich möchte vor allem noch etwas weiter beobachten: In Zukunft werden wirklich die Regeln des Protokolls entscheiden, ob die Mehrheit der Community oder die Mehrheit des Kapitals. Auf den ersten Blick sieht beides ähnlich aus, aber das Ergebnis kann völlig unterschiedlich sein.
Was meinst du: Wovor hat DeFi-Governance am meisten Angst – vor „zu wenig Abstimmungen“ oder davor, dass „Großinhaber zu gut abstimmen“?
#termmax @TermMax
3
83
·
--
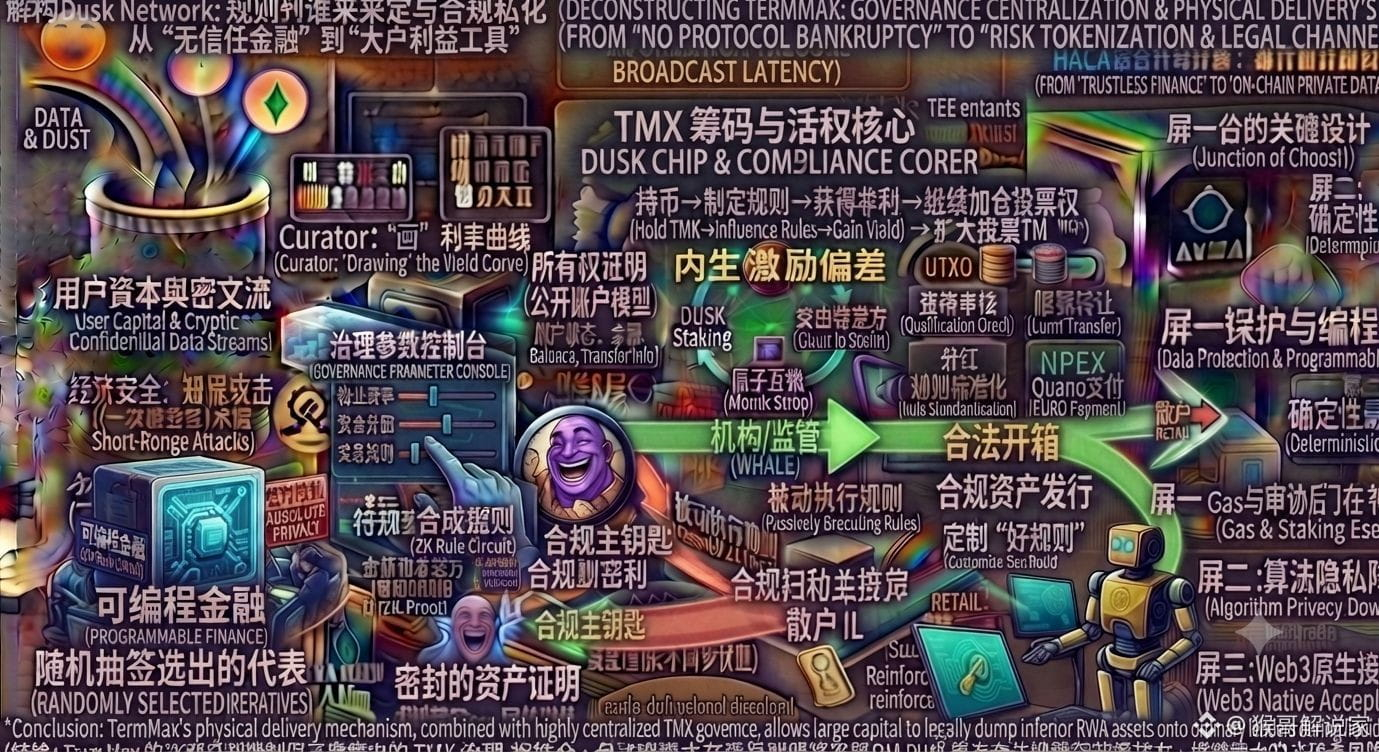
Nachdem ich immer wieder Unterstreichungen gemacht habe, ist mir an DUSK nicht der Datenschutz am wichtigsten, sondern: „Wer legt eigentlich die Regeln fest?“ Gestern Abend, als ich das DUSK-Whitepaper durchging, blieb ich auf den Seiten zu Konsens und Protokollregeln ziemlich lange hängen. Was mich dann eher dazu brachte, es mehrfach anzusehen, war nicht die Datenschutzmechanik wie bei Phoenix, über die ohnehin alle sprechen, sondern ein eher weniger bekanntes Thema: Wenn ein Finanz-Infra-System beginnt, reale Compliance-Regeln auf die Chain zu übertragen – wer hat dann das Recht, diese Regeln zu ändern?
In den aktuell öffentlich zugänglichen DUSK-Dokumenten übernimmt der DIP die Diskussion und den Prozess für Protokollverbesserungen und Governance; die klarere Grundrolle von DUSK selbst sind Gas und Staking. (DOCS)
In der Branche ist ein gängiges Verständnis: Code legt die Regeln fest, und On-Chain-Voting ist nur eine Ergänzung. Aber je länger ich hinschaue, desto mehr habe ich das Gefühl, dass genau das eine blinde Stelle sein könnte. Wie in einer Wohnanlage, die das Parken, Zugangskontrollen und sogar die Gebühren für Hausmeisterdienstleistungen komplett automatisiert: Die Maschine bestimmt die Regeln nicht von selbst. Entscheidend ist vielmehr, „wer den Schlüssel zum Ändern der Backend-Einstellungen hat“.
DUSK modularisiert schrittweise die Szenarien für Asset-Compliance, Identität, Transaktionen und Governance – das ist ein Designaspekt, den ich als gelungen ansehe. Auf der anderen Seite muss man aber auch auf Folgendes achten: Sobald die Protokoll-Governance in der Zukunft stärker an die Token-Gewichtung gekoppelt wird, könnten große Halter gleichzeitig „Stimmrechte“ und „Regel-Einnahmerechte“ besitzen. Wenn Regeln es dem eigenen Kapital erleichtern, profitabler zu werden, kann sich ein Kreislauf bilden: Je mehr Tokens man hält, desto vorteilhafter sind die Regeln; nach dem Profitieren steigt man weiter auf; und dadurch werden die Stimmrechte erneut größer.
Die aktuellen Eigenschaften von DUSK rund um Gas und Staking sorgen bereits dafür, dass der Token-Tiefengrad in die Netzwerksicherheit und Ökonomie eingebettet ist. (DOCS)
Meine Haltung ist dabei ganz einfach: Was DUSK wirklich wert ist, untersucht zu werden, ist nicht nur, ob die Datenschutztechnik stark genug ist, sondern ob Technologie, Kapital und Regeln langfristig in einem Gleichgewicht gehalten werden können. Viele glauben, On-Chain-Governance sei von Natur aus fairer – ich sehe das eher anders: Wer die Regeln ändern kann, ist in der Regel genauso oder noch stärker zu hinterfragen als wer Tokens besitzt.
Angenommen, die Governance-Rechte von DUSK würden in Zukunft weiter zunehmen: Was wäre dir dann wichtiger – „Stimmen nach Token-Bestand“ oder die Verhinderung, dass große Halter die Regeln zu einem eigenen Einnahmeinstrument machen?
#dusk $DUSK @Dusk
2
117
·
--
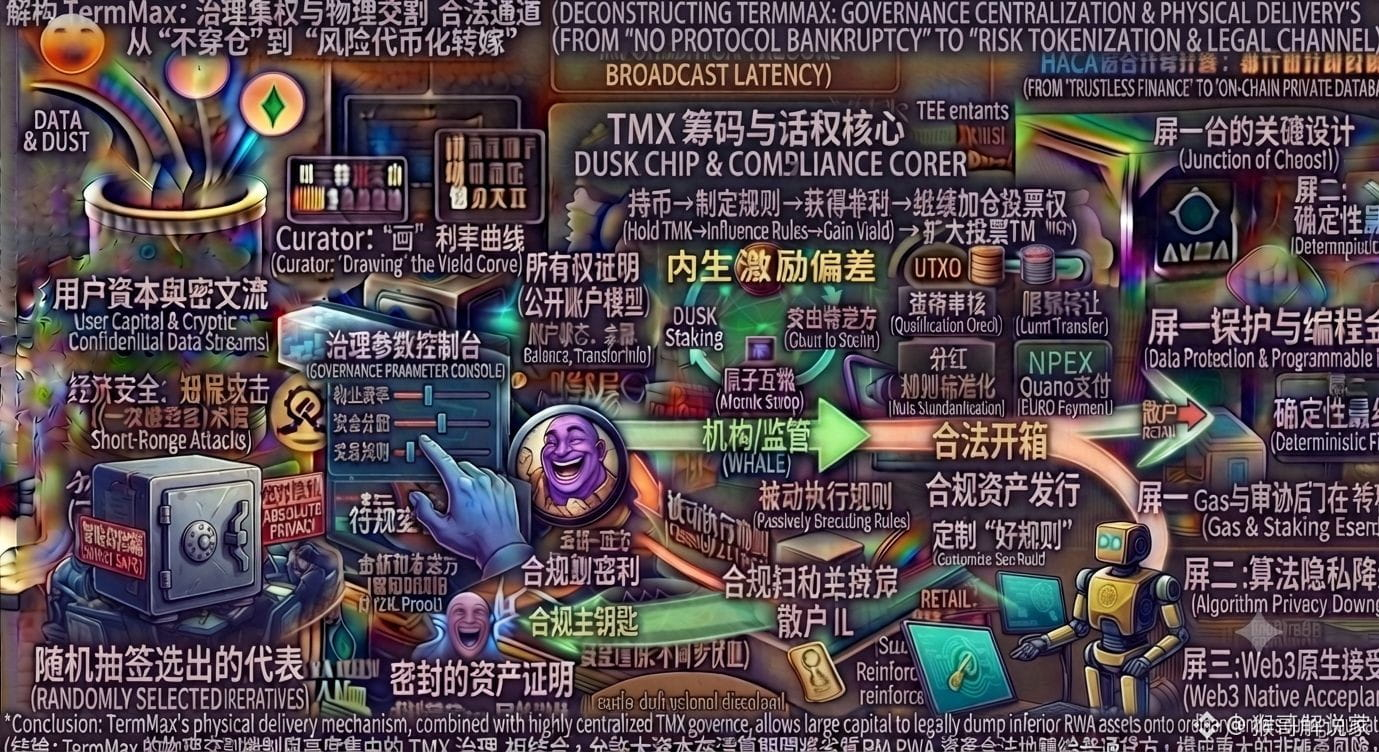
Dreimal quer über die Zeilen gelesen: das Whitepaper von @termmax . In der späten Nacht starre ich auf die Kapitel 2.2 zu den eher unbekannten Details über „Physische Abwicklung (Physical Delivery) und GT (Gearing Token) -Sicherungs-/Verwertungsmodalitäten“ – je mehr ich darüber nachdenke, desto spannender finde ich es.
Der Weg mit dem festen Zinssatz ist für alle längst ausgelutscht: diese zusammengesteckte Story aus „Zero-Coupon-Bonds (FT) + Floatenden Erträgen (XT)“. Die blinde Ecke der Masse liegt darin, dass man nur auf das Erscheinungsbild „fester Zinssatz“ schaut, aber den Liquiditäts-Schwarzraum übersehen wird, der durch die Mechanismen der Abwicklung/Verrechnung in extremen Marktphasen entsteht. Herkömmliche Protokolle setzen auf Auktionen durch Liquidatoren – in Extremsituationen kommt es jedoch direkt zum Durchbrennen/„Durch-Covering“ (Crossing/Position wird durchrutscht, weil Liquidation nicht mehr sauber greift).
Übersetzt man das TermMax-Mechanismus-Set in eine reale Szene, ist es ungefähr so: Stell dir vor, du nimmst für dein Haus einen Kredit auf, indem du es als Sicherheit beim Pfandleiher beleihst. Wenn der Hauspreis dann nach Triggern im Rahmen der Liquidation stark einbricht, verkauft der Pfandleiher nicht erst über Makler das Haus zu Spottpreisen, sondern verpackt die Eigentumsurkunde des Hauses (GT NFT) direkt und wirft sie dem Gläubiger (Lender) zu. An der Oberfläche scheint das die Zahlungsausfälle zu reduzieren – aber in Wirklichkeit wird das gesamte Risiko des Liquiditätsabschlags lediglich vollständig auf die Gläubiger abgewälzt.
Hier spielt der nativen Token TMX eine entscheidende Rolle: Er ist sowohl der Stimmnachweis für Vorschläge und Parameter-Governance als auch die ökologische Basisschicht, um Curator-Übernachtungs-/Mittelbeschaffung (Curator-Typ) und die Protokollkoordination/Dispatch zu bezahlen. Wenn man allerdings die tiefere Ebene der inhärenten Anreizverzerrung freilegt, zeigt sich: Große Player können sich durch massives Horten von TMX Governance-Rechte erkaufen. Damit können sie über Stimmabgaben bestimmte riskante RWA-/Kleinwährungs-Pools betreffende Curator-Parameter sowie Liquidations- und Abwicklungs-/Delivery-Schwellen ändern. Sie bringen Risiko-Assets per Regeln on-chain, leihen gängige Coins aus – und selbst wenn eine Liquidation getriggert wird, können sie mit „Physischer Abwicklung“ die faulen Assets an normale Kreditnehmer weiterreichen. Und mit den dadurch erzielten Gewinnen schärfen sie ihre TMX-Stimmrechte rückwärts noch weiter auf.
TermMax packt den Leverage (GT NFT) über eine einzelne Transaktion zusammen und ergänzt die Physische Abwicklung – das steigert die Kapitaleffizienz tatsächlich erheblich und umgeht ein Durchbrennen auf Protokoll-Ebene. Aber das wirklich unkonventionelle Risiko liegt darin: „Kein Durchbrennen“ bedeutet nicht, dass „Anleger kein Geld verlieren“ – es verlagert lediglich das Risiko der Liquidation auf Protokollebene, macht es rechtmäßig tokenisierbar und verteilt es auf die normalen Holder.
Wenn die Governance-Rechte stark von Interessengruppen gebündelt werden: Wird die Physische Abwicklung dann zu einem legalen Kanal, über den große Player minderwertige Assets abstoßen? Was denkt ihr über diesen Mechanismus? Lasst uns das gern in den Kommentaren diskutieren.
#termmax @TermMax
Dreimal quer über die Zeilen gelesen: das Whitepaper von @TermMax . In der späten Nacht starre ich auf die Kapitel 2.2 zu den eher unbekannten Details über „Physische Abwicklung (Physical Delivery) und GT (Gearing Token) -Sicherungs-/Verwertungsmodalitäten“ – je mehr ich darüber nachdenke, desto spannender finde ich es.
Der Weg mit dem festen Zinssatz ist für alle längst ausgelutscht: diese zusammengesteckte Story aus „Zero-Coupon-Bonds (FT) + Floatenden Erträgen (XT)“. Die blinde Ecke der Masse liegt darin, dass man nur auf das Erscheinungsbild „fester Zinssatz“ schaut, aber den Liquiditäts-Schwarzraum übersehen wird, der durch die Mechanismen der Abwicklung/Verrechnung in extremen Marktphasen entsteht. Herkömmliche Protokolle setzen auf Auktionen durch Liquidatoren – in Extremsituationen kommt es jedoch direkt zum Durchbrennen/„Durch-Covering“ (Crossing/Position wird durchrutscht, weil Liquidation nicht mehr sauber greift).
Übersetzt man das TermMax-Mechanismus-Set in eine reale Szene, ist es ungefähr so: Stell dir vor, du nimmst für dein Haus einen Kredit auf, indem du es als Sicherheit beim Pfandleiher beleihst. Wenn der Hauspreis dann nach Triggern im Rahmen der Liquidation stark einbricht, verkauft der Pfandleiher nicht erst über Makler das Haus zu Spottpreisen, sondern verpackt die Eigentumsurkunde des Hauses (GT NFT) direkt und wirft sie dem Gläubiger (Lender) zu. An der Oberfläche scheint das die Zahlungsausfälle zu reduzieren – aber in Wirklichkeit wird das gesamte Risiko des Liquiditätsabschlags lediglich vollständig auf die Gläubiger abgewälzt.
Hier spielt der nativen Token TMX eine entscheidende Rolle: Er ist sowohl der Stimmnachweis für Vorschläge und Parameter-Governance als auch die ökologische Basisschicht, um Curator-Übernachtungs-/Mittelbeschaffung (Curator-Typ) und die Protokollkoordination/Dispatch zu bezahlen. Wenn man allerdings die tiefere Ebene der inhärenten Anreizverzerrung freilegt, zeigt sich: Große Player können sich durch massives Horten von TMX Governance-Rechte erkaufen. Damit können sie über Stimmabgaben bestimmte riskante RWA-/Kleinwährungs-Pools betreffende Curator-Parameter sowie Liquidations- und Abwicklungs-/Delivery-Schwellen ändern. Sie bringen Risiko-Assets per Regeln on-chain, leihen gängige Coins aus – und selbst wenn eine Liquidation getriggert wird, können sie mit „Physischer Abwicklung“ die faulen Assets an normale Kreditnehmer weiterreichen. Und mit den dadurch erzielten Gewinnen schärfen sie ihre TMX-Stimmrechte rückwärts noch weiter auf.
TermMax packt den Leverage (GT NFT) über eine einzelne Transaktion zusammen und ergänzt die Physische Abwicklung – das steigert die Kapitaleffizienz tatsächlich erheblich und umgeht ein Durchbrennen auf Protokoll-Ebene. Aber das wirklich unkonventionelle Risiko liegt darin: „Kein Durchbrennen“ bedeutet nicht, dass „Anleger kein Geld verlieren“ – es verlagert lediglich das Risiko der Liquidation auf Protokollebene, macht es rechtmäßig tokenisierbar und verteilt es auf die normalen Holder.
Wenn die Governance-Rechte stark von Interessengruppen gebündelt werden: Wird die Physische Abwicklung dann zu einem legalen Kanal, über den große Player minderwertige Assets abstoßen? Was denkt ihr über diesen Mechanismus? Lasst uns das gern in den Kommentaren diskutieren.
#termmax @TermMax
1
76
·
--
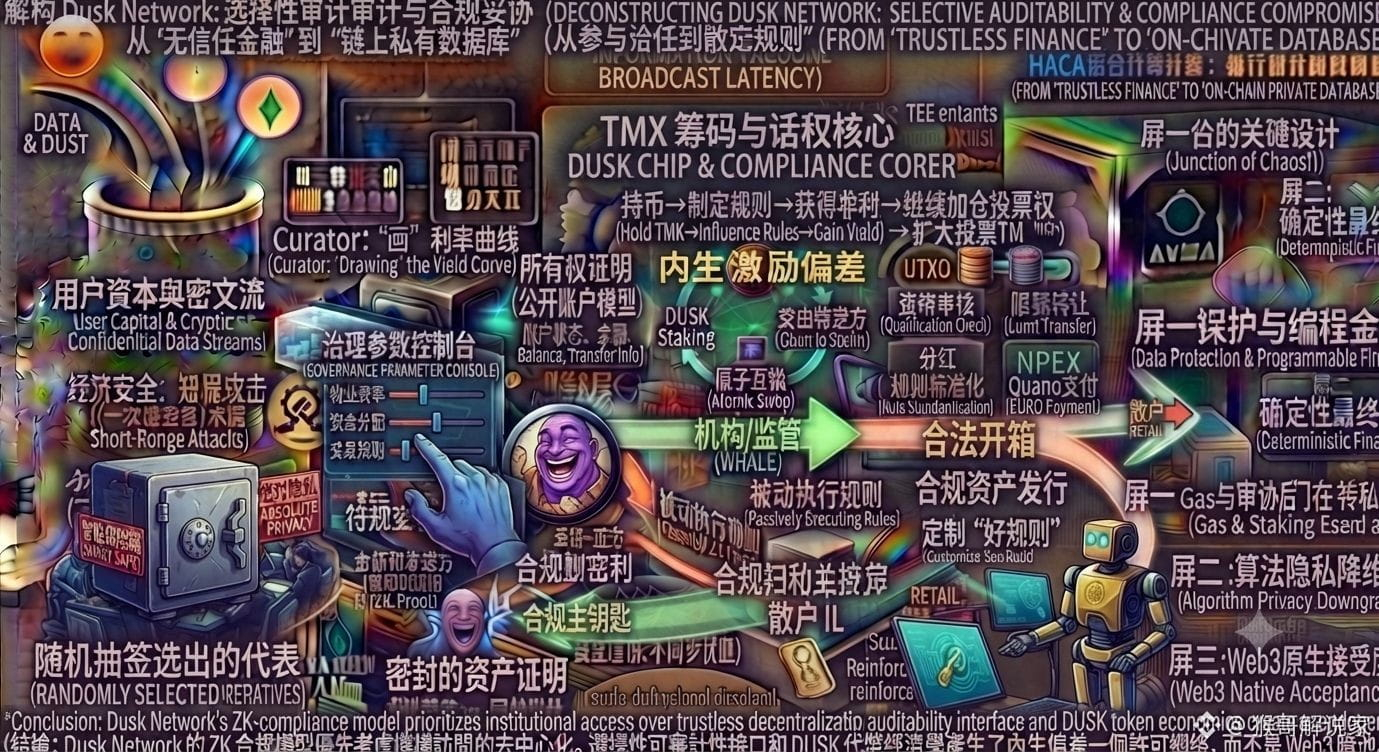
Letzte Nacht habe ich die technischen Dokus von DUSK bis spät in der Nacht durchgearbeitet, in Phoenix’ verstecktem Handelsmodell und dem Kapitel über Piecrust zkVM immer wieder Linien gezogen. Dabei ist mir ein kaum erwähnter Detail aufgefallen: Sein Mechanismus zur Überprüfung von Statuswechseln hat – zur Wahrung der Compliance – auf der Ebene der Schaltung eine schreibgeschützte Schnittstelle vorgesehen, die das Freischalten eines bestimmten Schlüssels erlaubt (Selective Auditability).@Dusk_Foundation
Das führt zu einem zentralen Paradox: Ist ein L1, das sich als privatsphäre- und compliancekonform ausgibt, wirklich Web3-nativen Finanzverkehr ohne Vertrauen, oder gibt es einer traditionellen Institution nur eine Ketten-Verkleidung, um ein privates On-Chain-Datenbank-Setup zu betreiben?
Die gängige Marktauffassung lautet: „ZK + Compliance = die beste Lösung für RWA“. Viele sind verzaubert von der mathematischen Schönheit von Zero-Knowledge-Beweisen, übersehen aber die größte blinde Stelle: Solange es einen Hintereingang bzw. eine Aufsichtsmöglichkeit für Compliance-Audits gibt, sinkt die „Algorithmus-Privatsphäre“ im administrativen Compliance-Fall im Handumdrehen auf eine niedrigere Dimension.
Das ist wie, wenn du dir einen smarten Safe kaufst, der absolute Privatsphäre verspricht (ZK-Schaltung) – das Schlossdesign ist äußerst raffiniert; aber im Whitepaper steht im Kleingedruckten: „Regulierungsbehörden und bestimmte Knoten halten einen Hauptschlüssel (Audit-Schlüssel). Sobald bestimmte Bedingungen eintreten, kann das Schloss legal geöffnet werden.“
In diesem Moment wird die Rolle des nativen Tokens $DUSK besonders interessant. Nach außen hin geht es um Governance und Gas, im Kern aber um die Preisgestaltung von Compliance-Regeln und um ein Spiel- bzw. Wettsystem. Wenn Compliance-Grenzen, Prüfknoten-Schwellen und Gas-Sätze von großen Staking-Inhabern per Abstimmung bestimmt werden, entsteht eine extrem starke intrinsische Anreizverzerrung: Große Inhaber können durch ihren Tokenvorsprung vorteilhafte Regel-Setzungen zugunsten institutioneller Compliance beeinflussen. Wenn sie dann die Regelsetzungsrechte haben, können sie mit diesen Regeln in Compliance-Geschäften richtig abkassieren. Die Gewinne werden dann als Gegenleistung wieder in Staking gesteckt, um die Abstimmungsmacht erneut zu verstärken.
Ich erkenne seine Stärke bei der technischen Umsetzung auf der Ebene der zkVM und der deterministischen Finalität (SA-Konsens) sehr an; mein Kernzweifel bleibt jedoch: Viele glauben, es sei ein Dark Pool, der die Privatsphäre von Privatanlegern schützt. Tatsächlich ist es ein Compliance-Netzwerk, das vorrangig die Compliance von Institutionen bedient – und dafür sogar die Dezentralisierung opfert. Echte Privatsphäre braucht keine Compliance-Erlaubnis; Privatsphäre mit Compliance-Erlaubnis ist oft nur eine „Kettenkette“ von Erlaubnissen, die auf die Blockchain abgebildet wurde.
Wie seht ihr das: Wird diese „halbkompromissartige Privatsphäre“, die Regulierern einen Zugang lässt, in Zukunft wirklich von web3-nativen Geldern akzeptiert werden? Lasst uns das in den Kommentaren diskutieren.
#dusk $DUSK @Dusk
Letzte Nacht habe ich die technischen Dokus von DUSK bis spät in der Nacht durchgearbeitet, in Phoenix’ verstecktem Handelsmodell und dem Kapitel über Piecrust zkVM immer wieder Linien gezogen. Dabei ist mir ein kaum erwähnter Detail aufgefallen: Sein Mechanismus zur Überprüfung von Statuswechseln hat – zur Wahrung der Compliance – auf der Ebene der Schaltung eine schreibgeschützte Schnittstelle vorgesehen, die das Freischalten eines bestimmten Schlüssels erlaubt (Selective Auditability).@Dusk
Das führt zu einem zentralen Paradox: Ist ein L1, das sich als privatsphäre- und compliancekonform ausgibt, wirklich Web3-nativen Finanzverkehr ohne Vertrauen, oder gibt es einer traditionellen Institution nur eine Ketten-Verkleidung, um ein privates On-Chain-Datenbank-Setup zu betreiben?
Die gängige Marktauffassung lautet: „ZK + Compliance = die beste Lösung für RWA“. Viele sind verzaubert von der mathematischen Schönheit von Zero-Knowledge-Beweisen, übersehen aber die größte blinde Stelle: Solange es einen Hintereingang bzw. eine Aufsichtsmöglichkeit für Compliance-Audits gibt, sinkt die „Algorithmus-Privatsphäre“ im administrativen Compliance-Fall im Handumdrehen auf eine niedrigere Dimension.
Das ist wie, wenn du dir einen smarten Safe kaufst, der absolute Privatsphäre verspricht (ZK-Schaltung) – das Schlossdesign ist äußerst raffiniert; aber im Whitepaper steht im Kleingedruckten: „Regulierungsbehörden und bestimmte Knoten halten einen Hauptschlüssel (Audit-Schlüssel). Sobald bestimmte Bedingungen eintreten, kann das Schloss legal geöffnet werden.“
In diesem Moment wird die Rolle des nativen Tokens $DUSK besonders interessant. Nach außen hin geht es um Governance und Gas, im Kern aber um die Preisgestaltung von Compliance-Regeln und um ein Spiel- bzw. Wettsystem. Wenn Compliance-Grenzen, Prüfknoten-Schwellen und Gas-Sätze von großen Staking-Inhabern per Abstimmung bestimmt werden, entsteht eine extrem starke intrinsische Anreizverzerrung: Große Inhaber können durch ihren Tokenvorsprung vorteilhafte Regel-Setzungen zugunsten institutioneller Compliance beeinflussen. Wenn sie dann die Regelsetzungsrechte haben, können sie mit diesen Regeln in Compliance-Geschäften richtig abkassieren. Die Gewinne werden dann als Gegenleistung wieder in Staking gesteckt, um die Abstimmungsmacht erneut zu verstärken.
Ich erkenne seine Stärke bei der technischen Umsetzung auf der Ebene der zkVM und der deterministischen Finalität (SA-Konsens) sehr an; mein Kernzweifel bleibt jedoch: Viele glauben, es sei ein Dark Pool, der die Privatsphäre von Privatanlegern schützt. Tatsächlich ist es ein Compliance-Netzwerk, das vorrangig die Compliance von Institutionen bedient – und dafür sogar die Dezentralisierung opfert. Echte Privatsphäre braucht keine Compliance-Erlaubnis; Privatsphäre mit Compliance-Erlaubnis ist oft nur eine „Kettenkette“ von Erlaubnissen, die auf die Blockchain abgebildet wurde.
Wie seht ihr das: Wird diese „halbkompromissartige Privatsphäre“, die Regulierern einen Zugang lässt, in Zukunft wirklich von web3-nativen Geldern akzeptiert werden? Lasst uns das in den Kommentaren diskutieren.
#dusk $DUSK @Dusk
1
3
99
·
--
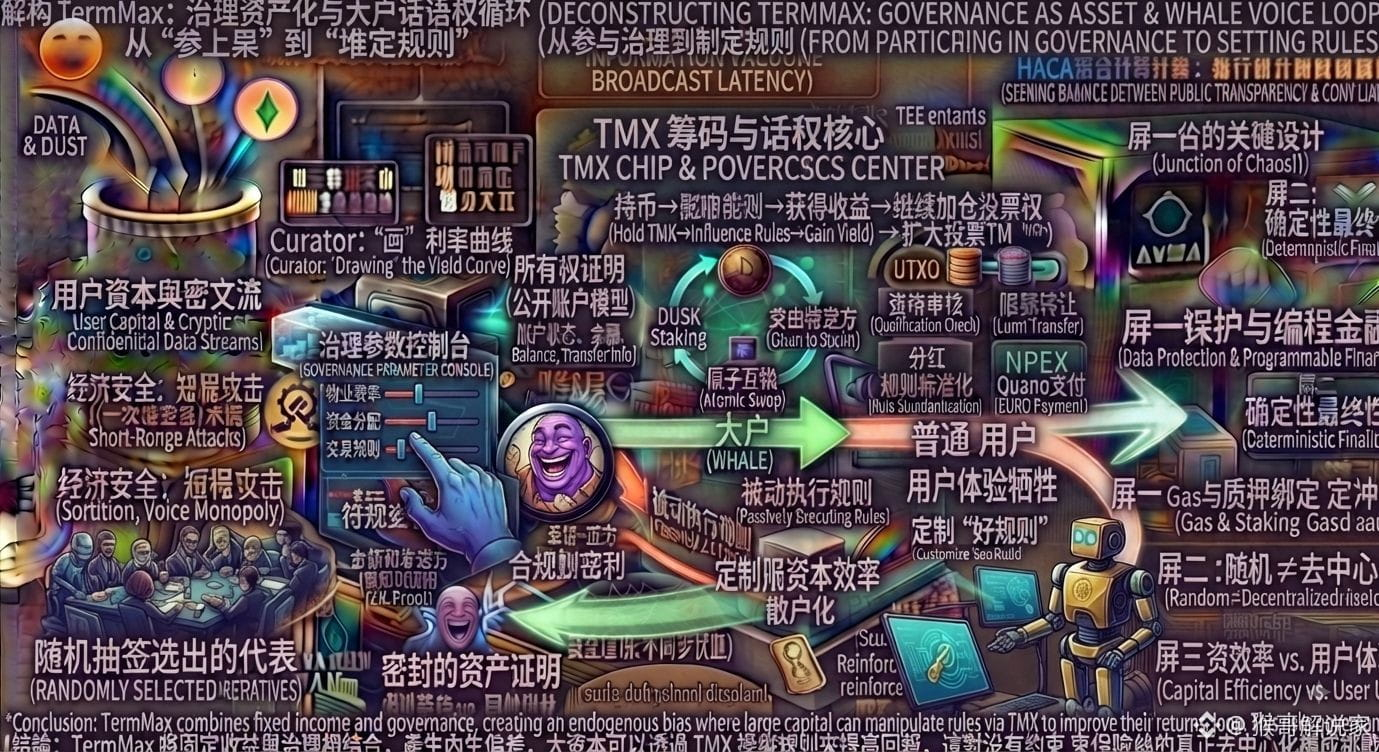
Ich habe immer wieder im @termmax -Whitepaper nachgestrichen und dabei hat mich ein unscheinbares Detail lange aufgehalten: Wer bestimmt eigentlich die Governance-Parameter, und wer profitiert am ehesten, wenn sich die Parameter ändern? Als ich es spät in der Nacht noch einmal durchlas, wurde mir immer klarer: An TermMax ist nicht nur die Geschichte von der „Fristisierung von Vermögenswerten“ das eigentlich Spannende, sondern dass es Preisfindung, Governance und Ausführungsregeln miteinander verknüpft.
Wenn in der Branche über DeFi-Governance gesprochen wird, denken viele ganz automatisch: „Mit Abstimmungen ist das schon dezentral.“ Meine Erfahrung ist aber genau andersherum: Das leicht Übersehene ist, dass die Regeln selbst eine Art Asset sind. So wie bei den Hausverwaltungskosten: Auf dem Papier können die Eigentümer alle abstimmen. Aber wenn ein Großinvestor gleichzeitig viele Wohnungen kontrolliert, hat er naturgemäß einen deutlich größeren Einfluss.
Auf die Kette übertragen wird das noch anschaulicher: $TMX ist nicht nur ein Symbol für ein Listing, es übernimmt auch grundlegende Funktionen wie Governance und Gas. Gleichzeitig taucht ein Problem auf: Je mehr Tokens jemand hält, desto eher kann er Parameter, Handelsregeln und sogar die Mittelzuweisung beeinflussen. Dann kann aus dem „Teilnehmer an der Governance“ schnell derjenige werden, der die Spielregeln festlegt. Noch besorgniserregender ist: Wenn Regeln Rendite bringen, haben die Gewinner einen Anreiz, $TMX weiter aufzustocken, um so die Stimmrechte in der nächsten Runde zu vergrößern. Das ist im Kern eine klare Verzerrung durch interne Anreize.
Meine Haltung ist: Ich erkenne das Designkonzept von TermMax an, Governance, Ausführung und Token-Funktionen in ein einziges Mechanismenset zu packen. Was ich jedoch noch stärker interessiert, ist, ob es nach der Konzentration der Macht eine Art Sicherung gegen Machtmissbrauch gibt.
Viele starren auf APY und Renditequoten. Ich denke dagegen: Für den langfristigen Wert-Logik von $TMX könnte vielmehr entscheidend sein, „wer berechtigt ist, Regeln zu ändern“.
Wenn du ein Großinvestor wärst: Würdest du aktiv diejenigen Parameter unterstützen, die deine eigenen Interessen bei der Rendite begünstigen? Und wer sollte ein solches Verhalten überhaupt begrenzen? Schreib gern im Kommentarbereich mit.
#termmax @TermMax
Ich habe immer wieder im @TermMax -Whitepaper nachgestrichen und dabei hat mich ein unscheinbares Detail lange aufgehalten: Wer bestimmt eigentlich die Governance-Parameter, und wer profitiert am ehesten, wenn sich die Parameter ändern? Als ich es spät in der Nacht noch einmal durchlas, wurde mir immer klarer: An TermMax ist nicht nur die Geschichte von der „Fristisierung von Vermögenswerten“ das eigentlich Spannende, sondern dass es Preisfindung, Governance und Ausführungsregeln miteinander verknüpft.
Wenn in der Branche über DeFi-Governance gesprochen wird, denken viele ganz automatisch: „Mit Abstimmungen ist das schon dezentral.“ Meine Erfahrung ist aber genau andersherum: Das leicht Übersehene ist, dass die Regeln selbst eine Art Asset sind. So wie bei den Hausverwaltungskosten: Auf dem Papier können die Eigentümer alle abstimmen. Aber wenn ein Großinvestor gleichzeitig viele Wohnungen kontrolliert, hat er naturgemäß einen deutlich größeren Einfluss.
Auf die Kette übertragen wird das noch anschaulicher: $TMX ist nicht nur ein Symbol für ein Listing, es übernimmt auch grundlegende Funktionen wie Governance und Gas. Gleichzeitig taucht ein Problem auf: Je mehr Tokens jemand hält, desto eher kann er Parameter, Handelsregeln und sogar die Mittelzuweisung beeinflussen. Dann kann aus dem „Teilnehmer an der Governance“ schnell derjenige werden, der die Spielregeln festlegt. Noch besorgniserregender ist: Wenn Regeln Rendite bringen, haben die Gewinner einen Anreiz, $TMX weiter aufzustocken, um so die Stimmrechte in der nächsten Runde zu vergrößern. Das ist im Kern eine klare Verzerrung durch interne Anreize.
Meine Haltung ist: Ich erkenne das Designkonzept von TermMax an, Governance, Ausführung und Token-Funktionen in ein einziges Mechanismenset zu packen. Was ich jedoch noch stärker interessiert, ist, ob es nach der Konzentration der Macht eine Art Sicherung gegen Machtmissbrauch gibt.
Viele starren auf APY und Renditequoten. Ich denke dagegen: Für den langfristigen Wert-Logik von $TMX könnte vielmehr entscheidend sein, „wer berechtigt ist, Regeln zu ändern“.
Wenn du ein Großinvestor wärst: Würdest du aktiv diejenigen Parameter unterstützen, die deine eigenen Interessen bei der Rendite begünstigen? Und wer sollte ein solches Verhalten überhaupt begrenzen? Schreib gern im Kommentarbereich mit.
#termmax @TermMax
2
87
·
--
Nach einer Weile der Beschäftigung mit @Dusk_Foundation habe ich es immer weniger als „nur ein weiteres Datenschutzprojekt“ gesehen.
Viele Diskussionen laufen am Ende darauf hinaus, „wie man Transaktionen versteckt“. Der Punkt, an dem mich Dusk wirklich innehalten ließ, ist ein anderer: Es versucht zu beantworten, ob es einen Weg geben kann, bei dem öffentlich verifizierbare Daten, Datenschutz und programmierbare Finanzanwendungen zusammenkommen, wenn regulierte digitale Vermögenswerte tatsächlich on-chain gehen — ohne dass man sich für nur eine von zwei Seiten entscheiden muss.
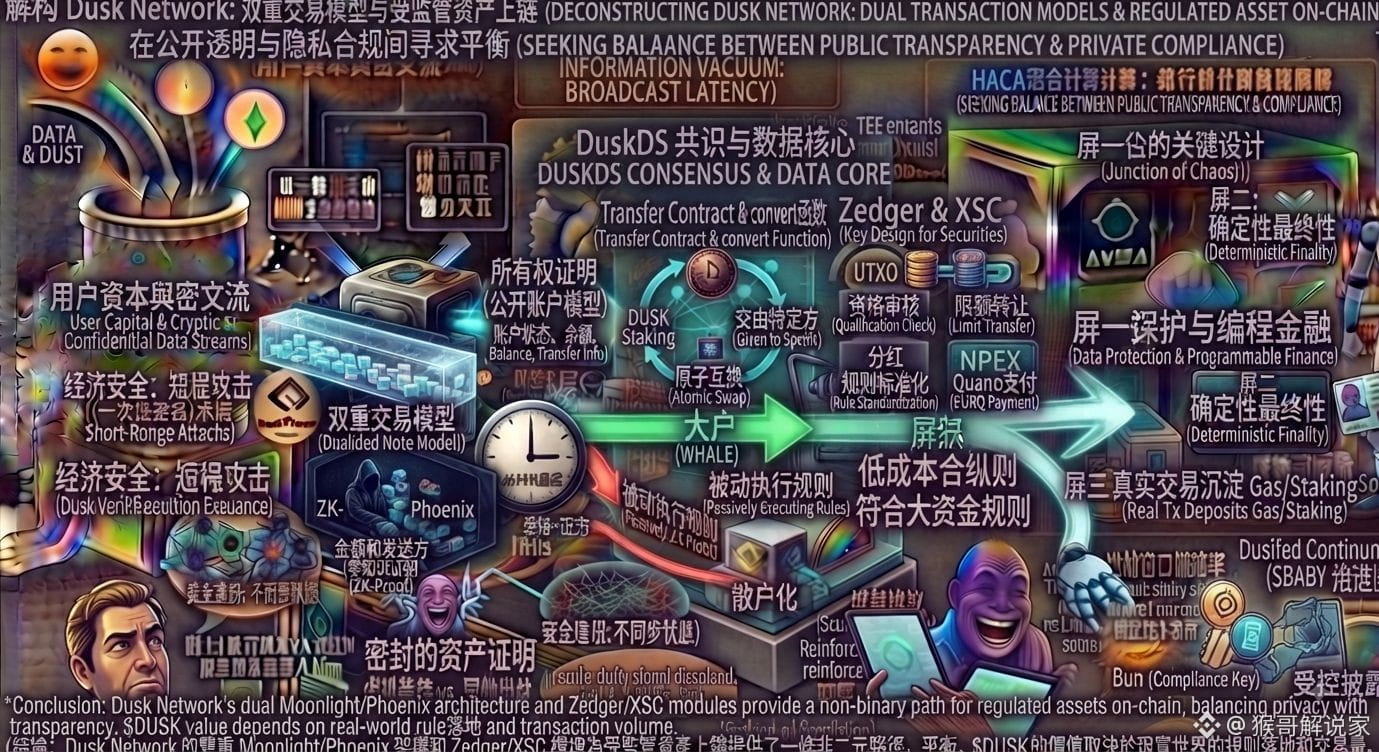
DuskDS unterstützt nativ zwei Transaktionsmodelle. Moonlight ist ein öffentliches account-basiertes Modell, bei dem Kontostand, Guthaben und Überweisungsinformationen sichtbar sind; Phoenix hingegen ist ein geschirmtes Note-Modell, das mittels Zero-Knowledge-Beweisen prüft, ob eine Transaktion gültig ist, ausreichend Mittel vorhanden sind und kein Double-Spending vorliegt, ohne Betrag oder Absender offenzulegen. Das eigentlich Spannende ist, dass beide nicht nur nebeneinander existieren, sondern über die convert-Funktion des Transfer Contract atomar ausgetauscht werden können. Nutzer müssen lediglich das Eigentum an einem Konto oder einer Adresse nachweisen; der Prozess bleibt nicht in einem Zwischenzustand stecken. Der viewing key macht Offenlegung zu einer kontrollierten Fähigkeit — standardmäßig nicht öffentlich, sondern nur bei Bedarf nach Regeln an eine bestimmte Partei weitergegeben.
Darüber hinaus sind Zedger und XSC die entscheidenden Designs für Wertpapiere. Zedger kombiniert UTXO- und Account-Fähigkeiten und verarbeitet regulatorische Details wie Berechtigungsprüfung, Übertragungslimits und Dividenden; XSC standardisiert diese Regeln. convert regelt den Umlauf nativer Token, Zedger/XSC regeln die Wertpapier-Compliance — beide nutzen die Phoenix-Basis, haben aber unterschiedliche Aufgaben und sollten nicht miteinander vermischt werden.
Architektonisch übernimmt DuskDS Konsens, Finalität und Datenverfügbarkeit, DuskVM führt Rust/WASM aus, und DuskEVM ist mit dem EVM-Tooling kompatibel. Succinct Attestation führt nach der Ratification zu deterministischer Finalität, was für Wertpapiertransaktionen von zentraler Bedeutung ist.
NPEX ist ein lizenzierter niederländischer MTF mit einem Finanzierungsvolumen von über 200 Millionen Euro und mehr als 17.500 aktiven Investoren. Dusk arbeitet mit ihm zusammen, um gelistete Aktien und Anleihen on-chain zu bringen; der EURQ von Quantoz ergänzt dabei MiCA-konforme Euro-Zahlungen. Diese Kooperationen sind nicht automatisch ein Beweis für echte Nachfrage, aber sie bieten ein reales Testfeld.
Wenn ich $DUSK jetzt betrachte, achte ich also nicht mehr nur auf die Datenschutztechnologie, sondern darauf, ob Regeln wirklich in der Praxis umgesetzt werden können und ob echte Transaktionen sich in Gas- und Staking-Nachfrage niederschlagen können. Das Erste entscheidet darüber, ob das Produkt nutzbar ist; das Zweite darüber, ob der Wert des Netzwerks bleiben kann.
#dusk $DUSK @Dusk
Nach einer Weile der Beschäftigung mit @Dusk habe ich es immer weniger als „nur ein weiteres Datenschutzprojekt“ gesehen.
Viele Diskussionen laufen am Ende darauf hinaus, „wie man Transaktionen versteckt“. Der Punkt, an dem mich Dusk wirklich innehalten ließ, ist ein anderer: Es versucht zu beantworten, ob es einen Weg geben kann, bei dem öffentlich verifizierbare Daten, Datenschutz und programmierbare Finanzanwendungen zusammenkommen, wenn regulierte digitale Vermögenswerte tatsächlich on-chain gehen — ohne dass man sich für nur eine von zwei Seiten entscheiden muss.
DuskDS unterstützt nativ zwei Transaktionsmodelle. Moonlight ist ein öffentliches account-basiertes Modell, bei dem Kontostand, Guthaben und Überweisungsinformationen sichtbar sind; Phoenix hingegen ist ein geschirmtes Note-Modell, das mittels Zero-Knowledge-Beweisen prüft, ob eine Transaktion gültig ist, ausreichend Mittel vorhanden sind und kein Double-Spending vorliegt, ohne Betrag oder Absender offenzulegen. Das eigentlich Spannende ist, dass beide nicht nur nebeneinander existieren, sondern über die convert-Funktion des Transfer Contract atomar ausgetauscht werden können. Nutzer müssen lediglich das Eigentum an einem Konto oder einer Adresse nachweisen; der Prozess bleibt nicht in einem Zwischenzustand stecken. Der viewing key macht Offenlegung zu einer kontrollierten Fähigkeit — standardmäßig nicht öffentlich, sondern nur bei Bedarf nach Regeln an eine bestimmte Partei weitergegeben.
Darüber hinaus sind Zedger und XSC die entscheidenden Designs für Wertpapiere. Zedger kombiniert UTXO- und Account-Fähigkeiten und verarbeitet regulatorische Details wie Berechtigungsprüfung, Übertragungslimits und Dividenden; XSC standardisiert diese Regeln. convert regelt den Umlauf nativer Token, Zedger/XSC regeln die Wertpapier-Compliance — beide nutzen die Phoenix-Basis, haben aber unterschiedliche Aufgaben und sollten nicht miteinander vermischt werden.
Architektonisch übernimmt DuskDS Konsens, Finalität und Datenverfügbarkeit, DuskVM führt Rust/WASM aus, und DuskEVM ist mit dem EVM-Tooling kompatibel. Succinct Attestation führt nach der Ratification zu deterministischer Finalität, was für Wertpapiertransaktionen von zentraler Bedeutung ist.
NPEX ist ein lizenzierter niederländischer MTF mit einem Finanzierungsvolumen von über 200 Millionen Euro und mehr als 17.500 aktiven Investoren. Dusk arbeitet mit ihm zusammen, um gelistete Aktien und Anleihen on-chain zu bringen; der EURQ von Quantoz ergänzt dabei MiCA-konforme Euro-Zahlungen. Diese Kooperationen sind nicht automatisch ein Beweis für echte Nachfrage, aber sie bieten ein reales Testfeld.
Wenn ich $DUSK jetzt betrachte, achte ich also nicht mehr nur auf die Datenschutztechnologie, sondern darauf, ob Regeln wirklich in der Praxis umgesetzt werden können und ob echte Transaktionen sich in Gas- und Staking-Nachfrage niederschlagen können. Das Erste entscheidet darüber, ob das Produkt nutzbar ist; das Zweite darüber, ob der Wert des Netzwerks bleiben kann.
#dusk $DUSK @Dusk
3
98
·
--
Gestern Nacht um Mitternacht habe ich das Whitepaper zu Abschnitt 4.2 des Zedger-Protokolls @Dusk_Foundation durchgeblättert und die Zeilen mit „bestimmter Bestimmtheitstombola und Kombination mit Blindgeboten (Proof-of-Blind Bid)“ immer wieder markiert, bis es zwei Uhr morgens wurde. Genau diese Stelle ist wirklich interessant: Alle reden über die Privacy-Layer1, und alle Augen sind darauf gerichtet, wie ZKPs (Zero-Knowledge-Proofs) Überweisungen so verschleiern, dass alle glauben, wenn das Mechanismus-Design nur genug Blackbox ist, sei das der „Heilige Gral“ einer konformen Institution.
Die brancheweit anerkannte Blindzone liegt jedoch genau hier: Reine Privatsphäre ist der natürliche Feind von Compliance, und Dusk, das Zedger tatsächlich als „Zwei-Schichten-Struktur mit Hintertür“ umsetzt.
Nehmen wir ein Alltagsbeispiel: Das ist, als würdest du in einen exklusiven Privatclub gehen. Im Nebenraum trinkst du mit wem und wie viel Geld du ausgegeben hast (Phoenix-Status) sind nach außen hin komplett geheim; aber sobald es um die Compliance-korrekte Abwicklung von Vermögenswerten (Zedger-Status) geht, hat der Manager in der Hand im Grunde einen Prüfungs-Hauptschlüssel mit einem View Key. Das ist keine absolute Privatsphäre im Sinne des Anarchismus, sondern eine „bestimmte Hinterkammer, die Genehmigungen für behördliche Stichproben erlaubt“.
Damit muss man unbedingt über die eigentliche Rolle des DUSK-Tokens sprechen. Er ist einerseits Gas als Brennstoff zur Verschleierung von Rechenleistung, andererseits auch das Einsatzpfand für den Nachweis von Anteilen. Aber hier ist die inhärente Anreiz-Verzerrung extrem stark: Wenn die großen Player durch das Hinterlegen massiver Mengen DUSK als Provisioner-Knoten höhere Wahrscheinlichkeiten für Stimmrechte in der Konsenskommission erhalten, nutzen sie Token-Gewichte tatsächlich, um die Grenzen der „konformen Stichproben“ zu manipulieren und festzulegen. Am Ende können die großen Player sowohl Gas-Dividenden kassieren als auch ihre Abstimmungsvorteile mit Governance-Rechten gegenläufig noch verstärken und so eine klassische ökonomische Capture bilden.
Meine Haltung ist ganz klar: Dusk hat im ZKVM-Unterbau das Design, bei dem Compliance und Privatsphäre verschmelzen, tatsächlich sehr fein ausgearbeitet und trifft den akuten Bedarf von RWA-Institutionen; aber lass dich nicht von der Erzählung „dezentralisierte Privatsphäre“ blenden. Im Kern ist es ein kryptografisch verkleidetes, stark auf Finanz-Großkapital ausgerichtetes Compliance-Intermediär.
Wenn die echten Institution-Giganten dann mit Milliarden an Kapital DUSK hinterlegen und die Konsensebene kontrollieren: Ist das nun ein Sieg für Web3 oder einfach die Fortsetzung der traditionellen Finanzwelt, nur in neuem Gewand? Schreib im Kommentarbereich, wie du darüber denkst.
#dusk $DUSK @Dusk
Gestern Nacht um Mitternacht habe ich das Whitepaper zu Abschnitt 4.2 des Zedger-Protokolls @Dusk durchgeblättert und die Zeilen mit „bestimmter Bestimmtheitstombola und Kombination mit Blindgeboten (Proof-of-Blind Bid)“ immer wieder markiert, bis es zwei Uhr morgens wurde. Genau diese Stelle ist wirklich interessant: Alle reden über die Privacy-Layer1, und alle Augen sind darauf gerichtet, wie ZKPs (Zero-Knowledge-Proofs) Überweisungen so verschleiern, dass alle glauben, wenn das Mechanismus-Design nur genug Blackbox ist, sei das der „Heilige Gral“ einer konformen Institution.
Die brancheweit anerkannte Blindzone liegt jedoch genau hier: Reine Privatsphäre ist der natürliche Feind von Compliance, und Dusk, das Zedger tatsächlich als „Zwei-Schichten-Struktur mit Hintertür“ umsetzt.
Nehmen wir ein Alltagsbeispiel: Das ist, als würdest du in einen exklusiven Privatclub gehen. Im Nebenraum trinkst du mit wem und wie viel Geld du ausgegeben hast (Phoenix-Status) sind nach außen hin komplett geheim; aber sobald es um die Compliance-korrekte Abwicklung von Vermögenswerten (Zedger-Status) geht, hat der Manager in der Hand im Grunde einen Prüfungs-Hauptschlüssel mit einem View Key. Das ist keine absolute Privatsphäre im Sinne des Anarchismus, sondern eine „bestimmte Hinterkammer, die Genehmigungen für behördliche Stichproben erlaubt“.
Damit muss man unbedingt über die eigentliche Rolle des DUSK-Tokens sprechen. Er ist einerseits Gas als Brennstoff zur Verschleierung von Rechenleistung, andererseits auch das Einsatzpfand für den Nachweis von Anteilen. Aber hier ist die inhärente Anreiz-Verzerrung extrem stark: Wenn die großen Player durch das Hinterlegen massiver Mengen DUSK als Provisioner-Knoten höhere Wahrscheinlichkeiten für Stimmrechte in der Konsenskommission erhalten, nutzen sie Token-Gewichte tatsächlich, um die Grenzen der „konformen Stichproben“ zu manipulieren und festzulegen. Am Ende können die großen Player sowohl Gas-Dividenden kassieren als auch ihre Abstimmungsvorteile mit Governance-Rechten gegenläufig noch verstärken und so eine klassische ökonomische Capture bilden.
Meine Haltung ist ganz klar: Dusk hat im ZKVM-Unterbau das Design, bei dem Compliance und Privatsphäre verschmelzen, tatsächlich sehr fein ausgearbeitet und trifft den akuten Bedarf von RWA-Institutionen; aber lass dich nicht von der Erzählung „dezentralisierte Privatsphäre“ blenden. Im Kern ist es ein kryptografisch verkleidetes, stark auf Finanz-Großkapital ausgerichtetes Compliance-Intermediär.
Wenn die echten Institution-Giganten dann mit Milliarden an Kapital DUSK hinterlegen und die Konsensebene kontrollieren: Ist das nun ein Sieg für Web3 oder einfach die Fortsetzung der traditionellen Finanzwelt, nur in neuem Gewand? Schreib im Kommentarbereich, wie du darüber denkst.
#dusk $DUSK @Dusk
认可机构刚需,由大户与监管共建的合规隐私才是未来。
0%
警惕代币捕获,背离去中心化的合规中介不值得长期持
0%
观望实际落地,看RWA大牌机构是否真会质押DUSK
0%
0 Stimmen • Abstimmung beendet
98
·
--
Hör auf, Privatsphäre blind anzupreisen – sprich über die realen Kompromisse auf der Ebene von Dusk
Manche Projekte verkaufen Privatsphäre so, als würde man einem Handel ein Tarnkappen-„Unsichtbarkeits“-Outfit anziehen. Bei einer behördlichen Prüfung wird einem die Kleidung aber sofort wieder ausgezogen. In letzter Zeit hat die Forschung <0-9]{11}@Dusk_Foundation ein wenig Aufmerksamkeit bekommen – das Zedger-Hybrid-Transaktionsmodell aus dem Whitepaper ist zumindest interessant, aber im Alltag wird es kaum erwähnt.
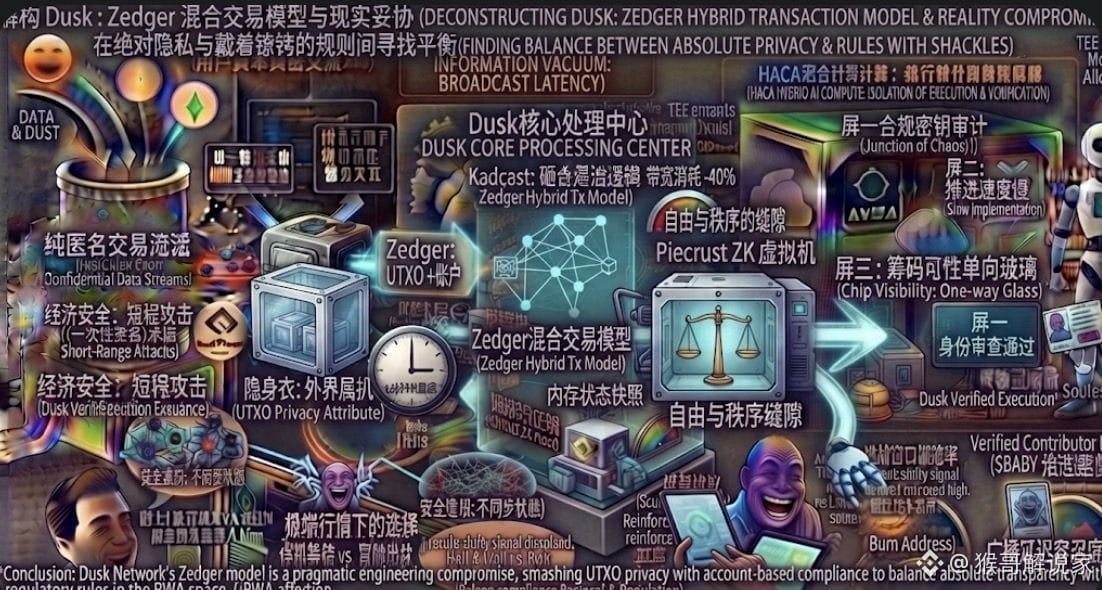
Wer in der Szene an Privacy-Chains arbeitet, geht entweder den extremen Weg der reinen Anonymität oder legt gleich die Hände in den Schoß und macht alles komplett öffentlich. Aber in der realen Finanzwelt sind Institutionen natürlich nicht so idealistisch: Die Ausgabe konformer Assets muss sowohl Identitätsprüfungen und Dividenden-/Stimmrechte erfüllen als auch sicherstellen, dass Transaktionsdaten nicht von Wettbewerbern ausgespäht werden.
Das Wesen von Zedger besteht darin, die Privacy-Eigenschaften von UTXOs gewaltsam mit der Compliance-Logik eines Kontomodells zu vermischen. Das ist wie eine Bank-Besprechungsecke mit Einwegglas: Außenstehende sehen nicht, welche Chips du in der Hand hast – aber die Aufsicht hält den passenden Compliance-Schlüssel bereit und kann bestätigen, dass du keine „Black-Producing“-Geschäfte machst.
Ganz ehrlich: Der Ansatz nach <0-9]{11}$DUSK ist nicht gerade geschickt. Um in Zero-Knowledge-Proofs gleichzeitig Compliance-Prüfungen und allgemeine Smart-Contract-Logik durchzuziehen, sind die Anforderungen an Verifikations-Performance und Rechenaufwand enorm. Die meisten Coin-Inhaber interessieren sich am Ende vor allem für den Preis – und wenig dafür, wie schwer die technische Umsetzung im Hintergrund ist.
Blockchain wird oft als Rechenexperiment für Anarchismus betrachtet. Aber die reale Ordnung sickert früher oder später durch. Wie findet man also ein Gleichgewicht zwischen dem Ideal absoluter Transparenz und Regeln, die dir wie mit Handschellen auferlegt sind? Die Erkundung von <0-9]{11}#dusk wirkt zwar unbeholfen – doch genau diese Ingenieurs-Kompromisse in der Lücke zwischen Freiheit und Ordnung sind wohl der realistischste Blick auf die On-Chain-Welt.
#dusk $DUSK @Dusk
Hör auf, Privatsphäre blind anzupreisen – sprich über die realen Kompromisse auf der Ebene von Dusk
Manche Projekte verkaufen Privatsphäre so, als würde man einem Handel ein Tarnkappen-„Unsichtbarkeits“-Outfit anziehen. Bei einer behördlichen Prüfung wird einem die Kleidung aber sofort wieder ausgezogen. In letzter Zeit hat die Forschung <0-9]{11}@Dusk ein wenig Aufmerksamkeit bekommen – das Zedger-Hybrid-Transaktionsmodell aus dem Whitepaper ist zumindest interessant, aber im Alltag wird es kaum erwähnt.
Wer in der Szene an Privacy-Chains arbeitet, geht entweder den extremen Weg der reinen Anonymität oder legt gleich die Hände in den Schoß und macht alles komplett öffentlich. Aber in der realen Finanzwelt sind Institutionen natürlich nicht so idealistisch: Die Ausgabe konformer Assets muss sowohl Identitätsprüfungen und Dividenden-/Stimmrechte erfüllen als auch sicherstellen, dass Transaktionsdaten nicht von Wettbewerbern ausgespäht werden.
Das Wesen von Zedger besteht darin, die Privacy-Eigenschaften von UTXOs gewaltsam mit der Compliance-Logik eines Kontomodells zu vermischen. Das ist wie eine Bank-Besprechungsecke mit Einwegglas: Außenstehende sehen nicht, welche Chips du in der Hand hast – aber die Aufsicht hält den passenden Compliance-Schlüssel bereit und kann bestätigen, dass du keine „Black-Producing“-Geschäfte machst.
Ganz ehrlich: Der Ansatz nach <0-9]{11}$DUSK ist nicht gerade geschickt. Um in Zero-Knowledge-Proofs gleichzeitig Compliance-Prüfungen und allgemeine Smart-Contract-Logik durchzuziehen, sind die Anforderungen an Verifikations-Performance und Rechenaufwand enorm. Die meisten Coin-Inhaber interessieren sich am Ende vor allem für den Preis – und wenig dafür, wie schwer die technische Umsetzung im Hintergrund ist.
Blockchain wird oft als Rechenexperiment für Anarchismus betrachtet. Aber die reale Ordnung sickert früher oder später durch. Wie findet man also ein Gleichgewicht zwischen dem Ideal absoluter Transparenz und Regeln, die dir wie mit Handschellen auferlegt sind? Die Erkundung von <0-9]{11}#dusk wirkt zwar unbeholfen – doch genau diese Ingenieurs-Kompromisse in der Lücke zwischen Freiheit und Ordnung sind wohl der realistischste Blick auf die On-Chain-Welt.
#dusk $DUSK @Dusk
2
119
·
--
Verstehen Sie die harten Schwachstellen der Compliance-Kette und die Trumpfkarte von @Dusk_Foundation
Alle reden ständig von RWA und Compliance, aber die meisten Ketten kriegen nicht einmal die grundlegende Broadcasting-Effizienz hin. Private Daten werden nur mit dieser Kette aus Off-Chain-Orakeln zusammengestückelt, die wie „eine Ausrede“ wirkt. Ich habe mir die Whitepaper durchgelesen und festgestellt: Alte Spieler achten auf Privatsphäre, Institutionen auf Compliance – aber wer übernimmt die Reibungskosten in der Mitte?
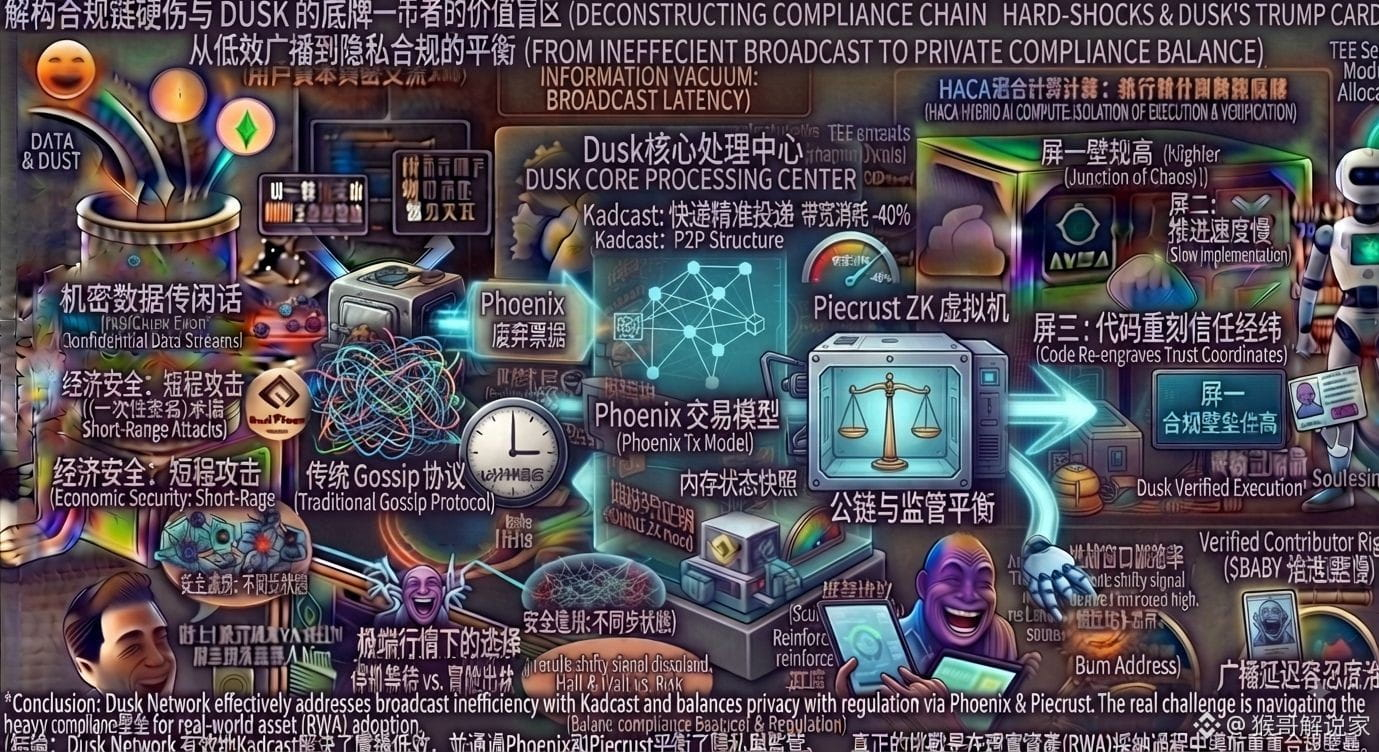
Ich habe $DUSK schon lange untersucht. Am interessantesten fand ich nicht diese Zero-Knowledge-Proof-Konzepte, die ständig zum Anlocken herumgereicht werden, sondern die darunterliegende P2P-Struktur namens Kadcast. Viele Projekte nutzen herkömmliche Gossip-Protokolle, um Nachrichten zu verbreiten: Die Knoten „wiederholen“ Daten zwischen sich wie Großmütter auf dem Dorf, die Gerüchte weitertragen – das Netzwerk ist dann so verstopft wie zu Stoßzeiten am frühen Morgen. Kadcast übernimmt die strukturierten Topologie von Kademlia und schneidet den Bandbreitenverbrauch um einen guten Teil weg. Das ist, als würde man statt hektisch zu rufen die Nachricht per Zustellung punktgenau ausliefern.
Schauen wir uns außerdem das Phoenix-Transaktionsmodell an: Es verwirft alte Belege mit Nullifiern und kombiniert das mit Piecrust – einer Zero-Knowledge-VM, die speziell für In-Memory-Status-Snapshots gebaut wurde. Erst dadurch findet es halbwegs ein Gleichgewicht zwischen öffentlicher Blockchain und Regulierung. Aber ich muss auch eine Sache kritisch anmerken: Wenn man diese harte, technische Basiskonstruktion in eine compliancefähige Asset-Umsetzung übersetzt, liegen da noch dicke Compliance-Hürden dazwischen – und das Tempo ist langsam genug, um einen wahnsinnig zu machen.
Eigentlich steckt die grundlegende Spannung in der Krypto-Welt darin, dass Menschen sich absolute Freiheit und Anonymität wünschen – aber nicht aus den Zwängen der gesellschaftlichen Ordnung herauskönnen. $DUSK s Versuch ist im Kern, dass man mit Code an der Schnittstelle zwischen Chaos und Ordnung dem zerbrechlichen Vertrauen neue Koordinaten einprägt. #dusk
#dusk $DUSK @Dusk
Verstehen Sie die harten Schwachstellen der Compliance-Kette und die Trumpfkarte von @Dusk
Alle reden ständig von RWA und Compliance, aber die meisten Ketten kriegen nicht einmal die grundlegende Broadcasting-Effizienz hin. Private Daten werden nur mit dieser Kette aus Off-Chain-Orakeln zusammengestückelt, die wie „eine Ausrede“ wirkt. Ich habe mir die Whitepaper durchgelesen und festgestellt: Alte Spieler achten auf Privatsphäre, Institutionen auf Compliance – aber wer übernimmt die Reibungskosten in der Mitte?
Ich habe $DUSK schon lange untersucht. Am interessantesten fand ich nicht diese Zero-Knowledge-Proof-Konzepte, die ständig zum Anlocken herumgereicht werden, sondern die darunterliegende P2P-Struktur namens Kadcast. Viele Projekte nutzen herkömmliche Gossip-Protokolle, um Nachrichten zu verbreiten: Die Knoten „wiederholen“ Daten zwischen sich wie Großmütter auf dem Dorf, die Gerüchte weitertragen – das Netzwerk ist dann so verstopft wie zu Stoßzeiten am frühen Morgen. Kadcast übernimmt die strukturierten Topologie von Kademlia und schneidet den Bandbreitenverbrauch um einen guten Teil weg. Das ist, als würde man statt hektisch zu rufen die Nachricht per Zustellung punktgenau ausliefern.
Schauen wir uns außerdem das Phoenix-Transaktionsmodell an: Es verwirft alte Belege mit Nullifiern und kombiniert das mit Piecrust – einer Zero-Knowledge-VM, die speziell für In-Memory-Status-Snapshots gebaut wurde. Erst dadurch findet es halbwegs ein Gleichgewicht zwischen öffentlicher Blockchain und Regulierung. Aber ich muss auch eine Sache kritisch anmerken: Wenn man diese harte, technische Basiskonstruktion in eine compliancefähige Asset-Umsetzung übersetzt, liegen da noch dicke Compliance-Hürden dazwischen – und das Tempo ist langsam genug, um einen wahnsinnig zu machen.
Eigentlich steckt die grundlegende Spannung in der Krypto-Welt darin, dass Menschen sich absolute Freiheit und Anonymität wünschen – aber nicht aus den Zwängen der gesellschaftlichen Ordnung herauskönnen. $DUSK s Versuch ist im Kern, dass man mit Code an der Schnittstelle zwischen Chaos und Ordnung dem zerbrechlichen Vertrauen neue Koordinaten einprägt. #dusk
#dusk $DUSK @Dusk
1
2
114
·
--
啃完TBV白皮书4.2节,这套“无托管金库”没吹的那么神
在@babylonlabs_io 白皮书第4.2节“Putting Them Together”部分,我对着混淆电路加Lamport签名的组合逻辑啃了半小时,翻来覆去捋了三遍流程,发现一个所有人都在回避的盲区:这套乐观验证机制,把争议兜底的成本全甩给了普通用户。
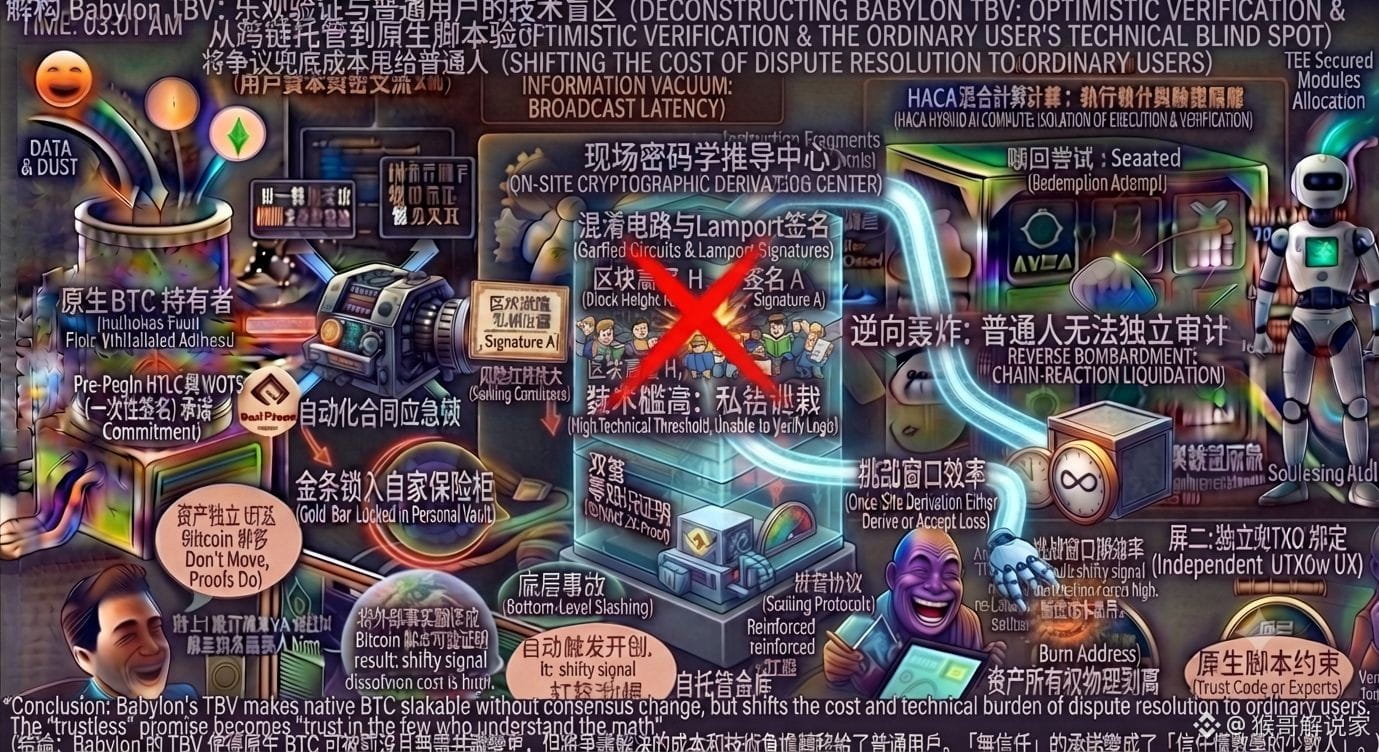
圈内都在吹“BTC不挪链、不用托管、不用包装”,好像币留在比特币L1就等于绝对安全,没人愿意说透,真遇到清算出错或者证明造假,普通持有者根本没能力独立跑通garbled circuit验证,连举证的技术门槛都摸不到。
打个实在的比方,这就像你把金条锁进自家保险柜,约定还清贷款才能开箱,开锁凭证是一串复杂的数学证明。正常还款时一切顺畅,系统自动放行。可一旦系统误判你违约,你得自己抱着密码学教材现场推导证明,才能打开自己的柜子。绝大多数人别说推导,连证明文件都读不懂,最后只能认栽。
这套设计最亮眼的地方,是真的在不改比特币共识的前提下,让原生BTC成了可验证的链上抵押品,这点比市面上九成BTCfi项目都踏实。
但BABY在TBV体系里的定位始终很尴尬。手续费、治理、质押奖励都是老套路,TBV的核心价值流转全围绕BTC发生,BABY更像旁边的收费站,业务火了能收点过路费,业务起不来就没任何核心抓手,价值捕获和核心叙事完全是两层皮。
说到底,加密世界所有“去信任”的说法,本质都是把信任从人转移给代码。可代码越复杂,能看懂的人越少,所谓的无信任,最后不过是把信任交给了少数能读懂密码学的人。当你连自己资产的锁怎么开都搞不明白时,你真的掌控了自己的财富吗?
你们觉得普通BTC持有者真敢放心用这套机制?
#baby $BABY
啃完TBV白皮书4.2节,这套“无托管金库”没吹的那么神
在@BabylonLabs_io 白皮书第4.2节“Putting Them Together”部分,我对着混淆电路加Lamport签名的组合逻辑啃了半小时,翻来覆去捋了三遍流程,发现一个所有人都在回避的盲区:这套乐观验证机制,把争议兜底的成本全甩给了普通用户。
圈内都在吹“BTC不挪链、不用托管、不用包装”,好像币留在比特币L1就等于绝对安全,没人愿意说透,真遇到清算出错或者证明造假,普通持有者根本没能力独立跑通garbled circuit验证,连举证的技术门槛都摸不到。
打个实在的比方,这就像你把金条锁进自家保险柜,约定还清贷款才能开箱,开锁凭证是一串复杂的数学证明。正常还款时一切顺畅,系统自动放行。可一旦系统误判你违约,你得自己抱着密码学教材现场推导证明,才能打开自己的柜子。绝大多数人别说推导,连证明文件都读不懂,最后只能认栽。
这套设计最亮眼的地方,是真的在不改比特币共识的前提下,让原生BTC成了可验证的链上抵押品,这点比市面上九成BTCfi项目都踏实。
但BABY在TBV体系里的定位始终很尴尬。手续费、治理、质押奖励都是老套路,TBV的核心价值流转全围绕BTC发生,BABY更像旁边的收费站,业务火了能收点过路费,业务起不来就没任何核心抓手,价值捕获和核心叙事完全是两层皮。
说到底,加密世界所有“去信任”的说法,本质都是把信任从人转移给代码。可代码越复杂,能看懂的人越少,所谓的无信任,最后不过是把信任交给了少数能读懂密码学的人。当你连自己资产的锁怎么开都搞不明白时,你真的掌控了自己的财富吗?
你们觉得普通BTC持有者真敢放心用这套机制?
#baby $BABY
1
180
·
--
Als ich nachts ein Debug-Script schrieb, drehte sich mein Kopf die ganze Zeit um die Auszahlung- und Abwicklungslogik von @babylonlabs_io TBV (Trustless Bitcoin Vaults) und zog nebenbei noch einmal die Code-Logik-Blockdiagramme durch. Je tiefer man in die darunterliegenden Schichten schaut, desto mehr habe ich das Gefühl, dass man bei früheren Gesprächen über BTCFi vielleicht den falschen Fokus hatte.
Die meisten der gängigen Konzepte auf dem Markt haben bisher die Idee: „Vermögen umziehen“ – BTC verpfänden, es dann auf einer anderen Kette in ein verpacktes Asset (Wrapped BTC) minten. Das wirkt zwar wie eine Freisetzung von Liquidität, aber im Kern werden alle Sicherheitsabhängigkeiten auf eine Cross-Chain-Brücke oder Multi-Sig-Verwahrung verlagert. Dieses ständige „Addieren von Trust Assumptions (Vertrauensannahmen)“ ist am Ende nichts anderes als: Man tauscht die allerhöchste Sicherheit von BTC selbst gegen ineffiziente Finanz-Playbooks ein.
TBV ist jedoch genau umgekehrt gedacht: Das Vermögen wird keinen Schritt bewegt; verschoben wird stattdessen „der Nachweis“.
Was wirklich darüber entscheidet, ob dieses System durchgehend funktioniert, ist das Design: „Jeder Vault ist an ein unabhängiges UTXO gebunden + ein vor-signiertes Taproot-Skript“. Das Bitcoin-Mainnet muss überhaupt nicht wissen, was auf Ethereum oder anderen PoS-Ketten passiert – ob es sich um Kredite, Abwicklungen oder Flash-Kredite handelt. Es muss nur verifizieren, ob der von außen übergebene ZK-Beweis erfüllt, dass dieser Spend Path (Ausgabepfad) bereits bei der Erstellung des jeweiligen unabhängigen UTXO vorausgesetzt wurde.
Vom „Vertrauenswürdigen Asset-Depositar“ hin zu „Vertrauen in reine Skript-Bedingungen und kryptografische Beweise“ – genau das ist der Grund, warum TBV seine Vertrauensgrenze unnachgiebig auf dem nativen Bitcoin-Mainnet verankert.
Code und Architektur stehen auf soliden Fundamenten. Wie gut sich aber die Challenge-Window-Effizienz und das Nutzererlebnis in der Phase der großflächigen Umsetzung entwickeln, muss weiterhin durch Zeit und einen echten Markt belegt werden. Eines ist mir jedoch ganz sicher: Der Wettbewerb von BTCFi in der Zukunft wird nicht mehr darum gehen, wer BTC am attraktivsten verpacken kann, sondern darum, wer die Logik weiter ausdehnen kann, ohne die Kontrolle über das Vermögen abzugeben.
Das ist der Teil des riesigen Ökosystems, das um $BABY herum aufgebaut wurde, der langfristig am ehesten neu bewertet werden sollte.
#baby $BABY
Als ich nachts ein Debug-Script schrieb, drehte sich mein Kopf die ganze Zeit um die Auszahlung- und Abwicklungslogik von @BabylonLabs_io TBV (Trustless Bitcoin Vaults) und zog nebenbei noch einmal die Code-Logik-Blockdiagramme durch. Je tiefer man in die darunterliegenden Schichten schaut, desto mehr habe ich das Gefühl, dass man bei früheren Gesprächen über BTCFi vielleicht den falschen Fokus hatte.
Die meisten der gängigen Konzepte auf dem Markt haben bisher die Idee: „Vermögen umziehen“ – BTC verpfänden, es dann auf einer anderen Kette in ein verpacktes Asset (Wrapped BTC) minten. Das wirkt zwar wie eine Freisetzung von Liquidität, aber im Kern werden alle Sicherheitsabhängigkeiten auf eine Cross-Chain-Brücke oder Multi-Sig-Verwahrung verlagert. Dieses ständige „Addieren von Trust Assumptions (Vertrauensannahmen)“ ist am Ende nichts anderes als: Man tauscht die allerhöchste Sicherheit von BTC selbst gegen ineffiziente Finanz-Playbooks ein.
TBV ist jedoch genau umgekehrt gedacht: Das Vermögen wird keinen Schritt bewegt; verschoben wird stattdessen „der Nachweis“.
Was wirklich darüber entscheidet, ob dieses System durchgehend funktioniert, ist das Design: „Jeder Vault ist an ein unabhängiges UTXO gebunden + ein vor-signiertes Taproot-Skript“. Das Bitcoin-Mainnet muss überhaupt nicht wissen, was auf Ethereum oder anderen PoS-Ketten passiert – ob es sich um Kredite, Abwicklungen oder Flash-Kredite handelt. Es muss nur verifizieren, ob der von außen übergebene ZK-Beweis erfüllt, dass dieser Spend Path (Ausgabepfad) bereits bei der Erstellung des jeweiligen unabhängigen UTXO vorausgesetzt wurde.
Vom „Vertrauenswürdigen Asset-Depositar“ hin zu „Vertrauen in reine Skript-Bedingungen und kryptografische Beweise“ – genau das ist der Grund, warum TBV seine Vertrauensgrenze unnachgiebig auf dem nativen Bitcoin-Mainnet verankert.
Code und Architektur stehen auf soliden Fundamenten. Wie gut sich aber die Challenge-Window-Effizienz und das Nutzererlebnis in der Phase der großflächigen Umsetzung entwickeln, muss weiterhin durch Zeit und einen echten Markt belegt werden. Eines ist mir jedoch ganz sicher: Der Wettbewerb von BTCFi in der Zukunft wird nicht mehr darum gehen, wer BTC am attraktivsten verpacken kann, sondern darum, wer die Logik weiter ausdehnen kann, ohne die Kontrolle über das Vermögen abzugeben.
Das ist der Teil des riesigen Ökosystems, das um $BABY herum aufgebaut wurde, der langfristig am ehesten neu bewertet werden sollte.
#baby $BABY
99
·
--
Ich dachte anfangs, Babylons Slashing-Mechanismus sei wie bei anderen PoS-Ketten: Er beruht auf On-Chain-Governance-Abstimmungen oder darauf, dass Relayer Beweise einreichen – bis ich die @babylonlabs_io Whitepaper-Section 4.2 erneut gelesen habe.
Mein anfängliches Verständnis war ganz einfach: Wenn Validatoren Fehlverhalten begehen (z. B. Doppelsignaturen), sammeln andere Personen die Beweise und reichen sie an einen Smart Contract ein, der dann die Staking-Deposits abzieht. Deshalb war ich schon lange neugierig: Wie erkennt und vollzieht Babylon ein solches Off-Chain-Fehlverhalten überhaupt, wenn es auf dem Bitcoin-Mainnet keinen Smart Contract gibt?
Bis in der Whitepaper-Section 4.2 ein Wort auftauchte, das mich innehalten ließ: „Extractable One-Time Signature (EOTS) enables the automatic private key leakage upon double signing.“ Ich habe es mehrmals gelesen, bis es bei mir endlich klickte.
Ich habe mir die kryptografische Zustandsübergangsgrafik neu gezeichnet und verstanden: Babylon versucht nicht im Entferntesten, Bitcoin „dazu zu bringen“, Fehlverhalten zu „verstehen“. Stattdessen übersetzt Babylon „Fehlverhalten“ direkt in „private Key-Leakage“, indem es den EOTS-kryptografischen Baustein nutzt. Wenn ein Validator in derselben Höhe zwei verschiedene Blöcke signiert, stoßen diese beiden Signaturen mathematisch auf einen Kollisionseffekt, der den privaten Schlüssel aus der auf dem Bitcoin-Mainnet selbstverwalteten Schatztruhe dieses Validators hervorbringt! Wer diesen privaten Schlüssel erhält, kann die Bitcoins in der Schatztruhe sofort an eine Zerstörungsadresse (Burn Address) senden.
Die zentrale These ist also nicht „Wie führt Bitcoin die Strafe aus“, sondern „Wie bringt man den Betrüger dazu, den privaten Schlüssel selbst in die Hände zu nehmen und herauszugeben“. Babylon baut keine komplizierte Überwachungslogik auf Bitcoin, sondern nutzt Kryptografie, um einen „Zero-Trust-Schafott“ zu konstruieren: Sobald du Doppelsignaturen auslöst, entzieht der Code dir physisch die Verfügungsgewalt über dein Vermögen – ohne dass irgendein Dritter als Schiedsrichter eingreifen muss.
Natürlich stellt dieser Mechanismus des automatischen Key-Leakages extrem hohe Anforderungen an die Verwaltung der Signaturschlüssel (KMS) auf dem lokalen Validator-Knoten. Ich beobachte derzeit weiter: In extremen Situationen wie starkem Netzwerk-Backlog oder böswilliger Verzögerung – führt EOTS dann aufgrund gelegentlicher Fehlbedienung des Knotens zu einem unschuldigen „Fehlurteil“?
Erzwingt Babylon mit Kryptografie das private Key-Leakage als sicherheitsseitigen Zero-Trust-Endzustand – oder ist es ein Albtraum für Betreiber?
#baby $BABY
Ich dachte anfangs, Babylons Slashing-Mechanismus sei wie bei anderen PoS-Ketten: Er beruht auf On-Chain-Governance-Abstimmungen oder darauf, dass Relayer Beweise einreichen – bis ich die @BabylonLabs_io Whitepaper-Section 4.2 erneut gelesen habe.
Mein anfängliches Verständnis war ganz einfach: Wenn Validatoren Fehlverhalten begehen (z. B. Doppelsignaturen), sammeln andere Personen die Beweise und reichen sie an einen Smart Contract ein, der dann die Staking-Deposits abzieht. Deshalb war ich schon lange neugierig: Wie erkennt und vollzieht Babylon ein solches Off-Chain-Fehlverhalten überhaupt, wenn es auf dem Bitcoin-Mainnet keinen Smart Contract gibt?
Bis in der Whitepaper-Section 4.2 ein Wort auftauchte, das mich innehalten ließ: „Extractable One-Time Signature (EOTS) enables the automatic private key leakage upon double signing.“ Ich habe es mehrmals gelesen, bis es bei mir endlich klickte.
Ich habe mir die kryptografische Zustandsübergangsgrafik neu gezeichnet und verstanden: Babylon versucht nicht im Entferntesten, Bitcoin „dazu zu bringen“, Fehlverhalten zu „verstehen“. Stattdessen übersetzt Babylon „Fehlverhalten“ direkt in „private Key-Leakage“, indem es den EOTS-kryptografischen Baustein nutzt. Wenn ein Validator in derselben Höhe zwei verschiedene Blöcke signiert, stoßen diese beiden Signaturen mathematisch auf einen Kollisionseffekt, der den privaten Schlüssel aus der auf dem Bitcoin-Mainnet selbstverwalteten Schatztruhe dieses Validators hervorbringt! Wer diesen privaten Schlüssel erhält, kann die Bitcoins in der Schatztruhe sofort an eine Zerstörungsadresse (Burn Address) senden.
Die zentrale These ist also nicht „Wie führt Bitcoin die Strafe aus“, sondern „Wie bringt man den Betrüger dazu, den privaten Schlüssel selbst in die Hände zu nehmen und herauszugeben“. Babylon baut keine komplizierte Überwachungslogik auf Bitcoin, sondern nutzt Kryptografie, um einen „Zero-Trust-Schafott“ zu konstruieren: Sobald du Doppelsignaturen auslöst, entzieht der Code dir physisch die Verfügungsgewalt über dein Vermögen – ohne dass irgendein Dritter als Schiedsrichter eingreifen muss.
Natürlich stellt dieser Mechanismus des automatischen Key-Leakages extrem hohe Anforderungen an die Verwaltung der Signaturschlüssel (KMS) auf dem lokalen Validator-Knoten. Ich beobachte derzeit weiter: In extremen Situationen wie starkem Netzwerk-Backlog oder böswilliger Verzögerung – führt EOTS dann aufgrund gelegentlicher Fehlbedienung des Knotens zu einem unschuldigen „Fehlurteil“?
Erzwingt Babylon mit Kryptografie das private Key-Leakage als sicherheitsseitigen Zero-Trust-Endzustand – oder ist es ein Albtraum für Betreiber?
#baby $BABY
2
126
·
--
@babylonlabs_io Weißbuch, Abschnitt 14.1 über „Multi-Chain-Yield-Stacking (Yield Stacking) und Re-Delegation/erneute Wiederverpfändung“: Nach dem Ausrechnen sträubt sich mir der Rücken: **„Teuflischer Kreislauf unter einem Liquiditäts-Trugbild“**.
Das Weißbuch wirbt mit „BTC genießen lassen, ohne Sicherheit zu verlieren, und dabei mehrere Renditen mitnehmen“ und erlaubt Nutzern, BTC-Bescheinigungen, die sie staken, erneut in verschiedene L2- und DeFi-Protokolle einzubetten, um Zinsen zu verdienen.
Die Logik klingt wunderschön, aber im Finanzwesen gibt es kein kostenloses Mittagessen. Du glaubst, du verdienst risikofreie Zinsen, tatsächlich verstärkst du nur das Risiko derselben BTC-Vorlage um ein Vielfaches. Wenn in der darunterliegenden Schicht irgendwo ein Sicherheitsvorfall passiert und Slashing (Kürzung/Strafabzug) auslöst, oder wenn in einem nachgelagerten Lending-Protokoll uneinbringliche Forderungen entstehen, dann läuft diese Kettenreaktion entlang der Renditekette rückwärts und schlägt zurück.
Das ist ungefähr so, als würdest du ein Haus bei der Bank beleihen, das geliehene Geld in Finanzprodukte stecken und dann wiederum die Bescheinigungen der Finanzprodukte als Sicherheit verpfänden, um bei einem Dritten zu Wucherzinsen einen Kredit aufzunehmen. Tagsüber ist alles scheinbar in Ordnung, aber sobald ganz unten ein wenig Wind aufkommt, bricht der ganze Hebelturm augenblicklich zusammen – du hast nicht einmal die Chance, dein Haus zurückzuerhalten.
$BABY wird hier zum Schmierstoff, der den Crash verschärft. In Kapitel 10 heißt es, dass $BABY die Ausschüttungsquoten der Renditen über alle ineinander verschachtelten Protokolle hinweg steuert. Große Coin-Halter haben einen enormen Anreiz, die Token-Preise durch das Hochfahren der verschachtelten Renditen zu stützen, und locken damit noch mehr Privatanleger, ihren BTC in diese extrem komplexe Hebelmaschine mit hohem Risiko zu drücken.
Meine Haltung: Beim „Yield-Stacking“ wird nicht Profit gestapelt, sondern Risiko. Der Code kann die Logik sehr hübsch darstellen, aber er kann das grundlegende Schlupfloch des Hebels selbst nicht beseitigen. #baby
Wie immer: DYOR, lass dich nicht von „liegenbleibend verdienst du mehrfache Renditen“ blenden. Wenn der Sturm kommt: Besteht das „Zinsen verdienende“ BTC am Ende darin, dir Goldene Eier zu legen – oder dient es als Brennholz für eine Ponzi-Struktur? Schreib deine Meinung in der Kommentarsektion der Binance-Bühne.
#baby $BABY
@BabylonLabs_io Weißbuch, Abschnitt 14.1 über „Multi-Chain-Yield-Stacking (Yield Stacking) und Re-Delegation/erneute Wiederverpfändung“: Nach dem Ausrechnen sträubt sich mir der Rücken: **„Teuflischer Kreislauf unter einem Liquiditäts-Trugbild“**.
Das Weißbuch wirbt mit „BTC genießen lassen, ohne Sicherheit zu verlieren, und dabei mehrere Renditen mitnehmen“ und erlaubt Nutzern, BTC-Bescheinigungen, die sie staken, erneut in verschiedene L2- und DeFi-Protokolle einzubetten, um Zinsen zu verdienen.
Die Logik klingt wunderschön, aber im Finanzwesen gibt es kein kostenloses Mittagessen. Du glaubst, du verdienst risikofreie Zinsen, tatsächlich verstärkst du nur das Risiko derselben BTC-Vorlage um ein Vielfaches. Wenn in der darunterliegenden Schicht irgendwo ein Sicherheitsvorfall passiert und Slashing (Kürzung/Strafabzug) auslöst, oder wenn in einem nachgelagerten Lending-Protokoll uneinbringliche Forderungen entstehen, dann läuft diese Kettenreaktion entlang der Renditekette rückwärts und schlägt zurück.
Das ist ungefähr so, als würdest du ein Haus bei der Bank beleihen, das geliehene Geld in Finanzprodukte stecken und dann wiederum die Bescheinigungen der Finanzprodukte als Sicherheit verpfänden, um bei einem Dritten zu Wucherzinsen einen Kredit aufzunehmen. Tagsüber ist alles scheinbar in Ordnung, aber sobald ganz unten ein wenig Wind aufkommt, bricht der ganze Hebelturm augenblicklich zusammen – du hast nicht einmal die Chance, dein Haus zurückzuerhalten.
$BABY wird hier zum Schmierstoff, der den Crash verschärft. In Kapitel 10 heißt es, dass $BABY die Ausschüttungsquoten der Renditen über alle ineinander verschachtelten Protokolle hinweg steuert. Große Coin-Halter haben einen enormen Anreiz, die Token-Preise durch das Hochfahren der verschachtelten Renditen zu stützen, und locken damit noch mehr Privatanleger, ihren BTC in diese extrem komplexe Hebelmaschine mit hohem Risiko zu drücken.
Meine Haltung: Beim „Yield-Stacking“ wird nicht Profit gestapelt, sondern Risiko. Der Code kann die Logik sehr hübsch darstellen, aber er kann das grundlegende Schlupfloch des Hebels selbst nicht beseitigen. #baby
Wie immer: DYOR, lass dich nicht von „liegenbleibend verdienst du mehrfache Renditen“ blenden. Wenn der Sturm kommt: Besteht das „Zinsen verdienende“ BTC am Ende darin, dir Goldene Eier zu legen – oder dient es als Brennholz für eine Ponzi-Struktur? Schreib deine Meinung in der Kommentarsektion der Binance-Bühne.
#baby $BABY
2
157
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer