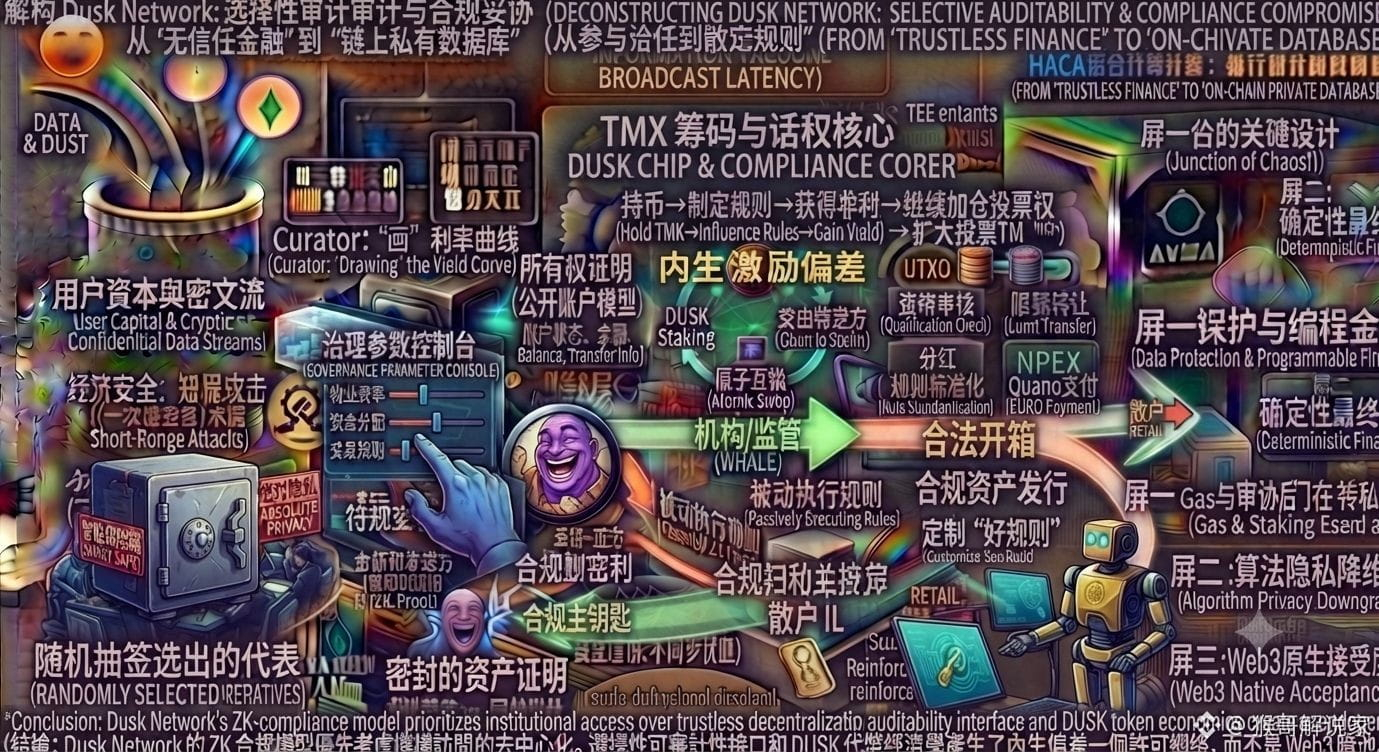
Letzte Nacht habe ich die technischen Dokus von DUSK bis spät in der Nacht durchgearbeitet, in Phoenix’ verstecktem Handelsmodell und dem Kapitel über Piecrust zkVM immer wieder Linien gezogen. Dabei ist mir ein kaum erwähnter Detail aufgefallen: Sein Mechanismus zur Überprüfung von Statuswechseln hat – zur Wahrung der Compliance – auf der Ebene der Schaltung eine schreibgeschützte Schnittstelle vorgesehen, die das Freischalten eines bestimmten Schlüssels erlaubt (Selective Auditability).@Dusk
Das führt zu einem zentralen Paradox: Ist ein L1, das sich als privatsphäre- und compliancekonform ausgibt, wirklich Web3-nativen Finanzverkehr ohne Vertrauen, oder gibt es einer traditionellen Institution nur eine Ketten-Verkleidung, um ein privates On-Chain-Datenbank-Setup zu betreiben?
Die gängige Marktauffassung lautet: „ZK + Compliance = die beste Lösung für RWA“. Viele sind verzaubert von der mathematischen Schönheit von Zero-Knowledge-Beweisen, übersehen aber die größte blinde Stelle: Solange es einen Hintereingang bzw. eine Aufsichtsmöglichkeit für Compliance-Audits gibt, sinkt die „Algorithmus-Privatsphäre“ im administrativen Compliance-Fall im Handumdrehen auf eine niedrigere Dimension.
Das ist wie, wenn du dir einen smarten Safe kaufst, der absolute Privatsphäre verspricht (ZK-Schaltung) – das Schlossdesign ist äußerst raffiniert; aber im Whitepaper steht im Kleingedruckten: „Regulierungsbehörden und bestimmte Knoten halten einen Hauptschlüssel (Audit-Schlüssel). Sobald bestimmte Bedingungen eintreten, kann das Schloss legal geöffnet werden.“
In diesem Moment wird die Rolle des nativen Tokens $DUSK besonders interessant. Nach außen hin geht es um Governance und Gas, im Kern aber um die Preisgestaltung von Compliance-Regeln und um ein Spiel- bzw. Wettsystem. Wenn Compliance-Grenzen, Prüfknoten-Schwellen und Gas-Sätze von großen Staking-Inhabern per Abstimmung bestimmt werden, entsteht eine extrem starke intrinsische Anreizverzerrung: Große Inhaber können durch ihren Tokenvorsprung vorteilhafte Regel-Setzungen zugunsten institutioneller Compliance beeinflussen. Wenn sie dann die Regelsetzungsrechte haben, können sie mit diesen Regeln in Compliance-Geschäften richtig abkassieren. Die Gewinne werden dann als Gegenleistung wieder in Staking gesteckt, um die Abstimmungsmacht erneut zu verstärken.
Ich erkenne seine Stärke bei der technischen Umsetzung auf der Ebene der zkVM und der deterministischen Finalität (SA-Konsens) sehr an; mein Kernzweifel bleibt jedoch: Viele glauben, es sei ein Dark Pool, der die Privatsphäre von Privatanlegern schützt. Tatsächlich ist es ein Compliance-Netzwerk, das vorrangig die Compliance von Institutionen bedient – und dafür sogar die Dezentralisierung opfert. Echte Privatsphäre braucht keine Compliance-Erlaubnis; Privatsphäre mit Compliance-Erlaubnis ist oft nur eine „Kettenkette“ von Erlaubnissen, die auf die Blockchain abgebildet wurde.
Wie seht ihr das: Wird diese „halbkompromissartige Privatsphäre“, die Regulierern einen Zugang lässt, in Zukunft wirklich von web3-nativen Geldern akzeptiert werden? Lasst uns das in den Kommentaren diskutieren.
#dusk $DUSK @Dusk