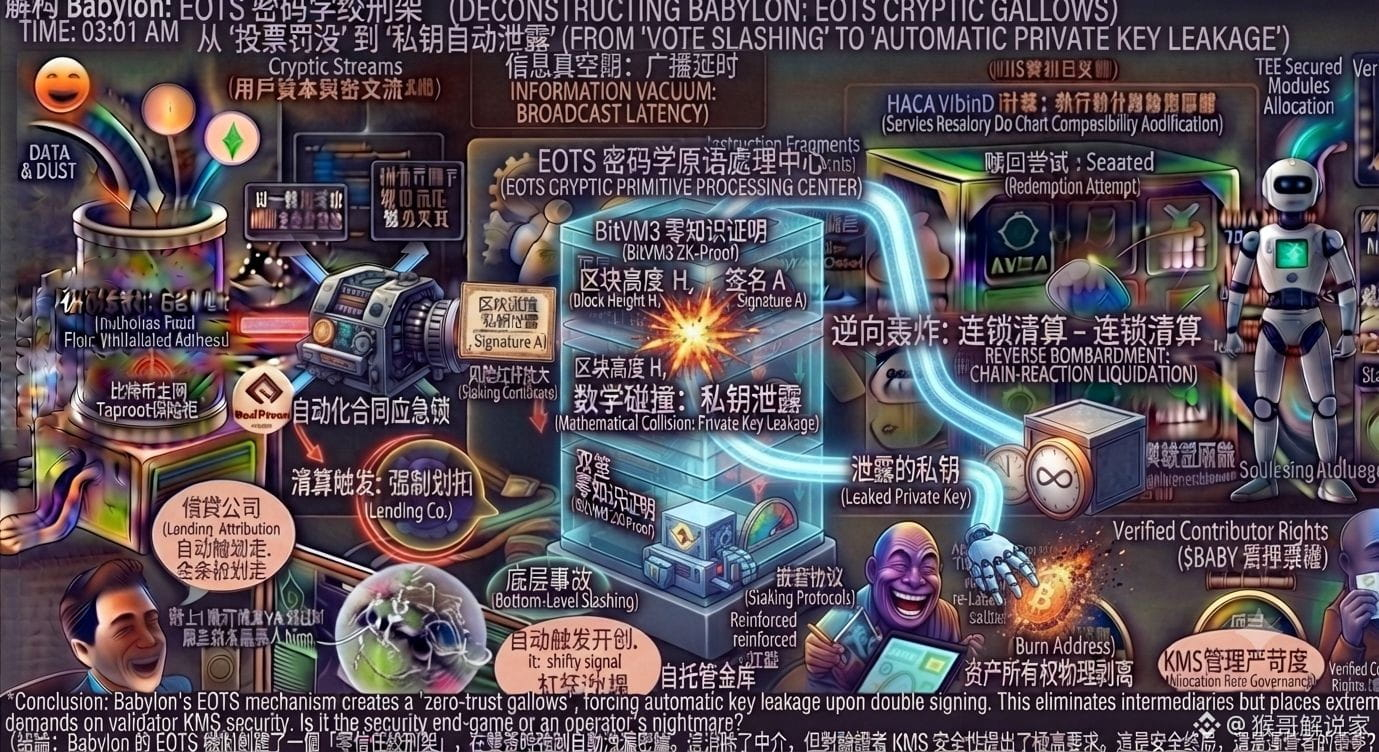
Ich dachte anfangs, Babylons Slashing-Mechanismus sei wie bei anderen PoS-Ketten: Er beruht auf On-Chain-Governance-Abstimmungen oder darauf, dass Relayer Beweise einreichen – bis ich die @BabylonLabs_io Whitepaper-Section 4.2 erneut gelesen habe.
Mein anfängliches Verständnis war ganz einfach: Wenn Validatoren Fehlverhalten begehen (z. B. Doppelsignaturen), sammeln andere Personen die Beweise und reichen sie an einen Smart Contract ein, der dann die Staking-Deposits abzieht. Deshalb war ich schon lange neugierig: Wie erkennt und vollzieht Babylon ein solches Off-Chain-Fehlverhalten überhaupt, wenn es auf dem Bitcoin-Mainnet keinen Smart Contract gibt?
Bis in der Whitepaper-Section 4.2 ein Wort auftauchte, das mich innehalten ließ: „Extractable One-Time Signature (EOTS) enables the automatic private key leakage upon double signing.“ Ich habe es mehrmals gelesen, bis es bei mir endlich klickte.
Ich habe mir die kryptografische Zustandsübergangsgrafik neu gezeichnet und verstanden: Babylon versucht nicht im Entferntesten, Bitcoin „dazu zu bringen“, Fehlverhalten zu „verstehen“. Stattdessen übersetzt Babylon „Fehlverhalten“ direkt in „private Key-Leakage“, indem es den EOTS-kryptografischen Baustein nutzt. Wenn ein Validator in derselben Höhe zwei verschiedene Blöcke signiert, stoßen diese beiden Signaturen mathematisch auf einen Kollisionseffekt, der den privaten Schlüssel aus der auf dem Bitcoin-Mainnet selbstverwalteten Schatztruhe dieses Validators hervorbringt! Wer diesen privaten Schlüssel erhält, kann die Bitcoins in der Schatztruhe sofort an eine Zerstörungsadresse (Burn Address) senden.
Die zentrale These ist also nicht „Wie führt Bitcoin die Strafe aus“, sondern „Wie bringt man den Betrüger dazu, den privaten Schlüssel selbst in die Hände zu nehmen und herauszugeben“. Babylon baut keine komplizierte Überwachungslogik auf Bitcoin, sondern nutzt Kryptografie, um einen „Zero-Trust-Schafott“ zu konstruieren: Sobald du Doppelsignaturen auslöst, entzieht der Code dir physisch die Verfügungsgewalt über dein Vermögen – ohne dass irgendein Dritter als Schiedsrichter eingreifen muss.
Natürlich stellt dieser Mechanismus des automatischen Key-Leakages extrem hohe Anforderungen an die Verwaltung der Signaturschlüssel (KMS) auf dem lokalen Validator-Knoten. Ich beobachte derzeit weiter: In extremen Situationen wie starkem Netzwerk-Backlog oder böswilliger Verzögerung – führt EOTS dann aufgrund gelegentlicher Fehlbedienung des Knotens zu einem unschuldigen „Fehlurteil“?
Erzwingt Babylon mit Kryptografie das private Key-Leakage als sicherheitsseitigen Zero-Trust-Endzustand – oder ist es ein Albtraum für Betreiber?
#baby $BABY