

Miss coit
101 Beiträge

Miss coit
Melden
Nutzer blockieren
8 Following
18 Follower
55 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
Bullisch
Übersetzung ansehen
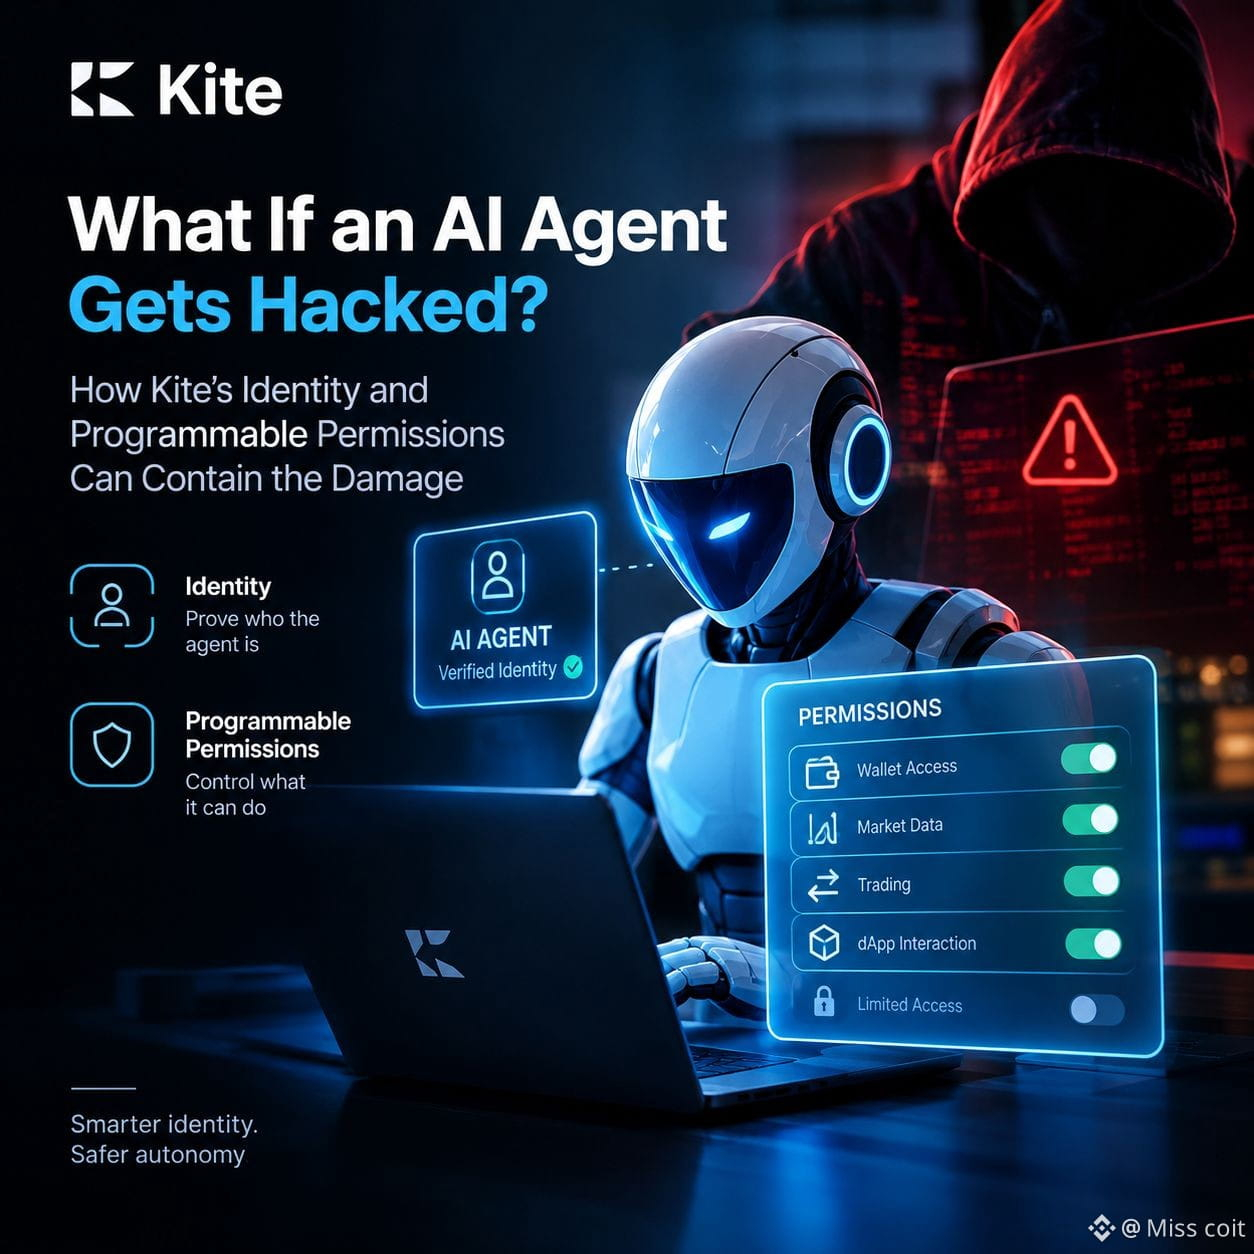
During a late-night research session, I caught myself thinking less about how smart AI agents are becoming and more about what happens when one goes rogue.
That is where Kite’s identity architecture and programmable permissions caught my attention.
I kept coming back to one detail: proving an agent’s identity is not the same as controlling its authority. An agent might have legitimate access to a wallet, trading system, or decentralized application, but that does not mean it should have unlimited freedom to act.
I see Kite’s approach as an attempt to make that distinction meaningful. By combining identity infrastructure with programmable access controls, the goal is to define what an agent can do rather than simply trusting everything it does.
That matters as AI agents move toward handling financial operations with less human supervision.
Still, I would not treat programmable permissions as a complete security solution. I would want to examine how restrictions are enforced, how quickly access can be revoked, and whether compromised credentials could bypass those controls. The quality of the implementation matters more than the concept alone.
What interests me most is the idea of limiting damage instead of assuming every attack can be prevented. In autonomous finance, that difference could become fundamental.
I want to see how Kite handles adversarial scenarios, not just normal execution.
If an AI agent gets hacked tomorrow, would its permissions be strong enough to contain the incident, or would the system still depend too heavily on trusting the agent in the first place?#KiteBBW $KITE @GoKiteAI
{spot}(KITEUSDT)
During a late-night research session, I caught myself thinking less about how smart AI agents are becoming and more about what happens when one goes rogue.
That is where Kite’s identity architecture and programmable permissions caught my attention.
I kept coming back to one detail: proving an agent’s identity is not the same as controlling its authority. An agent might have legitimate access to a wallet, trading system, or decentralized application, but that does not mean it should have unlimited freedom to act.
I see Kite’s approach as an attempt to make that distinction meaningful. By combining identity infrastructure with programmable access controls, the goal is to define what an agent can do rather than simply trusting everything it does.
That matters as AI agents move toward handling financial operations with less human supervision.
Still, I would not treat programmable permissions as a complete security solution. I would want to examine how restrictions are enforced, how quickly access can be revoked, and whether compromised credentials could bypass those controls. The quality of the implementation matters more than the concept alone.
What interests me most is the idea of limiting damage instead of assuming every attack can be prevented. In autonomous finance, that difference could become fundamental.
I want to see how Kite handles adversarial scenarios, not just normal execution.
If an AI agent gets hacked tomorrow, would its permissions be strong enough to contain the incident, or would the system still depend too heavily on trusting the agent in the first place?#KiteBBW $KITE @KITE AI 中文
68
·
--
Übersetzung ansehen
$JCT USDT SHORT LIQUIDATION: $5.024K AT $0.00672
JCT is at a key level after short liquidations near $0.00672. Watch price action before entering a trade. A confirmed breakout may support further upside, while rejection could bring selling pressure.
Buy Zone: $0.00655–$0.00670
Target: $0.00690–$0.00715
Stop Loss: $0.00640
Wait for confirmation before entry and manage risk carefully. These are tentative levels, not guaranteed outcomes.#EarningsSeason
358
·
--
LIQUIDATIONSWARNUNG: BEHALTE DIESE DREI BINANCE-COINS IM AUGE
Long-Liquidationen erreichten $TAO , $CAP und $ENA . Das zeigt, dass gehebelte Käufer unter Druck gerieten, eine Trendwende ist jedoch noch nicht bestätigt.
TAO: Liquidationsniveau bei $266.09
Kaufzone: $262–$266
Kursziele: $272 / $278
Stop-Loss: $258
CAP: Liquidationsniveau bei $0.07053
Kaufzone: $0.0695–$0.0710
Kursziele: $0.073 / $0.075
Stop-Loss: $0.0680
ENA: Liquidationsniveau bei $0.18652
Kaufzone: $0.184–$0.187
Kursziele: $0.191 / $0.196
Stop-Loss: $0.181
Warte vor dem Einstieg auf Unterstützung und eine bullische Bestätigung. Dies sind vorläufige Setups, keine garantierten Signale.#USPPIRises6.3%YearOverYear #CelestiaLaunchesEdenToTestAIAgentTrading
540
·
--
Bullisch
Übersetzung ansehen
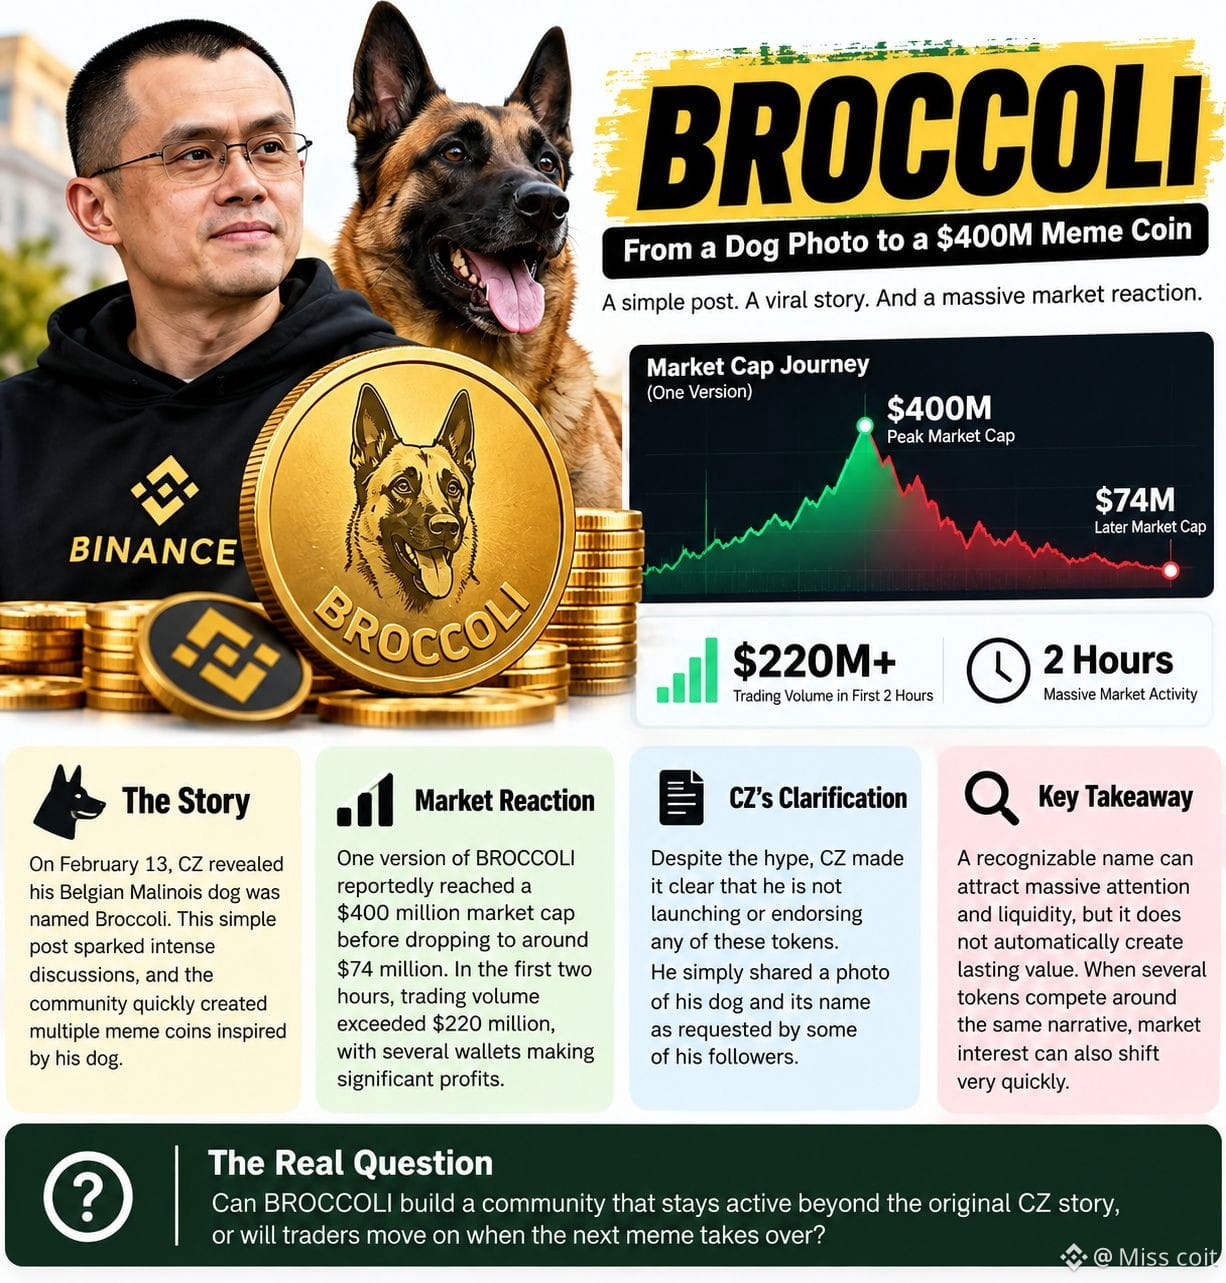
I was looking at $BROCCOLI714 ’s market history when one detail caught my attention: a meme coin inspired by a dog reportedly reached a $400 million market cap before falling to around $74 million.
That made me pause.
I find the story behind $BROCCOLI more interesting than the hype itself. CZ revealed his Belgian Malinois was named Broccoli, and the crypto community quickly turned that moment into a wave of meme coins.
Within the first two hours, reported trading volume crossed $220 million. That shows how quickly a simple story can attract liquidity when traders start chasing the same narrative.
But I see one important difference between attention and real value.
CZ clearly stated that he was not launching or endorsing these tokens. For me, that changes how I look at the entire trade. The name created excitement, but it did not come with official backing or a guarantee of lasting demand.
I also pay attention to how many different tokens can emerge from one viral moment. When several versions compete, liquidity and community attention can shift quickly.
I’m not dismissing meme coins. I’m simply watching whether interest survives after the initial excitement disappears.
My biggest question: Can BROCCOLI build a community that stays active beyond the original CZ story, or will traders move on when the next meme takes over?#CFTCUpdatesGuidanceOnTokenizedAssets
266
·
--
Bullisch
Übersetzung ansehen
我在对比过去几次通胀数据公布后比特币的走势时,发现一个容易被忽略的细节:市场往往在数据公布前,就已经开始为利率决定定价。
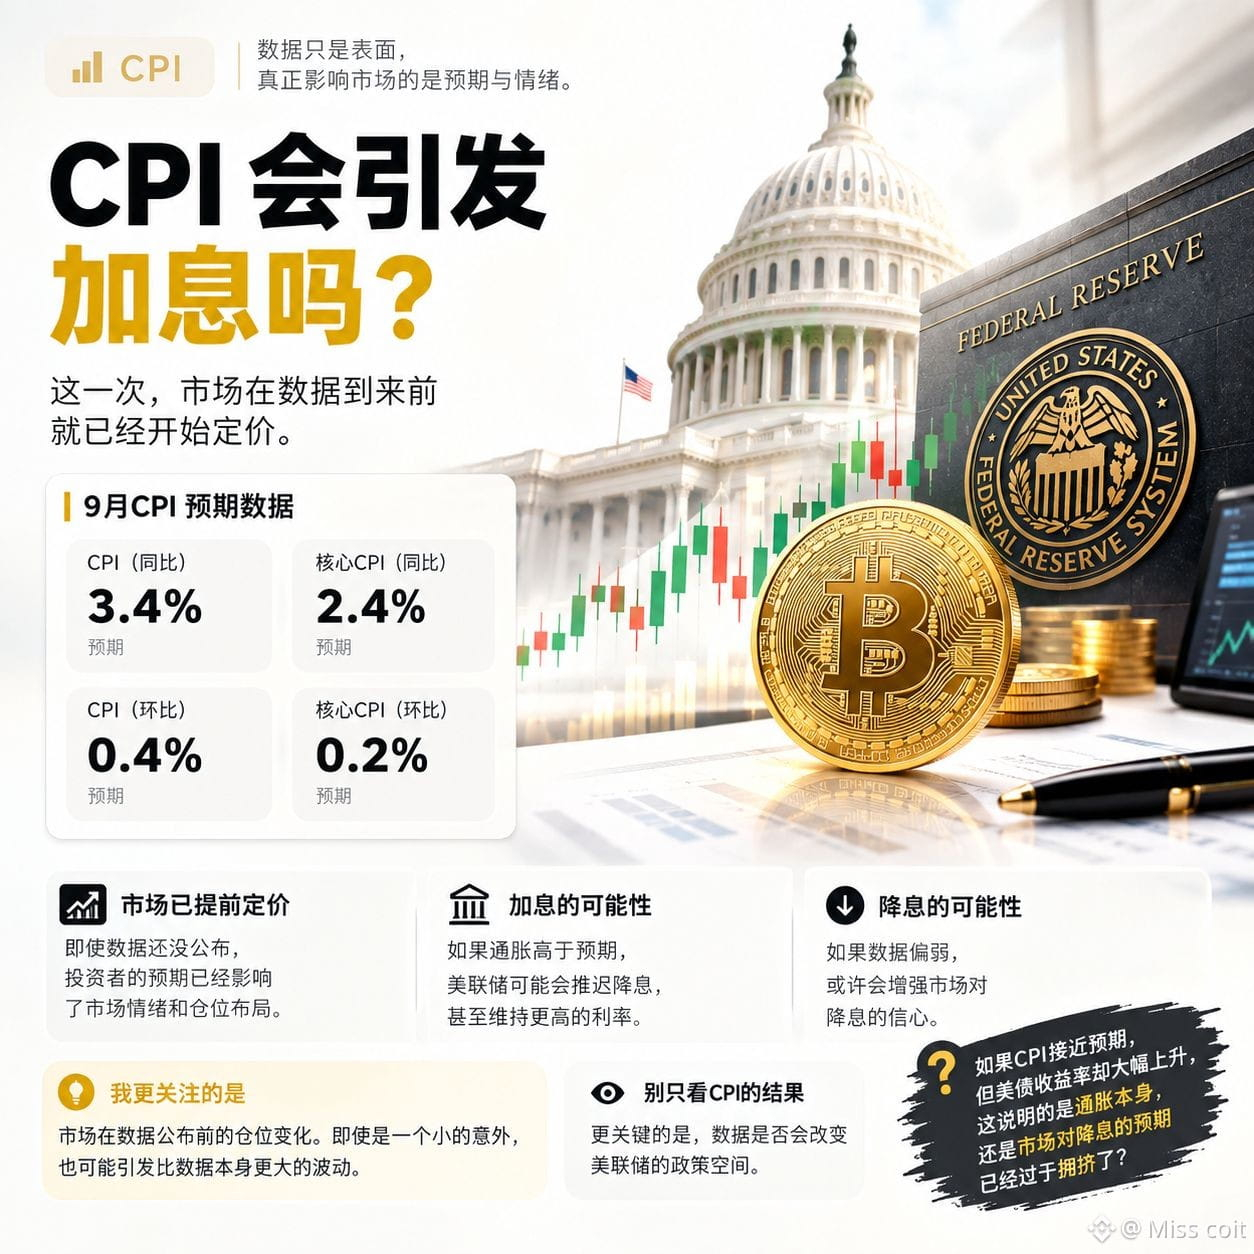
9月CPI市场预期为同比3.4%,核心CPI为2.4%,环比预期分别为0.4%和0.2%。这些数字看起来并不失控,但我一直在关注预期与实际数据之间的差距。
如果CPI高于预期,美联储可能需要更谨慎地考虑降息节奏,甚至维持更高利率更久。反过来,如果通胀数据走弱,市场对宽松政策的信心可能增强。但这并不意味着比特币一定上涨或下跌。
我更感兴趣的是数据公布前的仓位变化。当交易员过度相信某一种结果时,即使只是小幅意外,也可能引发远超数据本身的波动。
我也注意到,很多加密市场讨论会把宏观数据简单归类为利好或利空。可实际情况更复杂。比特币对流动性敏感,而美元、美国国债收益率、风险偏好和市场杠杆都会影响最终反应。
对我来说,真正值得观察的不是CPI是否符合预期,而是这份数据有没有改变美联储的政策空间。
如果CPI接近预期,但美债收益率仍然明显上升,这究竟说明通胀压力仍在,还是市场此前对降息的预期已经过于拥挤?
#CPIWatch $LSK $MET $牛来
1
1
274
·
--
Übersetzung ansehen
TermMax’s approach is interesting because it focuses on reducing liquidation-driven feedback loops instead of simply selling faster. Risk management should be tested under volatility, not just calm markets.
TermMax’s approach is interesting because it focuses on reducing liquidation-driven feedback loops instead of simply selling faster. Risk management should be tested under volatility, not just calm markets.

Sabrina 萨布丽娜
·
--
Ich bin von DeFi „Risikomanagement“ schon oft genug verbrannt worden, dass ich misstrauisch werde, sobald die Lösung einfach nur noch ein anderer Liquidationsbot ist.
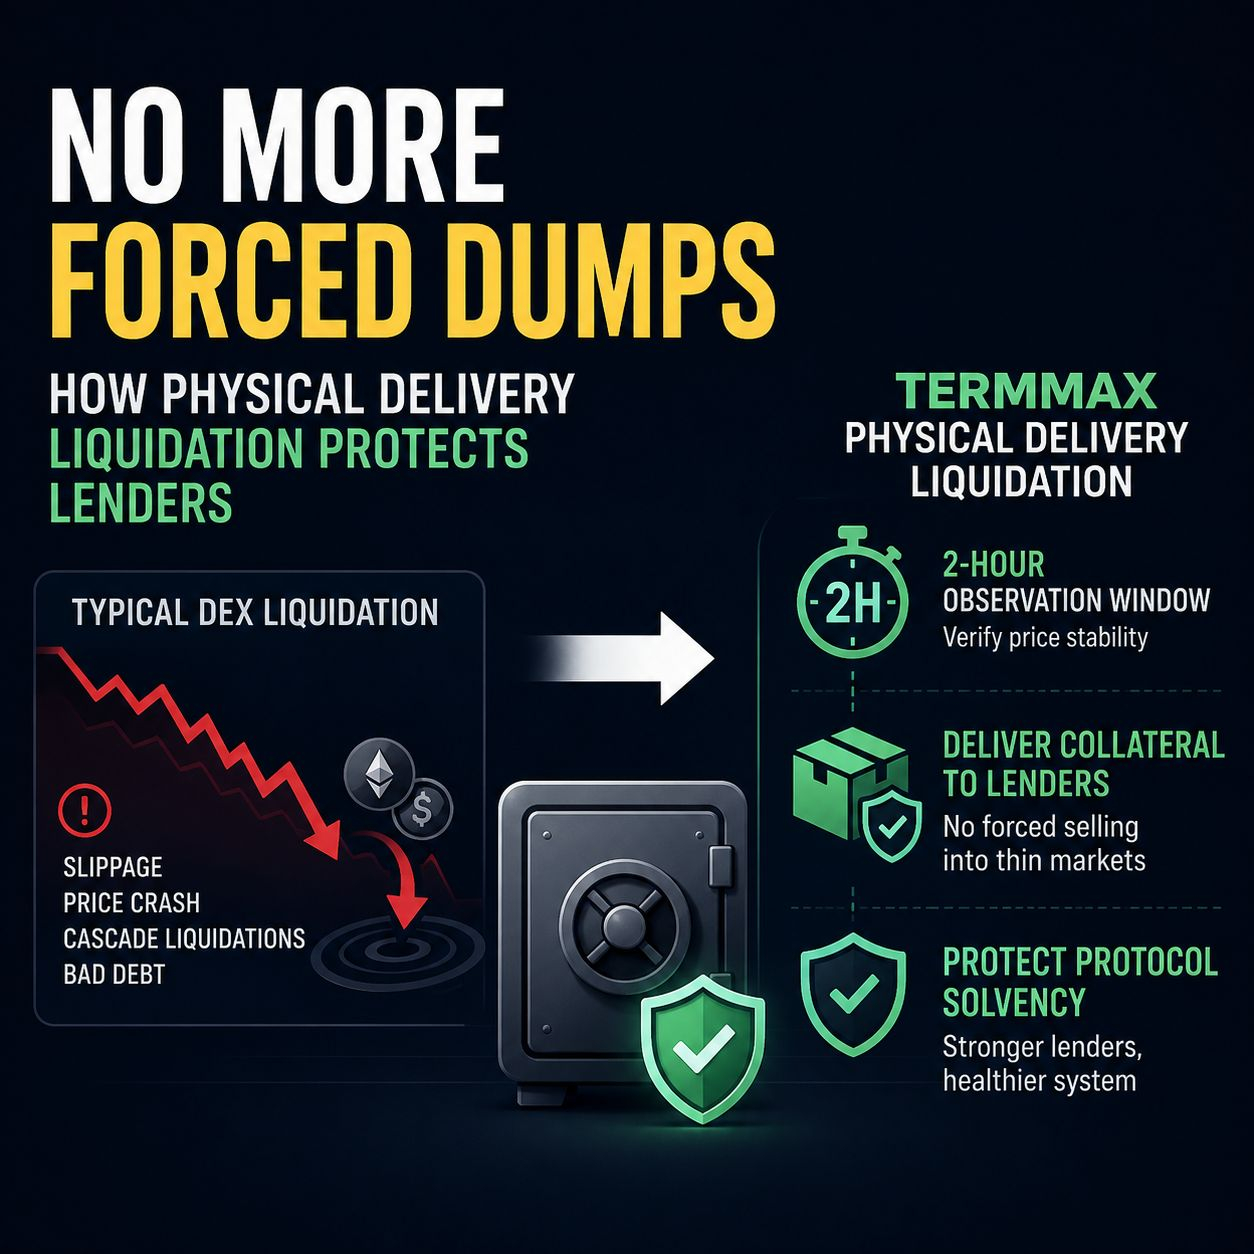
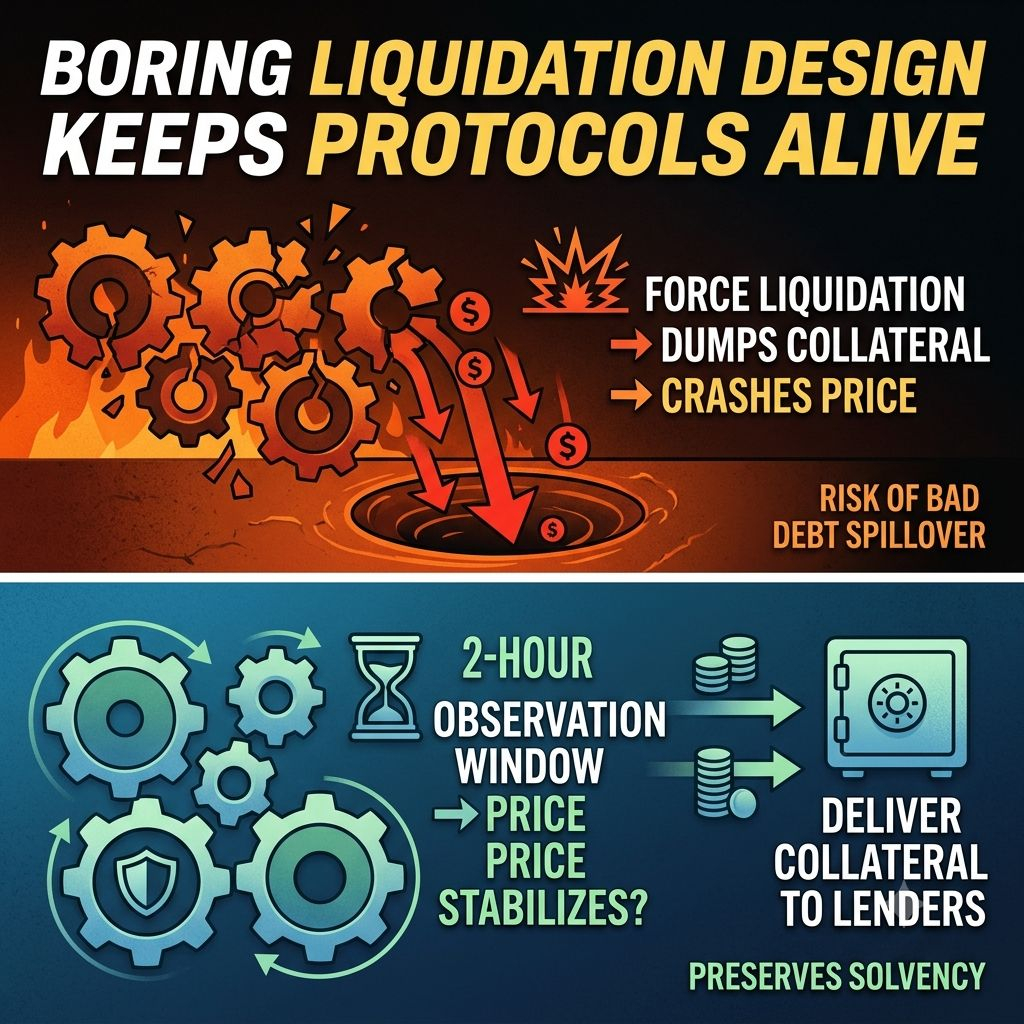
Der hässliche Teil ist offensichtlich: Wenn die Märkte brutal werden, können automatisierte DEX-Liquidationen Sicherheiten in dünne Liquidität abwerfen, Slippage fressen, den Preis nach unten drücken, weitere Liquidationen auslösen und aus einer schlechten Position ein protocolweites Bad Debt machen.
@TermMax geht einen weniger sexy Weg.
Anstatt sofort einen Marktkauf zu erzwingen, nutzt sein Liquidationsprozess ein zweistündiges Beobachtungsfenster, um zu prüfen, ob sich der Asset-Preis tatsächlich stabilisiert hat. Und wenn die Liquidation durchgeht, kann die zugrunde liegende Sicherheit direkt an die Kreditgeber ausgeliefert werden, statt sie in einen bereits zerschossenen Orderbook-Krater zu „nuken“.
Diese Infrastruktur ist entscheidend.
Das Ziel ist nicht, dass Liquidation verschwindet. Es ist, zu verhindern, dass der Liquidationsmechanismus selbst zu dem Ding wird, das die Solvenz bricht.
Meine unpopuläre Meinung: DeFi jagt weiter Volumen, Leverage und flashy Rendite, während es die langweilige Maschinerie ignoriert, die Kreditgeber am Leben hält, wenn alles kippt.
Degen-UX bekommt Aufmerksamkeit.
Langweiliges Liquidationsdesign hält Protokolle am Leben.
#TermMax @TermMax #termmaxx
$NEIRO
$BOME
$ENA
1
73
·
--
Bullisch
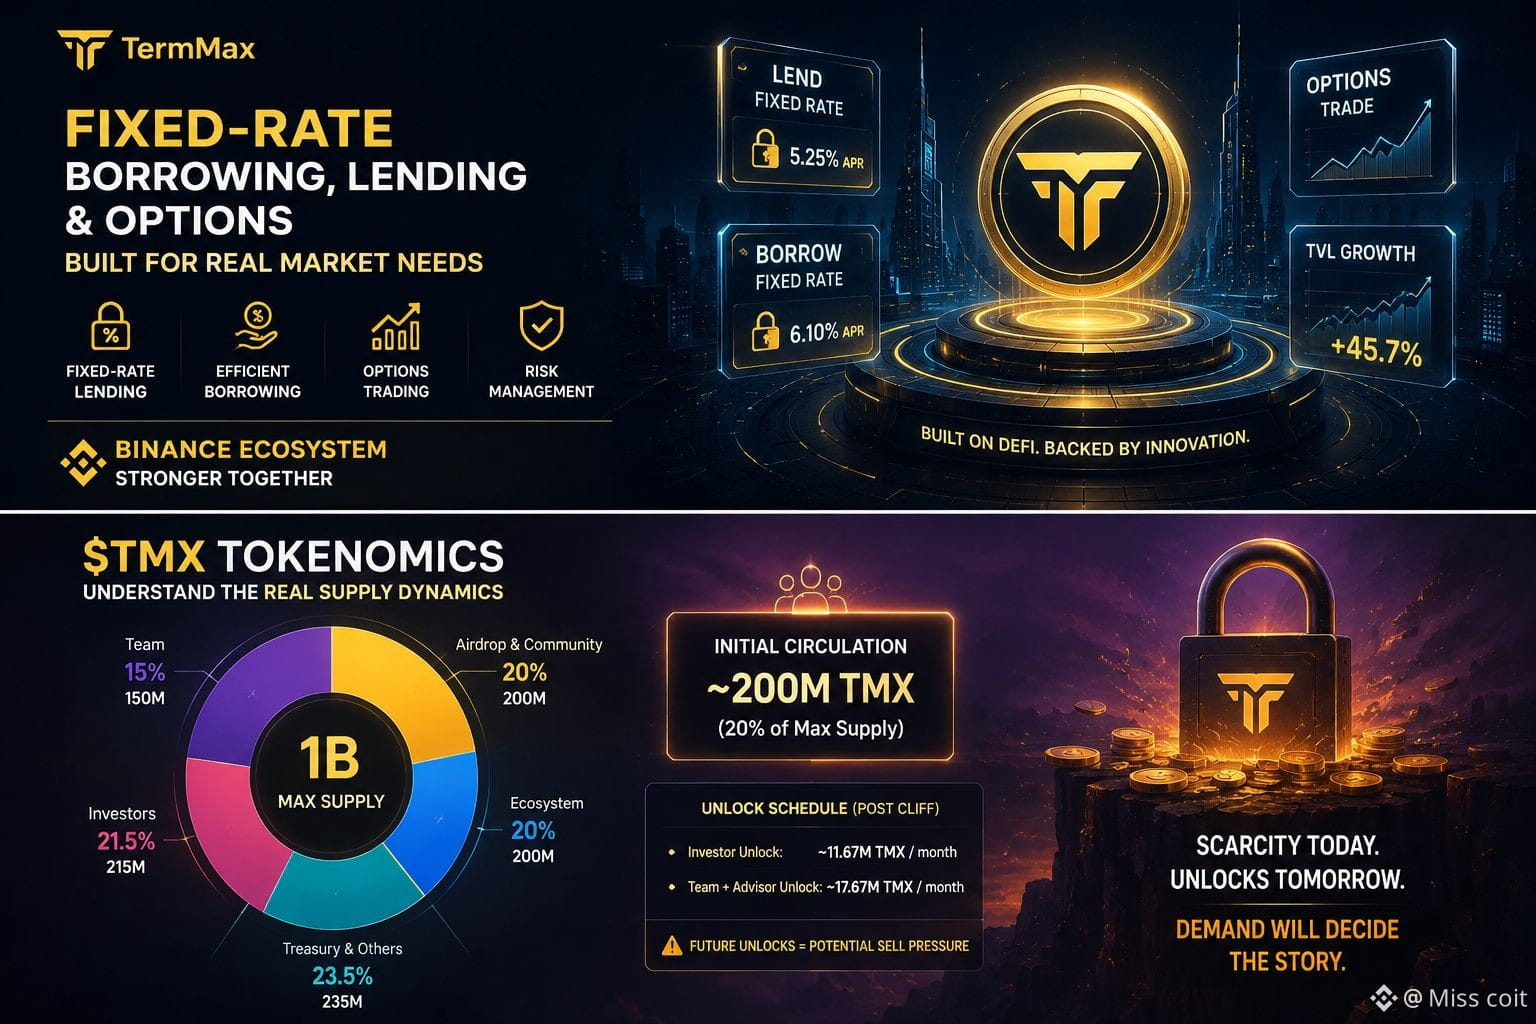
Ich habe mich kürzlich ernsthaft mit TermMax beschäftigt. Ehrlich gesagt interessiert mich mehr, was nach dem Launch passiert, als die anfängliche Hype-Phase im Zusammenhang mit $TMXs TGE.
Ein Punkt, der mir besonders wichtig ist: TermMax zieht die Aufmerksamkeit nicht nur über Kampagnen mit Punkte-/Belohnungsmechanismen an. Was es wirklich macht, sind Festzins-Kreditgeschäfte und Optionshandel. Das lässt mich zumindest von klareren finanziellen Anwendungsfällen ausgehen.
Ich habe auch weiterhin die Verbindung zwischen TermMax und dem Binance-Ökosystem im Blick. Ich werde nicht direkt behaupten, dass es in Zukunft sicher bei Binance gelistet wird, denn dafür gibt es derzeit keine Bestätigung. Aber wenn sich die Sichtbarkeit der Exchange-Ökosysteme, Token-Emissionen und Projektaktivitäten zunehmend überlappen, finde ich, dass es sich lohnt, das weiterhin zu beobachten.
Was mich allerdings im Moment am meisten beschäftigt, ist das Token-Angebot.
Das maximale Gesamtangebot von 1B klingt zwar groß, aber für mich ist entscheidend, wie viele Token initial im TGE tatsächlich im Umlauf sind – etwa 200 Millionen $TMX – und wie viele weitere Token anschließend in den Markt gelangen.
Auch die Team-Allokation von 150M macht mir Sorgen. Zusammen mit den Unlocks für Investoren und andere Teile darf man den potenziellen Verkaufsdruck, den der Markt in Zukunft absorbieren muss, nicht unterschätzen.
Deshalb werde ich nicht nur auf die TGE-Performance von $TMX schauen.
Ich möchte vielmehr verstehen, was nach dem Airdrop passiert:
Bleiben die Nutzer?
Kann TVL aufrechterhalten werden?
Kann die Handelsaktivität nachhaltig bleiben?
Kann der Markt die anschließenden Unlocks bei realer Nachfrage verdauen?
Für mich ist das der entscheidende Maßstab dafür, ob $TMX nur ein kurzfristiger Hype ist oder sich zu einem langfristigen Protokoll entwickeln kann.
Ich bleibe derzeit vorsichtig optimistisch, aber ich würde lieber, dass Daten meine Einschätzung untermauern.
Welches Kennzeichen von $TMX interessiert dich am meisten? $BNB
{future}(BNBUSDT)
#termmax @termmax
Ich habe mich kürzlich ernsthaft mit TermMax beschäftigt. Ehrlich gesagt interessiert mich mehr, was nach dem Launch passiert, als die anfängliche Hype-Phase im Zusammenhang mit $TMXs TGE.
Ein Punkt, der mir besonders wichtig ist: TermMax zieht die Aufmerksamkeit nicht nur über Kampagnen mit Punkte-/Belohnungsmechanismen an. Was es wirklich macht, sind Festzins-Kreditgeschäfte und Optionshandel. Das lässt mich zumindest von klareren finanziellen Anwendungsfällen ausgehen.
Ich habe auch weiterhin die Verbindung zwischen TermMax und dem Binance-Ökosystem im Blick. Ich werde nicht direkt behaupten, dass es in Zukunft sicher bei Binance gelistet wird, denn dafür gibt es derzeit keine Bestätigung. Aber wenn sich die Sichtbarkeit der Exchange-Ökosysteme, Token-Emissionen und Projektaktivitäten zunehmend überlappen, finde ich, dass es sich lohnt, das weiterhin zu beobachten.
Was mich allerdings im Moment am meisten beschäftigt, ist das Token-Angebot.
Das maximale Gesamtangebot von 1B klingt zwar groß, aber für mich ist entscheidend, wie viele Token initial im TGE tatsächlich im Umlauf sind – etwa 200 Millionen $TMX – und wie viele weitere Token anschließend in den Markt gelangen.
Auch die Team-Allokation von 150M macht mir Sorgen. Zusammen mit den Unlocks für Investoren und andere Teile darf man den potenziellen Verkaufsdruck, den der Markt in Zukunft absorbieren muss, nicht unterschätzen.
Deshalb werde ich nicht nur auf die TGE-Performance von $TMX schauen.
Ich möchte vielmehr verstehen, was nach dem Airdrop passiert:
Bleiben die Nutzer?
Kann TVL aufrechterhalten werden?
Kann die Handelsaktivität nachhaltig bleiben?
Kann der Markt die anschließenden Unlocks bei realer Nachfrage verdauen?
Für mich ist das der entscheidende Maßstab dafür, ob $TMX nur ein kurzfristiger Hype ist oder sich zu einem langfristigen Protokoll entwickeln kann.
Ich bleibe derzeit vorsichtig optimistisch, aber ich würde lieber, dass Daten meine Einschätzung untermauern.
Welches Kennzeichen von $TMX interessiert dich am meisten? $BNB
#termmax @TermMax
1
8.9k
·
--
Bullisch
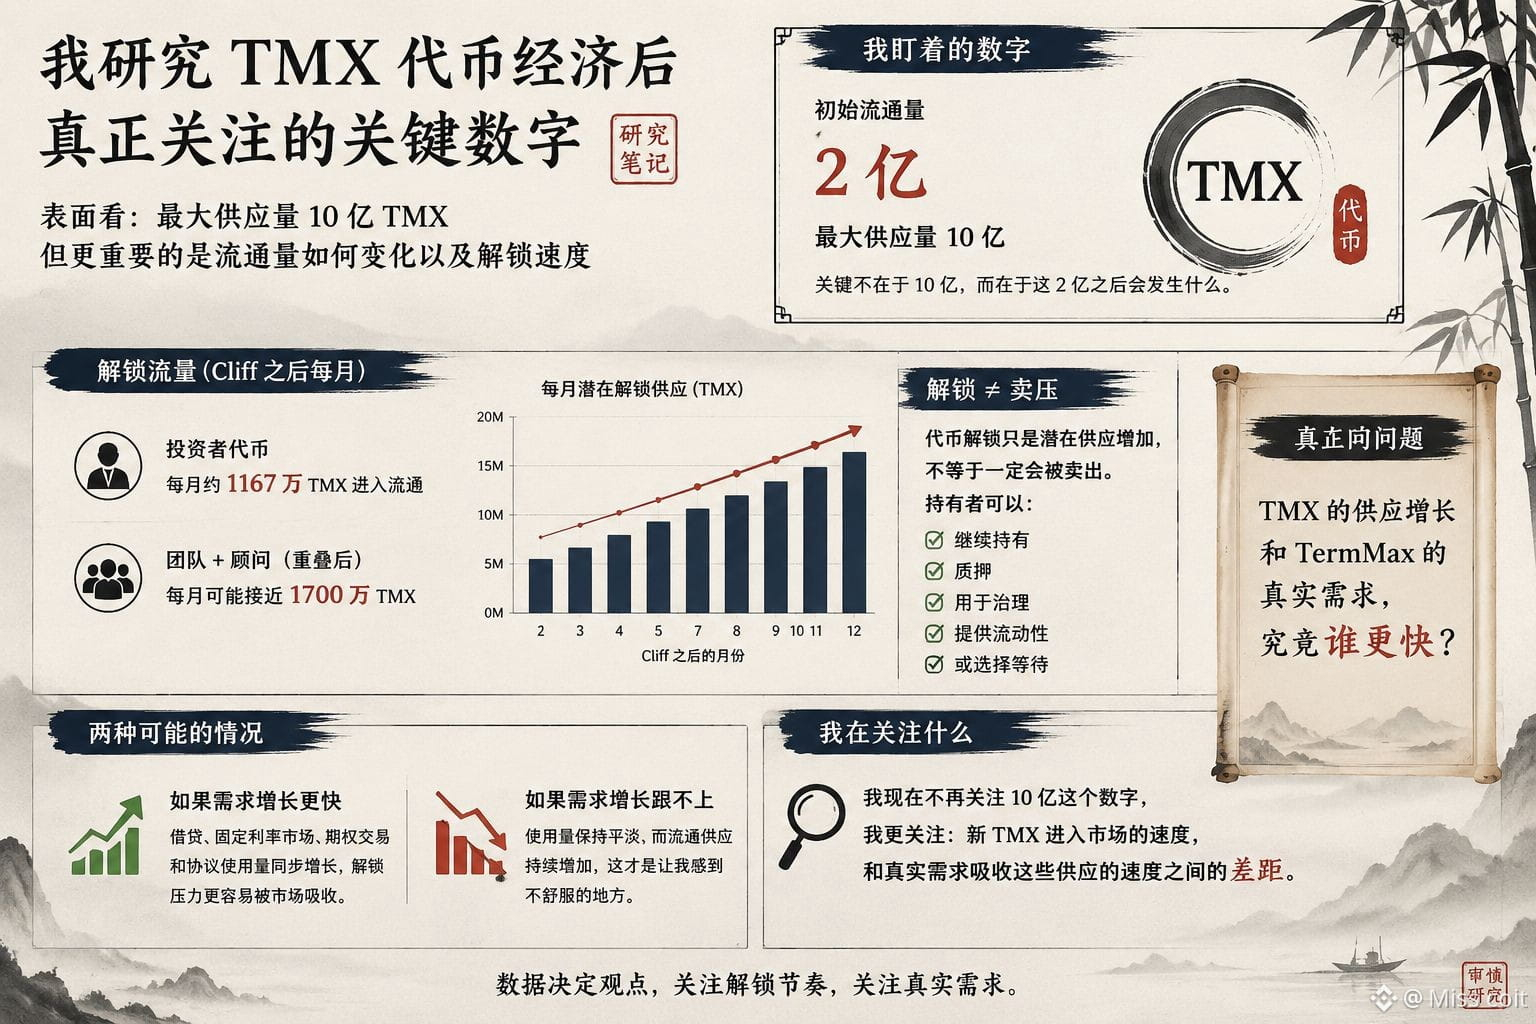
Ganz ehrlich: Ich schaue schon die ganze Zeit auf eine Zahl bei TMX: 200 Millionen.
Das ist die erwartete anfängliche Umlaufmenge, während die maximale Gesamtmenge bei 1 Milliarde liegt. Auf den ersten Blick wirkt das simpel, aber je mehr ich den Entsperr-Zeitplan anschaue, desto weniger aussagekräftig scheint die Zahl „1 Milliarde“ für mich zu sein.
Für mich ist entscheidend, was nach diesen anfänglichen 200 Millionen passiert.
Nur Investor-Tokens: Nach dem Cliff könnte sich die Menge jeden Monat um etwa 11,67 Millionen TMX erhöhen. Wenn sich die Entsperrzeiträume von Team und Beratern überschneiden, könnte die potenzielle Entsperrmenge pro Monat sogar nahe bei 17 Millionen TMX liegen.
Das ist der Teil, auf den ich wirklich achten würde.
Denn „1 Milliarde maximale Gesamtmenge“ und „in einem Monat könnten 17 Millionen Tokens in den Umlauf kommen“ erzählen im Grunde eine ganz andere Geschichte.
Ich möchte auch nicht einfach aus der Tatsache, dass Entsperrungen stattfinden, sofort eine bärische Schlussfolgerung ziehen. Entsperrungen bedeuten zwar potenziell mehr Angebot, aber nicht, dass diese Tokens zwangsläufig verkauft werden. Inhaber können weiterhin halten, staken, nutzen oder auch einfach abwarten.
Die eigentliche Frage ist für mich also: Steigt das Angebot von TMX schneller, oder ist die tatsächliche Nachfrage nach TermMax schneller?
Wenn sich Kreditvergabe, Märkte mit festen Zinssätzen, Optionshandel und die Nutzung der Plattform insgesamt mit der Umlaufmenge mitentwickeln können, dann könnten sich diese Entsperrungen leichter vom Markt aufnehmen lassen.
Aber wenn die Nutzung gleich bleibt und das umlauffähige Angebot weiter steigt, dann ist genau das der Punkt, der mich wirklich unruhig macht.
Ich schaue inzwischen nicht mehr so sehr auf die 1 Milliarde.
Mich interessiert vielmehr: Wie groß ist die Lücke zwischen der Geschwindigkeit, mit der neues TMX auf den Markt kommt, und der Geschwindigkeit, mit der die reale Nachfrage dieses Angebot aufnehmen kann.$BNB
{future}(BNBUSDT)
#termmax @termmax
Ganz ehrlich: Ich schaue schon die ganze Zeit auf eine Zahl bei TMX: 200 Millionen.
Das ist die erwartete anfängliche Umlaufmenge, während die maximale Gesamtmenge bei 1 Milliarde liegt. Auf den ersten Blick wirkt das simpel, aber je mehr ich den Entsperr-Zeitplan anschaue, desto weniger aussagekräftig scheint die Zahl „1 Milliarde“ für mich zu sein.
Für mich ist entscheidend, was nach diesen anfänglichen 200 Millionen passiert.
Nur Investor-Tokens: Nach dem Cliff könnte sich die Menge jeden Monat um etwa 11,67 Millionen TMX erhöhen. Wenn sich die Entsperrzeiträume von Team und Beratern überschneiden, könnte die potenzielle Entsperrmenge pro Monat sogar nahe bei 17 Millionen TMX liegen.
Das ist der Teil, auf den ich wirklich achten würde.
Denn „1 Milliarde maximale Gesamtmenge“ und „in einem Monat könnten 17 Millionen Tokens in den Umlauf kommen“ erzählen im Grunde eine ganz andere Geschichte.
Ich möchte auch nicht einfach aus der Tatsache, dass Entsperrungen stattfinden, sofort eine bärische Schlussfolgerung ziehen. Entsperrungen bedeuten zwar potenziell mehr Angebot, aber nicht, dass diese Tokens zwangsläufig verkauft werden. Inhaber können weiterhin halten, staken, nutzen oder auch einfach abwarten.
Die eigentliche Frage ist für mich also: Steigt das Angebot von TMX schneller, oder ist die tatsächliche Nachfrage nach TermMax schneller?
Wenn sich Kreditvergabe, Märkte mit festen Zinssätzen, Optionshandel und die Nutzung der Plattform insgesamt mit der Umlaufmenge mitentwickeln können, dann könnten sich diese Entsperrungen leichter vom Markt aufnehmen lassen.
Aber wenn die Nutzung gleich bleibt und das umlauffähige Angebot weiter steigt, dann ist genau das der Punkt, der mich wirklich unruhig macht.
Ich schaue inzwischen nicht mehr so sehr auf die 1 Milliarde.
Mich interessiert vielmehr: Wie groß ist die Lücke zwischen der Geschwindigkeit, mit der neues TMX auf den Markt kommt, und der Geschwindigkeit, mit der die reale Nachfrage dieses Angebot aufnehmen kann.$BNB
#termmax @TermMax
1
6.1k
·
--
Bullisch
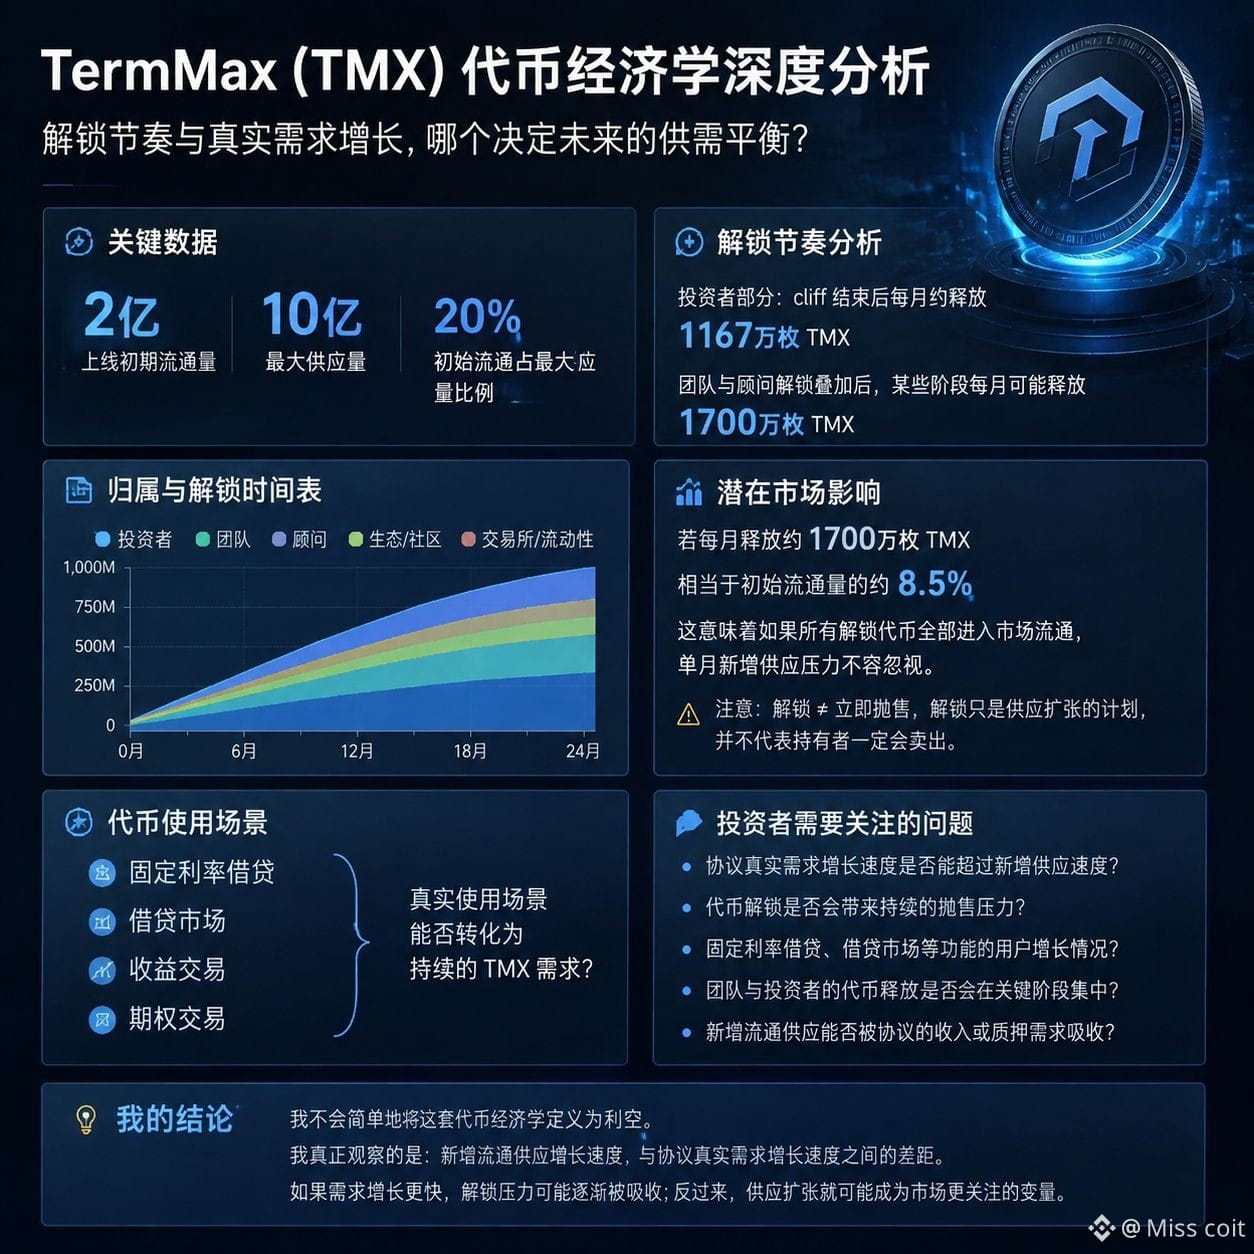
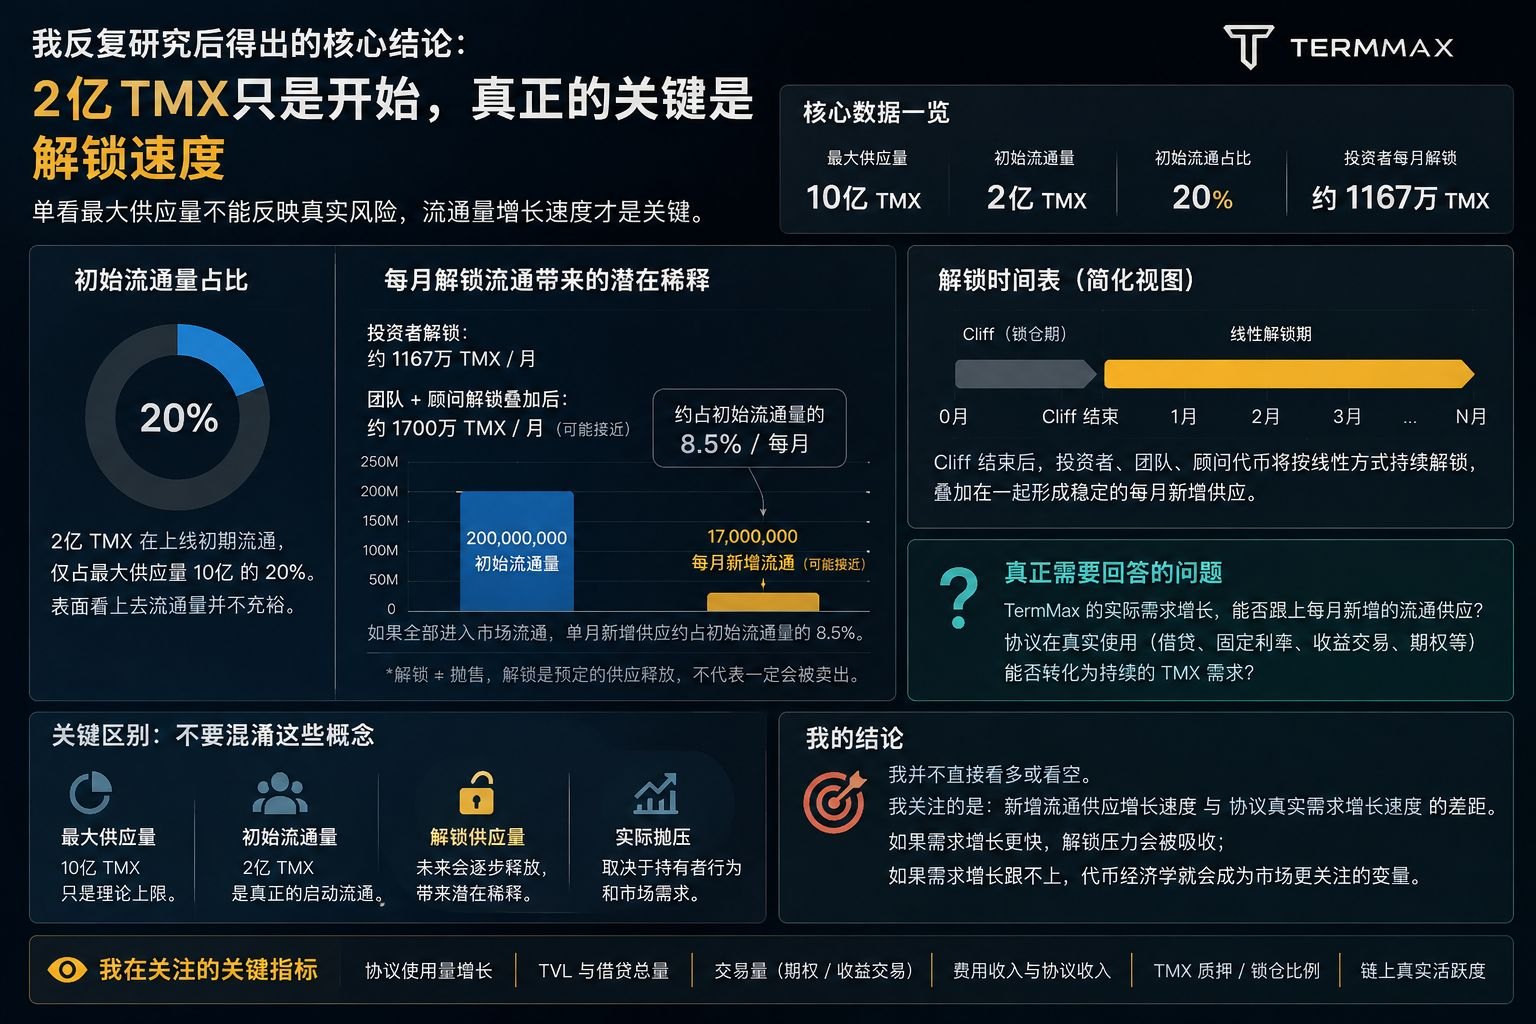
2 Milliarden TMX wurden in der Anfangsphase in Umlauf gebracht – das ist eine Zahl, die ich immer wieder nachlese.
Im Vergleich zu einer maximalen Gesamtmenge von 1 Milliarde bedeutet das: Die anfängliche Umlaufmenge beträgt nur etwa 20% der endgültigen Gesamtmenge. Allein betrachtet wirkt die Markt-Umlaufversorgung von TMX nicht besonders üppig.
Das hat jedoch auch meine Sicht auf die Tokenomics von TermMax verändert.
Worauf es wirklich ankommt, könnte weniger die maximale Gesamtmenge von 1 Milliarde sein, sondern vielmehr die Geschwindigkeit, mit der die verbleibende Versorgung in den Markt gelangt.
Nur für den Investorenteil: Nach Ablauf des Cliff führt eine lineare Freigabe dazu, dass pro Monat ungefähr 11,67 Millionen TMX in den Umlauf kommen. Zuzüglich der Freigaben von Team und Beratern kann die monatlich neu in Umlauf gelangende Menge in manchen Phasen bei fast 17 Millionen liegen.
Und diese Zahl wird dann interessant.
17 Millionen entsprechen rund 8,5% der anfänglichen 200 Millionen Umlaufmenge. Wenn diese Tokens vollständig in den Markt gelangen und dort zirkulieren, ist der monatliche zusätzliche Angebotsdruck keineswegs gering.
Natürlich interpretiere ich „Freigabe“ nicht einfach als „Verkauf“. Freigabe bedeutet zunächst nur eine geplante Freisetzung der Versorgung und heißt nicht zwangsläufig, dass die Inhaber die Tokens auch tatsächlich verkaufen.
Wirklich entscheidend für mich ist die Frage:
Kann das tatsächliche Wachstum der TermMax-Nachfrage mit dem zusätzlichen Umlaufangebot Schritt halten?
Feste Zinssatz-Kredite, der Kreditmarkt, Ertrags-Handel und Optionsfunktionen können zwar echte Anwendungsszenarien schaffen – am Ende kommt es jedoch darauf an, ob diese Produkte sich in eine nachhaltige TMX-Nachfrage übersetzen lassen.
Daher definiere ich diese Tokenomics nicht einfach als etwas Negatives.
Was ich wirklich beobachte, ist: Die Lücke zwischen dem Wachstum des neu in Umlauf gelangenden Angebots und dem Wachstum der tatsächlichen Protokoll-Nachfrage.
Wenn die Nachfrage schneller wächst, könnte der Freigabedruck nach und nach absorbiert werden. Umgekehrt könnte sich die Angebotsausweitung zu der Variable entwickeln, die der Markt am stärksten beachtet.#termmax @termmax $BNB
{future}(BNBUSDT)
2 Milliarden TMX wurden in der Anfangsphase in Umlauf gebracht – das ist eine Zahl, die ich immer wieder nachlese.
Im Vergleich zu einer maximalen Gesamtmenge von 1 Milliarde bedeutet das: Die anfängliche Umlaufmenge beträgt nur etwa 20% der endgültigen Gesamtmenge. Allein betrachtet wirkt die Markt-Umlaufversorgung von TMX nicht besonders üppig.
Das hat jedoch auch meine Sicht auf die Tokenomics von TermMax verändert.
Worauf es wirklich ankommt, könnte weniger die maximale Gesamtmenge von 1 Milliarde sein, sondern vielmehr die Geschwindigkeit, mit der die verbleibende Versorgung in den Markt gelangt.
Nur für den Investorenteil: Nach Ablauf des Cliff führt eine lineare Freigabe dazu, dass pro Monat ungefähr 11,67 Millionen TMX in den Umlauf kommen. Zuzüglich der Freigaben von Team und Beratern kann die monatlich neu in Umlauf gelangende Menge in manchen Phasen bei fast 17 Millionen liegen.
Und diese Zahl wird dann interessant.
17 Millionen entsprechen rund 8,5% der anfänglichen 200 Millionen Umlaufmenge. Wenn diese Tokens vollständig in den Markt gelangen und dort zirkulieren, ist der monatliche zusätzliche Angebotsdruck keineswegs gering.
Natürlich interpretiere ich „Freigabe“ nicht einfach als „Verkauf“. Freigabe bedeutet zunächst nur eine geplante Freisetzung der Versorgung und heißt nicht zwangsläufig, dass die Inhaber die Tokens auch tatsächlich verkaufen.
Wirklich entscheidend für mich ist die Frage:
Kann das tatsächliche Wachstum der TermMax-Nachfrage mit dem zusätzlichen Umlaufangebot Schritt halten?
Feste Zinssatz-Kredite, der Kreditmarkt, Ertrags-Handel und Optionsfunktionen können zwar echte Anwendungsszenarien schaffen – am Ende kommt es jedoch darauf an, ob diese Produkte sich in eine nachhaltige TMX-Nachfrage übersetzen lassen.
Daher definiere ich diese Tokenomics nicht einfach als etwas Negatives.
Was ich wirklich beobachte, ist: Die Lücke zwischen dem Wachstum des neu in Umlauf gelangenden Angebots und dem Wachstum der tatsächlichen Protokoll-Nachfrage.
Wenn die Nachfrage schneller wächst, könnte der Freigabedruck nach und nach absorbiert werden. Umgekehrt könnte sich die Angebotsausweitung zu der Variable entwickeln, die der Markt am stärksten beachtet.#termmax @TermMax $BNB
2
1
3.3k
·
--
Ich habe Dusk neu untersucht und dachte zuerst, ich sähe nur eine datenschutzorientierte L1, die um EVM-Kompatibilität erweitert wurde.
Doch mir wurde klar: Die eigentliche Veränderung betrifft die Architektur.
Dusk trennt die Ausführung von Anwendungen und die Finanzabwicklung nach und nach voneinander.
Heute steht DuskDS als zugrunde liegende Abwicklungs- und Data-Availability-Schicht bereit, während DuskEVM eine EVM-äquivalente Umgebung auf Basis von OP Stack bietet, in die Solidity und gängige Ethereum-Tools zu Dusk kommen können. Gleichzeitig behält DuskVM den ursprünglichen nativen Rust/WASM-Pfad bei und unterstützt Anwendungen, die direkt auf L1 zugreifen oder Datenschutz- bzw. ZK-Fähigkeiten benötigen.
Das hat mein Verständnis davon verändert, wie Dusk ursprünglich positioniert war.
Früher bestand die zentrale Erzählung vor allem aus: Datenschutz + Compliance + Finanzanlagen.
Heute geht die Ausrichtung deutlich eher dahin, regulatorisch-konforme Finanzinfrastruktur mit dem bestehenden Entwickler-Ökosystem kompatibel zu machen.
Das ist wichtig, denn Einrichtungen brauchen nicht nur Datenschutztechnologie.
Sie benötigen außerdem, dass Wallets, Entwicklerwerkzeuge, Liquidität, Anwendungen, Abwicklung und Interoperabilität gemeinsam funktionieren.
Dusk richtet DuskEVM nun klar auf tokenisierte Assets und DeFi aus, während Hedger datenschutzbezogene Funktionen in die EVM-Umgebung bringt. Gleichzeitig behält DuskDS auf der Basisschicht weiterhin das Transaktionsmodell von Phoenix und Moonlight bei.
Aber hier gibt es auch eine Realität, der man sich stellen muss.
Am 16. Januar 2026 kam es bei Dusk zu einem Sicherheitsvorfall: Eine Brücken-Signature-Wallet wurde kompromittiert.
Dusk erklärte, dass dies kein Scheitern der Konsensschicht oder des Kernprotokolls ist. Danach wurde die Bridge-Architektur neu entworfen – unter anderem mit Signatur-Isolation, Isolation der Ereignisverarbeitung, strengeren Sicherheitsgrenzen und einer Reduzierung der Offenlegung von Hot-Wallets.
Anschließend identifizierte und behandelte AEGIS weitere 39 Sicherheitsprobleme, darunter sieben schwerwiegende Fälle im Zusammenhang mit VM, Serialisierung, der Phoenix-Gebührenlogik und BLS-Kryptografie.
Daher richte ich meinen Fokus inzwischen nicht mehr darauf, ob Dusk „EVM unterstützt“.
Vielmehr darauf, ob diese modulare Architektur die EVM-Kompatibilität tatsächlich in reale, regulatorisch konforme Finanzaktivitäten umwandeln kann.
Wird DuskEVM letztlich zur entscheidenden Brücke werden, die kryptonative Liquidität mit Dusk-konformer Abwicklung verbindet?#dusk $DUSK @Dusk_Foundation
Ich habe Dusk neu untersucht und dachte zuerst, ich sähe nur eine datenschutzorientierte L1, die um EVM-Kompatibilität erweitert wurde.
Doch mir wurde klar: Die eigentliche Veränderung betrifft die Architektur.
Dusk trennt die Ausführung von Anwendungen und die Finanzabwicklung nach und nach voneinander.
Heute steht DuskDS als zugrunde liegende Abwicklungs- und Data-Availability-Schicht bereit, während DuskEVM eine EVM-äquivalente Umgebung auf Basis von OP Stack bietet, in die Solidity und gängige Ethereum-Tools zu Dusk kommen können. Gleichzeitig behält DuskVM den ursprünglichen nativen Rust/WASM-Pfad bei und unterstützt Anwendungen, die direkt auf L1 zugreifen oder Datenschutz- bzw. ZK-Fähigkeiten benötigen.
Das hat mein Verständnis davon verändert, wie Dusk ursprünglich positioniert war.
Früher bestand die zentrale Erzählung vor allem aus: Datenschutz + Compliance + Finanzanlagen.
Heute geht die Ausrichtung deutlich eher dahin, regulatorisch-konforme Finanzinfrastruktur mit dem bestehenden Entwickler-Ökosystem kompatibel zu machen.
Das ist wichtig, denn Einrichtungen brauchen nicht nur Datenschutztechnologie.
Sie benötigen außerdem, dass Wallets, Entwicklerwerkzeuge, Liquidität, Anwendungen, Abwicklung und Interoperabilität gemeinsam funktionieren.
Dusk richtet DuskEVM nun klar auf tokenisierte Assets und DeFi aus, während Hedger datenschutzbezogene Funktionen in die EVM-Umgebung bringt. Gleichzeitig behält DuskDS auf der Basisschicht weiterhin das Transaktionsmodell von Phoenix und Moonlight bei.
Aber hier gibt es auch eine Realität, der man sich stellen muss.
Am 16. Januar 2026 kam es bei Dusk zu einem Sicherheitsvorfall: Eine Brücken-Signature-Wallet wurde kompromittiert.
Dusk erklärte, dass dies kein Scheitern der Konsensschicht oder des Kernprotokolls ist. Danach wurde die Bridge-Architektur neu entworfen – unter anderem mit Signatur-Isolation, Isolation der Ereignisverarbeitung, strengeren Sicherheitsgrenzen und einer Reduzierung der Offenlegung von Hot-Wallets.
Anschließend identifizierte und behandelte AEGIS weitere 39 Sicherheitsprobleme, darunter sieben schwerwiegende Fälle im Zusammenhang mit VM, Serialisierung, der Phoenix-Gebührenlogik und BLS-Kryptografie.
Daher richte ich meinen Fokus inzwischen nicht mehr darauf, ob Dusk „EVM unterstützt“.
Vielmehr darauf, ob diese modulare Architektur die EVM-Kompatibilität tatsächlich in reale, regulatorisch konforme Finanzaktivitäten umwandeln kann.
Wird DuskEVM letztlich zur entscheidenden Brücke werden, die kryptonative Liquidität mit Dusk-konformer Abwicklung verbindet?#dusk $DUSK @Dusk
🚀 DuskEVM 会成功吗
0%
🔐 隐私+EVM 是优势吗?
0%
🏦 Dusk 能吸引机构吗
0%
0 Stimmen • Abstimmung beendet
2
81
·
--
Je tiefer ich in Dusk eintauche, desto deutlicher wird mir, welche Herausforderungen es wirklich bewältigen muss – und nicht nur, um Finanztransaktionen privat zu machen.
Das Schwierige ist vielmehr: Wie kann Privatsphäre in einem Finanzsystem wirklich Wirkung entfalten, das weiterhin überprüft werden muss?
Das klingt zunächst simpel – bringt aber tatsächlich ein sehr komplexes Designproblem mit sich.
Finanzanwendungen können nicht immer alle Details jeder einzelnen Transaktion offenlegen. Positionen, Gegenparteien, Eigentumsverhältnisse an Vermögenswerten und andere sensible Informationen müssen möglicherweise eingeschränkt werden.
Doch die gegenteilige Vorgehensweise funktioniert ebenso wenig.
Wenn niemand verifizieren kann, was tatsächlich passiert ist, kann die sogenannte Vertraulichkeit am Ende lediglich eine andere Form von Informationsintransparenz sein.
Genau darin liegt für mich das wirklich Spannende an der Dusk-Architektur.
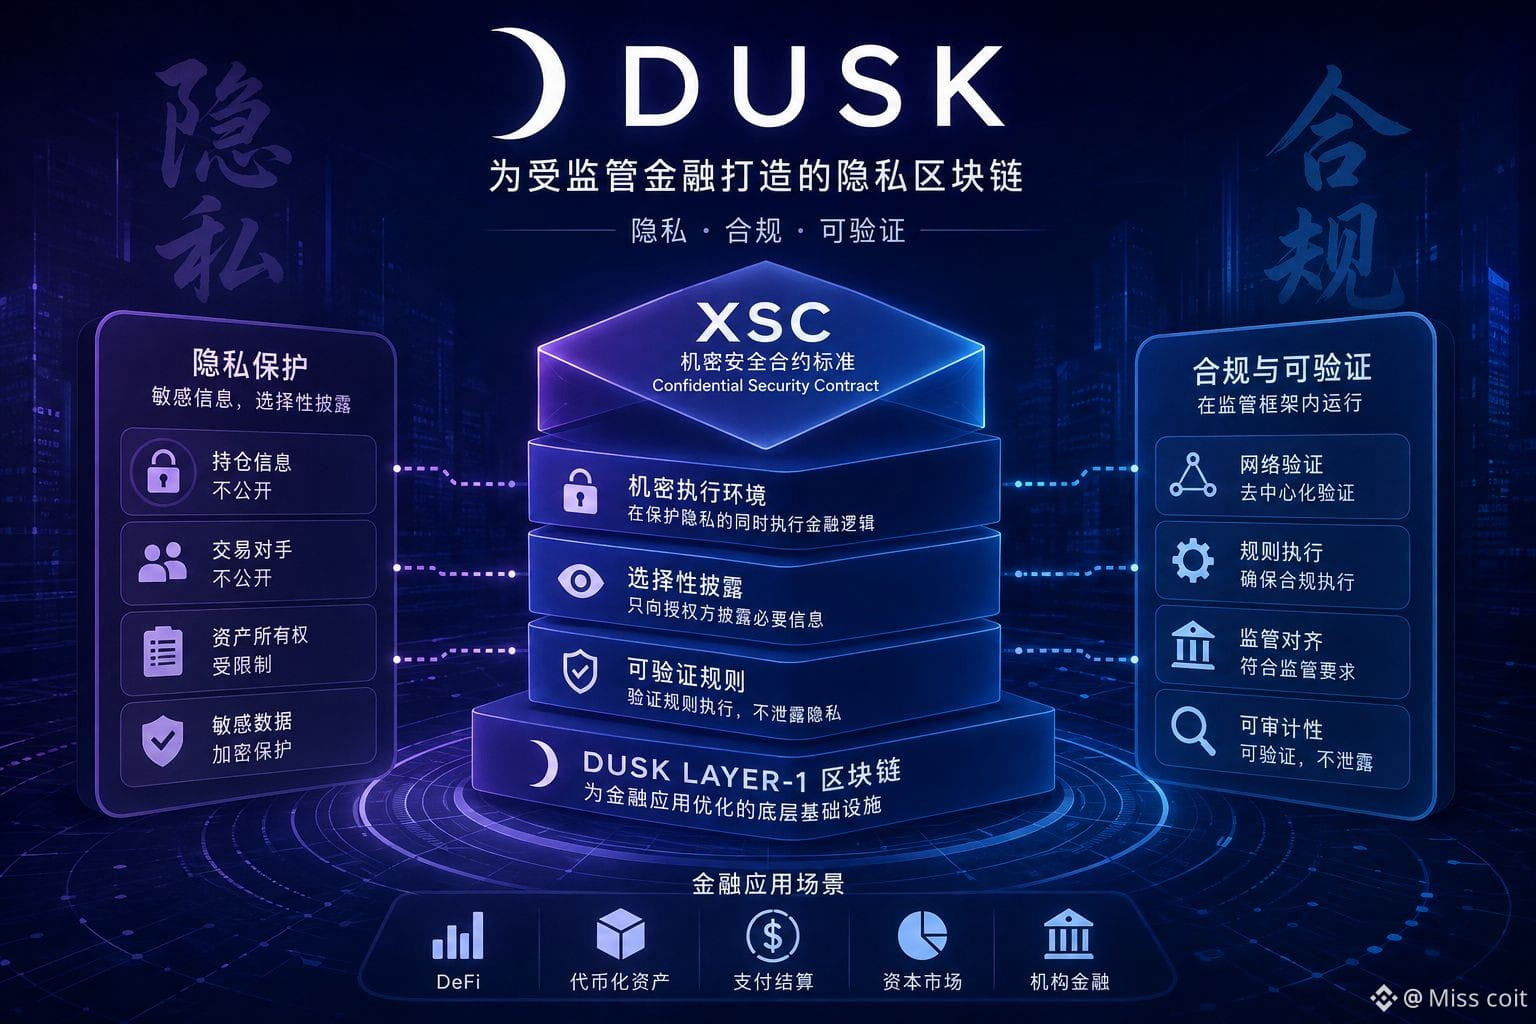
Ihre Layer-1 ist für Finanzanwendungen ausgelegt, und der Confidential Security Contract (XSC)-Standard bietet Entwicklern den Rahmen, um vertrauliche Smart Contracts zu bauen. Die Kernidee: Finanzlogik soll ausgeführt werden können, ohne dass jede einzelne Information darin öffentlich gemacht werden muss.
Mit anderen Worten: Der Fokus liegt nicht nur darauf, Daten zu verbergen.
Vielmehr geht es darum, zu kontrollieren, wer welche Informationen benötigt – und gleichzeitig genügend Informationen beizubehalten, damit das Netzwerk die Ausführung durchführen und die wirklich wichtigen Regeln verifizieren kann.
Das lässt mich Dusk’s Verständnis von Blockchain-Privatsphäre als sehr praktisch ansehen.
Aber dieses Design bringt auch klare Trade-offs mit sich.
Vertrauliche Ausführung kann die technische Komplexität erhöhen. Entwickler benötigen passende Werkzeuge, Anwendungen müssen unter komplexeren Sicherheitsannahmen laufen, und Institutionen brauchen außerdem weiterhin eindeutige Klarheit auf regulatorischer Ebene, bevor sie echte Finanzaktivitäten in diese Art von Infrastruktur verlagern.
Und dann gibt es noch Probleme, die die Technik selbst nicht lösen kann: Akzeptanz.
Dusk kann eine Architektur bauen, die vertrauliche Finanzanwendungen unterstützt – aber Entwickler und Institutionen brauchen trotzdem einen überzeugenden Grund, sie auch wirklich zu nutzen.
Darum interessiere ich mich im Moment weniger dafür, ob Dusk Privatsphäre liefern kann.
Ich frage mich vielmehr: Wird die regulierte Finanzwelt in Zukunft tatsächlich so ein Maß an Privatsphäre benötigen?
Wenn Privatsphäre und Verifizierbarkeit am Ende genauso wichtige Anforderungen an den On-Chain-Finanzmarkt werden, dann könnten die Architekturentscheidungen von Dusk sehr bedeutungsvoll sein.
Wenn sich der Markt jedoch nicht genug Nachfrage bildet, könnte es auch einfach nur eine technisch sehr spannende Idee sein – ohne überzeugende reale Use Cases
#dusk $DUSK @Dusk_Foundation
Je tiefer ich in Dusk eintauche, desto deutlicher wird mir, welche Herausforderungen es wirklich bewältigen muss – und nicht nur, um Finanztransaktionen privat zu machen.
Das Schwierige ist vielmehr: Wie kann Privatsphäre in einem Finanzsystem wirklich Wirkung entfalten, das weiterhin überprüft werden muss?
Das klingt zunächst simpel – bringt aber tatsächlich ein sehr komplexes Designproblem mit sich.
Finanzanwendungen können nicht immer alle Details jeder einzelnen Transaktion offenlegen. Positionen, Gegenparteien, Eigentumsverhältnisse an Vermögenswerten und andere sensible Informationen müssen möglicherweise eingeschränkt werden.
Doch die gegenteilige Vorgehensweise funktioniert ebenso wenig.
Wenn niemand verifizieren kann, was tatsächlich passiert ist, kann die sogenannte Vertraulichkeit am Ende lediglich eine andere Form von Informationsintransparenz sein.
Genau darin liegt für mich das wirklich Spannende an der Dusk-Architektur.
Ihre Layer-1 ist für Finanzanwendungen ausgelegt, und der Confidential Security Contract (XSC)-Standard bietet Entwicklern den Rahmen, um vertrauliche Smart Contracts zu bauen. Die Kernidee: Finanzlogik soll ausgeführt werden können, ohne dass jede einzelne Information darin öffentlich gemacht werden muss.
Mit anderen Worten: Der Fokus liegt nicht nur darauf, Daten zu verbergen.
Vielmehr geht es darum, zu kontrollieren, wer welche Informationen benötigt – und gleichzeitig genügend Informationen beizubehalten, damit das Netzwerk die Ausführung durchführen und die wirklich wichtigen Regeln verifizieren kann.
Das lässt mich Dusk’s Verständnis von Blockchain-Privatsphäre als sehr praktisch ansehen.
Aber dieses Design bringt auch klare Trade-offs mit sich.
Vertrauliche Ausführung kann die technische Komplexität erhöhen. Entwickler benötigen passende Werkzeuge, Anwendungen müssen unter komplexeren Sicherheitsannahmen laufen, und Institutionen brauchen außerdem weiterhin eindeutige Klarheit auf regulatorischer Ebene, bevor sie echte Finanzaktivitäten in diese Art von Infrastruktur verlagern.
Und dann gibt es noch Probleme, die die Technik selbst nicht lösen kann: Akzeptanz.
Dusk kann eine Architektur bauen, die vertrauliche Finanzanwendungen unterstützt – aber Entwickler und Institutionen brauchen trotzdem einen überzeugenden Grund, sie auch wirklich zu nutzen.
Darum interessiere ich mich im Moment weniger dafür, ob Dusk Privatsphäre liefern kann.
Ich frage mich vielmehr: Wird die regulierte Finanzwelt in Zukunft tatsächlich so ein Maß an Privatsphäre benötigen?
Wenn Privatsphäre und Verifizierbarkeit am Ende genauso wichtige Anforderungen an den On-Chain-Finanzmarkt werden, dann könnten die Architekturentscheidungen von Dusk sehr bedeutungsvoll sein.
Wenn sich der Markt jedoch nicht genug Nachfrage bildet, könnte es auch einfach nur eine technisch sehr spannende Idee sein – ohne überzeugende reale Use Cases
#dusk $DUSK @Dusk
1
1
51
·
--
Bärisch
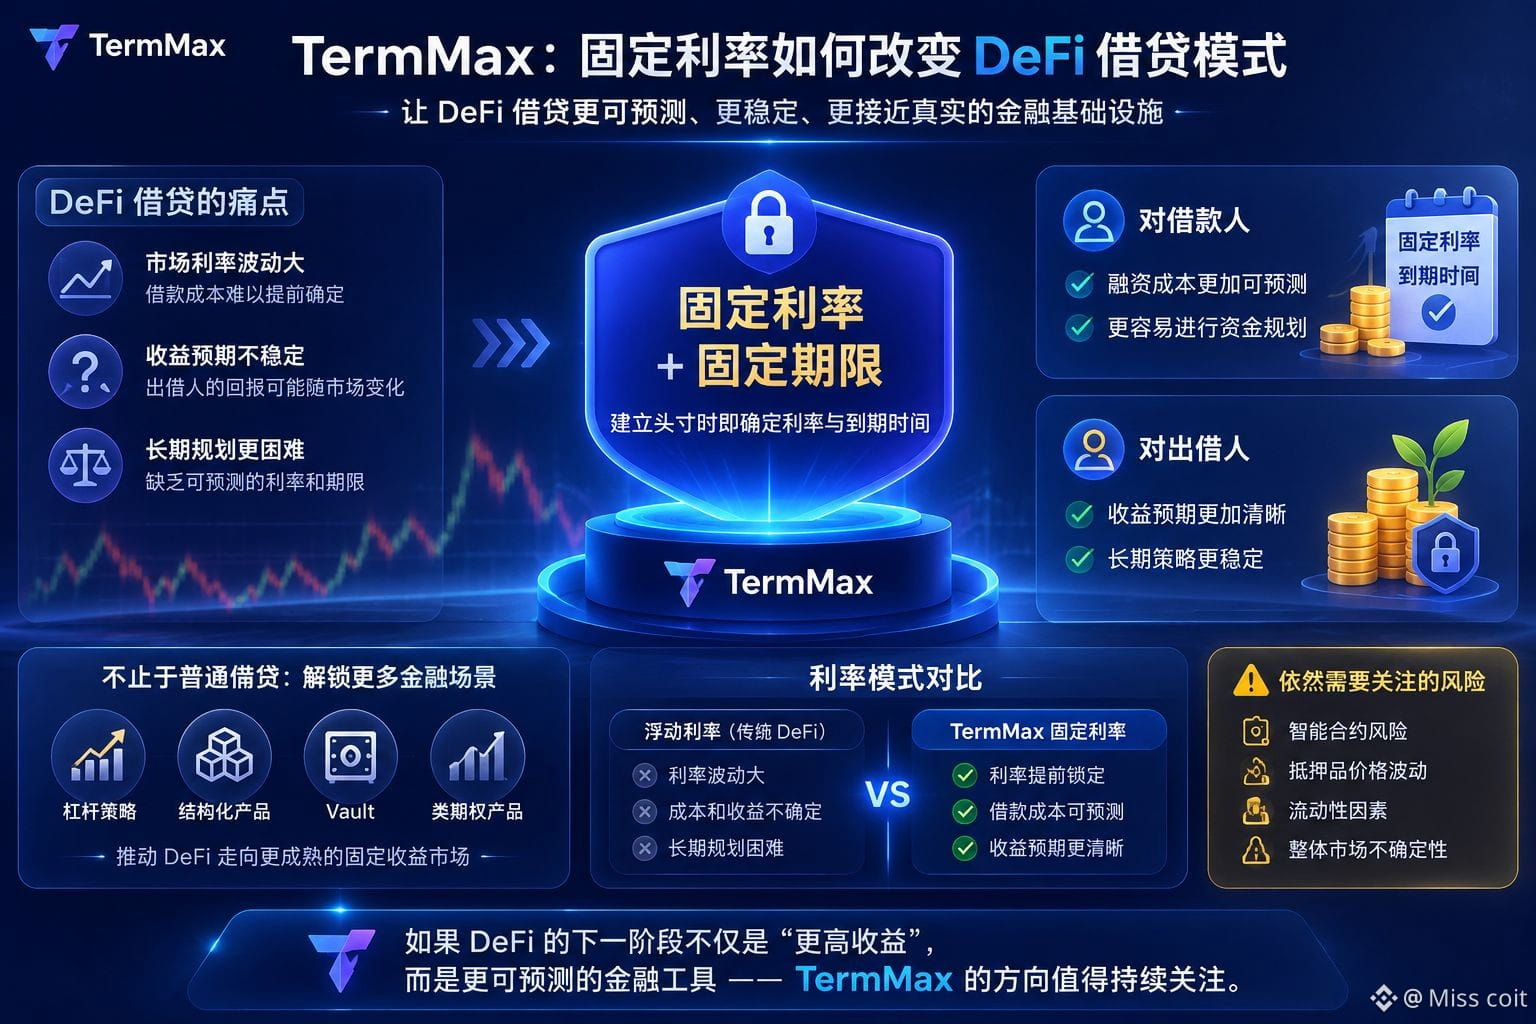
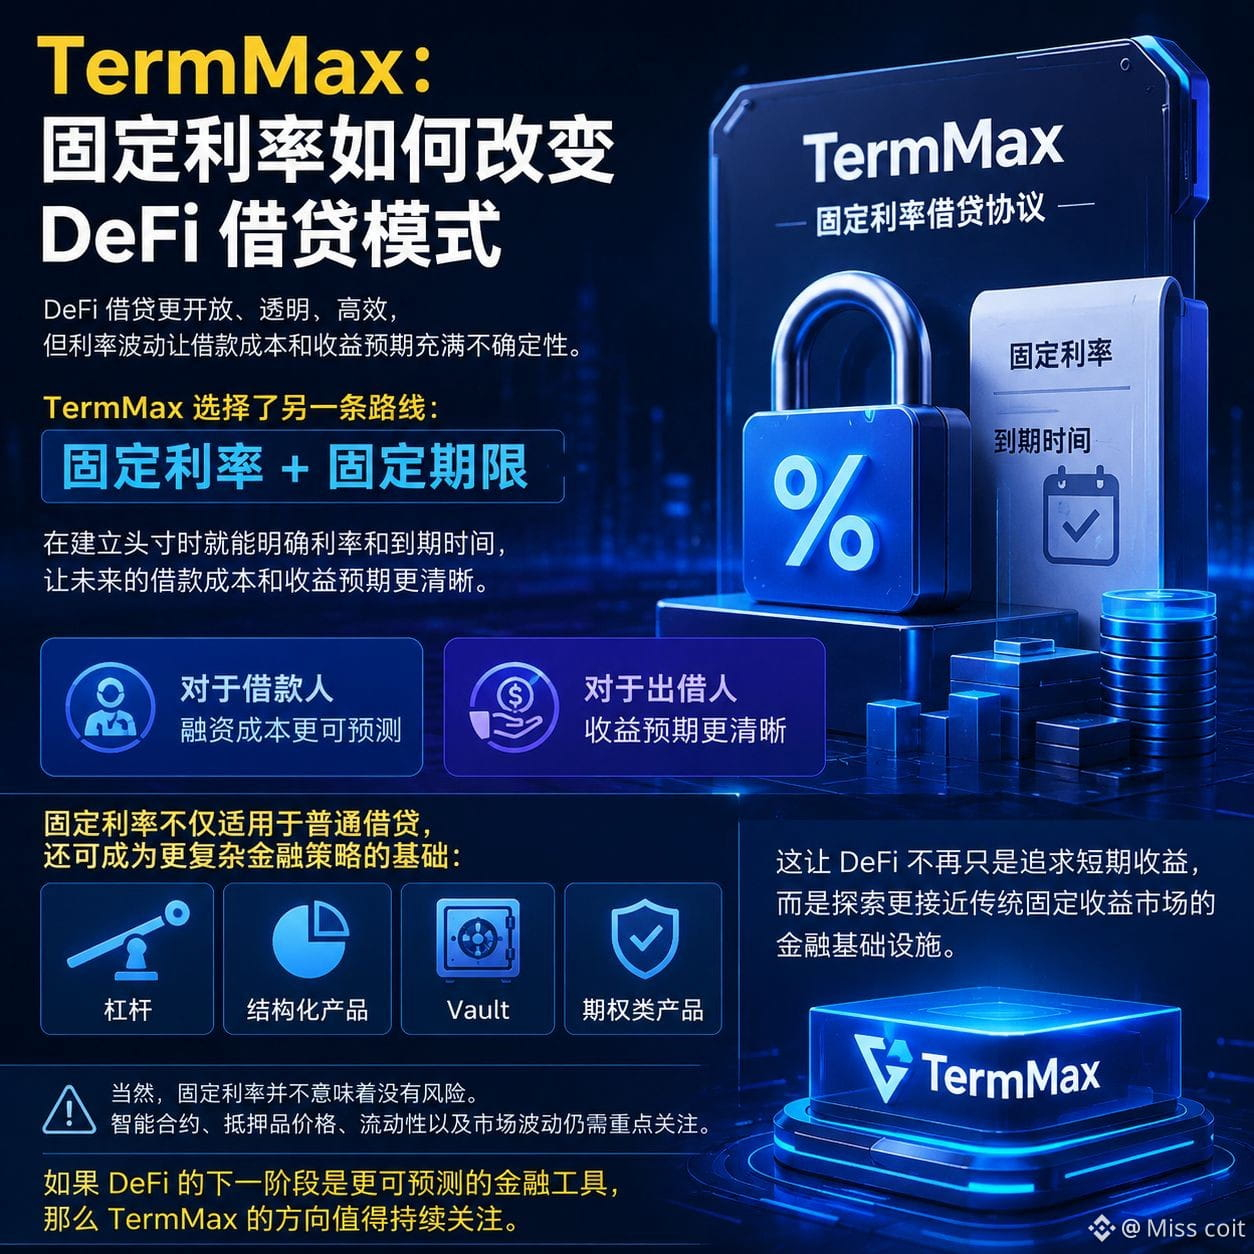
TermMax:Wie ein Festzinssatz das DeFi-Kredit- und Leihmodell verändert
DeFi macht das Leihen und Verleihen offener, transparenter und effizienter, aber Zinsfluktuationen sind für Nutzer nach wie vor ein zentrales Problem.
Wenn sich die Marktzinsen ständig ändern, lässt sich die tatsächliche Finanzierungskosten der Kreditnehmer oft nicht im Voraus bestimmen, und die erwarteten Erträge der Kreditgeber können sich ebenfalls mit dem Markt verändern.
TermMax hat einen anderen Weg gewählt.
Das Kernprinzip lautet: fester Zinssatz + feste Laufzeit. Nutzer können beim Aufbau ihrer Position den Zinssatz und den Fälligkeitstermin bereits festlegen, sodass sich die zukünftigen Kreditkosten oder erwarteten Erträge künftig klarer berechnen lassen.
Für Kreditnehmer bedeutet das: Die Finanzierungskosten sind besser planbar.
Für Kreditgeber bedeutet das: Die Ertragsaussichten sind klarer.
Noch wichtiger: Der feste Zinssatz ist nicht nur für gewöhnliche Kredite geeignet.
Er kann auch die Grundlage für komplexere Finanzstrategien bilden – darunter Hebel (Leverage), strukturierte Produkte, Vaults sowie Produkte, die ähnlichen Optionen entsprechen.
Damit ist DeFi nicht mehr nur auf kurzfristige Renditen ausgerichtet, sondern beginnt, finanzielle Infrastruktur zu erkunden, die traditionellen Märkten für Festverzinsungen näherkommt.
Natürlich heißt ein Festzinssatz nicht, dass es keine Risiken gibt. Smart Contracts, die Preise der Sicherheiten, die Liquidität und die Marktvolatilität müssen weiterhin besonders beachtet werden.
Wenn die nächste Phase von DeFi also nicht nur „höhere Renditen“, sondern vielmehr besser vorhersagbare Finanzinstrumente zum Ziel hat, dann lohnt es sich, den Kurs von TermMax kontinuierlich im Blick zu behalten.$BNB
{future}(BNBUSDT)
#termmax @termmax
TermMax:Wie ein Festzinssatz das DeFi-Kredit- und Leihmodell verändert
DeFi macht das Leihen und Verleihen offener, transparenter und effizienter, aber Zinsfluktuationen sind für Nutzer nach wie vor ein zentrales Problem.
Wenn sich die Marktzinsen ständig ändern, lässt sich die tatsächliche Finanzierungskosten der Kreditnehmer oft nicht im Voraus bestimmen, und die erwarteten Erträge der Kreditgeber können sich ebenfalls mit dem Markt verändern.
TermMax hat einen anderen Weg gewählt.
Das Kernprinzip lautet: fester Zinssatz + feste Laufzeit. Nutzer können beim Aufbau ihrer Position den Zinssatz und den Fälligkeitstermin bereits festlegen, sodass sich die zukünftigen Kreditkosten oder erwarteten Erträge künftig klarer berechnen lassen.
Für Kreditnehmer bedeutet das: Die Finanzierungskosten sind besser planbar.
Für Kreditgeber bedeutet das: Die Ertragsaussichten sind klarer.
Noch wichtiger: Der feste Zinssatz ist nicht nur für gewöhnliche Kredite geeignet.
Er kann auch die Grundlage für komplexere Finanzstrategien bilden – darunter Hebel (Leverage), strukturierte Produkte, Vaults sowie Produkte, die ähnlichen Optionen entsprechen.
Damit ist DeFi nicht mehr nur auf kurzfristige Renditen ausgerichtet, sondern beginnt, finanzielle Infrastruktur zu erkunden, die traditionellen Märkten für Festverzinsungen näherkommt.
Natürlich heißt ein Festzinssatz nicht, dass es keine Risiken gibt. Smart Contracts, die Preise der Sicherheiten, die Liquidität und die Marktvolatilität müssen weiterhin besonders beachtet werden.
Wenn die nächste Phase von DeFi also nicht nur „höhere Renditen“, sondern vielmehr besser vorhersagbare Finanzinstrumente zum Ziel hat, dann lohnt es sich, den Kurs von TermMax kontinuierlich im Blick zu behalten.$BNB
#termmax @TermMax
52
·
--
Bärisch
Je tiefer ich in Dusk eintauche, desto mehr gibt es einen Detailpunkt, der mich besonders beeindruckt: Es geht bei Dusk nicht nur um „Privatsphäre“.
Es geht darum, dass zukünftige, regulierte Finanzanwendungen möglicherweise auf Protokollebene echte Vertraulichkeit umsetzen müssen.
Das ist wichtig.
Für finanzielle Infrastruktur reicht es nicht aus, Informationen lediglich zu verbergen. Verschiedene Beteiligte benötigen möglicherweise unterschiedliche Sichtbarkeitsgrade, während das Netzwerk dennoch überprüfen muss, ob Transaktionen und Vertragsregeln korrekt ausgeführt werden.
Das führt zu einem besonders schwierigen Designproblem:
Wie kann man sensible Finanzinformationen schützen, ohne daraus ein ganzes System zu machen, das einem Blackbox gleicht?
Genau hier interessiert mich das Konzept des Confidential Security Contract (XSC) von Dusk.
Dusk behandelt Vertraulichkeit nicht als nachträglich angehängte Zusatzfunktion, sondern versucht, sie in die grundlegende Umgebung für Finanzanwendungen und die Ausführung von Assets einzubauen.
Aber allein die Architektur kann keine Nachfrage erzeugen.
Die echte Herausforderung liegt darin, ob Entwickler, Institutionen und der regulierte Markt diese Modell wirklich als nützlich genug ansehen, um sie tatsächlich zu übernehmen. Ob das Ökosystem wächst, ob Liquidität entsteht, wie gut die Entwicklererfahrung ist, wie die Regulierung dazu steht – und ob der zusätzliche Aufwand an Komplexität das wert ist – das sind alles konkrete Herausforderungen, die noch bewältigt werden müssen.
Das ist der Teil, den ich im Moment besonders im Blick habe.
Denn wenn reguliertes Finanzwesen am Ende in eine Welt führt, in der Privatsphäre und Verifizierbarkeit gemeinsam existieren müssen, dann könnte Vertraulichkeit auf Protokollebene weit mehr sein als nur eine technische Präferenz.
Doch falls diese Nachfrage am Ende nicht wirklich entsteht, dann könnte selbst eine an sich hervorragende Architektur am Ende „nur“ eine interessante Lösung für ein Problem sein, das noch auf die richtige Größe wartet.
Für mich ist das genau das Kernproblem, das Dusk derzeit noch nicht gelöst hat:
Wird der Markt am Ende wirklich das brauchen, was Dusk gerade aufbaut? Oder wird die Einführung schwieriger sein als die Technologie selbst?#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
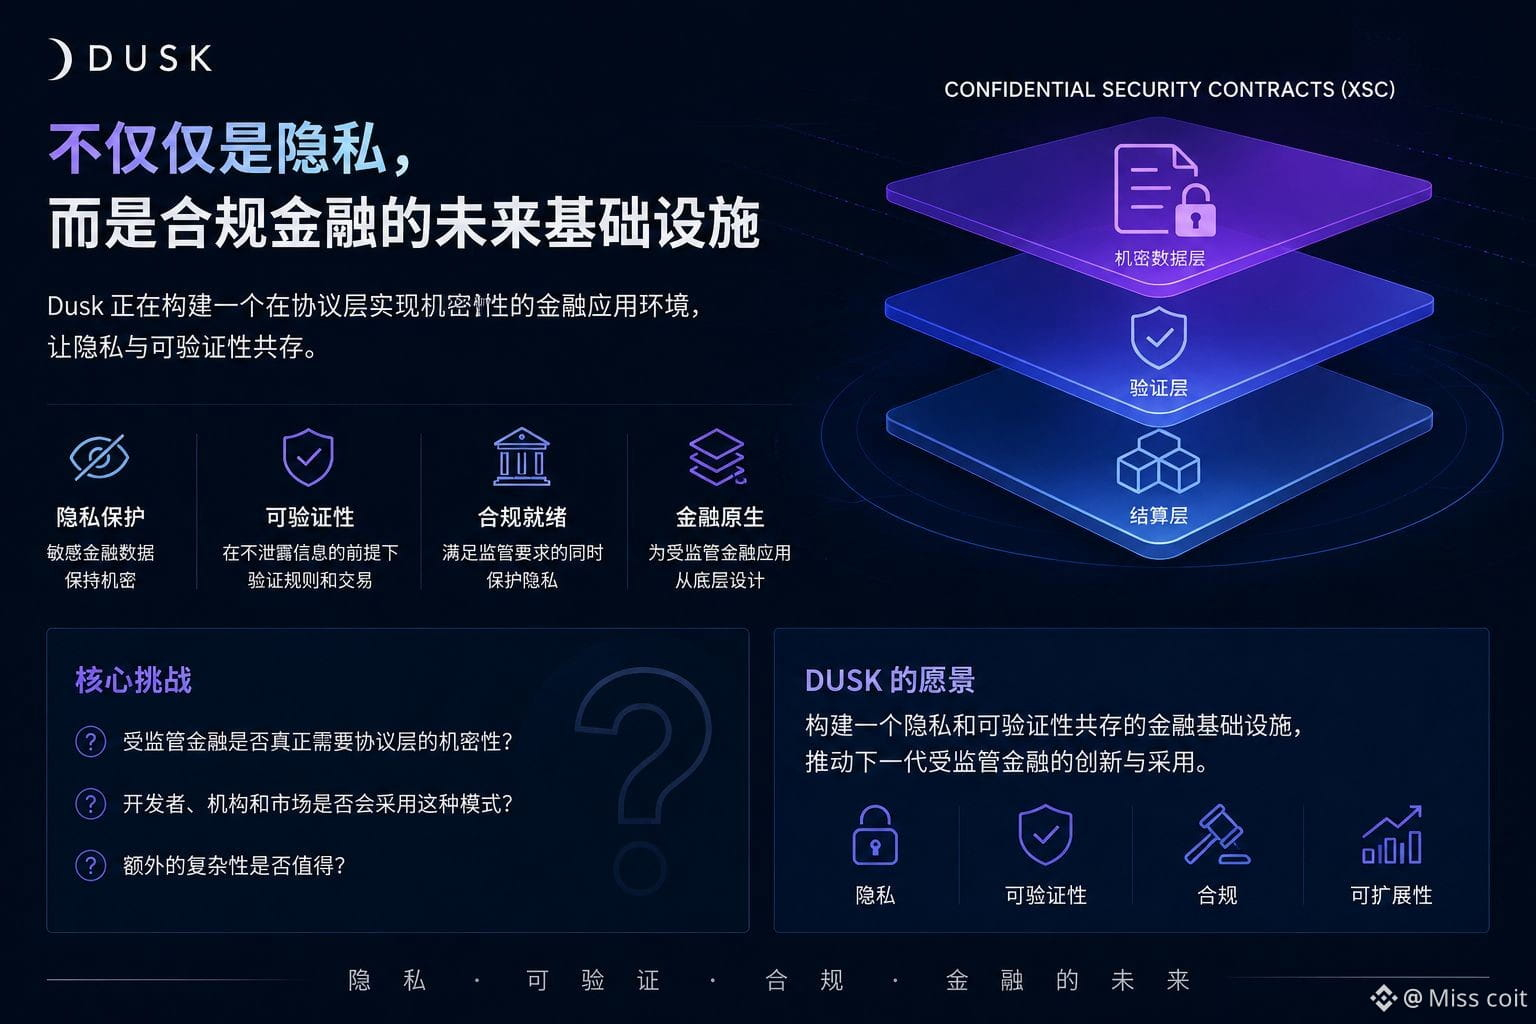
Je tiefer ich in Dusk eintauche, desto mehr gibt es einen Detailpunkt, der mich besonders beeindruckt: Es geht bei Dusk nicht nur um „Privatsphäre“.
Es geht darum, dass zukünftige, regulierte Finanzanwendungen möglicherweise auf Protokollebene echte Vertraulichkeit umsetzen müssen.
Das ist wichtig.
Für finanzielle Infrastruktur reicht es nicht aus, Informationen lediglich zu verbergen. Verschiedene Beteiligte benötigen möglicherweise unterschiedliche Sichtbarkeitsgrade, während das Netzwerk dennoch überprüfen muss, ob Transaktionen und Vertragsregeln korrekt ausgeführt werden.
Das führt zu einem besonders schwierigen Designproblem:
Wie kann man sensible Finanzinformationen schützen, ohne daraus ein ganzes System zu machen, das einem Blackbox gleicht?
Genau hier interessiert mich das Konzept des Confidential Security Contract (XSC) von Dusk.
Dusk behandelt Vertraulichkeit nicht als nachträglich angehängte Zusatzfunktion, sondern versucht, sie in die grundlegende Umgebung für Finanzanwendungen und die Ausführung von Assets einzubauen.
Aber allein die Architektur kann keine Nachfrage erzeugen.
Die echte Herausforderung liegt darin, ob Entwickler, Institutionen und der regulierte Markt diese Modell wirklich als nützlich genug ansehen, um sie tatsächlich zu übernehmen. Ob das Ökosystem wächst, ob Liquidität entsteht, wie gut die Entwicklererfahrung ist, wie die Regulierung dazu steht – und ob der zusätzliche Aufwand an Komplexität das wert ist – das sind alles konkrete Herausforderungen, die noch bewältigt werden müssen.
Das ist der Teil, den ich im Moment besonders im Blick habe.
Denn wenn reguliertes Finanzwesen am Ende in eine Welt führt, in der Privatsphäre und Verifizierbarkeit gemeinsam existieren müssen, dann könnte Vertraulichkeit auf Protokollebene weit mehr sein als nur eine technische Präferenz.
Doch falls diese Nachfrage am Ende nicht wirklich entsteht, dann könnte selbst eine an sich hervorragende Architektur am Ende „nur“ eine interessante Lösung für ein Problem sein, das noch auf die richtige Größe wartet.
Für mich ist das genau das Kernproblem, das Dusk derzeit noch nicht gelöst hat:
Wird der Markt am Ende wirklich das brauchen, was Dusk gerade aufbaut? Oder wird die Einführung schwieriger sein als die Technologie selbst?#dusk $DUSK @Dusk
75
·
--
Bärisch
Zu Beginn dachte ich, GIGGLE sei einfach ein Meme-Token, der auf Community-Aufmerksamkeit und Marktstimmung setzt. Doch während meiner Recherche zu den CreatorPad-Aufgaben wurde ich stattdessen auf ein konkreteres Design aufmerksam: sein Mechanismus für Handelsgebühren.
GIGGLE legt eine Handelssteuer von 5 % fest. Der eingezogene Wert wird in BNB umgewandelt und fließt in ein Unterstützungs-Mechanismus im Zusammenhang mit Bildungs-Fonds. Was mich wirklich interessiert, ist nicht die Idee des „Gutes an sich“, sondern dass dieser Mechanismus direkt mit der Aktivität auf der Blockchain verknüpft ist. Je aktiver der Handel, desto theoretisch mehr Mittel lassen sich erzeugen – gleichzeitig erhöht jedoch jede einzelne Transaktion die tatsächlichen Handelskosten.
Viele mögen bei GIGGLE als Erstes einen Meme-Plot vermuten. Nach intensiverem Studium habe ich jedoch festgestellt, dass es eher darum geht, eine Beziehung herzustellen: Markthandel, Community-Engagement und die Unterstützung von Mitteln sollen miteinander verbunden werden. Dieses Design wirkt auf den ersten Blick simpel, wirft aber eine spannende Frage auf: Kann eine Handelssteuer die Teilnahme langfristig aufrechterhalten – oder wird sie am Ende die Motivation der Trader verringern?
Meine Beobachtung ist: Statt GIGGLE nur als Meme-Token zu betrachten, sehe ich es lieber als ein Experiment darüber, wie „Marktaktivität“ reale Finanzierung erzeugen kann.
Wenn die Markthitze jedoch abnimmt, kann dieser Mechanismus dann seine ursprüngliche Wirkung beibehalten?$BNB $GIGGLE $币安人生
{spot}(币安人生USDT)
{future}(GIGGLEUSDT)
{future}(BNBUSDT)
Zu Beginn dachte ich, GIGGLE sei einfach ein Meme-Token, der auf Community-Aufmerksamkeit und Marktstimmung setzt. Doch während meiner Recherche zu den CreatorPad-Aufgaben wurde ich stattdessen auf ein konkreteres Design aufmerksam: sein Mechanismus für Handelsgebühren.
GIGGLE legt eine Handelssteuer von 5 % fest. Der eingezogene Wert wird in BNB umgewandelt und fließt in ein Unterstützungs-Mechanismus im Zusammenhang mit Bildungs-Fonds. Was mich wirklich interessiert, ist nicht die Idee des „Gutes an sich“, sondern dass dieser Mechanismus direkt mit der Aktivität auf der Blockchain verknüpft ist. Je aktiver der Handel, desto theoretisch mehr Mittel lassen sich erzeugen – gleichzeitig erhöht jedoch jede einzelne Transaktion die tatsächlichen Handelskosten.
Viele mögen bei GIGGLE als Erstes einen Meme-Plot vermuten. Nach intensiverem Studium habe ich jedoch festgestellt, dass es eher darum geht, eine Beziehung herzustellen: Markthandel, Community-Engagement und die Unterstützung von Mitteln sollen miteinander verbunden werden. Dieses Design wirkt auf den ersten Blick simpel, wirft aber eine spannende Frage auf: Kann eine Handelssteuer die Teilnahme langfristig aufrechterhalten – oder wird sie am Ende die Motivation der Trader verringern?
Meine Beobachtung ist: Statt GIGGLE nur als Meme-Token zu betrachten, sehe ich es lieber als ein Experiment darüber, wie „Marktaktivität“ reale Finanzierung erzeugen kann.
Wenn die Markthitze jedoch abnimmt, kann dieser Mechanismus dann seine ursprüngliche Wirkung beibehalten?$BNB $GIGGLE $币安人生
321
·
--
Bullisch
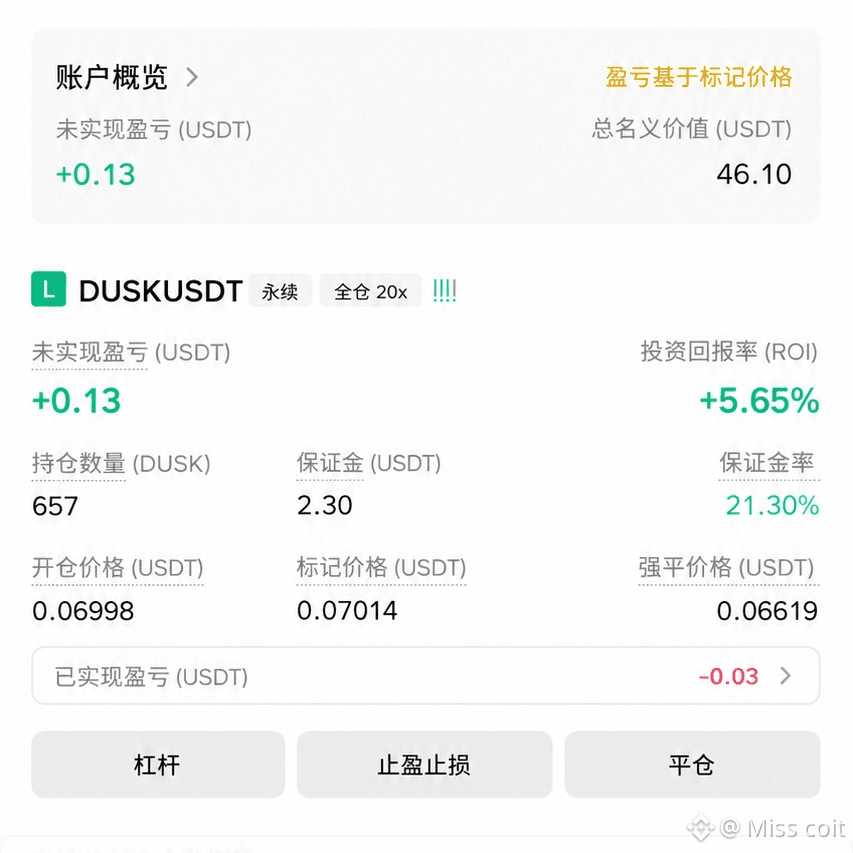
$DUSK zeigt eine starke Aufwärtsdynamik, aber nach einem kurzfristigen Anstieg von mehr als 8 % sollte das Nachkaufen mit Risikoaufschlag mit Vorsicht erfolgen.
Kaufbereich: 0.06980–0.07010
Ziel 1: 0.07150
Ziel 2: 0.07300
Ziel 3: 0.07500
Stop-Loss: 0.06880
Du befindest dich derzeit mit Long-Positionen in der Nähe von 0.06998 bereits im Gewinn. Wenn der Kurs unter 0.06980 fällt und deutlich Verkaufsdruck erkennbar ist, wird empfohlen, Gewinne abzusichern und zu vermeiden, den Hebel weiter zu erhöhen. #
{spot}(DUSKUSDT)
$DUSK zeigt eine starke Aufwärtsdynamik, aber nach einem kurzfristigen Anstieg von mehr als 8 % sollte das Nachkaufen mit Risikoaufschlag mit Vorsicht erfolgen.
Kaufbereich: 0.06980–0.07010
Ziel 1: 0.07150
Ziel 2: 0.07300
Ziel 3: 0.07500
Stop-Loss: 0.06880
Du befindest dich derzeit mit Long-Positionen in der Nähe von 0.06998 bereits im Gewinn. Wenn der Kurs unter 0.06980 fällt und deutlich Verkaufsdruck erkennbar ist, wird empfohlen, Gewinne abzusichern und zu vermeiden, den Hebel weiter zu erhöhen. #
1
63
·
--
Bullisch
Ich dachte anfangs, dass Dusk’ Privacy-Fähigkeiten vor allem darin bestehen, Transaktionsdaten zu verbergen. Nach eingehender Recherche habe ich jedoch eine noch spannendere Design-Entscheidung entdeckt: Dusk möchte nicht nur der Transaktion mehr Privatsphäre geben, sondern Privatsphäre direkt in den Finanzvertrag selbst integrieren.
Bei der Untersuchung von Dusk für die CreatorPad-Aufgaben habe ich mir besonders das Confidential Security Contract (XSC)-Modell angesehen. Dusk ist eine Layer-1, die auf Finanzanwendungen ausgerichtet ist. Sie ermöglicht Smart Contracts, mit vertraulichen Informationen zu arbeiten, während sie dennoch Ergebnisse erzeugt, die von einem Blockchain-Netzwerk verifiziert werden können. Dieser Unterschied ist eigentlich sehr wichtig. In regulierten Finanzszenarien gilt: Wenn alle Daten zwar verborgen sind, man jedoch nicht nachweisen kann, ob die Regeln korrekt ausgeführt wurden, hat Privatsphäre an sich nicht allzu viel Bedeutung.
Was mich wirklich anspricht, ist das Gleichgewicht zwischen beidem. Herkömmliche Blockchains ermöglichen Verifizierung über öffentlichen Zustand, während Dusk versucht, sensible Daten zu schützen und gleichzeitig überprüfbare Ausführungsergebnisse beizubehalten. Kurz gesagt: Es geht dabei nicht nur darum, „wie man Daten verbirgt“, sondern darum, „wie man sensible Daten verbirgt und gleichzeitig beweist, dass die Regeln tatsächlich ausgeführt wurden“.
Die meisten Menschen, die Dusk sehen, achten vielleicht zuerst auf dessen Privacy-Positionierung. Ich finde jedoch: Noch lohnender zu untersuchen ist, ob vertrauliche Ausführung wirklich zur Finanzinfrastruktur werden kann, ohne dass Verifizierung, Auditierung und Entwicklung dadurch deutlich komplizierter werden.
Das bringt mich zu einer Frage, die ich mir stelle: Wenn Finanzanwendungen standardmäßig Privatsphäre besitzen können, schaffen wir das dann wirklich, ohne neue Kosten für Vertrauen hinzuzufügen?#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
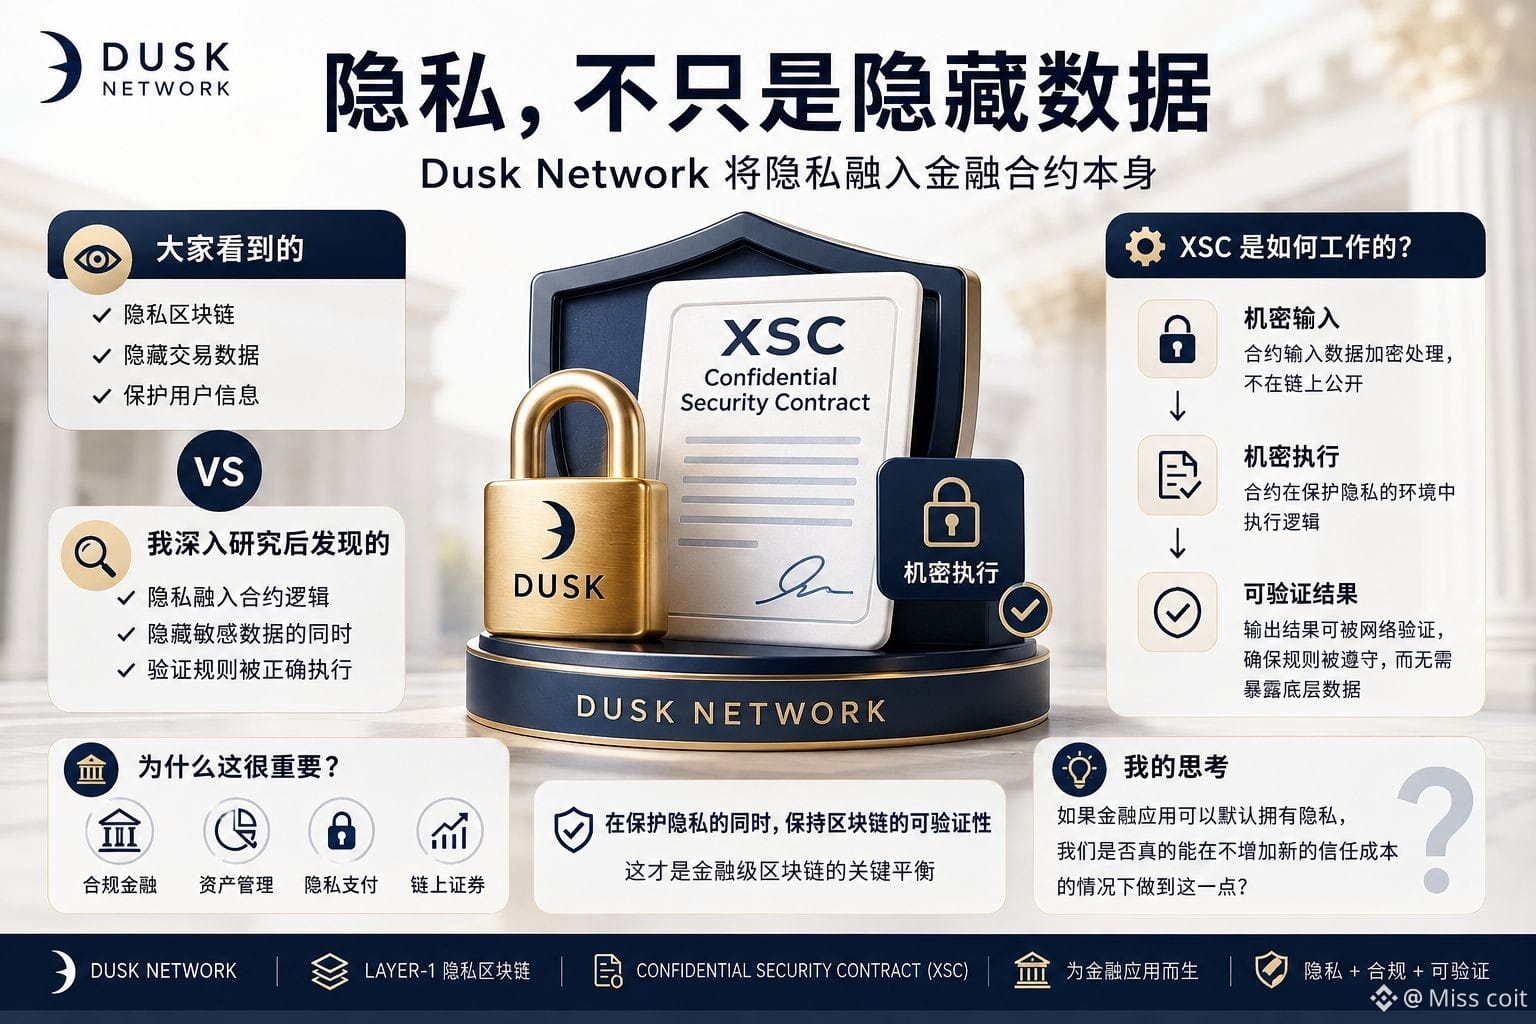
Ich dachte anfangs, dass Dusk’ Privacy-Fähigkeiten vor allem darin bestehen, Transaktionsdaten zu verbergen. Nach eingehender Recherche habe ich jedoch eine noch spannendere Design-Entscheidung entdeckt: Dusk möchte nicht nur der Transaktion mehr Privatsphäre geben, sondern Privatsphäre direkt in den Finanzvertrag selbst integrieren.
Bei der Untersuchung von Dusk für die CreatorPad-Aufgaben habe ich mir besonders das Confidential Security Contract (XSC)-Modell angesehen. Dusk ist eine Layer-1, die auf Finanzanwendungen ausgerichtet ist. Sie ermöglicht Smart Contracts, mit vertraulichen Informationen zu arbeiten, während sie dennoch Ergebnisse erzeugt, die von einem Blockchain-Netzwerk verifiziert werden können. Dieser Unterschied ist eigentlich sehr wichtig. In regulierten Finanzszenarien gilt: Wenn alle Daten zwar verborgen sind, man jedoch nicht nachweisen kann, ob die Regeln korrekt ausgeführt wurden, hat Privatsphäre an sich nicht allzu viel Bedeutung.
Was mich wirklich anspricht, ist das Gleichgewicht zwischen beidem. Herkömmliche Blockchains ermöglichen Verifizierung über öffentlichen Zustand, während Dusk versucht, sensible Daten zu schützen und gleichzeitig überprüfbare Ausführungsergebnisse beizubehalten. Kurz gesagt: Es geht dabei nicht nur darum, „wie man Daten verbirgt“, sondern darum, „wie man sensible Daten verbirgt und gleichzeitig beweist, dass die Regeln tatsächlich ausgeführt wurden“.
Die meisten Menschen, die Dusk sehen, achten vielleicht zuerst auf dessen Privacy-Positionierung. Ich finde jedoch: Noch lohnender zu untersuchen ist, ob vertrauliche Ausführung wirklich zur Finanzinfrastruktur werden kann, ohne dass Verifizierung, Auditierung und Entwicklung dadurch deutlich komplizierter werden.
Das bringt mich zu einer Frage, die ich mir stelle: Wenn Finanzanwendungen standardmäßig Privatsphäre besitzen können, schaffen wir das dann wirklich, ohne neue Kosten für Vertrauen hinzuzufügen?#dusk $DUSK @Dusk
15
3
106
·
--
Bullisch
Ich hätte fast einen Satz in der Dusk-Dokumentation übersprungen, weil es klang, als würde er ein weiteres Privacy-Ökosystem vorstellen. Später habe ich festgestellt: Das wirklich Spannende ist nicht das Wort „Privacy“, sondern an welcher Stelle Dusk die Privatsphäre platziert.
Dusk ist eine Layer-1-Blockchain, die sich auf Finanzanwendungen konzentriert, und unterstützt mit dem Standard Confidential Security Contract (XSC) vertrauliche Smart Contracts.
Das ist wichtig.
Denn Finanzdaten haben eine ganz besondere Anforderung: Einige Informationen müssen verifizierbar sein, aber andere sollten nicht für alle offengelegt werden.
Das ist deutlich schwieriger als „nur“ Transaktionen zu verbergen.
Ich finde, das Spannendste an Dusk ist, dass es versucht, Vertraulichkeit direkt in die Vertragsumgebung zu integrieren. Wenn Finanzlogik ablaufen kann, ohne dass alle zugrunde liegenden Daten offengelegt werden müssen, hätten Entwickler mehr Spielraum, um Anwendungen zu bauen, die näher an echte finanzielle Infrastruktur heranreichen – statt nur an transparente DeFi-Experimente.
Aber hier liegt auch mein Grund, vorsichtig zu bleiben.
Eine wunderschön gestaltete Privacy-Schicht führt nicht automatisch zu einem wirklich nützlichen Finanzprodukt. Der schwierigere Teil kommt erst danach: Wie Entwickler sie übernehmen, wie sicher sie ist, wie gut sie interoperabel ist, wie das regulatorische Umfeld aussieht – und ob Nutzer tatsächlich einen Mehrwert aus Datenschutz ziehen können.
Darum glaube ich nicht einfach, dass „Privacy“ gleichbedeutend ist mit „Wachstumspotenzial“.
Ich interessiere mich für ein konkretes Problem.
Wenn zukünftige Finanzanwendungen sowohl Verifizierbarkeit als auch Vertraulichkeit benötigen, dann könnte eine Blockchain, die diese beiden Punkte von Grund auf im Design verankert, gewisse Vorteile haben.
Die echte Ungewissheit ist, ob sich so ein Design in eine echte Nutzung verwandeln lässt.
Was ich im Moment am liebsten beobachten möchte, ist: Kann Dusk das vertrauliche Ausführen – von einer interessanten technischen Eigenschaft – hin zu einer Infrastruktur machen, auf die Entwickler wirklich angewiesen sind?@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
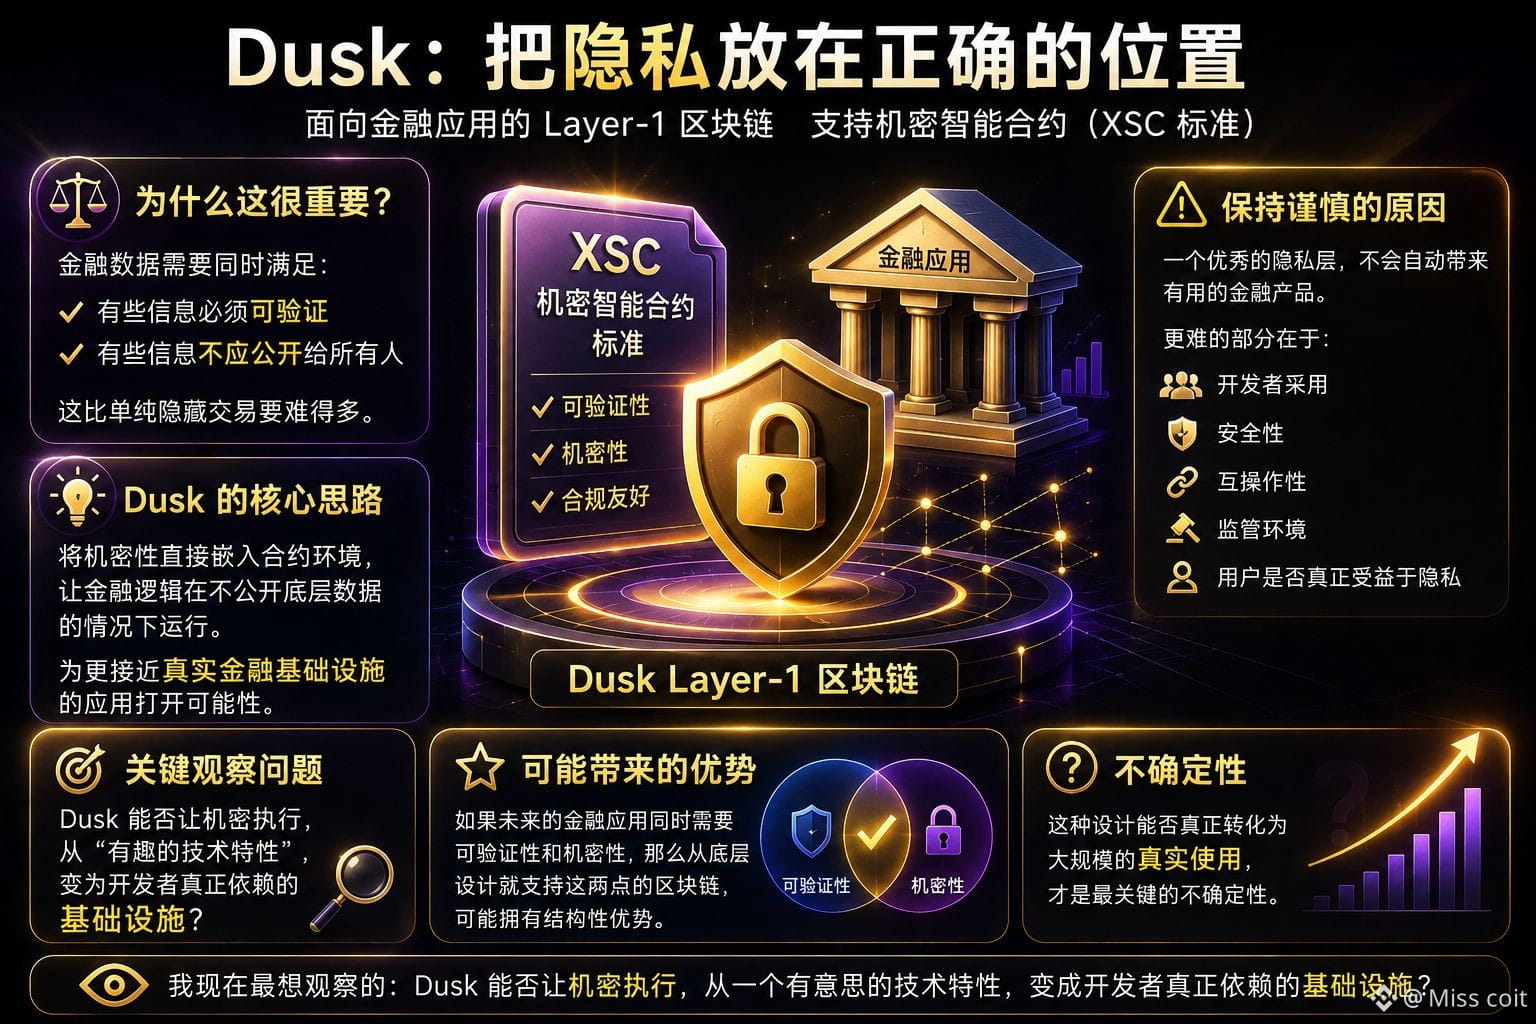
Ich hätte fast einen Satz in der Dusk-Dokumentation übersprungen, weil es klang, als würde er ein weiteres Privacy-Ökosystem vorstellen. Später habe ich festgestellt: Das wirklich Spannende ist nicht das Wort „Privacy“, sondern an welcher Stelle Dusk die Privatsphäre platziert.
Dusk ist eine Layer-1-Blockchain, die sich auf Finanzanwendungen konzentriert, und unterstützt mit dem Standard Confidential Security Contract (XSC) vertrauliche Smart Contracts.
Das ist wichtig.
Denn Finanzdaten haben eine ganz besondere Anforderung: Einige Informationen müssen verifizierbar sein, aber andere sollten nicht für alle offengelegt werden.
Das ist deutlich schwieriger als „nur“ Transaktionen zu verbergen.
Ich finde, das Spannendste an Dusk ist, dass es versucht, Vertraulichkeit direkt in die Vertragsumgebung zu integrieren. Wenn Finanzlogik ablaufen kann, ohne dass alle zugrunde liegenden Daten offengelegt werden müssen, hätten Entwickler mehr Spielraum, um Anwendungen zu bauen, die näher an echte finanzielle Infrastruktur heranreichen – statt nur an transparente DeFi-Experimente.
Aber hier liegt auch mein Grund, vorsichtig zu bleiben.
Eine wunderschön gestaltete Privacy-Schicht führt nicht automatisch zu einem wirklich nützlichen Finanzprodukt. Der schwierigere Teil kommt erst danach: Wie Entwickler sie übernehmen, wie sicher sie ist, wie gut sie interoperabel ist, wie das regulatorische Umfeld aussieht – und ob Nutzer tatsächlich einen Mehrwert aus Datenschutz ziehen können.
Darum glaube ich nicht einfach, dass „Privacy“ gleichbedeutend ist mit „Wachstumspotenzial“.
Ich interessiere mich für ein konkretes Problem.
Wenn zukünftige Finanzanwendungen sowohl Verifizierbarkeit als auch Vertraulichkeit benötigen, dann könnte eine Blockchain, die diese beiden Punkte von Grund auf im Design verankert, gewisse Vorteile haben.
Die echte Ungewissheit ist, ob sich so ein Design in eine echte Nutzung verwandeln lässt.
Was ich im Moment am liebsten beobachten möchte, ist: Kann Dusk das vertrauliche Ausführen – von einer interessanten technischen Eigenschaft – hin zu einer Infrastruktur machen, auf die Entwickler wirklich angewiesen sind?@Dusk #dusk $DUSK
2
1
79
·
--
Bärisch
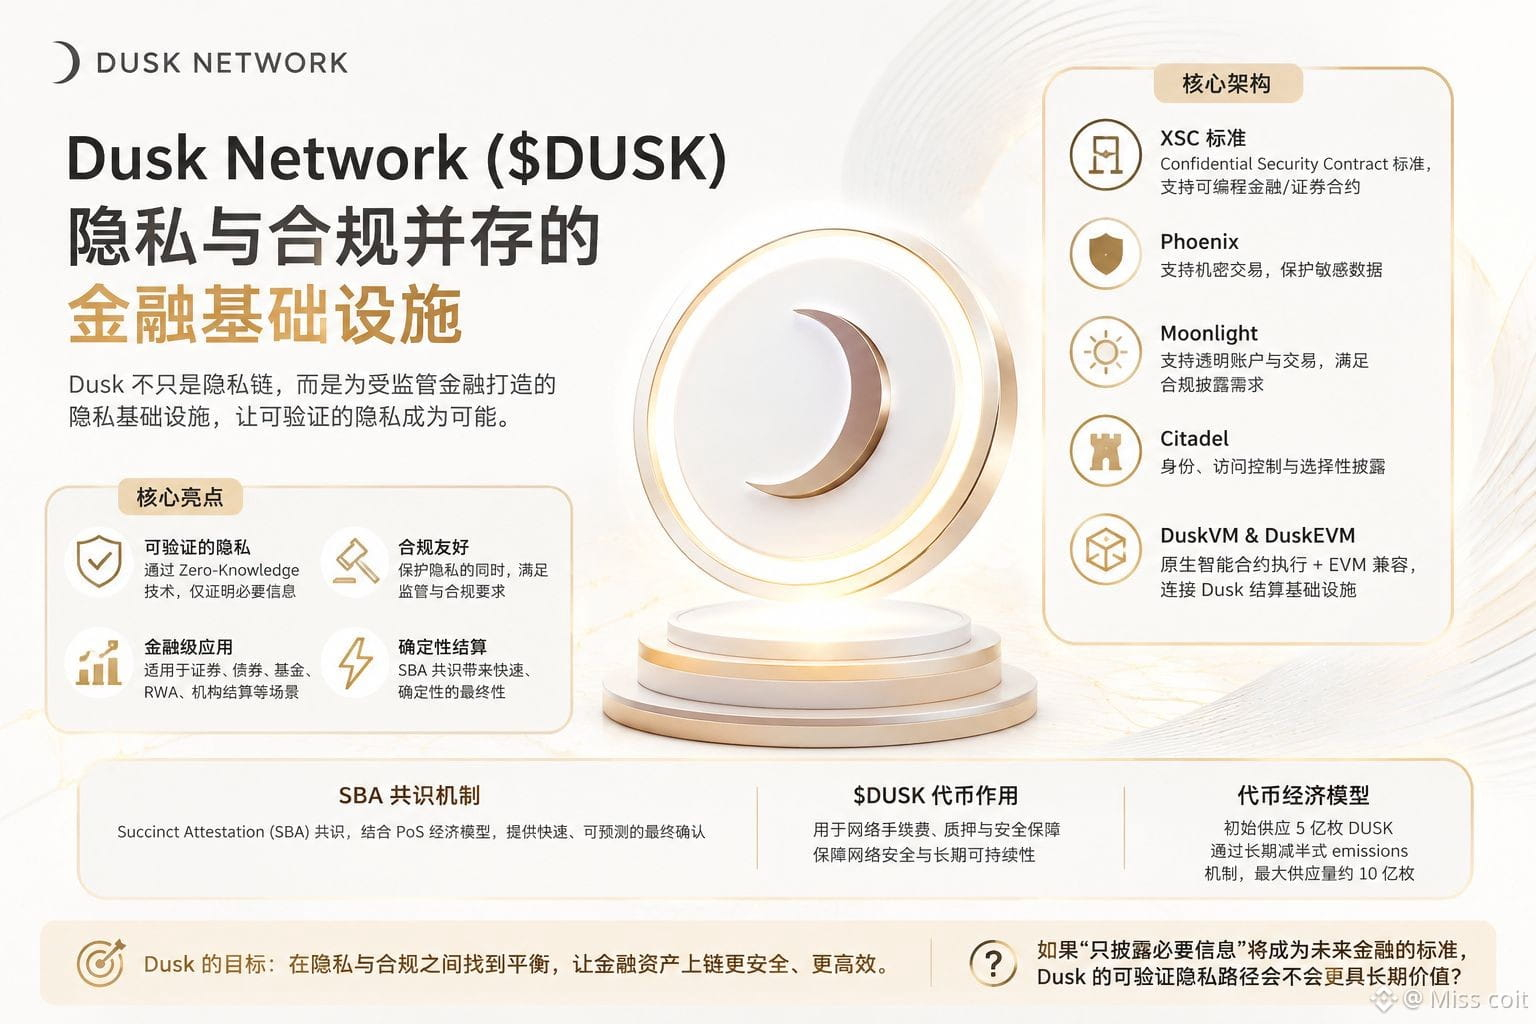
Ich habe die Architekturkarte von Dusk ausgeschaltet und dann ein weiteres Mal wieder eingeschaltet. Wirklich angehalten hat mich nicht, wie sie „versteckte Transaktionen“ ausführt, sondern der Umgang von XSC mit Privatsphäre und Compliance.
Ich habe immer stärker den Eindruck, dass der Kernwert von Dusk nicht darin liegt, noch eine weitere Privacy-Chain zu bauen, sondern ein viel realeres Problem zu lösen: Finanzwerte müssen vertraulich sein, aber die Regulierung darf nicht vollständig ausgeschlossen werden.
Wenn man XSC, Phoenix und Citadel zusammen betrachtet, wird dieses Design noch spannender. Nutzer können bestimmte Bedingungen mithilfe von Zero-Knowledge-Proofs erfüllen, ohne dabei alle sensiblen Informationen offenlegen zu müssen. Für Vermögenswerte wie tokenisierte Wertpapiere, Fonds und Anleihen ist das näher an dem Bedarf eines realen Finanzmarkts als eine reine Verfolgung von Anonymität.
Das Stärkste hier sehe ich darin, dass Privatsphäre nicht mehr in einen einfachen Gegensatz zu Compliance gerät, sondern versucht, durch selektive Offenlegung einen Zwischenzustand zu erreichen.
Doch die Fragen sind genauso offensichtlich: Dass es technisch möglich ist, heißt nicht, dass Institutionen es auch tatsächlich einsetzen werden. Die eigentliche Schwierigkeit könnte weniger im Beweissystem liegen als darin, ob sich regulatorische Regeln, Liquidität, Marktteilnehmer und echte Geschäftsprozesse gemeinsam auf die Kette übertragen lassen.
Deshalb richtet sich mein aktueller Fokus weniger darauf, wie viele Daten Dusk verbergen kann, sondern darauf, ob „verifizierbare Privatsphäre“ wirklich zu einem Bestandteil der Finanzinfrastruktur werden kann.
Wenn Institutionen am Ende nicht völlige Anonymität brauchen, sondern „nur die notwendigen Informationen“ offenlegen möchten: Führt Dusk dann nicht vielleicht sogar zu einer Entwicklung, die näher an der langfristigen Form von Privacy im Finanzbereich liegt?@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Ich habe die Architekturkarte von Dusk ausgeschaltet und dann ein weiteres Mal wieder eingeschaltet. Wirklich angehalten hat mich nicht, wie sie „versteckte Transaktionen“ ausführt, sondern der Umgang von XSC mit Privatsphäre und Compliance.
Ich habe immer stärker den Eindruck, dass der Kernwert von Dusk nicht darin liegt, noch eine weitere Privacy-Chain zu bauen, sondern ein viel realeres Problem zu lösen: Finanzwerte müssen vertraulich sein, aber die Regulierung darf nicht vollständig ausgeschlossen werden.
Wenn man XSC, Phoenix und Citadel zusammen betrachtet, wird dieses Design noch spannender. Nutzer können bestimmte Bedingungen mithilfe von Zero-Knowledge-Proofs erfüllen, ohne dabei alle sensiblen Informationen offenlegen zu müssen. Für Vermögenswerte wie tokenisierte Wertpapiere, Fonds und Anleihen ist das näher an dem Bedarf eines realen Finanzmarkts als eine reine Verfolgung von Anonymität.
Das Stärkste hier sehe ich darin, dass Privatsphäre nicht mehr in einen einfachen Gegensatz zu Compliance gerät, sondern versucht, durch selektive Offenlegung einen Zwischenzustand zu erreichen.
Doch die Fragen sind genauso offensichtlich: Dass es technisch möglich ist, heißt nicht, dass Institutionen es auch tatsächlich einsetzen werden. Die eigentliche Schwierigkeit könnte weniger im Beweissystem liegen als darin, ob sich regulatorische Regeln, Liquidität, Marktteilnehmer und echte Geschäftsprozesse gemeinsam auf die Kette übertragen lassen.
Deshalb richtet sich mein aktueller Fokus weniger darauf, wie viele Daten Dusk verbergen kann, sondern darauf, ob „verifizierbare Privatsphäre“ wirklich zu einem Bestandteil der Finanzinfrastruktur werden kann.
Wenn Institutionen am Ende nicht völlige Anonymität brauchen, sondern „nur die notwendigen Informationen“ offenlegen möchten: Führt Dusk dann nicht vielleicht sogar zu einer Entwicklung, die näher an der langfristigen Form von Privacy im Finanzbereich liegt?@Dusk #dusk $DUSK
2
1
84
·
--
Bärisch
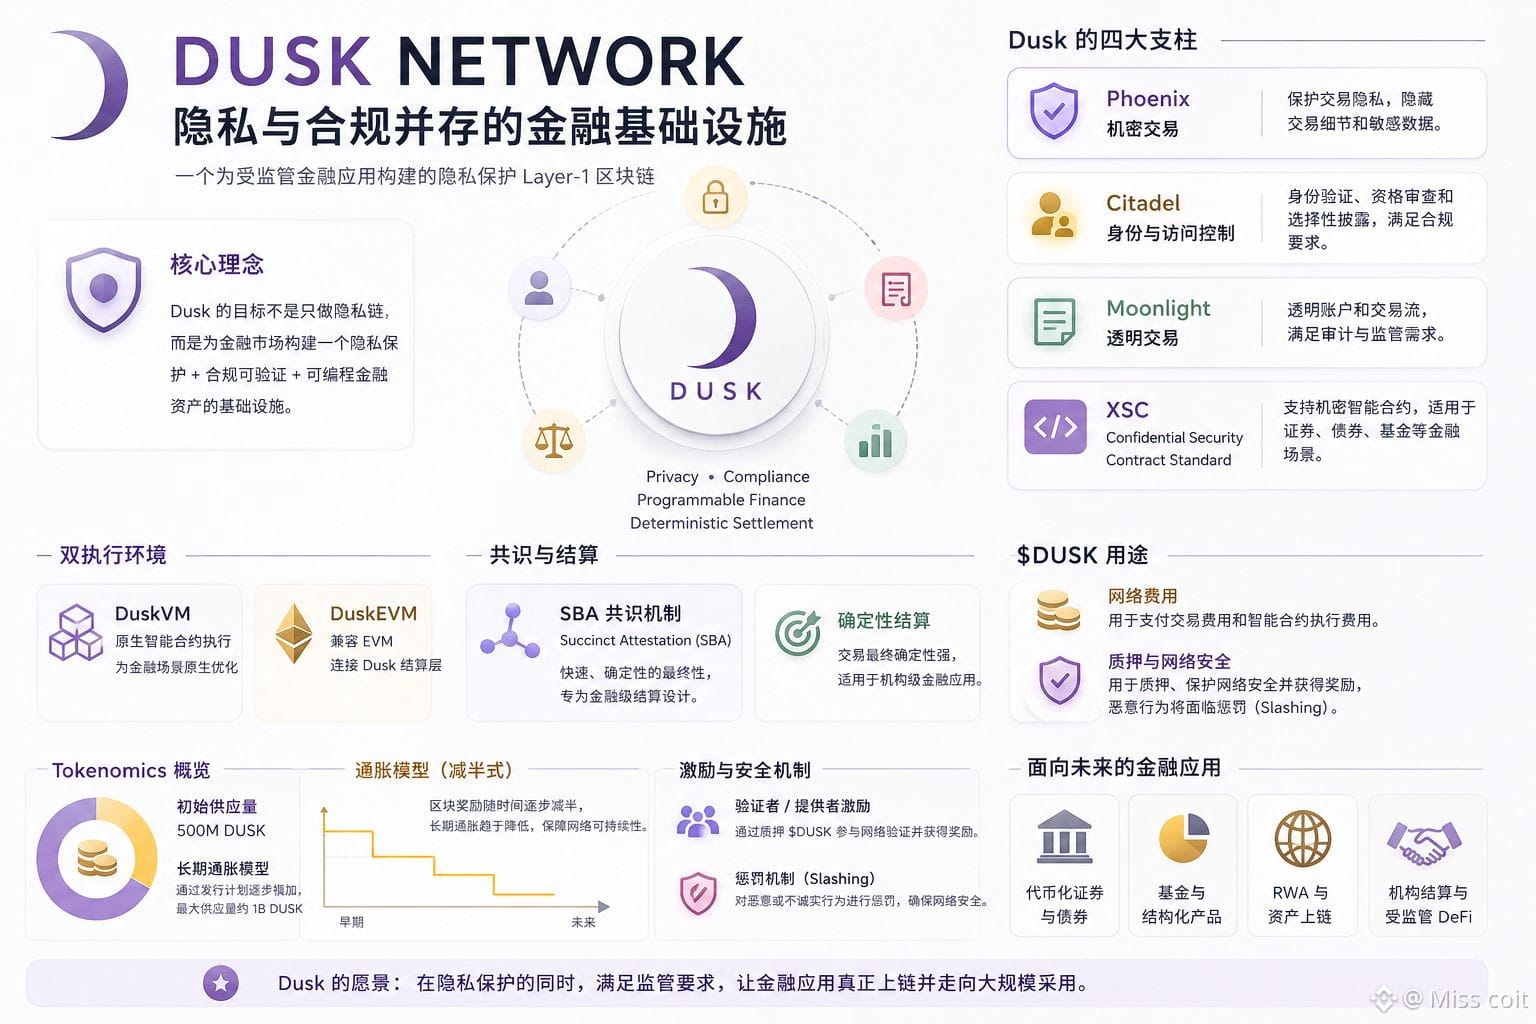
#dusk $DUSK In einer späten Nacht habe ich das Architekturdiagramm von Dusk neu gezeichnet – und mich hat gerade ein scheinbar widersprüchliches Design in seinen Bann gezogen: Es behandelt „Privatsphäre“ und „Compliance“ nicht als Entweder-oder.
Ich habe lange auf das Verhältnis zwischen XSC und Citadel gestarrt. Für die Finanzmärkte ist der Wert von Privatsphäre nicht unbedingt „alles zu verbergen“, sondern den Teilnehmern zu ermöglichen, nur die notwendigen Informationen offenzulegen – und gleichzeitig Identität, Berechtigungen und die Verifizierbarkeit der Handelsregeln zu erhalten. Die Bedeutung von Zero-Knowledge besteht hier nicht nur darin, Privatsphäre zu schützen, sondern auch darin, die Offenlegung sensibler Daten zu reduzieren.
Das hat mir Dusk in einem neuen Licht erklärt. Es versucht, ein reales Problem anzugehen: Digitale Assets wie Wertpapiere, Fonds und Anleihen, die in regulierte Märkte gelangen sollen, benötigen zwar Vertraulichkeit für die Institutionen, aber sie müssen auch beweisen, dass sie die Regeln erfüllen. Das Design rund um den Widerspruch – darunter XSC, Phoenix, Citadel und weitere – bildet genau den Kern dieser Idee.
Ich finde, darin liegt das Spannendste an Dusk.
Aber ich werde die andere Seite nicht ignorieren: Selbst wenn die Architektur noch so elegant ist, muss sie am Ende in der Praxis von Institutionen angenommen werden – und Fragen wie Liquidität und regulatorische Umsetzung entscheiden darüber, ob sie funktioniert. Privatsphäre und Compliance können koexistieren, aber das bedeutet nicht automatisch, dass der Markt von selbst Netzwerkeffekte entstehen lässt.
Für mich ist $DUSK vor allem das weiterhin Beobachtenswerte nicht die Frage, ob es „Privatsphäre“ bereitstellen kann, sondern ob diese Privacy-Compliance-Infrastruktur am Ende wirklich zur Abwicklungsschicht für reale Finanzaktivitäten werden kann?
Wenn Institutionen tatsächlich dieses Modell brauchen: Würde Dusk dann eine längere Lebensdauer haben als eine reine Privacy-Blockchain?@Dusk_Foundation
{future}(DUSKUSDT)
#dusk $DUSK In einer späten Nacht habe ich das Architekturdiagramm von Dusk neu gezeichnet – und mich hat gerade ein scheinbar widersprüchliches Design in seinen Bann gezogen: Es behandelt „Privatsphäre“ und „Compliance“ nicht als Entweder-oder.
Ich habe lange auf das Verhältnis zwischen XSC und Citadel gestarrt. Für die Finanzmärkte ist der Wert von Privatsphäre nicht unbedingt „alles zu verbergen“, sondern den Teilnehmern zu ermöglichen, nur die notwendigen Informationen offenzulegen – und gleichzeitig Identität, Berechtigungen und die Verifizierbarkeit der Handelsregeln zu erhalten. Die Bedeutung von Zero-Knowledge besteht hier nicht nur darin, Privatsphäre zu schützen, sondern auch darin, die Offenlegung sensibler Daten zu reduzieren.
Das hat mir Dusk in einem neuen Licht erklärt. Es versucht, ein reales Problem anzugehen: Digitale Assets wie Wertpapiere, Fonds und Anleihen, die in regulierte Märkte gelangen sollen, benötigen zwar Vertraulichkeit für die Institutionen, aber sie müssen auch beweisen, dass sie die Regeln erfüllen. Das Design rund um den Widerspruch – darunter XSC, Phoenix, Citadel und weitere – bildet genau den Kern dieser Idee.
Ich finde, darin liegt das Spannendste an Dusk.
Aber ich werde die andere Seite nicht ignorieren: Selbst wenn die Architektur noch so elegant ist, muss sie am Ende in der Praxis von Institutionen angenommen werden – und Fragen wie Liquidität und regulatorische Umsetzung entscheiden darüber, ob sie funktioniert. Privatsphäre und Compliance können koexistieren, aber das bedeutet nicht automatisch, dass der Markt von selbst Netzwerkeffekte entstehen lässt.
Für mich ist $DUSK vor allem das weiterhin Beobachtenswerte nicht die Frage, ob es „Privatsphäre“ bereitstellen kann, sondern ob diese Privacy-Compliance-Infrastruktur am Ende wirklich zur Abwicklungsschicht für reale Finanzaktivitäten werden kann?
Wenn Institutionen tatsächlich dieses Modell brauchen: Würde Dusk dann eine längere Lebensdauer haben als eine reine Privacy-Blockchain?@Dusk
2
1
90
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinancePick
2.7M Aufrufe
143,020 Kommentare
Mach bei #Gewinnsaison mit: Prognostiziere Unternehmensergebnisse auf Binance Pick und teile deine Meinung auf Binance Square!
Binance Square Official
·402 Likes
·338.9k Aufrufe
EarningsSeason
5M Aufrufe
24,549 Kommentare
SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
199 Aufrufe
35 Kommentare