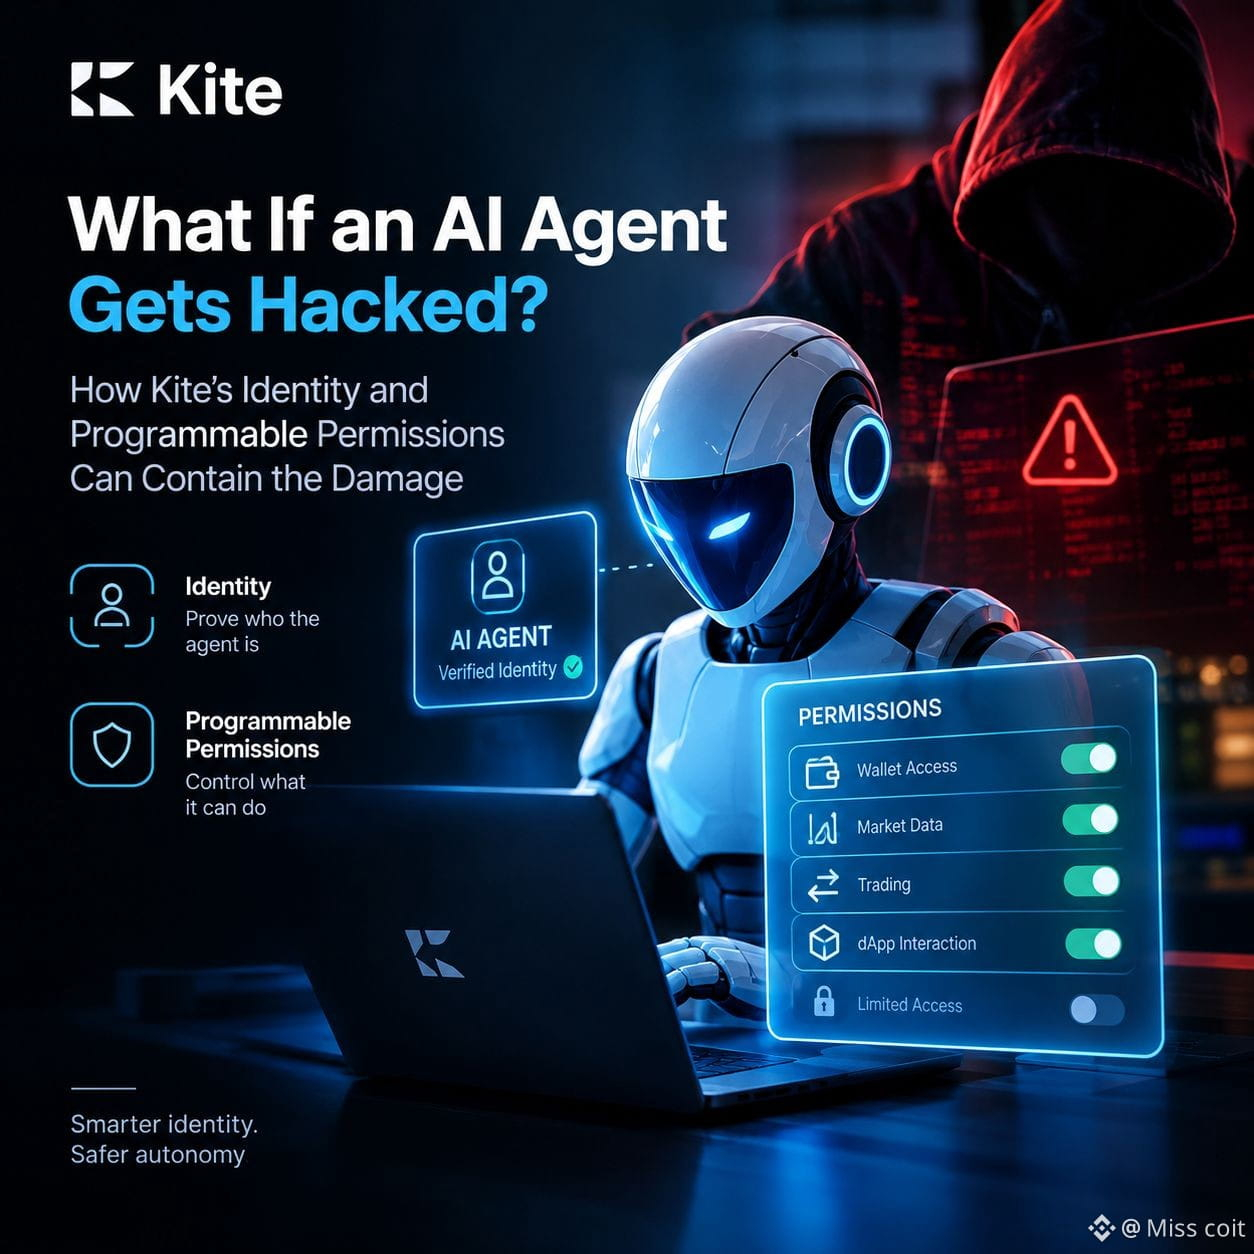
Während einer späten nächtlichen Recherche ertappte ich mich bei dem Gedanken, weniger darüber nachzudenken, wie intelligent KI-Agenten werden, und mehr darüber, was passiert, wenn einer außer Kontrolle gerät.
Dabei fielen mir Kites Identitätsarchitektur und programmierbare Berechtigungen auf.
Ich kam immer wieder auf ein Detail zurück: Die Identität eines Agenten nachzuweisen ist nicht dasselbe, wie seine Befugnisse zu kontrollieren. Ein Agent kann legitimen Zugriff auf eine Wallet, ein Handelssystem oder eine dezentrale Anwendung haben. Das bedeutet jedoch nicht, dass er uneingeschränkt handeln können sollte.
Ich sehe Kites Ansatz als Versuch, diesen Unterschied praktisch relevant zu machen. Durch die Kombination von Identitätsinfrastruktur und programmierbaren Zugriffskontrollen soll festgelegt werden, was ein Agent tun kann, anstatt einfach allem zu vertrauen, was er tut.
Das ist wichtig, denn KI-Agenten übernehmen zunehmend Finanzgeschäfte und benötigen dabei immer weniger menschliche Aufsicht.
Trotzdem würde ich programmierbare Berechtigungen nicht als vollständige Sicherheitslösung betrachten. Ich würde prüfen wollen, wie Einschränkungen durchgesetzt werden, wie schnell sich der Zugriff widerrufen lässt und ob kompromittierte Zugangsdaten diese Kontrollen umgehen könnten. Die Qualität der Umsetzung ist wichtiger als das Konzept allein.
Am meisten interessiert mich die Idee, den möglichen Schaden zu begrenzen, statt davon auszugehen, dass sich jeder Angriff verhindern lässt. In der autonomen Finanzwelt könnte dieser Unterschied grundlegend werden.
Ich möchte sehen, wie Kite mit Angriffsszenarien umgeht – nicht nur mit normalen Abläufen.
Wenn morgen ein KI-Agent gehackt wird: Sind seine Berechtigungen stark genug, um den Vorfall einzudämmen, oder wäre das System weiterhin zu sehr darauf angewiesen, dem Agenten von vornherein zu vertrauen?#KiteBBW $KITE @KITE AI 中文