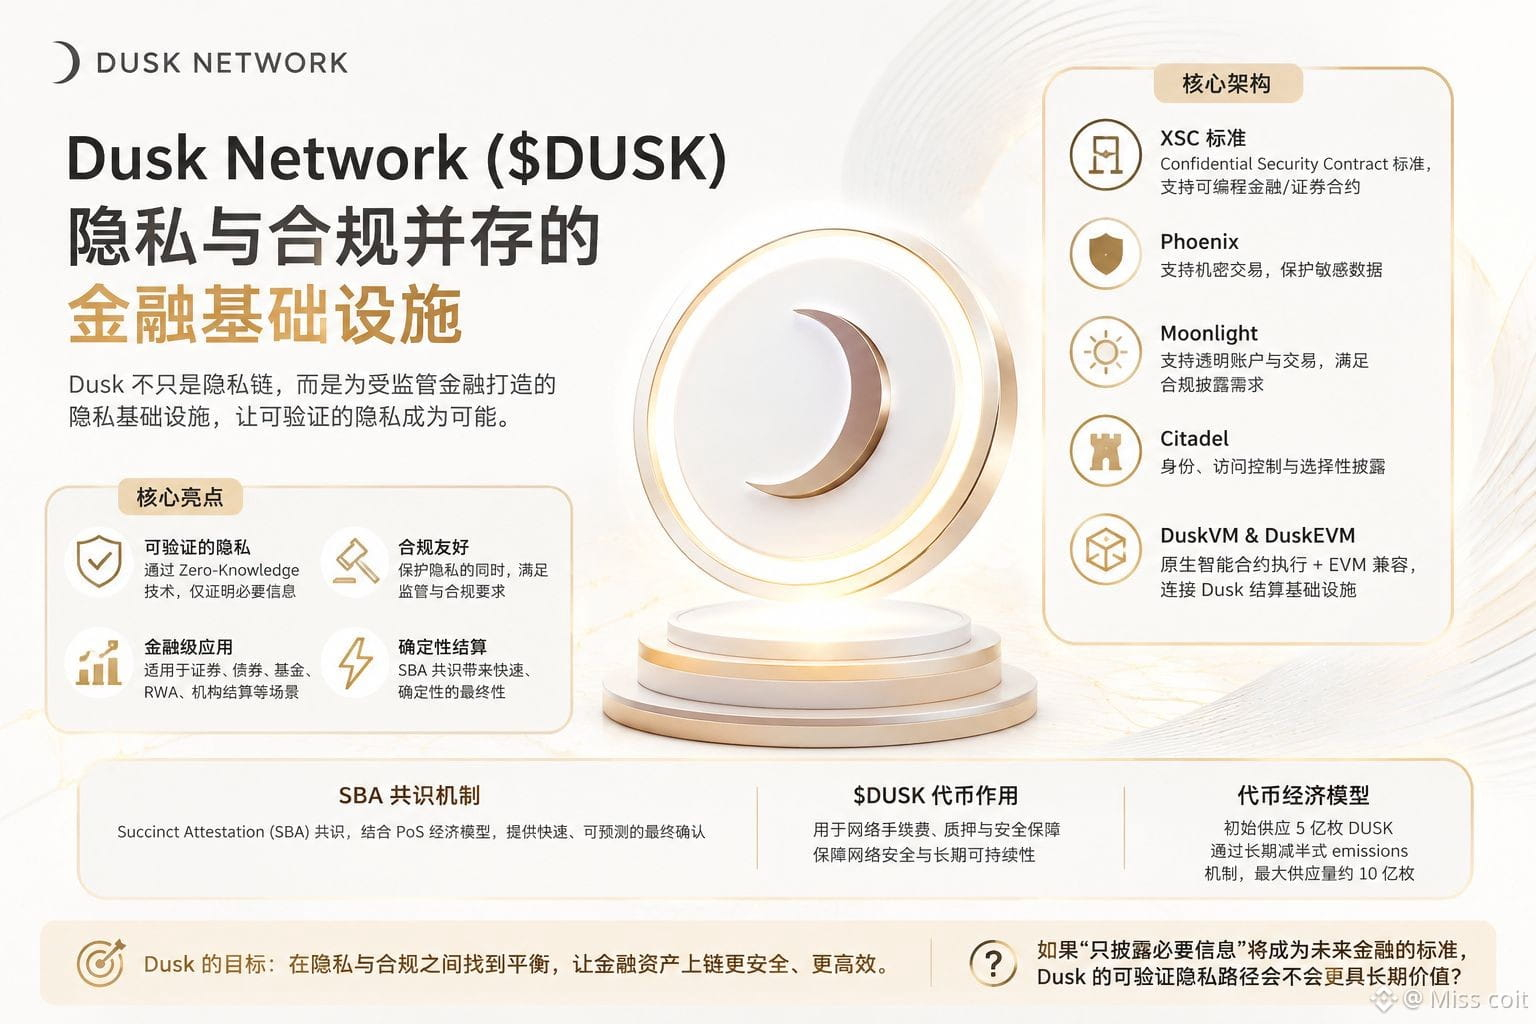
Ich habe die Architekturkarte von Dusk ausgeschaltet und dann ein weiteres Mal wieder eingeschaltet. Wirklich angehalten hat mich nicht, wie sie „versteckte Transaktionen“ ausführt, sondern der Umgang von XSC mit Privatsphäre und Compliance.
Ich habe immer stärker den Eindruck, dass der Kernwert von Dusk nicht darin liegt, noch eine weitere Privacy-Chain zu bauen, sondern ein viel realeres Problem zu lösen: Finanzwerte müssen vertraulich sein, aber die Regulierung darf nicht vollständig ausgeschlossen werden.
Wenn man XSC, Phoenix und Citadel zusammen betrachtet, wird dieses Design noch spannender. Nutzer können bestimmte Bedingungen mithilfe von Zero-Knowledge-Proofs erfüllen, ohne dabei alle sensiblen Informationen offenlegen zu müssen. Für Vermögenswerte wie tokenisierte Wertpapiere, Fonds und Anleihen ist das näher an dem Bedarf eines realen Finanzmarkts als eine reine Verfolgung von Anonymität.
Das Stärkste hier sehe ich darin, dass Privatsphäre nicht mehr in einen einfachen Gegensatz zu Compliance gerät, sondern versucht, durch selektive Offenlegung einen Zwischenzustand zu erreichen.
Doch die Fragen sind genauso offensichtlich: Dass es technisch möglich ist, heißt nicht, dass Institutionen es auch tatsächlich einsetzen werden. Die eigentliche Schwierigkeit könnte weniger im Beweissystem liegen als darin, ob sich regulatorische Regeln, Liquidität, Marktteilnehmer und echte Geschäftsprozesse gemeinsam auf die Kette übertragen lassen.
Deshalb richtet sich mein aktueller Fokus weniger darauf, wie viele Daten Dusk verbergen kann, sondern darauf, ob „verifizierbare Privatsphäre“ wirklich zu einem Bestandteil der Finanzinfrastruktur werden kann.
Wenn Institutionen am Ende nicht völlige Anonymität brauchen, sondern „nur die notwendigen Informationen“ offenlegen möchten: Führt Dusk dann nicht vielleicht sogar zu einer Entwicklung, die näher an der langfristigen Form von Privacy im Finanzbereich liegt?@Dusk #dusk $DUSK