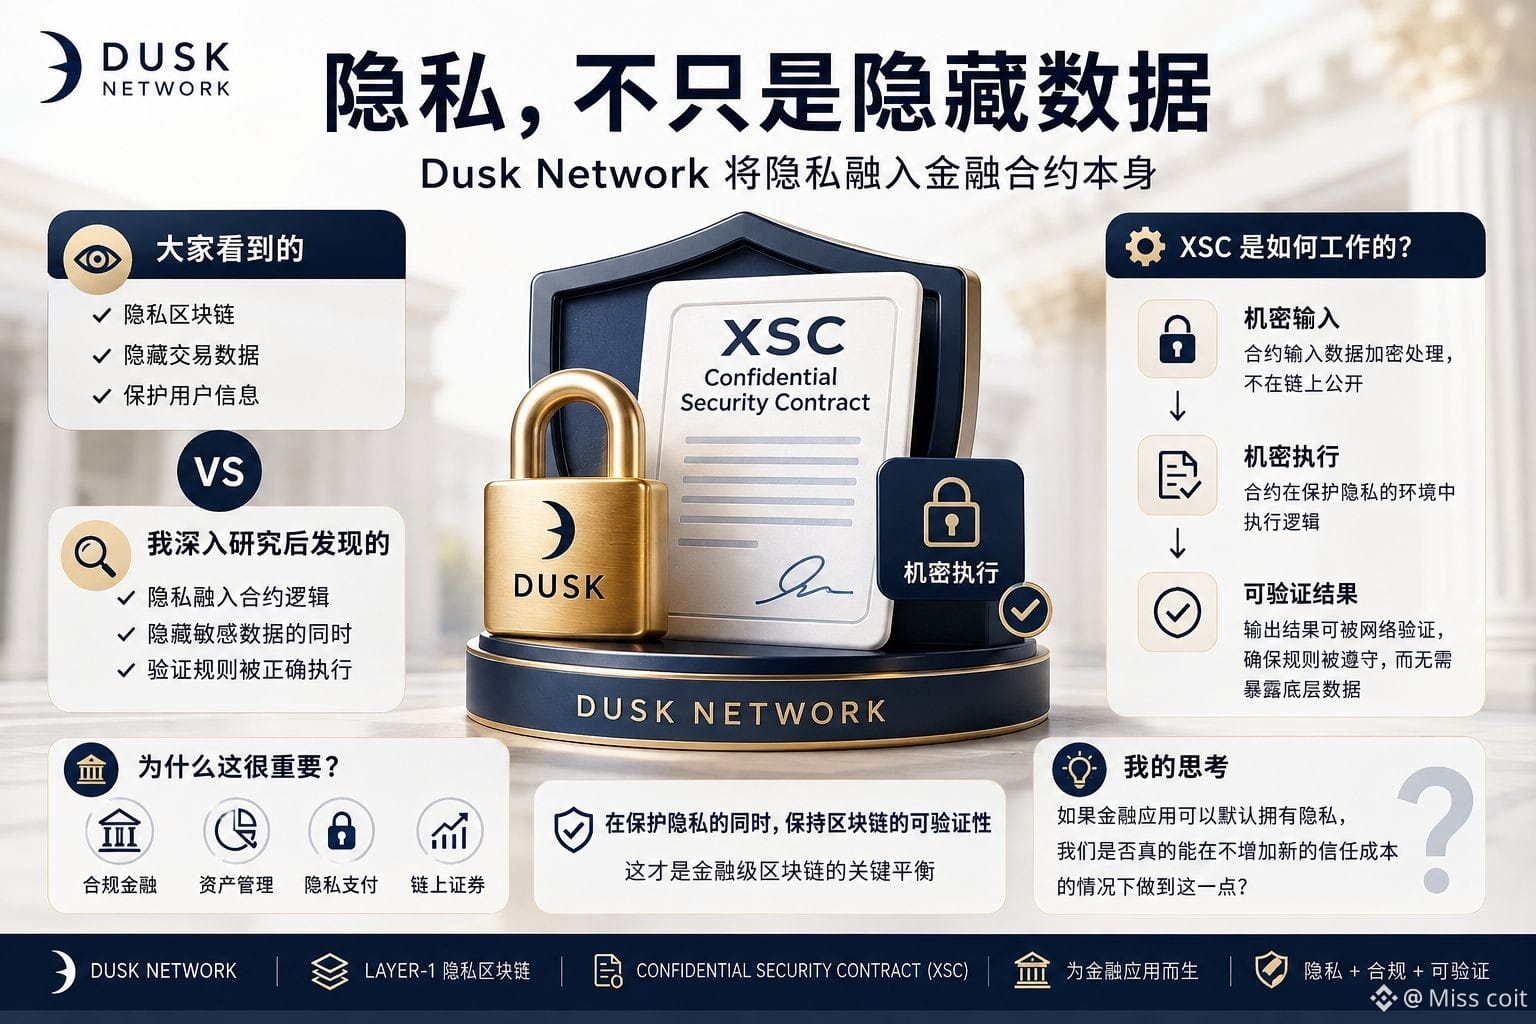
Ich dachte anfangs, dass Dusk’ Privacy-Fähigkeiten vor allem darin bestehen, Transaktionsdaten zu verbergen. Nach eingehender Recherche habe ich jedoch eine noch spannendere Design-Entscheidung entdeckt: Dusk möchte nicht nur der Transaktion mehr Privatsphäre geben, sondern Privatsphäre direkt in den Finanzvertrag selbst integrieren.
Bei der Untersuchung von Dusk für die CreatorPad-Aufgaben habe ich mir besonders das Confidential Security Contract (XSC)-Modell angesehen. Dusk ist eine Layer-1, die auf Finanzanwendungen ausgerichtet ist. Sie ermöglicht Smart Contracts, mit vertraulichen Informationen zu arbeiten, während sie dennoch Ergebnisse erzeugt, die von einem Blockchain-Netzwerk verifiziert werden können. Dieser Unterschied ist eigentlich sehr wichtig. In regulierten Finanzszenarien gilt: Wenn alle Daten zwar verborgen sind, man jedoch nicht nachweisen kann, ob die Regeln korrekt ausgeführt wurden, hat Privatsphäre an sich nicht allzu viel Bedeutung.
Was mich wirklich anspricht, ist das Gleichgewicht zwischen beidem. Herkömmliche Blockchains ermöglichen Verifizierung über öffentlichen Zustand, während Dusk versucht, sensible Daten zu schützen und gleichzeitig überprüfbare Ausführungsergebnisse beizubehalten. Kurz gesagt: Es geht dabei nicht nur darum, „wie man Daten verbirgt“, sondern darum, „wie man sensible Daten verbirgt und gleichzeitig beweist, dass die Regeln tatsächlich ausgeführt wurden“.
Die meisten Menschen, die Dusk sehen, achten vielleicht zuerst auf dessen Privacy-Positionierung. Ich finde jedoch: Noch lohnender zu untersuchen ist, ob vertrauliche Ausführung wirklich zur Finanzinfrastruktur werden kann, ohne dass Verifizierung, Auditierung und Entwicklung dadurch deutlich komplizierter werden.
Das bringt mich zu einer Frage, die ich mir stelle: Wenn Finanzanwendungen standardmäßig Privatsphäre besitzen können, schaffen wir das dann wirklich, ohne neue Kosten für Vertrauen hinzuzufügen?#dusk $DUSK @Dusk