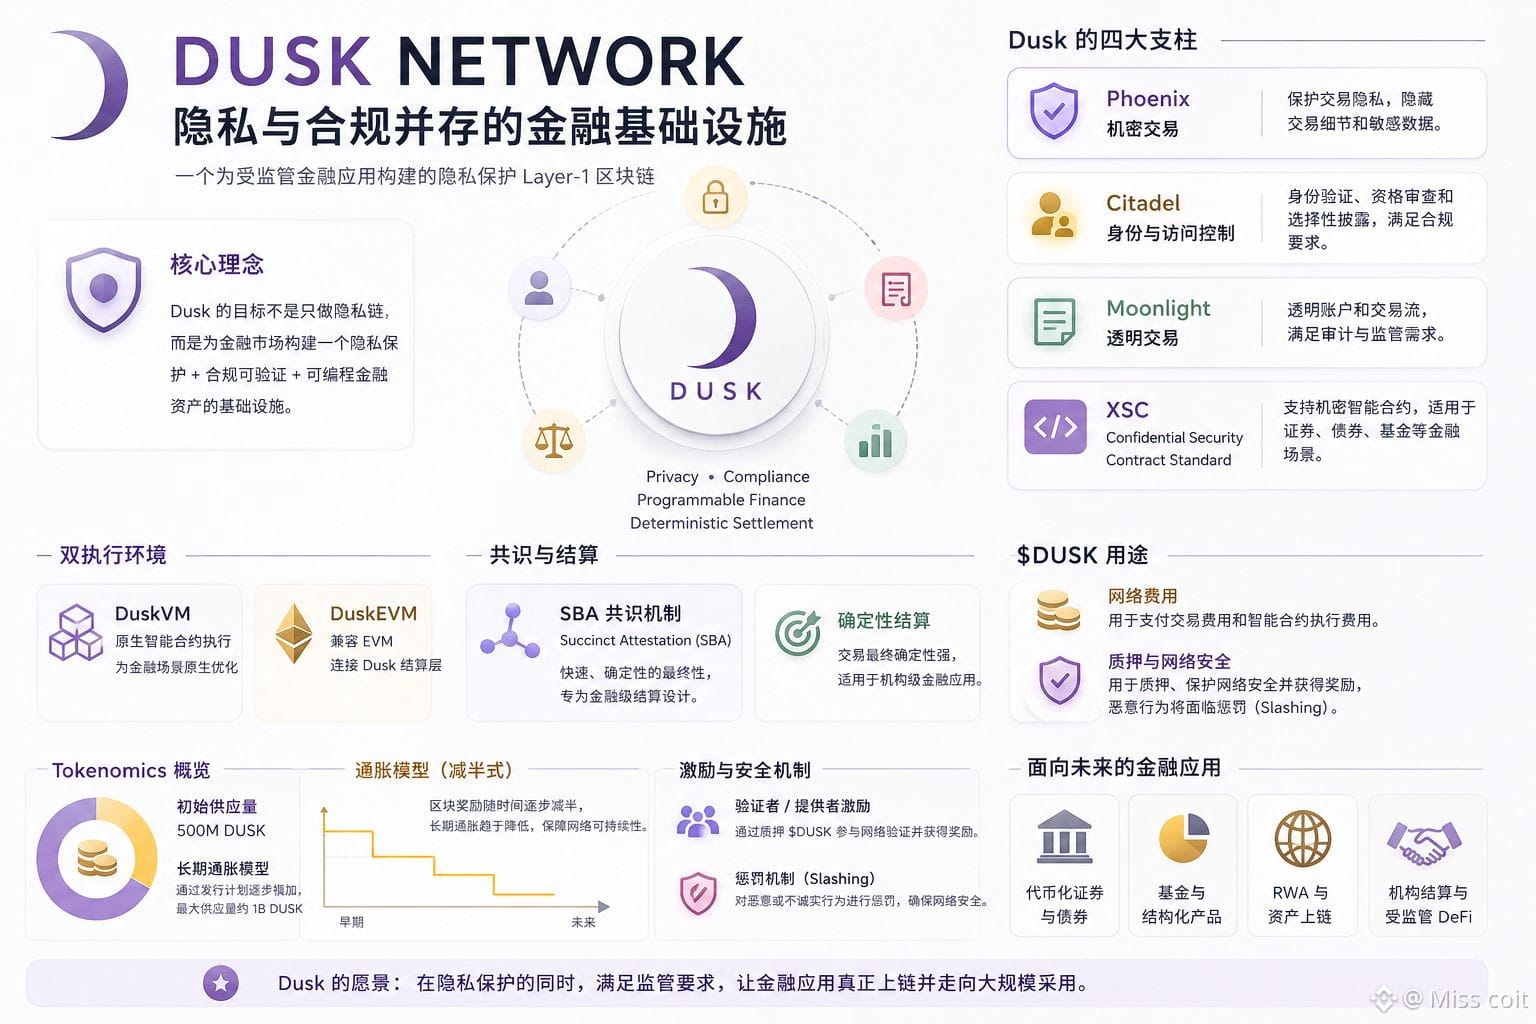
#dusk $DUSK In einer späten Nacht habe ich das Architekturdiagramm von Dusk neu gezeichnet – und mich hat gerade ein scheinbar widersprüchliches Design in seinen Bann gezogen: Es behandelt „Privatsphäre“ und „Compliance“ nicht als Entweder-oder.
Ich habe lange auf das Verhältnis zwischen XSC und Citadel gestarrt. Für die Finanzmärkte ist der Wert von Privatsphäre nicht unbedingt „alles zu verbergen“, sondern den Teilnehmern zu ermöglichen, nur die notwendigen Informationen offenzulegen – und gleichzeitig Identität, Berechtigungen und die Verifizierbarkeit der Handelsregeln zu erhalten. Die Bedeutung von Zero-Knowledge besteht hier nicht nur darin, Privatsphäre zu schützen, sondern auch darin, die Offenlegung sensibler Daten zu reduzieren.
Das hat mir Dusk in einem neuen Licht erklärt. Es versucht, ein reales Problem anzugehen: Digitale Assets wie Wertpapiere, Fonds und Anleihen, die in regulierte Märkte gelangen sollen, benötigen zwar Vertraulichkeit für die Institutionen, aber sie müssen auch beweisen, dass sie die Regeln erfüllen. Das Design rund um den Widerspruch – darunter XSC, Phoenix, Citadel und weitere – bildet genau den Kern dieser Idee.
Ich finde, darin liegt das Spannendste an Dusk.
Aber ich werde die andere Seite nicht ignorieren: Selbst wenn die Architektur noch so elegant ist, muss sie am Ende in der Praxis von Institutionen angenommen werden – und Fragen wie Liquidität und regulatorische Umsetzung entscheiden darüber, ob sie funktioniert. Privatsphäre und Compliance können koexistieren, aber das bedeutet nicht automatisch, dass der Markt von selbst Netzwerkeffekte entstehen lässt.
Für mich ist $DUSK vor allem das weiterhin Beobachtenswerte nicht die Frage, ob es „Privatsphäre“ bereitstellen kann, sondern ob diese Privacy-Compliance-Infrastruktur am Ende wirklich zur Abwicklungsschicht für reale Finanzaktivitäten werden kann?
Wenn Institutionen tatsächlich dieses Modell brauchen: Würde Dusk dann eine längere Lebensdauer haben als eine reine Privacy-Blockchain?@Dusk