
Eliana 9
561 Beiträge
Eliana 9
Melden
Nutzer blockieren
Trade eröffnen
Regelmäßiger Trader
9.8 Monate
240 Following
3.5K+ Follower
387 Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Live
·
--
Verifiziert
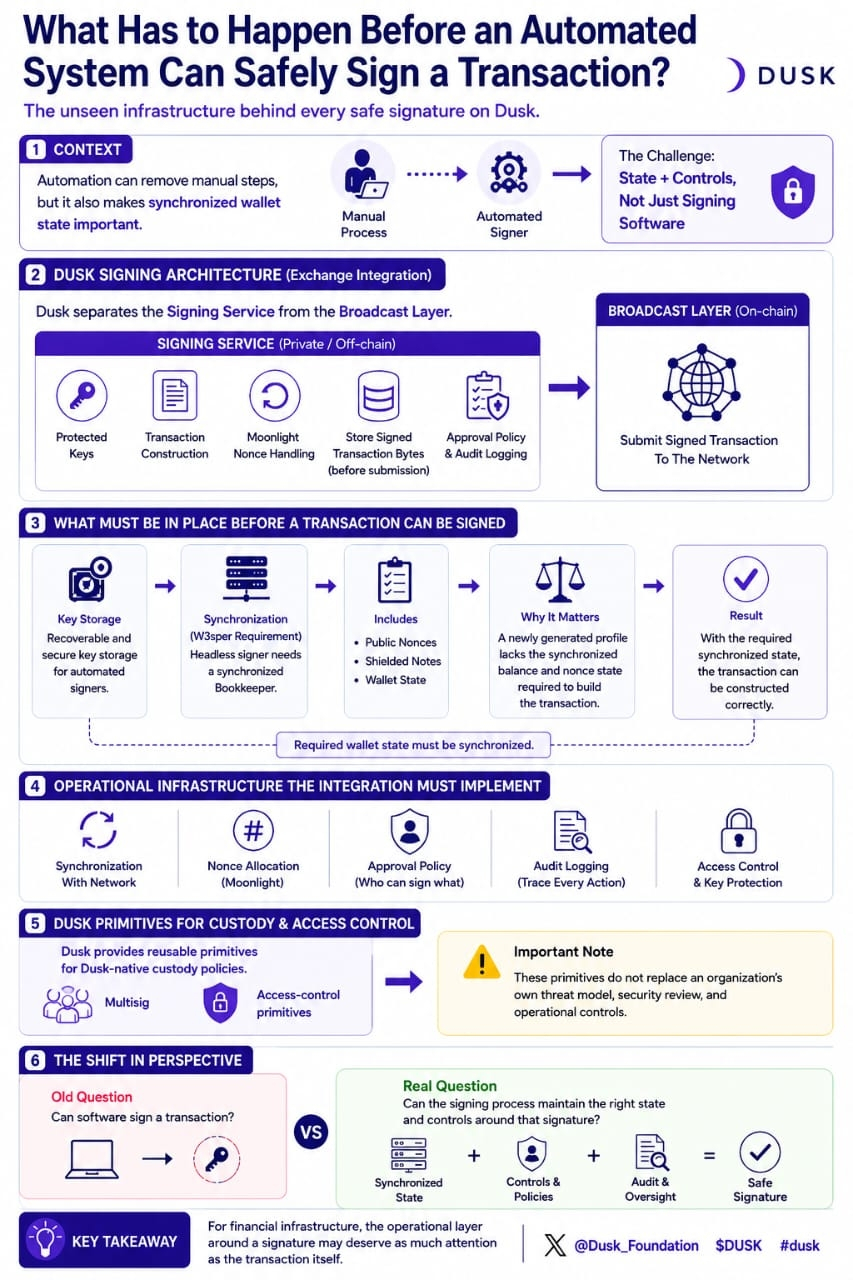
Ich habe damit begonnen, Blockchain-Infrastruktur aus einem weniger sichtbaren Blickwinkel zu betrachten: Was muss tatsächlich geschehen, bevor ein automatisiertes System eine Transaktion sicher signieren kann?
Die Dokumentation zur Exchange-Integration von Dusk trennt den Signierdienst von der Broadcast-Ebene. Der Signierdienst ist für geschützte Schlüssel, den Aufbau von Transaktionen, die Handhabung des Moonlight-Nonce sowie das Speichern signierter Transaktionsbytes vor der Übermittlung zuständig. Für einen automatisierten Signierer dokumentiert Dusk außerdem das Schlüssel-Handling, die Synchronisierung, die Nonce-Zuteilung, die Genehmigungsrichtlinie und das Audit-Logging als Infrastruktur, die die Integration umsetzen muss.
Das schafft eine interessante Spannung.
Automatisierung kann manuelle Schritte entfernen, macht aber auch einen synchronisierten Wallet-Status wichtig. Dusk’s W3sper-Dokumentation sagt, dass ein Headless-Signing-Client wiederherstellbaren Schlüsselspeicher und einen synchronisierten Bookkeeper benötigt, einschließlich öffentlicher Nonces und verschlüsselter Notizen. Eine Transaktion kann nicht einfach aus einem neu erzeugten Profil gebaut werden, weil der erforderliche Kontostand- und Nonce-Status dort nicht synchronisiert ist.
Dusk stellt außerdem wiederverwendbare Multisig- und Zugriffssteuerungs-Primitiven für Dusk-native Custody-Richtlinien bereit und weist zugleich darauf hin, dass diese das eigene Bedrohungsmodell, die Prüfung und die operativen Kontrollen einer Organisation nicht ersetzen.
Damit hat sich die Frage für mich verändert.
Die spannende Herausforderung besteht nicht einfach darin, ob Software eine Transaktion signieren kann.
Es geht darum, ob der Signiervorgang den richtigen Status und die richtigen Kontrollen rund um diese Signatur aufrechterhalten kann.
Für Finanzinfrastruktur verdient diese operative Ebene möglicherweise genauso viel Aufmerksamkeit wie die Transaktion selbst.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich habe damit begonnen, Blockchain-Infrastruktur aus einem weniger sichtbaren Blickwinkel zu betrachten: Was muss tatsächlich geschehen, bevor ein automatisiertes System eine Transaktion sicher signieren kann?
Die Dokumentation zur Exchange-Integration von Dusk trennt den Signierdienst von der Broadcast-Ebene. Der Signierdienst ist für geschützte Schlüssel, den Aufbau von Transaktionen, die Handhabung des Moonlight-Nonce sowie das Speichern signierter Transaktionsbytes vor der Übermittlung zuständig. Für einen automatisierten Signierer dokumentiert Dusk außerdem das Schlüssel-Handling, die Synchronisierung, die Nonce-Zuteilung, die Genehmigungsrichtlinie und das Audit-Logging als Infrastruktur, die die Integration umsetzen muss.
Das schafft eine interessante Spannung.
Automatisierung kann manuelle Schritte entfernen, macht aber auch einen synchronisierten Wallet-Status wichtig. Dusk’s W3sper-Dokumentation sagt, dass ein Headless-Signing-Client wiederherstellbaren Schlüsselspeicher und einen synchronisierten Bookkeeper benötigt, einschließlich öffentlicher Nonces und verschlüsselter Notizen. Eine Transaktion kann nicht einfach aus einem neu erzeugten Profil gebaut werden, weil der erforderliche Kontostand- und Nonce-Status dort nicht synchronisiert ist.
Dusk stellt außerdem wiederverwendbare Multisig- und Zugriffssteuerungs-Primitiven für Dusk-native Custody-Richtlinien bereit und weist zugleich darauf hin, dass diese das eigene Bedrohungsmodell, die Prüfung und die operativen Kontrollen einer Organisation nicht ersetzen.
Damit hat sich die Frage für mich verändert.
Die spannende Herausforderung besteht nicht einfach darin, ob Software eine Transaktion signieren kann.
Es geht darum, ob der Signiervorgang den richtigen Status und die richtigen Kontrollen rund um diese Signatur aufrechterhalten kann.
Für Finanzinfrastruktur verdient diese operative Ebene möglicherweise genauso viel Aufmerksamkeit wie die Transaktion selbst.
@Dusk $DUSK #dusk
Die Dokumentation zur Exchange-Integration von Dusk trennt den Signierdienst von der Broadcast-Ebene. Der Signierdienst ist für geschützte Schlüssel, den Aufbau von Transaktionen, die Handhabung des Moonlight-Nonce sowie das Speichern signierter Transaktionsbytes vor der Übermittlung zuständig. Für einen automatisierten Signierer dokumentiert Dusk außerdem das Schlüssel-Handling, die Synchronisierung, die Nonce-Zuteilung, die Genehmigungsrichtlinie und das Audit-Logging als Infrastruktur, die die Integration umsetzen muss.
Das schafft eine interessante Spannung.
Automatisierung kann manuelle Schritte entfernen, macht aber auch einen synchronisierten Wallet-Status wichtig. Dusk’s W3sper-Dokumentation sagt, dass ein Headless-Signing-Client wiederherstellbaren Schlüsselspeicher und einen synchronisierten Bookkeeper benötigt, einschließlich öffentlicher Nonces und verschlüsselter Notizen. Eine Transaktion kann nicht einfach aus einem neu erzeugten Profil gebaut werden, weil der erforderliche Kontostand- und Nonce-Status dort nicht synchronisiert ist.
Dusk stellt außerdem wiederverwendbare Multisig- und Zugriffssteuerungs-Primitiven für Dusk-native Custody-Richtlinien bereit und weist zugleich darauf hin, dass diese das eigene Bedrohungsmodell, die Prüfung und die operativen Kontrollen einer Organisation nicht ersetzen.
Damit hat sich die Frage für mich verändert.
Die spannende Herausforderung besteht nicht einfach darin, ob Software eine Transaktion signieren kann.
Es geht darum, ob der Signiervorgang den richtigen Status und die richtigen Kontrollen rund um diese Signatur aufrechterhalten kann.
Für Finanzinfrastruktur verdient diese operative Ebene möglicherweise genauso viel Aufmerksamkeit wie die Transaktion selbst.
@Dusk $DUSK #dusk
87
·
--
Verifiziert
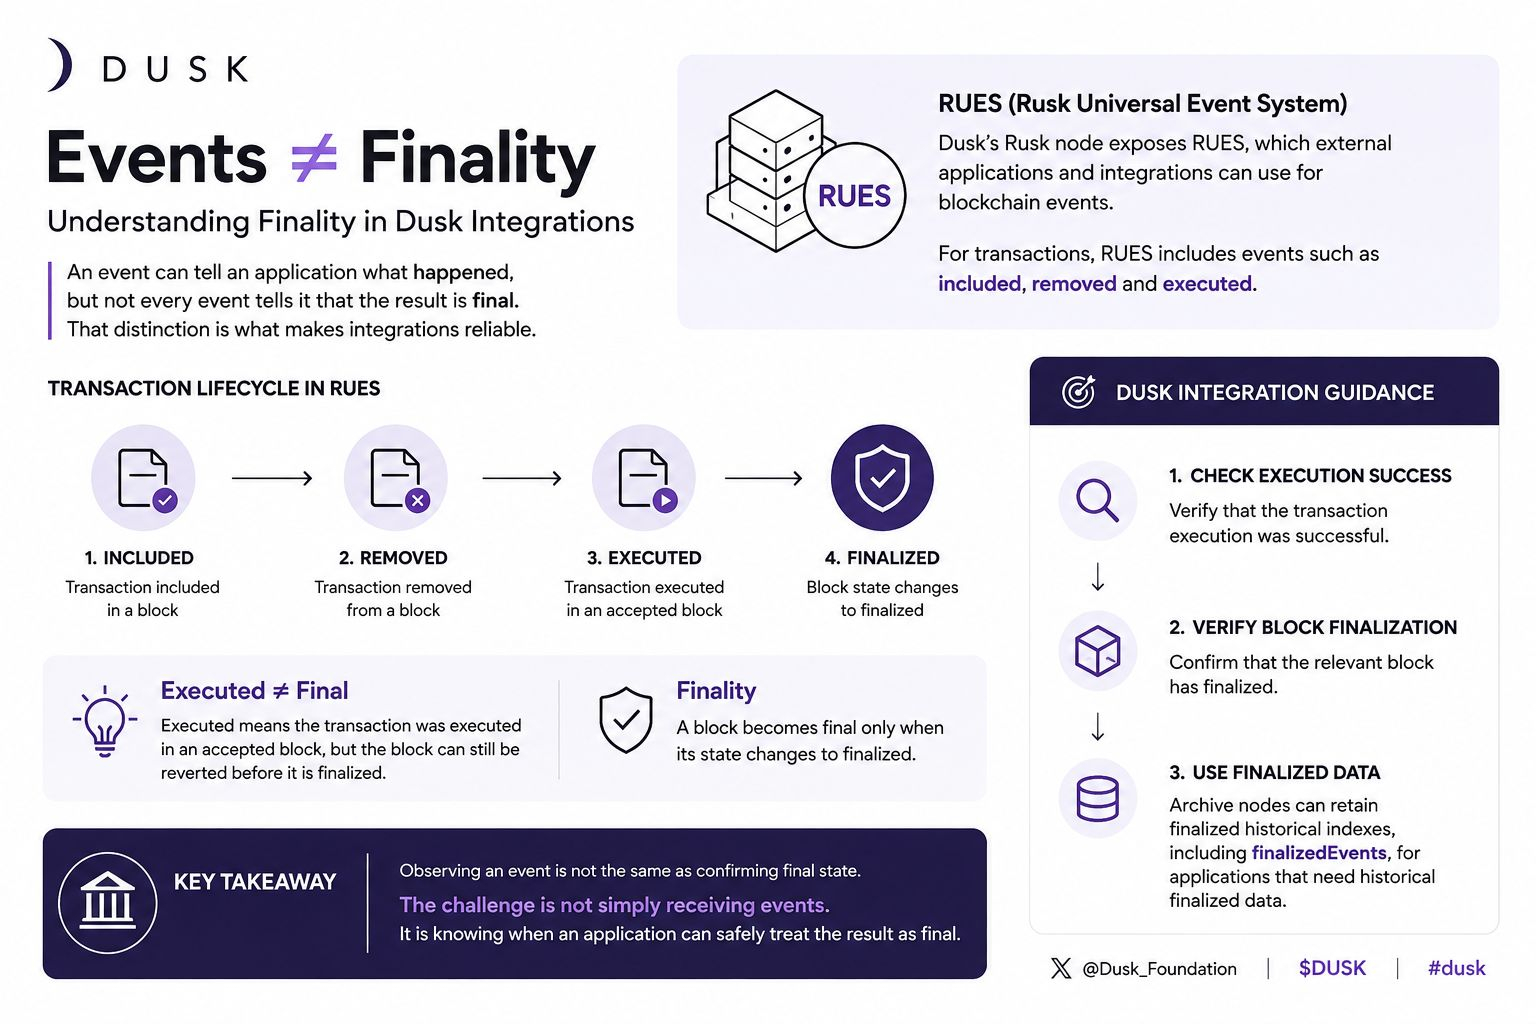
Ich habe begonnen, Blockchain-Integrationen aus einem anderen Blickwinkel zu betrachten: Ein Ereignis kann einer Anwendung mitteilen, was passiert ist, aber nicht jedes Ereignis sagt ihr, dass das Ergebnis endgültig ist.
Diese Unterscheidung wird wichtig, wenn Software auf On-Chain-Aktivitäten reagiert.
Der Rusk-Node von Dusk stellt das RUES (Rusk Universal Event System) bereit, das externe Anwendungen und Integrationen für Blockchain-Ereignisse nutzen können. Für Transaktionen umfasst RUES Ereignisse wie included, removed und executed. Aber diese Ereignisse stehen für unterschiedliche Phasen des Lebenszyklus.
Zum Beispiel bedeutet executed, dass eine Transaktion in einem akzeptierten Block ausgeführt wurde, aber die Anwendung muss das Ausführungsergebnis dennoch prüfen. Noch wichtiger ist: Ein akzeptierter Block kann immer noch rückgängig gemacht werden. Dusk sagt, ein Block wird endgültig, wenn sich sein Zustand zu finalized ändert.
Das schafft eine interessante Unterscheidung:
Ein Ereignis zu beobachten ist nicht dasselbe wie den endgültigen Zustand zu bestätigen.
Die Integrationsrichtlinien von Dusk empfehlen daher, zunächst den Erfolg der Ausführung zu prüfen und anschließend zu verifizieren, dass der relevante Block finalisiert wurde. Archive-Nodes können finalisierte historische Indizes vorhalten, einschließlich finalizedEvents, für Anwendungen, die historisch finalisierte Daten benötigen.
Für mich verändert das, wie ich über Blockchain-Integrationen nachdenke.
Die Herausforderung besteht nicht einfach darin, Ereignisse zu empfangen.
Es geht darum zu wissen, wann eine Anwendung das Ergebnis sicher als endgültig betrachten kann.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich habe begonnen, Blockchain-Integrationen aus einem anderen Blickwinkel zu betrachten: Ein Ereignis kann einer Anwendung mitteilen, was passiert ist, aber nicht jedes Ereignis sagt ihr, dass das Ergebnis endgültig ist.
Diese Unterscheidung wird wichtig, wenn Software auf On-Chain-Aktivitäten reagiert.
Der Rusk-Node von Dusk stellt das RUES (Rusk Universal Event System) bereit, das externe Anwendungen und Integrationen für Blockchain-Ereignisse nutzen können. Für Transaktionen umfasst RUES Ereignisse wie included, removed und executed. Aber diese Ereignisse stehen für unterschiedliche Phasen des Lebenszyklus.
Zum Beispiel bedeutet executed, dass eine Transaktion in einem akzeptierten Block ausgeführt wurde, aber die Anwendung muss das Ausführungsergebnis dennoch prüfen. Noch wichtiger ist: Ein akzeptierter Block kann immer noch rückgängig gemacht werden. Dusk sagt, ein Block wird endgültig, wenn sich sein Zustand zu finalized ändert.
Das schafft eine interessante Unterscheidung:
Ein Ereignis zu beobachten ist nicht dasselbe wie den endgültigen Zustand zu bestätigen.
Die Integrationsrichtlinien von Dusk empfehlen daher, zunächst den Erfolg der Ausführung zu prüfen und anschließend zu verifizieren, dass der relevante Block finalisiert wurde. Archive-Nodes können finalisierte historische Indizes vorhalten, einschließlich finalizedEvents, für Anwendungen, die historisch finalisierte Daten benötigen.
Für mich verändert das, wie ich über Blockchain-Integrationen nachdenke.
Die Herausforderung besteht nicht einfach darin, Ereignisse zu empfangen.
Es geht darum zu wissen, wann eine Anwendung das Ergebnis sicher als endgültig betrachten kann.
@Dusk $DUSK #dusk
Diese Unterscheidung wird wichtig, wenn Software auf On-Chain-Aktivitäten reagiert.
Der Rusk-Node von Dusk stellt das RUES (Rusk Universal Event System) bereit, das externe Anwendungen und Integrationen für Blockchain-Ereignisse nutzen können. Für Transaktionen umfasst RUES Ereignisse wie included, removed und executed. Aber diese Ereignisse stehen für unterschiedliche Phasen des Lebenszyklus.
Zum Beispiel bedeutet executed, dass eine Transaktion in einem akzeptierten Block ausgeführt wurde, aber die Anwendung muss das Ausführungsergebnis dennoch prüfen. Noch wichtiger ist: Ein akzeptierter Block kann immer noch rückgängig gemacht werden. Dusk sagt, ein Block wird endgültig, wenn sich sein Zustand zu finalized ändert.
Das schafft eine interessante Unterscheidung:
Ein Ereignis zu beobachten ist nicht dasselbe wie den endgültigen Zustand zu bestätigen.
Die Integrationsrichtlinien von Dusk empfehlen daher, zunächst den Erfolg der Ausführung zu prüfen und anschließend zu verifizieren, dass der relevante Block finalisiert wurde. Archive-Nodes können finalisierte historische Indizes vorhalten, einschließlich finalizedEvents, für Anwendungen, die historisch finalisierte Daten benötigen.
Für mich verändert das, wie ich über Blockchain-Integrationen nachdenke.
Die Herausforderung besteht nicht einfach darin, Ereignisse zu empfangen.
Es geht darum zu wissen, wann eine Anwendung das Ergebnis sicher als endgültig betrachten kann.
@Dusk $DUSK #dusk
85
·
--
Bullisch
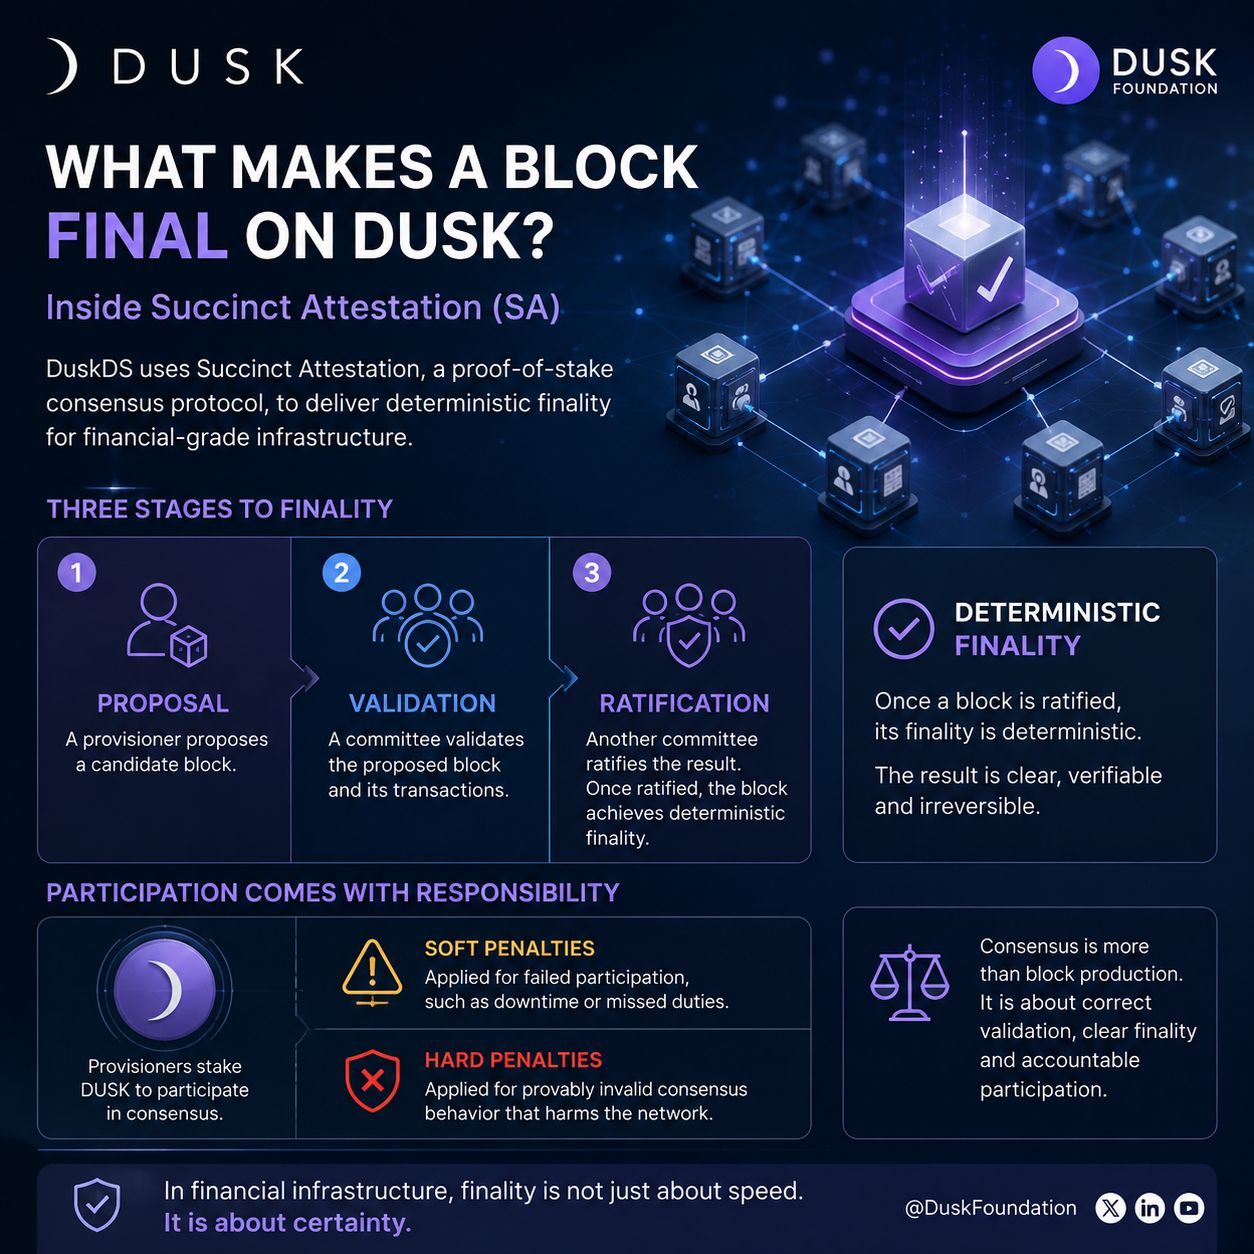
Ich habe Dusk von einem anderen Blickwinkel aus betrachtet: Was macht einen Block eigentlich final?
Diese Frage führte mich tiefer in die Succinct Attestation, das Proof-of-Stake-Konsensprotokoll von DuskDS.
Dusk beschreibt den Prozess in drei Phasen: Ein Provisioner schlägt einen Kandidatenblock vor, ein Komitee überprüft ihn, und ein weiteres Komitee bestätigt das Ergebnis. Sobald es bestätigt ist, erreicht der Block determistische Finalität.
Was ich interessant finde, ist, dass die Teilnahme auch Verantwortung bedeutet. Provisioner setzen DUSK als Einsatz, um am Konsens teilzunehmen, während Dusk zwischen weichen Strafen für gescheiterte Teilnahme und harten Strafen für nachweislich ungültiges Konsensverhalten unterscheidet.
Der Konsens geht es hier also nicht nur darum, Blöcke zu erzeugen. Es gibt einen Prozess zum Prüfen, Bestätigen des Ergebnisses und Anknüpfen wirtschaftlicher Konsequenzen an bestimmte Ausfälle.
Das bringt mich zu der Überlegung, dass die nützlichere Frage für die Finanzinfrastruktur nicht nur ist, wie schnell Transaktionen vorankommen.
Sondern wie eindeutig das Netzwerk bestimmt, wann eine Transaktion final ist.
Genau diesen Teil des Konsensdesigns von Dusk halte ich für wert, zu verstehen.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich habe Dusk von einem anderen Blickwinkel aus betrachtet: Was macht einen Block eigentlich final?
Diese Frage führte mich tiefer in die Succinct Attestation, das Proof-of-Stake-Konsensprotokoll von DuskDS.
Dusk beschreibt den Prozess in drei Phasen: Ein Provisioner schlägt einen Kandidatenblock vor, ein Komitee überprüft ihn, und ein weiteres Komitee bestätigt das Ergebnis. Sobald es bestätigt ist, erreicht der Block determistische Finalität.
Was ich interessant finde, ist, dass die Teilnahme auch Verantwortung bedeutet. Provisioner setzen DUSK als Einsatz, um am Konsens teilzunehmen, während Dusk zwischen weichen Strafen für gescheiterte Teilnahme und harten Strafen für nachweislich ungültiges Konsensverhalten unterscheidet.
Der Konsens geht es hier also nicht nur darum, Blöcke zu erzeugen. Es gibt einen Prozess zum Prüfen, Bestätigen des Ergebnisses und Anknüpfen wirtschaftlicher Konsequenzen an bestimmte Ausfälle.
Das bringt mich zu der Überlegung, dass die nützlichere Frage für die Finanzinfrastruktur nicht nur ist, wie schnell Transaktionen vorankommen.
Sondern wie eindeutig das Netzwerk bestimmt, wann eine Transaktion final ist.
Genau diesen Teil des Konsensdesigns von Dusk halte ich für wert, zu verstehen.
@Dusk $DUSK #dusk
Diese Frage führte mich tiefer in die Succinct Attestation, das Proof-of-Stake-Konsensprotokoll von DuskDS.
Dusk beschreibt den Prozess in drei Phasen: Ein Provisioner schlägt einen Kandidatenblock vor, ein Komitee überprüft ihn, und ein weiteres Komitee bestätigt das Ergebnis. Sobald es bestätigt ist, erreicht der Block determistische Finalität.
Was ich interessant finde, ist, dass die Teilnahme auch Verantwortung bedeutet. Provisioner setzen DUSK als Einsatz, um am Konsens teilzunehmen, während Dusk zwischen weichen Strafen für gescheiterte Teilnahme und harten Strafen für nachweislich ungültiges Konsensverhalten unterscheidet.
Der Konsens geht es hier also nicht nur darum, Blöcke zu erzeugen. Es gibt einen Prozess zum Prüfen, Bestätigen des Ergebnisses und Anknüpfen wirtschaftlicher Konsequenzen an bestimmte Ausfälle.
Das bringt mich zu der Überlegung, dass die nützlichere Frage für die Finanzinfrastruktur nicht nur ist, wie schnell Transaktionen vorankommen.
Sondern wie eindeutig das Netzwerk bestimmt, wann eine Transaktion final ist.
Genau diesen Teil des Konsensdesigns von Dusk halte ich für wert, zu verstehen.
@Dusk $DUSK #dusk
2
1
90
·
--
Verifiziert
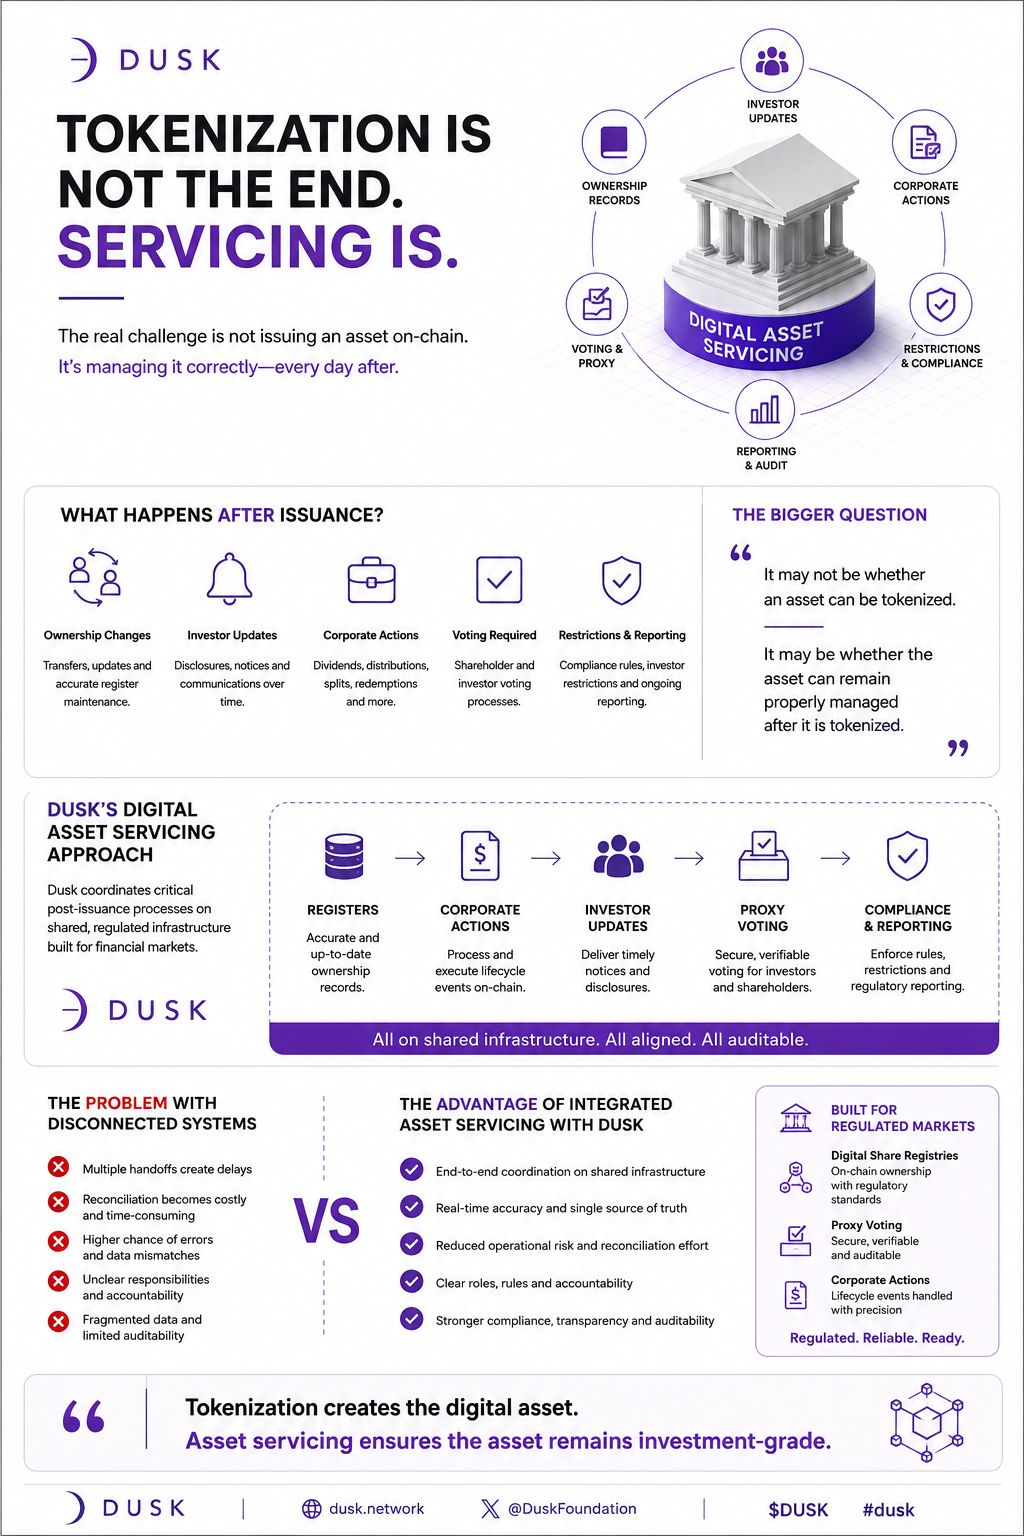
Ich habe angefangen, über etwas nachzudenken, das man bei tokenisierten Assets leicht übersehen kann: Was passiert nach der Ausgabe?
Wenn man ein Asset auf die Blockchain setzt, kann zwar eine digitale Repräsentation entstehen, aber das Asset hat dennoch einen Lebenszyklus. Die Eigentumsaufzeichnungen ändern sich. Investor*innen brauchen Updates. Unternehmensmaßnahmen finden statt. Gegebenenfalls ist eine Abstimmung erforderlich. Einschränkungen und Meldepflichten müssen außerdem über die Zeit hinweg weiter verwaltet werden.
Genau dafür hat mich der Ansatz zur digitalen Asset-Servicing-Umsetzung von @DuskFoundation interessiert.
Dusk beschreibt digitales Asset Servicing als das Koordinieren von Registern, Unternehmensmaßnahmen, Investor-Updates, Abstimmungen und anderen Lebenszyklusereignissen auf gemeinsamer Infrastruktur. In der Dokumentation wird zudem darauf hingewiesen, dass digitale Aktienregister, Proxy-Abstimmungen und Unternehmensmaßnahmen Workflows sein können, die Teil derselben regulierten Marktinfrastruktur sind.
Der spannende Punkt für mich ist jedoch das Problem darunter: Wenn diese Prozesse in getrennten Systemen leben, kann jede Übergabe Verzögerungen, zusätzlichen Abgleichaufwand, Fehler oder unklare Verantwortlichkeiten verursachen.
Die größere Frage könnte also nicht sein, ob ein Asset tokenisiert werden kann.
Sondern ob das Asset nach der Tokenisierung weiterhin ordnungsgemäß verwaltet werden kann.
Damit ist Asset Servicing ein deutlich wichtigerer Bestandteil der Tokenisierungs-Diskussion, als ich anfangs dachte.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich habe angefangen, über etwas nachzudenken, das man bei tokenisierten Assets leicht übersehen kann: Was passiert nach der Ausgabe?
Wenn man ein Asset auf die Blockchain setzt, kann zwar eine digitale Repräsentation entstehen, aber das Asset hat dennoch einen Lebenszyklus. Die Eigentumsaufzeichnungen ändern sich. Investor*innen brauchen Updates. Unternehmensmaßnahmen finden statt. Gegebenenfalls ist eine Abstimmung erforderlich. Einschränkungen und Meldepflichten müssen außerdem über die Zeit hinweg weiter verwaltet werden.
Genau dafür hat mich der Ansatz zur digitalen Asset-Servicing-Umsetzung von @DuskFoundation interessiert.
Dusk beschreibt digitales Asset Servicing als das Koordinieren von Registern, Unternehmensmaßnahmen, Investor-Updates, Abstimmungen und anderen Lebenszyklusereignissen auf gemeinsamer Infrastruktur. In der Dokumentation wird zudem darauf hingewiesen, dass digitale Aktienregister, Proxy-Abstimmungen und Unternehmensmaßnahmen Workflows sein können, die Teil derselben regulierten Marktinfrastruktur sind.
Der spannende Punkt für mich ist jedoch das Problem darunter: Wenn diese Prozesse in getrennten Systemen leben, kann jede Übergabe Verzögerungen, zusätzlichen Abgleichaufwand, Fehler oder unklare Verantwortlichkeiten verursachen.
Die größere Frage könnte also nicht sein, ob ein Asset tokenisiert werden kann.
Sondern ob das Asset nach der Tokenisierung weiterhin ordnungsgemäß verwaltet werden kann.
Damit ist Asset Servicing ein deutlich wichtigerer Bestandteil der Tokenisierungs-Diskussion, als ich anfangs dachte.
@Dusk $DUSK #dusk
Wenn man ein Asset auf die Blockchain setzt, kann zwar eine digitale Repräsentation entstehen, aber das Asset hat dennoch einen Lebenszyklus. Die Eigentumsaufzeichnungen ändern sich. Investor*innen brauchen Updates. Unternehmensmaßnahmen finden statt. Gegebenenfalls ist eine Abstimmung erforderlich. Einschränkungen und Meldepflichten müssen außerdem über die Zeit hinweg weiter verwaltet werden.
Genau dafür hat mich der Ansatz zur digitalen Asset-Servicing-Umsetzung von @DuskFoundation interessiert.
Dusk beschreibt digitales Asset Servicing als das Koordinieren von Registern, Unternehmensmaßnahmen, Investor-Updates, Abstimmungen und anderen Lebenszyklusereignissen auf gemeinsamer Infrastruktur. In der Dokumentation wird zudem darauf hingewiesen, dass digitale Aktienregister, Proxy-Abstimmungen und Unternehmensmaßnahmen Workflows sein können, die Teil derselben regulierten Marktinfrastruktur sind.
Der spannende Punkt für mich ist jedoch das Problem darunter: Wenn diese Prozesse in getrennten Systemen leben, kann jede Übergabe Verzögerungen, zusätzlichen Abgleichaufwand, Fehler oder unklare Verantwortlichkeiten verursachen.
Die größere Frage könnte also nicht sein, ob ein Asset tokenisiert werden kann.
Sondern ob das Asset nach der Tokenisierung weiterhin ordnungsgemäß verwaltet werden kann.
Damit ist Asset Servicing ein deutlich wichtigerer Bestandteil der Tokenisierungs-Diskussion, als ich anfangs dachte.
@Dusk $DUSK #dusk
94
·
--
Verifiziert
Der schwierige Teil ist vielleicht nicht, herauszufinden, wer du bist
Je mehr ich mir regulierte Onchain-Märkte angesehen habe, desto mehr ist mir ein anderes Problem hinter dem Zugang aufgefallen.
Ein Finanzdienst muss möglicherweise wissen, ob jemand eine bestimmte Voraussetzung erfüllt. Das bedeutet jedoch nicht zwingend, dass jede persönliche Einzelheit Teil des Onchain-Records werden muss.
Hier hat mich @Dusk’s Citadel 2 besonders angesprochen.
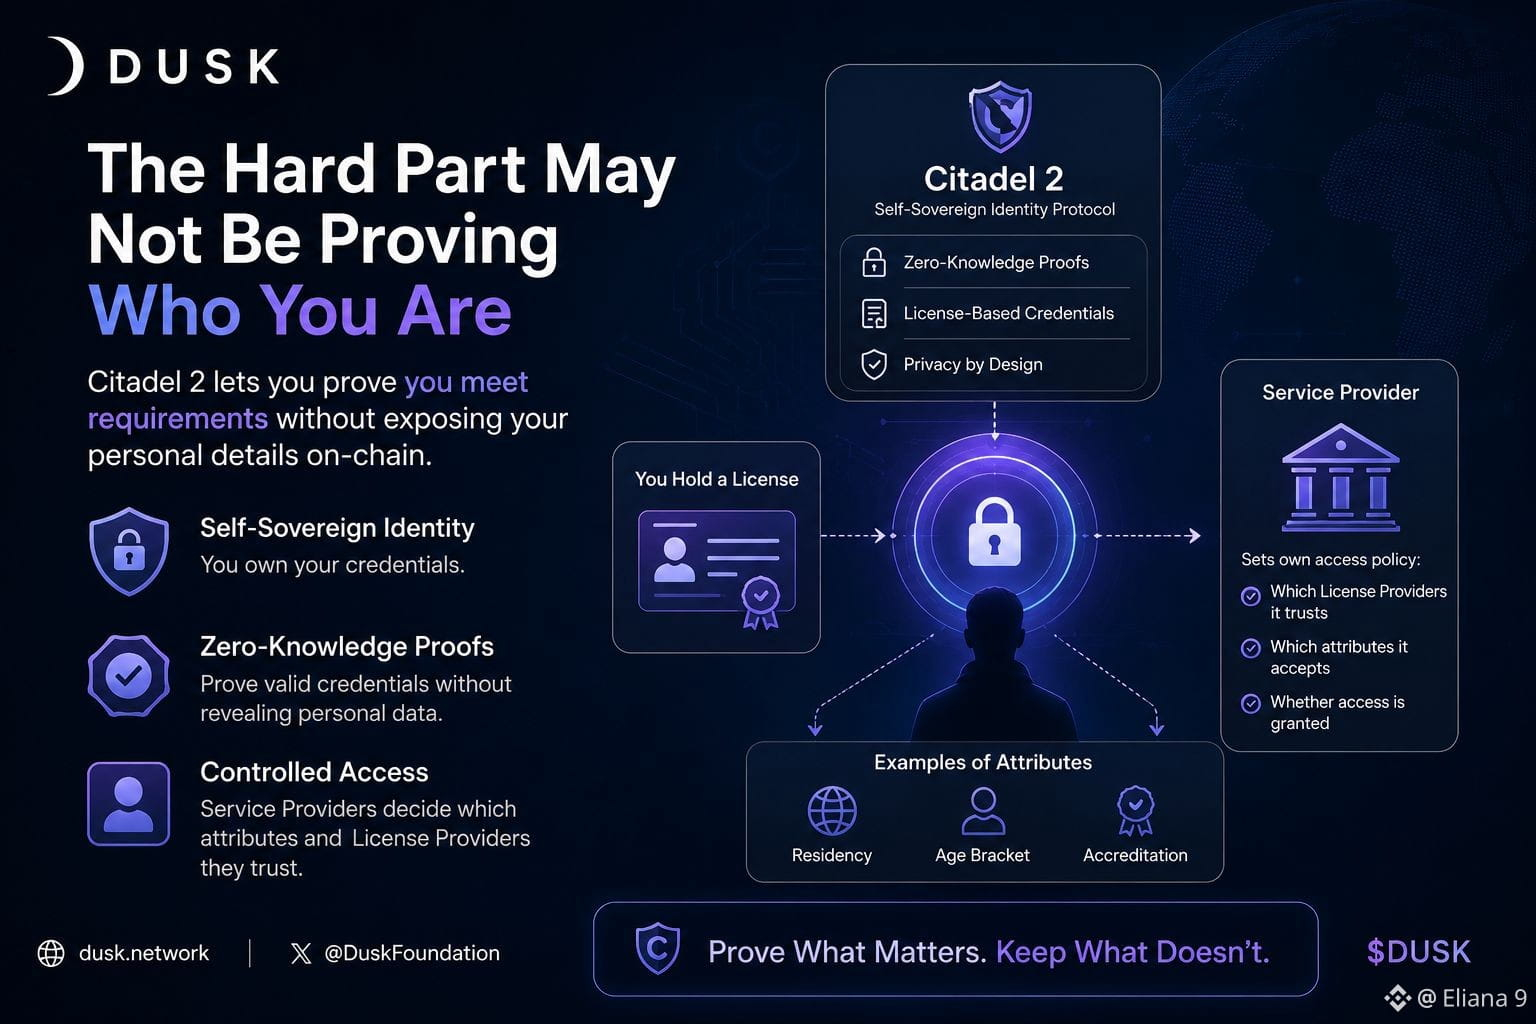
Citadel 2 ist eine erweiterte Version von Dusk’s Self-Sovereign Identity-Protokoll. Es verwendet einen Nachweis, der als „Lizenz“ bezeichnet wird. Ein Nutzer kann einen Zero-Knowledge-Beweis generieren, der zeigt, dass er eine gültige registrierte Lizenz besitzt, ohne seine persönlichen Daten offenzulegen oder welche konkrete Lizenz er Onchain verwendet hat.
Doch es gibt noch eine Unterscheidung, die ich sogar noch interessanter finde.
Citadel kann verifizieren, dass die Sitzung kryptografisch gültig ist, während der Service Provider weiterhin selbst entscheidet, welchen License Providern es vertraut, welche Attribute es akzeptiert und ob der Zugang gewährt werden soll.
Dusk’s Dokumentation gibt Beispiele für Attribute wie Wohnsitz, Altersgruppe und Akkreditierung. Der Punkt ist nicht, dass der Service Provider automatisch alles akzeptieren muss; der Anbieter kontrolliert weiterhin seine eigene Zugriffspolitik.
Das verändert meine Sicht auf Blockchain-Identität.
Die interessante Frage ist nicht nur, ob eine Person beweisen kann, wer sie ist.
Es geht darum, ob eine regulierte Anwendung die Informationen, die für ihre Zugriffsregeln relevant sind, verifizieren kann, ohne unbeteiligte persönliche Informationen Onchain zu stellen.
Für mich macht das Citadel 2 weniger interessant als „Identitätsfunktion“ und mehr als Ansatz für kontrollierten Zugang.
Vielleicht ist bessere Onchain-Identität nicht das Offenlegen von mehr Informationen.
Vielleicht geht es darum, den Beweis nützlich zu machen und unnötige Informationen aus dem Datensatz herauszuhalten.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Der schwierige Teil ist vielleicht nicht, herauszufinden, wer du bist
Je mehr ich mir regulierte Onchain-Märkte angesehen habe, desto mehr ist mir ein anderes Problem hinter dem Zugang aufgefallen.
Ein Finanzdienst muss möglicherweise wissen, ob jemand eine bestimmte Voraussetzung erfüllt. Das bedeutet jedoch nicht zwingend, dass jede persönliche Einzelheit Teil des Onchain-Records werden muss.
Hier hat mich @Dusk’s Citadel 2 besonders angesprochen.
Citadel 2 ist eine erweiterte Version von Dusk’s Self-Sovereign Identity-Protokoll. Es verwendet einen Nachweis, der als „Lizenz“ bezeichnet wird. Ein Nutzer kann einen Zero-Knowledge-Beweis generieren, der zeigt, dass er eine gültige registrierte Lizenz besitzt, ohne seine persönlichen Daten offenzulegen oder welche konkrete Lizenz er Onchain verwendet hat.
Doch es gibt noch eine Unterscheidung, die ich sogar noch interessanter finde.
Citadel kann verifizieren, dass die Sitzung kryptografisch gültig ist, während der Service Provider weiterhin selbst entscheidet, welchen License Providern es vertraut, welche Attribute es akzeptiert und ob der Zugang gewährt werden soll.
Dusk’s Dokumentation gibt Beispiele für Attribute wie Wohnsitz, Altersgruppe und Akkreditierung. Der Punkt ist nicht, dass der Service Provider automatisch alles akzeptieren muss; der Anbieter kontrolliert weiterhin seine eigene Zugriffspolitik.
Das verändert meine Sicht auf Blockchain-Identität.
Die interessante Frage ist nicht nur, ob eine Person beweisen kann, wer sie ist.
Es geht darum, ob eine regulierte Anwendung die Informationen, die für ihre Zugriffsregeln relevant sind, verifizieren kann, ohne unbeteiligte persönliche Informationen Onchain zu stellen.
Für mich macht das Citadel 2 weniger interessant als „Identitätsfunktion“ und mehr als Ansatz für kontrollierten Zugang.
Vielleicht ist bessere Onchain-Identität nicht das Offenlegen von mehr Informationen.
Vielleicht geht es darum, den Beweis nützlich zu machen und unnötige Informationen aus dem Datensatz herauszuhalten.
@Dusk $DUSK #dusk
Je mehr ich mir regulierte Onchain-Märkte angesehen habe, desto mehr ist mir ein anderes Problem hinter dem Zugang aufgefallen.
Ein Finanzdienst muss möglicherweise wissen, ob jemand eine bestimmte Voraussetzung erfüllt. Das bedeutet jedoch nicht zwingend, dass jede persönliche Einzelheit Teil des Onchain-Records werden muss.
Hier hat mich @Dusk’s Citadel 2 besonders angesprochen.
Citadel 2 ist eine erweiterte Version von Dusk’s Self-Sovereign Identity-Protokoll. Es verwendet einen Nachweis, der als „Lizenz“ bezeichnet wird. Ein Nutzer kann einen Zero-Knowledge-Beweis generieren, der zeigt, dass er eine gültige registrierte Lizenz besitzt, ohne seine persönlichen Daten offenzulegen oder welche konkrete Lizenz er Onchain verwendet hat.
Doch es gibt noch eine Unterscheidung, die ich sogar noch interessanter finde.
Citadel kann verifizieren, dass die Sitzung kryptografisch gültig ist, während der Service Provider weiterhin selbst entscheidet, welchen License Providern es vertraut, welche Attribute es akzeptiert und ob der Zugang gewährt werden soll.
Dusk’s Dokumentation gibt Beispiele für Attribute wie Wohnsitz, Altersgruppe und Akkreditierung. Der Punkt ist nicht, dass der Service Provider automatisch alles akzeptieren muss; der Anbieter kontrolliert weiterhin seine eigene Zugriffspolitik.
Das verändert meine Sicht auf Blockchain-Identität.
Die interessante Frage ist nicht nur, ob eine Person beweisen kann, wer sie ist.
Es geht darum, ob eine regulierte Anwendung die Informationen, die für ihre Zugriffsregeln relevant sind, verifizieren kann, ohne unbeteiligte persönliche Informationen Onchain zu stellen.
Für mich macht das Citadel 2 weniger interessant als „Identitätsfunktion“ und mehr als Ansatz für kontrollierten Zugang.
Vielleicht ist bessere Onchain-Identität nicht das Offenlegen von mehr Informationen.
Vielleicht geht es darum, den Beweis nützlich zu machen und unnötige Informationen aus dem Datensatz herauszuhalten.
@Dusk $DUSK #dusk
85
·
--
Verifiziert
Muss Finanzielle Privatsphäre bedeuten, dass man alles versteckt?
Heißt finanzielle Privatsphäre wirklich, dass niemand etwas sehen können sollte?
Früher dachte ich über Blockchain-Privatsphäre in fast denselben Begriffen nach: Eine Transaktion war entweder öffentlich oder verborgen. Als ich mir @DuskFoundation angesehen habe, hat mich das daran zweifeln lassen, ob regulierte Finanzsysteme einen flexibleren Ansatz brauchen.
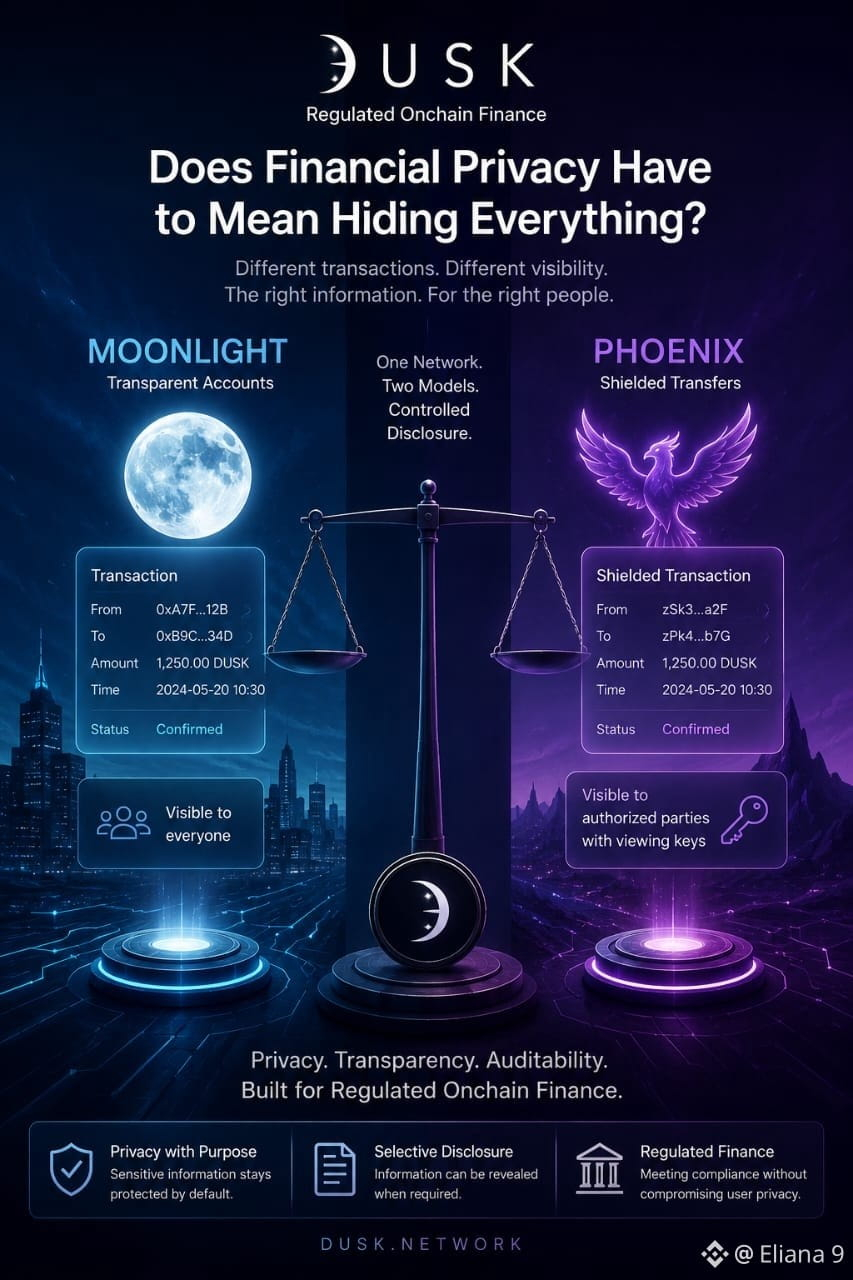
Dusk unterstützt zwei Transaktionsmodelle. Moonlight bietet transparente öffentliche Konten, während Phoenix vertrauliche, abgeschirmte Überweisungen mit Zero-Knowledge-Beweisen ermöglicht. Was mich dabei interessierte, war nicht einfach nur, dass es zwei Modelle gibt, sondern warum unterschiedliche Sichtbarkeitsgrade eine Rolle spielen können.
Nicht jede finanzielle Aktivität hat dieselben Informationsanforderungen. Einige Transaktionen müssen möglicherweise gegenüber der breiten Öffentlichkeit vertraulich bleiben, während bestimmte Informationen weiterhin für autorisierte Parteien verfügbar sein müssen. Dusk erklärt in seiner Dokumentation, dass Phoenix-Nutzer Informationen selektiv über Viewing Keys offenlegen können, wenn dies durch Vorschriften oder Audits erforderlich ist.
Das hat meine Sicht auf Blockchain-Privatsphäre verändert.
Vielleicht ist das Ziel nicht maximale Geheimhaltung oder maximale Transparenz. Es geht darum, entscheiden zu können, was öffentlich sein soll, was vertraulich bleiben muss und was möglicherweise eine kontrollierte Offenlegung erfordert.
Für mich ist genau diese Balance eine der interessantesten Ideen hinter Dusk’ Ansatz für regulierte Onchain-Finanzierung.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Muss Finanzielle Privatsphäre bedeuten, dass man alles versteckt?
Heißt finanzielle Privatsphäre wirklich, dass niemand etwas sehen können sollte?
Früher dachte ich über Blockchain-Privatsphäre in fast denselben Begriffen nach: Eine Transaktion war entweder öffentlich oder verborgen. Als ich mir @DuskFoundation angesehen habe, hat mich das daran zweifeln lassen, ob regulierte Finanzsysteme einen flexibleren Ansatz brauchen.
Dusk unterstützt zwei Transaktionsmodelle. Moonlight bietet transparente öffentliche Konten, während Phoenix vertrauliche, abgeschirmte Überweisungen mit Zero-Knowledge-Beweisen ermöglicht. Was mich dabei interessierte, war nicht einfach nur, dass es zwei Modelle gibt, sondern warum unterschiedliche Sichtbarkeitsgrade eine Rolle spielen können.
Nicht jede finanzielle Aktivität hat dieselben Informationsanforderungen. Einige Transaktionen müssen möglicherweise gegenüber der breiten Öffentlichkeit vertraulich bleiben, während bestimmte Informationen weiterhin für autorisierte Parteien verfügbar sein müssen. Dusk erklärt in seiner Dokumentation, dass Phoenix-Nutzer Informationen selektiv über Viewing Keys offenlegen können, wenn dies durch Vorschriften oder Audits erforderlich ist.
Das hat meine Sicht auf Blockchain-Privatsphäre verändert.
Vielleicht ist das Ziel nicht maximale Geheimhaltung oder maximale Transparenz. Es geht darum, entscheiden zu können, was öffentlich sein soll, was vertraulich bleiben muss und was möglicherweise eine kontrollierte Offenlegung erfordert.
Für mich ist genau diese Balance eine der interessantesten Ideen hinter Dusk’ Ansatz für regulierte Onchain-Finanzierung.
@Dusk $DUSK #dusk
Heißt finanzielle Privatsphäre wirklich, dass niemand etwas sehen können sollte?
Früher dachte ich über Blockchain-Privatsphäre in fast denselben Begriffen nach: Eine Transaktion war entweder öffentlich oder verborgen. Als ich mir @DuskFoundation angesehen habe, hat mich das daran zweifeln lassen, ob regulierte Finanzsysteme einen flexibleren Ansatz brauchen.
Dusk unterstützt zwei Transaktionsmodelle. Moonlight bietet transparente öffentliche Konten, während Phoenix vertrauliche, abgeschirmte Überweisungen mit Zero-Knowledge-Beweisen ermöglicht. Was mich dabei interessierte, war nicht einfach nur, dass es zwei Modelle gibt, sondern warum unterschiedliche Sichtbarkeitsgrade eine Rolle spielen können.
Nicht jede finanzielle Aktivität hat dieselben Informationsanforderungen. Einige Transaktionen müssen möglicherweise gegenüber der breiten Öffentlichkeit vertraulich bleiben, während bestimmte Informationen weiterhin für autorisierte Parteien verfügbar sein müssen. Dusk erklärt in seiner Dokumentation, dass Phoenix-Nutzer Informationen selektiv über Viewing Keys offenlegen können, wenn dies durch Vorschriften oder Audits erforderlich ist.
Das hat meine Sicht auf Blockchain-Privatsphäre verändert.
Vielleicht ist das Ziel nicht maximale Geheimhaltung oder maximale Transparenz. Es geht darum, entscheiden zu können, was öffentlich sein soll, was vertraulich bleiben muss und was möglicherweise eine kontrollierte Offenlegung erfordert.
Für mich ist genau diese Balance eine der interessantesten Ideen hinter Dusk’ Ansatz für regulierte Onchain-Finanzierung.
@Dusk $DUSK #dusk
1
91
·
--
Verifiziert
Ich dachte früher, dass Privatsphäre in den Finanzmärkten vor allem darum geht, Transaktionsdetails zu verbergen. Je mehr ich über @DuskFoundation gelesen habe, desto unvollständiger fühlte sich diese Vorstellung an.
In reguliertem Finanzwesen kann Privatsphäre nicht einfach bedeuten, dass niemand etwas sieht. Unterschiedliche Marktteilnehmer benötigen aus legitimen Gründen möglicherweise unterschiedliche Informationsgrade.
Darum hat mich Dusk’s Ansatz der selektiven Offenlegung besonders interessiert.
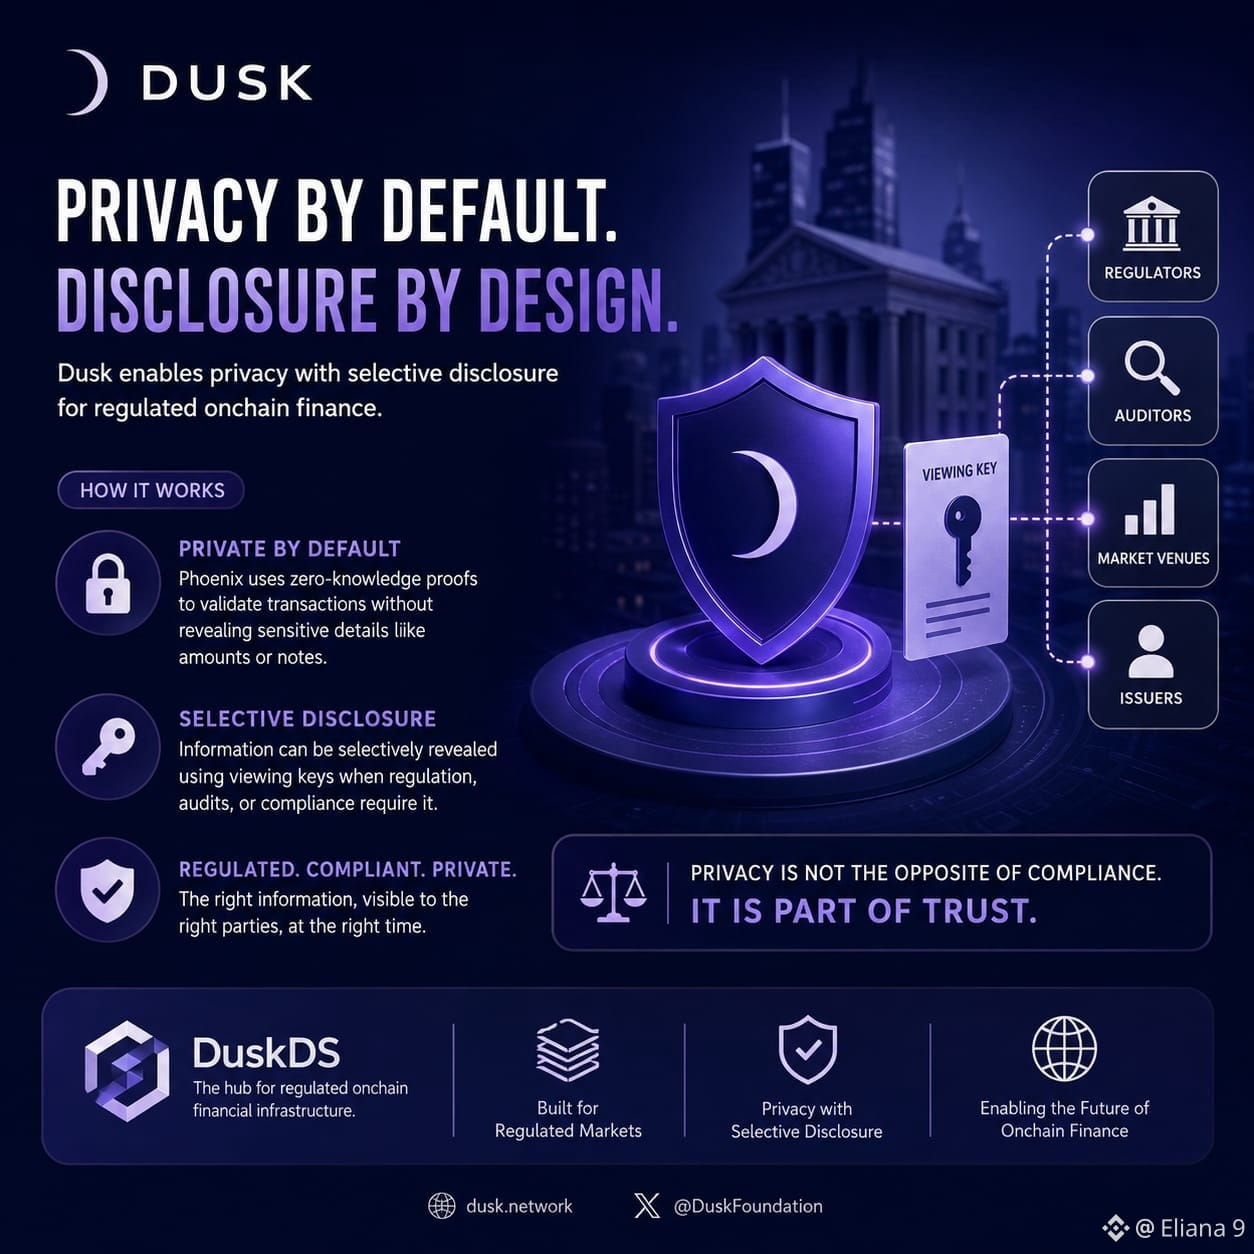
Auf DuskDS ist Phoenix das abgeschirmte, notenbasierte Transaktionsmodell. Es verwendet Zero-Knowledge-Beweise, sodass die Korrektheit von Transaktionen nachgewiesen werden kann, ohne öffentlich Details wie den Betrag der Überweisung oder die konkreten beteiligten Noten offenzulegen. Die Dusk-Dokumentation sagt außerdem, dass Nutzer bei Bedarf Informationen selektiv über Viewing Keys (Einblicksschlüssel) offenlegen können, wenn Regulierung oder Audits es erfordern.
Für mich macht diese Unterscheidung den Unterschied.
Eine vollständig transparente Blockchain kann Informationen offenlegen, die Finanzteilnehmer vielleicht nicht öffentlich preisgeben möchten. Aber regulierte Märkte können auch den kontrollierten Zugriff auf bestimmte Informationen für Emittenten, Handelsplätze, Prüfer oder Aufsichtsbehörden erfordern. Dusk beschreibt diese Balance als Privatsphäre mit selektiver Offenlegung.
Die nützlichere Frage könnte also nicht sein, ob das Finanzwesen öffentlich oder privat sein sollte.
Sondern ob Informationen standardmäßig vertraulich bleiben können, während sie dennoch für autorisierte Parteien sichtbar werden, wenn es der Arbeitsablauf erfordert.
Genau diese Balance finde ich am spannendsten an Dusk’s Ansatz für reguliertes Onchain-Finanzwesen.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Ich dachte früher, dass Privatsphäre in den Finanzmärkten vor allem darum geht, Transaktionsdetails zu verbergen. Je mehr ich über @DuskFoundation gelesen habe, desto unvollständiger fühlte sich diese Vorstellung an.
In reguliertem Finanzwesen kann Privatsphäre nicht einfach bedeuten, dass niemand etwas sieht. Unterschiedliche Marktteilnehmer benötigen aus legitimen Gründen möglicherweise unterschiedliche Informationsgrade.
Darum hat mich Dusk’s Ansatz der selektiven Offenlegung besonders interessiert.
Auf DuskDS ist Phoenix das abgeschirmte, notenbasierte Transaktionsmodell. Es verwendet Zero-Knowledge-Beweise, sodass die Korrektheit von Transaktionen nachgewiesen werden kann, ohne öffentlich Details wie den Betrag der Überweisung oder die konkreten beteiligten Noten offenzulegen. Die Dusk-Dokumentation sagt außerdem, dass Nutzer bei Bedarf Informationen selektiv über Viewing Keys (Einblicksschlüssel) offenlegen können, wenn Regulierung oder Audits es erfordern.
Für mich macht diese Unterscheidung den Unterschied.
Eine vollständig transparente Blockchain kann Informationen offenlegen, die Finanzteilnehmer vielleicht nicht öffentlich preisgeben möchten. Aber regulierte Märkte können auch den kontrollierten Zugriff auf bestimmte Informationen für Emittenten, Handelsplätze, Prüfer oder Aufsichtsbehörden erfordern. Dusk beschreibt diese Balance als Privatsphäre mit selektiver Offenlegung.
Die nützlichere Frage könnte also nicht sein, ob das Finanzwesen öffentlich oder privat sein sollte.
Sondern ob Informationen standardmäßig vertraulich bleiben können, während sie dennoch für autorisierte Parteien sichtbar werden, wenn es der Arbeitsablauf erfordert.
Genau diese Balance finde ich am spannendsten an Dusk’s Ansatz für reguliertes Onchain-Finanzwesen.
#dusk $DUSK @Dusk
In reguliertem Finanzwesen kann Privatsphäre nicht einfach bedeuten, dass niemand etwas sieht. Unterschiedliche Marktteilnehmer benötigen aus legitimen Gründen möglicherweise unterschiedliche Informationsgrade.
Darum hat mich Dusk’s Ansatz der selektiven Offenlegung besonders interessiert.
Auf DuskDS ist Phoenix das abgeschirmte, notenbasierte Transaktionsmodell. Es verwendet Zero-Knowledge-Beweise, sodass die Korrektheit von Transaktionen nachgewiesen werden kann, ohne öffentlich Details wie den Betrag der Überweisung oder die konkreten beteiligten Noten offenzulegen. Die Dusk-Dokumentation sagt außerdem, dass Nutzer bei Bedarf Informationen selektiv über Viewing Keys (Einblicksschlüssel) offenlegen können, wenn Regulierung oder Audits es erfordern.
Für mich macht diese Unterscheidung den Unterschied.
Eine vollständig transparente Blockchain kann Informationen offenlegen, die Finanzteilnehmer vielleicht nicht öffentlich preisgeben möchten. Aber regulierte Märkte können auch den kontrollierten Zugriff auf bestimmte Informationen für Emittenten, Handelsplätze, Prüfer oder Aufsichtsbehörden erfordern. Dusk beschreibt diese Balance als Privatsphäre mit selektiver Offenlegung.
Die nützlichere Frage könnte also nicht sein, ob das Finanzwesen öffentlich oder privat sein sollte.
Sondern ob Informationen standardmäßig vertraulich bleiben können, während sie dennoch für autorisierte Parteien sichtbar werden, wenn es der Arbeitsablauf erfordert.
Genau diese Balance finde ich am spannendsten an Dusk’s Ansatz für reguliertes Onchain-Finanzwesen.
#dusk $DUSK @Dusk
72
·
--
Verifiziert
Wann wird ein Token in einem echten Finanzmarkt tatsächlich nützlich?
Darüber habe ich nachgedacht, während ich mehr über @Dusk gelesen habe.
Tokenisierung klingt aus der Ferne einfach: ein Asset auf die On-Chain setzen und es übertragbar machen. Aber sobald ich mir vorstellte, dieses Asset tatsächlich zu verwenden, tauchten die schwierigeren Fragen auf.
Wer ist berechtigt, damit zu interagieren? Welche Informationen sollten privat bleiben? Was muss offengelegt werden? Und wie fügt sich die Abwicklung (Settlement) in den Prozess ein?
Genau dort begann Dusk für mich mehr Sinn zu ergeben.
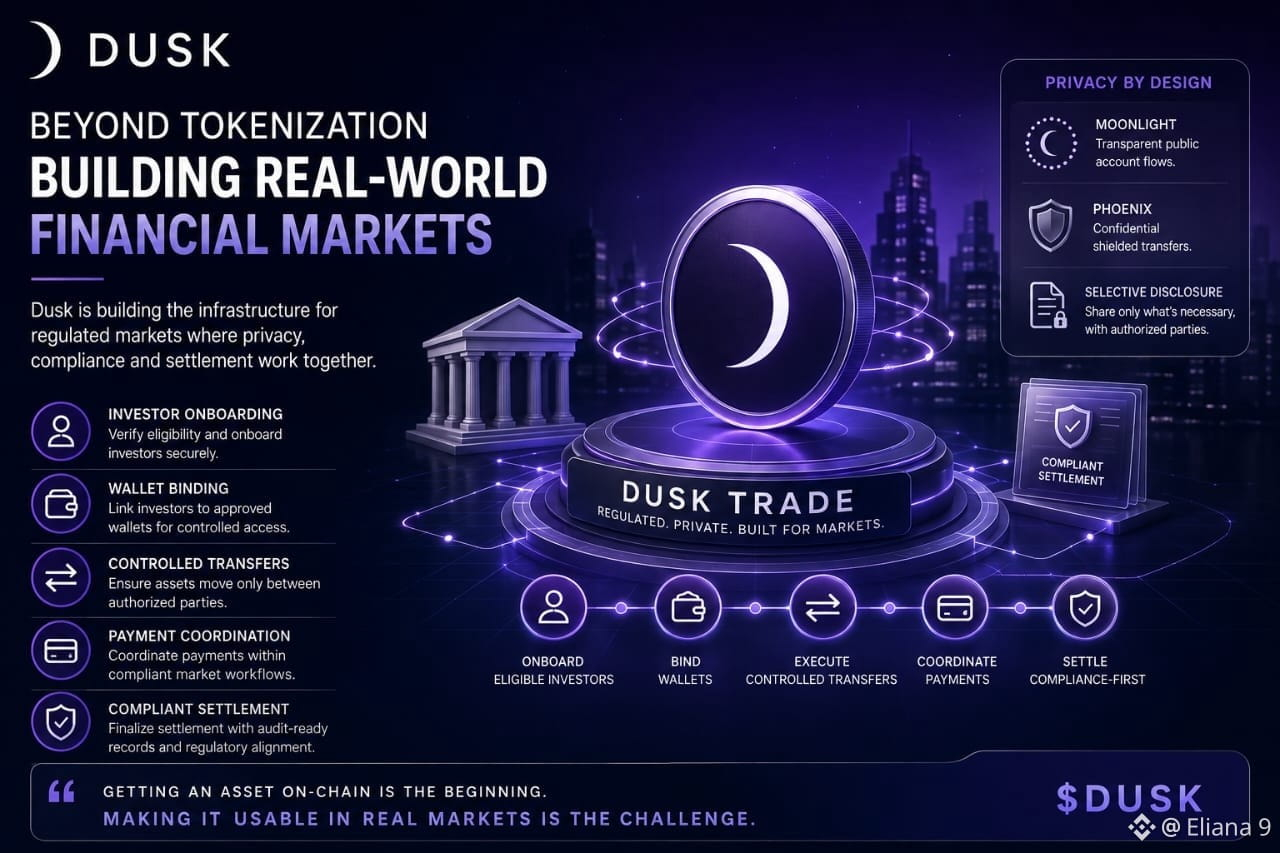
Dusk Trade ist um regulierte Markt-Workflows herum gestaltet, in denen Assets mehr brauchen als nur Listing und Transfer. Dusk’s offizielle Materialien beschreiben das Onboarding von Investoren, das Binden der Wallet, kontrollierte Transfers, die Koordination von Zahlungen sowie eine rechtskonforme Abwicklung als Bestandteile dieser Erfahrung.
Datenschutz ist ein weiterer Teil desselben Bildes. Dusk verwendet Zero-Knowledge-Proofs und unterstützt Moonlight für transparente öffentliche Kontenabläufe, Phoenix für vertrauliche, geschützte Transfers sowie selektive Offenlegung, wenn berechtigte Parteien Nachweise benötigen, ohne unnötige Informationen offenzulegen.
Für mich verändert das die Art, wie ich über tokenisierte Finanzen denke.
Ein Asset auf eine Blockchain zu bringen, mag der Anfang sein. Es innerhalb eines Marktes zum Laufen zu bringen, in dem Berechtigung, Privatsphäre, Offenlegung und Abwicklung alles eine Rolle spielen, ist die weitaus spannendere Herausforderung.
Das ist es, worauf ich mit $DUSK achten werde: nicht nur darauf, was tokenisiert wird, sondern darauf, was danach wirklich nutzbar wird.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Wann wird ein Token in einem echten Finanzmarkt tatsächlich nützlich?
Darüber habe ich nachgedacht, während ich mehr über @Dusk gelesen habe.
Tokenisierung klingt aus der Ferne einfach: ein Asset auf die On-Chain setzen und es übertragbar machen. Aber sobald ich mir vorstellte, dieses Asset tatsächlich zu verwenden, tauchten die schwierigeren Fragen auf.
Wer ist berechtigt, damit zu interagieren? Welche Informationen sollten privat bleiben? Was muss offengelegt werden? Und wie fügt sich die Abwicklung (Settlement) in den Prozess ein?
Genau dort begann Dusk für mich mehr Sinn zu ergeben.
Dusk Trade ist um regulierte Markt-Workflows herum gestaltet, in denen Assets mehr brauchen als nur Listing und Transfer. Dusk’s offizielle Materialien beschreiben das Onboarding von Investoren, das Binden der Wallet, kontrollierte Transfers, die Koordination von Zahlungen sowie eine rechtskonforme Abwicklung als Bestandteile dieser Erfahrung.
Datenschutz ist ein weiterer Teil desselben Bildes. Dusk verwendet Zero-Knowledge-Proofs und unterstützt Moonlight für transparente öffentliche Kontenabläufe, Phoenix für vertrauliche, geschützte Transfers sowie selektive Offenlegung, wenn berechtigte Parteien Nachweise benötigen, ohne unnötige Informationen offenzulegen.
Für mich verändert das die Art, wie ich über tokenisierte Finanzen denke.
Ein Asset auf eine Blockchain zu bringen, mag der Anfang sein. Es innerhalb eines Marktes zum Laufen zu bringen, in dem Berechtigung, Privatsphäre, Offenlegung und Abwicklung alles eine Rolle spielen, ist die weitaus spannendere Herausforderung.
Das ist es, worauf ich mit $DUSK achten werde: nicht nur darauf, was tokenisiert wird, sondern darauf, was danach wirklich nutzbar wird.
#dusk $DUSK @Dusk
Darüber habe ich nachgedacht, während ich mehr über @Dusk gelesen habe.
Tokenisierung klingt aus der Ferne einfach: ein Asset auf die On-Chain setzen und es übertragbar machen. Aber sobald ich mir vorstellte, dieses Asset tatsächlich zu verwenden, tauchten die schwierigeren Fragen auf.
Wer ist berechtigt, damit zu interagieren? Welche Informationen sollten privat bleiben? Was muss offengelegt werden? Und wie fügt sich die Abwicklung (Settlement) in den Prozess ein?
Genau dort begann Dusk für mich mehr Sinn zu ergeben.
Dusk Trade ist um regulierte Markt-Workflows herum gestaltet, in denen Assets mehr brauchen als nur Listing und Transfer. Dusk’s offizielle Materialien beschreiben das Onboarding von Investoren, das Binden der Wallet, kontrollierte Transfers, die Koordination von Zahlungen sowie eine rechtskonforme Abwicklung als Bestandteile dieser Erfahrung.
Datenschutz ist ein weiterer Teil desselben Bildes. Dusk verwendet Zero-Knowledge-Proofs und unterstützt Moonlight für transparente öffentliche Kontenabläufe, Phoenix für vertrauliche, geschützte Transfers sowie selektive Offenlegung, wenn berechtigte Parteien Nachweise benötigen, ohne unnötige Informationen offenzulegen.
Für mich verändert das die Art, wie ich über tokenisierte Finanzen denke.
Ein Asset auf eine Blockchain zu bringen, mag der Anfang sein. Es innerhalb eines Marktes zum Laufen zu bringen, in dem Berechtigung, Privatsphäre, Offenlegung und Abwicklung alles eine Rolle spielen, ist die weitaus spannendere Herausforderung.
Das ist es, worauf ich mit $DUSK achten werde: nicht nur darauf, was tokenisiert wird, sondern darauf, was danach wirklich nutzbar wird.
#dusk $DUSK @Dusk
2
1
93
·
--
Was bedeutet Datenschutz, wenn echtes Geld im Spiel ist?
Früher dachte ich, dass Datenschutz in der Blockchain ganz einfach sei. Die Transaktionsdetails verbergen, und die Privatsphäre macht ihre Arbeit.
Aber diese Idee wirkte unvollständig, als ich an echte Finanzmärkte dachte.
Was passiert, wenn ein Wirtschaftsprüfer etwas verifizieren muss? Oder wenn bestimmte Informationen mit der richtigen Partei geteilt werden müssen, ohne sie allen zu zeigen?
Genau da ist Dusk in mein Blickfeld gerückt.
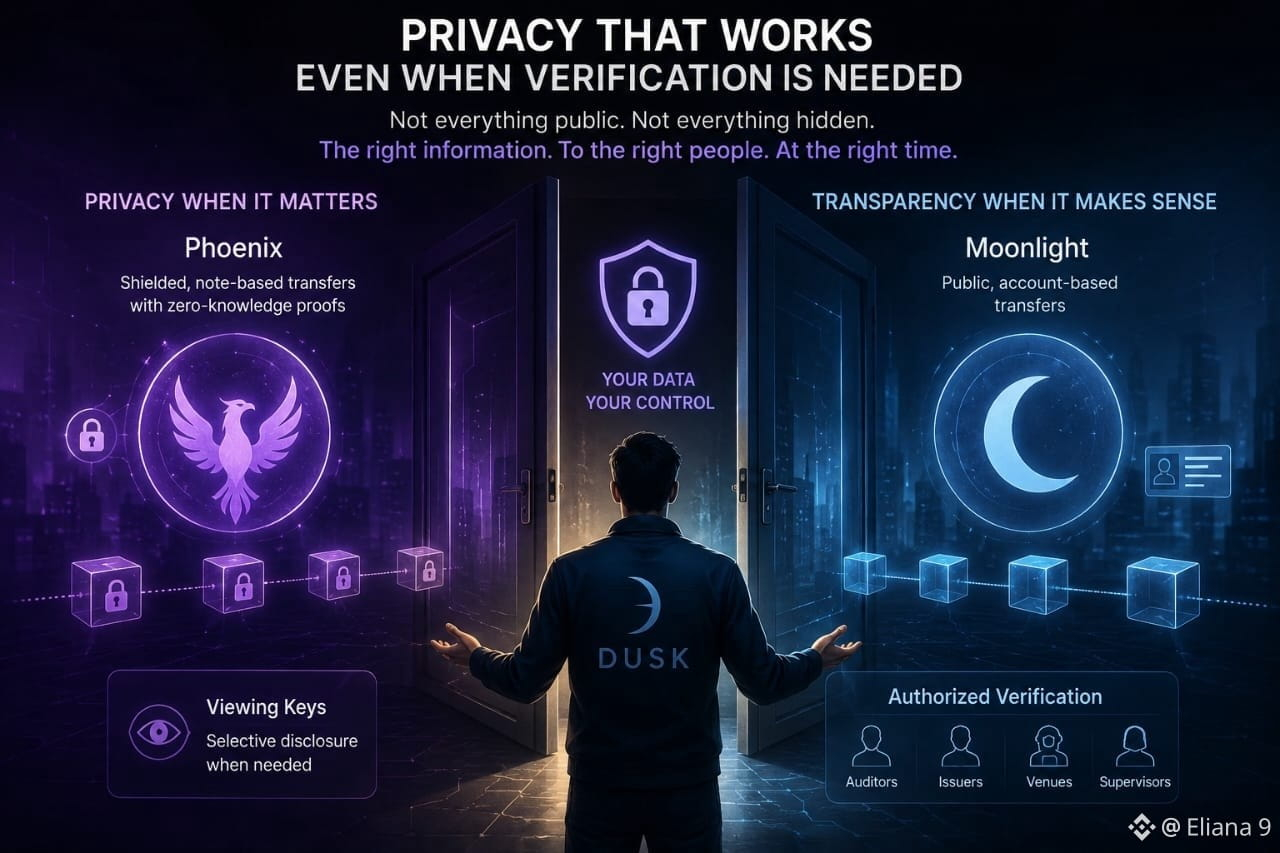
Dusk bietet Nutzern zwei unterschiedliche Transaktionsmodelle. Moonlight ist öffentlich und kontobasiert, während Phoenix geschirmte, nachrichtenbasierte Überweisungen mit Zero-Knowledge-Proofs verwendet. Phoenix ermöglicht außerdem, Informationen selektiv über Betrachtungsschlüssel offenzulegen.
Was ich daran interessant finde, ist das Gleichgewicht.
Manchmal ergibt Transparenz Sinn. Manchmal ist Privatsphäre wichtiger. Und manchmal muss nur eine bestimmte Partei bestimmte Informationen sehen.
Das fühlt sich viel näher an das an, wie Finanzen in der realen Welt funktionieren, als nur zwischen „alles öffentlich“ und „alles verborgen“ zu wählen.
Für mich ist die spannende Frage rund um Dusk also nicht, ob es Informationen verbergen kann.
Sondern ob Privatsphäre auch dann noch funktionieren kann, wenn eine Verifikation wirklich erforderlich ist.
Das ist ein viel schwierigeres Problem, und es ist der Teil von Dusk, dem ich folgen möchte.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Was bedeutet Datenschutz, wenn echtes Geld im Spiel ist?
Früher dachte ich, dass Datenschutz in der Blockchain ganz einfach sei. Die Transaktionsdetails verbergen, und die Privatsphäre macht ihre Arbeit.
Aber diese Idee wirkte unvollständig, als ich an echte Finanzmärkte dachte.
Was passiert, wenn ein Wirtschaftsprüfer etwas verifizieren muss? Oder wenn bestimmte Informationen mit der richtigen Partei geteilt werden müssen, ohne sie allen zu zeigen?
Genau da ist Dusk in mein Blickfeld gerückt.
Dusk bietet Nutzern zwei unterschiedliche Transaktionsmodelle. Moonlight ist öffentlich und kontobasiert, während Phoenix geschirmte, nachrichtenbasierte Überweisungen mit Zero-Knowledge-Proofs verwendet. Phoenix ermöglicht außerdem, Informationen selektiv über Betrachtungsschlüssel offenzulegen.
Was ich daran interessant finde, ist das Gleichgewicht.
Manchmal ergibt Transparenz Sinn. Manchmal ist Privatsphäre wichtiger. Und manchmal muss nur eine bestimmte Partei bestimmte Informationen sehen.
Das fühlt sich viel näher an das an, wie Finanzen in der realen Welt funktionieren, als nur zwischen „alles öffentlich“ und „alles verborgen“ zu wählen.
Für mich ist die spannende Frage rund um Dusk also nicht, ob es Informationen verbergen kann.
Sondern ob Privatsphäre auch dann noch funktionieren kann, wenn eine Verifikation wirklich erforderlich ist.
Das ist ein viel schwierigeres Problem, und es ist der Teil von Dusk, dem ich folgen möchte.
@Dusk $DUSK #dusk
Früher dachte ich, dass Datenschutz in der Blockchain ganz einfach sei. Die Transaktionsdetails verbergen, und die Privatsphäre macht ihre Arbeit.
Aber diese Idee wirkte unvollständig, als ich an echte Finanzmärkte dachte.
Was passiert, wenn ein Wirtschaftsprüfer etwas verifizieren muss? Oder wenn bestimmte Informationen mit der richtigen Partei geteilt werden müssen, ohne sie allen zu zeigen?
Genau da ist Dusk in mein Blickfeld gerückt.
Dusk bietet Nutzern zwei unterschiedliche Transaktionsmodelle. Moonlight ist öffentlich und kontobasiert, während Phoenix geschirmte, nachrichtenbasierte Überweisungen mit Zero-Knowledge-Proofs verwendet. Phoenix ermöglicht außerdem, Informationen selektiv über Betrachtungsschlüssel offenzulegen.
Was ich daran interessant finde, ist das Gleichgewicht.
Manchmal ergibt Transparenz Sinn. Manchmal ist Privatsphäre wichtiger. Und manchmal muss nur eine bestimmte Partei bestimmte Informationen sehen.
Das fühlt sich viel näher an das an, wie Finanzen in der realen Welt funktionieren, als nur zwischen „alles öffentlich“ und „alles verborgen“ zu wählen.
Für mich ist die spannende Frage rund um Dusk also nicht, ob es Informationen verbergen kann.
Sondern ob Privatsphäre auch dann noch funktionieren kann, wenn eine Verifikation wirklich erforderlich ist.
Das ist ein viel schwierigeres Problem, und es ist der Teil von Dusk, dem ich folgen möchte.
@Dusk $DUSK #dusk
4
92
·
--
Verifiziert
Früher habe ich Dusk als eine einzige Blockchain mit einer einzigen Ausführungsumgebung betrachtet. Die Architektur wurde interessanter, als ich aufgehört habe, jeden Teil des Netzwerks als dasselbe zu behandeln.
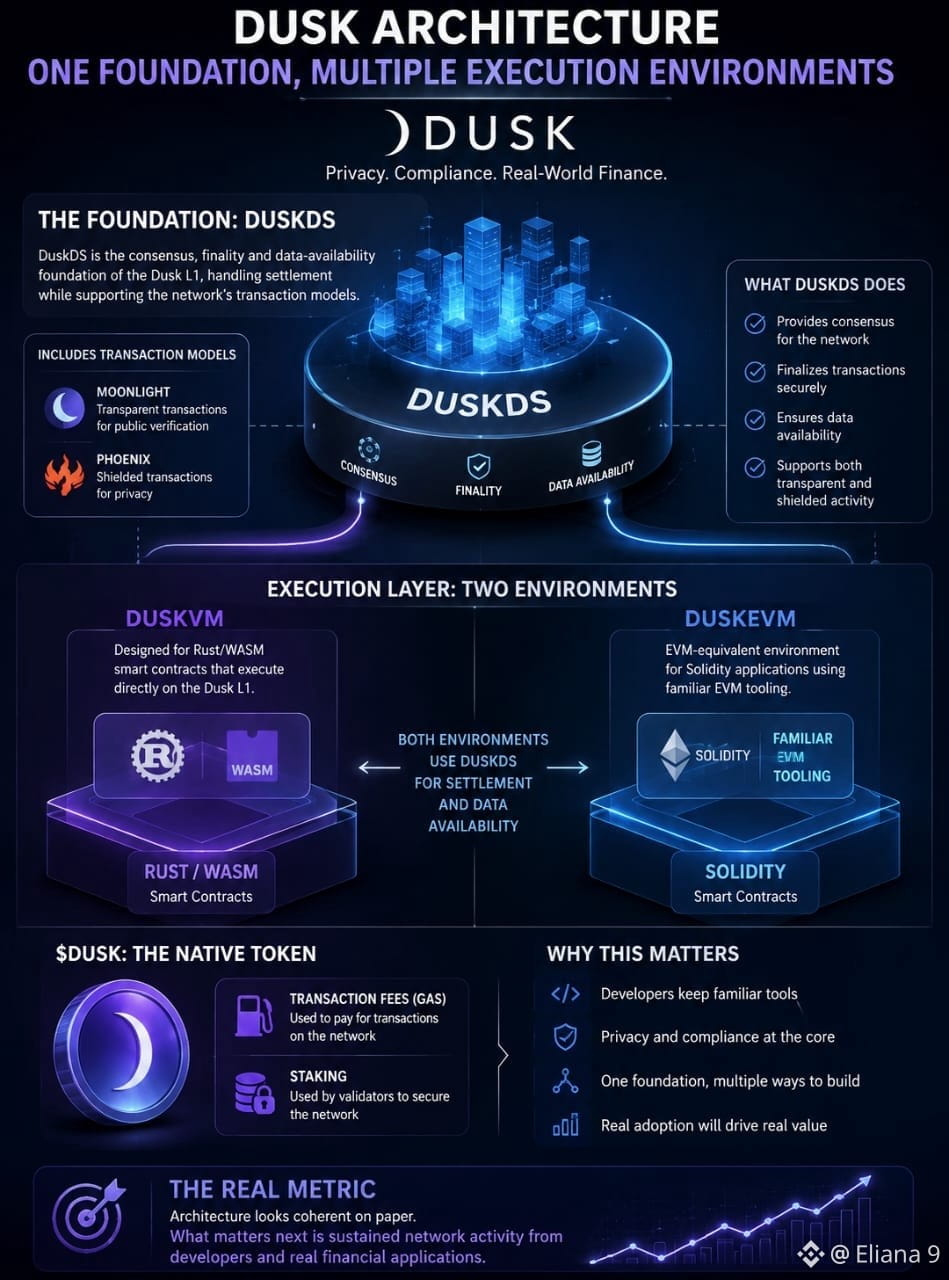
Im Kern steht DuskDS. @Dusk beschreibt es als die Consensus-, Finality- und Data-Availability-Grundlage der Dusk L1, und es umfasst die Moonlight- und Phoenix-Transaktionsmodelle des Netzwerks.
Die Ausführung ist ein separater Teil des Bildes. DuskVM ist für Rust/WASM-Smart-Contracts ausgelegt, die direkt auf der Dusk L1 ausgeführt werden, während DuskEVM eine EVM-äquivalente Umgebung für Solidity-Anwendungen bereitstellt, die auf vertrautem EVM-Tooling basieren. DuskEVM nutzt DuskDS für Settlement und Data Availability.
Diese Trennung hat meine Denkweise über das Projekt verändert.
Statt zu fragen, ob Entwickler auf vertrautes Tooling verzichten müssen, um auf Dusk zu bauen, könnte die bessere Frage sein, wie unterschiedliche Ausführungsumgebungen dieselbe zugrunde liegende Settlement- und Data-Availability-Grundlage teilen können.
$DUSK hat an dieser Grundlage eine konkrete Rolle: Offizielle Dokumentation identifiziert es als den nativen Token, der für Transaktionsgebühren und Staking verwendet wird.
Die Architektur wirkt auf dem Papier stimmig. Entscheidend ist als Nächstes, ob Entwickler und echte Finanzanwendungen diese Flexibilität tatsächlich in anhaltende Netzwerkaktivität übersetzen.
Daran würde ich lieber messen als nur an Architekturdiagrammen.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Früher habe ich Dusk als eine einzige Blockchain mit einer einzigen Ausführungsumgebung betrachtet. Die Architektur wurde interessanter, als ich aufgehört habe, jeden Teil des Netzwerks als dasselbe zu behandeln.
Im Kern steht DuskDS. @Dusk beschreibt es als die Consensus-, Finality- und Data-Availability-Grundlage der Dusk L1, und es umfasst die Moonlight- und Phoenix-Transaktionsmodelle des Netzwerks.
Die Ausführung ist ein separater Teil des Bildes. DuskVM ist für Rust/WASM-Smart-Contracts ausgelegt, die direkt auf der Dusk L1 ausgeführt werden, während DuskEVM eine EVM-äquivalente Umgebung für Solidity-Anwendungen bereitstellt, die auf vertrautem EVM-Tooling basieren. DuskEVM nutzt DuskDS für Settlement und Data Availability.
Diese Trennung hat meine Denkweise über das Projekt verändert.
Statt zu fragen, ob Entwickler auf vertrautes Tooling verzichten müssen, um auf Dusk zu bauen, könnte die bessere Frage sein, wie unterschiedliche Ausführungsumgebungen dieselbe zugrunde liegende Settlement- und Data-Availability-Grundlage teilen können.
$DUSK hat an dieser Grundlage eine konkrete Rolle: Offizielle Dokumentation identifiziert es als den nativen Token, der für Transaktionsgebühren und Staking verwendet wird.
Die Architektur wirkt auf dem Papier stimmig. Entscheidend ist als Nächstes, ob Entwickler und echte Finanzanwendungen diese Flexibilität tatsächlich in anhaltende Netzwerkaktivität übersetzen.
Daran würde ich lieber messen als nur an Architekturdiagrammen.
#dusk $DUSK @Dusk
Im Kern steht DuskDS. @Dusk beschreibt es als die Consensus-, Finality- und Data-Availability-Grundlage der Dusk L1, und es umfasst die Moonlight- und Phoenix-Transaktionsmodelle des Netzwerks.
Die Ausführung ist ein separater Teil des Bildes. DuskVM ist für Rust/WASM-Smart-Contracts ausgelegt, die direkt auf der Dusk L1 ausgeführt werden, während DuskEVM eine EVM-äquivalente Umgebung für Solidity-Anwendungen bereitstellt, die auf vertrautem EVM-Tooling basieren. DuskEVM nutzt DuskDS für Settlement und Data Availability.
Diese Trennung hat meine Denkweise über das Projekt verändert.
Statt zu fragen, ob Entwickler auf vertrautes Tooling verzichten müssen, um auf Dusk zu bauen, könnte die bessere Frage sein, wie unterschiedliche Ausführungsumgebungen dieselbe zugrunde liegende Settlement- und Data-Availability-Grundlage teilen können.
$DUSK hat an dieser Grundlage eine konkrete Rolle: Offizielle Dokumentation identifiziert es als den nativen Token, der für Transaktionsgebühren und Staking verwendet wird.
Die Architektur wirkt auf dem Papier stimmig. Entscheidend ist als Nächstes, ob Entwickler und echte Finanzanwendungen diese Flexibilität tatsächlich in anhaltende Netzwerkaktivität übersetzen.
Daran würde ich lieber messen als nur an Architekturdiagrammen.
#dusk $DUSK @Dusk
3
2
97
·
--
Verifiziert
Ich dachte früher, Privatsphäre auf einer Blockchain ginge es vor allem darum, Informationen zu verbergen. Das Lesen von Dusk hat die Frage für mich verändert: Vielleicht ist das eigentliche Problem die Entscheidung, wer sehen darf, was – und wann.
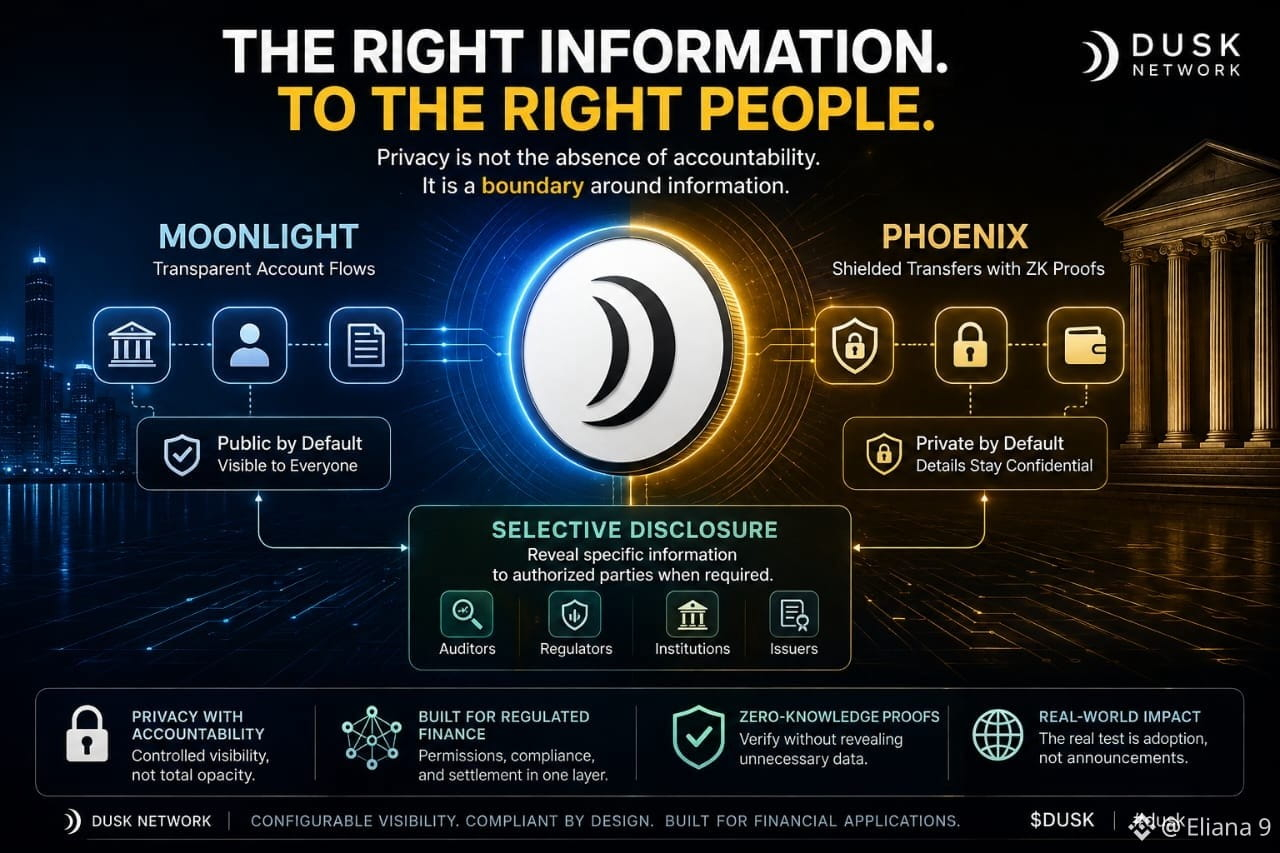
Dieser Unterschied ist im Finanzwesen entscheidend. Dusk ist für regulierte Workflows mit digitalen Vermögenswerten ausgelegt, bei denen die Berechtigungen der Teilnehmer, die Anforderungen an die Privatsphäre und die Abwicklung sich um dieselbe Infrastruktur koordinieren müssen. Das Phoenix-Modell unterstützt verschlüsselte Überweisungen mithilfe von Zero-Knowledge-Proofs, während Moonlight transparente öffentliche Kontoflüsse abwickelt.
Was ich daran interessant finde, ist die Philosophie hinter dieser Aufteilung. Ein Finanzsystem braucht nicht immer maximale Geheimhaltung – und es braucht nicht immer maximale Transparenz. Ein Prüfer benötigt möglicherweise Nachweise. Eine Aufsichtsbehörde benötigt möglicherweise spezifische Informationen. Die Öffentlichkeit braucht möglicherweise nicht jede Kontostandsangabe, keinen jeden Geschäftspartner und keine Transaktionsdetails.
Selektive Offenlegung ist Dusk’ Antwort auf diese Spannung: Bestimmte Informationen den autorisierten Parteien offenlegen, wenn es erforderlich ist – ohne standardmäßig alles öffentlich zu machen.
Für mich fühlt sich das näher an dem an, wie finanzielle Privatsphäre in der echten Welt funktioniert. Privatsphäre ist nicht das Fehlen von Verantwortlichkeit; sie ist eine Grenze um Informationen herum.
Die Technologie kann diese Grenze schaffen. Der schwierigere Test ist, ob Institutionen, Emittenten und Nutzer sie tatsächlich in großem Maßstab vertrauen und verwenden werden.
Würde eine bessere Kontrolle über die finanzielle Sichtbarkeit On-Chain-Märkte praktikabler machen?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich dachte früher, Privatsphäre auf einer Blockchain ginge es vor allem darum, Informationen zu verbergen. Das Lesen von Dusk hat die Frage für mich verändert: Vielleicht ist das eigentliche Problem die Entscheidung, wer sehen darf, was – und wann.
Dieser Unterschied ist im Finanzwesen entscheidend. Dusk ist für regulierte Workflows mit digitalen Vermögenswerten ausgelegt, bei denen die Berechtigungen der Teilnehmer, die Anforderungen an die Privatsphäre und die Abwicklung sich um dieselbe Infrastruktur koordinieren müssen. Das Phoenix-Modell unterstützt verschlüsselte Überweisungen mithilfe von Zero-Knowledge-Proofs, während Moonlight transparente öffentliche Kontoflüsse abwickelt.
Was ich daran interessant finde, ist die Philosophie hinter dieser Aufteilung. Ein Finanzsystem braucht nicht immer maximale Geheimhaltung – und es braucht nicht immer maximale Transparenz. Ein Prüfer benötigt möglicherweise Nachweise. Eine Aufsichtsbehörde benötigt möglicherweise spezifische Informationen. Die Öffentlichkeit braucht möglicherweise nicht jede Kontostandsangabe, keinen jeden Geschäftspartner und keine Transaktionsdetails.
Selektive Offenlegung ist Dusk’ Antwort auf diese Spannung: Bestimmte Informationen den autorisierten Parteien offenlegen, wenn es erforderlich ist – ohne standardmäßig alles öffentlich zu machen.
Für mich fühlt sich das näher an dem an, wie finanzielle Privatsphäre in der echten Welt funktioniert. Privatsphäre ist nicht das Fehlen von Verantwortlichkeit; sie ist eine Grenze um Informationen herum.
Die Technologie kann diese Grenze schaffen. Der schwierigere Test ist, ob Institutionen, Emittenten und Nutzer sie tatsächlich in großem Maßstab vertrauen und verwenden werden.
Würde eine bessere Kontrolle über die finanzielle Sichtbarkeit On-Chain-Märkte praktikabler machen?
@Dusk $DUSK #dusk
Dieser Unterschied ist im Finanzwesen entscheidend. Dusk ist für regulierte Workflows mit digitalen Vermögenswerten ausgelegt, bei denen die Berechtigungen der Teilnehmer, die Anforderungen an die Privatsphäre und die Abwicklung sich um dieselbe Infrastruktur koordinieren müssen. Das Phoenix-Modell unterstützt verschlüsselte Überweisungen mithilfe von Zero-Knowledge-Proofs, während Moonlight transparente öffentliche Kontoflüsse abwickelt.
Was ich daran interessant finde, ist die Philosophie hinter dieser Aufteilung. Ein Finanzsystem braucht nicht immer maximale Geheimhaltung – und es braucht nicht immer maximale Transparenz. Ein Prüfer benötigt möglicherweise Nachweise. Eine Aufsichtsbehörde benötigt möglicherweise spezifische Informationen. Die Öffentlichkeit braucht möglicherweise nicht jede Kontostandsangabe, keinen jeden Geschäftspartner und keine Transaktionsdetails.
Selektive Offenlegung ist Dusk’ Antwort auf diese Spannung: Bestimmte Informationen den autorisierten Parteien offenlegen, wenn es erforderlich ist – ohne standardmäßig alles öffentlich zu machen.
Für mich fühlt sich das näher an dem an, wie finanzielle Privatsphäre in der echten Welt funktioniert. Privatsphäre ist nicht das Fehlen von Verantwortlichkeit; sie ist eine Grenze um Informationen herum.
Die Technologie kann diese Grenze schaffen. Der schwierigere Test ist, ob Institutionen, Emittenten und Nutzer sie tatsächlich in großem Maßstab vertrauen und verwenden werden.
Würde eine bessere Kontrolle über die finanzielle Sichtbarkeit On-Chain-Märkte praktikabler machen?
@Dusk $DUSK #dusk
8
2
92
·
--
Bullisch
Verifiziert
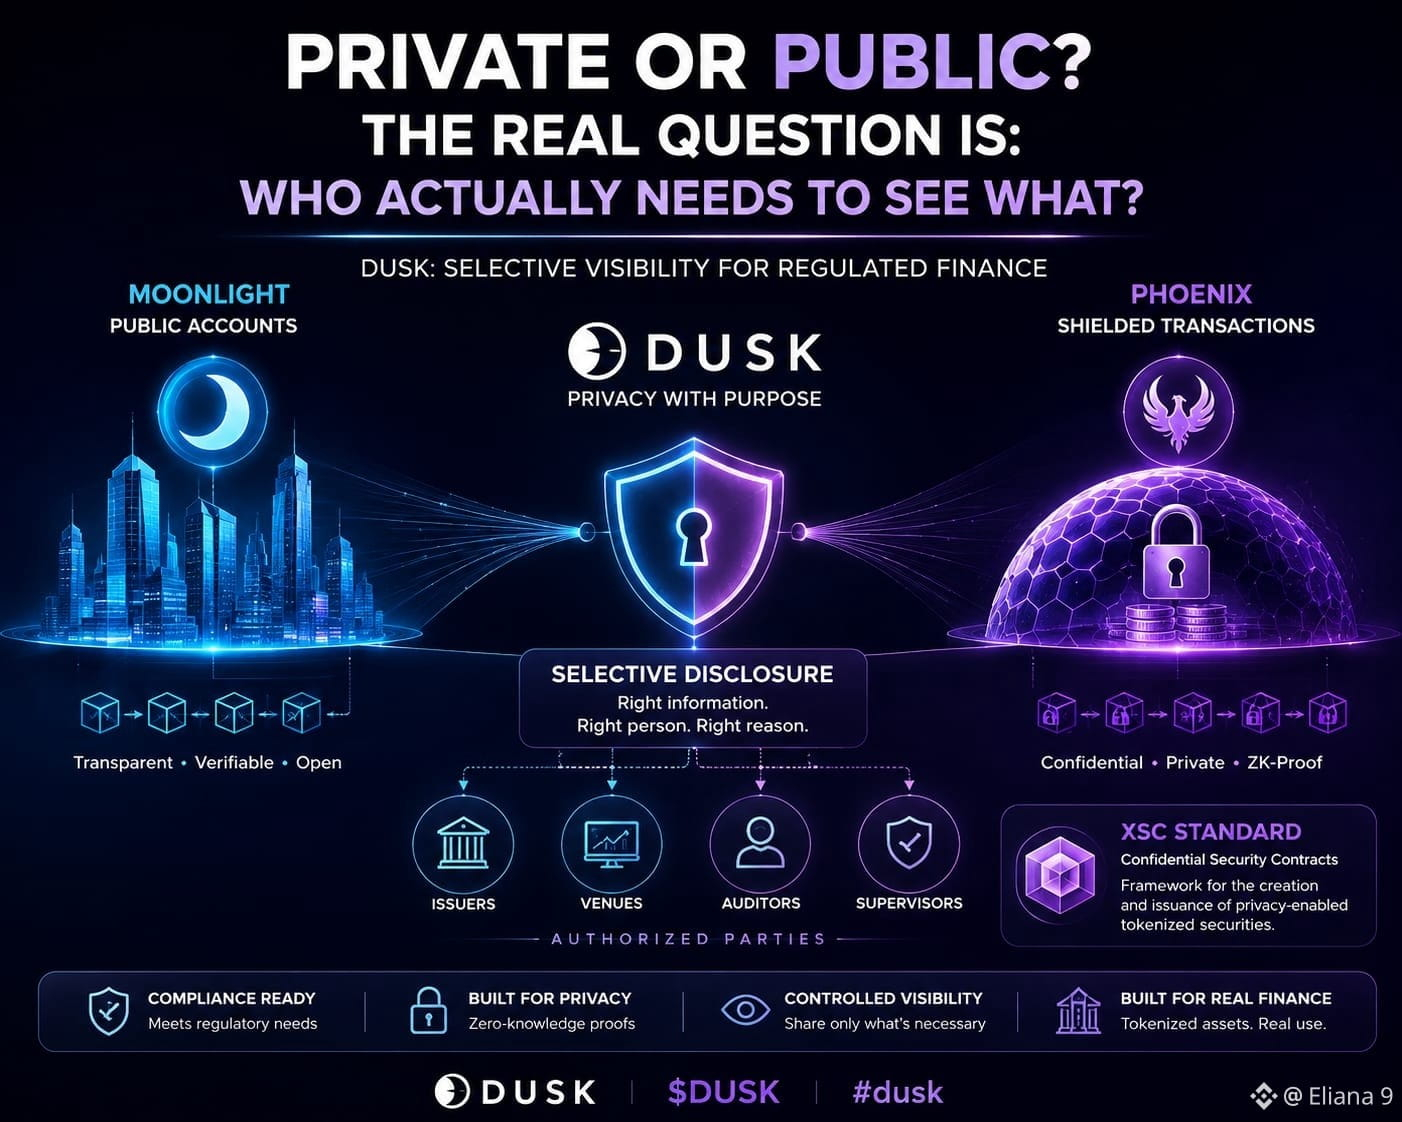
Ich denke, die Frage „Privat oder öffentlich“ ist die falsche Frage für Finanz-Blockchains
Als ich @Dusk las, bemerkte ich immer wieder etwas, das zwar klein klingt, aber die gesamte Datenschutz-Diskussion verändert.
Dusk behandelt Sichtbarkeit nicht als eine feste Einstellung.
Moonlight übernimmt transparente öffentliche Kontoabläufe, während Phoenix geschützte Überweisungen mit Zero-Knowledge-Proofs unterstützt. Dusk dokumentiert außerdem selektive Offenlegung für Situationen, in denen berechtigte Parteien spezifische Belege benötigen, ohne unnötige Informationen öffentlich zu machen.
Das wirkt viel näher an dem Problem, das regulierte Finanzsysteme tatsächlich haben.
Ein Investor möchte möglicherweise keine Salden oder Überweisungen für alle offenlegen, während Emittenten, Handelsplätze, Wirtschaftsprüfer oder Aufsichtsbehörden dennoch einen kontrollierten Zugriff auf bestimmte Informationen benötigen. Dusk beschreibt in seiner Dokumentation zur Marktinfrastruktur selektive Offenlegung ausdrücklich in diesen Begriffen.
Dann fügt XSC noch eine weitere Ebene hinzu. Dusk beschreibt seinen Confidential Security Contract-Standard als einen Rahmen für die Erstellung und Ausgabe von datenschutzaktivierten tokenisierten Wertpapieren.
Was mich weiter nachdenklich stimmt, ist, dass Privatsphäre hier weniger wie eine versteckende Funktion wirkt und mehr wie ein Problem der Informationskontrolle.
Vielleicht ist die hilfreiche Frage also nicht:
„Soll die finanzielle Aktivität öffentlich oder privat sein?“
Vielleicht ist sie:
„Wer muss eigentlich sehen, was?“
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Ich denke, die Frage „Privat oder öffentlich“ ist die falsche Frage für Finanz-Blockchains
Als ich @Dusk las, bemerkte ich immer wieder etwas, das zwar klein klingt, aber die gesamte Datenschutz-Diskussion verändert.
Dusk behandelt Sichtbarkeit nicht als eine feste Einstellung.
Moonlight übernimmt transparente öffentliche Kontoabläufe, während Phoenix geschützte Überweisungen mit Zero-Knowledge-Proofs unterstützt. Dusk dokumentiert außerdem selektive Offenlegung für Situationen, in denen berechtigte Parteien spezifische Belege benötigen, ohne unnötige Informationen öffentlich zu machen.
Das wirkt viel näher an dem Problem, das regulierte Finanzsysteme tatsächlich haben.
Ein Investor möchte möglicherweise keine Salden oder Überweisungen für alle offenlegen, während Emittenten, Handelsplätze, Wirtschaftsprüfer oder Aufsichtsbehörden dennoch einen kontrollierten Zugriff auf bestimmte Informationen benötigen. Dusk beschreibt in seiner Dokumentation zur Marktinfrastruktur selektive Offenlegung ausdrücklich in diesen Begriffen.
Dann fügt XSC noch eine weitere Ebene hinzu. Dusk beschreibt seinen Confidential Security Contract-Standard als einen Rahmen für die Erstellung und Ausgabe von datenschutzaktivierten tokenisierten Wertpapieren.
Was mich weiter nachdenklich stimmt, ist, dass Privatsphäre hier weniger wie eine versteckende Funktion wirkt und mehr wie ein Problem der Informationskontrolle.
Vielleicht ist die hilfreiche Frage also nicht:
„Soll die finanzielle Aktivität öffentlich oder privat sein?“
Vielleicht ist sie:
„Wer muss eigentlich sehen, was?“
@Dusk $DUSK #dusk
Als ich @Dusk las, bemerkte ich immer wieder etwas, das zwar klein klingt, aber die gesamte Datenschutz-Diskussion verändert.
Dusk behandelt Sichtbarkeit nicht als eine feste Einstellung.
Moonlight übernimmt transparente öffentliche Kontoabläufe, während Phoenix geschützte Überweisungen mit Zero-Knowledge-Proofs unterstützt. Dusk dokumentiert außerdem selektive Offenlegung für Situationen, in denen berechtigte Parteien spezifische Belege benötigen, ohne unnötige Informationen öffentlich zu machen.
Das wirkt viel näher an dem Problem, das regulierte Finanzsysteme tatsächlich haben.
Ein Investor möchte möglicherweise keine Salden oder Überweisungen für alle offenlegen, während Emittenten, Handelsplätze, Wirtschaftsprüfer oder Aufsichtsbehörden dennoch einen kontrollierten Zugriff auf bestimmte Informationen benötigen. Dusk beschreibt in seiner Dokumentation zur Marktinfrastruktur selektive Offenlegung ausdrücklich in diesen Begriffen.
Dann fügt XSC noch eine weitere Ebene hinzu. Dusk beschreibt seinen Confidential Security Contract-Standard als einen Rahmen für die Erstellung und Ausgabe von datenschutzaktivierten tokenisierten Wertpapieren.
Was mich weiter nachdenklich stimmt, ist, dass Privatsphäre hier weniger wie eine versteckende Funktion wirkt und mehr wie ein Problem der Informationskontrolle.
Vielleicht ist die hilfreiche Frage also nicht:
„Soll die finanzielle Aktivität öffentlich oder privat sein?“
Vielleicht ist sie:
„Wer muss eigentlich sehen, was?“
@Dusk $DUSK #dusk
87
·
--
Verifiziert
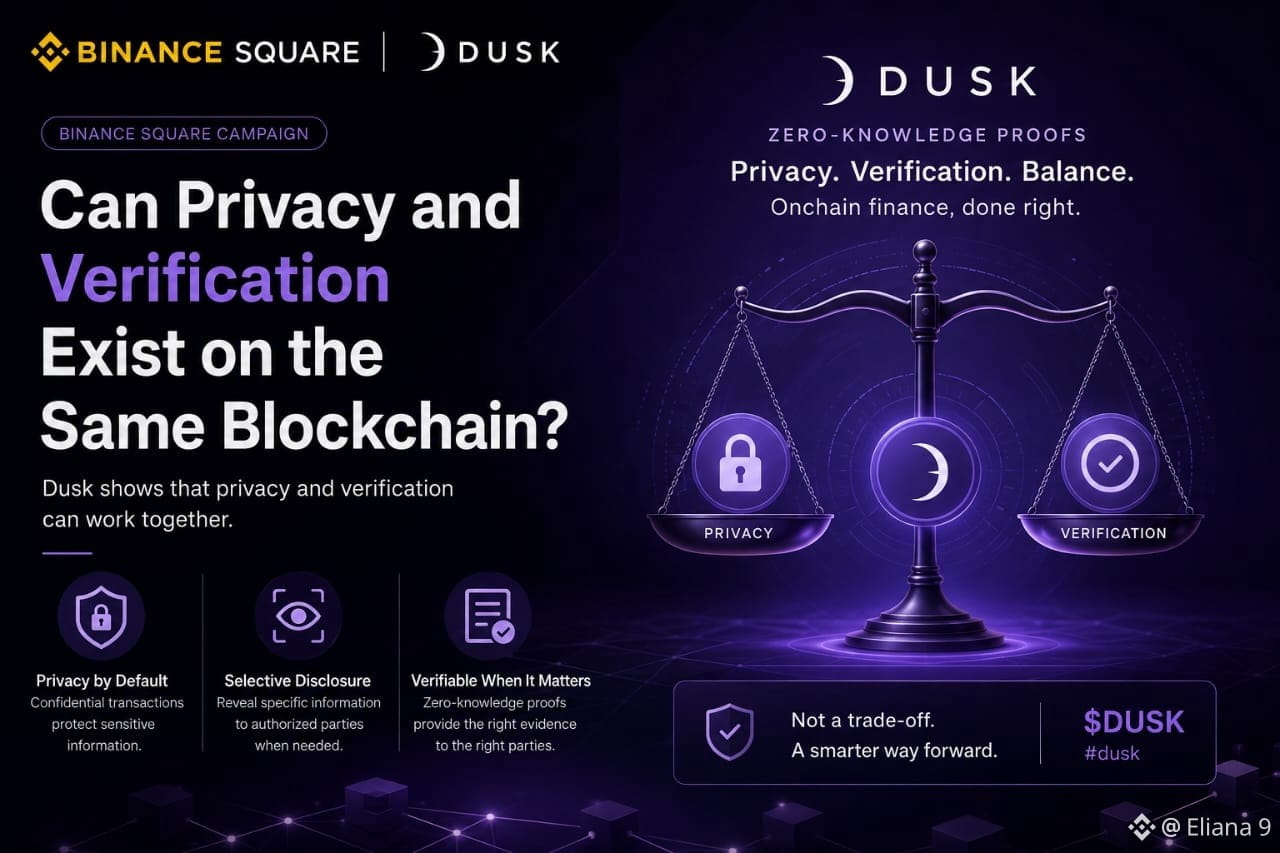
Kann Privatsphäre und Verifizierung auf derselben Blockchain existieren?
Früher dachte ich, dass die Privatsphäre in einer Blockchain einen einfachen Zielkonflikt erzeugt: Entweder bleiben Informationen für die Verifizierung sichtbar, oder sie werden privat und damit für andere schwerer zu prüfen. Aber je tiefer ich in finanzielle Anwendungsfälle eintauchte, desto weniger nützlich schien diese Entweder-oder-Entscheidung.
Da hat mir @Dusk_Foundation etwas gegeben, das ich anders bewerten konnte.
Dusk nutzt Zero-Knowledge-Proofs, um vertrauliche Transaktionen zu unterstützen, und eine Idee, die mich besonders angesprochen hat, ist die selektive Offenlegung. Statt unnötige Informationen öffentlich preiszugeben, kann bestimmte Information autorisierten Parteien offengelegt werden, wenn ein Nachweis tatsächlich erforderlich ist.
Das schafft einen spannenden Mittelweg. Vertraulichkeit kann Informationen schützen, die nicht für eine universelle Sichtbarkeit gedacht sind, während die Verifizierung dort weiterhin stattfinden kann, wo ein finanzieller Workflow sie erfordert.
Für mich ist das eine nützlichere Denkweise für die Privatsphäre in einer Blockchain. Das Ziel muss nicht maximale Geheimhaltung oder maximale Transparenz sein.
Vielleicht ist die wichtigere Frage, ob On-Chain-Finanzierung Informationen dort privat halten kann, wo es nötig ist, dort transparent sein kann, wo es sinnvoll ist, und dabei immer noch die richtigen Nachweise für die richtigen Parteien bereitstellen kann, wenn es erforderlich ist.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Kann Privatsphäre und Verifizierung auf derselben Blockchain existieren?
Früher dachte ich, dass die Privatsphäre in einer Blockchain einen einfachen Zielkonflikt erzeugt: Entweder bleiben Informationen für die Verifizierung sichtbar, oder sie werden privat und damit für andere schwerer zu prüfen. Aber je tiefer ich in finanzielle Anwendungsfälle eintauchte, desto weniger nützlich schien diese Entweder-oder-Entscheidung.
Da hat mir @Dusk etwas gegeben, das ich anders bewerten konnte.
Dusk nutzt Zero-Knowledge-Proofs, um vertrauliche Transaktionen zu unterstützen, und eine Idee, die mich besonders angesprochen hat, ist die selektive Offenlegung. Statt unnötige Informationen öffentlich preiszugeben, kann bestimmte Information autorisierten Parteien offengelegt werden, wenn ein Nachweis tatsächlich erforderlich ist.
Das schafft einen spannenden Mittelweg. Vertraulichkeit kann Informationen schützen, die nicht für eine universelle Sichtbarkeit gedacht sind, während die Verifizierung dort weiterhin stattfinden kann, wo ein finanzieller Workflow sie erfordert.
Für mich ist das eine nützlichere Denkweise für die Privatsphäre in einer Blockchain. Das Ziel muss nicht maximale Geheimhaltung oder maximale Transparenz sein.
Vielleicht ist die wichtigere Frage, ob On-Chain-Finanzierung Informationen dort privat halten kann, wo es nötig ist, dort transparent sein kann, wo es sinnvoll ist, und dabei immer noch die richtigen Nachweise für die richtigen Parteien bereitstellen kann, wenn es erforderlich ist.
$DUSK #dusk @Dusk
Früher dachte ich, dass die Privatsphäre in einer Blockchain einen einfachen Zielkonflikt erzeugt: Entweder bleiben Informationen für die Verifizierung sichtbar, oder sie werden privat und damit für andere schwerer zu prüfen. Aber je tiefer ich in finanzielle Anwendungsfälle eintauchte, desto weniger nützlich schien diese Entweder-oder-Entscheidung.
Da hat mir @Dusk etwas gegeben, das ich anders bewerten konnte.
Dusk nutzt Zero-Knowledge-Proofs, um vertrauliche Transaktionen zu unterstützen, und eine Idee, die mich besonders angesprochen hat, ist die selektive Offenlegung. Statt unnötige Informationen öffentlich preiszugeben, kann bestimmte Information autorisierten Parteien offengelegt werden, wenn ein Nachweis tatsächlich erforderlich ist.
Das schafft einen spannenden Mittelweg. Vertraulichkeit kann Informationen schützen, die nicht für eine universelle Sichtbarkeit gedacht sind, während die Verifizierung dort weiterhin stattfinden kann, wo ein finanzieller Workflow sie erfordert.
Für mich ist das eine nützlichere Denkweise für die Privatsphäre in einer Blockchain. Das Ziel muss nicht maximale Geheimhaltung oder maximale Transparenz sein.
Vielleicht ist die wichtigere Frage, ob On-Chain-Finanzierung Informationen dort privat halten kann, wo es nötig ist, dort transparent sein kann, wo es sinnvoll ist, und dabei immer noch die richtigen Nachweise für die richtigen Parteien bereitstellen kann, wenn es erforderlich ist.
$DUSK #dusk @Dusk
1
1
87
·
--
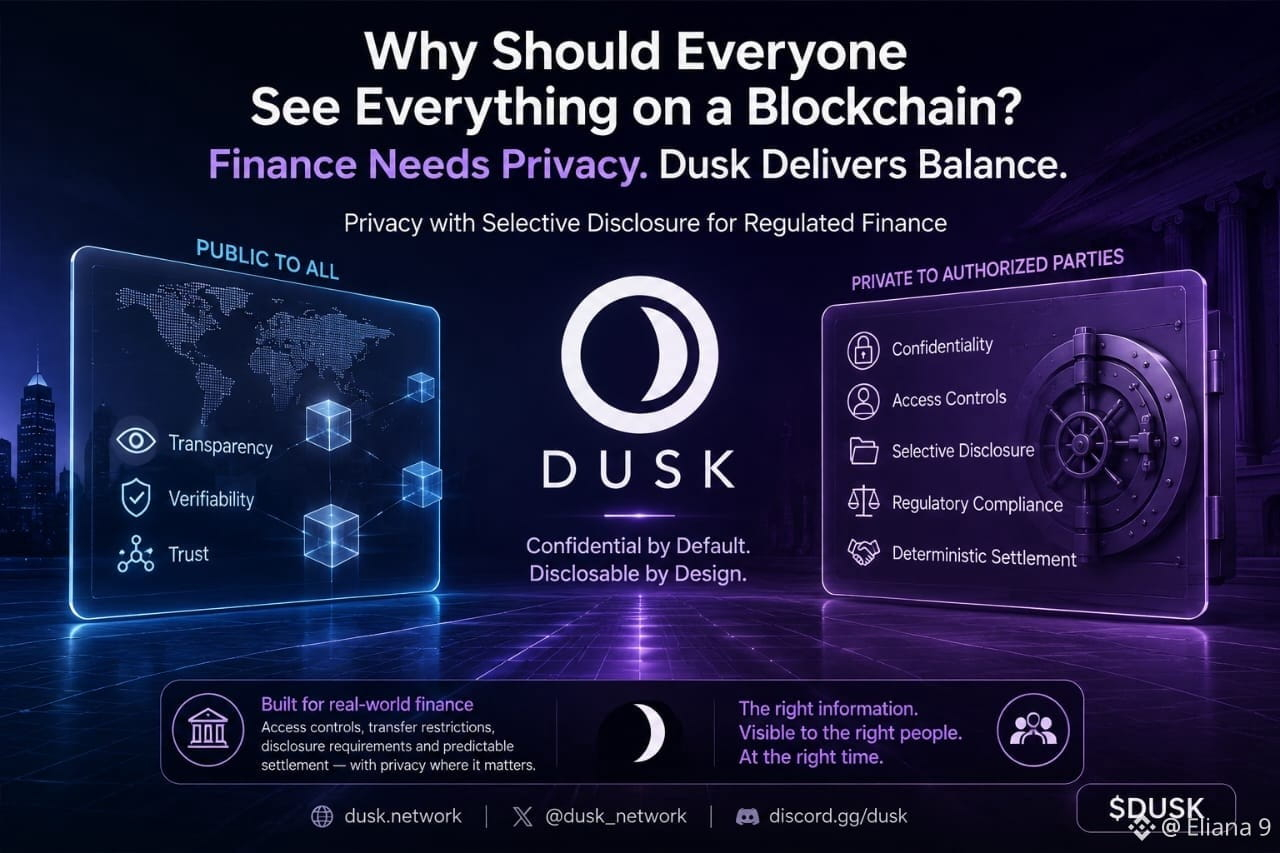
Warum sollte jeder alles auf einer Blockchain sehen?
Und was passiert, wenn Finanzwesen Privatsphäre braucht?
Früher dachte ich, dass Blockchain-Transparenz einfach ist: Wenn alle nachvollziehen können, was passiert, wird das System leichter zu vertrauen. Aber je mehr ich über echte finanzielle Aktivitäten nachdachte, desto unvollständiger fühlte sich diese Idee an. Ein Unternehmen legt normalerweise nicht jeder Person auf der ganzen Welt jede Bilanz, jede Position, jeden Geschäftspartner oder jedes sensible Transaktionsdetail offen.
Genau das war der Punkt, der mich dazu brachte, @Dusk genauer unter die Lupe zu nehmen.
Mich hat dabei nicht nur das Wort „Privatsphäre“ interessiert, sondern auch die Art und Weise, wie Dusk sie für Finanzanwendungen angeht. Seine Infrastruktur ist so ausgelegt, dass Privatsphäre durch selektive Offenlegung erreicht wird: Informationen können vertraulich bleiben, während bei Bedarf dennoch bestimmte Details autorisierten Parteien offengelegt werden können.
Diese Unterscheidung hat meine Sicht auf das Problem verändert. Reguliertes Finanzwesen kann Zugriffskontrollen, Übertragungsbeschränkungen, Offenlegungspflichten und einen planbaren Settlement-Prozess benötigen, während Unternehmen und Nutzer weiterhin legitime Gründe haben, sensible Informationen zu schützen.
Für mich wird dadurch klarer, wofür Dusk gedacht ist. Das Ziel ist nicht, das Finanzwesen unsichtbar zu machen. Es geht darum, eine Infrastruktur aufzubauen, in der Vertraulichkeit und notwendige Transparenz in derselben Finanzumgebung existieren können.
Vielleicht braucht die Blockchain-Finanzwirtschaft nicht, dass alle alles sehen. Vielleicht braucht sie vielmehr die richtigen Informationen, die für die richtigen Menschen sichtbar sind.
@Dusk_Foundation $DUSK #dusk
Warum sollte jeder alles auf einer Blockchain sehen?
Und was passiert, wenn Finanzwesen Privatsphäre braucht?
Früher dachte ich, dass Blockchain-Transparenz einfach ist: Wenn alle nachvollziehen können, was passiert, wird das System leichter zu vertrauen. Aber je mehr ich über echte finanzielle Aktivitäten nachdachte, desto unvollständiger fühlte sich diese Idee an. Ein Unternehmen legt normalerweise nicht jeder Person auf der ganzen Welt jede Bilanz, jede Position, jeden Geschäftspartner oder jedes sensible Transaktionsdetail offen.
Genau das war der Punkt, der mich dazu brachte, @Dusk genauer unter die Lupe zu nehmen.
Mich hat dabei nicht nur das Wort „Privatsphäre“ interessiert, sondern auch die Art und Weise, wie Dusk sie für Finanzanwendungen angeht. Seine Infrastruktur ist so ausgelegt, dass Privatsphäre durch selektive Offenlegung erreicht wird: Informationen können vertraulich bleiben, während bei Bedarf dennoch bestimmte Details autorisierten Parteien offengelegt werden können.
Diese Unterscheidung hat meine Sicht auf das Problem verändert. Reguliertes Finanzwesen kann Zugriffskontrollen, Übertragungsbeschränkungen, Offenlegungspflichten und einen planbaren Settlement-Prozess benötigen, während Unternehmen und Nutzer weiterhin legitime Gründe haben, sensible Informationen zu schützen.
Für mich wird dadurch klarer, wofür Dusk gedacht ist. Das Ziel ist nicht, das Finanzwesen unsichtbar zu machen. Es geht darum, eine Infrastruktur aufzubauen, in der Vertraulichkeit und notwendige Transparenz in derselben Finanzumgebung existieren können.
Vielleicht braucht die Blockchain-Finanzwirtschaft nicht, dass alle alles sehen. Vielleicht braucht sie vielmehr die richtigen Informationen, die für die richtigen Menschen sichtbar sind.
@Dusk $DUSK #dusk
Und was passiert, wenn Finanzwesen Privatsphäre braucht?
Früher dachte ich, dass Blockchain-Transparenz einfach ist: Wenn alle nachvollziehen können, was passiert, wird das System leichter zu vertrauen. Aber je mehr ich über echte finanzielle Aktivitäten nachdachte, desto unvollständiger fühlte sich diese Idee an. Ein Unternehmen legt normalerweise nicht jeder Person auf der ganzen Welt jede Bilanz, jede Position, jeden Geschäftspartner oder jedes sensible Transaktionsdetail offen.
Genau das war der Punkt, der mich dazu brachte, @Dusk genauer unter die Lupe zu nehmen.
Mich hat dabei nicht nur das Wort „Privatsphäre“ interessiert, sondern auch die Art und Weise, wie Dusk sie für Finanzanwendungen angeht. Seine Infrastruktur ist so ausgelegt, dass Privatsphäre durch selektive Offenlegung erreicht wird: Informationen können vertraulich bleiben, während bei Bedarf dennoch bestimmte Details autorisierten Parteien offengelegt werden können.
Diese Unterscheidung hat meine Sicht auf das Problem verändert. Reguliertes Finanzwesen kann Zugriffskontrollen, Übertragungsbeschränkungen, Offenlegungspflichten und einen planbaren Settlement-Prozess benötigen, während Unternehmen und Nutzer weiterhin legitime Gründe haben, sensible Informationen zu schützen.
Für mich wird dadurch klarer, wofür Dusk gedacht ist. Das Ziel ist nicht, das Finanzwesen unsichtbar zu machen. Es geht darum, eine Infrastruktur aufzubauen, in der Vertraulichkeit und notwendige Transparenz in derselben Finanzumgebung existieren können.
Vielleicht braucht die Blockchain-Finanzwirtschaft nicht, dass alle alles sehen. Vielleicht braucht sie vielmehr die richtigen Informationen, die für die richtigen Menschen sichtbar sind.
@Dusk $DUSK #dusk
1
51
·
--
Bullisch
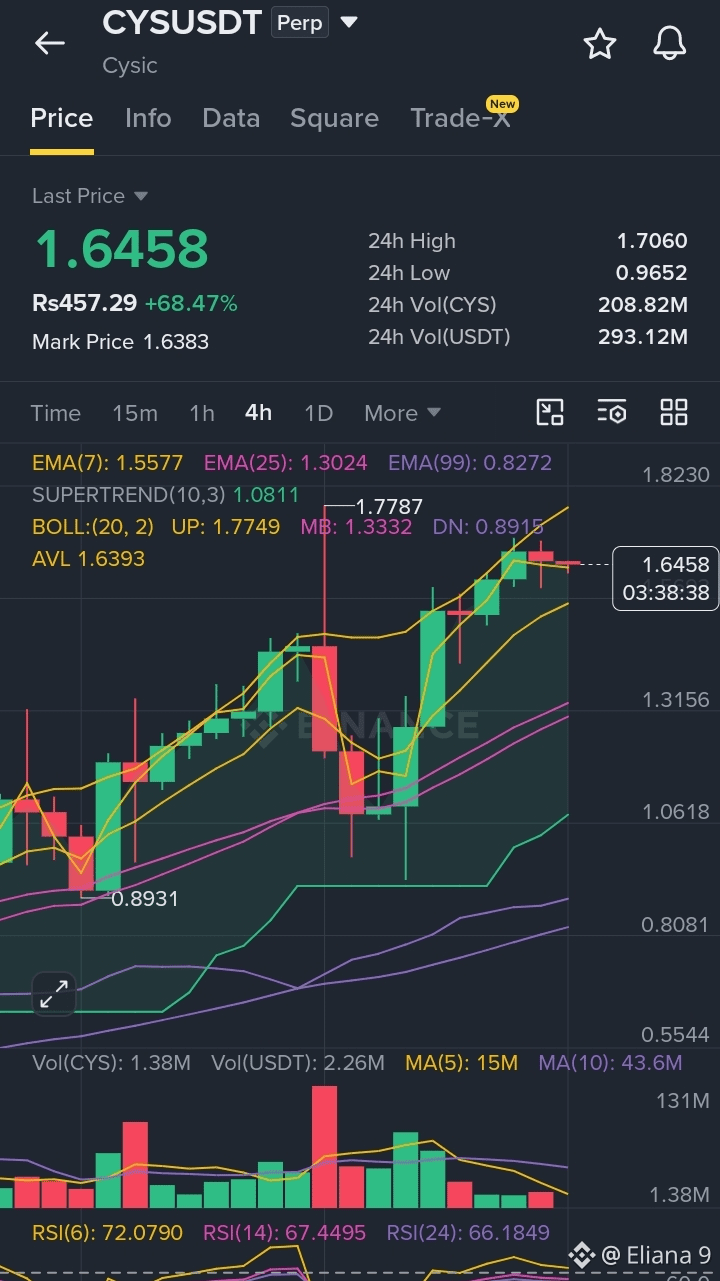
$CYS
CYSUSDT Perpetual
Aktueller Chart-Preis: 1.6382–1.6458
Kontrakt: CYSUSDT Perpetual
Marktregime
Starker bullischer Trend → kurzfristige Konsolidierung
Markt-Tendenz
Mäßig bullisch
4H: Starke Struktur. Der Preis bleibt deutlich über EMA 7/25/99 und Supertrend. RSI 14 ≈67 zeigt starken Momentum, warnt aber auch davor, oben hinterherzulaufen, was riskant ist.
1H: Bullische Struktur bleibt intakt. Der Preis liegt um EMA7 und über EMA25/Supertrend. Das Hoch bei 1.7060 ist der unmittelbare wichtigste Widerstand.
15M: Das ist der schwächste Punkt. Der Preis liegt leicht unter EMA7/EMA25 und der Bollinger-Mittenlinie, während RSI14 ≈50 ist. Das deutet eher auf Konsolidierung als auf eine bestätigte Fortsetzung hin.
🎯 PRIMÄRES SETUP — LONG
Einstiegszone: 1.615–1.625
Bestätigung: Der Preis läuft in die Zone hinein, weist niedrigere Niveaus ab und dann schließt eine 15M-Kerze zurück über 1.630–1.640 mit expandierendem Volumen.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Ca. R:R: 1:1.8 / 1:2.5 / 1:4.4
Hebel: ≤3x
Dauer: Intraday / kurzer Swing
Risiko: Moderat
Confidence: 68%
Wichtige Level
Support: 1.614 → 1.592 → 1.589
Widerstand: 1.648 → 1.682 → 1.706 → 1.775
Wichtig
NICHT sofort 1.64–1.65 jagen. Der bessere, risikoadjustierte Einstieg ist ein kontrollierter Pullback/Retest.
Wenn 1.588 auf 15M entscheidend bricht, mit starkem Verkaufsvolumen, ist das bullische Setup ungültig.
Bildungsbezogene Marktbeobachtung, keine Finanzberatung. Schütze dein Kapital, manage deine Positionsgröße und DYOR.
{future}(CYSUSDT)
$CYS
CYSUSDT Perpetual
Aktueller Chart-Preis: 1.6382–1.6458
Kontrakt: CYSUSDT Perpetual
Marktregime
Starker bullischer Trend → kurzfristige Konsolidierung
Markt-Tendenz
Mäßig bullisch
4H: Starke Struktur. Der Preis bleibt deutlich über EMA 7/25/99 und Supertrend. RSI 14 ≈67 zeigt starken Momentum, warnt aber auch davor, oben hinterherzulaufen, was riskant ist.
1H: Bullische Struktur bleibt intakt. Der Preis liegt um EMA7 und über EMA25/Supertrend. Das Hoch bei 1.7060 ist der unmittelbare wichtigste Widerstand.
15M: Das ist der schwächste Punkt. Der Preis liegt leicht unter EMA7/EMA25 und der Bollinger-Mittenlinie, während RSI14 ≈50 ist. Das deutet eher auf Konsolidierung als auf eine bestätigte Fortsetzung hin.
🎯 PRIMÄRES SETUP — LONG
Einstiegszone: 1.615–1.625
Bestätigung: Der Preis läuft in die Zone hinein, weist niedrigere Niveaus ab und dann schließt eine 15M-Kerze zurück über 1.630–1.640 mit expandierendem Volumen.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Ca. R:R: 1:1.8 / 1:2.5 / 1:4.4
Hebel: ≤3x
Dauer: Intraday / kurzer Swing
Risiko: Moderat
Confidence: 68%
Wichtige Level
Support: 1.614 → 1.592 → 1.589
Widerstand: 1.648 → 1.682 → 1.706 → 1.775
Wichtig
NICHT sofort 1.64–1.65 jagen. Der bessere, risikoadjustierte Einstieg ist ein kontrollierter Pullback/Retest.
Wenn 1.588 auf 15M entscheidend bricht, mit starkem Verkaufsvolumen, ist das bullische Setup ungültig.
Bildungsbezogene Marktbeobachtung, keine Finanzberatung. Schütze dein Kapital, manage deine Positionsgröße und DYOR.
CYSUSDT Perpetual
Aktueller Chart-Preis: 1.6382–1.6458
Kontrakt: CYSUSDT Perpetual
Marktregime
Starker bullischer Trend → kurzfristige Konsolidierung
Markt-Tendenz
Mäßig bullisch
4H: Starke Struktur. Der Preis bleibt deutlich über EMA 7/25/99 und Supertrend. RSI 14 ≈67 zeigt starken Momentum, warnt aber auch davor, oben hinterherzulaufen, was riskant ist.
1H: Bullische Struktur bleibt intakt. Der Preis liegt um EMA7 und über EMA25/Supertrend. Das Hoch bei 1.7060 ist der unmittelbare wichtigste Widerstand.
15M: Das ist der schwächste Punkt. Der Preis liegt leicht unter EMA7/EMA25 und der Bollinger-Mittenlinie, während RSI14 ≈50 ist. Das deutet eher auf Konsolidierung als auf eine bestätigte Fortsetzung hin.
🎯 PRIMÄRES SETUP — LONG
Einstiegszone: 1.615–1.625
Bestätigung: Der Preis läuft in die Zone hinein, weist niedrigere Niveaus ab und dann schließt eine 15M-Kerze zurück über 1.630–1.640 mit expandierendem Volumen.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Ca. R:R: 1:1.8 / 1:2.5 / 1:4.4
Hebel: ≤3x
Dauer: Intraday / kurzer Swing
Risiko: Moderat
Confidence: 68%
Wichtige Level
Support: 1.614 → 1.592 → 1.589
Widerstand: 1.648 → 1.682 → 1.706 → 1.775
Wichtig
NICHT sofort 1.64–1.65 jagen. Der bessere, risikoadjustierte Einstieg ist ein kontrollierter Pullback/Retest.
Wenn 1.588 auf 15M entscheidend bricht, mit starkem Verkaufsvolumen, ist das bullische Setup ungültig.
Bildungsbezogene Marktbeobachtung, keine Finanzberatung. Schütze dein Kapital, manage deine Positionsgröße und DYOR.
1
153
·
--
Bullisch
$SNDK
Vertrag:
SNDKUSDT Perpetual
Aktueller Preis:
1.368,60 $
Marktausblick:
Starkes Ausbruchssignal — Bullischer Bias
Hinweis:
Dies ist meine persönliche Marktbeobachtung basierend auf technischer und Marktanalyse. Sie kann richtig oder falsch sein. Machen Sie immer Ihre eigene Recherche und verwenden Sie ein angemessenes Risikomanagement.
Trading-Setup
Markt-Bias:
Deutlich bullisch
Long-Setup
Einstieg:
1.373 – 1.378 $
Bedingung:
Warten Sie auf den Schluss einer 15m-Kerze über 1.371,5 $, dann Einstieg bei erfolgreichem Retest.
Stop-Loss:
1.357 $
Take Profit:
TP1: 1.390 $
TP2: 1.410 $
TP3: 1.435 $
Leverage:
2x–3x
Chance/Risiko:
1:3,9 bis TP3
Konfidenzniveau:
76%
Risiko:
Mittel–Hoch
Wichtige Levels:
Support: 1.357 $ / 1.350 $
Widerstand: 1.371,5 $ / 1.388,9–1.393,5 $
Invalidierung: 15m-Schluss unter 1.357 $
Ausbruch: Über 1.371,5 $ → 1.388,9 $ → 1.410+
Warum Long:
Die Struktur auf 4H, 1H und 15M bleibt bullisch. Der Preis liegt über den wichtigen EMAs und Supertrend; die 15M-EMA7 ist ebenfalls über der EMA25. Die größte Hürde ist der Bereich 1.371,5–1.393,5 $, wo die oberen Bollinger-Bänder auf 15M/1H sowie ein Cluster der Hochs auf 24H zusammentreffen.
Fundamental betrachtet hat SNDK einen starken aktuellen Auslöser: Das Unternehmen hat kürzlich sehr starke Ergebnisse für FY2026 gemeldet, während sein Investor Day für den 13. August geplant ist.
Wichtig: Der US-Juli-PPI ist ebenfalls für heute um 8:30 AM ET angesetzt, sodass die Volatilität rund um die Veröffentlichung stark zunehmen kann.
Trade:
$SNDK
Hinweis:
Handeln Sie diszipliniert. Verwenden Sie ein angemessenes Risikomanagement und führen Sie vor jedem Trade immer Ihre eigene Recherche durch.
{future}(SNDKUSDT)
$SNDK
Vertrag:
SNDKUSDT Perpetual
Aktueller Preis:
1.368,60 $
Marktausblick:
Starkes Ausbruchssignal — Bullischer Bias
Hinweis:
Dies ist meine persönliche Marktbeobachtung basierend auf technischer und Marktanalyse. Sie kann richtig oder falsch sein. Machen Sie immer Ihre eigene Recherche und verwenden Sie ein angemessenes Risikomanagement.
Trading-Setup
Markt-Bias:
Deutlich bullisch
Long-Setup
Einstieg:
1.373 – 1.378 $
Bedingung:
Warten Sie auf den Schluss einer 15m-Kerze über 1.371,5 $, dann Einstieg bei erfolgreichem Retest.
Stop-Loss:
1.357 $
Take Profit:
TP1: 1.390 $
TP2: 1.410 $
TP3: 1.435 $
Leverage:
2x–3x
Chance/Risiko:
1:3,9 bis TP3
Konfidenzniveau:
76%
Risiko:
Mittel–Hoch
Wichtige Levels:
Support: 1.357 $ / 1.350 $
Widerstand: 1.371,5 $ / 1.388,9–1.393,5 $
Invalidierung: 15m-Schluss unter 1.357 $
Ausbruch: Über 1.371,5 $ → 1.388,9 $ → 1.410+
Warum Long:
Die Struktur auf 4H, 1H und 15M bleibt bullisch. Der Preis liegt über den wichtigen EMAs und Supertrend; die 15M-EMA7 ist ebenfalls über der EMA25. Die größte Hürde ist der Bereich 1.371,5–1.393,5 $, wo die oberen Bollinger-Bänder auf 15M/1H sowie ein Cluster der Hochs auf 24H zusammentreffen.
Fundamental betrachtet hat SNDK einen starken aktuellen Auslöser: Das Unternehmen hat kürzlich sehr starke Ergebnisse für FY2026 gemeldet, während sein Investor Day für den 13. August geplant ist.
Wichtig: Der US-Juli-PPI ist ebenfalls für heute um 8:30 AM ET angesetzt, sodass die Volatilität rund um die Veröffentlichung stark zunehmen kann.
Trade:
$SNDK
Hinweis:
Handeln Sie diszipliniert. Verwenden Sie ein angemessenes Risikomanagement und führen Sie vor jedem Trade immer Ihre eigene Recherche durch.
Vertrag:
SNDKUSDT Perpetual
Aktueller Preis:
1.368,60 $
Marktausblick:
Starkes Ausbruchssignal — Bullischer Bias
Hinweis:
Dies ist meine persönliche Marktbeobachtung basierend auf technischer und Marktanalyse. Sie kann richtig oder falsch sein. Machen Sie immer Ihre eigene Recherche und verwenden Sie ein angemessenes Risikomanagement.
Trading-Setup
Markt-Bias:
Deutlich bullisch
Long-Setup
Einstieg:
1.373 – 1.378 $
Bedingung:
Warten Sie auf den Schluss einer 15m-Kerze über 1.371,5 $, dann Einstieg bei erfolgreichem Retest.
Stop-Loss:
1.357 $
Take Profit:
TP1: 1.390 $
TP2: 1.410 $
TP3: 1.435 $
Leverage:
2x–3x
Chance/Risiko:
1:3,9 bis TP3
Konfidenzniveau:
76%
Risiko:
Mittel–Hoch
Wichtige Levels:
Support: 1.357 $ / 1.350 $
Widerstand: 1.371,5 $ / 1.388,9–1.393,5 $
Invalidierung: 15m-Schluss unter 1.357 $
Ausbruch: Über 1.371,5 $ → 1.388,9 $ → 1.410+
Warum Long:
Die Struktur auf 4H, 1H und 15M bleibt bullisch. Der Preis liegt über den wichtigen EMAs und Supertrend; die 15M-EMA7 ist ebenfalls über der EMA25. Die größte Hürde ist der Bereich 1.371,5–1.393,5 $, wo die oberen Bollinger-Bänder auf 15M/1H sowie ein Cluster der Hochs auf 24H zusammentreffen.
Fundamental betrachtet hat SNDK einen starken aktuellen Auslöser: Das Unternehmen hat kürzlich sehr starke Ergebnisse für FY2026 gemeldet, während sein Investor Day für den 13. August geplant ist.
Wichtig: Der US-Juli-PPI ist ebenfalls für heute um 8:30 AM ET angesetzt, sodass die Volatilität rund um die Veröffentlichung stark zunehmen kann.
Trade:
$SNDK
Hinweis:
Handeln Sie diszipliniert. Verwenden Sie ein angemessenes Risikomanagement und führen Sie vor jedem Trade immer Ihre eigene Recherche durch.
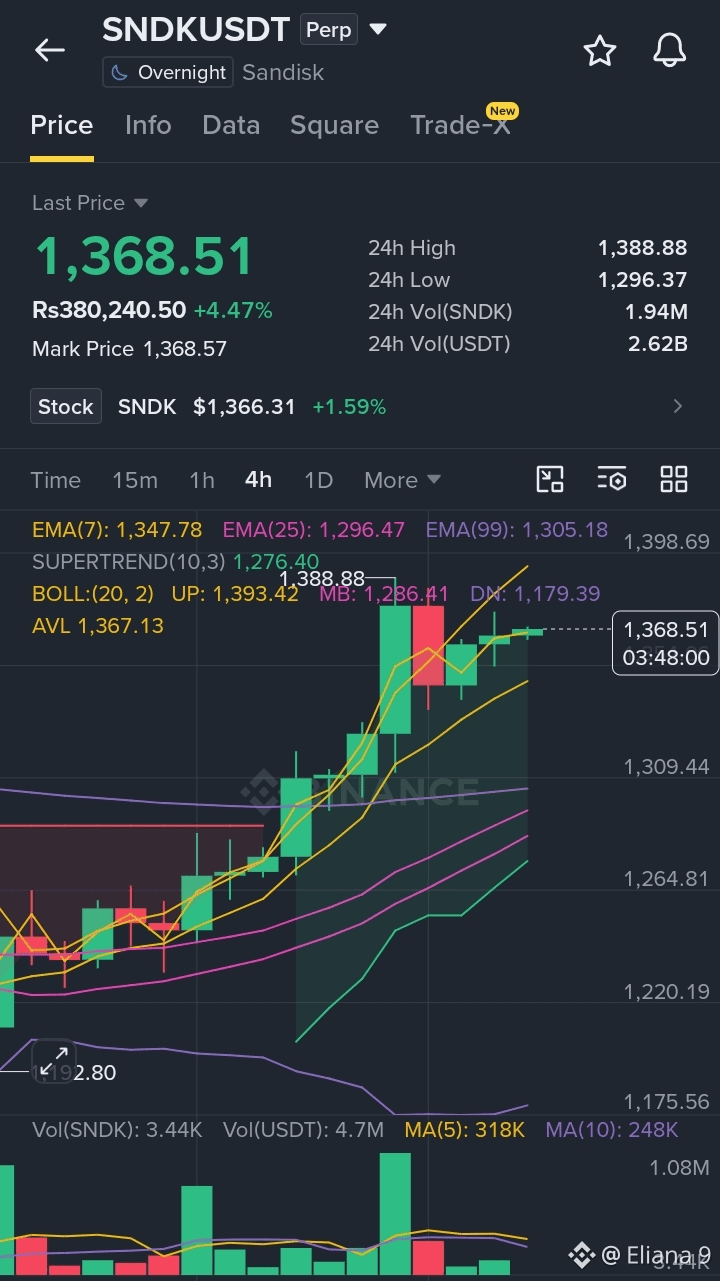
199
·
--
$BICO
Vertrag: BICOUSDT Perpetual
Aktueller Preis: 0.0395 $/0.0395
Markt-Ausblick: Moderat bullish
Hinweis: Dies ist meine persönliche Marktbeobachtung basierend auf dem bereitgestellten Chart. Es kann richtig oder falsch sein. Mach immer deine eigene Recherche und nutze ein angemessenes Risikomanagement.
---
Trade-Setup
Markt-Bias: Moderat bullish
Long-Setup
Einstieg:
0.0388 $ – 0.0396 $
Bedingung:
Nur eintreten, nachdem eine bullische 1H-Kerze geschlossen hat oder wenn die Einstiegsszone erfolgreich retestet wurde.
Stop Loss:
0.0368 $
Take Profit:
TP1: 0.0418 $
TP2: 0.0432 $
TP3: 0.0460 $
Hebelwirkung:
3x–5x
Chance/Risiko:
1:2.5
Konfidenzniveau:
66%
Risiko:
Mittel
Wichtige Levels
Support: 0.0384 $ / 0.0368 $
Widerstand: 0.0418 $ / 0.0431 $ / 0.0462 $
Invalidierung: 1H-Schlusskurs unter 0.0368 $
Breakout: Durchgehender Schlusskurs über 0.0432 $
Trade:
$BICO
{future}(BICOUSDT)
$BICO
Vertrag: BICOUSDT Perpetual
Aktueller Preis: 0.0395 $/0.0395
Markt-Ausblick: Moderat bullish
Hinweis: Dies ist meine persönliche Marktbeobachtung basierend auf dem bereitgestellten Chart. Es kann richtig oder falsch sein. Mach immer deine eigene Recherche und nutze ein angemessenes Risikomanagement.
---
Trade-Setup
Markt-Bias: Moderat bullish
Long-Setup
Einstieg:
0.0388 $ – 0.0396 $
Bedingung:
Nur eintreten, nachdem eine bullische 1H-Kerze geschlossen hat oder wenn die Einstiegsszone erfolgreich retestet wurde.
Stop Loss:
0.0368 $
Take Profit:
TP1: 0.0418 $
TP2: 0.0432 $
TP3: 0.0460 $
Hebelwirkung:
3x–5x
Chance/Risiko:
1:2.5
Konfidenzniveau:
66%
Risiko:
Mittel
Wichtige Levels
Support: 0.0384 $ / 0.0368 $
Widerstand: 0.0418 $ / 0.0431 $ / 0.0462 $
Invalidierung: 1H-Schlusskurs unter 0.0368 $
Breakout: Durchgehender Schlusskurs über 0.0432 $
Trade:
$BICO
Vertrag: BICOUSDT Perpetual
Aktueller Preis: 0.0395 $/0.0395
Markt-Ausblick: Moderat bullish
Hinweis: Dies ist meine persönliche Marktbeobachtung basierend auf dem bereitgestellten Chart. Es kann richtig oder falsch sein. Mach immer deine eigene Recherche und nutze ein angemessenes Risikomanagement.
---
Trade-Setup
Markt-Bias: Moderat bullish
Long-Setup
Einstieg:
0.0388 $ – 0.0396 $
Bedingung:
Nur eintreten, nachdem eine bullische 1H-Kerze geschlossen hat oder wenn die Einstiegsszone erfolgreich retestet wurde.
Stop Loss:
0.0368 $
Take Profit:
TP1: 0.0418 $
TP2: 0.0432 $
TP3: 0.0460 $
Hebelwirkung:
3x–5x
Chance/Risiko:
1:2.5
Konfidenzniveau:
66%
Risiko:
Mittel
Wichtige Levels
Support: 0.0384 $ / 0.0368 $
Widerstand: 0.0418 $ / 0.0431 $ / 0.0462 $
Invalidierung: 1H-Schlusskurs unter 0.0368 $
Breakout: Durchgehender Schlusskurs über 0.0432 $
Trade:
$BICO
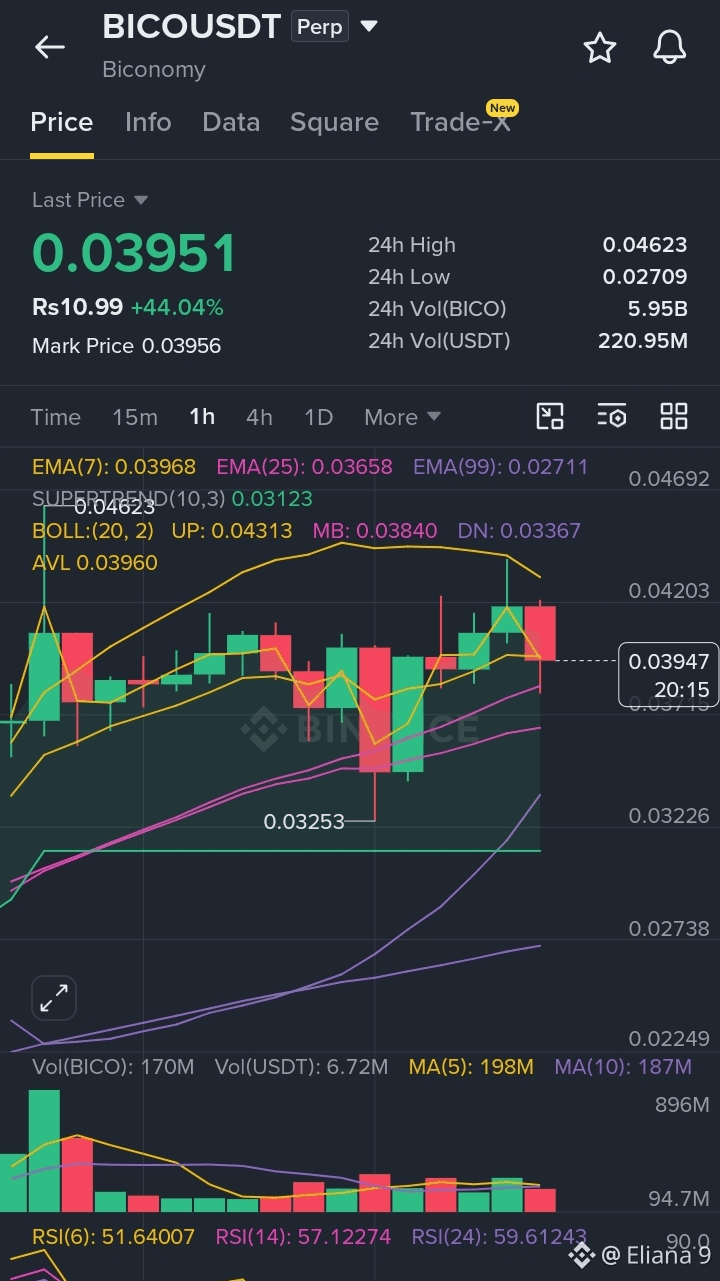
157
·
--
Bullisch
$HFT
Vertrag:
HFTUSDT Perpetual
Aktueller Preis:
$0.02993
Marktausblick:
Moderates Short
Hinweis:
Dies ist meine persönliche Marktbeobachtung basierend auf dem verfügbaren Chart. Sie kann korrekt oder falsch sein. Mach immer deine eigene Recherche und nutze ein angemessenes Risikomanagement.
---
Trading-Setup
Markt-Bias:
Mäßig bärisch
Short-Setup
Einstieg:
$0.03000 – $0.03060
Bedingung:
Einstieg nach Bestätigung einer bärischen Kerze unterhalb des EMA-Clusters oder bei einem fehlgeschlagenen Re-Test von $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Hebelwirkung:
3x–5x
Chance/Risiko:
1:2.3 (ca.)
Konfidenzniveau:
64%
Risiko:
Mittel
Wichtige Levels:
Support: $0.02900, $0.02780, $0.02620
Widerstand: $0.03060, $0.03120, $0.03200
Invalidierung: Starker 1H-Kerzenabschluss über $0.03190
Breakdown-Trigger: Anhaltende Bewegung unter $0.02900
Trade:
$HFT
Warum dieses Setup?
Der Preis handelt unter der kurzfristigen EMA (7) und zeigt nachlassenden Momentum.
RSI ist nahe im mittleren Bereich und neigt sich nach unten, noch nicht überverkauft.
Die jüngsten Kerzen zeigen eine Abweisung um das Bollinger-Mittelband.
Das Volumen ist nach dem Rallye-Rutsch zurückgegangen, was darauf hindeutet, dass der bullische Momentum abklingt.
Der Supertrend-Level bleibt nah genug, sodass ein bestätigter Breakdown die bärische These verstärken würde.
Hinweis:
Trade diszipliniert. Nutze ein angemessenes Risikomanagement und mache vor jedem Einstieg stets deine eigene Recherche.
{future}(HFTUSDT)
$HFT
Vertrag:
HFTUSDT Perpetual
Aktueller Preis:
$0.02993
Marktausblick:
Moderates Short
Hinweis:
Dies ist meine persönliche Marktbeobachtung basierend auf dem verfügbaren Chart. Sie kann korrekt oder falsch sein. Mach immer deine eigene Recherche und nutze ein angemessenes Risikomanagement.
---
Trading-Setup
Markt-Bias:
Mäßig bärisch
Short-Setup
Einstieg:
$0.03000 – $0.03060
Bedingung:
Einstieg nach Bestätigung einer bärischen Kerze unterhalb des EMA-Clusters oder bei einem fehlgeschlagenen Re-Test von $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Hebelwirkung:
3x–5x
Chance/Risiko:
1:2.3 (ca.)
Konfidenzniveau:
64%
Risiko:
Mittel
Wichtige Levels:
Support: $0.02900, $0.02780, $0.02620
Widerstand: $0.03060, $0.03120, $0.03200
Invalidierung: Starker 1H-Kerzenabschluss über $0.03190
Breakdown-Trigger: Anhaltende Bewegung unter $0.02900
Trade:
$HFT
Warum dieses Setup?
Der Preis handelt unter der kurzfristigen EMA (7) und zeigt nachlassenden Momentum.
RSI ist nahe im mittleren Bereich und neigt sich nach unten, noch nicht überverkauft.
Die jüngsten Kerzen zeigen eine Abweisung um das Bollinger-Mittelband.
Das Volumen ist nach dem Rallye-Rutsch zurückgegangen, was darauf hindeutet, dass der bullische Momentum abklingt.
Der Supertrend-Level bleibt nah genug, sodass ein bestätigter Breakdown die bärische These verstärken würde.
Hinweis:
Trade diszipliniert. Nutze ein angemessenes Risikomanagement und mache vor jedem Einstieg stets deine eigene Recherche.
Vertrag:
HFTUSDT Perpetual
Aktueller Preis:
$0.02993
Marktausblick:
Moderates Short
Hinweis:
Dies ist meine persönliche Marktbeobachtung basierend auf dem verfügbaren Chart. Sie kann korrekt oder falsch sein. Mach immer deine eigene Recherche und nutze ein angemessenes Risikomanagement.
---
Trading-Setup
Markt-Bias:
Mäßig bärisch
Short-Setup
Einstieg:
$0.03000 – $0.03060
Bedingung:
Einstieg nach Bestätigung einer bärischen Kerze unterhalb des EMA-Clusters oder bei einem fehlgeschlagenen Re-Test von $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Hebelwirkung:
3x–5x
Chance/Risiko:
1:2.3 (ca.)
Konfidenzniveau:
64%
Risiko:
Mittel
Wichtige Levels:
Support: $0.02900, $0.02780, $0.02620
Widerstand: $0.03060, $0.03120, $0.03200
Invalidierung: Starker 1H-Kerzenabschluss über $0.03190
Breakdown-Trigger: Anhaltende Bewegung unter $0.02900
Trade:
$HFT
Warum dieses Setup?
Der Preis handelt unter der kurzfristigen EMA (7) und zeigt nachlassenden Momentum.
RSI ist nahe im mittleren Bereich und neigt sich nach unten, noch nicht überverkauft.
Die jüngsten Kerzen zeigen eine Abweisung um das Bollinger-Mittelband.
Das Volumen ist nach dem Rallye-Rutsch zurückgegangen, was darauf hindeutet, dass der bullische Momentum abklingt.
Der Supertrend-Level bleibt nah genug, sodass ein bestätigter Breakdown die bärische These verstärken würde.
Hinweis:
Trade diszipliniert. Nutze ein angemessenes Risikomanagement und mache vor jedem Einstieg stets deine eigene Recherche.
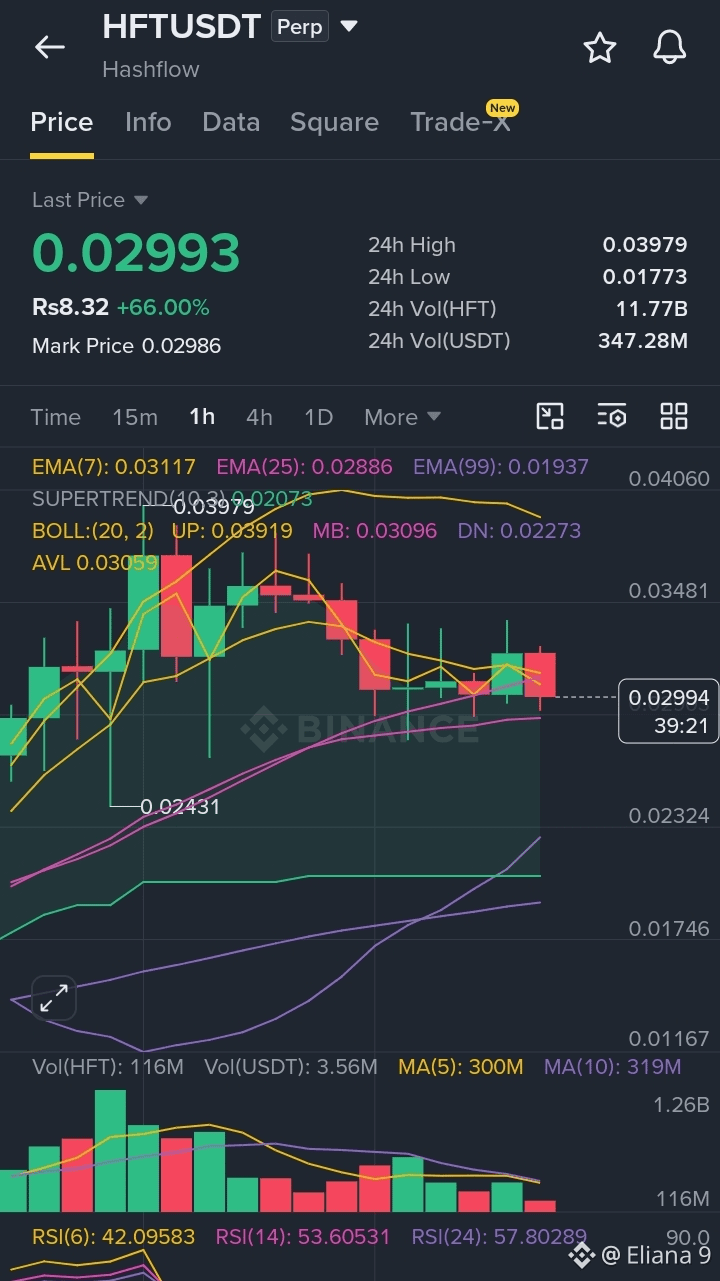
173
·
--
Warum bemerken wir Vertrauen nur, nachdem wir es bereits weggegeben haben?
Etwas an dieser Idee ließ mich nicht los. Bitcoin hat sich seinen Ruf erarbeitet, indem es den Bedarf an Vertrauen in andere Parteien reduziert hat. Doch viele Möglichkeiten, seinen Nutzen zu erweitern, bitten uns auf leisen Wegen erneut, dieses Vertrauen irgendwo anders zu platzieren. Auf den ersten Blick ist das nicht immer offensichtlich, und ich fragte mich, ob wir uns einfach daran gewöhnt haben, diesen Kompromiss hinzunehmen, ohne ihn in Frage zu stellen.
Dieser Gedanke führte mich dazu, mehr über Babylons trustlose Bitcoin-Tresore (TBV) zu lernen. Was auffiel, war kein Versprechen, mehr mit Bitcoin zu tun, sondern ein anderer Ansatz für Sicherheiten. Anstatt dass natives BTC das Bitcoin-Netzwerk über verpackte Assets oder traditionelle verwahrende Modelle verlassen muss, ist TBV darauf ausgelegt, Bitcoin dort zu belassen, wo es ist, während unterstützte Anwendungen sich auf kryptografische Beweise stützen. Jeder Tresor ist mit einem bestimmten Bitcoin-Ausgang verknüpft und nicht mit gebündelter Verwahrung. Das spiegelt ein Vertrauensmodell wider, das eng mit den ursprünglichen Sicherheitsprinzipien von Bitcoin verbunden bleibt.
Der spannende Teil ist, dass sich die Diskussion von der Frage verlagert, Bitcoin zu bewegen, hin zur Bewahrung des Grundes, warum viele Menschen ihm überhaupt vertraut haben. Ob dieser Ansatz weithin übernommen wird, hängt von der zukünftigen Entwicklung ab, aber er bietet eine durchdachte Erinnerung daran, dass Innovation nicht immer bedeutet, das Fundament zu verändern. Manchmal heißt es, es zu schützen und darauf aufbauend sorgfältig weiterzuentwickeln.
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
Warum bemerken wir Vertrauen nur, nachdem wir es bereits weggegeben haben?
Etwas an dieser Idee ließ mich nicht los. Bitcoin hat sich seinen Ruf erarbeitet, indem es den Bedarf an Vertrauen in andere Parteien reduziert hat. Doch viele Möglichkeiten, seinen Nutzen zu erweitern, bitten uns auf leisen Wegen erneut, dieses Vertrauen irgendwo anders zu platzieren. Auf den ersten Blick ist das nicht immer offensichtlich, und ich fragte mich, ob wir uns einfach daran gewöhnt haben, diesen Kompromiss hinzunehmen, ohne ihn in Frage zu stellen.
Dieser Gedanke führte mich dazu, mehr über Babylons trustlose Bitcoin-Tresore (TBV) zu lernen. Was auffiel, war kein Versprechen, mehr mit Bitcoin zu tun, sondern ein anderer Ansatz für Sicherheiten. Anstatt dass natives BTC das Bitcoin-Netzwerk über verpackte Assets oder traditionelle verwahrende Modelle verlassen muss, ist TBV darauf ausgelegt, Bitcoin dort zu belassen, wo es ist, während unterstützte Anwendungen sich auf kryptografische Beweise stützen. Jeder Tresor ist mit einem bestimmten Bitcoin-Ausgang verknüpft und nicht mit gebündelter Verwahrung. Das spiegelt ein Vertrauensmodell wider, das eng mit den ursprünglichen Sicherheitsprinzipien von Bitcoin verbunden bleibt.
Der spannende Teil ist, dass sich die Diskussion von der Frage verlagert, Bitcoin zu bewegen, hin zur Bewahrung des Grundes, warum viele Menschen ihm überhaupt vertraut haben. Ob dieser Ansatz weithin übernommen wird, hängt von der zukünftigen Entwicklung ab, aber er bietet eine durchdachte Erinnerung daran, dass Innovation nicht immer bedeutet, das Fundament zu verändern. Manchmal heißt es, es zu schützen und darauf aufbauend sorgfältig weiterzuentwickeln.
@BabylonLabs_io $BABY #baby
Etwas an dieser Idee ließ mich nicht los. Bitcoin hat sich seinen Ruf erarbeitet, indem es den Bedarf an Vertrauen in andere Parteien reduziert hat. Doch viele Möglichkeiten, seinen Nutzen zu erweitern, bitten uns auf leisen Wegen erneut, dieses Vertrauen irgendwo anders zu platzieren. Auf den ersten Blick ist das nicht immer offensichtlich, und ich fragte mich, ob wir uns einfach daran gewöhnt haben, diesen Kompromiss hinzunehmen, ohne ihn in Frage zu stellen.
Dieser Gedanke führte mich dazu, mehr über Babylons trustlose Bitcoin-Tresore (TBV) zu lernen. Was auffiel, war kein Versprechen, mehr mit Bitcoin zu tun, sondern ein anderer Ansatz für Sicherheiten. Anstatt dass natives BTC das Bitcoin-Netzwerk über verpackte Assets oder traditionelle verwahrende Modelle verlassen muss, ist TBV darauf ausgelegt, Bitcoin dort zu belassen, wo es ist, während unterstützte Anwendungen sich auf kryptografische Beweise stützen. Jeder Tresor ist mit einem bestimmten Bitcoin-Ausgang verknüpft und nicht mit gebündelter Verwahrung. Das spiegelt ein Vertrauensmodell wider, das eng mit den ursprünglichen Sicherheitsprinzipien von Bitcoin verbunden bleibt.
Der spannende Teil ist, dass sich die Diskussion von der Frage verlagert, Bitcoin zu bewegen, hin zur Bewahrung des Grundes, warum viele Menschen ihm überhaupt vertraut haben. Ob dieser Ansatz weithin übernommen wird, hängt von der zukünftigen Entwicklung ab, aber er bietet eine durchdachte Erinnerung daran, dass Innovation nicht immer bedeutet, das Fundament zu verändern. Manchmal heißt es, es zu schützen und darauf aufbauend sorgfältig weiterzuentwickeln.
@BabylonLabs_io $BABY #baby
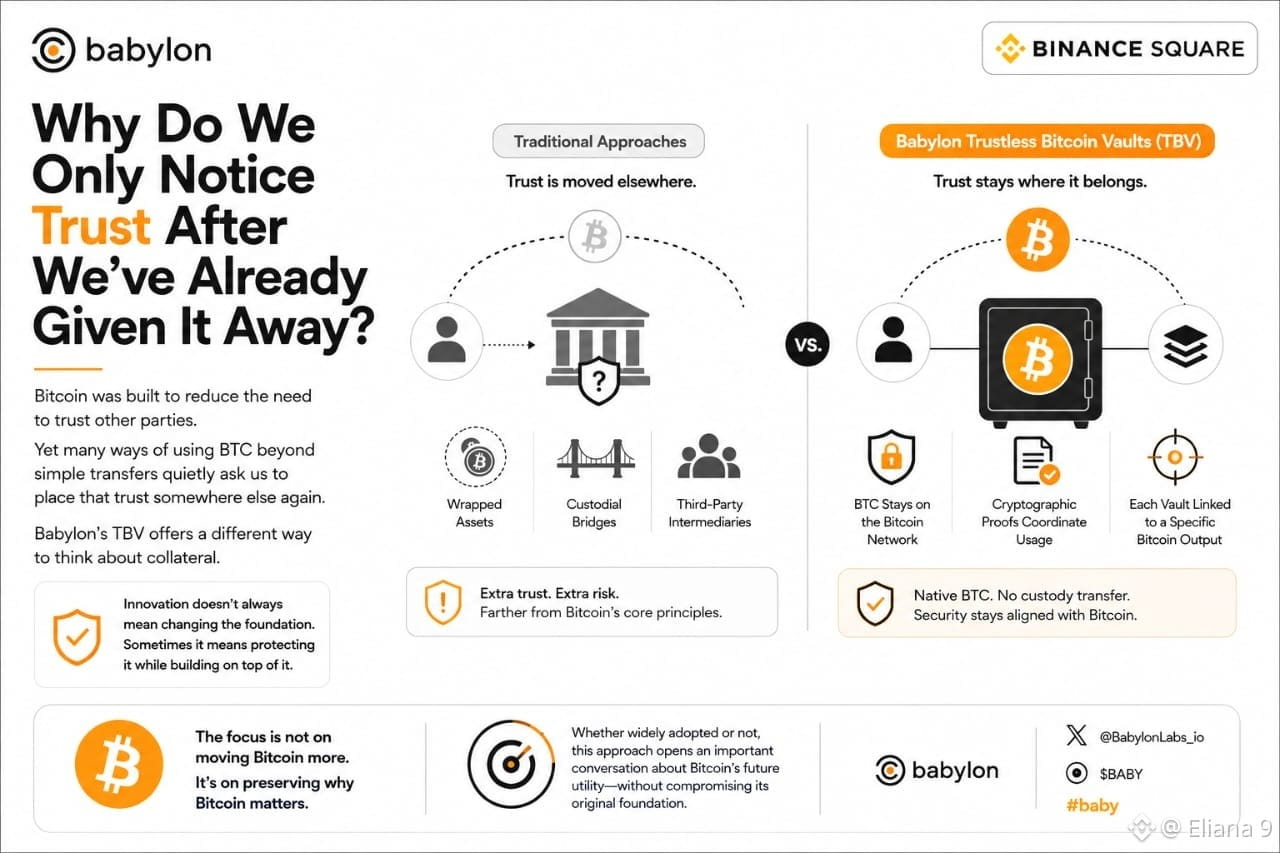
2
2
107
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BitcoinReboundsTo$79K
23,450 Aufrufe
219 Kommentare
🚨 $BTC steigt weiter.
Bitcoin handelt bei etwa 78.804 $ und liegt damit ungefähr 1,9 % im Plus, nachdem die Marke von 78K zurückerobert wurde. Die nächste zu beobachtende Zone ist das Tageshoch im Intraday-Bereich nahe 78.905 $.
Ein klarer Ausbruch über diese Marke könnte den Weg in Richtung 79K–80K ebnen. Wenn BTC abgewiesen wird, liegt der Support bei etwa 78.300 $ und danach bei 77.975 $.
Die Bullen haben Momentum, aber BTC muss über 78K bleiben.
#Bitcoin #BTC #CryptoTrading #CryptoMarket #CryptoAnalysis
PulseON
·19 Likes
·18.6k Aufrufe
BitcoinSpotETFsNetInflow$160M
750 Aufrufe
51 Kommentare
SouthKoreaCryptoTaxDelayPetitionTops50000
16,568 Aufrufe
473 Kommentare