
3D VN
414 Beiträge

3D VN
Melden
Nutzer blockieren
Since2020||HolderBTC
257 Following
142 Follower
574 Like gegeben
Beiträge
Alle
Zitierungen
·
--
Eine Zahlungsschicht für Agenten muss nicht selbst die Straße besitzen. Sie muss dafür sorgen, dass der Agent ankommt.
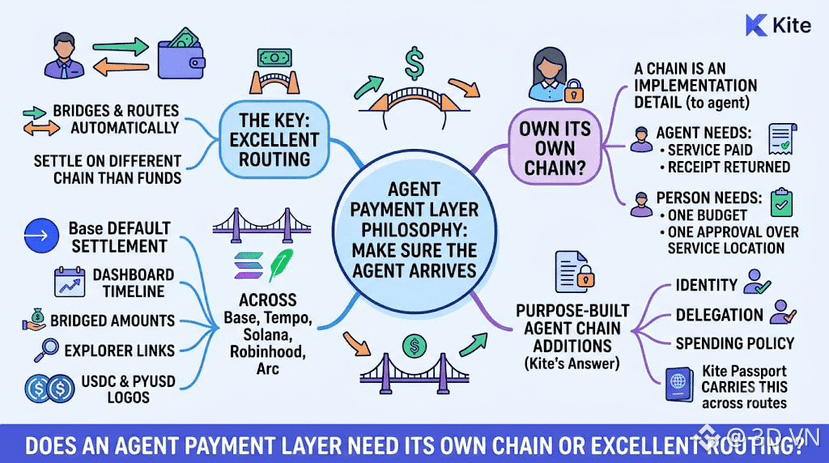
Die Versionshinweise zu Kite Passport zeigen diese Philosophie in der Praxis. Seit Juli 2026 kann eine x402-Zahlung auf einer anderen Chain abgewickelt werden als derjenigen, auf der sich Ihre Guthaben befinden: Passport überbrückt und leitet Zahlungen automatisch über Base, Tempo und Solana weiter, und Base ist jetzt die standardmäßige Abwicklungs-Chain. Das Dashboard zeigt für jede weitergeleitete Zahlung einen Routenverlauf mit überbrückten Beträgen, Explorer-Links und Token-Logos für USDC und PYUSD. Spätere Versionen ergänzten die Unterstützung für Robinhood Chain und das Arc-Mainnet.
Für einen Agenten ist eine Chain ein Implementierungsdetail. Er braucht eine bezahlte Dienstleistung und einen zurückgegebenen Beleg. Für die Person dahinter sollten ein Budget und eine Genehmigung ausreichen, unabhängig davon, wo die Dienstleistung verfügbar ist.
Wenn die Abwicklung über die liquidesten Netzwerke erfolgt, was bietet dann eine speziell für Agenten entwickelte Chain zusätzlich? Kites Antwort dreht sich um Identität, Delegation und Ausgabenrichtlinien – die Ebene, die Passport auf jeder Route mitführt.
Braucht eine Zahlungsschicht für Agenten eine eigene Chain oder nur eine hervorragende Weiterleitung?
#KiteBBW $KITE
Eine Zahlungsschicht für Agenten muss nicht selbst die Straße besitzen. Sie muss dafür sorgen, dass der Agent ankommt.
Die Versionshinweise zu Kite Passport zeigen diese Philosophie in der Praxis. Seit Juli 2026 kann eine x402-Zahlung auf einer anderen Chain abgewickelt werden als derjenigen, auf der sich Ihre Guthaben befinden: Passport überbrückt und leitet Zahlungen automatisch über Base, Tempo und Solana weiter, und Base ist jetzt die standardmäßige Abwicklungs-Chain. Das Dashboard zeigt für jede weitergeleitete Zahlung einen Routenverlauf mit überbrückten Beträgen, Explorer-Links und Token-Logos für USDC und PYUSD. Spätere Versionen ergänzten die Unterstützung für Robinhood Chain und das Arc-Mainnet.
Für einen Agenten ist eine Chain ein Implementierungsdetail. Er braucht eine bezahlte Dienstleistung und einen zurückgegebenen Beleg. Für die Person dahinter sollten ein Budget und eine Genehmigung ausreichen, unabhängig davon, wo die Dienstleistung verfügbar ist.
Wenn die Abwicklung über die liquidesten Netzwerke erfolgt, was bietet dann eine speziell für Agenten entwickelte Chain zusätzlich? Kites Antwort dreht sich um Identität, Delegation und Ausgabenrichtlinien – die Ebene, die Passport auf jeder Route mitführt.
Braucht eine Zahlungsschicht für Agenten eine eigene Chain oder nur eine hervorragende Weiterleitung?
#KiteBBW $KITE
Die Versionshinweise zu Kite Passport zeigen diese Philosophie in der Praxis. Seit Juli 2026 kann eine x402-Zahlung auf einer anderen Chain abgewickelt werden als derjenigen, auf der sich Ihre Guthaben befinden: Passport überbrückt und leitet Zahlungen automatisch über Base, Tempo und Solana weiter, und Base ist jetzt die standardmäßige Abwicklungs-Chain. Das Dashboard zeigt für jede weitergeleitete Zahlung einen Routenverlauf mit überbrückten Beträgen, Explorer-Links und Token-Logos für USDC und PYUSD. Spätere Versionen ergänzten die Unterstützung für Robinhood Chain und das Arc-Mainnet.
Für einen Agenten ist eine Chain ein Implementierungsdetail. Er braucht eine bezahlte Dienstleistung und einen zurückgegebenen Beleg. Für die Person dahinter sollten ein Budget und eine Genehmigung ausreichen, unabhängig davon, wo die Dienstleistung verfügbar ist.
Wenn die Abwicklung über die liquidesten Netzwerke erfolgt, was bietet dann eine speziell für Agenten entwickelte Chain zusätzlich? Kites Antwort dreht sich um Identität, Delegation und Ausgabenrichtlinien – die Ebene, die Passport auf jeder Route mitführt.
Braucht eine Zahlungsschicht für Agenten eine eigene Chain oder nur eine hervorragende Weiterleitung?
#KiteBBW $KITE
1
149
·
--
Ich denke immer wieder über Dusk's Einsatz nativer Host-Funktionen für rechenintensive Operationen nach.
Auf dem Papier ist die Logik einfach. Verlagerung schwerer Berechnungen aus WebAssembly, effizientere Ausführung in der Host-Umgebung und dabei einen Teil des Overheads reduzieren.
Aber nur weil ein Teil des Ausführungspfads schneller wird, wird die gesamte Arbeitslast nicht automatisch im gleichen Maß schneller. Das ist wichtig, weil Dusk darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen, wo die Architektur letztlich unter realen Workloads funktionieren muss und nicht nur auf dem Papier effizient aussehen darf. Was ich bisher noch nicht weiß, ist, ob Dusk's Host-Function-Design einen Engpass beseitigt, der reale Workloads tatsächlich dominiert, oder ob es vor allem Arbeit beschleunigt, die sich am Ende als kleinerer Teil der Gesamtausführung herausstellt.
Worauf es zu achten gilt, sind die Operationen, die aus WASM herausverlagert werden, wie viel schneller sie dadurch werden und welchen Anteil an einem repräsentativen Dusk-Workload diese Operationen ausmachen.
Die Architektur liefert einen guten Grund, eine Verbesserung zu erwarten. Das ist schwächere Evidenz, als denselben Workload-Typ in der Praxis einen spürbaren, wiederholbaren Gewinn erzielen zu sehen.
Mich würde weniger der theoretische Speedup eines einzelnen Primitivs interessieren als vielmehr, wie stark er die Performance des Workloads verändert, den Dusk tatsächlich ausführt.
Die Frage ist, ob Dusk einen echten System-Engpass beseitigt hat oder lediglich einen Teil des Pfads beschleunigt hat, ohne die Gesamtperformance allzu stark zu bewegen.
Ich achte auf Dusk-spezifische Benchmarks, die den Gewinn durch Host-Funktionen isolieren und zeigen, wie viel das auf Workload-Ebene ausmacht.
#dusk $DUSK @Dusk_Foundation
Ich denke immer wieder über Dusk's Einsatz nativer Host-Funktionen für rechenintensive Operationen nach.
Auf dem Papier ist die Logik einfach. Verlagerung schwerer Berechnungen aus WebAssembly, effizientere Ausführung in der Host-Umgebung und dabei einen Teil des Overheads reduzieren.
Aber nur weil ein Teil des Ausführungspfads schneller wird, wird die gesamte Arbeitslast nicht automatisch im gleichen Maß schneller. Das ist wichtig, weil Dusk darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen, wo die Architektur letztlich unter realen Workloads funktionieren muss und nicht nur auf dem Papier effizient aussehen darf. Was ich bisher noch nicht weiß, ist, ob Dusk's Host-Function-Design einen Engpass beseitigt, der reale Workloads tatsächlich dominiert, oder ob es vor allem Arbeit beschleunigt, die sich am Ende als kleinerer Teil der Gesamtausführung herausstellt.
Worauf es zu achten gilt, sind die Operationen, die aus WASM herausverlagert werden, wie viel schneller sie dadurch werden und welchen Anteil an einem repräsentativen Dusk-Workload diese Operationen ausmachen.
Die Architektur liefert einen guten Grund, eine Verbesserung zu erwarten. Das ist schwächere Evidenz, als denselben Workload-Typ in der Praxis einen spürbaren, wiederholbaren Gewinn erzielen zu sehen.
Mich würde weniger der theoretische Speedup eines einzelnen Primitivs interessieren als vielmehr, wie stark er die Performance des Workloads verändert, den Dusk tatsächlich ausführt.
Die Frage ist, ob Dusk einen echten System-Engpass beseitigt hat oder lediglich einen Teil des Pfads beschleunigt hat, ohne die Gesamtperformance allzu stark zu bewegen.
Ich achte auf Dusk-spezifische Benchmarks, die den Gewinn durch Host-Funktionen isolieren und zeigen, wie viel das auf Workload-Ebene ausmacht.
#dusk $DUSK @Dusk
Auf dem Papier ist die Logik einfach. Verlagerung schwerer Berechnungen aus WebAssembly, effizientere Ausführung in der Host-Umgebung und dabei einen Teil des Overheads reduzieren.
Aber nur weil ein Teil des Ausführungspfads schneller wird, wird die gesamte Arbeitslast nicht automatisch im gleichen Maß schneller. Das ist wichtig, weil Dusk darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen, wo die Architektur letztlich unter realen Workloads funktionieren muss und nicht nur auf dem Papier effizient aussehen darf. Was ich bisher noch nicht weiß, ist, ob Dusk's Host-Function-Design einen Engpass beseitigt, der reale Workloads tatsächlich dominiert, oder ob es vor allem Arbeit beschleunigt, die sich am Ende als kleinerer Teil der Gesamtausführung herausstellt.
Worauf es zu achten gilt, sind die Operationen, die aus WASM herausverlagert werden, wie viel schneller sie dadurch werden und welchen Anteil an einem repräsentativen Dusk-Workload diese Operationen ausmachen.
Die Architektur liefert einen guten Grund, eine Verbesserung zu erwarten. Das ist schwächere Evidenz, als denselben Workload-Typ in der Praxis einen spürbaren, wiederholbaren Gewinn erzielen zu sehen.
Mich würde weniger der theoretische Speedup eines einzelnen Primitivs interessieren als vielmehr, wie stark er die Performance des Workloads verändert, den Dusk tatsächlich ausführt.
Die Frage ist, ob Dusk einen echten System-Engpass beseitigt hat oder lediglich einen Teil des Pfads beschleunigt hat, ohne die Gesamtperformance allzu stark zu bewegen.
Ich achte auf Dusk-spezifische Benchmarks, die den Gewinn durch Host-Funktionen isolieren und zeigen, wie viel das auf Workload-Ebene ausmacht.
#dusk $DUSK @Dusk
2
114
·
--
Verifiziert
Ich denke immer wieder über zwei Transaktionstypen nach, die Dusk in Rusk eingeführt hat: CanonicalTransaction und LedgerTransaction.
Sie repräsentieren unterschiedliche Schichten derselben Transaktion. CanonicalTransaction ist die Form, mit der Rusk logisch arbeitet, während LedgerTransaction diese Transaktion in der Ledger-Darstellung einhüllt, die von einer bestimmten Protokollversion benötigt wird. Die Spannung besteht darin, dass Dusk möchte, dass sich diese Speicherformate weiterentwickeln, ohne die Bedeutung einer Transaktion mit ihnen mitentwickeln zu müssen – eine wichtige Eigenschaft, da das Unternehmen darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen. Was ich noch nicht weiß, ist, ob diese Trennung Versionsänderungen tatsächlich innerhalb von Rusk eingrenzen wird oder ob sich Formatänderungen dennoch auf Wallets, Anwendungen und das historische Replay auswirken werden.
Die Details, auf die man achten sollte, sind, wie Dusk eingehende Transaktionen normalisiert, die richtige Ledger-Darstellung auswählt und ältere Transaktionen nach Protokoll-Upgrades interpretiert.
Eine Wallet, die auch nach einem Upgrade weiterhin Transaktionen einreicht, ist ein nützlicher Beleg für Kompatibilität. Der stärkere Test ist, ob Dusk die Darstellung darunter ändern kann, während die gleiche Transaktionssemantik darüber erhalten bleibt.
Ich würde diese Abstraktion danach beurteilen, wie wenig die Anwendungen über die Versionierungskomplexität wissen müssen.
Die Frage ist, ob Dusk wirklich getrennt hat, was eine Transaktion bedeutet, und wie das Ledger sie speichert, oder ob die Last der Versionsverwaltung lediglich an eine andere Stelle im Stack verschoben wurde.
Ich beobachte, wie sich diese Grenze bei zukünftigen Formatänderungen und beim historischen Replay bewährt.
#dusk $DUSK @Dusk_Foundation
Ich denke immer wieder über zwei Transaktionstypen nach, die Dusk in Rusk eingeführt hat: CanonicalTransaction und LedgerTransaction.
Sie repräsentieren unterschiedliche Schichten derselben Transaktion. CanonicalTransaction ist die Form, mit der Rusk logisch arbeitet, während LedgerTransaction diese Transaktion in der Ledger-Darstellung einhüllt, die von einer bestimmten Protokollversion benötigt wird. Die Spannung besteht darin, dass Dusk möchte, dass sich diese Speicherformate weiterentwickeln, ohne die Bedeutung einer Transaktion mit ihnen mitentwickeln zu müssen – eine wichtige Eigenschaft, da das Unternehmen darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen. Was ich noch nicht weiß, ist, ob diese Trennung Versionsänderungen tatsächlich innerhalb von Rusk eingrenzen wird oder ob sich Formatänderungen dennoch auf Wallets, Anwendungen und das historische Replay auswirken werden.
Die Details, auf die man achten sollte, sind, wie Dusk eingehende Transaktionen normalisiert, die richtige Ledger-Darstellung auswählt und ältere Transaktionen nach Protokoll-Upgrades interpretiert.
Eine Wallet, die auch nach einem Upgrade weiterhin Transaktionen einreicht, ist ein nützlicher Beleg für Kompatibilität. Der stärkere Test ist, ob Dusk die Darstellung darunter ändern kann, während die gleiche Transaktionssemantik darüber erhalten bleibt.
Ich würde diese Abstraktion danach beurteilen, wie wenig die Anwendungen über die Versionierungskomplexität wissen müssen.
Die Frage ist, ob Dusk wirklich getrennt hat, was eine Transaktion bedeutet, und wie das Ledger sie speichert, oder ob die Last der Versionsverwaltung lediglich an eine andere Stelle im Stack verschoben wurde.
Ich beobachte, wie sich diese Grenze bei zukünftigen Formatänderungen und beim historischen Replay bewährt.
#dusk $DUSK @Dusk
Sie repräsentieren unterschiedliche Schichten derselben Transaktion. CanonicalTransaction ist die Form, mit der Rusk logisch arbeitet, während LedgerTransaction diese Transaktion in der Ledger-Darstellung einhüllt, die von einer bestimmten Protokollversion benötigt wird. Die Spannung besteht darin, dass Dusk möchte, dass sich diese Speicherformate weiterentwickeln, ohne die Bedeutung einer Transaktion mit ihnen mitentwickeln zu müssen – eine wichtige Eigenschaft, da das Unternehmen darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen. Was ich noch nicht weiß, ist, ob diese Trennung Versionsänderungen tatsächlich innerhalb von Rusk eingrenzen wird oder ob sich Formatänderungen dennoch auf Wallets, Anwendungen und das historische Replay auswirken werden.
Die Details, auf die man achten sollte, sind, wie Dusk eingehende Transaktionen normalisiert, die richtige Ledger-Darstellung auswählt und ältere Transaktionen nach Protokoll-Upgrades interpretiert.
Eine Wallet, die auch nach einem Upgrade weiterhin Transaktionen einreicht, ist ein nützlicher Beleg für Kompatibilität. Der stärkere Test ist, ob Dusk die Darstellung darunter ändern kann, während die gleiche Transaktionssemantik darüber erhalten bleibt.
Ich würde diese Abstraktion danach beurteilen, wie wenig die Anwendungen über die Versionierungskomplexität wissen müssen.
Die Frage ist, ob Dusk wirklich getrennt hat, was eine Transaktion bedeutet, und wie das Ledger sie speichert, oder ob die Last der Versionsverwaltung lediglich an eine andere Stelle im Stack verschoben wurde.
Ich beobachte, wie sich diese Grenze bei zukünftigen Formatänderungen und beim historischen Replay bewährt.
#dusk $DUSK @Dusk
74
·
--
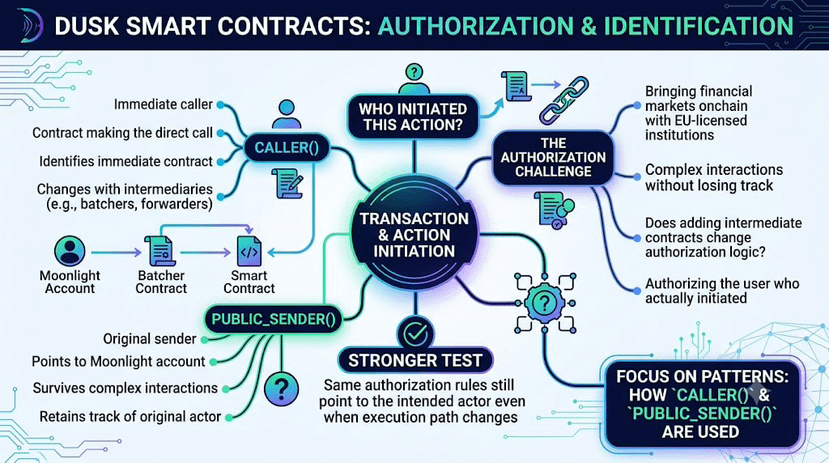
Zwei Senderfunktionen in Dusk-Smart-Contracts haben meine Aufmerksamkeit geweckt: caller() und public_sender().
Sie klingen nach zwei Wegen, dieselbe Frage zu beantworten, nämlich wer diese Aktion ausgelöst hat, aber sie können auf unterschiedliche Akteure verweisen. Dieser Unterschied ist wichtig, weil Dusk darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen, wo Autorisierung auch komplexere Vertragsinteraktionen überstehen muss, ohne den ursprünglichen Akteur aus den Augen zu verlieren. caller() identifiziert den Vertrag, der den unmittelbaren Aufruf macht, während public_sender() noch auf das Moonlight-Konto verweisen kann, das die Transaktion gestartet hat.
Was ich noch nicht weiß, ist, ob Dusk-Verträge konsequent den Nutzer autorisieren, der eine Aktion tatsächlich initiiert hat, oder ob das Hinzufügen von Zwischenverträgen stillschweigend ändern kann, welche Identität die Autorisierungslogik sieht. Die Mechanik, auf die man achten sollte, ist klar: wenn Verträge auf caller() vertrauen, wenn sie auf public_sender() vertrauen und was passiert, sobald Batcher oder Forwarder dazwischengeschaltet sind.
Eine Transaktion, die erfolgreich ausgeführt wird, reicht nicht aus, um das zu beantworten. Der stärkere Test ist, ob dieselben Autorisierungsregeln auch dann noch auf den beabsichtigten Akteur verweisen, wenn sich der Ausführungspfad ändert.
Mir wäre es weniger wichtig, wie viele Zwischenverträge eine Aktion durchläuft, als ob die Autorisierung immer noch den Akteur auflöst, der sie tatsächlich initiiert hat.
Das ist wichtig, weil das Hinzufügen eines Vermittlers ändern kann, wen ein Vertrag sieht, ohne zu ändern, wer die Aktion tatsächlich autorisiert hat.
Die Frage ist, ob Dusk mehr zusammensetzbare Ausführungspfade hinzufügen kann, ohne die Autorisierung davon abhängig zu machen, welcher Vertrag zufällig in der Mitte sitzt.
Ich beobachte, wie caller() und public_sender() verwendet werden, während sich diese Muster entwickeln.
@Dusk_Foundation $DUSK #dusk
Zwei Senderfunktionen in Dusk-Smart-Contracts haben meine Aufmerksamkeit geweckt: caller() und public_sender().
Sie klingen nach zwei Wegen, dieselbe Frage zu beantworten, nämlich wer diese Aktion ausgelöst hat, aber sie können auf unterschiedliche Akteure verweisen. Dieser Unterschied ist wichtig, weil Dusk darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen, wo Autorisierung auch komplexere Vertragsinteraktionen überstehen muss, ohne den ursprünglichen Akteur aus den Augen zu verlieren. caller() identifiziert den Vertrag, der den unmittelbaren Aufruf macht, während public_sender() noch auf das Moonlight-Konto verweisen kann, das die Transaktion gestartet hat.
Was ich noch nicht weiß, ist, ob Dusk-Verträge konsequent den Nutzer autorisieren, der eine Aktion tatsächlich initiiert hat, oder ob das Hinzufügen von Zwischenverträgen stillschweigend ändern kann, welche Identität die Autorisierungslogik sieht. Die Mechanik, auf die man achten sollte, ist klar: wenn Verträge auf caller() vertrauen, wenn sie auf public_sender() vertrauen und was passiert, sobald Batcher oder Forwarder dazwischengeschaltet sind.
Eine Transaktion, die erfolgreich ausgeführt wird, reicht nicht aus, um das zu beantworten. Der stärkere Test ist, ob dieselben Autorisierungsregeln auch dann noch auf den beabsichtigten Akteur verweisen, wenn sich der Ausführungspfad ändert.
Mir wäre es weniger wichtig, wie viele Zwischenverträge eine Aktion durchläuft, als ob die Autorisierung immer noch den Akteur auflöst, der sie tatsächlich initiiert hat.
Das ist wichtig, weil das Hinzufügen eines Vermittlers ändern kann, wen ein Vertrag sieht, ohne zu ändern, wer die Aktion tatsächlich autorisiert hat.
Die Frage ist, ob Dusk mehr zusammensetzbare Ausführungspfade hinzufügen kann, ohne die Autorisierung davon abhängig zu machen, welcher Vertrag zufällig in der Mitte sitzt.
Ich beobachte, wie caller() und public_sender() verwendet werden, während sich diese Muster entwickeln.
@Dusk $DUSK #dusk
Sie klingen nach zwei Wegen, dieselbe Frage zu beantworten, nämlich wer diese Aktion ausgelöst hat, aber sie können auf unterschiedliche Akteure verweisen. Dieser Unterschied ist wichtig, weil Dusk darauf hinarbeitet, Finanzmärkte onchain mit EU-lizenzierten Institutionen zu bringen, wo Autorisierung auch komplexere Vertragsinteraktionen überstehen muss, ohne den ursprünglichen Akteur aus den Augen zu verlieren. caller() identifiziert den Vertrag, der den unmittelbaren Aufruf macht, während public_sender() noch auf das Moonlight-Konto verweisen kann, das die Transaktion gestartet hat.
Was ich noch nicht weiß, ist, ob Dusk-Verträge konsequent den Nutzer autorisieren, der eine Aktion tatsächlich initiiert hat, oder ob das Hinzufügen von Zwischenverträgen stillschweigend ändern kann, welche Identität die Autorisierungslogik sieht. Die Mechanik, auf die man achten sollte, ist klar: wenn Verträge auf caller() vertrauen, wenn sie auf public_sender() vertrauen und was passiert, sobald Batcher oder Forwarder dazwischengeschaltet sind.
Eine Transaktion, die erfolgreich ausgeführt wird, reicht nicht aus, um das zu beantworten. Der stärkere Test ist, ob dieselben Autorisierungsregeln auch dann noch auf den beabsichtigten Akteur verweisen, wenn sich der Ausführungspfad ändert.
Mir wäre es weniger wichtig, wie viele Zwischenverträge eine Aktion durchläuft, als ob die Autorisierung immer noch den Akteur auflöst, der sie tatsächlich initiiert hat.
Das ist wichtig, weil das Hinzufügen eines Vermittlers ändern kann, wen ein Vertrag sieht, ohne zu ändern, wer die Aktion tatsächlich autorisiert hat.
Die Frage ist, ob Dusk mehr zusammensetzbare Ausführungspfade hinzufügen kann, ohne die Autorisierung davon abhängig zu machen, welcher Vertrag zufällig in der Mitte sitzt.
Ich beobachte, wie caller() und public_sender() verwendet werden, während sich diese Muster entwickeln.
@Dusk $DUSK #dusk
88
·
--
Es gibt eine stille Entscheidung, die in der Art und Weise verborgen ist, wie sich Dusk Network selbst beschreibt, und die man leicht übersieht, wenn man nur den Fahrplan überfliegt. Dusk positioniert sich nicht als Emittent tokenisierter Wertpapiere. Es positioniert sich als die Schiene unter demjenigen, der sich letztlich als Emittent herausstellt. Das ist eine engere, bescheidenere Rolle, und ich denke, sie ist die richtige. Viele Wettbewerber jagen beide Rollen zugleich und sind am Ende in beiden mittelmäßig, erfüllen weder die Sorgfaltspflichten, die Institutionen erwarten, noch die Zusammensetzbarkeit, die Entwickler tatsächlich wollen.
Das klarste Beispiel ist NPEX, das mehr als 300 Mio. € an Vermögenswerten auf Dusk bringen will. Dusk ist nicht zu einem Broker-Dealer oder einem lizenzierten Handelsplatz geworden, um das zu ermöglichen. Es hat eine Infrastruktur aufgebaut, die native Emissions-Workflows für regulierte Wertpapiere tragen kann, und die eigentliche Emission den Institutionen und Handelsplätzen überlassen, sobald sie die Genehmigungen und Produktstrukturen haben, die ihre Rechtsordnungen verlangen. NPEX bringt die Lizenz und die Vermögenswerte. Dusk bringt Abwicklung, Privatsphäre und die technischen Schienen, auf denen sich diese Vermögenswerte bewegen.
Diese Trennung der Rollen ist eine bewusste Einschränkung, kein fehlendes Feature. Eine Blockchain, die sowohl die Infrastruktur als auch den regulierten Emittenten spielen will, bräuchte in jedem Markt, den sie berührt, eine Banklizenz — eine langsamere und fragilere Strategie als die Zusammenarbeit mit Unternehmen, die bereits eine besitzen. Indem Dusk in der Infrastrukturspur bleibt, kann es sich heute mit NPEX verbinden und morgen, zumindest prinzipiell, mit einem anderen lizenzierten Handelsplatz in einer anderen Jurisdiktion, ohne irgendetwas neu architektieren zu müssen.
Der Kompromiss ist, dass Dusk's Wachstum davon abhängt, wie viele Partner im Stil von NPEX es finden kann und wie schnell jeder einzelne seinen eigenen regulatorischen Prozess durchläuft. Infrastrukturanbieter kontrollieren ihre eigene Adoptionskurve nicht. Sie warten auf den Papierkram anderer, und genau diese Abhängigkeit ist das eigentliche Risiko, das unter einer ansonsten vernünftigen Entscheidung liegt.
@Dusk_Foundation $DUSK #dusk
Es gibt eine stille Entscheidung, die in der Art und Weise verborgen ist, wie sich Dusk Network selbst beschreibt, und die man leicht übersieht, wenn man nur den Fahrplan überfliegt. Dusk positioniert sich nicht als Emittent tokenisierter Wertpapiere. Es positioniert sich als die Schiene unter demjenigen, der sich letztlich als Emittent herausstellt. Das ist eine engere, bescheidenere Rolle, und ich denke, sie ist die richtige. Viele Wettbewerber jagen beide Rollen zugleich und sind am Ende in beiden mittelmäßig, erfüllen weder die Sorgfaltspflichten, die Institutionen erwarten, noch die Zusammensetzbarkeit, die Entwickler tatsächlich wollen.
Das klarste Beispiel ist NPEX, das mehr als 300 Mio. € an Vermögenswerten auf Dusk bringen will. Dusk ist nicht zu einem Broker-Dealer oder einem lizenzierten Handelsplatz geworden, um das zu ermöglichen. Es hat eine Infrastruktur aufgebaut, die native Emissions-Workflows für regulierte Wertpapiere tragen kann, und die eigentliche Emission den Institutionen und Handelsplätzen überlassen, sobald sie die Genehmigungen und Produktstrukturen haben, die ihre Rechtsordnungen verlangen. NPEX bringt die Lizenz und die Vermögenswerte. Dusk bringt Abwicklung, Privatsphäre und die technischen Schienen, auf denen sich diese Vermögenswerte bewegen.
Diese Trennung der Rollen ist eine bewusste Einschränkung, kein fehlendes Feature. Eine Blockchain, die sowohl die Infrastruktur als auch den regulierten Emittenten spielen will, bräuchte in jedem Markt, den sie berührt, eine Banklizenz — eine langsamere und fragilere Strategie als die Zusammenarbeit mit Unternehmen, die bereits eine besitzen. Indem Dusk in der Infrastrukturspur bleibt, kann es sich heute mit NPEX verbinden und morgen, zumindest prinzipiell, mit einem anderen lizenzierten Handelsplatz in einer anderen Jurisdiktion, ohne irgendetwas neu architektieren zu müssen.
Der Kompromiss ist, dass Dusk's Wachstum davon abhängt, wie viele Partner im Stil von NPEX es finden kann und wie schnell jeder einzelne seinen eigenen regulatorischen Prozess durchläuft. Infrastrukturanbieter kontrollieren ihre eigene Adoptionskurve nicht. Sie warten auf den Papierkram anderer, und genau diese Abhängigkeit ist das eigentliche Risiko, das unter einer ansonsten vernünftigen Entscheidung liegt.
@Dusk $DUSK #dusk
Das klarste Beispiel ist NPEX, das mehr als 300 Mio. € an Vermögenswerten auf Dusk bringen will. Dusk ist nicht zu einem Broker-Dealer oder einem lizenzierten Handelsplatz geworden, um das zu ermöglichen. Es hat eine Infrastruktur aufgebaut, die native Emissions-Workflows für regulierte Wertpapiere tragen kann, und die eigentliche Emission den Institutionen und Handelsplätzen überlassen, sobald sie die Genehmigungen und Produktstrukturen haben, die ihre Rechtsordnungen verlangen. NPEX bringt die Lizenz und die Vermögenswerte. Dusk bringt Abwicklung, Privatsphäre und die technischen Schienen, auf denen sich diese Vermögenswerte bewegen.
Diese Trennung der Rollen ist eine bewusste Einschränkung, kein fehlendes Feature. Eine Blockchain, die sowohl die Infrastruktur als auch den regulierten Emittenten spielen will, bräuchte in jedem Markt, den sie berührt, eine Banklizenz — eine langsamere und fragilere Strategie als die Zusammenarbeit mit Unternehmen, die bereits eine besitzen. Indem Dusk in der Infrastrukturspur bleibt, kann es sich heute mit NPEX verbinden und morgen, zumindest prinzipiell, mit einem anderen lizenzierten Handelsplatz in einer anderen Jurisdiktion, ohne irgendetwas neu architektieren zu müssen.
Der Kompromiss ist, dass Dusk's Wachstum davon abhängt, wie viele Partner im Stil von NPEX es finden kann und wie schnell jeder einzelne seinen eigenen regulatorischen Prozess durchläuft. Infrastrukturanbieter kontrollieren ihre eigene Adoptionskurve nicht. Sie warten auf den Papierkram anderer, und genau diese Abhängigkeit ist das eigentliche Risiko, das unter einer ansonsten vernünftigen Entscheidung liegt.
@Dusk $DUSK #dusk
2
1
81
·
--
In dieser Branche werden ständig Zahlen herumgeworfen, und die meisten sind nach einer Woche wieder vergessen. Die 300-Millionen-Euro-Zahl, die mit der Partnerschaft von Dusk Network mit NPEX verbunden ist, ist eine, auf die ich immer wieder zurückkomme, wegen dessen, was sie bedeutet, und nicht wegen der Zahl selbst.
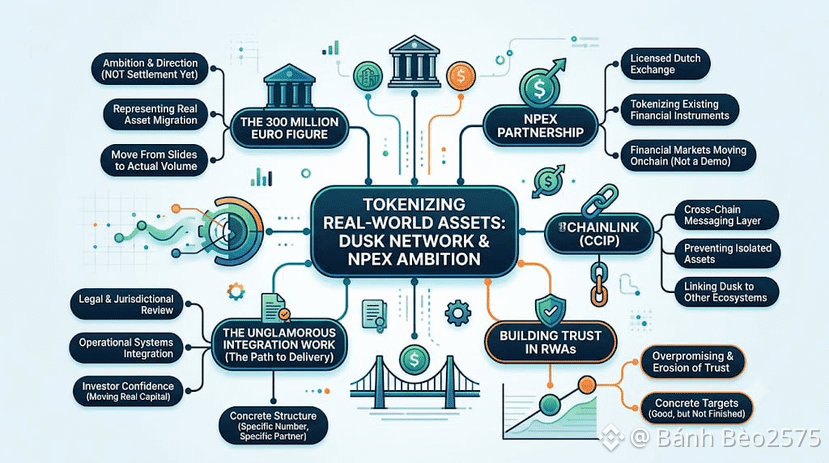
NPEX, eine lizenzierte Börse in den Niederlanden, ist der Partner hinter dieser Zahl. Nach den eigenen Plänen sollen im Laufe der Zeit Vermögenswerte im Wert von mehr als 300 Millionen Euro auf Dusk übertragen werden, wobei Instrumente tokenisiert werden, die derzeit vollständig innerhalb der traditionellen Finanzinfrastruktur existieren. Das ist die Ambition: Finanzmärkte tatsächlich onchain zu verlagern, kein Demoaufbau, kein Pilotprojekt mit Fake-Volumen.
Die Cross-Chain-Infrastruktur von Chainlink spielt ebenfalls irgendwo in diesem Bild eine Rolle, indem sie die Messaging-Ebene bereitstellt, die es ermöglichen würde, dass Vermögenswerte und Daten zwischen Dusk und anderen Ökosystemen bewegt werden, statt in einer einzelnen Chain gefangen zu bleiben. Das ist die unspektakuläre Integrationsarbeit, die im Hintergrund leise stattfinden muss, bevor eine Zahl wie 300 Millionen Euro aufhört, nur eine Folie in einem Deck zu sein, und zu tatsächlich abgewickeltem Volumen wird.
Hier möchte ich direkt statt werblich sein. Pläne sind keine Auslieferung. Ein genanntes Ziel von 300 Millionen Euro ist eine Verpflichtung und eine Richtung, aber kein bereits existierender Bilanzposten. Zwischen der Ankündigung einer solchen Ambition und ihrer vollständigen Umsetzung liegt eine lange Liste unspektakulärer Arbeit: rechtliche Prüfung über mehrere Jurisdiktionen hinweg, operative Integration zwischen den bestehenden Systemen von NPEX und der Abwicklungsschicht von Dusk sowie genug Vertrauen der Investoren, um tatsächlich reales Kapital zu bewegen, statt nur darüber zu reden.
Ich erwähne das, weil Überversprechen genau das ist, was das Vertrauen in tokenisierte RWAs allgemein untergräbt, und dieser Sektor braucht nicht noch mehr davon. Dass Dusk eine konkrete Zahl, einen konkreten lizenzierten Partner und eine konkrete Struktur dahinter nennt, ist bereits greifbarer als das meiste, was unter dem RWA-Label zirkuliert. Greifbar ist gut. Nur eben noch nicht fertig.
@Dusk_Foundation $DUSK #dusk
In dieser Branche werden ständig Zahlen herumgeworfen, und die meisten sind nach einer Woche wieder vergessen. Die 300-Millionen-Euro-Zahl, die mit der Partnerschaft von Dusk Network mit NPEX verbunden ist, ist eine, auf die ich immer wieder zurückkomme, wegen dessen, was sie bedeutet, und nicht wegen der Zahl selbst.
NPEX, eine lizenzierte Börse in den Niederlanden, ist der Partner hinter dieser Zahl. Nach den eigenen Plänen sollen im Laufe der Zeit Vermögenswerte im Wert von mehr als 300 Millionen Euro auf Dusk übertragen werden, wobei Instrumente tokenisiert werden, die derzeit vollständig innerhalb der traditionellen Finanzinfrastruktur existieren. Das ist die Ambition: Finanzmärkte tatsächlich onchain zu verlagern, kein Demoaufbau, kein Pilotprojekt mit Fake-Volumen.
Die Cross-Chain-Infrastruktur von Chainlink spielt ebenfalls irgendwo in diesem Bild eine Rolle, indem sie die Messaging-Ebene bereitstellt, die es ermöglichen würde, dass Vermögenswerte und Daten zwischen Dusk und anderen Ökosystemen bewegt werden, statt in einer einzelnen Chain gefangen zu bleiben. Das ist die unspektakuläre Integrationsarbeit, die im Hintergrund leise stattfinden muss, bevor eine Zahl wie 300 Millionen Euro aufhört, nur eine Folie in einem Deck zu sein, und zu tatsächlich abgewickeltem Volumen wird.
Hier möchte ich direkt statt werblich sein. Pläne sind keine Auslieferung. Ein genanntes Ziel von 300 Millionen Euro ist eine Verpflichtung und eine Richtung, aber kein bereits existierender Bilanzposten. Zwischen der Ankündigung einer solchen Ambition und ihrer vollständigen Umsetzung liegt eine lange Liste unspektakulärer Arbeit: rechtliche Prüfung über mehrere Jurisdiktionen hinweg, operative Integration zwischen den bestehenden Systemen von NPEX und der Abwicklungsschicht von Dusk sowie genug Vertrauen der Investoren, um tatsächlich reales Kapital zu bewegen, statt nur darüber zu reden.
Ich erwähne das, weil Überversprechen genau das ist, was das Vertrauen in tokenisierte RWAs allgemein untergräbt, und dieser Sektor braucht nicht noch mehr davon. Dass Dusk eine konkrete Zahl, einen konkreten lizenzierten Partner und eine konkrete Struktur dahinter nennt, ist bereits greifbarer als das meiste, was unter dem RWA-Label zirkuliert. Greifbar ist gut. Nur eben noch nicht fertig.
@Dusk $DUSK #dusk
NPEX, eine lizenzierte Börse in den Niederlanden, ist der Partner hinter dieser Zahl. Nach den eigenen Plänen sollen im Laufe der Zeit Vermögenswerte im Wert von mehr als 300 Millionen Euro auf Dusk übertragen werden, wobei Instrumente tokenisiert werden, die derzeit vollständig innerhalb der traditionellen Finanzinfrastruktur existieren. Das ist die Ambition: Finanzmärkte tatsächlich onchain zu verlagern, kein Demoaufbau, kein Pilotprojekt mit Fake-Volumen.
Die Cross-Chain-Infrastruktur von Chainlink spielt ebenfalls irgendwo in diesem Bild eine Rolle, indem sie die Messaging-Ebene bereitstellt, die es ermöglichen würde, dass Vermögenswerte und Daten zwischen Dusk und anderen Ökosystemen bewegt werden, statt in einer einzelnen Chain gefangen zu bleiben. Das ist die unspektakuläre Integrationsarbeit, die im Hintergrund leise stattfinden muss, bevor eine Zahl wie 300 Millionen Euro aufhört, nur eine Folie in einem Deck zu sein, und zu tatsächlich abgewickeltem Volumen wird.
Hier möchte ich direkt statt werblich sein. Pläne sind keine Auslieferung. Ein genanntes Ziel von 300 Millionen Euro ist eine Verpflichtung und eine Richtung, aber kein bereits existierender Bilanzposten. Zwischen der Ankündigung einer solchen Ambition und ihrer vollständigen Umsetzung liegt eine lange Liste unspektakulärer Arbeit: rechtliche Prüfung über mehrere Jurisdiktionen hinweg, operative Integration zwischen den bestehenden Systemen von NPEX und der Abwicklungsschicht von Dusk sowie genug Vertrauen der Investoren, um tatsächlich reales Kapital zu bewegen, statt nur darüber zu reden.
Ich erwähne das, weil Überversprechen genau das ist, was das Vertrauen in tokenisierte RWAs allgemein untergräbt, und dieser Sektor braucht nicht noch mehr davon. Dass Dusk eine konkrete Zahl, einen konkreten lizenzierten Partner und eine konkrete Struktur dahinter nennt, ist bereits greifbarer als das meiste, was unter dem RWA-Label zirkuliert. Greifbar ist gut. Nur eben noch nicht fertig.
@Dusk $DUSK #dusk
2
3
143
·
--
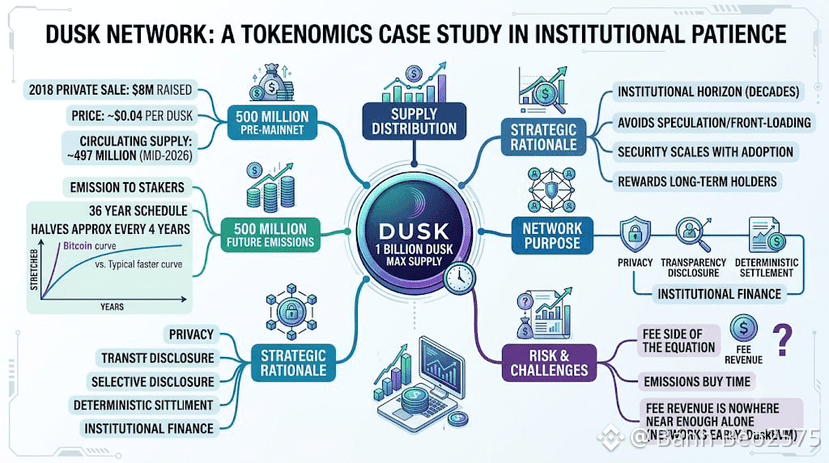
Ich lese gern Tokenomics-Dokumente, die sonst niemand öffnet, und das von Dusk Network ist ein nützliches Beispiel für ein Design, das auf Geduld statt auf Spekulation ausgelegt ist. Das maximale Angebot ist auf 1 Milliarde DUSK begrenzt. Die Hälfte davon, 500 Millionen, existierte bereits vor dem Mainnet durch den Tokenverkauf 2018, der 8 Millionen Dollar zu einem Preis von knapp 4 Cent pro Token einbrachte. Die anderen 500 Millionen werden nicht auf einmal auf den Markt geworfen, sondern über einen 36-jährigen Zeitplan an Staker ausgeschüttet, der sich ungefähr alle vier Jahre halbiert, ähnlich in der Form der Emissionskurve von Bitcoin, aber über die Absicherung eines ganz anderen Netzwerktyps gestreckt. Der umlaufende Bestand liegt Mitte 2026 bei knapp 497 Millionen DUSK, was bedeutet, dass ungefähr die Hälfte des späteren Maximalangebots bereits durch die Vor-Mainnet-Zuteilung berücksichtigt ist, lange bevor der 36-jährige Emissionsauslauf in irgendeiner sinnvollen Weise an Bedeutung gewinnt. Das gesamte Sicherheitsbudget dient einem Ziel: Privatsphäre, Transparenz, selektive Offenlegung und deterministische Abwicklung verlässlich zusammenarbeiten zu lassen für Märkte, die keine Ausfallzeiten tolerieren können.
Die Logik dahinter ist, dass das Sicherheitsbudget mit dem jahrzehntelangen Horizont skalieren sollte, auf dem institutionelle Finanzmärkte tatsächlich operieren, nicht mit dem mehrmonatigen Aufmerksamkeitsfenster, das Kryptomärkte gewöhnlich belohnen. Ein schneller Emissionsplan lädt die Anreize für frühe Staker vor und riskiert, langfristige Halter zu verwässern, genau dann, wenn die Adoption gerade beginnen könnte, sich zu verstärken — der falsche Moment, damit das Sicherheitsbudget dünner wird.
Ich finde das Design stimmig, aber stimmig ist nicht dasselbe wie risikofrei. Ein 36-jähriger Auslauf bedeutet, dass die überwältigende Mehrheit des theoretischen Angebots noch sehr lange nicht existieren wird, was für Knappheit gut ist, aber letztlich echtes Gewicht darauf legt, dass Transaktionsgebühren mehr vom Sicherheitsbudget tragen als die Emissionen. Derzeit, da das Netzwerk noch jung ist und DuskEVM kaum ein Jahr alt ist, sind die Gebühreneinnahmen bei Weitem nicht groß genug, um diese Last allein zu tragen. Der Emissionsplan verschafft Zeit. Er garantiert aber nicht von selbst, dass die Gebührenseite dieser Gleichung rechtzeitig in ausreichendem Maß auftritt.
@Dusk_Foundation $DUSK #dusk
Ich lese gern Tokenomics-Dokumente, die sonst niemand öffnet, und das von Dusk Network ist ein nützliches Beispiel für ein Design, das auf Geduld statt auf Spekulation ausgelegt ist. Das maximale Angebot ist auf 1 Milliarde DUSK begrenzt. Die Hälfte davon, 500 Millionen, existierte bereits vor dem Mainnet durch den Tokenverkauf 2018, der 8 Millionen Dollar zu einem Preis von knapp 4 Cent pro Token einbrachte. Die anderen 500 Millionen werden nicht auf einmal auf den Markt geworfen, sondern über einen 36-jährigen Zeitplan an Staker ausgeschüttet, der sich ungefähr alle vier Jahre halbiert, ähnlich in der Form der Emissionskurve von Bitcoin, aber über die Absicherung eines ganz anderen Netzwerktyps gestreckt. Der umlaufende Bestand liegt Mitte 2026 bei knapp 497 Millionen DUSK, was bedeutet, dass ungefähr die Hälfte des späteren Maximalangebots bereits durch die Vor-Mainnet-Zuteilung berücksichtigt ist, lange bevor der 36-jährige Emissionsauslauf in irgendeiner sinnvollen Weise an Bedeutung gewinnt. Das gesamte Sicherheitsbudget dient einem Ziel: Privatsphäre, Transparenz, selektive Offenlegung und deterministische Abwicklung verlässlich zusammenarbeiten zu lassen für Märkte, die keine Ausfallzeiten tolerieren können.
Die Logik dahinter ist, dass das Sicherheitsbudget mit dem jahrzehntelangen Horizont skalieren sollte, auf dem institutionelle Finanzmärkte tatsächlich operieren, nicht mit dem mehrmonatigen Aufmerksamkeitsfenster, das Kryptomärkte gewöhnlich belohnen. Ein schneller Emissionsplan lädt die Anreize für frühe Staker vor und riskiert, langfristige Halter zu verwässern, genau dann, wenn die Adoption gerade beginnen könnte, sich zu verstärken — der falsche Moment, damit das Sicherheitsbudget dünner wird.
Ich finde das Design stimmig, aber stimmig ist nicht dasselbe wie risikofrei. Ein 36-jähriger Auslauf bedeutet, dass die überwältigende Mehrheit des theoretischen Angebots noch sehr lange nicht existieren wird, was für Knappheit gut ist, aber letztlich echtes Gewicht darauf legt, dass Transaktionsgebühren mehr vom Sicherheitsbudget tragen als die Emissionen. Derzeit, da das Netzwerk noch jung ist und DuskEVM kaum ein Jahr alt ist, sind die Gebühreneinnahmen bei Weitem nicht groß genug, um diese Last allein zu tragen. Der Emissionsplan verschafft Zeit. Er garantiert aber nicht von selbst, dass die Gebührenseite dieser Gleichung rechtzeitig in ausreichendem Maß auftritt.
@Dusk $DUSK #dusk
Die Logik dahinter ist, dass das Sicherheitsbudget mit dem jahrzehntelangen Horizont skalieren sollte, auf dem institutionelle Finanzmärkte tatsächlich operieren, nicht mit dem mehrmonatigen Aufmerksamkeitsfenster, das Kryptomärkte gewöhnlich belohnen. Ein schneller Emissionsplan lädt die Anreize für frühe Staker vor und riskiert, langfristige Halter zu verwässern, genau dann, wenn die Adoption gerade beginnen könnte, sich zu verstärken — der falsche Moment, damit das Sicherheitsbudget dünner wird.
Ich finde das Design stimmig, aber stimmig ist nicht dasselbe wie risikofrei. Ein 36-jähriger Auslauf bedeutet, dass die überwältigende Mehrheit des theoretischen Angebots noch sehr lange nicht existieren wird, was für Knappheit gut ist, aber letztlich echtes Gewicht darauf legt, dass Transaktionsgebühren mehr vom Sicherheitsbudget tragen als die Emissionen. Derzeit, da das Netzwerk noch jung ist und DuskEVM kaum ein Jahr alt ist, sind die Gebühreneinnahmen bei Weitem nicht groß genug, um diese Last allein zu tragen. Der Emissionsplan verschafft Zeit. Er garantiert aber nicht von selbst, dass die Gebührenseite dieser Gleichung rechtzeitig in ausreichendem Maß auftritt.
@Dusk $DUSK #dusk
61
·
--
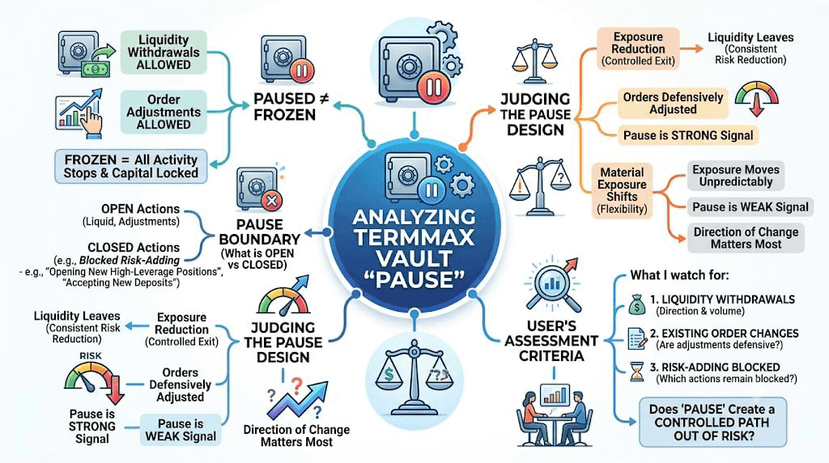
Ein pausierter TermMax-Vault ist nicht dasselbe wie ein eingefrorener Vault.
Selbst nachdem ein Vault pausiert wurde, erlaubt TermMax weiterhin, Liquidität abzuheben und bestehende Orders in seinen Fixed-Rate-Lending-Märkten anzupassen. Mit anderen Worten: Der normale Betrieb kann stoppen, ohne dass jeder Teil der Bilanz des Vaults festgesetzt wird.
Das macht die Pausengrenze interessanter als das Label selbst.
Was ich bislang noch nicht weiß, ist, ob die Aktionen, die TermMax während einer Pause offen lässt, das Exposure konsequent reduzieren oder es auch materiell so umgestalten können, dass es nicht offensichtlich defensiv ist.
Offene Abhebungen zuzulassen ergibt Sinn, weil Kapital möglicherweise einen Ausweg braucht. Das Anpassen bestehender Orders ist differenzierter, da diese Änderungen weiterhin beeinflussen können, wo die Liquidität des Vaults liegt und wie stark es dem Markt ausgesetzt bleibt.
Das Pause-Flag sagt mir, in welchem Betriebsmodus sich das System befindet. Der nützlichere Hinweis ist, was nach der Aktivierung dieses Modus mit dem Exposure passiert.
Wenn Liquidität abfließt und ausstehende Orders so angepasst werden, dass sie das Risiko konsequent verringern, tut die Pause mehr, als nur ein Label zu ändern. Wenn sich das Exposure weiterhin in beide Richtungen wesentlich verschieben kann, wird „pausiert“ zu einem schwächeren Signal, als es zunächst erscheint.
So würde ich das Pausendesign von TermMax beurteilen: anhand der Richtung der Änderungen, die weiterhin erlaubt sind, nicht bloß danach, ob der Vault sich selbst als pausiert meldet.
Die Frage ist, ob der Pausenmodus einen kontrollierten Weg aus dem Risiko schafft oder ob er immer noch genug Flexibilität lässt, damit sich das Exposure des Vaults auf eine Weise bewegt, die Nutzer möglicherweise nicht erwarten.
Ich achte auf Liquiditätsabhebungen, Änderungen an bestehenden Orders und darauf, welche risikosteigernden Aktionen während einer Pause weiterhin blockiert bleiben.
@termmax #TermMax
$PIEVERSE
Ein pausierter TermMax-Vault ist nicht dasselbe wie ein eingefrorener Vault.
Selbst nachdem ein Vault pausiert wurde, erlaubt TermMax weiterhin, Liquidität abzuheben und bestehende Orders in seinen Fixed-Rate-Lending-Märkten anzupassen. Mit anderen Worten: Der normale Betrieb kann stoppen, ohne dass jeder Teil der Bilanz des Vaults festgesetzt wird.
Das macht die Pausengrenze interessanter als das Label selbst.
Was ich bislang noch nicht weiß, ist, ob die Aktionen, die TermMax während einer Pause offen lässt, das Exposure konsequent reduzieren oder es auch materiell so umgestalten können, dass es nicht offensichtlich defensiv ist.
Offene Abhebungen zuzulassen ergibt Sinn, weil Kapital möglicherweise einen Ausweg braucht. Das Anpassen bestehender Orders ist differenzierter, da diese Änderungen weiterhin beeinflussen können, wo die Liquidität des Vaults liegt und wie stark es dem Markt ausgesetzt bleibt.
Das Pause-Flag sagt mir, in welchem Betriebsmodus sich das System befindet. Der nützlichere Hinweis ist, was nach der Aktivierung dieses Modus mit dem Exposure passiert.
Wenn Liquidität abfließt und ausstehende Orders so angepasst werden, dass sie das Risiko konsequent verringern, tut die Pause mehr, als nur ein Label zu ändern. Wenn sich das Exposure weiterhin in beide Richtungen wesentlich verschieben kann, wird „pausiert“ zu einem schwächeren Signal, als es zunächst erscheint.
So würde ich das Pausendesign von TermMax beurteilen: anhand der Richtung der Änderungen, die weiterhin erlaubt sind, nicht bloß danach, ob der Vault sich selbst als pausiert meldet.
Die Frage ist, ob der Pausenmodus einen kontrollierten Weg aus dem Risiko schafft oder ob er immer noch genug Flexibilität lässt, damit sich das Exposure des Vaults auf eine Weise bewegt, die Nutzer möglicherweise nicht erwarten.
Ich achte auf Liquiditätsabhebungen, Änderungen an bestehenden Orders und darauf, welche risikosteigernden Aktionen während einer Pause weiterhin blockiert bleiben.
@TermMax #TermMax
$PIEVERSE
Selbst nachdem ein Vault pausiert wurde, erlaubt TermMax weiterhin, Liquidität abzuheben und bestehende Orders in seinen Fixed-Rate-Lending-Märkten anzupassen. Mit anderen Worten: Der normale Betrieb kann stoppen, ohne dass jeder Teil der Bilanz des Vaults festgesetzt wird.
Das macht die Pausengrenze interessanter als das Label selbst.
Was ich bislang noch nicht weiß, ist, ob die Aktionen, die TermMax während einer Pause offen lässt, das Exposure konsequent reduzieren oder es auch materiell so umgestalten können, dass es nicht offensichtlich defensiv ist.
Offene Abhebungen zuzulassen ergibt Sinn, weil Kapital möglicherweise einen Ausweg braucht. Das Anpassen bestehender Orders ist differenzierter, da diese Änderungen weiterhin beeinflussen können, wo die Liquidität des Vaults liegt und wie stark es dem Markt ausgesetzt bleibt.
Das Pause-Flag sagt mir, in welchem Betriebsmodus sich das System befindet. Der nützlichere Hinweis ist, was nach der Aktivierung dieses Modus mit dem Exposure passiert.
Wenn Liquidität abfließt und ausstehende Orders so angepasst werden, dass sie das Risiko konsequent verringern, tut die Pause mehr, als nur ein Label zu ändern. Wenn sich das Exposure weiterhin in beide Richtungen wesentlich verschieben kann, wird „pausiert“ zu einem schwächeren Signal, als es zunächst erscheint.
So würde ich das Pausendesign von TermMax beurteilen: anhand der Richtung der Änderungen, die weiterhin erlaubt sind, nicht bloß danach, ob der Vault sich selbst als pausiert meldet.
Die Frage ist, ob der Pausenmodus einen kontrollierten Weg aus dem Risiko schafft oder ob er immer noch genug Flexibilität lässt, damit sich das Exposure des Vaults auf eine Weise bewegt, die Nutzer möglicherweise nicht erwarten.
Ich achte auf Liquiditätsabhebungen, Änderungen an bestehenden Orders und darauf, welche risikosteigernden Aktionen während einer Pause weiterhin blockiert bleiben.
@TermMax #TermMax
$PIEVERSE
149
·
--
Die Tokenisierung eines Wertpapiers ist der einfache Teil. Dieses Wertpapier sicher zwischen Chains zu bewegen und verlässliche Exchange-Daten on-chain ohne Single Point of Failure bereitzustellen, ist der Punkt, an dem die meisten RWA-Projekte stillschweigend ins Stocken geraten. Genau diese Lücke hat Dusk Network nun durch die Integration der Infrastruktur von Chainlink geschlossen.
Die Partnerschaft bringt zwei Chainlink-Produkte in den Stack von Dusk Network. CCIP, das Cross-Chain Interoperability Protocol, wird zur kanonischen Brücke für tokenisierte NPEX-Assets und ermöglicht es, auf DuskEVM emittierte Wertpapiere über andere DeFi-Ökosysteme hinweg zu bewegen und composable zu halten, ohne auf eigenen, ungeprüften Bridge-Code angewiesen zu sein. DataLink wird zum exklusiven On-Chain-Orakel für NPEX-Exchange-Daten und liefert Latenz-arme Feeds in institutioneller Qualität direkt an Smart Contracts. Darüber hinaus erhält DUSK selbst native Cross-Chain-Transferfähigkeit zwischen Ethereum und Solana über den Cross-Chain-Token-Standard von Chainlink, statt auf gewrappte Repräsentationen angewiesen zu sein.
Warum ist das wichtiger als eine typische Ankündigung zur Orakel-Integration? Weil NPEX bereits über 200 Millionen Euro in realen Wertpapieren repräsentiert. Datenintegrität und sichere Cross-Chain-Bewegung sind für eine solche Asset-Basis nicht optional, sondern Grundvoraussetzungen, bevor irgendeine Institution On-Chain-Settlement als gleichwertig zu traditionellen Rails betrachtet. Dieselben auf DuskEVM ausgegebenen Assets können außerdem über Hedger für vertrauliche Transaktionsabläufe geroutet werden, wenn eine Institution diese Datenschicht zusammen mit der Cross-Chain-Reichweite möchte.
Meine ehrliche Vorbehalte: Interoperabilitätsinfrastruktur ist nur so wertvoll wie die Liquidität, die durch sie fließt. Viele Chains haben Chainlink-Integrationen angekündigt, die bei schwacher Cross-Chain-Nachfrage meist brachliegen. Dusk Network hat hier jedoch eine echte verankerte Asset-Basis, was die Chancen besser macht als bei den meisten anderen, aber Chancen sind noch keine Ergebnisse.
Ich werde das CCIP-Transaktionsvolumen auf den tokenisierten Assets von Dusk Network beobachten, nicht die Ankündigung, um zu sehen, ob sich diese Integration wirklich auszahlt.
@Dusk_Foundation $DUSK #dusk
Die Tokenisierung eines Wertpapiers ist der einfache Teil. Dieses Wertpapier sicher zwischen Chains zu bewegen und verlässliche Exchange-Daten on-chain ohne Single Point of Failure bereitzustellen, ist der Punkt, an dem die meisten RWA-Projekte stillschweigend ins Stocken geraten. Genau diese Lücke hat Dusk Network nun durch die Integration der Infrastruktur von Chainlink geschlossen.
Die Partnerschaft bringt zwei Chainlink-Produkte in den Stack von Dusk Network. CCIP, das Cross-Chain Interoperability Protocol, wird zur kanonischen Brücke für tokenisierte NPEX-Assets und ermöglicht es, auf DuskEVM emittierte Wertpapiere über andere DeFi-Ökosysteme hinweg zu bewegen und composable zu halten, ohne auf eigenen, ungeprüften Bridge-Code angewiesen zu sein. DataLink wird zum exklusiven On-Chain-Orakel für NPEX-Exchange-Daten und liefert Latenz-arme Feeds in institutioneller Qualität direkt an Smart Contracts. Darüber hinaus erhält DUSK selbst native Cross-Chain-Transferfähigkeit zwischen Ethereum und Solana über den Cross-Chain-Token-Standard von Chainlink, statt auf gewrappte Repräsentationen angewiesen zu sein.
Warum ist das wichtiger als eine typische Ankündigung zur Orakel-Integration? Weil NPEX bereits über 200 Millionen Euro in realen Wertpapieren repräsentiert. Datenintegrität und sichere Cross-Chain-Bewegung sind für eine solche Asset-Basis nicht optional, sondern Grundvoraussetzungen, bevor irgendeine Institution On-Chain-Settlement als gleichwertig zu traditionellen Rails betrachtet. Dieselben auf DuskEVM ausgegebenen Assets können außerdem über Hedger für vertrauliche Transaktionsabläufe geroutet werden, wenn eine Institution diese Datenschicht zusammen mit der Cross-Chain-Reichweite möchte.
Meine ehrliche Vorbehalte: Interoperabilitätsinfrastruktur ist nur so wertvoll wie die Liquidität, die durch sie fließt. Viele Chains haben Chainlink-Integrationen angekündigt, die bei schwacher Cross-Chain-Nachfrage meist brachliegen. Dusk Network hat hier jedoch eine echte verankerte Asset-Basis, was die Chancen besser macht als bei den meisten anderen, aber Chancen sind noch keine Ergebnisse.
Ich werde das CCIP-Transaktionsvolumen auf den tokenisierten Assets von Dusk Network beobachten, nicht die Ankündigung, um zu sehen, ob sich diese Integration wirklich auszahlt.
@Dusk $DUSK #dusk
Die Partnerschaft bringt zwei Chainlink-Produkte in den Stack von Dusk Network. CCIP, das Cross-Chain Interoperability Protocol, wird zur kanonischen Brücke für tokenisierte NPEX-Assets und ermöglicht es, auf DuskEVM emittierte Wertpapiere über andere DeFi-Ökosysteme hinweg zu bewegen und composable zu halten, ohne auf eigenen, ungeprüften Bridge-Code angewiesen zu sein. DataLink wird zum exklusiven On-Chain-Orakel für NPEX-Exchange-Daten und liefert Latenz-arme Feeds in institutioneller Qualität direkt an Smart Contracts. Darüber hinaus erhält DUSK selbst native Cross-Chain-Transferfähigkeit zwischen Ethereum und Solana über den Cross-Chain-Token-Standard von Chainlink, statt auf gewrappte Repräsentationen angewiesen zu sein.
Warum ist das wichtiger als eine typische Ankündigung zur Orakel-Integration? Weil NPEX bereits über 200 Millionen Euro in realen Wertpapieren repräsentiert. Datenintegrität und sichere Cross-Chain-Bewegung sind für eine solche Asset-Basis nicht optional, sondern Grundvoraussetzungen, bevor irgendeine Institution On-Chain-Settlement als gleichwertig zu traditionellen Rails betrachtet. Dieselben auf DuskEVM ausgegebenen Assets können außerdem über Hedger für vertrauliche Transaktionsabläufe geroutet werden, wenn eine Institution diese Datenschicht zusammen mit der Cross-Chain-Reichweite möchte.
Meine ehrliche Vorbehalte: Interoperabilitätsinfrastruktur ist nur so wertvoll wie die Liquidität, die durch sie fließt. Viele Chains haben Chainlink-Integrationen angekündigt, die bei schwacher Cross-Chain-Nachfrage meist brachliegen. Dusk Network hat hier jedoch eine echte verankerte Asset-Basis, was die Chancen besser macht als bei den meisten anderen, aber Chancen sind noch keine Ergebnisse.
Ich werde das CCIP-Transaktionsvolumen auf den tokenisierten Assets von Dusk Network beobachten, nicht die Ankündigung, um zu sehen, ob sich diese Integration wirklich auszahlt.
@Dusk $DUSK #dusk
52
·
--
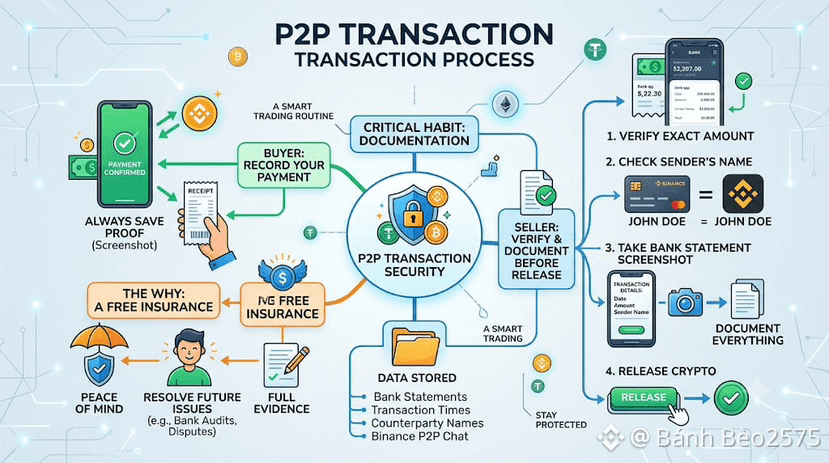
Nach vielen Transaktionen auf Binance P2P habe ich mir eine kleine, aber meiner Meinung nach sehr wichtige Angewohnheit angewöhnt: Bevor ich auf „Release“ für Krypto klicke, mache ich immer einen Screenshot der Kontoauszugsanzeige der Bank, auf der der gerade erhaltene Betrag eindeutig zu sehen ist, die Transaktionszeit und der Name des Überweisenden.
Diese Gewohnheit begann, als ich einmal eine Zahlung genau in der richtigen Höhe erhalten habe. Doch ein paar Tage später erhielt ich eine Mitteilung von der Bank zur Überprüfung, weil sie eine verdächtige, ungewöhnliche Transaktion im Zusammenhang mit dem Konto des Überweisenden vermutete. Ich war ziemlich besorgt, weil ich nicht sicher war, ob ich noch zusätzliche Informationen liefern muss. Glücklicherweise hatte ich bereits Screenshots des gesamten Kontoauszugs sowie den Bestätigungs-Chat auf Binance P2P gespeichert. So habe ich, wenn es nötig ist, alles zur Hand, um die Sache klar und nachvollziehbar zu erklären.
Seitdem halte ich mich bei jedem Schritt strikt an die folgenden drei Schritte, bevor ich freigebe: Ich prüfe, ob der Betrag exakt übereinstimmt, ich prüfe, ob der Name des Überweisenden mit dem Namen meines registrierten Vertragspartners übereinstimmt, und schließlich speichere ich den Screenshot des Kontoauszugs als Beleg, bevor die Transaktion abgeschlossen wird.
Viele könnten denken, dass das Speichern dieser Unterlagen überflüssig ist, wenn die Transaktion reibungslos verläuft. Für mich ist es jedoch eine Art kostenloser Versicherung. Es kostet keine nennenswerte zusätzliche Zeit, gibt mir aber ein viel sichereres Gefühl, falls später doch etwas schiefgeht—egal ob von Seiten der Bank oder durch die Transaktion selbst auf Binance P2P.
Wenn ich die Rolle des Käufers einnehme, wende ich die gleiche Gewohnheit an: Ich speichere immer direkt nach der Durchführung die eigene Überweisungsbestätigung. Wenn ich vollständige Daten aus beiden Perspektiven habe, bin ich viel zuversichtlicher, falls ich jederzeit erneut abgleichen muss.
@Binance_Vietnam #BinanceP2PAnToan
$BOME $PNUT
Nach vielen Transaktionen auf Binance P2P habe ich mir eine kleine, aber meiner Meinung nach sehr wichtige Angewohnheit angewöhnt: Bevor ich auf „Release“ für Krypto klicke, mache ich immer einen Screenshot der Kontoauszugsanzeige der Bank, auf der der gerade erhaltene Betrag eindeutig zu sehen ist, die Transaktionszeit und der Name des Überweisenden.
Diese Gewohnheit begann, als ich einmal eine Zahlung genau in der richtigen Höhe erhalten habe. Doch ein paar Tage später erhielt ich eine Mitteilung von der Bank zur Überprüfung, weil sie eine verdächtige, ungewöhnliche Transaktion im Zusammenhang mit dem Konto des Überweisenden vermutete. Ich war ziemlich besorgt, weil ich nicht sicher war, ob ich noch zusätzliche Informationen liefern muss. Glücklicherweise hatte ich bereits Screenshots des gesamten Kontoauszugs sowie den Bestätigungs-Chat auf Binance P2P gespeichert. So habe ich, wenn es nötig ist, alles zur Hand, um die Sache klar und nachvollziehbar zu erklären.
Seitdem halte ich mich bei jedem Schritt strikt an die folgenden drei Schritte, bevor ich freigebe: Ich prüfe, ob der Betrag exakt übereinstimmt, ich prüfe, ob der Name des Überweisenden mit dem Namen meines registrierten Vertragspartners übereinstimmt, und schließlich speichere ich den Screenshot des Kontoauszugs als Beleg, bevor die Transaktion abgeschlossen wird.
Viele könnten denken, dass das Speichern dieser Unterlagen überflüssig ist, wenn die Transaktion reibungslos verläuft. Für mich ist es jedoch eine Art kostenloser Versicherung. Es kostet keine nennenswerte zusätzliche Zeit, gibt mir aber ein viel sichereres Gefühl, falls später doch etwas schiefgeht—egal ob von Seiten der Bank oder durch die Transaktion selbst auf Binance P2P.
Wenn ich die Rolle des Käufers einnehme, wende ich die gleiche Gewohnheit an: Ich speichere immer direkt nach der Durchführung die eigene Überweisungsbestätigung. Wenn ich vollständige Daten aus beiden Perspektiven habe, bin ich viel zuversichtlicher, falls ich jederzeit erneut abgleichen muss.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
Diese Gewohnheit begann, als ich einmal eine Zahlung genau in der richtigen Höhe erhalten habe. Doch ein paar Tage später erhielt ich eine Mitteilung von der Bank zur Überprüfung, weil sie eine verdächtige, ungewöhnliche Transaktion im Zusammenhang mit dem Konto des Überweisenden vermutete. Ich war ziemlich besorgt, weil ich nicht sicher war, ob ich noch zusätzliche Informationen liefern muss. Glücklicherweise hatte ich bereits Screenshots des gesamten Kontoauszugs sowie den Bestätigungs-Chat auf Binance P2P gespeichert. So habe ich, wenn es nötig ist, alles zur Hand, um die Sache klar und nachvollziehbar zu erklären.
Seitdem halte ich mich bei jedem Schritt strikt an die folgenden drei Schritte, bevor ich freigebe: Ich prüfe, ob der Betrag exakt übereinstimmt, ich prüfe, ob der Name des Überweisenden mit dem Namen meines registrierten Vertragspartners übereinstimmt, und schließlich speichere ich den Screenshot des Kontoauszugs als Beleg, bevor die Transaktion abgeschlossen wird.
Viele könnten denken, dass das Speichern dieser Unterlagen überflüssig ist, wenn die Transaktion reibungslos verläuft. Für mich ist es jedoch eine Art kostenloser Versicherung. Es kostet keine nennenswerte zusätzliche Zeit, gibt mir aber ein viel sichereres Gefühl, falls später doch etwas schiefgeht—egal ob von Seiten der Bank oder durch die Transaktion selbst auf Binance P2P.
Wenn ich die Rolle des Käufers einnehme, wende ich die gleiche Gewohnheit an: Ich speichere immer direkt nach der Durchführung die eigene Überweisungsbestätigung. Wenn ich vollständige Daten aus beiden Perspektiven habe, bin ich viel zuversichtlicher, falls ich jederzeit erneut abgleichen muss.
@Binance Vietnam #BinanceP2PAnToan
$BOME $PNUT
220
·
--
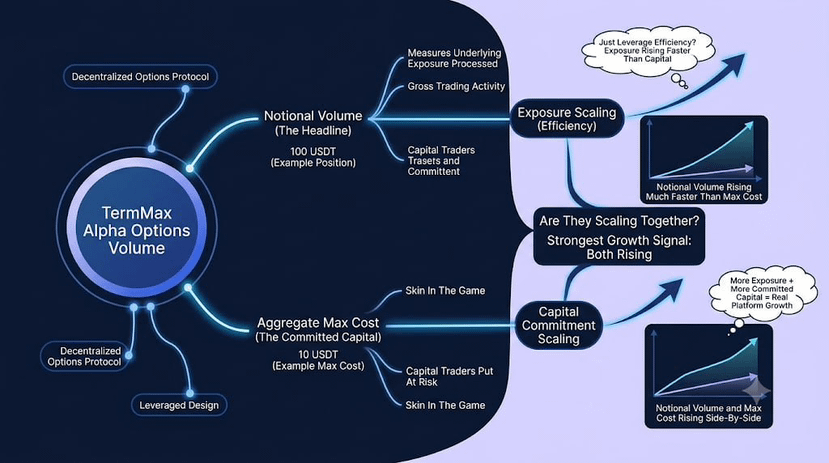
Ein TermMax-Alpha-Beispiel sticht mir immer wieder ins Auge: Eine Optionsposition mit einem Nominalwert von 100 USDT kann tatsächliche Max Cost von nur 10 USDT haben.
Für TermMax, ein dezentralisiertes Optionshandelsprotokoll, macht das das Schlagzeilen-Handelsvolumen interessanter, als es zunächst erscheint.
Das Nominalvolumen sagt mir, wie viel zugrunde liegendes Engagement TermMax verarbeitet. Es sagt mir nicht, wie viel Kapital Händler tatsächlich riskieren, um dieses Engagement zu schaffen. In Alpha ist Hebel Teil des Designs, daher können sich die beiden ganz natürlich auseinanderentwickeln.
Das eigene Beispiel von TermMax macht die Lücke deutlicher. Ein Händler kann ein Nominal-Engagement von 100 USDT mit einer Max Cost von 10 USDT eröffnen und dann weitere 100 USDT zum kumulativen Volumen hinzufügen, wenn dieselbe Position geschlossen wird.
Was ich bisher nicht weiß, ist, ob das Wachstum des Nominalvolumens von Alpha mit dem Wachstum des Kapitals einhergeht, das Händler zu binden bereit sind, oder ob sich das Engagement viel schneller skaliert als das dahinterstehende Risikokapital.
Das ist nicht unbedingt eine Schwäche. Aus jeder Kapitaleinheit mehr Engagement zu erzeugen, ist Teil dessen, wofür gehebelte Optionen konzipiert sind.
Das stärkere Signal wäre, ob steigendes Nominalvolumen von einem steigenden aggregierten Max Cost begleitet wird. Das würde zeigen, dass TermMax nicht nur mehr Engagement pro Kapitaleinheit schafft, sondern auch mehr Kapital in Alpha selbst anzieht.
Ich würde mehr aus einem steigenden Nominalvolumen zusammen mit einem höheren aggregierten Max Cost lernen als aus einer viel größeren Nominalzahl allein.
Die Frage ist, ob TermMax Alpha nur die Menge an Engagement skaliert, die es erzeugen kann, oder auch die Menge an Kapital, die Händler bereit sind, dahinterzustellen.
Ich beobachte das Nominalvolumen, das aggregierte Max Cost und wie sich das Verhältnis zwischen beiden verändert, während Alpha wächst.
@termmax #TermMax
$BOME
Ein TermMax-Alpha-Beispiel sticht mir immer wieder ins Auge: Eine Optionsposition mit einem Nominalwert von 100 USDT kann tatsächliche Max Cost von nur 10 USDT haben.
Für TermMax, ein dezentralisiertes Optionshandelsprotokoll, macht das das Schlagzeilen-Handelsvolumen interessanter, als es zunächst erscheint.
Das Nominalvolumen sagt mir, wie viel zugrunde liegendes Engagement TermMax verarbeitet. Es sagt mir nicht, wie viel Kapital Händler tatsächlich riskieren, um dieses Engagement zu schaffen. In Alpha ist Hebel Teil des Designs, daher können sich die beiden ganz natürlich auseinanderentwickeln.
Das eigene Beispiel von TermMax macht die Lücke deutlicher. Ein Händler kann ein Nominal-Engagement von 100 USDT mit einer Max Cost von 10 USDT eröffnen und dann weitere 100 USDT zum kumulativen Volumen hinzufügen, wenn dieselbe Position geschlossen wird.
Was ich bisher nicht weiß, ist, ob das Wachstum des Nominalvolumens von Alpha mit dem Wachstum des Kapitals einhergeht, das Händler zu binden bereit sind, oder ob sich das Engagement viel schneller skaliert als das dahinterstehende Risikokapital.
Das ist nicht unbedingt eine Schwäche. Aus jeder Kapitaleinheit mehr Engagement zu erzeugen, ist Teil dessen, wofür gehebelte Optionen konzipiert sind.
Das stärkere Signal wäre, ob steigendes Nominalvolumen von einem steigenden aggregierten Max Cost begleitet wird. Das würde zeigen, dass TermMax nicht nur mehr Engagement pro Kapitaleinheit schafft, sondern auch mehr Kapital in Alpha selbst anzieht.
Ich würde mehr aus einem steigenden Nominalvolumen zusammen mit einem höheren aggregierten Max Cost lernen als aus einer viel größeren Nominalzahl allein.
Die Frage ist, ob TermMax Alpha nur die Menge an Engagement skaliert, die es erzeugen kann, oder auch die Menge an Kapital, die Händler bereit sind, dahinterzustellen.
Ich beobachte das Nominalvolumen, das aggregierte Max Cost und wie sich das Verhältnis zwischen beiden verändert, während Alpha wächst.
@TermMax #TermMax
$BOME
Für TermMax, ein dezentralisiertes Optionshandelsprotokoll, macht das das Schlagzeilen-Handelsvolumen interessanter, als es zunächst erscheint.
Das Nominalvolumen sagt mir, wie viel zugrunde liegendes Engagement TermMax verarbeitet. Es sagt mir nicht, wie viel Kapital Händler tatsächlich riskieren, um dieses Engagement zu schaffen. In Alpha ist Hebel Teil des Designs, daher können sich die beiden ganz natürlich auseinanderentwickeln.
Das eigene Beispiel von TermMax macht die Lücke deutlicher. Ein Händler kann ein Nominal-Engagement von 100 USDT mit einer Max Cost von 10 USDT eröffnen und dann weitere 100 USDT zum kumulativen Volumen hinzufügen, wenn dieselbe Position geschlossen wird.
Was ich bisher nicht weiß, ist, ob das Wachstum des Nominalvolumens von Alpha mit dem Wachstum des Kapitals einhergeht, das Händler zu binden bereit sind, oder ob sich das Engagement viel schneller skaliert als das dahinterstehende Risikokapital.
Das ist nicht unbedingt eine Schwäche. Aus jeder Kapitaleinheit mehr Engagement zu erzeugen, ist Teil dessen, wofür gehebelte Optionen konzipiert sind.
Das stärkere Signal wäre, ob steigendes Nominalvolumen von einem steigenden aggregierten Max Cost begleitet wird. Das würde zeigen, dass TermMax nicht nur mehr Engagement pro Kapitaleinheit schafft, sondern auch mehr Kapital in Alpha selbst anzieht.
Ich würde mehr aus einem steigenden Nominalvolumen zusammen mit einem höheren aggregierten Max Cost lernen als aus einer viel größeren Nominalzahl allein.
Die Frage ist, ob TermMax Alpha nur die Menge an Engagement skaliert, die es erzeugen kann, oder auch die Menge an Kapital, die Händler bereit sind, dahinterzustellen.
Ich beobachte das Nominalvolumen, das aggregierte Max Cost und wie sich das Verhältnis zwischen beiden verändert, während Alpha wächst.
@TermMax #TermMax
$BOME
175
·
--
Niemand möchte ein Dokument veröffentlichen, in dem jede schwerwiegende Schwachstelle aufgelistet ist, die ein Auditor in seinem eigenen Protokoll gefunden hat. Dusk Network hat genau das mit AEGIS getan, seinem größten Hard Fork seit dem Mainnet-Launch, und ich denke, die Entscheidung, so transparent zu sein, verdient mehr Aufmerksamkeit als die Bugs selbst.
AEGIS lieferte Fixes für 39 Befunde, davon 7 als kritisch eingestuft. Diese lassen sich auf 4 Hauptursachen zurückführen: eine unsolide Speicherverwaltung (Memory Ownership) in der Piecrust-Virtual-Machine-Sandbox, die es zwei ehrlichen Knoten ermöglichen könnte, ohne sichtbaren Hinweis unterschiedliche Ergebnisse aus demselben Code zu berechnen; eine unsichere Deserialisierung nicht vertrauenswürdiger Daten auf der Host-Seite; eine Lücke in der Bindung zwischen Phoenix-Gebühr und -Refund, die potenziell eine Erhöhung des Angebots (Supply Inflation) hätte ermöglichen oder die Kette vollständig hätte anhalten können; sowie eine fehlerhafte BLS-Signaturkonstruktion, die möglicherweise Fälschungen durch eine einzige beobachtete Signatur gestattet hätte. Dusk stellte ausdrücklich klar, dass es keine Hinweise darauf gefunden habe, dass irgendeines dieser Probleme vor dem Ausliefern des Fixes ausgenutzt wurde, und die Fixes gingen über das reine Beheben von Symptomen hinaus: Es wurden Ownership-Modelle neu ausgearbeitet, Prüfungen sowohl bei der Mempool-Zulassung als auch bei der VM-Ausführung erzwungen – statt nur auf einer einzigen Ebene –, und es wurde auf einen korrekten Hash im RFC-9380-Stil für die Kurvenkonstruktion bei BLS umgestellt, inklusive expliziter Domänentrennung.
Was mir auffällt, ist die Einordnung im gesamten Write-up. Dusk trennt wiederholt die Schadensbegrenzung (Mitigation) von der Beseitigung der Root Cause und behandelt beides als notwendig – ein Maß an Ingenieursdisziplin, das man in der Öffentlichkeit nur selten so beschrieben sieht.
Ich möchte aber nicht so tun, als wäre das nur gute Nachricht. Ein Cluster kritischer, kettenrelevanter Schwachstellen, die überhaupt in einem Live-Finanzprotokoll existieren, ist ein ernsthafter Befund – Audit hin oder her. Einen Hard Fork dieser Größenordnung über ein Live-Validator-Set zu koordinieren, ohne irgendjemanden zu alarmieren, der die Befunde möglicherweise zuerst ausnutzen könnte, ist für sich genommen eine stille Ingenieursleistung, die selten die gebührende Anerkennung erhält.
DUSK sichert ein Protokoll ab, das jetzt deutlich schwerer zu knacken ist.
@Dusk_Foundation $DUSK #dusk
$BTW
Niemand möchte ein Dokument veröffentlichen, in dem jede schwerwiegende Schwachstelle aufgelistet ist, die ein Auditor in seinem eigenen Protokoll gefunden hat. Dusk Network hat genau das mit AEGIS getan, seinem größten Hard Fork seit dem Mainnet-Launch, und ich denke, die Entscheidung, so transparent zu sein, verdient mehr Aufmerksamkeit als die Bugs selbst.
AEGIS lieferte Fixes für 39 Befunde, davon 7 als kritisch eingestuft. Diese lassen sich auf 4 Hauptursachen zurückführen: eine unsolide Speicherverwaltung (Memory Ownership) in der Piecrust-Virtual-Machine-Sandbox, die es zwei ehrlichen Knoten ermöglichen könnte, ohne sichtbaren Hinweis unterschiedliche Ergebnisse aus demselben Code zu berechnen; eine unsichere Deserialisierung nicht vertrauenswürdiger Daten auf der Host-Seite; eine Lücke in der Bindung zwischen Phoenix-Gebühr und -Refund, die potenziell eine Erhöhung des Angebots (Supply Inflation) hätte ermöglichen oder die Kette vollständig hätte anhalten können; sowie eine fehlerhafte BLS-Signaturkonstruktion, die möglicherweise Fälschungen durch eine einzige beobachtete Signatur gestattet hätte. Dusk stellte ausdrücklich klar, dass es keine Hinweise darauf gefunden habe, dass irgendeines dieser Probleme vor dem Ausliefern des Fixes ausgenutzt wurde, und die Fixes gingen über das reine Beheben von Symptomen hinaus: Es wurden Ownership-Modelle neu ausgearbeitet, Prüfungen sowohl bei der Mempool-Zulassung als auch bei der VM-Ausführung erzwungen – statt nur auf einer einzigen Ebene –, und es wurde auf einen korrekten Hash im RFC-9380-Stil für die Kurvenkonstruktion bei BLS umgestellt, inklusive expliziter Domänentrennung.
Was mir auffällt, ist die Einordnung im gesamten Write-up. Dusk trennt wiederholt die Schadensbegrenzung (Mitigation) von der Beseitigung der Root Cause und behandelt beides als notwendig – ein Maß an Ingenieursdisziplin, das man in der Öffentlichkeit nur selten so beschrieben sieht.
Ich möchte aber nicht so tun, als wäre das nur gute Nachricht. Ein Cluster kritischer, kettenrelevanter Schwachstellen, die überhaupt in einem Live-Finanzprotokoll existieren, ist ein ernsthafter Befund – Audit hin oder her. Einen Hard Fork dieser Größenordnung über ein Live-Validator-Set zu koordinieren, ohne irgendjemanden zu alarmieren, der die Befunde möglicherweise zuerst ausnutzen könnte, ist für sich genommen eine stille Ingenieursleistung, die selten die gebührende Anerkennung erhält.
DUSK sichert ein Protokoll ab, das jetzt deutlich schwerer zu knacken ist.
@Dusk $DUSK #dusk
$BTW
AEGIS lieferte Fixes für 39 Befunde, davon 7 als kritisch eingestuft. Diese lassen sich auf 4 Hauptursachen zurückführen: eine unsolide Speicherverwaltung (Memory Ownership) in der Piecrust-Virtual-Machine-Sandbox, die es zwei ehrlichen Knoten ermöglichen könnte, ohne sichtbaren Hinweis unterschiedliche Ergebnisse aus demselben Code zu berechnen; eine unsichere Deserialisierung nicht vertrauenswürdiger Daten auf der Host-Seite; eine Lücke in der Bindung zwischen Phoenix-Gebühr und -Refund, die potenziell eine Erhöhung des Angebots (Supply Inflation) hätte ermöglichen oder die Kette vollständig hätte anhalten können; sowie eine fehlerhafte BLS-Signaturkonstruktion, die möglicherweise Fälschungen durch eine einzige beobachtete Signatur gestattet hätte. Dusk stellte ausdrücklich klar, dass es keine Hinweise darauf gefunden habe, dass irgendeines dieser Probleme vor dem Ausliefern des Fixes ausgenutzt wurde, und die Fixes gingen über das reine Beheben von Symptomen hinaus: Es wurden Ownership-Modelle neu ausgearbeitet, Prüfungen sowohl bei der Mempool-Zulassung als auch bei der VM-Ausführung erzwungen – statt nur auf einer einzigen Ebene –, und es wurde auf einen korrekten Hash im RFC-9380-Stil für die Kurvenkonstruktion bei BLS umgestellt, inklusive expliziter Domänentrennung.
Was mir auffällt, ist die Einordnung im gesamten Write-up. Dusk trennt wiederholt die Schadensbegrenzung (Mitigation) von der Beseitigung der Root Cause und behandelt beides als notwendig – ein Maß an Ingenieursdisziplin, das man in der Öffentlichkeit nur selten so beschrieben sieht.
Ich möchte aber nicht so tun, als wäre das nur gute Nachricht. Ein Cluster kritischer, kettenrelevanter Schwachstellen, die überhaupt in einem Live-Finanzprotokoll existieren, ist ein ernsthafter Befund – Audit hin oder her. Einen Hard Fork dieser Größenordnung über ein Live-Validator-Set zu koordinieren, ohne irgendjemanden zu alarmieren, der die Befunde möglicherweise zuerst ausnutzen könnte, ist für sich genommen eine stille Ingenieursleistung, die selten die gebührende Anerkennung erhält.
DUSK sichert ein Protokoll ab, das jetzt deutlich schwerer zu knacken ist.
@Dusk $DUSK #dusk
$BTW
59
·
--
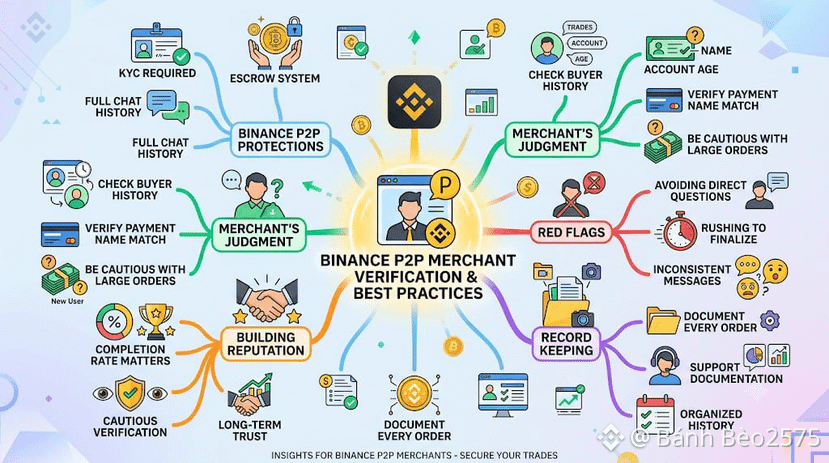
Ein Händlerkonto auf Binance P2P zu betreiben hat meine Denkweise bezüglich der Verifizierung verändert, vor allem weil die Verantwortung in beide Richtungen funktioniert. Binance P2P schützt Händler ebenfalls, durch KYC für jedes Konto, eine Treuhand (Escrow), die den Krypto-Vermögenswert zurückhält, bis eine Bestellung bestätigt ist, und ein vollständiges Chat-Protokoll, das nützlich wird, falls jemals eine Streitigkeit überprüft werden muss. Diese Schutzmaßnahmen wirken jedoch am besten zusammen mit dem eigenen Urteilsvermögen eines Händlers, insbesondere wenn ein Käufer eine größere Bestellung als üblich aufgibt.
Bevor ich eine größere Bestellung akzeptiere, prüfe ich die Konto-Historie des Käufers: wie viele Trades er bereits abgeschlossen hat, wie lange das Konto existiert und ob der Name der Zahlungsmethode mit dem übereinstimmt, was in seinem Profil angezeigt wird. Ein Erstkäufer, der eine ungewöhnlich große Bestellung platziert, ist nicht automatisch verdächtig, aber es bedeutet, dass ich langsamer mache und jede folgende Nachricht genauer bewerte – statt es wie einen normalen kleinen Trade zu behandeln.
Das deutlichste Warnsignal, auf das ich achte, ist ein Käufer, der direkte Fragen im Chat ausweicht oder darauf drängt, die Transaktion ungewöhnlich schnell abzuschließen. Wenn das passiert, stelle ich konkrete, einfache Fragen, zum Beispiel zur genauen Bestellmenge und zum Namen auf seiner Überweisung, und ein echter Käufer beantwortet das ohne Zögern. Ich führe außerdem detaillierte Aufzeichnungen über jede abgeschlossene Bestellung als Händler, weil Binance Support genau diese Art von Dokumentation zuvor angefordert hat – und weil ich sie ordentlich habe, ließen sich alle diese Gespräche schneller klären.
Ein Händlerkonto zu betreiben bedeutet auch, dass mein eigener Ruf bei jeder Bestellung, die ich akzeptiere, auf dem Spiel steht. Vorsichtig zu sein geht daher nicht nur darum, eine einzige Transaktion zu schützen – es schützt jeden zukünftigen Käufer, der sich meine Historie ansieht, bevor er mit mir handelt. Eine Abschlussquote, die auf sorgfältiger Verifizierung basiert, auch wenn es gelegentlich bedeutet, von einer Bestellung Abstand zu nehmen, ist für mich wichtiger als jeder einzelne Trade, der über Binance P2P hereinkommt.
@Binance_Vietnam #BinanceP2PAnToan
$BTW $ACE
Ein Händlerkonto auf Binance P2P zu betreiben hat meine Denkweise bezüglich der Verifizierung verändert, vor allem weil die Verantwortung in beide Richtungen funktioniert. Binance P2P schützt Händler ebenfalls, durch KYC für jedes Konto, eine Treuhand (Escrow), die den Krypto-Vermögenswert zurückhält, bis eine Bestellung bestätigt ist, und ein vollständiges Chat-Protokoll, das nützlich wird, falls jemals eine Streitigkeit überprüft werden muss. Diese Schutzmaßnahmen wirken jedoch am besten zusammen mit dem eigenen Urteilsvermögen eines Händlers, insbesondere wenn ein Käufer eine größere Bestellung als üblich aufgibt.
Bevor ich eine größere Bestellung akzeptiere, prüfe ich die Konto-Historie des Käufers: wie viele Trades er bereits abgeschlossen hat, wie lange das Konto existiert und ob der Name der Zahlungsmethode mit dem übereinstimmt, was in seinem Profil angezeigt wird. Ein Erstkäufer, der eine ungewöhnlich große Bestellung platziert, ist nicht automatisch verdächtig, aber es bedeutet, dass ich langsamer mache und jede folgende Nachricht genauer bewerte – statt es wie einen normalen kleinen Trade zu behandeln.
Das deutlichste Warnsignal, auf das ich achte, ist ein Käufer, der direkte Fragen im Chat ausweicht oder darauf drängt, die Transaktion ungewöhnlich schnell abzuschließen. Wenn das passiert, stelle ich konkrete, einfache Fragen, zum Beispiel zur genauen Bestellmenge und zum Namen auf seiner Überweisung, und ein echter Käufer beantwortet das ohne Zögern. Ich führe außerdem detaillierte Aufzeichnungen über jede abgeschlossene Bestellung als Händler, weil Binance Support genau diese Art von Dokumentation zuvor angefordert hat – und weil ich sie ordentlich habe, ließen sich alle diese Gespräche schneller klären.
Ein Händlerkonto zu betreiben bedeutet auch, dass mein eigener Ruf bei jeder Bestellung, die ich akzeptiere, auf dem Spiel steht. Vorsichtig zu sein geht daher nicht nur darum, eine einzige Transaktion zu schützen – es schützt jeden zukünftigen Käufer, der sich meine Historie ansieht, bevor er mit mir handelt. Eine Abschlussquote, die auf sorgfältiger Verifizierung basiert, auch wenn es gelegentlich bedeutet, von einer Bestellung Abstand zu nehmen, ist für mich wichtiger als jeder einzelne Trade, der über Binance P2P hereinkommt.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
Bevor ich eine größere Bestellung akzeptiere, prüfe ich die Konto-Historie des Käufers: wie viele Trades er bereits abgeschlossen hat, wie lange das Konto existiert und ob der Name der Zahlungsmethode mit dem übereinstimmt, was in seinem Profil angezeigt wird. Ein Erstkäufer, der eine ungewöhnlich große Bestellung platziert, ist nicht automatisch verdächtig, aber es bedeutet, dass ich langsamer mache und jede folgende Nachricht genauer bewerte – statt es wie einen normalen kleinen Trade zu behandeln.
Das deutlichste Warnsignal, auf das ich achte, ist ein Käufer, der direkte Fragen im Chat ausweicht oder darauf drängt, die Transaktion ungewöhnlich schnell abzuschließen. Wenn das passiert, stelle ich konkrete, einfache Fragen, zum Beispiel zur genauen Bestellmenge und zum Namen auf seiner Überweisung, und ein echter Käufer beantwortet das ohne Zögern. Ich führe außerdem detaillierte Aufzeichnungen über jede abgeschlossene Bestellung als Händler, weil Binance Support genau diese Art von Dokumentation zuvor angefordert hat – und weil ich sie ordentlich habe, ließen sich alle diese Gespräche schneller klären.
Ein Händlerkonto zu betreiben bedeutet auch, dass mein eigener Ruf bei jeder Bestellung, die ich akzeptiere, auf dem Spiel steht. Vorsichtig zu sein geht daher nicht nur darum, eine einzige Transaktion zu schützen – es schützt jeden zukünftigen Käufer, der sich meine Historie ansieht, bevor er mit mir handelt. Eine Abschlussquote, die auf sorgfältiger Verifizierung basiert, auch wenn es gelegentlich bedeutet, von einer Bestellung Abstand zu nehmen, ist für mich wichtiger als jeder einzelne Trade, der über Binance P2P hereinkommt.
@Binance Vietnam #BinanceP2PAnToan
$BTW $ACE
53
·
--
TermMax hat den ersten Fixed-Rate-Kreditmarkt angekündigt, der tokenisiertes Aktienkollateral akzeptiert, aufgebaut auf Ondos Global Markets tokenisierten Wertpapieren und gestartet auf der BNB Chain. Der Rahmen war groß: die Konvergenz von Real-World-Assets und Fixed-Rate-DeFi als nächste Entwicklung der On-Chain-Finanzierung. Ich bezweifle nicht die Ambition, und die zeitliche Einordnung passt zu einer echten institutionellen Nachfrage nach Fixed-Rate-Produkten nach zwei Monaten außergewöhnlicher Marktvolatilität. Ich frage mich jedoch, wie viel von dieser Freischaltung in der Praxis bereits tatsächlich existiert.
Ein Fixed-Rate-Kreditmarkt gegen tokenisierte Aktien funktioniert nur, wenn Kreditgeber und Kuratoren wirklich auftauchen, um genau diese Art von Sicherheiten zu bepreisen. Tokenisierte Aktien haben so gut wie keine On-Chain-Liquidationshistorie. Niemand hat beobachtet, wie tief der Markt tatsächlich ist, wenn eine tokenisierte Aktie während eines Drawdowns schnell verkauft werden muss, weil dieses Szenario On-Chain bislang kaum eingetreten ist. TermMax kann die Smart-Contract-Schienen dafür sofort bauen. Es kann jedoch nicht auf die gleiche Weise Jahre mit stressgetesteten Liquiditätsdaten „herstellen“, egal wie gut der Markt selbst technisch ausgelegt ist.
Das ist das allgemeine Muster bei jeder neuen RWA-Integration – kein spezifischer Fehler von TermMax. Die Ankündigung schafft die Möglichkeit für Fixed-Rate-Liquidität gegen tokenisierte Wertpapiere. Ob diese Liquidität tief genug ist, um für eine sinnvolle Kredithöhe relevant zu sein, hängt vollständig davon ab, wie viele Kuratoren bereit sind, eine Anlageklasse genau in dieser neuen Form zu unterwahren – und diese Zahl beginnt selbst dann klein, wenn die Integration noch so gut ist. Blickt man weiter nach vorn, ist die Chance real: Globale Märkte für Fixed Income und Zinsderivate laufen in den Hunderten von Billionen Dollar, während das On-Chain-Volumen mit Fixed-Rate aktuell höchstens in den Zehnern von Milliarden gemessen wird. Die Lücke zwischen Ambition und aktueller Tiefe ist also genau die Lücke, die diese gesamte Kategorie zu schließen versucht.
Ich finde, dieser Markt lohnt sich vor allem deshalb zu beobachten, weil er noch früh ist – nicht weil er bereits bewiesen wäre. Die Technologie, die tokenisiertes Aktienkollateral ermöglicht, und die Markttiefe, die nötig ist, damit es wirklich nutzbar wird, sind zwei unterschiedliche Meilensteine.
@termmax #TermMax
$BTW $ACE
TermMax hat den ersten Fixed-Rate-Kreditmarkt angekündigt, der tokenisiertes Aktienkollateral akzeptiert, aufgebaut auf Ondos Global Markets tokenisierten Wertpapieren und gestartet auf der BNB Chain. Der Rahmen war groß: die Konvergenz von Real-World-Assets und Fixed-Rate-DeFi als nächste Entwicklung der On-Chain-Finanzierung. Ich bezweifle nicht die Ambition, und die zeitliche Einordnung passt zu einer echten institutionellen Nachfrage nach Fixed-Rate-Produkten nach zwei Monaten außergewöhnlicher Marktvolatilität. Ich frage mich jedoch, wie viel von dieser Freischaltung in der Praxis bereits tatsächlich existiert.
Ein Fixed-Rate-Kreditmarkt gegen tokenisierte Aktien funktioniert nur, wenn Kreditgeber und Kuratoren wirklich auftauchen, um genau diese Art von Sicherheiten zu bepreisen. Tokenisierte Aktien haben so gut wie keine On-Chain-Liquidationshistorie. Niemand hat beobachtet, wie tief der Markt tatsächlich ist, wenn eine tokenisierte Aktie während eines Drawdowns schnell verkauft werden muss, weil dieses Szenario On-Chain bislang kaum eingetreten ist. TermMax kann die Smart-Contract-Schienen dafür sofort bauen. Es kann jedoch nicht auf die gleiche Weise Jahre mit stressgetesteten Liquiditätsdaten „herstellen“, egal wie gut der Markt selbst technisch ausgelegt ist.
Das ist das allgemeine Muster bei jeder neuen RWA-Integration – kein spezifischer Fehler von TermMax. Die Ankündigung schafft die Möglichkeit für Fixed-Rate-Liquidität gegen tokenisierte Wertpapiere. Ob diese Liquidität tief genug ist, um für eine sinnvolle Kredithöhe relevant zu sein, hängt vollständig davon ab, wie viele Kuratoren bereit sind, eine Anlageklasse genau in dieser neuen Form zu unterwahren – und diese Zahl beginnt selbst dann klein, wenn die Integration noch so gut ist. Blickt man weiter nach vorn, ist die Chance real: Globale Märkte für Fixed Income und Zinsderivate laufen in den Hunderten von Billionen Dollar, während das On-Chain-Volumen mit Fixed-Rate aktuell höchstens in den Zehnern von Milliarden gemessen wird. Die Lücke zwischen Ambition und aktueller Tiefe ist also genau die Lücke, die diese gesamte Kategorie zu schließen versucht.
Ich finde, dieser Markt lohnt sich vor allem deshalb zu beobachten, weil er noch früh ist – nicht weil er bereits bewiesen wäre. Die Technologie, die tokenisiertes Aktienkollateral ermöglicht, und die Markttiefe, die nötig ist, damit es wirklich nutzbar wird, sind zwei unterschiedliche Meilensteine.
@TermMax #TermMax
$BTW $ACE
Ein Fixed-Rate-Kreditmarkt gegen tokenisierte Aktien funktioniert nur, wenn Kreditgeber und Kuratoren wirklich auftauchen, um genau diese Art von Sicherheiten zu bepreisen. Tokenisierte Aktien haben so gut wie keine On-Chain-Liquidationshistorie. Niemand hat beobachtet, wie tief der Markt tatsächlich ist, wenn eine tokenisierte Aktie während eines Drawdowns schnell verkauft werden muss, weil dieses Szenario On-Chain bislang kaum eingetreten ist. TermMax kann die Smart-Contract-Schienen dafür sofort bauen. Es kann jedoch nicht auf die gleiche Weise Jahre mit stressgetesteten Liquiditätsdaten „herstellen“, egal wie gut der Markt selbst technisch ausgelegt ist.
Das ist das allgemeine Muster bei jeder neuen RWA-Integration – kein spezifischer Fehler von TermMax. Die Ankündigung schafft die Möglichkeit für Fixed-Rate-Liquidität gegen tokenisierte Wertpapiere. Ob diese Liquidität tief genug ist, um für eine sinnvolle Kredithöhe relevant zu sein, hängt vollständig davon ab, wie viele Kuratoren bereit sind, eine Anlageklasse genau in dieser neuen Form zu unterwahren – und diese Zahl beginnt selbst dann klein, wenn die Integration noch so gut ist. Blickt man weiter nach vorn, ist die Chance real: Globale Märkte für Fixed Income und Zinsderivate laufen in den Hunderten von Billionen Dollar, während das On-Chain-Volumen mit Fixed-Rate aktuell höchstens in den Zehnern von Milliarden gemessen wird. Die Lücke zwischen Ambition und aktueller Tiefe ist also genau die Lücke, die diese gesamte Kategorie zu schließen versucht.
Ich finde, dieser Markt lohnt sich vor allem deshalb zu beobachten, weil er noch früh ist – nicht weil er bereits bewiesen wäre. Die Technologie, die tokenisiertes Aktienkollateral ermöglicht, und die Markttiefe, die nötig ist, damit es wirklich nutzbar wird, sind zwei unterschiedliche Meilensteine.
@TermMax #TermMax
$BTW $ACE
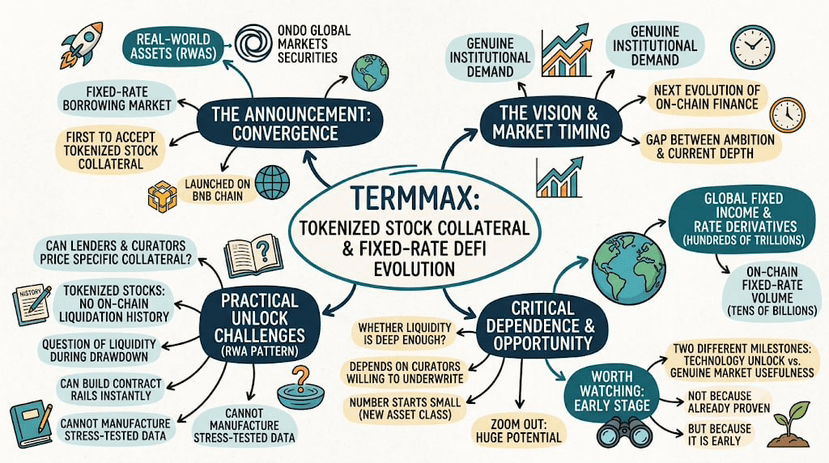
208
·
--
Dusk Network jagt die Tokenisierung realer Vermögenswerte in einem Feld, in dem Ondo Finance die Schlagzeilen von BlackRock bekommt und Ethereum, Avalanche und Polygon mit größeren Ökosystemen, tieferer Liquidität und Jahren an Entwickler-Mindshare in den Ring steigen. Vor diesem Hintergrund traf das Unternehmen eine Entscheidung, die von außen fast stur wirkt: Es bleibt eng auf regulierte europäische Finanzinfrastruktur fokussiert – konkret auf MiCA, MiFID II und das DLT-Pilot-Regime – statt sich, wie seine größeren Wettbewerber, als generelles Zuhause für RWA-Tokenisierung weltweit zu positionieren. Dusk Network wurde 2018 in den Niederlanden gegründet – in demselben Land, in dem auch NPEX und dessen Aufsicht agieren – und dieser regionale Ausgangspunkt zeigt sich direkt darin, an welchen Rahmenwerken das Protokoll von Tag eins tatsächlich ausgerichtet wurde, statt erst später als Marketing-Argument nachgereicht zu werden.
Ich denke, dass diese Enge die eigentliche Strategie ist, nicht eine Einschränkung, an der das Team noch nicht gearbeitet hat. Compliance-Logik, selektive Offenlegung und deterministisches Settlement rund um ein klar definiertes regulatorisches Regelwerk sind ein kleineres, realistischer erreichbares Engineering-Ziel als der Versuch, gleichzeitig US-, EU- und asiatische Wertpapierregulierer mit einem einzigen Protokoll zufriedenstellen zu wollen. Die daraus entstandenen Partnerschaften – NPEX für den Handel mit regulierten Wertpapieren, Quantoz für miCA-konforme Euro-Stablecoins und 21X für das Settlement im DLT-Pilot-Regime – liegen alle innerhalb des einen regionalen Regelwerks und erstrecken sich nicht zugleich über mehrere unterschiedliche Rechtssysteme.
Der Preis für diesen Fokus ist Sichtbarkeit und die Größe des adressierbaren Marktes. Die gesamte On-Chain-Aktivität von Dusk Network bleibt deutlich kleiner als die von Ondo oder das RWA-Volumen von Ethereum, und jede Schlagzeile darüber, dass US-Tokenisierungs-Frameworks in Zukunft stärker in den Fokus rücken, ist – zumindest bislang – ein Markt, dem die aktuelle Architektur von Dusk Network nicht direkt dienen kann. Tiefe in einer Jurisdiktion statt Breite über viele hinweg ist eine echte Wette, die sich in sichtbaren Marktanteilen bislang noch nicht ausgezahlt hat.
@Dusk_Foundation $DUSK #dusk
Dusk Network jagt die Tokenisierung realer Vermögenswerte in einem Feld, in dem Ondo Finance die Schlagzeilen von BlackRock bekommt und Ethereum, Avalanche und Polygon mit größeren Ökosystemen, tieferer Liquidität und Jahren an Entwickler-Mindshare in den Ring steigen. Vor diesem Hintergrund traf das Unternehmen eine Entscheidung, die von außen fast stur wirkt: Es bleibt eng auf regulierte europäische Finanzinfrastruktur fokussiert – konkret auf MiCA, MiFID II und das DLT-Pilot-Regime – statt sich, wie seine größeren Wettbewerber, als generelles Zuhause für RWA-Tokenisierung weltweit zu positionieren. Dusk Network wurde 2018 in den Niederlanden gegründet – in demselben Land, in dem auch NPEX und dessen Aufsicht agieren – und dieser regionale Ausgangspunkt zeigt sich direkt darin, an welchen Rahmenwerken das Protokoll von Tag eins tatsächlich ausgerichtet wurde, statt erst später als Marketing-Argument nachgereicht zu werden.
Ich denke, dass diese Enge die eigentliche Strategie ist, nicht eine Einschränkung, an der das Team noch nicht gearbeitet hat. Compliance-Logik, selektive Offenlegung und deterministisches Settlement rund um ein klar definiertes regulatorisches Regelwerk sind ein kleineres, realistischer erreichbares Engineering-Ziel als der Versuch, gleichzeitig US-, EU- und asiatische Wertpapierregulierer mit einem einzigen Protokoll zufriedenstellen zu wollen. Die daraus entstandenen Partnerschaften – NPEX für den Handel mit regulierten Wertpapieren, Quantoz für miCA-konforme Euro-Stablecoins und 21X für das Settlement im DLT-Pilot-Regime – liegen alle innerhalb des einen regionalen Regelwerks und erstrecken sich nicht zugleich über mehrere unterschiedliche Rechtssysteme.
Der Preis für diesen Fokus ist Sichtbarkeit und die Größe des adressierbaren Marktes. Die gesamte On-Chain-Aktivität von Dusk Network bleibt deutlich kleiner als die von Ondo oder das RWA-Volumen von Ethereum, und jede Schlagzeile darüber, dass US-Tokenisierungs-Frameworks in Zukunft stärker in den Fokus rücken, ist – zumindest bislang – ein Markt, dem die aktuelle Architektur von Dusk Network nicht direkt dienen kann. Tiefe in einer Jurisdiktion statt Breite über viele hinweg ist eine echte Wette, die sich in sichtbaren Marktanteilen bislang noch nicht ausgezahlt hat.
@Dusk $DUSK #dusk
Ich denke, dass diese Enge die eigentliche Strategie ist, nicht eine Einschränkung, an der das Team noch nicht gearbeitet hat. Compliance-Logik, selektive Offenlegung und deterministisches Settlement rund um ein klar definiertes regulatorisches Regelwerk sind ein kleineres, realistischer erreichbares Engineering-Ziel als der Versuch, gleichzeitig US-, EU- und asiatische Wertpapierregulierer mit einem einzigen Protokoll zufriedenstellen zu wollen. Die daraus entstandenen Partnerschaften – NPEX für den Handel mit regulierten Wertpapieren, Quantoz für miCA-konforme Euro-Stablecoins und 21X für das Settlement im DLT-Pilot-Regime – liegen alle innerhalb des einen regionalen Regelwerks und erstrecken sich nicht zugleich über mehrere unterschiedliche Rechtssysteme.
Der Preis für diesen Fokus ist Sichtbarkeit und die Größe des adressierbaren Marktes. Die gesamte On-Chain-Aktivität von Dusk Network bleibt deutlich kleiner als die von Ondo oder das RWA-Volumen von Ethereum, und jede Schlagzeile darüber, dass US-Tokenisierungs-Frameworks in Zukunft stärker in den Fokus rücken, ist – zumindest bislang – ein Markt, dem die aktuelle Architektur von Dusk Network nicht direkt dienen kann. Tiefe in einer Jurisdiktion statt Breite über viele hinweg ist eine echte Wette, die sich in sichtbaren Marktanteilen bislang noch nicht ausgezahlt hat.
@Dusk $DUSK #dusk
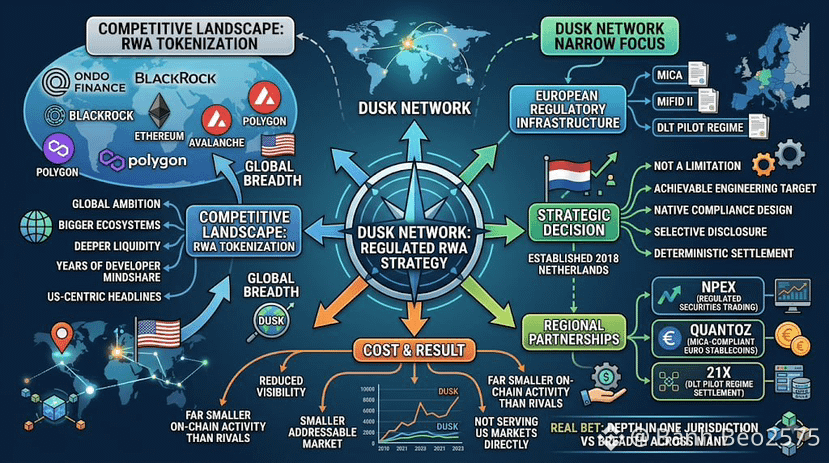
7
58
·
--
Ich habe nicht viel über die KYC-Stufen auf Binance P2P nachgedacht, bis ich versucht habe, eine größere Transaktion abzuschließen und dabei an eine Grenze geraten bin, von der ich nichts wusste. Es stellt sich heraus, dass die Verifizierung nicht nur ein einmaliges Häkchen ist: Sie ist gestaffelt, und jede Stufe schaltet höhere Handelslimits frei – und, würde ich sagen, auch verlässlichere Handelspartner insgesamt.
Binance P2P verlangt von jedem Konto eine Identitätsverifizierung, bevor überhaupt gehandelt werden kann. Das filtert bereits eine große Menge anonymes Risiko heraus, das es beim informellen Handel mit Krypto anderswo geben kann. Wenn man auf eine höhere Verifizierungsstufe wechselt, kommen weitere Prüfungen am Konto hinzu. In meiner Erfahrung haben Gegenparteien mit vollständig abgeschlossener höherer Verifizierung tendenziell konsistentere Handelshistorien. Das ersetzt jedoch nie die eigene Überprüfung der Profilkennzahlen.
Seit ich meine eigene Verifizierung aktualisiert habe, hat sich einiges daran verändert, wie ich handle. Ich kann auf größere Ordergrößen zugreifen, ohne dass die Transaktion fälschlicherweise markiert oder verzögert wird. Ich prüfe weiterhin die Abschlussrate und die Gesamtanzahl der Orders bei jeder Gegenpartei – unabhängig von deren Verifizierungsstufe. Denn KYC bestätigt die Identität, nicht die Vertrauenswürdigkeit in jeder einzelnen Transaktion. Ich bestätige die Zahlung in meinem eigenen Bankkonto, bevor ich jedes Mal Krypto freigebe – egal, wie verifiziert die andere Seite wirkt. Und wenn etwas an einer Order unstimmig erscheint im Vergleich zu dem, was ein gut etabliertes, verifiziertes Konto erwarten lassen sollte, kontaktiere ich den Binance-Support, statt anzunehmen, dass eine höhere Verifizierung automatisch Null Risiko bedeutet.
Am meisten überrascht hat mich, wie reibungslos der Support-Prozess danach lief, sobald mein eigenes Konto eine höhere Verifizierungsstufe hatte. Fragen, die früher einen Tag brauchten, um geklärt zu werden, wurden innerhalb weniger Stunden beantwortet – vermutlich, weil bereits mehr Identitätsinformationen in den Akten waren. Das ist ein kleiner Nebeneffekt, den man erwähnen kann.
KYC ist das Fundament, auf dem Binance P2P aufgebaut ist, aber es ist nur eine Ebene von mehreren. In Kombination mit deinen eigenen Verifizierungsgewohnheiten ist es das, was wirklich dafür sorgt, dass jede einzelne Transaktion sicher bleibt.
@Binance_Vietnam #BinanceP2PAnToan
$TUT $BTW
Ich habe nicht viel über die KYC-Stufen auf Binance P2P nachgedacht, bis ich versucht habe, eine größere Transaktion abzuschließen und dabei an eine Grenze geraten bin, von der ich nichts wusste. Es stellt sich heraus, dass die Verifizierung nicht nur ein einmaliges Häkchen ist: Sie ist gestaffelt, und jede Stufe schaltet höhere Handelslimits frei – und, würde ich sagen, auch verlässlichere Handelspartner insgesamt.
Binance P2P verlangt von jedem Konto eine Identitätsverifizierung, bevor überhaupt gehandelt werden kann. Das filtert bereits eine große Menge anonymes Risiko heraus, das es beim informellen Handel mit Krypto anderswo geben kann. Wenn man auf eine höhere Verifizierungsstufe wechselt, kommen weitere Prüfungen am Konto hinzu. In meiner Erfahrung haben Gegenparteien mit vollständig abgeschlossener höherer Verifizierung tendenziell konsistentere Handelshistorien. Das ersetzt jedoch nie die eigene Überprüfung der Profilkennzahlen.
Seit ich meine eigene Verifizierung aktualisiert habe, hat sich einiges daran verändert, wie ich handle. Ich kann auf größere Ordergrößen zugreifen, ohne dass die Transaktion fälschlicherweise markiert oder verzögert wird. Ich prüfe weiterhin die Abschlussrate und die Gesamtanzahl der Orders bei jeder Gegenpartei – unabhängig von deren Verifizierungsstufe. Denn KYC bestätigt die Identität, nicht die Vertrauenswürdigkeit in jeder einzelnen Transaktion. Ich bestätige die Zahlung in meinem eigenen Bankkonto, bevor ich jedes Mal Krypto freigebe – egal, wie verifiziert die andere Seite wirkt. Und wenn etwas an einer Order unstimmig erscheint im Vergleich zu dem, was ein gut etabliertes, verifiziertes Konto erwarten lassen sollte, kontaktiere ich den Binance-Support, statt anzunehmen, dass eine höhere Verifizierung automatisch Null Risiko bedeutet.
Am meisten überrascht hat mich, wie reibungslos der Support-Prozess danach lief, sobald mein eigenes Konto eine höhere Verifizierungsstufe hatte. Fragen, die früher einen Tag brauchten, um geklärt zu werden, wurden innerhalb weniger Stunden beantwortet – vermutlich, weil bereits mehr Identitätsinformationen in den Akten waren. Das ist ein kleiner Nebeneffekt, den man erwähnen kann.
KYC ist das Fundament, auf dem Binance P2P aufgebaut ist, aber es ist nur eine Ebene von mehreren. In Kombination mit deinen eigenen Verifizierungsgewohnheiten ist es das, was wirklich dafür sorgt, dass jede einzelne Transaktion sicher bleibt.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
Binance P2P verlangt von jedem Konto eine Identitätsverifizierung, bevor überhaupt gehandelt werden kann. Das filtert bereits eine große Menge anonymes Risiko heraus, das es beim informellen Handel mit Krypto anderswo geben kann. Wenn man auf eine höhere Verifizierungsstufe wechselt, kommen weitere Prüfungen am Konto hinzu. In meiner Erfahrung haben Gegenparteien mit vollständig abgeschlossener höherer Verifizierung tendenziell konsistentere Handelshistorien. Das ersetzt jedoch nie die eigene Überprüfung der Profilkennzahlen.
Seit ich meine eigene Verifizierung aktualisiert habe, hat sich einiges daran verändert, wie ich handle. Ich kann auf größere Ordergrößen zugreifen, ohne dass die Transaktion fälschlicherweise markiert oder verzögert wird. Ich prüfe weiterhin die Abschlussrate und die Gesamtanzahl der Orders bei jeder Gegenpartei – unabhängig von deren Verifizierungsstufe. Denn KYC bestätigt die Identität, nicht die Vertrauenswürdigkeit in jeder einzelnen Transaktion. Ich bestätige die Zahlung in meinem eigenen Bankkonto, bevor ich jedes Mal Krypto freigebe – egal, wie verifiziert die andere Seite wirkt. Und wenn etwas an einer Order unstimmig erscheint im Vergleich zu dem, was ein gut etabliertes, verifiziertes Konto erwarten lassen sollte, kontaktiere ich den Binance-Support, statt anzunehmen, dass eine höhere Verifizierung automatisch Null Risiko bedeutet.
Am meisten überrascht hat mich, wie reibungslos der Support-Prozess danach lief, sobald mein eigenes Konto eine höhere Verifizierungsstufe hatte. Fragen, die früher einen Tag brauchten, um geklärt zu werden, wurden innerhalb weniger Stunden beantwortet – vermutlich, weil bereits mehr Identitätsinformationen in den Akten waren. Das ist ein kleiner Nebeneffekt, den man erwähnen kann.
KYC ist das Fundament, auf dem Binance P2P aufgebaut ist, aber es ist nur eine Ebene von mehreren. In Kombination mit deinen eigenen Verifizierungsgewohnheiten ist es das, was wirklich dafür sorgt, dass jede einzelne Transaktion sicher bleibt.
@Binance Vietnam #BinanceP2PAnToan
$TUT $BTW
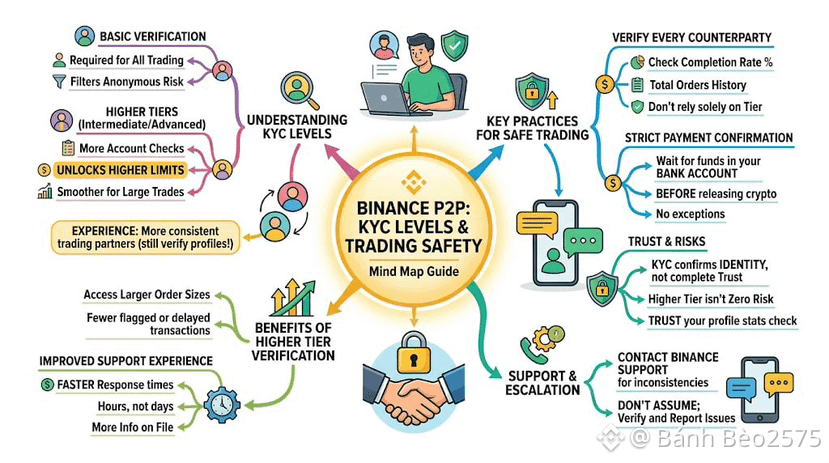
281
·
--
TermMax beginnt sein Pitch gern mit einer Zahl, die man kaum bestreiten kann: Globale Fixed-Income-Märkte laufen bereits auf über 100 Billionen US-Dollar hinaus, Rate-Derivate kommen noch einmal etwa 600 Billionen US-Dollar obendrauf, und die gesamte On-Chain-Kategorie für Fixed-Rate liegt bei weniger als 20 Milliarden US-Dollar. Auf dem Papier ist das noch kein wettbewerbsstarker Markt – es ist eher ein nahezu leerer Markt im Vergleich zu seinem Offchain-Pendant, und TermMax positioniert sich als Early Mover in genau dieser Lücke.
Ich bezweifle die Makrodaten nicht. Was ich stattdessen einordnen möchte, ist der Abstand zwischen dieser Darstellung und dem, wo TermMax heute tatsächlich steht. Der Gesamtwert, der gesperrt ist (Total Value Locked), hat sich über die bisherige Historie in einer Spanne bewegt, ungefähr zwischen den mittleren 30ern und den hohen 40ern Millionen US-Dollar – verteilt über acht Chains, wobei Ethereum nach wie vor den Großteil dieser Liquidität hält. Gemessen an der On-Chain-Fixed-Rate-Kategorie von 20 Milliarden US-Dollar ist TermMax zwar eine relevante, aber weiterhin kleine Akteurin. Gemessen an 100 Billionen US-Dollar globaler Fixed-Income-Märkte sind die aktuellen Zahlen statistisch gesehen praktisch nichts.
Das ist keine Kritik an der Ingenieursleistung des Protokolls, sondern eine Aussage darüber, wo jedes frühphasige DeFi-Projekt mit Fixed Rate im Verhältnis zu dem Markt steht, den es letztlich adressieren will. Das gesamte adressierbare Marktvolumen (Total Addressable Market) zu nennen, ist als Kontext legitim. Diese Zahl als Beleg für die aktuelle Traktion zu behandeln, wäre ein Fehler, den sorgfältige Leserinnen und Leser aus meiner Sicht nicht machen sollten.
Was für TermMax wirklich zählt, um einen Teil dieser Lücke zu schließen, ist, ob die tägliche aktive Nutzung – aktuell im Bereich von zehntausenden Nutzern – weiter wächst, sobald die Incentive-Programme auslaufen. Außerdem ist entscheidend, ob institutionelle Integrationen wie die Märkte für tokenisiertes Stock-Kapital Kapital in die Plattform bringen, das sich anders verhält als einheitengetriebene Retail-Einlagen. Das adressierbare Marktvolumen ist real. Ob TermMax davon einen bedeutenden Anteil erfasst, ist jedoch noch eine offene Frage – nicht eine bereits geklärte.
@termmax #TermMax
$TUT $BTW $PRL
TermMax beginnt sein Pitch gern mit einer Zahl, die man kaum bestreiten kann: Globale Fixed-Income-Märkte laufen bereits auf über 100 Billionen US-Dollar hinaus, Rate-Derivate kommen noch einmal etwa 600 Billionen US-Dollar obendrauf, und die gesamte On-Chain-Kategorie für Fixed-Rate liegt bei weniger als 20 Milliarden US-Dollar. Auf dem Papier ist das noch kein wettbewerbsstarker Markt – es ist eher ein nahezu leerer Markt im Vergleich zu seinem Offchain-Pendant, und TermMax positioniert sich als Early Mover in genau dieser Lücke.
Ich bezweifle die Makrodaten nicht. Was ich stattdessen einordnen möchte, ist der Abstand zwischen dieser Darstellung und dem, wo TermMax heute tatsächlich steht. Der Gesamtwert, der gesperrt ist (Total Value Locked), hat sich über die bisherige Historie in einer Spanne bewegt, ungefähr zwischen den mittleren 30ern und den hohen 40ern Millionen US-Dollar – verteilt über acht Chains, wobei Ethereum nach wie vor den Großteil dieser Liquidität hält. Gemessen an der On-Chain-Fixed-Rate-Kategorie von 20 Milliarden US-Dollar ist TermMax zwar eine relevante, aber weiterhin kleine Akteurin. Gemessen an 100 Billionen US-Dollar globaler Fixed-Income-Märkte sind die aktuellen Zahlen statistisch gesehen praktisch nichts.
Das ist keine Kritik an der Ingenieursleistung des Protokolls, sondern eine Aussage darüber, wo jedes frühphasige DeFi-Projekt mit Fixed Rate im Verhältnis zu dem Markt steht, den es letztlich adressieren will. Das gesamte adressierbare Marktvolumen (Total Addressable Market) zu nennen, ist als Kontext legitim. Diese Zahl als Beleg für die aktuelle Traktion zu behandeln, wäre ein Fehler, den sorgfältige Leserinnen und Leser aus meiner Sicht nicht machen sollten.
Was für TermMax wirklich zählt, um einen Teil dieser Lücke zu schließen, ist, ob die tägliche aktive Nutzung – aktuell im Bereich von zehntausenden Nutzern – weiter wächst, sobald die Incentive-Programme auslaufen. Außerdem ist entscheidend, ob institutionelle Integrationen wie die Märkte für tokenisiertes Stock-Kapital Kapital in die Plattform bringen, das sich anders verhält als einheitengetriebene Retail-Einlagen. Das adressierbare Marktvolumen ist real. Ob TermMax davon einen bedeutenden Anteil erfasst, ist jedoch noch eine offene Frage – nicht eine bereits geklärte.
@TermMax #TermMax
$TUT $BTW $PRL
Ich bezweifle die Makrodaten nicht. Was ich stattdessen einordnen möchte, ist der Abstand zwischen dieser Darstellung und dem, wo TermMax heute tatsächlich steht. Der Gesamtwert, der gesperrt ist (Total Value Locked), hat sich über die bisherige Historie in einer Spanne bewegt, ungefähr zwischen den mittleren 30ern und den hohen 40ern Millionen US-Dollar – verteilt über acht Chains, wobei Ethereum nach wie vor den Großteil dieser Liquidität hält. Gemessen an der On-Chain-Fixed-Rate-Kategorie von 20 Milliarden US-Dollar ist TermMax zwar eine relevante, aber weiterhin kleine Akteurin. Gemessen an 100 Billionen US-Dollar globaler Fixed-Income-Märkte sind die aktuellen Zahlen statistisch gesehen praktisch nichts.
Das ist keine Kritik an der Ingenieursleistung des Protokolls, sondern eine Aussage darüber, wo jedes frühphasige DeFi-Projekt mit Fixed Rate im Verhältnis zu dem Markt steht, den es letztlich adressieren will. Das gesamte adressierbare Marktvolumen (Total Addressable Market) zu nennen, ist als Kontext legitim. Diese Zahl als Beleg für die aktuelle Traktion zu behandeln, wäre ein Fehler, den sorgfältige Leserinnen und Leser aus meiner Sicht nicht machen sollten.
Was für TermMax wirklich zählt, um einen Teil dieser Lücke zu schließen, ist, ob die tägliche aktive Nutzung – aktuell im Bereich von zehntausenden Nutzern – weiter wächst, sobald die Incentive-Programme auslaufen. Außerdem ist entscheidend, ob institutionelle Integrationen wie die Märkte für tokenisiertes Stock-Kapital Kapital in die Plattform bringen, das sich anders verhält als einheitengetriebene Retail-Einlagen. Das adressierbare Marktvolumen ist real. Ob TermMax davon einen bedeutenden Anteil erfasst, ist jedoch noch eine offene Frage – nicht eine bereits geklärte.
@TermMax #TermMax
$TUT $BTW $PRL
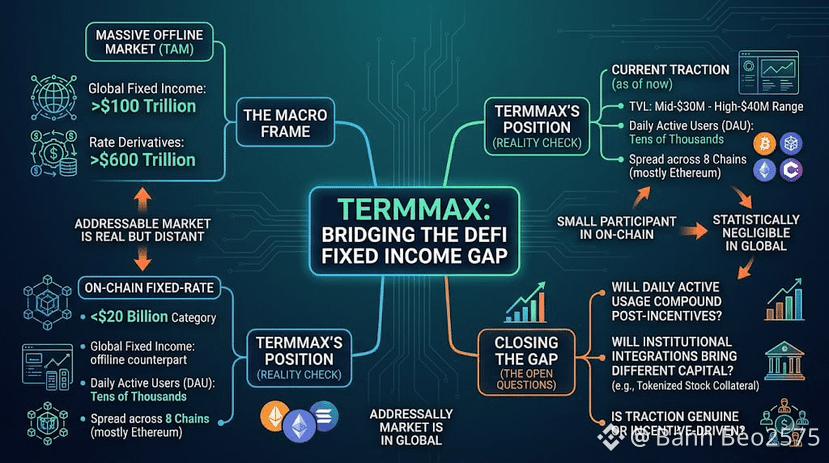
1
1
260
·
--
Neues DeFi-Protokoll, kleines Team, große Behauptungen: Diese Kombination hat ein konkretes und größtenteils verdientes Klischee hervorgebracht. Da wurde eine Prüfung kurz vor dem Launch überstürzt herausgebracht, eine Bug-Bounty-Seite existiert größtenteils nur zur Schau, und innerhalb des ersten Jahres gab es einen großen Exploit, den niemand kommen sah, weil wirklich niemand richtig hingeschaut hat. Ein Muster, das oft genug wiederholt wird, dass Skepsis gegenüber jedem neuen Lending-Protokoll eine vernünftige Grundeinstellung ist.
TermMax passt unbeholfen in dieses Klischee—vor allem, weil es bei den Details, die tatsächlich zählen, nicht dem üblichen Muster entspricht. Das Protokoll führt mehrere Audit-Runden über Spearbits Cantina-Wettbewerbe durch, statt sich mit einer einzigen Vorabprüfung vor dem Launch zufriedenzugeben. Zudem unterhält TermMax eine aktive Immunefi-Bug-Bounty, bei der Belohnungen für kritische Schwachstellen bis zu 50.000 US-Dollar reichen. Darüber hinaus ergänzt es Hypernatives kontinuierliches On-Chain-Monitoring und beobachtet verdächtige Aktivitäten in Echtzeit, statt sich allein auf momentbezogene Reviews zu verlassen. TermMax meldet einen DeFiSafety-PQR-Score von 93%—eine Zahl, die das Team ausdrücklich mit Aave V3 vergleicht, einem Protokoll, das in der Branche als Sicherheitsmaßstab gilt.
Auch die Governance-Sicherheit bekommt eine ähnliche Behandlung: ein 4-von-6-Multi-Signature-Wallet für kritische Admin-Funktionen, isolierte Märkte, sodass ein Problem in einem Koinstallationspaar nicht in alle anderen Märkte des Protokolls übergreifen kann, sowie asymmetrische Timelocks für riskante Parameteränderungen. Nichts davon ist ungewöhnlich für die etabliertesten Namen im DeFi-Lending. Wirklich selten ist es jedoch für ein Protokoll, das erst im April 2025 an den Start ging.
Gestapelte Audits und ein hoher Sicherheitswert senken die Wahrscheinlichkeit einer bestimmten Klasse von Ausfällen, ohne das Risiko vollständig auszuschließen—und TermMaxs eigene Risiko-Offenlegungen sagen das auch. Was sie tun, ist, TermMax aus der „neu und noch nicht ausreichend geprüft“-Kategorie herauszuholen, die das Klischee standardmäßig voraussetzt. Diese Abgrenzung lohnt sich, bevor man ein junges Protokoll nur aufgrund seines Alters abschreibt.
@termmax #TermMax
$BTW $STBL $STAR
Neues DeFi-Protokoll, kleines Team, große Behauptungen: Diese Kombination hat ein konkretes und größtenteils verdientes Klischee hervorgebracht. Da wurde eine Prüfung kurz vor dem Launch überstürzt herausgebracht, eine Bug-Bounty-Seite existiert größtenteils nur zur Schau, und innerhalb des ersten Jahres gab es einen großen Exploit, den niemand kommen sah, weil wirklich niemand richtig hingeschaut hat. Ein Muster, das oft genug wiederholt wird, dass Skepsis gegenüber jedem neuen Lending-Protokoll eine vernünftige Grundeinstellung ist.
TermMax passt unbeholfen in dieses Klischee—vor allem, weil es bei den Details, die tatsächlich zählen, nicht dem üblichen Muster entspricht. Das Protokoll führt mehrere Audit-Runden über Spearbits Cantina-Wettbewerbe durch, statt sich mit einer einzigen Vorabprüfung vor dem Launch zufriedenzugeben. Zudem unterhält TermMax eine aktive Immunefi-Bug-Bounty, bei der Belohnungen für kritische Schwachstellen bis zu 50.000 US-Dollar reichen. Darüber hinaus ergänzt es Hypernatives kontinuierliches On-Chain-Monitoring und beobachtet verdächtige Aktivitäten in Echtzeit, statt sich allein auf momentbezogene Reviews zu verlassen. TermMax meldet einen DeFiSafety-PQR-Score von 93%—eine Zahl, die das Team ausdrücklich mit Aave V3 vergleicht, einem Protokoll, das in der Branche als Sicherheitsmaßstab gilt.
Auch die Governance-Sicherheit bekommt eine ähnliche Behandlung: ein 4-von-6-Multi-Signature-Wallet für kritische Admin-Funktionen, isolierte Märkte, sodass ein Problem in einem Koinstallationspaar nicht in alle anderen Märkte des Protokolls übergreifen kann, sowie asymmetrische Timelocks für riskante Parameteränderungen. Nichts davon ist ungewöhnlich für die etabliertesten Namen im DeFi-Lending. Wirklich selten ist es jedoch für ein Protokoll, das erst im April 2025 an den Start ging.
Gestapelte Audits und ein hoher Sicherheitswert senken die Wahrscheinlichkeit einer bestimmten Klasse von Ausfällen, ohne das Risiko vollständig auszuschließen—und TermMaxs eigene Risiko-Offenlegungen sagen das auch. Was sie tun, ist, TermMax aus der „neu und noch nicht ausreichend geprüft“-Kategorie herauszuholen, die das Klischee standardmäßig voraussetzt. Diese Abgrenzung lohnt sich, bevor man ein junges Protokoll nur aufgrund seines Alters abschreibt.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax passt unbeholfen in dieses Klischee—vor allem, weil es bei den Details, die tatsächlich zählen, nicht dem üblichen Muster entspricht. Das Protokoll führt mehrere Audit-Runden über Spearbits Cantina-Wettbewerbe durch, statt sich mit einer einzigen Vorabprüfung vor dem Launch zufriedenzugeben. Zudem unterhält TermMax eine aktive Immunefi-Bug-Bounty, bei der Belohnungen für kritische Schwachstellen bis zu 50.000 US-Dollar reichen. Darüber hinaus ergänzt es Hypernatives kontinuierliches On-Chain-Monitoring und beobachtet verdächtige Aktivitäten in Echtzeit, statt sich allein auf momentbezogene Reviews zu verlassen. TermMax meldet einen DeFiSafety-PQR-Score von 93%—eine Zahl, die das Team ausdrücklich mit Aave V3 vergleicht, einem Protokoll, das in der Branche als Sicherheitsmaßstab gilt.
Auch die Governance-Sicherheit bekommt eine ähnliche Behandlung: ein 4-von-6-Multi-Signature-Wallet für kritische Admin-Funktionen, isolierte Märkte, sodass ein Problem in einem Koinstallationspaar nicht in alle anderen Märkte des Protokolls übergreifen kann, sowie asymmetrische Timelocks für riskante Parameteränderungen. Nichts davon ist ungewöhnlich für die etabliertesten Namen im DeFi-Lending. Wirklich selten ist es jedoch für ein Protokoll, das erst im April 2025 an den Start ging.
Gestapelte Audits und ein hoher Sicherheitswert senken die Wahrscheinlichkeit einer bestimmten Klasse von Ausfällen, ohne das Risiko vollständig auszuschließen—und TermMaxs eigene Risiko-Offenlegungen sagen das auch. Was sie tun, ist, TermMax aus der „neu und noch nicht ausreichend geprüft“-Kategorie herauszuholen, die das Klischee standardmäßig voraussetzt. Diese Abgrenzung lohnt sich, bevor man ein junges Protokoll nur aufgrund seines Alters abschreibt.
@TermMax #TermMax
$BTW $STBL $STAR
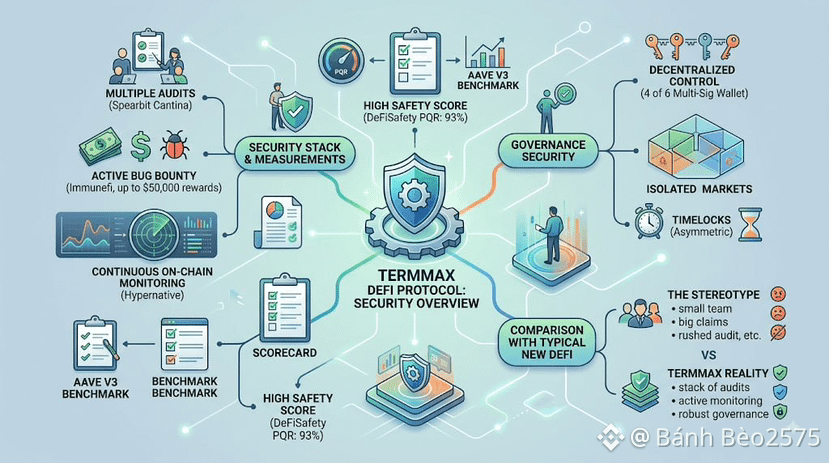
320
·
--
Es gibt ein vertrautes Muster in der Krypto-Welt: Ein kleines Layer‑1-Team kündigt eine „Partnerschaft“ an, die sich im Nachhinein als reiner Logo-Tausch, eine gemeinsame Pressemitteilung und ansonsten wenig mehr entpuppt, wenn man nach echter On-Chain-Aktivität dahinter sucht. Dieses Muster hat sehr viele Menschen – nachvollziehbarerweise – dazu gebracht, institutionelle Partnerschaftsankündigungen kleinerer Projekte fast reflexartig abzuwerten. Ich verstehe diesen Reflex. Aber ich glaube, er hält nicht stand, wenn ich mir genauer ansehe, was Dusk Network mit NPEX tatsächlich gebaut hat.
Das ist keine Logo‑Swap‑Vereinbarung. NPEX ist eine echte, operierende niederländische Börse, die als Multilaterales Handelssystem (Multilateral Trading Facility) lizenziert ist und von der niederländischen Behörde für die Finanzmarktaufsicht beaufsichtigt wird – mit einem bestehenden Geschäft: Über 200 Millionen Euro Finanzierung wurden für mehr als 100 Unternehmen ermöglicht, bevor jemals Dusk‑Network‑Technologie ins Spiel kam. Die 2 Organisationen verlagern gelistete Aktien und Anleihen auf die Infrastruktur von Dusk Network – nicht nur die Idee zu diskutieren – und sie haben obendrein Chainlinks CCIP für die grenzübergreifende Interoperabilität sowie DataLink für verifizierte Marktdaten in diese Beziehung eingebettet. Chainlink hängt seine Infrastruktur typischerweise nicht an Partnerschaften, die im Wesentlichen nur aus Ankündigungen bestehen. Diese Art technischer Schichtung erfordert echte Integrationsarbeit auf beiden Seiten – zu einem Commitment, das eine rein symbolische Partnerschaft selten überhaupt anzugehen versucht.
Das Stereotyp greift hier also nicht in der Weise, wie es bei vielen kleineren Chains zutrifft, die Schlagzeilen jagen. Was ich nicht tun werde, ist so zu tun, als würde eine echte Partnerschaft automatisch beweisen, dass es auch in großem Maßstab zu echter Nutzung kommt. NPEX brachte echtes, bestehendes Volumen und eine echte Lizenz; Dusk Network muss noch zeigen, dass sich ein bedeutendes Transaktionsvolumen tatsächlich auf seine Schienen verlagert, statt auf den traditionellen Systemen von NPEX zu bleiben, mit Dusk Network lediglich als technischer Schicht darunter, die die meisten Endinvestoren nie direkt berühren. Echte Partnerschaft, aber noch nicht bewiesene Skalierung. Beides stimmt gerade gleichzeitig.
@Dusk_Foundation $DUSK #dusk
$ACE $BTW
Es gibt ein vertrautes Muster in der Krypto-Welt: Ein kleines Layer‑1-Team kündigt eine „Partnerschaft“ an, die sich im Nachhinein als reiner Logo-Tausch, eine gemeinsame Pressemitteilung und ansonsten wenig mehr entpuppt, wenn man nach echter On-Chain-Aktivität dahinter sucht. Dieses Muster hat sehr viele Menschen – nachvollziehbarerweise – dazu gebracht, institutionelle Partnerschaftsankündigungen kleinerer Projekte fast reflexartig abzuwerten. Ich verstehe diesen Reflex. Aber ich glaube, er hält nicht stand, wenn ich mir genauer ansehe, was Dusk Network mit NPEX tatsächlich gebaut hat.
Das ist keine Logo‑Swap‑Vereinbarung. NPEX ist eine echte, operierende niederländische Börse, die als Multilaterales Handelssystem (Multilateral Trading Facility) lizenziert ist und von der niederländischen Behörde für die Finanzmarktaufsicht beaufsichtigt wird – mit einem bestehenden Geschäft: Über 200 Millionen Euro Finanzierung wurden für mehr als 100 Unternehmen ermöglicht, bevor jemals Dusk‑Network‑Technologie ins Spiel kam. Die 2 Organisationen verlagern gelistete Aktien und Anleihen auf die Infrastruktur von Dusk Network – nicht nur die Idee zu diskutieren – und sie haben obendrein Chainlinks CCIP für die grenzübergreifende Interoperabilität sowie DataLink für verifizierte Marktdaten in diese Beziehung eingebettet. Chainlink hängt seine Infrastruktur typischerweise nicht an Partnerschaften, die im Wesentlichen nur aus Ankündigungen bestehen. Diese Art technischer Schichtung erfordert echte Integrationsarbeit auf beiden Seiten – zu einem Commitment, das eine rein symbolische Partnerschaft selten überhaupt anzugehen versucht.
Das Stereotyp greift hier also nicht in der Weise, wie es bei vielen kleineren Chains zutrifft, die Schlagzeilen jagen. Was ich nicht tun werde, ist so zu tun, als würde eine echte Partnerschaft automatisch beweisen, dass es auch in großem Maßstab zu echter Nutzung kommt. NPEX brachte echtes, bestehendes Volumen und eine echte Lizenz; Dusk Network muss noch zeigen, dass sich ein bedeutendes Transaktionsvolumen tatsächlich auf seine Schienen verlagert, statt auf den traditionellen Systemen von NPEX zu bleiben, mit Dusk Network lediglich als technischer Schicht darunter, die die meisten Endinvestoren nie direkt berühren. Echte Partnerschaft, aber noch nicht bewiesene Skalierung. Beides stimmt gerade gleichzeitig.
@Dusk $DUSK #dusk
$ACE $BTW
Das ist keine Logo‑Swap‑Vereinbarung. NPEX ist eine echte, operierende niederländische Börse, die als Multilaterales Handelssystem (Multilateral Trading Facility) lizenziert ist und von der niederländischen Behörde für die Finanzmarktaufsicht beaufsichtigt wird – mit einem bestehenden Geschäft: Über 200 Millionen Euro Finanzierung wurden für mehr als 100 Unternehmen ermöglicht, bevor jemals Dusk‑Network‑Technologie ins Spiel kam. Die 2 Organisationen verlagern gelistete Aktien und Anleihen auf die Infrastruktur von Dusk Network – nicht nur die Idee zu diskutieren – und sie haben obendrein Chainlinks CCIP für die grenzübergreifende Interoperabilität sowie DataLink für verifizierte Marktdaten in diese Beziehung eingebettet. Chainlink hängt seine Infrastruktur typischerweise nicht an Partnerschaften, die im Wesentlichen nur aus Ankündigungen bestehen. Diese Art technischer Schichtung erfordert echte Integrationsarbeit auf beiden Seiten – zu einem Commitment, das eine rein symbolische Partnerschaft selten überhaupt anzugehen versucht.
Das Stereotyp greift hier also nicht in der Weise, wie es bei vielen kleineren Chains zutrifft, die Schlagzeilen jagen. Was ich nicht tun werde, ist so zu tun, als würde eine echte Partnerschaft automatisch beweisen, dass es auch in großem Maßstab zu echter Nutzung kommt. NPEX brachte echtes, bestehendes Volumen und eine echte Lizenz; Dusk Network muss noch zeigen, dass sich ein bedeutendes Transaktionsvolumen tatsächlich auf seine Schienen verlagert, statt auf den traditionellen Systemen von NPEX zu bleiben, mit Dusk Network lediglich als technischer Schicht darunter, die die meisten Endinvestoren nie direkt berühren. Echte Partnerschaft, aber noch nicht bewiesene Skalierung. Beides stimmt gerade gleichzeitig.
@Dusk $DUSK #dusk
$ACE $BTW
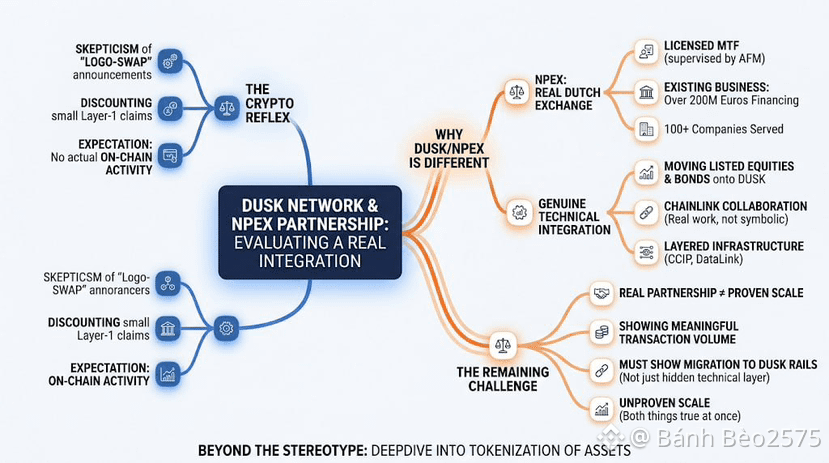
82
·
--
Auf Binance P2P schien ein Kurs, der zu gut war, um wahr zu sein, am Ende genau das zu sein – und dass ich davon weggegangen bin, hat mir mehr beigebracht als jeder noch so geschmeidige Trade je. Binance P2P schützt beide Seiten eines Deals per Treuhand (Escrow): Dabei hält Binance die Krypto des Verkäufers zurück, bis die Zahlung verifiziert ist. Das wird durch erforderliches KYC, einen Chat auf Bestell-Ebene und ein Einspruchs-/Beschwerdeverfahren bei Streitfällen ergänzt, wenn Binance eine Meinungsverschiedenheit prüfen muss. Dieser Schutz gilt jedoch nur für Trades, die vollständig innerhalb von Binance P2P abgeschlossen werden. Jede Offerte, die davon abhängt, die App zu verlassen, sollte deshalb ganz allein schon als Warnsignal betrachtet werden. Ich prüfe die abgeschlossenen Trades eines Gegenübers, die Abschlussquote und das Alter des Kontos, bevor ich irgendetwas akzeptiere, und ich habe gelernt: Eine ungewöhnlich attraktive Rate in Kombination mit dem Wunsch, Dinge außerhalb des normalen Order-Flows zu bestätigen, ist eines der deutlichsten Warnzeichen im P2P-Handel. Ich bestätige die Zahlung selbst und führe anschließend Aufzeichnungen über jeden Trade.
Die Offerte war deutlich besser bepreist als alles andere auf der Liste, und das Konto hatte solide Zahlen, was mich auf den ersten Blick fast überzeugt hat, dass es legitim ist. Dann schrieb der Käufer mich an und bat mich, den Trade im Chat zu bestätigen, bevor ich die Order formell bestätige – so läuft der Prozess aber nicht, und es fühlte sich sofort falsch für mich an. Ich lehnte ab und ging zu einer normal bepreisten Offerte über und sah später Kommentare, die auf ähnliche Versuche von Konten verwiesen, die bei anderen Tradern exakt dieselbe Taktik eingesetzt haben. Meine Regel ist jetzt: Eine ungewöhnlich gute Rate ist ein Grund, abzubremsen – nicht, sich zu beeilen. Und jede Abweichung vom Standard-Order-Flow, jede Bestätigung außerhalb des Systems, jede Änderung der Zahlungsmethode mitten im Trade, ist ein Warnsignal, ganz egal, wie attraktiv die Zahlen auf den ersten Blick wirken. Ich prüfe die Zahlung weiterhin selbst in meiner Banking-App, bevor ich irgendetwas freigebe, mache Screenshots von jedem Schritt und erinnere mich daran, dass eine etwas schlechtere Rate aus einem normalen Ablauf jedes Mal besser ist als eine tolle Rate aus einem unregelmäßigen.
@Binance_Vietnam #BinanceP2PAnToan
$ACE $PORTAL
Auf Binance P2P schien ein Kurs, der zu gut war, um wahr zu sein, am Ende genau das zu sein – und dass ich davon weggegangen bin, hat mir mehr beigebracht als jeder noch so geschmeidige Trade je. Binance P2P schützt beide Seiten eines Deals per Treuhand (Escrow): Dabei hält Binance die Krypto des Verkäufers zurück, bis die Zahlung verifiziert ist. Das wird durch erforderliches KYC, einen Chat auf Bestell-Ebene und ein Einspruchs-/Beschwerdeverfahren bei Streitfällen ergänzt, wenn Binance eine Meinungsverschiedenheit prüfen muss. Dieser Schutz gilt jedoch nur für Trades, die vollständig innerhalb von Binance P2P abgeschlossen werden. Jede Offerte, die davon abhängt, die App zu verlassen, sollte deshalb ganz allein schon als Warnsignal betrachtet werden. Ich prüfe die abgeschlossenen Trades eines Gegenübers, die Abschlussquote und das Alter des Kontos, bevor ich irgendetwas akzeptiere, und ich habe gelernt: Eine ungewöhnlich attraktive Rate in Kombination mit dem Wunsch, Dinge außerhalb des normalen Order-Flows zu bestätigen, ist eines der deutlichsten Warnzeichen im P2P-Handel. Ich bestätige die Zahlung selbst und führe anschließend Aufzeichnungen über jeden Trade.
Die Offerte war deutlich besser bepreist als alles andere auf der Liste, und das Konto hatte solide Zahlen, was mich auf den ersten Blick fast überzeugt hat, dass es legitim ist. Dann schrieb der Käufer mich an und bat mich, den Trade im Chat zu bestätigen, bevor ich die Order formell bestätige – so läuft der Prozess aber nicht, und es fühlte sich sofort falsch für mich an. Ich lehnte ab und ging zu einer normal bepreisten Offerte über und sah später Kommentare, die auf ähnliche Versuche von Konten verwiesen, die bei anderen Tradern exakt dieselbe Taktik eingesetzt haben. Meine Regel ist jetzt: Eine ungewöhnlich gute Rate ist ein Grund, abzubremsen – nicht, sich zu beeilen. Und jede Abweichung vom Standard-Order-Flow, jede Bestätigung außerhalb des Systems, jede Änderung der Zahlungsmethode mitten im Trade, ist ein Warnsignal, ganz egal, wie attraktiv die Zahlen auf den ersten Blick wirken. Ich prüfe die Zahlung weiterhin selbst in meiner Banking-App, bevor ich irgendetwas freigebe, mache Screenshots von jedem Schritt und erinnere mich daran, dass eine etwas schlechtere Rate aus einem normalen Ablauf jedes Mal besser ist als eine tolle Rate aus einem unregelmäßigen.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
Die Offerte war deutlich besser bepreist als alles andere auf der Liste, und das Konto hatte solide Zahlen, was mich auf den ersten Blick fast überzeugt hat, dass es legitim ist. Dann schrieb der Käufer mich an und bat mich, den Trade im Chat zu bestätigen, bevor ich die Order formell bestätige – so läuft der Prozess aber nicht, und es fühlte sich sofort falsch für mich an. Ich lehnte ab und ging zu einer normal bepreisten Offerte über und sah später Kommentare, die auf ähnliche Versuche von Konten verwiesen, die bei anderen Tradern exakt dieselbe Taktik eingesetzt haben. Meine Regel ist jetzt: Eine ungewöhnlich gute Rate ist ein Grund, abzubremsen – nicht, sich zu beeilen. Und jede Abweichung vom Standard-Order-Flow, jede Bestätigung außerhalb des Systems, jede Änderung der Zahlungsmethode mitten im Trade, ist ein Warnsignal, ganz egal, wie attraktiv die Zahlen auf den ersten Blick wirken. Ich prüfe die Zahlung weiterhin selbst in meiner Banking-App, bevor ich irgendetwas freigebe, mache Screenshots von jedem Schritt und erinnere mich daran, dass eine etwas schlechtere Rate aus einem normalen Ablauf jedes Mal besser ist als eine tolle Rate aus einem unregelmäßigen.
@Binance Vietnam #BinanceP2PAnToan
$ACE $PORTAL
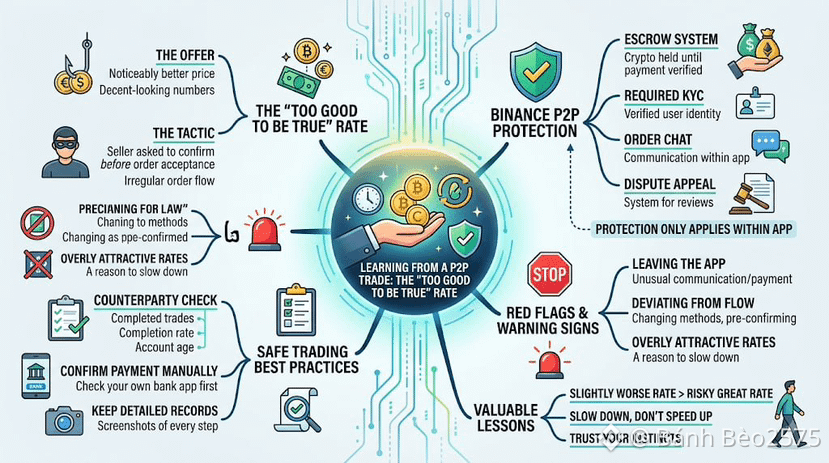
91
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BTCRebounds80K
49,141 Aufrufe
623 Kommentare
BITCOIN-UPDATE: ICH BIN IMMER NOCH BEARISH – UND HIER IST DER GRUND! 🚨⚠️
Wie ihr alle gesehen habt, erholte sich BTC vom Bereich um 75.700 $ und erreichte 81.000 $. Zuerst tappte der Markt Long-Trader in die Falle und anschließend Short-Trader.
Ich bin immer noch bearish. Zunächst einmal: Wie jeder weiß, haben die Demokraten heute die US-Zwischenwahlen gewonnen, und meiner Ansicht nach ist dieses Ergebnis bearish für den Markt.
Kurzfristig kann der Markt volatil bleiben und so viele Trader in die Falle locken, wie er will – das ändert jedoch nichts am allgemeinen Marktausblick.
Es stehen mehrere wichtige Ereignisse an, darunter die US-Beschäftigungszahlen außerhalb der Landwirtschaft (6. November), die US-CPI-Inflation (10. November), der US-PPI (13. November), die US-Einzelhandelsumsätze (17. November), das Protokoll der FOMC-Sitzung (18. November), die US-PCE-Inflation (25. November), die Zinserwartungen der Federal Reserve, der US-Dollar-Index (DXY), die Renditen von US-Staatsanleihen, die Entwicklung des Nasdaq, die Zu- und Abflüsse bei Bitcoin-ETFs sowie die anhaltenden geopolitischen Entwicklungen zwischen (Iran) und Israel. All dies könnte erhebliche Auswirkungen auf Bitcoin und den gesamten Kryptomarkt haben.
Lasst euch aber nicht zu sehr von Bitcoins jüngster Kursbewegung mitreißen. Technisch gesehen gab es noch keine größere bullishe Bewegung. Gestern wurde BTC zwischen 80.000 $ und 82.000 $ gehandelt, und auch heute bewegt sich der Kurs noch ungefähr in derselben Spanne.
Wenn ihr bullish werden wollt, ist das ganz allein eure Entscheidung.
In meinem vorherigen Beitrag habe ich klar erklärt, dass BTC im Bereich von 75.000 $ / 76.000 $ technische Unterstützung hatte. Der Kurs prallte von dieser Unterstützung ab und bewegte sich wieder in Richtung 80.000 $. Das war aber nichts, was ich zuvor unerwähnt gelassen hätte. Tatsächlich habe ich in meinen Beiträgen wiederholt darauf hingewiesen, dass BTC in Richtung 80.000 $, 81.000 $ oder sogar 82.000 $ steigen könnte.
Trotzdem bin ich weiterhin bearish.
Und ich habe nicht nur einen Grund für meinen bearishen Ausblick. Es gibt mehrere Gründe, die ich bereits in meinen vorherigen Beiträgen erläutert habe.
Vorerst werde ich weiter darauf warten, dass BTC unter 74.000 $ fällt – meiner Meinung nach könnte das sehr bald passieren. Meiner Ansicht nach ist eine solche Korrektur für den Markt auch notwendig.
Wenn jemand Hilfe oder Orientierung rund um Kryptowährungen sucht, kann er sich einfach bei mir melden.
#BTCRebounds80K
Strategic Adviser
·23 Likes
·21.7k Aufrufe
Binance98PercentReplenished
34,487 Aufrufe
510 Kommentare
USMidterms-WhatAreMarketsExpecting?
327,411 Aufrufe
2,006 Kommentare