
Khánh - Huyền
69 Beiträge
Khánh - Huyền
Melden
Nutzer blockieren
Web3 explorer focused on blockchain, AI, and crypto. Learning, creating and sharing insights every day.
Regelmäßiger Trader
1.6 Monate
45 Following
8 Follower
110 Like gegeben
Beiträge
PINNED
Ich habe in letzter Zeit tiefer in das Whitepaper von Dusk gelesen, und der Teil, zu dem ich immer wieder zurückkehre, ist eigentlich nicht die Datenschutzseite.
Es ist das Konsensdesign.
@Dusk_Foundation nutzt Succinct Attestation mit einem permissionless, komiteebasierten PoS-Modell. Du brauchst 1.000 DUSK zum Staken, jede Epoche läuft über 2.160 Blöcke und die Voting Power wird anhand des Stakings gewichtet, verteilt über 64 Komitee-Credits.
Dieser letzte Teil hat meine Aufmerksamkeit geweckt.
Denn sobald die Voting Power stakgewichtet ist, geht es nicht nur darum, ob das Netzwerk einen Konsens erreichen kann. Es geht darum, wie diese Macht verteilt wird.
Auch die Schwellenwerte sind interessant. Valid benötigt 2/3, während Invalid, NoCandidate und NoQuorum 1/2 + 1 benötigen. Nach 16 fehlgeschlagenen Iterationen kann das Protokoll in den Emergency-Mode wechseln.
Auf dem Papier klingt das nach einem sinnvollen Ansatz, um die Liveness zu schützen.
Aber dadurch musste ich an die andere Seite dieses Interessenausgleichs denken: Wie viel Druck kann das System absorbieren, bevor das Erhalten der Liveness ein anderes Risiko schafft?
Das Incentive-Design ist auch bewusst gewählt: 80% für den Block-Generator, 10% für das Voting-Komitee und 10% für #Dusk ; schwerwiegendes Fehlverhalten wie Double Voting wird durch hartes Slashing bestraft.
Dann gibt es noch die Transaktionsschicht.
Moonlight ist kontobasiert und öffentlich, während Phoenix UTXO-ähnliche Notizen, Merkle-Bäume, Nullifier und ZK-Proofs nutzt.
Je mehr ich mir das Design anschaue, desto interessanter ist nicht mehr die Frage, ob jede Komponente für sich allein funktioniert.
Sondern ob sie auch unter Stress noch gut zusammen funktionieren.
Schafft stakgewerteter Credit im Laufe der Zeit zu viel Konzentration? Und wenn ein großer Teil des Validator-Sets ausfällt, ist der Emergency-Mode robust genug, ohne einen weiteren Weg zu Forks zu eröffnen?
Das ist der Teil der Dusk-Architektur, den ich immer noch besser verstehen möchte.
$DUSK $TMX $DEBIT #XRPRallies44%InAWeek #CryptoFearGreedIndexHits74 #USStocksCloseHigherNvidiaGains2% #USBitcoinETFsExtendInflowsToSixthDay
{future}(DUSKUSDT)
Ich habe in letzter Zeit tiefer in das Whitepaper von Dusk gelesen, und der Teil, zu dem ich immer wieder zurückkehre, ist eigentlich nicht die Datenschutzseite.
Es ist das Konsensdesign.
@Dusk nutzt Succinct Attestation mit einem permissionless, komiteebasierten PoS-Modell. Du brauchst 1.000 DUSK zum Staken, jede Epoche läuft über 2.160 Blöcke und die Voting Power wird anhand des Stakings gewichtet, verteilt über 64 Komitee-Credits.
Dieser letzte Teil hat meine Aufmerksamkeit geweckt.
Denn sobald die Voting Power stakgewichtet ist, geht es nicht nur darum, ob das Netzwerk einen Konsens erreichen kann. Es geht darum, wie diese Macht verteilt wird.
Auch die Schwellenwerte sind interessant. Valid benötigt 2/3, während Invalid, NoCandidate und NoQuorum 1/2 + 1 benötigen. Nach 16 fehlgeschlagenen Iterationen kann das Protokoll in den Emergency-Mode wechseln.
Auf dem Papier klingt das nach einem sinnvollen Ansatz, um die Liveness zu schützen.
Aber dadurch musste ich an die andere Seite dieses Interessenausgleichs denken: Wie viel Druck kann das System absorbieren, bevor das Erhalten der Liveness ein anderes Risiko schafft?
Das Incentive-Design ist auch bewusst gewählt: 80% für den Block-Generator, 10% für das Voting-Komitee und 10% für #Dusk ; schwerwiegendes Fehlverhalten wie Double Voting wird durch hartes Slashing bestraft.
Dann gibt es noch die Transaktionsschicht.
Moonlight ist kontobasiert und öffentlich, während Phoenix UTXO-ähnliche Notizen, Merkle-Bäume, Nullifier und ZK-Proofs nutzt.
Je mehr ich mir das Design anschaue, desto interessanter ist nicht mehr die Frage, ob jede Komponente für sich allein funktioniert.
Sondern ob sie auch unter Stress noch gut zusammen funktionieren.
Schafft stakgewerteter Credit im Laufe der Zeit zu viel Konzentration? Und wenn ein großer Teil des Validator-Sets ausfällt, ist der Emergency-Mode robust genug, ohne einen weiteren Weg zu Forks zu eröffnen?
Das ist der Teil der Dusk-Architektur, den ich immer noch besser verstehen möchte.
$DUSK $TMX $DEBIT #XRPRallies44%InAWeek #CryptoFearGreedIndexHits74 #USStocksCloseHigherNvidiaGains2% #USBitcoinETFsExtendInflowsToSixthDay
Es ist das Konsensdesign.
@Dusk nutzt Succinct Attestation mit einem permissionless, komiteebasierten PoS-Modell. Du brauchst 1.000 DUSK zum Staken, jede Epoche läuft über 2.160 Blöcke und die Voting Power wird anhand des Stakings gewichtet, verteilt über 64 Komitee-Credits.
Dieser letzte Teil hat meine Aufmerksamkeit geweckt.
Denn sobald die Voting Power stakgewichtet ist, geht es nicht nur darum, ob das Netzwerk einen Konsens erreichen kann. Es geht darum, wie diese Macht verteilt wird.
Auch die Schwellenwerte sind interessant. Valid benötigt 2/3, während Invalid, NoCandidate und NoQuorum 1/2 + 1 benötigen. Nach 16 fehlgeschlagenen Iterationen kann das Protokoll in den Emergency-Mode wechseln.
Auf dem Papier klingt das nach einem sinnvollen Ansatz, um die Liveness zu schützen.
Aber dadurch musste ich an die andere Seite dieses Interessenausgleichs denken: Wie viel Druck kann das System absorbieren, bevor das Erhalten der Liveness ein anderes Risiko schafft?
Das Incentive-Design ist auch bewusst gewählt: 80% für den Block-Generator, 10% für das Voting-Komitee und 10% für #Dusk ; schwerwiegendes Fehlverhalten wie Double Voting wird durch hartes Slashing bestraft.
Dann gibt es noch die Transaktionsschicht.
Moonlight ist kontobasiert und öffentlich, während Phoenix UTXO-ähnliche Notizen, Merkle-Bäume, Nullifier und ZK-Proofs nutzt.
Je mehr ich mir das Design anschaue, desto interessanter ist nicht mehr die Frage, ob jede Komponente für sich allein funktioniert.
Sondern ob sie auch unter Stress noch gut zusammen funktionieren.
Schafft stakgewerteter Credit im Laufe der Zeit zu viel Konzentration? Und wenn ein großer Teil des Validator-Sets ausfällt, ist der Emergency-Mode robust genug, ohne einen weiteren Weg zu Forks zu eröffnen?
Das ist der Teil der Dusk-Architektur, den ich immer noch besser verstehen möchte.
$DUSK $TMX $DEBIT #XRPRallies44%InAWeek #CryptoFearGreedIndexHits74 #USStocksCloseHigherNvidiaGains2% #USBitcoinETFsExtendInflowsToSixthDay
🚀Consensus first
100%
🪢 Stake concentration
0%
🧶 Liveness trade-offs
0%
🕶️ Stress matters
0%
2 Stimmen • Abstimmung beendet
3
2
87
Ich bin vor Kurzem ziemlich tief in die Kryptographie von @Dusk_Foundation eingestiegen.
Argon2, Equihash, PLONK… also genau die Art von Dingen, bei denen man stundenlang damit beschäftigt sein kann, zu verstehen, was Khovratovich und das Team eigentlich im Inneren machen.
Hmm.. und eine Weile dachte ich, dass dort die spannende Sicherheitsgeschichte steckt.
Dann habe ich mir angesehen, was am 16. August passiert ist.
Die Brücke wurde angehalten, nachdem durch das Monitoring ungewöhnliche Aktivitäten rund um eine operative Wallet erkannt wurden. Aber DuskDS lief weiter, Blöcke kamen weiter, und das Protokoll selbst war nicht das, was kaputtging.
Was mich aufgehalten hat, war die Lösung.
Kein neues Beweissystem. Keine Änderung an der Konsensschicht.
Nur eine Empfänger-Blockliste in der Web Wallet, die Nutzer warnt, bevor sie Geld an eine als verdächtig markierte Adresse senden.
Hmm… das ergibt tatsächlich ziemlich viel Sinn. Die Wallet ist der Ort, an dem die meisten Nutzer mit dem Netzwerk interagieren. Wenn man dort diese Leitplanke einzieht, kann man sehr schnell viele Menschen schützen.
Aber sie macht auch eine interessante Lücke sichtbar.
Wenn ich die Web Wallet verwende, bekomme ich den Sicherheitsgurt. Wenn ich meine eigene CLI benutze oder eigenes Tooling baue, bin ich wieder zurück bei Souveränität ohne Sicherheitsgurt.
Und das bringt mich dazu, über die institutionellen Ambitionen von #Dusk nachzudenken.
Für Retail-Nutzer könnte eine Frontend-Safety-Layer die praktischste Antwort sein.
Aber wenn Institutionen ihre eigene Infrastruktur mitbringen: Wo sitzt dann das Vertrauen tatsächlich – im Protokoll, oder in den Kontrollen, die darum herum gebaut wurden?
$DUSK $TMX $HEMI
#KazakhstanCutsOilOutputForecastTo96MTons #JapanNoAdditionalOilReserveReleaseInSepOct #ThailandToExpandSECDigitalAssetProbePowers #SamsungSKHynixLeveragedETFsPostFirstMonthlyOutflow
{future}(HEMIUSDT)
{future}(DUSKUSDT)
Ich bin vor Kurzem ziemlich tief in die Kryptographie von @Dusk eingestiegen.
Argon2, Equihash, PLONK… also genau die Art von Dingen, bei denen man stundenlang damit beschäftigt sein kann, zu verstehen, was Khovratovich und das Team eigentlich im Inneren machen.
Hmm.. und eine Weile dachte ich, dass dort die spannende Sicherheitsgeschichte steckt.
Dann habe ich mir angesehen, was am 16. August passiert ist.
Die Brücke wurde angehalten, nachdem durch das Monitoring ungewöhnliche Aktivitäten rund um eine operative Wallet erkannt wurden. Aber DuskDS lief weiter, Blöcke kamen weiter, und das Protokoll selbst war nicht das, was kaputtging.
Was mich aufgehalten hat, war die Lösung.
Kein neues Beweissystem. Keine Änderung an der Konsensschicht.
Nur eine Empfänger-Blockliste in der Web Wallet, die Nutzer warnt, bevor sie Geld an eine als verdächtig markierte Adresse senden.
Hmm… das ergibt tatsächlich ziemlich viel Sinn. Die Wallet ist der Ort, an dem die meisten Nutzer mit dem Netzwerk interagieren. Wenn man dort diese Leitplanke einzieht, kann man sehr schnell viele Menschen schützen.
Aber sie macht auch eine interessante Lücke sichtbar.
Wenn ich die Web Wallet verwende, bekomme ich den Sicherheitsgurt. Wenn ich meine eigene CLI benutze oder eigenes Tooling baue, bin ich wieder zurück bei Souveränität ohne Sicherheitsgurt.
Und das bringt mich dazu, über die institutionellen Ambitionen von #Dusk nachzudenken.
Für Retail-Nutzer könnte eine Frontend-Safety-Layer die praktischste Antwort sein.
Aber wenn Institutionen ihre eigene Infrastruktur mitbringen: Wo sitzt dann das Vertrauen tatsächlich – im Protokoll, oder in den Kontrollen, die darum herum gebaut wurden?
$DUSK $TMX $HEMI
#KazakhstanCutsOilOutputForecastTo96MTons #JapanNoAdditionalOilReserveReleaseInSepOct #ThailandToExpandSECDigitalAssetProbePowers #SamsungSKHynixLeveragedETFsPostFirstMonthlyOutflow
Argon2, Equihash, PLONK… also genau die Art von Dingen, bei denen man stundenlang damit beschäftigt sein kann, zu verstehen, was Khovratovich und das Team eigentlich im Inneren machen.
Hmm.. und eine Weile dachte ich, dass dort die spannende Sicherheitsgeschichte steckt.
Dann habe ich mir angesehen, was am 16. August passiert ist.
Die Brücke wurde angehalten, nachdem durch das Monitoring ungewöhnliche Aktivitäten rund um eine operative Wallet erkannt wurden. Aber DuskDS lief weiter, Blöcke kamen weiter, und das Protokoll selbst war nicht das, was kaputtging.
Was mich aufgehalten hat, war die Lösung.
Kein neues Beweissystem. Keine Änderung an der Konsensschicht.
Nur eine Empfänger-Blockliste in der Web Wallet, die Nutzer warnt, bevor sie Geld an eine als verdächtig markierte Adresse senden.
Hmm… das ergibt tatsächlich ziemlich viel Sinn. Die Wallet ist der Ort, an dem die meisten Nutzer mit dem Netzwerk interagieren. Wenn man dort diese Leitplanke einzieht, kann man sehr schnell viele Menschen schützen.
Aber sie macht auch eine interessante Lücke sichtbar.
Wenn ich die Web Wallet verwende, bekomme ich den Sicherheitsgurt. Wenn ich meine eigene CLI benutze oder eigenes Tooling baue, bin ich wieder zurück bei Souveränität ohne Sicherheitsgurt.
Und das bringt mich dazu, über die institutionellen Ambitionen von #Dusk nachzudenken.
Für Retail-Nutzer könnte eine Frontend-Safety-Layer die praktischste Antwort sein.
Aber wenn Institutionen ihre eigene Infrastruktur mitbringen: Wo sitzt dann das Vertrauen tatsächlich – im Protokoll, oder in den Kontrollen, die darum herum gebaut wurden?
$DUSK $TMX $HEMI
#KazakhstanCutsOilOutputForecastTo96MTons #JapanNoAdditionalOilReserveReleaseInSepOct #ThailandToExpandSECDigitalAssetProbePowers #SamsungSKHynixLeveragedETFsPostFirstMonthlyOutflow
🥐 Wallet-level security
100%
🥩 Protocol-level security
0%
🧇 Institutional controls
0%
2 Stimmen • Abstimmung beendet
1
3
618
Ich habe seit letzter Nacht @Dusk_Foundation again im Kopf, und hmm, je genauer ich mir anschaue, was als Nächstes kommt, desto mehr sticht Dusk Trade für mich heraus.
Zuerst dachte ich, dass der interessante Teil einfach darin besteht, mehr regulierte Assets On-Chain zu bringen.
Aber das fühlt sich zu simpel an.
Wenn #Dusk Trade tatsächlich Unternehmen dabei helfen kann, Kapital aufzunehmen, indem es sie mit Investoren verbindet, die nach regulierten Möglichkeiten suchen, dann könnte die größere Geschichte sein, was passiert, nachdem diese Assets ausgegeben wurden.
Sie müssen übertragen, abgewickelt und auch tatsächlich genutzt werden.
Und genau da bin ich dazu gekommen, $DUSK anders darüber nachzudenken.
Mehr finanzielle Aktivität könnte mehr Netzwerkaktivität bedeuten → mehr Gebühren → mehr Nutzen für DUSK durch das Netzwerk und das Staking.
Also gibt es möglicherweise hier einen ziemlich interessanten Kreislauf:
neue Finanz-Assets → mehr Aktivität → mehr Gebühren → mehr Nachfrage nach DUSK.
Aber da ist ein Teil, den ich immer noch versuche zu durchschauen.
Wenn Dusk Trade irgendwann eine bedeutende Einnahmequelle schafft, wohin fließt dieser Wert dann tatsächlich?
Zu Stakern? Rückkäufe und Burns? Oder etwas anderes, das von der Community entschieden wird?
Ich glaube nicht, dass die Frage ist, ob Dusk mehr Assets On-Chain bringen kann.
Die wesentlich spannendere Frage für mich ist, ob diese Assets genug echte Aktivität erzeugen können, um daraus dauerhaften Nutzen für DUSK zu machen.
Hmm, das ist wahrscheinlich der Teil, den ich am genauesten im Blick behalten werde.
$UAI $MarsCoin #BitcoinRises23.6%Weekly #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66% #TinFed
{future}(DUSKUSDT)
{future}(UAIUSDT)
Ich habe seit letzter Nacht @Dusk again im Kopf, und hmm, je genauer ich mir anschaue, was als Nächstes kommt, desto mehr sticht Dusk Trade für mich heraus.
Zuerst dachte ich, dass der interessante Teil einfach darin besteht, mehr regulierte Assets On-Chain zu bringen.
Aber das fühlt sich zu simpel an.
Wenn #Dusk Trade tatsächlich Unternehmen dabei helfen kann, Kapital aufzunehmen, indem es sie mit Investoren verbindet, die nach regulierten Möglichkeiten suchen, dann könnte die größere Geschichte sein, was passiert, nachdem diese Assets ausgegeben wurden.
Sie müssen übertragen, abgewickelt und auch tatsächlich genutzt werden.
Und genau da bin ich dazu gekommen, $DUSK anders darüber nachzudenken.
Mehr finanzielle Aktivität könnte mehr Netzwerkaktivität bedeuten → mehr Gebühren → mehr Nutzen für DUSK durch das Netzwerk und das Staking.
Also gibt es möglicherweise hier einen ziemlich interessanten Kreislauf:
neue Finanz-Assets → mehr Aktivität → mehr Gebühren → mehr Nachfrage nach DUSK.
Aber da ist ein Teil, den ich immer noch versuche zu durchschauen.
Wenn Dusk Trade irgendwann eine bedeutende Einnahmequelle schafft, wohin fließt dieser Wert dann tatsächlich?
Zu Stakern? Rückkäufe und Burns? Oder etwas anderes, das von der Community entschieden wird?
Ich glaube nicht, dass die Frage ist, ob Dusk mehr Assets On-Chain bringen kann.
Die wesentlich spannendere Frage für mich ist, ob diese Assets genug echte Aktivität erzeugen können, um daraus dauerhaften Nutzen für DUSK zu machen.
Hmm, das ist wahrscheinlich der Teil, den ich am genauesten im Blick behalten werde.
$UAI $MarsCoin #BitcoinRises23.6%Weekly #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66% #TinFed
Zuerst dachte ich, dass der interessante Teil einfach darin besteht, mehr regulierte Assets On-Chain zu bringen.
Aber das fühlt sich zu simpel an.
Wenn #Dusk Trade tatsächlich Unternehmen dabei helfen kann, Kapital aufzunehmen, indem es sie mit Investoren verbindet, die nach regulierten Möglichkeiten suchen, dann könnte die größere Geschichte sein, was passiert, nachdem diese Assets ausgegeben wurden.
Sie müssen übertragen, abgewickelt und auch tatsächlich genutzt werden.
Und genau da bin ich dazu gekommen, $DUSK anders darüber nachzudenken.
Mehr finanzielle Aktivität könnte mehr Netzwerkaktivität bedeuten → mehr Gebühren → mehr Nutzen für DUSK durch das Netzwerk und das Staking.
Also gibt es möglicherweise hier einen ziemlich interessanten Kreislauf:
neue Finanz-Assets → mehr Aktivität → mehr Gebühren → mehr Nachfrage nach DUSK.
Aber da ist ein Teil, den ich immer noch versuche zu durchschauen.
Wenn Dusk Trade irgendwann eine bedeutende Einnahmequelle schafft, wohin fließt dieser Wert dann tatsächlich?
Zu Stakern? Rückkäufe und Burns? Oder etwas anderes, das von der Community entschieden wird?
Ich glaube nicht, dass die Frage ist, ob Dusk mehr Assets On-Chain bringen kann.
Die wesentlich spannendere Frage für mich ist, ob diese Assets genug echte Aktivität erzeugen können, um daraus dauerhaften Nutzen für DUSK zu machen.
Hmm, das ist wahrscheinlich der Teil, den ich am genauesten im Blick behalten werde.
$UAI $MarsCoin #BitcoinRises23.6%Weekly #BitcoinOpenInterestFallsToTwoMonthLow #AIHardwareStocksFallPreMarketAAOIDown11.66% #TinFed
🚛 Dusk Trade drives adoption
50%
🚚 More assets, more activity
0%
🚗 Fees create DUSK demand
50%
🚔 Stakers capture the value
0%
2 Stimmen • Abstimmung beendet
2
3
348
Verifiziert
#dusk @Dusk_Foundation @Dusk_Foundation $DUSK
Wenn eine Anwendung auf historische Daten einer Chain zugreifen muss, reicht ein simples „Validator laufen lassen“ manchmal nicht aus, um die Rolle der dahinterliegenden Infrastruktur korrekt abzubilden. Ich habe die Betriebsweise von Dusk-Nodes zunächst recht simpel gesehen, aber je mehr ich mich damit befasse, desto klarer wird: Diese Einteilung greift noch zu kurz.
Hmm.. Das macht mich auf eine andere Rolle neben dem Validator aufmerksam. Bei Rusk können finalisierte Daten für spätere Abfragen aufgehoben werden – inklusive Moonlight-Aktivitäten und früheren Events. Das Entscheidende ist: Der Betreiber dieses Archivs muss kein Validator werden. Er nimmt nicht am Konsens teil und muss auch kein Stake halten.
Das hat mich dazu gebracht, die Aufgabenverteilung im System nochmal zu überdenken. Für eine produktive API-Umgebung empfiehlt Dusk, den Teil für allgemeine Abfragen nicht mit dem Provisioner zu vermischen. So kann die Verarbeitung von Requests und das Speichern vergangener Daten unabhängig von dem Node laufen, der den Konsens übernimmt.
Historische Daten, Events und Transaktionen müssen weiterhin ausreichend stabil gespeichert werden, damit die Anwendung bei Bedarf darauf zugreifen kann. Der Umfang ist kleiner, aber das heißt nicht, dass es „leicht“ ist. Auf diese Weise kann ein Operator Infrastruktur für die Application Layer bereitstellen, ohne die Rolle des Validators übernehmen zu müssen.
Mir ist klar geworden, dass „einen Node auf Dusk laufen lassen“ nicht nur bedeutet, einen anderen Bereitstellungstyp auszuwählen. Der Archive-Operator ist für das Speichern und Bereitstellen historischer Daten für die Anwendung zuständig, während der Provisioner den Konsens-Teil übernimmt.
$AOP $UAI
#USCanadaTradeTalksCollapseCanadaVowsRetaliation #SP500EndsWeeklyWinStreak #NvidiaAIServerPricesRiseOver15% #AnthropicIPOCouldTopSpaceXRecordReportsSay
{future}(UAIUSDT)
{future}(DUSKUSDT)
{future}(BNBUSDT)
#dusk @Dusk @Dusk $DUSK
Wenn eine Anwendung auf historische Daten einer Chain zugreifen muss, reicht ein simples „Validator laufen lassen“ manchmal nicht aus, um die Rolle der dahinterliegenden Infrastruktur korrekt abzubilden. Ich habe die Betriebsweise von Dusk-Nodes zunächst recht simpel gesehen, aber je mehr ich mich damit befasse, desto klarer wird: Diese Einteilung greift noch zu kurz.
Hmm.. Das macht mich auf eine andere Rolle neben dem Validator aufmerksam. Bei Rusk können finalisierte Daten für spätere Abfragen aufgehoben werden – inklusive Moonlight-Aktivitäten und früheren Events. Das Entscheidende ist: Der Betreiber dieses Archivs muss kein Validator werden. Er nimmt nicht am Konsens teil und muss auch kein Stake halten.
Das hat mich dazu gebracht, die Aufgabenverteilung im System nochmal zu überdenken. Für eine produktive API-Umgebung empfiehlt Dusk, den Teil für allgemeine Abfragen nicht mit dem Provisioner zu vermischen. So kann die Verarbeitung von Requests und das Speichern vergangener Daten unabhängig von dem Node laufen, der den Konsens übernimmt.
Historische Daten, Events und Transaktionen müssen weiterhin ausreichend stabil gespeichert werden, damit die Anwendung bei Bedarf darauf zugreifen kann. Der Umfang ist kleiner, aber das heißt nicht, dass es „leicht“ ist. Auf diese Weise kann ein Operator Infrastruktur für die Application Layer bereitstellen, ohne die Rolle des Validators übernehmen zu müssen.
Mir ist klar geworden, dass „einen Node auf Dusk laufen lassen“ nicht nur bedeutet, einen anderen Bereitstellungstyp auszuwählen. Der Archive-Operator ist für das Speichern und Bereitstellen historischer Daten für die Anwendung zuständig, während der Provisioner den Konsens-Teil übernimmt.
$AOP $UAI
#USCanadaTradeTalksCollapseCanadaVowsRetaliation #SP500EndsWeeklyWinStreak #NvidiaAIServerPricesRiseOver15% #AnthropicIPOCouldTopSpaceXRecordReportsSay
Wenn eine Anwendung auf historische Daten einer Chain zugreifen muss, reicht ein simples „Validator laufen lassen“ manchmal nicht aus, um die Rolle der dahinterliegenden Infrastruktur korrekt abzubilden. Ich habe die Betriebsweise von Dusk-Nodes zunächst recht simpel gesehen, aber je mehr ich mich damit befasse, desto klarer wird: Diese Einteilung greift noch zu kurz.
Hmm.. Das macht mich auf eine andere Rolle neben dem Validator aufmerksam. Bei Rusk können finalisierte Daten für spätere Abfragen aufgehoben werden – inklusive Moonlight-Aktivitäten und früheren Events. Das Entscheidende ist: Der Betreiber dieses Archivs muss kein Validator werden. Er nimmt nicht am Konsens teil und muss auch kein Stake halten.
Das hat mich dazu gebracht, die Aufgabenverteilung im System nochmal zu überdenken. Für eine produktive API-Umgebung empfiehlt Dusk, den Teil für allgemeine Abfragen nicht mit dem Provisioner zu vermischen. So kann die Verarbeitung von Requests und das Speichern vergangener Daten unabhängig von dem Node laufen, der den Konsens übernimmt.
Historische Daten, Events und Transaktionen müssen weiterhin ausreichend stabil gespeichert werden, damit die Anwendung bei Bedarf darauf zugreifen kann. Der Umfang ist kleiner, aber das heißt nicht, dass es „leicht“ ist. Auf diese Weise kann ein Operator Infrastruktur für die Application Layer bereitstellen, ohne die Rolle des Validators übernehmen zu müssen.
Mir ist klar geworden, dass „einen Node auf Dusk laufen lassen“ nicht nur bedeutet, einen anderen Bereitstellungstyp auszuwählen. Der Archive-Operator ist für das Speichern und Bereitstellen historischer Daten für die Anwendung zuständig, während der Provisioner den Konsens-Teil übernimmt.
$AOP $UAI
#USCanadaTradeTalksCollapseCanadaVowsRetaliation #SP500EndsWeeklyWinStreak #NvidiaAIServerPricesRiseOver15% #AnthropicIPOCouldTopSpaceXRecordReportsSay
🔒 Staking as Network Utility
50%
🎁 Rewards Driving Staking
50%
📈 Staking Meets Adoption
0%
👀 211M $DUSK Staked
0%
2 Stimmen • Abstimmung beendet
2
3
2.2k
In den letzten Tagen schaue ich mir @Dusk_Foundation aus einem anderen Blickwinkel an. Wenn man den $DUSK preis beiseitelässt, möchte ich vor allem aufschlüsseln, was dieses Token tatsächlich hinter dem System macht.
211M $ DUSK ist in Staking gebunden – von insgesamt 1B Tokens – und diese Zahl lässt mich nicht los. Aber wenn man sie nur für sich betrachtet, reicht das nicht aus, um zu wissen, ob das Netzwerk wirklich stark läuft. Eine Menge Tokens im Staking sagt nicht viel über die Aktivität aus, die dahinter steckt.
Noch interessanter ist, wie diese Zahl mit der Rolle von @Dusk_Foundation im Gesamtdesign des Netzwerks zusammenhängt.
Was ich an #Dusk ziemlich spannend finde: Die DUSK-Emissionsrate bleibt nicht konstant. Jeder Block erzeugt derzeit etwa 19,86 DUSK, und diese Zahl wird alle 4 Jahre halbiert. Je früher man teilnimmt, desto klarer wird der Vorteil bei den Belohnungen – während die Menge neuer Tokens, die nach und nach in den Markt gelangen, im Verlauf der Zeit ebenfalls allmählich geringer wird.
Außerdem ist mir aufgefallen, dass @Dusk_Foundation seinen Ansatz zur Angebotssteuerung geändert hat. Zuvor wurde davon ausgegangen, dass die Marke von 1B DUSK etwa um 2050 erreicht wird; während das aktuelle Design darauf abzielt, die Emission in Etappen zu reduzieren, statt die alte Ausgabemenge beizubehalten.
Ich komme immer wieder auf diese 211M $ DUSK-Zahl zurück: Welche Geschichte erzählt sie über @Dusk_Foundation ? Halten die Inhaber die Tokens im Staking, um Belohnungen zu erhalten, oder wächst das Staking parallel zu mehr Transaktionen und mehr Nutzern im Netzwerk?
Für mich hat diese Einzelheit sogar noch mehr Gewicht, wenn man sie neben Dusk’s Ambition stellt: datenschutzorientierte Smart Contracts in finanzielle Anwendungsfälle zu bringen, in denen die Anforderungen an Daten und das Verarbeiten von Transaktionen deutlich strenger sind.
Bisher konnte ich diese beiden Datenpunkte noch nicht zu einer soliden Schlussfolgerung zusammenführen: Führt steigendes Staking tatsächlich zu mehr Aktivität auf Dusk – oder nicht? Wenn jemand dieses Netzwerk im Verlauf des vergangenen Jahres verfolgt und Daten zu Validatoren, Transaktionen oder Staking-Mengen gesammelt hat, teilt sie bitte mit mir. Ich möchte mir die Daten ansehen, statt zu raten.
$TRUMP $XRP #USDollarFallsToThreeMonthLow #TheoDõiFOMC #TinFed
In den letzten Tagen schaue ich mir @Dusk aus einem anderen Blickwinkel an. Wenn man den $DUSK preis beiseitelässt, möchte ich vor allem aufschlüsseln, was dieses Token tatsächlich hinter dem System macht.
211M $ DUSK ist in Staking gebunden – von insgesamt 1B Tokens – und diese Zahl lässt mich nicht los. Aber wenn man sie nur für sich betrachtet, reicht das nicht aus, um zu wissen, ob das Netzwerk wirklich stark läuft. Eine Menge Tokens im Staking sagt nicht viel über die Aktivität aus, die dahinter steckt.
Noch interessanter ist, wie diese Zahl mit der Rolle von @Dusk im Gesamtdesign des Netzwerks zusammenhängt.
Was ich an #Dusk ziemlich spannend finde: Die DUSK-Emissionsrate bleibt nicht konstant. Jeder Block erzeugt derzeit etwa 19,86 DUSK, und diese Zahl wird alle 4 Jahre halbiert. Je früher man teilnimmt, desto klarer wird der Vorteil bei den Belohnungen – während die Menge neuer Tokens, die nach und nach in den Markt gelangen, im Verlauf der Zeit ebenfalls allmählich geringer wird.
Außerdem ist mir aufgefallen, dass @Dusk seinen Ansatz zur Angebotssteuerung geändert hat. Zuvor wurde davon ausgegangen, dass die Marke von 1B DUSK etwa um 2050 erreicht wird; während das aktuelle Design darauf abzielt, die Emission in Etappen zu reduzieren, statt die alte Ausgabemenge beizubehalten.
Ich komme immer wieder auf diese 211M $ DUSK-Zahl zurück: Welche Geschichte erzählt sie über @Dusk ? Halten die Inhaber die Tokens im Staking, um Belohnungen zu erhalten, oder wächst das Staking parallel zu mehr Transaktionen und mehr Nutzern im Netzwerk?
Für mich hat diese Einzelheit sogar noch mehr Gewicht, wenn man sie neben Dusk’s Ambition stellt: datenschutzorientierte Smart Contracts in finanzielle Anwendungsfälle zu bringen, in denen die Anforderungen an Daten und das Verarbeiten von Transaktionen deutlich strenger sind.
Bisher konnte ich diese beiden Datenpunkte noch nicht zu einer soliden Schlussfolgerung zusammenführen: Führt steigendes Staking tatsächlich zu mehr Aktivität auf Dusk – oder nicht? Wenn jemand dieses Netzwerk im Verlauf des vergangenen Jahres verfolgt und Daten zu Validatoren, Transaktionen oder Staking-Mengen gesammelt hat, teilt sie bitte mit mir. Ich möchte mir die Daten ansehen, statt zu raten.
$TRUMP $XRP #USDollarFallsToThreeMonthLow #TheoDõiFOMC #TinFed
211M $ DUSK ist in Staking gebunden – von insgesamt 1B Tokens – und diese Zahl lässt mich nicht los. Aber wenn man sie nur für sich betrachtet, reicht das nicht aus, um zu wissen, ob das Netzwerk wirklich stark läuft. Eine Menge Tokens im Staking sagt nicht viel über die Aktivität aus, die dahinter steckt.
Noch interessanter ist, wie diese Zahl mit der Rolle von @Dusk im Gesamtdesign des Netzwerks zusammenhängt.
Was ich an #Dusk ziemlich spannend finde: Die DUSK-Emissionsrate bleibt nicht konstant. Jeder Block erzeugt derzeit etwa 19,86 DUSK, und diese Zahl wird alle 4 Jahre halbiert. Je früher man teilnimmt, desto klarer wird der Vorteil bei den Belohnungen – während die Menge neuer Tokens, die nach und nach in den Markt gelangen, im Verlauf der Zeit ebenfalls allmählich geringer wird.
Außerdem ist mir aufgefallen, dass @Dusk seinen Ansatz zur Angebotssteuerung geändert hat. Zuvor wurde davon ausgegangen, dass die Marke von 1B DUSK etwa um 2050 erreicht wird; während das aktuelle Design darauf abzielt, die Emission in Etappen zu reduzieren, statt die alte Ausgabemenge beizubehalten.
Ich komme immer wieder auf diese 211M $ DUSK-Zahl zurück: Welche Geschichte erzählt sie über @Dusk ? Halten die Inhaber die Tokens im Staking, um Belohnungen zu erhalten, oder wächst das Staking parallel zu mehr Transaktionen und mehr Nutzern im Netzwerk?
Für mich hat diese Einzelheit sogar noch mehr Gewicht, wenn man sie neben Dusk’s Ambition stellt: datenschutzorientierte Smart Contracts in finanzielle Anwendungsfälle zu bringen, in denen die Anforderungen an Daten und das Verarbeiten von Transaktionen deutlich strenger sind.
Bisher konnte ich diese beiden Datenpunkte noch nicht zu einer soliden Schlussfolgerung zusammenführen: Führt steigendes Staking tatsächlich zu mehr Aktivität auf Dusk – oder nicht? Wenn jemand dieses Netzwerk im Verlauf des vergangenen Jahres verfolgt und Daten zu Validatoren, Transaktionen oder Staking-Mengen gesammelt hat, teilt sie bitte mit mir. Ich möchte mir die Daten ansehen, statt zu raten.
$TRUMP $XRP #USDollarFallsToThreeMonthLow #TheoDõiFOMC #TinFed
🔒 Staking is growing
67%
📈 Network activity
0%
🎁 Reward-driven staking
0%
🌵 Data tells the story
33%
3 Stimmen • Abstimmung beendet
8
3
2k
Verifiziert
Wenn ich auf @Dusk_Foundation zurückblicke, wurde mir plötzlich klar, dass das Staking-Mechanismus des Netzwerks immer noch etwas ist, das nur vergleichsweise wenig erwähnt wird.
Hyperstaking hat mich länger zum Nachdenken gebracht. @Dusk_Foundation führte diese Funktion am 19/03/2025 ein, zu einer Zeit, als das Netzwerk bereits mehr als 270 Node-Operatoren hatte. Der Unterschied besteht darin, dass Smart Contracts direkt mit dem Staking-Mechanismus verbunden werden können.
Zunächst sah ich Hyperstaking nur als Änderung auf der technischen Ebene. Doch als ich es mit dem Art und Weise zusammensetzte, wie @Dusk_Foundation das Staking organisiert, erkannte ich mehr Dinge, die es wert sind, beachtet zu werden. Um direkt zu staken und einen Knoten zu betreiben, benötigt man 1.000 $DUSK , während jedes Eposh 2.160 Blöcke dauert. Diese Grenzen eröffnen Entwicklern Spielraum, Anwendungen zu bauen, bei denen Staking und Delegation direkt integriert sind.
Auch der Zeitplan hier hat meine Aufmerksamkeit erregt. #dusk begann damit, das Mainnet Ende 2024 bereitzustellen, während der erste Block voraussichtlich am 07/01/2025 in Betrieb gehen sollte. Nur wenige Monate später wurde Hyperstaking eingeführt.
Ein Detail im Zeitplan machte mich neugierig: Dusk erreichte Ende 2024 das Mainnet, dann war der erste Block für den 07/01/2025 angesetzt. Kurz danach tauchte Hyperstaking auf – ziemlich früh, wenn man das Alter des Netzwerks betrachtet.
Vielleicht ist das einfach der normale Entwicklungsprozess eines noch neuen Netzwerks. Aber ich glaube auch, dass @Dusk_Foundation in eine breitere Richtung geht: Anwendungen zu ermöglichen, Staking als Teil von sich selbst zu nutzen, statt die gesamte Aktivität ausschließlich in die Hände von Node-Operatoren zu legen.
Ich weiß jedoch immer noch nicht, wie weit Hyperstaking in der Praxis bereits gekommen ist.
Ein fehlendes Puzzlestück, das ich noch nicht in dieselbe Geschichte einordnen konnte, ist, wie viel Staking durch Contracts und wie viel Staking von Nodes jede einzelne Adresse ausmacht. Wenn es neue Statistiken zu diesen beiden Richtungen gibt, würde ich sie gern sehen, um besser zu verstehen, wie im Netzwerk gestaked wird. $BLESS $BEAT #SamsungToAnnounceNewShareholderReturnPlanFriday #BitcoinBestWeekSinceMarch2023 #SpotGoldHitsHighestSinceMay15 #GoldReboundsNearly5%
{future}(BEATUSDT)
{future}(DUSKUSDT)
{future}(BLESSUSDT)
Wenn ich auf @Dusk zurückblicke, wurde mir plötzlich klar, dass das Staking-Mechanismus des Netzwerks immer noch etwas ist, das nur vergleichsweise wenig erwähnt wird.
Hyperstaking hat mich länger zum Nachdenken gebracht. @Dusk führte diese Funktion am 19/03/2025 ein, zu einer Zeit, als das Netzwerk bereits mehr als 270 Node-Operatoren hatte. Der Unterschied besteht darin, dass Smart Contracts direkt mit dem Staking-Mechanismus verbunden werden können.
Zunächst sah ich Hyperstaking nur als Änderung auf der technischen Ebene. Doch als ich es mit dem Art und Weise zusammensetzte, wie @Dusk das Staking organisiert, erkannte ich mehr Dinge, die es wert sind, beachtet zu werden. Um direkt zu staken und einen Knoten zu betreiben, benötigt man 1.000 $DUSK , während jedes Eposh 2.160 Blöcke dauert. Diese Grenzen eröffnen Entwicklern Spielraum, Anwendungen zu bauen, bei denen Staking und Delegation direkt integriert sind.
Auch der Zeitplan hier hat meine Aufmerksamkeit erregt. #dusk begann damit, das Mainnet Ende 2024 bereitzustellen, während der erste Block voraussichtlich am 07/01/2025 in Betrieb gehen sollte. Nur wenige Monate später wurde Hyperstaking eingeführt.
Ein Detail im Zeitplan machte mich neugierig: Dusk erreichte Ende 2024 das Mainnet, dann war der erste Block für den 07/01/2025 angesetzt. Kurz danach tauchte Hyperstaking auf – ziemlich früh, wenn man das Alter des Netzwerks betrachtet.
Vielleicht ist das einfach der normale Entwicklungsprozess eines noch neuen Netzwerks. Aber ich glaube auch, dass @Dusk in eine breitere Richtung geht: Anwendungen zu ermöglichen, Staking als Teil von sich selbst zu nutzen, statt die gesamte Aktivität ausschließlich in die Hände von Node-Operatoren zu legen.
Ich weiß jedoch immer noch nicht, wie weit Hyperstaking in der Praxis bereits gekommen ist.
Ein fehlendes Puzzlestück, das ich noch nicht in dieselbe Geschichte einordnen konnte, ist, wie viel Staking durch Contracts und wie viel Staking von Nodes jede einzelne Adresse ausmacht. Wenn es neue Statistiken zu diesen beiden Richtungen gibt, würde ich sie gern sehen, um besser zu verstehen, wie im Netzwerk gestaked wird. $BLESS $BEAT #SamsungToAnnounceNewShareholderReturnPlanFriday #BitcoinBestWeekSinceMarch2023 #SpotGoldHitsHighestSinceMay15 #GoldReboundsNearly5%
Hyperstaking hat mich länger zum Nachdenken gebracht. @Dusk führte diese Funktion am 19/03/2025 ein, zu einer Zeit, als das Netzwerk bereits mehr als 270 Node-Operatoren hatte. Der Unterschied besteht darin, dass Smart Contracts direkt mit dem Staking-Mechanismus verbunden werden können.
Zunächst sah ich Hyperstaking nur als Änderung auf der technischen Ebene. Doch als ich es mit dem Art und Weise zusammensetzte, wie @Dusk das Staking organisiert, erkannte ich mehr Dinge, die es wert sind, beachtet zu werden. Um direkt zu staken und einen Knoten zu betreiben, benötigt man 1.000 $DUSK , während jedes Eposh 2.160 Blöcke dauert. Diese Grenzen eröffnen Entwicklern Spielraum, Anwendungen zu bauen, bei denen Staking und Delegation direkt integriert sind.
Auch der Zeitplan hier hat meine Aufmerksamkeit erregt. #dusk begann damit, das Mainnet Ende 2024 bereitzustellen, während der erste Block voraussichtlich am 07/01/2025 in Betrieb gehen sollte. Nur wenige Monate später wurde Hyperstaking eingeführt.
Ein Detail im Zeitplan machte mich neugierig: Dusk erreichte Ende 2024 das Mainnet, dann war der erste Block für den 07/01/2025 angesetzt. Kurz danach tauchte Hyperstaking auf – ziemlich früh, wenn man das Alter des Netzwerks betrachtet.
Vielleicht ist das einfach der normale Entwicklungsprozess eines noch neuen Netzwerks. Aber ich glaube auch, dass @Dusk in eine breitere Richtung geht: Anwendungen zu ermöglichen, Staking als Teil von sich selbst zu nutzen, statt die gesamte Aktivität ausschließlich in die Hände von Node-Operatoren zu legen.
Ich weiß jedoch immer noch nicht, wie weit Hyperstaking in der Praxis bereits gekommen ist.
Ein fehlendes Puzzlestück, das ich noch nicht in dieselbe Geschichte einordnen konnte, ist, wie viel Staking durch Contracts und wie viel Staking von Nodes jede einzelne Adresse ausmacht. Wenn es neue Statistiken zu diesen beiden Richtungen gibt, würde ich sie gern sehen, um besser zu verstehen, wie im Netzwerk gestaked wird. $BLESS $BEAT #SamsungToAnnounceNewShareholderReturnPlanFriday #BitcoinBestWeekSinceMarch2023 #SpotGoldHitsHighestSinceMay15 #GoldReboundsNearly5%
🔹 Bullish on Hyperstaking
25%
🔹 Promising direction
25%
🔹 Need more data
25%
🔹 Still uncertain
25%
4 Stimmen • Abstimmung beendet
7
4
3.1k
#binancep2pantoan @Binance_Vietnam
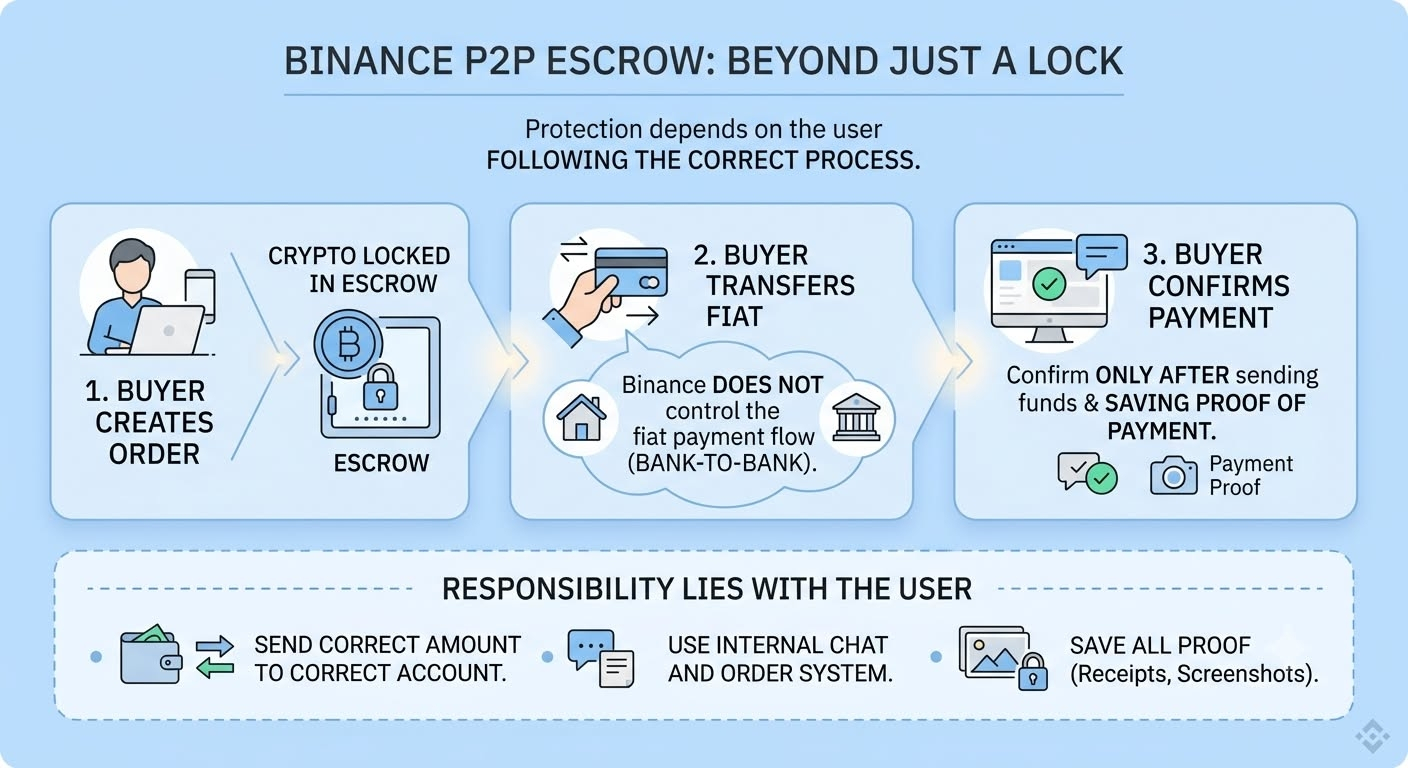
Da gibt es etwas, zu dem ich immer wieder zurückkomme, wenn ich mich mit Binance P2P beschäftige: Wie gut schützt das Escrow-System den Käufer wirklich, und dass die meisten Schutzlogiken nicht nur in der Escrow-Funktion liegen, sondern im Handelsprozess selbst und darin, wie sich die Nutzer daran halten.
Der Ablauf beginnt damit, dass der Käufer eine Bestellung aufgibt und die Krypto des Verkäufers sofort im Escrow gesperrt wird.
Von da an überweist der Käufer das Fiat direkt von seinem eigenen Konto auf das Konto des Verkäufers. Das ist der Teil, der mich am meisten interessiert, weil Binance diesen Bankzahlungsvorgang nicht direkt kontrolliert.
Der Käufer bestätigt die Zahlung über das Order-System und den internen Chat. Hier liegt die Verantwortung des Käufers darin, dass er das richtige Geld, das richtige Konto überweist und tatsächliche Belege hat, die wirklich überprüft werden.
Das Beschwerde-/Klageverfahren ist stets im Hintergrund vorhanden und wartet auf den Fall, dass der Verkäufer die Krypto nicht freigibt, nachdem er das Geld erhalten hat.
Binance prüft dann die Beweise und bearbeitet den Streitfall – und schließt damit die Schleife.
Was ich noch nicht weiß, ist, wie dieser Schutzmechanismus funktioniert, wenn ein Nutzer unter Druck gesetzt wird, falsche Informationen erhält oder versucht, die Transaktion aus der Plattform herauszuziehen, statt den Standardprozess einzuhalten.
Die Frage ist, ob das Escrow wirklich stark genug ist, um den Käufer zu schützen, oder ob es eine Lücke zwischen der im Escrow gesperrten Krypto und dem Fiat-Geld gibt, das außerhalb des Systems fließt.
Ich beobachte den Kontonamen des Zahlungsempfängers, die Transaktionshistorie, die Erfolgsquote, die Überweisungsbelege und den gesamten Chatverlauf, wenn es Streit gibt oder der Verkäufer die Krypto nicht innerhalb der richtigen Zeit freigibt.#binancep2pantoan @Binance_Vietnam
@Binance_Vietnam
{future}(ONUSDT)
{future}(COLLECTUSDT)
{future}(XRPUSDT)
#binancep2pantoan @Binance Vietnam
Da gibt es etwas, zu dem ich immer wieder zurückkomme, wenn ich mich mit Binance P2P beschäftige: Wie gut schützt das Escrow-System den Käufer wirklich, und dass die meisten Schutzlogiken nicht nur in der Escrow-Funktion liegen, sondern im Handelsprozess selbst und darin, wie sich die Nutzer daran halten.
Der Ablauf beginnt damit, dass der Käufer eine Bestellung aufgibt und die Krypto des Verkäufers sofort im Escrow gesperrt wird.
Von da an überweist der Käufer das Fiat direkt von seinem eigenen Konto auf das Konto des Verkäufers. Das ist der Teil, der mich am meisten interessiert, weil Binance diesen Bankzahlungsvorgang nicht direkt kontrolliert.
Der Käufer bestätigt die Zahlung über das Order-System und den internen Chat. Hier liegt die Verantwortung des Käufers darin, dass er das richtige Geld, das richtige Konto überweist und tatsächliche Belege hat, die wirklich überprüft werden.
Das Beschwerde-/Klageverfahren ist stets im Hintergrund vorhanden und wartet auf den Fall, dass der Verkäufer die Krypto nicht freigibt, nachdem er das Geld erhalten hat.
Binance prüft dann die Beweise und bearbeitet den Streitfall – und schließt damit die Schleife.
Was ich noch nicht weiß, ist, wie dieser Schutzmechanismus funktioniert, wenn ein Nutzer unter Druck gesetzt wird, falsche Informationen erhält oder versucht, die Transaktion aus der Plattform herauszuziehen, statt den Standardprozess einzuhalten.
Die Frage ist, ob das Escrow wirklich stark genug ist, um den Käufer zu schützen, oder ob es eine Lücke zwischen der im Escrow gesperrten Krypto und dem Fiat-Geld gibt, das außerhalb des Systems fließt.
Ich beobachte den Kontonamen des Zahlungsempfängers, die Transaktionshistorie, die Erfolgsquote, die Überweisungsbelege und den gesamten Chatverlauf, wenn es Streit gibt oder der Verkäufer die Krypto nicht innerhalb der richtigen Zeit freigibt.#binancep2pantoan @Binance Vietnam
@Binance Vietnam
Da gibt es etwas, zu dem ich immer wieder zurückkomme, wenn ich mich mit Binance P2P beschäftige: Wie gut schützt das Escrow-System den Käufer wirklich, und dass die meisten Schutzlogiken nicht nur in der Escrow-Funktion liegen, sondern im Handelsprozess selbst und darin, wie sich die Nutzer daran halten.
Der Ablauf beginnt damit, dass der Käufer eine Bestellung aufgibt und die Krypto des Verkäufers sofort im Escrow gesperrt wird.
Von da an überweist der Käufer das Fiat direkt von seinem eigenen Konto auf das Konto des Verkäufers. Das ist der Teil, der mich am meisten interessiert, weil Binance diesen Bankzahlungsvorgang nicht direkt kontrolliert.
Der Käufer bestätigt die Zahlung über das Order-System und den internen Chat. Hier liegt die Verantwortung des Käufers darin, dass er das richtige Geld, das richtige Konto überweist und tatsächliche Belege hat, die wirklich überprüft werden.
Das Beschwerde-/Klageverfahren ist stets im Hintergrund vorhanden und wartet auf den Fall, dass der Verkäufer die Krypto nicht freigibt, nachdem er das Geld erhalten hat.
Binance prüft dann die Beweise und bearbeitet den Streitfall – und schließt damit die Schleife.
Was ich noch nicht weiß, ist, wie dieser Schutzmechanismus funktioniert, wenn ein Nutzer unter Druck gesetzt wird, falsche Informationen erhält oder versucht, die Transaktion aus der Plattform herauszuziehen, statt den Standardprozess einzuhalten.
Die Frage ist, ob das Escrow wirklich stark genug ist, um den Käufer zu schützen, oder ob es eine Lücke zwischen der im Escrow gesperrten Krypto und dem Fiat-Geld gibt, das außerhalb des Systems fließt.
Ich beobachte den Kontonamen des Zahlungsempfängers, die Transaktionshistorie, die Erfolgsquote, die Überweisungsbelege und den gesamten Chatverlauf, wenn es Streit gibt oder der Verkäufer die Krypto nicht innerhalb der richtigen Zeit freigibt.#binancep2pantoan @Binance Vietnam
@Binance Vietnam
3
4
9.4k
#dusk $DUSK @Dusk_Foundation
Diesmal habe ich mir @Dusk_Foundation genauer angesehen und dabei ist mir etwas aufgefallen, das ich zuvor oft übersehen habe. Nicht nur die Chain selbst ist sehenswert – auch die Produkte, die darauf erscheinen, zeigen, dass @Dusk_Foundation in ganz unterschiedlichen Richtungen eingesetzt wird.
Ich musste an einen Freund denken, der immer ein bisschen zögert, zu staken, weil er keinen eigenen Node aufbauen und mit der Einrichtung herumlaborieren möchte. Sozu löst genau diese Hürde: Nutzer können weiterhin DUSK staken, ohne die Infrastruktur selbst verwalten zu müssen. Eine scheinbar kleine Änderung – aber wenn man einen Teil der technischen Arbeit wegnimmt, wird der Abstand zwischen „mitmachen wollen“ und „wirklich mitmachen“ deutlich kürzer.
Auch PieSwap ist ein bemerkenswertes Puzzlestück, bringt es doch Swap-Aktivitäten und das Bereitstellen von Liquidität auf DuskEVM. Für mich ist das wichtiger als nur „eine weitere App“: Wenn die Produkte beginnen, eigene Aktivitäten zu erzeugen, wird DuskEVM nach und nach zu einem Ort, an dem Nutzer tatsächlich miteinander interagieren – statt nur hinter dem Staking zu stehen.
@Dusk_Foundation Domains erweitern noch eine weitere Nutzungsperspektive: mit dem .dusk-Domänensystem für Wallets, Anwendungen und Contracts. Vielleicht hat noch nicht jedes einzelne Produkt schon große Wirkung entfaltet, aber im Gesamtbild beginne ich zu sehen, dass Dusk näher an ein Ökosystem mit echten Nutzern heranrückt – statt nur eine Idee auf Papier zu sein.
$XRP $COLLECT #TinFed #GrayscaleFilesToListZcashTrustOnNYSEArca #WalmartFalls7% #USJoblessClaimsFallTo206000
{future}(COLLECTUSDT)
{future}(DUSKUSDT)
{future}(XRPUSDT)
#dusk $DUSK @Dusk
Diesmal habe ich mir @Dusk genauer angesehen und dabei ist mir etwas aufgefallen, das ich zuvor oft übersehen habe. Nicht nur die Chain selbst ist sehenswert – auch die Produkte, die darauf erscheinen, zeigen, dass @Dusk in ganz unterschiedlichen Richtungen eingesetzt wird.
Ich musste an einen Freund denken, der immer ein bisschen zögert, zu staken, weil er keinen eigenen Node aufbauen und mit der Einrichtung herumlaborieren möchte. Sozu löst genau diese Hürde: Nutzer können weiterhin DUSK staken, ohne die Infrastruktur selbst verwalten zu müssen. Eine scheinbar kleine Änderung – aber wenn man einen Teil der technischen Arbeit wegnimmt, wird der Abstand zwischen „mitmachen wollen“ und „wirklich mitmachen“ deutlich kürzer.
Auch PieSwap ist ein bemerkenswertes Puzzlestück, bringt es doch Swap-Aktivitäten und das Bereitstellen von Liquidität auf DuskEVM. Für mich ist das wichtiger als nur „eine weitere App“: Wenn die Produkte beginnen, eigene Aktivitäten zu erzeugen, wird DuskEVM nach und nach zu einem Ort, an dem Nutzer tatsächlich miteinander interagieren – statt nur hinter dem Staking zu stehen.
@Dusk Domains erweitern noch eine weitere Nutzungsperspektive: mit dem .dusk-Domänensystem für Wallets, Anwendungen und Contracts. Vielleicht hat noch nicht jedes einzelne Produkt schon große Wirkung entfaltet, aber im Gesamtbild beginne ich zu sehen, dass Dusk näher an ein Ökosystem mit echten Nutzern heranrückt – statt nur eine Idee auf Papier zu sein.
$XRP $COLLECT #TinFed #GrayscaleFilesToListZcashTrustOnNYSEArca #WalmartFalls7% #USJoblessClaimsFallTo206000
Diesmal habe ich mir @Dusk genauer angesehen und dabei ist mir etwas aufgefallen, das ich zuvor oft übersehen habe. Nicht nur die Chain selbst ist sehenswert – auch die Produkte, die darauf erscheinen, zeigen, dass @Dusk in ganz unterschiedlichen Richtungen eingesetzt wird.
Ich musste an einen Freund denken, der immer ein bisschen zögert, zu staken, weil er keinen eigenen Node aufbauen und mit der Einrichtung herumlaborieren möchte. Sozu löst genau diese Hürde: Nutzer können weiterhin DUSK staken, ohne die Infrastruktur selbst verwalten zu müssen. Eine scheinbar kleine Änderung – aber wenn man einen Teil der technischen Arbeit wegnimmt, wird der Abstand zwischen „mitmachen wollen“ und „wirklich mitmachen“ deutlich kürzer.
Auch PieSwap ist ein bemerkenswertes Puzzlestück, bringt es doch Swap-Aktivitäten und das Bereitstellen von Liquidität auf DuskEVM. Für mich ist das wichtiger als nur „eine weitere App“: Wenn die Produkte beginnen, eigene Aktivitäten zu erzeugen, wird DuskEVM nach und nach zu einem Ort, an dem Nutzer tatsächlich miteinander interagieren – statt nur hinter dem Staking zu stehen.
@Dusk Domains erweitern noch eine weitere Nutzungsperspektive: mit dem .dusk-Domänensystem für Wallets, Anwendungen und Contracts. Vielleicht hat noch nicht jedes einzelne Produkt schon große Wirkung entfaltet, aber im Gesamtbild beginne ich zu sehen, dass Dusk näher an ein Ökosystem mit echten Nutzern heranrückt – statt nur eine Idee auf Papier zu sein.
$XRP $COLLECT #TinFed #GrayscaleFilesToListZcashTrustOnNYSEArca #WalmartFalls7% #USJoblessClaimsFallTo206000
13
2
290
#binancep2pantoan @Binance_Vietnam
858 USDT ist der Betrag, den ich im Januar 2026 gekauft habe, um BTC zu halten. Ich habe die vollen 22,551 Millionen VND an das Konto des Verkäufers bei der MB Bank überwiesen. Die Bank meldete die Transaktion als erfolgreich, das Geld wurde gesendet. Aber es war ziemlich angespannt: Das Fiat war zwar schon durchgegangen, während das USDT noch festhing.
Zuerst dachte ich, es sei nur eine verzögerte Transaktion. Bis der Verkäufer auf Binance P2P schrieb, dass die Bank eine Warnung geschickt und das Konto gesperrt hatte. Ich hatte auch keine Ahnung, was auf ihrer Seite tatsächlich passierte. Also habe ich aufgehört zu raten und mich einfach auf das konzentriert, was ich hatte.
Ich habe direkt in der Bestellung bezahlt, die gesamte Kommunikation lief über Binance P2P und die Dokumente wurden vollständig aufbewahrt. Wenn Support etwas gegenprüfen musste, verlangten sie die ursprüngliche PDF-Kontoauszugsübersicht aus dem Internet Banking – passend zum exakten Zeitraum.
Zuerst fühlte ich mich etwas angespannt. Aber wenn man darüber nachdenkt, ergab das Sinn: Ein Screenshot beweist nur, dass es eine Transaktion gab, während die PDF der Bank Support hilft, den Betrag, die Zeit und das Konto viel klarer zu prüfen – und außerdem verhindert, dass Dateien bearbeitet wurden.
Nach dieser Erfahrung habe ich verstanden, dass man eine P2P-Transaktion nicht nur anhand von Screenshots betrachten sollte. Wenn man Order ID, Chat und Kontoauszug nebeneinanderlegt, ergibt sich der komplette Ablauf: wann das Geld rausging, wie viel gesendet wurde und was passiert ist. Das komplette Set aufzubewahren ist immer noch belastbarer als nur ein einzelnes Bild.
Ich habe alles eingereicht, was Support brauchte, und nachdem die Prüfung abgeschlossen war, kam das USDT schließlich durch. Ich bin nicht weiter darauf eingegangen, womit der Verkäufer zu tun hatte. Wichtig war für mich nur, dass die Transaktion anhand dessen verarbeitet wurde, was ich bereitgestellt habe.
Am Ende fand ich das ganz aufschlussreich: Gutes Beweismaterial geht nicht darum, wie „vertrauenswürdig“ es aussieht, sondern darum, ob es eine klare Herkunft hat und ob andere es erneut prüfen können, wenn es schiefgeht.
Seitdem bewahre ich für jede Bestellung die Order ID, den P2P-Chat und das originale PDF auf. Jetzt sehe ich das Speichern von Belegen als den letzten Schritt, bevor man eine Transaktion schließt – nicht als etwas, das ich einfach nur der Sache wegen mache.
#binancep2pantoan @Binance Vietnam
858 USDT ist der Betrag, den ich im Januar 2026 gekauft habe, um BTC zu halten. Ich habe die vollen 22,551 Millionen VND an das Konto des Verkäufers bei der MB Bank überwiesen. Die Bank meldete die Transaktion als erfolgreich, das Geld wurde gesendet. Aber es war ziemlich angespannt: Das Fiat war zwar schon durchgegangen, während das USDT noch festhing.
Zuerst dachte ich, es sei nur eine verzögerte Transaktion. Bis der Verkäufer auf Binance P2P schrieb, dass die Bank eine Warnung geschickt und das Konto gesperrt hatte. Ich hatte auch keine Ahnung, was auf ihrer Seite tatsächlich passierte. Also habe ich aufgehört zu raten und mich einfach auf das konzentriert, was ich hatte.
Ich habe direkt in der Bestellung bezahlt, die gesamte Kommunikation lief über Binance P2P und die Dokumente wurden vollständig aufbewahrt. Wenn Support etwas gegenprüfen musste, verlangten sie die ursprüngliche PDF-Kontoauszugsübersicht aus dem Internet Banking – passend zum exakten Zeitraum.
Zuerst fühlte ich mich etwas angespannt. Aber wenn man darüber nachdenkt, ergab das Sinn: Ein Screenshot beweist nur, dass es eine Transaktion gab, während die PDF der Bank Support hilft, den Betrag, die Zeit und das Konto viel klarer zu prüfen – und außerdem verhindert, dass Dateien bearbeitet wurden.
Nach dieser Erfahrung habe ich verstanden, dass man eine P2P-Transaktion nicht nur anhand von Screenshots betrachten sollte. Wenn man Order ID, Chat und Kontoauszug nebeneinanderlegt, ergibt sich der komplette Ablauf: wann das Geld rausging, wie viel gesendet wurde und was passiert ist. Das komplette Set aufzubewahren ist immer noch belastbarer als nur ein einzelnes Bild.
Ich habe alles eingereicht, was Support brauchte, und nachdem die Prüfung abgeschlossen war, kam das USDT schließlich durch. Ich bin nicht weiter darauf eingegangen, womit der Verkäufer zu tun hatte. Wichtig war für mich nur, dass die Transaktion anhand dessen verarbeitet wurde, was ich bereitgestellt habe.
Am Ende fand ich das ganz aufschlussreich: Gutes Beweismaterial geht nicht darum, wie „vertrauenswürdig“ es aussieht, sondern darum, ob es eine klare Herkunft hat und ob andere es erneut prüfen können, wenn es schiefgeht.
Seitdem bewahre ich für jede Bestellung die Order ID, den P2P-Chat und das originale PDF auf. Jetzt sehe ich das Speichern von Belegen als den letzten Schritt, bevor man eine Transaktion schließt – nicht als etwas, das ich einfach nur der Sache wegen mache.
858 USDT ist der Betrag, den ich im Januar 2026 gekauft habe, um BTC zu halten. Ich habe die vollen 22,551 Millionen VND an das Konto des Verkäufers bei der MB Bank überwiesen. Die Bank meldete die Transaktion als erfolgreich, das Geld wurde gesendet. Aber es war ziemlich angespannt: Das Fiat war zwar schon durchgegangen, während das USDT noch festhing.
Zuerst dachte ich, es sei nur eine verzögerte Transaktion. Bis der Verkäufer auf Binance P2P schrieb, dass die Bank eine Warnung geschickt und das Konto gesperrt hatte. Ich hatte auch keine Ahnung, was auf ihrer Seite tatsächlich passierte. Also habe ich aufgehört zu raten und mich einfach auf das konzentriert, was ich hatte.
Ich habe direkt in der Bestellung bezahlt, die gesamte Kommunikation lief über Binance P2P und die Dokumente wurden vollständig aufbewahrt. Wenn Support etwas gegenprüfen musste, verlangten sie die ursprüngliche PDF-Kontoauszugsübersicht aus dem Internet Banking – passend zum exakten Zeitraum.
Zuerst fühlte ich mich etwas angespannt. Aber wenn man darüber nachdenkt, ergab das Sinn: Ein Screenshot beweist nur, dass es eine Transaktion gab, während die PDF der Bank Support hilft, den Betrag, die Zeit und das Konto viel klarer zu prüfen – und außerdem verhindert, dass Dateien bearbeitet wurden.
Nach dieser Erfahrung habe ich verstanden, dass man eine P2P-Transaktion nicht nur anhand von Screenshots betrachten sollte. Wenn man Order ID, Chat und Kontoauszug nebeneinanderlegt, ergibt sich der komplette Ablauf: wann das Geld rausging, wie viel gesendet wurde und was passiert ist. Das komplette Set aufzubewahren ist immer noch belastbarer als nur ein einzelnes Bild.
Ich habe alles eingereicht, was Support brauchte, und nachdem die Prüfung abgeschlossen war, kam das USDT schließlich durch. Ich bin nicht weiter darauf eingegangen, womit der Verkäufer zu tun hatte. Wichtig war für mich nur, dass die Transaktion anhand dessen verarbeitet wurde, was ich bereitgestellt habe.
Am Ende fand ich das ganz aufschlussreich: Gutes Beweismaterial geht nicht darum, wie „vertrauenswürdig“ es aussieht, sondern darum, ob es eine klare Herkunft hat und ob andere es erneut prüfen können, wenn es schiefgeht.
Seitdem bewahre ich für jede Bestellung die Order ID, den P2P-Chat und das originale PDF auf. Jetzt sehe ich das Speichern von Belegen als den letzten Schritt, bevor man eine Transaktion schließt – nicht als etwas, das ich einfach nur der Sache wegen mache.
3
2
4.7k
Ich bin zurückgekommen, um die Dusk-Network-Dokumentation noch einmal zu lesen, um genauer zu verstehen, warum sie den Datenschutz für Finanzanwendungen so stark in den Mittelpunkt stellen.
Früher dachte ich, der Fokus sei lediglich darauf gerichtet, Transaktionen vor der Offenlegung zu schützen. Aber nachdem ich mir den Confidential Security Contract – XSC sowie die Confidential Smart Contracts genauer angesehen habe, habe ich erkannt: @Dusk_Foundation beschäftigt sich mit einer viel tieferen Verknüpfung.
Das Nachdenklichste, was ich dabei finde, ist das Problem, Privatsphäre und Verifizierung miteinander in Einklang zu bringen.
Wenn sensible Finanzdaten nicht öffentlich gemacht werden, worauf stützt sich dann ein dezentralen Netzwerk, um zu wissen, dass der Contract weiterhin korrekt läuft? Was muss bewiesen werden, und was kann weiterhin verborgen bleiben?
Je mehr ich lese, desto mehr merke ich, dass das Interessanteste in den Dingen liegt, die das System standardmäßig als sicher annimmt. Auf der Oberfläche wirkt Datenschutz nicht unbedingt allzu kompliziert. Doch die Art und Weise, wie alles im Hintergrund aufgebaut ist, ist das, worauf es sich wirklich lohnt, genauer hinzuschauen. Wenn eine dieser Verbindungen nicht mehr mit der ursprünglichen Annahme übereinstimmt, was passiert dann?
Ein weiterer Punkt, den ich klarer verstehen möchte, ist, wie #dusk Entscheidungen darüber trifft, das Protokoll zu ändern. Wenn das Netzwerk künftig zur Grundlage für das Finanzwesen wird: Wer entscheidet dann über Upgrades, die direkt das Maß an Privatsphäre und Sicherheit des Systems beeinflussen können?
Je mehr ich mich damit beschäftige, desto mehr erkenne ich, dass ich nicht vorschnell zu Dusk ein Urteil fällen kann. Das deutlichste, was sich nach jedem erneuten Lesen der Docs $DUSK ändert, ist genau das, was ich als Nächstes überprüfen möchte.
Ich bin besonders neugierig, ob die vier Faktoren Privatsphäre, Verifizierung, Sicherheit und Dezentralisierung sich gemeinsam ausdehnen können, wenn die Akzeptanz steigt.
Was meinst du: Welcher technische Aspekt sollte deiner Meinung nach am dringendsten betrachtet werden?
$HEMI $ACE
#FOMCWatch #CryptoRally #UAESaysItDetectedTwoIranianBallisticMissiles
{future}(DUSKUSDT)
{future}(ACEUSDT)
{future}(HEMIUSDT)
Ich bin zurückgekommen, um die Dusk-Network-Dokumentation noch einmal zu lesen, um genauer zu verstehen, warum sie den Datenschutz für Finanzanwendungen so stark in den Mittelpunkt stellen.
Früher dachte ich, der Fokus sei lediglich darauf gerichtet, Transaktionen vor der Offenlegung zu schützen. Aber nachdem ich mir den Confidential Security Contract – XSC sowie die Confidential Smart Contracts genauer angesehen habe, habe ich erkannt: @Dusk beschäftigt sich mit einer viel tieferen Verknüpfung.
Das Nachdenklichste, was ich dabei finde, ist das Problem, Privatsphäre und Verifizierung miteinander in Einklang zu bringen.
Wenn sensible Finanzdaten nicht öffentlich gemacht werden, worauf stützt sich dann ein dezentralen Netzwerk, um zu wissen, dass der Contract weiterhin korrekt läuft? Was muss bewiesen werden, und was kann weiterhin verborgen bleiben?
Je mehr ich lese, desto mehr merke ich, dass das Interessanteste in den Dingen liegt, die das System standardmäßig als sicher annimmt. Auf der Oberfläche wirkt Datenschutz nicht unbedingt allzu kompliziert. Doch die Art und Weise, wie alles im Hintergrund aufgebaut ist, ist das, worauf es sich wirklich lohnt, genauer hinzuschauen. Wenn eine dieser Verbindungen nicht mehr mit der ursprünglichen Annahme übereinstimmt, was passiert dann?
Ein weiterer Punkt, den ich klarer verstehen möchte, ist, wie #dusk Entscheidungen darüber trifft, das Protokoll zu ändern. Wenn das Netzwerk künftig zur Grundlage für das Finanzwesen wird: Wer entscheidet dann über Upgrades, die direkt das Maß an Privatsphäre und Sicherheit des Systems beeinflussen können?
Je mehr ich mich damit beschäftige, desto mehr erkenne ich, dass ich nicht vorschnell zu Dusk ein Urteil fällen kann. Das deutlichste, was sich nach jedem erneuten Lesen der Docs $DUSK ändert, ist genau das, was ich als Nächstes überprüfen möchte.
Ich bin besonders neugierig, ob die vier Faktoren Privatsphäre, Verifizierung, Sicherheit und Dezentralisierung sich gemeinsam ausdehnen können, wenn die Akzeptanz steigt.
Was meinst du: Welcher technische Aspekt sollte deiner Meinung nach am dringendsten betrachtet werden?
$HEMI $ACE
#FOMCWatch #CryptoRally #UAESaysItDetectedTwoIranianBallisticMissiles
Früher dachte ich, der Fokus sei lediglich darauf gerichtet, Transaktionen vor der Offenlegung zu schützen. Aber nachdem ich mir den Confidential Security Contract – XSC sowie die Confidential Smart Contracts genauer angesehen habe, habe ich erkannt: @Dusk beschäftigt sich mit einer viel tieferen Verknüpfung.
Das Nachdenklichste, was ich dabei finde, ist das Problem, Privatsphäre und Verifizierung miteinander in Einklang zu bringen.
Wenn sensible Finanzdaten nicht öffentlich gemacht werden, worauf stützt sich dann ein dezentralen Netzwerk, um zu wissen, dass der Contract weiterhin korrekt läuft? Was muss bewiesen werden, und was kann weiterhin verborgen bleiben?
Je mehr ich lese, desto mehr merke ich, dass das Interessanteste in den Dingen liegt, die das System standardmäßig als sicher annimmt. Auf der Oberfläche wirkt Datenschutz nicht unbedingt allzu kompliziert. Doch die Art und Weise, wie alles im Hintergrund aufgebaut ist, ist das, worauf es sich wirklich lohnt, genauer hinzuschauen. Wenn eine dieser Verbindungen nicht mehr mit der ursprünglichen Annahme übereinstimmt, was passiert dann?
Ein weiterer Punkt, den ich klarer verstehen möchte, ist, wie #dusk Entscheidungen darüber trifft, das Protokoll zu ändern. Wenn das Netzwerk künftig zur Grundlage für das Finanzwesen wird: Wer entscheidet dann über Upgrades, die direkt das Maß an Privatsphäre und Sicherheit des Systems beeinflussen können?
Je mehr ich mich damit beschäftige, desto mehr erkenne ich, dass ich nicht vorschnell zu Dusk ein Urteil fällen kann. Das deutlichste, was sich nach jedem erneuten Lesen der Docs $DUSK ändert, ist genau das, was ich als Nächstes überprüfen möchte.
Ich bin besonders neugierig, ob die vier Faktoren Privatsphäre, Verifizierung, Sicherheit und Dezentralisierung sich gemeinsam ausdehnen können, wenn die Akzeptanz steigt.
Was meinst du: Welcher technische Aspekt sollte deiner Meinung nach am dringendsten betrachtet werden?
$HEMI $ACE
#FOMCWatch #CryptoRally #UAESaysItDetectedTwoIranianBallisticMissiles
2
3
313
#binancep2pantoan @Binance_Vietnam
In letzter Zeit beim P2P-Handel wird mir ganz anders… 😭
Heute Morgen um 5 Uhr bin ich ins P2P gegangen und habe eine Verkaufsorder über 291 USDT erstellt. Obwohl das Geld bereits vollständig angekommen war, alles nochmal und nochmal gecheckt wurde und der Auftrag auch ausgeführt wurde, ging mir der Gedanke einfach nicht aus dem Kopf: „Hä… stimmt da nicht irgendwas nicht?“
Ich war sogar noch froh, dass die Transaktion so schnell und unkompliziert ging, aber als ich den Namen des Absenders überprüft habe, bin ich kurz eingefroren. Hä… der Name passt nicht zu dem Namen, der bei mir registriert ist. Von „freuen“ auf „Angst“ hat das nur ein paar Sekunden gedauert.
Ich habe sofort den Live-Chat bei Binance geöffnet, um zu checken, weil der Absendername nicht übereinstimmte. Der Support meinte, ich solle die USDT noch nicht freigeben und sie sollen erst mit der anderen Seite weiterarbeiten. Die Käuferseite erklärte, dass das Konto sein Limit erreicht habe, obwohl es doch erst 5 Uhr morgens war. Also blieb mir nur das Warten – und je länger ich wartete, desto mehr Angst hatte ich, weil ich fürchtete, dass die Bearbeitung ewig dauert.
Um sicherzugehen, habe ich den Support noch einmal gefragt, wie ich weiter vorgehen soll. Sie haben mir gesagt, ich solle zuerst den Betrag refundieren und erst danach den nächsten Schritt machen, also die Order canceln. Nichts wirklich zu Kompliziertes, aber immerhin weiß ich, dass ich richtig vorgehe.
Es hat ziemlich viel Zeit gekostet für eine Transaktion, die so einfach aussah – aber dafür fühle ich mich danach deutlich entspannter.
Wenn du genau in so eine Situation kommst: Würdest du die USDT behalten und weitermachen, oder stoppst du lieber, um ganz sicher zu gehen? 👀
$EDEN $ACE $DOS
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #StrategySellsStockToRepurchasePreferred
{future}(DOSUSDT)
{future}(ACEUSDT)
{future}(EDENUSDT)
#binancep2pantoan @Binance Vietnam
In letzter Zeit beim P2P-Handel wird mir ganz anders… 😭
Heute Morgen um 5 Uhr bin ich ins P2P gegangen und habe eine Verkaufsorder über 291 USDT erstellt. Obwohl das Geld bereits vollständig angekommen war, alles nochmal und nochmal gecheckt wurde und der Auftrag auch ausgeführt wurde, ging mir der Gedanke einfach nicht aus dem Kopf: „Hä… stimmt da nicht irgendwas nicht?“
Ich war sogar noch froh, dass die Transaktion so schnell und unkompliziert ging, aber als ich den Namen des Absenders überprüft habe, bin ich kurz eingefroren. Hä… der Name passt nicht zu dem Namen, der bei mir registriert ist. Von „freuen“ auf „Angst“ hat das nur ein paar Sekunden gedauert.
Ich habe sofort den Live-Chat bei Binance geöffnet, um zu checken, weil der Absendername nicht übereinstimmte. Der Support meinte, ich solle die USDT noch nicht freigeben und sie sollen erst mit der anderen Seite weiterarbeiten. Die Käuferseite erklärte, dass das Konto sein Limit erreicht habe, obwohl es doch erst 5 Uhr morgens war. Also blieb mir nur das Warten – und je länger ich wartete, desto mehr Angst hatte ich, weil ich fürchtete, dass die Bearbeitung ewig dauert.
Um sicherzugehen, habe ich den Support noch einmal gefragt, wie ich weiter vorgehen soll. Sie haben mir gesagt, ich solle zuerst den Betrag refundieren und erst danach den nächsten Schritt machen, also die Order canceln. Nichts wirklich zu Kompliziertes, aber immerhin weiß ich, dass ich richtig vorgehe.
Es hat ziemlich viel Zeit gekostet für eine Transaktion, die so einfach aussah – aber dafür fühle ich mich danach deutlich entspannter.
Wenn du genau in so eine Situation kommst: Würdest du die USDT behalten und weitermachen, oder stoppst du lieber, um ganz sicher zu gehen? 👀
$EDEN $ACE $DOS
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #StrategySellsStockToRepurchasePreferred
In letzter Zeit beim P2P-Handel wird mir ganz anders… 😭
Heute Morgen um 5 Uhr bin ich ins P2P gegangen und habe eine Verkaufsorder über 291 USDT erstellt. Obwohl das Geld bereits vollständig angekommen war, alles nochmal und nochmal gecheckt wurde und der Auftrag auch ausgeführt wurde, ging mir der Gedanke einfach nicht aus dem Kopf: „Hä… stimmt da nicht irgendwas nicht?“
Ich war sogar noch froh, dass die Transaktion so schnell und unkompliziert ging, aber als ich den Namen des Absenders überprüft habe, bin ich kurz eingefroren. Hä… der Name passt nicht zu dem Namen, der bei mir registriert ist. Von „freuen“ auf „Angst“ hat das nur ein paar Sekunden gedauert.
Ich habe sofort den Live-Chat bei Binance geöffnet, um zu checken, weil der Absendername nicht übereinstimmte. Der Support meinte, ich solle die USDT noch nicht freigeben und sie sollen erst mit der anderen Seite weiterarbeiten. Die Käuferseite erklärte, dass das Konto sein Limit erreicht habe, obwohl es doch erst 5 Uhr morgens war. Also blieb mir nur das Warten – und je länger ich wartete, desto mehr Angst hatte ich, weil ich fürchtete, dass die Bearbeitung ewig dauert.
Um sicherzugehen, habe ich den Support noch einmal gefragt, wie ich weiter vorgehen soll. Sie haben mir gesagt, ich solle zuerst den Betrag refundieren und erst danach den nächsten Schritt machen, also die Order canceln. Nichts wirklich zu Kompliziertes, aber immerhin weiß ich, dass ich richtig vorgehe.
Es hat ziemlich viel Zeit gekostet für eine Transaktion, die so einfach aussah – aber dafür fühle ich mich danach deutlich entspannter.
Wenn du genau in so eine Situation kommst: Würdest du die USDT behalten und weitermachen, oder stoppst du lieber, um ganz sicher zu gehen? 👀
$EDEN $ACE $DOS
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #StrategySellsStockToRepurchasePreferred
18
3
679
Ich habe mir @Dusk_Foundation lately genauer angesehen und gemerkt, dass ich nicht mehr so viel auf den Preis achte. Was ich wirklich verstehen möchte, ist, wie das Token tatsächlich funktioniert – unter dem Netzwerk.
Eine Zahl ist mir dabei besonders aufgefallen: Etwa 211M $DUSK ist derzeit von insgesamt 1B ausgegebenen Tokens gestakt. Aber diese Zahl allein sagt noch nicht viel, weil eine große Menge an gesperrten Tokens nicht unbedingt bedeutet, dass das Netzwerk aktiv genutzt wird.
Wenn ich mir jedoch diese Kennzahl gemeinsam mit dem ansieht, wie das Token konzipiert ist, wird es deutlich spannender.
Der Teil, der mir ins Auge fällt, ist das Emissionsmodell: Dusk gibt derzeit rund 19,86 DUSK pro Block aus und reduziert diese Emission dann alle vier Jahre um 50%. Das begünstigt frühe Teilnehmer, während der neue Angebotsdruck mit der Zeit schrittweise sinkt.
Außerdem habe ich den Unterschied zwischen dem alten und dem aktuellen Design bemerkt: Zuvor zielte Dusk darauf ab, eine 1B-Versorgung etwa um 2050 zu erreichen, während das neuere Modell stärker darauf setzt, die Emissionen in Etappen zu reduzieren.
Was ich allerdings noch nicht eindeutig beantworten kann, ist, was das Staking von 211M $DUSK tatsächlich über das Netzwerk aussagt.
Ich frage mich immer wieder: staken Halter hauptsächlich wegen der Belohnungen, oder wächst das Staking wirklich parallel zu einer erhöhten Aktivität auf Dusk?
Ich finde, das ist eine Unterscheidung, auf die man achten sollte – vor allem, da Dusk darauf abzielt, Infrastruktur für vertrauliche Smart Contracts und Anwendungen im Finanzsektor aufzubauen.
Vorerst habe ich noch nicht genug Daten, um zu sagen, ob eine steigende Staking-Aktivität tatsächlich mit einer höheren Netzwerknutzung korreliert. Wenn jemand Dusk in den letzten 12 Monaten genau verfolgt hat und Daten zu Validatoren, Transaktionen oder Staking hat, würde ich sie sehr gern sehen. Ich möchte wirklich die tatsächlichen Zahlen betrachten.
@Dusk_Foundation #dusk $ACE
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #USMemoryStocksExtendGainsSanDiskUp10.5%
{future}(EDENUSDT)
{future}(DUSKUSDT)
{future}(ACEUSDT)
Ich habe mir @Dusk lately genauer angesehen und gemerkt, dass ich nicht mehr so viel auf den Preis achte. Was ich wirklich verstehen möchte, ist, wie das Token tatsächlich funktioniert – unter dem Netzwerk.
Eine Zahl ist mir dabei besonders aufgefallen: Etwa 211M $DUSK ist derzeit von insgesamt 1B ausgegebenen Tokens gestakt. Aber diese Zahl allein sagt noch nicht viel, weil eine große Menge an gesperrten Tokens nicht unbedingt bedeutet, dass das Netzwerk aktiv genutzt wird.
Wenn ich mir jedoch diese Kennzahl gemeinsam mit dem ansieht, wie das Token konzipiert ist, wird es deutlich spannender.
Der Teil, der mir ins Auge fällt, ist das Emissionsmodell: Dusk gibt derzeit rund 19,86 DUSK pro Block aus und reduziert diese Emission dann alle vier Jahre um 50%. Das begünstigt frühe Teilnehmer, während der neue Angebotsdruck mit der Zeit schrittweise sinkt.
Außerdem habe ich den Unterschied zwischen dem alten und dem aktuellen Design bemerkt: Zuvor zielte Dusk darauf ab, eine 1B-Versorgung etwa um 2050 zu erreichen, während das neuere Modell stärker darauf setzt, die Emissionen in Etappen zu reduzieren.
Was ich allerdings noch nicht eindeutig beantworten kann, ist, was das Staking von 211M $DUSK tatsächlich über das Netzwerk aussagt.
Ich frage mich immer wieder: staken Halter hauptsächlich wegen der Belohnungen, oder wächst das Staking wirklich parallel zu einer erhöhten Aktivität auf Dusk?
Ich finde, das ist eine Unterscheidung, auf die man achten sollte – vor allem, da Dusk darauf abzielt, Infrastruktur für vertrauliche Smart Contracts und Anwendungen im Finanzsektor aufzubauen.
Vorerst habe ich noch nicht genug Daten, um zu sagen, ob eine steigende Staking-Aktivität tatsächlich mit einer höheren Netzwerknutzung korreliert. Wenn jemand Dusk in den letzten 12 Monaten genau verfolgt hat und Daten zu Validatoren, Transaktionen oder Staking hat, würde ich sie sehr gern sehen. Ich möchte wirklich die tatsächlichen Zahlen betrachten.
@Dusk #dusk $ACE
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #USMemoryStocksExtendGainsSanDiskUp10.5%
Eine Zahl ist mir dabei besonders aufgefallen: Etwa 211M $DUSK ist derzeit von insgesamt 1B ausgegebenen Tokens gestakt. Aber diese Zahl allein sagt noch nicht viel, weil eine große Menge an gesperrten Tokens nicht unbedingt bedeutet, dass das Netzwerk aktiv genutzt wird.
Wenn ich mir jedoch diese Kennzahl gemeinsam mit dem ansieht, wie das Token konzipiert ist, wird es deutlich spannender.
Der Teil, der mir ins Auge fällt, ist das Emissionsmodell: Dusk gibt derzeit rund 19,86 DUSK pro Block aus und reduziert diese Emission dann alle vier Jahre um 50%. Das begünstigt frühe Teilnehmer, während der neue Angebotsdruck mit der Zeit schrittweise sinkt.
Außerdem habe ich den Unterschied zwischen dem alten und dem aktuellen Design bemerkt: Zuvor zielte Dusk darauf ab, eine 1B-Versorgung etwa um 2050 zu erreichen, während das neuere Modell stärker darauf setzt, die Emissionen in Etappen zu reduzieren.
Was ich allerdings noch nicht eindeutig beantworten kann, ist, was das Staking von 211M $DUSK tatsächlich über das Netzwerk aussagt.
Ich frage mich immer wieder: staken Halter hauptsächlich wegen der Belohnungen, oder wächst das Staking wirklich parallel zu einer erhöhten Aktivität auf Dusk?
Ich finde, das ist eine Unterscheidung, auf die man achten sollte – vor allem, da Dusk darauf abzielt, Infrastruktur für vertrauliche Smart Contracts und Anwendungen im Finanzsektor aufzubauen.
Vorerst habe ich noch nicht genug Daten, um zu sagen, ob eine steigende Staking-Aktivität tatsächlich mit einer höheren Netzwerknutzung korreliert. Wenn jemand Dusk in den letzten 12 Monaten genau verfolgt hat und Daten zu Validatoren, Transaktionen oder Staking hat, würde ich sie sehr gern sehen. Ich möchte wirklich die tatsächlichen Zahlen betrachten.
@Dusk #dusk $ACE
#VIXFallsTo2026Low #DollarHits3MonthLow #DOJProbesA16zOverRivalAIBoardSeats #USMemoryStocksExtendGainsSanDiskUp10.5%
9
2
501
#binancep2pantoan @Binance_Vietnam
Diesmal habe ich mir ein wenig Zeit genommen, um zurückzublicken, wie ich Chats bei Binance-P2P-Transaktionen handhabe, und bin mit mehr Gedanken als Antworten weggegangen. Seltsam, aber ich sehe das als ein gutes Zeichen. Wenn ich denke, dass ein Bestellabschluss bedeutet, dass auch jedes Risiko endet, dann habe ich vielleicht etwas durchrutschen lassen. Eine ganz bestimmte Erkenntnis bleibt mir immer wieder im Kopf. Früher hatte ich die Angewohnheit, P2P-Chats zu löschen, sobald eine Bestellung geschlossen war – mit einem sehr einfachen Gedanken: Sobald die Krypto den Besitzer gewechselt hat, gibt es nichts mehr, was man behalten müsste. Je mehr ich darüber nachdachte, desto klarer wurde mir: Der Chat ist nicht nur ein Ort zum Austausch von Informationen. Er ist auch Teil der Beweislage, wenn es zu einem Streitfall kommt.
Ich habe mich immer wieder gefragt: „Die Bestellung ist doch schon geschlossen – worüber sollte ich mir also Sorgen machen?“ Vielleicht habe ich die falsche Frage gestellt.
Eine P2P-Transaktion kann später zu einem Streitfall führen, statt sich vollständig aufzulösen, sobald die Münze übertragen wurde. Was ich bis heute noch nicht richtig verstehe, ist, wie viel Beweismaterial wir wirklich vorbereiten sollten, bevor wir eine Transaktion als sicher betrachten. Wenn ein Streitfall eröffnet wird, während die Bestellung noch aktiv ist, kann der Binance-Support den Chat, die Bestelldetails und die Zahlungsbestätigung prüfen. Und vor allem: Reicht eine gute Erfolgsquote wirklich aus, um sicher zu sein, wenn das Konto der anderen Partei erst ein paar Wochen alt ist?
Darauf habe ich noch immer keine wirklich Antwort.
Aktuell kümmere ich mich weniger darum, wie „reibungslos“ eine Bestellung verlaufen ist, und mehr darum, ob ich genug Beweismaterial innerhalb des Binance-Systems selbst aufbewahrt habe. Außerdem achte ich stärker auf das Alter des Kontos der anderen Partei – nicht nur auf die Erfolgsquote – und lösche vor allem keine Chats, nachdem eine Transaktion beendet ist. Oft sind dort die aussagekräftigsten Details verborgen.
Als Nächstes möchte ich mir ansehen, wie Binance Streitfälle handhabt und welche Arten von Beweisen der Support direkt aus dem System prüfen kann. Ich habe das Gefühl, dass genau dort mein aktuelles Verständnis entweder bestehen bleibt – oder sich komplett verändert.
$KII $DOS $QUID
#IsraelStrikesLebanonKillsHezbollahCommander #TheoDõiFOMC
{future}(DOSUSDT)
#binancep2pantoan @Binance Vietnam
Diesmal habe ich mir ein wenig Zeit genommen, um zurückzublicken, wie ich Chats bei Binance-P2P-Transaktionen handhabe, und bin mit mehr Gedanken als Antworten weggegangen. Seltsam, aber ich sehe das als ein gutes Zeichen. Wenn ich denke, dass ein Bestellabschluss bedeutet, dass auch jedes Risiko endet, dann habe ich vielleicht etwas durchrutschen lassen. Eine ganz bestimmte Erkenntnis bleibt mir immer wieder im Kopf. Früher hatte ich die Angewohnheit, P2P-Chats zu löschen, sobald eine Bestellung geschlossen war – mit einem sehr einfachen Gedanken: Sobald die Krypto den Besitzer gewechselt hat, gibt es nichts mehr, was man behalten müsste. Je mehr ich darüber nachdachte, desto klarer wurde mir: Der Chat ist nicht nur ein Ort zum Austausch von Informationen. Er ist auch Teil der Beweislage, wenn es zu einem Streitfall kommt.
Ich habe mich immer wieder gefragt: „Die Bestellung ist doch schon geschlossen – worüber sollte ich mir also Sorgen machen?“ Vielleicht habe ich die falsche Frage gestellt.
Eine P2P-Transaktion kann später zu einem Streitfall führen, statt sich vollständig aufzulösen, sobald die Münze übertragen wurde. Was ich bis heute noch nicht richtig verstehe, ist, wie viel Beweismaterial wir wirklich vorbereiten sollten, bevor wir eine Transaktion als sicher betrachten. Wenn ein Streitfall eröffnet wird, während die Bestellung noch aktiv ist, kann der Binance-Support den Chat, die Bestelldetails und die Zahlungsbestätigung prüfen. Und vor allem: Reicht eine gute Erfolgsquote wirklich aus, um sicher zu sein, wenn das Konto der anderen Partei erst ein paar Wochen alt ist?
Darauf habe ich noch immer keine wirklich Antwort.
Aktuell kümmere ich mich weniger darum, wie „reibungslos“ eine Bestellung verlaufen ist, und mehr darum, ob ich genug Beweismaterial innerhalb des Binance-Systems selbst aufbewahrt habe. Außerdem achte ich stärker auf das Alter des Kontos der anderen Partei – nicht nur auf die Erfolgsquote – und lösche vor allem keine Chats, nachdem eine Transaktion beendet ist. Oft sind dort die aussagekräftigsten Details verborgen.
Als Nächstes möchte ich mir ansehen, wie Binance Streitfälle handhabt und welche Arten von Beweisen der Support direkt aus dem System prüfen kann. Ich habe das Gefühl, dass genau dort mein aktuelles Verständnis entweder bestehen bleibt – oder sich komplett verändert.
$KII $DOS $QUID
#IsraelStrikesLebanonKillsHezbollahCommander #TheoDõiFOMC
Diesmal habe ich mir ein wenig Zeit genommen, um zurückzublicken, wie ich Chats bei Binance-P2P-Transaktionen handhabe, und bin mit mehr Gedanken als Antworten weggegangen. Seltsam, aber ich sehe das als ein gutes Zeichen. Wenn ich denke, dass ein Bestellabschluss bedeutet, dass auch jedes Risiko endet, dann habe ich vielleicht etwas durchrutschen lassen. Eine ganz bestimmte Erkenntnis bleibt mir immer wieder im Kopf. Früher hatte ich die Angewohnheit, P2P-Chats zu löschen, sobald eine Bestellung geschlossen war – mit einem sehr einfachen Gedanken: Sobald die Krypto den Besitzer gewechselt hat, gibt es nichts mehr, was man behalten müsste. Je mehr ich darüber nachdachte, desto klarer wurde mir: Der Chat ist nicht nur ein Ort zum Austausch von Informationen. Er ist auch Teil der Beweislage, wenn es zu einem Streitfall kommt.
Ich habe mich immer wieder gefragt: „Die Bestellung ist doch schon geschlossen – worüber sollte ich mir also Sorgen machen?“ Vielleicht habe ich die falsche Frage gestellt.
Eine P2P-Transaktion kann später zu einem Streitfall führen, statt sich vollständig aufzulösen, sobald die Münze übertragen wurde. Was ich bis heute noch nicht richtig verstehe, ist, wie viel Beweismaterial wir wirklich vorbereiten sollten, bevor wir eine Transaktion als sicher betrachten. Wenn ein Streitfall eröffnet wird, während die Bestellung noch aktiv ist, kann der Binance-Support den Chat, die Bestelldetails und die Zahlungsbestätigung prüfen. Und vor allem: Reicht eine gute Erfolgsquote wirklich aus, um sicher zu sein, wenn das Konto der anderen Partei erst ein paar Wochen alt ist?
Darauf habe ich noch immer keine wirklich Antwort.
Aktuell kümmere ich mich weniger darum, wie „reibungslos“ eine Bestellung verlaufen ist, und mehr darum, ob ich genug Beweismaterial innerhalb des Binance-Systems selbst aufbewahrt habe. Außerdem achte ich stärker auf das Alter des Kontos der anderen Partei – nicht nur auf die Erfolgsquote – und lösche vor allem keine Chats, nachdem eine Transaktion beendet ist. Oft sind dort die aussagekräftigsten Details verborgen.
Als Nächstes möchte ich mir ansehen, wie Binance Streitfälle handhabt und welche Arten von Beweisen der Support direkt aus dem System prüfen kann. Ich habe das Gefühl, dass genau dort mein aktuelles Verständnis entweder bestehen bleibt – oder sich komplett verändert.
$KII $DOS $QUID
#IsraelStrikesLebanonKillsHezbollahCommander #TheoDõiFOMC
12
2
1.3k
Verifiziert
Ich dachte früher, dass Moonlight vs. Phoenix von Dusk hauptsächlich eine Frage der Privatsphäre sei. Aber nach tieferem Eintauchen finde ich, dass die spannendere Einordnung ein Wechsel der regulatorischen Haltung ist. Stell dir eine Institution vor, die auf derselben Abwicklungsschicht operiert. Ihre treuhänderische Seite für den Austausch kann möglicherweise öffentliche Salden, nachvollziehbare Überweisungen und eine unkomplizierte Abstimmung benötigen. Moonlight passt zu diesem Modell: Absender, Empfänger und Betrag sind sichtbar, und Dusk' Austauscharchitektur nutzt Moonlight speziell für Einzahlungs- und Verwahrungsprozesse.
Betrachte nun einen anderen Ablauf. Die Institution verschiebt Kapital zwischen Gegenparteien und möchte weder die Größe ihrer Positionen noch ihr Handels-Graph für den Markt sichtbar machen. Phoenix verändert das Sichtbarkeitsmodell. Gelder werden zu „Shielded Notes“, wobei ZK-Beweise Transaktionen validieren, ohne Beträge oder öffentliche Transaktionsverknüpfungen offenzulegen. Der Empfänger kann jedoch den Absender identifizieren, während „Viewing Keys“ eine gesteuerte Offenlegung ermöglichen, wenn Belege benötigt werden.
Was ich hier beeindruckend finde, ist das Anreizdesign. Die Institution ist nicht gezwungen, zwischen transparenter Finanzierung und privater Finanzierung zu wählen. Sie kann die Sichtbarkeit je nach Prozessniveau festlegen.
Allerdings gibt es immer noch einen Trade-off: Phoenix führt im Vergleich zu Moonlight zusätzliche komplexe Anforderungen für Verwahrung, Scanning und Beweiserstellung ein. Das macht @Dusk_Foundation für mich besonders. Vielleicht besteht die eigentliche Innovation nicht in der Privatsphäre, sondern darin, Offenlegung auf Transaktionsebene konfigurierbar zu machen.
Werden regulierte Märkte tatsächlich diese Art variabler Transparenz gegenüber einem stets-öffentlichen Ledger bevorzugen?
#dusk $DUSK $KII $DOS
#IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases #SECCancelsCryptoRulemakingMeeting #CMESeptemberHikeOddsFallTo30.6%
{future}(DOSUSDT)
{future}(BTCUSDT)
{future}(DUSKUSDT)
Ich dachte früher, dass Moonlight vs. Phoenix von Dusk hauptsächlich eine Frage der Privatsphäre sei. Aber nach tieferem Eintauchen finde ich, dass die spannendere Einordnung ein Wechsel der regulatorischen Haltung ist. Stell dir eine Institution vor, die auf derselben Abwicklungsschicht operiert. Ihre treuhänderische Seite für den Austausch kann möglicherweise öffentliche Salden, nachvollziehbare Überweisungen und eine unkomplizierte Abstimmung benötigen. Moonlight passt zu diesem Modell: Absender, Empfänger und Betrag sind sichtbar, und Dusk' Austauscharchitektur nutzt Moonlight speziell für Einzahlungs- und Verwahrungsprozesse.
Betrachte nun einen anderen Ablauf. Die Institution verschiebt Kapital zwischen Gegenparteien und möchte weder die Größe ihrer Positionen noch ihr Handels-Graph für den Markt sichtbar machen. Phoenix verändert das Sichtbarkeitsmodell. Gelder werden zu „Shielded Notes“, wobei ZK-Beweise Transaktionen validieren, ohne Beträge oder öffentliche Transaktionsverknüpfungen offenzulegen. Der Empfänger kann jedoch den Absender identifizieren, während „Viewing Keys“ eine gesteuerte Offenlegung ermöglichen, wenn Belege benötigt werden.
Was ich hier beeindruckend finde, ist das Anreizdesign. Die Institution ist nicht gezwungen, zwischen transparenter Finanzierung und privater Finanzierung zu wählen. Sie kann die Sichtbarkeit je nach Prozessniveau festlegen.
Allerdings gibt es immer noch einen Trade-off: Phoenix führt im Vergleich zu Moonlight zusätzliche komplexe Anforderungen für Verwahrung, Scanning und Beweiserstellung ein. Das macht @Dusk für mich besonders. Vielleicht besteht die eigentliche Innovation nicht in der Privatsphäre, sondern darin, Offenlegung auf Transaktionsebene konfigurierbar zu machen.
Werden regulierte Märkte tatsächlich diese Art variabler Transparenz gegenüber einem stets-öffentlichen Ledger bevorzugen?
#dusk $DUSK $KII $DOS
#IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases #SECCancelsCryptoRulemakingMeeting #CMESeptemberHikeOddsFallTo30.6%
Betrachte nun einen anderen Ablauf. Die Institution verschiebt Kapital zwischen Gegenparteien und möchte weder die Größe ihrer Positionen noch ihr Handels-Graph für den Markt sichtbar machen. Phoenix verändert das Sichtbarkeitsmodell. Gelder werden zu „Shielded Notes“, wobei ZK-Beweise Transaktionen validieren, ohne Beträge oder öffentliche Transaktionsverknüpfungen offenzulegen. Der Empfänger kann jedoch den Absender identifizieren, während „Viewing Keys“ eine gesteuerte Offenlegung ermöglichen, wenn Belege benötigt werden.
Was ich hier beeindruckend finde, ist das Anreizdesign. Die Institution ist nicht gezwungen, zwischen transparenter Finanzierung und privater Finanzierung zu wählen. Sie kann die Sichtbarkeit je nach Prozessniveau festlegen.
Allerdings gibt es immer noch einen Trade-off: Phoenix führt im Vergleich zu Moonlight zusätzliche komplexe Anforderungen für Verwahrung, Scanning und Beweiserstellung ein. Das macht @Dusk für mich besonders. Vielleicht besteht die eigentliche Innovation nicht in der Privatsphäre, sondern darin, Offenlegung auf Transaktionsebene konfigurierbar zu machen.
Werden regulierte Märkte tatsächlich diese Art variabler Transparenz gegenüber einem stets-öffentlichen Ledger bevorzugen?
#dusk $DUSK $KII $DOS
#IsraelStrikesLebanonKillsHezbollahCommander #CardanoSplitsDijkstraUpgradeIntoTwoPhases #SECCancelsCryptoRulemakingMeeting #CMESeptemberHikeOddsFallTo30.6%
Privacy wins
50%
🧲Transparency wins
50%
🔮 Both matter
0%
🧿Configurable wins
0%
4 Stimmen • Abstimmung beendet
1
2
2k
#binancep2pantoan @Binance_Vietnam
Ich denke immer wieder über eine sehr einfache Frage nach: Was macht eine Binance-P2P-Transaktion wirklich sicher – und bei Binance P2P scheint die Antwort eine andere zu sein als das, was die meisten Einsteiger normalerweise denken.
Das ist kein Ort, um „Krypto zum Spaß zu kaufen und zu verkaufen“. Das ist eine Gelegenheit zu testen, ob der Treuhandmechanismus, das Einspruchssystem und der Prozess zur Verifikation von Nachweisen tatsächlich die Nutzer schützen können.
Was ich tatsächlich verifizieren kann, ist, dass Krypto in der Treuhand gesperrt wird, sobald eine Bestellung geöffnet ist, dass alle Informationen in den Bestell-Chat gespeichert werden und dass Streitfälle an Binance zur Überprüfung weitergeleitet werden können – basierend auf den vorliegenden Nachweisen.
Ich kann auch prüfen, wie man einen Gegenüber auswählt, wie man den Namen des Bankkontos verifiziert und wann man Krypto freigibt, denn das ist wirklich ein Test dafür, ob der Schutzmechanismus von Binance P2P funktionieren kann, wenn Nutzer den richtigen Prozess befolgen – statt einfach zu erwarten, dass Binance sie rettet, wenn etwas schiefgeht.
Was ich noch nicht weiß, ist, wie das System sich in echten Situationen verhalten wird, zum Beispiel wenn Gelder nicht ankommen, wenn ein Gegenüber auf Freigabe drängt, bei gefälschten Dokumenten oder bei Versuchen, die Transaktion außerhalb der Plattform herauszuziehen, statt sie innerhalb einer kontrollierten Umgebung zu halten.
Die Frage ist, ob Nutzer wirklich verstehen, dass die Treuhand nur eine Schutzschicht ist, während die Entscheidung, die eine Schwachstelle schafft, dennoch in ihren eigenen Händen liegt.
Ich beobachte, ob die Gewohnheiten, auf echte Gelder zu prüfen, die gesamte Transaktion innerhalb der Plattform zu halten, das richtige Gegenüber auszuwählen und vollständige Nachweise zu sichern, wirklich zum Standardverhalten der Nutzer werden.
$PORTAL $CHIP $MarsCoin
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
{future}(BTCUSDT)
{future}(CHIPUSDT)
{future}(PORTALUSDT)
#binancep2pantoan @Binance Vietnam
Ich denke immer wieder über eine sehr einfache Frage nach: Was macht eine Binance-P2P-Transaktion wirklich sicher – und bei Binance P2P scheint die Antwort eine andere zu sein als das, was die meisten Einsteiger normalerweise denken.
Das ist kein Ort, um „Krypto zum Spaß zu kaufen und zu verkaufen“. Das ist eine Gelegenheit zu testen, ob der Treuhandmechanismus, das Einspruchssystem und der Prozess zur Verifikation von Nachweisen tatsächlich die Nutzer schützen können.
Was ich tatsächlich verifizieren kann, ist, dass Krypto in der Treuhand gesperrt wird, sobald eine Bestellung geöffnet ist, dass alle Informationen in den Bestell-Chat gespeichert werden und dass Streitfälle an Binance zur Überprüfung weitergeleitet werden können – basierend auf den vorliegenden Nachweisen.
Ich kann auch prüfen, wie man einen Gegenüber auswählt, wie man den Namen des Bankkontos verifiziert und wann man Krypto freigibt, denn das ist wirklich ein Test dafür, ob der Schutzmechanismus von Binance P2P funktionieren kann, wenn Nutzer den richtigen Prozess befolgen – statt einfach zu erwarten, dass Binance sie rettet, wenn etwas schiefgeht.
Was ich noch nicht weiß, ist, wie das System sich in echten Situationen verhalten wird, zum Beispiel wenn Gelder nicht ankommen, wenn ein Gegenüber auf Freigabe drängt, bei gefälschten Dokumenten oder bei Versuchen, die Transaktion außerhalb der Plattform herauszuziehen, statt sie innerhalb einer kontrollierten Umgebung zu halten.
Die Frage ist, ob Nutzer wirklich verstehen, dass die Treuhand nur eine Schutzschicht ist, während die Entscheidung, die eine Schwachstelle schafft, dennoch in ihren eigenen Händen liegt.
Ich beobachte, ob die Gewohnheiten, auf echte Gelder zu prüfen, die gesamte Transaktion innerhalb der Plattform zu halten, das richtige Gegenüber auszuwählen und vollständige Nachweise zu sichern, wirklich zum Standardverhalten der Nutzer werden.
$PORTAL $CHIP $MarsCoin
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
Ich denke immer wieder über eine sehr einfache Frage nach: Was macht eine Binance-P2P-Transaktion wirklich sicher – und bei Binance P2P scheint die Antwort eine andere zu sein als das, was die meisten Einsteiger normalerweise denken.
Das ist kein Ort, um „Krypto zum Spaß zu kaufen und zu verkaufen“. Das ist eine Gelegenheit zu testen, ob der Treuhandmechanismus, das Einspruchssystem und der Prozess zur Verifikation von Nachweisen tatsächlich die Nutzer schützen können.
Was ich tatsächlich verifizieren kann, ist, dass Krypto in der Treuhand gesperrt wird, sobald eine Bestellung geöffnet ist, dass alle Informationen in den Bestell-Chat gespeichert werden und dass Streitfälle an Binance zur Überprüfung weitergeleitet werden können – basierend auf den vorliegenden Nachweisen.
Ich kann auch prüfen, wie man einen Gegenüber auswählt, wie man den Namen des Bankkontos verifiziert und wann man Krypto freigibt, denn das ist wirklich ein Test dafür, ob der Schutzmechanismus von Binance P2P funktionieren kann, wenn Nutzer den richtigen Prozess befolgen – statt einfach zu erwarten, dass Binance sie rettet, wenn etwas schiefgeht.
Was ich noch nicht weiß, ist, wie das System sich in echten Situationen verhalten wird, zum Beispiel wenn Gelder nicht ankommen, wenn ein Gegenüber auf Freigabe drängt, bei gefälschten Dokumenten oder bei Versuchen, die Transaktion außerhalb der Plattform herauszuziehen, statt sie innerhalb einer kontrollierten Umgebung zu halten.
Die Frage ist, ob Nutzer wirklich verstehen, dass die Treuhand nur eine Schutzschicht ist, während die Entscheidung, die eine Schwachstelle schafft, dennoch in ihren eigenen Händen liegt.
Ich beobachte, ob die Gewohnheiten, auf echte Gelder zu prüfen, die gesamte Transaktion innerhalb der Plattform zu halten, das richtige Gegenüber auszuwählen und vollständige Nachweise zu sichern, wirklich zum Standardverhalten der Nutzer werden.
$PORTAL $CHIP $MarsCoin
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
🔺 Escrow is only one layer
0%
🔹Evidence is real protection
50%
🔻Verify first. Release later
50%
🔸Your habits matter most
0%
2 Stimmen • Abstimmung beendet
1
3
1.6k
Es gibt eine Sache, auf die ich immer wieder zurückkomme, wenn ich etwas über @Dusk_Foundation lerne: warum sich das Staking-Erlebnis immer noch „unausgereift“ anfühlt, obwohl das Netzwerk bereits live ist und die meiste Designlogik in den Mechanismen liegt, die den Konsens schützen und Macht verteilen – statt nur in der oberflächlichen Staking-Funktion.
Der Ablauf beginnt mit dem Staking von $DUSK im Verhältnis 90/10 – 10 % werden gesperrt, um Spam durch ständiges Stake/Unstake zu verhindern, der das Netzwerk stören würde. Danach scheint die 12-stündige Reifezeit (Maturity) zu kommen, der Teil, der mich am meisten interessiert, weil er Nutzer dazu zwingt, „das Geld einzahlen und dann warten“ zu akzeptieren, statt Rechte sofort zu erhalten. Die Belohnungswahrscheinlichkeit funktioniert über das Stake-Verhältnis jeder Person im Vergleich zum Gesamtwert – und hier wird die Frage der Verhaltensökonomie wirklich auf die Probe gestellt: Nur diejenigen, die Knoten 24/7 betreiben, kommen nahe an stabile Renditen heran, während regelmäßige Staker im Grunde nur Wahrscheinlichkeiten spielen. Hyperstaking und die Delegationsschicht durch Dritte (Sozu…) existieren immer im Hintergrund und warten darauf, wenn sie aus der Beta-Phase herauskommen. Die Schleife ist erst dann vollständig, wenn die Knotenbetreiber diejenigen sind, die tatsächlich „alles“ an Belohnungen einstreichen, während die meisten regulären Nutzer weiterhin mehr an ein Versprechen festhalten als an einen stabilisierten Mechanismus.
Was ich noch nicht weiß, ist, wie die 90/10-Mechanik und die Reifezeit funktionieren werden, wenn stattdessen Druck durch Kapitalabflüsse oder eine starke Volatilität auftritt – also nicht unter den derzeit idealen Bedingungen. Die Kernfrage ist, ob die Annahme „Netzwerksicherheit über die Nutzer-UX zu priorisieren“ langfristig tatsächlich Bestand haben wird, oder ob das Risiko einer Lücke zwischen dem experimentellen Erlebnis und der realen Infrastruktur weiterhin besteht.
Ich beobachte die Signale rund um die Abschlussgeschwindigkeit von Hyperstaking und das Ausmaß der tatsächlichen Beteiligung durch reguläre Nutzer, während sich weiterhin zeigt, dass das Kriterium „nur Knotenbetreiber profitieren eindeutig“ so weiterläuft.
#dusk $PORTAL $AIO
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
{future}(PORTALUSDT)
Es gibt eine Sache, auf die ich immer wieder zurückkomme, wenn ich etwas über @Dusk lerne: warum sich das Staking-Erlebnis immer noch „unausgereift“ anfühlt, obwohl das Netzwerk bereits live ist und die meiste Designlogik in den Mechanismen liegt, die den Konsens schützen und Macht verteilen – statt nur in der oberflächlichen Staking-Funktion.
Der Ablauf beginnt mit dem Staking von $DUSK im Verhältnis 90/10 – 10 % werden gesperrt, um Spam durch ständiges Stake/Unstake zu verhindern, der das Netzwerk stören würde. Danach scheint die 12-stündige Reifezeit (Maturity) zu kommen, der Teil, der mich am meisten interessiert, weil er Nutzer dazu zwingt, „das Geld einzahlen und dann warten“ zu akzeptieren, statt Rechte sofort zu erhalten. Die Belohnungswahrscheinlichkeit funktioniert über das Stake-Verhältnis jeder Person im Vergleich zum Gesamtwert – und hier wird die Frage der Verhaltensökonomie wirklich auf die Probe gestellt: Nur diejenigen, die Knoten 24/7 betreiben, kommen nahe an stabile Renditen heran, während regelmäßige Staker im Grunde nur Wahrscheinlichkeiten spielen. Hyperstaking und die Delegationsschicht durch Dritte (Sozu…) existieren immer im Hintergrund und warten darauf, wenn sie aus der Beta-Phase herauskommen. Die Schleife ist erst dann vollständig, wenn die Knotenbetreiber diejenigen sind, die tatsächlich „alles“ an Belohnungen einstreichen, während die meisten regulären Nutzer weiterhin mehr an ein Versprechen festhalten als an einen stabilisierten Mechanismus.
Was ich noch nicht weiß, ist, wie die 90/10-Mechanik und die Reifezeit funktionieren werden, wenn stattdessen Druck durch Kapitalabflüsse oder eine starke Volatilität auftritt – also nicht unter den derzeit idealen Bedingungen. Die Kernfrage ist, ob die Annahme „Netzwerksicherheit über die Nutzer-UX zu priorisieren“ langfristig tatsächlich Bestand haben wird, oder ob das Risiko einer Lücke zwischen dem experimentellen Erlebnis und der realen Infrastruktur weiterhin besteht.
Ich beobachte die Signale rund um die Abschlussgeschwindigkeit von Hyperstaking und das Ausmaß der tatsächlichen Beteiligung durch reguläre Nutzer, während sich weiterhin zeigt, dass das Kriterium „nur Knotenbetreiber profitieren eindeutig“ so weiterläuft.
#dusk $PORTAL $AIO
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
Der Ablauf beginnt mit dem Staking von $DUSK im Verhältnis 90/10 – 10 % werden gesperrt, um Spam durch ständiges Stake/Unstake zu verhindern, der das Netzwerk stören würde. Danach scheint die 12-stündige Reifezeit (Maturity) zu kommen, der Teil, der mich am meisten interessiert, weil er Nutzer dazu zwingt, „das Geld einzahlen und dann warten“ zu akzeptieren, statt Rechte sofort zu erhalten. Die Belohnungswahrscheinlichkeit funktioniert über das Stake-Verhältnis jeder Person im Vergleich zum Gesamtwert – und hier wird die Frage der Verhaltensökonomie wirklich auf die Probe gestellt: Nur diejenigen, die Knoten 24/7 betreiben, kommen nahe an stabile Renditen heran, während regelmäßige Staker im Grunde nur Wahrscheinlichkeiten spielen. Hyperstaking und die Delegationsschicht durch Dritte (Sozu…) existieren immer im Hintergrund und warten darauf, wenn sie aus der Beta-Phase herauskommen. Die Schleife ist erst dann vollständig, wenn die Knotenbetreiber diejenigen sind, die tatsächlich „alles“ an Belohnungen einstreichen, während die meisten regulären Nutzer weiterhin mehr an ein Versprechen festhalten als an einen stabilisierten Mechanismus.
Was ich noch nicht weiß, ist, wie die 90/10-Mechanik und die Reifezeit funktionieren werden, wenn stattdessen Druck durch Kapitalabflüsse oder eine starke Volatilität auftritt – also nicht unter den derzeit idealen Bedingungen. Die Kernfrage ist, ob die Annahme „Netzwerksicherheit über die Nutzer-UX zu priorisieren“ langfristig tatsächlich Bestand haben wird, oder ob das Risiko einer Lücke zwischen dem experimentellen Erlebnis und der realen Infrastruktur weiterhin besteht.
Ich beobachte die Signale rund um die Abschlussgeschwindigkeit von Hyperstaking und das Ausmaß der tatsächlichen Beteiligung durch reguläre Nutzer, während sich weiterhin zeigt, dass das Kriterium „nur Knotenbetreiber profitieren eindeutig“ so weiterläuft.
#dusk $PORTAL $AIO
#LMECopperStocksFall42DaysLongestSince2014 #SP500TopsRecord7800 #USToPressNationsToPickUSOrChinaAICoalition #SP500EarningsBeatExpectations
⏳ Worth the wait
0%
🔐 Security first
100%
🎲 Staking or probability
0%
🖥️ Node operators win
0%
1 Stimmen • Abstimmung beendet
13
2
166
#binancep2pantoan @Binance_Vietnam
Heute grabe ich tiefer in Binance und die Completion Rate auf P2P ein – wie eine Zahl, die so einfach wirkt, tatsächlich sehr wenig über die echte Zuverlässigkeit eines Händlers aussagen kann.
Der technische Teil ergibt für mich Sinn. Aber wirklich zum Stillstand gebracht hat mich der Blick auf die Stichprobengröße und den Zeitraum, in dem diese Zahl generiert wurde.
Ich sehe mir die echten Daten an, statt nur auf einen Prozentsatz zu schauen.
99 % nach 5.000 Trades, 99 % nach 200 Trades – zusammen mit der Anzahl der Trades und der Completion Rate über 30 Tage.
Moment! Beide sind 99 %, aber die Tiefe der Historie und das Niveau an realer Erfahrung sind völlig unterschiedlich.
Ein Händler, der Tausende von Trades durchlaufen hat, ist mit viel mehr Arten von Gegenparteien, Situationen und Ereignissen konfrontiert gewesen. Währenddessen kann eine hohe Quote bei einer kleinen Stichprobe nur einen kurzen Zeitraum widerspiegeln.
Das ist die Lücke, die mich zu diesem Gedanken bringt.
Ich sage nicht, dass Binance hier fehlerhaft ist.
Die Completion Rate funktioniert immer noch exakt so, wie sie entwickelt wurde.
Die Frage ist nur, ob ein Prozentsatz wirklich die aktuelle Person hinter diesem Händlerkonto widerspiegeln kann.
Das bringt mich auf den Gedanken, dass wir zuerst auf ein Snapshot schauen und dann versuchen, eine ganze Person einzuschätzen.
Die Zahl mag gut aussehen, aber wenn wir nicht wissen, wie viele Trades dahinterstecken, welchen Zeitraum das abdeckt und wie lange das her ist, sehen wir immer noch nur die Oberfläche.
Und das ist der Teil, dem man Aufmerksamkeit schenken sollte: Die wichtigsten Signale sind möglicherweise nicht vollständig auf dem Bildschirm sichtbar. Die Completion Rate ist nur der erste Schritt. Dahinter steckt eine ganze Datenschicht und Verhaltensweise, die normale Nutzer niemals sehen.
Vertrauen wir zu sehr auf eine gut aussehende Zahl?
Oder sollte die Completion Rate einfach der Ausgangspunkt sein, bevor wir wirklich tiefer in die Zuverlässigkeit eines Händlers einsteigen?
$KII $AEON $PRL
#BNBChainToActivatePasteurHardFork #USJulyRetailSalesFall0.6% #SanDiskRises7%OnRevenueGrowthOutlook #SanDiskRises7%OnRevenueGrowthOutlook
{future}(PRLUSDT)
#binancep2pantoan @Binance Vietnam
Heute grabe ich tiefer in Binance und die Completion Rate auf P2P ein – wie eine Zahl, die so einfach wirkt, tatsächlich sehr wenig über die echte Zuverlässigkeit eines Händlers aussagen kann.
Der technische Teil ergibt für mich Sinn. Aber wirklich zum Stillstand gebracht hat mich der Blick auf die Stichprobengröße und den Zeitraum, in dem diese Zahl generiert wurde.
Ich sehe mir die echten Daten an, statt nur auf einen Prozentsatz zu schauen.
99 % nach 5.000 Trades, 99 % nach 200 Trades – zusammen mit der Anzahl der Trades und der Completion Rate über 30 Tage.
Moment! Beide sind 99 %, aber die Tiefe der Historie und das Niveau an realer Erfahrung sind völlig unterschiedlich.
Ein Händler, der Tausende von Trades durchlaufen hat, ist mit viel mehr Arten von Gegenparteien, Situationen und Ereignissen konfrontiert gewesen. Währenddessen kann eine hohe Quote bei einer kleinen Stichprobe nur einen kurzen Zeitraum widerspiegeln.
Das ist die Lücke, die mich zu diesem Gedanken bringt.
Ich sage nicht, dass Binance hier fehlerhaft ist.
Die Completion Rate funktioniert immer noch exakt so, wie sie entwickelt wurde.
Die Frage ist nur, ob ein Prozentsatz wirklich die aktuelle Person hinter diesem Händlerkonto widerspiegeln kann.
Das bringt mich auf den Gedanken, dass wir zuerst auf ein Snapshot schauen und dann versuchen, eine ganze Person einzuschätzen.
Die Zahl mag gut aussehen, aber wenn wir nicht wissen, wie viele Trades dahinterstecken, welchen Zeitraum das abdeckt und wie lange das her ist, sehen wir immer noch nur die Oberfläche.
Und das ist der Teil, dem man Aufmerksamkeit schenken sollte: Die wichtigsten Signale sind möglicherweise nicht vollständig auf dem Bildschirm sichtbar. Die Completion Rate ist nur der erste Schritt. Dahinter steckt eine ganze Datenschicht und Verhaltensweise, die normale Nutzer niemals sehen.
Vertrauen wir zu sehr auf eine gut aussehende Zahl?
Oder sollte die Completion Rate einfach der Ausgangspunkt sein, bevor wir wirklich tiefer in die Zuverlässigkeit eines Händlers einsteigen?
$KII $AEON $PRL
#BNBChainToActivatePasteurHardFork #USJulyRetailSalesFall0.6% #SanDiskRises7%OnRevenueGrowthOutlook #SanDiskRises7%OnRevenueGrowthOutlook
Heute grabe ich tiefer in Binance und die Completion Rate auf P2P ein – wie eine Zahl, die so einfach wirkt, tatsächlich sehr wenig über die echte Zuverlässigkeit eines Händlers aussagen kann.
Der technische Teil ergibt für mich Sinn. Aber wirklich zum Stillstand gebracht hat mich der Blick auf die Stichprobengröße und den Zeitraum, in dem diese Zahl generiert wurde.
Ich sehe mir die echten Daten an, statt nur auf einen Prozentsatz zu schauen.
99 % nach 5.000 Trades, 99 % nach 200 Trades – zusammen mit der Anzahl der Trades und der Completion Rate über 30 Tage.
Moment! Beide sind 99 %, aber die Tiefe der Historie und das Niveau an realer Erfahrung sind völlig unterschiedlich.
Ein Händler, der Tausende von Trades durchlaufen hat, ist mit viel mehr Arten von Gegenparteien, Situationen und Ereignissen konfrontiert gewesen. Währenddessen kann eine hohe Quote bei einer kleinen Stichprobe nur einen kurzen Zeitraum widerspiegeln.
Das ist die Lücke, die mich zu diesem Gedanken bringt.
Ich sage nicht, dass Binance hier fehlerhaft ist.
Die Completion Rate funktioniert immer noch exakt so, wie sie entwickelt wurde.
Die Frage ist nur, ob ein Prozentsatz wirklich die aktuelle Person hinter diesem Händlerkonto widerspiegeln kann.
Das bringt mich auf den Gedanken, dass wir zuerst auf ein Snapshot schauen und dann versuchen, eine ganze Person einzuschätzen.
Die Zahl mag gut aussehen, aber wenn wir nicht wissen, wie viele Trades dahinterstecken, welchen Zeitraum das abdeckt und wie lange das her ist, sehen wir immer noch nur die Oberfläche.
Und das ist der Teil, dem man Aufmerksamkeit schenken sollte: Die wichtigsten Signale sind möglicherweise nicht vollständig auf dem Bildschirm sichtbar. Die Completion Rate ist nur der erste Schritt. Dahinter steckt eine ganze Datenschicht und Verhaltensweise, die normale Nutzer niemals sehen.
Vertrauen wir zu sehr auf eine gut aussehende Zahl?
Oder sollte die Completion Rate einfach der Ausgangspunkt sein, bevor wir wirklich tiefer in die Zuverlässigkeit eines Händlers einsteigen?
$KII $AEON $PRL
#BNBChainToActivatePasteurHardFork #USJulyRetailSalesFall0.6% #SanDiskRises7%OnRevenueGrowthOutlook #SanDiskRises7%OnRevenueGrowthOutlook
📊 Trust the percentage
0%
🔎 Check the trade count
100%
☑️ Dig deeper first
0%
📅 Look at 30-day data
0%
2 Stimmen • Abstimmung beendet
2
3
3.3k
Verifiziert
Bevor ich mich genau damit beschäftigte, dachte ich immer, @Dusk_Foundation würde ebenfalls einem vertrauten RWA-Narrativ folgen: reale Vermögenswerte in die Blockchain zu bringen und sie zu tokenisieren.
Ich habe jedoch noch nicht wirklich überprüft, was DUSK hinter den Kulissen aufbaut. Deshalb untersuchte ich, wie Dusk mit NPEX zusammenarbeitet und DLT-TSS verfolgt.
Das Ergebnis ist vielfältiger, als ich erwartet hatte.
Dusk will tatsächlich reale Vermögenswerte auf die Blockchain bringen. Aber das, was mich überrascht hat, ist: Sie wollen nicht nur Vermögenswerte tokenisieren.
NPEX ist eine niederländische Wertpapierbörse, die von der AFM zugelassen ist, und #dusk hat das Ziel, den gesamten Prozess von Emission, Handel und Abwicklung auf eine On-Chain-Basis zu stellen.
Das Problem ist nicht, dass mehr Vermögenswerte tokenisiert werden.
Sondern dass Vermögenswerte direkt on-chain emittiert werden, während gleichzeitig Rechtsmäßigkeit und Compliance gewahrt bleiben.
Wenn ich zurückblicke, erkenne ich, dass ich dachte, Dusk baue lediglich eine Privacy-Blockchain und nutze dann das RWA-Narrativ.
Vielleicht hätte ich früher NPEX und DLT-TSS genauer untersuchen sollen.
Der Forschungsprozess lässt mich nicht glauben, dass Dusk bereits alles gelöst hat. Er hat mir nur verdeutlicht, dass der Weg klarer geworden ist: Infrastruktur für regulierte Märkte aufzubauen – mit Privacy und Compliance von Anfang an.
Daher hat sich auch meine Sicht auf $DUSK geändert.
Ich möchte weiterhin sehen, dass DLT-TSS ausgereift wird. Aber am bemerkenswertesten ist: Organisationen, die bereits einen Markt und einen regulatorischen Rahmen haben – DUSK versucht, genau diese Dinge auf on-chain zu bringen.
$KII $AEON
#BNBChainToActivatePasteurHardFork #SanDiskRises7%OnRevenueGrowthOutlook #USJulyRetailSalesFall0.6% #SaudiPIFDiscloses154.1MSpaceXShares
{future}(PRLUSDT)
{future}(AKEUSDT)
{future}(BTCUSDT)
Bevor ich mich genau damit beschäftigte, dachte ich immer, @Dusk würde ebenfalls einem vertrauten RWA-Narrativ folgen: reale Vermögenswerte in die Blockchain zu bringen und sie zu tokenisieren.
Ich habe jedoch noch nicht wirklich überprüft, was DUSK hinter den Kulissen aufbaut. Deshalb untersuchte ich, wie Dusk mit NPEX zusammenarbeitet und DLT-TSS verfolgt.
Das Ergebnis ist vielfältiger, als ich erwartet hatte.
Dusk will tatsächlich reale Vermögenswerte auf die Blockchain bringen. Aber das, was mich überrascht hat, ist: Sie wollen nicht nur Vermögenswerte tokenisieren.
NPEX ist eine niederländische Wertpapierbörse, die von der AFM zugelassen ist, und #dusk hat das Ziel, den gesamten Prozess von Emission, Handel und Abwicklung auf eine On-Chain-Basis zu stellen.
Das Problem ist nicht, dass mehr Vermögenswerte tokenisiert werden.
Sondern dass Vermögenswerte direkt on-chain emittiert werden, während gleichzeitig Rechtsmäßigkeit und Compliance gewahrt bleiben.
Wenn ich zurückblicke, erkenne ich, dass ich dachte, Dusk baue lediglich eine Privacy-Blockchain und nutze dann das RWA-Narrativ.
Vielleicht hätte ich früher NPEX und DLT-TSS genauer untersuchen sollen.
Der Forschungsprozess lässt mich nicht glauben, dass Dusk bereits alles gelöst hat. Er hat mir nur verdeutlicht, dass der Weg klarer geworden ist: Infrastruktur für regulierte Märkte aufzubauen – mit Privacy und Compliance von Anfang an.
Daher hat sich auch meine Sicht auf $DUSK geändert.
Ich möchte weiterhin sehen, dass DLT-TSS ausgereift wird. Aber am bemerkenswertesten ist: Organisationen, die bereits einen Markt und einen regulatorischen Rahmen haben – DUSK versucht, genau diese Dinge auf on-chain zu bringen.
$KII $AEON
#BNBChainToActivatePasteurHardFork #SanDiskRises7%OnRevenueGrowthOutlook #USJulyRetailSalesFall0.6% #SaudiPIFDiscloses154.1MSpaceXShares
Ich habe jedoch noch nicht wirklich überprüft, was DUSK hinter den Kulissen aufbaut. Deshalb untersuchte ich, wie Dusk mit NPEX zusammenarbeitet und DLT-TSS verfolgt.
Das Ergebnis ist vielfältiger, als ich erwartet hatte.
Dusk will tatsächlich reale Vermögenswerte auf die Blockchain bringen. Aber das, was mich überrascht hat, ist: Sie wollen nicht nur Vermögenswerte tokenisieren.
NPEX ist eine niederländische Wertpapierbörse, die von der AFM zugelassen ist, und #dusk hat das Ziel, den gesamten Prozess von Emission, Handel und Abwicklung auf eine On-Chain-Basis zu stellen.
Das Problem ist nicht, dass mehr Vermögenswerte tokenisiert werden.
Sondern dass Vermögenswerte direkt on-chain emittiert werden, während gleichzeitig Rechtsmäßigkeit und Compliance gewahrt bleiben.
Wenn ich zurückblicke, erkenne ich, dass ich dachte, Dusk baue lediglich eine Privacy-Blockchain und nutze dann das RWA-Narrativ.
Vielleicht hätte ich früher NPEX und DLT-TSS genauer untersuchen sollen.
Der Forschungsprozess lässt mich nicht glauben, dass Dusk bereits alles gelöst hat. Er hat mir nur verdeutlicht, dass der Weg klarer geworden ist: Infrastruktur für regulierte Märkte aufzubauen – mit Privacy und Compliance von Anfang an.
Daher hat sich auch meine Sicht auf $DUSK geändert.
Ich möchte weiterhin sehen, dass DLT-TSS ausgereift wird. Aber am bemerkenswertesten ist: Organisationen, die bereits einen Markt und einen regulatorischen Rahmen haben – DUSK versucht, genau diese Dinge auf on-chain zu bringen.
$KII $AEON
#BNBChainToActivatePasteurHardFork #SanDiskRises7%OnRevenueGrowthOutlook #USJulyRetailSalesFall0.6% #SaudiPIFDiscloses154.1MSpaceXShares
🔴 RWA, nhưng sâu hơn
63%
🟡 Privacy hay compliance
25%
🔵 On-chain hay off-chain
12%
⚫️ Dusk có tiềm năng
0%
8 Stimmen • Abstimmung beendet
1
2
2.8k
#binancep2pantoan @Binance_Vietnam
Treuhand-Schließfächer für Krypto – aber wer schützt den Fiat-Flow?
Da ist eine Sache, die mich immer wieder zurück zu Binance P2P zieht: Wie stark schützt das Treuhandsystem tatsächlich den Käufer, und die meiste Logik zum Schutz liegt im Handelsprozess und darin, wie Nutzer ihn befolgen – nicht nur in der Treuhandfunktion.
Der Ablauf beginnt damit, dass der Käufer eine Bestellung aufgibt und die Krypto des Verkäufers sofort im Treuhandservice gesperrt wird.
Von dort aus überweist der Käufer Fiat direkt von seinem Konto auf das Konto des Verkäufers – und genau dieser Teil ist für mich am interessantesten, weil Binance diesen Bank-Flow nicht direkt kontrolliert.
Die Bestätigung der Zahlung durch den Käufer erfolgt über das Ordersystem und den internen Chat. An dieser Stelle wird tatsächlich überprüft, dass der Käufer den korrekten Betrag, an das richtige Konto sendet und Belege vorhält.
Das Einspruchs- bzw. Beschwerdeverfahren ist immer im Hintergrund vorhanden – bereit für den Fall, dass der Verkäufer die Krypto nicht freigibt, nachdem das Geld eingegangen ist.
Das Prüfen der Belege durch Binance und das anschließende Bearbeiten der Streitigkeit schließen den Kreis.
Nach dem Handel halte ich die Belege immer fest, damit ich mich schützen kann.
Was ich noch nicht weiß, ist, wie diese Schutzmechanismen funktionieren, wenn Nutzer von ihrem Gegenüber unter Druck gesetzt werden – etwa mit falschen Informationen oder dazu gedrängt werden, den Handel außerhalb der Plattform abzuwickeln, statt den Standardprozess einzuhalten.
Die Frage ist: Ist die Treuhandlogik tatsächlich stark genug, um den Käufer zu schützen, oder klafft die Lücke zwischen der im Treuhandservice gesperrten Krypto und dem Fiat-Flow, der außerhalb des Systems verbleibt, immer noch fort?
Ich behalte stets den Namen des Empfängerkontos, die Handelshistorie, die Abwicklungsquote, die Überweisungsnachweise und die vollständige Chat-Historie im Blick – bei jeder Streitigkeit oder wenn der Verkäufer die Krypto nicht rechtzeitig freigibt.
$KII $AKE $X
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
{future}(AKEUSDT)
{future}(BTCUSDT)
{future}(ETHUSDT)
#binancep2pantoan @Binance Vietnam
Treuhand-Schließfächer für Krypto – aber wer schützt den Fiat-Flow?
Da ist eine Sache, die mich immer wieder zurück zu Binance P2P zieht: Wie stark schützt das Treuhandsystem tatsächlich den Käufer, und die meiste Logik zum Schutz liegt im Handelsprozess und darin, wie Nutzer ihn befolgen – nicht nur in der Treuhandfunktion.
Der Ablauf beginnt damit, dass der Käufer eine Bestellung aufgibt und die Krypto des Verkäufers sofort im Treuhandservice gesperrt wird.
Von dort aus überweist der Käufer Fiat direkt von seinem Konto auf das Konto des Verkäufers – und genau dieser Teil ist für mich am interessantesten, weil Binance diesen Bank-Flow nicht direkt kontrolliert.
Die Bestätigung der Zahlung durch den Käufer erfolgt über das Ordersystem und den internen Chat. An dieser Stelle wird tatsächlich überprüft, dass der Käufer den korrekten Betrag, an das richtige Konto sendet und Belege vorhält.
Das Einspruchs- bzw. Beschwerdeverfahren ist immer im Hintergrund vorhanden – bereit für den Fall, dass der Verkäufer die Krypto nicht freigibt, nachdem das Geld eingegangen ist.
Das Prüfen der Belege durch Binance und das anschließende Bearbeiten der Streitigkeit schließen den Kreis.
Nach dem Handel halte ich die Belege immer fest, damit ich mich schützen kann.
Was ich noch nicht weiß, ist, wie diese Schutzmechanismen funktionieren, wenn Nutzer von ihrem Gegenüber unter Druck gesetzt werden – etwa mit falschen Informationen oder dazu gedrängt werden, den Handel außerhalb der Plattform abzuwickeln, statt den Standardprozess einzuhalten.
Die Frage ist: Ist die Treuhandlogik tatsächlich stark genug, um den Käufer zu schützen, oder klafft die Lücke zwischen der im Treuhandservice gesperrten Krypto und dem Fiat-Flow, der außerhalb des Systems verbleibt, immer noch fort?
Ich behalte stets den Namen des Empfängerkontos, die Handelshistorie, die Abwicklungsquote, die Überweisungsnachweise und die vollständige Chat-Historie im Blick – bei jeder Streitigkeit oder wenn der Verkäufer die Krypto nicht rechtzeitig freigibt.
$KII $AKE $X
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
Treuhand-Schließfächer für Krypto – aber wer schützt den Fiat-Flow?
Da ist eine Sache, die mich immer wieder zurück zu Binance P2P zieht: Wie stark schützt das Treuhandsystem tatsächlich den Käufer, und die meiste Logik zum Schutz liegt im Handelsprozess und darin, wie Nutzer ihn befolgen – nicht nur in der Treuhandfunktion.
Der Ablauf beginnt damit, dass der Käufer eine Bestellung aufgibt und die Krypto des Verkäufers sofort im Treuhandservice gesperrt wird.
Von dort aus überweist der Käufer Fiat direkt von seinem Konto auf das Konto des Verkäufers – und genau dieser Teil ist für mich am interessantesten, weil Binance diesen Bank-Flow nicht direkt kontrolliert.
Die Bestätigung der Zahlung durch den Käufer erfolgt über das Ordersystem und den internen Chat. An dieser Stelle wird tatsächlich überprüft, dass der Käufer den korrekten Betrag, an das richtige Konto sendet und Belege vorhält.
Das Einspruchs- bzw. Beschwerdeverfahren ist immer im Hintergrund vorhanden – bereit für den Fall, dass der Verkäufer die Krypto nicht freigibt, nachdem das Geld eingegangen ist.
Das Prüfen der Belege durch Binance und das anschließende Bearbeiten der Streitigkeit schließen den Kreis.
Nach dem Handel halte ich die Belege immer fest, damit ich mich schützen kann.
Was ich noch nicht weiß, ist, wie diese Schutzmechanismen funktionieren, wenn Nutzer von ihrem Gegenüber unter Druck gesetzt werden – etwa mit falschen Informationen oder dazu gedrängt werden, den Handel außerhalb der Plattform abzuwickeln, statt den Standardprozess einzuhalten.
Die Frage ist: Ist die Treuhandlogik tatsächlich stark genug, um den Käufer zu schützen, oder klafft die Lücke zwischen der im Treuhandservice gesperrten Krypto und dem Fiat-Flow, der außerhalb des Systems verbleibt, immer noch fort?
Ich behalte stets den Namen des Empfängerkontos, die Handelshistorie, die Abwicklungsquote, die Überweisungsnachweise und die vollständige Chat-Historie im Blick – bei jeder Streitigkeit oder wenn der Verkäufer die Krypto nicht rechtzeitig freigibt.
$KII $AKE $X
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
🔒 Escrow helps
75%
💸 Fiat risk
0%
🧾 Keep evidence
13%
⚠️ Follow process
12%
8 Stimmen • Abstimmung beendet
1
2
4.2k
Ich habe tiefer in @Dusk_Foundation und seine zwei Ausführungspfade eingetaucht – DuskEVM für Solidity und DuskVM für native Rust/WASM-Verträge.
Das technische Design ergibt Sinn. Aber das, was mich wirklich innehalten ließ, war das Entwicklerverhalten, das es erzeugen könnte.
Ich habe aufgehört, nur die Dokumentation anzusehen, und angefangen, darüber nachzudenken, wofür Entwickler tatsächlich sich entscheiden werden.
DuskEVM ist vertraut: mit den EVM-Tools, die Entwickler bereits kennen. DuskVM geht tiefer in die Laufzeit über Forge vor, kümmert sich um Boilerplate, WASM-Exports und Data Driver, während der Vertragszustand direkt im linearen Speicher lebt und mit rkyv serialisiert wird.
Warte – das erzeugt einen interessanten Widerspruch.
DuskVM kann eine nativer wirkende und potenziell weniger aufwendige Ausführungsumgebung bieten, aber DuskEVM könnte dennoch die naheliegende Wahl bleiben, einfach weil es sich leichter bauen lässt.
Diese Lücke finde ich interessanter als die Rust/WASM-Architektur selbst.
Ich sage nicht, dass DuskVM hier fehlerhaft ist. Das native Ausführungsmodell macht genau das, wofür es entwickelt wurde.
Die eigentliche Frage ist, ob der technische Vorteil stark genug ist, um das Entwicklerverhalten zu verändern.
Es erinnert mich an die Entscheidung zwischen einem vertrauten Tool, das die Aufgabe erledigt, und einem spezialisierteren, das dir mehr Kontrolle gibt – aber zuerst verlangt, dass du einen neuen Workflow lernst.
Wenn Entwickler weiterhin DuskEVM wählen, wird DuskVM dann zu einer technisch starken, aber eher nischenhaften Ausführungsumgebung?
Oder könnte native Bereitstellung irgendwann ein aussagekräftiges Signal für #Dusk s tiefere Netzwerk-Nützlichkeit sein?
$DUSK $KII $AKE
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
{future}(AKEUSDT)
{future}(BTCUSDT)
{future}(DUSKUSDT)
Ich habe tiefer in @Dusk und seine zwei Ausführungspfade eingetaucht – DuskEVM für Solidity und DuskVM für native Rust/WASM-Verträge.
Das technische Design ergibt Sinn. Aber das, was mich wirklich innehalten ließ, war das Entwicklerverhalten, das es erzeugen könnte.
Ich habe aufgehört, nur die Dokumentation anzusehen, und angefangen, darüber nachzudenken, wofür Entwickler tatsächlich sich entscheiden werden.
DuskEVM ist vertraut: mit den EVM-Tools, die Entwickler bereits kennen. DuskVM geht tiefer in die Laufzeit über Forge vor, kümmert sich um Boilerplate, WASM-Exports und Data Driver, während der Vertragszustand direkt im linearen Speicher lebt und mit rkyv serialisiert wird.
Warte – das erzeugt einen interessanten Widerspruch.
DuskVM kann eine nativer wirkende und potenziell weniger aufwendige Ausführungsumgebung bieten, aber DuskEVM könnte dennoch die naheliegende Wahl bleiben, einfach weil es sich leichter bauen lässt.
Diese Lücke finde ich interessanter als die Rust/WASM-Architektur selbst.
Ich sage nicht, dass DuskVM hier fehlerhaft ist. Das native Ausführungsmodell macht genau das, wofür es entwickelt wurde.
Die eigentliche Frage ist, ob der technische Vorteil stark genug ist, um das Entwicklerverhalten zu verändern.
Es erinnert mich an die Entscheidung zwischen einem vertrauten Tool, das die Aufgabe erledigt, und einem spezialisierteren, das dir mehr Kontrolle gibt – aber zuerst verlangt, dass du einen neuen Workflow lernst.
Wenn Entwickler weiterhin DuskEVM wählen, wird DuskVM dann zu einer technisch starken, aber eher nischenhaften Ausführungsumgebung?
Oder könnte native Bereitstellung irgendwann ein aussagekräftiges Signal für #Dusk s tiefere Netzwerk-Nützlichkeit sein?
$DUSK $KII $AKE
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
Das technische Design ergibt Sinn. Aber das, was mich wirklich innehalten ließ, war das Entwicklerverhalten, das es erzeugen könnte.
Ich habe aufgehört, nur die Dokumentation anzusehen, und angefangen, darüber nachzudenken, wofür Entwickler tatsächlich sich entscheiden werden.
DuskEVM ist vertraut: mit den EVM-Tools, die Entwickler bereits kennen. DuskVM geht tiefer in die Laufzeit über Forge vor, kümmert sich um Boilerplate, WASM-Exports und Data Driver, während der Vertragszustand direkt im linearen Speicher lebt und mit rkyv serialisiert wird.
Warte – das erzeugt einen interessanten Widerspruch.
DuskVM kann eine nativer wirkende und potenziell weniger aufwendige Ausführungsumgebung bieten, aber DuskEVM könnte dennoch die naheliegende Wahl bleiben, einfach weil es sich leichter bauen lässt.
Diese Lücke finde ich interessanter als die Rust/WASM-Architektur selbst.
Ich sage nicht, dass DuskVM hier fehlerhaft ist. Das native Ausführungsmodell macht genau das, wofür es entwickelt wurde.
Die eigentliche Frage ist, ob der technische Vorteil stark genug ist, um das Entwicklerverhalten zu verändern.
Es erinnert mich an die Entscheidung zwischen einem vertrauten Tool, das die Aufgabe erledigt, und einem spezialisierteren, das dir mehr Kontrolle gibt – aber zuerst verlangt, dass du einen neuen Workflow lernst.
Wenn Entwickler weiterhin DuskEVM wählen, wird DuskVM dann zu einer technisch starken, aber eher nischenhaften Ausführungsumgebung?
Oder könnte native Bereitstellung irgendwann ein aussagekräftiges Signal für #Dusk s tiefere Netzwerk-Nützlichkeit sein?
$DUSK $KII $AKE
#RedditToJoinSP500 #US30YBondAuctionYieldHighestSince2001 #GlobalStocksNearRecordHighs #ProCapFilesBitcoinTreasuryDiscountETF
❤ Privacy or compliance
0%
💕 Selective disclosure
0%
🎄On-chain finance, ready
0%
🌏 Dusk’s edge
0%
0 Stimmen • Abstimmung beendet
1
5
7.6k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
AIStocksWhatNext
1M Aufrufe
7,041 Kommentare
Teile & gewinne Traffic-Rewards in unserer angesagten Hashtag-Kampagne
✨Thema: Welche anderen Investitionsmöglichkeiten gibt es noch, während KI-Aktien weiter steigen?
👉So machst du mit:
Veröffentliche einen kurzen Beitrag oder Artikel mit dem Hashtag #AIStocksWhatNext
Teile, ob du bullisch oder bärisch bist, und poste deine KI-Aktienbestände oder Trades – die Nutzung des Trade-Widgets kann deine Berechtigung verbessern.
Du kannst deinen Beitrag auch stärken, indem du Daten oder Diagramme teilst und KI-generierte Bilder vermeidest.
✍️Erstelle Inhalte basierend auf den folgenden Blickwinkeln:
- Nvidia sagt, dass sich der Chip-Umsatz im nächsten Jahr verdoppeln wird, und die führenden KI-Unternehmen erreichen weiterhin Rekordumsätze – der Rechenaufwand dahinter ist ebenso beeindruckend. Verläuft die Nachfrage nach KI wirklich gerade erst so richtig, oder geht es nur noch eine Weile weiter? KI-Aktien steigen derzeit branchenweit. Ist das ein echter Ausbruch oder nur ein kurzfristiger Rückprall?
- Branchenführer fordern dazu auf, die Entwicklung von KI zu verlangsamen, während Trump plant, eine „AI Force“ aufzubauen, und behauptet, KI könne in der Zukunft 25% des US-BIP ausmachen. Auf welcher Seite stehst du? Wird staatliche Unterstützung ein langfristiger Gewinn für KI-Aktien sein?
- Kaufst du KI-Aktien? Teile deinen KI-bezogenen Trade/deine Bestände mit unserem Trade-Sharing-Widget.
⏰Kampagnenzeitraum:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Belohnung:
- Qualifizierte Beiträge, die die oben genannten Richtlinien einhalten und mehr als 100 Wörter enthalten, werden überprüft und können möglicherweise einen zufälligen Traffic-Boost von 500 bis 3.000 Views erhalten. Du erhältst eine Benachrichtigung von deiner Feed-Sekretärin, wenn dein Beitrag ausgewählt wurde.
- Erhalte die Chance, dass dein Artikel auf Binance Square Official vorgestellt wird
Brauchst du Ideen für deinen Beitrag? Besuche die Thema-Seite #AIStocksWhatNext oder die Square Guide on How to Post for Better Reach.
Binance Square Official
·611 Likes
·1.8M Aufrufe
BitcoinRejectedAt$87,300Twice
0 Aufrufe
0 Kommentare
BCHJumps28%OnCMEFuturesListing
24,586 Aufrufe
672 Kommentare